

#staysafu
staysafu
5.2M lượt xem
28,415 đang thảo luận
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Phổ biến
Mới nhất


Giới thiệu chủ đề thứ năm của Chương trình Đào sâu Quản lý Rủi ro – #StaySAFU
Không gian tiền điện tử đầy rẫy các trò lừa đảo có thể đe dọa đến các khoản đầu tư của bạn, chẳng hạn như lừa đảo qua email, rug pulls, các kế hoạch bơm và xả, ICO giả và nhiều hơn nữa. Hiểu cách phát hiện và tránh các trò lừa đảo tiềm năng là điều cần thiết để bảo vệ tài sản của bạn.
👉 Bài viết của bạn có thể bao gồm:
• Chia sẻ kinh nghiệm cá nhân của bạn với các trò lừa đảo, cách bạn xử lý và những bài học quan trọng bạn đã học được.
• Những dấu hiệu hoặc cảnh báo nào là quan trọng mà bạn cần chú ý?
• Chia sẻ bất kỳ công cụ hoặc tài nguyên nào bạn sử dụng để xác minh thông tin và tránh lừa đảo.
Ví dụ về một bài viết - "Tôi đã từng nhận được một email đề nghị lợi nhuận cao đảm bảo từ một mã thông báo tiền điện tử ít được biết đến, điều này đã khiến tôi nghi ngờ. Sau một số nghiên cứu, tôi phát hiện ra rằng nó không được niêm yết trên bất kỳ sàn giao dịch uy tín nào và không có sự hỗ trợ đáng tin cậy. Vài ngày sau, dự án đã bị phơi bày là một trò lừa đảo rug pull. Luôn kiểm tra thông tin có thể xác minh và tin tưởng vào trực giác của bạn! #StaySAFU "
📢 Tạo một bài viết với #StaySAFU và chia sẻ những hiểu biết của bạn để kiếm điểm Binance! (Nhấn vào “+” trên trang chính của ứng dụng và nhấp vào Trung tâm Nhiệm vụ)
Chi tiết đầy đủ về chiến dịch [here](https://www.binance.com/en/square/post/22460231593642).
Giới thiệu chủ đề thứ năm của Chương trình Đào sâu Quản lý Rủi ro – #StaySAFU
Không gian tiền điện tử đầy rẫy các trò lừa đảo có thể đe dọa đến các khoản đầu tư của bạn, chẳng hạn như lừa đảo qua email, rug pulls, các kế hoạch bơm và xả, ICO giả và nhiều hơn nữa. Hiểu cách phát hiện và tránh các trò lừa đảo tiềm năng là điều cần thiết để bảo vệ tài sản của bạn.
👉 Bài viết của bạn có thể bao gồm:
• Chia sẻ kinh nghiệm cá nhân của bạn với các trò lừa đảo, cách bạn xử lý và những bài học quan trọng bạn đã học được.
• Những dấu hiệu hoặc cảnh báo nào là quan trọng mà bạn cần chú ý?
• Chia sẻ bất kỳ công cụ hoặc tài nguyên nào bạn sử dụng để xác minh thông tin và tránh lừa đảo.
Ví dụ về một bài viết - "Tôi đã từng nhận được một email đề nghị lợi nhuận cao đảm bảo từ một mã thông báo tiền điện tử ít được biết đến, điều này đã khiến tôi nghi ngờ. Sau một số nghiên cứu, tôi phát hiện ra rằng nó không được niêm yết trên bất kỳ sàn giao dịch uy tín nào và không có sự hỗ trợ đáng tin cậy. Vài ngày sau, dự án đã bị phơi bày là một trò lừa đảo rug pull. Luôn kiểm tra thông tin có thể xác minh và tin tưởng vào trực giác của bạn! #StaySAFU "
📢 Tạo một bài viết với #StaySAFU và chia sẻ những hiểu biết của bạn để kiếm điểm Binance! (Nhấn vào “+” trên trang chính của ứng dụng và nhấp vào Trung tâm Nhiệm vụ)
Chi tiết đầy đủ về chiến dịch here.
49
53
203
65.5k
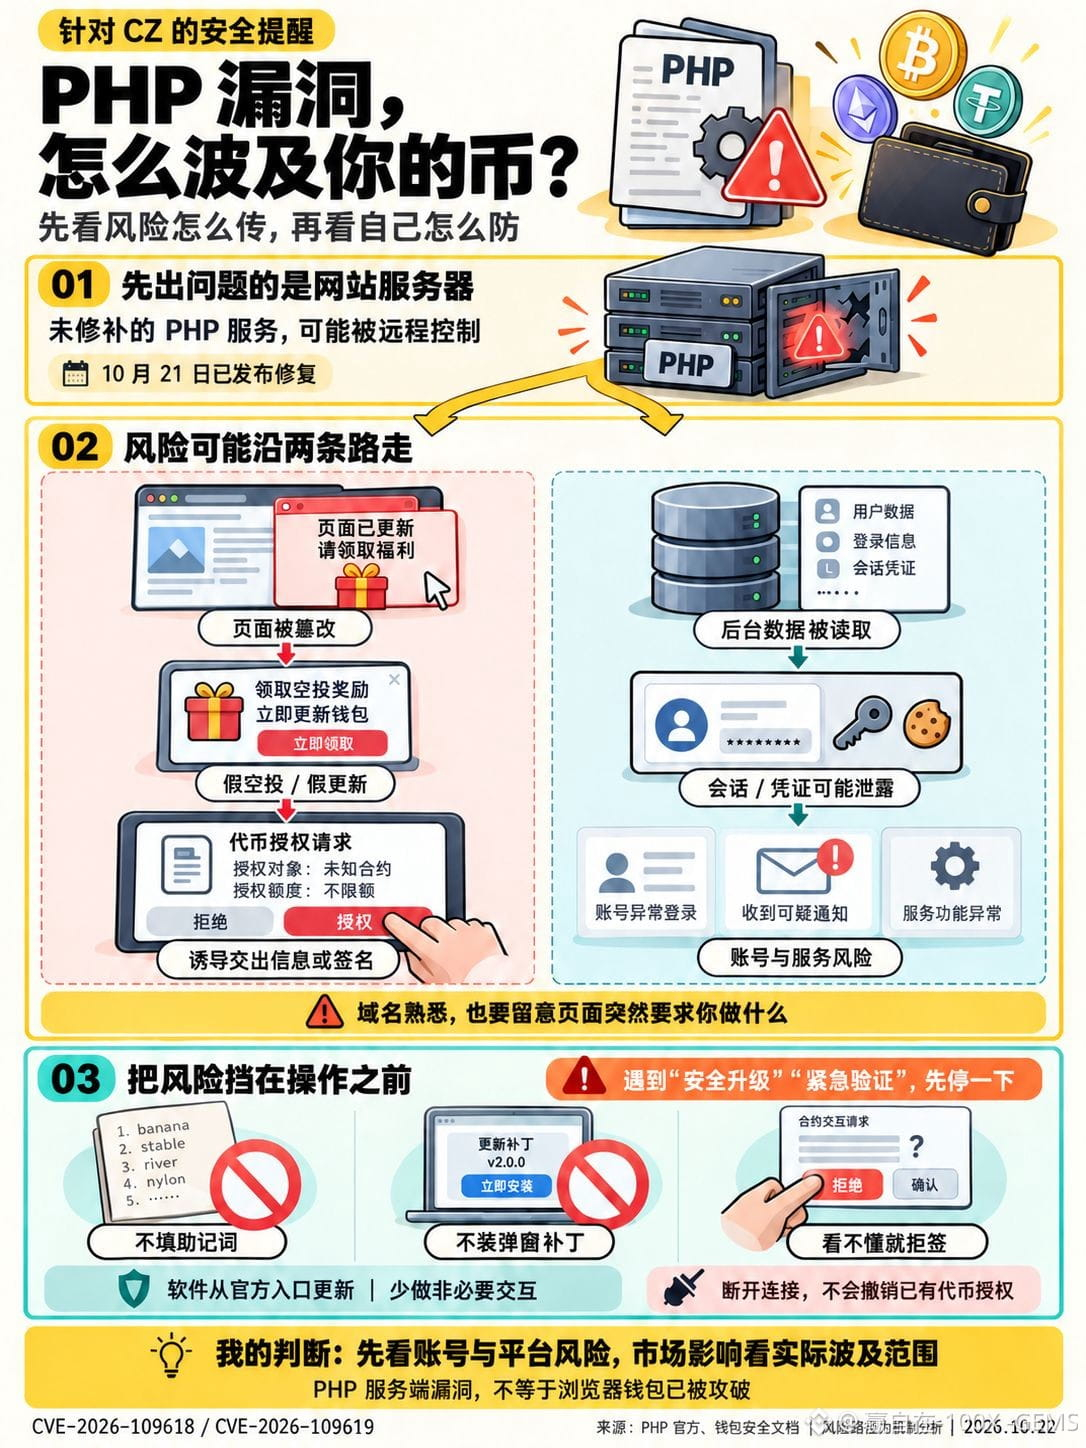
CZ nhắc nhở người dùng thận trọng khi truy cập website: Người dùng tiền mã hóa cần đề phòng điều gì?
Điều tôi lo ngại hơn là: website bạn quen thuộc gặp sự cố, nhưng bạn vẫn theo thói quen thường ngày mà nhấn xác nhận liên tục.
Ngày 21 tháng 10, PHP chính thức phát hành bản vá để xử lý hai lỗ hổng nghiêm trọng CVE-2026-109618 và CVE-2026-109619. Kẻ tấn công có thể thực thi mã trên máy chủ website chưa được vá mà không cần đăng nhập.
Trong lĩnh vực tiền mã hóa, một kịch bản đáng đề phòng là: website bị xâm nhập, trang bị chỉnh sửa, rồi xuất hiện thông báo giả về airdrop, nâng cấp ví hoặc xác minh, dụ bạn cung cấp thông tin tài khoản, cụm từ khôi phục hoặc ký cấp quyền nguy hiểm. Một rủi ro khác nằm ở hệ thống phía sau: dữ liệu như phiên đăng nhập và thông tin xác thực mà máy chủ có thể truy cập có nguy cơ bị lộ, ảnh hưởng đến tài khoản và dịch vụ nền tảng.
Đây là phân tích về cách rủi ro có thể lan truyền, không có nghĩa là một sàn giao dịch cụ thể đã bị ảnh hưởng, càng không đồng nghĩa chỉ cần mở trang web là chắc chắn mất tiền mã hóa. Theo tôi, tác động đến thị trường còn tùy thuộc vào việc sau đó có nền tảng cụ thể nào công bố bị thiệt hại, ngừng dịch vụ hoặc mất tiền hay không. Chỉ dựa vào tin về lỗ hổng thì chưa thể suy ra giá tiền mã hóa sẽ biến động ra sao.
Trong vài ngày tới, hãy tự đặt ra một số nguyên tắc:
① Hạn chế những tương tác không cần thiết; đừng truy cập qua tin nhắn riêng, quảng cáo hay liên kết lạ để nhận airdrop.
② Nếu trang web đột nhiên thúc giục bạn “nâng cấp bảo mật” hoặc “xác minh ví”, hãy dừng lại. Đừng nhập cụm từ khôi phục vào trang web, đừng tải bản vá từ cửa sổ bật lên; hãy cập nhật trình duyệt và ví qua kênh chính thức.
③ Trước khi ký, hãy đọc kỹ thao tác, đối tượng được cấp quyền và hạn mức. Nếu không hiểu thì hãy hủy; kể cả khi dùng ví phần cứng, cũng cần kiểm tra màn hình thiết bị.
④ Nếu từng cấp quyền đáng ngờ, hãy kiểm tra thông qua kênh chính thức của ví. Ngắt kết nối với website không tự động thu hồi những quyền sử dụng token đã cấp trước đó.
Những người vận hành website cũng cần hoàn tất việc nâng cấp bảo mật PHP và rà soát dấu hiệu xâm nhập; không thể chỉ cập nhật vài plugin WordPress rồi coi như đã xử lý xong.
Tên miền trông quen chỉ chứng tỏ bạn từng truy cập. Hôm nay nó yêu cầu bạn điền thông tin gì, tải gì, ký gì mới là điều bạn cần chú ý hơn cả.
#Web3安全 #PHP #StaySAFU
76

·
--
Giảm giá
Ai đang kiểm tra ví của ai vậy? 😂 Chuyện hài
Một kẻ lừa đảo nhắn tin riêng cho tôi trên Telegram:
KẺ LỪA ĐẢO: “Khẩn cấp! Tài khoản Binance của bạn đã bị xâm phạm do khối lượng giao dịch đáng ngờ. Vui lòng gửi khóa API và cụm từ khôi phục cho bộ phận hỗ trợ Binance ngay lập tức để tránh tài khoản bị đóng băng vĩnh viễn!”
TÔI: “Ồ, thật sao? Vấn đề này đúng là căng đấy. Mà anh truy ra khối lượng giao dịch đó từ chế độ nào vậy? Vì tôi là CZ, và hiện giờ tôi đang ngồi ngay trước màn hình đây. Tiện thể, anh có muốn tôi kiểm tra số dư tài khoản của anh luôn không?”
KẺ LỪA ĐẢO: “Tôi thật sự xin lỗi ngài. Đó là thử thách mà người bạn phản diện của tôi giao cho.”
Đoán xem chuyện gì xảy ra tiếp theo!
Kẻ lừa đảo không chỉ xóa tin nhắn mà còn xóa luôn toàn bộ tài khoản Telegram, rời khỏi vài nhóm nữa. Rồi biến mất.
Bài học: Lần tới, nếu có kẻ giả danh “bộ phận hỗ trợ Binance” nhắn tin riêng hỏi khóa bí mật hoặc mã của bạn, cứ nói: “Chờ chút nhé, để tôi hỏi RICHARD TENG xem quy trình có đúng thế không.”
Hãy luôn cẩn thận
#PumpkinFrenzy #STAYSAFU @Binance_South_Asia @Binance_Square_Official @CZ @richardteng
Ai đang kiểm tra ví của ai vậy? 😂 Chuyện hài
Một kẻ lừa đảo nhắn tin riêng cho tôi trên Telegram:
KẺ LỪA ĐẢO: “Khẩn cấp! Tài khoản Binance của bạn đã bị xâm phạm do khối lượng giao dịch đáng ngờ. Vui lòng gửi khóa API và cụm từ khôi phục cho bộ phận hỗ trợ Binance ngay lập tức để tránh tài khoản bị đóng băng vĩnh viễn!”
TÔI: “Ồ, thật sao? Vấn đề này đúng là căng đấy. Mà anh truy ra khối lượng giao dịch đó từ chế độ nào vậy? Vì tôi là CZ, và hiện giờ tôi đang ngồi ngay trước màn hình đây. Tiện thể, anh có muốn tôi kiểm tra số dư tài khoản của anh luôn không?”
KẺ LỪA ĐẢO: “Tôi thật sự xin lỗi ngài. Đó là thử thách mà người bạn phản diện của tôi giao cho.”
Đoán xem chuyện gì xảy ra tiếp theo!
Kẻ lừa đảo không chỉ xóa tin nhắn mà còn xóa luôn toàn bộ tài khoản Telegram, rời khỏi vài nhóm nữa. Rồi biến mất.
Bài học: Lần tới, nếu có kẻ giả danh “bộ phận hỗ trợ Binance” nhắn tin riêng hỏi khóa bí mật hoặc mã của bạn, cứ nói: “Chờ chút nhé, để tôi hỏi RICHARD TENG xem quy trình có đúng thế không.”
Hãy luôn cẩn thận
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
104
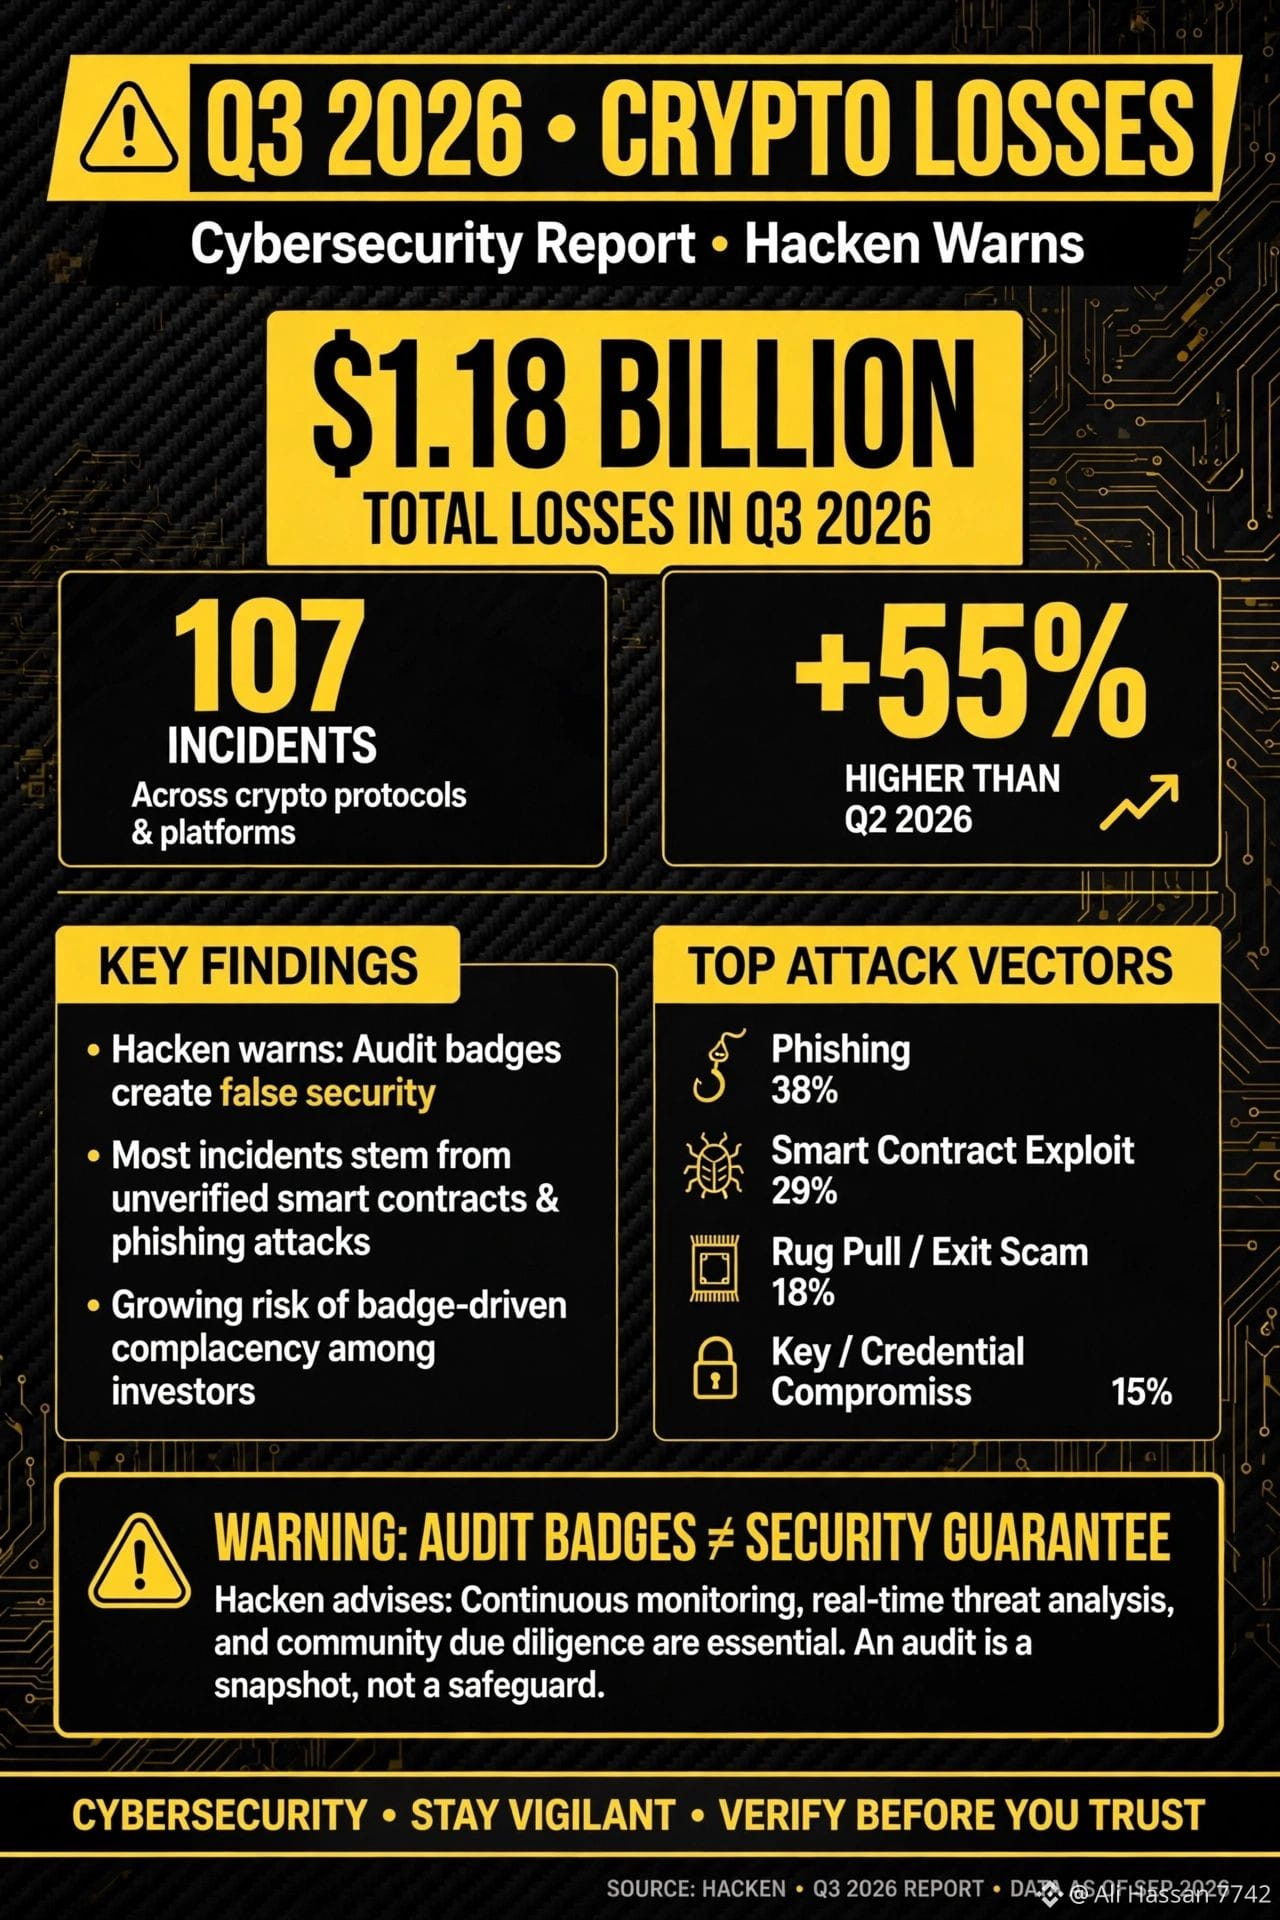
*Sao chép văn bản:*
Hacken cảnh báo: Huy hiệu kiểm toán ≠ an toàn 100%! ⚠️
Trong Q3 2026, thị trường tiền mã hóa thiệt hại 1,18 TỶ USD trong 107 sự cố!
Cao hơn 55% so với Q2 😱
Phần lớn thiệt hại là do các công cụ bị xâm phạm và chưa cài đặt các bản vá bảo mật cũ.
Đừng mù quáng tin vào huy hiệu kiểm toán!
#CryptoSecurity #Hack #Hacken #StaySAFU
2
45
·
--
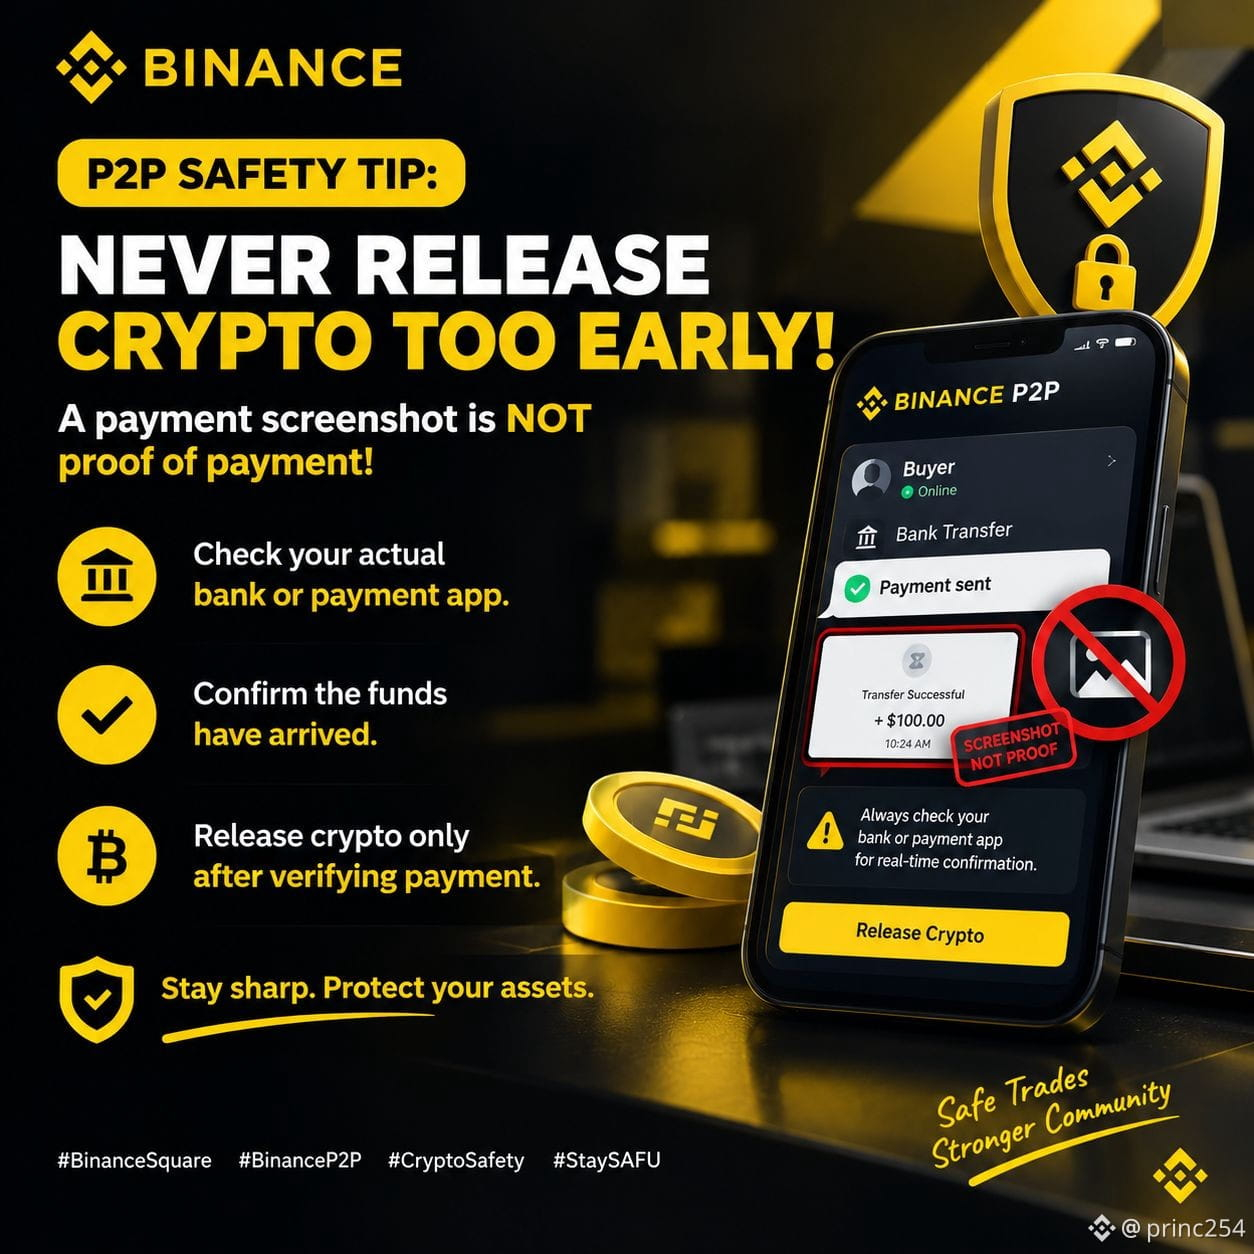
🚨 **MẸO AN TOÀN P2P: ĐỪNG BAO GIỜ MỞ KHÓA TIỀN MÃ HÓA QUÁ SỚM!** 🛡️
Ảnh chụp màn hình thanh toán KHÔNG phải là bằng chứng thanh toán! ⚠️
✅ Kiểm tra trực tiếp ứng dụng ngân hàng hoặc thanh toán của bạn.
✅ Xác nhận tiền đã được chuyển vào tài khoản.
✅ Chỉ mở khóa tiền mã hóa sau khi xác minh thanh toán.
Hãy luôn cảnh giác. Bảo vệ tài sản của bạn. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
3
56
·
--
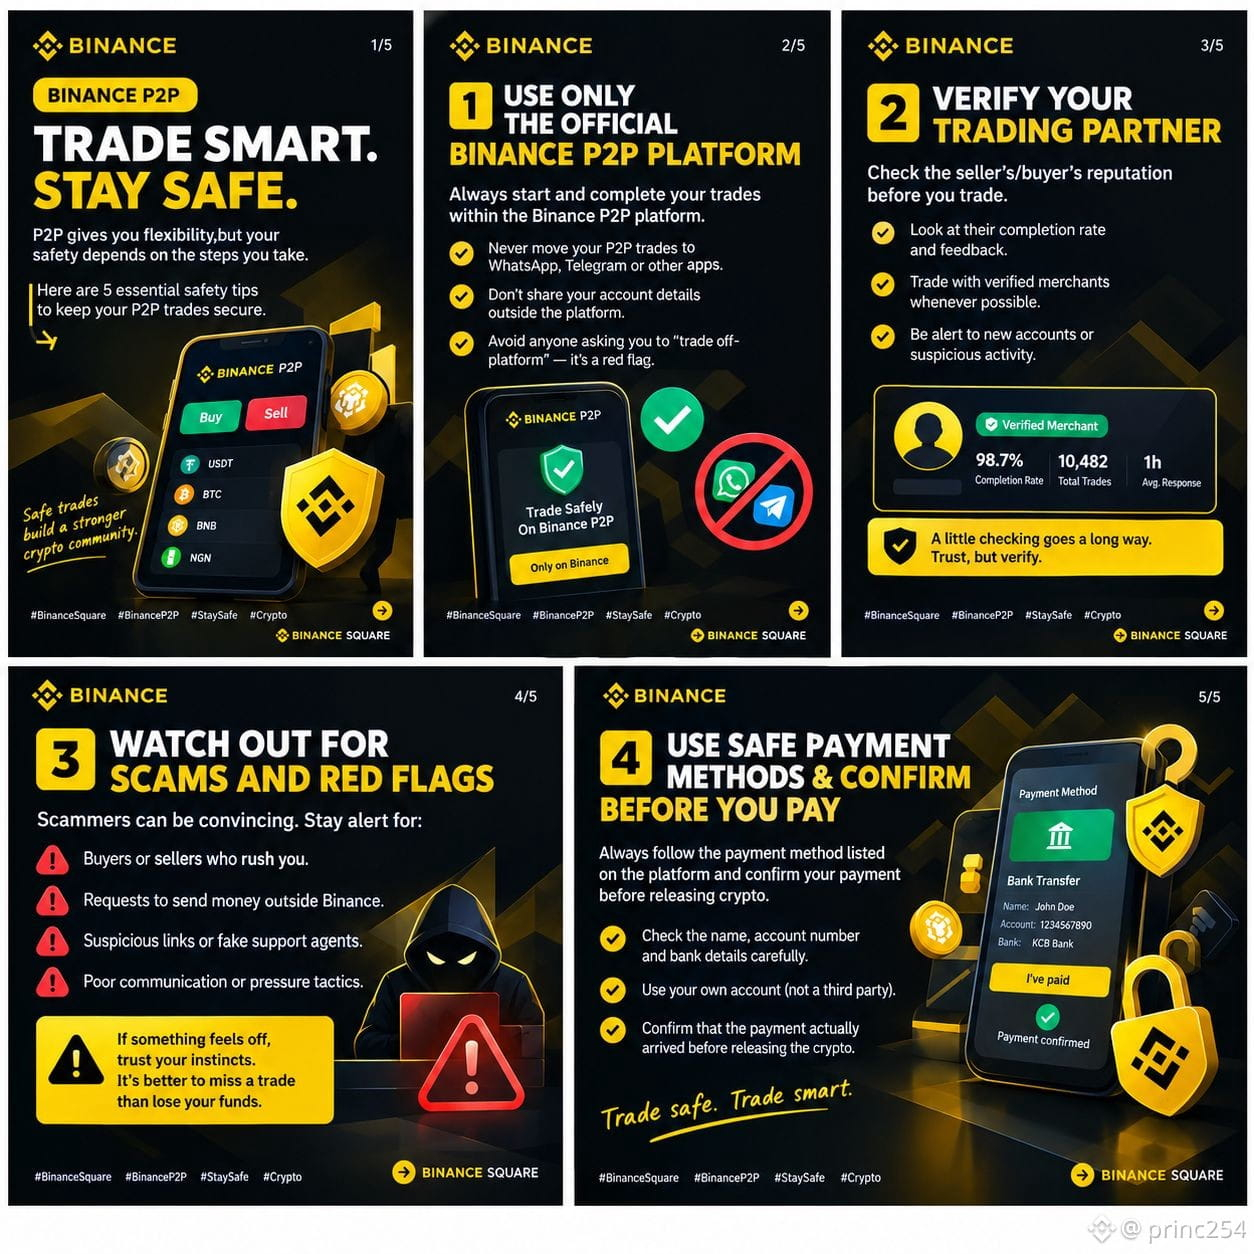
🛡️ **Giao dịch thông minh. Luôn an toàn!**
An toàn của bạn là ưu tiên hàng đầu khi giao dịch Binance P2P.
✅ Chỉ giao dịch trên Binance
✅ Xác minh khoản thanh toán trước khi giải phóng tiền mã hóa
✅ Không bao giờ tin ảnh chụp màn hình làm bằng chứng
✅ Tránh giao dịch bên ngoài nền tảng
✅ Báo cáo hoạt động đáng ngờ
Hãy luôn cảnh giác, bảo vệ tiền của bạn và tự tin giao dịch! 💛
#BinanceSquare
#StaySAFU
3
77
·
--
Chủ đề hôm nay xoay quanh việc luôn đi trước một bước
Trong lĩnh vực tiền mã hóa, bảo mật không phải là chờ có chuyện xảy ra rồi mới phản ứng, mà là luôn CẢNH GIÁC trước khi chuyện đó xảy ra
Hãy CẢNH GIÁC, đừng lo lắng. Bật xác thực 2 yếu tố (2FA), mã chống lừa đảo và danh sách trắng địa chỉ rút tiền TRƯỚC KHI bạn cần đến chúng
Xác minh rồi hãy tin. Luôn kiểm tra tên miền chính thức, email và địa chỉ hợp đồng. Kẻ lừa đảo sao chép mọi thứ, trừ những chi tiết quan trọng
Kiểm tra nhỏ, an toàn lớn. Dành 10 giây kiểm tra một liên kết có thể bảo vệ 100% danh mục đầu tư của bạn.
Dù bạn nắm giữ 👉$BTC lâu dài hay giao dịch 👉$ETH và các altcoin mỗi ngày, bảo mật chủ động đều bảo vệ mọi đồng coin như nhau
Đồng coin của bạn chỉ an toàn bằng thói quen của bạn, chứ không chỉ phụ thuộc vào chuỗi khối mà chúng đang nằm trên đó
Bảo mật chủ động là bảo hiểm ít tốn kém nhất trong Web3
Thói quen bảo mật số 1 của bạn là gì❓ Hãy cùng chia sẻ và giúp cộng đồng luôn an toàn
{spot}(ETHUSDT)
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
Chủ đề hôm nay xoay quanh việc luôn đi trước một bước
Trong lĩnh vực tiền mã hóa, bảo mật không phải là chờ có chuyện xảy ra rồi mới phản ứng, mà là luôn CẢNH GIÁC trước khi chuyện đó xảy ra
Hãy CẢNH GIÁC, đừng lo lắng. Bật xác thực 2 yếu tố (2FA), mã chống lừa đảo và danh sách trắng địa chỉ rút tiền TRƯỚC KHI bạn cần đến chúng
Xác minh rồi hãy tin. Luôn kiểm tra tên miền chính thức, email và địa chỉ hợp đồng. Kẻ lừa đảo sao chép mọi thứ, trừ những chi tiết quan trọng
Kiểm tra nhỏ, an toàn lớn. Dành 10 giây kiểm tra một liên kết có thể bảo vệ 100% danh mục đầu tư của bạn.
Dù bạn nắm giữ 👉$BTC lâu dài hay giao dịch 👉$ETH và các altcoin mỗi ngày, bảo mật chủ động đều bảo vệ mọi đồng coin như nhau
Đồng coin của bạn chỉ an toàn bằng thói quen của bạn, chứ không chỉ phụ thuộc vào chuỗi khối mà chúng đang nằm trên đó
Bảo mật chủ động là bảo hiểm ít tốn kém nhất trong Web3
Thói quen bảo mật số 1 của bạn là gì❓ Hãy cùng chia sẻ và giúp cộng đồng luôn an toàn
#BinanceWOTD #CryptoSecurity #STAYSAFU #WOTD
130
·
--
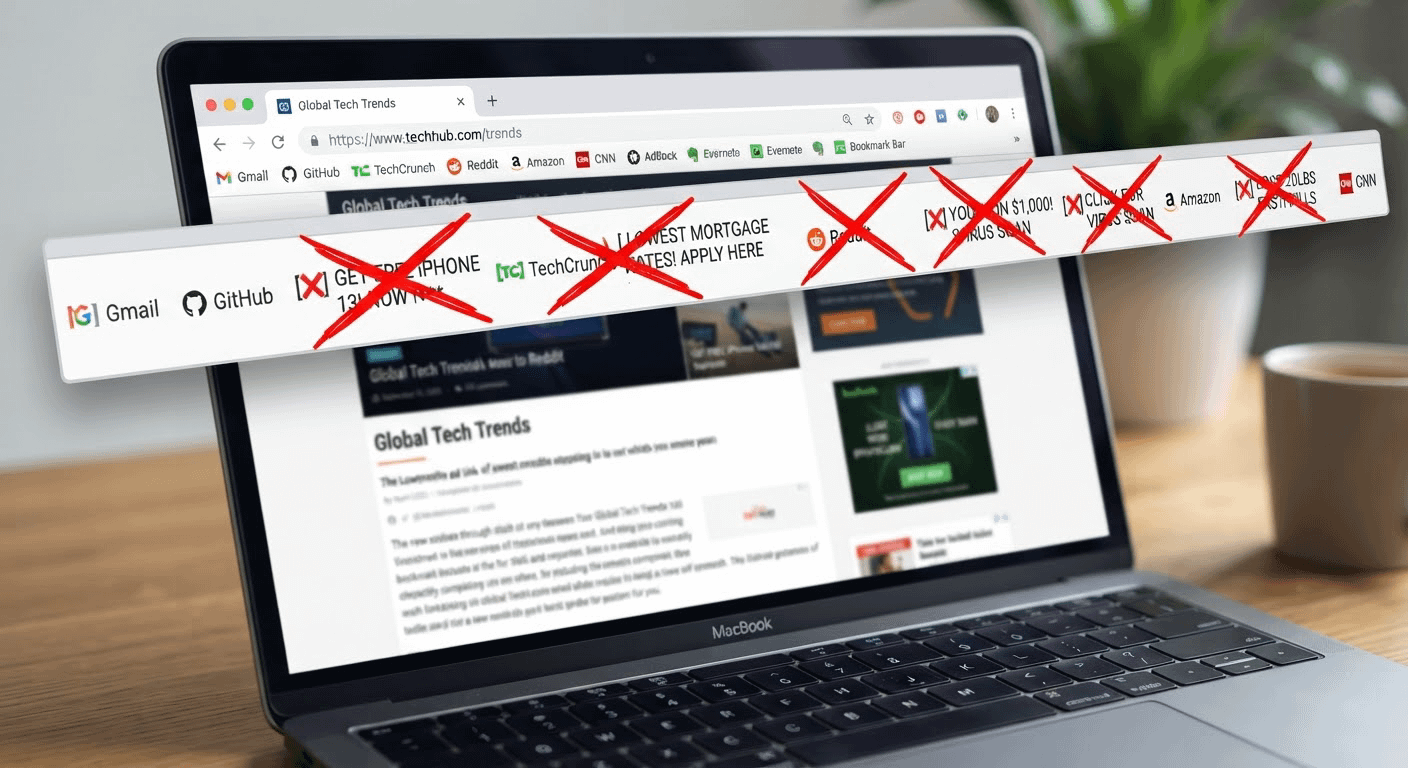
Đánh dấu trang web chính thức. Đừng bao giờ tìm chúng trên Google. 🔖 Quảng cáo có thể chiếm vị trí đầu trong kết quả tìm kiếm. Kẻ lừa đảo mua những vị trí hàng đầu khi người dùng tìm kiếm các ví tiền điện tử và sàn giao dịch phổ biến. Lưu URL chính thức một lần và sử dụng mãi mãi.
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
#KeepItLegit #ᴰʸᴼᴿ
#StaySAFU #AntiPhising .
1
2.6k
·
--
Bảo mật không phải là một tính năng mà bạn thêm sau. Đó là nền tảng mà bạn xây dựng trên đó. 🛡️
Trước khi chạm vào bất kỳ token nào, hãy tự hỏi: Hợp đồng đã được kiểm toán chưa? Tính thanh khoản đã được khóa chưa? Đội ngũ đã được xác minh chưa?
Nếu bất kỳ câu trả lời nào là không, hãy rời đi. Tiền của bạn xứng đáng hơn cả hy vọng. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
Trước khi chạm vào bất kỳ token nào, hãy tự hỏi: Hợp đồng đã được kiểm toán chưa? Tính thanh khoản đã được khóa chưa? Đội ngũ đã được xác minh chưa?
Nếu bất kỳ câu trả lời nào là không, hãy rời đi. Tiền của bạn xứng đáng hơn cả hy vọng. 🔐
#KeepItLegit #StaySAFU
#CryptoSecurity #DYOR .
2
1.1k
·
--
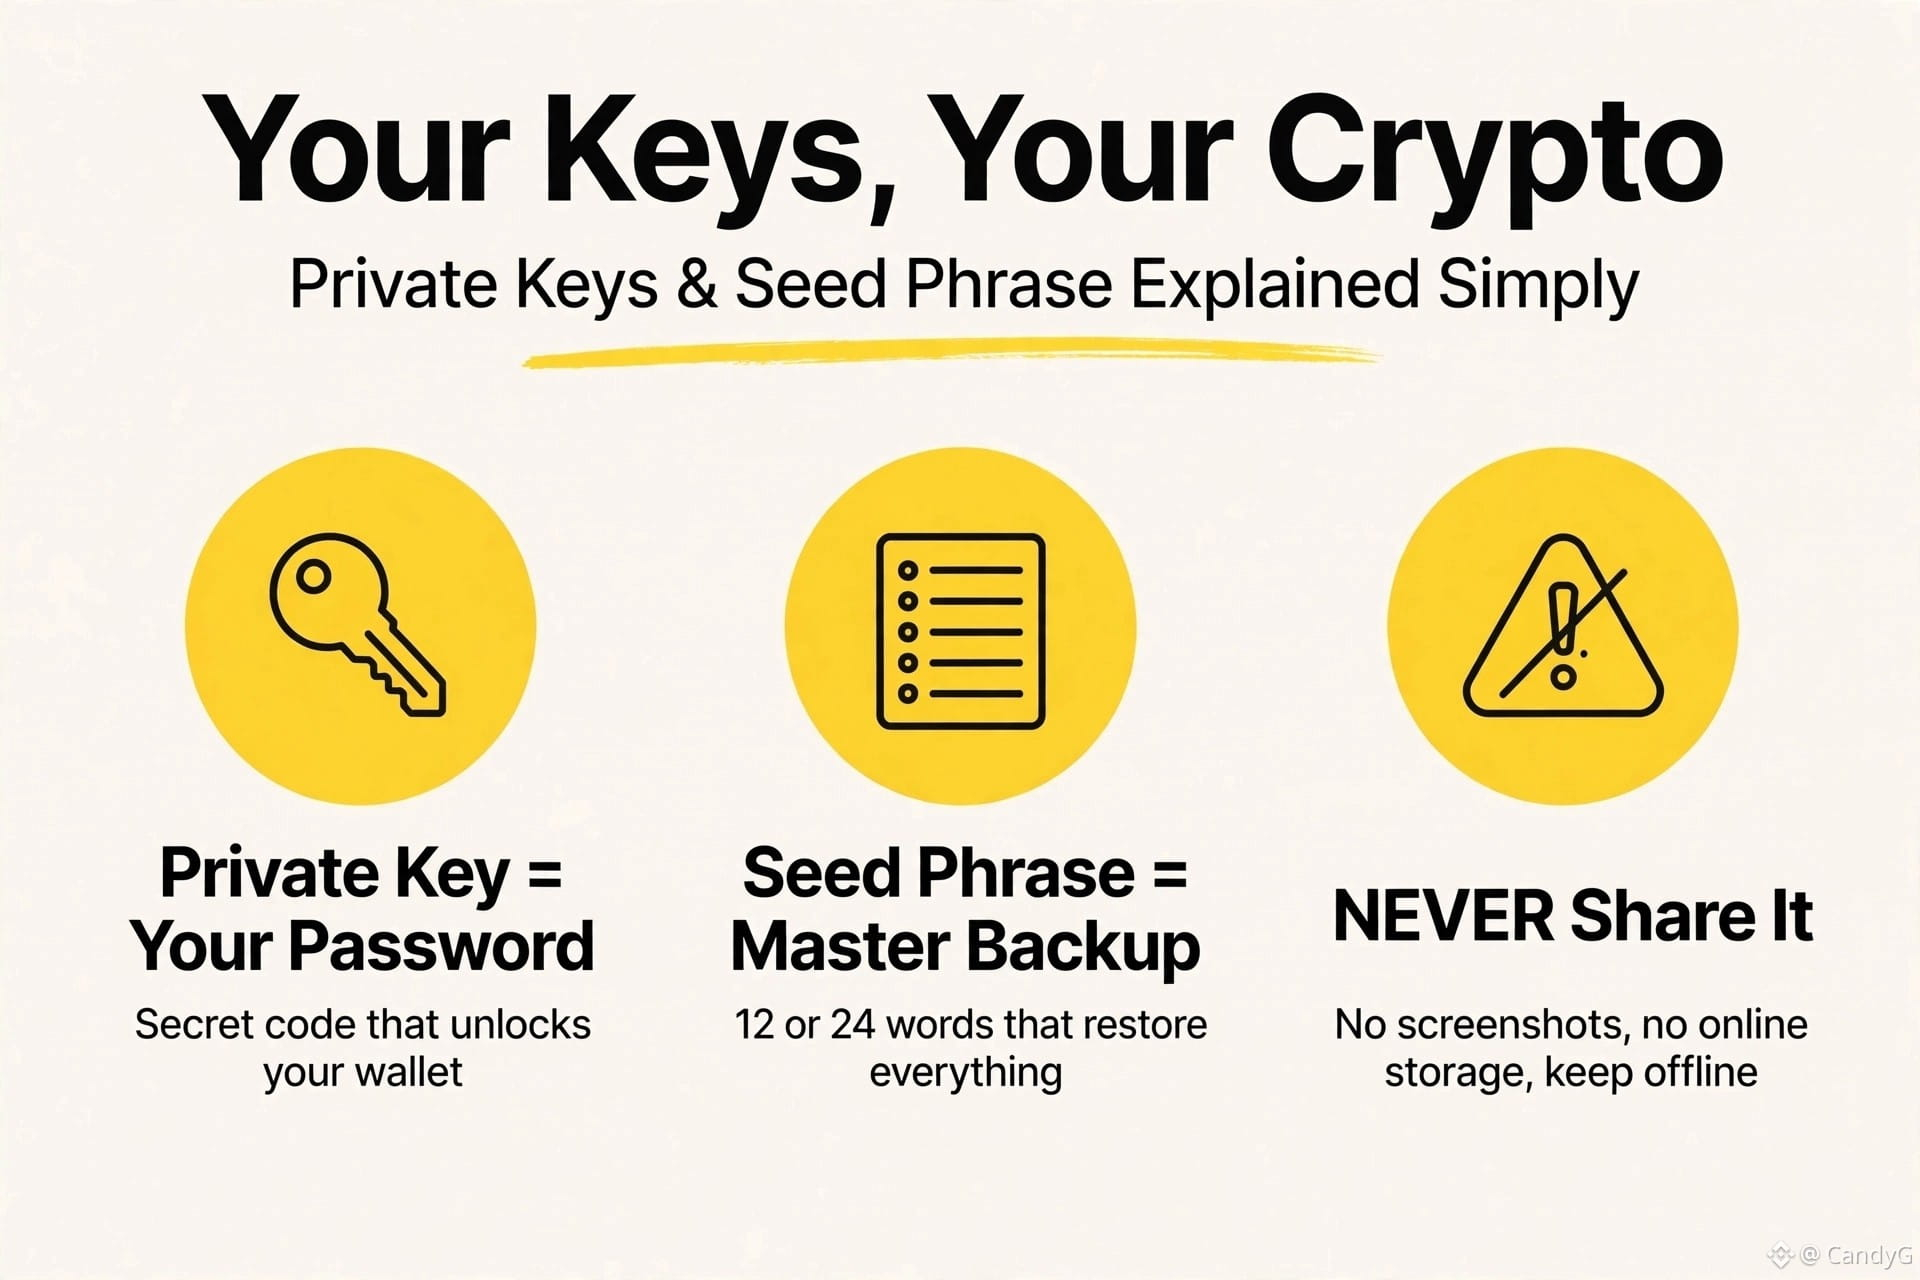
> Chìa khóa của bạn, tiền mã hóa của bạn 🔑
>
> Khóa riêng = Mật khẩu của bạn — mã bí mật mở khóa ví của bạn
> Cụm từ hạt giống = Sao lưu chính — 12 hoặc 24 từ để khôi phục mọi thứ
> Quy tắc: KHÔNG BAO GIỜ chia sẻ. Không chụp màn hình, không lưu trữ trực tuyến, hãy giữ ngoại tuyến.
> Điều này bảo vệ tài khoản $BTC , $BNB etc
#LearnCrypto #BinanceAcademy #StaySAFU
2
259
·
--
👀 Nếu ai đó cần cụm từ seed của bạn để "giúp bạn", thì họ không hề đang giúp: họ đang làm rỗng ví của bạn. 😩
#STAYSAFU
👀 Nếu ai đó cần cụm từ seed của bạn để "giúp bạn", thì họ không hề đang giúp: họ đang làm rỗng ví của bạn. 😩
#STAYSAFU
#STAYSAFU

T48🤝🐯🧡
Từ TIGRE_48
37
19
752
·
--
Đã xác minh
$ETH CẢNH BÁO LỪA ĐẢO🚨: $24.23 TRIỆU TRONG STETH & RETH BỊ RÚT HẾT QUA PHISHING PERMIT
Một người dùng DeFi dày dạn đã trở thành nạn nhân của một trong những vụ lừa đảo phishing lớn nhất trên chuỗi trong lịch sử Web3, mất $24.23 triệu tiền điện tử mà không bao giờ phải tiết lộ mật khẩu, khóa riêng hay cụm từ khôi phục.
Cuộc tấn công đã khai thác tính năng Permit ERC-20, một cơ chế tiết kiệm gas cho phép chuyển token chỉ dựa trên chữ ký ngoài chuỗi. Nạn nhân đã kết nối ví của họ với một trang web sao chép một giao thức phi tập trung hợp pháp, nơi một yêu cầu chữ ký Permit độc hại đã được ngụy trang như một tương tác bình thường.
Ngay khi nạn nhân ký, kẻ tấn công đã có toàn quyền truy cập để di chuyển các quỹ. Chỉ trong vài giây, 9,579 stETH và 4,851 rETH đã bị rút trực tiếp vào ví của hacker, tất cả đều không có nạn nhân gửi một giao dịch nào bằng tay.
Sự cố này đã được công ty bảo mật Scam Sniffer phát hiện trực tiếp và có thể kiểm tra vĩnh viễn trên blockchain Ethereum, chứng minh rằng chữ ký ví có thể tàn phá như việc lộ cụm từ khôi phục.
#CryptoSecurity #STAYSAFU #phishingscam #Web3
6
294

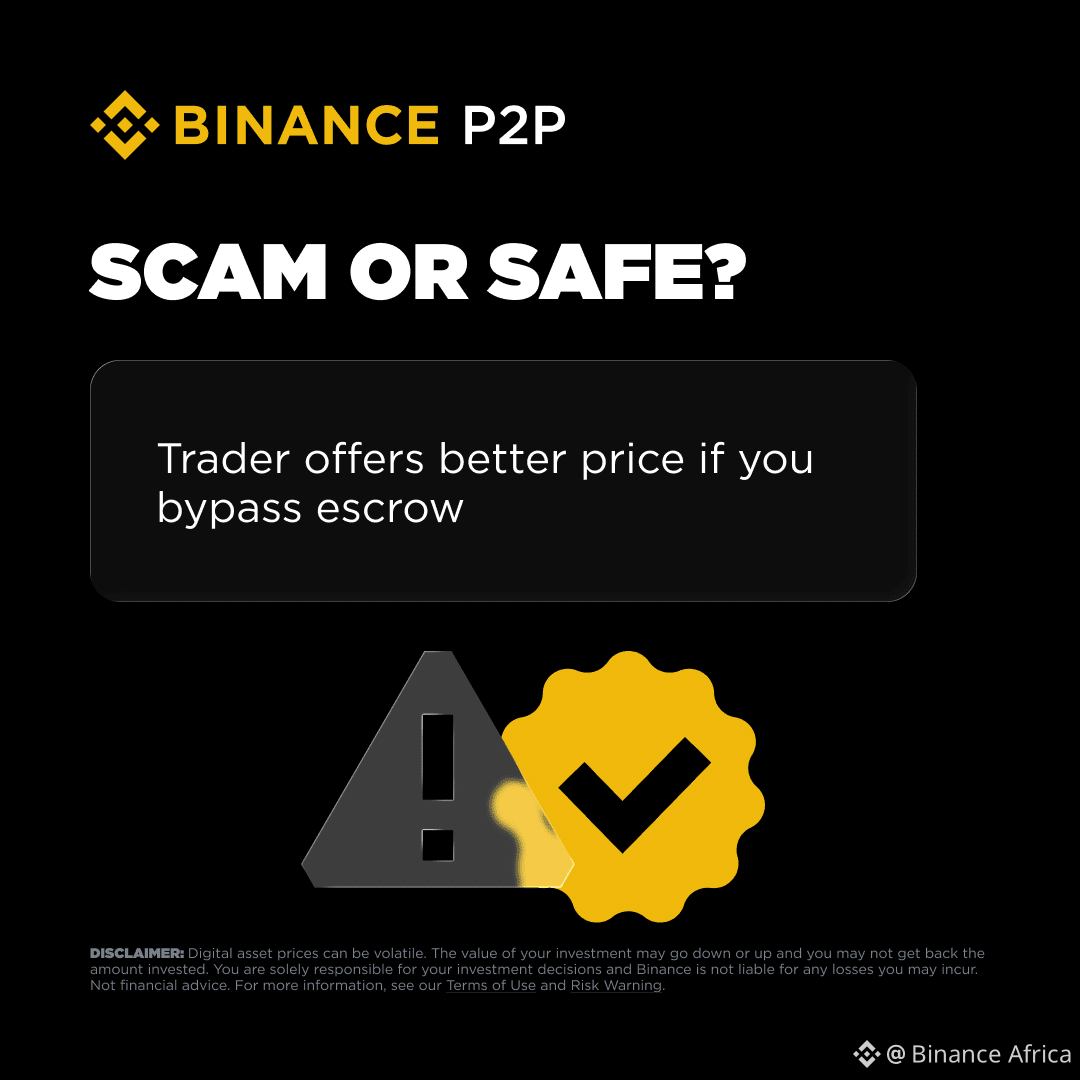
Quá tốt để có thể là sự thật? Có lẽ là vậy.
Không có ký quỹ = Không có bảo vệ. Luôn sử dụng ký quỹ Binance P2P.
#STAYSAFU
$BTC
{future}(BTCUSDT)
Quá tốt để có thể là sự thật? Có lẽ là vậy.
Không có ký quỹ = Không có bảo vệ. Luôn sử dụng ký quỹ Binance P2P.
#STAYSAFU
$BTC
Không có ký quỹ = Không có bảo vệ. Luôn sử dụng ký quỹ Binance P2P.
#STAYSAFU
$BTC
2
359
·
--
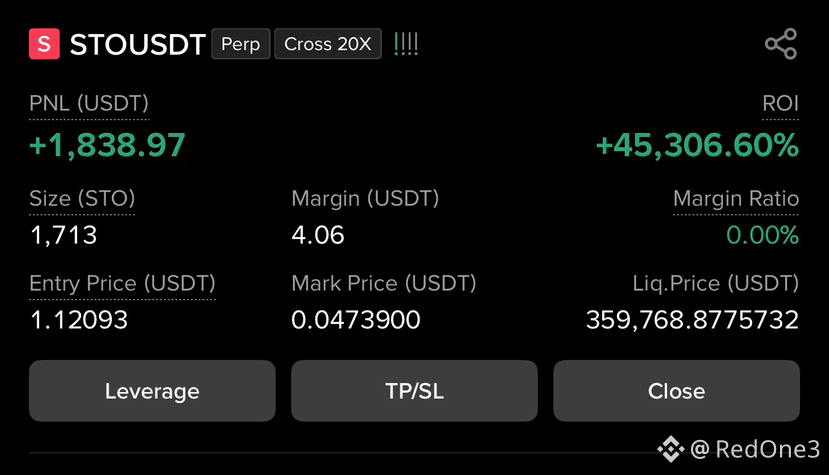
⚠️ Ảnh chụp màn hình thật..Vị trí thật…Nhưng…🚨
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
Đó là tài khoản Demo!
Bất cứ khi nào bạn thấy ROI “điên rồ” như **+45,306%**, bản năng đầu tiên của bạn có thể là nghĩ rằng đây là chiến lược giao dịch tối ưu nhất.
Ảnh chụp màn hình này 100% chân thực và không chỉnh sửa, nhưng nó được lấy trực tiếp từ Tài khoản Demo của tôi.
Dưới đây là một kiểm tra nhanh về thực tế: những môi trường mô phỏng như vậy có thể làm méo mó các chỉ số và dễ dàng khiến người khác bị đánh lừa:
🚨 Ký quỹ (Margin): Toàn bộ vị thế được chống đỡ chỉ bằng $4.06!
🚨 Giá thanh lý (Liquidation Price): Nó hiển thị một con số không thể tin nổi (hơn $359,768), chỉ xảy ra do thanh khoản và cơ chế định giá được mô phỏng trong môi trường demo.
Vấn đề là, bất kỳ ai cũng có thể chụp một ảnh thật hoàn toàn, rõ ràng, của một giao dịch demo có đòn bẩy cao để hiển thị những con số xanh khổng lồ mà không hề có rủi ro thực sự.
Đừng để phần trăm màu xanh nhấp nháy làm bạn bị mù. Hãy luôn nhìn toàn cảnh 👉🏻 ký quỹ, quy mô vị thế và giá thanh lý 👉🏻 ngay cả khi chính ảnh chụp là thật.
Hãy bảo vệ vốn của bạn, vì thị trường thật không đùa.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
………………………
Đó là tài khoản Demo!
Bất cứ khi nào bạn thấy ROI “điên rồ” như **+45,306%**, bản năng đầu tiên của bạn có thể là nghĩ rằng đây là chiến lược giao dịch tối ưu nhất.
Ảnh chụp màn hình này 100% chân thực và không chỉnh sửa, nhưng nó được lấy trực tiếp từ Tài khoản Demo của tôi.
Dưới đây là một kiểm tra nhanh về thực tế: những môi trường mô phỏng như vậy có thể làm méo mó các chỉ số và dễ dàng khiến người khác bị đánh lừa:
🚨 Ký quỹ (Margin): Toàn bộ vị thế được chống đỡ chỉ bằng $4.06!
🚨 Giá thanh lý (Liquidation Price): Nó hiển thị một con số không thể tin nổi (hơn $359,768), chỉ xảy ra do thanh khoản và cơ chế định giá được mô phỏng trong môi trường demo.
Vấn đề là, bất kỳ ai cũng có thể chụp một ảnh thật hoàn toàn, rõ ràng, của một giao dịch demo có đòn bẩy cao để hiển thị những con số xanh khổng lồ mà không hề có rủi ro thực sự.
Đừng để phần trăm màu xanh nhấp nháy làm bạn bị mù. Hãy luôn nhìn toàn cảnh 👉🏻 ký quỹ, quy mô vị thế và giá thanh lý 👉🏻 ngay cả khi chính ảnh chụp là thật.
Hãy bảo vệ vốn của bạn, vì thị trường thật không đùa.
#StaySAFU #SAFU #LearnFromMistakes
#DYOR
817
·
--
Tăng giá
$G, $CELR & $BNB Smart money đang hút thanh khoản từ các long tham lam trên G — vụ quét thanh khoản đã trừng phạt những người mua trễ, và các trader kỷ luật đang giảm rủi ro trước nỗ lực tái chiếm tiếp theo.
CELR đang cho thấy sự suy kiệt tương quan, với khối lượng giảm dần khi chạm các vùng kháng cự nơi retail thường bị mắc kẹt.
BNB vẫn phòng thủ, giữ được cấu trúc nhưng sẽ dễ tổn thương nếu dòng tiền tổng thể đảo chiều, vì vậy kiên nhẫn và đòn bẩy thấp là chìa khóa.
Hãy bảo vệ ví của bạn 🛡️, giảm size và tránh giao dịch trả thù — kỷ luật thắng FOMO mọi lúc.
Stay SAFU, để sự luân chuyển dẫn dắt “bias” của bạn, và giữ kỷ luật thực thi.
#G #CELR #BNB #CryptoRotation #STAYSAFU
327
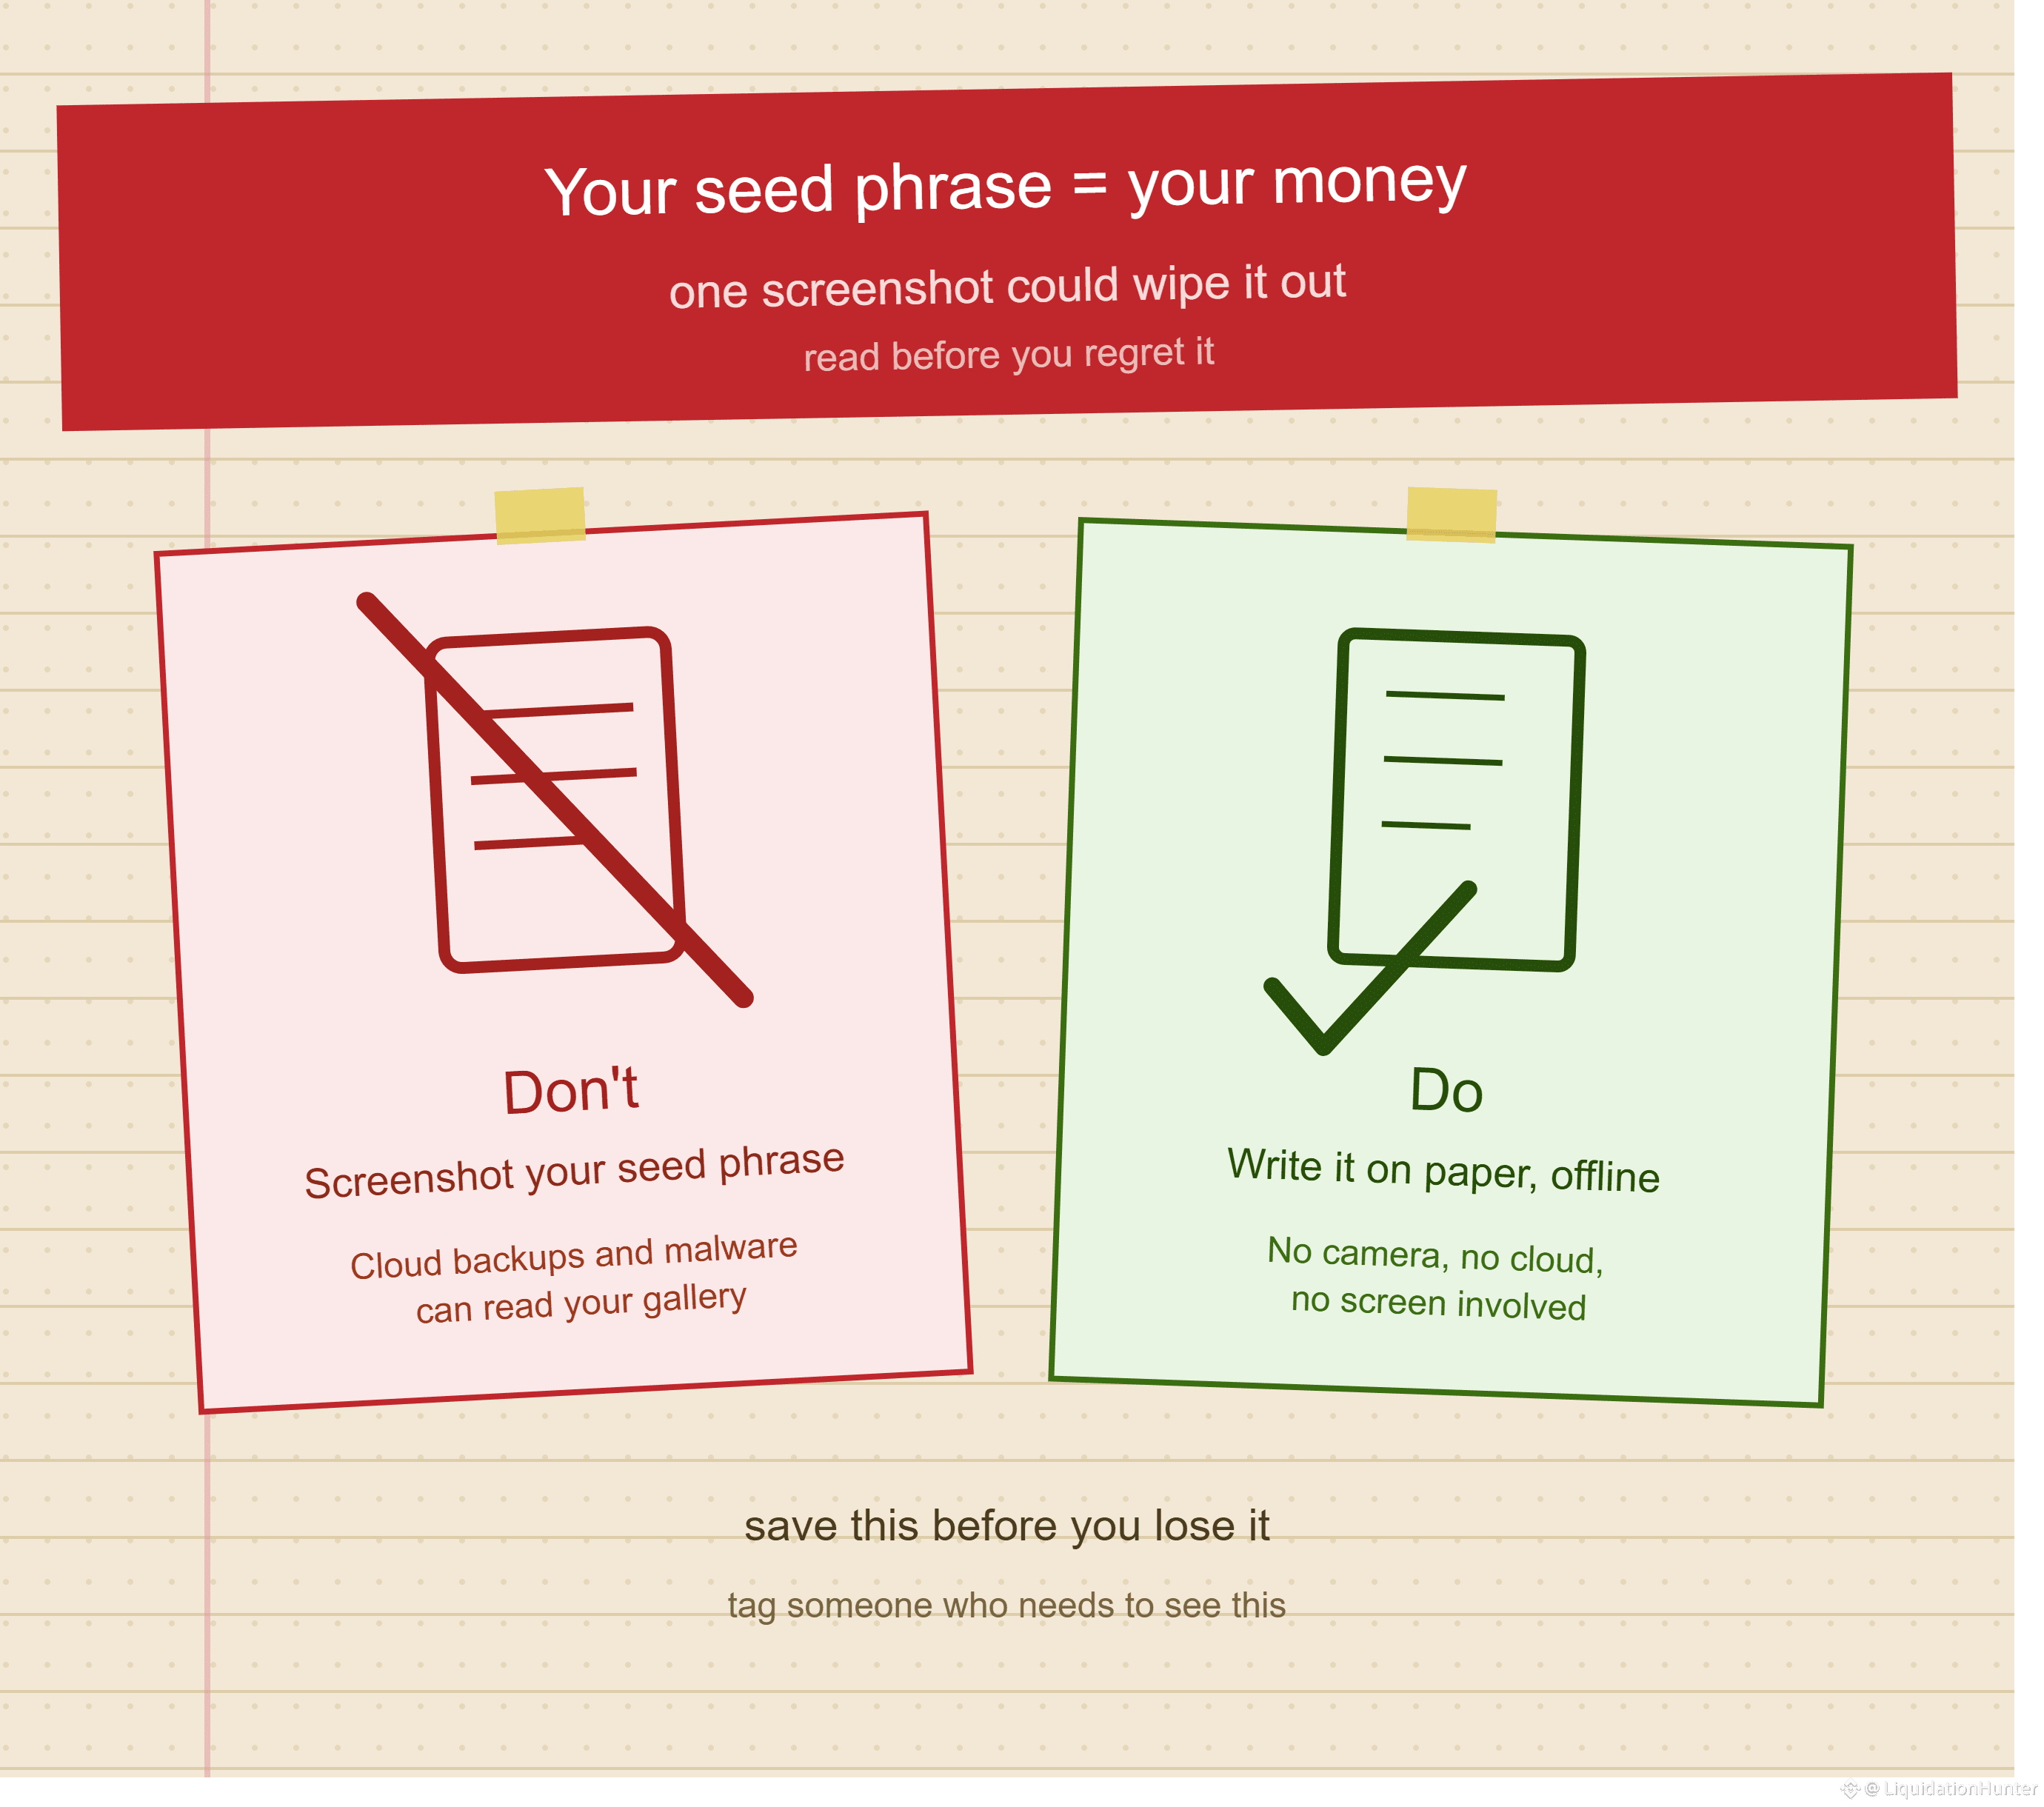
⚠️ PSA: Phần mềm độc hại mới đang quét ảnh điện thoại để tìm cụm từ hạt giống
Một biến thể mới có tên SparkKitty đã được phát hiện ẩn trong các ứng dụng trên App Store và Google Play, quét các ảnh chụp màn hình đã lưu để tìm cụm từ hạt giống cho crypto và thông tin ví. Kaspersky phát hiện kẻ trộm dựa trên OCR đã trích xuất trực tiếp cụm từ hạt giống và các dữ liệu nhạy cảm khác từ các ảnh chụp màn hình được lưu trong thư viện thiết bị.
Cách khắc phục đơn giản: đừng bao giờ chụp màn hình cụm từ hạt giống. Hãy ghi ra giấy, lưu ngoại tuyến, và kiểm tra thư viện của bạn xem có những ảnh chụp màn hình cũ mà bạn có thể đã quên không.
Tag ai đó cần phải xem điều này 👇
#CryptoSecurity #SeedPhraseAlert #STAYSAFU #Binance
92
·
--
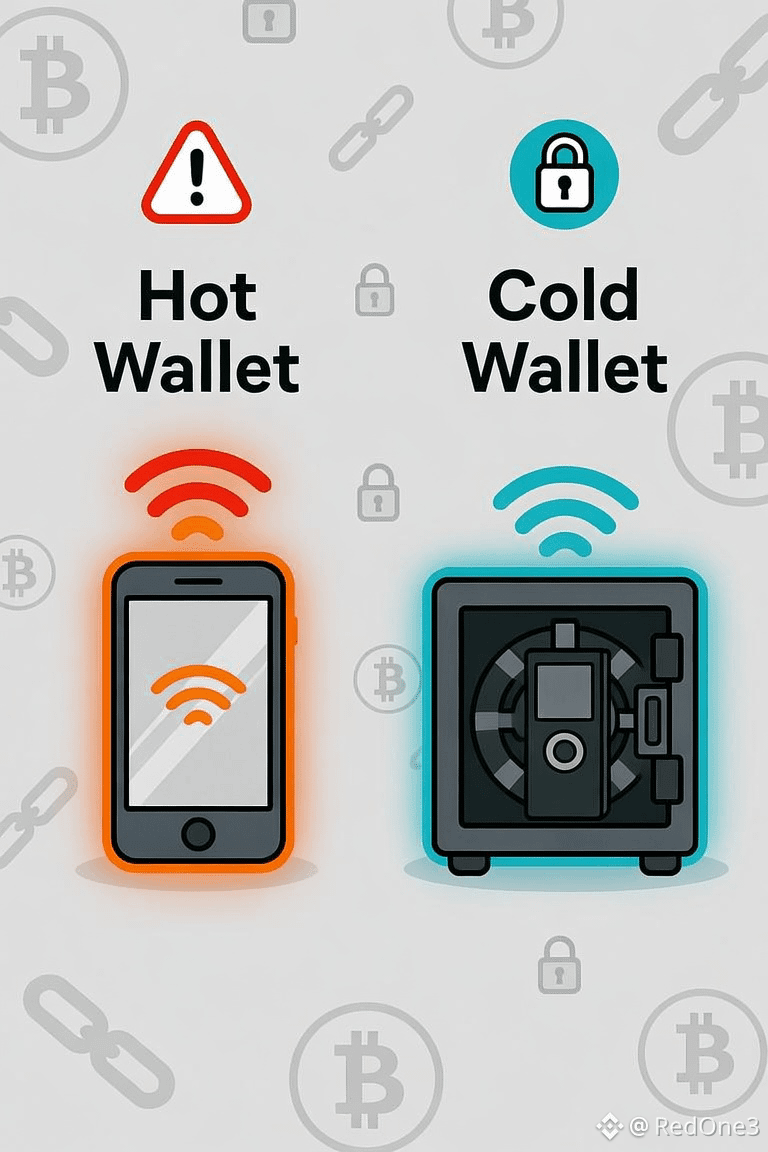
🔐 Dừng cuộn một chút… hãy bảo vệ tiền của bạn trước! 🚀
Nhiều người trong lĩnh vực crypto tập trung vào “mua gì” và quên mất câu hỏi quan trọng nhất: “làm sao để bảo vệ những gì tôi đã có?” 💡
📌 Ví nóng:
Kết nối internet (ứng dụng, sàn giao dịch) ⚡
✅ Nhanh và dễ dùng cho các giao dịch hằng ngày
⚠️ Dễ bị tấn công/chiếm quyền hơn
📌 Ví lạnh:
Lưu trữ ngoại tuyến (ví phần cứng hoặc ví giấy) 🧊
✅ Bảo mật rất cao để nắm giữ dài hạn
⚠️ Ít linh hoạt hơn cho việc giao dịch nhanh
🎯 Quy tắc vàng:
“Không có khóa của bạn thì không có đồng của bạn” 🔑
Nếu bạn không tự nắm giữ khóa riêng… thì bạn không thực sự sở hữu các đồng coin đó!
#StaySAFU #DYOR
339
·
--
Lý do số 1 khiến mọi người mất tiền Crypto (Không phải do tin tặc)
Vấn đề
Phần lớn các khoản lỗ crypto không đến từ việc sàn bị hack hay hợp đồng thông minh bị khai thác. Chúng đến từ một nguyên nhân còn “trần tục” hơn: những sai lầm về bảo mật phía người dùng.
Cụm seed phrase được lưu dưới dạng ảnh chụp màn hình hoặc mục trong ứng dụng ghi chú (đồng bộ lên đám mây, bị lộ cho mọi loại phần mềm độc hại) Việc chấp thuận mù quáng các quyền token trên các dApp không quen thuộc, cấp cho hợp đồng quyền chi tiêu không giới hạn đối với một ví Mất cảnh giác với các trang phishing trông giống hệt pixel với nền tảng thật Tái sử dụng cùng một mật khẩu giữa tài khoản trên sàn, email và các tài khoản liên quan đến ví. Dùng 2FA dựa trên SMS, vốn dễ bị tấn công SIM-swapping
Chỉ một lần bấm nhầm vào đường link sai, hoặc một lần chấp thuận cẩu thả, cũng có thể rút cạn một ví chỉ trong vài giây — không cần “hack”, chỉ là một sai lầm.
Giải pháp
Bảo mật trong crypto không phải là tìm một bản vá lớn — mà là xây dựng các thói quen nhất quán:
Dùng ví phần cứng cho mọi thứ ngoài số tiền nhỏ để giao dịch thường xuyên. Giữ khóa riêng offline, đơn giản là vậy. Ghi cụm seed phrase ra giấy (hoặc kim loại) và cất giữ thật sự, không lưu trên thiết bị. Không bao giờ nhập cụm đó vào website, ứng dụng hay ghi chú trên đám mây. Thường xuyên rà soát và thu hồi quyền token bằng các công cụ như Revoke.cash hoặc trình kiểm tra approval token của Etherscan — đa số ví đang “ngồi yên” với các quyền phê duyệt cũ và không giới hạn từ những ứng dụng bạn không còn dùng. Chuyển sang app xác thực (hoặc khóa bảo mật phần cứng) thay vì SMS cho 2FA. Đánh dấu URL chính thức và không bao giờ bấm vào link wallet-connect từ tin nhắn trực tiếp (DM), quảng cáo hoặc các thông điệp không được yêu cầu. Khi thử nghiệm các dApp mới hoặc chưa được kiểm toán, hãy dùng một ví “đốt” (burner) riêng với số dư tối thiểu.
Không có gì trong số này đòi hỏi kiến thức kỹ thuật sâu — chỉ cần kỷ luật. Trong crypto, bạn là ngân hàng của chính mình, nên bạn cũng chính là đội ngũ bảo mật của mình.
#Binance #cryptouniverseofficial #Web3S #blockchain #StaySAFU
103
·
--
🔐 Một bước bảo mật đơn giản có thể cứu nguy cho tiền mã hoá của bạn
Hãy tưởng tượng một ngày thức dậy và thấy tài sản crypto của bạn đã biến mất.
- Không bị hack.
- Không có lỗi từ blockchain.
Chỉ là ai đó đã có quyền truy cập vào tài khoản của bạn.
Đó chính là lý do Xác thực hai yếu tố (2FA) là một trong những tính năng bảo mật quan trọng nhất mà mọi nhà đầu tư crypto nên bật.
Vì sao điều này lại quan trọng:
🛡️ 1. Bổ sung thêm một lớp bảo vệ thứ hai
Ngay cả khi ai đó phát hiện ra mật khẩu của bạn, họ vẫn cần mã xác minh thứ hai của bạn để có thể truy cập tài khoản.
📱 2. Giúp bảo vệ trước mật khẩu bị đánh cắp
Mật khẩu có thể bị rò rỉ qua các trang web lừa đảo (phishing), phần mềm độc hại, hoặc việc tái sử dụng thông tin đăng nhập từ các nền tảng khác. 2FA giúp giảm rủi ro bị truy cập trái phép.
⚠️ 3. Giao dịch crypto là không thể đảo ngược
Khác với ngân hàng truyền thống, các giao dịch trên blockchain nhìn chung không thể được hoàn tác sau khi đã được xác nhận. Ngăn chặn truy cập trái phép dễ hơn rất nhiều so với việc cố gắng lấy lại tiền đã mất.
🔒 4. Giúp bảo mật các thao tác quan trọng trên tài khoản
Nhiều sàn giao dịch yêu cầu bật 2FA trước khi rút tiền, thay đổi cài đặt bảo mật hoặc truy cập các tính năng nhạy cảm của tài khoản—tạo thêm một lớp phòng thủ.
💡 5. Bảo mật tốt là một thói quen, không phải một lựa chọn
Bật 2FA chỉ mất vài phút, nhưng có thể bảo vệ nhiều năm đầu tư và công sức của bạn.
Đừng chờ đến sau khi xảy ra sự cố bảo mật mới tăng cường bảo vệ tài khoản.
Trong crypto, phòng ngừa luôn tốt hơn khôi phục.
💬 Hãy cùng thảo luận!
Ngoài việc bật 2FA, thói quen bảo mật crypto quan trọng nhất mà bạn đang theo là gì? Chia sẻ mẹo tốt nhất của bạn bên dưới—biết đâu bạn sẽ giúp bảo vệ thêm một nhà đầu tư khác.
#CryptoSecurity #2FA #STAYSAFU #Write2Earn
📊 THĂM DÒ Ý KIẾN
Bạn đã bật Xác thực hai yếu tố (2FA) trên các tài khoản crypto của mình chưa?
Yes, on every account ✅
0%
Yes, but only on some accounts
0%
Not yet, but I will today
0%
What's 2FA?
0%
0 phiếu bầu • Cuộc bỏ phiếu đã kết thúc
1
148
·
--
🚨 CẢNH BÁO LỪA ĐẢO: Cách các token GIẢ "$TSLA" dùng "Dev Remove Liquidity" để rút cạn víGần đây bạn có nhận hàng nghìn token miễn phí như $TSLA trong ví Web3 của mình một cách bất ngờ không? Trước khi bạn thử bán chúng để kiếm lời nhanh, DỪNG LẠI! Đây là một Chiêu tấn công Dò mảnh (Dusting Attack) & Bẫy mật ong (Honeypot) kinh điển.
Đây là cách trò lừa đảo hoạt động, các dấu hiệu có ý nghĩa gì và cách tự bảo vệ mình.
1. Cái bẫy: Giá trị giả & Airdrop miễn phí
Kẻ lừa đảo gửi hàng triệu token vô giá trị đến các địa chỉ Web3 đang hoạt động. Sau đó, chúng thực hiện các giao dịch mua nhỏ trên sàn giao dịch phi tập trung (DEX) để đẩy biểu đồ tăng vọt một cách nhân tạo.
Ví của bạn tính toán:
🚨 CẢNH BÁO LỪA ĐẢO: Cách các token GIẢ "$TSLA" dùng "Dev Remove Liquidity" để rút cạn ví
Gần đây bạn có nhận hàng nghìn token miễn phí như $TSLA trong ví Web3 của mình một cách bất ngờ không? Trước khi bạn thử bán chúng để kiếm lời nhanh, DỪNG LẠI! Đây là một Chiêu tấn công Dò mảnh (Dusting Attack) & Bẫy mật ong (Honeypot) kinh điển.
Đây là cách trò lừa đảo hoạt động, các dấu hiệu có ý nghĩa gì và cách tự bảo vệ mình.
1. Cái bẫy: Giá trị giả & Airdrop miễn phí
Kẻ lừa đảo gửi hàng triệu token vô giá trị đến các địa chỉ Web3 đang hoạt động. Sau đó, chúng thực hiện các giao dịch mua nhỏ trên sàn giao dịch phi tập trung (DEX) để đẩy biểu đồ tăng vọt một cách nhân tạo.
Ví của bạn tính toán:
141
·
--
$EPIC, $TRX & $BNB trader cần chậm lại trước khi đuổi theo các kèo liều lĩnh. Market maker đang dụ những kẻ long tham lam trên $EPIC bằng các đợt quét thanh khoản khiến bất kỳ ai vào vị thế quá nặng đều bị trừng phạt. 🛡️⚠️
$EPIC đang cho thấy sự nén lại gần vùng giành lại — sự kiên nhẫn và kỷ luật quan trọng hơn việc cố bắt mọi cây nến. 📉
$TRX đang giữ các đáy trong phạm vi, nhưng bất kỳ đòn bẩy quá quyết đoán nào tại đây cũng có nguy cơ bị vô hiệu hóa ngay lập tức. Giữ mức nhẹ, linh hoạt. 🚨
Luân chuyển của $BNB vẫn ổn định nhưng đầy vẻ lừa dối; tiền thông minh đang tận dụng các lệnh FOMO. Thiên hướng spot an toàn hơn cho tới khi cấu trúc xác nhận. 📈
Hãy bảo vệ ví của bạn, giảm khối lượng, và tránh giao dịch trả thù. 🧠
#EPIC #TRX #BNB #CryptoRotation#STAYSAFU
96
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#BinancePick
2.8M lượt xem
146,374 đang thảo luận
2
#EarningsSeason
5.1M lượt xem
25,010 đang thảo luận
3
#TheoDõiFOMC
292,110 lượt xem
1,225 đang thảo luận
4
#TinFed
349,784 lượt xem
942 đang thảo luận
5
#AnthropicTTMRevenueGrewAbout1200%
93 lượt xem
32 đang thảo luận
6
#AnthropicS1ExpectedToday
1,165 lượt xem
58 đang thảo luận
7
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
9,002 lượt xem
227 đang thảo luận
8
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
15,866 lượt xem
352 đang thảo luận
9
#StrategyMSTRSurpassesNasdaqInMarketCap
13,021 lượt xem
282 đang thảo luận
10
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
583 lượt xem
29 đang thảo luận