
#ransomware
ransomware
6,509 lượt xem
58 đang thảo luận
Phổ biến
Mới nhất

·
--
Đúng một phần
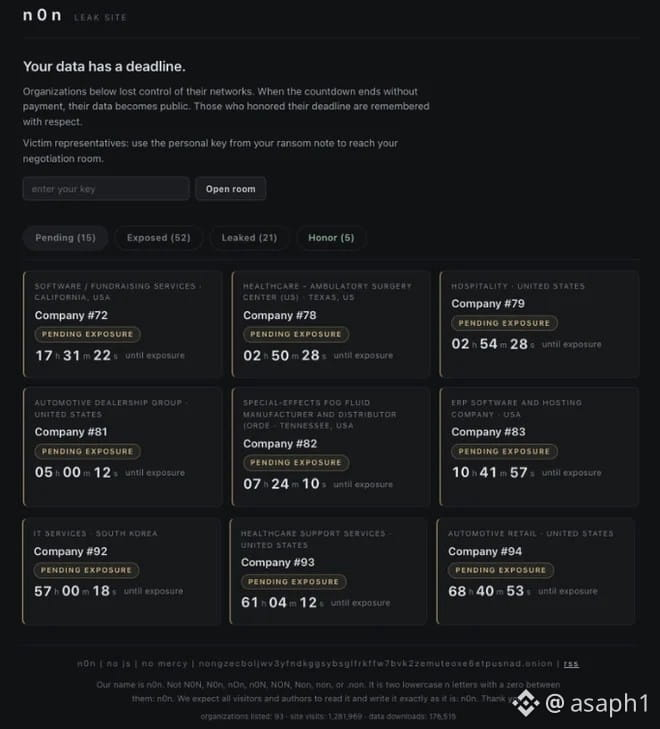
🚨 $BTC PHẢN BỘI TRONG NGÀNH NGÂN HÀNG LỚN NHẤT THẾ GIỚI
Nhóm ransomware n0n hôm nay đã công bố dữ liệu khách hàng của Visa, Mastercard và JPMorgan Chase sau khi thời hạn tối hậu thư 48 giờ kết thúc. Theo tôi, đây là điều xảy ra khi tiền bạc và dữ liệu của bạn phụ thuộc vào những công ty mà bạn thậm chí còn chẳng biết: trong crypto, không ai làm rò rỉ thứ mà họ không nắm giữ.
Hãy nhìn vào chi tiết mà không ai để ý:
• ~16.000 email của khách hàng sử dụng thẻ Reserve của JPMorgan, loại thẻ chỉ dành cho khách hàng được mời có hơn 10 triệu đô la, cùng số điện thoại và mã định danh tài khoản, theo Cybernews.
• Hơn 6.000 khách hàng Visa cao cấp ở khu vực châu Á – Thái Bình Dương và khoảng 2.000 hồ sơ Mastercard; cả ba đều đổ lỗi cho các nhà cung cấp bên ngoài nhưng không bên nào cho biết đó là nhà cung cấp nào.
• n0n xuất hiện vào tháng 9 và đã có 393 nạn nhân trong danh sách; ngoài ra, trong các bản ghi phần mềm độc hại còn có 126.660 thông tin đăng nhập được lưu của chase.com, visa.com và mastercard.com.
Bạn vẫn sẽ tin tưởng giao dữ liệu của mình cho các ngân hàng, hay muốn tự nắm quyền kiểm soát? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #TựLưuKý
🚨 $BTC PHẢN BỘI TRONG NGÀNH NGÂN HÀNG LỚN NHẤT THẾ GIỚI
Nhóm ransomware n0n hôm nay đã công bố dữ liệu khách hàng của Visa, Mastercard và JPMorgan Chase sau khi thời hạn tối hậu thư 48 giờ kết thúc. Theo tôi, đây là điều xảy ra khi tiền bạc và dữ liệu của bạn phụ thuộc vào những công ty mà bạn thậm chí còn chẳng biết: trong crypto, không ai làm rò rỉ thứ mà họ không nắm giữ.
Hãy nhìn vào chi tiết mà không ai để ý:
• ~16.000 email của khách hàng sử dụng thẻ Reserve của JPMorgan, loại thẻ chỉ dành cho khách hàng được mời có hơn 10 triệu đô la, cùng số điện thoại và mã định danh tài khoản, theo Cybernews.
• Hơn 6.000 khách hàng Visa cao cấp ở khu vực châu Á – Thái Bình Dương và khoảng 2.000 hồ sơ Mastercard; cả ba đều đổ lỗi cho các nhà cung cấp bên ngoài nhưng không bên nào cho biết đó là nhà cung cấp nào.
• n0n xuất hiện vào tháng 9 và đã có 393 nạn nhân trong danh sách; ngoài ra, trong các bản ghi phần mềm độc hại còn có 126.660 thông tin đăng nhập được lưu của chase.com, visa.com và mastercard.com.
Bạn vẫn sẽ tin tưởng giao dữ liệu của mình cho các ngân hàng, hay muốn tự nắm quyền kiểm soát? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #TựLưuKý
Nhóm ransomware n0n hôm nay đã công bố dữ liệu khách hàng của Visa, Mastercard và JPMorgan Chase sau khi thời hạn tối hậu thư 48 giờ kết thúc. Theo tôi, đây là điều xảy ra khi tiền bạc và dữ liệu của bạn phụ thuộc vào những công ty mà bạn thậm chí còn chẳng biết: trong crypto, không ai làm rò rỉ thứ mà họ không nắm giữ.
Hãy nhìn vào chi tiết mà không ai để ý:
• ~16.000 email của khách hàng sử dụng thẻ Reserve của JPMorgan, loại thẻ chỉ dành cho khách hàng được mời có hơn 10 triệu đô la, cùng số điện thoại và mã định danh tài khoản, theo Cybernews.
• Hơn 6.000 khách hàng Visa cao cấp ở khu vực châu Á – Thái Bình Dương và khoảng 2.000 hồ sơ Mastercard; cả ba đều đổ lỗi cho các nhà cung cấp bên ngoài nhưng không bên nào cho biết đó là nhà cung cấp nào.
• n0n xuất hiện vào tháng 9 và đã có 393 nạn nhân trong danh sách; ngoài ra, trong các bản ghi phần mềm độc hại còn có 126.660 thông tin đăng nhập được lưu của chase.com, visa.com và mastercard.com.
Bạn vẫn sẽ tin tưởng giao dữ liệu của mình cho các ngân hàng, hay muốn tự nắm quyền kiểm soát? 👇
$BTC $ETH $SOL
#Ransomware #FiltracionDeDatos #TựLưuKý
1.7k
·
--
ETH: Ransomware DeadLock lợi dụng blockchain Polygon để giao tiếp lén lút 🚀
Công ty bảo mật Group-IB phát hiện rằng ransomware này sử dụng hợp đồng thông minh để lưu trữ địa chỉ máy chủ proxy, khiến việc ngăn chặn trở nên khó khăn hơn cho các nhà bảo vệ. Những kẻ tấn công có thể xoay vòng cơ sở hạ tầng mà không cần sửa đổi mã độc hoặc đẩy các phiên bản mới ra ngoài. 💥🔄
Chiến thuật sáng tạo này có thể được các nhóm tội phạm mạng có uy tín hơn sao chép, mặc dù Polygon không bị khai thác trực tiếp. 🔍🌐
Bạn có đang giữ cho hệ thống của mình an toàn trước những mối đe dọa sáng tạo như vậy không? 👇
Bạn nghĩ sao về ransomware thích nghi với công nghệ blockchain để hoạt động lén lút hơn? ✅❓
#ETH #Ransomware #BlockchainTech
ETH: Ransomware DeadLock lợi dụng blockchain Polygon để giao tiếp lén lút 🚀
Công ty bảo mật Group-IB phát hiện rằng ransomware này sử dụng hợp đồng thông minh để lưu trữ địa chỉ máy chủ proxy, khiến việc ngăn chặn trở nên khó khăn hơn cho các nhà bảo vệ. Những kẻ tấn công có thể xoay vòng cơ sở hạ tầng mà không cần sửa đổi mã độc hoặc đẩy các phiên bản mới ra ngoài. 💥🔄
Chiến thuật sáng tạo này có thể được các nhóm tội phạm mạng có uy tín hơn sao chép, mặc dù Polygon không bị khai thác trực tiếp. 🔍🌐
Bạn có đang giữ cho hệ thống của mình an toàn trước những mối đe dọa sáng tạo như vậy không? 👇
Bạn nghĩ sao về ransomware thích nghi với công nghệ blockchain để hoạt động lén lút hơn? ✅❓
#ETH #Ransomware #BlockchainTech
Công ty bảo mật Group-IB phát hiện rằng ransomware này sử dụng hợp đồng thông minh để lưu trữ địa chỉ máy chủ proxy, khiến việc ngăn chặn trở nên khó khăn hơn cho các nhà bảo vệ. Những kẻ tấn công có thể xoay vòng cơ sở hạ tầng mà không cần sửa đổi mã độc hoặc đẩy các phiên bản mới ra ngoài. 💥🔄
Chiến thuật sáng tạo này có thể được các nhóm tội phạm mạng có uy tín hơn sao chép, mặc dù Polygon không bị khai thác trực tiếp. 🔍🌐
Bạn có đang giữ cho hệ thống của mình an toàn trước những mối đe dọa sáng tạo như vậy không? 👇
Bạn nghĩ sao về ransomware thích nghi với công nghệ blockchain để hoạt động lén lút hơn? ✅❓
#ETH #Ransomware #BlockchainTech
59

Bạn có nhận thấy mọi người đang im lặng như thế nào về vụ tiền chuộc 10,000 $BTC đang được nhắm tới ngay trên Revolut không?
Các nhà giao dịch nhỏ lẻ hằng ngày chỉ cần gặp đúng một lần rò rỉ rồi bị đổ hàng là đã có nguy cơ bị bán danh tính, thẻ và thông tin đăng nhập trong khi tiền của họ bị phơi bày. Đó là kiểu “xóa sổ” qua đêm mà chẳng ai định giá rủi ro cho tới khi nó xảy ra.
Theo thông tin được báo cáo, các tác nhân đe doạ đang yêu cầu 10,000 BTC và nói rằng họ sẽ công bố thêm dữ liệu khách hàng mỗi ngày nếu Revolut không trả tiền. Con số này lên tới hàng chục tỷ. Việc trả tiền chỉ nuôi cho nhóm tiếp theo và gửi tín hiệu cho mọi nhóm khác rằng mô hình này hoạt động.
Cách khôn ngoan hơn là coi bất kỳ ứng dụng nào đang giữ $ETH hoặc $USDT như một “ví nóng” đã bị xâm phạm. Lấy phần tiền mà bạn không thể mất, chuyển sang thiết bị phần cứng, tắt/bỏ SMS 2FA, đổi mật khẩu, và theo dõi mọi giao dịch trong tuần này. Rò rỉ dữ liệu không bao giờ hết hạn.
Theo bạn, mọi chuyện sẽ đi theo hướng nào từ đây?
#Bitcoin #CryptoSecurity #Ransomware
Bạn có nhận thấy mọi người đang im lặng như thế nào về vụ tiền chuộc 10,000 $BTC đang được nhắm tới ngay trên Revolut không?
Các nhà giao dịch nhỏ lẻ hằng ngày chỉ cần gặp đúng một lần rò rỉ rồi bị đổ hàng là đã có nguy cơ bị bán danh tính, thẻ và thông tin đăng nhập trong khi tiền của họ bị phơi bày. Đó là kiểu “xóa sổ” qua đêm mà chẳng ai định giá rủi ro cho tới khi nó xảy ra.
Theo thông tin được báo cáo, các tác nhân đe doạ đang yêu cầu 10,000 BTC và nói rằng họ sẽ công bố thêm dữ liệu khách hàng mỗi ngày nếu Revolut không trả tiền. Con số này lên tới hàng chục tỷ. Việc trả tiền chỉ nuôi cho nhóm tiếp theo và gửi tín hiệu cho mọi nhóm khác rằng mô hình này hoạt động.
Cách khôn ngoan hơn là coi bất kỳ ứng dụng nào đang giữ $ETH hoặc $USDT như một “ví nóng” đã bị xâm phạm. Lấy phần tiền mà bạn không thể mất, chuyển sang thiết bị phần cứng, tắt/bỏ SMS 2FA, đổi mật khẩu, và theo dõi mọi giao dịch trong tuần này. Rò rỉ dữ liệu không bao giờ hết hạn.
Theo bạn, mọi chuyện sẽ đi theo hướng nào từ đây?
#Bitcoin #CryptoSecurity #Ransomware
Các nhà giao dịch nhỏ lẻ hằng ngày chỉ cần gặp đúng một lần rò rỉ rồi bị đổ hàng là đã có nguy cơ bị bán danh tính, thẻ và thông tin đăng nhập trong khi tiền của họ bị phơi bày. Đó là kiểu “xóa sổ” qua đêm mà chẳng ai định giá rủi ro cho tới khi nó xảy ra.
Theo thông tin được báo cáo, các tác nhân đe doạ đang yêu cầu 10,000 BTC và nói rằng họ sẽ công bố thêm dữ liệu khách hàng mỗi ngày nếu Revolut không trả tiền. Con số này lên tới hàng chục tỷ. Việc trả tiền chỉ nuôi cho nhóm tiếp theo và gửi tín hiệu cho mọi nhóm khác rằng mô hình này hoạt động.
Cách khôn ngoan hơn là coi bất kỳ ứng dụng nào đang giữ $ETH hoặc $USDT như một “ví nóng” đã bị xâm phạm. Lấy phần tiền mà bạn không thể mất, chuyển sang thiết bị phần cứng, tắt/bỏ SMS 2FA, đổi mật khẩu, và theo dõi mọi giao dịch trong tuần này. Rò rỉ dữ liệu không bao giờ hết hạn.
Theo bạn, mọi chuyện sẽ đi theo hướng nào từ đây?
#Bitcoin #CryptoSecurity #Ransomware
16

·
--
Nghi phạm Scattered Spider bị dẫn độ. Vụ tống tiền 8 triệu USD.
Một nghi phạm bị cáo buộc là thành viên của Scattered Spider, nhóm tin tặc khét tiếng đứng sau nhiều vụ xâm nhập doanh nghiệp lớn, đã bị dẫn độ từ Phần Lan để đối mặt với các cáo buộc tại Mỹ. Nghi phạm có liên quan đến yêu cầu tống tiền bằng tiền mã hoá trị giá 8 triệu USD, được xử lý qua nhiều ví.
Trong những năm gần đây, Scattered Spider đã đứng sau một số sự cố an ninh gây chú ý nhất, nhắm vào các tập đoàn viễn thông, công ty công nghệ và các tổ chức tài chính. Nhóm này thường sử dụng các chiến thuật kỹ thuật xã hội tinh vi để xâm nhập mạng doanh nghiệp, sau đó đòi thanh toán bằng tiền mã hoá nhằm tránh bị phát hiện và làm phức tạp việc theo dõi của cơ quan thực thi pháp luật.
Việc dẫn độ này đánh dấu một diễn biến quan trọng trong hoạt động thực thi tội phạm mạng xuyên biên giới. Khi tội phạm ngày càng dựa vào các “đường ray” tiền mã hoá để chuyển tiền quốc tế, điều đó cho thấy các cơ quan thực thi pháp luật đang nâng cấp năng lực nhằm truy vết giao dịch và phối hợp bắt giữ trên nhiều khu vực pháp lý. Vụ việc cũng nêu bật cả rủi ro của việc sử dụng tiền mã hoá để thu lợi bất chính và mức độ ngày càng tinh vi của các lực lượng đặc nhiệm tội phạm mạng trên toàn cầu.
Việc siết chặt thực thi có ngăn cản các đối tượng vận hành ransomware trong tương lai không, hay họ chỉ đơn giản là sẽ thích nghi phương thức? Hãy để lại ý kiến của bạn bên dưới. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
Nghi phạm Scattered Spider bị dẫn độ. Vụ tống tiền 8 triệu USD.
Một nghi phạm bị cáo buộc là thành viên của Scattered Spider, nhóm tin tặc khét tiếng đứng sau nhiều vụ xâm nhập doanh nghiệp lớn, đã bị dẫn độ từ Phần Lan để đối mặt với các cáo buộc tại Mỹ. Nghi phạm có liên quan đến yêu cầu tống tiền bằng tiền mã hoá trị giá 8 triệu USD, được xử lý qua nhiều ví.
Trong những năm gần đây, Scattered Spider đã đứng sau một số sự cố an ninh gây chú ý nhất, nhắm vào các tập đoàn viễn thông, công ty công nghệ và các tổ chức tài chính. Nhóm này thường sử dụng các chiến thuật kỹ thuật xã hội tinh vi để xâm nhập mạng doanh nghiệp, sau đó đòi thanh toán bằng tiền mã hoá nhằm tránh bị phát hiện và làm phức tạp việc theo dõi của cơ quan thực thi pháp luật.
Việc dẫn độ này đánh dấu một diễn biến quan trọng trong hoạt động thực thi tội phạm mạng xuyên biên giới. Khi tội phạm ngày càng dựa vào các “đường ray” tiền mã hoá để chuyển tiền quốc tế, điều đó cho thấy các cơ quan thực thi pháp luật đang nâng cấp năng lực nhằm truy vết giao dịch và phối hợp bắt giữ trên nhiều khu vực pháp lý. Vụ việc cũng nêu bật cả rủi ro của việc sử dụng tiền mã hoá để thu lợi bất chính và mức độ ngày càng tinh vi của các lực lượng đặc nhiệm tội phạm mạng trên toàn cầu.
Việc siết chặt thực thi có ngăn cản các đối tượng vận hành ransomware trong tương lai không, hay họ chỉ đơn giản là sẽ thích nghi phương thức? Hãy để lại ý kiến của bạn bên dưới. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
Một nghi phạm bị cáo buộc là thành viên của Scattered Spider, nhóm tin tặc khét tiếng đứng sau nhiều vụ xâm nhập doanh nghiệp lớn, đã bị dẫn độ từ Phần Lan để đối mặt với các cáo buộc tại Mỹ. Nghi phạm có liên quan đến yêu cầu tống tiền bằng tiền mã hoá trị giá 8 triệu USD, được xử lý qua nhiều ví.
Trong những năm gần đây, Scattered Spider đã đứng sau một số sự cố an ninh gây chú ý nhất, nhắm vào các tập đoàn viễn thông, công ty công nghệ và các tổ chức tài chính. Nhóm này thường sử dụng các chiến thuật kỹ thuật xã hội tinh vi để xâm nhập mạng doanh nghiệp, sau đó đòi thanh toán bằng tiền mã hoá nhằm tránh bị phát hiện và làm phức tạp việc theo dõi của cơ quan thực thi pháp luật.
Việc dẫn độ này đánh dấu một diễn biến quan trọng trong hoạt động thực thi tội phạm mạng xuyên biên giới. Khi tội phạm ngày càng dựa vào các “đường ray” tiền mã hoá để chuyển tiền quốc tế, điều đó cho thấy các cơ quan thực thi pháp luật đang nâng cấp năng lực nhằm truy vết giao dịch và phối hợp bắt giữ trên nhiều khu vực pháp lý. Vụ việc cũng nêu bật cả rủi ro của việc sử dụng tiền mã hoá để thu lợi bất chính và mức độ ngày càng tinh vi của các lực lượng đặc nhiệm tội phạm mạng trên toàn cầu.
Việc siết chặt thực thi có ngăn cản các đối tượng vận hành ransomware trong tương lai không, hay họ chỉ đơn giản là sẽ thích nghi phương thức? Hãy để lại ý kiến của bạn bên dưới. 👇
#Cybersecurity #Ransomware #CryptoEnforcement
1
17
·
--
Ngay cả Cùng đẳng cấp Coca-Cola cũng có thể dính mã độc tống tiền! 🥶
Nhận được tin cho hay hoạt động sản xuất sữa Fairlife tại Mỹ đang bị tạm dừng do bị tấn công mạng. Phía Coca-Cola ngay lập tức hành động nhanh chóng, bắt tay với một đội ngũ chuyên gia để khắc phục các sự cố IT của họ.
Bài học quan trọng hôm nay: An ninh số có giá rất đắt. Trong khi các ngành công nghiệp truyền thống phải nỗ lực chống lại hacker, công nghệ phi tập trung (blockchain) ngày càng cho thấy nhiều hứa hẹn trong việc bảo mật dữ liệu cho tương lai.
Các bạn nghĩ sao về tin tức này? Đây có phải là một vấn đề lớn đối với thị trường hay chỉ là một đợt sóng nhỏ mà thôi? Hãy cùng thảo luận! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Ngay cả Cùng đẳng cấp Coca-Cola cũng có thể dính mã độc tống tiền! 🥶
Nhận được tin cho hay hoạt động sản xuất sữa Fairlife tại Mỹ đang bị tạm dừng do bị tấn công mạng. Phía Coca-Cola ngay lập tức hành động nhanh chóng, bắt tay với một đội ngũ chuyên gia để khắc phục các sự cố IT của họ.
Bài học quan trọng hôm nay: An ninh số có giá rất đắt. Trong khi các ngành công nghiệp truyền thống phải nỗ lực chống lại hacker, công nghệ phi tập trung (blockchain) ngày càng cho thấy nhiều hứa hẹn trong việc bảo mật dữ liệu cho tương lai.
Các bạn nghĩ sao về tin tức này? Đây có phải là một vấn đề lớn đối với thị trường hay chỉ là một đợt sóng nhỏ mà thôi? Hãy cùng thảo luận! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
Nhận được tin cho hay hoạt động sản xuất sữa Fairlife tại Mỹ đang bị tạm dừng do bị tấn công mạng. Phía Coca-Cola ngay lập tức hành động nhanh chóng, bắt tay với một đội ngũ chuyên gia để khắc phục các sự cố IT của họ.
Bài học quan trọng hôm nay: An ninh số có giá rất đắt. Trong khi các ngành công nghiệp truyền thống phải nỗ lực chống lại hacker, công nghệ phi tập trung (blockchain) ngày càng cho thấy nhiều hứa hẹn trong việc bảo mật dữ liệu cho tương lai.
Các bạn nghĩ sao về tin tức này? Đây có phải là một vấn đề lớn đối với thị trường hay chỉ là một đợt sóng nhỏ mà thôi? Hãy cùng thảo luận! 💬
$HOME $BNB
#Ransomware #TechNews #CocaCola #Blockchain #CryptoDaily
280

·
--
Mật khẩu được lưu trữ trong mô tả Active Directory đã gây ra một vụ vi phạm ransomware lớn.
• Một nhà môi giới truy cập ban đầu đã có được quyền truy cập thông qua lừa đảo và phần mềm độc hại, sau đó khai thác các thông tin xác thực bị lộ
• Hơn 2000 người dùng đã bị ảnh hưởng bởi mã hóa ransomware
• Cuộc tấn công đã gây ra hàng tháng thời gian ngừng hoạt động
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
Mật khẩu được lưu trữ trong mô tả Active Directory đã gây ra một vụ vi phạm ransomware lớn.
• Một nhà môi giới truy cập ban đầu đã có được quyền truy cập thông qua lừa đảo và phần mềm độc hại, sau đó khai thác các thông tin xác thực bị lộ
• Hơn 2000 người dùng đã bị ảnh hưởng bởi mã hóa ransomware
• Cuộc tấn công đã gây ra hàng tháng thời gian ngừng hoạt động
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
• Một nhà môi giới truy cập ban đầu đã có được quyền truy cập thông qua lừa đảo và phần mềm độc hại, sau đó khai thác các thông tin xác thực bị lộ
• Hơn 2000 người dùng đã bị ảnh hưởng bởi mã hóa ransomware
• Cuộc tấn công đã gây ra hàng tháng thời gian ngừng hoạt động
#CryptoSecurity #CryptoNews #BinanceSquare #CyberSecurity #Ransomware
29

🤖 Tiền chuộc bằng AI: Liệu robot có thống trị thế giới tội phạm mạng?
Các nhà nghiên cứu an ninh từ Sysdig đã phát hiện vụ tấn công ransomware đầu tiên được thực hiện hoàn toàn bởi trí tuệ nhân tạo mà không có bất kỳ sự can thiệp nào của con người. Diễn biến này làm dấy lên lo ngại về tương lai của tội phạm mạng và tác động tiềm ẩn của nó đối với an ninh mạng toàn cầu.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 Nguồn: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
🤖 Tiền chuộc bằng AI: Liệu robot có thống trị thế giới tội phạm mạng?
Các nhà nghiên cứu an ninh từ Sysdig đã phát hiện vụ tấn công ransomware đầu tiên được thực hiện hoàn toàn bởi trí tuệ nhân tạo mà không có bất kỳ sự can thiệp nào của con người. Diễn biến này làm dấy lên lo ngại về tương lai của tội phạm mạng và tác động tiềm ẩn của nó đối với an ninh mạng toàn cầu.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 Nguồn: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
Các nhà nghiên cứu an ninh từ Sysdig đã phát hiện vụ tấn công ransomware đầu tiên được thực hiện hoàn toàn bởi trí tuệ nhân tạo mà không có bất kỳ sự can thiệp nào của con người. Diễn biến này làm dấy lên lo ngại về tương lai của tội phạm mạng và tác động tiềm ẩn của nó đối với an ninh mạng toàn cầu.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#AI #Ransomware #CyberSecurity #TechNews #Decentralization
🔗 Nguồn: https://www.insurancejournal.com/news/national/2026/07/17/877962.htm
20
🚨 Bắt giữ nghi phạm chủ chốt trong một băng đòi tiền chuộc liên quan các cuộc tấn công mạng
Các cơ quan chức năng châu Âu cho biết đã bắt giữ một nghi phạm 16 tuổi, được cho là kẻ vận hành chính của một nhóm đòi tiền chuộc trên mạng có tên “KillSec”. Nhóm này bị cáo buộc chịu trách nhiệm cho khoảng 1000 cuộc tấn công đòi tiền chuộc trên toàn cầu kể từ đầu năm 2024. Việc bắt giữ đã được công bố bởi Europol.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Nguồn: helpnetsecurity.com
🚨 Bắt giữ nghi phạm chủ chốt trong một băng đòi tiền chuộc liên quan các cuộc tấn công mạng
Các cơ quan chức năng châu Âu cho biết đã bắt giữ một nghi phạm 16 tuổi, được cho là kẻ vận hành chính của một nhóm đòi tiền chuộc trên mạng có tên “KillSec”. Nhóm này bị cáo buộc chịu trách nhiệm cho khoảng 1000 cuộc tấn công đòi tiền chuộc trên toàn cầu kể từ đầu năm 2024. Việc bắt giữ đã được công bố bởi Europol.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Nguồn: helpnetsecurity.com
Các cơ quan chức năng châu Âu cho biết đã bắt giữ một nghi phạm 16 tuổi, được cho là kẻ vận hành chính của một nhóm đòi tiền chuộc trên mạng có tên “KillSec”. Nhóm này bị cáo buộc chịu trách nhiệm cho khoảng 1000 cuộc tấn công đòi tiền chuộc trên toàn cầu kể từ đầu năm 2024. Việc bắt giữ đã được công bố bởi Europol.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ REGULATION
#Cybersecurity #Ransomware #Regulation #LawEnforcement #KillSec
📰 Nguồn: helpnetsecurity.com
34
·
--
Europol đã triệt phá mạng lưới rửa tiền crypto trị giá 389 triệu đô la liên quan đến hơn 15 vụ tống tiền.
• 389 triệu đô la tiền bất hợp pháp liên quan đến hoạt động này
• Kết nối với hơn 15 cuộc điều tra tống tiền và trộm cắp crypto
• Hai nghi phạm bị bắt, cơ sở hạ tầng rửa tiền lớn bị thu giữ
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #CơQuanThiHànhLuật
Europol đã triệt phá mạng lưới rửa tiền crypto trị giá 389 triệu đô la liên quan đến hơn 15 vụ tống tiền.
• 389 triệu đô la tiền bất hợp pháp liên quan đến hoạt động này
• Kết nối với hơn 15 cuộc điều tra tống tiền và trộm cắp crypto
• Hai nghi phạm bị bắt, cơ sở hạ tầng rửa tiền lớn bị thu giữ
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #CơQuanThiHànhLuật
• 389 triệu đô la tiền bất hợp pháp liên quan đến hoạt động này
• Kết nối với hơn 15 cuộc điều tra tống tiền và trộm cắp crypto
• Hai nghi phạm bị bắt, cơ sở hạ tầng rửa tiền lớn bị thu giữ
#CryptoSecurity #CryptoNews #BinanceSquare #Ransomware #CơQuanThiHànhLuật
16

$1 TỶ LA TRUY NÃ KẺ TỐNG TIỀN ĐIỆN TỬ BẰNG MÃ HOÁ ĐƯỢC DẪN ĐỘ TỪ PHẦN LAN 💎
Bộ Tư pháp (DOJ) vừa dẫn độ một thành viên 19 tuổi của Scattered Spider có liên hệ với hơn 100 vụ xâm nhập mạng và các yêu cầu tiền chuộc trị giá 1 tỷ USD bằng tiền mã hoá. Chỉ riêng một nhà bán lẻ trang sức hạng sang đã chịu thiệt hại hơn 2 triệu USD do từ chối yêu cầu 8 triệu USD bằng Bitcoin.
Đây là vụ dẫn độ lớn đầu tiên theo Chiến dịch Riptide của FBI. Những hành động thực thi như thế này thường có thể làm chao đảo niềm tin trong ngắn hạn, nhưng đồng thời cũng cho thấy các khuôn khổ quản lý liên quan đến tài sản kỹ thuật số đang ngày càng trưởng thành.
Theo bạn, điều này sẽ thay đổi cách tính toán rủi ro đối với các tổ chức đang cân nhắc mức độ tiếp xúc với crypto như thế nào?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
$1 TỶ LA TRUY NÃ KẺ TỐNG TIỀN ĐIỆN TỬ BẰNG MÃ HOÁ ĐƯỢC DẪN ĐỘ TỪ PHẦN LAN 💎
Bộ Tư pháp (DOJ) vừa dẫn độ một thành viên 19 tuổi của Scattered Spider có liên hệ với hơn 100 vụ xâm nhập mạng và các yêu cầu tiền chuộc trị giá 1 tỷ USD bằng tiền mã hoá. Chỉ riêng một nhà bán lẻ trang sức hạng sang đã chịu thiệt hại hơn 2 triệu USD do từ chối yêu cầu 8 triệu USD bằng Bitcoin.
Đây là vụ dẫn độ lớn đầu tiên theo Chiến dịch Riptide của FBI. Những hành động thực thi như thế này thường có thể làm chao đảo niềm tin trong ngắn hạn, nhưng đồng thời cũng cho thấy các khuôn khổ quản lý liên quan đến tài sản kỹ thuật số đang ngày càng trưởng thành.
Theo bạn, điều này sẽ thay đổi cách tính toán rủi ro đối với các tổ chức đang cân nhắc mức độ tiếp xúc với crypto như thế nào?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
Bộ Tư pháp (DOJ) vừa dẫn độ một thành viên 19 tuổi của Scattered Spider có liên hệ với hơn 100 vụ xâm nhập mạng và các yêu cầu tiền chuộc trị giá 1 tỷ USD bằng tiền mã hoá. Chỉ riêng một nhà bán lẻ trang sức hạng sang đã chịu thiệt hại hơn 2 triệu USD do từ chối yêu cầu 8 triệu USD bằng Bitcoin.
Đây là vụ dẫn độ lớn đầu tiên theo Chiến dịch Riptide của FBI. Những hành động thực thi như thế này thường có thể làm chao đảo niềm tin trong ngắn hạn, nhưng đồng thời cũng cho thấy các khuôn khổ quản lý liên quan đến tài sản kỹ thuật số đang ngày càng trưởng thành.
Theo bạn, điều này sẽ thay đổi cách tính toán rủi ro đối với các tổ chức đang cân nhắc mức độ tiếp xúc với crypto như thế nào?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #Cybercrime #Ransomware #CryptoNews #Regulation
💎
48
🚨 Tin tặc Aurora tích hợp AI của Cursor vào các cuộc tấn công ransomware
Các báo cáo an ninh cho biết, những kẻ vận hành phần mềm tống tiền Aurora đang lợi dụng trợ lý lập trình Cursor được hỗ trợ bởi AI trong các cuộc tấn công của chúng để xâm nhập vào các mạng mục tiêu. Việc sử dụng các công nghệ trí tuệ nhân tạo này nhằm nâng cao khả năng tấn công mạng nhằm nhắm đến mười mục tiêu cụ thể.
━━━━━━━━━━━━━━
📊 Tác động: 📊 Trung bình
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Nguồn: thehackernews.com
🚨 Tin tặc Aurora tích hợp AI của Cursor vào các cuộc tấn công ransomware
Các báo cáo an ninh cho biết, những kẻ vận hành phần mềm tống tiền Aurora đang lợi dụng trợ lý lập trình Cursor được hỗ trợ bởi AI trong các cuộc tấn công của chúng để xâm nhập vào các mạng mục tiêu. Việc sử dụng các công nghệ trí tuệ nhân tạo này nhằm nâng cao khả năng tấn công mạng nhằm nhắm đến mười mục tiêu cụ thể.
━━━━━━━━━━━━━━
📊 Tác động: 📊 Trung bình
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Nguồn: thehackernews.com
Các báo cáo an ninh cho biết, những kẻ vận hành phần mềm tống tiền Aurora đang lợi dụng trợ lý lập trình Cursor được hỗ trợ bởi AI trong các cuộc tấn công của chúng để xâm nhập vào các mạng mục tiêu. Việc sử dụng các công nghệ trí tuệ nhân tạo này nhằm nâng cao khả năng tấn công mạng nhằm nhắm đến mười mục tiêu cụ thể.
━━━━━━━━━━━━━━
📊 Tác động: 📊 Trung bình
🏷️ OTHER
#Cybersecurity #Ransomware #ArtificialIntelligence #TechNews #Security
📰 Nguồn: thehackernews.com
7
🚨 Triệt phá băng nhóm mã độc tống tiền do một thiếu niên điều hành
Lực lượng thực thi pháp luật đã triệt phá thành công một băng nhóm mã độc tống tiền, đồng thời thu giữ các máy chủ và tài sản có liên quan. Cuộc điều tra cho thấy băng nhóm này do một thiếu niên điều hành, làm nổi bật những thách thức về an ninh mạng.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📊 Trung bình
🏷️ KHÁC
#CyberSecurity #Ransomware #LawEnforcement #TechNews #AnToànSố
📰 Nguồn: techradar.com
🚨 Triệt phá băng nhóm mã độc tống tiền do một thiếu niên điều hành
Lực lượng thực thi pháp luật đã triệt phá thành công một băng nhóm mã độc tống tiền, đồng thời thu giữ các máy chủ và tài sản có liên quan. Cuộc điều tra cho thấy băng nhóm này do một thiếu niên điều hành, làm nổi bật những thách thức về an ninh mạng.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📊 Trung bình
🏷️ KHÁC
#CyberSecurity #Ransomware #LawEnforcement #TechNews #AnToànSố
📰 Nguồn: techradar.com
Lực lượng thực thi pháp luật đã triệt phá thành công một băng nhóm mã độc tống tiền, đồng thời thu giữ các máy chủ và tài sản có liên quan. Cuộc điều tra cho thấy băng nhóm này do một thiếu niên điều hành, làm nổi bật những thách thức về an ninh mạng.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📊 Trung bình
🏷️ KHÁC
#CyberSecurity #Ransomware #LawEnforcement #TechNews #AnToànSố
📰 Nguồn: techradar.com
38

·
--
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
Tin tặc đã xâm nhập trang web chính thức của văn phòng tổng thống Kenya vào ngày 18 tháng 7, yêu cầu 5 BTC và đe dọa sẽ rò rỉ dữ liệu chưa được công bố nếu không được thanh toán trước cuối tuần. Trang web đã bị tắt để phục vụ điều tra pháp y, và các hệ thống quan trọng vẫn không bị ảnh hưởng.
Đây là một vụ tống tiền trực tiếp hiếm hoi nhắm vào một chính phủ có chủ quyền, sử dụng Bitcoin làm phương tiện thanh toán. Dù tiền chuộc có được trả hay không, sự việc này vẫn củng cố vai trò của BTC như một lớp thanh toán cho các giao dịch có mức độ rủi ro cao—cho dù theo hướng tích cực hay tiêu cực. Bạn đánh giá rủi ro biến cố địa chính trị khi xác định tỷ trọng BTC trong danh mục của mình như thế nào?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
$BTC HIT BY STATE-LEVEL CYBERATTACK – 5 BTC RANSOM DEMANDED 🔥
Tin tặc đã xâm nhập trang web chính thức của văn phòng tổng thống Kenya vào ngày 18 tháng 7, yêu cầu 5 BTC và đe dọa sẽ rò rỉ dữ liệu chưa được công bố nếu không được thanh toán trước cuối tuần. Trang web đã bị tắt để phục vụ điều tra pháp y, và các hệ thống quan trọng vẫn không bị ảnh hưởng.
Đây là một vụ tống tiền trực tiếp hiếm hoi nhắm vào một chính phủ có chủ quyền, sử dụng Bitcoin làm phương tiện thanh toán. Dù tiền chuộc có được trả hay không, sự việc này vẫn củng cố vai trò của BTC như một lớp thanh toán cho các giao dịch có mức độ rủi ro cao—cho dù theo hướng tích cực hay tiêu cực. Bạn đánh giá rủi ro biến cố địa chính trị khi xác định tỷ trọng BTC trong danh mục của mình như thế nào?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
Tin tặc đã xâm nhập trang web chính thức của văn phòng tổng thống Kenya vào ngày 18 tháng 7, yêu cầu 5 BTC và đe dọa sẽ rò rỉ dữ liệu chưa được công bố nếu không được thanh toán trước cuối tuần. Trang web đã bị tắt để phục vụ điều tra pháp y, và các hệ thống quan trọng vẫn không bị ảnh hưởng.
Đây là một vụ tống tiền trực tiếp hiếm hoi nhắm vào một chính phủ có chủ quyền, sử dụng Bitcoin làm phương tiện thanh toán. Dù tiền chuộc có được trả hay không, sự việc này vẫn củng cố vai trò của BTC như một lớp thanh toán cho các giao dịch có mức độ rủi ro cao—cho dù theo hướng tích cực hay tiêu cực. Bạn đánh giá rủi ro biến cố địa chính trị khi xác định tỷ trọng BTC trong danh mục của mình như thế nào?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro.
#BTC #CyberAttack #CryptoNews #Bitcoin #Ransomware
🔥
71
🚨 Phá vỡ băng nhóm KillSec tống tiền và bắt giữ 3 người
Một chiến dịch quốc tế nhằm thực thi pháp luật đã thành công trong việc triệt phá một băng nhóm phần mềm tống tiền KillSec, dẫn đến việc bắt giữ ba người. Các cơ quan chức năng đã thu giữ máy chủ và các trang web rò rỉ dữ liệu thuộc về băng nhóm này, mà họ nghi ngờ rằng một thiếu niên 16 tuổi đang điều hành.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Nguồn: bleepingcomputer.com
🚨 Phá vỡ băng nhóm KillSec tống tiền và bắt giữ 3 người
Một chiến dịch quốc tế nhằm thực thi pháp luật đã thành công trong việc triệt phá một băng nhóm phần mềm tống tiền KillSec, dẫn đến việc bắt giữ ba người. Các cơ quan chức năng đã thu giữ máy chủ và các trang web rò rỉ dữ liệu thuộc về băng nhóm này, mà họ nghi ngờ rằng một thiếu niên 16 tuổi đang điều hành.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Nguồn: bleepingcomputer.com
Một chiến dịch quốc tế nhằm thực thi pháp luật đã thành công trong việc triệt phá một băng nhóm phần mềm tống tiền KillSec, dẫn đến việc bắt giữ ba người. Các cơ quan chức năng đã thu giữ máy chủ và các trang web rò rỉ dữ liệu thuộc về băng nhóm này, mà họ nghi ngờ rằng một thiếu niên 16 tuổi đang điều hành.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Ransomware #LawEnforcement #CryptoCrime #BlockchainSecurity
📰 Nguồn: bleepingcomputer.com
27
🚨 Triệt phá băng nhóm ransomware và bắt giữ thủ lĩnh bị cáo buộc
Lực lượng thực thi pháp luật đã triệt phá thành công mạng lưới ransomware có tên KillSec. Nhà chức trách đã thu giữ trang web rò rỉ dữ liệu của nhóm và bảo đảm an toàn cho ít nhất 110 terabyte dữ liệu bị đánh cắp từ các nạn nhân. Thủ lĩnh bị cáo buộc của mạng lưới được tiết lộ là một thiếu niên.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📊 Trung bình
🏷️ KHÁC
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 Nguồn: securityweek.com
🚨 Triệt phá băng nhóm ransomware và bắt giữ thủ lĩnh bị cáo buộc
Lực lượng thực thi pháp luật đã triệt phá thành công mạng lưới ransomware có tên KillSec. Nhà chức trách đã thu giữ trang web rò rỉ dữ liệu của nhóm và bảo đảm an toàn cho ít nhất 110 terabyte dữ liệu bị đánh cắp từ các nạn nhân. Thủ lĩnh bị cáo buộc của mạng lưới được tiết lộ là một thiếu niên.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📊 Trung bình
🏷️ KHÁC
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 Nguồn: securityweek.com
Lực lượng thực thi pháp luật đã triệt phá thành công mạng lưới ransomware có tên KillSec. Nhà chức trách đã thu giữ trang web rò rỉ dữ liệu của nhóm và bảo đảm an toàn cho ít nhất 110 terabyte dữ liệu bị đánh cắp từ các nạn nhân. Thủ lĩnh bị cáo buộc của mạng lưới được tiết lộ là một thiếu niên.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📊 Trung bình
🏷️ KHÁC
#Cybersecurity #Ransomware #KillSec #LawEnforcement #DataSecurity
📰 Nguồn: securityweek.com
18

Anh kết án hai hacker liên quan đến vụ tống tiền 115 triệu USD bằng crypto
- Hai hacker đã nhận tội sau khi bị điều tra liên quan đến nhóm tội phạm mạng Scattered Spider.
- Nhóm này bị cáo buộc tống tiền hàng chục công ty, thu về 115 triệu USD bằng tiền điện tử.
- Vụ án cho thấy sự gia tăng của tội phạm mạng nhắm vào lĩnh vực crypto.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
Anh kết án hai hacker liên quan đến vụ tống tiền 115 triệu USD bằng crypto
- Hai hacker đã nhận tội sau khi bị điều tra liên quan đến nhóm tội phạm mạng Scattered Spider.
- Nhóm này bị cáo buộc tống tiền hàng chục công ty, thu về 115 triệu USD bằng tiền điện tử.
- Vụ án cho thấy sự gia tăng của tội phạm mạng nhắm vào lĩnh vực crypto.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
- Hai hacker đã nhận tội sau khi bị điều tra liên quan đến nhóm tội phạm mạng Scattered Spider.
- Nhóm này bị cáo buộc tống tiền hàng chục công ty, thu về 115 triệu USD bằng tiền điện tử.
- Vụ án cho thấy sự gia tăng của tội phạm mạng nhắm vào lĩnh vực crypto.
#BinanceSquare #CryptoNews #ScatteredSpider #Ransomware
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
63
🚨 Các cuộc tấn công mạng gia tăng đe dọa các doanh nghiệp Mỹ bằng trí tuệ nhân tạo
Các công ty toàn cầu, đặc biệt là các công ty của Mỹ, đang phải đối mặt với mức tăng đáng lo ngại trong các cuộc tấn công mạng được hỗ trợ bởi trí tuệ nhân tạo và các cuộc tấn công ransomware. Vụ việc xâm nhập vào công ty Fairlife thuộc Coca-Cola đã khiến việc sản xuất bị đình trệ, trong khi Nhà Trắng đang thành lập một nhóm để chia sẻ lỗ hổng nhằm đối phó với mối đe dọa đang ngày càng gia tăng này.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Nguồn: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
🚨 Các cuộc tấn công mạng gia tăng đe dọa các doanh nghiệp Mỹ bằng trí tuệ nhân tạo
Các công ty toàn cầu, đặc biệt là các công ty của Mỹ, đang phải đối mặt với mức tăng đáng lo ngại trong các cuộc tấn công mạng được hỗ trợ bởi trí tuệ nhân tạo và các cuộc tấn công ransomware. Vụ việc xâm nhập vào công ty Fairlife thuộc Coca-Cola đã khiến việc sản xuất bị đình trệ, trong khi Nhà Trắng đang thành lập một nhóm để chia sẻ lỗ hổng nhằm đối phó với mối đe dọa đang ngày càng gia tăng này.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Nguồn: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
Các công ty toàn cầu, đặc biệt là các công ty của Mỹ, đang phải đối mặt với mức tăng đáng lo ngại trong các cuộc tấn công mạng được hỗ trợ bởi trí tuệ nhân tạo và các cuộc tấn công ransomware. Vụ việc xâm nhập vào công ty Fairlife thuộc Coca-Cola đã khiến việc sản xuất bị đình trệ, trong khi Nhà Trắng đang thành lập một nhóm để chia sẻ lỗ hổng nhằm đối phó với mối đe dọa đang ngày càng gia tăng này.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #AI #Ransomware #DataBreach #CyberAttacks
🔗 Nguồn: https://economictimes.indiatimes.com/tech/technology/us-companies-face-rise-in-cyber-attacks/articleshow/132457917.cms
KOUS+0,84%
83
🚨 Phần mềm độc hại INC khai thác lỗ hổng SonicWall để tống tiền các tổ chức
Các báo cáo an ninh cho biết phần mềm tống tiền INC đã khai thác các lỗ hổng trên thiết bị SonicWall SMA 1000, cho phép nó xâm nhập vào các tổ chức. Nhóm này sử dụng các chiến thuật gây áp lực bao gồm gọi điện và email để tống tiền nạn nhân trên toàn thế giới, theo công ty an ninh mạng Resecurity.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Nguồn: securityaffairs.com
🚨 Phần mềm độc hại INC khai thác lỗ hổng SonicWall để tống tiền các tổ chức
Các báo cáo an ninh cho biết phần mềm tống tiền INC đã khai thác các lỗ hổng trên thiết bị SonicWall SMA 1000, cho phép nó xâm nhập vào các tổ chức. Nhóm này sử dụng các chiến thuật gây áp lực bao gồm gọi điện và email để tống tiền nạn nhân trên toàn thế giới, theo công ty an ninh mạng Resecurity.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Nguồn: securityaffairs.com
Các báo cáo an ninh cho biết phần mềm tống tiền INC đã khai thác các lỗ hổng trên thiết bị SonicWall SMA 1000, cho phép nó xâm nhập vào các tổ chức. Nhóm này sử dụng các chiến thuật gây áp lực bao gồm gọi điện và email để tống tiền nạn nhân trên toàn thế giới, theo công ty an ninh mạng Resecurity.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Ransomware #SonicWall #DataSecurity #TechNews
📰 Nguồn: securityaffairs.com
10
🚨 Triệt phá nhóm mã độc tống tiền sau khi nhắm mục tiêu vào hàng nghìn nạn nhân
Europol thông báo đã triệt phá nhóm mã độc tống tiền KillSec trong một chiến dịch an ninh quốc tế. Nhóm này đã nhắm mục tiêu vào khoảng 1.000 nạn nhân trên toàn thế giới. Các cơ quan thực thi pháp luật đã giành quyền kiểm soát các trang web của nhóm trên dark web.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📈 Cao
🏷️ QUY ĐỊNH
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 Nguồn: securityaffairs.com
🚨 Triệt phá nhóm mã độc tống tiền sau khi nhắm mục tiêu vào hàng nghìn nạn nhân
Europol thông báo đã triệt phá nhóm mã độc tống tiền KillSec trong một chiến dịch an ninh quốc tế. Nhóm này đã nhắm mục tiêu vào khoảng 1.000 nạn nhân trên toàn thế giới. Các cơ quan thực thi pháp luật đã giành quyền kiểm soát các trang web của nhóm trên dark web.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📈 Cao
🏷️ QUY ĐỊNH
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 Nguồn: securityaffairs.com
Europol thông báo đã triệt phá nhóm mã độc tống tiền KillSec trong một chiến dịch an ninh quốc tế. Nhóm này đã nhắm mục tiêu vào khoảng 1.000 nạn nhân trên toàn thế giới. Các cơ quan thực thi pháp luật đã giành quyền kiểm soát các trang web của nhóm trên dark web.
━━━━━━━━━━━━━━
📊 Mức độ ảnh hưởng: 📈 Cao
🏷️ QUY ĐỊNH
#Cybersecurity #Europol #Ransomware #LawEnforcement #CyberCrime
📰 Nguồn: securityaffairs.com
37
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
434,109 lượt xem
1,369 đang thảo luận
2
#TheoDõiFOMC
367,569 lượt xem
1,589 đang thảo luận
3
#NvidiaLoses$2.7TrillionInMonthAndAHalf
30,956 lượt xem
167 đang thảo luận
4
#CanBTCReboundAfterFallingBelow60K?
877,010 lượt xem
3,264 đang thảo luận
5
#GlobalStocksFaceLongestLosingStreakSince2023
334,416 lượt xem
2,185 đang thảo luận
6
#BlackRockIBITPostsRecord$541MSingleDayOutflow
43,170 lượt xem
121 đang thảo luận
7
#AnthropicPlungesTowardIPOPriceonDay2
172,904 lượt xem
1,339 đang thảo luận
8
#TwentyOneCapitalAdds172.25BTC
79,970 lượt xem
775 đang thảo luận
9
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
11,662 lượt xem
56 đang thảo luận
10
#BNBDropsBelow540USDTWith8.46%DailyDecline
90,483 lượt xem
728 đang thảo luận