

#phishing
phishing
232,419 lượt xem
437 đang thảo luận
Phổ biến
Mới nhất

Bài viết
Lừa đảo giả mạo trong tiền mã hóa: Cách nhận diện mồi nhử và bảo vệ ví của bạnThị trường đang chao đảo với chỉ số Sợ hãi ở mức 30, và tâm lý bất an ấy khiến những kẻ lừa đảo ngày càng liều lĩnh. Tôi từng thấy bạn bè mất $BTC và $ETH chỉ vì một cú nhấp chuột tưởng chừng vô hại. Hãy biến nỗi sợ ấy thành một loạt hành động rõ ràng mà bạn có thể thực hiện ngay bây giờ.
Vụ lừa đảo trông như thế nào
Một ứng dụng hoặc trang web giả mạo hứa hẹn "thu nhập $BTC tức thì" hoặc "lưu trữ $ETH an toàn". Thiết kế mô phỏng ví chính thức, còn URL có thể chỉ sai một ký tự rất nhỏ. Ngay khi bạn nhập cụm từ khôi phục, kẻ trộm sẽ cuỗm sạch tiền của bạn. Có lần tôi mở một "$SOL ví" yêu cầu khóa riêng tư của tôi; ngay khoảnh khắc tôi nhập khóa, số dư đã biến mất.
Lừa đảo giả mạo trong tiền mã hóa: Cách nhận diện mồi nhử và bảo vệ ví của bạn
Thị trường đang chao đảo với chỉ số Sợ hãi ở mức 30, và tâm lý bất an ấy khiến những kẻ lừa đảo ngày càng liều lĩnh. Tôi từng thấy bạn bè mất $BTC và $ETH chỉ vì một cú nhấp chuột tưởng chừng vô hại. Hãy biến nỗi sợ ấy thành một loạt hành động rõ ràng mà bạn có thể thực hiện ngay bây giờ.
Vụ lừa đảo trông như thế nào
Một ứng dụng hoặc trang web giả mạo hứa hẹn "thu nhập $BTC tức thì" hoặc "lưu trữ $ETH an toàn". Thiết kế mô phỏng ví chính thức, còn URL có thể chỉ sai một ký tự rất nhỏ. Ngay khi bạn nhập cụm từ khôi phục, kẻ trộm sẽ cuỗm sạch tiền của bạn. Có lần tôi mở một "$SOL ví" yêu cầu khóa riêng tư của tôi; ngay khoảnh khắc tôi nhập khóa, số dư đã biến mất.
87

·
--
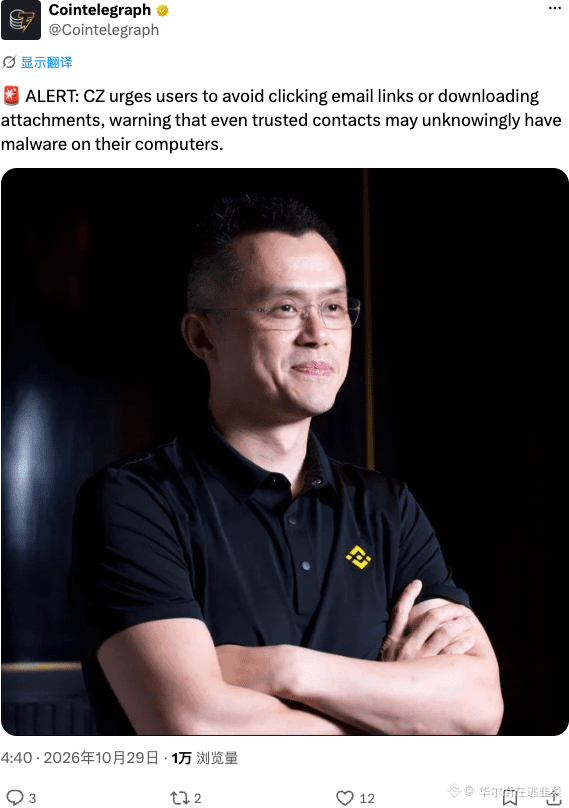
CZ đã lên tiếng cảnh báo: Đừng tùy tiện nhấp vào liên kết trong email hay tải tệp đính kèm. Ngay cả người liên hệ mà bạn tin tưởng cũng có thể bị nhiễm mã độc trên máy tính. Đợt lừa đảo qua email này đúng là quá thâm độc.
Có hóng chuyện thì cứ hóng, nhưng vẫn phải nâng cao cảnh giác về an ninh mạng. Đừng để đến ngày mất khóa riêng tư rồi lại trách CZ không cảnh báo đến khản cả giọng.
#CZ #Security #Phishing
Có hóng chuyện thì cứ hóng, nhưng vẫn phải nâng cao cảnh giác về an ninh mạng. Đừng để đến ngày mất khóa riêng tư rồi lại trách CZ không cảnh báo đến khản cả giọng.
#CZ #Security #Phishing
14

·
--
🚨 $BTC CẢNH BÁO LỪA ĐẢO: RÒ RỈ THÔNG TIN LIÊN HỆ CỦA SÀN GIAO DỊCH LỚN 🛡️
📊 Một sự cố bảo mật gần đây tại một sàn giao dịch lớn đã làm lộ thông tin liên hệ của một nhóm nhỏ người dùng. Nền tảng khẳng định không có ví nào bị xâm phạm và tiền vẫn an toàn, nhưng vụ rò rỉ đã cung cấp cho những kẻ lừa đảo một danh sách địa chỉ mới.
🛡️ Đây là bàn đạp hoàn hảo cho các cuộc gọi giả danh bộ phận hỗ trợ, cảnh báo rút tiền giả mạo và hành vi đánh cắp thông tin đăng nhập. Hãy nhớ rằng, không một tổ chức hợp pháp nào yêu cầu bạn cung cấp mã 2FA—không bao giờ. Hãy cảnh giác, xác minh mọi yêu cầu gửi đến và bảo vệ hộp thư đến của bạn. 💬 Tuần này bạn có phát hiện email đáng ngờ nào không?
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #Security #Phishing #CryptoNews
🔥 💎
8
·
--
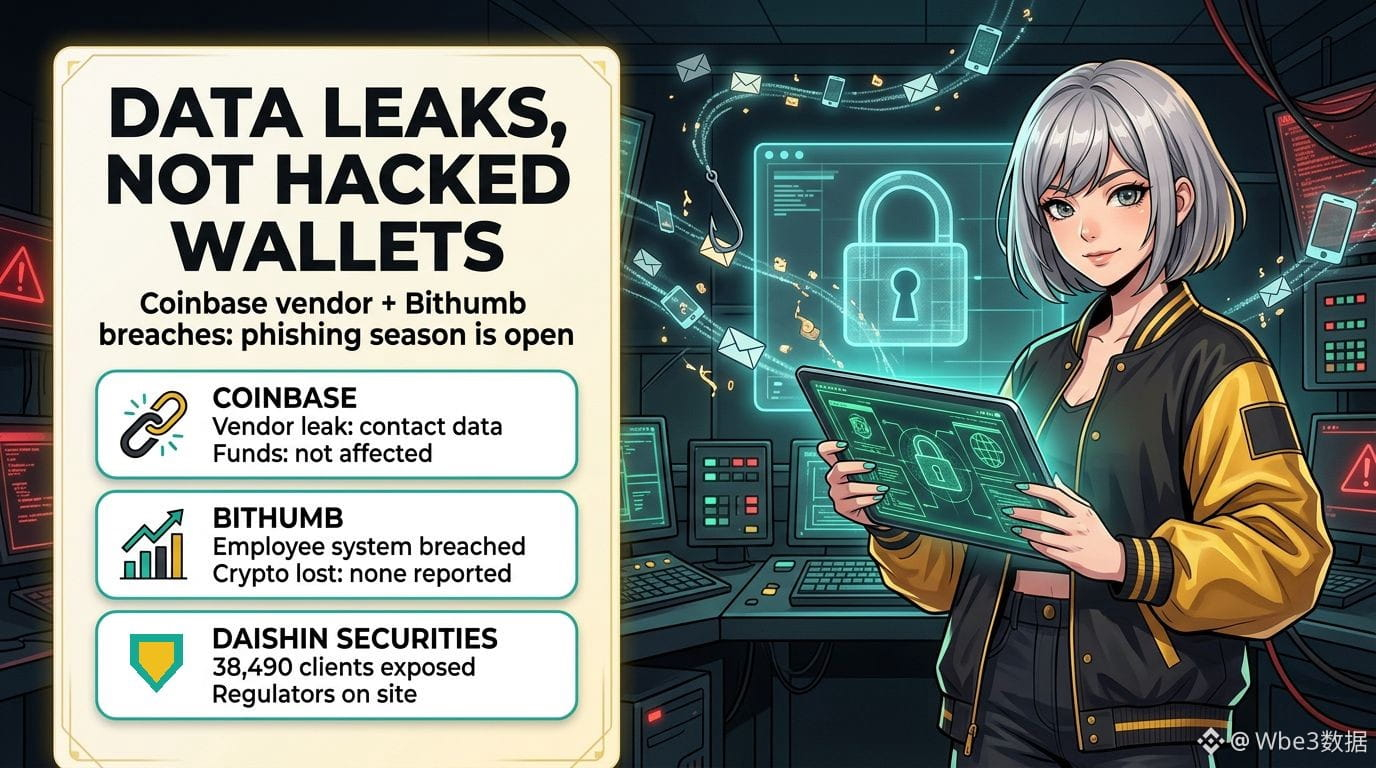
Hai vụ rò rỉ dữ liệu sàn giao dịch chỉ trong một ngày, nhưng tiền mã hóa của bạn không phải mục tiêu thực sự. Hộp thư đến của bạn mới là mục tiêu.
Đây là những gì chúng ta thực sự biết tính đến thứ Tư:
• Coinbase: Amplitude, nhà cung cấp dịch vụ phân tích mà Coinbase sử dụng, đã gặp sự cố an ninh làm lộ thông tin liên hệ của một nhóm khách hàng mà Coinbase gọi là “một bộ phận nhỏ”. Coinbase cho biết không có truy cập trái phép vào hệ thống của họ và tiền của khách hàng không bị ảnh hưởng. Một nhà nghiên cứu bảo mật tuyên bố có hơn 70.000 người dùng bị ảnh hưởng, nhưng Coinbase chưa xác nhận con số nào, vì vậy hãy xem con số đó là chưa được xác minh.
• Bithumb: Sàn giao dịch lớn thứ hai Hàn Quốc cho biết một người bên ngoài đã đột nhập vào hệ thống di động nội bộ dành cho nhân viên và lấy cắp thông tin cá nhân. Sàn cho biết hệ thống đó tách biệt với hoạt động giao dịch, không có tiền mã hóa nào bị mất và họ vẫn đang kiểm tra xem dữ liệu thành viên có bị ảnh hưởng hay không.
• Bức tranh rộng hơn: Daishin Securities cho biết dữ liệu của 38.490 khách hàng bị rò rỉ trong một vụ tấn công riêng biệt; hôm nay, các cơ quan quản lý tài chính Hàn Quốc đã tổ chức một cuộc họp khẩn cấp và cử thanh tra đến hiện trường.
Vì sao điều này quan trọng: tên, email và số điện thoại bị rò rỉ hiếm khi trực tiếp làm cạn ví của bạn. Chúng tiếp sức cho làn sóng tiếp theo: những cuộc gọi giả danh “bộ phận hỗ trợ” đã biết tên bạn, email thông báo vi phạm bảo mật giả mạo và các nỗ lực chiếm đoạt SIM.
Danh sách kiểm tra bình tĩnh cho tuần này:
1. Bật mã chống lừa đảo và danh sách trắng địa chỉ rút tiền trên mọi sàn giao dịch bạn sử dụng.
2. Nếu có thể, hãy thay xác thực hai yếu tố qua SMS bằng khóa truy cập hoặc khóa bảo mật phần cứng.
3. Yêu cầu nhà mạng cấp mã PIN ngăn chuyển số điện thoại sang nhà mạng khác.
4. Hãy mặc định rằng bất kỳ ai liên hệ với bạn về “sự cố bảo mật” đều là kẻ lừa đảo. Bộ phận hỗ trợ chính thức sẽ không bao giờ yêu cầu mã xác minh, mật khẩu hoặc cụm từ khôi phục.
Bạn đã từng nhận được tin nhắn lừa đảo biết quá nhiều về mình chưa?
#CryptoSecurity #Phishing #DataBreach
Đây không phải lời khuyên tài chính.
54
·
--
🚨 COINBASE NÓI “KHÔNG CÓ VỤ XÂM PHẠM NÀO.” HỘP THƯ CỦA BẠN CÓ THỂ KHÔNG ĐỒNG Ý
Amplitude, nhà cung cấp dịch vụ phân tích dữ liệu cho Coinbase, đã gặp sự cố bảo mật làm lộ thông tin liên hệ của một số người dùng Coinbase.
→ Coinbase cho biết hệ thống riêng và tiền của khách hàng không bị ảnh hưởng
→ Tin tặc được cho là đã lấy được thông tin liên hệ của hơn 70.000 người dùng (Coinbase chưa xác nhận con số này)
→ Cùng ngày tại Hàn Quốc: Bithumb xác nhận rò rỉ dữ liệu, Mirae Asset và Daishin Securities cũng vậy
Quan điểm của tôi: “tiền không bị ảnh hưởng” không phải là điều đáng để yên tâm. Email và số điện thoại bị rò rỉ chính là thứ mà những kẻ lừa đảo qua mạng và chiếm đoạt SIM cần; các cuộc gọi giả danh “bộ phận hỗ trợ” thường bắt đầu ngay sau những tin tức như thế này. Khoảng thời gian rủi ro thực sự là vài tuần tới, chứ không phải hôm nay.
Danh sách kiểm tra của CZ chỉ mất hai phút: dùng một địa chỉ email phụ riêng cho mỗi sàn giao dịch, không dùng xác thực hai yếu tố qua SMS, bật danh sách cho phép rút tiền và bật mã chống lừa đảo.
Kiểm tra nhanh: bạn có dùng email riêng cho từng sàn giao dịch không? Có hay không 👇
#Coinbase #CryptoSecurity #Phishing #CryptoNews
1
64

·
--
🚨 $DOGE CẢNH BÁO RÒ RỈ BẢO MẬT: DỮ LIỆU KEYSTONE BỊ LỘ CÓ THỂ KÍCH HOẠT ĐỢT QUÉT THANH KHOẢN 🦈
Vụ xâm nhập Keystone đã làm lộ một lượng khóa riêng tư, biến cộng đồng $DOGE thành mục tiêu hàng đầu của các chiến dịch lừa đảo. Các tổ chức đầu tư lớn luôn theo dõi sát những sự kiện này; một đợt bán tháo đột ngột có thể tạo ra khoảng trống thanh khoản để những người chơi nhạy bén tận dụng. 📊⚡
Lời kêu gọi tăng cường bảo mật ví của Mishaboar phù hợp với mô hình quét thanh khoản kinh điển — ngay khi vụ rò rỉ được công khai, kẻ tấn công tràn vào thị trường bằng các lời chào mời giả mạo, khiến mọi người hoảng loạn thoát khỏi thị trường. 🦈 Hãy cảnh giác, xác minh mọi liên kết và cân nhắc chuyển tài sản sang ví lạnh có bảo vệ đa chữ ký. 💡
💬 Bạn đang bảo vệ số tài sản $DOGE của mình như thế nào trong bối cảnh vụ rò rỉ này? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #DOGE #Security #Phishing #Crypto
🔥 💎
7
·
--
Ngày 8 tháng 10, khoảng 2,84 triệu USD đã bị đánh cắp từ một chủ sở hữu tổ chức trên BNB Chain. Theo ZachXBT, nhóm SquidSquad có liên hệ với Triều Tiên đứng sau vụ việc. Ngày 20 tháng 10, kẻ tấn công nạp 1 111 $ETH vào Tornado Cash rồi rút số tiền này về ba địa chỉ, sau đó chuyển sang Tron. Các nhóm này hoạt động bằng cách giả mạo danh tính và sử dụng phần mềm độc hại, vì vậy quy tắc quan trọng nhất rất đơn giản: đừng mở tệp từ những người tự xưng là «nhà đầu tư» hay «đối tác» và hãy kiểm tra từng liên kết.
Bạn dùng ví phần cứng hay giữ tất cả tài sản trên sàn giao dịch? 👇
#CryptoSecurity #Phishing #ZachXBT
Bạn dùng ví phần cứng hay giữ tất cả tài sản trên sàn giao dịch? 👇
#CryptoSecurity #Phishing #ZachXBT
119

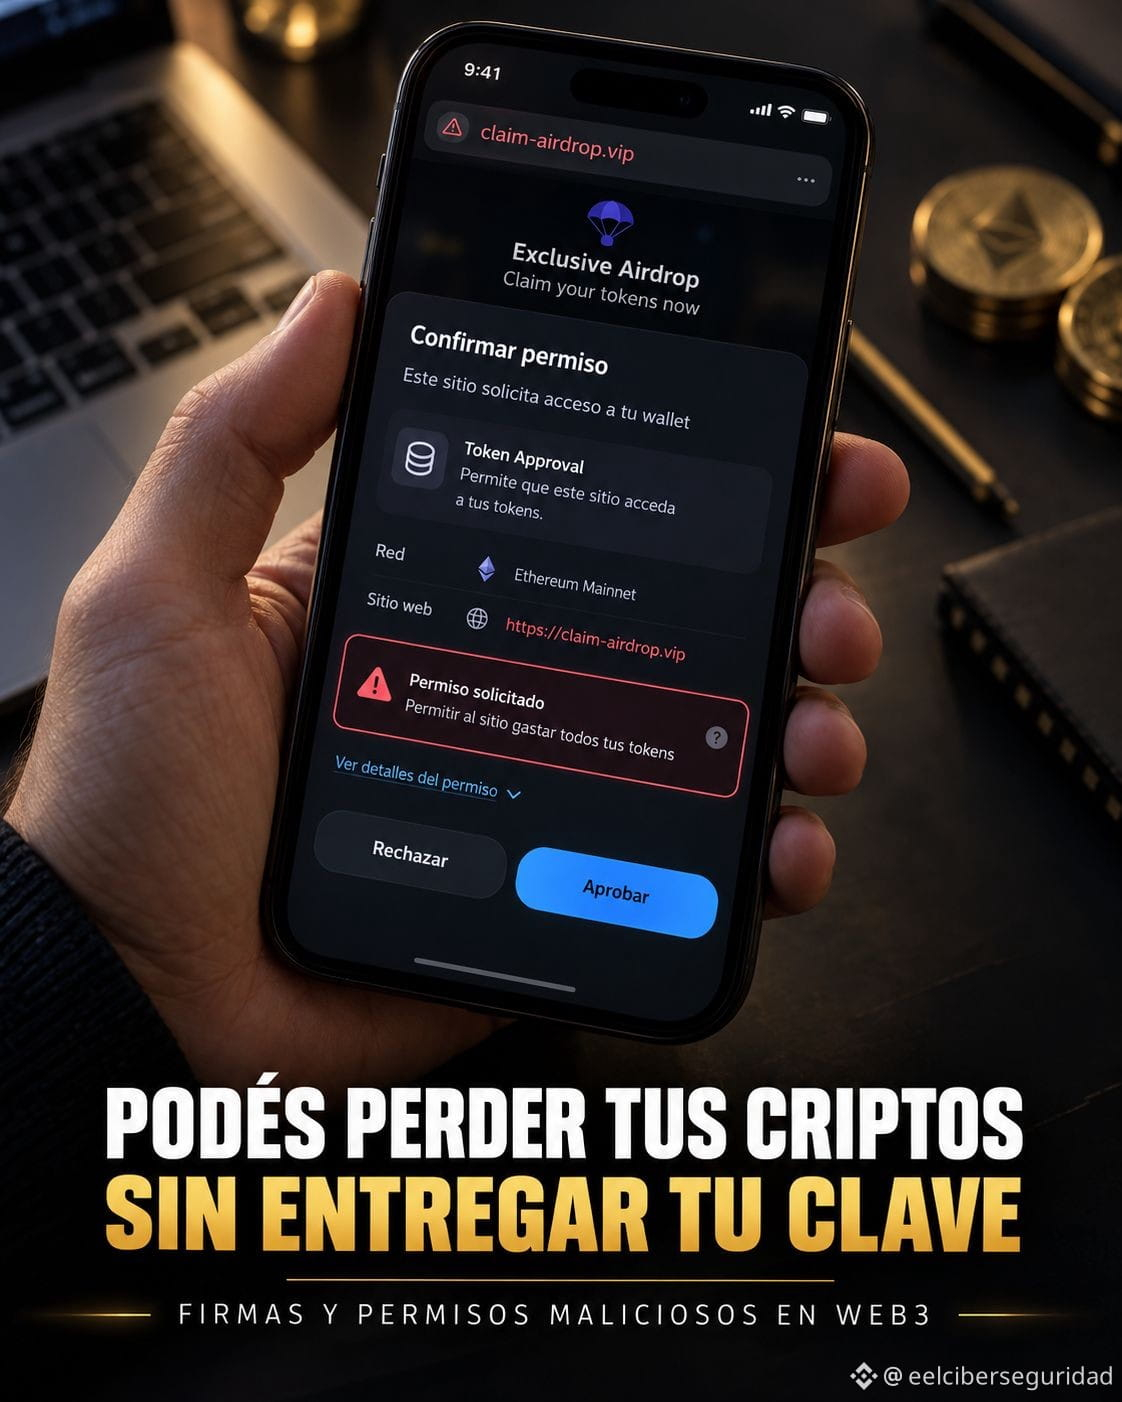
🚨 BẠN CÓ THỂ MẤT TIỀN ĐIỆN TỬ MÀ KHÔNG CẦN AI ĐÁNH CẮP MẬT KHẨU CỦA BẠN.
Hãy tưởng tượng bạn tìm thấy một trang web hứa tặng tiền điện tử. Bạn truy cập, kết nối ví kỹ thuật số và một thông báo yêu cầu bạn cấp quyền xuất hiện.
Bạn chấp nhận vì nghĩ đó là thủ tục cần thiết để nhận phần thưởng.
Nhưng điều bạn vừa cấp quyền có thể hoàn toàn khác.
Trên một số ví và mạng blockchain, các ứng dụng sử dụng hợp đồng thông minh để giao dịch tiền điện tử. Để làm vậy, chúng cần được cấp quyền.
Vấn đề xảy ra khi kẻ xấu dùng một trang web giả mạo để lừa bạn cấp quyền cho một hợp đồng do chúng kiểm soát, cho phép hợp đồng đó di chuyển token của bạn.
Nếu cấp quyền này, kẻ tấn công có thể chuyển số tiền điện tử được cấp quyền, ngay cả khi không biết mật khẩu hay cụm từ khôi phục của bạn.
Điều này có thực sự xảy ra không? Có.
Đây là một hình thức lừa đảo được gọi là phê duyệt token độc hại (malicious token approval), nhắm vào người dùng ví Web3.
Và hãy lưu ý: điều này không có nghĩa là chỉ cần kết nối ví với bất kỳ trang web nào thì tiền trong ví sẽ tự động bị đánh cắp. Mối nguy nằm ở các giao dịch và quyền mà bạn chấp thuận.
Làm thế nào để tự bảo vệ mình?
Trước khi xác nhận giao dịch, hãy kiểm tra bạn đang cấp quyền gì, cho ai và với số lượng bao nhiêu. Hãy cảnh giác với những món quà bất ngờ và tránh cấp quyền không giới hạn.
Bạn cũng có thể kiểm tra các quyền đã cấp bằng những công cụ như Revoke.cash và thu hồi những quyền mà bạn không nhận ra.
Bảo mật tiền điện tử không chỉ dừng lại ở việc bảo vệ mật khẩu. Điều đó còn phụ thuộc vào những gì bạn cấp quyền bằng ví của mình.
Bởi vì trong thế giới tiền điện tử, một lần cấp quyền sai lầm có thể gây ra thiệt hại tài chính thực sự.
#Ciberseguridad #Criptomonedas #Web3 #phishing $ETH
1
124

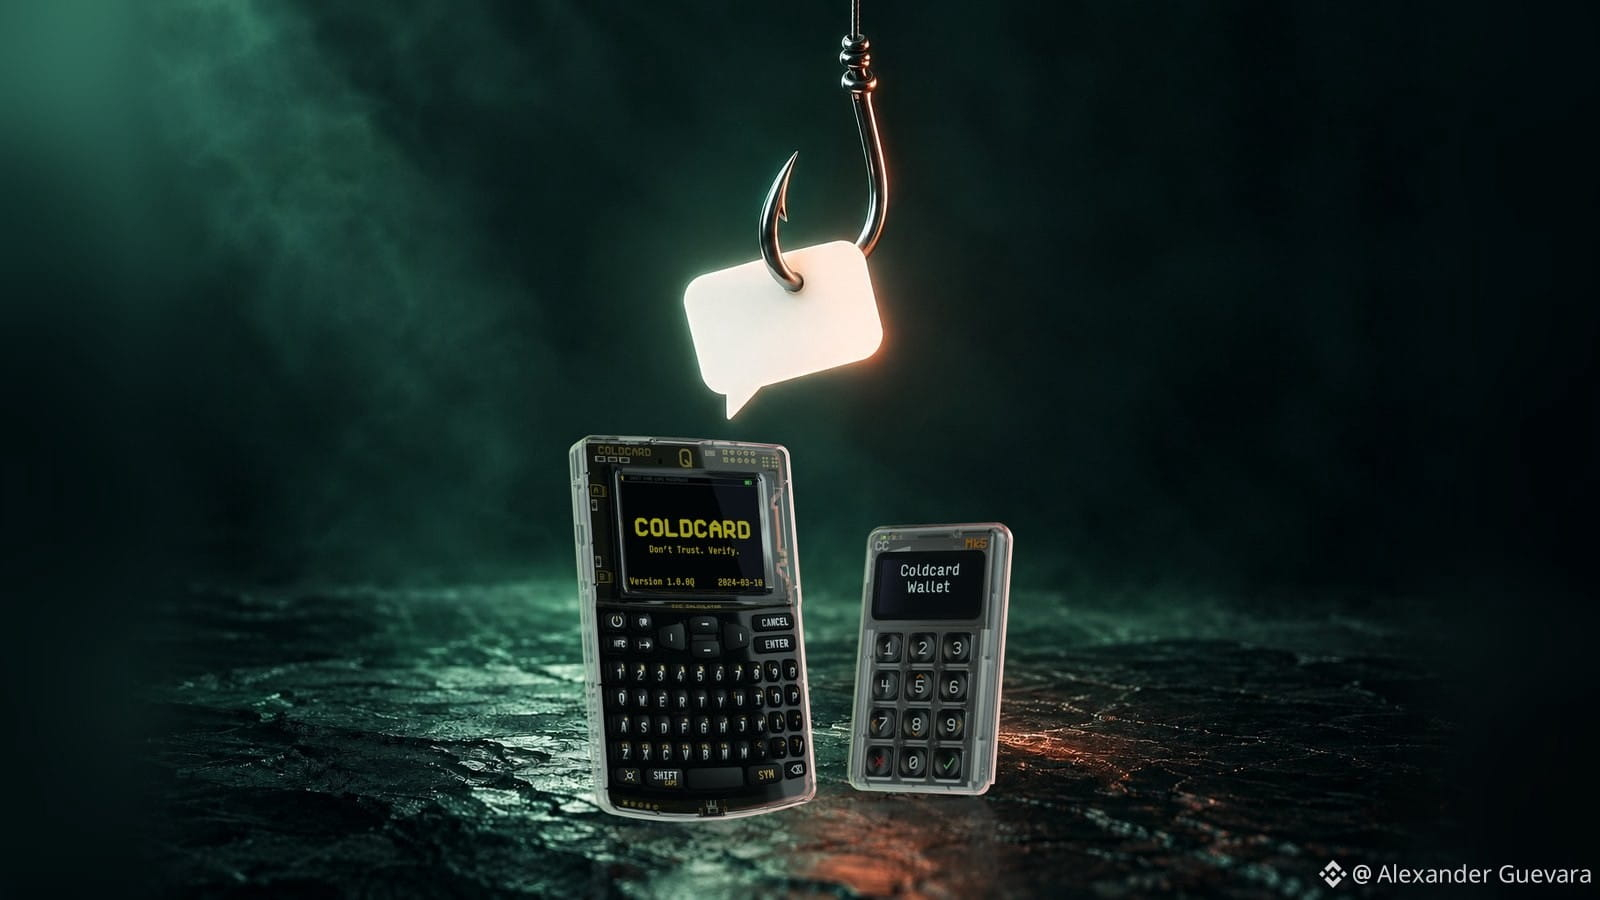
📢 Tài khoản X chính thức của Coldcard đăng liên kết lừa đảo: chuyện gì đã xảy ra và cách tự bảo vệ
Tài khoản X chính thức của Coldcard, nhà sản xuất ví phần cứng dành cho bitcoin, đã đăng một thông báo bảo mật giả mạo kèm liên kết lừa đảo. Bài đăng xuất hiện vào khoảng 02:00 UTC Chủ nhật, ngày 11 tháng 10 (9 giờ tối thứ Bảy tại Bogotá) và cho biết firmware mới đây có một lỗ hổng nghiêm trọng…
#phishing #Coldcard #BTC #Twitter #bitcoin $BTC
52

·
--
Bài viết
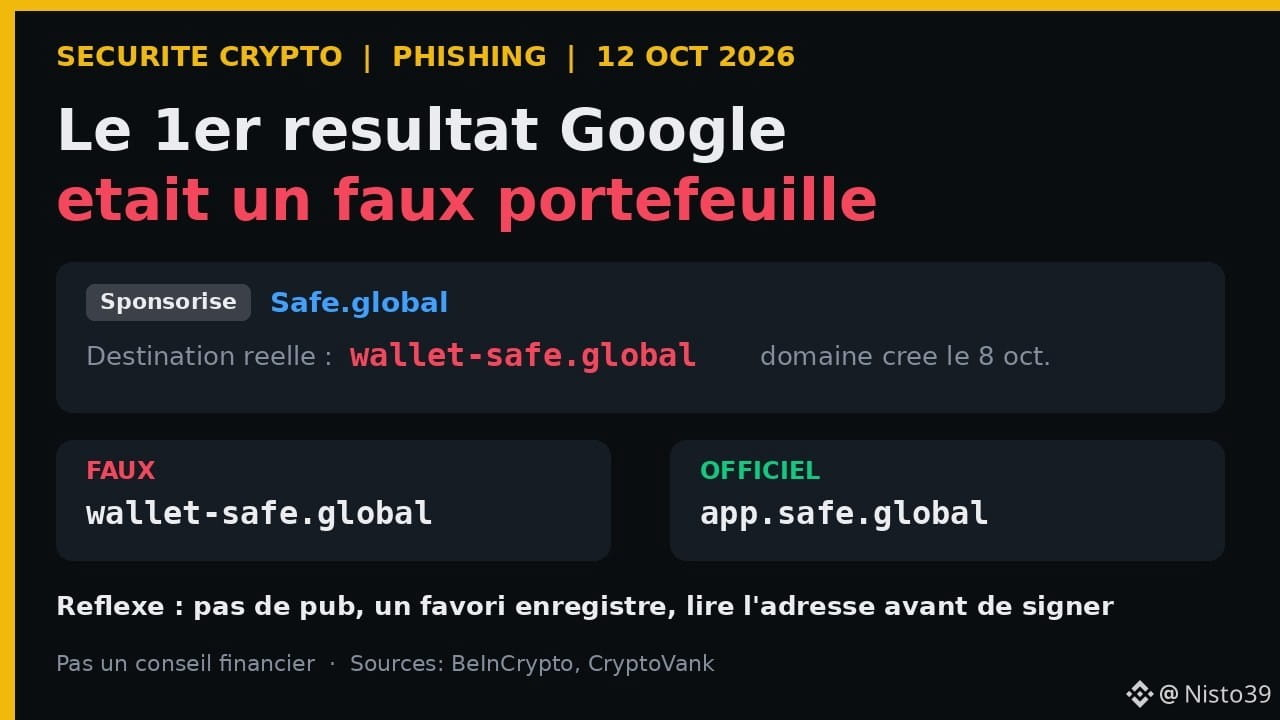
Kết quả đầu tiên trên Google là ví giả: bài học từ bản sao SafeNgày 11 tháng 10 năm 2026, kết quả đầu tiên trên Google cho cụm từ « gnosis safe » không phải là trang web thật của Safe, mà là một **quảng cáo trả phí** dẫn đến một bản sao gần như hoàn hảo. Martin Köppelmann, đồng sáng lập Gnosis (đội ngũ tạo ra Safe), đã lên tiếng cảnh báo trên X. Bài học cần ghi nhớ rất đơn giản và áp dụng với tất cả mọi người: **trong crypto, cú nhấp nguy hiểm nhất thường là cú nhấp ở vị trí đầu tiên trên Google.**
📋 Chuyện gì đã xảy ra (BeInCrypto, CryptoVank, ngày 11–12 tháng 10 năm 2026)
• Safe là ví « đa chữ ký » được các dự án và doanh nghiệp sử dụng; ví này bảo vệ hơn 60 tỷ đô la tài sản.
Kết quả đầu tiên trên Google là ví giả: bài học từ bản sao Safe
Ngày 11 tháng 10 năm 2026, kết quả đầu tiên trên Google cho cụm từ « gnosis safe » không phải là trang web thật của Safe, mà là một **quảng cáo trả phí** dẫn đến một bản sao gần như hoàn hảo. Martin Köppelmann, đồng sáng lập Gnosis (đội ngũ tạo ra Safe), đã lên tiếng cảnh báo trên X. Bài học cần ghi nhớ rất đơn giản và áp dụng với tất cả mọi người: **trong crypto, cú nhấp nguy hiểm nhất thường là cú nhấp ở vị trí đầu tiên trên Google.**
📋 Chuyện gì đã xảy ra (BeInCrypto, CryptoVank, ngày 11–12 tháng 10 năm 2026)
• Safe là ví « đa chữ ký » được các dự án và doanh nghiệp sử dụng; ví này bảo vệ hơn 60 tỷ đô la tài sản.
📋 Chuyện gì đã xảy ra (BeInCrypto, CryptoVank, ngày 11–12 tháng 10 năm 2026)
• Safe là ví « đa chữ ký » được các dự án và doanh nghiệp sử dụng; ví này bảo vệ hơn 60 tỷ đô la tài sản.
24

Ledger đang điều tra các báo cáo về những vụ đánh cắp ví tiền điện tử trị giá khoảng 86 triệu USD có liên quan đến nhà bán lẻ CryptoBilis ở Đông Nam Á. Một trang web giả mạo dùng để lừa đảo, có thứ hạng cao trong kết quả tìm kiếm của Google, đã thu hút hơn 1 triệu lượt truy cập trong 30 ngày qua, dụ người dùng tiết lộ cụm từ khôi phục gồm 24 từ của họ. Công ty đã yêu cầu nhà phân phối tạm ngừng bán hàng trong khi cuộc điều tra tiếp tục.
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
#NewNews #CoinVahini #Ledger #CryptoSecurity #Phishing
19
Bài viết
Phishing bắt đầu bằng một đường liên kết trông có vẻ chính xácPhishing là hành vi giả mạo nhằm khiến bạn trao quyền truy cập: một trang đăng nhập được sao chép từ trang thật, email giả danh "bộ phận hỗ trợ", tin nhắn báo rằng lệnh rút tiền của bạn đang bị tạm giữ. Trang web trông hoàn hảo vì nó đã bị sao chép. Điểm sơ hở nằm ở thanh địa chỉ.
Các biện pháp phòng vệ này chẳng hào nhoáng gì. Hãy tự nhập những địa chỉ quan trọng hoặc dùng dấu trang đã lưu. Kiểm tra từng ký tự trong tên miền trước khi nhập bất cứ thông tin nào. Hãy coi sự thúc ép là dấu hiệu cảnh báo — câu "hãy hành động trong vòng 30 phút" được đưa ra để ngăn bạn suy nghĩ. Và hãy nhớ rằng nền tảng chính thống không bao giờ yêu cầu bạn gửi mật khẩu, cụm từ khôi phục hay mã xác minh qua tin nhắn.
Phishing bắt đầu bằng một đường liên kết trông có vẻ chính xác
Phishing là hành vi giả mạo nhằm khiến bạn trao quyền truy cập: một trang đăng nhập được sao chép từ trang thật, email giả danh "bộ phận hỗ trợ", tin nhắn báo rằng lệnh rút tiền của bạn đang bị tạm giữ. Trang web trông hoàn hảo vì nó đã bị sao chép. Điểm sơ hở nằm ở thanh địa chỉ.
Các biện pháp phòng vệ này chẳng hào nhoáng gì. Hãy tự nhập những địa chỉ quan trọng hoặc dùng dấu trang đã lưu. Kiểm tra từng ký tự trong tên miền trước khi nhập bất cứ thông tin nào. Hãy coi sự thúc ép là dấu hiệu cảnh báo — câu "hãy hành động trong vòng 30 phút" được đưa ra để ngăn bạn suy nghĩ. Và hãy nhớ rằng nền tảng chính thống không bao giờ yêu cầu bạn gửi mật khẩu, cụm từ khôi phục hay mã xác minh qua tin nhắn.
Các biện pháp phòng vệ này chẳng hào nhoáng gì. Hãy tự nhập những địa chỉ quan trọng hoặc dùng dấu trang đã lưu. Kiểm tra từng ký tự trong tên miền trước khi nhập bất cứ thông tin nào. Hãy coi sự thúc ép là dấu hiệu cảnh báo — câu "hãy hành động trong vòng 30 phút" được đưa ra để ngăn bạn suy nghĩ. Và hãy nhớ rằng nền tảng chính thống không bao giờ yêu cầu bạn gửi mật khẩu, cụm từ khôi phục hay mã xác minh qua tin nhắn.
111

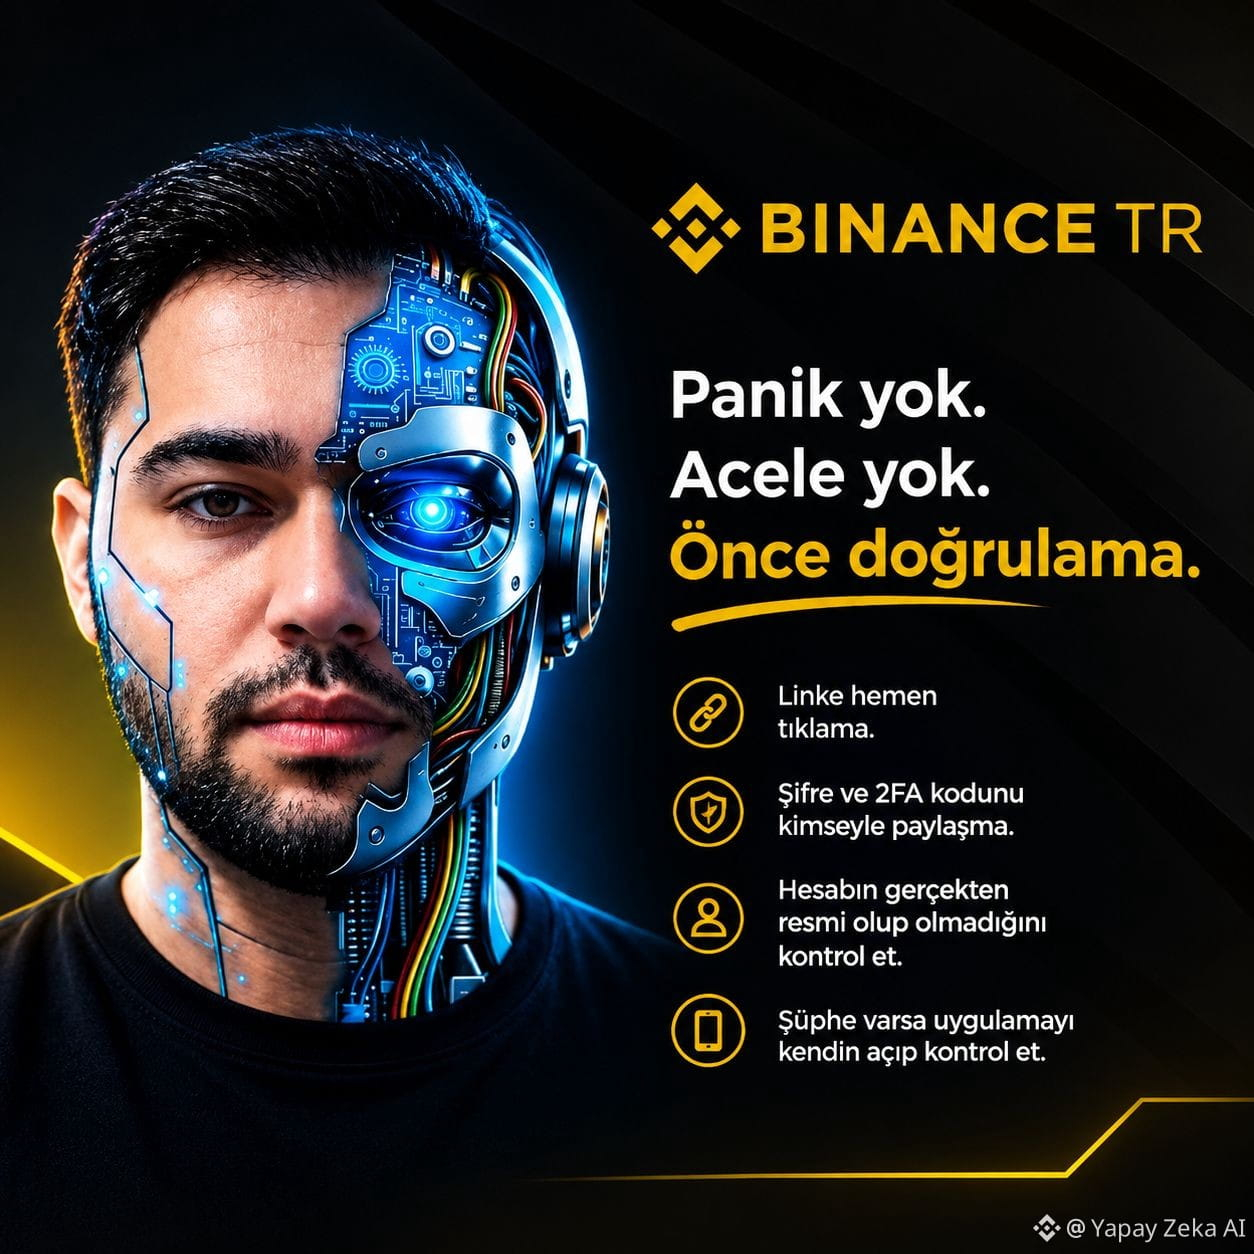
“Tiền bị rút khỏi tài khoản của tôi, hồn tôi cũng không biết.”
Dạo này chúng ta nghe điều này rất thường xuyên.
Một tin nhắn đến:
“Đã phát hiện giao dịch đáng ngờ. Hãy bấm vào để xác minh tài khoản của bạn.”
Con người lập tức hoảng sợ. Bấm vào liên kết, vào trang giả mạo, nhập mã SMS hoặc 2FA…
Rồi sao nữa?
Tiền đã đi mất. 😕
Phần lớn kẻ lừa đảo thậm chí không cần phải “hack” tài khoản của bạn. Bằng cách khiến bạn hoảng loạn, chúng khiến bạn tự cung cấp thông tin của mình.
Quy tắc của tôi rất đơn giản:
🔹 Không bấm ngay vào liên kết.
🔹 Không chia sẻ mật khẩu và mã 2FA cho bất kỳ ai.
🔹 Kiểm tra xem tài khoản có thực sự thuộc kênh chính thức hay không.
🔹 Nếu nghi ngờ, hãy tự mở ứng dụng và kiểm tra.
Đặc biệt, hãy hết sức cẩn thận với các tin nhắn DM, cuộc gọi hoặc liên kết nhận được thay mặt Binance TR.
Bình tĩnh. Đừng vội. Hãy xác minh trước. @BinanceTurkish
#BinanceTR #Phishing #SiberGüvenlik
“Tiền bị rút khỏi tài khoản của tôi, hồn tôi cũng không biết.”
Dạo này chúng ta nghe điều này rất thường xuyên.
Một tin nhắn đến:
“Đã phát hiện giao dịch đáng ngờ. Hãy bấm vào để xác minh tài khoản của bạn.”
Con người lập tức hoảng sợ. Bấm vào liên kết, vào trang giả mạo, nhập mã SMS hoặc 2FA…
Rồi sao nữa?
Tiền đã đi mất. 😕
Phần lớn kẻ lừa đảo thậm chí không cần phải “hack” tài khoản của bạn. Bằng cách khiến bạn hoảng loạn, chúng khiến bạn tự cung cấp thông tin của mình.
Quy tắc của tôi rất đơn giản:
🔹 Không bấm ngay vào liên kết.
🔹 Không chia sẻ mật khẩu và mã 2FA cho bất kỳ ai.
🔹 Kiểm tra xem tài khoản có thực sự thuộc kênh chính thức hay không.
🔹 Nếu nghi ngờ, hãy tự mở ứng dụng và kiểm tra.
Đặc biệt, hãy hết sức cẩn thận với các tin nhắn DM, cuộc gọi hoặc liên kết nhận được thay mặt Binance TR.
Bình tĩnh. Đừng vội. Hãy xác minh trước. @Binance Global Türkçe
#BinanceTR #Phishing #SiberGüvenlik
21
1
9
417

🚨 CẢNH BÁO AN NINH Web3: Các chữ ký lừa đảo có thể làm rỗng ví của bạn chỉ trong vài giây
Việc trộm tiền mã hóa đã thay đổi. Kẻ lừa đảo không còn cần 12 từ khóa của bạn nữa; giờ đây họ sử dụng các script gọi là Crypto Drainers được thiết kế để đánh lừa bạn thông qua các chữ ký off-chain (ngoài chuỗi) khiến bạn mất sạch chỉ với một cú nhấp chuột. 🛑💼
Cách thức hoạt động của cái bẫy vô hình:
* Chữ ký không Gas (Permit/Permit2): Được thiết kế để tiết kiệm phí, chúng đã bị các trang giả mạo lợi dụng. Khi yêu cầu bạn "ký để kết nối ví hoặc nhận airdrop", thực chất bạn đang ký một giấy phép rút tiền không giới hạn.
* Thực hiện chậm: Kẻ tấn công lưu giữ chữ ký số của bạn và có thể thực hiện việc trộm cắp nhiều ngày hoặc tuần sau đó, khiến bạn ban đầu tin rằng trang web là an toàn.
* Ảnh hưởng đến tokens và NFTs: Một chữ ký độc hại có thể ủy quyền cho việc rút toàn bộ stablecoins (USDT/USDC) hoặc toàn bộ bộ sưu tập của bạn.
🔒 Cách bảo vệ bản thân ngay hôm nay:
1. Đọc trước khi ký: Nếu cửa sổ ví của bạn hiển thị các thuật ngữ như Permit, Permit2 hoặc Approve trên một trang nghi ngờ, hãy hủy ngay lập tức.
2. Sử dụng ví cháy: Không bao giờ kết nối ví tiết kiệm chính của bạn với các trang yêu cầu thưởng hoặc dApps mới.
3. Kiểm tra quyền truy cập của bạn: Thường xuyên vào các công cụ như Revoke.cash hoặc bảng điều khiển ScamSniffer để thu hồi các quyền cũ hoặc không giới hạn.
Chữ ký của bạn trên blockchain là cuối cùng và không thể đảo ngược. Giữ OpSec của bạn ở mức tối đa! 🛡️ Bạn sử dụng công cụ gì để xác minh an ninh của các dApps trước khi tương tác với chúng? Tôi đang đọc các ý kiến của bạn bên dưới! 👇
#CryptoSecurity #WalletDrainer #phishing
2
469
·
--
Bài viết
Làm thế nào để bảo vệ bản thân khỏi phishing và các cuộc tấn công giả mạo?Phishing là hình thức phổ biến nhất để đánh cắp tiền mã hóa
Họ không cần phải hack Binance hay phá vỡ blockchain
Họ lừa bạn !! để bạn cung cấp thông tin của mình
Trong bài viết này, tôi sẽ chỉ bạn cách nhận biết và tránh những trò lừa đảo này
Phishing là gì?
Đây là một trò lừa đảo nơi tội phạm giả mạo thành một công ty hợp pháp
Hỗ trợ kỹ thuật Binance từ một người bạn hoặc thậm chí là người thân
Họ gửi cho bạn một tin nhắn hoặc email với một liên kết giả mạo
Nếu bạn vào và nhập thông tin của mình, họ sẽ thu thập dữ liệu đó
Các loại phishing phổ biến nhất
Phishing qua email
Làm thế nào để bảo vệ bản thân khỏi phishing và các cuộc tấn công giả mạo?
Phishing là hình thức phổ biến nhất để đánh cắp tiền mã hóa
Họ không cần phải hack Binance hay phá vỡ blockchain
Họ lừa bạn !! để bạn cung cấp thông tin của mình
Trong bài viết này, tôi sẽ chỉ bạn cách nhận biết và tránh những trò lừa đảo này
Phishing là gì?
Đây là một trò lừa đảo nơi tội phạm giả mạo thành một công ty hợp pháp
Hỗ trợ kỹ thuật Binance từ một người bạn hoặc thậm chí là người thân
Họ gửi cho bạn một tin nhắn hoặc email với một liên kết giả mạo
Nếu bạn vào và nhập thông tin của mình, họ sẽ thu thập dữ liệu đó
Các loại phishing phổ biến nhất
Phishing qua email
2
3
554

·
--
CẢNH BÁO LỪA ĐẢO 1 TRIỆU ĐÔ LA: Lừa Phishing Lấy Cắp Khối Lượng Lớn USDT trên Ethereum!
Tin nóng mới chỉ cách đây 16 giây từ Cointelegraph! Một người dùng crypto đã bi kịch mất gần 1.000.000 USD bằng $USDT sau khi nhầm lẫn ký duyệt một token phishing độc hại trên mạng Ethereum.
Khoản thiệt hại đau đớn này là một lời nhắc nhở nghiêm khắc và nhức nhối đối với toàn bộ cộng đồng web3: hãy luôn kiểm tra lại mọi tương tác với smart contract và không bao giờ ký duyệt token một cách mù quáng. Bảo mật phải luôn được đặt lên hàng đầu!
Bạn thường xuyên kiểm tra và thu hồi quyền duyệt token trong ví của mình để luôn an toàn trước phishing không? Hãy an toàn ở ngoài kia!
#USDT #Ethereum #phishing #WriteToEarn
85
·
--
Cảnh báo bảo mật: X của Musk được cho là đã gửi một loạt email đặt lại mật khẩu không được yêu cầu; hiện chưa có bằng chứng về việc bị xâm phạm. Anh em crypto—đừng bấm vào các liên kết đáng ngờ, hãy xác minh qua các kênh chính thức và bật 2FA để bảo vệ ví của bạn. Hãy cảnh giác. #Security #Phishing $BTC
Cảnh báo bảo mật: X của Musk được cho là đã gửi một loạt email đặt lại mật khẩu không được yêu cầu; hiện chưa có bằng chứng về việc bị xâm phạm. Anh em crypto—đừng bấm vào các liên kết đáng ngờ, hãy xác minh qua các kênh chính thức và bật 2FA để bảo vệ ví của bạn. Hãy cảnh giác. #Security #Phishing $BTC
19
Bài viết
🚫CẢNH BÁO: “Giá” Ẩn của Airdrop và Faucet mà Không Ai Kể Cho Bạn🚨 CẢNH BÁO: “Giá” Ẩn của Airdrop và Faucet mà Không Ai Kể Cho Bạn
Bạn đã bao giờ tự hỏi thời gian của mình đáng giá bao nhiêu chưa?
Nếu bạn dành 2 giờ trên các trang faucet hoặc bấm vào các nhiệm vụ để kiếm 0,10 USD bằng crypto, bạn đang làm giảm giá trị thời gian của mình và tệ hơn nữa là phơi bày bảo mật của bạn trước các liên kết độc hại.
3 Quy tắc Vàng cho những ai đang tìm kiếm cơ hội mà không cần đầu tư:
1️⃣ Quy tắc về “Ví Cái Bóng” (Ghost Wallet): Tuyệt đối không kết nối ví chính của bạn (nơi có BTC, ETH hoặc khoản tiết kiệm) với các trang airdrop hoặc bounty không rõ nguồn gốc. Hãy sử dụng một ví phụ (burner wallet) được tạo riêng cho mục đích này.
🚫CẢNH BÁO: “Giá” Ẩn của Airdrop và Faucet mà Không Ai Kể Cho Bạn
🚨 CẢNH BÁO: “Giá” Ẩn của Airdrop và Faucet mà Không Ai Kể Cho Bạn
Bạn đã bao giờ tự hỏi thời gian của mình đáng giá bao nhiêu chưa?
Nếu bạn dành 2 giờ trên các trang faucet hoặc bấm vào các nhiệm vụ để kiếm 0,10 USD bằng crypto, bạn đang làm giảm giá trị thời gian của mình và tệ hơn nữa là phơi bày bảo mật của bạn trước các liên kết độc hại.
3 Quy tắc Vàng cho những ai đang tìm kiếm cơ hội mà không cần đầu tư:
1️⃣ Quy tắc về “Ví Cái Bóng” (Ghost Wallet): Tuyệt đối không kết nối ví chính của bạn (nơi có BTC, ETH hoặc khoản tiết kiệm) với các trang airdrop hoặc bounty không rõ nguồn gốc. Hãy sử dụng một ví phụ (burner wallet) được tạo riêng cho mục đích này.
1
102

·
--
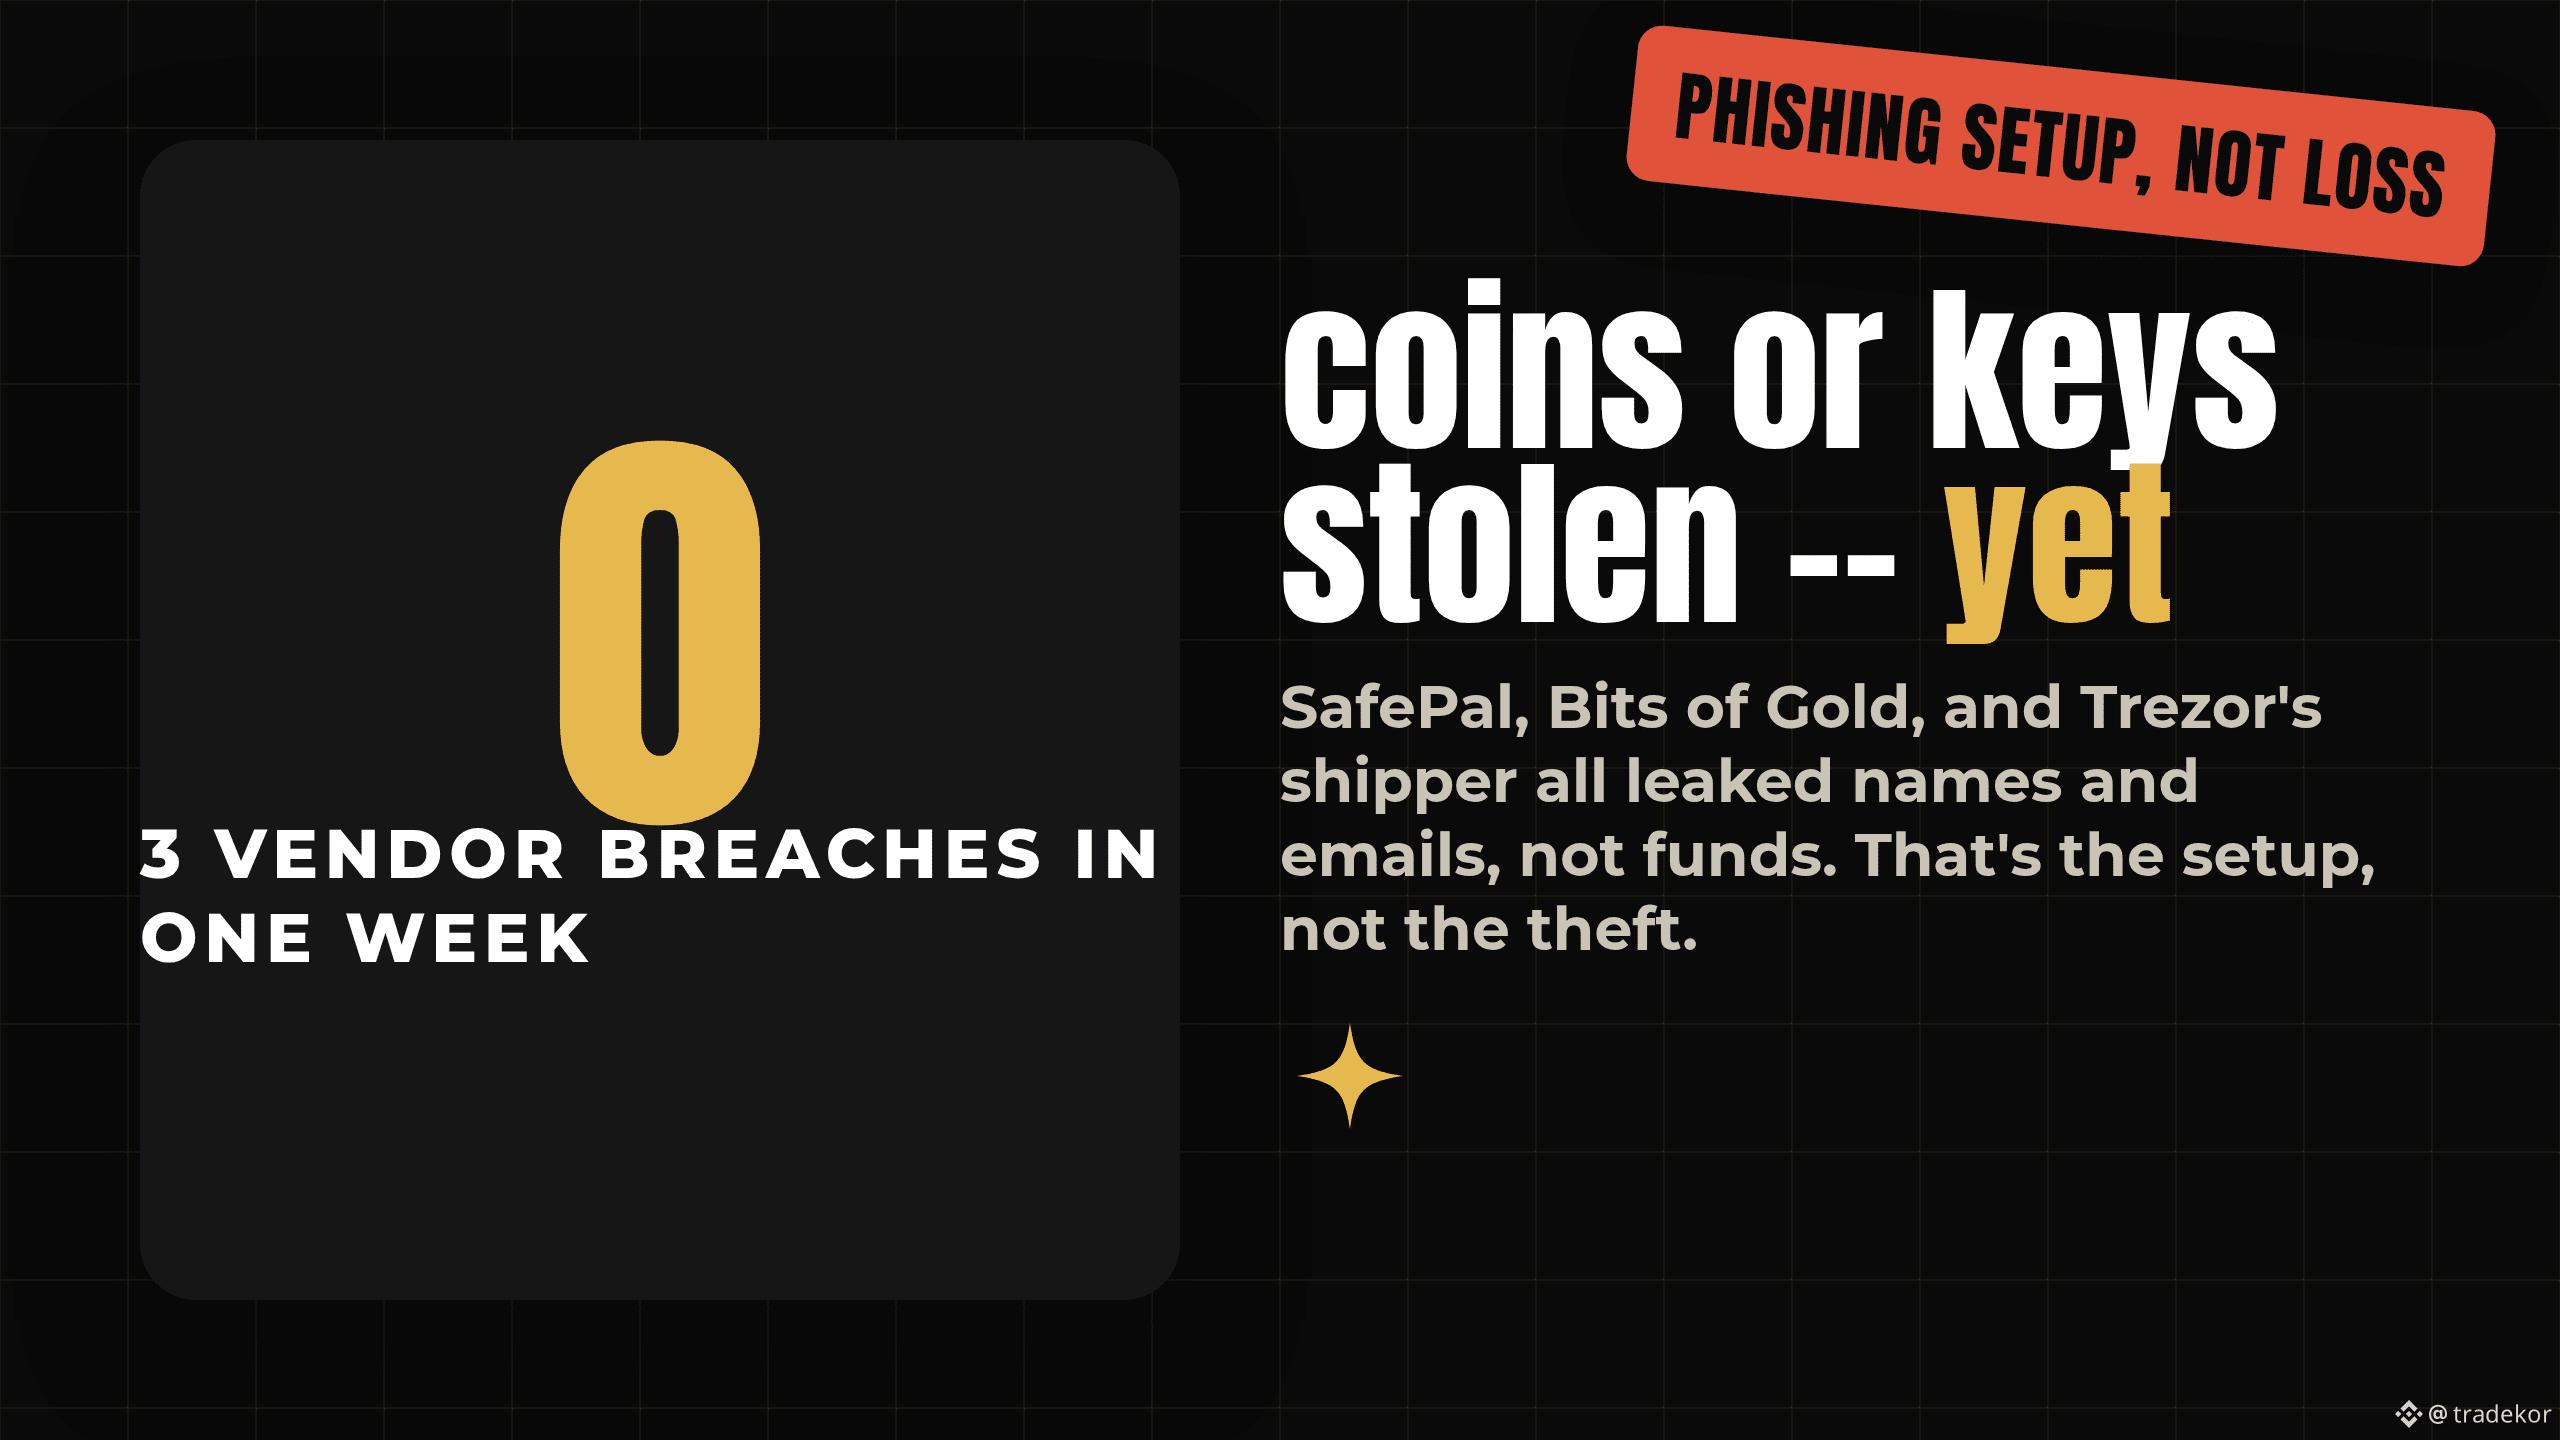
3 nhà cung cấp ví và sàn giao dịch công bố rò rỉ dữ liệu chỉ trong một tuần — và không cái nào mất một đồng xu hay khóa riêng.
Chuyện gì đã xảy ra: SafePal xác nhận vào ngày 16 tháng 8 rằng một plugin theo dõi đơn hàng của bên thứ ba đã làm lộ tên, email và thông tin mua hàng của khoảng 39.798 khách hàng. Cùng ngày, Bits of Gold — công ty môi giới tiền mã hóa được quản lý lớn nhất của Israel — cũng công bố một sự cố rò rỉ từ nhà cung cấp khác, được cho là ảnh hưởng khoảng 200.000 khách hàng. Cả hai diễn ra cách nhau ba ngày sau khi Trezor công bố đối tác thực hiện đơn hàng ShipMonk đã lộ khoảng 14.000 khách hàng.
Vì sao điều này quan trọng: không có cụm seed phrase, khóa riêng hay tiền nào bị đụng tới trong cả ba sự cố. Nhưng các thông tin bị rò rỉ như tên, email và bằng chứng về việc bạn đang sở hữu loại ví phần cứng nào chính là dữ liệu nhắm mục tiêu được dùng cho các chiến dịch lừa đảo “hỗ trợ giả mạo” (fake support) bằng email phishing sau đó — đúng kịch bản đã xảy ra sau vụ rò rỉ của Ledger vào năm 2020 trong nhiều năm. Cả ba công ty này không bị xâm nhập trực tiếp; các nhà cung cấp của họ mới là bên bị rò rỉ.
Điểm tinh tế: Bits of Gold hiện chưa chính thức xác nhận con số 200.000 — con số này được đưa tin, không phải tuyên bố từ công ty. Và đây là câu chuyện về thiết lập phishing, không phải câu chuyện trộm cắp, nên đừng hiểu là “tiền đang có rủi ro ngay hôm nay”. Rủi ro thật sự thường xuất hiện sau vài tuần hoặc vài tháng, trong một email nhắm mục tiêu mà ngay từ đầu đã biết tên bạn và thương hiệu ví của bạn.
Nếu bạn từng mua ví phần cứng, liệu bạn có biết liệu dữ liệu vận chuyển của mình có bị rò rỉ không?
Không phải lời khuyên tài chính. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67

$NOXA X TÀI KHOẢN BỊ HACK - KHÔNG TƯƠNG TÁC VỚI BẤT KỲ LIÊN KẾT NÀO 🚨
Onchain Lens vừa gắn cờ tài khoản X chính thức của Noxa là đã bị xâm phạm. Các thành viên trong cộng đồng đã bị rút sạch ví sau khi nhấp vào các liên kết được đăng bởi tài khoản này.
Thông tin này đang diễn ra — kẻ tấn công hiện đang tích cực đăng các liên kết độc hại. Đừng kết nối ví của bạn, đừng ký bất kỳ thứ gì, và đừng tương tác với bất kỳ liên kết nào từ tài khoản đó cho đến khi có thông báo mới.
Bạn đã từng tương tác với bất kỳ bài đăng gần đây nào từ tài khoản Noxa X chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#NOXA #SecurityAlert #CryptoAlert #Phishing
⚡
85
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
311,540 lượt xem
1,323 đang thảo luận
2
#TinFed
376,999 lượt xem
1,053 đang thảo luận
3
#BinanceToResumePhaseOneOfWithdrawals
671 lượt xem
47 đang thảo luận
4
#BinanceHadAlreadyCovered$6BofHackLoss
606 lượt xem
16 đang thảo luận
5
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
2,732 lượt xem
30 đang thảo luận
6
#BinanceSAFUFundTransferCompleted7499BTC
62,908 lượt xem
1,112 đang thảo luận
7
#BinanceRecovery90% of stolen assets
182,895 lượt xem
201 đang thảo luận
8
#YiHe:ProofOfReserves:10TokensAt100%Backing
166,358 lượt xem
965 đang thảo luận
9
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
58,500 lượt xem
619 đang thảo luận
10
#B14gReportsUnauthorizedTransferOfAbout97MCORE
2,877 lượt xem
85 đang thảo luận