

#opencode
opencode
1,196 lượt xem
7 đang thảo luận
Phổ biến
Mới nhất
·
--
🐙 OpenLedger Vibecoding:Ai cũng có thể trở thành Builder
$OPEN hiện tại giá $0.224, mức tăng 24h +13.3%, mức tăng 7 ngày +21.1%, tâm lý thị trường tiếp tục nóng lên.
🔥 Điểm nổi bật của nền tảng Vibecoding:
Nền tảng Vibecoding mã nguồn mở (vibecoding-platform) do @Openledger ra mắt cho phép người dùng không có nền tảng code (no-code) cũng có thể nhanh chóng xây dựng ứng dụng AI Agent. Đây là một nền tảng phát triển mã nguồn mở hướng đến tất cả mọi người, hiện thực hóa đúng tinh thần “Ai cũng là Builder”.
📊 Dữ liệu hệ sinh thái:
• Vốn hóa lưu hành: $48.16M
• Khối lượng giao dịch 24h: $17.63M
• Lượng lưu hành: 2.155 tỷ / Tổng cung 10 tỷ
• Triển khai on-chain: Ethereum + BSC (2 chuỗi)
• Người theo dõi trên X: 41.7 vạn+
💡 Giá trị cốt lõi:
OpenLedger định vị là AI blockchain. Thông qua cơ chế Datanets và Proof of Attribution, dữ liệu, mô hình và Agent trên chuỗi có thể được theo dõi, kiếm giá trị và kết hợp (composable). Nền tảng Vibecoding tiếp tục giảm ngưỡng phát triển, kết hợp với #OpenCode đang thúc đẩy, để xây dựng một hệ sinh thái phát triển cởi mở cho AI+Web3.
🏗️ Được các quỹ đầu tư hàng đầu như Polychain Capital, HashKey Capital, Borderless Capital hỗ trợ với khoản tài trợ vòng seed 8 triệu USD, tạo nền tảng tài chính vững chắc cho sự phát triển hệ sinh thái.
#OpenLedger $OPEN @Openledger
⚠️ Nội dung trên chỉ mang tính tham khảo, không cấu thành lời khuyên đầu tư.
53

·
--
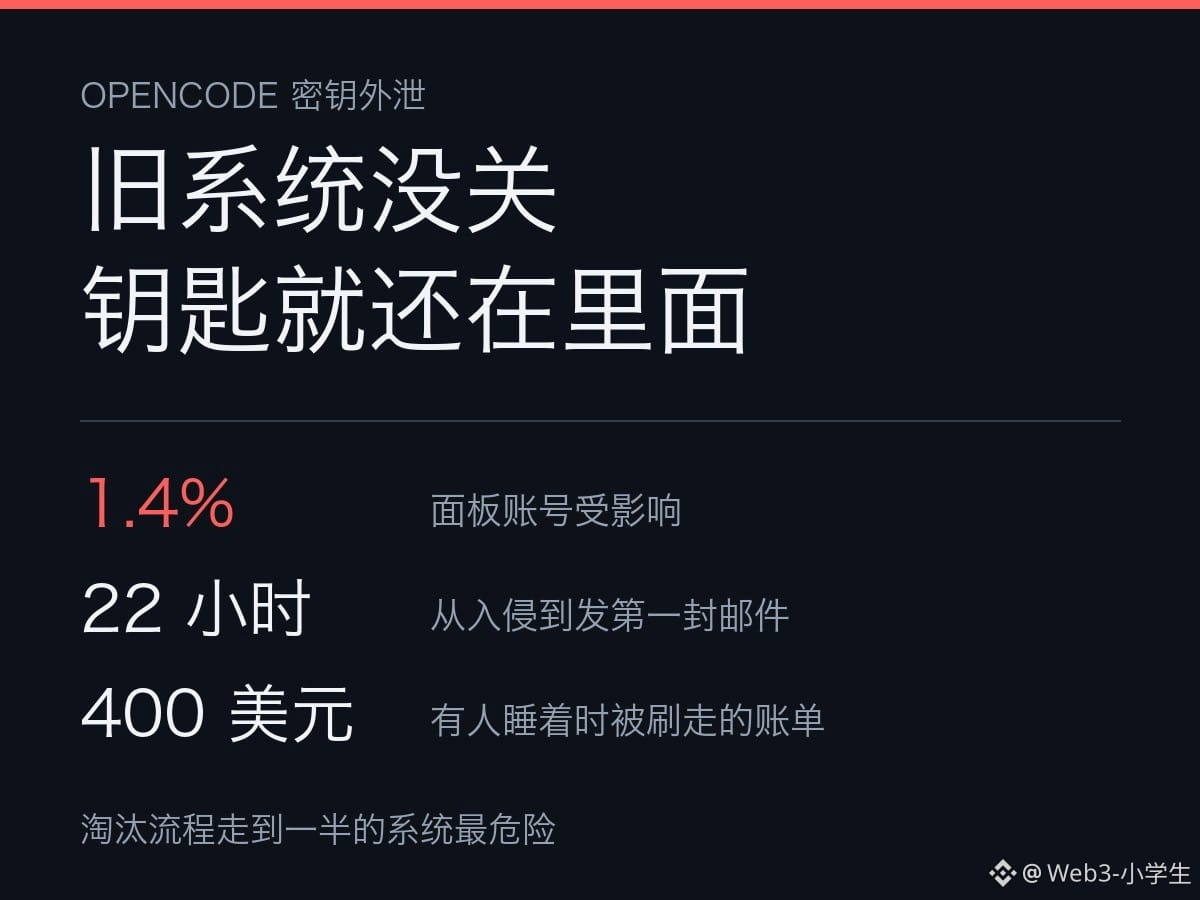
Anh ấy ngủ một giấc, sáng mở mắt ra, hóa đơn có thêm bốn trăm đô la.
Không gõ một dòng mã nào. Máy tính cũng chẳng bật. Bốn trăm đô la đó là do người khác dùng tài khoản của anh ấy để chạy trong lúc anh đang ngủ.
Đêm muộn ngày 17 tháng 10, công ty làm công cụ lập trình mã nguồn mở ấy bắt đầu gửi email cho những người từng sử dụng sản phẩm. Tiêu đề rất ngắn. Yêu cầu xử lý ngay lập tức. Nội dung nói rằng khóa của các dịch vụ bên thứ ba có thể đã bị lộ.
Email thứ hai đến vào rạng sáng, nêu rõ tên các bên: OpenAI, Anthropic và Google.
Số người bị ảnh hưởng chiếm 1,4% tài khoản trên bảng điều khiển trực tuyến của công ty. Con số không lớn. Nhưng với những người đó, ảnh hưởng là toàn bộ.
Vấn đề nằm ở một chỗ. Kẻ tấn công đã đột nhập vào một hệ thống cũ đang trong quá trình ngừng hoạt động. Dấu vết sớm nhất có thể truy ra là từ đêm muộn ngày 16; mãi 22 giờ sau những người này mới nhận được email đầu tiên. 22 giờ là đủ để chạy bao nhiêu lượt gọi, dùng sạch hạn mức, đủ để đối phương hoàn tất mọi thứ trước khi bạn mở mắt.
Vấn đề nằm ở đâu? Ở một góc mà ai cũng tưởng đã tắt. Vì sao ư? Vì nó không có tên trong danh sách của bất kỳ ai, nên khi có chuyện, chẳng ai nghĩ đến nó ngay.
Nhiều người nghĩ khóa bị lộ vì bị đoán ra hay dò trúng. Không phải vậy. Hầu hết các vụ rò rỉ chẳng cần bẻ khóa gì cả. Thông tin chỉ nằm ở một nơi không ai còn để mắt tới, vậy mà cánh cửa vẫn mở. Bạn chuyển nó khỏi hệ thống chính, đánh dấu là sẽ loại bỏ rồi quên mất nó vẫn đang chạy.
Công ty chưa đưa ra câu trả lời rõ ràng về việc ai đã bỏ mặc hệ thống cũ này lâu đến vậy mà không ai nhận ra.
Một nhà phát triển cho biết anh nhận được cảnh báo hạn mức từ Anthropic trước, rồi mới nhận thông báo từ công ty công cụ. Thứ tự bị đảo ngược. Bên thu tiền phát hiện ra trước bên trả tiền. Có người bị quẹt mất 200 euro trên Google Cloud, dự án bị tạm ngưng vì lạm dụng. Người khác nói hạn mức 20 đô la của tháng đó đã cạn.
Công ty chỉ nói đang đàm phán với cả ba bên về việc liệu có thể hoàn tiền hay không. Nghe thế nào cũng chẳng giống một lời hứa. Còn việc dữ liệu có bị dùng để huấn luyện mô hình khác hay không thì cũng chưa rõ. Họ gọi đây là một cuộc tấn công chưng cất quy mô lớn; nhận định đó có đứng vững hay không thì phải chờ điều tra.
Kiểu sự việc này, dân tiền mã hóa vốn chẳng lạ gì.
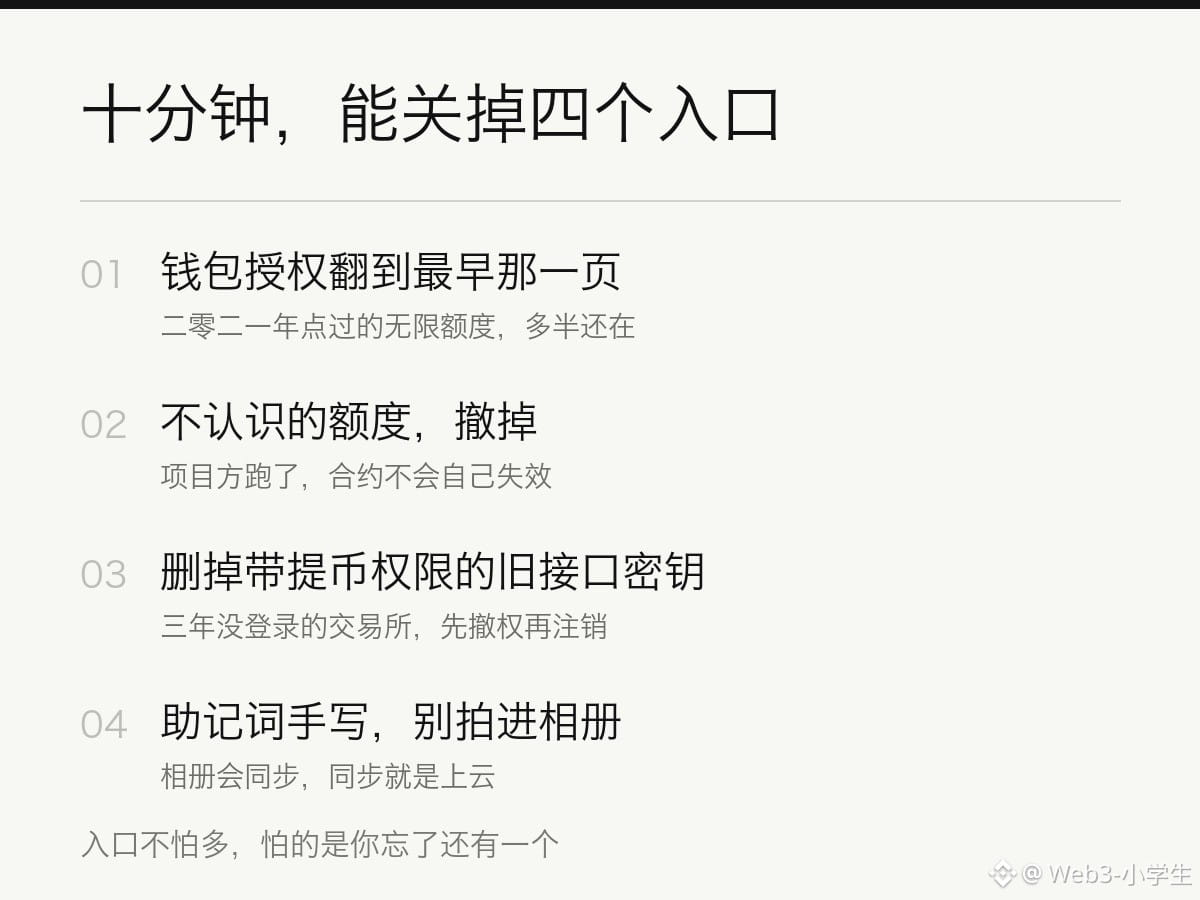
Trong ví của bạn có cả đống quyền ủy quyền. Năm 2021, có một trang web đặt quyền vô hạn ở đó. Hồi ấy, bạn làm vậy để tranh suất whitelist; bấm xong còn thấy mình nhanh tay. Sang ngày hôm sau đã quên mất tên trang đó, nhưng địa chỉ hợp đồng vẫn nằm lì dưới địa chỉ ví của bạn, chờ ai đó gõ cửa. Khi ấy bạn thậm chí còn chẳng nghĩ đến chuyện thu hồi quyền.
Dự án đã bỏ đi từ lâu. Quyền ủy quyền vẫn còn. Bạn thì không nhớ. Còn blockchain thì nhớ.
Chuyện này chẳng khác gì việc bạn lưu khóa ở một hệ thống quản trị cũ đã ngừng hoạt động.
Năm ngoái, một phiên bản của tiện ích kết nối web rất phổ biến bị thay thế. Chỉ trong vài tiếng đồng hồ, ví của một loạt người bị vét sạch, họ còn chưa kịp báo động. Không ai đi bẻ khóa cả. Đơn giản là nó bị thay bằng một phiên bản khác. Bạn hoàn toàn không phát hiện ra. Lúc bạn ký, giao diện vẫn nói với bạn đúng câu như trước.
Tôi đã suy nghĩ khá lâu về chuyện này. Không nên đánh giá mức độ an toàn dựa trên việc thứ gì đó mới hay cũ. Đồ mới thì ngày nào cũng có người theo dõi, đồ cũ chẳng ai ngó ngàng—chỉ vậy thôi. Hệ thống đang ở giữa chừng quá trình loại bỏ là nguy hiểm nhất: nó không còn trong danh sách bảo trì, nhưng cũng chưa chết hẳn; ai cũng tưởng nó sẽ tự biến mất.
Vậy phải làm gì? Nói cụ thể nhé. Mở ví, lật danh sách quyền ủy quyền về những mục cũ nhất, thấy mục nào không nhận ra thì thu hồi. Với sàn giao dịch đã đăng ký từ ba năm trước mà giờ đến mật khẩu cũng quên, hãy vào xóa sạch khóa API, nhất là loại có quyền rút tiền. Hãy viết cụm từ khôi phục ra giấy, đừng chụp lại rồi lưu trong thư viện ảnh điện thoại.
Chưa đến mười phút đâu.
Mười phút để loại bỏ một cánh cửa mà có lẽ bạn đã quên từ lâu.
Đáng làm lắm.
$BTC $ETH $BNB
#OpenCode #API密钥 #账户安全 #tiềnmãhóa
1.1k
·
--
🐙OpenLedger đã ngừng chờ đợi. Bắt đầu xây dựng những thứ kỳ lạ.
Hầu hết mọi người cứ chờ đợi thời điểm "hoàn hảo" để bắt tay vào xây dựng.
Kỹ năng tốt hơn.
Ý tưởng tốt hơn.
Thiết lập tốt hơn.
Và không biết sao mà giai đoạn chờ đợi đó lại kéo dài thành nhiều tháng 😭
Trong khi những người thực sự đang tạo ra những điều thú vị trên mạng thường chỉ đang thử nghiệm, triển khai những ý tưởng ngẫu nhiên, phá vỡ mọi thứ và học hỏi trong khi di chuyển ⚡
Đó là lý do tại sao lần drop @Openledger này cảm giác khác biệt 👀
Họ đã mở nguồn nền tảng vibe-coded và thực sự trao cho các builder một sân chơi mở để tạo ra bất cứ điều gì họ muốn 🚀🐙
Và thật sự, những ý tưởng tốt nhất hiếm khi bắt đầu như những kế hoạch khởi nghiệp khổng lồ.
Thường thì nó là:
✨ một công cụ AI kỳ lạ
✨ một quy trình làm việc ngách
✨ một ý tưởng ngẫu nhiên giữa đêm
✨ một cái gì đó hữu ích cho một cộng đồng nhỏ
✨ một thí nghiệm vô tình trở nên lớn mạnh
Ranh giới giữa "ý tưởng" và "sản phẩm khả thi" giờ đây trở nên cực kỳ nhỏ bé nhờ vào việc xây dựng hỗ trợ AI 🤖
Một người có thể thực sự tạo ra một thứ gì đó thú vị chỉ trong một cuối tuần.
Sự chuyển mình này thật khổng lồ.
Cảm giác như internet đang trở nên sáng tạo trở lại thay vì chỉ lướt lướt lướt cả ngày 📱💀
Vì vậy, đừng suy nghĩ quá nhiều.
Hãy xây dựng thứ kỳ lạ đang nằm trong ứng dụng ghi chú của bạn ngay bây giờ 🛠️
Hãy làm cho nó hỗn loạn.
Hãy làm cho nó ngách.
Hãy làm cho nó của bạn 🐙
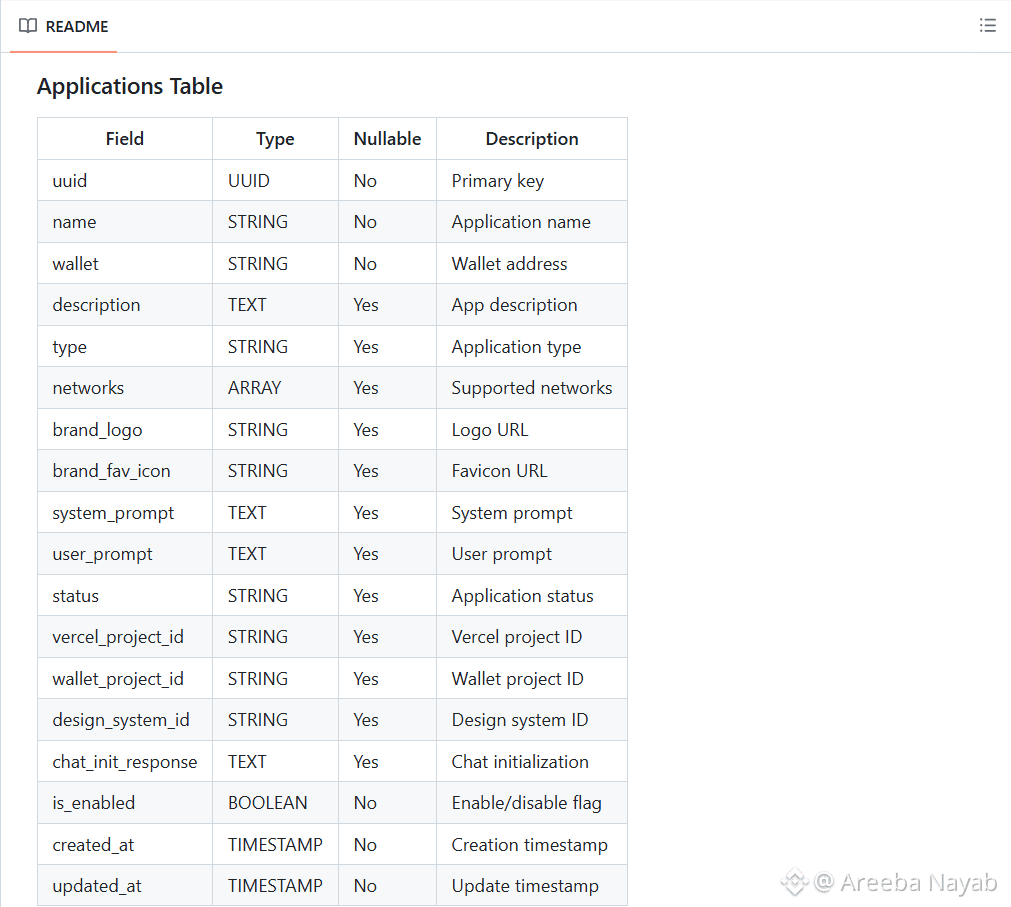
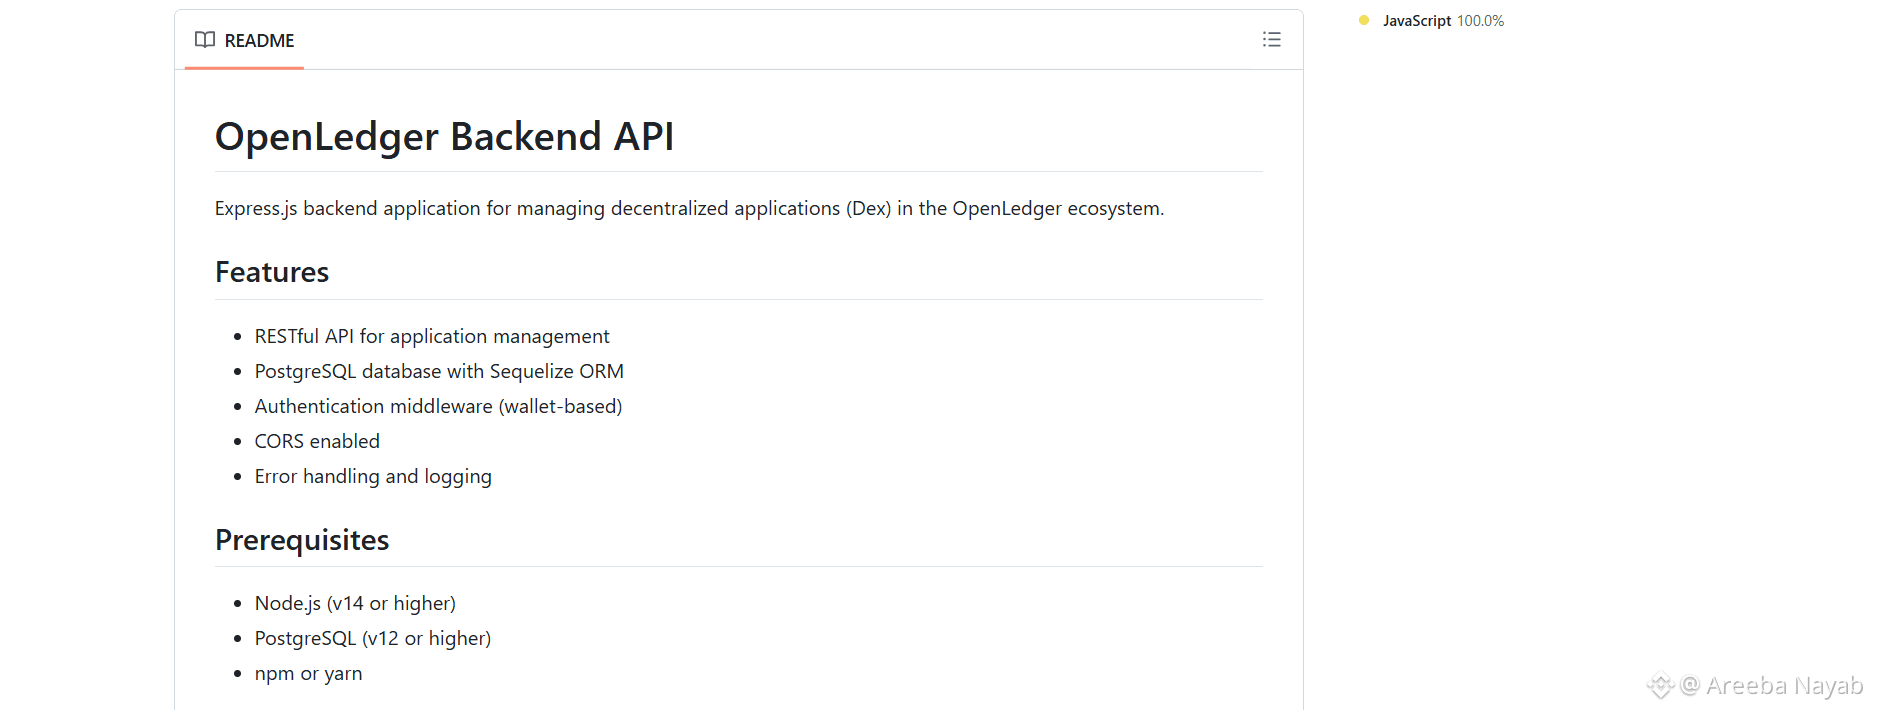
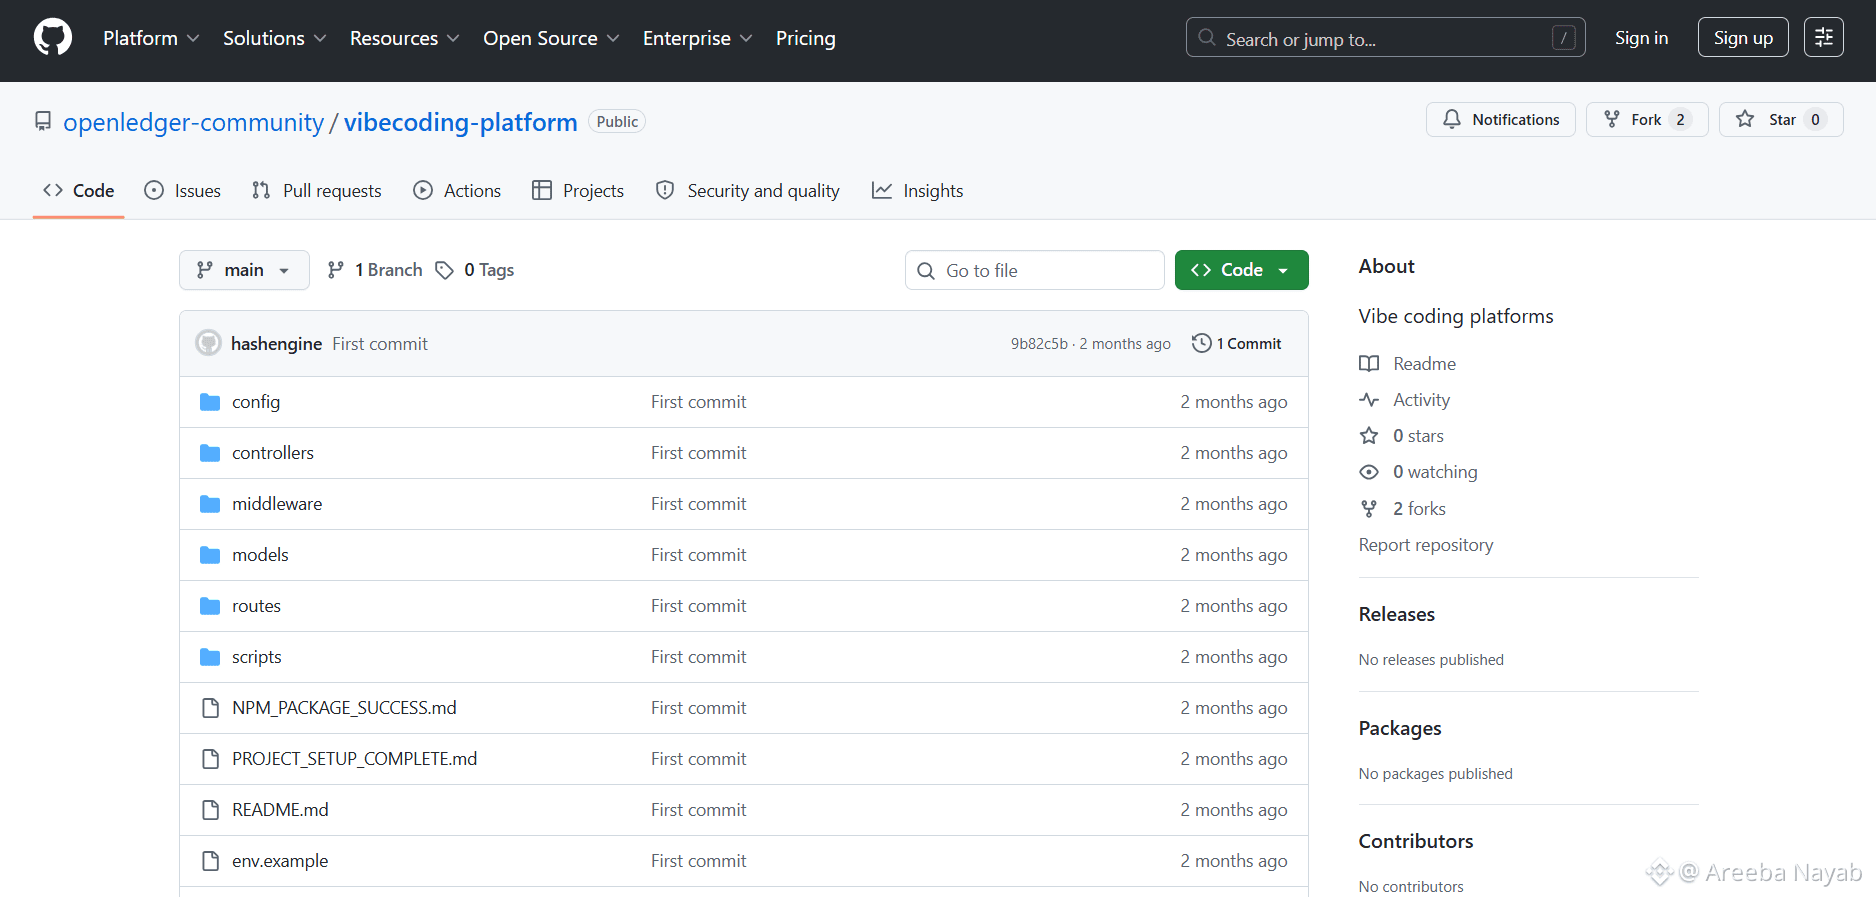
Thông tin chi tiết về nền tảng Mở Nguồn/Vibe-Coded trong các bức ảnh đính kèm
$OPEN #OpenLedger #OpenCode
🐙OpenLedger đã ngừng chờ đợi. Bắt đầu xây dựng những thứ kỳ lạ.
Hầu hết mọi người cứ chờ đợi thời điểm "hoàn hảo" để bắt tay vào xây dựng.
Kỹ năng tốt hơn.
Ý tưởng tốt hơn.
Thiết lập tốt hơn.
Và không biết sao mà giai đoạn chờ đợi đó lại kéo dài thành nhiều tháng 😭
Trong khi những người thực sự đang tạo ra những điều thú vị trên mạng thường chỉ đang thử nghiệm, triển khai những ý tưởng ngẫu nhiên, phá vỡ mọi thứ và học hỏi trong khi di chuyển ⚡
Đó là lý do tại sao lần drop @OpenLedger này cảm giác khác biệt 👀
Họ đã mở nguồn nền tảng vibe-coded và thực sự trao cho các builder một sân chơi mở để tạo ra bất cứ điều gì họ muốn 🚀🐙
Và thật sự, những ý tưởng tốt nhất hiếm khi bắt đầu như những kế hoạch khởi nghiệp khổng lồ.
Thường thì nó là:
✨ một công cụ AI kỳ lạ
✨ một quy trình làm việc ngách
✨ một ý tưởng ngẫu nhiên giữa đêm
✨ một cái gì đó hữu ích cho một cộng đồng nhỏ
✨ một thí nghiệm vô tình trở nên lớn mạnh
Ranh giới giữa "ý tưởng" và "sản phẩm khả thi" giờ đây trở nên cực kỳ nhỏ bé nhờ vào việc xây dựng hỗ trợ AI 🤖
Một người có thể thực sự tạo ra một thứ gì đó thú vị chỉ trong một cuối tuần.
Sự chuyển mình này thật khổng lồ.
Cảm giác như internet đang trở nên sáng tạo trở lại thay vì chỉ lướt lướt lướt cả ngày 📱💀
Vì vậy, đừng suy nghĩ quá nhiều.
Hãy xây dựng thứ kỳ lạ đang nằm trong ứng dụng ghi chú của bạn ngay bây giờ 🛠️
Hãy làm cho nó hỗn loạn.
Hãy làm cho nó ngách.
Hãy làm cho nó của bạn 🐙
Thông tin chi tiết về nền tảng Mở Nguồn/Vibe-Coded trong các bức ảnh đính kèm
$OPEN #OpenLedger #OpenCode
66

·
--
#openledger $OPEN
Sáng nay, mình đã clone backend mã nguồn mở mới của OpenLedger và khởi động server dev trong chưa đầy mười phút, điều này thực sự làm mình bất ngờ vì hầu hết các dự án hạ tầng crypto thường cần rất nhiều thiết lập.
Nhìn qua repository, framework đã bao gồm Express.js, tích hợp PostgreSQL thông qua Sequelize, xác thực dựa trên ví, sáu endpoint chuyên dụng #API , quản lý ứng dụng, lịch sử chat, và cấu trúc sạch sẽ qua các route, controller, middleware, và model. Đối với hầu hết các dev, nền tảng này đã tiết kiệm cho họ vài ngày công việc boilerplate trước khi bắt đầu xây dựng sản phẩm thực sự.
Một chi tiết còn đọng lại trong tâm trí mình là quy trình ứng dụng đã hoàn chỉnh như thế nào. Quyền sở hữu liên kết ví, tài sản thương hiệu, quản lý nhanh chóng, cấu hình đa mạng, và khởi tạo chat đều được xử lý. Nó không giống như một bản demo. Nó giống như một hạ tầng có thể sử dụng. $MEME
Mình liên tục thấy các dự án công bố các AI agent tương lai và công cụ phi tập trung. Điều làm cho cái này khác biệt là nó chuyển cuộc trò chuyện từ thông báo sang thực thi. Một developer có thể lấy cái này ngay hôm nay và bắt đầu xây dựng một công cụ nghiên cứu, trợ lý giao dịch, hoặc một cái gì đó hoàn toàn bất ngờ mà không cần phải động chạm đến backend từ đầu.
Thách thức #OpenCode có ý nghĩa hơn khi nhìn từ góc độ đó. Đây không phải là một chiến dịch nội dung. Đây là một bài kiểm tra trực tiếp xem liệu các rào cản nhỏ hơn có thực sự thu hút được các builder hay không.
Hệ sinh thái không được định nghĩa bởi những gì các đội công bố. Chúng được định nghĩa bởi những sản phẩm ngách mà cộng đồng xây dựng sau đó. Việc thu hút các builder biến điều này thành các sản phẩm mà mọi người thực sự sử dụng là yếu tố quyết định xem OpenLedger có phát triển vượt ra ngoài câu chuyện hiện tại hay không.
@Openledger $OPEN #OpenLedger
#openledger $OPEN
Sáng nay, mình đã clone backend mã nguồn mở mới của OpenLedger và khởi động server dev trong chưa đầy mười phút, điều này thực sự làm mình bất ngờ vì hầu hết các dự án hạ tầng crypto thường cần rất nhiều thiết lập.
Nhìn qua repository, framework đã bao gồm Express.js, tích hợp PostgreSQL thông qua Sequelize, xác thực dựa trên ví, sáu endpoint chuyên dụng #API , quản lý ứng dụng, lịch sử chat, và cấu trúc sạch sẽ qua các route, controller, middleware, và model. Đối với hầu hết các dev, nền tảng này đã tiết kiệm cho họ vài ngày công việc boilerplate trước khi bắt đầu xây dựng sản phẩm thực sự.
Một chi tiết còn đọng lại trong tâm trí mình là quy trình ứng dụng đã hoàn chỉnh như thế nào. Quyền sở hữu liên kết ví, tài sản thương hiệu, quản lý nhanh chóng, cấu hình đa mạng, và khởi tạo chat đều được xử lý. Nó không giống như một bản demo. Nó giống như một hạ tầng có thể sử dụng. $MEME
Mình liên tục thấy các dự án công bố các AI agent tương lai và công cụ phi tập trung. Điều làm cho cái này khác biệt là nó chuyển cuộc trò chuyện từ thông báo sang thực thi. Một developer có thể lấy cái này ngay hôm nay và bắt đầu xây dựng một công cụ nghiên cứu, trợ lý giao dịch, hoặc một cái gì đó hoàn toàn bất ngờ mà không cần phải động chạm đến backend từ đầu.
Thách thức #OpenCode có ý nghĩa hơn khi nhìn từ góc độ đó. Đây không phải là một chiến dịch nội dung. Đây là một bài kiểm tra trực tiếp xem liệu các rào cản nhỏ hơn có thực sự thu hút được các builder hay không.
Hệ sinh thái không được định nghĩa bởi những gì các đội công bố. Chúng được định nghĩa bởi những sản phẩm ngách mà cộng đồng xây dựng sau đó. Việc thu hút các builder biến điều này thành các sản phẩm mà mọi người thực sự sử dụng là yếu tố quyết định xem OpenLedger có phát triển vượt ra ngoài câu chuyện hiện tại hay không.
@OpenLedger $OPEN #OpenLedger
33
19
979
·
--
Bài viết
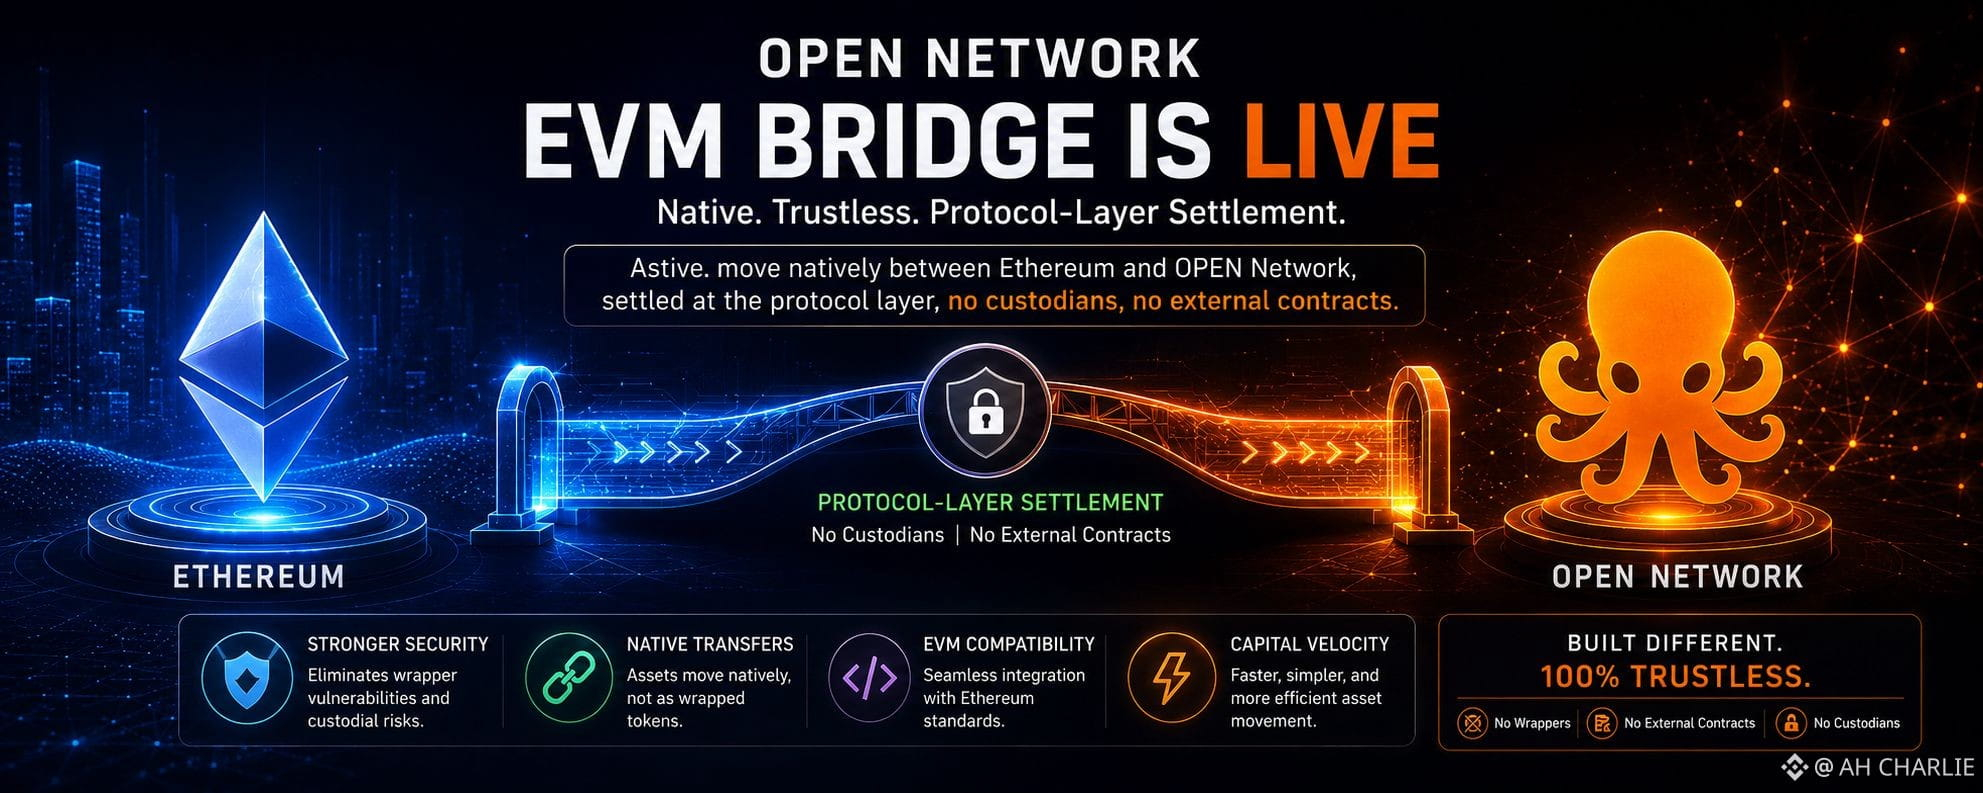
Cầu OPEN Có Thể Giết Rủi Ro Wrapper — Nhưng Có Một Điều KiệnLần đầu đọc thiết kế cầu $OPEN EVM, cảm giác có gì đó không ổn. Không phải là không tốt. Chỉ là có gì đó lạ. Đó là kiểu động thái kỹ thuật khiến bạn dừng cuộn và nhìn chăm chú một chút. Bởi vì hầu hết các cầu trong crypto vẫn hoạt động như băng dính quấn quanh cửa két. Một chuỗi khóa tài sản. Một chuỗi khác tạo ra wrapper. Ở giữa là ví multi-sig, mạng relay, hoặc một đống hợp đồng thông minh mà mọi người đều giả vờ là an toàn cho đến khi nó nổ tung. Và cuối cùng... một cái thường xảy ra.
Chúng ta đã chứng kiến hàng tỷ biến mất qua các cuộc hack cầu trong vài năm qua. Không phải vì ý tưởng chuyển giao cross-chain bị hỏng, mà vì bề mặt tấn công ngày càng lớn nhanh hơn mô hình bảo mật. OPEN vừa chém một nhát vào toàn bộ cấu trúc đó. Cầu EVM của OPEN Network giờ đã hoạt động trên Ethereum, và phần quan trọng không phải là “truy cập đa chuỗi.”
Cầu OPEN Có Thể Giết Rủi Ro Wrapper — Nhưng Có Một Điều Kiện
Lần đầu đọc thiết kế cầu $OPEN EVM, cảm giác có gì đó không ổn. Không phải là không tốt. Chỉ là có gì đó lạ. Đó là kiểu động thái kỹ thuật khiến bạn dừng cuộn và nhìn chăm chú một chút. Bởi vì hầu hết các cầu trong crypto vẫn hoạt động như băng dính quấn quanh cửa két. Một chuỗi khóa tài sản. Một chuỗi khác tạo ra wrapper. Ở giữa là ví multi-sig, mạng relay, hoặc một đống hợp đồng thông minh mà mọi người đều giả vờ là an toàn cho đến khi nó nổ tung. Và cuối cùng... một cái thường xảy ra.
Chúng ta đã chứng kiến hàng tỷ biến mất qua các cuộc hack cầu trong vài năm qua. Không phải vì ý tưởng chuyển giao cross-chain bị hỏng, mà vì bề mặt tấn công ngày càng lớn nhanh hơn mô hình bảo mật. OPEN vừa chém một nhát vào toàn bộ cấu trúc đó. Cầu EVM của OPEN Network giờ đã hoạt động trên Ethereum, và phần quan trọng không phải là “truy cập đa chuỗi.”
Chúng ta đã chứng kiến hàng tỷ biến mất qua các cuộc hack cầu trong vài năm qua. Không phải vì ý tưởng chuyển giao cross-chain bị hỏng, mà vì bề mặt tấn công ngày càng lớn nhanh hơn mô hình bảo mật. OPEN vừa chém một nhát vào toàn bộ cấu trúc đó. Cầu EVM của OPEN Network giờ đã hoạt động trên Ethereum, và phần quan trọng không phải là “truy cập đa chuỗi.”
1
1
273
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
313,518 lượt xem
1,338 đang thảo luận
2
#TinFed
379,654 lượt xem
1,063 đang thảo luận
3
#BinanceProcesses$4.65BWithdrawals
2,336 lượt xem
49 đang thảo luận
4
#WithdrawalsBack: 15 networks live
4,093 lượt xem
98 đang thảo luận
5
#BinanceUpdatesProofofReservesAddresses
80,622 lượt xem
1,263 đang thảo luận
6
#BinanceToResumePhaseOneOfWithdrawals
120,286 lượt xem
1,412 đang thảo luận
7
#BinanceHadAlreadyCovered$6BofHackLoss
8,217 lượt xem
127 đang thảo luận
8
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
42,310 lượt xem
138 đang thảo luận
9
#CZDismissesClaimsBinanceHackWasPredicted
59,216 lượt xem
639 đang thảo luận
10
#B14gReportsUnauthorizedTransferOfAbout97MCORE
17,269 lượt xem
309 đang thảo luận