
#infosec
infosec
8,271 lượt xem
33 đang thảo luận
Phổ biến
Mới nhất


·
--
Trưởng phòng An ninh mới triển khai các giao thức IT mạnh mẽ
• Kết nối internet của phòng ban đã được tách biệt để hạn chế truy cập bên ngoài
• Việc xuất thiết bị giờ đây yêu cầu ghi lại bắt buộc
• Phòng IT đã bày tỏ lo ngại về bảo mật dữ liệu và việc khử trùng máy móc
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #CảnhBáoAnNinh
Trưởng phòng An ninh mới triển khai các giao thức IT mạnh mẽ
• Kết nối internet của phòng ban đã được tách biệt để hạn chế truy cập bên ngoài
• Việc xuất thiết bị giờ đây yêu cầu ghi lại bắt buộc
• Phòng IT đã bày tỏ lo ngại về bảo mật dữ liệu và việc khử trùng máy móc
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #CảnhBáoAnNinh
• Kết nối internet của phòng ban đã được tách biệt để hạn chế truy cập bên ngoài
• Việc xuất thiết bị giờ đây yêu cầu ghi lại bắt buộc
• Phòng IT đã bày tỏ lo ngại về bảo mật dữ liệu và việc khử trùng máy móc
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #CảnhBáoAnNinh
18
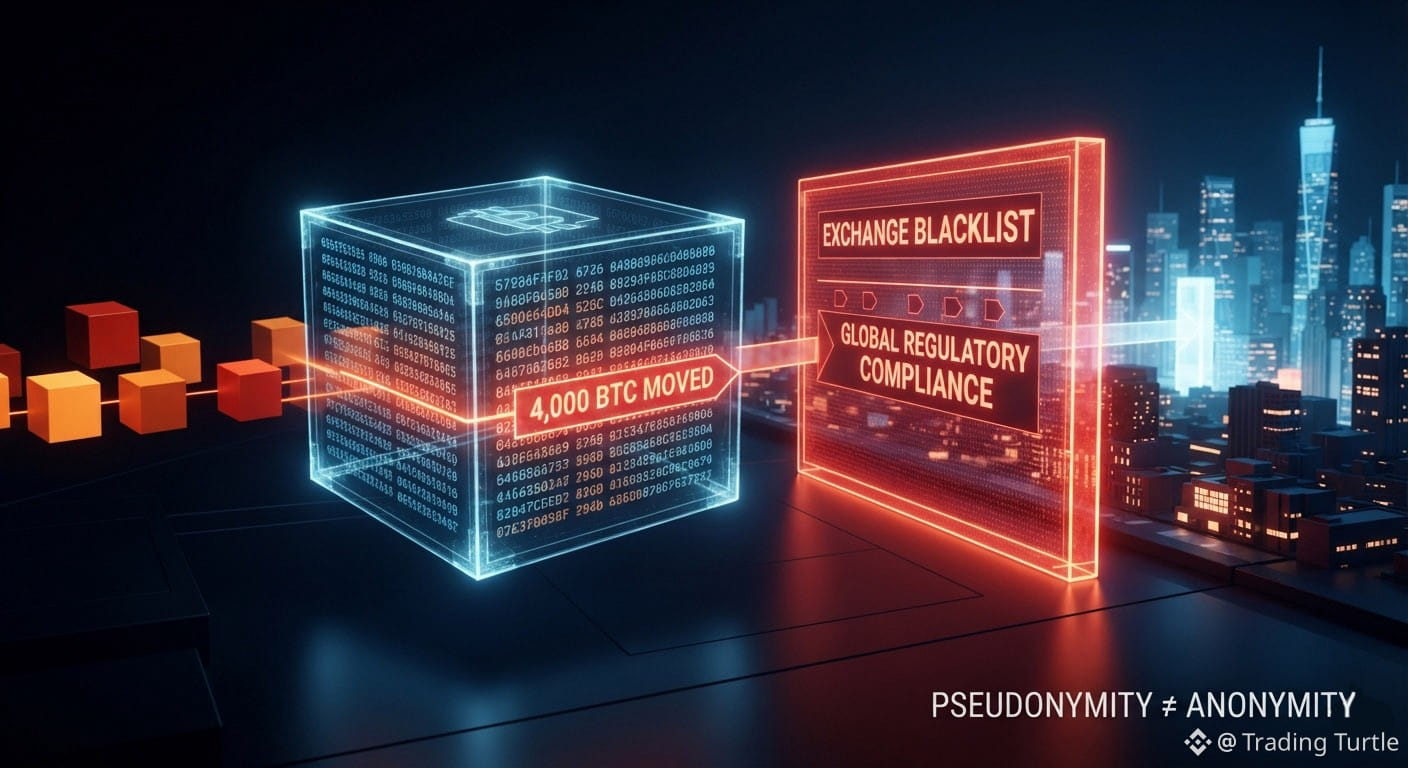
💡 Tại sao "Theo dõi ví" Chưa Đủ: Cơ Chế Nằm Sau Vụ Tấn Công Lấy Cắp 4.000 BTC Gần Đây
Cộng đồng crypto gần đây đã bị chấn động bởi một lỗ hổng trong ví liên bang (federation wallet) của Liquid Network, dẫn đến việc rút khoảng 4.000 Bitcoin (trị giá hơn 320 triệu USD).
Mặc dù vụ việc kết thúc với việc "white hat" hoàn trả phần lớn số tiền sau khi nhận một khoản tiền thưởng hậu hĩnh trị giá 47 triệu USD, nó lại làm nổi bật một điểm gây nhầm lẫn dai dẳng trong bảo mật blockchain: Nếu giao dịch blockchain hoàn toàn công khai, vậy tại sao chúng ta không thể chỉ cần dừng hoặc vạch mặt kẻ tấn công bằng địa chỉ ví của chúng?
Với tư cách là những người làm an ninh mạng và blockchain, điều quan trọng là phải hiểu sự khác biệt giữa việc theo dõi sổ cái và việc thực thi trách nhiệm ngoài đời thực. Dưới đây là lý do vì sao chỉ theo dõi ví không ngăn được một vụ “đánh cắp”:
➡️ Danh tính giả (Pseudonymity) ≠ Ẩn danh (Anonymity): Blockchain hiển thị mọi giao dịch từ Điểm A đến Điểm B, nhưng các địa chỉ chỉ là chuỗi mã, không phải danh tính. Việc theo dõi ví diễn ra ngay lập tức; để gắn ví đó với một cá nhân ngoài đời cần một “điểm gãy” trong bảo mật vận hành (OpSec) hoặc một mối liên hệ với đầu mối được quản lý.
➡️ Phi tập trung nghĩa là không có nút "Undo": Khác với hệ thống ngân hàng truyền thống, nơi một lệnh chuyển khoản gian lận có thể bị đóng băng hoặc đảo ngược bởi một cơ quan trung ương, sổ cái phi tập trung là bất biến. Nếu kẻ khai thác (exploiter) nắm giữ khóa riêng (private keys), họ nắm quyền kiểm soát tuyệt đối đối với số tiền.
➡️ Vòng Luyện (Laundering Gauntlet): Các đối tượng tinh vi không chỉ đơn giản là chuyển số tiền bị đánh cắp sang sàn giao dịch bán lẻ. Họ sử dụng đồng tiền tăng cường quyền riêng tư, các giao thức phi tập trung và bộ trộn (mixers) để phá vỡ “dấu vết tất định” vốn có trên chuỗi, khiến việc kiểm tra pháp y (forensic auditing) trở nên cực kỳ phức tạp.
Điểm sáng? Việc theo dõi công khai vẫn có tác dụng như một biện pháp ngăn chặn. Bởi vì địa chỉ ví 4.000 BTC đã ngay lập tức bị đưa vào danh sách đen trên toàn cầu bởi các sàn giao dịch, nên thanh khoản đầu ra của kẻ tấn công gần như bị bóp nghẹt. Sự minh bạch này chính là thứ cuối cùng khiến những kẻ tấn công—kể cả kẻ có ý định xấu—thỏa thuận hoàn trả dưới danh nghĩa các khoản tiền thưởng “white hat”.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
💡 Tại sao "Theo dõi ví" Chưa Đủ: Cơ Chế Nằm Sau Vụ Tấn Công Lấy Cắp 4.000 BTC Gần Đây
Cộng đồng crypto gần đây đã bị chấn động bởi một lỗ hổng trong ví liên bang (federation wallet) của Liquid Network, dẫn đến việc rút khoảng 4.000 Bitcoin (trị giá hơn 320 triệu USD).
Mặc dù vụ việc kết thúc với việc "white hat" hoàn trả phần lớn số tiền sau khi nhận một khoản tiền thưởng hậu hĩnh trị giá 47 triệu USD, nó lại làm nổi bật một điểm gây nhầm lẫn dai dẳng trong bảo mật blockchain: Nếu giao dịch blockchain hoàn toàn công khai, vậy tại sao chúng ta không thể chỉ cần dừng hoặc vạch mặt kẻ tấn công bằng địa chỉ ví của chúng?
Với tư cách là những người làm an ninh mạng và blockchain, điều quan trọng là phải hiểu sự khác biệt giữa việc theo dõi sổ cái và việc thực thi trách nhiệm ngoài đời thực. Dưới đây là lý do vì sao chỉ theo dõi ví không ngăn được một vụ “đánh cắp”:
➡️ Danh tính giả (Pseudonymity) ≠ Ẩn danh (Anonymity): Blockchain hiển thị mọi giao dịch từ Điểm A đến Điểm B, nhưng các địa chỉ chỉ là chuỗi mã, không phải danh tính. Việc theo dõi ví diễn ra ngay lập tức; để gắn ví đó với một cá nhân ngoài đời cần một “điểm gãy” trong bảo mật vận hành (OpSec) hoặc một mối liên hệ với đầu mối được quản lý.
➡️ Phi tập trung nghĩa là không có nút "Undo": Khác với hệ thống ngân hàng truyền thống, nơi một lệnh chuyển khoản gian lận có thể bị đóng băng hoặc đảo ngược bởi một cơ quan trung ương, sổ cái phi tập trung là bất biến. Nếu kẻ khai thác (exploiter) nắm giữ khóa riêng (private keys), họ nắm quyền kiểm soát tuyệt đối đối với số tiền.
➡️ Vòng Luyện (Laundering Gauntlet): Các đối tượng tinh vi không chỉ đơn giản là chuyển số tiền bị đánh cắp sang sàn giao dịch bán lẻ. Họ sử dụng đồng tiền tăng cường quyền riêng tư, các giao thức phi tập trung và bộ trộn (mixers) để phá vỡ “dấu vết tất định” vốn có trên chuỗi, khiến việc kiểm tra pháp y (forensic auditing) trở nên cực kỳ phức tạp.
Điểm sáng? Việc theo dõi công khai vẫn có tác dụng như một biện pháp ngăn chặn. Bởi vì địa chỉ ví 4.000 BTC đã ngay lập tức bị đưa vào danh sách đen trên toàn cầu bởi các sàn giao dịch, nên thanh khoản đầu ra của kẻ tấn công gần như bị bóp nghẹt. Sự minh bạch này chính là thứ cuối cùng khiến những kẻ tấn công—kể cả kẻ có ý định xấu—thỏa thuận hoàn trả dưới danh nghĩa các khoản tiền thưởng “white hat”.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
Cộng đồng crypto gần đây đã bị chấn động bởi một lỗ hổng trong ví liên bang (federation wallet) của Liquid Network, dẫn đến việc rút khoảng 4.000 Bitcoin (trị giá hơn 320 triệu USD).
Mặc dù vụ việc kết thúc với việc "white hat" hoàn trả phần lớn số tiền sau khi nhận một khoản tiền thưởng hậu hĩnh trị giá 47 triệu USD, nó lại làm nổi bật một điểm gây nhầm lẫn dai dẳng trong bảo mật blockchain: Nếu giao dịch blockchain hoàn toàn công khai, vậy tại sao chúng ta không thể chỉ cần dừng hoặc vạch mặt kẻ tấn công bằng địa chỉ ví của chúng?
Với tư cách là những người làm an ninh mạng và blockchain, điều quan trọng là phải hiểu sự khác biệt giữa việc theo dõi sổ cái và việc thực thi trách nhiệm ngoài đời thực. Dưới đây là lý do vì sao chỉ theo dõi ví không ngăn được một vụ “đánh cắp”:
➡️ Danh tính giả (Pseudonymity) ≠ Ẩn danh (Anonymity): Blockchain hiển thị mọi giao dịch từ Điểm A đến Điểm B, nhưng các địa chỉ chỉ là chuỗi mã, không phải danh tính. Việc theo dõi ví diễn ra ngay lập tức; để gắn ví đó với một cá nhân ngoài đời cần một “điểm gãy” trong bảo mật vận hành (OpSec) hoặc một mối liên hệ với đầu mối được quản lý.
➡️ Phi tập trung nghĩa là không có nút "Undo": Khác với hệ thống ngân hàng truyền thống, nơi một lệnh chuyển khoản gian lận có thể bị đóng băng hoặc đảo ngược bởi một cơ quan trung ương, sổ cái phi tập trung là bất biến. Nếu kẻ khai thác (exploiter) nắm giữ khóa riêng (private keys), họ nắm quyền kiểm soát tuyệt đối đối với số tiền.
➡️ Vòng Luyện (Laundering Gauntlet): Các đối tượng tinh vi không chỉ đơn giản là chuyển số tiền bị đánh cắp sang sàn giao dịch bán lẻ. Họ sử dụng đồng tiền tăng cường quyền riêng tư, các giao thức phi tập trung và bộ trộn (mixers) để phá vỡ “dấu vết tất định” vốn có trên chuỗi, khiến việc kiểm tra pháp y (forensic auditing) trở nên cực kỳ phức tạp.
Điểm sáng? Việc theo dõi công khai vẫn có tác dụng như một biện pháp ngăn chặn. Bởi vì địa chỉ ví 4.000 BTC đã ngay lập tức bị đưa vào danh sách đen trên toàn cầu bởi các sàn giao dịch, nên thanh khoản đầu ra của kẻ tấn công gần như bị bóp nghẹt. Sự minh bạch này chính là thứ cuối cùng khiến những kẻ tấn công—kể cả kẻ có ý định xấu—thỏa thuận hoàn trả dưới danh nghĩa các khoản tiền thưởng “white hat”.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
48

🚨 Báo cáo tiết lộ những phương thức mới của phần mềm độc hại nhắm tới người dùng
Một báo cáo an ninh cho biết việc sử dụng dịch vụ tải xuống phần mềm độc hại của Nga mới, được gọi là DOUBLECUP, với các kỹ thuật sáng tạo để nhúng mã độc. Dịch vụ này dựa vào việc lừa dối người dùng thông qua ClickFix để lưu các hình PNG chứa mã độc vào bộ nhớ đệm của trình duyệt, sau đó phân phối phần mềm CountLoader và một Trojan Horse để điều khiển từ xa DeviceManager.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Nguồn: thehackernews.com
🚨 Báo cáo tiết lộ những phương thức mới của phần mềm độc hại nhắm tới người dùng
Một báo cáo an ninh cho biết việc sử dụng dịch vụ tải xuống phần mềm độc hại của Nga mới, được gọi là DOUBLECUP, với các kỹ thuật sáng tạo để nhúng mã độc. Dịch vụ này dựa vào việc lừa dối người dùng thông qua ClickFix để lưu các hình PNG chứa mã độc vào bộ nhớ đệm của trình duyệt, sau đó phân phối phần mềm CountLoader và một Trojan Horse để điều khiển từ xa DeviceManager.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Nguồn: thehackernews.com
Một báo cáo an ninh cho biết việc sử dụng dịch vụ tải xuống phần mềm độc hại của Nga mới, được gọi là DOUBLECUP, với các kỹ thuật sáng tạo để nhúng mã độc. Dịch vụ này dựa vào việc lừa dối người dùng thông qua ClickFix để lưu các hình PNG chứa mã độc vào bộ nhớ đệm của trình duyệt, sau đó phân phối phần mềm CountLoader và một Trojan Horse để điều khiển từ xa DeviceManager.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Nguồn: thehackernews.com
10
🚨 Cuộc tấn công phần mềm độc hại ChainDrop nhắm vào các gói npm
Một báo cáo an ninh cho thấy phạm vi của cuộc tấn công phần mềm độc hại ChainDrop đã lan rộng, khi kẻ tấn công nhắm vào hơn 1300 gói trong các kho lưu trữ npm nổi tiếng. Kẻ tấn công sử dụng các luồng công việc hợp pháp của GitHub Actions để triển khai mã độc, gây ảnh hưởng đến các dự án phần mềm phụ thuộc vào những gói này.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Nguồn: 4sysops.com
🚨 Cuộc tấn công phần mềm độc hại ChainDrop nhắm vào các gói npm
Một báo cáo an ninh cho thấy phạm vi của cuộc tấn công phần mềm độc hại ChainDrop đã lan rộng, khi kẻ tấn công nhắm vào hơn 1300 gói trong các kho lưu trữ npm nổi tiếng. Kẻ tấn công sử dụng các luồng công việc hợp pháp của GitHub Actions để triển khai mã độc, gây ảnh hưởng đến các dự án phần mềm phụ thuộc vào những gói này.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Nguồn: 4sysops.com
Một báo cáo an ninh cho thấy phạm vi của cuộc tấn công phần mềm độc hại ChainDrop đã lan rộng, khi kẻ tấn công nhắm vào hơn 1300 gói trong các kho lưu trữ npm nổi tiếng. Kẻ tấn công sử dụng các luồng công việc hợp pháp của GitHub Actions để triển khai mã độc, gây ảnh hưởng đến các dự án phần mềm phụ thuộc vào những gói này.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Nguồn: 4sysops.com
10
·
--
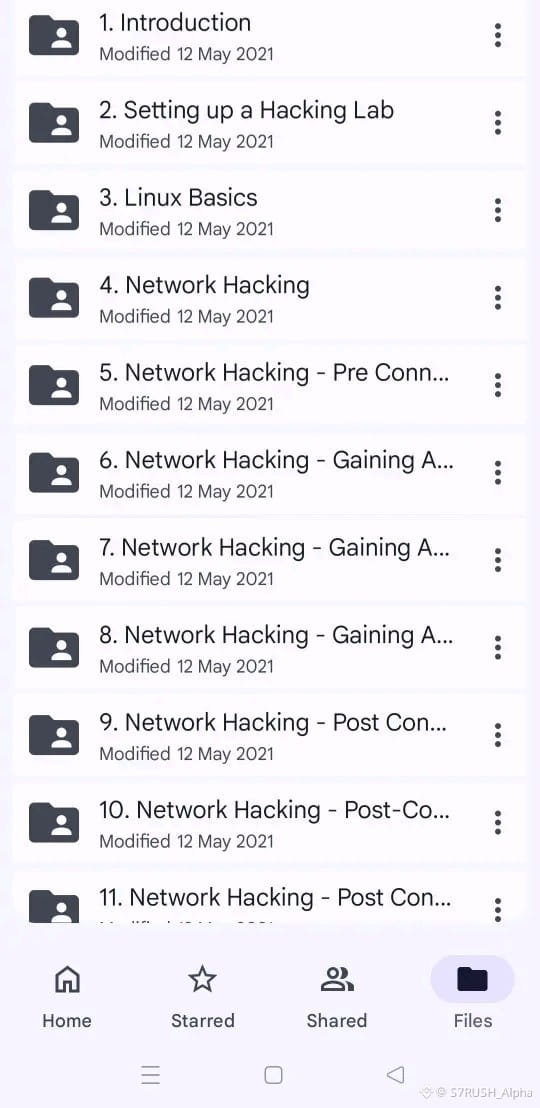
Gói Học An Ninh Mạng 50+ GB 🚀
Một bộ sưu tập khổng lồ các tài nguyên bao gồm mạng, Linux, bảo mật web, OSINT và quy trình bảo mật phòng thủ.
Hoàn hảo cho bất kỳ ai nghiêm túc về việc xây dựng kỹ năng an ninh mạng thực sự từ cơ bản đến nâng cao.
Chia sẻ và Bình luận "GÓI" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Gói Học An Ninh Mạng 50+ GB 🚀
Một bộ sưu tập khổng lồ các tài nguyên bao gồm mạng, Linux, bảo mật web, OSINT và quy trình bảo mật phòng thủ.
Hoàn hảo cho bất kỳ ai nghiêm túc về việc xây dựng kỹ năng an ninh mạng thực sự từ cơ bản đến nâng cao.
Chia sẻ và Bình luận "GÓI" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Một bộ sưu tập khổng lồ các tài nguyên bao gồm mạng, Linux, bảo mật web, OSINT và quy trình bảo mật phòng thủ.
Hoàn hảo cho bất kỳ ai nghiêm túc về việc xây dựng kỹ năng an ninh mạng thực sự từ cơ bản đến nâng cao.
Chia sẻ và Bình luận "GÓI" 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
26
·
--

Bài viết
Dấu vết Im lặng: Khám Phá Dấu Vết Mạng Đến Các Hacker Bắc Triều TiênChiến trường kỹ thuật số đang thay đổi—và làn sóng mới nhất của #DriftInvestigationLinksRecentAttackToNorthKoreanHackers là một lời nhắc nhở lạnh gáy về việc chiến tranh mạng đã trở nên tinh vi như thế nào.
Điều khiến trường hợp này đặc biệt đáng lo ngại không chỉ là quy mô của vụ vi phạm, mà còn là độ chính xác. Dấu vết “Drift” gợi ý một cuộc xâm nhập chậm rãi, có tính toán—một cuộc xâm nhập mà im lặng lập bản đồ các điểm yếu trước khi tấn công với ý định. Điều này không phải là ngẫu nhiên. Nó có chiến lược.
Các chuyên gia an ninh hiện đang chỉ ra những mẫu đã liên kết lâu dài với các nhóm có liên quan đến Bắc Triều Tiên: các điểm vào bí mật, thời gian lưu trú dài, và việc trích xuất dữ liệu có phối hợp. Nếu được xác nhận, điều này sẽ thêm một chương nữa vào câu chuyện đã phức tạp về các hoạt động mạng được nhà nước hỗ trợ, làm mờ ranh giới giữa gián điệp và phá hoại kinh tế.
Dấu vết Im lặng: Khám Phá Dấu Vết Mạng Đến Các Hacker Bắc Triều Tiên
Chiến trường kỹ thuật số đang thay đổi—và làn sóng mới nhất của #DriftInvestigationLinksRecentAttackToNorthKoreanHackers là một lời nhắc nhở lạnh gáy về việc chiến tranh mạng đã trở nên tinh vi như thế nào.
Điều khiến trường hợp này đặc biệt đáng lo ngại không chỉ là quy mô của vụ vi phạm, mà còn là độ chính xác. Dấu vết “Drift” gợi ý một cuộc xâm nhập chậm rãi, có tính toán—một cuộc xâm nhập mà im lặng lập bản đồ các điểm yếu trước khi tấn công với ý định. Điều này không phải là ngẫu nhiên. Nó có chiến lược.
Các chuyên gia an ninh hiện đang chỉ ra những mẫu đã liên kết lâu dài với các nhóm có liên quan đến Bắc Triều Tiên: các điểm vào bí mật, thời gian lưu trú dài, và việc trích xuất dữ liệu có phối hợp. Nếu được xác nhận, điều này sẽ thêm một chương nữa vào câu chuyện đã phức tạp về các hoạt động mạng được nhà nước hỗ trợ, làm mờ ranh giới giữa gián điệp và phá hoại kinh tế.
Điều khiến trường hợp này đặc biệt đáng lo ngại không chỉ là quy mô của vụ vi phạm, mà còn là độ chính xác. Dấu vết “Drift” gợi ý một cuộc xâm nhập chậm rãi, có tính toán—một cuộc xâm nhập mà im lặng lập bản đồ các điểm yếu trước khi tấn công với ý định. Điều này không phải là ngẫu nhiên. Nó có chiến lược.
Các chuyên gia an ninh hiện đang chỉ ra những mẫu đã liên kết lâu dài với các nhóm có liên quan đến Bắc Triều Tiên: các điểm vào bí mật, thời gian lưu trú dài, và việc trích xuất dữ liệu có phối hợp. Nếu được xác nhận, điều này sẽ thêm một chương nữa vào câu chuyện đã phức tạp về các hoạt động mạng được nhà nước hỗ trợ, làm mờ ranh giới giữa gián điệp và phá hoại kinh tế.
2
174

Vụ rò rỉ của Vercel có vẻ lớn hơn một tài khoản ⚡
Đội ngũ cho biết đã xem xét gần 1 PB nhật ký và phát hiện hoạt động vượt ra ngoài sự cố Context.ai ban đầu, với việc kẻ tấn công phân phối malware và săn tìm khóa nền tảng. Điều này biến sự kiện từ một nạn nhân đơn lẻ thành một vấn đề đáng tin cậy của hệ sinh thái, nơi mà việc xoay vòng thông tin xác thực, phối hợp nhà cung cấp, và việc ngăn chặn nhanh chóng quan trọng hơn là những tiêu đề. Microsoft, AWS, và Wiz hiện đang trong vòng phối hợp, điều này gợi ý rằng phạm vi ảnh hưởng có thể rộng hơn những gì ban đầu được tin tưởng.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Vụ rò rỉ của Vercel có vẻ lớn hơn một tài khoản ⚡
Đội ngũ cho biết đã xem xét gần 1 PB nhật ký và phát hiện hoạt động vượt ra ngoài sự cố Context.ai ban đầu, với việc kẻ tấn công phân phối malware và săn tìm khóa nền tảng. Điều này biến sự kiện từ một nạn nhân đơn lẻ thành một vấn đề đáng tin cậy của hệ sinh thái, nơi mà việc xoay vòng thông tin xác thực, phối hợp nhà cung cấp, và việc ngăn chặn nhanh chóng quan trọng hơn là những tiêu đề. Microsoft, AWS, và Wiz hiện đang trong vòng phối hợp, điều này gợi ý rằng phạm vi ảnh hưởng có thể rộng hơn những gì ban đầu được tin tưởng.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Đội ngũ cho biết đã xem xét gần 1 PB nhật ký và phát hiện hoạt động vượt ra ngoài sự cố Context.ai ban đầu, với việc kẻ tấn công phân phối malware và săn tìm khóa nền tảng. Điều này biến sự kiện từ một nạn nhân đơn lẻ thành một vấn đề đáng tin cậy của hệ sinh thái, nơi mà việc xoay vòng thông tin xác thực, phối hợp nhà cung cấp, và việc ngăn chặn nhanh chóng quan trọng hơn là những tiêu đề. Microsoft, AWS, và Wiz hiện đang trong vòng phối hợp, điều này gợi ý rằng phạm vi ảnh hưởng có thể rộng hơn những gì ban đầu được tin tưởng.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
8
🚨 Kaspersky cảnh báo: Phần mềm độc hại nhắm vào nhà đầu tư tiền mã hóa thông qua các ứng dụng GitHub giả mạo!
Công ty an ninh mạng Kaspersky cho biết đã phát hiện một khung công cụ phần mềm độc hại mới, khai thác các chiến thuật kỹ thuật xã hội và các ứng dụng GitHub bị xâm nhập để nhắm mục tiêu vào các nhà đầu tư tiền mã hóa, đồng thời cảnh báo về nguy cơ bị đánh cắp tài sản số.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Nguồn: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
🚨 Kaspersky cảnh báo: Phần mềm độc hại nhắm vào nhà đầu tư tiền mã hóa thông qua các ứng dụng GitHub giả mạo!
Công ty an ninh mạng Kaspersky cho biết đã phát hiện một khung công cụ phần mềm độc hại mới, khai thác các chiến thuật kỹ thuật xã hội và các ứng dụng GitHub bị xâm nhập để nhắm mục tiêu vào các nhà đầu tư tiền mã hóa, đồng thời cảnh báo về nguy cơ bị đánh cắp tài sản số.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Nguồn: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
Công ty an ninh mạng Kaspersky cho biết đã phát hiện một khung công cụ phần mềm độc hại mới, khai thác các chiến thuật kỹ thuật xã hội và các ứng dụng GitHub bị xâm nhập để nhắm mục tiêu vào các nhà đầu tư tiền mã hóa, đồng thời cảnh báo về nguy cơ bị đánh cắp tài sản số.
━━━━━━━━━━━━━━
📊 Tác động: 🔥 Rất cao
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Nguồn: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
22
⚽️ Tấn công mạng quy mô lớn nhắm vào 12 triệu tài khoản phát trực tiếp trong World Cup và nhắm vào người nắm giữ tiền mã hóa
Theo một báo cáo của công ty HUMAN Security, có 12 triệu tài khoản phát trực tiếp đã bị đánh cắp, trong đó 802 nghìn tài khoản vào tháng 6 năm 2026, trùng thời điểm với World Cup. Báo cáo cho thấy tội phạm mạng đang gia tăng nhắm vào người dùng ví tiền mã hóa bằng các phần mềm trojan ngân hàng.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Nguồn: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
⚽️ Tấn công mạng quy mô lớn nhắm vào 12 triệu tài khoản phát trực tiếp trong World Cup và nhắm vào người nắm giữ tiền mã hóa
Theo một báo cáo của công ty HUMAN Security, có 12 triệu tài khoản phát trực tiếp đã bị đánh cắp, trong đó 802 nghìn tài khoản vào tháng 6 năm 2026, trùng thời điểm với World Cup. Báo cáo cho thấy tội phạm mạng đang gia tăng nhắm vào người dùng ví tiền mã hóa bằng các phần mềm trojan ngân hàng.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Nguồn: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
Theo một báo cáo của công ty HUMAN Security, có 12 triệu tài khoản phát trực tiếp đã bị đánh cắp, trong đó 802 nghìn tài khoản vào tháng 6 năm 2026, trùng thời điểm với World Cup. Báo cáo cho thấy tội phạm mạng đang gia tăng nhắm vào người dùng ví tiền mã hóa bằng các phần mềm trojan ngân hàng.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Nguồn: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
26

·
--
Tin đồn rò rỉ của Anthropic giữ cho $A trong tầm ngắm 🔍
ShinyHunters cho rằng vấn đề không nằm ở những bức ảnh chụp màn hình mà là ở tín hiệu: bảng điều khiển mô hình nội bộ, điều khiển người dùng và dữ liệu chi phí/hiệu suất hiện đang là mục tiêu hàng đầu. Nếu điều này được xác nhận, các tổ chức có thể coi cơ sở hạ tầng AI như một bề mặt tấn công đang mở rộng, với rủi ro tràn ra cho các nhà cung cấp và các công ty liên quan đến crypto xây dựng trên nền tảng này.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
{future}(AIXBTUSDT)
Tin đồn rò rỉ của Anthropic giữ cho $A trong tầm ngắm 🔍
ShinyHunters cho rằng vấn đề không nằm ở những bức ảnh chụp màn hình mà là ở tín hiệu: bảng điều khiển mô hình nội bộ, điều khiển người dùng và dữ liệu chi phí/hiệu suất hiện đang là mục tiêu hàng đầu. Nếu điều này được xác nhận, các tổ chức có thể coi cơ sở hạ tầng AI như một bề mặt tấn công đang mở rộng, với rủi ro tràn ra cho các nhà cung cấp và các công ty liên quan đến crypto xây dựng trên nền tảng này.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
ShinyHunters cho rằng vấn đề không nằm ở những bức ảnh chụp màn hình mà là ở tín hiệu: bảng điều khiển mô hình nội bộ, điều khiển người dùng và dữ liệu chi phí/hiệu suất hiện đang là mục tiêu hàng đầu. Nếu điều này được xác nhận, các tổ chức có thể coi cơ sở hạ tầng AI như một bề mặt tấn công đang mở rộng, với rủi ro tràn ra cho các nhà cung cấp và các công ty liên quan đến crypto xây dựng trên nền tảng này.
Không phải lời khuyên tài chính. Quản lý rủi ro của bạn và bảo vệ vốn của bạn.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
29
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedRateWatch
670,735 lượt xem
3,148 đang thảo luận
2
#TinFed
70,277 lượt xem
322 đang thảo luận
3
#45NgayTuDoTaiChinh
901,244 lượt xem
3,076 đang thảo luận
4
#TheoDõiFOMC
79,286 lượt xem
519 đang thảo luận
5
#EthereumFallsBelow$2400
778 lượt xem
31 đang thảo luận
6
#USSenateBlocksClarityAct
2,729 lượt xem
132 đang thảo luận
7
#BitcoinSlidesTo$76000
28,282 lượt xem
137 đang thảo luận
8
#BitcoinReboundsTo$79K
64,452 lượt xem
412 đang thảo luận
9
#StrategyMarketCapPassesFord
48,505 lượt xem
764 đang thảo luận
10
#ClarityActOddsHalveOnPolymarket
79,706 lượt xem
661 đang thảo luận