
#hardwarewallet
hardwarewallet
108,527 lượt xem
398 đang thảo luận
Phổ biến
Mới nhất

Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
Ambire Ice Hiển thị Thay Đổi Chủ Tài Khoản và Ngưỡng Phê Duyệt trên Màn hình Ký
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
- Ambire Ice phần cứng ví sẽ giải mã các giao dịch Safe.
- Báo hiệu các thay đổi về quyền kiểm soát tài khoản.
- Thiết kế nhằm vào các quyết định của người ký trước khi phê duyệt.
#BinanceSquare #CryptoNews #HardwareWallet #Safe
$btc $eth
#vlikevn Titanbot
Nguồn: NewsBTC
93
·
--
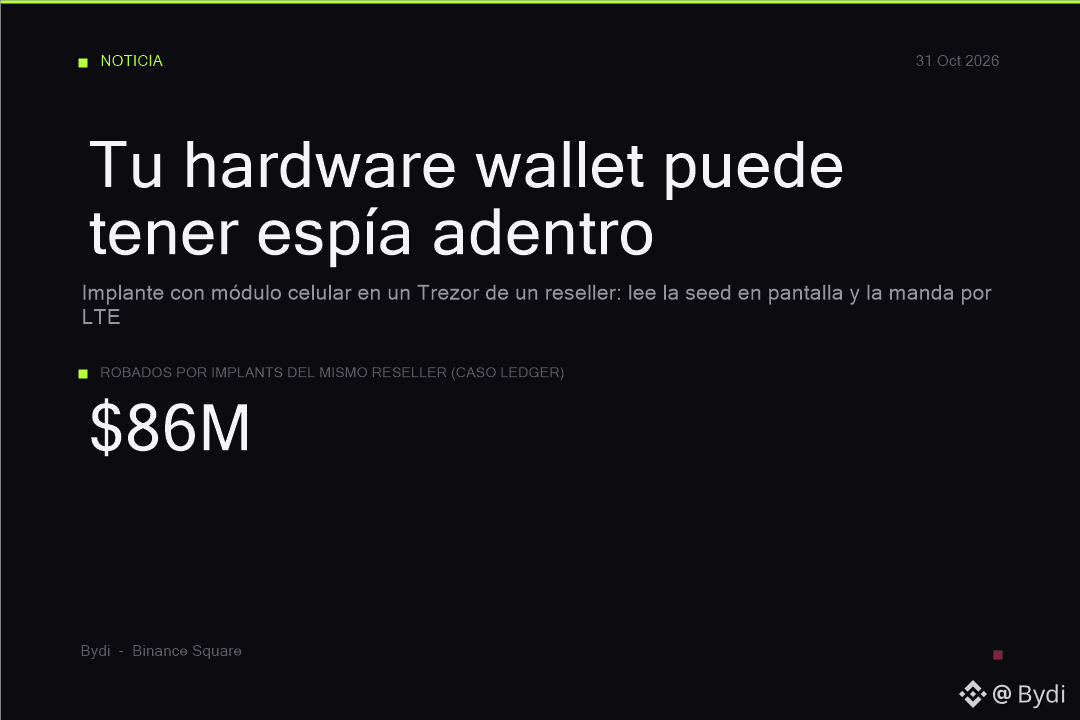
gián điệp đúng nghĩa BÊN TRONG ví lạnh của bạn 🚨
họ phát hiện một chiếc Trezor Safe 5 từ một đại lý bán lại có thêm một bo mạch nằm giữa bo mạch chính và màn hình: mô-đun di động có ăng-ten đọc cụm từ khôi phục của bạn NGAY TRÊN MÀN HÌNH rồi gửi nó qua LTE khi bạn kết nối thiết bị. ngay cả cân thiết bị cũng không phải là cách kiểm tra đáng tin cậy, Trezor nói vậy
chính đại lý bán lại đó từng bán cả thiết bị cài cắm vào Ledger: khoảng 86 triệu bị đánh cắp và một nạn nhân mất hơn 60 BTC. Trezor khuyến cáo: nếu bạn mua ở đó từ tháng 3 năm 2026, hãy chuyển TOÀN BỘ sang ví mới với cụm từ khôi phục MỚI (khôi phục từ bản sao lưu cũ chẳng giải quyết được gì, cụm từ đó đã bị lộ rồi)
tôi cứ tưởng tượng ví của mình gửi cụm từ khôi phục qua sóng di động như thể đang làm thủ tục nhận phòng khách sạn
mua trực tiếp từ nhà sản xuất, hoặc là chơi trò cò quay Nga, không có lựa chọn nào ở giữa
ví của bạn mua từ nhà sản xuất hay từ một sàn thương mại điện tử? kể tôi nghe với, chỉ xin đừng là Tokopedia nhé
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
gián điệp đúng nghĩa BÊN TRONG ví lạnh của bạn 🚨
họ phát hiện một chiếc Trezor Safe 5 từ một đại lý bán lại có thêm một bo mạch nằm giữa bo mạch chính và màn hình: mô-đun di động có ăng-ten đọc cụm từ khôi phục của bạn NGAY TRÊN MÀN HÌNH rồi gửi nó qua LTE khi bạn kết nối thiết bị. ngay cả cân thiết bị cũng không phải là cách kiểm tra đáng tin cậy, Trezor nói vậy
chính đại lý bán lại đó từng bán cả thiết bị cài cắm vào Ledger: khoảng 86 triệu bị đánh cắp và một nạn nhân mất hơn 60 BTC. Trezor khuyến cáo: nếu bạn mua ở đó từ tháng 3 năm 2026, hãy chuyển TOÀN BỘ sang ví mới với cụm từ khôi phục MỚI (khôi phục từ bản sao lưu cũ chẳng giải quyết được gì, cụm từ đó đã bị lộ rồi)
tôi cứ tưởng tượng ví của mình gửi cụm từ khôi phục qua sóng di động như thể đang làm thủ tục nhận phòng khách sạn
mua trực tiếp từ nhà sản xuất, hoặc là chơi trò cò quay Nga, không có lựa chọn nào ở giữa
ví của bạn mua từ nhà sản xuất hay từ một sàn thương mại điện tử? kể tôi nghe với, chỉ xin đừng là Tokopedia nhé
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
họ phát hiện một chiếc Trezor Safe 5 từ một đại lý bán lại có thêm một bo mạch nằm giữa bo mạch chính và màn hình: mô-đun di động có ăng-ten đọc cụm từ khôi phục của bạn NGAY TRÊN MÀN HÌNH rồi gửi nó qua LTE khi bạn kết nối thiết bị. ngay cả cân thiết bị cũng không phải là cách kiểm tra đáng tin cậy, Trezor nói vậy
chính đại lý bán lại đó từng bán cả thiết bị cài cắm vào Ledger: khoảng 86 triệu bị đánh cắp và một nạn nhân mất hơn 60 BTC. Trezor khuyến cáo: nếu bạn mua ở đó từ tháng 3 năm 2026, hãy chuyển TOÀN BỘ sang ví mới với cụm từ khôi phục MỚI (khôi phục từ bản sao lưu cũ chẳng giải quyết được gì, cụm từ đó đã bị lộ rồi)
tôi cứ tưởng tượng ví của mình gửi cụm từ khôi phục qua sóng di động như thể đang làm thủ tục nhận phòng khách sạn
mua trực tiếp từ nhà sản xuất, hoặc là chơi trò cò quay Nga, không có lựa chọn nào ở giữa
ví của bạn mua từ nhà sản xuất hay từ một sàn thương mại điện tử? kể tôi nghe với, chỉ xin đừng là Tokopedia nhé
#CryptoSecurity #HardwareWallet #BinanceSquare #CryptoTrading
Mr W3N:
por eso nunca hay que comprar a los revendedores!!
1
2
2.4k

·
--
🚨 CẢNH BÁO BẢO MẬT TREZOR: NHỮNG LO NGẠI VỀ VIỆC CAN THIỆP VÀO VÍ PHẦN CỨNG GÂY RA CỜ ĐỎ! 🔐⚠️
Hãy tưởng tượng bạn mua một ví phần cứng để bảo vệ tiền điện tử của mình, nhưng rồi phát hiện chính thiết bị đó có thể đã bị can thiệp. 😨
Trezor đã nêu lên những lo ngại sau khi một khách hàng ở Indonesia được cho là đã phát hiện phần cứng đáng ngờ bên trong một Trezor Safe 5 mua qua nhà bán lại CryptoBilis.
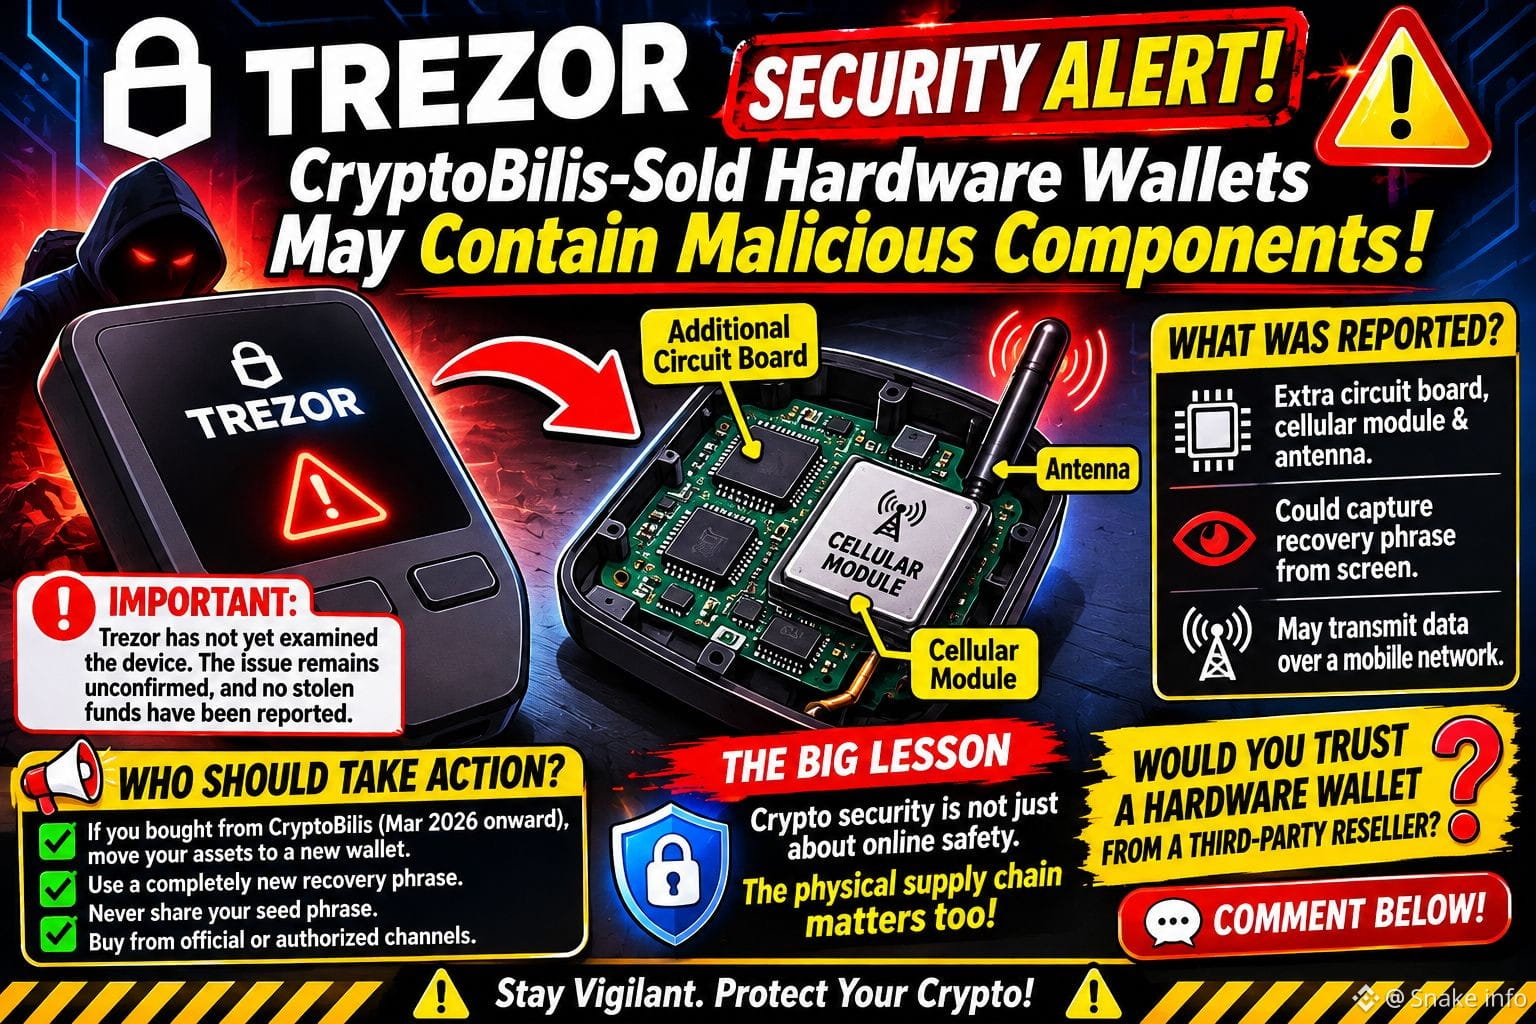
🔍 ĐÃ ĐƯỢC BÁO CÁO GÌ?
⚠️ Một bo mạch bổ sung, mô-đun di động và ăng-ten được cho là đã được tìm thấy bên trong thiết bị.
🔑 Sửa đổi bị nghi ngờ này có thể làm lộ thông tin nhạy cảm, bao gồm cả cụm từ khôi phục hiển thị trên màn hình ví.
📡 Kết nối di động có thể truyền thông tin đã thu thập cho một bên ngoài.
QUAN TRỌNG: Thiết bị được báo cáo vẫn chưa được phòng thí nghiệm của Trezor kiểm tra độc lập, vì vậy phần cấy ghép bị nghi ngờ vẫn chưa được xác nhận. Chưa có báo cáo nào về số tiền bị đánh cắp liên quan nào gửi đến công ty.
🛡️ AI NÊN HÀNH ĐỘNG?
👉 Trezor khuyến nghị những khách hàng đã mua thiết bị do CryptoBilis cung cấp từ tháng 3 năm 2026 trở đi hãy chuyển tài sản của họ sang một ví mới được tạo với một cụm từ khôi phục hoàn toàn mới.
👉 Không bao giờ tái sử dụng một cụm từ khôi phục có thể đã bị lộ.
👉 Không bao giờ chia sẻ seed phrase của bạn với bất kỳ ai tự nhận là cung cấp hỗ trợ kỹ thuật.
👉 Mua ví phần cứng qua các kênh chính thức hoặc được ủy quyền bất cứ khi nào có thể.
🔥 BÀI HỌC LỚN
Bảo mật tiền điện tử không chỉ là bảo vệ khóa riêng của bạn trực tuyến. Chuỗi cung ứng vật lý cũng rất quan trọng.
Ví của bạn chỉ đáng tin cậy bằng các biện pháp bảo mật đang bảo vệ nó.
💬 CÂU HỎI: Bạn có tin tưởng một ví phần cứng mua qua một nhà bán lại bên thứ ba sau khi nghe về sự cố được báo cáo này không? 👇
⚠️ Chỉ mang tính giáo dục và nâng cao nhận thức về bảo mật. Hãy xác minh các thông báo chính thức trước khi hành động.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLICK TO BELOW TRADE👇
$BNB $FUEL $BEAT
{future}(BEATUSDT)
{alpha}(560x5c8daeabc57e9249606d3bd6d1e097ef492ea3c5)
{future}(BNBUSDT)
🚨 CẢNH BÁO BẢO MẬT TREZOR: NHỮNG LO NGẠI VỀ VIỆC CAN THIỆP VÀO VÍ PHẦN CỨNG GÂY RA CỜ ĐỎ! 🔐⚠️
Hãy tưởng tượng bạn mua một ví phần cứng để bảo vệ tiền điện tử của mình, nhưng rồi phát hiện chính thiết bị đó có thể đã bị can thiệp. 😨
Trezor đã nêu lên những lo ngại sau khi một khách hàng ở Indonesia được cho là đã phát hiện phần cứng đáng ngờ bên trong một Trezor Safe 5 mua qua nhà bán lại CryptoBilis.
🔍 ĐÃ ĐƯỢC BÁO CÁO GÌ?
⚠️ Một bo mạch bổ sung, mô-đun di động và ăng-ten được cho là đã được tìm thấy bên trong thiết bị.
🔑 Sửa đổi bị nghi ngờ này có thể làm lộ thông tin nhạy cảm, bao gồm cả cụm từ khôi phục hiển thị trên màn hình ví.
📡 Kết nối di động có thể truyền thông tin đã thu thập cho một bên ngoài.
QUAN TRỌNG: Thiết bị được báo cáo vẫn chưa được phòng thí nghiệm của Trezor kiểm tra độc lập, vì vậy phần cấy ghép bị nghi ngờ vẫn chưa được xác nhận. Chưa có báo cáo nào về số tiền bị đánh cắp liên quan nào gửi đến công ty.
🛡️ AI NÊN HÀNH ĐỘNG?
👉 Trezor khuyến nghị những khách hàng đã mua thiết bị do CryptoBilis cung cấp từ tháng 3 năm 2026 trở đi hãy chuyển tài sản của họ sang một ví mới được tạo với một cụm từ khôi phục hoàn toàn mới.
👉 Không bao giờ tái sử dụng một cụm từ khôi phục có thể đã bị lộ.
👉 Không bao giờ chia sẻ seed phrase của bạn với bất kỳ ai tự nhận là cung cấp hỗ trợ kỹ thuật.
👉 Mua ví phần cứng qua các kênh chính thức hoặc được ủy quyền bất cứ khi nào có thể.
🔥 BÀI HỌC LỚN
Bảo mật tiền điện tử không chỉ là bảo vệ khóa riêng của bạn trực tuyến. Chuỗi cung ứng vật lý cũng rất quan trọng.
Ví của bạn chỉ đáng tin cậy bằng các biện pháp bảo mật đang bảo vệ nó.
💬 CÂU HỎI: Bạn có tin tưởng một ví phần cứng mua qua một nhà bán lại bên thứ ba sau khi nghe về sự cố được báo cáo này không? 👇
⚠️ Chỉ mang tính giáo dục và nâng cao nhận thức về bảo mật. Hãy xác minh các thông báo chính thức trước khi hành động.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLICK TO BELOW TRADE👇
$BNB $FUEL $BEAT
Hãy tưởng tượng bạn mua một ví phần cứng để bảo vệ tiền điện tử của mình, nhưng rồi phát hiện chính thiết bị đó có thể đã bị can thiệp. 😨
Trezor đã nêu lên những lo ngại sau khi một khách hàng ở Indonesia được cho là đã phát hiện phần cứng đáng ngờ bên trong một Trezor Safe 5 mua qua nhà bán lại CryptoBilis.
🔍 ĐÃ ĐƯỢC BÁO CÁO GÌ?
⚠️ Một bo mạch bổ sung, mô-đun di động và ăng-ten được cho là đã được tìm thấy bên trong thiết bị.
🔑 Sửa đổi bị nghi ngờ này có thể làm lộ thông tin nhạy cảm, bao gồm cả cụm từ khôi phục hiển thị trên màn hình ví.
📡 Kết nối di động có thể truyền thông tin đã thu thập cho một bên ngoài.
QUAN TRỌNG: Thiết bị được báo cáo vẫn chưa được phòng thí nghiệm của Trezor kiểm tra độc lập, vì vậy phần cấy ghép bị nghi ngờ vẫn chưa được xác nhận. Chưa có báo cáo nào về số tiền bị đánh cắp liên quan nào gửi đến công ty.
🛡️ AI NÊN HÀNH ĐỘNG?
👉 Trezor khuyến nghị những khách hàng đã mua thiết bị do CryptoBilis cung cấp từ tháng 3 năm 2026 trở đi hãy chuyển tài sản của họ sang một ví mới được tạo với một cụm từ khôi phục hoàn toàn mới.
👉 Không bao giờ tái sử dụng một cụm từ khôi phục có thể đã bị lộ.
👉 Không bao giờ chia sẻ seed phrase của bạn với bất kỳ ai tự nhận là cung cấp hỗ trợ kỹ thuật.
👉 Mua ví phần cứng qua các kênh chính thức hoặc được ủy quyền bất cứ khi nào có thể.
🔥 BÀI HỌC LỚN
Bảo mật tiền điện tử không chỉ là bảo vệ khóa riêng của bạn trực tuyến. Chuỗi cung ứng vật lý cũng rất quan trọng.
Ví của bạn chỉ đáng tin cậy bằng các biện pháp bảo mật đang bảo vệ nó.
💬 CÂU HỎI: Bạn có tin tưởng một ví phần cứng mua qua một nhà bán lại bên thứ ba sau khi nghe về sự cố được báo cáo này không? 👇
⚠️ Chỉ mang tính giáo dục và nâng cao nhận thức về bảo mật. Hãy xác minh các thông báo chính thức trước khi hành động.
#TrezorWallet #CryptoSecurity #HardwareWallet #Bitcoin
CLICK TO BELOW TRADE👇
$BNB $FUEL $BEAT
2
715
·
--
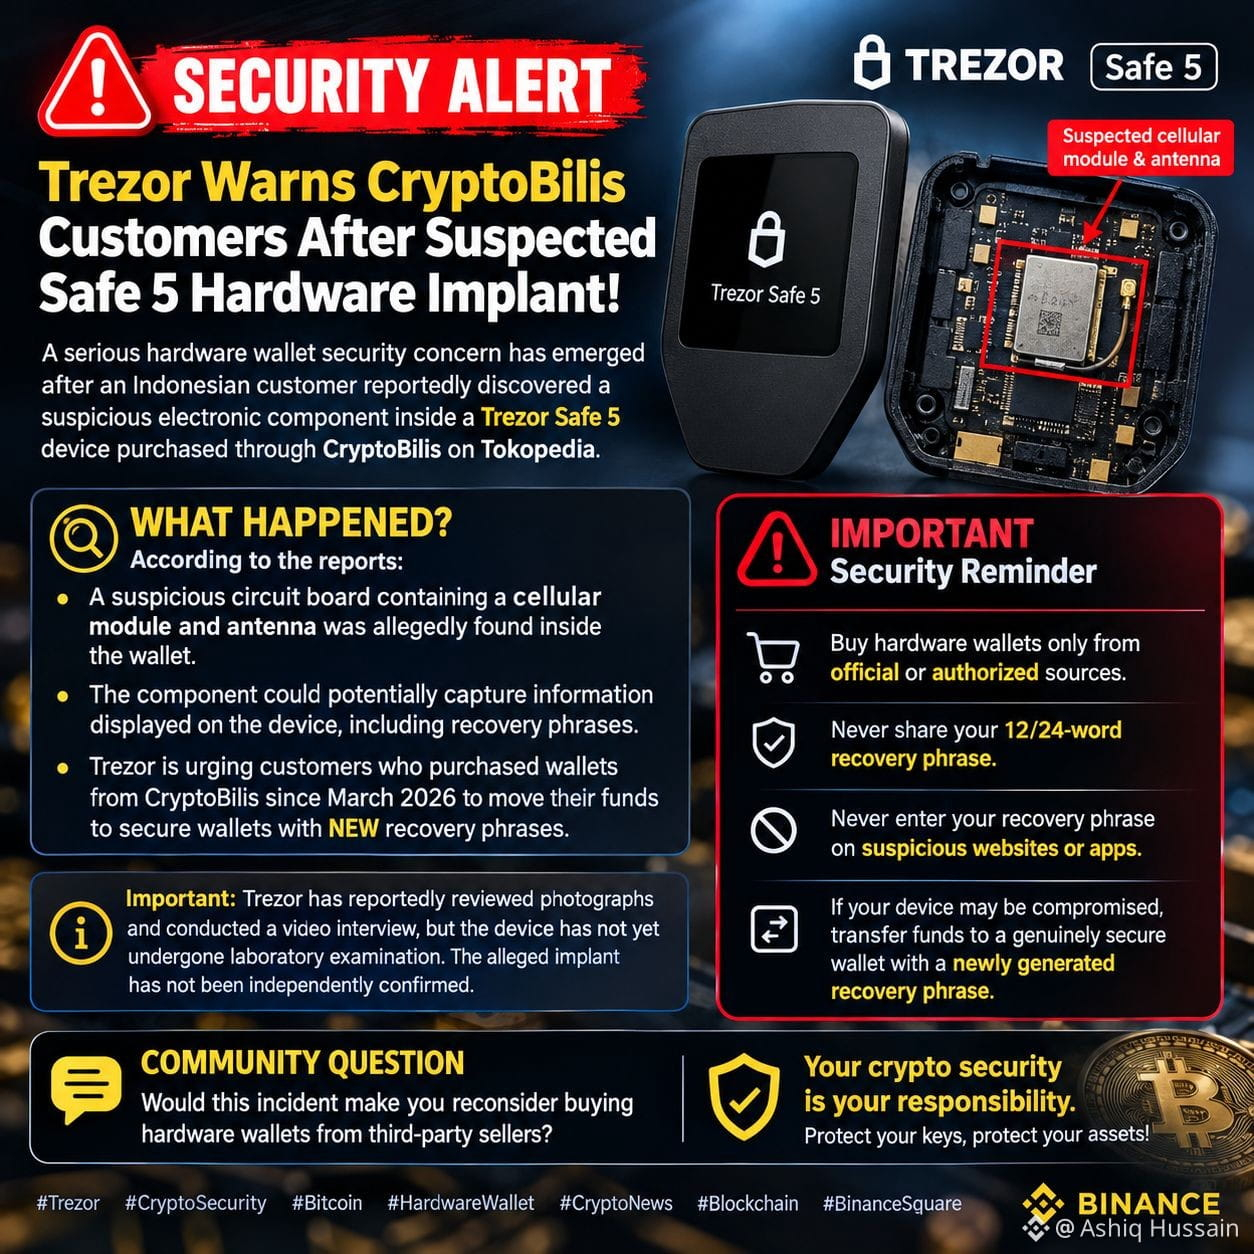
🚨 CẢNH BÁO BẢO MẬT: Trezor cảnh báo khách hàng CryptoBilis sau khi phát hiện nghi vấn cấy thiết bị vào ví phần cứng Safe 5! ⚠️
Một mối lo ngại nghiêm trọng về bảo mật ví phần cứng đã xuất hiện sau khi một khách hàng Indonesia được cho là phát hiện một linh kiện điện tử đáng ngờ bên trong thiết bị Trezor Safe 5 mua qua CryptoBilis trên Tokopedia.
🔍 Chuyện gì đã xảy ra?
Theo các báo cáo:
- Một bảng mạch đáng ngờ chứa mô-đun di động và ăng-ten được cho là đã được tìm thấy bên trong ví.
- Linh kiện này có khả năng thu thập thông tin hiển thị trên thiết bị, bao gồm cả cụm từ khôi phục.
- Trezor khuyến cáo khách hàng đã mua ví từ CryptoBilis kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví an toàn bằng cụm từ khôi phục MỚI.
⚠️ Nhắc nhở quan trọng về bảo mật:
✅ Chỉ mua ví phần cứng từ nguồn chính thức hoặc được ủy quyền.
✅ Không bao giờ chia sẻ cụm từ khôi phục gồm 12/24 từ của bạn.
✅ Không bao giờ nhập cụm từ khôi phục trên các trang web hoặc ứng dụng đáng ngờ.
✅ Nếu thiết bị của bạn có thể đã bị xâm phạm, hãy chuyển tài sản sang một ví thực sự an toàn bằng cụm từ khôi phục mới được tạo.
📌 Quan trọng: Trezor được cho là đã xem xét ảnh chụp và thực hiện phỏng vấn qua video, nhưng thiết bị vẫn chưa được kiểm tra trong phòng thí nghiệm. Nghi vấn về thiết bị cấy ghép vẫn chưa được xác nhận độc lập.
💬 Câu hỏi dành cho cộng đồng:
Sự cố này có khiến bạn cân nhắc lại việc mua ví phần cứng từ người bán bên thứ ba không?
{spot}(BTCUSDT)
🔐 Hãy nhớ: Bảo mật tiền mã hóa của bạn là trách nhiệm của bạn. Bảo vệ khóa, bảo vệ tài sản!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
🚨 CẢNH BÁO BẢO MẬT: Trezor cảnh báo khách hàng CryptoBilis sau khi phát hiện nghi vấn cấy thiết bị vào ví phần cứng Safe 5! ⚠️
Một mối lo ngại nghiêm trọng về bảo mật ví phần cứng đã xuất hiện sau khi một khách hàng Indonesia được cho là phát hiện một linh kiện điện tử đáng ngờ bên trong thiết bị Trezor Safe 5 mua qua CryptoBilis trên Tokopedia.
🔍 Chuyện gì đã xảy ra?
Theo các báo cáo:
- Một bảng mạch đáng ngờ chứa mô-đun di động và ăng-ten được cho là đã được tìm thấy bên trong ví.
- Linh kiện này có khả năng thu thập thông tin hiển thị trên thiết bị, bao gồm cả cụm từ khôi phục.
- Trezor khuyến cáo khách hàng đã mua ví từ CryptoBilis kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví an toàn bằng cụm từ khôi phục MỚI.
⚠️ Nhắc nhở quan trọng về bảo mật:
✅ Chỉ mua ví phần cứng từ nguồn chính thức hoặc được ủy quyền.
✅ Không bao giờ chia sẻ cụm từ khôi phục gồm 12/24 từ của bạn.
✅ Không bao giờ nhập cụm từ khôi phục trên các trang web hoặc ứng dụng đáng ngờ.
✅ Nếu thiết bị của bạn có thể đã bị xâm phạm, hãy chuyển tài sản sang một ví thực sự an toàn bằng cụm từ khôi phục mới được tạo.
📌 Quan trọng: Trezor được cho là đã xem xét ảnh chụp và thực hiện phỏng vấn qua video, nhưng thiết bị vẫn chưa được kiểm tra trong phòng thí nghiệm. Nghi vấn về thiết bị cấy ghép vẫn chưa được xác nhận độc lập.
💬 Câu hỏi dành cho cộng đồng:
Sự cố này có khiến bạn cân nhắc lại việc mua ví phần cứng từ người bán bên thứ ba không?
🔐 Hãy nhớ: Bảo mật tiền mã hóa của bạn là trách nhiệm của bạn. Bảo vệ khóa, bảo vệ tài sản!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
Một mối lo ngại nghiêm trọng về bảo mật ví phần cứng đã xuất hiện sau khi một khách hàng Indonesia được cho là phát hiện một linh kiện điện tử đáng ngờ bên trong thiết bị Trezor Safe 5 mua qua CryptoBilis trên Tokopedia.
🔍 Chuyện gì đã xảy ra?
Theo các báo cáo:
- Một bảng mạch đáng ngờ chứa mô-đun di động và ăng-ten được cho là đã được tìm thấy bên trong ví.
- Linh kiện này có khả năng thu thập thông tin hiển thị trên thiết bị, bao gồm cả cụm từ khôi phục.
- Trezor khuyến cáo khách hàng đã mua ví từ CryptoBilis kể từ tháng 3 năm 2026 hãy chuyển tài sản sang ví an toàn bằng cụm từ khôi phục MỚI.
⚠️ Nhắc nhở quan trọng về bảo mật:
✅ Chỉ mua ví phần cứng từ nguồn chính thức hoặc được ủy quyền.
✅ Không bao giờ chia sẻ cụm từ khôi phục gồm 12/24 từ của bạn.
✅ Không bao giờ nhập cụm từ khôi phục trên các trang web hoặc ứng dụng đáng ngờ.
✅ Nếu thiết bị của bạn có thể đã bị xâm phạm, hãy chuyển tài sản sang một ví thực sự an toàn bằng cụm từ khôi phục mới được tạo.
📌 Quan trọng: Trezor được cho là đã xem xét ảnh chụp và thực hiện phỏng vấn qua video, nhưng thiết bị vẫn chưa được kiểm tra trong phòng thí nghiệm. Nghi vấn về thiết bị cấy ghép vẫn chưa được xác nhận độc lập.
💬 Câu hỏi dành cho cộng đồng:
Sự cố này có khiến bạn cân nhắc lại việc mua ví phần cứng từ người bán bên thứ ba không?
🔐 Hãy nhớ: Bảo mật tiền mã hóa của bạn là trách nhiệm của bạn. Bảo vệ khóa, bảo vệ tài sản!
$BTC #Trezor #CryptoSecurity #HardwareWallet #Blockchain #BinanceSquare
139

·
--
#TrezorCảnhBáoVíDoCryptoBilisBánCóThểChứaLinhKiệnĐộcHại
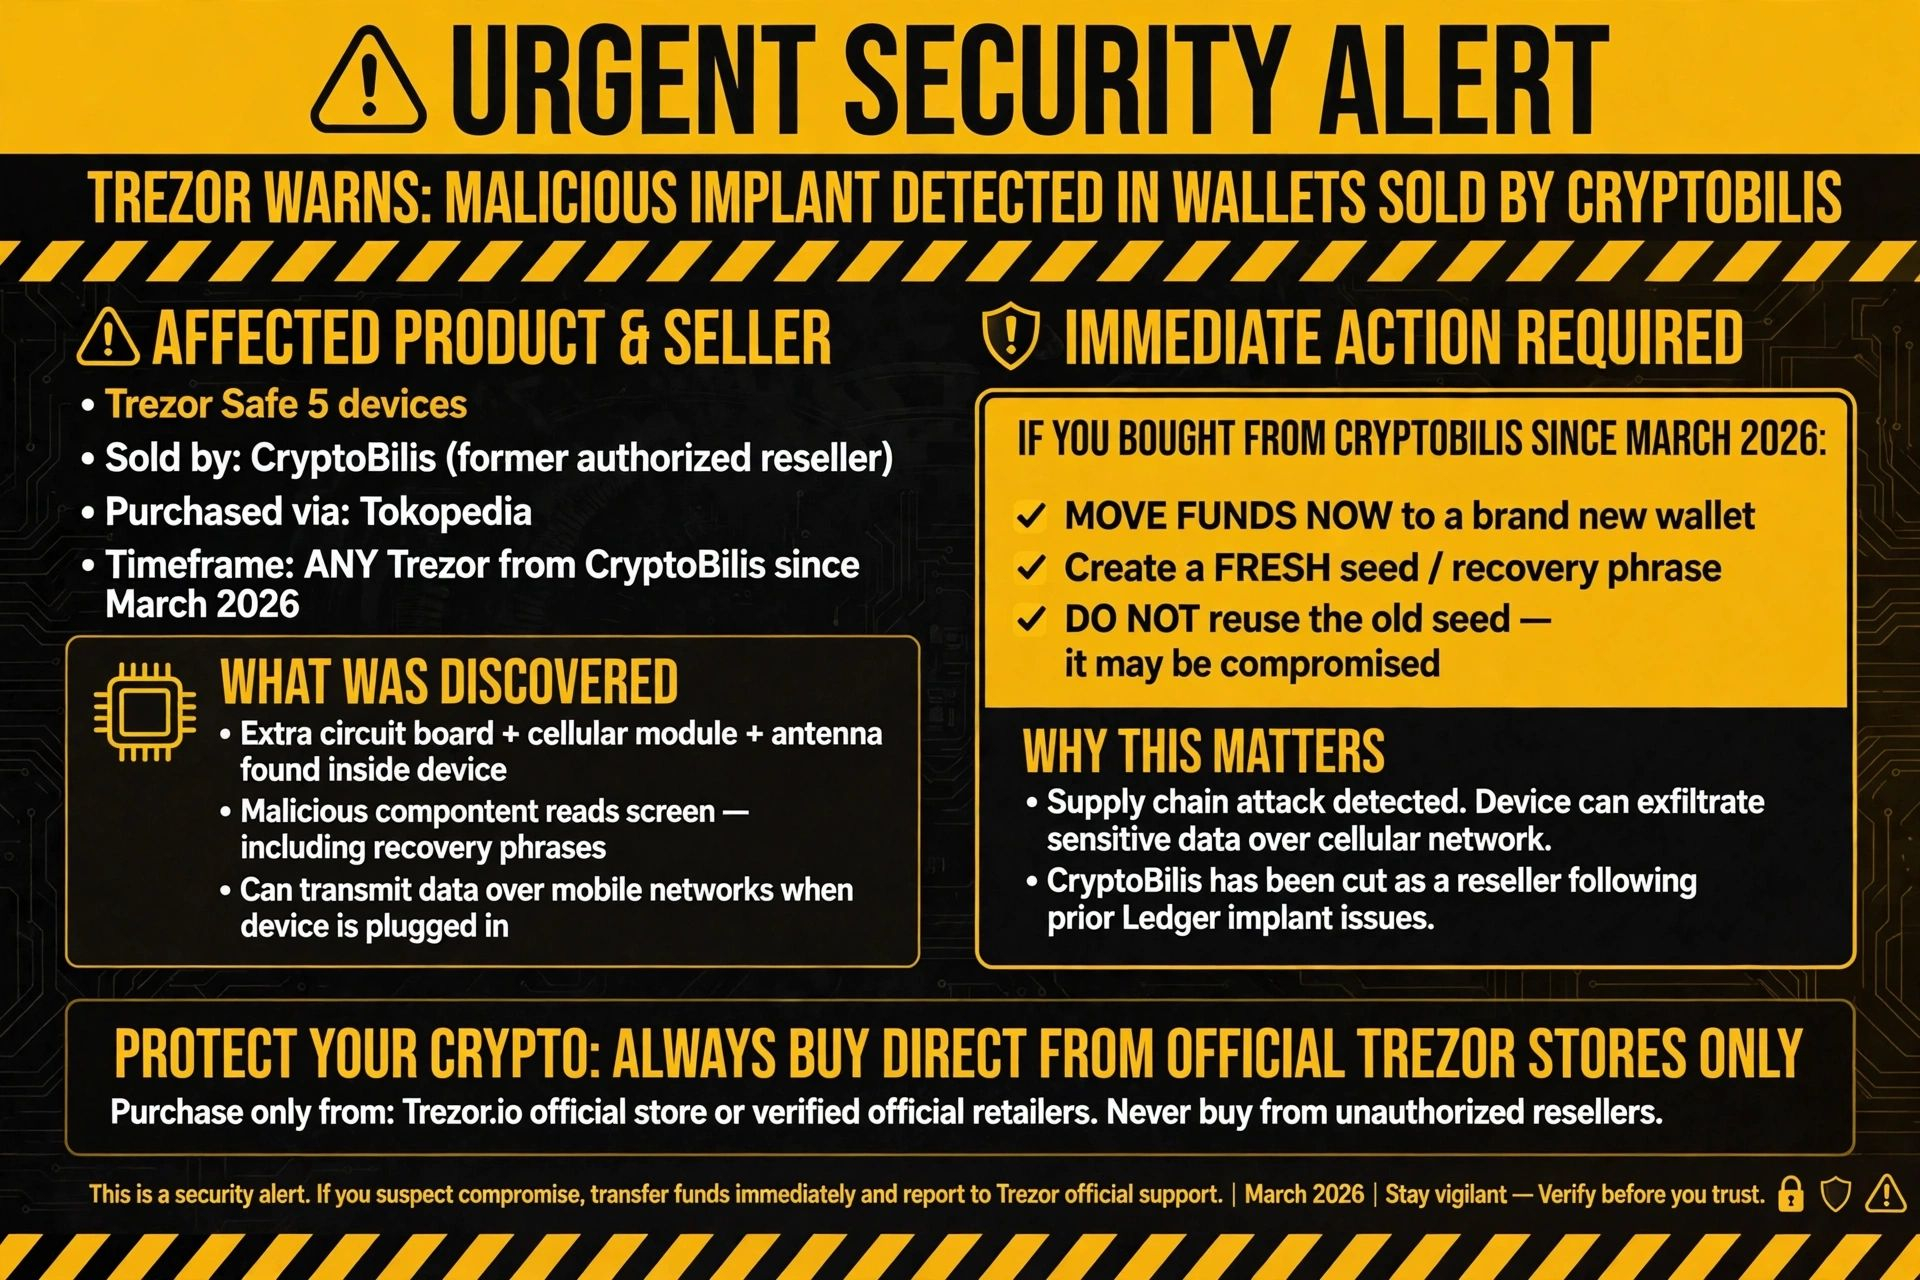
🚨 KHẨN CẤP: Trezor cảnh báo có thể có thiết bị cấy ghép độc hại trong các ví do CryptoBilis bán!
Trezor vừa đưa ra cảnh báo bảo mật nghiêm trọng. Một khách hàng báo cáo phát hiện thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ CryptoBilis, một đại lý ủy quyền trước đây (qua Tokopedia vào tháng 8).
Bo mạch bổ sung + mô-đun di động + ăng-ten được cho là có thể đọc màn hình (bao gồm cả cụm từ khôi phục) và truyền dữ liệu qua mạng di động khi được cắm vào.
Chưa có báo cáo về việc mất tiền, nhưng Trezor xem đây là thông tin đáng tin cậy.
*Nếu bạn đã mua BẤT KỲ ví Trezor nào từ CryptoBilis kể từ tháng 3 năm 2026 → Hãy chuyển tiền sang một ví hoàn toàn mới với cụm từ khôi phục MỚI ngay lập tức. KHÔNG sử dụng lại cụm từ khôi phục cũ.*
CryptoBilis đã bị loại khỏi danh sách đại lý sau những sự cố thiết bị cấy ghép Ledger trước đó.
Các cuộc tấn công vào chuỗi cung ứng là cơn ác mộng mới. Ngay cả ví phần cứng đáng tin cậy cũng có thể bị xâm nhập trước khi đến tay bạn. Hãy luôn mua trực tiếp từ cửa hàng chính thức khi có thể, kiểm tra bao bì và tuyệt đối không bỏ qua quy tắc “cụm từ khôi phục mới” nếu có điều gì đó đáng ngờ. Tự lưu ký chỉ hiệu quả khi thiết bị sạch. Luôn cảnh giác, giữ an toàn.
Còn ai đang kiểm tra kỹ lại ví phần cứng của mình ngay lúc này? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorCảnhBáoVíDoCryptoBilisBánCóThểChứaLinhKiệnĐộcHại
🚨 KHẨN CẤP: Trezor cảnh báo có thể có thiết bị cấy ghép độc hại trong các ví do CryptoBilis bán!
Trezor vừa đưa ra cảnh báo bảo mật nghiêm trọng. Một khách hàng báo cáo phát hiện thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ CryptoBilis, một đại lý ủy quyền trước đây (qua Tokopedia vào tháng 8).
Bo mạch bổ sung + mô-đun di động + ăng-ten được cho là có thể đọc màn hình (bao gồm cả cụm từ khôi phục) và truyền dữ liệu qua mạng di động khi được cắm vào.
Chưa có báo cáo về việc mất tiền, nhưng Trezor xem đây là thông tin đáng tin cậy.
*Nếu bạn đã mua BẤT KỲ ví Trezor nào từ CryptoBilis kể từ tháng 3 năm 2026 → Hãy chuyển tiền sang một ví hoàn toàn mới với cụm từ khôi phục MỚI ngay lập tức. KHÔNG sử dụng lại cụm từ khôi phục cũ.*
CryptoBilis đã bị loại khỏi danh sách đại lý sau những sự cố thiết bị cấy ghép Ledger trước đó.
Các cuộc tấn công vào chuỗi cung ứng là cơn ác mộng mới. Ngay cả ví phần cứng đáng tin cậy cũng có thể bị xâm nhập trước khi đến tay bạn. Hãy luôn mua trực tiếp từ cửa hàng chính thức khi có thể, kiểm tra bao bì và tuyệt đối không bỏ qua quy tắc “cụm từ khôi phục mới” nếu có điều gì đó đáng ngờ. Tự lưu ký chỉ hiệu quả khi thiết bị sạch. Luôn cảnh giác, giữ an toàn.
Còn ai đang kiểm tra kỹ lại ví phần cứng của mình ngay lúc này? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 KHẨN CẤP: Trezor cảnh báo có thể có thiết bị cấy ghép độc hại trong các ví do CryptoBilis bán!
Trezor vừa đưa ra cảnh báo bảo mật nghiêm trọng. Một khách hàng báo cáo phát hiện thiết bị cấy ghép phần cứng bên trong chiếc Trezor Safe 5 mua từ CryptoBilis, một đại lý ủy quyền trước đây (qua Tokopedia vào tháng 8).
Bo mạch bổ sung + mô-đun di động + ăng-ten được cho là có thể đọc màn hình (bao gồm cả cụm từ khôi phục) và truyền dữ liệu qua mạng di động khi được cắm vào.
Chưa có báo cáo về việc mất tiền, nhưng Trezor xem đây là thông tin đáng tin cậy.
*Nếu bạn đã mua BẤT KỲ ví Trezor nào từ CryptoBilis kể từ tháng 3 năm 2026 → Hãy chuyển tiền sang một ví hoàn toàn mới với cụm từ khôi phục MỚI ngay lập tức. KHÔNG sử dụng lại cụm từ khôi phục cũ.*
CryptoBilis đã bị loại khỏi danh sách đại lý sau những sự cố thiết bị cấy ghép Ledger trước đó.
Các cuộc tấn công vào chuỗi cung ứng là cơn ác mộng mới. Ngay cả ví phần cứng đáng tin cậy cũng có thể bị xâm nhập trước khi đến tay bạn. Hãy luôn mua trực tiếp từ cửa hàng chính thức khi có thể, kiểm tra bao bì và tuyệt đối không bỏ qua quy tắc “cụm từ khôi phục mới” nếu có điều gì đó đáng ngờ. Tự lưu ký chỉ hiệu quả khi thiết bị sạch. Luôn cảnh giác, giữ an toàn.
Còn ai đang kiểm tra kỹ lại ví phần cứng của mình ngay lúc này? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

TREZOR CẢNH BÁO NGƯỜI DÙNG TIỀN MÃ HÓA — VÍ PHẦN CỨNG CÓ THỂ CHỨA LINH KIỆN ĐỘC HẠI!Cảnh báo lớn về bảo mật tiền mã hóa đang gây chú ý trên các mặt báo! Trezor đã cảnh báo khách hàng sau khi nhận được báo cáo đáng tin cậy về một implant phần cứng bị nghi ngờ bên trong thiết bị Trezor Safe 5 được mua thông qua nhà bán lẻ CryptoBilis.
Đây có thể là một mối lo ngại nghiêm trọng khác về an ninh chuỗi cung ứng trong ngành tiền mã hóa. Dưới đây là những điều bạn cần biết. 👇
🔴 1. IMPLANT BỊ NGHI NGỜ HOẠT ĐỘNG NHƯ THẾ NÀO?
Theo báo cáo của khách hàng, thiết bị được cho là có chứa:
Một bo mạch bổ sung.
Một mô-đun liên lạc di động.
Một ăng-ten có khả năng truyền thông tin.
TREZOR CẢNH BÁO NGƯỜI DÙNG TIỀN MÃ HÓA — VÍ PHẦN CỨNG CÓ THỂ CHỨA LINH KIỆN ĐỘC HẠI!
Cảnh báo lớn về bảo mật tiền mã hóa đang gây chú ý trên các mặt báo! Trezor đã cảnh báo khách hàng sau khi nhận được báo cáo đáng tin cậy về một implant phần cứng bị nghi ngờ bên trong thiết bị Trezor Safe 5 được mua thông qua nhà bán lẻ CryptoBilis.
Đây có thể là một mối lo ngại nghiêm trọng khác về an ninh chuỗi cung ứng trong ngành tiền mã hóa. Dưới đây là những điều bạn cần biết. 👇
🔴 1. IMPLANT BỊ NGHI NGỜ HOẠT ĐỘNG NHƯ THẾ NÀO?
Theo báo cáo của khách hàng, thiết bị được cho là có chứa:
Một bo mạch bổ sung.
Một mô-đun liên lạc di động.
Một ăng-ten có khả năng truyền thông tin.
Đây có thể là một mối lo ngại nghiêm trọng khác về an ninh chuỗi cung ứng trong ngành tiền mã hóa. Dưới đây là những điều bạn cần biết. 👇
🔴 1. IMPLANT BỊ NGHI NGỜ HOẠT ĐỘNG NHƯ THẾ NÀO?
Theo báo cáo của khách hàng, thiết bị được cho là có chứa:
Một bo mạch bổ sung.
Một mô-đun liên lạc di động.
Một ăng-ten có khả năng truyền thông tin.
61

·
--
Khẩn cấp: Trezor cảnh báo ví phần cứng bị xâm phạm từ CryptoBilis.
Trezor đã cảnh báo những người mua thiết bị Trezor Safe 5 từ CryptoBilis vào hoặc sau tháng 3 năm 2026 hãy lập tức chuyển tiền sang ví mới với cụm từ khôi phục mới.
Cảnh báo được đưa ra sau khi một khách hàng Indonesia có trách nhiệm thông báo vào ngày 28 tháng 10 rằng họ phát hiện một bo mạch bổ sung có mô-đun di động và ăng-ten bên trong thiết bị.
Thiết bị cấy ghép này có thể đọc màn hình, bao gồm cả bản sao lưu ví, và truyền dữ liệu qua mạng di động khi được cắm vào.
Vụ việc cho thấy một cuộc tấn công vào chuỗi cung ứng và những thách thức ngày càng gia tăng về bảo mật tiền mã hóa đối với người dùng ví phần cứng.
Trezor khuyến nghị người dùng bị ảnh hưởng chuyển tài sản sang ví phần cứng an toàn, hoặc tạm thời chuyển sang ví phần mềm hay sàn giao dịch đáng tin cậy trong khi xác minh địa chỉ nhận.
Khách hàng chưa thiết lập thiết bị không nên sử dụng thiết bị đó.
Người mua đủ điều kiện sẽ nhận được một thiết bị Trezor thay thế hoặc phiếu mua hàng, đồng thời phải giữ lại thiết bị CryptoBilis và liên hệ với bộ phận Hỗ trợ của Trezor.
Bạn đang thực hiện những bước nào để xác minh tính toàn vẹn của chuỗi cung ứng ví phần cứng?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Khẩn cấp: Trezor cảnh báo ví phần cứng bị xâm phạm từ CryptoBilis.
Trezor đã cảnh báo những người mua thiết bị Trezor Safe 5 từ CryptoBilis vào hoặc sau tháng 3 năm 2026 hãy lập tức chuyển tiền sang ví mới với cụm từ khôi phục mới.
Cảnh báo được đưa ra sau khi một khách hàng Indonesia có trách nhiệm thông báo vào ngày 28 tháng 10 rằng họ phát hiện một bo mạch bổ sung có mô-đun di động và ăng-ten bên trong thiết bị.
Thiết bị cấy ghép này có thể đọc màn hình, bao gồm cả bản sao lưu ví, và truyền dữ liệu qua mạng di động khi được cắm vào.
Vụ việc cho thấy một cuộc tấn công vào chuỗi cung ứng và những thách thức ngày càng gia tăng về bảo mật tiền mã hóa đối với người dùng ví phần cứng.
Trezor khuyến nghị người dùng bị ảnh hưởng chuyển tài sản sang ví phần cứng an toàn, hoặc tạm thời chuyển sang ví phần mềm hay sàn giao dịch đáng tin cậy trong khi xác minh địa chỉ nhận.
Khách hàng chưa thiết lập thiết bị không nên sử dụng thiết bị đó.
Người mua đủ điều kiện sẽ nhận được một thiết bị Trezor thay thế hoặc phiếu mua hàng, đồng thời phải giữ lại thiết bị CryptoBilis và liên hệ với bộ phận Hỗ trợ của Trezor.
Bạn đang thực hiện những bước nào để xác minh tính toàn vẹn của chuỗi cung ứng ví phần cứng?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor đã cảnh báo những người mua thiết bị Trezor Safe 5 từ CryptoBilis vào hoặc sau tháng 3 năm 2026 hãy lập tức chuyển tiền sang ví mới với cụm từ khôi phục mới.
Cảnh báo được đưa ra sau khi một khách hàng Indonesia có trách nhiệm thông báo vào ngày 28 tháng 10 rằng họ phát hiện một bo mạch bổ sung có mô-đun di động và ăng-ten bên trong thiết bị.
Thiết bị cấy ghép này có thể đọc màn hình, bao gồm cả bản sao lưu ví, và truyền dữ liệu qua mạng di động khi được cắm vào.
Vụ việc cho thấy một cuộc tấn công vào chuỗi cung ứng và những thách thức ngày càng gia tăng về bảo mật tiền mã hóa đối với người dùng ví phần cứng.
Trezor khuyến nghị người dùng bị ảnh hưởng chuyển tài sản sang ví phần cứng an toàn, hoặc tạm thời chuyển sang ví phần mềm hay sàn giao dịch đáng tin cậy trong khi xác minh địa chỉ nhận.
Khách hàng chưa thiết lập thiết bị không nên sử dụng thiết bị đó.
Người mua đủ điều kiện sẽ nhận được một thiết bị Trezor thay thế hoặc phiếu mua hàng, đồng thời phải giữ lại thiết bị CryptoBilis và liên hệ với bộ phận Hỗ trợ của Trezor.
Bạn đang thực hiện những bước nào để xác minh tính toàn vẹn của chuỗi cung ứng ví phần cứng?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6

·
--
Trezor chính thức cảnh báo Safe 5 mua qua kênh CryptoBilis bị nghi cấy chip, người dùng khẩn cấp chuyển tiền
Lá chắn bảo mật của ví phần cứng đang mở rộng từ lớp phần mềm sang lớp chip vật lý.
Theo Decrypt đưa tin, nhà sản xuất ví phần cứng Trezor lần đầu tiên đưa ra phản hồi chính thức về việc sản phẩm bán qua kênh nhà phân phối bên thứ ba bị nghi cấy chip phần cứng. Trezor khuyến cáo người dùng mua mẫu Safe 5 qua CryptoBilis kể từ tháng 3 nên sớm chuyển tài sản khỏi thiết bị.
Cần lưu ý rằng Trezor cho biết hiện vẫn chưa trực tiếp kiểm tra các thiết bị liên quan, mà chỉ xem những báo cáo này là manh mối đáng tin cậy. CryptoBilis là nhà phân phối bên thứ ba, không phải kênh bán hàng chính thức; điều này đồng nghĩa phạm vi ảnh hưởng của rủi ro tương đối hạn chế, chủ yếu tập trung ở sản phẩm thuộc một số lô hàng cụ thể được bán qua kênh này.
Xét về bản chất, sự việc đặt ra một thách thức mới đối với bảo mật ở lớp vật lý của ví phần cứng. Trước đây, các cuộc thảo luận về bảo mật ví chủ yếu tập trung vào lỗ hổng phần mềm, việc lộ cụm từ khôi phục hoặc thao tác của người dùng. Nếu việc cấy chip lần này là có thật, điểm tấn công sẽ trực tiếp nhắm vào phần cứng của thiết bị, đồng nghĩa lớp bảo vệ vật lý cuối cùng của khóa riêng cũng có thể bị vượt qua. Cùng với một số sự cố bảo mật sàn giao dịch gần đây và những tranh cãi xoay quanh các sản phẩm lưu trữ khóa như Keystone, sự việc góp phần tạo nên một cuộc thảo luận rộng hơn về tính an toàn của việc tự lưu ký tài sản.
Tuy nhiên, vẫn cần theo dõi một số yếu tố then chốt: thứ nhất, Trezor chưa kiểm tra thiết bị trên thực tế, hiện chỉ xử lý thông tin dựa trên các báo cáo đáng tin cậy, nên kết luận cuối cùng vẫn cần được hãng xác minh; thứ hai, kênh liên quan là nhà phân phối bên thứ ba, chưa rõ sản phẩm bán qua kênh chính thức có bị ảnh hưởng hay không; thứ ba, rủi ro có thể chỉ giới hạn ở một số lô hàng cụ thể, chứ không phải toàn bộ sản phẩm.
Đối với người dùng, việc thiết thực nhất lúc này là xác nhận kênh và thời điểm mua hàng. Nếu đúng là đã mua Safe 5 qua CryptoBilis sau tháng 3, hãy kịp thời chuyển tài sản để giảm thiểu sự bất định. Với toàn ngành, việc làm thế nào để bảo đảm an toàn vật lý cho ví phần cứng trong các khâu sản xuất, vận chuyển và phân phối có thể sẽ tiếp tục là vấn đề được giám sát chặt chẽ.
Tiếp theo cần theo dõi liệu Trezor có công bố kết quả kiểm tra chính thức và tuyên bố từ hãng hay không, cũng như cách kênh phân phối liên quan xử lý vụ việc.
#Trezor #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Trezor chính thức cảnh báo Safe 5 mua qua kênh CryptoBilis bị nghi cấy chip, người dùng khẩn cấp chuyển tiền
Lá chắn bảo mật của ví phần cứng đang mở rộng từ lớp phần mềm sang lớp chip vật lý.
Theo Decrypt đưa tin, nhà sản xuất ví phần cứng Trezor lần đầu tiên đưa ra phản hồi chính thức về việc sản phẩm bán qua kênh nhà phân phối bên thứ ba bị nghi cấy chip phần cứng. Trezor khuyến cáo người dùng mua mẫu Safe 5 qua CryptoBilis kể từ tháng 3 nên sớm chuyển tài sản khỏi thiết bị.
Cần lưu ý rằng Trezor cho biết hiện vẫn chưa trực tiếp kiểm tra các thiết bị liên quan, mà chỉ xem những báo cáo này là manh mối đáng tin cậy. CryptoBilis là nhà phân phối bên thứ ba, không phải kênh bán hàng chính thức; điều này đồng nghĩa phạm vi ảnh hưởng của rủi ro tương đối hạn chế, chủ yếu tập trung ở sản phẩm thuộc một số lô hàng cụ thể được bán qua kênh này.
Xét về bản chất, sự việc đặt ra một thách thức mới đối với bảo mật ở lớp vật lý của ví phần cứng. Trước đây, các cuộc thảo luận về bảo mật ví chủ yếu tập trung vào lỗ hổng phần mềm, việc lộ cụm từ khôi phục hoặc thao tác của người dùng. Nếu việc cấy chip lần này là có thật, điểm tấn công sẽ trực tiếp nhắm vào phần cứng của thiết bị, đồng nghĩa lớp bảo vệ vật lý cuối cùng của khóa riêng cũng có thể bị vượt qua. Cùng với một số sự cố bảo mật sàn giao dịch gần đây và những tranh cãi xoay quanh các sản phẩm lưu trữ khóa như Keystone, sự việc góp phần tạo nên một cuộc thảo luận rộng hơn về tính an toàn của việc tự lưu ký tài sản.
Tuy nhiên, vẫn cần theo dõi một số yếu tố then chốt: thứ nhất, Trezor chưa kiểm tra thiết bị trên thực tế, hiện chỉ xử lý thông tin dựa trên các báo cáo đáng tin cậy, nên kết luận cuối cùng vẫn cần được hãng xác minh; thứ hai, kênh liên quan là nhà phân phối bên thứ ba, chưa rõ sản phẩm bán qua kênh chính thức có bị ảnh hưởng hay không; thứ ba, rủi ro có thể chỉ giới hạn ở một số lô hàng cụ thể, chứ không phải toàn bộ sản phẩm.
Đối với người dùng, việc thiết thực nhất lúc này là xác nhận kênh và thời điểm mua hàng. Nếu đúng là đã mua Safe 5 qua CryptoBilis sau tháng 3, hãy kịp thời chuyển tài sản để giảm thiểu sự bất định. Với toàn ngành, việc làm thế nào để bảo đảm an toàn vật lý cho ví phần cứng trong các khâu sản xuất, vận chuyển và phân phối có thể sẽ tiếp tục là vấn đề được giám sát chặt chẽ.
Tiếp theo cần theo dõi liệu Trezor có công bố kết quả kiểm tra chính thức và tuyên bố từ hãng hay không, cũng như cách kênh phân phối liên quan xử lý vụ việc.
#Trezor #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Lá chắn bảo mật của ví phần cứng đang mở rộng từ lớp phần mềm sang lớp chip vật lý.
Theo Decrypt đưa tin, nhà sản xuất ví phần cứng Trezor lần đầu tiên đưa ra phản hồi chính thức về việc sản phẩm bán qua kênh nhà phân phối bên thứ ba bị nghi cấy chip phần cứng. Trezor khuyến cáo người dùng mua mẫu Safe 5 qua CryptoBilis kể từ tháng 3 nên sớm chuyển tài sản khỏi thiết bị.
Cần lưu ý rằng Trezor cho biết hiện vẫn chưa trực tiếp kiểm tra các thiết bị liên quan, mà chỉ xem những báo cáo này là manh mối đáng tin cậy. CryptoBilis là nhà phân phối bên thứ ba, không phải kênh bán hàng chính thức; điều này đồng nghĩa phạm vi ảnh hưởng của rủi ro tương đối hạn chế, chủ yếu tập trung ở sản phẩm thuộc một số lô hàng cụ thể được bán qua kênh này.
Xét về bản chất, sự việc đặt ra một thách thức mới đối với bảo mật ở lớp vật lý của ví phần cứng. Trước đây, các cuộc thảo luận về bảo mật ví chủ yếu tập trung vào lỗ hổng phần mềm, việc lộ cụm từ khôi phục hoặc thao tác của người dùng. Nếu việc cấy chip lần này là có thật, điểm tấn công sẽ trực tiếp nhắm vào phần cứng của thiết bị, đồng nghĩa lớp bảo vệ vật lý cuối cùng của khóa riêng cũng có thể bị vượt qua. Cùng với một số sự cố bảo mật sàn giao dịch gần đây và những tranh cãi xoay quanh các sản phẩm lưu trữ khóa như Keystone, sự việc góp phần tạo nên một cuộc thảo luận rộng hơn về tính an toàn của việc tự lưu ký tài sản.
Tuy nhiên, vẫn cần theo dõi một số yếu tố then chốt: thứ nhất, Trezor chưa kiểm tra thiết bị trên thực tế, hiện chỉ xử lý thông tin dựa trên các báo cáo đáng tin cậy, nên kết luận cuối cùng vẫn cần được hãng xác minh; thứ hai, kênh liên quan là nhà phân phối bên thứ ba, chưa rõ sản phẩm bán qua kênh chính thức có bị ảnh hưởng hay không; thứ ba, rủi ro có thể chỉ giới hạn ở một số lô hàng cụ thể, chứ không phải toàn bộ sản phẩm.
Đối với người dùng, việc thiết thực nhất lúc này là xác nhận kênh và thời điểm mua hàng. Nếu đúng là đã mua Safe 5 qua CryptoBilis sau tháng 3, hãy kịp thời chuyển tài sản để giảm thiểu sự bất định. Với toàn ngành, việc làm thế nào để bảo đảm an toàn vật lý cho ví phần cứng trong các khâu sản xuất, vận chuyển và phân phối có thể sẽ tiếp tục là vấn đề được giám sát chặt chẽ.
Tiếp theo cần theo dõi liệu Trezor có công bố kết quả kiểm tra chính thức và tuyên bố từ hãng hay không, cũng như cách kênh phân phối liên quan xử lý vụ việc.
#Trezor #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
28

🚨 $BTC CẢNH BÁO VÍ PHẦN CỨNG: PHÁT HIỆN THIẾT BỊ LEDGER BỊ CÀI MÃ ĐỘC 🛑
📊 Cảnh sát Singapore vừa cảnh báo các thiết bị Ledger được bán trong nước đã bị xâm phạm, đánh cắp cụm từ khôi phục trong hai vụ việc khiến người dùng mất 3,5 triệu đô la Singapore. Vụ xâm nhập chuỗi cung ứng cho thấy ngay cả hình thức lưu trữ “lạnh” cũng có thể bị kẻ xấu can thiệp. 🦈 Những nhà đầu tư thông minh đã chuyển sang mua qua các kênh được ủy quyền, đồng thời kiểm tra kỹ tính xác thực trước khi giao dịch. 📈 Dự kiến nhu cầu ngắn hạn đối với thiết bị phần cứng mua từ các nhà bán lẻ sẽ giảm khi người dùng đổ xô tìm thiết bị đã được xác minh.
💡 Bài học rút ra? Đừng bao giờ tin dùng thiết bị nếu hộp chưa được nhà sản xuất niêm phong. Hãy xác minh chữ ký chương trình cơ sở, giữ cụm từ khôi phục ngoại tuyến và cân nhắc chuyển tiền sang ví mới nếu nghi ngờ thiết bị đã bị can thiệp. 🤔 Bạn đang tăng cường các biện pháp bảo mật cho ví phần cứng như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
🚨 $BTC CẢNH BÁO VÍ PHẦN CỨNG: PHÁT HIỆN THIẾT BỊ LEDGER BỊ CÀI MÃ ĐỘC 🛑
📊 Cảnh sát Singapore vừa cảnh báo các thiết bị Ledger được bán trong nước đã bị xâm phạm, đánh cắp cụm từ khôi phục trong hai vụ việc khiến người dùng mất 3,5 triệu đô la Singapore. Vụ xâm nhập chuỗi cung ứng cho thấy ngay cả hình thức lưu trữ “lạnh” cũng có thể bị kẻ xấu can thiệp. 🦈 Những nhà đầu tư thông minh đã chuyển sang mua qua các kênh được ủy quyền, đồng thời kiểm tra kỹ tính xác thực trước khi giao dịch. 📈 Dự kiến nhu cầu ngắn hạn đối với thiết bị phần cứng mua từ các nhà bán lẻ sẽ giảm khi người dùng đổ xô tìm thiết bị đã được xác minh.
💡 Bài học rút ra? Đừng bao giờ tin dùng thiết bị nếu hộp chưa được nhà sản xuất niêm phong. Hãy xác minh chữ ký chương trình cơ sở, giữ cụm từ khôi phục ngoại tuyến và cân nhắc chuyển tiền sang ví mới nếu nghi ngờ thiết bị đã bị can thiệp. 🤔 Bạn đang tăng cường các biện pháp bảo mật cho ví phần cứng như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
📊 Cảnh sát Singapore vừa cảnh báo các thiết bị Ledger được bán trong nước đã bị xâm phạm, đánh cắp cụm từ khôi phục trong hai vụ việc khiến người dùng mất 3,5 triệu đô la Singapore. Vụ xâm nhập chuỗi cung ứng cho thấy ngay cả hình thức lưu trữ “lạnh” cũng có thể bị kẻ xấu can thiệp. 🦈 Những nhà đầu tư thông minh đã chuyển sang mua qua các kênh được ủy quyền, đồng thời kiểm tra kỹ tính xác thực trước khi giao dịch. 📈 Dự kiến nhu cầu ngắn hạn đối với thiết bị phần cứng mua từ các nhà bán lẻ sẽ giảm khi người dùng đổ xô tìm thiết bị đã được xác minh.
💡 Bài học rút ra? Đừng bao giờ tin dùng thiết bị nếu hộp chưa được nhà sản xuất niêm phong. Hãy xác minh chữ ký chương trình cơ sở, giữ cụm từ khôi phục ngoại tuyến và cân nhắc chuyển tiền sang ví mới nếu nghi ngờ thiết bị đã bị can thiệp. 🤔 Bạn đang tăng cường các biện pháp bảo mật cho ví phần cứng như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #Security #HardwareWallet #CryptoAlert
🔥 💎
8

🚨 $BTC CẢNH BÁO NGƯỜI DÙNG: CÁC THIẾT BỊ LEDGER CÓ CẤY GHÉP ĐỘC HẠI ĐÃ ĐÁNH CẮP 2,7 TRIỆU ĐÔ LA Ở SINGAPORE 💥
📊 Cảnh sát Singapore phát hiện các ví phần cứng có cấy ghép bí mật để lấy cắp cụm từ khôi phục, khiến các nhà đầu tư thiệt hại 3,5 triệu đô la Singapore. Vụ xâm nhập cho thấy rõ một lỗ hổng chuỗi cung ứng điển hình, trong đó các đối tượng xấu xâm nhập vào các kênh bán lẻ, biến những thiết bị đáng tin cậy thành công cụ âm thầm săn lùng tài sản thanh khoản. 🦈
💡 Để bảo vệ tài sản, hãy mua ví trực tiếp từ nhà sản xuất hoặc đại lý bán lẻ được ủy quyền, kiểm tra tính xác thực của Ledger và tuyệt đối không để lộ thông tin của bạn trên mạng. Nếu nghi ngờ thiết bị đã bị can thiệp, hãy ngừng sử dụng và chuyển tiền sang một thiết bị mới đã được xác minh. 🤔 Bạn đang thực hiện thêm những bước nào để xác minh tính toàn vẹn của ví phần cứng? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
🚨 $BTC CẢNH BÁO NGƯỜI DÙNG: CÁC THIẾT BỊ LEDGER CÓ CẤY GHÉP ĐỘC HẠI ĐÃ ĐÁNH CẮP 2,7 TRIỆU ĐÔ LA Ở SINGAPORE 💥
📊 Cảnh sát Singapore phát hiện các ví phần cứng có cấy ghép bí mật để lấy cắp cụm từ khôi phục, khiến các nhà đầu tư thiệt hại 3,5 triệu đô la Singapore. Vụ xâm nhập cho thấy rõ một lỗ hổng chuỗi cung ứng điển hình, trong đó các đối tượng xấu xâm nhập vào các kênh bán lẻ, biến những thiết bị đáng tin cậy thành công cụ âm thầm săn lùng tài sản thanh khoản. 🦈
💡 Để bảo vệ tài sản, hãy mua ví trực tiếp từ nhà sản xuất hoặc đại lý bán lẻ được ủy quyền, kiểm tra tính xác thực của Ledger và tuyệt đối không để lộ thông tin của bạn trên mạng. Nếu nghi ngờ thiết bị đã bị can thiệp, hãy ngừng sử dụng và chuyển tiền sang một thiết bị mới đã được xác minh. 🤔 Bạn đang thực hiện thêm những bước nào để xác minh tính toàn vẹn của ví phần cứng? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
📊 Cảnh sát Singapore phát hiện các ví phần cứng có cấy ghép bí mật để lấy cắp cụm từ khôi phục, khiến các nhà đầu tư thiệt hại 3,5 triệu đô la Singapore. Vụ xâm nhập cho thấy rõ một lỗ hổng chuỗi cung ứng điển hình, trong đó các đối tượng xấu xâm nhập vào các kênh bán lẻ, biến những thiết bị đáng tin cậy thành công cụ âm thầm săn lùng tài sản thanh khoản. 🦈
💡 Để bảo vệ tài sản, hãy mua ví trực tiếp từ nhà sản xuất hoặc đại lý bán lẻ được ủy quyền, kiểm tra tính xác thực của Ledger và tuyệt đối không để lộ thông tin của bạn trên mạng. Nếu nghi ngờ thiết bị đã bị can thiệp, hãy ngừng sử dụng và chuyển tiền sang một thiết bị mới đã được xác minh. 🤔 Bạn đang thực hiện thêm những bước nào để xác minh tính toàn vẹn của ví phần cứng? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #SecurityAlert #HardwareWallet #CryptoSafety
🔥 🦈
9
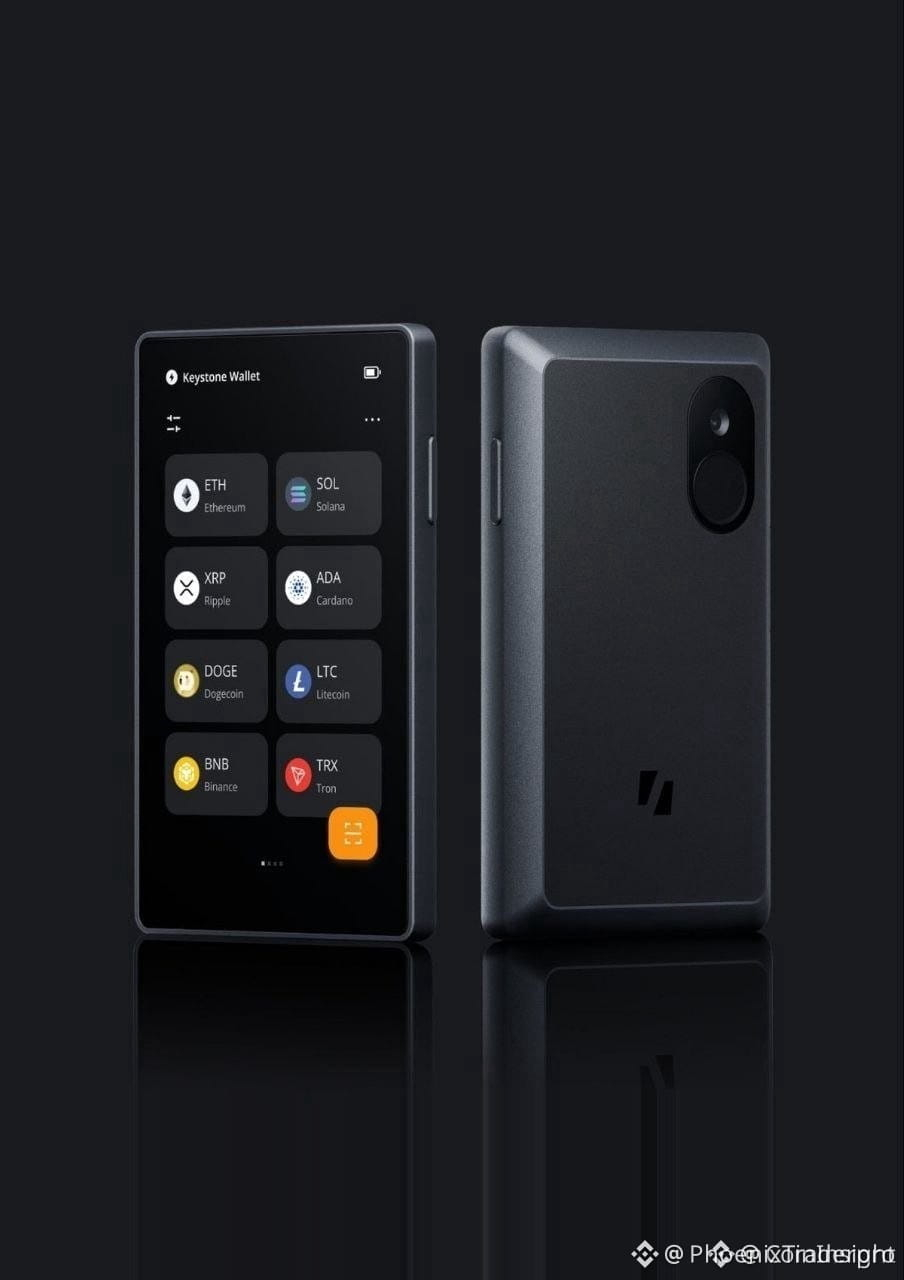
🚨 $BTC BÊ BỐI VÍ PHẦN CỨNG: KHÓA BỊ XÂM PHẠM, NIỀM TIN BỊ ĐE DỌA! 🛑
📊 Keystone vừa tiết lộ rằng một thiết bị giả mạo đã qua mặt bài kiểm tra xác thực, đánh cắp khóa xác minh tại nhà máy. Họ sẽ tiêu hủy 18,835 chiếc ví chưa bán và chuyển sang tạo bộ khóa mới, nhưng vụ xâm nhập cũng làm lộ hồ sơ của 25,964 người mua – tên, địa chỉ giao hàng, toàn bộ thông tin cá nhân. 🦈
🔍 Cụm từ khôi phục và khóa riêng vẫn an toàn, nhưng mọi thiết bị được giao sau ngày 20 tháng 10 sẽ phải trải qua thêm một bước xác minh, ngay cả khi đã vượt qua bước kiểm tra tiêu chuẩn. Câu hỏi cốt lõi là: liệu chúng ta còn có thể tin cậy ví phần cứng khi chính cánh cổng bảo vệ cũng có thể bị làm giả? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
🚨 $BTC BÊ BỐI VÍ PHẦN CỨNG: KHÓA BỊ XÂM PHẠM, NIỀM TIN BỊ ĐE DỌA! 🛑
📊 Keystone vừa tiết lộ rằng một thiết bị giả mạo đã qua mặt bài kiểm tra xác thực, đánh cắp khóa xác minh tại nhà máy. Họ sẽ tiêu hủy 18,835 chiếc ví chưa bán và chuyển sang tạo bộ khóa mới, nhưng vụ xâm nhập cũng làm lộ hồ sơ của 25,964 người mua – tên, địa chỉ giao hàng, toàn bộ thông tin cá nhân. 🦈
🔍 Cụm từ khôi phục và khóa riêng vẫn an toàn, nhưng mọi thiết bị được giao sau ngày 20 tháng 10 sẽ phải trải qua thêm một bước xác minh, ngay cả khi đã vượt qua bước kiểm tra tiêu chuẩn. Câu hỏi cốt lõi là: liệu chúng ta còn có thể tin cậy ví phần cứng khi chính cánh cổng bảo vệ cũng có thể bị làm giả? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
📊 Keystone vừa tiết lộ rằng một thiết bị giả mạo đã qua mặt bài kiểm tra xác thực, đánh cắp khóa xác minh tại nhà máy. Họ sẽ tiêu hủy 18,835 chiếc ví chưa bán và chuyển sang tạo bộ khóa mới, nhưng vụ xâm nhập cũng làm lộ hồ sơ của 25,964 người mua – tên, địa chỉ giao hàng, toàn bộ thông tin cá nhân. 🦈
🔍 Cụm từ khôi phục và khóa riêng vẫn an toàn, nhưng mọi thiết bị được giao sau ngày 20 tháng 10 sẽ phải trải qua thêm một bước xác minh, ngay cả khi đã vượt qua bước kiểm tra tiêu chuẩn. Câu hỏi cốt lõi là: liệu chúng ta còn có thể tin cậy ví phần cứng khi chính cánh cổng bảo vệ cũng có thể bị làm giả? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #RiskManagement
🔥 💎
8

·
--
🚨 $BTC CẢNH BÁO VÍ PHẦN CỨNG: KHÓA BỊ XÂM PHẠM, NIỀM TIN LÂM NGUY 🦈
📊 Vụ rò rỉ dữ liệu của Keystone làm lộ 18.835 thiết bị chưa bán và 25.964 hồ sơ người mua, cho thấy thiết bị giả mạo có thể qua mặt quy trình xác thực tại nhà máy. 🦈 Điều này làm suy yếu chính nền tảng của bảo mật bằng ví phần cứng – nếu chuỗi xác minh bị phá vỡ, các nhà giao dịch dòng tiền thông minh sẽ săn tìm đợt quét thanh khoản tiếp theo trong những chiếc ví bị xâm phạm. ⚡ Các thiết bị được giao sau ngày 20 tháng 10 sẽ cần được kiểm tra bổ sung, ngay cả khi vượt qua bài kiểm tra tiêu chuẩn.
💬 Giờ đây bạn sẽ bảo vệ $BTC tài sản của mình như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
🚨 $BTC CẢNH BÁO VÍ PHẦN CỨNG: KHÓA BỊ XÂM PHẠM, NIỀM TIN LÂM NGUY 🦈
📊 Vụ rò rỉ dữ liệu của Keystone làm lộ 18.835 thiết bị chưa bán và 25.964 hồ sơ người mua, cho thấy thiết bị giả mạo có thể qua mặt quy trình xác thực tại nhà máy. 🦈 Điều này làm suy yếu chính nền tảng của bảo mật bằng ví phần cứng – nếu chuỗi xác minh bị phá vỡ, các nhà giao dịch dòng tiền thông minh sẽ săn tìm đợt quét thanh khoản tiếp theo trong những chiếc ví bị xâm phạm. ⚡ Các thiết bị được giao sau ngày 20 tháng 10 sẽ cần được kiểm tra bổ sung, ngay cả khi vượt qua bài kiểm tra tiêu chuẩn.
💬 Giờ đây bạn sẽ bảo vệ $BTC tài sản của mình như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
📊 Vụ rò rỉ dữ liệu của Keystone làm lộ 18.835 thiết bị chưa bán và 25.964 hồ sơ người mua, cho thấy thiết bị giả mạo có thể qua mặt quy trình xác thực tại nhà máy. 🦈 Điều này làm suy yếu chính nền tảng của bảo mật bằng ví phần cứng – nếu chuỗi xác minh bị phá vỡ, các nhà giao dịch dòng tiền thông minh sẽ săn tìm đợt quét thanh khoản tiếp theo trong những chiếc ví bị xâm phạm. ⚡ Các thiết bị được giao sau ngày 20 tháng 10 sẽ cần được kiểm tra bổ sung, ngay cả khi vượt qua bài kiểm tra tiêu chuẩn.
💬 Giờ đây bạn sẽ bảo vệ $BTC tài sản của mình như thế nào? 👇
⚠️ Đây không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #HardwareWallet #Security #Crypto #Risk
🔥 💎
5

Bảo mật ví cứng đang bị đe dọa nghiêm trọng! Keystone vừa tuyên bố tiêu hủy 18,835 ví chưa bán và tạm dừng giao hàng sau vụ hack ngày 20/10.
Kẻ tấn công không chỉ lấy được 25,964 hồ sơ khách hàng mà còn TRỘM MẤT KHÓA MẬT MÃ dùng để xác thực thiết bị chính hãng. Đây là thảm họa!
Điều này có nghĩa là ví giả, kém chất lượng CÓ THỂ ĐƯỢC XÁC THỰC LÀ HÀNG CHÍNH HÃNG. Rủi ro mất tiền của người dùng tăng vọt nếu mua phải ví lừa đảo.
Dù Keystone trấn an private keys và funds chưa bị ảnh hưởng, người dùng phải CỰC KỲ CẢNH GIÁC với các tin nhắn lừa đảo. Hãng sẽ thay thế khóa bị lộ trong các sản phẩm mới.
Sự cố này có làm bạn mất niềm tin vào ví cứng không? Hay đây chỉ là bài học về rủi ro tập trung?
#HardwareWallet #Security
$BTC $ETH
Bảo mật ví cứng đang bị đe dọa nghiêm trọng! Keystone vừa tuyên bố tiêu hủy 18,835 ví chưa bán và tạm dừng giao hàng sau vụ hack ngày 20/10.
Kẻ tấn công không chỉ lấy được 25,964 hồ sơ khách hàng mà còn TRỘM MẤT KHÓA MẬT MÃ dùng để xác thực thiết bị chính hãng. Đây là thảm họa!
Điều này có nghĩa là ví giả, kém chất lượng CÓ THỂ ĐƯỢC XÁC THỰC LÀ HÀNG CHÍNH HÃNG. Rủi ro mất tiền của người dùng tăng vọt nếu mua phải ví lừa đảo.
Dù Keystone trấn an private keys và funds chưa bị ảnh hưởng, người dùng phải CỰC KỲ CẢNH GIÁC với các tin nhắn lừa đảo. Hãng sẽ thay thế khóa bị lộ trong các sản phẩm mới.
Sự cố này có làm bạn mất niềm tin vào ví cứng không? Hay đây chỉ là bài học về rủi ro tập trung?
#HardwareWallet #Security
$BTC $ETH
Kẻ tấn công không chỉ lấy được 25,964 hồ sơ khách hàng mà còn TRỘM MẤT KHÓA MẬT MÃ dùng để xác thực thiết bị chính hãng. Đây là thảm họa!
Điều này có nghĩa là ví giả, kém chất lượng CÓ THỂ ĐƯỢC XÁC THỰC LÀ HÀNG CHÍNH HÃNG. Rủi ro mất tiền của người dùng tăng vọt nếu mua phải ví lừa đảo.
Dù Keystone trấn an private keys và funds chưa bị ảnh hưởng, người dùng phải CỰC KỲ CẢNH GIÁC với các tin nhắn lừa đảo. Hãng sẽ thay thế khóa bị lộ trong các sản phẩm mới.
Sự cố này có làm bạn mất niềm tin vào ví cứng không? Hay đây chỉ là bài học về rủi ro tập trung?
#HardwareWallet #Security
$BTC $ETH
2
346


Hôm Chủ nhật, chúng tôi đã hỏi vì sao đơn hàng Keystone năm 2024 vẫn còn được lưu, trong khi chính sách của công ty quy định dữ liệu người mua sẽ bị xóa sau 180 ngày. Keystone đã trả lời, và câu trả lời đi kèm một vấn đề còn lớn hơn.
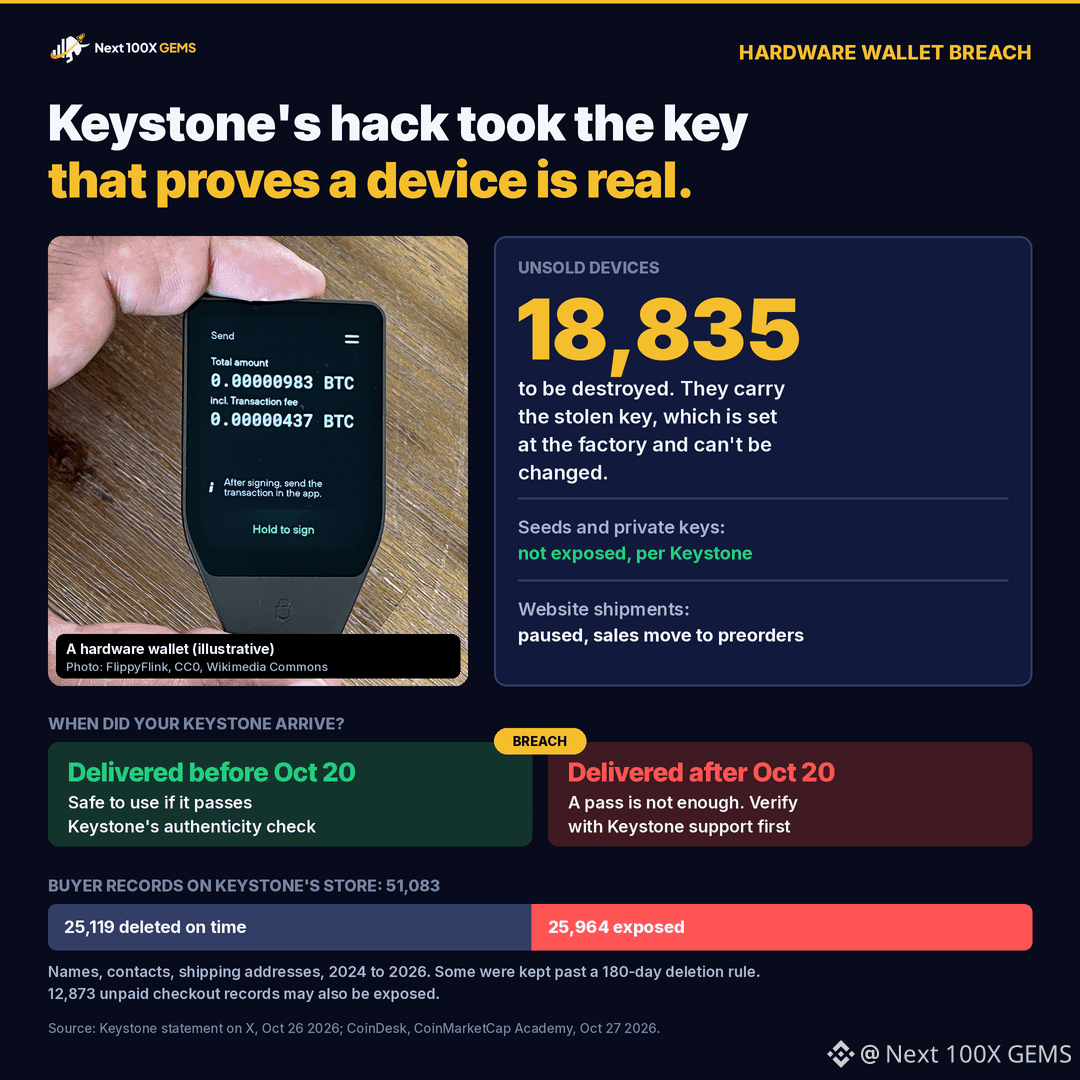
Kẻ tấn công xâm nhập trang web của công ty vào ngày 20 tháng 10 cũng lấy được khóa Keystone dùng để xác minh thiết bị là hàng chính hãng. Khóa này được ghi vào từng ví tại nhà máy và không thể xóa hay ghi đè. Với khóa đó, ai đó có thể chế tạo hàng giả vượt qua bước xác minh tính xác thực của chính Keystone. Vì vậy, công ty đang tiêu hủy 18,835 thiết bị trong kho, tạm dừng giao hàng từ website và chuyển sang bán hàng theo hình thức đặt trước với một khóa mới.
Về dữ liệu, cửa hàng của Keystone lưu 51,083 hồ sơ người mua. 25,119 hồ sơ đã được xóa theo quy định 180 ngày. 25,964 hồ sơ còn lại, từ năm 2024 đến 2026, có thể đã bị lấy cắp: tên, thông tin liên hệ, địa chỉ giao hàng và chi tiết đơn hàng. Keystone cho biết công cụ tự động xóa dữ liệu đã gặp lỗi và không ai phát hiện ra. 12,873 hồ sơ thanh toán chưa hoàn tất khác cũng có thể đã bị lộ. Theo Keystone, cụm từ khôi phục, khóa riêng và thông tin thanh toán không bị lộ.
Điều đó có nghĩa là nếu bạn sở hữu một thiết bị: thiết bị Keystone được giao trước ngày 20 tháng 10 vẫn an toàn nếu vượt qua bước xác minh. Thiết bị được giao sau ngày 20 tháng 10 cần được kiểm tra trực tiếp với bộ phận hỗ trợ của Keystone, ngay cả khi vượt qua bước xác minh. Công ty cho biết bạn không cần chuyển $BTC chỉ vì sự cố này. Keystone cũng nói rằng họ sẽ không bao giờ yêu cầu bạn gửi trả thiết bị, vì vậy mọi email, cuộc gọi hay kiện hàng liên quan đến việc “thu hồi” đều là lừa đảo.
#CryptoSecurity #VíPhầnCứng
Không phải lời khuyên tài chính. Tự nghiên cứu.
Hôm Chủ nhật, chúng tôi đã hỏi vì sao đơn hàng Keystone năm 2024 vẫn còn được lưu, trong khi chính sách của công ty quy định dữ liệu người mua sẽ bị xóa sau 180 ngày. Keystone đã trả lời, và câu trả lời đi kèm một vấn đề còn lớn hơn.
Kẻ tấn công xâm nhập trang web của công ty vào ngày 20 tháng 10 cũng lấy được khóa Keystone dùng để xác minh thiết bị là hàng chính hãng. Khóa này được ghi vào từng ví tại nhà máy và không thể xóa hay ghi đè. Với khóa đó, ai đó có thể chế tạo hàng giả vượt qua bước xác minh tính xác thực của chính Keystone. Vì vậy, công ty đang tiêu hủy 18,835 thiết bị trong kho, tạm dừng giao hàng từ website và chuyển sang bán hàng theo hình thức đặt trước với một khóa mới.
Về dữ liệu, cửa hàng của Keystone lưu 51,083 hồ sơ người mua. 25,119 hồ sơ đã được xóa theo quy định 180 ngày. 25,964 hồ sơ còn lại, từ năm 2024 đến 2026, có thể đã bị lấy cắp: tên, thông tin liên hệ, địa chỉ giao hàng và chi tiết đơn hàng. Keystone cho biết công cụ tự động xóa dữ liệu đã gặp lỗi và không ai phát hiện ra. 12,873 hồ sơ thanh toán chưa hoàn tất khác cũng có thể đã bị lộ. Theo Keystone, cụm từ khôi phục, khóa riêng và thông tin thanh toán không bị lộ.
Điều đó có nghĩa là nếu bạn sở hữu một thiết bị: thiết bị Keystone được giao trước ngày 20 tháng 10 vẫn an toàn nếu vượt qua bước xác minh. Thiết bị được giao sau ngày 20 tháng 10 cần được kiểm tra trực tiếp với bộ phận hỗ trợ của Keystone, ngay cả khi vượt qua bước xác minh. Công ty cho biết bạn không cần chuyển $BTC chỉ vì sự cố này. Keystone cũng nói rằng họ sẽ không bao giờ yêu cầu bạn gửi trả thiết bị, vì vậy mọi email, cuộc gọi hay kiện hàng liên quan đến việc “thu hồi” đều là lừa đảo.
#CryptoSecurity #VíPhầnCứng
Không phải lời khuyên tài chính. Tự nghiên cứu.
Kẻ tấn công xâm nhập trang web của công ty vào ngày 20 tháng 10 cũng lấy được khóa Keystone dùng để xác minh thiết bị là hàng chính hãng. Khóa này được ghi vào từng ví tại nhà máy và không thể xóa hay ghi đè. Với khóa đó, ai đó có thể chế tạo hàng giả vượt qua bước xác minh tính xác thực của chính Keystone. Vì vậy, công ty đang tiêu hủy 18,835 thiết bị trong kho, tạm dừng giao hàng từ website và chuyển sang bán hàng theo hình thức đặt trước với một khóa mới.
Về dữ liệu, cửa hàng của Keystone lưu 51,083 hồ sơ người mua. 25,119 hồ sơ đã được xóa theo quy định 180 ngày. 25,964 hồ sơ còn lại, từ năm 2024 đến 2026, có thể đã bị lấy cắp: tên, thông tin liên hệ, địa chỉ giao hàng và chi tiết đơn hàng. Keystone cho biết công cụ tự động xóa dữ liệu đã gặp lỗi và không ai phát hiện ra. 12,873 hồ sơ thanh toán chưa hoàn tất khác cũng có thể đã bị lộ. Theo Keystone, cụm từ khôi phục, khóa riêng và thông tin thanh toán không bị lộ.
Điều đó có nghĩa là nếu bạn sở hữu một thiết bị: thiết bị Keystone được giao trước ngày 20 tháng 10 vẫn an toàn nếu vượt qua bước xác minh. Thiết bị được giao sau ngày 20 tháng 10 cần được kiểm tra trực tiếp với bộ phận hỗ trợ của Keystone, ngay cả khi vượt qua bước xác minh. Công ty cho biết bạn không cần chuyển $BTC chỉ vì sự cố này. Keystone cũng nói rằng họ sẽ không bao giờ yêu cầu bạn gửi trả thiết bị, vì vậy mọi email, cuộc gọi hay kiện hàng liên quan đến việc “thu hồi” đều là lừa đảo.
#CryptoSecurity #VíPhầnCứng
Không phải lời khuyên tài chính. Tự nghiên cứu.
763
·
--
Keystone đang tiêu hủy 18.835 ví phần cứng chưa bán sau một vụ xâm nhập làm lộ khóa sản xuất, cho phép thiết bị giả vượt qua các bước kiểm tra tính xác thực.
Không thể thay đổi khóa bị đánh cắp này, vì vậy mọi ví giả có khóa đó đều sẽ trông như hàng chính hãng — khiến tiền của người dùng gặp rủi ro.
Điều này có ý nghĩa gì đối với niềm tin vào chuỗi cung ứng ví phần cứng?
#Keystone #VíPhầnCứng
Keystone đang tiêu hủy 18.835 ví phần cứng chưa bán sau một vụ xâm nhập làm lộ khóa sản xuất, cho phép thiết bị giả vượt qua các bước kiểm tra tính xác thực.
Không thể thay đổi khóa bị đánh cắp này, vì vậy mọi ví giả có khóa đó đều sẽ trông như hàng chính hãng — khiến tiền của người dùng gặp rủi ro.
Điều này có ý nghĩa gì đối với niềm tin vào chuỗi cung ứng ví phần cứng?
#Keystone #VíPhầnCứng
Không thể thay đổi khóa bị đánh cắp này, vì vậy mọi ví giả có khóa đó đều sẽ trông như hàng chính hãng — khiến tiền của người dùng gặp rủi ro.
Điều này có ý nghĩa gì đối với niềm tin vào chuỗi cung ứng ví phần cứng?
#Keystone #VíPhầnCứng
101

·
--
🚨 LEDGER ĐỐI MẶT VỚI VỤ KIỆN TẬP THỂ KHI DỮ LIỆU BỊ RÒ RỈ ĐE DỌA TÀI SẢN $BTC ! 💣
Luật sư Ariel Givner vừa tiết lộ Ledger đang phải đối mặt với một vụ kiện tập thể ở New York sau những sự cố bảo mật không được công bố. Đơn kiện cáo buộc một vụ xâm phạm dữ liệu vào tháng 12 năm 2023 đã làm rò rỉ thông tin nhạy cảm của khách hàng, bao gồm email và số điện thoại, và những thông tin này nhanh chóng xuất hiện trên các kênh web đen. 🔍
Các đối tượng xấu đã sử dụng siêu dữ liệu bị đánh cắp này để thực hiện những cuộc tấn công thao túng tâm lý có chủ đích, giả mạo đại diện chính thức để rút sạch tiền trong các ví tự lưu ký. 🌊 Bảo vệ tài sản $BTC khỏi các sàn giao dịch mới chỉ là một nửa cuộc chiến, khi lỗ hổng dữ liệu cá nhân có thể tạo ra cửa hậu cho kẻ tấn công. 🛡️
Khi các chiêu trò lừa đảo qua mạng ngày càng nhắm mục tiêu cụ thể hơn, bạn đang thực hiện những bước nào để kiểm tra an ninh vận hành cá nhân của mình? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
🚨 LEDGER ĐỐI MẶT VỚI VỤ KIỆN TẬP THỂ KHI DỮ LIỆU BỊ RÒ RỈ ĐE DỌA TÀI SẢN $BTC ! 💣
Luật sư Ariel Givner vừa tiết lộ Ledger đang phải đối mặt với một vụ kiện tập thể ở New York sau những sự cố bảo mật không được công bố. Đơn kiện cáo buộc một vụ xâm phạm dữ liệu vào tháng 12 năm 2023 đã làm rò rỉ thông tin nhạy cảm của khách hàng, bao gồm email và số điện thoại, và những thông tin này nhanh chóng xuất hiện trên các kênh web đen. 🔍
Các đối tượng xấu đã sử dụng siêu dữ liệu bị đánh cắp này để thực hiện những cuộc tấn công thao túng tâm lý có chủ đích, giả mạo đại diện chính thức để rút sạch tiền trong các ví tự lưu ký. 🌊 Bảo vệ tài sản $BTC khỏi các sàn giao dịch mới chỉ là một nửa cuộc chiến, khi lỗ hổng dữ liệu cá nhân có thể tạo ra cửa hậu cho kẻ tấn công. 🛡️
Khi các chiêu trò lừa đảo qua mạng ngày càng nhắm mục tiêu cụ thể hơn, bạn đang thực hiện những bước nào để kiểm tra an ninh vận hành cá nhân của mình? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
Luật sư Ariel Givner vừa tiết lộ Ledger đang phải đối mặt với một vụ kiện tập thể ở New York sau những sự cố bảo mật không được công bố. Đơn kiện cáo buộc một vụ xâm phạm dữ liệu vào tháng 12 năm 2023 đã làm rò rỉ thông tin nhạy cảm của khách hàng, bao gồm email và số điện thoại, và những thông tin này nhanh chóng xuất hiện trên các kênh web đen. 🔍
Các đối tượng xấu đã sử dụng siêu dữ liệu bị đánh cắp này để thực hiện những cuộc tấn công thao túng tâm lý có chủ đích, giả mạo đại diện chính thức để rút sạch tiền trong các ví tự lưu ký. 🌊 Bảo vệ tài sản $BTC khỏi các sàn giao dịch mới chỉ là một nửa cuộc chiến, khi lỗ hổng dữ liệu cá nhân có thể tạo ra cửa hậu cho kẻ tấn công. 🛡️
Khi các chiêu trò lừa đảo qua mạng ngày càng nhắm mục tiêu cụ thể hơn, bạn đang thực hiện những bước nào để kiểm tra an ninh vận hành cá nhân của mình? 🤔
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn tự quản lý rủi ro. 🛡️
🏷️ #BTC #CryptoSecurity #HardwareWallet #SelfCustody
🚨 🛡️
6
·
--
Rò rỉ kho khóa Keystone: khóa xác thực bị đánh cắp, ví giả có thể được xác nhận là thật
Sự cố bảo mật của Keystone đang leo thang từ «rò rỉ thông tin» thành «đánh cắp khóa» — một dấu mốc đáng chú ý nữa cho thấy chuỗi tin cậy của ví phần cứng đã bị phá vỡ.
Theo Cointelegraph, ban đầu Keystone chỉ tiết lộ thông tin khách hàng bị rò rỉ, nhưng sau đó cập nhật rằng tin tặc còn đánh cắp một khóa dùng để xác minh ví có «chính hãng» hay không. Điều này có nghĩa là về lý thuyết, kẻ tấn công có thể dùng khóa đó để giả mạo ví giả thành ví thật, qua đó qua mặt người dùng khi họ kiểm tra tính xác thực của thiết bị.
Vì sao sự việc này đáng lo ngại hơn một vụ rò rỉ dữ liệu thông thường? Giá trị cốt lõi của ví phần cứng nằm ở khả năng «ngoại tuyến + có thể xác minh». Người dùng sẵn sàng giao phó tài sản lớn cho thiết bị vì tin rằng chữ ký của thiết bị là xác thực và nguồn gốc đáng tin cậy. Một khi khóa xác thực bị lộ, nền tảng của cơ chế tin cậy này sẽ bị lung lay — ảnh hưởng không còn chỉ giới hạn ở mật khẩu của một tài khoản, mà chạm đến nền tảng quyết định «sản phẩm có đáng tin hay không».
Về mặt sự kiện, thông tin được công bố hiện vẫn đang được cập nhật liên tục: phạm vi ảnh hưởng cụ thể của khóa bị đánh cắp và liệu khóa này đã bị lợi dụng trên thực tế hay chưa vẫn chưa được phía công ty kết luận rõ ràng. Vì vậy, cần phân biệt giữa «sự việc đã xác nhận» và «suy đoán chưa được chứng minh»: khóa bị đánh cắp là sự thật, nhưng hiện vẫn chưa rõ khóa đó đã được dùng để làm giả ví hay chưa, cũng như bao nhiêu người dùng có thể bị ảnh hưởng.
Trên thị trường, những sự cố bảo mật như vậy thường trước hết làm suy giảm niềm tin của người nắm giữ tài sản và có thể kích hoạt tâm lý tìm nơi trú ẩn trong ngắn hạn. Tuy nhiên, đối với ví phần cứng, yếu tố thực sự quyết định xu hướng dài hạn là liệu nhà sản xuất có thể nhanh chóng đưa ra biện pháp khắc phục có thể kiểm chứng và thông báo minh bạch hay không.
Cũng cần xét đến các yếu tố ở chiều ngược lại: khóa bị lộ không đồng nghĩa với tài sản bị đánh cắp; khóa riêng của ví phần cứng vẫn được lưu trữ ngoại tuyến, và chỉ riêng một khóa xác thực chưa chắc đã đủ để trực tiếp chuyển tài sản. Hơn nữa, sự việc vẫn đang diễn biến, nên nguy cơ diễn giải quá mức là không nhỏ.
Tiếp theo cần theo dõi điều gì? Thứ nhất, thông tin tiếp theo từ phía công ty về phạm vi ảnh hưởng của khóa bị đánh cắp; thứ hai, liệu có bằng chứng thực tế về việc dùng ví giả để lừa đảo hay không; thứ ba, tốc độ ứng phó khẩn cấp của nhà sản xuất và mức độ đáng tin cậy của phương án xử lý. Về giao dịch, tác động của sự cố bảo mật đến các tài sản liên quan đến ví phần cứng chủ yếu mang tính tâm lý và ngắn hạn. Điều quan trọng hơn là chờ thông tin tiếp theo xác nhận mức độ thiệt hại thực tế, thay vì vội kết luận khi thông tin còn chưa đầy đủ.
#Keystone #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Rò rỉ kho khóa Keystone: khóa xác thực bị đánh cắp, ví giả có thể được xác nhận là thật
Sự cố bảo mật của Keystone đang leo thang từ «rò rỉ thông tin» thành «đánh cắp khóa» — một dấu mốc đáng chú ý nữa cho thấy chuỗi tin cậy của ví phần cứng đã bị phá vỡ.
Theo Cointelegraph, ban đầu Keystone chỉ tiết lộ thông tin khách hàng bị rò rỉ, nhưng sau đó cập nhật rằng tin tặc còn đánh cắp một khóa dùng để xác minh ví có «chính hãng» hay không. Điều này có nghĩa là về lý thuyết, kẻ tấn công có thể dùng khóa đó để giả mạo ví giả thành ví thật, qua đó qua mặt người dùng khi họ kiểm tra tính xác thực của thiết bị.
Vì sao sự việc này đáng lo ngại hơn một vụ rò rỉ dữ liệu thông thường? Giá trị cốt lõi của ví phần cứng nằm ở khả năng «ngoại tuyến + có thể xác minh». Người dùng sẵn sàng giao phó tài sản lớn cho thiết bị vì tin rằng chữ ký của thiết bị là xác thực và nguồn gốc đáng tin cậy. Một khi khóa xác thực bị lộ, nền tảng của cơ chế tin cậy này sẽ bị lung lay — ảnh hưởng không còn chỉ giới hạn ở mật khẩu của một tài khoản, mà chạm đến nền tảng quyết định «sản phẩm có đáng tin hay không».
Về mặt sự kiện, thông tin được công bố hiện vẫn đang được cập nhật liên tục: phạm vi ảnh hưởng cụ thể của khóa bị đánh cắp và liệu khóa này đã bị lợi dụng trên thực tế hay chưa vẫn chưa được phía công ty kết luận rõ ràng. Vì vậy, cần phân biệt giữa «sự việc đã xác nhận» và «suy đoán chưa được chứng minh»: khóa bị đánh cắp là sự thật, nhưng hiện vẫn chưa rõ khóa đó đã được dùng để làm giả ví hay chưa, cũng như bao nhiêu người dùng có thể bị ảnh hưởng.
Trên thị trường, những sự cố bảo mật như vậy thường trước hết làm suy giảm niềm tin của người nắm giữ tài sản và có thể kích hoạt tâm lý tìm nơi trú ẩn trong ngắn hạn. Tuy nhiên, đối với ví phần cứng, yếu tố thực sự quyết định xu hướng dài hạn là liệu nhà sản xuất có thể nhanh chóng đưa ra biện pháp khắc phục có thể kiểm chứng và thông báo minh bạch hay không.
Cũng cần xét đến các yếu tố ở chiều ngược lại: khóa bị lộ không đồng nghĩa với tài sản bị đánh cắp; khóa riêng của ví phần cứng vẫn được lưu trữ ngoại tuyến, và chỉ riêng một khóa xác thực chưa chắc đã đủ để trực tiếp chuyển tài sản. Hơn nữa, sự việc vẫn đang diễn biến, nên nguy cơ diễn giải quá mức là không nhỏ.
Tiếp theo cần theo dõi điều gì? Thứ nhất, thông tin tiếp theo từ phía công ty về phạm vi ảnh hưởng của khóa bị đánh cắp; thứ hai, liệu có bằng chứng thực tế về việc dùng ví giả để lừa đảo hay không; thứ ba, tốc độ ứng phó khẩn cấp của nhà sản xuất và mức độ đáng tin cậy của phương án xử lý. Về giao dịch, tác động của sự cố bảo mật đến các tài sản liên quan đến ví phần cứng chủ yếu mang tính tâm lý và ngắn hạn. Điều quan trọng hơn là chờ thông tin tiếp theo xác nhận mức độ thiệt hại thực tế, thay vì vội kết luận khi thông tin còn chưa đầy đủ.
#Keystone #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
Sự cố bảo mật của Keystone đang leo thang từ «rò rỉ thông tin» thành «đánh cắp khóa» — một dấu mốc đáng chú ý nữa cho thấy chuỗi tin cậy của ví phần cứng đã bị phá vỡ.
Theo Cointelegraph, ban đầu Keystone chỉ tiết lộ thông tin khách hàng bị rò rỉ, nhưng sau đó cập nhật rằng tin tặc còn đánh cắp một khóa dùng để xác minh ví có «chính hãng» hay không. Điều này có nghĩa là về lý thuyết, kẻ tấn công có thể dùng khóa đó để giả mạo ví giả thành ví thật, qua đó qua mặt người dùng khi họ kiểm tra tính xác thực của thiết bị.
Vì sao sự việc này đáng lo ngại hơn một vụ rò rỉ dữ liệu thông thường? Giá trị cốt lõi của ví phần cứng nằm ở khả năng «ngoại tuyến + có thể xác minh». Người dùng sẵn sàng giao phó tài sản lớn cho thiết bị vì tin rằng chữ ký của thiết bị là xác thực và nguồn gốc đáng tin cậy. Một khi khóa xác thực bị lộ, nền tảng của cơ chế tin cậy này sẽ bị lung lay — ảnh hưởng không còn chỉ giới hạn ở mật khẩu của một tài khoản, mà chạm đến nền tảng quyết định «sản phẩm có đáng tin hay không».
Về mặt sự kiện, thông tin được công bố hiện vẫn đang được cập nhật liên tục: phạm vi ảnh hưởng cụ thể của khóa bị đánh cắp và liệu khóa này đã bị lợi dụng trên thực tế hay chưa vẫn chưa được phía công ty kết luận rõ ràng. Vì vậy, cần phân biệt giữa «sự việc đã xác nhận» và «suy đoán chưa được chứng minh»: khóa bị đánh cắp là sự thật, nhưng hiện vẫn chưa rõ khóa đó đã được dùng để làm giả ví hay chưa, cũng như bao nhiêu người dùng có thể bị ảnh hưởng.
Trên thị trường, những sự cố bảo mật như vậy thường trước hết làm suy giảm niềm tin của người nắm giữ tài sản và có thể kích hoạt tâm lý tìm nơi trú ẩn trong ngắn hạn. Tuy nhiên, đối với ví phần cứng, yếu tố thực sự quyết định xu hướng dài hạn là liệu nhà sản xuất có thể nhanh chóng đưa ra biện pháp khắc phục có thể kiểm chứng và thông báo minh bạch hay không.
Cũng cần xét đến các yếu tố ở chiều ngược lại: khóa bị lộ không đồng nghĩa với tài sản bị đánh cắp; khóa riêng của ví phần cứng vẫn được lưu trữ ngoại tuyến, và chỉ riêng một khóa xác thực chưa chắc đã đủ để trực tiếp chuyển tài sản. Hơn nữa, sự việc vẫn đang diễn biến, nên nguy cơ diễn giải quá mức là không nhỏ.
Tiếp theo cần theo dõi điều gì? Thứ nhất, thông tin tiếp theo từ phía công ty về phạm vi ảnh hưởng của khóa bị đánh cắp; thứ hai, liệu có bằng chứng thực tế về việc dùng ví giả để lừa đảo hay không; thứ ba, tốc độ ứng phó khẩn cấp của nhà sản xuất và mức độ đáng tin cậy của phương án xử lý. Về giao dịch, tác động của sự cố bảo mật đến các tài sản liên quan đến ví phần cứng chủ yếu mang tính tâm lý và ngắn hạn. Điều quan trọng hơn là chờ thông tin tiếp theo xác nhận mức độ thiệt hại thực tế, thay vì vội kết luận khi thông tin còn chưa đầy đủ.
#Keystone #CryptoSecurity #HardwareWallet
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Nếu có diễn biến quan trọng tiếp theo, tôi sẽ tiếp tục theo dõi và cập nhật.
51

·
--
Sự cố bảo mật ví Keystone vừa trở nên nghiêm trọng hơn! Ban đầu chỉ là rò rỉ dữ liệu khách hàng, giờ họ thừa nhận tin tặc đã đánh cắp khóa dùng để xác minh ví là hàng thật. Điều này có nghĩa là ví giả có thể vượt qua bước xác minh như ví chính hãng. Nếu bạn dùng ví Keystone, hãy cảnh giác và kiểm tra xem ví của bạn có bị ảnh hưởng không. An toàn là trên hết!
Sự cố bảo mật ví Keystone vừa trở nên nghiêm trọng hơn! Ban đầu chỉ là rò rỉ dữ liệu khách hàng, giờ họ thừa nhận tin tặc đã đánh cắp khóa dùng để xác minh ví là hàng thật. Điều này có nghĩa là ví giả có thể được xác nhận là chính hãng. Nếu bạn là người dùng Keystone, hãy luôn cảnh giác và kiểm tra xem ví của mình có bị ảnh hưởng không. An toàn là trên hết!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Sự cố bảo mật ví Keystone vừa trở nên nghiêm trọng hơn! Ban đầu chỉ là rò rỉ dữ liệu khách hàng, giờ họ thừa nhận tin tặc đã đánh cắp khóa dùng để xác minh ví là hàng thật. Điều này có nghĩa là ví giả có thể vượt qua bước xác minh như ví chính hãng. Nếu bạn dùng ví Keystone, hãy cảnh giác và kiểm tra xem ví của bạn có bị ảnh hưởng không. An toàn là trên hết!
Sự cố bảo mật ví Keystone vừa trở nên nghiêm trọng hơn! Ban đầu chỉ là rò rỉ dữ liệu khách hàng, giờ họ thừa nhận tin tặc đã đánh cắp khóa dùng để xác minh ví là hàng thật. Điều này có nghĩa là ví giả có thể được xác nhận là chính hãng. Nếu bạn là người dùng Keystone, hãy luôn cảnh giác và kiểm tra xem ví của mình có bị ảnh hưởng không. An toàn là trên hết!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
Sự cố bảo mật ví Keystone vừa trở nên nghiêm trọng hơn! Ban đầu chỉ là rò rỉ dữ liệu khách hàng, giờ họ thừa nhận tin tặc đã đánh cắp khóa dùng để xác minh ví là hàng thật. Điều này có nghĩa là ví giả có thể được xác nhận là chính hãng. Nếu bạn là người dùng Keystone, hãy luôn cảnh giác và kiểm tra xem ví của mình có bị ảnh hưởng không. An toàn là trên hết!
#加密安全 #硬件钱包 $BTC
#CryptoSecurity #HardwareWallet $BTC
43

·
--
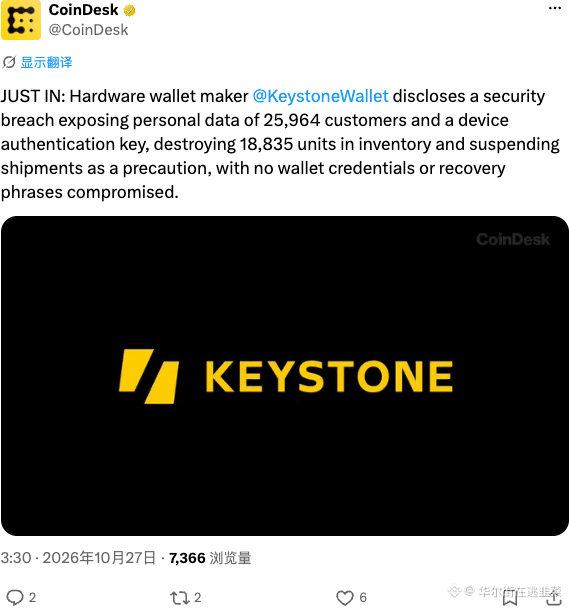
Nhà sản xuất ví phần cứng Keystone phát hiện lỗ hổng bảo mật, khiến dữ liệu của 25.000 khách hàng và khóa thiết bị bị rò rỉ. Để phòng ngừa rủi ro, công ty đã tiêu hủy 18.000 thiết bị chưa giao hàng và tạm ngừng vận chuyển, nhưng khóa riêng tư không bị đe dọa.
Đợt xử lý này của Keystone thật quyết liệt: họ thẳng tay phá hủy 18.000 thiết bị chưa giao hàng. Dù khóa riêng tư vẫn an toàn, biện pháp khắc phục bằng cách “tiêu hủy vật lý” cho thấy mức độ nghiêm trọng của sự cố vượt xa tưởng tượng. Uy tín thương hiệu bị giáng đòn nặng nề, tâm lý thị trường sẽ chịu áp lực trong ngắn hạn. Nhưng nhìn về dài hạn, ví lạnh phần cứng vẫn là pháo đài cuối cùng — chỉ có điều quyền lựa chọn đã thay đổi.
#Keystone #HardwareWallet #Security
Nhà sản xuất ví phần cứng Keystone phát hiện lỗ hổng bảo mật, khiến dữ liệu của 25.000 khách hàng và khóa thiết bị bị rò rỉ. Để phòng ngừa rủi ro, công ty đã tiêu hủy 18.000 thiết bị chưa giao hàng và tạm ngừng vận chuyển, nhưng khóa riêng tư không bị đe dọa.
Đợt xử lý này của Keystone thật quyết liệt: họ thẳng tay phá hủy 18.000 thiết bị chưa giao hàng. Dù khóa riêng tư vẫn an toàn, biện pháp khắc phục bằng cách “tiêu hủy vật lý” cho thấy mức độ nghiêm trọng của sự cố vượt xa tưởng tượng. Uy tín thương hiệu bị giáng đòn nặng nề, tâm lý thị trường sẽ chịu áp lực trong ngắn hạn. Nhưng nhìn về dài hạn, ví lạnh phần cứng vẫn là pháo đài cuối cùng — chỉ có điều quyền lựa chọn đã thay đổi.
#Keystone #HardwareWallet #Security
Đợt xử lý này của Keystone thật quyết liệt: họ thẳng tay phá hủy 18.000 thiết bị chưa giao hàng. Dù khóa riêng tư vẫn an toàn, biện pháp khắc phục bằng cách “tiêu hủy vật lý” cho thấy mức độ nghiêm trọng của sự cố vượt xa tưởng tượng. Uy tín thương hiệu bị giáng đòn nặng nề, tâm lý thị trường sẽ chịu áp lực trong ngắn hạn. Nhưng nhìn về dài hạn, ví lạnh phần cứng vẫn là pháo đài cuối cùng — chỉ có điều quyền lựa chọn đã thay đổi.
#Keystone #HardwareWallet #Security
4
·
--
Keystone tiết lộ vụ xâm nhập làm lộ thông tin vận chuyển của người mua ví phần cứng
Tên, địa chỉ và dữ liệu đơn hàng đã bị truy cập thông qua một lỗ hổng API của Shopify, cùng với cảnh báo từ nhà nghiên cứu về lừa đảo qua phishing và các cuộc tấn công vật lý. Các khách hàng bị ảnh hưởng đã báo cáo các cuộc gọi lừa đảo giả danh cơ quan thực thi pháp luật.
Bạn đã được Keystone thông báo chưa?
#Security #HardwareWallet $BTC
Nguồn: cointelegraph.com
Keystone tiết lộ vụ xâm nhập làm lộ thông tin vận chuyển của người mua ví phần cứng
Tên, địa chỉ và dữ liệu đơn hàng đã bị truy cập thông qua một lỗ hổng API của Shopify, cùng với cảnh báo từ nhà nghiên cứu về lừa đảo qua phishing và các cuộc tấn công vật lý. Các khách hàng bị ảnh hưởng đã báo cáo các cuộc gọi lừa đảo giả danh cơ quan thực thi pháp luật.
Bạn đã được Keystone thông báo chưa?
#Security #HardwareWallet $BTC
Nguồn: cointelegraph.com
Tên, địa chỉ và dữ liệu đơn hàng đã bị truy cập thông qua một lỗ hổng API của Shopify, cùng với cảnh báo từ nhà nghiên cứu về lừa đảo qua phishing và các cuộc tấn công vật lý. Các khách hàng bị ảnh hưởng đã báo cáo các cuộc gọi lừa đảo giả danh cơ quan thực thi pháp luật.
Bạn đã được Keystone thông báo chưa?
#Security #HardwareWallet $BTC
Nguồn: cointelegraph.com
127
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
324,993 lượt xem
1,405 đang thảo luận
2
#TinFed
404,913 lượt xem
1,142 đang thảo luận
3
#JobsReportRaisesHikeOdds
239,151 lượt xem
1,924 đang thảo luận
4
#CPITestsDecemberRateOutlook
16,281 lượt xem
252 đang thảo luận
5
#BitcoinRebounds$75KAsChipsLead
20,150 lượt xem
218 đang thảo luận
6
#US Data Center Rules May Constrain AI Expansion
37,352 lượt xem
151 đang thảo luận
7
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
169 lượt xem
6 đang thảo luận
8
#WillAnthropicListOnTime
56,611 lượt xem
740 đang thảo luận
9
#WillUS-IranTensionsBoostSafe-HavenDemand?
8,949 lượt xem
99 đang thảo luận
10
#BitcoinETFsSee$412MNetOutflows
2,447 lượt xem
43 đang thảo luận