

#hackupdate
hackupdate
117 lượt xem
4 đang thảo luận
Phổ biến
Mới nhất

·
--
Giảm giá
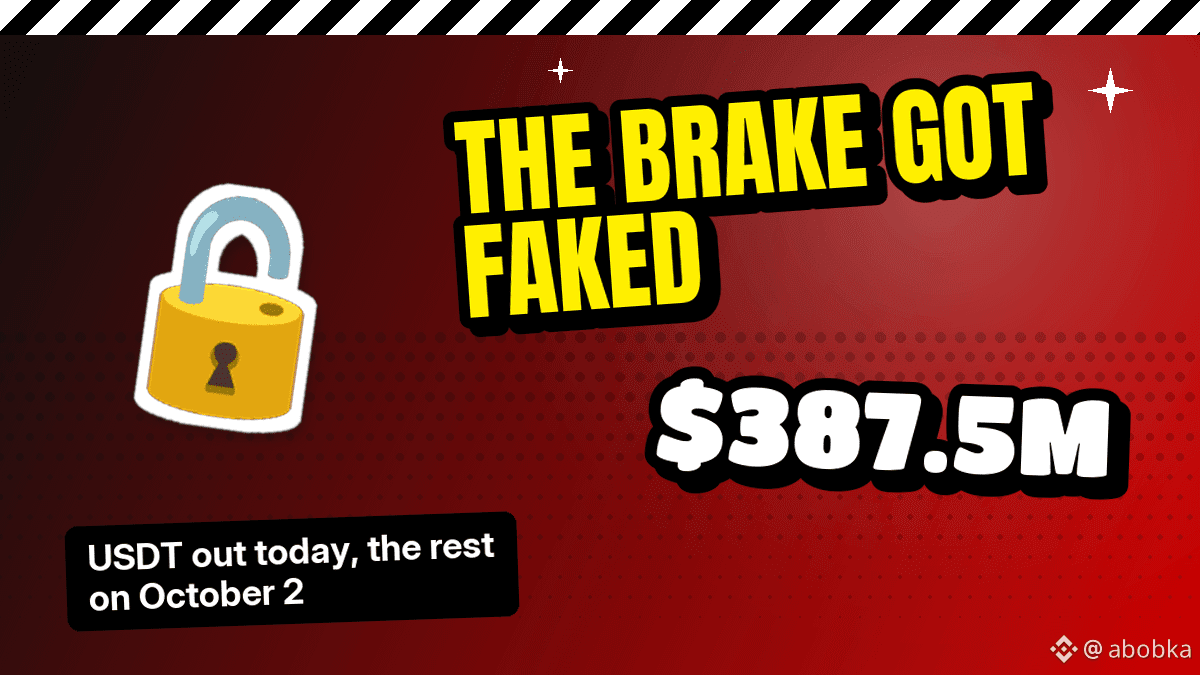
Bitget đã mở việc rút USDT vào ngày 30 tháng 9
SlowMist cho biết kẻ tấn công đã có mặt bên trong từ ngày 31 tháng 8, tức khoảng một tháng trước vụ trộm
một lỗ hổng zero-day trong một sản phẩm bảo mật bên thứ ba, mật khẩu cơ sở dữ liệu được đọc trực tiếp từ đó
công cụ dùng để rút cạn ví đã giả mạo các tham số kiểm soát rủi ro, tạo các yêu cầu rút và thực thi chúng
phần được thiết kế để nói "không" lại chính là phần bị làm giả
🔸 USDT: Ethereum, BSC, Solana, Tron
🔸 các token khác, tiền pháp định, P2P: ngày 2 tháng 10, 08:00 UTC
tổng giám đốc tự nói rằng việc đóng băng không phải là khắc phục. cô ấy không lạc quan, và tôi cũng vậy
tuần trước tôi đã hứa sẽ gửi một báo cáo về số dư của chính mình ở đó. nó vẫn chưa rời khỏi sàn, và bản cập nhật tiếp theo về nó sẽ cập bến ở đây, nên hãy theo dõi nếu bạn cũng nằm trong cùng tình trạng
#Bitget #HackUpdate #BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
3
46
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
110,523 lượt xem
644 đang thảo luận
2
#TinFed
91,623 lượt xem
442 đang thảo luận
3
#BitcoinClears$85200
10,256 lượt xem
206 đang thảo luận
4
#AltcoinSeasonIndexHoldsAbove60For5Days
51,669 lượt xem
1,136 đang thảo luận
5
#USADPAdds90000JobsInSeptember
24,234 lượt xem
632 đang thảo luận
6
#USCorePCEEasesTo3%InAugust
18,077 lượt xem
487 đang thảo luận
7
#KospiPostsWorstQuarterSince2020
12,779 lượt xem
475 đang thảo luận
8
#SECToClarifyOnChainFundraisingRules
30,557 lượt xem
648 đang thảo luận
9
#UKFCAOpensCryptoFirmAuthorization
29,993 lượt xem
544 đang thảo luận
10
#JapanMOFStudyGroupOnTokenizedGovtBonds
20,246 lượt xem
415 đang thảo luận