
#coreedunord
coreedunord
48 lượt xem
3 đang thảo luận
Phổ biến
Mới nhất

·
--
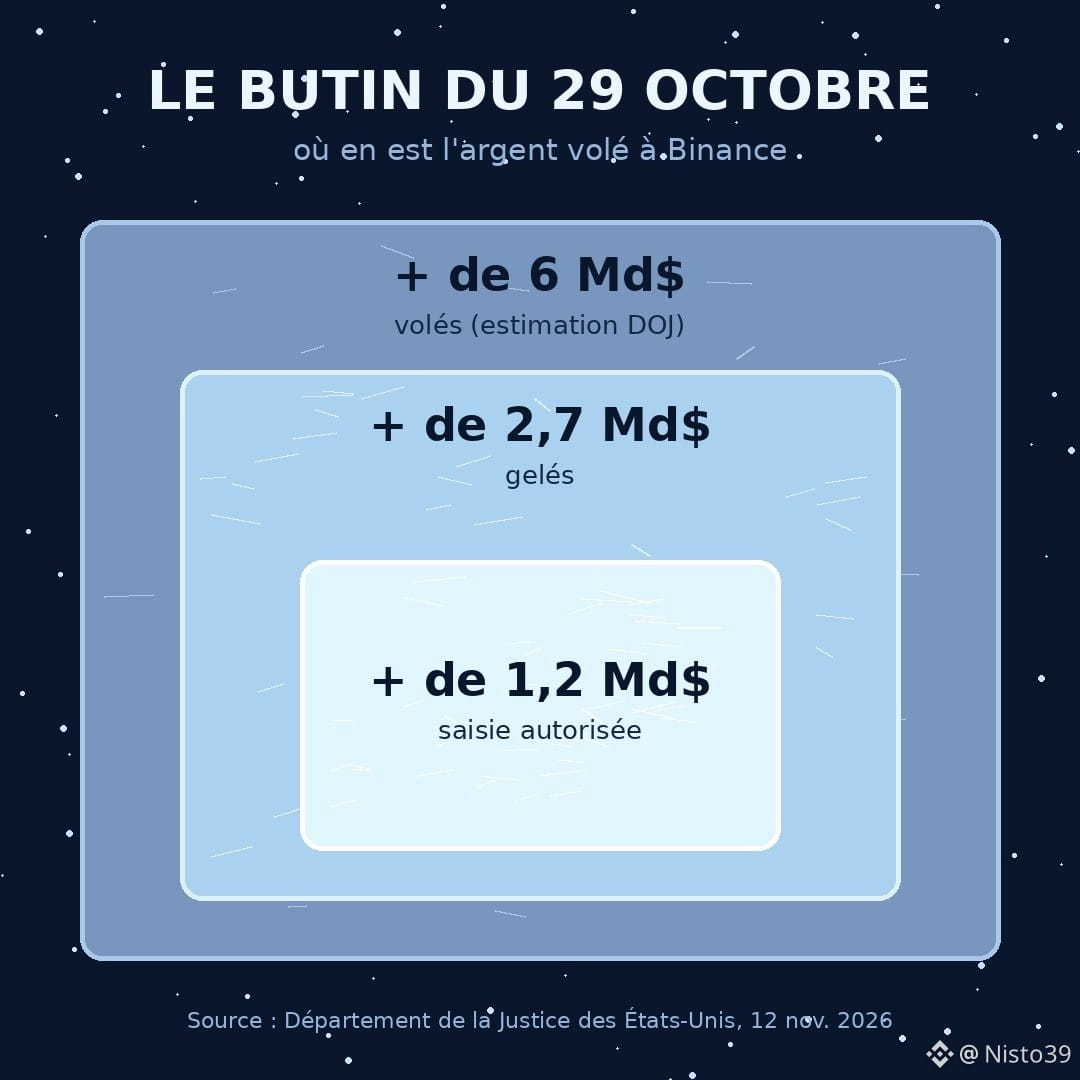
Vụ hack Binance ngày 29 tháng 10: hơn 6 tỷ đô la bị đánh cắp. Hôm qua, Bộ Tư pháp Mỹ đã công bố kết quả điều tra. Hơn 2,7 tỷ đô la đã bị phong tỏa, và một tòa án đã cho phép tịch thu hơn 1,2 tỷ.
Gần một nửa số tiền bị đánh cắp đã bị phong tỏa chỉ trong hai tuần.
Theo Bloomberg Law, phần lớn số tiền đã bị Tether và Circle, các đơn vị phát hành $USDT và $USDC, phong tỏa. Stablecoin là một token được bảo chứng bằng đô la, do một công ty quản lý và công ty đó có thể chặn một địa chỉ chỉ bằng một cú nhấp chuột.
Quan điểm của tôi, có thể không được tất cả mọi người đồng tình: thứ đã cứu được 2,7 tỷ đô la này không phải là tính phi tập trung. Mà hoàn toàn ngược lại. Đó là một nút “đóng băng” trong tay một đơn vị phát hành tư nhân. Một ngày nào đó, chính nút ấy có thể vô tình chặn một người vô tội.
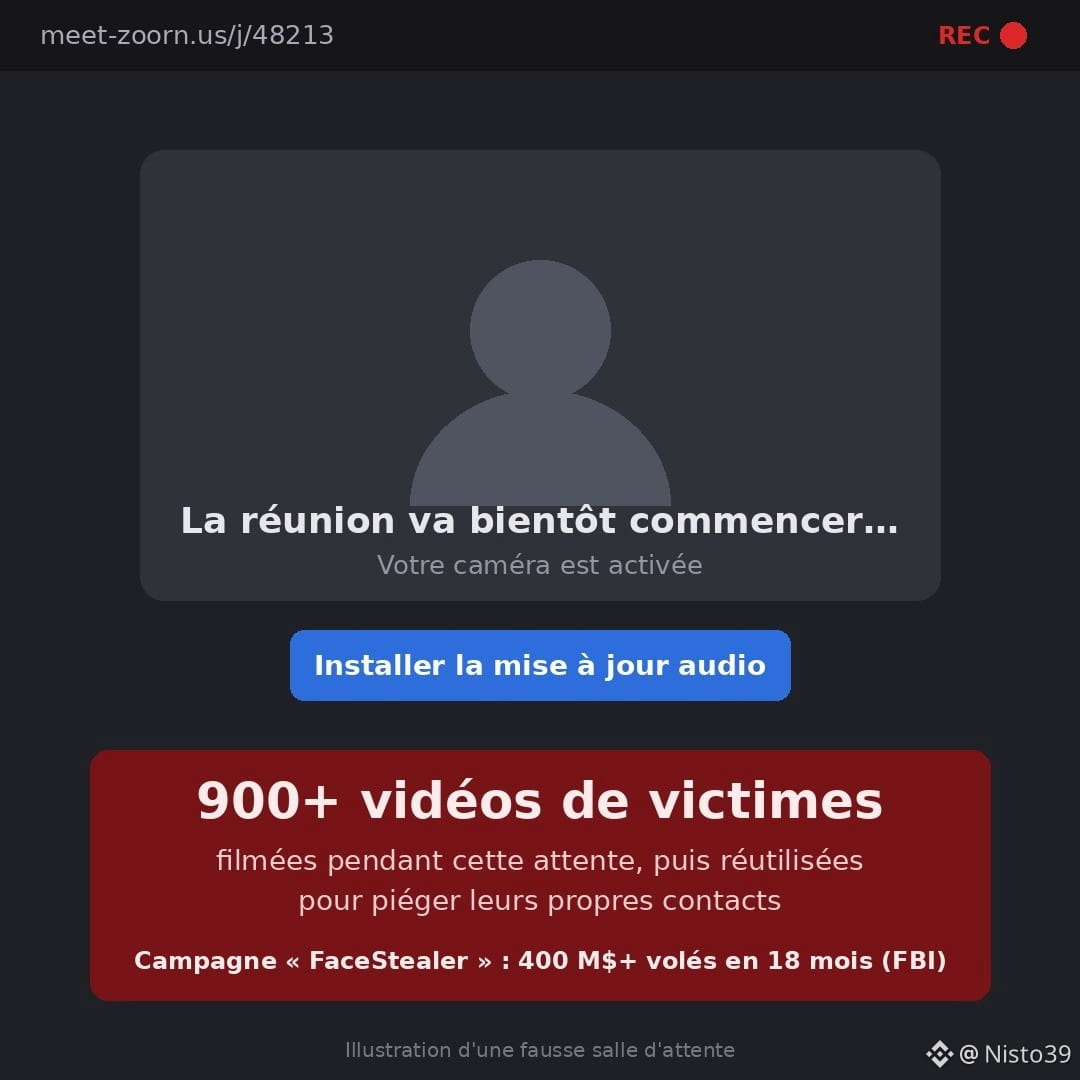
Phần còn lại của thông báo khiến tôi chú ý hơn. FBI đã tịch thu máy chủ của “FaceStealer”, một chiến dịch của Triều Tiên: một liên hệ giả mời bạn tham gia cuộc gọi Zoom hoặc Teams giả mạo, trên một tên miền gần như y hệt tên miền thật. Trong lúc bạn chờ cuộc họp bắt đầu, webcam của bạn đang ghi hình. Hơn 900 video của nạn nhân đã được tìm thấy, rồi bị sử dụng lại để lừa chính những người liên hệ của họ. Hơn 400 triệu đô la bị đánh cắp trong 18 tháng.
Quy tắc đơn giản: nếu một đường dẫn cuộc họp yêu cầu bạn cài đặt “bản cập nhật” hoặc plugin, hãy đóng nó lại. Một cuộc họp thật không bao giờ bắt đầu bằng việc tải xuống thứ gì đó.
Phần còn lại vẫn được rửa tiền thông qua các cầu nối và dịch vụ trộn tiền.
Một đơn vị phát hành có thể đóng băng số tiền bị đánh cắp: đó là biện pháp bảo vệ hay quyền lực quá lớn? Tôi muốn đọc lập luận của các bạn, chứ không chỉ là có hoặc không.
Nguồn: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 tháng 11 năm 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
Vụ hack Binance ngày 29 tháng 10: hơn 6 tỷ đô la bị đánh cắp. Hôm qua, Bộ Tư pháp Mỹ đã công bố kết quả điều tra. Hơn 2,7 tỷ đô la đã bị phong tỏa, và một tòa án đã cho phép tịch thu hơn 1,2 tỷ.
Gần một nửa số tiền bị đánh cắp đã bị phong tỏa chỉ trong hai tuần.
Theo Bloomberg Law, phần lớn số tiền đã bị Tether và Circle, các đơn vị phát hành $USDT và $USDC , phong tỏa. Stablecoin là một token được bảo chứng bằng đô la, do một công ty quản lý và công ty đó có thể chặn một địa chỉ chỉ bằng một cú nhấp chuột.
Quan điểm của tôi, có thể không được tất cả mọi người đồng tình: thứ đã cứu được 2,7 tỷ đô la này không phải là tính phi tập trung. Mà hoàn toàn ngược lại. Đó là một nút “đóng băng” trong tay một đơn vị phát hành tư nhân. Một ngày nào đó, chính nút ấy có thể vô tình chặn một người vô tội.
Phần còn lại của thông báo khiến tôi chú ý hơn. FBI đã tịch thu máy chủ của “FaceStealer”, một chiến dịch của Triều Tiên: một liên hệ giả mời bạn tham gia cuộc gọi Zoom hoặc Teams giả mạo, trên một tên miền gần như y hệt tên miền thật. Trong lúc bạn chờ cuộc họp bắt đầu, webcam của bạn đang ghi hình. Hơn 900 video của nạn nhân đã được tìm thấy, rồi bị sử dụng lại để lừa chính những người liên hệ của họ. Hơn 400 triệu đô la bị đánh cắp trong 18 tháng.
Quy tắc đơn giản: nếu một đường dẫn cuộc họp yêu cầu bạn cài đặt “bản cập nhật” hoặc plugin, hãy đóng nó lại. Một cuộc họp thật không bao giờ bắt đầu bằng việc tải xuống thứ gì đó.
Phần còn lại vẫn được rửa tiền thông qua các cầu nối và dịch vụ trộn tiền.
Một đơn vị phát hành có thể đóng băng số tiền bị đánh cắp: đó là biện pháp bảo vệ hay quyền lực quá lớn? Tôi muốn đọc lập luận của các bạn, chứ không chỉ là có hoặc không.
Nguồn: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 tháng 11 năm 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
Gần một nửa số tiền bị đánh cắp đã bị phong tỏa chỉ trong hai tuần.
Theo Bloomberg Law, phần lớn số tiền đã bị Tether và Circle, các đơn vị phát hành $USDT và $USDC , phong tỏa. Stablecoin là một token được bảo chứng bằng đô la, do một công ty quản lý và công ty đó có thể chặn một địa chỉ chỉ bằng một cú nhấp chuột.
Quan điểm của tôi, có thể không được tất cả mọi người đồng tình: thứ đã cứu được 2,7 tỷ đô la này không phải là tính phi tập trung. Mà hoàn toàn ngược lại. Đó là một nút “đóng băng” trong tay một đơn vị phát hành tư nhân. Một ngày nào đó, chính nút ấy có thể vô tình chặn một người vô tội.
Phần còn lại của thông báo khiến tôi chú ý hơn. FBI đã tịch thu máy chủ của “FaceStealer”, một chiến dịch của Triều Tiên: một liên hệ giả mời bạn tham gia cuộc gọi Zoom hoặc Teams giả mạo, trên một tên miền gần như y hệt tên miền thật. Trong lúc bạn chờ cuộc họp bắt đầu, webcam của bạn đang ghi hình. Hơn 900 video của nạn nhân đã được tìm thấy, rồi bị sử dụng lại để lừa chính những người liên hệ của họ. Hơn 400 triệu đô la bị đánh cắp trong 18 tháng.
Quy tắc đơn giản: nếu một đường dẫn cuộc họp yêu cầu bạn cài đặt “bản cập nhật” hoặc plugin, hãy đóng nó lại. Một cuộc họp thật không bao giờ bắt đầu bằng việc tải xuống thứ gì đó.
Phần còn lại vẫn được rửa tiền thông qua các cầu nối và dịch vụ trộn tiền.
Một đơn vị phát hành có thể đóng băng số tiền bị đánh cắp: đó là biện pháp bảo vệ hay quyền lực quá lớn? Tôi muốn đọc lập luận của các bạn, chứ không chỉ là có hoặc không.
Nguồn: DOJ, CyberScoop, CoinDesk, Bloomberg Law (12 tháng 11 năm 2026)
#Binance #Securite #CoreeDuNord #Stablecoins #CryptoNews
189
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
352,865 lượt xem
1,507 đang thảo luận
2
#TinFed
414,992 lượt xem
1,244 đang thảo luận
3
#USPPIMissMayEaseBTCPressure
14,208 lượt xem
395 đang thảo luận
4
#BitcoinCoreDisclosesTorTrafficVulnerability
3,533 lượt xem
151 đang thảo luận
5
#WhatWillDriveCryptoandStocks’NextRebound?
110,682 lượt xem
1,352 đang thảo luận
6
#BitcoinBreaksBelow200WeekMovingAverage
26,604 lượt xem
341 đang thảo luận
7
#SpaceXTeslaMergerTalksWouldCombine30220BTC
9,300 lượt xem
178 đang thảo luận
8
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
36,503 lượt xem
616 đang thảo luận
9
#USCryptoETFsLose$1.48BInFiveDays
1,699 lượt xem
37 đang thảo luận
10
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,304 lượt xem
18 đang thảo luận