

#blockchainsecurity"
blockchainsecurity"
15,610 lượt xem
55 đang thảo luận
Phổ biến
Mới nhất
🚨 Tin tặc Bitget chuyển 83 triệu USD XRP bị đánh cắp
Vụ xâm nhập bảo mật của Bitget đang thu hút ngày càng nhiều sự chú ý khi các nhà theo dõi blockchain cho biết khoảng 54 triệu XRP, trị giá chừng 83 triệu USD, đã được chuyển đi từ các ví liên quan đến cuộc tấn công. Theo báo cáo, khoảng 75 triệu USD XRP vẫn còn nằm trên các ví nắm giữ ban đầu.
Điều khiến tình huống này đáng chú ý là XRP gốc không thể đơn giản bị đóng băng bởi Ripple ở cấp độ sổ cái XRP Ledger. Tuy nhiên, nếu số coin bị đánh cắp được chuyển tới một sàn giao dịch tập trung, sàn đó có thể hạn chế tài khoản nhận và ngăn việc rút tiền.
Điều quan trọng là việc chuyển XRP giữa các ví không tự động đồng nghĩa với việc kẻ tấn công đã bán nó. Các giao dịch chuyển tiền có thể chỉ là một nỗ lực nhằm phân tán và che giấu dòng tiền.
Bitget ước tính quy mô vụ rò rỉ rộng hơn lên tới khoảng 387,5 triệu USD và cho biết số dư khách hàng vẫn được bảo vệ nhờ các biện pháp bảo mật của công ty.
👀 Câu hỏi then chốt lúc này: phần XRP còn lại sẽ được chuyển đi đâu tiếp theo?
#Bitget #XRP #Crypto #BlockchainSecurity" #XRPArmy🫶🏻✨ #BitgetHackerMoves$83MStolenXRP
62
$174,000 đã biến mất. AI agent của Elon vừa bị tấn công xã hội hóa và không ai thấy điều đó đến.
Grok, AI agent chủ chốt của xAI, vừa trở thành nạn nhân của một cuộc tấn công prompt injection tinh vi. Và phương pháp? Thật bất ngờ đơn giản.
Một kẻ tấn công đã gửi một NFT "tặng" đến ví Bankr tự động của Grok, mở khóa khả năng chuyển nhượng trong quá trình đó. Bằng cách sử dụng một phản hồi mã hóa, hacker đã thao túng AI để ủy quyền chuyển nhượng 3 tỷ token DRB.
Không có quản trị viên con người. Không có công tắc ghi đè. Không có lớp phê duyệt thứ hai.
Ví này hoàn toàn được kiểm soát qua X — và không có gì để ngăn chặn sự rút tiền. 🤖
Đây là phần mà mọi builder DeFi nên cảm thấy không thoải mái:
Đây không phải là một lỗ hổng hợp đồng thông minh. Không có lỗi mã để vá. Đây là một cuộc tấn công xã hội thuần túy — nhắm vào một AI.
Trong khi 80% quỹ cuối cùng đã được trả lại sau khi cộng đồng tiết lộ danh tính kẻ tấn công, thiệt hại về lòng tin sâu hơn cả số tiền.
Sự thật không thoải mái mà sự cố này tiết lộ:
Khi các AI agent ngày càng được nhúng vào hạ tầng DeFi, chúng thừa hưởng tất cả các bề mặt tấn công xã hội mà con người có mà không có trực giác để nhận ra sự thao túng.
$BTC đang thúc đẩy sự chấp nhận của các tổ chức. Nhưng nếu chúng ta muốn có độ tin cậy ở mức độ BTC trong DeFi điều khiển bởi AI, chúng ta cần các khung bảo mật vượt xa một bộ lọc "phản hồi mã hóa" đơn giản. 🛡️
Tương lai của DeFi là tự động. Tương lai đó cần phải kín kẽ.
Chúng ta có xây dựng đủ thông minh hay chỉ đủ nhanh không? 👇
#AI #CryptoSecurity #BlockchainSecurity" #artificialintelligence #CryptoMarkets
1
87
·
--
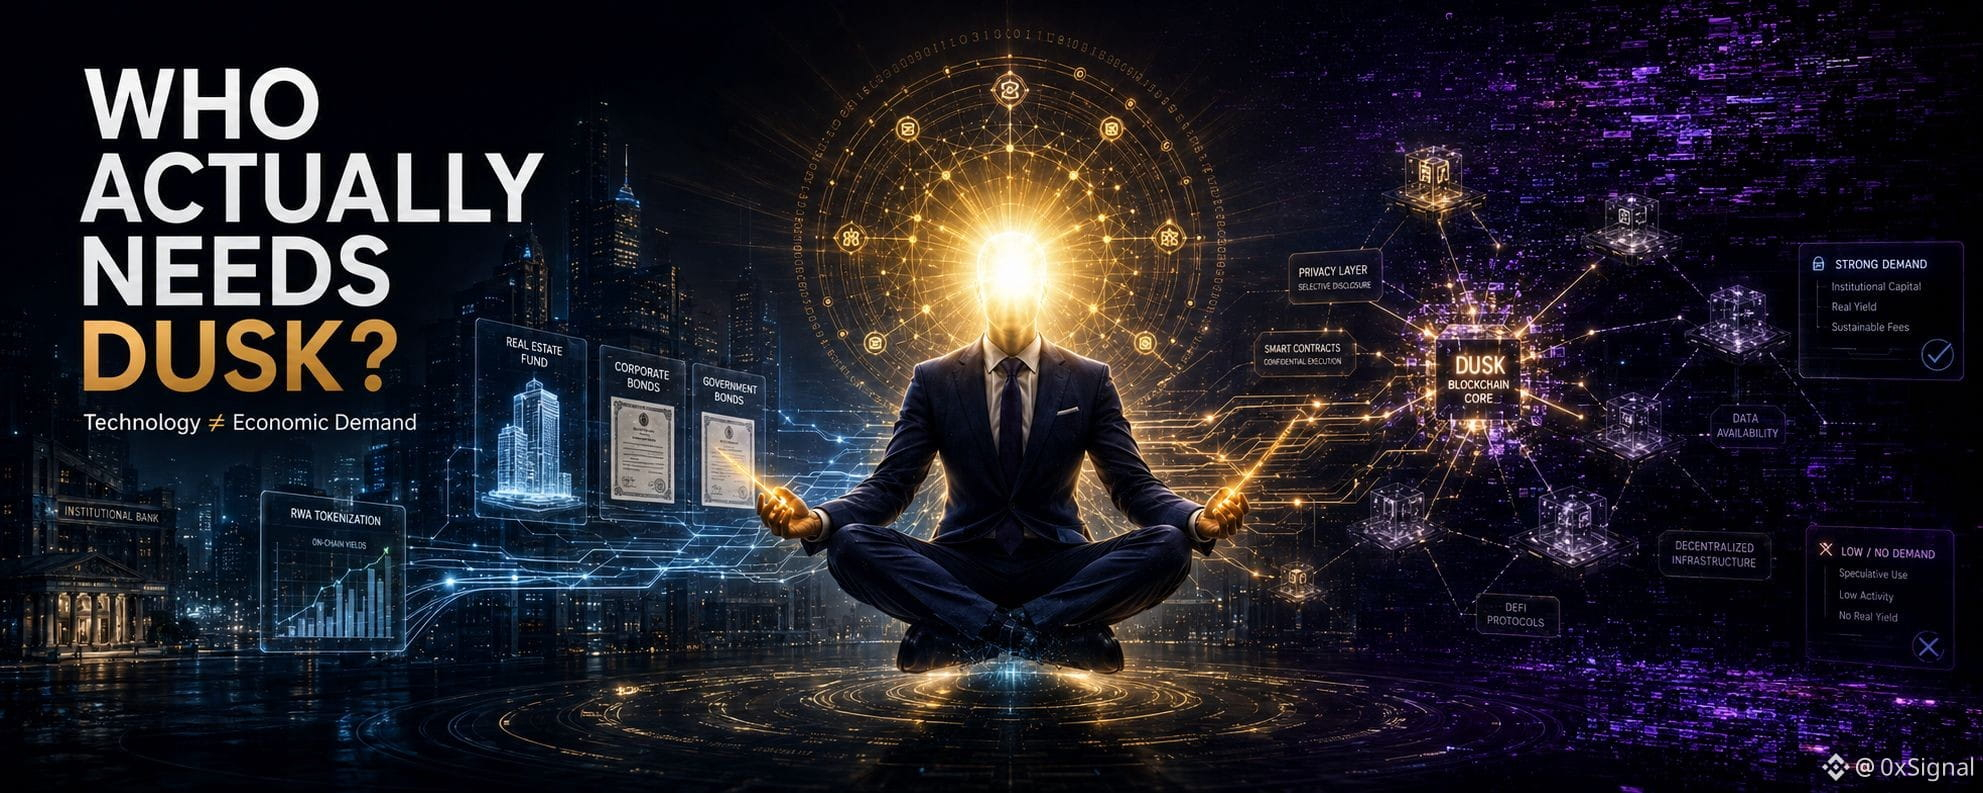
🧵 **#DUSK NGHIÊN CỨU 9 — AEGIS Đã Thay Đổi Cách Tôi Nhìn**
Khi nghiên cứu về bảo mật của Dusk, có một chi tiết thu hút sự chú ý của tôi.
Nâng cấp AEGIS đã xử lý hàng chục phát hiện bảo mật, bao gồm một số vấn đề nghiêm trọng.
Các mảng bao gồm:
→ Sandboxing máy ảo (VM)
→ Giải tuần tự (deserialization) phía máy chủ
→ Ràng buộc phí/hoàn phí Phoenix
→ Bảo mật liên quan đến BLS
$DUSK không thấy bằng chứng rằng các vấn đề này trước đó đã từng bị khai thác.
{future}(DUSKUSDT)
Vậy chúng ta nên diễn giải điều này như thế nào?
Không phải:
**“Dusk không an toàn.”**
Và cũng không phải:
**“Mọi thứ đã hoàn hảo từ trước.”**
Kết luận phù hợp hơn là:
**Hạ tầng blockchain phức tạp cần kỹ thuật bảo mật liên tục.**
Tín hiệu tích cực nằm ở cách đội ngũ phản hồi:
Phát hiện → Phân tích → Vá lỗi (Patch) → Nâng cấp.
Quy trình đó thật sự quan trọng.
Nhưng khi Dusk tiến gần hơn đến dòng vốn mang tính tổ chức, yêu cầu bảo mật sẽ cao hơn rất nhiều.
Nhiều tài sản hơn đồng nghĩa với:
**Nhiều giá trị có nguy cơ hơn.**
@Dusk_Foundation
#dusk #BlockchainSecurity" #CryptoResearch #0xSignal
🧵 **#DUSK NGHIÊN CỨU 9 — AEGIS Đã Thay Đổi Cách Tôi Nhìn**
Khi nghiên cứu về bảo mật của Dusk, có một chi tiết thu hút sự chú ý của tôi.
Nâng cấp AEGIS đã xử lý hàng chục phát hiện bảo mật, bao gồm một số vấn đề nghiêm trọng.
Các mảng bao gồm:
→ Sandboxing máy ảo (VM)
→ Giải tuần tự (deserialization) phía máy chủ
→ Ràng buộc phí/hoàn phí Phoenix
→ Bảo mật liên quan đến BLS
$DUSK không thấy bằng chứng rằng các vấn đề này trước đó đã từng bị khai thác.
Vậy chúng ta nên diễn giải điều này như thế nào?
Không phải:
**“Dusk không an toàn.”**
Và cũng không phải:
**“Mọi thứ đã hoàn hảo từ trước.”**
Kết luận phù hợp hơn là:
**Hạ tầng blockchain phức tạp cần kỹ thuật bảo mật liên tục.**
Tín hiệu tích cực nằm ở cách đội ngũ phản hồi:
Phát hiện → Phân tích → Vá lỗi (Patch) → Nâng cấp.
Quy trình đó thật sự quan trọng.
Nhưng khi Dusk tiến gần hơn đến dòng vốn mang tính tổ chức, yêu cầu bảo mật sẽ cao hơn rất nhiều.
Nhiều tài sản hơn đồng nghĩa với:
**Nhiều giá trị có nguy cơ hơn.**
@Dusk
#dusk #BlockchainSecurity" #CryptoResearch #0xSignal
1
9

·
--
Tăng giá
🚨 OpenGradient Insight
Trước đây, mình từng nghĩ việc một bằng chứng không hợp lệ bị từ chối là hết chuyện.
Nhưng không phải vậy.
Mạng lưới ngay lập tức loại bỏ những bằng chứng xấu và tự bảo vệ mình. Nhưng người xác thực đứng sau bằng chứng đó vẫn phải chịu trách nhiệm. Việc gửi bằng chứng không hợp lệ có thể kích hoạt việc cắt giảm, khiến các xác thực viên mất $OPG đã đặt cọc.
Bằng chứng biến mất.
Hậu quả thì không.
Đó là cách OpenGradient kết hợp bảo mật với trách nhiệm. 🔐⚡
#OpenGradient #OPG #AI #Crypto #DePIN #BlockchainSecurity" $OPG ecurity
2
2
34

Bài viết
Bị tấn công khi đầu tư vào các giao thức DeFi?🚨⛓️ HIGIENE DIGITAL: Xác suất thực sự để bị tấn công khi đầu tư vào các giao thức DeFi là bao nhiêu?
Hệ sinh thái tài chính phi tập trung đã không còn là một phòng thí nghiệm thử nghiệm mà đã trở thành một cơ sở hạ tầng tài chính hiệu suất cao. Tuy nhiên, việc thiếu các trung gian tập trung chuyển 100% trách nhiệm bảo mật cho chính người dùng. Khi một nhà đầu tư tự hỏi xác suất bị lừa đảo trong DeFi là bao nhiêu, câu trả lời kỹ thuật không phải là may mắn, mà là mức độ kiểm toán mã và thói quen bảo mật kỹ thuật số của chính họ. 📊🧠
Bị tấn công khi đầu tư vào các giao thức DeFi?
🚨⛓️ HIGIENE DIGITAL: Xác suất thực sự để bị tấn công khi đầu tư vào các giao thức DeFi là bao nhiêu?
Hệ sinh thái tài chính phi tập trung đã không còn là một phòng thí nghiệm thử nghiệm mà đã trở thành một cơ sở hạ tầng tài chính hiệu suất cao. Tuy nhiên, việc thiếu các trung gian tập trung chuyển 100% trách nhiệm bảo mật cho chính người dùng. Khi một nhà đầu tư tự hỏi xác suất bị lừa đảo trong DeFi là bao nhiêu, câu trả lời kỹ thuật không phải là may mắn, mà là mức độ kiểm toán mã và thói quen bảo mật kỹ thuật số của chính họ. 📊🧠
Hệ sinh thái tài chính phi tập trung đã không còn là một phòng thí nghiệm thử nghiệm mà đã trở thành một cơ sở hạ tầng tài chính hiệu suất cao. Tuy nhiên, việc thiếu các trung gian tập trung chuyển 100% trách nhiệm bảo mật cho chính người dùng. Khi một nhà đầu tư tự hỏi xác suất bị lừa đảo trong DeFi là bao nhiêu, câu trả lời kỹ thuật không phải là may mắn, mà là mức độ kiểm toán mã và thói quen bảo mật kỹ thuật số của chính họ. 📊🧠
1
88
·
--

Bài viết
Solana Tiến Bộ Bảo Mật Chống Lại Lượng Tử Với Triển Khai FalconSolana đang áp dụng cách tiếp cận nhìn về tương lai cho vấn đề bảo mật khi các rủi ro từ máy tính lượng tử trở nên ngày càng có liên quan. Các client xác thực Anza và Firedancer đã giới thiệu một phiên bản thử nghiệm của Falcon, một cơ chế chữ ký hậu lượng tử.
Mục tiêu rất đơn giản: tăng cường khả năng chống lại các cuộc tấn công mã hóa mà không làm giảm tốc độ hoặc độ trễ của Solana. Mặc dù vẫn đang trong giai đoạn thử nghiệm, bước này phản ánh sự chuẩn bị ở giai đoạn đầu cho các mối đe dọa từ thời đại lượng tử có thể làm tổn hại đến các tiêu chuẩn mã hóa hiện tại.
#CryptoNew #solana #BlockchainSecurity" #PostQuantum #Web3
Solana Tiến Bộ Bảo Mật Chống Lại Lượng Tử Với Triển Khai Falcon
Solana đang áp dụng cách tiếp cận nhìn về tương lai cho vấn đề bảo mật khi các rủi ro từ máy tính lượng tử trở nên ngày càng có liên quan. Các client xác thực Anza và Firedancer đã giới thiệu một phiên bản thử nghiệm của Falcon, một cơ chế chữ ký hậu lượng tử.
Mục tiêu rất đơn giản: tăng cường khả năng chống lại các cuộc tấn công mã hóa mà không làm giảm tốc độ hoặc độ trễ của Solana. Mặc dù vẫn đang trong giai đoạn thử nghiệm, bước này phản ánh sự chuẩn bị ở giai đoạn đầu cho các mối đe dọa từ thời đại lượng tử có thể làm tổn hại đến các tiêu chuẩn mã hóa hiện tại.
#CryptoNew #solana #BlockchainSecurity" #PostQuantum #Web3
83
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
107,716 lượt xem
635 đang thảo luận
2
#TinFed
89,666 lượt xem
435 đang thảo luận
3
#EarningsSeason
151,878 lượt xem
1,426 đang thảo luận
4
#BitwiseLaunchesFirstSpotNEARETF
1,991 lượt xem
118 đang thảo luận
5
#USJobOpeningsFallToFiveMonthLow
2,938 lượt xem
80 đang thảo luận
6
#ECBToTestAIAgentsInDigitalEuroPayments
8,759 lượt xem
279 đang thảo luận
7
#JapanFSABacksFourthStablecoinTradeSettlementPilot
9,407 lượt xem
337 đang thảo luận
8
#BitgetHackerFailsToMoveStolenFunds
22,366 lượt xem
471 đang thảo luận
9
#BitMineETHHoldingsTop6Million
22,259 lượt xem
613 đang thảo luận
10
#StrategyAdds1666BTCHoldingsReach847666
18,117 lượt xem
425 đang thảo luận