
#billeterafria
billeterafria
116 lượt xem
4 đang thảo luận
Phổ biến
Mới nhất

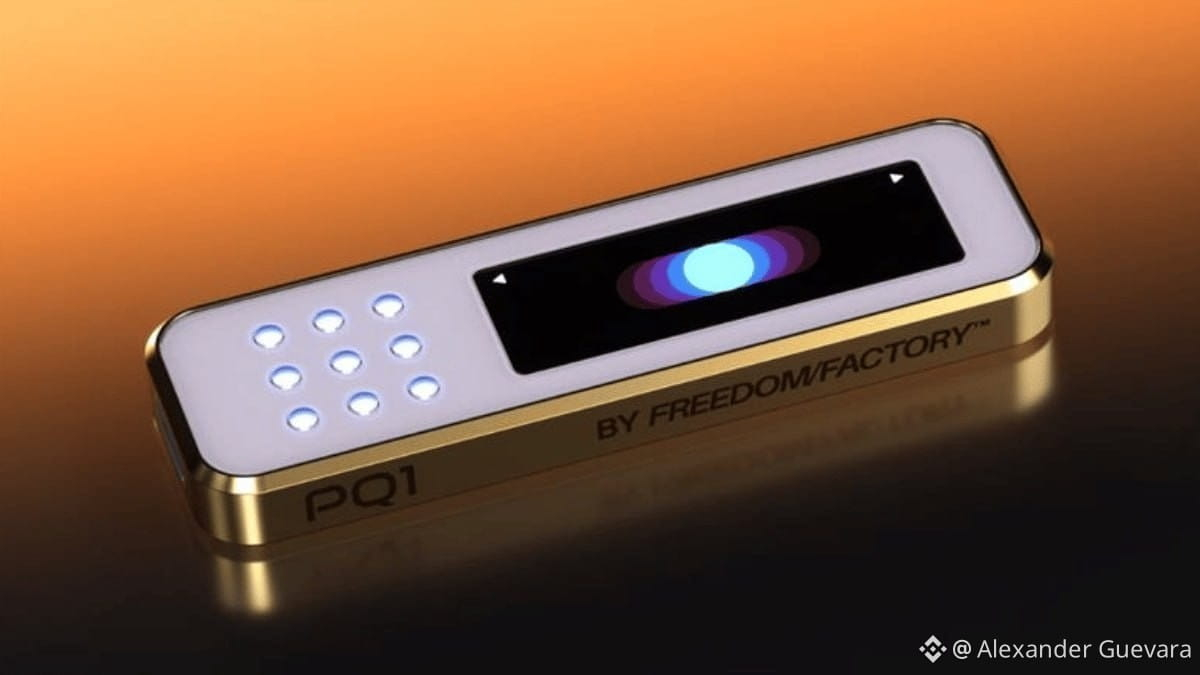
🤔 Freedom Factory đã giới thiệu PQ1, một loại “hardware wallet” được cho là có khả năng chống lại các cuộc tấn công lượng tử. Theo công ty, sản phẩm này được thiết kế để chịu được các cuộc tấn công lượng tử. Hiện vẫn chưa có các cuộc kiểm toán độc lập đã hoàn tất và các đơn vị đang trong giai đoạn đặt trước.
💬 "Thị trường đang loại bỏ các dự án sống nhờ câu chuyện hơn là từ tiện ích."
Hơn 100 nền tảng và dự án tiền mã hóa đã đóng cửa kể từ đầu năm 2026. Phía sau những sự cố này không có một lời giải thích duy nhất, mà là sự kết hợp của thị trường giảm giá, mô hình kinh doanh yếu và thiếu khả năng được chấp nhận.
Trong bài này, chúng tôi phân tích các vụ đóng cửa chính trong năm và những bài học mà chúng để lại để hiểu ngành đang đang hướng tới đâu.
🎥
🤖 Core Scientific đã thanh toán 41,9 triệu USD cho Block của Jack Dorsey để hủy bỏ một hợp đồng khai thác Bitcoin và tập trung vào các trung tâm dữ liệu cho trí tuệ nhân tạo, nơi mang lại 83% doanh thu của họ.
#HardwareWallets #BTC #MineríaDeBitcoin #billeterafria #bitcoin $BTC
🤔 Freedom Factory đã giới thiệu PQ1, một loại “hardware wallet” được cho là có khả năng chống lại các cuộc tấn công lượng tử. Theo công ty, sản phẩm này được thiết kế để chịu được các cuộc tấn công lượng tử. Hiện vẫn chưa có các cuộc kiểm toán độc lập đã hoàn tất và các đơn vị đang trong giai đoạn đặt trước.
💬 "Thị trường đang loại bỏ các dự án sống nhờ câu chuyện hơn là từ tiện ích."
Hơn 100 nền tảng và dự án tiền mã hóa đã đóng cửa kể từ đầu năm 2026. Phía sau những sự cố này không có một lời giải thích duy nhất, mà là sự kết hợp của thị trường giảm giá, mô hình kinh doanh yếu và thiếu khả năng được chấp nhận.
Trong bài này, chúng tôi phân tích các vụ đóng cửa chính trong năm và những bài học mà chúng để lại để hiểu ngành đang đang hướng tới đâu.
🎥
🤖 Core Scientific đã thanh toán 41,9 triệu USD cho Block của Jack Dorsey để hủy bỏ một hợp đồng khai thác Bitcoin và tập trung vào các trung tâm dữ liệu cho trí tuệ nhân tạo, nơi mang lại 83% doanh thu của họ.
#HardwareWallets #BTC #MineríaDeBitcoin #billeterafria #bitcoin $BTC
💬 "Thị trường đang loại bỏ các dự án sống nhờ câu chuyện hơn là từ tiện ích."
Hơn 100 nền tảng và dự án tiền mã hóa đã đóng cửa kể từ đầu năm 2026. Phía sau những sự cố này không có một lời giải thích duy nhất, mà là sự kết hợp của thị trường giảm giá, mô hình kinh doanh yếu và thiếu khả năng được chấp nhận.
Trong bài này, chúng tôi phân tích các vụ đóng cửa chính trong năm và những bài học mà chúng để lại để hiểu ngành đang đang hướng tới đâu.
🎥
🤖 Core Scientific đã thanh toán 41,9 triệu USD cho Block của Jack Dorsey để hủy bỏ một hợp đồng khai thác Bitcoin và tập trung vào các trung tâm dữ liệu cho trí tuệ nhân tạo, nơi mang lại 83% doanh thu của họ.
#HardwareWallets #BTC #MineríaDeBitcoin #billeterafria #bitcoin $BTC
2
109
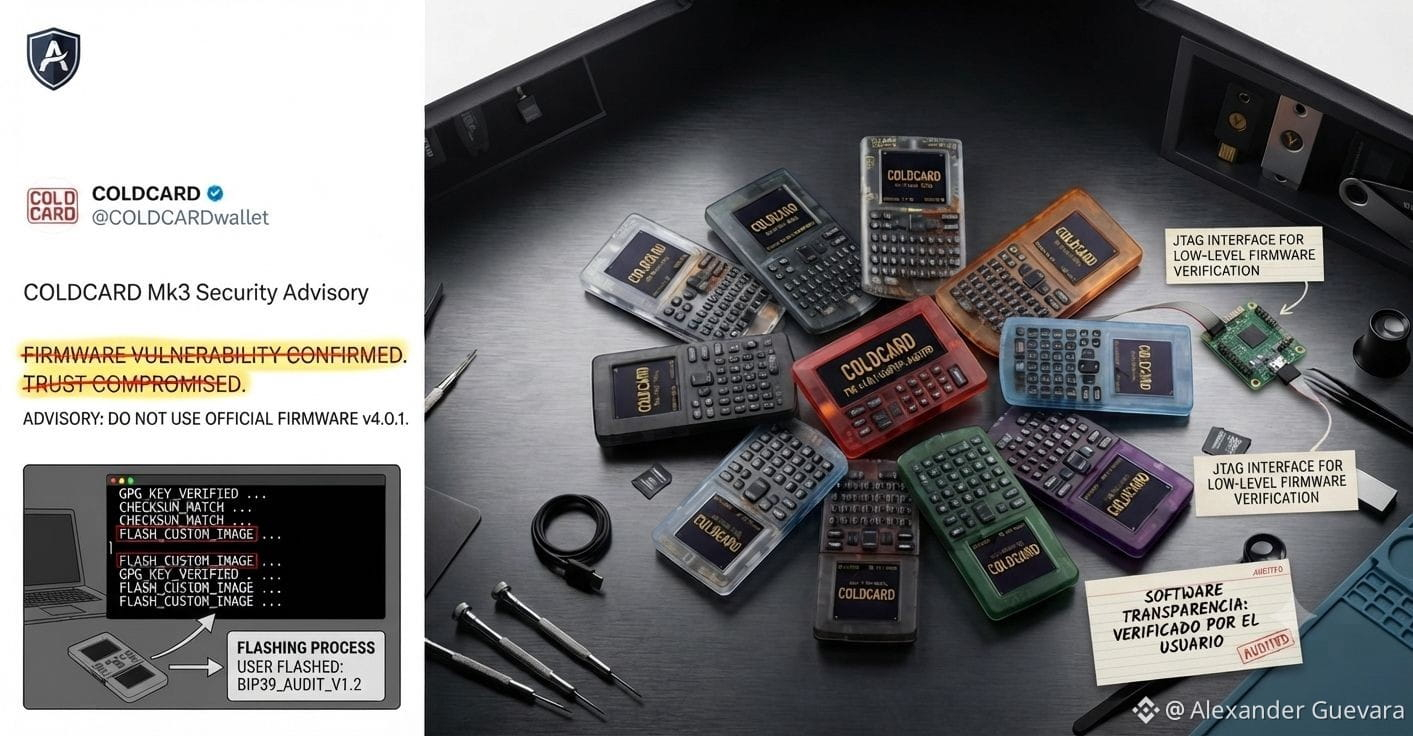
Cảnh báo an toàn của Coldcard về mẫu Mk3 của họ (ảnh hưởng đến các hạt giống (seed) được tạo sau firmware 4.0.1) cho thấy rằng không có thiết bị vật lý nào là tuyệt đối không thể xảy ra lỗi trong quá trình phát triển.
Trước các sự cố có quy mô như vậy, an ninh mạng trong lĩnh vực tiền mã hóa đòi hỏi một chiến lược phòng thủ theo chiều sâu.
Việc đặt niềm tin tuyệt đối vào các cam kết của chỉ một nhà sản xuất là một rủi ro mang tính hệ thống. Để giảm thiểu mức phơi nhiễm trước các lỗ hổng phần cứng hoặc phần mềm, điều thiết yếu là phải triển khai thêm các lớp bảo vệ:
1. **Giải pháp Đa chữ ký (Multisig):** Phân phối các khóa riêng giữa nhiều thiết bị và nhiều nhà sản xuất khác nhau để tránh việc một lỗi ở duy nhất một mẫu làm ảnh hưởng đến toàn bộ số tiền.
2. **Thực hành vận hành tốt:** Kiểm tra tính toàn vẹn của firmware, tránh phụ thuộc mù quáng vào các quy trình tự động mà không có lớp dự phòng và cô lập các môi trường tạo khóa.
3. **Chủ quyền và quản lý rủi ro:** Thừa nhận rằng an ninh của tài sản mã hóa không chỉ nằm ở công cụ được chọn, mà còn nằm ở năng lực của người dùng trong việc dự đoán lỗi và phi tập trung hóa rủi ro.
Lịch sử cho thấy không có ví lạnh nào hoàn toàn không thể bị tổn thương; khả năng phục hồi tài chính thực sự được xây dựng thông qua đa dạng hóa và các lớp bảo mật bổ sung do người dùng quản lý.
#Coldcard #Wallet #billeterafria #ciberseguridad #BTC $BTC $WBTC
Cảnh báo an toàn của Coldcard về mẫu Mk3 của họ (ảnh hưởng đến các hạt giống (seed) được tạo sau firmware 4.0.1) cho thấy rằng không có thiết bị vật lý nào là tuyệt đối không thể xảy ra lỗi trong quá trình phát triển.
Trước các sự cố có quy mô như vậy, an ninh mạng trong lĩnh vực tiền mã hóa đòi hỏi một chiến lược phòng thủ theo chiều sâu.
Việc đặt niềm tin tuyệt đối vào các cam kết của chỉ một nhà sản xuất là một rủi ro mang tính hệ thống. Để giảm thiểu mức phơi nhiễm trước các lỗ hổng phần cứng hoặc phần mềm, điều thiết yếu là phải triển khai thêm các lớp bảo vệ:
1. **Giải pháp Đa chữ ký (Multisig):** Phân phối các khóa riêng giữa nhiều thiết bị và nhiều nhà sản xuất khác nhau để tránh việc một lỗi ở duy nhất một mẫu làm ảnh hưởng đến toàn bộ số tiền.
2. **Thực hành vận hành tốt:** Kiểm tra tính toàn vẹn của firmware, tránh phụ thuộc mù quáng vào các quy trình tự động mà không có lớp dự phòng và cô lập các môi trường tạo khóa.
3. **Chủ quyền và quản lý rủi ro:** Thừa nhận rằng an ninh của tài sản mã hóa không chỉ nằm ở công cụ được chọn, mà còn nằm ở năng lực của người dùng trong việc dự đoán lỗi và phi tập trung hóa rủi ro.
Lịch sử cho thấy không có ví lạnh nào hoàn toàn không thể bị tổn thương; khả năng phục hồi tài chính thực sự được xây dựng thông qua đa dạng hóa và các lớp bảo mật bổ sung do người dùng quản lý.
#Coldcard #Wallet #billeterafria #ciberseguridad #BTC $BTC $WBTC
Trước các sự cố có quy mô như vậy, an ninh mạng trong lĩnh vực tiền mã hóa đòi hỏi một chiến lược phòng thủ theo chiều sâu.
Việc đặt niềm tin tuyệt đối vào các cam kết của chỉ một nhà sản xuất là một rủi ro mang tính hệ thống. Để giảm thiểu mức phơi nhiễm trước các lỗ hổng phần cứng hoặc phần mềm, điều thiết yếu là phải triển khai thêm các lớp bảo vệ:
1. **Giải pháp Đa chữ ký (Multisig):** Phân phối các khóa riêng giữa nhiều thiết bị và nhiều nhà sản xuất khác nhau để tránh việc một lỗi ở duy nhất một mẫu làm ảnh hưởng đến toàn bộ số tiền.
2. **Thực hành vận hành tốt:** Kiểm tra tính toàn vẹn của firmware, tránh phụ thuộc mù quáng vào các quy trình tự động mà không có lớp dự phòng và cô lập các môi trường tạo khóa.
3. **Chủ quyền và quản lý rủi ro:** Thừa nhận rằng an ninh của tài sản mã hóa không chỉ nằm ở công cụ được chọn, mà còn nằm ở năng lực của người dùng trong việc dự đoán lỗi và phi tập trung hóa rủi ro.
Lịch sử cho thấy không có ví lạnh nào hoàn toàn không thể bị tổn thương; khả năng phục hồi tài chính thực sự được xây dựng thông qua đa dạng hóa và các lớp bảo mật bổ sung do người dùng quản lý.
#Coldcard #Wallet #billeterafria #ciberseguridad #BTC $BTC $WBTC
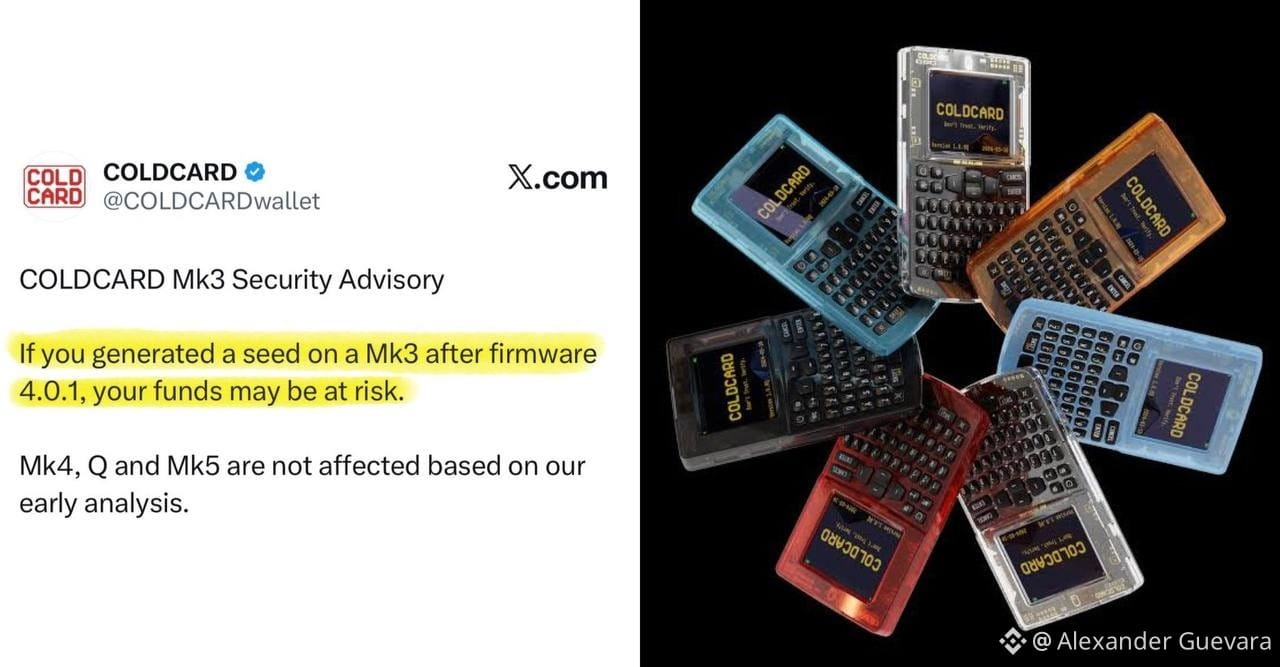
Alexander Guevara
·
--
🟢
❎🚨 CẬP NHẬT: Hơn 10,5 tỷ USD trong các quyền chọn của $BTC và $ETH sẽ được lên lịch hết hạn vào ngày mai tại Deribit, điều này có thể thúc đẩy sự gia tăng biến động của thị trường.
❎ĐIỀU NÀY THẬT SỰ TUYỆT VỜI.
40,000,000 USD bằng $btc đã bị đánh cắp do lỗ hổng của ví Coldcard.
Kẻ tấn công đã khai thác một lỗi trong việc tạo khóa của Coldcard và lấy đi số tiền này chỉ trong 25 phút.
Ngay cả ví lạnh cũng không còn an toàn.
✅Bitcoin tại vùng hỗ trợ quan trọng, phá vỡ mốc $64k và hướng thẳng tới $60k. Nếu bạn nắm giữ, hãy tìm các đỉnh cao ở $67k.
✅Và các youtuber Temu nhét “các lệnh bự trong Long vàng” rồi bị thanh lý... vì vậy hãy cẩn thận với những kẻ lừa đảo.
$XAU #BTC #holder #Coldcard #GOLD #Liquidations
❎🚨 CẬP NHẬT: Hơn 10,5 tỷ USD trong các quyền chọn của $BTC và $ETH sẽ được lên lịch hết hạn vào ngày mai tại Deribit, điều này có thể thúc đẩy sự gia tăng biến động của thị trường.
❎ĐIỀU NÀY THẬT SỰ TUYỆT VỜI.
40,000,000 USD bằng $btc đã bị đánh cắp do lỗ hổng của ví Coldcard.
Kẻ tấn công đã khai thác một lỗi trong việc tạo khóa của Coldcard và lấy đi số tiền này chỉ trong 25 phút.
Ngay cả ví lạnh cũng không còn an toàn.
✅Bitcoin tại vùng hỗ trợ quan trọng, phá vỡ mốc $64k và hướng thẳng tới $60k. Nếu bạn nắm giữ, hãy tìm các đỉnh cao ở $67k.
✅Và các youtuber Temu nhét “các lệnh bự trong Long vàng” rồi bị thanh lý... vì vậy hãy cẩn thận với những kẻ lừa đảo.
$XAU #BTC #holder #Coldcard #GOLD #Liquidations
3
20
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#45NgayTuDoTaiChinh
903,194 lượt xem
3,096 đang thảo luận
2
#TinFed
71,494 lượt xem
333 đang thảo luận
3
#TheoDõiFOMC
81,257 lượt xem
532 đang thảo luận
4
#DotPlotSignalsOneMoreHikeIn2026
9,407 lượt xem
223 đang thảo luận
5
#RobinhoodToSupportCircleArcNetwork
225 lượt xem
23 đang thảo luận
6
#FedHikes25BpsUSStocksClose
13,999 lượt xem
224 đang thảo luận
7
#AaveToLaunchRWAMarketOnAvalanche
3,699 lượt xem
94 đang thảo luận
8
#CryptoVCFundingRebounds$5.6BInQ2
5,779 lượt xem
32 đang thảo luận
9
#RevolutHackersDemand$3MInMonero
328 lượt xem
7 đang thảo luận
10
#ZcashRises6%
108,196 lượt xem
954 đang thảo luận