

#segurancadigital
segurancadigital
23,758 lượt xem
74 đang thảo luận
Phổ biến
Mới nhất
·
--
Bài viết
Ví của bạn thực sự an toàn chưa? 3 bước mà mọi nhà đầu tư tiền mã hóa nên làm theo!🛡️Bảo mật trong thế giới tiền mã hóa phụ thuộc 100% vào bạn. Khác với các ngân hàng truyền thống, ở đây không có nút “quên mật khẩu” để khôi phục số tiền bị mất do bất cẩn.
Nếu muốn bảo vệ tài sản khỏi lừa đảo và xâm nhập, hãy kiểm tra xem bạn đã thực hiện 3 bước cơ bản sau chưa:
1️⃣ Bật 2FA (Xác thực hai yếu tố): Đừng bao giờ chỉ sử dụng mật khẩu dạng văn bản. Hãy ưu tiên ứng dụng xác thực (như Google Authenticator hoặc Binance Authenticator) thay vì SMS, vốn dễ bị tấn công bằng cách sao chép SIM.
Ví của bạn thực sự an toàn chưa? 3 bước mà mọi nhà đầu tư tiền mã hóa nên làm theo!🛡️
Bảo mật trong thế giới tiền mã hóa phụ thuộc 100% vào bạn. Khác với các ngân hàng truyền thống, ở đây không có nút “quên mật khẩu” để khôi phục số tiền bị mất do bất cẩn.
Nếu muốn bảo vệ tài sản khỏi lừa đảo và xâm nhập, hãy kiểm tra xem bạn đã thực hiện 3 bước cơ bản sau chưa:
1️⃣ Bật 2FA (Xác thực hai yếu tố): Đừng bao giờ chỉ sử dụng mật khẩu dạng văn bản. Hãy ưu tiên ứng dụng xác thực (như Google Authenticator hoặc Binance Authenticator) thay vì SMS, vốn dễ bị tấn công bằng cách sao chép SIM.
Nếu muốn bảo vệ tài sản khỏi lừa đảo và xâm nhập, hãy kiểm tra xem bạn đã thực hiện 3 bước cơ bản sau chưa:
1️⃣ Bật 2FA (Xác thực hai yếu tố): Đừng bao giờ chỉ sử dụng mật khẩu dạng văn bản. Hãy ưu tiên ứng dụng xác thực (như Google Authenticator hoặc Binance Authenticator) thay vì SMS, vốn dễ bị tấn công bằng cách sao chép SIM.
2
3.1k
·
--
Tin tặc đánh cắp 400.000 USD từ Predict.fun vài ngày sau khi token đạt giá trị 1,4 tỷ USDTin tặc đã rút 400.000 USD bằng USDT khỏi Predict.fun, một nền tảng thị trường dự đoán được tích hợp với Binance Wallet, trong một cuộc tấn công được báo cáo vào ngày 27 tháng 10 năm 2026. Sự cố xảy ra vài ngày sau khi token của nền tảng đạt mức vốn hóa thị trường 1,4 tỷ USD.
Predict.fun là một thị trường dự đoán được YZi Labs hậu thuẫn và đã được tích hợp vào Binance Wallet vào tháng 3 năm 2026. Việc tích hợp giúp nền tảng thu hút sự chú ý của người dùng sàn giao dịch lớn nhất thế giới xét theo khối lượng giao dịch. Cuộc tấn công đã rút 400.000 USD bằng USDT trực tiếp từ các hợp đồng hoặc cơ sở hạ tầng của nền tảng.
Tin tặc đánh cắp 400.000 USD từ Predict.fun vài ngày sau khi token đạt giá trị 1,4 tỷ USD
Tin tặc đã rút 400.000 USD bằng USDT khỏi Predict.fun, một nền tảng thị trường dự đoán được tích hợp với Binance Wallet, trong một cuộc tấn công được báo cáo vào ngày 27 tháng 10 năm 2026. Sự cố xảy ra vài ngày sau khi token của nền tảng đạt mức vốn hóa thị trường 1,4 tỷ USD.
Predict.fun là một thị trường dự đoán được YZi Labs hậu thuẫn và đã được tích hợp vào Binance Wallet vào tháng 3 năm 2026. Việc tích hợp giúp nền tảng thu hút sự chú ý của người dùng sàn giao dịch lớn nhất thế giới xét theo khối lượng giao dịch. Cuộc tấn công đã rút 400.000 USD bằng USDT trực tiếp từ các hợp đồng hoặc cơ sở hạ tầng của nền tảng.
Predict.fun là một thị trường dự đoán được YZi Labs hậu thuẫn và đã được tích hợp vào Binance Wallet vào tháng 3 năm 2026. Việc tích hợp giúp nền tảng thu hút sự chú ý của người dùng sàn giao dịch lớn nhất thế giới xét theo khối lượng giao dịch. Cuộc tấn công đã rút 400.000 USD bằng USDT trực tiếp từ các hợp đồng hoặc cơ sở hạ tầng của nền tảng.
175
·
--
Đã xác minh
Xem bản dịch
Golpe do Pix: veja como pedir devolução pelo MEDO Mecanismo Especial de Devolução (MED) , criado pelo Banco Central do Brasil , é a principal ferramenta disponível para quem caiu em um golpe do Pix e quer tentar recuperar o dinheiro transferido. O procedimento começa no próprio aplicativo do banco onde a conta foi debitada e tem prazo máximo de 80 dias a partir da transação para ser acionado .
Desde o lançamento do Pix, fraudes envolvendo pagamentos instantâneos cresceram e pressionaram o Banco Central a criar mecanismos de proteção. O MED funciona como uma ponte entre o banco da vítima e a instituição que recebeu o valor: ao registrar a contestação, o banco da vítima notifica o banco receptor, que pode bloquear eventuais saldos ainda disponíveis na conta do fraudador antes que o dinheiro seja movido.
A agilidade no registro é determinante. Golpistas costumam mover os valores rapidamente, e acionar o banco pelas vias corretas nas primeiras horas amplia a chance de o saldo ainda estar disponível para bloqueio. Uma orientação que circula entre especialistas em segurança financeira resume bem a urgência:
“interrompa qualquer comunicação com o suposto vendedor ou ‘recuperador’, avise o banco pelo canal oficial e salve todas as evidências. Agir rápido impede que os golpistas movam valores, apaguem anúncios ou ampliem o acesso a suas contas.”
#Brasil #Financas #SegurancaDigital
Golpe do Pix: veja como pedir devolução pelo MED
O Mecanismo Especial de Devolução (MED) , criado pelo Banco Central do Brasil , é a principal ferramenta disponível para quem caiu em um golpe do Pix e quer tentar recuperar o dinheiro transferido. O procedimento começa no próprio aplicativo do banco onde a conta foi debitada e tem prazo máximo de 80 dias a partir da transação para ser acionado .
Desde o lançamento do Pix, fraudes envolvendo pagamentos instantâneos cresceram e pressionaram o Banco Central a criar mecanismos de proteção. O MED funciona como uma ponte entre o banco da vítima e a instituição que recebeu o valor: ao registrar a contestação, o banco da vítima notifica o banco receptor, que pode bloquear eventuais saldos ainda disponíveis na conta do fraudador antes que o dinheiro seja movido.
A agilidade no registro é determinante. Golpistas costumam mover os valores rapidamente, e acionar o banco pelas vias corretas nas primeiras horas amplia a chance de o saldo ainda estar disponível para bloqueio. Uma orientação que circula entre especialistas em segurança financeira resume bem a urgência:
“interrompa qualquer comunicação com o suposto vendedor ou ‘recuperador’, avise o banco pelo canal oficial e salve todas as evidências. Agir rápido impede que os golpistas movam valores, apaguem anúncios ou ampliem o acesso a suas contas.”
#Brasil #Financas #SegurancaDigital
Desde o lançamento do Pix, fraudes envolvendo pagamentos instantâneos cresceram e pressionaram o Banco Central a criar mecanismos de proteção. O MED funciona como uma ponte entre o banco da vítima e a instituição que recebeu o valor: ao registrar a contestação, o banco da vítima notifica o banco receptor, que pode bloquear eventuais saldos ainda disponíveis na conta do fraudador antes que o dinheiro seja movido.
A agilidade no registro é determinante. Golpistas costumam mover os valores rapidamente, e acionar o banco pelas vias corretas nas primeiras horas amplia a chance de o saldo ainda estar disponível para bloqueio. Uma orientação que circula entre especialistas em segurança financeira resume bem a urgência:
“interrompa qualquer comunicação com o suposto vendedor ou ‘recuperador’, avise o banco pelo canal oficial e salve todas as evidências. Agir rápido impede que os golpistas movam valores, apaguem anúncios ou ampliem o acesso a suas contas.”
#Brasil #Financas #SegurancaDigital
Joesph Ploskunak vM8p:
@BiBi Verificar os fatos desse conteúdo
1
1
351
·
--
OpenAI ra mắt GPT-5.5-Cyber và chương trình khắc phục lỗi trong mã nguồn mởOpenAI ra mắt GPT-5.5-Cyber, cập nhật plugin Codex Security và thành lập chương trình Patch the Planet hợp tác với Trail of Bits, chuyển trọng tâm của AI bảo mật từ phát hiện lỗ hổng sang khắc phục các lỗi trong mã nguồn mở đã được xác minh. Thông báo này là một phần trong đợt mở rộng Daybreak và còn bao gồm chương trình Daybreak Cyber Partner Program dành cho các đối tác bảo mật đáng tin cậy. Cùng ngày, các cơ quan tình báo thuộc Five Eyes đã công bố cảnh báo rằng các mô hình AI tiên tiến đang làm thay đổi rủi ro an ninh mạng chỉ trong vòng vài tháng.
OpenAI ra mắt GPT-5.5-Cyber và chương trình khắc phục lỗi trong mã nguồn mở
OpenAI ra mắt GPT-5.5-Cyber, cập nhật plugin Codex Security và thành lập chương trình Patch the Planet hợp tác với Trail of Bits, chuyển trọng tâm của AI bảo mật từ phát hiện lỗ hổng sang khắc phục các lỗi trong mã nguồn mở đã được xác minh. Thông báo này là một phần trong đợt mở rộng Daybreak và còn bao gồm chương trình Daybreak Cyber Partner Program dành cho các đối tác bảo mật đáng tin cậy. Cùng ngày, các cơ quan tình báo thuộc Five Eyes đã công bố cảnh báo rằng các mô hình AI tiên tiến đang làm thay đổi rủi ro an ninh mạng chỉ trong vòng vài tháng.
12
·
--
Lừa đảo bằng mã QR Pix gia tăng tại Brazil: cách tự bảo vệCác vụ lừa đảo bằng mã QR Pix lại thu hút sự chú ý tại Brazil sau khi có thông tin về việc mã QR trên hóa đơn, cửa hàng trực tuyến và các cơ sở kinh doanh bị chỉnh sửa, khiến tiền thanh toán bị chuyển vào tài khoản của kẻ lừa đảo.
Ngân hàng Trung ương ghi nhận số thông báo liên quan đến loại hình lừa đảo này gia tăng. Vụ việc ảnh hưởng đến cả người tiêu dùng lẫn các doanh nghiệp vừa và nhỏ. Chiêu thức này lợi dụng tốc độ và tính không thể đảo ngược của các giao dịch Pix để khiến nạn nhân khó được hoàn tiền.
Chiêu lừa đảo này hoạt động bằng cách thay mã QR hợp pháp bằng một mã khác do kẻ gian tạo ra. Khi nạn nhân quét mã đã bị chỉnh sửa, ứng dụng ngân hàng sẽ chuyển tiền vào tài khoản của kẻ lừa đảo thay vì người nhận ban đầu.
Lừa đảo bằng mã QR Pix gia tăng tại Brazil: cách tự bảo vệ
Các vụ lừa đảo bằng mã QR Pix lại thu hút sự chú ý tại Brazil sau khi có thông tin về việc mã QR trên hóa đơn, cửa hàng trực tuyến và các cơ sở kinh doanh bị chỉnh sửa, khiến tiền thanh toán bị chuyển vào tài khoản của kẻ lừa đảo.
Ngân hàng Trung ương ghi nhận số thông báo liên quan đến loại hình lừa đảo này gia tăng. Vụ việc ảnh hưởng đến cả người tiêu dùng lẫn các doanh nghiệp vừa và nhỏ. Chiêu thức này lợi dụng tốc độ và tính không thể đảo ngược của các giao dịch Pix để khiến nạn nhân khó được hoàn tiền.
Chiêu lừa đảo này hoạt động bằng cách thay mã QR hợp pháp bằng một mã khác do kẻ gian tạo ra. Khi nạn nhân quét mã đã bị chỉnh sửa, ứng dụng ngân hàng sẽ chuyển tiền vào tài khoản của kẻ lừa đảo thay vì người nhận ban đầu.
Ngân hàng Trung ương ghi nhận số thông báo liên quan đến loại hình lừa đảo này gia tăng. Vụ việc ảnh hưởng đến cả người tiêu dùng lẫn các doanh nghiệp vừa và nhỏ. Chiêu thức này lợi dụng tốc độ và tính không thể đảo ngược của các giao dịch Pix để khiến nạn nhân khó được hoàn tiền.
Chiêu lừa đảo này hoạt động bằng cách thay mã QR hợp pháp bằng một mã khác do kẻ gian tạo ra. Khi nạn nhân quét mã đã bị chỉnh sửa, ứng dụng ngân hàng sẽ chuyển tiền vào tài khoản của kẻ lừa đảo thay vì người nhận ban đầu.
1
1.1k
·
--
NEAR Intents bị khai thác (exploit) 3,8 triệu USD và hứa hoàn trả toàn bộ vài ngày sau khi đóng băng quỹ của hacker từ BitgetGiao thức thanh toán (liquidation) cross-chain đã tạm dừng nạp và rút trên nhiều blockchain sau khi smart contract bị lỗi; lỗi (bug) đã được khắc phục và nhóm đã cam kết hoàn trả toàn bộ số tiền thiệt hại.
NEAR Intents, giao thức thực thi và thanh toán cross-chain của hệ sinh thái NEAR Protocol, đã là mục tiêu của một vụ khai thác (exploit) vào chiều thứ Năm (1) vừa qua, dẫn đến thiệt hại khoảng 3,8 triệu USD.
Nhóm đã phải ngừng các dịch vụ ngay lập tức sau khi phát hiện sự cố, vô hiệu hóa các khoản nạp và rút trên nhiều chuỗi khối (blockchain) được nền tảng hỗ trợ.
NEAR Intents bị khai thác (exploit) 3,8 triệu USD và hứa hoàn trả toàn bộ vài ngày sau khi đóng băng quỹ của hacker từ Bitget
Giao thức thanh toán (liquidation) cross-chain đã tạm dừng nạp và rút trên nhiều blockchain sau khi smart contract bị lỗi; lỗi (bug) đã được khắc phục và nhóm đã cam kết hoàn trả toàn bộ số tiền thiệt hại.
NEAR Intents, giao thức thực thi và thanh toán cross-chain của hệ sinh thái NEAR Protocol, đã là mục tiêu của một vụ khai thác (exploit) vào chiều thứ Năm (1) vừa qua, dẫn đến thiệt hại khoảng 3,8 triệu USD.
Nhóm đã phải ngừng các dịch vụ ngay lập tức sau khi phát hiện sự cố, vô hiệu hóa các khoản nạp và rút trên nhiều chuỗi khối (blockchain) được nền tảng hỗ trợ.
NEAR Intents, giao thức thực thi và thanh toán cross-chain của hệ sinh thái NEAR Protocol, đã là mục tiêu của một vụ khai thác (exploit) vào chiều thứ Năm (1) vừa qua, dẫn đến thiệt hại khoảng 3,8 triệu USD.
Nhóm đã phải ngừng các dịch vụ ngay lập tức sau khi phát hiện sự cố, vô hiệu hóa các khoản nạp và rút trên nhiều chuỗi khối (blockchain) được nền tảng hỗ trợ.
2
2.5k
·
--
AI và TikTok đưa camera điện thoại vào tầm ngắm của tin tặcCác công cụ trí tuệ nhân tạo miễn phí đang được các tác nhân độc hại sử dụng để xâm nhập vào camera của smartphone, và TikTok xuất hiện như một kênh phơi bày âm thầm dữ liệu sinh trắc học.
Các báo cáo an ninh kỹ thuật số gần đây cho thấy rằng các công cụ trí tuệ nhân tạo miễn phí, nhiều công cụ trong số đó được phát triển bởi các công ty Trung Quốc, đang được tin tặc khai thác để truy cập camera của smartphone mà không có sự hiểu biết của người dùng.
Véc-tơ đầu vào được trích dẫn nhiều nhất chính là chính môi trường TikTok, một nền tảng do ByteDance kiểm soát, hiện đã tích lũy hàng tỷ người dùng trên toàn cầu và hàng chục triệu người chỉ riêng ở Brazil.
AI và TikTok đưa camera điện thoại vào tầm ngắm của tin tặc
Các công cụ trí tuệ nhân tạo miễn phí đang được các tác nhân độc hại sử dụng để xâm nhập vào camera của smartphone, và TikTok xuất hiện như một kênh phơi bày âm thầm dữ liệu sinh trắc học.
Các báo cáo an ninh kỹ thuật số gần đây cho thấy rằng các công cụ trí tuệ nhân tạo miễn phí, nhiều công cụ trong số đó được phát triển bởi các công ty Trung Quốc, đang được tin tặc khai thác để truy cập camera của smartphone mà không có sự hiểu biết của người dùng.
Véc-tơ đầu vào được trích dẫn nhiều nhất chính là chính môi trường TikTok, một nền tảng do ByteDance kiểm soát, hiện đã tích lũy hàng tỷ người dùng trên toàn cầu và hàng chục triệu người chỉ riêng ở Brazil.
Các báo cáo an ninh kỹ thuật số gần đây cho thấy rằng các công cụ trí tuệ nhân tạo miễn phí, nhiều công cụ trong số đó được phát triển bởi các công ty Trung Quốc, đang được tin tặc khai thác để truy cập camera của smartphone mà không có sự hiểu biết của người dùng.
Véc-tơ đầu vào được trích dẫn nhiều nhất chính là chính môi trường TikTok, một nền tảng do ByteDance kiểm soát, hiện đã tích lũy hàng tỷ người dùng trên toàn cầu và hàng chục triệu người chỉ riêng ở Brazil.
159
·
--
🛡BẢO MẬT TRONG THỊ TRƯỜNG CRYPTO: KIẾN THỨC LÀ LỚP BẢO VỆ ĐẦU TIÊN
Trong thế giới tiền mã hóa, bảo mật phải là ưu tiên hàng đầu.
Trước khi nghĩ đến cơ hội, điều quan trọng là phải học cách bảo vệ tài sản của bạn và tránh những sai lầm phổ biến.
Thực hành tốt:
✅ Bật xác thực hai yếu tố
✅ Không bao giờ chia sẻ mật khẩu hoặc mã truy cập
✅ Cẩn trọng với những lời hứa lợi nhuận chắc chắn
✅ Tìm hiểu trước khi đưa ra quyết định
Thị trường crypto mang đến sự đổi mới, nhưng cũng đòi hỏi trách nhiệm.
Một nhà đầu tư được trang bị kiến thức không chỉ tìm kiếm cơ hội. Anh ấy/cô ấy còn học cách bảo vệ tài nguyên của mình.
#SegurancaDigital #criptomoedas #CryptoBrasil #Educacaofinanceira #BinanceSquare
🛡BẢO MẬT TRONG THỊ TRƯỜNG CRYPTO: KIẾN THỨC LÀ LỚP BẢO VỆ ĐẦU TIÊN
Trong thế giới tiền mã hóa, bảo mật phải là ưu tiên hàng đầu.
Trước khi nghĩ đến cơ hội, điều quan trọng là phải học cách bảo vệ tài sản của bạn và tránh những sai lầm phổ biến.
Thực hành tốt:
✅ Bật xác thực hai yếu tố
✅ Không bao giờ chia sẻ mật khẩu hoặc mã truy cập
✅ Cẩn trọng với những lời hứa lợi nhuận chắc chắn
✅ Tìm hiểu trước khi đưa ra quyết định
Thị trường crypto mang đến sự đổi mới, nhưng cũng đòi hỏi trách nhiệm.
Một nhà đầu tư được trang bị kiến thức không chỉ tìm kiếm cơ hội. Anh ấy/cô ấy còn học cách bảo vệ tài nguyên của mình.
#SegurancaDigital #criptomoedas #CryptoBrasil #Educacaofinanceira #BinanceSquare
Trong thế giới tiền mã hóa, bảo mật phải là ưu tiên hàng đầu.
Trước khi nghĩ đến cơ hội, điều quan trọng là phải học cách bảo vệ tài sản của bạn và tránh những sai lầm phổ biến.
Thực hành tốt:
✅ Bật xác thực hai yếu tố
✅ Không bao giờ chia sẻ mật khẩu hoặc mã truy cập
✅ Cẩn trọng với những lời hứa lợi nhuận chắc chắn
✅ Tìm hiểu trước khi đưa ra quyết định
Thị trường crypto mang đến sự đổi mới, nhưng cũng đòi hỏi trách nhiệm.
Một nhà đầu tư được trang bị kiến thức không chỉ tìm kiếm cơ hội. Anh ấy/cô ấy còn học cách bảo vệ tài nguyên của mình.
#SegurancaDigital #criptomoedas #CryptoBrasil #Educacaofinanceira #BinanceSquare
1
145
·
--
Cảnh sát Liên bang Brazil triệt phá mô hình kim tự tháp tiền mã hóa, phong tỏa 100 triệu real tại năm bangCảnh sát Liên bang Brazil đã phát động Chiến dịch São Silvestre nhằm triệt phá một mô hình kim tự tháp tài chính sử dụng tiền mã hóa, gây thiệt hại cho hơn 10.000 người trong giai đoạn 2018–2020. Tòa án đã ra lệnh phong tỏa tài sản và tiền của 15 cá nhân cùng 13 doanh nghiệp, với tổng giá trị lên tới 100 triệu real Brazil, nhằm bảo toàn tài sản và tạo điều kiện bồi thường cho các nạn nhân. Các nền tảng bị điều tra hứa hẹn mức sinh lời từ 2% đến 3% mỗi ngày hoặc từ 10% đến 70% mỗi tháng, không phù hợp với bất kỳ thực tế thị trường nào.
Chiến dịch đã thực hiện 12 lệnh khám xét và thu giữ tại mười thành phố thuộc năm bang. Tại Santa Catarina, các nhân viên chức năng đã tiến hành hoạt động ở Florianópolis, Blumenau, Pomerode, Indaial và Rio do Sul. Các hoạt động điều tra khác diễn ra tại Curitiba (PR), Álvares Machado (SP), Belo Horizonte (MG), Jaboatão dos Guararapes và Recife (PE).
Cảnh sát Liên bang Brazil triệt phá mô hình kim tự tháp tiền mã hóa, phong tỏa 100 triệu real tại năm bang
Cảnh sát Liên bang Brazil đã phát động Chiến dịch São Silvestre nhằm triệt phá một mô hình kim tự tháp tài chính sử dụng tiền mã hóa, gây thiệt hại cho hơn 10.000 người trong giai đoạn 2018–2020. Tòa án đã ra lệnh phong tỏa tài sản và tiền của 15 cá nhân cùng 13 doanh nghiệp, với tổng giá trị lên tới 100 triệu real Brazil, nhằm bảo toàn tài sản và tạo điều kiện bồi thường cho các nạn nhân. Các nền tảng bị điều tra hứa hẹn mức sinh lời từ 2% đến 3% mỗi ngày hoặc từ 10% đến 70% mỗi tháng, không phù hợp với bất kỳ thực tế thị trường nào.
Chiến dịch đã thực hiện 12 lệnh khám xét và thu giữ tại mười thành phố thuộc năm bang. Tại Santa Catarina, các nhân viên chức năng đã tiến hành hoạt động ở Florianópolis, Blumenau, Pomerode, Indaial và Rio do Sul. Các hoạt động điều tra khác diễn ra tại Curitiba (PR), Álvares Machado (SP), Belo Horizonte (MG), Jaboatão dos Guararapes và Recife (PE).
Chiến dịch đã thực hiện 12 lệnh khám xét và thu giữ tại mười thành phố thuộc năm bang. Tại Santa Catarina, các nhân viên chức năng đã tiến hành hoạt động ở Florianópolis, Blumenau, Pomerode, Indaial và Rio do Sul. Các hoạt động điều tra khác diễn ra tại Curitiba (PR), Álvares Machado (SP), Belo Horizonte (MG), Jaboatão dos Guararapes và Recife (PE).
2
2.6k
Bài viết
🚨💰 3 SAI LẦM KHIẾN BẠN MẤT TIỀN KHI ĐẦU TƯ CRYPTO!❌ Mua theo hiệu ứng đám đông: tham gia sau khi đồng coin đã tăng vọt.
❌ Dồn hết tiền vào một đồng coin: tập trung rủi ro vào một dự án duy nhất.
❌ Bỏ qua vấn đề bảo mật: mắc bẫy lừa đảo hoặc chia sẻ mật khẩu.
₿ Quy tắc rất đơn giản: hãy tìm hiểu kỹ trước khi đầu tư, bảo vệ tiền mã hóa của bạn và cảnh giác với những lời hứa lợi nhuận được đảm bảo.
👇 Bạn cho rằng lỗi nào trong số này nguy hiểm nhất?
🔔 Theo dõi Bậc thầy Crypto để biết thêm mẹo nhé!
#bitcoin #criptomoedas #crypto #SegurancaDigital #altcoins
$BNB
🚨💰 3 SAI LẦM KHIẾN BẠN MẤT TIỀN KHI ĐẦU TƯ CRYPTO!
❌ Mua theo hiệu ứng đám đông: tham gia sau khi đồng coin đã tăng vọt.
❌ Dồn hết tiền vào một đồng coin: tập trung rủi ro vào một dự án duy nhất.
❌ Bỏ qua vấn đề bảo mật: mắc bẫy lừa đảo hoặc chia sẻ mật khẩu.
₿ Quy tắc rất đơn giản: hãy tìm hiểu kỹ trước khi đầu tư, bảo vệ tiền mã hóa của bạn và cảnh giác với những lời hứa lợi nhuận được đảm bảo.
👇 Bạn cho rằng lỗi nào trong số này nguy hiểm nhất?
🔔 Theo dõi Bậc thầy Crypto để biết thêm mẹo nhé!
#bitcoin #criptomoedas #crypto #SegurancaDigital #altcoins
$BNB
❌ Dồn hết tiền vào một đồng coin: tập trung rủi ro vào một dự án duy nhất.
❌ Bỏ qua vấn đề bảo mật: mắc bẫy lừa đảo hoặc chia sẻ mật khẩu.
₿ Quy tắc rất đơn giản: hãy tìm hiểu kỹ trước khi đầu tư, bảo vệ tiền mã hóa của bạn và cảnh giác với những lời hứa lợi nhuận được đảm bảo.
👇 Bạn cho rằng lỗi nào trong số này nguy hiểm nhất?
🔔 Theo dõi Bậc thầy Crypto để biết thêm mẹo nhé!
#bitcoin #criptomoedas #crypto #SegurancaDigital #altcoins
$BNB
1
142
Bài viết
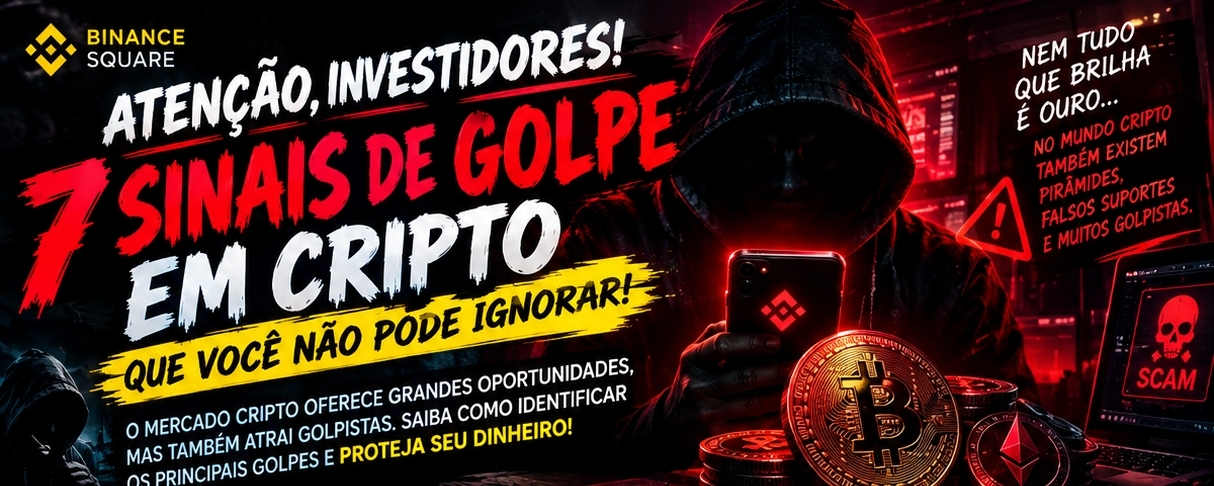
🚨 NHÀ ĐẦU TƯ, HÃY CẢNH GIÁC! 7 DẤU HIỆU LỪA ĐẢO TIỀN MÃ HÓA BẠN KHÔNG THỂ BỎ QUA! 🔐🚫Thị trường tiền mã hóa mang đến nhiều cơ hội, nhưng cũng thu hút những kẻ lừa đảo dùng lời hứa giả dối để chiếm đoạt tiền của bạn. Biết cách nhận diện các dấu hiệu cảnh báo có thể tạo nên khác biệt lớn! 👇
🔴 1. LỢI NHUẬN ĐẢM BẢO
Những lời hứa về lợi nhuận cao, nhanh chóng và không rủi ro là dấu hiệu cảnh báo nghiêm trọng.
🔴 2. ĐƯỜNG LINK GIẢ MẠO
Các trang web giả mạo sàn giao dịch và ví có thể đánh cắp mật khẩu của bạn. Luôn kiểm tra địa chỉ trang web trước khi đăng nhập.
🔴 3. BỘ PHẬN HỖ TRỢ GIẢ MẠO
Không ai cần cụm từ khôi phục hay khóa riêng tư của bạn để giúp bạn. Đừng bao giờ chia sẻ những thông tin này.
🚨 NHÀ ĐẦU TƯ, HÃY CẢNH GIÁC! 7 DẤU HIỆU LỪA ĐẢO TIỀN MÃ HÓA BẠN KHÔNG THỂ BỎ QUA! 🔐🚫
Thị trường tiền mã hóa mang đến nhiều cơ hội, nhưng cũng thu hút những kẻ lừa đảo dùng lời hứa giả dối để chiếm đoạt tiền của bạn. Biết cách nhận diện các dấu hiệu cảnh báo có thể tạo nên khác biệt lớn! 👇
🔴 1. LỢI NHUẬN ĐẢM BẢO
Những lời hứa về lợi nhuận cao, nhanh chóng và không rủi ro là dấu hiệu cảnh báo nghiêm trọng.
🔴 2. ĐƯỜNG LINK GIẢ MẠO
Các trang web giả mạo sàn giao dịch và ví có thể đánh cắp mật khẩu của bạn. Luôn kiểm tra địa chỉ trang web trước khi đăng nhập.
🔴 3. BỘ PHẬN HỖ TRỢ GIẢ MẠO
Không ai cần cụm từ khôi phục hay khóa riêng tư của bạn để giúp bạn. Đừng bao giờ chia sẻ những thông tin này.
🔴 1. LỢI NHUẬN ĐẢM BẢO
Những lời hứa về lợi nhuận cao, nhanh chóng và không rủi ro là dấu hiệu cảnh báo nghiêm trọng.
🔴 2. ĐƯỜNG LINK GIẢ MẠO
Các trang web giả mạo sàn giao dịch và ví có thể đánh cắp mật khẩu của bạn. Luôn kiểm tra địa chỉ trang web trước khi đăng nhập.
🔴 3. BỘ PHẬN HỖ TRỢ GIẢ MẠO
Không ai cần cụm từ khôi phục hay khóa riêng tư của bạn để giúp bạn. Đừng bao giờ chia sẻ những thông tin này.
1
666
Chú ý, cộng đồng! Trái tim của những người từng có số dư trên Bitget đã quay lại nhịp độ bình thường. ❤️🔥
Sau cú hoảng loạn khổng lồ gần R$ 2 tỷ (US$ 387,5 triệu) bị hacker lấy đi, sàn đã bắt đầu mở lại việc rút tiền. Dự kiến đến ngày 2 tháng 10, mọi thứ sẽ hoạt động 100%.
🧐 Chúng ta học được gì từ chuyện này?
1. Không có khóa thì không phải tiền của bạn (câu thần chú cũ rích!).
2. Thị trường crypto là một chiến trường, và cá voi lẫn hacker không bao giờ ngủ.
3. 'Bàn tay rau diếp' thì hoảng loạn, nhưng nền tảng có vẻ đang kiểm soát tình trạng chảy máu.
Trong lúc hỗn loạn đang diễn ra trên Bitget, BTC vẫn vững vàng trên mức $83K. Thị trường đâu có chờ ai, đúng không?
Bây giờ mình muốn biết từ các bạn: Bạn có đang để toàn bộ tài sản của mình ở sàn giao dịch, hay sau chuyện này bạn đã chạy sang ví cold wallet của mình rồi? Hãy bình luận bên dưới nếu bạn thuộc phe 'tự giám quản' hay bạn tin vào sự hỗ trợ của các sàn! 👇
#Bitget #CriptoNoticias #Bitcoin #SegurancaDigital #MercadoCripto
Chú ý, cộng đồng! Trái tim của những người từng có số dư trên Bitget đã quay lại nhịp độ bình thường. ❤️🔥
Sau cú hoảng loạn khổng lồ gần R$ 2 tỷ (US$ 387,5 triệu) bị hacker lấy đi, sàn đã bắt đầu mở lại việc rút tiền. Dự kiến đến ngày 2 tháng 10, mọi thứ sẽ hoạt động 100%.
🧐 Chúng ta học được gì từ chuyện này?
1. Không có khóa thì không phải tiền của bạn (câu thần chú cũ rích!).
2. Thị trường crypto là một chiến trường, và cá voi lẫn hacker không bao giờ ngủ.
3. 'Bàn tay rau diếp' thì hoảng loạn, nhưng nền tảng có vẻ đang kiểm soát tình trạng chảy máu.
Trong lúc hỗn loạn đang diễn ra trên Bitget, BTC vẫn vững vàng trên mức $83K. Thị trường đâu có chờ ai, đúng không?
Bây giờ mình muốn biết từ các bạn: Bạn có đang để toàn bộ tài sản của mình ở sàn giao dịch, hay sau chuyện này bạn đã chạy sang ví cold wallet của mình rồi? Hãy bình luận bên dưới nếu bạn thuộc phe 'tự giám quản' hay bạn tin vào sự hỗ trợ của các sàn! 👇
#Bitget #CriptoNoticias #Bitcoin #SegurancaDigital #MercadoCripto
Sau cú hoảng loạn khổng lồ gần R$ 2 tỷ (US$ 387,5 triệu) bị hacker lấy đi, sàn đã bắt đầu mở lại việc rút tiền. Dự kiến đến ngày 2 tháng 10, mọi thứ sẽ hoạt động 100%.
🧐 Chúng ta học được gì từ chuyện này?
1. Không có khóa thì không phải tiền của bạn (câu thần chú cũ rích!).
2. Thị trường crypto là một chiến trường, và cá voi lẫn hacker không bao giờ ngủ.
3. 'Bàn tay rau diếp' thì hoảng loạn, nhưng nền tảng có vẻ đang kiểm soát tình trạng chảy máu.
Trong lúc hỗn loạn đang diễn ra trên Bitget, BTC vẫn vững vàng trên mức $83K. Thị trường đâu có chờ ai, đúng không?
Bây giờ mình muốn biết từ các bạn: Bạn có đang để toàn bộ tài sản của mình ở sàn giao dịch, hay sau chuyện này bạn đã chạy sang ví cold wallet của mình rồi? Hãy bình luận bên dưới nếu bạn thuộc phe 'tự giám quản' hay bạn tin vào sự hỗ trợ của các sàn! 👇
#Bitget #CriptoNoticias #Bitcoin #SegurancaDigital #MercadoCripto
1
1
477
·
--
Tăng giá
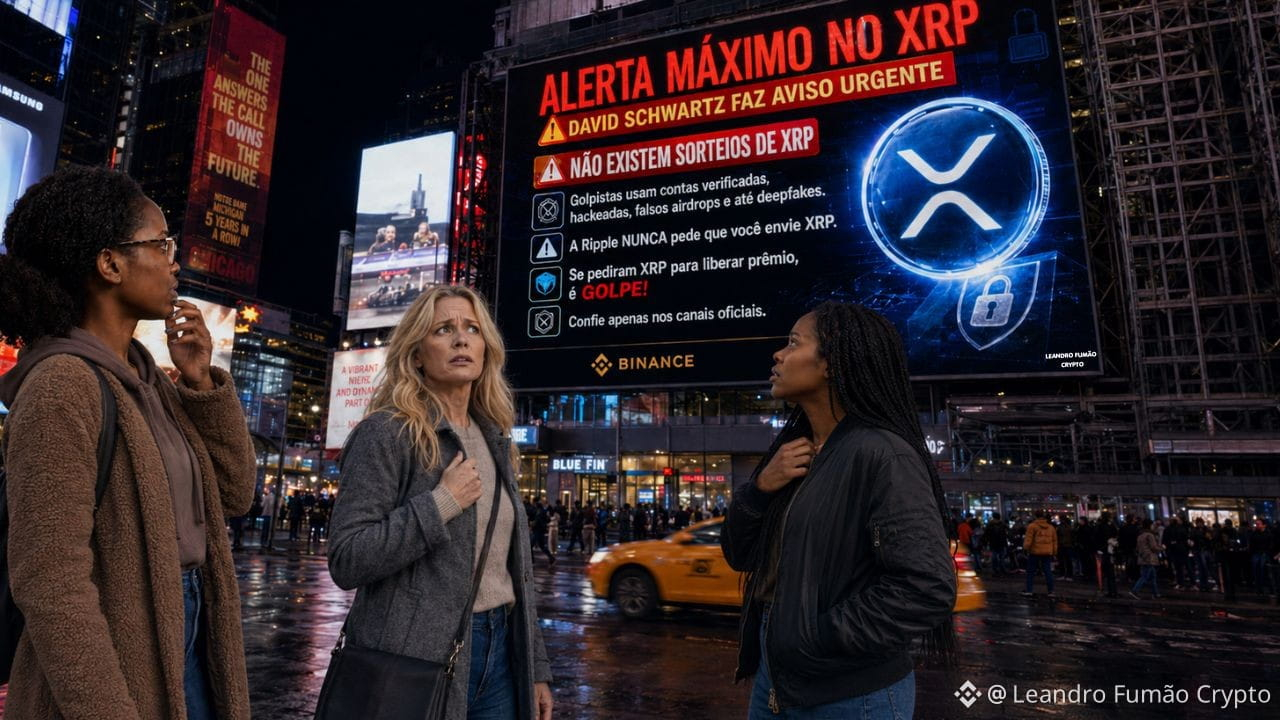
🚨CẢNH BÁO AN NINH🚨 DAVID SCHWARTZ (CTO CỦA RIPPLE) CẢNH BÁO📢 "KHÔNG CÓ SỰ KIỆN BỒI THƯỜNG XRP❗" ⚠️
🛑 Khi Cơ Sở Hạ Tầng của XRP Ledger Đạt Đến Những Cấp Độ Trưởng Thành Mới và Thị Trường Tổ Chức Chuẩn Bị Cho Sự Mở Rộng của Ripple Prime, Các Kẻ Lừa Đảo Cũng Đang Làm Việc Cật Lực.
CTO của Ripple, David Schwartz, Đã Phát Đi Một Cảnh Báo Khẩn Cấp Mà Tất Cả Các Chủ Sở Hữu Crypto $XRP Cần Đọc và Chia Sẻ.
🔍 Cuộc Lừa Đảo "Airdrop" hoặc "Giveaway"
Các kẻ lừa đảo đang sử dụng các tài khoản đã được xác thực bị hack (có dấu xanh trên X/Twitter) và các kênh YouTube để quảng bá các sự kiện bồi thường XRP giả. Lời hứa luôn giống nhau: "Gửi một số lượng XRP và nhận lại gấp đôi" hoặc "Nhấn vào đây để nhận airdrop sinh nhật của Ripple".
Thực Tế Chỉ Có Một
Ripple KHÔNG BAO GIỜ YÊU CẦU $XRP : Cả #RİPPLE , David Schwartz, và Brad Garlinghouse đều không bao giờ yêu cầu bạn gửi tiền để "xác thực" một airdrop.
Cảnh Giác Với Deepfakes: Họ đang sử dụng trí tuệ nhân tạo để tạo ra các video chân thực về các giám đốc của Ripple. Đừng chỉ tin vào những gì bạn thấy; hãy tin vào các nguồn chính thức.
💡 PHÂN TÍCH CỦA TÔI: TẠI SAO FOCUS BÂY GIỜ?
Sự Chấp Nhận Tăng Cao, Rủi Ro Tăng Cao: Với những tin tức gần đây về hạn mức tín dụng 200 triệu USD từ Neuberger và sự tiến triển của Đạo Luật CLARITY tại Thượng Viện, sự quan tâm đến XRP đã bùng nổ. Các kẻ lừa đảo lợi dụng FOMO (nỗi sợ bỏ lỡ) của các nhà đầu tư mới.
Cơ Sở Hạ Tầng vs. Kỹ Thuật Xã Hội: Ledger #Xrp🔥🔥 là một trong những mạng an toàn nhất thế giới, nhưng mắt xích yếu nhất luôn là yếu tố con người. Như tôi thường nói: cơ sở hạ tầng đã đến, và bảo vệ tài sản của bạn là phần thiết yếu trong việc giao dịch trên đó.
⚖️ PHÁN QUYẾT
Không có "Bữa Trưa Miễn Phí" trong thị trường crypto. Nếu có vẻ tốt đến mức khó tin, thì đó là lừa đảo. Bảo vệ khóa riêng của bạn, sử dụng xác thực hai yếu tố (2FA) và hãy nghi ngờ bất kỳ lời hứa nào về lợi nhuận dễ dàng.
⚠️ Luôn tự nghiên cứu trước khi đầu tư vào bất kỳ dự án crypto nào.
#SegurancaDigital #XRPCommunity
🚨CẢNH BÁO AN NINH🚨 DAVID SCHWARTZ (CTO CỦA RIPPLE) CẢNH BÁO📢 "KHÔNG CÓ SỰ KIỆN BỒI THƯỜNG XRP❗" ⚠️
🛑 Khi Cơ Sở Hạ Tầng của XRP Ledger Đạt Đến Những Cấp Độ Trưởng Thành Mới và Thị Trường Tổ Chức Chuẩn Bị Cho Sự Mở Rộng của Ripple Prime, Các Kẻ Lừa Đảo Cũng Đang Làm Việc Cật Lực.
CTO của Ripple, David Schwartz, Đã Phát Đi Một Cảnh Báo Khẩn Cấp Mà Tất Cả Các Chủ Sở Hữu Crypto $XRP Cần Đọc và Chia Sẻ.
🔍 Cuộc Lừa Đảo "Airdrop" hoặc "Giveaway"
Các kẻ lừa đảo đang sử dụng các tài khoản đã được xác thực bị hack (có dấu xanh trên X/Twitter) và các kênh YouTube để quảng bá các sự kiện bồi thường XRP giả. Lời hứa luôn giống nhau: "Gửi một số lượng XRP và nhận lại gấp đôi" hoặc "Nhấn vào đây để nhận airdrop sinh nhật của Ripple".
Thực Tế Chỉ Có Một
Ripple KHÔNG BAO GIỜ YÊU CẦU $XRP : Cả #RİPPLE , David Schwartz, và Brad Garlinghouse đều không bao giờ yêu cầu bạn gửi tiền để "xác thực" một airdrop.
Cảnh Giác Với Deepfakes: Họ đang sử dụng trí tuệ nhân tạo để tạo ra các video chân thực về các giám đốc của Ripple. Đừng chỉ tin vào những gì bạn thấy; hãy tin vào các nguồn chính thức.
💡 PHÂN TÍCH CỦA TÔI: TẠI SAO FOCUS BÂY GIỜ?
Sự Chấp Nhận Tăng Cao, Rủi Ro Tăng Cao: Với những tin tức gần đây về hạn mức tín dụng 200 triệu USD từ Neuberger và sự tiến triển của Đạo Luật CLARITY tại Thượng Viện, sự quan tâm đến XRP đã bùng nổ. Các kẻ lừa đảo lợi dụng FOMO (nỗi sợ bỏ lỡ) của các nhà đầu tư mới.
Cơ Sở Hạ Tầng vs. Kỹ Thuật Xã Hội: Ledger #Xrp🔥🔥 là một trong những mạng an toàn nhất thế giới, nhưng mắt xích yếu nhất luôn là yếu tố con người. Như tôi thường nói: cơ sở hạ tầng đã đến, và bảo vệ tài sản của bạn là phần thiết yếu trong việc giao dịch trên đó.
⚖️ PHÁN QUYẾT
Không có "Bữa Trưa Miễn Phí" trong thị trường crypto. Nếu có vẻ tốt đến mức khó tin, thì đó là lừa đảo. Bảo vệ khóa riêng của bạn, sử dụng xác thực hai yếu tố (2FA) và hãy nghi ngờ bất kỳ lời hứa nào về lợi nhuận dễ dàng.
⚠️ Luôn tự nghiên cứu trước khi đầu tư vào bất kỳ dự án crypto nào.
#SegurancaDigital #XRPCommunity
🛑 Khi Cơ Sở Hạ Tầng của XRP Ledger Đạt Đến Những Cấp Độ Trưởng Thành Mới và Thị Trường Tổ Chức Chuẩn Bị Cho Sự Mở Rộng của Ripple Prime, Các Kẻ Lừa Đảo Cũng Đang Làm Việc Cật Lực.
CTO của Ripple, David Schwartz, Đã Phát Đi Một Cảnh Báo Khẩn Cấp Mà Tất Cả Các Chủ Sở Hữu Crypto $XRP Cần Đọc và Chia Sẻ.
🔍 Cuộc Lừa Đảo "Airdrop" hoặc "Giveaway"
Các kẻ lừa đảo đang sử dụng các tài khoản đã được xác thực bị hack (có dấu xanh trên X/Twitter) và các kênh YouTube để quảng bá các sự kiện bồi thường XRP giả. Lời hứa luôn giống nhau: "Gửi một số lượng XRP và nhận lại gấp đôi" hoặc "Nhấn vào đây để nhận airdrop sinh nhật của Ripple".
Thực Tế Chỉ Có Một
Ripple KHÔNG BAO GIỜ YÊU CẦU $XRP : Cả #RİPPLE , David Schwartz, và Brad Garlinghouse đều không bao giờ yêu cầu bạn gửi tiền để "xác thực" một airdrop.
Cảnh Giác Với Deepfakes: Họ đang sử dụng trí tuệ nhân tạo để tạo ra các video chân thực về các giám đốc của Ripple. Đừng chỉ tin vào những gì bạn thấy; hãy tin vào các nguồn chính thức.
💡 PHÂN TÍCH CỦA TÔI: TẠI SAO FOCUS BÂY GIỜ?
Sự Chấp Nhận Tăng Cao, Rủi Ro Tăng Cao: Với những tin tức gần đây về hạn mức tín dụng 200 triệu USD từ Neuberger và sự tiến triển của Đạo Luật CLARITY tại Thượng Viện, sự quan tâm đến XRP đã bùng nổ. Các kẻ lừa đảo lợi dụng FOMO (nỗi sợ bỏ lỡ) của các nhà đầu tư mới.
Cơ Sở Hạ Tầng vs. Kỹ Thuật Xã Hội: Ledger #Xrp🔥🔥 là một trong những mạng an toàn nhất thế giới, nhưng mắt xích yếu nhất luôn là yếu tố con người. Như tôi thường nói: cơ sở hạ tầng đã đến, và bảo vệ tài sản của bạn là phần thiết yếu trong việc giao dịch trên đó.
⚖️ PHÁN QUYẾT
Không có "Bữa Trưa Miễn Phí" trong thị trường crypto. Nếu có vẻ tốt đến mức khó tin, thì đó là lừa đảo. Bảo vệ khóa riêng của bạn, sử dụng xác thực hai yếu tố (2FA) và hãy nghi ngờ bất kỳ lời hứa nào về lợi nhuận dễ dàng.
⚠️ Luôn tự nghiên cứu trước khi đầu tư vào bất kỳ dự án crypto nào.
#SegurancaDigital #XRPCommunity
1
835
·
--
Tăng giá
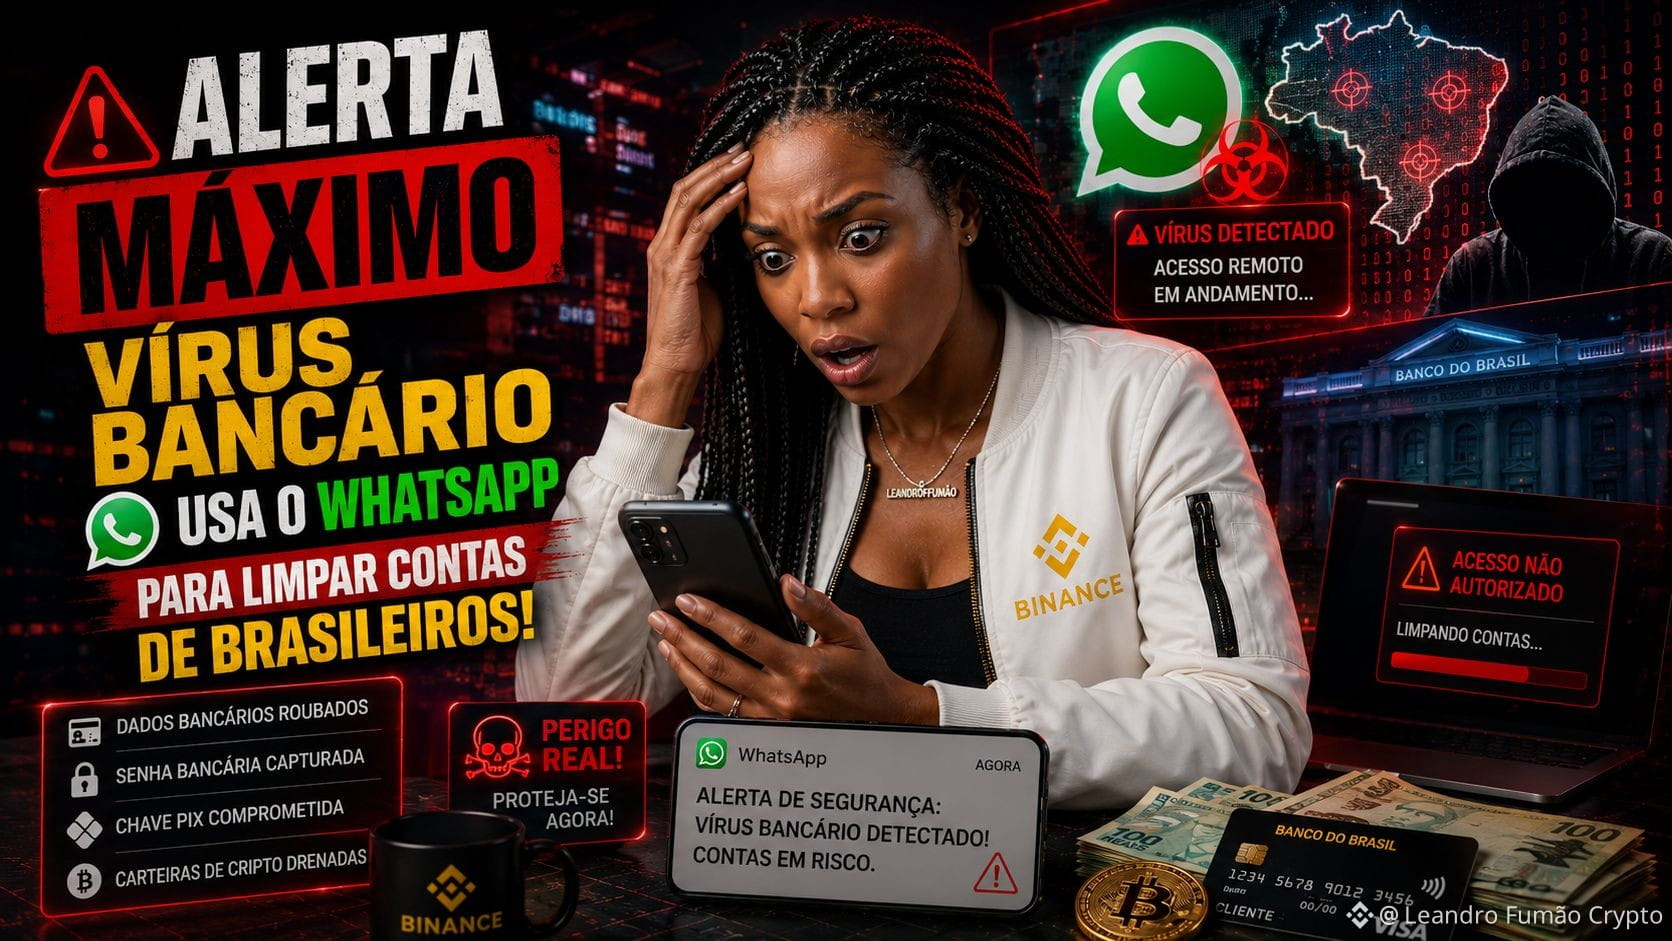
🚨 🇧🇷 CẢNH BÁO TỐI ĐA📲🦠 VIRUS NGÂN HÀNG SỬ DỤNG WHATSAPP ĐỂ LÀM SẠCH TÀI KHOẢN CỦA NGƯỜI BRAZIL❗
🤳🏻 ⚠️ Nguy cơ kỹ thuật số đã thay đổi mức độ ở Brazil. Như đã được báo cáo bởi TecMundo, một chiến dịch malware mới và tinh vi đang sử dụng WhatsApp làm công cụ chính để lây nhiễm smartphone và đánh cắp thông tin ngân hàng, dữ liệu thuế và do đó, khóa và ví tiền điện tử của người dùng Brazil.
🔍 Cách Mà Đòn Đánh Hoạt Động Trong Thực Tế?
Bọn tội phạm không sử dụng lỗ hổng trong hệ thống, mà sử dụng kỹ thuật xã hội để lừa bạn.
Giai Điệu: Bạn nhận được một tin nhắn từ #WhatsApp giả mạo một tổ chức chính thức (ngân hàng, nhà cung cấp hoặc cập nhật bảo mật khẩn cấp).
Liên Kết Độc Hại: Tin nhắn dẫn dắt bạn nhấp vào một liên kết bên ngoài hoặc tải xuống một tệp ẩn danh (như một PDF giả mạo hoặc APK).
Sự Xâm Nhập: Khi đã được cài đặt, virus hoạt động âm thầm ở nền, ghi lại mọi thứ bạn gõ (keylogger) và chụp màn hình mật khẩu và mã xác thực của bạn.
💡 PHÂN TÍCH CỦA TÔI » MẮC XÍCH YẾU NHẤT LÀ YẾU TỐ CON NGƯỜI
Như tôi luôn nhấn mạnh ở đây: hạ tầng mạng như $XRP , Stellar ▸$XLM ▸ và Bitcoin là không thể phá hủy, nhưng mắc xích yếu nhất luôn là hành vi của người dùng. Với sự siết chặt quy định của Ngân hàng Trung ương Brazil và các quy tắc tuân thủ mới được áp dụng cho các ngân hàng và nền tảng, bọn lừa đảo đã chuyển toàn bộ sức mạnh sang các cuộc tấn công trực tiếp vào người nắm giữ tài sản.
Nếu bạn giữ khóa riêng của mình trong ghi chú của điện thoại, không sử dụng xác thực hai yếu tố (2FA) qua ứng dụng (tránh xa 2FA qua SMS!) và thường nhấp vào các liên kết nghi ngờ, toàn bộ tài sản Web3 của bạn đang gặp rủi ro cực lớn.
⚠️ HƯỚNG DẪN BẢO VỆ NGAY LẬP TỨC
Đừng bao giờ cài đặt ứng dụng ngoài các cửa hàng chính thức, bỏ qua mọi liên hệ nghi ngờ từ ngân hàng hoặc sàn giao dịch, và giữ seed của bạn trên giấy — không bao giờ trên kỹ thuật số. An toàn của bạn bắt đầu từ hành vi của bạn.
Hãy bảo vệ cộng đồng trong phần bình luận!
#SegurancaDigital #brasil #BinanceSquare
🚨 🇧🇷 CẢNH BÁO TỐI ĐA📲🦠 VIRUS NGÂN HÀNG SỬ DỤNG WHATSAPP ĐỂ LÀM SẠCH TÀI KHOẢN CỦA NGƯỜI BRAZIL❗
🤳🏻 ⚠️ Nguy cơ kỹ thuật số đã thay đổi mức độ ở Brazil. Như đã được báo cáo bởi TecMundo, một chiến dịch malware mới và tinh vi đang sử dụng WhatsApp làm công cụ chính để lây nhiễm smartphone và đánh cắp thông tin ngân hàng, dữ liệu thuế và do đó, khóa và ví tiền điện tử của người dùng Brazil.
🔍 Cách Mà Đòn Đánh Hoạt Động Trong Thực Tế?
Bọn tội phạm không sử dụng lỗ hổng trong hệ thống, mà sử dụng kỹ thuật xã hội để lừa bạn.
Giai Điệu: Bạn nhận được một tin nhắn từ #WhatsApp giả mạo một tổ chức chính thức (ngân hàng, nhà cung cấp hoặc cập nhật bảo mật khẩn cấp).
Liên Kết Độc Hại: Tin nhắn dẫn dắt bạn nhấp vào một liên kết bên ngoài hoặc tải xuống một tệp ẩn danh (như một PDF giả mạo hoặc APK).
Sự Xâm Nhập: Khi đã được cài đặt, virus hoạt động âm thầm ở nền, ghi lại mọi thứ bạn gõ (keylogger) và chụp màn hình mật khẩu và mã xác thực của bạn.
💡 PHÂN TÍCH CỦA TÔI » MẮC XÍCH YẾU NHẤT LÀ YẾU TỐ CON NGƯỜI
Như tôi luôn nhấn mạnh ở đây: hạ tầng mạng như $XRP , Stellar ▸$XLM ▸ và Bitcoin là không thể phá hủy, nhưng mắc xích yếu nhất luôn là hành vi của người dùng. Với sự siết chặt quy định của Ngân hàng Trung ương Brazil và các quy tắc tuân thủ mới được áp dụng cho các ngân hàng và nền tảng, bọn lừa đảo đã chuyển toàn bộ sức mạnh sang các cuộc tấn công trực tiếp vào người nắm giữ tài sản.
Nếu bạn giữ khóa riêng của mình trong ghi chú của điện thoại, không sử dụng xác thực hai yếu tố (2FA) qua ứng dụng (tránh xa 2FA qua SMS!) và thường nhấp vào các liên kết nghi ngờ, toàn bộ tài sản Web3 của bạn đang gặp rủi ro cực lớn.
⚠️ HƯỚNG DẪN BẢO VỆ NGAY LẬP TỨC
Đừng bao giờ cài đặt ứng dụng ngoài các cửa hàng chính thức, bỏ qua mọi liên hệ nghi ngờ từ ngân hàng hoặc sàn giao dịch, và giữ seed của bạn trên giấy — không bao giờ trên kỹ thuật số. An toàn của bạn bắt đầu từ hành vi của bạn.
Hãy bảo vệ cộng đồng trong phần bình luận!
#SegurancaDigital #brasil #BinanceSquare
🤳🏻 ⚠️ Nguy cơ kỹ thuật số đã thay đổi mức độ ở Brazil. Như đã được báo cáo bởi TecMundo, một chiến dịch malware mới và tinh vi đang sử dụng WhatsApp làm công cụ chính để lây nhiễm smartphone và đánh cắp thông tin ngân hàng, dữ liệu thuế và do đó, khóa và ví tiền điện tử của người dùng Brazil.
🔍 Cách Mà Đòn Đánh Hoạt Động Trong Thực Tế?
Bọn tội phạm không sử dụng lỗ hổng trong hệ thống, mà sử dụng kỹ thuật xã hội để lừa bạn.
Giai Điệu: Bạn nhận được một tin nhắn từ #WhatsApp giả mạo một tổ chức chính thức (ngân hàng, nhà cung cấp hoặc cập nhật bảo mật khẩn cấp).
Liên Kết Độc Hại: Tin nhắn dẫn dắt bạn nhấp vào một liên kết bên ngoài hoặc tải xuống một tệp ẩn danh (như một PDF giả mạo hoặc APK).
Sự Xâm Nhập: Khi đã được cài đặt, virus hoạt động âm thầm ở nền, ghi lại mọi thứ bạn gõ (keylogger) và chụp màn hình mật khẩu và mã xác thực của bạn.
💡 PHÂN TÍCH CỦA TÔI » MẮC XÍCH YẾU NHẤT LÀ YẾU TỐ CON NGƯỜI
Như tôi luôn nhấn mạnh ở đây: hạ tầng mạng như $XRP , Stellar ▸$XLM ▸ và Bitcoin là không thể phá hủy, nhưng mắc xích yếu nhất luôn là hành vi của người dùng. Với sự siết chặt quy định của Ngân hàng Trung ương Brazil và các quy tắc tuân thủ mới được áp dụng cho các ngân hàng và nền tảng, bọn lừa đảo đã chuyển toàn bộ sức mạnh sang các cuộc tấn công trực tiếp vào người nắm giữ tài sản.
Nếu bạn giữ khóa riêng của mình trong ghi chú của điện thoại, không sử dụng xác thực hai yếu tố (2FA) qua ứng dụng (tránh xa 2FA qua SMS!) và thường nhấp vào các liên kết nghi ngờ, toàn bộ tài sản Web3 của bạn đang gặp rủi ro cực lớn.
⚠️ HƯỚNG DẪN BẢO VỆ NGAY LẬP TỨC
Đừng bao giờ cài đặt ứng dụng ngoài các cửa hàng chính thức, bỏ qua mọi liên hệ nghi ngờ từ ngân hàng hoặc sàn giao dịch, và giữ seed của bạn trên giấy — không bao giờ trên kỹ thuật số. An toàn của bạn bắt đầu từ hành vi của bạn.
Hãy bảo vệ cộng đồng trong phần bình luận!
#SegurancaDigital #brasil #BinanceSquare
5
6
1.9k
Thị trường không hề yên giấc và sự an toàn bị tạt thẳng vào cằm! 🥊
Liquid Network vừa mới hứng chịu một cú lỗ thủng khổng lồ: US$ 320 triệu đô la Bitcoin đã bị rút sạch trong một vụ tấn công khiến nhiều người phải dựng tóc gáy. Nếu bạn có quỹ ở đó thì tình hình đúng kiểu “toang” hoàn toàn. 📉
🔍 Chuyện gì đã xảy ra?
Các hacker đã phát hiện một lỗ hổng và “dọn sạch” tài khoản. Bitcoin vốn đang cố giữ vững ở mức quanh US$ 79K, giờ lại phải chịu áp lực bán ra tự nhiên sau cú sợ hãi này trong hệ sinh thái. Giá hiện tại trên Binance là US$ 78.922,45 và thị trường đang nín thở.
🧠 Phân tích nhanh:
Crypto là tự do, nhưng cũng là trách nhiệm. Kiểu hack này là lời nhắc hằng năm (hoặc hàng tháng, đáng tiếc) rằng “not your keys, not your coins” không chỉ là câu cửa miệng—đó là sống còn. Tác động lên giá có thể sẽ biến động mạnh trong ngắn hạn, đặc biệt khi nỗi sợ đang thống trị tâm lý của “những đôi tay rau diếp”.
Câu hỏi trị giá một triệu: Bạn còn tin vào sidechain và bridge không, hay bạn thích giữ tất cả trong cold wallet và bỏ qua mọi khoản yield hấp dẫn? Hãy bình luận bên dưới, mình muốn biết bạn thuộc team “bảo mật tối đa” hay “rủi ro đáng để lấy”! 👇
#Bitcoin #LiquidNetwork #HackAlert #CryptoNews #SegurancaDigital
Thị trường không hề yên giấc và sự an toàn bị tạt thẳng vào cằm! 🥊
Liquid Network vừa mới hứng chịu một cú lỗ thủng khổng lồ: US$ 320 triệu đô la Bitcoin đã bị rút sạch trong một vụ tấn công khiến nhiều người phải dựng tóc gáy. Nếu bạn có quỹ ở đó thì tình hình đúng kiểu “toang” hoàn toàn. 📉
🔍 Chuyện gì đã xảy ra?
Các hacker đã phát hiện một lỗ hổng và “dọn sạch” tài khoản. Bitcoin vốn đang cố giữ vững ở mức quanh US$ 79K, giờ lại phải chịu áp lực bán ra tự nhiên sau cú sợ hãi này trong hệ sinh thái. Giá hiện tại trên Binance là US$ 78.922,45 và thị trường đang nín thở.
🧠 Phân tích nhanh:
Crypto là tự do, nhưng cũng là trách nhiệm. Kiểu hack này là lời nhắc hằng năm (hoặc hàng tháng, đáng tiếc) rằng “not your keys, not your coins” không chỉ là câu cửa miệng—đó là sống còn. Tác động lên giá có thể sẽ biến động mạnh trong ngắn hạn, đặc biệt khi nỗi sợ đang thống trị tâm lý của “những đôi tay rau diếp”.
Câu hỏi trị giá một triệu: Bạn còn tin vào sidechain và bridge không, hay bạn thích giữ tất cả trong cold wallet và bỏ qua mọi khoản yield hấp dẫn? Hãy bình luận bên dưới, mình muốn biết bạn thuộc team “bảo mật tối đa” hay “rủi ro đáng để lấy”! 👇
#Bitcoin #LiquidNetwork #HackAlert #CryptoNews #SegurancaDigital
Liquid Network vừa mới hứng chịu một cú lỗ thủng khổng lồ: US$ 320 triệu đô la Bitcoin đã bị rút sạch trong một vụ tấn công khiến nhiều người phải dựng tóc gáy. Nếu bạn có quỹ ở đó thì tình hình đúng kiểu “toang” hoàn toàn. 📉
🔍 Chuyện gì đã xảy ra?
Các hacker đã phát hiện một lỗ hổng và “dọn sạch” tài khoản. Bitcoin vốn đang cố giữ vững ở mức quanh US$ 79K, giờ lại phải chịu áp lực bán ra tự nhiên sau cú sợ hãi này trong hệ sinh thái. Giá hiện tại trên Binance là US$ 78.922,45 và thị trường đang nín thở.
🧠 Phân tích nhanh:
Crypto là tự do, nhưng cũng là trách nhiệm. Kiểu hack này là lời nhắc hằng năm (hoặc hàng tháng, đáng tiếc) rằng “not your keys, not your coins” không chỉ là câu cửa miệng—đó là sống còn. Tác động lên giá có thể sẽ biến động mạnh trong ngắn hạn, đặc biệt khi nỗi sợ đang thống trị tâm lý của “những đôi tay rau diếp”.
Câu hỏi trị giá một triệu: Bạn còn tin vào sidechain và bridge không, hay bạn thích giữ tất cả trong cold wallet và bỏ qua mọi khoản yield hấp dẫn? Hãy bình luận bên dưới, mình muốn biết bạn thuộc team “bảo mật tối đa” hay “rủi ro đáng để lấy”! 👇
#Bitcoin #LiquidNetwork #HackAlert #CryptoNews #SegurancaDigital
150
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
309,034 lượt xem
1,311 đang thảo luận
2
#TinFed
374,673 lượt xem
1,036 đang thảo luận
3
#UniswapA16zSeekDeFiExemptionFromIllinoisCryptoTax
43,579 lượt xem
930 đang thảo luận
4
#HKDollarStablecoinHKDAPToLaunchOnSolana
31,532 lượt xem
605 đang thảo luận
5
#$1.5BInLeveragedCryptoBetsLiquidated
63,356 lượt xem
273 đang thảo luận
6
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
5,336 lượt xem
87 đang thảo luận
7
#KOSPIFalls3.53%BackBelow6000
78,122 lượt xem
1,189 đang thảo luận
8
#AmazonSharesFallAbout7%InPremarketTrading
38,881 lượt xem
655 đang thảo luận
9
#USMidtermElections
299,204 lượt xem
2,456 đang thảo luận
10
#StrategySTRCReaches$99.95ForFirstTimeIn165Days
43,137 lượt xem
96 đang thảo luận