

#electrum
electrum
10,426 lượt xem
73 đang thảo luận
Phổ biến
Mới nhất

🔐 Tăng tốc giao dịch bằng Electrum có thể khiến bạn chuyển tiền cho hacker?
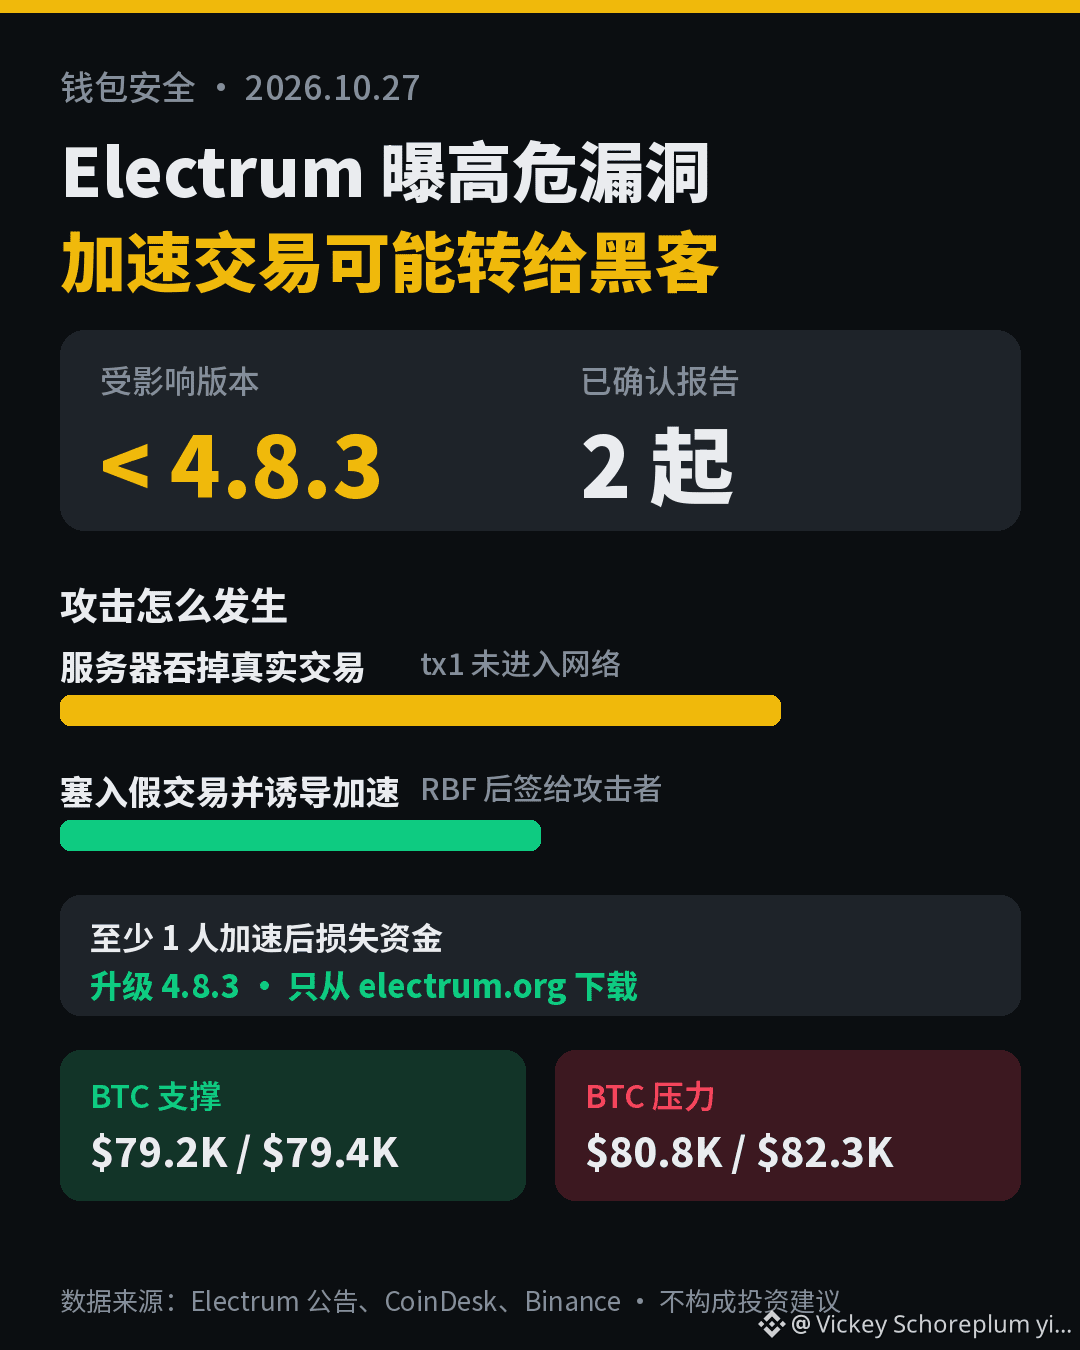
Ví Bitcoin lâu đời Electrum đã phát hành bản cập nhật bảo mật 4.8.3 vào ngày 24 tháng 10, vá một lỗ hổng nghiêm trọng: máy chủ độc hại có thể “nuốt” giao dịch bạn vừa phát đi, rồi hiển thị trong ví một giao dịch giả với địa chỉ nhận đã bị thay thế. Nếu bạn nhấn RBF để tăng tốc, ví sẽ ký một giao dịch thực sự chuyển tiền cho kẻ tấn công.
📋 Cuộc tấn công diễn ra như thế nào
• Bạn phát đi tx1, nhưng máy chủ độc hại không chuyển tiếp; giao dịch thật chưa hề vào mạng Bitcoin
• Máy chủ gửi cho ví một tx2 xung đột: địa chỉ nhận bị đổi thành địa chỉ của kẻ tấn công; chữ ký không hợp lệ nhưng phiên bản cũ không kiểm tra
• Giao dịch giả có phí bằng 0, trông như đang “bị kẹt”, khiến bạn muốn tăng tốc
• Ngay khi bạn tăng tốc, Electrum sẽ ký một giao dịch hợp lệ, chuyển tiền cho kẻ tấn công
⚠️ Đã có người mắc bẫy
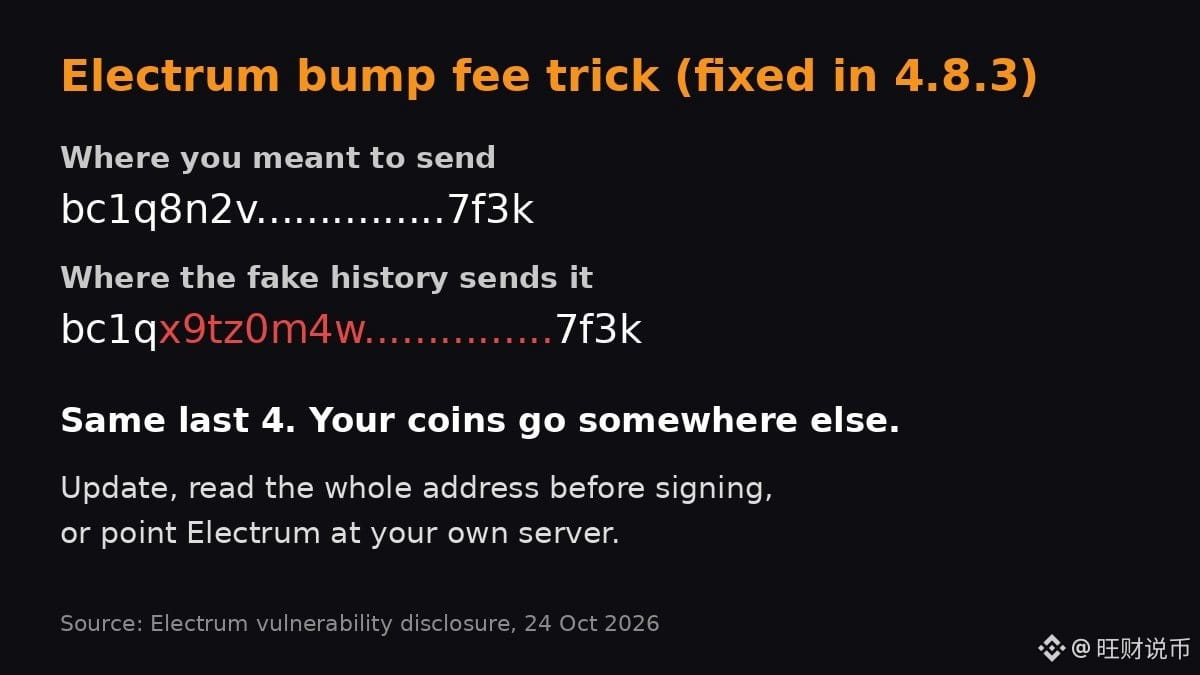
Các nhà phát triển nhận được 2 báo cáo từ người dùng (ngày 11 và 18 tháng 10), trong đó 1 người bị mất tiền sau khi tăng tốc giao dịch giả. 4 chữ số cuối địa chỉ của kẻ tấn công còn trùng với địa chỉ thật, nên rất khó phát hiện nếu chỉ nhìn phần đầu và cuối. Tổng thiệt hại chưa được tiết lộ.
🛡️ Cần làm gì
• Tất cả phiên bản trước 4.8.3 đều bị ảnh hưởng. Hãy nâng cấp lên 4.8.3 và chỉ tải từ electrum.org
• Trước khi tăng tốc (RBF), hãy kiểm tra kỹ từng địa chỉ đầu ra và số tiền
• Người dùng chỉ kết nối với máy chủ mà họ tin cậy (chẳng hạn như nút tự vận hành) không bị ảnh hưởng
📊 Ảnh hưởng đến thị trường
Đây là vấn đề của phần mềm ví, không phải lỗ hổng giao thức Bitcoin, nên ảnh hưởng đến BTC không đáng kể. BTC hiện ở mức khoảng $79,800, giảm khoảng 0.5% trong 24 giờ qua. Các mốc quan trọng: hỗ trợ $79,200–79,400 (mức thấp nhất trong vài ngày gần đây), kháng cự $80,800 / $82,300.
Bạn có kiểm tra kỹ địa chỉ trước khi tăng tốc giao dịch không? Cùng thảo luận ở phần bình luận 👇
👉 Giao dịch BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Nội dung trên không cấu thành lời khuyên đầu tư. Vui lòng lưu ý rủi ro.
90

·
--
Xem bản dịch
Electrum 4.8.3 corrige un fallo al aumentar comisiones
El 24 de octubre se publicaron el aviso de seguridad y los instaladores corregidos. Afecta a versiones anteriores a 4.8.3 conectadas a servidores maliciosos.
Un servidor podía mostrar un pago pendiente con el destinatario alterado. Al aumentar manualmente la comisión mediante RBF y firmar, el usuario podía autorizar ese destino. Los desarrolladores recibieron dos reportes; uno incluyó pérdida de fondos, sin monto divulgado.
El parche comprueba firmas de las entradas pertenecientes a la billetera en transacciones sin confirmar. No convierte el cliente en un nodo completo. Según el aviso, quienes usan servidores de confianza no están afectados por este ataque.
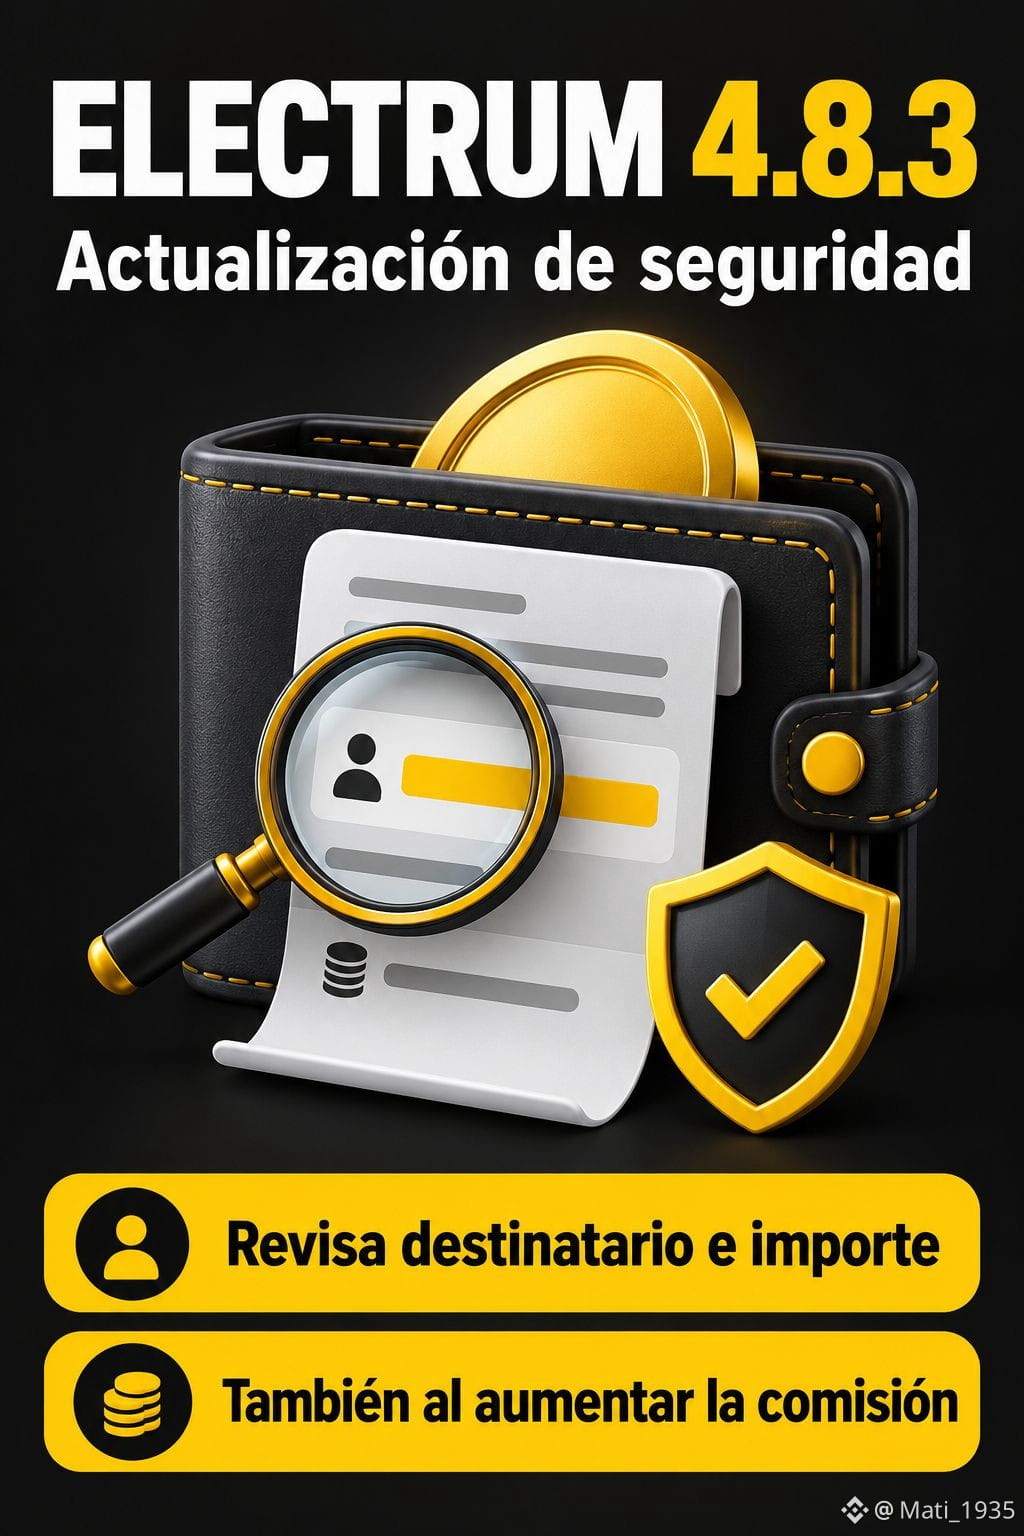
La recomendación es actualizar desde electrum.org, verificar la firma del instalador y revisar destinatario e importe antes de firmar, incluso al modificar una comisión.
Binance Spot, 26 de octubre, 19:53 UTC: BTC cotiza a 80.006,85 USDT (-0,736% en 24h) y 79.909,19 USDC (-0,749%). Son dos mercados con distintas monedas de cotización.
Lectura de mercado: estas variaciones no prueban una reacción al incidente. La seguridad de la billetera y la volatilidad son riesgos distintos. El parche reduce una exposición concreta; no garantiza conservar el valor de BTC ni elimina todos los riesgos de autocustodia.
$BTC $USDT $USDC
Contenido Educativo. No asesoramiento financiero.
#Bitcoin #Electrum #Seguridad #Autocustodia #Billeteras
27

·
--
Muốn tăng tốc chuyển tiền, cuối cùng lại chuyển cho hacker: Electrum vá một lỗ hổngVí nhẹ muốn cho tiện, nhưng nếu kết nối nhầm máy chủ rồi nhấn «Thêm phí», $BTC có thể trượt vào địa chỉ của người khác.
Ví Bitcoin lâu đời Electrum chính thức tiết lộ: máy chủ độc hại có thể nuốt giao dịch bạn vừa phát đi, rồi chèn vào một bản ghi chưa xác nhận giả — địa chỉ nhận bị chỉnh sửa sao cho bốn ký tự cuối trùng với địa chỉ ban đầu, còn chữ ký thì lúc đó không được kiểm tra. Bạn tưởng mình chỉ đang tăng tốc giao dịch bằng RBF thông thường, nhưng chỉ cần nhấn một lần là chẳng khác nào tự tay ký giao dịch cho kẻ tấn công. Trong tháng 10 đã có hai người dùng báo cáo sự việc, một người thực sự mất tiền; phía Electrum cho biết ngoài thực tế đã có máy chủ làm việc này. Số tiền không được tiết lộ.
Muốn tăng tốc chuyển tiền, cuối cùng lại chuyển cho hacker: Electrum vá một lỗ hổng
Ví nhẹ muốn cho tiện, nhưng nếu kết nối nhầm máy chủ rồi nhấn «Thêm phí», $BTC có thể trượt vào địa chỉ của người khác.
Ví Bitcoin lâu đời Electrum chính thức tiết lộ: máy chủ độc hại có thể nuốt giao dịch bạn vừa phát đi, rồi chèn vào một bản ghi chưa xác nhận giả — địa chỉ nhận bị chỉnh sửa sao cho bốn ký tự cuối trùng với địa chỉ ban đầu, còn chữ ký thì lúc đó không được kiểm tra. Bạn tưởng mình chỉ đang tăng tốc giao dịch bằng RBF thông thường, nhưng chỉ cần nhấn một lần là chẳng khác nào tự tay ký giao dịch cho kẻ tấn công. Trong tháng 10 đã có hai người dùng báo cáo sự việc, một người thực sự mất tiền; phía Electrum cho biết ngoài thực tế đã có máy chủ làm việc này. Số tiền không được tiết lộ.
Ví Bitcoin lâu đời Electrum chính thức tiết lộ: máy chủ độc hại có thể nuốt giao dịch bạn vừa phát đi, rồi chèn vào một bản ghi chưa xác nhận giả — địa chỉ nhận bị chỉnh sửa sao cho bốn ký tự cuối trùng với địa chỉ ban đầu, còn chữ ký thì lúc đó không được kiểm tra. Bạn tưởng mình chỉ đang tăng tốc giao dịch bằng RBF thông thường, nhưng chỉ cần nhấn một lần là chẳng khác nào tự tay ký giao dịch cho kẻ tấn công. Trong tháng 10 đã có hai người dùng báo cáo sự việc, một người thực sự mất tiền; phía Electrum cho biết ngoài thực tế đã có máy chủ làm việc này. Số tiền không được tiết lộ.
171

·
--
Electrum 4.8.3 vá lỗ hổng nghiêm trọng cho phép máy chủ độc hại giăng bẫy tăng phí, được tiết lộ vào ngày 24 tháng 10 năm 2026.
Ngày 24 tháng 10 năm 2026, Electrum phát hành phiên bản 4.8.3 (thông báo GHSA-6jp4-8v48-cc5v). Máy chủ Electrum độc hại có thể chặn một giao dịch $BTC tx vừa được phát tán và hiển thị một khoản thanh toán chưa xác nhận giả mạo, mâu thuẫn với giao dịch đó, để chuyển tiền cho kẻ tấn công — các phiên bản cũ không kiểm tra những chữ ký không hợp lệ này. Nếu người dùng tăng phí giao dịch giả bằng RBF, họ sẽ ký một giao dịch thanh toán thật cho kẻ tấn công. Một số máy chủ đã khai thác lỗ hổng này; hai người dùng báo cáo sự việc và một người bị mất tiền. Kẻ tấn công còn thử nhiều biến thể của bốn ký tự cuối trong địa chỉ nhận để khiến địa chỉ trông tương tự.
Hãy nâng cấp lên phiên bản 4.8.3 trở lên — mọi phiên bản cũ hơn đều bị ảnh hưởng. Bản vá xác minh chữ ký trên các đầu vào thuộc ví trong những giao dịch mempool trước khi thêm chúng vào lịch sử. Chỉ tải xuống từ electrum.org và xác minh chữ ký. Trong khi chưa nâng cấp, hãy kiểm tra toàn bộ địa chỉ nhận và số tiền trước khi tăng phí. Người dùng máy chủ đáng tin cậy hoặc tự vận hành máy chủ ít bị ảnh hưởng hơn; các giao dịch đến chưa xác nhận vẫn chưa được xác thực đầy đủ.
#Bitcoin #Electrum #CryptoSecurity #Ví
DYOR. Đây không phải lời khuyên tài chính.
{spot}(BTCUSDT)
Electrum 4.8.3 vá lỗ hổng nghiêm trọng cho phép máy chủ độc hại giăng bẫy tăng phí, được tiết lộ vào ngày 24 tháng 10 năm 2026.
Ngày 24 tháng 10 năm 2026, Electrum phát hành phiên bản 4.8.3 (thông báo GHSA-6jp4-8v48-cc5v). Máy chủ Electrum độc hại có thể chặn một giao dịch $BTC tx vừa được phát tán và hiển thị một khoản thanh toán chưa xác nhận giả mạo, mâu thuẫn với giao dịch đó, để chuyển tiền cho kẻ tấn công — các phiên bản cũ không kiểm tra những chữ ký không hợp lệ này. Nếu người dùng tăng phí giao dịch giả bằng RBF, họ sẽ ký một giao dịch thanh toán thật cho kẻ tấn công. Một số máy chủ đã khai thác lỗ hổng này; hai người dùng báo cáo sự việc và một người bị mất tiền. Kẻ tấn công còn thử nhiều biến thể của bốn ký tự cuối trong địa chỉ nhận để khiến địa chỉ trông tương tự.
Hãy nâng cấp lên phiên bản 4.8.3 trở lên — mọi phiên bản cũ hơn đều bị ảnh hưởng. Bản vá xác minh chữ ký trên các đầu vào thuộc ví trong những giao dịch mempool trước khi thêm chúng vào lịch sử. Chỉ tải xuống từ electrum.org và xác minh chữ ký. Trong khi chưa nâng cấp, hãy kiểm tra toàn bộ địa chỉ nhận và số tiền trước khi tăng phí. Người dùng máy chủ đáng tin cậy hoặc tự vận hành máy chủ ít bị ảnh hưởng hơn; các giao dịch đến chưa xác nhận vẫn chưa được xác thực đầy đủ.
#Bitcoin #Electrum #CryptoSecurity #Ví
DYOR. Đây không phải lời khuyên tài chính.

35

·
--
Khoản “chuyển tiền bạn vừa gửi” trong lịch sử ví có thể vốn dĩ không phải do bạn gửi.
Ngày 24 tháng 10, ví Bitcoin trên máy tính lâu đời Electrum phát hành phiên bản 4.8.3, sửa một lỗ hổng nghiêm trọng đã bị khai thác trên thực tế: khi các phiên bản trước 4.8.3 kết nối với máy chủ độc hại, máy chủ có thể thay giao dịch bạn vừa phát tán bằng một giao dịch giả xung đột. Bốn chữ số cuối của địa chỉ nhận trong giao dịch giả giống hệt địa chỉ người nhận thật của bạn. Người dùng thấy giao dịch mãi không được xác nhận, bấm “tăng phí để giao dịch nhanh hơn” (RBF), ví sẽ ký lại theo giao dịch giả này và tiền được chuyển thẳng cho kẻ tấn công. Đã có người dùng báo mất tiền.
Góc nhìn của kỹ sư:
· Ví nhẹ không lưu toàn bộ dữ liệu blockchain; lịch sử giao dịch và các giao dịch chưa xác nhận đều do máy chủ “báo” cho ví;
· Các phiên bản cũ không xác minh chữ ký của giao dịch chưa xác nhận, máy chủ gửi gì thì ví hiển thị nấy;
· RBF là ký lại dựa trên “giao dịch hiện có”; nếu giao dịch làm cơ sở là giả thì giao dịch được ký ra sẽ là giao dịch mà kẻ tấn công muốn;
· Cách sửa trong phiên bản 4.8.3 là bổ sung bước này: xác minh chữ ký của giao dịch chưa xác nhận trước rồi mới tin.
Bốn điều dành cho người dùng cá nhân:
1)Ai dùng Electrum hãy nâng cấp lên 4.8.3, chỉ tải từ trang web chính thức và kiểm tra chữ ký;
2)Khi kiểm tra địa chỉ, hãy xem toàn bộ chuỗi; “bốn chữ số đầu và cuối” là chưa đủ để chống lại các cuộc tấn công có chủ đích;
3)Nếu giao dịch bị treo, hãy tra trạng thái thực trên trình khám phá blockchain, đừng chỉ nhìn giao dịch hiển thị trong ví;
4)Nếu có số tiền lớn, hãy tự chạy node; dữ liệu mà máy chủ công cộng hiển thị cho bạn, cuối cùng vẫn là do họ quyết định.
Bình thường tôi chẳng mấy khi hỏi han “lịch sử” của các cô gái xinh đẹp, nhưng lịch sử ví thì giao dịch nào tôi cũng phải xác minh chữ ký 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
Bài viết
Xem bản dịch
补丁已放两天,未升4.8.3加费却仍可能失窃?官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
补丁已放两天,未升4.8.3加费却仍可能失窃?
官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
91

·
--
Tăng giá
#ElectrumWalletBugLetRogueServersStealFunds
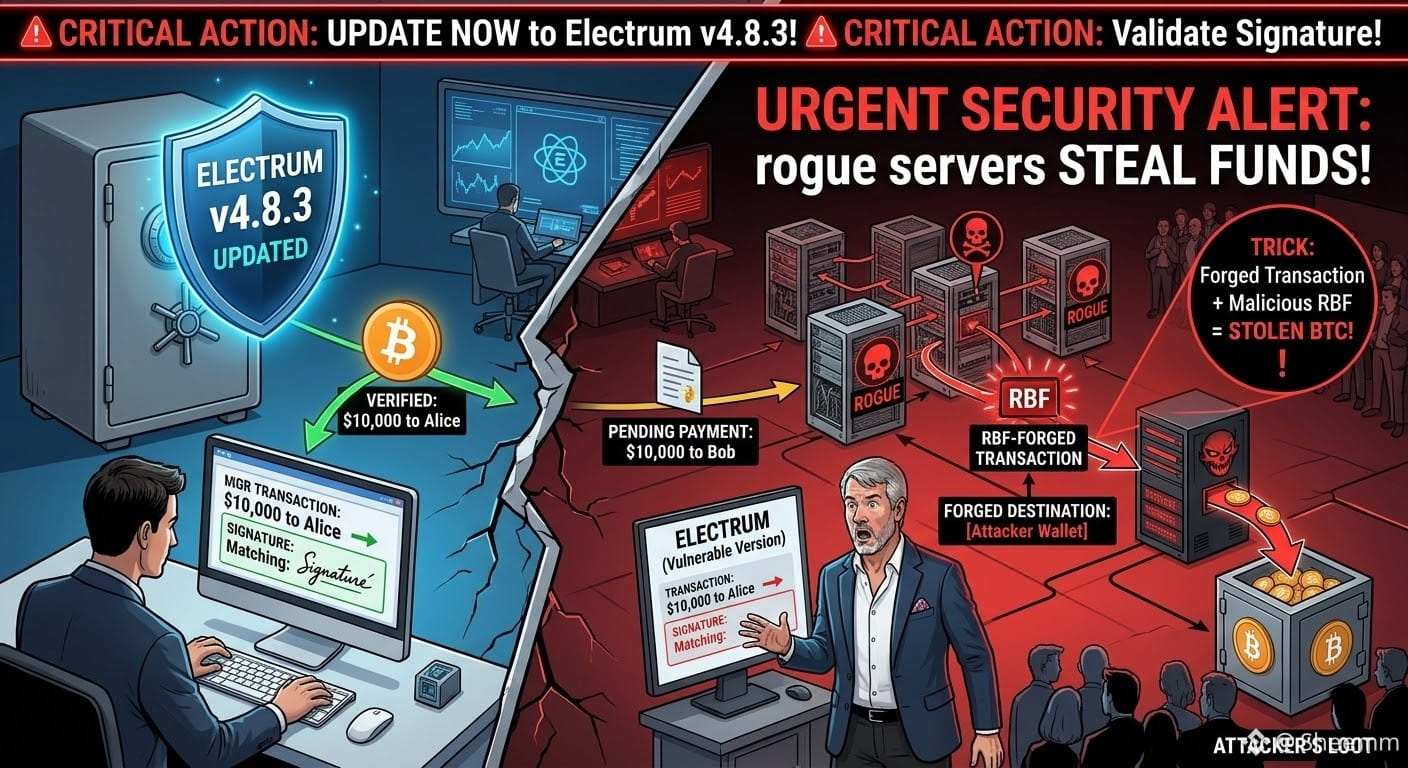
⚠️ Cảnh báo bảo mật khẩn cấp dành cho người dùng ví Electrum!
Một lỗ hổng nghiêm trọng trong các phiên bản Electrum cũ cho phép máy chủ giả mạo khai thác tính năng Replace-by-Fee (RBF). Khi người dùng cố tăng tốc một khoản thanh toán đang chờ xử lý, các nút độc hại có thể thay thế giao dịch bằng giao dịch giả mạo, khiến nạn nhân bị lừa phê duyệt khoản thanh toán cho kẻ tấn công.
⚡️ Hành động cần thực hiện:
Hãy cập nhật ứng dụng lên phiên bản v4.8.3 ngay lập tức! Bản vá bổ sung tính năng xác thực chữ ký quan trọng cho các giao dịch chưa được xác nhận. Hãy kiểm tra kỹ địa chỉ người nhận trước khi phát giao dịch!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Cảnh báo bảo mật khẩn cấp dành cho người dùng ví Electrum!
Một lỗ hổng nghiêm trọng trong các phiên bản Electrum cũ cho phép máy chủ giả mạo khai thác tính năng Replace-by-Fee (RBF). Khi người dùng cố tăng tốc một khoản thanh toán đang chờ xử lý, các nút độc hại có thể thay thế giao dịch bằng giao dịch giả mạo, khiến nạn nhân bị lừa phê duyệt khoản thanh toán cho kẻ tấn công.
⚡️ Hành động cần thực hiện:
Hãy cập nhật ứng dụng lên phiên bản v4.8.3 ngay lập tức! Bản vá bổ sung tính năng xác thực chữ ký quan trọng cho các giao dịch chưa được xác nhận. Hãy kiểm tra kỹ địa chỉ người nhận trước khi phát giao dịch!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
636


Vừa lướt thấy bài viết hôm nay của CoinDesk mà toát mồ hôi lạnh: chi tiết về lỗ hổng 4.8.3 của ví Bitcoin lâu đời Electrum cuối cùng cũng được công bố — hóa ra để lấy cắp tiền không cần moi khóa riêng tư của bạn, chỉ cần bạn nhấn “Tăng tốc”.
Thủ đoạn là thế này: máy chủ độc hại tráo giao dịch chưa được xác nhận của bạn thành một giao dịch giả. Giao dịch giả không mất phí, trông cứ như bị kẹt vậy; chỉ cần bạn nhấn tăng tốc, ví sẽ ký giao dịch giả đó thành giao dịch thật và tiền lập tức chui vào túi hacker. Thâm hơn nữa, 4 chữ số cuối địa chỉ của hacker y hệt địa chỉ thật, liếc qua thì chẳng thể nhận ra.
Tháng 10 đã có hai báo cáo: vụ ngày 11 không mất tiền, còn vụ ngày 18 thì mất thật, nhưng số tiền chưa được công bố chính thức. Ai chưa nâng cấp lên 4.8.3, vẫn còn kết nối với máy chủ lạ thì tự xem mình thuộc trường hợp nào nhé.
Bình luận chọn một trong hai: A Đã nâng cấp từ lâu nên chẳng lo, B Giờ mới biết, đi nâng cấp ngay — bạn đang trên chuyến tàu hay đã rơi xuống hố?
$BTC $ETH $SOL #Electrum #比特币 #AnToànVí
5
·
--
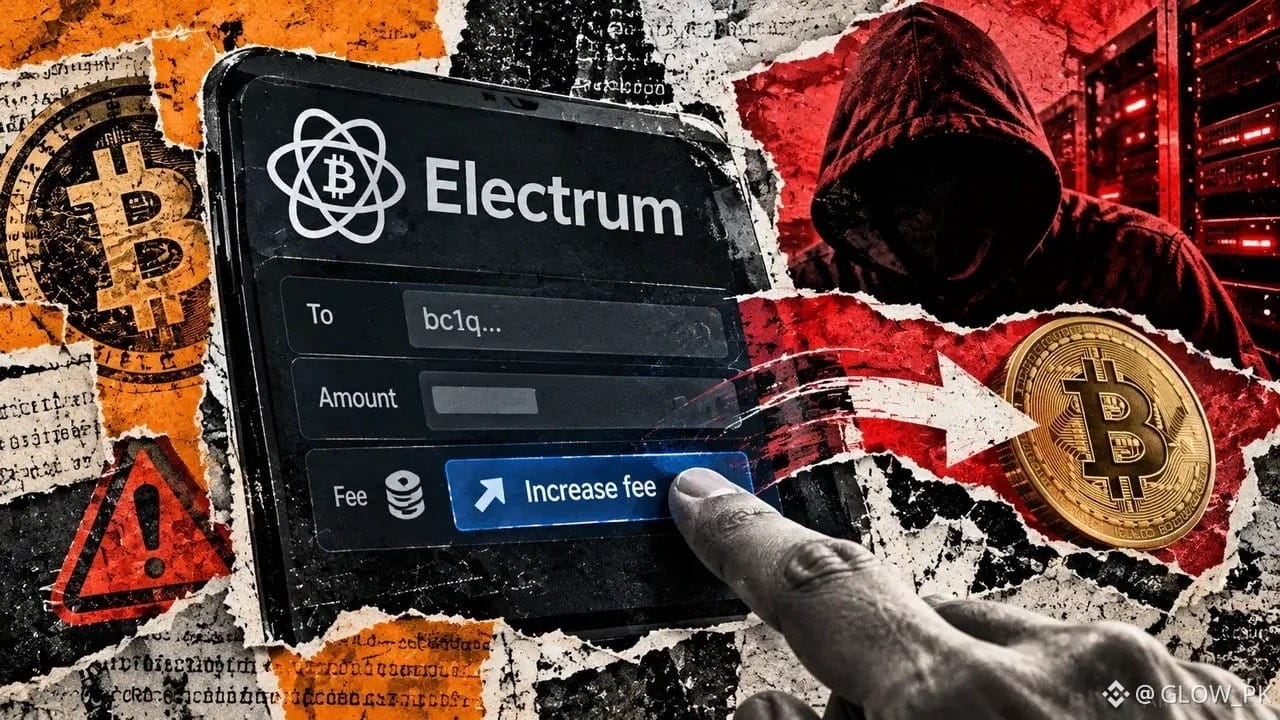
🚨 Cảnh báo bảo mật Bitcoin: Electrum khắc phục lỗ hổng nghiêm trọng trong ví!
Một lỗ hổng mới được phát hiện trong ví Electrum là lời nhắc nhở nghiêm túc rằng bảo mật tiền mã hóa không chỉ dừng lại ở việc bảo vệ khóa riêng tư.
Kẻ tấn công đã khai thác một lỗi cho phép máy chủ độc hại chuyển hướng các khoản thanh toán Bitcoin khi người dùng tự tăng phí giao dịch. Theo báo cáo, ít nhất một người dùng đã mất tiền.
Electrum đã khắc phục sự cố trong phiên bản 4.8.3. Phiên bản này xác minh chữ ký trên các đầu vào thuộc ví để ngăn chặn kiểu thao túng này.
💡 Điều tôi rút ra: Đừng bao giờ cho rằng tiền của bạn hoàn toàn an toàn chỉ vì khóa riêng tư vẫn được bảo vệ. Phần mềm ví, việc xác minh giao dịch và cập nhật kịp thời cũng quan trọng không kém.
Nếu đang dùng Electrum, hãy cập nhật lên phiên bản 4.8.3 và kiểm tra kỹ các giao dịch trước khi xác nhận.
Trong lĩnh vực tiền mã hóa, chỉ một sai sót bảo mật nhỏ cũng có thể khiến bạn mất tiền thật. Hãy bảo vệ tài sản trước khi sự cố xảy ra. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
5
523

·
--
【Tin nhanh thị trường】Chỉ một cú nhấp để tăng tốc giao dịch, Bitcoin có thể rơi vào túi hacker. Electrum thông báo ngày 24/10: máy chủ độc hại giữ lại giao dịch thật rồi thay bằng giao dịch giả chuyển tiền đến địa chỉ của kẻ tấn công; phiên bản cũ không xác minh chữ ký của giao dịch chưa xác nhận nên chỉ hiển thị giao dịch giả. Khi bạn dùng RBF để tăng phí, giao dịch giả sẽ được ký thành giao dịch thật. Đã có người bị lừa vào ngày 18/10; phiên bản 4.8.3 đã khắc phục lỗi. Hãy nâng cấp trước, sau đó kiểm tra địa chỉ.
Bạn vẫn dùng máy chủ mặc định để chuyển tiền ư?
$BTC $ETH $SOL
#比特币 #Electrum #AnToànVí
(Nguồn: ABMedia)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
Bạn vẫn dùng máy chủ mặc định để chuyển tiền ư?
$BTC $ETH $SOL
#比特币 #Electrum #AnToànVí
(Nguồn: ABMedia)
⚠️Cảnh báo rủi ro: Nội dung trên chỉ nhằm chia sẻ thông tin thị trường, không cấu thành lời khuyên đầu tư; đầu tư có rủi ro, hãy thận trọng khi tham gia thị trường.
278
·
--
Xem bản dịch
转大饼的时候加了个手续费想快点到账,结果钱直接转到了黑客手里。
Electrum是最老牌的大饼钱包之一。这次出事,不是私钥被偷,是被一个"加速"按钮坑了。
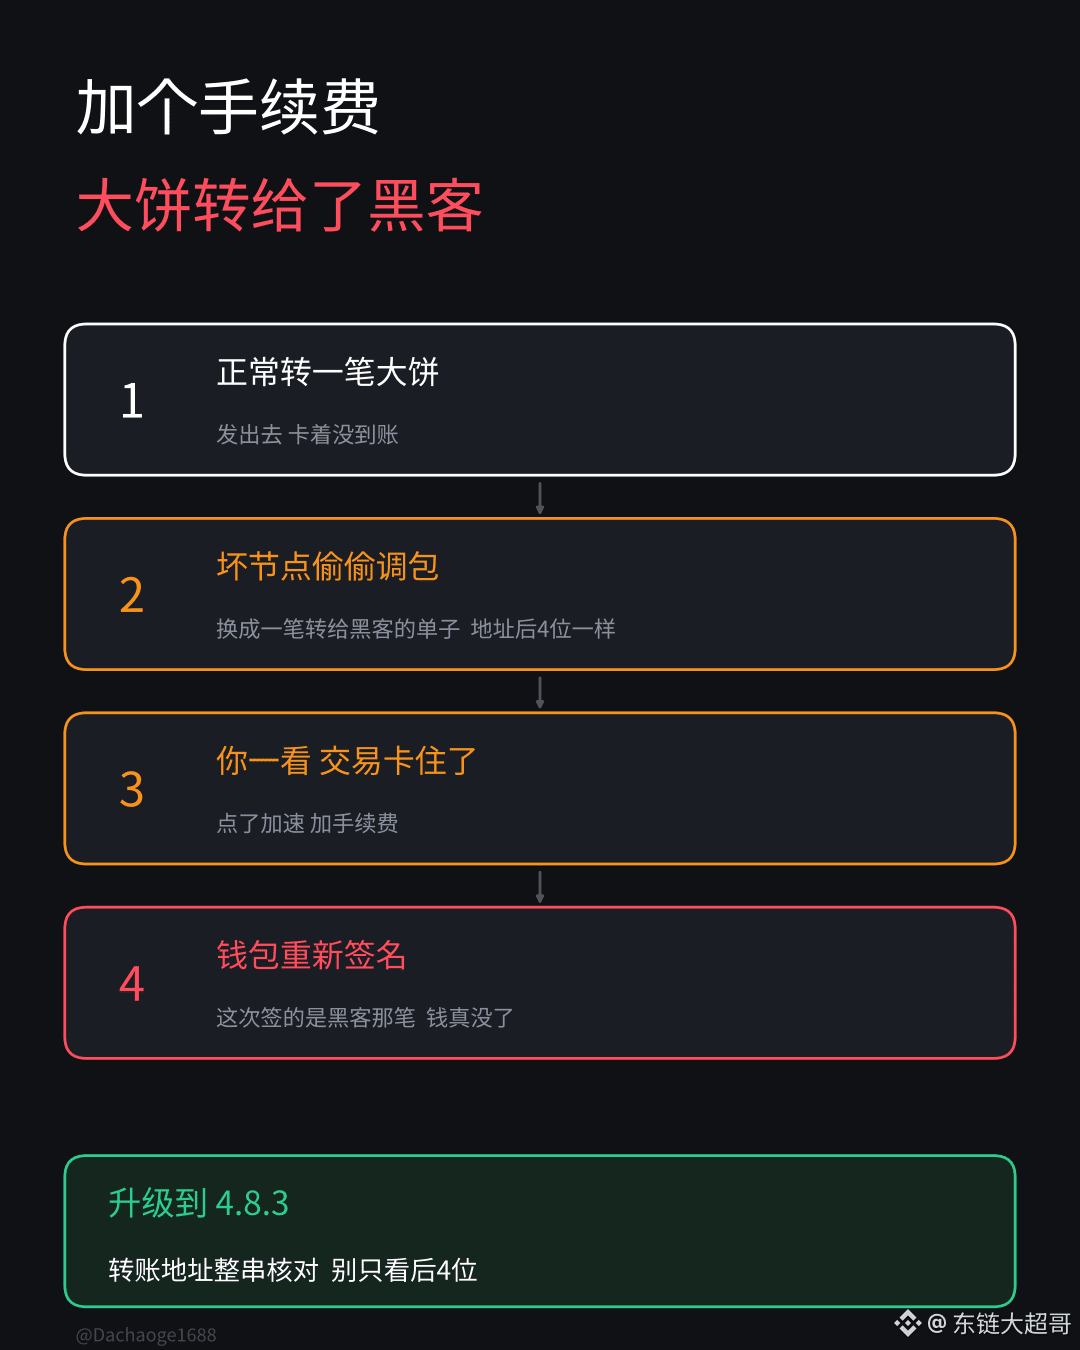
它是轻钱包,自己不存整条链的数据,靠连外面的公共节点查交易。问题就出在这里。旧版本对还没确认的交易不验签名,节点给它看什么,它就信什么。
黑客自己架了坏节点,等你转账的时候偷偷调包。你那笔真交易被他压着不广播,钱包里显示的变成一笔转给他的假交易。收款地址最后4位跟你要转的一模一样,还故意设成0手续费,让它看起来卡住了。
你一看交易卡住了,点加速,加手续费。钱包重新签一次名,这次签的就是黑客那笔,钱真的没了。
10月11号就有人报告交易被调包,18号确认有人加完手续费钱没了。24号官方才出了4.8.3修复,前后拖了将近两周。
用Electrum的兄弟赶紧升级到4.8.3,只从官网下载。转账地址要整串核对,别只看最后几位。
这事对大饼价格没什么影响,大饼现在7.95w左右。被盗的金额官方也没公布,目前确认的受害者只有一个。但它说明一件事:钱包越老,越不能默认它是安全的。 #Electrum $BTC 钱包漏洞致资金被盗
203

·
--
Điều đáng sợ nhất ở lỗ hổng Electrum là nó lợi dụng chính sự cẩn trọng của bạn
Ngày 24 tháng 10, Electrum công bố cảnh báo về một lỗ hổng nghiêm trọng, ảnh hưởng đến tất cả các phiên bản trước 4.8.3. Theo thông báo chính thức, đã có máy chủ thực hiện hành vi này trong môi trường thực tế. Họ xác nhận hai báo cáo, trong đó có một người bị mất tiền.
Quy trình tấn công không phức tạp: bạn phát một giao dịch chuyển tiền, máy chủ độc hại không chuyển tiếp mà nuốt luôn giao dịch đó, rồi chèn một giao dịch giả vào lịch sử ví — dùng chính các đầu vào đó, chuyển gần như toàn bộ số tiền đến địa chỉ của kẻ tấn công, với phí giao dịch hiển thị là 0.
Bạn thấy giao dịch bị treo, phí bằng 0. Phản ứng thông thường là gì? Tự tăng phí giao dịch, tức là dùng RBF.
Lúc này, Electrum sẽ ký giao dịch giả đó và tiền sẽ vào túi kẻ tấn công.
Một chi tiết còn hiểm hơn: bốn ký tự cuối của địa chỉ kẻ tấn công giống với địa chỉ bạn định chuyển tiền đến.
Vụ việc này là lời nhắc nhở cho tất cả những ai tự quản lý tài sản:
Thứ nhất, đừng chỉ kiểm tra vài ký tự đầu và cuối của địa chỉ — hãy kiểm tra toàn bộ địa chỉ. Nếu có thể quét mã thì đừng nhập thủ công.
Thứ hai, nếu giao dịch bị treo, đừng RBF trực tiếp trong ví. Hãy tra cứu bằng txid trên mempool.space để xem trạng thái thực tế, chỉ thao tác sau khi xác nhận giao dịch thực sự đã có trên chuỗi.
Cập nhật lên 4.8.3 là mức tối thiểu, chứ chưa phải tất cả.
Bảo mật ví không chỉ là cài đặt xong là ổn — mà là không được lơ là ở bất kỳ bước nào 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Tăng giá
#ElectrumWalletBugLetRogueServersStealFunds
🚨 CẢNH BÁO BẢO MẬT KHẨN CẤP: #ElectrumWalletBug 🚨
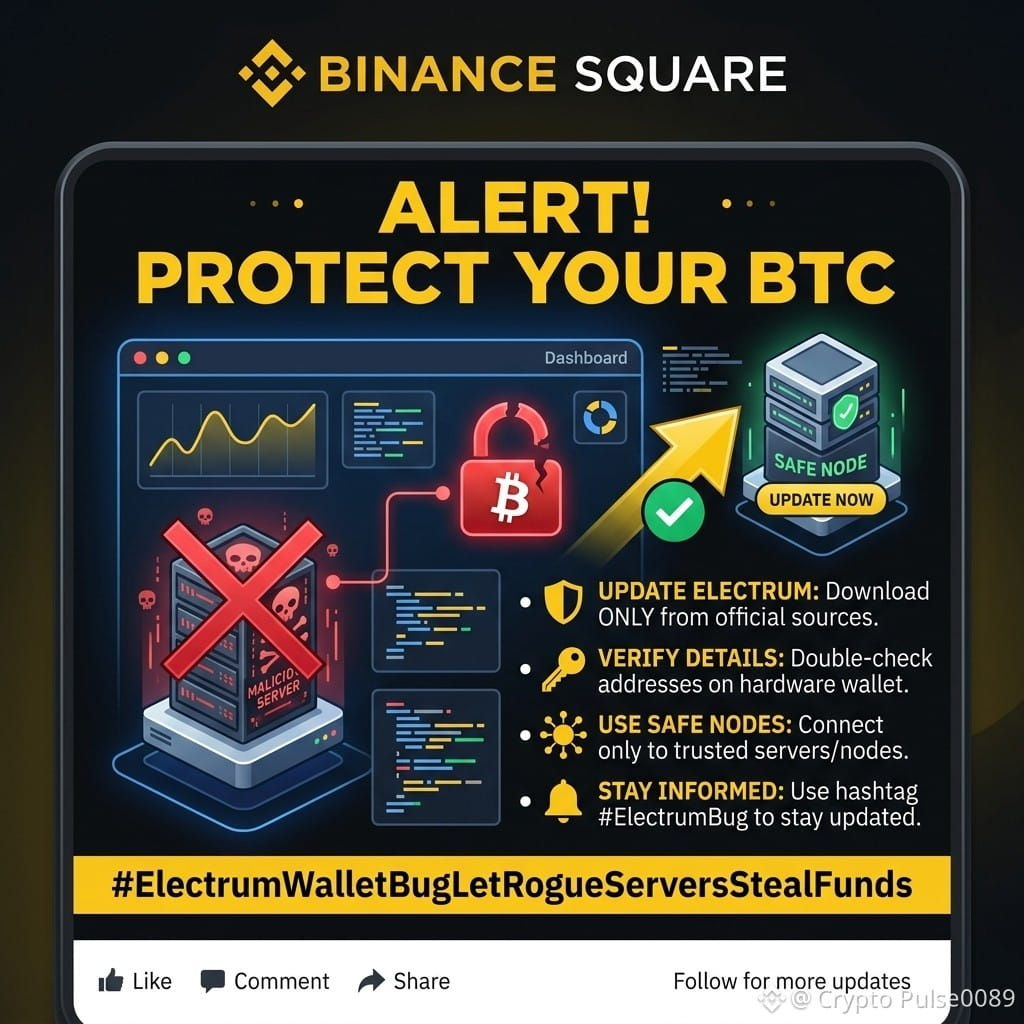
Một lỗ hổng bảo mật nghiêm trọng liên quan đến #ElectrumWalletBugLetRogueServersStealFunds đã được cảnh báo. Các máy chủ Electrum độc hại hoặc giả mạo có thể khai thác lỗ hổng trong giao tiếp để thao túng lời nhắc giao dịch và có khả năng rút cạn tiền của người dùng!
Nếu bạn đang sử dụng ví Bitcoin Electrum, hãy bảo vệ tài sản của mình bằng cách làm theo ngay các bước sau:
⚠️ NHỮNG VIỆC BẠN CẦN LÀM NGAY:
Cập nhật ví: Đảm bảo bạn đang sử dụng phiên bản Electrum chính thức mới nhất, được tải xuống trực tiếp từ trang web chính thức (electrum.org).
Tránh máy chủ không xác minh: Không kết nối với các máy chủ công khai chưa được xác minh.
Chạy node/máy chủ của riêng bạn: Nếu có thể, hãy kết nối Electrum với máy chủ riêng của bạn (chẳng hạn như Electrum Personal Server hoặc ElectrumX).
Xác minh trên thiết bị phần cứng: Luôn kiểm tra kỹ địa chỉ người nhận trên màn hình ví phần cứng trước khi xác nhận bất kỳ giao dịch nào.
Lan tỏa cảnh báo: Chia sẻ cảnh báo này để bảo vệ cộng đồng!
🛡️ Hãy luôn an toàn, bảo mật và kiểm tra kỹ các kết nối của bạn!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ TIN NÓNG: Lỗi ví Electrum - BTC bị đánh cắp!
Đã phát hiện một lỗ hổng nghiêm trọng trong ví Electrum!
Tin tặc hiển thị khoản thanh toán Bitcoin giả để đánh cắp tiền của người dùng khi họ tăng phí bằng Replace-by-Fee.
🔴 Đã có ít nhất 1 vụ trộm được xác nhận
✅ Khắc phục: Phiên bản 4.8.3 đã được phát hành vào ngày 24 tháng 10
⚠️ Các phiên bản cũ vẫn có thể bị tấn công
GIẢI PHÁP: Hãy cập nhật ngay lên v4.8.3 từ electrum.org và kiểm tra kỹ địa chỉ trước khi ký!
Bạn đang dùng ví nào? Có an toàn không?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
Bài viết
Giao dịch giả không phí có bốn ký tự cuối trùng khớp; tăng phí lại ký chuyển tiền cho hackerMuốn tiền về nhanh hơn nên tăng phí giao dịch, kết quả là ký giao dịch chuyển tiền cho hacker.
Electrum tiết lộ: các phiên bản trước 4.8.3 có thể bị máy chủ độc hại chặn giao dịch bạn vừa phát đi, rồi chèn vào lịch sử ví một giao dịch xung đột trỏ đến địa chỉ của kẻ tấn công; khi bạn tăng phí bằng RBF, phiên bản cũ có thể ký giao dịch giả thành một giao dịch chuyển tiền thật. Thủ đoạn tinh vi hơn là bốn ký tự cuối của địa chỉ nhận thường bị chỉnh cho giống địa chỉ thật, còn giao dịch giả không phí thì cố tình bị treo để dụ bạn chủ động tăng phí.
Dòng thời gian rất đáng lo: ngày 11/10, có người phát hiện lịch sử giao dịch bị tráo nhưng tiền vẫn còn; ngày 18/10, vụ thứ hai xác nhận tiền bị đánh cắp sau khi tăng phí, nhưng đến nay số tiền vẫn chưa được công bố; bản vá 4.8.3 phải đến ngày 24/10 mới được phát hành. Nhà phát triển cho biết đã có máy chủ bị khai thác ngoài thực tế. Người tự vận hành máy chủ hoặc chỉ kết nối với các nút đáng tin cậy không bị ảnh hưởng; trước khi nâng cấp, hãy xác minh đầy đủ địa chỉ nhận và số tiền trước khi ký mọi giao dịch (kể cả giao dịch tăng phí), chỉ tải bộ cài từ trang web chính thức và xác minh GPG.
Giao dịch giả không phí có bốn ký tự cuối trùng khớp; tăng phí lại ký chuyển tiền cho hacker
Muốn tiền về nhanh hơn nên tăng phí giao dịch, kết quả là ký giao dịch chuyển tiền cho hacker.
Electrum tiết lộ: các phiên bản trước 4.8.3 có thể bị máy chủ độc hại chặn giao dịch bạn vừa phát đi, rồi chèn vào lịch sử ví một giao dịch xung đột trỏ đến địa chỉ của kẻ tấn công; khi bạn tăng phí bằng RBF, phiên bản cũ có thể ký giao dịch giả thành một giao dịch chuyển tiền thật. Thủ đoạn tinh vi hơn là bốn ký tự cuối của địa chỉ nhận thường bị chỉnh cho giống địa chỉ thật, còn giao dịch giả không phí thì cố tình bị treo để dụ bạn chủ động tăng phí.
Dòng thời gian rất đáng lo: ngày 11/10, có người phát hiện lịch sử giao dịch bị tráo nhưng tiền vẫn còn; ngày 18/10, vụ thứ hai xác nhận tiền bị đánh cắp sau khi tăng phí, nhưng đến nay số tiền vẫn chưa được công bố; bản vá 4.8.3 phải đến ngày 24/10 mới được phát hành. Nhà phát triển cho biết đã có máy chủ bị khai thác ngoài thực tế. Người tự vận hành máy chủ hoặc chỉ kết nối với các nút đáng tin cậy không bị ảnh hưởng; trước khi nâng cấp, hãy xác minh đầy đủ địa chỉ nhận và số tiền trước khi ký mọi giao dịch (kể cả giao dịch tăng phí), chỉ tải bộ cài từ trang web chính thức và xác minh GPG.
76
·
--
🚨 Cảnh báo khi dùng Electrum: bước tăng phí giao dịch (RBF) có thể khiến bạn gửi tiền cho hacker!
Electrum chính thức công bố một lỗ hổng nghiêm trọng: máy chủ độc hại có thể giả mạo lịch sử giao dịch và thay đổi địa chỉ nhận khi bạn “tăng tốc giao dịch”. Đã có 2 người dùng mất số BTC lớn (Nguồn: thông báo của Electrum / SecurityOnline, 10/26).
⚠️ Thủ đoạn:
• Địa chỉ mới có vài ký tự đầu và cuối giống địa chỉ cũ, nhìn lướt qua rất dễ bỏ sót
• Bạn tưởng mình đang tăng phí, nhưng thực ra lại gửi giao dịch mới cho kẻ tấn công
✅ Cách phòng tránh:
1️⃣ Nâng cấp ngay lên phiên bản 4.8.3 (tất cả phiên bản cũ đều bị ảnh hưởng)
2️⃣ Kiểm tra đầy đủ địa chỉ nhận trước khi ký, đừng chỉ xem vài ký tự đầu và cuối
3️⃣ Với khoản tiền lớn, hãy dùng máy chủ Electrum của riêng bạn hoặc kiểm tra từng ký tự trên màn hình xác nhận của ví cứng
Thị trường đang giảm mạnh (BTC quanh mức 80.000), nhưng bảo mật ví luôn quan trọng hơn giá cả: tự lưu ký = tự chịu trách nhiệm.
Bạn đang giữ BTC ở đâu? Sàn giao dịch, ví cứng hay Electrum? Cùng chia sẻ ở phần bình luận nhé 👇
$BTC #Electrum #比特币安全 #KiếnThứcTiềnMãHóa
Chỉ là quan điểm cá nhân, không cấu thành lời khuyên đầu tư

Lỗ hổng bảo mật ở khắp mọi nơi😧
Một lỗ hổng trong ví #Electrum #Bitcoin cho phép các máy chủ độc hại đánh cắp tiền khi người dùng cố tăng tốc các khoản thanh toán bị kẹt.😕
Các phiên bản cũ chấp nhận một số giao dịch đang chờ xử lý từ máy chủ công khai mà không xác minh đầy đủ chữ ký. Kẻ tấn công có thể chèn các giao dịch giả mạo trông giống thật, và khi người dùng tăng phí (Replace-by-Fee), họ có nguy cơ ký xác nhận khoản thanh toán cho kẻ tấn công. Sự cố đã được xác nhận trong ít nhất hai trường hợp thực tế.
Electrum đã phát hành phiên bản 4.8.3 để khắc phục lỗ hổng này. Người dùng nên cập nhật ngay và tránh phụ thuộc vào các máy chủ không đáng tin cậy khi thực hiện những thao tác quan trọng.
Các rủi ro và điểm yếu bảo mật hiện diện trong mọi khía cạnh của hệ sinh thái.
Thông tin liên quan:
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Lỗ hổng bảo mật ở khắp mọi nơi😧
Một lỗ hổng trong ví #Electrum #Bitcoin cho phép các máy chủ độc hại đánh cắp tiền khi người dùng cố tăng tốc các khoản thanh toán bị kẹt.😕
Các phiên bản cũ chấp nhận một số giao dịch đang chờ xử lý từ máy chủ công khai mà không xác minh đầy đủ chữ ký. Kẻ tấn công có thể chèn các giao dịch giả mạo trông giống thật, và khi người dùng tăng phí (Replace-by-Fee), họ có nguy cơ ký xác nhận khoản thanh toán cho kẻ tấn công. Sự cố đã được xác nhận trong ít nhất hai trường hợp thực tế.
Electrum đã phát hành phiên bản 4.8.3 để khắc phục lỗ hổng này. Người dùng nên cập nhật ngay và tránh phụ thuộc vào các máy chủ không đáng tin cậy khi thực hiện những thao tác quan trọng.
Các rủi ro và điểm yếu bảo mật hiện diện trong mọi khía cạnh của hệ sinh thái.
Thông tin liên quan:
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
Xem bản dịch
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
{future}(BTCUSDT)
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
138

·
--
Giảm giá
Electrum chính thức tiết lộ rằng các phiên bản trước 4.8.3 tồn tại lỗ hổng nghiêm trọng. Máy chủ độc hại có thể chặn giao dịch người dùng vừa phát đi và hiển thị trong ví một giao dịch xung đột có địa chỉ nhận đã bị thay thế.
Nếu người dùng thực hiện tăng tốc RBF mà không kiểm tra lại địa chỉ, họ có thể tự tay ký giao dịch do kẻ tấn công tạo ra. Electrum cho biết các cuộc tấn công đã xảy ra ngoài thực tế và họ đã nhận được báo cáo về việc người dùng bị mất tiền. Người dùng nên nâng cấp lên phiên bản 4.8.3 trở lên và chỉ tải xuống từ electrum.org. Bạn có kiểm tra lại địa chỉ mỗi lần tăng tốc giao dịch không?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
Electrum chính thức tiết lộ rằng các phiên bản trước 4.8.3 tồn tại lỗ hổng nghiêm trọng. Máy chủ độc hại có thể chặn giao dịch người dùng vừa phát đi và hiển thị trong ví một giao dịch xung đột có địa chỉ nhận đã bị thay thế.
Nếu người dùng thực hiện tăng tốc RBF mà không kiểm tra lại địa chỉ, họ có thể tự tay ký giao dịch do kẻ tấn công tạo ra. Electrum cho biết các cuộc tấn công đã xảy ra ngoài thực tế và họ đã nhận được báo cáo về việc người dùng bị mất tiền. Người dùng nên nâng cấp lên phiên bản 4.8.3 trở lên và chỉ tải xuống từ electrum.org. Bạn có kiểm tra lại địa chỉ mỗi lần tăng tốc giao dịch không?
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
211,724 lượt xem
1,800 đang thảo luận
2
#CanGoogleDefindItsCore
117,133 lượt xem
1,314 đang thảo luận
3
#TheoDõiFOMC
302,306 lượt xem
1,267 đang thảo luận
4
#TinFed
363,829 lượt xem
987 đang thảo luận
5
#EarningsSeason
5.8M lượt xem
27,746 đang thảo luận
6
#DatavaultAICantWithdrawBitcoinFromBiconomy
4 lượt xem
14 đang thảo luận
7
#FOMCWatch
9.2M lượt xem
29,016 đang thảo luận
8
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
360 lượt xem
21 đang thảo luận
9
#USGovSellsFTXLinkedAnthropicSharesFor$627M
679 lượt xem
27 đang thảo luận
10
#MoodysAssignsRLUSDA2LongTermDepositRating
4,559 lượt xem
190 đang thảo luận