
#databreach
databreach
108,416 lượt xem
226 đang thảo luận
Phổ biến
Mới nhất

Gnosis Pay vừa dính phốt lớn! Hệ thống thẻ tiêu dùng cũ bị xâm nhập, rò rỉ dữ liệu khách hàng từ tên, địa chỉ, chi tiết thẻ đến cả địa chỉ ví crypto được liên kết.
Đây chính là kịch bản tồi tệ nhất: thông tin nhận dạng đời thực kết hợp với ví crypto công khai. Nguy cơ bị phishing, lừa đảo, hoặc thậm chí đe dọa vật lý là CÓ THẬT.
Mặc dù Gnosis Pay khẳng định tiền của khách hàng và nền tảng doanh nghiệp không bị ảnh hưởng, và sự cố đã được kiểm soát trong 2 giờ. Nhưng vết nứt này cho thấy sự mong manh của bảo mật.
Dù vậy, hãy CỰC KỲ CẢNH GIÁC với các chiêu trò lừa đảo tinh vi sắp tới. Tuyệt đối không bao giờ chia sẻ seed phrase, private key hay mã PIN dưới bất kỳ hình thức nào!
Một sai lầm nhỏ có thể khiến bạn mất tất cả. Vụ Gnosis Pay là lời nhắc nhở đắt giá. Bạn đã chuẩn bị kỹ lưỡng để tự bảo vệ tài sản của mình chưa?
#CryptoSecurity #DataBreach
Gnosis Pay vừa dính phốt lớn! Hệ thống thẻ tiêu dùng cũ bị xâm nhập, rò rỉ dữ liệu khách hàng từ tên, địa chỉ, chi tiết thẻ đến cả địa chỉ ví crypto được liên kết.
Đây chính là kịch bản tồi tệ nhất: thông tin nhận dạng đời thực kết hợp với ví crypto công khai. Nguy cơ bị phishing, lừa đảo, hoặc thậm chí đe dọa vật lý là CÓ THẬT.
Mặc dù Gnosis Pay khẳng định tiền của khách hàng và nền tảng doanh nghiệp không bị ảnh hưởng, và sự cố đã được kiểm soát trong 2 giờ. Nhưng vết nứt này cho thấy sự mong manh của bảo mật.
Dù vậy, hãy CỰC KỲ CẢNH GIÁC với các chiêu trò lừa đảo tinh vi sắp tới. Tuyệt đối không bao giờ chia sẻ seed phrase, private key hay mã PIN dưới bất kỳ hình thức nào!
Một sai lầm nhỏ có thể khiến bạn mất tất cả. Vụ Gnosis Pay là lời nhắc nhở đắt giá. Bạn đã chuẩn bị kỹ lưỡng để tự bảo vệ tài sản của mình chưa?
#CryptoSecurity #DataBreach
Đây chính là kịch bản tồi tệ nhất: thông tin nhận dạng đời thực kết hợp với ví crypto công khai. Nguy cơ bị phishing, lừa đảo, hoặc thậm chí đe dọa vật lý là CÓ THẬT.
Mặc dù Gnosis Pay khẳng định tiền của khách hàng và nền tảng doanh nghiệp không bị ảnh hưởng, và sự cố đã được kiểm soát trong 2 giờ. Nhưng vết nứt này cho thấy sự mong manh của bảo mật.
Dù vậy, hãy CỰC KỲ CẢNH GIÁC với các chiêu trò lừa đảo tinh vi sắp tới. Tuyệt đối không bao giờ chia sẻ seed phrase, private key hay mã PIN dưới bất kỳ hình thức nào!
Một sai lầm nhỏ có thể khiến bạn mất tất cả. Vụ Gnosis Pay là lời nhắc nhở đắt giá. Bạn đã chuẩn bị kỹ lưỡng để tự bảo vệ tài sản của mình chưa?
#CryptoSecurity #DataBreach
46

·
--
Gnosis Pay vừa bị rò rỉ dữ liệu: thông tin thẻ và dữ liệu cá nhân bị lộ.
Những gì chúng ta biết (The Block, Cointelegraph):
• Nhà cung cấp thẻ tiền mã hóa này bị tấn công vào ngày 6 tháng 11
• Có thông tin cho biết tiền của khách hàng vẫn an toàn
• Thông tin bị lộ có thể bị dùng để lừa đảo qua mạng và thực hiện các cuộc tấn công hoán đổi SIM
Tự lưu ký bảo vệ tiền mã hóa của bạn, nhưng không bảo vệ danh tính của bạn. Khi thẻ được liên kết với ví, mắt xích yếu nằm ở dữ liệu liên quan, chứ không phải khóa.
Nếu bạn đang dùng thẻ tiền mã hóa: hãy kiểm tra sao kê, đổi mật khẩu và cảnh giác với tin nhắn riêng tự xưng là bộ phận “hỗ trợ”.
Bạn có dùng thẻ ghi nợ tiền mã hóa không, hay tách riêng chi tiêu khỏi ví chính?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Gnosis Pay vừa bị rò rỉ dữ liệu: thông tin thẻ và dữ liệu cá nhân bị lộ.
Những gì chúng ta biết (The Block, Cointelegraph):
• Nhà cung cấp thẻ tiền mã hóa này bị tấn công vào ngày 6 tháng 11
• Có thông tin cho biết tiền của khách hàng vẫn an toàn
• Thông tin bị lộ có thể bị dùng để lừa đảo qua mạng và thực hiện các cuộc tấn công hoán đổi SIM
Tự lưu ký bảo vệ tiền mã hóa của bạn, nhưng không bảo vệ danh tính của bạn. Khi thẻ được liên kết với ví, mắt xích yếu nằm ở dữ liệu liên quan, chứ không phải khóa.
Nếu bạn đang dùng thẻ tiền mã hóa: hãy kiểm tra sao kê, đổi mật khẩu và cảnh giác với tin nhắn riêng tự xưng là bộ phận “hỗ trợ”.
Bạn có dùng thẻ ghi nợ tiền mã hóa không, hay tách riêng chi tiêu khỏi ví chính?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance
Những gì chúng ta biết (The Block, Cointelegraph):
• Nhà cung cấp thẻ tiền mã hóa này bị tấn công vào ngày 6 tháng 11
• Có thông tin cho biết tiền của khách hàng vẫn an toàn
• Thông tin bị lộ có thể bị dùng để lừa đảo qua mạng và thực hiện các cuộc tấn công hoán đổi SIM
Tự lưu ký bảo vệ tiền mã hóa của bạn, nhưng không bảo vệ danh tính của bạn. Khi thẻ được liên kết với ví, mắt xích yếu nằm ở dữ liệu liên quan, chứ không phải khóa.
Nếu bạn đang dùng thẻ tiền mã hóa: hãy kiểm tra sao kê, đổi mật khẩu và cảnh giác với tin nhắn riêng tự xưng là bộ phận “hỗ trợ”.
Bạn có dùng thẻ ghi nợ tiền mã hóa không, hay tách riêng chi tiêu khỏi ví chính?
$GNO $ETH
#CryptoSecurity #DataBreach #Binance

·
--
Dữ liệu khách hàng thẻ crypto Gnosis Pay bị hacker truy cập, tiền không bị mất nhưng niềm tin lung lay
Lỗ hổng niềm tin trong cơ sở hạ tầng thanh toán bằng crypto một lần nữa bị phơi bày. Theo Decrypt, nhà cung cấp dịch vụ thẻ tín dụng crypto Gnosis Pay cho biết hacker đã truy cập thông tin khách hàng trong hệ thống cũ đứng sau các thẻ mang thương hiệu của công ty, nhưng không có khoản tiền nào bị đánh cắp.
Xét về bản chất, vụ việc này khác biệt rõ rệt so với một số sự cố bảo mật crypto gần đây. Các vụ việc liên quan đến Binance, GOPAX và những nền tảng khác chủ yếu xoay quanh tổn thất tài chính hoặc hệ thống ngừng hoạt động, còn sự cố của Gnosis Pay tập trung vào việc rò rỉ thông tin cá nhân của người dùng. Nói cách khác, trọng tâm tổn thất đã chuyển từ “tiền” sang “dữ liệu”.
Vì sao cần lưu ý đến sự việc này? Thẻ crypto là cầu nối giữa tài sản crypto và hoạt động chi tiêu trong đời thực, còn các hệ thống đằng sau chúng lưu trữ những thông tin nhạy cảm như danh tính và thanh toán của người dùng. Một khi cơ sở hạ tầng phục vụ chi tiêu như vậy xuất hiện lỗ hổng niềm tin, tác động không chỉ giới hạn ở một dự án riêng lẻ mà còn ảnh hưởng đến tâm lý người dùng trên toàn lĩnh vực. Dù lần này không có khoản tiền nào bị mất và quy mô sự việc tương đối hạn chế, rủi ro dài hạn đối với dữ liệu người dùng vẫn cần được theo dõi — mục đích sử dụng, thời hạn hiệu lực và phạm vi ảnh hưởng của thông tin bị lộ hiện vẫn chưa hoàn toàn rõ ràng.
Xét về các yếu tố cơ bản, Gnosis Pay nhấn mạnh rằng an toàn tài sản không bị ảnh hưởng, qua đó giúp xoa dịu tâm lý hoảng loạn trong ngắn hạn. Tuy nhiên, việc hệ thống cũ bị truy cập cho thấy một số vấn đề lão hóa trong kiến trúc kỹ thuật của cơ sở hạ tầng phục vụ chi tiêu bằng crypto. Những hệ thống này thường lưu trữ dữ liệu người dùng và giao dịch từ trước, có chi phí nâng cấp cao và rủi ro lớn khi di chuyển, nên dễ trở thành điểm yếu về bảo mật.
Thị trường có thể phản ứng ra sao? Vì không có tổn thất tài chính, tác động trực tiếp đến toàn thị trường dự kiến sẽ hạn chế và sự chú ý dành cho sự việc có thể không cao. Tuy nhiên, với tư cách là một sự kiện liên quan đến phân tích rủi ro, vụ việc nhắc nhở thị trường rằng câu chuyện về bảo mật đang mở rộng từ “chống gian lận thẻ” sang “chống rò rỉ dữ liệu”.
Yếu tố ngược chiều là không có khoản tiền nào bị mất và quy mô sự việc nhỏ, đồng nghĩa phản ứng của thị trường trong ngắn hạn nhiều khả năng sẽ khá trầm lắng, không cần phóng đại quá mức. Điều thực sự cần cảnh giác là những rủi ro tiềm ẩn lâu dài đối với dữ liệu người dùng.
Tiếp theo cần theo dõi điều gì? Trọng tâm là liệu công ty có thể công bố phạm vi dữ liệu cụ thể đã bị truy cập, thông tin thanh toán có bị ảnh hưởng hay không, cũng như các biện pháp khắc phục và bồi thường sau đó. Xét ở góc độ giao dịch, những sự việc như vậy ít ảnh hưởng đến giá của một tài sản riêng lẻ. Điều đáng quan sát hơn là liệu nó có trở thành điểm khởi đầu mới cho các cuộc thảo luận về bảo mật trong lĩnh vực chi tiêu bằng crypto hay không, thay vì chạy theo đà tăng hoặc bán tháo.
#CryptoSecurity #RoRiDuLieu
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Dữ liệu khách hàng thẻ crypto Gnosis Pay bị hacker truy cập, tiền không bị mất nhưng niềm tin lung lay
Lỗ hổng niềm tin trong cơ sở hạ tầng thanh toán bằng crypto một lần nữa bị phơi bày. Theo Decrypt, nhà cung cấp dịch vụ thẻ tín dụng crypto Gnosis Pay cho biết hacker đã truy cập thông tin khách hàng trong hệ thống cũ đứng sau các thẻ mang thương hiệu của công ty, nhưng không có khoản tiền nào bị đánh cắp.
Xét về bản chất, vụ việc này khác biệt rõ rệt so với một số sự cố bảo mật crypto gần đây. Các vụ việc liên quan đến Binance, GOPAX và những nền tảng khác chủ yếu xoay quanh tổn thất tài chính hoặc hệ thống ngừng hoạt động, còn sự cố của Gnosis Pay tập trung vào việc rò rỉ thông tin cá nhân của người dùng. Nói cách khác, trọng tâm tổn thất đã chuyển từ “tiền” sang “dữ liệu”.
Vì sao cần lưu ý đến sự việc này? Thẻ crypto là cầu nối giữa tài sản crypto và hoạt động chi tiêu trong đời thực, còn các hệ thống đằng sau chúng lưu trữ những thông tin nhạy cảm như danh tính và thanh toán của người dùng. Một khi cơ sở hạ tầng phục vụ chi tiêu như vậy xuất hiện lỗ hổng niềm tin, tác động không chỉ giới hạn ở một dự án riêng lẻ mà còn ảnh hưởng đến tâm lý người dùng trên toàn lĩnh vực. Dù lần này không có khoản tiền nào bị mất và quy mô sự việc tương đối hạn chế, rủi ro dài hạn đối với dữ liệu người dùng vẫn cần được theo dõi — mục đích sử dụng, thời hạn hiệu lực và phạm vi ảnh hưởng của thông tin bị lộ hiện vẫn chưa hoàn toàn rõ ràng.
Xét về các yếu tố cơ bản, Gnosis Pay nhấn mạnh rằng an toàn tài sản không bị ảnh hưởng, qua đó giúp xoa dịu tâm lý hoảng loạn trong ngắn hạn. Tuy nhiên, việc hệ thống cũ bị truy cập cho thấy một số vấn đề lão hóa trong kiến trúc kỹ thuật của cơ sở hạ tầng phục vụ chi tiêu bằng crypto. Những hệ thống này thường lưu trữ dữ liệu người dùng và giao dịch từ trước, có chi phí nâng cấp cao và rủi ro lớn khi di chuyển, nên dễ trở thành điểm yếu về bảo mật.
Thị trường có thể phản ứng ra sao? Vì không có tổn thất tài chính, tác động trực tiếp đến toàn thị trường dự kiến sẽ hạn chế và sự chú ý dành cho sự việc có thể không cao. Tuy nhiên, với tư cách là một sự kiện liên quan đến phân tích rủi ro, vụ việc nhắc nhở thị trường rằng câu chuyện về bảo mật đang mở rộng từ “chống gian lận thẻ” sang “chống rò rỉ dữ liệu”.
Yếu tố ngược chiều là không có khoản tiền nào bị mất và quy mô sự việc nhỏ, đồng nghĩa phản ứng của thị trường trong ngắn hạn nhiều khả năng sẽ khá trầm lắng, không cần phóng đại quá mức. Điều thực sự cần cảnh giác là những rủi ro tiềm ẩn lâu dài đối với dữ liệu người dùng.
Tiếp theo cần theo dõi điều gì? Trọng tâm là liệu công ty có thể công bố phạm vi dữ liệu cụ thể đã bị truy cập, thông tin thanh toán có bị ảnh hưởng hay không, cũng như các biện pháp khắc phục và bồi thường sau đó. Xét ở góc độ giao dịch, những sự việc như vậy ít ảnh hưởng đến giá của một tài sản riêng lẻ. Điều đáng quan sát hơn là liệu nó có trở thành điểm khởi đầu mới cho các cuộc thảo luận về bảo mật trong lĩnh vực chi tiêu bằng crypto hay không, thay vì chạy theo đà tăng hoặc bán tháo.
#CryptoSecurity #RoRiDuLieu
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
Lỗ hổng niềm tin trong cơ sở hạ tầng thanh toán bằng crypto một lần nữa bị phơi bày. Theo Decrypt, nhà cung cấp dịch vụ thẻ tín dụng crypto Gnosis Pay cho biết hacker đã truy cập thông tin khách hàng trong hệ thống cũ đứng sau các thẻ mang thương hiệu của công ty, nhưng không có khoản tiền nào bị đánh cắp.
Xét về bản chất, vụ việc này khác biệt rõ rệt so với một số sự cố bảo mật crypto gần đây. Các vụ việc liên quan đến Binance, GOPAX và những nền tảng khác chủ yếu xoay quanh tổn thất tài chính hoặc hệ thống ngừng hoạt động, còn sự cố của Gnosis Pay tập trung vào việc rò rỉ thông tin cá nhân của người dùng. Nói cách khác, trọng tâm tổn thất đã chuyển từ “tiền” sang “dữ liệu”.
Vì sao cần lưu ý đến sự việc này? Thẻ crypto là cầu nối giữa tài sản crypto và hoạt động chi tiêu trong đời thực, còn các hệ thống đằng sau chúng lưu trữ những thông tin nhạy cảm như danh tính và thanh toán của người dùng. Một khi cơ sở hạ tầng phục vụ chi tiêu như vậy xuất hiện lỗ hổng niềm tin, tác động không chỉ giới hạn ở một dự án riêng lẻ mà còn ảnh hưởng đến tâm lý người dùng trên toàn lĩnh vực. Dù lần này không có khoản tiền nào bị mất và quy mô sự việc tương đối hạn chế, rủi ro dài hạn đối với dữ liệu người dùng vẫn cần được theo dõi — mục đích sử dụng, thời hạn hiệu lực và phạm vi ảnh hưởng của thông tin bị lộ hiện vẫn chưa hoàn toàn rõ ràng.
Xét về các yếu tố cơ bản, Gnosis Pay nhấn mạnh rằng an toàn tài sản không bị ảnh hưởng, qua đó giúp xoa dịu tâm lý hoảng loạn trong ngắn hạn. Tuy nhiên, việc hệ thống cũ bị truy cập cho thấy một số vấn đề lão hóa trong kiến trúc kỹ thuật của cơ sở hạ tầng phục vụ chi tiêu bằng crypto. Những hệ thống này thường lưu trữ dữ liệu người dùng và giao dịch từ trước, có chi phí nâng cấp cao và rủi ro lớn khi di chuyển, nên dễ trở thành điểm yếu về bảo mật.
Thị trường có thể phản ứng ra sao? Vì không có tổn thất tài chính, tác động trực tiếp đến toàn thị trường dự kiến sẽ hạn chế và sự chú ý dành cho sự việc có thể không cao. Tuy nhiên, với tư cách là một sự kiện liên quan đến phân tích rủi ro, vụ việc nhắc nhở thị trường rằng câu chuyện về bảo mật đang mở rộng từ “chống gian lận thẻ” sang “chống rò rỉ dữ liệu”.
Yếu tố ngược chiều là không có khoản tiền nào bị mất và quy mô sự việc nhỏ, đồng nghĩa phản ứng của thị trường trong ngắn hạn nhiều khả năng sẽ khá trầm lắng, không cần phóng đại quá mức. Điều thực sự cần cảnh giác là những rủi ro tiềm ẩn lâu dài đối với dữ liệu người dùng.
Tiếp theo cần theo dõi điều gì? Trọng tâm là liệu công ty có thể công bố phạm vi dữ liệu cụ thể đã bị truy cập, thông tin thanh toán có bị ảnh hưởng hay không, cũng như các biện pháp khắc phục và bồi thường sau đó. Xét ở góc độ giao dịch, những sự việc như vậy ít ảnh hưởng đến giá của một tài sản riêng lẻ. Điều đáng quan sát hơn là liệu nó có trở thành điểm khởi đầu mới cho các cuộc thảo luận về bảo mật trong lĩnh vực chi tiêu bằng crypto hay không, thay vì chạy theo đà tăng hoặc bán tháo.
#CryptoSecurity #RoRiDuLieu
Nội dung trên là tổng hợp thông tin và phân tích cá nhân, không cấu thành lời khuyên đầu tư.
68
Gnosis Pay đã tiết lộ một vụ vi phạm hệ thống cũ đứng sau các thẻ tiêu dùng mang thương hiệu của mình. Công ty cho biết đã phát hiện truy cập trái phép vào ngày 3 tháng 11 và công khai thông tin này vào ngày 6 tháng 11 lúc 14:32 UTC. Công ty cho biết đã bắt đầu ngăn chặn sự cố trong vòng hai giờ, thay thế thông tin xác thực bị ảnh hưởng và khắc phục lỗ hổng.
Gnosis Pay cho biết sự cố làm lộ một số thông tin khách hàng, trong khi nền tảng doanh nghiệp nhãn trắng và tiền của khách hàng không bị ảnh hưởng. Đây là những tuyên bố của công ty; chưa có báo cáo kiểm toán độc lập về số dư ví. Số lượng khách hàng bị ảnh hưởng, toàn bộ các trường dữ liệu bị lộ và nguyên nhân kỹ thuật vẫn chưa được công bố.
Nếu bạn sử dụng thẻ, hãy làm theo thông báo dành riêng cho tài khoản của mình và cảnh giác với các chiêu lừa đảo giả mạo được cá nhân hóa. Hãy mở ứng dụng chính thức trực tiếp; tuyệt đối không chia sẻ cụm từ khôi phục, khóa riêng tư, mã PIN hoặc toàn bộ số thẻ qua tin nhắn.
Điều gì quan trọng nhất trong thông báo về một vụ vi phạm: phạm vi rõ ràng, dòng thời gian đáng tin cậy hay xác minh độc lập?
Nguồn: [Thông báo của Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kết luận: $GNO — [Biểu đồ giao dịch giao ngay GNO/USDT trên Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) dành cho token của hệ sinh thái Gnosis; đây không phải là thước đo của sự cố thẻ này. Hãy tự xem biểu đồ, tự nghiên cứu và giao dịch có trách nhiệm. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay đã tiết lộ một vụ vi phạm hệ thống cũ đứng sau các thẻ tiêu dùng mang thương hiệu của mình. Công ty cho biết đã phát hiện truy cập trái phép vào ngày 3 tháng 11 và công khai thông tin này vào ngày 6 tháng 11 lúc 14:32 UTC. Công ty cho biết đã bắt đầu ngăn chặn sự cố trong vòng hai giờ, thay thế thông tin xác thực bị ảnh hưởng và khắc phục lỗ hổng.
Gnosis Pay cho biết sự cố làm lộ một số thông tin khách hàng, trong khi nền tảng doanh nghiệp nhãn trắng và tiền của khách hàng không bị ảnh hưởng. Đây là những tuyên bố của công ty; chưa có báo cáo kiểm toán độc lập về số dư ví. Số lượng khách hàng bị ảnh hưởng, toàn bộ các trường dữ liệu bị lộ và nguyên nhân kỹ thuật vẫn chưa được công bố.
Nếu bạn sử dụng thẻ, hãy làm theo thông báo dành riêng cho tài khoản của mình và cảnh giác với các chiêu lừa đảo giả mạo được cá nhân hóa. Hãy mở ứng dụng chính thức trực tiếp; tuyệt đối không chia sẻ cụm từ khôi phục, khóa riêng tư, mã PIN hoặc toàn bộ số thẻ qua tin nhắn.
Điều gì quan trọng nhất trong thông báo về một vụ vi phạm: phạm vi rõ ràng, dòng thời gian đáng tin cậy hay xác minh độc lập?
Nguồn: [Thông báo của Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kết luận: $GNO — [Biểu đồ giao dịch giao ngay GNO/USDT trên Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) dành cho token của hệ sinh thái Gnosis; đây không phải là thước đo của sự cố thẻ này. Hãy tự xem biểu đồ, tự nghiên cứu và giao dịch có trách nhiệm. #GnosisPay #GNO #CryptoSecurity #DataBreach
Gnosis Pay cho biết sự cố làm lộ một số thông tin khách hàng, trong khi nền tảng doanh nghiệp nhãn trắng và tiền của khách hàng không bị ảnh hưởng. Đây là những tuyên bố của công ty; chưa có báo cáo kiểm toán độc lập về số dư ví. Số lượng khách hàng bị ảnh hưởng, toàn bộ các trường dữ liệu bị lộ và nguyên nhân kỹ thuật vẫn chưa được công bố.
Nếu bạn sử dụng thẻ, hãy làm theo thông báo dành riêng cho tài khoản của mình và cảnh giác với các chiêu lừa đảo giả mạo được cá nhân hóa. Hãy mở ứng dụng chính thức trực tiếp; tuyệt đối không chia sẻ cụm từ khôi phục, khóa riêng tư, mã PIN hoặc toàn bộ số thẻ qua tin nhắn.
Điều gì quan trọng nhất trong thông báo về một vụ vi phạm: phạm vi rõ ràng, dòng thời gian đáng tin cậy hay xác minh độc lập?
Nguồn: [Thông báo của Gnosis Pay](https://gnosispay.com/blog/data-breach-legacy-system-gnosis-pay-branded-cards) · [DeFiPrime](https://defiprime.com/gnosis-pay-legacy-card-data-breach) · [The Defiant](https://thedefiant.io/news/security/gnosis-pay-confirms-breach-of-consumer-card-system)
Kết luận: $GNO — [Biểu đồ giao dịch giao ngay GNO/USDT trên Binance](https://www.binance.com/en/trade/GNO_USDT?type=spot) dành cho token của hệ sinh thái Gnosis; đây không phải là thước đo của sự cố thẻ này. Hãy tự xem biểu đồ, tự nghiên cứu và giao dịch có trách nhiệm. #GnosisPay #GNO #CryptoSecurity #DataBreach
45
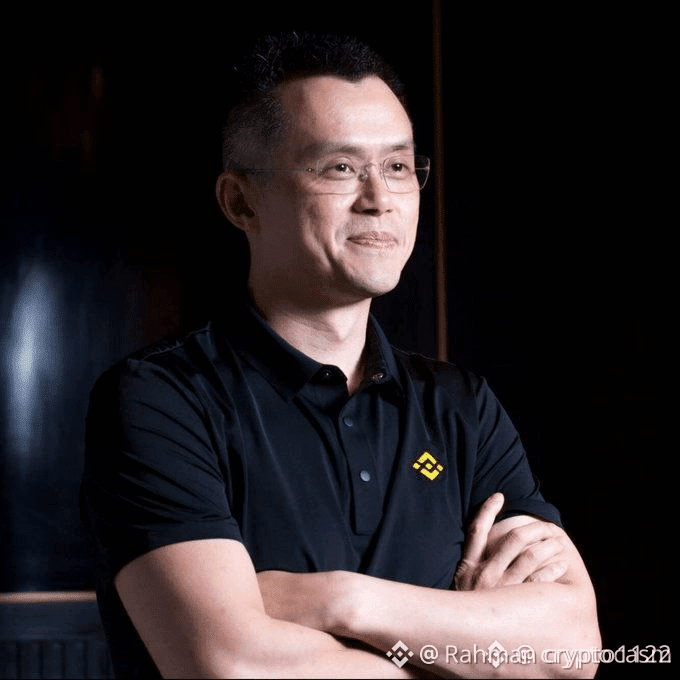
🚨 CZ CẢNH BÁO: RÒ RỈ DỮ LIỆU GÂY RA RỦI RO NGHIÊM TRỌNG ĐỐI VỚI AN NINH TIỀN MÃ HÓA! 🔐
🇺🇸🌐 Nhà sáng lập Binance Changpeng Zhao (CZ) cảnh báo rằng dữ liệu cá nhân bị rò rỉ có thể khiến người dùng tiền mã hóa đối mặt với các chiêu trò lừa đảo phishing, tấn công chiếm quyền SIM, thao túng tâm lý và thậm chí là những mối đe dọa ngoài đời thực.
Các báo cáo gần đây về những vụ rò rỉ dữ liệu đã làm dấy lên lo ngại về cách tội phạm có thể lợi dụng tên, địa chỉ email và số điện thoại bị lộ để nhắm vào các nhà đầu tư tiền mã hóa.
🛡️ Cách giữ an toàn (SAFU):
🔹 Dùng một địa chỉ email riêng và mật khẩu mạnh cho mỗi sàn giao dịch.
🔹 Ưu tiên passkey, khóa bảo mật phần cứng hoặc ứng dụng xác thực thay vì 2FA qua SMS.
🔹 Không bao giờ nhấp vào liên kết đáng ngờ hoặc chia sẻ mật khẩu, khóa riêng tư hay cụm từ khôi phục.
🔹 Bật tính năng đưa địa chỉ rút tiền vào danh sách cho phép và các biện pháp chống phishing nếu có.
🔹 Xác minh các yêu cầu hỗ trợ thông qua kênh chính thức.
⚠️ Hãy nhớ: Rò rỉ dữ liệu không đồng nghĩa với việc tiền mã hóa của bạn đã bị xâm phạm, nhưng thông tin cá nhân bị lộ có thể khiến các chiêu trò lừa đảo có chủ đích trở nên thuyết phục hơn.
🔒 Bảo vệ danh tính. Bảo mật tài khoản. Luôn SAFU!
📌 Nguồn tham khảo:
• BeInCrypto — CZ chia sẻ cách giữ an toàn (SAFU) khi làn sóng rò rỉ dữ liệu tiền mã hóa ảnh hưởng đến 4 công ty lớn, ngày 28 tháng 10 năm 2026:
• Cảnh báo bảo mật được cho là của CZ trên X, ngày 23 tháng 10 năm 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🚨 CZ CẢNH BÁO: RÒ RỈ DỮ LIỆU GÂY RA RỦI RO NGHIÊM TRỌNG ĐỐI VỚI AN NINH TIỀN MÃ HÓA! 🔐
🇺🇸🌐 Nhà sáng lập Binance Changpeng Zhao (CZ) cảnh báo rằng dữ liệu cá nhân bị rò rỉ có thể khiến người dùng tiền mã hóa đối mặt với các chiêu trò lừa đảo phishing, tấn công chiếm quyền SIM, thao túng tâm lý và thậm chí là những mối đe dọa ngoài đời thực.
Các báo cáo gần đây về những vụ rò rỉ dữ liệu đã làm dấy lên lo ngại về cách tội phạm có thể lợi dụng tên, địa chỉ email và số điện thoại bị lộ để nhắm vào các nhà đầu tư tiền mã hóa.
🛡️ Cách giữ an toàn (SAFU):
🔹 Dùng một địa chỉ email riêng và mật khẩu mạnh cho mỗi sàn giao dịch.
🔹 Ưu tiên passkey, khóa bảo mật phần cứng hoặc ứng dụng xác thực thay vì 2FA qua SMS.
🔹 Không bao giờ nhấp vào liên kết đáng ngờ hoặc chia sẻ mật khẩu, khóa riêng tư hay cụm từ khôi phục.
🔹 Bật tính năng đưa địa chỉ rút tiền vào danh sách cho phép và các biện pháp chống phishing nếu có.
🔹 Xác minh các yêu cầu hỗ trợ thông qua kênh chính thức.
⚠️ Hãy nhớ: Rò rỉ dữ liệu không đồng nghĩa với việc tiền mã hóa của bạn đã bị xâm phạm, nhưng thông tin cá nhân bị lộ có thể khiến các chiêu trò lừa đảo có chủ đích trở nên thuyết phục hơn.
🔒 Bảo vệ danh tính. Bảo mật tài khoản. Luôn SAFU!
📌 Nguồn tham khảo:
• BeInCrypto — CZ chia sẻ cách giữ an toàn (SAFU) khi làn sóng rò rỉ dữ liệu tiền mã hóa ảnh hưởng đến 4 công ty lớn, ngày 28 tháng 10 năm 2026:
• Cảnh báo bảo mật được cho là của CZ trên X, ngày 23 tháng 10 năm 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
🇺🇸🌐 Nhà sáng lập Binance Changpeng Zhao (CZ) cảnh báo rằng dữ liệu cá nhân bị rò rỉ có thể khiến người dùng tiền mã hóa đối mặt với các chiêu trò lừa đảo phishing, tấn công chiếm quyền SIM, thao túng tâm lý và thậm chí là những mối đe dọa ngoài đời thực.
Các báo cáo gần đây về những vụ rò rỉ dữ liệu đã làm dấy lên lo ngại về cách tội phạm có thể lợi dụng tên, địa chỉ email và số điện thoại bị lộ để nhắm vào các nhà đầu tư tiền mã hóa.
🛡️ Cách giữ an toàn (SAFU):
🔹 Dùng một địa chỉ email riêng và mật khẩu mạnh cho mỗi sàn giao dịch.
🔹 Ưu tiên passkey, khóa bảo mật phần cứng hoặc ứng dụng xác thực thay vì 2FA qua SMS.
🔹 Không bao giờ nhấp vào liên kết đáng ngờ hoặc chia sẻ mật khẩu, khóa riêng tư hay cụm từ khôi phục.
🔹 Bật tính năng đưa địa chỉ rút tiền vào danh sách cho phép và các biện pháp chống phishing nếu có.
🔹 Xác minh các yêu cầu hỗ trợ thông qua kênh chính thức.
⚠️ Hãy nhớ: Rò rỉ dữ liệu không đồng nghĩa với việc tiền mã hóa của bạn đã bị xâm phạm, nhưng thông tin cá nhân bị lộ có thể khiến các chiêu trò lừa đảo có chủ đích trở nên thuyết phục hơn.
🔒 Bảo vệ danh tính. Bảo mật tài khoản. Luôn SAFU!
📌 Nguồn tham khảo:
• BeInCrypto — CZ chia sẻ cách giữ an toàn (SAFU) khi làn sóng rò rỉ dữ liệu tiền mã hóa ảnh hưởng đến 4 công ty lớn, ngày 28 tháng 10 năm 2026:
• Cảnh báo bảo mật được cho là của CZ trên X, ngày 23 tháng 10 năm 2026: https://x.com/cz_binance
#CZ #Binance #CryptoSecurity #DataBreach #Phishing
$REN $CLV $CLO
690

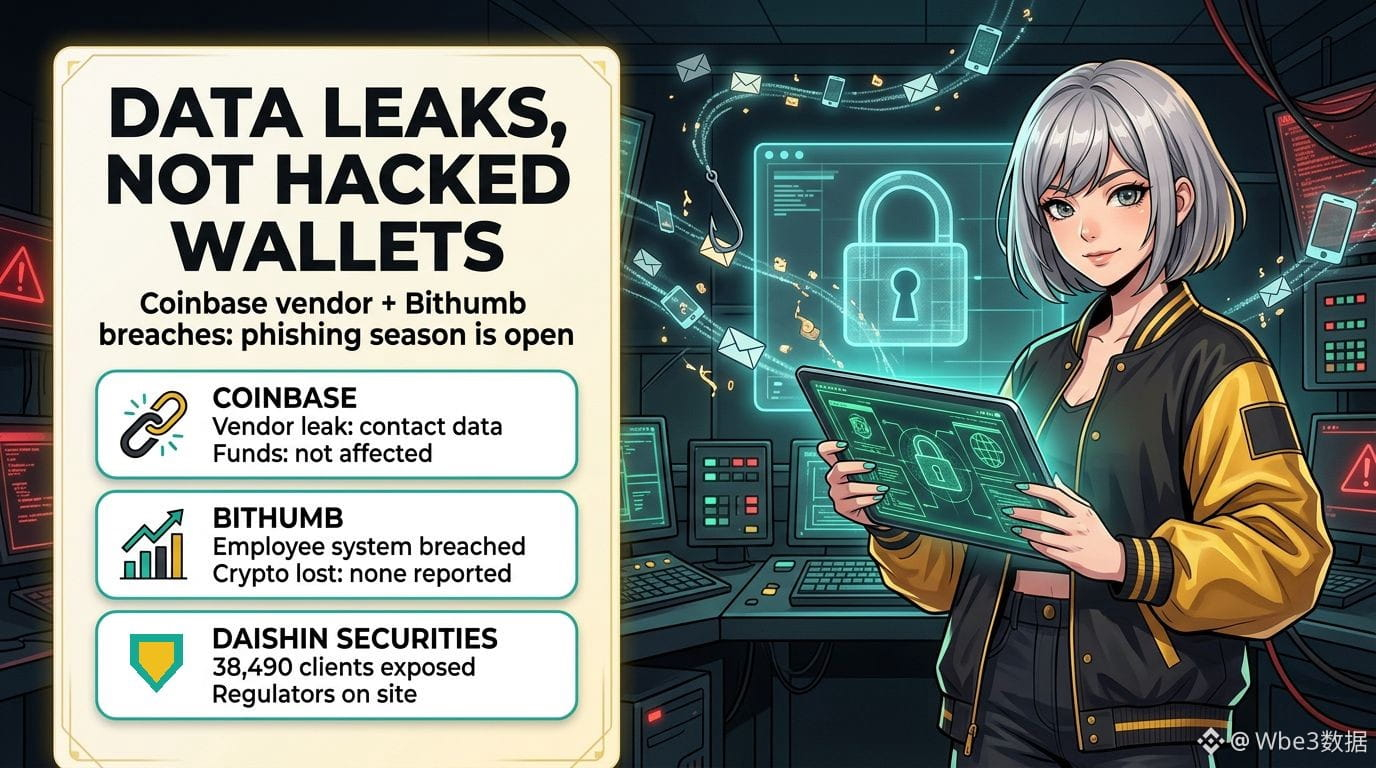
Hai vụ rò rỉ dữ liệu sàn giao dịch chỉ trong một ngày, nhưng tiền mã hóa của bạn không phải mục tiêu thực sự. Hộp thư đến của bạn mới là mục tiêu.
Đây là những gì chúng ta thực sự biết tính đến thứ Tư:
• Coinbase: Amplitude, nhà cung cấp dịch vụ phân tích mà Coinbase sử dụng, đã gặp sự cố an ninh làm lộ thông tin liên hệ của một nhóm khách hàng mà Coinbase gọi là “một bộ phận nhỏ”. Coinbase cho biết không có truy cập trái phép vào hệ thống của họ và tiền của khách hàng không bị ảnh hưởng. Một nhà nghiên cứu bảo mật tuyên bố có hơn 70.000 người dùng bị ảnh hưởng, nhưng Coinbase chưa xác nhận con số nào, vì vậy hãy xem con số đó là chưa được xác minh.
• Bithumb: Sàn giao dịch lớn thứ hai Hàn Quốc cho biết một người bên ngoài đã đột nhập vào hệ thống di động nội bộ dành cho nhân viên và lấy cắp thông tin cá nhân. Sàn cho biết hệ thống đó tách biệt với hoạt động giao dịch, không có tiền mã hóa nào bị mất và họ vẫn đang kiểm tra xem dữ liệu thành viên có bị ảnh hưởng hay không.
• Bức tranh rộng hơn: Daishin Securities cho biết dữ liệu của 38.490 khách hàng bị rò rỉ trong một vụ tấn công riêng biệt; hôm nay, các cơ quan quản lý tài chính Hàn Quốc đã tổ chức một cuộc họp khẩn cấp và cử thanh tra đến hiện trường.
Vì sao điều này quan trọng: tên, email và số điện thoại bị rò rỉ hiếm khi trực tiếp làm cạn ví của bạn. Chúng tiếp sức cho làn sóng tiếp theo: những cuộc gọi giả danh “bộ phận hỗ trợ” đã biết tên bạn, email thông báo vi phạm bảo mật giả mạo và các nỗ lực chiếm đoạt SIM.
Danh sách kiểm tra bình tĩnh cho tuần này:
1. Bật mã chống lừa đảo và danh sách trắng địa chỉ rút tiền trên mọi sàn giao dịch bạn sử dụng.
2. Nếu có thể, hãy thay xác thực hai yếu tố qua SMS bằng khóa truy cập hoặc khóa bảo mật phần cứng.
3. Yêu cầu nhà mạng cấp mã PIN ngăn chuyển số điện thoại sang nhà mạng khác.
4. Hãy mặc định rằng bất kỳ ai liên hệ với bạn về “sự cố bảo mật” đều là kẻ lừa đảo. Bộ phận hỗ trợ chính thức sẽ không bao giờ yêu cầu mã xác minh, mật khẩu hoặc cụm từ khôi phục.
Bạn đã từng nhận được tin nhắn lừa đảo biết quá nhiều về mình chưa?
#CryptoSecurity #Phishing #DataBreach
Đây không phải lời khuyên tài chính.
Hai vụ rò rỉ dữ liệu sàn giao dịch chỉ trong một ngày, nhưng tiền mã hóa của bạn không phải mục tiêu thực sự. Hộp thư đến của bạn mới là mục tiêu.
Đây là những gì chúng ta thực sự biết tính đến thứ Tư:
• Coinbase: Amplitude, nhà cung cấp dịch vụ phân tích mà Coinbase sử dụng, đã gặp sự cố an ninh làm lộ thông tin liên hệ của một nhóm khách hàng mà Coinbase gọi là “một bộ phận nhỏ”. Coinbase cho biết không có truy cập trái phép vào hệ thống của họ và tiền của khách hàng không bị ảnh hưởng. Một nhà nghiên cứu bảo mật tuyên bố có hơn 70.000 người dùng bị ảnh hưởng, nhưng Coinbase chưa xác nhận con số nào, vì vậy hãy xem con số đó là chưa được xác minh.
• Bithumb: Sàn giao dịch lớn thứ hai Hàn Quốc cho biết một người bên ngoài đã đột nhập vào hệ thống di động nội bộ dành cho nhân viên và lấy cắp thông tin cá nhân. Sàn cho biết hệ thống đó tách biệt với hoạt động giao dịch, không có tiền mã hóa nào bị mất và họ vẫn đang kiểm tra xem dữ liệu thành viên có bị ảnh hưởng hay không.
• Bức tranh rộng hơn: Daishin Securities cho biết dữ liệu của 38.490 khách hàng bị rò rỉ trong một vụ tấn công riêng biệt; hôm nay, các cơ quan quản lý tài chính Hàn Quốc đã tổ chức một cuộc họp khẩn cấp và cử thanh tra đến hiện trường.
Vì sao điều này quan trọng: tên, email và số điện thoại bị rò rỉ hiếm khi trực tiếp làm cạn ví của bạn. Chúng tiếp sức cho làn sóng tiếp theo: những cuộc gọi giả danh “bộ phận hỗ trợ” đã biết tên bạn, email thông báo vi phạm bảo mật giả mạo và các nỗ lực chiếm đoạt SIM.
Danh sách kiểm tra bình tĩnh cho tuần này:
1. Bật mã chống lừa đảo và danh sách trắng địa chỉ rút tiền trên mọi sàn giao dịch bạn sử dụng.
2. Nếu có thể, hãy thay xác thực hai yếu tố qua SMS bằng khóa truy cập hoặc khóa bảo mật phần cứng.
3. Yêu cầu nhà mạng cấp mã PIN ngăn chuyển số điện thoại sang nhà mạng khác.
4. Hãy mặc định rằng bất kỳ ai liên hệ với bạn về “sự cố bảo mật” đều là kẻ lừa đảo. Bộ phận hỗ trợ chính thức sẽ không bao giờ yêu cầu mã xác minh, mật khẩu hoặc cụm từ khôi phục.
Bạn đã từng nhận được tin nhắn lừa đảo biết quá nhiều về mình chưa?
#CryptoSecurity #Phishing #DataBreach
Đây không phải lời khuyên tài chính.
Đây là những gì chúng ta thực sự biết tính đến thứ Tư:
• Coinbase: Amplitude, nhà cung cấp dịch vụ phân tích mà Coinbase sử dụng, đã gặp sự cố an ninh làm lộ thông tin liên hệ của một nhóm khách hàng mà Coinbase gọi là “một bộ phận nhỏ”. Coinbase cho biết không có truy cập trái phép vào hệ thống của họ và tiền của khách hàng không bị ảnh hưởng. Một nhà nghiên cứu bảo mật tuyên bố có hơn 70.000 người dùng bị ảnh hưởng, nhưng Coinbase chưa xác nhận con số nào, vì vậy hãy xem con số đó là chưa được xác minh.
• Bithumb: Sàn giao dịch lớn thứ hai Hàn Quốc cho biết một người bên ngoài đã đột nhập vào hệ thống di động nội bộ dành cho nhân viên và lấy cắp thông tin cá nhân. Sàn cho biết hệ thống đó tách biệt với hoạt động giao dịch, không có tiền mã hóa nào bị mất và họ vẫn đang kiểm tra xem dữ liệu thành viên có bị ảnh hưởng hay không.
• Bức tranh rộng hơn: Daishin Securities cho biết dữ liệu của 38.490 khách hàng bị rò rỉ trong một vụ tấn công riêng biệt; hôm nay, các cơ quan quản lý tài chính Hàn Quốc đã tổ chức một cuộc họp khẩn cấp và cử thanh tra đến hiện trường.
Vì sao điều này quan trọng: tên, email và số điện thoại bị rò rỉ hiếm khi trực tiếp làm cạn ví của bạn. Chúng tiếp sức cho làn sóng tiếp theo: những cuộc gọi giả danh “bộ phận hỗ trợ” đã biết tên bạn, email thông báo vi phạm bảo mật giả mạo và các nỗ lực chiếm đoạt SIM.
Danh sách kiểm tra bình tĩnh cho tuần này:
1. Bật mã chống lừa đảo và danh sách trắng địa chỉ rút tiền trên mọi sàn giao dịch bạn sử dụng.
2. Nếu có thể, hãy thay xác thực hai yếu tố qua SMS bằng khóa truy cập hoặc khóa bảo mật phần cứng.
3. Yêu cầu nhà mạng cấp mã PIN ngăn chuyển số điện thoại sang nhà mạng khác.
4. Hãy mặc định rằng bất kỳ ai liên hệ với bạn về “sự cố bảo mật” đều là kẻ lừa đảo. Bộ phận hỗ trợ chính thức sẽ không bao giờ yêu cầu mã xác minh, mật khẩu hoặc cụm từ khôi phục.
Bạn đã từng nhận được tin nhắn lừa đảo biết quá nhiều về mình chưa?
#CryptoSecurity #Phishing #DataBreach
Đây không phải lời khuyên tài chính.
67

·
--
🚨 $HAEDAL BỊ LỘ: VỤ RÒ RỈ DỮ LIỆU LỚN LÀM RUNG CHUYỂN HỆ SINH THÁI TIỀN MÃ HÓA HÀN QUỐC 📉
📊 Vụ rò rỉ tại Bithumb, cùng với các vụ rò rỉ ở Daishin và Mirae, làm nổi bật lỗ hổng mang tính hệ thống trong lĩnh vực tài chính số của khu vực. Các tổ chức lớn đang điều chỉnh mức độ tiếp xúc, theo dõi khả năng dòng tiền thanh khoản bị rút mạnh khi các nhà đầu tư lớn có thể bán tháo những token liên quan. 📌 $HAEDAL , $HUMA và $AIN nằm trong diện bị giám sát pháp lý tăng cường, điều này có thể siết chặt dòng vốn và làm giảm định giá.
🦈 Khi các cơ quan quản lý kêu gọi tăng cường biện pháp phòng vệ, tâm lý thị trường có thể chuyển sang xu hướng giảm, dẫn đến đợt điều chỉnh ngắn hạn trên các tài sản bị ảnh hưởng. ⚡ Bạn đang siết chặt quản trị rủi ro hay tìm cơ hội vào lệnh ngược xu hướng sau sự cố? 💬
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
🚨 $HAEDAL BỊ LỘ: VỤ RÒ RỈ DỮ LIỆU LỚN LÀM RUNG CHUYỂN HỆ SINH THÁI TIỀN MÃ HÓA HÀN QUỐC 📉
📊 Vụ rò rỉ tại Bithumb, cùng với các vụ rò rỉ ở Daishin và Mirae, làm nổi bật lỗ hổng mang tính hệ thống trong lĩnh vực tài chính số của khu vực. Các tổ chức lớn đang điều chỉnh mức độ tiếp xúc, theo dõi khả năng dòng tiền thanh khoản bị rút mạnh khi các nhà đầu tư lớn có thể bán tháo những token liên quan. 📌 $HAEDAL , $HUMA và $AIN nằm trong diện bị giám sát pháp lý tăng cường, điều này có thể siết chặt dòng vốn và làm giảm định giá.
🦈 Khi các cơ quan quản lý kêu gọi tăng cường biện pháp phòng vệ, tâm lý thị trường có thể chuyển sang xu hướng giảm, dẫn đến đợt điều chỉnh ngắn hạn trên các tài sản bị ảnh hưởng. ⚡ Bạn đang siết chặt quản trị rủi ro hay tìm cơ hội vào lệnh ngược xu hướng sau sự cố? 💬
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
📊 Vụ rò rỉ tại Bithumb, cùng với các vụ rò rỉ ở Daishin và Mirae, làm nổi bật lỗ hổng mang tính hệ thống trong lĩnh vực tài chính số của khu vực. Các tổ chức lớn đang điều chỉnh mức độ tiếp xúc, theo dõi khả năng dòng tiền thanh khoản bị rút mạnh khi các nhà đầu tư lớn có thể bán tháo những token liên quan. 📌 $HAEDAL , $HUMA và $AIN nằm trong diện bị giám sát pháp lý tăng cường, điều này có thể siết chặt dòng vốn và làm giảm định giá.
🦈 Khi các cơ quan quản lý kêu gọi tăng cường biện pháp phòng vệ, tâm lý thị trường có thể chuyển sang xu hướng giảm, dẫn đến đợt điều chỉnh ngắn hạn trên các tài sản bị ảnh hưởng. ⚡ Bạn đang siết chặt quản trị rủi ro hay tìm cơ hội vào lệnh ngược xu hướng sau sự cố? 💬
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #HAEDAL #DataBreach #RiskAlert #Crypto
🦈 🔥
18


#KeystoneWebsiteBreachExposesBuyersShippingAddresses
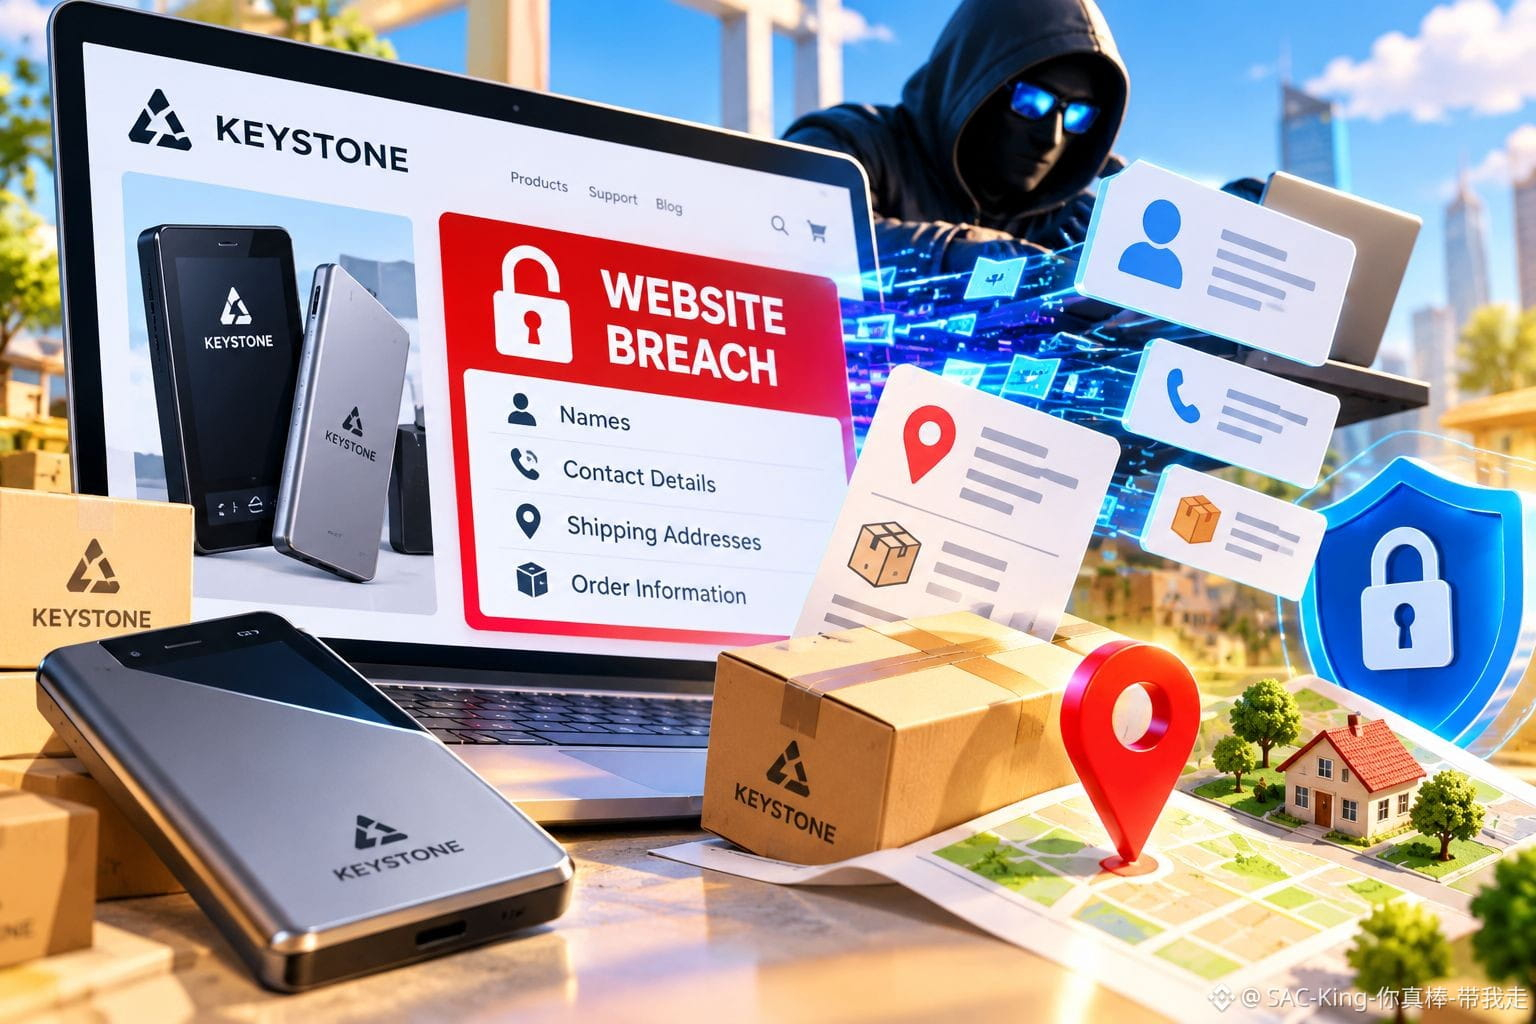
🔐⚠️ Vụ rò rỉ website Keystone làm lộ địa chỉ giao hàng của người mua tiền mã hóa ⚠️🔐
Đôi khi, rủi ro bảo mật lớn nhất không nằm trong ví của bạn. Mà nằm ở địa chỉ nơi bạn cất giữ nó.
Keystone, nhà sản xuất ví phần cứng tiền mã hóa, đã thông báo về một vụ rò rỉ website khiến tên, thông tin liên hệ, địa chỉ giao hàng và thông tin đơn hàng của khách hàng bị lộ.
Công ty phát hiện truy cập trái phép vào ngày 20 tháng 10 và xác nhận dữ liệu bị lộ vào ngày 23 tháng 10 năm 2026, sau khi rà soát hoạt động liên quan đến cửa hàng sử dụng nền tảng Shopify.
Keystone cho biết thông tin thanh toán, cụm từ khôi phục, khóa riêng tư và mật khẩu ví không bị lộ. Công ty đã chặn truy cập trái phép, khắc phục lỗ hổng và bắt đầu thông báo cho những khách hàng bị ảnh hưởng. Số lượng người dùng bị ảnh hưởng vẫn chưa được công bố.
Nhưng mối lo lớn hơn là: biết được danh tính, địa chỉ nhà và việc ai đó mua ví phần cứng có thể giúp kẻ xấu tạo ra các cuộc tấn công lừa đảo tinh vi, hoặc thậm chí nhắm mục tiêu vào những người nắm giữ tiền mã hóa ngoài đời thực.
Quan điểm của tôi: Tự lưu ký giúp bạn kiểm soát tiền mã hóa của mình, nhưng không thể bảo vệ thông tin cá nhân bị rò rỉ từ một dịch vụ bên thứ ba. Mức độ bảo mật của bạn chỉ mạnh bằng mắt xích yếu nhất kết nối tài sản kỹ thuật số với danh tính ngoài đời thực.
Nếu bạn đã mua hàng từ Keystone, hãy xác minh các cảnh báo qua kênh chính thức, bỏ qua những lời mời hoàn tiền hoặc đổi sản phẩm không được yêu cầu, và tuyệt đối không chia sẻ cụm từ khôi phục. Không nhân viên hỗ trợ hợp pháp nào cần đến thông tin đó.
Bảo mật tiền mã hóa thực sự có nghĩa là bảo vệ cả tài sản lẫn thông tin cá nhân có thể khiến bạn trở thành mục tiêu.
Các công ty sản xuất ví phần cứng có nên phải tuân thủ tiêu chuẩn nghiêm ngặt hơn về xóa dữ liệu sau khi hoàn tất đơn hàng của khách không?
Tuyên bố miễn trừ trách nhiệm: Bài đăng này chỉ nhằm mục đích giáo dục, không phải lời khuyên về tài chính hoặc bảo mật.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Vụ rò rỉ website Keystone làm lộ địa chỉ giao hàng của người mua tiền mã hóa ⚠️🔐
Đôi khi, rủi ro bảo mật lớn nhất không nằm trong ví của bạn. Mà nằm ở địa chỉ nơi bạn cất giữ nó.
Keystone, nhà sản xuất ví phần cứng tiền mã hóa, đã thông báo về một vụ rò rỉ website khiến tên, thông tin liên hệ, địa chỉ giao hàng và thông tin đơn hàng của khách hàng bị lộ.
Công ty phát hiện truy cập trái phép vào ngày 20 tháng 10 và xác nhận dữ liệu bị lộ vào ngày 23 tháng 10 năm 2026, sau khi rà soát hoạt động liên quan đến cửa hàng sử dụng nền tảng Shopify.
Keystone cho biết thông tin thanh toán, cụm từ khôi phục, khóa riêng tư và mật khẩu ví không bị lộ. Công ty đã chặn truy cập trái phép, khắc phục lỗ hổng và bắt đầu thông báo cho những khách hàng bị ảnh hưởng. Số lượng người dùng bị ảnh hưởng vẫn chưa được công bố.
Nhưng mối lo lớn hơn là: biết được danh tính, địa chỉ nhà và việc ai đó mua ví phần cứng có thể giúp kẻ xấu tạo ra các cuộc tấn công lừa đảo tinh vi, hoặc thậm chí nhắm mục tiêu vào những người nắm giữ tiền mã hóa ngoài đời thực.
Quan điểm của tôi: Tự lưu ký giúp bạn kiểm soát tiền mã hóa của mình, nhưng không thể bảo vệ thông tin cá nhân bị rò rỉ từ một dịch vụ bên thứ ba. Mức độ bảo mật của bạn chỉ mạnh bằng mắt xích yếu nhất kết nối tài sản kỹ thuật số với danh tính ngoài đời thực.
Nếu bạn đã mua hàng từ Keystone, hãy xác minh các cảnh báo qua kênh chính thức, bỏ qua những lời mời hoàn tiền hoặc đổi sản phẩm không được yêu cầu, và tuyệt đối không chia sẻ cụm từ khôi phục. Không nhân viên hỗ trợ hợp pháp nào cần đến thông tin đó.
Bảo mật tiền mã hóa thực sự có nghĩa là bảo vệ cả tài sản lẫn thông tin cá nhân có thể khiến bạn trở thành mục tiêu.
Các công ty sản xuất ví phần cứng có nên phải tuân thủ tiêu chuẩn nghiêm ngặt hơn về xóa dữ liệu sau khi hoàn tất đơn hàng của khách không?
Tuyên bố miễn trừ trách nhiệm: Bài đăng này chỉ nhằm mục đích giáo dục, không phải lời khuyên về tài chính hoặc bảo mật.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
🔐⚠️ Vụ rò rỉ website Keystone làm lộ địa chỉ giao hàng của người mua tiền mã hóa ⚠️🔐
Đôi khi, rủi ro bảo mật lớn nhất không nằm trong ví của bạn. Mà nằm ở địa chỉ nơi bạn cất giữ nó.
Keystone, nhà sản xuất ví phần cứng tiền mã hóa, đã thông báo về một vụ rò rỉ website khiến tên, thông tin liên hệ, địa chỉ giao hàng và thông tin đơn hàng của khách hàng bị lộ.
Công ty phát hiện truy cập trái phép vào ngày 20 tháng 10 và xác nhận dữ liệu bị lộ vào ngày 23 tháng 10 năm 2026, sau khi rà soát hoạt động liên quan đến cửa hàng sử dụng nền tảng Shopify.
Keystone cho biết thông tin thanh toán, cụm từ khôi phục, khóa riêng tư và mật khẩu ví không bị lộ. Công ty đã chặn truy cập trái phép, khắc phục lỗ hổng và bắt đầu thông báo cho những khách hàng bị ảnh hưởng. Số lượng người dùng bị ảnh hưởng vẫn chưa được công bố.
Nhưng mối lo lớn hơn là: biết được danh tính, địa chỉ nhà và việc ai đó mua ví phần cứng có thể giúp kẻ xấu tạo ra các cuộc tấn công lừa đảo tinh vi, hoặc thậm chí nhắm mục tiêu vào những người nắm giữ tiền mã hóa ngoài đời thực.
Quan điểm của tôi: Tự lưu ký giúp bạn kiểm soát tiền mã hóa của mình, nhưng không thể bảo vệ thông tin cá nhân bị rò rỉ từ một dịch vụ bên thứ ba. Mức độ bảo mật của bạn chỉ mạnh bằng mắt xích yếu nhất kết nối tài sản kỹ thuật số với danh tính ngoài đời thực.
Nếu bạn đã mua hàng từ Keystone, hãy xác minh các cảnh báo qua kênh chính thức, bỏ qua những lời mời hoàn tiền hoặc đổi sản phẩm không được yêu cầu, và tuyệt đối không chia sẻ cụm từ khôi phục. Không nhân viên hỗ trợ hợp pháp nào cần đến thông tin đó.
Bảo mật tiền mã hóa thực sự có nghĩa là bảo vệ cả tài sản lẫn thông tin cá nhân có thể khiến bạn trở thành mục tiêu.
Các công ty sản xuất ví phần cứng có nên phải tuân thủ tiêu chuẩn nghiêm ngặt hơn về xóa dữ liệu sau khi hoàn tất đơn hàng của khách không?
Tuyên bố miễn trừ trách nhiệm: Bài đăng này chỉ nhằm mục đích giáo dục, không phải lời khuyên về tài chính hoặc bảo mật.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
286

·
--
Keystone Wallet bị rò rỉ dữ liệu, gây thêm áp lực cho lĩnh vực ví phần cứng
Vào ngày 20 tháng 10, kẻ xấu đã truy cập trái phép vào trang web của Keystone, làm lộ tên khách hàng, thông tin liên hệ, địa chỉ giao hàng và thông tin đơn hàng, bao gồm sản phẩm đã mua và giá cả.
Công ty xác nhận rằng dữ liệu thẻ thanh toán, thông tin ngân hàng, mật khẩu ví, cụm từ khôi phục và khóa riêng tư không bị xâm phạm.
Keystone đã chặn vụ xâm nhập, vá lỗ hổng, mở cuộc điều tra và đang liên hệ với các khách hàng bị ảnh hưởng.
Sự cố này xảy ra sau những vụ rò rỉ gần đây tại Ledger—nơi các thiết bị bị chỉnh sửa trong các kênh phân phối ở Đông Nam Á—và Trezor, nơi một vụ rò rỉ từ nhà cung cấp dịch vụ hậu cần làm lộ thông tin của hơn 80.000 khách hàng.
Các nhà cung cấp ví phần cứng nên thực hiện những biện pháp nào để bảo vệ dữ liệu người dùng ngoài phạm vi của chính thiết bị?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Keystone Wallet bị rò rỉ dữ liệu, gây thêm áp lực cho lĩnh vực ví phần cứng
Vào ngày 20 tháng 10, kẻ xấu đã truy cập trái phép vào trang web của Keystone, làm lộ tên khách hàng, thông tin liên hệ, địa chỉ giao hàng và thông tin đơn hàng, bao gồm sản phẩm đã mua và giá cả.
Công ty xác nhận rằng dữ liệu thẻ thanh toán, thông tin ngân hàng, mật khẩu ví, cụm từ khôi phục và khóa riêng tư không bị xâm phạm.
Keystone đã chặn vụ xâm nhập, vá lỗ hổng, mở cuộc điều tra và đang liên hệ với các khách hàng bị ảnh hưởng.
Sự cố này xảy ra sau những vụ rò rỉ gần đây tại Ledger—nơi các thiết bị bị chỉnh sửa trong các kênh phân phối ở Đông Nam Á—và Trezor, nơi một vụ rò rỉ từ nhà cung cấp dịch vụ hậu cần làm lộ thông tin của hơn 80.000 khách hàng.
Các nhà cung cấp ví phần cứng nên thực hiện những biện pháp nào để bảo vệ dữ liệu người dùng ngoài phạm vi của chính thiết bị?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
Vào ngày 20 tháng 10, kẻ xấu đã truy cập trái phép vào trang web của Keystone, làm lộ tên khách hàng, thông tin liên hệ, địa chỉ giao hàng và thông tin đơn hàng, bao gồm sản phẩm đã mua và giá cả.
Công ty xác nhận rằng dữ liệu thẻ thanh toán, thông tin ngân hàng, mật khẩu ví, cụm từ khôi phục và khóa riêng tư không bị xâm phạm.
Keystone đã chặn vụ xâm nhập, vá lỗ hổng, mở cuộc điều tra và đang liên hệ với các khách hàng bị ảnh hưởng.
Sự cố này xảy ra sau những vụ rò rỉ gần đây tại Ledger—nơi các thiết bị bị chỉnh sửa trong các kênh phân phối ở Đông Nam Á—và Trezor, nơi một vụ rò rỉ từ nhà cung cấp dịch vụ hậu cần làm lộ thông tin của hơn 80.000 khách hàng.
Các nhà cung cấp ví phần cứng nên thực hiện những biện pháp nào để bảo vệ dữ liệu người dùng ngoài phạm vi của chính thiết bị?
#HardwareWallet #DataBreach #CryptoSecurity #FinTech
1
42

·
--
🚨 $BTC CẢNH BÁO: NHẬT KÝ GIAO DỊCH CÔNG KHAI BỊ LỘ TRONG VỤ XÂM NHẬP ĐÁM MÂY! 💥
📊 Nguồn dữ liệu giao dịch công khai của một sàn giao dịch lớn đã bị lấy từ TiDB Cloud, một dịch vụ dữ liệu được dùng để phân tích trên chuỗi. 🦈 Vụ xâm nhập chỉ làm lộ những nhật ký vốn có thể xem công khai—không có khóa riêng tư, mật khẩu hay số dư người dùng nào bị ảnh hưởng. ⚡ Tuy vậy, dữ liệu chụp nhanh này giúp các nhà đầu tư lớn nhìn thấy luồng lệnh vốn được cho là sẽ được giữ kín, tạo ra một khoảng thời gian ngắn để quét thanh khoản. 📌 Các nhà giao dịch nên theo dõi đợt tăng đột biến về khối lượng tiếp theo; bất kỳ đợt bán tháo bất ngờ nào cũng có thể là phản ứng trước dữ liệu bị rò rỉ.
💬 Bạn sẽ điều chỉnh vị thế của mình thế nào khi sổ cái công khai tạm thời trở nên minh bạch? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
🚨 $BTC CẢNH BÁO: NHẬT KÝ GIAO DỊCH CÔNG KHAI BỊ LỘ TRONG VỤ XÂM NHẬP ĐÁM MÂY! 💥
📊 Nguồn dữ liệu giao dịch công khai của một sàn giao dịch lớn đã bị lấy từ TiDB Cloud, một dịch vụ dữ liệu được dùng để phân tích trên chuỗi. 🦈 Vụ xâm nhập chỉ làm lộ những nhật ký vốn có thể xem công khai—không có khóa riêng tư, mật khẩu hay số dư người dùng nào bị ảnh hưởng. ⚡ Tuy vậy, dữ liệu chụp nhanh này giúp các nhà đầu tư lớn nhìn thấy luồng lệnh vốn được cho là sẽ được giữ kín, tạo ra một khoảng thời gian ngắn để quét thanh khoản. 📌 Các nhà giao dịch nên theo dõi đợt tăng đột biến về khối lượng tiếp theo; bất kỳ đợt bán tháo bất ngờ nào cũng có thể là phản ứng trước dữ liệu bị rò rỉ.
💬 Bạn sẽ điều chỉnh vị thế của mình thế nào khi sổ cái công khai tạm thời trở nên minh bạch? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
📊 Nguồn dữ liệu giao dịch công khai của một sàn giao dịch lớn đã bị lấy từ TiDB Cloud, một dịch vụ dữ liệu được dùng để phân tích trên chuỗi. 🦈 Vụ xâm nhập chỉ làm lộ những nhật ký vốn có thể xem công khai—không có khóa riêng tư, mật khẩu hay số dư người dùng nào bị ảnh hưởng. ⚡ Tuy vậy, dữ liệu chụp nhanh này giúp các nhà đầu tư lớn nhìn thấy luồng lệnh vốn được cho là sẽ được giữ kín, tạo ra một khoảng thời gian ngắn để quét thanh khoản. 📌 Các nhà giao dịch nên theo dõi đợt tăng đột biến về khối lượng tiếp theo; bất kỳ đợt bán tháo bất ngờ nào cũng có thể là phản ứng trước dữ liệu bị rò rỉ.
💬 Bạn sẽ điều chỉnh vị thế của mình thế nào khi sổ cái công khai tạm thời trở nên minh bạch? 👇
⚠️ Đây không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro. 🛡️
🏷️ #BTC #Security #DataBreach #Crypto
🔥 💎
4

·
--
VI PHẠM DỮ LIỆU ĐÁNH TRÚNG 13K VÍ 🚨 $COTI $AVNT $AKE ON EDGE 📉
Dòng chảy vừa mới xuất hiện thêm một lớp nhiễu loạn mới. Vụ vi phạm trong “vector” vận chuyển của Trezor lộ ra dữ liệu của 13.689 người dùng—tên, email, số điện thoại, địa chỉ. Đây không phải là một cuộc tấn công vào giao thức cốt lõi, nhưng đúng là kiểu “siết thanh khoản” cổ điển về mặt tâm lý. Tiền thông minh xem đây là cú tăng biến động ngắn hạn, chứ không phải sự vô hiệu hóa mang tính cấu trúc.
Thiết bị vẫn an toàn, nhưng thị trường sẽ định giá lại niềm tin ngay lập tức. Hãy kỳ vọng một lệnh mua thận trọng quanh $COTI , $AVNT và $AKE khi nhà giao dịch tiêu hóa luồng tin nhiễu. Kịch bản chính là quan sát việc “lấp đầy” sự kém hiệu quả tất yếu—một đợt quét thanh khoản thấp trước khi có bất kỳ sự phục hồi đáng kể nào.
Bạn đang định vị rủi ro của mình như thế nào quanh sự kiện dữ liệu này? Đây có phải cơ hội mua khi giảm hay là lý do để đứng ngoài cho đến khi cấu trúc xác nhận hướng đi? 🧐
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
VI PHẠM DỮ LIỆU ĐÁNH TRÚNG 13K VÍ 🚨 $COTI $AVNT $AKE ON EDGE 📉
Dòng chảy vừa mới xuất hiện thêm một lớp nhiễu loạn mới. Vụ vi phạm trong “vector” vận chuyển của Trezor lộ ra dữ liệu của 13.689 người dùng—tên, email, số điện thoại, địa chỉ. Đây không phải là một cuộc tấn công vào giao thức cốt lõi, nhưng đúng là kiểu “siết thanh khoản” cổ điển về mặt tâm lý. Tiền thông minh xem đây là cú tăng biến động ngắn hạn, chứ không phải sự vô hiệu hóa mang tính cấu trúc.
Thiết bị vẫn an toàn, nhưng thị trường sẽ định giá lại niềm tin ngay lập tức. Hãy kỳ vọng một lệnh mua thận trọng quanh $COTI , $AVNT và $AKE khi nhà giao dịch tiêu hóa luồng tin nhiễu. Kịch bản chính là quan sát việc “lấp đầy” sự kém hiệu quả tất yếu—một đợt quét thanh khoản thấp trước khi có bất kỳ sự phục hồi đáng kể nào.
Bạn đang định vị rủi ro của mình như thế nào quanh sự kiện dữ liệu này? Đây có phải cơ hội mua khi giảm hay là lý do để đứng ngoài cho đến khi cấu trúc xác nhận hướng đi? 🧐
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
Dòng chảy vừa mới xuất hiện thêm một lớp nhiễu loạn mới. Vụ vi phạm trong “vector” vận chuyển của Trezor lộ ra dữ liệu của 13.689 người dùng—tên, email, số điện thoại, địa chỉ. Đây không phải là một cuộc tấn công vào giao thức cốt lõi, nhưng đúng là kiểu “siết thanh khoản” cổ điển về mặt tâm lý. Tiền thông minh xem đây là cú tăng biến động ngắn hạn, chứ không phải sự vô hiệu hóa mang tính cấu trúc.
Thiết bị vẫn an toàn, nhưng thị trường sẽ định giá lại niềm tin ngay lập tức. Hãy kỳ vọng một lệnh mua thận trọng quanh $COTI , $AVNT và $AKE khi nhà giao dịch tiêu hóa luồng tin nhiễu. Kịch bản chính là quan sát việc “lấp đầy” sự kém hiệu quả tất yếu—một đợt quét thanh khoản thấp trước khi có bất kỳ sự phục hồi đáng kể nào.
Bạn đang định vị rủi ro của mình như thế nào quanh sự kiện dữ liệu này? Đây có phải cơ hội mua khi giảm hay là lý do để đứng ngoài cho đến khi cấu trúc xác nhận hướng đi? 🧐
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #COTI #AVNT #AKE #DataBreach #CryptoNews
🧠📊
201

·
--
🚨 $SFP VỤ RÒ RỈ MẬT BẰNG LỘ RA 40K NGƯỜI DÙNG — CÁC ĐƯỜNG KÊN MẤT NIỀM TIN ĐANG NỨT VỠ? 🛑
🛡️ SafePal vừa công bố một vụ rò rỉ dữ liệu, làm lộ tên, địa chỉ nhà và số điện thoại của gần 40.000 khách hàng. Lỗ hổng nằm trong một plugin theo dõi đơn hàng trong hơn một năm, cho phép truy cập trái phép vào các chi tiết đơn hàng nhạy cảm. 🔍 Với hơn 30 trang lừa đảo (phishing) liên quan đến dữ liệu bị đánh cắp, đây không phải là một sự rò rỉ nhỏ — mà là một chiến dịch nhắm đến việc thu thập danh tính người nắm giữ ví.
📉 Với token, tổn thất thật sự là niềm tin (sentiment). Các hãng ví phần cứng bán trên một điều: khả năng lưu trữ không thể bị xâm nhập. Khi câu chuyện đó bị nứt, dòng vốn sẽ chuyển hướng nhanh, và $SFP sẽ phải cảm nhận ma sát này ngay cả khi các tiêu đề đã lắng xuống. ⚠️ Điều này đặt ra một câu hỏi sắc hơn về các plugin của bên thứ ba trong lớp lưu ký (custody) — nơi niềm tin của bạn thực sự đang tồn tại?
💬 Bạn có đang xem lại việc tái kiểm toán cấu hình bảo mật sau sự việc này không, hay một vụ vi phạm như vậy chẳng thay đổi gì về niềm tin của bạn vào ví phần cứng? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🚨 $SFP VỤ RÒ RỈ MẬT BẰNG LỘ RA 40K NGƯỜI DÙNG — CÁC ĐƯỜNG KÊN MẤT NIỀM TIN ĐANG NỨT VỠ? 🛑
🛡️ SafePal vừa công bố một vụ rò rỉ dữ liệu, làm lộ tên, địa chỉ nhà và số điện thoại của gần 40.000 khách hàng. Lỗ hổng nằm trong một plugin theo dõi đơn hàng trong hơn một năm, cho phép truy cập trái phép vào các chi tiết đơn hàng nhạy cảm. 🔍 Với hơn 30 trang lừa đảo (phishing) liên quan đến dữ liệu bị đánh cắp, đây không phải là một sự rò rỉ nhỏ — mà là một chiến dịch nhắm đến việc thu thập danh tính người nắm giữ ví.
📉 Với token, tổn thất thật sự là niềm tin (sentiment). Các hãng ví phần cứng bán trên một điều: khả năng lưu trữ không thể bị xâm nhập. Khi câu chuyện đó bị nứt, dòng vốn sẽ chuyển hướng nhanh, và $SFP sẽ phải cảm nhận ma sát này ngay cả khi các tiêu đề đã lắng xuống. ⚠️ Điều này đặt ra một câu hỏi sắc hơn về các plugin của bên thứ ba trong lớp lưu ký (custody) — nơi niềm tin của bạn thực sự đang tồn tại?
💬 Bạn có đang xem lại việc tái kiểm toán cấu hình bảo mật sau sự việc này không, hay một vụ vi phạm như vậy chẳng thay đổi gì về niềm tin của bạn vào ví phần cứng? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
🛡️ SafePal vừa công bố một vụ rò rỉ dữ liệu, làm lộ tên, địa chỉ nhà và số điện thoại của gần 40.000 khách hàng. Lỗ hổng nằm trong một plugin theo dõi đơn hàng trong hơn một năm, cho phép truy cập trái phép vào các chi tiết đơn hàng nhạy cảm. 🔍 Với hơn 30 trang lừa đảo (phishing) liên quan đến dữ liệu bị đánh cắp, đây không phải là một sự rò rỉ nhỏ — mà là một chiến dịch nhắm đến việc thu thập danh tính người nắm giữ ví.
📉 Với token, tổn thất thật sự là niềm tin (sentiment). Các hãng ví phần cứng bán trên một điều: khả năng lưu trữ không thể bị xâm nhập. Khi câu chuyện đó bị nứt, dòng vốn sẽ chuyển hướng nhanh, và $SFP sẽ phải cảm nhận ma sát này ngay cả khi các tiêu đề đã lắng xuống. ⚠️ Điều này đặt ra một câu hỏi sắc hơn về các plugin của bên thứ ba trong lớp lưu ký (custody) — nơi niềm tin của bạn thực sự đang tồn tại?
💬 Bạn có đang xem lại việc tái kiểm toán cấu hình bảo mật sau sự việc này không, hay một vụ vi phạm như vậy chẳng thay đổi gì về niềm tin của bạn vào ví phần cứng? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #SFP #DataBreach #SecurityAlert #CryptoRisk
🛡️ ⚠️
94
·
--
🚨 Revolut & Email Giả Mạo Chính Phủ: Cảnh Báo Nghiêm Trọng Về An Ninh Dữ Liệu
Một tranh cãi an ninh mạng mới liên quan đến Revolut đang đặt ra câu hỏi về cách các tổ chức tài chính xác minh các yêu cầu nhạy cảm của chính phủ.
Các tin đồn lan truyền trên mạng cho rằng một email/yêu cầu giả mạo của chính phủ có thể đã được dùng để lấy hoặc làm lộ thông tin khách hàng nhạy cảm. Mặc dù phạm vi và chi tiết đầy đủ vẫn cần được xác minh độc lập, tình huống này nhấn mạnh một bài học an ninh mạng quan trọng:
🔐 Đừng tin email chỉ vì nó có vẻ “chính thức”.
Đối với các nền tảng tài chính, ngay cả một yêu cầu trông thuyết phục theo phong cách của chính phủ cũng có thể trở nên nguy hiểm nếu việc kiểm tra danh tính và quyền ủy quyền không đủ chặt chẽ.
Vì sao điều này quan trọng 👇
💳 Các nền tảng tài chính nắm giữ dữ liệu khách hàng cực kỳ nhạy cảm.
📧 Việc mạo danh email có thể khiến các yêu cầu gian lận trông có vẻ hợp pháp.
🏦 Thông tin KYC có thể trở nên vô cùng có giá trị đối với kẻ tấn công.
🎣 Thông tin bị lộ có thể góp phần thúc đẩy các cuộc tấn công lừa đảo có nhắm mục tiêu (phishing) và social-engineering.
Ngay chính Revolut khuyên người dùng hãy kiểm tra địa chỉ người gửi đáng ngờ và liên hệ bộ phận hỗ trợ thông qua ứng dụng thay vì tin vào những liên lạc bất ngờ. �
Revolut
⚠️ Câu hỏi lớn hơn:
Các ngân hàng và công ty fintech có nên yêu cầu nhiều bước xác minh độc lập trước khi cung cấp thông tin khách hàng khi có yêu cầu từ phía chính phủ hay không?
🟢 CÓ — việc xác minh phải bắt buộc
🔴 Hệ thống hiện tại đã đủ
Bạn nghĩ sao? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Bài đăng này thảo luận các cáo buộc được cho là và không khẳng định rằng mọi thông tin được chia sẻ trên mạng đều đã được xác minh độc lập. Luôn kiểm tra thông tin qua các nguồn chính thức.*
🚨 Revolut & Email Giả Mạo Chính Phủ: Cảnh Báo Nghiêm Trọng Về An Ninh Dữ Liệu
Một tranh cãi an ninh mạng mới liên quan đến Revolut đang đặt ra câu hỏi về cách các tổ chức tài chính xác minh các yêu cầu nhạy cảm của chính phủ.
Các tin đồn lan truyền trên mạng cho rằng một email/yêu cầu giả mạo của chính phủ có thể đã được dùng để lấy hoặc làm lộ thông tin khách hàng nhạy cảm. Mặc dù phạm vi và chi tiết đầy đủ vẫn cần được xác minh độc lập, tình huống này nhấn mạnh một bài học an ninh mạng quan trọng:
🔐 Đừng tin email chỉ vì nó có vẻ “chính thức”.
Đối với các nền tảng tài chính, ngay cả một yêu cầu trông thuyết phục theo phong cách của chính phủ cũng có thể trở nên nguy hiểm nếu việc kiểm tra danh tính và quyền ủy quyền không đủ chặt chẽ.
Vì sao điều này quan trọng 👇
💳 Các nền tảng tài chính nắm giữ dữ liệu khách hàng cực kỳ nhạy cảm.
📧 Việc mạo danh email có thể khiến các yêu cầu gian lận trông có vẻ hợp pháp.
🏦 Thông tin KYC có thể trở nên vô cùng có giá trị đối với kẻ tấn công.
🎣 Thông tin bị lộ có thể góp phần thúc đẩy các cuộc tấn công lừa đảo có nhắm mục tiêu (phishing) và social-engineering.
Ngay chính Revolut khuyên người dùng hãy kiểm tra địa chỉ người gửi đáng ngờ và liên hệ bộ phận hỗ trợ thông qua ứng dụng thay vì tin vào những liên lạc bất ngờ. �
Revolut
⚠️ Câu hỏi lớn hơn:
Các ngân hàng và công ty fintech có nên yêu cầu nhiều bước xác minh độc lập trước khi cung cấp thông tin khách hàng khi có yêu cầu từ phía chính phủ hay không?
🟢 CÓ — việc xác minh phải bắt buộc
🔴 Hệ thống hiện tại đã đủ
Bạn nghĩ sao? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Bài đăng này thảo luận các cáo buộc được cho là và không khẳng định rằng mọi thông tin được chia sẻ trên mạng đều đã được xác minh độc lập. Luôn kiểm tra thông tin qua các nguồn chính thức.*
Một tranh cãi an ninh mạng mới liên quan đến Revolut đang đặt ra câu hỏi về cách các tổ chức tài chính xác minh các yêu cầu nhạy cảm của chính phủ.
Các tin đồn lan truyền trên mạng cho rằng một email/yêu cầu giả mạo của chính phủ có thể đã được dùng để lấy hoặc làm lộ thông tin khách hàng nhạy cảm. Mặc dù phạm vi và chi tiết đầy đủ vẫn cần được xác minh độc lập, tình huống này nhấn mạnh một bài học an ninh mạng quan trọng:
🔐 Đừng tin email chỉ vì nó có vẻ “chính thức”.
Đối với các nền tảng tài chính, ngay cả một yêu cầu trông thuyết phục theo phong cách của chính phủ cũng có thể trở nên nguy hiểm nếu việc kiểm tra danh tính và quyền ủy quyền không đủ chặt chẽ.
Vì sao điều này quan trọng 👇
💳 Các nền tảng tài chính nắm giữ dữ liệu khách hàng cực kỳ nhạy cảm.
📧 Việc mạo danh email có thể khiến các yêu cầu gian lận trông có vẻ hợp pháp.
🏦 Thông tin KYC có thể trở nên vô cùng có giá trị đối với kẻ tấn công.
🎣 Thông tin bị lộ có thể góp phần thúc đẩy các cuộc tấn công lừa đảo có nhắm mục tiêu (phishing) và social-engineering.
Ngay chính Revolut khuyên người dùng hãy kiểm tra địa chỉ người gửi đáng ngờ và liên hệ bộ phận hỗ trợ thông qua ứng dụng thay vì tin vào những liên lạc bất ngờ. �
Revolut
⚠️ Câu hỏi lớn hơn:
Các ngân hàng và công ty fintech có nên yêu cầu nhiều bước xác minh độc lập trước khi cung cấp thông tin khách hàng khi có yêu cầu từ phía chính phủ hay không?
🟢 CÓ — việc xác minh phải bắt buộc
🔴 Hệ thống hiện tại đã đủ
Bạn nghĩ sao? 👇
#Revolut #CyberSecurity #DataBreach #Crypto_Jobs🎯 #Fintech #Privacy #Phishing #ScamAlert #Blockchain
*Bài đăng này thảo luận các cáo buộc được cho là và không khẳng định rằng mọi thông tin được chia sẻ trên mạng đều đã được xác minh độc lập. Luôn kiểm tra thông tin qua các nguồn chính thức.*
80

🚨 Rò rỉ dữ liệu lớn lộ ra 153 triệu giấy phép lái xe được rao bán
Một báo cáo gần đây tiết lộ cáo buộc rò rỉ 153 triệu giấy phép lái xe, được cho là đã bị đánh cắp từ một công ty dùng để xác minh danh tính. Sự việc này làm nổi bật những rủi ro an ninh ngày càng gia tăng liên quan đến việc lưu trữ thông tin nhạy cảm tại các đơn vị bên thứ ba, khiến chúng trở thành mục tiêu hấp dẫn đối với các thế lực xấu.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Nguồn: gizmodo.com
🚨 Rò rỉ dữ liệu lớn lộ ra 153 triệu giấy phép lái xe được rao bán
Một báo cáo gần đây tiết lộ cáo buộc rò rỉ 153 triệu giấy phép lái xe, được cho là đã bị đánh cắp từ một công ty dùng để xác minh danh tính. Sự việc này làm nổi bật những rủi ro an ninh ngày càng gia tăng liên quan đến việc lưu trữ thông tin nhạy cảm tại các đơn vị bên thứ ba, khiến chúng trở thành mục tiêu hấp dẫn đối với các thế lực xấu.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Nguồn: gizmodo.com
Một báo cáo gần đây tiết lộ cáo buộc rò rỉ 153 triệu giấy phép lái xe, được cho là đã bị đánh cắp từ một công ty dùng để xác minh danh tính. Sự việc này làm nổi bật những rủi ro an ninh ngày càng gia tăng liên quan đến việc lưu trữ thông tin nhạy cảm tại các đơn vị bên thứ ba, khiến chúng trở thành mục tiêu hấp dẫn đối với các thế lực xấu.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#DataBreach #CyberSecurity #Privacy #IdentityTheft #DataProtection
📰 Nguồn: gizmodo.com
45

·
--
Revolut đã làm hỏng mọi thứ! Công ty fintech này lại bị một “yêu cầu giả mạo của chính phủ” lừa, dẫn đến việc lộ thông tin hộ chiếu của người dùng và toàn bộ lịch sử giao dịch Bitcoin. Mặc dù họ nói chỉ có “một số lượng người dùng nhất định” bị ảnh hưởng, nhưng điều đó thật sự quá vô lý!
Khi vấn đề an ninh dữ liệu xảy ra, mọi người lại bắt đầu thảo luận về tầm quan trọng của ví phi tập trung. Trong ngắn hạn, có thể sẽ thấy một số người dùng bắt đầu rút tài sản khỏi Revolut; còn về dài hạn, điều này lại có thể thúc đẩy nhận thức về tự lưu trữ (self-custody) được đánh thức.
#DataBreach #CryptoSecurity $BTC
Revolut đã làm hỏng mọi thứ! Công ty fintech này lại bị một “yêu cầu giả mạo của chính phủ” lừa, dẫn đến việc lộ thông tin hộ chiếu của người dùng và toàn bộ lịch sử giao dịch Bitcoin. Mặc dù họ nói chỉ có “một số lượng người dùng nhất định” bị ảnh hưởng, nhưng điều đó thật sự quá vô lý!
Khi vấn đề an ninh dữ liệu xảy ra, mọi người lại bắt đầu thảo luận về tầm quan trọng của ví phi tập trung. Trong ngắn hạn, có thể sẽ thấy một số người dùng bắt đầu rút tài sản khỏi Revolut; còn về dài hạn, điều này lại có thể thúc đẩy nhận thức về tự lưu trữ (self-custody) được đánh thức.
#DataBreach #CryptoSecurity $BTC
Khi vấn đề an ninh dữ liệu xảy ra, mọi người lại bắt đầu thảo luận về tầm quan trọng của ví phi tập trung. Trong ngắn hạn, có thể sẽ thấy một số người dùng bắt đầu rút tài sản khỏi Revolut; còn về dài hạn, điều này lại có thể thúc đẩy nhận thức về tự lưu trữ (self-custody) được đánh thức.
#DataBreach #CryptoSecurity $BTC
108
Bài viết
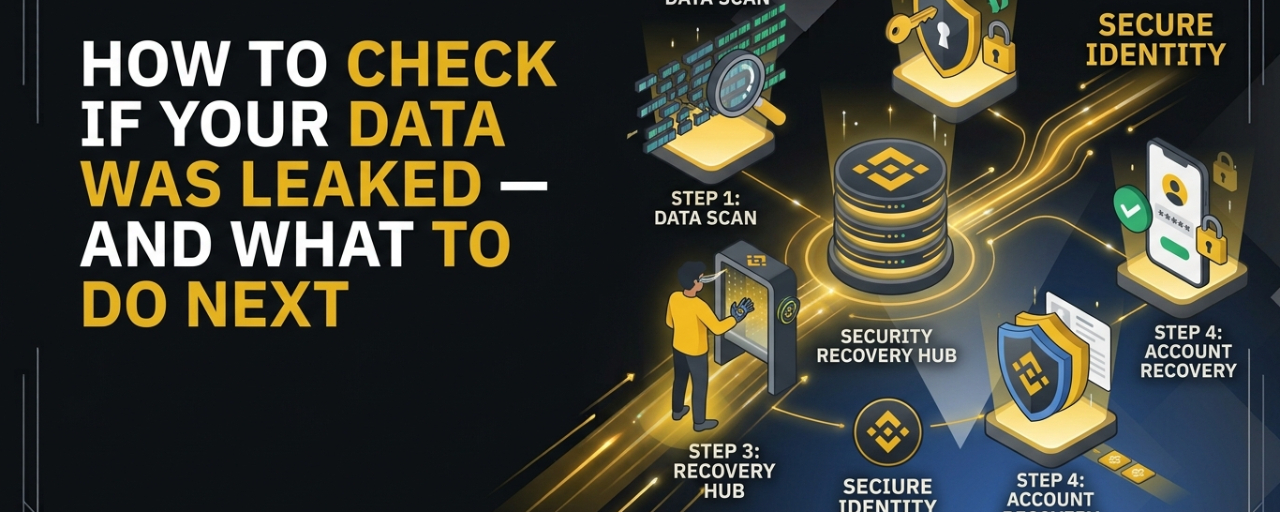
Cách kiểm tra xem dữ liệu của bạn có bị rò rỉ không — và nên làm gì tiếp theoMột vụ rò rỉ dữ liệu có thể xảy ra mà bạn không hề nhận ra.
Bạn có thể tiếp tục sử dụng email, số điện thoại, tài khoản mạng xã hội, tài khoản sàn giao dịch và các dịch vụ trực tuyến khác của mình như bình thường, trong khi ở đâu đó, thông tin liên quan đến một trong các tài khoản đó có thể đã bị lộ.
Câu hỏi quan trọng không chỉ là:
“Dữ liệu của tôi có bị rò rỉ không?”
Còn là:
“Nếu nó có, tôi nên làm gì?”
Biết cách kiểm tra xem có bị lộ thông tin hay không và phản hồi nhanh chóng có thể giảm đáng kể thiệt hại tiềm ẩn.
Dưới đây là hướng dẫn từng bước thực tế.
Cách kiểm tra xem dữ liệu của bạn có bị rò rỉ không — và nên làm gì tiếp theo
Một vụ rò rỉ dữ liệu có thể xảy ra mà bạn không hề nhận ra.
Bạn có thể tiếp tục sử dụng email, số điện thoại, tài khoản mạng xã hội, tài khoản sàn giao dịch và các dịch vụ trực tuyến khác của mình như bình thường, trong khi ở đâu đó, thông tin liên quan đến một trong các tài khoản đó có thể đã bị lộ.
Câu hỏi quan trọng không chỉ là:
“Dữ liệu của tôi có bị rò rỉ không?”
Còn là:
“Nếu nó có, tôi nên làm gì?”
Biết cách kiểm tra xem có bị lộ thông tin hay không và phản hồi nhanh chóng có thể giảm đáng kể thiệt hại tiềm ẩn.
Dưới đây là hướng dẫn từng bước thực tế.
Bạn có thể tiếp tục sử dụng email, số điện thoại, tài khoản mạng xã hội, tài khoản sàn giao dịch và các dịch vụ trực tuyến khác của mình như bình thường, trong khi ở đâu đó, thông tin liên quan đến một trong các tài khoản đó có thể đã bị lộ.
Câu hỏi quan trọng không chỉ là:
“Dữ liệu của tôi có bị rò rỉ không?”
Còn là:
“Nếu nó có, tôi nên làm gì?”
Biết cách kiểm tra xem có bị lộ thông tin hay không và phản hồi nhanh chóng có thể giảm đáng kể thiệt hại tiềm ẩn.
Dưới đây là hướng dẫn từng bước thực tế.
2
52

HÀN QUỐC PHẠT BITHUMB VÌ RÒ RỈ DỮ LIỆU NGƯỜI DÙNG $USDT 🔒
Ủy ban Bảo vệ Thông tin Cá nhân đã phạt Bithumb 210 triệu won vì đã chia sẻ tên người dùng, địa chỉ ví và ngày sinh với các nền tảng nước ngoài trong quá trình chuyển giao dữ liệu sổ lệnh USDT. Việc này đã xảy ra từ tháng 9 đến tháng 11 năm 2025 mà không có sự đồng ý hợp lệ.
Sự giám sát quy định về cách thức xử lý dữ liệu của sàn giao dịch đang siết chặt toàn cầu. Khi một sàn giao dịch hàng đầu không tuân thủ các giao thức đồng ý cơ bản, điều này tạo ra sự không chắc chắn về tiêu chuẩn bảo mật thông tin người dùng trong toàn ngành. Bạn có xác minh nơi thông tin cá nhân của mình kết thúc khi giao dịch không?
Không phải là lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
HÀN QUỐC PHẠT BITHUMB VÌ RÒ RỈ DỮ LIỆU NGƯỜI DÙNG $USDT 🔒
Ủy ban Bảo vệ Thông tin Cá nhân đã phạt Bithumb 210 triệu won vì đã chia sẻ tên người dùng, địa chỉ ví và ngày sinh với các nền tảng nước ngoài trong quá trình chuyển giao dữ liệu sổ lệnh USDT. Việc này đã xảy ra từ tháng 9 đến tháng 11 năm 2025 mà không có sự đồng ý hợp lệ.
Sự giám sát quy định về cách thức xử lý dữ liệu của sàn giao dịch đang siết chặt toàn cầu. Khi một sàn giao dịch hàng đầu không tuân thủ các giao thức đồng ý cơ bản, điều này tạo ra sự không chắc chắn về tiêu chuẩn bảo mật thông tin người dùng trong toàn ngành. Bạn có xác minh nơi thông tin cá nhân của mình kết thúc khi giao dịch không?
Không phải là lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
Ủy ban Bảo vệ Thông tin Cá nhân đã phạt Bithumb 210 triệu won vì đã chia sẻ tên người dùng, địa chỉ ví và ngày sinh với các nền tảng nước ngoài trong quá trình chuyển giao dữ liệu sổ lệnh USDT. Việc này đã xảy ra từ tháng 9 đến tháng 11 năm 2025 mà không có sự đồng ý hợp lệ.
Sự giám sát quy định về cách thức xử lý dữ liệu của sàn giao dịch đang siết chặt toàn cầu. Khi một sàn giao dịch hàng đầu không tuân thủ các giao thức đồng ý cơ bản, điều này tạo ra sự không chắc chắn về tiêu chuẩn bảo mật thông tin người dùng trong toàn ngành. Bạn có xác minh nơi thông tin cá nhân của mình kết thúc khi giao dịch không?
Không phải là lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#USDT #Privacy #DataBreach #CryptoRegulation
🔒
20

·
--
3 nhà cung cấp ví và sàn giao dịch công bố rò rỉ dữ liệu chỉ trong một tuần — và không cái nào mất một đồng xu hay khóa riêng.
Chuyện gì đã xảy ra: SafePal xác nhận vào ngày 16 tháng 8 rằng một plugin theo dõi đơn hàng của bên thứ ba đã làm lộ tên, email và thông tin mua hàng của khoảng 39.798 khách hàng. Cùng ngày, Bits of Gold — công ty môi giới tiền mã hóa được quản lý lớn nhất của Israel — cũng công bố một sự cố rò rỉ từ nhà cung cấp khác, được cho là ảnh hưởng khoảng 200.000 khách hàng. Cả hai diễn ra cách nhau ba ngày sau khi Trezor công bố đối tác thực hiện đơn hàng ShipMonk đã lộ khoảng 14.000 khách hàng.
Vì sao điều này quan trọng: không có cụm seed phrase, khóa riêng hay tiền nào bị đụng tới trong cả ba sự cố. Nhưng các thông tin bị rò rỉ như tên, email và bằng chứng về việc bạn đang sở hữu loại ví phần cứng nào chính là dữ liệu nhắm mục tiêu được dùng cho các chiến dịch lừa đảo “hỗ trợ giả mạo” (fake support) bằng email phishing sau đó — đúng kịch bản đã xảy ra sau vụ rò rỉ của Ledger vào năm 2020 trong nhiều năm. Cả ba công ty này không bị xâm nhập trực tiếp; các nhà cung cấp của họ mới là bên bị rò rỉ.
Điểm tinh tế: Bits of Gold hiện chưa chính thức xác nhận con số 200.000 — con số này được đưa tin, không phải tuyên bố từ công ty. Và đây là câu chuyện về thiết lập phishing, không phải câu chuyện trộm cắp, nên đừng hiểu là “tiền đang có rủi ro ngay hôm nay”. Rủi ro thật sự thường xuất hiện sau vài tuần hoặc vài tháng, trong một email nhắm mục tiêu mà ngay từ đầu đã biết tên bạn và thương hiệu ví của bạn.
Nếu bạn từng mua ví phần cứng, liệu bạn có biết liệu dữ liệu vận chuyển của mình có bị rò rỉ không?
Không phải lời khuyên tài chính. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
3 nhà cung cấp ví và sàn giao dịch công bố rò rỉ dữ liệu chỉ trong một tuần — và không cái nào mất một đồng xu hay khóa riêng.
Chuyện gì đã xảy ra: SafePal xác nhận vào ngày 16 tháng 8 rằng một plugin theo dõi đơn hàng của bên thứ ba đã làm lộ tên, email và thông tin mua hàng của khoảng 39.798 khách hàng. Cùng ngày, Bits of Gold — công ty môi giới tiền mã hóa được quản lý lớn nhất của Israel — cũng công bố một sự cố rò rỉ từ nhà cung cấp khác, được cho là ảnh hưởng khoảng 200.000 khách hàng. Cả hai diễn ra cách nhau ba ngày sau khi Trezor công bố đối tác thực hiện đơn hàng ShipMonk đã lộ khoảng 14.000 khách hàng.
Vì sao điều này quan trọng: không có cụm seed phrase, khóa riêng hay tiền nào bị đụng tới trong cả ba sự cố. Nhưng các thông tin bị rò rỉ như tên, email và bằng chứng về việc bạn đang sở hữu loại ví phần cứng nào chính là dữ liệu nhắm mục tiêu được dùng cho các chiến dịch lừa đảo “hỗ trợ giả mạo” (fake support) bằng email phishing sau đó — đúng kịch bản đã xảy ra sau vụ rò rỉ của Ledger vào năm 2020 trong nhiều năm. Cả ba công ty này không bị xâm nhập trực tiếp; các nhà cung cấp của họ mới là bên bị rò rỉ.
Điểm tinh tế: Bits of Gold hiện chưa chính thức xác nhận con số 200.000 — con số này được đưa tin, không phải tuyên bố từ công ty. Và đây là câu chuyện về thiết lập phishing, không phải câu chuyện trộm cắp, nên đừng hiểu là “tiền đang có rủi ro ngay hôm nay”. Rủi ro thật sự thường xuất hiện sau vài tuần hoặc vài tháng, trong một email nhắm mục tiêu mà ngay từ đầu đã biết tên bạn và thương hiệu ví của bạn.
Nếu bạn từng mua ví phần cứng, liệu bạn có biết liệu dữ liệu vận chuyển của mình có bị rò rỉ không?
Không phải lời khuyên tài chính. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
Chuyện gì đã xảy ra: SafePal xác nhận vào ngày 16 tháng 8 rằng một plugin theo dõi đơn hàng của bên thứ ba đã làm lộ tên, email và thông tin mua hàng của khoảng 39.798 khách hàng. Cùng ngày, Bits of Gold — công ty môi giới tiền mã hóa được quản lý lớn nhất của Israel — cũng công bố một sự cố rò rỉ từ nhà cung cấp khác, được cho là ảnh hưởng khoảng 200.000 khách hàng. Cả hai diễn ra cách nhau ba ngày sau khi Trezor công bố đối tác thực hiện đơn hàng ShipMonk đã lộ khoảng 14.000 khách hàng.
Vì sao điều này quan trọng: không có cụm seed phrase, khóa riêng hay tiền nào bị đụng tới trong cả ba sự cố. Nhưng các thông tin bị rò rỉ như tên, email và bằng chứng về việc bạn đang sở hữu loại ví phần cứng nào chính là dữ liệu nhắm mục tiêu được dùng cho các chiến dịch lừa đảo “hỗ trợ giả mạo” (fake support) bằng email phishing sau đó — đúng kịch bản đã xảy ra sau vụ rò rỉ của Ledger vào năm 2020 trong nhiều năm. Cả ba công ty này không bị xâm nhập trực tiếp; các nhà cung cấp của họ mới là bên bị rò rỉ.
Điểm tinh tế: Bits of Gold hiện chưa chính thức xác nhận con số 200.000 — con số này được đưa tin, không phải tuyên bố từ công ty. Và đây là câu chuyện về thiết lập phishing, không phải câu chuyện trộm cắp, nên đừng hiểu là “tiền đang có rủi ro ngay hôm nay”. Rủi ro thật sự thường xuất hiện sau vài tuần hoặc vài tháng, trong một email nhắm mục tiêu mà ngay từ đầu đã biết tên bạn và thương hiệu ví của bạn.
Nếu bạn từng mua ví phần cứng, liệu bạn có biết liệu dữ liệu vận chuyển của mình có bị rò rỉ không?
Không phải lời khuyên tài chính. DYOR.
$BTC #CryptoSecurity #DataBreach #SelfCustody #Phishing
67
·
--
Một vụ vi phạm dữ liệu tại sàn giao dịch crypto lớn nhất của Israel, Bits of Gold, đã làm lộ thông tin cá nhân của khoảng 200.000 người dùng.🔐 Tên, tài khoản ngân hàng và mã định danh quốc gia đã bị rò rỉ, dù tiền và tài sản kỹ thuật số vẫn chưa bị ảnh hưởng. Sự cố này cho thấy một lỗ hổng tồn tại dai dẳng: ngay cả các nền tảng tập trung cũng có thể trở thành điểm xâm nhập cho kẻ tấn công, khiến nhiều người tham gia cân nhắc lại các lựa chọn tự lưu ký.
Trên Binance, $BTC đang giao dịch quanh 64.336 USD và $ETH gần 1.903 USD, cho thấy thị trường vẫn vững vàng giữa các tin tức về bảo mật. Tuy nhiên, vụ rò rỉ có thể thúc đẩy nhu cầu tăng lên đối với ví phần cứng và các giải pháp không lưu ký, khi nhà giao dịch muốn tách khóa cá nhân khỏi các dịch vụ của bên thứ ba. Nó cũng nhắc các đội tuân thủ phải rà soát quy trình xử lý dữ liệu chặt chẽ hơn.
Bạn đang thực hiện những bước nào để bảo vệ số tài sản crypto của mình sau kiểu vụ vi phạm này? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Một vụ vi phạm dữ liệu tại sàn giao dịch crypto lớn nhất của Israel, Bits of Gold, đã làm lộ thông tin cá nhân của khoảng 200.000 người dùng.🔐 Tên, tài khoản ngân hàng và mã định danh quốc gia đã bị rò rỉ, dù tiền và tài sản kỹ thuật số vẫn chưa bị ảnh hưởng. Sự cố này cho thấy một lỗ hổng tồn tại dai dẳng: ngay cả các nền tảng tập trung cũng có thể trở thành điểm xâm nhập cho kẻ tấn công, khiến nhiều người tham gia cân nhắc lại các lựa chọn tự lưu ký.
Trên Binance, $BTC đang giao dịch quanh 64.336 USD và $ETH gần 1.903 USD, cho thấy thị trường vẫn vững vàng giữa các tin tức về bảo mật. Tuy nhiên, vụ rò rỉ có thể thúc đẩy nhu cầu tăng lên đối với ví phần cứng và các giải pháp không lưu ký, khi nhà giao dịch muốn tách khóa cá nhân khỏi các dịch vụ của bên thứ ba. Nó cũng nhắc các đội tuân thủ phải rà soát quy trình xử lý dữ liệu chặt chẽ hơn.
Bạn đang thực hiện những bước nào để bảo vệ số tài sản crypto của mình sau kiểu vụ vi phạm này? #CryptoSecurity #DataBreach #GAMERXERO #Binance
Trên Binance, $BTC đang giao dịch quanh 64.336 USD và $ETH gần 1.903 USD, cho thấy thị trường vẫn vững vàng giữa các tin tức về bảo mật. Tuy nhiên, vụ rò rỉ có thể thúc đẩy nhu cầu tăng lên đối với ví phần cứng và các giải pháp không lưu ký, khi nhà giao dịch muốn tách khóa cá nhân khỏi các dịch vụ của bên thứ ba. Nó cũng nhắc các đội tuân thủ phải rà soát quy trình xử lý dữ liệu chặt chẽ hơn.
Bạn đang thực hiện những bước nào để bảo vệ số tài sản crypto của mình sau kiểu vụ vi phạm này? #CryptoSecurity #DataBreach #GAMERXERO #Binance
38
🚨 Giải quyết vụ xâm nhập dữ liệu trị giá 5,5 triệu đô la cho công ty phần mềm tài chính
Công ty Doxim Inc., nhà cung cấp phần mềm tài chính có trụ sở tại Michigan, đã đạt được thỏa thuận dàn xếp cho một vụ kiện tập thể trị giá 5,5 triệu đô la sau sự cố xâm nhập dữ liệu vào năm 2023. Trong sự cố này, thông tin cá nhân của người dùng đã bị ảnh hưởng. Những người bị thiệt hại tại Hoa Kỳ có quyền yêu cầu khoản bồi thường lên tới 5.000 đô la cho các tổn thất được ghi nhận, hoặc một khoản thanh toán tiền mặt tương ứng, hoặc giám sát tín dụng.
━━━━━━━━━━━━━━
📊 Tác động: 📊 Trung bình
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Nguồn: dailyhodl.com
🚨 Giải quyết vụ xâm nhập dữ liệu trị giá 5,5 triệu đô la cho công ty phần mềm tài chính
Công ty Doxim Inc., nhà cung cấp phần mềm tài chính có trụ sở tại Michigan, đã đạt được thỏa thuận dàn xếp cho một vụ kiện tập thể trị giá 5,5 triệu đô la sau sự cố xâm nhập dữ liệu vào năm 2023. Trong sự cố này, thông tin cá nhân của người dùng đã bị ảnh hưởng. Những người bị thiệt hại tại Hoa Kỳ có quyền yêu cầu khoản bồi thường lên tới 5.000 đô la cho các tổn thất được ghi nhận, hoặc một khoản thanh toán tiền mặt tương ứng, hoặc giám sát tín dụng.
━━━━━━━━━━━━━━
📊 Tác động: 📊 Trung bình
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Nguồn: dailyhodl.com
Công ty Doxim Inc., nhà cung cấp phần mềm tài chính có trụ sở tại Michigan, đã đạt được thỏa thuận dàn xếp cho một vụ kiện tập thể trị giá 5,5 triệu đô la sau sự cố xâm nhập dữ liệu vào năm 2023. Trong sự cố này, thông tin cá nhân của người dùng đã bị ảnh hưởng. Những người bị thiệt hại tại Hoa Kỳ có quyền yêu cầu khoản bồi thường lên tới 5.000 đô la cho các tổn thất được ghi nhận, hoặc một khoản thanh toán tiền mặt tương ứng, hoặc giám sát tín dụng.
━━━━━━━━━━━━━━
📊 Tác động: 📊 Trung bình
🏷️ OTHER
#DataBreach #CyberSecurity #LegalSettlement #FinancialSoftware
📰 Nguồn: dailyhodl.com
1
74
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
325,694 lượt xem
1,412 đang thảo luận
2
#TinFed
405,905 lượt xem
1,149 đang thảo luận
3
#JobsReportRaisesHikeOdds
457,499 lượt xem
3,121 đang thảo luận
4
#CPITestsDecemberRateOutlook
120,245 lượt xem
989 đang thảo luận
5
#BitcoinRebounds$75KAsChipsLead
40,124 lượt xem
328 đang thảo luận
6
#US Data Center Rules May Constrain AI Expansion
64,437 lượt xem
220 đang thảo luận
7
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
3,322 lượt xem
58 đang thảo luận
8
#WillAnthropicListOnTime
131,011 lượt xem
1,263 đang thảo luận
9
#WillUS-IranTensionsBoostSafe-HavenDemand?
53,477 lượt xem
432 đang thảo luận
10
#BitcoinETFsSee$412MNetOutflows
12,197 lượt xem
68 đang thảo luận