
#714710
714710
1,730 lượt xem
7 đang thảo luận
Phổ biến
Mới nhất


Lighter tạm dừng rút tiền sau vụ khai thác khóa API bị nghi ngờ gây thiệt hại 15,5 triệu USD• Lighter đã tạm dừng rút tiền và tạo pool vào ngày 16 tháng 11 sau vụ khai thác lỗ hổng bị nghi ngờ gây thiệt hại 15,5 triệu USD.
• Các nhà nghiên cứu ước tính thiệt hại lần lượt là 10,39 triệu USD và 5,09 triệu USD từ các tài khoản nhà tạo lập thị trường #714710 và #714723.
• Ví của kẻ tấn công đã rút 10,39 triệu USD bằng USDC lúc 10:11:47 UTC, theo dữ liệu trên Ethereum.
Tạm dừng rút tiền và tạo pool
Nền tảng giao dịch hợp đồng tương lai vĩnh cửu phi tập trung Lighter đã tạm dừng mọi giao dịch rút tiền và việc tạo các pool thanh khoản mới sau khi các nhà quan sát trên chuỗi phát hiện khoảng 15,5 triệu USD rời khỏi hợp đồng Layer 1 Ethereum của nền tảng này vào thứ Hai. Trong tuyên bố ngày 16 tháng 11, đội ngũ cho biết họ đang điều tra một sự cố bảo mật có vẻ liên quan đến một bên bên ngoài duy nhất bị xâm nhập, nhưng không nêu tên thực thể bị ảnh hưởng hoặc số tiền thiệt hại. Lệnh tạm dừng áp dụng cho mọi giao dịch rút tiền và mọi pool mới trên nền tảng; đội ngũ cho biết đây là biện pháp phòng ngừa trong khi đánh giá toàn bộ mức độ ảnh hưởng. Ước tính về quy mô vụ việc đến từ các nhà nghiên cứu, chứ không phải sàn giao dịch. Phân tích ban đầu trên chuỗi cho thấy kẻ tấn công đã rút khoảng 10,39 triệu USD bằng USDC; các điều tra tiếp theo xác định thêm một tài khoản bị ảnh hưởng, nâng tổng số tiền ước tính lên khoảng 15,48 triệu USD. Nhà nghiên cứu 0xTria, dẫn lại quan sát của các nhà phân tích blockchain Hàn Quốc, truy ra phương thức tấn công là sử dụng các khóa API bị rò rỉ thuộc về hai tài khoản nhà tạo lập thị trường lớn, chứ không phải khai thác lỗ hổng trong giao thức của Lighter. Kẻ tấn công trước tiên đóng các vị thế giao dịch đang mở của nạn nhân và chuyển tài sản nắm giữ thành USDC. Sau đó, bằng một tài khoản bị xâm nhập, kẻ tấn công tạo một pool công khai không thu phí và nạp khoảng 10.000 USD để sở hữu khoảng 99,99% cổ phần của pool. USDC của các nạn nhân được chuyển vào pool theo từng đợt khoảng 1 triệu USD rồi được rút ra, một phương thức có vẻ lợi dụng cách Lighter xử lý các giao dịch chuyển tiền giữa những tài khoản dùng chung một địa chỉ Layer 1, vốn không cần chữ ký bổ sung. Tài khoản #714710 được cho là đã mất 10,39 triệu USD, còn tài khoản #714723 mất thêm 5,09 triệu USD.
Lighter tạm dừng rút tiền sau vụ khai thác khóa API bị nghi ngờ gây thiệt hại 15,5 triệu USD
• Lighter đã tạm dừng rút tiền và tạo pool vào ngày 16 tháng 11 sau vụ khai thác lỗ hổng bị nghi ngờ gây thiệt hại 15,5 triệu USD.
• Các nhà nghiên cứu ước tính thiệt hại lần lượt là 10,39 triệu USD và 5,09 triệu USD từ các tài khoản nhà tạo lập thị trường #714710 và #714723.
• Ví của kẻ tấn công đã rút 10,39 triệu USD bằng USDC lúc 10:11:47 UTC, theo dữ liệu trên Ethereum.
Tạm dừng rút tiền và tạo pool
Nền tảng giao dịch hợp đồng tương lai vĩnh cửu phi tập trung Lighter đã tạm dừng mọi giao dịch rút tiền và việc tạo các pool thanh khoản mới sau khi các nhà quan sát trên chuỗi phát hiện khoảng 15,5 triệu USD rời khỏi hợp đồng Layer 1 Ethereum của nền tảng này vào thứ Hai. Trong tuyên bố ngày 16 tháng 11, đội ngũ cho biết họ đang điều tra một sự cố bảo mật có vẻ liên quan đến một bên bên ngoài duy nhất bị xâm nhập, nhưng không nêu tên thực thể bị ảnh hưởng hoặc số tiền thiệt hại. Lệnh tạm dừng áp dụng cho mọi giao dịch rút tiền và mọi pool mới trên nền tảng; đội ngũ cho biết đây là biện pháp phòng ngừa trong khi đánh giá toàn bộ mức độ ảnh hưởng. Ước tính về quy mô vụ việc đến từ các nhà nghiên cứu, chứ không phải sàn giao dịch. Phân tích ban đầu trên chuỗi cho thấy kẻ tấn công đã rút khoảng 10,39 triệu USD bằng USDC; các điều tra tiếp theo xác định thêm một tài khoản bị ảnh hưởng, nâng tổng số tiền ước tính lên khoảng 15,48 triệu USD. Nhà nghiên cứu 0xTria, dẫn lại quan sát của các nhà phân tích blockchain Hàn Quốc, truy ra phương thức tấn công là sử dụng các khóa API bị rò rỉ thuộc về hai tài khoản nhà tạo lập thị trường lớn, chứ không phải khai thác lỗ hổng trong giao thức của Lighter. Kẻ tấn công trước tiên đóng các vị thế giao dịch đang mở của nạn nhân và chuyển tài sản nắm giữ thành USDC. Sau đó, bằng một tài khoản bị xâm nhập, kẻ tấn công tạo một pool công khai không thu phí và nạp khoảng 10.000 USD để sở hữu khoảng 99,99% cổ phần của pool. USDC của các nạn nhân được chuyển vào pool theo từng đợt khoảng 1 triệu USD rồi được rút ra, một phương thức có vẻ lợi dụng cách Lighter xử lý các giao dịch chuyển tiền giữa những tài khoản dùng chung một địa chỉ Layer 1, vốn không cần chữ ký bổ sung. Tài khoản #714710 được cho là đã mất 10,39 triệu USD, còn tài khoản #714723 mất thêm 5,09 triệu USD.
• Các nhà nghiên cứu ước tính thiệt hại lần lượt là 10,39 triệu USD và 5,09 triệu USD từ các tài khoản nhà tạo lập thị trường #714710 và #714723.
• Ví của kẻ tấn công đã rút 10,39 triệu USD bằng USDC lúc 10:11:47 UTC, theo dữ liệu trên Ethereum.
Tạm dừng rút tiền và tạo pool
Nền tảng giao dịch hợp đồng tương lai vĩnh cửu phi tập trung Lighter đã tạm dừng mọi giao dịch rút tiền và việc tạo các pool thanh khoản mới sau khi các nhà quan sát trên chuỗi phát hiện khoảng 15,5 triệu USD rời khỏi hợp đồng Layer 1 Ethereum của nền tảng này vào thứ Hai. Trong tuyên bố ngày 16 tháng 11, đội ngũ cho biết họ đang điều tra một sự cố bảo mật có vẻ liên quan đến một bên bên ngoài duy nhất bị xâm nhập, nhưng không nêu tên thực thể bị ảnh hưởng hoặc số tiền thiệt hại. Lệnh tạm dừng áp dụng cho mọi giao dịch rút tiền và mọi pool mới trên nền tảng; đội ngũ cho biết đây là biện pháp phòng ngừa trong khi đánh giá toàn bộ mức độ ảnh hưởng. Ước tính về quy mô vụ việc đến từ các nhà nghiên cứu, chứ không phải sàn giao dịch. Phân tích ban đầu trên chuỗi cho thấy kẻ tấn công đã rút khoảng 10,39 triệu USD bằng USDC; các điều tra tiếp theo xác định thêm một tài khoản bị ảnh hưởng, nâng tổng số tiền ước tính lên khoảng 15,48 triệu USD. Nhà nghiên cứu 0xTria, dẫn lại quan sát của các nhà phân tích blockchain Hàn Quốc, truy ra phương thức tấn công là sử dụng các khóa API bị rò rỉ thuộc về hai tài khoản nhà tạo lập thị trường lớn, chứ không phải khai thác lỗ hổng trong giao thức của Lighter. Kẻ tấn công trước tiên đóng các vị thế giao dịch đang mở của nạn nhân và chuyển tài sản nắm giữ thành USDC. Sau đó, bằng một tài khoản bị xâm nhập, kẻ tấn công tạo một pool công khai không thu phí và nạp khoảng 10.000 USD để sở hữu khoảng 99,99% cổ phần của pool. USDC của các nạn nhân được chuyển vào pool theo từng đợt khoảng 1 triệu USD rồi được rút ra, một phương thức có vẻ lợi dụng cách Lighter xử lý các giao dịch chuyển tiền giữa những tài khoản dùng chung một địa chỉ Layer 1, vốn không cần chữ ký bổ sung. Tài khoản #714710 được cho là đã mất 10,39 triệu USD, còn tài khoản #714723 mất thêm 5,09 triệu USD.
9

·
--
🚨 $LIT ¡PHẢN BỘI TRONG LIGHTER!
Lighter, sàn giao dịch perpetual, đã thức dậy với $15.48 triệu USDC bị rút cạn từ hai tài khoản market maker. Với tôi, điều nghiêm trọng nhất không phải là con số: mà là chỉ cần vài khóa API bị rò rỉ cũng đủ làm rỗng tài khoản mà giao thức không hề bị phá vỡ.
Hãy nhìn vào chi tiết mà không ai đang để ý:
→ Tài khoản #714710 đã mất $10.39M và tài khoản #714723 mất thêm $5.09M, vào sáng nay ngày 16 tháng 11.
→ Kẻ tấn công tạo một pool công khai với phí 0%, mua 99.99% chỉ với khoảng ~$10,000 rồi rút tiền theo từng đợt khoảng ~$1M.
→ Số tiền bị đánh cắp đã được đổi sang ETH qua CoW Swap và 640 ETH (~$1.12M) đã được chuyển sang Hyperliquid để mua 2,240 XMR, gần như không thể truy vết.
Lighter đã tạm dừng rút tiền và tạo pool vô thời hạn, và token của họ $LIT đã giảm 9%, từ $2.75 xuống $2.50.
Bạn có nghĩ các sàn giao dịch phi tập trung an toàn hơn các sàn tập trung không? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #BảoMậtDeFi
🚨 $LIT ¡PHẢN BỘI TRONG LIGHTER!
Lighter, sàn giao dịch perpetual, đã thức dậy với $15.48 triệu USDC bị rút cạn từ hai tài khoản market maker. Với tôi, điều nghiêm trọng nhất không phải là con số: mà là chỉ cần vài khóa API bị rò rỉ cũng đủ làm rỗng tài khoản mà giao thức không hề bị phá vỡ.
Hãy nhìn vào chi tiết mà không ai đang để ý:
→ Tài khoản #714710 đã mất $10.39M và tài khoản #714723 mất thêm $5.09M, vào sáng nay ngày 16 tháng 11.
→ Kẻ tấn công tạo một pool công khai với phí 0%, mua 99.99% chỉ với khoảng ~$10,000 rồi rút tiền theo từng đợt khoảng ~$1M.
→ Số tiền bị đánh cắp đã được đổi sang ETH qua CoW Swap và 640 ETH (~$1.12M) đã được chuyển sang Hyperliquid để mua 2,240 XMR, gần như không thể truy vết.
Lighter đã tạm dừng rút tiền và tạo pool vô thời hạn, và token của họ $LIT đã giảm 9%, từ $2.75 xuống $2.50.
Bạn có nghĩ các sàn giao dịch phi tập trung an toàn hơn các sàn tập trung không? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #BảoMậtDeFi
Lighter, sàn giao dịch perpetual, đã thức dậy với $15.48 triệu USDC bị rút cạn từ hai tài khoản market maker. Với tôi, điều nghiêm trọng nhất không phải là con số: mà là chỉ cần vài khóa API bị rò rỉ cũng đủ làm rỗng tài khoản mà giao thức không hề bị phá vỡ.
Hãy nhìn vào chi tiết mà không ai đang để ý:
→ Tài khoản #714710 đã mất $10.39M và tài khoản #714723 mất thêm $5.09M, vào sáng nay ngày 16 tháng 11.
→ Kẻ tấn công tạo một pool công khai với phí 0%, mua 99.99% chỉ với khoảng ~$10,000 rồi rút tiền theo từng đợt khoảng ~$1M.
→ Số tiền bị đánh cắp đã được đổi sang ETH qua CoW Swap và 640 ETH (~$1.12M) đã được chuyển sang Hyperliquid để mua 2,240 XMR, gần như không thể truy vết.
Lighter đã tạm dừng rút tiền và tạo pool vô thời hạn, và token của họ $LIT đã giảm 9%, từ $2.75 xuống $2.50.
Bạn có nghĩ các sàn giao dịch phi tập trung an toàn hơn các sàn tập trung không? 👇
$LIT $ETH $XMR
#HackCrypto #Lighter #BảoMậtDeFi
3.8k
·
--
Xem bản dịch
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
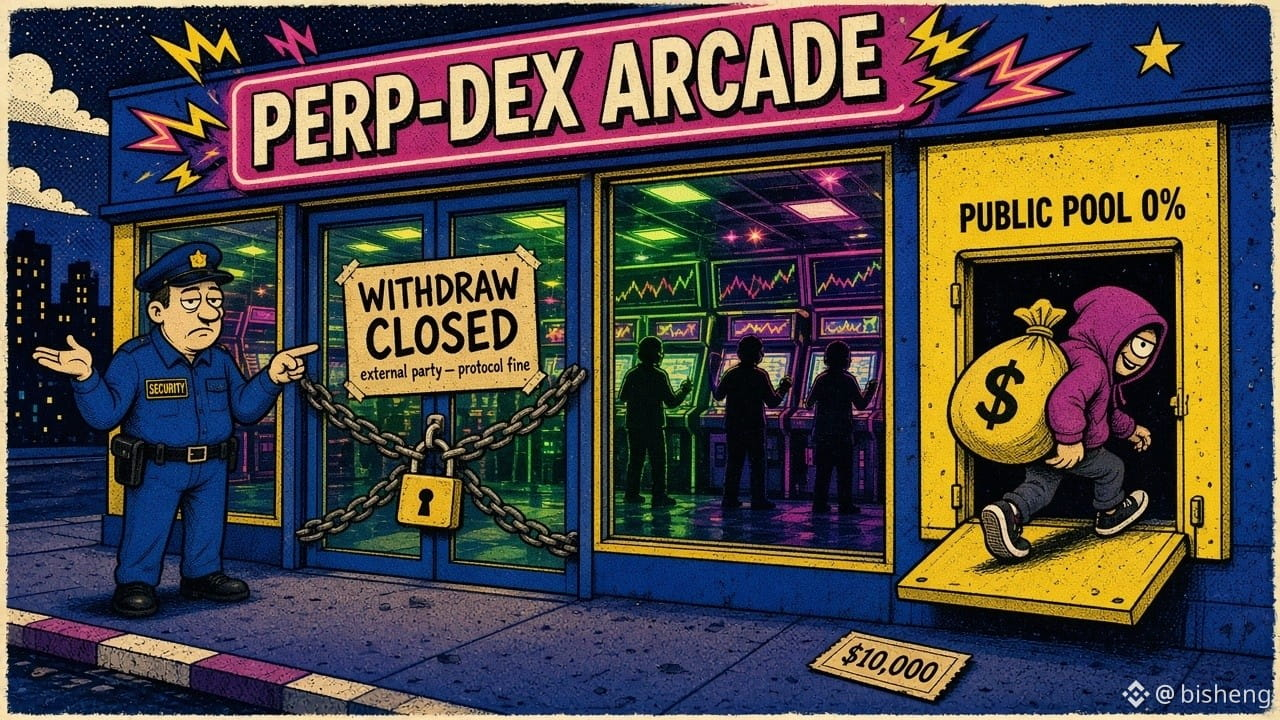
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
今晚 Lighter 自己发了公告。北京时间大约 19:02,@Lighter_xyz 说正在调查一起安全事件,看起来只涉及一个被攻破的外部主体。作为预防,全部提款先停,建池也停。什么时候重开,一条时间都没给。
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
钱在里面的人,现在先出不去。
链上这几小时把过程摊得比较清楚。Lookonchain 转发 @0xTria 的复盘:大约 1550 万美元的 USDC,从两个做市商账户被抽走。一个是 #714710,大约 1039 万;另一个 #714723,大约 509 万。官方到现在没认这个数字,也没说就是 API 密钥泄露,但这条路径跟链上对得上。按复盘,大概发生在今天下午 5 点 41 分到 6 点 25 分(北京时间)。
走法并不复杂。先把这两个账户的仓位平掉,把保证金腾出来。再用受害人的账户建一个 0 手续费的公共池,扔进去大约 1 万美元,就把份额拿到接近 99.99%。接着把受害人的 USDC 按大约 100 万一块倒进这个池子,再赎回提走。有链上观察看到,攻击地址先在 CoW Protocol 把钱换成了以太坊,后面拆到别的钱包,还有部分往 Hyperliquid 和门罗那边流。
复盘里有一句很关键。Lighter 的 API 密钥本来不能直接把钱转到别人账户,那一步还要 L1 钱包签名。可同一条 L1 地址下面的账户互转,不用再签一次。受害人自己建的公共池,又算他自己的账户。所以密钥一旦漏了,池子就变成提款通道。一万刀买到出口。这不是什么高深攻击,是权限就留了口。
官方现在把事说成「外部单一主体」,协议没事。这是在给自己摘干净。站不住。他们连建池都停了,等于承认这条路走得通。密钥是入口,池子规则是出口,两个问题都在。还在跟你强调「不是智能合约漏洞」的人,是在玩定义。
交易照样能开仓平仓,钱就是取不出来。这不叫去中心化,这叫平台一句话把闸关上了。
刚才看到 LIT 大约 2.59 美元,比前收大约 2.87 跌了将近 10%。Upbit、Bithumb 已经按官方公告暂停了 LIT 充提。币价和韩国站这边已经先动了,没人在等事后报告。
有分析把两个账户往一家伦敦做市商 Abraxas Capital 上靠,说其中一笔最早是从他们已知的钱包打进来的。官方没点名,这件事先当未确认,别写成定论。
我的判断是:这件事过不了「外部密钥丢了」四个字。提款后面大概率会分批开。LIT 在韩国那两家能不能恢复进出,要看他们什么时候解除。要是池子那条权限不改,同样的走法还能再来一遍。钱还锁在里面的人,先别拿「协议没问题」当安慰。官方到现在没给重开时间表。池子规则改不改,比再发一条「外部主体」有用。
#Lighter #LIT
161

Vụ Lighter, giờ khắp nơi đều đang hô hào “không phải giao thức bị hack, chỉ là API key của market maker bị lộ”, trong phần bình luận đã có người tiện thể kêu gọi bắt đáy LIT. Tôi nghĩ chính cách nói này mới là điều đáng cảnh giác nhất.
Trước tiên là những gì có thể xác minh. Phân tích của cộng đồng (được BlockBeats, @BimbaCrypto và những nơi khác dẫn lại) cho biết hai tài khoản cá voi bị vét sạch là #714710 , khoảng 10,39 triệu USDC, và #714723 , khoảng 5,09 triệu USDC. Tôi vừa kiểm tra hai tài khoản này qua API công khai của Lighter: toàn bộ vị thế đã được đóng, số dư lần lượt chỉ còn 1040.39 và 510.69 USDC. Hãy chú ý hai con số này: chúng gần bằng đúng một phần vạn số dư ban đầu.
Điều này hoàn toàn khớp với cách thức mà cộng đồng dựng lại: kẻ tấn công dùng tài khoản của nạn nhân để tạo một pool công khai không tính phí, tự nạp trước khoảng 10.000 USD để nắm 99.99% cổ phần, sau đó chuyển USDC của tài khoản nạn nhân vào pool từng đợt rồi rút lại. Phần còn lại trong tài khoản nạn nhân chính là 0.01% đó.
Điểm mấu chốt nằm ở thiết kế quyền hạn. Theo phân tích của cộng đồng, API key vốn không thể trực tiếp chuyển tiền đến địa chỉ bên ngoài, nhưng việc chuyển tiền giữa các tài khoản thuộc cùng một địa chỉ L1 không cần chữ ký bổ sung; còn pool do chính tài khoản của nạn nhân tạo ra thì được hệ thống xem là “tài khoản của mình”. Nói cách khác, một trading key vốn chỉ nên dùng để đặt lệnh, vòng qua một lượt lại tương đương với việc có quyền rút tiền. Trên CEX, mọi người tạo API đều tắt quyền rút tiền chính là để ngăn chuyện này; ở đây bức tường ấy vẫn có, nhưng có một cánh cửa chưa khóa.
Vì vậy, tôi không mấy đồng tình với câu “không phải lỗ hổng giao thức”. Đúng là hợp đồng không bị xuyên thủng, nhưng quy tắc cho phép trading key chuyển tiền đi cũng là một phần của giao thức. Key bị lộ như thế nào, hay có thực sự bị lộ hay không, tính đến lúc tôi đăng bài, Lighter vẫn chưa đưa ra thông báo chính thức; tạm thời đừng vội kết luận về phần này.
Về phía on-chain: Wu Shuo dẫn Arkham cho biết địa chỉ tấn công 0xb3fff…e387 đã đổi 10,39 triệu USDC qua CoW lấy khoảng 5750 ETH; tôi vừa kiểm tra thì địa chỉ này còn khoảng 4804.5 ETH, và đã bắt đầu chia nhỏ để chuyển ra ngoài.
Anh em đang dùng API với Lighter, việc có thể làm ngay bây giờ là thu hồi toàn bộ key rồi tạo lại, đồng thời kiểm tra xem dưới địa chỉ L1 của mình có pool hay tài khoản con nào lạ mới xuất hiện không.
Vụ Lighter, giờ khắp nơi đều đang hô hào “không phải giao thức bị hack, chỉ là API key của market maker bị lộ”, trong phần bình luận đã có người tiện thể kêu gọi bắt đáy LIT. Tôi nghĩ chính cách nói này mới là điều đáng cảnh giác nhất.
Trước tiên là những gì có thể xác minh. Phân tích của cộng đồng (được BlockBeats, @BimbaCrypto và những nơi khác dẫn lại) cho biết hai tài khoản cá voi bị vét sạch là #714710 , khoảng 10,39 triệu USDC, và #714723 , khoảng 5,09 triệu USDC. Tôi vừa kiểm tra hai tài khoản này qua API công khai của Lighter: toàn bộ vị thế đã được đóng, số dư lần lượt chỉ còn 1040.39 và 510.69 USDC. Hãy chú ý hai con số này: chúng gần bằng đúng một phần vạn số dư ban đầu.
Điều này hoàn toàn khớp với cách thức mà cộng đồng dựng lại: kẻ tấn công dùng tài khoản của nạn nhân để tạo một pool công khai không tính phí, tự nạp trước khoảng 10.000 USD để nắm 99.99% cổ phần, sau đó chuyển USDC của tài khoản nạn nhân vào pool từng đợt rồi rút lại. Phần còn lại trong tài khoản nạn nhân chính là 0.01% đó.
Điểm mấu chốt nằm ở thiết kế quyền hạn. Theo phân tích của cộng đồng, API key vốn không thể trực tiếp chuyển tiền đến địa chỉ bên ngoài, nhưng việc chuyển tiền giữa các tài khoản thuộc cùng một địa chỉ L1 không cần chữ ký bổ sung; còn pool do chính tài khoản của nạn nhân tạo ra thì được hệ thống xem là “tài khoản của mình”. Nói cách khác, một trading key vốn chỉ nên dùng để đặt lệnh, vòng qua một lượt lại tương đương với việc có quyền rút tiền. Trên CEX, mọi người tạo API đều tắt quyền rút tiền chính là để ngăn chuyện này; ở đây bức tường ấy vẫn có, nhưng có một cánh cửa chưa khóa.
Vì vậy, tôi không mấy đồng tình với câu “không phải lỗ hổng giao thức”. Đúng là hợp đồng không bị xuyên thủng, nhưng quy tắc cho phép trading key chuyển tiền đi cũng là một phần của giao thức. Key bị lộ như thế nào, hay có thực sự bị lộ hay không, tính đến lúc tôi đăng bài, Lighter vẫn chưa đưa ra thông báo chính thức; tạm thời đừng vội kết luận về phần này.
Về phía on-chain: Wu Shuo dẫn Arkham cho biết địa chỉ tấn công 0xb3fff…e387 đã đổi 10,39 triệu USDC qua CoW lấy khoảng 5750 ETH; tôi vừa kiểm tra thì địa chỉ này còn khoảng 4804.5 ETH, và đã bắt đầu chia nhỏ để chuyển ra ngoài.
Anh em đang dùng API với Lighter, việc có thể làm ngay bây giờ là thu hồi toàn bộ key rồi tạo lại, đồng thời kiểm tra xem dưới địa chỉ L1 của mình có pool hay tài khoản con nào lạ mới xuất hiện không.
Trước tiên là những gì có thể xác minh. Phân tích của cộng đồng (được BlockBeats, @BimbaCrypto và những nơi khác dẫn lại) cho biết hai tài khoản cá voi bị vét sạch là #714710 , khoảng 10,39 triệu USDC, và #714723 , khoảng 5,09 triệu USDC. Tôi vừa kiểm tra hai tài khoản này qua API công khai của Lighter: toàn bộ vị thế đã được đóng, số dư lần lượt chỉ còn 1040.39 và 510.69 USDC. Hãy chú ý hai con số này: chúng gần bằng đúng một phần vạn số dư ban đầu.
Điều này hoàn toàn khớp với cách thức mà cộng đồng dựng lại: kẻ tấn công dùng tài khoản của nạn nhân để tạo một pool công khai không tính phí, tự nạp trước khoảng 10.000 USD để nắm 99.99% cổ phần, sau đó chuyển USDC của tài khoản nạn nhân vào pool từng đợt rồi rút lại. Phần còn lại trong tài khoản nạn nhân chính là 0.01% đó.
Điểm mấu chốt nằm ở thiết kế quyền hạn. Theo phân tích của cộng đồng, API key vốn không thể trực tiếp chuyển tiền đến địa chỉ bên ngoài, nhưng việc chuyển tiền giữa các tài khoản thuộc cùng một địa chỉ L1 không cần chữ ký bổ sung; còn pool do chính tài khoản của nạn nhân tạo ra thì được hệ thống xem là “tài khoản của mình”. Nói cách khác, một trading key vốn chỉ nên dùng để đặt lệnh, vòng qua một lượt lại tương đương với việc có quyền rút tiền. Trên CEX, mọi người tạo API đều tắt quyền rút tiền chính là để ngăn chuyện này; ở đây bức tường ấy vẫn có, nhưng có một cánh cửa chưa khóa.
Vì vậy, tôi không mấy đồng tình với câu “không phải lỗ hổng giao thức”. Đúng là hợp đồng không bị xuyên thủng, nhưng quy tắc cho phép trading key chuyển tiền đi cũng là một phần của giao thức. Key bị lộ như thế nào, hay có thực sự bị lộ hay không, tính đến lúc tôi đăng bài, Lighter vẫn chưa đưa ra thông báo chính thức; tạm thời đừng vội kết luận về phần này.
Về phía on-chain: Wu Shuo dẫn Arkham cho biết địa chỉ tấn công 0xb3fff…e387 đã đổi 10,39 triệu USDC qua CoW lấy khoảng 5750 ETH; tôi vừa kiểm tra thì địa chỉ này còn khoảng 4804.5 ETH, và đã bắt đầu chia nhỏ để chuyển ra ngoài.
Anh em đang dùng API với Lighter, việc có thể làm ngay bây giờ là thu hồi toàn bộ key rồi tạo lại, đồng thời kiểm tra xem dưới địa chỉ L1 của mình có pool hay tài khoản con nào lạ mới xuất hiện không.
7
·
--
Xem bản dịch
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
观点:Lighter或为做市商账户API密钥泄露,而非黑客攻击事件
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
11 月 16 日,Predicts.guru 创始人 @0xTria 转发韩国交易员研究结论称,Lighter 正在经历的不是协议级别黑客攻击,而是 2 个大做市商账户的 API 密钥泄露。
攻击者关闭了受害者的仓位,从受害者账户创建了一个 0% 费用的公共池,投入约 1 万美元以拥有 99.99% 的份额,然后将受害者的 USDC 以 100 万美元的块分批转入池中并赎回。Lighter 上的 API 密钥无法向他人发送资金,但同一 L1 地址上的账户之间转账无需签名,而由受害者创建的池被视为他们自己的账户。
受影响资金总计约 1550 万美元:来自 #714710 的 1039 万美元,来自 #714723 的 509 万美元。
查看原文:https://x.com/0xtria/status/2122280548047671629?s=46
8
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
421,210 lượt xem
1,281 đang thảo luận
2
#TheoDõiFOMC
358,516 lượt xem
1,529 đang thảo luận
3
#A Packed Week of Earnings and Data Tests Markets
82,717 lượt xem
490 đang thảo luận
4
#AnthropicIPOTestsInvestorAppetiteForAI
163,546 lượt xem
1,751 đang thảo luận
5
#NvidiaBoardNotConsideringHuang’sReturnasCEO
16,607 lượt xem
243 đang thảo luận
6
#WhatInvestmentSignalsDo13FFilingsReveal?
10,481 lượt xem
173 đang thảo luận
7
#GoldmanSachsAndMillenniumEachHeldOver$1.2BInBitcoinETFs
0 lượt xem
1 đang thảo luận
8
#InvescoStablecoinReservesFundLaunchesOnEthereum
4,230 lượt xem
96 đang thảo luận
9
#CypherpunkReports$306MQ3NetProfit
808 lượt xem
16 đang thảo luận
10
#OPTIMJACKAttackInfectsAtLeast186Websites
7,567 lượt xem
124 đang thảo luận