
GoPlus Security 🚦 Re-poster
112 Postlar
GoPlus Security 🚦 Re-poster
Shikoyat qilish
Foydalanuvchini bloklash
Protect Your Every Transaction.
User App: https://t.co/FHHKZyzH1j 🛡️
Dev Integration: Security Intelligence & SafeToken Protocol 🛡️
0 Kuzatilmoqda
7 Kuzatuvchilar
6 Yoqdi
Postlar
Barchasi
Videolar
Tasdiqlangan
Biz @arc’ni GoPlus Security API’ning rasmiy ravishda qo‘llab-quvvatlashini e’lon qilishdan juda xursandmiz. Web3 xavfsizlik infratuzilmasi bo‘yicha ixtisoslashgan provayder sifatida GoPlus #Arc ekotizimiga bevosita tatbiq etiladigan keng qamrovli himoya vositalarini taqdim etmoqda.
Ushbu yangilanish orqali biz tranzaksiya xatarlarini aniqlash, to‘liq token xavfsizligi hamda DeepScan AI bilan ishlaydigan xavfsizlik auditi imkoniyatlarini taqdim etyapmiz. Hozirda #Arc tarmog‘i ishtirokchilari to‘liq himoyaviy funksiyalar to‘plamiga ega. Bunga uzluksiz xavfsizlik monitoringi va maxsus AI asosidagi shartnoma xavfsizligi auditi kiradi. Bundan tashqari, tizim qora ro‘yxatlar, mint (kovash) xavflari va honeypotlar kabi zudlik bilan yuzaga keladigan tahdidlarni real vaqt rejimida aniqlashni ham taklif etadi.
Biz #Arc quruvchilarini qo‘llab-quvvatlashga juda sodiqmiz. Boshlash uchun sizni API kalitini ro‘yxatdan o‘tkazishga taklif qilamiz; u bepul foydalanish kvotasi bilan birga keladi. Integratsiya jarayonini darhol boshlash uchun https://console.gopluslabs.io/ manziliga tashrif buyuring.
Biz @arc’ni GoPlus Security API’ning rasmiy ravishda qo‘llab-quvvatlashini e’lon qilishdan juda xursandmiz. Web3 xavfsizlik infratuzilmasi bo‘yicha ixtisoslashgan provayder sifatida GoPlus #Arc ekotizimiga bevosita tatbiq etiladigan keng qamrovli himoya vositalarini taqdim etmoqda.
Ushbu yangilanish orqali biz tranzaksiya xatarlarini aniqlash, to‘liq token xavfsizligi hamda DeepScan AI bilan ishlaydigan xavfsizlik auditi imkoniyatlarini taqdim etyapmiz. Hozirda #Arc tarmog‘i ishtirokchilari to‘liq himoyaviy funksiyalar to‘plamiga ega. Bunga uzluksiz xavfsizlik monitoringi va maxsus AI asosidagi shartnoma xavfsizligi auditi kiradi. Bundan tashqari, tizim qora ro‘yxatlar, mint (kovash) xavflari va honeypotlar kabi zudlik bilan yuzaga keladigan tahdidlarni real vaqt rejimida aniqlashni ham taklif etadi.
Biz #Arc quruvchilarini qo‘llab-quvvatlashga juda sodiqmiz. Boshlash uchun sizni API kalitini ro‘yxatdan o‘tkazishga taklif qilamiz; u bepul foydalanish kvotasi bilan birga keladi. Integratsiya jarayonini darhol boshlash uchun https://console.gopluslabs.io/ manziliga tashrif buyuring.
Ushbu yangilanish orqali biz tranzaksiya xatarlarini aniqlash, to‘liq token xavfsizligi hamda DeepScan AI bilan ishlaydigan xavfsizlik auditi imkoniyatlarini taqdim etyapmiz. Hozirda #Arc tarmog‘i ishtirokchilari to‘liq himoyaviy funksiyalar to‘plamiga ega. Bunga uzluksiz xavfsizlik monitoringi va maxsus AI asosidagi shartnoma xavfsizligi auditi kiradi. Bundan tashqari, tizim qora ro‘yxatlar, mint (kovash) xavflari va honeypotlar kabi zudlik bilan yuzaga keladigan tahdidlarni real vaqt rejimida aniqlashni ham taklif etadi.
Biz #Arc quruvchilarini qo‘llab-quvvatlashga juda sodiqmiz. Boshlash uchun sizni API kalitini ro‘yxatdan o‘tkazishga taklif qilamiz; u bepul foydalanish kvotasi bilan birga keladi. Integratsiya jarayonini darhol boshlash uchun https://console.gopluslabs.io/ manziliga tashrif buyuring.
1
2.1k
Kutilmagan daromadning bo‘shab qolishidan keyin bo‘sh hamyoniga tikilib qolish juda yuqori darajada stressli vaziyatdir. Nima noto‘g‘ri bo‘lganini tushunishga shoshilinch urinishda ko‘plab jabrdiydalar yordam so‘rab tvitlar joylaydi, KOL’larga bevosita xabarlar (direct message) yuboradi, Google’da qo‘llanmalarni qidiradi yoki AI’dan javob izlaydi. Afsuski, bu vahima holati ko‘pincha odamlarning yana bir bor imkoniyat qidiruvchi firibgarlar tomonidan aldab ketilishiga sabab bo‘ladi. Shoshilinch tartibsiz qidiruv va taxminlarni to‘xtatish vaqti keldi.
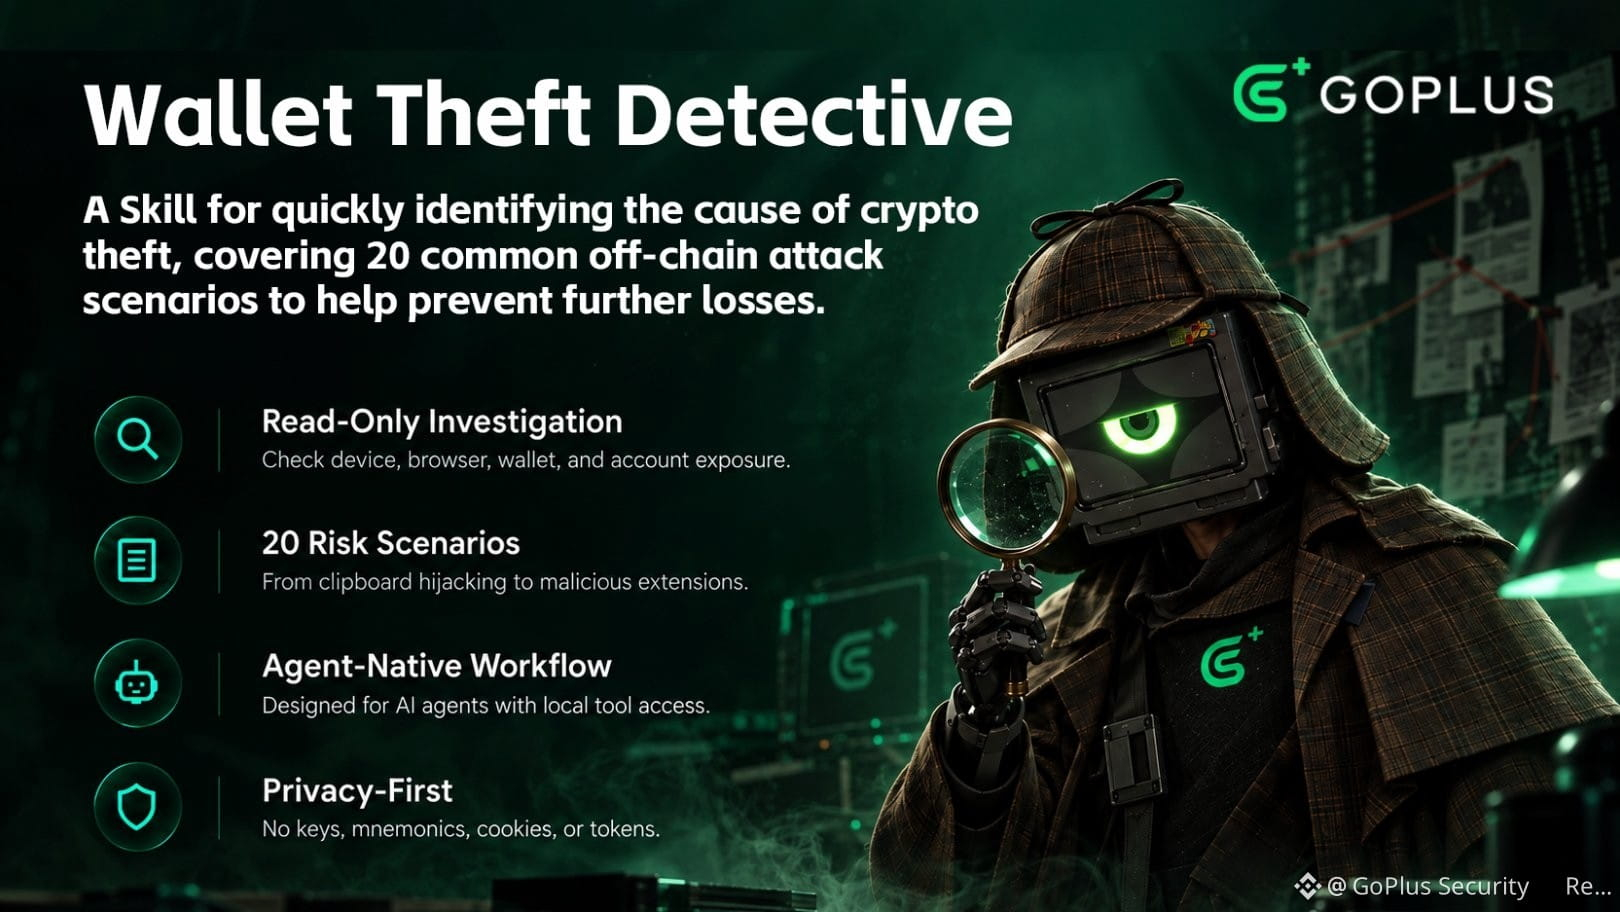
Ushbu muammoni hal qilish uchun GoPlus Wallet Theft Detective’ni rasmiy tarzda ishga tushirdi. Ushbu innovatsion vosita mahalliy, faqat o‘qish huquqiga ega bo‘lgan Skill sifatida ishlaydi va AI Agent’ingizga drenning aynan aniq ildiz sababini tekshirish hamda topib olish imkonini beradi.
O‘g‘irlik bo‘yicha kriminalistikaga maxsus yaratilgan tizim 20+ ta keng tarqalgan of-chain hujum vektorlarini boshqarishga moslashtirilgan. Keng qamrov clipboard (almashuv buferi) qo‘lga olinishini va manzil almashtirilishini tekshirish, infostealer’lar hamda zararli brauzer kengaytmalarini o‘z ichiga oladi. Shuningdek, npm va PyPI bilan bog‘liq dasturiy ta’minot zanjirini zaharlash (supply chain poisoning), zararli IDE plaginlari va soxta SDK’larni ham nazorat qiladi. Bundan tashqari, u soxta qo‘llab-quvvatlash, soxta ish takliflari, soxta uchrashuvlar va phishingni (yangilashga aldash) kabi aldovkor taktikalarga ham tekshiruv o‘tkazadi. AI Agent’ingiz drainer’larni, zararli approvals (ruxsat berishlarni), Permit’ni, blind signing’ni hamda manzil zaharlanishini (address poisoning) tahlil qilishi mumkin. Imkoniyatlarini yakunlaydigan jihatlar sifatida detektiv vosita urug‘ (seed) yoki private key’ni saqlashdagi sizib chiqishlar, soxta hamyonlar va mobil ruxsatlardan suiiste’mollik kabi boshqa tahdidlarni ham aniqlaydi.
Ushbu kuchli resurs butunlay ochiq manbali. Sizga Agent’ingizni hozirdanoq tayyorlab qo‘yishni tavsiya qilamiz — u bilan haqiqatan ham duch kelguningizdan oldin to‘liq tayyor bo‘ling. Repozitoriyga bugun https://github.com/GoPlusSecurity/wallet-theft-detective orqali kirishingiz mumkin
Kutilmagan daromadning bo‘shab qolishidan keyin bo‘sh hamyoniga tikilib qolish juda yuqori darajada stressli vaziyatdir. Nima noto‘g‘ri bo‘lganini tushunishga shoshilinch urinishda ko‘plab jabrdiydalar yordam so‘rab tvitlar joylaydi, KOL’larga bevosita xabarlar (direct message) yuboradi, Google’da qo‘llanmalarni qidiradi yoki AI’dan javob izlaydi. Afsuski, bu vahima holati ko‘pincha odamlarning yana bir bor imkoniyat qidiruvchi firibgarlar tomonidan aldab ketilishiga sabab bo‘ladi. Shoshilinch tartibsiz qidiruv va taxminlarni to‘xtatish vaqti keldi.
Ushbu muammoni hal qilish uchun GoPlus Wallet Theft Detective’ni rasmiy tarzda ishga tushirdi. Ushbu innovatsion vosita mahalliy, faqat o‘qish huquqiga ega bo‘lgan Skill sifatida ishlaydi va AI Agent’ingizga drenning aynan aniq ildiz sababini tekshirish hamda topib olish imkonini beradi.
O‘g‘irlik bo‘yicha kriminalistikaga maxsus yaratilgan tizim 20+ ta keng tarqalgan of-chain hujum vektorlarini boshqarishga moslashtirilgan. Keng qamrov clipboard (almashuv buferi) qo‘lga olinishini va manzil almashtirilishini tekshirish, infostealer’lar hamda zararli brauzer kengaytmalarini o‘z ichiga oladi. Shuningdek, npm va PyPI bilan bog‘liq dasturiy ta’minot zanjirini zaharlash (supply chain poisoning), zararli IDE plaginlari va soxta SDK’larni ham nazorat qiladi. Bundan tashqari, u soxta qo‘llab-quvvatlash, soxta ish takliflari, soxta uchrashuvlar va phishingni (yangilashga aldash) kabi aldovkor taktikalarga ham tekshiruv o‘tkazadi. AI Agent’ingiz drainer’larni, zararli approvals (ruxsat berishlarni), Permit’ni, blind signing’ni hamda manzil zaharlanishini (address poisoning) tahlil qilishi mumkin. Imkoniyatlarini yakunlaydigan jihatlar sifatida detektiv vosita urug‘ (seed) yoki private key’ni saqlashdagi sizib chiqishlar, soxta hamyonlar va mobil ruxsatlardan suiiste’mollik kabi boshqa tahdidlarni ham aniqlaydi.
Ushbu kuchli resurs butunlay ochiq manbali. Sizga Agent’ingizni hozirdanoq tayyorlab qo‘yishni tavsiya qilamiz — u bilan haqiqatan ham duch kelguningizdan oldin to‘liq tayyor bo‘ling. Repozitoriyga bugun https://github.com/GoPlusSecurity/wallet-theft-detective orqali kirishingiz mumkin
Ushbu muammoni hal qilish uchun GoPlus Wallet Theft Detective’ni rasmiy tarzda ishga tushirdi. Ushbu innovatsion vosita mahalliy, faqat o‘qish huquqiga ega bo‘lgan Skill sifatida ishlaydi va AI Agent’ingizga drenning aynan aniq ildiz sababini tekshirish hamda topib olish imkonini beradi.
O‘g‘irlik bo‘yicha kriminalistikaga maxsus yaratilgan tizim 20+ ta keng tarqalgan of-chain hujum vektorlarini boshqarishga moslashtirilgan. Keng qamrov clipboard (almashuv buferi) qo‘lga olinishini va manzil almashtirilishini tekshirish, infostealer’lar hamda zararli brauzer kengaytmalarini o‘z ichiga oladi. Shuningdek, npm va PyPI bilan bog‘liq dasturiy ta’minot zanjirini zaharlash (supply chain poisoning), zararli IDE plaginlari va soxta SDK’larni ham nazorat qiladi. Bundan tashqari, u soxta qo‘llab-quvvatlash, soxta ish takliflari, soxta uchrashuvlar va phishingni (yangilashga aldash) kabi aldovkor taktikalarga ham tekshiruv o‘tkazadi. AI Agent’ingiz drainer’larni, zararli approvals (ruxsat berishlarni), Permit’ni, blind signing’ni hamda manzil zaharlanishini (address poisoning) tahlil qilishi mumkin. Imkoniyatlarini yakunlaydigan jihatlar sifatida detektiv vosita urug‘ (seed) yoki private key’ni saqlashdagi sizib chiqishlar, soxta hamyonlar va mobil ruxsatlardan suiiste’mollik kabi boshqa tahdidlarni ham aniqlaydi.
Ushbu kuchli resurs butunlay ochiq manbali. Sizga Agent’ingizni hozirdanoq tayyorlab qo‘yishni tavsiya qilamiz — u bilan haqiqatan ham duch kelguningizdan oldin to‘liq tayyor bo‘ling. Repozitoriyga bugun https://github.com/GoPlusSecurity/wallet-theft-detective orqali kirishingiz mumkin
68
2-chi post (jami 2 ta ichidan)
Dastlabki DeepScan Community Nomination tadbiri davomida o‘z variantlarini yuborgan barcha ishtirokchilarga juda katta minnatdorchilik bildiramiz. Endilikda u rasmiy ravishda yakunlandi.
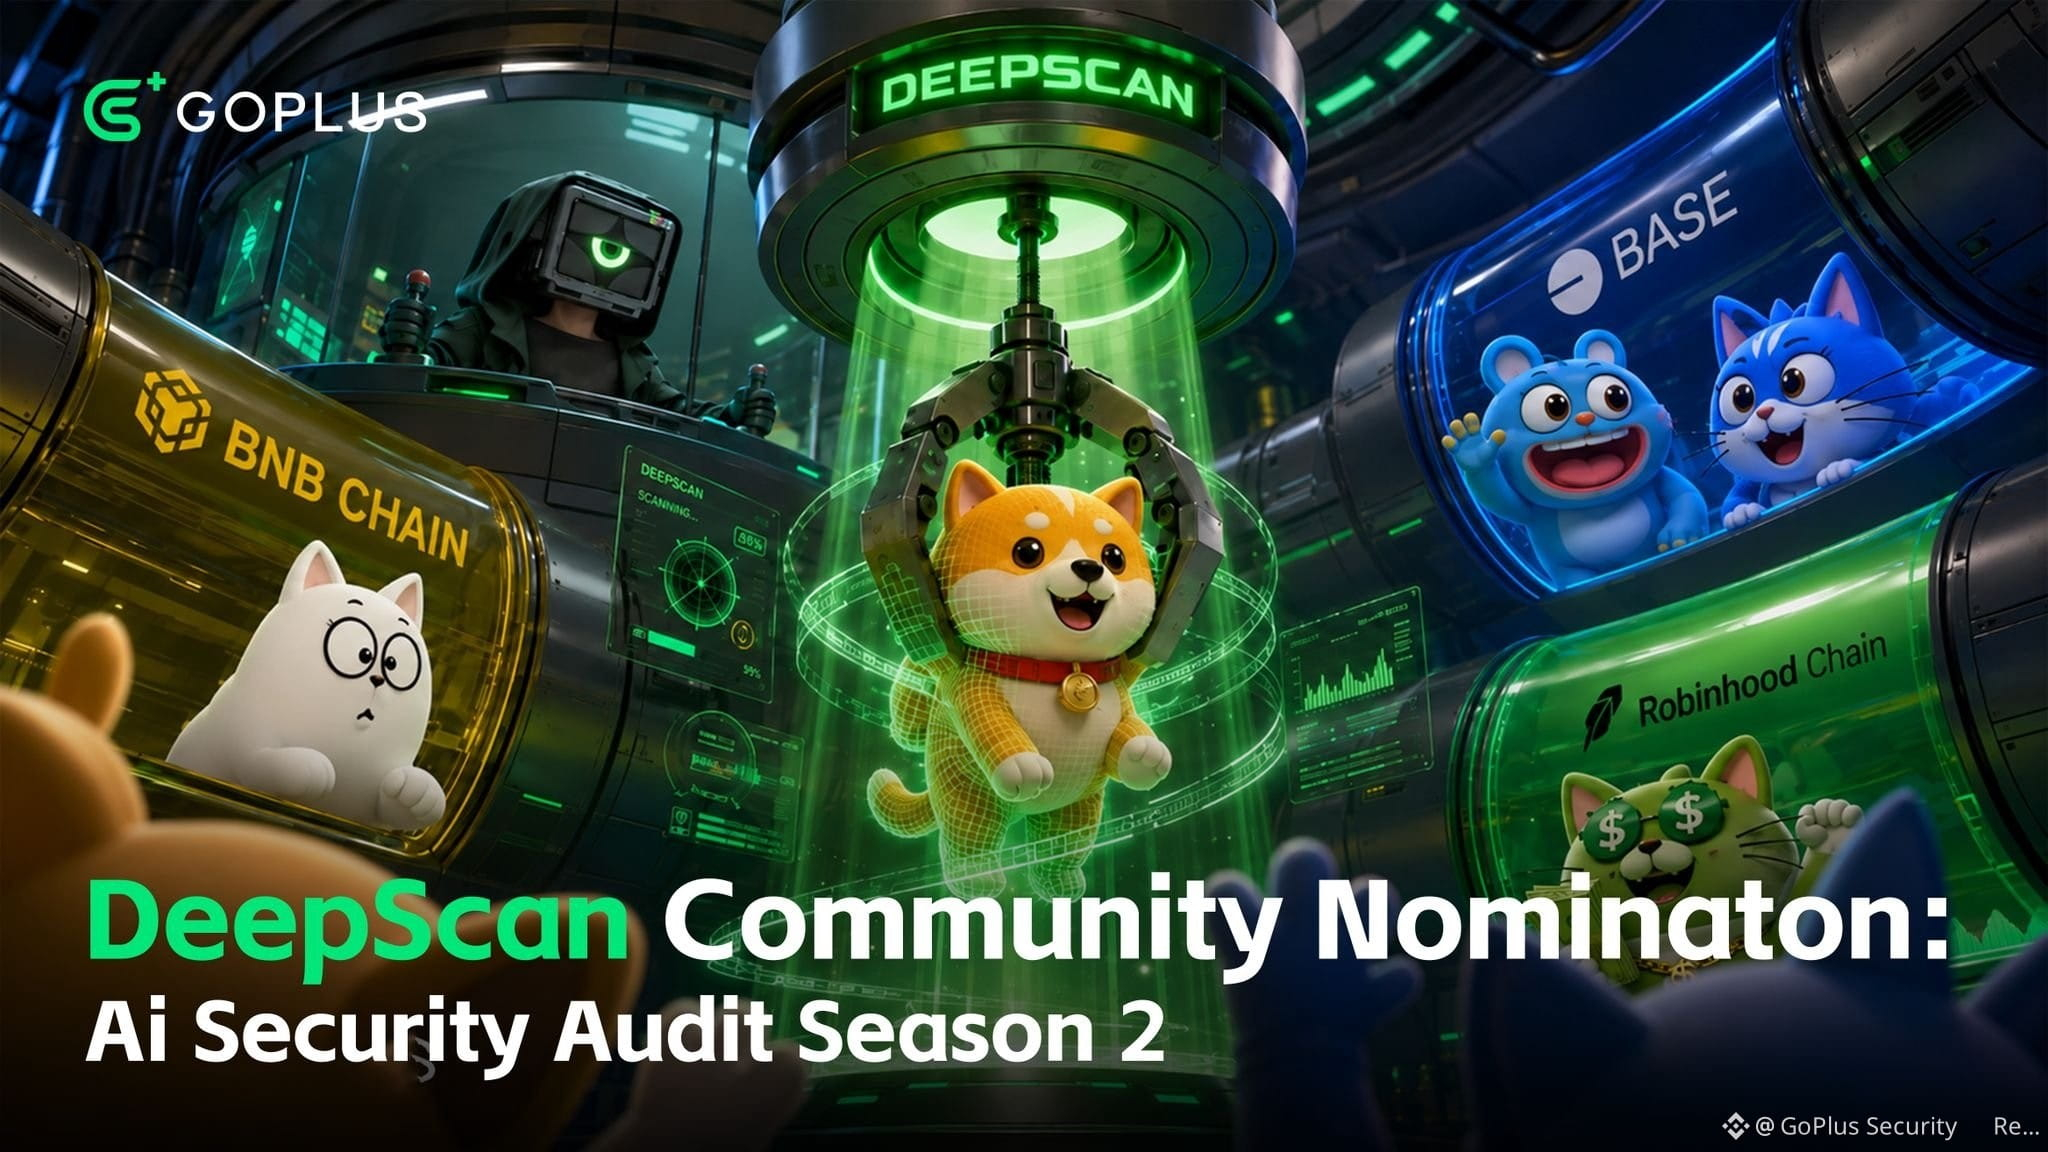
Hozirda ikkinchi raund faol, siz esa unda qatnashishingizni istardik. Kirish uchun shunchaki @GoPlusSecurity akkauntini kuzatayotganingizga ishonch hosil qiling. Keyin, ushbu postga aynan quyidagi matn bilan javob qoldiring: I nominate [Token Name] [Chain] [Contract Address] #DeepScanAudit. Shuni yodda tuting, biz Sep 16 dan Sep 23 gacha (UTC) bo‘lgan vaqt oralig‘ida yuborilgan arizalarni qabul qilamiz.
Minnatdorchilik ramzi sifatida, nomzodini yuborgan 10 ta tasodifiy tanlangan shaxsga 10U mukofoti beriladi.
Sizning takliflaringizdan tanlab olingan loyihalar har tomonlama, uch o‘lchamli DeepScan auditi o‘tkaziladi. Ushbu chuqur baholash likvidlik, token xavfsizligi va kontraktning o‘zini qamrab oladi. Baholash yakunlangach, yakuniy hisobot hamma ko‘rib chiqishi uchun e’lon qilinadi. Yakunda esa, xom on-chain ma’lumotlar yakuniy hukmni belgilaydi—topilmalar ijobiy bo‘ladimi yoki yo‘qmi, farqi yo‘q.
2-chi post (jami 2 ta ichidan)
Dastlabki DeepScan Community Nomination tadbiri davomida o‘z variantlarini yuborgan barcha ishtirokchilarga juda katta minnatdorchilik bildiramiz. Endilikda u rasmiy ravishda yakunlandi.
Hozirda ikkinchi raund faol, siz esa unda qatnashishingizni istardik. Kirish uchun shunchaki @GoPlusSecurity akkauntini kuzatayotganingizga ishonch hosil qiling. Keyin, ushbu postga aynan quyidagi matn bilan javob qoldiring: I nominate [Token Name] [Chain] [Contract Address] #DeepScanAudit. Shuni yodda tuting, biz Sep 16 dan Sep 23 gacha (UTC) bo‘lgan vaqt oralig‘ida yuborilgan arizalarni qabul qilamiz.
Minnatdorchilik ramzi sifatida, nomzodini yuborgan 10 ta tasodifiy tanlangan shaxsga 10U mukofoti beriladi.
Sizning takliflaringizdan tanlab olingan loyihalar har tomonlama, uch o‘lchamli DeepScan auditi o‘tkaziladi. Ushbu chuqur baholash likvidlik, token xavfsizligi va kontraktning o‘zini qamrab oladi. Baholash yakunlangach, yakuniy hisobot hamma ko‘rib chiqishi uchun e’lon qilinadi. Yakunda esa, xom on-chain ma’lumotlar yakuniy hukmni belgilaydi—topilmalar ijobiy bo‘ladimi yoki yo‘qmi, farqi yo‘q.
Dastlabki DeepScan Community Nomination tadbiri davomida o‘z variantlarini yuborgan barcha ishtirokchilarga juda katta minnatdorchilik bildiramiz. Endilikda u rasmiy ravishda yakunlandi.
Hozirda ikkinchi raund faol, siz esa unda qatnashishingizni istardik. Kirish uchun shunchaki @GoPlusSecurity akkauntini kuzatayotganingizga ishonch hosil qiling. Keyin, ushbu postga aynan quyidagi matn bilan javob qoldiring: I nominate [Token Name] [Chain] [Contract Address] #DeepScanAudit. Shuni yodda tuting, biz Sep 16 dan Sep 23 gacha (UTC) bo‘lgan vaqt oralig‘ida yuborilgan arizalarni qabul qilamiz.
Minnatdorchilik ramzi sifatida, nomzodini yuborgan 10 ta tasodifiy tanlangan shaxsga 10U mukofoti beriladi.
Sizning takliflaringizdan tanlab olingan loyihalar har tomonlama, uch o‘lchamli DeepScan auditi o‘tkaziladi. Ushbu chuqur baholash likvidlik, token xavfsizligi va kontraktning o‘zini qamrab oladi. Baholash yakunlangach, yakuniy hisobot hamma ko‘rib chiqishi uchun e’lon qilinadi. Yakunda esa, xom on-chain ma’lumotlar yakuniy hukmni belgilaydi—topilmalar ijobiy bo‘ladimi yoki yo‘qmi, farqi yo‘q.
46
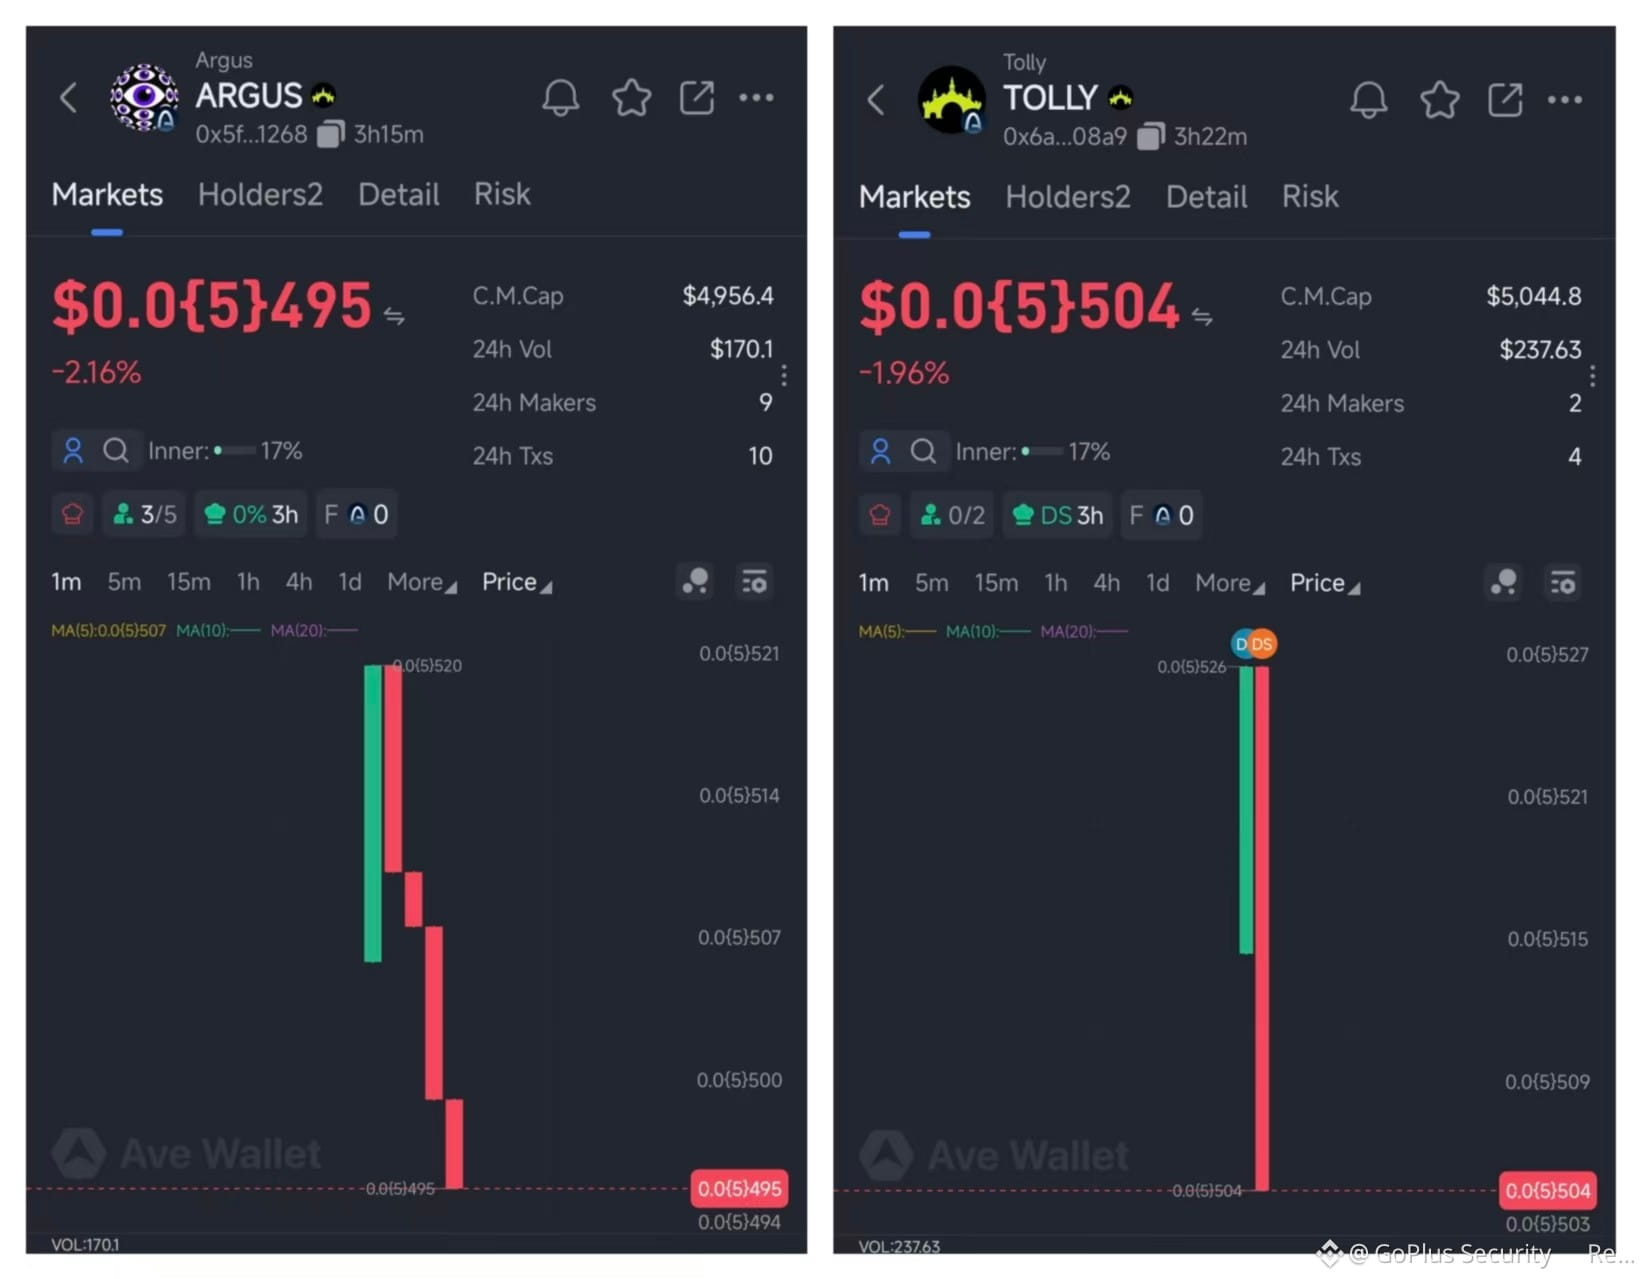
GoPlus xavfsizlik ogohlantirishi: Hozirda Arc’da paydo bo‘layotgan taqlid rug pull’larga ehtiyot bo‘ling.
Arc Chain’ning ilk chiqishi katta hayajonni keltirib chiqardi va birinchi kunning o‘zidayoq $144 mln savdo hajmidan oshib ketdi. Ko‘plab foydalanuvchilar hali ham bridging jarayonini qanday boshqarishni o‘rganayotgan bir paytda, zararli niyatli shaxslar esa yuqori talabga ega Launchpad tokenlari $ARGUS va $TOLLY’ga o‘xshatib, nusxa ko‘chiradigan rug pull’larni yaratishni allaqachon boshlashgan.
Sizni ushbu gavjum davrda hushyor bo‘lishga chaqiramiz. Har qanday savdoni amalga oshirishdan oldin CA’ni diqqat bilan tekshirish uchun bir lahza ajrating.
GoPlus xavfsizlik ogohlantirishi: Hozirda Arc’da paydo bo‘layotgan taqlid rug pull’larga ehtiyot bo‘ling.
Arc Chain’ning ilk chiqishi katta hayajonni keltirib chiqardi va birinchi kunning o‘zidayoq $144 mln savdo hajmidan oshib ketdi. Ko‘plab foydalanuvchilar hali ham bridging jarayonini qanday boshqarishni o‘rganayotgan bir paytda, zararli niyatli shaxslar esa yuqori talabga ega Launchpad tokenlari $ARGUS va $TOLLY’ga o‘xshatib, nusxa ko‘chiradigan rug pull’larni yaratishni allaqachon boshlashgan.
Sizni ushbu gavjum davrda hushyor bo‘lishga chaqiramiz. Har qanday savdoni amalga oshirishdan oldin CA’ni diqqat bilan tekshirish uchun bir lahza ajrating.
Arc Chain’ning ilk chiqishi katta hayajonni keltirib chiqardi va birinchi kunning o‘zidayoq $144 mln savdo hajmidan oshib ketdi. Ko‘plab foydalanuvchilar hali ham bridging jarayonini qanday boshqarishni o‘rganayotgan bir paytda, zararli niyatli shaxslar esa yuqori talabga ega Launchpad tokenlari $ARGUS va $TOLLY’ga o‘xshatib, nusxa ko‘chiradigan rug pull’larni yaratishni allaqachon boshlashgan.
Sizni ushbu gavjum davrda hushyor bo‘lishga chaqiramiz. Har qanday savdoni amalga oshirishdan oldin CA’ni diqqat bilan tekshirish uchun bir lahza ajrating.
69
1/4
Ekspluatatsiya sharhi
2026-yil 15-sentabr kuni strategiya executor ichidagi jiddiy avtorizatsiya chetlab o‘tish holati natijasida yuqori daromadli shaxsning #Safe hamyonidan mablag‘lar yechib olindi. Bu hodisa taxminan 7,8 mln. dollar zarar keltirdi.
Asosiy sababni tushunish
Zaiflik shartnoma manzili 0x4f0055926c839D1d960a82CBF84E2eE933958ebC da joylashgan, tekshiruvdan o‘tmagan strategiya executoriga borib taqalgandi. Shuni ta’kidlash kerakki, bu nuqson Safe core protokoli tarkibida topilmadi va Aave yoki rsETH manbasidan ham kelib chiqmagan.
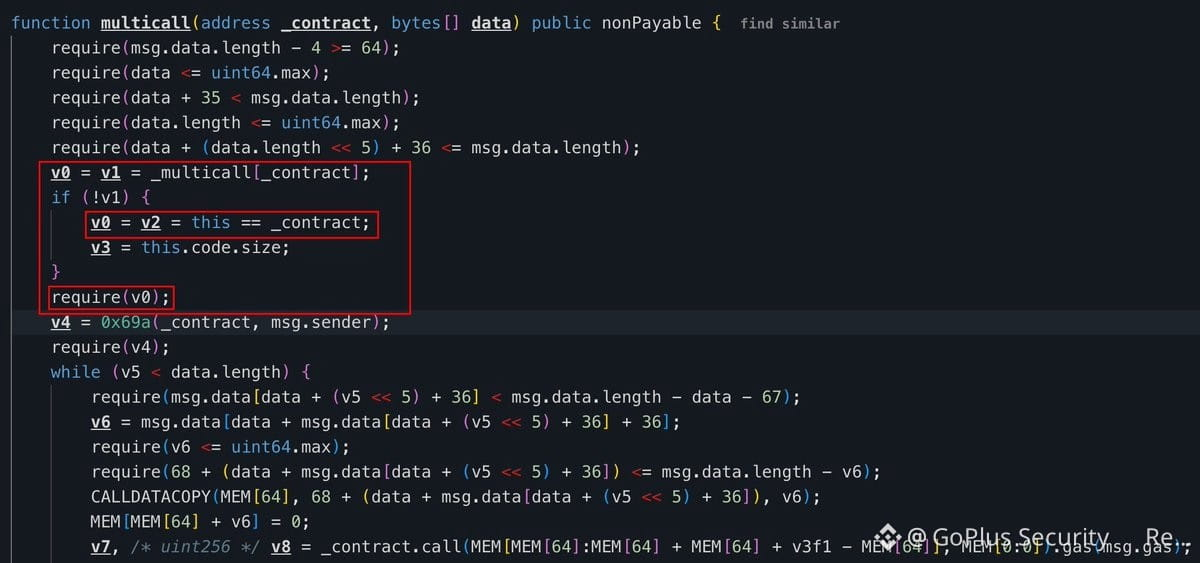
Oddiy ishlash sharoitida tizim maqsad tasdiqlangan, allowlistga kiritilgan Safe bo‘lishi kerakligini va msg.sender aynan o‘sha Safe tomonidan maxsus yoqilgan Module bo‘lishini talab qiladi. Biroq, tizim tashqi istalgan chaqiruvchiga ushbu ikki muhim xavfsizlik tekshiruvini targetni address(this) qilib belgilash orqali chetlab o‘tishga ruxsat berdi; address(this) bevosita executorning o‘ziga qaytadi.
Ushbu tekshiruvlar chetlab o‘tilgach, yomon niyatli shaxs allaqachon yoqilgan Safe Module orqali DELEGATECALLni amalga oshirdi. Bu hujumchiga jabrlanuvchining Safe kontekstida bevosita ixtiyoriy mantiqni qayta ishlash imkonini berdi.
Hujum ketma-ketligi
Ekspluatatsiya bajarilishi davomida hujumchi taxminan 2 900 aEthrsETH ni Uniswap v4 likvidlik hovuziga o‘tkazib yubordi va aktivlarni hech qanday haqiqiy qiymatga ega bo‘lmagan PAT tokeniga juftladi. Natijada, buzilgan Safe o‘zining real aktivlaridan bo‘shatildi, jabrlanuvchi esa faqat foydasiz junk LP NFT’lariga ega bo‘lib qoldi.
Qizig‘i shundaki, asl hujum tranzaksiyasi xaker rejalagandek bo‘lib chiqmadi. Yoink nomli MEV bot ekspluatatsiyadan oldin chiqib ketishga (front-run) muvaffaq bo‘ldi, tranzaksiyani ushlab qoldi va rsETH’ning butun “stack”ini olib ketdi.
1/4
Ekspluatatsiya sharhi
2026-yil 15-sentabr kuni strategiya executor ichidagi jiddiy avtorizatsiya chetlab o‘tish holati natijasida yuqori daromadli shaxsning #Safe hamyonidan mablag‘lar yechib olindi. Bu hodisa taxminan 7,8 mln. dollar zarar keltirdi.
Asosiy sababni tushunish
Zaiflik shartnoma manzili 0x4f0055926c839D1d960a82CBF84E2eE933958ebC da joylashgan, tekshiruvdan o‘tmagan strategiya executoriga borib taqalgandi. Shuni ta’kidlash kerakki, bu nuqson Safe core protokoli tarkibida topilmadi va Aave yoki rsETH manbasidan ham kelib chiqmagan.
Oddiy ishlash sharoitida tizim maqsad tasdiqlangan, allowlistga kiritilgan Safe bo‘lishi kerakligini va msg.sender aynan o‘sha Safe tomonidan maxsus yoqilgan Module bo‘lishini talab qiladi. Biroq, tizim tashqi istalgan chaqiruvchiga ushbu ikki muhim xavfsizlik tekshiruvini targetni address(this) qilib belgilash orqali chetlab o‘tishga ruxsat berdi; address(this) bevosita executorning o‘ziga qaytadi.
Ushbu tekshiruvlar chetlab o‘tilgach, yomon niyatli shaxs allaqachon yoqilgan Safe Module orqali DELEGATECALLni amalga oshirdi. Bu hujumchiga jabrlanuvchining Safe kontekstida bevosita ixtiyoriy mantiqni qayta ishlash imkonini berdi.
Hujum ketma-ketligi
Ekspluatatsiya bajarilishi davomida hujumchi taxminan 2 900 aEthrsETH ni Uniswap v4 likvidlik hovuziga o‘tkazib yubordi va aktivlarni hech qanday haqiqiy qiymatga ega bo‘lmagan PAT tokeniga juftladi. Natijada, buzilgan Safe o‘zining real aktivlaridan bo‘shatildi, jabrlanuvchi esa faqat foydasiz junk LP NFT’lariga ega bo‘lib qoldi.
Qizig‘i shundaki, asl hujum tranzaksiyasi xaker rejalagandek bo‘lib chiqmadi. Yoink nomli MEV bot ekspluatatsiyadan oldin chiqib ketishga (front-run) muvaffaq bo‘ldi, tranzaksiyani ushlab qoldi va rsETH’ning butun “stack”ini olib ketdi.
Ekspluatatsiya sharhi
2026-yil 15-sentabr kuni strategiya executor ichidagi jiddiy avtorizatsiya chetlab o‘tish holati natijasida yuqori daromadli shaxsning #Safe hamyonidan mablag‘lar yechib olindi. Bu hodisa taxminan 7,8 mln. dollar zarar keltirdi.
Asosiy sababni tushunish
Zaiflik shartnoma manzili 0x4f0055926c839D1d960a82CBF84E2eE933958ebC da joylashgan, tekshiruvdan o‘tmagan strategiya executoriga borib taqalgandi. Shuni ta’kidlash kerakki, bu nuqson Safe core protokoli tarkibida topilmadi va Aave yoki rsETH manbasidan ham kelib chiqmagan.
Oddiy ishlash sharoitida tizim maqsad tasdiqlangan, allowlistga kiritilgan Safe bo‘lishi kerakligini va msg.sender aynan o‘sha Safe tomonidan maxsus yoqilgan Module bo‘lishini talab qiladi. Biroq, tizim tashqi istalgan chaqiruvchiga ushbu ikki muhim xavfsizlik tekshiruvini targetni address(this) qilib belgilash orqali chetlab o‘tishga ruxsat berdi; address(this) bevosita executorning o‘ziga qaytadi.
Ushbu tekshiruvlar chetlab o‘tilgach, yomon niyatli shaxs allaqachon yoqilgan Safe Module orqali DELEGATECALLni amalga oshirdi. Bu hujumchiga jabrlanuvchining Safe kontekstida bevosita ixtiyoriy mantiqni qayta ishlash imkonini berdi.
Hujum ketma-ketligi
Ekspluatatsiya bajarilishi davomida hujumchi taxminan 2 900 aEthrsETH ni Uniswap v4 likvidlik hovuziga o‘tkazib yubordi va aktivlarni hech qanday haqiqiy qiymatga ega bo‘lmagan PAT tokeniga juftladi. Natijada, buzilgan Safe o‘zining real aktivlaridan bo‘shatildi, jabrlanuvchi esa faqat foydasiz junk LP NFT’lariga ega bo‘lib qoldi.
Qizig‘i shundaki, asl hujum tranzaksiyasi xaker rejalagandek bo‘lib chiqmadi. Yoink nomli MEV bot ekspluatatsiyadan oldin chiqib ketishga (front-run) muvaffaq bo‘ldi, tranzaksiyani ushlab qoldi va rsETH’ning butun “stack”ini olib ketdi.
61
GoPlus Security Alert: #Ampleforth’ga faol proposal-hujum bo‘yicha ogohlantirish
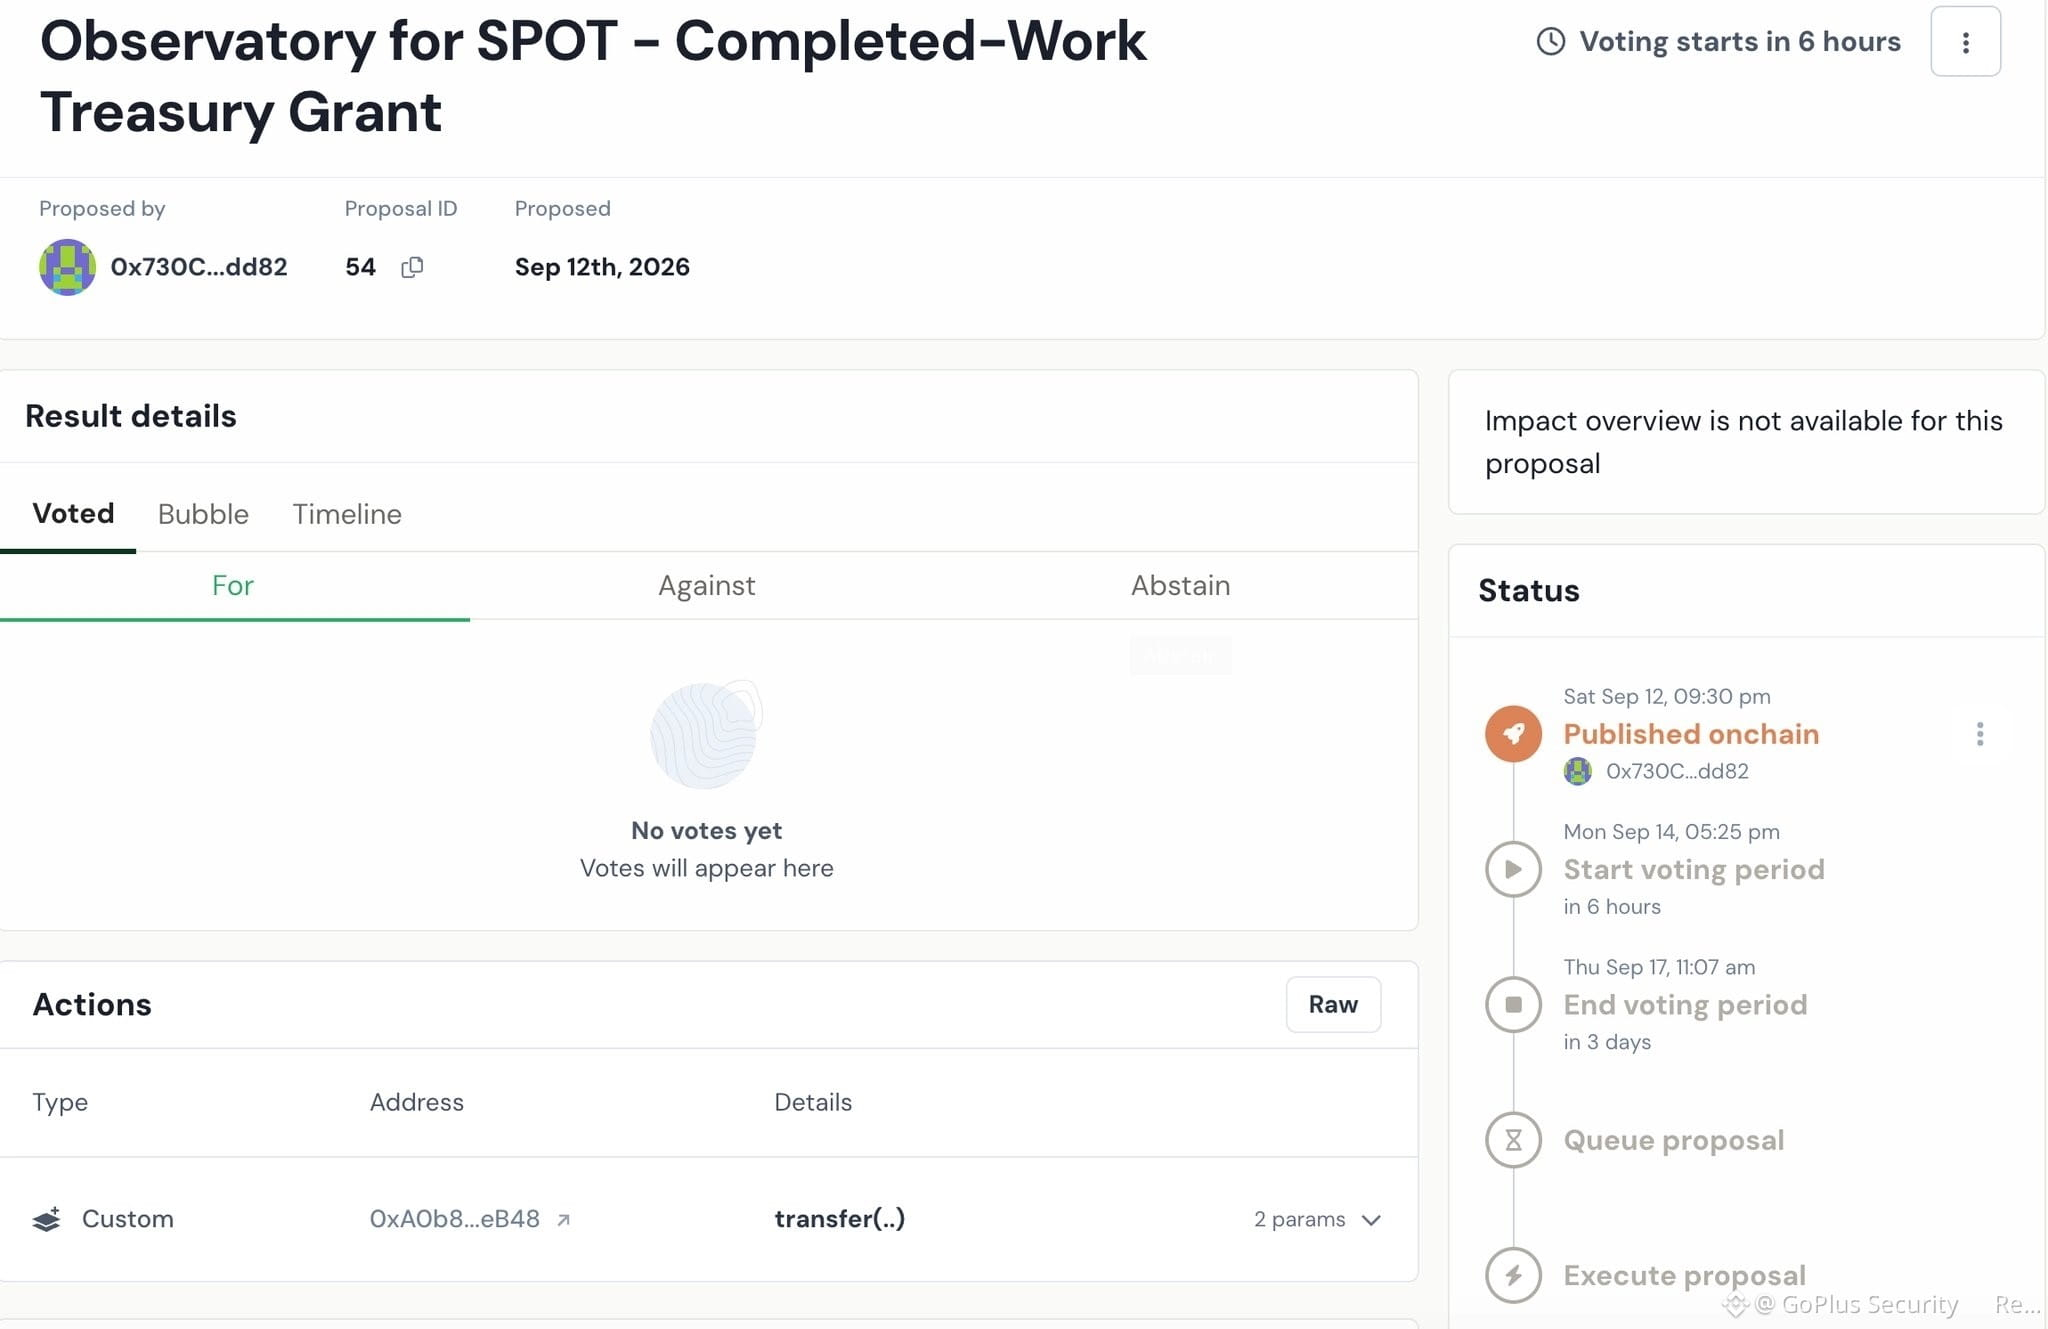
Muhim vaziyatni jamoatchilik e’tiboriga havola qilmoqchimiz. 12-sentabr kuni yaqinda moliyalashtirilgan EOA @AmpleforthOrg’da zararli boshqaruv (governance) taklifini taqdim etdi.
U SPOT ekotizimi uchun analitika vositalari bo‘yicha bajarilgan ish granti sifatida niqoblangan bo‘lsa-da, asl maqsad — g‘olibga to‘g‘ridan-to‘g‘ri xazinadan 2 500 000 USDC o‘tkazish. Buni tasavvur qilish uchun: bu miqdor likvid xazinaning deyarli barcha mablag‘lariga teng.
Taklif tafsilotlarini bu yerda ko‘rishingiz mumkin: https://tally.xyz/gov/ampleforth/proposal/54
Hozirda holat “pending” (ko‘rib chiqilmoqda). Hech qanday ovoz berilmagan va mablag‘lar harakatlanmagan.
Ushbu ssenariydagi haqiqiy xavf — o‘tkazib yuborish (pass) chegarasi. Taklif berish uchun 75 000 FORTH, o‘tkazish uchun esa 600 000 FORTH talab qilinadi. Ogohlantirish vaqtidagi narx $0.27 bo‘lganida, zararli aktyor $2.5M USDC’ni yechib olish uchun faqat taxminan $160k ovoz berish quvvatiga ega bo‘lishi kerak. Sergak bo‘ling.
Bu voqea qanday rivojlangani haqida tushuntirish berish uchun, ishtirok etgan hisoblar xronologik tartibda bayon qilingan.
Relaying va funder manzili 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Ushbu hamyon jarayonni delegator hisobiga 87 238 FORTH va gaz uchun 0.005 ETH yuborishdan boshladi.
Mazkur delegator (0x38cAaa5782BF8afF646403D567D76b016d5c24D8) oxir-oqibat xuddi 87 238.546 FORTH bilan yakun topdi. Taklif topshirilishidan aynan 19 daqiqa oldin, ushbu hamyon o‘zining ovoz berish quvvatini yakuniy taklif muallifiga (final proposer) delegatsiya qildi.
Nihoyat, proposer va mo‘ljallangan to‘lov manzili 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Delegatsiya sababli, endi bu hisob ovoz berish quvvatida 87 238.546 FORTH’ni boshqaradi.
GoPlus Security Alert: #Ampleforth’ga faol proposal-hujum bo‘yicha ogohlantirish
Muhim vaziyatni jamoatchilik e’tiboriga havola qilmoqchimiz. 12-sentabr kuni yaqinda moliyalashtirilgan EOA @AmpleforthOrg’da zararli boshqaruv (governance) taklifini taqdim etdi.
U SPOT ekotizimi uchun analitika vositalari bo‘yicha bajarilgan ish granti sifatida niqoblangan bo‘lsa-da, asl maqsad — g‘olibga to‘g‘ridan-to‘g‘ri xazinadan 2 500 000 USDC o‘tkazish. Buni tasavvur qilish uchun: bu miqdor likvid xazinaning deyarli barcha mablag‘lariga teng.
Taklif tafsilotlarini bu yerda ko‘rishingiz mumkin: https://tally.xyz/gov/ampleforth/proposal/54
Hozirda holat “pending” (ko‘rib chiqilmoqda). Hech qanday ovoz berilmagan va mablag‘lar harakatlanmagan.
Ushbu ssenariydagi haqiqiy xavf — o‘tkazib yuborish (pass) chegarasi. Taklif berish uchun 75 000 FORTH, o‘tkazish uchun esa 600 000 FORTH talab qilinadi. Ogohlantirish vaqtidagi narx $0.27 bo‘lganida, zararli aktyor $2.5M USDC’ni yechib olish uchun faqat taxminan $160k ovoz berish quvvatiga ega bo‘lishi kerak. Sergak bo‘ling.
Bu voqea qanday rivojlangani haqida tushuntirish berish uchun, ishtirok etgan hisoblar xronologik tartibda bayon qilingan.
Relaying va funder manzili 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Ushbu hamyon jarayonni delegator hisobiga 87 238 FORTH va gaz uchun 0.005 ETH yuborishdan boshladi.
Mazkur delegator (0x38cAaa5782BF8afF646403D567D76b016d5c24D8) oxir-oqibat xuddi 87 238.546 FORTH bilan yakun topdi. Taklif topshirilishidan aynan 19 daqiqa oldin, ushbu hamyon o‘zining ovoz berish quvvatini yakuniy taklif muallifiga (final proposer) delegatsiya qildi.
Nihoyat, proposer va mo‘ljallangan to‘lov manzili 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Delegatsiya sababli, endi bu hisob ovoz berish quvvatida 87 238.546 FORTH’ni boshqaradi.
Muhim vaziyatni jamoatchilik e’tiboriga havola qilmoqchimiz. 12-sentabr kuni yaqinda moliyalashtirilgan EOA @AmpleforthOrg’da zararli boshqaruv (governance) taklifini taqdim etdi.
U SPOT ekotizimi uchun analitika vositalari bo‘yicha bajarilgan ish granti sifatida niqoblangan bo‘lsa-da, asl maqsad — g‘olibga to‘g‘ridan-to‘g‘ri xazinadan 2 500 000 USDC o‘tkazish. Buni tasavvur qilish uchun: bu miqdor likvid xazinaning deyarli barcha mablag‘lariga teng.
Taklif tafsilotlarini bu yerda ko‘rishingiz mumkin: https://tally.xyz/gov/ampleforth/proposal/54
Hozirda holat “pending” (ko‘rib chiqilmoqda). Hech qanday ovoz berilmagan va mablag‘lar harakatlanmagan.
Ushbu ssenariydagi haqiqiy xavf — o‘tkazib yuborish (pass) chegarasi. Taklif berish uchun 75 000 FORTH, o‘tkazish uchun esa 600 000 FORTH talab qilinadi. Ogohlantirish vaqtidagi narx $0.27 bo‘lganida, zararli aktyor $2.5M USDC’ni yechib olish uchun faqat taxminan $160k ovoz berish quvvatiga ega bo‘lishi kerak. Sergak bo‘ling.
Bu voqea qanday rivojlangani haqida tushuntirish berish uchun, ishtirok etgan hisoblar xronologik tartibda bayon qilingan.
Relaying va funder manzili 0x92fc19271fce6d48cd41a0eff6f5dd40f1090d72. Ushbu hamyon jarayonni delegator hisobiga 87 238 FORTH va gaz uchun 0.005 ETH yuborishdan boshladi.
Mazkur delegator (0x38cAaa5782BF8afF646403D567D76b016d5c24D8) oxir-oqibat xuddi 87 238.546 FORTH bilan yakun topdi. Taklif topshirilishidan aynan 19 daqiqa oldin, ushbu hamyon o‘zining ovoz berish quvvatini yakuniy taklif muallifiga (final proposer) delegatsiya qildi.
Nihoyat, proposer va mo‘ljallangan to‘lov manzili 0x730C97E793f6F7c476C6AeB3E1c3fDad4714dd82. Delegatsiya sababli, endi bu hisob ovoz berish quvvatida 87 238.546 FORTH’ni boshqaradi.
54
Borgan sari tez-tez uchraydigan, ajoyib darajada puxta va ko‘lami keng bo‘lgan sun’iy intellekt xavfsizligini baholashlarni kashf eting.
GoPlus tomonidan taqdim etilgan.
#DeepScan
Borgan sari tez-tez uchraydigan, ajoyib darajada puxta va ko‘lami keng bo‘lgan sun’iy intellekt xavfsizligini baholashlarni kashf eting.
GoPlus tomonidan taqdim etilgan.
#DeepScan
GoPlus tomonidan taqdim etilgan.
#DeepScan
48
GoPlus xavfsizlik ogohlantirishi
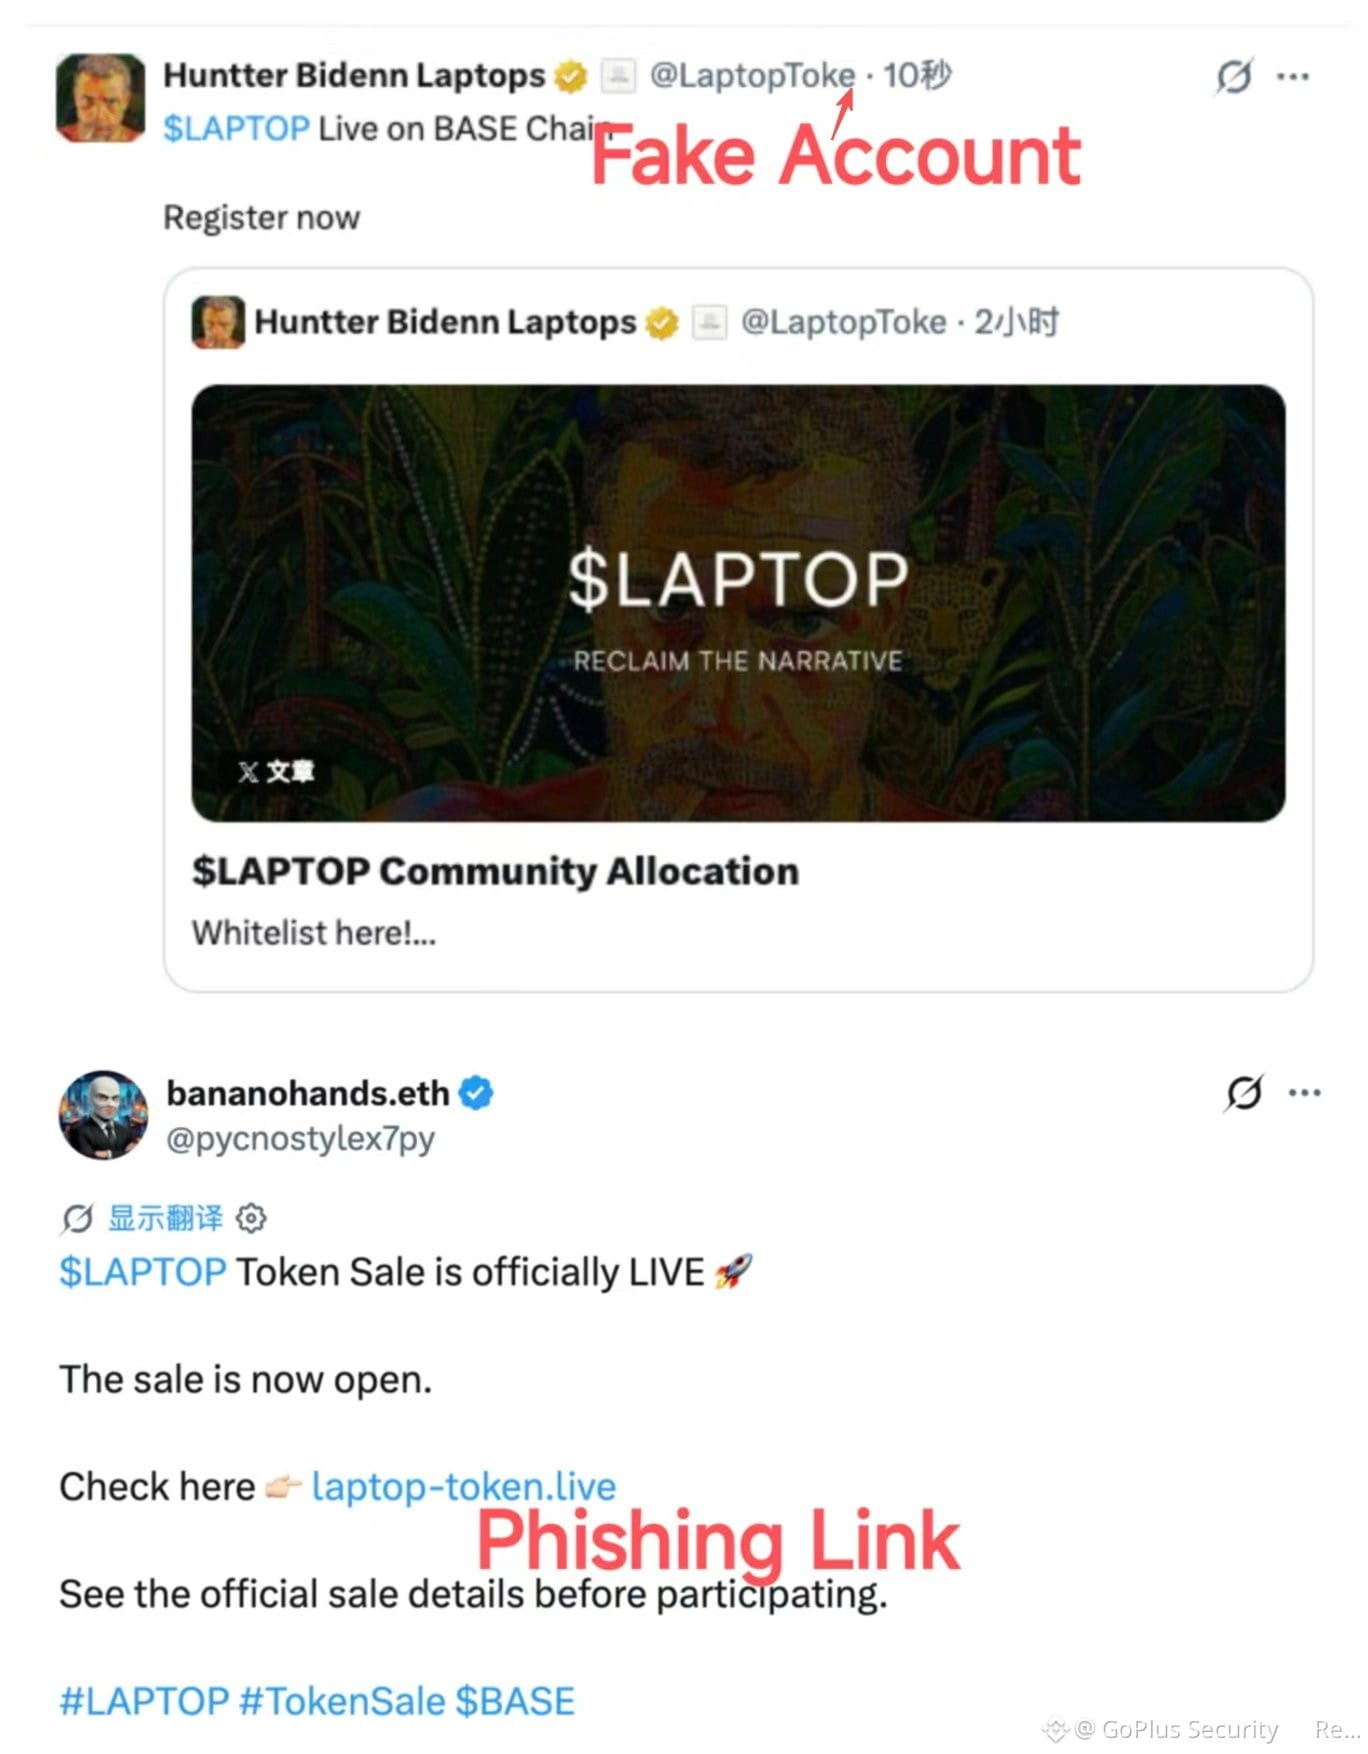
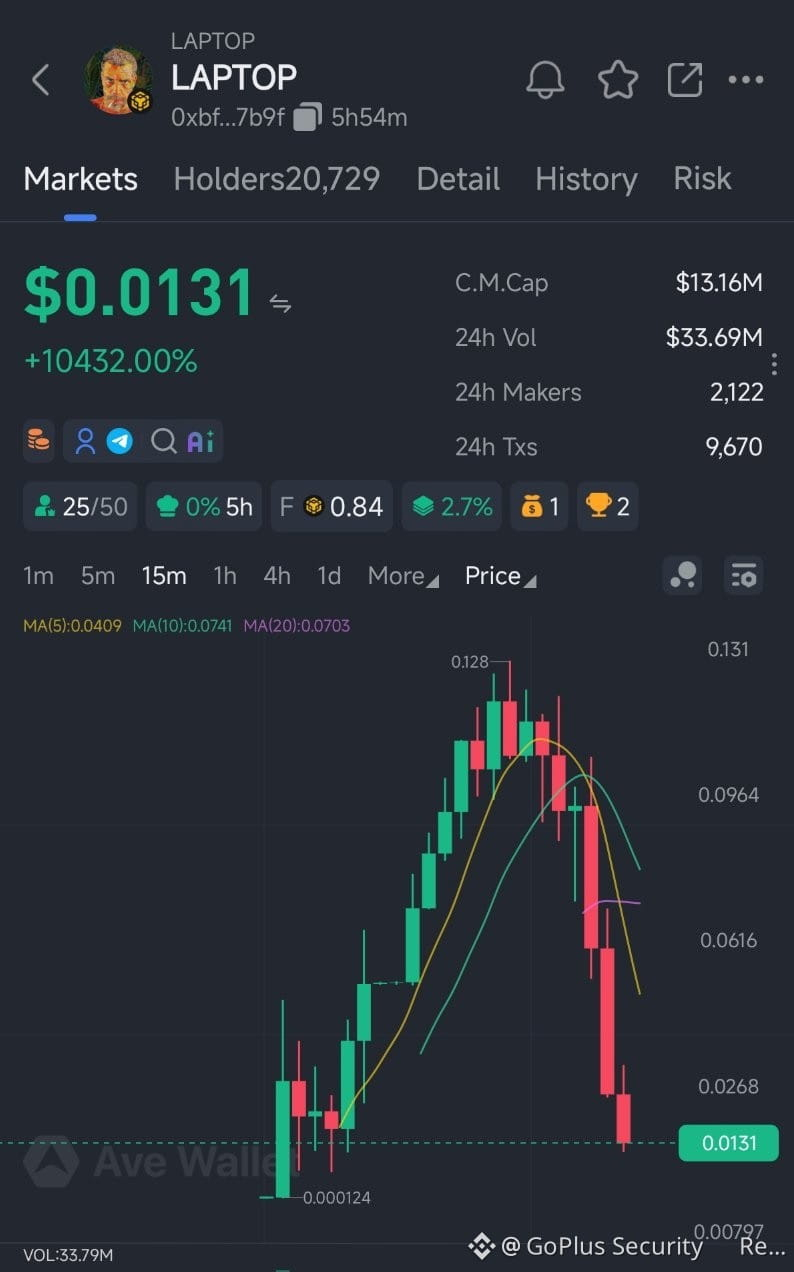
Biz hamjamiyatimizni $LAPTOP memecoin bilan bog‘liq bo‘lgan yangi paydo bo‘layotgan kiberxavflarga nisbatan hushyor bo‘lishga iliq eslatib o‘tmoqchimiz. Bozor @HunterBiden bilan bog‘liq aktivning yaqinlashib kelayotgan airdropini kutayotgan paytda, X’da esa ko‘plab firibgar veb-saytlar allaqachon paydo bo‘lgan. Bu chalg‘ituvchi havolalar o‘zini airdrop uchun claim portal, whitelist ro‘yxatiga yozilish va eligibility (muvofiqlik) tekshiruvchilari sifatida yolg‘on ko‘rsatmoqda.
Shu bilan birga, bir xil $LAPTOP ticker ostida turli blokcheyn tarmoqlarida savdo qilinayotgan “copycat” tokenlar soni ortayotganini kuzatyapmiz. Bunday taqlidchilar bilan ishlash katta xatarlarga olib keladi. Ularning asosiy shartnomalarida ko‘pincha tasdiqlanmagan manba kodi, juda yuqori tranzaksiya solig‘i va savdoni to‘liq to‘xtatib qo‘yishi mumkin bo‘lgan zararli funksiyalar kabi xavflar bo‘ladi.
Raqamli aktivlaringizni himoya qilish uchun iltimos, ushbu GoPlus xavfsizlik tavsiyalariga amal qiling.
Aniq ma’lumot uchun doimo rasmiy veb-saytga va rasmiy X akkauntlariga murojaat qiling. Har qanday e’lon yoki yangilanishlarni bevosita @Laptoptoken va @HunterBiden bilan o‘zaro solishtirib chiqing.
Agar bozorni o‘rganayotgan bo‘lsangiz, taqlidga o‘xshash tokenlar bilan muomalada juda ehtiyot bo‘ling. Har qanday savdo yoki o‘zaro ta’sirni boshlashdan oldin GoPlus Token Security orqali smart-kontraktni tekshirib ko‘rishni odat qiling.
Oxirida, phishing kampaniyalaridan o‘zingizni asrang: #GoPlus Four Donts (To‘rtta “qilma”) ga amal qiling. Qisqasi: bosmang, o‘rnatmang, imzolamang va pul o‘tkazmang. Xususan, notanish havolalarni bosishdan saqlaning va noma’lum manbalardan kelgan dasturlarni o‘rnatmang. Bundan tashqari, to‘liq tushunmagan hamyon tranzaksiyalarini hech qachon imzolamang va tasdiqlanmagan manzillarga hech qanday mablag‘ o‘tkazmaslikni kutib turing.
GoPlus xavfsizlik ogohlantirishi
Biz hamjamiyatimizni $LAPTOP memecoin bilan bog‘liq bo‘lgan yangi paydo bo‘layotgan kiberxavflarga nisbatan hushyor bo‘lishga iliq eslatib o‘tmoqchimiz. Bozor @HunterBiden bilan bog‘liq aktivning yaqinlashib kelayotgan airdropini kutayotgan paytda, X’da esa ko‘plab firibgar veb-saytlar allaqachon paydo bo‘lgan. Bu chalg‘ituvchi havolalar o‘zini airdrop uchun claim portal, whitelist ro‘yxatiga yozilish va eligibility (muvofiqlik) tekshiruvchilari sifatida yolg‘on ko‘rsatmoqda.
Shu bilan birga, bir xil $LAPTOP ticker ostida turli blokcheyn tarmoqlarida savdo qilinayotgan “copycat” tokenlar soni ortayotganini kuzatyapmiz. Bunday taqlidchilar bilan ishlash katta xatarlarga olib keladi. Ularning asosiy shartnomalarida ko‘pincha tasdiqlanmagan manba kodi, juda yuqori tranzaksiya solig‘i va savdoni to‘liq to‘xtatib qo‘yishi mumkin bo‘lgan zararli funksiyalar kabi xavflar bo‘ladi.
Raqamli aktivlaringizni himoya qilish uchun iltimos, ushbu GoPlus xavfsizlik tavsiyalariga amal qiling.
Aniq ma’lumot uchun doimo rasmiy veb-saytga va rasmiy X akkauntlariga murojaat qiling. Har qanday e’lon yoki yangilanishlarni bevosita @Laptoptoken va @HunterBiden bilan o‘zaro solishtirib chiqing.
Agar bozorni o‘rganayotgan bo‘lsangiz, taqlidga o‘xshash tokenlar bilan muomalada juda ehtiyot bo‘ling. Har qanday savdo yoki o‘zaro ta’sirni boshlashdan oldin GoPlus Token Security orqali smart-kontraktni tekshirib ko‘rishni odat qiling.
Oxirida, phishing kampaniyalaridan o‘zingizni asrang: #GoPlus Four Donts (To‘rtta “qilma”) ga amal qiling. Qisqasi: bosmang, o‘rnatmang, imzolamang va pul o‘tkazmang. Xususan, notanish havolalarni bosishdan saqlaning va noma’lum manbalardan kelgan dasturlarni o‘rnatmang. Bundan tashqari, to‘liq tushunmagan hamyon tranzaksiyalarini hech qachon imzolamang va tasdiqlanmagan manzillarga hech qanday mablag‘ o‘tkazmaslikni kutib turing.
Biz hamjamiyatimizni $LAPTOP memecoin bilan bog‘liq bo‘lgan yangi paydo bo‘layotgan kiberxavflarga nisbatan hushyor bo‘lishga iliq eslatib o‘tmoqchimiz. Bozor @HunterBiden bilan bog‘liq aktivning yaqinlashib kelayotgan airdropini kutayotgan paytda, X’da esa ko‘plab firibgar veb-saytlar allaqachon paydo bo‘lgan. Bu chalg‘ituvchi havolalar o‘zini airdrop uchun claim portal, whitelist ro‘yxatiga yozilish va eligibility (muvofiqlik) tekshiruvchilari sifatida yolg‘on ko‘rsatmoqda.
Shu bilan birga, bir xil $LAPTOP ticker ostida turli blokcheyn tarmoqlarida savdo qilinayotgan “copycat” tokenlar soni ortayotganini kuzatyapmiz. Bunday taqlidchilar bilan ishlash katta xatarlarga olib keladi. Ularning asosiy shartnomalarida ko‘pincha tasdiqlanmagan manba kodi, juda yuqori tranzaksiya solig‘i va savdoni to‘liq to‘xtatib qo‘yishi mumkin bo‘lgan zararli funksiyalar kabi xavflar bo‘ladi.
Raqamli aktivlaringizni himoya qilish uchun iltimos, ushbu GoPlus xavfsizlik tavsiyalariga amal qiling.
Aniq ma’lumot uchun doimo rasmiy veb-saytga va rasmiy X akkauntlariga murojaat qiling. Har qanday e’lon yoki yangilanishlarni bevosita @Laptoptoken va @HunterBiden bilan o‘zaro solishtirib chiqing.
Agar bozorni o‘rganayotgan bo‘lsangiz, taqlidga o‘xshash tokenlar bilan muomalada juda ehtiyot bo‘ling. Har qanday savdo yoki o‘zaro ta’sirni boshlashdan oldin GoPlus Token Security orqali smart-kontraktni tekshirib ko‘rishni odat qiling.
Oxirida, phishing kampaniyalaridan o‘zingizni asrang: #GoPlus Four Donts (To‘rtta “qilma”) ga amal qiling. Qisqasi: bosmang, o‘rnatmang, imzolamang va pul o‘tkazmang. Xususan, notanish havolalarni bosishdan saqlaning va noma’lum manbalardan kelgan dasturlarni o‘rnatmang. Bundan tashqari, to‘liq tushunmagan hamyon tranzaksiyalarini hech qachon imzolamang va tasdiqlanmagan manzillarga hech qanday mablag‘ o‘tkazmaslikni kutib turing.
73
1/3
Mana yaqinda yuz bergan xavfsizlik buzilishi haqida batafsil ma’lumot.
4-sentabr kuni Ethereum asosidagi @NotionalFinance platformasida ekspluatatsiya sodir bo‘ldi va taxminan $1.72M ularning escrow (garov) shartnomalaridan o‘g‘irlandi.
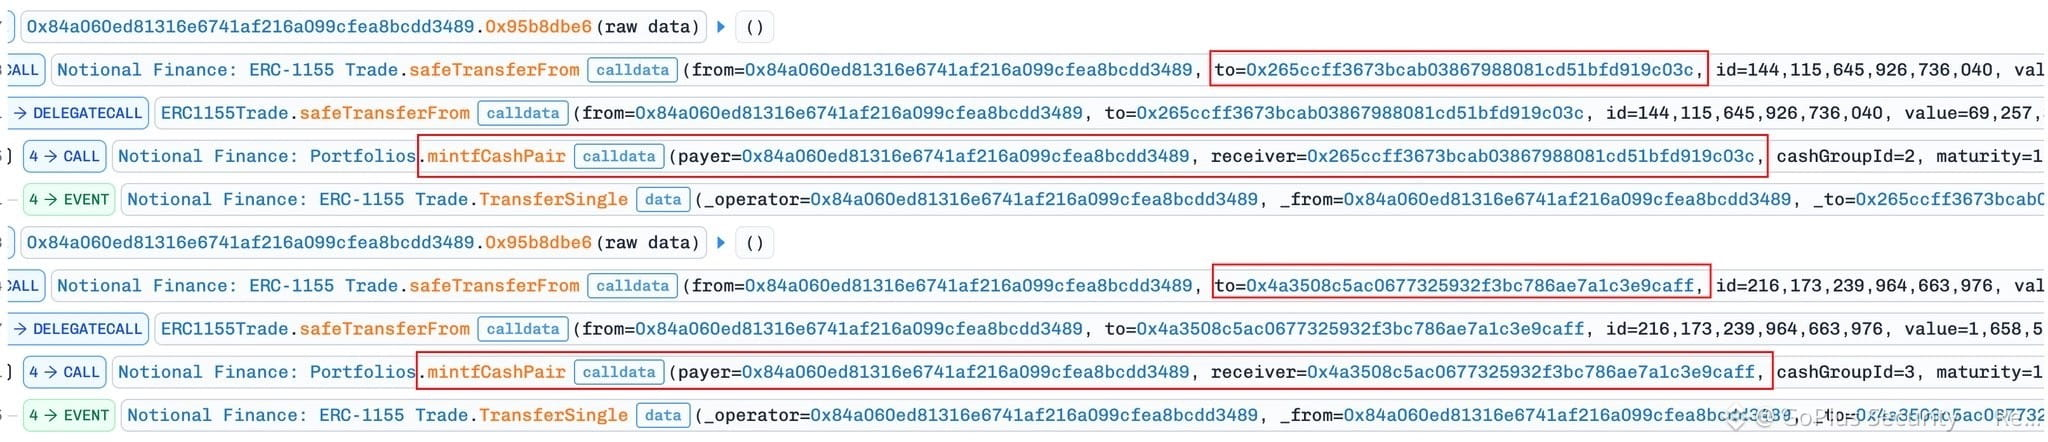
Mas’ul shaxs Notional V2 ichidagi fCash juftligini (pair) mintlash jarayonidan foydalangan. U aynan ERC1155Trade.safeTransferFrom’dan Portfolios.mintfCashPair()’ga o‘tadigan tranzaksiya yo‘lini ataylab manipulyatsiya qilgan.
Qo‘mondonligidagi bir nechta hamyonlar yordamida jinoyatchi juda tajovuzkor (agressiv) cross-maturity long va short fCash pozitsiyalarini yaratdi. Tizimning freeCollateral funksiyasi faqat har bir alohida hisob bo‘yicha to‘lovga layoqatlilik (solvency)ni baholaydi. Shuning uchun u hujumchining turli hisoblar va yetilish (maturity)lar bo‘yicha riskini ajratib (izolyatsiya qilib) cheklay olmadi. Ushbu strategiya hujumchi uchun ulkan darhol kreditni ishlab chiqdi, lekin kelajakda juda katta taqchilikni qoldirdi.
To‘liq tranzaksiya yozuvini bu yerda ko‘rishingiz mumkin:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a
1/3
Mana yaqinda yuz bergan xavfsizlik buzilishi haqida batafsil ma’lumot.
4-sentabr kuni Ethereum asosidagi @NotionalFinance platformasida ekspluatatsiya sodir bo‘ldi va taxminan $1.72M ularning escrow (garov) shartnomalaridan o‘g‘irlandi.
Mas’ul shaxs Notional V2 ichidagi fCash juftligini (pair) mintlash jarayonidan foydalangan. U aynan ERC1155Trade.safeTransferFrom’dan Portfolios.mintfCashPair()’ga o‘tadigan tranzaksiya yo‘lini ataylab manipulyatsiya qilgan.
Qo‘mondonligidagi bir nechta hamyonlar yordamida jinoyatchi juda tajovuzkor (agressiv) cross-maturity long va short fCash pozitsiyalarini yaratdi. Tizimning freeCollateral funksiyasi faqat har bir alohida hisob bo‘yicha to‘lovga layoqatlilik (solvency)ni baholaydi. Shuning uchun u hujumchining turli hisoblar va yetilish (maturity)lar bo‘yicha riskini ajratib (izolyatsiya qilib) cheklay olmadi. Ushbu strategiya hujumchi uchun ulkan darhol kreditni ishlab chiqdi, lekin kelajakda juda katta taqchilikni qoldirdi.
To‘liq tranzaksiya yozuvini bu yerda ko‘rishingiz mumkin:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a
Mana yaqinda yuz bergan xavfsizlik buzilishi haqida batafsil ma’lumot.
4-sentabr kuni Ethereum asosidagi @NotionalFinance platformasida ekspluatatsiya sodir bo‘ldi va taxminan $1.72M ularning escrow (garov) shartnomalaridan o‘g‘irlandi.
Mas’ul shaxs Notional V2 ichidagi fCash juftligini (pair) mintlash jarayonidan foydalangan. U aynan ERC1155Trade.safeTransferFrom’dan Portfolios.mintfCashPair()’ga o‘tadigan tranzaksiya yo‘lini ataylab manipulyatsiya qilgan.
Qo‘mondonligidagi bir nechta hamyonlar yordamida jinoyatchi juda tajovuzkor (agressiv) cross-maturity long va short fCash pozitsiyalarini yaratdi. Tizimning freeCollateral funksiyasi faqat har bir alohida hisob bo‘yicha to‘lovga layoqatlilik (solvency)ni baholaydi. Shuning uchun u hujumchining turli hisoblar va yetilish (maturity)lar bo‘yicha riskini ajratib (izolyatsiya qilib) cheklay olmadi. Ushbu strategiya hujumchi uchun ulkan darhol kreditni ishlab chiqdi, lekin kelajakda juda katta taqchilikni qoldirdi.
To‘liq tranzaksiya yozuvini bu yerda ko‘rishingiz mumkin:
https://etherscan.io/tx/0xe1589a19fe742f0d553889214abade69551fe944acffac014c28cc07b325d60a
4
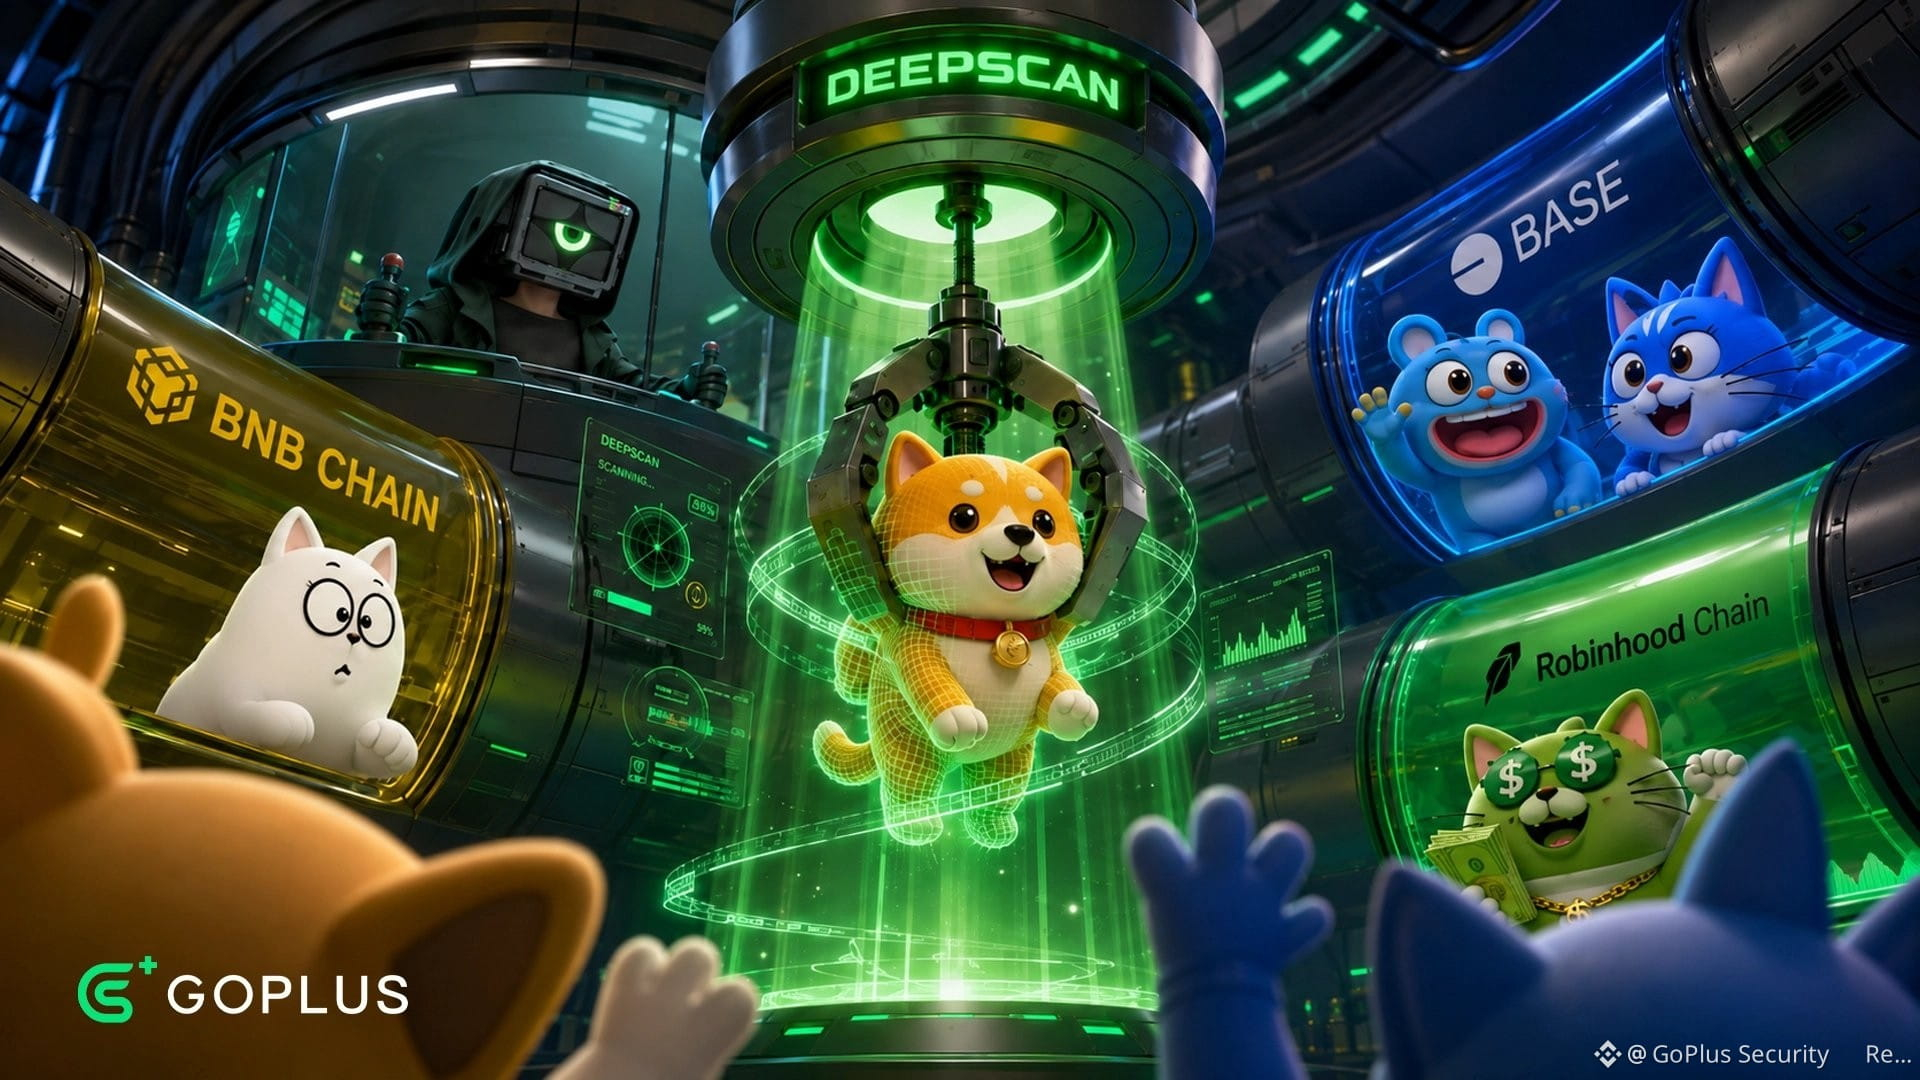
Bizga tekin tekshiruv uchun ko‘rib chiqishimizni istagan aniq bir Meme yoki DeFi platformasi bormi? Har hafta siz Yozasiz, Biz Audit qilamiz (“You Nominate, We Audit”) aksiyasi sizga tanlash imkonini beradi. Jamoa takliflarini olgach, DeepScan bepul va har tomonlama AI audit o‘tkazadi hamda har payshanba kuni Space’da to‘liq natijalarni ulashadi.
Minnatdorligimiz belgisi sifatida har hafta 10U’ni tasodifiy tanlangan o‘nta nominatsiya qiluvchiga beramiz. Bundan tashqari, payshanba kuni Space’ga shunchaki ulanish, repost qilish yoki izoh qoldirish orqali yana besh nafar jamoa a’zosi ham har biri 10U oladi.
Ishtirok etish oson. Quyidagi aynan shu tuzilma bo‘yicha pastga izoh qoldiring: I nominate [Project Name] [Contract Address] #DeepScanAudit.
E’tibor bering, kontrakt manzilini ko‘rsatish qat’iyan shart. Hozirda biz faqat #BNBChain, #Base va #RobinhoodChain’da yaratilgan loyihalarni audit qilamiz.
Yakunida, agar nominatsiya qilingan loyiha ishlab chiquvchilari yoki vakillari audit natijalari haqida muhokama qilmoqchi bo‘lsa, ularni Space’da bo‘ladigan suhbatimizga qo‘shilishga juda chorlaymiz.
Bizga tekin tekshiruv uchun ko‘rib chiqishimizni istagan aniq bir Meme yoki DeFi platformasi bormi? Har hafta siz Yozasiz, Biz Audit qilamiz (“You Nominate, We Audit”) aksiyasi sizga tanlash imkonini beradi. Jamoa takliflarini olgach, DeepScan bepul va har tomonlama AI audit o‘tkazadi hamda har payshanba kuni Space’da to‘liq natijalarni ulashadi.
Minnatdorligimiz belgisi sifatida har hafta 10U’ni tasodifiy tanlangan o‘nta nominatsiya qiluvchiga beramiz. Bundan tashqari, payshanba kuni Space’ga shunchaki ulanish, repost qilish yoki izoh qoldirish orqali yana besh nafar jamoa a’zosi ham har biri 10U oladi.
Ishtirok etish oson. Quyidagi aynan shu tuzilma bo‘yicha pastga izoh qoldiring: I nominate [Project Name] [Contract Address] #DeepScanAudit.
E’tibor bering, kontrakt manzilini ko‘rsatish qat’iyan shart. Hozirda biz faqat #BNBChain, #Base va #RobinhoodChain’da yaratilgan loyihalarni audit qilamiz.
Yakunida, agar nominatsiya qilingan loyiha ishlab chiquvchilari yoki vakillari audit natijalari haqida muhokama qilmoqchi bo‘lsa, ularni Space’da bo‘ladigan suhbatimizga qo‘shilishga juda chorlaymiz.
Minnatdorligimiz belgisi sifatida har hafta 10U’ni tasodifiy tanlangan o‘nta nominatsiya qiluvchiga beramiz. Bundan tashqari, payshanba kuni Space’ga shunchaki ulanish, repost qilish yoki izoh qoldirish orqali yana besh nafar jamoa a’zosi ham har biri 10U oladi.
Ishtirok etish oson. Quyidagi aynan shu tuzilma bo‘yicha pastga izoh qoldiring: I nominate [Project Name] [Contract Address] #DeepScanAudit.
E’tibor bering, kontrakt manzilini ko‘rsatish qat’iyan shart. Hozirda biz faqat #BNBChain, #Base va #RobinhoodChain’da yaratilgan loyihalarni audit qilamiz.
Yakunida, agar nominatsiya qilingan loyiha ishlab chiquvchilari yoki vakillari audit natijalari haqida muhokama qilmoqchi bo‘lsa, ularni Space’da bo‘ladigan suhbatimizga qo‘shilishga juda chorlaymiz.
72
GoPlus Security’dan MUHİM E’LON
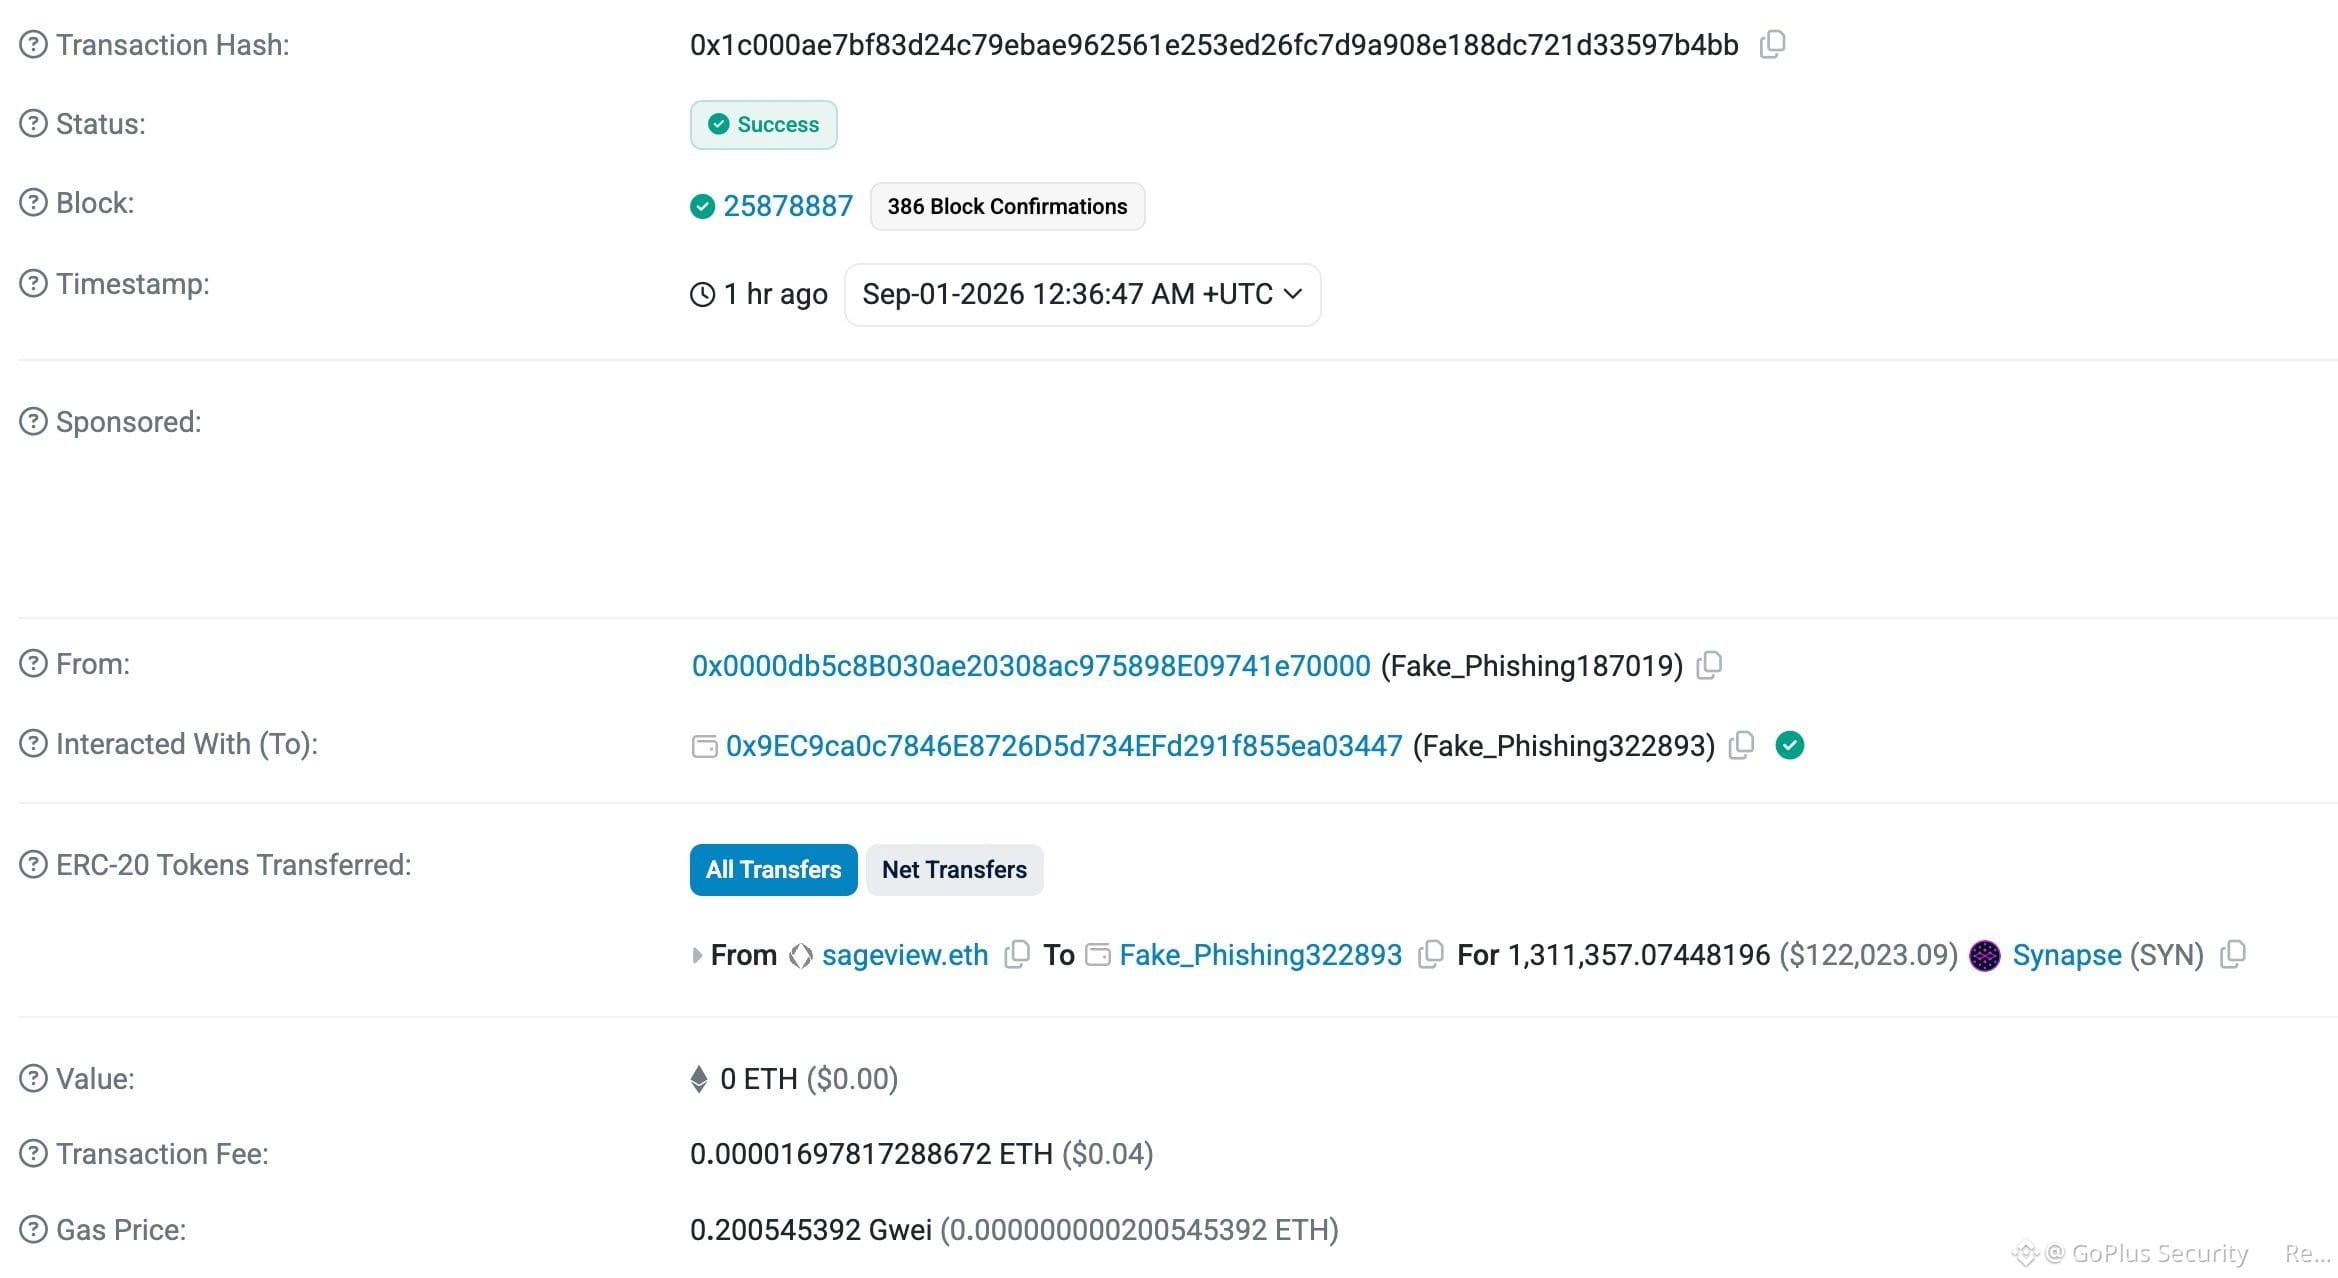
Yaqinda sodir bo‘lgan voqea ortidan raqamli aktivlar xavfsizligi haqida muhim eslatmani baham ko‘rmoqchimiz. Bir jamiyat a’zosi zararli #Permit tranzaksiyasini 922 kun oldin avtorizatsiya qilganidan so‘ng taxminan 97 ming $SYN yo‘qotdi. Afsuski, dastlabki ruxsat berilgan kirish hech qachon bekor qilinmagani uchun, hujumchi qaytib kelib, aynan o‘sha hisobdan yana taxminan 122 ming $SYN miqdorini ajratib (sifonlab) olishga muvaffaq bo‘lgan.
Shaffoflik uchun ta’sir ko‘rgan jabrlanuvchi manzil: 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. O‘g‘irlangan mablag‘lar aniq ikki nafar zararli hamyon tomon kuzatilgan: xususan 0x0000db5c8B030ae20308ac975898E09741e70000 va 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
Shunga o‘xshash vaziyatlardan o‘zingizni himoya qilish uchun quyidagi muhim choralarni qattiq tavsiya etamiz.
Birinchidan, har doim #GoPlus Anti-Phishing 4 ta O‘xshamaslik/O‘chmaslik qoidalariga amal qiling. Noma’lum havolalarni bosmang, tasdiqlanmagan dasturlarni yuklab olmang, to‘liq tushunmaydigan hech qanday tranzaksiyani imzolamang va manzillarni sinchiklab tekshirmasdan turib hech qachon mablag‘ o‘tkazmang.
Ikkinchidan, GoPlus Security brauzer kengaytmasini o‘rnatishni tavsiya qilamiz. Ushbu foydali vosita real vaqtda phishing havolalarini, xavfli imzolarni, zararli avtorizatsiyalarni hamda shubhali tranzaksiyalarni faol ushlab qoladi. Uni https://chromewebstore.google.com/search/GoPlus manzilidan osongina yuklab olishingiz mumkin.
Nihoyat, tokenlaringiz uchun berilgan ruxsatlarni inobatga oling. Siz faqat tranzaksiya uchun zarur bo‘lgan aniq miqdorni avtorizatsiya qilishingiz va hech qachon cheksiz ruxsat (infinite allowance) bermasligingiz kerak. Shuningdek, belgilangan jadval bo‘yicha eskirgan (keraksiz) barcha ruxsatlarni muntazam ko‘rib chiqish va bekor qilish ham juda yaxshi xavfsizlik amaliyotidir.
GoPlus Security’dan MUHİM E’LON
Yaqinda sodir bo‘lgan voqea ortidan raqamli aktivlar xavfsizligi haqida muhim eslatmani baham ko‘rmoqchimiz. Bir jamiyat a’zosi zararli #Permit tranzaksiyasini 922 kun oldin avtorizatsiya qilganidan so‘ng taxminan 97 ming $SYN yo‘qotdi. Afsuski, dastlabki ruxsat berilgan kirish hech qachon bekor qilinmagani uchun, hujumchi qaytib kelib, aynan o‘sha hisobdan yana taxminan 122 ming $SYN miqdorini ajratib (sifonlab) olishga muvaffaq bo‘lgan.
Shaffoflik uchun ta’sir ko‘rgan jabrlanuvchi manzil: 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. O‘g‘irlangan mablag‘lar aniq ikki nafar zararli hamyon tomon kuzatilgan: xususan 0x0000db5c8B030ae20308ac975898E09741e70000 va 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
Shunga o‘xshash vaziyatlardan o‘zingizni himoya qilish uchun quyidagi muhim choralarni qattiq tavsiya etamiz.
Birinchidan, har doim #GoPlus Anti-Phishing 4 ta O‘xshamaslik/O‘chmaslik qoidalariga amal qiling. Noma’lum havolalarni bosmang, tasdiqlanmagan dasturlarni yuklab olmang, to‘liq tushunmaydigan hech qanday tranzaksiyani imzolamang va manzillarni sinchiklab tekshirmasdan turib hech qachon mablag‘ o‘tkazmang.
Ikkinchidan, GoPlus Security brauzer kengaytmasini o‘rnatishni tavsiya qilamiz. Ushbu foydali vosita real vaqtda phishing havolalarini, xavfli imzolarni, zararli avtorizatsiyalarni hamda shubhali tranzaksiyalarni faol ushlab qoladi. Uni https://chromewebstore.google.com/search/GoPlus manzilidan osongina yuklab olishingiz mumkin.
Nihoyat, tokenlaringiz uchun berilgan ruxsatlarni inobatga oling. Siz faqat tranzaksiya uchun zarur bo‘lgan aniq miqdorni avtorizatsiya qilishingiz va hech qachon cheksiz ruxsat (infinite allowance) bermasligingiz kerak. Shuningdek, belgilangan jadval bo‘yicha eskirgan (keraksiz) barcha ruxsatlarni muntazam ko‘rib chiqish va bekor qilish ham juda yaxshi xavfsizlik amaliyotidir.
Yaqinda sodir bo‘lgan voqea ortidan raqamli aktivlar xavfsizligi haqida muhim eslatmani baham ko‘rmoqchimiz. Bir jamiyat a’zosi zararli #Permit tranzaksiyasini 922 kun oldin avtorizatsiya qilganidan so‘ng taxminan 97 ming $SYN yo‘qotdi. Afsuski, dastlabki ruxsat berilgan kirish hech qachon bekor qilinmagani uchun, hujumchi qaytib kelib, aynan o‘sha hisobdan yana taxminan 122 ming $SYN miqdorini ajratib (sifonlab) olishga muvaffaq bo‘lgan.
Shaffoflik uchun ta’sir ko‘rgan jabrlanuvchi manzil: 0x686618aBb3730079601a5abEAD6eC24549c5Ce34. O‘g‘irlangan mablag‘lar aniq ikki nafar zararli hamyon tomon kuzatilgan: xususan 0x0000db5c8B030ae20308ac975898E09741e70000 va 0x9EC9ca0c7846E8726D5d734EFd291f855ea03447.
Shunga o‘xshash vaziyatlardan o‘zingizni himoya qilish uchun quyidagi muhim choralarni qattiq tavsiya etamiz.
Birinchidan, har doim #GoPlus Anti-Phishing 4 ta O‘xshamaslik/O‘chmaslik qoidalariga amal qiling. Noma’lum havolalarni bosmang, tasdiqlanmagan dasturlarni yuklab olmang, to‘liq tushunmaydigan hech qanday tranzaksiyani imzolamang va manzillarni sinchiklab tekshirmasdan turib hech qachon mablag‘ o‘tkazmang.
Ikkinchidan, GoPlus Security brauzer kengaytmasini o‘rnatishni tavsiya qilamiz. Ushbu foydali vosita real vaqtda phishing havolalarini, xavfli imzolarni, zararli avtorizatsiyalarni hamda shubhali tranzaksiyalarni faol ushlab qoladi. Uni https://chromewebstore.google.com/search/GoPlus manzilidan osongina yuklab olishingiz mumkin.
Nihoyat, tokenlaringiz uchun berilgan ruxsatlarni inobatga oling. Siz faqat tranzaksiya uchun zarur bo‘lgan aniq miqdorni avtorizatsiya qilishingiz va hech qachon cheksiz ruxsat (infinite allowance) bermasligingiz kerak. Shuningdek, belgilangan jadval bo‘yicha eskirgan (keraksiz) barcha ruxsatlarni muntazam ko‘rib chiqish va bekor qilish ham juda yaxshi xavfsizlik amaliyotidir.
85
Batafsil tahlil: Bir-birini ketma-ket kuzatilgan Cosmos EVMdagi zaifliklar 17 million dollardan oshadigan yo‘qotishlarga olib keldi
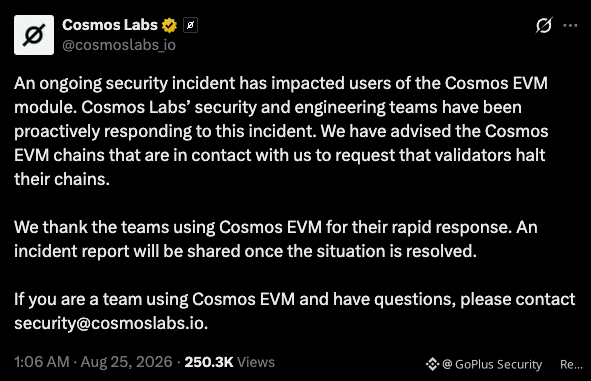
20-avgustdan 23-avgustgacha bo‘lgan davrda zararli akterlar cosmos/evm framework doirasidagi vesting hisoblari va staking precompile’da aniqlangan muayyan nuqsonlardan foydalanishdi. Bor-yo‘g‘i uch kun ichida ushbu zaifliklardan foydalanib uchta turli tarmoq muvaffaqiyatli zararlantirildi: TAC, KiiChain va MANTRA. Maqsadli hujumlar natijasidagi umumiy nominal yo‘qotishlar 17 million dollardan oshib ketdi.
Shuni juda muhim tarzda aniqlashtirish kerakki, ushbu so‘nggi ekspluatatsiyalar to‘lqini 2026-yil yanvaridagi ASA-2026-002 zaifligi bilan butunlay aloqasiz. Oldingi vaziyat Saga EVM uchun taxminan 7 million dollar yo‘qotishga olib kelgan va ICS20 nested execution muammosi sabab bo‘lgan. Tahlil yetarli darajada o‘tkazilmagani sababli ayrim ommaviy axborot manbalari bu ikki voqeani noto‘g‘ri tarzda aralashtirib yuborgan. Aslida esa, ikki hodisa butunlay boshqa ekspluatatsiya usullari, dasturiy tuzatishlar va kod yo‘llarini o‘z ichiga oladi.
Vaziyat bo‘yicha to‘liq va har tomonlama batafsil tahlil uchun quyidagi postlar zanjirini o‘qib chiqing.
Batafsil tahlil: Bir-birini ketma-ket kuzatilgan Cosmos EVMdagi zaifliklar 17 million dollardan oshadigan yo‘qotishlarga olib keldi
20-avgustdan 23-avgustgacha bo‘lgan davrda zararli akterlar cosmos/evm framework doirasidagi vesting hisoblari va staking precompile’da aniqlangan muayyan nuqsonlardan foydalanishdi. Bor-yo‘g‘i uch kun ichida ushbu zaifliklardan foydalanib uchta turli tarmoq muvaffaqiyatli zararlantirildi: TAC, KiiChain va MANTRA. Maqsadli hujumlar natijasidagi umumiy nominal yo‘qotishlar 17 million dollardan oshib ketdi.
Shuni juda muhim tarzda aniqlashtirish kerakki, ushbu so‘nggi ekspluatatsiyalar to‘lqini 2026-yil yanvaridagi ASA-2026-002 zaifligi bilan butunlay aloqasiz. Oldingi vaziyat Saga EVM uchun taxminan 7 million dollar yo‘qotishga olib kelgan va ICS20 nested execution muammosi sabab bo‘lgan. Tahlil yetarli darajada o‘tkazilmagani sababli ayrim ommaviy axborot manbalari bu ikki voqeani noto‘g‘ri tarzda aralashtirib yuborgan. Aslida esa, ikki hodisa butunlay boshqa ekspluatatsiya usullari, dasturiy tuzatishlar va kod yo‘llarini o‘z ichiga oladi.
Vaziyat bo‘yicha to‘liq va har tomonlama batafsil tahlil uchun quyidagi postlar zanjirini o‘qib chiqing.
20-avgustdan 23-avgustgacha bo‘lgan davrda zararli akterlar cosmos/evm framework doirasidagi vesting hisoblari va staking precompile’da aniqlangan muayyan nuqsonlardan foydalanishdi. Bor-yo‘g‘i uch kun ichida ushbu zaifliklardan foydalanib uchta turli tarmoq muvaffaqiyatli zararlantirildi: TAC, KiiChain va MANTRA. Maqsadli hujumlar natijasidagi umumiy nominal yo‘qotishlar 17 million dollardan oshib ketdi.
Shuni juda muhim tarzda aniqlashtirish kerakki, ushbu so‘nggi ekspluatatsiyalar to‘lqini 2026-yil yanvaridagi ASA-2026-002 zaifligi bilan butunlay aloqasiz. Oldingi vaziyat Saga EVM uchun taxminan 7 million dollar yo‘qotishga olib kelgan va ICS20 nested execution muammosi sabab bo‘lgan. Tahlil yetarli darajada o‘tkazilmagani sababli ayrim ommaviy axborot manbalari bu ikki voqeani noto‘g‘ri tarzda aralashtirib yuborgan. Aslida esa, ikki hodisa butunlay boshqa ekspluatatsiya usullari, dasturiy tuzatishlar va kod yo‘llarini o‘z ichiga oladi.
Vaziyat bo‘yicha to‘liq va har tomonlama batafsil tahlil uchun quyidagi postlar zanjirini o‘qib chiqing.
90
1/ 5
Voqea tafsiloti: Term Labs Governance Exploitiga yaqinroq nazar
23-avgust kuni @term_labs protokoli katta miqyosdagi governance buzilishiga duch keldi va natijada platformadan taxminan ~$8.5 mln mablag‘ chiqarib yuborildi.
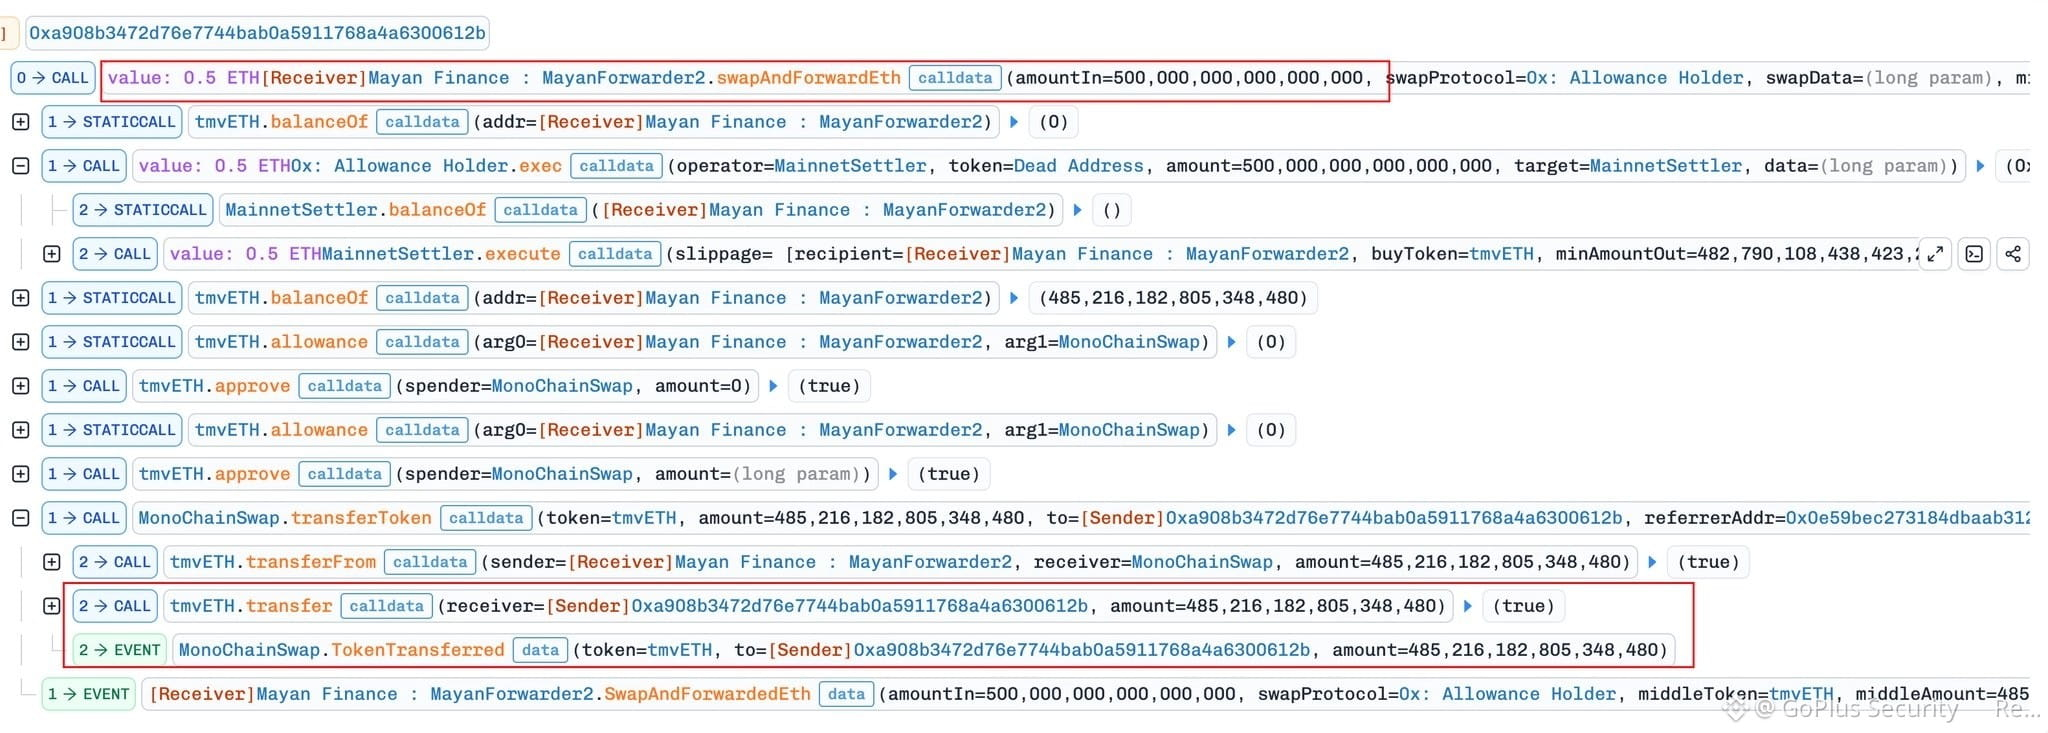
Asosiy muammo juda mo‘rt ovoz berish vakolati (voting power) bo‘lgani edi. Bu zaiflik hujumchiga atigi 0.5 ETH sarflab, tizim ustidan mutlaq nazoratga ega bo‘lish imkonini berdi.
Hujum mexanikasini tushunish uchun birinchi qadam tajovuzkor ~0.5 ETHni ~0.485 tmvETHga aylantirishi bo‘ldi.
Aniq tranzaksiya tafsilotlarini bu yerda ko‘rishingiz mumkin:
https://etherscan.io/tx/0x724e377f0523898061b9e2f504ab7792e06846c3cb728a6d5b19a2fa58d2ca0e
1/ 5
Voqea tafsiloti: Term Labs Governance Exploitiga yaqinroq nazar
23-avgust kuni @term_labs protokoli katta miqyosdagi governance buzilishiga duch keldi va natijada platformadan taxminan ~$8.5 mln mablag‘ chiqarib yuborildi.
Asosiy muammo juda mo‘rt ovoz berish vakolati (voting power) bo‘lgani edi. Bu zaiflik hujumchiga atigi 0.5 ETH sarflab, tizim ustidan mutlaq nazoratga ega bo‘lish imkonini berdi.
Hujum mexanikasini tushunish uchun birinchi qadam tajovuzkor ~0.5 ETHni ~0.485 tmvETHga aylantirishi bo‘ldi.
Aniq tranzaksiya tafsilotlarini bu yerda ko‘rishingiz mumkin:
https://etherscan.io/tx/0x724e377f0523898061b9e2f504ab7792e06846c3cb728a6d5b19a2fa58d2ca0e
Voqea tafsiloti: Term Labs Governance Exploitiga yaqinroq nazar
23-avgust kuni @term_labs protokoli katta miqyosdagi governance buzilishiga duch keldi va natijada platformadan taxminan ~$8.5 mln mablag‘ chiqarib yuborildi.
Asosiy muammo juda mo‘rt ovoz berish vakolati (voting power) bo‘lgani edi. Bu zaiflik hujumchiga atigi 0.5 ETH sarflab, tizim ustidan mutlaq nazoratga ega bo‘lish imkonini berdi.
Hujum mexanikasini tushunish uchun birinchi qadam tajovuzkor ~0.5 ETHni ~0.485 tmvETHga aylantirishi bo‘ldi.
Aniq tranzaksiya tafsilotlarini bu yerda ko‘rishingiz mumkin:
https://etherscan.io/tx/0x724e377f0523898061b9e2f504ab7792e06846c3cb728a6d5b19a2fa58d2ca0e
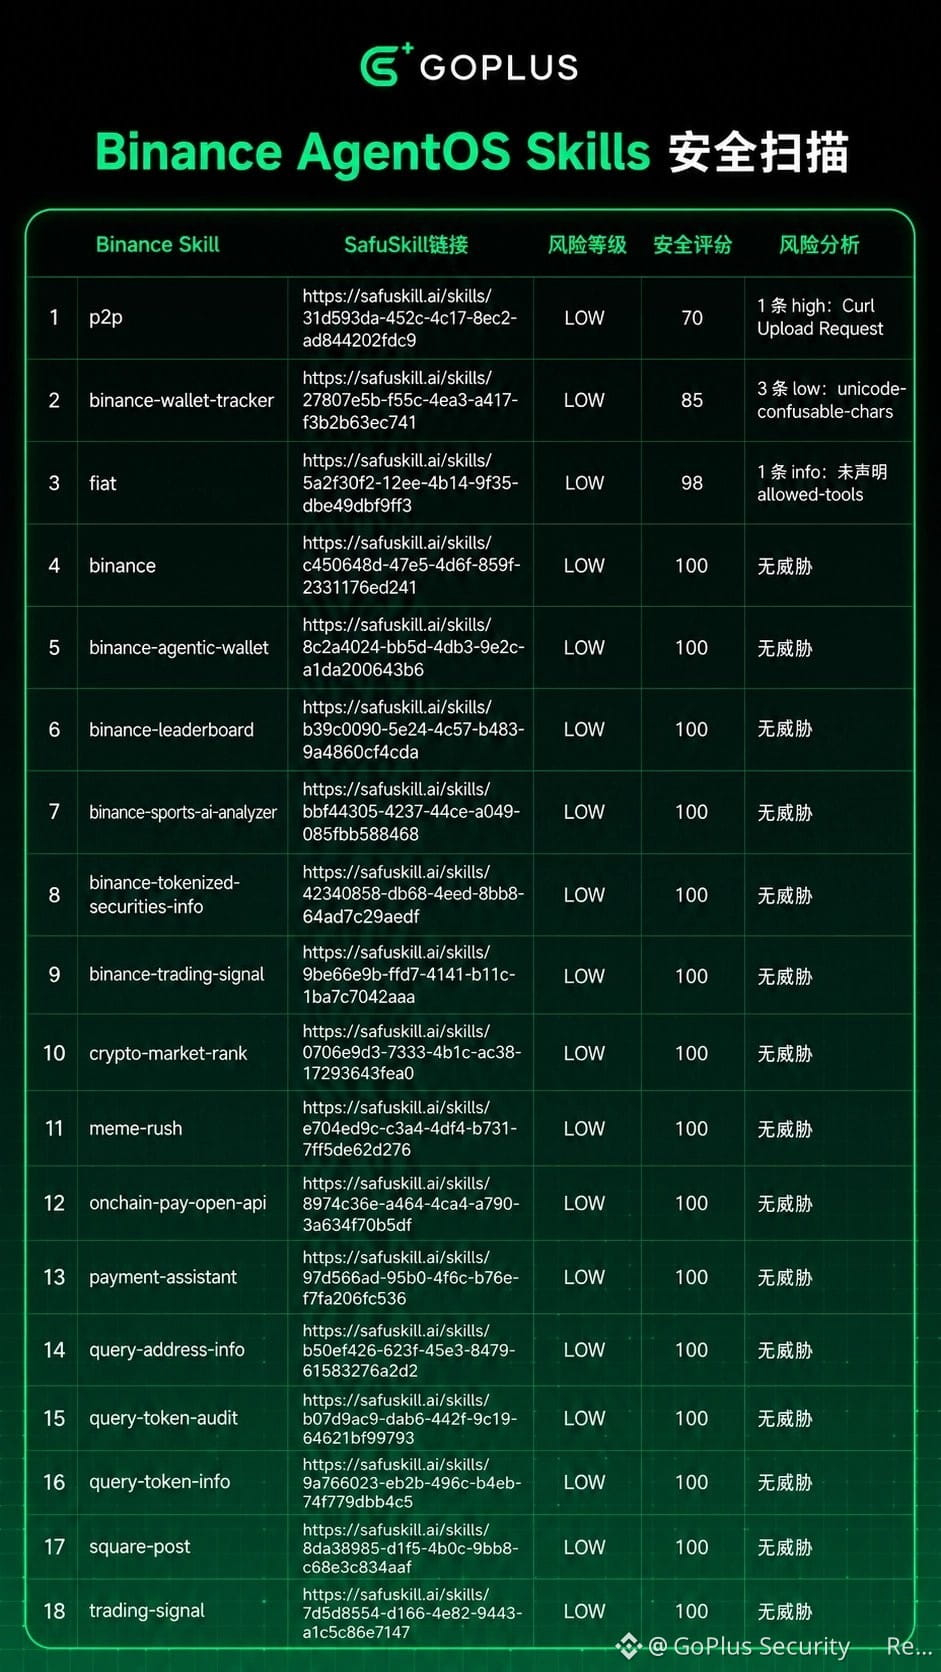
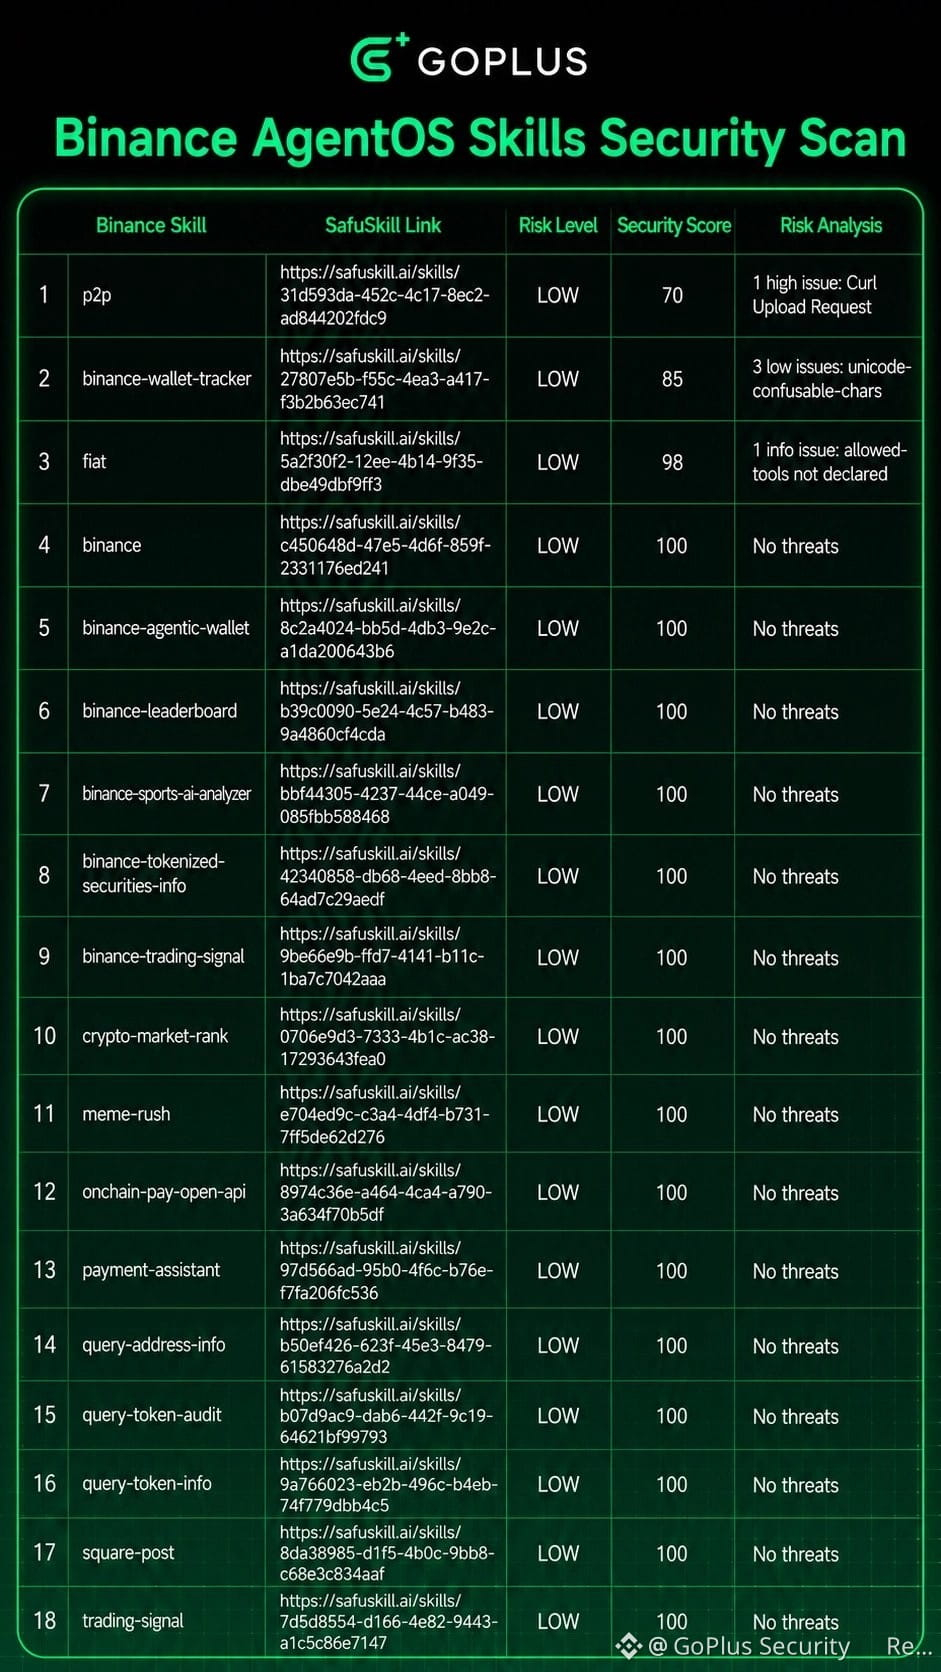
Hozirda SafuSkill @binance'ga tegishli #AgentOS platformasi Skill Hub ichidagi barcha 18 ta skillni muvaffaqiyatli birlashtirdi.
2026-yil 21-avgust holatiga ochiq avtomatik skanerlash ma’lumotlari asosida biz ushbu loyihalarni to‘liq ko‘rib chiqdik. Umumiy natijada, bu 18 ta loyihaning agregat baholash ko‘rsatkichlari barchasi LOW (past) darajada saqlanib qolgan. Ochiq riskScore konversiyasi orqali hisoblangan arifmetik o‘rtacha ball 97.4/100 ga yetdi va ularning 15 tasida hech qanday findings aniqlanmadi.
Qolgan, signal bergan holatlar bo‘yicha tekshiruv shuni ko‘rsatdiki, ular manba kodning amaldagi dizayn funksiyalari bilan to‘liq mos keladi. Xususan, p2p modul yuqori jiddiylikdagi “upload mode” ogohlantirishini ishga tushirdi, ammo bu faqat uning biznes ehtiyoji oldindan imzolangan URL’ga apellyatsiya dalillarini yuklash bilan bog‘liq. binance-wallet-tracker modulida Unicode oson chalkashadigan belgilar borligi haqidagi past jiddiylikdagi uchta heuristik ogohlantirish paydo bo‘lgan — bu esa hech qanday zararli niyatni o‘z ichiga olmaydi. Bundan tashqari, fiat modul axborot darajasida ogohlantirish oldi; unda ishlab chiquvchilarga external network access uchun allowed-tools deklaratsiyasini yanada takomillashtirish tavsiya etilgani aytilgan.
Shuni ham ta’kidlash kerakki, hozircha ochiq findingslarda hech qanday ekspluatatsiya qilinishi mumkin bo‘lgan hujum yo‘li aniqlanmagan bo‘lsa-da, bu doimiy ravishda xavfdan holi ekaniga doir xavfsizlik kafolati deb qaralmasligi kerak. Loyiha skanerlari sanalari turlicha bo‘lgani va tegishli ma’lumotlarda belgilangan pinned commit SHA yo‘qligi sababli, yuqoridagi natijalar faqat kodning har birining skanerlash paytidagi holatini aks ettiradi.
Shuning uchun, operatsiyalaringiz xavfsizligini ta’minlash uchun rasmiy foydalanishga topshirishdan oldin Agent ishlayotgan kod versiyasini, berilgan ruxsatlarni va tashqariga chiqadigan barcha ulanish maqsadlarini o‘zingiz shaxsan tekshiring.
Go Agentic. Stay Safu!
Hozirda SafuSkill @binance'ga tegishli #AgentOS platformasi Skill Hub ichidagi barcha 18 ta skillni muvaffaqiyatli birlashtirdi.
2026-yil 21-avgust holatiga ochiq avtomatik skanerlash ma’lumotlari asosida biz ushbu loyihalarni to‘liq ko‘rib chiqdik. Umumiy natijada, bu 18 ta loyihaning agregat baholash ko‘rsatkichlari barchasi LOW (past) darajada saqlanib qolgan. Ochiq riskScore konversiyasi orqali hisoblangan arifmetik o‘rtacha ball 97.4/100 ga yetdi va ularning 15 tasida hech qanday findings aniqlanmadi.
Qolgan, signal bergan holatlar bo‘yicha tekshiruv shuni ko‘rsatdiki, ular manba kodning amaldagi dizayn funksiyalari bilan to‘liq mos keladi. Xususan, p2p modul yuqori jiddiylikdagi “upload mode” ogohlantirishini ishga tushirdi, ammo bu faqat uning biznes ehtiyoji oldindan imzolangan URL’ga apellyatsiya dalillarini yuklash bilan bog‘liq. binance-wallet-tracker modulida Unicode oson chalkashadigan belgilar borligi haqidagi past jiddiylikdagi uchta heuristik ogohlantirish paydo bo‘lgan — bu esa hech qanday zararli niyatni o‘z ichiga olmaydi. Bundan tashqari, fiat modul axborot darajasida ogohlantirish oldi; unda ishlab chiquvchilarga external network access uchun allowed-tools deklaratsiyasini yanada takomillashtirish tavsiya etilgani aytilgan.
Shuni ham ta’kidlash kerakki, hozircha ochiq findingslarda hech qanday ekspluatatsiya qilinishi mumkin bo‘lgan hujum yo‘li aniqlanmagan bo‘lsa-da, bu doimiy ravishda xavfdan holi ekaniga doir xavfsizlik kafolati deb qaralmasligi kerak. Loyiha skanerlari sanalari turlicha bo‘lgani va tegishli ma’lumotlarda belgilangan pinned commit SHA yo‘qligi sababli, yuqoridagi natijalar faqat kodning har birining skanerlash paytidagi holatini aks ettiradi.
Shuning uchun, operatsiyalaringiz xavfsizligini ta’minlash uchun rasmiy foydalanishga topshirishdan oldin Agent ishlayotgan kod versiyasini, berilgan ruxsatlarni va tashqariga chiqadigan barcha ulanish maqsadlarini o‘zingiz shaxsan tekshiring.
Go Agentic. Stay Safu!
2026-yil 21-avgust holatiga ochiq avtomatik skanerlash ma’lumotlari asosida biz ushbu loyihalarni to‘liq ko‘rib chiqdik. Umumiy natijada, bu 18 ta loyihaning agregat baholash ko‘rsatkichlari barchasi LOW (past) darajada saqlanib qolgan. Ochiq riskScore konversiyasi orqali hisoblangan arifmetik o‘rtacha ball 97.4/100 ga yetdi va ularning 15 tasida hech qanday findings aniqlanmadi.
Qolgan, signal bergan holatlar bo‘yicha tekshiruv shuni ko‘rsatdiki, ular manba kodning amaldagi dizayn funksiyalari bilan to‘liq mos keladi. Xususan, p2p modul yuqori jiddiylikdagi “upload mode” ogohlantirishini ishga tushirdi, ammo bu faqat uning biznes ehtiyoji oldindan imzolangan URL’ga apellyatsiya dalillarini yuklash bilan bog‘liq. binance-wallet-tracker modulida Unicode oson chalkashadigan belgilar borligi haqidagi past jiddiylikdagi uchta heuristik ogohlantirish paydo bo‘lgan — bu esa hech qanday zararli niyatni o‘z ichiga olmaydi. Bundan tashqari, fiat modul axborot darajasida ogohlantirish oldi; unda ishlab chiquvchilarga external network access uchun allowed-tools deklaratsiyasini yanada takomillashtirish tavsiya etilgani aytilgan.
Shuni ham ta’kidlash kerakki, hozircha ochiq findingslarda hech qanday ekspluatatsiya qilinishi mumkin bo‘lgan hujum yo‘li aniqlanmagan bo‘lsa-da, bu doimiy ravishda xavfdan holi ekaniga doir xavfsizlik kafolati deb qaralmasligi kerak. Loyiha skanerlari sanalari turlicha bo‘lgani va tegishli ma’lumotlarda belgilangan pinned commit SHA yo‘qligi sababli, yuqoridagi natijalar faqat kodning har birining skanerlash paytidagi holatini aks ettiradi.
Shuning uchun, operatsiyalaringiz xavfsizligini ta’minlash uchun rasmiy foydalanishga topshirishdan oldin Agent ishlayotgan kod versiyasini, berilgan ruxsatlarni va tashqariga chiqadigan barcha ulanish maqsadlarini o‘zingiz shaxsan tekshiring.
Go Agentic. Stay Safu!
61
Skill Hub tomonidan @binance Agent OS’da taqdim etilgan 18 ta ko‘nikmaning har bittasi endi SafuSkill tarkibiga kiritildi. 2026-yil 21-avgust holatiga ko‘ra hujjatlashtirilgan ommaviy avtomatlashtirilgan skan loglariga ko‘ra, 18 ta ko‘nikmaning butun to‘plami jami xavf tasnifi LOW (past) darajasiga erishgan. Bundan tashqari, public riskScore ko‘rsatkichlarini tarjima qilganda, o‘rtacha juda yaxshi natija — 97.4/100.
Har qanday qo‘shimcha belgilangan signal(lar) ularning asl manbalari kontekstiga to‘liq mos keladi. Xususan, p2p modul yuqori darajadagi “upload” (yuklash) naqshini faqat apellyatsiya dalillarini presigned URL’ga uzatgani uchun ishga tushirgan. binance-wallet-tracker bo‘yicha esa skan uchta past darajadagi Unicode-confusable (Unicode o‘xshashlikda adashtiruvchi) heuristikani ko‘rsatdi, biroq bu topilmalar zararli niyatga oid dalil bermaydi. Nihoyat, fiat ko‘nikmasi bitta axborot xarakteridagi topilma berdi: tashqi tarmoq kirishini yaxshiroq boshqarish uchun allowed-tools (ruxsat etilgan vositalar) deklaratsiyasini aniqlashtirishni tavsiya qiladi.
Shuni yodda tutingki, ushbu ommaviy hisobotlar hozircha ekspluatatsiya qilinadigan zaifliklar yo‘qligini ko‘rsatgan bo‘lsa-da, bu doimiy xavfsizlik kafolatini bermaydi. Ko‘rib chiqilgan kod faqat ma’lum bir vaqt nuqtasini aks ettiradi, loglar esa bir nechta turli skan sanalarini qamrab oladi va biror bir commit SHA (maxsus tasdiqlangan versiya raqami) pin qilinmagan.
Sizning o‘zingiz uchun xavfsizlik: agenta ishlatishdan oldin doimo aniq versiyani tekshirish, ruxsatlar (permissions)ni ko‘rib chiqish va outbound destinations (tashqariga chiqish manzillari)ni ko‘zdan kechirish uchun bir lahza ajrating.
Go Agentic. Stay Safu!
Skill Hub tomonidan @binance Agent OS’da taqdim etilgan 18 ta ko‘nikmaning har bittasi endi SafuSkill tarkibiga kiritildi. 2026-yil 21-avgust holatiga ko‘ra hujjatlashtirilgan ommaviy avtomatlashtirilgan skan loglariga ko‘ra, 18 ta ko‘nikmaning butun to‘plami jami xavf tasnifi LOW (past) darajasiga erishgan. Bundan tashqari, public riskScore ko‘rsatkichlarini tarjima qilganda, o‘rtacha juda yaxshi natija — 97.4/100.
Har qanday qo‘shimcha belgilangan signal(lar) ularning asl manbalari kontekstiga to‘liq mos keladi. Xususan, p2p modul yuqori darajadagi “upload” (yuklash) naqshini faqat apellyatsiya dalillarini presigned URL’ga uzatgani uchun ishga tushirgan. binance-wallet-tracker bo‘yicha esa skan uchta past darajadagi Unicode-confusable (Unicode o‘xshashlikda adashtiruvchi) heuristikani ko‘rsatdi, biroq bu topilmalar zararli niyatga oid dalil bermaydi. Nihoyat, fiat ko‘nikmasi bitta axborot xarakteridagi topilma berdi: tashqi tarmoq kirishini yaxshiroq boshqarish uchun allowed-tools (ruxsat etilgan vositalar) deklaratsiyasini aniqlashtirishni tavsiya qiladi.
Shuni yodda tutingki, ushbu ommaviy hisobotlar hozircha ekspluatatsiya qilinadigan zaifliklar yo‘qligini ko‘rsatgan bo‘lsa-da, bu doimiy xavfsizlik kafolatini bermaydi. Ko‘rib chiqilgan kod faqat ma’lum bir vaqt nuqtasini aks ettiradi, loglar esa bir nechta turli skan sanalarini qamrab oladi va biror bir commit SHA (maxsus tasdiqlangan versiya raqami) pin qilinmagan.
Sizning o‘zingiz uchun xavfsizlik: agenta ishlatishdan oldin doimo aniq versiyani tekshirish, ruxsatlar (permissions)ni ko‘rib chiqish va outbound destinations (tashqariga chiqish manzillari)ni ko‘zdan kechirish uchun bir lahza ajrating.
Go Agentic. Stay Safu!
Har qanday qo‘shimcha belgilangan signal(lar) ularning asl manbalari kontekstiga to‘liq mos keladi. Xususan, p2p modul yuqori darajadagi “upload” (yuklash) naqshini faqat apellyatsiya dalillarini presigned URL’ga uzatgani uchun ishga tushirgan. binance-wallet-tracker bo‘yicha esa skan uchta past darajadagi Unicode-confusable (Unicode o‘xshashlikda adashtiruvchi) heuristikani ko‘rsatdi, biroq bu topilmalar zararli niyatga oid dalil bermaydi. Nihoyat, fiat ko‘nikmasi bitta axborot xarakteridagi topilma berdi: tashqi tarmoq kirishini yaxshiroq boshqarish uchun allowed-tools (ruxsat etilgan vositalar) deklaratsiyasini aniqlashtirishni tavsiya qiladi.
Shuni yodda tutingki, ushbu ommaviy hisobotlar hozircha ekspluatatsiya qilinadigan zaifliklar yo‘qligini ko‘rsatgan bo‘lsa-da, bu doimiy xavfsizlik kafolatini bermaydi. Ko‘rib chiqilgan kod faqat ma’lum bir vaqt nuqtasini aks ettiradi, loglar esa bir nechta turli skan sanalarini qamrab oladi va biror bir commit SHA (maxsus tasdiqlangan versiya raqami) pin qilinmagan.
Sizning o‘zingiz uchun xavfsizlik: agenta ishlatishdan oldin doimo aniq versiyani tekshirish, ruxsatlar (permissions)ni ko‘rib chiqish va outbound destinations (tashqariga chiqish manzillari)ni ko‘zdan kechirish uchun bir lahza ajrating.
Go Agentic. Stay Safu!
77
🚀 GoPlus Web3 Security Agent endi CreaoAI Discover’da jonli.
GoPlus Security MCP tomonidan quvvatlanadi: U Token Security, NFT Security, Zararli manzillar (Malicious Address), Zararli ruxsatnomalar (Malicious Approvals) va Fişing saytlarini tahlil qiladi — so‘ngra risk signallarini vizual boshqaruv panelida (dashboard) taqdim etadi.
Demo’ni tomosha qiling: token kontrakt skaneri qanday ishlashini ko‘ring: https://agent.creao.ai/discover
Agar ishonchnomalar (credentials) so‘ralsa, https://console.gopluslabs.io/ saytida API Key / Secret yarating
🚀 GoPlus Web3 Security Agent endi CreaoAI Discover’da jonli.
GoPlus Security MCP tomonidan quvvatlanadi: U Token Security, NFT Security, Zararli manzillar (Malicious Address), Zararli ruxsatnomalar (Malicious Approvals) va Fişing saytlarini tahlil qiladi — so‘ngra risk signallarini vizual boshqaruv panelida (dashboard) taqdim etadi.
Demo’ni tomosha qiling: token kontrakt skaneri qanday ishlashini ko‘ring: https://agent.creao.ai/discover
Agar ishonchnomalar (credentials) so‘ralsa, https://console.gopluslabs.io/ saytida API Key / Secret yarating
GoPlus Security MCP tomonidan quvvatlanadi: U Token Security, NFT Security, Zararli manzillar (Malicious Address), Zararli ruxsatnomalar (Malicious Approvals) va Fişing saytlarini tahlil qiladi — so‘ngra risk signallarini vizual boshqaruv panelida (dashboard) taqdim etadi.
Demo’ni tomosha qiling: token kontrakt skaneri qanday ishlashini ko‘ring: https://agent.creao.ai/discover
Agar ishonchnomalar (credentials) so‘ralsa, https://console.gopluslabs.io/ saytida API Key / Secret yarating
1
58
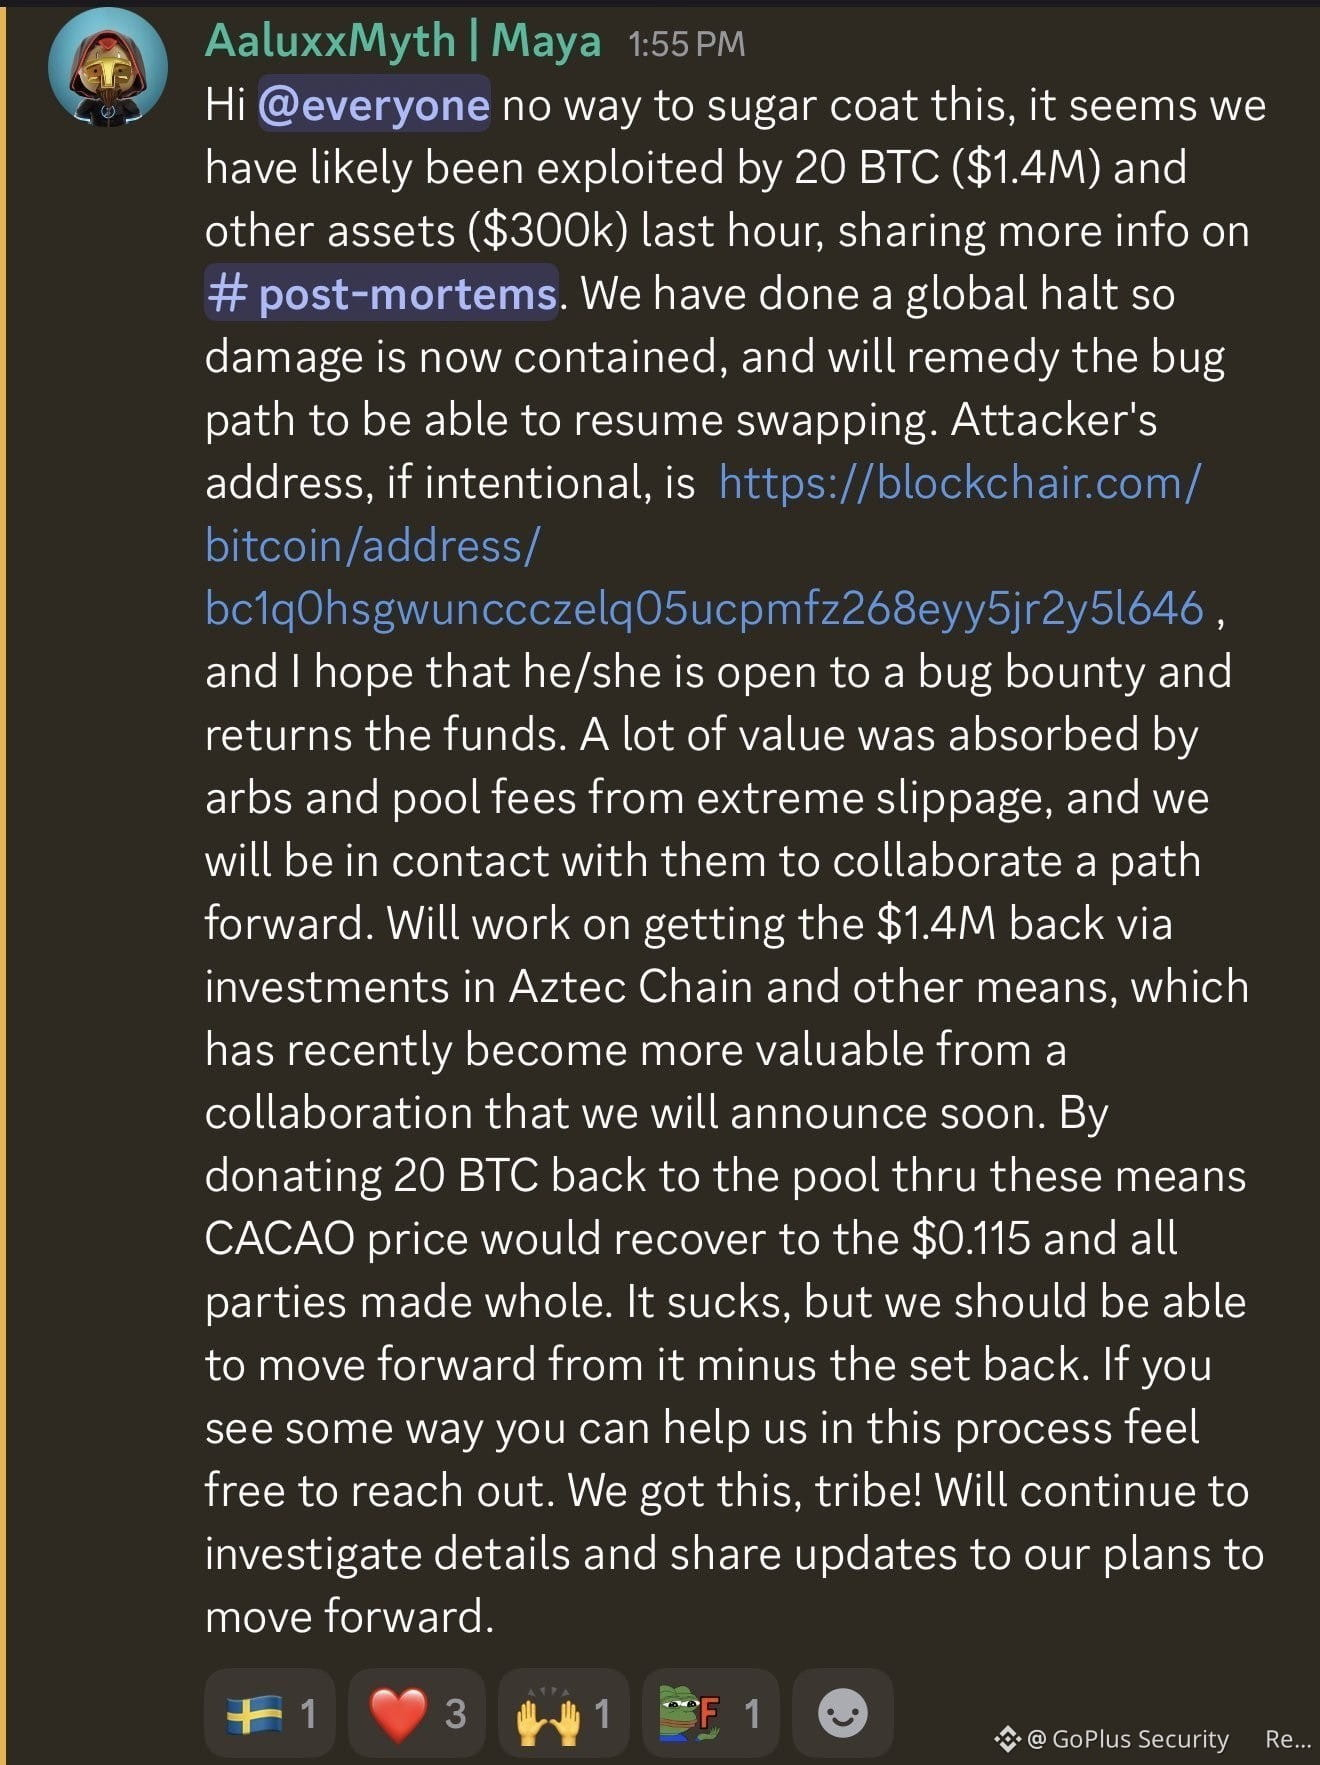
GoPlus Security yaqinda yuz bergan ekspluatatsiya (xakerlik) bo‘yicha muhim ogohlantirish e’lon qildi. Afsuski, @Maya_Protocol platformasi jiddiy xavfsizlik buzilishiga uchradi, natijada jami ~$1.7M miqdorida to‘liq yo‘qotish ro‘y berdi. O‘g‘irlangan aktivlar tafsilotiga ko‘ra, bu summa ~$1.4M miqdoridagi #BTC hamda turli altkoinlardagi $300k ni o‘z ichiga oladi.
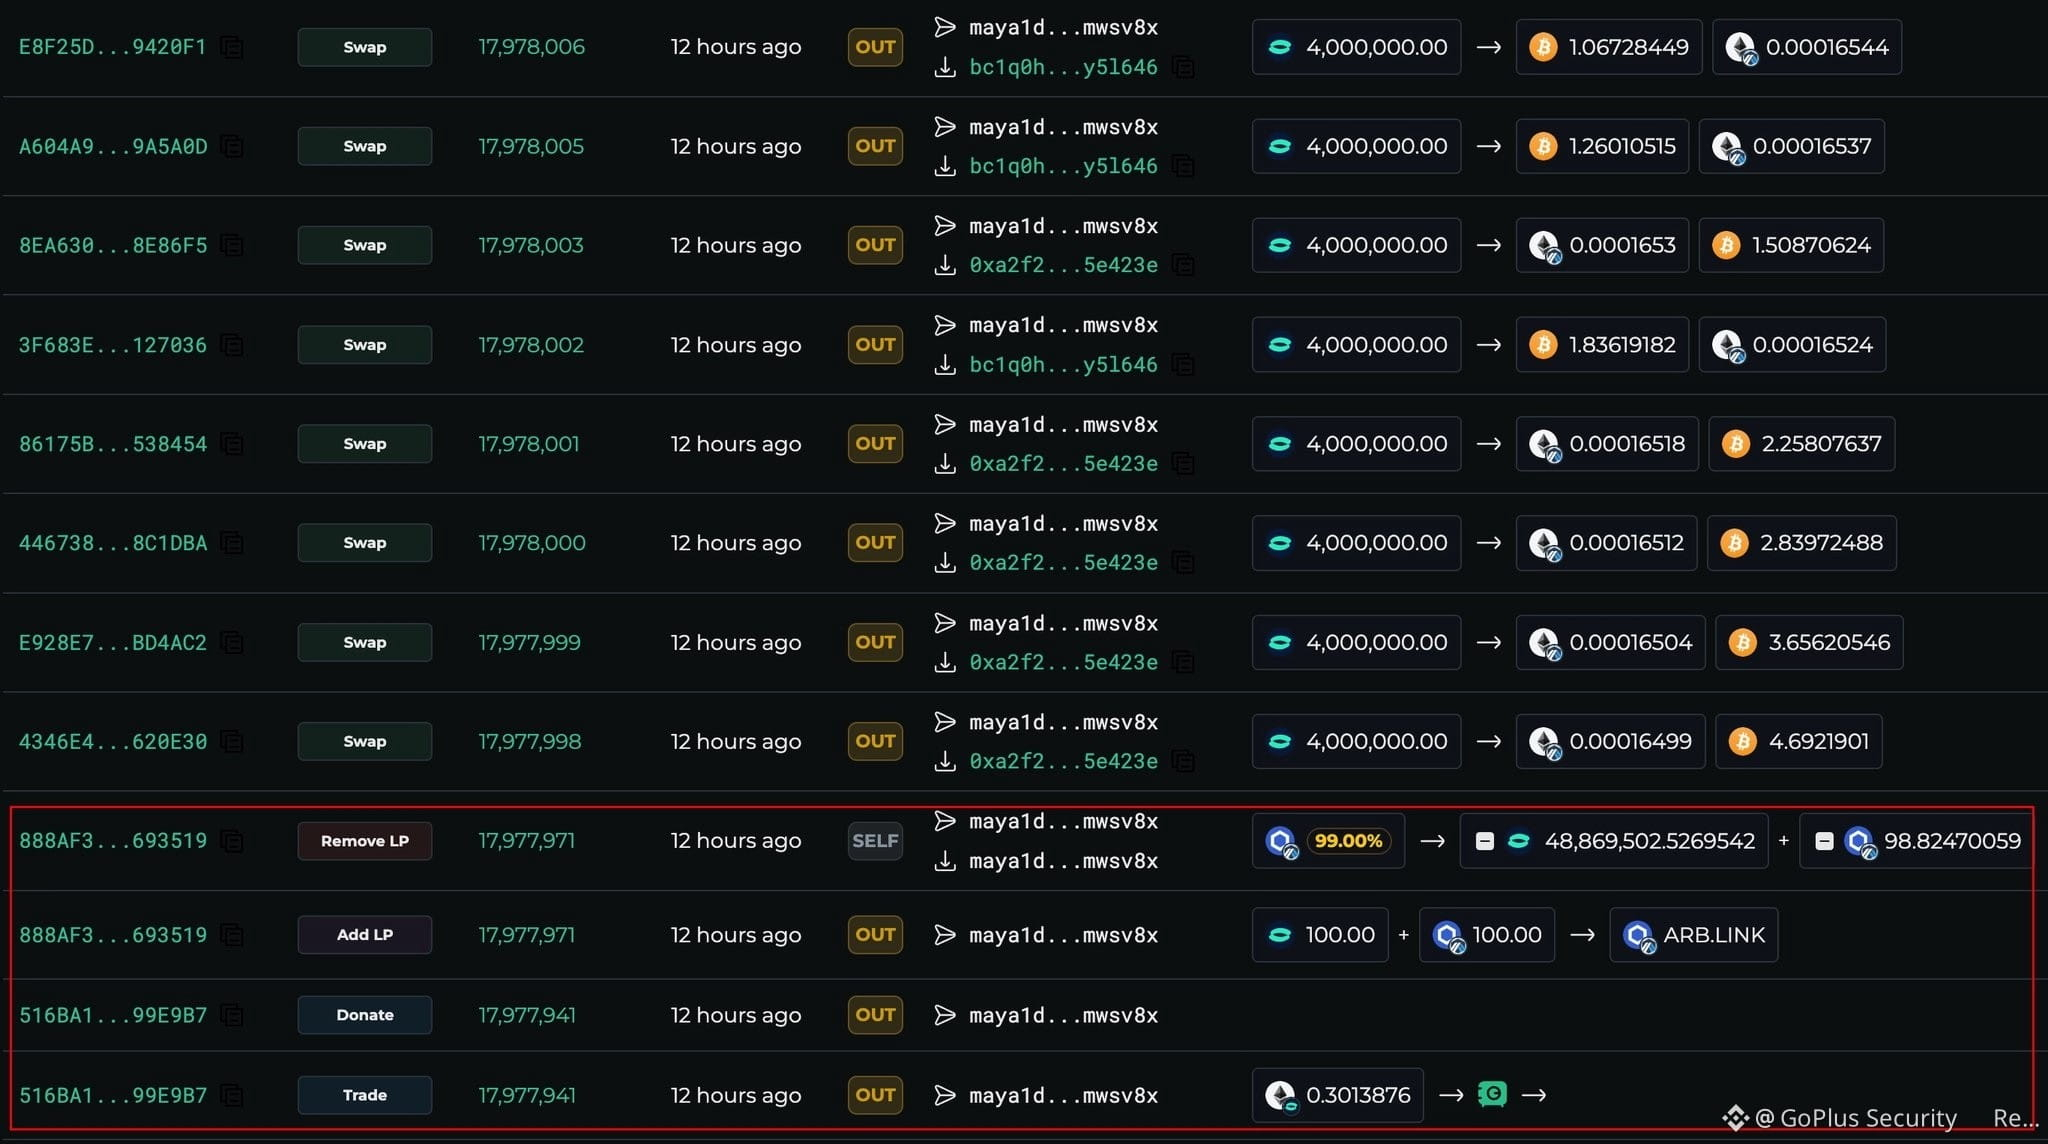
Mazkur hodisa Trade Accounts tizimida joylashgan zaiflik sababli yuzaga keldi. Zarar yetkazuvchi aktyor 23 ta xabarni bitta yagona tranzaksiyaga birlashtirishga muvaffaq bo‘ldi va bu platformadagi o‘g‘irlikni aniqlash mexanizmidagi nuqtani faol ravishda ishga tushirdi. Ushbu zaiflikdan foydalanib, ular protokol subsidiiyalaridan foydalanishdi va likvidlik pulini deyarli bo‘shaguncha oqizib yuborishdi.
On-chain (zanjirdagi) dalillarni ko‘rib chiqmoqchi bo‘lganlar uchun tegishli kuzatuv ma’lumotlari quyida keltirilgan.
Bog‘liq hujumchi manzili:
https://www.explorer.mayachain.info/address/maya1dl3yrfpedyr5jfr0r86s2apjltnjqgszmwsv8x
Bog‘liq hujum tranzaksiyalari:
https://www.explorer.mayachain.info/tx/516BA14D6976EC7B8A3087E1C52B195433EF0F9D85F4B9520675BC4FEB99E9B7
https://www.explorer.mayachain.info/tx/888AF3EBE9A9A0DBA0F64FE4FD77793E69872466691387A786C9FE19E2693519
GoPlus Security yaqinda yuz bergan ekspluatatsiya (xakerlik) bo‘yicha muhim ogohlantirish e’lon qildi. Afsuski, @Maya_Protocol platformasi jiddiy xavfsizlik buzilishiga uchradi, natijada jami ~$1.7M miqdorida to‘liq yo‘qotish ro‘y berdi. O‘g‘irlangan aktivlar tafsilotiga ko‘ra, bu summa ~$1.4M miqdoridagi #BTC hamda turli altkoinlardagi $300k ni o‘z ichiga oladi.
Mazkur hodisa Trade Accounts tizimida joylashgan zaiflik sababli yuzaga keldi. Zarar yetkazuvchi aktyor 23 ta xabarni bitta yagona tranzaksiyaga birlashtirishga muvaffaq bo‘ldi va bu platformadagi o‘g‘irlikni aniqlash mexanizmidagi nuqtani faol ravishda ishga tushirdi. Ushbu zaiflikdan foydalanib, ular protokol subsidiiyalaridan foydalanishdi va likvidlik pulini deyarli bo‘shaguncha oqizib yuborishdi.
On-chain (zanjirdagi) dalillarni ko‘rib chiqmoqchi bo‘lganlar uchun tegishli kuzatuv ma’lumotlari quyida keltirilgan.
Bog‘liq hujumchi manzili:
https://www.explorer.mayachain.info/address/maya1dl3yrfpedyr5jfr0r86s2apjltnjqgszmwsv8x
Bog‘liq hujum tranzaksiyalari:
https://www.explorer.mayachain.info/tx/516BA14D6976EC7B8A3087E1C52B195433EF0F9D85F4B9520675BC4FEB99E9B7
https://www.explorer.mayachain.info/tx/888AF3EBE9A9A0DBA0F64FE4FD77793E69872466691387A786C9FE19E2693519
Mazkur hodisa Trade Accounts tizimida joylashgan zaiflik sababli yuzaga keldi. Zarar yetkazuvchi aktyor 23 ta xabarni bitta yagona tranzaksiyaga birlashtirishga muvaffaq bo‘ldi va bu platformadagi o‘g‘irlikni aniqlash mexanizmidagi nuqtani faol ravishda ishga tushirdi. Ushbu zaiflikdan foydalanib, ular protokol subsidiiyalaridan foydalanishdi va likvidlik pulini deyarli bo‘shaguncha oqizib yuborishdi.
On-chain (zanjirdagi) dalillarni ko‘rib chiqmoqchi bo‘lganlar uchun tegishli kuzatuv ma’lumotlari quyida keltirilgan.
Bog‘liq hujumchi manzili:
https://www.explorer.mayachain.info/address/maya1dl3yrfpedyr5jfr0r86s2apjltnjqgszmwsv8x
Bog‘liq hujum tranzaksiyalari:
https://www.explorer.mayachain.info/tx/516BA14D6976EC7B8A3087E1C52B195433EF0F9D85F4B9520675BC4FEB99E9B7
https://www.explorer.mayachain.info/tx/888AF3EBE9A9A0DBA0F64FE4FD77793E69872466691387A786C9FE19E2693519
66
Yaqinda GoPlus Security tomonidan berilgan ogohlantirish foydalanuvchilarni kriptovalyuta hamyoningizni butunlay bo‘shatib yuborishi mumkin bo‘lgan jiddiy tahdid haqida ogohlantiradi. Kiberjinoyatchilar hozirda Nolan’ning yangi filmi — The #Odyssey — nomi bilan soxta yuklamalarni tarqatmoqda, aslida esa ular tizimingizga Lumma Stealer ziyonli dasturini yuqtirishga mo‘ljallangan.
Bitdefender topilmalari asosida hujumchilar bu zararli fayllarni HD WEBRip / Blu-ray relizlari deb belgilab tarqatmoqda. Siz aynan shunday nomdagi faylga duch kelishingiz mumkin: the odyssey 2160phd (2026) engsubs eztv.exe.
VLC’ga yoki oddiy video ikonkasiga faylni biriktirib, xakerlar zararli Windows .exe dasturini zararsiz kino sifatida muvaffaqiyatli niqoblaydi. Ular Windows odatda fayl kengaytmalarini (extension) yashirishiga tayanib, shubhasiz tomoshabinlarni aldashadi. Xuddi shu strategiya yaqinda 2025-yilgi “Mission: Impossible – The Final Reckoning” kampaniyasi vaqtida ham qo‘llangan edi.
Faylni atigi bir marta ishga tushirishning o‘zi Lumma Stealer’ning qurilmangizga o‘rnatilishi uchun yetarli. Shundan so‘ng malware sizning almashinuv (exchange) hisobga olish ma’lumotlaringiz, shaxsiy kalitlaringiz va seed phrase’laringizni ham o‘z ichiga olgan maxfiy ma’lumotlaringizni faol ravishda o‘g‘irlaydi.
Raqamli aktivlaringiz xavfsizligini ta’minlash uchun biz ushbu rasmiy GoPlus xavfsizlik bo‘yicha maslahatlariga qat’iy amal qilishni tavsiya qilamiz.
Birinchidan, .exe kengaytmasi bo‘lgan har qanday “film” yoki “video” faylni ochmang yoki yuklab olmang. Haqiqiy media fayllar faqat .mkv, .mp4 yoki .avi kabi formatlarda tugaydi.
Ikkinchidan, Windows Explorer (Explorer) sozlamalariga kiring va “Show file extensions” (Fayl kengaytmalarini ko‘rsatish) funksiyasini yoqing, shunda bu yashirilgan tuzoqlarni darhol ko‘rib olasiz.
Uchinchidan, #GoPlus’ning Four Don’ts (To‘rt ta’qiqlash) qoidalariga rioya qiling: Click qilmang, Install qilmang, Sign qilmang va Transfer qilmang. Amaliyotda bu tasodifiy havolalardan qochish, shubhali dasturlardan o‘tib ketmaslik, noma’lum hamyon (wallet) roziliklarini rad etish va tasdiqlanmagan manzillarga hech qachon mablag‘ yubormaslik degani.
Hushyor bo‘ling.
https://decrypt.co/375747/pirated-copies-odyssey-hiding-crypto-stealing-malware
Yaqinda GoPlus Security tomonidan berilgan ogohlantirish foydalanuvchilarni kriptovalyuta hamyoningizni butunlay bo‘shatib yuborishi mumkin bo‘lgan jiddiy tahdid haqida ogohlantiradi. Kiberjinoyatchilar hozirda Nolan’ning yangi filmi — The #Odyssey — nomi bilan soxta yuklamalarni tarqatmoqda, aslida esa ular tizimingizga Lumma Stealer ziyonli dasturini yuqtirishga mo‘ljallangan.
Bitdefender topilmalari asosida hujumchilar bu zararli fayllarni HD WEBRip / Blu-ray relizlari deb belgilab tarqatmoqda. Siz aynan shunday nomdagi faylga duch kelishingiz mumkin: the odyssey 2160phd (2026) engsubs eztv.exe.
VLC’ga yoki oddiy video ikonkasiga faylni biriktirib, xakerlar zararli Windows .exe dasturini zararsiz kino sifatida muvaffaqiyatli niqoblaydi. Ular Windows odatda fayl kengaytmalarini (extension) yashirishiga tayanib, shubhasiz tomoshabinlarni aldashadi. Xuddi shu strategiya yaqinda 2025-yilgi “Mission: Impossible – The Final Reckoning” kampaniyasi vaqtida ham qo‘llangan edi.
Faylni atigi bir marta ishga tushirishning o‘zi Lumma Stealer’ning qurilmangizga o‘rnatilishi uchun yetarli. Shundan so‘ng malware sizning almashinuv (exchange) hisobga olish ma’lumotlaringiz, shaxsiy kalitlaringiz va seed phrase’laringizni ham o‘z ichiga olgan maxfiy ma’lumotlaringizni faol ravishda o‘g‘irlaydi.
Raqamli aktivlaringiz xavfsizligini ta’minlash uchun biz ushbu rasmiy GoPlus xavfsizlik bo‘yicha maslahatlariga qat’iy amal qilishni tavsiya qilamiz.
Birinchidan, .exe kengaytmasi bo‘lgan har qanday “film” yoki “video” faylni ochmang yoki yuklab olmang. Haqiqiy media fayllar faqat .mkv, .mp4 yoki .avi kabi formatlarda tugaydi.
Ikkinchidan, Windows Explorer (Explorer) sozlamalariga kiring va “Show file extensions” (Fayl kengaytmalarini ko‘rsatish) funksiyasini yoqing, shunda bu yashirilgan tuzoqlarni darhol ko‘rib olasiz.
Uchinchidan, #GoPlus’ning Four Don’ts (To‘rt ta’qiqlash) qoidalariga rioya qiling: Click qilmang, Install qilmang, Sign qilmang va Transfer qilmang. Amaliyotda bu tasodifiy havolalardan qochish, shubhali dasturlardan o‘tib ketmaslik, noma’lum hamyon (wallet) roziliklarini rad etish va tasdiqlanmagan manzillarga hech qachon mablag‘ yubormaslik degani.
Hushyor bo‘ling.
https://decrypt.co/375747/pirated-copies-odyssey-hiding-crypto-stealing-malware
Bitdefender topilmalari asosida hujumchilar bu zararli fayllarni HD WEBRip / Blu-ray relizlari deb belgilab tarqatmoqda. Siz aynan shunday nomdagi faylga duch kelishingiz mumkin: the odyssey 2160phd (2026) engsubs eztv.exe.
VLC’ga yoki oddiy video ikonkasiga faylni biriktirib, xakerlar zararli Windows .exe dasturini zararsiz kino sifatida muvaffaqiyatli niqoblaydi. Ular Windows odatda fayl kengaytmalarini (extension) yashirishiga tayanib, shubhasiz tomoshabinlarni aldashadi. Xuddi shu strategiya yaqinda 2025-yilgi “Mission: Impossible – The Final Reckoning” kampaniyasi vaqtida ham qo‘llangan edi.
Faylni atigi bir marta ishga tushirishning o‘zi Lumma Stealer’ning qurilmangizga o‘rnatilishi uchun yetarli. Shundan so‘ng malware sizning almashinuv (exchange) hisobga olish ma’lumotlaringiz, shaxsiy kalitlaringiz va seed phrase’laringizni ham o‘z ichiga olgan maxfiy ma’lumotlaringizni faol ravishda o‘g‘irlaydi.
Raqamli aktivlaringiz xavfsizligini ta’minlash uchun biz ushbu rasmiy GoPlus xavfsizlik bo‘yicha maslahatlariga qat’iy amal qilishni tavsiya qilamiz.
Birinchidan, .exe kengaytmasi bo‘lgan har qanday “film” yoki “video” faylni ochmang yoki yuklab olmang. Haqiqiy media fayllar faqat .mkv, .mp4 yoki .avi kabi formatlarda tugaydi.
Ikkinchidan, Windows Explorer (Explorer) sozlamalariga kiring va “Show file extensions” (Fayl kengaytmalarini ko‘rsatish) funksiyasini yoqing, shunda bu yashirilgan tuzoqlarni darhol ko‘rib olasiz.
Uchinchidan, #GoPlus’ning Four Don’ts (To‘rt ta’qiqlash) qoidalariga rioya qiling: Click qilmang, Install qilmang, Sign qilmang va Transfer qilmang. Amaliyotda bu tasodifiy havolalardan qochish, shubhali dasturlardan o‘tib ketmaslik, noma’lum hamyon (wallet) roziliklarini rad etish va tasdiqlanmagan manzillarga hech qachon mablag‘ yubormaslik degani.
Hushyor bo‘ling.
https://decrypt.co/375747/pirated-copies-odyssey-hiding-crypto-stealing-malware
71
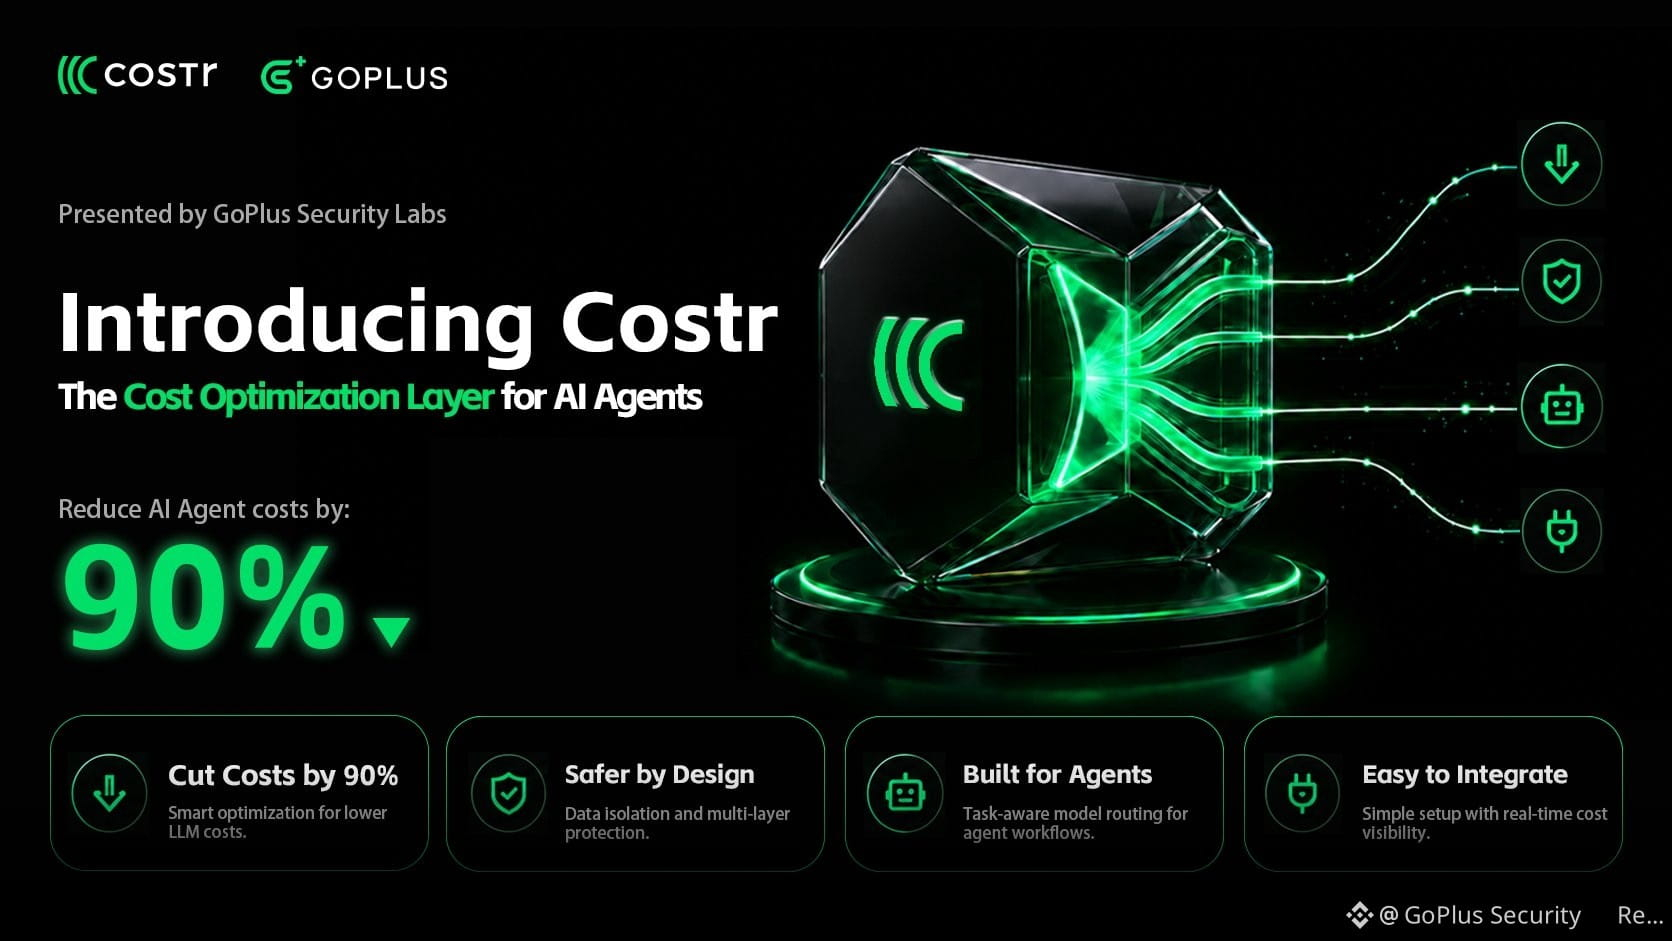
Murakkab ish oqimlarini boshqarish va ClaudeCode, Hermes, OpenClaw hamda QClaw kabi AI Agentlardan foydalanadigan shaxslar uchun qimmat LLM hisob-fakturalari bilan bog‘liq muammolar katta bezovtalikka aylandi. Ushbu aniq og‘riqli nuqtalarni bartaraf etish uchun @GoPlusSecurity #Costr’ni rasmiy ishga tushirganini mamnuniyat bilan e’lon qiladi. Ushbu innovatsion xarajatlarni optimallashtirish qatlami aynan AI Agentlar amaliyoti uchun moslangan bo‘lib, juda yuqori darajada xavfsiz va samarali muhitni taqdim etadi.
AI Agentlar uchun boshidan oxirigacha mo‘ljallangan platforma sizning avtomatlashtirilgan vositalaringizning pul “yutqizadigan” holatga tushib qolishining oldini oladi. LLM xarajatlarini 90% gacha kamaytirish orqali foydalanuvchilar real AI Agentlar ish jarayonlari davomida LLM sarfidan o‘rtacha 90% tejashga erishadi. Tizim buni oddiy topshiriqlarni arzonroq modellarga aqlli tarzda yo‘naltirish, muhim qarorlar uchun esa flagman modellardan foydalanishni saqlab qolish orqali amalga oshiradi. Bu aqlli marshrutlash natija sifati deyarli o‘zgarmasligini, ya’ni ~96% darajadagi barqarorlikni ta’minlaydi.
Ajoyib moliyaviy tejamkorlikdan tashqari, platforma xavfsizlikka birinchi o‘rinni beradigan tajribani kafolatlaydi. Foydalanuvchi xavfsizligi mutlaq ustuvor ekanini bilgan holda topshiriqlarni ishonch bilan topshirishingiz mumkin. Integratsiya ham nihoyatda oddiy va to‘liq shaffof. Faqat base_url/api_key orqali sozlamangizni kiriting, va darhol real vaqt rejimida har bir qo‘ng‘iroq uchun aniq qaysi model tanlangani, unga bog‘liq xarajat va moliyaviy tejashni kuzatib borishingiz mumkin.
Bugun AI Agentlaringiz uchun yanada aqlli, xavfsizroq va juda tejamkorroq davrga qadam qo‘ying.
Murakkab ish oqimlarini boshqarish va ClaudeCode, Hermes, OpenClaw hamda QClaw kabi AI Agentlardan foydalanadigan shaxslar uchun qimmat LLM hisob-fakturalari bilan bog‘liq muammolar katta bezovtalikka aylandi. Ushbu aniq og‘riqli nuqtalarni bartaraf etish uchun @GoPlusSecurity #Costr’ni rasmiy ishga tushirganini mamnuniyat bilan e’lon qiladi. Ushbu innovatsion xarajatlarni optimallashtirish qatlami aynan AI Agentlar amaliyoti uchun moslangan bo‘lib, juda yuqori darajada xavfsiz va samarali muhitni taqdim etadi.
AI Agentlar uchun boshidan oxirigacha mo‘ljallangan platforma sizning avtomatlashtirilgan vositalaringizning pul “yutqizadigan” holatga tushib qolishining oldini oladi. LLM xarajatlarini 90% gacha kamaytirish orqali foydalanuvchilar real AI Agentlar ish jarayonlari davomida LLM sarfidan o‘rtacha 90% tejashga erishadi. Tizim buni oddiy topshiriqlarni arzonroq modellarga aqlli tarzda yo‘naltirish, muhim qarorlar uchun esa flagman modellardan foydalanishni saqlab qolish orqali amalga oshiradi. Bu aqlli marshrutlash natija sifati deyarli o‘zgarmasligini, ya’ni ~96% darajadagi barqarorlikni ta’minlaydi.
Ajoyib moliyaviy tejamkorlikdan tashqari, platforma xavfsizlikka birinchi o‘rinni beradigan tajribani kafolatlaydi. Foydalanuvchi xavfsizligi mutlaq ustuvor ekanini bilgan holda topshiriqlarni ishonch bilan topshirishingiz mumkin. Integratsiya ham nihoyatda oddiy va to‘liq shaffof. Faqat base_url/api_key orqali sozlamangizni kiriting, va darhol real vaqt rejimida har bir qo‘ng‘iroq uchun aniq qaysi model tanlangani, unga bog‘liq xarajat va moliyaviy tejashni kuzatib borishingiz mumkin.
Bugun AI Agentlaringiz uchun yanada aqlli, xavfsizroq va juda tejamkorroq davrga qadam qo‘ying.
AI Agentlar uchun boshidan oxirigacha mo‘ljallangan platforma sizning avtomatlashtirilgan vositalaringizning pul “yutqizadigan” holatga tushib qolishining oldini oladi. LLM xarajatlarini 90% gacha kamaytirish orqali foydalanuvchilar real AI Agentlar ish jarayonlari davomida LLM sarfidan o‘rtacha 90% tejashga erishadi. Tizim buni oddiy topshiriqlarni arzonroq modellarga aqlli tarzda yo‘naltirish, muhim qarorlar uchun esa flagman modellardan foydalanishni saqlab qolish orqali amalga oshiradi. Bu aqlli marshrutlash natija sifati deyarli o‘zgarmasligini, ya’ni ~96% darajadagi barqarorlikni ta’minlaydi.
Ajoyib moliyaviy tejamkorlikdan tashqari, platforma xavfsizlikka birinchi o‘rinni beradigan tajribani kafolatlaydi. Foydalanuvchi xavfsizligi mutlaq ustuvor ekanini bilgan holda topshiriqlarni ishonch bilan topshirishingiz mumkin. Integratsiya ham nihoyatda oddiy va to‘liq shaffof. Faqat base_url/api_key orqali sozlamangizni kiriting, va darhol real vaqt rejimida har bir qo‘ng‘iroq uchun aniq qaysi model tanlangani, unga bog‘liq xarajat va moliyaviy tejashni kuzatib borishingiz mumkin.
Bugun AI Agentlaringiz uchun yanada aqlli, xavfsizroq va juda tejamkorroq davrga qadam qo‘ying.
73
GoPlus Security Alert: THORChain’da taxminan $10M yo‘qotishga olib kelgan ekspluatatsiya ro‘y berdi
THORChain’dagi yaqinda sodir bo‘lgan xavfsizlik buzilishi haqida muhim yangilikni ulashamiz. Bu hodisa taxminan $10M yo‘qotishga olib keldi.
Komprometatsiya qilingan aktivlar 36.75 BTC bo‘lib, uning qiymati taxminan $3M. Bundan tashqari, zararli aktyorlar Base, Ethereum va BNB Chain tarmoqlari bo‘ylab taxminan $7M miqdorni chiqarishga muvaffaq bo‘lishgan. Hodisaga bevosita munosabat sifatida @THORChain barcha savdo faoliyatini to‘xtatib qo‘ydi. Natijada, $RUNE bozor narxi tezda 12% ga pasaydi.
Hozirgi paytda ruxsatsiz mablag‘lar aniqlanib, bir nechta muayyan hamyonlarda jamlangan. O‘g‘irlangan BTC hozirda bc1ql4u94klk265lnfur2ujk9p6uh52f2a8jhf6f37 manzilida joylashgan. EVM tarmoqlari uchun esa olingan aktivlar ikki manzilda saqlanmoqda: aniq 0xd477b69551f49C0519F9B18c55030676138890Bd va 0x82fc0d5150f3548027e971ec04c065f3c93154eb.
Hozirning o‘zida #THORChain ortidagi rasmiy ishlab chiquvchilar vaziyat bo‘yicha hali rasmiy bayonot e’lon qilmagan. Biz jamoamizdan hamjihatlik bilan yuqori darajada hushyor bo‘lishni so‘raymiz. To‘liq aniqlik kiritilmaguncha, har qanday potensial xavfli cross-chain (tarmoqlararo) operatsiyalarni vaqtincha to‘xtatib turing.
GoPlus Security Alert: THORChain’da taxminan $10M yo‘qotishga olib kelgan ekspluatatsiya ro‘y berdi
THORChain’dagi yaqinda sodir bo‘lgan xavfsizlik buzilishi haqida muhim yangilikni ulashamiz. Bu hodisa taxminan $10M yo‘qotishga olib keldi.
Komprometatsiya qilingan aktivlar 36.75 BTC bo‘lib, uning qiymati taxminan $3M. Bundan tashqari, zararli aktyorlar Base, Ethereum va BNB Chain tarmoqlari bo‘ylab taxminan $7M miqdorni chiqarishga muvaffaq bo‘lishgan. Hodisaga bevosita munosabat sifatida @THORChain barcha savdo faoliyatini to‘xtatib qo‘ydi. Natijada, $RUNE bozor narxi tezda 12% ga pasaydi.
Hozirgi paytda ruxsatsiz mablag‘lar aniqlanib, bir nechta muayyan hamyonlarda jamlangan. O‘g‘irlangan BTC hozirda bc1ql4u94klk265lnfur2ujk9p6uh52f2a8jhf6f37 manzilida joylashgan. EVM tarmoqlari uchun esa olingan aktivlar ikki manzilda saqlanmoqda: aniq 0xd477b69551f49C0519F9B18c55030676138890Bd va 0x82fc0d5150f3548027e971ec04c065f3c93154eb.
Hozirning o‘zida #THORChain ortidagi rasmiy ishlab chiquvchilar vaziyat bo‘yicha hali rasmiy bayonot e’lon qilmagan. Biz jamoamizdan hamjihatlik bilan yuqori darajada hushyor bo‘lishni so‘raymiz. To‘liq aniqlik kiritilmaguncha, har qanday potensial xavfli cross-chain (tarmoqlararo) operatsiyalarni vaqtincha to‘xtatib turing.
THORChain’dagi yaqinda sodir bo‘lgan xavfsizlik buzilishi haqida muhim yangilikni ulashamiz. Bu hodisa taxminan $10M yo‘qotishga olib keldi.
Komprometatsiya qilingan aktivlar 36.75 BTC bo‘lib, uning qiymati taxminan $3M. Bundan tashqari, zararli aktyorlar Base, Ethereum va BNB Chain tarmoqlari bo‘ylab taxminan $7M miqdorni chiqarishga muvaffaq bo‘lishgan. Hodisaga bevosita munosabat sifatida @THORChain barcha savdo faoliyatini to‘xtatib qo‘ydi. Natijada, $RUNE bozor narxi tezda 12% ga pasaydi.
Hozirgi paytda ruxsatsiz mablag‘lar aniqlanib, bir nechta muayyan hamyonlarda jamlangan. O‘g‘irlangan BTC hozirda bc1ql4u94klk265lnfur2ujk9p6uh52f2a8jhf6f37 manzilida joylashgan. EVM tarmoqlari uchun esa olingan aktivlar ikki manzilda saqlanmoqda: aniq 0xd477b69551f49C0519F9B18c55030676138890Bd va 0x82fc0d5150f3548027e971ec04c065f3c93154eb.
Hozirning o‘zida #THORChain ortidagi rasmiy ishlab chiquvchilar vaziyat bo‘yicha hali rasmiy bayonot e’lon qilmagan. Biz jamoamizdan hamjihatlik bilan yuqori darajada hushyor bo‘lishni so‘raymiz. To‘liq aniqlik kiritilmaguncha, har qanday potensial xavfli cross-chain (tarmoqlararo) operatsiyalarni vaqtincha to‘xtatib turing.
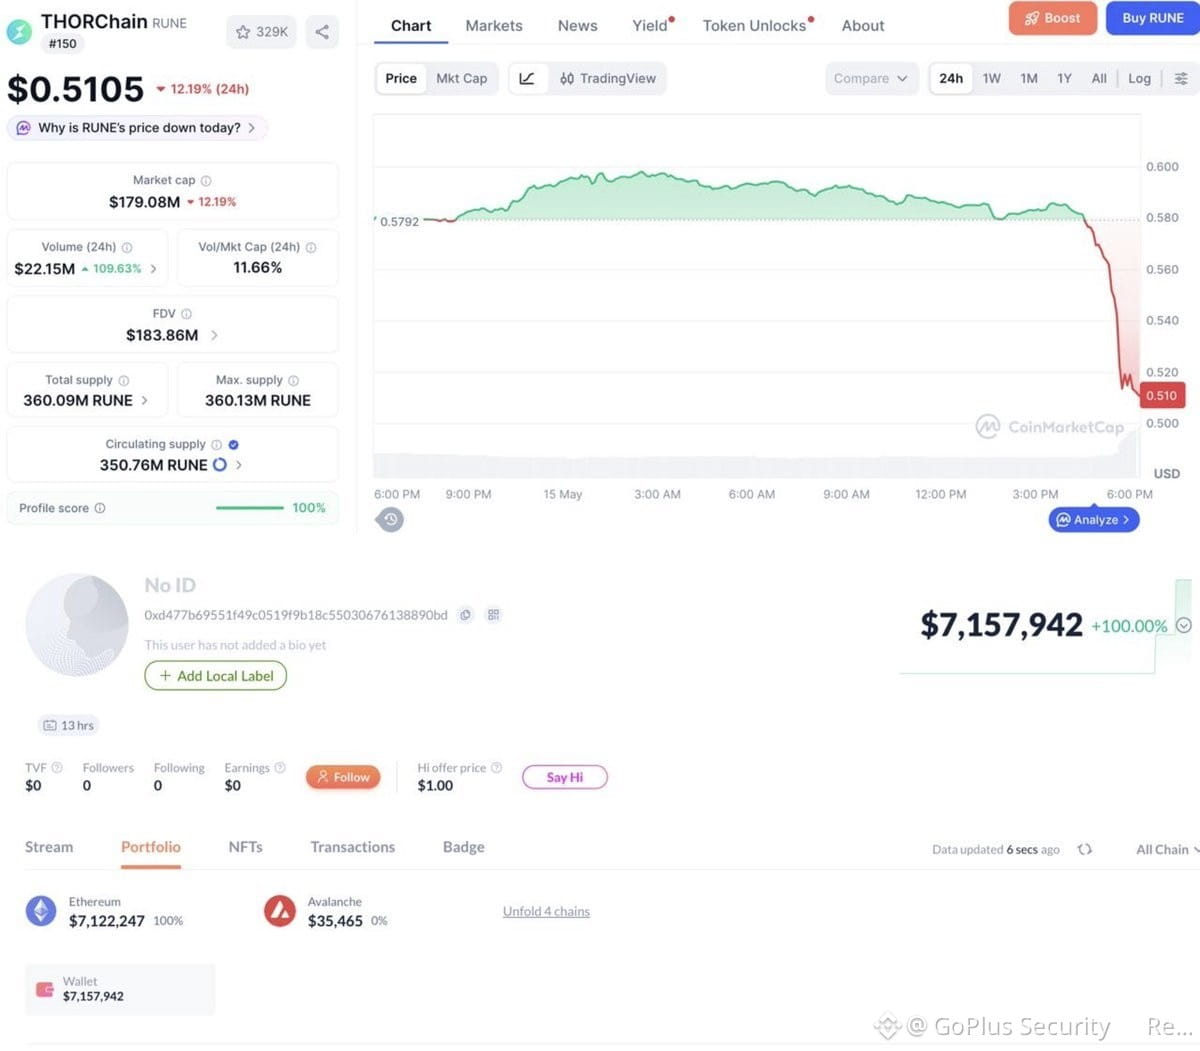
43
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
AIStocksWhatNext
1.1M marta koʻrilgan
7,293 muhokama qilmoqda
Trendlashayotgan xeshteglar kampaniyamizda “Share & Win” trafik mukofotini qo‘lga kiriting
✨Mavzu: AI aksiya kurslari o‘sishda davom etayotgan bir paytda yana qanday investitsiya imkoniyatlari bor?
👉Qanday qo‘shilish:
#AIStocksWhatNext xeshtegi bilan qisqa post yoki maqola joylang
Siz bu holatda bullish tomondamisiz yoki bearish — shuni ayting va AI aksiyalaringiz bo‘yicha portfelingizni yoki treydlaringizni ulashing; treyd vidjeti sizning ishtirokingizga moslikni oshirishi mumkin.
Shuningdek, postingizni ma’lumotlar yoki grafiklar bilan boyitib, AI tomonidan yaratilgan rasmlardan foydalanmaslik orqali kuchaytira olasiz.
✍️Quyidagi yo‘nalishlardan kelib chiqib kontent yarating:
- Nvidia chip sotuvlari kelasi yili ikki baravar bo‘lishini aytdi, eng yirik AI kompaniyalar esa rekord darajadagi daromadlarni qayd etishda davom etyapti — ortidagi hisoblash xarajatlari ham juda katta. AIga talab haqiqatan ham shiddat bilan oshyaptimi? Bu qancha davom etishi mumkin? AI aksiyalar hamma joyda o‘sishda. Bu haqiqiy “breakout”mi yoki faqat qisqa muddatli sakrashmi?
- Tarmoq yetakchilari AI rivojlanishini sekinlashtirishga chaqirmoqda, Trump esa “AI Force” barpo etishni rejalashtirib, AI kelajakda AQSh YAIMning 25%ini tashkil qilishi mumkinligini aytmoqda. Siz qaysi tomondsiz? Davlat darajasidagi qo‘llab-quvvatlash AI aksiyalar uchun uzoq muddatli yutuq bo‘ladimi?
- Siz AI aksiyalarini sotib olyapsizmi? Bizning trade sharing vidjetimiz orqali AI’ga oid treydingiz/ulushingizni ulashing.
⏰Kampaniya davri:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Mukofot:
- Yuqoridagi ko‘rsatmalarga mos keladigan va 100 tadan ko‘p so‘zdan iborat malakali postlar ko‘rib chiqiladi hamda 500 dan 3 000 gacha bo‘lgan tasodifiy trafik oshiruvchi qo‘shimcha olishi mumkin. Postingiz tanlansa, feed kotibingizdan bildirishnoma olasiz.
- Binance Square Official’da maqolangizni namoyish qilish imkoniyatiga ega bo‘ling
Postingiz uchun g‘oyalar kerakmi? Mavzu sahifasiga kiring #AIStocksWhatNext yoki Square Guide on How to Post for Better Reach.
Binance Square Official
·624 ta layk
·1.9M marta koʻrilgan
US10YTreasuryYieldHits19YearHigh
186 marta koʻrilgan
18 muhokama qilmoqda
SpotBitcoinETFsInflow$2.31BInFourDays
48 marta koʻrilgan
11 muhokama qilmoqda