
forrestbit
36 Postlar
forrestbit
Shikoyat qilish
Foydalanuvchini bloklash
关注加密与Web3热点,用大白话讲清机制、行情背后的逻辑和常见坑。不喊单、不荐币。内容含AI辅助,经人工整理。评论区请勿发助记词。
11 Kuzatilmoqda
32 Kuzatuvchilar
20 Yoqdi
Postlar
Barchasi
Videolar
·
--
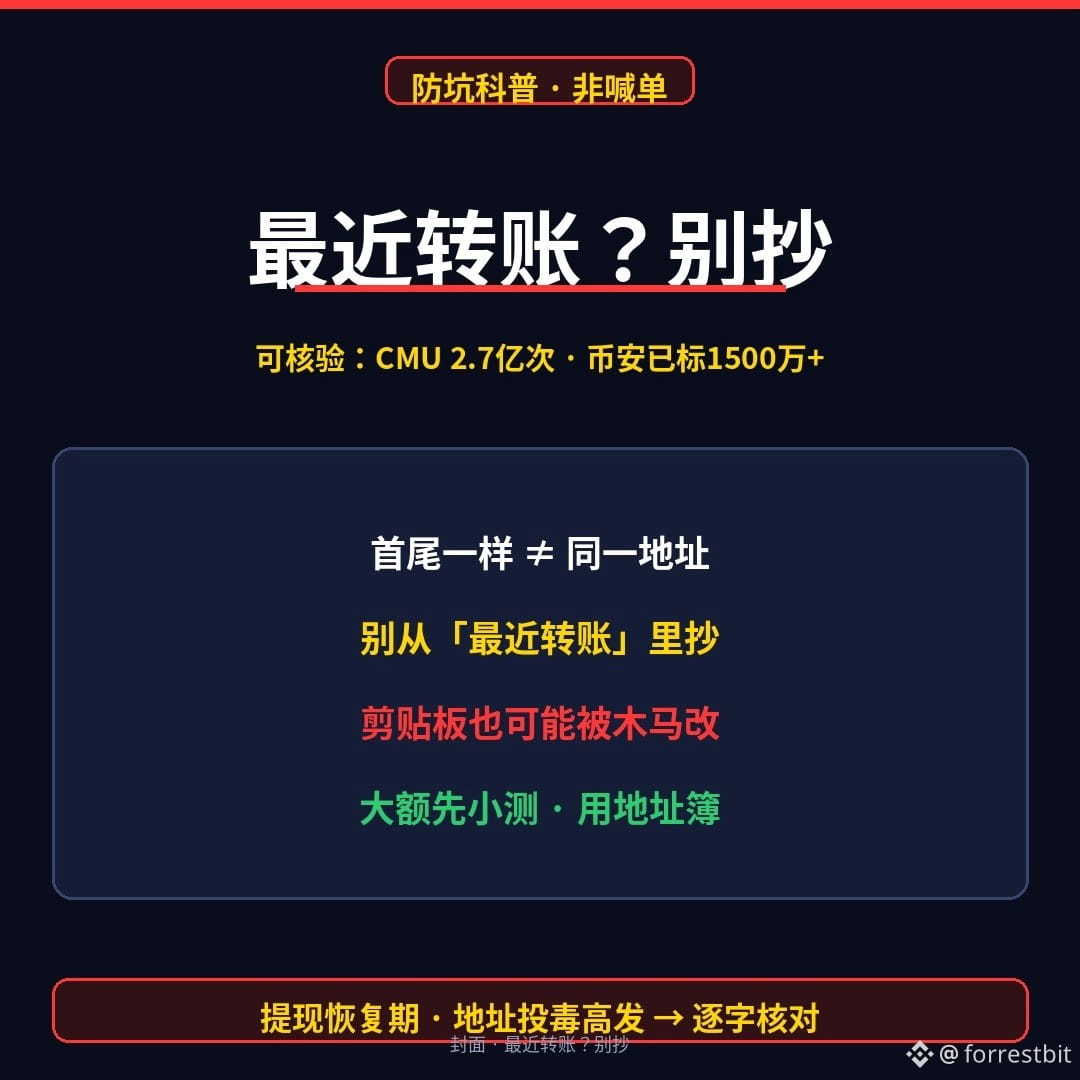
Pul yechayotganda yoki sovuq hamyonga o‘tkazayotganda manzilni «So‘nggi o‘tkazmalar / tranzaksiyalar tarixi»dan ko‘chirib olasizmi yoki manzillar kitobini ochib, o‘zingiz tekshirib, keyin joylaysizmi?
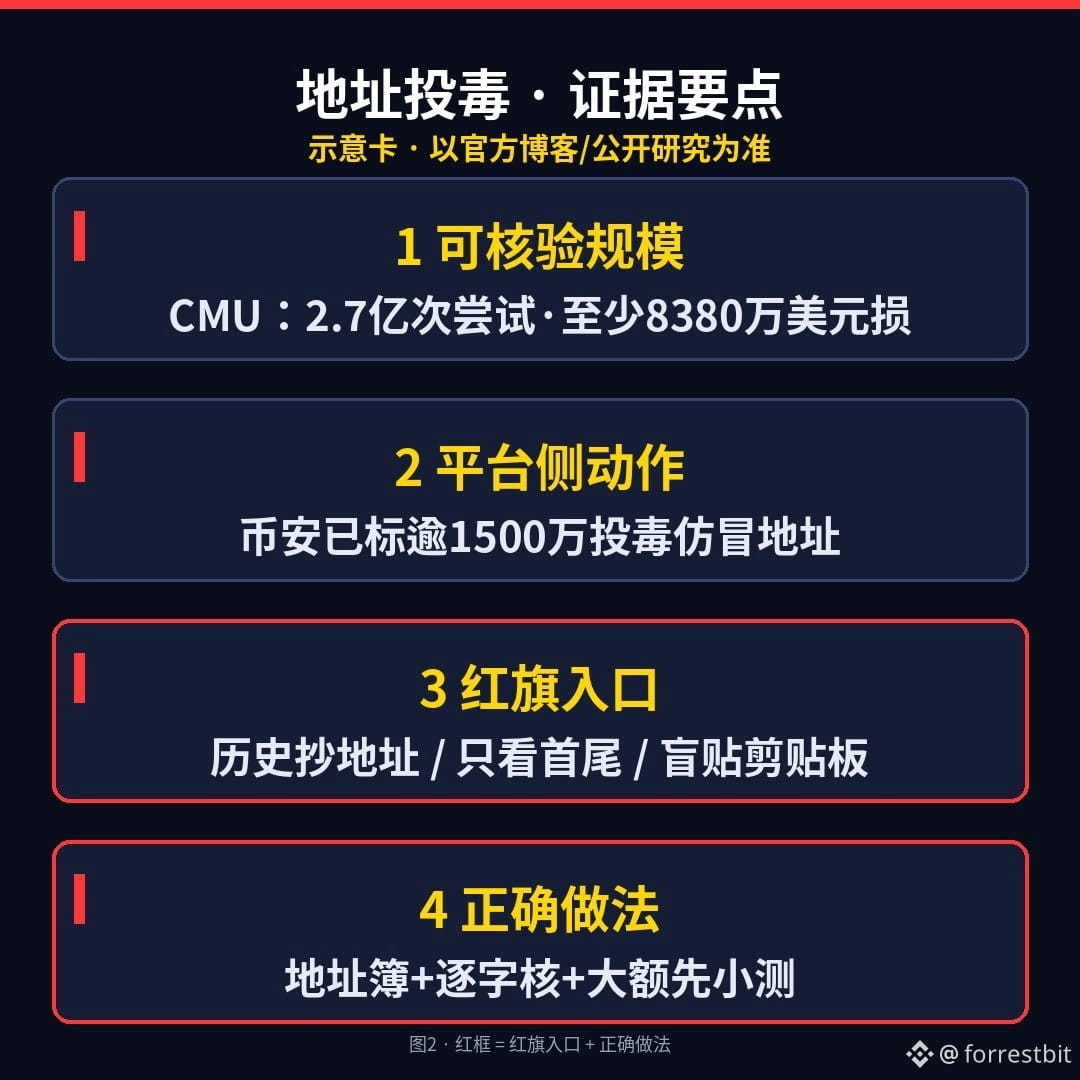
Pul yechish qayta tiklanayotgan shu kunlarda manzilni zaharlash xavfi yuqori. Ommaviy ogohlantirishlarda (jumladan BlockBeats) va He Yi’ning avvalgi ketma-ket ogohlantirishlarida ham bir xil usul tilga olingan: firibgarlar ommaviy manzillarni yoki yaqinda pul o‘tkazilgan manzillarni nishonga olib, **boshi va oxiridagi bir nechta belgisi juda o‘xshash** soxta manzillarni yasaydi, so‘ng tarixingizga oz miqdordagi «zaharlovchi» tranzaksiyani kiritadi. Hamyon interfeysi ko‘pincha uzun manzilning faqat boshini va oxirini ko‘rsatadi, o‘rtasidagi bir necha belgi farqini esa payqash qiyin. Yana bir usul — buferga tushadigan troyan: manzilni to‘g‘ri nusxalaysiz, lekin joylayotganda o‘rtadagi qismi o‘zgartirib qo‘yilgan bo‘ladi. Tekshirish mumkin bo‘lgan ma’lumot: Karnegi-Mellon universiteti jamoasi 2022-yil iyulidan 2024-yil iyunigacha Ethereum va BSC’da **270 milliondan ortiq** manzilni zaharlash urinishlari bo‘lganini, **17 milliondan ortiq** manzil nishonga olinganini hisoblagan. Natijada 6633 ta noto‘g‘ri o‘tkazma bilan kamida taxminan **83,8 million dollar** yo‘qotilgan. Binance’ning xavfsizlik bo‘limi ETH/BSC’da **15 milliondan ortiq** soxta/zaharlovchi manzil belgilanganini ochiq ma’lum qilgan (rasmiy blogdagi ma’lumotga tayaning).
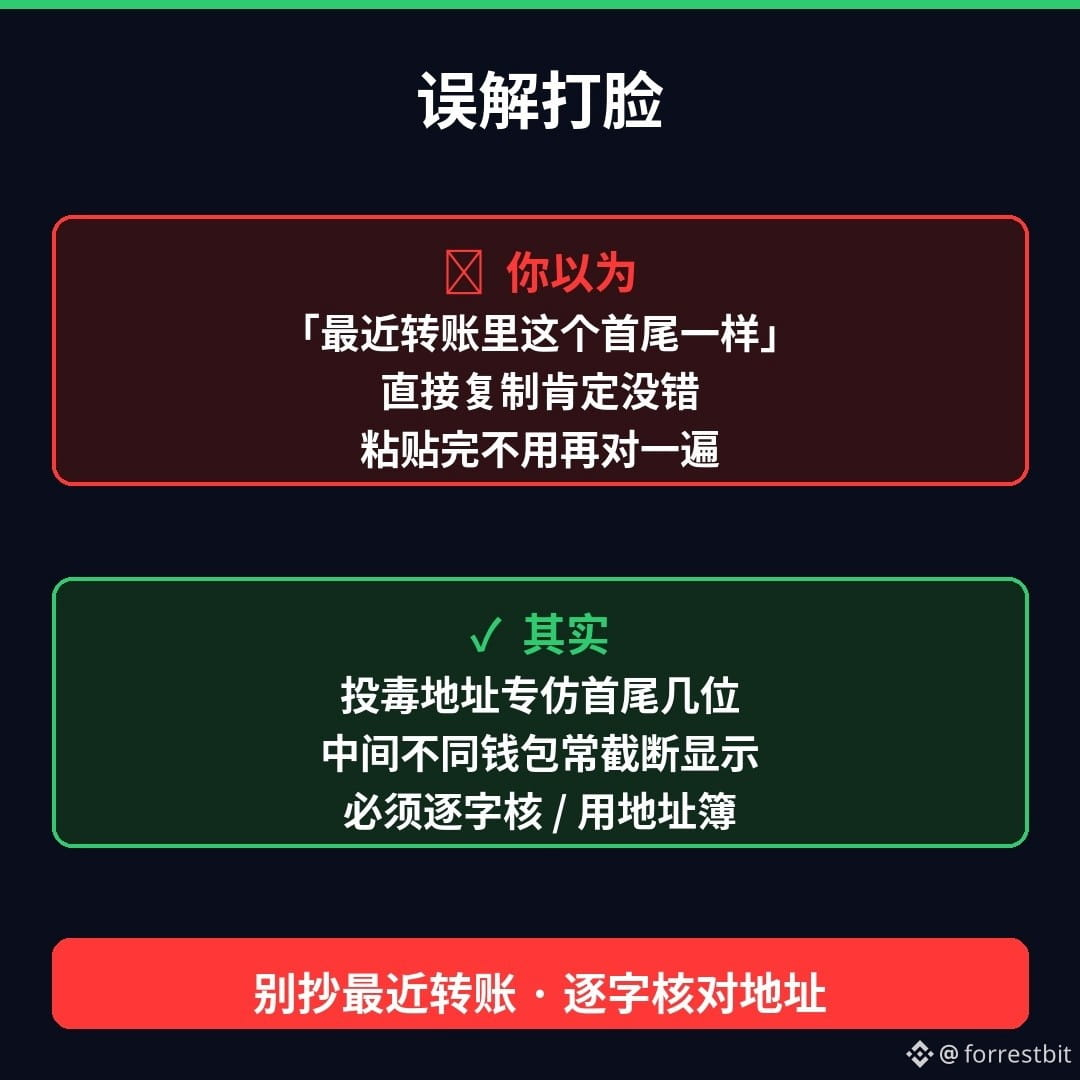
Quyidagi xavf belgilarini yodda tuting: ① «So‘nggi o‘tkazmalar»dan bir bosishda manzilni nusxalash ② tasdiqlashdan oldin faqat dastlabki va oxirgi to‘rtta belgini tekshirish ③ joylagandan keyin butun manzilni qayta tekshirmaslik ④ notanish manzildan oz miqdor kelishi bilan o‘xshash manzilni darhol «ko‘chirib olish». Qisqacha: manzilning boshi va oxiri bir xil ≠ bu aynan o‘sha manzil.
«Tarixdagi tanish manzil o‘zimizniki bo‘lsa kerak», deb o‘ylaysizmi? Aslida zaharlash usuli aynan bosh-oxiri o‘xshash manzillarni yasab, sizning erinishingizni poylaydi. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1) Qabul qiluvchi manzil uchun avvaldan tekshirilgan manzillar kitobi/oq ro‘yxatidan foydalaning, tranzaksiyalar tarixidan ko‘chirmang
2) Joylagandan keyin butun manzilni harfma-harf ikki-uch marta tekshiring (tarmoq va tokenni ham)
3) Katta summani yuborishdan oldin oz miqdorda sinov o‘tkazmasini qiling, mablag‘ kelganini tasdiqlagach qolganini yuboring — sinov o‘tkazmasidan keyin ham asosiy o‘tkazmani yuborishdan avval ekrandagi manzilni yana tekshiring
Siz qaysi holatdan ko‘proq xavotirdasiz: A — «So‘nggi o‘tkazmalar»dan zaharlangan manzilni ko‘chirib olishmi yoki B — buferdagi manzilning o‘rtadagi bir necha belgisi troyan tomonidan o‘zgartirilishimi? Izohlarda bittasini tanlang (to‘liq manzilni/seed iborani joylamang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Muallif savdo qilmaydi va signal bermaydi. Ma’lumotlar Binance xavfsizlik blogidagi manzilni zaharlash haqidagi tushuntirishlar, pul yechish qayta tiklanayotgan davrdagi zaharlash bo‘yicha ommaviy xabarlar hamda Karnegi-Mellon universitetining tegishli statistikasi asosida bayon qilingan; raqamlar va vositalar bo‘yicha rasmiy so‘nggi e’lonlarga tayaning. Ushbu kontentni yaratishda AI’dan foydalanilgan, so‘ngra inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
Pul yechayotganda yoki sovuq hamyonga o‘tkazayotganda manzilni «So‘nggi o‘tkazmalar / tranzaksiyalar tarixi»dan ko‘chirib olasizmi yoki manzillar kitobini ochib, o‘zingiz tekshirib, keyin joylaysizmi?
Pul yechish qayta tiklanayotgan shu kunlarda manzilni zaharlash xavfi yuqori. Ommaviy ogohlantirishlarda (jumladan BlockBeats) va He Yi’ning avvalgi ketma-ket ogohlantirishlarida ham bir xil usul tilga olingan: firibgarlar ommaviy manzillarni yoki yaqinda pul o‘tkazilgan manzillarni nishonga olib, **boshi va oxiridagi bir nechta belgisi juda o‘xshash** soxta manzillarni yasaydi, so‘ng tarixingizga oz miqdordagi «zaharlovchi» tranzaksiyani kiritadi. Hamyon interfeysi ko‘pincha uzun manzilning faqat boshini va oxirini ko‘rsatadi, o‘rtasidagi bir necha belgi farqini esa payqash qiyin. Yana bir usul — buferga tushadigan troyan: manzilni to‘g‘ri nusxalaysiz, lekin joylayotganda o‘rtadagi qismi o‘zgartirib qo‘yilgan bo‘ladi. Tekshirish mumkin bo‘lgan ma’lumot: Karnegi-Mellon universiteti jamoasi 2022-yil iyulidan 2024-yil iyunigacha Ethereum va BSC’da **270 milliondan ortiq** manzilni zaharlash urinishlari bo‘lganini, **17 milliondan ortiq** manzil nishonga olinganini hisoblagan. Natijada 6633 ta noto‘g‘ri o‘tkazma bilan kamida taxminan **83,8 million dollar** yo‘qotilgan. Binance’ning xavfsizlik bo‘limi ETH/BSC’da **15 milliondan ortiq** soxta/zaharlovchi manzil belgilanganini ochiq ma’lum qilgan (rasmiy blogdagi ma’lumotga tayaning).
Quyidagi xavf belgilarini yodda tuting: ① «So‘nggi o‘tkazmalar»dan bir bosishda manzilni nusxalash ② tasdiqlashdan oldin faqat dastlabki va oxirgi to‘rtta belgini tekshirish ③ joylagandan keyin butun manzilni qayta tekshirmaslik ④ notanish manzildan oz miqdor kelishi bilan o‘xshash manzilni darhol «ko‘chirib olish». Qisqacha: manzilning boshi va oxiri bir xil ≠ bu aynan o‘sha manzil.
«Tarixdagi tanish manzil o‘zimizniki bo‘lsa kerak», deb o‘ylaysizmi? Aslida zaharlash usuli aynan bosh-oxiri o‘xshash manzillarni yasab, sizning erinishingizni poylaydi. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1) Qabul qiluvchi manzil uchun avvaldan tekshirilgan manzillar kitobi/oq ro‘yxatidan foydalaning, tranzaksiyalar tarixidan ko‘chirmang
2) Joylagandan keyin butun manzilni harfma-harf ikki-uch marta tekshiring (tarmoq va tokenni ham)
3) Katta summani yuborishdan oldin oz miqdorda sinov o‘tkazmasini qiling, mablag‘ kelganini tasdiqlagach qolganini yuboring — sinov o‘tkazmasidan keyin ham asosiy o‘tkazmani yuborishdan avval ekrandagi manzilni yana tekshiring
Siz qaysi holatdan ko‘proq xavotirdasiz: A — «So‘nggi o‘tkazmalar»dan zaharlangan manzilni ko‘chirib olishmi yoki B — buferdagi manzilning o‘rtadagi bir necha belgisi troyan tomonidan o‘zgartirilishimi? Izohlarda bittasini tanlang (to‘liq manzilni/seed iborani joylamang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Muallif savdo qilmaydi va signal bermaydi. Ma’lumotlar Binance xavfsizlik blogidagi manzilni zaharlash haqidagi tushuntirishlar, pul yechish qayta tiklanayotgan davrdagi zaharlash bo‘yicha ommaviy xabarlar hamda Karnegi-Mellon universitetining tegishli statistikasi asosida bayon qilingan; raqamlar va vositalar bo‘yicha rasmiy so‘nggi e’lonlarga tayaning. Ushbu kontentni yaratishda AI’dan foydalanilgan, so‘ngra inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
Pul yechish qayta tiklanayotgan shu kunlarda manzilni zaharlash xavfi yuqori. Ommaviy ogohlantirishlarda (jumladan BlockBeats) va He Yi’ning avvalgi ketma-ket ogohlantirishlarida ham bir xil usul tilga olingan: firibgarlar ommaviy manzillarni yoki yaqinda pul o‘tkazilgan manzillarni nishonga olib, **boshi va oxiridagi bir nechta belgisi juda o‘xshash** soxta manzillarni yasaydi, so‘ng tarixingizga oz miqdordagi «zaharlovchi» tranzaksiyani kiritadi. Hamyon interfeysi ko‘pincha uzun manzilning faqat boshini va oxirini ko‘rsatadi, o‘rtasidagi bir necha belgi farqini esa payqash qiyin. Yana bir usul — buferga tushadigan troyan: manzilni to‘g‘ri nusxalaysiz, lekin joylayotganda o‘rtadagi qismi o‘zgartirib qo‘yilgan bo‘ladi. Tekshirish mumkin bo‘lgan ma’lumot: Karnegi-Mellon universiteti jamoasi 2022-yil iyulidan 2024-yil iyunigacha Ethereum va BSC’da **270 milliondan ortiq** manzilni zaharlash urinishlari bo‘lganini, **17 milliondan ortiq** manzil nishonga olinganini hisoblagan. Natijada 6633 ta noto‘g‘ri o‘tkazma bilan kamida taxminan **83,8 million dollar** yo‘qotilgan. Binance’ning xavfsizlik bo‘limi ETH/BSC’da **15 milliondan ortiq** soxta/zaharlovchi manzil belgilanganini ochiq ma’lum qilgan (rasmiy blogdagi ma’lumotga tayaning).
Quyidagi xavf belgilarini yodda tuting: ① «So‘nggi o‘tkazmalar»dan bir bosishda manzilni nusxalash ② tasdiqlashdan oldin faqat dastlabki va oxirgi to‘rtta belgini tekshirish ③ joylagandan keyin butun manzilni qayta tekshirmaslik ④ notanish manzildan oz miqdor kelishi bilan o‘xshash manzilni darhol «ko‘chirib olish». Qisqacha: manzilning boshi va oxiri bir xil ≠ bu aynan o‘sha manzil.
«Tarixdagi tanish manzil o‘zimizniki bo‘lsa kerak», deb o‘ylaysizmi? Aslida zaharlash usuli aynan bosh-oxiri o‘xshash manzillarni yasab, sizning erinishingizni poylaydi. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1) Qabul qiluvchi manzil uchun avvaldan tekshirilgan manzillar kitobi/oq ro‘yxatidan foydalaning, tranzaksiyalar tarixidan ko‘chirmang
2) Joylagandan keyin butun manzilni harfma-harf ikki-uch marta tekshiring (tarmoq va tokenni ham)
3) Katta summani yuborishdan oldin oz miqdorda sinov o‘tkazmasini qiling, mablag‘ kelganini tasdiqlagach qolganini yuboring — sinov o‘tkazmasidan keyin ham asosiy o‘tkazmani yuborishdan avval ekrandagi manzilni yana tekshiring
Siz qaysi holatdan ko‘proq xavotirdasiz: A — «So‘nggi o‘tkazmalar»dan zaharlangan manzilni ko‘chirib olishmi yoki B — buferdagi manzilning o‘rtadagi bir necha belgisi troyan tomonidan o‘zgartirilishimi? Izohlarda bittasini tanlang (to‘liq manzilni/seed iborani joylamang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Muallif savdo qilmaydi va signal bermaydi. Ma’lumotlar Binance xavfsizlik blogidagi manzilni zaharlash haqidagi tushuntirishlar, pul yechish qayta tiklanayotgan davrdagi zaharlash bo‘yicha ommaviy xabarlar hamda Karnegi-Mellon universitetining tegishli statistikasi asosida bayon qilingan; raqamlar va vositalar bo‘yicha rasmiy so‘nggi e’lonlarga tayaning. Ushbu kontentni yaratishda AI’dan foydalanilgan, so‘ngra inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
1
315
·
--
Shaxsiy xabarda «Binance zaxiralar isboti / PoR tekshiruvi / SAFU solishtiruvi» havolasini yuborib, bugun yangi snapshot borligini, havolani ochsangiz aktivlarni tekshira olishingizni aytishdi — avval notanish domenni ochasizmi yoki rasmiy saytga o‘zingiz kirasizmi?
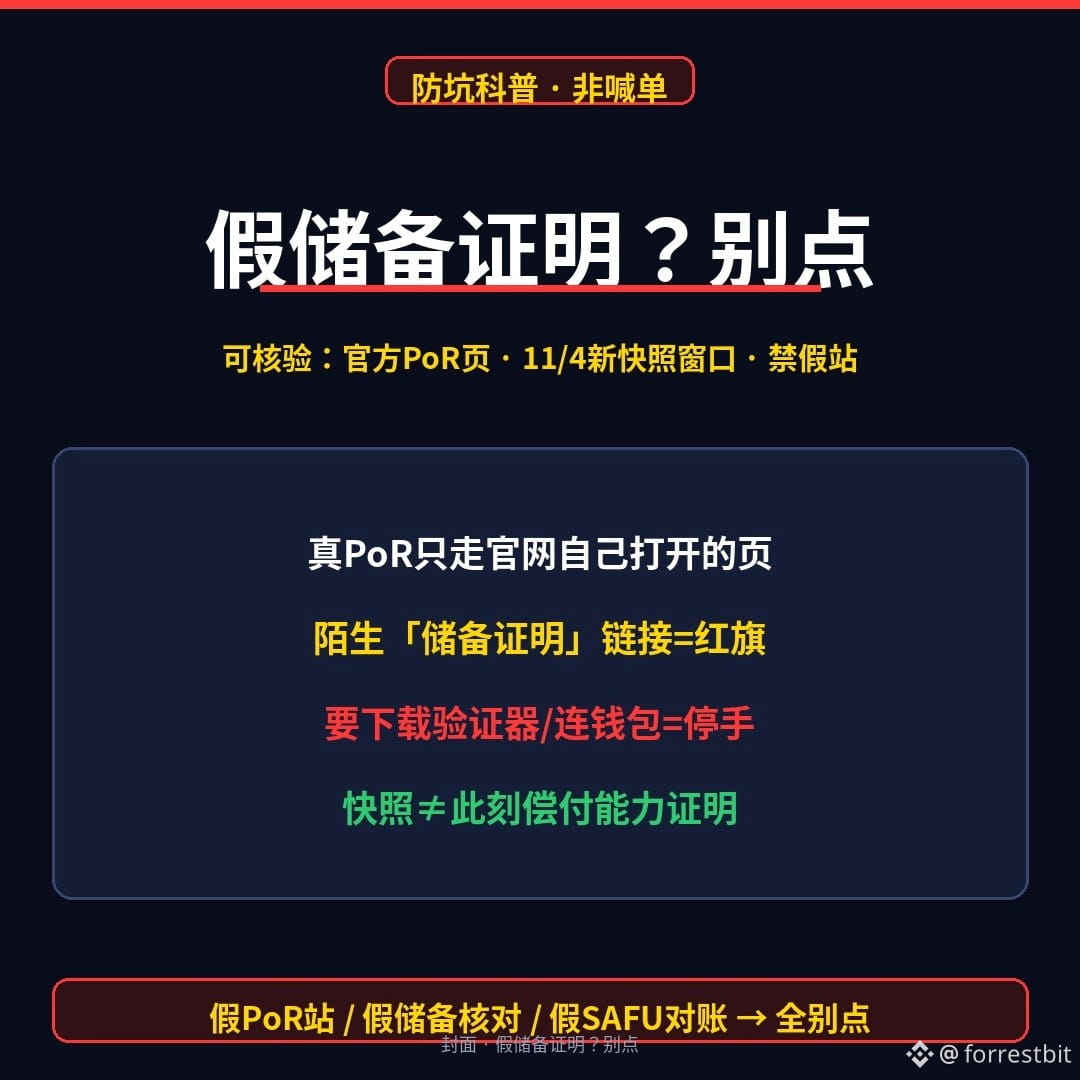
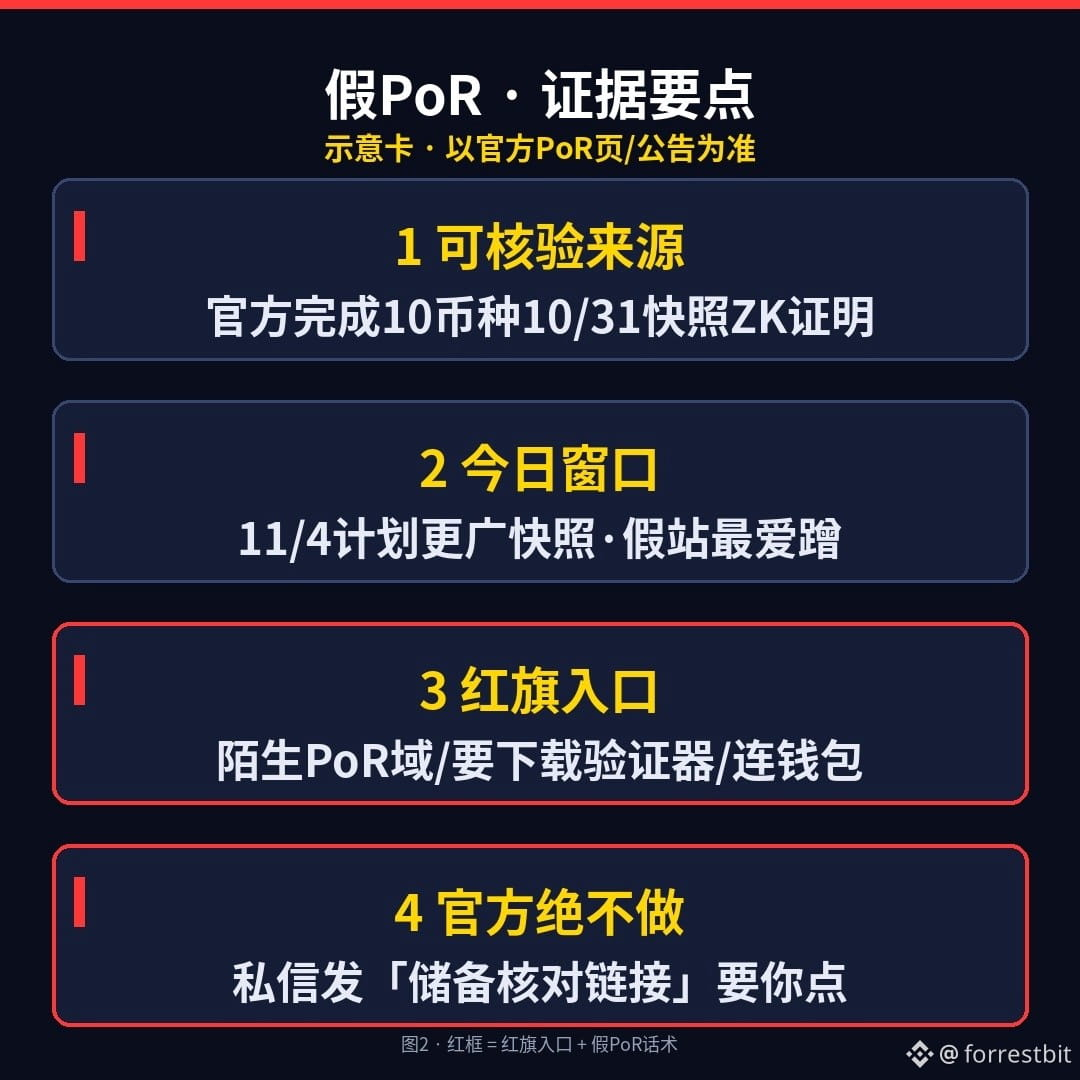
Pul yechish tiklanayotgan shu kunlarda soxta «zaxiralar isboti sayti, PoR tekshiruvchisi, SAFU solishtiruvi sahifalari» rasmiy xabarlarga taqlid qilishni juda yaxshi ko‘radi. Tekshirish mumkin bo‘lgan ma’lumotlar (rasmiy saytdagi eng so‘nggi e’lonlarga qarang): platforma 31-oktabrdagi snapshotda 10 ta asosiy aktiv bo‘yicha nol bilimli zaxiralar isbotini yakunladi. Foydalanuvchilar rasmiy zaxiralar isboti sahifasida o‘sha paytdagi balanslari hisobga olingan-olinmaganini va kamida 1:1 nisbatda zaxira bilan ta’minlanganini tekshirishi mumkin. Ochiq xabarlarga ko‘ra, 4-noyabr atrofida snapshot qamrovi yana kengaytirilishi kutilmoqda; soxta zaxiralar isboti saytlaridan ehtiyot bo‘lish haqida ham ogohlantirilgan. Rasmiy pozitsiya qat’iy: tekshiruvni faqat o‘zingiz ochgan rasmiy PoR sahifasi va rasmiy vositalar orqali bajaring. Hech kim sizga avval shaxsiy xabarda notanish domen havolasini yuborib, «darhol aktivlarni tekshiring» demaydi.
Quyidagi xavfli belgilarni yodda tuting: ① shaxsiy xabar / guruh suhbati / elektron pochtada «zaxiralar isboti, PoR, SAFU solishtiruvi» degan qisqa havolalarni yuborish ② notanish «tekshiruvchi» dasturini yuklab olishni yoki hamyonni ulab «tekshiruvga ruxsat berish»ni so‘rash ③ sahifa domeni rasmiy saytga o‘zingiz kirganingizda ochiladigan domen bilan mos kelmasligi ④ seed-ibora / OTP so‘rash yoki aktivlarni tekshirish uchun avval pul o‘tkazishni talab qilish. Mexanizm haqida yana bir eslatma: snapshot muayyan vaqtdagi aktivlarning hisobga olingani va zaxira bilan ta’minlanganini tasdiqlaydi, lekin «hozirning o‘zida hammasini to‘liq yechib olish mumkinmi» degan savolga javob bermaydi — «darhol aktivlarni tekshiring» degan gapga uchib, havolani bosmang.
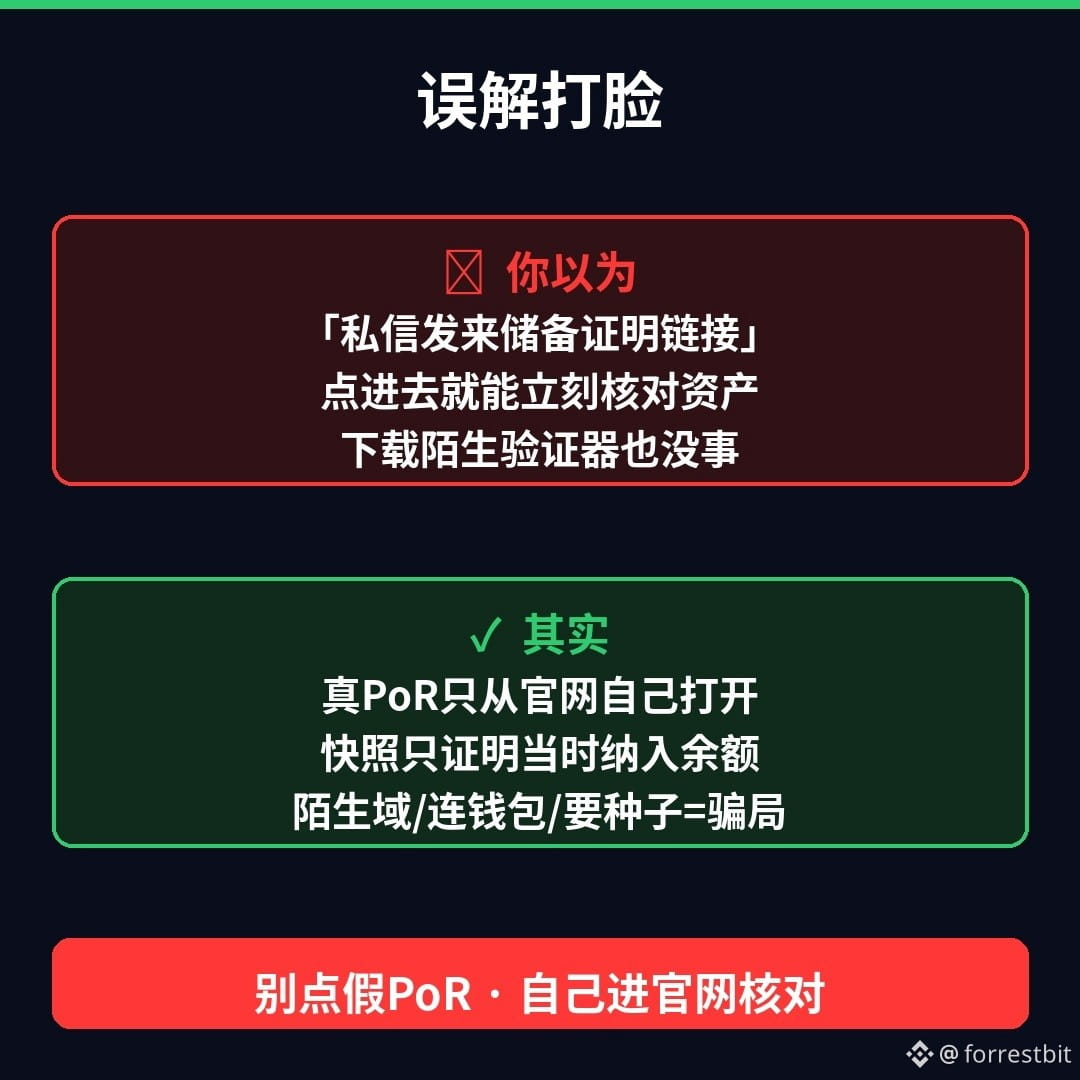
«Havolada zaxiralar isboti deb yozilgan ekan, demak, hamkorlik qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy tekshiruv faqat rasmiy sayt orqali o‘zingiz ochgan PoR sahifasida amalga oshiriladi; shubhali domenlarni rasmiy tekshiruv kanali orqali tekshirish mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘ramagan bo‘lsangiz-u, PoR / zaxiralar isboti / SAFU solishtiruvi havolasi kelsa → bosmang, yuklab olmang, hamyonni ulamang
2)Tekshirmoqchi bo‘lsangiz → rasmiy ilova yoki saytni o‘zingiz ochib, zaxiralar isboti sahifasiga kiring (boshqa odam yuborgan havolani bosmang)
3)Seed-ibora yoki OTPni bermang, «aktivlarni tekshirish» uchun avval pul ham o‘tkazmang
Siz qaysi holatdan ko‘proq xavotirlanasiz: A — shaxsiy xabarda yuborilgan «soxta zaxiralar isboti sayti»danmi yoki B — notanish «PoR tekshiruvchisi»ni yuklab olishni so‘raydigan sahifadanmi? Izohlarda bittasini tanlang (tasdiqlash kodi yoki tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdoga undamayman. Ma’lumotlar Binance’ning rasmiy zaxiralar isboti sahifasidagi izohlar, shuningdek, soxta zaxiralar isboti saytlari haqidagi ogohlantirishlar va 11/4 snapshot davri bo‘yicha ochiq xabarlar asosida bayon qilindi; joriy holat va vositalar uchun ilova yoki saytdagi eng so‘nggi e’lonlarga qarang. Ushbu kontentni yaratishda sun’iy intellektdan foydalanilgan, so‘ngra inson tomonidan tahrirlangan。)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
Shaxsiy xabarda «Binance zaxiralar isboti / PoR tekshiruvi / SAFU solishtiruvi» havolasini yuborib, bugun yangi snapshot borligini, havolani ochsangiz aktivlarni tekshira olishingizni aytishdi — avval notanish domenni ochasizmi yoki rasmiy saytga o‘zingiz kirasizmi?
Pul yechish tiklanayotgan shu kunlarda soxta «zaxiralar isboti sayti, PoR tekshiruvchisi, SAFU solishtiruvi sahifalari» rasmiy xabarlarga taqlid qilishni juda yaxshi ko‘radi. Tekshirish mumkin bo‘lgan ma’lumotlar (rasmiy saytdagi eng so‘nggi e’lonlarga qarang): platforma 31-oktabrdagi snapshotda 10 ta asosiy aktiv bo‘yicha nol bilimli zaxiralar isbotini yakunladi. Foydalanuvchilar rasmiy zaxiralar isboti sahifasida o‘sha paytdagi balanslari hisobga olingan-olinmaganini va kamida 1:1 nisbatda zaxira bilan ta’minlanganini tekshirishi mumkin. Ochiq xabarlarga ko‘ra, 4-noyabr atrofida snapshot qamrovi yana kengaytirilishi kutilmoqda; soxta zaxiralar isboti saytlaridan ehtiyot bo‘lish haqida ham ogohlantirilgan. Rasmiy pozitsiya qat’iy: tekshiruvni faqat o‘zingiz ochgan rasmiy PoR sahifasi va rasmiy vositalar orqali bajaring. Hech kim sizga avval shaxsiy xabarda notanish domen havolasini yuborib, «darhol aktivlarni tekshiring» demaydi.
Quyidagi xavfli belgilarni yodda tuting: ① shaxsiy xabar / guruh suhbati / elektron pochtada «zaxiralar isboti, PoR, SAFU solishtiruvi» degan qisqa havolalarni yuborish ② notanish «tekshiruvchi» dasturini yuklab olishni yoki hamyonni ulab «tekshiruvga ruxsat berish»ni so‘rash ③ sahifa domeni rasmiy saytga o‘zingiz kirganingizda ochiladigan domen bilan mos kelmasligi ④ seed-ibora / OTP so‘rash yoki aktivlarni tekshirish uchun avval pul o‘tkazishni talab qilish. Mexanizm haqida yana bir eslatma: snapshot muayyan vaqtdagi aktivlarning hisobga olingani va zaxira bilan ta’minlanganini tasdiqlaydi, lekin «hozirning o‘zida hammasini to‘liq yechib olish mumkinmi» degan savolga javob bermaydi — «darhol aktivlarni tekshiring» degan gapga uchib, havolani bosmang.
«Havolada zaxiralar isboti deb yozilgan ekan, demak, hamkorlik qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy tekshiruv faqat rasmiy sayt orqali o‘zingiz ochgan PoR sahifasida amalga oshiriladi; shubhali domenlarni rasmiy tekshiruv kanali orqali tekshirish mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘ramagan bo‘lsangiz-u, PoR / zaxiralar isboti / SAFU solishtiruvi havolasi kelsa → bosmang, yuklab olmang, hamyonni ulamang
2)Tekshirmoqchi bo‘lsangiz → rasmiy ilova yoki saytni o‘zingiz ochib, zaxiralar isboti sahifasiga kiring (boshqa odam yuborgan havolani bosmang)
3)Seed-ibora yoki OTPni bermang, «aktivlarni tekshirish» uchun avval pul ham o‘tkazmang
Siz qaysi holatdan ko‘proq xavotirlanasiz: A — shaxsiy xabarda yuborilgan «soxta zaxiralar isboti sayti»danmi yoki B — notanish «PoR tekshiruvchisi»ni yuklab olishni so‘raydigan sahifadanmi? Izohlarda bittasini tanlang (tasdiqlash kodi yoki tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdoga undamayman. Ma’lumotlar Binance’ning rasmiy zaxiralar isboti sahifasidagi izohlar, shuningdek, soxta zaxiralar isboti saytlari haqidagi ogohlantirishlar va 11/4 snapshot davri bo‘yicha ochiq xabarlar asosida bayon qilindi; joriy holat va vositalar uchun ilova yoki saytdagi eng so‘nggi e’lonlarga qarang. Ushbu kontentni yaratishda sun’iy intellektdan foydalanilgan, so‘ngra inson tomonidan tahrirlangan。)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
Pul yechish tiklanayotgan shu kunlarda soxta «zaxiralar isboti sayti, PoR tekshiruvchisi, SAFU solishtiruvi sahifalari» rasmiy xabarlarga taqlid qilishni juda yaxshi ko‘radi. Tekshirish mumkin bo‘lgan ma’lumotlar (rasmiy saytdagi eng so‘nggi e’lonlarga qarang): platforma 31-oktabrdagi snapshotda 10 ta asosiy aktiv bo‘yicha nol bilimli zaxiralar isbotini yakunladi. Foydalanuvchilar rasmiy zaxiralar isboti sahifasida o‘sha paytdagi balanslari hisobga olingan-olinmaganini va kamida 1:1 nisbatda zaxira bilan ta’minlanganini tekshirishi mumkin. Ochiq xabarlarga ko‘ra, 4-noyabr atrofida snapshot qamrovi yana kengaytirilishi kutilmoqda; soxta zaxiralar isboti saytlaridan ehtiyot bo‘lish haqida ham ogohlantirilgan. Rasmiy pozitsiya qat’iy: tekshiruvni faqat o‘zingiz ochgan rasmiy PoR sahifasi va rasmiy vositalar orqali bajaring. Hech kim sizga avval shaxsiy xabarda notanish domen havolasini yuborib, «darhol aktivlarni tekshiring» demaydi.
Quyidagi xavfli belgilarni yodda tuting: ① shaxsiy xabar / guruh suhbati / elektron pochtada «zaxiralar isboti, PoR, SAFU solishtiruvi» degan qisqa havolalarni yuborish ② notanish «tekshiruvchi» dasturini yuklab olishni yoki hamyonni ulab «tekshiruvga ruxsat berish»ni so‘rash ③ sahifa domeni rasmiy saytga o‘zingiz kirganingizda ochiladigan domen bilan mos kelmasligi ④ seed-ibora / OTP so‘rash yoki aktivlarni tekshirish uchun avval pul o‘tkazishni talab qilish. Mexanizm haqida yana bir eslatma: snapshot muayyan vaqtdagi aktivlarning hisobga olingani va zaxira bilan ta’minlanganini tasdiqlaydi, lekin «hozirning o‘zida hammasini to‘liq yechib olish mumkinmi» degan savolga javob bermaydi — «darhol aktivlarni tekshiring» degan gapga uchib, havolani bosmang.
«Havolada zaxiralar isboti deb yozilgan ekan, demak, hamkorlik qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy tekshiruv faqat rasmiy sayt orqali o‘zingiz ochgan PoR sahifasida amalga oshiriladi; shubhali domenlarni rasmiy tekshiruv kanali orqali tekshirish mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘ramagan bo‘lsangiz-u, PoR / zaxiralar isboti / SAFU solishtiruvi havolasi kelsa → bosmang, yuklab olmang, hamyonni ulamang
2)Tekshirmoqchi bo‘lsangiz → rasmiy ilova yoki saytni o‘zingiz ochib, zaxiralar isboti sahifasiga kiring (boshqa odam yuborgan havolani bosmang)
3)Seed-ibora yoki OTPni bermang, «aktivlarni tekshirish» uchun avval pul ham o‘tkazmang
Siz qaysi holatdan ko‘proq xavotirlanasiz: A — shaxsiy xabarda yuborilgan «soxta zaxiralar isboti sayti»danmi yoki B — notanish «PoR tekshiruvchisi»ni yuklab olishni so‘raydigan sahifadanmi? Izohlarda bittasini tanlang (tasdiqlash kodi yoki tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdoga undamayman. Ma’lumotlar Binance’ning rasmiy zaxiralar isboti sahifasidagi izohlar, shuningdek, soxta zaxiralar isboti saytlari haqidagi ogohlantirishlar va 11/4 snapshot davri bo‘yicha ochiq xabarlar asosida bayon qilindi; joriy holat va vositalar uchun ilova yoki saytdagi eng so‘nggi e’lonlarga qarang. Ushbu kontentni yaratishda sun’iy intellektdan foydalanilgan, so‘ngra inson tomonidan tahrirlangan。)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
1
260
·
--
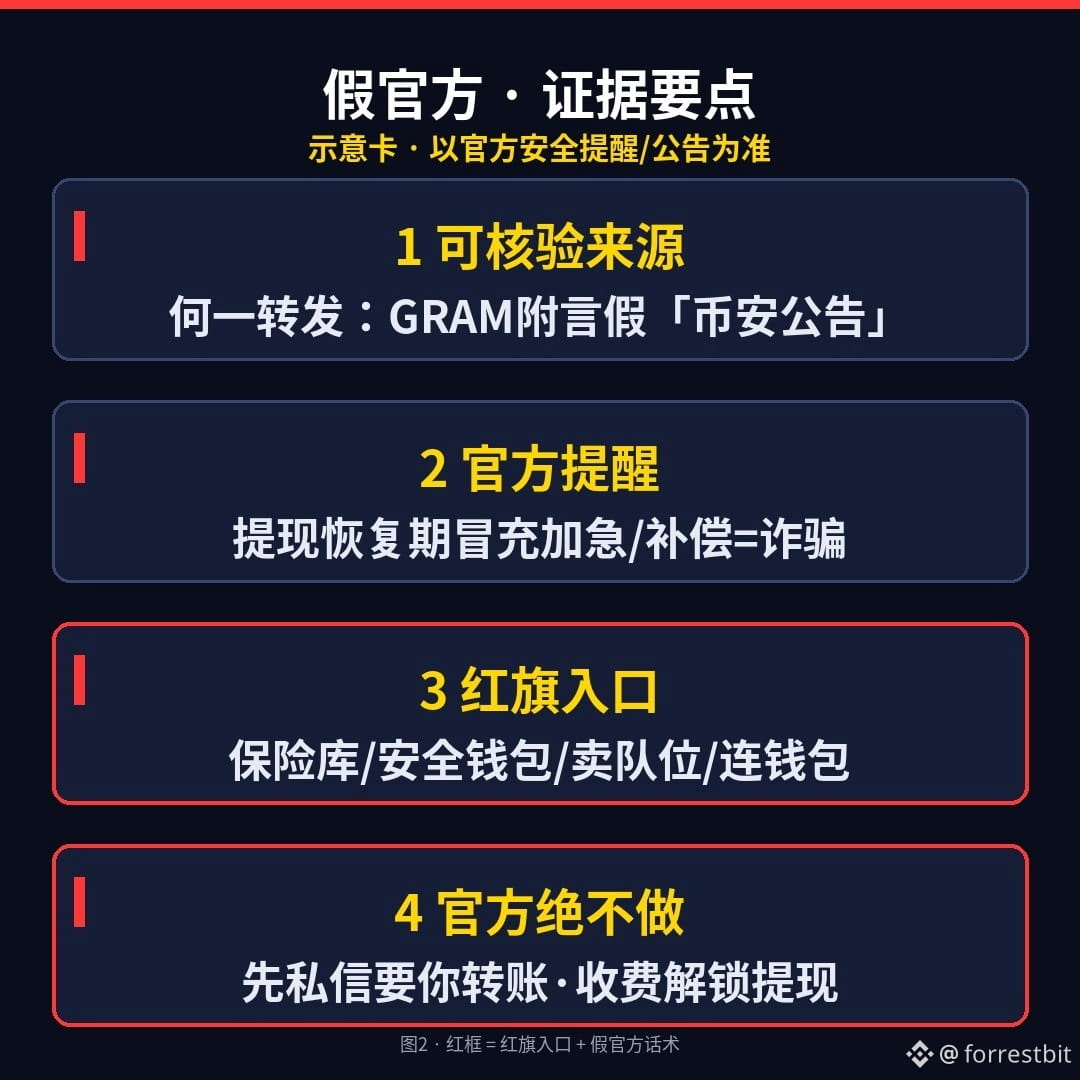
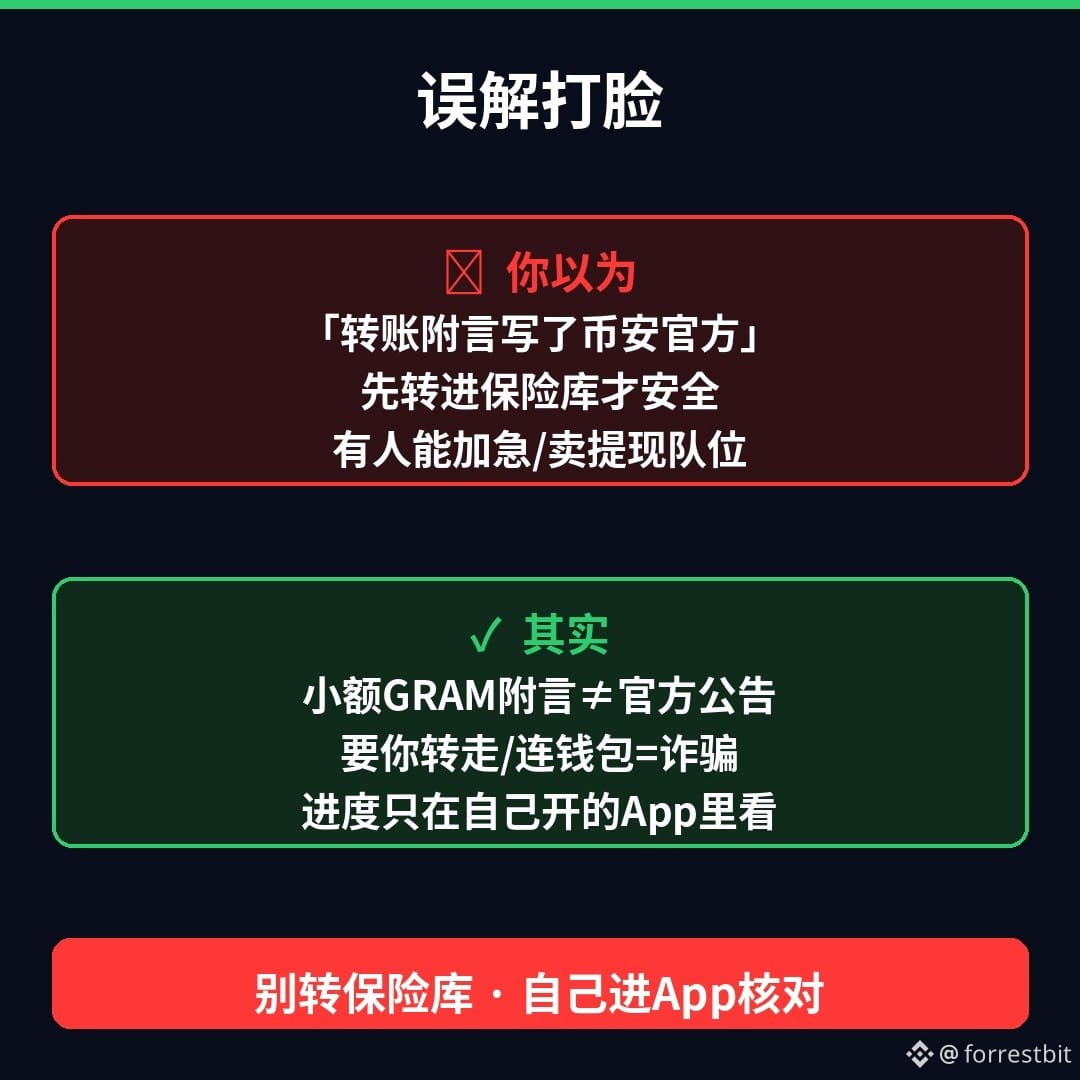
Telegram orqali kichik miqdorda GRAM yuborildi, izohida esa «Binance’ning rasmiy e’loni / aktivlaringiz xavfsiz emas / zudlik bilan xazinaga o‘tkazing» deb yozilgan — avval havolani bosib mablag‘ni o‘tkazasizmi yoki avval ilovani o‘zingiz ochib tekshirasizmi?
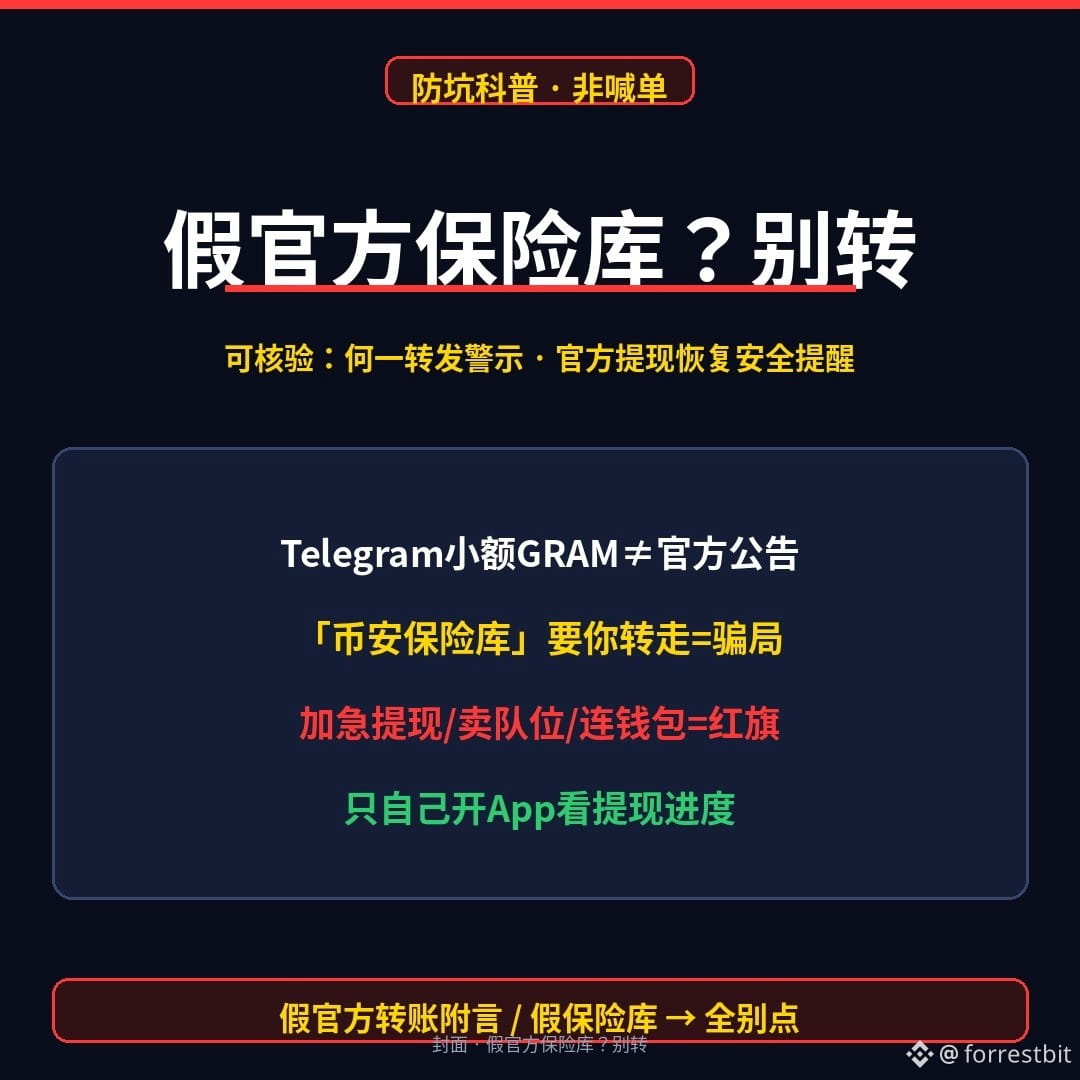
Pul yechish bosqichma-bosqich tiklanayotgan shu kunlarda soxta «rasmiy e’lon, xazina, tezlashtirilgan pul yechish, navbatdagi o‘rinni sotish, kompensatsiya havolasi» takliflari ayniqsa ko‘paydi. Tekshirish mumkin bo‘lgan ma’lumotlar (rasmiy eng so‘nggi e’lonlarga qarang): hammuassis He Yi firibgarlar Telegram orqali yuborilgan GRAM o‘tkazmasi izohida «Binance’ning rasmiy e’loni» deb yozib, sizni aktivlaringizni go‘yoki «Binance xazinasi»ga o‘tkazishga undashi haqida ogohlantirishni ulashgan. 2-noyabrdagi rasmiy xavfsizlik eslatmasida ham platforma nomidan ish ko‘rsatuvchilar sizga shaxsiy xabar, elektron pochta, guruh suhbati yoki hatto kichik miqdordagi o‘tkazma izohi orqali murojaat qilib, pul yechishni tezlashtirish, navbatda ustuvorlik berish yoki kompensatsiya va’da qilishi mumkinligi aytilgan — bularning barchasi firibgarlik.
Quyidagi xavf belgilarini yodda tuting: ① o‘tkazma izohida «Binance’ning rasmiy e’loni» deb yozib, notanish domenni bosishingizni so‘rashi ② «Binance xazinasi / xavfsiz hamyon / xavfsiz hisob»ga mablag‘ o‘tkazishingizni yoki hamyonni ulashingizni so‘rashi ③ pul yechish navbatidagi o‘rinni sotishi, tarmoqni ochish uchun haq olishi, avval ruxsat berib, keyin pulni qaytarishni va’da qilishi ④ urug‘ iborasi / OTP berish yoki API’ni o‘zgartirishni so‘raydigan har qanday «rasmiy yordam». Rasmiy pozitsiya qat’iy: ular pulingiz haqida gaplashish uchun avval o‘zlari siz bilan bog‘lanmaydi, navbatdagi o‘rinni sotmaydi, hamyonni ulashingizni yoki ular bergan manzilga pul o‘tkazishingizni so‘ramaydi.
«Izohda rasmiy deb yozilgan ekan, demak aytganini qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy jarayon haqidagi ma’lumotni faqat o‘zingiz ochgan ilova yoki rasmiy saytdagi e’lonlardan tekshiring; shubhali havolalar va ijtimoiy tarmoqdagi akkauntlarni rasmiy tekshiruv kanali orqali aniqlashingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘rov yubormagan bo‘lsangiz-u, xazina/tezlashtirish/kompensatsiya havolasi kelsa → bosmang, pul o‘tkazmang, hamyonni ulamang
2)Ularning ko‘rsatmasiga binoan urug‘ iborasini yoki OTP’ni bermang, API’ni o‘zgartirmang, notanish manzilga pul o‘tkazmang
3)Pul yechish jarayonini ko‘rmoqchi bo‘lsangiz → pul yechish sahifasi va e’lonlarni tekshirish uchun rasmiy ilovani o‘zingiz oching (ular yuborgan domenni bosmang)
Siz qaysi biridan ko‘proq xavotirdasiz: A — Telegram’dagi kichik pul o‘tkazmasiga qo‘shib yuborilgan «soxta rasmiy e’lon»mi yoki B — sizni «Binance xazinasi»ga pul o‘tkazishga undaydigan shaxsiy xabarmi? Izohlarda bittasini tanlang (tasdiqlash kodini/hamyonni tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Muallif savdo qilmaydi va savdoga undamaydi. Ma’lumotlar ochiq manbalarda He Yi ulashgan ogohlantirish haqidagi xabarlar hamda Binance’ning pul yechish tiklanayotgan davrdagi rasmiy xavfsizlik eslatmasidan olingan; pul yechish va xavfsizlik holati bo‘yicha eng so‘nggi ma’lumot uchun ilova/rasmiy saytdagi e’lonlarga qarang. Ushbu kontentni tayyorlashda sun’iy intellektdan foydalanilgan, matn inson tomonidan tahrirlangan。)
$BNB $BTC
#加密安全 #防诈骗 #Web3ma’rifati
Telegram orqali kichik miqdorda GRAM yuborildi, izohida esa «Binance’ning rasmiy e’loni / aktivlaringiz xavfsiz emas / zudlik bilan xazinaga o‘tkazing» deb yozilgan — avval havolani bosib mablag‘ni o‘tkazasizmi yoki avval ilovani o‘zingiz ochib tekshirasizmi?
Pul yechish bosqichma-bosqich tiklanayotgan shu kunlarda soxta «rasmiy e’lon, xazina, tezlashtirilgan pul yechish, navbatdagi o‘rinni sotish, kompensatsiya havolasi» takliflari ayniqsa ko‘paydi. Tekshirish mumkin bo‘lgan ma’lumotlar (rasmiy eng so‘nggi e’lonlarga qarang): hammuassis He Yi firibgarlar Telegram orqali yuborilgan GRAM o‘tkazmasi izohida «Binance’ning rasmiy e’loni» deb yozib, sizni aktivlaringizni go‘yoki «Binance xazinasi»ga o‘tkazishga undashi haqida ogohlantirishni ulashgan. 2-noyabrdagi rasmiy xavfsizlik eslatmasida ham platforma nomidan ish ko‘rsatuvchilar sizga shaxsiy xabar, elektron pochta, guruh suhbati yoki hatto kichik miqdordagi o‘tkazma izohi orqali murojaat qilib, pul yechishni tezlashtirish, navbatda ustuvorlik berish yoki kompensatsiya va’da qilishi mumkinligi aytilgan — bularning barchasi firibgarlik.
Quyidagi xavf belgilarini yodda tuting: ① o‘tkazma izohida «Binance’ning rasmiy e’loni» deb yozib, notanish domenni bosishingizni so‘rashi ② «Binance xazinasi / xavfsiz hamyon / xavfsiz hisob»ga mablag‘ o‘tkazishingizni yoki hamyonni ulashingizni so‘rashi ③ pul yechish navbatidagi o‘rinni sotishi, tarmoqni ochish uchun haq olishi, avval ruxsat berib, keyin pulni qaytarishni va’da qilishi ④ urug‘ iborasi / OTP berish yoki API’ni o‘zgartirishni so‘raydigan har qanday «rasmiy yordam». Rasmiy pozitsiya qat’iy: ular pulingiz haqida gaplashish uchun avval o‘zlari siz bilan bog‘lanmaydi, navbatdagi o‘rinni sotmaydi, hamyonni ulashingizni yoki ular bergan manzilga pul o‘tkazishingizni so‘ramaydi.
«Izohda rasmiy deb yozilgan ekan, demak aytganini qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy jarayon haqidagi ma’lumotni faqat o‘zingiz ochgan ilova yoki rasmiy saytdagi e’lonlardan tekshiring; shubhali havolalar va ijtimoiy tarmoqdagi akkauntlarni rasmiy tekshiruv kanali orqali aniqlashingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘rov yubormagan bo‘lsangiz-u, xazina/tezlashtirish/kompensatsiya havolasi kelsa → bosmang, pul o‘tkazmang, hamyonni ulamang
2)Ularning ko‘rsatmasiga binoan urug‘ iborasini yoki OTP’ni bermang, API’ni o‘zgartirmang, notanish manzilga pul o‘tkazmang
3)Pul yechish jarayonini ko‘rmoqchi bo‘lsangiz → pul yechish sahifasi va e’lonlarni tekshirish uchun rasmiy ilovani o‘zingiz oching (ular yuborgan domenni bosmang)
Siz qaysi biridan ko‘proq xavotirdasiz: A — Telegram’dagi kichik pul o‘tkazmasiga qo‘shib yuborilgan «soxta rasmiy e’lon»mi yoki B — sizni «Binance xazinasi»ga pul o‘tkazishga undaydigan shaxsiy xabarmi? Izohlarda bittasini tanlang (tasdiqlash kodini/hamyonni tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Muallif savdo qilmaydi va savdoga undamaydi. Ma’lumotlar ochiq manbalarda He Yi ulashgan ogohlantirish haqidagi xabarlar hamda Binance’ning pul yechish tiklanayotgan davrdagi rasmiy xavfsizlik eslatmasidan olingan; pul yechish va xavfsizlik holati bo‘yicha eng so‘nggi ma’lumot uchun ilova/rasmiy saytdagi e’lonlarga qarang. Ushbu kontentni tayyorlashda sun’iy intellektdan foydalanilgan, matn inson tomonidan tahrirlangan。)
$BNB $BTC
#加密安全 #防诈骗 #Web3ma’rifati
Pul yechish bosqichma-bosqich tiklanayotgan shu kunlarda soxta «rasmiy e’lon, xazina, tezlashtirilgan pul yechish, navbatdagi o‘rinni sotish, kompensatsiya havolasi» takliflari ayniqsa ko‘paydi. Tekshirish mumkin bo‘lgan ma’lumotlar (rasmiy eng so‘nggi e’lonlarga qarang): hammuassis He Yi firibgarlar Telegram orqali yuborilgan GRAM o‘tkazmasi izohida «Binance’ning rasmiy e’loni» deb yozib, sizni aktivlaringizni go‘yoki «Binance xazinasi»ga o‘tkazishga undashi haqida ogohlantirishni ulashgan. 2-noyabrdagi rasmiy xavfsizlik eslatmasida ham platforma nomidan ish ko‘rsatuvchilar sizga shaxsiy xabar, elektron pochta, guruh suhbati yoki hatto kichik miqdordagi o‘tkazma izohi orqali murojaat qilib, pul yechishni tezlashtirish, navbatda ustuvorlik berish yoki kompensatsiya va’da qilishi mumkinligi aytilgan — bularning barchasi firibgarlik.
Quyidagi xavf belgilarini yodda tuting: ① o‘tkazma izohida «Binance’ning rasmiy e’loni» deb yozib, notanish domenni bosishingizni so‘rashi ② «Binance xazinasi / xavfsiz hamyon / xavfsiz hisob»ga mablag‘ o‘tkazishingizni yoki hamyonni ulashingizni so‘rashi ③ pul yechish navbatidagi o‘rinni sotishi, tarmoqni ochish uchun haq olishi, avval ruxsat berib, keyin pulni qaytarishni va’da qilishi ④ urug‘ iborasi / OTP berish yoki API’ni o‘zgartirishni so‘raydigan har qanday «rasmiy yordam». Rasmiy pozitsiya qat’iy: ular pulingiz haqida gaplashish uchun avval o‘zlari siz bilan bog‘lanmaydi, navbatdagi o‘rinni sotmaydi, hamyonni ulashingizni yoki ular bergan manzilga pul o‘tkazishingizni so‘ramaydi.
«Izohda rasmiy deb yozilgan ekan, demak aytganini qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy jarayon haqidagi ma’lumotni faqat o‘zingiz ochgan ilova yoki rasmiy saytdagi e’lonlardan tekshiring; shubhali havolalar va ijtimoiy tarmoqdagi akkauntlarni rasmiy tekshiruv kanali orqali aniqlashingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘rov yubormagan bo‘lsangiz-u, xazina/tezlashtirish/kompensatsiya havolasi kelsa → bosmang, pul o‘tkazmang, hamyonni ulamang
2)Ularning ko‘rsatmasiga binoan urug‘ iborasini yoki OTP’ni bermang, API’ni o‘zgartirmang, notanish manzilga pul o‘tkazmang
3)Pul yechish jarayonini ko‘rmoqchi bo‘lsangiz → pul yechish sahifasi va e’lonlarni tekshirish uchun rasmiy ilovani o‘zingiz oching (ular yuborgan domenni bosmang)
Siz qaysi biridan ko‘proq xavotirdasiz: A — Telegram’dagi kichik pul o‘tkazmasiga qo‘shib yuborilgan «soxta rasmiy e’lon»mi yoki B — sizni «Binance xazinasi»ga pul o‘tkazishga undaydigan shaxsiy xabarmi? Izohlarda bittasini tanlang (tasdiqlash kodini/hamyonni tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Muallif savdo qilmaydi va savdoga undamaydi. Ma’lumotlar ochiq manbalarda He Yi ulashgan ogohlantirish haqidagi xabarlar hamda Binance’ning pul yechish tiklanayotgan davrdagi rasmiy xavfsizlik eslatmasidan olingan; pul yechish va xavfsizlik holati bo‘yicha eng so‘nggi ma’lumot uchun ilova/rasmiy saytdagi e’lonlarga qarang. Ushbu kontentni tayyorlashda sun’iy intellektdan foydalanilgan, matn inson tomonidan tahrirlangan。)
$BNB $BTC
#加密安全 #防诈骗 #Web3ma’rifati
1
1
·
--
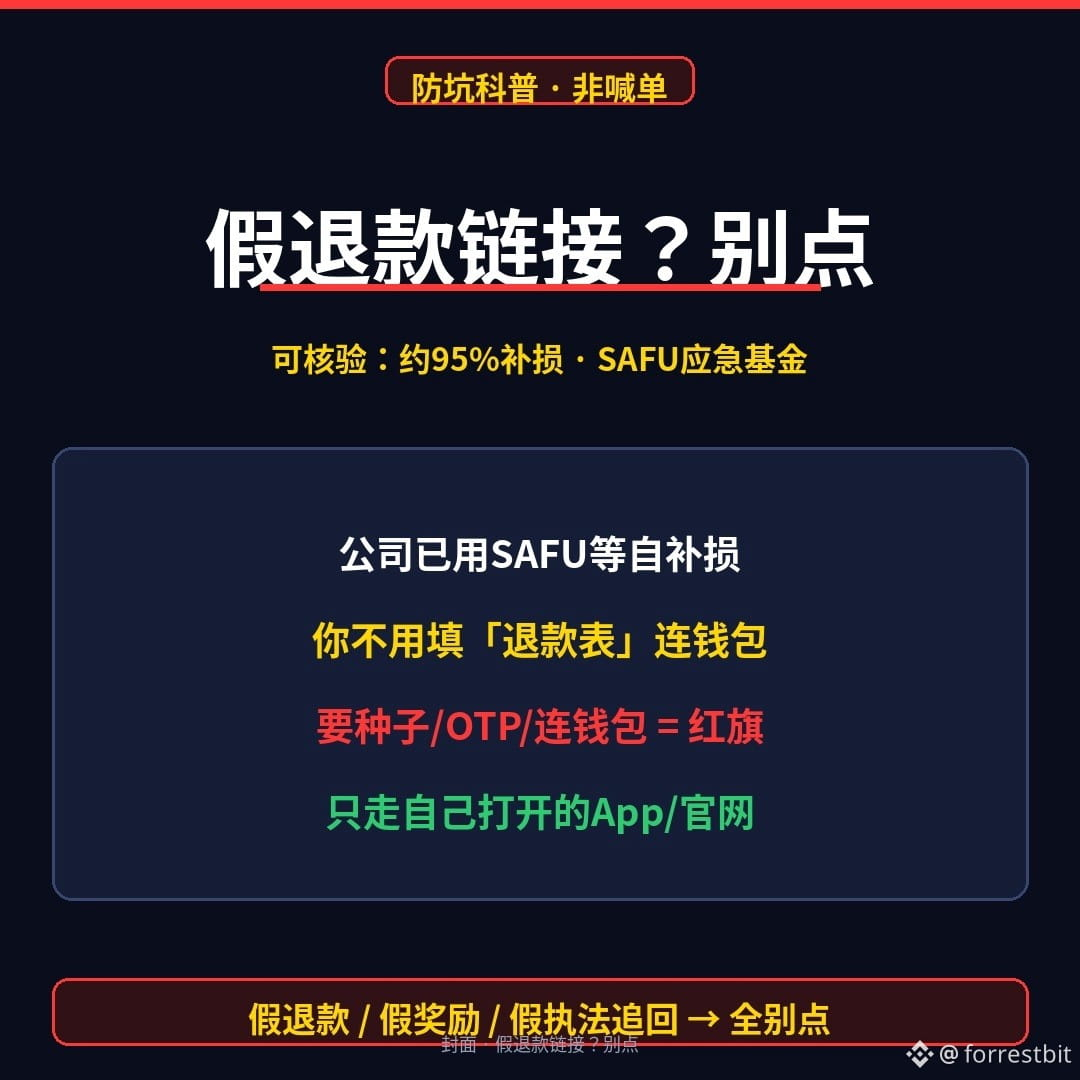
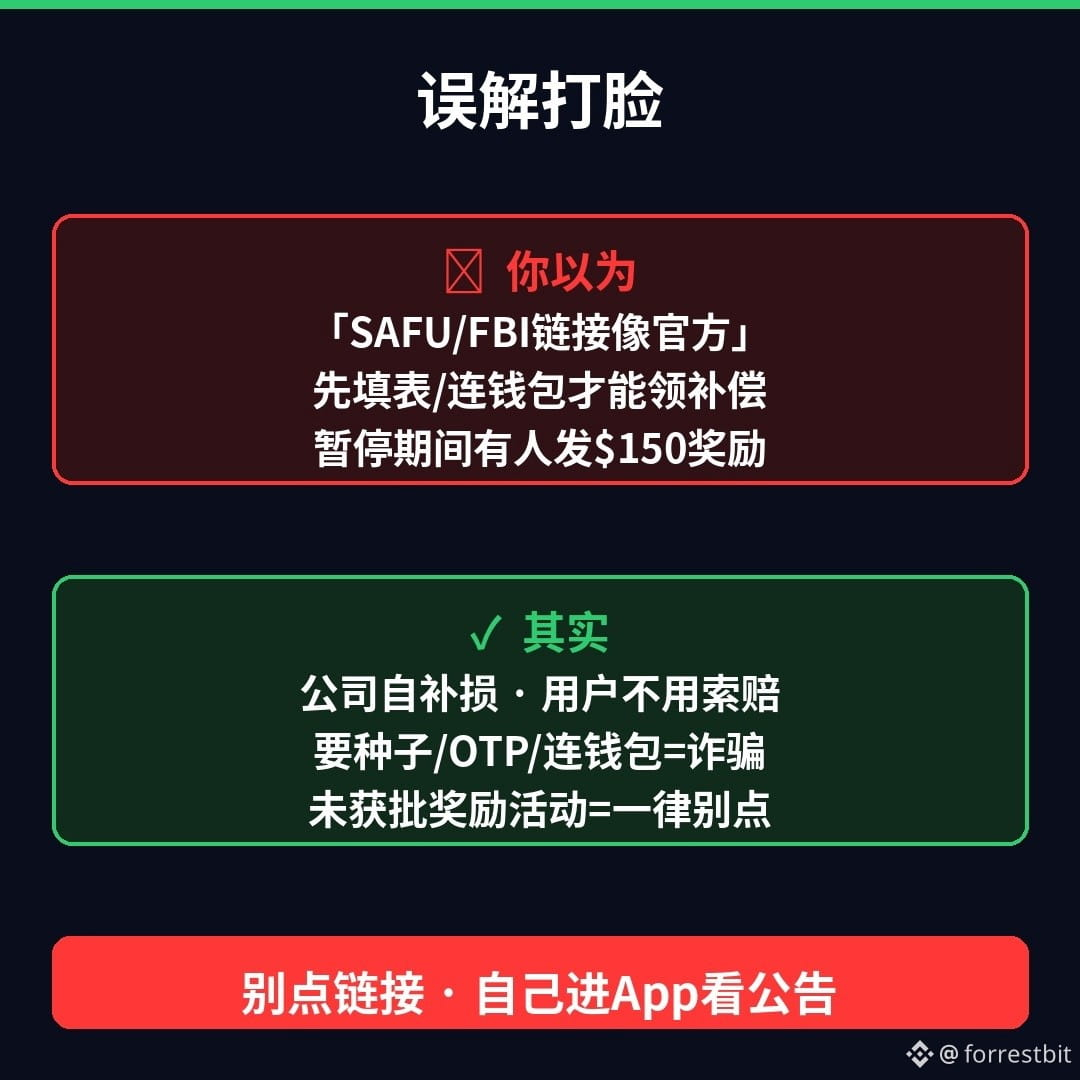
Shaxsiy xabarda «SAFU pulni qaytarish shakli / FBI orqali qaytarib olish / $150 kompensatsiya olish» havolasi yuborildi — avval bosasizmi yoki avval ilovani o‘zingiz ochib tekshirasizmi?
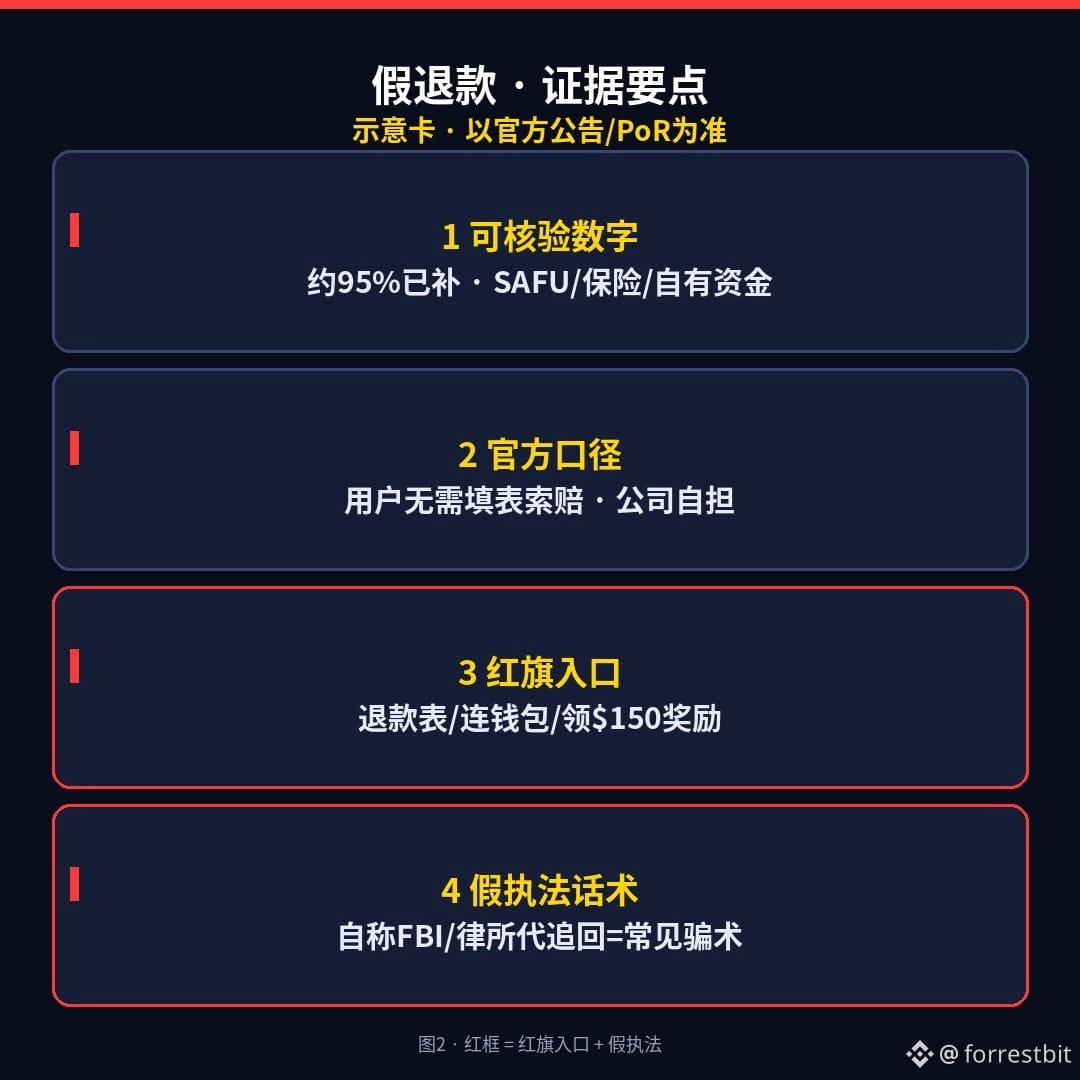
Pul yechib olish bosqichma-bosqich tiklanganidan beri soxta «pulni qaytarish, kompensatsiya, mukofot, huquq-tartibot idoralari orqali qaytarib olish» havolalari juda ko‘paydi. Tekshirilishi mumkin bo‘lgan ma’lumotlar (eng so‘nggi rasmiy e’lonlarga qarang): kompaniya SAFU foydalanuvchilar xavfsizligi fondi, shartnoma sug‘urtasi va o‘z mablag‘lari hisobidan zararni qoplamoqda; qoplash jarayoni bo‘yicha ochiq ma’lumotlarda bu ko‘rsatkich taxminan **95%**. Foydalanuvchilar mablag‘lari uchun platformaning o‘zi javobgar, sizga tashqi da’vo shaklini to‘ldirish, hamyonni ulash yoki «xizmat haqi» to‘lash **kerak emas**. FBI va boshqalarning hodisa sabablariga oid ochiq bayonotlari ham kimdir sizga shaxsiy xabarda «pulni qaytarib berish» xizmatini taklif qilishi mumkinligini anglatmaydi — haqiqiy huquq-tartibot idoralari sizdan seed-iborani/OTP kodni so‘ramaydi yoki avval pul o‘tkazishingizni talab qilmaydi.
Quyidagi xavf belgilarini eslab qoling: ① «SAFU/rasmiy pul qaytarish portali» deb, hamyonni ulash yoki seed-iborani kiritishni so‘rash ② FBI/yuridik firma/pulni qaytarish mutaxassisi deb tanishtirganlarning shaxsiy xabarlari va shakllari ③ to‘xtatib turish davrida **$150** naqd vaucher/mukofot va’da qiluvchi skrinshotlar (rasmiy ogohlantirishga ko‘ra, hamjamiyat mukofotlari uchun tadbirlar tasdiqlanishi kerak va hozirda naqd vaucher aksiyasi yo‘q) ④ API’ni o‘zgartirish, masofadan kirishni yoqish yoki «xavfsiz hamyon»ga pul o‘tkazishni so‘raydigan har qanday «tezlashtirilgan pul qaytarish» taklifi.
«SAFU/FBI deb yozilgan ekan, demak hamkorlik qilish kerak», deb o‘ylaysizmi? Aslida haqiqiy yangiliklar faqat o‘zingiz ochgan ilova/rasmiy sayt e’lonlari va mijozlarga xizmat ko‘rsatish kanallari orqali beriladi; shubhali havolalarni rasmiy tekshiruv kanaliga yuborishingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘ramagan bo‘lsangiz-u, pulni qaytarish/mukofot/pulni qaytarib olish havolasi kelsa → bosmang, hamyonni ulamang
2)Ularning ko‘rsatmasiga binoan seed-ibora yoki OTP kodni bermang, API’ni o‘zgartirmang, notanish manzilga pul o‘tkazmang
3)Zararni qoplash/pul yechib olish jarayonini ko‘rmoqchi bo‘lsangiz → rasmiy ilovani o‘zingiz ochib, e’lonlar va pul yechish sahifasini tekshiring (ular yuborgan domen havolasini bosmang)
Siz qaysi biridan ko‘proq xavotirdasiz: A — SAFU deb yozilgan soxta pul qaytarish shakli yoki B — FBI/yuridik firma deb tanishtirganlarning «pulni qaytarib berish» haqidagi shaxsiy xabari? Izohlarda bittasini tanlang (tasdiqlash kodi/seed-iborani joylamang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdoga undamayman. Ma’lumotlar Binance’ning tiklanish jarayoni haqidagi e’lonlari, PoR/SAFU bo‘yicha ochiq bayonotlar hamda soxta mukofot aksiyalari yuzasidan berilgan rasmiy xavfsizlik ogohlantirishlaridan olingan; zararni qoplash va pul yechib olish jarayoni bo‘yicha eng so‘nggi ma’lumotlar uchun ilova/rasmiy sayt e’lonlariga qarang. Ushbu kontent AI yordamida tayyorlangan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3ma’rifati
Shaxsiy xabarda «SAFU pulni qaytarish shakli / FBI orqali qaytarib olish / $150 kompensatsiya olish» havolasi yuborildi — avval bosasizmi yoki avval ilovani o‘zingiz ochib tekshirasizmi?
Pul yechib olish bosqichma-bosqich tiklanganidan beri soxta «pulni qaytarish, kompensatsiya, mukofot, huquq-tartibot idoralari orqali qaytarib olish» havolalari juda ko‘paydi. Tekshirilishi mumkin bo‘lgan ma’lumotlar (eng so‘nggi rasmiy e’lonlarga qarang): kompaniya SAFU foydalanuvchilar xavfsizligi fondi, shartnoma sug‘urtasi va o‘z mablag‘lari hisobidan zararni qoplamoqda; qoplash jarayoni bo‘yicha ochiq ma’lumotlarda bu ko‘rsatkich taxminan **95%**. Foydalanuvchilar mablag‘lari uchun platformaning o‘zi javobgar, sizga tashqi da’vo shaklini to‘ldirish, hamyonni ulash yoki «xizmat haqi» to‘lash **kerak emas**. FBI va boshqalarning hodisa sabablariga oid ochiq bayonotlari ham kimdir sizga shaxsiy xabarda «pulni qaytarib berish» xizmatini taklif qilishi mumkinligini anglatmaydi — haqiqiy huquq-tartibot idoralari sizdan seed-iborani/OTP kodni so‘ramaydi yoki avval pul o‘tkazishingizni talab qilmaydi.
Quyidagi xavf belgilarini eslab qoling: ① «SAFU/rasmiy pul qaytarish portali» deb, hamyonni ulash yoki seed-iborani kiritishni so‘rash ② FBI/yuridik firma/pulni qaytarish mutaxassisi deb tanishtirganlarning shaxsiy xabarlari va shakllari ③ to‘xtatib turish davrida **$150** naqd vaucher/mukofot va’da qiluvchi skrinshotlar (rasmiy ogohlantirishga ko‘ra, hamjamiyat mukofotlari uchun tadbirlar tasdiqlanishi kerak va hozirda naqd vaucher aksiyasi yo‘q) ④ API’ni o‘zgartirish, masofadan kirishni yoqish yoki «xavfsiz hamyon»ga pul o‘tkazishni so‘raydigan har qanday «tezlashtirilgan pul qaytarish» taklifi.
«SAFU/FBI deb yozilgan ekan, demak hamkorlik qilish kerak», deb o‘ylaysizmi? Aslida haqiqiy yangiliklar faqat o‘zingiz ochgan ilova/rasmiy sayt e’lonlari va mijozlarga xizmat ko‘rsatish kanallari orqali beriladi; shubhali havolalarni rasmiy tekshiruv kanaliga yuborishingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘ramagan bo‘lsangiz-u, pulni qaytarish/mukofot/pulni qaytarib olish havolasi kelsa → bosmang, hamyonni ulamang
2)Ularning ko‘rsatmasiga binoan seed-ibora yoki OTP kodni bermang, API’ni o‘zgartirmang, notanish manzilga pul o‘tkazmang
3)Zararni qoplash/pul yechib olish jarayonini ko‘rmoqchi bo‘lsangiz → rasmiy ilovani o‘zingiz ochib, e’lonlar va pul yechish sahifasini tekshiring (ular yuborgan domen havolasini bosmang)
Siz qaysi biridan ko‘proq xavotirdasiz: A — SAFU deb yozilgan soxta pul qaytarish shakli yoki B — FBI/yuridik firma deb tanishtirganlarning «pulni qaytarib berish» haqidagi shaxsiy xabari? Izohlarda bittasini tanlang (tasdiqlash kodi/seed-iborani joylamang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdoga undamayman. Ma’lumotlar Binance’ning tiklanish jarayoni haqidagi e’lonlari, PoR/SAFU bo‘yicha ochiq bayonotlar hamda soxta mukofot aksiyalari yuzasidan berilgan rasmiy xavfsizlik ogohlantirishlaridan olingan; zararni qoplash va pul yechib olish jarayoni bo‘yicha eng so‘nggi ma’lumotlar uchun ilova/rasmiy sayt e’lonlariga qarang. Ushbu kontent AI yordamida tayyorlangan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3ma’rifati
Pul yechib olish bosqichma-bosqich tiklanganidan beri soxta «pulni qaytarish, kompensatsiya, mukofot, huquq-tartibot idoralari orqali qaytarib olish» havolalari juda ko‘paydi. Tekshirilishi mumkin bo‘lgan ma’lumotlar (eng so‘nggi rasmiy e’lonlarga qarang): kompaniya SAFU foydalanuvchilar xavfsizligi fondi, shartnoma sug‘urtasi va o‘z mablag‘lari hisobidan zararni qoplamoqda; qoplash jarayoni bo‘yicha ochiq ma’lumotlarda bu ko‘rsatkich taxminan **95%**. Foydalanuvchilar mablag‘lari uchun platformaning o‘zi javobgar, sizga tashqi da’vo shaklini to‘ldirish, hamyonni ulash yoki «xizmat haqi» to‘lash **kerak emas**. FBI va boshqalarning hodisa sabablariga oid ochiq bayonotlari ham kimdir sizga shaxsiy xabarda «pulni qaytarib berish» xizmatini taklif qilishi mumkinligini anglatmaydi — haqiqiy huquq-tartibot idoralari sizdan seed-iborani/OTP kodni so‘ramaydi yoki avval pul o‘tkazishingizni talab qilmaydi.
Quyidagi xavf belgilarini eslab qoling: ① «SAFU/rasmiy pul qaytarish portali» deb, hamyonni ulash yoki seed-iborani kiritishni so‘rash ② FBI/yuridik firma/pulni qaytarish mutaxassisi deb tanishtirganlarning shaxsiy xabarlari va shakllari ③ to‘xtatib turish davrida **$150** naqd vaucher/mukofot va’da qiluvchi skrinshotlar (rasmiy ogohlantirishga ko‘ra, hamjamiyat mukofotlari uchun tadbirlar tasdiqlanishi kerak va hozirda naqd vaucher aksiyasi yo‘q) ④ API’ni o‘zgartirish, masofadan kirishni yoqish yoki «xavfsiz hamyon»ga pul o‘tkazishni so‘raydigan har qanday «tezlashtirilgan pul qaytarish» taklifi.
«SAFU/FBI deb yozilgan ekan, demak hamkorlik qilish kerak», deb o‘ylaysizmi? Aslida haqiqiy yangiliklar faqat o‘zingiz ochgan ilova/rasmiy sayt e’lonlari va mijozlarga xizmat ko‘rsatish kanallari orqali beriladi; shubhali havolalarni rasmiy tekshiruv kanaliga yuborishingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zingiz so‘ramagan bo‘lsangiz-u, pulni qaytarish/mukofot/pulni qaytarib olish havolasi kelsa → bosmang, hamyonni ulamang
2)Ularning ko‘rsatmasiga binoan seed-ibora yoki OTP kodni bermang, API’ni o‘zgartirmang, notanish manzilga pul o‘tkazmang
3)Zararni qoplash/pul yechib olish jarayonini ko‘rmoqchi bo‘lsangiz → rasmiy ilovani o‘zingiz ochib, e’lonlar va pul yechish sahifasini tekshiring (ular yuborgan domen havolasini bosmang)
Siz qaysi biridan ko‘proq xavotirdasiz: A — SAFU deb yozilgan soxta pul qaytarish shakli yoki B — FBI/yuridik firma deb tanishtirganlarning «pulni qaytarib berish» haqidagi shaxsiy xabari? Izohlarda bittasini tanlang (tasdiqlash kodi/seed-iborani joylamang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdoga undamayman. Ma’lumotlar Binance’ning tiklanish jarayoni haqidagi e’lonlari, PoR/SAFU bo‘yicha ochiq bayonotlar hamda soxta mukofot aksiyalari yuzasidan berilgan rasmiy xavfsizlik ogohlantirishlaridan olingan; zararni qoplash va pul yechib olish jarayoni bo‘yicha eng so‘nggi ma’lumotlar uchun ilova/rasmiy sayt e’lonlariga qarang. Ushbu kontent AI yordamida tayyorlangan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3ma’rifati
1
227
·
--
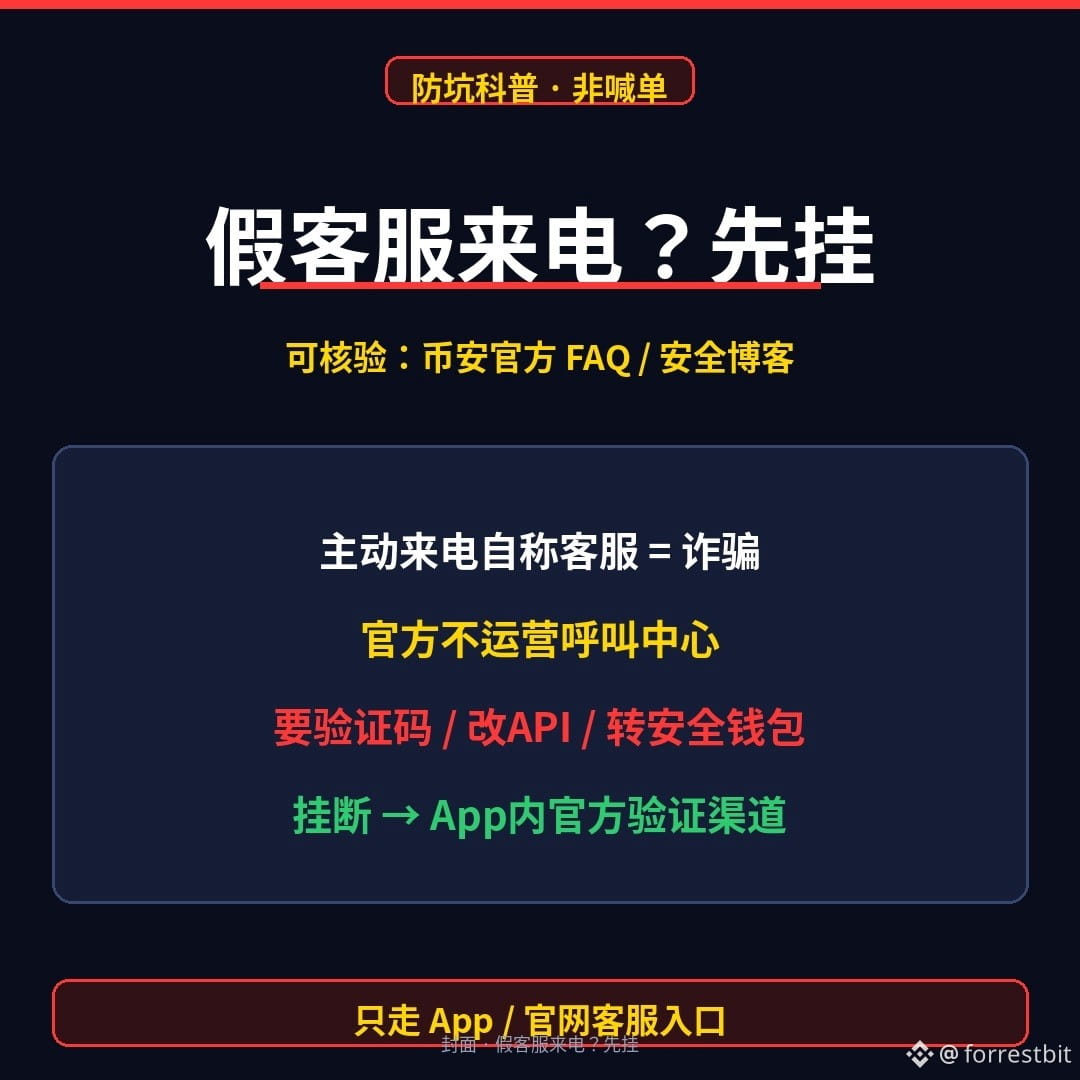
O‘zini Binance mijozlarga xizmat ko‘rsatish xodimi deb tanishtirgan kishi qo‘ng‘iroq qildi — avval go‘shakni qo‘yasizmi yoki «hisobni tekshirish / pulni qaytarib olish»ga rozi bo‘lasizmi?
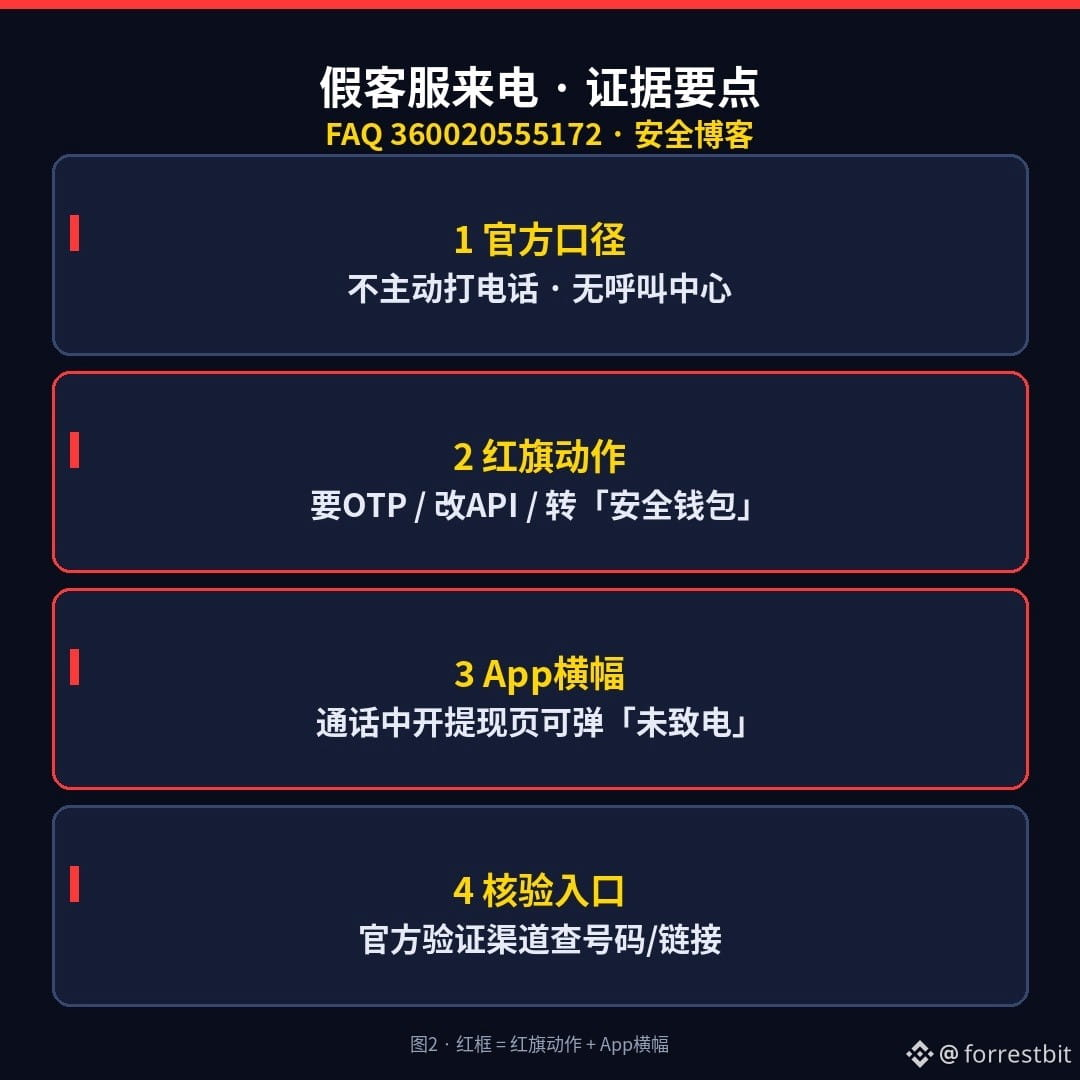
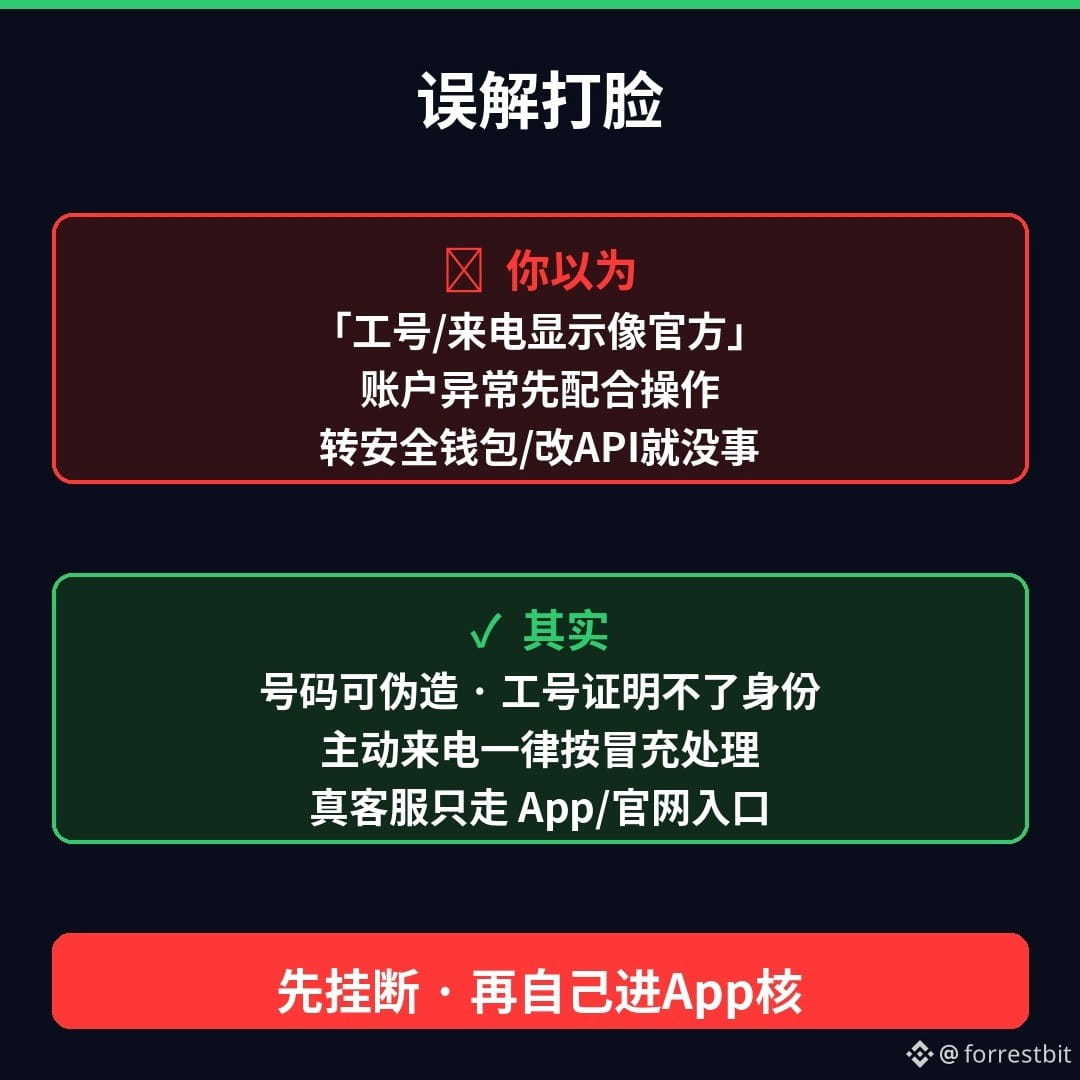
Pul yechish qayta tiklanadigan davr atrofida soxta «pulni qaytarish, kompensatsiya, risk nazorati tekshiruvi» haqidagi qo‘ng‘iroq va shaxsiy xabarlar ayniqsa ko‘payadi. Rasmiy ma’lumot aniq: Binance foydalanuvchilarga o‘zi qo‘ng‘iroq qilmaydi va qo‘ng‘iroq markaziga ega emas; SMS asosan OTP yuborish uchun ishlatiladi, unda qayta qo‘ng‘iroq qilish uchun «mijozlarga xizmat ko‘rsatish raqami» bo‘lmaydi. O‘zi qo‘ng‘iroq qilib, Binance / risk nazorati / muvofiqlik / pulni qaytarish bo‘yicha mutaxassis deb tanishtirgan har qanday kishini firibgar deb biling — qo‘ng‘iroq qiluvchining raqami va xodim raqamini soxtalashtirish mumkin.
Firibgarlarning odatiy gaplari odatda shunday davom etadi: hisobda muammo bor, uni muzlatish kerak → kompensatsiya olib berishi yoki pulni qaytarishni tezlashtirishi mumkinligini aytadi → API’ni o‘zgartirish yoki masofadan ekran ulashishni yoqishni ko‘rsatadi → yoxud kriptovalyutani «xavfsiz hamyon»ga o‘tkazishni so‘raydi. Uchta xavfli belgini yodda tuting: tasdiqlash kodini so‘rash, API ruxsatlarini o‘zgartirishni so‘rash, noma’lum manzilga pul o‘tkazishni so‘rash. Suhbat paytida ilovada pul yechish sahifasini ochsangiz, «Binance sizga qo‘ng‘iroq qilmayapti» degan banner chiqishi mumkin — tizim sizni ogohlantiryapti.
«Rasmiyga o‘xshasa, aytganini qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy mijozlarga xizmat ko‘rsatish va kompensatsiya jarayoni haqidagi ma’lumotlar faqat o‘zingiz ochgan ilova / rasmiy sayt orqali beriladi; shubhali raqam yoki havolani «Rasmiy tekshiruv kanali» orqali tekshirishingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zi qo‘ng‘iroq qilib, mijozlarga xizmat ko‘rsatish / pulni qaytarish bo‘yicha mutaxassis deb tanishtirsa → avval go‘shakni qo‘ying, SMS’dagi raqamga qayta qo‘ng‘iroq qilmang
2)Ularning ko‘rsatmasiga binoan API’ni o‘zgartirmang, ekran ulashishni yoqmang, kriptovalyutani «xavfsiz hamyon»ga o‘tkazmang va «kompensatsiyani olish» havolasini bosmang
3)Hisobingiz yoki pul yechish jarayoni haqida xavotirda bo‘lsangiz → rasmiy ilovani o‘zingiz ochib tekshiring, ilova ichidagi e’lonlar / mijozlarga xizmat ko‘rsatish bo‘limiga kiring (ular yuborgan havolani bosmang)
Qaysi biridan ko‘proq xavotirdasiz: A — qo‘ng‘iroq raqami soxtalashtirilgan mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘imi yoki B — shaxsiy xabardagi «tasdiqlangan» belgili profil ortidagi soxta pul qaytarish xodimimi? Izohlarda birini tanlang (tasdiqlash kodi / tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Muallif savdo qilmaydi va savdo signallari bermaydi. Ma’lumotlar Binance rasmiy FAQ’ining «How to Identify Fake Binance Support Phone Numbers» bo‘limi, pul yechishdagi firibgarlikka qarshi choralar va xavfsizlik blogidan olindi; pul yechish qayta tiklanishining borishini ilova / rasmiy saytdagi eng so‘nggi e’lonlardan tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3 ma’rifati
O‘zini Binance mijozlarga xizmat ko‘rsatish xodimi deb tanishtirgan kishi qo‘ng‘iroq qildi — avval go‘shakni qo‘yasizmi yoki «hisobni tekshirish / pulni qaytarib olish»ga rozi bo‘lasizmi?
Pul yechish qayta tiklanadigan davr atrofida soxta «pulni qaytarish, kompensatsiya, risk nazorati tekshiruvi» haqidagi qo‘ng‘iroq va shaxsiy xabarlar ayniqsa ko‘payadi. Rasmiy ma’lumot aniq: Binance foydalanuvchilarga o‘zi qo‘ng‘iroq qilmaydi va qo‘ng‘iroq markaziga ega emas; SMS asosan OTP yuborish uchun ishlatiladi, unda qayta qo‘ng‘iroq qilish uchun «mijozlarga xizmat ko‘rsatish raqami» bo‘lmaydi. O‘zi qo‘ng‘iroq qilib, Binance / risk nazorati / muvofiqlik / pulni qaytarish bo‘yicha mutaxassis deb tanishtirgan har qanday kishini firibgar deb biling — qo‘ng‘iroq qiluvchining raqami va xodim raqamini soxtalashtirish mumkin.
Firibgarlarning odatiy gaplari odatda shunday davom etadi: hisobda muammo bor, uni muzlatish kerak → kompensatsiya olib berishi yoki pulni qaytarishni tezlashtirishi mumkinligini aytadi → API’ni o‘zgartirish yoki masofadan ekran ulashishni yoqishni ko‘rsatadi → yoxud kriptovalyutani «xavfsiz hamyon»ga o‘tkazishni so‘raydi. Uchta xavfli belgini yodda tuting: tasdiqlash kodini so‘rash, API ruxsatlarini o‘zgartirishni so‘rash, noma’lum manzilga pul o‘tkazishni so‘rash. Suhbat paytida ilovada pul yechish sahifasini ochsangiz, «Binance sizga qo‘ng‘iroq qilmayapti» degan banner chiqishi mumkin — tizim sizni ogohlantiryapti.
«Rasmiyga o‘xshasa, aytganini qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy mijozlarga xizmat ko‘rsatish va kompensatsiya jarayoni haqidagi ma’lumotlar faqat o‘zingiz ochgan ilova / rasmiy sayt orqali beriladi; shubhali raqam yoki havolani «Rasmiy tekshiruv kanali» orqali tekshirishingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zi qo‘ng‘iroq qilib, mijozlarga xizmat ko‘rsatish / pulni qaytarish bo‘yicha mutaxassis deb tanishtirsa → avval go‘shakni qo‘ying, SMS’dagi raqamga qayta qo‘ng‘iroq qilmang
2)Ularning ko‘rsatmasiga binoan API’ni o‘zgartirmang, ekran ulashishni yoqmang, kriptovalyutani «xavfsiz hamyon»ga o‘tkazmang va «kompensatsiyani olish» havolasini bosmang
3)Hisobingiz yoki pul yechish jarayoni haqida xavotirda bo‘lsangiz → rasmiy ilovani o‘zingiz ochib tekshiring, ilova ichidagi e’lonlar / mijozlarga xizmat ko‘rsatish bo‘limiga kiring (ular yuborgan havolani bosmang)
Qaysi biridan ko‘proq xavotirdasiz: A — qo‘ng‘iroq raqami soxtalashtirilgan mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘imi yoki B — shaxsiy xabardagi «tasdiqlangan» belgili profil ortidagi soxta pul qaytarish xodimimi? Izohlarda birini tanlang (tasdiqlash kodi / tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Muallif savdo qilmaydi va savdo signallari bermaydi. Ma’lumotlar Binance rasmiy FAQ’ining «How to Identify Fake Binance Support Phone Numbers» bo‘limi, pul yechishdagi firibgarlikka qarshi choralar va xavfsizlik blogidan olindi; pul yechish qayta tiklanishining borishini ilova / rasmiy saytdagi eng so‘nggi e’lonlardan tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3 ma’rifati
Pul yechish qayta tiklanadigan davr atrofida soxta «pulni qaytarish, kompensatsiya, risk nazorati tekshiruvi» haqidagi qo‘ng‘iroq va shaxsiy xabarlar ayniqsa ko‘payadi. Rasmiy ma’lumot aniq: Binance foydalanuvchilarga o‘zi qo‘ng‘iroq qilmaydi va qo‘ng‘iroq markaziga ega emas; SMS asosan OTP yuborish uchun ishlatiladi, unda qayta qo‘ng‘iroq qilish uchun «mijozlarga xizmat ko‘rsatish raqami» bo‘lmaydi. O‘zi qo‘ng‘iroq qilib, Binance / risk nazorati / muvofiqlik / pulni qaytarish bo‘yicha mutaxassis deb tanishtirgan har qanday kishini firibgar deb biling — qo‘ng‘iroq qiluvchining raqami va xodim raqamini soxtalashtirish mumkin.
Firibgarlarning odatiy gaplari odatda shunday davom etadi: hisobda muammo bor, uni muzlatish kerak → kompensatsiya olib berishi yoki pulni qaytarishni tezlashtirishi mumkinligini aytadi → API’ni o‘zgartirish yoki masofadan ekran ulashishni yoqishni ko‘rsatadi → yoxud kriptovalyutani «xavfsiz hamyon»ga o‘tkazishni so‘raydi. Uchta xavfli belgini yodda tuting: tasdiqlash kodini so‘rash, API ruxsatlarini o‘zgartirishni so‘rash, noma’lum manzilga pul o‘tkazishni so‘rash. Suhbat paytida ilovada pul yechish sahifasini ochsangiz, «Binance sizga qo‘ng‘iroq qilmayapti» degan banner chiqishi mumkin — tizim sizni ogohlantiryapti.
«Rasmiyga o‘xshasa, aytganini qilish kerak», deb o‘ylaysizmi? Aslida, haqiqiy mijozlarga xizmat ko‘rsatish va kompensatsiya jarayoni haqidagi ma’lumotlar faqat o‘zingiz ochgan ilova / rasmiy sayt orqali beriladi; shubhali raqam yoki havolani «Rasmiy tekshiruv kanali» orqali tekshirishingiz mumkin. Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zi qo‘ng‘iroq qilib, mijozlarga xizmat ko‘rsatish / pulni qaytarish bo‘yicha mutaxassis deb tanishtirsa → avval go‘shakni qo‘ying, SMS’dagi raqamga qayta qo‘ng‘iroq qilmang
2)Ularning ko‘rsatmasiga binoan API’ni o‘zgartirmang, ekran ulashishni yoqmang, kriptovalyutani «xavfsiz hamyon»ga o‘tkazmang va «kompensatsiyani olish» havolasini bosmang
3)Hisobingiz yoki pul yechish jarayoni haqida xavotirda bo‘lsangiz → rasmiy ilovani o‘zingiz ochib tekshiring, ilova ichidagi e’lonlar / mijozlarga xizmat ko‘rsatish bo‘limiga kiring (ular yuborgan havolani bosmang)
Qaysi biridan ko‘proq xavotirdasiz: A — qo‘ng‘iroq raqami soxtalashtirilgan mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘imi yoki B — shaxsiy xabardagi «tasdiqlangan» belgili profil ortidagi soxta pul qaytarish xodimimi? Izohlarda birini tanlang (tasdiqlash kodi / tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Muallif savdo qilmaydi va savdo signallari bermaydi. Ma’lumotlar Binance rasmiy FAQ’ining «How to Identify Fake Binance Support Phone Numbers» bo‘limi, pul yechishdagi firibgarlikka qarshi choralar va xavfsizlik blogidan olindi; pul yechish qayta tiklanishining borishini ilova / rasmiy saytdagi eng so‘nggi e’lonlardan tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3 ma’rifati
224
·
--
Pul yechish vaqtincha to‘xtatildi — avval «qochib ketishdi» degan gapga ishonasizmi yoki shaxsiy xabardagi «shoshilinch pul yechish kanali»ga?
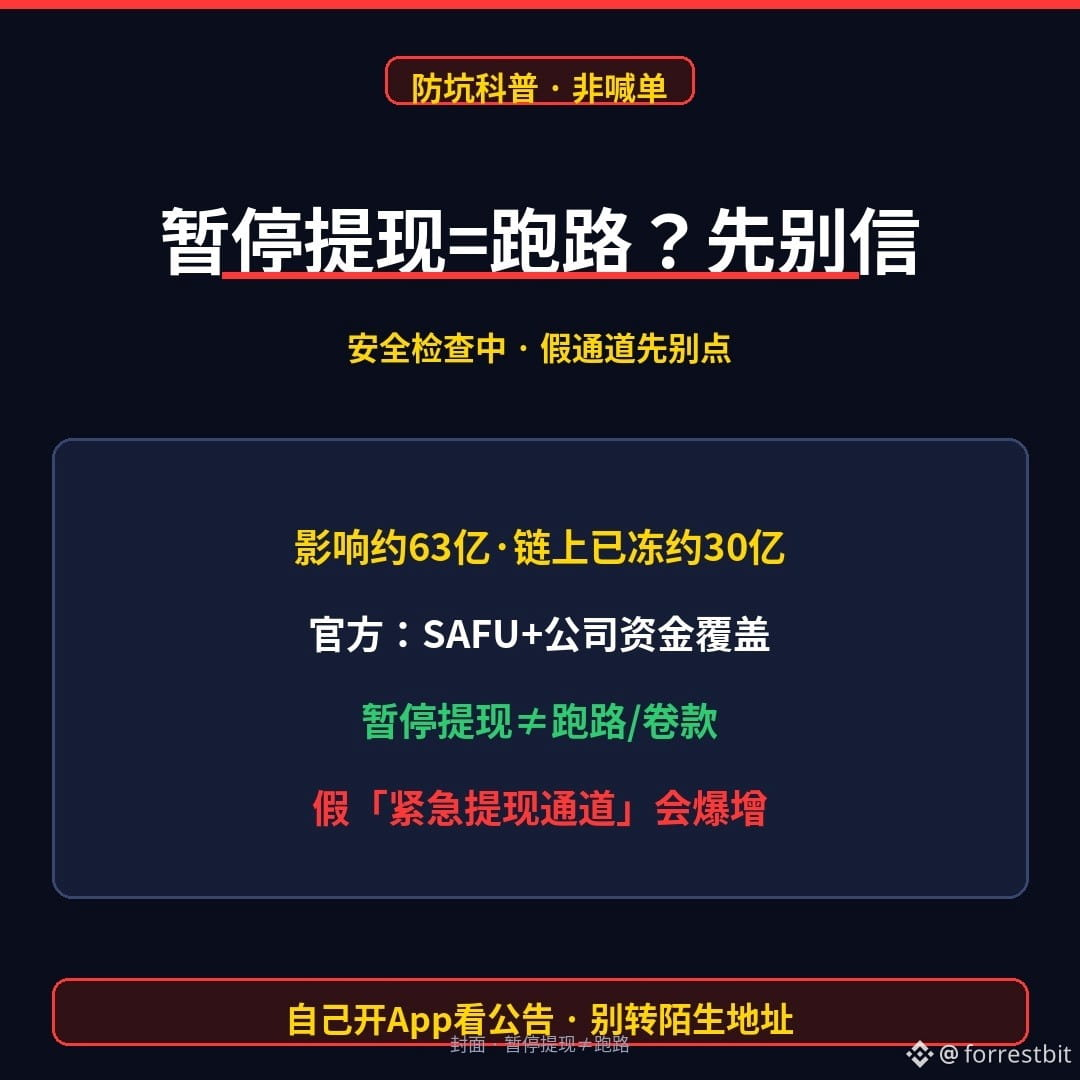
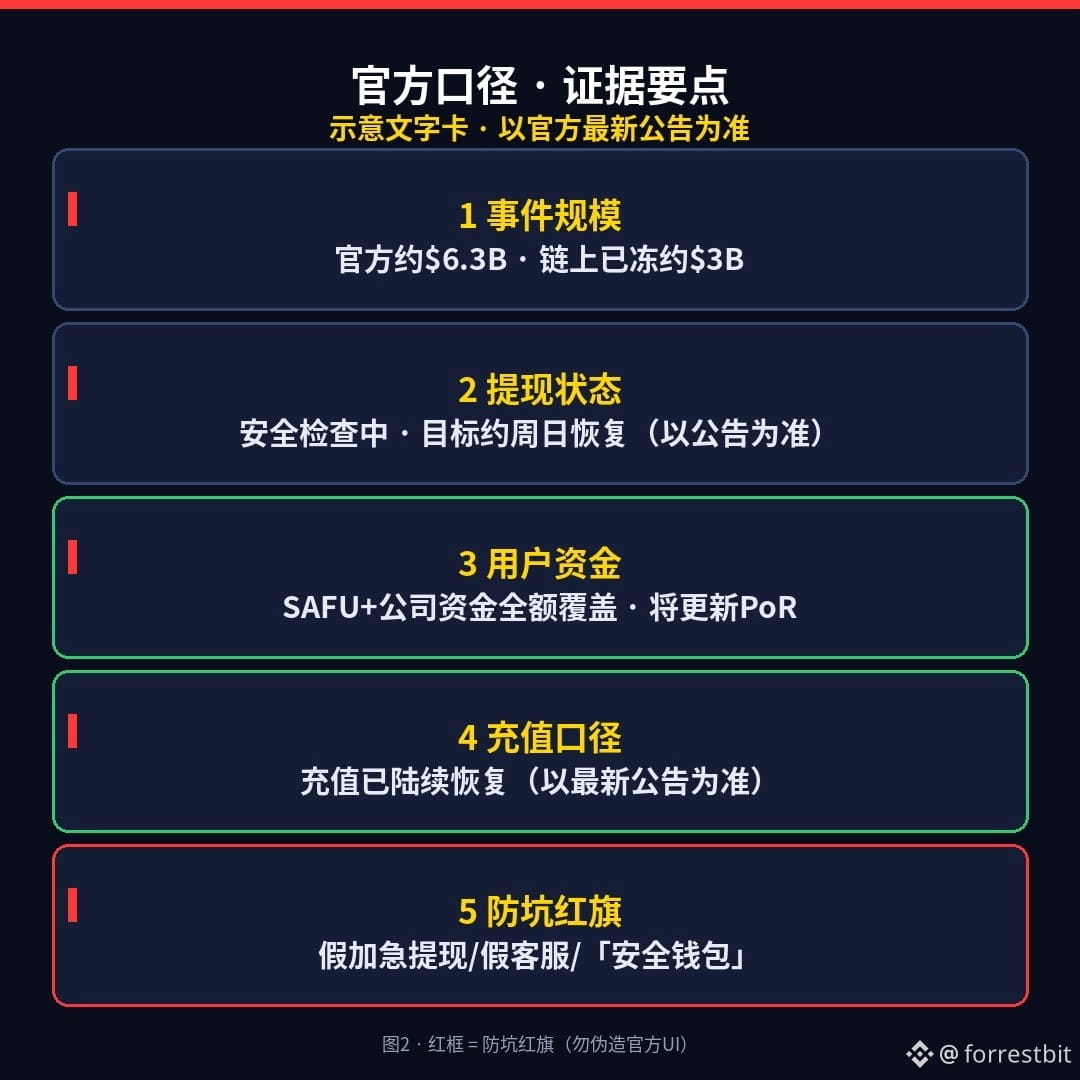
Kecha tundan beri Binance issiq hamyon xavfsizligi bilan bog‘liq hodisani tekshirish uchun pul yechishni vaqtincha to‘xtatdi: rasmiy hisob-kitoblarga ko‘ra, taxminan 6,3 milliard zarar ko‘rgan, blokcheynda taxminan 3 milliard allaqachon muzlatilgan. Shuningdek, SAFU va kompaniya mablag‘lari zararni to‘liq qoplashini ma’lum qildi. Rahbarlarning aytishicha, pul yechishni taxminan yakshanba atrofida tiklashga harakat qilishmoqda (eng so‘nggi e’lonni tekshiring). Depozitlar avvalroq bosqichma-bosqich tiklana boshlagan; pul yechishning to‘xtatilishi — xavfsizlik tekshiruvi, mablag‘larni olib qochish emas.
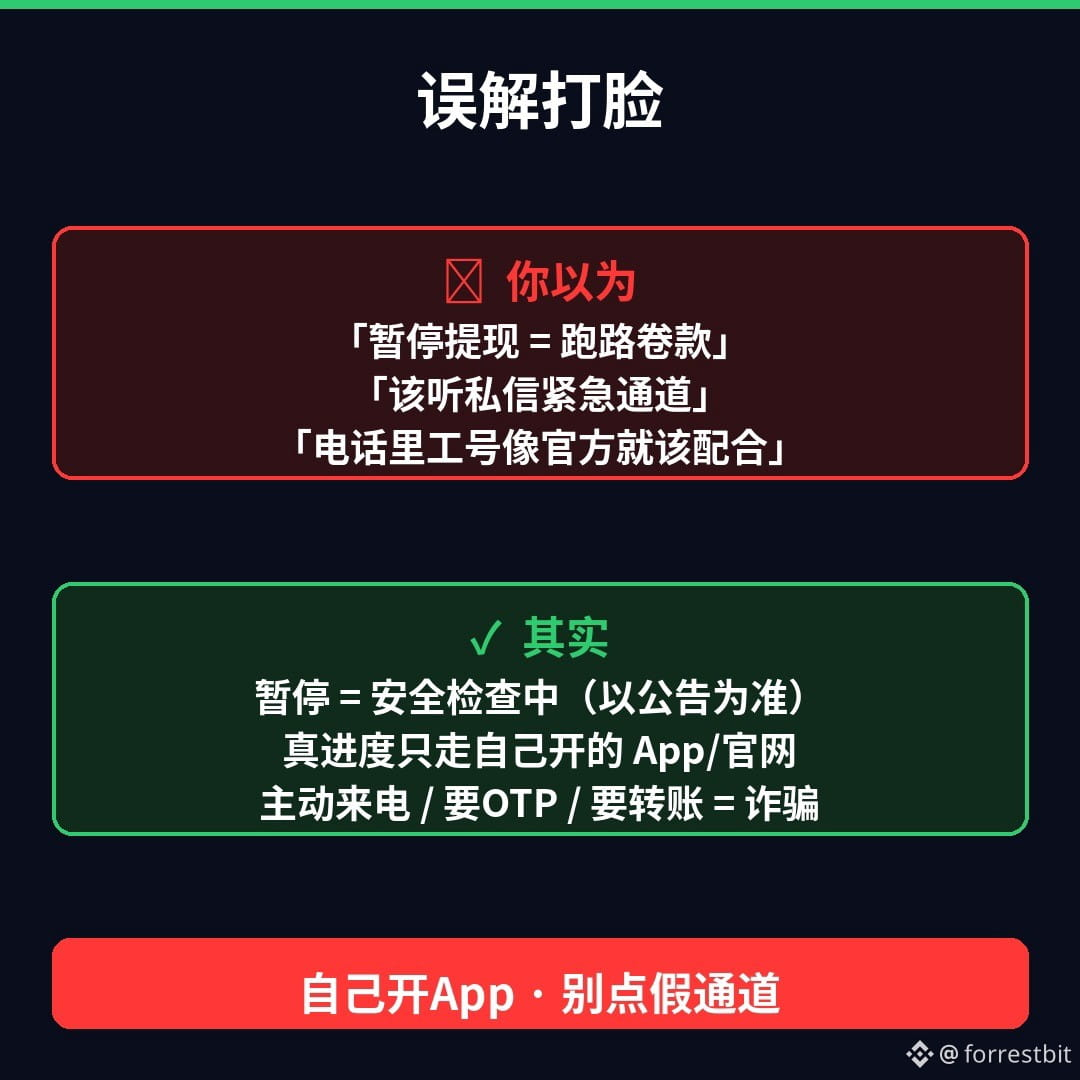
Haqiqiy xavf aynan shu davrda: soxta mijozlarga xizmat ko‘rsatish xodimlari, soxta «rasmiy tezlashtirilgan pul yechish xizmati» va «maxsus kanal/xavfsiz hamyon» haqidagi shaxsiy xabarlar ko‘payadi. Telefon raqami, xodim raqami va tasdiqlangan profil rasmi ham soxtalashtirilishi mumkin. Haqiqiy yangilanishlarni faqat o‘zingiz ochgan ilova yoki rasmiy saytdagi e’lonlardan kuzating; kimdir o‘zi qo‘ng‘iroq qilsa, OTP so‘rasa yoki notanish manzilga pul o‘tkazishni talab qilsa — buni firibgarlik deb biling.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)Shaxsiy xabar yoki SMSdagi «shoshilinch pul yechish/tezlashtirilgan kanal» havolalarini bosmang
2)Ularning ko‘rsatmasi bilan «xavfsiz hamyon»ga pul o‘tkazmang, tasdiqlash kodini yoki tiklash iborasini bermang
3)Tiklanish jarayonini tekshirmoqchimisiz → rasmiy ilova yoki saytni o‘zingiz ochib, e’lonlarni ko‘ring; ilova ichidagi mijozlarga xizmat ko‘rsatish bo‘limiga kiring (ular yuborgan havolani bosmang)
Siz qaysi holatdan ko‘proq qo‘rqasiz: A «pul yechish to‘xtatildi = qochib ketishdi» vahimasi bilan pul o‘tkazishmi yoki B soxta «shoshilinch pul yechish kanali» havolasimi? Izohlarda birini tanlang (tasdiqlash kodi/tiklash iborasini joylamang).
(Ma’lumot berish maqsadida, investitsiya maslahati emas. Men savdo qilmayman va savdo signallari bermayman. Raqamlar hamda tiklanish vaqti Binance’ning rasmiy e’lonlari/ommaviy axborot vositalaridan keltirildi; joylashdan oldin eng so‘nggi e’lonni qayta tekshiring. Ushbu kontentni yaratishda AI yordamidan foydalanilgan, keyin inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
Pul yechish vaqtincha to‘xtatildi — avval «qochib ketishdi» degan gapga ishonasizmi yoki shaxsiy xabardagi «shoshilinch pul yechish kanali»ga?
Kecha tundan beri Binance issiq hamyon xavfsizligi bilan bog‘liq hodisani tekshirish uchun pul yechishni vaqtincha to‘xtatdi: rasmiy hisob-kitoblarga ko‘ra, taxminan 6,3 milliard zarar ko‘rgan, blokcheynda taxminan 3 milliard allaqachon muzlatilgan. Shuningdek, SAFU va kompaniya mablag‘lari zararni to‘liq qoplashini ma’lum qildi. Rahbarlarning aytishicha, pul yechishni taxminan yakshanba atrofida tiklashga harakat qilishmoqda (eng so‘nggi e’lonni tekshiring). Depozitlar avvalroq bosqichma-bosqich tiklana boshlagan; pul yechishning to‘xtatilishi — xavfsizlik tekshiruvi, mablag‘larni olib qochish emas.
Haqiqiy xavf aynan shu davrda: soxta mijozlarga xizmat ko‘rsatish xodimlari, soxta «rasmiy tezlashtirilgan pul yechish xizmati» va «maxsus kanal/xavfsiz hamyon» haqidagi shaxsiy xabarlar ko‘payadi. Telefon raqami, xodim raqami va tasdiqlangan profil rasmi ham soxtalashtirilishi mumkin. Haqiqiy yangilanishlarni faqat o‘zingiz ochgan ilova yoki rasmiy saytdagi e’lonlardan kuzating; kimdir o‘zi qo‘ng‘iroq qilsa, OTP so‘rasa yoki notanish manzilga pul o‘tkazishni talab qilsa — buni firibgarlik deb biling.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)Shaxsiy xabar yoki SMSdagi «shoshilinch pul yechish/tezlashtirilgan kanal» havolalarini bosmang
2)Ularning ko‘rsatmasi bilan «xavfsiz hamyon»ga pul o‘tkazmang, tasdiqlash kodini yoki tiklash iborasini bermang
3)Tiklanish jarayonini tekshirmoqchimisiz → rasmiy ilova yoki saytni o‘zingiz ochib, e’lonlarni ko‘ring; ilova ichidagi mijozlarga xizmat ko‘rsatish bo‘limiga kiring (ular yuborgan havolani bosmang)
Siz qaysi holatdan ko‘proq qo‘rqasiz: A «pul yechish to‘xtatildi = qochib ketishdi» vahimasi bilan pul o‘tkazishmi yoki B soxta «shoshilinch pul yechish kanali» havolasimi? Izohlarda birini tanlang (tasdiqlash kodi/tiklash iborasini joylamang).
(Ma’lumot berish maqsadida, investitsiya maslahati emas. Men savdo qilmayman va savdo signallari bermayman. Raqamlar hamda tiklanish vaqti Binance’ning rasmiy e’lonlari/ommaviy axborot vositalaridan keltirildi; joylashdan oldin eng so‘nggi e’lonni qayta tekshiring. Ushbu kontentni yaratishda AI yordamidan foydalanilgan, keyin inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
Kecha tundan beri Binance issiq hamyon xavfsizligi bilan bog‘liq hodisani tekshirish uchun pul yechishni vaqtincha to‘xtatdi: rasmiy hisob-kitoblarga ko‘ra, taxminan 6,3 milliard zarar ko‘rgan, blokcheynda taxminan 3 milliard allaqachon muzlatilgan. Shuningdek, SAFU va kompaniya mablag‘lari zararni to‘liq qoplashini ma’lum qildi. Rahbarlarning aytishicha, pul yechishni taxminan yakshanba atrofida tiklashga harakat qilishmoqda (eng so‘nggi e’lonni tekshiring). Depozitlar avvalroq bosqichma-bosqich tiklana boshlagan; pul yechishning to‘xtatilishi — xavfsizlik tekshiruvi, mablag‘larni olib qochish emas.
Haqiqiy xavf aynan shu davrda: soxta mijozlarga xizmat ko‘rsatish xodimlari, soxta «rasmiy tezlashtirilgan pul yechish xizmati» va «maxsus kanal/xavfsiz hamyon» haqidagi shaxsiy xabarlar ko‘payadi. Telefon raqami, xodim raqami va tasdiqlangan profil rasmi ham soxtalashtirilishi mumkin. Haqiqiy yangilanishlarni faqat o‘zingiz ochgan ilova yoki rasmiy saytdagi e’lonlardan kuzating; kimdir o‘zi qo‘ng‘iroq qilsa, OTP so‘rasa yoki notanish manzilga pul o‘tkazishni talab qilsa — buni firibgarlik deb biling.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)Shaxsiy xabar yoki SMSdagi «shoshilinch pul yechish/tezlashtirilgan kanal» havolalarini bosmang
2)Ularning ko‘rsatmasi bilan «xavfsiz hamyon»ga pul o‘tkazmang, tasdiqlash kodini yoki tiklash iborasini bermang
3)Tiklanish jarayonini tekshirmoqchimisiz → rasmiy ilova yoki saytni o‘zingiz ochib, e’lonlarni ko‘ring; ilova ichidagi mijozlarga xizmat ko‘rsatish bo‘limiga kiring (ular yuborgan havolani bosmang)
Siz qaysi holatdan ko‘proq qo‘rqasiz: A «pul yechish to‘xtatildi = qochib ketishdi» vahimasi bilan pul o‘tkazishmi yoki B soxta «shoshilinch pul yechish kanali» havolasimi? Izohlarda birini tanlang (tasdiqlash kodi/tiklash iborasini joylamang).
(Ma’lumot berish maqsadida, investitsiya maslahati emas. Men savdo qilmayman va savdo signallari bermayman. Raqamlar hamda tiklanish vaqti Binance’ning rasmiy e’lonlari/ommaviy axborot vositalaridan keltirildi; joylashdan oldin eng so‘nggi e’lonni qayta tekshiring. Ushbu kontentni yaratishda AI yordamidan foydalanilgan, keyin inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3科普
2
·
--
Binance’ning issiq hamyonidan taxminan 6,3 milliard dollar o‘g‘irlandi — siz avval shaxsiy xabardagi “Shoshilinch mijozlarni qo‘llab-quvvatlash” havolasini bosasizmi yoki e’lonni ko‘rish uchun ilovani o‘zingiz ochasizmi?
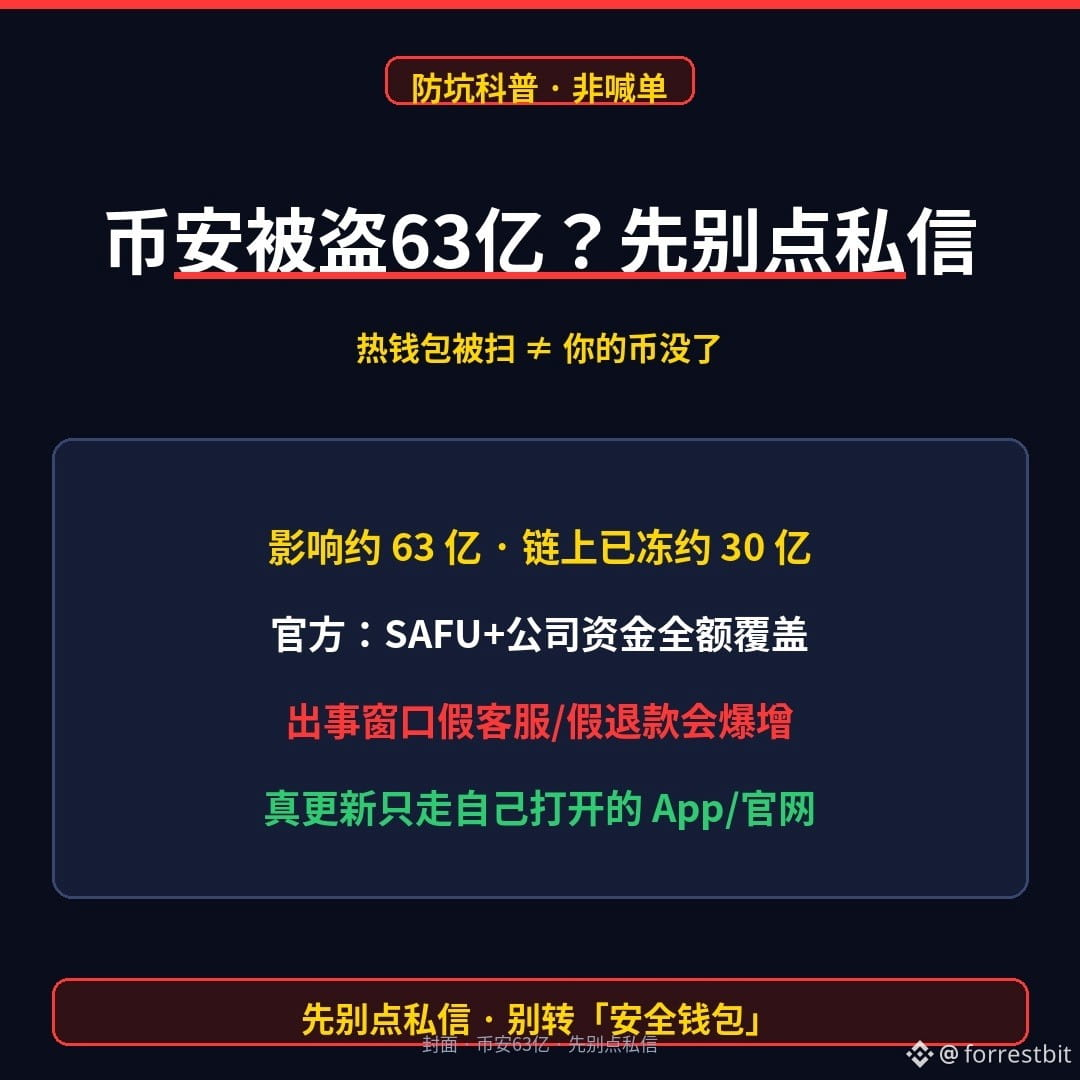
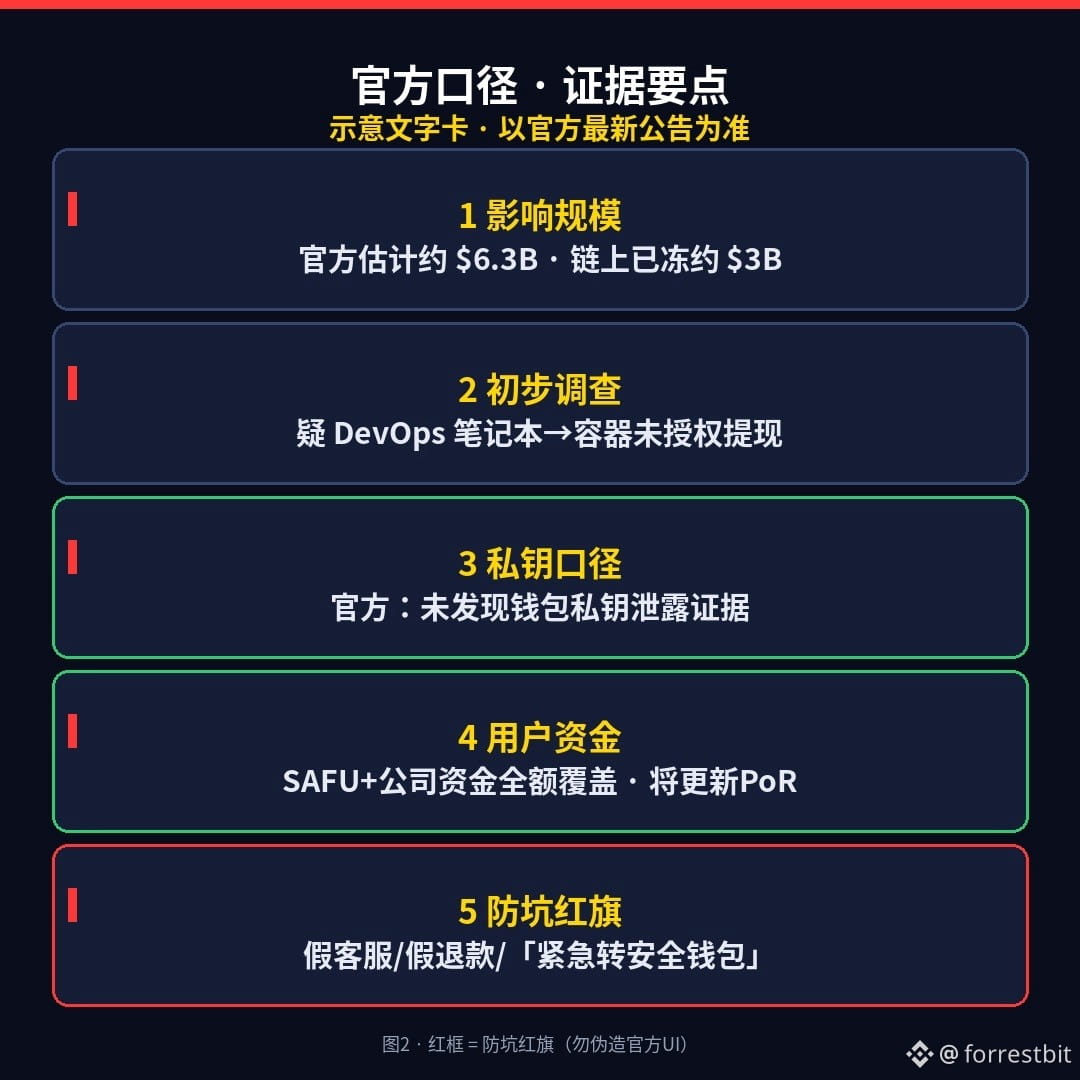
Kecha tunda AQShning Sharqiy soati bo‘yicha boshlangan vaqtdan beri Binance issiq hamyonlaridan bir nechta blokcheynda ruxsatsiz mablag‘lar chiqarib olinganini tasdiqladi: rasmiy hisob-kitobga ko‘ra, zarar taxminan **6,3 milliard dollarni** tashkil etadi, blokcheyn hamkorlari esa taxminan **3 milliard dollarni** muzlatishga yordam bergan. Dastlabki tergov buzib kirilgan DevOps noutbukidan xizmat konteyneriga ruxsatsiz pul yechish so‘rovlari yuborilganini ko‘rsatmoqda. Rasmiylar **hamyonlarning shaxsiy kalitlari sizib chiqqaniga dalil topilmaganini** aytdi. Keyinroq esa ko‘proq buzib kirish nuqtalari aniqlangani va hujum ancha murakkab bo‘lgani haqida xabar berildi. Blokcheyn tahlil tashkilotlari Shimoliy Koreya bilan bog‘liq guruhlarni taxmin qilmoqda — diqqat qiling: bu tahliliy taxmin, aybdorligi isbotlangan hukm emas.
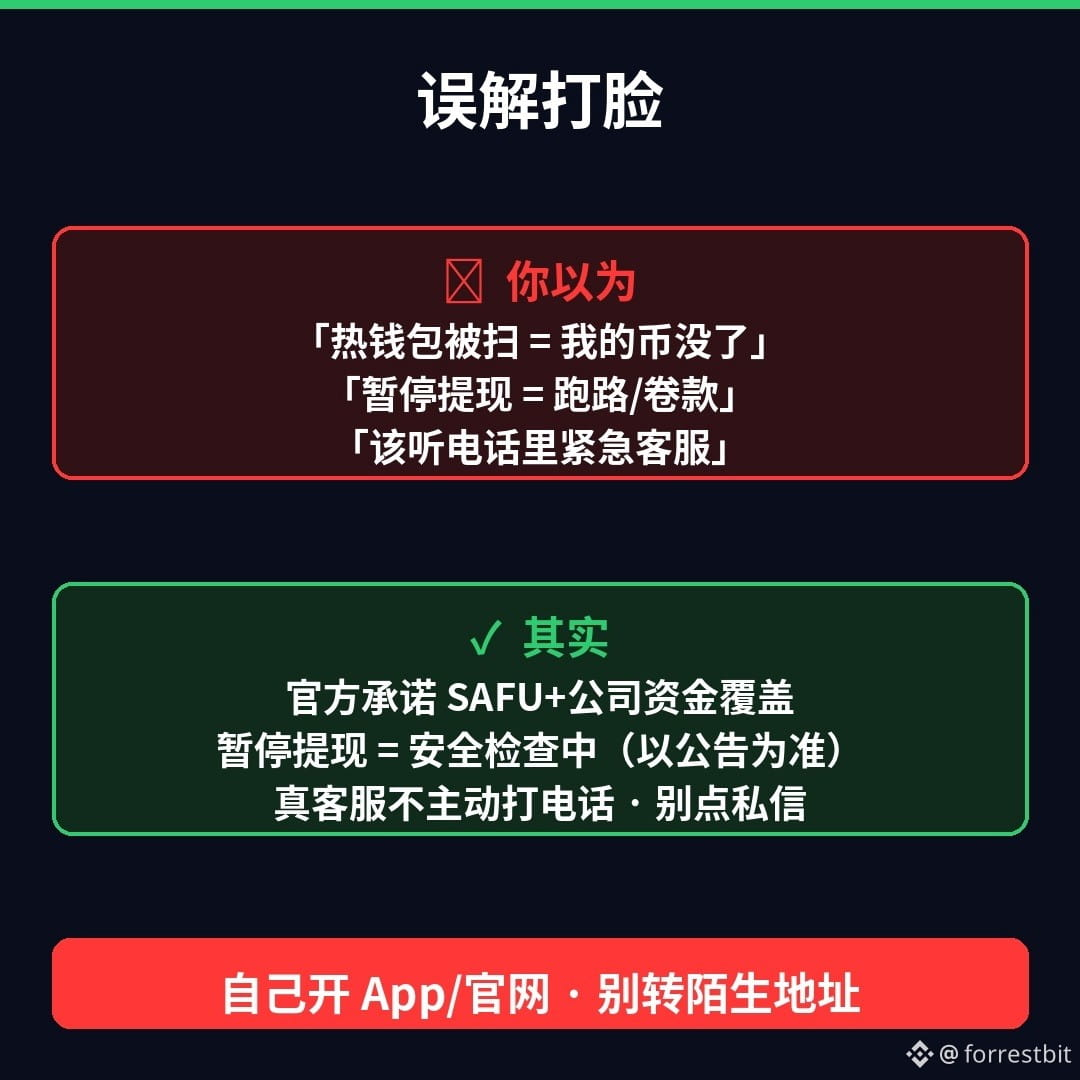
Shov-shuvli sarlavhalarga aldanmang: issiq hamyondan mablag‘ o‘g‘irlangani ≠ hisobingizdagi mablag‘ bekor bo‘ldi yoki Binance qochib ketmoqda. Rasmiy bayonotga ko‘ra, **SAFU va kompaniya mablag‘lari zararni to‘liq qoplaydi**, foydalanuvchilarning mablag‘lari xavfsiz va PoR ma’lumotlari yangilanadi. Depozit va yechib olish xizmatlari vaqtincha to‘xtatilganidan so‘ng, depozitlar bosqichma-bosqich tiklandi, yechib olish esa xavfsizlik tekshiruvlari sababli hanuz to‘xtatilgan — yechib olishning to‘xtatilgani tekshiruvlar ketayotganini anglatadi, mablag‘lar olib qochilayotganini emas. Tiklanish vaqtini rasmiylarning eng so‘nggi e’lonidan tekshiring (rahbarlardan biri avval taxminan 45 soat degan edi).
Haqiqiy xavf — voqea yuz bergan paytdan foydalanib, soxta mijozlarni qo‘llab-quvvatlash xodimlari qo‘ng‘iroqlari, soxta “rasmiy pulni qaytarish” takliflari va “shoshilinch ravishda xavfsiz hamyonga o‘tkazing” degan shaxsiy xabarlar ko‘payishidir. Haqiqiy yangilanishlarni faqat o‘zingiz ochgan ilova yoki rasmiy saytdan tekshiring. O‘zi qo‘ng‘iroq qilib, Binance mijozlarni qo‘llab-quvvatlash xizmati xodimiman degan, OTP so‘ragan yoki notanish manzilga pul o‘tkazishni buyurgan har qanday odamni firibgar deb biling.
Bugunoq bajarishingiz mumkin bo‘lgan uchta ish:
1)Shaxsiy xabar yoki SMSdagi “shoshilinch havola”ni bosmang; o‘zini mijozlarni qo‘llab-quvvatlash xodimi deb tanishtirgan notanish raqamga qayta qo‘ng‘iroq qilmang
2)Ularning ko‘rsatmasiga binoan mablag‘ni “xavfsiz hamyon”ga o‘tkazmang, tasdiqlash kodini yoki tiklash iborasini bermang
3)Vaziyatni tekshirmoqchi bo‘lsangiz → rasmiy ilova yoki saytni o‘zingiz ochib, e’lonlar va hisobingizni tekshiring; mijozlarni qo‘llab-quvvatlash xizmatiga ilova ichidagi havola orqali murojaat qiling (ular yuborgan havolani bosmang)
Sizni qaysi biri ko‘proq xavotirga soladi: A) vaziyatdan foydalanib qo‘ng‘iroq qiladigan soxta mijozlarni qo‘llab-quvvatlash xodimimi yoki B) soxta “rasmiy pulni qaytarish/shoshilinch pul yechish” havolasimi? Izohlarda bittasini tanlang (tasdiqlash kodi yoki tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdo signallari bermayman. Raqamlar va bayonotlar Binance’ning rasmiy qo‘llab-quvvatlash e’lonidan olingan; ulashishdan oldin eng so‘nggi e’lonni yana tekshiring. Ushbu material AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
Binance’ning issiq hamyonidan taxminan 6,3 milliard dollar o‘g‘irlandi — siz avval shaxsiy xabardagi “Shoshilinch mijozlarni qo‘llab-quvvatlash” havolasini bosasizmi yoki e’lonni ko‘rish uchun ilovani o‘zingiz ochasizmi?
Kecha tunda AQShning Sharqiy soati bo‘yicha boshlangan vaqtdan beri Binance issiq hamyonlaridan bir nechta blokcheynda ruxsatsiz mablag‘lar chiqarib olinganini tasdiqladi: rasmiy hisob-kitobga ko‘ra, zarar taxminan **6,3 milliard dollarni** tashkil etadi, blokcheyn hamkorlari esa taxminan **3 milliard dollarni** muzlatishga yordam bergan. Dastlabki tergov buzib kirilgan DevOps noutbukidan xizmat konteyneriga ruxsatsiz pul yechish so‘rovlari yuborilganini ko‘rsatmoqda. Rasmiylar **hamyonlarning shaxsiy kalitlari sizib chiqqaniga dalil topilmaganini** aytdi. Keyinroq esa ko‘proq buzib kirish nuqtalari aniqlangani va hujum ancha murakkab bo‘lgani haqida xabar berildi. Blokcheyn tahlil tashkilotlari Shimoliy Koreya bilan bog‘liq guruhlarni taxmin qilmoqda — diqqat qiling: bu tahliliy taxmin, aybdorligi isbotlangan hukm emas.
Shov-shuvli sarlavhalarga aldanmang: issiq hamyondan mablag‘ o‘g‘irlangani ≠ hisobingizdagi mablag‘ bekor bo‘ldi yoki Binance qochib ketmoqda. Rasmiy bayonotga ko‘ra, **SAFU va kompaniya mablag‘lari zararni to‘liq qoplaydi**, foydalanuvchilarning mablag‘lari xavfsiz va PoR ma’lumotlari yangilanadi. Depozit va yechib olish xizmatlari vaqtincha to‘xtatilganidan so‘ng, depozitlar bosqichma-bosqich tiklandi, yechib olish esa xavfsizlik tekshiruvlari sababli hanuz to‘xtatilgan — yechib olishning to‘xtatilgani tekshiruvlar ketayotganini anglatadi, mablag‘lar olib qochilayotganini emas. Tiklanish vaqtini rasmiylarning eng so‘nggi e’lonidan tekshiring (rahbarlardan biri avval taxminan 45 soat degan edi).
Haqiqiy xavf — voqea yuz bergan paytdan foydalanib, soxta mijozlarni qo‘llab-quvvatlash xodimlari qo‘ng‘iroqlari, soxta “rasmiy pulni qaytarish” takliflari va “shoshilinch ravishda xavfsiz hamyonga o‘tkazing” degan shaxsiy xabarlar ko‘payishidir. Haqiqiy yangilanishlarni faqat o‘zingiz ochgan ilova yoki rasmiy saytdan tekshiring. O‘zi qo‘ng‘iroq qilib, Binance mijozlarni qo‘llab-quvvatlash xizmati xodimiman degan, OTP so‘ragan yoki notanish manzilga pul o‘tkazishni buyurgan har qanday odamni firibgar deb biling.
Bugunoq bajarishingiz mumkin bo‘lgan uchta ish:
1)Shaxsiy xabar yoki SMSdagi “shoshilinch havola”ni bosmang; o‘zini mijozlarni qo‘llab-quvvatlash xodimi deb tanishtirgan notanish raqamga qayta qo‘ng‘iroq qilmang
2)Ularning ko‘rsatmasiga binoan mablag‘ni “xavfsiz hamyon”ga o‘tkazmang, tasdiqlash kodini yoki tiklash iborasini bermang
3)Vaziyatni tekshirmoqchi bo‘lsangiz → rasmiy ilova yoki saytni o‘zingiz ochib, e’lonlar va hisobingizni tekshiring; mijozlarni qo‘llab-quvvatlash xizmatiga ilova ichidagi havola orqali murojaat qiling (ular yuborgan havolani bosmang)
Sizni qaysi biri ko‘proq xavotirga soladi: A) vaziyatdan foydalanib qo‘ng‘iroq qiladigan soxta mijozlarni qo‘llab-quvvatlash xodimimi yoki B) soxta “rasmiy pulni qaytarish/shoshilinch pul yechish” havolasimi? Izohlarda bittasini tanlang (tasdiqlash kodi yoki tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdo signallari bermayman. Raqamlar va bayonotlar Binance’ning rasmiy qo‘llab-quvvatlash e’lonidan olingan; ulashishdan oldin eng so‘nggi e’lonni yana tekshiring. Ushbu material AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
Kecha tunda AQShning Sharqiy soati bo‘yicha boshlangan vaqtdan beri Binance issiq hamyonlaridan bir nechta blokcheynda ruxsatsiz mablag‘lar chiqarib olinganini tasdiqladi: rasmiy hisob-kitobga ko‘ra, zarar taxminan **6,3 milliard dollarni** tashkil etadi, blokcheyn hamkorlari esa taxminan **3 milliard dollarni** muzlatishga yordam bergan. Dastlabki tergov buzib kirilgan DevOps noutbukidan xizmat konteyneriga ruxsatsiz pul yechish so‘rovlari yuborilganini ko‘rsatmoqda. Rasmiylar **hamyonlarning shaxsiy kalitlari sizib chiqqaniga dalil topilmaganini** aytdi. Keyinroq esa ko‘proq buzib kirish nuqtalari aniqlangani va hujum ancha murakkab bo‘lgani haqida xabar berildi. Blokcheyn tahlil tashkilotlari Shimoliy Koreya bilan bog‘liq guruhlarni taxmin qilmoqda — diqqat qiling: bu tahliliy taxmin, aybdorligi isbotlangan hukm emas.
Shov-shuvli sarlavhalarga aldanmang: issiq hamyondan mablag‘ o‘g‘irlangani ≠ hisobingizdagi mablag‘ bekor bo‘ldi yoki Binance qochib ketmoqda. Rasmiy bayonotga ko‘ra, **SAFU va kompaniya mablag‘lari zararni to‘liq qoplaydi**, foydalanuvchilarning mablag‘lari xavfsiz va PoR ma’lumotlari yangilanadi. Depozit va yechib olish xizmatlari vaqtincha to‘xtatilganidan so‘ng, depozitlar bosqichma-bosqich tiklandi, yechib olish esa xavfsizlik tekshiruvlari sababli hanuz to‘xtatilgan — yechib olishning to‘xtatilgani tekshiruvlar ketayotganini anglatadi, mablag‘lar olib qochilayotganini emas. Tiklanish vaqtini rasmiylarning eng so‘nggi e’lonidan tekshiring (rahbarlardan biri avval taxminan 45 soat degan edi).
Haqiqiy xavf — voqea yuz bergan paytdan foydalanib, soxta mijozlarni qo‘llab-quvvatlash xodimlari qo‘ng‘iroqlari, soxta “rasmiy pulni qaytarish” takliflari va “shoshilinch ravishda xavfsiz hamyonga o‘tkazing” degan shaxsiy xabarlar ko‘payishidir. Haqiqiy yangilanishlarni faqat o‘zingiz ochgan ilova yoki rasmiy saytdan tekshiring. O‘zi qo‘ng‘iroq qilib, Binance mijozlarni qo‘llab-quvvatlash xizmati xodimiman degan, OTP so‘ragan yoki notanish manzilga pul o‘tkazishni buyurgan har qanday odamni firibgar deb biling.
Bugunoq bajarishingiz mumkin bo‘lgan uchta ish:
1)Shaxsiy xabar yoki SMSdagi “shoshilinch havola”ni bosmang; o‘zini mijozlarni qo‘llab-quvvatlash xodimi deb tanishtirgan notanish raqamga qayta qo‘ng‘iroq qilmang
2)Ularning ko‘rsatmasiga binoan mablag‘ni “xavfsiz hamyon”ga o‘tkazmang, tasdiqlash kodini yoki tiklash iborasini bermang
3)Vaziyatni tekshirmoqchi bo‘lsangiz → rasmiy ilova yoki saytni o‘zingiz ochib, e’lonlar va hisobingizni tekshiring; mijozlarni qo‘llab-quvvatlash xizmatiga ilova ichidagi havola orqali murojaat qiling (ular yuborgan havolani bosmang)
Sizni qaysi biri ko‘proq xavotirga soladi: A) vaziyatdan foydalanib qo‘ng‘iroq qiladigan soxta mijozlarni qo‘llab-quvvatlash xodimimi yoki B) soxta “rasmiy pulni qaytarish/shoshilinch pul yechish” havolasimi? Izohlarda bittasini tanlang (tasdiqlash kodi yoki tiklash iborasini yozmang).
(Ma’rifiy maqsadda, investitsiya tavsiyasi emas. Men savdo qilmayman va savdo signallari bermayman. Raqamlar va bayonotlar Binance’ning rasmiy qo‘llab-quvvatlash e’lonidan olingan; ulashishdan oldin eng so‘nggi e’lonni yana tekshiring. Ushbu material AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BNB $BTC
#加密安全 #防诈骗 #Web3Ma’rifat
1
5
·
--
Alipayning o‘zi «ruxsatsiz» dedi — siz hali ham buni rasmiy pul kiritish-chiqarish xizmati deb o‘ylaysizmi?
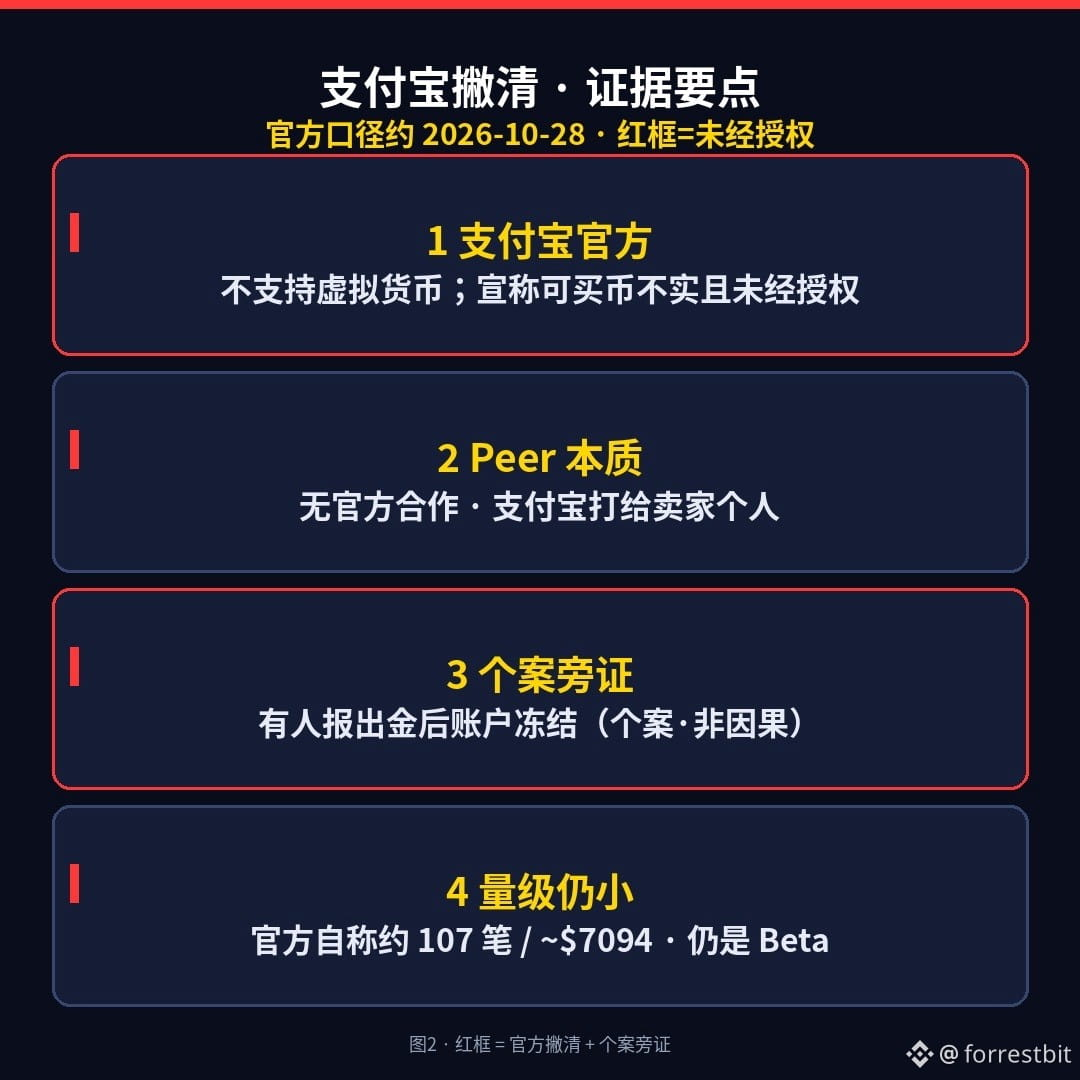
2026-10-27: Peer (@peerxyz / xitoycha akkaunt @Peer_zh) Alipay Peer Beta’da ishga tushganini rasman e’lon qildi. Mexanizm qisqacha: sotuvchi USDC’ni Base kontraktiga qulflaydi → xaridor Alipay orqali sotuvchining shaxsiy hisobiga yuan yuboradi → TEE tasdiqlagach, kripto chiqariladi. Rasmiy ma’lumotlarga ko‘ra, taxminan 45 xaridor, 107 ta tranzaksiya va qariyb 7094 dollar — hajm juda kichik, xizmat hali Beta bosqichida. Peer hujjatlarida ham Alipay bilan rasmiy hamkorlik yo‘qligi yozilgan.
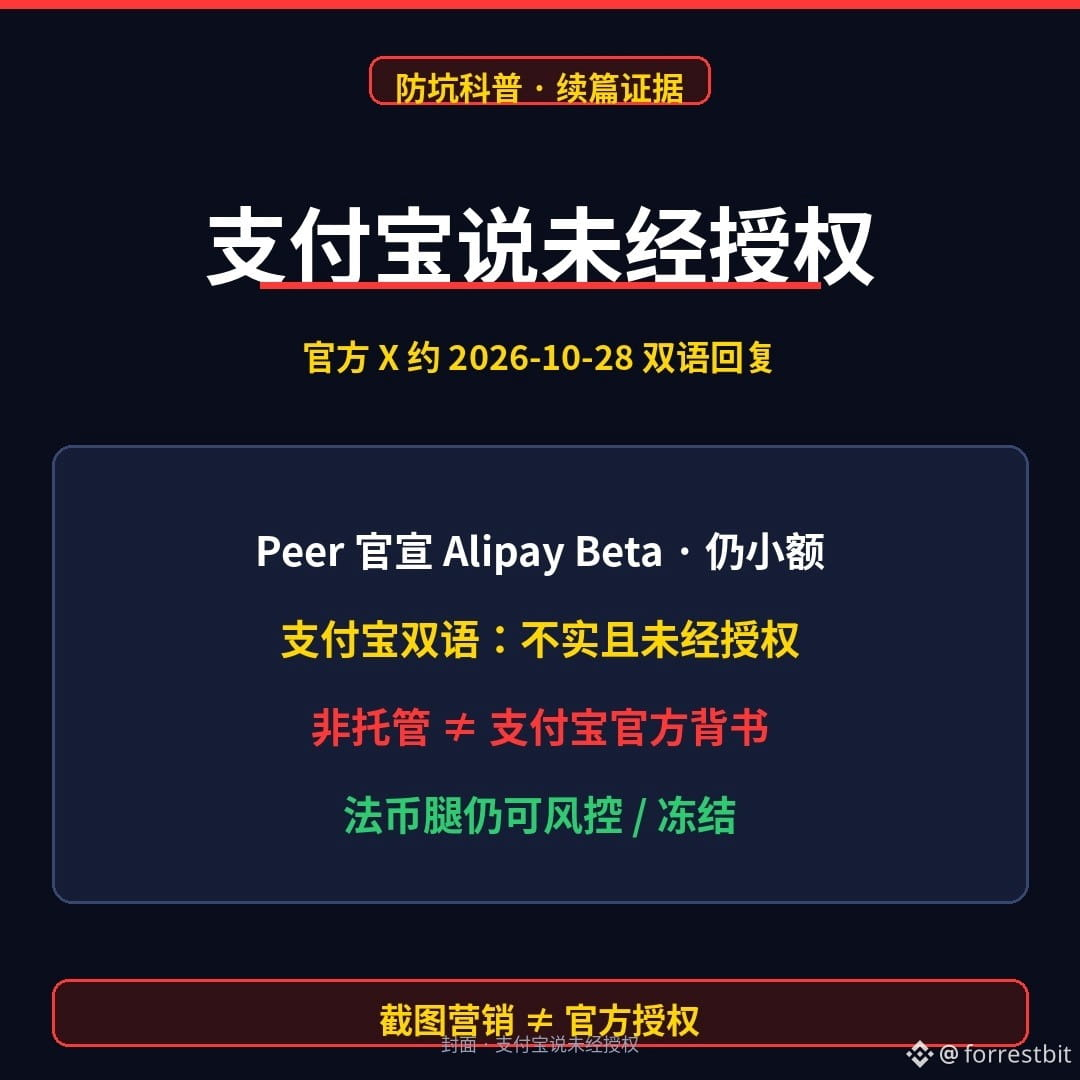
2026-10-28: Alipay’ning rasmiy X akkaunti (@Alipay) Peer e’loniga ikki tilda javob berdi. Mazmuni: Alipay virtual valyuta savdosini va unga oid xizmatlarni qo‘llab-quvvatlamaydi; uchinchi tomonlarning Alipay orqali virtual valyuta sotish yoki sotib olish mumkinligi haqidagi har qanday da’vosi yolg‘on va ruxsatsiz; foydalanuvchilar hushyor bo‘lishi kerak. Reklama skrinshoti ≠ ruxsat.
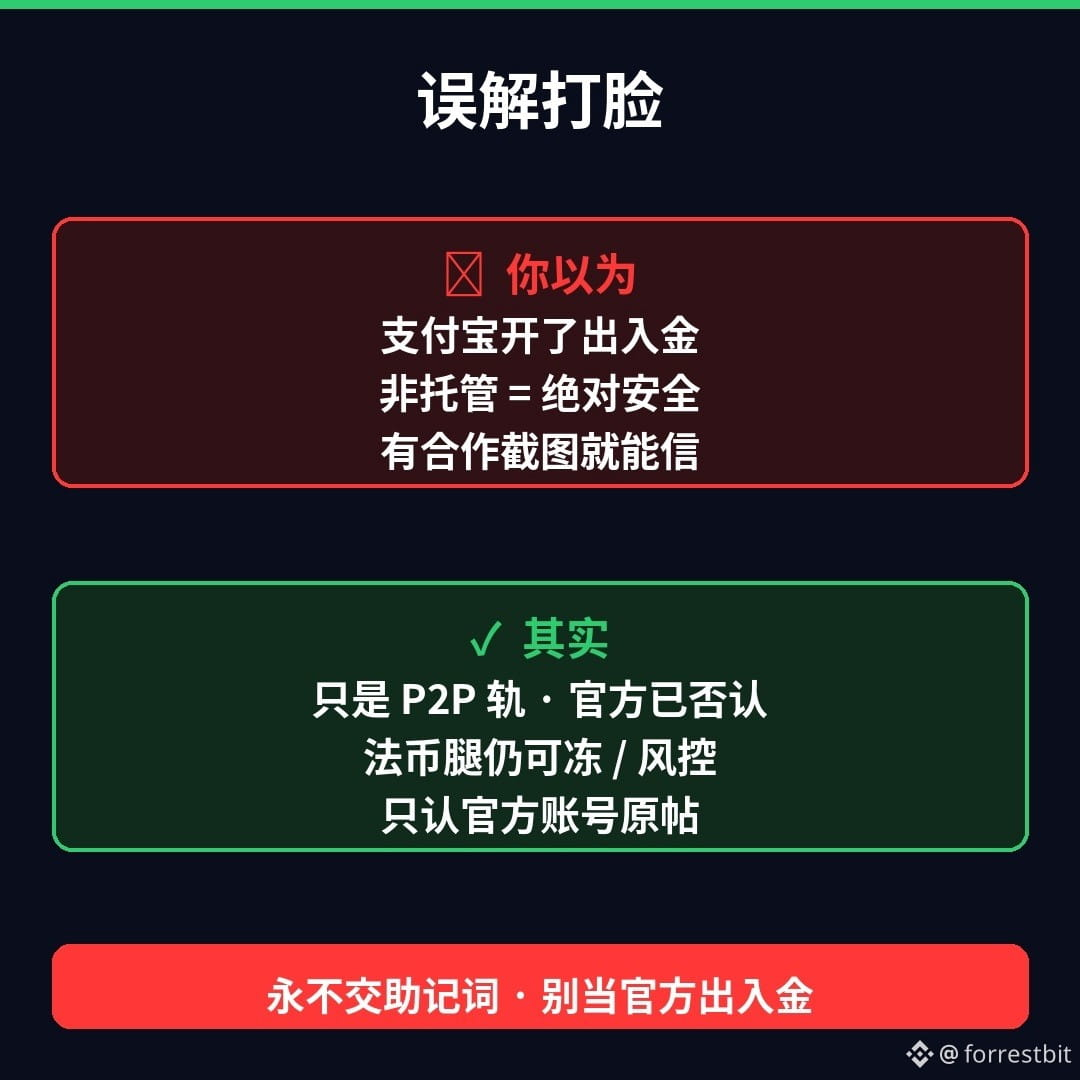
Noto‘g‘ri tushunchalarga uchta javob: ① «Alipay pul kiritish-chiqarishga ruxsat berdi» → bu faqat P2P to‘lov kanali; rasmiy akkaunt buni allaqachon rad etdi. ② «Nokastodial bo‘lsa = mutlaqo xavfsiz» → zanjirda nokastodial bo‘lish fiat to‘lov bosqichidagi risk nazoratidan himoya qilmaydi; ayrimlar pul yechib olgach hisoblari muzlatilganini aytgan (alohida holatlar, sabab-oqibat haqida qat’iy xulosa emas). ③ «Hamkorlik skrinshoti bo‘lsa, ishonish mumkin» → faqat Alipay’ning rasmiy akkauntidagi asl postga ishoning, ulashilgan rasmlarga emas.
Qat’iy qoida o‘zgarmaydi: «Peer / Alipay mijozlarga xizmat ko‘rsatish / hisobni muzdan tushirish» deb nomlangan har qanday sahifa sizdan tiklash iborasi yoki shaxsiy kalitni so‘rasa = fishing. Men savdo qilmayman, «sinab ko‘ring» deb tavsiya bermayman, pul kiritish-chiqarishni o‘rgatmayman — faqat mexanizm va firibgarlikdan saqlanish haqida gapiraman.
Siz qaysi holatdan ko‘proq xavotirdasiz: A — «rasmiy hamkorlik» skrinshotiga ishonib qolishmi yoki B — pul yechib olgach hisob muzlatilishi/risk nazoratiga tushib qolishmi? Izohlarda bittasini tanlang (aslo tiklash iborasi yoki shaxsiy kalitingizni joylamang).
(Ma’rifiy mazmunda, investitsiya maslahati emas. Men savdo qilmayman va savdoga undamayman. Raqamlar va ma’lumotlar Peer’ning taxminan 2026-10-27 dagi rasmiy X akkaunti, Alipay’ning taxminan 2026-10-28 dagi rasmiy X akkaunti hamda Peer hujjatlaridan olingan; e’lon qilishdan oldin eng so‘nggi bayonotlarni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$USDC
#加密安全 #Web3科普 #FiribgarlikdanEhtiyotBo‘ling
Alipayning o‘zi «ruxsatsiz» dedi — siz hali ham buni rasmiy pul kiritish-chiqarish xizmati deb o‘ylaysizmi?
2026-10-27: Peer (@peerxyz / xitoycha akkaunt @Peer_zh) Alipay Peer Beta’da ishga tushganini rasman e’lon qildi. Mexanizm qisqacha: sotuvchi USDC’ni Base kontraktiga qulflaydi → xaridor Alipay orqali sotuvchining shaxsiy hisobiga yuan yuboradi → TEE tasdiqlagach, kripto chiqariladi. Rasmiy ma’lumotlarga ko‘ra, taxminan 45 xaridor, 107 ta tranzaksiya va qariyb 7094 dollar — hajm juda kichik, xizmat hali Beta bosqichida. Peer hujjatlarida ham Alipay bilan rasmiy hamkorlik yo‘qligi yozilgan.
2026-10-28: Alipay’ning rasmiy X akkaunti (@Alipay) Peer e’loniga ikki tilda javob berdi. Mazmuni: Alipay virtual valyuta savdosini va unga oid xizmatlarni qo‘llab-quvvatlamaydi; uchinchi tomonlarning Alipay orqali virtual valyuta sotish yoki sotib olish mumkinligi haqidagi har qanday da’vosi yolg‘on va ruxsatsiz; foydalanuvchilar hushyor bo‘lishi kerak. Reklama skrinshoti ≠ ruxsat.
Noto‘g‘ri tushunchalarga uchta javob: ① «Alipay pul kiritish-chiqarishga ruxsat berdi» → bu faqat P2P to‘lov kanali; rasmiy akkaunt buni allaqachon rad etdi. ② «Nokastodial bo‘lsa = mutlaqo xavfsiz» → zanjirda nokastodial bo‘lish fiat to‘lov bosqichidagi risk nazoratidan himoya qilmaydi; ayrimlar pul yechib olgach hisoblari muzlatilganini aytgan (alohida holatlar, sabab-oqibat haqida qat’iy xulosa emas). ③ «Hamkorlik skrinshoti bo‘lsa, ishonish mumkin» → faqat Alipay’ning rasmiy akkauntidagi asl postga ishoning, ulashilgan rasmlarga emas.
Qat’iy qoida o‘zgarmaydi: «Peer / Alipay mijozlarga xizmat ko‘rsatish / hisobni muzdan tushirish» deb nomlangan har qanday sahifa sizdan tiklash iborasi yoki shaxsiy kalitni so‘rasa = fishing. Men savdo qilmayman, «sinab ko‘ring» deb tavsiya bermayman, pul kiritish-chiqarishni o‘rgatmayman — faqat mexanizm va firibgarlikdan saqlanish haqida gapiraman.
Siz qaysi holatdan ko‘proq xavotirdasiz: A — «rasmiy hamkorlik» skrinshotiga ishonib qolishmi yoki B — pul yechib olgach hisob muzlatilishi/risk nazoratiga tushib qolishmi? Izohlarda bittasini tanlang (aslo tiklash iborasi yoki shaxsiy kalitingizni joylamang).
(Ma’rifiy mazmunda, investitsiya maslahati emas. Men savdo qilmayman va savdoga undamayman. Raqamlar va ma’lumotlar Peer’ning taxminan 2026-10-27 dagi rasmiy X akkaunti, Alipay’ning taxminan 2026-10-28 dagi rasmiy X akkaunti hamda Peer hujjatlaridan olingan; e’lon qilishdan oldin eng so‘nggi bayonotlarni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$USDC
#加密安全 #Web3科普 #FiribgarlikdanEhtiyotBo‘ling
2026-10-27: Peer (@peerxyz / xitoycha akkaunt @Peer_zh) Alipay Peer Beta’da ishga tushganini rasman e’lon qildi. Mexanizm qisqacha: sotuvchi USDC’ni Base kontraktiga qulflaydi → xaridor Alipay orqali sotuvchining shaxsiy hisobiga yuan yuboradi → TEE tasdiqlagach, kripto chiqariladi. Rasmiy ma’lumotlarga ko‘ra, taxminan 45 xaridor, 107 ta tranzaksiya va qariyb 7094 dollar — hajm juda kichik, xizmat hali Beta bosqichida. Peer hujjatlarida ham Alipay bilan rasmiy hamkorlik yo‘qligi yozilgan.
2026-10-28: Alipay’ning rasmiy X akkaunti (@Alipay) Peer e’loniga ikki tilda javob berdi. Mazmuni: Alipay virtual valyuta savdosini va unga oid xizmatlarni qo‘llab-quvvatlamaydi; uchinchi tomonlarning Alipay orqali virtual valyuta sotish yoki sotib olish mumkinligi haqidagi har qanday da’vosi yolg‘on va ruxsatsiz; foydalanuvchilar hushyor bo‘lishi kerak. Reklama skrinshoti ≠ ruxsat.
Noto‘g‘ri tushunchalarga uchta javob: ① «Alipay pul kiritish-chiqarishga ruxsat berdi» → bu faqat P2P to‘lov kanali; rasmiy akkaunt buni allaqachon rad etdi. ② «Nokastodial bo‘lsa = mutlaqo xavfsiz» → zanjirda nokastodial bo‘lish fiat to‘lov bosqichidagi risk nazoratidan himoya qilmaydi; ayrimlar pul yechib olgach hisoblari muzlatilganini aytgan (alohida holatlar, sabab-oqibat haqida qat’iy xulosa emas). ③ «Hamkorlik skrinshoti bo‘lsa, ishonish mumkin» → faqat Alipay’ning rasmiy akkauntidagi asl postga ishoning, ulashilgan rasmlarga emas.
Qat’iy qoida o‘zgarmaydi: «Peer / Alipay mijozlarga xizmat ko‘rsatish / hisobni muzdan tushirish» deb nomlangan har qanday sahifa sizdan tiklash iborasi yoki shaxsiy kalitni so‘rasa = fishing. Men savdo qilmayman, «sinab ko‘ring» deb tavsiya bermayman, pul kiritish-chiqarishni o‘rgatmayman — faqat mexanizm va firibgarlikdan saqlanish haqida gapiraman.
Siz qaysi holatdan ko‘proq xavotirdasiz: A — «rasmiy hamkorlik» skrinshotiga ishonib qolishmi yoki B — pul yechib olgach hisob muzlatilishi/risk nazoratiga tushib qolishmi? Izohlarda bittasini tanlang (aslo tiklash iborasi yoki shaxsiy kalitingizni joylamang).
(Ma’rifiy mazmunda, investitsiya maslahati emas. Men savdo qilmayman va savdoga undamayman. Raqamlar va ma’lumotlar Peer’ning taxminan 2026-10-27 dagi rasmiy X akkaunti, Alipay’ning taxminan 2026-10-28 dagi rasmiy X akkaunti hamda Peer hujjatlaridan olingan; e’lon qilishdan oldin eng so‘nggi bayonotlarni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$USDC
#加密安全 #Web3科普 #FiribgarlikdanEhtiyotBo‘ling
1
77
·
--
支付宝 orqali to‘g‘ridan-to‘g‘ri USDC sotib olish mumkinmi? Peer bugun Betani xitoy tilida so‘zlashuvchi auditoriyaga taqdim etdi — «kastodial bo‘lmasa = mutlaqo xavfsiz» degan gapga ishonasizmi?
2026-10-27: Peer (avvalgi nomi ZKP2P, Ethereum Foundation/PSE bilan bog‘liq grantlarni olgan) rasmiy akkaunti @peerxyz Alipay Peer Beta’da ishga tushganini e’lon qildi; xitoy tilidagi @Peer_zh akkaunti ham shu xabarni ulashdi. Mexanizm qisqacha: sotuvchi USDC’ni Base’dagi smart-kontraktga bloklaydi → xaridor Alipay orqali yuan to‘laydi → TEE tasdiq taqdim etgach, smart-kontrakt tokenlarni chiqaradi. Rasmiy ma’lumotlarga ko‘ra, 8/21 dan beri taxminan 45 xaridor, Alipay orqali 107 ta to‘lov va qariyb 7094 dollarlik savdo bo‘lgan — hajm juda kichik, xizmat hali ham Beta bosqichida.
Uchta noto‘g‘ri tushunchaga aniqlik: ① «Kastodial bo‘lmasa = mutlaqo xavfsiz» → Zanjir ustidagi kastodial xizmat kastodial bo‘lmasligi mumkin, ammo V3 baribir AWS Nitro TEE, brauzer kengaytmasi/ilovasi va kotirovka backendiga tayanadi — bu nol ishonchli taxminlar degani emas. ② «Alipay rasmiy ravishda pul kiritish-chiqarishni yo‘lga qo‘ydi» → Alipay faqat P2P to‘lov kanali sifatida ishlatiladi, bu Alipay’ning rasmiy hamkorligi yoki pul yechish xizmati emas. ③ «Ro‘yxatdan o‘tish shart emas, birjalarni butunlay chetlab o‘tadi» → Hamyon/elektron pochta/ijtimoiy tarmoq orqali kirish mumkin; Alipay’da pul qabul qiluvchi tomon ham shaxsini tasdiqlashi kerak; FAQ’da taker komissiyasi eng ko‘pi bilan taxminan 0.95% deb ko‘rsatilgan.
O‘zgarmas qoida: «Peer / ZKP2P rasmiy» deb atalgan har qanday sayt sizdan seed-ibora yoki maxfiy kalitni so‘rasa = fishing; faqat o‘zingiz saqlab qo‘ygan rasmiy domenlarga ishoning. Men savdo qilmayman, «sinab ko‘ring» deb tavsiya bermayman va pul kiritish-chiqarishning to‘liq yo‘lini tushuntirmayman — faqat mexanizm va ehtiyot choralarini bayon qilaman.
Siz ko‘proq nimadan xavotirdasiz: A — soxta Peer sayti seed-iborangizni o‘g‘irlashidanmi yoki B — pulni o‘tkazganingizdan so‘ng Alipay xavfsizlik tekshiruvi sabab mablag‘ingiz bloklanishidanmi? Izohlarda bittasini tanlang (seed-ibora/maxfiy kalitni aslo joylamang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Men savdo qilmayman va muayyan aktivni sotib olishga undamayman. Raqamlar va ma’lumotlar Peer rasmiy X akkauntining taxminan 2026-10-27 sanadagi xabarlari hamda docs.peer.xyz / FAQ ma’lumotlariga asoslangan; e’lon qilishdan oldin eng so‘nggi bayonotlarni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$USDC
#加密安全 #Web3科普 #反诈骗
支付宝 orqali to‘g‘ridan-to‘g‘ri USDC sotib olish mumkinmi? Peer bugun Betani xitoy tilida so‘zlashuvchi auditoriyaga taqdim etdi — «kastodial bo‘lmasa = mutlaqo xavfsiz» degan gapga ishonasizmi?
2026-10-27: Peer (avvalgi nomi ZKP2P, Ethereum Foundation/PSE bilan bog‘liq grantlarni olgan) rasmiy akkaunti @peerxyz Alipay Peer Beta’da ishga tushganini e’lon qildi; xitoy tilidagi @Peer_zh akkaunti ham shu xabarni ulashdi. Mexanizm qisqacha: sotuvchi USDC’ni Base’dagi smart-kontraktga bloklaydi → xaridor Alipay orqali yuan to‘laydi → TEE tasdiq taqdim etgach, smart-kontrakt tokenlarni chiqaradi. Rasmiy ma’lumotlarga ko‘ra, 8/21 dan beri taxminan 45 xaridor, Alipay orqali 107 ta to‘lov va qariyb 7094 dollarlik savdo bo‘lgan — hajm juda kichik, xizmat hali ham Beta bosqichida.
Uchta noto‘g‘ri tushunchaga aniqlik: ① «Kastodial bo‘lmasa = mutlaqo xavfsiz» → Zanjir ustidagi kastodial xizmat kastodial bo‘lmasligi mumkin, ammo V3 baribir AWS Nitro TEE, brauzer kengaytmasi/ilovasi va kotirovka backendiga tayanadi — bu nol ishonchli taxminlar degani emas. ② «Alipay rasmiy ravishda pul kiritish-chiqarishni yo‘lga qo‘ydi» → Alipay faqat P2P to‘lov kanali sifatida ishlatiladi, bu Alipay’ning rasmiy hamkorligi yoki pul yechish xizmati emas. ③ «Ro‘yxatdan o‘tish shart emas, birjalarni butunlay chetlab o‘tadi» → Hamyon/elektron pochta/ijtimoiy tarmoq orqali kirish mumkin; Alipay’da pul qabul qiluvchi tomon ham shaxsini tasdiqlashi kerak; FAQ’da taker komissiyasi eng ko‘pi bilan taxminan 0.95% deb ko‘rsatilgan.
O‘zgarmas qoida: «Peer / ZKP2P rasmiy» deb atalgan har qanday sayt sizdan seed-ibora yoki maxfiy kalitni so‘rasa = fishing; faqat o‘zingiz saqlab qo‘ygan rasmiy domenlarga ishoning. Men savdo qilmayman, «sinab ko‘ring» deb tavsiya bermayman va pul kiritish-chiqarishning to‘liq yo‘lini tushuntirmayman — faqat mexanizm va ehtiyot choralarini bayon qilaman.
Siz ko‘proq nimadan xavotirdasiz: A — soxta Peer sayti seed-iborangizni o‘g‘irlashidanmi yoki B — pulni o‘tkazganingizdan so‘ng Alipay xavfsizlik tekshiruvi sabab mablag‘ingiz bloklanishidanmi? Izohlarda bittasini tanlang (seed-ibora/maxfiy kalitni aslo joylamang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Men savdo qilmayman va muayyan aktivni sotib olishga undamayman. Raqamlar va ma’lumotlar Peer rasmiy X akkauntining taxminan 2026-10-27 sanadagi xabarlari hamda docs.peer.xyz / FAQ ma’lumotlariga asoslangan; e’lon qilishdan oldin eng so‘nggi bayonotlarni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$USDC
#加密安全 #Web3科普 #反诈骗
2026-10-27: Peer (avvalgi nomi ZKP2P, Ethereum Foundation/PSE bilan bog‘liq grantlarni olgan) rasmiy akkaunti @peerxyz Alipay Peer Beta’da ishga tushganini e’lon qildi; xitoy tilidagi @Peer_zh akkaunti ham shu xabarni ulashdi. Mexanizm qisqacha: sotuvchi USDC’ni Base’dagi smart-kontraktga bloklaydi → xaridor Alipay orqali yuan to‘laydi → TEE tasdiq taqdim etgach, smart-kontrakt tokenlarni chiqaradi. Rasmiy ma’lumotlarga ko‘ra, 8/21 dan beri taxminan 45 xaridor, Alipay orqali 107 ta to‘lov va qariyb 7094 dollarlik savdo bo‘lgan — hajm juda kichik, xizmat hali ham Beta bosqichida.
Uchta noto‘g‘ri tushunchaga aniqlik: ① «Kastodial bo‘lmasa = mutlaqo xavfsiz» → Zanjir ustidagi kastodial xizmat kastodial bo‘lmasligi mumkin, ammo V3 baribir AWS Nitro TEE, brauzer kengaytmasi/ilovasi va kotirovka backendiga tayanadi — bu nol ishonchli taxminlar degani emas. ② «Alipay rasmiy ravishda pul kiritish-chiqarishni yo‘lga qo‘ydi» → Alipay faqat P2P to‘lov kanali sifatida ishlatiladi, bu Alipay’ning rasmiy hamkorligi yoki pul yechish xizmati emas. ③ «Ro‘yxatdan o‘tish shart emas, birjalarni butunlay chetlab o‘tadi» → Hamyon/elektron pochta/ijtimoiy tarmoq orqali kirish mumkin; Alipay’da pul qabul qiluvchi tomon ham shaxsini tasdiqlashi kerak; FAQ’da taker komissiyasi eng ko‘pi bilan taxminan 0.95% deb ko‘rsatilgan.
O‘zgarmas qoida: «Peer / ZKP2P rasmiy» deb atalgan har qanday sayt sizdan seed-ibora yoki maxfiy kalitni so‘rasa = fishing; faqat o‘zingiz saqlab qo‘ygan rasmiy domenlarga ishoning. Men savdo qilmayman, «sinab ko‘ring» deb tavsiya bermayman va pul kiritish-chiqarishning to‘liq yo‘lini tushuntirmayman — faqat mexanizm va ehtiyot choralarini bayon qilaman.
Siz ko‘proq nimadan xavotirdasiz: A — soxta Peer sayti seed-iborangizni o‘g‘irlashidanmi yoki B — pulni o‘tkazganingizdan so‘ng Alipay xavfsizlik tekshiruvi sabab mablag‘ingiz bloklanishidanmi? Izohlarda bittasini tanlang (seed-ibora/maxfiy kalitni aslo joylamang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Men savdo qilmayman va muayyan aktivni sotib olishga undamayman. Raqamlar va ma’lumotlar Peer rasmiy X akkauntining taxminan 2026-10-27 sanadagi xabarlari hamda docs.peer.xyz / FAQ ma’lumotlariga asoslangan; e’lon qilishdan oldin eng so‘nggi bayonotlarni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$USDC
#加密安全 #Web3科普 #反诈骗
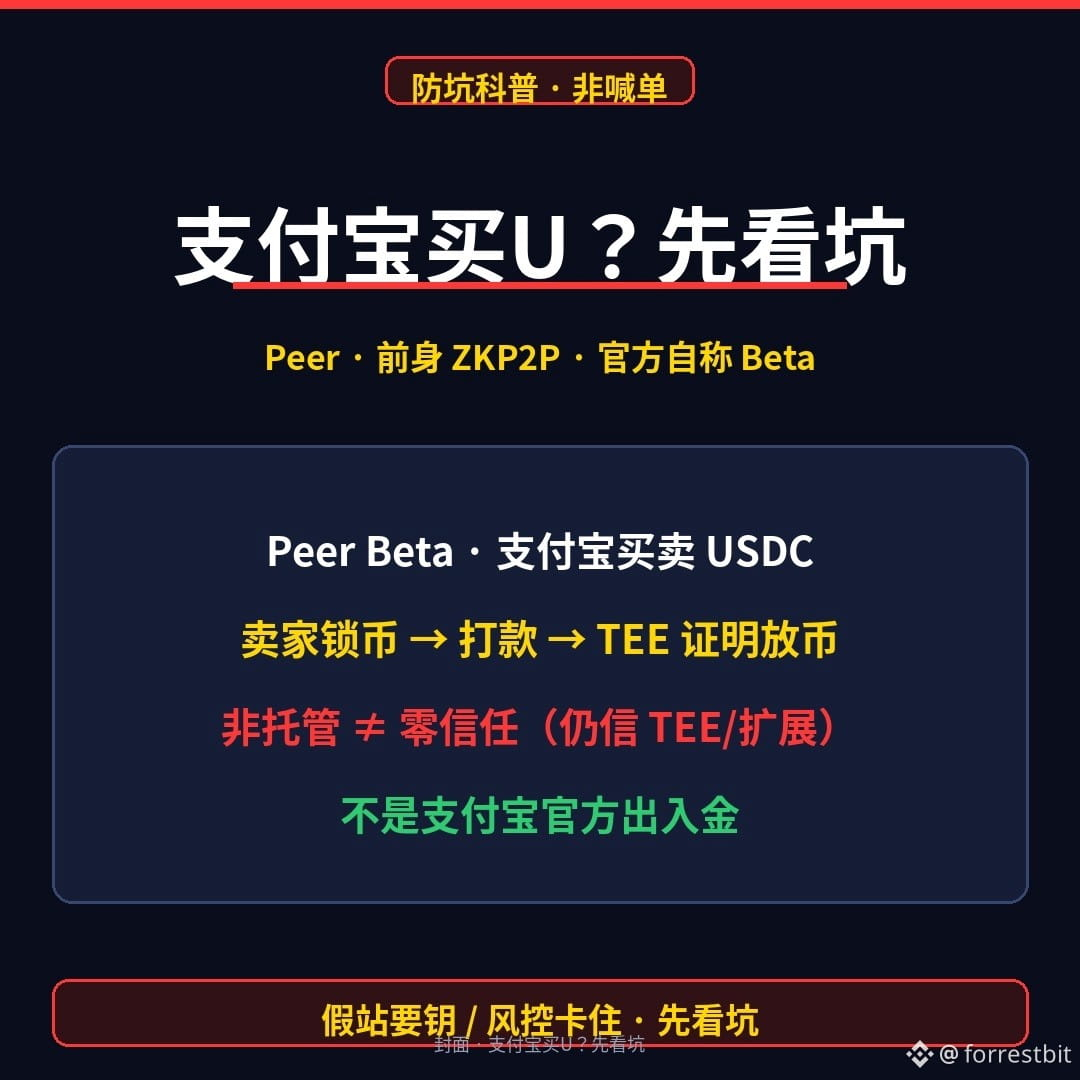
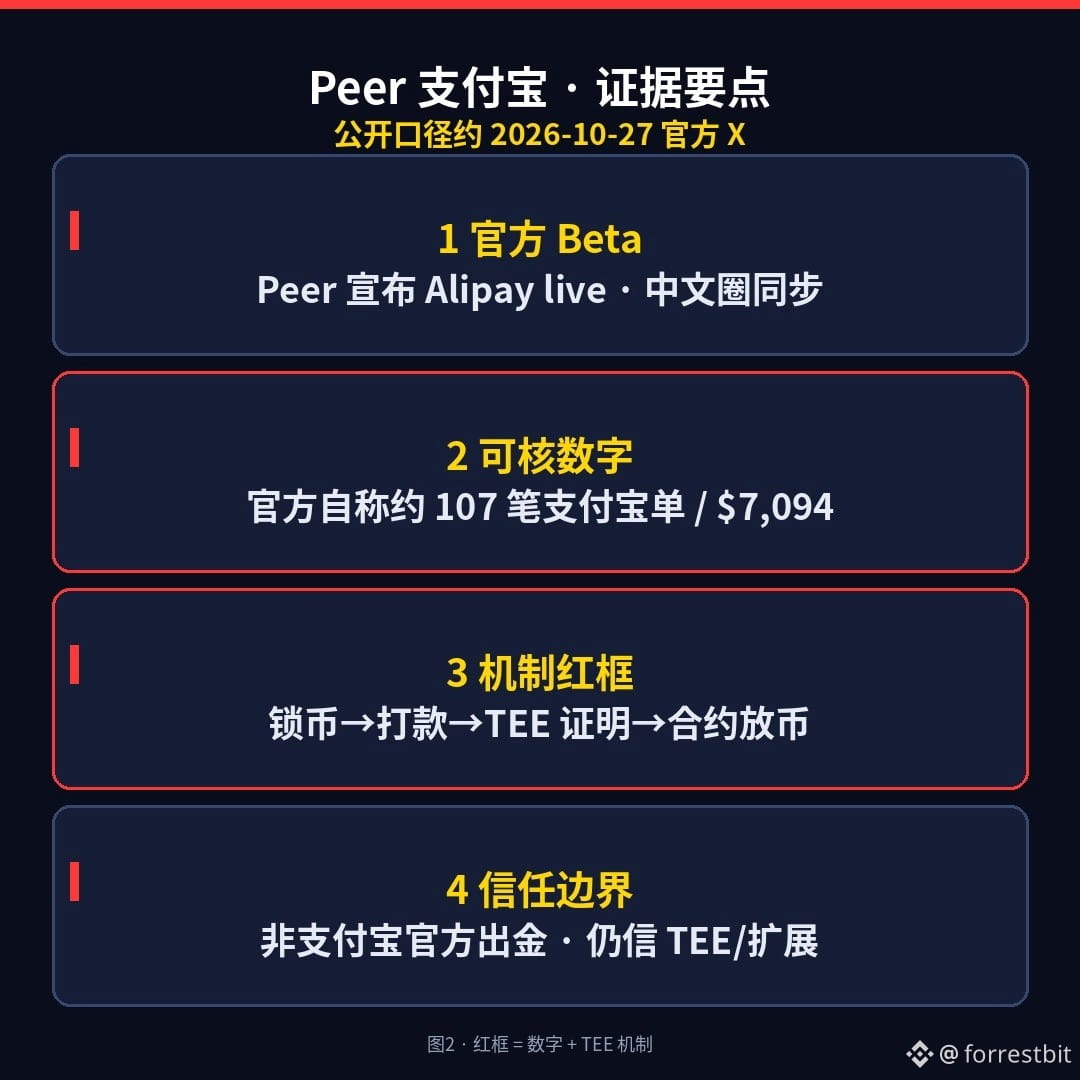
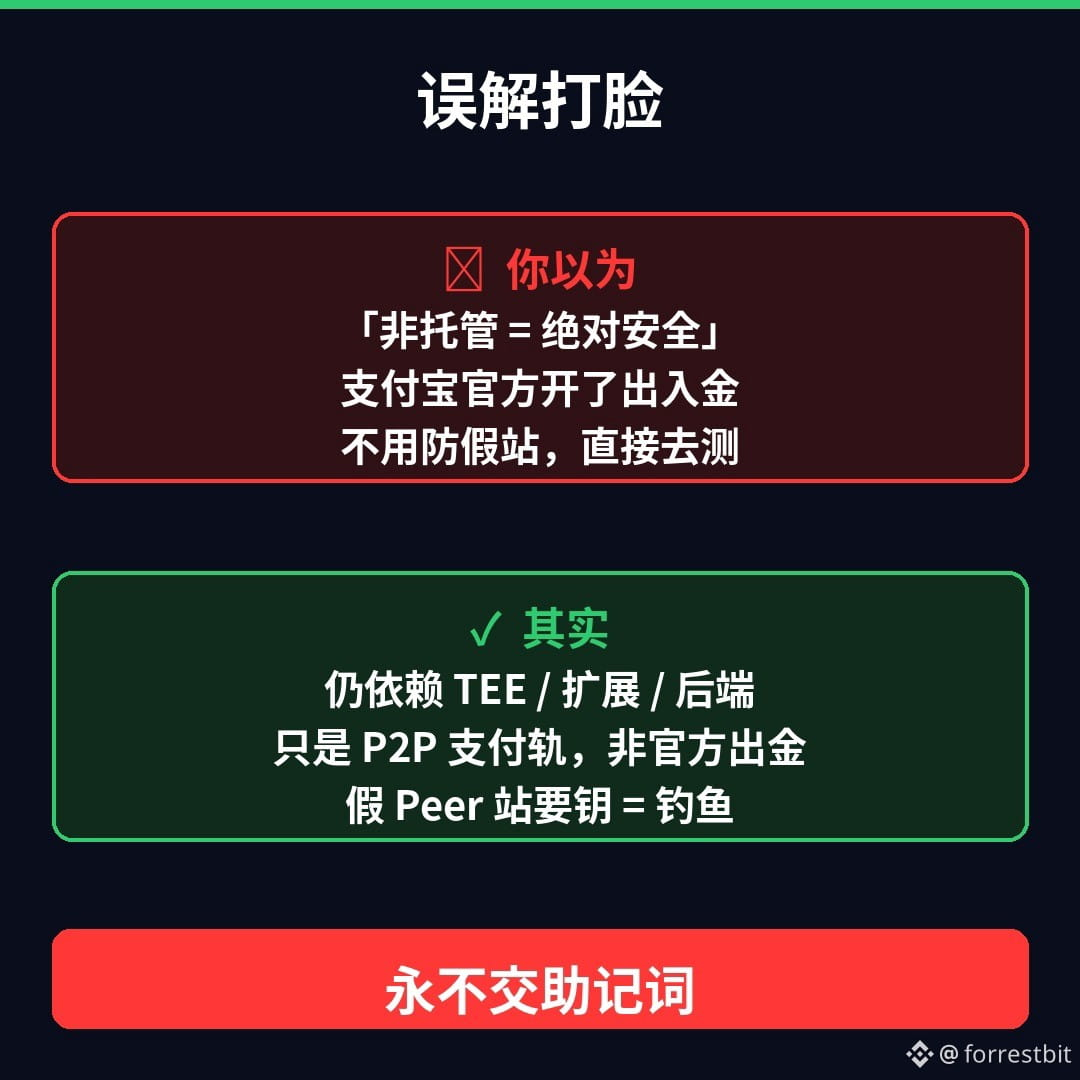
1
78
·
--
Email domenlari to‘g‘ri bo‘lsa ham, «rasmiy qaytarib olish» sahifasiga tiklash iborangizni kiritishga jur’at etasizmi?
Taxminan 2026-10-25 yarim tundan 10-26 gacha: Foundation Passport apparat hamyoni foydalanuvchilariga soxta «qaytarib olish» xatlari kela boshladi. Xatlarda yetkazib beruvchi displey modulini o‘zgartirgani va bu kriptovalyutani o‘g‘irlashi aytilgan; havolani bosganda Envoy’ga o‘xshatilgan soxta sayt ochilib, 12 ta tiklash so‘zini kiritish yoki «o‘zini qutqarish» uchun pul o‘tkazish so‘ralgan. Eng qo‘rqinchlisi: xatlar rasmiy domendan yuborilgandek ko‘ringan (Cloudflare API kalitidan suiiste’mol qilingan); ayrim xatlarda haqiqiy ism, manzil va buyurtma ma’lumotlari ham bo‘lgan — bu ijtimoiy muhandislikka yanada o‘xshaydi.
Rasmiy bayonotda bir gap bilan rad etildi: Passport qurilmasi va blokcheyndagi mablag‘lar zarar ko‘rmagan; API kaliti bekor qilingan, zararli domen o‘chirib qo‘yilgan. Bosh direktorning aytishicha, o‘z-o‘zini saqlash ilovasidagi zaiflik sababli backend tizimi va mijozlarga xizmat ko‘rsatish elektron pochtasi buzilgan bo‘lishi mumkin. Muammo chip o‘zgartirilganida emas, balki «domeni to‘g‘ri xat» ham fishing bo‘lishi mumkinligida.
«Jo‘natuvchi domeni to‘g‘ri = xavfsiz» deb o‘ylaysizmi? Aslida to‘g‘ri domenning o‘zidan ham fishing xatlari yuborish uchun foydalanish mumkin; haqiqiy ma’lumotli xat ishonchliroq emas, aksincha xavfliroq. O‘zgarmas qoida: rasmiylar hech qachon tiklash iborangizni so‘ramaydi; 12 ta so‘z yoki maxfiy kalitni so‘raydigan har qanday qaytarib olish/mijozlarga xizmat ko‘rsatish sahifasi — fishing.
Bugunoq qilish mumkin bo‘lgan uchta ish:
1)«Passport qaytarib olinadi/displey moduli almashtiriladi» degan xat kelsa → havolani bosmang, faqat o‘zingiz saqlab qo‘ygan rasmiy aloqa kanallari orqali tekshiring
2)Hech qaysi veb-sahifaga «yangilash/ko‘chirish/o‘zini qutqarish» uchun tiklash iborangizni kiritmang
3)Agar tiklash iborangizni allaqachon bergan bo‘lsangiz: bu hamyonni yo‘qotilgan deb hisoblang va qolgan mablag‘ni yangi tiklash iborasi bilan yaratilgan hamyonga o‘tkazing (men savdo qilmayman, bu faqat xavfsizlik mexanizmi haqida eslatma)
Qaysi holatdan ko‘proq qo‘rqasiz: A — domeni to‘g‘ri soxta qaytarib olish xatidanmi yoki B — haqiqiy yetkazib berish manzilingizni bilib qo‘ng‘iroq qiladigan soxta qaytarish/almashtirish qo‘ng‘irog‘idanmi? Izohlarda birini tanlang (hech qachon tiklash iborasi/maxfiy kalitni joylamang).
(Ma’rifiy mazmunda, investitsiya maslahati emas. Men savdo qilmayman va hech kimni savdoga undamayman. Sana va ma’lumotlar Foundation’ning taxminan 10/25–26 dagi rasmiy X postlari hamda ochiq xabarlarning bayonlaridan olingan; e’lon qilishdan oldin eng so‘nggi bayonotni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BTC
#加密安全 #硬件钱包 #Web3 ma’rifati
Email domenlari to‘g‘ri bo‘lsa ham, «rasmiy qaytarib olish» sahifasiga tiklash iborangizni kiritishga jur’at etasizmi?
Taxminan 2026-10-25 yarim tundan 10-26 gacha: Foundation Passport apparat hamyoni foydalanuvchilariga soxta «qaytarib olish» xatlari kela boshladi. Xatlarda yetkazib beruvchi displey modulini o‘zgartirgani va bu kriptovalyutani o‘g‘irlashi aytilgan; havolani bosganda Envoy’ga o‘xshatilgan soxta sayt ochilib, 12 ta tiklash so‘zini kiritish yoki «o‘zini qutqarish» uchun pul o‘tkazish so‘ralgan. Eng qo‘rqinchlisi: xatlar rasmiy domendan yuborilgandek ko‘ringan (Cloudflare API kalitidan suiiste’mol qilingan); ayrim xatlarda haqiqiy ism, manzil va buyurtma ma’lumotlari ham bo‘lgan — bu ijtimoiy muhandislikka yanada o‘xshaydi.
Rasmiy bayonotda bir gap bilan rad etildi: Passport qurilmasi va blokcheyndagi mablag‘lar zarar ko‘rmagan; API kaliti bekor qilingan, zararli domen o‘chirib qo‘yilgan. Bosh direktorning aytishicha, o‘z-o‘zini saqlash ilovasidagi zaiflik sababli backend tizimi va mijozlarga xizmat ko‘rsatish elektron pochtasi buzilgan bo‘lishi mumkin. Muammo chip o‘zgartirilganida emas, balki «domeni to‘g‘ri xat» ham fishing bo‘lishi mumkinligida.
«Jo‘natuvchi domeni to‘g‘ri = xavfsiz» deb o‘ylaysizmi? Aslida to‘g‘ri domenning o‘zidan ham fishing xatlari yuborish uchun foydalanish mumkin; haqiqiy ma’lumotli xat ishonchliroq emas, aksincha xavfliroq. O‘zgarmas qoida: rasmiylar hech qachon tiklash iborangizni so‘ramaydi; 12 ta so‘z yoki maxfiy kalitni so‘raydigan har qanday qaytarib olish/mijozlarga xizmat ko‘rsatish sahifasi — fishing.
Bugunoq qilish mumkin bo‘lgan uchta ish:
1)«Passport qaytarib olinadi/displey moduli almashtiriladi» degan xat kelsa → havolani bosmang, faqat o‘zingiz saqlab qo‘ygan rasmiy aloqa kanallari orqali tekshiring
2)Hech qaysi veb-sahifaga «yangilash/ko‘chirish/o‘zini qutqarish» uchun tiklash iborangizni kiritmang
3)Agar tiklash iborangizni allaqachon bergan bo‘lsangiz: bu hamyonni yo‘qotilgan deb hisoblang va qolgan mablag‘ni yangi tiklash iborasi bilan yaratilgan hamyonga o‘tkazing (men savdo qilmayman, bu faqat xavfsizlik mexanizmi haqida eslatma)
Qaysi holatdan ko‘proq qo‘rqasiz: A — domeni to‘g‘ri soxta qaytarib olish xatidanmi yoki B — haqiqiy yetkazib berish manzilingizni bilib qo‘ng‘iroq qiladigan soxta qaytarish/almashtirish qo‘ng‘irog‘idanmi? Izohlarda birini tanlang (hech qachon tiklash iborasi/maxfiy kalitni joylamang).
(Ma’rifiy mazmunda, investitsiya maslahati emas. Men savdo qilmayman va hech kimni savdoga undamayman. Sana va ma’lumotlar Foundation’ning taxminan 10/25–26 dagi rasmiy X postlari hamda ochiq xabarlarning bayonlaridan olingan; e’lon qilishdan oldin eng so‘nggi bayonotni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BTC
#加密安全 #硬件钱包 #Web3 ma’rifati
Taxminan 2026-10-25 yarim tundan 10-26 gacha: Foundation Passport apparat hamyoni foydalanuvchilariga soxta «qaytarib olish» xatlari kela boshladi. Xatlarda yetkazib beruvchi displey modulini o‘zgartirgani va bu kriptovalyutani o‘g‘irlashi aytilgan; havolani bosganda Envoy’ga o‘xshatilgan soxta sayt ochilib, 12 ta tiklash so‘zini kiritish yoki «o‘zini qutqarish» uchun pul o‘tkazish so‘ralgan. Eng qo‘rqinchlisi: xatlar rasmiy domendan yuborilgandek ko‘ringan (Cloudflare API kalitidan suiiste’mol qilingan); ayrim xatlarda haqiqiy ism, manzil va buyurtma ma’lumotlari ham bo‘lgan — bu ijtimoiy muhandislikka yanada o‘xshaydi.
Rasmiy bayonotda bir gap bilan rad etildi: Passport qurilmasi va blokcheyndagi mablag‘lar zarar ko‘rmagan; API kaliti bekor qilingan, zararli domen o‘chirib qo‘yilgan. Bosh direktorning aytishicha, o‘z-o‘zini saqlash ilovasidagi zaiflik sababli backend tizimi va mijozlarga xizmat ko‘rsatish elektron pochtasi buzilgan bo‘lishi mumkin. Muammo chip o‘zgartirilganida emas, balki «domeni to‘g‘ri xat» ham fishing bo‘lishi mumkinligida.
«Jo‘natuvchi domeni to‘g‘ri = xavfsiz» deb o‘ylaysizmi? Aslida to‘g‘ri domenning o‘zidan ham fishing xatlari yuborish uchun foydalanish mumkin; haqiqiy ma’lumotli xat ishonchliroq emas, aksincha xavfliroq. O‘zgarmas qoida: rasmiylar hech qachon tiklash iborangizni so‘ramaydi; 12 ta so‘z yoki maxfiy kalitni so‘raydigan har qanday qaytarib olish/mijozlarga xizmat ko‘rsatish sahifasi — fishing.
Bugunoq qilish mumkin bo‘lgan uchta ish:
1)«Passport qaytarib olinadi/displey moduli almashtiriladi» degan xat kelsa → havolani bosmang, faqat o‘zingiz saqlab qo‘ygan rasmiy aloqa kanallari orqali tekshiring
2)Hech qaysi veb-sahifaga «yangilash/ko‘chirish/o‘zini qutqarish» uchun tiklash iborangizni kiritmang
3)Agar tiklash iborangizni allaqachon bergan bo‘lsangiz: bu hamyonni yo‘qotilgan deb hisoblang va qolgan mablag‘ni yangi tiklash iborasi bilan yaratilgan hamyonga o‘tkazing (men savdo qilmayman, bu faqat xavfsizlik mexanizmi haqida eslatma)
Qaysi holatdan ko‘proq qo‘rqasiz: A — domeni to‘g‘ri soxta qaytarib olish xatidanmi yoki B — haqiqiy yetkazib berish manzilingizni bilib qo‘ng‘iroq qiladigan soxta qaytarish/almashtirish qo‘ng‘irog‘idanmi? Izohlarda birini tanlang (hech qachon tiklash iborasi/maxfiy kalitni joylamang).
(Ma’rifiy mazmunda, investitsiya maslahati emas. Men savdo qilmayman va hech kimni savdoga undamayman. Sana va ma’lumotlar Foundation’ning taxminan 10/25–26 dagi rasmiy X postlari hamda ochiq xabarlarning bayonlaridan olingan; e’lon qilishdan oldin eng so‘nggi bayonotni yana tekshiring. Ushbu kontent AI yordamida yaratilgan va inson tomonidan tahrirlangan.)
$BTC
#加密安全 #硬件钱包 #Web3 ma’rifati
1
245
·
--
«Yangi tokenlarni avtomatik sotib olish» degani jozibali eshitiladi, ammo xavf ko‘pincha maxfiy kalitda emas
«Agentic Wallet + AI» 24 soat davomida avtomatik ravishda yangi tokenlarni sotib olishi va investitsion tadqiqot olib borishi mumkin, deb eshitgan ko‘pchilikning xayoliga birinchi keladigan fikr: nihoyat, yotgan joyimda tekinga pul topamanmi?
Keling, gapni ochiq aytay.
Agentic Wallet nima? (Sodda qilib aytganda)
Bu «aqlliroq sovuq hamyon» emas. U «sahifalarni ko‘rish, buyruq berish, imzo qo‘yish/tranzaksiyani boshlash» ishlarini AI yordamchisiga ulaydi. AI siz yuborgan havola va vazifalarni o‘qiydi, hamyon esa ularni blokcheynda amalda bajaradi.
Demak, uning mohiyati — imzo qo‘yish huquqiga ega ijrochi; u pul bosib chiqaradigan mashina emas.
Avtomatik ravishda tekinga foyda olish mumkin degandek tuyuladi. Xavfi nimada?
1)Gas va komissiyalar: u sizni Gas to‘lovidan ozod qilmaydi. Noto‘g‘ri tarmoqda ishlash, qayta-qayta urinish yoki soxta loyihada bir necha marta imzo qo‘yish — pul avval komissiyalarga oqib ketadi.
2)Soxta loyihalar / «oltin imkoniyat» haqidagi gaplar: guruhdagi «70U 20 mingga aylandi» degan skrinshotlar ko‘pincha omon qolganlarning misoli; ayni guruhda puli nolga tushganlar esa surat joylamaydi. Loyihaga kirib kelayotgan xaridorlar chuqurligini tushunmasangiz, «zararsiz daromad»ga ishonmang.
3)Zararli ko‘rsatmalar: veb-sahifalar, izohlar yoki boshqalar ko‘chirib olgan «bir bosishda ishlaydigan prompt» ichida «cheksiz ruxsat ber / falon manzilga o‘tkaz» degan ko‘rsatmalar yashiringan bo‘lishi mumkin. AI itoatkorlik bilan bajarganda, siz yangi tokenni sotib olyapman deb o‘ylaysiz, aslida esa tuzoqqa imzo qo‘yayotgan bo‘lasiz.
4)Ruxsat orqali hamyonni bo‘shatish (approve): blokcheyndagi mablag‘ingizni olib ketishning klassik usuli ko‘pincha seed phrase yo‘qolishi emas, balki «muayyan smart-kontrakt tangalarimni istalgan miqdorda ishlata oladi» degan ruxsatga imzo qo‘yishingizdir. Ruxsat blokcheynda saqlanadi va keyinchalik istalgan payt ishlatilishi mumkin.
Inson va AI o‘rtasidagi chegara (shu uchta gapni eslab qoling)
- Audit / investitsion tadqiqot / qoidalarni o‘qish: AI’ga avtomatlashtirishga ruxsat berish mumkin.
- Pul sarflash, pul o‘tkazish, approve qilish, imzo qo‘yish: albatta inson tasdiqlashi kerak; oldindan ko‘rib chiqish bosqichini o‘tkazib yubormang.
- Seed phrase / maxfiy kalit: hech qachon hech qanday AI’ga, «qo‘llab-quvvatlash xizmati»ga yoki qo‘llanma botiga bermang. Rasmiy skill ham buni so‘ramasligi kerak.
Vositalar qanchalik avtomatlashsa, inson yakuniy bosqichni shunchalik sinchiklab tekshirishi kerak: kimga imzo beryapsiz, limit qancha, unlimited emasmi?
Agentic Wallet’dan foydalanish mumkin emas demayapman; shunchaki uni «o‘zi pul topadigan qora quti» deb qabul qilmaslik kerak.
O‘zingizni tekshiring (joylashdan oldin bir ko‘zdan kechiring)
□ Bu safar imzo qo‘yayotganimdagi kontrakt kimniki ekanini aniq ayta olamanmi? Limit cheklanganmi yoki cheksizmi?
□ Prompt/havolani o‘zim ochib tekshirdimmi yoki guruhdan shunchaki ko‘chirib oldimmi?
□ Faqat investitsion tadqiqot kerak bo‘lsa: avtomatik pul sarflashni o‘chirib yoki rad etib, faqat o‘qish rejimini qoldirdimmi?
Qaysi biridan ko‘proq qo‘rqasiz: A — soxta yangi token sahifasi sizni cheksiz ruxsat berishga aldashidanmi yoki B — «to‘liq avtomatik» tizim ishlab turib, Gas’ni tugatib qo‘yishidanmi? Izohlarda bittasini tanlang (seed phrase’ni yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Men savdo qilmayman va tokenlarni targ‘ib qilmayman. Ushbu material AI yordamida tayyorlanib, inson tomonidan tahrirlangan.)
$BTC
#加密安全 #AgenticWallet #Web3haqida
«Yangi tokenlarni avtomatik sotib olish» degani jozibali eshitiladi, ammo xavf ko‘pincha maxfiy kalitda emas
«Agentic Wallet + AI» 24 soat davomida avtomatik ravishda yangi tokenlarni sotib olishi va investitsion tadqiqot olib borishi mumkin, deb eshitgan ko‘pchilikning xayoliga birinchi keladigan fikr: nihoyat, yotgan joyimda tekinga pul topamanmi?
Keling, gapni ochiq aytay.
Agentic Wallet nima? (Sodda qilib aytganda)
Bu «aqlliroq sovuq hamyon» emas. U «sahifalarni ko‘rish, buyruq berish, imzo qo‘yish/tranzaksiyani boshlash» ishlarini AI yordamchisiga ulaydi. AI siz yuborgan havola va vazifalarni o‘qiydi, hamyon esa ularni blokcheynda amalda bajaradi.
Demak, uning mohiyati — imzo qo‘yish huquqiga ega ijrochi; u pul bosib chiqaradigan mashina emas.
Avtomatik ravishda tekinga foyda olish mumkin degandek tuyuladi. Xavfi nimada?
1)Gas va komissiyalar: u sizni Gas to‘lovidan ozod qilmaydi. Noto‘g‘ri tarmoqda ishlash, qayta-qayta urinish yoki soxta loyihada bir necha marta imzo qo‘yish — pul avval komissiyalarga oqib ketadi.
2)Soxta loyihalar / «oltin imkoniyat» haqidagi gaplar: guruhdagi «70U 20 mingga aylandi» degan skrinshotlar ko‘pincha omon qolganlarning misoli; ayni guruhda puli nolga tushganlar esa surat joylamaydi. Loyihaga kirib kelayotgan xaridorlar chuqurligini tushunmasangiz, «zararsiz daromad»ga ishonmang.
3)Zararli ko‘rsatmalar: veb-sahifalar, izohlar yoki boshqalar ko‘chirib olgan «bir bosishda ishlaydigan prompt» ichida «cheksiz ruxsat ber / falon manzilga o‘tkaz» degan ko‘rsatmalar yashiringan bo‘lishi mumkin. AI itoatkorlik bilan bajarganda, siz yangi tokenni sotib olyapman deb o‘ylaysiz, aslida esa tuzoqqa imzo qo‘yayotgan bo‘lasiz.
4)Ruxsat orqali hamyonni bo‘shatish (approve): blokcheyndagi mablag‘ingizni olib ketishning klassik usuli ko‘pincha seed phrase yo‘qolishi emas, balki «muayyan smart-kontrakt tangalarimni istalgan miqdorda ishlata oladi» degan ruxsatga imzo qo‘yishingizdir. Ruxsat blokcheynda saqlanadi va keyinchalik istalgan payt ishlatilishi mumkin.
Inson va AI o‘rtasidagi chegara (shu uchta gapni eslab qoling)
- Audit / investitsion tadqiqot / qoidalarni o‘qish: AI’ga avtomatlashtirishga ruxsat berish mumkin.
- Pul sarflash, pul o‘tkazish, approve qilish, imzo qo‘yish: albatta inson tasdiqlashi kerak; oldindan ko‘rib chiqish bosqichini o‘tkazib yubormang.
- Seed phrase / maxfiy kalit: hech qachon hech qanday AI’ga, «qo‘llab-quvvatlash xizmati»ga yoki qo‘llanma botiga bermang. Rasmiy skill ham buni so‘ramasligi kerak.
Vositalar qanchalik avtomatlashsa, inson yakuniy bosqichni shunchalik sinchiklab tekshirishi kerak: kimga imzo beryapsiz, limit qancha, unlimited emasmi?
Agentic Wallet’dan foydalanish mumkin emas demayapman; shunchaki uni «o‘zi pul topadigan qora quti» deb qabul qilmaslik kerak.
O‘zingizni tekshiring (joylashdan oldin bir ko‘zdan kechiring)
□ Bu safar imzo qo‘yayotganimdagi kontrakt kimniki ekanini aniq ayta olamanmi? Limit cheklanganmi yoki cheksizmi?
□ Prompt/havolani o‘zim ochib tekshirdimmi yoki guruhdan shunchaki ko‘chirib oldimmi?
□ Faqat investitsion tadqiqot kerak bo‘lsa: avtomatik pul sarflashni o‘chirib yoki rad etib, faqat o‘qish rejimini qoldirdimmi?
Qaysi biridan ko‘proq qo‘rqasiz: A — soxta yangi token sahifasi sizni cheksiz ruxsat berishga aldashidanmi yoki B — «to‘liq avtomatik» tizim ishlab turib, Gas’ni tugatib qo‘yishidanmi? Izohlarda bittasini tanlang (seed phrase’ni yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Men savdo qilmayman va tokenlarni targ‘ib qilmayman. Ushbu material AI yordamida tayyorlanib, inson tomonidan tahrirlangan.)
$BTC
#加密安全 #AgenticWallet #Web3haqida
«Agentic Wallet + AI» 24 soat davomida avtomatik ravishda yangi tokenlarni sotib olishi va investitsion tadqiqot olib borishi mumkin, deb eshitgan ko‘pchilikning xayoliga birinchi keladigan fikr: nihoyat, yotgan joyimda tekinga pul topamanmi?
Keling, gapni ochiq aytay.
Agentic Wallet nima? (Sodda qilib aytganda)
Bu «aqlliroq sovuq hamyon» emas. U «sahifalarni ko‘rish, buyruq berish, imzo qo‘yish/tranzaksiyani boshlash» ishlarini AI yordamchisiga ulaydi. AI siz yuborgan havola va vazifalarni o‘qiydi, hamyon esa ularni blokcheynda amalda bajaradi.
Demak, uning mohiyati — imzo qo‘yish huquqiga ega ijrochi; u pul bosib chiqaradigan mashina emas.
Avtomatik ravishda tekinga foyda olish mumkin degandek tuyuladi. Xavfi nimada?
1)Gas va komissiyalar: u sizni Gas to‘lovidan ozod qilmaydi. Noto‘g‘ri tarmoqda ishlash, qayta-qayta urinish yoki soxta loyihada bir necha marta imzo qo‘yish — pul avval komissiyalarga oqib ketadi.
2)Soxta loyihalar / «oltin imkoniyat» haqidagi gaplar: guruhdagi «70U 20 mingga aylandi» degan skrinshotlar ko‘pincha omon qolganlarning misoli; ayni guruhda puli nolga tushganlar esa surat joylamaydi. Loyihaga kirib kelayotgan xaridorlar chuqurligini tushunmasangiz, «zararsiz daromad»ga ishonmang.
3)Zararli ko‘rsatmalar: veb-sahifalar, izohlar yoki boshqalar ko‘chirib olgan «bir bosishda ishlaydigan prompt» ichida «cheksiz ruxsat ber / falon manzilga o‘tkaz» degan ko‘rsatmalar yashiringan bo‘lishi mumkin. AI itoatkorlik bilan bajarganda, siz yangi tokenni sotib olyapman deb o‘ylaysiz, aslida esa tuzoqqa imzo qo‘yayotgan bo‘lasiz.
4)Ruxsat orqali hamyonni bo‘shatish (approve): blokcheyndagi mablag‘ingizni olib ketishning klassik usuli ko‘pincha seed phrase yo‘qolishi emas, balki «muayyan smart-kontrakt tangalarimni istalgan miqdorda ishlata oladi» degan ruxsatga imzo qo‘yishingizdir. Ruxsat blokcheynda saqlanadi va keyinchalik istalgan payt ishlatilishi mumkin.
Inson va AI o‘rtasidagi chegara (shu uchta gapni eslab qoling)
- Audit / investitsion tadqiqot / qoidalarni o‘qish: AI’ga avtomatlashtirishga ruxsat berish mumkin.
- Pul sarflash, pul o‘tkazish, approve qilish, imzo qo‘yish: albatta inson tasdiqlashi kerak; oldindan ko‘rib chiqish bosqichini o‘tkazib yubormang.
- Seed phrase / maxfiy kalit: hech qachon hech qanday AI’ga, «qo‘llab-quvvatlash xizmati»ga yoki qo‘llanma botiga bermang. Rasmiy skill ham buni so‘ramasligi kerak.
Vositalar qanchalik avtomatlashsa, inson yakuniy bosqichni shunchalik sinchiklab tekshirishi kerak: kimga imzo beryapsiz, limit qancha, unlimited emasmi?
Agentic Wallet’dan foydalanish mumkin emas demayapman; shunchaki uni «o‘zi pul topadigan qora quti» deb qabul qilmaslik kerak.
O‘zingizni tekshiring (joylashdan oldin bir ko‘zdan kechiring)
□ Bu safar imzo qo‘yayotganimdagi kontrakt kimniki ekanini aniq ayta olamanmi? Limit cheklanganmi yoki cheksizmi?
□ Prompt/havolani o‘zim ochib tekshirdimmi yoki guruhdan shunchaki ko‘chirib oldimmi?
□ Faqat investitsion tadqiqot kerak bo‘lsa: avtomatik pul sarflashni o‘chirib yoki rad etib, faqat o‘qish rejimini qoldirdimmi?
Qaysi biridan ko‘proq qo‘rqasiz: A — soxta yangi token sahifasi sizni cheksiz ruxsat berishga aldashidanmi yoki B — «to‘liq avtomatik» tizim ishlab turib, Gas’ni tugatib qo‘yishidanmi? Izohlarda bittasini tanlang (seed phrase’ni yozmang).
(Ma’rifiy maqsadda, investitsiya maslahati emas. Men savdo qilmayman va tokenlarni targ‘ib qilmayman. Ushbu material AI yordamida tayyorlanib, inson tomonidan tahrirlangan.)
$BTC
#加密安全 #AgenticWallet #Web3haqida
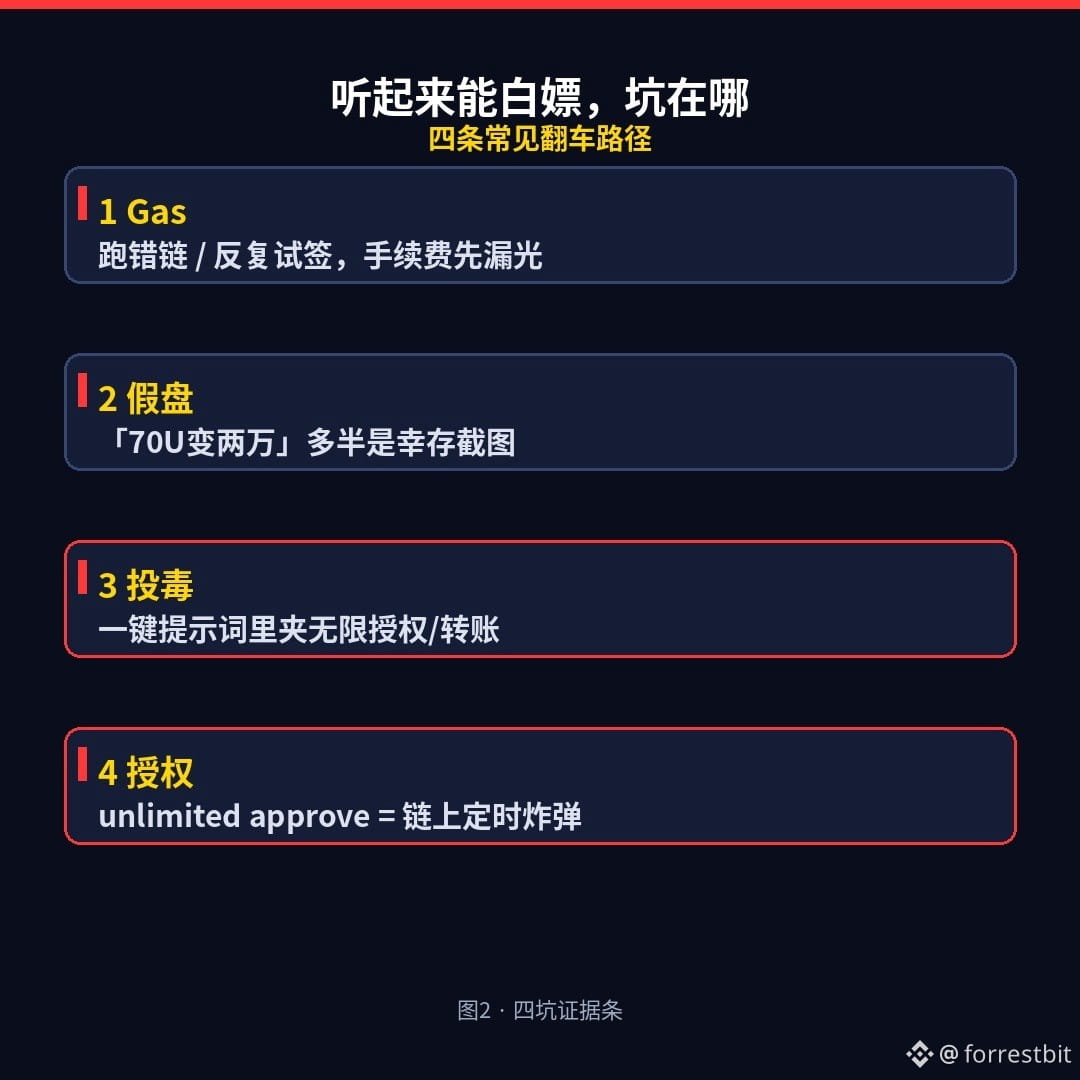
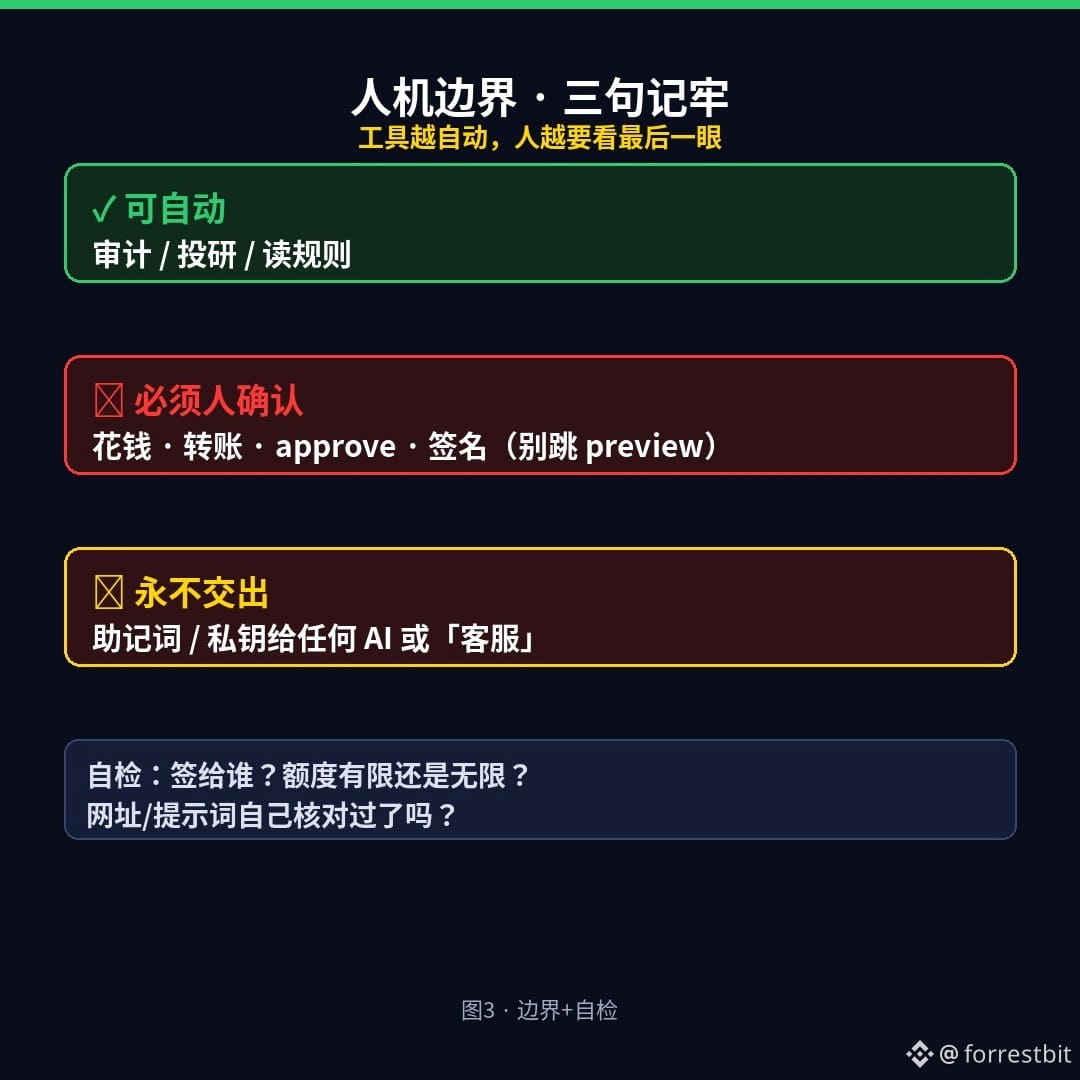
128
·
--
Keystone rasmiy sayti yetkazib berish manzillarini oshkor qildi — siz «rasmiy qaytarish/almashtirish» qo‘ng‘irog‘iga seed iborangizni aytishga jur’at qilasizmi?
Ochiq ma’lumotlarga ko‘ra: Keystone apparat hamyoni 2026-10-24 atrofida rasmiy internet-do‘kon ma’lumotlarida noodatiy holat yuz berganini ma’lum qildi — 10/20 kuni aniqlangan, 10/23 kuni tasdiqlangan. Oshkor bo‘lgan ma’lumotlar: ism-familiya, aloqa ma’lumotlari, yetkazib berish manzili va buyurtma tafsilotlari; oshkor bo‘lmaganlari: bank kartasi va to‘lov ma’lumotlari, seed iborasi, maxfiy kalit va hamyon paroli.
Ko‘pchilik «sovuq hamyon sotib olsam, mutlaqo xavfsiz bo‘laman» deb o‘ylaydi — ammo bu voqea buning aksini ko‘rsatdi: kalitlar oflayn saqlanishi mumkin, lekin rasmiy do‘kondagi yetkazib berish ma’lumotlari baribir sizib chiqishi mumkin. Soxta pulni qaytarish, qurilmani almashtirish bahonalari va soxta mijozlarga xizmat ko‘rsatish qo‘ng‘iroqlari haqiqiy ism-familiyangiz va manzilingizdan foydalanib, seed iborangizni qo‘lga kiritishga urinishi mumkin. O‘zgarmas qoida bitta: istalgan qo‘ng‘iroq, kuryer havolasi yoki veb-sahifa seed iborangizni yoki maxfiy kalitingizni so‘rasa — bu fishing.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zini «rasmiy qaytarish/almashtirish yoki pulni qaytarish xizmati» deb tanishtirib, seed iborangizni so‘ragan qo‘ng‘iroq bo‘lsa → go‘shakni qo‘ying, faqat o‘zingiz saqlab qo‘ygan rasmiy aloqa kanallari orqali tekshiring
2)Notanish «yangi qurilmaga almashtirish» kuryer yoki SMS havolalarini bosmang
3)Seed iborasini faqat oflayn vositada saqlang; uni hech qachon ovoz chiqarib aytmang yoki suratga olib hech kimga yubormang
Xavf haqida eslatma: sanalar va oshkor bo‘lgan ma’lumotlar ro‘yxati Keystone’ning rasmiy bayonoti va ochiq xabarlardan olingan; postni e’lon qilishdan oldin eng so‘nggi ma’lumotlarni yana tekshiring. Bu investitsiya maslahati emas. Muayyan kriptovalyutani tavsiya qilmaymiz va savdoga undamaymiz. Ushbu kontent AI ko‘magida yaratilgan va inson tomonidan tahrirlangan.
Siz ko‘proq qaysisidan xavotirdasiz: «rasmiy pulni qaytarish» qo‘ng‘irog‘idanmi yoki «yangi qurilmaga almashtirish» kuryer havolasidanmi? Izohlarda bittasini tanlang (hech qachon seed iborasi/maxfiy kalitni yozmang).
$BTC
#加密安全 #硬件钱包 #Web3 bo‘yicha ma’rifat
Keystone rasmiy sayti yetkazib berish manzillarini oshkor qildi — siz «rasmiy qaytarish/almashtirish» qo‘ng‘irog‘iga seed iborangizni aytishga jur’at qilasizmi?
Ochiq ma’lumotlarga ko‘ra: Keystone apparat hamyoni 2026-10-24 atrofida rasmiy internet-do‘kon ma’lumotlarida noodatiy holat yuz berganini ma’lum qildi — 10/20 kuni aniqlangan, 10/23 kuni tasdiqlangan. Oshkor bo‘lgan ma’lumotlar: ism-familiya, aloqa ma’lumotlari, yetkazib berish manzili va buyurtma tafsilotlari; oshkor bo‘lmaganlari: bank kartasi va to‘lov ma’lumotlari, seed iborasi, maxfiy kalit va hamyon paroli.
Ko‘pchilik «sovuq hamyon sotib olsam, mutlaqo xavfsiz bo‘laman» deb o‘ylaydi — ammo bu voqea buning aksini ko‘rsatdi: kalitlar oflayn saqlanishi mumkin, lekin rasmiy do‘kondagi yetkazib berish ma’lumotlari baribir sizib chiqishi mumkin. Soxta pulni qaytarish, qurilmani almashtirish bahonalari va soxta mijozlarga xizmat ko‘rsatish qo‘ng‘iroqlari haqiqiy ism-familiyangiz va manzilingizdan foydalanib, seed iborangizni qo‘lga kiritishga urinishi mumkin. O‘zgarmas qoida bitta: istalgan qo‘ng‘iroq, kuryer havolasi yoki veb-sahifa seed iborangizni yoki maxfiy kalitingizni so‘rasa — bu fishing.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zini «rasmiy qaytarish/almashtirish yoki pulni qaytarish xizmati» deb tanishtirib, seed iborangizni so‘ragan qo‘ng‘iroq bo‘lsa → go‘shakni qo‘ying, faqat o‘zingiz saqlab qo‘ygan rasmiy aloqa kanallari orqali tekshiring
2)Notanish «yangi qurilmaga almashtirish» kuryer yoki SMS havolalarini bosmang
3)Seed iborasini faqat oflayn vositada saqlang; uni hech qachon ovoz chiqarib aytmang yoki suratga olib hech kimga yubormang
Xavf haqida eslatma: sanalar va oshkor bo‘lgan ma’lumotlar ro‘yxati Keystone’ning rasmiy bayonoti va ochiq xabarlardan olingan; postni e’lon qilishdan oldin eng so‘nggi ma’lumotlarni yana tekshiring. Bu investitsiya maslahati emas. Muayyan kriptovalyutani tavsiya qilmaymiz va savdoga undamaymiz. Ushbu kontent AI ko‘magida yaratilgan va inson tomonidan tahrirlangan.
Siz ko‘proq qaysisidan xavotirdasiz: «rasmiy pulni qaytarish» qo‘ng‘irog‘idanmi yoki «yangi qurilmaga almashtirish» kuryer havolasidanmi? Izohlarda bittasini tanlang (hech qachon seed iborasi/maxfiy kalitni yozmang).
$BTC
#加密安全 #硬件钱包 #Web3 bo‘yicha ma’rifat
Ochiq ma’lumotlarga ko‘ra: Keystone apparat hamyoni 2026-10-24 atrofida rasmiy internet-do‘kon ma’lumotlarida noodatiy holat yuz berganini ma’lum qildi — 10/20 kuni aniqlangan, 10/23 kuni tasdiqlangan. Oshkor bo‘lgan ma’lumotlar: ism-familiya, aloqa ma’lumotlari, yetkazib berish manzili va buyurtma tafsilotlari; oshkor bo‘lmaganlari: bank kartasi va to‘lov ma’lumotlari, seed iborasi, maxfiy kalit va hamyon paroli.
Ko‘pchilik «sovuq hamyon sotib olsam, mutlaqo xavfsiz bo‘laman» deb o‘ylaydi — ammo bu voqea buning aksini ko‘rsatdi: kalitlar oflayn saqlanishi mumkin, lekin rasmiy do‘kondagi yetkazib berish ma’lumotlari baribir sizib chiqishi mumkin. Soxta pulni qaytarish, qurilmani almashtirish bahonalari va soxta mijozlarga xizmat ko‘rsatish qo‘ng‘iroqlari haqiqiy ism-familiyangiz va manzilingizdan foydalanib, seed iborangizni qo‘lga kiritishga urinishi mumkin. O‘zgarmas qoida bitta: istalgan qo‘ng‘iroq, kuryer havolasi yoki veb-sahifa seed iborangizni yoki maxfiy kalitingizni so‘rasa — bu fishing.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)O‘zini «rasmiy qaytarish/almashtirish yoki pulni qaytarish xizmati» deb tanishtirib, seed iborangizni so‘ragan qo‘ng‘iroq bo‘lsa → go‘shakni qo‘ying, faqat o‘zingiz saqlab qo‘ygan rasmiy aloqa kanallari orqali tekshiring
2)Notanish «yangi qurilmaga almashtirish» kuryer yoki SMS havolalarini bosmang
3)Seed iborasini faqat oflayn vositada saqlang; uni hech qachon ovoz chiqarib aytmang yoki suratga olib hech kimga yubormang
Xavf haqida eslatma: sanalar va oshkor bo‘lgan ma’lumotlar ro‘yxati Keystone’ning rasmiy bayonoti va ochiq xabarlardan olingan; postni e’lon qilishdan oldin eng so‘nggi ma’lumotlarni yana tekshiring. Bu investitsiya maslahati emas. Muayyan kriptovalyutani tavsiya qilmaymiz va savdoga undamaymiz. Ushbu kontent AI ko‘magida yaratilgan va inson tomonidan tahrirlangan.
Siz ko‘proq qaysisidan xavotirdasiz: «rasmiy pulni qaytarish» qo‘ng‘irog‘idanmi yoki «yangi qurilmaga almashtirish» kuryer havolasidanmi? Izohlarda bittasini tanlang (hech qachon seed iborasi/maxfiy kalitni yozmang).
$BTC
#加密安全 #硬件钱包 #Web3 bo‘yicha ma’rifat
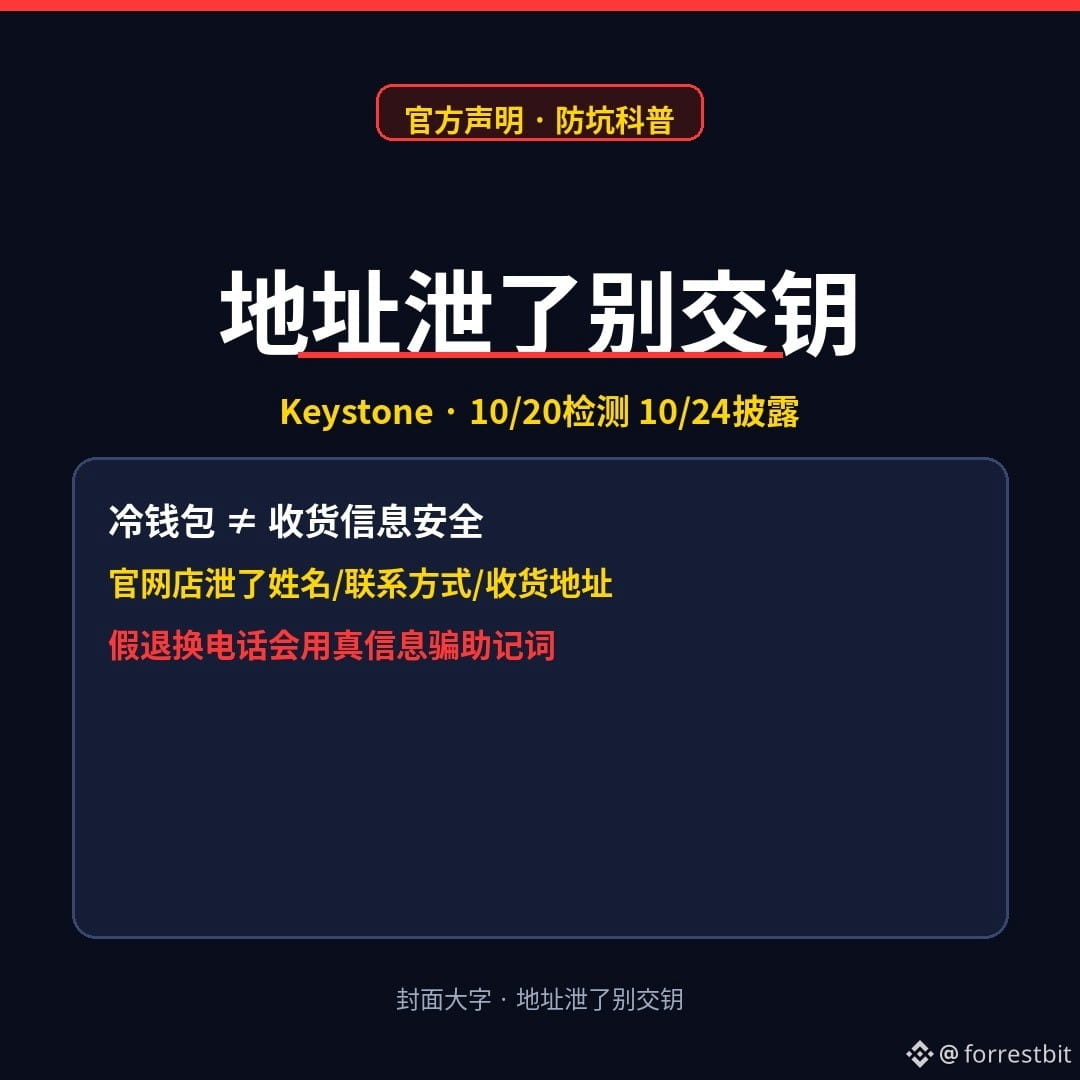
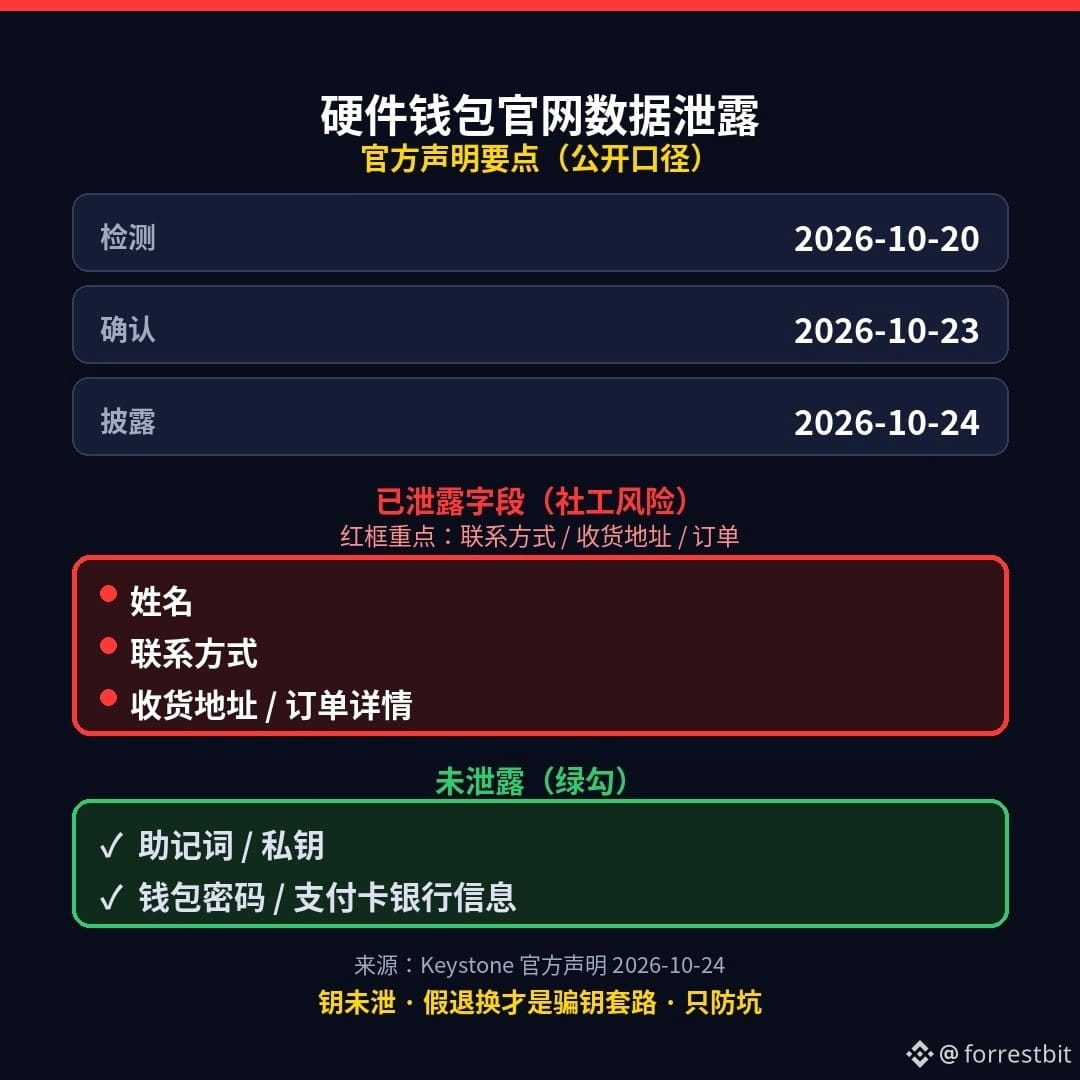
1
181
·
--
ETF bir kunda 600 million dollardan ortiq mablag‘ yo‘qotdi — aktivlarni «himoya qilish» uchun siz tiklash iborangizni shaxsiy xabarda berarmidingiz?
Ochiq ma’lumotlarga ko‘ra: AQSh spot Bitcoin ETF’laridan payshanba kuni sof chiqim taxminan 635,6 million dollarni tashkil etdi ($635.6M; xabarlarga ko‘ra, iyun oyidan beri bir kunlik eng katta chiqim). Bunda IBIT taxminan 254 million dollar bilan yetakchilik qildi. Ko‘pchilik «katta chiqim»ni ko‘rib vahimaga tushadi — ammo bir narsani aniq bilib qo‘ying: ETF obuna va qaytarib olish ma’lumotlari ≠ kalitingizni «shoshilinch himoya» uchun birovga berishingiz kerak degani emas.
Vahima paytida soxta mijozlarga xizmat ko‘rsatish xodimlari, soxta «aktivlarni ko‘chirish» takliflari va soxta xodimlarning shaxsiy xabarlari ko‘payadi. Qat’iy qoida bitta: istalgan havola, telefon qo‘ng‘irog‘i yoki veb-sahifa sizdan tiklash iborangizni yoki Perfect Key’ni so‘rasa — bu fishing.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)«Himoya qilib beramiz/ko‘chirib beramiz» deydigan notanish havolalarni bosmang
2)Ma’lumotlarni faqat o‘zingiz saqlagan xatcho‘plar yoki rasmiy ilova orqali tekshiring
3)Tiklash iborangizni so‘ragan qo‘ng‘iroqni qabul qilsangiz → go‘shakni qo‘ying va rasmiy kanal orqali tekshiring
Xavf haqida ogohlantirish: raqamlar ETF oqimlari haqidagi ochiq xabarlar asosida keltirildi; postni joylashdan oldin eng so‘nggi ma’lumotlarni tekshiring. Bu investitsiya maslahati emas. Muayyan kriptovalyutani tavsiya qilmaymiz va savdoga undamaymiz. Ushbu kontent AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Narx tushganda siz ko‘proq «himoya» havolasini adashib bosishdan qo‘rqasizmi yoki soxta mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘idanmi? Izohlarda bittasini tanlang (tiklash iborangizni/maxfiy kalitingizni hech qachon yozmang).
$BTC $IBIT
#加密安全 #钱包安全 #Web3 bilimlari
ETF bir kunda 600 million dollardan ortiq mablag‘ yo‘qotdi — aktivlarni «himoya qilish» uchun siz tiklash iborangizni shaxsiy xabarda berarmidingiz?
Ochiq ma’lumotlarga ko‘ra: AQSh spot Bitcoin ETF’laridan payshanba kuni sof chiqim taxminan 635,6 million dollarni tashkil etdi ($635.6M; xabarlarga ko‘ra, iyun oyidan beri bir kunlik eng katta chiqim). Bunda IBIT taxminan 254 million dollar bilan yetakchilik qildi. Ko‘pchilik «katta chiqim»ni ko‘rib vahimaga tushadi — ammo bir narsani aniq bilib qo‘ying: ETF obuna va qaytarib olish ma’lumotlari ≠ kalitingizni «shoshilinch himoya» uchun birovga berishingiz kerak degani emas.
Vahima paytida soxta mijozlarga xizmat ko‘rsatish xodimlari, soxta «aktivlarni ko‘chirish» takliflari va soxta xodimlarning shaxsiy xabarlari ko‘payadi. Qat’iy qoida bitta: istalgan havola, telefon qo‘ng‘irog‘i yoki veb-sahifa sizdan tiklash iborangizni yoki Perfect Key’ni so‘rasa — bu fishing.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)«Himoya qilib beramiz/ko‘chirib beramiz» deydigan notanish havolalarni bosmang
2)Ma’lumotlarni faqat o‘zingiz saqlagan xatcho‘plar yoki rasmiy ilova orqali tekshiring
3)Tiklash iborangizni so‘ragan qo‘ng‘iroqni qabul qilsangiz → go‘shakni qo‘ying va rasmiy kanal orqali tekshiring
Xavf haqida ogohlantirish: raqamlar ETF oqimlari haqidagi ochiq xabarlar asosida keltirildi; postni joylashdan oldin eng so‘nggi ma’lumotlarni tekshiring. Bu investitsiya maslahati emas. Muayyan kriptovalyutani tavsiya qilmaymiz va savdoga undamaymiz. Ushbu kontent AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Narx tushganda siz ko‘proq «himoya» havolasini adashib bosishdan qo‘rqasizmi yoki soxta mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘idanmi? Izohlarda bittasini tanlang (tiklash iborangizni/maxfiy kalitingizni hech qachon yozmang).
$BTC $IBIT
#加密安全 #钱包安全 #Web3 bilimlari
Ochiq ma’lumotlarga ko‘ra: AQSh spot Bitcoin ETF’laridan payshanba kuni sof chiqim taxminan 635,6 million dollarni tashkil etdi ($635.6M; xabarlarga ko‘ra, iyun oyidan beri bir kunlik eng katta chiqim). Bunda IBIT taxminan 254 million dollar bilan yetakchilik qildi. Ko‘pchilik «katta chiqim»ni ko‘rib vahimaga tushadi — ammo bir narsani aniq bilib qo‘ying: ETF obuna va qaytarib olish ma’lumotlari ≠ kalitingizni «shoshilinch himoya» uchun birovga berishingiz kerak degani emas.
Vahima paytida soxta mijozlarga xizmat ko‘rsatish xodimlari, soxta «aktivlarni ko‘chirish» takliflari va soxta xodimlarning shaxsiy xabarlari ko‘payadi. Qat’iy qoida bitta: istalgan havola, telefon qo‘ng‘irog‘i yoki veb-sahifa sizdan tiklash iborangizni yoki Perfect Key’ni so‘rasa — bu fishing.
Bugunoq qilishingiz mumkin bo‘lgan uchta ish:
1)«Himoya qilib beramiz/ko‘chirib beramiz» deydigan notanish havolalarni bosmang
2)Ma’lumotlarni faqat o‘zingiz saqlagan xatcho‘plar yoki rasmiy ilova orqali tekshiring
3)Tiklash iborangizni so‘ragan qo‘ng‘iroqni qabul qilsangiz → go‘shakni qo‘ying va rasmiy kanal orqali tekshiring
Xavf haqida ogohlantirish: raqamlar ETF oqimlari haqidagi ochiq xabarlar asosida keltirildi; postni joylashdan oldin eng so‘nggi ma’lumotlarni tekshiring. Bu investitsiya maslahati emas. Muayyan kriptovalyutani tavsiya qilmaymiz va savdoga undamaymiz. Ushbu kontent AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Narx tushganda siz ko‘proq «himoya» havolasini adashib bosishdan qo‘rqasizmi yoki soxta mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘idanmi? Izohlarda bittasini tanlang (tiklash iborangizni/maxfiy kalitingizni hech qachon yozmang).
$BTC $IBIT
#加密安全 #钱包安全 #Web3 bilimlari
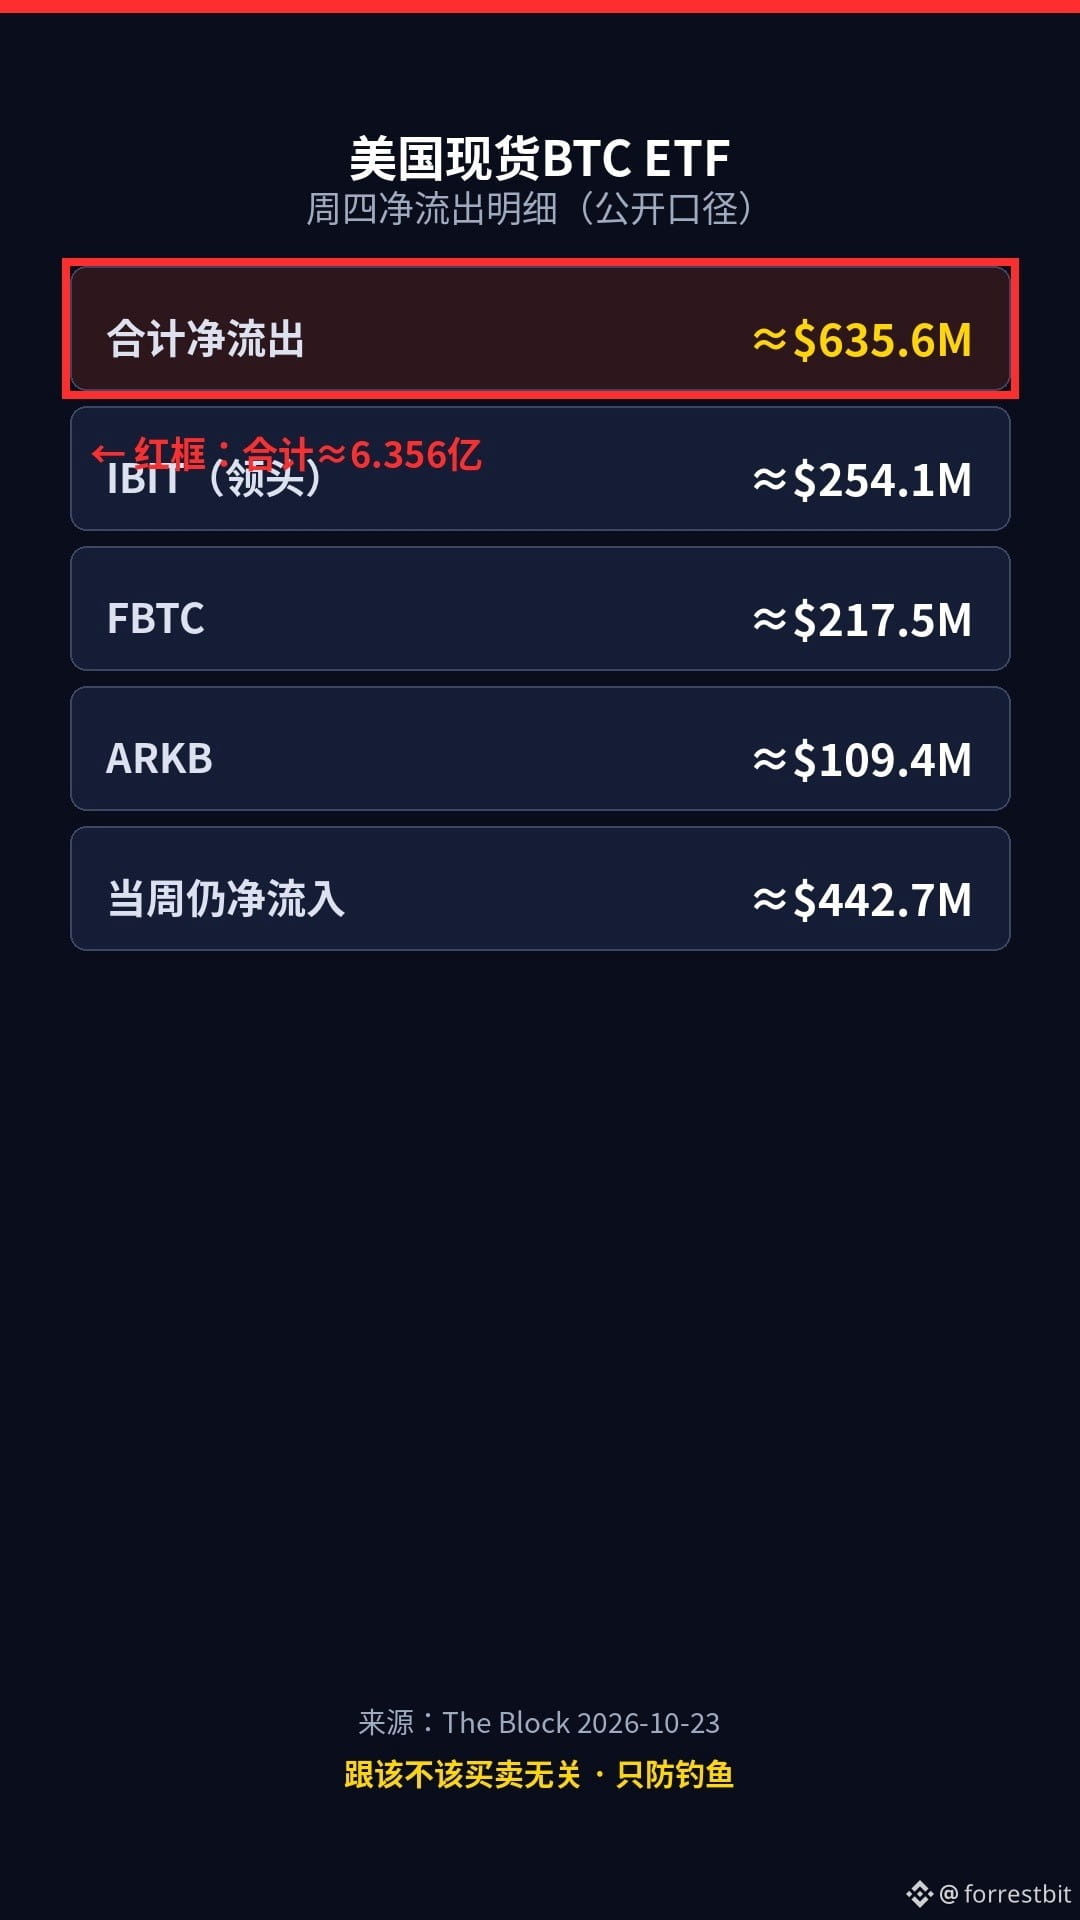
1
61
·
--
Maskning ikki kompaniyasi hisoblarida jami 30 ming BTC bor — siz tiklash iborangizni «trenddagi mijozlarga xizmat ko‘rsatish»ga topshirishga jur’at qilasizmi?
Ochiq xabarlarda keltirilgan ma’lumotlarga ko‘ra: Tesla’da taxminan 11,509 + SpaceX’da taxminan 18,712 ≈ 30,221 BTC (taxminan 2026-06-30 holatiga oshkor qilingan; birlashuv bo‘yicha muzokaralar davom etmoqda, shartlar hali belgilanmagan). Ko‘pchilik «yirik kompaniya rostdan ham ushlab turibdi» deb ko‘rib, xotirjam tortadi — ammo haqiqat shuki: kompaniyaning moliyaviy hisobotida kriptovalyuta borligi ≠ sizning issiq hamyoningiz xavfsizligi.
Mavzu trendga chiqishi bilan soxta mijozlarga xizmat ko‘rsatish akkauntlari, soxta ilovalar va soxta tasdiqlash havolalari ham ko‘payadi. Qat’iy qoida bitta: telefon, shaxsiy xabar yoki veb-sahifa sizdan tiklash iborangizni yoki «Perfect Key»ni so‘rasa — bu fishing.
Bugunoq bajarish mumkin bo‘lgan uchta ish:
1)Trend ostidagi noma’lum «mijozlarga xizmat ko‘rsatish / airdrop / birlashuv uchun ro‘yxatdan o‘tish» havolalarini bosmang
2)E’lonlarni faqat rasmiy ilova yoki o‘zingiz saqlagan xatcho‘plar orqali tekshiring
3)Tiklash iborangizni so‘ragan qo‘ng‘iroq bo‘lsa → go‘shakni qo‘ying va rasmiy kanal orqali tekshiring
Xavf haqida eslatma: kriptovalyuta zaxiralari haqidagi raqamlar oshkor qilingan ma’lumotlarning ochiq xabarlardagi bayoniga asoslangan; kompaniyalarning keyingi moliyaviy hisobotlariga qarang. Birlashuv hali amalga oshmagan. Kriptovalyuta tavsiya qilinmaydi, savdoga undalmaydi. Ushbu kontentni yaratishda AI yordamidan foydalanildi, so‘ng u inson tomonidan tahrirlandi.
Dolzarb mavzu chiqqanda, siz ko‘proq noto‘g‘ri havolani bosib yuborishdan qo‘rqasizmi yoki soxta mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘idanmi? Izohlarda bittasini tanlang (tiklash iborasi yoki maxfiy kalitni aslo joylamang).
$BTC $TSLA
#加密安全 #钱包安全 #Web3maʼrifati
Maskning ikki kompaniyasi hisoblarida jami 30 ming BTC bor — siz tiklash iborangizni «trenddagi mijozlarga xizmat ko‘rsatish»ga topshirishga jur’at qilasizmi?
Ochiq xabarlarda keltirilgan ma’lumotlarga ko‘ra: Tesla’da taxminan 11,509 + SpaceX’da taxminan 18,712 ≈ 30,221 BTC (taxminan 2026-06-30 holatiga oshkor qilingan; birlashuv bo‘yicha muzokaralar davom etmoqda, shartlar hali belgilanmagan). Ko‘pchilik «yirik kompaniya rostdan ham ushlab turibdi» deb ko‘rib, xotirjam tortadi — ammo haqiqat shuki: kompaniyaning moliyaviy hisobotida kriptovalyuta borligi ≠ sizning issiq hamyoningiz xavfsizligi.
Mavzu trendga chiqishi bilan soxta mijozlarga xizmat ko‘rsatish akkauntlari, soxta ilovalar va soxta tasdiqlash havolalari ham ko‘payadi. Qat’iy qoida bitta: telefon, shaxsiy xabar yoki veb-sahifa sizdan tiklash iborangizni yoki «Perfect Key»ni so‘rasa — bu fishing.
Bugunoq bajarish mumkin bo‘lgan uchta ish:
1)Trend ostidagi noma’lum «mijozlarga xizmat ko‘rsatish / airdrop / birlashuv uchun ro‘yxatdan o‘tish» havolalarini bosmang
2)E’lonlarni faqat rasmiy ilova yoki o‘zingiz saqlagan xatcho‘plar orqali tekshiring
3)Tiklash iborangizni so‘ragan qo‘ng‘iroq bo‘lsa → go‘shakni qo‘ying va rasmiy kanal orqali tekshiring
Xavf haqida eslatma: kriptovalyuta zaxiralari haqidagi raqamlar oshkor qilingan ma’lumotlarning ochiq xabarlardagi bayoniga asoslangan; kompaniyalarning keyingi moliyaviy hisobotlariga qarang. Birlashuv hali amalga oshmagan. Kriptovalyuta tavsiya qilinmaydi, savdoga undalmaydi. Ushbu kontentni yaratishda AI yordamidan foydalanildi, so‘ng u inson tomonidan tahrirlandi.
Dolzarb mavzu chiqqanda, siz ko‘proq noto‘g‘ri havolani bosib yuborishdan qo‘rqasizmi yoki soxta mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘idanmi? Izohlarda bittasini tanlang (tiklash iborasi yoki maxfiy kalitni aslo joylamang).
$BTC $TSLA
#加密安全 #钱包安全 #Web3maʼrifati
Ochiq xabarlarda keltirilgan ma’lumotlarga ko‘ra: Tesla’da taxminan 11,509 + SpaceX’da taxminan 18,712 ≈ 30,221 BTC (taxminan 2026-06-30 holatiga oshkor qilingan; birlashuv bo‘yicha muzokaralar davom etmoqda, shartlar hali belgilanmagan). Ko‘pchilik «yirik kompaniya rostdan ham ushlab turibdi» deb ko‘rib, xotirjam tortadi — ammo haqiqat shuki: kompaniyaning moliyaviy hisobotida kriptovalyuta borligi ≠ sizning issiq hamyoningiz xavfsizligi.
Mavzu trendga chiqishi bilan soxta mijozlarga xizmat ko‘rsatish akkauntlari, soxta ilovalar va soxta tasdiqlash havolalari ham ko‘payadi. Qat’iy qoida bitta: telefon, shaxsiy xabar yoki veb-sahifa sizdan tiklash iborangizni yoki «Perfect Key»ni so‘rasa — bu fishing.
Bugunoq bajarish mumkin bo‘lgan uchta ish:
1)Trend ostidagi noma’lum «mijozlarga xizmat ko‘rsatish / airdrop / birlashuv uchun ro‘yxatdan o‘tish» havolalarini bosmang
2)E’lonlarni faqat rasmiy ilova yoki o‘zingiz saqlagan xatcho‘plar orqali tekshiring
3)Tiklash iborangizni so‘ragan qo‘ng‘iroq bo‘lsa → go‘shakni qo‘ying va rasmiy kanal orqali tekshiring
Xavf haqida eslatma: kriptovalyuta zaxiralari haqidagi raqamlar oshkor qilingan ma’lumotlarning ochiq xabarlardagi bayoniga asoslangan; kompaniyalarning keyingi moliyaviy hisobotlariga qarang. Birlashuv hali amalga oshmagan. Kriptovalyuta tavsiya qilinmaydi, savdoga undalmaydi. Ushbu kontentni yaratishda AI yordamidan foydalanildi, so‘ng u inson tomonidan tahrirlandi.
Dolzarb mavzu chiqqanda, siz ko‘proq noto‘g‘ri havolani bosib yuborishdan qo‘rqasizmi yoki soxta mijozlarga xizmat ko‘rsatish qo‘ng‘irog‘idanmi? Izohlarda bittasini tanlang (tiklash iborasi yoki maxfiy kalitni aslo joylamang).
$BTC $TSLA
#加密安全 #钱包安全 #Web3maʼrifati
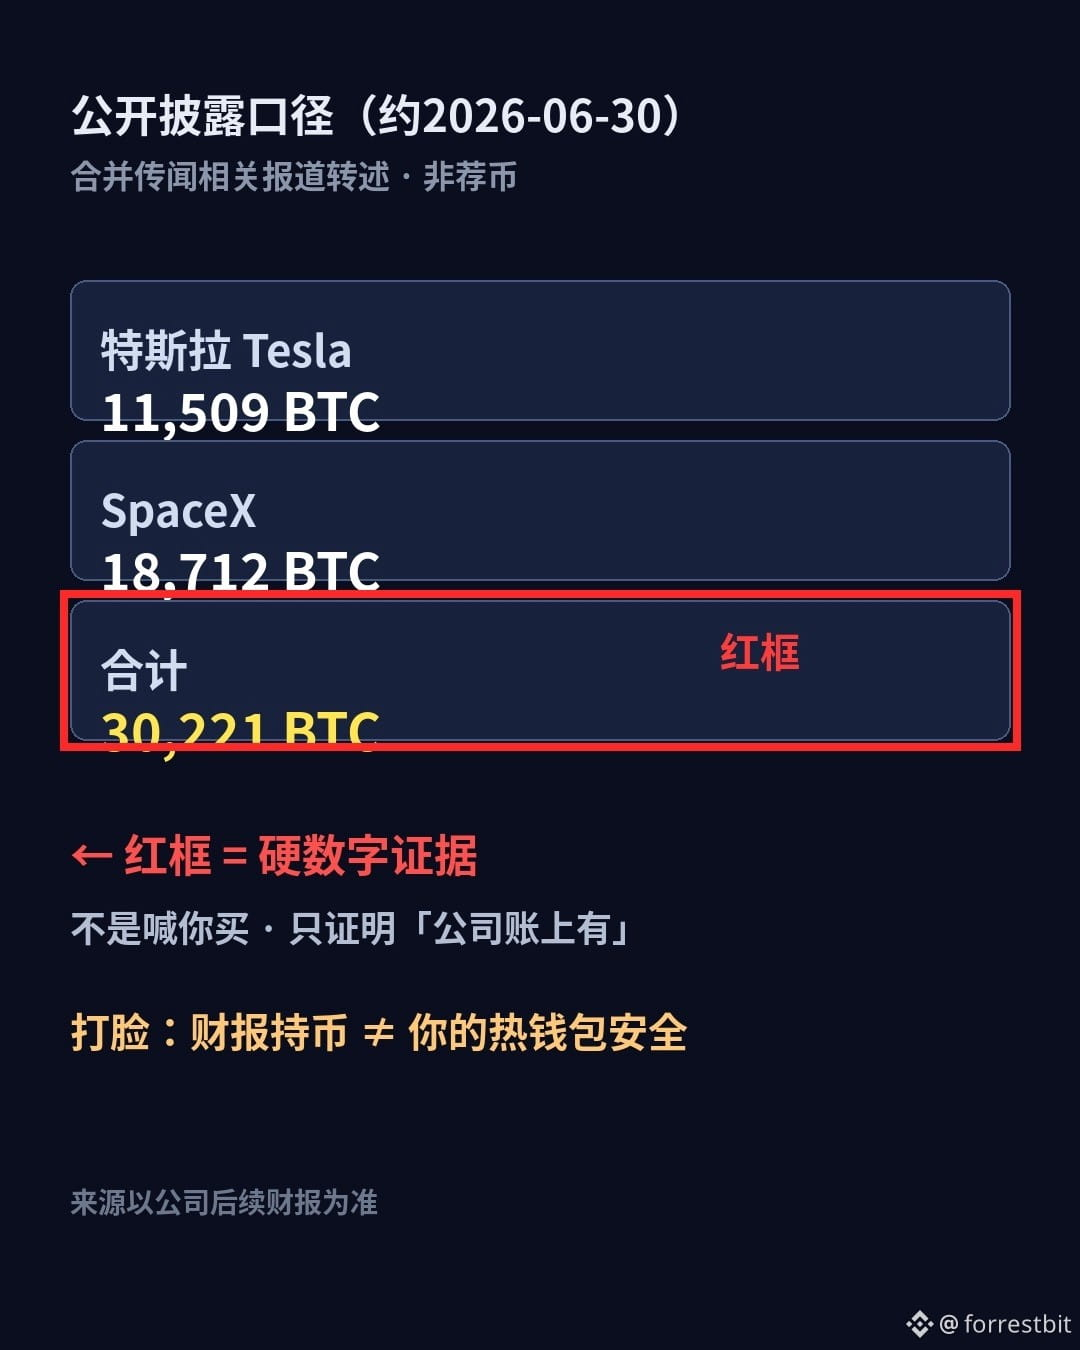
2
191
·
--
Manzil satri rasmiy, qulfcha ham yashil — veb-sahifaga seed iborani kiritishga jur’at qilasizmi?
Ko‘pchilik: domen nomiga bir qarash kifoya, deb o‘ylaydi. Bu hafta esa buning aksi isbotlandi: fishing xati havolasi haqiqiy MetaMask Portfolio domeniga olib borgan, URL parametrlari orqali «24 soat ichida tasdiqlang, aks holda hisobingiz to‘xtatiladi» degan soxta bildirishnoma ko‘rsatilgan, keyin esa seed iborani kiritish so‘ralgan. Rasmiylar taxminan 10/15–10/19 oralig‘ida muammoni tuzatishgan.
Qat’iy qoida: istalgan veb-sahifa (rasmiy sayt ham) seed iborani so‘rasa — bu fishing. Yashil qulfcha faqat shu domenga ulanganingizni bildiradi, ekrandagi har bir satrni rasmiylar yozganini emas.
Bugunoq bajarish mumkin bo‘lgan uchta ish:
1)Elektron xat, shaxsiy xabar yoki guruh xabaridagi «hamyonni tasdiqlash/tiklash» havolalarini bosmang
2)E’lonlarni faqat rasmiy ilova yoki xatcho‘p orqali tekshiring, havolalarga ergashmang
3)Seed iborani veb-sahifaga kiritgan bo‘lsangiz, uni oshkor bo‘lgan deb hisoblang va aktivlarni yangi hamyon hamda yangi seed iboraga ko‘chiring
Xavf haqida eslatma: voqealar xronologiyasi ommaga ochiq xavfsizlik tahliliga asoslangan; rasmiylarning keyingi izohlariga tayaning. Tanga tavsiya qilinmaydi, savdoga undalmaydi. Ushbu material AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Siz ham «rasmiy saytga o‘xshaydigan» havolaga duch kelganmisiz? Izohlarda uni qanday tekshirganingizni ayting (seed iborani aslo joylamang).
$BTC $ETH
#加密安全 #防钓鱼 #HamyonXavfsizligi
Manzil satri rasmiy, qulfcha ham yashil — veb-sahifaga seed iborani kiritishga jur’at qilasizmi?
Ko‘pchilik: domen nomiga bir qarash kifoya, deb o‘ylaydi. Bu hafta esa buning aksi isbotlandi: fishing xati havolasi haqiqiy MetaMask Portfolio domeniga olib borgan, URL parametrlari orqali «24 soat ichida tasdiqlang, aks holda hisobingiz to‘xtatiladi» degan soxta bildirishnoma ko‘rsatilgan, keyin esa seed iborani kiritish so‘ralgan. Rasmiylar taxminan 10/15–10/19 oralig‘ida muammoni tuzatishgan.
Qat’iy qoida: istalgan veb-sahifa (rasmiy sayt ham) seed iborani so‘rasa — bu fishing. Yashil qulfcha faqat shu domenga ulanganingizni bildiradi, ekrandagi har bir satrni rasmiylar yozganini emas.
Bugunoq bajarish mumkin bo‘lgan uchta ish:
1)Elektron xat, shaxsiy xabar yoki guruh xabaridagi «hamyonni tasdiqlash/tiklash» havolalarini bosmang
2)E’lonlarni faqat rasmiy ilova yoki xatcho‘p orqali tekshiring, havolalarga ergashmang
3)Seed iborani veb-sahifaga kiritgan bo‘lsangiz, uni oshkor bo‘lgan deb hisoblang va aktivlarni yangi hamyon hamda yangi seed iboraga ko‘chiring
Xavf haqida eslatma: voqealar xronologiyasi ommaga ochiq xavfsizlik tahliliga asoslangan; rasmiylarning keyingi izohlariga tayaning. Tanga tavsiya qilinmaydi, savdoga undalmaydi. Ushbu material AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Siz ham «rasmiy saytga o‘xshaydigan» havolaga duch kelganmisiz? Izohlarda uni qanday tekshirganingizni ayting (seed iborani aslo joylamang).
$BTC $ETH
#加密安全 #防钓鱼 #HamyonXavfsizligi
Ko‘pchilik: domen nomiga bir qarash kifoya, deb o‘ylaydi. Bu hafta esa buning aksi isbotlandi: fishing xati havolasi haqiqiy MetaMask Portfolio domeniga olib borgan, URL parametrlari orqali «24 soat ichida tasdiqlang, aks holda hisobingiz to‘xtatiladi» degan soxta bildirishnoma ko‘rsatilgan, keyin esa seed iborani kiritish so‘ralgan. Rasmiylar taxminan 10/15–10/19 oralig‘ida muammoni tuzatishgan.
Qat’iy qoida: istalgan veb-sahifa (rasmiy sayt ham) seed iborani so‘rasa — bu fishing. Yashil qulfcha faqat shu domenga ulanganingizni bildiradi, ekrandagi har bir satrni rasmiylar yozganini emas.
Bugunoq bajarish mumkin bo‘lgan uchta ish:
1)Elektron xat, shaxsiy xabar yoki guruh xabaridagi «hamyonni tasdiqlash/tiklash» havolalarini bosmang
2)E’lonlarni faqat rasmiy ilova yoki xatcho‘p orqali tekshiring, havolalarga ergashmang
3)Seed iborani veb-sahifaga kiritgan bo‘lsangiz, uni oshkor bo‘lgan deb hisoblang va aktivlarni yangi hamyon hamda yangi seed iboraga ko‘chiring
Xavf haqida eslatma: voqealar xronologiyasi ommaga ochiq xavfsizlik tahliliga asoslangan; rasmiylarning keyingi izohlariga tayaning. Tanga tavsiya qilinmaydi, savdoga undalmaydi. Ushbu material AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Siz ham «rasmiy saytga o‘xshaydigan» havolaga duch kelganmisiz? Izohlarda uni qanday tekshirganingizni ayting (seed iborani aslo joylamang).
$BTC $ETH
#加密安全 #防钓鱼 #HamyonXavfsizligi
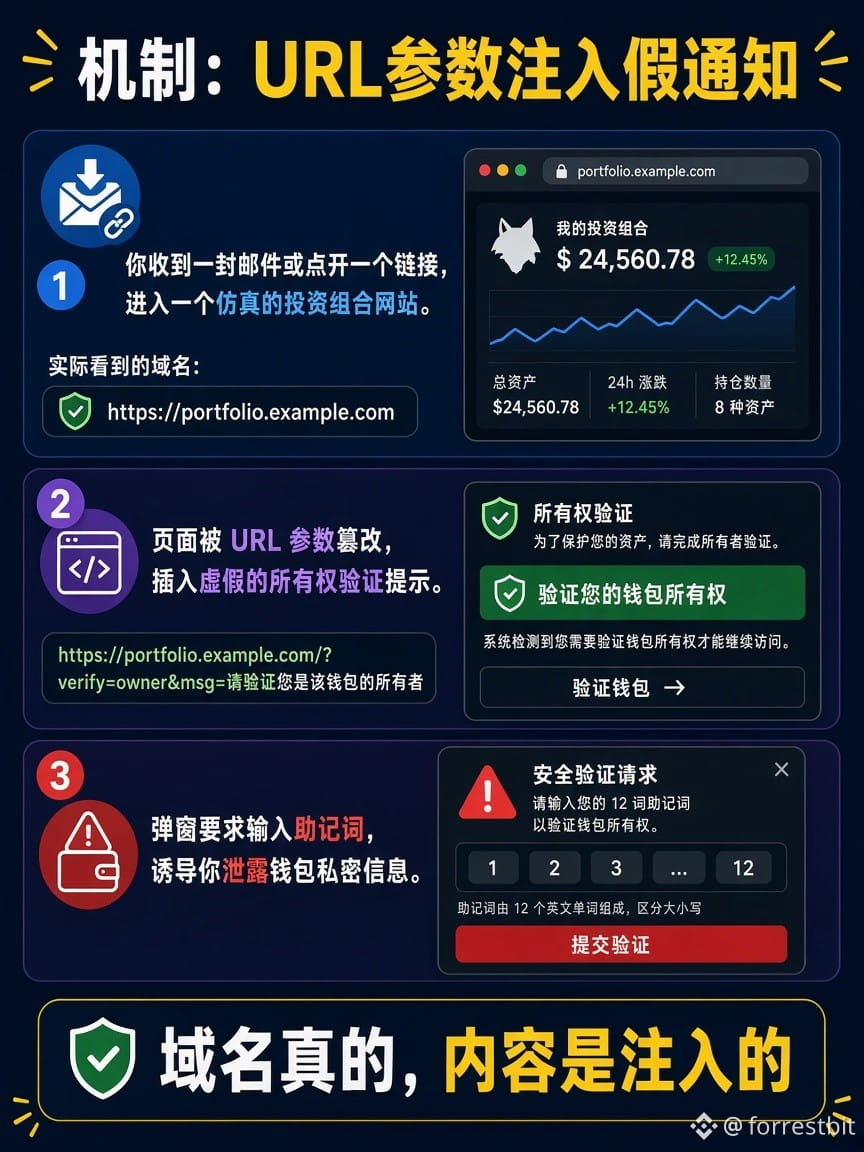
1
321
·
--
Soxta push-xabarlar ham o‘zini rasmiy qilib ko‘rsatadi
Rasmiy ilovadan kelgan push-xabar ham soxta bo‘lishi mumkin. Soxta bildirishnomalarda ko‘pincha «Boshqa joydan sinxronlandi / Darhol tasdiqlang» deb yoziladi, so‘ng odamlarni tiklash iborasi so‘raladigan veb-sahifaga aldab olib boradi.
Esda tuting: haqiqiy ogohlantirish hech qachon veb-sahifada sizdan tiklash iborangizni so‘ramaydi.
Ushbu kontent AI yordamida yaratilgan.$BTC $ETH
Sizga «Hamyonni zudlik bilan tasdiqlang» degan push-xabar kelganmi?
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
Soxta push-xabarlar ham o‘zini rasmiy qilib ko‘rsatadi
Rasmiy ilovadan kelgan push-xabar ham soxta bo‘lishi mumkin. Soxta bildirishnomalarda ko‘pincha «Boshqa joydan sinxronlandi / Darhol tasdiqlang» deb yoziladi, so‘ng odamlarni tiklash iborasi so‘raladigan veb-sahifaga aldab olib boradi.
Esda tuting: haqiqiy ogohlantirish hech qachon veb-sahifada sizdan tiklash iborangizni so‘ramaydi.
Ushbu kontent AI yordamida yaratilgan.$BTC $ETH
Sizga «Hamyonni zudlik bilan tasdiqlang» degan push-xabar kelganmi?
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
Rasmiy ilovadan kelgan push-xabar ham soxta bo‘lishi mumkin. Soxta bildirishnomalarda ko‘pincha «Boshqa joydan sinxronlandi / Darhol tasdiqlang» deb yoziladi, so‘ng odamlarni tiklash iborasi so‘raladigan veb-sahifaga aldab olib boradi.
Esda tuting: haqiqiy ogohlantirish hech qachon veb-sahifada sizdan tiklash iborangizni so‘ramaydi.
Ushbu kontent AI yordamida yaratilgan.$BTC $ETH
Sizga «Hamyonni zudlik bilan tasdiqlang» degan push-xabar kelganmi?
#加密安全 #硬件钱包 #防钓鱼 #Binance Square
121
·
--
Gas qimmatligi — asossiz haq olinayotgani degani emas
Ko‘pchilik Gas — platforma o‘zboshimchalik bilan ushlab qoladigan to‘lov, deb o‘ylaydi. Aniqroq aytganda: tarmoq tiqilib qolganda, tranzaksiyalar blokka kiritilishi kerak bo‘ladi va odamlar yuqoriroq narx taklif qilib, navbatda oldinga o‘tishga urinadi — natijada to‘lov oshadi. Quyida bu mexanizmni tushuntirish uchun $ETH raqamini misol qilib keltiraman; qidirish qulay bo‘lishi uchun, bu investitsiya maslahati emas.
Kuzatishimcha, «asossiz haq olinmoqda» deb shikoyat qilish tirbandlikni bartaraf etmaydi. Takliflar asosidagi raqobatni tushunish xatolardan qochishga yordam beradi.
Xavf haqida ogohlantirish: to‘lov tarmoq holatiga qarab o‘zgaradi, amaldagi blokcheyn yoki hamyon ko‘rsatkichlariga amal qiling; bu kontent AI yordamida yaratilgan.
Siz duch kelgan eng qimmat Gas qaysi vaziyatda bo‘lgan? Izohlarda gaplashamiz.
#Gas #以太坊 #区块链科普 #BinanceMaydoni
Gas qimmatligi — asossiz haq olinayotgani degani emas
Ko‘pchilik Gas — platforma o‘zboshimchalik bilan ushlab qoladigan to‘lov, deb o‘ylaydi. Aniqroq aytganda: tarmoq tiqilib qolganda, tranzaksiyalar blokka kiritilishi kerak bo‘ladi va odamlar yuqoriroq narx taklif qilib, navbatda oldinga o‘tishga urinadi — natijada to‘lov oshadi. Quyida bu mexanizmni tushuntirish uchun $ETH raqamini misol qilib keltiraman; qidirish qulay bo‘lishi uchun, bu investitsiya maslahati emas.
Kuzatishimcha, «asossiz haq olinmoqda» deb shikoyat qilish tirbandlikni bartaraf etmaydi. Takliflar asosidagi raqobatni tushunish xatolardan qochishga yordam beradi.
Xavf haqida ogohlantirish: to‘lov tarmoq holatiga qarab o‘zgaradi, amaldagi blokcheyn yoki hamyon ko‘rsatkichlariga amal qiling; bu kontent AI yordamida yaratilgan.
Siz duch kelgan eng qimmat Gas qaysi vaziyatda bo‘lgan? Izohlarda gaplashamiz.
#Gas #以太坊 #区块链科普 #BinanceMaydoni
Ko‘pchilik Gas — platforma o‘zboshimchalik bilan ushlab qoladigan to‘lov, deb o‘ylaydi. Aniqroq aytganda: tarmoq tiqilib qolganda, tranzaksiyalar blokka kiritilishi kerak bo‘ladi va odamlar yuqoriroq narx taklif qilib, navbatda oldinga o‘tishga urinadi — natijada to‘lov oshadi. Quyida bu mexanizmni tushuntirish uchun $ETH raqamini misol qilib keltiraman; qidirish qulay bo‘lishi uchun, bu investitsiya maslahati emas.
Kuzatishimcha, «asossiz haq olinmoqda» deb shikoyat qilish tirbandlikni bartaraf etmaydi. Takliflar asosidagi raqobatni tushunish xatolardan qochishga yordam beradi.
Xavf haqida ogohlantirish: to‘lov tarmoq holatiga qarab o‘zgaradi, amaldagi blokcheyn yoki hamyon ko‘rsatkichlariga amal qiling; bu kontent AI yordamida yaratilgan.
Siz duch kelgan eng qimmat Gas qaysi vaziyatda bo‘lgan? Izohlarda gaplashamiz.
#Gas #以太坊 #区块链科普 #BinanceMaydoni
122
·
--
Rasmiy qalqib chiquvchi oynalar ham tiklash iborangizni o‘g‘irlashi mumkin
Ko‘pchilik shunday deb o‘ylaydi: hamyonning rasmiy ilovasidan eslatma chiqsa, demak xavfsiz.
Bu hafta ikkita apparat hamyoni bunga qarshi misol bo‘ldi:
SecuX ilovasidagi banner xakerlar tomonidan o‘zgartirilganini rasman tan oldi. Bannerga bosganlarni soxta saytga olib borib, 12 yoki 24 ta so‘zni kiritishni so‘ragan;
NGRAVE’ning push-bildirishnoma xizmati buzib kirish oqibatida zarar ko‘rgan. Soxta bildirishnomada «aktivlaringiz Moskvadagi bir telefon bilan sinxronlandi» deyilgan, so‘ng odamlar tiklash iborasini so‘raydigan veb-sahifaga yo‘naltirilgan. Ochiq manbalar va blokcheyn kuzatuviga asoslangan hisob-kitoblarga ko‘ra, 84 ta hamyondan taxminan 2,65 million dollar o‘g‘irlangan — apparat qurilmalarining o‘zi buzilmagan.
Menimcha: sovuq hamyon shaxsiy kalitlarni qurilma ichida saqlaydi, ammo «so‘zlarni o‘zingiz kiritib yuborishingiz»dan himoya qila olmaydi. Xabar qanchalik rasmiy kanaldan kelmasin, veb-sahifada tiklash iborasini kiritishni so‘rasa, bu fishing.
Bugunoq qilish mumkin bo‘lgan uchta ish:
1)Har qanday bildirishnoma, banner, xat yoki veb-sahifa 12/24 ta so‘zni kiritishni so‘rasa, darhol yoping.
2)Dasturiy ta’minot yangilanishlarini faqat rasmiy ilova orqali o‘rnating va qurilma ekranida tasdiqlang; bildirishnomadagi havolalarni bosmang.
3)So‘zlarni avval kiritib yuborgan bo‘lsangiz, bu ibora oshkor bo‘lgan deb hisoblang va aktivlarni yangi hamyon hamda yangi tiklash iborasiga o‘tkazing.
Xavf haqida eslatma: zarar miqdori ochiq xabarlar va blokcheyn kuzatuvi asosidagi taxminlarga tayangan; keyinchalik rasmiy e’lon qilinadigan ma’lumotlar ustuvor hisoblanadi. Hech bir brendni tavsiya qilmaymiz. Bu material AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Telefoningizga «hamyonni tasdiqlash kerak / zudlik bilan yangilang» degan bildirishnoma kelganmi? Izohlarda qanday bildirishnoma bo‘lganini ayting (tiklash iborangizni aslo joylamang).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceMaydoni
Rasmiy qalqib chiquvchi oynalar ham tiklash iborangizni o‘g‘irlashi mumkin
Ko‘pchilik shunday deb o‘ylaydi: hamyonning rasmiy ilovasidan eslatma chiqsa, demak xavfsiz.
Bu hafta ikkita apparat hamyoni bunga qarshi misol bo‘ldi:
SecuX ilovasidagi banner xakerlar tomonidan o‘zgartirilganini rasman tan oldi. Bannerga bosganlarni soxta saytga olib borib, 12 yoki 24 ta so‘zni kiritishni so‘ragan;
NGRAVE’ning push-bildirishnoma xizmati buzib kirish oqibatida zarar ko‘rgan. Soxta bildirishnomada «aktivlaringiz Moskvadagi bir telefon bilan sinxronlandi» deyilgan, so‘ng odamlar tiklash iborasini so‘raydigan veb-sahifaga yo‘naltirilgan. Ochiq manbalar va blokcheyn kuzatuviga asoslangan hisob-kitoblarga ko‘ra, 84 ta hamyondan taxminan 2,65 million dollar o‘g‘irlangan — apparat qurilmalarining o‘zi buzilmagan.
Menimcha: sovuq hamyon shaxsiy kalitlarni qurilma ichida saqlaydi, ammo «so‘zlarni o‘zingiz kiritib yuborishingiz»dan himoya qila olmaydi. Xabar qanchalik rasmiy kanaldan kelmasin, veb-sahifada tiklash iborasini kiritishni so‘rasa, bu fishing.
Bugunoq qilish mumkin bo‘lgan uchta ish:
1)Har qanday bildirishnoma, banner, xat yoki veb-sahifa 12/24 ta so‘zni kiritishni so‘rasa, darhol yoping.
2)Dasturiy ta’minot yangilanishlarini faqat rasmiy ilova orqali o‘rnating va qurilma ekranida tasdiqlang; bildirishnomadagi havolalarni bosmang.
3)So‘zlarni avval kiritib yuborgan bo‘lsangiz, bu ibora oshkor bo‘lgan deb hisoblang va aktivlarni yangi hamyon hamda yangi tiklash iborasiga o‘tkazing.
Xavf haqida eslatma: zarar miqdori ochiq xabarlar va blokcheyn kuzatuvi asosidagi taxminlarga tayangan; keyinchalik rasmiy e’lon qilinadigan ma’lumotlar ustuvor hisoblanadi. Hech bir brendni tavsiya qilmaymiz. Bu material AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Telefoningizga «hamyonni tasdiqlash kerak / zudlik bilan yangilang» degan bildirishnoma kelganmi? Izohlarda qanday bildirishnoma bo‘lganini ayting (tiklash iborangizni aslo joylamang).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceMaydoni
Ko‘pchilik shunday deb o‘ylaydi: hamyonning rasmiy ilovasidan eslatma chiqsa, demak xavfsiz.
Bu hafta ikkita apparat hamyoni bunga qarshi misol bo‘ldi:
SecuX ilovasidagi banner xakerlar tomonidan o‘zgartirilganini rasman tan oldi. Bannerga bosganlarni soxta saytga olib borib, 12 yoki 24 ta so‘zni kiritishni so‘ragan;
NGRAVE’ning push-bildirishnoma xizmati buzib kirish oqibatida zarar ko‘rgan. Soxta bildirishnomada «aktivlaringiz Moskvadagi bir telefon bilan sinxronlandi» deyilgan, so‘ng odamlar tiklash iborasini so‘raydigan veb-sahifaga yo‘naltirilgan. Ochiq manbalar va blokcheyn kuzatuviga asoslangan hisob-kitoblarga ko‘ra, 84 ta hamyondan taxminan 2,65 million dollar o‘g‘irlangan — apparat qurilmalarining o‘zi buzilmagan.
Menimcha: sovuq hamyon shaxsiy kalitlarni qurilma ichida saqlaydi, ammo «so‘zlarni o‘zingiz kiritib yuborishingiz»dan himoya qila olmaydi. Xabar qanchalik rasmiy kanaldan kelmasin, veb-sahifada tiklash iborasini kiritishni so‘rasa, bu fishing.
Bugunoq qilish mumkin bo‘lgan uchta ish:
1)Har qanday bildirishnoma, banner, xat yoki veb-sahifa 12/24 ta so‘zni kiritishni so‘rasa, darhol yoping.
2)Dasturiy ta’minot yangilanishlarini faqat rasmiy ilova orqali o‘rnating va qurilma ekranida tasdiqlang; bildirishnomadagi havolalarni bosmang.
3)So‘zlarni avval kiritib yuborgan bo‘lsangiz, bu ibora oshkor bo‘lgan deb hisoblang va aktivlarni yangi hamyon hamda yangi tiklash iborasiga o‘tkazing.
Xavf haqida eslatma: zarar miqdori ochiq xabarlar va blokcheyn kuzatuvi asosidagi taxminlarga tayangan; keyinchalik rasmiy e’lon qilinadigan ma’lumotlar ustuvor hisoblanadi. Hech bir brendni tavsiya qilmaymiz. Bu material AI yordamida tayyorlangan va inson tomonidan tahrirlangan.
Telefoningizga «hamyonni tasdiqlash kerak / zudlik bilan yangilang» degan bildirishnoma kelganmi? Izohlarda qanday bildirishnoma bo‘lganini ayting (tiklash iborangizni aslo joylamang).
$BTC $ETH
#加密安全 #硬件钱包 #防钓鱼 #BinanceMaydoni
219
·
--
【Ulanish testi】Agan amaki · Binance Square’da post joylash kanali ulandi. Bu xabar faqat API sinovi uchun, e’tiborsiz qoldirishingiz mumkin. #Sinov
【Ulanish testi】Agan amaki · Binance Square’da post joylash kanali ulandi. Bu xabar faqat API sinovi uchun, e’tiborsiz qoldirishingiz mumkin. #Sinov
15
·
--
#CryptoMeteorShower Yo‘l davomida biz bilan bo‘lganingiz va sakkiz yil birga ulg‘ayganimiz uchun rahmat: #BinanceTurns8 Binance’ning 8 yilligi bayrami · 2,888,888 AQSh dollari miqdoridagi kripto meteor yomg‘iri mukofotlaridan bahramand bo‘ling! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
#CryptoMeteorShower Yo‘l davomida biz bilan bo‘lganingiz va sakkiz yil birga ulg‘ayganimiz uchun rahmat: #BinanceTurns8 Binance’ning 8 yilligi bayrami · 2,888,888 AQSh dollari miqdoridagi kripto meteor yomg‘iri mukofotlaridan bahramand bo‘ling! https://www.marketwebb.red/activity/binance-turns-8?ref=GRO_19600_ALGRP
8
10
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
BinanceReopensWithdrawalsForMoreAssets
895,268 marta koʻrilgan
4,690 muhokama qilmoqda
Xavfsizlik hodisasi | Tiklanish bo‘yicha yangilanish #8: Yana ko‘proq aktivlar uchun pul yechish qayta ochiladi (2026-11-05)
Binance Announcement
·416 ta layk
·1.9M marta koʻrilgan
Binance98PercentReplenished
214,130 marta koʻrilgan
1,930 muhokama qilmoqda
USStocksSlipandCryptoMarketUnderBroadPressure
21,334 marta koʻrilgan
272 muhokama qilmoqda