
evilcos
20 Postlar
evilcos
Shikoyat qilish
Foydalanuvchini bloklash
0 Kuzatilmoqda
1 Kuzatuvchilar
2 Yoqdi
Postlar
Barchasi
Videolar
·
--
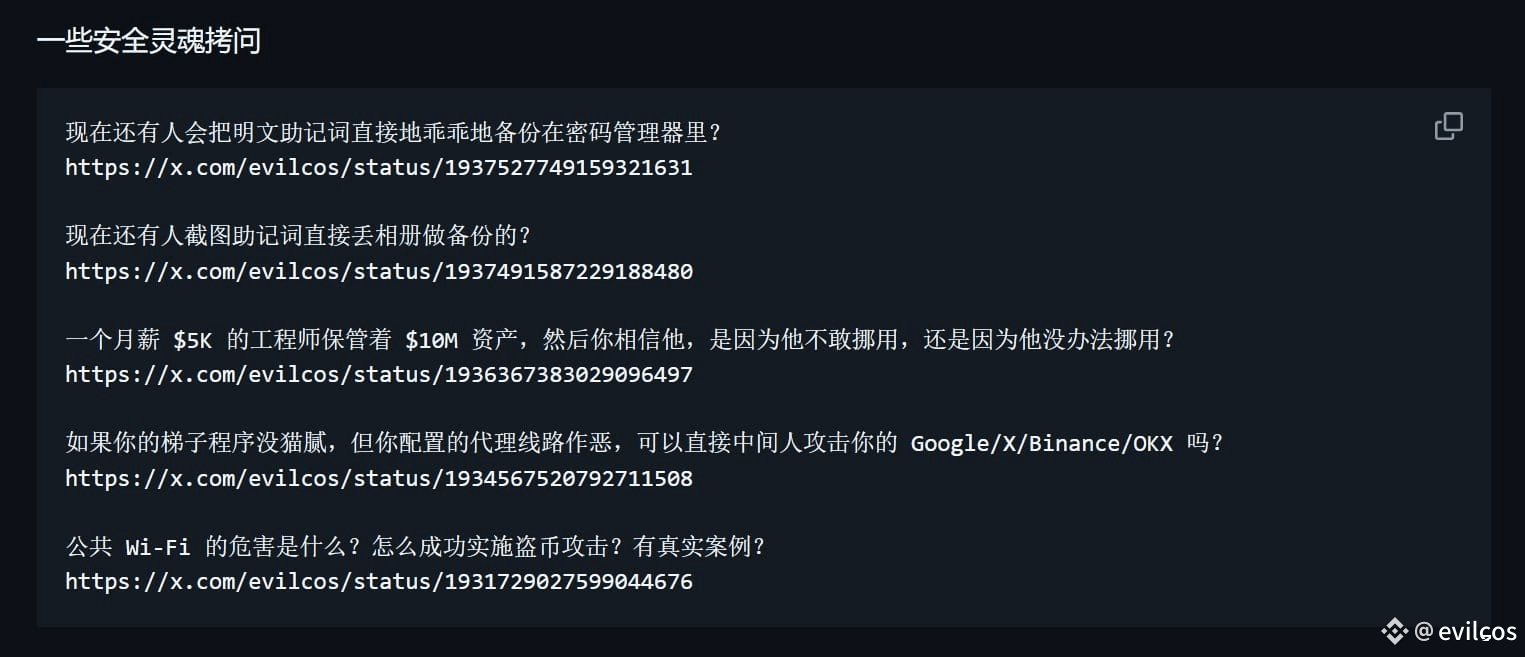
Yaqinda bo‘lib o‘tgan xavfsizlik haqidagi bir-ikki “qiyin savol” bor edi — hammasiga javobim bor, hatto javoblar ham berilgandi. Lekin men bo‘sh gapni yoqtirmayman: savolning kommentariyalar bo‘limi juda qiziq. Agar bu boradagi bilimni oshirmoqchi bo‘lsangiz, ko‘proq o‘qib, ko‘proq o‘ylab ko‘ring...
O‘zingizga ishoning: kripto (sotib-chiqib)dan ham juda ko‘p pul ishlasa bo‘lar ekan, demak xavfsizlik ham albatta masalada bo‘ladi!😊
Yaqinda bo‘lib o‘tgan xavfsizlik haqidagi bir-ikki “qiyin savol” bor edi — hammasiga javobim bor, hatto javoblar ham berilgandi. Lekin men bo‘sh gapni yoqtirmayman: savolning kommentariyalar bo‘limi juda qiziq. Agar bu boradagi bilimni oshirmoqchi bo‘lsangiz, ko‘proq o‘qib, ko‘proq o‘ylab ko‘ring...
O‘zingizga ishoning: kripto (sotib-chiqib)dan ham juda ko‘p pul ishlasa bo‘lar ekan, demak xavfsizlik ham albatta masalada bo‘ladi!😊
O‘zingizga ishoning: kripto (sotib-chiqib)dan ham juda ko‘p pul ishlasa bo‘lar ekan, demak xavfsizlik ham albatta masalada bo‘ladi!😊
7
·
--
Hozir ham kimdir ochiq matnli seed (mnemonik) so‘zlarini bevosita “bo‘ysunib” parol boshqaruvchisi ichiga zaxiralab qo‘yadimi?
Hozir ham kimdir ochiq matnli seed (mnemonik) so‘zlarini bevosita “bo‘ysunib” parol boshqaruvchisi ichiga zaxiralab qo‘yadimi?
5
·
--
Hozir ham kimdir tikish (sekret) so‘zlarini skrinshot qilib, shunchaki albomga tashlab, zaxira nusxa qilayaptimi?
Hozir ham kimdir tikish (sekret) so‘zlarini skrinshot qilib, shunchaki albomga tashlab, zaxira nusxa qilayaptimi?
4
·
--
Oylik maoshi 5 ming $ bo‘lgan muhandis $10 mln aktivni qo‘riqlaydi, keyin siz unga ishonasiz — chunki u o‘g‘irlashga jur’at etolmaydimi, yoki o‘g‘irlashga imkoni yo‘qligi uchunmi?
Oylik maoshi 5 ming $ bo‘lgan muhandis $10 mln aktivni qo‘riqlaydi, keyin siz unga ishonasiz — chunki u o‘g‘irlashga jur’at etolmaydimi, yoki o‘g‘irlashga imkoni yo‘qligi uchunmi?
5
·
--
Agar sizning shlyapa dasturingiz (lar)da shubha bo‘lmasa-yu, lekin siz sozlagan proksi yo‘nalishi yovuzlik qilsa, uni bevosita o‘rtada turib (man-in-the-middle) hujum qilib, Google/X/Binance/OKX’ga ulash mumkinmi? Agar siz xaker bo‘lsangiz (bu proksi yo‘nalishini boshqaradigan odam), qanday ish qilgan bo‘lardingiz?
Agar sizning shlyapa dasturingiz (lar)da shubha bo‘lmasa-yu, lekin siz sozlagan proksi yo‘nalishi yovuzlik qilsa, uni bevosita o‘rtada turib (man-in-the-middle) hujum qilib, Google/X/Binance/OKX’ga ulash mumkinmi? Agar siz xaker bo‘lsangiz (bu proksi yo‘nalishini boshqaradigan odam), qanday ish qilgan bo‘lardingiz?
1
·
--
Qaytib ko‘rdim: bu hafta kripto bozorida yakka tartibdagi o‘yinchilar bizdan yordam so‘ragan o‘g‘irlik hodisalari ichida, miqdori katta bo‘lganlari — 100 mln dollardan oshadigan ikkitasi, 200 mln dollardan oshadigan bittasi, 650 mln dollardan oshadigan bittasi.
Kichiklarini esa ko‘p demayman, miyyasini qotirdi.
Bu yerda bir dars/ko‘nikmani ulashaman: xavfsizlik xatari ko‘rish maydonining “ko‘r” joyida yashiringan iblis — uni ko‘ra olmaysiz, lekin u baribir bor; qachondir, qandaydir vaziyatda, o‘sha iblis albatta chiqib keladi.
Hech kim bundan chetda qololmaydi, lekin har kimda imkon bor — o‘zining chidamliligi/mustahkamligi/isnoddorligini juda ham oshirish mumkin…
Xato qilib yiqilish eng yaxshi dars: umid qilamanki, siz faqat bir-ikki kichik “chuqur”ga kirib qolgan bo‘lsangiz.
Qaytib ko‘rdim: bu hafta kripto bozorida yakka tartibdagi o‘yinchilar bizdan yordam so‘ragan o‘g‘irlik hodisalari ichida, miqdori katta bo‘lganlari — 100 mln dollardan oshadigan ikkitasi, 200 mln dollardan oshadigan bittasi, 650 mln dollardan oshadigan bittasi.
Kichiklarini esa ko‘p demayman, miyyasini qotirdi.
Bu yerda bir dars/ko‘nikmani ulashaman: xavfsizlik xatari ko‘rish maydonining “ko‘r” joyida yashiringan iblis — uni ko‘ra olmaysiz, lekin u baribir bor; qachondir, qandaydir vaziyatda, o‘sha iblis albatta chiqib keladi.
Hech kim bundan chetda qololmaydi, lekin har kimda imkon bor — o‘zining chidamliligi/mustahkamligi/isnoddorligini juda ham oshirish mumkin…
Xato qilib yiqilish eng yaxshi dars: umid qilamanki, siz faqat bir-ikki kichik “chuqur”ga kirib qolgan bo‘lsangiz.
Kichiklarini esa ko‘p demayman, miyyasini qotirdi.
Bu yerda bir dars/ko‘nikmani ulashaman: xavfsizlik xatari ko‘rish maydonining “ko‘r” joyida yashiringan iblis — uni ko‘ra olmaysiz, lekin u baribir bor; qachondir, qandaydir vaziyatda, o‘sha iblis albatta chiqib keladi.
Hech kim bundan chetda qololmaydi, lekin har kimda imkon bor — o‘zining chidamliligi/mustahkamligi/isnoddorligini juda ham oshirish mumkin…
Xato qilib yiqilish eng yaxshi dars: umid qilamanki, siz faqat bir-ikki kichik “chuqur”ga kirib qolgan bo‘lsangiz.
12
·
--
Agar hamyoningiz tarixida/xabar bildirishnomalarida videodagidek tarixiy yozuvlar paydo bo‘lsa, xavotir olmang: sizning mnemonik iboralaringiz/xususiy kalitingiz oshkor bo‘lmagan va ruxsat berilmagan g‘ayritabiiy holatlar ham kuzatilmagan.
Bunday tranzaksiyalar paydo bo‘lishining texnik asoslari ikki xil:
1/ Soxta Token shartnoma kodidagi hodisa jurnalini (event log) soxtalashtirish (2/3/4-rasmlardagidek). Tokenning o‘zi soxta bo‘lgani uchun, shartnoma kodi chiqadigan jurnal tafsilotlarini boshqarishi mumkin; hamyon/blok-eksplorer esa jurnal tafsilotlariga tayangan holda tegishli xabar bildirishlari va tarixiy yozuvlarni ko‘rsatadi. Bu asosiy prinsip, tafsilotga kirmaymiz — shuni yodda tuting. Soxta Token ushbu xususiyatdan foydalansa, foydalanuvchi vahimaga tushib, hamyonda qandaydir g‘ayritabiiy holat yuz bergandek o‘ylashi mumkin. Bunday paytda hamyon risk haqida ogohlantirishni to‘g‘ri tayyorlashi kerak; videodagi va rasmda ko‘rsatilgandek ogohlantirishlar esa ancha yaqqol bo‘ladi.
...
Agar hamyoningiz tarixida/xabar bildirishnomalarida videodagidek tarixiy yozuvlar paydo bo‘lsa, xavotir olmang: sizning mnemonik iboralaringiz/xususiy kalitingiz oshkor bo‘lmagan va ruxsat berilmagan g‘ayritabiiy holatlar ham kuzatilmagan.
Bunday tranzaksiyalar paydo bo‘lishining texnik asoslari ikki xil:
1/ Soxta Token shartnoma kodidagi hodisa jurnalini (event log) soxtalashtirish (2/3/4-rasmlardagidek). Tokenning o‘zi soxta bo‘lgani uchun, shartnoma kodi chiqadigan jurnal tafsilotlarini boshqarishi mumkin; hamyon/blok-eksplorer esa jurnal tafsilotlariga tayangan holda tegishli xabar bildirishlari va tarixiy yozuvlarni ko‘rsatadi. Bu asosiy prinsip, tafsilotga kirmaymiz — shuni yodda tuting. Soxta Token ushbu xususiyatdan foydalansa, foydalanuvchi vahimaga tushib, hamyonda qandaydir g‘ayritabiiy holat yuz bergandek o‘ylashi mumkin. Bunday paytda hamyon risk haqida ogohlantirishni to‘g‘ri tayyorlashi kerak; videodagi va rasmda ko‘rsatilgandek ogohlantirishlar esa ancha yaqqol bo‘ladi.
...
Bunday tranzaksiyalar paydo bo‘lishining texnik asoslari ikki xil:
1/ Soxta Token shartnoma kodidagi hodisa jurnalini (event log) soxtalashtirish (2/3/4-rasmlardagidek). Tokenning o‘zi soxta bo‘lgani uchun, shartnoma kodi chiqadigan jurnal tafsilotlarini boshqarishi mumkin; hamyon/blok-eksplorer esa jurnal tafsilotlariga tayangan holda tegishli xabar bildirishlari va tarixiy yozuvlarni ko‘rsatadi. Bu asosiy prinsip, tafsilotga kirmaymiz — shuni yodda tuting. Soxta Token ushbu xususiyatdan foydalansa, foydalanuvchi vahimaga tushib, hamyonda qandaydir g‘ayritabiiy holat yuz bergandek o‘ylashi mumkin. Bunday paytda hamyon risk haqida ogohlantirishni to‘g‘ri tayyorlashi kerak; videodagi va rasmda ko‘rsatilgandek ogohlantirishlar esa ancha yaqqol bo‘ladi.
...
3
·
--
Cetus o‘g‘irlik hodisasi bo‘yicha Sui fondi kafolatga olgandan so‘ng, foydalanuvchilar hozirda ko‘pchilik mablag‘larini qaytarib olishlari mumkin. SlowMist esa @JaceHoiX shaxsidan 20 ming AQSh dollari miqdorida xayriya (tip) ham oldi, juda katta rahmat!🫡
Hakerlarning izidan kuzatish ishlari hali ham davom etmoqda, vaziyatni kuzatib turamiz.
Cetus o‘g‘irlik hodisasi bo‘yicha Sui fondi kafolatga olgandan so‘ng, foydalanuvchilar hozirda ko‘pchilik mablag‘larini qaytarib olishlari mumkin. SlowMist esa @JaceHoiX shaxsidan 20 ming AQSh dollari miqdorida xayriya (tip) ham oldi, juda katta rahmat!🫡
Hakerlarning izidan kuzatish ishlari hali ham davom etmoqda, vaziyatni kuzatib turamiz.
Hakerlarning izidan kuzatish ishlari hali ham davom etmoqda, vaziyatni kuzatib turamiz.
3
·
--
Bitcoinga ega bo‘lish, antivirus dastur o‘rnatish, parol menejeridan foydalanish — bu uch narsaning umumiy jihati shundaki: ular tashqaridan qaraganda juda oddiydek ko‘rinadi, lekin barqaror tarzda amalda tatbiq etish ancha qiyin. Virtual olamda eng qiyin bo‘ladigani — bilganing bilan amalingni bir qilish...
Bitcoinga ega bo‘lish, antivirus dastur o‘rnatish, parol menejeridan foydalanish — bu uch narsaning umumiy jihati shundaki: ular tashqaridan qaraganda juda oddiydek ko‘rinadi, lekin barqaror tarzda amalda tatbiq etish ancha qiyin. Virtual olamda eng qiyin bo‘ladigani — bilganing bilan amalingni bir qilish...
·
--
Mavqei hatto shaxsiy hissiyotlar va mulohazalarni ham belgilab beradi: masalan, o‘g‘irlik/aldov hodisasi ro‘y bergandan keyin bizning boshlang‘ich nuqtamiz — jabrlanuvchining zararini tezda to‘xtatish va yo‘qotilganini qaytarish. Biz iloji boricha ko‘proq resursni birlashtirib kurashishimiz mumkin, hatto bu yondashuv markazlashtirilgandek ko‘rinsa ham.
Men markazlashmaslik (decentralizatsiya) ruhini himoya qiladigan insonlarni hurmat qilaman, sharti bilan: u o‘g‘irlangan bo‘lsa, uning markazlashgan kuchlardan foydalanish haqidagi fikri ham, harakati ham bo‘lmaydi.
Yovuz odam avvalo qoidani buzadi, keyin esa siz unga yordam berib o‘ylab ko‘rishga ko‘maklashasiz: o‘zingizni ham, boshqalarni ham aldash uchun shunchaki soxtadek niqob bilan o‘zingizni ovutishingiz shartmi?
To‘g‘ri yo‘l nima? Agar siz haqiqatan ham markazlashmaslik ruhini himoya qilmoqchi bo‘lsangiz, unda faqat “don't be evil” deb chaqirish (yovuzlik qilma) yetarli emas; “can't be evil” (yovuzlik qila olmaysiz) tarzida dizayn qilinishi kerak. Agar xavfsizlik bilan bog‘liq qandaydir hodisa ro‘y bersa, unda hech kim markazlashgan kuchlardan aralasha olmasligi yoki aralashish qiymati juda yuqori bo‘lishi kerak. Shunda hatto markazlashgan kuchdan foydalanish fikri ham bo‘lsa, uni amalga oshirib bo‘lmaydi.
Yana o‘sha gap: bu qorong‘u o‘rmon. Ko‘proq xavfsizlik bilimlarini o‘rganib, o‘zingizni qurollantiring — hech bo‘lmasa “hekarlab” ketilish ehtimolini kamaytirish, ya’ni sizni qora olish (hack qilish) uchun to‘siqni oshirish mumkin.
Mavqei hatto shaxsiy hissiyotlar va mulohazalarni ham belgilab beradi: masalan, o‘g‘irlik/aldov hodisasi ro‘y bergandan keyin bizning boshlang‘ich nuqtamiz — jabrlanuvchining zararini tezda to‘xtatish va yo‘qotilganini qaytarish. Biz iloji boricha ko‘proq resursni birlashtirib kurashishimiz mumkin, hatto bu yondashuv markazlashtirilgandek ko‘rinsa ham.
Men markazlashmaslik (decentralizatsiya) ruhini himoya qiladigan insonlarni hurmat qilaman, sharti bilan: u o‘g‘irlangan bo‘lsa, uning markazlashgan kuchlardan foydalanish haqidagi fikri ham, harakati ham bo‘lmaydi.
Yovuz odam avvalo qoidani buzadi, keyin esa siz unga yordam berib o‘ylab ko‘rishga ko‘maklashasiz: o‘zingizni ham, boshqalarni ham aldash uchun shunchaki soxtadek niqob bilan o‘zingizni ovutishingiz shartmi?
To‘g‘ri yo‘l nima? Agar siz haqiqatan ham markazlashmaslik ruhini himoya qilmoqchi bo‘lsangiz, unda faqat “don't be evil” deb chaqirish (yovuzlik qilma) yetarli emas; “can't be evil” (yovuzlik qila olmaysiz) tarzida dizayn qilinishi kerak. Agar xavfsizlik bilan bog‘liq qandaydir hodisa ro‘y bersa, unda hech kim markazlashgan kuchlardan aralasha olmasligi yoki aralashish qiymati juda yuqori bo‘lishi kerak. Shunda hatto markazlashgan kuchdan foydalanish fikri ham bo‘lsa, uni amalga oshirib bo‘lmaydi.
Yana o‘sha gap: bu qorong‘u o‘rmon. Ko‘proq xavfsizlik bilimlarini o‘rganib, o‘zingizni qurollantiring — hech bo‘lmasa “hekarlab” ketilish ehtimolini kamaytirish, ya’ni sizni qora olish (hack qilish) uchun to‘siqni oshirish mumkin.
Men markazlashmaslik (decentralizatsiya) ruhini himoya qiladigan insonlarni hurmat qilaman, sharti bilan: u o‘g‘irlangan bo‘lsa, uning markazlashgan kuchlardan foydalanish haqidagi fikri ham, harakati ham bo‘lmaydi.
Yovuz odam avvalo qoidani buzadi, keyin esa siz unga yordam berib o‘ylab ko‘rishga ko‘maklashasiz: o‘zingizni ham, boshqalarni ham aldash uchun shunchaki soxtadek niqob bilan o‘zingizni ovutishingiz shartmi?
To‘g‘ri yo‘l nima? Agar siz haqiqatan ham markazlashmaslik ruhini himoya qilmoqchi bo‘lsangiz, unda faqat “don't be evil” deb chaqirish (yovuzlik qilma) yetarli emas; “can't be evil” (yovuzlik qila olmaysiz) tarzida dizayn qilinishi kerak. Agar xavfsizlik bilan bog‘liq qandaydir hodisa ro‘y bersa, unda hech kim markazlashgan kuchlardan aralasha olmasligi yoki aralashish qiymati juda yuqori bo‘lishi kerak. Shunda hatto markazlashgan kuchdan foydalanish fikri ham bo‘lsa, uni amalga oshirib bo‘lmaydi.
Yana o‘sha gap: bu qorong‘u o‘rmon. Ko‘proq xavfsizlik bilimlarini o‘rganib, o‘zingizni qurollantiring — hech bo‘lmasa “hekarlab” ketilish ehtimolini kamaytirish, ya’ni sizni qora olish (hack qilish) uchun to‘siqni oshirish mumkin.
17
·
--
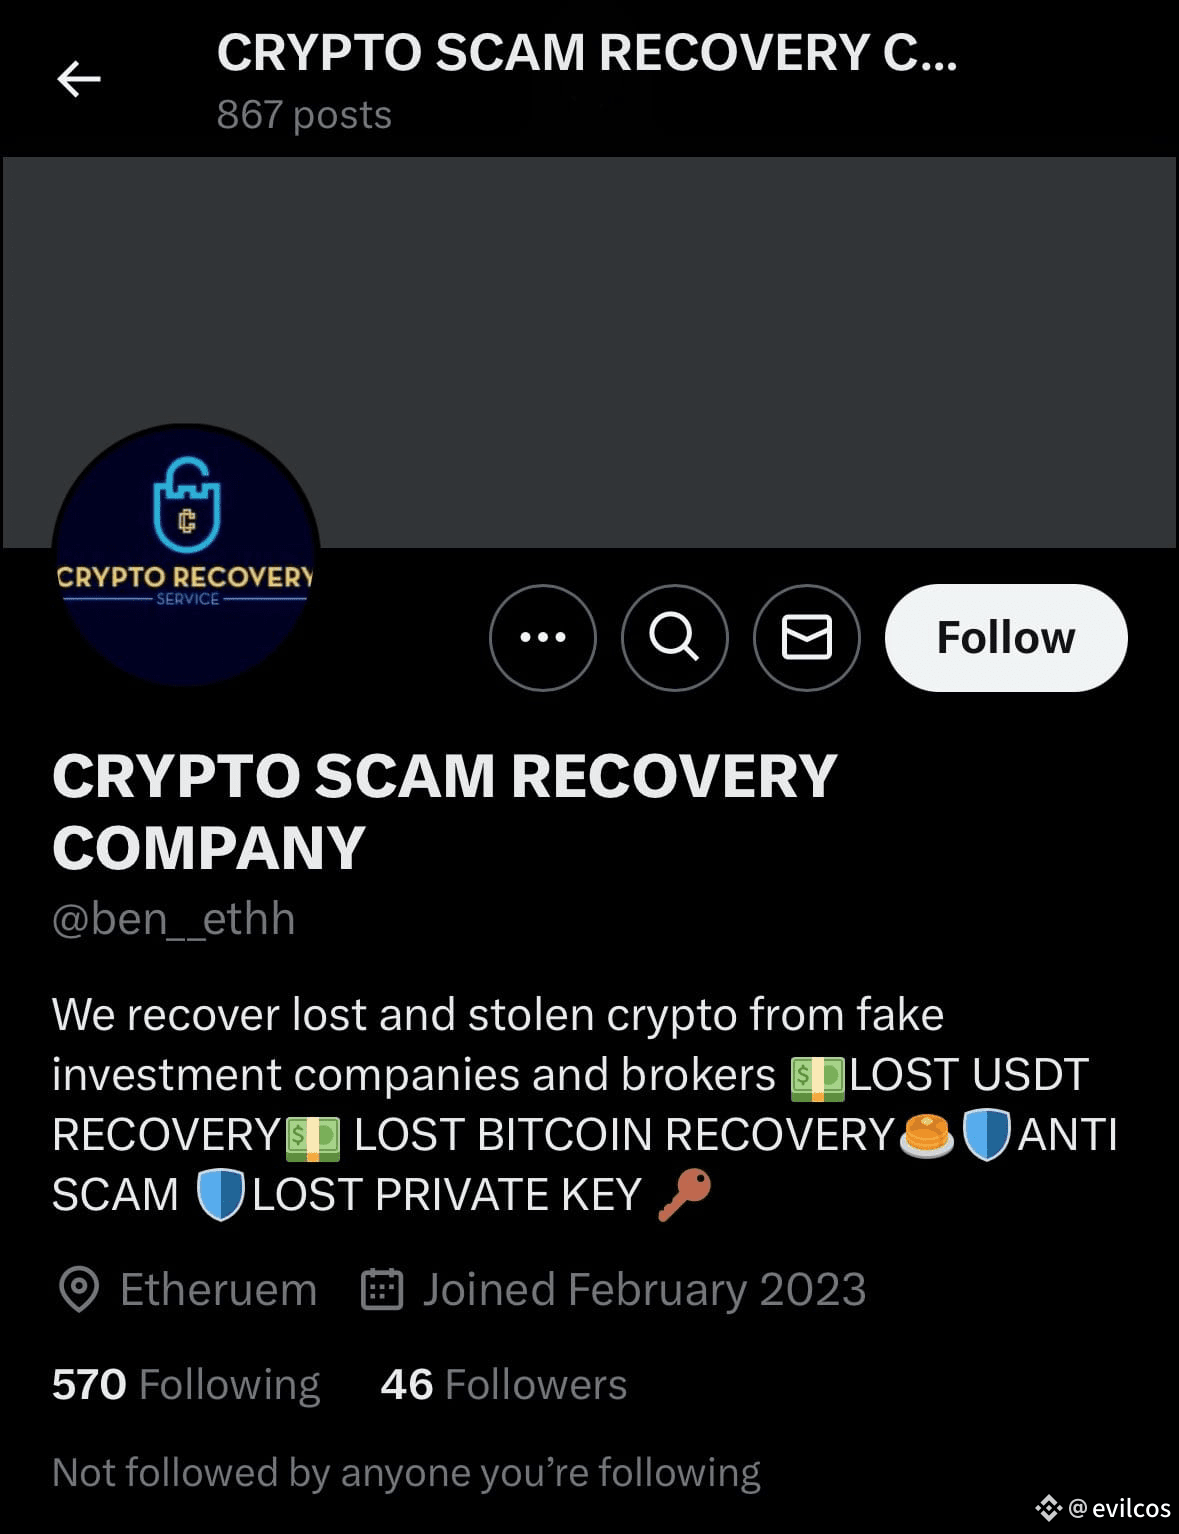
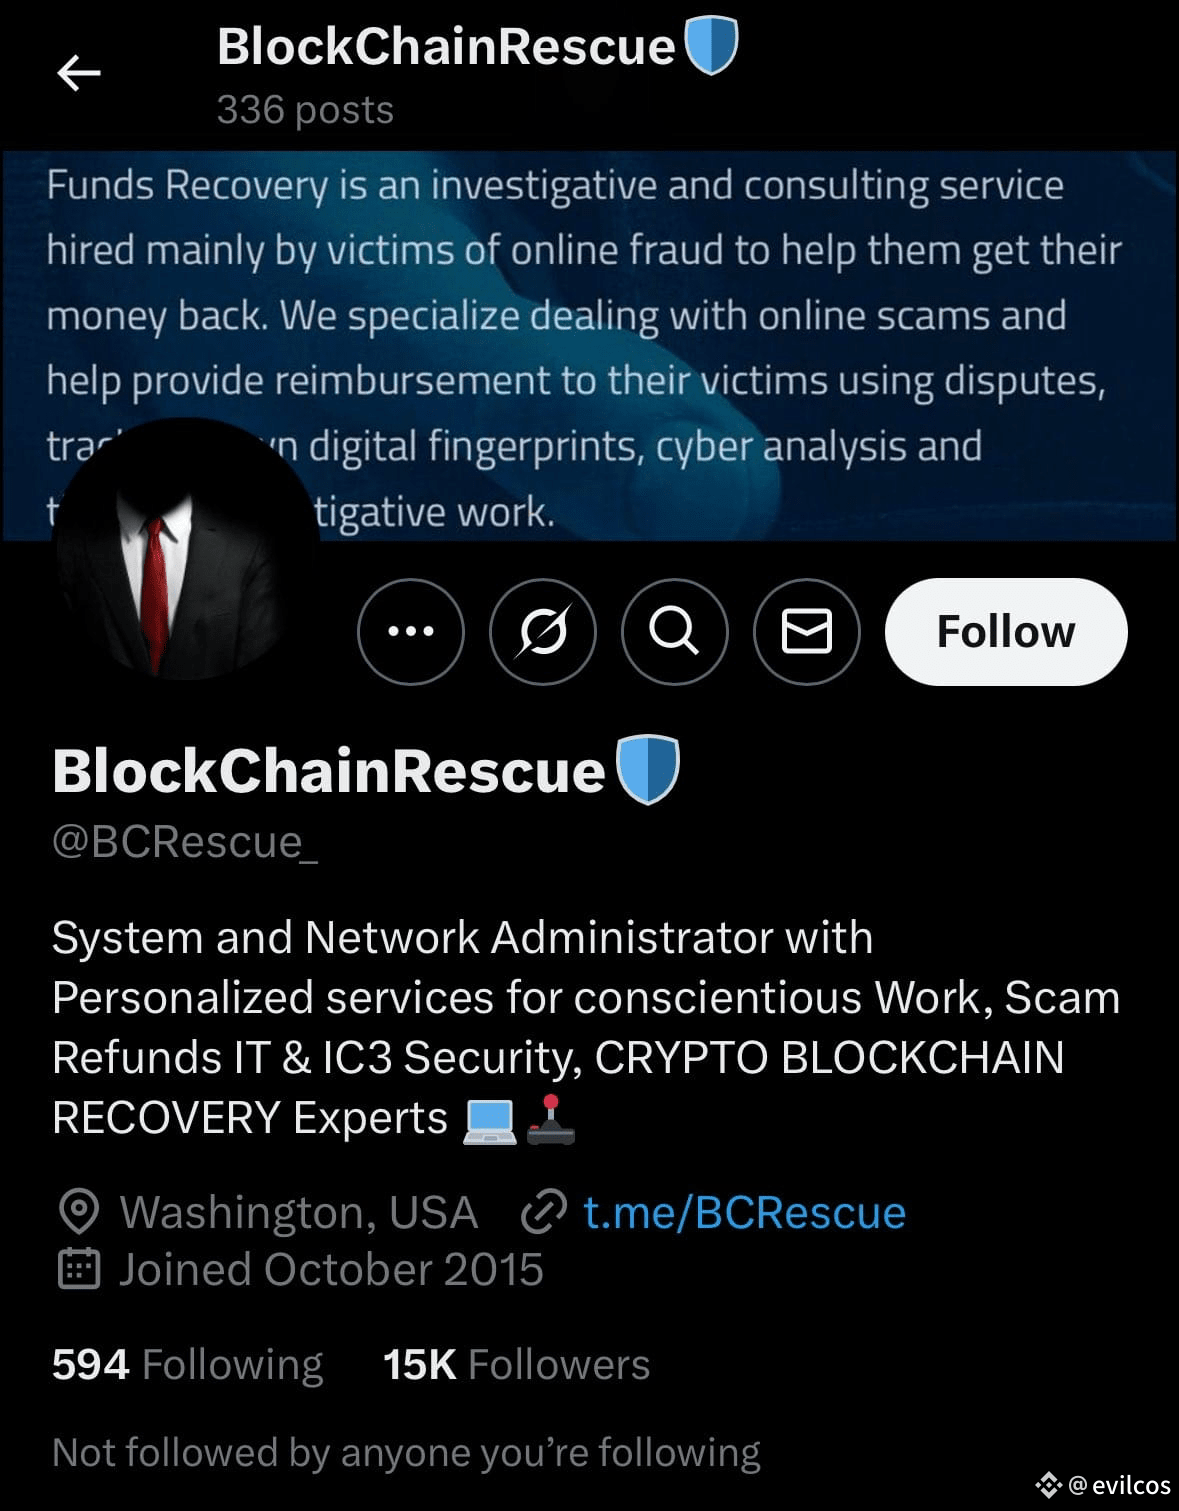
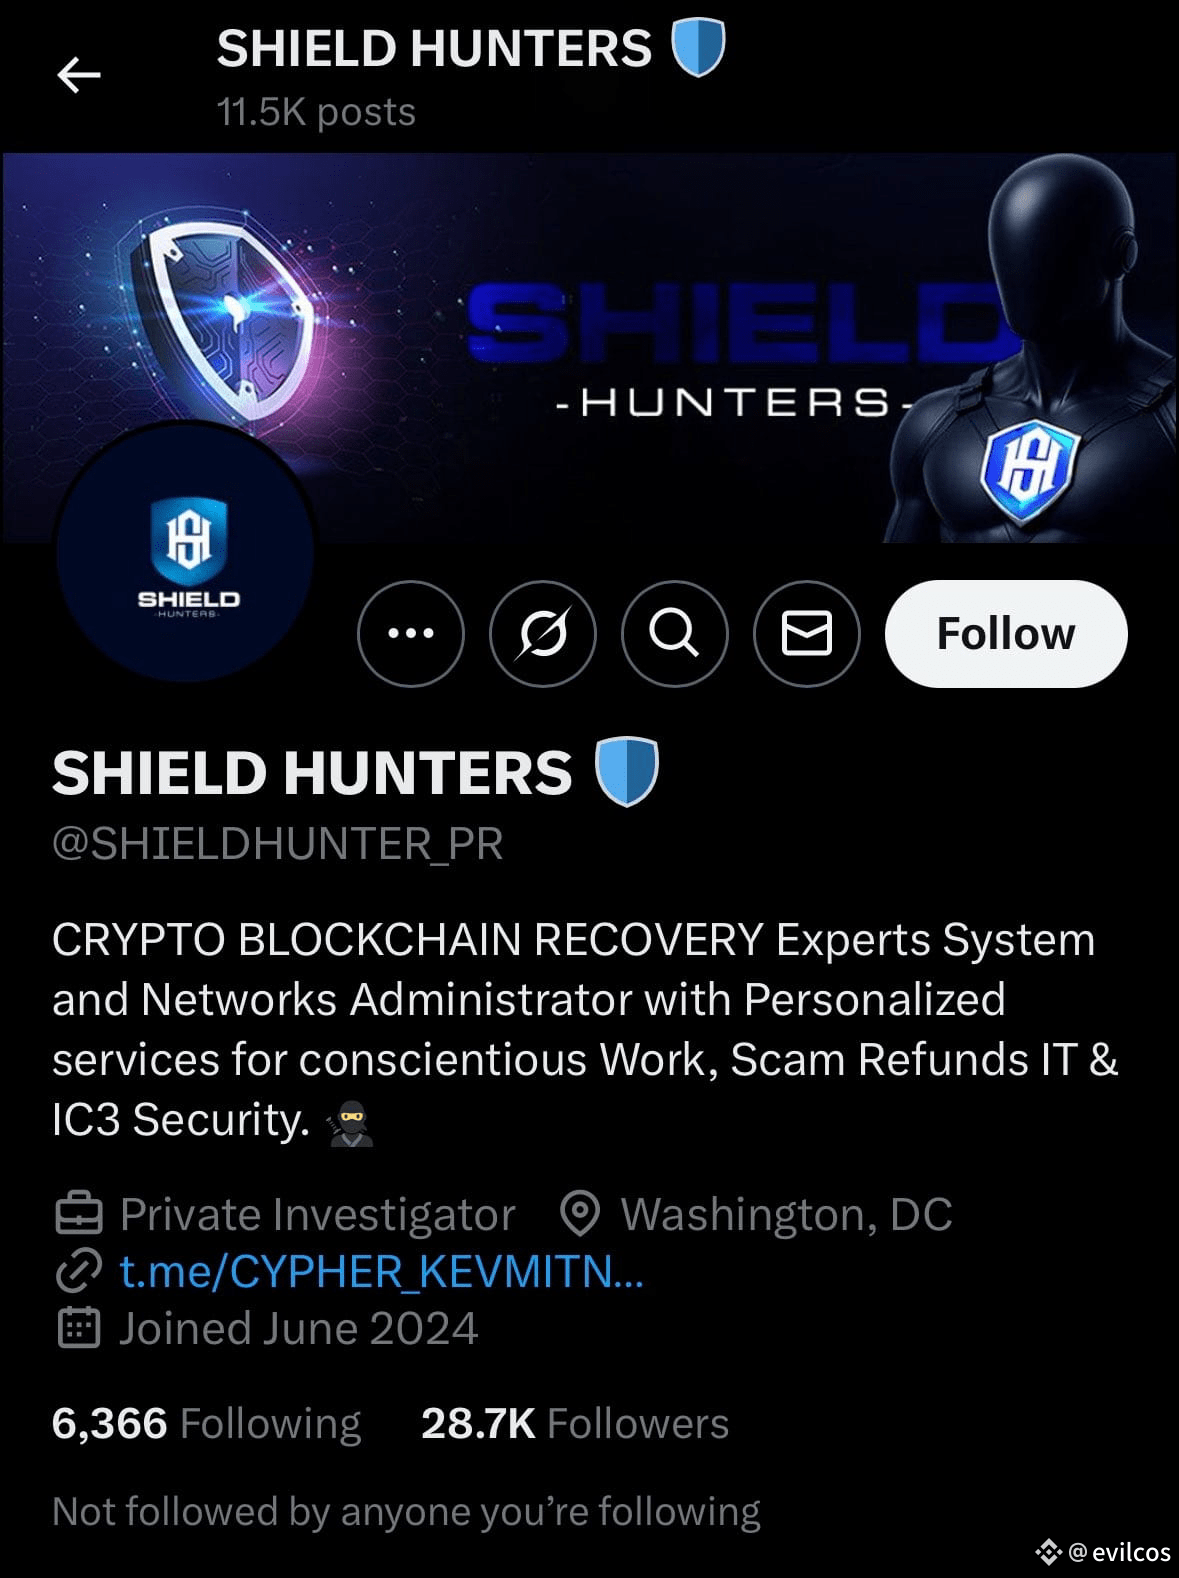
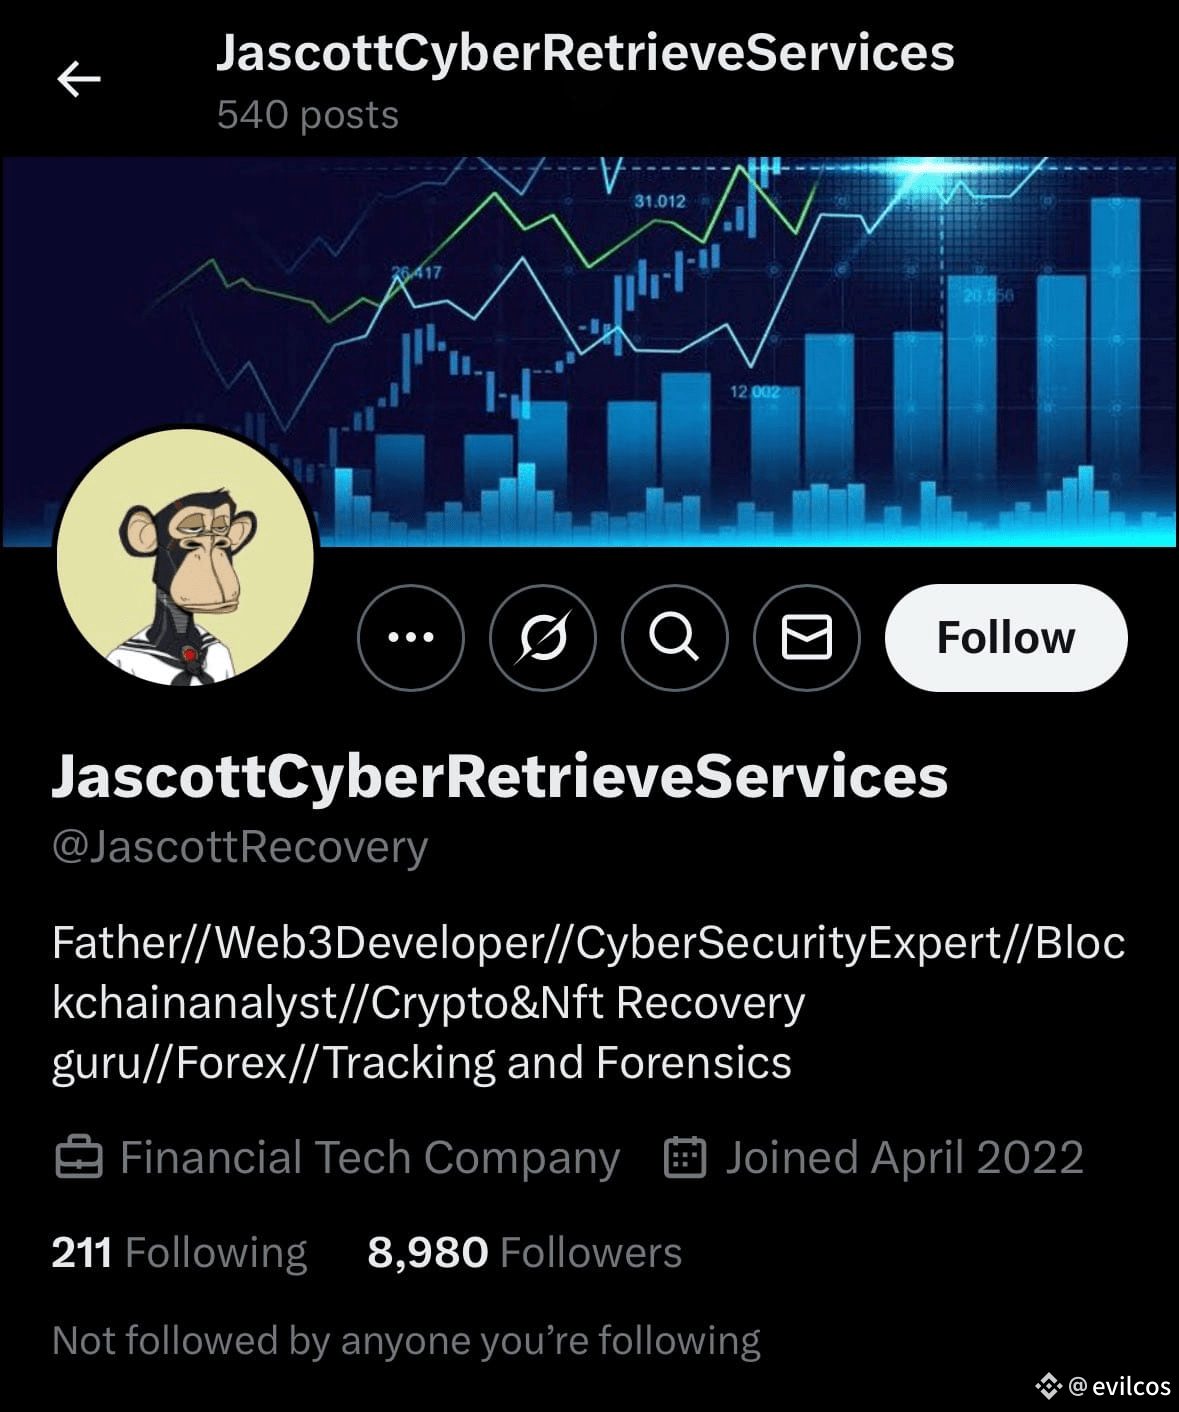
Ba’zi soxta “xavfsizlik kompaniyalari”ni fosh qiluvchi firibgar to‘dalar haqida:
@JascottRecovery @SHIELDHUNTER_PR @BCRescue_ @ben__ethh
Bularning barchasi foydalanuvchining hamyonidan o‘g‘irlik bo‘yicha muammoni hal qilib beramiz, deb aldab, so‘ngra foydalanuvchini ikkinchi marta talofatga uchratadigan jinoyatchi to‘dalardir…
Lekin men fosh qilishim faqat vaqtincha davolash — ya’ni butunlay yechim emas… Umid qilamanki, hammangiz o‘g‘irlikka uchramang; agar baribir o‘g‘irlik bo‘lib qolsa, albatta xotirjam bo‘ling va hech kimga osonlikcha ishonmang.
Ba’zi soxta “xavfsizlik kompaniyalari”ni fosh qiluvchi firibgar to‘dalar haqida:
@JascottRecovery @SHIELDHUNTER_PR @BCRescue_ @ben__ethh
Bularning barchasi foydalanuvchining hamyonidan o‘g‘irlik bo‘yicha muammoni hal qilib beramiz, deb aldab, so‘ngra foydalanuvchini ikkinchi marta talofatga uchratadigan jinoyatchi to‘dalardir…
Lekin men fosh qilishim faqat vaqtincha davolash — ya’ni butunlay yechim emas… Umid qilamanki, hammangiz o‘g‘irlikka uchramang; agar baribir o‘g‘irlik bo‘lib qolsa, albatta xotirjam bo‘ling va hech kimga osonlikcha ishonmang.
@JascottRecovery @SHIELDHUNTER_PR @BCRescue_ @ben__ethh
Bularning barchasi foydalanuvchining hamyonidan o‘g‘irlik bo‘yicha muammoni hal qilib beramiz, deb aldab, so‘ngra foydalanuvchini ikkinchi marta talofatga uchratadigan jinoyatchi to‘dalardir…
Lekin men fosh qilishim faqat vaqtincha davolash — ya’ni butunlay yechim emas… Umid qilamanki, hammangiz o‘g‘irlikka uchramang; agar baribir o‘g‘irlik bo‘lib qolsa, albatta xotirjam bo‘ling va hech kimga osonlikcha ishonmang.
1
45
·
--
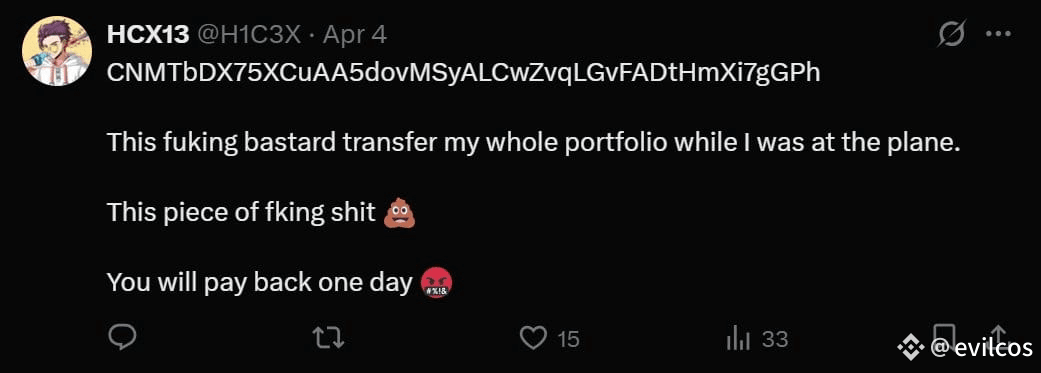
Xavfsizlik bo‘yicha bitta tavsiya: agar mablag‘ingiz o‘g‘irlangan bo‘lsa, hamyon manzilini ommaga e’lon qilish ma’qul (maxfiylikdan xavotir bo‘lsa, o‘rtadagi ayrim belgilarni biroz yashirishingiz mumkin) yoki hech bo‘lmasa quyidagi o‘yinchini o‘rganing — u xakerning manzilini e’lon qilgan.
Nega shunday tavsiya bor? Chunki boshqa bir o‘g‘irlangan foydalanuvchining ishi bo‘yicha huquqni muhofaza qiluvchi organlar aralashgan edi. Tergov chog‘ida xaker manzili mablag‘ining manbasi sifatida aynan shu o‘yinchi chiqib qoldi va uni yanada chuqurroq tekshirib chiqishlari mumkin edi... Men turli tarixiy ma’lumotlar asosida bu o‘yinchining aloqadorligi ehtimolini istisno qildim, aks holda boshqacha qilib aytganda, muammolar ko‘payib ketishi mumkin edi.
Hozirgi ba’zi xakerlar, ayniqsa, aybni boshqalarga ag‘darishni juda yoqtiradi. O‘sha paytda siz nafaqat mablag‘ o‘g‘irlanganining og‘rig‘ini, balki keyingi huquqni muhofaza qilish bo‘yicha tekshiruvlarga ham moslashish zaruriyatini ham o‘z zimmangizga olishingiz mumkin... Gumonlanuvchi sifatida ko‘rilish ham yoqimsiz holat...
Xavfsizlik bo‘yicha bitta tavsiya: agar mablag‘ingiz o‘g‘irlangan bo‘lsa, hamyon manzilini ommaga e’lon qilish ma’qul (maxfiylikdan xavotir bo‘lsa, o‘rtadagi ayrim belgilarni biroz yashirishingiz mumkin) yoki hech bo‘lmasa quyidagi o‘yinchini o‘rganing — u xakerning manzilini e’lon qilgan.
Nega shunday tavsiya bor? Chunki boshqa bir o‘g‘irlangan foydalanuvchining ishi bo‘yicha huquqni muhofaza qiluvchi organlar aralashgan edi. Tergov chog‘ida xaker manzili mablag‘ining manbasi sifatida aynan shu o‘yinchi chiqib qoldi va uni yanada chuqurroq tekshirib chiqishlari mumkin edi... Men turli tarixiy ma’lumotlar asosida bu o‘yinchining aloqadorligi ehtimolini istisno qildim, aks holda boshqacha qilib aytganda, muammolar ko‘payib ketishi mumkin edi.
Hozirgi ba’zi xakerlar, ayniqsa, aybni boshqalarga ag‘darishni juda yoqtiradi. O‘sha paytda siz nafaqat mablag‘ o‘g‘irlanganining og‘rig‘ini, balki keyingi huquqni muhofaza qilish bo‘yicha tekshiruvlarga ham moslashish zaruriyatini ham o‘z zimmangizga olishingiz mumkin... Gumonlanuvchi sifatida ko‘rilish ham yoqimsiz holat...
Nega shunday tavsiya bor? Chunki boshqa bir o‘g‘irlangan foydalanuvchining ishi bo‘yicha huquqni muhofaza qiluvchi organlar aralashgan edi. Tergov chog‘ida xaker manzili mablag‘ining manbasi sifatida aynan shu o‘yinchi chiqib qoldi va uni yanada chuqurroq tekshirib chiqishlari mumkin edi... Men turli tarixiy ma’lumotlar asosida bu o‘yinchining aloqadorligi ehtimolini istisno qildim, aks holda boshqacha qilib aytganda, muammolar ko‘payib ketishi mumkin edi.
Hozirgi ba’zi xakerlar, ayniqsa, aybni boshqalarga ag‘darishni juda yoqtiradi. O‘sha paytda siz nafaqat mablag‘ o‘g‘irlanganining og‘rig‘ini, balki keyingi huquqni muhofaza qilish bo‘yicha tekshiruvlarga ham moslashish zaruriyatini ham o‘z zimmangizga olishingiz mumkin... Gumonlanuvchi sifatida ko‘rilish ham yoqimsiz holat...
179
·
--
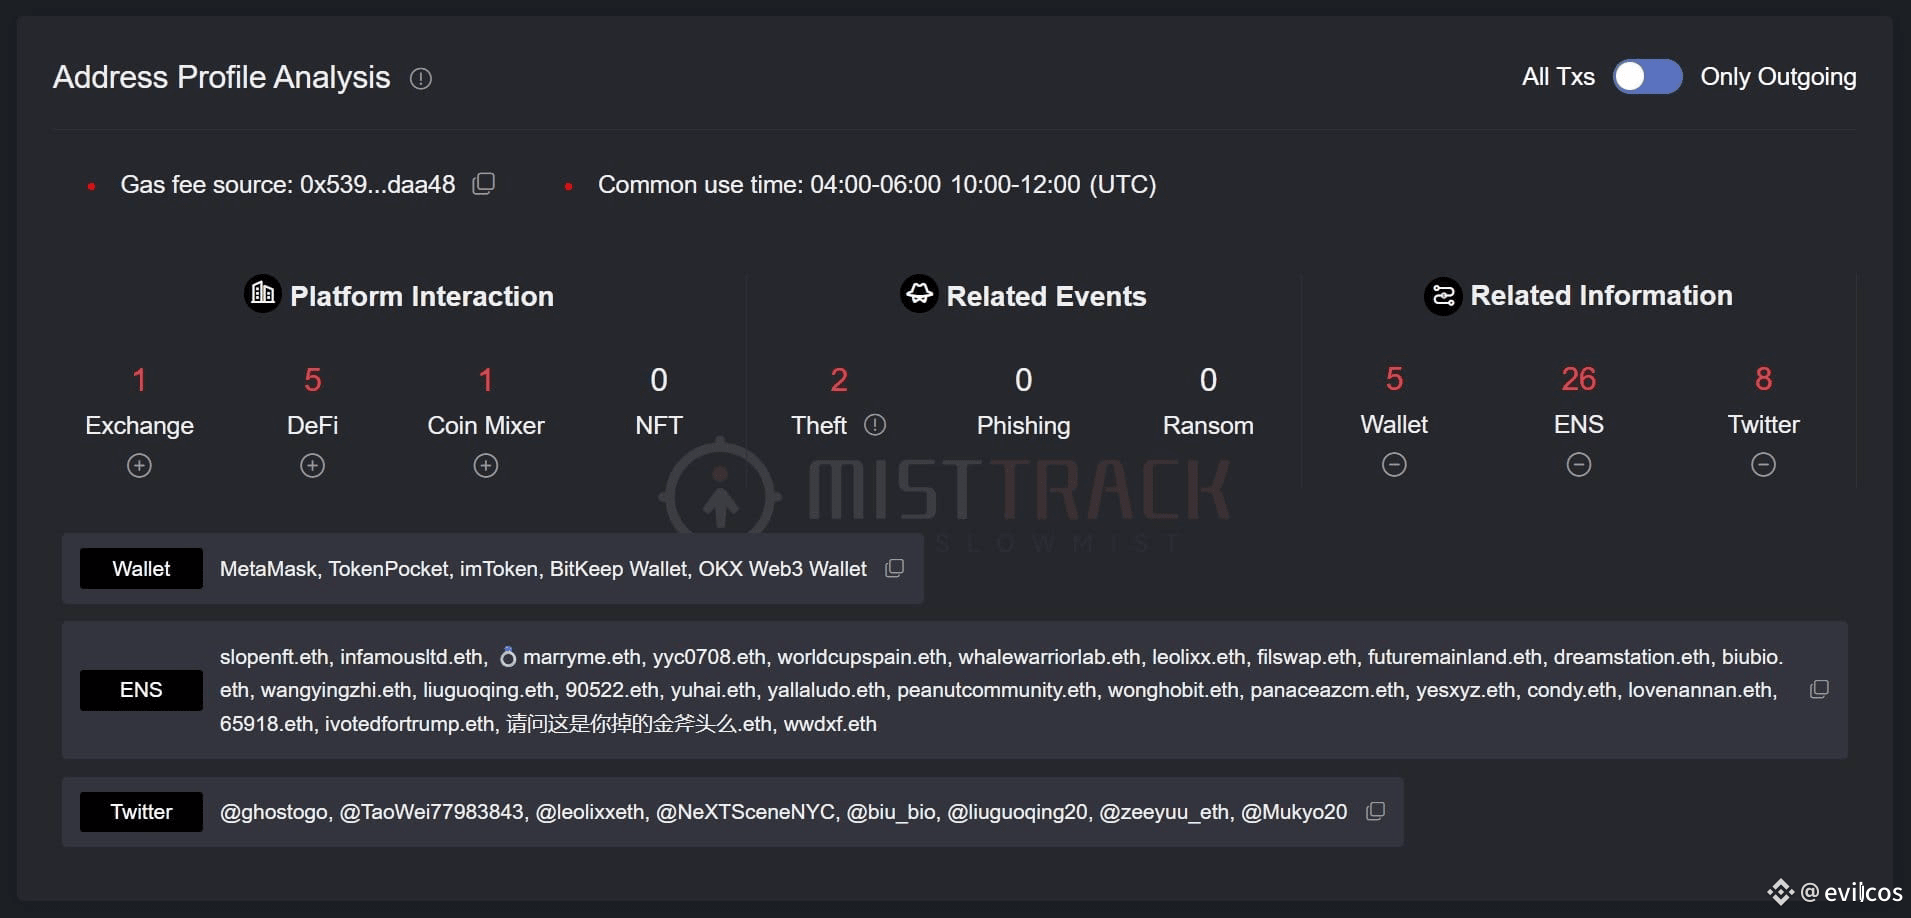
Yana bir kichik guruhning seed so‘zi/xususiy kalit (private key) sizib chiqishi va o‘g‘irlanishi bilan bog‘liq voqea paydo bo‘ldi. Sizib chiqish sababi noma’lum, xaker manzili esa:
0x9AB593baC174B4B792be8482b760Ce632d16392a
Hozircha foyda ko‘p emasdek. O‘g‘irlangan hamyon manzillari qariyb 200 ta, yordam so‘ragan jabrlanuvchilar esa ikki nafar, rasmda ko‘rsatilganidek. Bu ENS va Twitter’lar hammasi o‘g‘irlangan foydalanuvchilar. Bayram arafasida barchaning xavfsizligi birinchi o‘rinda...
cc @MistTrack_io @SlowMist_Team
Yana bir kichik guruhning seed so‘zi/xususiy kalit (private key) sizib chiqishi va o‘g‘irlanishi bilan bog‘liq voqea paydo bo‘ldi. Sizib chiqish sababi noma’lum, xaker manzili esa:
0x9AB593baC174B4B792be8482b760Ce632d16392a
Hozircha foyda ko‘p emasdek. O‘g‘irlangan hamyon manzillari qariyb 200 ta, yordam so‘ragan jabrlanuvchilar esa ikki nafar, rasmda ko‘rsatilganidek. Bu ENS va Twitter’lar hammasi o‘g‘irlangan foydalanuvchilar. Bayram arafasida barchaning xavfsizligi birinchi o‘rinda...
cc @MistTrack_io @SlowMist_Team
0x9AB593baC174B4B792be8482b760Ce632d16392a
Hozircha foyda ko‘p emasdek. O‘g‘irlangan hamyon manzillari qariyb 200 ta, yordam so‘ragan jabrlanuvchilar esa ikki nafar, rasmda ko‘rsatilganidek. Bu ENS va Twitter’lar hammasi o‘g‘irlangan foydalanuvchilar. Bayram arafasida barchaning xavfsizligi birinchi o‘rinda...
cc @MistTrack_io @SlowMist_Team
89
·
--
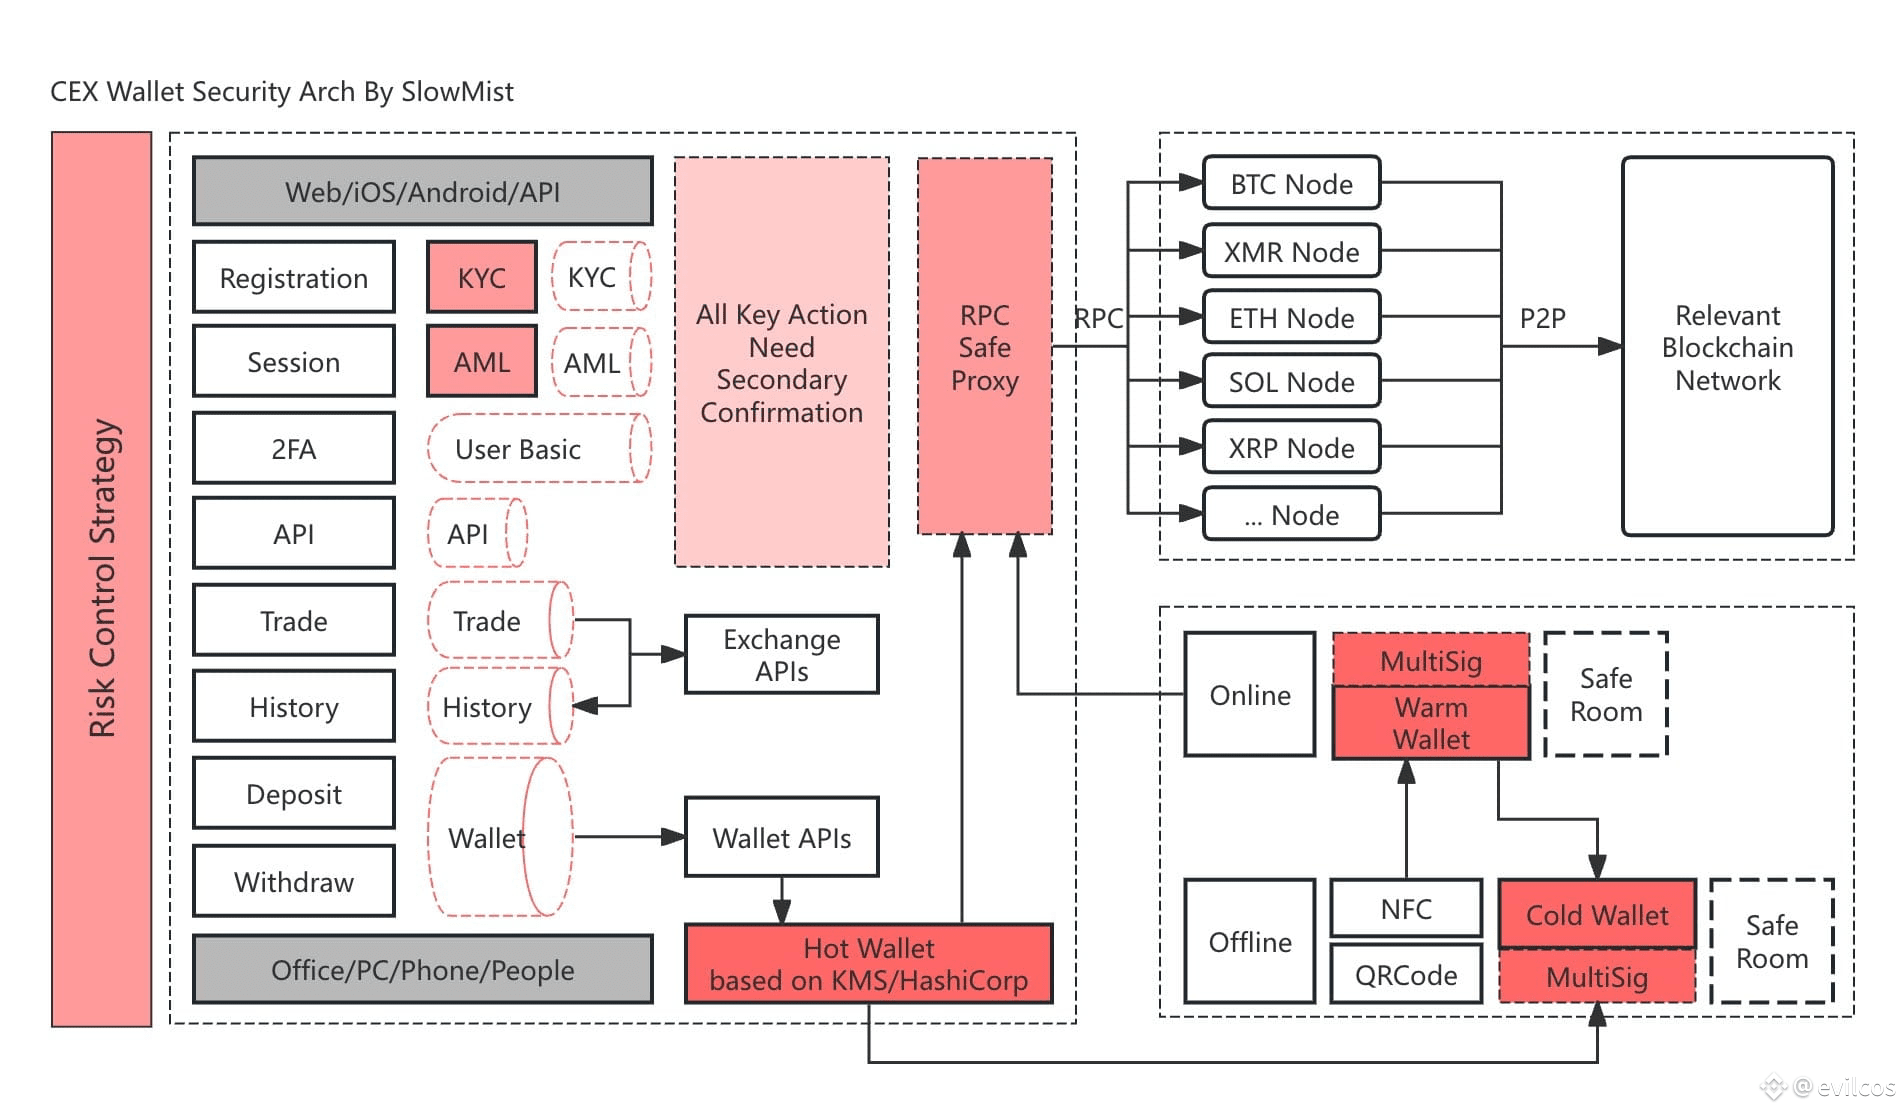
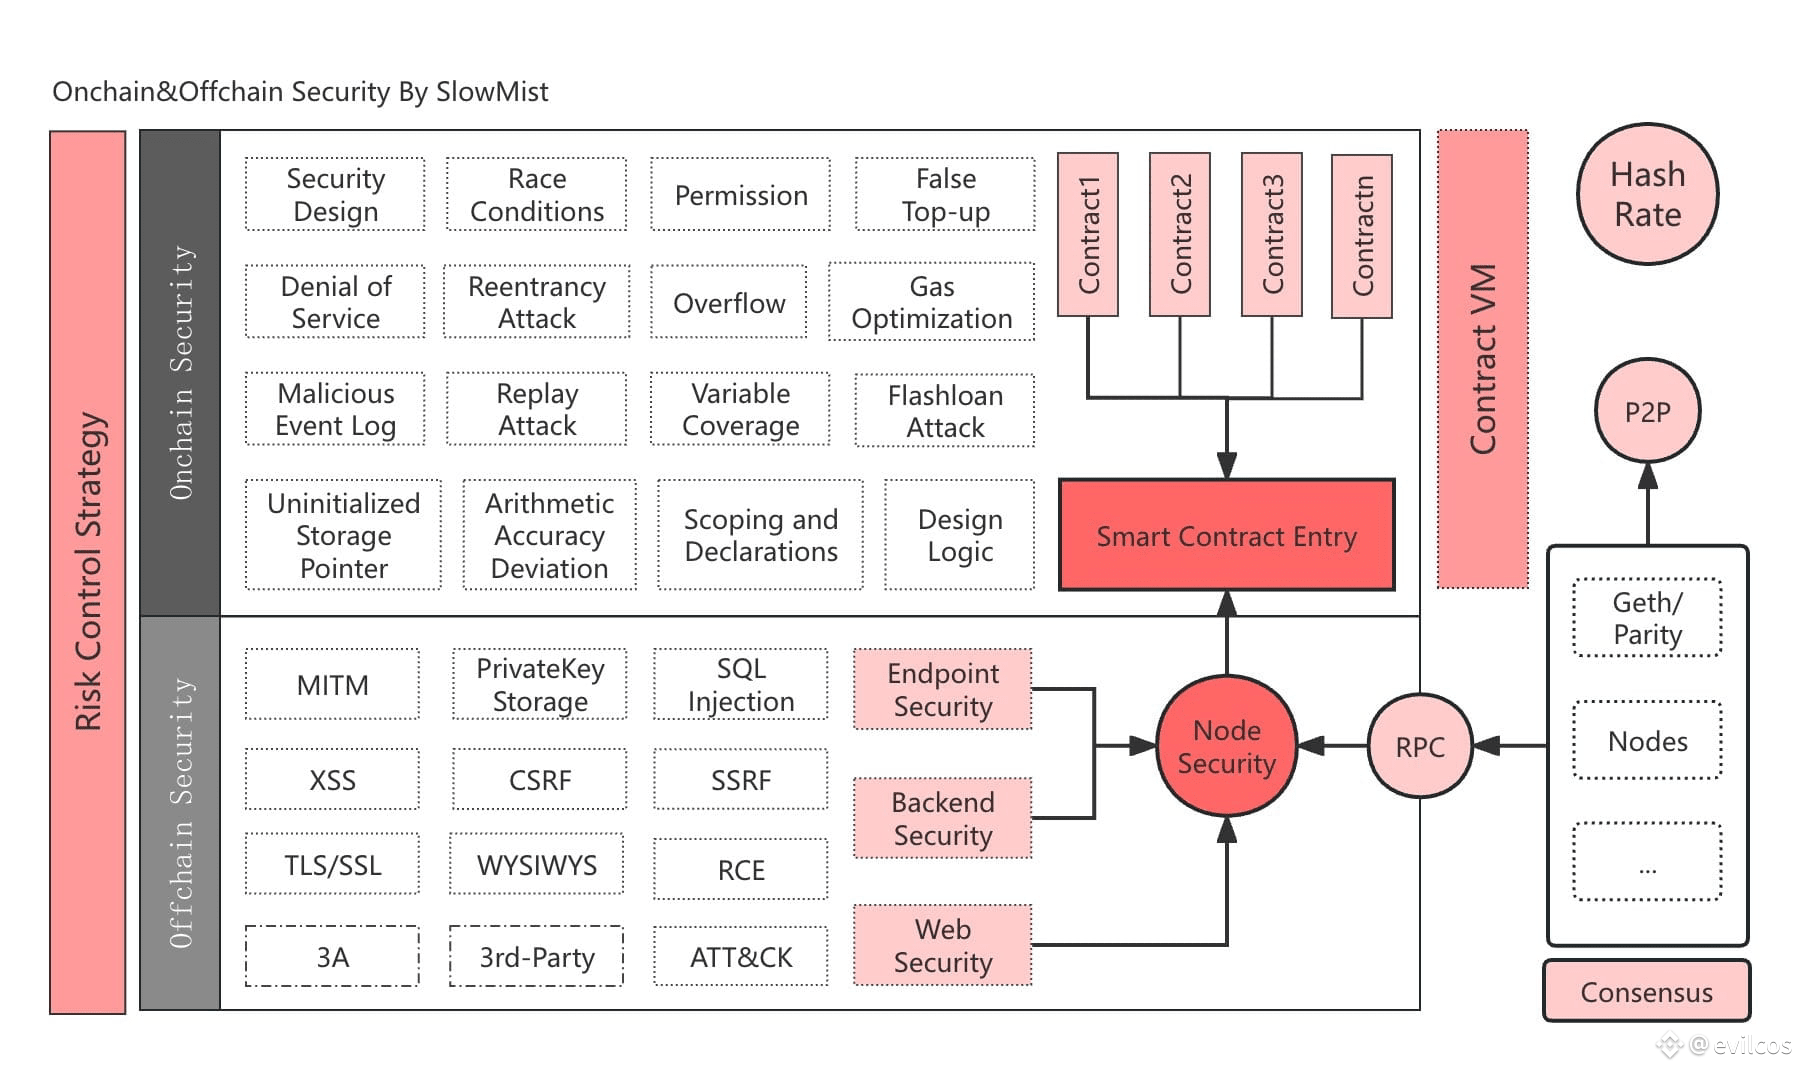
Web3/Crypto xavfsizlik doirasi — ikkita rasm, men buni 2018-yildan boshlab chizishni boshlaganman. Bu eng so‘nggi versiya. Agar ichidagi bo‘limlarni ochib tushuntirsam, juda ham ko‘p bo‘ladi, qanchalik ko‘p ekanini o‘zingiz ATT&CK doirasiga (hujum nuqtayi nazari) solishtirib ko‘ring…
Biz @SlowMist_Team umumiy xavfsizlikka e’tibor qaratamiz, kunma-kun “ilgak”ga ov qilmaymiz 😱
Web3/Crypto xavfsizlik doirasi — ikkita rasm, men buni 2018-yildan boshlab chizishni boshlaganman. Bu eng so‘nggi versiya. Agar ichidagi bo‘limlarni ochib tushuntirsam, juda ham ko‘p bo‘ladi, qanchalik ko‘p ekanini o‘zingiz ATT&CK doirasiga (hujum nuqtayi nazari) solishtirib ko‘ring…
Biz @SlowMist_Team umumiy xavfsizlikka e’tibor qaratamiz, kunma-kun “ilgak”ga ov qilmaymiz 😱
Biz @SlowMist_Team umumiy xavfsizlikka e’tibor qaratamiz, kunma-kun “ilgak”ga ov qilmaymiz 😱
394
·
--
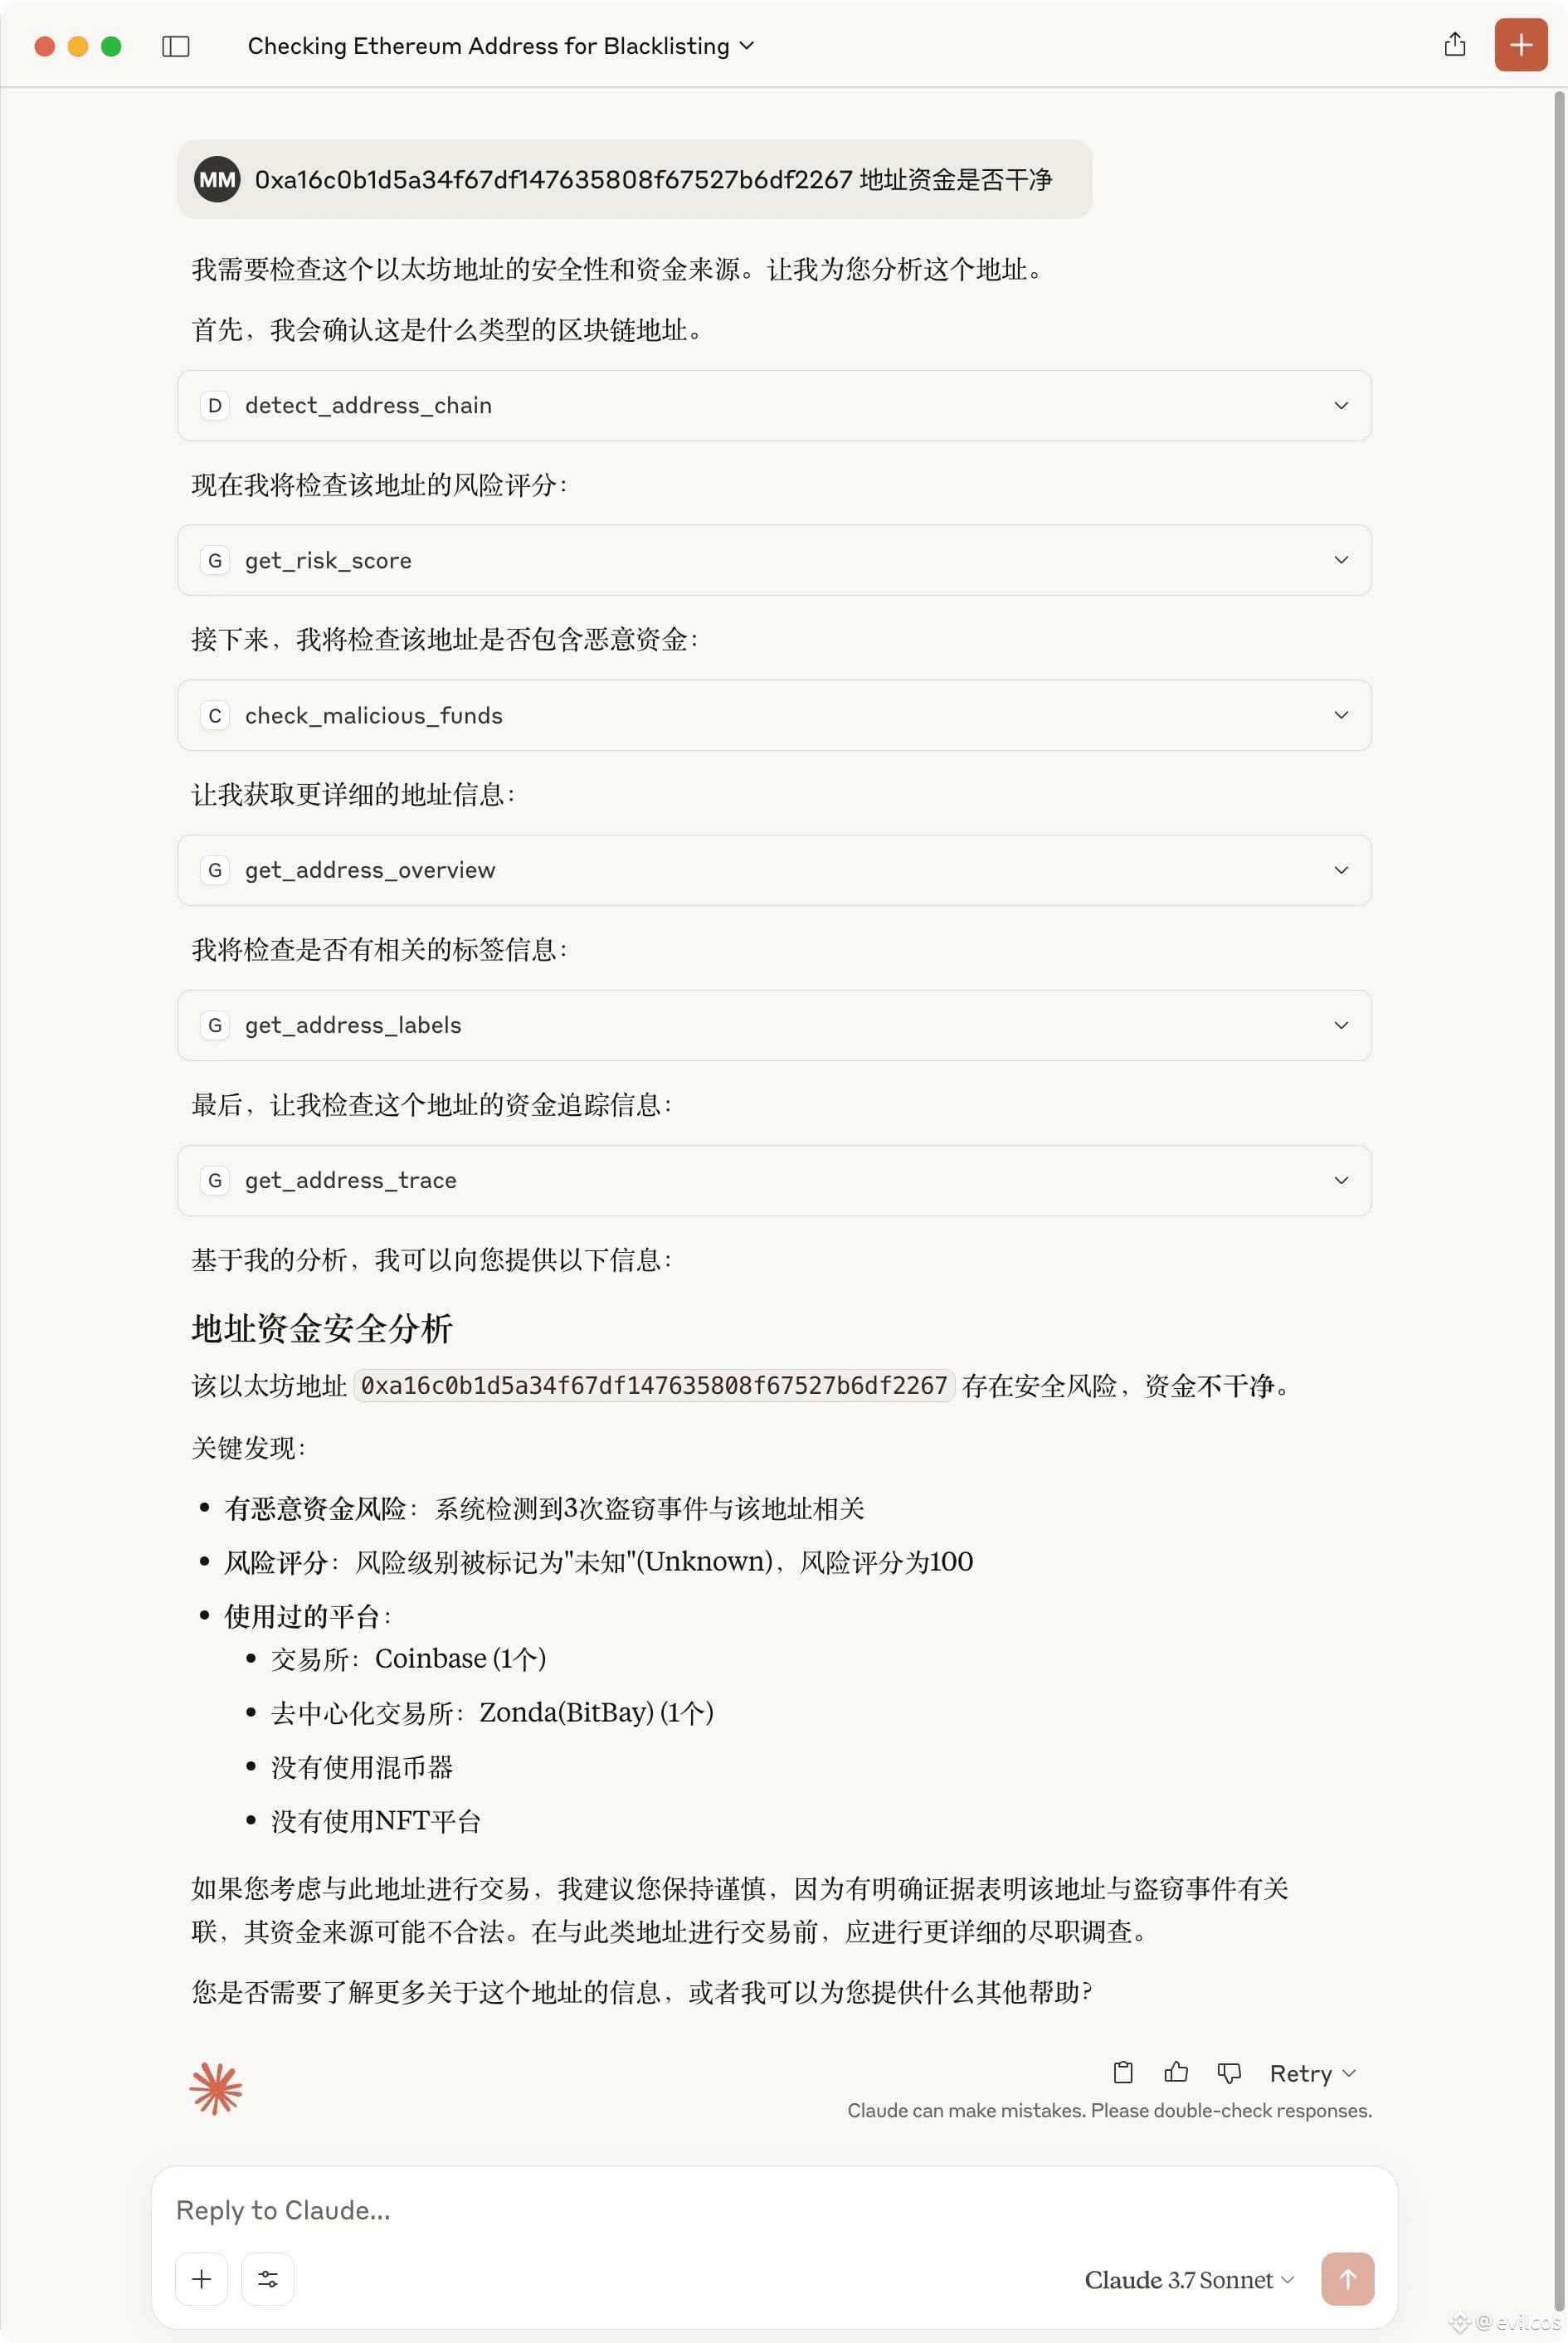
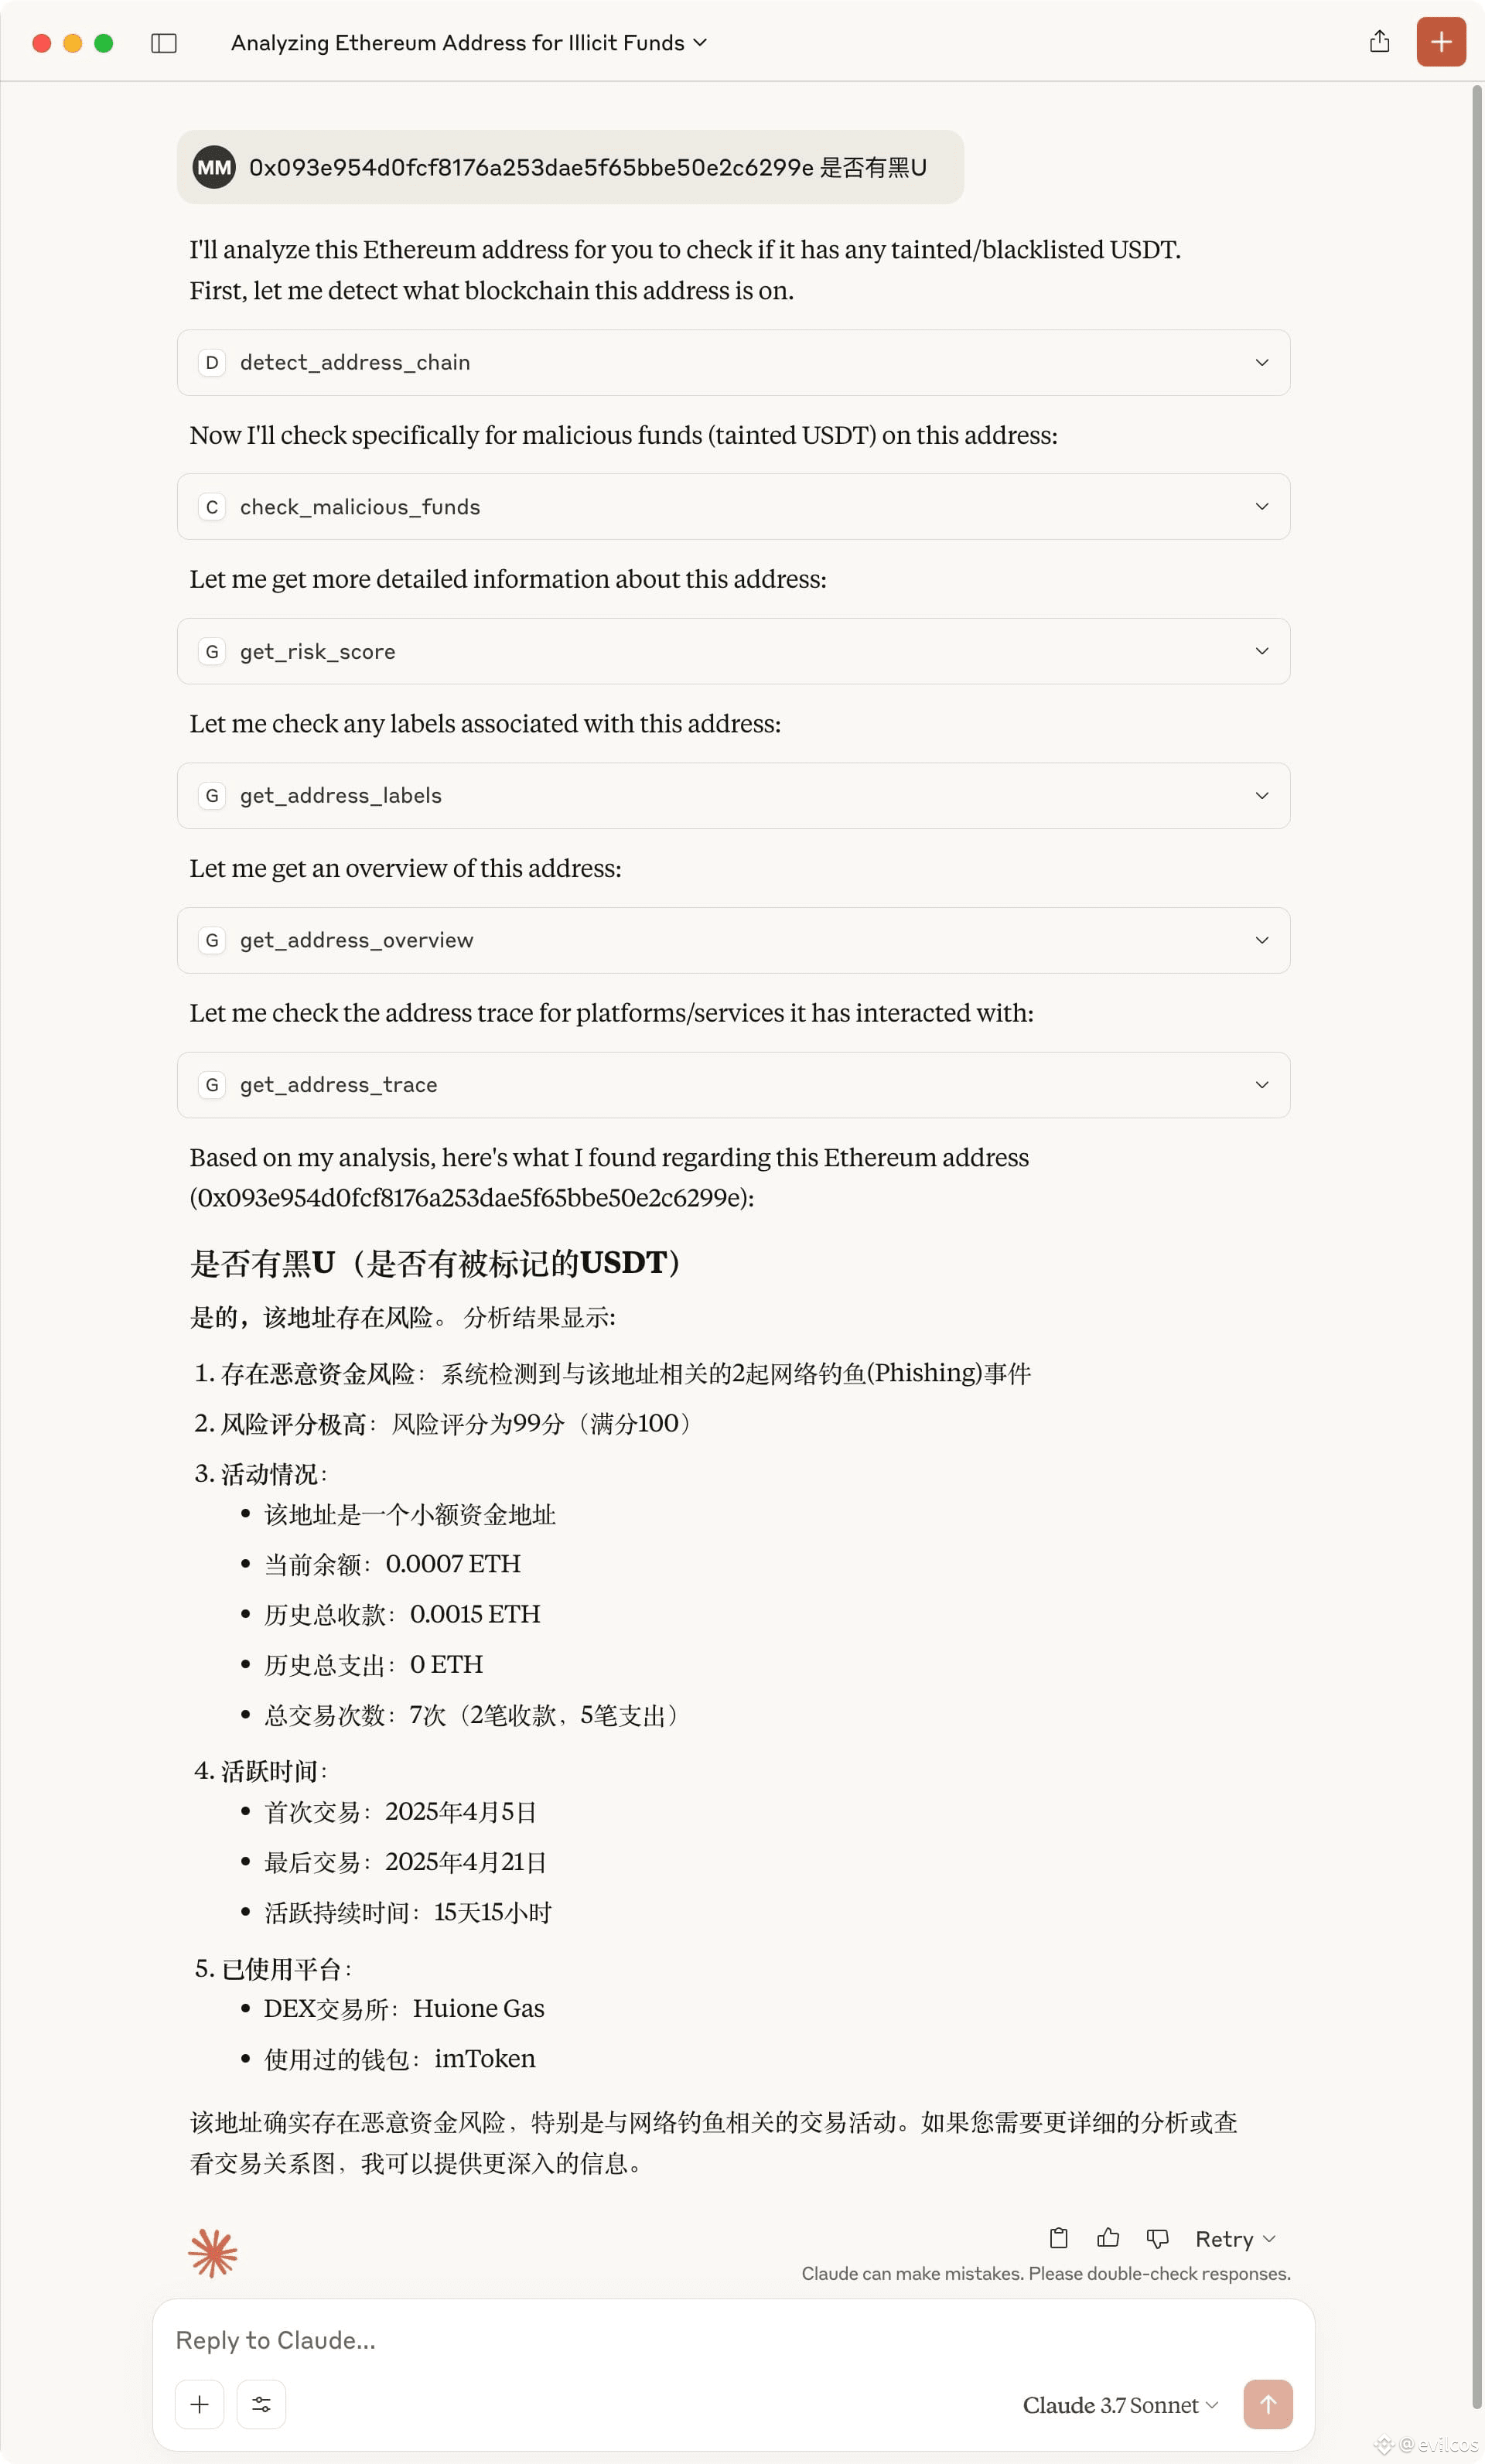
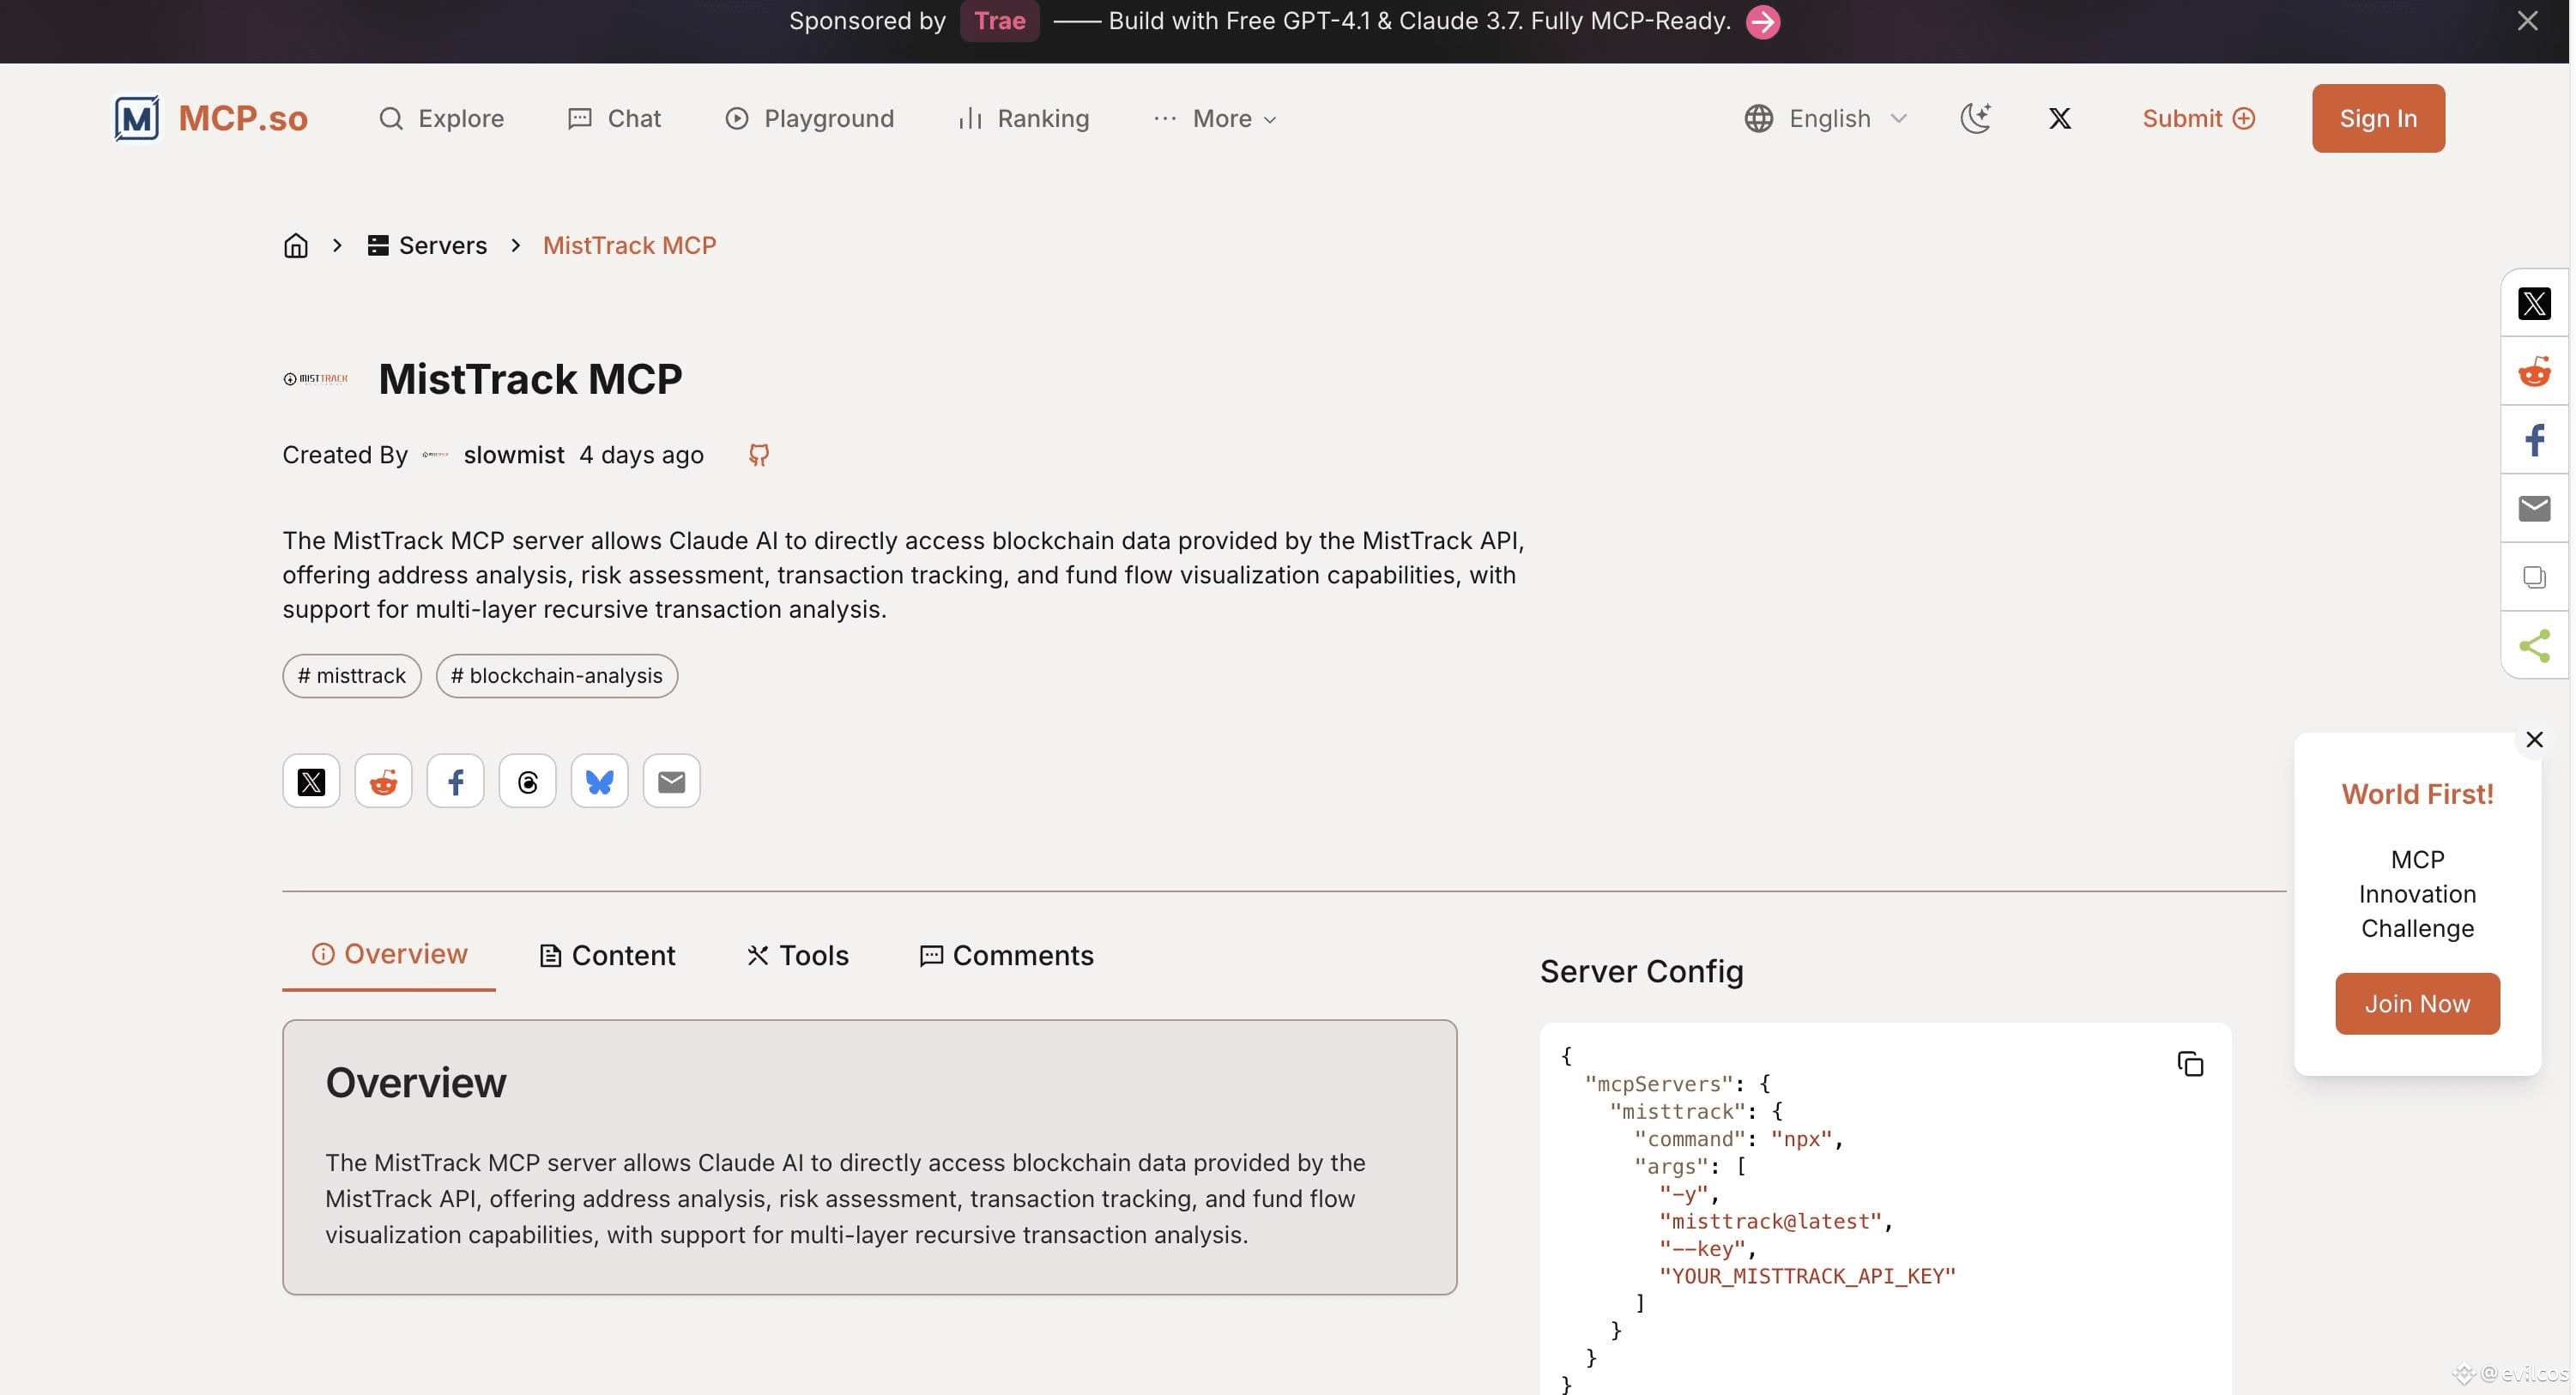
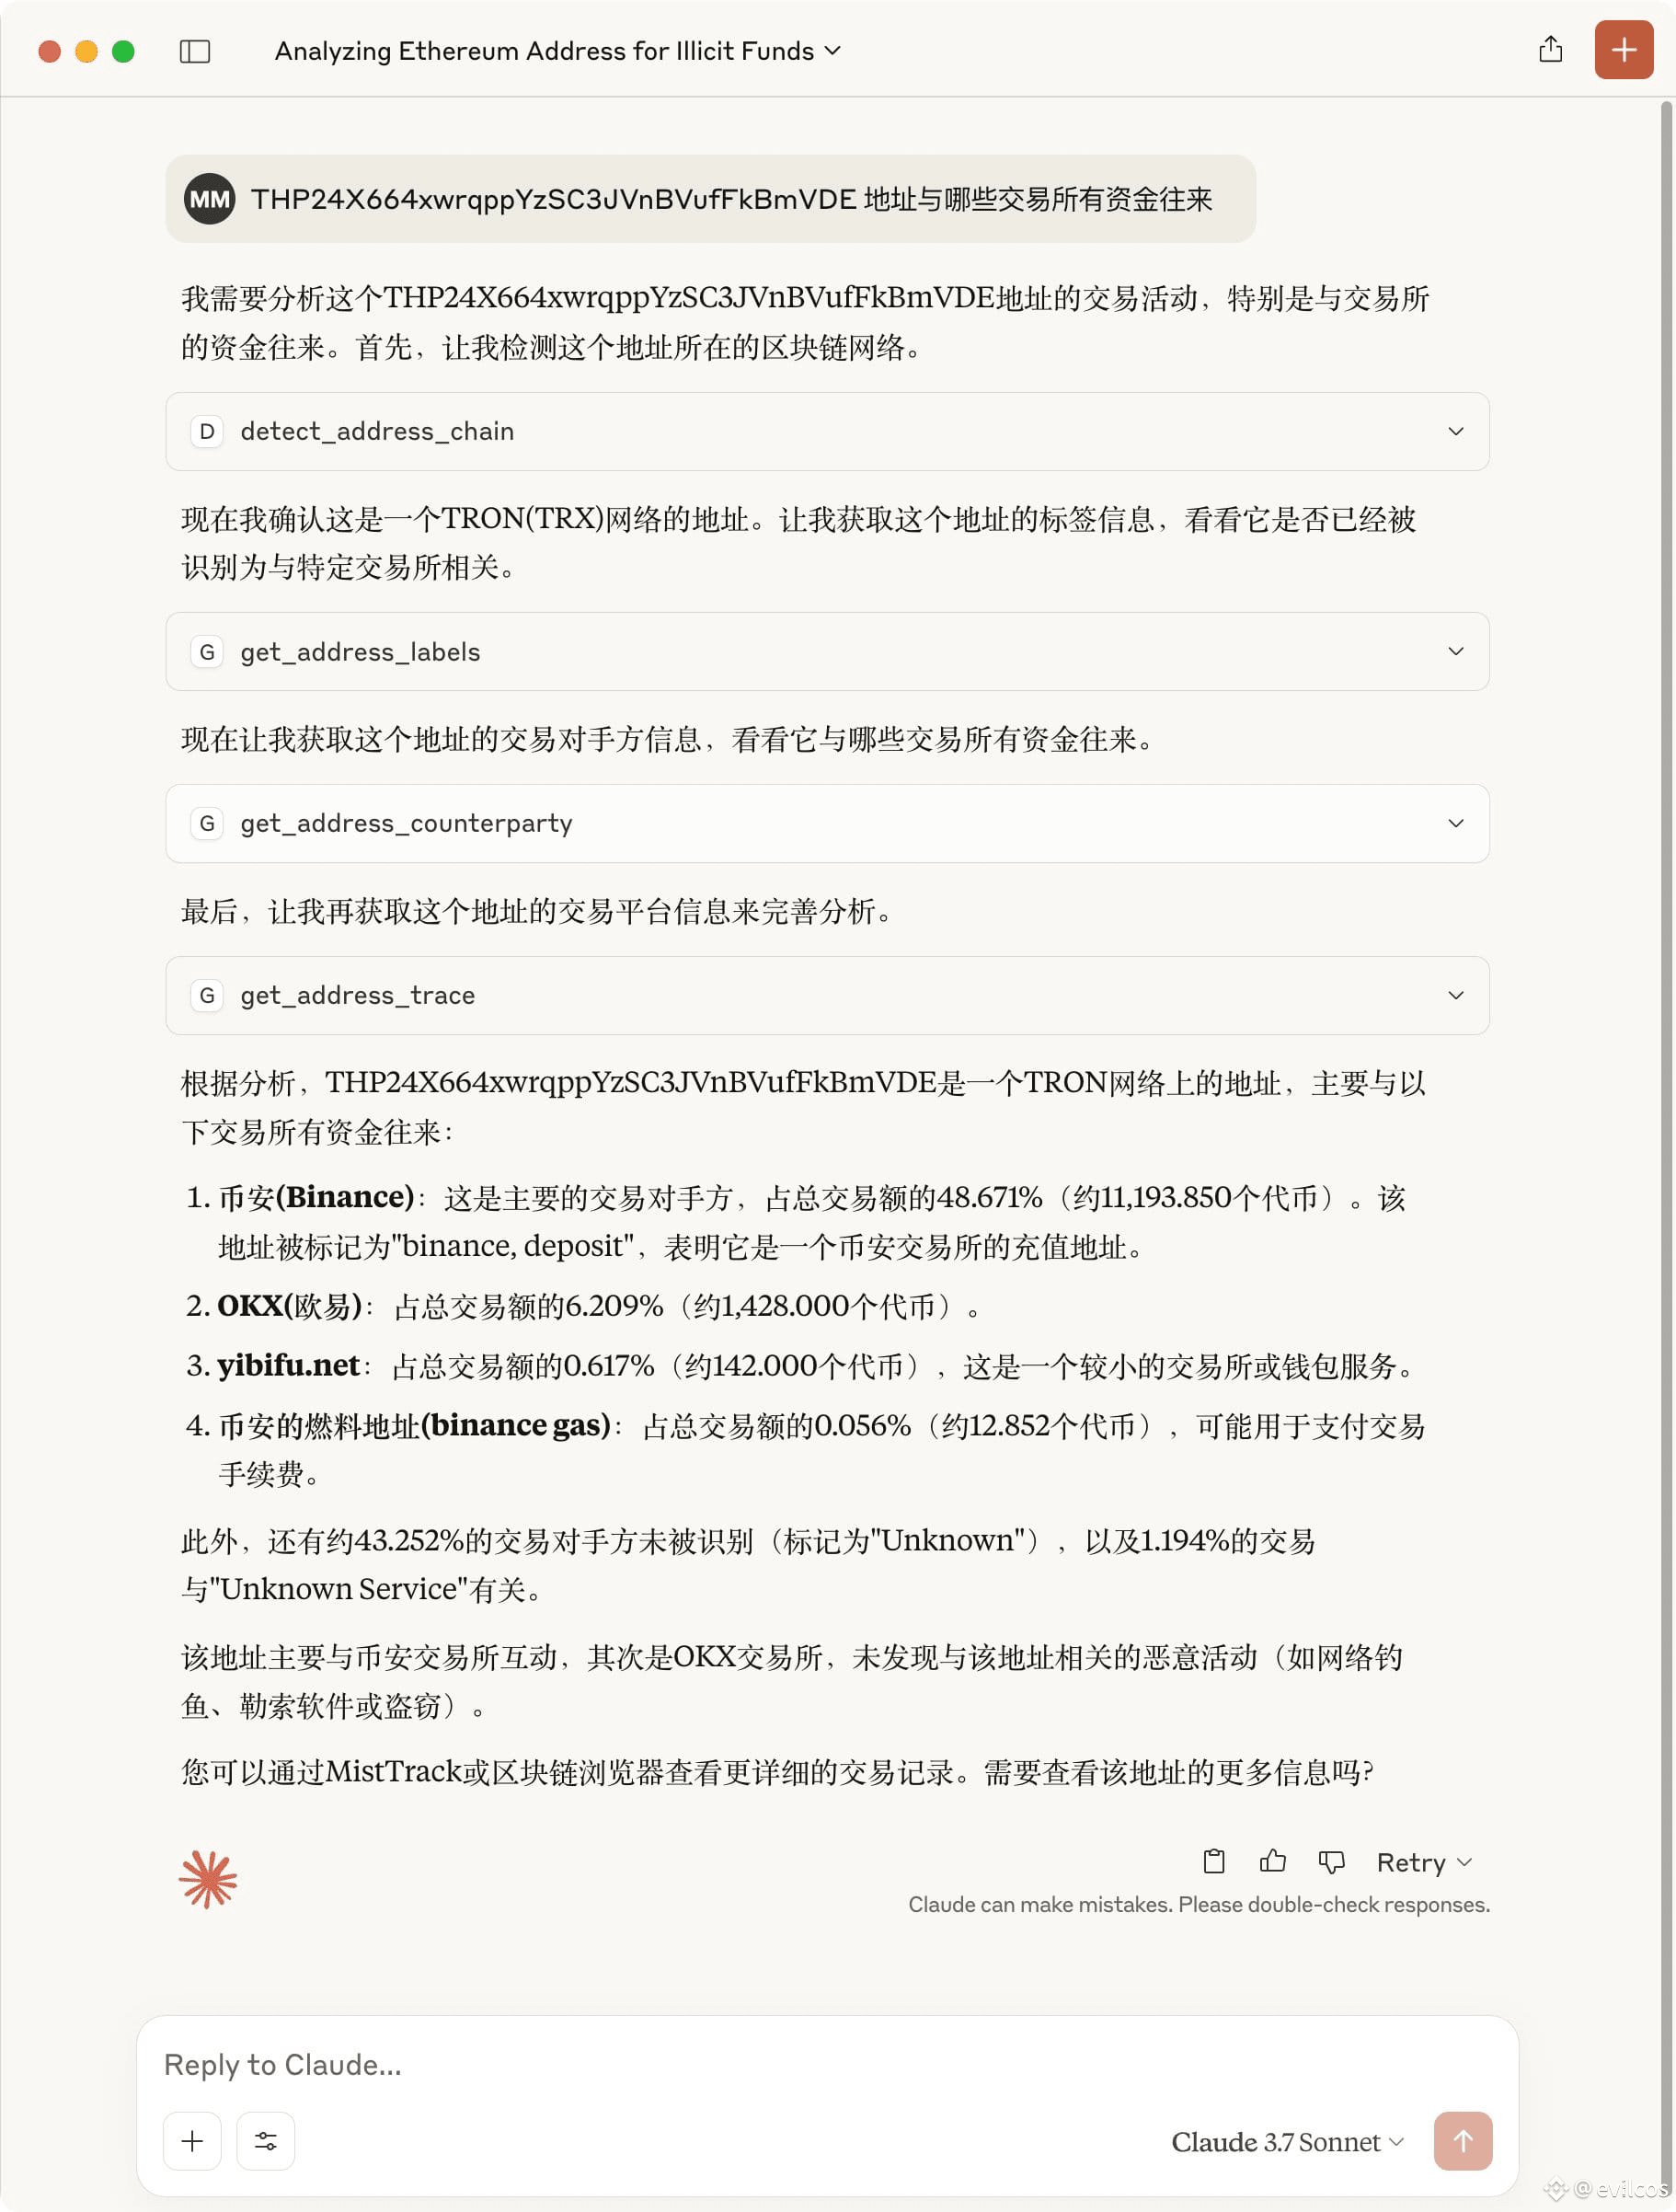
Biz @MistTrack_io o‘zimizning MCP’da ishga tushirish testida hozircha tajriba ta’siri yaxshi, lekin kirish uchun shartlar bor:
1 Mahalliy qurilmangizda MCP’ni qo‘llab-quvvatlaydigan Claude/Cursor kabi mijoz bo‘lishi kerak, ma’lumot: https://t.co/mIGFaQflg2
2 Sizga MistTrack API kaliti kerak, bunisi pullik: https://t.co/sEN6HkgYT4
Shundan keyin siz tabiiy tilda MistTrack’ni MCP bilan integratsiya qilgan AI mijozingizdan talablarni qo‘yishingiz mumkin.
Zanjirdagi risklar va kuzatuv (tracking) tahlili bundan buyon ancha osonroq bo‘ladi. Bu bizning kichik qadamimiz va kelajakdagi Crypto xavfsizlik tahlili bo‘yicha katta qadam.😃
Ochiq manba manzili (open source): https://t.co/rJECN2R5th
https://t.co/IsCCKMNx8c Manzil:
Biz @MistTrack_io o‘zimizning MCP’da ishga tushirish testida hozircha tajriba ta’siri yaxshi, lekin kirish uchun shartlar bor:
1 Mahalliy qurilmangizda MCP’ni qo‘llab-quvvatlaydigan Claude/Cursor kabi mijoz bo‘lishi kerak, ma’lumot: https://t.co/mIGFaQflg2
2 Sizga MistTrack API kaliti kerak, bunisi pullik: https://t.co/sEN6HkgYT4
Shundan keyin siz tabiiy tilda MistTrack’ni MCP bilan integratsiya qilgan AI mijozingizdan talablarni qo‘yishingiz mumkin.
Zanjirdagi risklar va kuzatuv (tracking) tahlili bundan buyon ancha osonroq bo‘ladi. Bu bizning kichik qadamimiz va kelajakdagi Crypto xavfsizlik tahlili bo‘yicha katta qadam.😃
Ochiq manba manzili (open source): https://t.co/rJECN2R5th
https://t.co/IsCCKMNx8c Manzil:
1 Mahalliy qurilmangizda MCP’ni qo‘llab-quvvatlaydigan Claude/Cursor kabi mijoz bo‘lishi kerak, ma’lumot: https://t.co/mIGFaQflg2
2 Sizga MistTrack API kaliti kerak, bunisi pullik: https://t.co/sEN6HkgYT4
Shundan keyin siz tabiiy tilda MistTrack’ni MCP bilan integratsiya qilgan AI mijozingizdan talablarni qo‘yishingiz mumkin.
Zanjirdagi risklar va kuzatuv (tracking) tahlili bundan buyon ancha osonroq bo‘ladi. Bu bizning kichik qadamimiz va kelajakdagi Crypto xavfsizlik tahlili bo‘yicha katta qadam.😃
Ochiq manba manzili (open source): https://t.co/rJECN2R5th
https://t.co/IsCCKMNx8c Manzil:
1
·
--
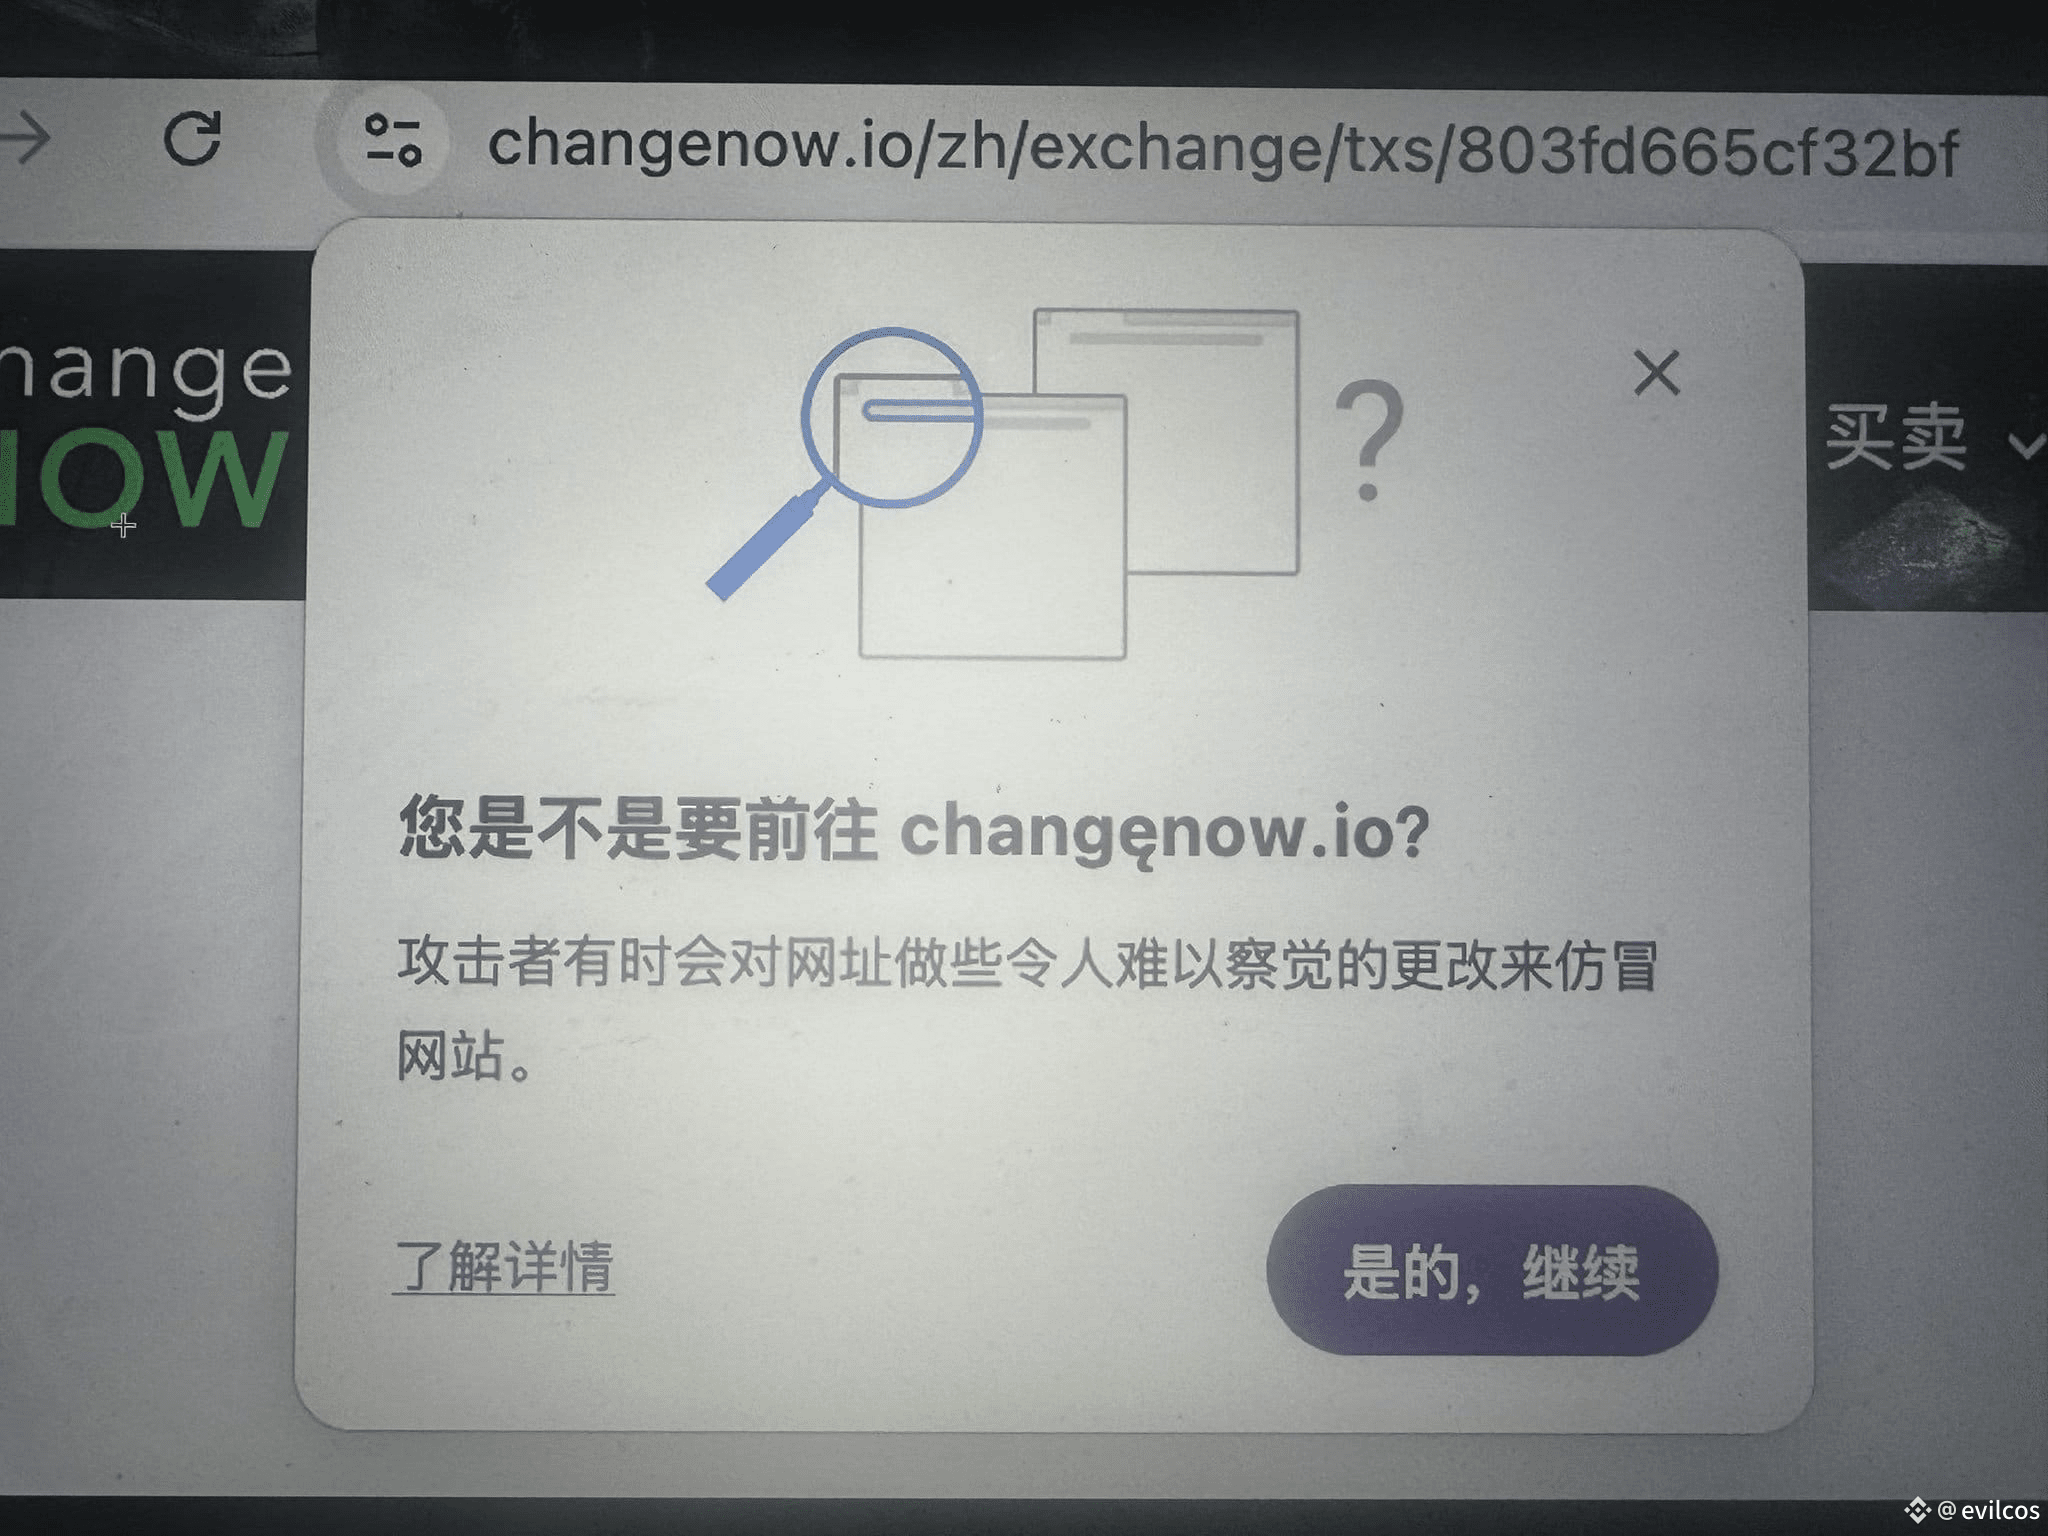
⚠️ Bir o‘yinchidan kelgan skrinshot, lekin u Chrome’ga ishongani uchun “Ha, davom eting” tugmasini bosadi va soxta @ChangeNOW_io ko‘rinishidagi phishing saytiga kirib qoladi (rasmdagi e harfiga e’tibor bering — qo‘llanma (black manual)da aytganim Punycode kabi phishing usuli). Keyin esa undan 20 ming dollardan ortiq aktiv o‘g‘irlanadi...
Mana Chrome’ning tuzog‘i: tavsiya mexanizmi yaxshi ishlamagan, foydalanuvchiga phishing saytini tavsiya qilib qo‘ygan... Foydalanuvchi aslida haqiqiy saytga kirayotgan edi...😭
⚠️ Bir o‘yinchidan kelgan skrinshot, lekin u Chrome’ga ishongani uchun “Ha, davom eting” tugmasini bosadi va soxta @ChangeNOW_io ko‘rinishidagi phishing saytiga kirib qoladi (rasmdagi e harfiga e’tibor bering — qo‘llanma (black manual)da aytganim Punycode kabi phishing usuli). Keyin esa undan 20 ming dollardan ortiq aktiv o‘g‘irlanadi...
Mana Chrome’ning tuzog‘i: tavsiya mexanizmi yaxshi ishlamagan, foydalanuvchiga phishing saytini tavsiya qilib qo‘ygan... Foydalanuvchi aslida haqiqiy saytga kirayotgan edi...😭
Mana Chrome’ning tuzog‘i: tavsiya mexanizmi yaxshi ishlamagan, foydalanuvchiga phishing saytini tavsiya qilib qo‘ygan... Foydalanuvchi aslida haqiqiy saytga kirayotgan edi...😭
2
·
--
Monero «門羅幣» ning xitoycha matnini kim tarjima qilgan?
Monero «門羅幣» ning xitoycha matnini kim tarjima qilgan?
2
·
--
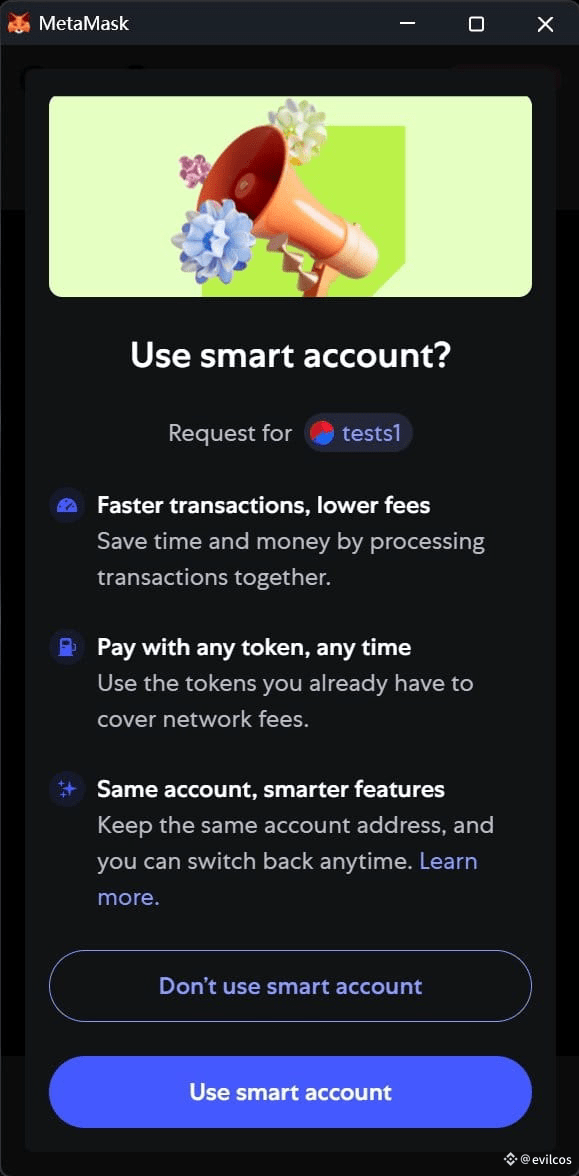
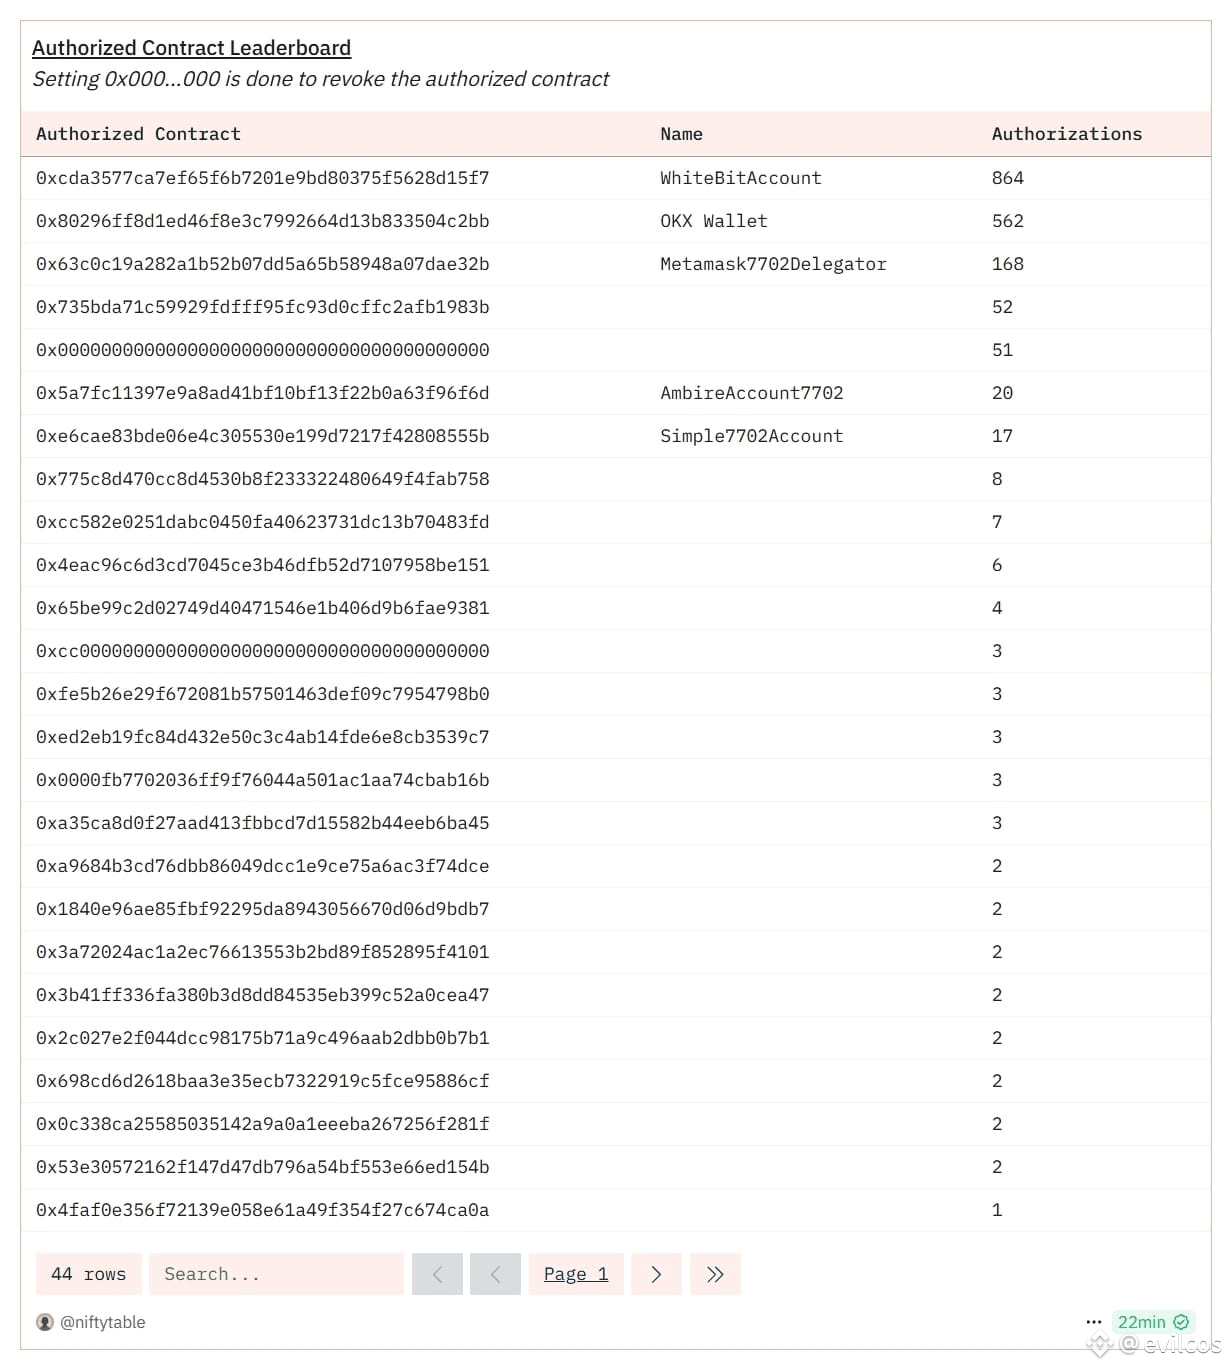
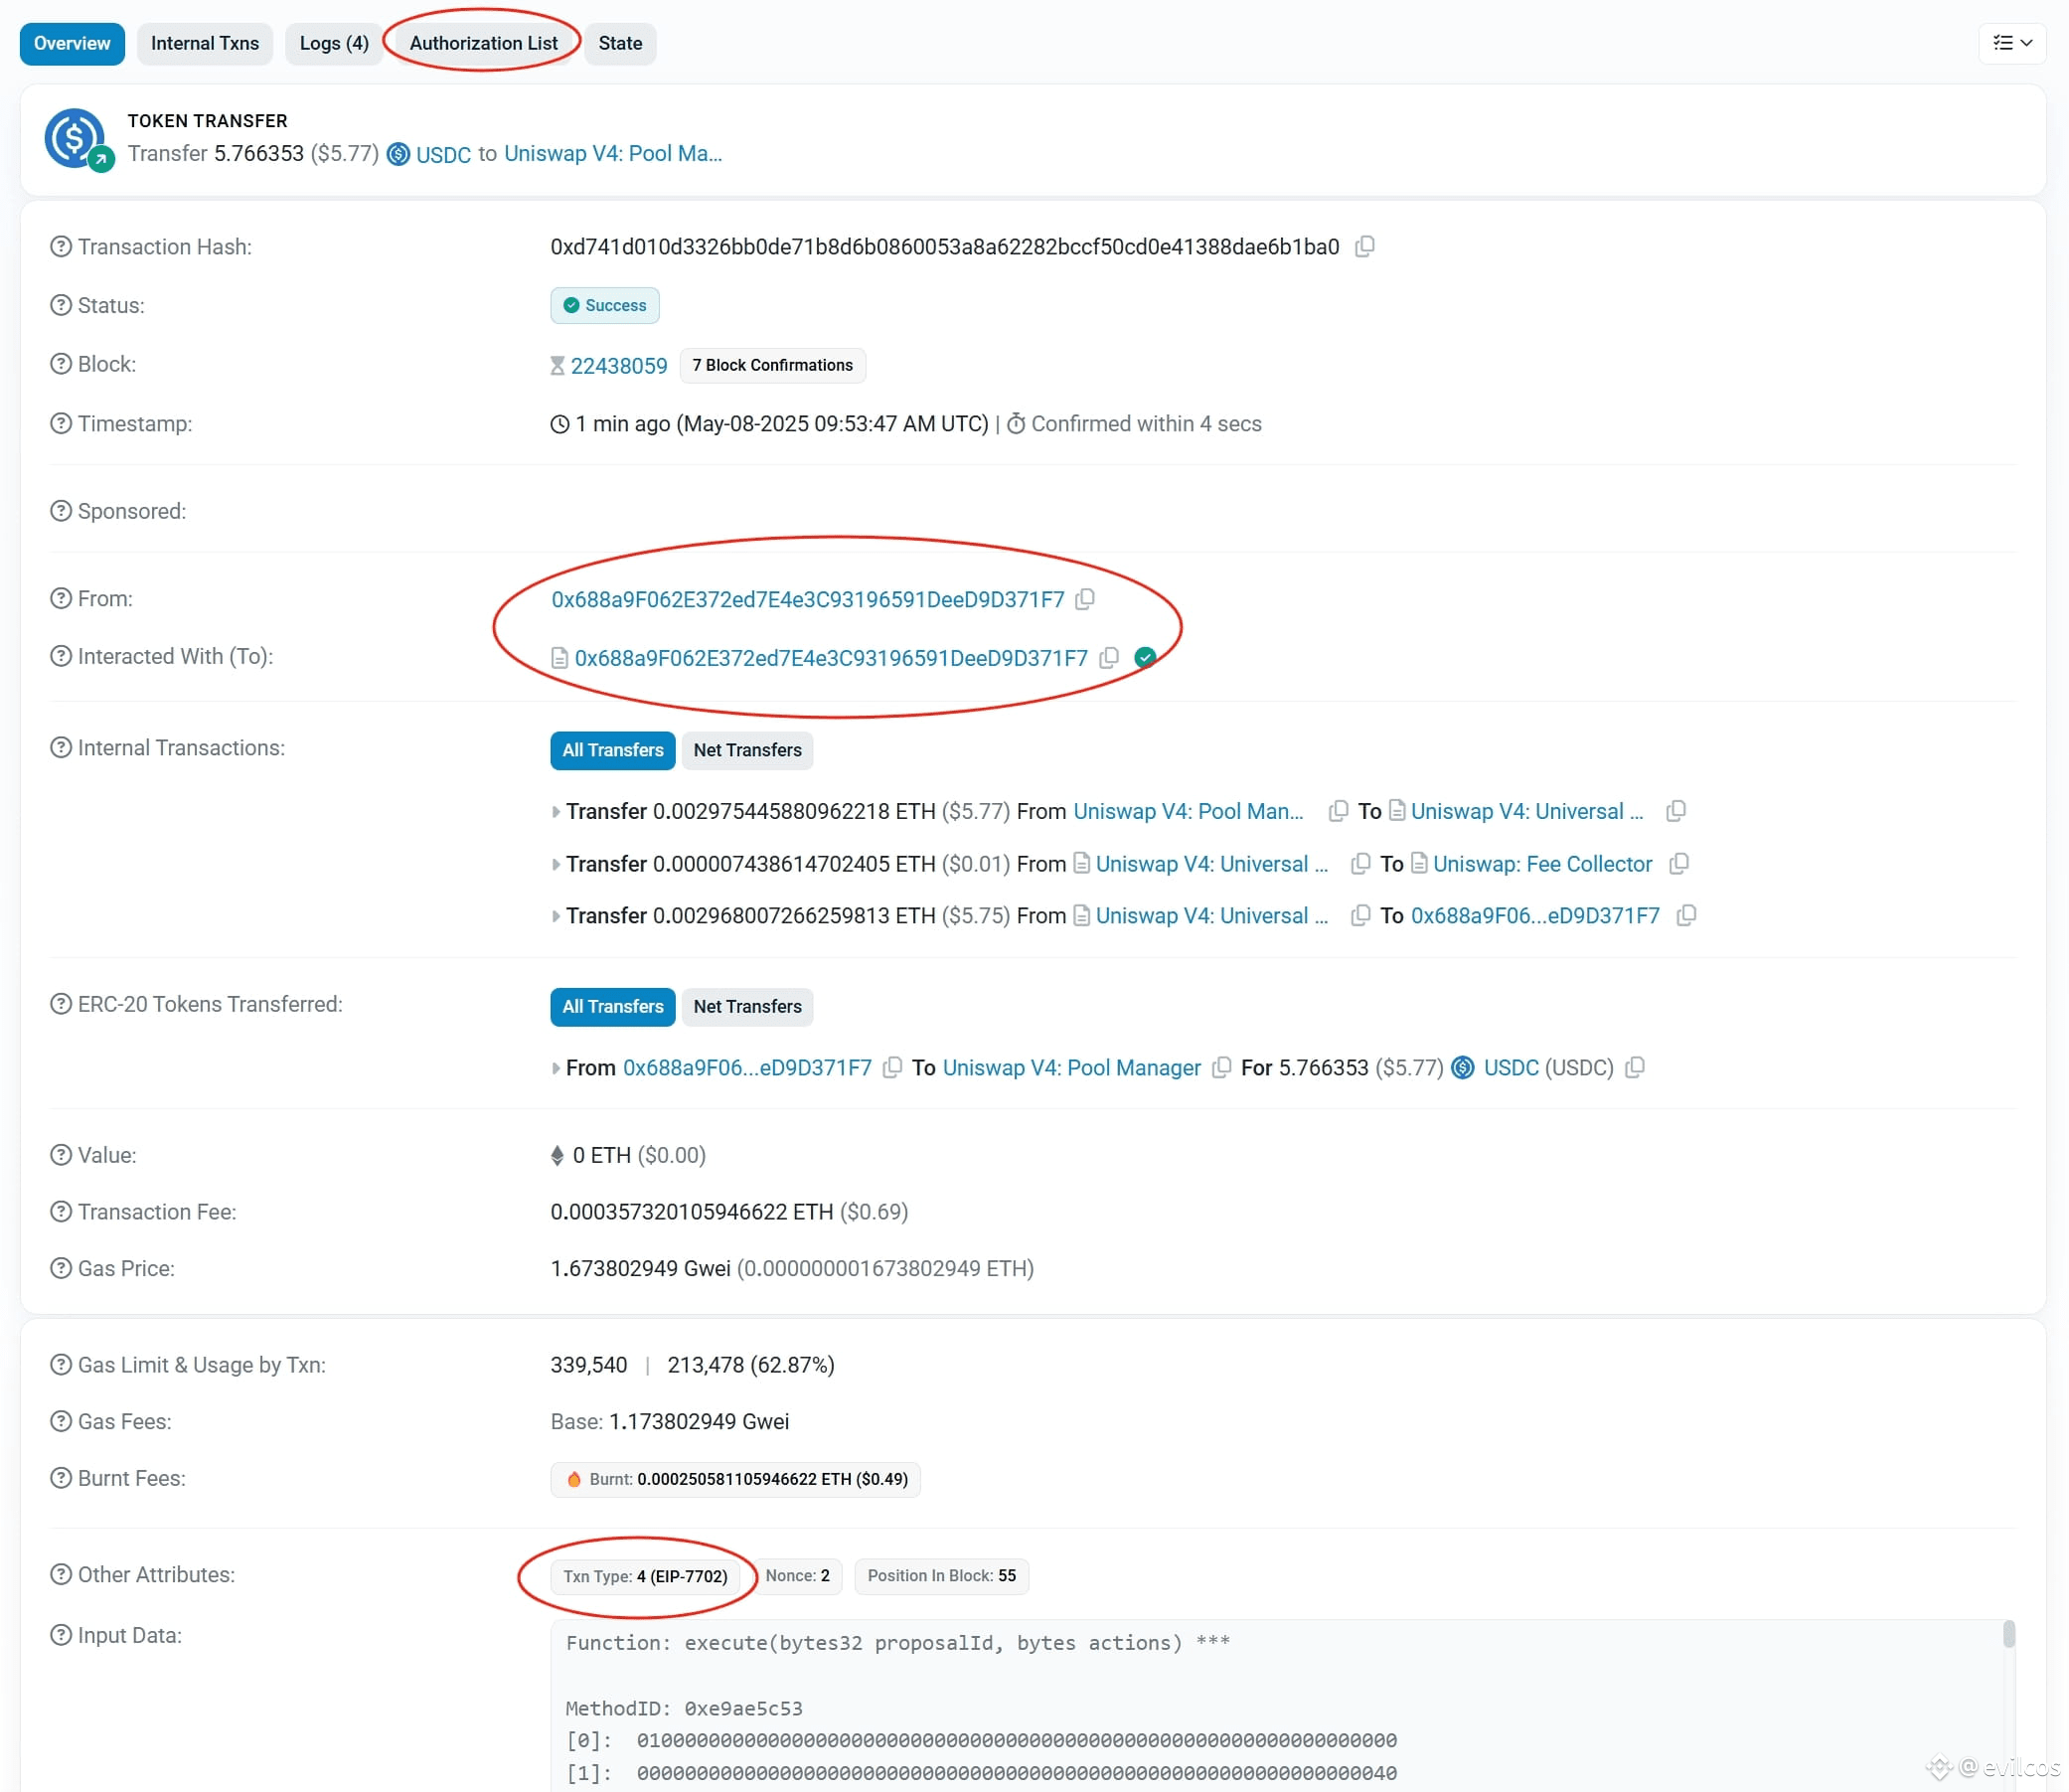
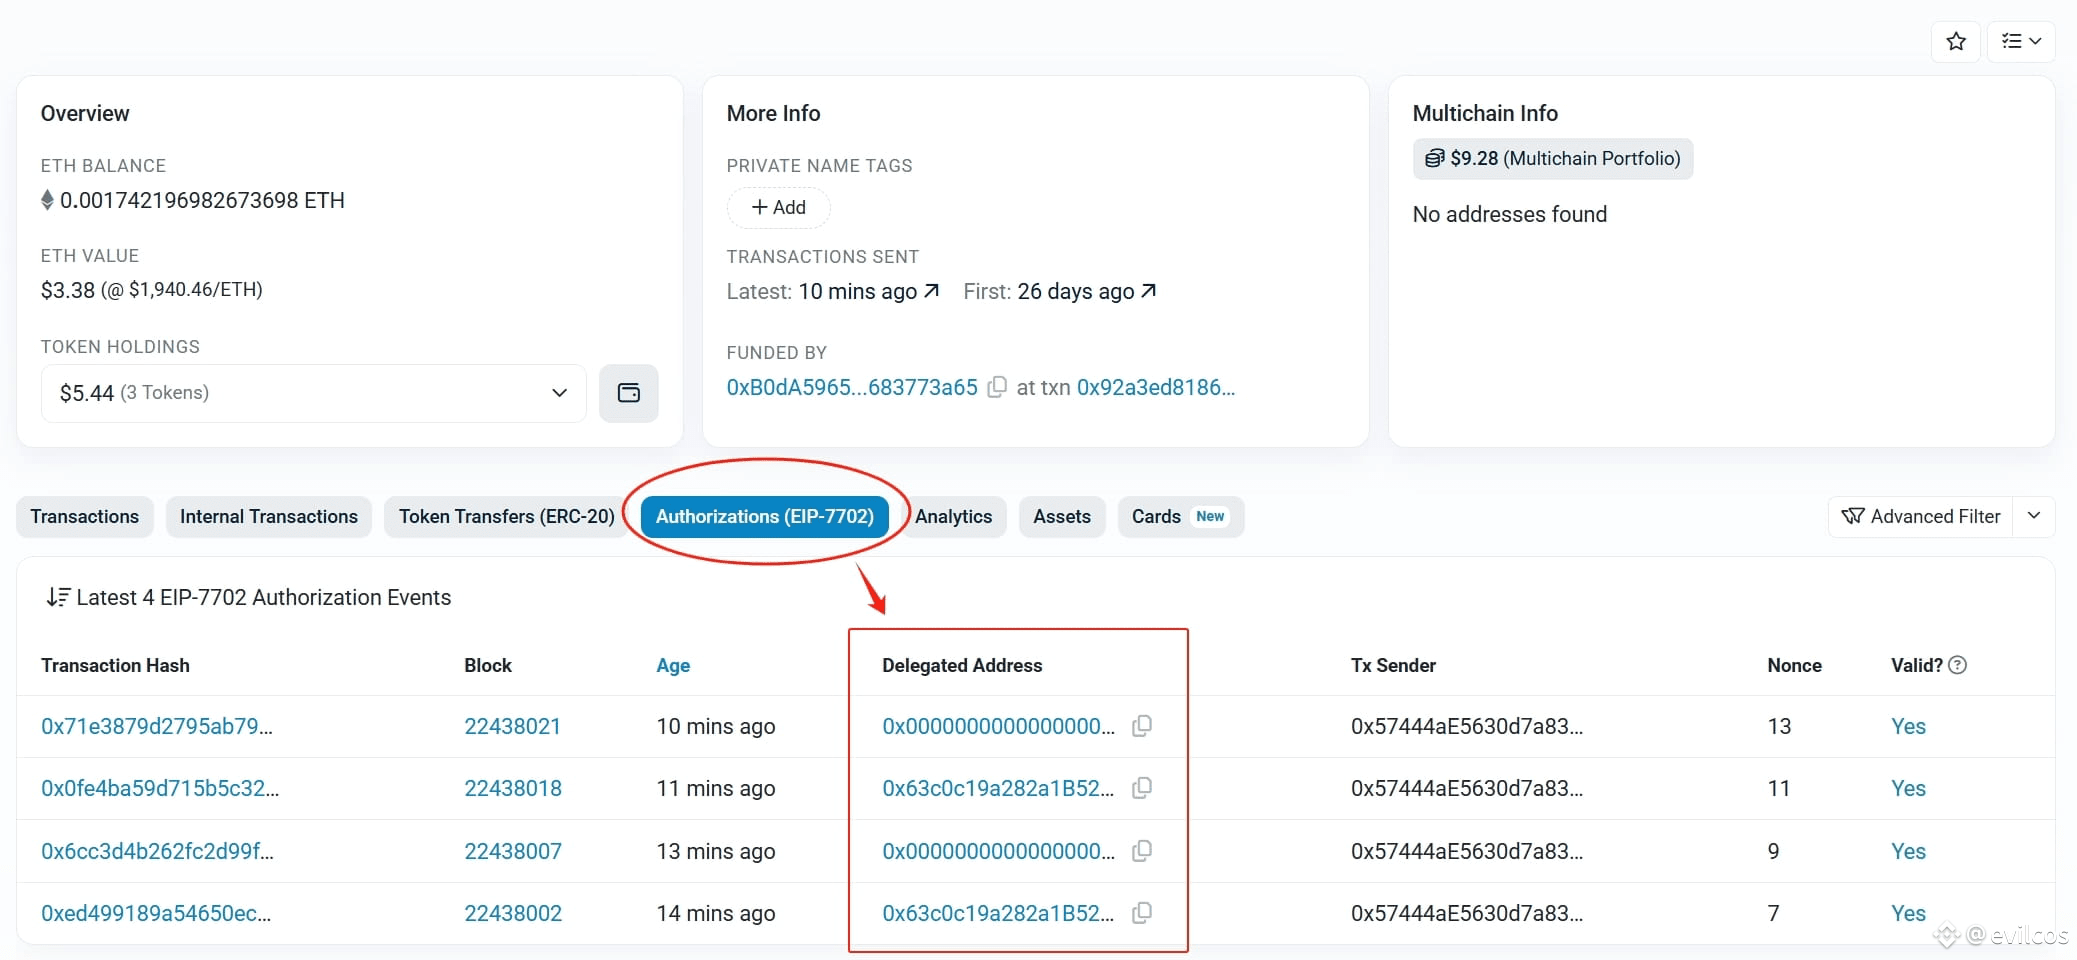
🔥EIP-7702 dan foydalanish faollashdi, bu Delegated Address’lar bardoshli bo‘lishi kerak, sizlarning (fishing kabi to‘dalar istisno) aqlli shartnoma kodingizda muammo chiqsa, foydalanuvchilar juda og‘ir ahvolga tushib qoladi...
🔥EIP-7702 dan foydalanish faollashdi, bu Delegated Address’lar bardoshli bo‘lishi kerak, sizlarning (fishing kabi to‘dalar istisno) aqlli shartnoma kodingizda muammo chiqsa, foydalanuvchilar juda og‘ir ahvolga tushib qoladi...
3
·
--
Yaqinda mashhur Zoom onlayn-miting dasturiga uyushtirilgan zaharlash (token/aktsiya tizimlariga zarar yetkazish) hujumlari kriptovalyuta bozoridagi ta’siri ancha katta bo‘lgan loyihalar rahbarlari yoki shaxslarga ma’lum darajada ta’sir qilgani ma’lum. Bir nechta mayda detal bor, ular ancha “keskin” bo‘lib, barchani yana bir bor ogohlantirish kerak:
1/ Zoom havolasi Telegram/X kabi joylarda go‘yo haqiqiy rasmiy domendek ko‘rinadi, lekin aslida kichik fokuslar orqali soxtalashtirilib, qalbakilashtirilgan bo‘ladi. Unga kirganingizdan keyin rasmiy domen bo‘lib chiqmaydi (quyidagini eslab qoling: https://t.co/yC8gGpF4gJ va https://t.co/RxetCoPUh4). Buni albatta yodda tuting
2/ Soxta Zoom yig‘ilishiga yuklab olishga undaydigan odamlar odatda juda “ustalik bilan gapira oladigan” kimsalar bo‘ladi: sizni bu soxta bo‘lishi ehtimoli past deb o‘ylantiradi. Bunday holatning muhim nuqtasi shundaki, siz keyin ko‘radigan ishtirokchilar videoda aslida deepfake yordamida soxtalashtirilgan bo‘ladi... Shubhalanmang, AI davrida video va ovozni qalbakilashtirish juda ishonchli qilib amalga oshirilishi mumkin...
3/ Nishon kompyuteringizni boshqarib olgach, keyingi turli hujumlar davom etadi. Faqat nishon kompyuterida avval mavjud bo‘lgan ruxsatlar yoki mablag‘lar bilan cheklanmaydi. Agar u texnik xodimning kompyuteri bo‘lsa va unda tegishli bulut platformasi ruxsatlari mavjud bo‘lsa, keyingi holatlar esa yanada yomonlashadi...
Agar siz bunday tahdidga duch kelsangiz, yordam kerak bo‘lsa biz bilan bog‘laning. Bu yerda faqat Zoom misol qilib keltirildi, boshqa yig‘ilish dasturlari ham turlicha nomlarga ega bo‘lishi mumkin — shunchaki hushyorroq bo‘ling.
Yaqinda mashhur Zoom onlayn-miting dasturiga uyushtirilgan zaharlash (token/aktsiya tizimlariga zarar yetkazish) hujumlari kriptovalyuta bozoridagi ta’siri ancha katta bo‘lgan loyihalar rahbarlari yoki shaxslarga ma’lum darajada ta’sir qilgani ma’lum. Bir nechta mayda detal bor, ular ancha “keskin” bo‘lib, barchani yana bir bor ogohlantirish kerak:
1/ Zoom havolasi Telegram/X kabi joylarda go‘yo haqiqiy rasmiy domendek ko‘rinadi, lekin aslida kichik fokuslar orqali soxtalashtirilib, qalbakilashtirilgan bo‘ladi. Unga kirganingizdan keyin rasmiy domen bo‘lib chiqmaydi (quyidagini eslab qoling: https://t.co/yC8gGpF4gJ va https://t.co/RxetCoPUh4). Buni albatta yodda tuting
2/ Soxta Zoom yig‘ilishiga yuklab olishga undaydigan odamlar odatda juda “ustalik bilan gapira oladigan” kimsalar bo‘ladi: sizni bu soxta bo‘lishi ehtimoli past deb o‘ylantiradi. Bunday holatning muhim nuqtasi shundaki, siz keyin ko‘radigan ishtirokchilar videoda aslida deepfake yordamida soxtalashtirilgan bo‘ladi... Shubhalanmang, AI davrida video va ovozni qalbakilashtirish juda ishonchli qilib amalga oshirilishi mumkin...
3/ Nishon kompyuteringizni boshqarib olgach, keyingi turli hujumlar davom etadi. Faqat nishon kompyuterida avval mavjud bo‘lgan ruxsatlar yoki mablag‘lar bilan cheklanmaydi. Agar u texnik xodimning kompyuteri bo‘lsa va unda tegishli bulut platformasi ruxsatlari mavjud bo‘lsa, keyingi holatlar esa yanada yomonlashadi...
Agar siz bunday tahdidga duch kelsangiz, yordam kerak bo‘lsa biz bilan bog‘laning. Bu yerda faqat Zoom misol qilib keltirildi, boshqa yig‘ilish dasturlari ham turlicha nomlarga ega bo‘lishi mumkin — shunchaki hushyorroq bo‘ling.
1/ Zoom havolasi Telegram/X kabi joylarda go‘yo haqiqiy rasmiy domendek ko‘rinadi, lekin aslida kichik fokuslar orqali soxtalashtirilib, qalbakilashtirilgan bo‘ladi. Unga kirganingizdan keyin rasmiy domen bo‘lib chiqmaydi (quyidagini eslab qoling: https://t.co/yC8gGpF4gJ va https://t.co/RxetCoPUh4). Buni albatta yodda tuting
2/ Soxta Zoom yig‘ilishiga yuklab olishga undaydigan odamlar odatda juda “ustalik bilan gapira oladigan” kimsalar bo‘ladi: sizni bu soxta bo‘lishi ehtimoli past deb o‘ylantiradi. Bunday holatning muhim nuqtasi shundaki, siz keyin ko‘radigan ishtirokchilar videoda aslida deepfake yordamida soxtalashtirilgan bo‘ladi... Shubhalanmang, AI davrida video va ovozni qalbakilashtirish juda ishonchli qilib amalga oshirilishi mumkin...
3/ Nishon kompyuteringizni boshqarib olgach, keyingi turli hujumlar davom etadi. Faqat nishon kompyuterida avval mavjud bo‘lgan ruxsatlar yoki mablag‘lar bilan cheklanmaydi. Agar u texnik xodimning kompyuteri bo‘lsa va unda tegishli bulut platformasi ruxsatlari mavjud bo‘lsa, keyingi holatlar esa yanada yomonlashadi...
Agar siz bunday tahdidga duch kelsangiz, yordam kerak bo‘lsa biz bilan bog‘laning. Bu yerda faqat Zoom misol qilib keltirildi, boshqa yig‘ilish dasturlari ham turlicha nomlarga ega bo‘lishi mumkin — shunchaki hushyorroq bo‘ling.
1
1.5k
·
--
😵💫Ta’til kunlari bo‘lsa, iblislar ko‘payadi... Kechagina vaziyat nisbatan sokin edi, bugun esa uchta o‘g‘irlik hodisasi qayd etildi, ularning ikkitasi Telegram’dagi firibgarliklar bilan bog‘liq: tanishlar akkaunti o‘g‘irlangan, firibgarlar esa suhbat yozuvlaridagi kontekst asosida puxta tuzoq qurishadi. Yuborilgan ovoz ham taqlid qilingan (hozir ba’zi AI vositalar tarixiy ovozlardan kelib chiqib juda oson simulyatsiya qilib beradi)... Faqat bitta manbaga ishonib qolmaslik kerak. Pul ishtirok etadigan bo‘lsa, albatta boshqa ishonchli manba orqali tekshiruv mexanizmini yo‘lga qo‘ying...
😵💫Ta’til kunlari bo‘lsa, iblislar ko‘payadi... Kechagina vaziyat nisbatan sokin edi, bugun esa uchta o‘g‘irlik hodisasi qayd etildi, ularning ikkitasi Telegram’dagi firibgarliklar bilan bog‘liq: tanishlar akkaunti o‘g‘irlangan, firibgarlar esa suhbat yozuvlaridagi kontekst asosida puxta tuzoq qurishadi. Yuborilgan ovoz ham taqlid qilingan (hozir ba’zi AI vositalar tarixiy ovozlardan kelib chiqib juda oson simulyatsiya qilib beradi)... Faqat bitta manbaga ishonib qolmaslik kerak. Pul ishtirok etadigan bo‘lsa, albatta boshqa ishonchli manba orqali tekshiruv mexanizmini yo‘lga qo‘ying...
931
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
NEARRisesNearly80%InAWeek
7,961 marta koʻrilgan
498 muhokama qilmoqda
#nearrisesnearly80%inaweek
🚨 NEAR RALLIES: 1 HAFTADA DEYARLI 80%!
NEAR Protocol’ning mahalliy tokeni katta haftalik harakatni amalga oshirdi: so‘nggi yetti kun ichida qariyb 78%ga o‘sib, 21-sentabr kuni xabar qilingan CoinGecko ma’lumotlariga ko‘ra $4.29 atrofida savdo qilmoqda.
📊 DIQQATNI NIMALAR TORTMOQDA?
• NEAR qariyb $2.20 dan taxminan bir hafta ichida $4.20 dan oshib ketdi
• NEAR Intents’ning kumulyativ savdo hajmi $30 mlrdga yaqinlashmoqda
• Maxfiy perpetual-futures savdosi atrofidagi yaqinda bo‘lgan faollik ekotizim haqida yana bir muhim narrativni qo‘shdi
• NEAR’ning haftalik ko‘rsatkichi kripto bozorining umumiy o‘sishidan ancha ustun: o‘sha davrda bozor qariyb 6%ga oshgan
🔎 NIMA UCHUN MUHIM
Ushbu miting NEAR’ning kross-zanjirli likvidlik infratuzilmasi, Intents ekotizimi hamda maxfiylikka yo‘naltirilgan savdo ishlanmalari atrofida yana bir bor e’tiborni kuchaytirmoqda.
Biroq bunday tezkor o‘sishdan keyin volatillik va foyda olish (profit-taking) kabi xavflarni ham kuzatish muhim. Kuchli haftalik o‘sish momentum davom etishini kafolatlamaydi.
📌 KEYINGI KO‘RINISH
Treydlar NEAR so‘nggi breakout’ni ushlab tura oladimi-yo‘qmi va tarmoqdagi faollik bozor narrativini qo‘llab-quvvatlashda davom etadimi, degan savolga e’tibor berayotgan bo‘lishi mumkin.
NEAR’ning narx harakati kuchli — ammo keyingi sinov ekotizim faolligi spekulyatsiya sur’atiga mos kela oladimi-yo‘qmi.
$MUBARAK $PHA $NIL
顾清妍
·1 ta layk
·1.5k marta koʻrilgan
MultiversXPlansHardForkRecovery
9,137 marta koʻrilgan
417 muhokama qilmoqda
CircleLaunchesInstitutionalBTCBackedBorrowing
11,248 marta koʻrilgan
556 muhokama qilmoqda