
x_Trader_
234 Postlar
x_Trader_
Shikoyat qilish
Foydalanuvchini bloklash
Content Creator | Crypto Trader | Gold Trader. I think that's enough.
63 Kuzatilmoqda
3.2K+ Kuzatuvchilar
593 Yoqdi
Postlar
Barchasi
Iqtiboslar
Jonli
QADAB QO‘YILGAN
·
--
Tasdiqlangan
#KiteBBW $KITE
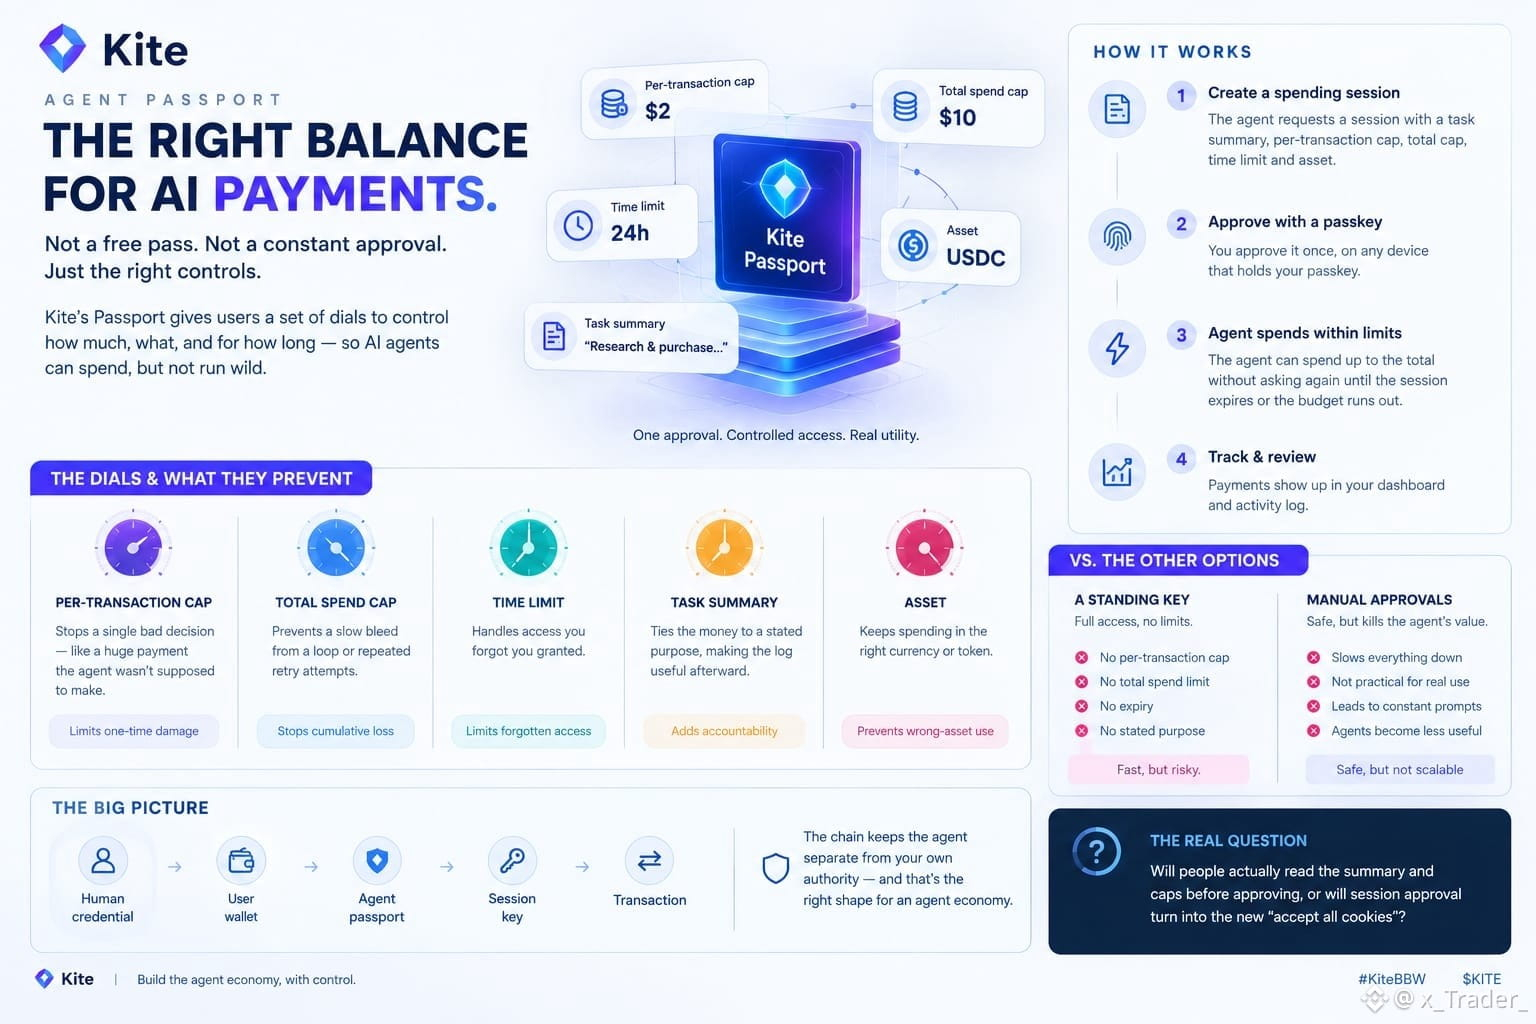
Sun’iy intellekt agentiga pul sarflatishning ikki oson yo‘li bor.
Unga doimiy kalit berib, yaxshilikka umid qilish yoki har bir to‘lovni qo‘lda tasdiqlash va agentdan muhim ishlar uchun foydalanmay qo‘yish.
Kite Passport bu ikki yo‘l orasidagi bo‘shliqni to‘ldiradi. Meni qiziqtirgani — u foydalanuvchiga nechta alohida sozlamani boshqarish imkonini berishi.
Hujjatlarga ko‘ra, to‘lov qilmoqchi bo‘lgan agent sarflash sessiyasini yaratadi. Unda vazifa qisqacha bayon qilinadi, har bir tranzaksiya va jami xarajat uchun limit, amal qilish muddati hamda aktiv belgilanadi.
Foydalanuvchi sessiyani o‘zida saqlangan istalgan qurilmadagi kalit bilan bir marta tasdiqlaydi.
Shundan so‘ng agent sessiya muddati tugaguncha yoki budjet tugaguncha qayta so‘ramasdan, belgilangan jami limitgacha pul sarflashi mumkin.
Hujjatlardagi misollar ataylab kichik keltirilgan: 24 soat davomida har bir tranzaksiya uchun $2 va jami $10 yoki ikki soat davomida $1 va $5. Hamyon oldindan mablag‘ bilan to‘ldiriladi, to‘lovlar esa boshqaruv paneli va faollik jurnalida ko‘rinadi.
Mening tushunishimcha, har bir sozlama boshqa-boshqa xavfning oldini oladi. Har bir tranzaksiya uchun limit bitta noto‘g‘ri qarorning, masalan, agentni bir martada juda katta to‘lov qilishga ko‘ndirishning oldini oladi. Jami limit esa qayta-qayta urinadigan sikl tufayli pulning asta-sekin kamayib borishini cheklaydi.
Vaqt limiti esa SIZ BERGAN, ammo unutib qo‘ygan ruxsatlaringizni nazorat qiladi. Vazifa qisqacha bayoni pulni aniq ko‘rsatilgan maqsadga bog‘laydi va shu sababli keyinchalik jurnalni ko‘rib chiqish foydali bo‘ladi.
Odatdagi API kaliti yoki saqlangan karta bunday imkoniyatlarning ko‘piga ega emas: maqsad ko‘rsatilmaydi, ko‘pincha amal qilish muddati bo‘lmaydi va hisobdagi mablag‘dan boshqa cheklov yo‘q.
Passport haqidagi batafsil texnik tahlilda zanjir quyidagicha tasvirlanadi: insonning hisob ma’lumoti, foydalanuvchi hamyoni, agent pasporti, sessiya kaliti, so‘ng tranzaksiya. Bu agentni foydalanuvchining o‘z vakolatidan bir pog‘ona uzoqda tutadi.
Dasturiy ta’minot odamlar tekshirib ulgurishidan tezroq pul sarflaydigan agentlar iqtisodiyoti uchun aynan shunday tuzilma kerak.
Zaif bo‘g‘in — insonning tasdiqlash tugmasini bosishi.
Sessiyaning xavfsizligi uni tasdiqlashdan oldin bayon va limitlarni o‘qib chiqadigan odamga bog‘liq.
Odamlar bu maydonlarni chindan ham o‘qishadimi yoki sessiyani tasdiqlash yangi «barcha cookie-fayllarni qabul qilish»ga aylanib, uning atrofida yaratilgan himoya choralarini sezdirmay bekor qiladimi?
$KITE @GoKiteAI
{future}(KITEUSDT)
#KiteBBW $KITE
Sun’iy intellekt agentiga pul sarflatishning ikki oson yo‘li bor.
Unga doimiy kalit berib, yaxshilikka umid qilish yoki har bir to‘lovni qo‘lda tasdiqlash va agentdan muhim ishlar uchun foydalanmay qo‘yish.
Kite Passport bu ikki yo‘l orasidagi bo‘shliqni to‘ldiradi. Meni qiziqtirgani — u foydalanuvchiga nechta alohida sozlamani boshqarish imkonini berishi.
Hujjatlarga ko‘ra, to‘lov qilmoqchi bo‘lgan agent sarflash sessiyasini yaratadi. Unda vazifa qisqacha bayon qilinadi, har bir tranzaksiya va jami xarajat uchun limit, amal qilish muddati hamda aktiv belgilanadi.
Foydalanuvchi sessiyani o‘zida saqlangan istalgan qurilmadagi kalit bilan bir marta tasdiqlaydi.
Shundan so‘ng agent sessiya muddati tugaguncha yoki budjet tugaguncha qayta so‘ramasdan, belgilangan jami limitgacha pul sarflashi mumkin.
Hujjatlardagi misollar ataylab kichik keltirilgan: 24 soat davomida har bir tranzaksiya uchun $2 va jami $10 yoki ikki soat davomida $1 va $5. Hamyon oldindan mablag‘ bilan to‘ldiriladi, to‘lovlar esa boshqaruv paneli va faollik jurnalida ko‘rinadi.
Mening tushunishimcha, har bir sozlama boshqa-boshqa xavfning oldini oladi. Har bir tranzaksiya uchun limit bitta noto‘g‘ri qarorning, masalan, agentni bir martada juda katta to‘lov qilishga ko‘ndirishning oldini oladi. Jami limit esa qayta-qayta urinadigan sikl tufayli pulning asta-sekin kamayib borishini cheklaydi.
Vaqt limiti esa SIZ BERGAN, ammo unutib qo‘ygan ruxsatlaringizni nazorat qiladi. Vazifa qisqacha bayoni pulni aniq ko‘rsatilgan maqsadga bog‘laydi va shu sababli keyinchalik jurnalni ko‘rib chiqish foydali bo‘ladi.
Odatdagi API kaliti yoki saqlangan karta bunday imkoniyatlarning ko‘piga ega emas: maqsad ko‘rsatilmaydi, ko‘pincha amal qilish muddati bo‘lmaydi va hisobdagi mablag‘dan boshqa cheklov yo‘q.
Passport haqidagi batafsil texnik tahlilda zanjir quyidagicha tasvirlanadi: insonning hisob ma’lumoti, foydalanuvchi hamyoni, agent pasporti, sessiya kaliti, so‘ng tranzaksiya. Bu agentni foydalanuvchining o‘z vakolatidan bir pog‘ona uzoqda tutadi.
Dasturiy ta’minot odamlar tekshirib ulgurishidan tezroq pul sarflaydigan agentlar iqtisodiyoti uchun aynan shunday tuzilma kerak.
Zaif bo‘g‘in — insonning tasdiqlash tugmasini bosishi.
Sessiyaning xavfsizligi uni tasdiqlashdan oldin bayon va limitlarni o‘qib chiqadigan odamga bog‘liq.
Odamlar bu maydonlarni chindan ham o‘qishadimi yoki sessiyani tasdiqlash yangi «barcha cookie-fayllarni qabul qilish»ga aylanib, uning atrofida yaratilgan himoya choralarini sezdirmay bekor qiladimi?
$KITE @KITE AI 中文
Sun’iy intellekt agentiga pul sarflatishning ikki oson yo‘li bor.
Unga doimiy kalit berib, yaxshilikka umid qilish yoki har bir to‘lovni qo‘lda tasdiqlash va agentdan muhim ishlar uchun foydalanmay qo‘yish.
Kite Passport bu ikki yo‘l orasidagi bo‘shliqni to‘ldiradi. Meni qiziqtirgani — u foydalanuvchiga nechta alohida sozlamani boshqarish imkonini berishi.
Hujjatlarga ko‘ra, to‘lov qilmoqchi bo‘lgan agent sarflash sessiyasini yaratadi. Unda vazifa qisqacha bayon qilinadi, har bir tranzaksiya va jami xarajat uchun limit, amal qilish muddati hamda aktiv belgilanadi.
Foydalanuvchi sessiyani o‘zida saqlangan istalgan qurilmadagi kalit bilan bir marta tasdiqlaydi.
Shundan so‘ng agent sessiya muddati tugaguncha yoki budjet tugaguncha qayta so‘ramasdan, belgilangan jami limitgacha pul sarflashi mumkin.
Hujjatlardagi misollar ataylab kichik keltirilgan: 24 soat davomida har bir tranzaksiya uchun $2 va jami $10 yoki ikki soat davomida $1 va $5. Hamyon oldindan mablag‘ bilan to‘ldiriladi, to‘lovlar esa boshqaruv paneli va faollik jurnalida ko‘rinadi.
Mening tushunishimcha, har bir sozlama boshqa-boshqa xavfning oldini oladi. Har bir tranzaksiya uchun limit bitta noto‘g‘ri qarorning, masalan, agentni bir martada juda katta to‘lov qilishga ko‘ndirishning oldini oladi. Jami limit esa qayta-qayta urinadigan sikl tufayli pulning asta-sekin kamayib borishini cheklaydi.
Vaqt limiti esa SIZ BERGAN, ammo unutib qo‘ygan ruxsatlaringizni nazorat qiladi. Vazifa qisqacha bayoni pulni aniq ko‘rsatilgan maqsadga bog‘laydi va shu sababli keyinchalik jurnalni ko‘rib chiqish foydali bo‘ladi.
Odatdagi API kaliti yoki saqlangan karta bunday imkoniyatlarning ko‘piga ega emas: maqsad ko‘rsatilmaydi, ko‘pincha amal qilish muddati bo‘lmaydi va hisobdagi mablag‘dan boshqa cheklov yo‘q.
Passport haqidagi batafsil texnik tahlilda zanjir quyidagicha tasvirlanadi: insonning hisob ma’lumoti, foydalanuvchi hamyoni, agent pasporti, sessiya kaliti, so‘ng tranzaksiya. Bu agentni foydalanuvchining o‘z vakolatidan bir pog‘ona uzoqda tutadi.
Dasturiy ta’minot odamlar tekshirib ulgurishidan tezroq pul sarflaydigan agentlar iqtisodiyoti uchun aynan shunday tuzilma kerak.
Zaif bo‘g‘in — insonning tasdiqlash tugmasini bosishi.
Sessiyaning xavfsizligi uni tasdiqlashdan oldin bayon va limitlarni o‘qib chiqadigan odamga bog‘liq.
Odamlar bu maydonlarni chindan ham o‘qishadimi yoki sessiyani tasdiqlash yangi «barcha cookie-fayllarni qabul qilish»ga aylanib, uning atrofida yaratilgan himoya choralarini sezdirmay bekor qiladimi?
$KITE @KITE AI 中文
1
1
279
QADAB QO‘YILGAN
·
--
Xayrli tong, azizlar 🌞 🧧🎉
Vazifaga asoslangan mukofot posti.
1. Ushbu postni qayta ulashing ✅
2. Izoh qoldiring 👉 " salom "
Xayrli tong, azizlar 🌞 🧧🎉
Vazifaga asoslangan mukofot posti.
1. Ushbu postni qayta ulashing ✅
2. Izoh qoldiring 👉 " salom "
Vazifaga asoslangan mukofot posti.
1. Ushbu postni qayta ulashing ✅
2. Izoh qoldiring 👉 " salom "
114
1
5
119
·
--
$KITE yangi
{future}(KITEUSDT)
$KITE yangi
Luke_龙
·
--
#KiteBBW $KITE
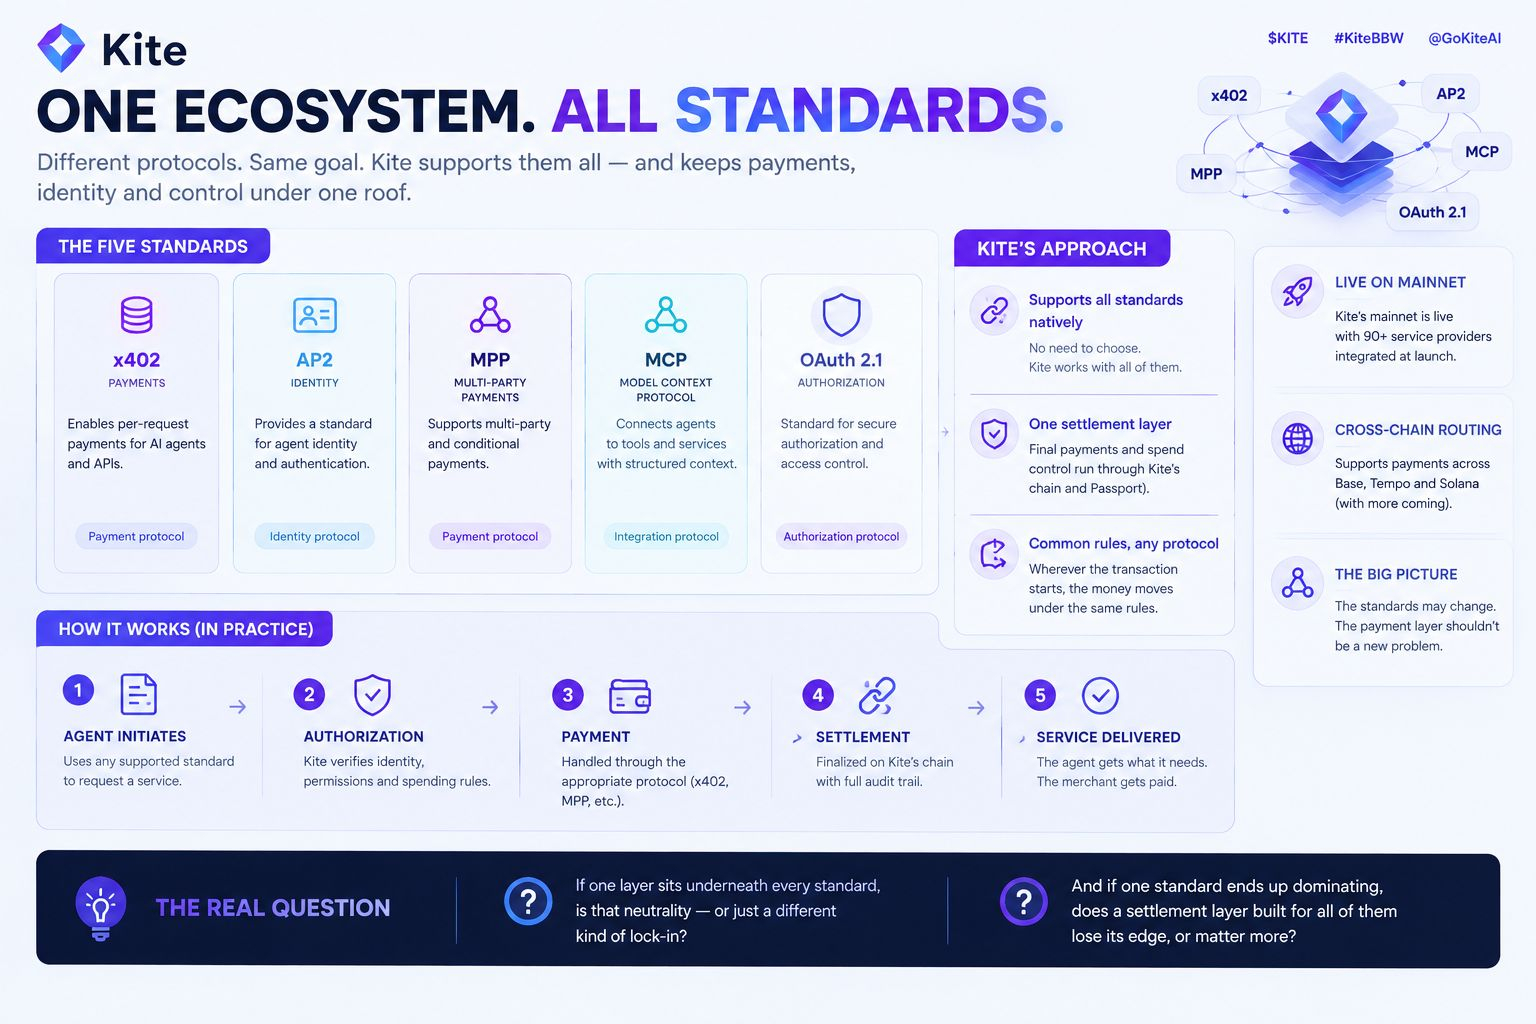
x402, AP2, MPP, MCP, OAuth 2.1.
Agentdan foydalanishi so‘ralishi mumkin bo‘lgan beshta protokol, ammo qaysi biri ustun kelishini hech kim bilmaydi.
Kite’ning javobi — bittasini tanlamaslik.
Har biri boshqa-boshqa vazifani bajaradi. x402 HTTP’ning “to‘lov talab qilinadi” holat kodini qayta joriy etadi, shunda xizmat har bir so‘rov uchun haq olishi mumkin.
AP2 — Google’ning agentlar uchun to‘lov protokoli, MPP — Stripe’ning mashinalar uchun to‘lov protokoli, MCP — Anthropic’ning agentlarni vositalarga ulash usuli, OAuth 2.1 esa avtorizatsiyani boshqaradi.
Bir tadqiqot hisobotida ta’kidlanganidek, x402’dan foydalanadigan agent har bir so‘rov uchun to‘lov qila oladi, ammo unga baribir alohida hamyon, alohida identifikatsiya qatlami va o‘zining xarajat limitlarini belgilash mexanizmi kerak bo‘ladi.
Kite e’lon qilgan yondashuv — bularning barchasini o‘z tizimida qo‘llab-quvvatlash va eng muhim qismlarni, ya’ni yakuniy hisob-kitob hamda xarajat nazoratini, o‘z blokcheyni va Passport’ga bog‘lash.
Tranzaksiyani qaysi protokol boshlab berishidan qat’i nazar, pul foydalanuvchi belgilagan bir xil qoidalar asosida harakatlanishi kerak: budjet, vaqt chegarasi, passkey orqali tasdiqlash va darhol bekor qilish.
Kite, shuningdek, bir soniyadan kam vaqtda erishiladigan deterministik yakuniylik va agentlar uchun maxsus to‘lov yo‘laklarini ham sanab o‘tadi — bular agent uchun odamga qaraganda muhimroq.
Inson tasdiqni kutishi mumkin.
Mustaqil harakat qilayotgan agent esa to‘lov haqiqatda yakunlanganini bilishi kerak. Menga bu mantiq yoqadi, chunki u standartlar borasidagi bahsni chetlab o‘tadi.
Bu, shuningdek, agentlar iqtisodiyotida qiymat qayerda joylashgani haqidagi ehtiyotkor taxmin:
har yili o‘zgarishi mumkin bo‘lgan so‘rovlar qatlamida emas, balki to‘lovni amalga oshirishga ruxsat beriladimi-yo‘qmi, shuni hal qiladigan qatlamda.
Kite Linux Foundation’ning Agentic AI Foundation tashkilotiga ham a’zo. Bu esa u standartlar muhokamasining shunchaki quyi qatlamida emas, balki uning ichida ham o‘rin egallashni istayotganidan darak beradi.
Asosiy tarmoq 2026-yil 30-aprelda ishga tushdi, o‘sha paytdayoq 90 dan ortiq xizmat provayderi integratsiya qilingan edi. Endi haqiqiy sinov — bu neytrallik va to‘lov yo‘laklari real trafik sharoitida bardosh bera oladimi, shunda.
Boshqalarning fikrini bilishni istardim.
1. Agar barcha standartlar ostida bitta qatlam tursa, bu neytrallikmi yoki shunchaki qaramlikning boshqa bir ko‘rinishimi?
2. Agar baribir bitta standart ustun kelsa, ularning barchasi uchun yaratilgan hisob-kitob qatlami o‘z ustunligini yo‘qotadimi yoki hamma narsa undan o‘tgani sababli yanada muhim bo‘lib qoladimi?
x402, AP2, MPP, MCP, OAuth 2.1.
Agentdan foydalanishi so‘ralishi mumkin bo‘lgan beshta protokol, ammo qaysi biri ustun kelishini hech kim bilmaydi.
Kite’ning javobi — bittasini tanlamaslik.
Har biri boshqa-boshqa vazifani bajaradi. x402 HTTP’ning “to‘lov talab qilinadi” holat kodini qayta joriy etadi, shunda xizmat har bir so‘rov uchun haq olishi mumkin.
AP2 — Google’ning agentlar uchun to‘lov protokoli, MPP — Stripe’ning mashinalar uchun to‘lov protokoli, MCP — Anthropic’ning agentlarni vositalarga ulash usuli, OAuth 2.1 esa avtorizatsiyani boshqaradi.
Bir tadqiqot hisobotida ta’kidlanganidek, x402’dan foydalanadigan agent har bir so‘rov uchun to‘lov qila oladi, ammo unga baribir alohida hamyon, alohida identifikatsiya qatlami va o‘zining xarajat limitlarini belgilash mexanizmi kerak bo‘ladi.
Kite e’lon qilgan yondashuv — bularning barchasini o‘z tizimida qo‘llab-quvvatlash va eng muhim qismlarni, ya’ni yakuniy hisob-kitob hamda xarajat nazoratini, o‘z blokcheyni va Passport’ga bog‘lash.
Tranzaksiyani qaysi protokol boshlab berishidan qat’i nazar, pul foydalanuvchi belgilagan bir xil qoidalar asosida harakatlanishi kerak: budjet, vaqt chegarasi, passkey orqali tasdiqlash va darhol bekor qilish.
Kite, shuningdek, bir soniyadan kam vaqtda erishiladigan deterministik yakuniylik va agentlar uchun maxsus to‘lov yo‘laklarini ham sanab o‘tadi — bular agent uchun odamga qaraganda muhimroq.
Inson tasdiqni kutishi mumkin.
Mustaqil harakat qilayotgan agent esa to‘lov haqiqatda yakunlanganini bilishi kerak. Menga bu mantiq yoqadi, chunki u standartlar borasidagi bahsni chetlab o‘tadi.
Bu, shuningdek, agentlar iqtisodiyotida qiymat qayerda joylashgani haqidagi ehtiyotkor taxmin:
har yili o‘zgarishi mumkin bo‘lgan so‘rovlar qatlamida emas, balki to‘lovni amalga oshirishga ruxsat beriladimi-yo‘qmi, shuni hal qiladigan qatlamda.
Kite Linux Foundation’ning Agentic AI Foundation tashkilotiga ham a’zo. Bu esa u standartlar muhokamasining shunchaki quyi qatlamida emas, balki uning ichida ham o‘rin egallashni istayotganidan darak beradi.
Asosiy tarmoq 2026-yil 30-aprelda ishga tushdi, o‘sha paytdayoq 90 dan ortiq xizmat provayderi integratsiya qilingan edi. Endi haqiqiy sinov — bu neytrallik va to‘lov yo‘laklari real trafik sharoitida bardosh bera oladimi, shunda.
Boshqalarning fikrini bilishni istardim.
1. Agar barcha standartlar ostida bitta qatlam tursa, bu neytrallikmi yoki shunchaki qaramlikning boshqa bir ko‘rinishimi?
2. Agar baribir bitta standart ustun kelsa, ularning barchasi uchun yaratilgan hisob-kitob qatlami o‘z ustunligini yo‘qotadimi yoki hamma narsa undan o‘tgani sababli yanada muhim bo‘lib qoladimi?
41
·
--
Bu hafta kripto uchun 2026-yildagi eng muhim haftalardan biri bo‘lishi mumkin va ko‘pchilik bunga tayyor emas 👀
Orqama-orqa bo‘ladigan uchta voqea —
CLARITY qonuni 15-sentabr kuni Senat palatasiga chiqdi. AQSh tarixida kriptoregulyatsiya bo‘yicha birinchi haqiqiy ovoz berish. Uni muhokamaga olib chiqish uchun Senat 60 ta ovozdan iborat chegarani tozalashi kerak.
Fed esa yaqinda stavkalarni 25 bazis punktga oshirdi — bozorlarda esa barqaror inflyatsiya sababli stavka oshirish ehtimoli 85% deb baholangan edi. Yuqoriroq stavkalar = kriptoga bosim.
Va Yaponiya banki BUGUN, 17-sentabr kuni yig‘ilmoqda. BOJ siyosatidagi o‘zgarishlar global likvidlikni siljitadi va u kriptoga ham ta’sir qiladi.
Shu bilan birga $BTC avgustda 60 ming dollardan tiklanib, 78 ming dollardan yuqorida turibdi 😅
Uchta siyosiy, monetar va global voqea. To‘rt kun. Bitta bozor.
Bu hafta nima bo‘lishidan qat’i nazar — u 2026-yilning qolgan qismiga ohang beradi.
Siz unga moslashdingizmi? 👇
$BTC
{future}(BTCUSDT)
Bu hafta kripto uchun 2026-yildagi eng muhim haftalardan biri bo‘lishi mumkin va ko‘pchilik bunga tayyor emas 👀
Orqama-orqa bo‘ladigan uchta voqea —
CLARITY qonuni 15-sentabr kuni Senat palatasiga chiqdi. AQSh tarixida kriptoregulyatsiya bo‘yicha birinchi haqiqiy ovoz berish. Uni muhokamaga olib chiqish uchun Senat 60 ta ovozdan iborat chegarani tozalashi kerak.
Fed esa yaqinda stavkalarni 25 bazis punktga oshirdi — bozorlarda esa barqaror inflyatsiya sababli stavka oshirish ehtimoli 85% deb baholangan edi. Yuqoriroq stavkalar = kriptoga bosim.
Va Yaponiya banki BUGUN, 17-sentabr kuni yig‘ilmoqda. BOJ siyosatidagi o‘zgarishlar global likvidlikni siljitadi va u kriptoga ham ta’sir qiladi.
Shu bilan birga $BTC avgustda 60 ming dollardan tiklanib, 78 ming dollardan yuqorida turibdi 😅
Uchta siyosiy, monetar va global voqea. To‘rt kun. Bitta bozor.
Bu hafta nima bo‘lishidan qat’i nazar — u 2026-yilning qolgan qismiga ohang beradi.
Siz unga moslashdingizmi? 👇
$BTC
Orqama-orqa bo‘ladigan uchta voqea —
CLARITY qonuni 15-sentabr kuni Senat palatasiga chiqdi. AQSh tarixida kriptoregulyatsiya bo‘yicha birinchi haqiqiy ovoz berish. Uni muhokamaga olib chiqish uchun Senat 60 ta ovozdan iborat chegarani tozalashi kerak.
Fed esa yaqinda stavkalarni 25 bazis punktga oshirdi — bozorlarda esa barqaror inflyatsiya sababli stavka oshirish ehtimoli 85% deb baholangan edi. Yuqoriroq stavkalar = kriptoga bosim.
Va Yaponiya banki BUGUN, 17-sentabr kuni yig‘ilmoqda. BOJ siyosatidagi o‘zgarishlar global likvidlikni siljitadi va u kriptoga ham ta’sir qiladi.
Shu bilan birga $BTC avgustda 60 ming dollardan tiklanib, 78 ming dollardan yuqorida turibdi 😅
Uchta siyosiy, monetar va global voqea. To‘rt kun. Bitta bozor.
Bu hafta nima bo‘lishidan qat’i nazar — u 2026-yilning qolgan qismiga ohang beradi.
Siz unga moslashdingizmi? 👇
$BTC
247
2
24
247
·
--
Tasdiqlangan
#dusk $DUSK @Dusk_Foundation
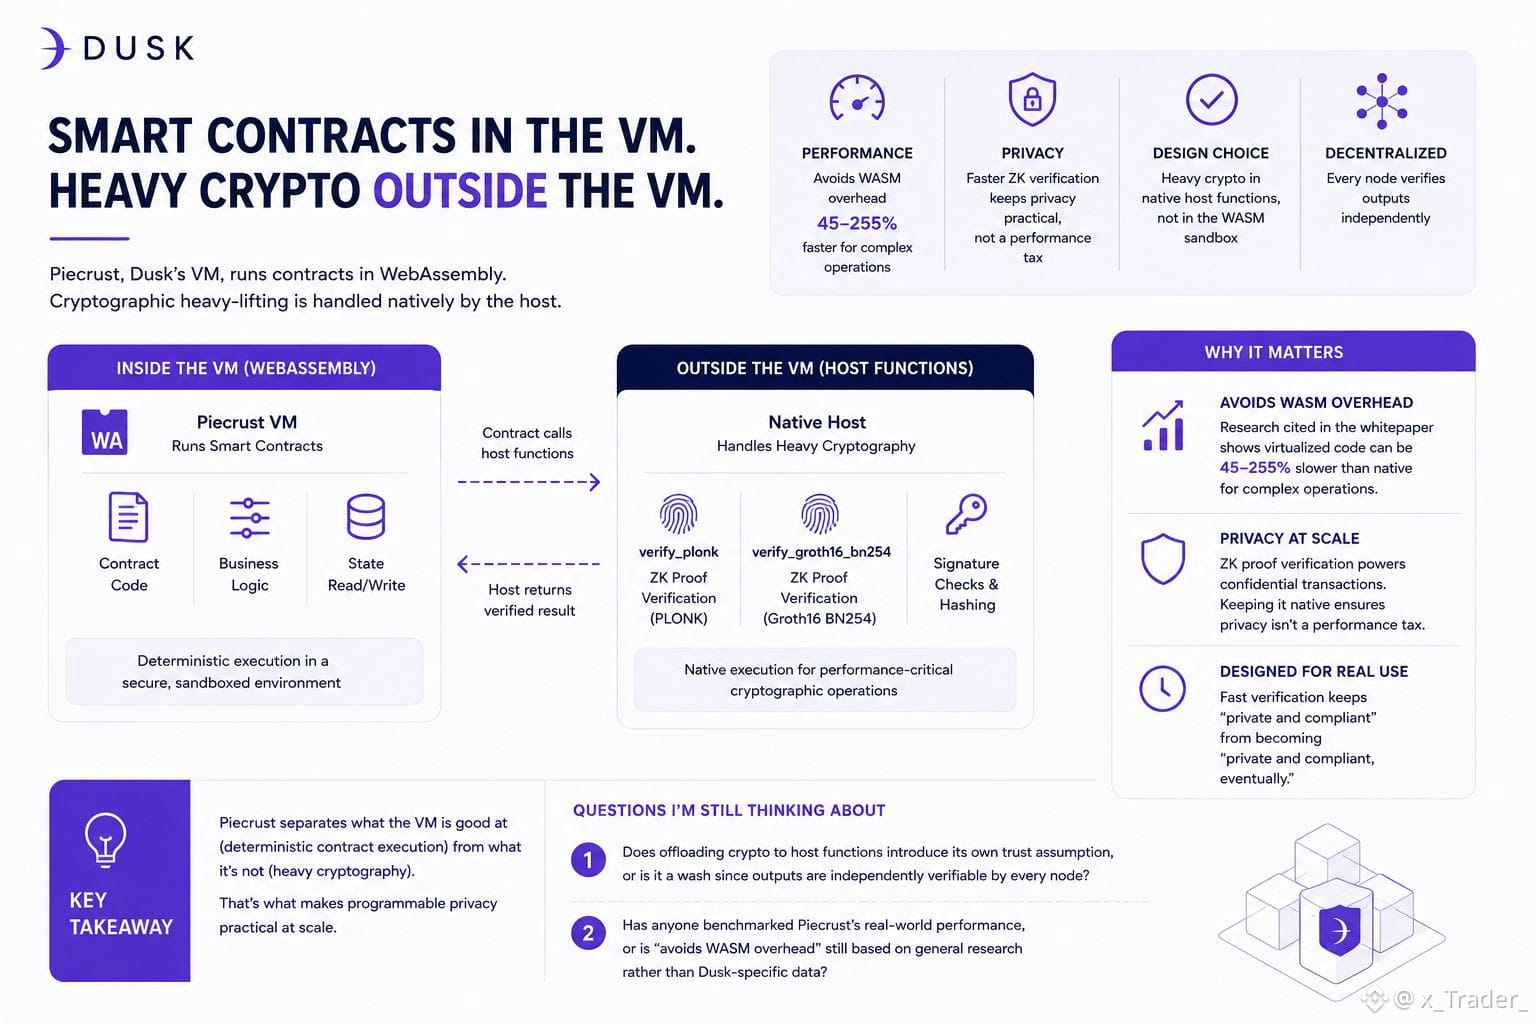
Ushbu hafta whitepaper’dagi “implementation” (joriy etish) bo‘limini ikki marta o‘qib chiqing. Birinchi o‘qishimda “host functions” haqidagi qismni chetlab o‘tib yuborgandim — uni VM qanday qurilgani haqida faqat texnik izoh, deb o‘ylagandim. Ikkinchi o‘qishda bu taxminimni hech narsa ushlab turolmadi.
Men “smart contracts VM’da ishlaydi” va “kriptografik amaliyotlar VM’da ishlaydi” degan gaplarni bir xil da’vo deb hisoblab kelayotgan ekanman. Ular emas, va ularning orasidagi bo‘shliq aslida qiziqarli dizayn qarori.
Piecrust, Dusk’ning VM’i, kontraktlarni WebAssembly’da ishga tushiradi. Ammo u haqiqiy kriptografik “og‘ir ish”ni — xeshlash, ZK proof verifikatsiyasi, imzo tekshiruvlarini — o‘sha WASM sandbox’ining ichida bajarib bermaydi. Bular chiqarib olinadi va host tomonidan nativ tarzda boshqariladi — masalan verify_plonk va verify_groth16_bn254 kabi ochilgan funksiyalar orqali. Kontrakt ularga murojaat qiladi, lekin qimmat hisob-kitoblar virtual muhitga umuman kirmaydi.
Nega bu faqat kichik implementatsion detaldan ko‘ra ko‘proq. Whitepaper’da keltirilgan WASM execution tadqiqotlari shuni ko‘rsatadiki, virtualizatsiya qilingan kod murakkab amallarda native kodga nisbatan 45–255% sekinroq ishlashi mumkin — bu ortiqcha yuk sandboxlangan xotira va instruksiyalar qanday ishlashiga ichki tarzda singib ketgan; optimallashtirib olib tashlanadigan narsa emas.
Demak, deyarli hamma narsa ZK proof verifikatsiyasiga tayangan confidential transaction’lar agar verifikatsiya odatiy kontrakt chaqiruvi kabi VM ichida bajarilsa, buni har bir transaction’ uchun “soliq” sifatida to‘laydi.
Shu narsa maxfiylik dizayniga qaytib bog‘laydi. Programmable privacy faqat kriptografiya tanlovi emas — u yana ishlash (performance) cheklovi ham. Agar proof verifikatsiyasi sekin bo‘lsa, “private and compliant” asta-sekin “private and compliant, eventually” bo‘lib qoladi. Kriptografiyani host funksiyalarga chiqarib yuborish esa maxfiylikni har bir transaction ustiga qo‘shib beriladigan soliq emas, uning ajralmas xususiyati qilib saqlab qoladi.
Bu yerda kimdir Piecrust’ning real hayotdagi ko‘rsatkichlarini aslida benchmark qilganmi, yoki “WASM overhead’idan qochadi” degan gap hali ham Dusk-specific ma’lumotdan ko‘ra keltirilgan umumiy tadqiqotlarga tayangan holdami?"
#dusk $DUSK @Dusk
Ushbu hafta whitepaper’dagi “implementation” (joriy etish) bo‘limini ikki marta o‘qib chiqing. Birinchi o‘qishimda “host functions” haqidagi qismni chetlab o‘tib yuborgandim — uni VM qanday qurilgani haqida faqat texnik izoh, deb o‘ylagandim. Ikkinchi o‘qishda bu taxminimni hech narsa ushlab turolmadi.
Men “smart contracts VM’da ishlaydi” va “kriptografik amaliyotlar VM’da ishlaydi” degan gaplarni bir xil da’vo deb hisoblab kelayotgan ekanman. Ular emas, va ularning orasidagi bo‘shliq aslida qiziqarli dizayn qarori.
Piecrust, Dusk’ning VM’i, kontraktlarni WebAssembly’da ishga tushiradi. Ammo u haqiqiy kriptografik “og‘ir ish”ni — xeshlash, ZK proof verifikatsiyasi, imzo tekshiruvlarini — o‘sha WASM sandbox’ining ichida bajarib bermaydi. Bular chiqarib olinadi va host tomonidan nativ tarzda boshqariladi — masalan verify_plonk va verify_groth16_bn254 kabi ochilgan funksiyalar orqali. Kontrakt ularga murojaat qiladi, lekin qimmat hisob-kitoblar virtual muhitga umuman kirmaydi.
Nega bu faqat kichik implementatsion detaldan ko‘ra ko‘proq. Whitepaper’da keltirilgan WASM execution tadqiqotlari shuni ko‘rsatadiki, virtualizatsiya qilingan kod murakkab amallarda native kodga nisbatan 45–255% sekinroq ishlashi mumkin — bu ortiqcha yuk sandboxlangan xotira va instruksiyalar qanday ishlashiga ichki tarzda singib ketgan; optimallashtirib olib tashlanadigan narsa emas.
Demak, deyarli hamma narsa ZK proof verifikatsiyasiga tayangan confidential transaction’lar agar verifikatsiya odatiy kontrakt chaqiruvi kabi VM ichida bajarilsa, buni har bir transaction’ uchun “soliq” sifatida to‘laydi.
Shu narsa maxfiylik dizayniga qaytib bog‘laydi. Programmable privacy faqat kriptografiya tanlovi emas — u yana ishlash (performance) cheklovi ham. Agar proof verifikatsiyasi sekin bo‘lsa, “private and compliant” asta-sekin “private and compliant, eventually” bo‘lib qoladi. Kriptografiyani host funksiyalarga chiqarib yuborish esa maxfiylikni har bir transaction ustiga qo‘shib beriladigan soliq emas, uning ajralmas xususiyati qilib saqlab qoladi.
Bu yerda kimdir Piecrust’ning real hayotdagi ko‘rsatkichlarini aslida benchmark qilganmi, yoki “WASM overhead’idan qochadi” degan gap hali ham Dusk-specific ma’lumotdan ko‘ra keltirilgan umumiy tadqiqotlarga tayangan holdami?"
Ushbu hafta whitepaper’dagi “implementation” (joriy etish) bo‘limini ikki marta o‘qib chiqing. Birinchi o‘qishimda “host functions” haqidagi qismni chetlab o‘tib yuborgandim — uni VM qanday qurilgani haqida faqat texnik izoh, deb o‘ylagandim. Ikkinchi o‘qishda bu taxminimni hech narsa ushlab turolmadi.
Men “smart contracts VM’da ishlaydi” va “kriptografik amaliyotlar VM’da ishlaydi” degan gaplarni bir xil da’vo deb hisoblab kelayotgan ekanman. Ular emas, va ularning orasidagi bo‘shliq aslida qiziqarli dizayn qarori.
Piecrust, Dusk’ning VM’i, kontraktlarni WebAssembly’da ishga tushiradi. Ammo u haqiqiy kriptografik “og‘ir ish”ni — xeshlash, ZK proof verifikatsiyasi, imzo tekshiruvlarini — o‘sha WASM sandbox’ining ichida bajarib bermaydi. Bular chiqarib olinadi va host tomonidan nativ tarzda boshqariladi — masalan verify_plonk va verify_groth16_bn254 kabi ochilgan funksiyalar orqali. Kontrakt ularga murojaat qiladi, lekin qimmat hisob-kitoblar virtual muhitga umuman kirmaydi.
Nega bu faqat kichik implementatsion detaldan ko‘ra ko‘proq. Whitepaper’da keltirilgan WASM execution tadqiqotlari shuni ko‘rsatadiki, virtualizatsiya qilingan kod murakkab amallarda native kodga nisbatan 45–255% sekinroq ishlashi mumkin — bu ortiqcha yuk sandboxlangan xotira va instruksiyalar qanday ishlashiga ichki tarzda singib ketgan; optimallashtirib olib tashlanadigan narsa emas.
Demak, deyarli hamma narsa ZK proof verifikatsiyasiga tayangan confidential transaction’lar agar verifikatsiya odatiy kontrakt chaqiruvi kabi VM ichida bajarilsa, buni har bir transaction’ uchun “soliq” sifatida to‘laydi.
Shu narsa maxfiylik dizayniga qaytib bog‘laydi. Programmable privacy faqat kriptografiya tanlovi emas — u yana ishlash (performance) cheklovi ham. Agar proof verifikatsiyasi sekin bo‘lsa, “private and compliant” asta-sekin “private and compliant, eventually” bo‘lib qoladi. Kriptografiyani host funksiyalarga chiqarib yuborish esa maxfiylikni har bir transaction ustiga qo‘shib beriladigan soliq emas, uning ajralmas xususiyati qilib saqlab qoladi.
Bu yerda kimdir Piecrust’ning real hayotdagi ko‘rsatkichlarini aslida benchmark qilganmi, yoki “WASM overhead’idan qochadi” degan gap hali ham Dusk-specific ma’lumotdan ko‘ra keltirilgan umumiy tadqiqotlarga tayangan holdami?"
5
5
544
·
--
Tasdiqlangan
#dusk
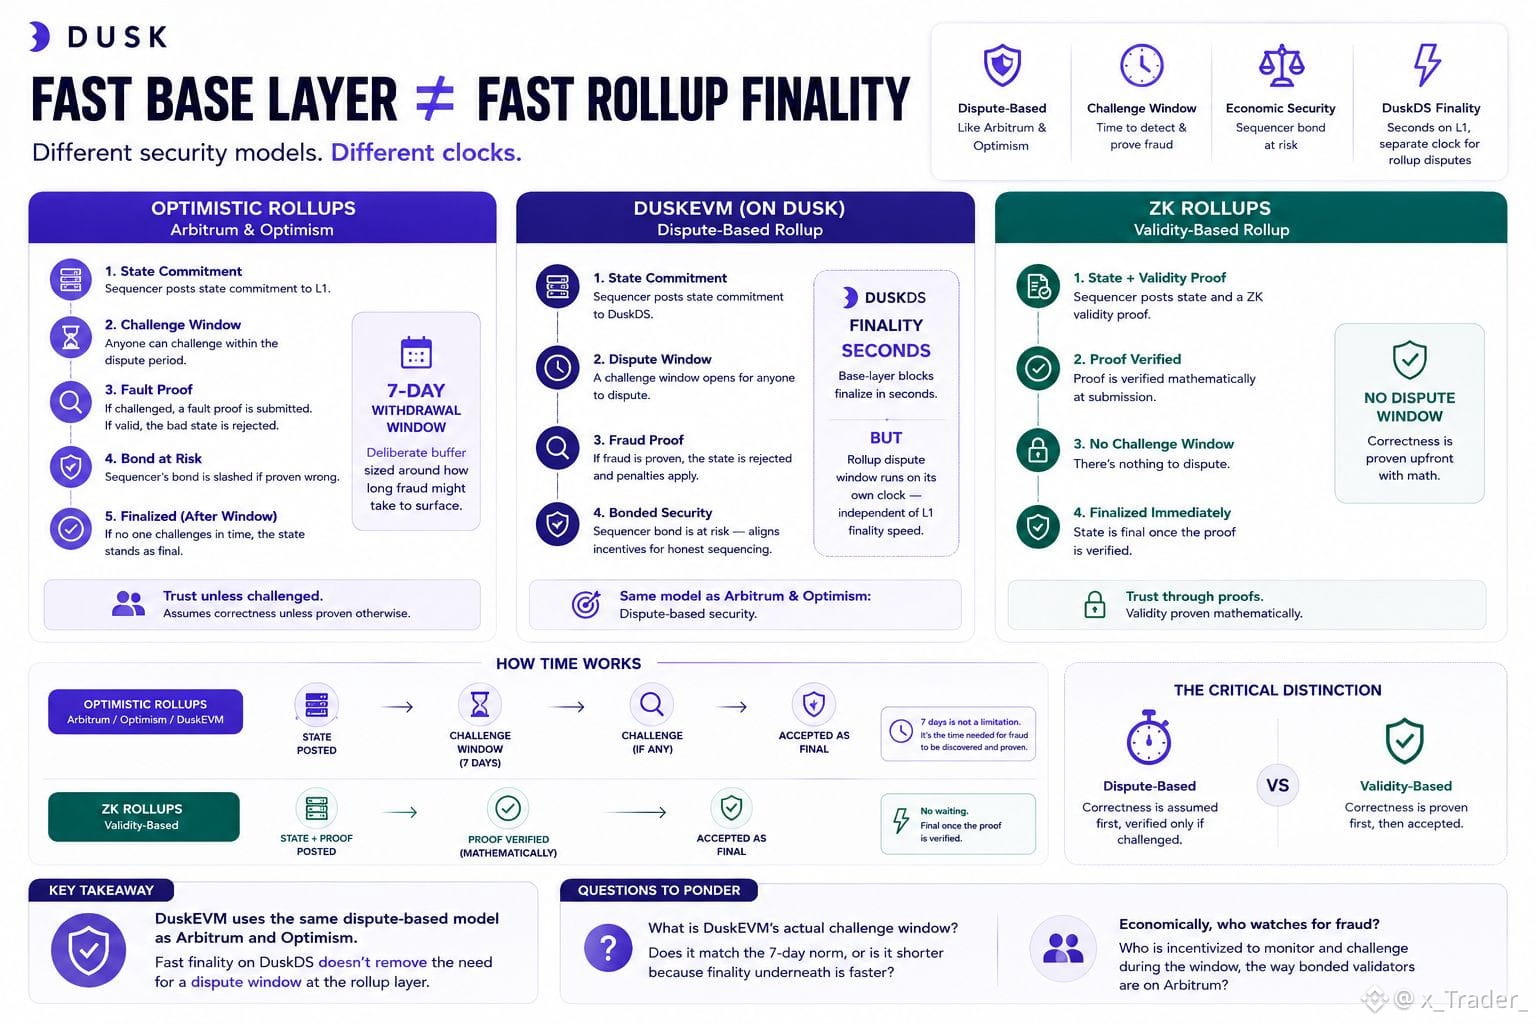
DuskEVM’ning rollup dizayni asosan texnik tafsilot, deb o‘ylagandim — sequencer, batcher, bazaviy qatlam, farqi yo‘q. So‘ng men uning dispute (bahs) modelini Arbitrum va Optimismnikiga solishtirdim va taxminim puchga chiqdi.
Optimistic rollup’lar sukut bo‘yicha tekshirmaydi. Ular challenge (e’tiroz) bo‘lganda tekshiradi. Sequencer state commitment’ini (holatga mos majburiyat) joylaydi. Istagan kishi unga qarshi fault proof (xato dalili) yuborishi mumkin. Agar dalil to‘g‘ri bo‘lsa, noto‘g‘ri holat rad etiladi va sequencer’ning garovi slashed qilinadi. Agar hech kim o‘z vaqtida challenge qilmasa, u baribir yakuniy bo‘lib qoladi — u haqiqatan ham to‘g‘ri bo‘lgan-bo‘lmagani muhim emas.
Raqamlarni yonma-yon qo‘yib ko‘rmagunimcha, nimani bog‘lamaganim shu bo‘ldi. Arbitrum va Optimism ikkalasi ham 7 kunlik withdrawal window (chiqarib olish oynasi) belgilaydi — bu cheklov emas, firib (fraud) yuzaga chiqishiga ketishi mumkin bo‘lgan vaqt atrofida ataylab qo‘yilgan buffer. Zk-rollup’lar buni butunlay chetlab o‘tadi: validity proof (haqiqatni tasdiqlovchi dalil) submission’da matematik tarzda tekshiriladi, demak bahslashish uchun narsa qolmaydi.
DuskDS bazaviy qatlam bloklarini soniyalar ichida final qiladi. Men bu tezlik automatik ravishda rollup qatlamiga ham o‘tadi, deb o‘ylaganman. Yo‘q. Dispute window o‘zining alohida soati bo‘yicha ishlaydi — uning tagidagi qatlam qanchalik tez joylashishidan qat’i nazar.
Demak, haqiqiy taqqoslash "DuskEVM vs Ethereum’ning rollup’lari" emas. Bu "dispute-based security (bahsga asoslangan xavfsizlik) vs math-based security (matematikaga asoslangan xavfsizlik)" va DuskEVM Arbitrum hamda Optimism tanlagan tomonni tanlagan.
$DUSK
@Dusk_Foundation
DuskEVM’ning amaldagi challenge window’i qanday — 7 kunlik normaga mosmi, yoki pastki qatlamdagi finality tezroq bo‘lgani uchun qisqaroqmi?
#dusk
DuskEVM’ning rollup dizayni asosan texnik tafsilot, deb o‘ylagandim — sequencer, batcher, bazaviy qatlam, farqi yo‘q. So‘ng men uning dispute (bahs) modelini Arbitrum va Optimismnikiga solishtirdim va taxminim puchga chiqdi.
Optimistic rollup’lar sukut bo‘yicha tekshirmaydi. Ular challenge (e’tiroz) bo‘lganda tekshiradi. Sequencer state commitment’ini (holatga mos majburiyat) joylaydi. Istagan kishi unga qarshi fault proof (xato dalili) yuborishi mumkin. Agar dalil to‘g‘ri bo‘lsa, noto‘g‘ri holat rad etiladi va sequencer’ning garovi slashed qilinadi. Agar hech kim o‘z vaqtida challenge qilmasa, u baribir yakuniy bo‘lib qoladi — u haqiqatan ham to‘g‘ri bo‘lgan-bo‘lmagani muhim emas.
Raqamlarni yonma-yon qo‘yib ko‘rmagunimcha, nimani bog‘lamaganim shu bo‘ldi. Arbitrum va Optimism ikkalasi ham 7 kunlik withdrawal window (chiqarib olish oynasi) belgilaydi — bu cheklov emas, firib (fraud) yuzaga chiqishiga ketishi mumkin bo‘lgan vaqt atrofida ataylab qo‘yilgan buffer. Zk-rollup’lar buni butunlay chetlab o‘tadi: validity proof (haqiqatni tasdiqlovchi dalil) submission’da matematik tarzda tekshiriladi, demak bahslashish uchun narsa qolmaydi.
DuskDS bazaviy qatlam bloklarini soniyalar ichida final qiladi. Men bu tezlik automatik ravishda rollup qatlamiga ham o‘tadi, deb o‘ylaganman. Yo‘q. Dispute window o‘zining alohida soati bo‘yicha ishlaydi — uning tagidagi qatlam qanchalik tez joylashishidan qat’i nazar.
Demak, haqiqiy taqqoslash "DuskEVM vs Ethereum’ning rollup’lari" emas. Bu "dispute-based security (bahsga asoslangan xavfsizlik) vs math-based security (matematikaga asoslangan xavfsizlik)" va DuskEVM Arbitrum hamda Optimism tanlagan tomonni tanlagan.
$DUSK
@Dusk
DuskEVM’ning amaldagi challenge window’i qanday — 7 kunlik normaga mosmi, yoki pastki qatlamdagi finality tezroq bo‘lgani uchun qisqaroqmi?
DuskEVM’ning rollup dizayni asosan texnik tafsilot, deb o‘ylagandim — sequencer, batcher, bazaviy qatlam, farqi yo‘q. So‘ng men uning dispute (bahs) modelini Arbitrum va Optimismnikiga solishtirdim va taxminim puchga chiqdi.
Optimistic rollup’lar sukut bo‘yicha tekshirmaydi. Ular challenge (e’tiroz) bo‘lganda tekshiradi. Sequencer state commitment’ini (holatga mos majburiyat) joylaydi. Istagan kishi unga qarshi fault proof (xato dalili) yuborishi mumkin. Agar dalil to‘g‘ri bo‘lsa, noto‘g‘ri holat rad etiladi va sequencer’ning garovi slashed qilinadi. Agar hech kim o‘z vaqtida challenge qilmasa, u baribir yakuniy bo‘lib qoladi — u haqiqatan ham to‘g‘ri bo‘lgan-bo‘lmagani muhim emas.
Raqamlarni yonma-yon qo‘yib ko‘rmagunimcha, nimani bog‘lamaganim shu bo‘ldi. Arbitrum va Optimism ikkalasi ham 7 kunlik withdrawal window (chiqarib olish oynasi) belgilaydi — bu cheklov emas, firib (fraud) yuzaga chiqishiga ketishi mumkin bo‘lgan vaqt atrofida ataylab qo‘yilgan buffer. Zk-rollup’lar buni butunlay chetlab o‘tadi: validity proof (haqiqatni tasdiqlovchi dalil) submission’da matematik tarzda tekshiriladi, demak bahslashish uchun narsa qolmaydi.
DuskDS bazaviy qatlam bloklarini soniyalar ichida final qiladi. Men bu tezlik automatik ravishda rollup qatlamiga ham o‘tadi, deb o‘ylaganman. Yo‘q. Dispute window o‘zining alohida soati bo‘yicha ishlaydi — uning tagidagi qatlam qanchalik tez joylashishidan qat’i nazar.
Demak, haqiqiy taqqoslash "DuskEVM vs Ethereum’ning rollup’lari" emas. Bu "dispute-based security (bahsga asoslangan xavfsizlik) vs math-based security (matematikaga asoslangan xavfsizlik)" va DuskEVM Arbitrum hamda Optimism tanlagan tomonni tanlagan.
$DUSK
@Dusk
DuskEVM’ning amaldagi challenge window’i qanday — 7 kunlik normaga mosmi, yoki pastki qatlamdagi finality tezroq bo‘lgani uchun qisqaroqmi?
1
3
314
·
--
Tasdiqlangan
#dusk $DUSK
Piecrust, Duskning virtual mashinasi, faqat aqlli shartnomalarni ishga tushirish uchun u yerda ekan, deb o‘ylagandim. Har qanday VM qiladigan ish — kodni bajaradi, holatni saqlaydi, xolos. Ma’lum bo‘lishicha, bu aslida uning vazifasining yarmi ham bo‘lmasligi mumkin.
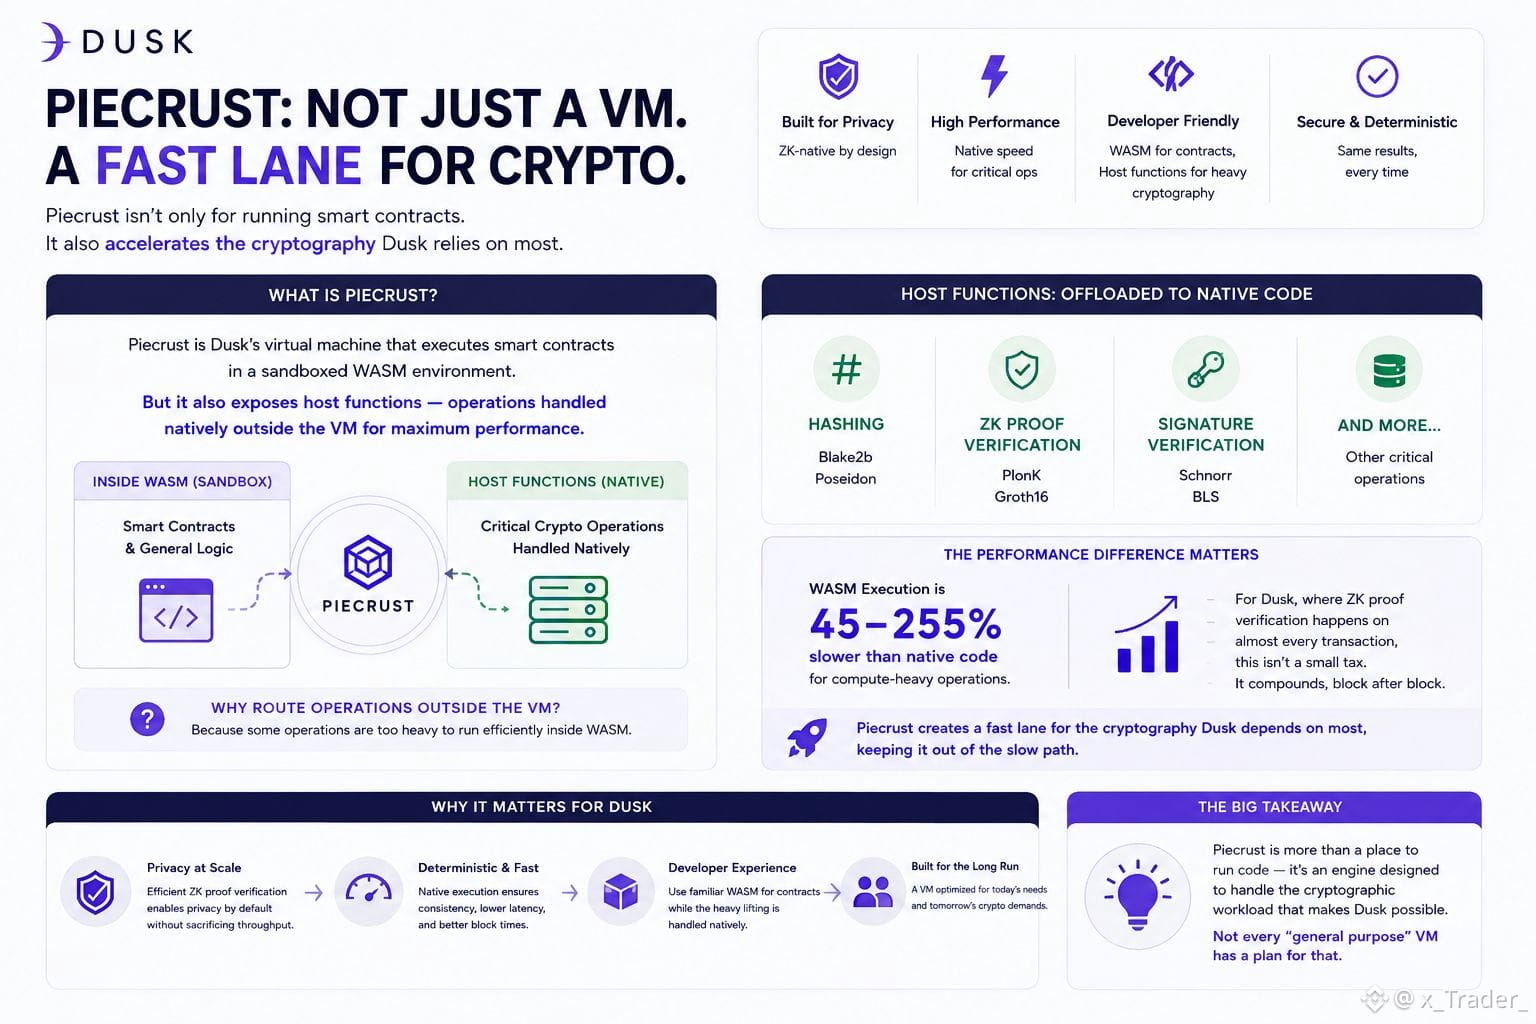
Hujjatlarni titkilab, Piecrust bir qator host funksiyalarni ochishini ko‘rdim.
VM ularni WASM sandbox muhiti ichida ishlatish o‘rniga, native kodga topshiradigan operatsiyalar.
Blake2b va Poseidon orqali xeshlash.
PlonK va Groth16 nol-bilimli (zero-knowledge) isbotlarini tekshirish.
Schnorr va BLS imzolarini tasdiqlash.
Bularning hech biri oddiy kontrakt bytekodi sifatida ishlamaydi.
Nega VM o‘zining ichidan o‘tib, hammasini odatdagi yo‘l bilan bajarish o‘rniga, muayyan amallarni atayin uning atrofidan o‘tkazadigan yo‘nalishni tanlaydi?
Ma’lum bo‘lishicha, WASMdagi bajarilish hisoblashga og‘ir operatsiyalarda native kodga nisbatan 45-255% sekinroq bo‘lishi mumkin; bu kechikish virtualizatsiyalangan xotira boshqaruvi va sandboxlangan muhit qo‘shimcha yuklaydigan buyruqlarni qayta ishlashdan keladi.
ZK proof verifikatsiyasi faqat vaqti-vaqti bilan emas, balki deyarli har bir tranzaksiyada yuz beradigan zanjirda, bu hisob-kitobni WASM ichida ishlatish natijasida to‘lanadigan “kichik” soliq emas.
U blockdan blockga to‘planib boraveradi.
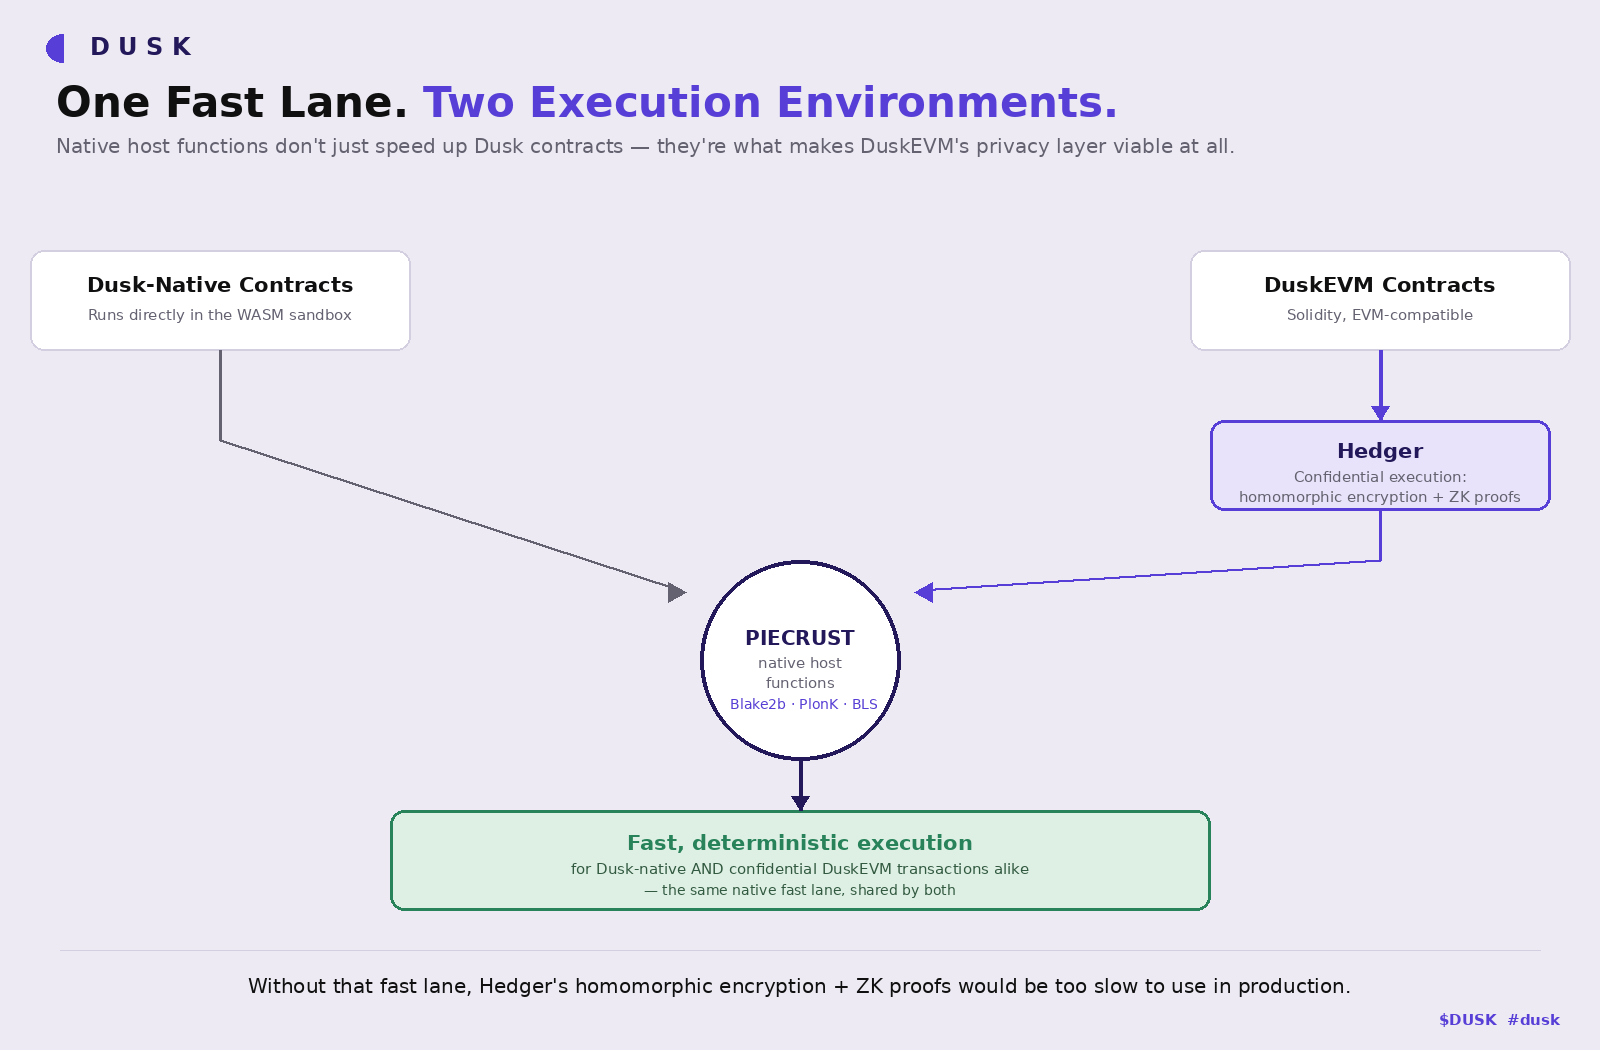
Xuddi shu prinsip DuskEVMga ham to‘g‘ridan-to‘g‘ri o‘tadi — Solidity dasturchilarini Duskga olib kiradigan EVMga mos qatlam.
Maxfiy bajarish moduli — Hedger — tranzaksiyalarni shaxsiy saqlash uchun gomomorfik shifrlash va ZK isbotlariga tayansa-da; ularning hech biri, avvalo pastdagi native host funksiyalar og‘ir ishni bajarmasa, yetarlicha tez emas.
Shunday qilib, Piecrust faqat kontraktlar bajariladigan joy emas. U eng ko‘p tayaniladigan aniq kriptografik amallar uchun ham tezkor yo‘lak — @Dusk_Foundation amallar uchun — sekin yo‘ldan ataylab chetga chiqarilgan. Va aynan shu tezkor yo‘lak DuskEVMning maxfiylik qatlamini umuman ishga yaroqli qiladi — nafaqat Dusk-native kontraktlar uchungina emas.
Hayron qoldiradi — yana nechta boshqa “umumiy maqsad” VMlar bor, ular jimgina proof-verifikatsiya solig‘ini yutib yuboryaptimi, lekin uni o‘lchash bilan hech kim shug‘ullanmaganmi?"
#dusk $DUSK
Piecrust, Duskning virtual mashinasi, faqat aqlli shartnomalarni ishga tushirish uchun u yerda ekan, deb o‘ylagandim. Har qanday VM qiladigan ish — kodni bajaradi, holatni saqlaydi, xolos. Ma’lum bo‘lishicha, bu aslida uning vazifasining yarmi ham bo‘lmasligi mumkin.
Hujjatlarni titkilab, Piecrust bir qator host funksiyalarni ochishini ko‘rdim.
VM ularni WASM sandbox muhiti ichida ishlatish o‘rniga, native kodga topshiradigan operatsiyalar.
Blake2b va Poseidon orqali xeshlash.
PlonK va Groth16 nol-bilimli (zero-knowledge) isbotlarini tekshirish.
Schnorr va BLS imzolarini tasdiqlash.
Bularning hech biri oddiy kontrakt bytekodi sifatida ishlamaydi.
Nega VM o‘zining ichidan o‘tib, hammasini odatdagi yo‘l bilan bajarish o‘rniga, muayyan amallarni atayin uning atrofidan o‘tkazadigan yo‘nalishni tanlaydi?
Ma’lum bo‘lishicha, WASMdagi bajarilish hisoblashga og‘ir operatsiyalarda native kodga nisbatan 45-255% sekinroq bo‘lishi mumkin; bu kechikish virtualizatsiyalangan xotira boshqaruvi va sandboxlangan muhit qo‘shimcha yuklaydigan buyruqlarni qayta ishlashdan keladi.
ZK proof verifikatsiyasi faqat vaqti-vaqti bilan emas, balki deyarli har bir tranzaksiyada yuz beradigan zanjirda, bu hisob-kitobni WASM ichida ishlatish natijasida to‘lanadigan “kichik” soliq emas.
U blockdan blockga to‘planib boraveradi.
Xuddi shu prinsip DuskEVMga ham to‘g‘ridan-to‘g‘ri o‘tadi — Solidity dasturchilarini Duskga olib kiradigan EVMga mos qatlam.
Maxfiy bajarish moduli — Hedger — tranzaksiyalarni shaxsiy saqlash uchun gomomorfik shifrlash va ZK isbotlariga tayansa-da; ularning hech biri, avvalo pastdagi native host funksiyalar og‘ir ishni bajarmasa, yetarlicha tez emas.
Shunday qilib, Piecrust faqat kontraktlar bajariladigan joy emas. U eng ko‘p tayaniladigan aniq kriptografik amallar uchun ham tezkor yo‘lak — @Dusk amallar uchun — sekin yo‘ldan ataylab chetga chiqarilgan. Va aynan shu tezkor yo‘lak DuskEVMning maxfiylik qatlamini umuman ishga yaroqli qiladi — nafaqat Dusk-native kontraktlar uchungina emas.
Hayron qoldiradi — yana nechta boshqa “umumiy maqsad” VMlar bor, ular jimgina proof-verifikatsiya solig‘ini yutib yuboryaptimi, lekin uni o‘lchash bilan hech kim shug‘ullanmaganmi?"
Piecrust, Duskning virtual mashinasi, faqat aqlli shartnomalarni ishga tushirish uchun u yerda ekan, deb o‘ylagandim. Har qanday VM qiladigan ish — kodni bajaradi, holatni saqlaydi, xolos. Ma’lum bo‘lishicha, bu aslida uning vazifasining yarmi ham bo‘lmasligi mumkin.
Hujjatlarni titkilab, Piecrust bir qator host funksiyalarni ochishini ko‘rdim.
VM ularni WASM sandbox muhiti ichida ishlatish o‘rniga, native kodga topshiradigan operatsiyalar.
Blake2b va Poseidon orqali xeshlash.
PlonK va Groth16 nol-bilimli (zero-knowledge) isbotlarini tekshirish.
Schnorr va BLS imzolarini tasdiqlash.
Bularning hech biri oddiy kontrakt bytekodi sifatida ishlamaydi.
Nega VM o‘zining ichidan o‘tib, hammasini odatdagi yo‘l bilan bajarish o‘rniga, muayyan amallarni atayin uning atrofidan o‘tkazadigan yo‘nalishni tanlaydi?
Ma’lum bo‘lishicha, WASMdagi bajarilish hisoblashga og‘ir operatsiyalarda native kodga nisbatan 45-255% sekinroq bo‘lishi mumkin; bu kechikish virtualizatsiyalangan xotira boshqaruvi va sandboxlangan muhit qo‘shimcha yuklaydigan buyruqlarni qayta ishlashdan keladi.
ZK proof verifikatsiyasi faqat vaqti-vaqti bilan emas, balki deyarli har bir tranzaksiyada yuz beradigan zanjirda, bu hisob-kitobni WASM ichida ishlatish natijasida to‘lanadigan “kichik” soliq emas.
U blockdan blockga to‘planib boraveradi.
Xuddi shu prinsip DuskEVMga ham to‘g‘ridan-to‘g‘ri o‘tadi — Solidity dasturchilarini Duskga olib kiradigan EVMga mos qatlam.
Maxfiy bajarish moduli — Hedger — tranzaksiyalarni shaxsiy saqlash uchun gomomorfik shifrlash va ZK isbotlariga tayansa-da; ularning hech biri, avvalo pastdagi native host funksiyalar og‘ir ishni bajarmasa, yetarlicha tez emas.
Shunday qilib, Piecrust faqat kontraktlar bajariladigan joy emas. U eng ko‘p tayaniladigan aniq kriptografik amallar uchun ham tezkor yo‘lak — @Dusk amallar uchun — sekin yo‘ldan ataylab chetga chiqarilgan. Va aynan shu tezkor yo‘lak DuskEVMning maxfiylik qatlamini umuman ishga yaroqli qiladi — nafaqat Dusk-native kontraktlar uchungina emas.
Hayron qoldiradi — yana nechta boshqa “umumiy maqsad” VMlar bor, ular jimgina proof-verifikatsiya solig‘ini yutib yuboryaptimi, lekin uni o‘lchash bilan hech kim shug‘ullanmaganmi?"
13
9
666
·
--
#dusk $DUSK @Dusk_Foundation
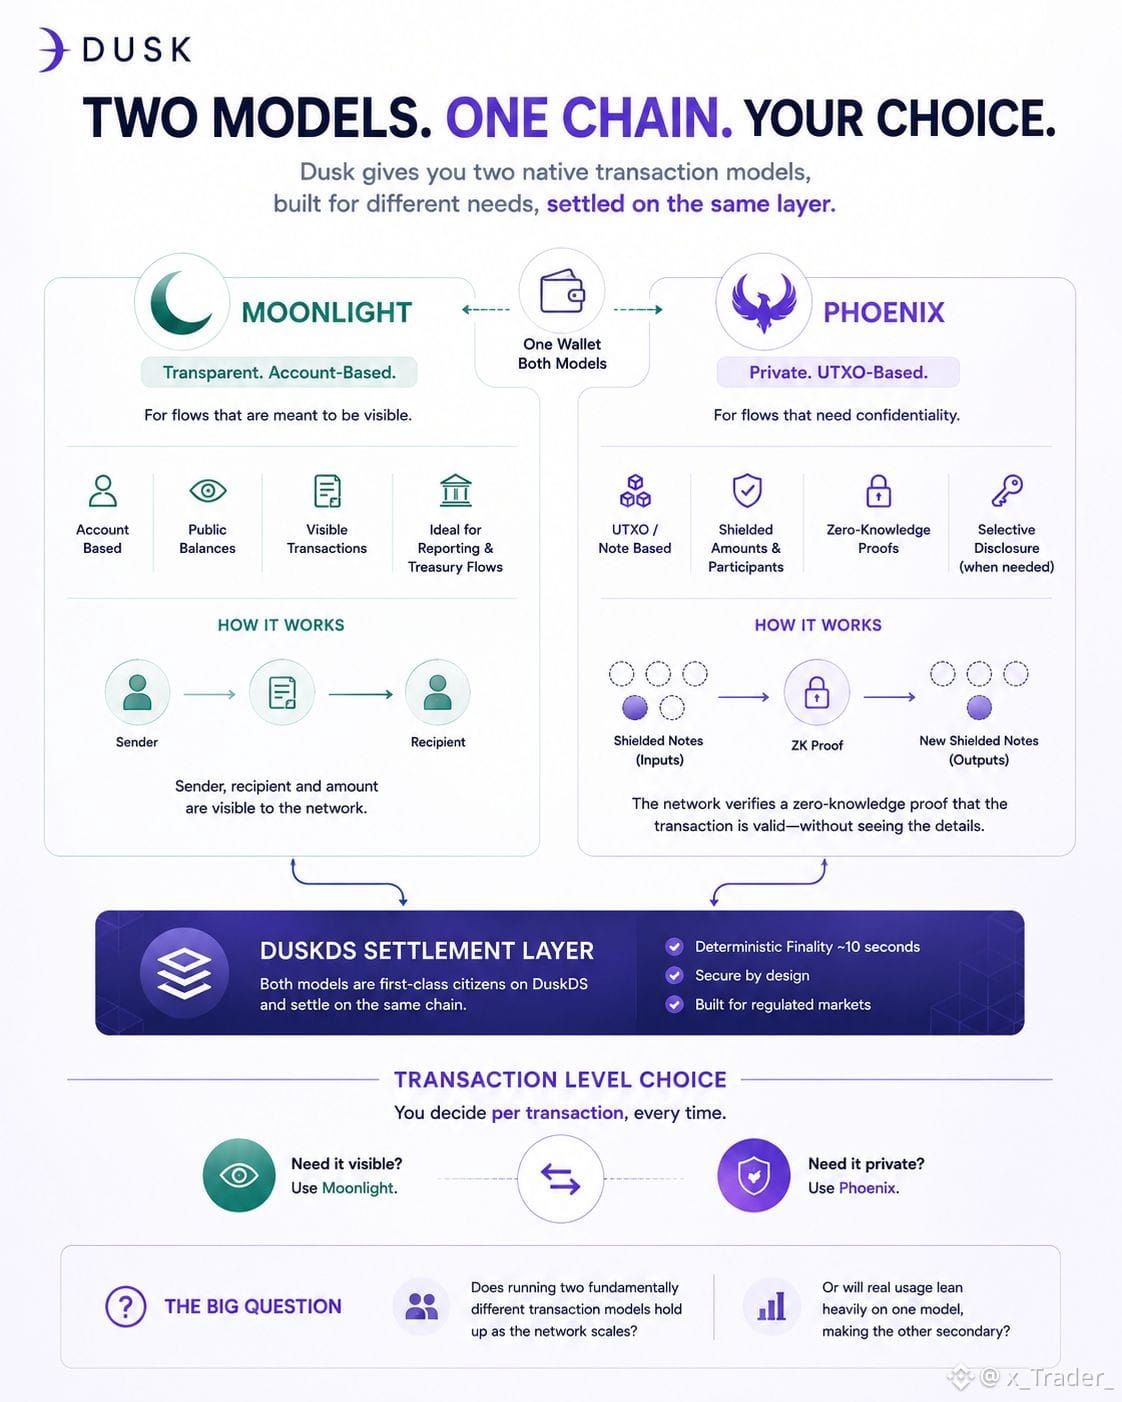
Shafaq (Dusk) da ikkita tranzaksiya modeli bor va men ularni bitta maxfiylik tizimi deb, ikki xil nom bilan davolashda davom etdim.
Bu unchalik mantiqiy emasligini tekshirish uchun hujjatlarga qaytdim. Ma’lum bo‘ldiki, ular ikki xil muammoni hal qilmoqda.
MOONLIGHT — tiniq (transparent) modeli: hisobga asoslangan, ko‘rinadigan qoldiqlar, jo‘natuvchi, qabul qiluvchi va miqdor. Agar jarayon kuzatiladigan bo‘lishi kerak bo‘lsa, bu foydali.
PHOENIX esa mutlaqo boshqa yo‘l bilan ishlaydi. U UTXO-ga (outcomesiz chiqishlar) asoslangan, shuning uchun mablag‘lar ko‘rinadigan yuruvchi balans o‘rniga himoyalangan (shielded) yozuvlar sifatida mavjud bo‘ladi. Tranzaksiya tafsilotlarini oshkor qilish o‘rniga, tarmoq sarfning haqiqiyligini tekshiradigan nol bilim (zero-knowledge) isbotini verifikatsiya qiladi: mablag‘ borligi va ikki marta sarflanmayotganini ham qo‘shib.
Men ko‘proq qiziqarli deb topgan qismi:
Hech biri boshqasining o‘rnini bosmaydi.
Ularning ikkalasi ham DuskDS da tug‘ma tranzaksiya modellari va bir xil zanjirga (chain) ulanib yakunlanadi. Hamyon profili yonma-yon bitta Moonlight hisobini ham, bitta Phoenix hisobini ham boshqarishi mumkin.
Demak, maxfiylikni bir marta yoqiladigan sozlama deb bo‘lmaydi.
Bu tranzaksiya darajasidagi tanlov.
Transfer ko‘rinadigan bo‘lsinmi? Moonlight.
Miqdor va ishtirokchilar himoyalangan bo‘lsinmi? Phoenix.
Agar keyinroq vakolatli tomon dalilga muhtoj bo‘lsa, Dusk ko‘rish kalitlari (viewing keys) orqali tanlab oshkor qilishni (selective disclosure) qo‘llab-quvvatlaydi.
Bu yechim bitta tranzaksiya modelini olib, ustiga maxfiylik qatlamini shunchaki ulashdan juda farq qiladigan dizayn tanlovi.
Lekin bu meni aslida qiziqtiradigan savolga olib keladi:
Dusk miqyoslangani sari ikki turdagi, tubdan farq qiladigan tranzaksiya modelini saqlab qolish kuchga aylanadimi, yoki uzoq muddatli muhandislik boshog‘rig‘imi?
Amaliy foydalanishda esa tartibga solinadigan bozorlar haqiqatan ham ikkalasiga ham muhtojmi — yo biri oxir-oqibat ko‘p ishni qilib qo‘yadimi?
#dusk $DUSK @Dusk
Shafaq (Dusk) da ikkita tranzaksiya modeli bor va men ularni bitta maxfiylik tizimi deb, ikki xil nom bilan davolashda davom etdim.
Bu unchalik mantiqiy emasligini tekshirish uchun hujjatlarga qaytdim. Ma’lum bo‘ldiki, ular ikki xil muammoni hal qilmoqda.
MOONLIGHT — tiniq (transparent) modeli: hisobga asoslangan, ko‘rinadigan qoldiqlar, jo‘natuvchi, qabul qiluvchi va miqdor. Agar jarayon kuzatiladigan bo‘lishi kerak bo‘lsa, bu foydali.
PHOENIX esa mutlaqo boshqa yo‘l bilan ishlaydi. U UTXO-ga (outcomesiz chiqishlar) asoslangan, shuning uchun mablag‘lar ko‘rinadigan yuruvchi balans o‘rniga himoyalangan (shielded) yozuvlar sifatida mavjud bo‘ladi. Tranzaksiya tafsilotlarini oshkor qilish o‘rniga, tarmoq sarfning haqiqiyligini tekshiradigan nol bilim (zero-knowledge) isbotini verifikatsiya qiladi: mablag‘ borligi va ikki marta sarflanmayotganini ham qo‘shib.
Men ko‘proq qiziqarli deb topgan qismi:
Hech biri boshqasining o‘rnini bosmaydi.
Ularning ikkalasi ham DuskDS da tug‘ma tranzaksiya modellari va bir xil zanjirga (chain) ulanib yakunlanadi. Hamyon profili yonma-yon bitta Moonlight hisobini ham, bitta Phoenix hisobini ham boshqarishi mumkin.
Demak, maxfiylikni bir marta yoqiladigan sozlama deb bo‘lmaydi.
Bu tranzaksiya darajasidagi tanlov.
Transfer ko‘rinadigan bo‘lsinmi? Moonlight.
Miqdor va ishtirokchilar himoyalangan bo‘lsinmi? Phoenix.
Agar keyinroq vakolatli tomon dalilga muhtoj bo‘lsa, Dusk ko‘rish kalitlari (viewing keys) orqali tanlab oshkor qilishni (selective disclosure) qo‘llab-quvvatlaydi.
Bu yechim bitta tranzaksiya modelini olib, ustiga maxfiylik qatlamini shunchaki ulashdan juda farq qiladigan dizayn tanlovi.
Lekin bu meni aslida qiziqtiradigan savolga olib keladi:
Dusk miqyoslangani sari ikki turdagi, tubdan farq qiladigan tranzaksiya modelini saqlab qolish kuchga aylanadimi, yoki uzoq muddatli muhandislik boshog‘rig‘imi?
Amaliy foydalanishda esa tartibga solinadigan bozorlar haqiqatan ham ikkalasiga ham muhtojmi — yo biri oxir-oqibat ko‘p ishni qilib qo‘yadimi?
Shafaq (Dusk) da ikkita tranzaksiya modeli bor va men ularni bitta maxfiylik tizimi deb, ikki xil nom bilan davolashda davom etdim.
Bu unchalik mantiqiy emasligini tekshirish uchun hujjatlarga qaytdim. Ma’lum bo‘ldiki, ular ikki xil muammoni hal qilmoqda.
MOONLIGHT — tiniq (transparent) modeli: hisobga asoslangan, ko‘rinadigan qoldiqlar, jo‘natuvchi, qabul qiluvchi va miqdor. Agar jarayon kuzatiladigan bo‘lishi kerak bo‘lsa, bu foydali.
PHOENIX esa mutlaqo boshqa yo‘l bilan ishlaydi. U UTXO-ga (outcomesiz chiqishlar) asoslangan, shuning uchun mablag‘lar ko‘rinadigan yuruvchi balans o‘rniga himoyalangan (shielded) yozuvlar sifatida mavjud bo‘ladi. Tranzaksiya tafsilotlarini oshkor qilish o‘rniga, tarmoq sarfning haqiqiyligini tekshiradigan nol bilim (zero-knowledge) isbotini verifikatsiya qiladi: mablag‘ borligi va ikki marta sarflanmayotganini ham qo‘shib.
Men ko‘proq qiziqarli deb topgan qismi:
Hech biri boshqasining o‘rnini bosmaydi.
Ularning ikkalasi ham DuskDS da tug‘ma tranzaksiya modellari va bir xil zanjirga (chain) ulanib yakunlanadi. Hamyon profili yonma-yon bitta Moonlight hisobini ham, bitta Phoenix hisobini ham boshqarishi mumkin.
Demak, maxfiylikni bir marta yoqiladigan sozlama deb bo‘lmaydi.
Bu tranzaksiya darajasidagi tanlov.
Transfer ko‘rinadigan bo‘lsinmi? Moonlight.
Miqdor va ishtirokchilar himoyalangan bo‘lsinmi? Phoenix.
Agar keyinroq vakolatli tomon dalilga muhtoj bo‘lsa, Dusk ko‘rish kalitlari (viewing keys) orqali tanlab oshkor qilishni (selective disclosure) qo‘llab-quvvatlaydi.
Bu yechim bitta tranzaksiya modelini olib, ustiga maxfiylik qatlamini shunchaki ulashdan juda farq qiladigan dizayn tanlovi.
Lekin bu meni aslida qiziqtiradigan savolga olib keladi:
Dusk miqyoslangani sari ikki turdagi, tubdan farq qiladigan tranzaksiya modelini saqlab qolish kuchga aylanadimi, yoki uzoq muddatli muhandislik boshog‘rig‘imi?
Amaliy foydalanishda esa tartibga solinadigan bozorlar haqiqatan ham ikkalasiga ham muhtojmi — yo biri oxir-oqibat ko‘p ishni qilib qo‘yadimi?
11
10
624
·
--
#dusk $DUSK @Dusk_Foundation
Ushbu haftada “whitepaper”dagi konsensus bo‘limini ikki marta, ketma-ket o‘qidim. Lekin birinchi marta umuman yangi narsa sezilmadi.
Ikkinchi o‘qishda, nihoyat noto‘g‘ri talqin qilayotganim bitta narsa menda “bosib” ketdi.
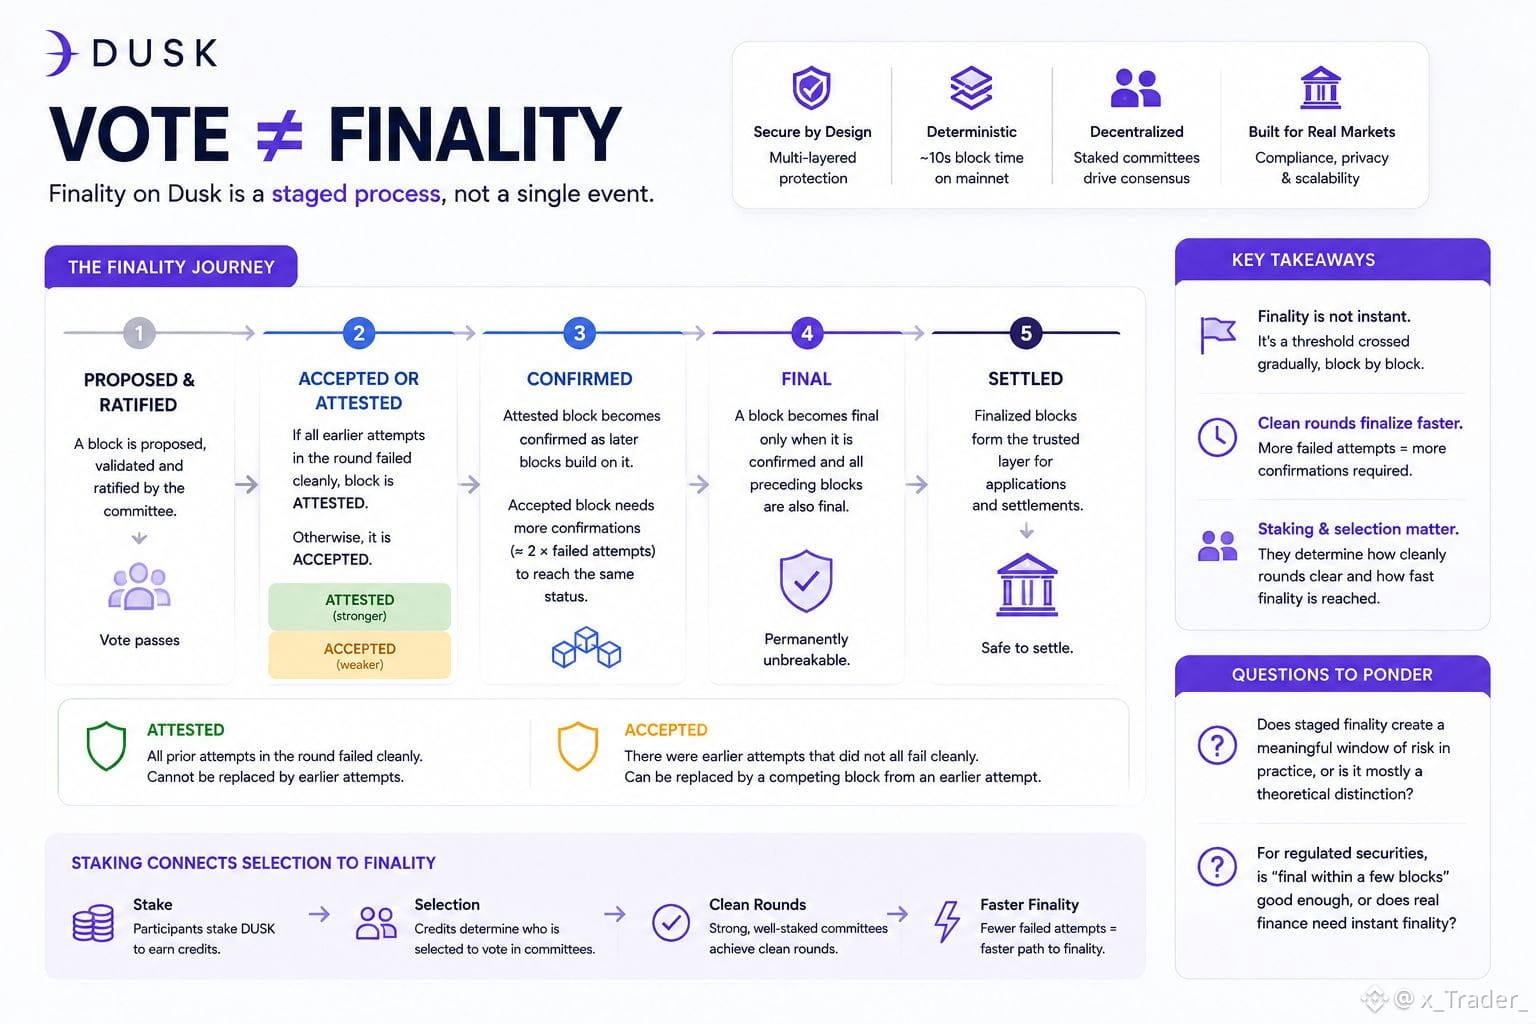
Men “blok ovozdan o‘tdi” va “blok IS final” degan hodisalarni deyarli bir xil voqea sifatida ko‘rib kelganman. Ular emas. Ular orasida bo‘shliq bor va aynan o‘sha yerda qiziqarli xavfsizlik bo‘yicha fikrlash yashaydi.
Validatsiya va ratifikatsiyadan o‘tgan blok, faqat o‘sha raund bo‘yicha avvalgi urinishlarning hammasi barobar, toza tarzda muvaffaqiyatsizlikka uchragan bo‘lsagina ATTESTED bo‘ladi. Aks holda u “accepted” (qabul qilingan) bo‘ladi, bu esa kuchsizroq holat. Qabul qilingan blok, nazariy jihatdan, avvalroq urinishdan chiqqan raqobatchi blok bilan hali ham almashtirilishi mumkin. Attestatsiya qilingan blok esa bunday bo‘la olmaydi.
So‘ng finality (yakuniylik) bosqichma-bosqich shakllanadi.
Attestatsiya qilingan blok keyingi bloklar u asosida qurila boshlashi bilan confirmed (tasdiqlangan) bo‘lib boradi. Accepted blok esa xuddi shunday statusga yetishi uchun ko‘proq tasdiqlashlar talab qiladi — taxminan uning orqasidagi muvaffaqiyatsiz urinishlar sonidan ikki baravar ko‘proq.
Fقط blok confirmed bo‘lganda va uning oldidagi hamma narsa ham final bo‘lgan taqdirdagina u haqiqatan final bo‘ladi.
Demak, “final” — ovoz o‘tganda sodir bo‘ladigan bitta voqea emas. Bu blokma-blok kesib o‘tiladigan chegara, unga qanchalik tez yetish esa qisman raund qanchalik “toza” o‘tgani bilan bog‘liq.
Mana bu yerda staking (garov) ham qayta ulanadi.
Kim ovoz berish uchun tanlanadi va komitet ichida kvorumni ta’sir qilishga yetadigan krediti kimlarda borligi raundlarning qanchalik toza o‘tishini belgilaydi. Tartibsiz raund shunchaki jarayonni qandaydir noaniq tarzda sekinlashtirmaydi. U finality jadvalini tom ma’noda, hisoblanadigan tarzda kechiktiradi.
Oqshomda tanlov va finality bir-biriga bog‘liq bo‘lmagan ikki mexanizm emas, bir-birining yonida turgan. Biri kim ovoz berishini hal qiladi. Ikkinchisi esa ularning ovozi qachon buzib bo‘lmas holga kelishini belgilaydi.
Meni aynan shu qismi qiziqtiradi.
Va men chin dildan qiziqayotgan ikkita savolim bor:
Amaliyotda bu bosqichli finality real ravishda mazmunli “risk oynasi” yaratadimi, yo‘qsa bu asosan nazariy farqlanmadirmi?
Regulyatsiya qilingan qimmatli qog‘ozlar uchun esa “bir necha blok ichida final” degani haqiqatan ham yetarlimi yoki real moliya oxir-oqibat instant finalityga yaqinroq narsani talab qiladimi?
#dusk $DUSK @Dusk
Ushbu haftada “whitepaper”dagi konsensus bo‘limini ikki marta, ketma-ket o‘qidim. Lekin birinchi marta umuman yangi narsa sezilmadi.
Ikkinchi o‘qishda, nihoyat noto‘g‘ri talqin qilayotganim bitta narsa menda “bosib” ketdi.
Men “blok ovozdan o‘tdi” va “blok IS final” degan hodisalarni deyarli bir xil voqea sifatida ko‘rib kelganman. Ular emas. Ular orasida bo‘shliq bor va aynan o‘sha yerda qiziqarli xavfsizlik bo‘yicha fikrlash yashaydi.
Validatsiya va ratifikatsiyadan o‘tgan blok, faqat o‘sha raund bo‘yicha avvalgi urinishlarning hammasi barobar, toza tarzda muvaffaqiyatsizlikka uchragan bo‘lsagina ATTESTED bo‘ladi. Aks holda u “accepted” (qabul qilingan) bo‘ladi, bu esa kuchsizroq holat. Qabul qilingan blok, nazariy jihatdan, avvalroq urinishdan chiqqan raqobatchi blok bilan hali ham almashtirilishi mumkin. Attestatsiya qilingan blok esa bunday bo‘la olmaydi.
So‘ng finality (yakuniylik) bosqichma-bosqich shakllanadi.
Attestatsiya qilingan blok keyingi bloklar u asosida qurila boshlashi bilan confirmed (tasdiqlangan) bo‘lib boradi. Accepted blok esa xuddi shunday statusga yetishi uchun ko‘proq tasdiqlashlar talab qiladi — taxminan uning orqasidagi muvaffaqiyatsiz urinishlar sonidan ikki baravar ko‘proq.
Fقط blok confirmed bo‘lganda va uning oldidagi hamma narsa ham final bo‘lgan taqdirdagina u haqiqatan final bo‘ladi.
Demak, “final” — ovoz o‘tganda sodir bo‘ladigan bitta voqea emas. Bu blokma-blok kesib o‘tiladigan chegara, unga qanchalik tez yetish esa qisman raund qanchalik “toza” o‘tgani bilan bog‘liq.
Mana bu yerda staking (garov) ham qayta ulanadi.
Kim ovoz berish uchun tanlanadi va komitet ichida kvorumni ta’sir qilishga yetadigan krediti kimlarda borligi raundlarning qanchalik toza o‘tishini belgilaydi. Tartibsiz raund shunchaki jarayonni qandaydir noaniq tarzda sekinlashtirmaydi. U finality jadvalini tom ma’noda, hisoblanadigan tarzda kechiktiradi.
Oqshomda tanlov va finality bir-biriga bog‘liq bo‘lmagan ikki mexanizm emas, bir-birining yonida turgan. Biri kim ovoz berishini hal qiladi. Ikkinchisi esa ularning ovozi qachon buzib bo‘lmas holga kelishini belgilaydi.
Meni aynan shu qismi qiziqtiradi.
Va men chin dildan qiziqayotgan ikkita savolim bor:
Amaliyotda bu bosqichli finality real ravishda mazmunli “risk oynasi” yaratadimi, yo‘qsa bu asosan nazariy farqlanmadirmi?
Regulyatsiya qilingan qimmatli qog‘ozlar uchun esa “bir necha blok ichida final” degani haqiqatan ham yetarlimi yoki real moliya oxir-oqibat instant finalityga yaqinroq narsani talab qiladimi?
Ushbu haftada “whitepaper”dagi konsensus bo‘limini ikki marta, ketma-ket o‘qidim. Lekin birinchi marta umuman yangi narsa sezilmadi.
Ikkinchi o‘qishda, nihoyat noto‘g‘ri talqin qilayotganim bitta narsa menda “bosib” ketdi.
Men “blok ovozdan o‘tdi” va “blok IS final” degan hodisalarni deyarli bir xil voqea sifatida ko‘rib kelganman. Ular emas. Ular orasida bo‘shliq bor va aynan o‘sha yerda qiziqarli xavfsizlik bo‘yicha fikrlash yashaydi.
Validatsiya va ratifikatsiyadan o‘tgan blok, faqat o‘sha raund bo‘yicha avvalgi urinishlarning hammasi barobar, toza tarzda muvaffaqiyatsizlikka uchragan bo‘lsagina ATTESTED bo‘ladi. Aks holda u “accepted” (qabul qilingan) bo‘ladi, bu esa kuchsizroq holat. Qabul qilingan blok, nazariy jihatdan, avvalroq urinishdan chiqqan raqobatchi blok bilan hali ham almashtirilishi mumkin. Attestatsiya qilingan blok esa bunday bo‘la olmaydi.
So‘ng finality (yakuniylik) bosqichma-bosqich shakllanadi.
Attestatsiya qilingan blok keyingi bloklar u asosida qurila boshlashi bilan confirmed (tasdiqlangan) bo‘lib boradi. Accepted blok esa xuddi shunday statusga yetishi uchun ko‘proq tasdiqlashlar talab qiladi — taxminan uning orqasidagi muvaffaqiyatsiz urinishlar sonidan ikki baravar ko‘proq.
Fقط blok confirmed bo‘lganda va uning oldidagi hamma narsa ham final bo‘lgan taqdirdagina u haqiqatan final bo‘ladi.
Demak, “final” — ovoz o‘tganda sodir bo‘ladigan bitta voqea emas. Bu blokma-blok kesib o‘tiladigan chegara, unga qanchalik tez yetish esa qisman raund qanchalik “toza” o‘tgani bilan bog‘liq.
Mana bu yerda staking (garov) ham qayta ulanadi.
Kim ovoz berish uchun tanlanadi va komitet ichida kvorumni ta’sir qilishga yetadigan krediti kimlarda borligi raundlarning qanchalik toza o‘tishini belgilaydi. Tartibsiz raund shunchaki jarayonni qandaydir noaniq tarzda sekinlashtirmaydi. U finality jadvalini tom ma’noda, hisoblanadigan tarzda kechiktiradi.
Oqshomda tanlov va finality bir-biriga bog‘liq bo‘lmagan ikki mexanizm emas, bir-birining yonida turgan. Biri kim ovoz berishini hal qiladi. Ikkinchisi esa ularning ovozi qachon buzib bo‘lmas holga kelishini belgilaydi.
Meni aynan shu qismi qiziqtiradi.
Va men chin dildan qiziqayotgan ikkita savolim bor:
Amaliyotda bu bosqichli finality real ravishda mazmunli “risk oynasi” yaratadimi, yo‘qsa bu asosan nazariy farqlanmadirmi?
Regulyatsiya qilingan qimmatli qog‘ozlar uchun esa “bir necha blok ichida final” degani haqiqatan ham yetarlimi yoki real moliya oxir-oqibat instant finalityga yaqinroq narsani talab qiladimi?
25
27
3.3k
·
--
Tasdiqlangan
#dusk
Kecha tushlik qilib o‘tirganimda Dusk hujjatlarini varaqlayotganimda, meni hayratga solgan tartibga solingan moliya haqida bir batafsil ma’lumot.
Ko‘p tartibga solingan blokcheyn infratuzilmalari aslida ommaviy emas.
Ruxsat (permissioned) asosida ishlaydi.
Institut tomonidan boshqariladigan xususiy reyestr — faqat uning ichida blokcheynga o‘xshash texnologiya bor. Slayd taqdimotida markazsizdek ko‘rinadi.
Lekin aslida markazsiz emas.
Buning sababi bor — regulyatorlar aynan ommaviy, permissionless zanjirlardan ehtiyot bo‘lishadi.
Yagona tomon kim validatsiya qilishi, kim nimani ko‘rishi va biror narsa noto‘g‘ri ketsa kim javobgar bo‘lishini nazorat qilmasligi kerak.
Ommaviy zanjirning butun mazmuni ham shunda, va aynan shu regulyatorni bezovta qiladi.
Shuning uchun 21X mening e’tiborimni tortdi.
21X — Yevropa tartiboti doirasida to‘liq tokenlashtirilgan qimmatli qog‘ozlar bozori uchun DLT-TSS litsenziyasini olgan birinchi kompaniya. Bu litsenziya ikki narsani qiladi: ular savdo va hisob-kitobni keyinroq muvofiqlashtirish o‘rniga bitta bosqichda birlashtirishga imkon beradi va public, permissionless zanjirda ishlashga ruxsat beradi — xususiy zanjirni markazsizdek ko‘rsatib berkitilgan emas.
Meni eng ko‘p o‘ylantiradigan joyi shu. Aksariyat tartibga solingan platformalar yopiq qolib ruxsat oladi. 21X esa haqiqiysidan foydalanishga ruxsat oldi.
Bu yerda Duskning roli — trade participant munosabatlari: 21X DuskEVM’ni qo‘llab-quvvatlaydigan zanjirlaridan biri sifatida integratsiya qilishni rejalashtirgan. Bir tomonda ularning regulyatorlikdan ozod etilishi, boshqa tomonda esa Dusk infratuzilmasi. Hech bir tomon yakka o‘zi to‘liq tasvirni ko‘rmagan.
Tokenizatsiya hech qachon eng qiyin qism emas edi.
Hech kim boshqarmaydigan infratuzilmada ishlashga ruxsat olish qiyin bo‘lgan.
21X buni regulyatorlik darajasida uddaladi.
Dusk buni protokol darajasida “ochib tashlaydi” (deterministik hisob-kitob, selektiv oshkor qilish).
Xuddi o‘sha devor, boshqa tomoni.
Asosiy savol:
Ommaviy-permissionless litsenziya haqiqatan ham kam uchraydimi yoki regulyatsiya shunchaki ortidan yetib kelyaptimi? Va agar ko‘proq regulyatorlar 21X’ga ergashsa, “muvofiqlik” kriptoga ta’rif beradimi yoki kripto shunchaki ko‘rinmas infratuzilmaga aylanadimi?
$DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Bilish qiziq: 21X’ning litsenziyasini g‘ayrioddiy qiladigan narsa nima ekan? 🔍
#dusk
Kecha tushlik qilib o‘tirganimda Dusk hujjatlarini varaqlayotganimda, meni hayratga solgan tartibga solingan moliya haqida bir batafsil ma’lumot.
Ko‘p tartibga solingan blokcheyn infratuzilmalari aslida ommaviy emas.
Ruxsat (permissioned) asosida ishlaydi.
Institut tomonidan boshqariladigan xususiy reyestr — faqat uning ichida blokcheynga o‘xshash texnologiya bor. Slayd taqdimotida markazsizdek ko‘rinadi.
Lekin aslida markazsiz emas.
Buning sababi bor — regulyatorlar aynan ommaviy, permissionless zanjirlardan ehtiyot bo‘lishadi.
Yagona tomon kim validatsiya qilishi, kim nimani ko‘rishi va biror narsa noto‘g‘ri ketsa kim javobgar bo‘lishini nazorat qilmasligi kerak.
Ommaviy zanjirning butun mazmuni ham shunda, va aynan shu regulyatorni bezovta qiladi.
Shuning uchun 21X mening e’tiborimni tortdi.
21X — Yevropa tartiboti doirasida to‘liq tokenlashtirilgan qimmatli qog‘ozlar bozori uchun DLT-TSS litsenziyasini olgan birinchi kompaniya. Bu litsenziya ikki narsani qiladi: ular savdo va hisob-kitobni keyinroq muvofiqlashtirish o‘rniga bitta bosqichda birlashtirishga imkon beradi va public, permissionless zanjirda ishlashga ruxsat beradi — xususiy zanjirni markazsizdek ko‘rsatib berkitilgan emas.
Meni eng ko‘p o‘ylantiradigan joyi shu. Aksariyat tartibga solingan platformalar yopiq qolib ruxsat oladi. 21X esa haqiqiysidan foydalanishga ruxsat oldi.
Bu yerda Duskning roli — trade participant munosabatlari: 21X DuskEVM’ni qo‘llab-quvvatlaydigan zanjirlaridan biri sifatida integratsiya qilishni rejalashtirgan. Bir tomonda ularning regulyatorlikdan ozod etilishi, boshqa tomonda esa Dusk infratuzilmasi. Hech bir tomon yakka o‘zi to‘liq tasvirni ko‘rmagan.
Tokenizatsiya hech qachon eng qiyin qism emas edi.
Hech kim boshqarmaydigan infratuzilmada ishlashga ruxsat olish qiyin bo‘lgan.
21X buni regulyatorlik darajasida uddaladi.
Dusk buni protokol darajasida “ochib tashlaydi” (deterministik hisob-kitob, selektiv oshkor qilish).
Xuddi o‘sha devor, boshqa tomoni.
Asosiy savol:
Ommaviy-permissionless litsenziya haqiqatan ham kam uchraydimi yoki regulyatsiya shunchaki ortidan yetib kelyaptimi? Va agar ko‘proq regulyatorlar 21X’ga ergashsa, “muvofiqlik” kriptoga ta’rif beradimi yoki kripto shunchaki ko‘rinmas infratuzilmaga aylanadimi?
$DUSK @Dusk
Bilish qiziq: 21X’ning litsenziyasini g‘ayrioddiy qiladigan narsa nima ekan? 🔍
Kecha tushlik qilib o‘tirganimda Dusk hujjatlarini varaqlayotganimda, meni hayratga solgan tartibga solingan moliya haqida bir batafsil ma’lumot.
Ko‘p tartibga solingan blokcheyn infratuzilmalari aslida ommaviy emas.
Ruxsat (permissioned) asosida ishlaydi.
Institut tomonidan boshqariladigan xususiy reyestr — faqat uning ichida blokcheynga o‘xshash texnologiya bor. Slayd taqdimotida markazsizdek ko‘rinadi.
Lekin aslida markazsiz emas.
Buning sababi bor — regulyatorlar aynan ommaviy, permissionless zanjirlardan ehtiyot bo‘lishadi.
Yagona tomon kim validatsiya qilishi, kim nimani ko‘rishi va biror narsa noto‘g‘ri ketsa kim javobgar bo‘lishini nazorat qilmasligi kerak.
Ommaviy zanjirning butun mazmuni ham shunda, va aynan shu regulyatorni bezovta qiladi.
Shuning uchun 21X mening e’tiborimni tortdi.
21X — Yevropa tartiboti doirasida to‘liq tokenlashtirilgan qimmatli qog‘ozlar bozori uchun DLT-TSS litsenziyasini olgan birinchi kompaniya. Bu litsenziya ikki narsani qiladi: ular savdo va hisob-kitobni keyinroq muvofiqlashtirish o‘rniga bitta bosqichda birlashtirishga imkon beradi va public, permissionless zanjirda ishlashga ruxsat beradi — xususiy zanjirni markazsizdek ko‘rsatib berkitilgan emas.
Meni eng ko‘p o‘ylantiradigan joyi shu. Aksariyat tartibga solingan platformalar yopiq qolib ruxsat oladi. 21X esa haqiqiysidan foydalanishga ruxsat oldi.
Bu yerda Duskning roli — trade participant munosabatlari: 21X DuskEVM’ni qo‘llab-quvvatlaydigan zanjirlaridan biri sifatida integratsiya qilishni rejalashtirgan. Bir tomonda ularning regulyatorlikdan ozod etilishi, boshqa tomonda esa Dusk infratuzilmasi. Hech bir tomon yakka o‘zi to‘liq tasvirni ko‘rmagan.
Tokenizatsiya hech qachon eng qiyin qism emas edi.
Hech kim boshqarmaydigan infratuzilmada ishlashga ruxsat olish qiyin bo‘lgan.
21X buni regulyatorlik darajasida uddaladi.
Dusk buni protokol darajasida “ochib tashlaydi” (deterministik hisob-kitob, selektiv oshkor qilish).
Xuddi o‘sha devor, boshqa tomoni.
Asosiy savol:
Ommaviy-permissionless litsenziya haqiqatan ham kam uchraydimi yoki regulyatsiya shunchaki ortidan yetib kelyaptimi? Va agar ko‘proq regulyatorlar 21X’ga ergashsa, “muvofiqlik” kriptoga ta’rif beradimi yoki kripto shunchaki ko‘rinmas infratuzilmaga aylanadimi?
$DUSK @Dusk
Bilish qiziq: 21X’ning litsenziyasini g‘ayrioddiy qiladigan narsa nima ekan? 🔍
A private, permissioned chain
75%
Public, permissionless chain
0%
It's not actually licensed yet
25%
It only covers stablecoins
0%
4 Ovozlar • Ovoz berish yopildi
5
5
328
·
--
Yaqinda #dusk haqidagi kampaniya e’lonining o‘zi meni kriptodagi eng sevimli so‘zlardan biri — “komponensiyalanish (composability)” — haqida o‘ylantirib qo‘ydi.
Odatda komponensiyalanish haqida gapirganda, “ko‘proq bo‘lsa avtomatik ravishda yaxshiroq” degandek gapiramiz.
Token protokollar orasida harakatlana olishi, garovga aylanishi, DeFi bilan ishlashi, cross-chain (zanjirlararo) o‘tishi, yangi ilovalarga ulanishi kerak...
Ruxsat etilmaydigan (permissionless) oddiy aktiv uchun, albatta.
Lekin buni tartibga solingan obligatsiya (bond) bilan tasavvur qiling.
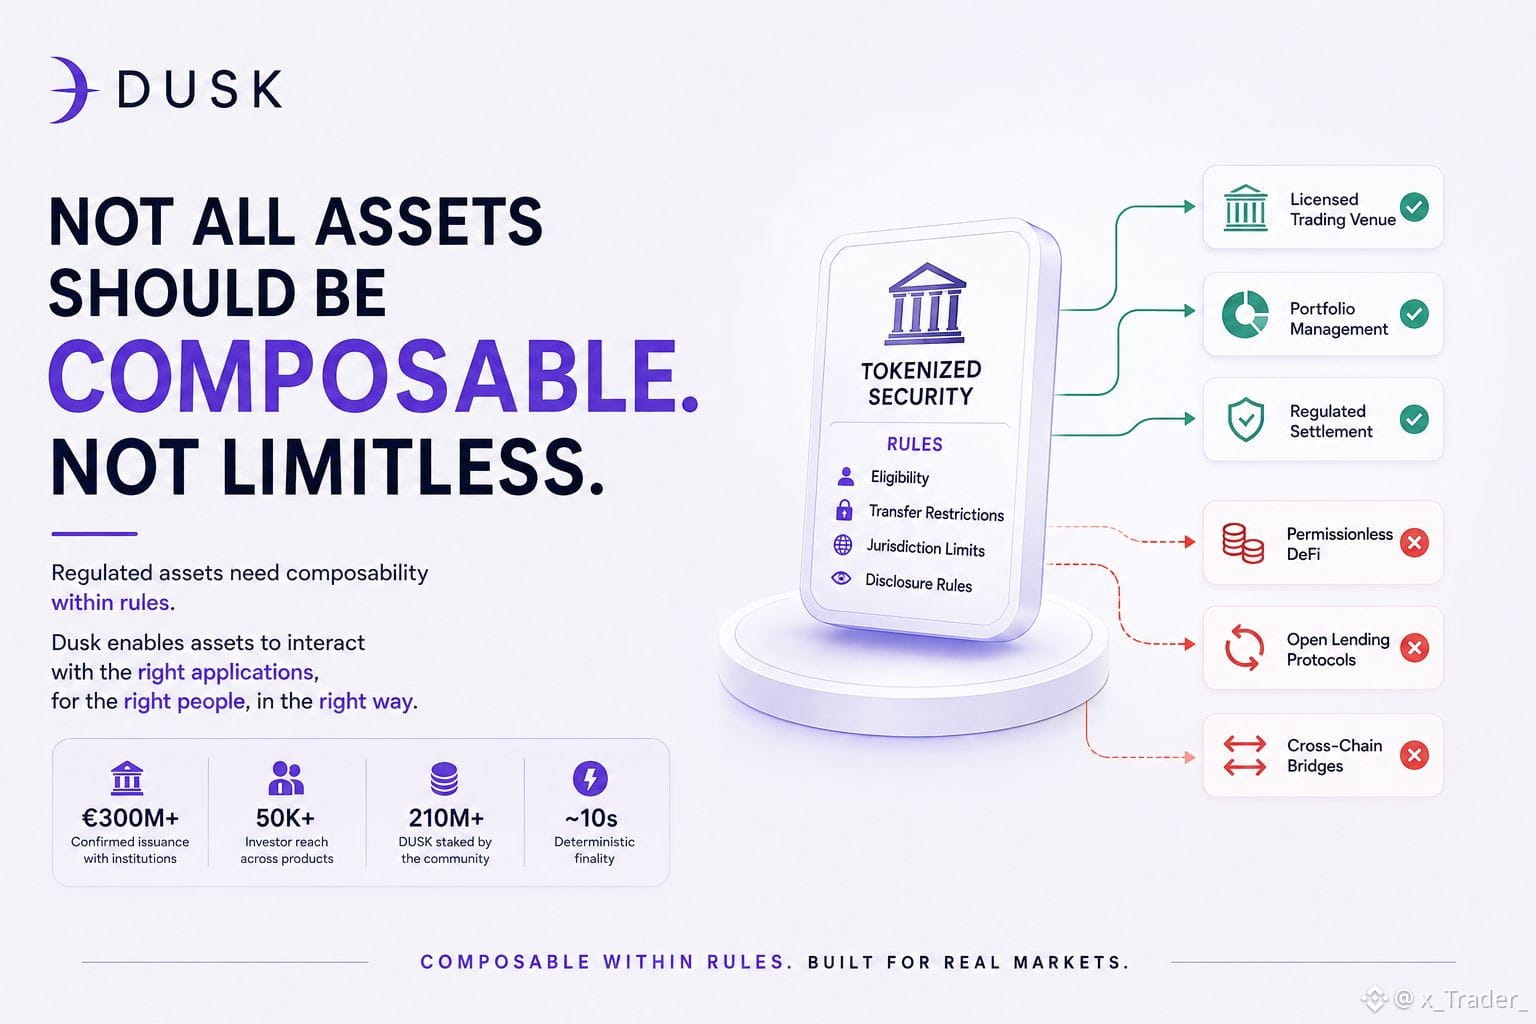
Obligatsiyada investorlar uchun muayyan talablar bo‘lishi, o‘tkazish cheklovlari, yurisdiksiya qoidalari va oshkor etish majburiyatlari mavjud bo‘lishi mumkin.
Shuning uchun “barchasi bilan komponensiyalaning” degan ibora birdan kamroq ta’sirli eshitiladi.
Qiziqarli muammo — aktivga biriktirilgan qoidalarni yechmasdan, uni komponensiyalanadigan qilish.
Shunda Dusk ancha texniklashadi.
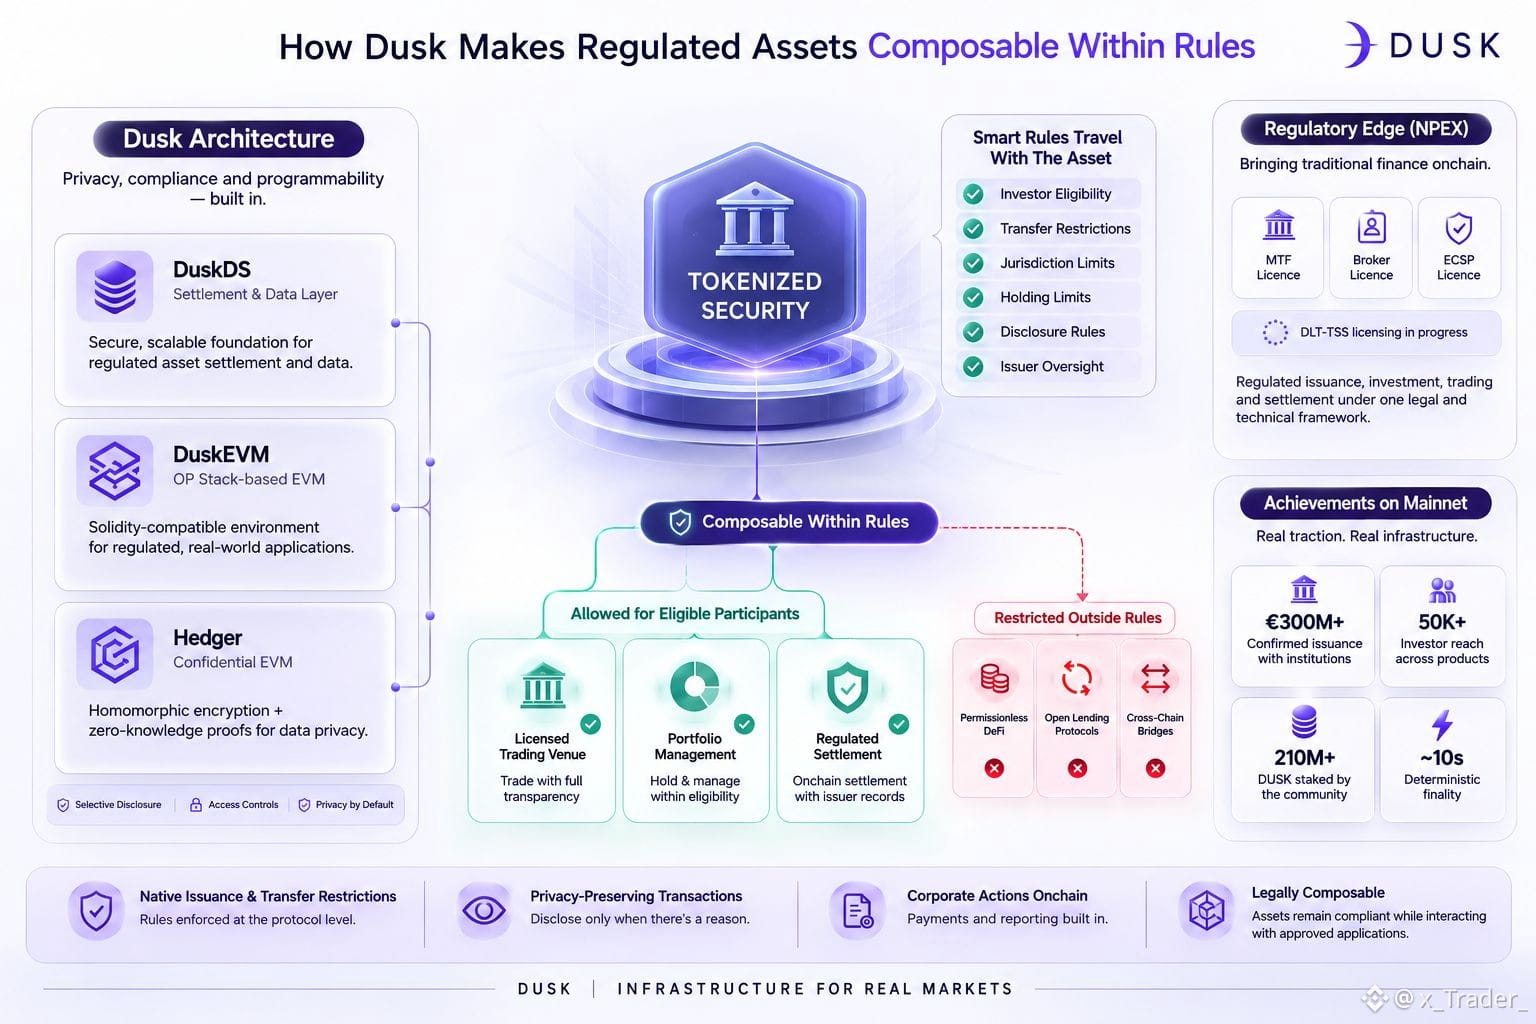
Uning hozirgi arxitekturasi — settlement/data qatlamini, DuskDS ni, DuskEVM’dan ajratadi; DuskEVM esa OP Stack asosidagi EVM muhiti. Ishlab chiquvchilar tanish Solidity vositalaridan foydalana oladi, ilovalar esa Duskning asosiy tarmog‘iga “settle” qiladi. Hedger esa gomomorfik shifrlash va nol bilimli isbotlar yordamida maxfiy EVM amaliyotlarini qo‘shadi.
Keyin tartibga solish tomoni bor.
NPEX bilan hamkorligi orqali Dusk ekotizim MTF, Broker va ECSP litsenziyalariga ega ekanini, hamda DLT-TSS litsenziyasi jarayonda ekanini aytadi. G‘oya — tartibga solingan emissiya, investitsiya, treyd va settlmentni yagona huquqiy va texnik asos ostiga qo‘yish.
Bu esa faqat slayddagi arxitektura emas.
Dusk hozirda institutlar bilan tasdiqlangan emissiyada 300M yevro+ ni, 50K+ investor qamrovini, 210M+ DUSK staked miqdorini va ~10 soniyalik deterministik finalitetni qayd etadi.
Bu mening savolimni butunlay o‘zgartiradi.
Men kamroq quyidagini so‘rashni xohlayman:
“RVA (Real World Assets) komponensiyalanadimi?”
Buni ular harakatlana olishi mumkinligini bilamiz.
Men bilmoqchimanki:
Tartibga solingan aktiv o‘zining identiteti, layoqat (eligibility), maxfiyligi va o‘tkazish qoidalarini ham yonida olib yura olgan holda komponensiyalanadigan bo‘lib qoladimi?
Chunki javob “ha” bo‘lsa, bu qimmatli qog‘ozlarni blokcheinga joylashga o‘xshashdan ko‘ra...
ular atrofida moliyaviy infratuzilmani qayta qurishga o‘xshab ketadi.
$DUSK @Dusk_Foundation
Yaqinda #dusk haqidagi kampaniya e’lonining o‘zi meni kriptodagi eng sevimli so‘zlardan biri — “komponensiyalanish (composability)” — haqida o‘ylantirib qo‘ydi.
Odatda komponensiyalanish haqida gapirganda, “ko‘proq bo‘lsa avtomatik ravishda yaxshiroq” degandek gapiramiz.
Token protokollar orasida harakatlana olishi, garovga aylanishi, DeFi bilan ishlashi, cross-chain (zanjirlararo) o‘tishi, yangi ilovalarga ulanishi kerak...
Ruxsat etilmaydigan (permissionless) oddiy aktiv uchun, albatta.
Lekin buni tartibga solingan obligatsiya (bond) bilan tasavvur qiling.
Obligatsiyada investorlar uchun muayyan talablar bo‘lishi, o‘tkazish cheklovlari, yurisdiksiya qoidalari va oshkor etish majburiyatlari mavjud bo‘lishi mumkin.
Shuning uchun “barchasi bilan komponensiyalaning” degan ibora birdan kamroq ta’sirli eshitiladi.
Qiziqarli muammo — aktivga biriktirilgan qoidalarni yechmasdan, uni komponensiyalanadigan qilish.
Shunda Dusk ancha texniklashadi.
Uning hozirgi arxitekturasi — settlement/data qatlamini, DuskDS ni, DuskEVM’dan ajratadi; DuskEVM esa OP Stack asosidagi EVM muhiti. Ishlab chiquvchilar tanish Solidity vositalaridan foydalana oladi, ilovalar esa Duskning asosiy tarmog‘iga “settle” qiladi. Hedger esa gomomorfik shifrlash va nol bilimli isbotlar yordamida maxfiy EVM amaliyotlarini qo‘shadi.
Keyin tartibga solish tomoni bor.
NPEX bilan hamkorligi orqali Dusk ekotizim MTF, Broker va ECSP litsenziyalariga ega ekanini, hamda DLT-TSS litsenziyasi jarayonda ekanini aytadi. G‘oya — tartibga solingan emissiya, investitsiya, treyd va settlmentni yagona huquqiy va texnik asos ostiga qo‘yish.
Bu esa faqat slayddagi arxitektura emas.
Dusk hozirda institutlar bilan tasdiqlangan emissiyada 300M yevro+ ni, 50K+ investor qamrovini, 210M+ DUSK staked miqdorini va ~10 soniyalik deterministik finalitetni qayd etadi.
Bu mening savolimni butunlay o‘zgartiradi.
Men kamroq quyidagini so‘rashni xohlayman:
“RVA (Real World Assets) komponensiyalanadimi?”
Buni ular harakatlana olishi mumkinligini bilamiz.
Men bilmoqchimanki:
Tartibga solingan aktiv o‘zining identiteti, layoqat (eligibility), maxfiyligi va o‘tkazish qoidalarini ham yonida olib yura olgan holda komponensiyalanadigan bo‘lib qoladimi?
Chunki javob “ha” bo‘lsa, bu qimmatli qog‘ozlarni blokcheinga joylashga o‘xshashdan ko‘ra...
ular atrofida moliyaviy infratuzilmani qayta qurishga o‘xshab ketadi.
$DUSK @Dusk
Odatda komponensiyalanish haqida gapirganda, “ko‘proq bo‘lsa avtomatik ravishda yaxshiroq” degandek gapiramiz.
Token protokollar orasida harakatlana olishi, garovga aylanishi, DeFi bilan ishlashi, cross-chain (zanjirlararo) o‘tishi, yangi ilovalarga ulanishi kerak...
Ruxsat etilmaydigan (permissionless) oddiy aktiv uchun, albatta.
Lekin buni tartibga solingan obligatsiya (bond) bilan tasavvur qiling.
Obligatsiyada investorlar uchun muayyan talablar bo‘lishi, o‘tkazish cheklovlari, yurisdiksiya qoidalari va oshkor etish majburiyatlari mavjud bo‘lishi mumkin.
Shuning uchun “barchasi bilan komponensiyalaning” degan ibora birdan kamroq ta’sirli eshitiladi.
Qiziqarli muammo — aktivga biriktirilgan qoidalarni yechmasdan, uni komponensiyalanadigan qilish.
Shunda Dusk ancha texniklashadi.
Uning hozirgi arxitekturasi — settlement/data qatlamini, DuskDS ni, DuskEVM’dan ajratadi; DuskEVM esa OP Stack asosidagi EVM muhiti. Ishlab chiquvchilar tanish Solidity vositalaridan foydalana oladi, ilovalar esa Duskning asosiy tarmog‘iga “settle” qiladi. Hedger esa gomomorfik shifrlash va nol bilimli isbotlar yordamida maxfiy EVM amaliyotlarini qo‘shadi.
Keyin tartibga solish tomoni bor.
NPEX bilan hamkorligi orqali Dusk ekotizim MTF, Broker va ECSP litsenziyalariga ega ekanini, hamda DLT-TSS litsenziyasi jarayonda ekanini aytadi. G‘oya — tartibga solingan emissiya, investitsiya, treyd va settlmentni yagona huquqiy va texnik asos ostiga qo‘yish.
Bu esa faqat slayddagi arxitektura emas.
Dusk hozirda institutlar bilan tasdiqlangan emissiyada 300M yevro+ ni, 50K+ investor qamrovini, 210M+ DUSK staked miqdorini va ~10 soniyalik deterministik finalitetni qayd etadi.
Bu mening savolimni butunlay o‘zgartiradi.
Men kamroq quyidagini so‘rashni xohlayman:
“RVA (Real World Assets) komponensiyalanadimi?”
Buni ular harakatlana olishi mumkinligini bilamiz.
Men bilmoqchimanki:
Tartibga solingan aktiv o‘zining identiteti, layoqat (eligibility), maxfiyligi va o‘tkazish qoidalarini ham yonida olib yura olgan holda komponensiyalanadigan bo‘lib qoladimi?
Chunki javob “ha” bo‘lsa, bu qimmatli qog‘ozlarni blokcheinga joylashga o‘xshashdan ko‘ra...
ular atrofida moliyaviy infratuzilmani qayta qurishga o‘xshab ketadi.
$DUSK @Dusk
20
16
472
·
--
#dusk $DUSK @Dusk_Foundation
Men avvallari “blockchain finality” (yakuniylik) hamma joyda bir xil ma’noni anglatadi deb o‘ylardim. Yo‘q.
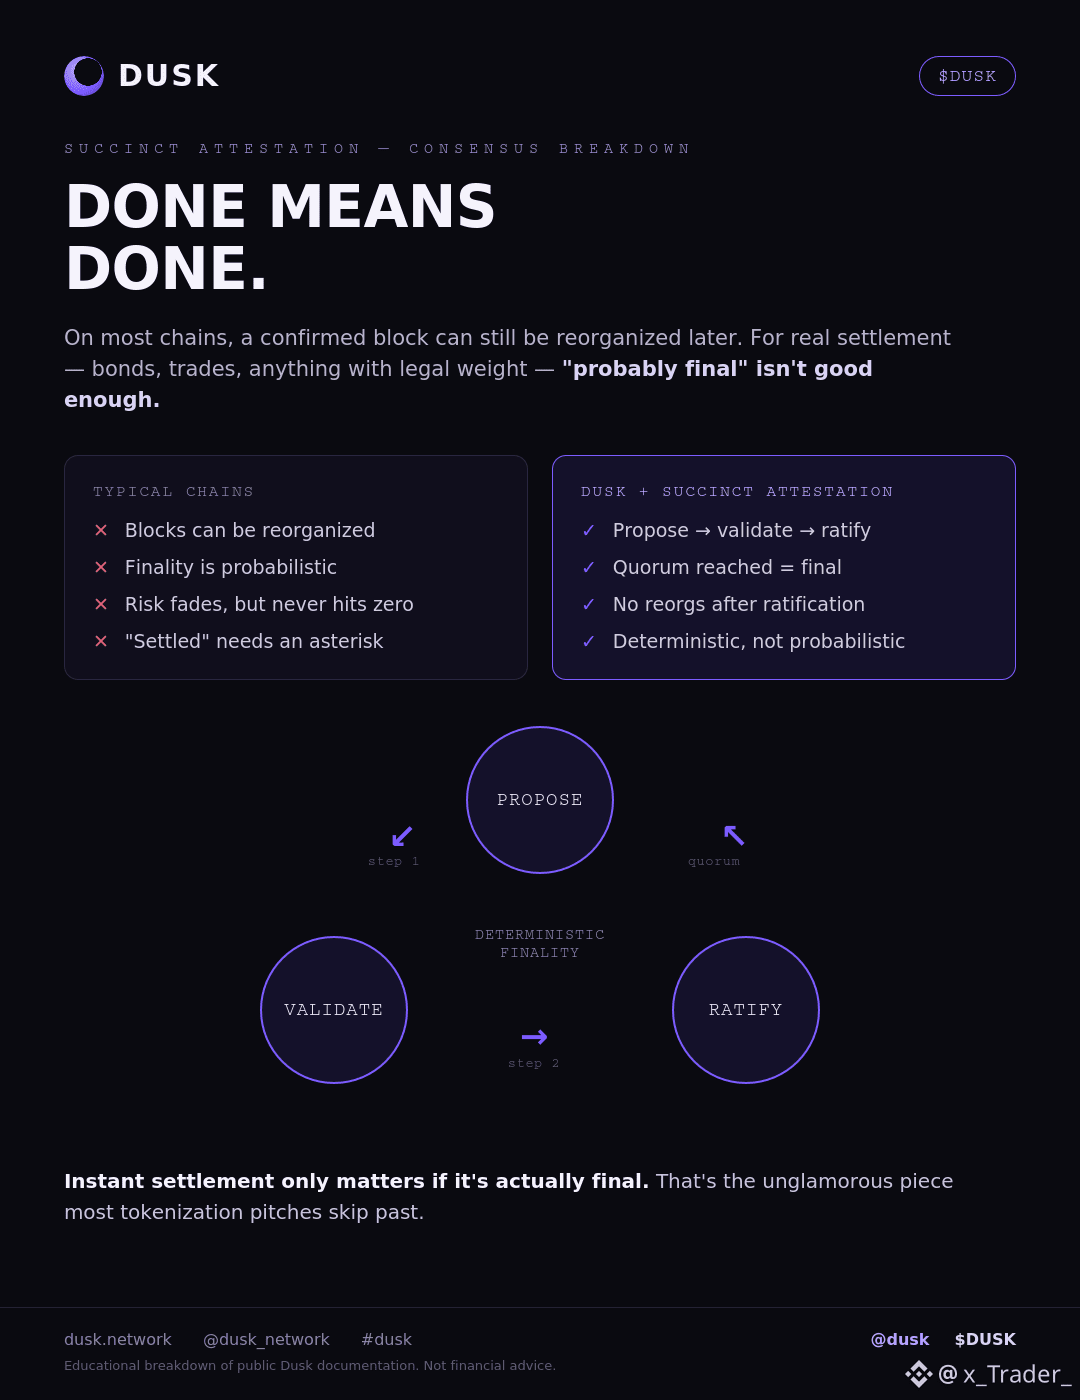
Ko‘p zanjirlarda blok qo‘shilib qolishi — hikoyaning oxiri degani emas. Keyinroq uzoqroq zanjir paydo bo‘lsa, u qayta tashkil etilishi (reorg) yoki almashtirilishi mumkin. Oddiy transfer uchun bu siz hech o‘ylamaydigan “orqa fon” riski. Haqiqiy moliyaviy hisob-kitob uchun — obligatsiya to‘lovi, bitim, huquqiy kuchga ega bo‘lgan har qanday narsa uchun — “ehtimol final” degan javob qabul qilinmaydi.
Dusk konsensusi uch bosqichda ishlaydi. Bitta validatori blok taklif qiladi. Komissiya uning to‘g‘ri ekanini tekshiradi. Ikkinchi komissiya esa aynan o‘sha tekshiruv haqiqatan ham o‘tgani tasdiqlaydi. Hammasi tugagach, blok yakunlanadi. “Tugadi, balki” emas — tugadi. Bir necha blokdan keyin yuz berishi mumkin bo‘lgan reorglar kutmaydi.
Hech kim konsensus mexanikasi haqida sarlavha yozmaydi. Ammo bu tartib tartibga solingan birjada mijozga “mana, bu hisob-kitob qilindi” deyishiga va buni so‘zma-so‘z anglatishiga imkon beradigan — unchalik jozibali bo‘lmagan, ammo muhim bo‘lak. “Hisob-kitob qilindi, ammo uch blokdan keyin ehtimoli past hodisa bo‘lishi mumkin” emas.
Onlayn (instant) hisob-kitob faqat u haqiqatan ham final bo‘lsa muhim. Tokenlashtirish bo‘yicha ko‘plab takliflar shu joydan o‘tib ketadi.
So‘rov:
Taxmin qiling-chi, Dusk’da blok kvorumga yetgach 🧠 nima bo‘ladi?
⏳ Keyinroq baribir qaytarilishi mumkin
✅ Final — reorg yo‘q
📅 Tozalash uchun 2 kun kutadi
⛽ Gaz narxiga bog‘liq
#dusk $DUSK @Dusk
Men avvallari “blockchain finality” (yakuniylik) hamma joyda bir xil ma’noni anglatadi deb o‘ylardim. Yo‘q.
Ko‘p zanjirlarda blok qo‘shilib qolishi — hikoyaning oxiri degani emas. Keyinroq uzoqroq zanjir paydo bo‘lsa, u qayta tashkil etilishi (reorg) yoki almashtirilishi mumkin. Oddiy transfer uchun bu siz hech o‘ylamaydigan “orqa fon” riski. Haqiqiy moliyaviy hisob-kitob uchun — obligatsiya to‘lovi, bitim, huquqiy kuchga ega bo‘lgan har qanday narsa uchun — “ehtimol final” degan javob qabul qilinmaydi.
Dusk konsensusi uch bosqichda ishlaydi. Bitta validatori blok taklif qiladi. Komissiya uning to‘g‘ri ekanini tekshiradi. Ikkinchi komissiya esa aynan o‘sha tekshiruv haqiqatan ham o‘tgani tasdiqlaydi. Hammasi tugagach, blok yakunlanadi. “Tugadi, balki” emas — tugadi. Bir necha blokdan keyin yuz berishi mumkin bo‘lgan reorglar kutmaydi.
Hech kim konsensus mexanikasi haqida sarlavha yozmaydi. Ammo bu tartib tartibga solingan birjada mijozga “mana, bu hisob-kitob qilindi” deyishiga va buni so‘zma-so‘z anglatishiga imkon beradigan — unchalik jozibali bo‘lmagan, ammo muhim bo‘lak. “Hisob-kitob qilindi, ammo uch blokdan keyin ehtimoli past hodisa bo‘lishi mumkin” emas.
Onlayn (instant) hisob-kitob faqat u haqiqatan ham final bo‘lsa muhim. Tokenlashtirish bo‘yicha ko‘plab takliflar shu joydan o‘tib ketadi.
So‘rov:
Taxmin qiling-chi, Dusk’da blok kvorumga yetgach 🧠 nima bo‘ladi?
⏳ Keyinroq baribir qaytarilishi mumkin
✅ Final — reorg yo‘q
📅 Tozalash uchun 2 kun kutadi
⛽ Gaz narxiga bog‘liq
Men avvallari “blockchain finality” (yakuniylik) hamma joyda bir xil ma’noni anglatadi deb o‘ylardim. Yo‘q.
Ko‘p zanjirlarda blok qo‘shilib qolishi — hikoyaning oxiri degani emas. Keyinroq uzoqroq zanjir paydo bo‘lsa, u qayta tashkil etilishi (reorg) yoki almashtirilishi mumkin. Oddiy transfer uchun bu siz hech o‘ylamaydigan “orqa fon” riski. Haqiqiy moliyaviy hisob-kitob uchun — obligatsiya to‘lovi, bitim, huquqiy kuchga ega bo‘lgan har qanday narsa uchun — “ehtimol final” degan javob qabul qilinmaydi.
Dusk konsensusi uch bosqichda ishlaydi. Bitta validatori blok taklif qiladi. Komissiya uning to‘g‘ri ekanini tekshiradi. Ikkinchi komissiya esa aynan o‘sha tekshiruv haqiqatan ham o‘tgani tasdiqlaydi. Hammasi tugagach, blok yakunlanadi. “Tugadi, balki” emas — tugadi. Bir necha blokdan keyin yuz berishi mumkin bo‘lgan reorglar kutmaydi.
Hech kim konsensus mexanikasi haqida sarlavha yozmaydi. Ammo bu tartib tartibga solingan birjada mijozga “mana, bu hisob-kitob qilindi” deyishiga va buni so‘zma-so‘z anglatishiga imkon beradigan — unchalik jozibali bo‘lmagan, ammo muhim bo‘lak. “Hisob-kitob qilindi, ammo uch blokdan keyin ehtimoli past hodisa bo‘lishi mumkin” emas.
Onlayn (instant) hisob-kitob faqat u haqiqatan ham final bo‘lsa muhim. Tokenlashtirish bo‘yicha ko‘plab takliflar shu joydan o‘tib ketadi.
So‘rov:
Taxmin qiling-chi, Dusk’da blok kvorumga yetgach 🧠 nima bo‘ladi?
⏳ Keyinroq baribir qaytarilishi mumkin
✅ Final — reorg yo‘q
📅 Tozalash uchun 2 kun kutadi
⛽ Gaz narxiga bog‘liq
1
3
193
·
--
Tasdiqlangan
#dusk
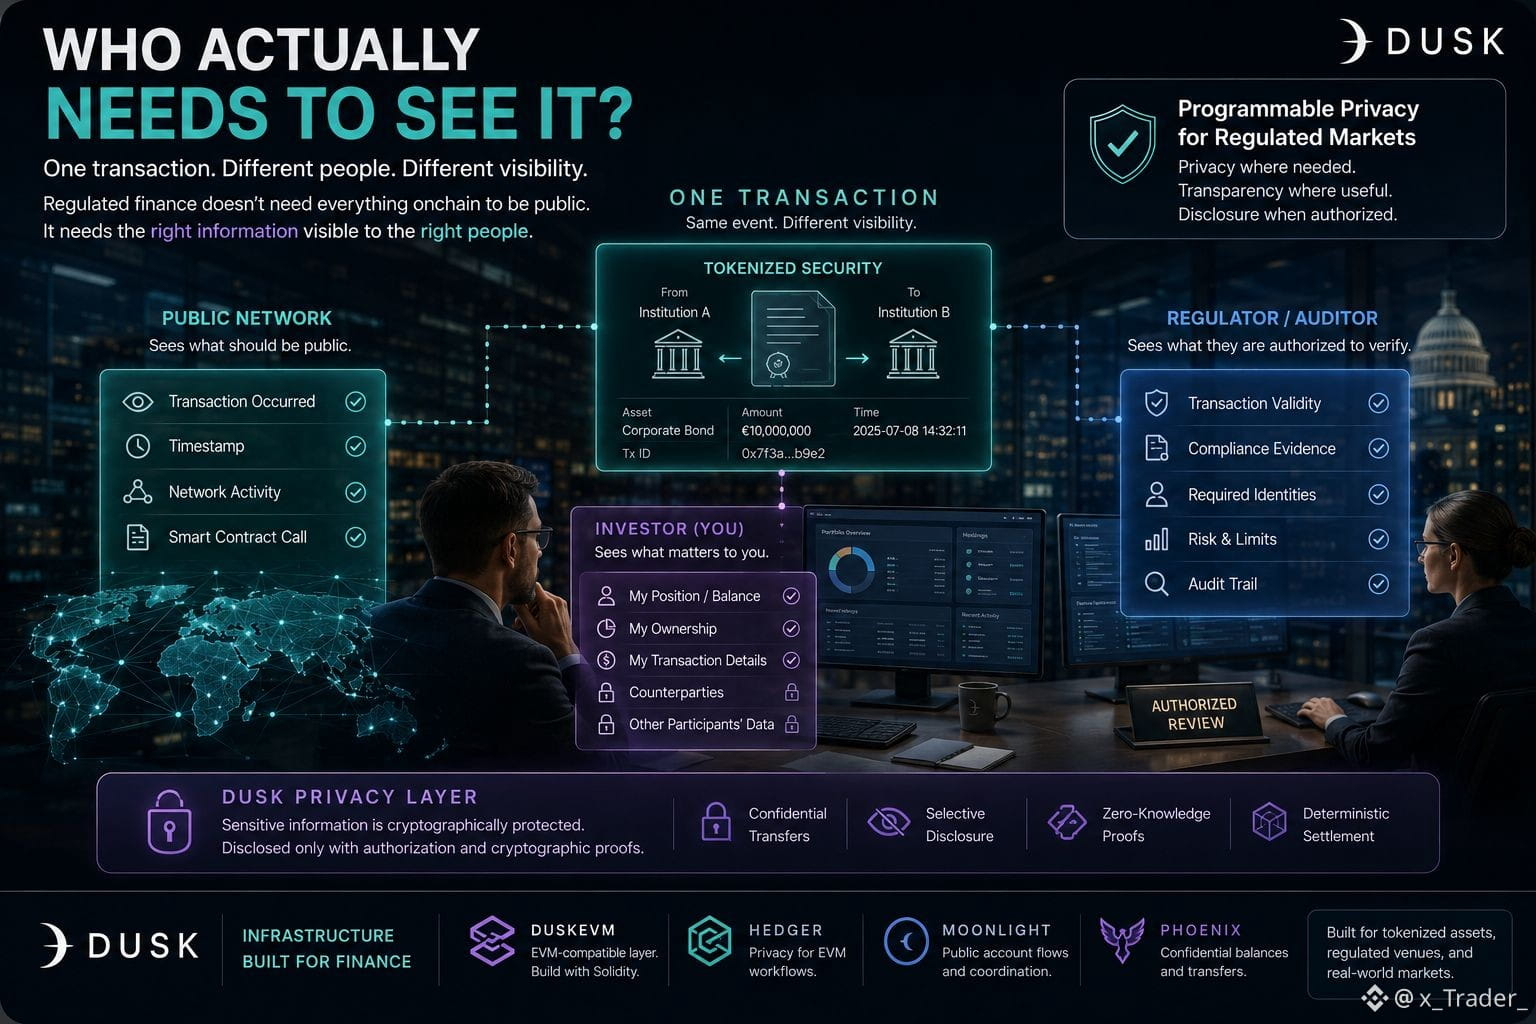
Meningcha, tartibga solingan moliyada maxfiylik muammosini odamlar ba'zan noto‘g‘ri tushunishadi.
Bu shunchaki emas:
“Tranzaksiyani qanday yashiramiz?”
Qiyinroq savol:
“Kimga aslida buni ko‘rish kerak?”
Investor esa zanjirni kuzatayotgan har bir hamyonga o‘z pozitsiyasining to‘liq ochilib qolishini shart emas.
Lekin regulyator nimanidir tekshirishi kerak bo‘lishi mumkin.
Auditor dalilga muhtoj bo‘lishi mumkin.
Emitent esa mulkchilik yoki muvofiqlikni tekshirishi kerak bo‘lishi mumkin.
Va bozorning o‘zi ham kuzatib hamda hisob-kitob qilinishi mumkin bo‘lgan narsalarga baribir ehtiyoj sezadi.
Menga aynan mana shu @Dusk_Foundation qismi juda qiziqarli tuyuladi.
Dusk maxfiylikni yoqish/o‘chirish kaliti kabi ko‘rmayapti. Uning arxitekturasi ommaviy oqimlarni maxfiy oqimlardan ajratadi, shu bilan birga, ularga ko‘rish uchun qonuniy sabab bo‘lganda axborotni vakolatli tomonlarga oshkor qilish imkonini beradi.
Bu menga moliyaviy bozorlar uchun ancha mantiqliroq ko‘rinadi.
Chunki obligatsiya, fond yoki boshqa qimmatli qog‘ozni oncheinga joylashtirishning o‘zi qiyin emas.
Qiyin qismi — bir xil aktiv bo‘yicha turli odamlar turli darajada ko‘rinishni talab qilganda, nima sodir bo‘lishini belgilash.
Aksariyat kripto suhbatlari bu muammoga yetarlicha vaqt ajratmaydi.
Dusk esa aynan shu yo‘nalish atrofida qurilyapti.
Va DuskEVM bilan bu yondashuv EVM-ga mos muhitga olib kiritilmoqda, Hedger esa maxfiy EVM ish jarayonlarini qo‘llab-quvvatlaydi.
Bu “blockchain, lekin maxfiy” deganidan ancha qiziqroq taklif.
$DUSK @Dusk_Foundation
#dusk
Meningcha, tartibga solingan moliyada maxfiylik muammosini odamlar ba'zan noto‘g‘ri tushunishadi.
Bu shunchaki emas:
“Tranzaksiyani qanday yashiramiz?”
Qiyinroq savol:
“Kimga aslida buni ko‘rish kerak?”
Investor esa zanjirni kuzatayotgan har bir hamyonga o‘z pozitsiyasining to‘liq ochilib qolishini shart emas.
Lekin regulyator nimanidir tekshirishi kerak bo‘lishi mumkin.
Auditor dalilga muhtoj bo‘lishi mumkin.
Emitent esa mulkchilik yoki muvofiqlikni tekshirishi kerak bo‘lishi mumkin.
Va bozorning o‘zi ham kuzatib hamda hisob-kitob qilinishi mumkin bo‘lgan narsalarga baribir ehtiyoj sezadi.
Menga aynan mana shu @Dusk qismi juda qiziqarli tuyuladi.
Dusk maxfiylikni yoqish/o‘chirish kaliti kabi ko‘rmayapti. Uning arxitekturasi ommaviy oqimlarni maxfiy oqimlardan ajratadi, shu bilan birga, ularga ko‘rish uchun qonuniy sabab bo‘lganda axborotni vakolatli tomonlarga oshkor qilish imkonini beradi.
Bu menga moliyaviy bozorlar uchun ancha mantiqliroq ko‘rinadi.
Chunki obligatsiya, fond yoki boshqa qimmatli qog‘ozni oncheinga joylashtirishning o‘zi qiyin emas.
Qiyin qismi — bir xil aktiv bo‘yicha turli odamlar turli darajada ko‘rinishni talab qilganda, nima sodir bo‘lishini belgilash.
Aksariyat kripto suhbatlari bu muammoga yetarlicha vaqt ajratmaydi.
Dusk esa aynan shu yo‘nalish atrofida qurilyapti.
Va DuskEVM bilan bu yondashuv EVM-ga mos muhitga olib kiritilmoqda, Hedger esa maxfiy EVM ish jarayonlarini qo‘llab-quvvatlaydi.
Bu “blockchain, lekin maxfiy” deganidan ancha qiziqroq taklif.
$DUSK @Dusk
Meningcha, tartibga solingan moliyada maxfiylik muammosini odamlar ba'zan noto‘g‘ri tushunishadi.
Bu shunchaki emas:
“Tranzaksiyani qanday yashiramiz?”
Qiyinroq savol:
“Kimga aslida buni ko‘rish kerak?”
Investor esa zanjirni kuzatayotgan har bir hamyonga o‘z pozitsiyasining to‘liq ochilib qolishini shart emas.
Lekin regulyator nimanidir tekshirishi kerak bo‘lishi mumkin.
Auditor dalilga muhtoj bo‘lishi mumkin.
Emitent esa mulkchilik yoki muvofiqlikni tekshirishi kerak bo‘lishi mumkin.
Va bozorning o‘zi ham kuzatib hamda hisob-kitob qilinishi mumkin bo‘lgan narsalarga baribir ehtiyoj sezadi.
Menga aynan mana shu @Dusk qismi juda qiziqarli tuyuladi.
Dusk maxfiylikni yoqish/o‘chirish kaliti kabi ko‘rmayapti. Uning arxitekturasi ommaviy oqimlarni maxfiy oqimlardan ajratadi, shu bilan birga, ularga ko‘rish uchun qonuniy sabab bo‘lganda axborotni vakolatli tomonlarga oshkor qilish imkonini beradi.
Bu menga moliyaviy bozorlar uchun ancha mantiqliroq ko‘rinadi.
Chunki obligatsiya, fond yoki boshqa qimmatli qog‘ozni oncheinga joylashtirishning o‘zi qiyin emas.
Qiyin qismi — bir xil aktiv bo‘yicha turli odamlar turli darajada ko‘rinishni talab qilganda, nima sodir bo‘lishini belgilash.
Aksariyat kripto suhbatlari bu muammoga yetarlicha vaqt ajratmaydi.
Dusk esa aynan shu yo‘nalish atrofida qurilyapti.
Va DuskEVM bilan bu yondashuv EVM-ga mos muhitga olib kiritilmoqda, Hedger esa maxfiy EVM ish jarayonlarini qo‘llab-quvvatlaydi.
Bu “blockchain, lekin maxfiy” deganidan ancha qiziqroq taklif.
$DUSK @Dusk
32
15
900
·
--
O‘suvchi
Tasdiqlangan
Ilgari blokcheindagi oldindan aytib bo‘lmaslikni “tuzatishga toqat qilinadigan xato”, haqiqatan ham dizayn qilinadigan xususiyat deb o‘ylardim.
Dusk buni o‘zgartirdi.
Tasavvur qiling, siz provizioner (ta’minlovchi). Siz stake qildingiz, mos kelasiz, keyingi blokni yaratish uchun tanlanishingiz mumkinligini bilasiz. Lekin siz tanlanasizmi-yo‘qmi — bilmaysiz. Boshqa hech kim ham bilmadi. Na boshqa validatorlar. Hatto siz ham, voqea sodir bo‘lishidan o‘n soniya oldin.
G‘alati tomoni shundaki. N+1 blok uchun kim tanlanishini hal qiladigan seed hali N-blok qurilayotgan paytda ham mavjud bo‘lmaydi. U aynan oldingi seed uchun “current block generator” imzolaganidan hosil qilinadi. “Keyingisi kim?” degan javob qayerdadir yashirilgan emas — u hali hisoblanmagan.
Buning ahamiyati nimada? Chunki bu yerda oldindan aytib bo‘lish — qulaylik emas, balki xavflilik. Agar hujumchi bugun blok 40 ni kim generatsiya qilishini aniqlab olsa, u blok yuboriladigan paytgacha xohlaganicha vaqt topadi: o‘sha validatorni nishonga olish — pora berish, DDoS qilish, bosim o‘tkazish — hammasi uchun vaqt yetarli bo‘ladi.
Dusk’ning deterministik sortition (tanlash) bu imkonni butunlay yopib qo‘yadi. Siz generator ekaningizni o‘sha “haqiqat allaqachon bo‘lib bo‘lgan” paytida darhol bilib olasiz.
Shunday ekan, asl dizayn savoli “liderni qanday tanlaymiz” emas edi. Savol “buni hech kim rejalashtira olmasligi uchun qanday tanlaymiz?” edi.
Blok tanlovi hatto biroz erta darajada oldindan aytiladigan bo‘lib qolsa nima bo‘ladi, deb o‘ylaysiz?
#dusk $DUSK @Dusk_Foundation
So‘rov:
Agar keyingi blok generatorini oldindan bilsa bo‘lsa, eng birinchi nima buziladi?
🎯 Pora berish mumkin bo‘lib qoladi
🛑 DDoS qilish mumkin bo‘lib qoladi
⚖️ Ikkalasi ham, bir xil zaiflik
🔒 Hech narsa, baribir xavfsiz
Ilgari blokcheindagi oldindan aytib bo‘lmaslikni “tuzatishga toqat qilinadigan xato”, haqiqatan ham dizayn qilinadigan xususiyat deb o‘ylardim.
Dusk buni o‘zgartirdi.
Tasavvur qiling, siz provizioner (ta’minlovchi). Siz stake qildingiz, mos kelasiz, keyingi blokni yaratish uchun tanlanishingiz mumkinligini bilasiz. Lekin siz tanlanasizmi-yo‘qmi — bilmaysiz. Boshqa hech kim ham bilmadi. Na boshqa validatorlar. Hatto siz ham, voqea sodir bo‘lishidan o‘n soniya oldin.
G‘alati tomoni shundaki. N+1 blok uchun kim tanlanishini hal qiladigan seed hali N-blok qurilayotgan paytda ham mavjud bo‘lmaydi. U aynan oldingi seed uchun “current block generator” imzolaganidan hosil qilinadi. “Keyingisi kim?” degan javob qayerdadir yashirilgan emas — u hali hisoblanmagan.
Buning ahamiyati nimada? Chunki bu yerda oldindan aytib bo‘lish — qulaylik emas, balki xavflilik. Agar hujumchi bugun blok 40 ni kim generatsiya qilishini aniqlab olsa, u blok yuboriladigan paytgacha xohlaganicha vaqt topadi: o‘sha validatorni nishonga olish — pora berish, DDoS qilish, bosim o‘tkazish — hammasi uchun vaqt yetarli bo‘ladi.
Dusk’ning deterministik sortition (tanlash) bu imkonni butunlay yopib qo‘yadi. Siz generator ekaningizni o‘sha “haqiqat allaqachon bo‘lib bo‘lgan” paytida darhol bilib olasiz.
Shunday ekan, asl dizayn savoli “liderni qanday tanlaymiz” emas edi. Savol “buni hech kim rejalashtira olmasligi uchun qanday tanlaymiz?” edi.
Blok tanlovi hatto biroz erta darajada oldindan aytiladigan bo‘lib qolsa nima bo‘ladi, deb o‘ylaysiz?
#dusk $DUSK @Dusk
So‘rov:
Agar keyingi blok generatorini oldindan bilsa bo‘lsa, eng birinchi nima buziladi?
🎯 Pora berish mumkin bo‘lib qoladi
🛑 DDoS qilish mumkin bo‘lib qoladi
⚖️ Ikkalasi ham, bir xil zaiflik
🔒 Hech narsa, baribir xavfsiz
Dusk buni o‘zgartirdi.
Tasavvur qiling, siz provizioner (ta’minlovchi). Siz stake qildingiz, mos kelasiz, keyingi blokni yaratish uchun tanlanishingiz mumkinligini bilasiz. Lekin siz tanlanasizmi-yo‘qmi — bilmaysiz. Boshqa hech kim ham bilmadi. Na boshqa validatorlar. Hatto siz ham, voqea sodir bo‘lishidan o‘n soniya oldin.
G‘alati tomoni shundaki. N+1 blok uchun kim tanlanishini hal qiladigan seed hali N-blok qurilayotgan paytda ham mavjud bo‘lmaydi. U aynan oldingi seed uchun “current block generator” imzolaganidan hosil qilinadi. “Keyingisi kim?” degan javob qayerdadir yashirilgan emas — u hali hisoblanmagan.
Buning ahamiyati nimada? Chunki bu yerda oldindan aytib bo‘lish — qulaylik emas, balki xavflilik. Agar hujumchi bugun blok 40 ni kim generatsiya qilishini aniqlab olsa, u blok yuboriladigan paytgacha xohlaganicha vaqt topadi: o‘sha validatorni nishonga olish — pora berish, DDoS qilish, bosim o‘tkazish — hammasi uchun vaqt yetarli bo‘ladi.
Dusk’ning deterministik sortition (tanlash) bu imkonni butunlay yopib qo‘yadi. Siz generator ekaningizni o‘sha “haqiqat allaqachon bo‘lib bo‘lgan” paytida darhol bilib olasiz.
Shunday ekan, asl dizayn savoli “liderni qanday tanlaymiz” emas edi. Savol “buni hech kim rejalashtira olmasligi uchun qanday tanlaymiz?” edi.
Blok tanlovi hatto biroz erta darajada oldindan aytiladigan bo‘lib qolsa nima bo‘ladi, deb o‘ylaysiz?
#dusk $DUSK @Dusk
So‘rov:
Agar keyingi blok generatorini oldindan bilsa bo‘lsa, eng birinchi nima buziladi?
🎯 Pora berish mumkin bo‘lib qoladi
🛑 DDoS qilish mumkin bo‘lib qoladi
⚖️ Ikkalasi ham, bir xil zaiflik
🔒 Hech narsa, baribir xavfsiz
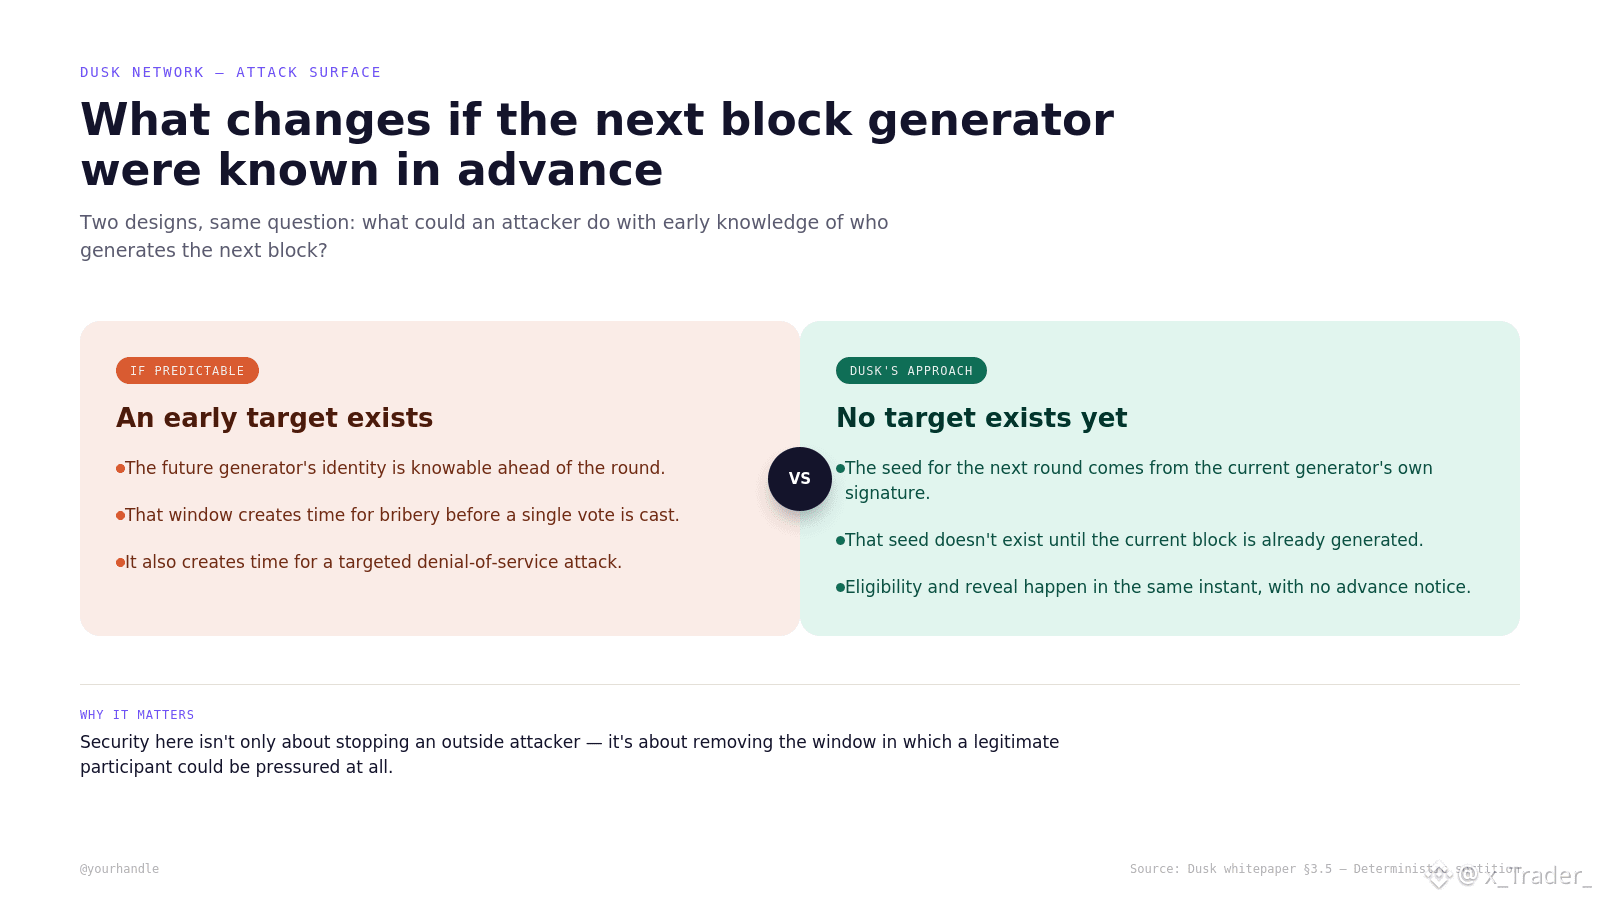
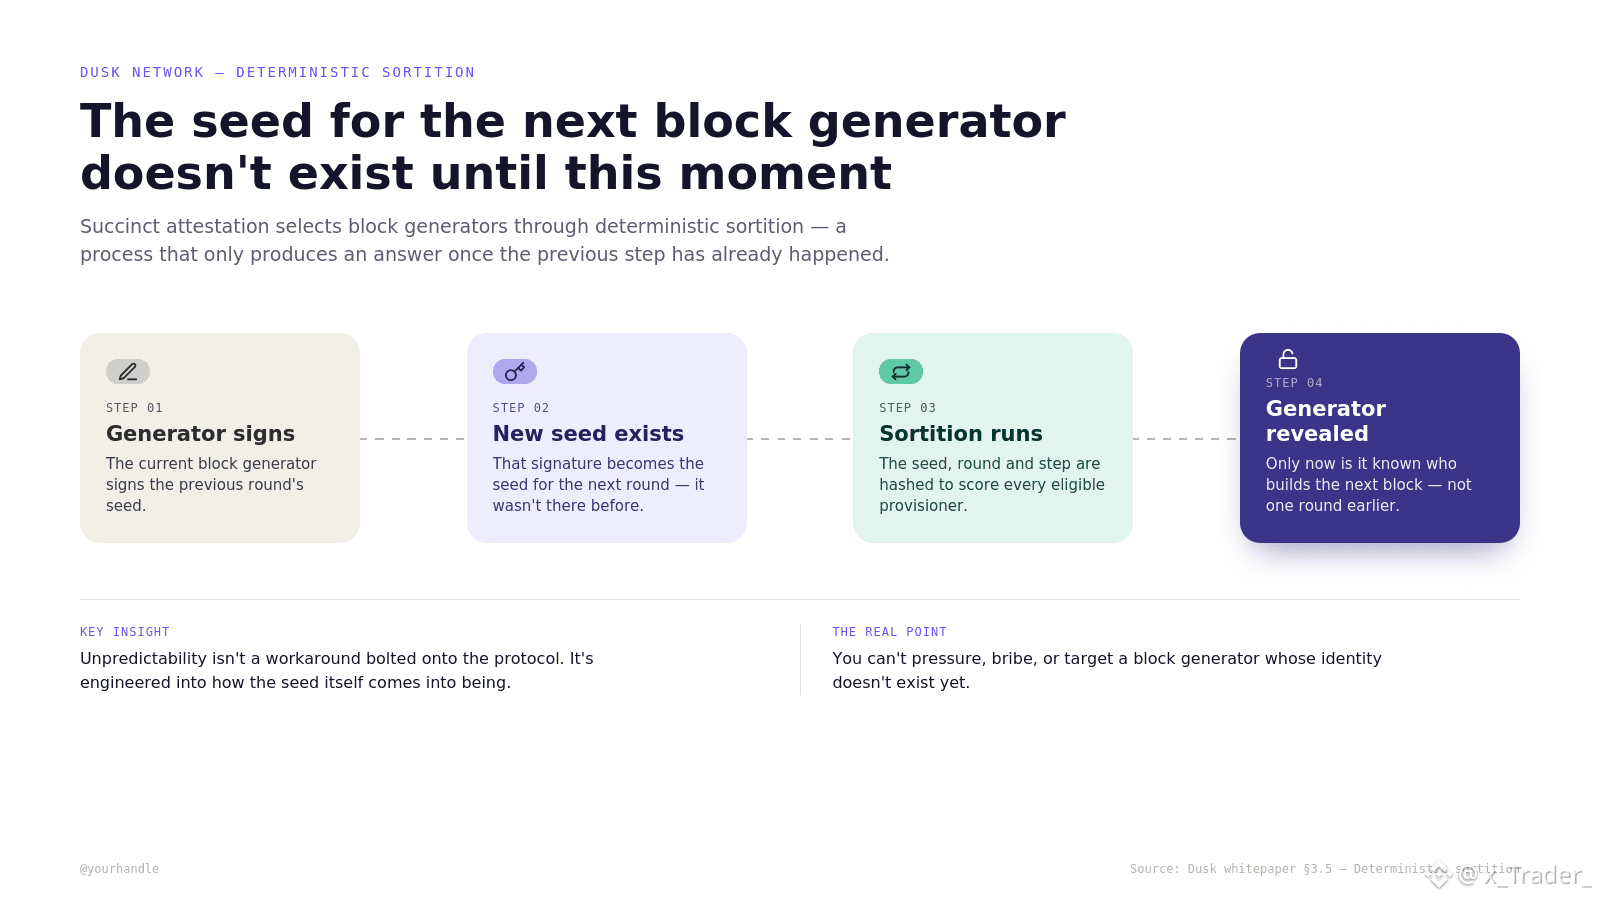
21
15
544
·
--
Tasdiqlangan
Izohlarda kimdir menga meni tinch qo‘ymaydigan savol berdi:
Dusk’dagi tokenlashtirilgan obligatsiya u ishga tushirilganidan keyin olti oy o‘tgach ham qanday qilib hali ham real aktivlar bilan ta’minlanganini siz aslida qanday bilasiz? ZK-prooflar bu savolga javob bermaydi.
Ular bitim qoidalar bo‘yicha bajarilganini tasdiqlaydi — to‘g‘ri balanslar, double-spending yo‘q.
Ular esa token orqasidagi real obligatsiya hali ham mavjudmi yoki hali ham to‘lovga qodirmi, deb aytib bera olmaydi.
Bu boshqa ishonch muammosi, va shuning uchun @Dusk_Foundation Chainlink bilan ishlaydi.
Biror narsa tokenlashtirilgandan keyin ham, real dunyodan keladigan ma’lumotlarni — narxlar, zaxiralar, ta’minot borligi haqidagi proofni — faqat ishga tushirish paytidagina emas, balki doimiy ravishda zanjirga uzatib turadigan kimdir kerak bo‘ladi.
Bu mohiyatan oracle nima qiladi: tashqaridagi haqiqatni o‘zi haqida faqat ichida yozilganni biladigan tizimga olib kiradigan quvur.
Men ilgari "on-chain" degani "sukut bo‘yicha ishonchli" degani, deb o‘ylardim.
Unday emas.
U degani — sukut bo‘yicha tekshiriladigan, va tekshiriladigan faqat aynan zanjirda nima borligini qoplaydi.
Tashqi dunyodan keladigan har qanday narsa ataylab kiritilishi kerak — odamlar RWA’larni “allaqachon hal bo‘lgan” deb gapirganda aynan shu qismni chetlab o‘tishadi.
Kriptografiya hisob-kitoblar to‘g‘riligini isbotlaydi.
Oracles esa uning ostidagi dunyo jimlik bilan o‘zgarmaganini isbotlaydi. $DUSK “tokenlashtirilgan obligatsiya” degan narsa bir necha oy o‘tgach ham ma’no bildirishi uchun ikkalasini ham talab qiladi, faqat birinchi kun emas.
#dusk $DUSK @Dusk_Foundation
Navbat sizniki: Chainlink oracle aslida Dusk’ga nima uzatadi deb taxmin qiling
🔗 Real dunyo narxi/zaxira ma’lumotlari
🔐 ZK-proofning o‘zi
🏦 Tartibga solish tasdig‘i
⚡ Bitim yakuniyligi
Izohlarda kimdir menga meni tinch qo‘ymaydigan savol berdi:
Dusk’dagi tokenlashtirilgan obligatsiya u ishga tushirilganidan keyin olti oy o‘tgach ham qanday qilib hali ham real aktivlar bilan ta’minlanganini siz aslida qanday bilasiz? ZK-prooflar bu savolga javob bermaydi.
Ular bitim qoidalar bo‘yicha bajarilganini tasdiqlaydi — to‘g‘ri balanslar, double-spending yo‘q.
Ular esa token orqasidagi real obligatsiya hali ham mavjudmi yoki hali ham to‘lovga qodirmi, deb aytib bera olmaydi.
Bu boshqa ishonch muammosi, va shuning uchun @Dusk Chainlink bilan ishlaydi.
Biror narsa tokenlashtirilgandan keyin ham, real dunyodan keladigan ma’lumotlarni — narxlar, zaxiralar, ta’minot borligi haqidagi proofni — faqat ishga tushirish paytidagina emas, balki doimiy ravishda zanjirga uzatib turadigan kimdir kerak bo‘ladi.
Bu mohiyatan oracle nima qiladi: tashqaridagi haqiqatni o‘zi haqida faqat ichida yozilganni biladigan tizimga olib kiradigan quvur.
Men ilgari "on-chain" degani "sukut bo‘yicha ishonchli" degani, deb o‘ylardim.
Unday emas.
U degani — sukut bo‘yicha tekshiriladigan, va tekshiriladigan faqat aynan zanjirda nima borligini qoplaydi.
Tashqi dunyodan keladigan har qanday narsa ataylab kiritilishi kerak — odamlar RWA’larni “allaqachon hal bo‘lgan” deb gapirganda aynan shu qismni chetlab o‘tishadi.
Kriptografiya hisob-kitoblar to‘g‘riligini isbotlaydi.
Oracles esa uning ostidagi dunyo jimlik bilan o‘zgarmaganini isbotlaydi. $DUSK “tokenlashtirilgan obligatsiya” degan narsa bir necha oy o‘tgach ham ma’no bildirishi uchun ikkalasini ham talab qiladi, faqat birinchi kun emas.
#dusk $DUSK @Dusk
Navbat sizniki: Chainlink oracle aslida Dusk’ga nima uzatadi deb taxmin qiling
🔗 Real dunyo narxi/zaxira ma’lumotlari
🔐 ZK-proofning o‘zi
🏦 Tartibga solish tasdig‘i
⚡ Bitim yakuniyligi
Dusk’dagi tokenlashtirilgan obligatsiya u ishga tushirilganidan keyin olti oy o‘tgach ham qanday qilib hali ham real aktivlar bilan ta’minlanganini siz aslida qanday bilasiz? ZK-prooflar bu savolga javob bermaydi.
Ular bitim qoidalar bo‘yicha bajarilganini tasdiqlaydi — to‘g‘ri balanslar, double-spending yo‘q.
Ular esa token orqasidagi real obligatsiya hali ham mavjudmi yoki hali ham to‘lovga qodirmi, deb aytib bera olmaydi.
Bu boshqa ishonch muammosi, va shuning uchun @Dusk Chainlink bilan ishlaydi.
Biror narsa tokenlashtirilgandan keyin ham, real dunyodan keladigan ma’lumotlarni — narxlar, zaxiralar, ta’minot borligi haqidagi proofni — faqat ishga tushirish paytidagina emas, balki doimiy ravishda zanjirga uzatib turadigan kimdir kerak bo‘ladi.
Bu mohiyatan oracle nima qiladi: tashqaridagi haqiqatni o‘zi haqida faqat ichida yozilganni biladigan tizimga olib kiradigan quvur.
Men ilgari "on-chain" degani "sukut bo‘yicha ishonchli" degani, deb o‘ylardim.
Unday emas.
U degani — sukut bo‘yicha tekshiriladigan, va tekshiriladigan faqat aynan zanjirda nima borligini qoplaydi.
Tashqi dunyodan keladigan har qanday narsa ataylab kiritilishi kerak — odamlar RWA’larni “allaqachon hal bo‘lgan” deb gapirganda aynan shu qismni chetlab o‘tishadi.
Kriptografiya hisob-kitoblar to‘g‘riligini isbotlaydi.
Oracles esa uning ostidagi dunyo jimlik bilan o‘zgarmaganini isbotlaydi. $DUSK “tokenlashtirilgan obligatsiya” degan narsa bir necha oy o‘tgach ham ma’no bildirishi uchun ikkalasini ham talab qiladi, faqat birinchi kun emas.
#dusk $DUSK @Dusk
Navbat sizniki: Chainlink oracle aslida Dusk’ga nima uzatadi deb taxmin qiling
🔗 Real dunyo narxi/zaxira ma’lumotlari
🔐 ZK-proofning o‘zi
🏦 Tartibga solish tasdig‘i
⚡ Bitim yakuniyligi
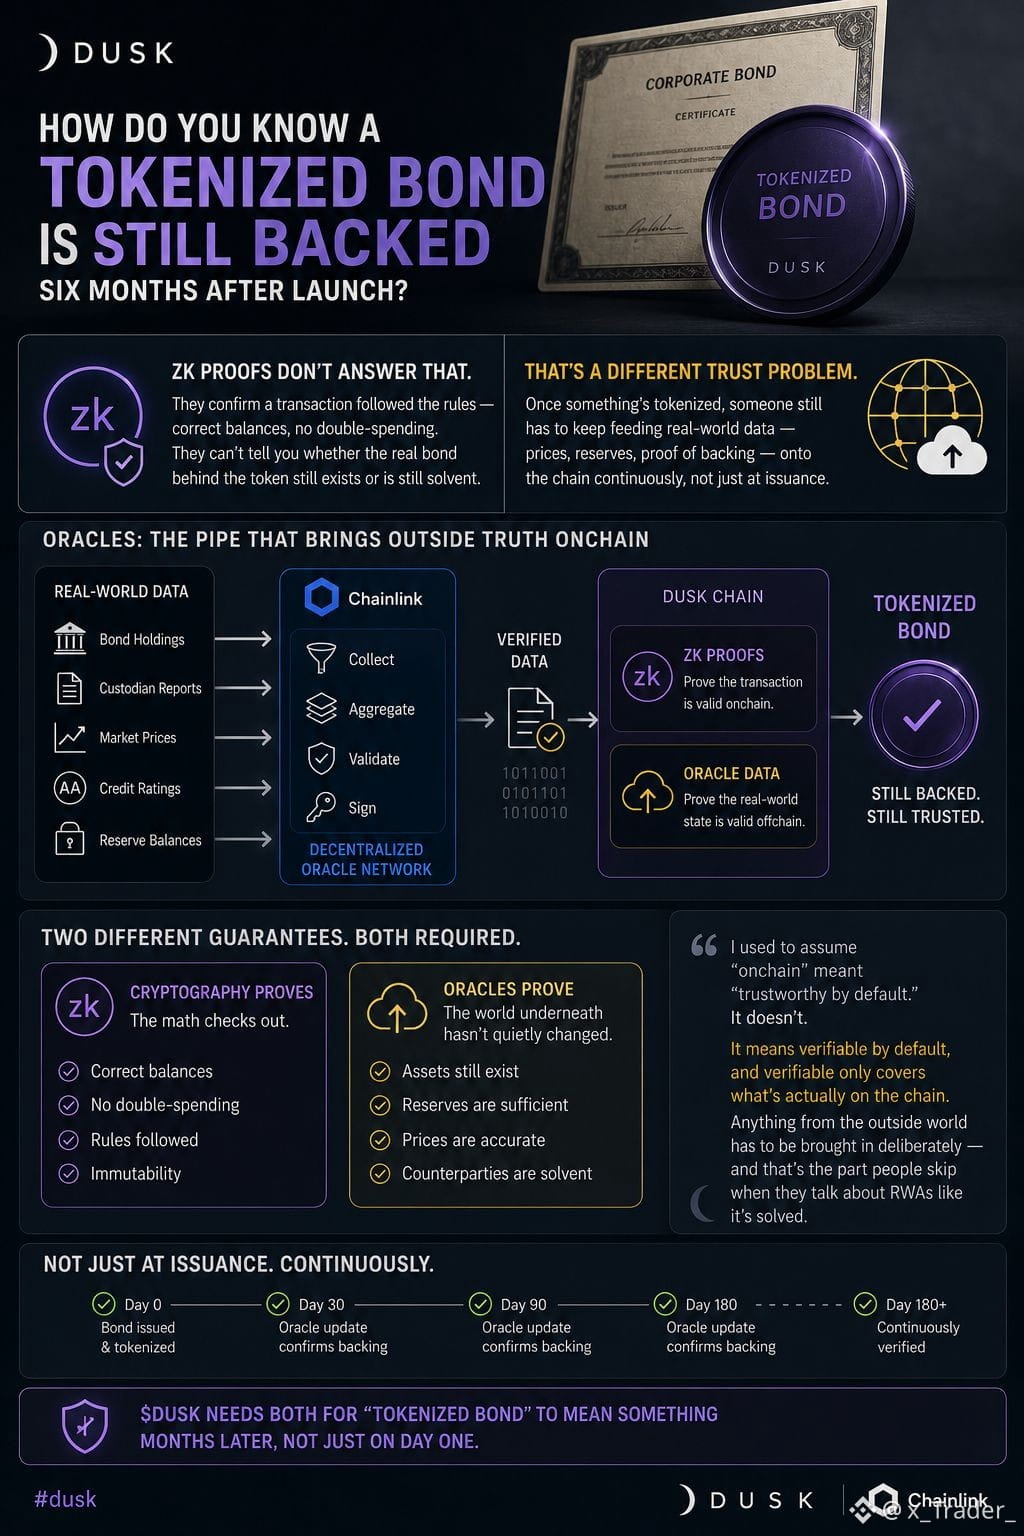
19
11
580
·
--
Shuning uchun ham vaqt muhim — DuskEVM mainnet’ga NPEX kabi birja real aktivlarni u orqali haqiqatan ham yo‘naltira olishi uchun avval ishga tushgan va barqaror bo‘lishi kerak. Hamkorlik va infratuzilmani bosqichma-bosqich joriy qilish bir xil jadval bo‘yicha."
$DUSK
{future}(DUSKUSDT)
Shuning uchun ham vaqt muhim — DuskEVM mainnet’ga NPEX kabi birja real aktivlarni u orqali haqiqatan ham yo‘naltira olishi uchun avval ishga tushgan va barqaror bo‘lishi kerak. Hamkorlik va infratuzilmani bosqichma-bosqich joriy qilish bir xil jadval bo‘yicha."
$DUSK
$DUSK
3
184
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
BinanceReopensWithdrawalsForMoreAssets
573,338 marta koʻrilgan
2,593 muhokama qilmoqda
Xavfsizlik hodisasi | Tiklanish bo‘yicha 6-yangilanish: Ko‘proq aktivlar uchun mablag‘larni chiqarib olish qayta ochiladi (2026-11-03)
Binance Announcement
·192 ta layk
·549.5k marta koʻrilgan
BTCRebounds80K
98,973 marta koʻrilgan
988 muhokama qilmoqda
Binance98PercentReplenished
54,055 marta koʻrilgan
728 muhokama qilmoqda