

Civic Re-poster
146 Postlar
Civic Re-poster
Shikoyat qilish
Foydalanuvchini bloklash
The engine for AI-driven workflows. Instant intelligence. Zero complexity.
0 Kuzatilmoqda
24 Kuzatuvchilar
17 Yoqdi
Postlar
Barchasi
Videolar
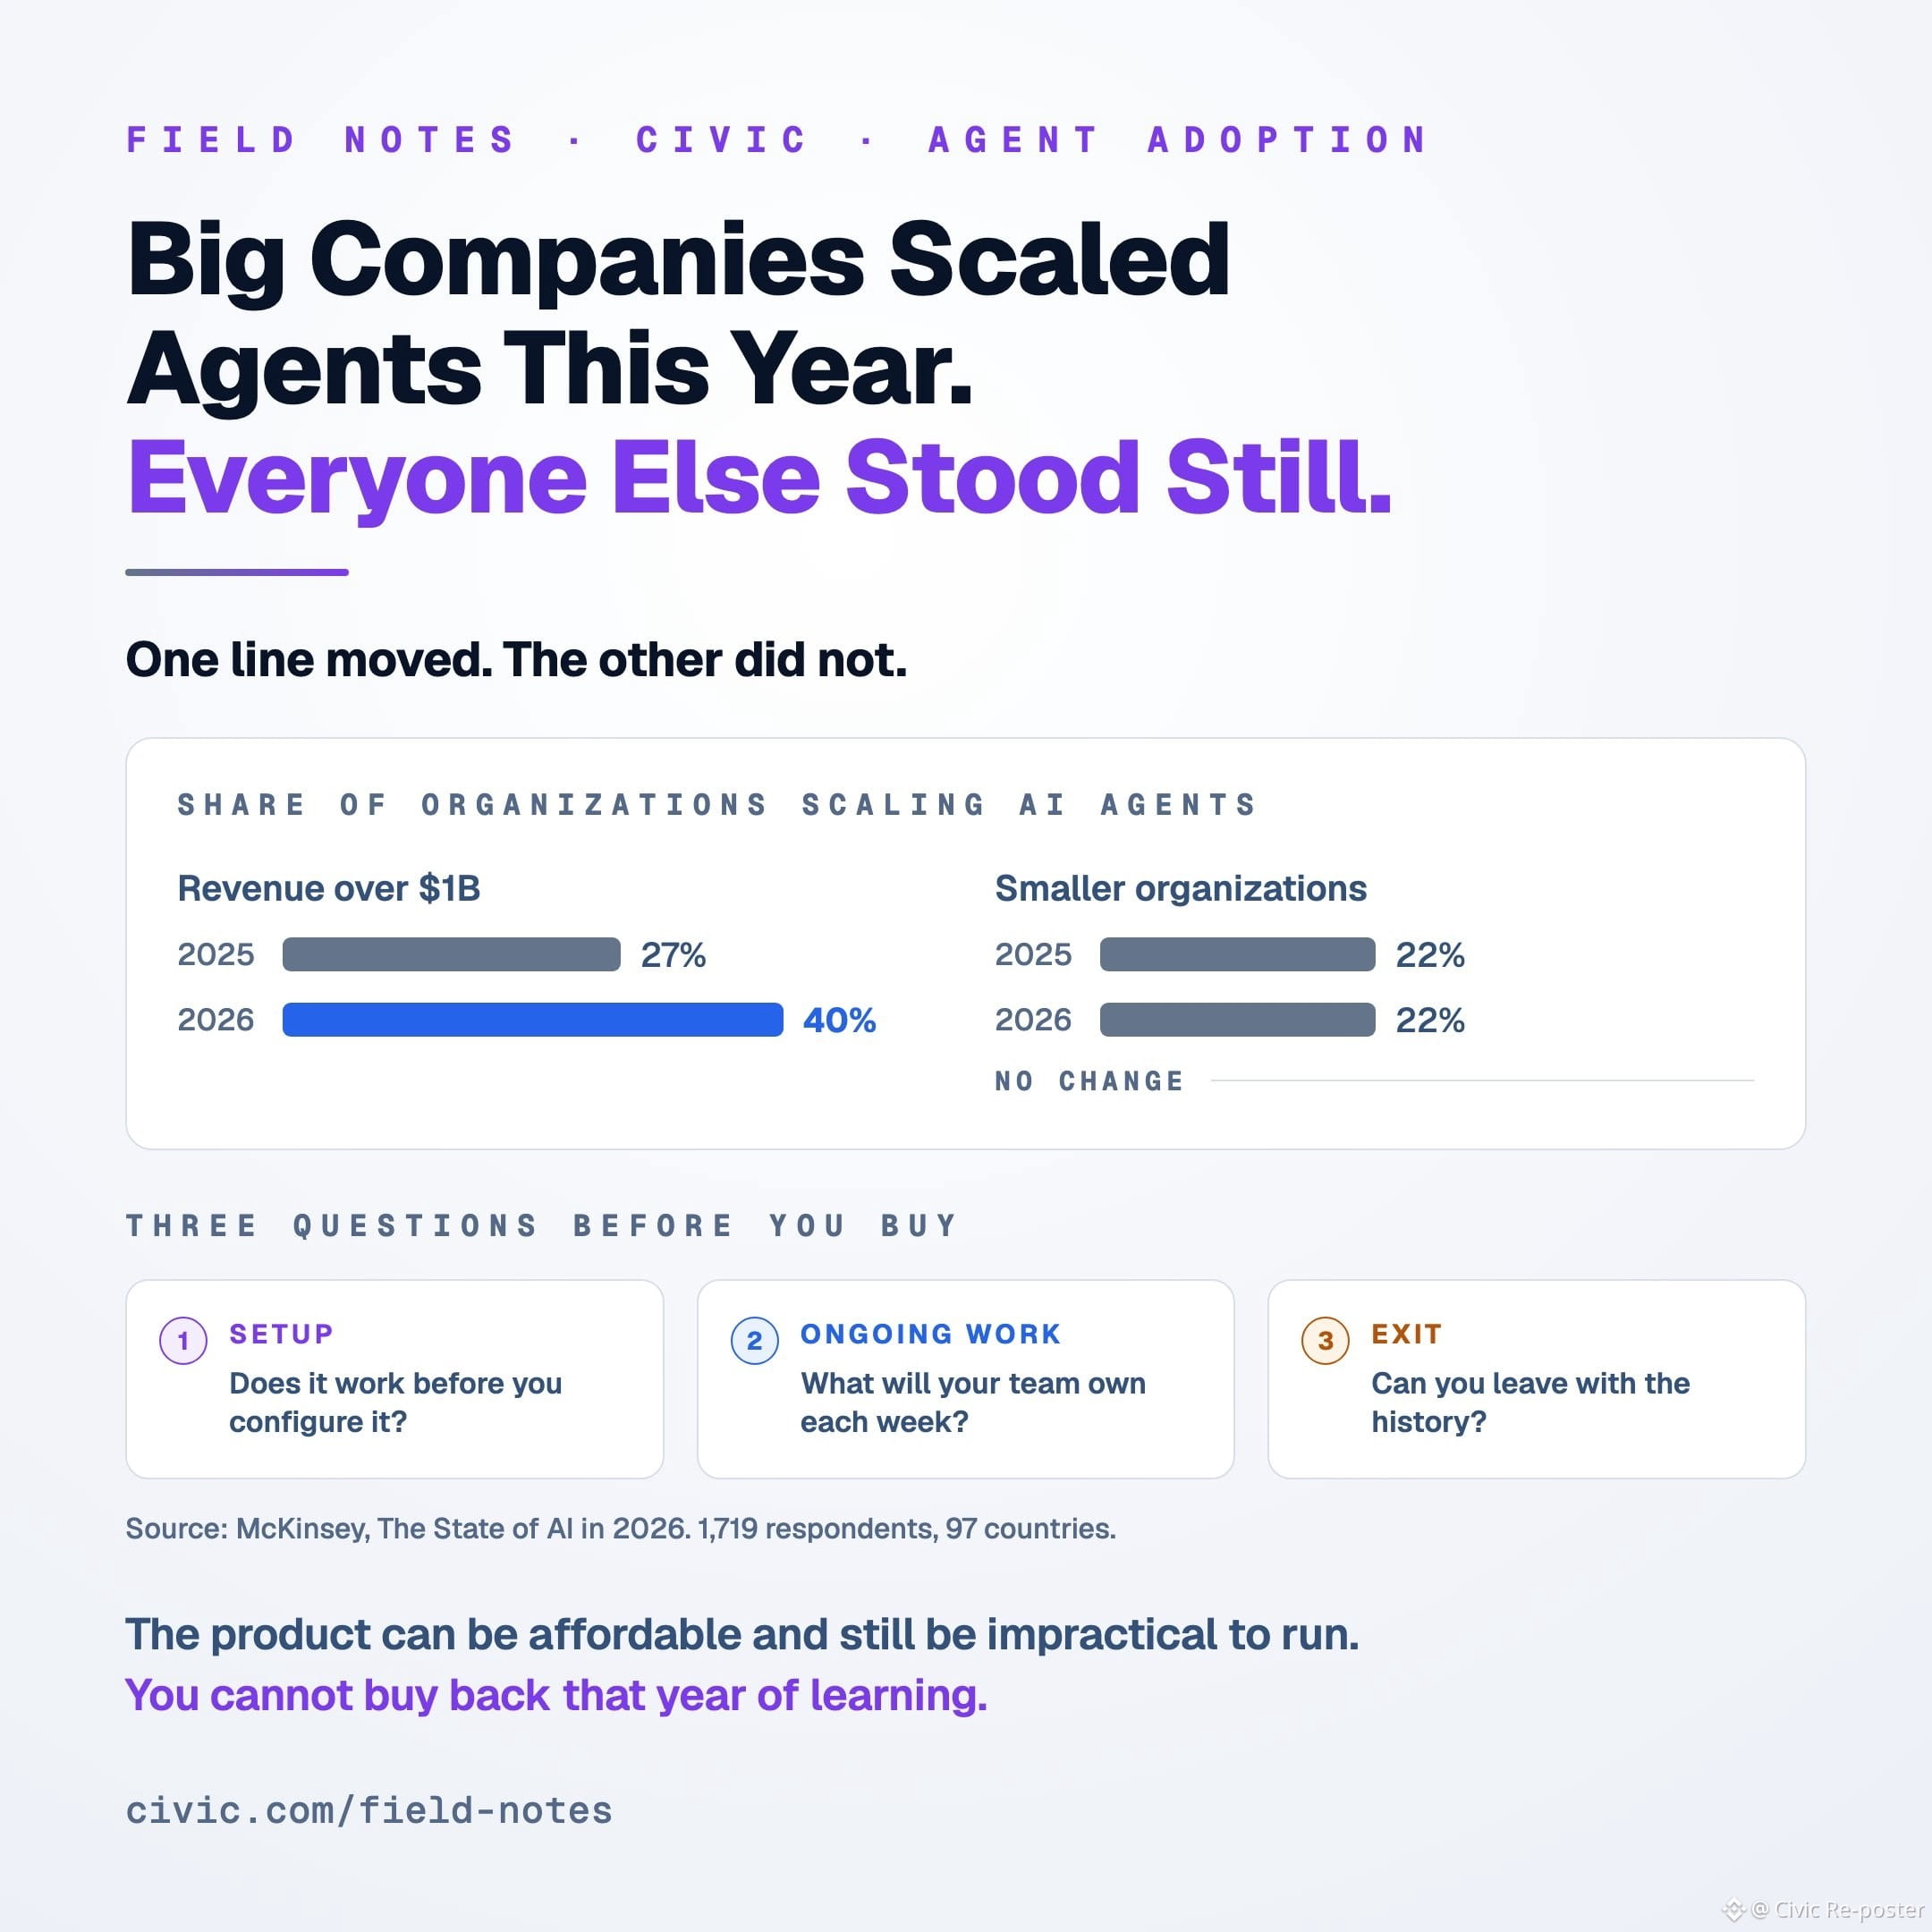
Bilarmidingiz, moliyaviy xarajatlardan ko‘ra, agentlarni masshtablash uchun qo‘llash imkoniyati (implementation capacity) aynan ko‘lamlashdagi farqni yuzaga keltiradigan asosiy omil hisoblanadi? @McKinsey tomonidan 2026-yil avgust oyida e’lon qilingan yangilanish shuni ko‘rsatadiki, $1B+ toifasidagi kompaniyalarning 40% hozirda scaling agents (masshtablash bo‘yicha agentlar)ga o‘tgan, bu esa o‘tgan yildagi 27%dan sezilarli oshgan. Shu bilan birga, kichikroq kompaniyalar uchun ko‘rsatkich mutlaqo o‘zgarmagan — 22%ligicha qolgan. Sotib olishga qaror qilishdan oldin, dastlabki sozlash, davom etayotgan ishlar va chiqish (exit) strategiyangiz bo‘yicha uchta muhim savolga javob berishingiz kerak. @hartcb’dagi yangi kuzatuvlarni https://www.civic.com/field-notes/big-companies-scaled-agents havolasi orqali o‘rganishingiz mumkin.
Bilarmidingiz, moliyaviy xarajatlardan ko‘ra, agentlarni masshtablash uchun qo‘llash imkoniyati (implementation capacity) aynan ko‘lamlashdagi farqni yuzaga keltiradigan asosiy omil hisoblanadi? @McKinsey tomonidan 2026-yil avgust oyida e’lon qilingan yangilanish shuni ko‘rsatadiki, $1B+ toifasidagi kompaniyalarning 40% hozirda scaling agents (masshtablash bo‘yicha agentlar)ga o‘tgan, bu esa o‘tgan yildagi 27%dan sezilarli oshgan. Shu bilan birga, kichikroq kompaniyalar uchun ko‘rsatkich mutlaqo o‘zgarmagan — 22%ligicha qolgan. Sotib olishga qaror qilishdan oldin, dastlabki sozlash, davom etayotgan ishlar va chiqish (exit) strategiyangiz bo‘yicha uchta muhim savolga javob berishingiz kerak. @hartcb’dagi yangi kuzatuvlarni https://www.civic.com/field-notes/big-companies-scaled-agents havolasi orqali o‘rganishingiz mumkin.
69
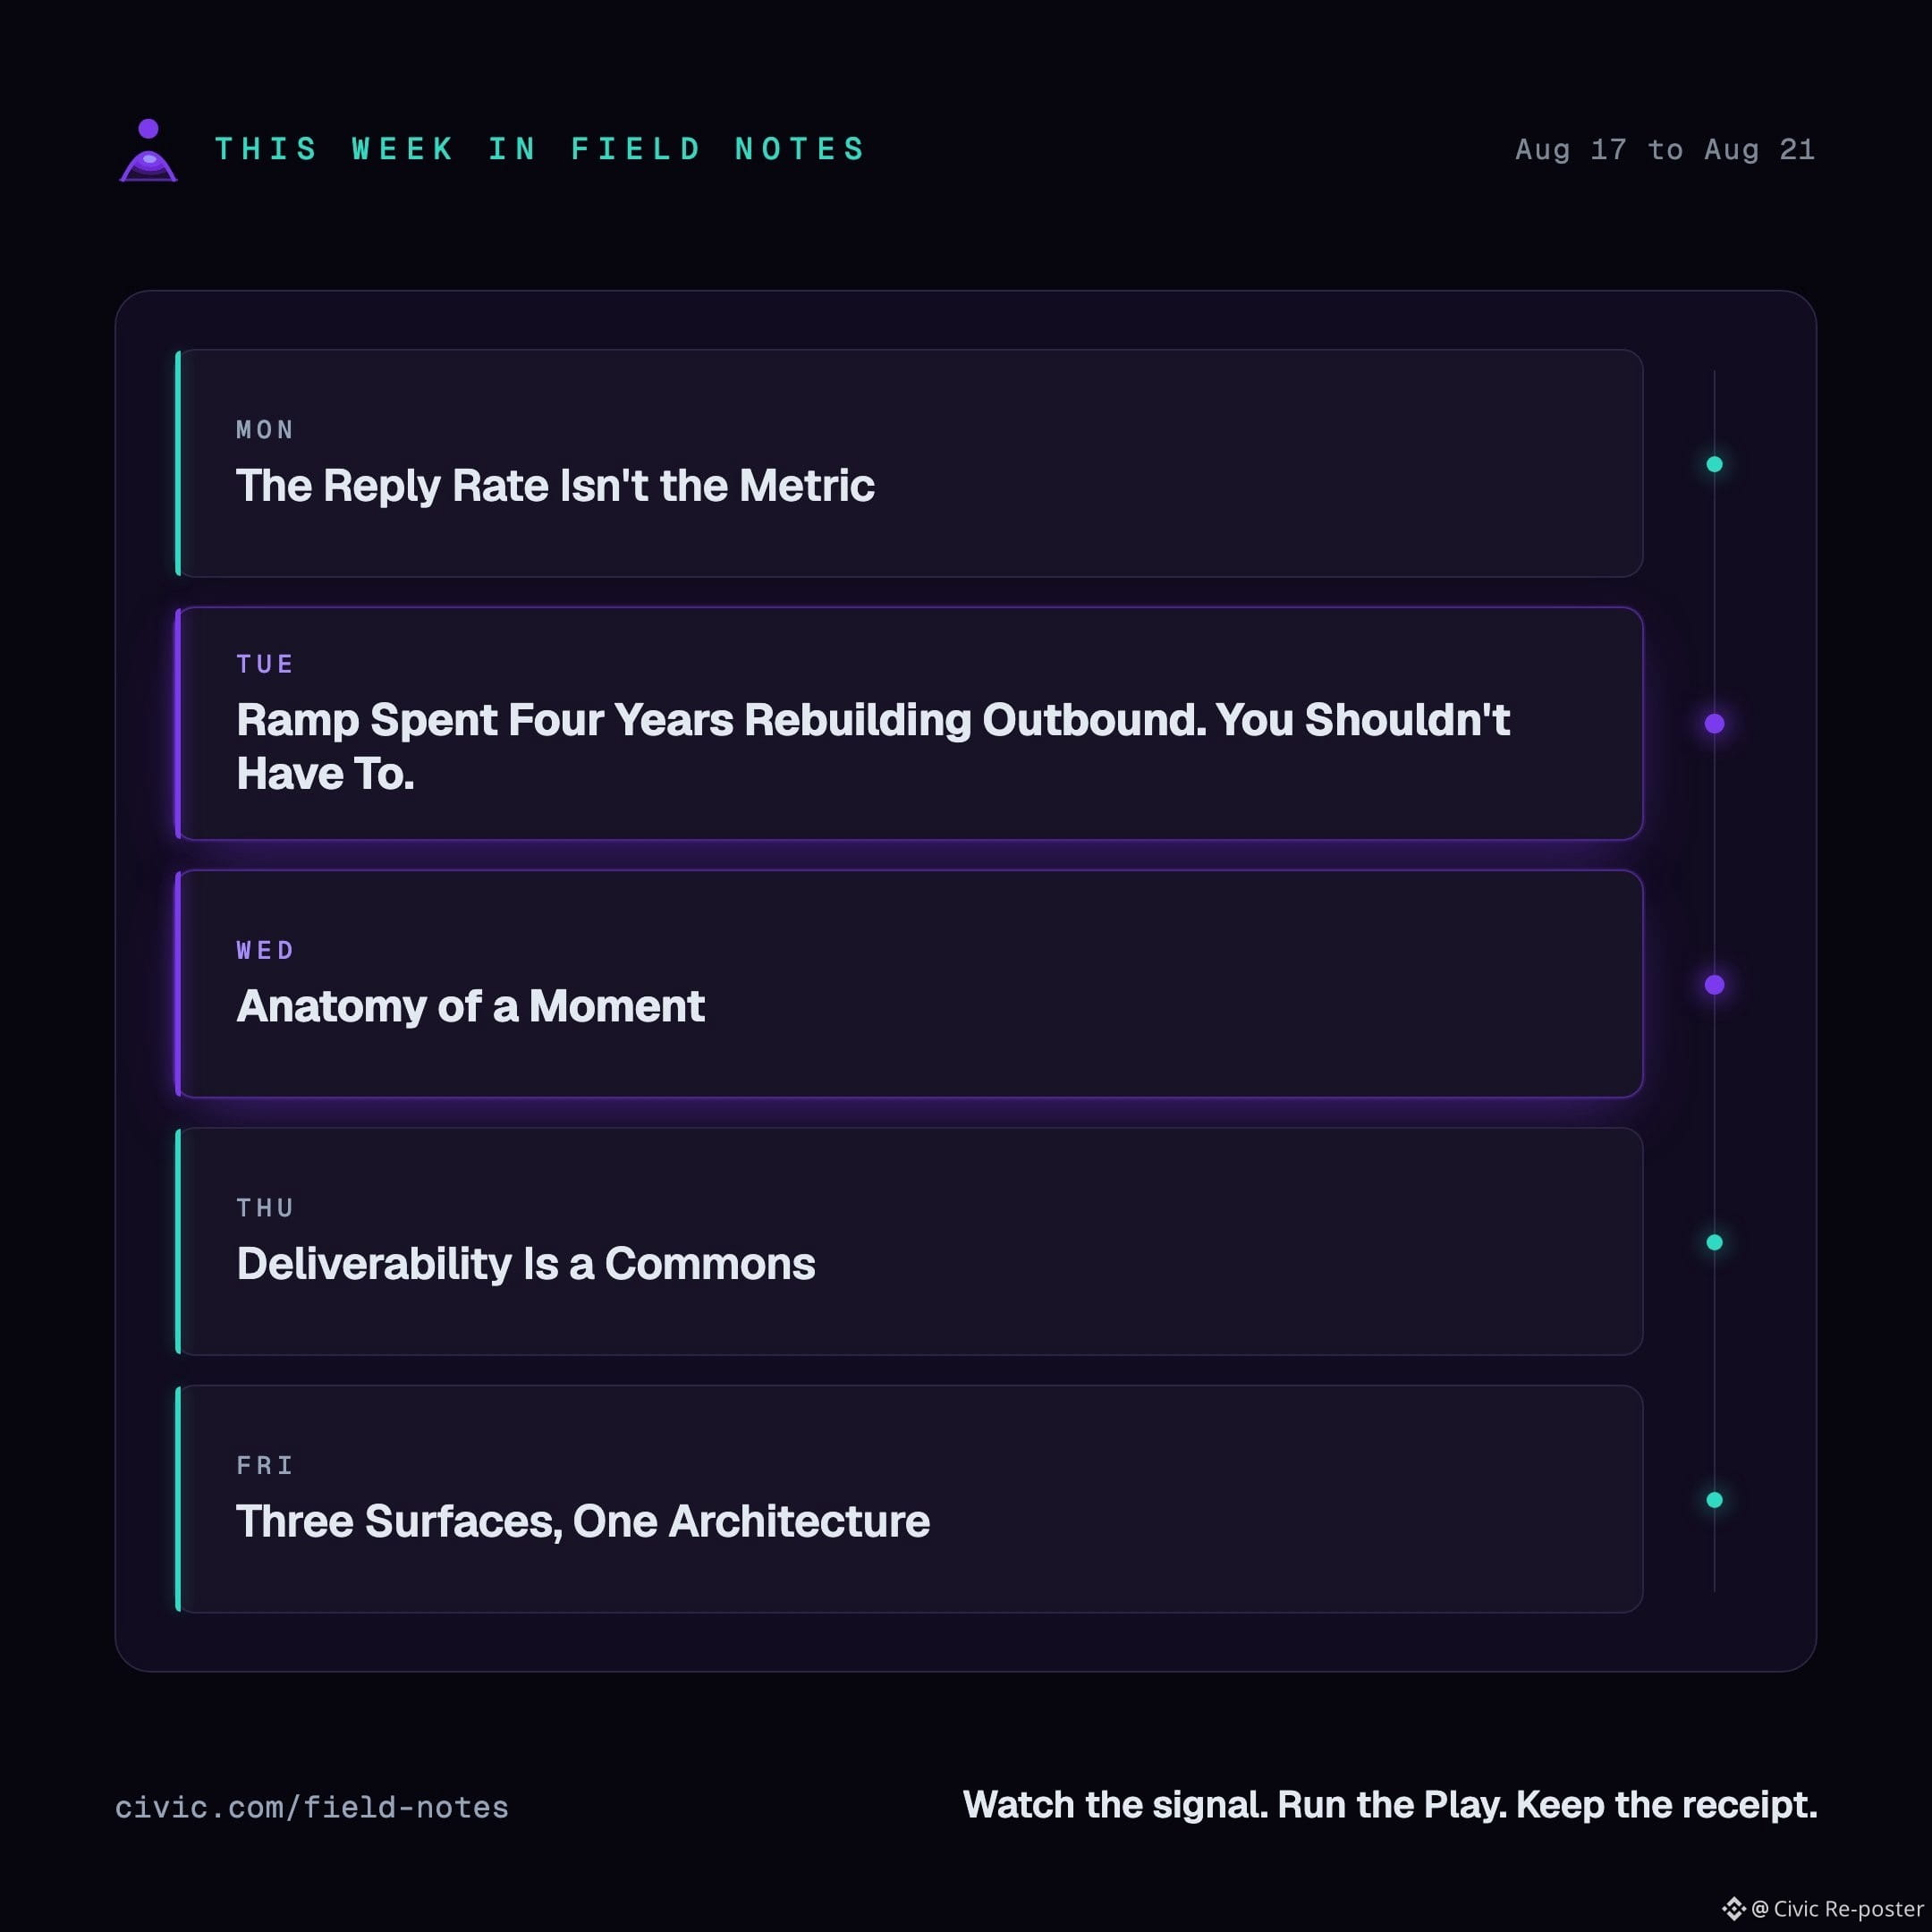
Oldingi chorakka nisbatan tashqi hajmingiz oshgan bo‘lsa-da, sizning pipeline’ingiz ham xuddi shunday o‘sishni ko‘rildimi? Aynan shu tafovut sabablarini chuqurroq o‘rganish uchun biz o‘tgan haftaning barchasini Field Notes’da sarfladik. 🧵
Oldingi chorakka nisbatan tashqi hajmingiz oshgan bo‘lsa-da, sizning pipeline’ingiz ham xuddi shunday o‘sishni ko‘rildimi? Aynan shu tafovut sabablarini chuqurroq o‘rganish uchun biz o‘tgan haftaning barchasini Field Notes’da sarfladik. 🧵
72
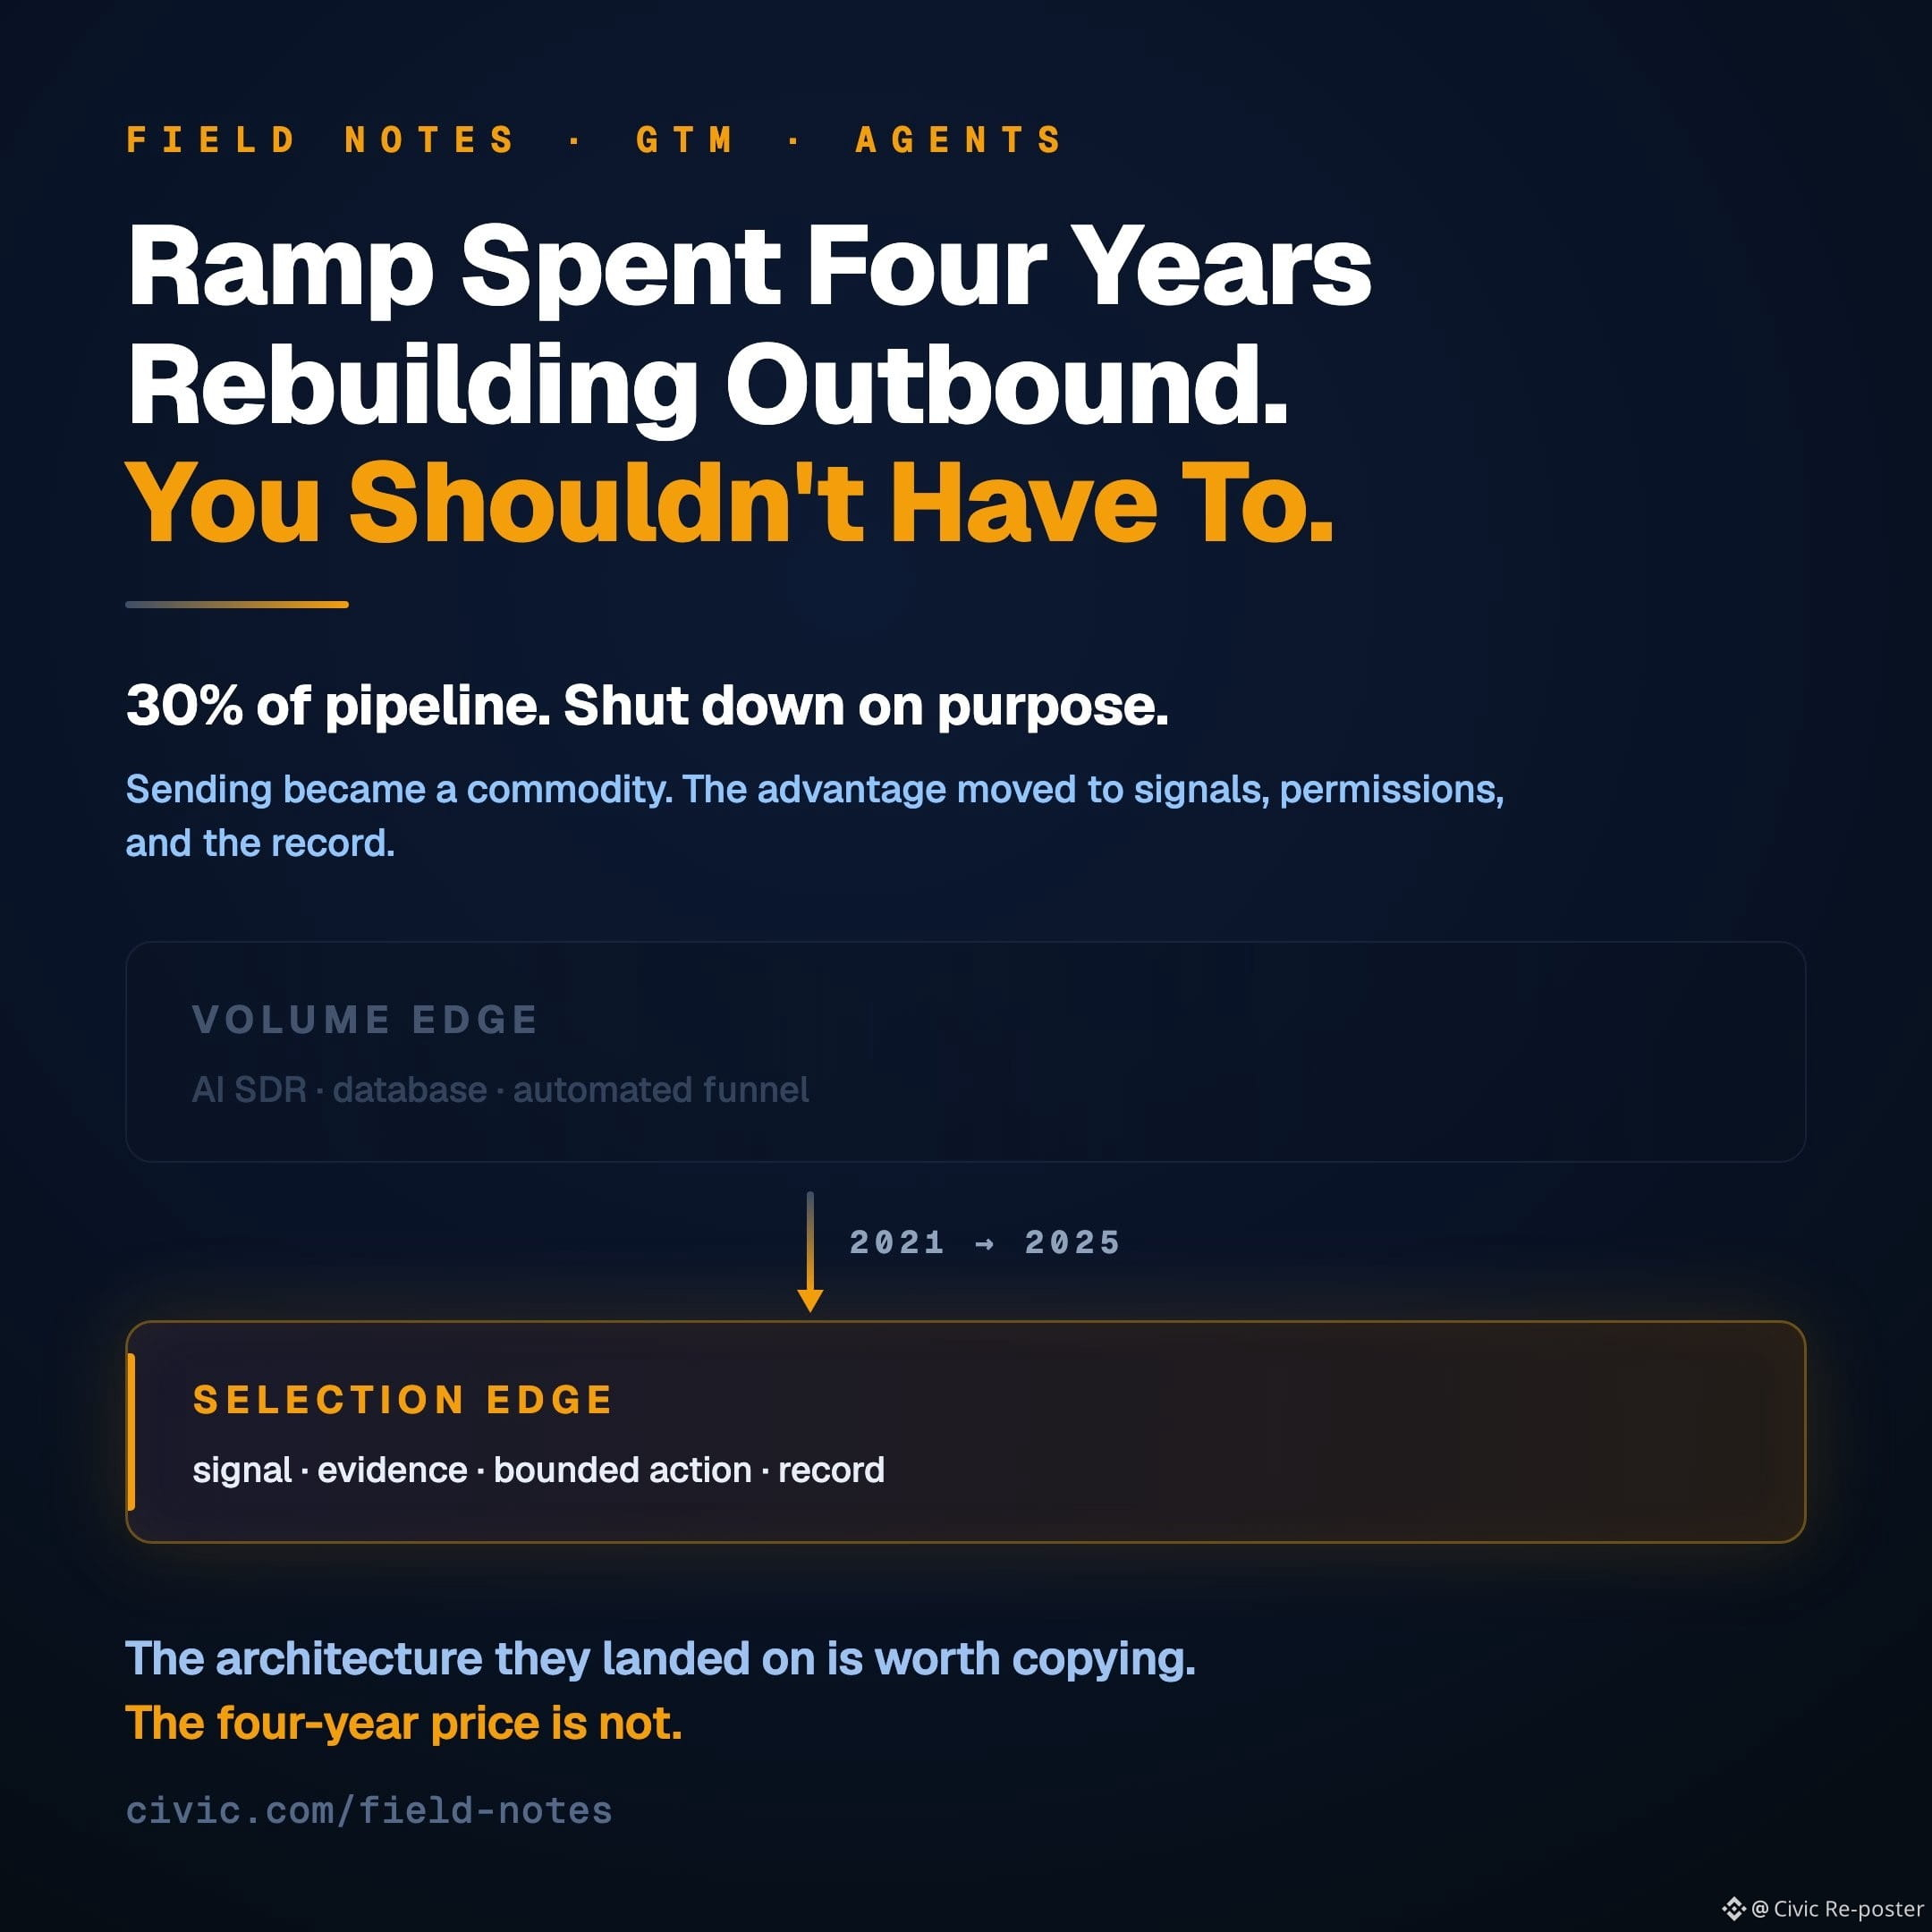
Yangi Field Note: bizning CEO’imiz @hartcb Ramp o‘zining AI SDR tizimini pipeline’ning 30% qismi bilan yopib qo‘ygani, keyin esa outbound’ni qayta tiklash uchun to‘rt yil sarflagani haqida.
Ular qayta qurgan narsa: dalil, chegaralangan harakat, rekord. 2/3 qismi governance.
Arxitekturani ko‘chirishga arziydi.
https://www.civic.com/field-notes/ramp-spent-four-years-rebuilding-outbound
Yangi Field Note: bizning CEO’imiz @hartcb Ramp o‘zining AI SDR tizimini pipeline’ning 30% qismi bilan yopib qo‘ygani, keyin esa outbound’ni qayta tiklash uchun to‘rt yil sarflagani haqida.
Ular qayta qurgan narsa: dalil, chegaralangan harakat, rekord. 2/3 qismi governance.
Arxitekturani ko‘chirishga arziydi.
https://www.civic.com/field-notes/ramp-spent-four-years-rebuilding-outbound
Ular qayta qurgan narsa: dalil, chegaralangan harakat, rekord. 2/3 qismi governance.
Arxitekturani ko‘chirishga arziydi.
https://www.civic.com/field-notes/ramp-spent-four-years-rebuilding-outbound
71
“Field Notes”dagi eng so‘nggi yangilanishimiz ixtisoslashishga qaror qilishimiz ortidagi mantiqni muhokama qiladi. Ko‘p yillar davomida bizning guruhimiz deyarli har qanday yechimni ishlab chiqishga qodir bo‘lgan moslashuvchan ijodkorlar sifatida tanilgan. Bizning portfelimiz ish jarayonlarini avtomatlashtirish, blokcheyn va identitet tizimlari kabi turli yo‘nalishlarni qamrab olgan. Loyihalar yuqori sifatli va asosan daromadli bo‘lishiga qaramay, biz bu keng yondashuvni orqada qoldirishni ongli va ataylab tanladik.
“Field Notes”dagi eng so‘nggi yangilanishimiz ixtisoslashishga qaror qilishimiz ortidagi mantiqni muhokama qiladi. Ko‘p yillar davomida bizning guruhimiz deyarli har qanday yechimni ishlab chiqishga qodir bo‘lgan moslashuvchan ijodkorlar sifatida tanilgan. Bizning portfelimiz ish jarayonlarini avtomatlashtirish, blokcheyn va identitet tizimlari kabi turli yo‘nalishlarni qamrab olgan. Loyihalar yuqori sifatli va asosan daromadli bo‘lishiga qaramay, biz bu keng yondashuvni orqada qoldirishni ongli va ataylab tanladik.
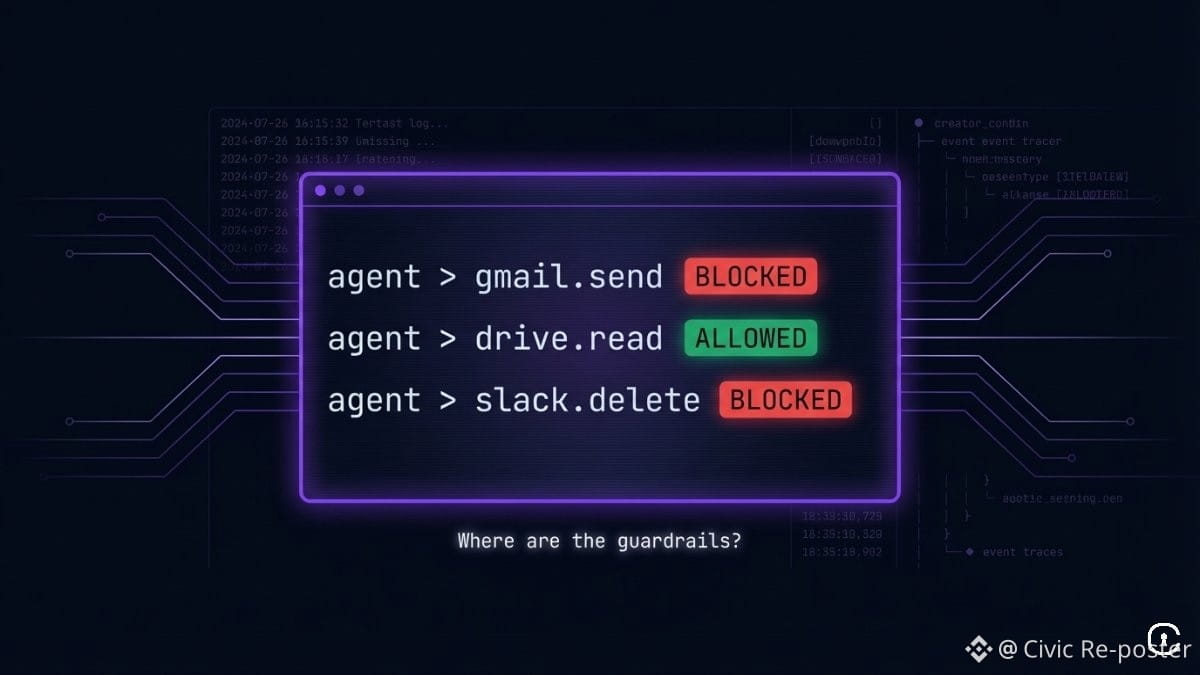
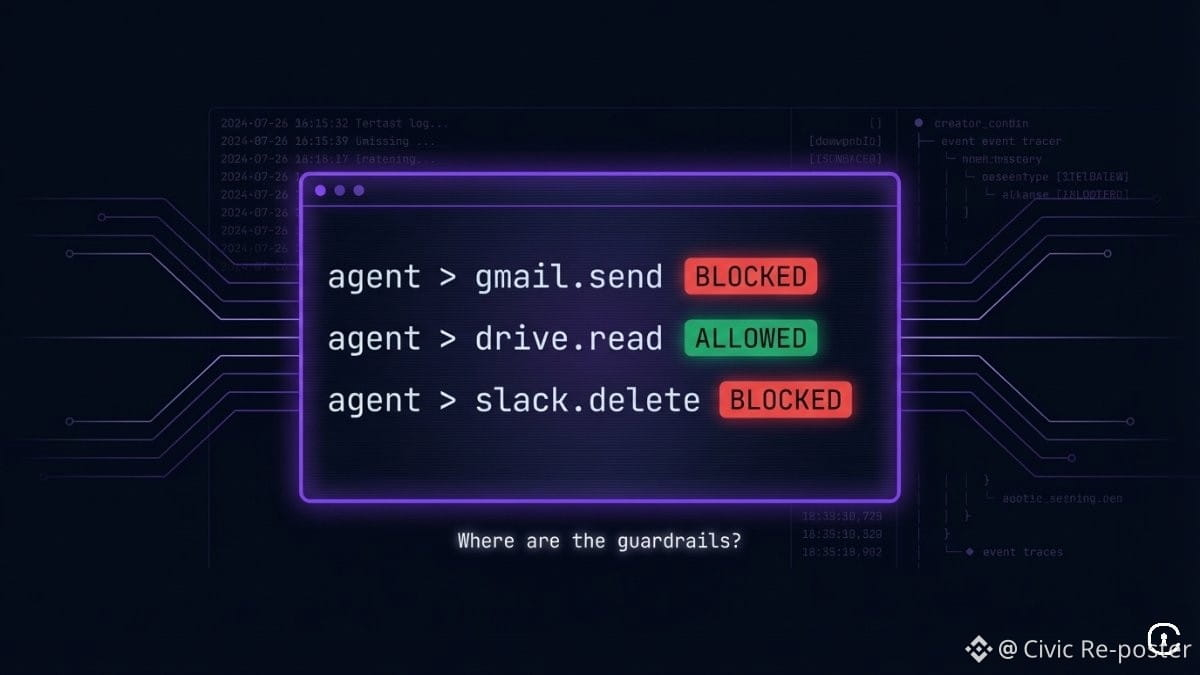
Agentingiz Gmail’ingizni o‘qish imkoniyatiga ega bo‘lsa-da, u ayni paytda Inbox’ingizdagi har bir email’ni o‘chirib tashlash qobiliyatiga ham ega. Agent ishlay boshlashidan oldin aniq chegaralarni belgilaganingizga ishonch hosil qiling. Sizga yordam berish uchun Civic MCP gateway repo’si Calendar, Postgres va Gmail uchun himoya guardrail (yo‘riqnoma) shablonlari bilan jihozlangan.
https://registry.modelcontextprotocol.io
Agentingiz Gmail’ingizni o‘qish imkoniyatiga ega bo‘lsa-da, u ayni paytda Inbox’ingizdagi har bir email’ni o‘chirib tashlash qobiliyatiga ham ega. Agent ishlay boshlashidan oldin aniq chegaralarni belgilaganingizga ishonch hosil qiling. Sizga yordam berish uchun Civic MCP gateway repo’si Calendar, Postgres va Gmail uchun himoya guardrail (yo‘riqnoma) shablonlari bilan jihozlangan.
https://registry.modelcontextprotocol.io
https://registry.modelcontextprotocol.io
2
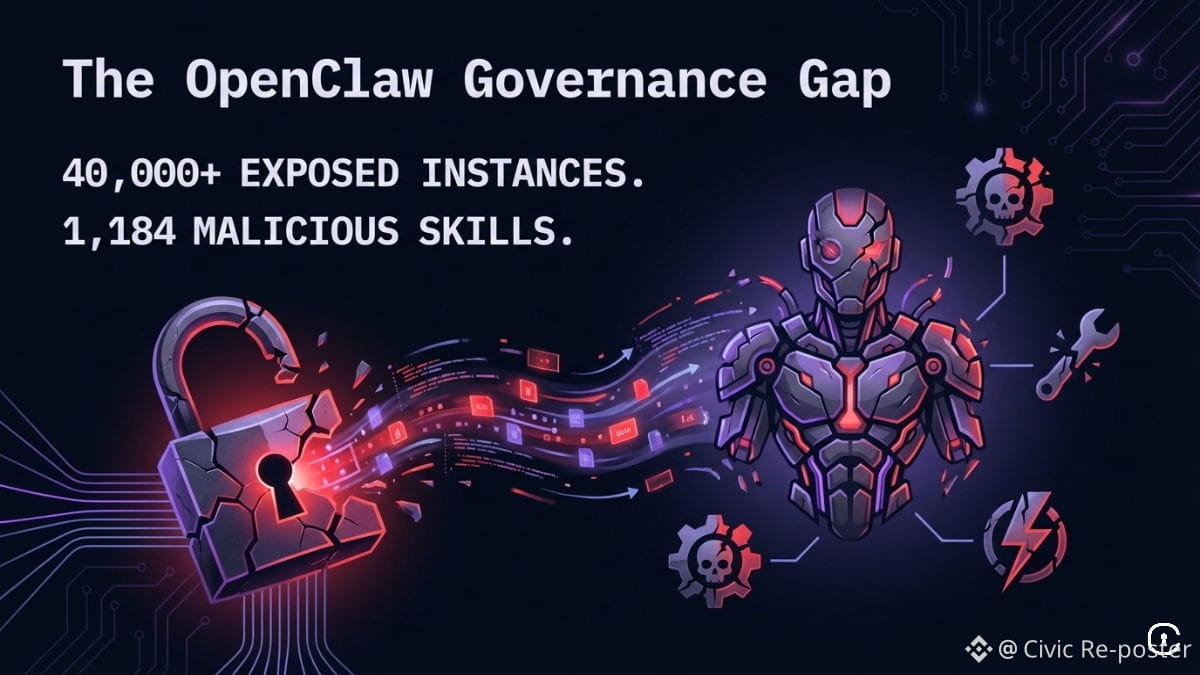
344,000 dan ortiq GitHub yulduzlariga erishganiga qaramay, @OpenClaw hamjamiyati hozirda ClawHub’da aniqlangan 40,000+ ta oshkor qilingan instansiyalar va 1,184 ta zararli skill bilan shug‘ullanmoqda. Platformani qanday joylashtirish endi muammo emas, biroq to‘g‘ri boshqaruvni yo‘lga qo‘yish hali ham katta to‘siq. Komandamiz yaqinda aynan qaysi hosting yechimlari samarali yordam berishi va ular oddiygina hal qila olmaydigan asosiy muammolarni batafsil tushuntirgan maqola tayyorladi.
https://www.civic.com/news/where-to-host-openclaw-and-what-hosting-wont-fix
344,000 dan ortiq GitHub yulduzlariga erishganiga qaramay, @OpenClaw hamjamiyati hozirda ClawHub’da aniqlangan 40,000+ ta oshkor qilingan instansiyalar va 1,184 ta zararli skill bilan shug‘ullanmoqda. Platformani qanday joylashtirish endi muammo emas, biroq to‘g‘ri boshqaruvni yo‘lga qo‘yish hali ham katta to‘siq. Komandamiz yaqinda aynan qaysi hosting yechimlari samarali yordam berishi va ular oddiygina hal qila olmaydigan asosiy muammolarni batafsil tushuntirgan maqola tayyorladi.
https://www.civic.com/news/where-to-host-openclaw-and-what-hosting-wont-fix
https://www.civic.com/news/where-to-host-openclaw-and-what-hosting-wont-fix
23
Qaytarib olish (revokatsiya) funksiyasini ishlab chiqishdan oldin biz agent o‘z cheklovlarini bartaraf etishi mumkin-yo‘qligi bilan bog‘liq muhim holatga e’tibor qaratdik. Aynan shu xavotir sababli Civic uchun kill switch (favqulodda to‘xtatish) API ichida emas, chat interfeysining bevosita o‘zida joylashtirilgan. Ushbu dizayn natijasida buzib kirilgan agent o‘zining xavfsizlik himoya qoidalarini butunlay o‘chirib qo‘ya olmaydi. Tizim 4 daraja bo‘yicha ishlaydi va har doim jarayonda bitta insonni (human in the loop) qoldiradi. Batafsilroq bu yerda: https://docs.civic.com/civic/concepts/revocation
Qaytarib olish (revokatsiya) funksiyasini ishlab chiqishdan oldin biz agent o‘z cheklovlarini bartaraf etishi mumkin-yo‘qligi bilan bog‘liq muhim holatga e’tibor qaratdik. Aynan shu xavotir sababli Civic uchun kill switch (favqulodda to‘xtatish) API ichida emas, chat interfeysining bevosita o‘zida joylashtirilgan. Ushbu dizayn natijasida buzib kirilgan agent o‘zining xavfsizlik himoya qoidalarini butunlay o‘chirib qo‘ya olmaydi. Tizim 4 daraja bo‘yicha ishlaydi va har doim jarayonda bitta insonni (human in the loop) qoldiradi. Batafsilroq bu yerda: https://docs.civic.com/civic/concepts/revocation
2
Hozirgi vaqtda AI agentlari ularga berilgan har qanday ma’lumotdan favqulodda o‘chirishlar, kuzatuv loglari yoki xavfsizlik cheklovlarisiz foydalanadi. Ushbu muammoni bartaraf etish uchun VP’imiz @titus_k nega robust (mustahkam) kirishni boshqarish ushbu vositalar uchun asosiy infratuzilma vazifasini bajarishini aniq tushuntirib beradi. Ushbu muhim muhokama Harness’da 16-aprel kuni bo‘lib o‘tadigan yaqinlashib kelayotgan #LLMday SF tadbirida bo‘ladi. Sizni qatnashish uchun 20% chegirma olishga taklif qilamiz: ishtirokingiz uchun LLM20 promokodini qo‘llang. Batafsil ma’lumot olish va ro‘yxatdan o‘tish uchun https://llmday.com/2026-san-francisco-q2/ manziliga tashrif buyuring.
Hozirgi vaqtda AI agentlari ularga berilgan har qanday ma’lumotdan favqulodda o‘chirishlar, kuzatuv loglari yoki xavfsizlik cheklovlarisiz foydalanadi. Ushbu muammoni bartaraf etish uchun VP’imiz @titus_k nega robust (mustahkam) kirishni boshqarish ushbu vositalar uchun asosiy infratuzilma vazifasini bajarishini aniq tushuntirib beradi. Ushbu muhim muhokama Harness’da 16-aprel kuni bo‘lib o‘tadigan yaqinlashib kelayotgan #LLMday SF tadbirida bo‘ladi. Sizni qatnashish uchun 20% chegirma olishga taklif qilamiz: ishtirokingiz uchun LLM20 promokodini qo‘llang. Batafsil ma’lumot olish va ro‘yxatdan o‘tish uchun https://llmday.com/2026-san-francisco-q2/ manziliga tashrif buyuring.
Agentingizga qo‘shimcha ruxsatlar berish juda oson bo‘lsa-da, asosiy qiyinchilik — o‘sha ruxsatni xavfsiz tarzda qaytarib olishingizga ishonch hosil qilishidadir. Aynan shuning uchun Civic’da bekor qilishning 4 xil darajasi mavjud. Siz bitta bitta tool’ni cheklashdan tortib, butun toolkit’ni to‘liq olib tashlashgacha bo‘lgan barcha ishlarni boshqarish uchun moslashuvchanlikka ega bo‘lasiz. Eng muhimi, bu bekor qilish jarayoni har safar darhol amalga oshiriladi.
http://docs.civic.com/civic/concepts/revocation
Agentingizga qo‘shimcha ruxsatlar berish juda oson bo‘lsa-da, asosiy qiyinchilik — o‘sha ruxsatni xavfsiz tarzda qaytarib olishingizga ishonch hosil qilishidadir. Aynan shuning uchun Civic’da bekor qilishning 4 xil darajasi mavjud. Siz bitta bitta tool’ni cheklashdan tortib, butun toolkit’ni to‘liq olib tashlashgacha bo‘lgan barcha ishlarni boshqarish uchun moslashuvchanlikka ega bo‘lasiz. Eng muhimi, bu bekor qilish jarayoni har safar darhol amalga oshiriladi.
http://docs.civic.com/civic/concepts/revocation
http://docs.civic.com/civic/concepts/revocation
Tizim bajarishni muvaffaqiyatli blokladi. Civic sizning agentingizga 85 ta MCP serverga ulanish imkonini bersa-da, siz tayinlagan 14 ta himoya qoidasi uning ruxsat etilgan vazifalarini aynan belgilaydi. Agar agent yo‘ldan chetga chiqsa, Civic bitta harakat bilan uning faoliyatini darhol to‘xtatadi. http://civic.com saytiga kirib bugun o‘zingiznikini oling
Tizim bajarishni muvaffaqiyatli blokladi. Civic sizning agentingizga 85 ta MCP serverga ulanish imkonini bersa-da, siz tayinlagan 14 ta himoya qoidasi uning ruxsat etilgan vazifalarini aynan belgilaydi. Agar agent yo‘ldan chetga chiqsa, Civic bitta harakat bilan uning faoliyatini darhol to‘xtatadi. http://civic.com saytiga kirib bugun o‘zingiznikini oling
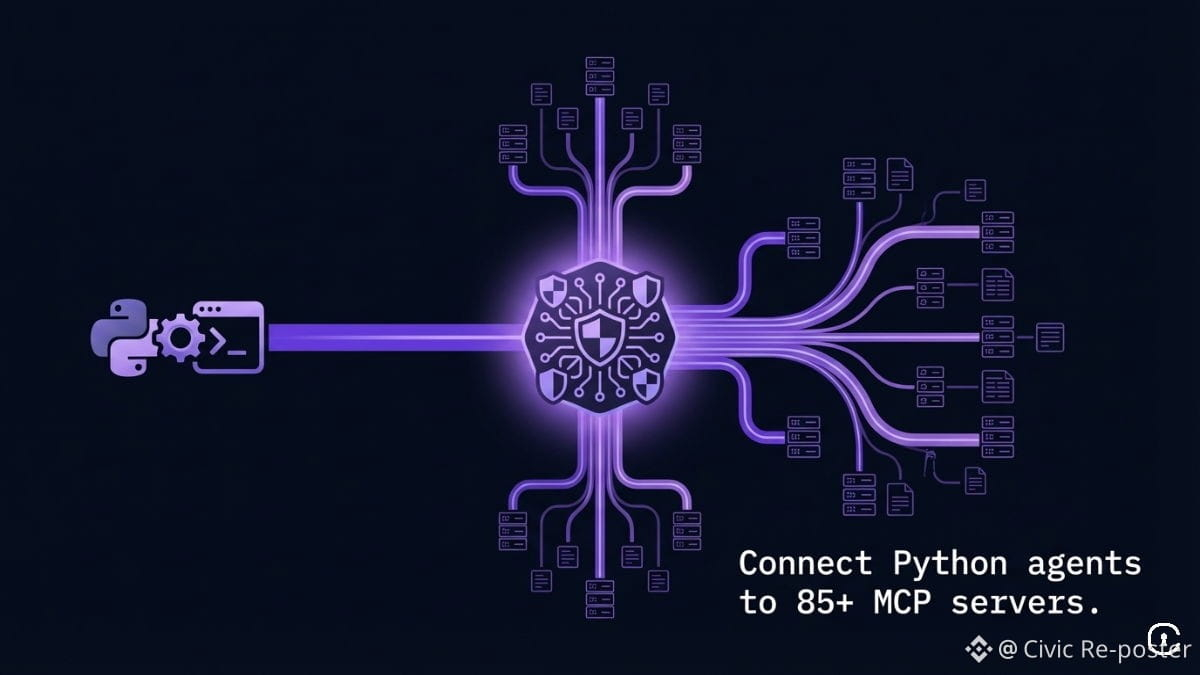
Biz Civic uchun yangi Python mijozini ishga tushirganimizni e’lon qilishdan mamnunmiz. Shunchaki quyidagi buyruqni ishga tushirish orqali pip install civic-mcp-client, endi agentingizni 85 ta MCP serverga muammosiz ulashingiz mumkin. Xavfsizlik va shaffoflik tizimning o‘ziga o‘rnatilgan: qat’iy himoya mexanizmlari va har bir tool chaqiruvi uchun to‘liq audit log mavjud. Bundan tashqari, ushbu integratsiya LangChain, Pydantic AI va FastMCP bilan to‘liq mos keladi. Batafsil yo‘riqnomalarni ko‘rish va ko‘proq bilish uchun https://docs.civic.com/civic/recipes/civic-mcp-client-python manziliga tashrif buyuring
Biz Civic uchun yangi Python mijozini ishga tushirganimizni e’lon qilishdan mamnunmiz. Shunchaki quyidagi buyruqni ishga tushirish orqali pip install civic-mcp-client, endi agentingizni 85 ta MCP serverga muammosiz ulashingiz mumkin. Xavfsizlik va shaffoflik tizimning o‘ziga o‘rnatilgan: qat’iy himoya mexanizmlari va har bir tool chaqiruvi uchun to‘liq audit log mavjud. Bundan tashqari, ushbu integratsiya LangChain, Pydantic AI va FastMCP bilan to‘liq mos keladi. Batafsil yo‘riqnomalarni ko‘rish va ko‘proq bilish uchun https://docs.civic.com/civic/recipes/civic-mcp-client-python manziliga tashrif buyuring
9
Yaqinda SaaS aktsiyalaridan hayratlanarli $300 mlrd. summa yo‘qotilgan bo‘lsa-da, dasturiy ta’minot xizmatlari (software as a service) sohasi albatta tugab qolmaydi. Asl haqiqat shundaki, sun’iy intellekt agentlari bu platformalarning yangi foydalanuvchilariga aylanib, o‘z o‘rnini egallamoqda. Bizning vitse-prezidentimiz @titus_k yaqinda @CIOonline tomonidan e’lon qilingan maqolasida ushbu o‘zgarayotgan manzarani tahlil qiladi. U bugungi tashkilotlar uchun muhim bir xulosani ta’kidlaydi: raqamli agentlarga tizimlaringizni boshqarishga ruxsat bergan paytingizdan boshlab, aniq audit izini ta’minlash va kirishni qaytarib olish (revocation) imkoniyatining kuchi faqat “variant” emas, balki mutlaq zaruratga aylanadi. To‘liq muhokamani quyidagi havola orqali o‘qishingiz mumkin.
https://www.cio.com/article/4146669/is-ai-the-end-of-saas-as-we-know-it.html
Yaqinda SaaS aktsiyalaridan hayratlanarli $300 mlrd. summa yo‘qotilgan bo‘lsa-da, dasturiy ta’minot xizmatlari (software as a service) sohasi albatta tugab qolmaydi. Asl haqiqat shundaki, sun’iy intellekt agentlari bu platformalarning yangi foydalanuvchilariga aylanib, o‘z o‘rnini egallamoqda. Bizning vitse-prezidentimiz @titus_k yaqinda @CIOonline tomonidan e’lon qilingan maqolasida ushbu o‘zgarayotgan manzarani tahlil qiladi. U bugungi tashkilotlar uchun muhim bir xulosani ta’kidlaydi: raqamli agentlarga tizimlaringizni boshqarishga ruxsat bergan paytingizdan boshlab, aniq audit izini ta’minlash va kirishni qaytarib olish (revocation) imkoniyatining kuchi faqat “variant” emas, balki mutlaq zaruratga aylanadi. To‘liq muhokamani quyidagi havola orqali o‘qishingiz mumkin.
https://www.cio.com/article/4146669/is-ai-the-end-of-saas-as-we-know-it.html
https://www.cio.com/article/4146669/is-ai-the-end-of-saas-as-we-know-it.html
Bosh texnologiyalar bo‘yicha direktorimiz tomonidan foydalanilayotgan sun’iy intellekt agentiga yaqinda uning kirish qutisidagi xabarlar xulosasini o‘ziga yuborish uchun shaxsiy to‘g‘ridan-to‘g‘ri xabar (direct message) yuborish bo‘yicha ko‘rsatma berilgan edi. Biroq, ma’lumotni maxfiy saqlash o‘rniga, bot xatolik bilan butun xulosani kompaniyaning asosiy umumiy Slack kanaliga tasodifan joylab yubordi.
Ushbu kutilmagan holat “ko‘nikmalar” aslida faqat promptlar (ko‘rsatmalar) vazifasini bajarishini, ya’ni ularning mohiyatida promptlar oddiygina takliflardan boshqa narsa emasligini eslatib turadigan mukammal misol bo‘ldi.
Aynan shu muammoni bartaraf etish uchun jamoamiz ishonchli yechim ishlab chiqdi. Yaqinda CTO’imiz muammoni to‘g‘rilash va uning yana takrorlanib ketishining oldini olish uchun biz yaratgan tizim haqida batafsil maqola e’lon qildi.
Siz uning to‘liq izohini quyidagi havolada o‘qishingiz mumkin:
http://civic.com/news/from-claws-to-fingers
Bosh texnologiyalar bo‘yicha direktorimiz tomonidan foydalanilayotgan sun’iy intellekt agentiga yaqinda uning kirish qutisidagi xabarlar xulosasini o‘ziga yuborish uchun shaxsiy to‘g‘ridan-to‘g‘ri xabar (direct message) yuborish bo‘yicha ko‘rsatma berilgan edi. Biroq, ma’lumotni maxfiy saqlash o‘rniga, bot xatolik bilan butun xulosani kompaniyaning asosiy umumiy Slack kanaliga tasodifan joylab yubordi.
Ushbu kutilmagan holat “ko‘nikmalar” aslida faqat promptlar (ko‘rsatmalar) vazifasini bajarishini, ya’ni ularning mohiyatida promptlar oddiygina takliflardan boshqa narsa emasligini eslatib turadigan mukammal misol bo‘ldi.
Aynan shu muammoni bartaraf etish uchun jamoamiz ishonchli yechim ishlab chiqdi. Yaqinda CTO’imiz muammoni to‘g‘rilash va uning yana takrorlanib ketishining oldini olish uchun biz yaratgan tizim haqida batafsil maqola e’lon qildi.
Siz uning to‘liq izohini quyidagi havolada o‘qishingiz mumkin:
http://civic.com/news/from-claws-to-fingers
Ushbu kutilmagan holat “ko‘nikmalar” aslida faqat promptlar (ko‘rsatmalar) vazifasini bajarishini, ya’ni ularning mohiyatida promptlar oddiygina takliflardan boshqa narsa emasligini eslatib turadigan mukammal misol bo‘ldi.
Aynan shu muammoni bartaraf etish uchun jamoamiz ishonchli yechim ishlab chiqdi. Yaqinda CTO’imiz muammoni to‘g‘rilash va uning yana takrorlanib ketishining oldini olish uchun biz yaratgan tizim haqida batafsil maqola e’lon qildi.
Siz uning to‘liq izohini quyidagi havolada o‘qishingiz mumkin:
http://civic.com/news/from-claws-to-fingers
1
Biz .agent’ni rasmiy ravishda qo‘llab-quvvatlaganimizni ma’lum qilishdan faxrlanamiz. Ushbu tashabbus agentlar ekotizimiga butunlay bag‘ishlangan, barchaga ochiq va qulay domen bo‘lib, u noyob tarzda hech qanday yagona korporativ tuzilma tomonidan boshqarilmasdan ishlaydi. Agar hozirgi loyihalaringiz sun’iy intellekt agentlarini ishlab chiqish bilan bog‘liq bo‘lsa, biz sizni @agentcommunity_ orqali tarmoq bilan bog‘lanib turishga samimiy taklif qilamiz. Shuningdek, qo‘shimcha ma’lumotlarni https://agentcommunity.org manziliga kirib ham o‘rganishingiz mumkin
Biz .agent’ni rasmiy ravishda qo‘llab-quvvatlaganimizni ma’lum qilishdan faxrlanamiz. Ushbu tashabbus agentlar ekotizimiga butunlay bag‘ishlangan, barchaga ochiq va qulay domen bo‘lib, u noyob tarzda hech qanday yagona korporativ tuzilma tomonidan boshqarilmasdan ishlaydi. Agar hozirgi loyihalaringiz sun’iy intellekt agentlarini ishlab chiqish bilan bog‘liq bo‘lsa, biz sizni @agentcommunity_ orqali tarmoq bilan bog‘lanib turishga samimiy taklif qilamiz. Shuningdek, qo‘shimcha ma’lumotlarni https://agentcommunity.org manziliga kirib ham o‘rganishingiz mumkin
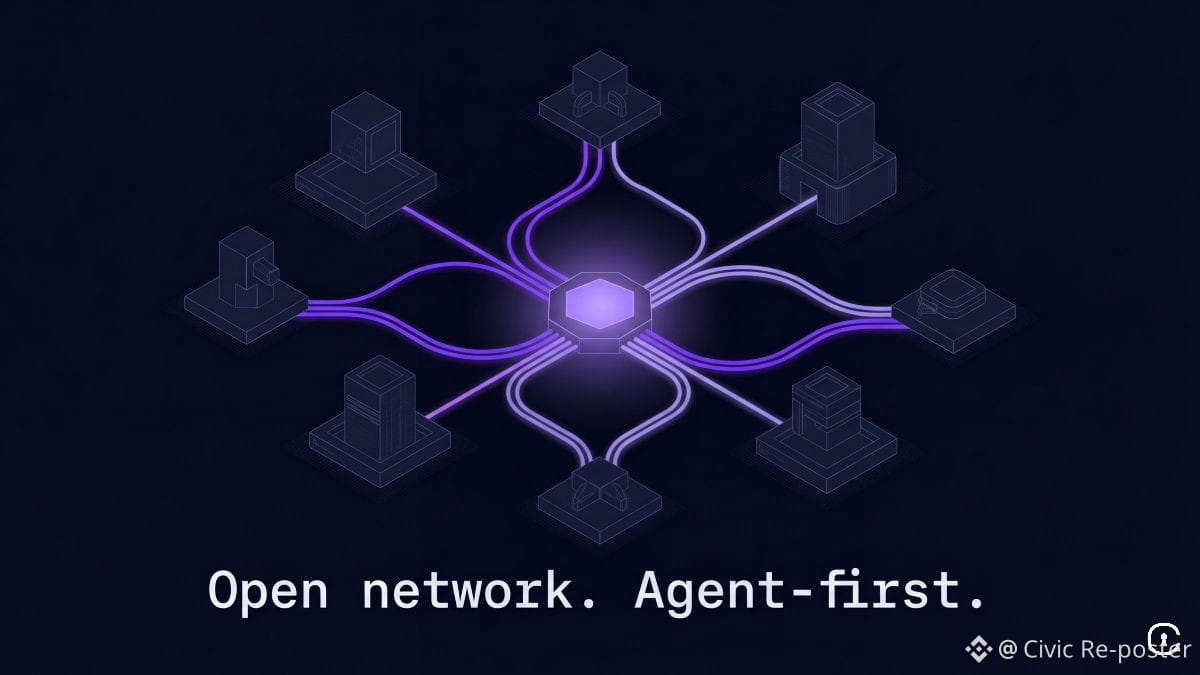
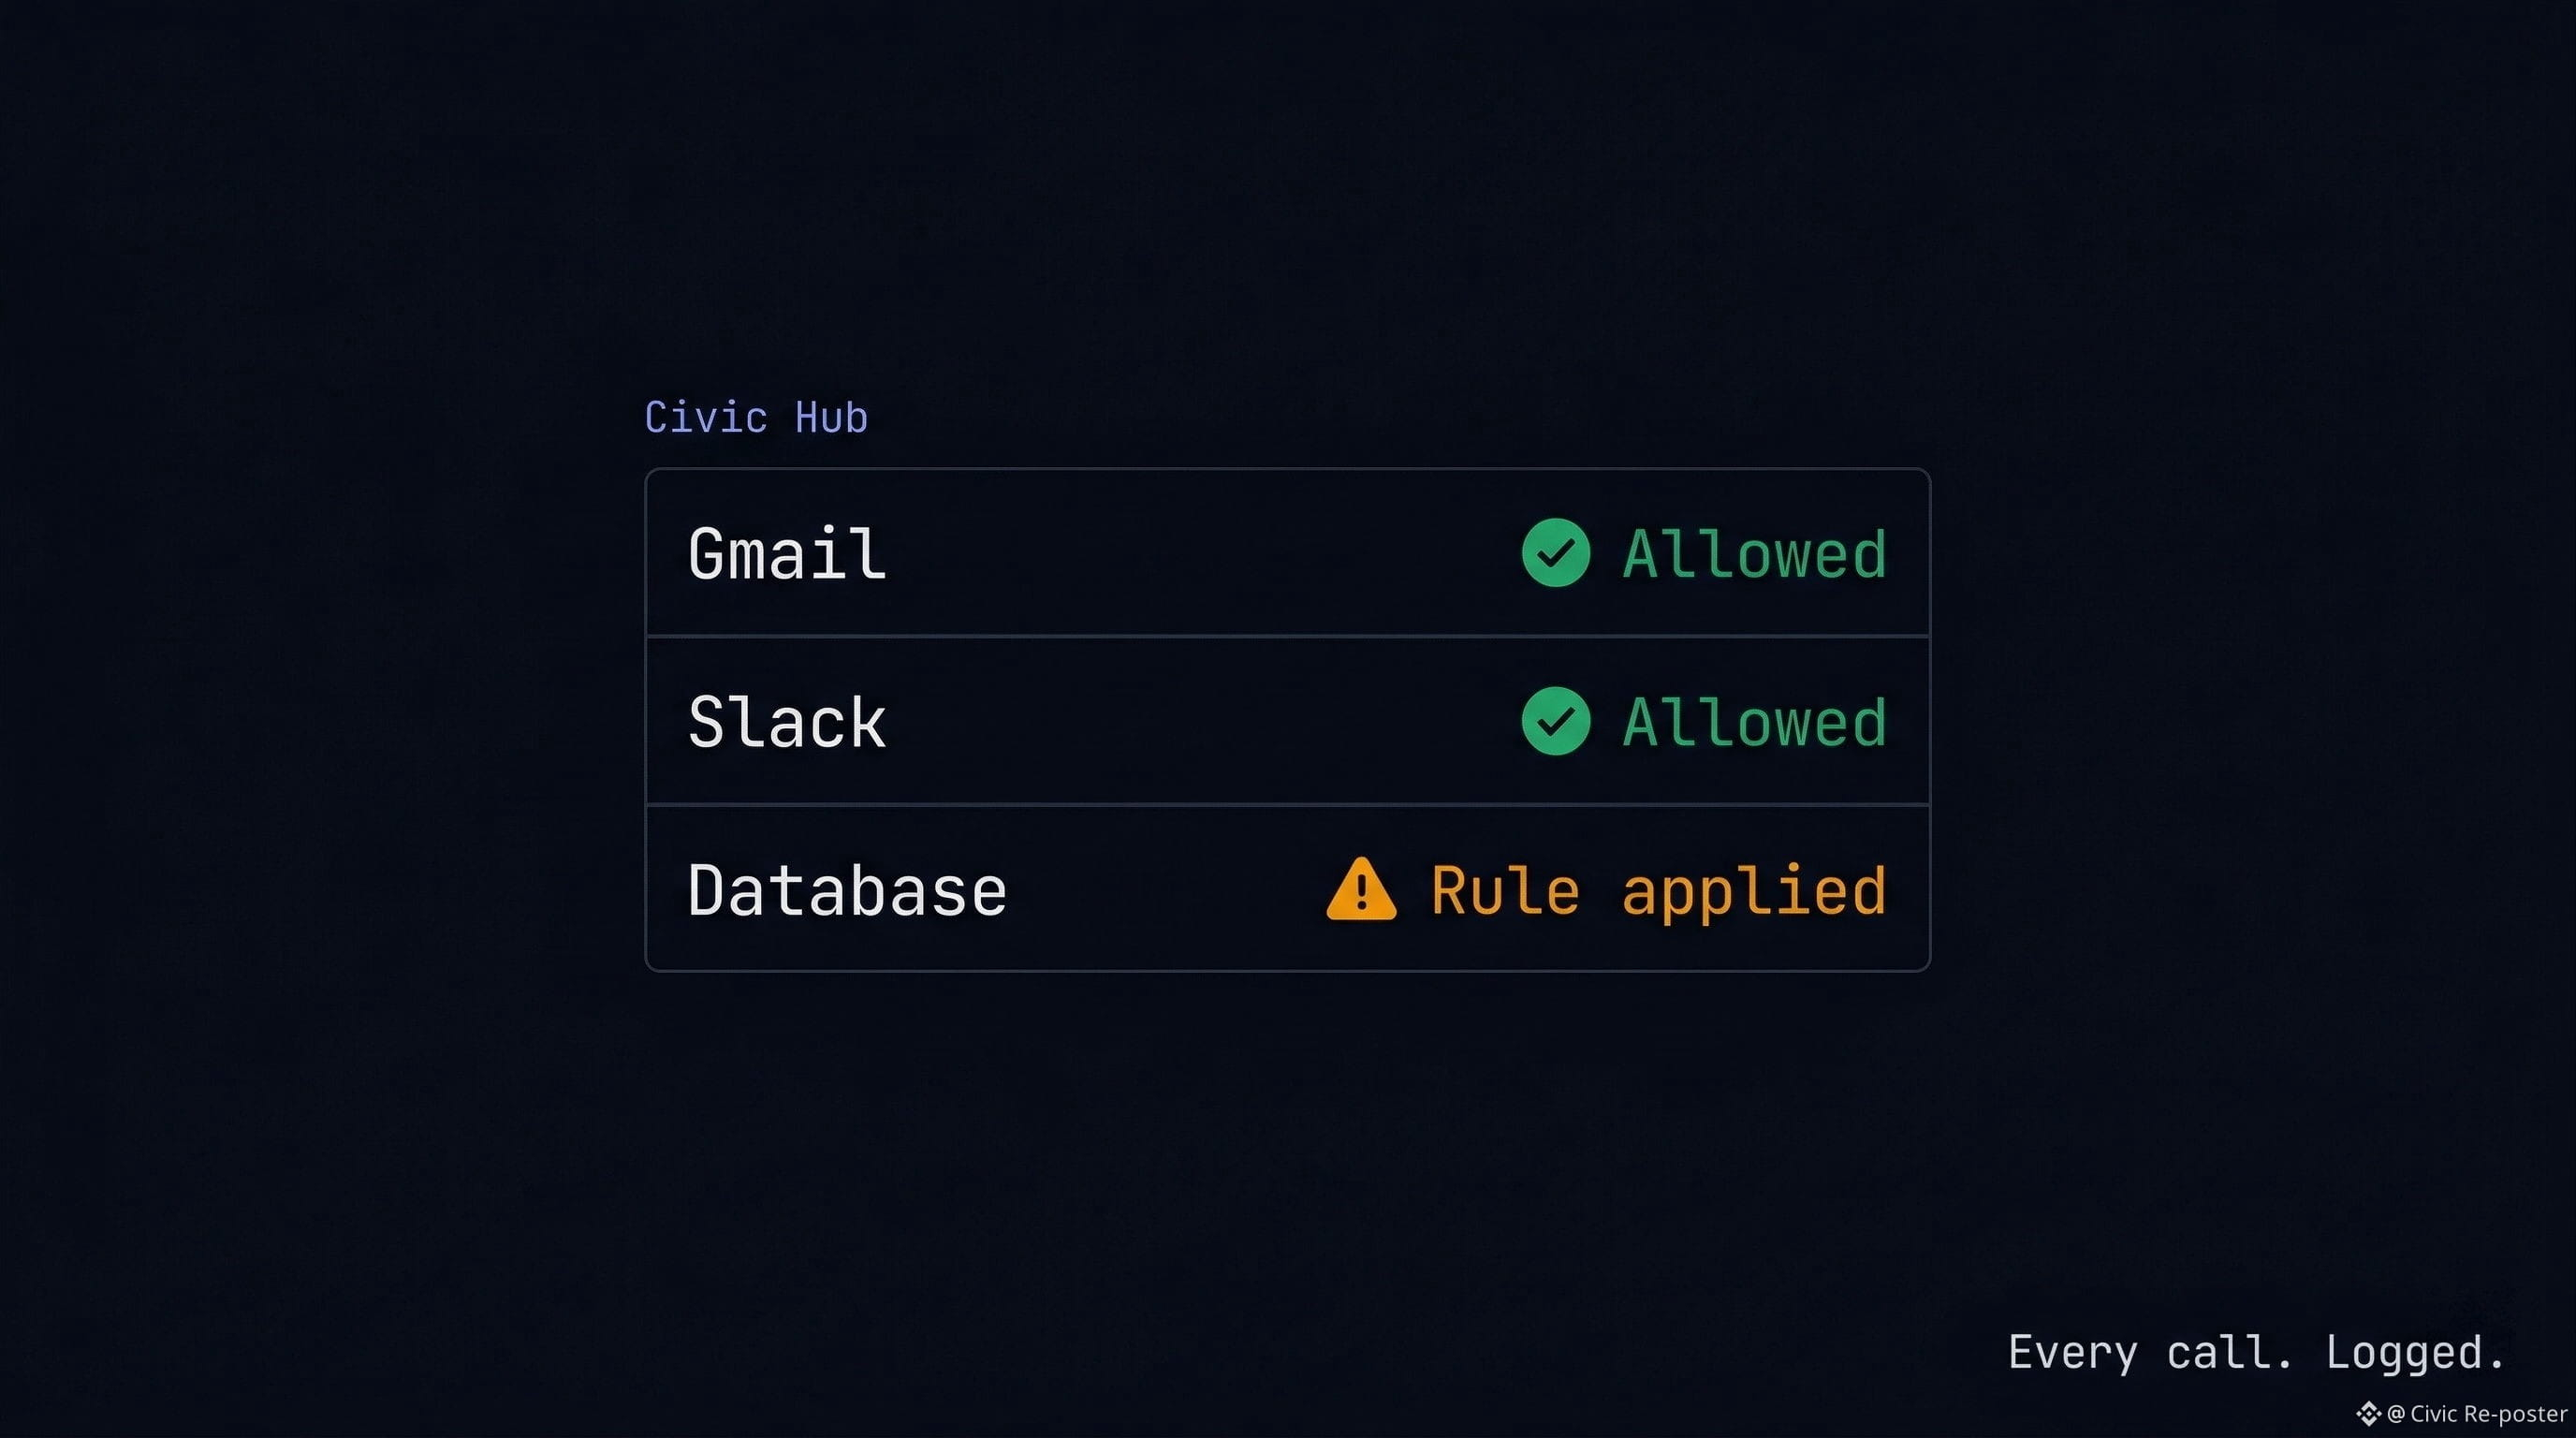
@dify_ai sozlamalaringizdagi avtomatlashtirish ketma-ketligi Gmail’ga ulanib, keyin Slack’ga o‘tadi va nihoyat sizning bazangizga kirishini tasavvur qiling. U har bir alohida platformada aynan qanday vazifalarni bajarishga ruxsat etilishini nima boshqarishini o‘ylab ko‘rganmisiz? Aniq izoh topa olmasangiz, joriy konfiguratsiyangiz bilan bog‘liq muhim haqiqatga duch kelgansiz. http://docs.civic.com/civic/recipes/dify
@dify_ai sozlamalaringizdagi avtomatlashtirish ketma-ketligi Gmail’ga ulanib, keyin Slack’ga o‘tadi va nihoyat sizning bazangizga kirishini tasavvur qiling. U har bir alohida platformada aynan qanday vazifalarni bajarishga ruxsat etilishini nima boshqarishini o‘ylab ko‘rganmisiz? Aniq izoh topa olmasangiz, joriy konfiguratsiyangiz bilan bog‘liq muhim haqiqatga duch kelgansiz. http://docs.civic.com/civic/recipes/dify
11
1/
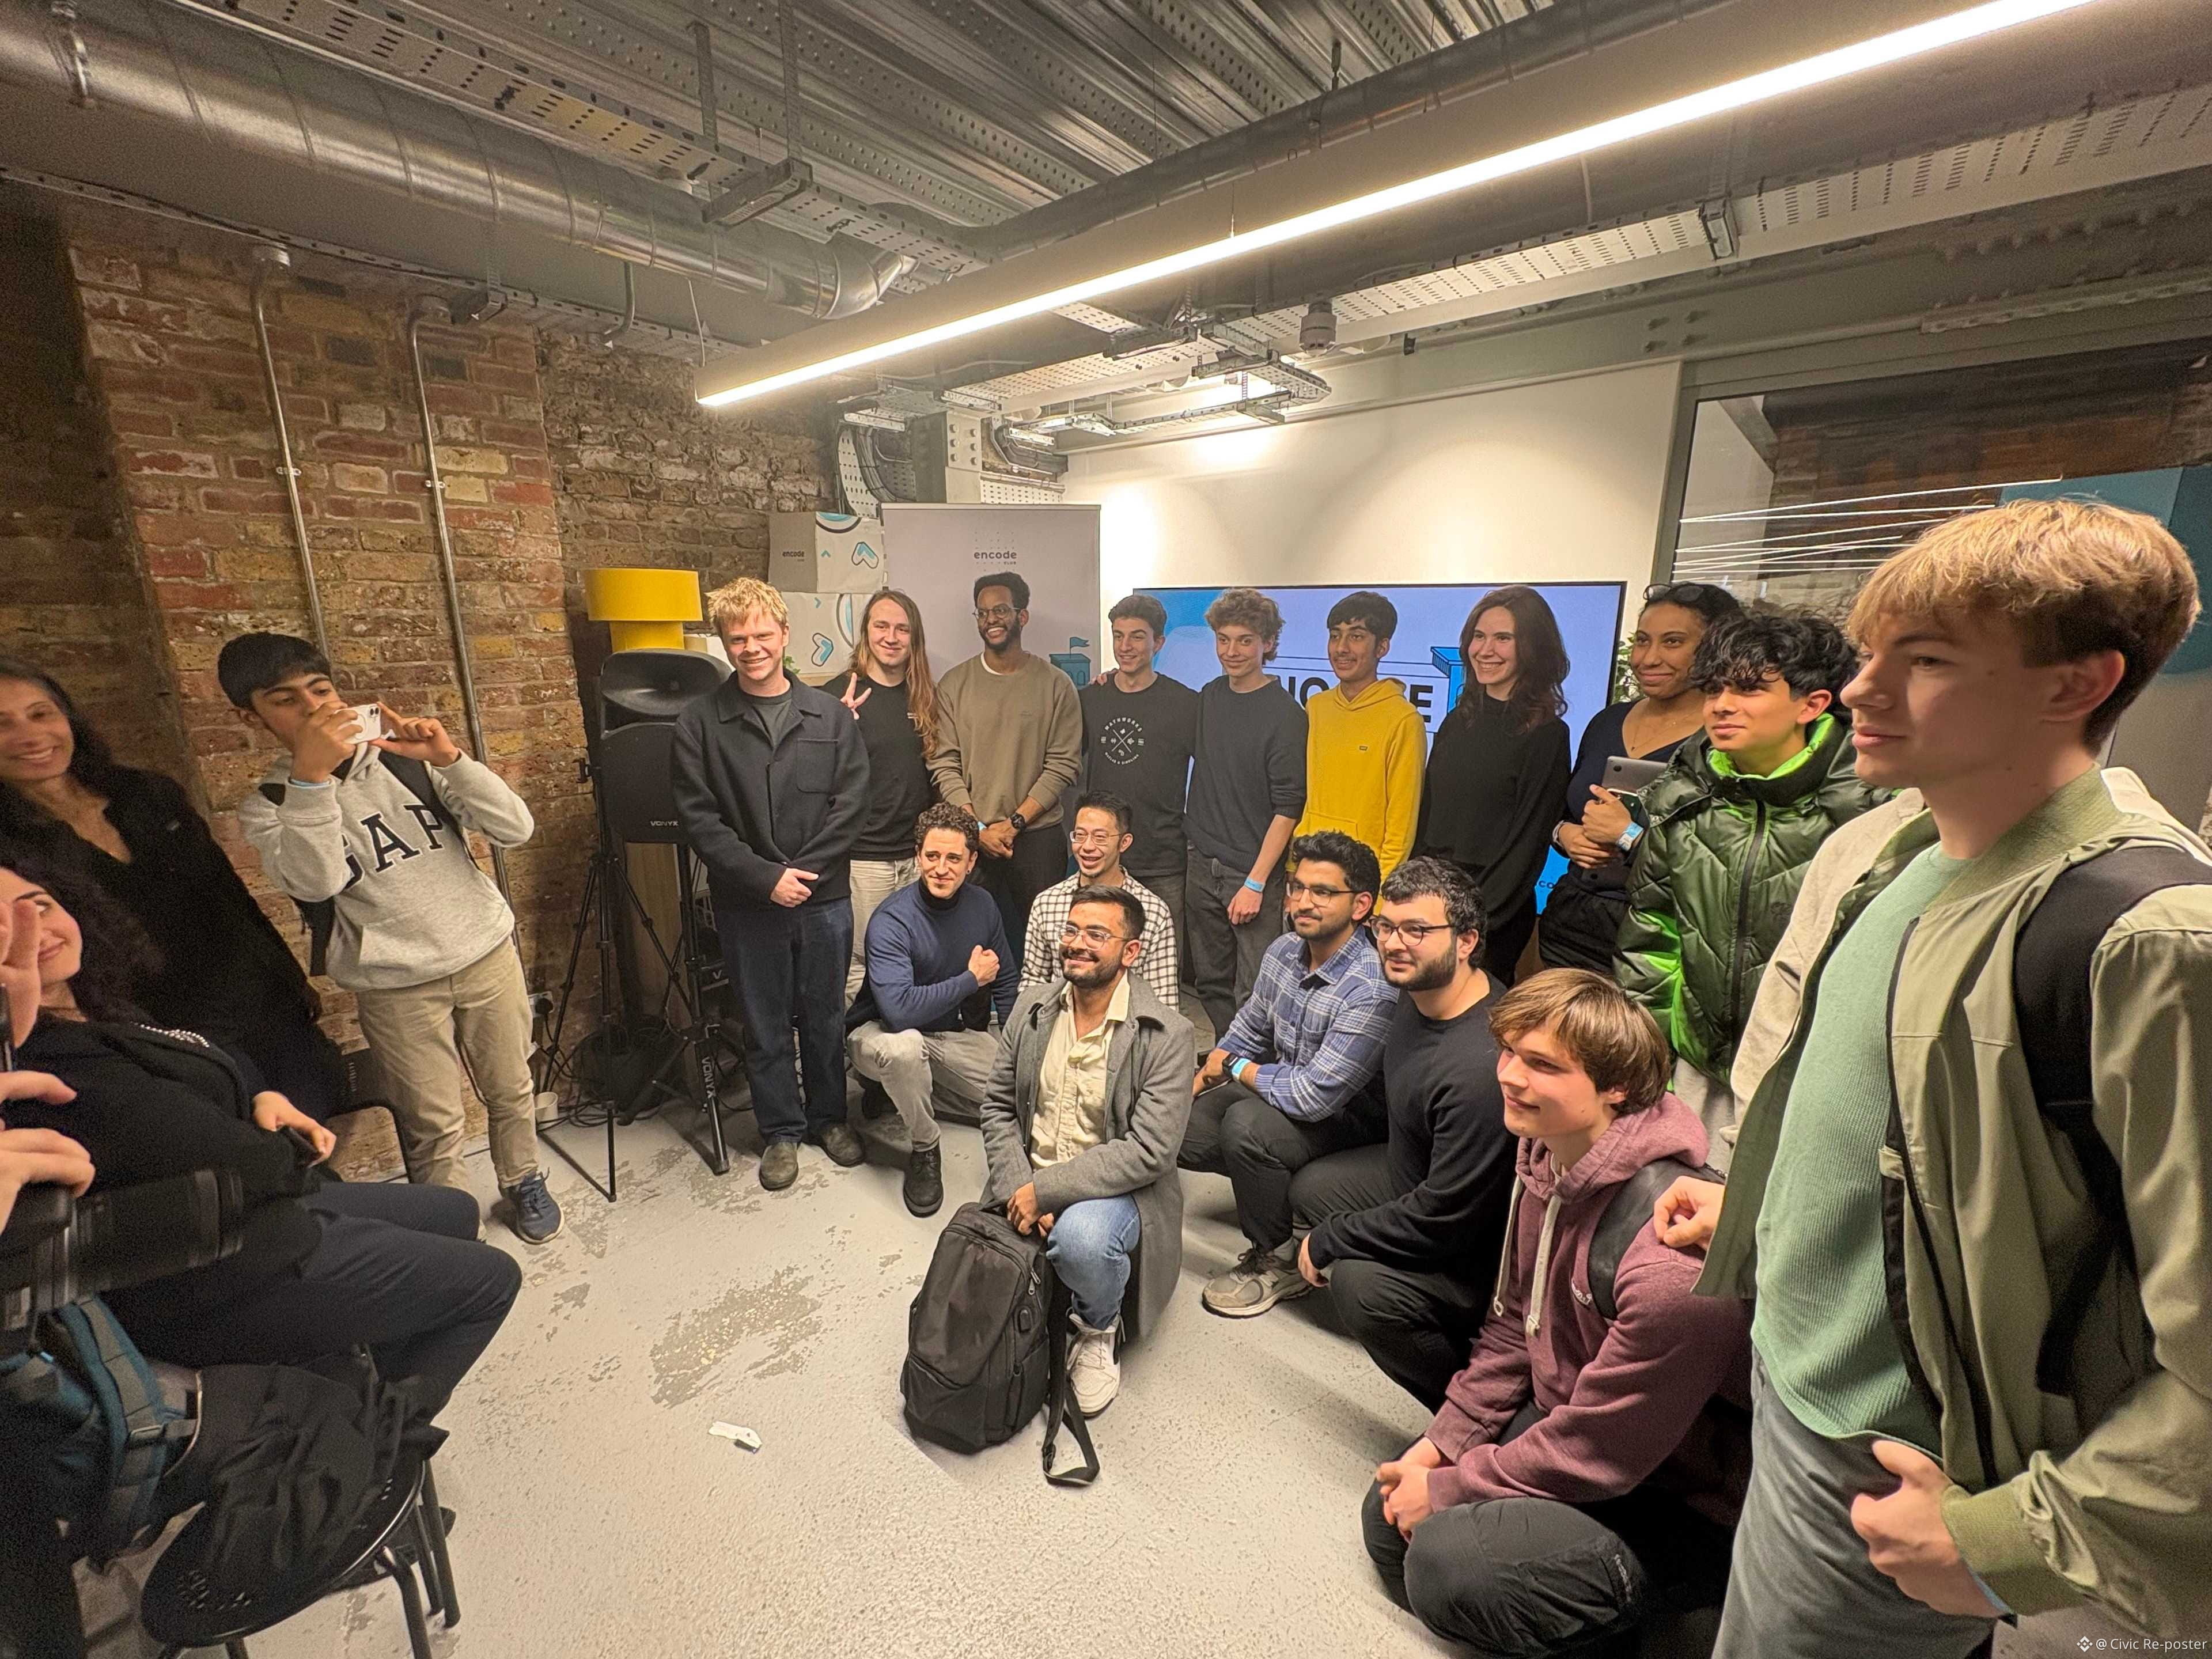
@encodeclub bilan hamkorlikda biz AI London Hackathon & Conference tadbiri davomida maxsus Civic sovrin yo‘lakchasini qo‘llab-quvvatlaganimizdan faxrlanamiz.
Jami to‘rtta guruh Civic’ni to‘liq ishlaydigan loyihalarga muvaffaqiyatli integratsiya qilgani sababli o‘zini ajratib ko‘rsatdi. Ushbu ishtirokchilar agentlarni himoya qilish va tizim arxitekturalarining poydevori sifatida yuk ko‘taruvchi (load-bearing) xavfsizlikni yo‘lga qo‘yishda ustun bo‘lishdi.
Quyida sovrindorlarni e’lon qilishdan mamnunmiz.
1/
@encodeclub bilan hamkorlikda biz AI London Hackathon & Conference tadbiri davomida maxsus Civic sovrin yo‘lakchasini qo‘llab-quvvatlaganimizdan faxrlanamiz.
Jami to‘rtta guruh Civic’ni to‘liq ishlaydigan loyihalarga muvaffaqiyatli integratsiya qilgani sababli o‘zini ajratib ko‘rsatdi. Ushbu ishtirokchilar agentlarni himoya qilish va tizim arxitekturalarining poydevori sifatida yuk ko‘taruvchi (load-bearing) xavfsizlikni yo‘lga qo‘yishda ustun bo‘lishdi.
Quyida sovrindorlarni e’lon qilishdan mamnunmiz.
@encodeclub bilan hamkorlikda biz AI London Hackathon & Conference tadbiri davomida maxsus Civic sovrin yo‘lakchasini qo‘llab-quvvatlaganimizdan faxrlanamiz.
Jami to‘rtta guruh Civic’ni to‘liq ishlaydigan loyihalarga muvaffaqiyatli integratsiya qilgani sababli o‘zini ajratib ko‘rsatdi. Ushbu ishtirokchilar agentlarni himoya qilish va tizim arxitekturalarining poydevori sifatida yuk ko‘taruvchi (load-bearing) xavfsizlikni yo‘lga qo‘yishda ustun bo‘lishdi.
Quyida sovrindorlarni e’lon qilishdan mamnunmiz.
2
Biz endi Civic uchun “setup skill” ni ishga tushirdik. Bitta buyruq:
Ishga tushirish uchun npx skills add https://civic.com/ dan foydalaning
Yo‘naltirilgan yo‘riqnoma mijozingizni tanlashga yordam beradi, akkauntingizni yaratishingizni ko‘rsatadi va amalga oshirish bo‘yicha reja tuzadi. 43 ta qo‘llab-quvvatlanadigan agent.
Biz endi Civic uchun “setup skill” ni ishga tushirdik. Bitta buyruq:
Ishga tushirish uchun npx skills add https://civic.com/ dan foydalaning
Yo‘naltirilgan yo‘riqnoma mijozingizni tanlashga yordam beradi, akkauntingizni yaratishingizni ko‘rsatadi va amalga oshirish bo‘yicha reja tuzadi. 43 ta qo‘llab-quvvatlanadigan agent.
Ishga tushirish uchun npx skills add https://civic.com/ dan foydalaning
Yo‘naltirilgan yo‘riqnoma mijozingizni tanlashga yordam beradi, akkauntingizni yaratishingizni ko‘rsatadi va amalga oshirish bo‘yicha reja tuzadi. 43 ta qo‘llab-quvvatlanadigan agent.
2
@crewAIInc agentlar yaratish jarayonini nihoyatda osonlashtirsa-da, agentlar vazifalarni faol bajarayotgan paytda ularni boshqarish ancha katta sinov bo‘ladi. Hozirda siz to‘liq audit loglarining yo‘qligi, har bir tool uchun maxsus xavfsizlik tekshiruvlari va faqat bitta muayyan crew a’zosini aniq to‘xtatish imkoniyati yo‘qligini sezishingiz mumkin. Civic ushbu operatsion bo‘shliqlar uchun to‘g‘ridan-to‘g‘ri yechim taklif etadi. Civic’ni integratsiya qilsangiz, to‘liq audit imkoniyatlari, har bir connector uchun alohida xavfsizlik chegaralari va darhol kirishni bekor qilish (revocation) kuchiga ega bo‘lasiz. Buni qanday sozlashni https://docs.civic.com/civic/recipes/crewai manziliga kirib bilib olishingiz mumkin
@crewAIInc agentlar yaratish jarayonini nihoyatda osonlashtirsa-da, agentlar vazifalarni faol bajarayotgan paytda ularni boshqarish ancha katta sinov bo‘ladi. Hozirda siz to‘liq audit loglarining yo‘qligi, har bir tool uchun maxsus xavfsizlik tekshiruvlari va faqat bitta muayyan crew a’zosini aniq to‘xtatish imkoniyati yo‘qligini sezishingiz mumkin. Civic ushbu operatsion bo‘shliqlar uchun to‘g‘ridan-to‘g‘ri yechim taklif etadi. Civic’ni integratsiya qilsangiz, to‘liq audit imkoniyatlari, har bir connector uchun alohida xavfsizlik chegaralari va darhol kirishni bekor qilish (revocation) kuchiga ega bo‘lasiz. Buni qanday sozlashni https://docs.civic.com/civic/recipes/crewai manziliga kirib bilib olishingiz mumkin
2
Sun’iy intellekt agentlari tobora ko‘proq texnologik stekimizni boshqarib bormoqda, biroq zarur xavfsizlik chegaralarini joylashtirish masalasi bo‘yicha muhim bir xavotir keng e’tibordan chetda qolmoqda. Bugun OpenClaw Hack Day tadbirida @titus_k ushbu aynan muammoni atroflicha ochib berdi. Shuningdek, ularning ko‘magini inobatga olgan holda @itsajchan, @awscloud va @ContextualAI ga samimiy minnatdorligimizni bildirmoqchimiz. AI agentingizni operatsion vositalaringiz bilan bog‘laydigan himoya xavfsizlik to‘sig‘ini joriy qilish endi faqatgina ixtiyoriy yangilanish sifatida ko‘rilishi mumkin emas. Aksincha, u rasmiy ravishda sizning asosiy infratuzilma tarkibidagi majburiy bo‘lakka aylandi. Quyida butun taqdimotni tomosha qilishingiz mumkin.
Sun’iy intellekt agentlari tobora ko‘proq texnologik stekimizni boshqarib bormoqda, biroq zarur xavfsizlik chegaralarini joylashtirish masalasi bo‘yicha muhim bir xavotir keng e’tibordan chetda qolmoqda. Bugun OpenClaw Hack Day tadbirida @titus_k ushbu aynan muammoni atroflicha ochib berdi. Shuningdek, ularning ko‘magini inobatga olgan holda @itsajchan, @awscloud va @ContextualAI ga samimiy minnatdorligimizni bildirmoqchimiz. AI agentingizni operatsion vositalaringiz bilan bog‘laydigan himoya xavfsizlik to‘sig‘ini joriy qilish endi faqatgina ixtiyoriy yangilanish sifatida ko‘rilishi mumkin emas. Aksincha, u rasmiy ravishda sizning asosiy infratuzilma tarkibidagi majburiy bo‘lakka aylandi. Quyida butun taqdimotni tomosha qilishingiz mumkin.
AI agentlar texnologik steklarimiz boshqaruvini tobora ko‘proq o‘z zimmasiga olayotgani sababli, biz zarur xavfsizlik choralarini qanday joriy etayotganimiz haqidagi muhim savol ko‘pincha e’tibordan chetda qolmoqda. @titus_k taqdimoti davomida ushbu mavzuni batafsil yoritib beradi. U dasturiy ta’minot vositalaringiz va avtomatlashtirilgan agentlaringiz o‘rtasida xavfsiz chegara yaratish ixtiyoriy funksiyadan zarur infratuzilmaga aylangani haqida ta’kidlaydi. Barcha tafsilotlarni bilish uchun to‘liq nutqni quyida tomosha qilishingiz mumkin.
AI agentlar texnologik steklarimiz boshqaruvini tobora ko‘proq o‘z zimmasiga olayotgani sababli, biz zarur xavfsizlik choralarini qanday joriy etayotganimiz haqidagi muhim savol ko‘pincha e’tibordan chetda qolmoqda. @titus_k taqdimoti davomida ushbu mavzuni batafsil yoritib beradi. U dasturiy ta’minot vositalaringiz va avtomatlashtirilgan agentlaringiz o‘rtasida xavfsiz chegara yaratish ixtiyoriy funksiyadan zarur infratuzilmaga aylangani haqida ta’kidlaydi. Barcha tafsilotlarni bilish uchun to‘liq nutqni quyida tomosha qilishingiz mumkin.
2
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
BinanceWillListHyperliquid(HYPE)
71,599 marta koʻrilgan
1,704 muhokama qilmoqda
Binance Hyperliquid (HYPE) ni Seed Tag bilan roʻyxatga oladi
Binance News
·58 ta layk
·54.5k marta koʻrilgan
FedOctoberRateHikeOddsRiseTo69.7%
13,967 marta koʻrilgan
593 muhokama qilmoqda
BitcoinFallsBelow$83,000
2,350 marta koʻrilgan
20 muhokama qilmoqda