
Veridise Re-poster
65 Postlar
Veridise Re-poster
Shikoyat qilish
Foydalanuvchini bloklash
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 Kuzatilmoqda
1 Kuzatuvchilar
3 Yoqdi
Postlar
Barchasi
Videolar
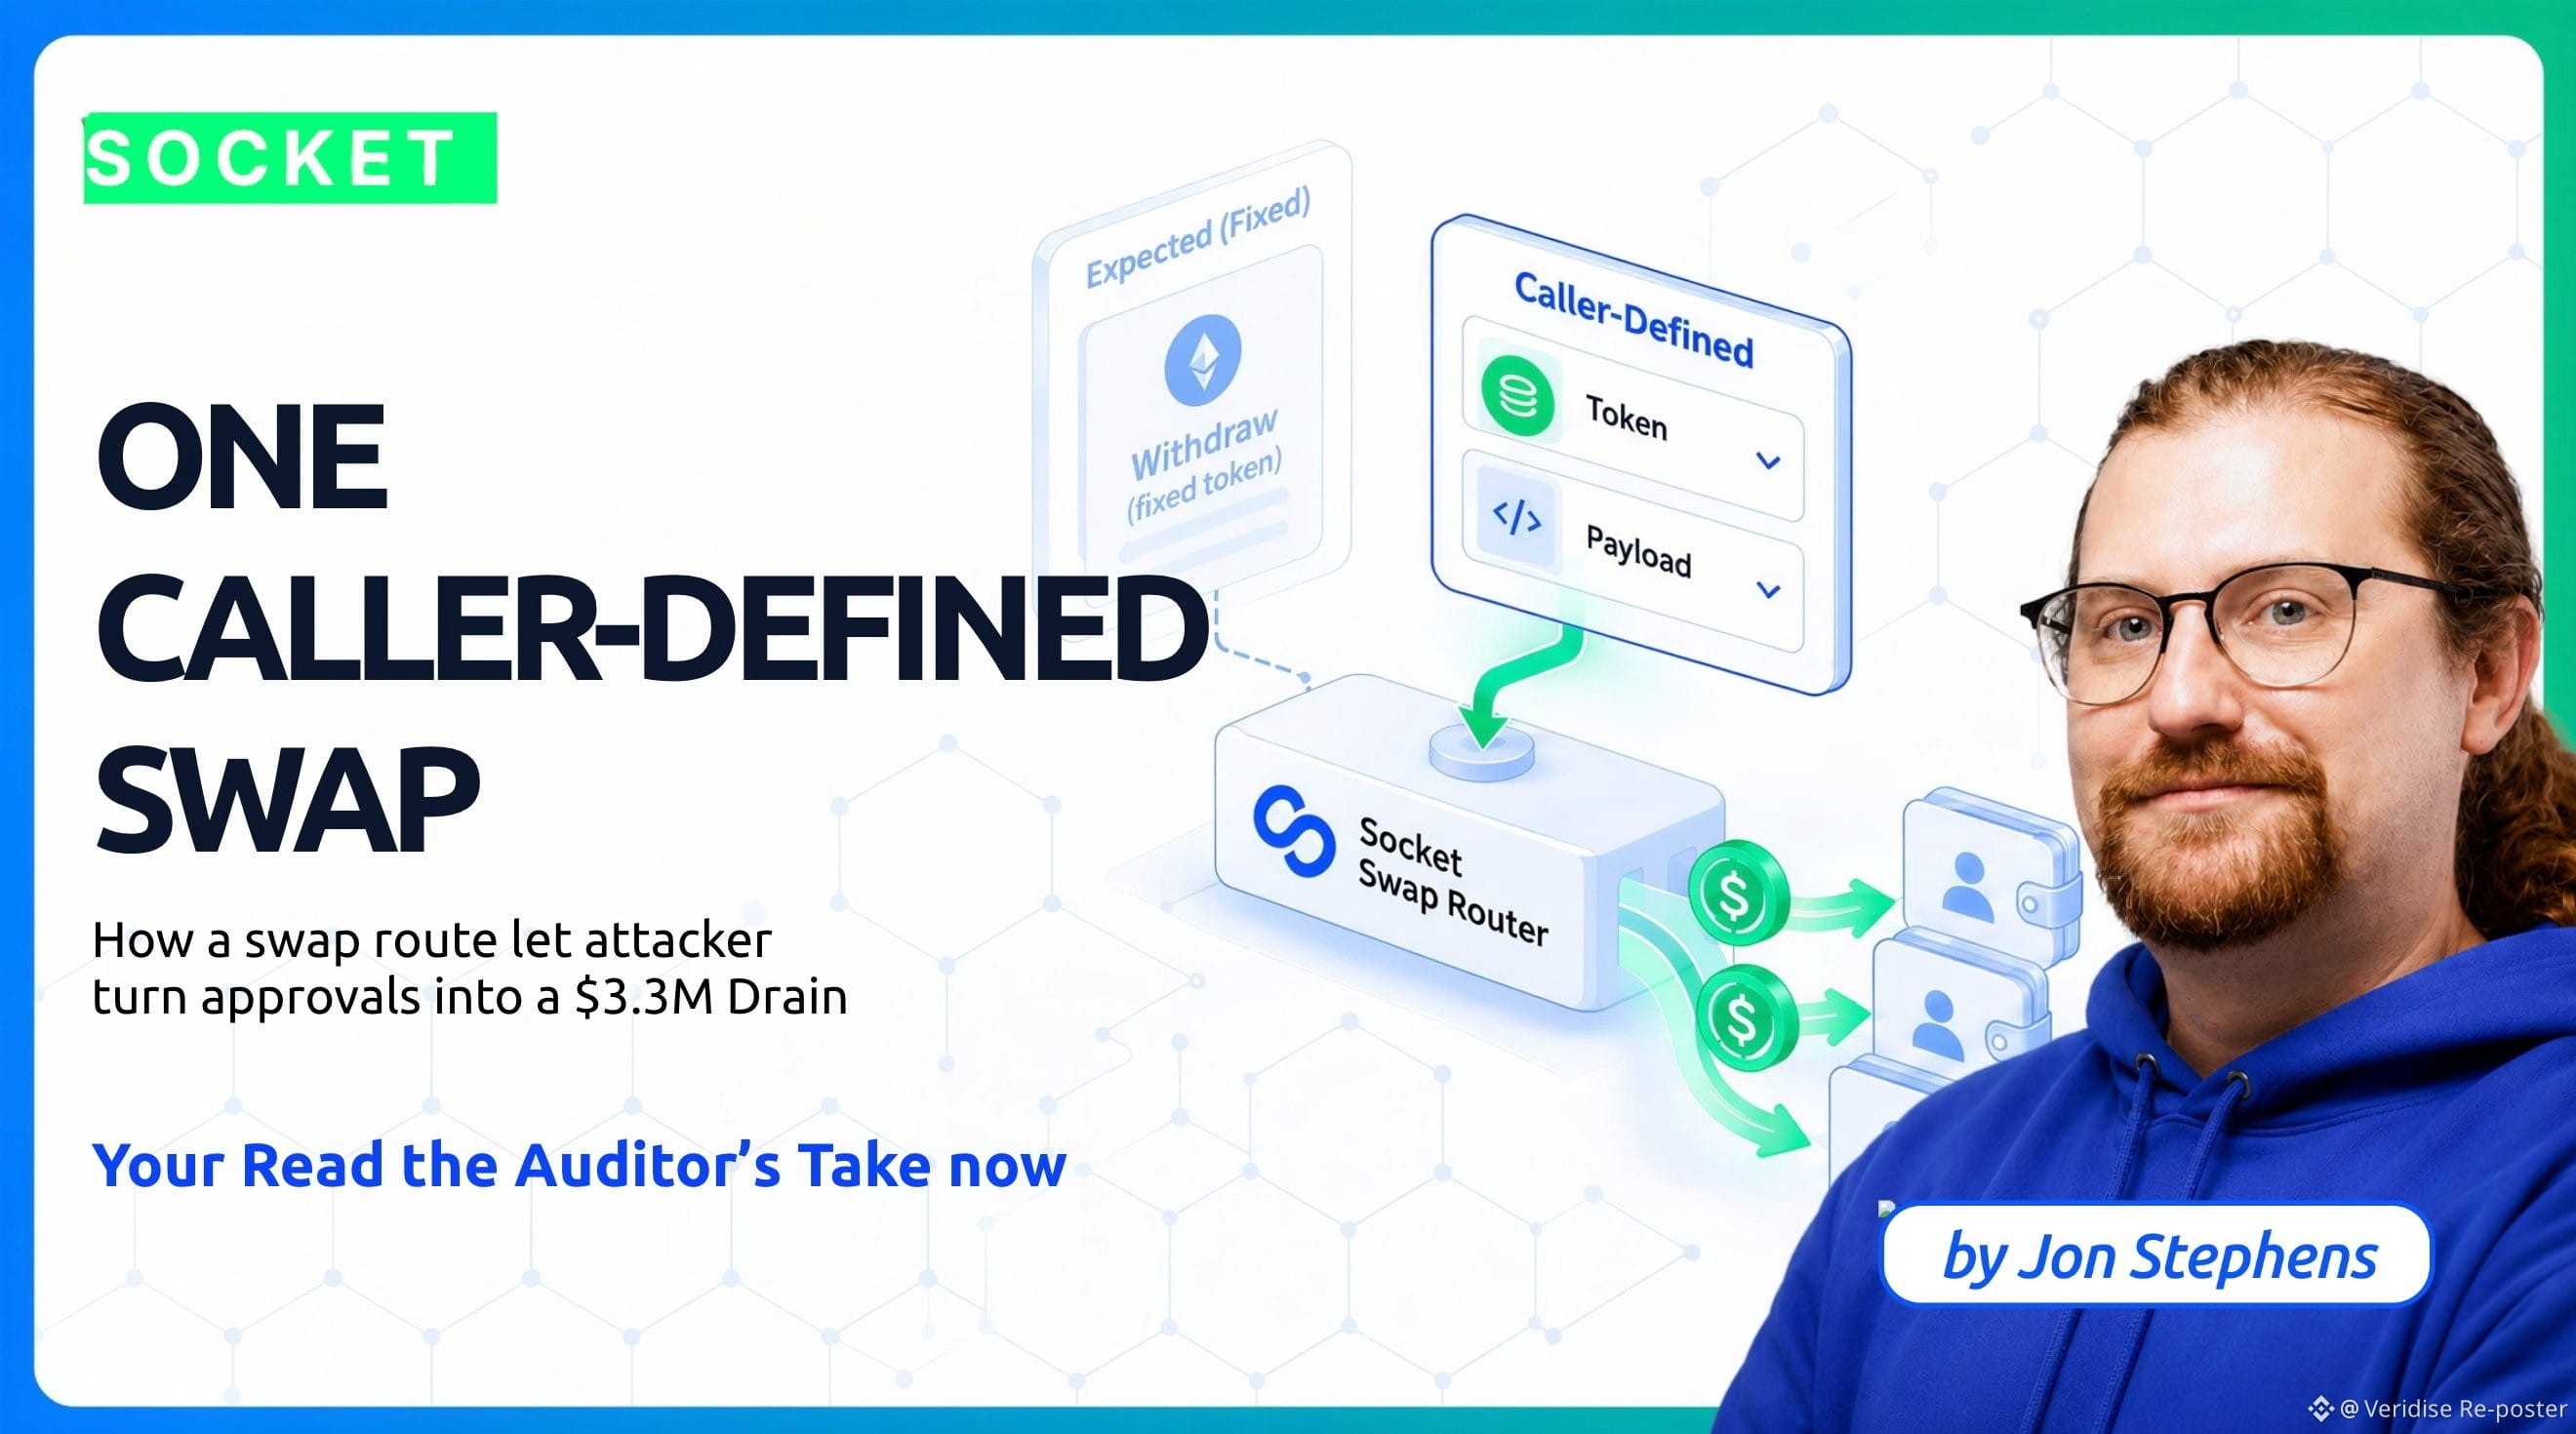
Auditor’s Take’ning eng so‘nggi nashrida @FormallyJon alohida zaifliklar sinfini tahlil qiladi. Asosiy muammo, funksiyada qo‘ng‘iroq qiluvchi tomonidan taqdim etilgan calldata qabul qilinib, u bevosita past darajadagi call’ga uzatilgan holatlarda yuzaga keladi. Bunday holat, targetning interfeysi orqali ochilgan har qanday amalni ishga tushirish imkonini beradi. Bu xavfli vaziyat, chunki amallar operatsiyalarining aynan shu guruhi hech kim tomonidan ataylab mo‘ljallanmagan, shuningdek auditor tomonidan hech qachon tekshirilmagn. To‘liq tahlilni quyidagi havola orqali ko‘rib chiqishingiz mumkin.
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
Auditor’s Take’ning eng so‘nggi nashrida @FormallyJon alohida zaifliklar sinfini tahlil qiladi. Asosiy muammo, funksiyada qo‘ng‘iroq qiluvchi tomonidan taqdim etilgan calldata qabul qilinib, u bevosita past darajadagi call’ga uzatilgan holatlarda yuzaga keladi. Bunday holat, targetning interfeysi orqali ochilgan har qanday amalni ishga tushirish imkonini beradi. Bu xavfli vaziyat, chunki amallar operatsiyalarining aynan shu guruhi hech kim tomonidan ataylab mo‘ljallanmagan, shuningdek auditor tomonidan hech qachon tekshirilmagn. To‘liq tahlilni quyidagi havola orqali ko‘rib chiqishingiz mumkin.
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
71
Rasmiy tekshiruv muayyan xususiyatning buzilganini aniqlashda juda samarali bo‘lsa-da, u asosiy sababni tushuntirishga qadar borib yetmaydi. Oddiy qarshi misolni aniq root cause (asosiy sabab)ga aylantirish jarayoni haqida @ShankaraPailoo2 dan ko‘proq bilib oling.
Rasmiy tekshiruv muayyan xususiyatning buzilganini aniqlashda juda samarali bo‘lsa-da, u asosiy sababni tushuntirishga qadar borib yetmaydi. Oddiy qarshi misolni aniq root cause (asosiy sabab)ga aylantirish jarayoni haqida @ShankaraPailoo2 dan ko‘proq bilib oling.
74
Bu qanday ishlashini bosqichma-bosqich tushuntirish uchun quyida @RaghavMalik15 tomonidan taqdim etilgan yo‘riqnomaga qarang. Z3 ushbu LLZK isbot majburiyatini bir soniyadan kamroq vaqt ichida muvaffaqiyatli hal qilishini sezasiz. Yakuniy xulosa shuki, sabab (antecedent) qondirilolmagani uchun qo‘shimcha isbot talab etilmaydi.
Bu qanday ishlashini bosqichma-bosqich tushuntirish uchun quyida @RaghavMalik15 tomonidan taqdim etilgan yo‘riqnomaga qarang. Z3 ushbu LLZK isbot majburiyatini bir soniyadan kamroq vaqt ichida muvaffaqiyatli hal qilishini sezasiz. Yakuniy xulosa shuki, sabab (antecedent) qondirilolmagani uchun qo‘shimcha isbot talab etilmaydi.
1
1
492
2029-yil dekabriga qat’iy belgilangan maqsadli sana Ethereum tomonidan kvantga chidamlilikka erishish uchun rasmiy ravishda tasdiqlandi. Qizig‘i shundaki, bu muddat funktsional kvant kompyuterlari qachon paydo bo‘lishini kutish emas, balki himoya yangilanishlarini joylashtirish jadvali bilan to‘liq boshqariladi. Ushbu marraga yetish uchun beshta alohida tarmoq fork’i talab qilinadi, ularning har biri aniq 7,2 oyga ajratilgan. Rivojlanish yo‘nalishi nihoyatda siqilgan va kechikishlar uchun mutlaqo joy qoldirmaydi. To‘liq tafsilotlarni https://blog.ethereum.org/2026/09/07/protocol-priorities manzilidan ko‘rib chiqishingiz mumkin
2029-yil dekabriga qat’iy belgilangan maqsadli sana Ethereum tomonidan kvantga chidamlilikka erishish uchun rasmiy ravishda tasdiqlandi. Qizig‘i shundaki, bu muddat funktsional kvant kompyuterlari qachon paydo bo‘lishini kutish emas, balki himoya yangilanishlarini joylashtirish jadvali bilan to‘liq boshqariladi. Ushbu marraga yetish uchun beshta alohida tarmoq fork’i talab qilinadi, ularning har biri aniq 7,2 oyga ajratilgan. Rivojlanish yo‘nalishi nihoyatda siqilgan va kechikishlar uchun mutlaqo joy qoldirmaydi. To‘liq tafsilotlarni https://blog.ethereum.org/2026/09/07/protocol-priorities manzilidan ko‘rib chiqishingiz mumkin
52
Tashqi chaqiruvlar on-chain kodning muhim poydevori vazifasini bajaradi, ya’ni ularning oddiy mavjudligining o‘zi avtomatik tarzda ogohlantirish belgisi sifatida qabul qilinmasligi kerak. Biroq aynan 2 ta aniq holat haqiqiy xavfni ko‘rsatadi. Birinchi katta muammo, agar holat yangilanishi chaqiruv bajarilishi tugagandan keyingina amalga oshsa, yuzaga keladi. Ikkinchi xavf esa hech kim tomonidan to‘g‘ri ko‘rib chiqilmagan kodga ijro nazorati topshirilganda paydo bo‘ladi.
Tashqi chaqiruvlar on-chain kodning muhim poydevori vazifasini bajaradi, ya’ni ularning oddiy mavjudligining o‘zi avtomatik tarzda ogohlantirish belgisi sifatida qabul qilinmasligi kerak. Biroq aynan 2 ta aniq holat haqiqiy xavfni ko‘rsatadi. Birinchi katta muammo, agar holat yangilanishi chaqiruv bajarilishi tugagandan keyingina amalga oshsa, yuzaga keladi. Ikkinchi xavf esa hech kim tomonidan to‘g‘ri ko‘rib chiqilmagan kodga ijro nazorati topshirilganda paydo bo‘ladi.
34
Bir marta ekvivalentlikni yagona marta aniqlab olganingizdan so‘ng, sxemadagi keyingi har qanday tafsilotni tahlil qilish endi ZK muammosi emas. Jarayon muammosiz ravishda standart dastur tekshiruviga o‘tadi. Bu o‘zgarish bizga asrlar davomida to‘plangan klassik usullarni darhol qayta ishlatish imkonini beradi. LLEQ ning kutilmagan bu jihatini to‘liq ochib berish uchun @RaghavMalik15 ga qo‘shiling.
Bir marta ekvivalentlikni yagona marta aniqlab olganingizdan so‘ng, sxemadagi keyingi har qanday tafsilotni tahlil qilish endi ZK muammosi emas. Jarayon muammosiz ravishda standart dastur tekshiruviga o‘tadi. Bu o‘zgarish bizga asrlar davomida to‘plangan klassik usullarni darhol qayta ishlatish imkonini beradi. LLEQ ning kutilmagan bu jihatini to‘liq ochib berish uchun @RaghavMalik15 ga qo‘shiling.
120
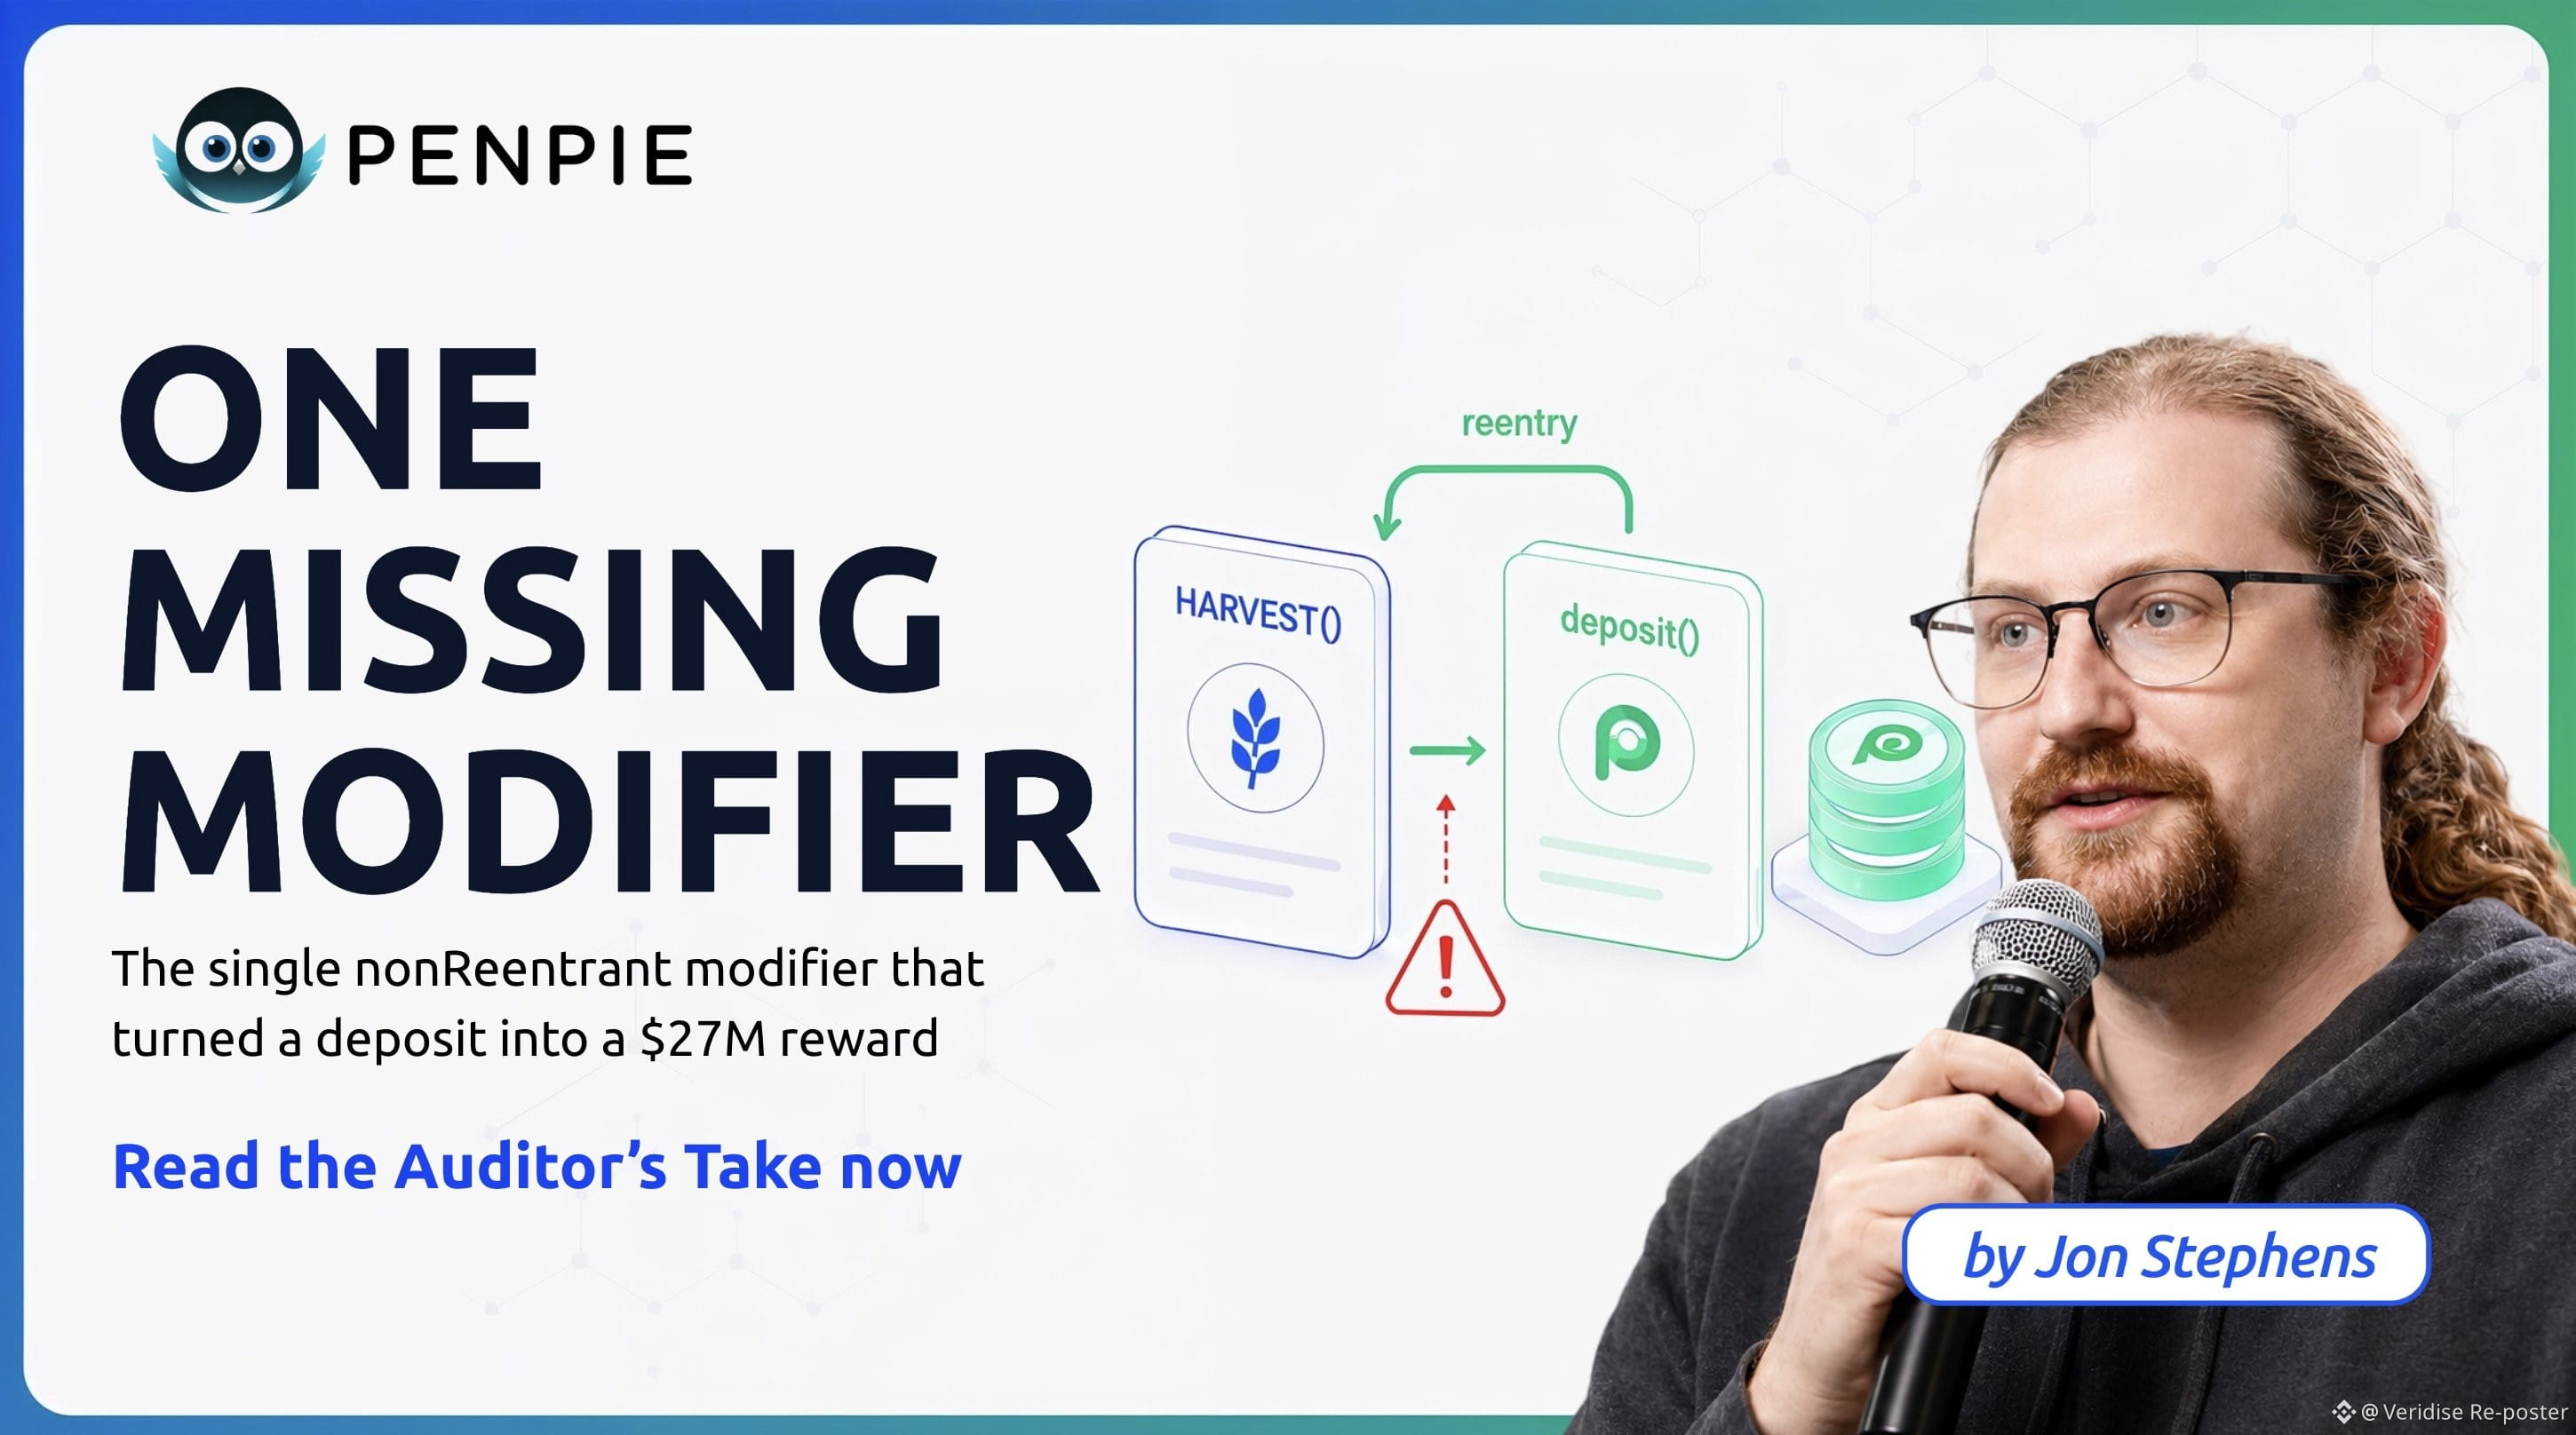
Agar $27M qanday qilib oddiy mukofot hisob-kitobi orqali tizimdan chiqib ketishi mumkinligiga qiziqsangiz, @FormallyJon vaziyatning aniq izohini beradi. Asosiy zaiflik hisob-kitob mantiqidagi yashirin nuqson bo‘lib, u bir xil tokenlar ikki marta alohida qayd etilishiga olib kelgan. Tizim mablag‘larni avval protokol qaytarishi shart bo‘lgan depozit sifatida, keyin esa alohida tartibda olingan mukofot sifatida tanidi. Muhimi, bu ikki balansning ikkalasi ham yechib olish (withdrawal) uchun ochiq qilingan. Hujum yetkazib berish mexanizmi sifatida reentrancy exploit funksiyasi ishlagan bo‘lsa-da, asl xato noto‘g‘ri hisob-kitob (accounting) bo‘lgan.
Agar $27M qanday qilib oddiy mukofot hisob-kitobi orqali tizimdan chiqib ketishi mumkinligiga qiziqsangiz, @FormallyJon vaziyatning aniq izohini beradi. Asosiy zaiflik hisob-kitob mantiqidagi yashirin nuqson bo‘lib, u bir xil tokenlar ikki marta alohida qayd etilishiga olib kelgan. Tizim mablag‘larni avval protokol qaytarishi shart bo‘lgan depozit sifatida, keyin esa alohida tartibda olingan mukofot sifatida tanidi. Muhimi, bu ikki balansning ikkalasi ham yechib olish (withdrawal) uchun ochiq qilingan. Hujum yetkazib berish mexanizmi sifatida reentrancy exploit funksiyasi ishlagan bo‘lsa-da, asl xato noto‘g‘ri hisob-kitob (accounting) bo‘lgan.
71
Mina’dagi tarmoq yangilanishlari har bir zkApp’ni o‘zining tekshiruv kalitini yangilashga majbur qilishi mumkin; bu esa moslashishga urinayotganda oddiy multisig sozlamalarining butunlay ishlamay qolishiga olib keladi. Ushbu muammoni hal qilish uchun Mina Multisig FROST’ni qo‘llagan yondashuvni ishlab chiqdi. @nori_zk ushbu tizimni @MinaProtocol’ga chiqarishidan oldin, Veridise yechimni to‘liq ko‘rib chiqdi va bu baholash hozirda AuditHub’da hujjatlashtirilgan. Dasturiy ta’minot endi to‘liq ochiq manbali bo‘lib, hamyon ilovalari ustida ishlayotgan yoki o‘z-o‘zini saqlash (self-custody) vositalari bilan shug‘ullanayotgan har qanday Mina jamoasi uchun ajoyib manba hisoblanadi.
Mina’dagi tarmoq yangilanishlari har bir zkApp’ni o‘zining tekshiruv kalitini yangilashga majbur qilishi mumkin; bu esa moslashishga urinayotganda oddiy multisig sozlamalarining butunlay ishlamay qolishiga olib keladi. Ushbu muammoni hal qilish uchun Mina Multisig FROST’ni qo‘llagan yondashuvni ishlab chiqdi. @nori_zk ushbu tizimni @MinaProtocol’ga chiqarishidan oldin, Veridise yechimni to‘liq ko‘rib chiqdi va bu baholash hozirda AuditHub’da hujjatlashtirilgan. Dasturiy ta’minot endi to‘liq ochiq manbali bo‘lib, hamyon ilovalari ustida ishlayotgan yoki o‘z-o‘zini saqlash (self-custody) vositalari bilan shug‘ullanayotgan har qanday Mina jamoasi uchun ajoyib manba hisoblanadi.
55
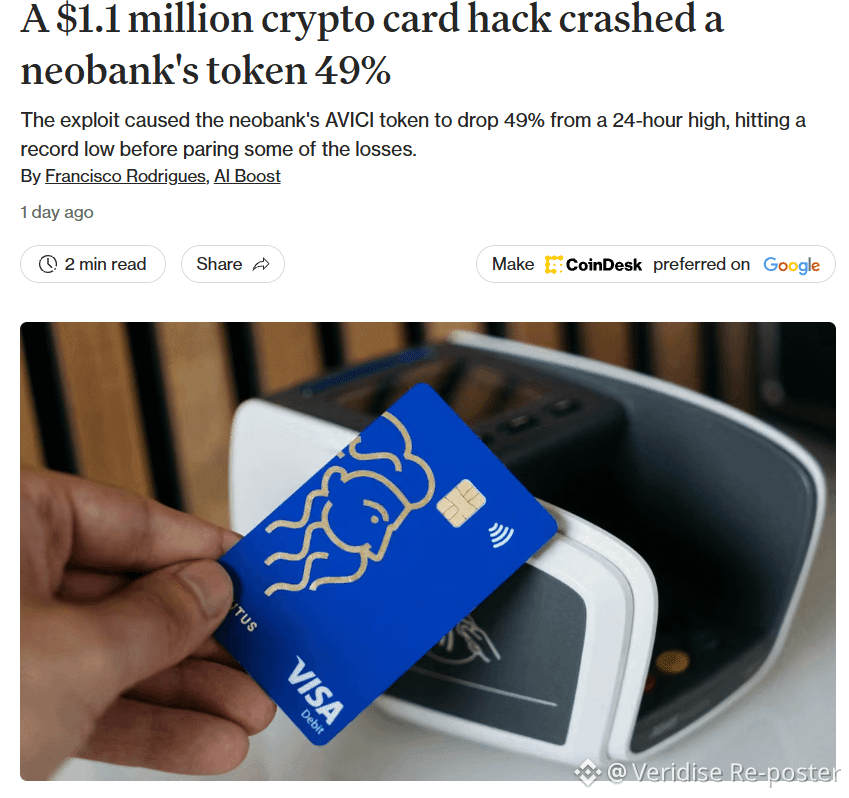
O‘z-o‘zini kafolatlash (self-custodial) g‘oyasi, odamlar o‘z aktivlarini Rain uchun to‘lov shartnomasiga (spending contract) kiritish talab qilingan paytdan boshlab darhol barbod bo‘ldi. Biz Avicida 500 ming dollar yo‘qotilganini, Tria’da esa 430 ming dollar g‘oyib bo‘lganini kuzatdik. Oxir-oqibat, siz tayangan marshrutlash (routing) shartnomangizda zaiflik chiqib qolsa, vasiylikni saqlab qolish haqidagi har qanday da’volar butunlay ma’nosiz bo‘lib qoladi.
O‘z-o‘zini kafolatlash (self-custodial) g‘oyasi, odamlar o‘z aktivlarini Rain uchun to‘lov shartnomasiga (spending contract) kiritish talab qilingan paytdan boshlab darhol barbod bo‘ldi. Biz Avicida 500 ming dollar yo‘qotilganini, Tria’da esa 430 ming dollar g‘oyib bo‘lganini kuzatdik. Oxir-oqibat, siz tayangan marshrutlash (routing) shartnomangizda zaiflik chiqib qolsa, vasiylikni saqlab qolish haqidagi har qanday da’volar butunlay ma’nosiz bo‘lib qoladi.
72
Endi aktiv boshqaruvchilari va risk kuratorlari faqat bitta omonatdan daromadni taqdim eta oladi, chunki @Lombard_Finance’ning shartnomalari turli shardlar va konvertorlar bo‘yicha Bitcoin omonatlarini aniq baholaydi. Ushbu sozlama to‘g‘ri ulush narxini keyinga o‘tkazib, muvaffaqiyatli amalga oshiriladigan vault migratsiyalarini uzluksiz bajarishga imkon beradi. Platforma real omonatlar bilan kengaytirilishidan oldin Veridise tizimni har tomonlama ko‘rib chiqdi.
Endi aktiv boshqaruvchilari va risk kuratorlari faqat bitta omonatdan daromadni taqdim eta oladi, chunki @Lombard_Finance’ning shartnomalari turli shardlar va konvertorlar bo‘yicha Bitcoin omonatlarini aniq baholaydi. Ushbu sozlama to‘g‘ri ulush narxini keyinga o‘tkazib, muvaffaqiyatli amalga oshiriladigan vault migratsiyalarini uzluksiz bajarishga imkon beradi. Platforma real omonatlar bilan kengaytirilishidan oldin Veridise tizimni har tomonlama ko‘rib chiqdi.
77
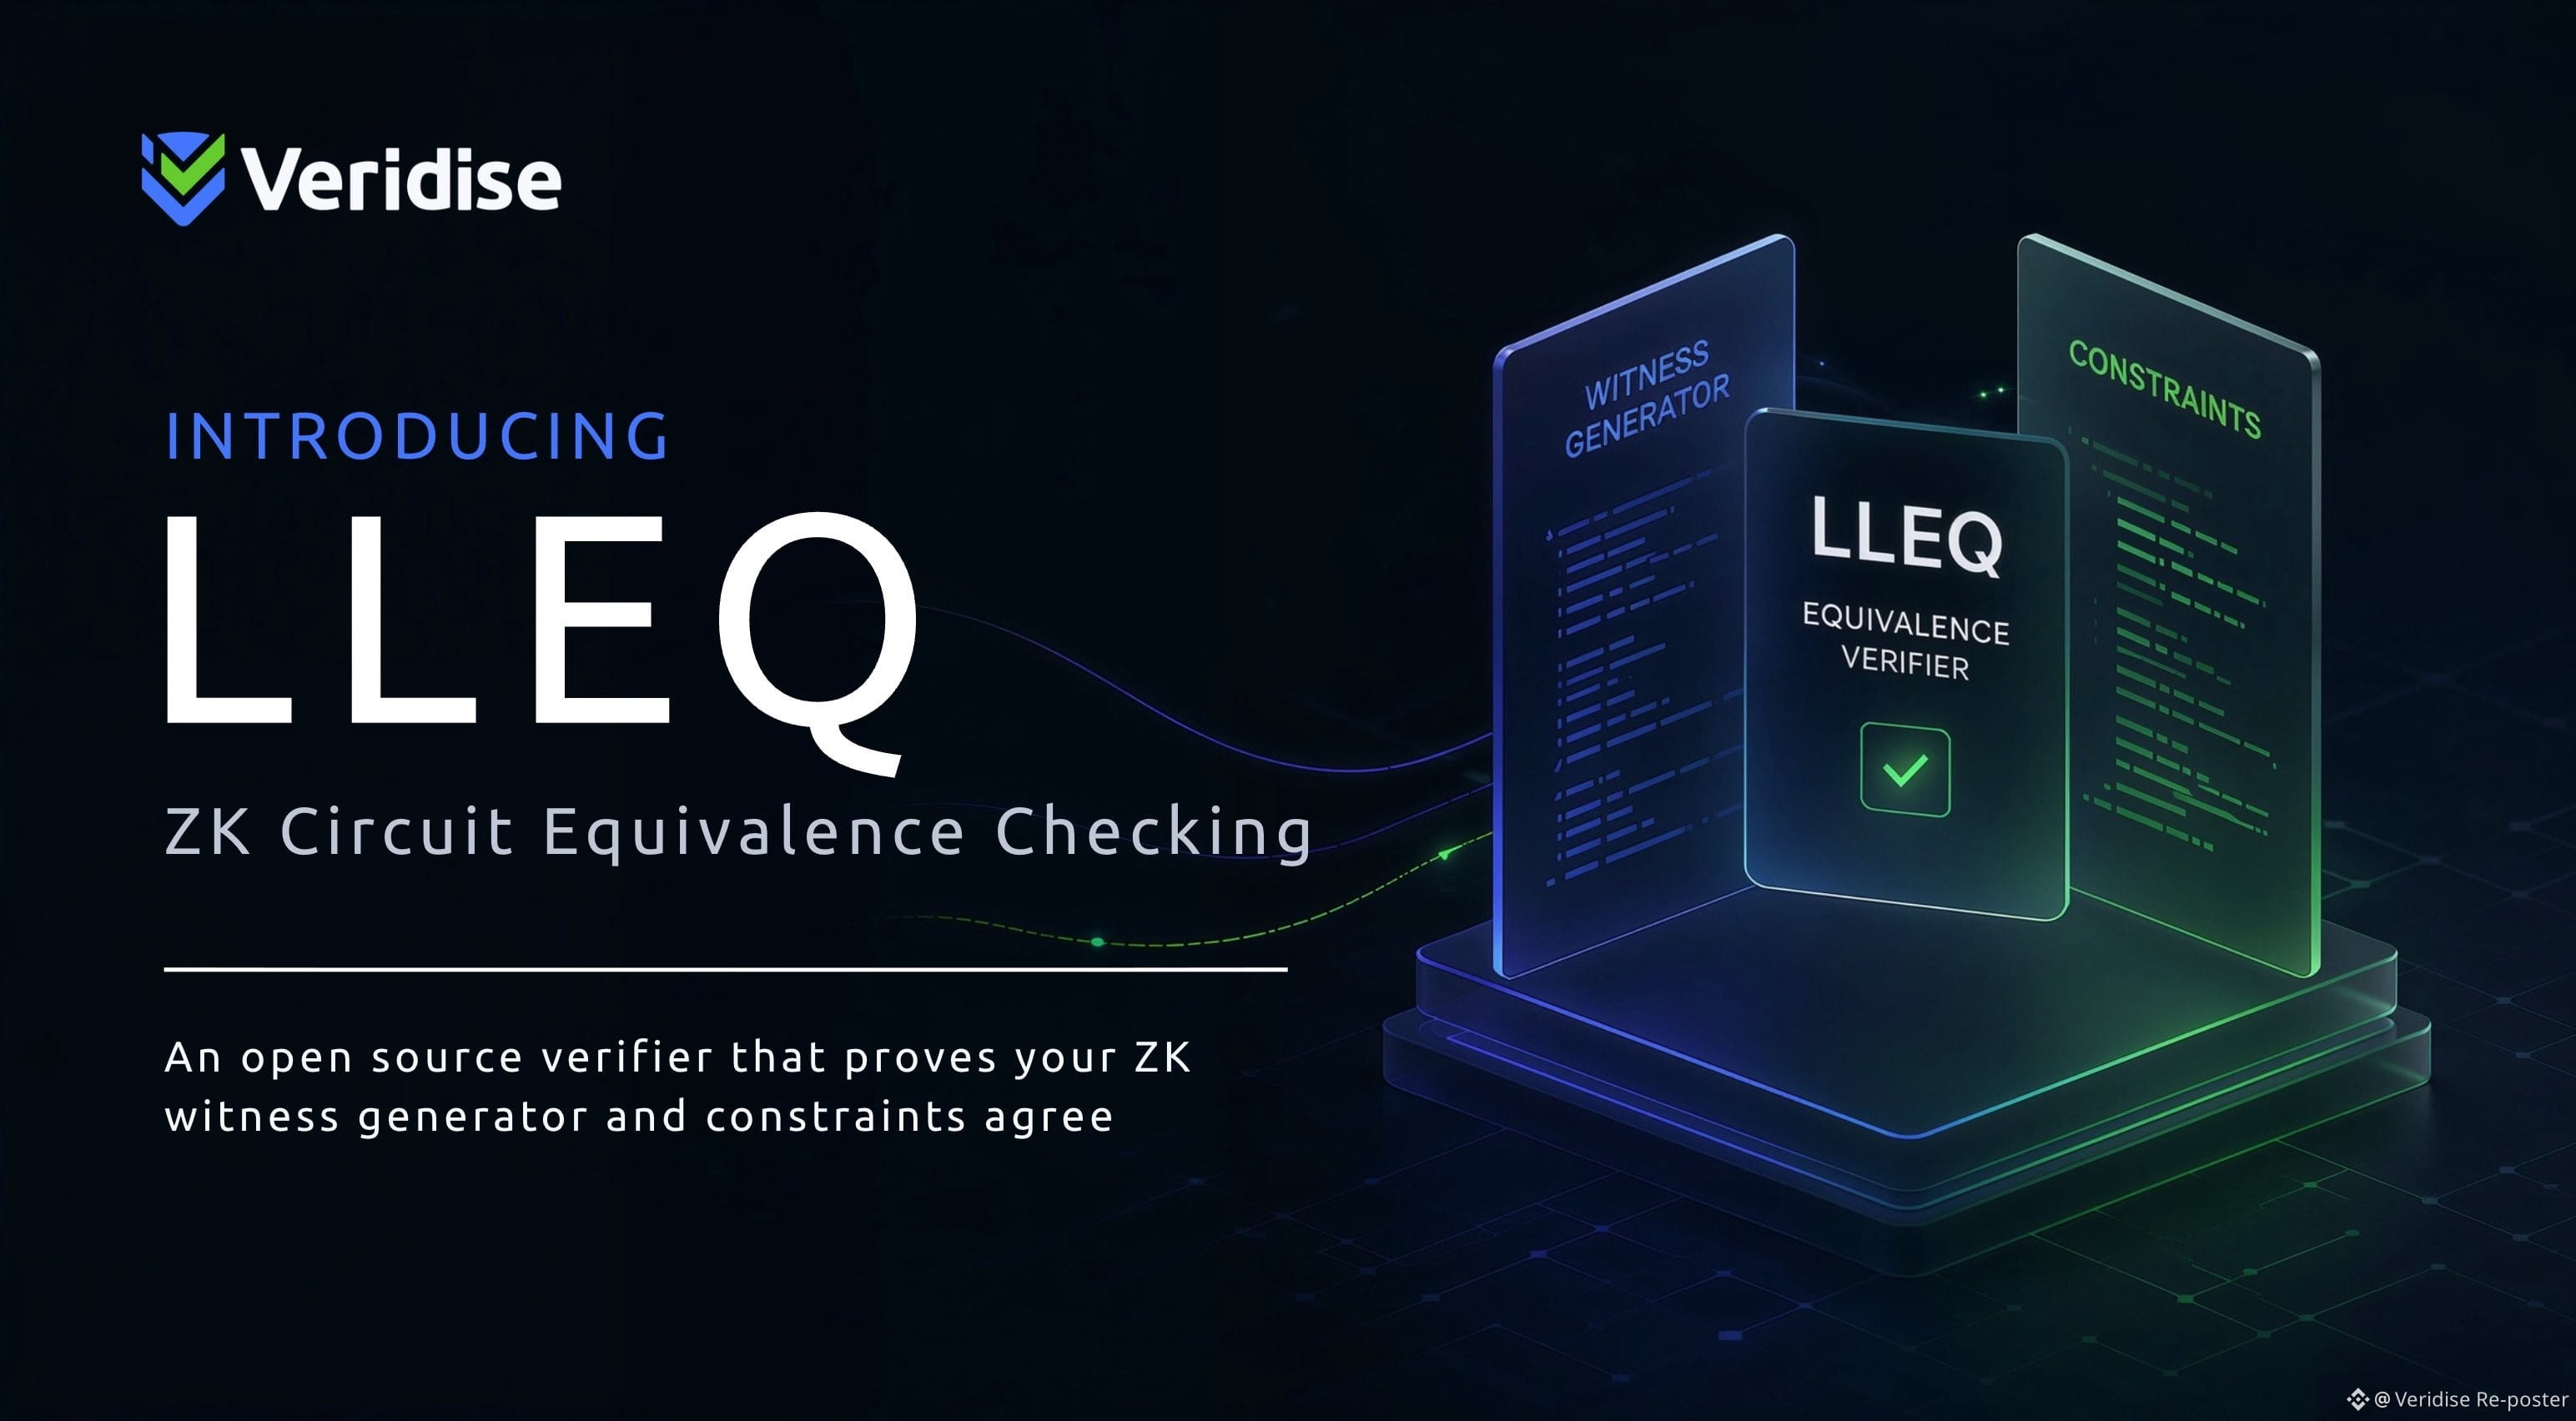
Sizning tekshiruv testlaringizning barchasidan o‘tadigan, ammo amalda mutlaqo mo‘ljallanmagan natijani hisoblaydigan ZK-konstruksiyani (tsirkitni) yaratish butunlay mumkin. Aynan shu muammoni aniqlash uchun LLEQ deb nomlangan yangi ochiq manbali verifikator yaratildi va u hozirning o‘zidayoq rasmiy tarzda ishga tushirilgan.
Sizning tekshiruv testlaringizning barchasidan o‘tadigan, ammo amalda mutlaqo mo‘ljallanmagan natijani hisoblaydigan ZK-konstruksiyani (tsirkitni) yaratish butunlay mumkin. Aynan shu muammoni aniqlash uchun LLEQ deb nomlangan yangi ochiq manbali verifikator yaratildi va u hozirning o‘zidayoq rasmiy tarzda ishga tushirilgan.
80
Sun’iy intellekt yordamida aniqlanishi mumkin bo‘lgan xatolarni topish uchun ko‘ngillilar tarkibidagi 20 dan 25 nafargacha ishlab chiquvchidan iborat “red team” Bitcoin bo‘yicha ochiq manbali dasturlarning aksariyatini xolisona ko‘rib chiqdi. Bugungi haqiqat shundaki, hujumchilar endi yillar davom etadigan malakaga muhtoj emas: ularga hozir arzon bitta modelning o‘zi yetarli. Buning natijasida ro‘y berayotgan keskin o‘zgarish sababli, ad hoc (tasodifiy) tekshiruv yondashuvi endi yetarli bo‘lmaydi. Oldinga qarab, qat’iy isbotlangan kafolatlar albatta bo‘lishi kerak.
Sun’iy intellekt yordamida aniqlanishi mumkin bo‘lgan xatolarni topish uchun ko‘ngillilar tarkibidagi 20 dan 25 nafargacha ishlab chiquvchidan iborat “red team” Bitcoin bo‘yicha ochiq manbali dasturlarning aksariyatini xolisona ko‘rib chiqdi. Bugungi haqiqat shundaki, hujumchilar endi yillar davom etadigan malakaga muhtoj emas: ularga hozir arzon bitta modelning o‘zi yetarli. Buning natijasida ro‘y berayotgan keskin o‘zgarish sababli, ad hoc (tasodifiy) tekshiruv yondashuvi endi yetarli bo‘lmaydi. Oldinga qarab, qat’iy isbotlangan kafolatlar albatta bo‘lishi kerak.
72
Bu hafta panel a’zolari raqamli xavfsizlikda sezilarli o‘zgarish yuzasidan ogohlantirish berdi. Tarixan, kiberjinoyatchilar zarur bo‘lgan harakat potentsial moliyaviy daromaddan ancha ustun bo‘lgani uchun $20K lik hamyonni asosan e’tiborsiz qoldirgan. AI agentining joriy etilishi esa avvalgi xarajat va foyda nisbatini butunlay bartaraf etadi. Ushbu texnologiyadan foydalangan holda, endi bitta hujumkor barcha odamlarga bir vaqtning o‘zida zarba bera olish qobiliyatiga ega. Qizig‘i shundaki, haqiqiy xavf hech qachon AI ning o‘zida emas edi. Muammo shundaki, hozirgi hamyon mantig‘i aynan inson hujumchisiga qarshi himoya qilish uchun maxsus ishlab chiqilgan edi.
Bu hafta panel a’zolari raqamli xavfsizlikda sezilarli o‘zgarish yuzasidan ogohlantirish berdi. Tarixan, kiberjinoyatchilar zarur bo‘lgan harakat potentsial moliyaviy daromaddan ancha ustun bo‘lgani uchun $20K lik hamyonni asosan e’tiborsiz qoldirgan. AI agentining joriy etilishi esa avvalgi xarajat va foyda nisbatini butunlay bartaraf etadi. Ushbu texnologiyadan foydalangan holda, endi bitta hujumkor barcha odamlarga bir vaqtning o‘zida zarba bera olish qobiliyatiga ega. Qizig‘i shundaki, haqiqiy xavf hech qachon AI ning o‘zida emas edi. Muammo shundaki, hozirgi hamyon mantig‘i aynan inson hujumchisiga qarshi himoya qilish uchun maxsus ishlab chiqilgan edi.
59
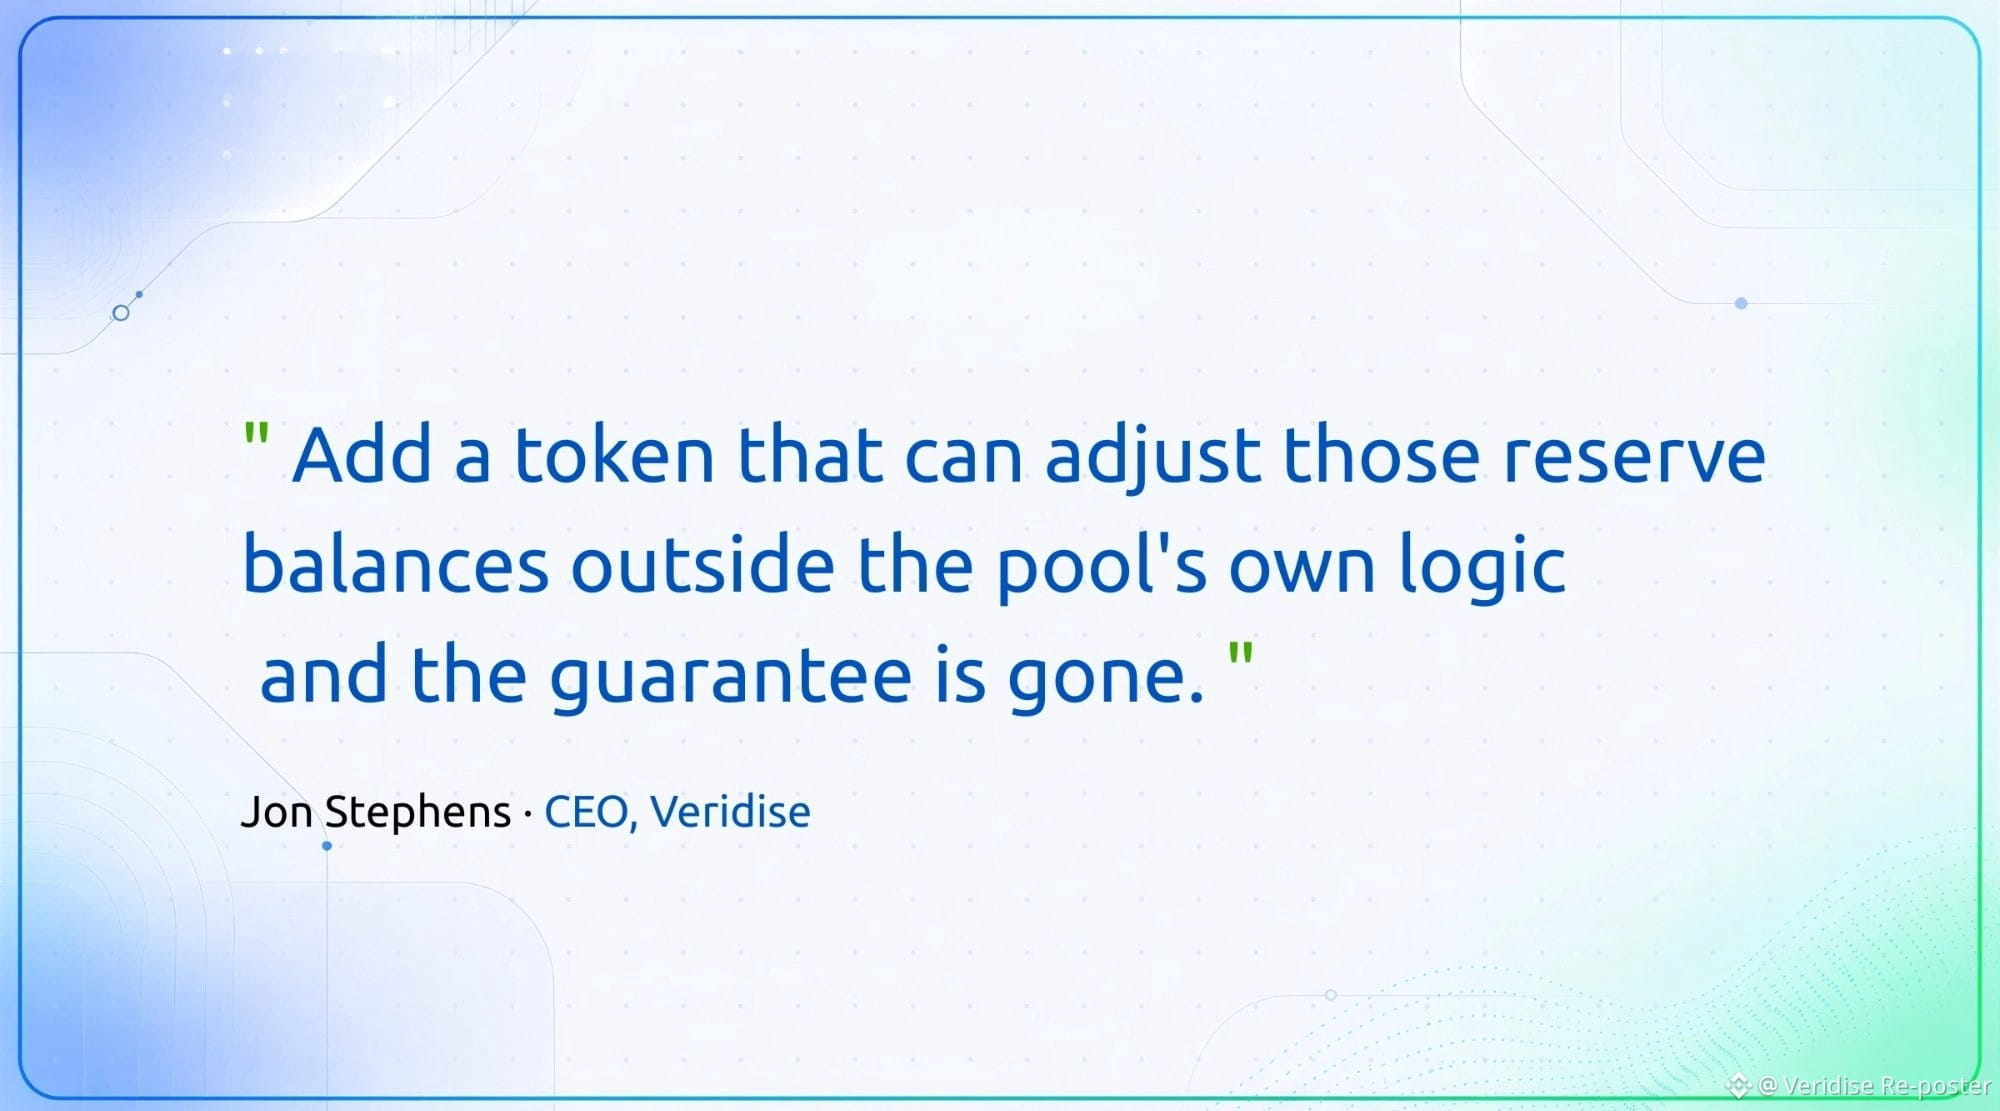
Auditor's Take’ning bu haftadagi nashrida @FormallyJon har bir konstant-kosmos (constant-product) hovuzi ortidagi asosiy tamoyilni ta’kidlaydi. Bu hovuzlar bitta muhim shart bajarilganida xavfsiz ishlaydi: tashqi kuchlar ularning zaxiralari bilan hech qachon o‘zaro ta’sir qilmasligi kerak. Ushbu asosiy taxmin buzilishi bilanoq, hovuz tomonidan beriladigan kafolatlar ham ayni paytda qulaydi.
Auditor's Take’ning bu haftadagi nashrida @FormallyJon har bir konstant-kosmos (constant-product) hovuzi ortidagi asosiy tamoyilni ta’kidlaydi. Bu hovuzlar bitta muhim shart bajarilganida xavfsiz ishlaydi: tashqi kuchlar ularning zaxiralari bilan hech qachon o‘zaro ta’sir qilmasligi kerak. Ushbu asosiy taxmin buzilishi bilanoq, hovuz tomonidan beriladigan kafolatlar ham ayni paytda qulaydi.
73
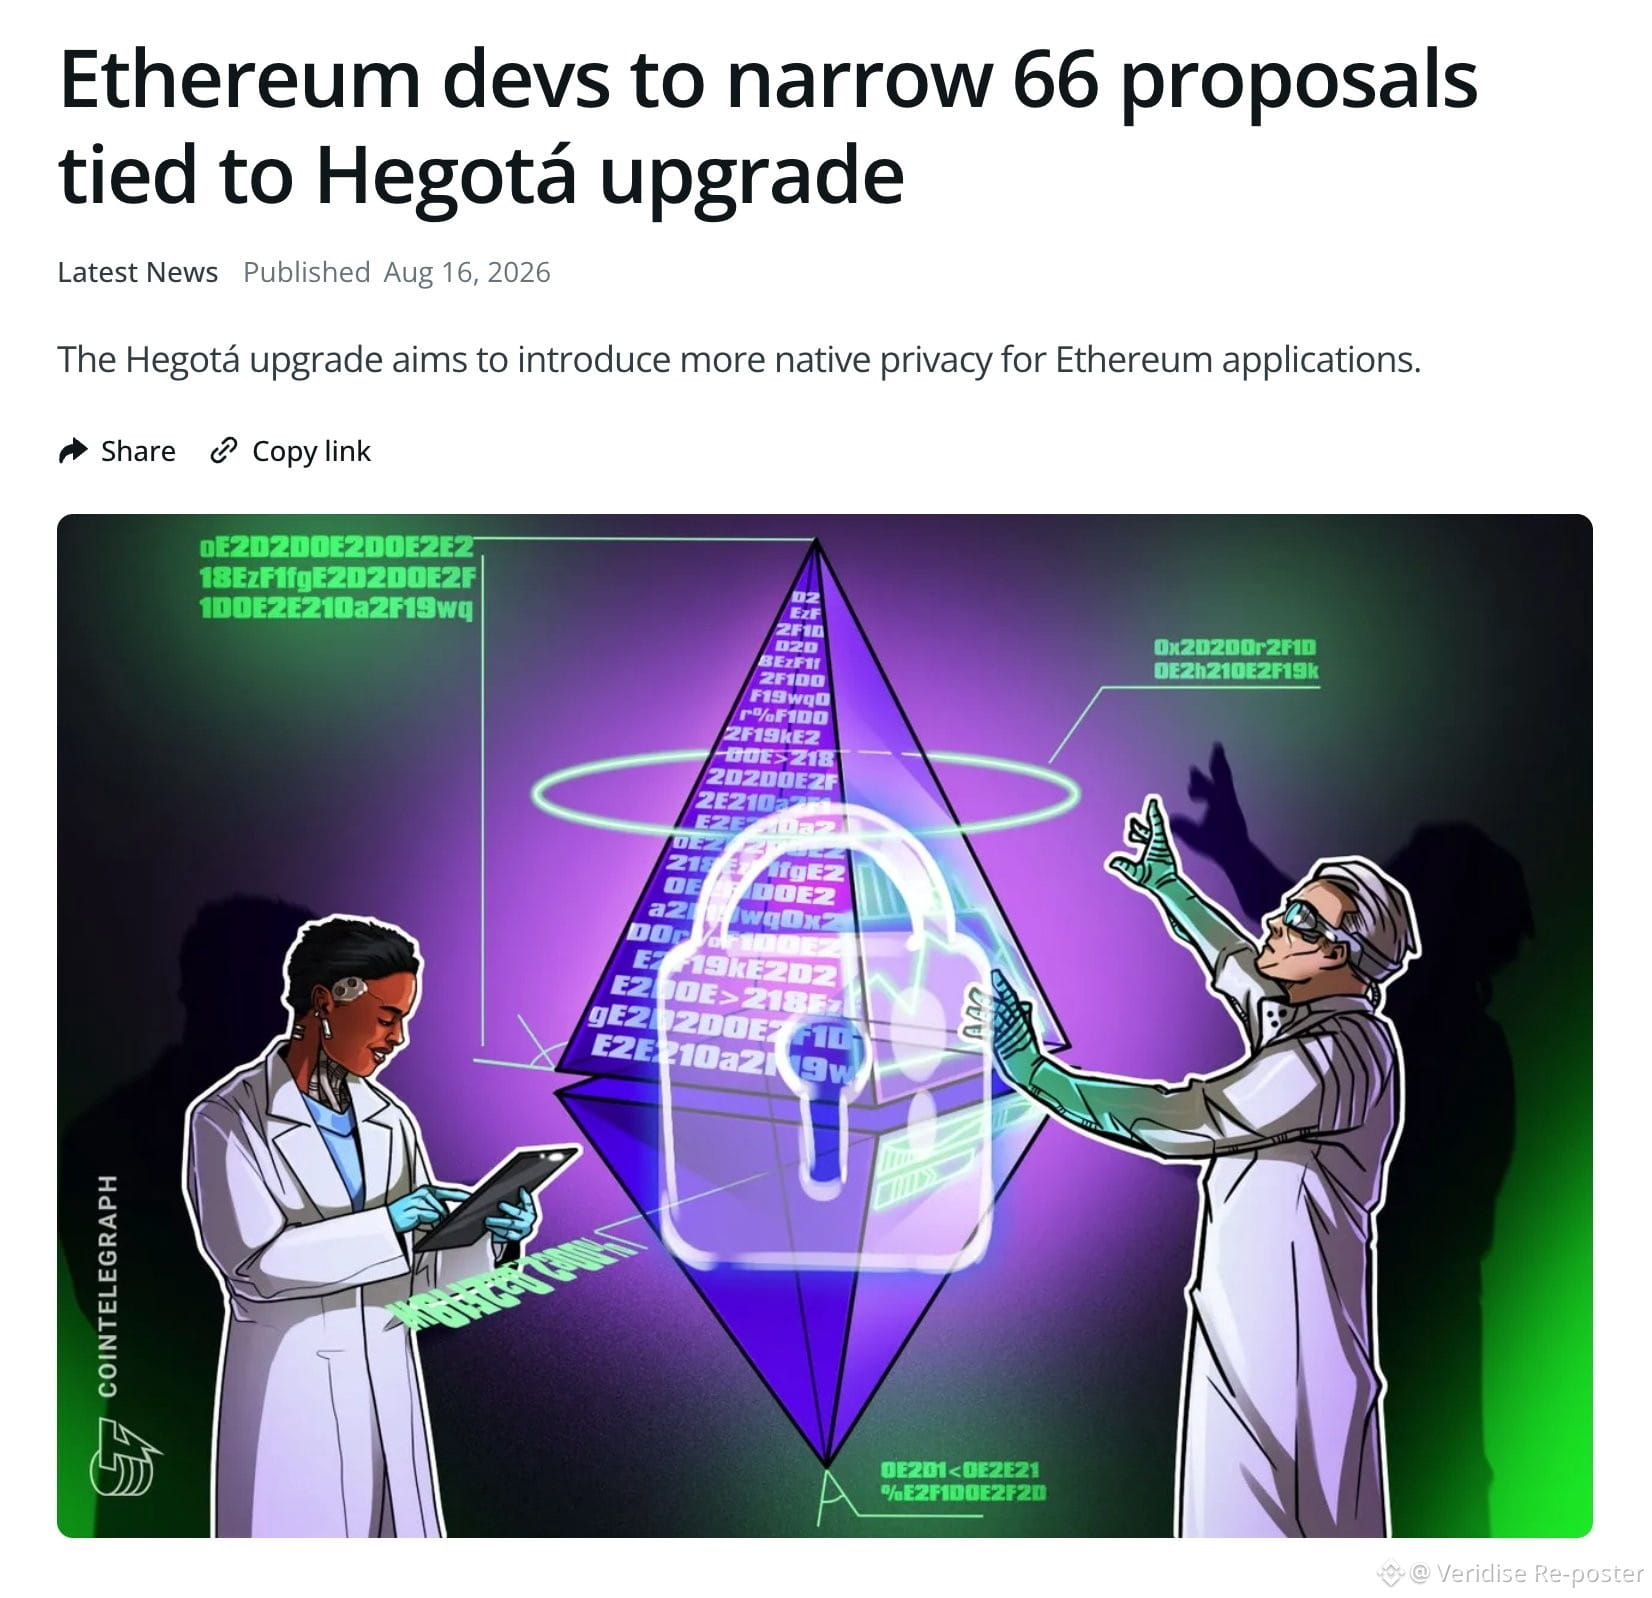
Ethereum ishlab chiquvchilari 2027-yildagi Hegotá yangilanishiga tayyorgarlik ko‘rishar ekan, ular 66 ta takliflar ro‘yxatini faol ravishda toraytirmoqda. FOCIL esa kelgusi yangilanishda o‘z o‘rnini allaqachon egallagan. Eng katta munozara esa muayyan EIP-larga qaratilgan. Bu takliflar maxfiylikka asoslangan ilovalarni ishonchli vositachilarga bo‘lgan ehtiyojni butunlay bartaraf etadigan poydevoriy qatlam bilan ta’minlashni ko‘zlaydi. Yakunda tanlab olingan yechimlar keyinchalik har bir ZK auditori o‘tishi kerak bo‘ladigan aniq hujum yuzasini belgilab beradi.
Ethereum ishlab chiquvchilari 2027-yildagi Hegotá yangilanishiga tayyorgarlik ko‘rishar ekan, ular 66 ta takliflar ro‘yxatini faol ravishda toraytirmoqda. FOCIL esa kelgusi yangilanishda o‘z o‘rnini allaqachon egallagan. Eng katta munozara esa muayyan EIP-larga qaratilgan. Bu takliflar maxfiylikka asoslangan ilovalarni ishonchli vositachilarga bo‘lgan ehtiyojni butunlay bartaraf etadigan poydevoriy qatlam bilan ta’minlashni ko‘zlaydi. Yakunda tanlab olingan yechimlar keyinchalik har bir ZK auditori o‘tishi kerak bo‘ladigan aniq hujum yuzasini belgilab beradi.
45
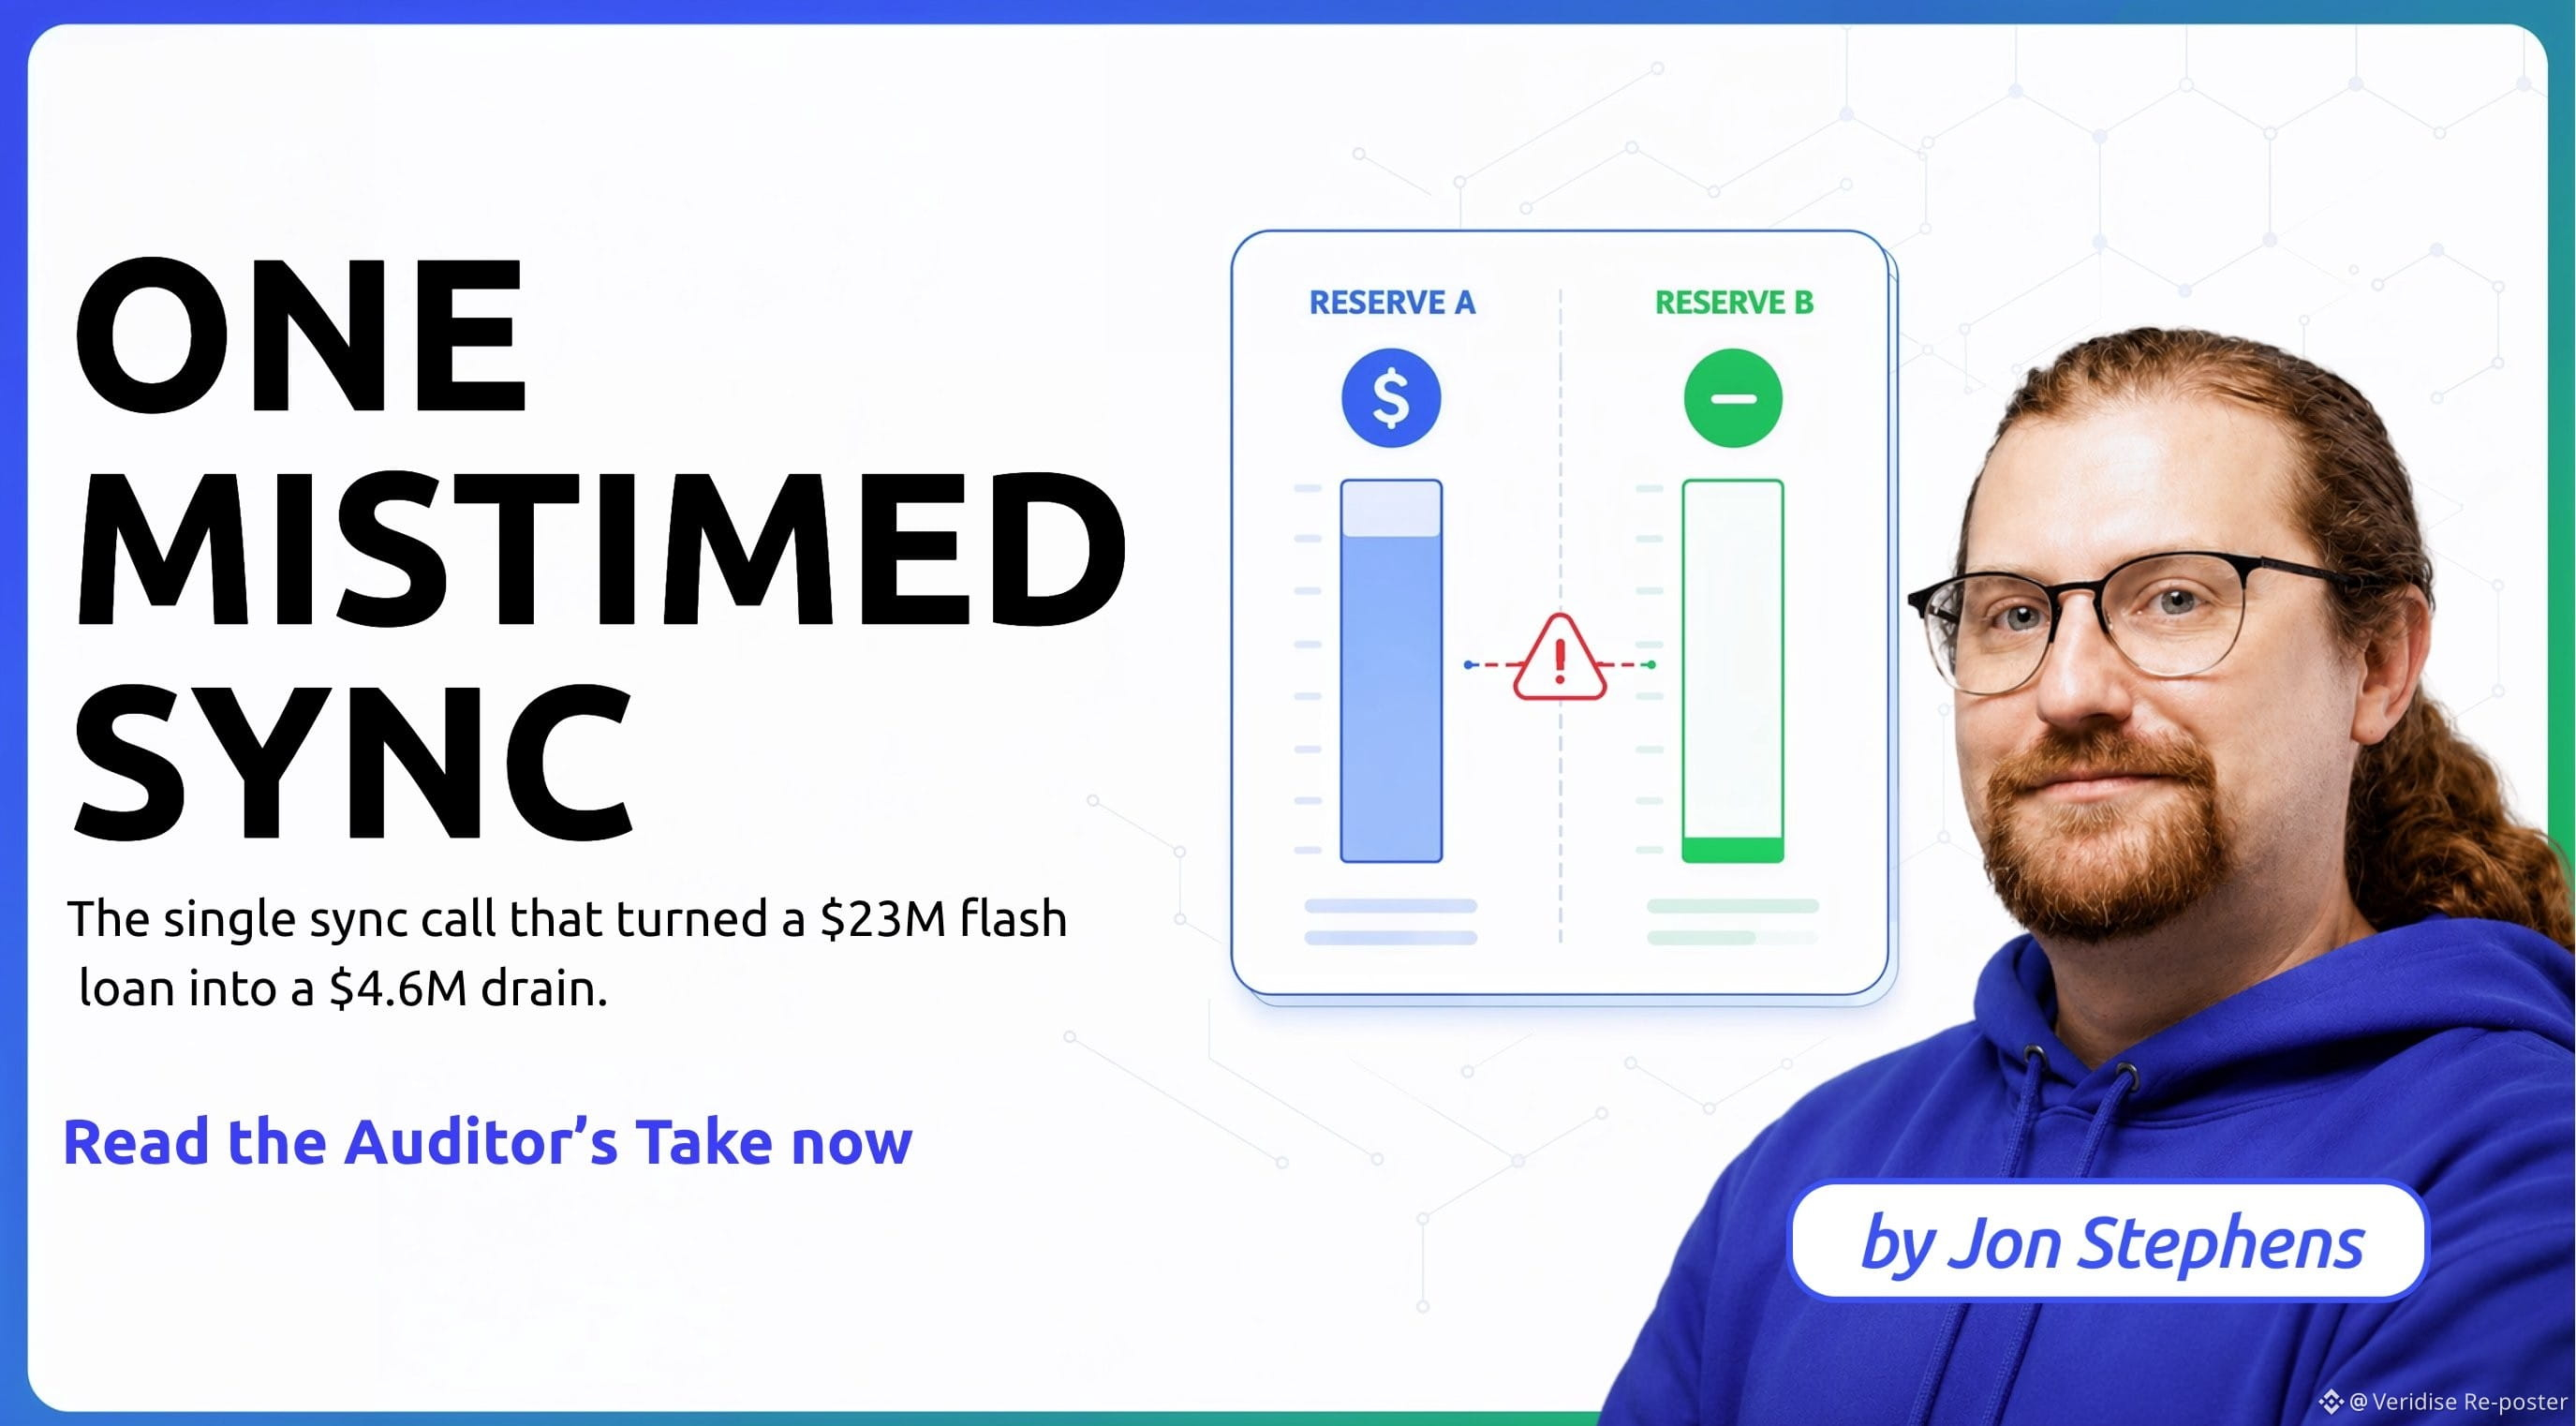
Auditor’s Take ning ushbu haftalik nashrida @FormallyJon yaqinda Future Protocol’dan mablag‘larni bo‘shatib yuborgan aniq ketma-ketlikdagi xatoni tahlil qiladi. Muammoning mohiyati atigi uchta oddiy operatsiyadan iborat edi: transfer (o‘tkazish), sync chaqiruvi va burn. Ushbu buyruqlar to‘g‘ri ketma-ketlikda bajarilganda, hammasi kutilgandek ishlaydi va hech qanday g‘ayrioddiy holat yuz bermaydi. Biroq, aynan o‘sha qadamlarni noto‘g‘ri tartibda ishga tushirishning o‘zi $4.6Mni pul (pool)dan bo‘shatib yubordi.
Auditor’s Take ning ushbu haftalik nashrida @FormallyJon yaqinda Future Protocol’dan mablag‘larni bo‘shatib yuborgan aniq ketma-ketlikdagi xatoni tahlil qiladi. Muammoning mohiyati atigi uchta oddiy operatsiyadan iborat edi: transfer (o‘tkazish), sync chaqiruvi va burn. Ushbu buyruqlar to‘g‘ri ketma-ketlikda bajarilganda, hammasi kutilgandek ishlaydi va hech qanday g‘ayrioddiy holat yuz bermaydi. Biroq, aynan o‘sha qadamlarni noto‘g‘ri tartibda ishga tushirishning o‘zi $4.6Mni pul (pool)dan bo‘shatib yubordi.
57
Yonilg‘i (burn)ni, sinxronizatsiya (sync) chaqirig‘ini va transferni to‘g‘ri ketma-ketlikda bajarish hamma narsa hech qanday hodisalarsiz odatdagidek ishlashini ta’minlaydi. Biroq, aynan shu uchta amalni noto‘g‘ri tartibda ishga tushirish esa og‘ir oqibatlarga olib keladi. Aynan shu muayyan holatda $4.6M fonddan olib tashlangan. Auditor’s Take’ning eng so‘nggi nashrida @FormallyJon Future Protocol’ni bo‘shatib yuborgan aniq ketma-ketlikdagi xatoni batafsil tahlil qilib beradi.
Yonilg‘i (burn)ni, sinxronizatsiya (sync) chaqirig‘ini va transferni to‘g‘ri ketma-ketlikda bajarish hamma narsa hech qanday hodisalarsiz odatdagidek ishlashini ta’minlaydi. Biroq, aynan shu uchta amalni noto‘g‘ri tartibda ishga tushirish esa og‘ir oqibatlarga olib keladi. Aynan shu muayyan holatda $4.6M fonddan olib tashlangan. Auditor’s Take’ning eng so‘nggi nashrida @FormallyJon Future Protocol’ni bo‘shatib yuborgan aniq ketma-ketlikdagi xatoni batafsil tahlil qilib beradi.
67
ETHCCdagi taqdimot paytida @FormallyJon raqamli aktivlar xavfsizligi bo‘yicha muhim nuqtai nazarni bo‘lishdi. 2024-yilda smart-kontlardagi ekspluatatsiyalar natijasida $348 million yo‘qotildi. Ushbu yo‘qotishlarning muhim sababi shuki, odatda ishlatiladigan monitoring vositalari bosqin boshlanganidan keyingina signal beradi — ya’ni zarar ko‘rgan mablag‘lar kimdir sezgunga qadar allaqachon yo‘qolib bo‘lgan bo‘ladi. Strategiyamizni foydalanuvchilar buni payqagandan keyin shunchaki zaifliklarni shoshilinch tuzatishdan ko‘ra, bu kamchiliklarni oldindan aniqlashga yo‘naltirishimiz kerak.
ETHCCdagi taqdimot paytida @FormallyJon raqamli aktivlar xavfsizligi bo‘yicha muhim nuqtai nazarni bo‘lishdi. 2024-yilda smart-kontlardagi ekspluatatsiyalar natijasida $348 million yo‘qotildi. Ushbu yo‘qotishlarning muhim sababi shuki, odatda ishlatiladigan monitoring vositalari bosqin boshlanganidan keyingina signal beradi — ya’ni zarar ko‘rgan mablag‘lar kimdir sezgunga qadar allaqachon yo‘qolib bo‘lgan bo‘ladi. Strategiyamizni foydalanuvchilar buni payqagandan keyin shunchaki zaifliklarni shoshilinch tuzatishdan ko‘ra, bu kamchiliklarni oldindan aniqlashga yo‘naltirishimiz kerak.
75
Yaqinda uch o‘nlab kripto kompaniyalari AI-laboratoriyalarga hujumchilar aslida ega bo‘lgan aynan bir xil tajovuzkor imkoniyatlar bilan jihozlashni so‘rab ariza topshirdi. Qidiruv funksiyalarida tenglikka erishish xavfsizlik kafolatlarida ham avtomatik ravishda tenglikka tenglashmasligini yodda tutishimiz kerak. Garchi sun’iy intellekt modeli har qanday odamga qaraganda ancha ko‘proq yo‘nalishlarni xaritada ko‘rsatishi mumkin bo‘lsa-da, u hech qachon o‘zi ochmagan yo‘nalishlarni tekshira olmaydi.
Yaqinda uch o‘nlab kripto kompaniyalari AI-laboratoriyalarga hujumchilar aslida ega bo‘lgan aynan bir xil tajovuzkor imkoniyatlar bilan jihozlashni so‘rab ariza topshirdi. Qidiruv funksiyalarida tenglikka erishish xavfsizlik kafolatlarida ham avtomatik ravishda tenglikka tenglashmasligini yodda tutishimiz kerak. Garchi sun’iy intellekt modeli har qanday odamga qaraganda ancha ko‘proq yo‘nalishlarni xaritada ko‘rsatishi mumkin bo‘lsa-da, u hech qachon o‘zi ochmagan yo‘nalishlarni tekshira olmaydi.
74
87 yil davom etgan bir matematik taxmin yaqinda Klod Fable tomonidan rad etildi 5. Qiziq tomoni shundaki, kashf etilgan qarshi misol standart teskari o‘zgartirishni tekshirishdan muvaffaqiyatli o‘tadi. Biroq u uchta turli kirishni bitta aynan bir xil chiqishga yo‘naltirgani uchun uni teskarilashning imkoni yo‘q.
Bu holat, shunchaki tekshiruvdan o‘tish haqiqiy isbot bo‘lib xizmat qilmasligini aniq ko‘rsatadi. Aynan mana shunday mantiqiy bo‘shliq ichida yetarlicha cheklanmagan ZK xatoliklari mavjud bo‘ladi.
87 yil davom etgan bir matematik taxmin yaqinda Klod Fable tomonidan rad etildi 5. Qiziq tomoni shundaki, kashf etilgan qarshi misol standart teskari o‘zgartirishni tekshirishdan muvaffaqiyatli o‘tadi. Biroq u uchta turli kirishni bitta aynan bir xil chiqishga yo‘naltirgani uchun uni teskarilashning imkoni yo‘q.
Bu holat, shunchaki tekshiruvdan o‘tish haqiqiy isbot bo‘lib xizmat qilmasligini aniq ko‘rsatadi. Aynan mana shunday mantiqiy bo‘shliq ichida yetarlicha cheklanmagan ZK xatoliklari mavjud bo‘ladi.
Bu holat, shunchaki tekshiruvdan o‘tish haqiqiy isbot bo‘lib xizmat qilmasligini aniq ko‘rsatadi. Aynan mana shunday mantiqiy bo‘shliq ichida yetarlicha cheklanmagan ZK xatoliklari mavjud bo‘ladi.
67
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
AIStocksWhatNext
113,061 marta koʻrilgan
1,500 muhokama qilmoqda
Trendlashayotgan xeshteglar kampaniyamizda “Share & Win” trafik mukofotini qo‘lga kiriting
✨Mavzu: AI aksiya kurslari o‘sishda davom etayotgan bir paytda yana qanday investitsiya imkoniyatlari bor?
👉Qanday qo‘shilish:
#AIStocksWhatNext xeshtegi bilan qisqa post yoki maqola joylang
Siz bu holatda bullish tomondamisiz yoki bearish — shuni ayting va AI aksiyalaringiz bo‘yicha portfelingizni yoki treydlaringizni ulashing; treyd vidjeti sizning ishtirokingizga moslikni oshirishi mumkin.
Shuningdek, postingizni ma’lumotlar yoki grafiklar bilan boyitib, AI tomonidan yaratilgan rasmlardan foydalanmaslik orqali kuchaytira olasiz.
✍️Quyidagi yo‘nalishlardan kelib chiqib kontent yarating:
- Nvidia chip sotuvlari kelasi yili ikki baravar bo‘lishini aytdi, eng yirik AI kompaniyalar esa rekord darajadagi daromadlarni qayd etishda davom etyapti — ortidagi hisoblash xarajatlari ham juda katta. AIga talab haqiqatan ham shiddat bilan oshyaptimi? Bu qancha davom etishi mumkin? AI aksiyalar hamma joyda o‘sishda. Bu haqiqiy “breakout”mi yoki faqat qisqa muddatli sakrashmi?
- Tarmoq yetakchilari AI rivojlanishini sekinlashtirishga chaqirmoqda, Trump esa “AI Force” barpo etishni rejalashtirib, AI kelajakda AQSh YAIMning 25%ini tashkil qilishi mumkinligini aytmoqda. Siz qaysi tomondsiz? Davlat darajasidagi qo‘llab-quvvatlash AI aksiyalar uchun uzoq muddatli yutuq bo‘ladimi?
- Siz AI aksiyalarini sotib olyapsizmi? Bizning trade sharing vidjetimiz orqali AI’ga oid treydingiz/ulushingizni ulashing.
⏰Kampaniya davri:
- 2026-09-22 7:00 - 2026-09-24 4:00 UTC
🎁Mukofot:
- Yuqoridagi ko‘rsatmalarga mos keladigan va 100 tadan ko‘p so‘zdan iborat malakali postlar ko‘rib chiqiladi hamda 500 dan 3 000 gacha bo‘lgan tasodifiy trafik oshiruvchi qo‘shimcha olishi mumkin. Postingiz tanlansa, feed kotibingizdan bildirishnoma olasiz.
- Binance Square Official’da maqolangizni namoyish qilish imkoniyatiga ega bo‘ling
Postingiz uchun g‘oyalar kerakmi? Mavzu sahifasiga kiring #AIStocksWhatNext yoki Square Guide on How to Post for Better Reach.
Binance Square Official
·229 ta layk
·411.6k marta koʻrilgan
BitcoinBreaksAboveMayHighNears$86K
2,787 marta koʻrilgan
54 muhokama qilmoqda
DogecoinRises15%
6,911 marta koʻrilgan
331 muhokama qilmoqda