

Ammar1112_
6k Postlar
Ammar1112_
 Square Verified
Shikoyat qilish
Foydalanuvchini bloklash
Everything in your life is rewards from God. Love to people, what are you praying for. Then rewards of god gonna come to you, Just be pure
1.1K+ Kuzatilmoqda
30.3K+ Kuzatuvchilar
39.9K+ Yoqdi
Postlar
Barchasi
Iqtiboslar
Jonli
·
--
o‘qish safari uchun rahmat, bu bizga @Binance_Angels ni davom ettirishga yordam beradi
o‘qish safari uchun rahmat, bu bizga @Binance Angels ni davom ettirishga yordam beradi
3
107
·
--
Bu 1-platforma bo‘lib, uni faqat hamyon sifatida yoki p2p uchun ishlatishingiz kerak... lekin aslida esa foydalanuvchilar va hududlar hamda firibgarlardan ajratib olinadi... Ehtiyot bo‘ling, xavfsiz bo‘ling !💢
.
.
.@Binance_Angels
@Binance_Italy @BinanceAfrica @Binance_Square_Official
@Binance_Labs
@Binance_French
@BinanceCN @BinanceSquareCN
@binancezh
@Square-Creator-e8d6af9e7ea3c
@CZ
@heyi
@richardteng
..
$BNB
.
Bu 1-platforma bo‘lib, uni faqat hamyon sifatida yoki p2p uchun ishlatishingiz kerak... lekin aslida esa foydalanuvchilar va hududlar hamda firibgarlardan ajratib olinadi... Ehtiyot bo‘ling, xavfsiz bo‘ling !💢
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
2
52
·
--
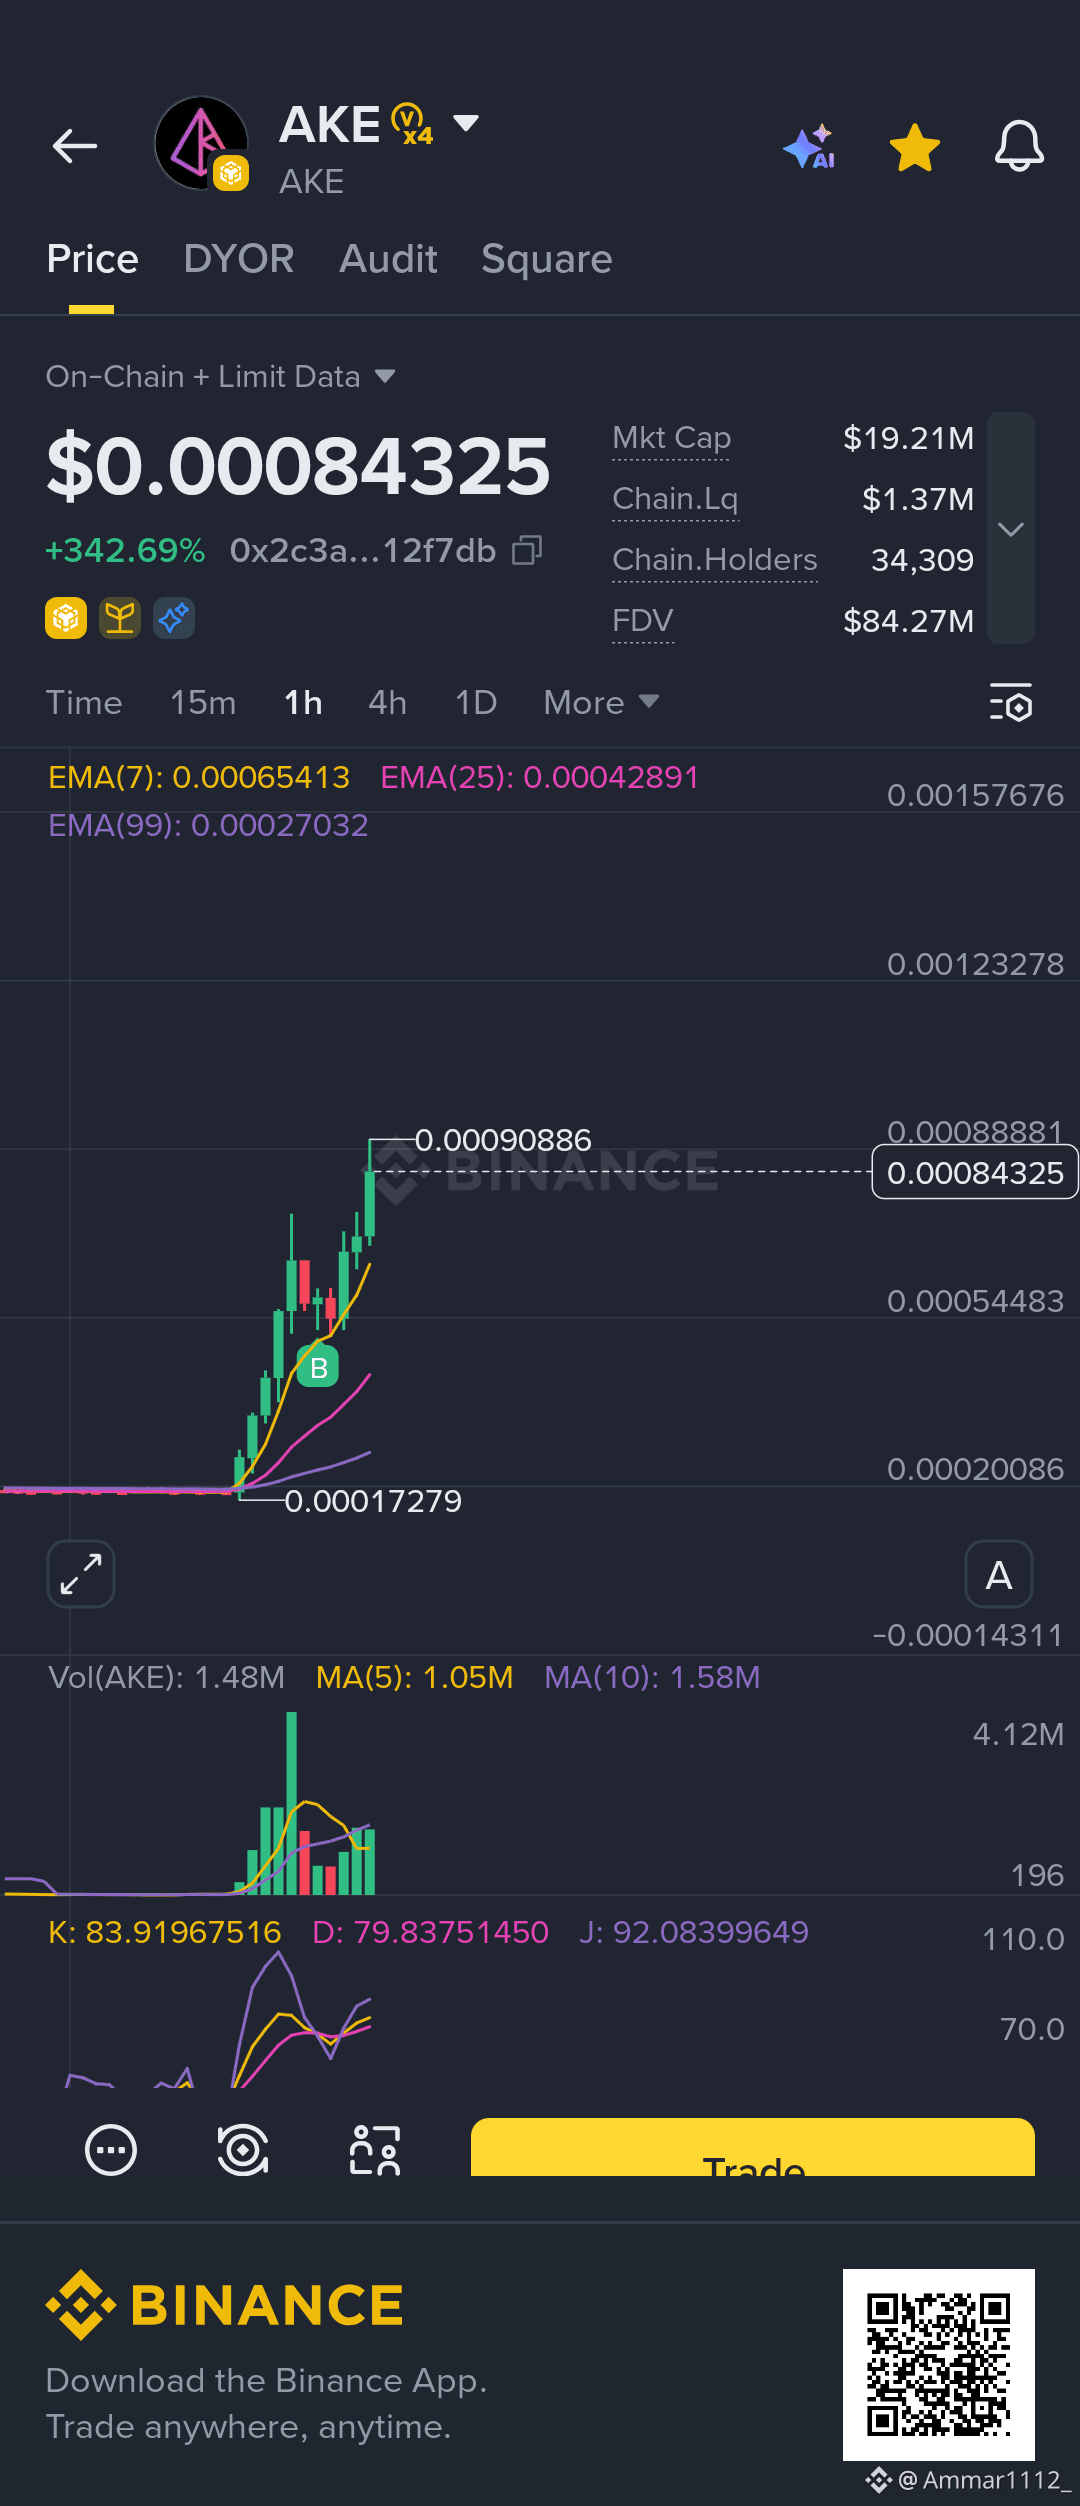
Siz faqat axlat foydalanuvchilarni kuzatyapsiz, ular faqat qimor o‘ynaydigan (gamb/lers) va AI bozorni o‘qiy olmaydi, holbuki aniq momentum bor-ku 😆...
$AKE
{future}(AKEUSDT)
Siz faqat axlat foydalanuvchilarni kuzatyapsiz, ular faqat qimor o‘ynaydigan (gamb/lers) va AI bozorni o‘qiy olmaydi, holbuki aniq momentum bor-ku 😆...
$AKE
$AKE
Ammar1112_
·
--
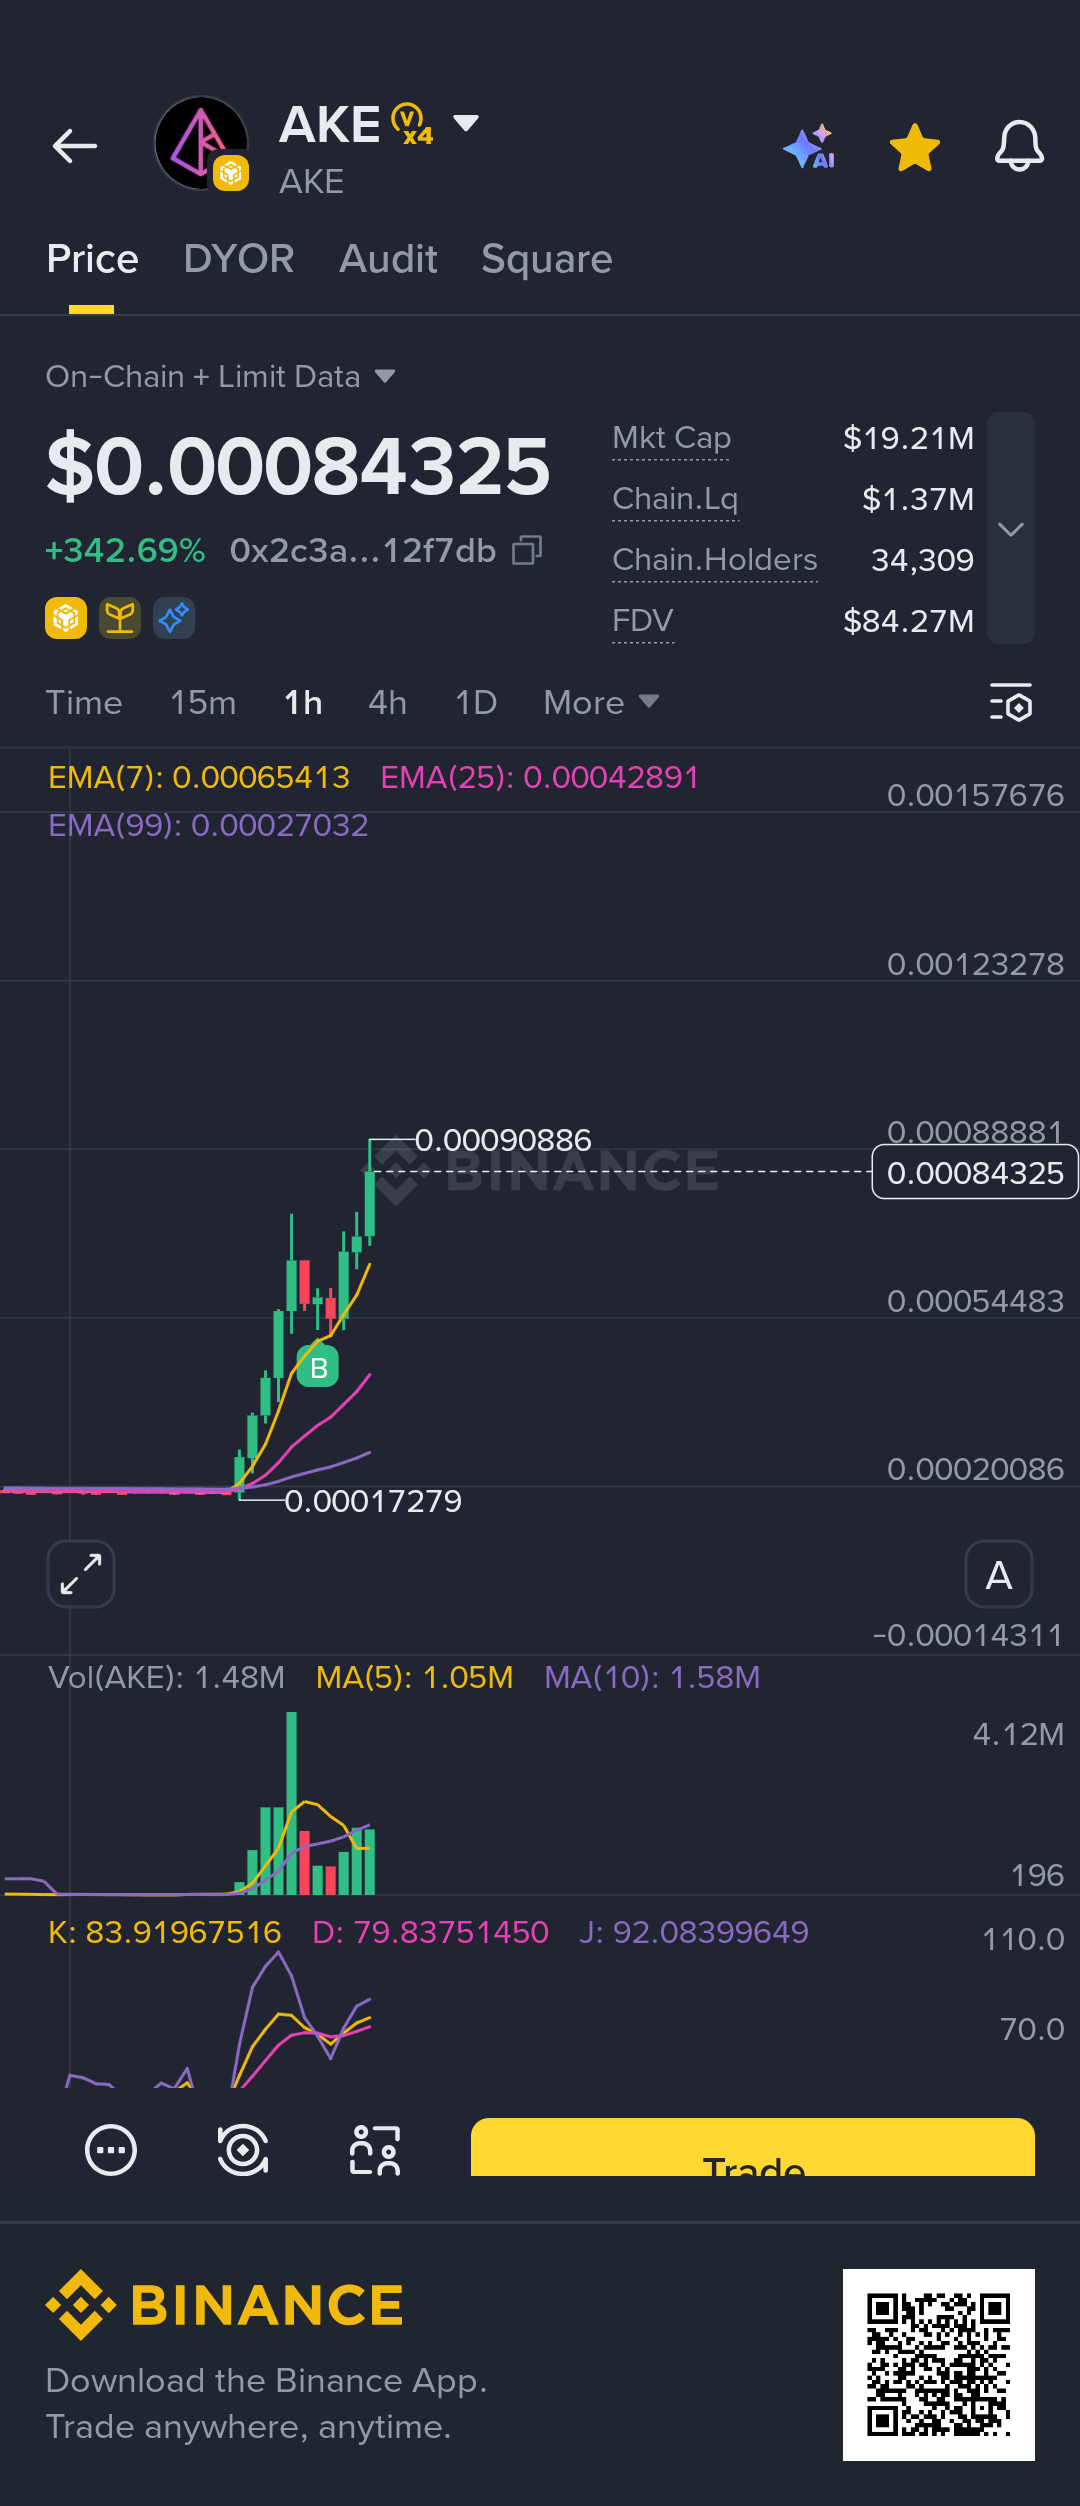
Agar uzoq muddatga ushlab qolmoqchi bo‘lsangiz, uni Alpha’da sotib oling deb o‘ylayman. Menimcha, ATH uchun vaqt kelmoqda—tayyor bo‘ling 💥
$AKE
$AKE
2
205
·
--
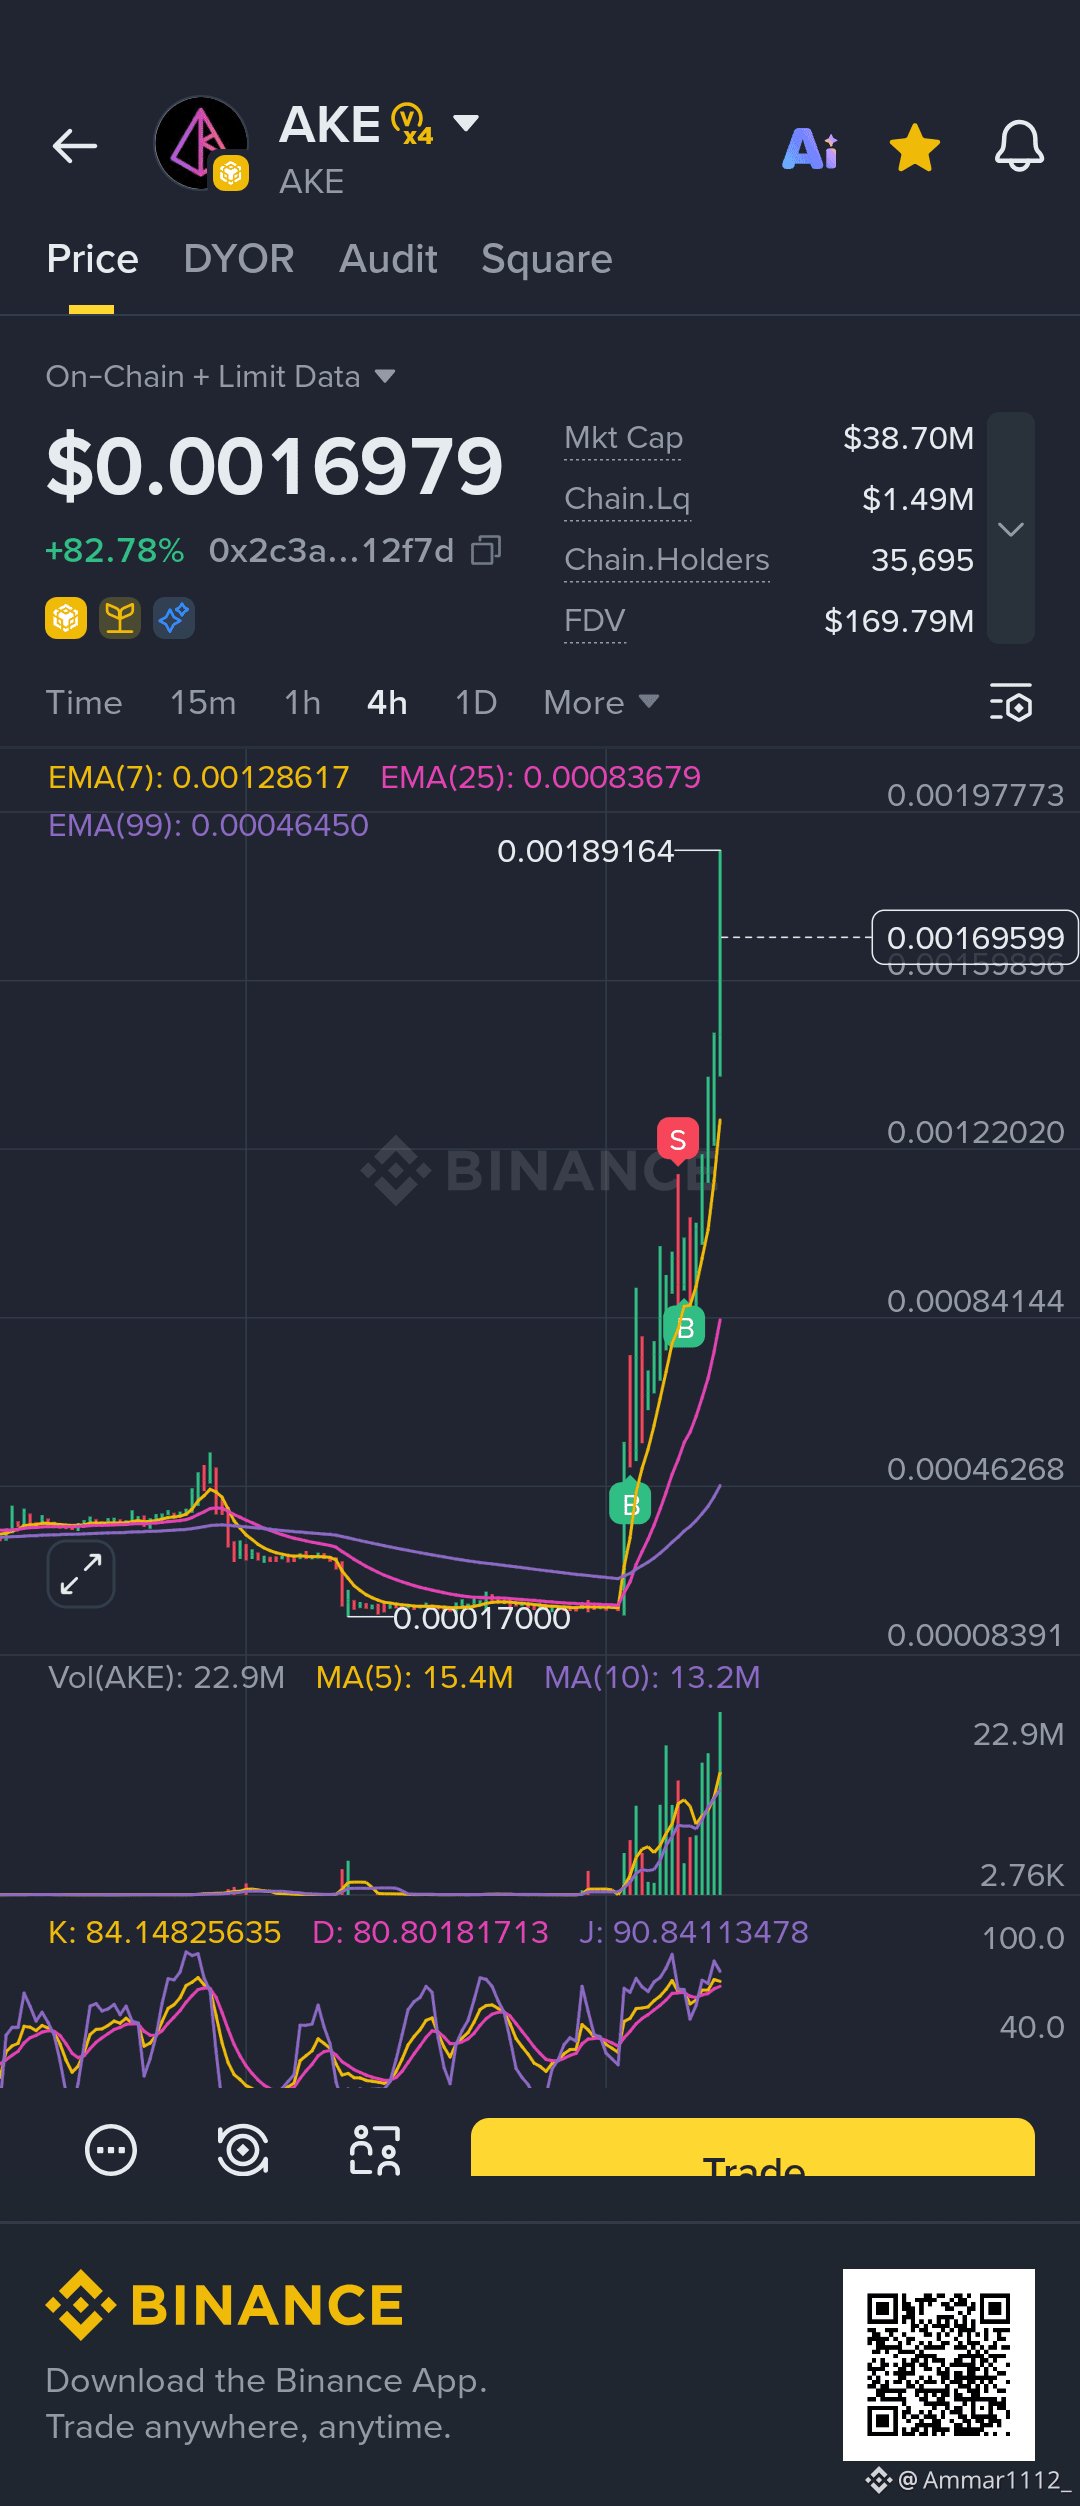
0.0005 dan beri cho‘zishga aytdim, lekin kim eshitdi 😂😂 sen qisqa uchun axlat signallariga ergashding 😂😂 mana shuni olasan $AKE
{future}(AKEUSDT)
0.0005 dan beri cho‘zishga aytdim, lekin kim eshitdi 😂😂 sen qisqa uchun axlat signallariga ergashding 😂😂 mana shuni olasan $AKE
2
97
·
--
{future}(AKEUSDT)
dey faqat qandaydir bu sh/it qisqa fikrlarni ko‘rsatishadi yoki tokenlar haqida menimcha ularga tegishli bo‘lgan real tahlil yo‘q, baribir .003ni buzib tashlaydi 🔥😂 buni qanday shunday short qilyapsan
$AKE
dey faqat qandaydir bu sh/it qisqa fikrlarni ko‘rsatishadi yoki tokenlar haqida menimcha ularga tegishli bo‘lgan real tahlil yo‘q, baribir .003ni buzib tashlaydi 🔥😂 buni qanday shunday short qilyapsan
$AKE
$AKE
Ammar1112_
·
--
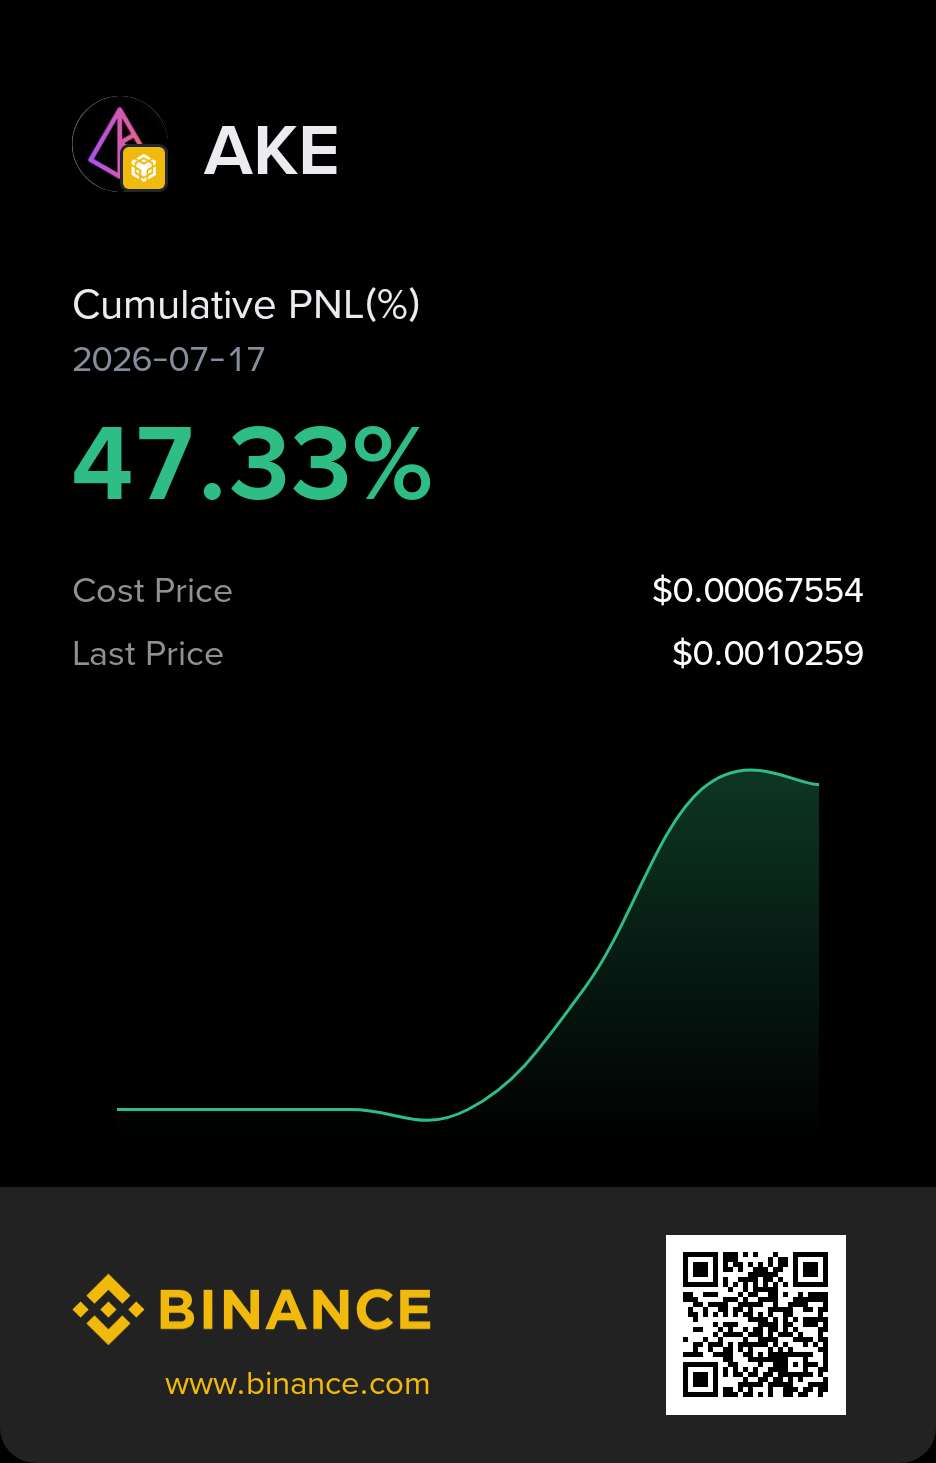
Oldin aytgandim: vaqt uzaytirib yubormang yoki uni ko‘p kun ushlab turing... 👌🔥$AKE 0.01 yoki undan ko‘proqqacha-mi?
2
162
·
--
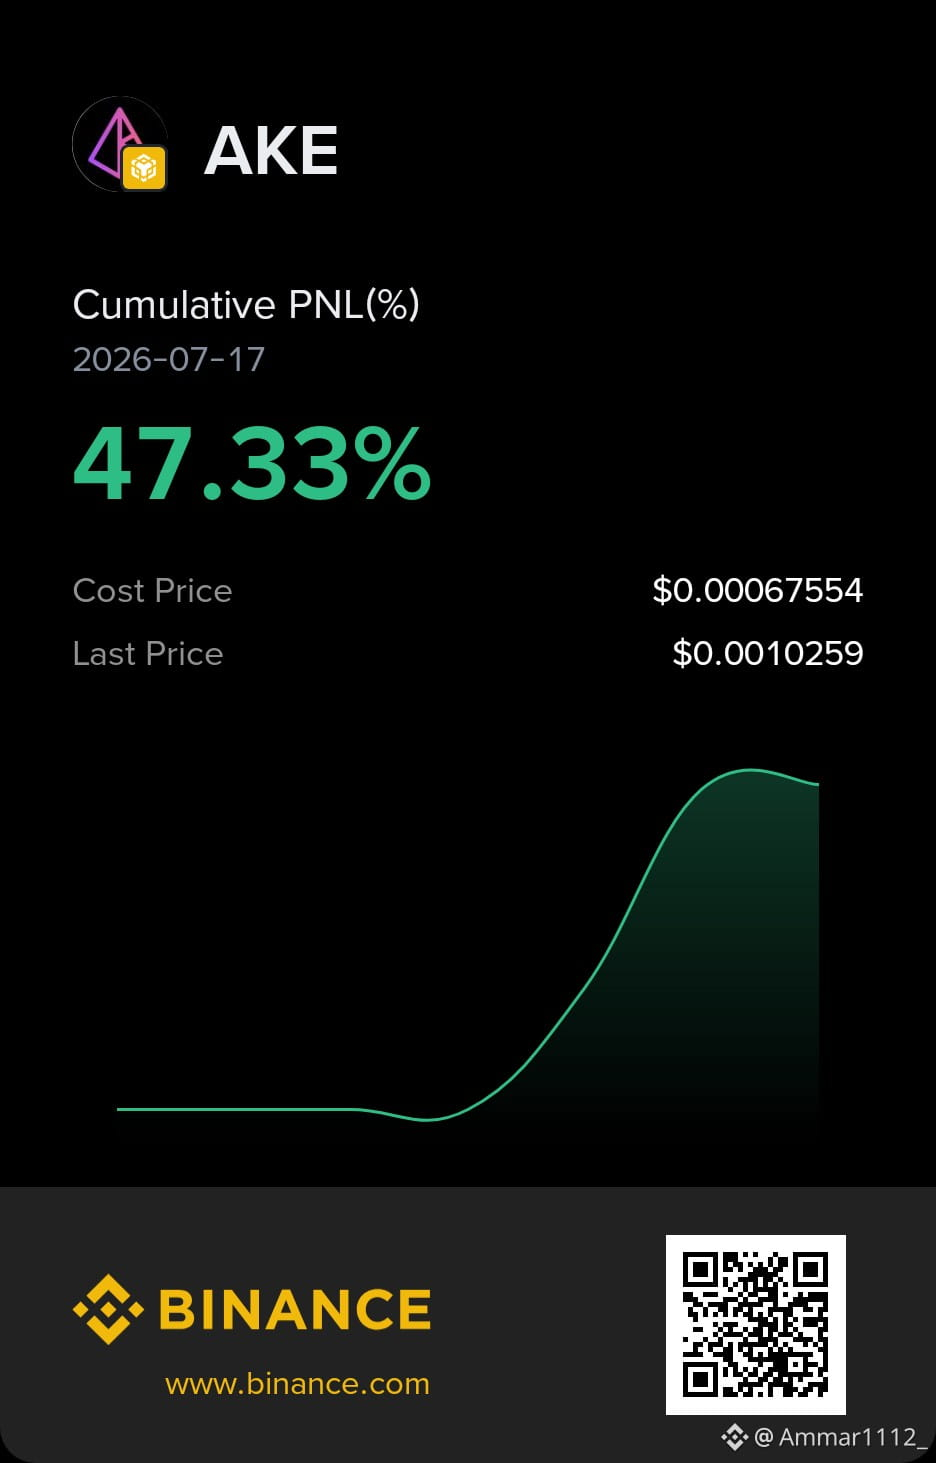
Oldin aytgandim: vaqt uzaytirib yubormang yoki uni ko‘p kun ushlab turing... 👌🔥$AKE 0.01 yoki undan ko‘proqqacha-mi?
{future}(AKEUSDT)
Oldin aytgandim: vaqt uzaytirib yubormang yoki uni ko‘p kun ushlab turing... 👌🔥$AKE 0.01 yoki undan ko‘proqqacha-mi?
Ammar1112_
·
--
Agar uzoq muddatga ushlab qolmoqchi bo‘lsangiz, uni Alpha’da sotib oling deb o‘ylayman. Menimcha, ATH uchun vaqt kelmoqda—tayyor bo‘ling 💥
$AKE
$AKE
1
2
151
·
--
Agar uzoq muddatga ushlab qolmoqchi bo‘lsangiz, uni Alpha’da sotib oling deb o‘ylayman. Menimcha, ATH uchun vaqt kelmoqda—tayyor bo‘ling 💥
$AKE
{future}(AKEUSDT)
Agar uzoq muddatga ushlab qolmoqchi bo‘lsangiz, uni Alpha’da sotib oling deb o‘ylayman. Menimcha, ATH uchun vaqt kelmoqda—tayyor bo‘ling 💥
$AKE
$AKE
2
2
101
·
--
Qisman to‘g‘ri
Maqola
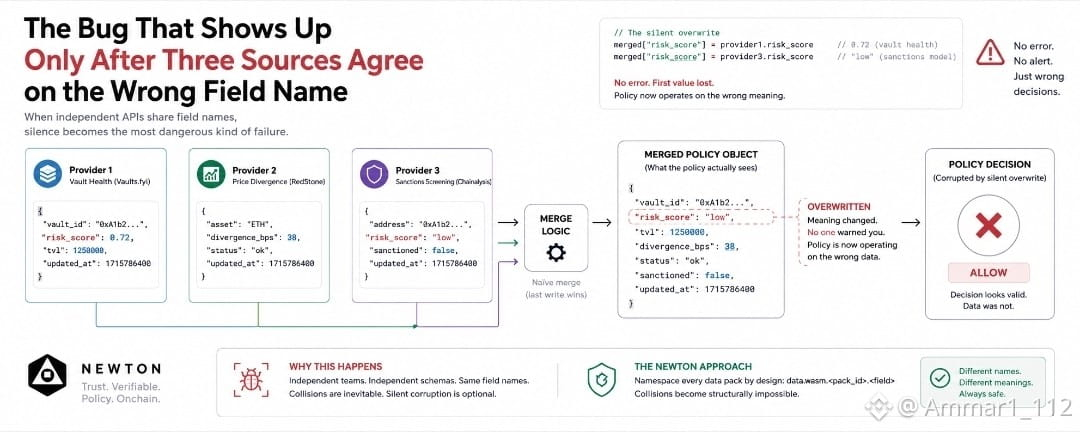
Noto‘g‘ri maydon nomi bo‘yicha uchta ma’lumot manbai rozi bo‘lgandagina ko‘rinadigan xatoNyuton siyosat muharririda uchta paketni ochgan edim: vaults.fyi, RedStone, Chainalysis. Vault harakati bajarilishiga ruxsat berilishi kerakmi-yo‘qligini tekshirayotgan edim.
Vaults.fyi risk_score qiymati 0.72 ekanini qaytardi. RedStone divergence_bps qiymati 38 ekanini qaytardi. Chainalysis esa o‘zining risk_score qiymatini, "low" (past) ni, ustiga esa sanktsiyalangan bayroq false (yolg‘on) qilib qaytardi.
O‘sha uch javobning ikkitasi butunlay boshqa narsalar uchun xuddi shu maydon nomi — risk_score — dan foydalanadi. Bittasi raqamli vault sog‘liq darajasidir. Ikkinchisi esa kategoriyali sanktsiya yorlig‘i. Hech bir provayderning JSON ma’lumotida oldindan ogohlantirish yo‘q, chunki biror jamoa boshqa jamoaning sxemasi mavjudligini bilib, uni hisobga olmagan.
Noto‘g‘ri maydon nomi bo‘yicha uchta ma’lumot manbai rozi bo‘lgandagina ko‘rinadigan xato
Nyuton siyosat muharririda uchta paketni ochgan edim: vaults.fyi, RedStone, Chainalysis. Vault harakati bajarilishiga ruxsat berilishi kerakmi-yo‘qligini tekshirayotgan edim.
Vaults.fyi risk_score qiymati 0.72 ekanini qaytardi. RedStone divergence_bps qiymati 38 ekanini qaytardi. Chainalysis esa o‘zining risk_score qiymatini, "low" (past) ni, ustiga esa sanktsiyalangan bayroq false (yolg‘on) qilib qaytardi.
O‘sha uch javobning ikkitasi butunlay boshqa narsalar uchun xuddi shu maydon nomi — risk_score — dan foydalanadi. Bittasi raqamli vault sog‘liq darajasidir. Ikkinchisi esa kategoriyali sanktsiya yorlig‘i. Hech bir provayderning JSON ma’lumotida oldindan ogohlantirish yo‘q, chunki biror jamoa boshqa jamoaning sxemasi mavjudligini bilib, uni hisobga olmagan.
Vaults.fyi risk_score qiymati 0.72 ekanini qaytardi. RedStone divergence_bps qiymati 38 ekanini qaytardi. Chainalysis esa o‘zining risk_score qiymatini, "low" (past) ni, ustiga esa sanktsiyalangan bayroq false (yolg‘on) qilib qaytardi.
O‘sha uch javobning ikkitasi butunlay boshqa narsalar uchun xuddi shu maydon nomi — risk_score — dan foydalanadi. Bittasi raqamli vault sog‘liq darajasidir. Ikkinchisi esa kategoriyali sanktsiya yorlig‘i. Hech bir provayderning JSON ma’lumotida oldindan ogohlantirish yo‘q, chunki biror jamoa boshqa jamoaning sxemasi mavjudligini bilib, uni hisobga olmagan.
1
2
130
·
--
Maqola
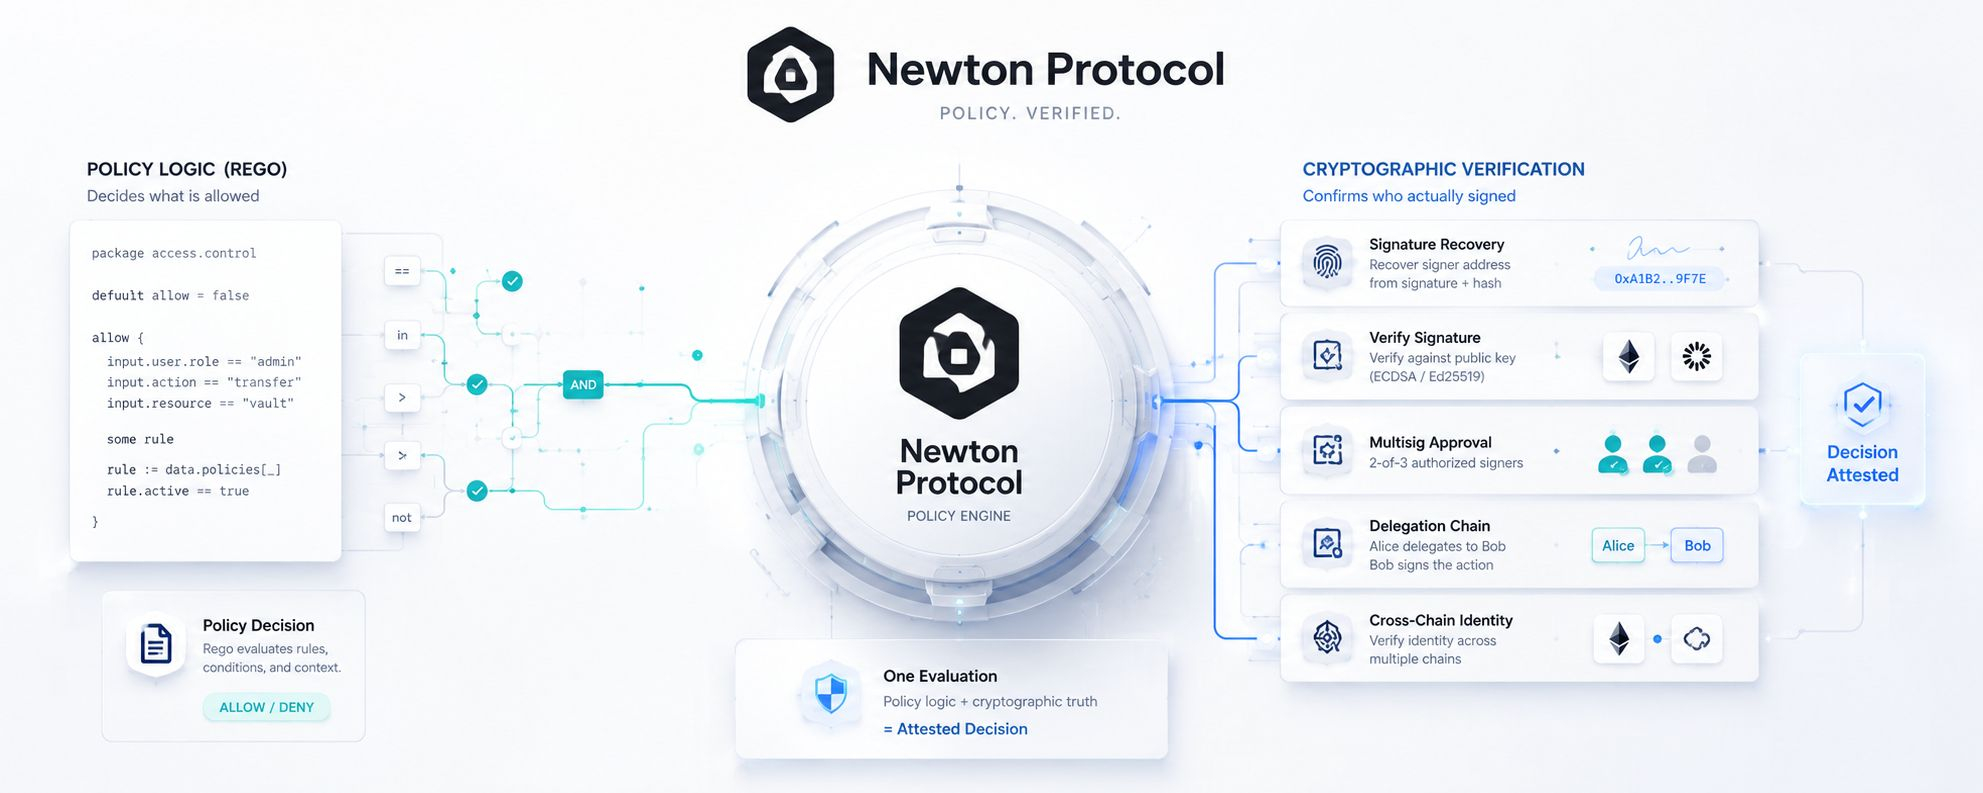
Rego O‘z-o‘zidan Hech Qachon Javob Berolmagan Yagona Savol2016-yildan beri Open Policy Agent korxonalar kirish huquqlarini yozishda foydalanadigan tildir. Kubernetes’da admission control, API gateway’lar, CI/CD pipeline’lar, bulut infratuzilmasi — hamma joyda. Kim nimaga haqli ekanini hal qiladigan qoidalarni o‘n yil yozish.
Shu vaqtning o‘zida ham Rego o‘zining o‘zi bitta aniq savolga javob bera olmadi.
Buni aslida kim imzolaganini aytish mumkinmi?
Bu siyosat tili albatta hal qilishi kerak bo‘lgan narsa kabi eshitiladi. Buni u, umuman, tabiiy yo‘l bilan bajara olmaydi. Rego qiymatlarni solishtiradi, ro‘yxatlarda a’zolikni tekshiradi, shartlarni mantiqiy boolean bilan birlashtiradi. Imzodan manzilni tiklash yoki imzoning muayyan ochiq kalitga mosligini tasdiqlash — til umuman yaratilmagan kriptografik matematikani talab qiladi. Bu tekshiruv kerak bo‘lgan har bir jamoa uni boshqa joyda, politsiya tashqarisida ishlab chiqishga majbur bo‘lgan, so‘ng Rego’ga o‘zi tekshira olmaydigan tarzda faqat “ha” yoki “yo‘q” degan javobni uzatgan.
Rego O‘z-o‘zidan Hech Qachon Javob Berolmagan Yagona Savol
2016-yildan beri Open Policy Agent korxonalar kirish huquqlarini yozishda foydalanadigan tildir. Kubernetes’da admission control, API gateway’lar, CI/CD pipeline’lar, bulut infratuzilmasi — hamma joyda. Kim nimaga haqli ekanini hal qiladigan qoidalarni o‘n yil yozish.
Shu vaqtning o‘zida ham Rego o‘zining o‘zi bitta aniq savolga javob bera olmadi.
Buni aslida kim imzolaganini aytish mumkinmi?
Bu siyosat tili albatta hal qilishi kerak bo‘lgan narsa kabi eshitiladi. Buni u, umuman, tabiiy yo‘l bilan bajara olmaydi. Rego qiymatlarni solishtiradi, ro‘yxatlarda a’zolikni tekshiradi, shartlarni mantiqiy boolean bilan birlashtiradi. Imzodan manzilni tiklash yoki imzoning muayyan ochiq kalitga mosligini tasdiqlash — til umuman yaratilmagan kriptografik matematikani talab qiladi. Bu tekshiruv kerak bo‘lgan har bir jamoa uni boshqa joyda, politsiya tashqarisida ishlab chiqishga majbur bo‘lgan, so‘ng Rego’ga o‘zi tekshira olmaydigan tarzda faqat “ha” yoki “yo‘q” degan javobni uzatgan.
Shu vaqtning o‘zida ham Rego o‘zining o‘zi bitta aniq savolga javob bera olmadi.
Buni aslida kim imzolaganini aytish mumkinmi?
Bu siyosat tili albatta hal qilishi kerak bo‘lgan narsa kabi eshitiladi. Buni u, umuman, tabiiy yo‘l bilan bajara olmaydi. Rego qiymatlarni solishtiradi, ro‘yxatlarda a’zolikni tekshiradi, shartlarni mantiqiy boolean bilan birlashtiradi. Imzodan manzilni tiklash yoki imzoning muayyan ochiq kalitga mosligini tasdiqlash — til umuman yaratilmagan kriptografik matematikani talab qiladi. Bu tekshiruv kerak bo‘lgan har bir jamoa uni boshqa joyda, politsiya tashqarisida ishlab chiqishga majbur bo‘lgan, so‘ng Rego’ga o‘zi tekshira olmaydigan tarzda faqat “ha” yoki “yo‘q” degan javobni uzatgan.
4
2
167
·
--
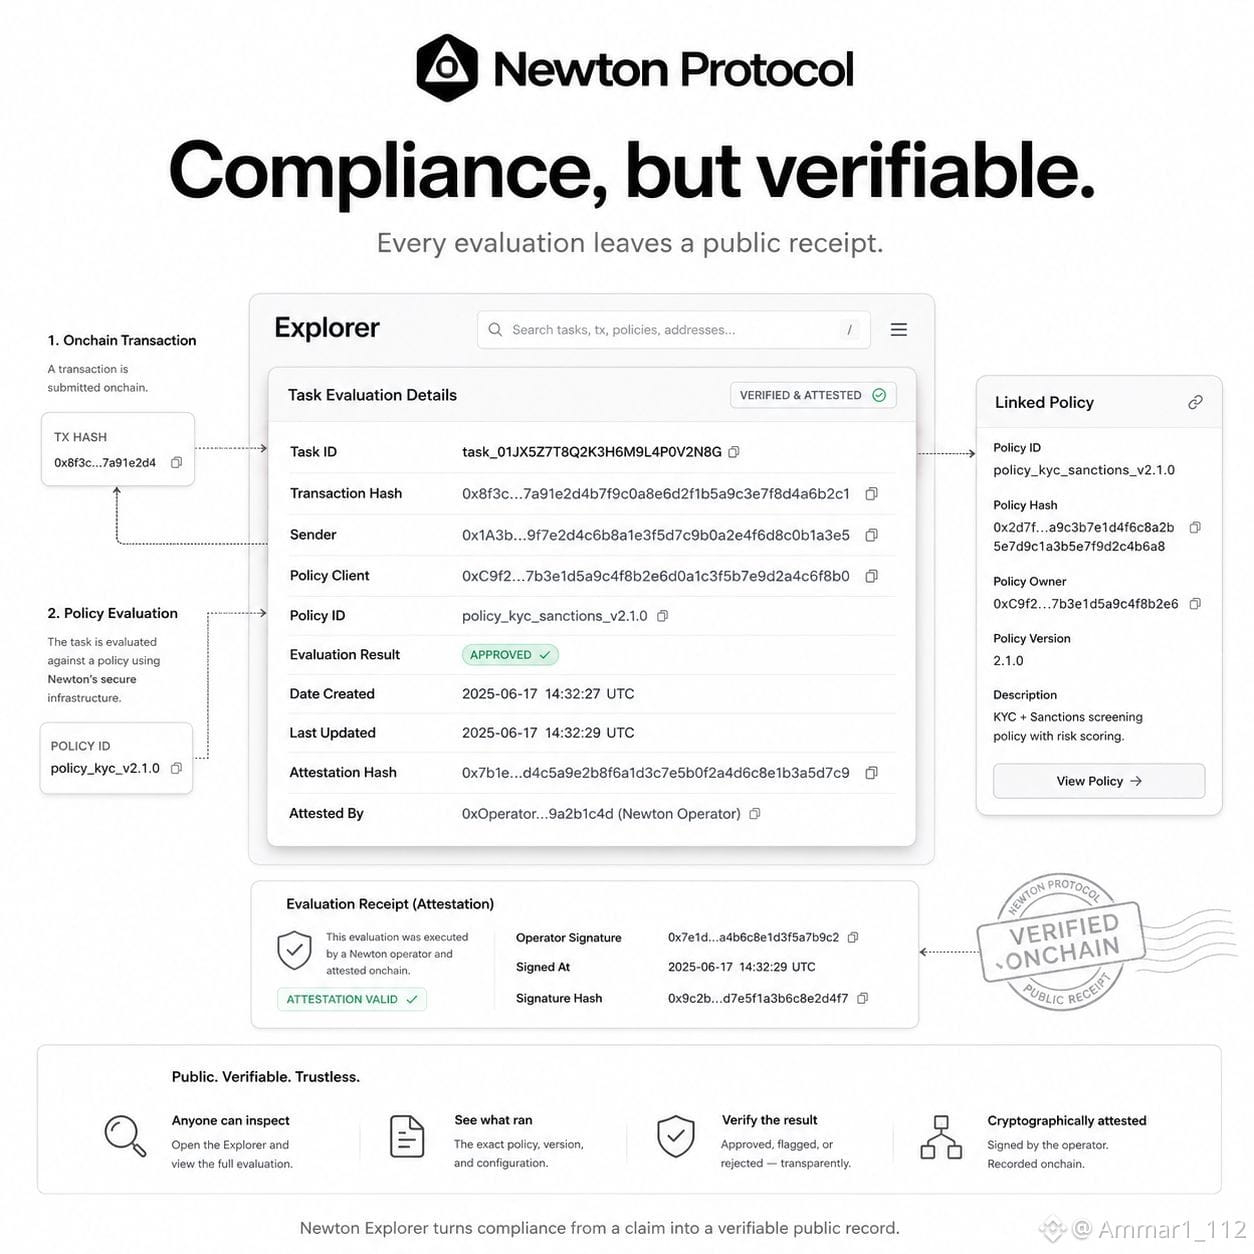
Kriptodagi har bir muvofiqlik haqidagi da’vo shu paytgacha sizdan kimningdir gapiga ishonishingizni talab qilib kelgan. NewtOn Protocol Explorer esa o‘sha jumladagi “menga ishoning” iborasini butunlay olib tashlaydi.
protokol sanktsiyalarni tekshirayotganini aytadi. jamoa audit e’lon qiladi. blog postida tranzaksiya tekshirilgani da’vo qilinadi. bularning hech biri isbotlanmaydi. bu kimdir chop etgan jumla, keyin esa undan keyingi hamma narsa shuni qabul qilish-qilmasligini o‘zi hal qiladi.
menda Newton aslida sizning oldingizga nima qo‘yishini da’vo bilan emas, tekshiruv bilan taqqoslash istagi paydo bo‘ldi.
Newton Explorer tarmoq qayta ishlaydigan har bir vazifaning ommaviy yozuvidir. vazifa — bu tranzaksiya va u baholangan aniq siyosat (policy) juftligi. hozirning o‘zida istalgan kishi aniq baholashni ochib, buni to‘g‘ridan-to‘g‘ri ko‘rishi mumkin. keyin yozib qo‘yilgan xulosa emas. go‘yoki nima bo‘lgani tasvirlangan press-reliz ham emas. yozuvning o‘zining o‘zi.
Newton ishtirok etganidan keyin muvofiqlik haqidagi da’vo nimani anglatishi butunlay o‘zgaradi.
Newtondan foydalanayotgan protokol “biz buni tekshirganmiz, ishonavering” demayapti. u istalgan kishi ochib, tekshiruv amalga oshganini, qaysi siyosat ishlatilganini va natija nima chiqqanini tasdiqlashi mumkin bo‘lgan sahifaga ishora qilyapti.
menda bu fikrni kriptodagi boshqa barcha muvofiqlik da’volari bilan qiyoslash odati bor. doim tvit. doim oq qog‘oz (whitepaper)dagi jumla. doim jamoa tashqarisidagi hech kim aslida tekshirib bo‘lmaydigan narsa. Newton Explorer e’lonni o‘sha narsaning o‘zi bilan almashtiradi.
“biz buni qildik” va “mana, qarang” — o‘rtasidagi farq marketing bilan isbot (proof) o‘rtasidagi farqning o‘zidir.
Newton isbotni tanladi.
@NewtonProtocol #Newt $NEWT
Kriptodagi har bir muvofiqlik haqidagi da’vo shu paytgacha sizdan kimningdir gapiga ishonishingizni talab qilib kelgan. NewtOn Protocol Explorer esa o‘sha jumladagi “menga ishoning” iborasini butunlay olib tashlaydi.
protokol sanktsiyalarni tekshirayotganini aytadi. jamoa audit e’lon qiladi. blog postida tranzaksiya tekshirilgani da’vo qilinadi. bularning hech biri isbotlanmaydi. bu kimdir chop etgan jumla, keyin esa undan keyingi hamma narsa shuni qabul qilish-qilmasligini o‘zi hal qiladi.
menda Newton aslida sizning oldingizga nima qo‘yishini da’vo bilan emas, tekshiruv bilan taqqoslash istagi paydo bo‘ldi.
Newton Explorer tarmoq qayta ishlaydigan har bir vazifaning ommaviy yozuvidir. vazifa — bu tranzaksiya va u baholangan aniq siyosat (policy) juftligi. hozirning o‘zida istalgan kishi aniq baholashni ochib, buni to‘g‘ridan-to‘g‘ri ko‘rishi mumkin. keyin yozib qo‘yilgan xulosa emas. go‘yoki nima bo‘lgani tasvirlangan press-reliz ham emas. yozuvning o‘zining o‘zi.
Newton ishtirok etganidan keyin muvofiqlik haqidagi da’vo nimani anglatishi butunlay o‘zgaradi.
Newtondan foydalanayotgan protokol “biz buni tekshirganmiz, ishonavering” demayapti. u istalgan kishi ochib, tekshiruv amalga oshganini, qaysi siyosat ishlatilganini va natija nima chiqqanini tasdiqlashi mumkin bo‘lgan sahifaga ishora qilyapti.
menda bu fikrni kriptodagi boshqa barcha muvofiqlik da’volari bilan qiyoslash odati bor. doim tvit. doim oq qog‘oz (whitepaper)dagi jumla. doim jamoa tashqarisidagi hech kim aslida tekshirib bo‘lmaydigan narsa. Newton Explorer e’lonni o‘sha narsaning o‘zi bilan almashtiradi.
“biz buni qildik” va “mana, qarang” — o‘rtasidagi farq marketing bilan isbot (proof) o‘rtasidagi farqning o‘zidir.
Newton isbotni tanladi.
@NewtonProtocol #Newt $NEWT
protokol sanktsiyalarni tekshirayotganini aytadi. jamoa audit e’lon qiladi. blog postida tranzaksiya tekshirilgani da’vo qilinadi. bularning hech biri isbotlanmaydi. bu kimdir chop etgan jumla, keyin esa undan keyingi hamma narsa shuni qabul qilish-qilmasligini o‘zi hal qiladi.
menda Newton aslida sizning oldingizga nima qo‘yishini da’vo bilan emas, tekshiruv bilan taqqoslash istagi paydo bo‘ldi.
Newton Explorer tarmoq qayta ishlaydigan har bir vazifaning ommaviy yozuvidir. vazifa — bu tranzaksiya va u baholangan aniq siyosat (policy) juftligi. hozirning o‘zida istalgan kishi aniq baholashni ochib, buni to‘g‘ridan-to‘g‘ri ko‘rishi mumkin. keyin yozib qo‘yilgan xulosa emas. go‘yoki nima bo‘lgani tasvirlangan press-reliz ham emas. yozuvning o‘zining o‘zi.
Newton ishtirok etganidan keyin muvofiqlik haqidagi da’vo nimani anglatishi butunlay o‘zgaradi.
Newtondan foydalanayotgan protokol “biz buni tekshirganmiz, ishonavering” demayapti. u istalgan kishi ochib, tekshiruv amalga oshganini, qaysi siyosat ishlatilganini va natija nima chiqqanini tasdiqlashi mumkin bo‘lgan sahifaga ishora qilyapti.
menda bu fikrni kriptodagi boshqa barcha muvofiqlik da’volari bilan qiyoslash odati bor. doim tvit. doim oq qog‘oz (whitepaper)dagi jumla. doim jamoa tashqarisidagi hech kim aslida tekshirib bo‘lmaydigan narsa. Newton Explorer e’lonni o‘sha narsaning o‘zi bilan almashtiradi.
“biz buni qildik” va “mana, qarang” — o‘rtasidagi farq marketing bilan isbot (proof) o‘rtasidagi farqning o‘zidir.
Newton isbotni tanladi.
@NewtonProtocol #Newt $NEWT
1
3
181
·
--
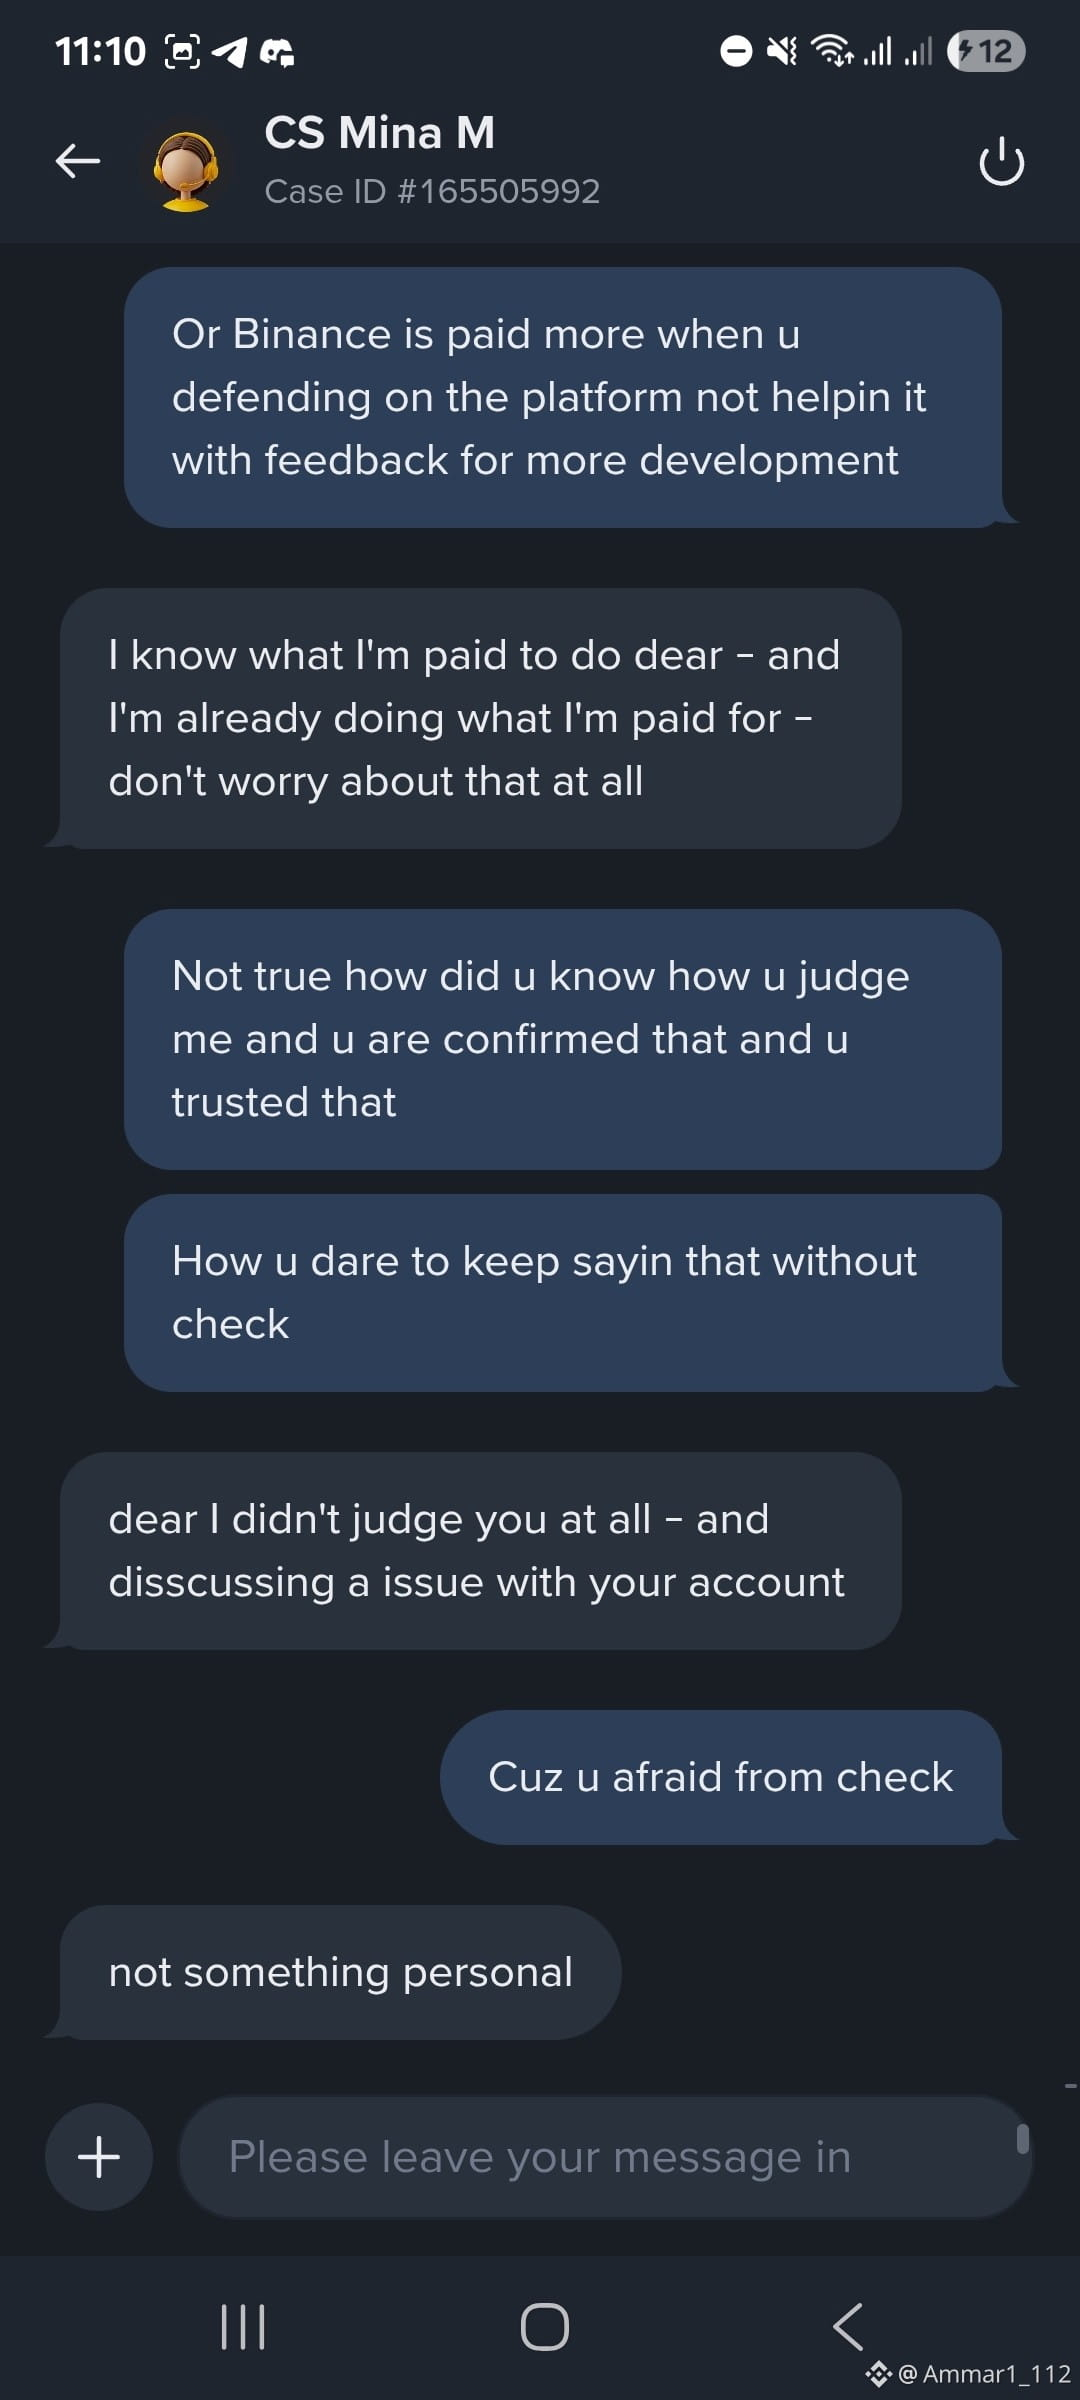
Men kashf etdim: Binance — Xudo. U xato qilmaydi. U haqida hatto nima bo‘lgan bo‘lsa ham agentlarga pul to‘lab, ularni o‘z tarafida ushlab turadi.
.
.
@binancezh
Men kashf etdim: Binance — Xudo. U xato qilmaydi. U haqida hatto nima bo‘lgan bo‘lsa ham agentlarga pul to‘lab, ularni o‘z tarafida ushlab turadi.
.
.
@币安Binance华语
.
.
@币安Binance华语
2
54
·
--
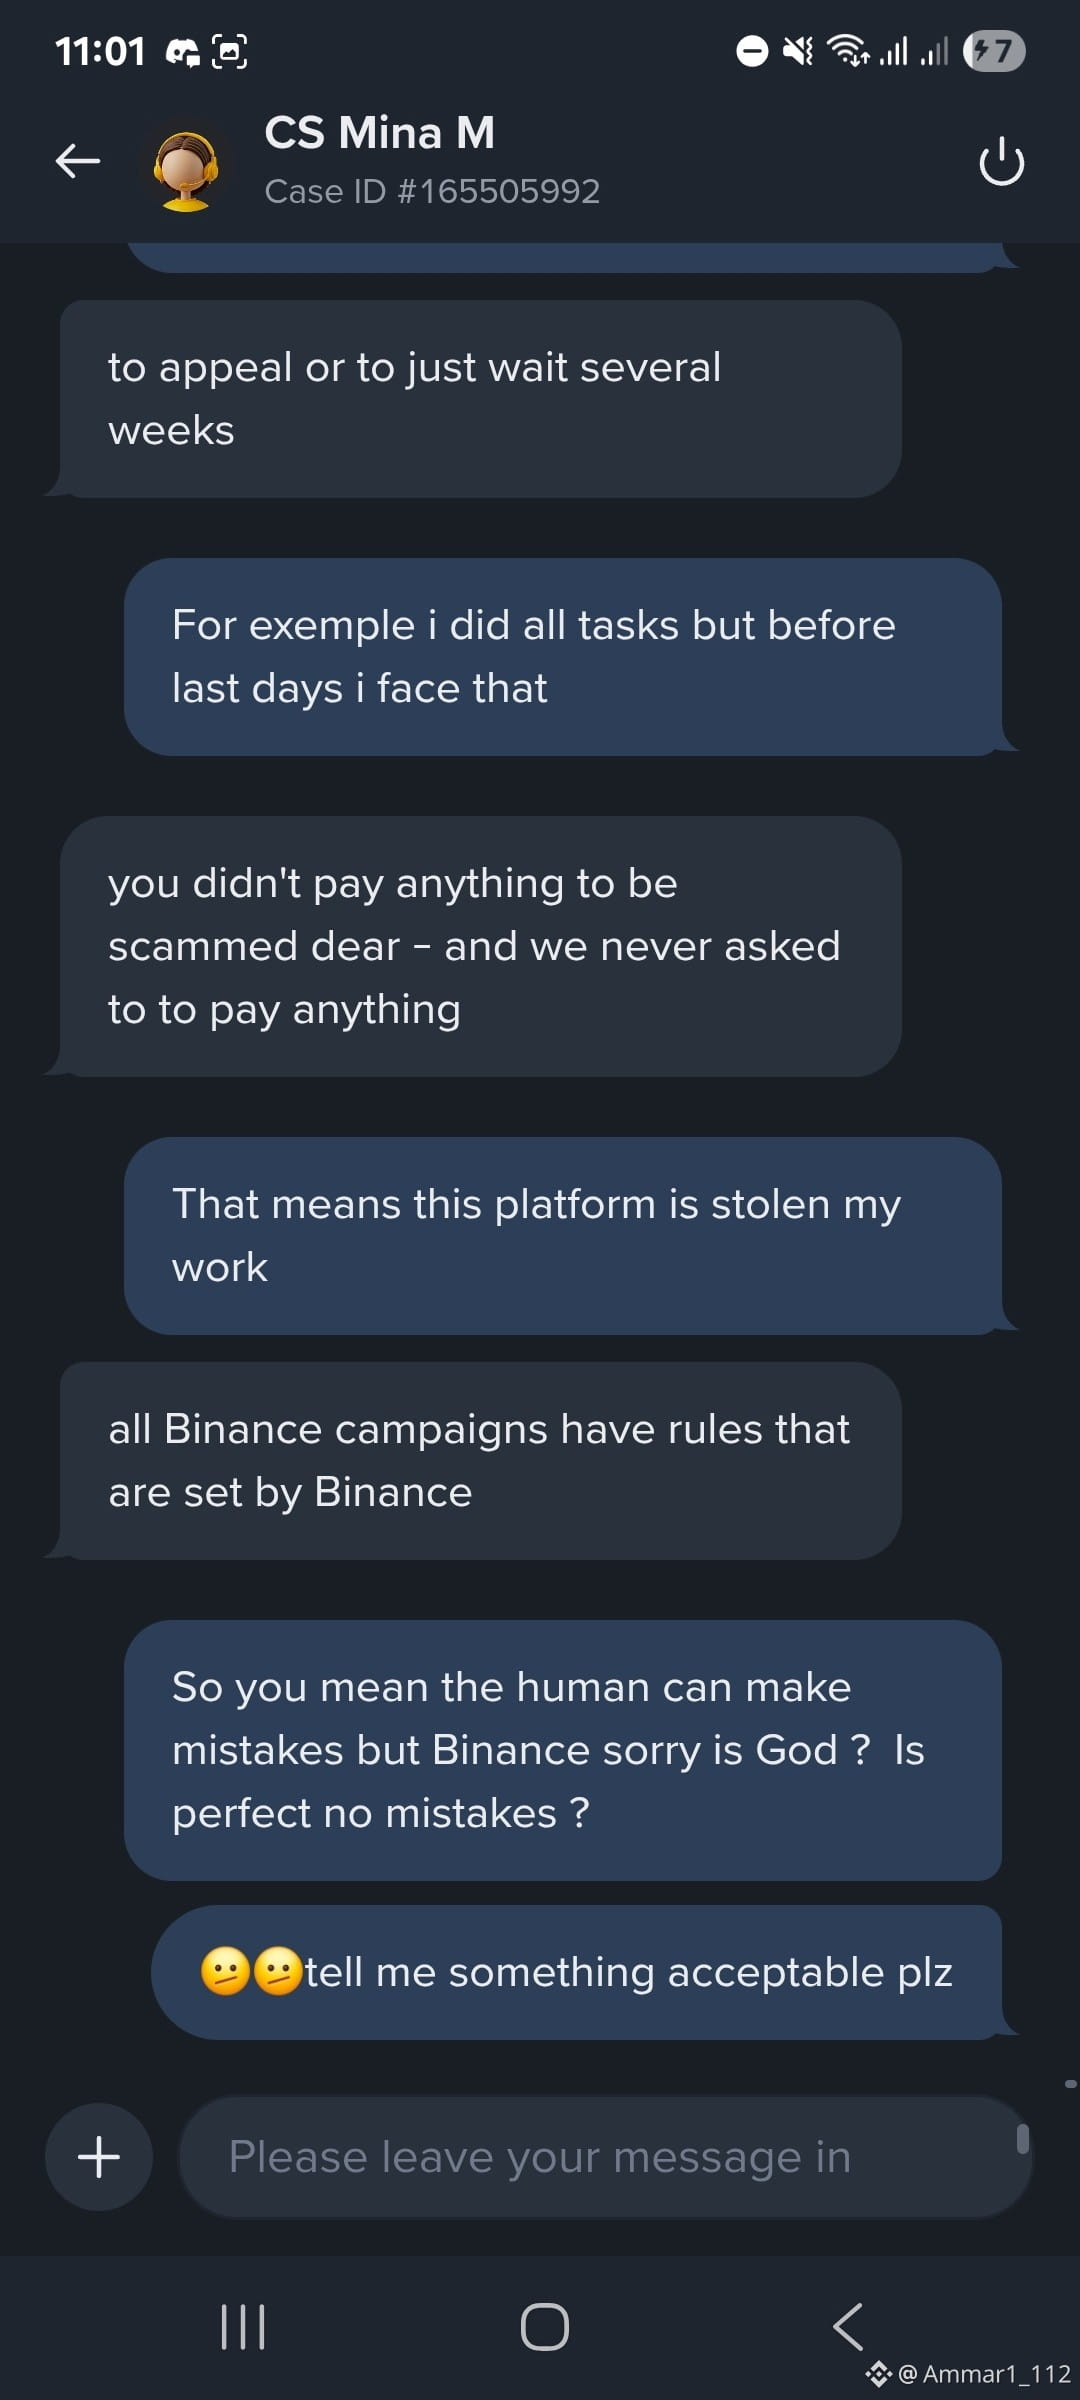
@binancezh is Xudo xatolarga yo‘l qo‘ymaydimi? Va agentlarni faqat himoya qilish uchun pul to‘layapsizmi, faqat 😂?
@币安Binance华语 is Xudo xatolarga yo‘l qo‘ymaydimi? Va agentlarni faqat himoya qilish uchun pul to‘layapsizmi, faqat 😂?
1
59
·
--
🙂🤏 futbolda eng yomonlashtiradiganlarni FIFA bilan ko‘proq qilib qo‘yishadi
🙂🤏 futbolda eng yomonlashtiradiganlarni FIFA bilan ko‘proq qilib qo‘yishadi

Binance Wallet
·
--
⚽ Dunyoning eng katta futbol lahzasi mana bu yerda!
Bashorat bozorlarida endi savdolar boshlandi.
Jamoalarni o‘rganing. O‘yinni tahlil qiling. O‘z qarashlaringizni savdoga qo‘ying.
Sizni yanada hayajonli uchrashuvlar kutmoqda:
📱 Open in App
💻 Open in Web
Bashorat bozorlarida endi savdolar boshlandi.
Jamoalarni o‘rganing. O‘yinni tahlil qiling. O‘z qarashlaringizni savdoga qo‘ying.
Sizni yanada hayajonli uchrashuvlar kutmoqda:
📱 Open in App
💻 Open in Web
1
42
·
--
Qisman to‘g‘ri
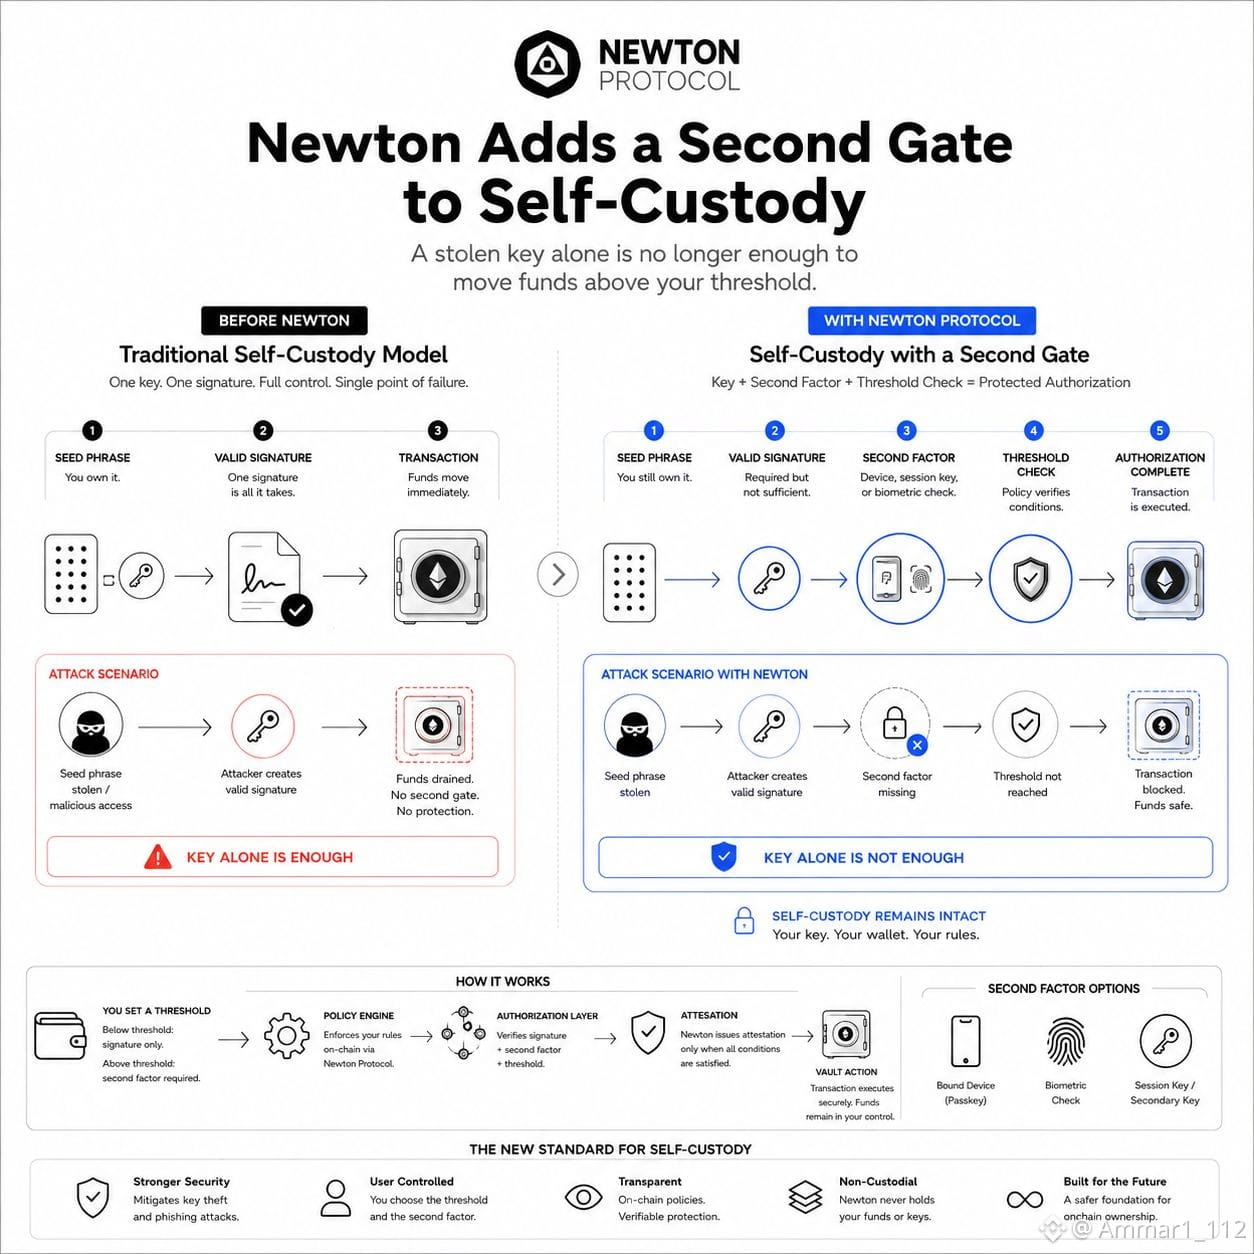
O‘n besh yil davomida blokcheyn “to‘g‘ri” imzoni niyatning yakuniy isboti deb qabul qilib kelmoqda. Newton ProtOcol autentifikatsiyani avtorizatsiyadan ajratadi.
Men Newton ichidagi aynan o‘sha mexanizmni topdim: o‘g‘irlangan seed phrase (urug‘ iborasi) endi o‘zi yetarli bo‘lmay qoladi.
Siz biror threshold (chegara) belgilaysiz. Uning ostida imzoingizning o‘zi hamon mablag‘larni harakatga keltiradi — bugungi har qanday hamyon kabi. Uning ustida esa Newton’ning policy engine tranzaksiya bajarilishidan oldin yana nimadir talab qiladi.
Kalitning o‘rnini bosa olmaydi. Unga qo‘shimcha ravishda.
Jarayon imzo, so‘ng ikkinchi faktor, bog‘langan qurilma, passkey, biometrik tekshiruv yoki sessiya kaliti — siz sozlagan narsaga qarab — ishlaydi, keyin threshold tekshiruvi shartlar siz belgilaganiga mos kelishini tasdiqlaydi. Faqat uchalasi ham mos kelgandagina Newton attestatsiya beradi. Attestatsiyasiz — bajarilish yo‘q. Vault amali esa shunchaki o‘tmaydi.
Men doim qaytib keladigan narsa aynan shu tartib.
Kimdir sizning seed phrase’ni phishing bilan o‘g‘irsa ham, u baribir valid imzo oladi. Newton’ning avtorizatsiya qatlami imzoning to‘g‘riligiga qarab qaror qilmaydi. U imzo bilan birga ikkinchi faktor va threshold shart ham bajarilgan-bajarilmaganini tekshiradi; agar bittasi yetishmasa, attestatsiya hech qachon berilmaydi.
Kalit doimo nazoratni to‘liq ushlab turadigan yagona “qulf” bo‘lib kelgan. Bitta faktor, to‘liq nazorat, bitta nosozlik nuqtasi.
Newton buni olib qo‘yolmaydi. Siz kalitni hali ham o‘zingiz ushlaysiz, hamyon baribir sizniki, bu yerda custodian (ishonchli saqlovchi) yo‘q. O‘zgaradigan narsa — siz chizgan chegaradan o‘tgach, faqat kalitning o‘zi yetarli bo‘lmay qoladi.
O‘g‘irlangan kalit endi ikkinchi faktor bo‘lmasa threshold tekshiruvdan o‘ta olmaydi.
@NewtonProtocol #Newt $NEWT
O‘n besh yil davomida blokcheyn “to‘g‘ri” imzoni niyatning yakuniy isboti deb qabul qilib kelmoqda. Newton ProtOcol autentifikatsiyani avtorizatsiyadan ajratadi.
Men Newton ichidagi aynan o‘sha mexanizmni topdim: o‘g‘irlangan seed phrase (urug‘ iborasi) endi o‘zi yetarli bo‘lmay qoladi.
Siz biror threshold (chegara) belgilaysiz. Uning ostida imzoingizning o‘zi hamon mablag‘larni harakatga keltiradi — bugungi har qanday hamyon kabi. Uning ustida esa Newton’ning policy engine tranzaksiya bajarilishidan oldin yana nimadir talab qiladi.
Kalitning o‘rnini bosa olmaydi. Unga qo‘shimcha ravishda.
Jarayon imzo, so‘ng ikkinchi faktor, bog‘langan qurilma, passkey, biometrik tekshiruv yoki sessiya kaliti — siz sozlagan narsaga qarab — ishlaydi, keyin threshold tekshiruvi shartlar siz belgilaganiga mos kelishini tasdiqlaydi. Faqat uchalasi ham mos kelgandagina Newton attestatsiya beradi. Attestatsiyasiz — bajarilish yo‘q. Vault amali esa shunchaki o‘tmaydi.
Men doim qaytib keladigan narsa aynan shu tartib.
Kimdir sizning seed phrase’ni phishing bilan o‘g‘irsa ham, u baribir valid imzo oladi. Newton’ning avtorizatsiya qatlami imzoning to‘g‘riligiga qarab qaror qilmaydi. U imzo bilan birga ikkinchi faktor va threshold shart ham bajarilgan-bajarilmaganini tekshiradi; agar bittasi yetishmasa, attestatsiya hech qachon berilmaydi.
Kalit doimo nazoratni to‘liq ushlab turadigan yagona “qulf” bo‘lib kelgan. Bitta faktor, to‘liq nazorat, bitta nosozlik nuqtasi.
Newton buni olib qo‘yolmaydi. Siz kalitni hali ham o‘zingiz ushlaysiz, hamyon baribir sizniki, bu yerda custodian (ishonchli saqlovchi) yo‘q. O‘zgaradigan narsa — siz chizgan chegaradan o‘tgach, faqat kalitning o‘zi yetarli bo‘lmay qoladi.
O‘g‘irlangan kalit endi ikkinchi faktor bo‘lmasa threshold tekshiruvdan o‘ta olmaydi.
@NewtonProtocol #Newt $NEWT
Men Newton ichidagi aynan o‘sha mexanizmni topdim: o‘g‘irlangan seed phrase (urug‘ iborasi) endi o‘zi yetarli bo‘lmay qoladi.
Siz biror threshold (chegara) belgilaysiz. Uning ostida imzoingizning o‘zi hamon mablag‘larni harakatga keltiradi — bugungi har qanday hamyon kabi. Uning ustida esa Newton’ning policy engine tranzaksiya bajarilishidan oldin yana nimadir talab qiladi.
Kalitning o‘rnini bosa olmaydi. Unga qo‘shimcha ravishda.
Jarayon imzo, so‘ng ikkinchi faktor, bog‘langan qurilma, passkey, biometrik tekshiruv yoki sessiya kaliti — siz sozlagan narsaga qarab — ishlaydi, keyin threshold tekshiruvi shartlar siz belgilaganiga mos kelishini tasdiqlaydi. Faqat uchalasi ham mos kelgandagina Newton attestatsiya beradi. Attestatsiyasiz — bajarilish yo‘q. Vault amali esa shunchaki o‘tmaydi.
Men doim qaytib keladigan narsa aynan shu tartib.
Kimdir sizning seed phrase’ni phishing bilan o‘g‘irsa ham, u baribir valid imzo oladi. Newton’ning avtorizatsiya qatlami imzoning to‘g‘riligiga qarab qaror qilmaydi. U imzo bilan birga ikkinchi faktor va threshold shart ham bajarilgan-bajarilmaganini tekshiradi; agar bittasi yetishmasa, attestatsiya hech qachon berilmaydi.
Kalit doimo nazoratni to‘liq ushlab turadigan yagona “qulf” bo‘lib kelgan. Bitta faktor, to‘liq nazorat, bitta nosozlik nuqtasi.
Newton buni olib qo‘yolmaydi. Siz kalitni hali ham o‘zingiz ushlaysiz, hamyon baribir sizniki, bu yerda custodian (ishonchli saqlovchi) yo‘q. O‘zgaradigan narsa — siz chizgan chegaradan o‘tgach, faqat kalitning o‘zi yetarli bo‘lmay qoladi.
O‘g‘irlangan kalit endi ikkinchi faktor bo‘lmasa threshold tekshiruvdan o‘ta olmaydi.
@NewtonProtocol #Newt $NEWT
3
1
148
·
--
Maqola
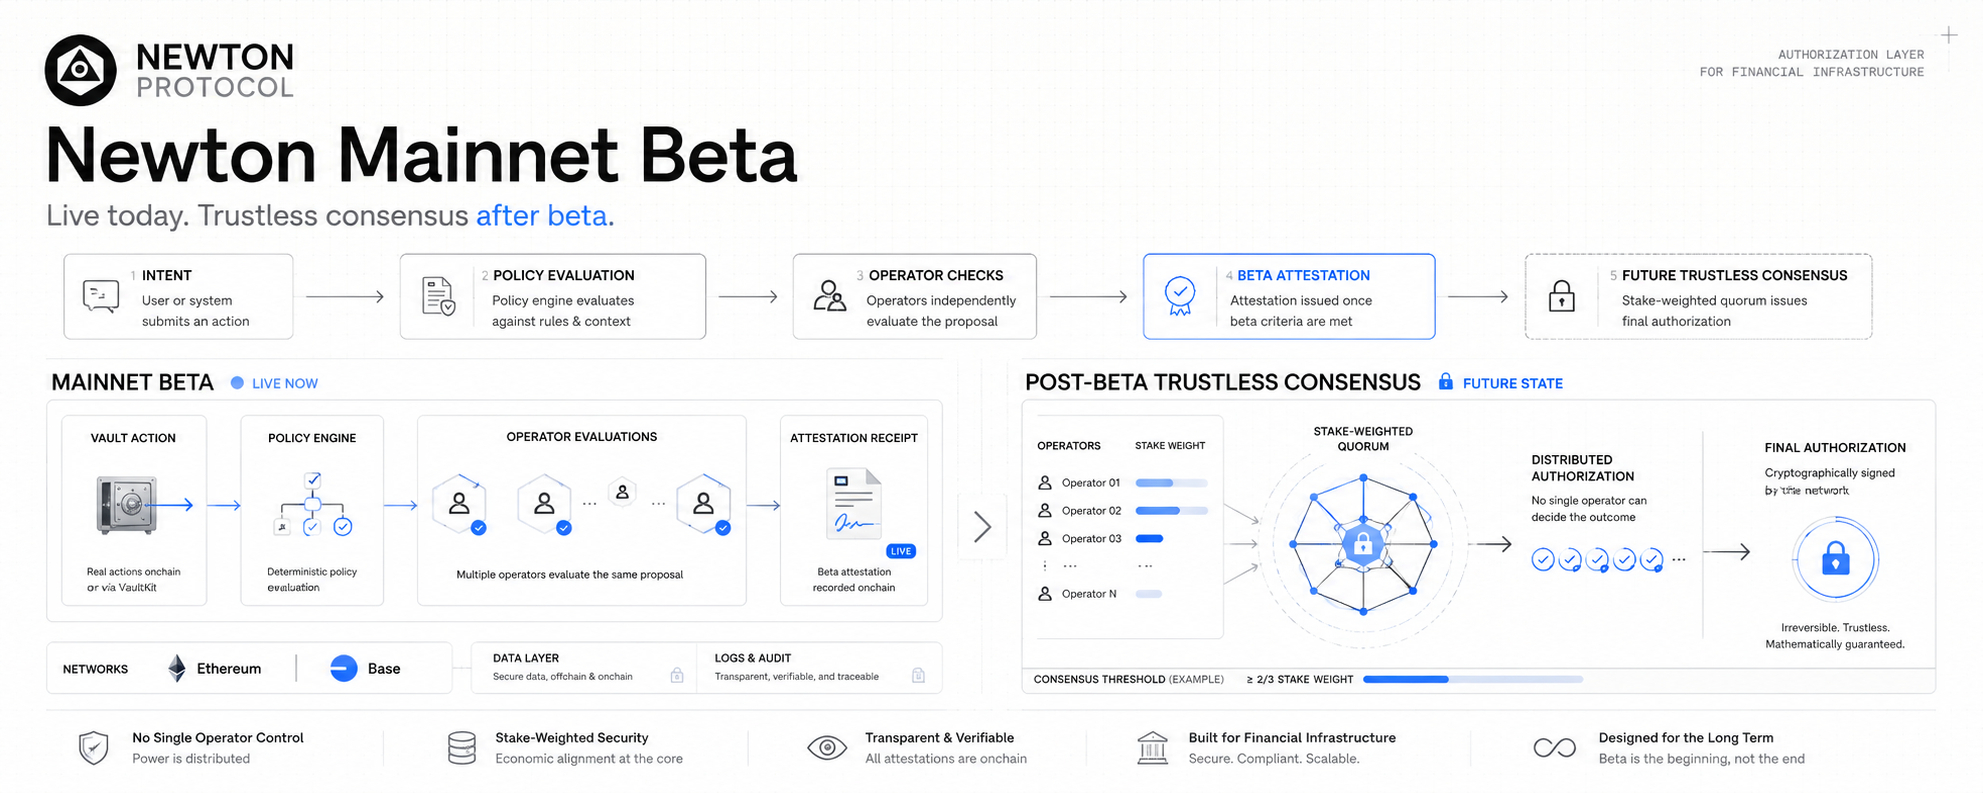
Newton Mainnet Beta Ishga Tushdi. Ishonchsiz Qism Beta’ndan Keyin Keladi.men Nyutonning mainnet beta’si attestationni aslida qanday tasdiqlashini qidirib chiqdim. whitepaperda kutilgan kvorum matematikasi xuddi shunday bo'lishini kutgandim. ko'plab operatorlar, ulush (stake) bilan og'irlashtirilgan threshold, hech qaysi bittasi yakka o'zi hech narsani hal qila olmaydi.
bu dizayn. men esa hozir real ishlayotgan narsa haqida yanada aniqroq ma’lumot topdim.
Nyutonning o'zining avtorlashtirish qatlami haqidagi izohi buni ochiq aytadi. yagona operator natijani hal qilmaydi, bu qism dizayndagi g'oya. keyin esa yana boshqa narsa aytiladi. ko'plab operatorlar ayni taklifni mustaqil baholaydi va tarmoq ulardan yetarlicha ko'plari rozi bo'lgandagina avtorlashtirish beradi, shuning uchun siz ularning birontasiga ishonishingiz shart emas; aniq kafolat Nyuton beta’dan chiqqandan keyin bo'ladigan narsa sifatida ta'riflanadi.
Newton Mainnet Beta Ishga Tushdi. Ishonchsiz Qism Beta’ndan Keyin Keladi.
men Nyutonning mainnet beta’si attestationni aslida qanday tasdiqlashini qidirib chiqdim. whitepaperda kutilgan kvorum matematikasi xuddi shunday bo'lishini kutgandim. ko'plab operatorlar, ulush (stake) bilan og'irlashtirilgan threshold, hech qaysi bittasi yakka o'zi hech narsani hal qila olmaydi.
bu dizayn. men esa hozir real ishlayotgan narsa haqida yanada aniqroq ma’lumot topdim.
Nyutonning o'zining avtorlashtirish qatlami haqidagi izohi buni ochiq aytadi. yagona operator natijani hal qilmaydi, bu qism dizayndagi g'oya. keyin esa yana boshqa narsa aytiladi. ko'plab operatorlar ayni taklifni mustaqil baholaydi va tarmoq ulardan yetarlicha ko'plari rozi bo'lgandagina avtorlashtirish beradi, shuning uchun siz ularning birontasiga ishonishingiz shart emas; aniq kafolat Nyuton beta’dan chiqqandan keyin bo'ladigan narsa sifatida ta'riflanadi.
bu dizayn. men esa hozir real ishlayotgan narsa haqida yanada aniqroq ma’lumot topdim.
Nyutonning o'zining avtorlashtirish qatlami haqidagi izohi buni ochiq aytadi. yagona operator natijani hal qilmaydi, bu qism dizayndagi g'oya. keyin esa yana boshqa narsa aytiladi. ko'plab operatorlar ayni taklifni mustaqil baholaydi va tarmoq ulardan yetarlicha ko'plari rozi bo'lgandagina avtorlashtirish beradi, shuning uchun siz ularning birontasiga ishonishingiz shart emas; aniq kafolat Nyuton beta’dan chiqqandan keyin bo'ladigan narsa sifatida ta'riflanadi.
6
3
126
·
--
Bir kuni men bu so‘zni maqolada misol uchun ishlatgan edim, shuning uchun qoidabuzarlik deb yashirib qo‘yishdi, taqiqlamoqchi edilar🚫. Endi esa bu ruxsat etilgan so‘z ekan, voy 🫢@Binance_Square_Official
Bir kuni men bu so‘zni maqolada misol uchun ishlatgan edim, shuning uchun qoidabuzarlik deb yashirib qo‘yishdi, taqiqlamoqchi edilar🚫. Endi esa bu ruxsat etilgan so‘z ekan, voy 🫢@Binance Square Official
1
51
·
--
Maqola
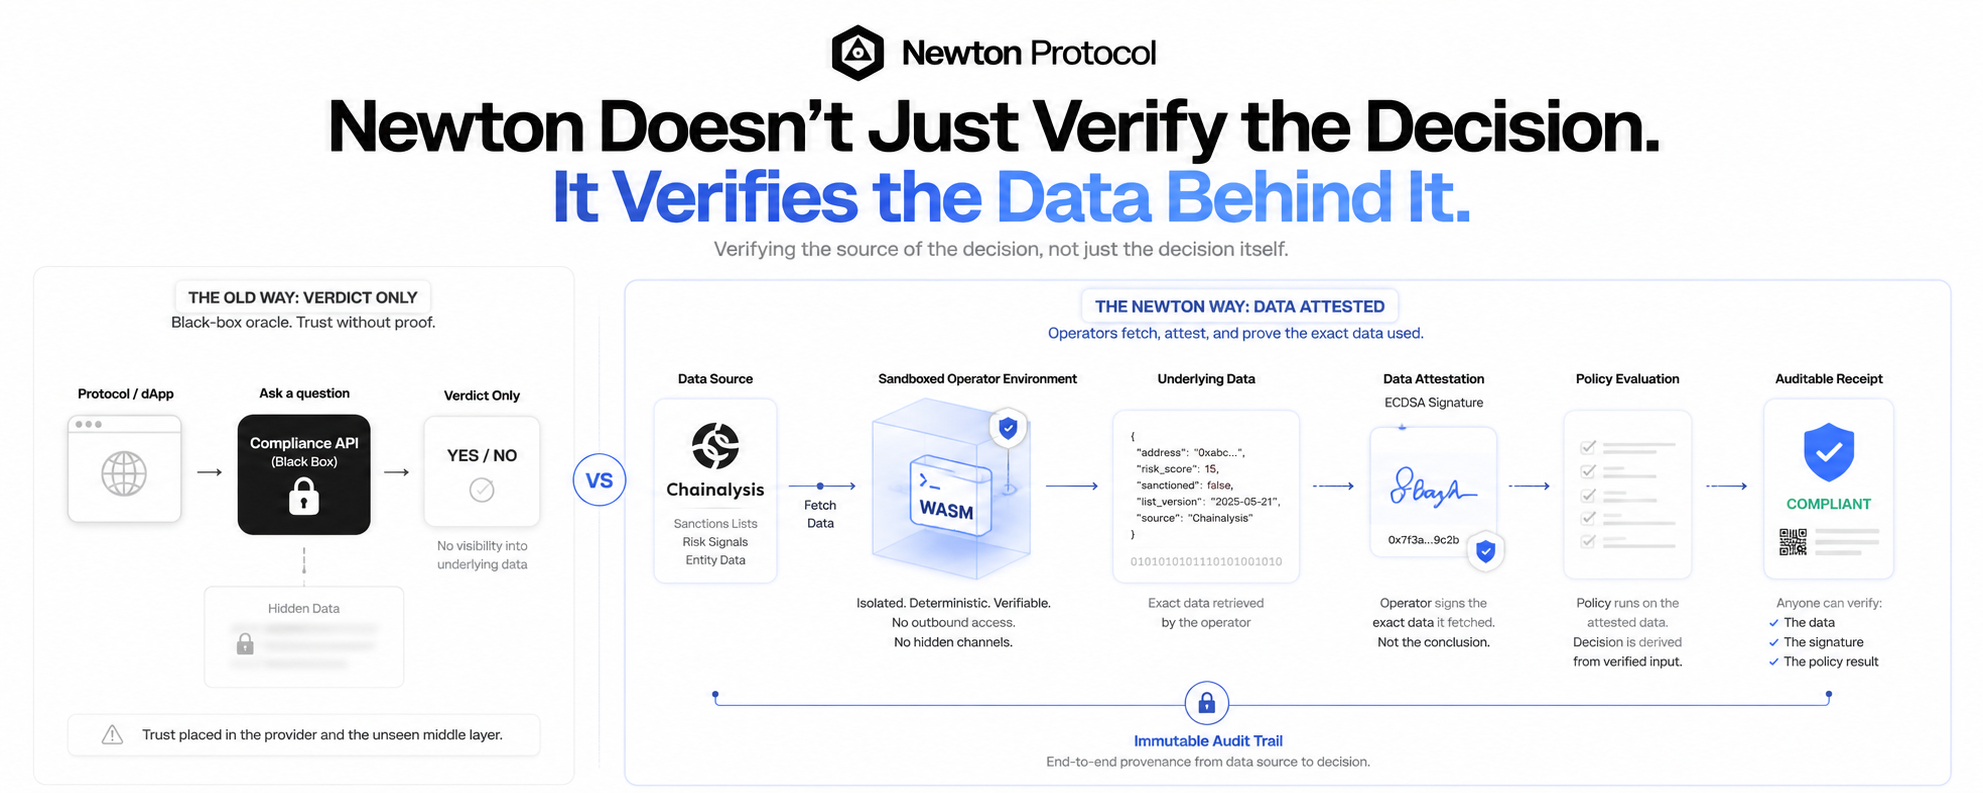
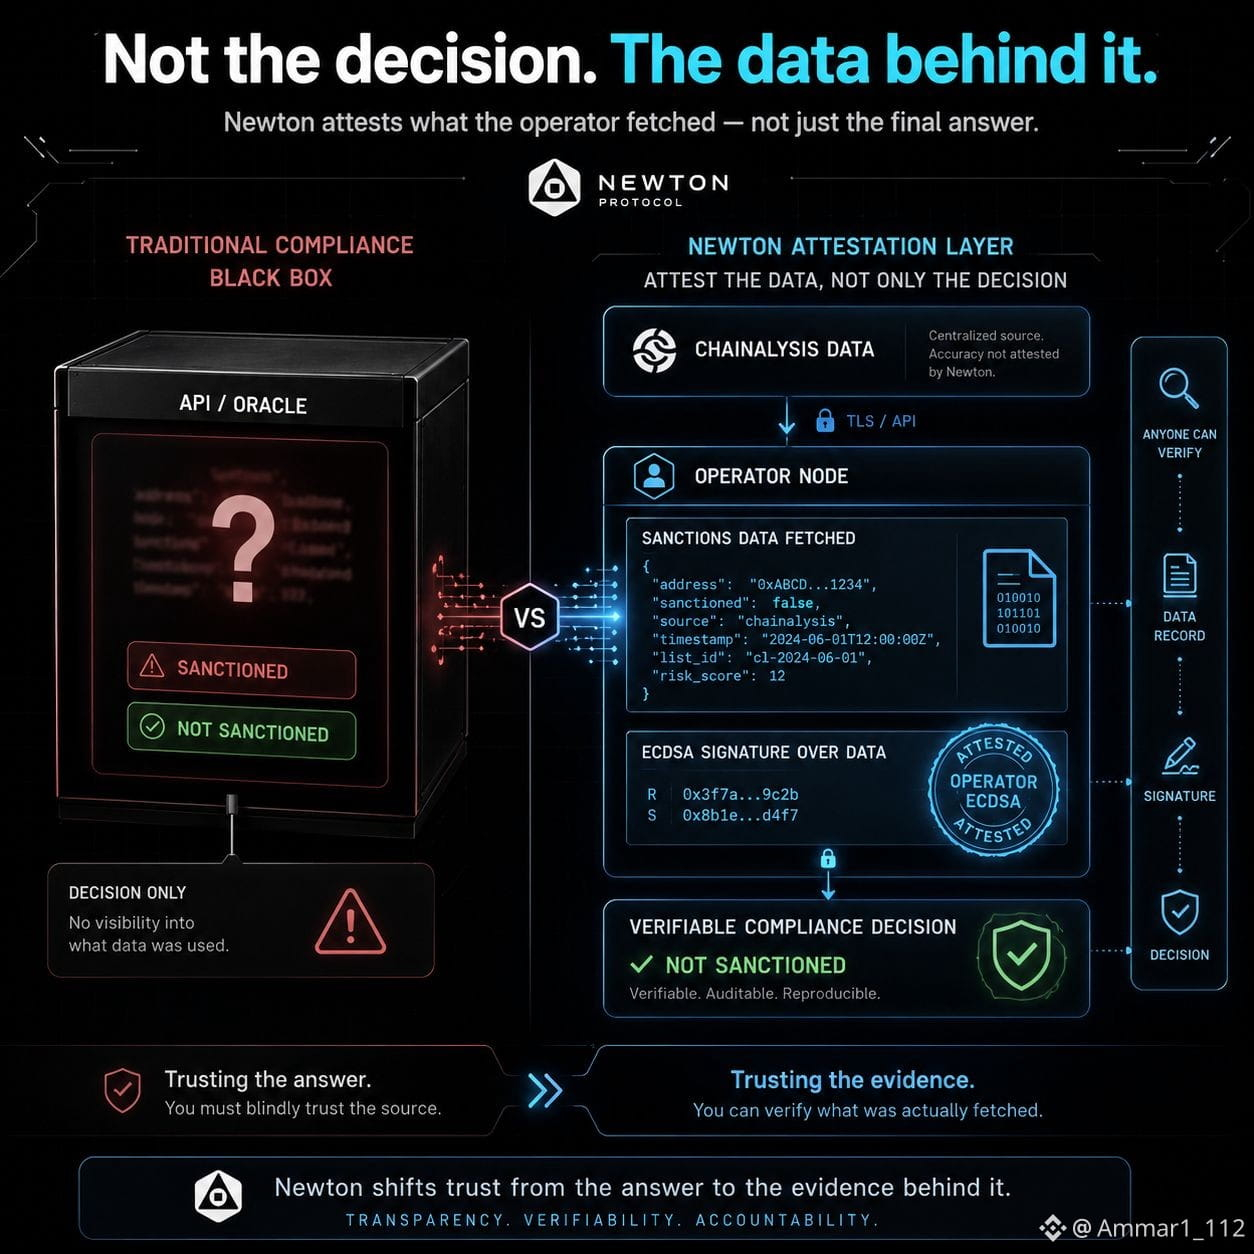
Nyuton Faqat Qarorni Tekshirmaydi. Uning Orqasidagi Ma’lumotni Tekshiradi.men Nyuton Protokoli aslida Chainalysis’dan qanday foydalanishini qidirib chiqdim, oddiy oracle munosabatini kutgandim. savol bering, javob oling, javobni haqiqat deb qabul qiling.
crypto sohasidagi ko‘plab compliance integratsiyalari xuddi shunday ishlaydi. protokol API’ga murojaat qiladi. API esa ha yoki yo‘q qaytaradi. protokol buni qabul qiladi va davom etadi. keyingi bosqichlardagi hech kim API aslida nima qaytarganini tekshira olmaydi — faqat kimdir u nima qaytarganini da’vo qilganini ko‘radi.
Nyuton o‘z Chainalysis integratsiyasini bunday tarzda qurmaydi.
Nyuton ichida Chainalysis kabi ma’lumot yetkazib beruvchi shaxs sandboxlangan komponent sifatida ishlaydi va operator uni bevosita ishga tushiradi. operator faqat hukmni qabul qilib olmaydi. u o‘zi asosiy ma’lumotni tortib oladi, keyin aynan o‘sha ma’lumot ustidan attestation (tasdiqlash)ga imzo chekadi. ECDSA imzosi faqat undan chiqarilgan xulosaga emas, balki aynan tortib olingan narsaga bog‘lanadi.
Nyuton Faqat Qarorni Tekshirmaydi. Uning Orqasidagi Ma’lumotni Tekshiradi.
men Nyuton Protokoli aslida Chainalysis’dan qanday foydalanishini qidirib chiqdim, oddiy oracle munosabatini kutgandim. savol bering, javob oling, javobni haqiqat deb qabul qiling.
crypto sohasidagi ko‘plab compliance integratsiyalari xuddi shunday ishlaydi. protokol API’ga murojaat qiladi. API esa ha yoki yo‘q qaytaradi. protokol buni qabul qiladi va davom etadi. keyingi bosqichlardagi hech kim API aslida nima qaytarganini tekshira olmaydi — faqat kimdir u nima qaytarganini da’vo qilganini ko‘radi.
Nyuton o‘z Chainalysis integratsiyasini bunday tarzda qurmaydi.
Nyuton ichida Chainalysis kabi ma’lumot yetkazib beruvchi shaxs sandboxlangan komponent sifatida ishlaydi va operator uni bevosita ishga tushiradi. operator faqat hukmni qabul qilib olmaydi. u o‘zi asosiy ma’lumotni tortib oladi, keyin aynan o‘sha ma’lumot ustidan attestation (tasdiqlash)ga imzo chekadi. ECDSA imzosi faqat undan chiqarilgan xulosaga emas, balki aynan tortib olingan narsaga bog‘lanadi.
crypto sohasidagi ko‘plab compliance integratsiyalari xuddi shunday ishlaydi. protokol API’ga murojaat qiladi. API esa ha yoki yo‘q qaytaradi. protokol buni qabul qiladi va davom etadi. keyingi bosqichlardagi hech kim API aslida nima qaytarganini tekshira olmaydi — faqat kimdir u nima qaytarganini da’vo qilganini ko‘radi.
Nyuton o‘z Chainalysis integratsiyasini bunday tarzda qurmaydi.
Nyuton ichida Chainalysis kabi ma’lumot yetkazib beruvchi shaxs sandboxlangan komponent sifatida ishlaydi va operator uni bevosita ishga tushiradi. operator faqat hukmni qabul qilib olmaydi. u o‘zi asosiy ma’lumotni tortib oladi, keyin aynan o‘sha ma’lumot ustidan attestation (tasdiqlash)ga imzo chekadi. ECDSA imzosi faqat undan chiqarilgan xulosaga emas, balki aynan tortib olingan narsaga bog‘lanadi.
3
2
141
·
--
Asabiylashmang @BinanceCN cuz siz A o‘yin/axborot platformasini boshlaysiz!
Asabiylashmang @币安中文社区 cuz siz A o‘yin/axborot platformasini boshlaysiz!
2
84
·
--
Men Newton Protocol shunchaki Chainalysis’ga, ko‘pchilik protokollar oraklga ishongandek ishonadi deb faraz qila berdim.
Savol bering, javob oling, davom eting.
Lekin bu bunday emas.
NEWTon Protocol operatori hamyonni Chainalysis ma’lumotlari bilan tekshirsa, u faqat “sanksiyalangan” yoki “sanksiyalanmagan” deganini o‘tkazib yubormaydi. Operator o‘zi olgan aynan shu ma’lumotlar ustidan attestatsiya imzosini qo‘yadi. Qidirib topgan o‘sha aniq ma’lumotlarga bog‘langan ECDSA imzosi — faqat u yetgan xulosaga emas.
Bu farq men o‘ylaganimdan ham uzoqroq o‘ylantirib qo‘ydi.
Kriptodagi ko‘plab muvofiqlik tekshiruvlari “qora quti” kabi ishlaydi. API yo ha deb aytadi, yo yo‘q. Hammaning keyingi jarayonlari esa shu javobni qabul qiladi. Hech kim API aslida nimani qaytarganini tekshira olmaydi — faqat uning qaytarganini da’vo qilgan narsasinigina.
Newton bunday holatga yo‘l qo‘ymaydi.
Agar operator “bu manzil sanksiyalar bo‘yicha tekshiruvdan o‘tdi” desa, u shuningdek, kriptografik tarzda aynan shu javobga kelish uchun u ko‘rgan ma’lumotlarni ham to‘liq isbotlashi shart. Qaror ham, qaror ortidagi ma’lumot ham yozuvda qayd etilgan.
Shu sabab real savol “tekshiruv o‘tdimi-yo‘qmi” bo‘lib qolmaydi.
U “ushbu javobni keltirib chiqargan ma’lumotni har kim mustaqil tasdiqlay oladimi”ga aylanadi.
Men aynan buning Chainalysis’ga nisbatan nimani anglatayotgani bilan hozir ham o‘tiribman, chunki Chainalysis’ning o‘zi markazlashmagan emas. Men aytayotganim — NEWT, ya’ni Newton Protocol operatorga qanday ma’lumot taqdim etilganini attestatsiya qila oladi. U esa Chainalysis o‘sha kuni o‘z ro‘yxatini qanchalik to‘g‘ri tuzganini attestatsiya qila olmaydi.
Ishonch ko‘chdi. U yo‘qolmadi.
Unda qarorni emas, ma’lumotni attestatsiya qilish nimani anglatadi?
{future}(NEWTUSDT)
@NewtonProtocol #Newt $NEWT
Men Newton Protocol shunchaki Chainalysis’ga, ko‘pchilik protokollar oraklga ishongandek ishonadi deb faraz qila berdim.
Savol bering, javob oling, davom eting.
Lekin bu bunday emas.
NEWTon Protocol operatori hamyonni Chainalysis ma’lumotlari bilan tekshirsa, u faqat “sanksiyalangan” yoki “sanksiyalanmagan” deganini o‘tkazib yubormaydi. Operator o‘zi olgan aynan shu ma’lumotlar ustidan attestatsiya imzosini qo‘yadi. Qidirib topgan o‘sha aniq ma’lumotlarga bog‘langan ECDSA imzosi — faqat u yetgan xulosaga emas.
Bu farq men o‘ylaganimdan ham uzoqroq o‘ylantirib qo‘ydi.
Kriptodagi ko‘plab muvofiqlik tekshiruvlari “qora quti” kabi ishlaydi. API yo ha deb aytadi, yo yo‘q. Hammaning keyingi jarayonlari esa shu javobni qabul qiladi. Hech kim API aslida nimani qaytarganini tekshira olmaydi — faqat uning qaytarganini da’vo qilgan narsasinigina.
Newton bunday holatga yo‘l qo‘ymaydi.
Agar operator “bu manzil sanksiyalar bo‘yicha tekshiruvdan o‘tdi” desa, u shuningdek, kriptografik tarzda aynan shu javobga kelish uchun u ko‘rgan ma’lumotlarni ham to‘liq isbotlashi shart. Qaror ham, qaror ortidagi ma’lumot ham yozuvda qayd etilgan.
Shu sabab real savol “tekshiruv o‘tdimi-yo‘qmi” bo‘lib qolmaydi.
U “ushbu javobni keltirib chiqargan ma’lumotni har kim mustaqil tasdiqlay oladimi”ga aylanadi.
Men aynan buning Chainalysis’ga nisbatan nimani anglatayotgani bilan hozir ham o‘tiribman, chunki Chainalysis’ning o‘zi markazlashmagan emas. Men aytayotganim — NEWT, ya’ni Newton Protocol operatorga qanday ma’lumot taqdim etilganini attestatsiya qila oladi. U esa Chainalysis o‘sha kuni o‘z ro‘yxatini qanchalik to‘g‘ri tuzganini attestatsiya qila olmaydi.
Ishonch ko‘chdi. U yo‘qolmadi.
Unda qarorni emas, ma’lumotni attestatsiya qilish nimani anglatadi?
@NewtonProtocol #Newt $NEWT
Savol bering, javob oling, davom eting.
Lekin bu bunday emas.
NEWTon Protocol operatori hamyonni Chainalysis ma’lumotlari bilan tekshirsa, u faqat “sanksiyalangan” yoki “sanksiyalanmagan” deganini o‘tkazib yubormaydi. Operator o‘zi olgan aynan shu ma’lumotlar ustidan attestatsiya imzosini qo‘yadi. Qidirib topgan o‘sha aniq ma’lumotlarga bog‘langan ECDSA imzosi — faqat u yetgan xulosaga emas.
Bu farq men o‘ylaganimdan ham uzoqroq o‘ylantirib qo‘ydi.
Kriptodagi ko‘plab muvofiqlik tekshiruvlari “qora quti” kabi ishlaydi. API yo ha deb aytadi, yo yo‘q. Hammaning keyingi jarayonlari esa shu javobni qabul qiladi. Hech kim API aslida nimani qaytarganini tekshira olmaydi — faqat uning qaytarganini da’vo qilgan narsasinigina.
Newton bunday holatga yo‘l qo‘ymaydi.
Agar operator “bu manzil sanksiyalar bo‘yicha tekshiruvdan o‘tdi” desa, u shuningdek, kriptografik tarzda aynan shu javobga kelish uchun u ko‘rgan ma’lumotlarni ham to‘liq isbotlashi shart. Qaror ham, qaror ortidagi ma’lumot ham yozuvda qayd etilgan.
Shu sabab real savol “tekshiruv o‘tdimi-yo‘qmi” bo‘lib qolmaydi.
U “ushbu javobni keltirib chiqargan ma’lumotni har kim mustaqil tasdiqlay oladimi”ga aylanadi.
Men aynan buning Chainalysis’ga nisbatan nimani anglatayotgani bilan hozir ham o‘tiribman, chunki Chainalysis’ning o‘zi markazlashmagan emas. Men aytayotganim — NEWT, ya’ni Newton Protocol operatorga qanday ma’lumot taqdim etilganini attestatsiya qila oladi. U esa Chainalysis o‘sha kuni o‘z ro‘yxatini qanchalik to‘g‘ri tuzganini attestatsiya qila olmaydi.
Ishonch ko‘chdi. U yo‘qolmadi.
Unda qarorni emas, ma’lumotni attestatsiya qilish nimani anglatadi?
@NewtonProtocol #Newt $NEWT
1
1
129
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
CircleMints500MUSDCOnSolana
130,473 marta koʻrilgan
2,491 muhokama qilmoqda
#circlemints500musdconsolana 🚨 $500M USDC PUT SOLANA DEFI UNDER THE MICROSCOPE
Circle Solana’ga 500 million Dollar miqdorida USDC qo‘shdi. Bu raqam.. Mana treyderlar aslida nimaga e’tibor berishi kerak. 👀
USDC taklifidagi 500 million dollarlik sakrash avtomatik ravishda 500 million dollarlik xarid bosimini anglatmaydi. Gap shundaki, bunday ishlamaydi. Asosiy voqea esa keyin nima bo‘lishida.
🔹 USDC kreditlash protokollariga oqadimi?
🔹 Qarz olish talabi oshadimi, kelayotgan likvidlik ko‘payadimi?
🔹 Taklif o‘sgani sayin USDC bo‘yicha kreditlash daromadlari (yield) pasayadimi?
🔹 Oxir-oqibat, bu stablecoin likvidligi SOL va Solana’ning boshqa aktivlariga o‘tasimi?
Circle’ning aytishicha, USDC aylanma ta’minotga yetib kelishidan oldin oldindan zarb qilinib, ushlab turilishi mumkin. Demak, sarlavhadagi raqam faqat boshlanishi. Zarb qilingandan keyingi real oqim e’longa qaraganda muhimroq.
Jupiter esa Solana’da USDC kreditlash va qarz olish bo‘yicha faol ishtirokchi. Shuning uchun u yerdagi utilization rate va qarz olish faolligi kuzatiladigan ko‘rsatkichlardir.
📊 Asosiy diqqatim:
inflows → DeFi utilization → qarz olish talabi oshishi → SOL likvidligi.
Bu 500 million Dollar bekor o‘tiradimi?. Avval DeFi’ga oqib kiradimi?. Keyin esa asta-sekin SOL, JUP, KMNO kabi riskliroq aktivlarga o‘tadimi?
Keyingi bir necha kun Solana DeFi’ning ushbu injeksiyaga qanday munosabatda bo‘layotgani haqida ko‘p narsani aytib beradi.
#solana #crypto #Khan62 #USDC
$KMNO $JUP $ORCA
Khan 62
·6 ta layk
·4.9k marta koʻrilgan
PolymarketBankFailureBetsDrawFDICConcern
117,590 marta koʻrilgan
2,071 muhokama qilmoqda
BlackRockBuildsTokenizedPortfoliosForOndo
113,838 marta koʻrilgan
1,478 muhokama qilmoqda