#electrumwalletbugletrogueserversstealfunds 🚨 Electrum hamyoni xatosi: komissiyani odatiy oshirish Bitcoin o‘g‘irlanishi xavfiga aylandi
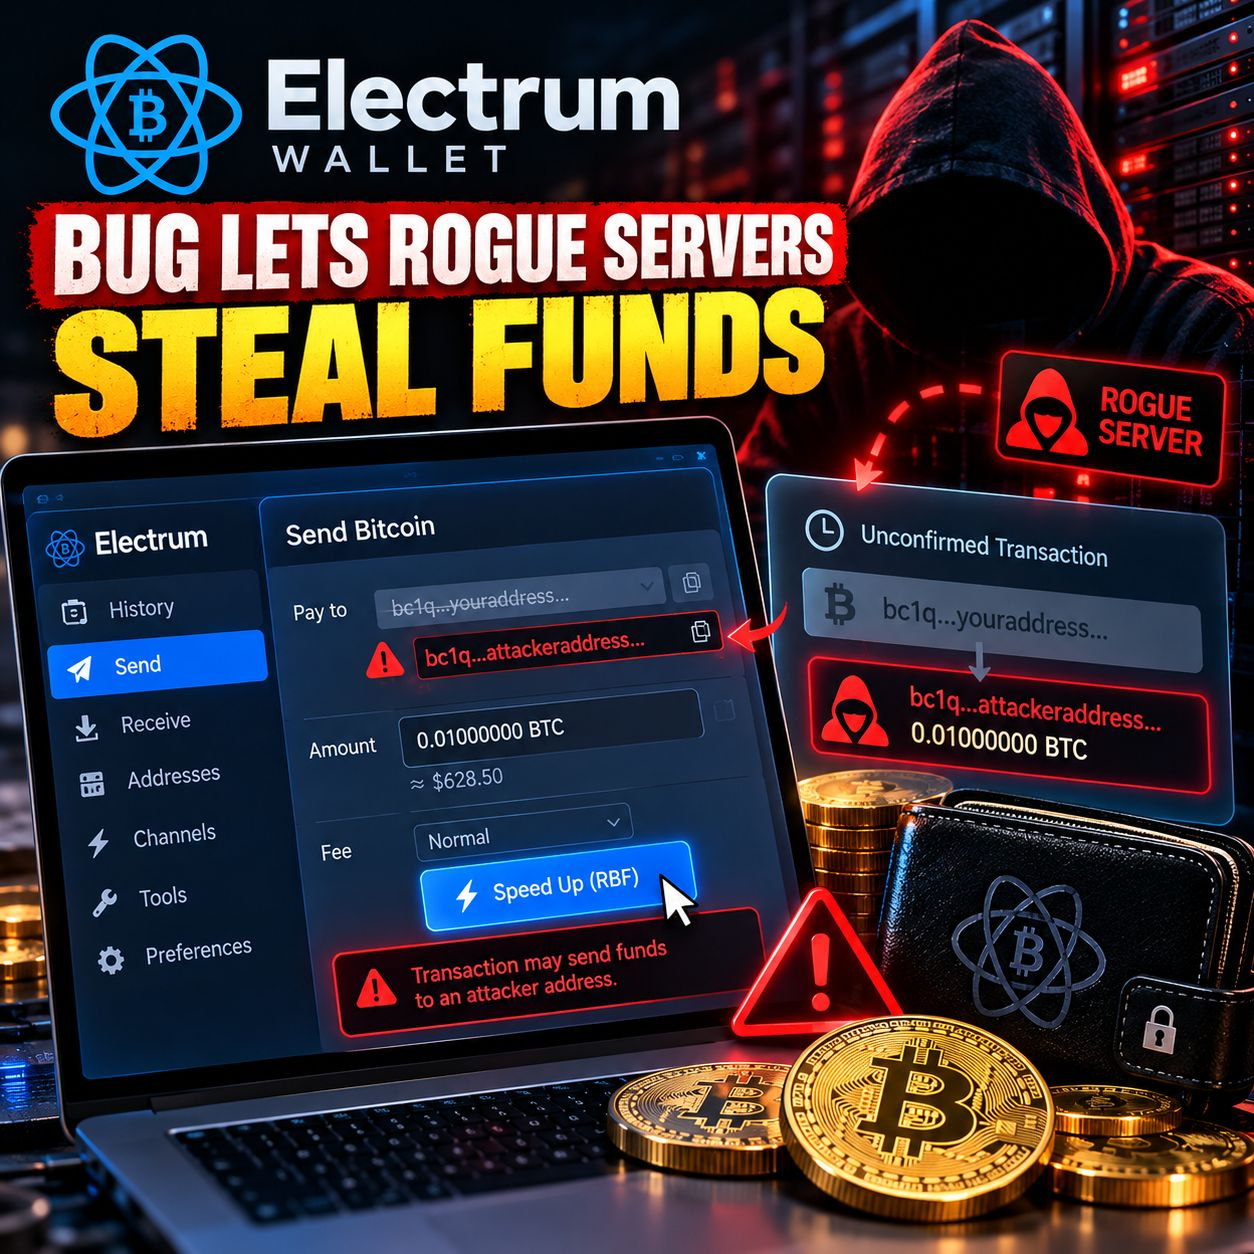
Electrum’dagi yuqori darajadagi zaiflik ayrim Bitcoin tranzaksiyalari qanday qayta ishlanishidagi jiddiy nuqsonni yuzaga chiqardi. 24-oktyabr kuni ishlab chiquvchilar zararli serverlar ushbu zaiflikdan foydalanayotgani haqidagi xabarlardan so‘ng 4.8.3 versiyasini chiqardi. Kamida bir foydalanuvchi mablag‘ini yo‘qotganini tasdiqladi.
Hujum qanday amalga oshirilgan:
⚠️ Firibgar serverlar hali tasdiqlanmagan haqiqiy to‘lovni yashirib, mablag‘ni hujumchiga yuboradigan soxta tranzaksiyani ko‘rsatishi mumkin edi. Foydalanuvchilar qotib qolgandek tuyulgan to‘lovni komissiyasini oshirish orqali tezlashtirmoqchi bo‘lganida, zaif hamyon Bitcoin’ni hujumchiga o‘tkazadigan almashtiruvchi tranzaksiyani imzolashi mumkin edi.
Muammo zararli serverlarga ulanganida 4.8.3 dan oldingi Electrum versiyalariga ta’sir qilgan. Ishlab chiquvchilarga ikkita hodisa haqida xabar berilgan, ulardan biri haqiqiy yo‘qotish bilan bog‘liq. O‘g‘irlangan mablag‘ning umumiy miqdori oshkor qilinmagan.
🔐 Foydalanuvchilar nima qilishi kerak:
• Electrum’ni rasmiy Electrum veb-saytidan 4.8.3 yoki undan keyingi versiyasiga yangilang.
• Har qanday tranzaksiyani imzolashdan oldin qabul qiluvchining to‘liq manzili va summasini tekshiring.
• Replace-by-Fee (RBF) funksiyasidan foydalanishdan oldin kutilayotgan to‘lovlarni qayta tekshiring.
• Faqat ishonchli serverlarga, jumladan, o‘zingiz boshqaradigan serverga ulanishni ko‘rib chiqing.
Bu hodisa o‘z mablag‘ini mustaqil saqlash borasidagi muhim saboqni ko‘rsatadi: hatto ishonchli hamyon dasturlari ham tasdiqlanmagan tranzaksiyalar haqidagi ma’lumotni tashqi serverlardan olganida xavf ostida qolishi mumkin.
Xavfsizlik faqat maxfiy kalitlarni himoyalashdan iborat emas. Imzolashdan oldin nimaga ruxsat berayotganingizni tekshirish ham shuning bir qismidir.
Komissiyani oshirishdan oldin tranzaksiyaning to‘liq manzilini hech tekshirib ko‘rganmisiz? 🔎
#Bitcoin #ElectrumWallet #CryptoSecurity #BTC #BinanceSquareCreatorA
$ENA $REZ $BABY