Bugun Dusk’ning asosiy arxitekturasini kavlayotganimda payqaganim:
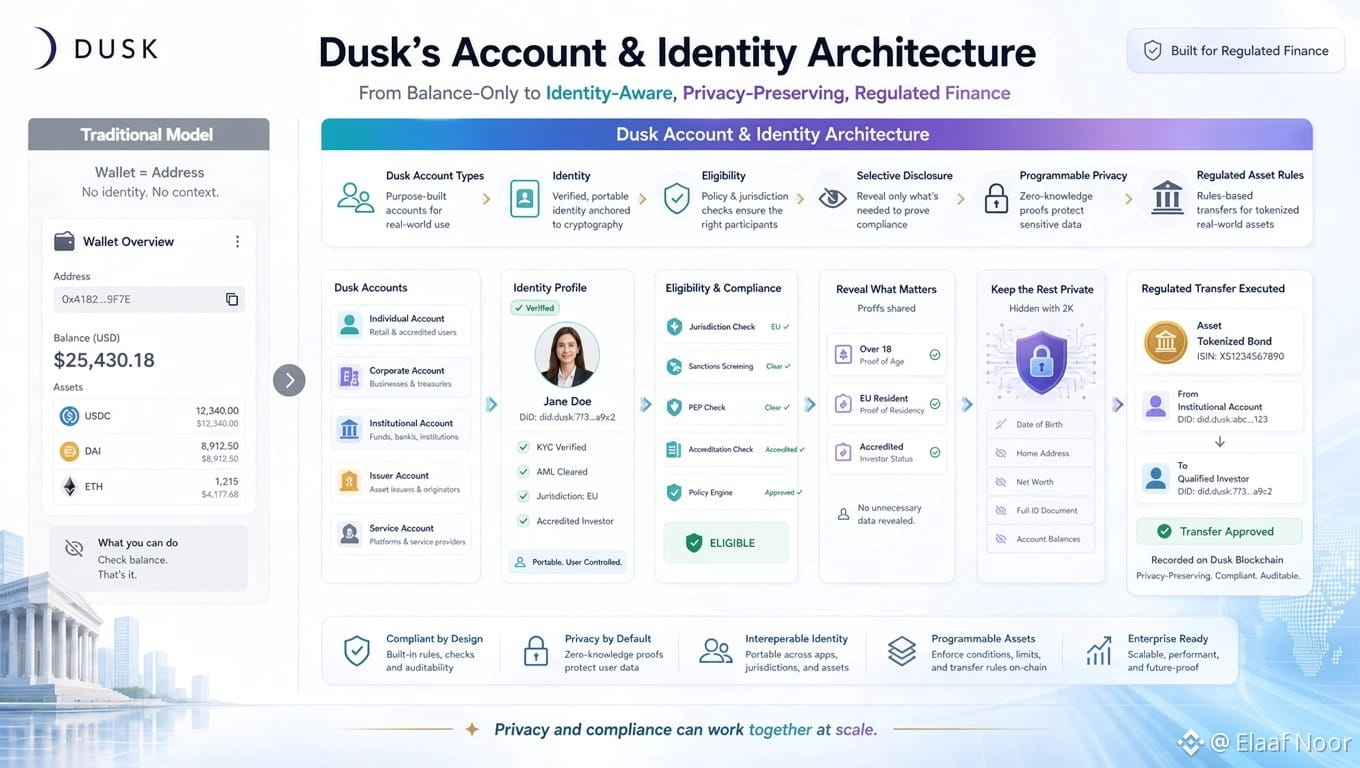
Dusk hisobni shunchaki tanganing saqlanayotgan manzili deb ko‘rmaydi.
Uning hisob modeli ancha puxta va o‘ylangan.
Turli tranzaksiya talablariga moslangan hisob turlari bor: ommaviy va maxfiylikni saqlovchi (privacy-preserving) oqimlar ham shular jumlasidan.
Sizningcha, tanlab oshkor qilish (selective disclosure) va dasturlanadigan maxfiylik institutsional qabul uchun eng asosiy kalitlarmi?
Bu ayniqsa tartibga solingan aktivlar haqida o‘ylaganda yanada qiziqarli bo‘ladi.
Oddiy token transferida asosiy savol:
Ushbu manzilda yetarli balans bormi?
Tartibga solingan qimmatli qog‘oz (security) esa ko‘proq savollarga javob talab qiladi.
Hisob ortida kim turibdi?
Yegalik qiluvchi (holder) munosibmi?
Ushbu transferga ruxsat berilganmi?
Qanday ma’lumot oshkor qilinishi kerak?
Qanday ma’lumot maxfiy qolishi kerak?
Va ruxsat berilgan tomon zarur atributlarni boshqa hamma narsani oshkor qilmasdan turib tekshira oladimi?
Menimcha, aynan shunda Dusk’ning hisob va identitet arxitekturasi odatiy “wallet-address” modelidan ko‘ra muhimroq bo‘la boshlaydi.
Blokcheyn faqat balanslarni kuzatmaydi.
U qoidalar asosidagi moliyaviy identitet va transfer jarayonining bir qismiga aylanishi mumkin.
Va bu yerda muhim farq bor:
maxfiylik hamma narsaning mavjudligini yashirish degani bo‘lishi shart emas.
U tekshirilishi kerak bo‘lgan narsani aniq oshkor qilish, qolgan aloqador bo‘lmagan ma’lumotlarni esa maxfiy saqlash degani bo‘lishi mumkin.
Bu tartibga solingan moliya uchun ancha foydali model.
Shuning uchun hozir Dusk haqida berayotgan savolim shunaqa emas:
Unda maxfiy tranzaksiyalar bormi?
Bu juda sodda.
Savol shunday:
Hisob, identitet, yaroqlilik (eligibility) va tranzaksiya qoidalari har bir moliyaviy ilovani foydalanuvchining butun identitetini oshkor qilishga majburlamasdan birga ishlay oladimi?
Agar buni ko‘lamda (scale) amalga oshirish mumkin bo‘lsa, aynan shunda dasturlanadigan maxfiylik haqiqatan ham foydali bo‘ladi.
#dusk $DUSK @Dusk
Dusk hisobni shunchaki tanganing saqlanayotgan manzili deb ko‘rmaydi.
Uning hisob modeli ancha puxta va o‘ylangan.
Turli tranzaksiya talablariga moslangan hisob turlari bor: ommaviy va maxfiylikni saqlovchi (privacy-preserving) oqimlar ham shular jumlasidan.
Sizningcha, tanlab oshkor qilish (selective disclosure) va dasturlanadigan maxfiylik institutsional qabul uchun eng asosiy kalitlarmi?
Bu ayniqsa tartibga solingan aktivlar haqida o‘ylaganda yanada qiziqarli bo‘ladi.
Oddiy token transferida asosiy savol:
Ushbu manzilda yetarli balans bormi?
Tartibga solingan qimmatli qog‘oz (security) esa ko‘proq savollarga javob talab qiladi.
Hisob ortida kim turibdi?
Yegalik qiluvchi (holder) munosibmi?
Ushbu transferga ruxsat berilganmi?
Qanday ma’lumot oshkor qilinishi kerak?
Qanday ma’lumot maxfiy qolishi kerak?
Va ruxsat berilgan tomon zarur atributlarni boshqa hamma narsani oshkor qilmasdan turib tekshira oladimi?
Menimcha, aynan shunda Dusk’ning hisob va identitet arxitekturasi odatiy “wallet-address” modelidan ko‘ra muhimroq bo‘la boshlaydi.
Blokcheyn faqat balanslarni kuzatmaydi.
U qoidalar asosidagi moliyaviy identitet va transfer jarayonining bir qismiga aylanishi mumkin.
Va bu yerda muhim farq bor:
maxfiylik hamma narsaning mavjudligini yashirish degani bo‘lishi shart emas.
U tekshirilishi kerak bo‘lgan narsani aniq oshkor qilish, qolgan aloqador bo‘lmagan ma’lumotlarni esa maxfiy saqlash degani bo‘lishi mumkin.
Bu tartibga solingan moliya uchun ancha foydali model.
Shuning uchun hozir Dusk haqida berayotgan savolim shunaqa emas:
Unda maxfiy tranzaksiyalar bormi?
Bu juda sodda.
Savol shunday:
Hisob, identitet, yaroqlilik (eligibility) va tranzaksiya qoidalari har bir moliyaviy ilovani foydalanuvchining butun identitetini oshkor qilishga majburlamasdan birga ishlay oladimi?
Agar buni ko‘lamda (scale) amalga oshirish mumkin bo‘lsa, aynan shunda dasturlanadigan maxfiylik haqiqatan ham foydali bo‘ladi.
#dusk $DUSK @Dusk