
#infosec
infosec
8,271 marta koʻrilgan
33 muhokama qilmoqda
Ommabop
Eng so‘nggi


·
--
Xavfsizlik bo‘yicha yangi rahbar tajovuzkor IT protokollarini joriy etdi
• Bo‘limning internet tarmog‘i tashqi kirishni cheklash uchun ajratib qo‘yildi
• Uskunalar jo‘natilishi endi majburiy ravishda qayd etishni talab qiladi
• IT bo‘limi ma’lumotlar xavfsizligi va uskunalarni dezinfeksiya qilish (sanitizatsiya) bo‘yicha xavotir bildirdi
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #SecurityAlert
Xavfsizlik bo‘yicha yangi rahbar tajovuzkor IT protokollarini joriy etdi
• Bo‘limning internet tarmog‘i tashqi kirishni cheklash uchun ajratib qo‘yildi
• Uskunalar jo‘natilishi endi majburiy ravishda qayd etishni talab qiladi
• IT bo‘limi ma’lumotlar xavfsizligi va uskunalarni dezinfeksiya qilish (sanitizatsiya) bo‘yicha xavotir bildirdi
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #SecurityAlert
• Bo‘limning internet tarmog‘i tashqi kirishni cheklash uchun ajratib qo‘yildi
• Uskunalar jo‘natilishi endi majburiy ravishda qayd etishni talab qiladi
• IT bo‘limi ma’lumotlar xavfsizligi va uskunalarni dezinfeksiya qilish (sanitizatsiya) bo‘yicha xavotir bildirdi
#CryptoSecurity #CryptoNews #BinanceSquare #InfoSec #SecurityAlert
18
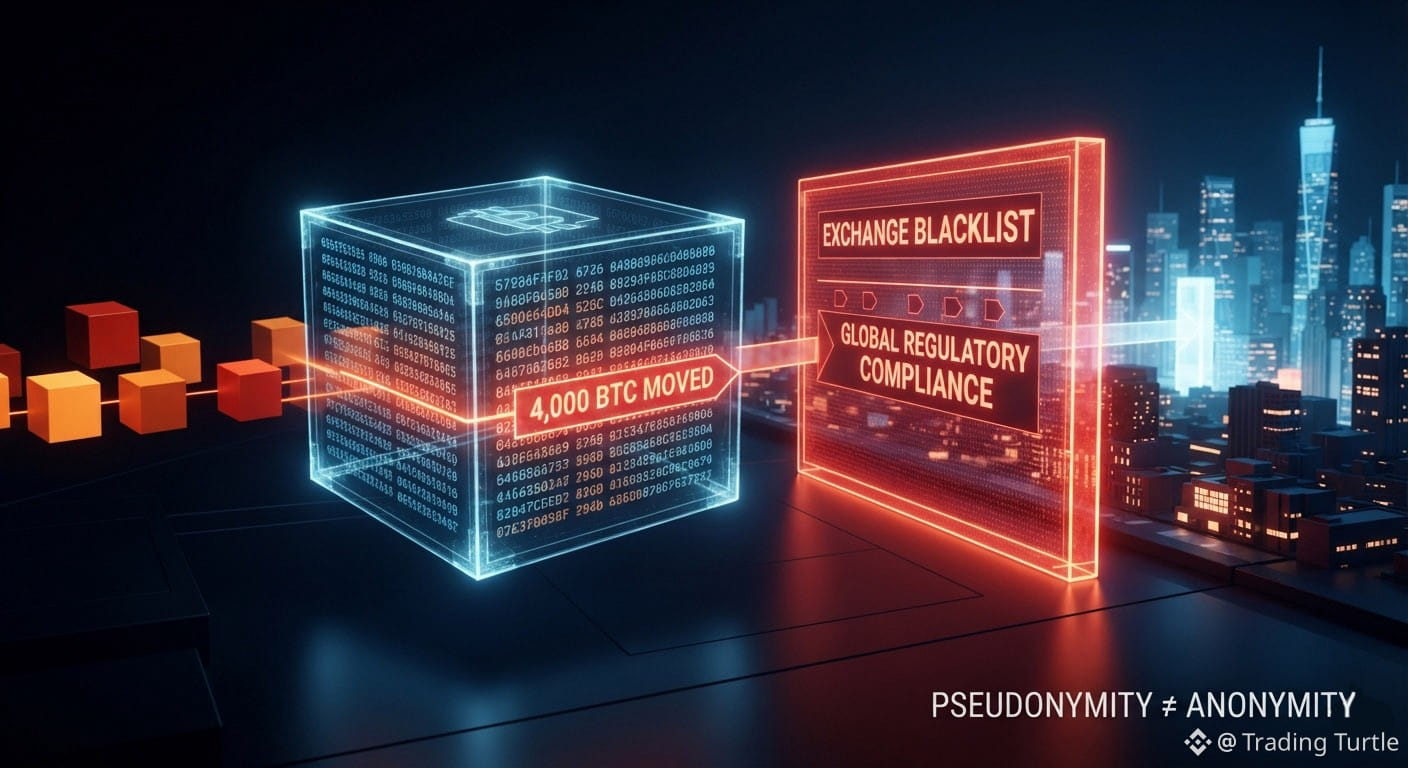
💡 Nega “Hamyonni kuzatish” yetarli emas: Yaqinda sodir bo‘lgan 4 000 BTC ekspluatatsiyasi ortidagi mexanizmlar
Kripto hamjamiyati yaqinda Liquid Network federatsiyasi hamyonidagi zaiflik tufayli 4 000 ga yaqin Bitcoin (qiymati 320 mln dollardan ortiq) mablag‘ yechib olingani bilan larzaga keldi.
“White hat” hodisadan so‘ng katta 47 mln dollarlik mukofotni qo‘lga kiritib, mablag‘larning asosiy qismini qaytargan bo‘lsa-da, bu blokcheyn xavfsizligida doimiy chalkashlikni ko‘rsatadi: Agar blokcheyn tranzaksiyalari butunlay ommaviy bo‘lsa, nega biz shunchaki xakerning hamyon manzilini ishlatib to‘xtata yoki uning yuzini ochib bera olmaymiz?
Kiberxavfsizlik va blokcheyn mutaxassislari sifatida, daftarni (ledger) kuzatish hamda real hayotda javobgarlikni ta’minlash o‘rtasidagi farqni tushunish juda muhim. Faqat hamyonni kuzatish o‘g‘irlikni qanday qilib bartaraf etolmasligini ko‘rsatamiz:
➡️ Psenvodonimlik ≠ Anonimlik: Blokcheyn A nuqtadan B nuqtaga bo‘lgan har bir tranzaksiyani ochib beradi, ammo manzillar shunchaki kod satrlari, xolos — identitet emas. Hamyonni kuzatish tez; uni real shaxsga bog‘lash esa operatsion xavfsizlik (OpSec) bo‘yicha buzilish yoki tartibga solingan endpoint bilan bog‘lanishni talab qiladi.
➡️ Markazsizlanish “Bekor qilish” tugmasining yo‘qligini anglatadi: An’anaviy bank tizimlaridan farqli o‘laroq, firibli pul o‘tkazmasini markaziy vakolatli organ muzlatib qo‘yishi yoki qaytarishi mumkin. Markazsiz daftarlar esa o‘zgarmas (immutable). Agar ekspluatator private key’larni ushlasa, mablag‘lar ustidan mutlaq nazorat uning qo‘lida bo‘ladi.
➡️ Kir yuvish “arnava”simon yo‘li: Murakkab aktyorlar o‘g‘irlangan mablag‘ni oddiy birja orqali shunchaki yubormaydi. Ular maxfiylik tangalari (privacy coins), markazsiz protokollar va mixerlar’dan foydalanib, ommaviy deterministik yo‘lni uzib tashlaydi, natijada sud-ekspertiza bo‘yicha auditni juda murakkab qiladi.
“Yorug‘ tomoni”? Ommaviy kuzatuv — to‘xtatuvchi (deterrent) sifatida ishlaydi. Chunki 4 000 BTC hamyon manzili bir zumda butun dunyo bo‘ylab birjalar tomonidan qora ro‘yxatga kiritilgani sabab, ekspluatatorning chiqish likvidligi deyarli bo‘g‘ib qo‘yildi. Oxir-oqibat, aynan shaffoflik hujumchilarning — hatto zararli niyatli bo‘lganlarning ham — “white hat” mukofotlari niqobi ostida qaytarish bo‘yicha muzokara qilishiga turtki beradi.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
💡 Nega “Hamyonni kuzatish” yetarli emas: Yaqinda sodir bo‘lgan 4 000 BTC ekspluatatsiyasi ortidagi mexanizmlar
Kripto hamjamiyati yaqinda Liquid Network federatsiyasi hamyonidagi zaiflik tufayli 4 000 ga yaqin Bitcoin (qiymati 320 mln dollardan ortiq) mablag‘ yechib olingani bilan larzaga keldi.
“White hat” hodisadan so‘ng katta 47 mln dollarlik mukofotni qo‘lga kiritib, mablag‘larning asosiy qismini qaytargan bo‘lsa-da, bu blokcheyn xavfsizligida doimiy chalkashlikni ko‘rsatadi: Agar blokcheyn tranzaksiyalari butunlay ommaviy bo‘lsa, nega biz shunchaki xakerning hamyon manzilini ishlatib to‘xtata yoki uning yuzini ochib bera olmaymiz?
Kiberxavfsizlik va blokcheyn mutaxassislari sifatida, daftarni (ledger) kuzatish hamda real hayotda javobgarlikni ta’minlash o‘rtasidagi farqni tushunish juda muhim. Faqat hamyonni kuzatish o‘g‘irlikni qanday qilib bartaraf etolmasligini ko‘rsatamiz:
➡️ Psenvodonimlik ≠ Anonimlik: Blokcheyn A nuqtadan B nuqtaga bo‘lgan har bir tranzaksiyani ochib beradi, ammo manzillar shunchaki kod satrlari, xolos — identitet emas. Hamyonni kuzatish tez; uni real shaxsga bog‘lash esa operatsion xavfsizlik (OpSec) bo‘yicha buzilish yoki tartibga solingan endpoint bilan bog‘lanishni talab qiladi.
➡️ Markazsizlanish “Bekor qilish” tugmasining yo‘qligini anglatadi: An’anaviy bank tizimlaridan farqli o‘laroq, firibli pul o‘tkazmasini markaziy vakolatli organ muzlatib qo‘yishi yoki qaytarishi mumkin. Markazsiz daftarlar esa o‘zgarmas (immutable). Agar ekspluatator private key’larni ushlasa, mablag‘lar ustidan mutlaq nazorat uning qo‘lida bo‘ladi.
➡️ Kir yuvish “arnava”simon yo‘li: Murakkab aktyorlar o‘g‘irlangan mablag‘ni oddiy birja orqali shunchaki yubormaydi. Ular maxfiylik tangalari (privacy coins), markazsiz protokollar va mixerlar’dan foydalanib, ommaviy deterministik yo‘lni uzib tashlaydi, natijada sud-ekspertiza bo‘yicha auditni juda murakkab qiladi.
“Yorug‘ tomoni”? Ommaviy kuzatuv — to‘xtatuvchi (deterrent) sifatida ishlaydi. Chunki 4 000 BTC hamyon manzili bir zumda butun dunyo bo‘ylab birjalar tomonidan qora ro‘yxatga kiritilgani sabab, ekspluatatorning chiqish likvidligi deyarli bo‘g‘ib qo‘yildi. Oxir-oqibat, aynan shaffoflik hujumchilarning — hatto zararli niyatli bo‘lganlarning ham — “white hat” mukofotlari niqobi ostida qaytarish bo‘yicha muzokara qilishiga turtki beradi.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
Kripto hamjamiyati yaqinda Liquid Network federatsiyasi hamyonidagi zaiflik tufayli 4 000 ga yaqin Bitcoin (qiymati 320 mln dollardan ortiq) mablag‘ yechib olingani bilan larzaga keldi.
“White hat” hodisadan so‘ng katta 47 mln dollarlik mukofotni qo‘lga kiritib, mablag‘larning asosiy qismini qaytargan bo‘lsa-da, bu blokcheyn xavfsizligida doimiy chalkashlikni ko‘rsatadi: Agar blokcheyn tranzaksiyalari butunlay ommaviy bo‘lsa, nega biz shunchaki xakerning hamyon manzilini ishlatib to‘xtata yoki uning yuzini ochib bera olmaymiz?
Kiberxavfsizlik va blokcheyn mutaxassislari sifatida, daftarni (ledger) kuzatish hamda real hayotda javobgarlikni ta’minlash o‘rtasidagi farqni tushunish juda muhim. Faqat hamyonni kuzatish o‘g‘irlikni qanday qilib bartaraf etolmasligini ko‘rsatamiz:
➡️ Psenvodonimlik ≠ Anonimlik: Blokcheyn A nuqtadan B nuqtaga bo‘lgan har bir tranzaksiyani ochib beradi, ammo manzillar shunchaki kod satrlari, xolos — identitet emas. Hamyonni kuzatish tez; uni real shaxsga bog‘lash esa operatsion xavfsizlik (OpSec) bo‘yicha buzilish yoki tartibga solingan endpoint bilan bog‘lanishni talab qiladi.
➡️ Markazsizlanish “Bekor qilish” tugmasining yo‘qligini anglatadi: An’anaviy bank tizimlaridan farqli o‘laroq, firibli pul o‘tkazmasini markaziy vakolatli organ muzlatib qo‘yishi yoki qaytarishi mumkin. Markazsiz daftarlar esa o‘zgarmas (immutable). Agar ekspluatator private key’larni ushlasa, mablag‘lar ustidan mutlaq nazorat uning qo‘lida bo‘ladi.
➡️ Kir yuvish “arnava”simon yo‘li: Murakkab aktyorlar o‘g‘irlangan mablag‘ni oddiy birja orqali shunchaki yubormaydi. Ular maxfiylik tangalari (privacy coins), markazsiz protokollar va mixerlar’dan foydalanib, ommaviy deterministik yo‘lni uzib tashlaydi, natijada sud-ekspertiza bo‘yicha auditni juda murakkab qiladi.
“Yorug‘ tomoni”? Ommaviy kuzatuv — to‘xtatuvchi (deterrent) sifatida ishlaydi. Chunki 4 000 BTC hamyon manzili bir zumda butun dunyo bo‘ylab birjalar tomonidan qora ro‘yxatga kiritilgani sabab, ekspluatatorning chiqish likvidligi deyarli bo‘g‘ib qo‘yildi. Oxir-oqibat, aynan shaffoflik hujumchilarning — hatto zararli niyatli bo‘lganlarning ham — “white hat” mukofotlari niqobi ostida qaytarish bo‘yicha muzokara qilishiga turtki beradi.
#Cybersecurity #BlockchainSecurity #Cryptocurrency #Web3 #Infosec
46

🚨 Hisobot foydalanuvchilarni nishonga oluvchi zararli dasturlarning yangi usullarini fosh qildi
Xavfsizlik hisoboti DOUBLECUP nomi bilan tanilgan yangi ruscha zararli dastur yuklab olish xizmatidan foydalanib, zararli kodni joylashtirishning innovatsion usullari qo‘llanilayotganini oshkor qildi. Bu xizmat foydalanuvchilarni ClickFix orqali aldab, zararli kod bilan zaharlangan PNG rasmlarini brauzer keshida saqlashga va keyin CountLoader hamda DeviceManager masofadan boshqarish troyanini tarqatishga tayanadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 yuqori
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Manba: thehackernews.com
🚨 Hisobot foydalanuvchilarni nishonga oluvchi zararli dasturlarning yangi usullarini fosh qildi
Xavfsizlik hisoboti DOUBLECUP nomi bilan tanilgan yangi ruscha zararli dastur yuklab olish xizmatidan foydalanib, zararli kodni joylashtirishning innovatsion usullari qo‘llanilayotganini oshkor qildi. Bu xizmat foydalanuvchilarni ClickFix orqali aldab, zararli kod bilan zaharlangan PNG rasmlarini brauzer keshida saqlashga va keyin CountLoader hamda DeviceManager masofadan boshqarish troyanini tarqatishga tayanadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 yuqori
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Manba: thehackernews.com
Xavfsizlik hisoboti DOUBLECUP nomi bilan tanilgan yangi ruscha zararli dastur yuklab olish xizmatidan foydalanib, zararli kodni joylashtirishning innovatsion usullari qo‘llanilayotganini oshkor qildi. Bu xizmat foydalanuvchilarni ClickFix orqali aldab, zararli kod bilan zaharlangan PNG rasmlarini brauzer keshida saqlashga va keyin CountLoader hamda DeviceManager masofadan boshqarish troyanini tarqatishga tayanadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 yuqori
🏷️ OTHER
#Cybersecurity #Malware #Trojans #Cybercrime #Infosec
📰 Manba: thehackernews.com
10
🚨 ChainDrop dasturiy hujumi npm paketlarini nishonga olmoqda va ularning 1300 tasini zararlamoqda
Xavfsizlik hisobotida ChainDrop dasturiy hujumining ko‘lami kengaygani aniqlandi: u mashhur npm omborlarida 1300 dan ortiq paketni nishonga olgan. Hujumchilar zararli kodni joylashtirish uchun GitHub Actions’ning qonuniy ish oqimlaridan foydalanadi va ushbu paketlarga tayangan dasturiy loyihalarga ta’sir ko‘rsatadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Manba: 4sysops.com
🚨 ChainDrop dasturiy hujumi npm paketlarini nishonga olmoqda va ularning 1300 tasini zararlamoqda
Xavfsizlik hisobotida ChainDrop dasturiy hujumining ko‘lami kengaygani aniqlandi: u mashhur npm omborlarida 1300 dan ortiq paketni nishonga olgan. Hujumchilar zararli kodni joylashtirish uchun GitHub Actions’ning qonuniy ish oqimlaridan foydalanadi va ushbu paketlarga tayangan dasturiy loyihalarga ta’sir ko‘rsatadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Manba: 4sysops.com
Xavfsizlik hisobotida ChainDrop dasturiy hujumining ko‘lami kengaygani aniqlandi: u mashhur npm omborlarida 1300 dan ortiq paketni nishonga olgan. Hujumchilar zararli kodni joylashtirish uchun GitHub Actions’ning qonuniy ish oqimlaridan foydalanadi va ushbu paketlarga tayangan dasturiy loyihalarga ta’sir ko‘rsatadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Cybersecurity #SupplyChainAttack #npm #GitHub #Infosec
📰 Manba: 4sysops.com
6
·
--
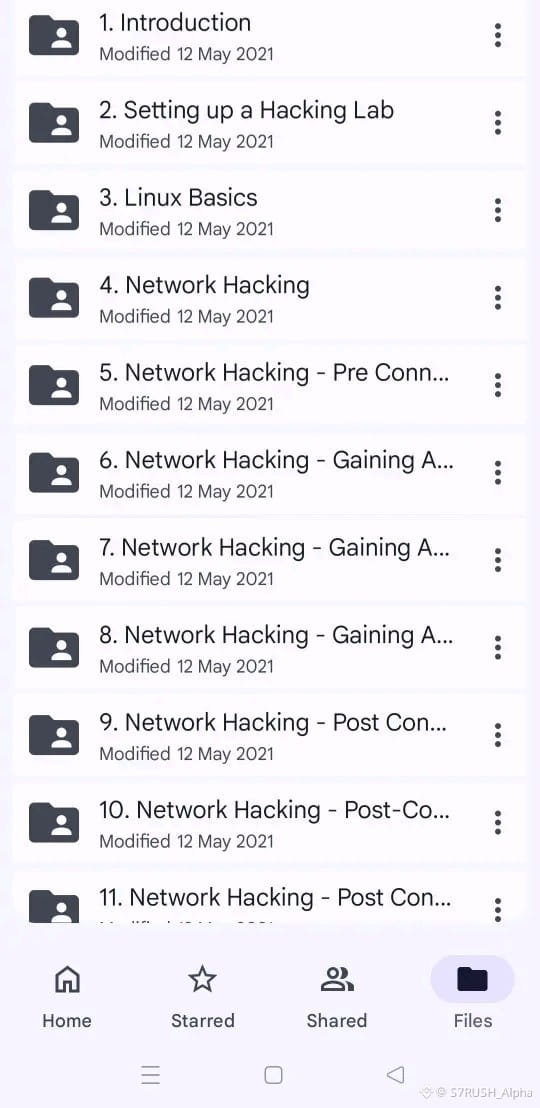
50+ GB Kiberxavfsizlikni o‘rganish bo‘yicha o‘quv to‘plami 🚀
Tarmoq, Linux, veb-xavfsizlik, OSINT va himoya qilish bo‘yicha amaliy ish jarayonlarini qamrab olgan ulkan resurslar to‘plami.
Boshlovchidan tortib ilg‘orgacha haqiqiy kiberxavfsizlik ko‘nikmalarini shakllantirishni jiddiy niyat qilgan har qanday inson uchun juda mos.
“BUNDLE” deb baham ko‘ring va izoh qoldiring 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
50+ GB Kiberxavfsizlikni o‘rganish bo‘yicha o‘quv to‘plami 🚀
Tarmoq, Linux, veb-xavfsizlik, OSINT va himoya qilish bo‘yicha amaliy ish jarayonlarini qamrab olgan ulkan resurslar to‘plami.
Boshlovchidan tortib ilg‘orgacha haqiqiy kiberxavfsizlik ko‘nikmalarini shakllantirishni jiddiy niyat qilgan har qanday inson uchun juda mos.
“BUNDLE” deb baham ko‘ring va izoh qoldiring 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
Tarmoq, Linux, veb-xavfsizlik, OSINT va himoya qilish bo‘yicha amaliy ish jarayonlarini qamrab olgan ulkan resurslar to‘plami.
Boshlovchidan tortib ilg‘orgacha haqiqiy kiberxavfsizlik ko‘nikmalarini shakllantirishni jiddiy niyat qilgan har qanday inson uchun juda mos.
“BUNDLE” deb baham ko‘ring va izoh qoldiring 🚀👇
#cybersecurity #infosec #learning #linux #NetworkSecurity
26
·
--

Maqola
The Silent Drift: Shimoliy Koreyalik xakerlargacha bo‘lgan kiberizni ochishRaqamli jang maydoni o‘zgarayapti — va so‘nggi to‘lqin, #DriftInvestigationLinksRecentAttackToNorthKoreanHackers , kiberurush qanchalik ilg‘or darajaga yetgani haqida dahshatli eslatma bo‘ldi.
Bu ishni ayniqsa tashvishli qiladigan narsa faqat buzilish ko‘lamigina emas, balki aniqlik hamdir. “Drift” izlari sekin, hisob-kitob qilingan kirishni ko‘rsatadi — u niyat bilan zarba berishdan oldin zaifliklarni jimjitgina xaritaga tushiradi. Bu tasodif emas. Bu strategik edi.
Xavfsizlik bo‘yicha mutaxassislar endi Shimoliy Koreya bilan bog‘liq guruhlar uzoq vaqtdan beri qo‘llab kelgan naqshlarga ishora qilmoqda: yashirin kirish nuqtalari, uzoq davom etadigan “dwell” (foydalanishda ushlab turish) vaqtlar va muvofiqlashtirilgan ma’lumotlarni chiqarib olish. Agar tasdiqlansa, bu davlat tomonidan qo‘llab-quvvatlanadigan kiberoperatsiyalar haqidagi allaqachon murakkab hikoyaga yana bir bob qo‘shadi; ularning chizig‘i josuslik bilan iqtisodiy buzilish o‘rtasida xiralashadi.
The Silent Drift: Shimoliy Koreyalik xakerlargacha bo‘lgan kiberizni ochish
Raqamli jang maydoni o‘zgarayapti — va so‘nggi to‘lqin, #DriftInvestigationLinksRecentAttackToNorthKoreanHackers , kiberurush qanchalik ilg‘or darajaga yetgani haqida dahshatli eslatma bo‘ldi.
Bu ishni ayniqsa tashvishli qiladigan narsa faqat buzilish ko‘lamigina emas, balki aniqlik hamdir. “Drift” izlari sekin, hisob-kitob qilingan kirishni ko‘rsatadi — u niyat bilan zarba berishdan oldin zaifliklarni jimjitgina xaritaga tushiradi. Bu tasodif emas. Bu strategik edi.
Xavfsizlik bo‘yicha mutaxassislar endi Shimoliy Koreya bilan bog‘liq guruhlar uzoq vaqtdan beri qo‘llab kelgan naqshlarga ishora qilmoqda: yashirin kirish nuqtalari, uzoq davom etadigan “dwell” (foydalanishda ushlab turish) vaqtlar va muvofiqlashtirilgan ma’lumotlarni chiqarib olish. Agar tasdiqlansa, bu davlat tomonidan qo‘llab-quvvatlanadigan kiberoperatsiyalar haqidagi allaqachon murakkab hikoyaga yana bir bob qo‘shadi; ularning chizig‘i josuslik bilan iqtisodiy buzilish o‘rtasida xiralashadi.
Bu ishni ayniqsa tashvishli qiladigan narsa faqat buzilish ko‘lamigina emas, balki aniqlik hamdir. “Drift” izlari sekin, hisob-kitob qilingan kirishni ko‘rsatadi — u niyat bilan zarba berishdan oldin zaifliklarni jimjitgina xaritaga tushiradi. Bu tasodif emas. Bu strategik edi.
Xavfsizlik bo‘yicha mutaxassislar endi Shimoliy Koreya bilan bog‘liq guruhlar uzoq vaqtdan beri qo‘llab kelgan naqshlarga ishora qilmoqda: yashirin kirish nuqtalari, uzoq davom etadigan “dwell” (foydalanishda ushlab turish) vaqtlar va muvofiqlashtirilgan ma’lumotlarni chiqarib olish. Agar tasdiqlansa, bu davlat tomonidan qo‘llab-quvvatlanadigan kiberoperatsiyalar haqidagi allaqachon murakkab hikoyaga yana bir bob qo‘shadi; ularning chizig‘i josuslik bilan iqtisodiy buzilish o‘rtasida xiralashadi.
2
174

Vercel’ning buzilishi bitta akkauntdan ham kattaroq ko‘rinadi ⚡
Jamoa deyarli 1 PB logni ko‘rib chiqqanini va dastlabki Context.ai hodisasidan tashqariga cho‘zilgan faollikni topganini aytadi: hujumchi zararli dasturlarni tarqatgan va platforma kalitlarini izlagan. Bu bitta jabrlanuvchiga oid voqeadan ekotizim ishonchi muammosiga aylantiradi — bu yerda sarlavhalardan ko‘ra, credential (hisob ma’lumotlari)ni rotatsiya qilish, vendorlar bilan hamkorlik qilish va tezkor bartaraf etish muhimroq. Hozir Microsoft, AWS va Wiz ham jarayonda, bu esa dastlab o‘ylangandan ko‘ra zarar ko‘lamining kengroq bo‘lishi mumkinligini anglatadi.
Moliyaviy maslahat emas. Xavfingizni boshqaring va kapitalingizni himoya qiling.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Vercel’ning buzilishi bitta akkauntdan ham kattaroq ko‘rinadi ⚡
Jamoa deyarli 1 PB logni ko‘rib chiqqanini va dastlabki Context.ai hodisasidan tashqariga cho‘zilgan faollikni topganini aytadi: hujumchi zararli dasturlarni tarqatgan va platforma kalitlarini izlagan. Bu bitta jabrlanuvchiga oid voqeadan ekotizim ishonchi muammosiga aylantiradi — bu yerda sarlavhalardan ko‘ra, credential (hisob ma’lumotlari)ni rotatsiya qilish, vendorlar bilan hamkorlik qilish va tezkor bartaraf etish muhimroq. Hozir Microsoft, AWS va Wiz ham jarayonda, bu esa dastlab o‘ylangandan ko‘ra zarar ko‘lamining kengroq bo‘lishi mumkinligini anglatadi.
Moliyaviy maslahat emas. Xavfingizni boshqaring va kapitalingizni himoya qiling.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
Jamoa deyarli 1 PB logni ko‘rib chiqqanini va dastlabki Context.ai hodisasidan tashqariga cho‘zilgan faollikni topganini aytadi: hujumchi zararli dasturlarni tarqatgan va platforma kalitlarini izlagan. Bu bitta jabrlanuvchiga oid voqeadan ekotizim ishonchi muammosiga aylantiradi — bu yerda sarlavhalardan ko‘ra, credential (hisob ma’lumotlari)ni rotatsiya qilish, vendorlar bilan hamkorlik qilish va tezkor bartaraf etish muhimroq. Hozir Microsoft, AWS va Wiz ham jarayonda, bu esa dastlab o‘ylangandan ko‘ra zarar ko‘lamining kengroq bo‘lishi mumkinligini anglatadi.
Moliyaviy maslahat emas. Xavfingizni boshqaring va kapitalingizni himoya qiling.
#CyberSecurity #Infosec #CloudSecurity #DataBreach #RiskManagementMastery
⚡
8
🚨 Kasperski ogohlantiradi: soxta GitHub ilovalari orqali kripto-valyuta investorlarini nishonga oladigan zararli dastur!
Kiberxavfsizlik kompaniyasi Kasperski ijtimoiy muhandislik taktikalari va buzib kirilgan GitHub ilovalaridan foydalanadigan yangi zararli dasturiy taʼminot freymvorkini aniqlaganini ma’lum qildi. Bu esa kripto-valyuta investorlariga qarata raqamli aktivlar o‘g‘irlanishi xavfidan ogohlantiradi.
━━━━━━━━━━━━━━
📊 Ta’sir: 🔥 Juda yuqori
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Manba: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
🚨 Kasperski ogohlantiradi: soxta GitHub ilovalari orqali kripto-valyuta investorlarini nishonga oladigan zararli dastur!
Kiberxavfsizlik kompaniyasi Kasperski ijtimoiy muhandislik taktikalari va buzib kirilgan GitHub ilovalaridan foydalanadigan yangi zararli dasturiy taʼminot freymvorkini aniqlaganini ma’lum qildi. Bu esa kripto-valyuta investorlariga qarata raqamli aktivlar o‘g‘irlanishi xavfidan ogohlantiradi.
━━━━━━━━━━━━━━
📊 Ta’sir: 🔥 Juda yuqori
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Manba: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
Kiberxavfsizlik kompaniyasi Kasperski ijtimoiy muhandislik taktikalari va buzib kirilgan GitHub ilovalaridan foydalanadigan yangi zararli dasturiy taʼminot freymvorkini aniqlaganini ma’lum qildi. Bu esa kripto-valyuta investorlariga qarata raqamli aktivlar o‘g‘irlanishi xavfidan ogohlantiradi.
━━━━━━━━━━━━━━
📊 Ta’sir: 🔥 Juda yuqori
🏷️ OTHER
#Kaspersky #Cybersecurity #CryptoScam #Malware #Infosec
🔗 Manba: https://cointelegraph.com/news/kaspersky-malware-framework-crypto-investors
22
⚽️ Katta kiberhujum bo‘lib, Jahon chempionati paytida 12 millionta akkauntni nishonga oladi va kripto hamyon egalari maqsad qilinadi
HUMAN Security kompaniyasi hisobotiga ko‘ra, 12 millionta jonli efir akkaunti o‘g‘irlangani aniqlandi, shundan 802 mingta akkaunt 2026-yil iyun oyida. Bu holat Jahon chempionati bilan bir vaqtda ro‘y bergan. Hisobotda kripto hamyon egalari nishonga olinadigan bank troyanlari kabi zararli dasturlar yordamida sodir etilayotgan kiberjinoyatlar kuchayib borayotgani ta’kidlanadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Manba: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
⚽️ Katta kiberhujum bo‘lib, Jahon chempionati paytida 12 millionta akkauntni nishonga oladi va kripto hamyon egalari maqsad qilinadi
HUMAN Security kompaniyasi hisobotiga ko‘ra, 12 millionta jonli efir akkaunti o‘g‘irlangani aniqlandi, shundan 802 mingta akkaunt 2026-yil iyun oyida. Bu holat Jahon chempionati bilan bir vaqtda ro‘y bergan. Hisobotda kripto hamyon egalari nishonga olinadigan bank troyanlari kabi zararli dasturlar yordamida sodir etilayotgan kiberjinoyatlar kuchayib borayotgani ta’kidlanadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Manba: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
HUMAN Security kompaniyasi hisobotiga ko‘ra, 12 millionta jonli efir akkaunti o‘g‘irlangani aniqlandi, shundan 802 mingta akkaunt 2026-yil iyun oyida. Bu holat Jahon chempionati bilan bir vaqtda ro‘y bergan. Hisobotda kripto hamyon egalari nishonga olinadigan bank troyanlari kabi zararli dasturlar yordamida sodir etilayotgan kiberjinoyatlar kuchayib borayotgani ta’kidlanadi.
━━━━━━━━━━━━━━
📊 Ta’sir: 📈 Yuqori
🏷️ OTHER
#Cybersecurity #WorldCup #CryptoCrime #HUMANSafety #InfoSec
🔗 Manba: https://cryptobriefing.com/human-security-stolen-streaming-accounts-world-cup/
26

·
--
Anthropic buzilishi haqidagi mish-mish $A ni yana diqqat markazida ushlab turibdi 🔍
ShinyHunters da’vosining mohiyati skrinshotlar uchun kamroq, asosiysi signal: ichki model boshqaruv panellari, foydalanuvchi boshqaruvlari va xarajat/unumdorlik bo‘yicha ma’lumotlar endi asosiy nishonga aylandi. Agar bu tasdiqlansa, institutlar AI infratuzilmasini hujumlar doirasi kengayib borayotgan sirt sifatida ko‘rishi mumkin; bu esa stack ustida qurilgan vendorlar va kripto bilan bog‘liq kompaniyalar uchun ham “spillover” (yon ta’sir) xavfini oshiradi.
Moliyaviy maslahat emas. Xavfingizni boshqaring va kapitalingizni himoya qiling.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
{future}(AIXBTUSDT)
Anthropic buzilishi haqidagi mish-mish $A ni yana diqqat markazida ushlab turibdi 🔍
ShinyHunters da’vosining mohiyati skrinshotlar uchun kamroq, asosiysi signal: ichki model boshqaruv panellari, foydalanuvchi boshqaruvlari va xarajat/unumdorlik bo‘yicha ma’lumotlar endi asosiy nishonga aylandi. Agar bu tasdiqlansa, institutlar AI infratuzilmasini hujumlar doirasi kengayib borayotgan sirt sifatida ko‘rishi mumkin; bu esa stack ustida qurilgan vendorlar va kripto bilan bog‘liq kompaniyalar uchun ham “spillover” (yon ta’sir) xavfini oshiradi.
Moliyaviy maslahat emas. Xavfingizni boshqaring va kapitalingizni himoya qiling.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
ShinyHunters da’vosining mohiyati skrinshotlar uchun kamroq, asosiysi signal: ichki model boshqaruv panellari, foydalanuvchi boshqaruvlari va xarajat/unumdorlik bo‘yicha ma’lumotlar endi asosiy nishonga aylandi. Agar bu tasdiqlansa, institutlar AI infratuzilmasini hujumlar doirasi kengayib borayotgan sirt sifatida ko‘rishi mumkin; bu esa stack ustida qurilgan vendorlar va kripto bilan bog‘liq kompaniyalar uchun ham “spillover” (yon ta’sir) xavfini oshiradi.
Moliyaviy maslahat emas. Xavfingizni boshqaring va kapitalingizni himoya qiling.
#Aİ #CyberSecurity #Anthropic #Infosec #Crypto
✦
29
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BitcoinHoldsAbove$77000
4,651 marta koʻrilgan
139 muhokama qilmoqda
2
#FedHikeOddsRiseTo89%
24,839 marta koʻrilgan
609 muhokama qilmoqda
3
#BitcoinCrosses$78000
7,646 marta koʻrilgan
185 muhokama qilmoqda
4
#RLUSDSupplyHitsRecord$2.442B
935 marta koʻrilgan
25 muhokama qilmoqda
5
#AvalancheIntegratesIntoUAEPassDigitalVault
35,415 marta koʻrilgan
729 muhokama qilmoqda
6
#UKSeeksViewsOnTokenizingGold
25,185 marta koʻrilgan
524 muhokama qilmoqda
7
#AnthropicCEOCallsForAISlowdown
194,558 marta koʻrilgan
3,013 muhokama qilmoqda
8
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
3,577 marta koʻrilgan
78 muhokama qilmoqda
9
#BrazilCentralBankRaisesVASPCapitalRequirements
27,512 marta koʻrilgan
667 muhokama qilmoqda
10
#BitcoinThirdSingleBlockReorgInFourWeeks
70,906 marta koʻrilgan
1,447 muhokama qilmoqda