
#coldcard
coldcard
160,666 marta koʻrilgan
521 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
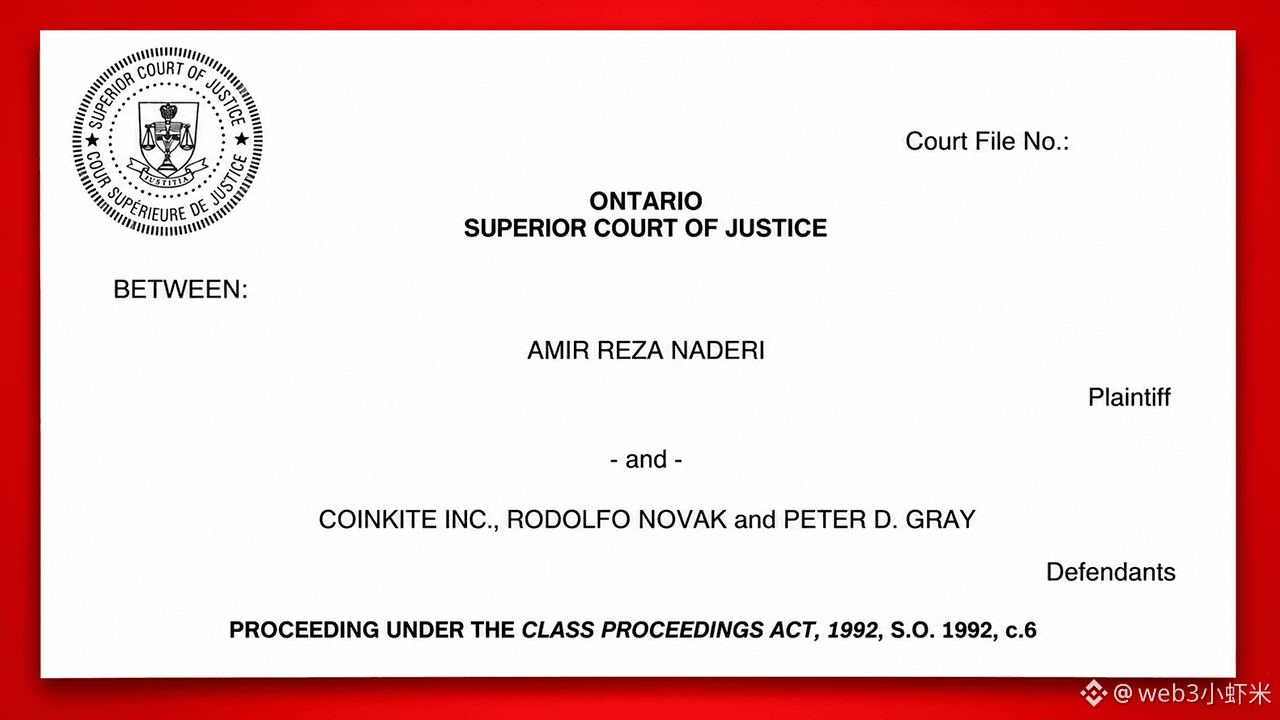
Globe and Mail’da ko‘zim tushdi: Torontodagi apparat hamyon ishlab chiqaruvchi Coinkite va uning hammuassislari Kanadaning Ontario Oliy sudida taklif etilgan jamoaviy da’vo nishoniga aylangan — da’vo arizasida Coldcard dasturiy ta’minotidagi zaiflik sabab tiklash iborasini taxmin qilish mumkin bo‘lgani va foydalanuvchilarning 140 million dollardan ortiq bitkoini o‘g‘irlangani aytiladi.
Muhim faktlar: da’vo arizasi 11-sentabrda topshirilgan. Javobgarlar orasida bosh direktor Rodolfo Novak va hammuassis Peter Gray bor. Da’voda 2021-yilgi dasturiy ta’minot tasodifiy sonlar generatorini zaifroq dasturiy PRNG’ga ulab qo‘ygani aytiladi; muhandis James O'Beirne bu haqda 2025-yil may oyidayoq xabar bergan. Hujumlar 2026/7/30 dan boshlab bir necha to‘lqinda amalga oshirilgani, da’vo arizasida esa zarar 140 million dollardan oshgani taxmin qilinadi. Da’vogar Amir Naderi o‘zi taxminan 80 ming dollar yo‘qotganini aytadi. Kompaniya sud ishi tafsilotlariga izoh berishdan bosh tortdi va bir necha kun ichida hodisadan keyingi to‘liq tahlilni e’lon qilishini bildirdi; bundan oldin bosh direktor dasturiy ta’minotdagi xatoni ochiq tan olgan edi. Da’vo hali tasdiqlanmagan, ayblovlar esa isbotlanmagan.
Sovuq hamyon ham mutlaq xavfsiz emas — urug‘ iborasi yaratiladigan bosqichda xato yuz bersa, oflayn saqlash ham himoya qila olmaydi.
#$BTC #Coldcard #apparat hamyon
Globe and Mail’da ko‘zim tushdi: Torontodagi apparat hamyon ishlab chiqaruvchi Coinkite va uning hammuassislari Kanadaning Ontario Oliy sudida taklif etilgan jamoaviy da’vo nishoniga aylangan — da’vo arizasida Coldcard dasturiy ta’minotidagi zaiflik sabab tiklash iborasini taxmin qilish mumkin bo‘lgani va foydalanuvchilarning 140 million dollardan ortiq bitkoini o‘g‘irlangani aytiladi.
Muhim faktlar: da’vo arizasi 11-sentabrda topshirilgan. Javobgarlar orasida bosh direktor Rodolfo Novak va hammuassis Peter Gray bor. Da’voda 2021-yilgi dasturiy ta’minot tasodifiy sonlar generatorini zaifroq dasturiy PRNG’ga ulab qo‘ygani aytiladi; muhandis James O'Beirne bu haqda 2025-yil may oyidayoq xabar bergan. Hujumlar 2026/7/30 dan boshlab bir necha to‘lqinda amalga oshirilgani, da’vo arizasida esa zarar 140 million dollardan oshgani taxmin qilinadi. Da’vogar Amir Naderi o‘zi taxminan 80 ming dollar yo‘qotganini aytadi. Kompaniya sud ishi tafsilotlariga izoh berishdan bosh tortdi va bir necha kun ichida hodisadan keyingi to‘liq tahlilni e’lon qilishini bildirdi; bundan oldin bosh direktor dasturiy ta’minotdagi xatoni ochiq tan olgan edi. Da’vo hali tasdiqlanmagan, ayblovlar esa isbotlanmagan.
Sovuq hamyon ham mutlaq xavfsiz emas — urug‘ iborasi yaratiladigan bosqichda xato yuz bersa, oflayn saqlash ham himoya qila olmaydi.
#$BTC #Coldcard #apparat hamyon
Muhim faktlar: da’vo arizasi 11-sentabrda topshirilgan. Javobgarlar orasida bosh direktor Rodolfo Novak va hammuassis Peter Gray bor. Da’voda 2021-yilgi dasturiy ta’minot tasodifiy sonlar generatorini zaifroq dasturiy PRNG’ga ulab qo‘ygani aytiladi; muhandis James O'Beirne bu haqda 2025-yil may oyidayoq xabar bergan. Hujumlar 2026/7/30 dan boshlab bir necha to‘lqinda amalga oshirilgani, da’vo arizasida esa zarar 140 million dollardan oshgani taxmin qilinadi. Da’vogar Amir Naderi o‘zi taxminan 80 ming dollar yo‘qotganini aytadi. Kompaniya sud ishi tafsilotlariga izoh berishdan bosh tortdi va bir necha kun ichida hodisadan keyingi to‘liq tahlilni e’lon qilishini bildirdi; bundan oldin bosh direktor dasturiy ta’minotdagi xatoni ochiq tan olgan edi. Da’vo hali tasdiqlanmagan, ayblovlar esa isbotlanmagan.
Sovuq hamyon ham mutlaq xavfsiz emas — urug‘ iborasi yaratiladigan bosqichda xato yuz bersa, oflayn saqlash ham himoya qila olmaydi.
#$BTC #Coldcard #apparat hamyon
7

Xotirjam bo‘lish uchun apparat hamyon sotib olasiz, ammo seed iborasi “soxta tasodifiy” bo‘lib chiqadi. Coinkite kompaniyasining Coldcard qurilmasi fosh bo‘ldi: 2021-yil martdagi proshivka yangilanishi chipdagi haqiqiy tasodifiy sonlar generatorini sezdirmay o‘chirib qo‘ygan, seed atigi 40 bit tasodifiylikka ega bo‘lgan, BIP-39 standarti esa 128 bitni talab qiladi. Bu xuddi bosh eshik parolini mahsulot qo‘llanmasiga yozib qo‘yish bilan barobar. 30-iyul kuni hujumchilar 25 daqiqada 594 ta $BTC (taxminan 38 million dollar)ni olib, 500 dan ortiq hamyonni talon-toroj qilishdi. Jami 140 million dollardan ortiq mablag‘ o‘g‘irlandi, jabrlanganlar soni esa 5200 dan oshdi. 11-sentabrda Ontario Oliy sudi jamoaviy da’voni rasman ko‘rib chiqishga qabul qildi. Da’vogarlarning aytishicha, asoschilar jamoasi bu haqda 2025-yil mayidayoq bilgan. Kompaniya esa buni inkor etib, o‘zi ham faqat o‘sha kuni bilib qolganini va tuzatish chiqarganini bildirdi. Tuzatish chiqdi, ammo o‘g‘irlangan kriptovalyutalardan bittasi ham qaytmadi. Sovuq hamyon sotib olayotganda aslida nimani ko‘zlaysiz — haqiqiy xavfsizliknimi yoki shunchaki xotirjamlik hissinimi? Izohlarda ovoz bering: A — tuzatishdan keyin ham apparat hamyondan foydalanishda davom etaman; B — ishonch yo‘qoldi, hammasini birjaga qaytaraman.
$ETH $SOL
#Coldcard #apparathamyon
Xotirjam bo‘lish uchun apparat hamyon sotib olasiz, ammo seed iborasi “soxta tasodifiy” bo‘lib chiqadi. Coinkite kompaniyasining Coldcard qurilmasi fosh bo‘ldi: 2021-yil martdagi proshivka yangilanishi chipdagi haqiqiy tasodifiy sonlar generatorini sezdirmay o‘chirib qo‘ygan, seed atigi 40 bit tasodifiylikka ega bo‘lgan, BIP-39 standarti esa 128 bitni talab qiladi. Bu xuddi bosh eshik parolini mahsulot qo‘llanmasiga yozib qo‘yish bilan barobar. 30-iyul kuni hujumchilar 25 daqiqada 594 ta $BTC (taxminan 38 million dollar)ni olib, 500 dan ortiq hamyonni talon-toroj qilishdi. Jami 140 million dollardan ortiq mablag‘ o‘g‘irlandi, jabrlanganlar soni esa 5200 dan oshdi. 11-sentabrda Ontario Oliy sudi jamoaviy da’voni rasman ko‘rib chiqishga qabul qildi. Da’vogarlarning aytishicha, asoschilar jamoasi bu haqda 2025-yil mayidayoq bilgan. Kompaniya esa buni inkor etib, o‘zi ham faqat o‘sha kuni bilib qolganini va tuzatish chiqarganini bildirdi. Tuzatish chiqdi, ammo o‘g‘irlangan kriptovalyutalardan bittasi ham qaytmadi. Sovuq hamyon sotib olayotganda aslida nimani ko‘zlaysiz — haqiqiy xavfsizliknimi yoki shunchaki xotirjamlik hissinimi? Izohlarda ovoz bering: A — tuzatishdan keyin ham apparat hamyondan foydalanishda davom etaman; B — ishonch yo‘qoldi, hammasini birjaga qaytaraman.
$ETH $SOL
#Coldcard #apparathamyon
$ETH $SOL
#Coldcard #apparathamyon
107

·
--
【Bozor yangiliklari】Eng kinoyali jihati zaiflik 5 yil yashirin qolgani emas: da’vo arizasida aytilishicha, muhandis 2025-yil mayidayoq Coinkite’ni ogohlantirgan, ammo shu yilning 30-iyuligacha chora ko‘rilmagan. Hujumchilar 25 daqiqada 594 BTC — taxminan 38 million dollarni o‘g‘irlashgan, umumiy zarar esa 140 million dollardan oshgani aytilmoqda. Jamoaviy da’vo Ontario provinsiyasi sudiga yetib borgan va Mk2 dan Q gacha bo‘lgan barcha modellarni qamrab oladi. Eng alam qiladigani, yangi proshivkani o‘rnatish ham avval yaratilgan eski tiklash iborasini himoya qila olmaydi: yangi iboraga almashtirmasangiz, eshik ochiq qolaveradi. Apparat hamyonlari xavfsizligini ishlab chiqaruvchining bir og‘iz gapiga to‘liq ishonib topshirishga hali ham jur’at etasizmi?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Manba: Bitcoin.com News)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun berilgan bo‘lib, investitsiya maslahati hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
【Bozor yangiliklari】Eng kinoyali jihati zaiflik 5 yil yashirin qolgani emas: da’vo arizasida aytilishicha, muhandis 2025-yil mayidayoq Coinkite’ni ogohlantirgan, ammo shu yilning 30-iyuligacha chora ko‘rilmagan. Hujumchilar 25 daqiqada 594 BTC — taxminan 38 million dollarni o‘g‘irlashgan, umumiy zarar esa 140 million dollardan oshgani aytilmoqda. Jamoaviy da’vo Ontario provinsiyasi sudiga yetib borgan va Mk2 dan Q gacha bo‘lgan barcha modellarni qamrab oladi. Eng alam qiladigani, yangi proshivkani o‘rnatish ham avval yaratilgan eski tiklash iborasini himoya qila olmaydi: yangi iboraga almashtirmasangiz, eshik ochiq qolaveradi. Apparat hamyonlari xavfsizligini ishlab chiqaruvchining bir og‘iz gapiga to‘liq ishonib topshirishga hali ham jur’at etasizmi?
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Manba: Bitcoin.com News)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun berilgan bo‘lib, investitsiya maslahati hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
$BTC $ETH $SOL
#比特币 #硬件钱包 #Coldcard
(Manba: Bitcoin.com News)
⚠️Xavf haqida ogohlantirish: Yuqoridagilar bozor ma’lumotlari bilan bo‘lishish uchun berilgan bo‘lib, investitsiya maslahati hisoblanmaydi. Investitsiya xavfli, bozorga kirishda ehtiyot bo‘ling.
14
·
--
Ontario Oliy sudida oshkor qilingan da’vo arizasiga ko‘zim tushdi: Coldcard ishlab chiqaruvchisi Coinkite hamda hammuassislari Rodolfo Novak va Peter D. Gray’ga qarshi jamoaviy da’vo qo‘zg‘atilgan.
Da’vo arizasida aytilishicha, 2021-yil mart oyidan boshlab chiqarilgan proshivka versiyalarida qurishdagi xato sabab MicroPython’ning Yasmarang psevdotasodifiy sonlar generatoridan foydalanilgan va bu tiklash iborasini qayta hosil qilish imkonini bergan. Hujumchilar 2026-yil 30-iyuldan boshlab ushbu zaiflikdan foydalanib, kriptovalyutalarni o‘g‘irlagan; dastlabki hujumda taxminan 25 daqiqa ichida qariyb 594 BTC o‘tkazib yuborilgan, umumiy zarar esa 140 million AQSh dollaridan oshgan. Shuningdek, da’voda ikki asoschi bu nuqson haqida kechi bilan 2025-yil may oyida xabardor bo‘lgani aytiladi. Da’vogarlar jamoaviy da’voni tasdiqlashni va Ontario’ning «Iste’molchilar huquqlarini himoya qilish to‘g‘risida»gi qonuni hamda boshqa qonunlarga muvofiq tovon undirishni so‘ramoqda.
$BTC #Coldcard #ApparatHamyon
Ontario Oliy sudida oshkor qilingan da’vo arizasiga ko‘zim tushdi: Coldcard ishlab chiqaruvchisi Coinkite hamda hammuassislari Rodolfo Novak va Peter D. Gray’ga qarshi jamoaviy da’vo qo‘zg‘atilgan.
Da’vo arizasida aytilishicha, 2021-yil mart oyidan boshlab chiqarilgan proshivka versiyalarida qurishdagi xato sabab MicroPython’ning Yasmarang psevdotasodifiy sonlar generatoridan foydalanilgan va bu tiklash iborasini qayta hosil qilish imkonini bergan. Hujumchilar 2026-yil 30-iyuldan boshlab ushbu zaiflikdan foydalanib, kriptovalyutalarni o‘g‘irlagan; dastlabki hujumda taxminan 25 daqiqa ichida qariyb 594 BTC o‘tkazib yuborilgan, umumiy zarar esa 140 million AQSh dollaridan oshgan. Shuningdek, da’voda ikki asoschi bu nuqson haqida kechi bilan 2025-yil may oyida xabardor bo‘lgani aytiladi. Da’vogarlar jamoaviy da’voni tasdiqlashni va Ontario’ning «Iste’molchilar huquqlarini himoya qilish to‘g‘risida»gi qonuni hamda boshqa qonunlarga muvofiq tovon undirishni so‘ramoqda.
$BTC #Coldcard #ApparatHamyon
Da’vo arizasida aytilishicha, 2021-yil mart oyidan boshlab chiqarilgan proshivka versiyalarida qurishdagi xato sabab MicroPython’ning Yasmarang psevdotasodifiy sonlar generatoridan foydalanilgan va bu tiklash iborasini qayta hosil qilish imkonini bergan. Hujumchilar 2026-yil 30-iyuldan boshlab ushbu zaiflikdan foydalanib, kriptovalyutalarni o‘g‘irlagan; dastlabki hujumda taxminan 25 daqiqa ichida qariyb 594 BTC o‘tkazib yuborilgan, umumiy zarar esa 140 million AQSh dollaridan oshgan. Shuningdek, da’voda ikki asoschi bu nuqson haqida kechi bilan 2025-yil may oyida xabardor bo‘lgani aytiladi. Da’vogarlar jamoaviy da’voni tasdiqlashni va Ontario’ning «Iste’molchilar huquqlarini himoya qilish to‘g‘risida»gi qonuni hamda boshqa qonunlarga muvofiq tovon undirishni so‘ramoqda.
$BTC #Coldcard #ApparatHamyon
53

·
--
Sovuq hamyon sudga berildi: mnemonik iboradagi nuqson bo‘yicha jamoaviy da’voApparat hamyoni ham Ontario Oliy sudiga yetib bordi — da’vogar buni «jamoaviy da’vo» deb atamoqda, sud esa hali qaror chiqargani yo‘q.
Ontario Oliy sudiga topshirilgan da’vo arizasi (ish raqami CV-26-00018158, elektron tarzda taxminan 2026-09-11 kuni berilgan): da’vogar Amir Reza Naderi taklif etilayotgan jamoa nomidan Coldcard ishlab chiqaruvchisi Coinkite Inc. va kompaniya hammuassislari Rodolfo Novak hamda Peter D. Grayni sudga bergan. Da’vo arizasida aytilishicha, 2021-yil mart oyidagi dasturiy ta’minot yangilanishidan keyin boshlang‘ich iboralarni yaratish kriptografik bo‘lmagan MicroPython Yasmarang PRNG’iga o‘tgan va ularni oflayn tarzda qayta tiklash mumkin bo‘lgan; 2026-07-30 dan boshlab bu holatdan foydalanilgan, dastlabki taxminan 25 daqiqada qariyb 594 $BTC o‘g‘irlangan (da’vo arizasida taxminan $3800 mln deb baholangan), keyinchalik esa jami zarar $1.4 mlrd dan oshgani da’vo qilingan; da’vogarning o‘zi 8-avgust kuni taxminan 1.2294 $BTC yo‘qotganini bildiradi. Shuningdek, javobgarlar ehtimoliy zaiflik haqida kamida 2025-yil may oyidayoq xabardor qilingani, ammo foydalanuvchilarni yetarlicha ogohlantirmagani da’vo qilinadi. Talablar iste’molchilar huquqlarini himoya qilish to‘g‘risidagi qonun, tovarlar savdosi to‘g‘risidagi qonun, ehtiyotsizlik va shartnomani buzish bilan bog‘liq choralarni o‘z ichiga oladi — bularning barchasi da’vogarning iddaolari bo‘lib, hali sud tomonidan hal etilmagan.
Sovuq hamyon sudga berildi: mnemonik iboradagi nuqson bo‘yicha jamoaviy da’vo
Apparat hamyoni ham Ontario Oliy sudiga yetib bordi — da’vogar buni «jamoaviy da’vo» deb atamoqda, sud esa hali qaror chiqargani yo‘q.
Ontario Oliy sudiga topshirilgan da’vo arizasi (ish raqami CV-26-00018158, elektron tarzda taxminan 2026-09-11 kuni berilgan): da’vogar Amir Reza Naderi taklif etilayotgan jamoa nomidan Coldcard ishlab chiqaruvchisi Coinkite Inc. va kompaniya hammuassislari Rodolfo Novak hamda Peter D. Grayni sudga bergan. Da’vo arizasida aytilishicha, 2021-yil mart oyidagi dasturiy ta’minot yangilanishidan keyin boshlang‘ich iboralarni yaratish kriptografik bo‘lmagan MicroPython Yasmarang PRNG’iga o‘tgan va ularni oflayn tarzda qayta tiklash mumkin bo‘lgan; 2026-07-30 dan boshlab bu holatdan foydalanilgan, dastlabki taxminan 25 daqiqada qariyb 594 $BTC o‘g‘irlangan (da’vo arizasida taxminan $3800 mln deb baholangan), keyinchalik esa jami zarar $1.4 mlrd dan oshgani da’vo qilingan; da’vogarning o‘zi 8-avgust kuni taxminan 1.2294 $BTC yo‘qotganini bildiradi. Shuningdek, javobgarlar ehtimoliy zaiflik haqida kamida 2025-yil may oyidayoq xabardor qilingani, ammo foydalanuvchilarni yetarlicha ogohlantirmagani da’vo qilinadi. Talablar iste’molchilar huquqlarini himoya qilish to‘g‘risidagi qonun, tovarlar savdosi to‘g‘risidagi qonun, ehtiyotsizlik va shartnomani buzish bilan bog‘liq choralarni o‘z ichiga oladi — bularning barchasi da’vogarning iddaolari bo‘lib, hali sud tomonidan hal etilmagan.
Ontario Oliy sudiga topshirilgan da’vo arizasi (ish raqami CV-26-00018158, elektron tarzda taxminan 2026-09-11 kuni berilgan): da’vogar Amir Reza Naderi taklif etilayotgan jamoa nomidan Coldcard ishlab chiqaruvchisi Coinkite Inc. va kompaniya hammuassislari Rodolfo Novak hamda Peter D. Grayni sudga bergan. Da’vo arizasida aytilishicha, 2021-yil mart oyidagi dasturiy ta’minot yangilanishidan keyin boshlang‘ich iboralarni yaratish kriptografik bo‘lmagan MicroPython Yasmarang PRNG’iga o‘tgan va ularni oflayn tarzda qayta tiklash mumkin bo‘lgan; 2026-07-30 dan boshlab bu holatdan foydalanilgan, dastlabki taxminan 25 daqiqada qariyb 594 $BTC o‘g‘irlangan (da’vo arizasida taxminan $3800 mln deb baholangan), keyinchalik esa jami zarar $1.4 mlrd dan oshgani da’vo qilingan; da’vogarning o‘zi 8-avgust kuni taxminan 1.2294 $BTC yo‘qotganini bildiradi. Shuningdek, javobgarlar ehtimoliy zaiflik haqida kamida 2025-yil may oyidayoq xabardor qilingani, ammo foydalanuvchilarni yetarlicha ogohlantirmagani da’vo qilinadi. Talablar iste’molchilar huquqlarini himoya qilish to‘g‘risidagi qonun, tovarlar savdosi to‘g‘risidagi qonun, ehtiyotsizlik va shartnomani buzish bilan bog‘liq choralarni o‘z ichiga oladi — bularning barchasi da’vogarning iddaolari bo‘lib, hali sud tomonidan hal etilmagan.
148

·
--
🚨 $BTC FOYDALANUVCHILAR DIQQAT: Coldcard’dagi nuqson kalitlaringizni oshkor qilishi mumkin 🛑
Yaqinda Ontarioda jamoaviy da’vo arizasi topshirilgani Coldcard proshivkasi 2021-yil martidan beri oldindan aytish mumkin bo‘lgan PRNG’dan foydalanib kelganini fosh qildi. Natijada bir martalik bo‘lishi kerak bo‘lgan seed’ni qayta ijro etish mumkin bo‘lgan ssenariyga aylantiradi. 🦈 Sizib chiqishni allaqachon payqagan ziyrak investorlar haqiqiy entropiyani kafolatlaydigan qurilmalarga o‘tmoqda.
Bitcoin egalari uchun bu buzilish sezdirmasdan mablag‘larni siqib chiqarishga olib kelishi mumkin — agar yovuz niyatli shaxs mnemonik iborani qo‘lga kiritsa, mablag‘laringizdan oldin tranzaksiya yuborishi mumkin. 📊 G‘ayrioddiy chiquvchi tranzaksiyalarni kuzatib boring va apparatga asoslangan RNG’dan foydalanadigan hamyonga o‘tishni ko‘rib chiqing. 💡
💬 Bu hafta hamyoningizni o‘zgartirmoqchimisiz yoki tuzatish chiqishini kutasizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
🚨 $BTC FOYDALANUVCHILAR DIQQAT: Coldcard’dagi nuqson kalitlaringizni oshkor qilishi mumkin 🛑
Yaqinda Ontarioda jamoaviy da’vo arizasi topshirilgani Coldcard proshivkasi 2021-yil martidan beri oldindan aytish mumkin bo‘lgan PRNG’dan foydalanib kelganini fosh qildi. Natijada bir martalik bo‘lishi kerak bo‘lgan seed’ni qayta ijro etish mumkin bo‘lgan ssenariyga aylantiradi. 🦈 Sizib chiqishni allaqachon payqagan ziyrak investorlar haqiqiy entropiyani kafolatlaydigan qurilmalarga o‘tmoqda.
Bitcoin egalari uchun bu buzilish sezdirmasdan mablag‘larni siqib chiqarishga olib kelishi mumkin — agar yovuz niyatli shaxs mnemonik iborani qo‘lga kiritsa, mablag‘laringizdan oldin tranzaksiya yuborishi mumkin. 📊 G‘ayrioddiy chiquvchi tranzaksiyalarni kuzatib boring va apparatga asoslangan RNG’dan foydalanadigan hamyonga o‘tishni ko‘rib chiqing. 💡
💬 Bu hafta hamyoningizni o‘zgartirmoqchimisiz yoki tuzatish chiqishini kutasizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
Yaqinda Ontarioda jamoaviy da’vo arizasi topshirilgani Coldcard proshivkasi 2021-yil martidan beri oldindan aytish mumkin bo‘lgan PRNG’dan foydalanib kelganini fosh qildi. Natijada bir martalik bo‘lishi kerak bo‘lgan seed’ni qayta ijro etish mumkin bo‘lgan ssenariyga aylantiradi. 🦈 Sizib chiqishni allaqachon payqagan ziyrak investorlar haqiqiy entropiyani kafolatlaydigan qurilmalarga o‘tmoqda.
Bitcoin egalari uchun bu buzilish sezdirmasdan mablag‘larni siqib chiqarishga olib kelishi mumkin — agar yovuz niyatli shaxs mnemonik iborani qo‘lga kiritsa, mablag‘laringizdan oldin tranzaksiya yuborishi mumkin. 📊 G‘ayrioddiy chiquvchi tranzaksiyalarni kuzatib boring va apparatga asoslangan RNG’dan foydalanadigan hamyonga o‘tishni ko‘rib chiqing. 💡
💬 Bu hafta hamyoningizni o‘zgartirmoqchimisiz yoki tuzatish chiqishini kutasizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim tavakkalingizni boshqaring. 🛡️
🏷️ #BTC #Coldcard #Security #Crypto
🔥 💎
9

📢 Ledger va Coldcard bilan bog‘liq holatlardan keyin qaysi apparat hamyonini sotib olish kerak (2026-yil oktabr)
Galaxy Research ma’lumotlariga ko‘ra, 2026-yilda yuz bergan atigi ikki hodisa — Ledger’ning norasmiy qayta sotuvchisi bilan bog‘liq holat va Coldcard proshivkasidagi nosozlik — 200 million AQSh dollaridan ortiq kriptovalyuta o‘g‘irlanishiga olib keldi. Yil davomida yuz bergan holatlarning aksariyatida hamyon chipi buzilmagan: muammo ... qayerda ... ekanida edi…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
📢 Ledger va Coldcard bilan bog‘liq holatlardan keyin qaysi apparat hamyonini sotib olish kerak (2026-yil oktabr)
Galaxy Research ma’lumotlariga ko‘ra, 2026-yilda yuz bergan atigi ikki hodisa — Ledger’ning norasmiy qayta sotuvchisi bilan bog‘liq holat va Coldcard proshivkasidagi nosozlik — 200 million AQSh dollaridan ortiq kriptovalyuta o‘g‘irlanishiga olib keldi. Yil davomida yuz bergan holatlarning aksariyatida hamyon chipi buzilmagan: muammo ... qayerda ... ekanida edi…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
Galaxy Research ma’lumotlariga ko‘ra, 2026-yilda yuz bergan atigi ikki hodisa — Ledger’ning norasmiy qayta sotuvchisi bilan bog‘liq holat va Coldcard proshivkasidagi nosozlik — 200 million AQSh dollaridan ortiq kriptovalyuta o‘g‘irlanishiga olib keldi. Yil davomida yuz bergan holatlarning aksariyatida hamyon chipi buzilmagan: muammo ... qayerda ... ekanida edi…
#Coldcard #Ledger #GalaxyDigital #crypto #billetera $BTC $WBTC
33
🚨 BITCOIN OGOHLANTIRISHI: RASMIY HISOBDAN FIRIBGAR HAVOLA TARQATILDI
11-oktabr kuni $BTC uchun apparat hamyonlar ishlab chiqaruvchi COLDCARD o‘zining rasmiy X hisobidan firibgar havola tarqatilganini ma’lum qildi.
⚠️ NIMA BO‘LDI?
🔸 Xabarda shoshilinch xavfsizlik ogohlantirishi taqlid qilingan.
🔸 U mablag‘larni go‘yoki ko‘chirish uchun soxta sahifaga yo‘naltirgan.
🔸 COLDCARD postni o‘chirib tashladi va uning qanday paydo bo‘lganini tekshirmoqda.
🚨 HAMYONLAR BUZIB KIRILGANMI?
Qurilmalar buzib kirilgani yoki havola tufayli moliyaviy zarar ko‘rilgani haqida tasdiqlangan dalil yo‘q.
🛡️ MABLAG‘LARINGIZNI QANDAY HIMOYA QILISH KERAK
1️⃣ Shubhali postlarda ulashilgan mablag‘larni ko‘chirish havolalariga kirmang.
2️⃣ Tiklash iborangizni (mablag‘laringizga kirish imkonini beruvchi so‘zlarni) hech qachon veb-sahifaga yozmang.
3️⃣ Ogohlantirishlarni ishlab chiqaruvchi saytiga o‘zingiz kirib tekshiring.
4️⃣ Agar tiklash iborangizni oshkor qilgan bo‘lsangiz, uni xavf ostida deb hisoblang va mablag‘laringizni yangi, xavfsiz hamyonga ko‘chiring.
📌 BIZNING TAHLILIMIZ
Ledger haqidagi yorituvimizdan so‘ng yana bir boshqacha xavf yuzaga chiqdi: aftidan rasmiy kanallar orqali amalga oshiriladigan fishing (ma’lumotlar yoki mablag‘larni o‘g‘irlash uchun aldash).
Hisobning haqiqiyligi unda e’lon qilingan har bir havola xavfsiz ekanini kafolatlamaydi.
🔎 NIMANI KUZATAMIZ
🔴 Xavf: jabrlanganlar tasdiqlanishi yoki yangi firibgar postlar paydo bo‘lishi.
🟡 Kuzatuv: tekshiruv davom etmoqda.
🟢 Yaxshilanish: manba aniqlashtirildi va xavfsizlik choralari kuchaytirildi.
⚠️ Firibgar havolani qurilmalarga muvaffaqiyatli buzib kirilgan deb adashtirmang.
📌 OGOHLANTIRISH / XAVFSIZLIK
#bitcoin #BTC #Coldcard #Xavfsizlik
🚨 BITCOIN OGOHLANTIRISHI: RASMIY HISOBDAN FIRIBGAR HAVOLA TARQATILDI
11-oktabr kuni $BTC uchun apparat hamyonlar ishlab chiqaruvchi COLDCARD o‘zining rasmiy X hisobidan firibgar havola tarqatilganini ma’lum qildi.
⚠️ NIMA BO‘LDI?
🔸 Xabarda shoshilinch xavfsizlik ogohlantirishi taqlid qilingan.
🔸 U mablag‘larni go‘yoki ko‘chirish uchun soxta sahifaga yo‘naltirgan.
🔸 COLDCARD postni o‘chirib tashladi va uning qanday paydo bo‘lganini tekshirmoqda.
🚨 HAMYONLAR BUZIB KIRILGANMI?
Qurilmalar buzib kirilgani yoki havola tufayli moliyaviy zarar ko‘rilgani haqida tasdiqlangan dalil yo‘q.
🛡️ MABLAG‘LARINGIZNI QANDAY HIMOYA QILISH KERAK
1️⃣ Shubhali postlarda ulashilgan mablag‘larni ko‘chirish havolalariga kirmang.
2️⃣ Tiklash iborangizni (mablag‘laringizga kirish imkonini beruvchi so‘zlarni) hech qachon veb-sahifaga yozmang.
3️⃣ Ogohlantirishlarni ishlab chiqaruvchi saytiga o‘zingiz kirib tekshiring.
4️⃣ Agar tiklash iborangizni oshkor qilgan bo‘lsangiz, uni xavf ostida deb hisoblang va mablag‘laringizni yangi, xavfsiz hamyonga ko‘chiring.
📌 BIZNING TAHLILIMIZ
Ledger haqidagi yorituvimizdan so‘ng yana bir boshqacha xavf yuzaga chiqdi: aftidan rasmiy kanallar orqali amalga oshiriladigan fishing (ma’lumotlar yoki mablag‘larni o‘g‘irlash uchun aldash).
Hisobning haqiqiyligi unda e’lon qilingan har bir havola xavfsiz ekanini kafolatlamaydi.
🔎 NIMANI KUZATAMIZ
🔴 Xavf: jabrlanganlar tasdiqlanishi yoki yangi firibgar postlar paydo bo‘lishi.
🟡 Kuzatuv: tekshiruv davom etmoqda.
🟢 Yaxshilanish: manba aniqlashtirildi va xavfsizlik choralari kuchaytirildi.
⚠️ Firibgar havolani qurilmalarga muvaffaqiyatli buzib kirilgan deb adashtirmang.
📌 OGOHLANTIRISH / XAVFSIZLIK
#bitcoin #BTC #Coldcard #Xavfsizlik
11-oktabr kuni $BTC uchun apparat hamyonlar ishlab chiqaruvchi COLDCARD o‘zining rasmiy X hisobidan firibgar havola tarqatilganini ma’lum qildi.
⚠️ NIMA BO‘LDI?
🔸 Xabarda shoshilinch xavfsizlik ogohlantirishi taqlid qilingan.
🔸 U mablag‘larni go‘yoki ko‘chirish uchun soxta sahifaga yo‘naltirgan.
🔸 COLDCARD postni o‘chirib tashladi va uning qanday paydo bo‘lganini tekshirmoqda.
🚨 HAMYONLAR BUZIB KIRILGANMI?
Qurilmalar buzib kirilgani yoki havola tufayli moliyaviy zarar ko‘rilgani haqida tasdiqlangan dalil yo‘q.
🛡️ MABLAG‘LARINGIZNI QANDAY HIMOYA QILISH KERAK
1️⃣ Shubhali postlarda ulashilgan mablag‘larni ko‘chirish havolalariga kirmang.
2️⃣ Tiklash iborangizni (mablag‘laringizga kirish imkonini beruvchi so‘zlarni) hech qachon veb-sahifaga yozmang.
3️⃣ Ogohlantirishlarni ishlab chiqaruvchi saytiga o‘zingiz kirib tekshiring.
4️⃣ Agar tiklash iborangizni oshkor qilgan bo‘lsangiz, uni xavf ostida deb hisoblang va mablag‘laringizni yangi, xavfsiz hamyonga ko‘chiring.
📌 BIZNING TAHLILIMIZ
Ledger haqidagi yorituvimizdan so‘ng yana bir boshqacha xavf yuzaga chiqdi: aftidan rasmiy kanallar orqali amalga oshiriladigan fishing (ma’lumotlar yoki mablag‘larni o‘g‘irlash uchun aldash).
Hisobning haqiqiyligi unda e’lon qilingan har bir havola xavfsiz ekanini kafolatlamaydi.
🔎 NIMANI KUZATAMIZ
🔴 Xavf: jabrlanganlar tasdiqlanishi yoki yangi firibgar postlar paydo bo‘lishi.
🟡 Kuzatuv: tekshiruv davom etmoqda.
🟢 Yaxshilanish: manba aniqlashtirildi va xavfsizlik choralari kuchaytirildi.
⚠️ Firibgar havolani qurilmalarga muvaffaqiyatli buzib kirilgan deb adashtirmang.
📌 OGOHLANTIRISH / XAVFSIZLIK
#bitcoin #BTC #Coldcard #Xavfsizlik
131
·
--
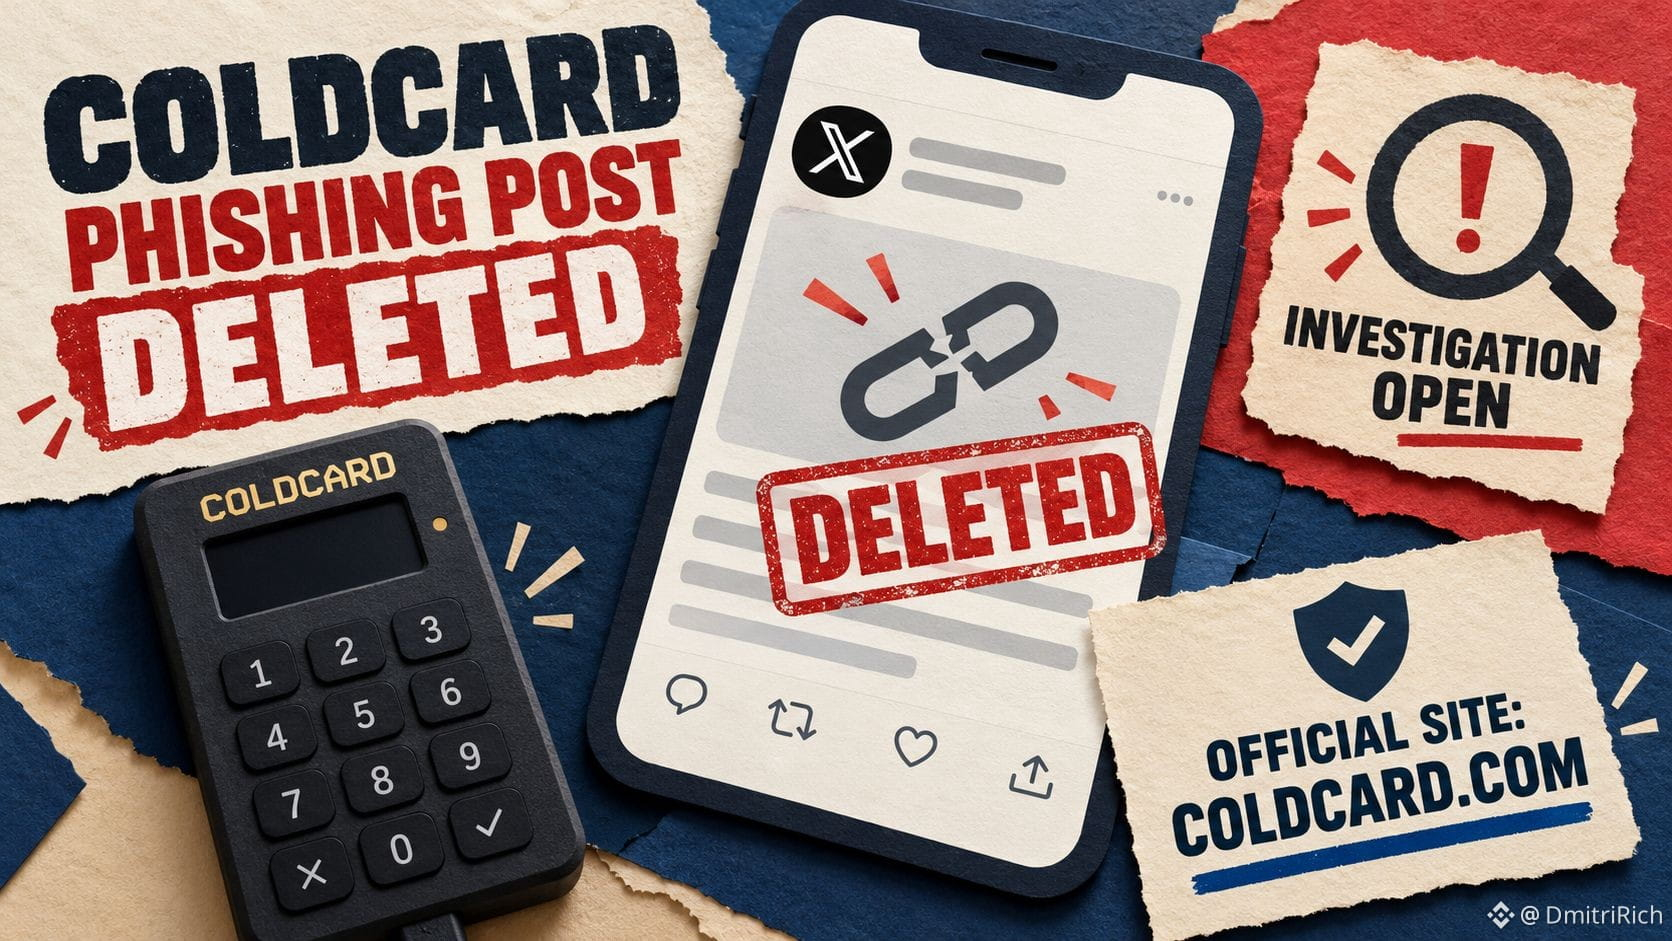
Coldcard foydalanuvchilari: uning rasmiy X akkauntidan o‘chirilgan “muhim proshivka” haqidagi ogohlantirishga e’tibor bermang.
#Coldcard havola fishing ekanini va coldcard.com uning yagona rasmiy sayti ekanini aytmoqda; proshivkada yangi zaiflik yoki mablag‘ yo‘qotilishi tasdiqlanmagan.
Akkaunt bilan bog‘liq hodisa hanuz tekshirilmoqda.
Coldcard foydalanuvchilari: uning rasmiy X akkauntidan o‘chirilgan “muhim proshivka” haqidagi ogohlantirishga e’tibor bermang.
#Coldcard havola fishing ekanini va coldcard.com uning yagona rasmiy sayti ekanini aytmoqda; proshivkada yangi zaiflik yoki mablag‘ yo‘qotilishi tasdiqlanmagan.
Akkaunt bilan bog‘liq hodisa hanuz tekshirilmoqda.
#Coldcard havola fishing ekanini va coldcard.com uning yagona rasmiy sayti ekanini aytmoqda; proshivkada yangi zaiflik yoki mablag‘ yo‘qotilishi tasdiqlanmagan.
Akkaunt bilan bog‘liq hodisa hanuz tekshirilmoqda.
127


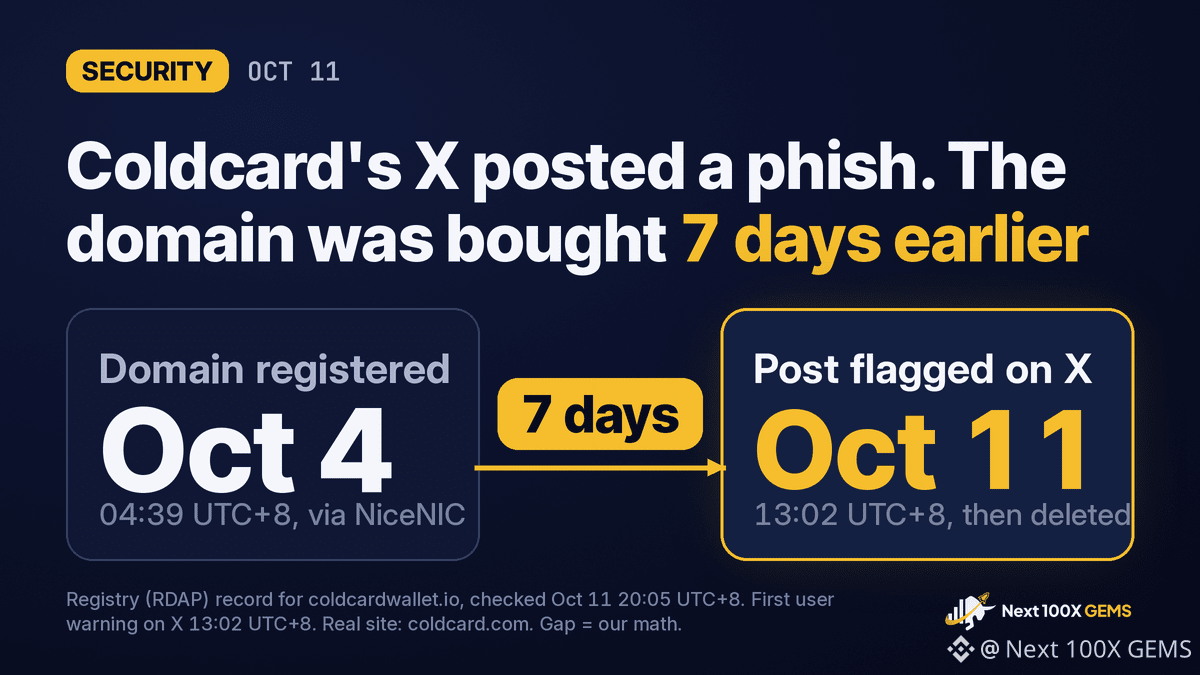
Bugun Coldcard’ning rasmiy X akkauntidan joylangan fishing havolasi 7 kun oldin ro‘yxatdan o‘tkazilgan domendan foydalangan.
coldcardwallet.io domeni uchun ro‘yxatga olish ma’lumotlarini tekshirdik. U 4-oktabr kuni soat 04:39 UTC+8 da NiceNIC registratori orqali ro‘yxatdan o‘tkazilgan. Foydalanuvchilar bu post haqida ilk bor 11-oktabr kuni soat 13:02 UTC+8 da xabar berishgan. Demak, post joylanishidan kamida bir hafta oldin domen kimningdir qo‘lida bo‘lgan.
Havola migrate.coldcardwallet.io manziliga olib borgan. Coldcard’ning iyul oyidagi seed xatosi bo‘yicha haqiqiy tavsiyalari coldcard.com/security/migrate manzilida joylashgan. Soxta sayt foydalanuvchilar allaqachon kutayotgan «ko‘chirish» so‘zidan foydalangan, domeni esa haqiqiy veb-sayt o‘rniga X’dagi COLDCARDwallet akkaunt nomiga mos keladi.
Bu o‘lja aynan shu foydalanuvchilar uchun tanlangan. O‘sha mikrodastur xatosi seed yaratish jarayonini zaiflashtirgan, Galaxy Digital ma’lumotlariga ko‘ra, hujumchilar 7 300 ta hamyondan kamida 100 million dollarlik Bitcoin’ni o‘g‘irlashgan. Seed’i zararlangan hamyon egalari mablag‘larini haqiqatan ham yangi seed’ga ko‘chirish haqida ogohlantirilgan. Shu sababli rasmiy akkauntdan yuborilgan «hoziroq ko‘chiring» degan xabar ishonarli tuyulgan.
Coldcard postni o‘chirib tashladi va o‘z tomonida mos keladigan hech qanday login yoki sessiya qaydini topmaganini aytdi. Kompaniya X’dan bu holatni tekshirishni so‘ragan.
Coldcard’ni haqiqatan ko‘chirish qurilmaning o‘zida amalga oshiriladi. Seed so‘zlaringizni so‘raydigan veb-sayt esa hujumdir.
$BTC
#Coldcard #Bitcoin
Moliyaviy maslahat emas. O‘zingiz izlaning.
Bugun Coldcard’ning rasmiy X akkauntidan joylangan fishing havolasi 7 kun oldin ro‘yxatdan o‘tkazilgan domendan foydalangan.
coldcardwallet.io domeni uchun ro‘yxatga olish ma’lumotlarini tekshirdik. U 4-oktabr kuni soat 04:39 UTC+8 da NiceNIC registratori orqali ro‘yxatdan o‘tkazilgan. Foydalanuvchilar bu post haqida ilk bor 11-oktabr kuni soat 13:02 UTC+8 da xabar berishgan. Demak, post joylanishidan kamida bir hafta oldin domen kimningdir qo‘lida bo‘lgan.
Havola migrate.coldcardwallet.io manziliga olib borgan. Coldcard’ning iyul oyidagi seed xatosi bo‘yicha haqiqiy tavsiyalari coldcard.com/security/migrate manzilida joylashgan. Soxta sayt foydalanuvchilar allaqachon kutayotgan «ko‘chirish» so‘zidan foydalangan, domeni esa haqiqiy veb-sayt o‘rniga X’dagi COLDCARDwallet akkaunt nomiga mos keladi.
Bu o‘lja aynan shu foydalanuvchilar uchun tanlangan. O‘sha mikrodastur xatosi seed yaratish jarayonini zaiflashtirgan, Galaxy Digital ma’lumotlariga ko‘ra, hujumchilar 7 300 ta hamyondan kamida 100 million dollarlik Bitcoin’ni o‘g‘irlashgan. Seed’i zararlangan hamyon egalari mablag‘larini haqiqatan ham yangi seed’ga ko‘chirish haqida ogohlantirilgan. Shu sababli rasmiy akkauntdan yuborilgan «hoziroq ko‘chiring» degan xabar ishonarli tuyulgan.
Coldcard postni o‘chirib tashladi va o‘z tomonida mos keladigan hech qanday login yoki sessiya qaydini topmaganini aytdi. Kompaniya X’dan bu holatni tekshirishni so‘ragan.
Coldcard’ni haqiqatan ko‘chirish qurilmaning o‘zida amalga oshiriladi. Seed so‘zlaringizni so‘raydigan veb-sayt esa hujumdir.
$BTC
#Coldcard #Bitcoin
Moliyaviy maslahat emas. O‘zingiz izlaning.
coldcardwallet.io domeni uchun ro‘yxatga olish ma’lumotlarini tekshirdik. U 4-oktabr kuni soat 04:39 UTC+8 da NiceNIC registratori orqali ro‘yxatdan o‘tkazilgan. Foydalanuvchilar bu post haqida ilk bor 11-oktabr kuni soat 13:02 UTC+8 da xabar berishgan. Demak, post joylanishidan kamida bir hafta oldin domen kimningdir qo‘lida bo‘lgan.
Havola migrate.coldcardwallet.io manziliga olib borgan. Coldcard’ning iyul oyidagi seed xatosi bo‘yicha haqiqiy tavsiyalari coldcard.com/security/migrate manzilida joylashgan. Soxta sayt foydalanuvchilar allaqachon kutayotgan «ko‘chirish» so‘zidan foydalangan, domeni esa haqiqiy veb-sayt o‘rniga X’dagi COLDCARDwallet akkaunt nomiga mos keladi.
Bu o‘lja aynan shu foydalanuvchilar uchun tanlangan. O‘sha mikrodastur xatosi seed yaratish jarayonini zaiflashtirgan, Galaxy Digital ma’lumotlariga ko‘ra, hujumchilar 7 300 ta hamyondan kamida 100 million dollarlik Bitcoin’ni o‘g‘irlashgan. Seed’i zararlangan hamyon egalari mablag‘larini haqiqatan ham yangi seed’ga ko‘chirish haqida ogohlantirilgan. Shu sababli rasmiy akkauntdan yuborilgan «hoziroq ko‘chiring» degan xabar ishonarli tuyulgan.
Coldcard postni o‘chirib tashladi va o‘z tomonida mos keladigan hech qanday login yoki sessiya qaydini topmaganini aytdi. Kompaniya X’dan bu holatni tekshirishni so‘ragan.
Coldcard’ni haqiqatan ko‘chirish qurilmaning o‘zida amalga oshiriladi. Seed so‘zlaringizni so‘raydigan veb-sayt esa hujumdir.
$BTC
#Coldcard #Bitcoin
Moliyaviy maslahat emas. O‘zingiz izlaning.
1
195
·
--
Shoshilinch tekshiruv: Coldcard hamyoni X platformasidagi akkauntida fishing havolasi paydo bo‘lishi holatini tekshirmoqda
Kriptovalyutalarni sovuq saqlash hamyonlariga ixtisoslashgan Coldcard kompaniyasi X platformasidagi rasmiy akkauntida fishing havolasi qanday paydo bo‘lganini rasman tekshirayotganini ma’lum qildi. Bu foydalanuvchilarni xavfsizlik borasida yanada ogoh bo‘lishga undaydi.
📌 Asosiy jihatlar va tahlillar:
• Hodisa sovuq hamyonlardan foydalanuvchilarni asl platformaga o‘xshash zararli saytlarga yo‘naltirishga urinish orqali nishonga oladi.
• Coldcard jamoasi ijtimoiy tarmoqdagi akkauntida yuzaga kelishi mumkin bo‘lgan xavfsizlik zaifliklari yoki tashqi buzib kirish holatlarini darhol tekshira boshladi.
• Eng katta muammo — qo‘llab-quvvatlash guruhlari aralashishidan oldin soxta havolalarning ishonchli kompaniyalar akkauntlarida tez tarqalishidir.
💡 Xulosa: Bu hodisa hatto yirik xavfsizlik kompaniyalarining rasmiy akkauntlari ham buzib kirish nishoniga aylanishi mumkinligini eslatadi. Shu sababli investorlar havolalarni tekshirmasdan bosmasliklari kerak.
💬 Ijtimoiy tarmoqlardagi sovuq saqlash platformalari akkauntlarini nishonga oluvchi fishing hujumlaridan raqamli aktivlaringizni qanday himoya qilasiz?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Shoshilinch tekshiruv: Coldcard hamyoni X platformasidagi akkauntida fishing havolasi paydo bo‘lishi holatini tekshirmoqda
Kriptovalyutalarni sovuq saqlash hamyonlariga ixtisoslashgan Coldcard kompaniyasi X platformasidagi rasmiy akkauntida fishing havolasi qanday paydo bo‘lganini rasman tekshirayotganini ma’lum qildi. Bu foydalanuvchilarni xavfsizlik borasida yanada ogoh bo‘lishga undaydi.
📌 Asosiy jihatlar va tahlillar:
• Hodisa sovuq hamyonlardan foydalanuvchilarni asl platformaga o‘xshash zararli saytlarga yo‘naltirishga urinish orqali nishonga oladi.
• Coldcard jamoasi ijtimoiy tarmoqdagi akkauntida yuzaga kelishi mumkin bo‘lgan xavfsizlik zaifliklari yoki tashqi buzib kirish holatlarini darhol tekshira boshladi.
• Eng katta muammo — qo‘llab-quvvatlash guruhlari aralashishidan oldin soxta havolalarning ishonchli kompaniyalar akkauntlarida tez tarqalishidir.
💡 Xulosa: Bu hodisa hatto yirik xavfsizlik kompaniyalarining rasmiy akkauntlari ham buzib kirish nishoniga aylanishi mumkinligini eslatadi. Shu sababli investorlar havolalarni tekshirmasdan bosmasliklari kerak.
💬 Ijtimoiy tarmoqlardagi sovuq saqlash platformalari akkauntlarini nishonga oluvchi fishing hujumlaridan raqamli aktivlaringizni qanday himoya qilasiz?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
Kriptovalyutalarni sovuq saqlash hamyonlariga ixtisoslashgan Coldcard kompaniyasi X platformasidagi rasmiy akkauntida fishing havolasi qanday paydo bo‘lganini rasman tekshirayotganini ma’lum qildi. Bu foydalanuvchilarni xavfsizlik borasida yanada ogoh bo‘lishga undaydi.
📌 Asosiy jihatlar va tahlillar:
• Hodisa sovuq hamyonlardan foydalanuvchilarni asl platformaga o‘xshash zararli saytlarga yo‘naltirishga urinish orqali nishonga oladi.
• Coldcard jamoasi ijtimoiy tarmoqdagi akkauntida yuzaga kelishi mumkin bo‘lgan xavfsizlik zaifliklari yoki tashqi buzib kirish holatlarini darhol tekshira boshladi.
• Eng katta muammo — qo‘llab-quvvatlash guruhlari aralashishidan oldin soxta havolalarning ishonchli kompaniyalar akkauntlarida tez tarqalishidir.
💡 Xulosa: Bu hodisa hatto yirik xavfsizlik kompaniyalarining rasmiy akkauntlari ham buzib kirish nishoniga aylanishi mumkinligini eslatadi. Shu sababli investorlar havolalarni tekshirmasdan bosmasliklari kerak.
💬 Ijtimoiy tarmoqlardagi sovuq saqlash platformalari akkauntlarini nishonga oluvchi fishing hujumlaridan raqamli aktivlaringizni qanday himoya qilasiz?
#Coldcard #CryptoSecurity #PhishingAlert #BinanceSquare
84

·
--
Coldcard’ning X sahifasiga yashirincha zararli havola joylashtirildi. Bu hatto xavfsizlikka alohida e’tibor beradigan kompaniyalar ham nishonga olinishi mumkinligini eslatdi.
🧠 Oddiy qilib aytganda
Fishing havolasini telefoningizga qo‘ng‘iroq qiladigan soxta eshik qo‘ng‘irog‘iga o‘xshatish mumkin: u ishonchli ko‘rinadi, ammo uni bosish begonalarga ichkariga kirish imkonini berishi mumkin. Coldcard obunachilarini shubhali havolani ochmaslik haqida ogohlantirdi va tafsilotlarni tekshirib bo‘lgach, yangilik berishga va’da qildi.
✅ Bu siz uchun nimani anglatadi
• Hatto ishonchli akkauntlarda ham havolani bosishdan oldin URL manzilini doimo yaxshilab tekshiring.
• Eng so‘nggi himoya choralaridan foydalanish uchun apparat hamyoningiz proshivkasini muntazam yangilab turing.
• Ogohlantirishlarni rasmiy kanallardan kuzatib boring va hech qachon seed iboralaringiz yoki maxfiy kalitlaringizni ulashmang.
Hushyor bo‘ling va kriptoaktivlaringizni himoya qiling.
#CryptoSafety #PhishingAlert #Coldcard
Coldcard’ning X sahifasiga yashirincha zararli havola joylashtirildi. Bu hatto xavfsizlikka alohida e’tibor beradigan kompaniyalar ham nishonga olinishi mumkinligini eslatdi.
🧠 Oddiy qilib aytganda
Fishing havolasini telefoningizga qo‘ng‘iroq qiladigan soxta eshik qo‘ng‘irog‘iga o‘xshatish mumkin: u ishonchli ko‘rinadi, ammo uni bosish begonalarga ichkariga kirish imkonini berishi mumkin. Coldcard obunachilarini shubhali havolani ochmaslik haqida ogohlantirdi va tafsilotlarni tekshirib bo‘lgach, yangilik berishga va’da qildi.
✅ Bu siz uchun nimani anglatadi
• Hatto ishonchli akkauntlarda ham havolani bosishdan oldin URL manzilini doimo yaxshilab tekshiring.
• Eng so‘nggi himoya choralaridan foydalanish uchun apparat hamyoningiz proshivkasini muntazam yangilab turing.
• Ogohlantirishlarni rasmiy kanallardan kuzatib boring va hech qachon seed iboralaringiz yoki maxfiy kalitlaringizni ulashmang.
Hushyor bo‘ling va kriptoaktivlaringizni himoya qiling.
#CryptoSafety #PhishingAlert #Coldcard
🧠 Oddiy qilib aytganda
Fishing havolasini telefoningizga qo‘ng‘iroq qiladigan soxta eshik qo‘ng‘irog‘iga o‘xshatish mumkin: u ishonchli ko‘rinadi, ammo uni bosish begonalarga ichkariga kirish imkonini berishi mumkin. Coldcard obunachilarini shubhali havolani ochmaslik haqida ogohlantirdi va tafsilotlarni tekshirib bo‘lgach, yangilik berishga va’da qildi.
✅ Bu siz uchun nimani anglatadi
• Hatto ishonchli akkauntlarda ham havolani bosishdan oldin URL manzilini doimo yaxshilab tekshiring.
• Eng so‘nggi himoya choralaridan foydalanish uchun apparat hamyoningiz proshivkasini muntazam yangilab turing.
• Ogohlantirishlarni rasmiy kanallardan kuzatib boring va hech qachon seed iboralaringiz yoki maxfiy kalitlaringizni ulashmang.
Hushyor bo‘ling va kriptoaktivlaringizni himoya qiling.
#CryptoSafety #PhishingAlert #Coldcard
29
·
--
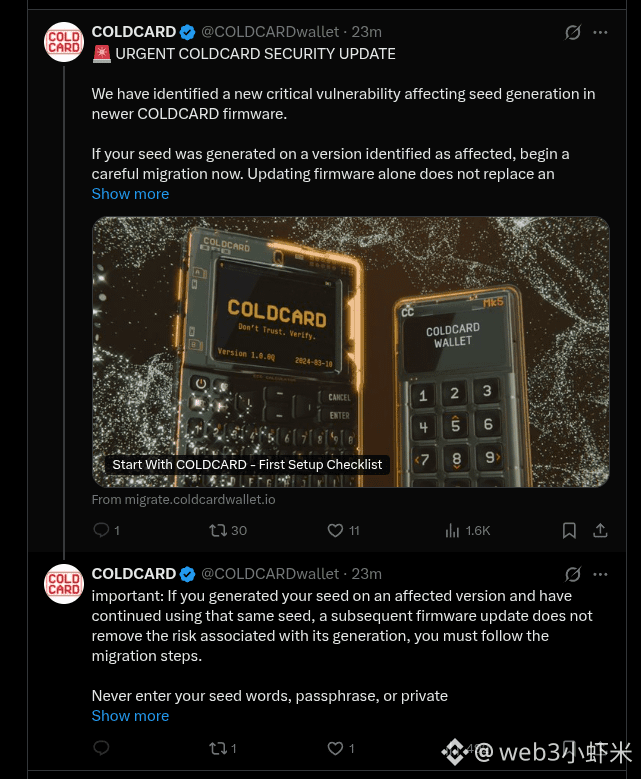
COLDCARD’ning rasmiy X akkauntida bugun fishing posti paydo bo‘ldi: 🚨 «Shoshilinch xavfsizlik yangilanishi» deb nomlangan postda proshivka seed yaratishda zaiflik borligi aytilib, foydalanuvchilarni tezda migratsiya qilishga undashgan — post ostida migrate.coldcardwallet.io havolasiga yo‘naltirishgan, keyin esa postni o‘chirib tashlashgan.
Rasmiylar akkauntda fishing havolasi paydo bo‘lganini tan olib, uni o‘chirib tashlashdi. Ular rasmiy sayt faqat coldcard.com ekanini ta’kidlab, migratsiya havolasini bosmaslik va seedni kiritmaslik haqida ogohlantirishdi.
Hatto apparat hamyonlarining rasmiy akkauntlaridan ham fishing uchun foydalanish mumkin ekan — bu yana qanday yangi ijtimoiy muhandislik usuli? Domenni diqqat bilan tekshiring: unda nima noto‘g‘ri?
#钓鱼 #COLDCARD #АппаратҲамён
COLDCARD’ning rasmiy X akkauntida bugun fishing posti paydo bo‘ldi: 🚨 «Shoshilinch xavfsizlik yangilanishi» deb nomlangan postda proshivka seed yaratishda zaiflik borligi aytilib, foydalanuvchilarni tezda migratsiya qilishga undashgan — post ostida migrate.coldcardwallet.io havolasiga yo‘naltirishgan, keyin esa postni o‘chirib tashlashgan.
Rasmiylar akkauntda fishing havolasi paydo bo‘lganini tan olib, uni o‘chirib tashlashdi. Ular rasmiy sayt faqat coldcard.com ekanini ta’kidlab, migratsiya havolasini bosmaslik va seedni kiritmaslik haqida ogohlantirishdi.
Hatto apparat hamyonlarining rasmiy akkauntlaridan ham fishing uchun foydalanish mumkin ekan — bu yana qanday yangi ijtimoiy muhandislik usuli? Domenni diqqat bilan tekshiring: unda nima noto‘g‘ri?
#钓鱼 #COLDCARD #АппаратҲамён
Rasmiylar akkauntda fishing havolasi paydo bo‘lganini tan olib, uni o‘chirib tashlashdi. Ular rasmiy sayt faqat coldcard.com ekanini ta’kidlab, migratsiya havolasini bosmaslik va seedni kiritmaslik haqida ogohlantirishdi.
Hatto apparat hamyonlarining rasmiy akkauntlaridan ham fishing uchun foydalanish mumkin ekan — bu yana qanday yangi ijtimoiy muhandislik usuli? Domenni diqqat bilan tekshiring: unda nima noto‘g‘ri?
#钓鱼 #COLDCARD #АппаратҲамён
128

·
--
Coldcard firmwaresidagi nuqson $38 mln BTC o‘g‘irlanishiga imkon berdi: atigi 25 daqiqada qariyb 500 ta hamyondan 594 BTC yechib olindi. Foydalanuvchilar urug‘ (seed)larni hoziroq ko‘chirishga shoshilinch chaqirildi. Aparat xavfsizligi bugun keskin tekshiruv ostida. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Coldcard firmwaresidagi nuqson $38 mln BTC o‘g‘irlanishiga imkon berdi: atigi 25 daqiqada qariyb 500 ta hamyondan 594 BTC yechib olindi. Foydalanuvchilar urug‘ (seed)larni hoziroq ko‘chirishga shoshilinch chaqirildi. Aparat xavfsizligi bugun keskin tekshiruv ostida. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
80

Coinkite Coldcard Mk3 foydalanuvchilariga potentsial urug‘ (seed) generatsiyasi xavfi sababli mablag‘larni ko‘chirishni tavsiya qilmoqda. Bundan tashqari, xavfsizlik bo‘yicha mutaxassislar 38 million dollar miqyosidagi Bitcoin hamyonidan katta miqyosda mablag‘ o‘g‘irlanishini tekshirmoqda.
#CryptoSecurity #Coldcard
Coinkite Coldcard Mk3 foydalanuvchilariga potentsial urug‘ (seed) generatsiyasi xavfi sababli mablag‘larni ko‘chirishni tavsiya qilmoqda. Bundan tashqari, xavfsizlik bo‘yicha mutaxassislar 38 million dollar miqyosidagi Bitcoin hamyonidan katta miqyosda mablag‘ o‘g‘irlanishini tekshirmoqda.
#CryptoSecurity #Coldcard
#CryptoSecurity #Coldcard
65
·
--
Coldcard o‘g‘irlandi: 110 mln dollar — hacker buni qanday uddaladi? Men uch kun tadqiq qildim, butun zanjirni aniq qilib tushuntirib berdimBu kunlarda kripto olamidagi eng katta xavfsizlik hodisasi — $BTC hardware wallet Coldcard’ning tasodifiy son nuqsoni: taxminan 5000 ta hamyon, 1755 ta bitcoin o‘g‘irlangan, qiymati 1,1 million dollardan oshadi.
Ko‘pchilik xabarlarda faqat "tasodifiy son generatoridagi nuqson seed so‘zlarni hisoblab topish imkonini beradi" deyilgan. Lekin mexanizmini tushunishni istagan odam sifatida men ko‘p miqdorda texnik materiallar (Block rasmiy tahlili, Galaxy Research onlayn-trekking, jamoa PoC loyihalari)ni ko‘rib, butun hujum zanjirini bo‘lib chiqdim. Qiziqadigan do‘stlar bilan shu bilan bo‘lishaman.
【Eng muhim xulosa avval】
Hacker seed so‘zlarni (mnemonic) kuchli brute-force bilan ham taxmin qilmadi, xususiy kalitni ham brute-force bilan taxmin qilmadi — bu ikkalasi ham 2^256 fazo, fizik jihatdan imkonsiz. U enumeratsiya qilgan narsa — seed so‘zlarni hosil qiladigan tasodifiy son generatorining (PRNG) ichki holati. Bu fazo esa faqat 2^32 (taxminan 4,2 mlrd).
Coldcard o‘g‘irlandi: 110 mln dollar — hacker buni qanday uddaladi? Men uch kun tadqiq qildim, butun zanjirni aniq qilib tushuntirib berdim
Bu kunlarda kripto olamidagi eng katta xavfsizlik hodisasi — $BTC hardware wallet Coldcard’ning tasodifiy son nuqsoni: taxminan 5000 ta hamyon, 1755 ta bitcoin o‘g‘irlangan, qiymati 1,1 million dollardan oshadi.
Ko‘pchilik xabarlarda faqat "tasodifiy son generatoridagi nuqson seed so‘zlarni hisoblab topish imkonini beradi" deyilgan. Lekin mexanizmini tushunishni istagan odam sifatida men ko‘p miqdorda texnik materiallar (Block rasmiy tahlili, Galaxy Research onlayn-trekking, jamoa PoC loyihalari)ni ko‘rib, butun hujum zanjirini bo‘lib chiqdim. Qiziqadigan do‘stlar bilan shu bilan bo‘lishaman.
【Eng muhim xulosa avval】
Hacker seed so‘zlarni (mnemonic) kuchli brute-force bilan ham taxmin qilmadi, xususiy kalitni ham brute-force bilan taxmin qilmadi — bu ikkalasi ham 2^256 fazo, fizik jihatdan imkonsiz. U enumeratsiya qilgan narsa — seed so‘zlarni hosil qiladigan tasodifiy son generatorining (PRNG) ichki holati. Bu fazo esa faqat 2^32 (taxminan 4,2 mlrd).
Ko‘pchilik xabarlarda faqat "tasodifiy son generatoridagi nuqson seed so‘zlarni hisoblab topish imkonini beradi" deyilgan. Lekin mexanizmini tushunishni istagan odam sifatida men ko‘p miqdorda texnik materiallar (Block rasmiy tahlili, Galaxy Research onlayn-trekking, jamoa PoC loyihalari)ni ko‘rib, butun hujum zanjirini bo‘lib chiqdim. Qiziqadigan do‘stlar bilan shu bilan bo‘lishaman.
【Eng muhim xulosa avval】
Hacker seed so‘zlarni (mnemonic) kuchli brute-force bilan ham taxmin qilmadi, xususiy kalitni ham brute-force bilan taxmin qilmadi — bu ikkalasi ham 2^256 fazo, fizik jihatdan imkonsiz. U enumeratsiya qilgan narsa — seed so‘zlarni hosil qiladigan tasodifiy son generatorining (PRNG) ichki holati. Bu fazo esa faqat 2^32 (taxminan 4,2 mlrd).
104

Tarjimani ko‘rish
🚨 تقارير عن استغلال ثغرة أمنية في محافظ Coldcard تتسبب في خسائر كبيرة
أفادت تقارير أمنية بأن ثغرة في محافظ الأجهزة Coldcard سمحت لقراصنة باختراق أموال المستخدمين. تشير شركات مراقبة البلوكتشين إلى أن الخسائر تجاوزت 130 مليون دولار، مما يثير تساؤلات حول أمن التخزين غير المتصل بالإنترنت.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 المصدر: techcrunch.com
🚨 تقارير عن استغلال ثغرة أمنية في محافظ Coldcard تتسبب في خسائر كبيرة
أفادت تقارير أمنية بأن ثغرة في محافظ الأجهزة Coldcard سمحت لقراصنة باختراق أموال المستخدمين. تشير شركات مراقبة البلوكتشين إلى أن الخسائر تجاوزت 130 مليون دولار، مما يثير تساؤلات حول أمن التخزين غير المتصل بالإنترنت.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 المصدر: techcrunch.com
أفادت تقارير أمنية بأن ثغرة في محافظ الأجهزة Coldcard سمحت لقراصنة باختراق أموال المستخدمين. تشير شركات مراقبة البلوكتشين إلى أن الخسائر تجاوزت 130 مليون دولار، مما يثير تساؤلات حول أمن التخزين غير المتصل بالإنترنت.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ OTHER
#Coldcard #HardwareWallet #Cybersecurity #CryptoSecurity #Blockchain
📰 المصدر: techcrunch.com
10
Tarjimani ko‘rish
🚨 سرقة 140 مليون دولار من البيتكوين عبر ثغرة في محفظة Coldcard
كشف تقرير حديث عن تعرض عملات بيتكوين بقيمة 140 مليون دولار أمريكي للسرقة، مستغلين ثغرة أمنية في برنامج محفظة Coldcard للأجهزة. نُفذت عمليات السرقة على ثلاث مراحل منذ يوليو 2026، مما يشير إلى استغلال منهجي للثغرة، ويسلط الضوء على أهمية اليقظة الأمنية لمستخدمي العملات الرقمية.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 المصدر: news.livedoor.com
🚨 سرقة 140 مليون دولار من البيتكوين عبر ثغرة في محفظة Coldcard
كشف تقرير حديث عن تعرض عملات بيتكوين بقيمة 140 مليون دولار أمريكي للسرقة، مستغلين ثغرة أمنية في برنامج محفظة Coldcard للأجهزة. نُفذت عمليات السرقة على ثلاث مراحل منذ يوليو 2026، مما يشير إلى استغلال منهجي للثغرة، ويسلط الضوء على أهمية اليقظة الأمنية لمستخدمي العملات الرقمية.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 المصدر: news.livedoor.com
كشف تقرير حديث عن تعرض عملات بيتكوين بقيمة 140 مليون دولار أمريكي للسرقة، مستغلين ثغرة أمنية في برنامج محفظة Coldcard للأجهزة. نُفذت عمليات السرقة على ثلاث مراحل منذ يوليو 2026، مما يشير إلى استغلال منهجي للثغرة، ويسلط الضوء على أهمية اليقظة الأمنية لمستخدمي العملات الرقمية.
━━━━━━━━━━━━━━
📊 التأثير: 🔥 مرتفع جداً
🏷️ BITCOIN
#Bitcoin #Coldcard #Cybersecurity #CryptoSecurity #HardwareWallet
📰 المصدر: news.livedoor.com
11
🚨 Kiberhujumlarda Coldcard hamyonlari nishonga olindi
Xavfsizligi bilan tanilgan sovuq hamyonlardan biri — Coldcard hamyonlari qator kiberhujumlarga uchradi. O‘tgan payshanbadan beri davom etayotgan bu hujumlar 5200 dan ortiq kishiga ta’sir ko‘rsatdi va 116 million dollardan ziyod mablag‘ o‘g‘irlanishiga sabab bo‘ldi. Bu esa shunga o‘xshash saqlash yechimlarining xavfsizligi borasida savollar tug‘dirmoqda.
━━━━━━━━━━━━━━
📊 Ta’sir: 🔥 Juda yuqori
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Manba: biztoc.com
🚨 Kiberhujumlarda Coldcard hamyonlari nishonga olindi
Xavfsizligi bilan tanilgan sovuq hamyonlardan biri — Coldcard hamyonlari qator kiberhujumlarga uchradi. O‘tgan payshanbadan beri davom etayotgan bu hujumlar 5200 dan ortiq kishiga ta’sir ko‘rsatdi va 116 million dollardan ziyod mablag‘ o‘g‘irlanishiga sabab bo‘ldi. Bu esa shunga o‘xshash saqlash yechimlarining xavfsizligi borasida savollar tug‘dirmoqda.
━━━━━━━━━━━━━━
📊 Ta’sir: 🔥 Juda yuqori
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Manba: biztoc.com
Xavfsizligi bilan tanilgan sovuq hamyonlardan biri — Coldcard hamyonlari qator kiberhujumlarga uchradi. O‘tgan payshanbadan beri davom etayotgan bu hujumlar 5200 dan ortiq kishiga ta’sir ko‘rsatdi va 116 million dollardan ziyod mablag‘ o‘g‘irlanishiga sabab bo‘ldi. Bu esa shunga o‘xshash saqlash yechimlarining xavfsizligi borasida savollar tug‘dirmoqda.
━━━━━━━━━━━━━━
📊 Ta’sir: 🔥 Juda yuqori
🏷️ BITCOIN
#Bitcoin #Coldcard #Security #CryptoHack #HardWallet
📰 Manba: biztoc.com
1
25
·
--
Coldcard proshivkasidagi nuqson sababli yo‘qotishlar 70 million dollardan oshdi: 1,196 ta hamyondan 1,082 BTC yechildi. CZ mablag‘ni bo‘lib saqlashni tavsiya qiladi; Coinkite tuzatishlar chiqargan, biroq eski seedlar hali ham xavf ostida qolmoqda. Bugun self-kustodiya (o‘z ixtiyoringizdagi saqlash) qattiq larzaga keldi. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
Coldcard proshivkasidagi nuqson sababli yo‘qotishlar 70 million dollardan oshdi: 1,196 ta hamyondan 1,082 BTC yechildi. CZ mablag‘ni bo‘lib saqlashni tavsiya qiladi; Coinkite tuzatishlar chiqargan, biroq eski seedlar hali ham xavf ostida qolmoqda. Bugun self-kustodiya (o‘z ixtiyoringizdagi saqlash) qattiq larzaga keldi. $BTC $ETH $SOL #Crypto #Bitcoin #Coldcard #Security #Hack
86
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
601,515 marta koʻrilgan
2,857 muhokama qilmoqda
2
#BTCRebounds80K
121,489 marta koʻrilgan
1,195 muhokama qilmoqda
3
#Binance98PercentReplenished
64,087 marta koʻrilgan
827 muhokama qilmoqda
4
#ADPUSPrivateEmployersAdd86000JobsInOctober
5,890 marta koʻrilgan
96 muhokama qilmoqda
5
#USMidterms-WhatAreMarketsExpecting?
426,980 marta koʻrilgan
2,325 muhokama qilmoqda
6
#USOctoberNFP-AreRateCutsStillPossible
436,343 marta koʻrilgan
3,036 muhokama qilmoqda
7
#TRUMPFalls18.1%In24HoursToRecordLow
4,844 marta koʻrilgan
61 muhokama qilmoqda
8
#USClearsSingleStockPerpetualFutures
5,503 marta koʻrilgan
106 muhokama qilmoqda
9
#GrayscaleSaysJPMorganAddsBitcoinTo2027LongTermAssumptions
37 marta koʻrilgan
4 muhokama qilmoqda
10
#HongKongPlansGoldTokensTiedTo400OunceBars
382 marta koʻrilgan
3 muhokama qilmoqda