
#chainalysis
chainalysis
87,622 marta koʻrilgan
353 muhokama qilmoqda
Ommabop
Eng so‘nggi

·
--
🔐 CHAINALYSIS’DAGI BUZIB KIRISH JIDDIY TUS OLMOQDA — BARCHA FOYDALANUVCHILARNING MA’LUMOTLARI OSHKOR BO‘LDI
Kripto xakerlarini kuzatib boradigan kompaniyaning o‘zi buzib kirish qurboniga aylandi — zarar avval tan olinganidan ancha jiddiyroq.
Chainalysis 4-noyabr kuni barcha foydalanuvchilarning ism-shariflari, foydalanuvchi nomlari, parol xeshlari va faol sessiya tokenlari zararli shaxsga oshkor bo‘lganini tasdiqladi. «Oradagi hujum» natijasida mijozlarning ayrim parollari ham oshkor bo‘ldi. G‘ayritabiiy faollik aniqlangach, kompaniya KYT tekshiruv vositalari, manzillarni tekshirish mahsulotlari va tizimga kirish sahifasini vaqtincha o‘chirib qo‘ydi.
Bu faqat bitta kompaniyaga tegishli muammo emas. Chainalysis butun dunyo bo‘ylab birjalar, banklar va huquq-tartibot idoralari uchun muvofiqlikni ta’minlovchi asosiy infratuzilmadir. Faol tokenlar oshkor bo‘lib, tekshiruv vositalari ishlamayotgan bir paytda, xizmat tiklanguniga qadar sohaning noqonuniy mablag‘larga qarshi asosiy himoya chizig‘i ko‘rmay qoladi.
Kompaniya tergov ma’lumotlariga hech kim kirmaganini va mablag‘lar kelib chiqishini aniqlash ma’lumotlari o‘zgartirilmaganini aytmoqda — biroq bu kafolat 30-oktabrdagi «hech qanday hisob ma’lumotlariga tegilmagan» degan bayonot bilan yonma-yon turibdi. Chainalysis bu hodisa Binance’dagi o‘g‘irlik bilan bog‘liq emasligini ta’kidlamoqda.
⚠️ Agar Chainalysis hisobingiz bo‘lsa, parolingizni hoziroq yangilang va API kalitlarini almashtiring. Tokenlarning oshkor bo‘lishi va tekshiruv vositalarining ishlamasligi — aynan pul yuvuvchilar foydalanadigan imkoniyatdir.
📌 Bu faqat shaxsiy fikrlar; moliyaviy maslahat yoki sotib olish/sotish bo‘yicha tavsiya emas. Kripto juda xavfli — o‘zingiz izlanish olib boring (DYOR) va barcha mas’uliyatni o‘z zimmangizga oling. Hech qanday tanga targ‘ib qilinmaydi.
#Chainalysis #CryptoSecurity #Hack #Binance #Crypto
🔐 CHAINALYSIS’DAGI BUZIB KIRISH JIDDIY TUS OLMOQDA — BARCHA FOYDALANUVCHILARNING MA’LUMOTLARI OSHKOR BO‘LDI
Kripto xakerlarini kuzatib boradigan kompaniyaning o‘zi buzib kirish qurboniga aylandi — zarar avval tan olinganidan ancha jiddiyroq.
Chainalysis 4-noyabr kuni barcha foydalanuvchilarning ism-shariflari, foydalanuvchi nomlari, parol xeshlari va faol sessiya tokenlari zararli shaxsga oshkor bo‘lganini tasdiqladi. «Oradagi hujum» natijasida mijozlarning ayrim parollari ham oshkor bo‘ldi. G‘ayritabiiy faollik aniqlangach, kompaniya KYT tekshiruv vositalari, manzillarni tekshirish mahsulotlari va tizimga kirish sahifasini vaqtincha o‘chirib qo‘ydi.
Bu faqat bitta kompaniyaga tegishli muammo emas. Chainalysis butun dunyo bo‘ylab birjalar, banklar va huquq-tartibot idoralari uchun muvofiqlikni ta’minlovchi asosiy infratuzilmadir. Faol tokenlar oshkor bo‘lib, tekshiruv vositalari ishlamayotgan bir paytda, xizmat tiklanguniga qadar sohaning noqonuniy mablag‘larga qarshi asosiy himoya chizig‘i ko‘rmay qoladi.
Kompaniya tergov ma’lumotlariga hech kim kirmaganini va mablag‘lar kelib chiqishini aniqlash ma’lumotlari o‘zgartirilmaganini aytmoqda — biroq bu kafolat 30-oktabrdagi «hech qanday hisob ma’lumotlariga tegilmagan» degan bayonot bilan yonma-yon turibdi. Chainalysis bu hodisa Binance’dagi o‘g‘irlik bilan bog‘liq emasligini ta’kidlamoqda.
⚠️ Agar Chainalysis hisobingiz bo‘lsa, parolingizni hoziroq yangilang va API kalitlarini almashtiring. Tokenlarning oshkor bo‘lishi va tekshiruv vositalarining ishlamasligi — aynan pul yuvuvchilar foydalanadigan imkoniyatdir.
📌 Bu faqat shaxsiy fikrlar; moliyaviy maslahat yoki sotib olish/sotish bo‘yicha tavsiya emas. Kripto juda xavfli — o‘zingiz izlanish olib boring (DYOR) va barcha mas’uliyatni o‘z zimmangizga oling. Hech qanday tanga targ‘ib qilinmaydi.
#Chainalysis #CryptoSecurity #Hack #Binance #Crypto
Kripto xakerlarini kuzatib boradigan kompaniyaning o‘zi buzib kirish qurboniga aylandi — zarar avval tan olinganidan ancha jiddiyroq.
Chainalysis 4-noyabr kuni barcha foydalanuvchilarning ism-shariflari, foydalanuvchi nomlari, parol xeshlari va faol sessiya tokenlari zararli shaxsga oshkor bo‘lganini tasdiqladi. «Oradagi hujum» natijasida mijozlarning ayrim parollari ham oshkor bo‘ldi. G‘ayritabiiy faollik aniqlangach, kompaniya KYT tekshiruv vositalari, manzillarni tekshirish mahsulotlari va tizimga kirish sahifasini vaqtincha o‘chirib qo‘ydi.
Bu faqat bitta kompaniyaga tegishli muammo emas. Chainalysis butun dunyo bo‘ylab birjalar, banklar va huquq-tartibot idoralari uchun muvofiqlikni ta’minlovchi asosiy infratuzilmadir. Faol tokenlar oshkor bo‘lib, tekshiruv vositalari ishlamayotgan bir paytda, xizmat tiklanguniga qadar sohaning noqonuniy mablag‘larga qarshi asosiy himoya chizig‘i ko‘rmay qoladi.
Kompaniya tergov ma’lumotlariga hech kim kirmaganini va mablag‘lar kelib chiqishini aniqlash ma’lumotlari o‘zgartirilmaganini aytmoqda — biroq bu kafolat 30-oktabrdagi «hech qanday hisob ma’lumotlariga tegilmagan» degan bayonot bilan yonma-yon turibdi. Chainalysis bu hodisa Binance’dagi o‘g‘irlik bilan bog‘liq emasligini ta’kidlamoqda.
⚠️ Agar Chainalysis hisobingiz bo‘lsa, parolingizni hoziroq yangilang va API kalitlarini almashtiring. Tokenlarning oshkor bo‘lishi va tekshiruv vositalarining ishlamasligi — aynan pul yuvuvchilar foydalanadigan imkoniyatdir.
📌 Bu faqat shaxsiy fikrlar; moliyaviy maslahat yoki sotib olish/sotish bo‘yicha tavsiya emas. Kripto juda xavfli — o‘zingiz izlanish olib boring (DYOR) va barcha mas’uliyatni o‘z zimmangizga oling. Hech qanday tanga targ‘ib qilinmaydi.
#Chainalysis #CryptoSecurity #Hack #Binance #Crypto
2
1.5k
·
--
Butun sohaga xakerlarni ovlashda yordam beradigan Chainalysis’ning o‘zi xakerlik hujumiga uchradi, tekshiruv davomida esa ahvol tobora yomonlashdi.
30-oktabr kuni ular hali ham “hisob ma’lumotlariga tegilmaganini aniqladik” deyishgandi, 4-noyabrda esa gapni o‘zgartirishdi: barcha foydalanuvchilarning ismlari, foydalanuvchi nomlari, parol xeshlari va amaldagi tokenlari sizib chiqqan, ayrim parollar esa o‘rtadagi odam hujumi orqali qo‘lga kiritilgan. KYT va Reactor bir muddat butunlay ishlamay qoldi. Rasmiylarning aytishicha, bu Binance bilan bog‘liq hodisaga aloqador emas, shuningdek, tergov ma’lumotlariga o‘zgartirish kiritilganini ham aniqlashmagan.
Rostini aytsam, buni o‘qib, etim junjikib ketdi. Birjalar ham, huquq-tartibot idoralari ham blokcheyndagi xatarlarni nazorat qilishda ularga tayanadi. O‘z hisoblarining xavfsizligini ham ta’minlay olishmagan ekan, biz odatda aytadigan “yirik kompaniyalar albatta xavfsiz” degan gapga endi ishonsa bo‘ladimi?
Men qiladigan ishlar oddiy: kriptomning ko‘p qismini o‘zim saqlayman, parollarni qayta ishlatmayman va 2FA’ni yoqib qo‘yaman. DYOR, bu tavsiya emas.
Sizlarda hozir kriptongizning qancha qismi birjalarda turibdi?
#比特币 #Chainalysis #MustaqilSaqlash
Butun sohaga xakerlarni ovlashda yordam beradigan Chainalysis’ning o‘zi xakerlik hujumiga uchradi, tekshiruv davomida esa ahvol tobora yomonlashdi.
30-oktabr kuni ular hali ham “hisob ma’lumotlariga tegilmaganini aniqladik” deyishgandi, 4-noyabrda esa gapni o‘zgartirishdi: barcha foydalanuvchilarning ismlari, foydalanuvchi nomlari, parol xeshlari va amaldagi tokenlari sizib chiqqan, ayrim parollar esa o‘rtadagi odam hujumi orqali qo‘lga kiritilgan. KYT va Reactor bir muddat butunlay ishlamay qoldi. Rasmiylarning aytishicha, bu Binance bilan bog‘liq hodisaga aloqador emas, shuningdek, tergov ma’lumotlariga o‘zgartirish kiritilganini ham aniqlashmagan.
Rostini aytsam, buni o‘qib, etim junjikib ketdi. Birjalar ham, huquq-tartibot idoralari ham blokcheyndagi xatarlarni nazorat qilishda ularga tayanadi. O‘z hisoblarining xavfsizligini ham ta’minlay olishmagan ekan, biz odatda aytadigan “yirik kompaniyalar albatta xavfsiz” degan gapga endi ishonsa bo‘ladimi?
Men qiladigan ishlar oddiy: kriptomning ko‘p qismini o‘zim saqlayman, parollarni qayta ishlatmayman va 2FA’ni yoqib qo‘yaman. DYOR, bu tavsiya emas.
Sizlarda hozir kriptongizning qancha qismi birjalarda turibdi?
#比特币 #Chainalysis #MustaqilSaqlash
30-oktabr kuni ular hali ham “hisob ma’lumotlariga tegilmaganini aniqladik” deyishgandi, 4-noyabrda esa gapni o‘zgartirishdi: barcha foydalanuvchilarning ismlari, foydalanuvchi nomlari, parol xeshlari va amaldagi tokenlari sizib chiqqan, ayrim parollar esa o‘rtadagi odam hujumi orqali qo‘lga kiritilgan. KYT va Reactor bir muddat butunlay ishlamay qoldi. Rasmiylarning aytishicha, bu Binance bilan bog‘liq hodisaga aloqador emas, shuningdek, tergov ma’lumotlariga o‘zgartirish kiritilganini ham aniqlashmagan.
Rostini aytsam, buni o‘qib, etim junjikib ketdi. Birjalar ham, huquq-tartibot idoralari ham blokcheyndagi xatarlarni nazorat qilishda ularga tayanadi. O‘z hisoblarining xavfsizligini ham ta’minlay olishmagan ekan, biz odatda aytadigan “yirik kompaniyalar albatta xavfsiz” degan gapga endi ishonsa bo‘ladimi?
Men qiladigan ishlar oddiy: kriptomning ko‘p qismini o‘zim saqlayman, parollarni qayta ishlatmayman va 2FA’ni yoqib qo‘yaman. DYOR, bu tavsiya emas.
Sizlarda hozir kriptongizning qancha qismi birjalarda turibdi?
#比特币 #Chainalysis #MustaqilSaqlash
117

·
--
Chainalysis yana yangilik kiritganini ko‘rdim: bu safargi bayonot oy boshidagisidan ancha jiddiyroq.
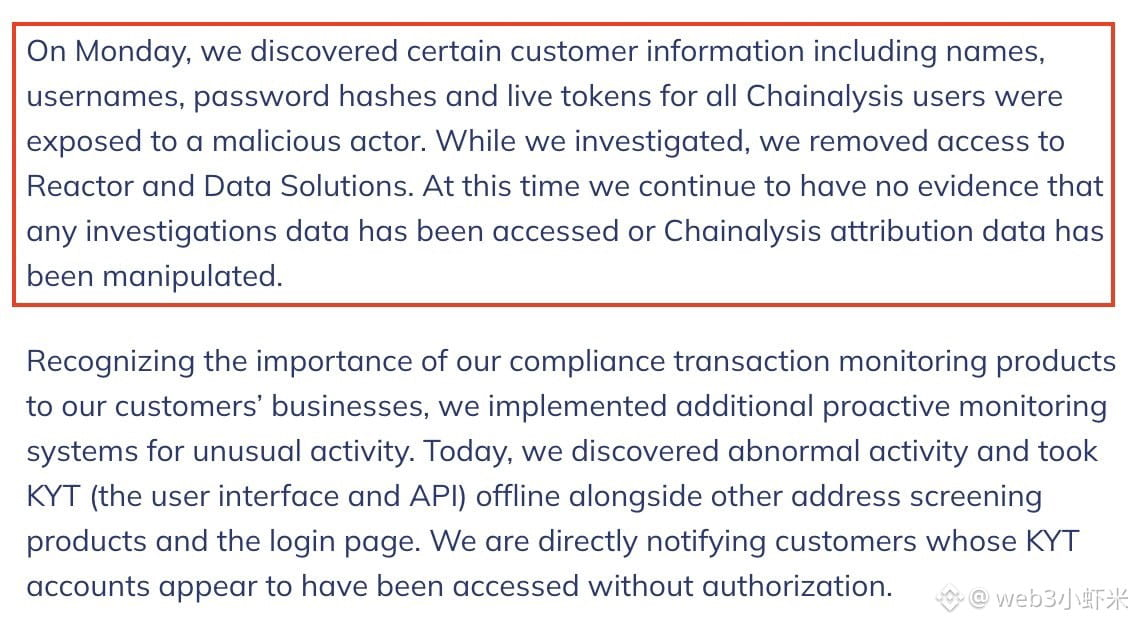
Rasmiy ma’lumotga ko‘ra, dushanba kuni barcha foydalanuvchilarning ismlari, foydalanuvchi nomlari, parol xeshlari va amaldagi kirish tokenlariga hujumchilar qo‘lga kiritgani aniqlangan; bundan tashqari, ayrim mijozlarning ochiq parollari boshqa bir «on-path» hujumi orqali sizib chiqqan. Hodisadan so‘ng ular avval Reactor va Data Solutions xizmatlarini o‘chirib qo‘yishgan; keyin esa shubhali faollik sabab KYT, manzillarni tekshirish xizmatlari va kirish sahifasini ham yopishgan. Ruxsatsiz kirilgan bo‘lishi mumkin bo‘lgan KYT hisoblari egalariga birma-bir xabar berishyapti.
Hozircha rasmiylar tergov ishlari ma’lumotlari o‘qib olinganini ko‘rishmaganini va ma’lumotlar o‘zgartirilganiga dalil yo‘qligini aytishmoqda. Ammo «barcha foydalanuvchilarning parol xeshlari va faol tokenlari» degani, dastlabki «faqat maxfiy bo‘lmagan shaxsiy ma’lumotlar» degan bayonotga qaraganda jiddiyroq holat.
Ularning mahsulotlaridan foydalangan bo‘lsangiz, rasmiy ko‘rsatmaga muvofiq parolingizni o‘zgartiring va API kalitlarini yangilang; elektron xatlardagi parolni tiklash havolalarini bosmang, to‘g‘ridan-to‘g‘ri rasmiy saytning kirish sahifasiga o‘ting. #安全 #Chainalysis
Chainalysis yana yangilik kiritganini ko‘rdim: bu safargi bayonot oy boshidagisidan ancha jiddiyroq.
Rasmiy ma’lumotga ko‘ra, dushanba kuni barcha foydalanuvchilarning ismlari, foydalanuvchi nomlari, parol xeshlari va amaldagi kirish tokenlariga hujumchilar qo‘lga kiritgani aniqlangan; bundan tashqari, ayrim mijozlarning ochiq parollari boshqa bir «on-path» hujumi orqali sizib chiqqan. Hodisadan so‘ng ular avval Reactor va Data Solutions xizmatlarini o‘chirib qo‘yishgan; keyin esa shubhali faollik sabab KYT, manzillarni tekshirish xizmatlari va kirish sahifasini ham yopishgan. Ruxsatsiz kirilgan bo‘lishi mumkin bo‘lgan KYT hisoblari egalariga birma-bir xabar berishyapti.
Hozircha rasmiylar tergov ishlari ma’lumotlari o‘qib olinganini ko‘rishmaganini va ma’lumotlar o‘zgartirilganiga dalil yo‘qligini aytishmoqda. Ammo «barcha foydalanuvchilarning parol xeshlari va faol tokenlari» degani, dastlabki «faqat maxfiy bo‘lmagan shaxsiy ma’lumotlar» degan bayonotga qaraganda jiddiyroq holat.
Ularning mahsulotlaridan foydalangan bo‘lsangiz, rasmiy ko‘rsatmaga muvofiq parolingizni o‘zgartiring va API kalitlarini yangilang; elektron xatlardagi parolni tiklash havolalarini bosmang, to‘g‘ridan-to‘g‘ri rasmiy saytning kirish sahifasiga o‘ting. #安全 #Chainalysis
Rasmiy ma’lumotga ko‘ra, dushanba kuni barcha foydalanuvchilarning ismlari, foydalanuvchi nomlari, parol xeshlari va amaldagi kirish tokenlariga hujumchilar qo‘lga kiritgani aniqlangan; bundan tashqari, ayrim mijozlarning ochiq parollari boshqa bir «on-path» hujumi orqali sizib chiqqan. Hodisadan so‘ng ular avval Reactor va Data Solutions xizmatlarini o‘chirib qo‘yishgan; keyin esa shubhali faollik sabab KYT, manzillarni tekshirish xizmatlari va kirish sahifasini ham yopishgan. Ruxsatsiz kirilgan bo‘lishi mumkin bo‘lgan KYT hisoblari egalariga birma-bir xabar berishyapti.
Hozircha rasmiylar tergov ishlari ma’lumotlari o‘qib olinganini ko‘rishmaganini va ma’lumotlar o‘zgartirilganiga dalil yo‘qligini aytishmoqda. Ammo «barcha foydalanuvchilarning parol xeshlari va faol tokenlari» degani, dastlabki «faqat maxfiy bo‘lmagan shaxsiy ma’lumotlar» degan bayonotga qaraganda jiddiyroq holat.
Ularning mahsulotlaridan foydalangan bo‘lsangiz, rasmiy ko‘rsatmaga muvofiq parolingizni o‘zgartiring va API kalitlarini yangilang; elektron xatlardagi parolni tiklash havolalarini bosmang, to‘g‘ridan-to‘g‘ri rasmiy saytning kirish sahifasiga o‘ting. #安全 #Chainalysis
3
·
--
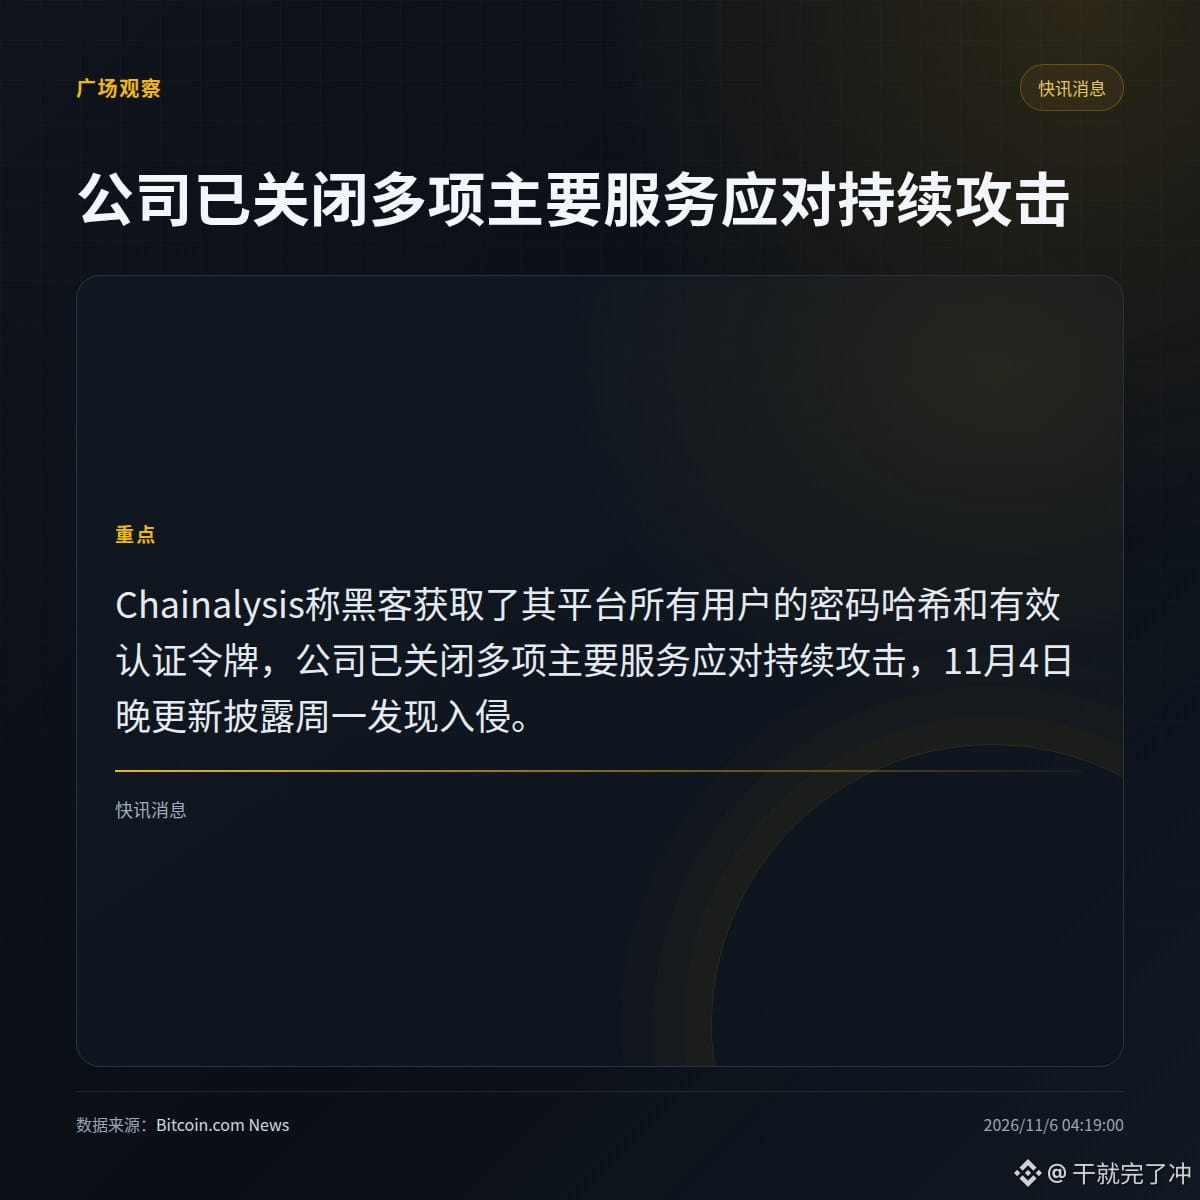
Chainalysis xakerlar uning platformasidagi barcha foydalanuvchilarning parol xeshlari va amaldagi autentifikatsiya tokenlarini qo‘lga kiritganini tan oldi.
Kompaniya 4-noyabr kuni soat 23:00 da (AQSh sharqiy vaqti) e’lon qilgan yangilanishida buzib kirish hafta davomida aniqlanganini va davom etayotgan hujumga javoban bir nechta asosiy xizmatlar o‘chirilganini bildirdi. Parol xeshlari va “amaldagi autentifikatsiya tokenlari” ham sizib chiqqan ma’lumotlar qatorida bo‘lgani bu faqat eski parollar haqidagi ma’lumotlar bilan cheklanmaganini anglatadi.
· Ta’sir ko‘lami “barcha foydalanuvchilar”ni qamrab oladi, ayrim akkauntlargina emas — bu xabardagi eng muhim jihat.
· Kompaniya hujum hali ham davom etayotganini aytdi, xizmatlar qachon tiklanishi hozircha ma’lum qilinmagan.
Siz avval tokenlarning barchasi bekor qilinganini aniqlashni xohlaysizmi yoki parol xeshlari qanday shifrlanganini bilishnimi?
#Chainalysis
Chainalysis xakerlar uning platformasidagi barcha foydalanuvchilarning parol xeshlari va amaldagi autentifikatsiya tokenlarini qo‘lga kiritganini tan oldi.
Kompaniya 4-noyabr kuni soat 23:00 da (AQSh sharqiy vaqti) e’lon qilgan yangilanishida buzib kirish hafta davomida aniqlanganini va davom etayotgan hujumga javoban bir nechta asosiy xizmatlar o‘chirilganini bildirdi. Parol xeshlari va “amaldagi autentifikatsiya tokenlari” ham sizib chiqqan ma’lumotlar qatorida bo‘lgani bu faqat eski parollar haqidagi ma’lumotlar bilan cheklanmaganini anglatadi.
· Ta’sir ko‘lami “barcha foydalanuvchilar”ni qamrab oladi, ayrim akkauntlargina emas — bu xabardagi eng muhim jihat.
· Kompaniya hujum hali ham davom etayotganini aytdi, xizmatlar qachon tiklanishi hozircha ma’lum qilinmagan.
Siz avval tokenlarning barchasi bekor qilinganini aniqlashni xohlaysizmi yoki parol xeshlari qanday shifrlanganini bilishnimi?
#Chainalysis
Kompaniya 4-noyabr kuni soat 23:00 da (AQSh sharqiy vaqti) e’lon qilgan yangilanishida buzib kirish hafta davomida aniqlanganini va davom etayotgan hujumga javoban bir nechta asosiy xizmatlar o‘chirilganini bildirdi. Parol xeshlari va “amaldagi autentifikatsiya tokenlari” ham sizib chiqqan ma’lumotlar qatorida bo‘lgani bu faqat eski parollar haqidagi ma’lumotlar bilan cheklanmaganini anglatadi.
· Ta’sir ko‘lami “barcha foydalanuvchilar”ni qamrab oladi, ayrim akkauntlargina emas — bu xabardagi eng muhim jihat.
· Kompaniya hujum hali ham davom etayotganini aytdi, xizmatlar qachon tiklanishi hozircha ma’lum qilinmagan.
Siz avval tokenlarning barchasi bekor qilinganini aniqlashni xohlaysizmi yoki parol xeshlari qanday shifrlanganini bilishnimi?
#Chainalysis
1

·
--
Chainalysis Binance’ga qilingan xakerlik hujumi ishi bo‘yicha yangi hisobotni e’lon qildi.
Bu xakerlar haqiqiy blokcheyn sehrgarlari, har safar kuzatuvni xuddi murakkab jinoyatni tergov qilayotgandek chigal qilib yuborishadi. Birjalar xavfsizlik masalasida bemalol xotirjam bo‘lamiz deb o‘ylashsa, tushlarida ko‘rishsin — blokcheyndagi ma’lumotlar haqiqiy boylik.
#Binance #Chainalysis #CryptoSecurity
Chainalysis Binance’ga qilingan xakerlik hujumi ishi bo‘yicha yangi hisobotni e’lon qildi.
Bu xakerlar haqiqiy blokcheyn sehrgarlari, har safar kuzatuvni xuddi murakkab jinoyatni tergov qilayotgandek chigal qilib yuborishadi. Birjalar xavfsizlik masalasida bemalol xotirjam bo‘lamiz deb o‘ylashsa, tushlarida ko‘rishsin — blokcheyndagi ma’lumotlar haqiqiy boylik.
#Binance #Chainalysis #CryptoSecurity
Bu xakerlar haqiqiy blokcheyn sehrgarlari, har safar kuzatuvni xuddi murakkab jinoyatni tergov qilayotgandek chigal qilib yuborishadi. Birjalar xavfsizlik masalasida bemalol xotirjam bo‘lamiz deb o‘ylashsa, tushlarida ko‘rishsin — blokcheyndagi ma’lumotlar haqiqiy boylik.
#Binance #Chainalysis #CryptoSecurity
5
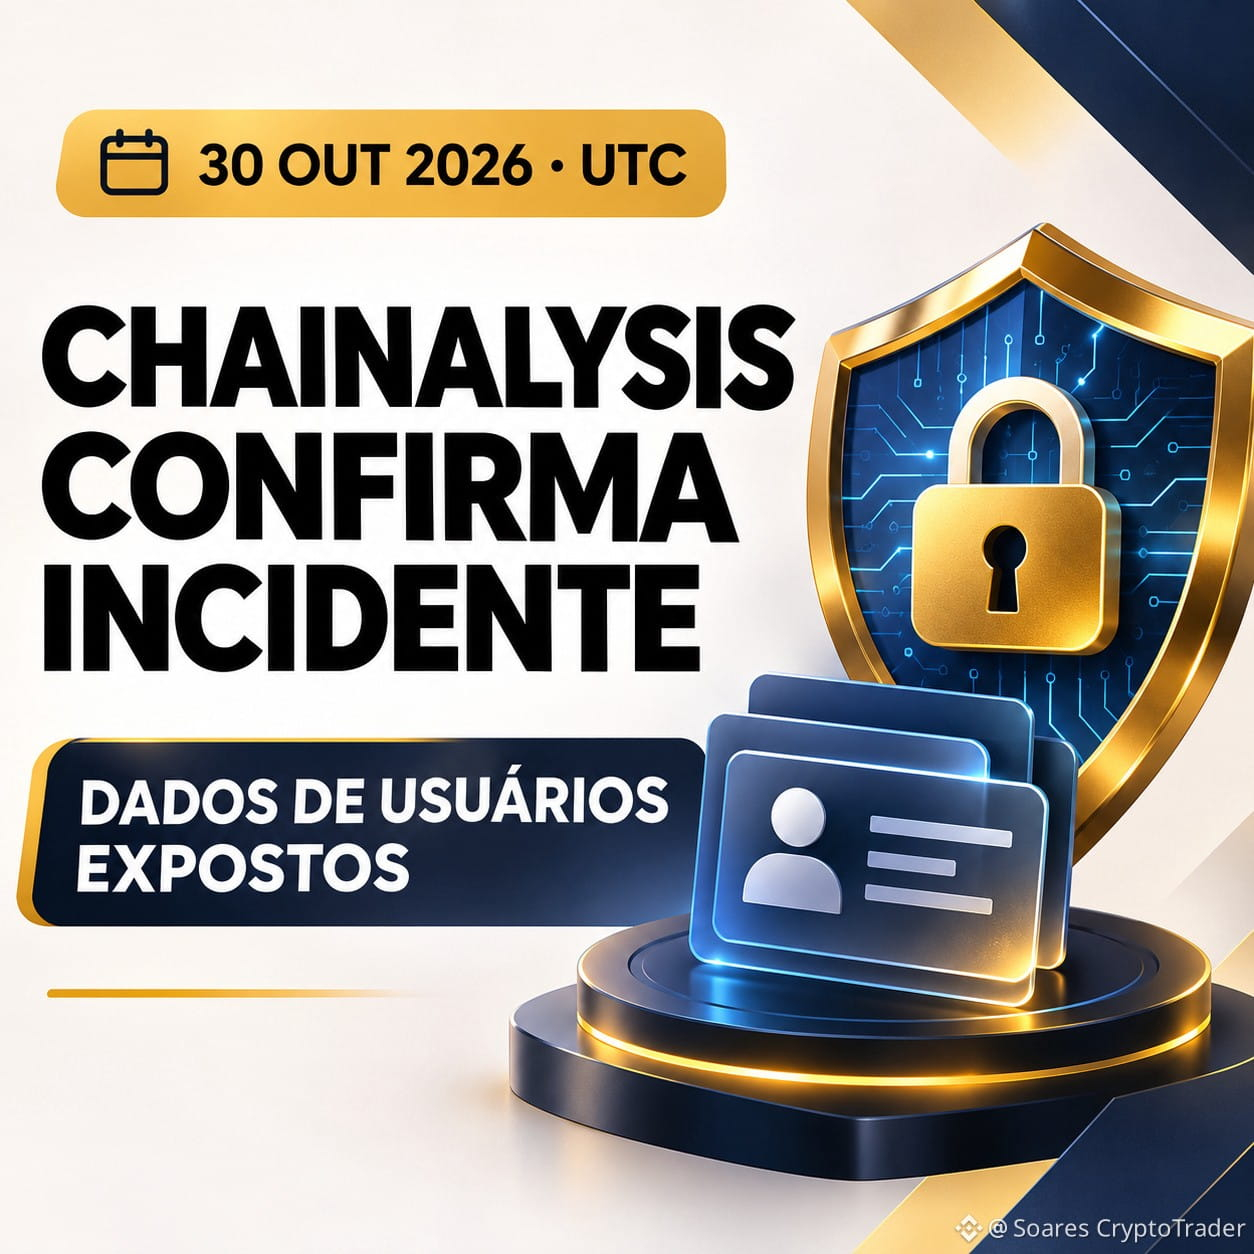
🚨 CHAINALYSIS XAVFSIZLIK HODISASI VA MA’LUMOTLAR OSHKOR BO‘LGANINI TASDIQLADI
Blokcheyn tahliliga ixtisoslashgan Chainalysis kompaniyasi 30/10/2026 (UTC) kungi bayonotida o‘z tizimlari va ichki vositalariga ruxsatsiz kirish holatini aniqlaganini tasdiqladi.
Kompaniya ma’lumotlariga ko‘ra, foydalanuvchilarning ayrim ma’lumotlariga, jumladan ismlari, elektron pochta manzillari, identifikatorlari va tashkilotdagi lavozimlariga kirilgan.
Kompaniya hozirgacha tergov materiallari, so‘rov natijalari, ochiq matn ko‘rinishidagi parollar, ko‘p faktorli autentifikatsiya sirlari yoki seans tokenlariga noqonuniy kirilganiga oid dalillarni topmaganini bildirdi.
🔎 Tergov davom etmoqda. Chainalysis, shuningdek, hodisaning Binance’ga qilingan hujumga aloqasi yo‘qligini aniqlashtirdi.
⚠️ Jabrlangan foydalanuvchilarga ikki bosqichli autentifikatsiyani kuchaytirish va kutilmagan kirish so‘rovlariga nisbatan hushyor bo‘lish tavsiya etiladi.
$BTC $BNB $ETH #Chainalysis #Blockchain #Ciberseguranca #Criptomoedas #BinanceSquare
🚨 CHAINALYSIS XAVFSIZLIK HODISASI VA MA’LUMOTLAR OSHKOR BO‘LGANINI TASDIQLADI
Blokcheyn tahliliga ixtisoslashgan Chainalysis kompaniyasi 30/10/2026 (UTC) kungi bayonotida o‘z tizimlari va ichki vositalariga ruxsatsiz kirish holatini aniqlaganini tasdiqladi.
Kompaniya ma’lumotlariga ko‘ra, foydalanuvchilarning ayrim ma’lumotlariga, jumladan ismlari, elektron pochta manzillari, identifikatorlari va tashkilotdagi lavozimlariga kirilgan.
Kompaniya hozirgacha tergov materiallari, so‘rov natijalari, ochiq matn ko‘rinishidagi parollar, ko‘p faktorli autentifikatsiya sirlari yoki seans tokenlariga noqonuniy kirilganiga oid dalillarni topmaganini bildirdi.
🔎 Tergov davom etmoqda. Chainalysis, shuningdek, hodisaning Binance’ga qilingan hujumga aloqasi yo‘qligini aniqlashtirdi.
⚠️ Jabrlangan foydalanuvchilarga ikki bosqichli autentifikatsiyani kuchaytirish va kutilmagan kirish so‘rovlariga nisbatan hushyor bo‘lish tavsiya etiladi.
$BTC $BNB $ETH #Chainalysis #Blockchain #Ciberseguranca #Criptomoedas #BinanceSquare
Blokcheyn tahliliga ixtisoslashgan Chainalysis kompaniyasi 30/10/2026 (UTC) kungi bayonotida o‘z tizimlari va ichki vositalariga ruxsatsiz kirish holatini aniqlaganini tasdiqladi.
Kompaniya ma’lumotlariga ko‘ra, foydalanuvchilarning ayrim ma’lumotlariga, jumladan ismlari, elektron pochta manzillari, identifikatorlari va tashkilotdagi lavozimlariga kirilgan.
Kompaniya hozirgacha tergov materiallari, so‘rov natijalari, ochiq matn ko‘rinishidagi parollar, ko‘p faktorli autentifikatsiya sirlari yoki seans tokenlariga noqonuniy kirilganiga oid dalillarni topmaganini bildirdi.
🔎 Tergov davom etmoqda. Chainalysis, shuningdek, hodisaning Binance’ga qilingan hujumga aloqasi yo‘qligini aniqlashtirdi.
⚠️ Jabrlangan foydalanuvchilarga ikki bosqichli autentifikatsiyani kuchaytirish va kutilmagan kirish so‘rovlariga nisbatan hushyor bo‘lish tavsiya etiladi.
$BTC $BNB $ETH #Chainalysis #Blockchain #Ciberseguranca #Criptomoedas #BinanceSquare
81

·
--
2026-yildagi kriptohujumlardan ko‘rilgan zararlarning 89 foizi bitta manbaga borib taqaladi.
Chainalysis ma’lumotlariga ko‘ra, Shimoliy Koreya bilan bog‘liq shaxslar bu yil o‘g‘irlangan kriptovalyutaning 89 foiziga aloqador (crypto.news). Bu rekord darajadagi 6,3 mlrd dollarlik Binance hujumi bir hafta davomida sarlavhalardan tushmaganidan keyin yuz berdi.
Xulosa: tanga va tokenlaringiz uchun eng katta tahdid tobora ko‘proq davlat darajasidagi kuchlardan kelmoqda. Zaif bo‘g‘in esa odatda blokcheynlarning o‘zi emas, balki kalitlar va ijtimoiy muhandislikdir. $BTC $ETH
Har bir yangi foydalanuvchiga birinchi bo‘lib qaysi xavfsizlik odatini tavsiya qilgan bo‘lardingiz: apparat hamyonidan foydalanish, kirish kalitlarini qo‘llash yoki manzillarni oq ro‘yxatga kiritish?
#CryptoSecurity #Chainalysis #Binance
2026-yildagi kriptohujumlardan ko‘rilgan zararlarning 89 foizi bitta manbaga borib taqaladi.
Chainalysis ma’lumotlariga ko‘ra, Shimoliy Koreya bilan bog‘liq shaxslar bu yil o‘g‘irlangan kriptovalyutaning 89 foiziga aloqador (crypto.news). Bu rekord darajadagi 6,3 mlrd dollarlik Binance hujumi bir hafta davomida sarlavhalardan tushmaganidan keyin yuz berdi.
Xulosa: tanga va tokenlaringiz uchun eng katta tahdid tobora ko‘proq davlat darajasidagi kuchlardan kelmoqda. Zaif bo‘g‘in esa odatda blokcheynlarning o‘zi emas, balki kalitlar va ijtimoiy muhandislikdir. $BTC $ETH
Har bir yangi foydalanuvchiga birinchi bo‘lib qaysi xavfsizlik odatini tavsiya qilgan bo‘lardingiz: apparat hamyonidan foydalanish, kirish kalitlarini qo‘llash yoki manzillarni oq ro‘yxatga kiritish?
#CryptoSecurity #Chainalysis #Binance
Chainalysis ma’lumotlariga ko‘ra, Shimoliy Koreya bilan bog‘liq shaxslar bu yil o‘g‘irlangan kriptovalyutaning 89 foiziga aloqador (crypto.news). Bu rekord darajadagi 6,3 mlrd dollarlik Binance hujumi bir hafta davomida sarlavhalardan tushmaganidan keyin yuz berdi.
Xulosa: tanga va tokenlaringiz uchun eng katta tahdid tobora ko‘proq davlat darajasidagi kuchlardan kelmoqda. Zaif bo‘g‘in esa odatda blokcheynlarning o‘zi emas, balki kalitlar va ijtimoiy muhandislikdir. $BTC $ETH
Har bir yangi foydalanuvchiga birinchi bo‘lib qaysi xavfsizlik odatini tavsiya qilgan bo‘lardingiz: apparat hamyonidan foydalanish, kirish kalitlarini qo‘llash yoki manzillarni oq ro‘yxatga kiritish?
#CryptoSecurity #Chainalysis #Binance
4

Chainalysis foydalanuvchi ma’lumotlarini o‘g‘irlash uchun agentli usullardan foydalangan xakerlar hujumiga uchradi. Bundan ham yomoni, hujumchilar steyblkoinlarni muzlatib qo‘yishdan qochish uchun Tron’dan foydalanmoqda. Xavfsizlik standartlarini zudlik bilan kuchaytirish kerak.
#Chainalysis #Security
Chainalysis foydalanuvchi ma’lumotlarini o‘g‘irlash uchun agentli usullardan foydalangan xakerlar hujumiga uchradi. Bundan ham yomoni, hujumchilar steyblkoinlarni muzlatib qo‘yishdan qochish uchun Tron’dan foydalanmoqda. Xavfsizlik standartlarini zudlik bilan kuchaytirish kerak.
#Chainalysis #Security
#Chainalysis #Security
50
·
--
2026-yilda o‘g‘irlangan kriptovalyutaning 89 foizi bitta subyektga borib taqaladi.
Chainalysis (30-oktabrda e’lon qilingan) ma’lumotiga ko‘ra, 2026-yildagi kriptohujumlardan ko‘rilgan zararlarning 89 foiziga Shimoliy Koreyaning aloqasi bor. FBI esa Binance bilan bog‘liq taxminan 6 milliard dollarlik hodisadagi uning rolini tasdiqladi va DeFi jamoalaridan belgilangan BTC, ETH va SOL manzillarini bloklashni so‘radi.
Mening fikrimcha, zaif bo‘g‘in hamon kalitlar va aktivlarni saqlashda, blokcheynlarning o‘zida emas. Manzillarni tezroq bloklash yordam beradi, ammo bu faqat protokollar tezkor javob bersagina samara beradi.
O‘z xavfsizligingiz uchun qaysi biri muhimroq: aktivlarni mustaqil saqlash odatlari yoki birjalarning shaffofligi? $BTC $ETH $SOL
#CryptoSecurity #Chainalysis #Bitcoin
2026-yilda o‘g‘irlangan kriptovalyutaning 89 foizi bitta subyektga borib taqaladi.
Chainalysis (30-oktabrda e’lon qilingan) ma’lumotiga ko‘ra, 2026-yildagi kriptohujumlardan ko‘rilgan zararlarning 89 foiziga Shimoliy Koreyaning aloqasi bor. FBI esa Binance bilan bog‘liq taxminan 6 milliard dollarlik hodisadagi uning rolini tasdiqladi va DeFi jamoalaridan belgilangan BTC, ETH va SOL manzillarini bloklashni so‘radi.
Mening fikrimcha, zaif bo‘g‘in hamon kalitlar va aktivlarni saqlashda, blokcheynlarning o‘zida emas. Manzillarni tezroq bloklash yordam beradi, ammo bu faqat protokollar tezkor javob bersagina samara beradi.
O‘z xavfsizligingiz uchun qaysi biri muhimroq: aktivlarni mustaqil saqlash odatlari yoki birjalarning shaffofligi? $BTC $ETH $SOL
#CryptoSecurity #Chainalysis #Bitcoin
Chainalysis (30-oktabrda e’lon qilingan) ma’lumotiga ko‘ra, 2026-yildagi kriptohujumlardan ko‘rilgan zararlarning 89 foiziga Shimoliy Koreyaning aloqasi bor. FBI esa Binance bilan bog‘liq taxminan 6 milliard dollarlik hodisadagi uning rolini tasdiqladi va DeFi jamoalaridan belgilangan BTC, ETH va SOL manzillarini bloklashni so‘radi.
Mening fikrimcha, zaif bo‘g‘in hamon kalitlar va aktivlarni saqlashda, blokcheynlarning o‘zida emas. Manzillarni tezroq bloklash yordam beradi, ammo bu faqat protokollar tezkor javob bersagina samara beradi.
O‘z xavfsizligingiz uchun qaysi biri muhimroq: aktivlarni mustaqil saqlash odatlari yoki birjalarning shaffofligi? $BTC $ETH $SOL
#CryptoSecurity #Chainalysis #Bitcoin
·
--
Ethereum bloklarining bir marta qayta tashkil etilishi Binance’dan o‘g‘irlangan mablag‘lar uchun pul yuvish yo‘llaridan birini kutilmaganda to‘sib qo‘ydi.
Chainalysis ma’lumotiga ko‘ra, 10/31 kuni Ethereum’da reorg yuz berdi. THORChain bir xil 10 ta $ETH miqdoridagi depozitni ikki marta qaytardi va buning ortidan favqulodda to‘xtatish ishga tushdi. Qo‘llab-quvvatlanadigan 13 ta zanjirdan 12 tasida token almashtirish to‘xtatildi.
Xizmat tiklanguniga qadar xakerlar ham, oddiy foydalanuvchilar ham THORChain’dagi aksariyat zanjirlararo ko‘priklardan foydalana olmadi. Biroq bu faqat vaqtni cho‘zdi: mablag‘lar muzlatilmadi va qaytarib olinmadi.
Boshqa tomondan, Circle va Tether taxminan 2,8 milliard dollarni muzlatishda hamkorlik qildi; xakerlar esa muzlatishni chetlab o‘tish uchun Tron’da kredit protokollaridagi depozit kvitansiyalaridan foydalanishni boshladi.
$RUNE 24h taxminan 4,9% ga pasayib, hozir 0,64 dollar atrofida turibdi.
#币安被盗 #THORChain #Chainalysis
Ethereum bloklarining bir marta qayta tashkil etilishi Binance’dan o‘g‘irlangan mablag‘lar uchun pul yuvish yo‘llaridan birini kutilmaganda to‘sib qo‘ydi.
Chainalysis ma’lumotiga ko‘ra, 10/31 kuni Ethereum’da reorg yuz berdi. THORChain bir xil 10 ta $ETH miqdoridagi depozitni ikki marta qaytardi va buning ortidan favqulodda to‘xtatish ishga tushdi. Qo‘llab-quvvatlanadigan 13 ta zanjirdan 12 tasida token almashtirish to‘xtatildi.
Xizmat tiklanguniga qadar xakerlar ham, oddiy foydalanuvchilar ham THORChain’dagi aksariyat zanjirlararo ko‘priklardan foydalana olmadi. Biroq bu faqat vaqtni cho‘zdi: mablag‘lar muzlatilmadi va qaytarib olinmadi.
Boshqa tomondan, Circle va Tether taxminan 2,8 milliard dollarni muzlatishda hamkorlik qildi; xakerlar esa muzlatishni chetlab o‘tish uchun Tron’da kredit protokollaridagi depozit kvitansiyalaridan foydalanishni boshladi.
$RUNE 24h taxminan 4,9% ga pasayib, hozir 0,64 dollar atrofida turibdi.
#币安被盗 #THORChain #Chainalysis
Chainalysis ma’lumotiga ko‘ra, 10/31 kuni Ethereum’da reorg yuz berdi. THORChain bir xil 10 ta $ETH miqdoridagi depozitni ikki marta qaytardi va buning ortidan favqulodda to‘xtatish ishga tushdi. Qo‘llab-quvvatlanadigan 13 ta zanjirdan 12 tasida token almashtirish to‘xtatildi.
Xizmat tiklanguniga qadar xakerlar ham, oddiy foydalanuvchilar ham THORChain’dagi aksariyat zanjirlararo ko‘priklardan foydalana olmadi. Biroq bu faqat vaqtni cho‘zdi: mablag‘lar muzlatilmadi va qaytarib olinmadi.
Boshqa tomondan, Circle va Tether taxminan 2,8 milliard dollarni muzlatishda hamkorlik qildi; xakerlar esa muzlatishni chetlab o‘tish uchun Tron’da kredit protokollaridagi depozit kvitansiyalaridan foydalanishni boshladi.
$RUNE 24h taxminan 4,9% ga pasayib, hozir 0,64 dollar atrofida turibdi.
#币安被盗 #THORChain #Chainalysis
39
·
--
THORChain’ning o‘zi favqulodda to‘xtadi
Chainalysis’ning aytishicha,
Ethereum’da qayta tashkil etilish yuz berdi.
THORChain 10 ta $ETH miqdoridagi depozit uchun
yanglishib ikki baravar pulni qaytarib berdi
va favqulodda to‘xtatishga sabab bo‘ldi.
Ko‘pchilik zanjirlararo ayirboshlash yo‘llari avval yopildi,
oddiy foydalanuvchilar ham o‘ta olmay qoldi.
Binance’dan o‘g‘irlangan mablag‘lar bilan bog‘liq zanjirlararo ayirboshlash yo‘li
ham shu bahonada qisman to‘silib qoldi.
Muhim jihatini aniq aytib o‘taylik:
bu hujum manzillariga qarshi maxsus muzlatish emas.
Bu faqat protokolning o‘zini himoya qilish uchun favqulodda to‘xtatilishining yon ta’siri.
Mablag‘lar ushlab qolingan emas,
shunchaki vaqtincha harakatlantirib bo‘lmaydi.
Zanjirlararo protokolda qayta tashkil etilish yuz bersa,
kuzatuv va yakuniy tasdiq bir-biriga zid kelishi mumkin.
Bunda eng avval pulni qaytarish mexanizmi ishdan chiqadi.
Ko‘prik to‘xtashi bilan
zanjirdagi mablag‘lar oqimi ham boshqa yo‘nalishga buriladi.
$ETH $BNB
#THORChain #Chainalysis #ZanjirlararoXavfsizlik
THORChain’ning o‘zi favqulodda to‘xtadi
Chainalysis’ning aytishicha,
Ethereum’da qayta tashkil etilish yuz berdi.
THORChain 10 ta $ETH miqdoridagi depozit uchun
yanglishib ikki baravar pulni qaytarib berdi
va favqulodda to‘xtatishga sabab bo‘ldi.
Ko‘pchilik zanjirlararo ayirboshlash yo‘llari avval yopildi,
oddiy foydalanuvchilar ham o‘ta olmay qoldi.
Binance’dan o‘g‘irlangan mablag‘lar bilan bog‘liq zanjirlararo ayirboshlash yo‘li
ham shu bahonada qisman to‘silib qoldi.
Muhim jihatini aniq aytib o‘taylik:
bu hujum manzillariga qarshi maxsus muzlatish emas.
Bu faqat protokolning o‘zini himoya qilish uchun favqulodda to‘xtatilishining yon ta’siri.
Mablag‘lar ushlab qolingan emas,
shunchaki vaqtincha harakatlantirib bo‘lmaydi.
Zanjirlararo protokolda qayta tashkil etilish yuz bersa,
kuzatuv va yakuniy tasdiq bir-biriga zid kelishi mumkin.
Bunda eng avval pulni qaytarish mexanizmi ishdan chiqadi.
Ko‘prik to‘xtashi bilan
zanjirdagi mablag‘lar oqimi ham boshqa yo‘nalishga buriladi.
$ETH $BNB
#THORChain #Chainalysis #ZanjirlararoXavfsizlik
Chainalysis’ning aytishicha,
Ethereum’da qayta tashkil etilish yuz berdi.
THORChain 10 ta $ETH miqdoridagi depozit uchun
yanglishib ikki baravar pulni qaytarib berdi
va favqulodda to‘xtatishga sabab bo‘ldi.
Ko‘pchilik zanjirlararo ayirboshlash yo‘llari avval yopildi,
oddiy foydalanuvchilar ham o‘ta olmay qoldi.
Binance’dan o‘g‘irlangan mablag‘lar bilan bog‘liq zanjirlararo ayirboshlash yo‘li
ham shu bahonada qisman to‘silib qoldi.
Muhim jihatini aniq aytib o‘taylik:
bu hujum manzillariga qarshi maxsus muzlatish emas.
Bu faqat protokolning o‘zini himoya qilish uchun favqulodda to‘xtatilishining yon ta’siri.
Mablag‘lar ushlab qolingan emas,
shunchaki vaqtincha harakatlantirib bo‘lmaydi.
Zanjirlararo protokolda qayta tashkil etilish yuz bersa,
kuzatuv va yakuniy tasdiq bir-biriga zid kelishi mumkin.
Bunda eng avval pulni qaytarish mexanizmi ishdan chiqadi.
Ko‘prik to‘xtashi bilan
zanjirdagi mablag‘lar oqimi ham boshqa yo‘nalishga buriladi.
$ETH $BNB
#THORChain #Chainalysis #ZanjirlararoXavfsizlik
Andy66:
不懂别装逼,会被雷打的
1
1
700
·
--
2026-yildagi kriptohujumlar tufayli yo‘qotishlarning 89 foizi bitta ishtirokchiga borib taqaladi.
Chainalysis’ning 30-oktabrdagi hisobotiga ko‘ra, bu yil o‘g‘irlangan kriptovalyutaning 89 foizi Shimoliy Koreya bilan aloqador guruhlar hissasiga to‘g‘ri keladi. Alohida ravishda, FQB DeFi hamjamiyatidan o‘g‘irlangan BTC, ETH va SOL saqlanayotgan manzillarni bloklashni so‘radi.
Mening fikrimcha: zaif bo‘g‘in blokcheynlarning o‘zi emas, balki kalitlarni boshqarish va aktivlarni saqlash bo‘lib qolmoqda. $BTC $ETH $SOL
Aktivlaringizning asosiy qismini qayerda saqlaysiz: o‘zingiz nazorat qiladigan hamyondami, birjadami yoki ikkiga bo‘libmi? Fikringizni o‘zgartirishingizga nima sabab bo‘lishi mumkin?
#CryptoSecurity #Chainalysis #Bitcoin
2026-yildagi kriptohujumlar tufayli yo‘qotishlarning 89 foizi bitta ishtirokchiga borib taqaladi.
Chainalysis’ning 30-oktabrdagi hisobotiga ko‘ra, bu yil o‘g‘irlangan kriptovalyutaning 89 foizi Shimoliy Koreya bilan aloqador guruhlar hissasiga to‘g‘ri keladi. Alohida ravishda, FQB DeFi hamjamiyatidan o‘g‘irlangan BTC, ETH va SOL saqlanayotgan manzillarni bloklashni so‘radi.
Mening fikrimcha: zaif bo‘g‘in blokcheynlarning o‘zi emas, balki kalitlarni boshqarish va aktivlarni saqlash bo‘lib qolmoqda. $BTC $ETH $SOL
Aktivlaringizning asosiy qismini qayerda saqlaysiz: o‘zingiz nazorat qiladigan hamyondami, birjadami yoki ikkiga bo‘libmi? Fikringizni o‘zgartirishingizga nima sabab bo‘lishi mumkin?
#CryptoSecurity #Chainalysis #Bitcoin
Chainalysis’ning 30-oktabrdagi hisobotiga ko‘ra, bu yil o‘g‘irlangan kriptovalyutaning 89 foizi Shimoliy Koreya bilan aloqador guruhlar hissasiga to‘g‘ri keladi. Alohida ravishda, FQB DeFi hamjamiyatidan o‘g‘irlangan BTC, ETH va SOL saqlanayotgan manzillarni bloklashni so‘radi.
Mening fikrimcha: zaif bo‘g‘in blokcheynlarning o‘zi emas, balki kalitlarni boshqarish va aktivlarni saqlash bo‘lib qolmoqda. $BTC $ETH $SOL
Aktivlaringizning asosiy qismini qayerda saqlaysiz: o‘zingiz nazorat qiladigan hamyondami, birjadami yoki ikkiga bo‘libmi? Fikringizni o‘zgartirishingizga nima sabab bo‘lishi mumkin?
#CryptoSecurity #Chainalysis #Bitcoin
27
·
--
Chainalysis tahlil kompaniyasi hozirgina xavfsizlik hodisasi yuz berganini tasdiqladi.
Hujumchilar foydalanuvchilarning maxfiy bo‘lmagan ma’lumotlariga kirishga muvaffaq bo‘lishdi.
Oshkor bo‘lgan ma’lumotlar qatoriga ismlar, elektron pochta manzillari va ayrim foydalanuvchi identifikatorlari kiradi.
Aynan kiberxavfsizlikka ixtisoslashgan kompaniyada bunday muammolar yuz berishi qiziq.
Bu kabi darajadagi kompaniyada bunday holat yuz berishi sizni hayratga soladimi?
$BTC #Chainalysis #Kiberxavfsizlik
Chainalysis tahlil kompaniyasi hozirgina xavfsizlik hodisasi yuz berganini tasdiqladi.
Hujumchilar foydalanuvchilarning maxfiy bo‘lmagan ma’lumotlariga kirishga muvaffaq bo‘lishdi.
Oshkor bo‘lgan ma’lumotlar qatoriga ismlar, elektron pochta manzillari va ayrim foydalanuvchi identifikatorlari kiradi.
Aynan kiberxavfsizlikka ixtisoslashgan kompaniyada bunday muammolar yuz berishi qiziq.
Bu kabi darajadagi kompaniyada bunday holat yuz berishi sizni hayratga soladimi?
$BTC #Chainalysis #Kiberxavfsizlik
Hujumchilar foydalanuvchilarning maxfiy bo‘lmagan ma’lumotlariga kirishga muvaffaq bo‘lishdi.
Oshkor bo‘lgan ma’lumotlar qatoriga ismlar, elektron pochta manzillari va ayrim foydalanuvchi identifikatorlari kiradi.
Aynan kiberxavfsizlikka ixtisoslashgan kompaniyada bunday muammolar yuz berishi qiziq.
Bu kabi darajadagi kompaniyada bunday holat yuz berishi sizni hayratga soladimi?
$BTC #Chainalysis #Kiberxavfsizlik
150
·
--
Chainalysis mijozlari ma’lumotlariga kirildi: xavf faqat parollarda emas
Ism, elektron pochta manzili va tashkilotdagi lavozim to‘g‘ridan-to‘g‘ri kriptovalyutani o‘g‘irlashga imkon bermasligi mumkin, ammo soxta xabarning haqiqiydek ko‘rinishiga yordam berishi mumkin.
Chainalysis 30-oktabrdagi rasmiy bayonotida tashqi hujumchi uning tizimlari va ichki vositalariga ruxsatsiz kirganini ma’lum qildi. Ayrim mijozlarning foydalanuvchi ID raqamlari, ismlari, elektron pochta manzillari va tashkilotdagi lavozimlari haqidagi ma’lumotlarga kirilgan. Kompaniya har bir tashkilotga tegishli aniq yozuvlarni bosqichma-bosqich aniqlamoqda.
Shuningdek, kompaniya tekshiruv doirasiga aniqlik kiritdi: mavjud dalillarga ko‘ra, tekshiruv materiallari (masalan, grafiklar, qaydlar va ishlar), tranzaksiyalar yoki qidiruv natijalari, ochiq matndagi parollar, ko‘p omilli autentifikatsiya ma’lumotlari yoxud foydalanuvchi seans tokenlariga ruxsatsiz kirilganiga oid alomatlar aniqlanmagan. Bu yerdagi “aniqlanmadi” — tekshiruvning hozirgi bosqichidagi xulosa, hech qanday ta’sir bo‘lmaganiga mutlaq kafolat emas.
Kompaniya bu hodisaning yaqinda yuz bergan Binance’dan mablag‘ o‘g‘irlash voqeasiga aloqasi yo‘qligini ham aniq bildirdi. Voqealar vaqti yaqin bo‘lgani uchungina ularni bitta hujum zanjiriga birlashtirish mumkin emas, mijozlarning mablag‘lari o‘g‘irlangan degan xulosaga kelish esa undan ham noto‘g‘ri.
Tegishli foydalanuvchilar uchun keyingi bosqichdagi nishonli fishingdan ehtiyot bo‘lish muhimroq: xabarda ismingiz va tashkilotingiz tilga olinishi uning ishonchli ekanini anglatmaydi. Kompaniya kutilmagan parolni tiklash yoki autentifikatsiya so‘rovlaridan ehtiyot bo‘lishni eslatdi va ikki bosqichli autentifikatsiyani hali yoqmagan tashkilotlarga uni yoqishni tavsiya qildi.
Bunday ma’lumotlar nishonli fishing xavfini oshirishi mumkin, ammo bu ikkilamchi hujum sodir bo‘lganini anglatmaydi. Ushbu post faqat ochiq e’lonni sharhlaydi; hech qanday shaxsiy hisob tekshirilmagan va ma’lumotlaringiz ushbu hodisaga aloqador yoki aloqador emasligi haqida xulosa berilmaydi.
Rasmiy bayonot:
https://www.chainalysis.com/blog/security-incident-october-30/
#热币雷达 #Chainalysis #AxborotXavfsizligi
Illyustratsiya — ma’lumotlar xavfsizligi mavzusidagi original konseptual tasvir, haqiqiy mijoz yozuvi emas. Bu investitsiya tavsiyasi emas.
Chainalysis mijozlari ma’lumotlariga kirildi: xavf faqat parollarda emas
Ism, elektron pochta manzili va tashkilotdagi lavozim to‘g‘ridan-to‘g‘ri kriptovalyutani o‘g‘irlashga imkon bermasligi mumkin, ammo soxta xabarning haqiqiydek ko‘rinishiga yordam berishi mumkin.
Chainalysis 30-oktabrdagi rasmiy bayonotida tashqi hujumchi uning tizimlari va ichki vositalariga ruxsatsiz kirganini ma’lum qildi. Ayrim mijozlarning foydalanuvchi ID raqamlari, ismlari, elektron pochta manzillari va tashkilotdagi lavozimlari haqidagi ma’lumotlarga kirilgan. Kompaniya har bir tashkilotga tegishli aniq yozuvlarni bosqichma-bosqich aniqlamoqda.
Shuningdek, kompaniya tekshiruv doirasiga aniqlik kiritdi: mavjud dalillarga ko‘ra, tekshiruv materiallari (masalan, grafiklar, qaydlar va ishlar), tranzaksiyalar yoki qidiruv natijalari, ochiq matndagi parollar, ko‘p omilli autentifikatsiya ma’lumotlari yoxud foydalanuvchi seans tokenlariga ruxsatsiz kirilganiga oid alomatlar aniqlanmagan. Bu yerdagi “aniqlanmadi” — tekshiruvning hozirgi bosqichidagi xulosa, hech qanday ta’sir bo‘lmaganiga mutlaq kafolat emas.
Kompaniya bu hodisaning yaqinda yuz bergan Binance’dan mablag‘ o‘g‘irlash voqeasiga aloqasi yo‘qligini ham aniq bildirdi. Voqealar vaqti yaqin bo‘lgani uchungina ularni bitta hujum zanjiriga birlashtirish mumkin emas, mijozlarning mablag‘lari o‘g‘irlangan degan xulosaga kelish esa undan ham noto‘g‘ri.
Tegishli foydalanuvchilar uchun keyingi bosqichdagi nishonli fishingdan ehtiyot bo‘lish muhimroq: xabarda ismingiz va tashkilotingiz tilga olinishi uning ishonchli ekanini anglatmaydi. Kompaniya kutilmagan parolni tiklash yoki autentifikatsiya so‘rovlaridan ehtiyot bo‘lishni eslatdi va ikki bosqichli autentifikatsiyani hali yoqmagan tashkilotlarga uni yoqishni tavsiya qildi.
Bunday ma’lumotlar nishonli fishing xavfini oshirishi mumkin, ammo bu ikkilamchi hujum sodir bo‘lganini anglatmaydi. Ushbu post faqat ochiq e’lonni sharhlaydi; hech qanday shaxsiy hisob tekshirilmagan va ma’lumotlaringiz ushbu hodisaga aloqador yoki aloqador emasligi haqida xulosa berilmaydi.
Rasmiy bayonot:
https://www.chainalysis.com/blog/security-incident-october-30/
#热币雷达 #Chainalysis #AxborotXavfsizligi
Illyustratsiya — ma’lumotlar xavfsizligi mavzusidagi original konseptual tasvir, haqiqiy mijoz yozuvi emas. Bu investitsiya tavsiyasi emas.
Ism, elektron pochta manzili va tashkilotdagi lavozim to‘g‘ridan-to‘g‘ri kriptovalyutani o‘g‘irlashga imkon bermasligi mumkin, ammo soxta xabarning haqiqiydek ko‘rinishiga yordam berishi mumkin.
Chainalysis 30-oktabrdagi rasmiy bayonotida tashqi hujumchi uning tizimlari va ichki vositalariga ruxsatsiz kirganini ma’lum qildi. Ayrim mijozlarning foydalanuvchi ID raqamlari, ismlari, elektron pochta manzillari va tashkilotdagi lavozimlari haqidagi ma’lumotlarga kirilgan. Kompaniya har bir tashkilotga tegishli aniq yozuvlarni bosqichma-bosqich aniqlamoqda.
Shuningdek, kompaniya tekshiruv doirasiga aniqlik kiritdi: mavjud dalillarga ko‘ra, tekshiruv materiallari (masalan, grafiklar, qaydlar va ishlar), tranzaksiyalar yoki qidiruv natijalari, ochiq matndagi parollar, ko‘p omilli autentifikatsiya ma’lumotlari yoxud foydalanuvchi seans tokenlariga ruxsatsiz kirilganiga oid alomatlar aniqlanmagan. Bu yerdagi “aniqlanmadi” — tekshiruvning hozirgi bosqichidagi xulosa, hech qanday ta’sir bo‘lmaganiga mutlaq kafolat emas.
Kompaniya bu hodisaning yaqinda yuz bergan Binance’dan mablag‘ o‘g‘irlash voqeasiga aloqasi yo‘qligini ham aniq bildirdi. Voqealar vaqti yaqin bo‘lgani uchungina ularni bitta hujum zanjiriga birlashtirish mumkin emas, mijozlarning mablag‘lari o‘g‘irlangan degan xulosaga kelish esa undan ham noto‘g‘ri.
Tegishli foydalanuvchilar uchun keyingi bosqichdagi nishonli fishingdan ehtiyot bo‘lish muhimroq: xabarda ismingiz va tashkilotingiz tilga olinishi uning ishonchli ekanini anglatmaydi. Kompaniya kutilmagan parolni tiklash yoki autentifikatsiya so‘rovlaridan ehtiyot bo‘lishni eslatdi va ikki bosqichli autentifikatsiyani hali yoqmagan tashkilotlarga uni yoqishni tavsiya qildi.
Bunday ma’lumotlar nishonli fishing xavfini oshirishi mumkin, ammo bu ikkilamchi hujum sodir bo‘lganini anglatmaydi. Ushbu post faqat ochiq e’lonni sharhlaydi; hech qanday shaxsiy hisob tekshirilmagan va ma’lumotlaringiz ushbu hodisaga aloqador yoki aloqador emasligi haqida xulosa berilmaydi.
Rasmiy bayonot:
https://www.chainalysis.com/blog/security-incident-october-30/
#热币雷达 #Chainalysis #AxborotXavfsizligi
Illyustratsiya — ma’lumotlar xavfsizligi mavzusidagi original konseptual tasvir, haqiqiy mijoz yozuvi emas. Bu investitsiya tavsiyasi emas.
11
·
--
Chainalysis xabar berishicha, tashqi shaxs ichki tizimlarga kirib, mijozlarning ismlari, elektron pochta manzillari va rollari kabi ma’lumotlarini qo‘lga kiritgan. Tekshiruvlar mazmuni yoki hisob ma’lumotlariga tegilganiga oid hech qanday alomat yo‘q. Kompaniya Binance’dan o‘g‘irlangan mablag‘larga aloqasi yo‘qligini ta’kidladi.
Bu soha tarixdagi eng yirik o‘g‘irlikni kuzatib borayotgan paytga to‘g‘ri keldi. Mablag‘lar harakatini kuzatishda foydalanadigan vositalarimizning o‘zida ham hujum qilish mumkin bo‘lgan nuqtalar bor.
Tahlil kompaniyasining o‘zi shunday hodisa haqida xabar berganida, kuzatuvchanlik haqidagi qarashingiz qanday o‘zgaradi?
Manba: The Block
#Chainalysis
Chainalysis xabar berishicha, tashqi shaxs ichki tizimlarga kirib, mijozlarning ismlari, elektron pochta manzillari va rollari kabi ma’lumotlarini qo‘lga kiritgan. Tekshiruvlar mazmuni yoki hisob ma’lumotlariga tegilganiga oid hech qanday alomat yo‘q. Kompaniya Binance’dan o‘g‘irlangan mablag‘larga aloqasi yo‘qligini ta’kidladi.
Bu soha tarixdagi eng yirik o‘g‘irlikni kuzatib borayotgan paytga to‘g‘ri keldi. Mablag‘lar harakatini kuzatishda foydalanadigan vositalarimizning o‘zida ham hujum qilish mumkin bo‘lgan nuqtalar bor.
Tahlil kompaniyasining o‘zi shunday hodisa haqida xabar berganida, kuzatuvchanlik haqidagi qarashingiz qanday o‘zgaradi?
Manba: The Block
#Chainalysis
Bu soha tarixdagi eng yirik o‘g‘irlikni kuzatib borayotgan paytga to‘g‘ri keldi. Mablag‘lar harakatini kuzatishda foydalanadigan vositalarimizning o‘zida ham hujum qilish mumkin bo‘lgan nuqtalar bor.
Tahlil kompaniyasining o‘zi shunday hodisa haqida xabar berganida, kuzatuvchanlik haqidagi qarashingiz qanday o‘zgaradi?
Manba: The Block
#Chainalysis
2
1.1k
·
--
🚨 #security YANGILANISH: #Chainalysis buzilishi va #Binance xakerlik hujumiga qarshi choralar 🚨
🔒 Chainalysis ilg‘or sun’iy intellektga asoslangan agentik usullardan foydalanilgan maqsadli kiberhujumni rasman tasdiqladi.
Buzilish natijasida mijozlarning maxfiy bo‘lmagan metama’lumotlari (ism-shariflari, elektron pochta manzillari va foydalanuvchi identifikatorlari) oshkor bo‘ldi.
Eng muhimi, ochiq matndagi parollar, sessiya tokenlari yoki tergov ishlari ma’lumotlari buzilganiga oid HECH QANDAY dalil yo‘q.
🛡️ Kompaniya platforma xavfsizligini tashqi kiberxavfsizlik mutaxassislari bilan birgalikda faol ravishda tekshirmoqda.
Chainalysis bu hodisa mutlaqo alohida ekanini va Binance’ga qarshi avvalgi hujumga aloqasi yo‘qligini aniq tasdiqladi.
⚔️ Blokcheyndagi mablag‘lar harakati bo‘yicha yangilanish:
Shimoliy Koreyaning TraderTraitor guruhi Binance’dan o‘g‘irlagan $6.4 milliarddan taxminan $2.8 milliardlik steyblkoinlar tezkor institutsional hamkorlik orqali blokcheynda muvaffaqiyatli muzlatildi.
💡 Aktivlaringizni xavfsiz saqlang va vahimaga berilmang.
#CyberSecurity #Chainalysis #BinanceHack #SmartMoney #Web3Security #CryptoIntel $USDT $USDC
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$USDC
{spot}(USDCUSDT)
🚨 #security YANGILANISH: #Chainalysis buzilishi va #Binance xakerlik hujumiga qarshi choralar 🚨
🔒 Chainalysis ilg‘or sun’iy intellektga asoslangan agentik usullardan foydalanilgan maqsadli kiberhujumni rasman tasdiqladi.
Buzilish natijasida mijozlarning maxfiy bo‘lmagan metama’lumotlari (ism-shariflari, elektron pochta manzillari va foydalanuvchi identifikatorlari) oshkor bo‘ldi.
Eng muhimi, ochiq matndagi parollar, sessiya tokenlari yoki tergov ishlari ma’lumotlari buzilganiga oid HECH QANDAY dalil yo‘q.
🛡️ Kompaniya platforma xavfsizligini tashqi kiberxavfsizlik mutaxassislari bilan birgalikda faol ravishda tekshirmoqda.
Chainalysis bu hodisa mutlaqo alohida ekanini va Binance’ga qarshi avvalgi hujumga aloqasi yo‘qligini aniq tasdiqladi.
⚔️ Blokcheyndagi mablag‘lar harakati bo‘yicha yangilanish:
Shimoliy Koreyaning TraderTraitor guruhi Binance’dan o‘g‘irlagan $6.4 milliarddan taxminan $2.8 milliardlik steyblkoinlar tezkor institutsional hamkorlik orqali blokcheynda muvaffaqiyatli muzlatildi.
💡 Aktivlaringizni xavfsiz saqlang va vahimaga berilmang.
#CyberSecurity #Chainalysis #BinanceHack #SmartMoney #Web3Security #CryptoIntel $USDT $USDC
$BTC
$ETH
$USDC
🔒 Chainalysis ilg‘or sun’iy intellektga asoslangan agentik usullardan foydalanilgan maqsadli kiberhujumni rasman tasdiqladi.
Buzilish natijasida mijozlarning maxfiy bo‘lmagan metama’lumotlari (ism-shariflari, elektron pochta manzillari va foydalanuvchi identifikatorlari) oshkor bo‘ldi.
Eng muhimi, ochiq matndagi parollar, sessiya tokenlari yoki tergov ishlari ma’lumotlari buzilganiga oid HECH QANDAY dalil yo‘q.
🛡️ Kompaniya platforma xavfsizligini tashqi kiberxavfsizlik mutaxassislari bilan birgalikda faol ravishda tekshirmoqda.
Chainalysis bu hodisa mutlaqo alohida ekanini va Binance’ga qarshi avvalgi hujumga aloqasi yo‘qligini aniq tasdiqladi.
⚔️ Blokcheyndagi mablag‘lar harakati bo‘yicha yangilanish:
Shimoliy Koreyaning TraderTraitor guruhi Binance’dan o‘g‘irlagan $6.4 milliarddan taxminan $2.8 milliardlik steyblkoinlar tezkor institutsional hamkorlik orqali blokcheynda muvaffaqiyatli muzlatildi.
💡 Aktivlaringizni xavfsiz saqlang va vahimaga berilmang.
#CyberSecurity #Chainalysis #BinanceHack #SmartMoney #Web3Security #CryptoIntel $USDT $USDC
$BTC
$ETH
$USDC

Good luck 🍀
OnionSam dan
145
·
--
Qora pul ortidan quvayotgan Chainalysis’ning o‘zi ham xakerlik hujumiga uchradi.
Kompaniyaning 30-oktabrdagi rasmiy blogida aytilishicha, ayrim mijozlarning ism-familiyasi, elektron pochta manzili, foydalanuvchi ID raqami va tashkilotdagi lavozimiga kirilgan; hozircha tergovga oid ma’lumotlar, ochiq parollar, MFA kalitlari yoki seans tokenlariga ruxsatsiz kirilgani aniqlanmagan.
Meni aniq nishonga qaratilgan fishing xavotirga soladi: firibgarlar ism-familiyangiz va kompaniyangizni bilsa, soxta xatlar yanada ishonarli ko‘rinadi. $BTC narxining ko‘tarilib-tushishini kuzatish bilan birga, shubhali parolni tiklash so‘rovlari va kirish uchun berilgan ruxsatlarni ham tekshiring. “Hozircha aniqlanmadi” degani xavf butunlay yo‘q degani emas — keyingi xabarlarda ta’sir ko‘lami va tekshiruv natijalarini kuzating.
Shaxsiy fikrim, investitsiya bo‘yicha tavsiya emas. Siz ko‘proq nimadan qo‘rqasiz: kriptovalyutangizni yo‘qotishdanmi yoki ma’lumotlaringiz sizib chiqishidanmi?
https://www.chainalysis.com/blog/security-incident-october-30/
#加密安全 #Chainalysis
Qora pul ortidan quvayotgan Chainalysis’ning o‘zi ham xakerlik hujumiga uchradi.
Kompaniyaning 30-oktabrdagi rasmiy blogida aytilishicha, ayrim mijozlarning ism-familiyasi, elektron pochta manzili, foydalanuvchi ID raqami va tashkilotdagi lavozimiga kirilgan; hozircha tergovga oid ma’lumotlar, ochiq parollar, MFA kalitlari yoki seans tokenlariga ruxsatsiz kirilgani aniqlanmagan.
Meni aniq nishonga qaratilgan fishing xavotirga soladi: firibgarlar ism-familiyangiz va kompaniyangizni bilsa, soxta xatlar yanada ishonarli ko‘rinadi. $BTC narxining ko‘tarilib-tushishini kuzatish bilan birga, shubhali parolni tiklash so‘rovlari va kirish uchun berilgan ruxsatlarni ham tekshiring. “Hozircha aniqlanmadi” degani xavf butunlay yo‘q degani emas — keyingi xabarlarda ta’sir ko‘lami va tekshiruv natijalarini kuzating.
Shaxsiy fikrim, investitsiya bo‘yicha tavsiya emas. Siz ko‘proq nimadan qo‘rqasiz: kriptovalyutangizni yo‘qotishdanmi yoki ma’lumotlaringiz sizib chiqishidanmi?
https://www.chainalysis.com/blog/security-incident-october-30/
#加密安全 #Chainalysis
Kompaniyaning 30-oktabrdagi rasmiy blogida aytilishicha, ayrim mijozlarning ism-familiyasi, elektron pochta manzili, foydalanuvchi ID raqami va tashkilotdagi lavozimiga kirilgan; hozircha tergovga oid ma’lumotlar, ochiq parollar, MFA kalitlari yoki seans tokenlariga ruxsatsiz kirilgani aniqlanmagan.
Meni aniq nishonga qaratilgan fishing xavotirga soladi: firibgarlar ism-familiyangiz va kompaniyangizni bilsa, soxta xatlar yanada ishonarli ko‘rinadi. $BTC narxining ko‘tarilib-tushishini kuzatish bilan birga, shubhali parolni tiklash so‘rovlari va kirish uchun berilgan ruxsatlarni ham tekshiring. “Hozircha aniqlanmadi” degani xavf butunlay yo‘q degani emas — keyingi xabarlarda ta’sir ko‘lami va tekshiruv natijalarini kuzating.
Shaxsiy fikrim, investitsiya bo‘yicha tavsiya emas. Siz ko‘proq nimadan qo‘rqasiz: kriptovalyutangizni yo‘qotishdanmi yoki ma’lumotlaringiz sizib chiqishidanmi?
https://www.chainalysis.com/blog/security-incident-october-30/
#加密安全 #Chainalysis
191

Chainalysis tizimi buzib kirildi, mijozlar ma’lumotlari oshkor bo‘ldi; xaker “agentik usullar”dan foydalandi
- Chainalysis xaker tizimga kirib, mijozlarning ismlari va elektron pochta manzillariga kirish imkoniga ega bo‘lganini tasdiqladi
- Xaker “hujumkor agentik usullar”dan (offensive agentic techniques) foydalangan
- Chainalysis Binance’ning milliardlab dollarlik xakerlik hujumini ham kuzatmoqda
- Binance’ga hujum qilganlar stablecoinlarni muzlatib qo‘yishdan qochish uchun Tron protokolidan foydalangan
#BinanceSquare #CryptoNews #Chainalysis #BNB #TRX USDT
$bnb $trx $usdt
vlikevn Titanbot
Manba: The Block
Chainalysis tizimi buzib kirildi, mijozlar ma’lumotlari oshkor bo‘ldi; xaker “agentik usullar”dan foydalandi
- Chainalysis xaker tizimga kirib, mijozlarning ismlari va elektron pochta manzillariga kirish imkoniga ega bo‘lganini tasdiqladi
- Xaker “hujumkor agentik usullar”dan (offensive agentic techniques) foydalangan
- Chainalysis Binance’ning milliardlab dollarlik xakerlik hujumini ham kuzatmoqda
- Binance’ga hujum qilganlar stablecoinlarni muzlatib qo‘yishdan qochish uchun Tron protokolidan foydalangan
#BinanceSquare #CryptoNews #Chainalysis #BNB #TRX USDT
$bnb $trx $usdt
vlikevn Titanbot
Manba: The Block
- Chainalysis xaker tizimga kirib, mijozlarning ismlari va elektron pochta manzillariga kirish imkoniga ega bo‘lganini tasdiqladi
- Xaker “hujumkor agentik usullar”dan (offensive agentic techniques) foydalangan
- Chainalysis Binance’ning milliardlab dollarlik xakerlik hujumini ham kuzatmoqda
- Binance’ga hujum qilganlar stablecoinlarni muzlatib qo‘yishdan qochish uchun Tron protokolidan foydalangan
#BinanceSquare #CryptoNews #Chainalysis #BNB #TRX USDT
$bnb $trx $usdt
vlikevn Titanbot
Manba: The Block
353
Chainalysis xavfsizlik hujumiga uchradi
- Chainalysis xavfsizlikni baholash uchun yetakchi uchinchi tomon mutaxassislarini yolladi
- Bu hodisa dunyodagi yetakchi blokcheyn tahlil kompaniyasiga ta’sir ko‘rsatdi
#Chainalysis #Cybersecurity #Blockchain #Kripto
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
Chainalysis xavfsizlik hujumiga uchradi
- Chainalysis xavfsizlikni baholash uchun yetakchi uchinchi tomon mutaxassislarini yolladi
- Bu hodisa dunyodagi yetakchi blokcheyn tahlil kompaniyasiga ta’sir ko‘rsatdi
#Chainalysis #Cybersecurity #Blockchain #Kripto
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
- Chainalysis xavfsizlikni baholash uchun yetakchi uchinchi tomon mutaxassislarini yolladi
- Bu hodisa dunyodagi yetakchi blokcheyn tahlil kompaniyasiga ta’sir ko‘rsatdi
#Chainalysis #Cybersecurity #Blockchain #Kripto
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
4
Chainalysis kiberhujumga uchradi, mutaxassislar yordamga chaqirildi
- Chainalysis kiberhujumga uchradi
- Xavfsizlikni tekshirish uchun xalqaro uchinchi tomon mutaxassislari yollandi
- Himoya tizimi mustahkamlanadi
#BinanceSquare #CryptoNews #Chainalysis #Kiberxavfsizlik
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
Chainalysis kiberhujumga uchradi, mutaxassislar yordamga chaqirildi
- Chainalysis kiberhujumga uchradi
- Xavfsizlikni tekshirish uchun xalqaro uchinchi tomon mutaxassislari yollandi
- Himoya tizimi mustahkamlanadi
#BinanceSquare #CryptoNews #Chainalysis #Kiberxavfsizlik
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
- Chainalysis kiberhujumga uchradi
- Xavfsizlikni tekshirish uchun xalqaro uchinchi tomon mutaxassislari yollandi
- Himoya tizimi mustahkamlanadi
#BinanceSquare #CryptoNews #Chainalysis #Kiberxavfsizlik
$btc $eth
#vlikevn Titanbot
Manba: CoinTelegraph
179
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
1M marta koʻrilgan
5,265 muhokama qilmoqda
2
#AnthropicIPOValuationDoubts
4,342 marta koʻrilgan
142 muhokama qilmoqda
3
#USStocksSlipandCryptoMarketUnderBroadPressure
73,544 marta koʻrilgan
557 muhokama qilmoqda
4
#USStocksSufferSteepestRoutSince2020
4,395 marta koʻrilgan
64 muhokama qilmoqda
5
#StrategySTRCResumesIssuanceAfterOver170Days
44,884 marta koʻrilgan
601 muhokama qilmoqda
6
#Nasdaq100Tumbles6%
15,346 marta koʻrilgan
125 muhokama qilmoqda
7
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
1,420 marta koʻrilgan
62 muhokama qilmoqda
8
#KospiSlideTriggersCircuitBreaker
2,864 marta koʻrilgan
48 muhokama qilmoqda
9
#ADPUSPrivateEmployersAdd86000JobsInOctober
61,793 marta koʻrilgan
695 muhokama qilmoqda
10
#KazakhstanReportedlyInvests$100MInCryptoFunds
4,319 marta koʻrilgan
66 muhokama qilmoqda