
#staysafu
staysafu
5.2M marta koʻrilgan
28,451 muhokama qilmoqda
Tell us about your experience with crypto scams. What did you learn from it, and how do you prevent or avoid scams now?
Ommabop
Eng so‘nggi


Risk Management Deep Dive’ning beshinchi mavzusini taqdim etamiz – #StaySAFU
Kripto sohasida firibgarliklar ko‘p bo‘lib, ular investitsiyalaringizga xavf tug‘dirishi mumkin: phishing firibgarliklari, rug pull’lar, pump and dump sxemalari, soxta ICO’lar va boshqalar. Potensial firibgarlikni qanday aniqlash va undan qochish mumkinligini tushunish — aktivlaringizni himoya qilish uchun juda muhim.
👉 Sizning postingiz quyidagilarni o‘z ichiga olishi mumkin:
• Firibgarliklar bilan bog‘liq shaxsiy tajribalaringiz, buni qanday hal qilganingiz va o‘rgangan asosiy saboqlaringiz.
• E’tibor beradigan asosiy “qizil bayroqlar” yoki ogohlantiruvchi belgilar qaysilar?
• Firibgarliklarning oldini olish va ma’lumotni tekshirish uchun foydalanadigan har qanday vosita yoki resurslar.
Postga misol — “Bir marta kamroq tanilgan kripto tokeni bo‘yicha kafolatlangan yuqori daromad taklif qilgan email oldim va shubhalanib qoldim. Bir oz tadqiqotdan so‘ng, u hech qanday obro‘li birjada ro‘yxatga olinmaganini va ishonchli tayanchga ega emasligini bildim. Bir necha kundan so‘ng, loyiha rug pull ekanligi fosh bo‘ldi. Har doim tekshiriladigan ma’lumotni tekshiring va instinktlaringizga ishoning! #StaySAFU ”
📢 #StaySAFU bilan post yarating va Binance ballari olish uchun o‘z fikrlaringizni ulashing! (Ilova bosh sahifasida “+” tugmasini bosing va Task Center’ni oching)
To‘liq kampaniya tafsilotlari [here](https://www.binance.com/en/square/post/22460231593642).
Risk Management Deep Dive’ning beshinchi mavzusini taqdim etamiz – #StaySAFU
Kripto sohasida firibgarliklar ko‘p bo‘lib, ular investitsiyalaringizga xavf tug‘dirishi mumkin: phishing firibgarliklari, rug pull’lar, pump and dump sxemalari, soxta ICO’lar va boshqalar. Potensial firibgarlikni qanday aniqlash va undan qochish mumkinligini tushunish — aktivlaringizni himoya qilish uchun juda muhim.
👉 Sizning postingiz quyidagilarni o‘z ichiga olishi mumkin:
• Firibgarliklar bilan bog‘liq shaxsiy tajribalaringiz, buni qanday hal qilganingiz va o‘rgangan asosiy saboqlaringiz.
• E’tibor beradigan asosiy “qizil bayroqlar” yoki ogohlantiruvchi belgilar qaysilar?
• Firibgarliklarning oldini olish va ma’lumotni tekshirish uchun foydalanadigan har qanday vosita yoki resurslar.
Postga misol — “Bir marta kamroq tanilgan kripto tokeni bo‘yicha kafolatlangan yuqori daromad taklif qilgan email oldim va shubhalanib qoldim. Bir oz tadqiqotdan so‘ng, u hech qanday obro‘li birjada ro‘yxatga olinmaganini va ishonchli tayanchga ega emasligini bildim. Bir necha kundan so‘ng, loyiha rug pull ekanligi fosh bo‘ldi. Har doim tekshiriladigan ma’lumotni tekshiring va instinktlaringizga ishoning! #StaySAFU ”
📢 #StaySAFU bilan post yarating va Binance ballari olish uchun o‘z fikrlaringizni ulashing! (Ilova bosh sahifasida “+” tugmasini bosing va Task Center’ni oching)
To‘liq kampaniya tafsilotlari here.
Kripto sohasida firibgarliklar ko‘p bo‘lib, ular investitsiyalaringizga xavf tug‘dirishi mumkin: phishing firibgarliklari, rug pull’lar, pump and dump sxemalari, soxta ICO’lar va boshqalar. Potensial firibgarlikni qanday aniqlash va undan qochish mumkinligini tushunish — aktivlaringizni himoya qilish uchun juda muhim.
👉 Sizning postingiz quyidagilarni o‘z ichiga olishi mumkin:
• Firibgarliklar bilan bog‘liq shaxsiy tajribalaringiz, buni qanday hal qilganingiz va o‘rgangan asosiy saboqlaringiz.
• E’tibor beradigan asosiy “qizil bayroqlar” yoki ogohlantiruvchi belgilar qaysilar?
• Firibgarliklarning oldini olish va ma’lumotni tekshirish uchun foydalanadigan har qanday vosita yoki resurslar.
Postga misol — “Bir marta kamroq tanilgan kripto tokeni bo‘yicha kafolatlangan yuqori daromad taklif qilgan email oldim va shubhalanib qoldim. Bir oz tadqiqotdan so‘ng, u hech qanday obro‘li birjada ro‘yxatga olinmaganini va ishonchli tayanchga ega emasligini bildim. Bir necha kundan so‘ng, loyiha rug pull ekanligi fosh bo‘ldi. Har doim tekshiriladigan ma’lumotni tekshiring va instinktlaringizga ishoning! #StaySAFU ”
📢 #StaySAFU bilan post yarating va Binance ballari olish uchun o‘z fikrlaringizni ulashing! (Ilova bosh sahifasida “+” tugmasini bosing va Task Center’ni oching)
To‘liq kampaniya tafsilotlari here.
49
53
203
65.5k

·
--
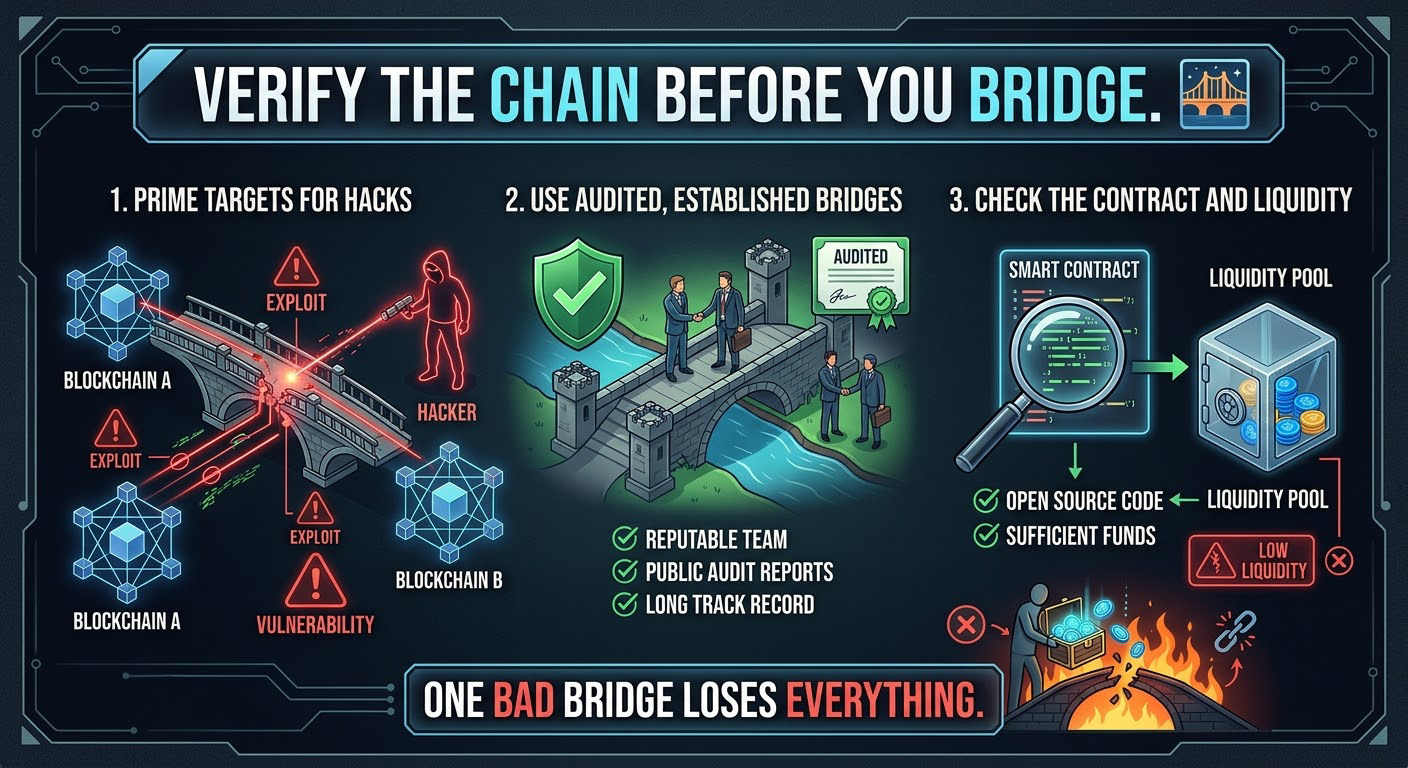
Ko‘prik orqali o‘tishdan oldin zanjirni tekshiring. 🌉
Zanjirlararo ko‘priklar xakerlik hujumlarining asosiy nishonidir. Faqat auditdan o‘tgan, ishonchli ko‘priklardan foydalaning. Shartnomani va likvidlikni tekshiring. Bitta nosoz ko‘prik hamma narsangizni yo‘qotishingizga sabab bo‘lishi mumkin.
#KeepItLegit #StaySAFU
#CryptoSecurity #DeFi .
Ko‘prik orqali o‘tishdan oldin zanjirni tekshiring. 🌉
Zanjirlararo ko‘priklar xakerlik hujumlarining asosiy nishonidir. Faqat auditdan o‘tgan, ishonchli ko‘priklardan foydalaning. Shartnomani va likvidlikni tekshiring. Bitta nosoz ko‘prik hamma narsangizni yo‘qotishingizga sabab bo‘lishi mumkin.
#KeepItLegit #StaySAFU
#CryptoSecurity #DeFi .
Zanjirlararo ko‘priklar xakerlik hujumlarining asosiy nishonidir. Faqat auditdan o‘tgan, ishonchli ko‘priklardan foydalaning. Shartnomani va likvidlikni tekshiring. Bitta nosoz ko‘prik hamma narsangizni yo‘qotishingizga sabab bo‘lishi mumkin.
#KeepItLegit #StaySAFU
#CryptoSecurity #DeFi .
178
·
--
🚨 FIRIBGARLIK HAQIDA OGOHLANTIRISH: Firibgarlar mablag‘laringizni o‘g‘irlash uchun bozordagi so‘nggi yangiliklardan foydalanmoqda.
Binance’ning rasmiy qo‘llab-quvvatlash xizmati sizga HECH QACHON birinchi bo‘lib shaxsiy kalitlaringiz, seed iboralaringiz yoki parolingizni so‘rab xabar yozmaydi. Hushyor bo‘ling, xavfsizligingizni saqlang! 🛑🔐
#StaySAFU
#SecurityFirst #AntiScam .
🚨 FIRIBGARLIK HAQIDA OGOHLANTIRISH: Firibgarlar mablag‘laringizni o‘g‘irlash uchun bozordagi so‘nggi yangiliklardan foydalanmoqda.
Binance’ning rasmiy qo‘llab-quvvatlash xizmati sizga HECH QACHON birinchi bo‘lib shaxsiy kalitlaringiz, seed iboralaringiz yoki parolingizni so‘rab xabar yozmaydi. Hushyor bo‘ling, xavfsizligingizni saqlang! 🛑🔐
#StaySAFU
#SecurityFirst #AntiScam .
Binance’ning rasmiy qo‘llab-quvvatlash xizmati sizga HECH QACHON birinchi bo‘lib shaxsiy kalitlaringiz, seed iboralaringiz yoki parolingizni so‘rab xabar yozmaydi. Hushyor bo‘ling, xavfsizligingizni saqlang! 🛑🔐
#StaySAFU
#SecurityFirst #AntiScam .
144
·
--
🛡️ Mutlaq shaffoflik va hisobdorlik! Yomon niyatli shaxslar hujum qilishga uringanida, Binance’ning tezkor javobi va foydalanuvchilar aktivlarini ichki zaxiralardan qoplash majburiyati soha uchun yangi oltin standartni belgiladi.
AMMO YODDA TUTING: Firibgarlar endi vahimadan foydalanishga urinmoqda! Hech qachon “pulni qaytarish havolalari”ni bosmang yoki shaxsiy ma’lumotlaringizni ulashmang.
O‘zingizni asrang! 🚨🔒
#StaySAFU
#Binance #CryptoSafety #SecurityFirst .
🛡️ Mutlaq shaffoflik va hisobdorlik! Yomon niyatli shaxslar hujum qilishga uringanida, Binance’ning tezkor javobi va foydalanuvchilar aktivlarini ichki zaxiralardan qoplash majburiyati soha uchun yangi oltin standartni belgiladi.
AMMO YODDA TUTING: Firibgarlar endi vahimadan foydalanishga urinmoqda! Hech qachon “pulni qaytarish havolalari”ni bosmang yoki shaxsiy ma’lumotlaringizni ulashmang.
O‘zingizni asrang! 🚨🔒
#StaySAFU
#Binance #CryptoSafety #SecurityFirst .
AMMO YODDA TUTING: Firibgarlar endi vahimadan foydalanishga urinmoqda! Hech qachon “pulni qaytarish havolalari”ni bosmang yoki shaxsiy ma’lumotlaringizni ulashmang.
O‘zingizni asrang! 🚨🔒
#StaySAFU
#Binance #CryptoSafety #SecurityFirst .
157
·
--
O‘suvchi
Kripto olamida ketma-ket sodir bo‘layotgan xakerlik hujumlari tufayli bu hafta qo‘rqinchli o‘tdi. 😵💫
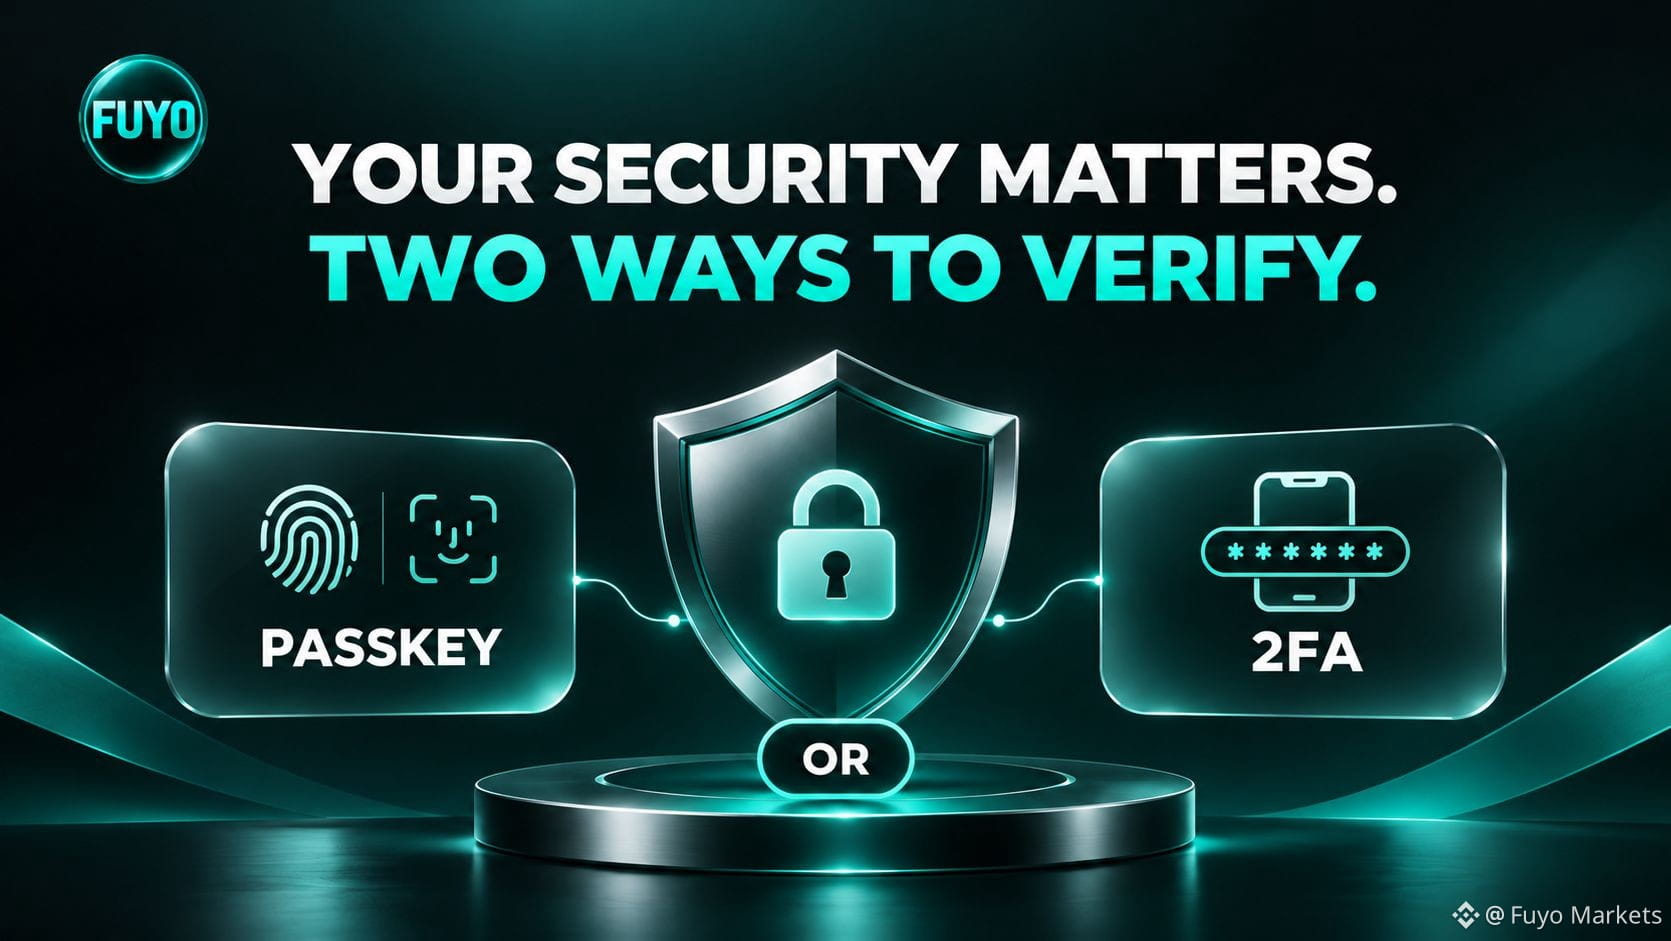
O‘tgan hafta mablag‘laringizni yechib olishni himoya qilish uchun Passkey autentifikatsiyasini taqdim etdik. Endi autentifikator ilovasi orqali 2FA’ni ham tanlashingiz mumkin.
Xavfsizligingiz biz uchun muhim, Fuyo oilasi. 💚
📖 Mablag‘larni yechib olishning yangilangan jarayoni qanday ishlashini bu yerdan bilib oling:
https://docs.fuyo.markets/deposit-and-withdrawal/how-to-withdraw
O‘zingizni xavfsiz tuting! 🔐
#FuyoMarkets #STAYSAFU
Kripto olamida ketma-ket sodir bo‘layotgan xakerlik hujumlari tufayli bu hafta qo‘rqinchli o‘tdi. 😵💫
O‘tgan hafta mablag‘laringizni yechib olishni himoya qilish uchun Passkey autentifikatsiyasini taqdim etdik. Endi autentifikator ilovasi orqali 2FA’ni ham tanlashingiz mumkin.
Xavfsizligingiz biz uchun muhim, Fuyo oilasi. 💚
📖 Mablag‘larni yechib olishning yangilangan jarayoni qanday ishlashini bu yerdan bilib oling:
https://docs.fuyo.markets/deposit-and-withdrawal/how-to-withdraw
O‘zingizni xavfsiz tuting! 🔐
#FuyoMarkets #STAYSAFU
O‘tgan hafta mablag‘laringizni yechib olishni himoya qilish uchun Passkey autentifikatsiyasini taqdim etdik. Endi autentifikator ilovasi orqali 2FA’ni ham tanlashingiz mumkin.
Xavfsizligingiz biz uchun muhim, Fuyo oilasi. 💚
📖 Mablag‘larni yechib olishning yangilangan jarayoni qanday ishlashini bu yerdan bilib oling:
https://docs.fuyo.markets/deposit-and-withdrawal/how-to-withdraw
O‘zingizni xavfsiz tuting! 🔐
#FuyoMarkets #STAYSAFU
156
·
--
Pasayuvchi
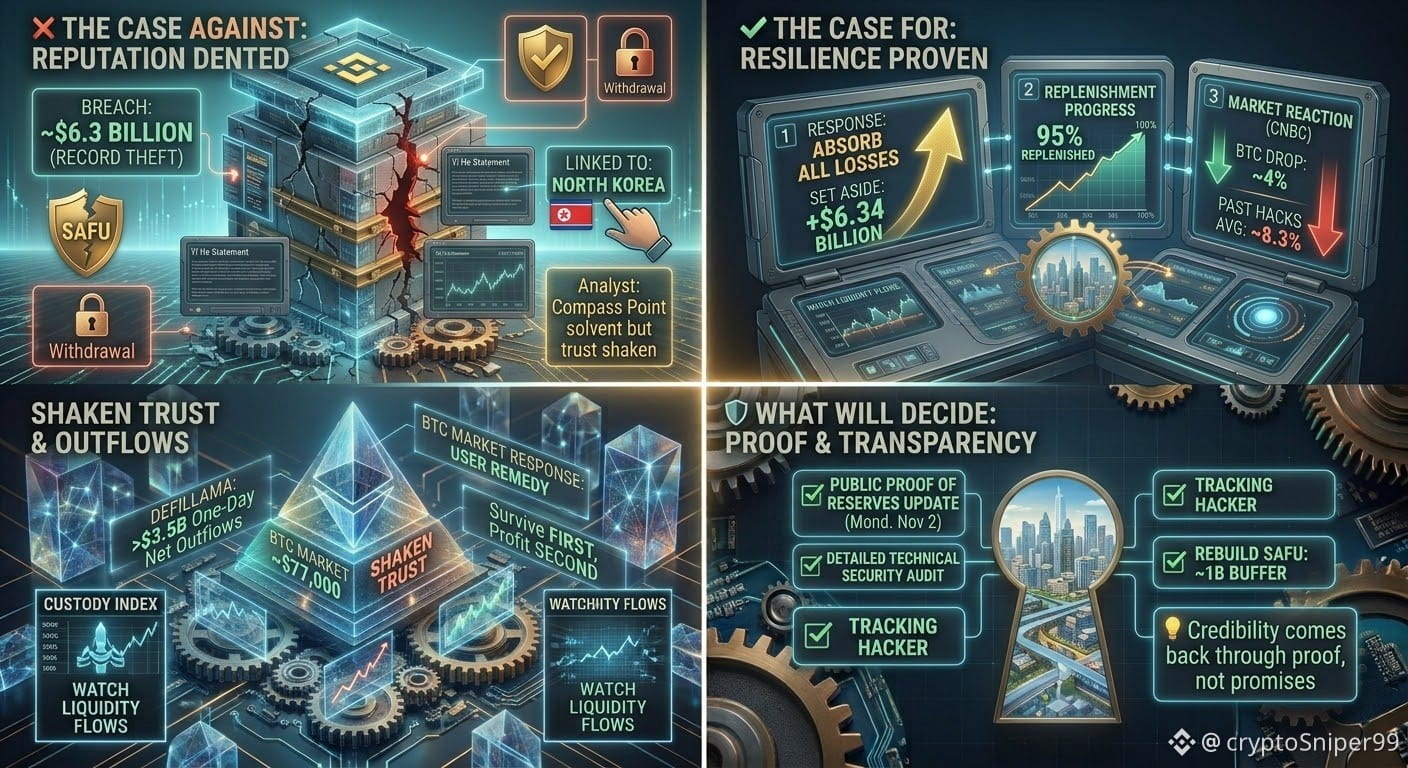
$6.3 mlrdlik xakerlik hujumi Binance obro‘siga putur yetkazdimi? Tarafdor va qarshi dalillar 🌍
🌍 $6.3 MLRDLIK XAKERLIK HUJUMIDAN KEYIN BINANCE ISHONCHNI YO‘QOTDIMI?
Rostini aytganda, javob bir xil emas. Binance’ning xavfsizlik borasidagi obro‘siga jiddiy putur yetdi, ammo uning munosabati qiyinchiliklarga bardosh berish borasidagi obro‘sini mustahkamladi.
❌ Qarshi dalillar
🔓 Tahlilchilar va FBI Shimoliy Koreya bilan bog‘layotgan bunday yirik buzib kirish hatto eng katta birjani ham nishonga olish mumkinligini ko‘rsatadi.
💸 Pul yechib olish qayta ochilganidan so‘ng, DefiLlama bir kun ichida 3,5 milliard dollardan ortiq sof chiqimni qayd etdi — bu ishonch susayganining dastlabki belgisi.
⚠️ Kiberxavfsizlik professori CNBC’ga katta mablag‘larni istalgan birjada saqlashdan juda ehtiyot bo‘lishini aytdi.
✅ Tarafdor dalillar
💪 Binance yo‘qotishlarni o‘z zimmasiga olishini, 6,34 milliard dollar ajratganini va hozirda o‘g‘irlangan aktivlarning qariyb 95 foizini qoplaganini bildirdi.
📉 CNBC ma’lumotlariga ko‘ra, xabar ortidan $BTC qariyb 4% ga tushdi — bu avvalgi birja xakerlik hujumlaridan keyingi o‘rtacha 8,3% pasayishdan ancha kam.
🏦 Compass Point kabi tahlilchilar foydalanuvchilarga mablag‘larni qaytarish jarayonida Binance to‘lovga qodir bo‘lib qolishini kutmoqda.
🔎 Natijani nima belgilaydi
Ishonch va’dalar bilan emas, dalillar bilan qaytadi: zaxiralar isboti haqidagi yangilanish, xavfsizlik bo‘yicha shaffof audit va kelgusi haftalarda pul yechib olish barqaror davom etishi.
🛡️ Foydalanuvchilar uchun: Istalgan birjada faqat savdo qilish uchun kerakli mablag‘ni saqlang, uzoq muddatga mo‘ljallangan aktivlarni esa o‘zingiz saqlaydigan hamyonga o‘tkazing.
🎯 Xulosa: Ishonchga putur yetdi, ammo u butunlay yo‘qolmadi. Vaziyat qaysi tomonga o‘zgarishini kelgusi bir necha hafta belgilaydi.
#️⃣ Hashtaglar:
#BinanceHack ,#CryptoSecurity ,#ProofOfReserves ,#Trust ,#SAFU ,#SelfCustody ,#CryptoNews #BinanceSquare ,#StaySafu
$6.3 mlrdlik xakerlik hujumi Binance obro‘siga putur yetkazdimi? Tarafdor va qarshi dalillar 🌍
🌍 $6.3 MLRDLIK XAKERLIK HUJUMIDAN KEYIN BINANCE ISHONCHNI YO‘QOTDIMI?
Rostini aytganda, javob bir xil emas. Binance’ning xavfsizlik borasidagi obro‘siga jiddiy putur yetdi, ammo uning munosabati qiyinchiliklarga bardosh berish borasidagi obro‘sini mustahkamladi.
❌ Qarshi dalillar
🔓 Tahlilchilar va FBI Shimoliy Koreya bilan bog‘layotgan bunday yirik buzib kirish hatto eng katta birjani ham nishonga olish mumkinligini ko‘rsatadi.
💸 Pul yechib olish qayta ochilganidan so‘ng, DefiLlama bir kun ichida 3,5 milliard dollardan ortiq sof chiqimni qayd etdi — bu ishonch susayganining dastlabki belgisi.
⚠️ Kiberxavfsizlik professori CNBC’ga katta mablag‘larni istalgan birjada saqlashdan juda ehtiyot bo‘lishini aytdi.
✅ Tarafdor dalillar
💪 Binance yo‘qotishlarni o‘z zimmasiga olishini, 6,34 milliard dollar ajratganini va hozirda o‘g‘irlangan aktivlarning qariyb 95 foizini qoplaganini bildirdi.
📉 CNBC ma’lumotlariga ko‘ra, xabar ortidan $BTC qariyb 4% ga tushdi — bu avvalgi birja xakerlik hujumlaridan keyingi o‘rtacha 8,3% pasayishdan ancha kam.
🏦 Compass Point kabi tahlilchilar foydalanuvchilarga mablag‘larni qaytarish jarayonida Binance to‘lovga qodir bo‘lib qolishini kutmoqda.
🔎 Natijani nima belgilaydi
Ishonch va’dalar bilan emas, dalillar bilan qaytadi: zaxiralar isboti haqidagi yangilanish, xavfsizlik bo‘yicha shaffof audit va kelgusi haftalarda pul yechib olish barqaror davom etishi.
🛡️ Foydalanuvchilar uchun: Istalgan birjada faqat savdo qilish uchun kerakli mablag‘ni saqlang, uzoq muddatga mo‘ljallangan aktivlarni esa o‘zingiz saqlaydigan hamyonga o‘tkazing.
🎯 Xulosa: Ishonchga putur yetdi, ammo u butunlay yo‘qolmadi. Vaziyat qaysi tomonga o‘zgarishini kelgusi bir necha hafta belgilaydi.
#️⃣ Hashtaglar:
#BinanceHack ,#CryptoSecurity ,#ProofOfReserves ,#Trust ,#SAFU ,#SelfCustody ,#CryptoNews #BinanceSquare ,#StaySafu
🌍 $6.3 MLRDLIK XAKERLIK HUJUMIDAN KEYIN BINANCE ISHONCHNI YO‘QOTDIMI?
Rostini aytganda, javob bir xil emas. Binance’ning xavfsizlik borasidagi obro‘siga jiddiy putur yetdi, ammo uning munosabati qiyinchiliklarga bardosh berish borasidagi obro‘sini mustahkamladi.
❌ Qarshi dalillar
🔓 Tahlilchilar va FBI Shimoliy Koreya bilan bog‘layotgan bunday yirik buzib kirish hatto eng katta birjani ham nishonga olish mumkinligini ko‘rsatadi.
💸 Pul yechib olish qayta ochilganidan so‘ng, DefiLlama bir kun ichida 3,5 milliard dollardan ortiq sof chiqimni qayd etdi — bu ishonch susayganining dastlabki belgisi.
⚠️ Kiberxavfsizlik professori CNBC’ga katta mablag‘larni istalgan birjada saqlashdan juda ehtiyot bo‘lishini aytdi.
✅ Tarafdor dalillar
💪 Binance yo‘qotishlarni o‘z zimmasiga olishini, 6,34 milliard dollar ajratganini va hozirda o‘g‘irlangan aktivlarning qariyb 95 foizini qoplaganini bildirdi.
📉 CNBC ma’lumotlariga ko‘ra, xabar ortidan $BTC qariyb 4% ga tushdi — bu avvalgi birja xakerlik hujumlaridan keyingi o‘rtacha 8,3% pasayishdan ancha kam.
🏦 Compass Point kabi tahlilchilar foydalanuvchilarga mablag‘larni qaytarish jarayonida Binance to‘lovga qodir bo‘lib qolishini kutmoqda.
🔎 Natijani nima belgilaydi
Ishonch va’dalar bilan emas, dalillar bilan qaytadi: zaxiralar isboti haqidagi yangilanish, xavfsizlik bo‘yicha shaffof audit va kelgusi haftalarda pul yechib olish barqaror davom etishi.
🛡️ Foydalanuvchilar uchun: Istalgan birjada faqat savdo qilish uchun kerakli mablag‘ni saqlang, uzoq muddatga mo‘ljallangan aktivlarni esa o‘zingiz saqlaydigan hamyonga o‘tkazing.
🎯 Xulosa: Ishonchga putur yetdi, ammo u butunlay yo‘qolmadi. Vaziyat qaysi tomonga o‘zgarishini kelgusi bir necha hafta belgilaydi.
#️⃣ Hashtaglar:
#BinanceHack ,#CryptoSecurity ,#ProofOfReserves ,#Trust ,#SAFU ,#SelfCustody ,#CryptoNews #BinanceSquare ,#StaySafu
Binance BiBi:
Working on it. Your reply is on the way.
2
95
·
--
"Foydalanuvchilar birinchi o‘rinda" — bu shunchaki va’da emas, BINANCE buni isbotladi... BINANCE va CZga rahmat. 🙏 $BNB $BEAMX $G
{future}(BNBUSDT)
{future}(BEAMXUSDT)
{future}(GUSDT)
Binance’ning «Foydalanuvchilar birinchi o‘rinda» tamoyiliga sodiqligi va Changpeng Zhao (CZ)ning Foydalanuvchilar uchun xavfsiz aktivlar jamg‘armasi (SAFU) haqidagi uzoq yillik falsafasi xavfsizlik bilan bog‘liq hodisalar paytida birja faoliyatining asosiy jihatlaridan biri bo‘lib kelgan.
#STAYSAFU #Binance
"Foydalanuvchilar birinchi o‘rinda" — bu shunchaki va’da emas, BINANCE buni isbotladi... BINANCE va CZga rahmat. 🙏 $BNB $BEAMX $G
Binance’ning «Foydalanuvchilar birinchi o‘rinda» tamoyiliga sodiqligi va Changpeng Zhao (CZ)ning Foydalanuvchilar uchun xavfsiz aktivlar jamg‘armasi (SAFU) haqidagi uzoq yillik falsafasi xavfsizlik bilan bog‘liq hodisalar paytida birja faoliyatining asosiy jihatlaridan biri bo‘lib kelgan.
#STAYSAFU #Binance
Binance’ning «Foydalanuvchilar birinchi o‘rinda» tamoyiliga sodiqligi va Changpeng Zhao (CZ)ning Foydalanuvchilar uchun xavfsiz aktivlar jamg‘armasi (SAFU) haqidagi uzoq yillik falsafasi xavfsizlik bilan bog‘liq hodisalar paytida birja faoliyatining asosiy jihatlaridan biri bo‘lib kelgan.
#STAYSAFU #Binance
1
629
🚨 BINANCE XAVFSIZLIK OGOHLANTIRISHI: FBI SHIMOLIY KOREYAGA ISHORA QILDI!
Kripto olamida yana bir yirik xavfsizlik hodisasi yuz berdi va bu safar diqqat markazida Binance turibdi.
FBI tasdiqlagan xabarlarga ko‘ra, Shimoliy Koreya bilan aloqador TraderTraitor xakerlar guruhi 29-oktabr atrofida sodir bo‘lgan hujumda 6,3 milliard dollardan ortiq kriptovalyutani o‘g‘irlagan.
Qizig‘i shundaki, bu guruh 1,5 milliard dollarlik Bybit xakerlik hujumi bilan ham bog‘langan. Bu esa butun Web3 ekotizimidagi kiberxavfsizlik borasida jiddiy savollarni keltirib chiqarmoqda.
FBI markazlashgan birjalar va DeFi platformalarini aniqlangan xaker manzillarini bloklashga va o‘g‘irlangan mablag‘larning keyingi harakatini to‘xtatishga chaqirmoqda.
Ammo bir muhim jihat bor: Binance foydalanuvchilari moliyaviy zararni o‘z zimmasiga olmaydi, deya ma’lum qildi birja. Xabarlarga ko‘ra, birja yo‘qotishlarning 90 foizini qoplagan va yakshanba kuni pul yechishni qayta ochish ustida ishlamoqda.
Mening fikrim: Bu hodisa kriptoda xavfsizlik ixtiyoriy emasligini eslatadi. Mustahkam infratuzilma, SAFU himoyasi, shaffof muloqot va tezkor javob har qachongidan ham muhim.
Ishonch eng og‘ir damlarda shakllanadi.
Xabardor bo‘lib turing, aktivlaringizni himoya qiling va xavfsizlik masalasida hech qachon murosaga bormang. 🔐
#BinanceSAFUFundTransferCompleted7499BTC
#STAYSAFU
#FBI
#BinanceHack2026
#YiHe:ProofOfReserves:10TokensAt100%Backing $EVAA
{future}(EVAAUSDT)
$POWR
{future}(POWRUSDT)
$AIOT
{future}(AIOTUSDT)
@eggtartcake_grape
@heyi
@sanmageshuai
@haoge666
🚨 BINANCE XAVFSIZLIK OGOHLANTIRISHI: FBI SHIMOLIY KOREYAGA ISHORA QILDI!
Kripto olamida yana bir yirik xavfsizlik hodisasi yuz berdi va bu safar diqqat markazida Binance turibdi.
FBI tasdiqlagan xabarlarga ko‘ra, Shimoliy Koreya bilan aloqador TraderTraitor xakerlar guruhi 29-oktabr atrofida sodir bo‘lgan hujumda 6,3 milliard dollardan ortiq kriptovalyutani o‘g‘irlagan.
Qizig‘i shundaki, bu guruh 1,5 milliard dollarlik Bybit xakerlik hujumi bilan ham bog‘langan. Bu esa butun Web3 ekotizimidagi kiberxavfsizlik borasida jiddiy savollarni keltirib chiqarmoqda.
FBI markazlashgan birjalar va DeFi platformalarini aniqlangan xaker manzillarini bloklashga va o‘g‘irlangan mablag‘larning keyingi harakatini to‘xtatishga chaqirmoqda.
Ammo bir muhim jihat bor: Binance foydalanuvchilari moliyaviy zararni o‘z zimmasiga olmaydi, deya ma’lum qildi birja. Xabarlarga ko‘ra, birja yo‘qotishlarning 90 foizini qoplagan va yakshanba kuni pul yechishni qayta ochish ustida ishlamoqda.
Mening fikrim: Bu hodisa kriptoda xavfsizlik ixtiyoriy emasligini eslatadi. Mustahkam infratuzilma, SAFU himoyasi, shaffof muloqot va tezkor javob har qachongidan ham muhim.
Ishonch eng og‘ir damlarda shakllanadi.
Xabardor bo‘lib turing, aktivlaringizni himoya qiling va xavfsizlik masalasida hech qachon murosaga bormang. 🔐
#BinanceSAFUFundTransferCompleted7499BTC
#STAYSAFU
#FBI
#BinanceHack2026
#YiHe:ProofOfReserves:10TokensAt100%Backing $EVAA
$POWR
$AIOT
@Eggtartcake
@Yi He
@三马哥
@交易员张张子
Kripto olamida yana bir yirik xavfsizlik hodisasi yuz berdi va bu safar diqqat markazida Binance turibdi.
FBI tasdiqlagan xabarlarga ko‘ra, Shimoliy Koreya bilan aloqador TraderTraitor xakerlar guruhi 29-oktabr atrofida sodir bo‘lgan hujumda 6,3 milliard dollardan ortiq kriptovalyutani o‘g‘irlagan.
Qizig‘i shundaki, bu guruh 1,5 milliard dollarlik Bybit xakerlik hujumi bilan ham bog‘langan. Bu esa butun Web3 ekotizimidagi kiberxavfsizlik borasida jiddiy savollarni keltirib chiqarmoqda.
FBI markazlashgan birjalar va DeFi platformalarini aniqlangan xaker manzillarini bloklashga va o‘g‘irlangan mablag‘larning keyingi harakatini to‘xtatishga chaqirmoqda.
Ammo bir muhim jihat bor: Binance foydalanuvchilari moliyaviy zararni o‘z zimmasiga olmaydi, deya ma’lum qildi birja. Xabarlarga ko‘ra, birja yo‘qotishlarning 90 foizini qoplagan va yakshanba kuni pul yechishni qayta ochish ustida ishlamoqda.
Mening fikrim: Bu hodisa kriptoda xavfsizlik ixtiyoriy emasligini eslatadi. Mustahkam infratuzilma, SAFU himoyasi, shaffof muloqot va tezkor javob har qachongidan ham muhim.
Ishonch eng og‘ir damlarda shakllanadi.
Xabardor bo‘lib turing, aktivlaringizni himoya qiling va xavfsizlik masalasida hech qachon murosaga bormang. 🔐
#BinanceSAFUFundTransferCompleted7499BTC
#STAYSAFU
#FBI
#BinanceHack2026
#YiHe:ProofOfReserves:10TokensAt100%Backing $EVAA
$POWR
$AIOT
@Eggtartcake
@Yi He
@三马哥
@交易员张张子
1
508

·
--
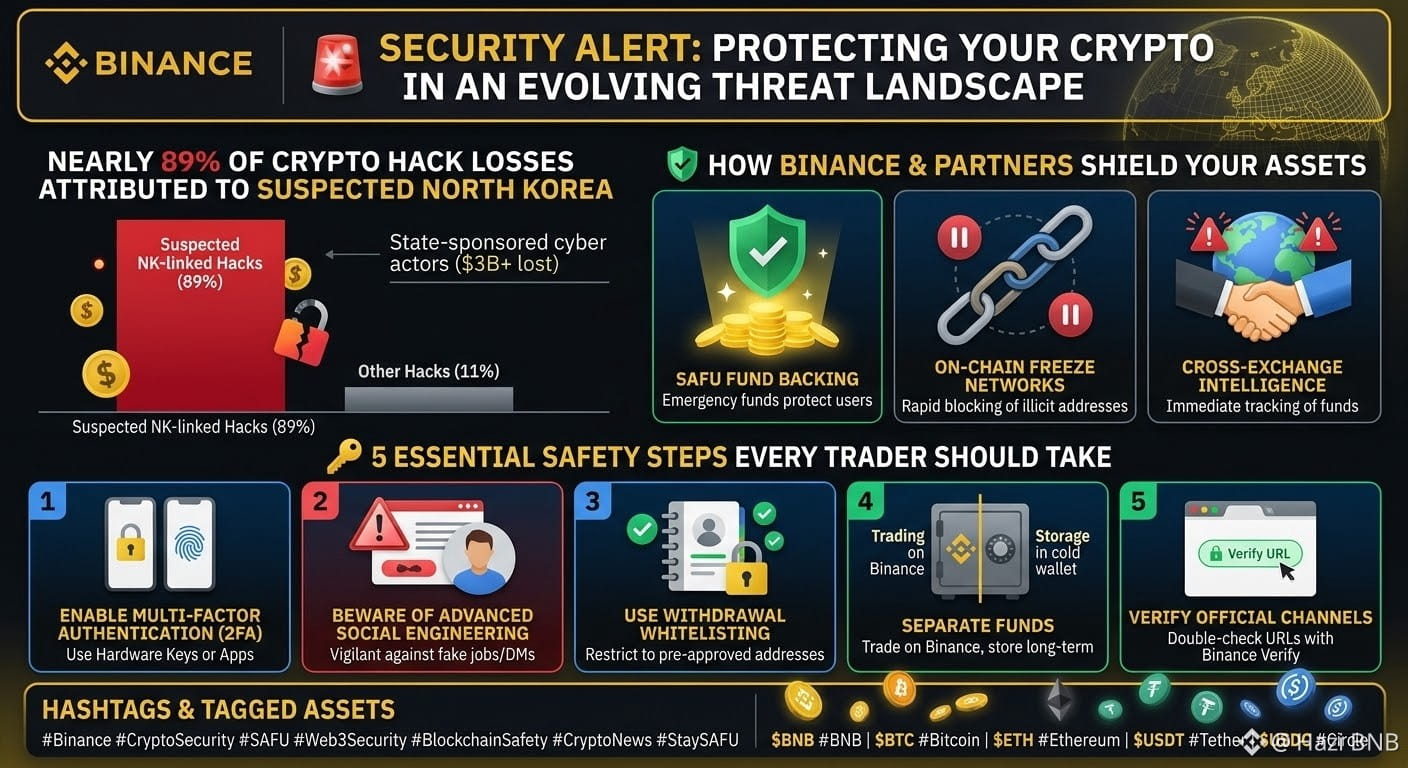
#TaxminQilinayotganShimoliyKoreyaHujumlariKriptoBuzibKirishZararlariningDeyarli89FoiziniTashkilQiladi
🚨 XAVFSIZLIK OGOHLANTIRISHI: O‘zgarib borayotgan tahdidlar muhitida kriptongizni himoya qiling 🚨
Blokcheyn tahliliga oid so‘nggi hisobotlarga ko‘ra, davlat homiyligidagi kiberhujumchilar — xususan, Shimoliy Koreyaning TraderTraitor va Lazarus Group guruhlari — global miqyosda kriptoaktivlarni buzib kirish oqibatida ko‘rilgan zararlarning qariyb 89 foiziga sabab bo‘lgan.
Zararli usullar tobora murakkablashib borayotgan bir paytda, mablag‘larni himoya qilish va operatsion xavfsizlikni (OpSec) ta’minlash eng muhim vazifamiz bo‘lib qolmoqda.
🛡️ Binance va hamkorlar aktivlaringizni qanday himoya qiladi
🔒 SAFU jamg‘armasi kafolati: Foydalanuvchilarning mablag‘lari favqulodda xavfsizlik protokollari va sug‘urta mexanizmlari bilan himoyalangan.
⚡ Zanjirda muzlatish tarmoqlari: Yirik emitentlar va huquqni muhofaza qiluvchi organlar bilan real vaqt rejimidagi hamkorlik shubhali manzillarni tezda muzlatish imkonini beradi.
🤝 Birjalararo ma’lumot almashinuvi: Real vaqt ogohlantirishlari orqali ko‘prik protokollari bo‘ylab darhol kuzatish noqonuniy mablag‘lar harakatining oldini oladi.
🔑 Har bir treyder bajarishi kerak bo‘lgan 5 ta muhim xavfsizlik chorasi
Ko‘p faktorli autentifikatsiyani (2FA) yoqing: Doimo apparat kalitlari (YubiKey) yoki autentifikator ilovalaridan foydalaning — SMS orqali 2FA’dan saqlaning.
Murakkab ijtimoiy muhandislik usullaridan ehtiyot bo‘ling: Soxta ish takliflari, kutilmagan dasturiy ta’minot yuklab olishlari yoki zararli shaxsiy xabarlardan ogoh bo‘ling.
Pul yechish uchun ruxsat etilgan manzillar ro‘yxatidan foydalaning: Chiquvchi mablag‘larni faqat oldindan tasdiqlangan manzillarga yuborish bilan cheklang.
Mablag‘larni ajrating: Kundalik savdo aktivlaringizni Binance’da saqlang, uzoq muddatli aktivlaringizni esa sovuq hamyonda saqlang.
Rasmiy kanallarni tekshiring: Binance Verify orqali URL manzillar va xabarlarni doimo qayta tekshiring.
heshteglar va belgilangan aktivlar
Heshteglar:
#Binance #CryptoSecurity #SAFU #Web3Security #BlockchainSafety #CryptoNews #StaySAFU
$BNB #BNB | $BTC #Bitcoin | $ETH #Ethereum | $USDT #Tether | $USDC
#TaxminQilinayotganShimoliyKoreyaHujumlariKriptoBuzibKirishZararlariningDeyarli89FoiziniTashkilQiladi
🚨 XAVFSIZLIK OGOHLANTIRISHI: O‘zgarib borayotgan tahdidlar muhitida kriptongizni himoya qiling 🚨
Blokcheyn tahliliga oid so‘nggi hisobotlarga ko‘ra, davlat homiyligidagi kiberhujumchilar — xususan, Shimoliy Koreyaning TraderTraitor va Lazarus Group guruhlari — global miqyosda kriptoaktivlarni buzib kirish oqibatida ko‘rilgan zararlarning qariyb 89 foiziga sabab bo‘lgan.
Zararli usullar tobora murakkablashib borayotgan bir paytda, mablag‘larni himoya qilish va operatsion xavfsizlikni (OpSec) ta’minlash eng muhim vazifamiz bo‘lib qolmoqda.
🛡️ Binance va hamkorlar aktivlaringizni qanday himoya qiladi
🔒 SAFU jamg‘armasi kafolati: Foydalanuvchilarning mablag‘lari favqulodda xavfsizlik protokollari va sug‘urta mexanizmlari bilan himoyalangan.
⚡ Zanjirda muzlatish tarmoqlari: Yirik emitentlar va huquqni muhofaza qiluvchi organlar bilan real vaqt rejimidagi hamkorlik shubhali manzillarni tezda muzlatish imkonini beradi.
🤝 Birjalararo ma’lumot almashinuvi: Real vaqt ogohlantirishlari orqali ko‘prik protokollari bo‘ylab darhol kuzatish noqonuniy mablag‘lar harakatining oldini oladi.
🔑 Har bir treyder bajarishi kerak bo‘lgan 5 ta muhim xavfsizlik chorasi
Ko‘p faktorli autentifikatsiyani (2FA) yoqing: Doimo apparat kalitlari (YubiKey) yoki autentifikator ilovalaridan foydalaning — SMS orqali 2FA’dan saqlaning.
Murakkab ijtimoiy muhandislik usullaridan ehtiyot bo‘ling: Soxta ish takliflari, kutilmagan dasturiy ta’minot yuklab olishlari yoki zararli shaxsiy xabarlardan ogoh bo‘ling.
Pul yechish uchun ruxsat etilgan manzillar ro‘yxatidan foydalaning: Chiquvchi mablag‘larni faqat oldindan tasdiqlangan manzillarga yuborish bilan cheklang.
Mablag‘larni ajrating: Kundalik savdo aktivlaringizni Binance’da saqlang, uzoq muddatli aktivlaringizni esa sovuq hamyonda saqlang.
Rasmiy kanallarni tekshiring: Binance Verify orqali URL manzillar va xabarlarni doimo qayta tekshiring.
heshteglar va belgilangan aktivlar
Heshteglar:
#Binance #CryptoSecurity #SAFU #Web3Security #BlockchainSafety #CryptoNews #StaySAFU
$BNB #BNB | $BTC #Bitcoin | $ETH #Ethereum | $USDT #Tether | $USDC
🚨 XAVFSIZLIK OGOHLANTIRISHI: O‘zgarib borayotgan tahdidlar muhitida kriptongizni himoya qiling 🚨
Blokcheyn tahliliga oid so‘nggi hisobotlarga ko‘ra, davlat homiyligidagi kiberhujumchilar — xususan, Shimoliy Koreyaning TraderTraitor va Lazarus Group guruhlari — global miqyosda kriptoaktivlarni buzib kirish oqibatida ko‘rilgan zararlarning qariyb 89 foiziga sabab bo‘lgan.
Zararli usullar tobora murakkablashib borayotgan bir paytda, mablag‘larni himoya qilish va operatsion xavfsizlikni (OpSec) ta’minlash eng muhim vazifamiz bo‘lib qolmoqda.
🛡️ Binance va hamkorlar aktivlaringizni qanday himoya qiladi
🔒 SAFU jamg‘armasi kafolati: Foydalanuvchilarning mablag‘lari favqulodda xavfsizlik protokollari va sug‘urta mexanizmlari bilan himoyalangan.
⚡ Zanjirda muzlatish tarmoqlari: Yirik emitentlar va huquqni muhofaza qiluvchi organlar bilan real vaqt rejimidagi hamkorlik shubhali manzillarni tezda muzlatish imkonini beradi.
🤝 Birjalararo ma’lumot almashinuvi: Real vaqt ogohlantirishlari orqali ko‘prik protokollari bo‘ylab darhol kuzatish noqonuniy mablag‘lar harakatining oldini oladi.
🔑 Har bir treyder bajarishi kerak bo‘lgan 5 ta muhim xavfsizlik chorasi
Ko‘p faktorli autentifikatsiyani (2FA) yoqing: Doimo apparat kalitlari (YubiKey) yoki autentifikator ilovalaridan foydalaning — SMS orqali 2FA’dan saqlaning.
Murakkab ijtimoiy muhandislik usullaridan ehtiyot bo‘ling: Soxta ish takliflari, kutilmagan dasturiy ta’minot yuklab olishlari yoki zararli shaxsiy xabarlardan ogoh bo‘ling.
Pul yechish uchun ruxsat etilgan manzillar ro‘yxatidan foydalaning: Chiquvchi mablag‘larni faqat oldindan tasdiqlangan manzillarga yuborish bilan cheklang.
Mablag‘larni ajrating: Kundalik savdo aktivlaringizni Binance’da saqlang, uzoq muddatli aktivlaringizni esa sovuq hamyonda saqlang.
Rasmiy kanallarni tekshiring: Binance Verify orqali URL manzillar va xabarlarni doimo qayta tekshiring.
heshteglar va belgilangan aktivlar
Heshteglar:
#Binance #CryptoSecurity #SAFU #Web3Security #BlockchainSafety #CryptoNews #StaySAFU
$BNB #BNB | $BTC #Bitcoin | $ETH #Ethereum | $USDT #Tether | $USDC
1
144
🏆 Binance #1 raqamiga bejiz ega emas. Buni kecha tunda yana bir bor isbotladi.
Dunyodagi eng yirik birjaga jiddiy xavfsizlik hujumi uyushtirildi.
Aksariyat platformalar sukut saqlagan, ishni kechiktirgan yoki aybni boshqalarga ag‘dargan bo‘lardi.
Binance esa buning aksini qildi va millionlab foydalanuvchilar oldida mas’uliyatni o‘z zimmasiga oldi.
Uning xabari boshidanoq aniq edi: "Barcha yo‘qotishlarni Binance qoplaydi." 💛
⚡ Birinchi daqiqadanoq jiddiy yondashuv
Sukut ham, bahona ham bo‘lmadi. Binance hodisani tezda tasdiqladi.
Foydalanuvchilar mablag‘larini himoya qilish uchun depozit va yechib olish amaliyotlari darhol to‘xtatildi 🔒
So‘ng dastlabki tekshiruv natijalari bosqichma-bosqich, ommaga e’lon qilindi.
🚀 Tezkor va qat’iyatli rahbarlik
Binance Tether, Circle, huquqni muhofaza qiluvchi organlar va blokcheyn tahlilchilari bilan hamkorlikda mablag‘larni muzlatdi.
Bir necha soat ichida qariyb $3B muzlatildi va bu raqam o‘sishda davom etdi 📈
💰 Mablag‘larni qaytarish — shunchaki va’da emas, bu haqiqat
$6.34B dan ortiq mablag‘ ajratib qo‘yildi, shundan $5B aynan o‘g‘irlangan tokenlarda, birma-bir mos ravishda.
Foydalanuvchilarga mablag‘larni qaytarish allaqachon boshlandi ✅ Depozitlar tiklandi, yechib olish esa taxminan 48 soat ichida qayta boshlanadi.
🔥 Xo‘sh, bundan qanday xulosa chiqarish mumkin?
Inqiroz paytida ishlar chappasiga ketganda kimligingiz ayon bo‘ladi.
Binance to‘liq mas’uliyatni zimmasiga oldi, tezkor harakat qildi va foydalanuvchilar manfaatini birinchi o‘ringa qo‘ydi.
Shuning uchun u #1, shuning uchun ham biz unga ishonamiz.
Qurishda davom eting ✌️ #Binance #SAFU #StaySAFU
🏆 Binance #1 raqamiga bejiz ega emas. Buni kecha tunda yana bir bor isbotladi.
Dunyodagi eng yirik birjaga jiddiy xavfsizlik hujumi uyushtirildi.
Aksariyat platformalar sukut saqlagan, ishni kechiktirgan yoki aybni boshqalarga ag‘dargan bo‘lardi.
Binance esa buning aksini qildi va millionlab foydalanuvchilar oldida mas’uliyatni o‘z zimmasiga oldi.
Uning xabari boshidanoq aniq edi: "Barcha yo‘qotishlarni Binance qoplaydi." 💛
⚡ Birinchi daqiqadanoq jiddiy yondashuv
Sukut ham, bahona ham bo‘lmadi. Binance hodisani tezda tasdiqladi.
Foydalanuvchilar mablag‘larini himoya qilish uchun depozit va yechib olish amaliyotlari darhol to‘xtatildi 🔒
So‘ng dastlabki tekshiruv natijalari bosqichma-bosqich, ommaga e’lon qilindi.
🚀 Tezkor va qat’iyatli rahbarlik
Binance Tether, Circle, huquqni muhofaza qiluvchi organlar va blokcheyn tahlilchilari bilan hamkorlikda mablag‘larni muzlatdi.
Bir necha soat ichida qariyb $3B muzlatildi va bu raqam o‘sishda davom etdi 📈
💰 Mablag‘larni qaytarish — shunchaki va’da emas, bu haqiqat
$6.34B dan ortiq mablag‘ ajratib qo‘yildi, shundan $5B aynan o‘g‘irlangan tokenlarda, birma-bir mos ravishda.
Foydalanuvchilarga mablag‘larni qaytarish allaqachon boshlandi ✅ Depozitlar tiklandi, yechib olish esa taxminan 48 soat ichida qayta boshlanadi.
🔥 Xo‘sh, bundan qanday xulosa chiqarish mumkin?
Inqiroz paytida ishlar chappasiga ketganda kimligingiz ayon bo‘ladi.
Binance to‘liq mas’uliyatni zimmasiga oldi, tezkor harakat qildi va foydalanuvchilar manfaatini birinchi o‘ringa qo‘ydi.
Shuning uchun u #1, shuning uchun ham biz unga ishonamiz.
Qurishda davom eting ✌️ #Binance #SAFU #StaySAFU
Dunyodagi eng yirik birjaga jiddiy xavfsizlik hujumi uyushtirildi.
Aksariyat platformalar sukut saqlagan, ishni kechiktirgan yoki aybni boshqalarga ag‘dargan bo‘lardi.
Binance esa buning aksini qildi va millionlab foydalanuvchilar oldida mas’uliyatni o‘z zimmasiga oldi.
Uning xabari boshidanoq aniq edi: "Barcha yo‘qotishlarni Binance qoplaydi." 💛
⚡ Birinchi daqiqadanoq jiddiy yondashuv
Sukut ham, bahona ham bo‘lmadi. Binance hodisani tezda tasdiqladi.
Foydalanuvchilar mablag‘larini himoya qilish uchun depozit va yechib olish amaliyotlari darhol to‘xtatildi 🔒
So‘ng dastlabki tekshiruv natijalari bosqichma-bosqich, ommaga e’lon qilindi.
🚀 Tezkor va qat’iyatli rahbarlik
Binance Tether, Circle, huquqni muhofaza qiluvchi organlar va blokcheyn tahlilchilari bilan hamkorlikda mablag‘larni muzlatdi.
Bir necha soat ichida qariyb $3B muzlatildi va bu raqam o‘sishda davom etdi 📈
💰 Mablag‘larni qaytarish — shunchaki va’da emas, bu haqiqat
$6.34B dan ortiq mablag‘ ajratib qo‘yildi, shundan $5B aynan o‘g‘irlangan tokenlarda, birma-bir mos ravishda.
Foydalanuvchilarga mablag‘larni qaytarish allaqachon boshlandi ✅ Depozitlar tiklandi, yechib olish esa taxminan 48 soat ichida qayta boshlanadi.
🔥 Xo‘sh, bundan qanday xulosa chiqarish mumkin?
Inqiroz paytida ishlar chappasiga ketganda kimligingiz ayon bo‘ladi.
Binance to‘liq mas’uliyatni zimmasiga oldi, tezkor harakat qildi va foydalanuvchilar manfaatini birinchi o‘ringa qo‘ydi.
Shuning uchun u #1, shuning uchun ham biz unga ishonamiz.
Qurishda davom eting ✌️ #Binance #SAFU #StaySAFU
xRAMAD:
👏👏
1
2
6
2.8k
𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗫𝗮𝘃𝗳𝘀𝗶𝘇𝗹𝗶𝗸 𝗛𝗼𝗱𝗶𝘀𝗮𝘀𝗶: 𝗧𝗼‘𝗹𝗶𝗾 𝗠𝗮𝗻𝘇𝗮𝗿𝗮 🔶
Bugun shov-shuv ko‘p, keling, faktlarga qaytamiz 👇
𝗡𝗶𝗺𝗮 𝘆𝘂𝘇 𝗯𝗲𝗿𝗱𝗶
Hujumchi bir muhandisning buzib kirilgan noutbuki orqali tizimga kirib, ruxsatsiz pul yechib olish operatsiyalarini amalga oshirdi. Hamyonlarning shaxsiy kalitlari sizib chiqmagan. Tizimning asosiy qismi himoyalangan holda qoldi.
𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗾𝗮𝗻𝗱𝗮𝘆 𝗰𝗵𝗼𝗿𝗮 𝗸𝗼‘𝗿𝗱𝗶
🔸 Milliardlab mablag‘ tezda muzlatildi: bir necha soat ichida blokcheynda taxminan 3 mlrd dollar bloklandi
🔸 100% qoplandi: foydalanuvchilarning barcha yo‘qotishlari SAFU va kompaniya mablag‘lari hisobidan qoplandi
🔸 Depozitlar faol: odatdagidek ishlamoqda
🔸 Pul yechib olish: xavfsizlikni yangilash uchun vaqtincha to‘xtatildi, taxminan 48 soat ichida qayta tiklanadi
𝗕𝘂 𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗸𝘂𝗰𝗵𝗶𝗻𝗶 𝗻𝗲𝗴𝗮 𝗸𝗼‘𝗿𝘀𝗮𝘁𝗮𝗱𝗶 💪
🔸 Tezlik: juda kam platforma bir necha soat ichida milliardlab mablag‘ni muzlata oladi.
🔸 Ko‘lam: juda kam kompaniya bunday zarbani ko‘tarib, foydalanuvchilarning zararini birinchi kunning o‘zidayoq qoplay oladi.
🔸 SAFU: marketing uchun emas, foydalanuvchilarni himoya qilish uchun yillar oldin yaratilgan. Aynan shunday vaziyat uchun mo‘ljallangan.
🔸 Shaffoflik: yangilanishlar rasmiy kanallarda ochiq va bosqichma-bosqich e’lon qilindi.
𝗔𝘀𝗼𝘀𝗶𝘆 𝘀𝗮𝘃𝗼𝗹
Gap “biror hodisa yuz beradimi?” degan savolda emas. Dunyodagi har qanday tizim sinovdan o‘tadi.
Gap “shunday bo‘lganda foydalanuvchilarni kim himoya qiladi?” degan savolda 👀
Javob blokcheynda va u hammaga ochiq.
𝗦𝗶𝘇𝗴𝗮 𝘁𝗲𝗴𝗶𝘀𝗵𝗹𝗶 𝗾𝗶𝘀𝗺
🔸 Faqat Binance’ning rasmiy e’lonlarini kuzatib boring
🔸 Binance qo‘llab-quvvatlash xizmati nomidan yozilgan shaxsiy xabarlarga ishonmang
Avval foydalanuvchilar. Har doim 💛
Qurishda davom eting ✌️
$BNB #Binance #SAFU #StaySAFU
𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗫𝗮𝘃𝗳𝘀𝗶𝘇𝗹𝗶𝗸 𝗛𝗼𝗱𝗶𝘀𝗮𝘀𝗶: 𝗧𝗼‘𝗹𝗶𝗾 𝗠𝗮𝗻𝘇𝗮𝗿𝗮 🔶
Bugun shov-shuv ko‘p, keling, faktlarga qaytamiz 👇
𝗡𝗶𝗺𝗮 𝘆𝘂𝘇 𝗯𝗲𝗿𝗱𝗶
Hujumchi bir muhandisning buzib kirilgan noutbuki orqali tizimga kirib, ruxsatsiz pul yechib olish operatsiyalarini amalga oshirdi. Hamyonlarning shaxsiy kalitlari sizib chiqmagan. Tizimning asosiy qismi himoyalangan holda qoldi.
𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗾𝗮𝗻𝗱𝗮𝘆 𝗰𝗵𝗼𝗿𝗮 𝗸𝗼‘𝗿𝗱𝗶
🔸 Milliardlab mablag‘ tezda muzlatildi: bir necha soat ichida blokcheynda taxminan 3 mlrd dollar bloklandi
🔸 100% qoplandi: foydalanuvchilarning barcha yo‘qotishlari SAFU va kompaniya mablag‘lari hisobidan qoplandi
🔸 Depozitlar faol: odatdagidek ishlamoqda
🔸 Pul yechib olish: xavfsizlikni yangilash uchun vaqtincha to‘xtatildi, taxminan 48 soat ichida qayta tiklanadi
𝗕𝘂 𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗸𝘂𝗰𝗵𝗶𝗻𝗶 𝗻𝗲𝗴𝗮 𝗸𝗼‘𝗿𝘀𝗮𝘁𝗮𝗱𝗶 💪
🔸 Tezlik: juda kam platforma bir necha soat ichida milliardlab mablag‘ni muzlata oladi.
🔸 Ko‘lam: juda kam kompaniya bunday zarbani ko‘tarib, foydalanuvchilarning zararini birinchi kunning o‘zidayoq qoplay oladi.
🔸 SAFU: marketing uchun emas, foydalanuvchilarni himoya qilish uchun yillar oldin yaratilgan. Aynan shunday vaziyat uchun mo‘ljallangan.
🔸 Shaffoflik: yangilanishlar rasmiy kanallarda ochiq va bosqichma-bosqich e’lon qilindi.
𝗔𝘀𝗼𝘀𝗶𝘆 𝘀𝗮𝘃𝗼𝗹
Gap “biror hodisa yuz beradimi?” degan savolda emas. Dunyodagi har qanday tizim sinovdan o‘tadi.
Gap “shunday bo‘lganda foydalanuvchilarni kim himoya qiladi?” degan savolda 👀
Javob blokcheynda va u hammaga ochiq.
𝗦𝗶𝘇𝗴𝗮 𝘁𝗲𝗴𝗶𝘀𝗵𝗹𝗶 𝗾𝗶𝘀𝗺
🔸 Faqat Binance’ning rasmiy e’lonlarini kuzatib boring
🔸 Binance qo‘llab-quvvatlash xizmati nomidan yozilgan shaxsiy xabarlarga ishonmang
Avval foydalanuvchilar. Har doim 💛
Qurishda davom eting ✌️
$BNB #Binance #SAFU #StaySAFU
Bugun shov-shuv ko‘p, keling, faktlarga qaytamiz 👇
𝗡𝗶𝗺𝗮 𝘆𝘂𝘇 𝗯𝗲𝗿𝗱𝗶
Hujumchi bir muhandisning buzib kirilgan noutbuki orqali tizimga kirib, ruxsatsiz pul yechib olish operatsiyalarini amalga oshirdi. Hamyonlarning shaxsiy kalitlari sizib chiqmagan. Tizimning asosiy qismi himoyalangan holda qoldi.
𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗾𝗮𝗻𝗱𝗮𝘆 𝗰𝗵𝗼𝗿𝗮 𝗸𝗼‘𝗿𝗱𝗶
🔸 Milliardlab mablag‘ tezda muzlatildi: bir necha soat ichida blokcheynda taxminan 3 mlrd dollar bloklandi
🔸 100% qoplandi: foydalanuvchilarning barcha yo‘qotishlari SAFU va kompaniya mablag‘lari hisobidan qoplandi
🔸 Depozitlar faol: odatdagidek ishlamoqda
🔸 Pul yechib olish: xavfsizlikni yangilash uchun vaqtincha to‘xtatildi, taxminan 48 soat ichida qayta tiklanadi
𝗕𝘂 𝗕𝗶𝗻𝗮𝗻𝗰𝗲 𝗸𝘂𝗰𝗵𝗶𝗻𝗶 𝗻𝗲𝗴𝗮 𝗸𝗼‘𝗿𝘀𝗮𝘁𝗮𝗱𝗶 💪
🔸 Tezlik: juda kam platforma bir necha soat ichida milliardlab mablag‘ni muzlata oladi.
🔸 Ko‘lam: juda kam kompaniya bunday zarbani ko‘tarib, foydalanuvchilarning zararini birinchi kunning o‘zidayoq qoplay oladi.
🔸 SAFU: marketing uchun emas, foydalanuvchilarni himoya qilish uchun yillar oldin yaratilgan. Aynan shunday vaziyat uchun mo‘ljallangan.
🔸 Shaffoflik: yangilanishlar rasmiy kanallarda ochiq va bosqichma-bosqich e’lon qilindi.
𝗔𝘀𝗼𝘀𝗶𝘆 𝘀𝗮𝘃𝗼𝗹
Gap “biror hodisa yuz beradimi?” degan savolda emas. Dunyodagi har qanday tizim sinovdan o‘tadi.
Gap “shunday bo‘lganda foydalanuvchilarni kim himoya qiladi?” degan savolda 👀
Javob blokcheynda va u hammaga ochiq.
𝗦𝗶𝘇𝗴𝗮 𝘁𝗲𝗴𝗶𝘀𝗵𝗹𝗶 𝗾𝗶𝘀𝗺
🔸 Faqat Binance’ning rasmiy e’lonlarini kuzatib boring
🔸 Binance qo‘llab-quvvatlash xizmati nomidan yozilgan shaxsiy xabarlarga ishonmang
Avval foydalanuvchilar. Har doim 💛
Qurishda davom eting ✌️
$BNB #Binance #SAFU #StaySAFU
FEDAT - sport digital assets marketplace:
Привет Друг! Буду рад взаимной подписки🤝👍
4
9
4.9k
·
--
🚨 Binance xavfsizlik hodisasi: foydalanuvchilar nimalarni bilishi kerak
Binance so‘nggi rasmiy yangilanishiga ko‘ra, hozirda taxminan 6,3 milliard dollarlik zarar keltirishi mumkin bo‘lgan yirik xavfsizlik hodisasini bartaraf etish bilan shug‘ullanmoqda
Binance ekotizimini chin dildan yaxshi ko‘radigan va unga ishonadigan inson sifatida bunday xabarlarni ko‘rish xavotirli. Biroq jamoa bu vaziyatni shaffoflik va professionallik bilan hal qilishiga umid qilaman
So‘nggi muhim yangiliklar:
→ Umumiy zarar taxminan 6,3 milliard dollarni tashkil etadi
→ Hodisadan zarar ko‘rgan taxminan 3 milliard dollarlik aktivlar blokcheynda muzlatib qo‘yildi
→ Dastlabki tergov ma’lumotlariga ko‘ra, DevOps muhandisining buzib kirilgan noutbuki bunga aloqador bo‘lishi mumkin
→ Binance hamyonlarning maxfiy kalitlari sizib chiqqaniga oid dalillar yo‘qligini ma’lum qildi
→ Binance barcha zararlarni SAFU jamg‘armasi va kompaniya mablag‘lari hisobidan qoplash majburiyatini oldi
⚠️ Foydalanuvchilar nima qilishi kerak?
→ Shubhali havolalar va Binance qo‘llab-quvvatlash xizmatining norasmiy xabarlaridan saqlaning
→ Bir martalik parolingizni (OTP), parolingizni, API kalitlaringizni yoki hamyoningizning tiklash iborasini hech kimga bermang
→ Tasdiqlangan yangiliklar uchun Binance’ning rasmiy e’lonlarini kuzatib boring
Binance’ning kripto ekotizimiga qo‘shgan hissasini doimo qadrlab kelganman va platforma bu vaziyatdan yanada kuchli bo‘lib chiqishiga chin dildan umid qilaman
Qiyinchiliklar kelib-ketishi mumkin, ammo Binance hamjamiyatiga bo‘lgan hurmatim va mehrim o‘zgarmaydi 💛
Keling, xabardor bo‘lib turaylik, xavfsizligimizni ta’minlaylik va shaffoflikni qo‘llab-quvvatlaylik
#Binance #StaySAFU @heyi @CZ @richardteng
🚨 Binance xavfsizlik hodisasi: foydalanuvchilar nimalarni bilishi kerak
Binance so‘nggi rasmiy yangilanishiga ko‘ra, hozirda taxminan 6,3 milliard dollarlik zarar keltirishi mumkin bo‘lgan yirik xavfsizlik hodisasini bartaraf etish bilan shug‘ullanmoqda
Binance ekotizimini chin dildan yaxshi ko‘radigan va unga ishonadigan inson sifatida bunday xabarlarni ko‘rish xavotirli. Biroq jamoa bu vaziyatni shaffoflik va professionallik bilan hal qilishiga umid qilaman
So‘nggi muhim yangiliklar:
→ Umumiy zarar taxminan 6,3 milliard dollarni tashkil etadi
→ Hodisadan zarar ko‘rgan taxminan 3 milliard dollarlik aktivlar blokcheynda muzlatib qo‘yildi
→ Dastlabki tergov ma’lumotlariga ko‘ra, DevOps muhandisining buzib kirilgan noutbuki bunga aloqador bo‘lishi mumkin
→ Binance hamyonlarning maxfiy kalitlari sizib chiqqaniga oid dalillar yo‘qligini ma’lum qildi
→ Binance barcha zararlarni SAFU jamg‘armasi va kompaniya mablag‘lari hisobidan qoplash majburiyatini oldi
⚠️ Foydalanuvchilar nima qilishi kerak?
→ Shubhali havolalar va Binance qo‘llab-quvvatlash xizmatining norasmiy xabarlaridan saqlaning
→ Bir martalik parolingizni (OTP), parolingizni, API kalitlaringizni yoki hamyoningizning tiklash iborasini hech kimga bermang
→ Tasdiqlangan yangiliklar uchun Binance’ning rasmiy e’lonlarini kuzatib boring
Binance’ning kripto ekotizimiga qo‘shgan hissasini doimo qadrlab kelganman va platforma bu vaziyatdan yanada kuchli bo‘lib chiqishiga chin dildan umid qilaman
Qiyinchiliklar kelib-ketishi mumkin, ammo Binance hamjamiyatiga bo‘lgan hurmatim va mehrim o‘zgarmaydi 💛
Keling, xabardor bo‘lib turaylik, xavfsizligimizni ta’minlaylik va shaffoflikni qo‘llab-quvvatlaylik
#Binance #StaySAFU @Yi He @CZ @Richard Teng
Binance so‘nggi rasmiy yangilanishiga ko‘ra, hozirda taxminan 6,3 milliard dollarlik zarar keltirishi mumkin bo‘lgan yirik xavfsizlik hodisasini bartaraf etish bilan shug‘ullanmoqda
Binance ekotizimini chin dildan yaxshi ko‘radigan va unga ishonadigan inson sifatida bunday xabarlarni ko‘rish xavotirli. Biroq jamoa bu vaziyatni shaffoflik va professionallik bilan hal qilishiga umid qilaman
So‘nggi muhim yangiliklar:
→ Umumiy zarar taxminan 6,3 milliard dollarni tashkil etadi
→ Hodisadan zarar ko‘rgan taxminan 3 milliard dollarlik aktivlar blokcheynda muzlatib qo‘yildi
→ Dastlabki tergov ma’lumotlariga ko‘ra, DevOps muhandisining buzib kirilgan noutbuki bunga aloqador bo‘lishi mumkin
→ Binance hamyonlarning maxfiy kalitlari sizib chiqqaniga oid dalillar yo‘qligini ma’lum qildi
→ Binance barcha zararlarni SAFU jamg‘armasi va kompaniya mablag‘lari hisobidan qoplash majburiyatini oldi
⚠️ Foydalanuvchilar nima qilishi kerak?
→ Shubhali havolalar va Binance qo‘llab-quvvatlash xizmatining norasmiy xabarlaridan saqlaning
→ Bir martalik parolingizni (OTP), parolingizni, API kalitlaringizni yoki hamyoningizning tiklash iborasini hech kimga bermang
→ Tasdiqlangan yangiliklar uchun Binance’ning rasmiy e’lonlarini kuzatib boring
Binance’ning kripto ekotizimiga qo‘shgan hissasini doimo qadrlab kelganman va platforma bu vaziyatdan yanada kuchli bo‘lib chiqishiga chin dildan umid qilaman
Qiyinchiliklar kelib-ketishi mumkin, ammo Binance hamjamiyatiga bo‘lgan hurmatim va mehrim o‘zgarmaydi 💛
Keling, xabardor bo‘lib turaylik, xavfsizligimizni ta’minlaylik va shaffoflikni qo‘llab-quvvatlaylik
#Binance #StaySAFU @Yi He @CZ @Richard Teng
2
745
🚨 Mana nima uchun xavfsizlik buzilganidan keyin pul yechib olish imkoniyati ochiq qolmasligi kerak. Bunday choralar mutlaqo odatiy va zarur.
O‘ylab ko‘ring: agar pul yechib olish imkoniyati ochiq qolsa, xakerlar vaziyatdan foydalanib, mablag‘larni ham chiqarib yuborishi mumkin.
Pul yechib olishni vaqtincha to‘xtatib turish, avvalo, foydalanuvchilarni himoya qilish va qolgan mablag‘larning xavfsizligini ta’minlashga qaratilgan chora bo‘lib, platformada likvidlik tugaganini anglatmaydi.
Mablag‘laringiz xavfsiz. Sabrli bo‘ling, xotirjamlikni saqlang va FUD yoki chalg‘ituvchi gaplarga ishonmang.
Bunday vaziyatlarda xavfsizlik har doim birinchi o‘rinda turishi kerak.
Maqsad sari ishlashda davom eting, FUDga e’tibor bermang!
@CZ dan xavfsizlik bo‘yicha yana maslahatlar olmoqchiman!
#STAYSAFU
🚨 Mana nima uchun xavfsizlik buzilganidan keyin pul yechib olish imkoniyati ochiq qolmasligi kerak. Bunday choralar mutlaqo odatiy va zarur.
O‘ylab ko‘ring: agar pul yechib olish imkoniyati ochiq qolsa, xakerlar vaziyatdan foydalanib, mablag‘larni ham chiqarib yuborishi mumkin.
Pul yechib olishni vaqtincha to‘xtatib turish, avvalo, foydalanuvchilarni himoya qilish va qolgan mablag‘larning xavfsizligini ta’minlashga qaratilgan chora bo‘lib, platformada likvidlik tugaganini anglatmaydi.
Mablag‘laringiz xavfsiz. Sabrli bo‘ling, xotirjamlikni saqlang va FUD yoki chalg‘ituvchi gaplarga ishonmang.
Bunday vaziyatlarda xavfsizlik har doim birinchi o‘rinda turishi kerak.
Maqsad sari ishlashda davom eting, FUDga e’tibor bermang!
@CZ dan xavfsizlik bo‘yicha yana maslahatlar olmoqchiman!
#STAYSAFU
O‘ylab ko‘ring: agar pul yechib olish imkoniyati ochiq qolsa, xakerlar vaziyatdan foydalanib, mablag‘larni ham chiqarib yuborishi mumkin.
Pul yechib olishni vaqtincha to‘xtatib turish, avvalo, foydalanuvchilarni himoya qilish va qolgan mablag‘larning xavfsizligini ta’minlashga qaratilgan chora bo‘lib, platformada likvidlik tugaganini anglatmaydi.
Mablag‘laringiz xavfsiz. Sabrli bo‘ling, xotirjamlikni saqlang va FUD yoki chalg‘ituvchi gaplarga ishonmang.
Bunday vaziyatlarda xavfsizlik har doim birinchi o‘rinda turishi kerak.
Maqsad sari ishlashda davom eting, FUDga e’tibor bermang!
@CZ dan xavfsizlik bo‘yicha yana maslahatlar olmoqchiman!
#STAYSAFU
1
3
1k
·
--
#STAYSAFU CZ kripto va an’anaviy moliya kompaniyalarida to‘rtta yirik ma’lumotlar sizib chiqishi ortidan xavfsizlik haqida ogohlantirdi. $BNB $IRYS $EVAA
Xabar qilingan to‘rtta ma’lumotlar sizib chiqishi: Coinbase, Bithumb (Janubiy Koreya), Daishin Securities (Janubiy Koreya) va Mirae Asset Global Investments (Janubiy Koreya).
{future}(BNBUSDT)
{future}(IRYSUSDT)
{future}(EVAAUSDT)
CZ mijozlarning sizib chiqqan ma’lumotlari foydalanuvchilar uchun jiddiy xavfsizlik xatarlarini keltirib chiqarishini ta’kidladi — ular fishing, SIM-kartani almashtirish firibgarligi va jismoniy tovlamachilikka sabab bo‘lishi mumkin.
⚠️ Ogoh bo‘ling va XAVFSIZLIGINGIZNI asrang.
#STAYSAFU CZ kripto va an’anaviy moliya kompaniyalarida to‘rtta yirik ma’lumotlar sizib chiqishi ortidan xavfsizlik haqida ogohlantirdi. $BNB $IRYS $EVAA
Xabar qilingan to‘rtta ma’lumotlar sizib chiqishi: Coinbase, Bithumb (Janubiy Koreya), Daishin Securities (Janubiy Koreya) va Mirae Asset Global Investments (Janubiy Koreya).
CZ mijozlarning sizib chiqqan ma’lumotlari foydalanuvchilar uchun jiddiy xavfsizlik xatarlarini keltirib chiqarishini ta’kidladi — ular fishing, SIM-kartani almashtirish firibgarligi va jismoniy tovlamachilikka sabab bo‘lishi mumkin.
⚠️ Ogoh bo‘ling va XAVFSIZLIGINGIZNI asrang.
Xabar qilingan to‘rtta ma’lumotlar sizib chiqishi: Coinbase, Bithumb (Janubiy Koreya), Daishin Securities (Janubiy Koreya) va Mirae Asset Global Investments (Janubiy Koreya).
CZ mijozlarning sizib chiqqan ma’lumotlari foydalanuvchilar uchun jiddiy xavfsizlik xatarlarini keltirib chiqarishini ta’kidladi — ular fishing, SIM-kartani almashtirish firibgarligi va jismoniy tovlamachilikka sabab bo‘lishi mumkin.
⚠️ Ogoh bo‘ling va XAVFSIZLIGINGIZNI asrang.
917
·
--
🚨 $IRYS — MA’LUMOTLARINGIZ — HIMOYANING BIRINCHI CHIZIG‘I! 🔐
⚠️ CZ OGOHLANTIRADI: MA’LUMOTLAR SIZIB CHIQISHI KRIPTO FOYDALANUVCHILARINI XAVF OSTIDA QOLDIRISHI MUMKIN!
Birjalardan sizib chiqqan ma’lumotlar foydalanuvchilarni quyidagi tahdidlarga duchor qilishi mumkin:
🎣 Fishing hujumlari
📱 SIM-kartani almashtirish firibgarliklari
🎭 Soxta mijozlarni qo‘llab-quvvatlash xizmati
🚨 Hayotdagi xavfsizlik tahdidlari
🛡️ SAFU BO‘LING — O‘ZINGIZNI HIMOYA QILING
✅ Har bir birja uchun alohida paroldan foydalaning.
✅ SMS orqali 2FA o‘rniga passkey yoki autentifikator ilovalarini tanlang.
✅ Parollar yoki tasdiqlash kodlarini hech kimga bermang.
✅ Shubhali havolalarni bosmang va o‘zingiz so‘ramagan qo‘llab-quvvatlash xabarlariga ishonmang.
💡 MUHIM XULOSA: Kripto aktivlaringizni himoya qilish faqat bozor harakatlari bilan bog‘liq emas. Shuningdek, shaxsingizni himoya qilish ham muhim.
📊 $IRYS HAMJAMIYAT: Kriptoda nima muhimroq — foyda olishmi yoki aktivlaringizni xavfsiz saqlashmi?
👇 IZOHDA «AVVAL XAVFSIZLIK» DEB YOZING 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
🚨 $IRYS — MA’LUMOTLARINGIZ — HIMOYANING BIRINCHI CHIZIG‘I! 🔐
⚠️ CZ OGOHLANTIRADI: MA’LUMOTLAR SIZIB CHIQISHI KRIPTO FOYDALANUVCHILARINI XAVF OSTIDA QOLDIRISHI MUMKIN!
Birjalardan sizib chiqqan ma’lumotlar foydalanuvchilarni quyidagi tahdidlarga duchor qilishi mumkin:
🎣 Fishing hujumlari
📱 SIM-kartani almashtirish firibgarliklari
🎭 Soxta mijozlarni qo‘llab-quvvatlash xizmati
🚨 Hayotdagi xavfsizlik tahdidlari
🛡️ SAFU BO‘LING — O‘ZINGIZNI HIMOYA QILING
✅ Har bir birja uchun alohida paroldan foydalaning.
✅ SMS orqali 2FA o‘rniga passkey yoki autentifikator ilovalarini tanlang.
✅ Parollar yoki tasdiqlash kodlarini hech kimga bermang.
✅ Shubhali havolalarni bosmang va o‘zingiz so‘ramagan qo‘llab-quvvatlash xabarlariga ishonmang.
💡 MUHIM XULOSA: Kripto aktivlaringizni himoya qilish faqat bozor harakatlari bilan bog‘liq emas. Shuningdek, shaxsingizni himoya qilish ham muhim.
📊 $IRYS HAMJAMIYAT: Kriptoda nima muhimroq — foyda olishmi yoki aktivlaringizni xavfsiz saqlashmi?
👇 IZOHDA «AVVAL XAVFSIZLIK» DEB YOZING 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
⚠️ CZ OGOHLANTIRADI: MA’LUMOTLAR SIZIB CHIQISHI KRIPTO FOYDALANUVCHILARINI XAVF OSTIDA QOLDIRISHI MUMKIN!
Birjalardan sizib chiqqan ma’lumotlar foydalanuvchilarni quyidagi tahdidlarga duchor qilishi mumkin:
🎣 Fishing hujumlari
📱 SIM-kartani almashtirish firibgarliklari
🎭 Soxta mijozlarni qo‘llab-quvvatlash xizmati
🚨 Hayotdagi xavfsizlik tahdidlari
🛡️ SAFU BO‘LING — O‘ZINGIZNI HIMOYA QILING
✅ Har bir birja uchun alohida paroldan foydalaning.
✅ SMS orqali 2FA o‘rniga passkey yoki autentifikator ilovalarini tanlang.
✅ Parollar yoki tasdiqlash kodlarini hech kimga bermang.
✅ Shubhali havolalarni bosmang va o‘zingiz so‘ramagan qo‘llab-quvvatlash xabarlariga ishonmang.
💡 MUHIM XULOSA: Kripto aktivlaringizni himoya qilish faqat bozor harakatlari bilan bog‘liq emas. Shuningdek, shaxsingizni himoya qilish ham muhim.
📊 $IRYS HAMJAMIYAT: Kriptoda nima muhimroq — foyda olishmi yoki aktivlaringizni xavfsiz saqlashmi?
👇 IZOHDA «AVVAL XAVFSIZLIK» DEB YOZING 🔐
#İRYS #CryptoSecurity #CZ #BinanceSquare #CryptoNews #Web3 #STAYSAFU
1
390
·
--
🚨 XAVFSIZLIK OGOHLANTIRISHI:
CZ sizib chiqqan birja maʼlumotlari foydalanuvchilarni fishing firibgarliklari, SIM-kartani almashtirish hujumlari va hatto real hayotdagi tahdidlarga duchor qilishi mumkinligidan ogohlantirmoqda.
Kripto va anʼanaviy moliya sohalarida maʼlumotlar sizib chiqqani haqida ketma-ket toʻrtta xabar tarqalgach, xulosa aniq: shaxsiy maʼlumotlarni himoya qilish mablagʻlaringizni himoya qilish kabi muhim.
Mening fikrim: xakerlar shaxsiy maʼlumotlaringizdan avval foydalanish imkoniga ega boʻlsa, hamyoningizga kirishlari shart emas. Hushyor boʻling, ikki bosqichli autentifikatsiyani yoqing, kuchli va takrorlanmaydigan parollardan foydalaning hamda tasdiqlash kodlaringizni hech kimga bermang.
Kriptoda xavfsizlik har doim foydadan ustun boʻlishi kerak. 🔐
SAFU boʻling! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
🚨 XAVFSIZLIK OGOHLANTIRISHI:
CZ sizib chiqqan birja maʼlumotlari foydalanuvchilarni fishing firibgarliklari, SIM-kartani almashtirish hujumlari va hatto real hayotdagi tahdidlarga duchor qilishi mumkinligidan ogohlantirmoqda.
Kripto va anʼanaviy moliya sohalarida maʼlumotlar sizib chiqqani haqida ketma-ket toʻrtta xabar tarqalgach, xulosa aniq: shaxsiy maʼlumotlarni himoya qilish mablagʻlaringizni himoya qilish kabi muhim.
Mening fikrim: xakerlar shaxsiy maʼlumotlaringizdan avval foydalanish imkoniga ega boʻlsa, hamyoningizga kirishlari shart emas. Hushyor boʻling, ikki bosqichli autentifikatsiyani yoqing, kuchli va takrorlanmaydigan parollardan foydalaning hamda tasdiqlash kodlaringizni hech kimga bermang.
Kriptoda xavfsizlik har doim foydadan ustun boʻlishi kerak. 🔐
SAFU boʻling! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
CZ sizib chiqqan birja maʼlumotlari foydalanuvchilarni fishing firibgarliklari, SIM-kartani almashtirish hujumlari va hatto real hayotdagi tahdidlarga duchor qilishi mumkinligidan ogohlantirmoqda.
Kripto va anʼanaviy moliya sohalarida maʼlumotlar sizib chiqqani haqida ketma-ket toʻrtta xabar tarqalgach, xulosa aniq: shaxsiy maʼlumotlarni himoya qilish mablagʻlaringizni himoya qilish kabi muhim.
Mening fikrim: xakerlar shaxsiy maʼlumotlaringizdan avval foydalanish imkoniga ega boʻlsa, hamyoningizga kirishlari shart emas. Hushyor boʻling, ikki bosqichli autentifikatsiyani yoqing, kuchli va takrorlanmaydigan parollardan foydalaning hamda tasdiqlash kodlaringizni hech kimga bermang.
Kriptoda xavfsizlik har doim foydadan ustun boʻlishi kerak. 🔐
SAFU boʻling! 🛡️
$BLESS $EVAA $XAUT
#Binance #CryptoSecurity #Bitcoin #STAYSAFU
1
162
·
--
O‘suvchi
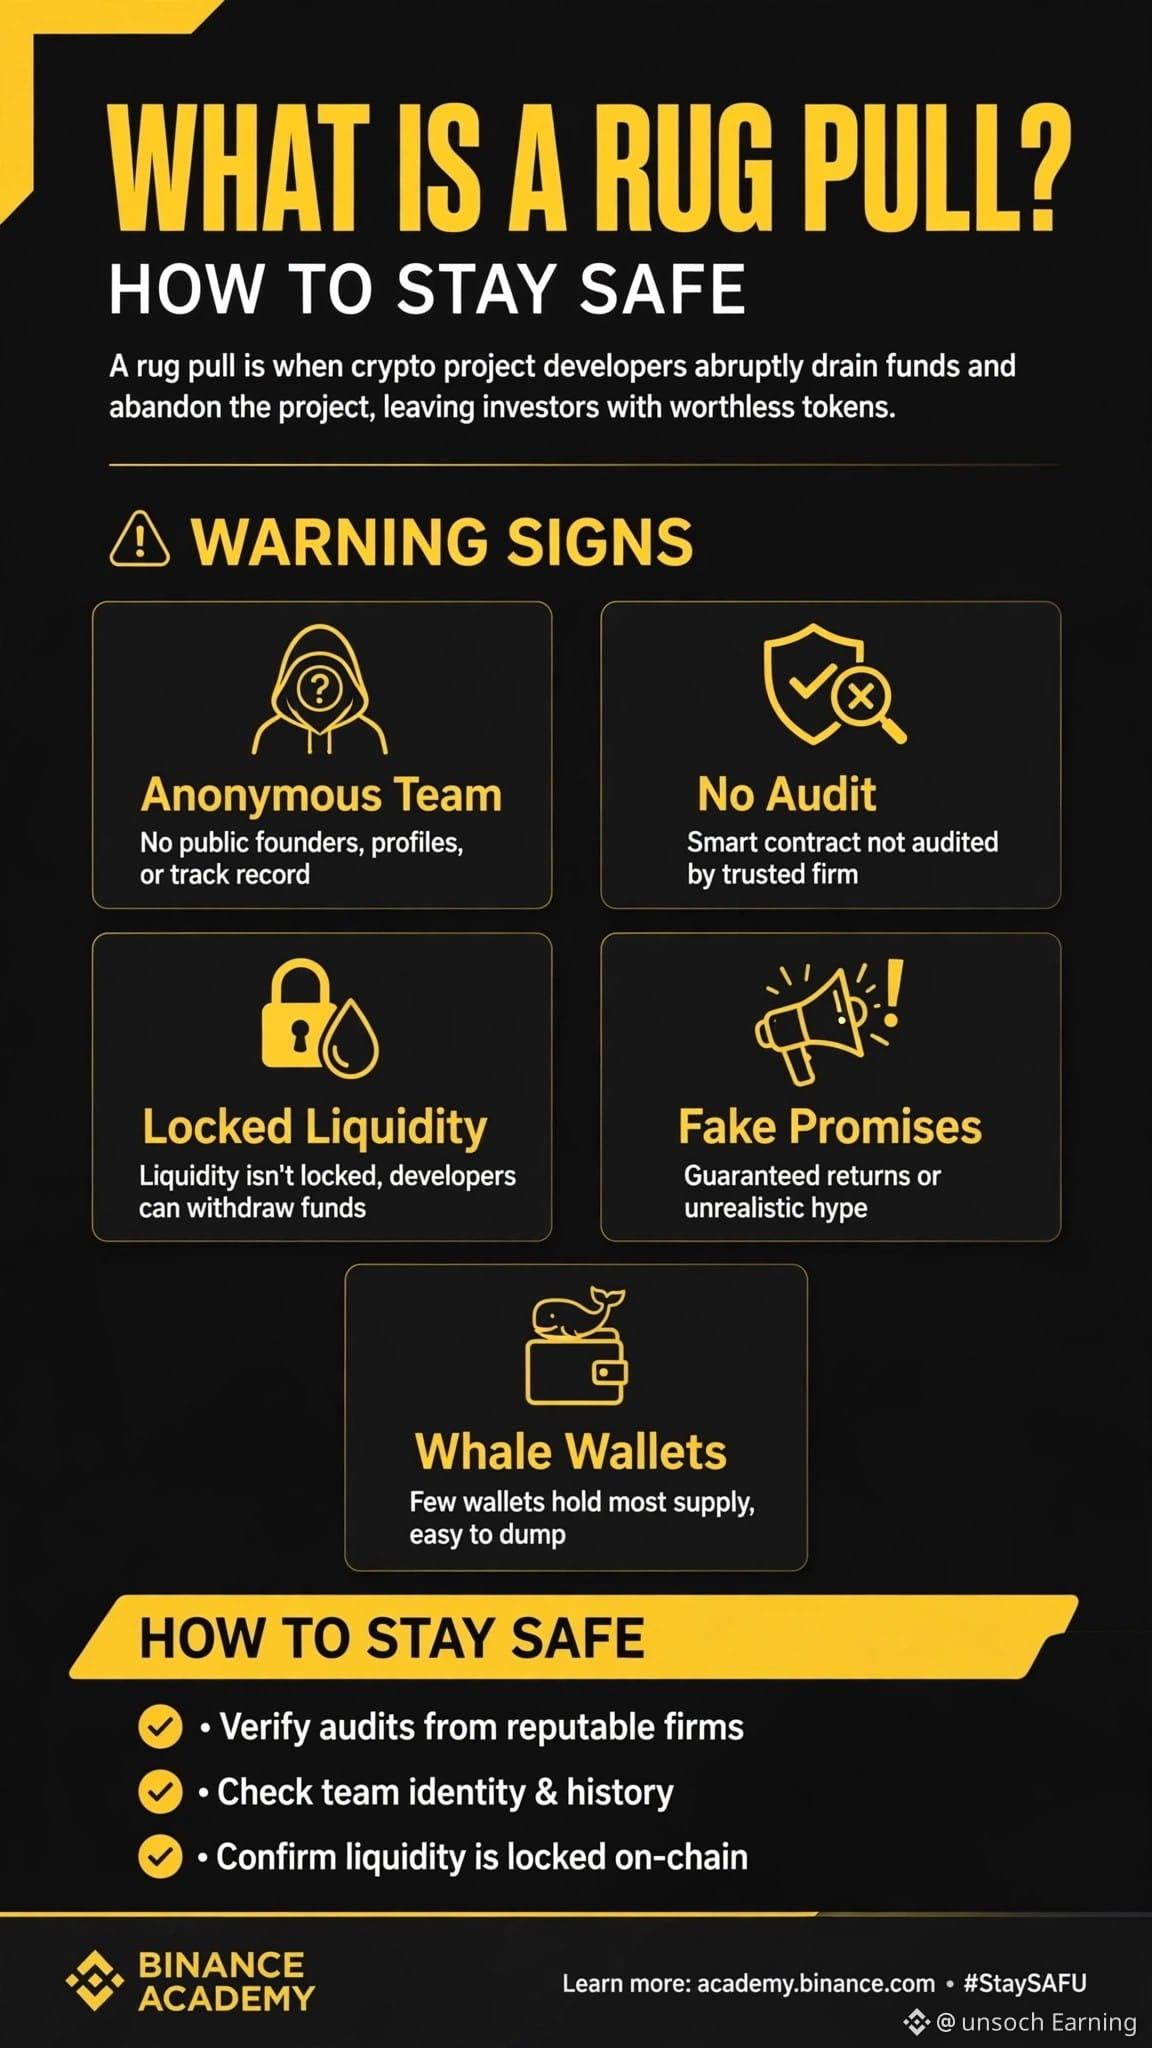
REKT bo‘lib qolmang! Rug pull nima va SAFU bo‘lib qanday qolish mumkin? 🛡️
Bir coin 500% ga ko‘tarilganini ko‘rib, eng yuqori narxda sotib oldingiz. Ertasi kuni likvidlik yo‘qoldi, ishlab chiquvchilar esa g‘oyib bo‘ldi. Bu omadsizlik emas — bu RUG PULL.
Birinchi savdomda men ham shunday tuzoqqa tushganman. Xatoimni takrorlamang.
🚩 Investitsiya qilishdan oldingi 5 bandli tekshiruv ro‘yxatim:
1. Jamoa anonimmi? -> QIZIL BAYROQ
Agar asoschilar yuzini yashirsa, pulingizni ham yashirishi mumkin.
2. Audit yo‘qmi? -> QIZIL BAYROQ
Certik yoki Hacken auditi yo‘qmi? Smart-kontraktda yashirin orqa eshik bo‘lishi mumkin.
3. Likvidlik bloklanmaganmi? -> ENG KATTA XAVF BELGISI
LP Unicrypt / Team Finance’da bloklanganini doim tekshiring. Bloklanmagan bo‘lsa, ishlab chiquvchilar bir marta bosish bilan likvidlikni olib qo‘yishi mumkin.
4. 1000x foyda kafolatlanadimi?
Hech bir qonuniy loyiha daromadni kafolatlamaydi. Juda yaxshi eshitilsa, demak bu firibgarlik.
5. Eng yirik 5 ta hamyon jami tokenlarning 80% iga egalik qiladimi?
Yirik investorlar istalgan payt tokenlarini sotib, narxni tushirishi mumkin. Tekshirish uchun Bubblemaps’dan foydalaning.
Hozir o‘zimni qanday himoya qilaman:
✅ Auditni tekshiraman
✅ Jamoaning LinkedIn profili va tarixini tekshiraman
✅ Likvidlik bloklanganini blokcheynda tasdiqlayman
✅ O‘zingiz tadqiq qiling — FOMO’ga berilmang
O‘zingiz tadqiq qilish shunchaki mem emas, bu omon qolish masalasi.
Siz rug pull’ga duch kelganmisiz? Tajribangizni quyida ulashing 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
REKT bo‘lib qolmang! Rug pull nima va SAFU bo‘lib qanday qolish mumkin? 🛡️
Bir coin 500% ga ko‘tarilganini ko‘rib, eng yuqori narxda sotib oldingiz. Ertasi kuni likvidlik yo‘qoldi, ishlab chiquvchilar esa g‘oyib bo‘ldi. Bu omadsizlik emas — bu RUG PULL.
Birinchi savdomda men ham shunday tuzoqqa tushganman. Xatoimni takrorlamang.
🚩 Investitsiya qilishdan oldingi 5 bandli tekshiruv ro‘yxatim:
1. Jamoa anonimmi? -> QIZIL BAYROQ
Agar asoschilar yuzini yashirsa, pulingizni ham yashirishi mumkin.
2. Audit yo‘qmi? -> QIZIL BAYROQ
Certik yoki Hacken auditi yo‘qmi? Smart-kontraktda yashirin orqa eshik bo‘lishi mumkin.
3. Likvidlik bloklanmaganmi? -> ENG KATTA XAVF BELGISI
LP Unicrypt / Team Finance’da bloklanganini doim tekshiring. Bloklanmagan bo‘lsa, ishlab chiquvchilar bir marta bosish bilan likvidlikni olib qo‘yishi mumkin.
4. 1000x foyda kafolatlanadimi?
Hech bir qonuniy loyiha daromadni kafolatlamaydi. Juda yaxshi eshitilsa, demak bu firibgarlik.
5. Eng yirik 5 ta hamyon jami tokenlarning 80% iga egalik qiladimi?
Yirik investorlar istalgan payt tokenlarini sotib, narxni tushirishi mumkin. Tekshirish uchun Bubblemaps’dan foydalaning.
Hozir o‘zimni qanday himoya qilaman:
✅ Auditni tekshiraman
✅ Jamoaning LinkedIn profili va tarixini tekshiraman
✅ Likvidlik bloklanganini blokcheynda tasdiqlayman
✅ O‘zingiz tadqiq qiling — FOMO’ga berilmang
O‘zingiz tadqiq qilish shunchaki mem emas, bu omon qolish masalasi.
Siz rug pull’ga duch kelganmisiz? Tajribangizni quyida ulashing 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
Bir coin 500% ga ko‘tarilganini ko‘rib, eng yuqori narxda sotib oldingiz. Ertasi kuni likvidlik yo‘qoldi, ishlab chiquvchilar esa g‘oyib bo‘ldi. Bu omadsizlik emas — bu RUG PULL.
Birinchi savdomda men ham shunday tuzoqqa tushganman. Xatoimni takrorlamang.
🚩 Investitsiya qilishdan oldingi 5 bandli tekshiruv ro‘yxatim:
1. Jamoa anonimmi? -> QIZIL BAYROQ
Agar asoschilar yuzini yashirsa, pulingizni ham yashirishi mumkin.
2. Audit yo‘qmi? -> QIZIL BAYROQ
Certik yoki Hacken auditi yo‘qmi? Smart-kontraktda yashirin orqa eshik bo‘lishi mumkin.
3. Likvidlik bloklanmaganmi? -> ENG KATTA XAVF BELGISI
LP Unicrypt / Team Finance’da bloklanganini doim tekshiring. Bloklanmagan bo‘lsa, ishlab chiquvchilar bir marta bosish bilan likvidlikni olib qo‘yishi mumkin.
4. 1000x foyda kafolatlanadimi?
Hech bir qonuniy loyiha daromadni kafolatlamaydi. Juda yaxshi eshitilsa, demak bu firibgarlik.
5. Eng yirik 5 ta hamyon jami tokenlarning 80% iga egalik qiladimi?
Yirik investorlar istalgan payt tokenlarini sotib, narxni tushirishi mumkin. Tekshirish uchun Bubblemaps’dan foydalaning.
Hozir o‘zimni qanday himoya qilaman:
✅ Auditni tekshiraman
✅ Jamoaning LinkedIn profili va tarixini tekshiraman
✅ Likvidlik bloklanganini blokcheynda tasdiqlayman
✅ O‘zingiz tadqiq qiling — FOMO’ga berilmang
O‘zingiz tadqiq qilish shunchaki mem emas, bu omon qolish masalasi.
Siz rug pull’ga duch kelganmisiz? Tajribangizni quyida ulashing 👇
#CryptoSafety #RugPull #DYOR* #BinanceSquareFamily #STAYSAFU
$BNB $DOGE
126
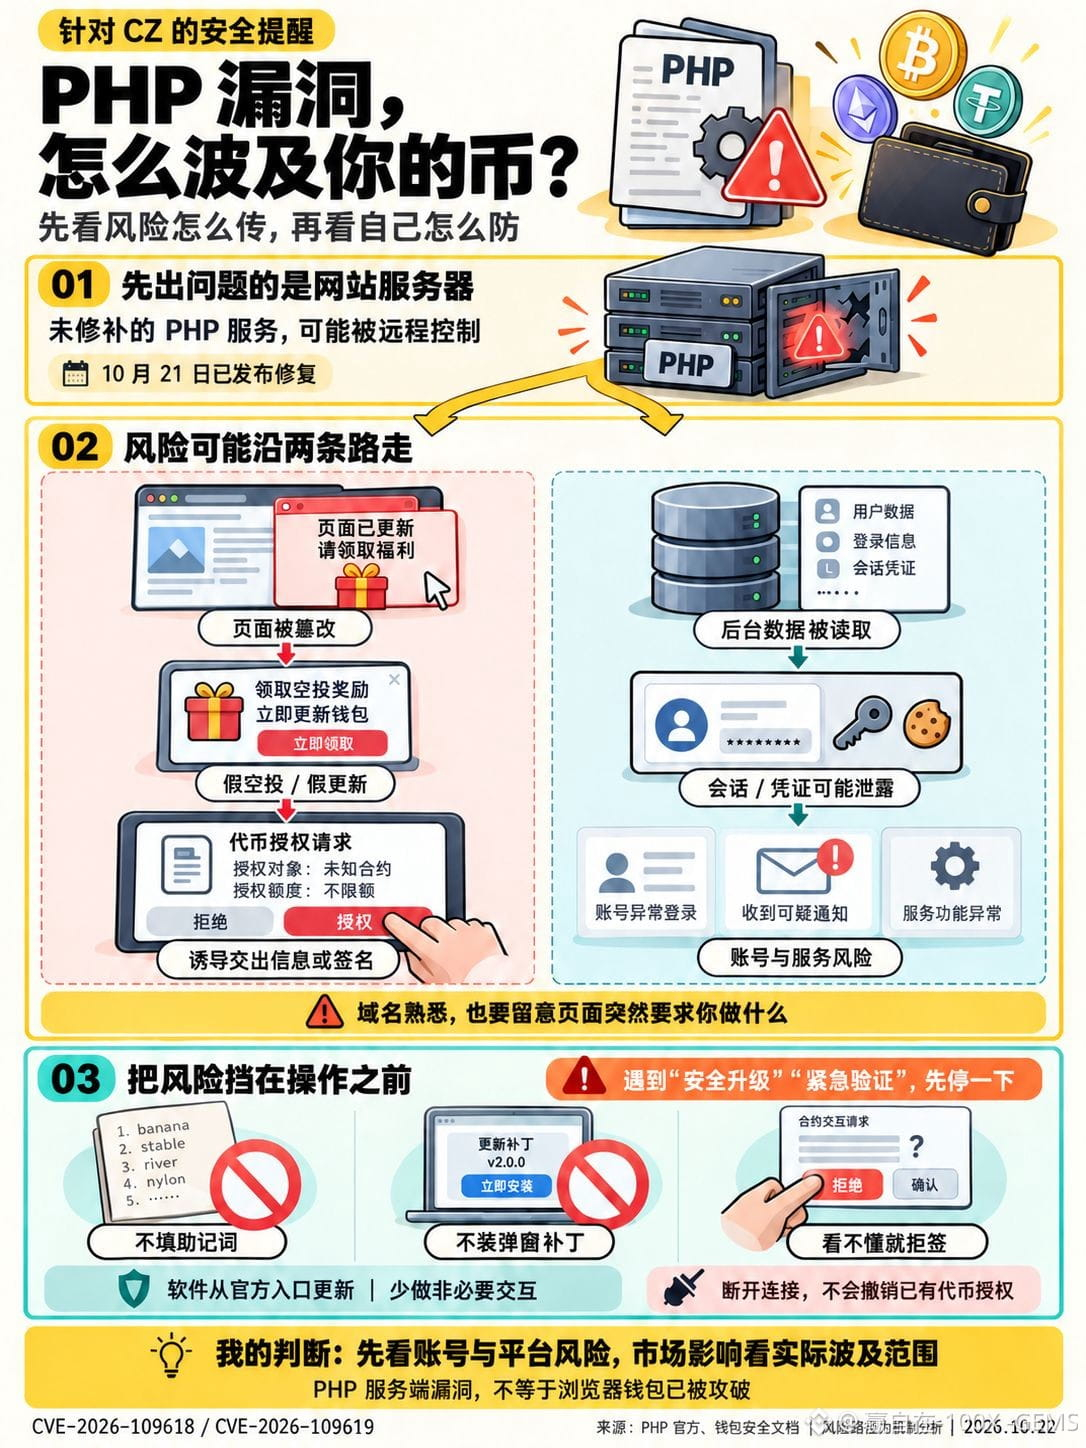
CZ veb-saytlarga ehtiyotkorlik bilan kirishni tavsiya qiladi: kripto foydalanuvchilari nimalardan ehtiyot bo‘lishi kerak?
Meni ko‘proq xavotirga soladigani: o‘zingiz yaxshi biladigan saytda muammo yuz beradi, siz esa odatdagidek hamma tasdiqlash tugmalarini bosaverasiz.
21-oktabr kuni PHP rasmiylari CVE-2026-109618 va CVE-2026-109619 nomli ikkita jiddiy zaiflikni bartaraf etish uchun tuzatishlarni e’lon qildi. Hujumchilar tizimga kirmasdan ham, yangilanmagan sayt serverida kodni ishga tushirishi mumkin.
Kripto olamida ehtiyot bo‘lish kerak bo‘lgan ssenariylardan biri: sayt buzib kiriladi, sahifa o‘zgartiriladi, so‘ng soxta airdrop, hamyonni yangilash yoki tasdiqlash haqidagi xabarlar paydo bo‘lib, sizni hisob ma’lumotlari, seed-ibora yoki xavfli ruxsatlarni berishga undaydi. Yana bir xavf server tomonida: server kira oladigan seanslar, hisob ma’lumotlari kabi ma’lumotlar oshkor bo‘lib, hisoblar va platforma xizmatlariga ta’sir qilishi mumkin.
Bu — xavflarning qanday tarqalishi haqidagi tahlil. Bu biror birja hujumga uchraganini anglatmaydi, veb-sahifani ochish bilan mablag‘ingiz albatta yo‘qoladi degani ham emas. Mening fikrimcha, bozorga ta’sirini baholash uchun keyinchalik muayyan platforma zarar ko‘rgani, xizmatni to‘xtatgani yoki mablag‘ yo‘qotgani haqida ma’lumot beriladimi — shuni ko‘rish kerak. Faqat zaiflik haqidagi xabarga qarab, kripto narxlari qaysi tomonga o‘zgarishini aytib bo‘lmaydi.
Shu kunlarda o‘zingiz uchun bir nechta qoida belgilang:
① Zarur bo‘lmagan amallarni kamaytiring, airdrop olish uchun shaxsiy xabarlar, reklamalar yoki notanish havolalardan foydalanmang.
② Veb-sahifa to‘satdan “xavfsizlikni yangilash” yoki “hamyonni tasdiqlash”ni talab qilsa, avval to‘xtang. Seed-iborani veb-sahifaga kiritmang, tuzatishlarni qalqib chiquvchi oynalardan yuklab olmang; brauzer va hamyonni faqat rasmiy manbalardan yangilang.
③ Imzolashdan oldin amalni, ruxsat berilayotgan manzilni va limitni diqqat bilan tekshiring. Tushunmasangiz, bekor qiling. Uskunaviy hamyondan foydalansangiz ham, qurilma ekranidagi ma’lumotlarni tekshiring.
④ Shubhali ruxsat bergan bo‘lsangiz, hamyonning rasmiy manbasi orqali tekshirib ko‘ring. Sayt bilan aloqani uzish avval berilgan token ruxsatlarini avtomatik bekor qilmaydi.
Veb-sayt operatorlari PHP’ni xavfsiz versiyaga yangilashi va tizimga buzib kirilgan-kirilmaganini tekshirishi kerak. WordPress’ni yangilab, bir nechta plagin bilan cheklanish yetarli emas.
Domen ko‘zingizga tanish bo‘lishi — bu saytga avval kirganingizni anglatadi, xolos. Bugun u sizdan nimani kiritish, yuklab olish yoki imzolashni so‘rayotgani — bu safar aynan shunga e’tibor berish kerak.
#Web3安全 #PHP #StaySAFU
CZ veb-saytlarga ehtiyotkorlik bilan kirishni tavsiya qiladi: kripto foydalanuvchilari nimalardan ehtiyot bo‘lishi kerak?
Meni ko‘proq xavotirga soladigani: o‘zingiz yaxshi biladigan saytda muammo yuz beradi, siz esa odatdagidek hamma tasdiqlash tugmalarini bosaverasiz.
21-oktabr kuni PHP rasmiylari CVE-2026-109618 va CVE-2026-109619 nomli ikkita jiddiy zaiflikni bartaraf etish uchun tuzatishlarni e’lon qildi. Hujumchilar tizimga kirmasdan ham, yangilanmagan sayt serverida kodni ishga tushirishi mumkin.
Kripto olamida ehtiyot bo‘lish kerak bo‘lgan ssenariylardan biri: sayt buzib kiriladi, sahifa o‘zgartiriladi, so‘ng soxta airdrop, hamyonni yangilash yoki tasdiqlash haqidagi xabarlar paydo bo‘lib, sizni hisob ma’lumotlari, seed-ibora yoki xavfli ruxsatlarni berishga undaydi. Yana bir xavf server tomonida: server kira oladigan seanslar, hisob ma’lumotlari kabi ma’lumotlar oshkor bo‘lib, hisoblar va platforma xizmatlariga ta’sir qilishi mumkin.
Bu — xavflarning qanday tarqalishi haqidagi tahlil. Bu biror birja hujumga uchraganini anglatmaydi, veb-sahifani ochish bilan mablag‘ingiz albatta yo‘qoladi degani ham emas. Mening fikrimcha, bozorga ta’sirini baholash uchun keyinchalik muayyan platforma zarar ko‘rgani, xizmatni to‘xtatgani yoki mablag‘ yo‘qotgani haqida ma’lumot beriladimi — shuni ko‘rish kerak. Faqat zaiflik haqidagi xabarga qarab, kripto narxlari qaysi tomonga o‘zgarishini aytib bo‘lmaydi.
Shu kunlarda o‘zingiz uchun bir nechta qoida belgilang:
① Zarur bo‘lmagan amallarni kamaytiring, airdrop olish uchun shaxsiy xabarlar, reklamalar yoki notanish havolalardan foydalanmang.
② Veb-sahifa to‘satdan “xavfsizlikni yangilash” yoki “hamyonni tasdiqlash”ni talab qilsa, avval to‘xtang. Seed-iborani veb-sahifaga kiritmang, tuzatishlarni qalqib chiquvchi oynalardan yuklab olmang; brauzer va hamyonni faqat rasmiy manbalardan yangilang.
③ Imzolashdan oldin amalni, ruxsat berilayotgan manzilni va limitni diqqat bilan tekshiring. Tushunmasangiz, bekor qiling. Uskunaviy hamyondan foydalansangiz ham, qurilma ekranidagi ma’lumotlarni tekshiring.
④ Shubhali ruxsat bergan bo‘lsangiz, hamyonning rasmiy manbasi orqali tekshirib ko‘ring. Sayt bilan aloqani uzish avval berilgan token ruxsatlarini avtomatik bekor qilmaydi.
Veb-sayt operatorlari PHP’ni xavfsiz versiyaga yangilashi va tizimga buzib kirilgan-kirilmaganini tekshirishi kerak. WordPress’ni yangilab, bir nechta plagin bilan cheklanish yetarli emas.
Domen ko‘zingizga tanish bo‘lishi — bu saytga avval kirganingizni anglatadi, xolos. Bugun u sizdan nimani kiritish, yuklab olish yoki imzolashni so‘rayotgani — bu safar aynan shunga e’tibor berish kerak.
#Web3安全 #PHP #StaySAFU
Meni ko‘proq xavotirga soladigani: o‘zingiz yaxshi biladigan saytda muammo yuz beradi, siz esa odatdagidek hamma tasdiqlash tugmalarini bosaverasiz.
21-oktabr kuni PHP rasmiylari CVE-2026-109618 va CVE-2026-109619 nomli ikkita jiddiy zaiflikni bartaraf etish uchun tuzatishlarni e’lon qildi. Hujumchilar tizimga kirmasdan ham, yangilanmagan sayt serverida kodni ishga tushirishi mumkin.
Kripto olamida ehtiyot bo‘lish kerak bo‘lgan ssenariylardan biri: sayt buzib kiriladi, sahifa o‘zgartiriladi, so‘ng soxta airdrop, hamyonni yangilash yoki tasdiqlash haqidagi xabarlar paydo bo‘lib, sizni hisob ma’lumotlari, seed-ibora yoki xavfli ruxsatlarni berishga undaydi. Yana bir xavf server tomonida: server kira oladigan seanslar, hisob ma’lumotlari kabi ma’lumotlar oshkor bo‘lib, hisoblar va platforma xizmatlariga ta’sir qilishi mumkin.
Bu — xavflarning qanday tarqalishi haqidagi tahlil. Bu biror birja hujumga uchraganini anglatmaydi, veb-sahifani ochish bilan mablag‘ingiz albatta yo‘qoladi degani ham emas. Mening fikrimcha, bozorga ta’sirini baholash uchun keyinchalik muayyan platforma zarar ko‘rgani, xizmatni to‘xtatgani yoki mablag‘ yo‘qotgani haqida ma’lumot beriladimi — shuni ko‘rish kerak. Faqat zaiflik haqidagi xabarga qarab, kripto narxlari qaysi tomonga o‘zgarishini aytib bo‘lmaydi.
Shu kunlarda o‘zingiz uchun bir nechta qoida belgilang:
① Zarur bo‘lmagan amallarni kamaytiring, airdrop olish uchun shaxsiy xabarlar, reklamalar yoki notanish havolalardan foydalanmang.
② Veb-sahifa to‘satdan “xavfsizlikni yangilash” yoki “hamyonni tasdiqlash”ni talab qilsa, avval to‘xtang. Seed-iborani veb-sahifaga kiritmang, tuzatishlarni qalqib chiquvchi oynalardan yuklab olmang; brauzer va hamyonni faqat rasmiy manbalardan yangilang.
③ Imzolashdan oldin amalni, ruxsat berilayotgan manzilni va limitni diqqat bilan tekshiring. Tushunmasangiz, bekor qiling. Uskunaviy hamyondan foydalansangiz ham, qurilma ekranidagi ma’lumotlarni tekshiring.
④ Shubhali ruxsat bergan bo‘lsangiz, hamyonning rasmiy manbasi orqali tekshirib ko‘ring. Sayt bilan aloqani uzish avval berilgan token ruxsatlarini avtomatik bekor qilmaydi.
Veb-sayt operatorlari PHP’ni xavfsiz versiyaga yangilashi va tizimga buzib kirilgan-kirilmaganini tekshirishi kerak. WordPress’ni yangilab, bir nechta plagin bilan cheklanish yetarli emas.
Domen ko‘zingizga tanish bo‘lishi — bu saytga avval kirganingizni anglatadi, xolos. Bugun u sizdan nimani kiritish, yuklab olish yoki imzolashni so‘rayotgani — bu safar aynan shunga e’tibor berish kerak.
#Web3安全 #PHP #StaySAFU
84
·
--
Pasayuvchi
Kim kimning hamyonini tekshiryapti? 😂 Kulgili hikoya
Bir firibgar Telegram’da menga shaxsiy xabar yubordi:
FIRIBGAR: «Shoshilinch! Shubhali savdo hajmi sabab Binance hisobingiz buzib kirilgan. Hisobingiz butunlay muzlatib qo‘yilmasligi uchun API kalitingiz va seed iborangizni darhol Binance yordam xizmatiga yuboring!»
MEN: «Rostdanmi? Bu juda jiddiy muammo ekan. Aytgancha, bu savdo hajmini qaysi rejimdan aniqladingiz? Chunki men CZman va hozir roppa-rosa ekran qarshisida o‘tiribman. Shu bahona hisobingizdagi mablag‘ni ham tekshirib beraymi?»
FIRIBGAR: «Janob, juda uzr. Buni menga yovuz do‘stim shart qilib qo‘ygandi».
Keyin nima bo‘lganini taxmin qiling!
Firibgar xabarni shunchaki o‘chirib qo‘ymadi — butun Telegram hisobini ham o‘chirib, ayrim guruhlardan chiqib ketdi. Keyin esa g‘oyib bo‘ldi.
Xulosa: keyingi safar o‘zini «Binance yordam xizmati» deb tanishtirgan firibgar sizga maxfiy kalitlaringiz yoki kodingiz haqida yozsa, shunchaki: «Bir daqiqa, do‘stim, bu tartib-qoida ekanini RICHARD TENGdan so‘rab olay», deng.
Ehtiyot bo‘ling!
#PumpkinFrenzy #STAYSAFU @Binance_South_Asia @Binance_Square_Official @CZ @richardteng
Kim kimning hamyonini tekshiryapti? 😂 Kulgili hikoya
Bir firibgar Telegram’da menga shaxsiy xabar yubordi:
FIRIBGAR: «Shoshilinch! Shubhali savdo hajmi sabab Binance hisobingiz buzib kirilgan. Hisobingiz butunlay muzlatib qo‘yilmasligi uchun API kalitingiz va seed iborangizni darhol Binance yordam xizmatiga yuboring!»
MEN: «Rostdanmi? Bu juda jiddiy muammo ekan. Aytgancha, bu savdo hajmini qaysi rejimdan aniqladingiz? Chunki men CZman va hozir roppa-rosa ekran qarshisida o‘tiribman. Shu bahona hisobingizdagi mablag‘ni ham tekshirib beraymi?»
FIRIBGAR: «Janob, juda uzr. Buni menga yovuz do‘stim shart qilib qo‘ygandi».
Keyin nima bo‘lganini taxmin qiling!
Firibgar xabarni shunchaki o‘chirib qo‘ymadi — butun Telegram hisobini ham o‘chirib, ayrim guruhlardan chiqib ketdi. Keyin esa g‘oyib bo‘ldi.
Xulosa: keyingi safar o‘zini «Binance yordam xizmati» deb tanishtirgan firibgar sizga maxfiy kalitlaringiz yoki kodingiz haqida yozsa, shunchaki: «Bir daqiqa, do‘stim, bu tartib-qoida ekanini RICHARD TENGdan so‘rab olay», deng.
Ehtiyot bo‘ling!
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
Bir firibgar Telegram’da menga shaxsiy xabar yubordi:
FIRIBGAR: «Shoshilinch! Shubhali savdo hajmi sabab Binance hisobingiz buzib kirilgan. Hisobingiz butunlay muzlatib qo‘yilmasligi uchun API kalitingiz va seed iborangizni darhol Binance yordam xizmatiga yuboring!»
MEN: «Rostdanmi? Bu juda jiddiy muammo ekan. Aytgancha, bu savdo hajmini qaysi rejimdan aniqladingiz? Chunki men CZman va hozir roppa-rosa ekran qarshisida o‘tiribman. Shu bahona hisobingizdagi mablag‘ni ham tekshirib beraymi?»
FIRIBGAR: «Janob, juda uzr. Buni menga yovuz do‘stim shart qilib qo‘ygandi».
Keyin nima bo‘lganini taxmin qiling!
Firibgar xabarni shunchaki o‘chirib qo‘ymadi — butun Telegram hisobini ham o‘chirib, ayrim guruhlardan chiqib ketdi. Keyin esa g‘oyib bo‘ldi.
Xulosa: keyingi safar o‘zini «Binance yordam xizmati» deb tanishtirgan firibgar sizga maxfiy kalitlaringiz yoki kodingiz haqida yozsa, shunchaki: «Bir daqiqa, do‘stim, bu tartib-qoida ekanini RICHARD TENGdan so‘rab olay», deng.
Ehtiyot bo‘ling!
#PumpkinFrenzy #STAYSAFU @Binance South Asia @Binance Square Official @CZ @Richard Teng
128
*Matnni nusxalab joylang:*
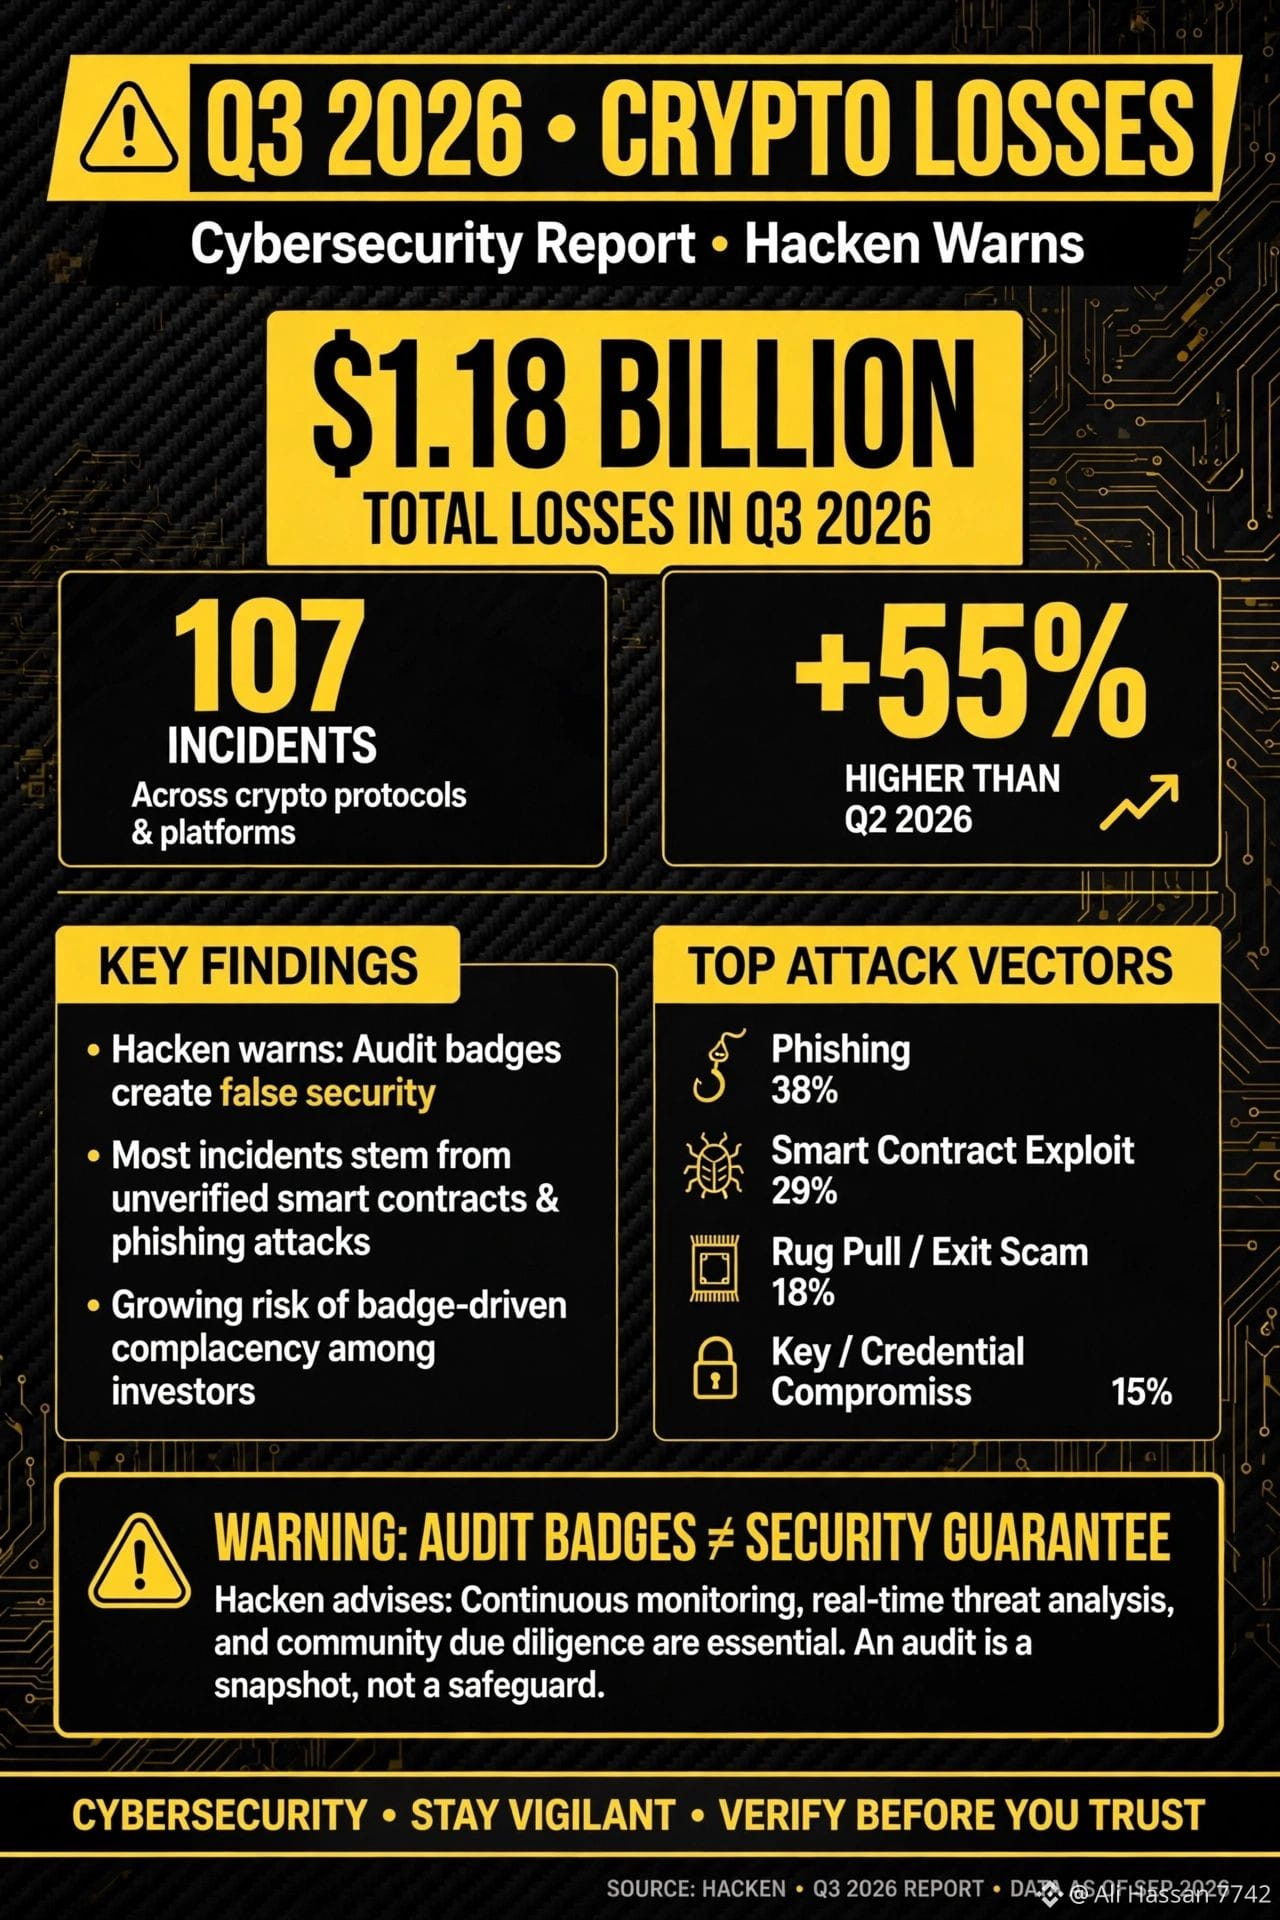
Hacken ogohlantiradi: Audit belgisi ≠ 100% xavfsiz! ⚠️
2026-yil 3-choragida kriptodagi yo‘qotishlar 107 ta hodisada $1.18 MILLIARDga yetdi!
2-chorakka nisbatan 55% ko‘p 😱
Yo‘qotishlarning aksariyati buzib kirilgan vositalar va o‘rnatilmagan eski xavfsizlik yangilanishlari sababli yuz berdi.
Audit belgisiga ko‘r-ko‘rona ishonmang!
#KriptoXavfsizligi #Hakerlik #Hacken #StaySAFU
*Matnni nusxalab joylang:*
Hacken ogohlantiradi: Audit belgisi ≠ 100% xavfsiz! ⚠️
2026-yil 3-choragida kriptodagi yo‘qotishlar 107 ta hodisada $1.18 MILLIARDga yetdi!
2-chorakka nisbatan 55% ko‘p 😱
Yo‘qotishlarning aksariyati buzib kirilgan vositalar va o‘rnatilmagan eski xavfsizlik yangilanishlari sababli yuz berdi.
Audit belgisiga ko‘r-ko‘rona ishonmang!
#KriptoXavfsizligi #Hakerlik #Hacken #StaySAFU
Hacken ogohlantiradi: Audit belgisi ≠ 100% xavfsiz! ⚠️
2026-yil 3-choragida kriptodagi yo‘qotishlar 107 ta hodisada $1.18 MILLIARDga yetdi!
2-chorakka nisbatan 55% ko‘p 😱
Yo‘qotishlarning aksariyati buzib kirilgan vositalar va o‘rnatilmagan eski xavfsizlik yangilanishlari sababli yuz berdi.
Audit belgisiga ko‘r-ko‘rona ishonmang!
#KriptoXavfsizligi #Hakerlik #Hacken #StaySAFU
2
57
·
--
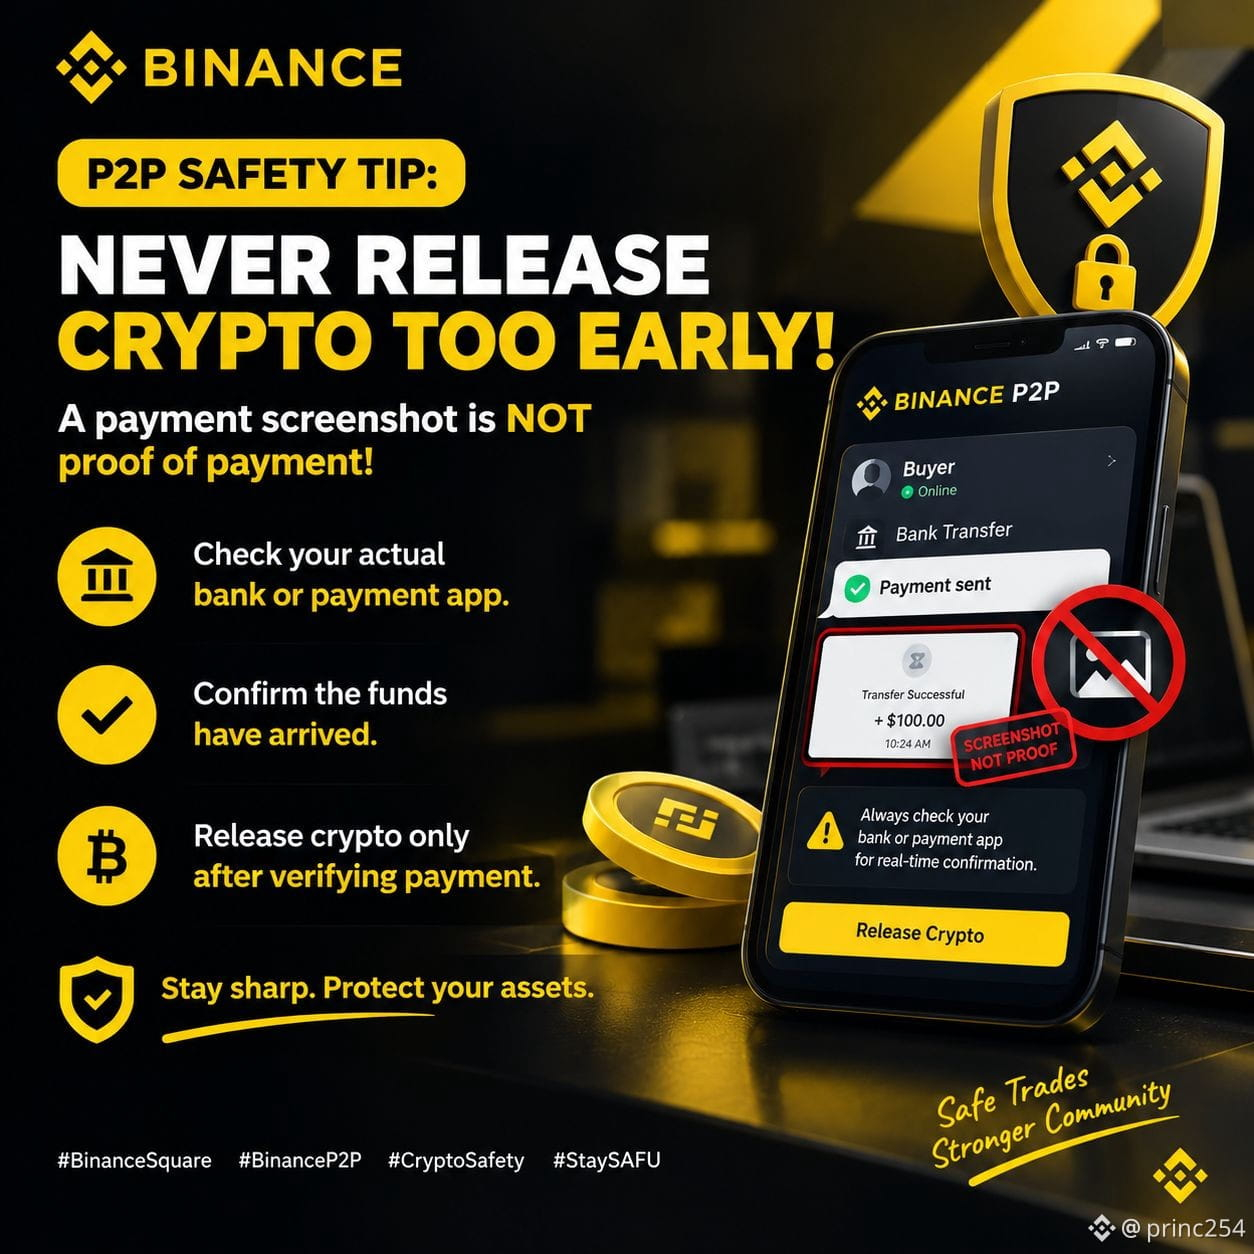
🚨 **P2P XAVFSIZLIGI BO‘YICHA MASLAHAT: KRIPTONI HECH QACHON JUDA ERTA O‘TKAZMANG!** 🛡️
To‘lov skrinshoti to‘lov amalga oshirilganining ISBOTI EMAS! ⚠️
✅ Bank yoki to‘lov ilovangizni tekshiring.
✅ Mablag‘ hisobingizga tushganini tasdiqlang.
✅ Kriptoni faqat to‘lovni tekshirgandan keyingina o‘tkazing.
Hushyor bo‘ling. Aktivlaringizni himoya qiling. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
🚨 **P2P XAVFSIZLIGI BO‘YICHA MASLAHAT: KRIPTONI HECH QACHON JUDA ERTA O‘TKAZMANG!** 🛡️
To‘lov skrinshoti to‘lov amalga oshirilganining ISBOTI EMAS! ⚠️
✅ Bank yoki to‘lov ilovangizni tekshiring.
✅ Mablag‘ hisobingizga tushganini tasdiqlang.
✅ Kriptoni faqat to‘lovni tekshirgandan keyingina o‘tkazing.
Hushyor bo‘ling. Aktivlaringizni himoya qiling. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
To‘lov skrinshoti to‘lov amalga oshirilganining ISBOTI EMAS! ⚠️
✅ Bank yoki to‘lov ilovangizni tekshiring.
✅ Mablag‘ hisobingizga tushganini tasdiqlang.
✅ Kriptoni faqat to‘lovni tekshirgandan keyingina o‘tkazing.
Hushyor bo‘ling. Aktivlaringizni himoya qiling. 💛
#BinanceAfrica
#BinanceSquare
#BinanceP2P
#StaySAFU
3
59
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinanceReopensWithdrawalsForMoreAssets
863,844 marta koʻrilgan
4,625 muhokama qilmoqda
2
#Binance98PercentReplenished
197,040 marta koʻrilgan
1,883 muhokama qilmoqda
3
#USStocksSlipandCryptoMarketUnderBroadPressure
16,544 marta koʻrilgan
253 muhokama qilmoqda
4
#StrategySTRCResumesIssuanceAfterOver170Days
25,510 marta koʻrilgan
427 muhokama qilmoqda
5
#ADPUSPrivateEmployersAdd86000JobsInOctober
41,280 marta koʻrilgan
579 muhokama qilmoqda
6
#KazakhstanReportedlyInvests$100MInCryptoFunds
2,665 marta koʻrilgan
58 muhokama qilmoqda
7
#SouthKoreaSeeksCryptoTaxDelayUntil2029
25,279 marta koʻrilgan
264 muhokama qilmoqda
8
#USMidterms-WhatAreMarketsExpecting?
648,101 marta koʻrilgan
2,953 muhokama qilmoqda
9
#US10YearTreasuryYieldFallsTo4.845%
36,095 marta koʻrilgan
199 muhokama qilmoqda
10
#ZcashExpectsNU7ToMake$16MSproutZECInaccessible
1,960 marta koʻrilgan
24 muhokama qilmoqda