

#keystonewebsitebreachexposesbuyersshippingaddresses
keystonewebsitebreachexposesbuyersshippingaddresses
1,997 marta koʻrilgan
45 muhokama qilmoqda
Ommabop
Eng so‘nggi


Tarjimani ko‘rish
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🔐⚠️ Keystone Website Breach Exposes Crypto Buyers’ Shipping Addresses ⚠️🔐
Sometimes, the biggest security risk isn't inside your wallet. It's the address where you keep it.
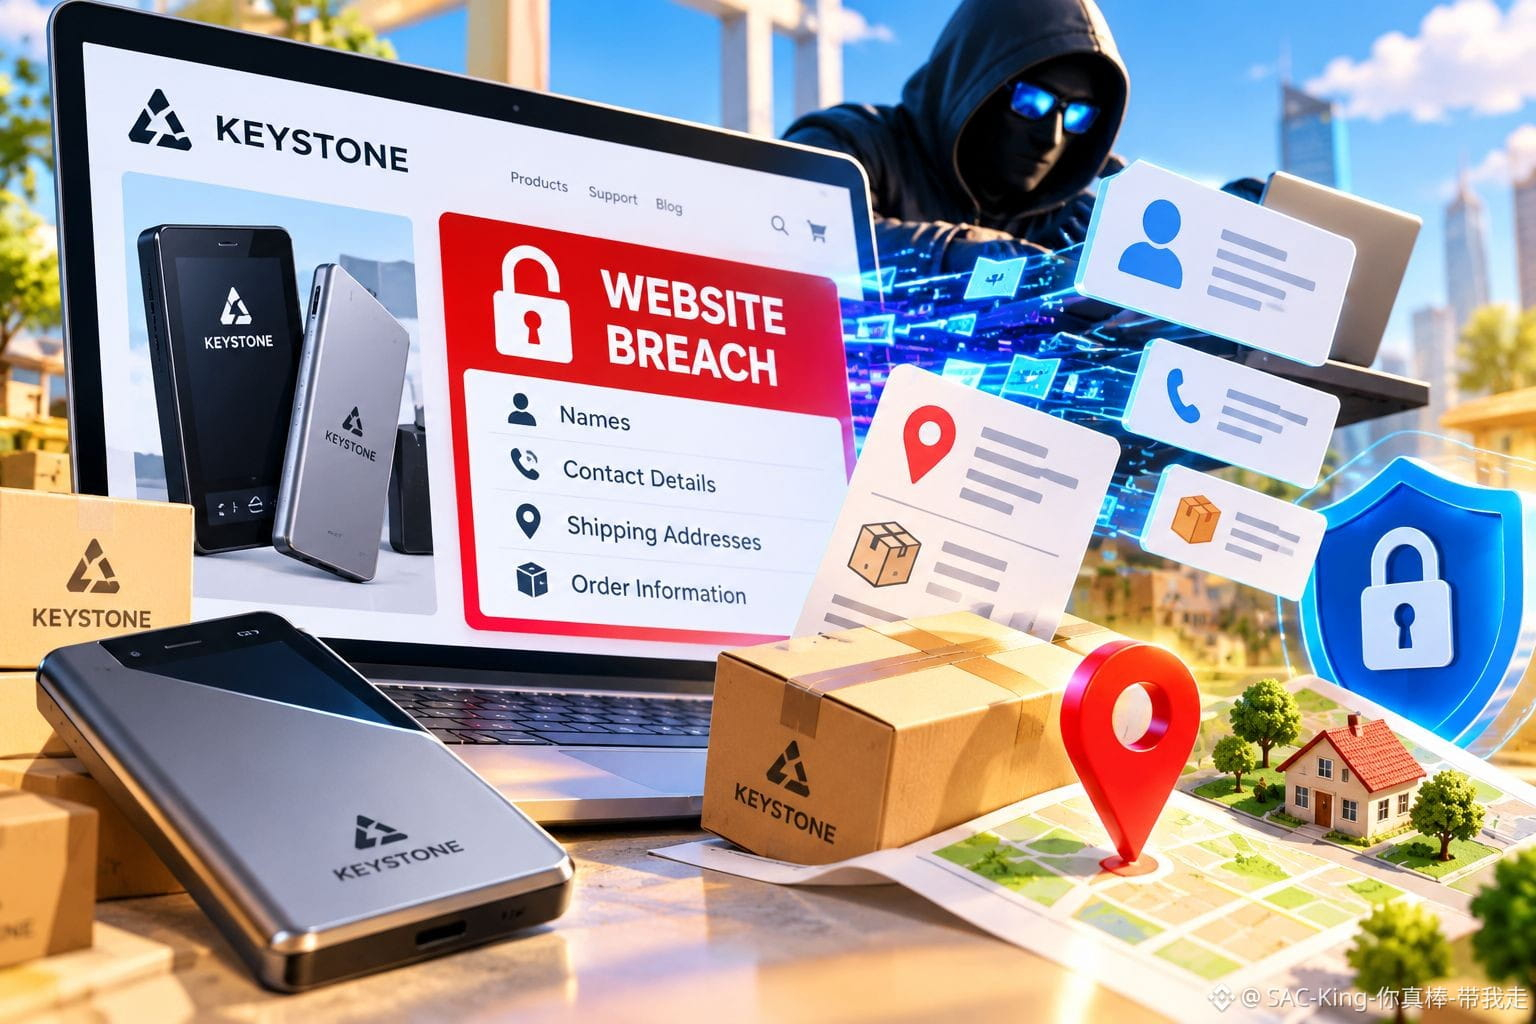
Keystone, a cryptocurrency hardware wallet manufacturer, has disclosed a website breach that exposed customers’ names, contact details, shipping addresses, and order information.
The company detected unauthorized access on October 20 and confirmed the data exposure on October 23, 2026, after reviewing activity involving its Shopify-powered store.
Keystone says payment details, recovery phrases, private keys, and wallet passwords were not exposed. It has blocked the unauthorized access, fixed the vulnerability, and begun notifying affected customers. The number of affected users remains undisclosed.
But here's the bigger concern: knowing someone's identity, home address, and hardware wallet purchase can help criminals craft convincing phishing attacks or potentially target crypto holders in the real world.
My Take: Self-custody protects control over your crypto, but it cannot protect personal information leaked by a third-party service. Your security is only as strong as the weakest link connecting your digital assets to your real identity.
If you purchased from Keystone, verify alerts through official channels, ignore unsolicited refund or replacement offers, and never share your recovery phrase. No legitimate support agent needs it.
True crypto security means protecting both your assets and the personal information that could make you a target.
Should hardware wallet companies be held to stricter data-deletion standards after a customer's order is completed?
Disclaimer: This post is for educational purposes only and is not financial or security advice.
#CryptoSecurity #DataBreach #GrowWithSAC $QNT $ENA $PYTH
83
·
--
O‘suvchi
Tarjimani ko‘rish
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 SECURITY ALERT: Keystone Website Breach Exposes Buyers' Shipping Addresses! 📦🔐
Popular cryptocurrency hardware wallet manufacturer Keystone has officially disclosed a major security breach affecting its online web store, raising serious privacy and physical security concerns for buyers.
$ZEC
{future}(ZECUSDT)
Here is what went down and what you need to know:
$ETH
{future}(ETHUSDT)
The Incident: Keystone detected unauthorized access to its official website. After reviewing API activity tied to its Shopify-powered storefront, the company confirmed that an unauthorized third party managed to extract customer data.
$ASTER
{future}(ASTERUSDT)
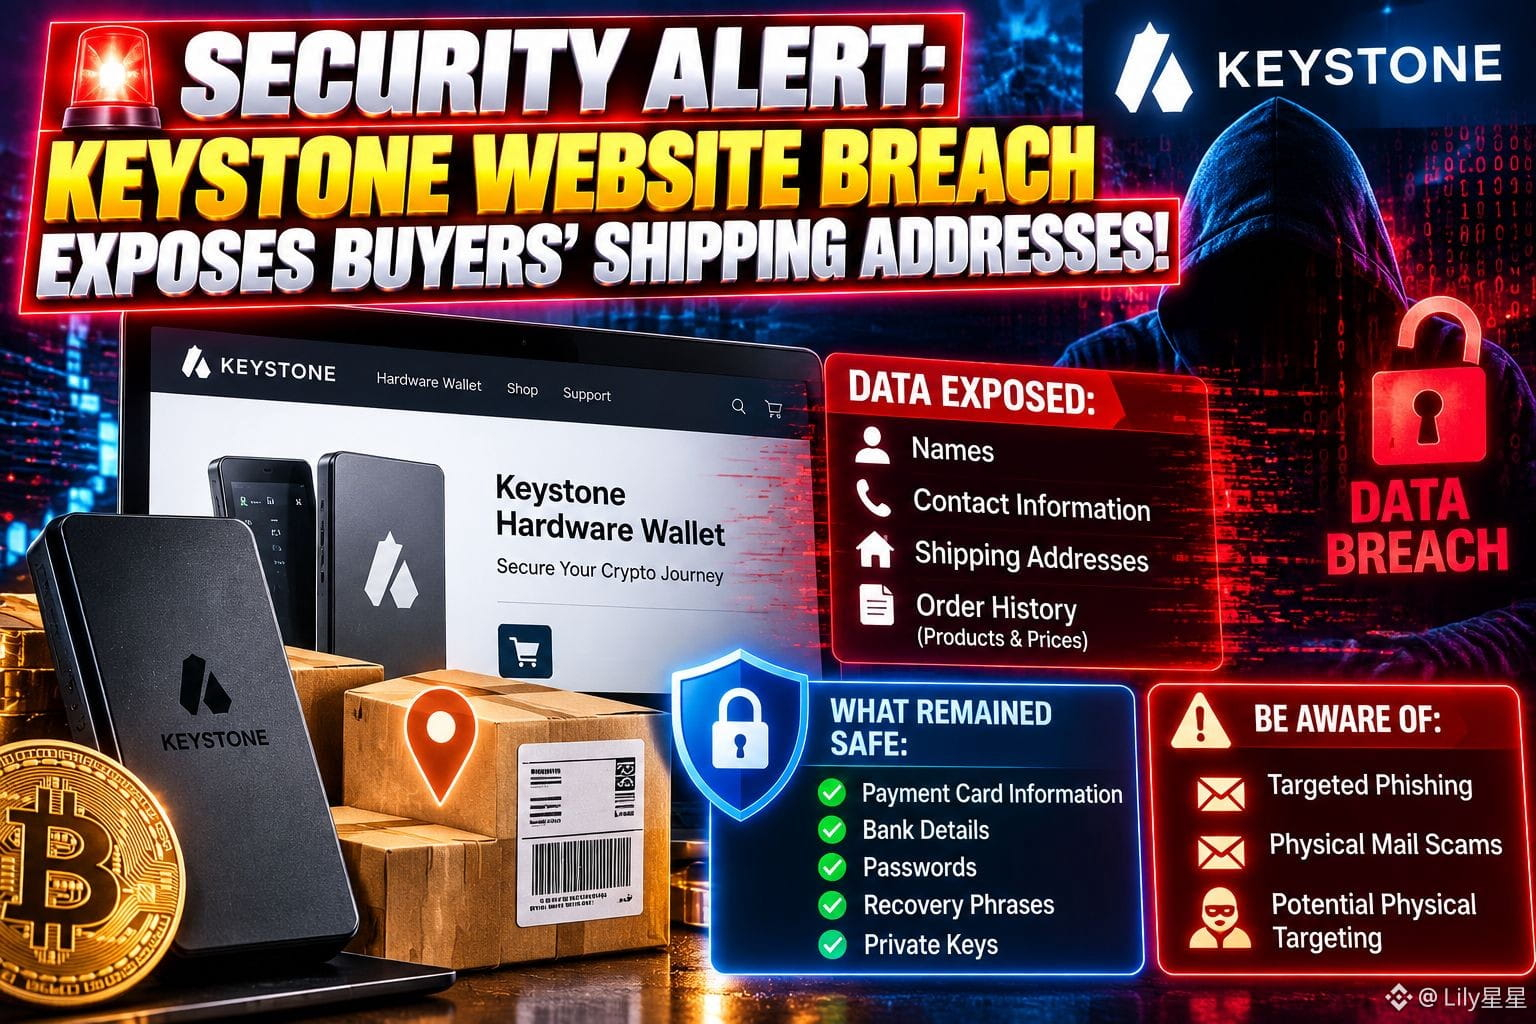
What Data Was Exposed: The leaked records include customer names, contact information, shipping/delivery addresses, and specific order history (such as purchased products and prices).
What Remained Safe: Keystone explicitly confirmed that payment card information, bank details, passwords, and most importantly—wallet recovery phrases and private keys—were NOT compromised.
🛡️ What Should Affected Users Do?
Do NOT Reset Your Device: Your crypto funds and recovery seed phrases are secure on your hardware wallet. You do not need to move funds or reset your device unless you notice suspicious on-chain activity unrelated to this.
Stay Hyper-Vigilant: Treat any communication (emails, text messages, or physical mail) referencing your Keystone purchase with extreme skepticism. Never input your 24-word recovery phrase into any website or app.
Stay safe, verify every message, and keep your guard up! 🔒
⚠️ Disclaimer: This is not financial or security advice. Always Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 SECURITY ALERT: Keystone Website Breach Exposes Buyers' Shipping Addresses! 📦🔐
Popular cryptocurrency hardware wallet manufacturer Keystone has officially disclosed a major security breach affecting its online web store, raising serious privacy and physical security concerns for buyers.
$ZEC
Here is what went down and what you need to know:
$ETH
The Incident: Keystone detected unauthorized access to its official website. After reviewing API activity tied to its Shopify-powered storefront, the company confirmed that an unauthorized third party managed to extract customer data.
$ASTER
What Data Was Exposed: The leaked records include customer names, contact information, shipping/delivery addresses, and specific order history (such as purchased products and prices).
What Remained Safe: Keystone explicitly confirmed that payment card information, bank details, passwords, and most importantly—wallet recovery phrases and private keys—were NOT compromised.
🛡️ What Should Affected Users Do?
Do NOT Reset Your Device: Your crypto funds and recovery seed phrases are secure on your hardware wallet. You do not need to move funds or reset your device unless you notice suspicious on-chain activity unrelated to this.
Stay Hyper-Vigilant: Treat any communication (emails, text messages, or physical mail) referencing your Keystone purchase with extreme skepticism. Never input your 24-word recovery phrase into any website or app.
Stay safe, verify every message, and keep your guard up! 🔒
⚠️ Disclaimer: This is not financial or security advice. Always Lilly.
#BinancePick #EarningsSeason #ElectrumWalletBugLetRogueServersStealFunds
1
121
·
--
Tarjimani ko‘rish
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: Crypto Security Alert
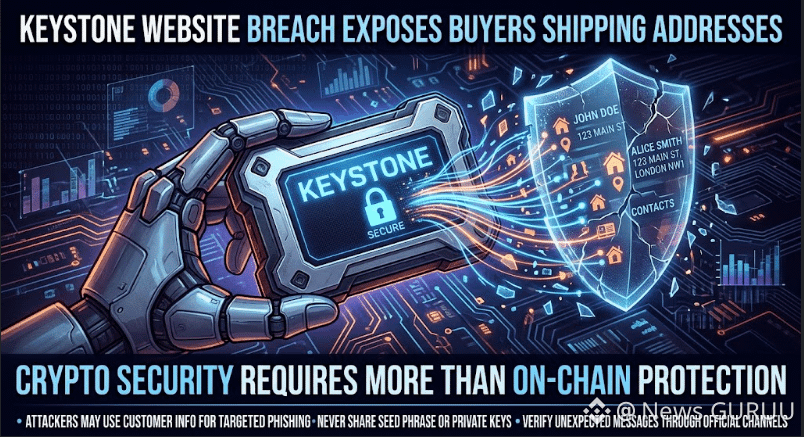
Keystone reportedly suffered a website breach exposing customer contact details, shipping addresses, and purchase records. The company says private keys, seed phrases, passwords, and payment details were not affected.
⚠️ Key risks: Targeted phishing and fake security messages.
🔐 Stay safe:
• Never share your seed phrase or private keys.
• Verify messages through official channels.
• Avoid suspicious links and requests to transfer funds.
📌 This appears to be a data privacy incident, not a confirmed blockchain exploit or theft of customer funds. The full scope remains unclear.
💬 Should hardware wallet companies collect less customer data?."CLICK ON THE BELOW YELLOW COIN TAG TO GO TO DESIRED TRADING PAGE TO GET BENEFIT TRADE"$DODO $BMT $BREV
{spot}(BREVUSDT)
{spot}(BMTUSDT)
{spot}(DODOUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #BMT
🚨 #KeystoneBreach: Crypto Security Alert
Keystone reportedly suffered a website breach exposing customer contact details, shipping addresses, and purchase records. The company says private keys, seed phrases, passwords, and payment details were not affected.
⚠️ Key risks: Targeted phishing and fake security messages.
🔐 Stay safe:
• Never share your seed phrase or private keys.
• Verify messages through official channels.
• Avoid suspicious links and requests to transfer funds.
📌 This appears to be a data privacy incident, not a confirmed blockchain exploit or theft of customer funds. The full scope remains unclear.
💬 Should hardware wallet companies collect less customer data?."CLICK ON THE BELOW YELLOW COIN TAG TO GO TO DESIRED TRADING PAGE TO GET BENEFIT TRADE"$DODO $BMT $BREV
1
12
🔎 Keystone ruxsatsiz kirishni to‘sdi, zaiflikni bartaraf etdi va zarar ko‘rgan mijozlarga xabar berishni boshladi. Biroq kompaniya qancha odam zarar ko‘rganini oshkora e’lon qilmadi yoki muammoning texnik sabablarini to‘liq tushuntirmadi. $BTC $SOL
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
10
⚠️ Kripto hamyon kompaniyasining mijozlar ma’lumotlar bazasi, hamyonning o‘zi xavfsiz qolgan taqdirda ham, nishonga aylanishi mumkin. Keystone’ning aytishicha, tiklash iboralari, maxfiy kalitlar, hamyon parollari va to‘lov ma’lumotlari oshkor qilinmagan. $BTC $ETH
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
9
🔐 Kriptovalyuta uchun apparat hamyonlari ishlab chiqaruvchi Keystone kompaniyasi veb-saytiga buzib kirilgani, natijada mijozlarning ismlari, aloqa ma’lumotlari, yetkazib berish manzillari va xaridlar haqidagi qaydlar oshkor bo‘lganini ma’lum qildi. Kompaniya 2026-yil 20-oktabrda ruxsatsiz kirishni aniqladi va 23-oktabrda ma’lumotlar o‘g‘irlanganini tasdiqladi. $BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
8
·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Keystone apparat hamyoni gigantida ma’lumotlar sizib chiqdi! 📦🔓
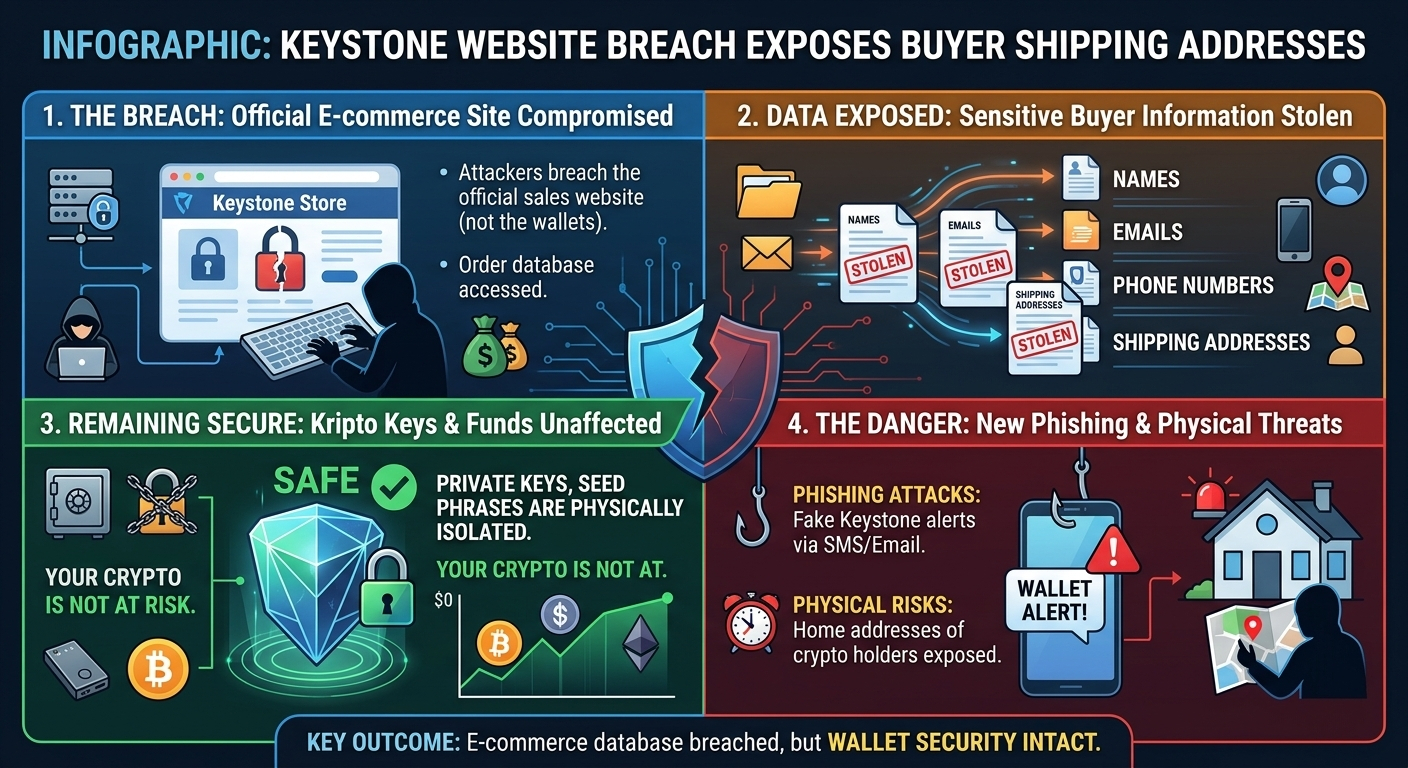
🌐 Xarid sayti buzib kirildi: Kriptoaktivlarni eng xavfsiz tarzda saqlash uchun ishlatiladigan Keystone apparat hamyonlarining rasmiy savdo sayti kiberhujumga uchradi. 💻📍 Maxfiy ma’lumotlar oshkor bo‘ldi: Ma’lumotlar buzilishi oqibatida saytdan xarid qilgan mijozlarning ismlari, elektron pochta manzillari, telefon raqamlari va uy/ish manzillari xakerlar qo‘liga tushdi. 🛑🔑 Kriptovalyutalar xavfsiz: Hujum faqat elektron tijorat infratuzilmasiga ta’sir qildi. Foydalanuvchilarning hamyonlaridagi kriptovalyutalar, maxfiy kalitlar (private keys) yoki tiklash iboralari (seed phrases) apparat jihatidan ajratilganligi sababli ularga hech qanday zarar yetmadi. 🛡️
⚠️ Investorlarni qanday katta xavflar kutmoqda?
🎣 Firibgarlik (phishing) hujumlari: Xakerlar sizib chiqqan elektron pochta manzillari va telefon raqamlaridan foydalanib, «Hamyoningiz xavf ostida, hoziroq ushbu havolani bosing va yangilang» kabi vahima uyg‘otuvchi soxta xabarlar yuborishi mumkin. 🎣🏠 Jismoniy nishonga aylanish xavfi: Kriptovalyuta egalarining uy manzillari oshkor bo‘lishi ularni o‘g‘rilik yoki shantaj kabi aniq nishonga qaratilgan hujumlarga qarshi himoyasiz qoldirishi mumkin. 🗺️💣
🛡️ Jabrlanganlar nima qilishi kerak? (Shoshilinch xavfsizlik choralari)
🚫 Xabarlarga ishonmang: Keystone yoki boshqa tashkilot nomidan yuborilgandek ko‘ringan va tiklash iboralaringizni (seed phrase) so‘raydigan hech qanday elektron xat yoki SMSga aslo javob bermang. 🙅♂️👁️ Ikki bosqichli tasdiqlashni yoqing: Elektron pochta va birja hisoblaringizdagi xavfsizlik darajasini (2FA) maksimal darajaga ko‘taring. 🔐📦 Xavfsiz yetkazib berish manzillari: Bundan buyon apparat hamyoniga buyurtma berayotganda uy manzilingiz o‘rniga posilka topshirish avtomatlari yoki soxta ism/ish manzilidan foydalanishni afzal ko‘ring. 📮
$BNB $SOL $ETH
{future}(ETHUSDT)
{future}(SOLUSDT)
{future}(BNBUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 Keystone apparat hamyoni gigantida ma’lumotlar sizib chiqdi! 📦🔓
🌐 Xarid sayti buzib kirildi: Kriptoaktivlarni eng xavfsiz tarzda saqlash uchun ishlatiladigan Keystone apparat hamyonlarining rasmiy savdo sayti kiberhujumga uchradi. 💻📍 Maxfiy ma’lumotlar oshkor bo‘ldi: Ma’lumotlar buzilishi oqibatida saytdan xarid qilgan mijozlarning ismlari, elektron pochta manzillari, telefon raqamlari va uy/ish manzillari xakerlar qo‘liga tushdi. 🛑🔑 Kriptovalyutalar xavfsiz: Hujum faqat elektron tijorat infratuzilmasiga ta’sir qildi. Foydalanuvchilarning hamyonlaridagi kriptovalyutalar, maxfiy kalitlar (private keys) yoki tiklash iboralari (seed phrases) apparat jihatidan ajratilganligi sababli ularga hech qanday zarar yetmadi. 🛡️
⚠️ Investorlarni qanday katta xavflar kutmoqda?
🎣 Firibgarlik (phishing) hujumlari: Xakerlar sizib chiqqan elektron pochta manzillari va telefon raqamlaridan foydalanib, «Hamyoningiz xavf ostida, hoziroq ushbu havolani bosing va yangilang» kabi vahima uyg‘otuvchi soxta xabarlar yuborishi mumkin. 🎣🏠 Jismoniy nishonga aylanish xavfi: Kriptovalyuta egalarining uy manzillari oshkor bo‘lishi ularni o‘g‘rilik yoki shantaj kabi aniq nishonga qaratilgan hujumlarga qarshi himoyasiz qoldirishi mumkin. 🗺️💣
🛡️ Jabrlanganlar nima qilishi kerak? (Shoshilinch xavfsizlik choralari)
🚫 Xabarlarga ishonmang: Keystone yoki boshqa tashkilot nomidan yuborilgandek ko‘ringan va tiklash iboralaringizni (seed phrase) so‘raydigan hech qanday elektron xat yoki SMSga aslo javob bermang. 🙅♂️👁️ Ikki bosqichli tasdiqlashni yoqing: Elektron pochta va birja hisoblaringizdagi xavfsizlik darajasini (2FA) maksimal darajaga ko‘taring. 🔐📦 Xavfsiz yetkazib berish manzillari: Bundan buyon apparat hamyoniga buyurtma berayotganda uy manzilingiz o‘rniga posilka topshirish avtomatlari yoki soxta ism/ish manzilidan foydalanishni afzal ko‘ring. 📮
$BNB $SOL $ETH
37

·
--
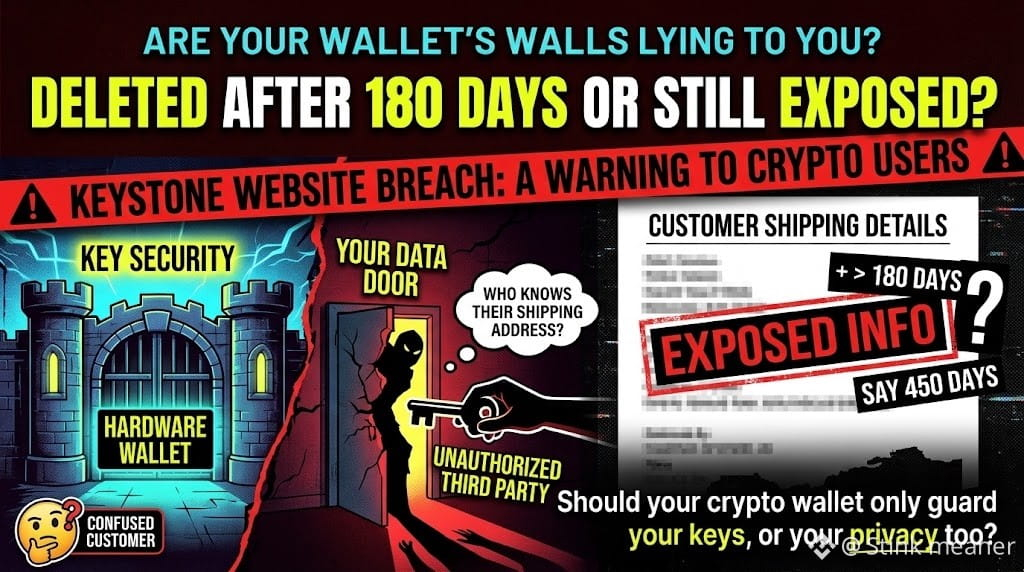
🚨 Keystone’ning aytishicha, uning sayti buzilishi oqibatida yetkazib berish manzillari va buyurtma tafsilotlari oshkor bo‘lgan — maxfiy kalitlar emas. Ammo bu sizib chiqish zararsiz degani emas.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone Shopify asosidagi do‘konidan ruxsatsiz uchinchi tomon mijozlar haqidagi ma’lumotlarni olganini tasdiqladi.
Oshkor bo‘lgan ma’lumotlar qatoriga ismlar, aloqa ma’lumotlari, yetkazib berish manzillari va buyurtma tafsilotlari, jumladan xarid qilingan mahsulotlar hamda ularning narxlari kiradi.
Kompaniya to‘lov kartalari ma’lumotlari, bank rekvizitlari, tiklash iboralari, maxfiy kalitlar va hamyon parollari oshkor bo‘lmaganini aytdi. Biroq qancha mijoz zarar ko‘rgani haqida ommaga ma’lum qilmagan.
Yana bir jihatni ko‘rib chiqish kerak.
Keystone buyurtma berilganidan 180 kun o‘tib yetkazib berish ma’lumotlarini o‘chirish siyosatini targ‘ib qilgan edi. Keyinchalik ayrim mijozlar eskiroq buyurtmalarga oid ma’lumotlar ham oshkor bo‘lganini da’vo qilishdi. Kompaniya hali buzilish ko‘lami yoki eski yozuvlar qanday qilib hanuz ochiq bo‘lib qolgani haqida to‘liq va ochiq izoh bermadi.
Apparat hamyoni mablag‘larni boshqaruvchi kalitlarni himoya qilishi mumkin, biroq mijozlar haqidagi ma’lumotlar bazasi alohida maxfiylik xavfini tug‘diradi.
Xaridlar va manzillar haqidagi oshkor bo‘lgan ma’lumotlar firibgarlarga ishonarli fishing xabarlarini tuzishda yoki kripto foydalanuvchilarini aniqroq nishonga olishda ham yordam berishi mumkin.
Apparat hamyonlari ishlab chiqaruvchilarini, avvalo, kalitlar xavfsizligi bo‘yicha baholash kerakmi — yoki mijozlarini kimligini aniqlaydigan shaxsiy ma’lumotlarni qay darajada himoya qilishi bo‘yichami?
DYOR, moliyaviy maslahat emas.
$BNB $ETH $BTC
{future}(BTCUSDT)
{future}(ETHUSDT)
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
🚨 Keystone’ning aytishicha, uning sayti buzilishi oqibatida yetkazib berish manzillari va buyurtma tafsilotlari oshkor bo‘lgan — maxfiy kalitlar emas. Ammo bu sizib chiqish zararsiz degani emas.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
Keystone Shopify asosidagi do‘konidan ruxsatsiz uchinchi tomon mijozlar haqidagi ma’lumotlarni olganini tasdiqladi.
Oshkor bo‘lgan ma’lumotlar qatoriga ismlar, aloqa ma’lumotlari, yetkazib berish manzillari va buyurtma tafsilotlari, jumladan xarid qilingan mahsulotlar hamda ularning narxlari kiradi.
Kompaniya to‘lov kartalari ma’lumotlari, bank rekvizitlari, tiklash iboralari, maxfiy kalitlar va hamyon parollari oshkor bo‘lmaganini aytdi. Biroq qancha mijoz zarar ko‘rgani haqida ommaga ma’lum qilmagan.
Yana bir jihatni ko‘rib chiqish kerak.
Keystone buyurtma berilganidan 180 kun o‘tib yetkazib berish ma’lumotlarini o‘chirish siyosatini targ‘ib qilgan edi. Keyinchalik ayrim mijozlar eskiroq buyurtmalarga oid ma’lumotlar ham oshkor bo‘lganini da’vo qilishdi. Kompaniya hali buzilish ko‘lami yoki eski yozuvlar qanday qilib hanuz ochiq bo‘lib qolgani haqida to‘liq va ochiq izoh bermadi.
Apparat hamyoni mablag‘larni boshqaruvchi kalitlarni himoya qilishi mumkin, biroq mijozlar haqidagi ma’lumotlar bazasi alohida maxfiylik xavfini tug‘diradi.
Xaridlar va manzillar haqidagi oshkor bo‘lgan ma’lumotlar firibgarlarga ishonarli fishing xabarlarini tuzishda yoki kripto foydalanuvchilarini aniqroq nishonga olishda ham yordam berishi mumkin.
Apparat hamyonlari ishlab chiqaruvchilarini, avvalo, kalitlar xavfsizligi bo‘yicha baholash kerakmi — yoki mijozlarini kimligini aniqlaydigan shaxsiy ma’lumotlarni qay darajada himoya qilishi bo‘yichami?
DYOR, moliyaviy maslahat emas.
$BNB $ETH $BTC
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
#CryptoSecurity #HardwareWallets
1
59
·
--
🚨 KEYSTONE SAYTI BUZIB KIRILISHI MAXFIYLIKKA JIDDIY TAHDID SOLMOQDA
Sayt xavfsizligining buzilishi mijozlar kutganidan ham ko‘proq ma’lumotni oshkor qilishi mumkin
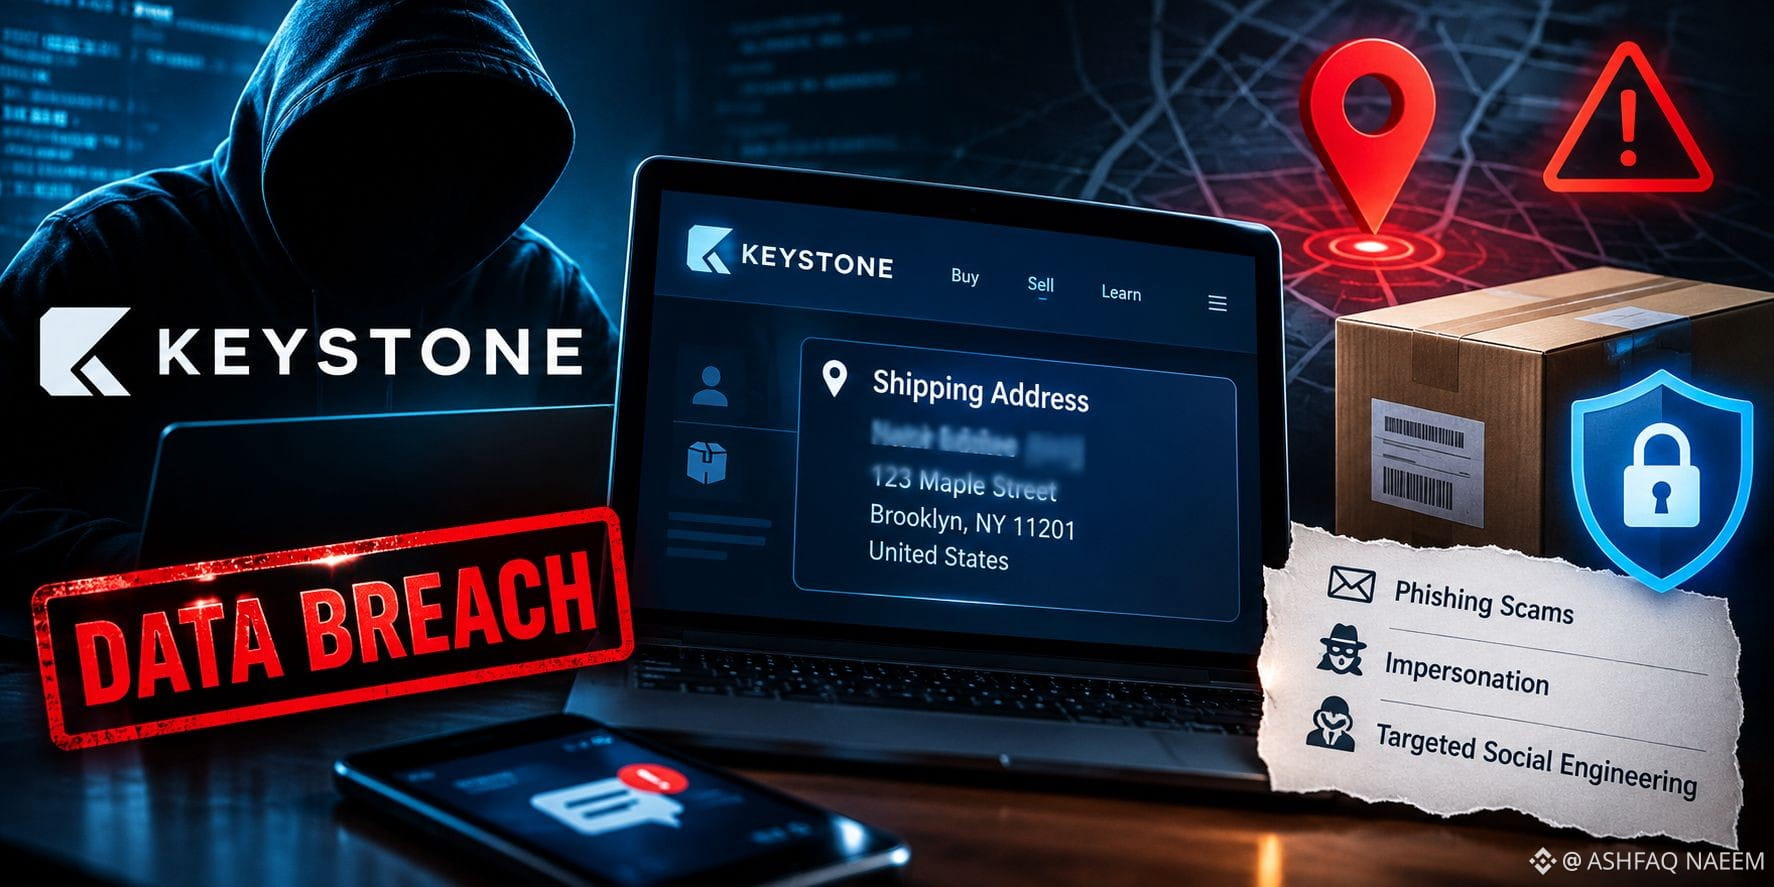
Keystone sayti buzib kirilgani haqidagi xabarlarga ko‘ra, xaridorlarning yetkazib berish manzillari oshkor bo‘lgan bo‘lishi mumkin. Bu esa mijozlar maxfiyligi va ma’lumotlar xavfsizligi borasida xavotir uyg‘otmoqda
Xavf faqat istalmagan xabarlar bilan cheklanmaydi, chunki oshkor bo‘lgan yetkazib berish ma’lumotlaridan fishing firibgarligi, o‘zini boshqa birov deb ko‘rsatish yoki aniq nishonga qaratilgan ijtimoiy muhandislik hujumlarida foydalanish mumkin
Bunday holatdan zarar ko‘rgan xaridorlar shubhali yetkazib berish bildirishnomalari, kutilmagan xabarlar hamda shaxsiy yoki moliyaviy ma’lumot so‘ralishiga e’tiborli bo‘lishlari kerak
Xabar yetkazib berish kompaniyasi yoki tanish brenddan kelgandek ko‘rinsa ham, havolaga hech qachon ko‘r-ko‘rona ishonmang
Bundan olinadigan asosiy saboq ayon
Raqamli iqtisodiyotda mijozlar ma’lumotlarini himoya qilish, ularning mablag‘larini himoya qilish kabi muhim
Sizningcha, mijozlarning yetkazib berish manzillari oshkor bo‘lganda kompaniyalarga nisbatan qattiqroq jazo choralari qo‘llanilishi kerakmi
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
{spot}(BTCUSDT)
🚨 KEYSTONE SAYTI BUZIB KIRILISHI MAXFIYLIKKA JIDDIY TAHDID SOLMOQDA
Sayt xavfsizligining buzilishi mijozlar kutganidan ham ko‘proq ma’lumotni oshkor qilishi mumkin
Keystone sayti buzib kirilgani haqidagi xabarlarga ko‘ra, xaridorlarning yetkazib berish manzillari oshkor bo‘lgan bo‘lishi mumkin. Bu esa mijozlar maxfiyligi va ma’lumotlar xavfsizligi borasida xavotir uyg‘otmoqda
Xavf faqat istalmagan xabarlar bilan cheklanmaydi, chunki oshkor bo‘lgan yetkazib berish ma’lumotlaridan fishing firibgarligi, o‘zini boshqa birov deb ko‘rsatish yoki aniq nishonga qaratilgan ijtimoiy muhandislik hujumlarida foydalanish mumkin
Bunday holatdan zarar ko‘rgan xaridorlar shubhali yetkazib berish bildirishnomalari, kutilmagan xabarlar hamda shaxsiy yoki moliyaviy ma’lumot so‘ralishiga e’tiborli bo‘lishlari kerak
Xabar yetkazib berish kompaniyasi yoki tanish brenddan kelgandek ko‘rinsa ham, havolaga hech qachon ko‘r-ko‘rona ishonmang
Bundan olinadigan asosiy saboq ayon
Raqamli iqtisodiyotda mijozlar ma’lumotlarini himoya qilish, ularning mablag‘larini himoya qilish kabi muhim
Sizningcha, mijozlarning yetkazib berish manzillari oshkor bo‘lganda kompaniyalarga nisbatan qattiqroq jazo choralari qo‘llanilishi kerakmi
#KeystoneWebsiteBreachExposesBuyersShippingAddresses $BTC
63
·
--
Keystone’da jiddiy ma’lumotlar sizib chiqishi yuz berdi, natijada xaridorlarning maxfiy yetkazib berish manzillari oshkor bo‘ldi. Ushbu hodisa elektron tijorat ekotizimidagi ma’lumotlar xavfsizligiga oid jiddiy xavotirlarni keltirib chiqaradi va iste’molchilar internetda duch kelayotgan davomiy xavflarni yoritadi. Bunday buzilishlar shaxsni o‘g‘irlash, fishing urinishlari va boshqa zararli faoliyatlarga olib kelishi mumkin. Foydalanuvchilarga hushyor bo‘lib qolish va hisoblarida shubhali faollik bor-yo‘qligini kuzatib borish tavsiya etiladi. Bu voqea shaxsiy ma’lumotlarni qayta ishlovchi barcha platformalar uchun mustahkam kiberxavfsizlik choralarining muhimligini ta’kidlaydi.
Garchi bu buzilish bevosita Keystone foydalanuvchilariga ta’sir qilsa-da, u kengroq kripto hamjamiyatiga tranzaksiyalar yoki platformaga kirish bilan bog‘liq shaxsiy ma’lumotlar bilan ishlaganda, xavfsiz amaliyotlarga ehtiyoj borligini keskin eslatadi. Har doim kuchli, noyob parollardan foydalaning va imkon qadar ikki faktorli autentifikatsiyani yoqing.
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
63

·
--
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
📦 Keystone ma’lumotlari sizib chiqdi: seed-iborangiz xavfsiz, manzilingiz esa yo‘q
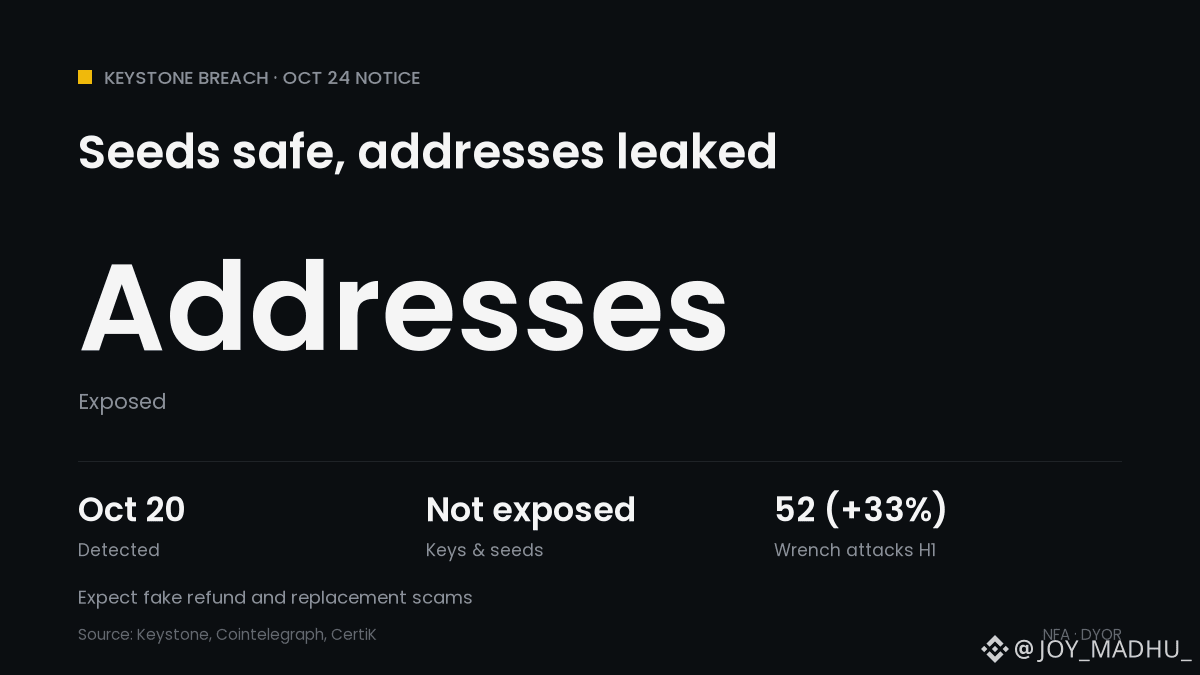
📅 20-oktabr: Keystone’ning Shopify do‘koniga ruxsatsiz kirish aniqlangan
🔍 23-oktabr: uchinchi tomon mijozlarning yetkazib berish ma’lumotlarini qo‘lga kiritgani tasdiqlandi
📄 Ochiq qolgan ma’lumotlar: ism-shariflar, aloqa ma’lumotlari, manzillar, buyurtma qilingan mahsulotlar va narxlar
✅ Ochiq qolmagan ma’lumotlar: tiklash iboralari, maxfiy kalitlar, hamyon parollari va to‘lov ma’lumotlari
⚠️ 2024-yilda xarid qilgan ayrim mijozlarga 180 kunlik o‘chirish siyosatiga qaramay, xabarnomalar yuborilgan
📞 Foydalanuvchilar eski buyurtmalarni tilga olgan firibgar qo‘ng‘iroqlar haqida xabar bermoqda
📊 CertiK 2026-yilning birinchi yarmida 52 ta kalit bilan qo‘rqitish hujumini qayd etdi — bu o‘tgan yilga nisbatan 33% ko‘p
Kripto uchun bu nimani anglatadi: mablag‘ yo‘qotilmagan va $BTC xavfsizlik muammo emas, biroq xaridorlar ro‘yxati sizni kripto egasi sifatida ko‘rsatishi mumkin. Keystone hech qachon seed-iborangizni so‘ramaydi.
Apparat hamyonini pochta qutisi manzili yoki taxallus bilan rasmiylashtirilgan manzil orqali sotib olarmidingiz? 👇
$BTC
#KeystoneWebsiteBreachExposesBuyersShippingAddresses #CryptoNews #WalletSecurity #Bitcoin
31
·
--
O‘suvchi
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Keystone veb-saytiga buzib kirildi: kripto maxfiyligi shaxsiy kalitlardan ham kengroq ekanini eslatadi
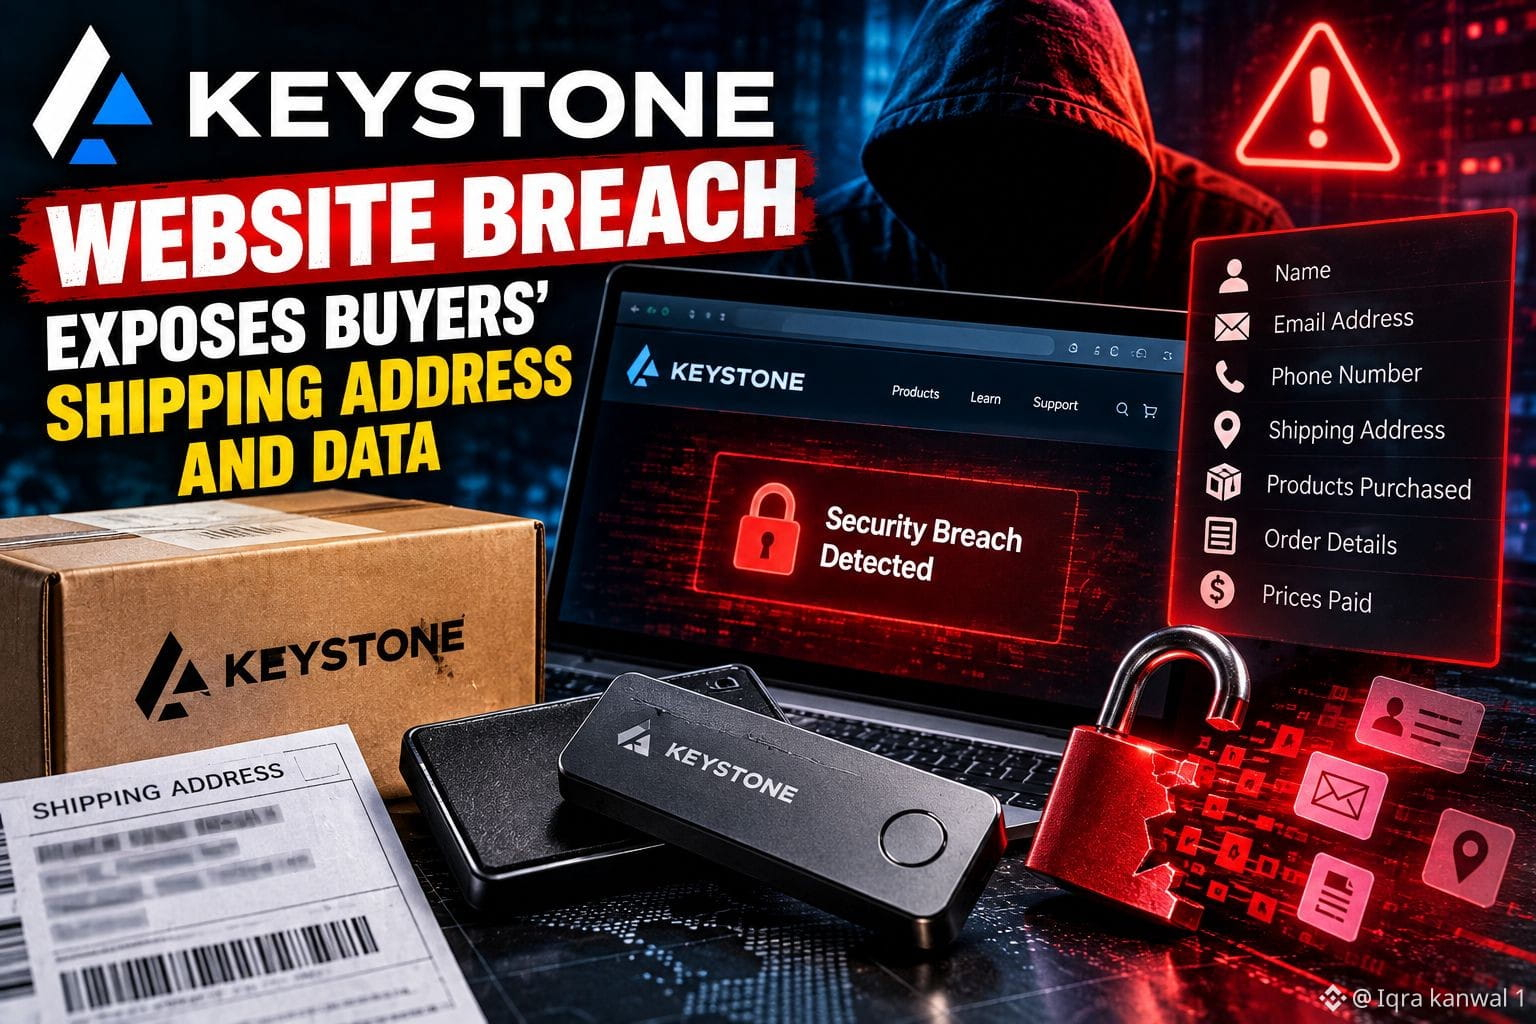
Keystone veb-saytiga buzib kirilganini ma’lum qildi. Hodisa mijozlarning ismlari, aloqa ma’lumotlari, yetkazib berish manzillari va buyurtma tafsilotlari, jumladan xarid qilingan mahsulotlar hamda to‘langan narxlarni oshkor qildi. Kompaniya ruxsatsiz kirishni 20-oktabrda aniqlaganini, ma’lumotlar oshkor bo‘lganini esa 23-oktabrda tasdiqlaganini aytmoqda.
Keystone ma’lumotlariga ko‘ra, to‘lov tafsilotlari, hamyon parollari, shaxsiy kalitlar va tiklash iboralari buzilmagan. Bu farq muhim: hodisa mijozlarning kripto mablag‘lari avtomatik tarzda xavf ostida degani emas. Biroq haqiqiy manzilni apparat hamyon xaridi bilan bog‘lash jiddiy maxfiylik va xavfsizlik muammosini keltirib chiqarishi mumkin.
Eng katta bevosita xavf — nishonga olingan fishing hujumlari bo‘lishi mumkin. Hujumchilar haqiqiy buyurtma tafsilotlaridan foydalanib, o‘zlarini yordam xizmati xodimlari qilib ko‘rsatishi, soxta almashtirishni taklif qilishi yoki tiklash iboralarini qo‘lga kiritish uchun ishonarli xabarlar yuborishi mumkin.
Keystone ruxsatsiz kirishni to‘xtatganini, zaiflikni bartaraf etganini va jabrlangan mijozlarga xabar berishni boshlaganini aytmoqda. Hodisadan qancha odam zarar ko‘rgani va texnik tafsilotlar to‘liq qanday ekani hozircha ommaga ma’lum qilinmagan. Kompaniyaning ma’lumotlarni 180 kun saqlash siyosati haqidagi bayonoti yuzasidan ham savollar paydo bo‘ldi.
Foydalanuvchilar uchun amaliy choralar aniq:
🔹 Seed iborangiz yoki shaxsiy kalitlaringizni hech qachon bermang.
🔹 Kutilmagan pulni qaytarish, almashtirish yoki tiklash takliflariga ishonmang.
🔹 Keraksiz xabarlardagi havolalarni ochmang; yordam xizmatiga rasmiy veb-sayt orqali murojaat qiling.
🔹 Faqat shu do‘kondagi ma’lumotlar buzilgani uchun hamyoningizni qayta sozlamang yoki mablag‘larni ko‘chirmang.
Kripto xavfsizligi uchun bundan olinadigan kengroq saboq shuki: aktivlarni o‘zingiz saqlash ularni boshqarish huquqini himoya qiladi, ammo mijozlar ma’lumotlar bazalari va yetkazib berish yozuvlaridan kelib chiqadigan xavflarni bartaraf eta olmaydi. Maxfiylik ham xavfsizlikning bir qismidir.
#Keystone #KriptoXavfsizligi #Ma’lumotlarOshkorBo‘lishi #ApparatHamyon #Bitcoin #CryptoNews
$NIL $ENA $REZ
{future}(REZUSDT)
{future}(ENAUSDT)
{future}(NILUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 Keystone veb-saytiga buzib kirildi: kripto maxfiyligi shaxsiy kalitlardan ham kengroq ekanini eslatadi
Keystone veb-saytiga buzib kirilganini ma’lum qildi. Hodisa mijozlarning ismlari, aloqa ma’lumotlari, yetkazib berish manzillari va buyurtma tafsilotlari, jumladan xarid qilingan mahsulotlar hamda to‘langan narxlarni oshkor qildi. Kompaniya ruxsatsiz kirishni 20-oktabrda aniqlaganini, ma’lumotlar oshkor bo‘lganini esa 23-oktabrda tasdiqlaganini aytmoqda.
Keystone ma’lumotlariga ko‘ra, to‘lov tafsilotlari, hamyon parollari, shaxsiy kalitlar va tiklash iboralari buzilmagan. Bu farq muhim: hodisa mijozlarning kripto mablag‘lari avtomatik tarzda xavf ostida degani emas. Biroq haqiqiy manzilni apparat hamyon xaridi bilan bog‘lash jiddiy maxfiylik va xavfsizlik muammosini keltirib chiqarishi mumkin.
Eng katta bevosita xavf — nishonga olingan fishing hujumlari bo‘lishi mumkin. Hujumchilar haqiqiy buyurtma tafsilotlaridan foydalanib, o‘zlarini yordam xizmati xodimlari qilib ko‘rsatishi, soxta almashtirishni taklif qilishi yoki tiklash iboralarini qo‘lga kiritish uchun ishonarli xabarlar yuborishi mumkin.
Keystone ruxsatsiz kirishni to‘xtatganini, zaiflikni bartaraf etganini va jabrlangan mijozlarga xabar berishni boshlaganini aytmoqda. Hodisadan qancha odam zarar ko‘rgani va texnik tafsilotlar to‘liq qanday ekani hozircha ommaga ma’lum qilinmagan. Kompaniyaning ma’lumotlarni 180 kun saqlash siyosati haqidagi bayonoti yuzasidan ham savollar paydo bo‘ldi.
Foydalanuvchilar uchun amaliy choralar aniq:
🔹 Seed iborangiz yoki shaxsiy kalitlaringizni hech qachon bermang.
🔹 Kutilmagan pulni qaytarish, almashtirish yoki tiklash takliflariga ishonmang.
🔹 Keraksiz xabarlardagi havolalarni ochmang; yordam xizmatiga rasmiy veb-sayt orqali murojaat qiling.
🔹 Faqat shu do‘kondagi ma’lumotlar buzilgani uchun hamyoningizni qayta sozlamang yoki mablag‘larni ko‘chirmang.
Kripto xavfsizligi uchun bundan olinadigan kengroq saboq shuki: aktivlarni o‘zingiz saqlash ularni boshqarish huquqini himoya qiladi, ammo mijozlar ma’lumotlar bazalari va yetkazib berish yozuvlaridan kelib chiqadigan xavflarni bartaraf eta olmaydi. Maxfiylik ham xavfsizlikning bir qismidir.
#Keystone #KriptoXavfsizligi #Ma’lumotlarOshkorBo‘lishi #ApparatHamyon #Bitcoin #CryptoNews
$NIL $ENA $REZ
231

·
--
Keystone buyurtma ma’lumotlari sizib chiqdi|ZEC tarmog‘idagi maxfiylik real hayotda anonimlikni anglatmaydi|Men avval fishingdan himoyalanib, keyin narxga qarayman
ZEC borasida ehtiyotkorlikni saqlayman va hamyon ishlab chiqaruvchisining mijozlar ma’lumotlari bilan bog‘liq hodisasini Zcash tarmog‘i buzib kirilgan deb talqin qilmayman. Keystone 24-oktabrdagi rasmiy bayonotida 20-oktabr kuni rasmiy sayti ruxsatsiz kirish nishoniga aylanganini aniqlagani, Shopify interfeysidagi faollikni tekshirgach esa 23-oktabr kuni uchinchi tomon mijozlarning yetkazib berish ma’lumotlarini qo‘lga kiritganini tasdiqlaganini bildirdi. Kompaniya ma’lumotiga ko‘ra, bunga ism, aloqa ma’lumotlari, yetkazib berish manzili, buyurtma toifasi va narxi kiradi; bank kartasi ma’lumotlari, seed iborasi, maxfiy kalit va hamyon paroli ushbu ma’lumotlar orasida bo‘lmagan. Kompaniya kirishni to‘xtatgani, zaiflikni bartaraf etgani va zarar ko‘rgan mijozlarga xabar berganini aytdi; to‘liq tergov hisoboti esa hali e’lon qilinmagan. Hozircha zarar ko‘rganlar soni, buzib kirishning aniq yo‘li yoki mustaqil ekspertiza natijalari ma’lum emas. Shu bois men “kalitlar sizib chiqmagan” degan gapni faqat kompaniya bergan ma’lumot sifatida keltiraman, tashqi tashkilot tasdiqlagan xulosa sifatida emas.
Bu ommalashgan mavzuning ZEC uchun haqiqiy sabog‘i — maxfiylikning chegaralari. Zcash’dagi himoyalangan tranzaksiyalar tarmoqdagi ayrim ma’lumotlarni yashirishi mumkin, ammo real hayotdagi xarid qaydlari ism va manzilni apparat hamyoniga egalik bilan bog‘lasa, fishingchilar baribir mijozlarga xizmat ko‘rsatish xodimi sifatida o‘zini tanishtirib, “pulni qaytarish”, “hamyonni almashtirish” yoki “manzilni tuzatish” bahonasi bilan foydalanuvchini tiklash iborasini oshkor qilishga undashi mumkin. Bu hodisa sababli tarmoqdagi balans bevosita oshkor bo‘lmagan taqdirda ham, nishonli ijtimoiy muhandislik xavfi ortadi. ZEC egalari bildirishnomalarni o‘zlari qo‘lda kiritgan rasmiy manzil orqali tekshirishi, SMS yoki elektron pochtadagi kutilmagan havolalarni bosmasligi va hech kimga seed iborasini bermasligi kerak. Shuningdek, seed iborasini kelib chiqishi noma’lum qurilmaga kiritmang. Xavfsizlik choralarini ko‘rish bilan savdo qarorlarini alohida tutish lozim — vahimaga tushib mablag‘ni ko‘chirishning o‘zi ham yangi yo‘qotishlarga sabab bo‘lishi mumkin.
Maqola yozilayotgan paytda Kraken’da ZEC/USD taxminan 1,203 dollar edi; UTC bo‘yicha ochilish narxi 1,212.09 dollar, kunlik eng yuqori narx 1,218.76 dollar, eng pasti esa 1,176.53 dollar bo‘ldi. Narx ochilish darajasidan past, biroq bu pasayishga Keystone bayonoti sabab bo‘lganini tasdiqlovchi dalil yo‘q. ZEC narxiga umumiy risk ishtahasi, likvidlik va yaqinlashayotgan loyiha jadvali ham ta’sir qiladi. 1,219 dollarlik yuqori chegara — xaridorlar kunlik diapazon ustidan nazoratni qaytara oladimi-yo‘qmi, kuzatadigan darajam; 1,176 dollarlik quyi chegara esa xavf chizig‘i. Narx yuqori chegaradan oshib, darhol yana pastga tushsa, kuchayish haqidagi taxmin o‘z kuchini yo‘qotadi. Quyi chegara buzilsa, “maxfiylik hikoyasi”ga ishonib tushayotgan narxni sotib olmayman. Ommabop #KeystoneWebsiteBreachExposesBuyersShippingAddresses tegi buyurtma ma’lumotlari haqida, ZEC asosiy tarmog‘idagi hodisa haqida emas.
Agar o‘zim savdo qiladigan bo‘lsam: hozircha bozorga kirmayman; faqat spot bozorida kichik hajmda trend bo‘yicha long pozitsiya ochish rejasini tuzaman. Pozitsiya umumiy kapitalning ko‘pi bilan 3 foizini tashkil etadi, kredit yelkasidan foydalanmayman. Soatlik grafikda narx 1,219 dollardan yuqorida yopilib, keyingi soatda 1,210 dollarni qayta sinaganda ham shu darajadan pastga tushmasa, ikki qismga bo‘lib sinov pozitsiyasini ochaman. Birinchi maqsad — 1,245 dollar, shu yerda pozitsiyaning yarmini yopaman; ikkinchi maqsad — 1,275 dollar, qolgan qism uchun himoya stopini yuqoriroqqa ko‘taraman. Dastlabki stop-loss 1,188 dollar bo‘ladi. Agar pozitsiya ochilgach narx yana 1,210 dollardan pastda yopilsa yoki xavfsizlik hodisasi bo‘yicha keyingi rasmiy tergov natijalari hozir oshkor qilingan ma’lumotlardan jiddiyroq xavfni ko‘rsatsa, muddatidan oldin pozitsiyani yopaman. Kirish signali bo‘lmasa, kuzatishda davom etaman va rejani hech qachon foyda keltirgan bitim sifatida ko‘rsatmayman.
Manbalar: Keystone’ning 24-oktabrdagi rasmiy bayonoti va keyingi tergov haqidagi ma’lumotlari, Zcash fondi materiallari, Kraken ZEC/USD joriy kotirovkalari. #KeystoneWebsiteBreachExposesBuyersShippingAddresses #ZEC
Yuqoridagilar faqat bozor haqidagi shaxsiy kuzatuvlarim bo‘lib, investitsiya tavsiyasi hisoblanmaydi.
5
·
--
O‘suvchi
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Kriptoxavfsizlik haqida eslatma
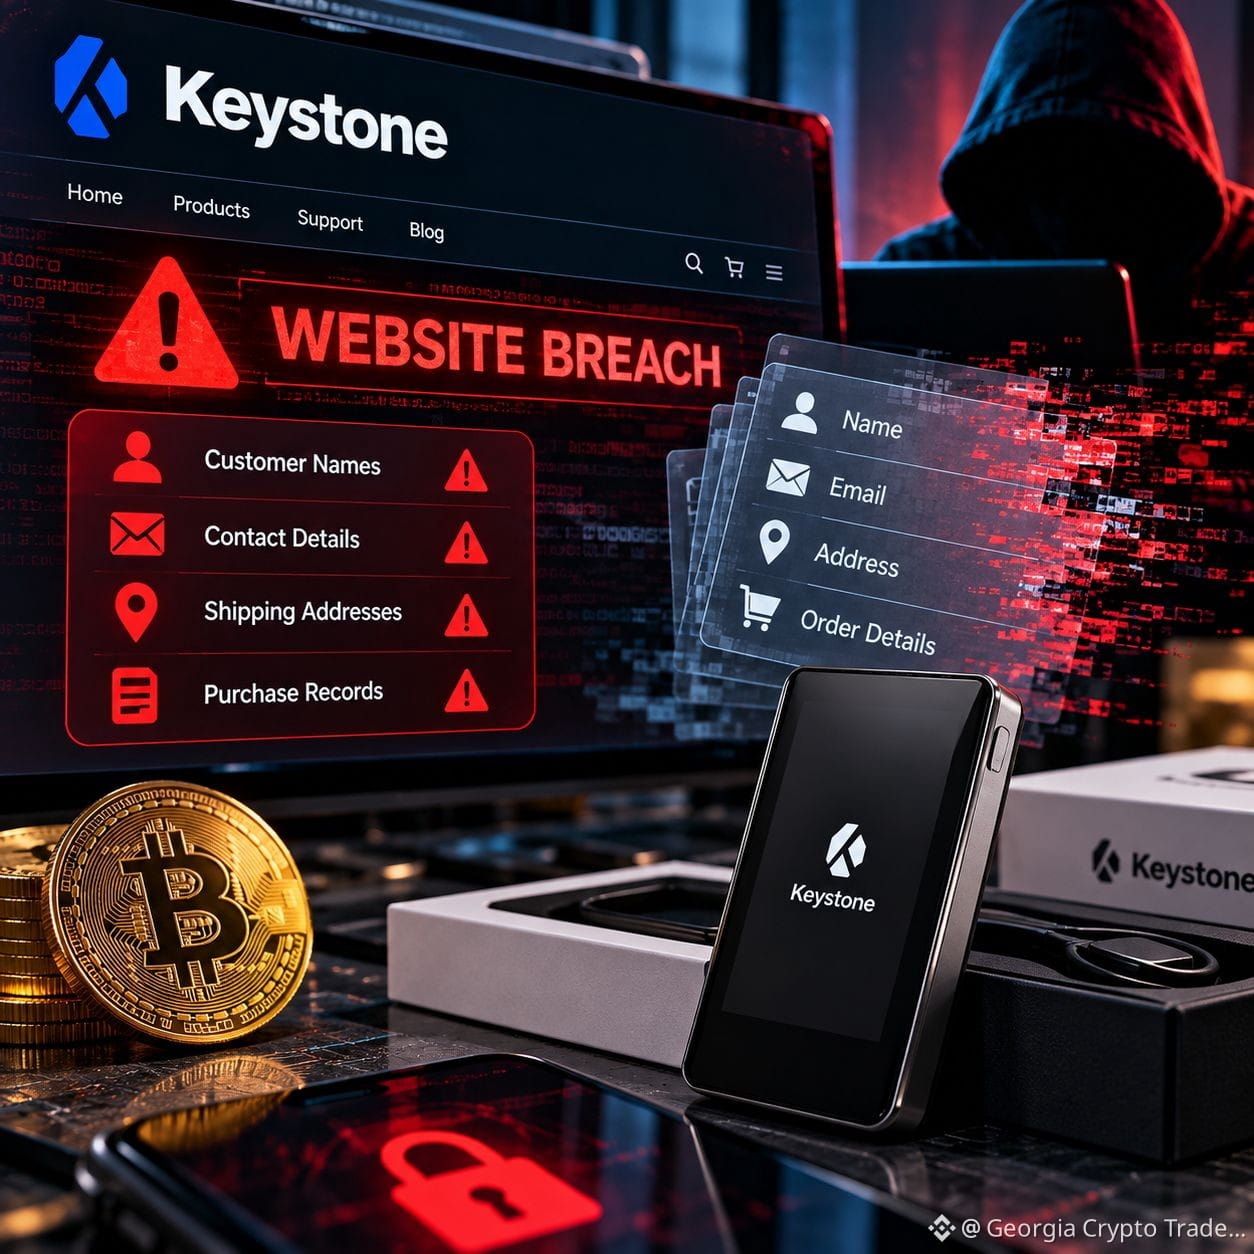
Xabarlarga ko‘ra, Keystone veb-saytiga buzib kirilgan va mijozlarning ismlari, aloqa ma’lumotlari, yetkazib berish manzillari hamda xaridlar tarixi oshkor bo‘lgan. Kompaniya maxfiy kalitlar, tiklash iboralari, parollar va to‘lov ma’lumotlari buzilmaganini ma’lum qildi.
🔎 Nega bu kripto foydalanuvchilariga daxldor?
Asosiy xavf — nishonga olingan fishing hujumlari. Mijozlar haqidagi haqiqiy ma’lumotlarga ega hujumchilar pulni qaytarish, qurilmani almashtirish yoki hamyon xavfsizligi haqida ishonarli xabarlar yuborishi mumkin.
📊 Muhim xulosalar:
• Hamyon hisob ma’lumotlari xavfsiz qolgan taqdirda ham, ma’lumotlarning oshkor bo‘lishi xavf tug‘dirishi mumkin.
• Tiklash iborangiz yoki maxfiy kalitlaringizni hech kimga bermang.
• Kutilmagan xabarlarni rasmiy kanallar orqali tekshiring.
• Shubhali havolalarga kirmang va mablag‘larni ko‘chirish haqidagi so‘rovlarga javob bermang.
• Apparat hamyonlar maxfiy kalitlarni himoya qiladi, ammo barcha xavfsizlik xatarlarini bartaraf eta olmaydi.
⚠️ Keystone zaiflik bartaraf etilganini va hodisa yuzasidan tekshiruv olib borilayotganini bildirdi. Hodisaning to‘liq ko‘lami hozircha noma’lum.
Treyders nuqtayi nazaridan: bu kiberxavfsizlik bilan bog‘liq muammo, tasdiqlangan blokcheyn hujumi yoki mijozlar mablag‘lari o‘g‘irlanganiga dalil emas. Shaxsiy ma’lumotlarning oshkor bo‘lishini hamyonning bevosita buzilishi bilan adashtirmang.
Kriptoxavfsizlik aktivlarni blokcheynda himoya qilish bilangina cheklanmaydi. Mijozlar bazalari, yetkazib berish ma’lumotlari va hisoblar maxfiyligi ham muhim.
Apparat hamyon ishlab chiqaruvchilari mijozlar haqidagi kamroq ma’lumotni yig‘ib, saqlashi kerakmi?
#KriptoXavfsizligi #Keystone #Bitcoin #MustaqilSaqlash #BinanceSquare
$BMT $BREV $DODO
{spot}(DODOUSDT)
{future}(BREVUSDT)
{future}(BMTUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 #KeystoneBreach: Kriptoxavfsizlik haqida eslatma
Xabarlarga ko‘ra, Keystone veb-saytiga buzib kirilgan va mijozlarning ismlari, aloqa ma’lumotlari, yetkazib berish manzillari hamda xaridlar tarixi oshkor bo‘lgan. Kompaniya maxfiy kalitlar, tiklash iboralari, parollar va to‘lov ma’lumotlari buzilmaganini ma’lum qildi.
🔎 Nega bu kripto foydalanuvchilariga daxldor?
Asosiy xavf — nishonga olingan fishing hujumlari. Mijozlar haqidagi haqiqiy ma’lumotlarga ega hujumchilar pulni qaytarish, qurilmani almashtirish yoki hamyon xavfsizligi haqida ishonarli xabarlar yuborishi mumkin.
📊 Muhim xulosalar:
• Hamyon hisob ma’lumotlari xavfsiz qolgan taqdirda ham, ma’lumotlarning oshkor bo‘lishi xavf tug‘dirishi mumkin.
• Tiklash iborangiz yoki maxfiy kalitlaringizni hech kimga bermang.
• Kutilmagan xabarlarni rasmiy kanallar orqali tekshiring.
• Shubhali havolalarga kirmang va mablag‘larni ko‘chirish haqidagi so‘rovlarga javob bermang.
• Apparat hamyonlar maxfiy kalitlarni himoya qiladi, ammo barcha xavfsizlik xatarlarini bartaraf eta olmaydi.
⚠️ Keystone zaiflik bartaraf etilganini va hodisa yuzasidan tekshiruv olib borilayotganini bildirdi. Hodisaning to‘liq ko‘lami hozircha noma’lum.
Treyders nuqtayi nazaridan: bu kiberxavfsizlik bilan bog‘liq muammo, tasdiqlangan blokcheyn hujumi yoki mijozlar mablag‘lari o‘g‘irlanganiga dalil emas. Shaxsiy ma’lumotlarning oshkor bo‘lishini hamyonning bevosita buzilishi bilan adashtirmang.
Kriptoxavfsizlik aktivlarni blokcheynda himoya qilish bilangina cheklanmaydi. Mijozlar bazalari, yetkazib berish ma’lumotlari va hisoblar maxfiyligi ham muhim.
Apparat hamyon ishlab chiqaruvchilari mijozlar haqidagi kamroq ma’lumotni yig‘ib, saqlashi kerakmi?
#KriptoXavfsizligi #Keystone #Bitcoin #MustaqilSaqlash #BinanceSquare
$BMT $BREV $DODO
292

#KeystoneWebsiteBreachExposesBuyersShippingAddresses
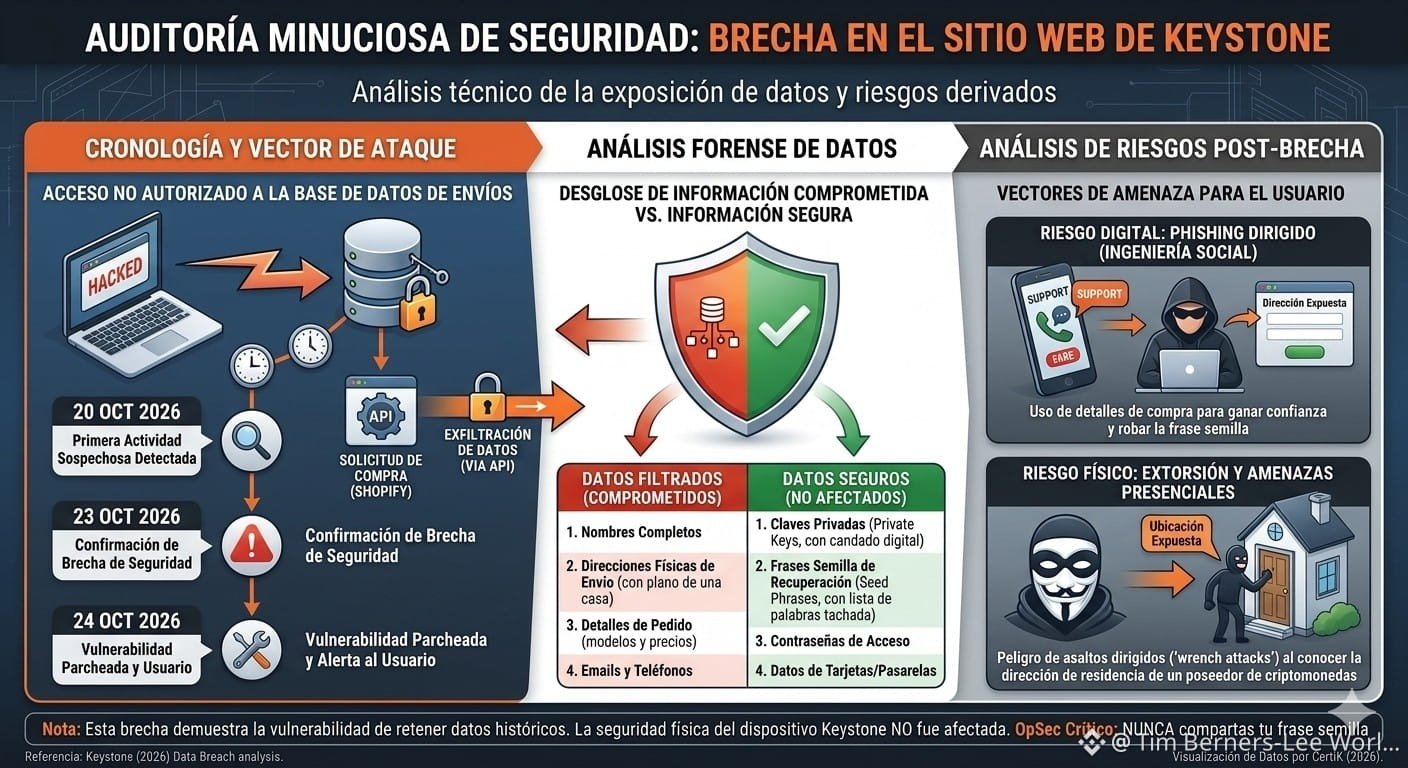
⚠️Katta mojaro: ma’lumotlarni saqlash siyosati shubha ostida
⚠️O‘g‘irlangan (buzib olingan) ma’lumotlar Xavfsiz ma’lumotlar (TA’SIRLANMAGAN)
Xaridorlarning to‘liq ism-familiyalari. Maxfiy kalitlar (Private Keys).
Jo‘natish va uyga yetkazib berish uchun jismoniy manzillar. Tiklash iboralari (Seed Phrases).
Buyurtmalarning aniq tafsilotlari (sotib olingan modellar va narxlar). Hamyon ilovalariga kirish parollari.
Aloqa ma’lumotlari (elektron pochta manzillari va telefon raqamlari). Bank ma’lumotlari, kredit kartalari yoki to‘lov tizimlari.
⚠️Ushbu hodisa kompaniyaning maxfiylik siyosati tufayli ijtimoiy tarmoqlarda g‘azab va ishonchsizlik to‘lqinini keltirib chiqardi. 2023-yilda Keystone ma’lumotlarni saqlash muddatini xariddan keyingi atigi 180 kungacha qisqartirishini ochiq e’lon qilgan edi. Bu chora yirik xakerlik hujumlarining (masalan, tarixda uning raqobatchisi Ledger duch kelgan hujum kabi) ta’sirini kamaytirish uchun maxsus ishlab chiqilgan edi.
⚠️Shunga qaramay, bir qancha mijozlar X platformasida hamyonlarini 2024-yilda yoki undan oldin sotib olgan bo‘lishlariga qaramay, zaiflik haqida bildirishnoma olganliklarini xabar qilishdi. Bu kompaniya va’da qilganidek eski yozuvlarni o‘chirmaganini amalda ko‘rsatib, apparat hamyonlari yetkazib beruvchilarining ma’lumotlarni saqlash siyosati qanchalik haqiqatga mosligi haqida munozaralarga sabab bo‘ldi. $BTC $ETH
{spot}(ETHUSDT)
{spot}(BTCUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
⚠️Katta mojaro: ma’lumotlarni saqlash siyosati shubha ostida
⚠️O‘g‘irlangan (buzib olingan) ma’lumotlar Xavfsiz ma’lumotlar (TA’SIRLANMAGAN)
Xaridorlarning to‘liq ism-familiyalari. Maxfiy kalitlar (Private Keys).
Jo‘natish va uyga yetkazib berish uchun jismoniy manzillar. Tiklash iboralari (Seed Phrases).
Buyurtmalarning aniq tafsilotlari (sotib olingan modellar va narxlar). Hamyon ilovalariga kirish parollari.
Aloqa ma’lumotlari (elektron pochta manzillari va telefon raqamlari). Bank ma’lumotlari, kredit kartalari yoki to‘lov tizimlari.
⚠️Ushbu hodisa kompaniyaning maxfiylik siyosati tufayli ijtimoiy tarmoqlarda g‘azab va ishonchsizlik to‘lqinini keltirib chiqardi. 2023-yilda Keystone ma’lumotlarni saqlash muddatini xariddan keyingi atigi 180 kungacha qisqartirishini ochiq e’lon qilgan edi. Bu chora yirik xakerlik hujumlarining (masalan, tarixda uning raqobatchisi Ledger duch kelgan hujum kabi) ta’sirini kamaytirish uchun maxsus ishlab chiqilgan edi.
⚠️Shunga qaramay, bir qancha mijozlar X platformasida hamyonlarini 2024-yilda yoki undan oldin sotib olgan bo‘lishlariga qaramay, zaiflik haqida bildirishnoma olganliklarini xabar qilishdi. Bu kompaniya va’da qilganidek eski yozuvlarni o‘chirmaganini amalda ko‘rsatib, apparat hamyonlari yetkazib beruvchilarining ma’lumotlarni saqlash siyosati qanchalik haqiqatga mosligi haqida munozaralarga sabab bo‘ldi. $BTC $ETH
ABO3ZAM:
طرح ممتاز وضروري يا غالي، خصوصاً في وقت نحتاج فيه نحمي بياناتنا مثل ما نؤمن أرباحنا عند أول مقاومة. ديروا بالكم ولا تخلون السيولة عرضة للمخاطر. 🎯
4
129
·
--
O‘suvchi
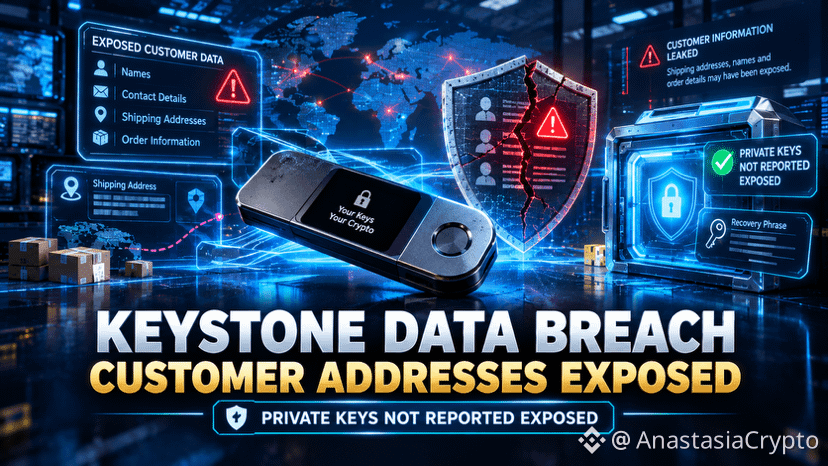
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 SHOSHILINCH: KEYSTONE MA’LUMOTLARI O‘G‘IRLANISHI NATIJASIDA APPARAT HAMYONI XARIDORLARINING MANZILLARI OSHKOR BO‘LDI!
🔐 Yangi xavfsizlik hodisasi kripto sanoatida mijozlar maxfiyligi borasida jiddiy savollarni yuzaga chiqarmoqda.
Apparat hamyonlari ishlab chiqaruvchisi Keystone o‘z veb-saytiga ruxsatsiz kirish oqibatida mijozlar, jumladan, yetkazib berish manzillari va xaridlar tarixi haqidagi ma’lumotlar oshkor bo‘lganini tasdiqladi.
📌 QANDAY MA’LUMOTLAR OSHKOR BO‘LDI?
🔴 Mijozlarning ism-shariflari va aloqa ma’lumotlari
🔴 Yetkazib berish manzillari
🔴 Xarid qilingan mahsulotlar va buyurtma narxlari
✅ KEYSTONE QANDAY MA’LUMOTLAR XAVFSIZ QOLGANINI AYTMOQDA?
Kompaniya ma’lum qilishicha, ushbu hodisa davomida to‘lov kartasi ma’lumotlari, bank ma’lumotlari, hamyon parollari, maxfiy kalitlar va tiklash iboralari oshkor bo‘lmagan.
⚠️ BU NEGA MUHIM?
Kripto hamyon kalitlari xavfsiz qolgan taqdirda ham, sizib chiqqan shaxsiy ma’lumotlar yana bir xavf tug‘dirishi mumkin: nishonga olingan fishing va o‘zini boshqa odam qilib ko‘rsatish orqali amalga oshiriladigan firibgarliklar.
Hujumchilar haqiqiy buyurtma ma’lumotlaridan foydalanib, soxta xatlar, qo‘ng‘iroqlar yoki qurilmani almashtirish takliflarini ishonchli qilib ko‘rsatishi mumkin. Keystone ruxsatsiz kirishni to‘xtatgani, zaiflikni bartaraf etgani va zarar ko‘rgan mijozlarni xabardor qilishni boshlaganini aytmoqda.
🛡️ ASOSIY XULOSA
Kripto xavfsizligi faqat maxfiy kalitlarni himoya qilishdan iborat emas. Butun ekotizim xavfsizligi va unga bo‘lgan ishonch uchun mijozlar ma’lumotlarini himoya qilish ham juda muhim.
Tiklash iborangiz yoki maxfiy kalitlaringizni hech kim bilan ulashmang va hamyon xavfsizligiga oid kutilmagan xabarlarga ehtiyotkorlik bilan munosabatda bo‘ling.
💬 SIZ NIMA DEYSIZ?
Apparat hamyonlari ishlab chiqaruvchilari mijozlar ma’lumotlarini himoya qilish bo‘yicha yanada qat’iyroq talablarga javob berishi kerakmi?
Fikrlaringizni quyida qoldiring. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
{future}(QNTUSDT)
{future}(XAGUSDT)
{future}(XAUUSDT)
#KeystoneWebsiteBreachExposesBuyersShippingAddresses 🚨 SHOSHILINCH: KEYSTONE MA’LUMOTLARI O‘G‘IRLANISHI NATIJASIDA APPARAT HAMYONI XARIDORLARINING MANZILLARI OSHKOR BO‘LDI!
🔐 Yangi xavfsizlik hodisasi kripto sanoatida mijozlar maxfiyligi borasida jiddiy savollarni yuzaga chiqarmoqda.
Apparat hamyonlari ishlab chiqaruvchisi Keystone o‘z veb-saytiga ruxsatsiz kirish oqibatida mijozlar, jumladan, yetkazib berish manzillari va xaridlar tarixi haqidagi ma’lumotlar oshkor bo‘lganini tasdiqladi.
📌 QANDAY MA’LUMOTLAR OSHKOR BO‘LDI?
🔴 Mijozlarning ism-shariflari va aloqa ma’lumotlari
🔴 Yetkazib berish manzillari
🔴 Xarid qilingan mahsulotlar va buyurtma narxlari
✅ KEYSTONE QANDAY MA’LUMOTLAR XAVFSIZ QOLGANINI AYTMOQDA?
Kompaniya ma’lum qilishicha, ushbu hodisa davomida to‘lov kartasi ma’lumotlari, bank ma’lumotlari, hamyon parollari, maxfiy kalitlar va tiklash iboralari oshkor bo‘lmagan.
⚠️ BU NEGA MUHIM?
Kripto hamyon kalitlari xavfsiz qolgan taqdirda ham, sizib chiqqan shaxsiy ma’lumotlar yana bir xavf tug‘dirishi mumkin: nishonga olingan fishing va o‘zini boshqa odam qilib ko‘rsatish orqali amalga oshiriladigan firibgarliklar.
Hujumchilar haqiqiy buyurtma ma’lumotlaridan foydalanib, soxta xatlar, qo‘ng‘iroqlar yoki qurilmani almashtirish takliflarini ishonchli qilib ko‘rsatishi mumkin. Keystone ruxsatsiz kirishni to‘xtatgani, zaiflikni bartaraf etgani va zarar ko‘rgan mijozlarni xabardor qilishni boshlaganini aytmoqda.
🛡️ ASOSIY XULOSA
Kripto xavfsizligi faqat maxfiy kalitlarni himoya qilishdan iborat emas. Butun ekotizim xavfsizligi va unga bo‘lgan ishonch uchun mijozlar ma’lumotlarini himoya qilish ham juda muhim.
Tiklash iborangiz yoki maxfiy kalitlaringizni hech kim bilan ulashmang va hamyon xavfsizligiga oid kutilmagan xabarlarga ehtiyotkorlik bilan munosabatda bo‘ling.
💬 SIZ NIMA DEYSIZ?
Apparat hamyonlari ishlab chiqaruvchilari mijozlar ma’lumotlarini himoya qilish bo‘yicha yanada qat’iyroq talablarga javob berishi kerakmi?
Fikrlaringizni quyida qoldiring. 👇
#CryptoSecurity #Keystone #CryptoNews #Blockchain #BinanceSquare
$XAU $XAG $QNT
1
381
·
--
Pasayuvchi
🚨 $TUT tiklanishda qiynalmoqda — yana bir pasayish bo‘ladimi? 📉🔥
TUT 1H va 4H grafiklarda ikkala muhim EMA’dan pastda savdo qilmoqda.
Buqalar unchalik kuchli emas, sotuvchilar esa hamon ustunlikka ega. 👀
Ammo keskin pasayish ortidan quvishmi? Treyderlar aynan shunday qilib tuzoqqa tushadi.
🔴 $TUT/USDT BO‘YICHA SHORT SETUPI
🎯 Kirish: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop-loss: $0.0174345 (+4.1%)
🔥 REJA:
Narx kirish zonasiga qaytishini kuting.
📉 TP1’da foydaning 50% qismini oling.
📉 TP2’da yana 25% pozitsiyani yoping.
📉 Qolgan 25% pozitsiyani TP3 tomon harakatlanishiga imkon bering.
🔒 TP1’dan keyin SL’ni zararsizlik darajasiga ko‘chiring.
💥 KEYIN NIMA BO‘LISHI MUMKIN?
🐻 SALBIY SENARIY: Narx kirish zonasidan qaytadi → Sotuvlar tezlashadi → $0.01538 darajasi nishonga aylanadi.
🐂 IJOBIY SENARIY: Xaridorlar qarshilik darajasini qaytarib oladi → Short pozitsiyalar siqib chiqariladi → Pasayish setupi zaiflashadi.
⚠️ HAQIQIY TUZOQ NIMADA?
Yengil qaytishdan sal oldin, juda kech short ochishda.
👇 SIZ QANDAY YO‘L TUTASIZ?
QAYTISHDA SHORT OCHASIZMI YOKI ANIQ PASTGA YORIB O‘TISHNI KUTASIZMI? 👀🔥
{future}(TUTUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $TUT tiklanishda qiynalmoqda — yana bir pasayish bo‘ladimi? 📉🔥
TUT 1H va 4H grafiklarda ikkala muhim EMA’dan pastda savdo qilmoqda.
Buqalar unchalik kuchli emas, sotuvchilar esa hamon ustunlikka ega. 👀
Ammo keskin pasayish ortidan quvishmi? Treyderlar aynan shunday qilib tuzoqqa tushadi.
🔴 $TUT /USDT BO‘YICHA SHORT SETUPI
🎯 Kirish: $0.0167217 – $0.0167783
✅ TP1: $0.0162366 (-3.1%)
✅ TP2: $0.0158944 (-5.1%)
✅ TP3: $0.0153810 (-8.2%)
🛑 Stop-loss: $0.0174345 (+4.1%)
🔥 REJA:
Narx kirish zonasiga qaytishini kuting.
📉 TP1’da foydaning 50% qismini oling.
📉 TP2’da yana 25% pozitsiyani yoping.
📉 Qolgan 25% pozitsiyani TP3 tomon harakatlanishiga imkon bering.
🔒 TP1’dan keyin SL’ni zararsizlik darajasiga ko‘chiring.
💥 KEYIN NIMA BO‘LISHI MUMKIN?
🐻 SALBIY SENARIY: Narx kirish zonasidan qaytadi → Sotuvlar tezlashadi → $0.01538 darajasi nishonga aylanadi.
🐂 IJOBIY SENARIY: Xaridorlar qarshilik darajasini qaytarib oladi → Short pozitsiyalar siqib chiqariladi → Pasayish setupi zaiflashadi.
⚠️ HAQIQIY TUZOQ NIMADA?
Yengil qaytishdan sal oldin, juda kech short ochishda.
👇 SIZ QANDAY YO‘L TUTASIZ?
QAYTISHDA SHORT OCHASIZMI YOKI ANIQ PASTGA YORIB O‘TISHNI KUTASIZMI? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
Tim Berners-Lee WorldWideWeb The World Archie EFF ARPANET:
@BiBi Fact Check this content
1
264
·
--
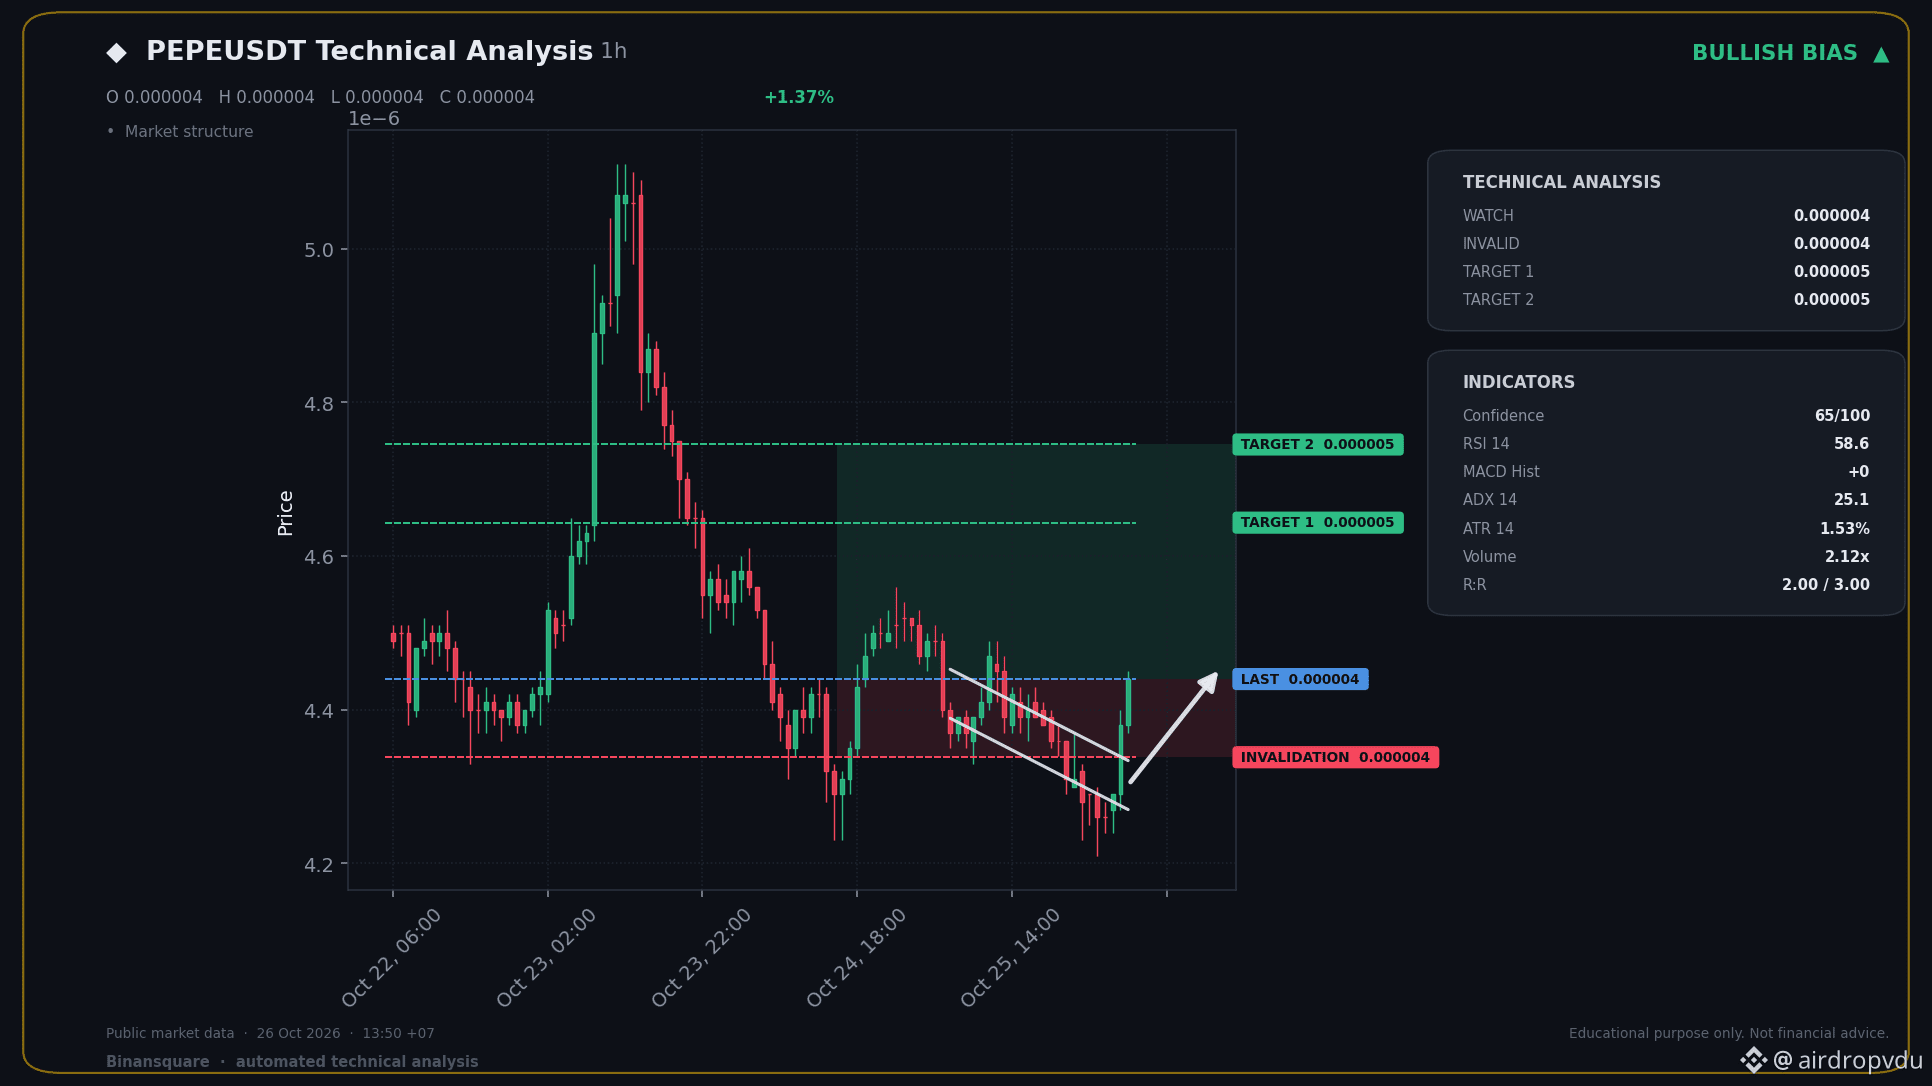
📈 HOZIR KATTA LONG POZITSIYA — PEPEUSDT
📍 MUHIM DARAJALAR
Kirish: 0.000004
🛑 SL: 0.000004
🎯 TP1: 0.000005
🎯 TP2: 0.000005
Bu pasayishdan so‘ng narx allaqachon tezda tiklanmoqda, impuls esa yana o‘sish tomonga o‘zgarmoqda. RSI haddan tashqari xarid qilingan hududga yetguncha hali ko‘tarilish uchun imkon bor.
Bu signal texnik indikatorlar asosida avtomatik tarzda yaratildi. U foyda olishingizni kafolatlamaydi va investitsiya bo‘yicha maslahat emas. Har doim o‘z tavakkalingizni boshqaring va o‘zingiz ham izlanish olib boring (DYOR).
$PEPE
#ElectrumWalletBugLetRogueServersStealFunds #KeystoneWebsiteBreachExposesBuyersShippingAddresses
1
141
·
--
Pasayuvchi
🚨 $HEMI QON YO‘QOTISHDA DAVOM ETMOQDA — AYIQLAR UNI YANADA PASTGA TUSHIRMOQCHIMI? 📉🔥
HEMI bir nechta vaqt oralig‘ida pasayish trendida qolib ketgan, xaridorlar esa qarshilik ko‘rsatishga qiynalmoqda.
Yana bir pasayish yuz berishi mumkin, ammo qizil shamlarni quvib kirish xavfli. 👀
🔴 $HEMI/USDT BO‘YICHA SHORT SETUP
🎯 Kirish: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop Loss: $0.0046659 (+4.0%)
🔥 REJA:
Narx kirish zonasiga qaytib ko‘tarilishini kuting. Keskin pasayishni quvib kirmang.
📉 TP1 da pozitsiyaning 50% ini yoping.
📉 TP2 da yana 25% ini yoping.
📉 Qolgan 25% ni TP3 tomon harakatlanishiga imkon bering.
🔒 TP1 ga yetgach, SL ni zararsizlik darajasiga ko‘chiring.
💥 MUHIM JIHATLAR:
🐻 PASAYISH SENARIYSI: Narx kirish zonasidan qaytadi → Sotuvchilar nazoratni qaytarib oladi → $0.00413 keyingi pasayish nishoniga aylanadi.
🐂 O‘SISH SENARIYSI: Xaridorlar qarshilik darajasini qaytarib oladi → Short squeeze xavfi ortadi → $0.0046659 dan yuqoriga chiqish setupni bekor qiladi.
⚠️ ENG KATTA TUZOQ?
Katta pasayishdan keyin short ochib, kutilmagan tiklanish rallisiga ilinib qolish.
👇 SIZNING FIKRINGIZ QANDAY?
$HEMI HOZIR SHORT OCHAMIZMI YOKI QAYTA KO‘TARILISHINI KUTAMIZMI? 👀🔥
{future}(HEMIUSDT)
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
🚨 $HEMI QON YO‘QOTISHDA DAVOM ETMOQDA — AYIQLAR UNI YANADA PASTGA TUSHIRMOQCHIMI? 📉🔥
HEMI bir nechta vaqt oralig‘ida pasayish trendida qolib ketgan, xaridorlar esa qarshilik ko‘rsatishga qiynalmoqda.
Yana bir pasayish yuz berishi mumkin, ammo qizil shamlarni quvib kirish xavfli. 👀
🔴 $HEMI /USDT BO‘YICHA SHORT SETUP
🎯 Kirish: $0.0044797 – $0.0044943
✅ TP1: $0.0043528 (-3.0%)
✅ TP2: $0.0042634 (-5.0%)
✅ TP3: $0.0041292 (-8.0%)
🛑 Stop Loss: $0.0046659 (+4.0%)
🔥 REJA:
Narx kirish zonasiga qaytib ko‘tarilishini kuting. Keskin pasayishni quvib kirmang.
📉 TP1 da pozitsiyaning 50% ini yoping.
📉 TP2 da yana 25% ini yoping.
📉 Qolgan 25% ni TP3 tomon harakatlanishiga imkon bering.
🔒 TP1 ga yetgach, SL ni zararsizlik darajasiga ko‘chiring.
💥 MUHIM JIHATLAR:
🐻 PASAYISH SENARIYSI: Narx kirish zonasidan qaytadi → Sotuvchilar nazoratni qaytarib oladi → $0.00413 keyingi pasayish nishoniga aylanadi.
🐂 O‘SISH SENARIYSI: Xaridorlar qarshilik darajasini qaytarib oladi → Short squeeze xavfi ortadi → $0.0046659 dan yuqoriga chiqish setupni bekor qiladi.
⚠️ ENG KATTA TUZOQ?
Katta pasayishdan keyin short ochib, kutilmagan tiklanish rallisiga ilinib qolish.
👇 SIZNING FIKRINGIZ QANDAY?
$HEMI HOZIR SHORT OCHAMIZMI YOKI QAYTA KO‘TARILISHINI KUTAMIZMI? 👀🔥
#BinancePick #EarningsSeason #ArgentineCourtDismissesLIBRACaseAgainstMilei #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses
ABO3ZAM:
تحليل موفق يا كيم، لكن انتبه من الديليات اللي تصير بعد الكسر، يفضل تنتظر إغلاق شمعة الأربع ساعات تحت الدعم عشان تتأكد إن السيولة فعلاً خرجت من السهم. 🎯
2
196
·
--
O‘suvchi
$TRUMP $XAUT Kuchli bitimlarga qaramay, o‘sish prognozi pasaytirilgach, Infosys aksiyalari tushdi
Hindistonning axborot texnologiyalari xizmatlari ko‘rsatadigan ikkinchi yirik kompaniyasi yillik daromad o‘sishi prognozini pasaytirganidan so‘ng, dushanba kuni Infosys (NSE:INFY) aksiyalari tushdi. Bunda kompaniya tuzgan yirik bitimlar va sun’iy intellekt bilan bog‘liq biznesida qayd etilgan o‘sish inobatga olinmadi.
Juma kuni natijalarini e’lon qilgan kompaniya 2027-moliya yili uchun doimiy valyuta kursida daromad o‘sishi bo‘yicha prognozini avvalgi 1,5%–3,0% oralig‘idan 1%–2% oralig‘iga tushirdi. Operatsion foyda marjasi bo‘yicha 20%–22% prognozini esa o‘zgarishsiz qoldirdi.
Saudiya Arabistoni vaqti bilan soat 13:23 ga kelib, NSE birjasida ro‘yxatga olingan Infosys aksiyalari 1,5% ga tushib, 1 137,00 rupiy bo‘ldi.
{future}(XAUTUSDT)
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
$TRUMP $XAUT Kuchli bitimlarga qaramay, o‘sish prognozi pasaytirilgach, Infosys aksiyalari tushdi
Hindistonning axborot texnologiyalari xizmatlari ko‘rsatadigan ikkinchi yirik kompaniyasi yillik daromad o‘sishi prognozini pasaytirganidan so‘ng, dushanba kuni Infosys (NSE:INFY) aksiyalari tushdi. Bunda kompaniya tuzgan yirik bitimlar va sun’iy intellekt bilan bog‘liq biznesida qayd etilgan o‘sish inobatga olinmadi.
Juma kuni natijalarini e’lon qilgan kompaniya 2027-moliya yili uchun doimiy valyuta kursida daromad o‘sishi bo‘yicha prognozini avvalgi 1,5%–3,0% oralig‘idan 1%–2% oralig‘iga tushirdi. Operatsion foyda marjasi bo‘yicha 20%–22% prognozini esa o‘zgarishsiz qoldirdi.
Saudiya Arabistoni vaqti bilan soat 13:23 ga kelib, NSE birjasida ro‘yxatga olingan Infosys aksiyalari 1,5% ga tushib, 1 137,00 rupiy bo‘ldi.
#BinancePick #SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale #KeystoneWebsiteBreachExposesBuyersShippingAddresses #USQ3GDPAndSeptemberPCEDueNextWeek
178
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#BinancePick
2.7M marta koʻrilgan
145,023 muhokama qilmoqda
2
#EarningsSeason
5.1M marta koʻrilgan
24,833 muhokama qilmoqda
3
#AnthropicS1ExpectedToday
0 marta koʻrilgan
2 muhokama qilmoqda
4
#SouthKoreaReportedlyWeighsFourthCryptoTaxDelay
5,562 marta koʻrilgan
185 muhokama qilmoqda
5
#FranklinTempletonFilesForTwoDividendToBitcoinETFs
11,379 marta koʻrilgan
302 muhokama qilmoqda
6
#StrategyMSTRSurpassesNasdaqInMarketCap
9,923 marta koʻrilgan
248 muhokama qilmoqda
7
#CanadaProposesStablecoinRedemptionWithin3BusinessDays
349 marta koʻrilgan
26 muhokama qilmoqda
8
#ElectrumWalletBugLetRogueServersStealFunds
15,043 marta koʻrilgan
370 muhokama qilmoqda
9
#ArgentineCourtDismissesLIBRACaseAgainstMilei
25,188 marta koʻrilgan
432 muhokama qilmoqda
10
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
3,795 marta koʻrilgan
52 muhokama qilmoqda