
#addresspoisoning
addresspoisoning
16,798 marta koʻrilgan
74 muhokama qilmoqda
Ommabop
Eng so‘nggi
·
--
Maqola
2FA va seed phrase’ingizni chetlab o‘tadigan firibgarlik: kimdir shunchaki nusxa ko‘chirib, joylashtirish orqali 68 million AQSh dollarini yo‘qotdiKripto xavfsizligi turkumi #2
Oldingi postda 2FA, fishing va seed phrase haqida gapirgandim. Endi esa bularning barchasini chetlab o‘tadigan firibgarlik haqida so‘z yuritamiz. Firibgar hisobingizga buzib kirmaydi, parolingizni o‘g‘irlamaydi va seed phrase’ingizga ham muhtoj emas. Pulni o‘zingiz yuborasiz.
Haqiqiy holat
2024-yil 3-may kuni Gonkongdagi bir jabrlanuvchi o‘ziga tegishli ikki hamyon o‘rtasida 1.155 Wrapped Bitcoin (WBTC) — o‘sha paytda taxminan 68 million AQSh dollariga teng mablag‘ni — o‘tkazmoqchi bo‘ldi. Ammo pul firibgarning qo‘liga tushdi. Bu o‘tkazma hisobdagi mablag‘ning 97 foizini tashkil qilardi. (dextools) (Cointelegraph)
2FA va seed phrase’ingizni chetlab o‘tadigan firibgarlik: kimdir shunchaki nusxa ko‘chirib, joylashtirish orqali 68 million AQSh dollarini yo‘qotdi
Kripto xavfsizligi turkumi #2
Oldingi postda 2FA, fishing va seed phrase haqida gapirgandim. Endi esa bularning barchasini chetlab o‘tadigan firibgarlik haqida so‘z yuritamiz. Firibgar hisobingizga buzib kirmaydi, parolingizni o‘g‘irlamaydi va seed phrase’ingizga ham muhtoj emas. Pulni o‘zingiz yuborasiz.
Haqiqiy holat
2024-yil 3-may kuni Gonkongdagi bir jabrlanuvchi o‘ziga tegishli ikki hamyon o‘rtasida 1.155 Wrapped Bitcoin (WBTC) — o‘sha paytda taxminan 68 million AQSh dollariga teng mablag‘ni — o‘tkazmoqchi bo‘ldi. Ammo pul firibgarning qo‘liga tushdi. Bu o‘tkazma hisobdagi mablag‘ning 97 foizini tashkil qilardi. (dextools) (Cointelegraph)
Oldingi postda 2FA, fishing va seed phrase haqida gapirgandim. Endi esa bularning barchasini chetlab o‘tadigan firibgarlik haqida so‘z yuritamiz. Firibgar hisobingizga buzib kirmaydi, parolingizni o‘g‘irlamaydi va seed phrase’ingizga ham muhtoj emas. Pulni o‘zingiz yuborasiz.
Haqiqiy holat
2024-yil 3-may kuni Gonkongdagi bir jabrlanuvchi o‘ziga tegishli ikki hamyon o‘rtasida 1.155 Wrapped Bitcoin (WBTC) — o‘sha paytda taxminan 68 million AQSh dollariga teng mablag‘ni — o‘tkazmoqchi bo‘ldi. Ammo pul firibgarning qo‘liga tushdi. Bu o‘tkazma hisobdagi mablag‘ning 97 foizini tashkil qilardi. (dextools) (Cointelegraph)
1
3
1.7k
·
--
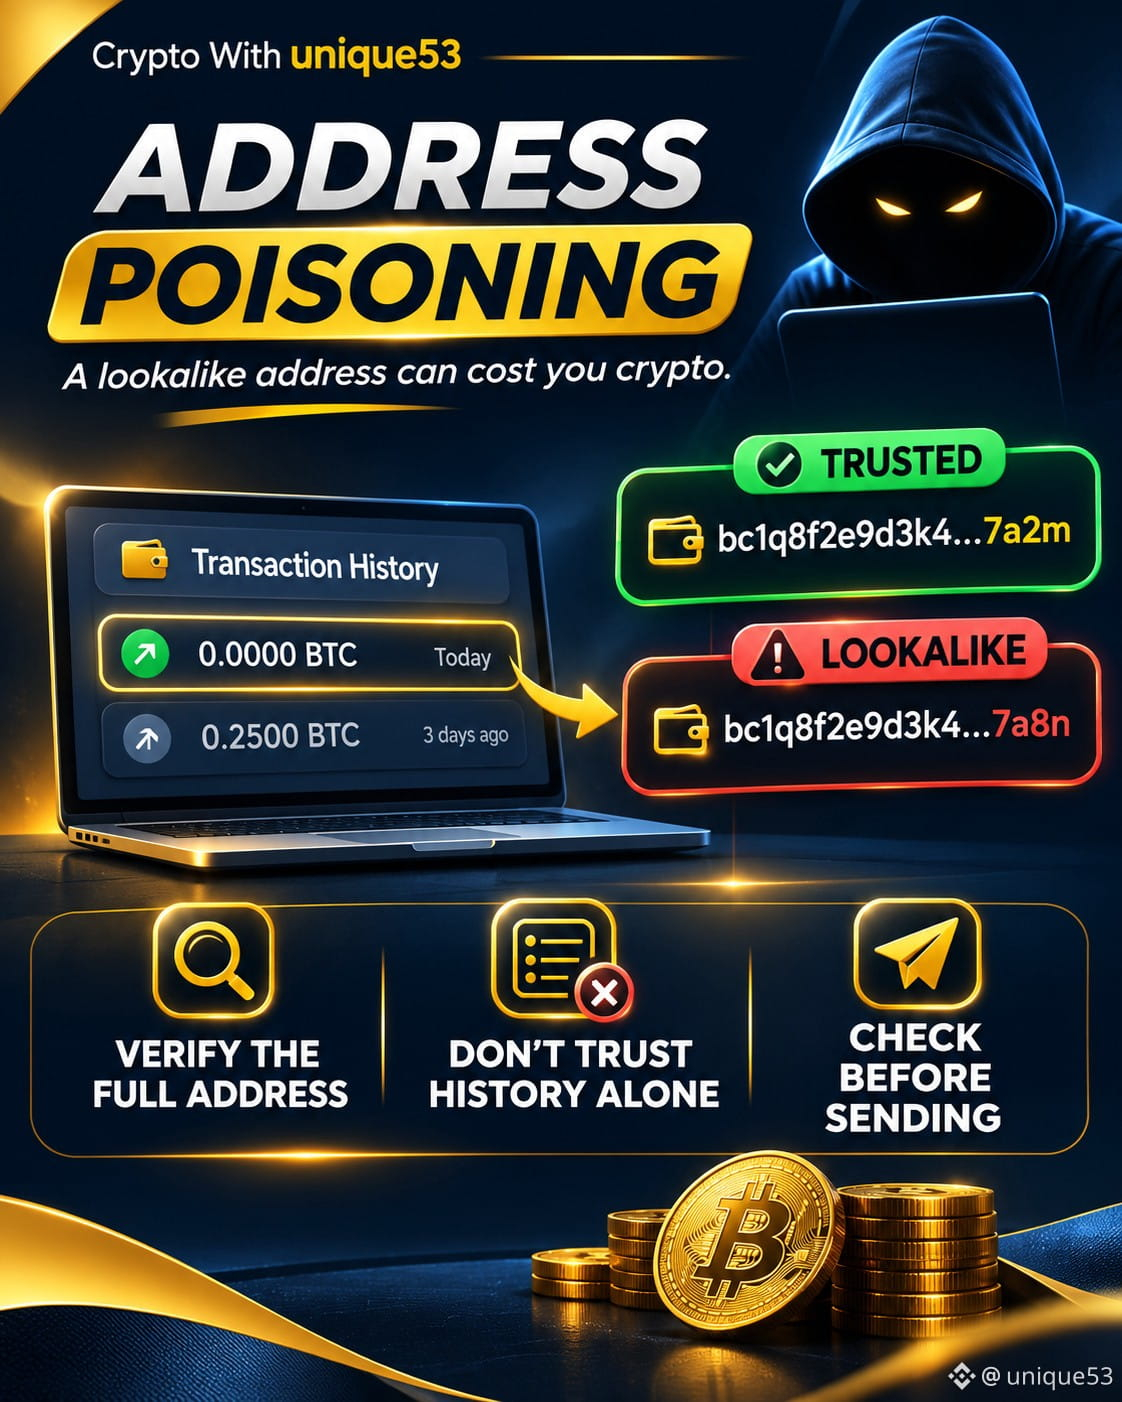
🚨 Hamyoningizni buzib kirmasdan ham aldashlari mumkin!
Kriptodagi firibgarliklarning hammasi ham parol yoki maxfiy kalitlarni o‘g‘irlash bilan bog‘liq emasligini bilib olyapman.
Yaqinda bilib olgan usullardan biri «manzilni zaharlash» deb ataladi.
Bu qanday ishlaydi:
🔹 O‘xshash manzil: Firibgarlar avval ishlatgan manzillaringizdan biriga o‘xshash hamyon manzilini yaratadi.
🔹 Tuzoq: Ular juda oz miqdordagi yoki nol qiymatli tranzaksiya yuborib, o‘z manzillarini tranzaksiyalar tarixingizda ko‘rsatadi.
🔹 Xato: Keyinroq manzilni tekshirmasdan nusxalasangiz, kriptongizni firibgarga yuborib qo‘yishingiz mumkin.
⚠️ Eng qo‘rqinchli tomoni? Buning uchun hamyoningizni buzib kirish shart emas.
O‘rganayotgan 3 ta xavfsizlik odatim:
✅ Qabul qiluvchi manzilni ishonchli manbadan foydalanib, boshidan oxirigacha tekshiring.
✅ Tranzaksiyalar tarixidan manzillarni ko‘r-ko‘rona nusxalamang.
✅ Zarur bo‘lsa, tasdiqlangan manzillar kitobidan foydalaning va avval kichik miqdorda sinov tariqasida pul o‘tkazing.
💡 Xulosam: Tanish ko‘ringan manzil har doim ham xavfsiz bo‘lavermaydi.
Firibgarliklar qanday ishlashini tushunish kriptongizni himoya qilishning boshlanishi ekanini bilib olyapman.
❓ Hamyoningiz tarixida shubhali tranzaksiyani hech payqaganmisiz?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
🚨 Hamyoningizni buzib kirmasdan ham aldashlari mumkin!
Kriptodagi firibgarliklarning hammasi ham parol yoki maxfiy kalitlarni o‘g‘irlash bilan bog‘liq emasligini bilib olyapman.
Yaqinda bilib olgan usullardan biri «manzilni zaharlash» deb ataladi.
Bu qanday ishlaydi:
🔹 O‘xshash manzil: Firibgarlar avval ishlatgan manzillaringizdan biriga o‘xshash hamyon manzilini yaratadi.
🔹 Tuzoq: Ular juda oz miqdordagi yoki nol qiymatli tranzaksiya yuborib, o‘z manzillarini tranzaksiyalar tarixingizda ko‘rsatadi.
🔹 Xato: Keyinroq manzilni tekshirmasdan nusxalasangiz, kriptongizni firibgarga yuborib qo‘yishingiz mumkin.
⚠️ Eng qo‘rqinchli tomoni? Buning uchun hamyoningizni buzib kirish shart emas.
O‘rganayotgan 3 ta xavfsizlik odatim:
✅ Qabul qiluvchi manzilni ishonchli manbadan foydalanib, boshidan oxirigacha tekshiring.
✅ Tranzaksiyalar tarixidan manzillarni ko‘r-ko‘rona nusxalamang.
✅ Zarur bo‘lsa, tasdiqlangan manzillar kitobidan foydalaning va avval kichik miqdorda sinov tariqasida pul o‘tkazing.
💡 Xulosam: Tanish ko‘ringan manzil har doim ham xavfsiz bo‘lavermaydi.
Firibgarliklar qanday ishlashini tushunish kriptongizni himoya qilishning boshlanishi ekanini bilib olyapman.
❓ Hamyoningiz tarixida shubhali tranzaksiyani hech payqaganmisiz?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
Kriptodagi firibgarliklarning hammasi ham parol yoki maxfiy kalitlarni o‘g‘irlash bilan bog‘liq emasligini bilib olyapman.
Yaqinda bilib olgan usullardan biri «manzilni zaharlash» deb ataladi.
Bu qanday ishlaydi:
🔹 O‘xshash manzil: Firibgarlar avval ishlatgan manzillaringizdan biriga o‘xshash hamyon manzilini yaratadi.
🔹 Tuzoq: Ular juda oz miqdordagi yoki nol qiymatli tranzaksiya yuborib, o‘z manzillarini tranzaksiyalar tarixingizda ko‘rsatadi.
🔹 Xato: Keyinroq manzilni tekshirmasdan nusxalasangiz, kriptongizni firibgarga yuborib qo‘yishingiz mumkin.
⚠️ Eng qo‘rqinchli tomoni? Buning uchun hamyoningizni buzib kirish shart emas.
O‘rganayotgan 3 ta xavfsizlik odatim:
✅ Qabul qiluvchi manzilni ishonchli manbadan foydalanib, boshidan oxirigacha tekshiring.
✅ Tranzaksiyalar tarixidan manzillarni ko‘r-ko‘rona nusxalamang.
✅ Zarur bo‘lsa, tasdiqlangan manzillar kitobidan foydalaning va avval kichik miqdorda sinov tariqasida pul o‘tkazing.
💡 Xulosam: Tanish ko‘ringan manzil har doim ham xavfsiz bo‘lavermaydi.
Firibgarliklar qanday ishlashini tushunish kriptongizni himoya qilishning boshlanishi ekanini bilib olyapman.
❓ Hamyoningiz tarixida shubhali tranzaksiyani hech payqaganmisiz?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
1
136

·
--
Wallet manzilini noto‘g‘ri nusxalasangiz, pulingiz butunlay yo‘qolishi mumkinmi?
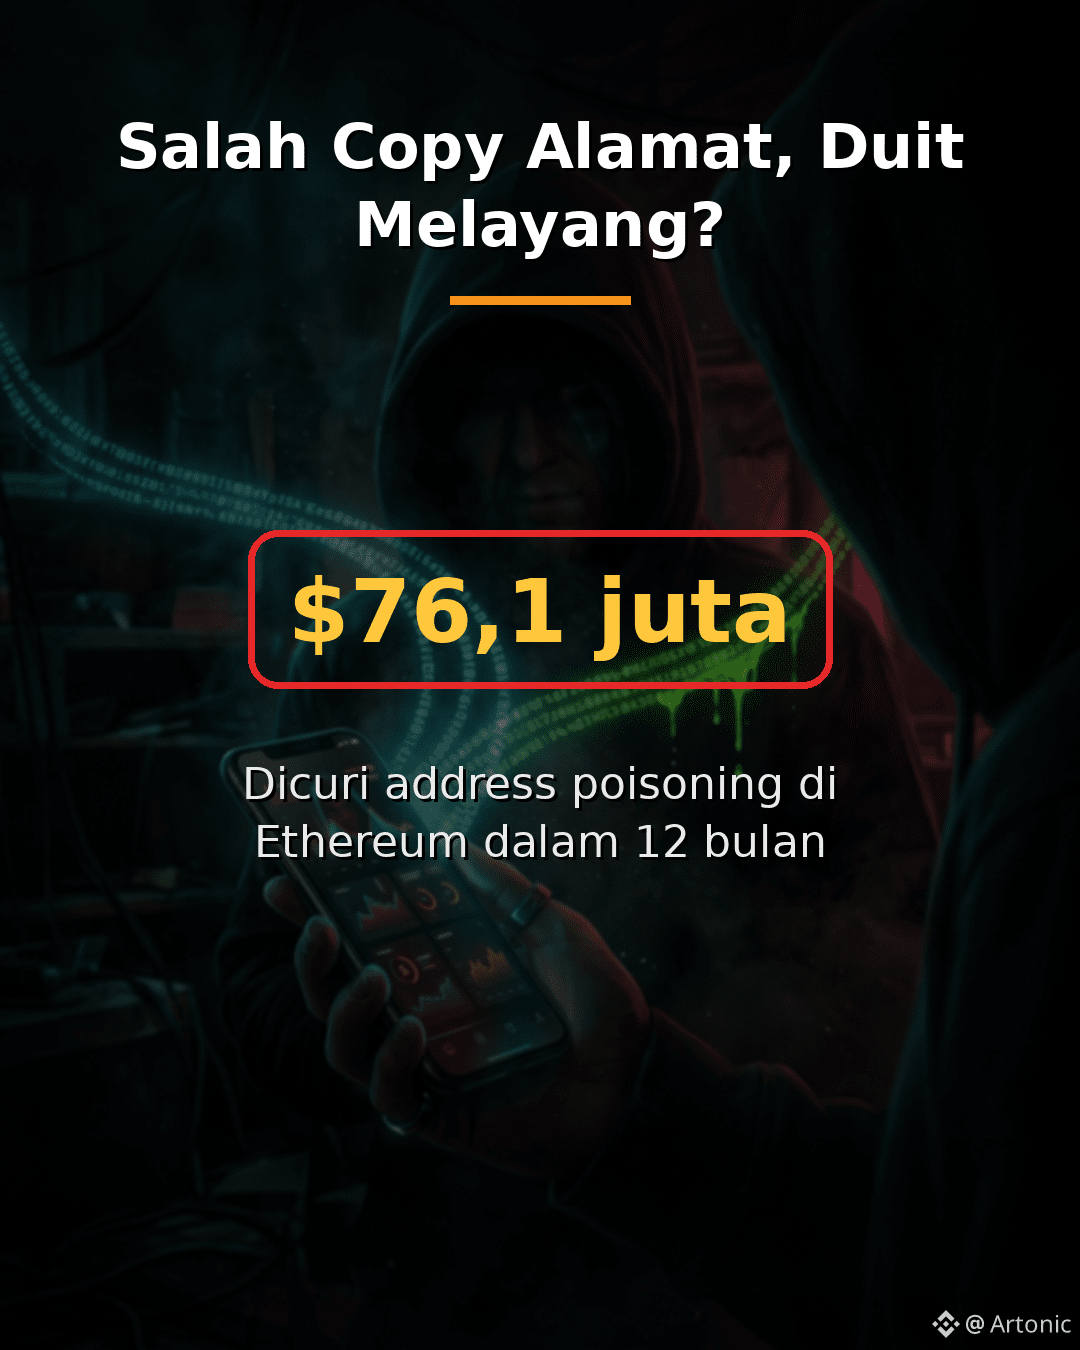
$76,1 million | 1.635 jabrlanuvchi | 7.997.367 ta wallet nishonga olingan
Bu manzilni zaharlash deb ataladi. Firibgarlar siz odatda pul yuboradigan manzilning boshi va oxiriga o‘xshash soxta manzil yaratib, dust yoki 0 tokenli o‘tkazma orqali uni tranzaksiyalar tarixiga «qo‘shib qo‘yishadi». Tarixdan nusxa olsangiz, pul firibgarga ketadi.
1. Ko‘lami katta — Bitquery tadqiqotida (2026-yil 31-iyulgacha bo‘lgan 12 oy) faqat Ethereum tarmog‘ining o‘zida 1.635 kishi jami $76,1 million yo‘qotgani qayd etilgan. Eng yirik holat: 2025-yil 19-dekabrda qariyb $50 million USDT; soxta manzilning faqat oldingi 3 ta belgisi mos kelgan.
2. Tuzoq sabr bilan qo‘yiladi — O‘lja qo‘yilganidan pul o‘g‘irlanguniga qadar o‘tgan vaqtning medianasi 4,5 kun. Eng so‘nggi holatda (2026-yil 28-oktabr, Scam Sniffer) foydalanuvchi soxta manzilning oldingi 4 ta va oxirgi 6 ta belgisi mos kelgani sababli qariyb $50 ming USDT yo‘qotgan.
3. Xavfsiz yo‘l — Hech qachon tranzaksiyalar tarixidan manzilni nusxalamang. Uni manzillar kitobida saqlang, o‘rtadagi belgilarni ham tekshiring va o‘zingizning birjadagi depozit manzilingizga ham ehtiyot bo‘ling (holatlarning 28,3 foizida aynan shu manzildan nusxa olingan).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
Wallet manzilini noto‘g‘ri nusxalasangiz, pulingiz butunlay yo‘qolishi mumkinmi?
$76,1 million | 1.635 jabrlanuvchi | 7.997.367 ta wallet nishonga olingan
Bu manzilni zaharlash deb ataladi. Firibgarlar siz odatda pul yuboradigan manzilning boshi va oxiriga o‘xshash soxta manzil yaratib, dust yoki 0 tokenli o‘tkazma orqali uni tranzaksiyalar tarixiga «qo‘shib qo‘yishadi». Tarixdan nusxa olsangiz, pul firibgarga ketadi.
1. Ko‘lami katta — Bitquery tadqiqotida (2026-yil 31-iyulgacha bo‘lgan 12 oy) faqat Ethereum tarmog‘ining o‘zida 1.635 kishi jami $76,1 million yo‘qotgani qayd etilgan. Eng yirik holat: 2025-yil 19-dekabrda qariyb $50 million USDT; soxta manzilning faqat oldingi 3 ta belgisi mos kelgan.
2. Tuzoq sabr bilan qo‘yiladi — O‘lja qo‘yilganidan pul o‘g‘irlanguniga qadar o‘tgan vaqtning medianasi 4,5 kun. Eng so‘nggi holatda (2026-yil 28-oktabr, Scam Sniffer) foydalanuvchi soxta manzilning oldingi 4 ta va oxirgi 6 ta belgisi mos kelgani sababli qariyb $50 ming USDT yo‘qotgan.
3. Xavfsiz yo‘l — Hech qachon tranzaksiyalar tarixidan manzilni nusxalamang. Uni manzillar kitobida saqlang, o‘rtadagi belgilarni ham tekshiring va o‘zingizning birjadagi depozit manzilingizga ham ehtiyot bo‘ling (holatlarning 28,3 foizida aynan shu manzildan nusxa olingan).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
$76,1 million | 1.635 jabrlanuvchi | 7.997.367 ta wallet nishonga olingan
Bu manzilni zaharlash deb ataladi. Firibgarlar siz odatda pul yuboradigan manzilning boshi va oxiriga o‘xshash soxta manzil yaratib, dust yoki 0 tokenli o‘tkazma orqali uni tranzaksiyalar tarixiga «qo‘shib qo‘yishadi». Tarixdan nusxa olsangiz, pul firibgarga ketadi.
1. Ko‘lami katta — Bitquery tadqiqotida (2026-yil 31-iyulgacha bo‘lgan 12 oy) faqat Ethereum tarmog‘ining o‘zida 1.635 kishi jami $76,1 million yo‘qotgani qayd etilgan. Eng yirik holat: 2025-yil 19-dekabrda qariyb $50 million USDT; soxta manzilning faqat oldingi 3 ta belgisi mos kelgan.
2. Tuzoq sabr bilan qo‘yiladi — O‘lja qo‘yilganidan pul o‘g‘irlanguniga qadar o‘tgan vaqtning medianasi 4,5 kun. Eng so‘nggi holatda (2026-yil 28-oktabr, Scam Sniffer) foydalanuvchi soxta manzilning oldingi 4 ta va oxirgi 6 ta belgisi mos kelgani sababli qariyb $50 ming USDT yo‘qotgan.
3. Xavfsiz yo‘l — Hech qachon tranzaksiyalar tarixidan manzilni nusxalamang. Uni manzillar kitobida saqlang, o‘rtadagi belgilarni ham tekshiring va o‘zingizning birjadagi depozit manzilingizga ham ehtiyot bo‘ling (holatlarning 28,3 foizida aynan shu manzildan nusxa olingan).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
427

·
--
«birinchi va oxirgi belgilarni tekshirdim» — endi umuman himoya emas
Scam Sniffer: bir kishi Ethereum tarmog‘ida qariyb $50000 USDT yo‘qotdi. Soxta manzil to‘g‘ri manzilning dastlabki to‘rtta va oxirgi oltita belgisiga mos kelgan
Taqqoslash uchun, yaqindagi holatlar:
- 2025-yil dekabr: 49999950 USDT, atigi uchta + to‘rtta belgi mos kelgan, ustiga-ustak jabrlanuvchining tranzaksiyalar tarixiga 0.005 USDT miqdorida chang o‘tkazmasi yuborilgan
- avgustda: qariyb 100000 USDT, soxta manzil bundan 66 kun oldin tarixga kiritilgan
Manzilni zaharlash sabr bilan ishlaydi: soxta manzil haftalab tarixda yotadi va sen uni o‘sha yerdan nusxalashingni kutadi
USDTlarim Simple Earn Flexible’da turibdi, lekin ertami-kechmi hamma pulini yechadi. Qoidalar oddiy: manzilni faqat manzillar kitobidan olish va chetlarini emas, to‘liq manzilni tekshirish
Agar bunday ro‘yxatdagi keyingi qator bo‘lishni istamasangiz, kuzatib boring — men ularni yig‘ib boraman
#AddressPoisoning #ScamSniffer
«birinchi va oxirgi belgilarni tekshirdim» — endi umuman himoya emas
Scam Sniffer: bir kishi Ethereum tarmog‘ida qariyb $50000 USDT yo‘qotdi. Soxta manzil to‘g‘ri manzilning dastlabki to‘rtta va oxirgi oltita belgisiga mos kelgan
Taqqoslash uchun, yaqindagi holatlar:
- 2025-yil dekabr: 49999950 USDT, atigi uchta + to‘rtta belgi mos kelgan, ustiga-ustak jabrlanuvchining tranzaksiyalar tarixiga 0.005 USDT miqdorida chang o‘tkazmasi yuborilgan
- avgustda: qariyb 100000 USDT, soxta manzil bundan 66 kun oldin tarixga kiritilgan
Manzilni zaharlash sabr bilan ishlaydi: soxta manzil haftalab tarixda yotadi va sen uni o‘sha yerdan nusxalashingni kutadi
USDTlarim Simple Earn Flexible’da turibdi, lekin ertami-kechmi hamma pulini yechadi. Qoidalar oddiy: manzilni faqat manzillar kitobidan olish va chetlarini emas, to‘liq manzilni tekshirish
Agar bunday ro‘yxatdagi keyingi qator bo‘lishni istamasangiz, kuzatib boring — men ularni yig‘ib boraman
#AddressPoisoning #ScamSniffer
Scam Sniffer: bir kishi Ethereum tarmog‘ida qariyb $50000 USDT yo‘qotdi. Soxta manzil to‘g‘ri manzilning dastlabki to‘rtta va oxirgi oltita belgisiga mos kelgan
Taqqoslash uchun, yaqindagi holatlar:
- 2025-yil dekabr: 49999950 USDT, atigi uchta + to‘rtta belgi mos kelgan, ustiga-ustak jabrlanuvchining tranzaksiyalar tarixiga 0.005 USDT miqdorida chang o‘tkazmasi yuborilgan
- avgustda: qariyb 100000 USDT, soxta manzil bundan 66 kun oldin tarixga kiritilgan
Manzilni zaharlash sabr bilan ishlaydi: soxta manzil haftalab tarixda yotadi va sen uni o‘sha yerdan nusxalashingni kutadi
USDTlarim Simple Earn Flexible’da turibdi, lekin ertami-kechmi hamma pulini yechadi. Qoidalar oddiy: manzilni faqat manzillar kitobidan olish va chetlarini emas, to‘liq manzilni tekshirish
Agar bunday ro‘yxatdagi keyingi qator bo‘lishni istamasangiz, kuzatib boring — men ularni yig‘ib boraman
#AddressPoisoning #ScamSniffer
52


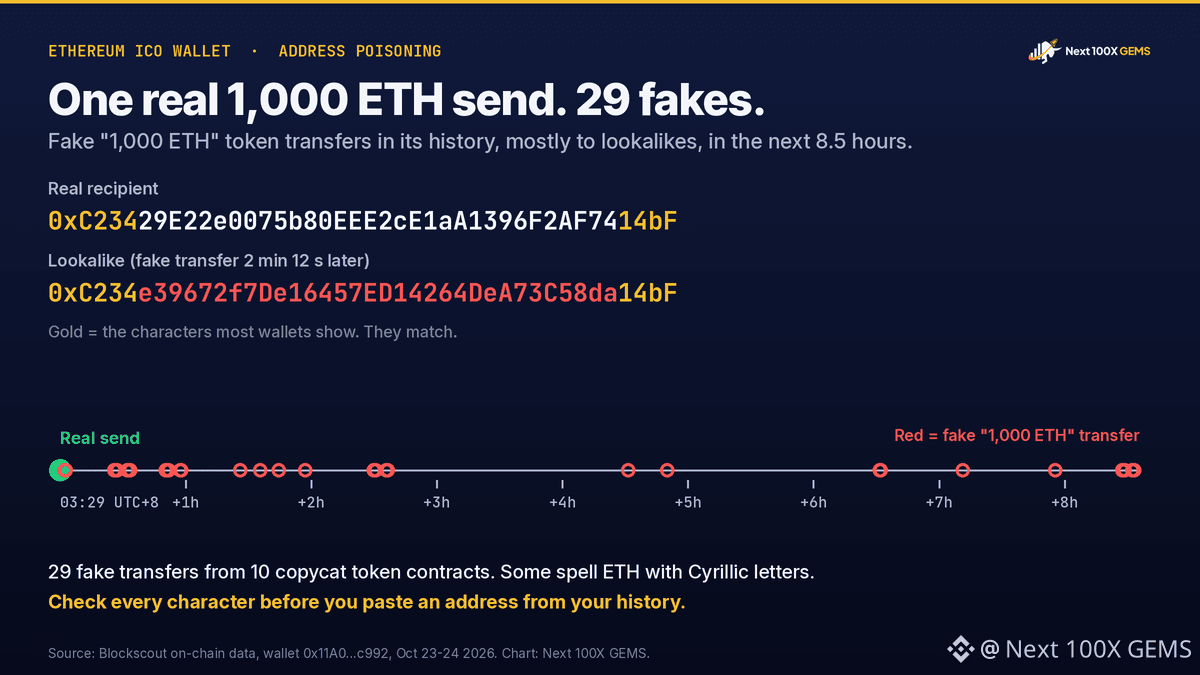
Ethereum ICO hamyoni juma kuni 1 000 ETH, taxminan 2,38 mln dollar, yubordi. Ikki daqiqa-u 12 soniyadan keyin firibgarlar uning tarixida ayni shu tranzaksiyani soxtalashtira boshladi.
Lookonchain jo‘natuvchini har biri 0,31 dollardan 100 000 ETH olgan ICO xaridori deb aniqladi va bu harakatni sotuv deb baholadi. Shu narxda 1 000 ETH 310 dollarga tushgan. Hamyonda hanuz 11 348,88 ETH bor, bu 2 382 dollarlik narxda taxminan 27 mln dollar.
Hamyon tarixini tekshirdik. Haqiqiy tranzaksiya 24-oktabr kuni UTC+8 bo‘yicha 03:29 da 0xC234 bilan boshlanib, 14bF bilan tugaydigan manzilga yuborilgan. Keyingi 8,5 soat ichida tarixiga 10 ta taqlidchi token kontraktidan 29 ta soxta «1 000 ETH» token tranzaksiyasi kelib tushgan; ularning ayrimlarida ETH kirill harflari bilan yozilgan. Ularning 28 tasi 0xC2 bilan boshlanib, 14bF bilan tugaydigan o‘xshash manzillarga yo‘naltirilgan. Yana uchta o‘xshash manzil hamyonga 0 yoki 0,000000001 ETH yuborgan, shu sababli ular ham oddiy tranzaksiyalar ro‘yxatida ko‘rinadi.
Firibgarlar keyingi safar hamyon egasi so‘nggi tranzaksiyalar tarixidan manzilni ko‘chirib, soxtasini tanlab qolishiga umid qilmoqda. 30-sentabr kuni 106 ETH yuborilganidan keyin ham ayni shu hamyon atrofida o‘xshash manzillar paydo bo‘lgan.
Agar manzillarni tranzaksiyalar tarixidan ko‘chirib qo‘ysangiz, har bir belgini tekshiring yoki faqat saqlangan manzillar kitobidagi manzilga yuboring.
$ETH
#Ethereum #ManzilniZaharlash
Moliyaviy maslahat emas. O‘zingiz tadqiq qiling.
Ethereum ICO hamyoni juma kuni 1 000 ETH, taxminan 2,38 mln dollar, yubordi. Ikki daqiqa-u 12 soniyadan keyin firibgarlar uning tarixida ayni shu tranzaksiyani soxtalashtira boshladi.
Lookonchain jo‘natuvchini har biri 0,31 dollardan 100 000 ETH olgan ICO xaridori deb aniqladi va bu harakatni sotuv deb baholadi. Shu narxda 1 000 ETH 310 dollarga tushgan. Hamyonda hanuz 11 348,88 ETH bor, bu 2 382 dollarlik narxda taxminan 27 mln dollar.
Hamyon tarixini tekshirdik. Haqiqiy tranzaksiya 24-oktabr kuni UTC+8 bo‘yicha 03:29 da 0xC234 bilan boshlanib, 14bF bilan tugaydigan manzilga yuborilgan. Keyingi 8,5 soat ichida tarixiga 10 ta taqlidchi token kontraktidan 29 ta soxta «1 000 ETH» token tranzaksiyasi kelib tushgan; ularning ayrimlarida ETH kirill harflari bilan yozilgan. Ularning 28 tasi 0xC2 bilan boshlanib, 14bF bilan tugaydigan o‘xshash manzillarga yo‘naltirilgan. Yana uchta o‘xshash manzil hamyonga 0 yoki 0,000000001 ETH yuborgan, shu sababli ular ham oddiy tranzaksiyalar ro‘yxatida ko‘rinadi.
Firibgarlar keyingi safar hamyon egasi so‘nggi tranzaksiyalar tarixidan manzilni ko‘chirib, soxtasini tanlab qolishiga umid qilmoqda. 30-sentabr kuni 106 ETH yuborilganidan keyin ham ayni shu hamyon atrofida o‘xshash manzillar paydo bo‘lgan.
Agar manzillarni tranzaksiyalar tarixidan ko‘chirib qo‘ysangiz, har bir belgini tekshiring yoki faqat saqlangan manzillar kitobidagi manzilga yuboring.
$ETH
#Ethereum #ManzilniZaharlash
Moliyaviy maslahat emas. O‘zingiz tadqiq qiling.
Lookonchain jo‘natuvchini har biri 0,31 dollardan 100 000 ETH olgan ICO xaridori deb aniqladi va bu harakatni sotuv deb baholadi. Shu narxda 1 000 ETH 310 dollarga tushgan. Hamyonda hanuz 11 348,88 ETH bor, bu 2 382 dollarlik narxda taxminan 27 mln dollar.
Hamyon tarixini tekshirdik. Haqiqiy tranzaksiya 24-oktabr kuni UTC+8 bo‘yicha 03:29 da 0xC234 bilan boshlanib, 14bF bilan tugaydigan manzilga yuborilgan. Keyingi 8,5 soat ichida tarixiga 10 ta taqlidchi token kontraktidan 29 ta soxta «1 000 ETH» token tranzaksiyasi kelib tushgan; ularning ayrimlarida ETH kirill harflari bilan yozilgan. Ularning 28 tasi 0xC2 bilan boshlanib, 14bF bilan tugaydigan o‘xshash manzillarga yo‘naltirilgan. Yana uchta o‘xshash manzil hamyonga 0 yoki 0,000000001 ETH yuborgan, shu sababli ular ham oddiy tranzaksiyalar ro‘yxatida ko‘rinadi.
Firibgarlar keyingi safar hamyon egasi so‘nggi tranzaksiyalar tarixidan manzilni ko‘chirib, soxtasini tanlab qolishiga umid qilmoqda. 30-sentabr kuni 106 ETH yuborilganidan keyin ham ayni shu hamyon atrofida o‘xshash manzillar paydo bo‘lgan.
Agar manzillarni tranzaksiyalar tarixidan ko‘chirib qo‘ysangiz, har bir belgini tekshiring yoki faqat saqlangan manzillar kitobidagi manzilga yuboring.
$ETH
#Ethereum #ManzilniZaharlash
Moliyaviy maslahat emas. O‘zingiz tadqiq qiling.
222

Binance manzilni «zaharlash» (address poisoning) firibgarliklari haqida ogohlantirmoqda. Firibgarlar sizning avvalgi tranzaksiyalar tarixingizni taqlid qilib, ularning soxta manzillariga pul yuborishga aldash uchun foydalanishadi. Yuborishni bosishdan oldin har bir belgini qayta tekshiring.
#AddressPoisoning #WalletSecurity
Binance manzilni «zaharlash» (address poisoning) firibgarliklari haqida ogohlantirmoqda. Firibgarlar sizning avvalgi tranzaksiyalar tarixingizni taqlid qilib, ularning soxta manzillariga pul yuborishga aldash uchun foydalanishadi. Yuborishni bosishdan oldin har bir belgini qayta tekshiring.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
29
·
--
Tasdiqlangan
Maqola
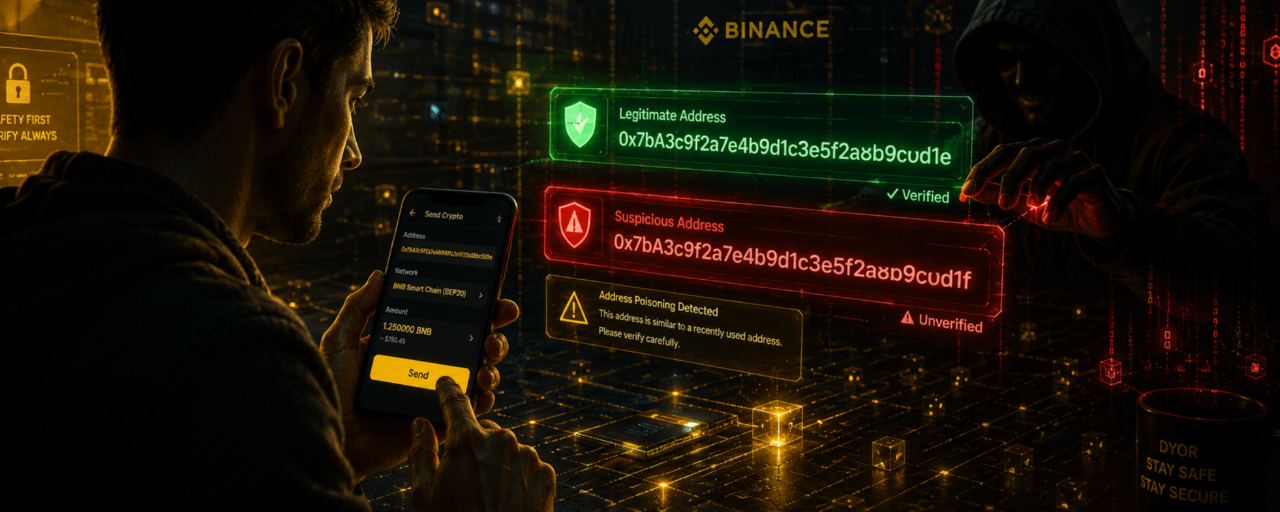
Aldanmang: Kripto manziliga zahar (Address Poisoning) firibgarliklari qanday ishlaydiKripto tranzaksiyalari tez va qaytarib bo‘lmaydi. Bu esa bitta oddiy xatoni juda qimmatga tushishini anglatadi.
Kuchayib borayotgan firibgarlik turlaridan biri “Manzilga zahar (Address Poisoning)” deb ataladi.
Manzilga zahar (Address Poisoning) nima?
Firibgarlar oldin ishlatganingizga juda o‘xshash manzildan hamyoningizga juda oz miqdorda kripto yuborishadi.
Ularning maqsadi oddiy:
Ular siz tranzaksiya tarixingizdagi soxta manzilni nusxa ko‘chirib, keyin ularga tasodifan pul yuborishingizga umid qilishadi.
Ko‘plab foydalanuvchilar manzilning faqat birinchi va oxirgi bir necha belgisinigina tekshirganligi sababli, aldov juda samarali bo‘lishi mumkin.
Aldanmang: Kripto manziliga zahar (Address Poisoning) firibgarliklari qanday ishlaydi
Kripto tranzaksiyalari tez va qaytarib bo‘lmaydi. Bu esa bitta oddiy xatoni juda qimmatga tushishini anglatadi.
Kuchayib borayotgan firibgarlik turlaridan biri “Manzilga zahar (Address Poisoning)” deb ataladi.
Manzilga zahar (Address Poisoning) nima?
Firibgarlar oldin ishlatganingizga juda o‘xshash manzildan hamyoningizga juda oz miqdorda kripto yuborishadi.
Ularning maqsadi oddiy:
Ular siz tranzaksiya tarixingizdagi soxta manzilni nusxa ko‘chirib, keyin ularga tasodifan pul yuborishingizga umid qilishadi.
Ko‘plab foydalanuvchilar manzilning faqat birinchi va oxirgi bir necha belgisinigina tekshirganligi sababli, aldov juda samarali bo‘lishi mumkin.
Kuchayib borayotgan firibgarlik turlaridan biri “Manzilga zahar (Address Poisoning)” deb ataladi.
Manzilga zahar (Address Poisoning) nima?
Firibgarlar oldin ishlatganingizga juda o‘xshash manzildan hamyoningizga juda oz miqdorda kripto yuborishadi.
Ularning maqsadi oddiy:
Ular siz tranzaksiya tarixingizdagi soxta manzilni nusxa ko‘chirib, keyin ularga tasodifan pul yuborishingizga umid qilishadi.
Ko‘plab foydalanuvchilar manzilning faqat birinchi va oxirgi bir necha belgisinigina tekshirganligi sababli, aldov juda samarali bo‘lishi mumkin.
4
672

·
--
☠️ Web3-da manzil (address) zaharlash firibgarliklariga qarshi himoya
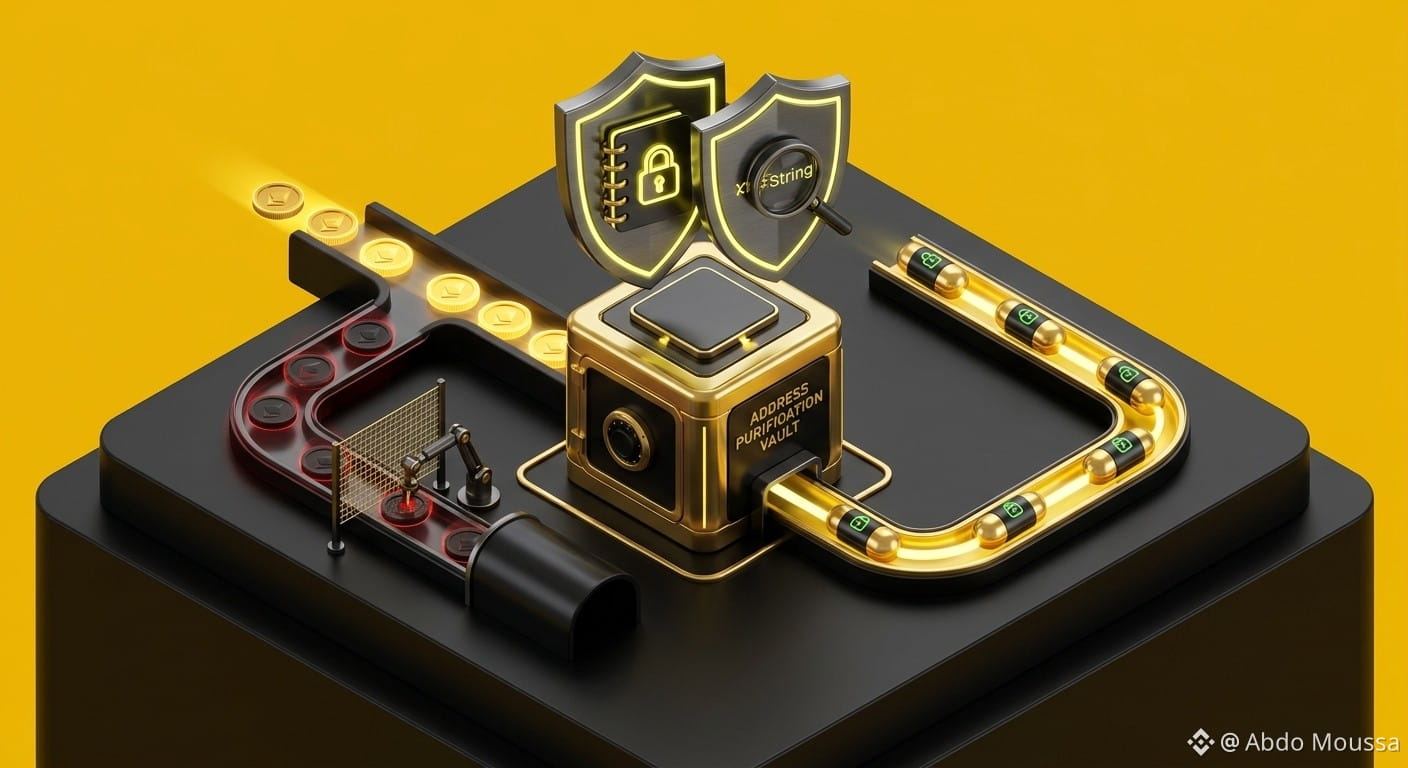
Tranzaksiya xavfsizligi bo‘yicha xabardorlik ortib borishi bilan, yovuz niyatli shaxslar Address Poisoning kabi murakkab hiylalarni o‘ylab topadi. Ular odatiy ko‘chirib yurish (habit-based copying) xatti-harakatidan foydalanib, muntazam o‘tkazmalar vaqtida qurbonni aldashadi.
💡 Address Poisoning qanday ishlaydi va unga qarshi qanday turish mumkin
Vanity Address tuzog‘i: Hujumchilar siz tez-tez ishlatadigan qabul qiluvchi manzillaringizning dastlabki bir necha va oxirgi bir necha belgisiga mos keladigan sintetik (soxta) hamyon manzillarini yaratishadi.
Tarixni «axlat bilan to‘ldirish»: Ular nol qiymatli yoki “dust” tranzaksiyalarni amalga oshirib, o‘zlarining firibgar manzilini sizning hamyon tranzaksiya tarixingizga bevosita kiritib qo‘yishadi.
Copy-Paste zaifligi: Odatda tarix loglaridan qabul qiluvchi manzilni to‘liq belgilar qatorini tekshirmasdan ko‘chirib oladigan foydalanuvchilar bilmasdan mablag‘ni hujumchiga yuborib qo‘yishadi.
Manzil kitoblari orqali oldini olish: Har doim tasdiqlangan yechib olish (withdrawal) manzillarini platformangizdagi Whitelisted Address Book (ruxsat etilgan manzillar ro‘yxati)ga saqlang — raw tranzaksiya loglaridan olib kelmang.
⚠️ Xavfsizlik va ta’limiy rad etish
Blokcheyn tranzaksiyalarini tekshirish tafsilotlarga jiddiy e’tibor talab qiladi. Ushbu nashr faqat ta’lim va xavfsizlik bo‘yicha xabardorlik maqsadida tayyorlangan.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
Har bir belgini tekshiring, ruxsat etilgan manzil kitoblaridan foydalaning va doimo DYOR (Do Your Own Research — O‘z tadqiqotingizni qiling) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Web3-da manzil (address) zaharlash firibgarliklariga qarshi himoya
Tranzaksiya xavfsizligi bo‘yicha xabardorlik ortib borishi bilan, yovuz niyatli shaxslar Address Poisoning kabi murakkab hiylalarni o‘ylab topadi. Ular odatiy ko‘chirib yurish (habit-based copying) xatti-harakatidan foydalanib, muntazam o‘tkazmalar vaqtida qurbonni aldashadi.
💡 Address Poisoning qanday ishlaydi va unga qarshi qanday turish mumkin
Vanity Address tuzog‘i: Hujumchilar siz tez-tez ishlatadigan qabul qiluvchi manzillaringizning dastlabki bir necha va oxirgi bir necha belgisiga mos keladigan sintetik (soxta) hamyon manzillarini yaratishadi.
Tarixni «axlat bilan to‘ldirish»: Ular nol qiymatli yoki “dust” tranzaksiyalarni amalga oshirib, o‘zlarining firibgar manzilini sizning hamyon tranzaksiya tarixingizga bevosita kiritib qo‘yishadi.
Copy-Paste zaifligi: Odatda tarix loglaridan qabul qiluvchi manzilni to‘liq belgilar qatorini tekshirmasdan ko‘chirib oladigan foydalanuvchilar bilmasdan mablag‘ni hujumchiga yuborib qo‘yishadi.
Manzil kitoblari orqali oldini olish: Har doim tasdiqlangan yechib olish (withdrawal) manzillarini platformangizdagi Whitelisted Address Book (ruxsat etilgan manzillar ro‘yxati)ga saqlang — raw tranzaksiya loglaridan olib kelmang.
⚠️ Xavfsizlik va ta’limiy rad etish
Blokcheyn tranzaksiyalarini tekshirish tafsilotlarga jiddiy e’tibor talab qiladi. Ushbu nashr faqat ta’lim va xavfsizlik bo‘yicha xabardorlik maqsadida tayyorlangan.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Har bir belgini tekshiring, ruxsat etilgan manzil kitoblaridan foydalaning va doimo DYOR (Do Your Own Research — O‘z tadqiqotingizni qiling) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
Tranzaksiya xavfsizligi bo‘yicha xabardorlik ortib borishi bilan, yovuz niyatli shaxslar Address Poisoning kabi murakkab hiylalarni o‘ylab topadi. Ular odatiy ko‘chirib yurish (habit-based copying) xatti-harakatidan foydalanib, muntazam o‘tkazmalar vaqtida qurbonni aldashadi.
💡 Address Poisoning qanday ishlaydi va unga qarshi qanday turish mumkin
Vanity Address tuzog‘i: Hujumchilar siz tez-tez ishlatadigan qabul qiluvchi manzillaringizning dastlabki bir necha va oxirgi bir necha belgisiga mos keladigan sintetik (soxta) hamyon manzillarini yaratishadi.
Tarixni «axlat bilan to‘ldirish»: Ular nol qiymatli yoki “dust” tranzaksiyalarni amalga oshirib, o‘zlarining firibgar manzilini sizning hamyon tranzaksiya tarixingizga bevosita kiritib qo‘yishadi.
Copy-Paste zaifligi: Odatda tarix loglaridan qabul qiluvchi manzilni to‘liq belgilar qatorini tekshirmasdan ko‘chirib oladigan foydalanuvchilar bilmasdan mablag‘ni hujumchiga yuborib qo‘yishadi.
Manzil kitoblari orqali oldini olish: Har doim tasdiqlangan yechib olish (withdrawal) manzillarini platformangizdagi Whitelisted Address Book (ruxsat etilgan manzillar ro‘yxati)ga saqlang — raw tranzaksiya loglaridan olib kelmang.
⚠️ Xavfsizlik va ta’limiy rad etish
Blokcheyn tranzaksiyalarini tekshirish tafsilotlarga jiddiy e’tibor talab qiladi. Ushbu nashr faqat ta’lim va xavfsizlik bo‘yicha xabardorlik maqsadida tayyorlangan.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Har bir belgini tekshiring, ruxsat etilgan manzil kitoblaridan foydalaning va doimo DYOR (Do Your Own Research — O‘z tadqiqotingizni qiling) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
82

·
--
Address Poisoning hujumi kriptovalyutaning raqamli muhitidagi zaiflikni fosh qildiSo‘nggi address poisoning hujumi bexabar foydalanuvchidan $100,000 miqdoridagi USDTni o‘marib ketdi, bu esa raqamli hamyonlar va tranzaksiyalar xavfsizligiga nisbatan kuchayib borayotgan tahdidni ko‘rsatadi. Address poisoning — bu xakerlar foydalanuvchining tranzaksiya tarixiga zararli hamyon manzillarini joylashtirib, ularning bilmasdan ishga tushishini kutadigan hujum turidir. Bu holatda jabrlanuvchi birinchi marta joylashtirilganidan 66 kun o‘tib, mablag‘larni o‘xshash ko‘rinishdagi hamyon manziliga o‘tkazgan va buning natijasida katta miqdordagi mablag‘ yo‘qotilgan.
Address Poisoning hujumi kriptovalyutaning raqamli muhitidagi zaiflikni fosh qildi
So‘nggi address poisoning hujumi bexabar foydalanuvchidan $100,000 miqdoridagi USDTni o‘marib ketdi, bu esa raqamli hamyonlar va tranzaksiyalar xavfsizligiga nisbatan kuchayib borayotgan tahdidni ko‘rsatadi. Address poisoning — bu xakerlar foydalanuvchining tranzaksiya tarixiga zararli hamyon manzillarini joylashtirib, ularning bilmasdan ishga tushishini kutadigan hujum turidir. Bu holatda jabrlanuvchi birinchi marta joylashtirilganidan 66 kun o‘tib, mablag‘larni o‘xshash ko‘rinishdagi hamyon manziliga o‘tkazgan va buning natijasida katta miqdordagi mablag‘ yo‘qotilgan.
16
·
--
Kripto xavfsizligi bo‘yicha yo‘l xaritam (9-qism): Manzilni zaharlash va dusting hujumlaridan o‘zimni qanday himoya qilaman 📌️📌️
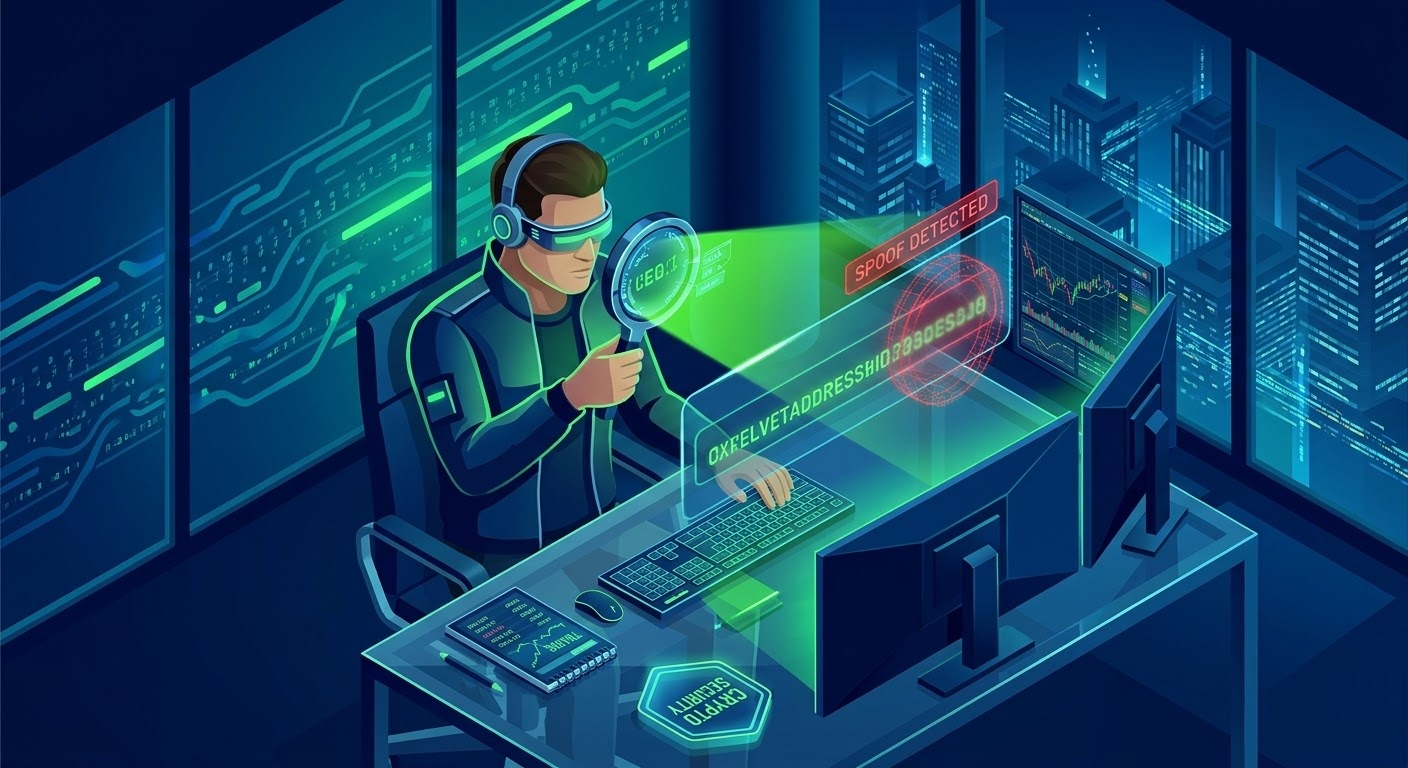
📌️Ommaviy blokcheynlarda tranzaksiyalar tarixini toza saqlash ko‘zga tashlanmaydigan vizual tuzoqlardan qochish uchun juda muhim. Kripto olamidagi faoliyatim davomida menga so‘ralmagan mayda token o‘tkazmalari va haqiqiy kontaktlarimga taqlid qilish uchun yaratilgan soxta hamyon manzillariga duch keldim. Firibgarlar dusting va manzilni zaharlash usullaridan foydalanib, yaqindagi tranzaksiyalar tariximdan soxta manzilni tasodifan ko‘chirib olishimga umid qilishadi. Bu insoniy xatoni butunlay bartaraf etish uchun har bir o‘tkazma oldidan qat’iy tekshiruv tartibini joriy qildim.🚀
📌️Bugun men qabul qiluvchi manzillarni hech qachon bevosita blokcheyn brauzerimdan yoki hamyonimdagi tranzaksiyalar tarixidan ko‘chirmayman. Buning o‘rniga, takroriy o‘tkazmalar uchun faqat tasdiqlangan manzillar kitobim va ruxsat berilgan kontaktlarimdan foydalanaman. Mablag‘ yuborganimda, faqat boshidagi va oxiridagi bir nechta raqamni tekshirish bilan cheklanmay, butun harf-raqamlar ketma-ketligini belgima-belgi tekshiraman. So‘ralmagan, noma’lum tokenlarga e’tibor bermaslik va har bir qabul qiluvchi manzilni qayta tekshirish mablag‘larimni vizual aldovlardan to‘liq himoya qiladi.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Bu moliyaviy maslahat emas
{future}(XAUUSDT)
Kripto xavfsizligi bo‘yicha yo‘l xaritam (9-qism): Manzilni zaharlash va dusting hujumlaridan o‘zimni qanday himoya qilaman 📌️📌️
📌️Ommaviy blokcheynlarda tranzaksiyalar tarixini toza saqlash ko‘zga tashlanmaydigan vizual tuzoqlardan qochish uchun juda muhim. Kripto olamidagi faoliyatim davomida menga so‘ralmagan mayda token o‘tkazmalari va haqiqiy kontaktlarimga taqlid qilish uchun yaratilgan soxta hamyon manzillariga duch keldim. Firibgarlar dusting va manzilni zaharlash usullaridan foydalanib, yaqindagi tranzaksiyalar tariximdan soxta manzilni tasodifan ko‘chirib olishimga umid qilishadi. Bu insoniy xatoni butunlay bartaraf etish uchun har bir o‘tkazma oldidan qat’iy tekshiruv tartibini joriy qildim.🚀
📌️Bugun men qabul qiluvchi manzillarni hech qachon bevosita blokcheyn brauzerimdan yoki hamyonimdagi tranzaksiyalar tarixidan ko‘chirmayman. Buning o‘rniga, takroriy o‘tkazmalar uchun faqat tasdiqlangan manzillar kitobim va ruxsat berilgan kontaktlarimdan foydalanaman. Mablag‘ yuborganimda, faqat boshidagi va oxiridagi bir nechta raqamni tekshirish bilan cheklanmay, butun harf-raqamlar ketma-ketligini belgima-belgi tekshiraman. So‘ralmagan, noma’lum tokenlarga e’tibor bermaslik va har bir qabul qiluvchi manzilni qayta tekshirish mablag‘larimni vizual aldovlardan to‘liq himoya qiladi.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Bu moliyaviy maslahat emas
📌️Ommaviy blokcheynlarda tranzaksiyalar tarixini toza saqlash ko‘zga tashlanmaydigan vizual tuzoqlardan qochish uchun juda muhim. Kripto olamidagi faoliyatim davomida menga so‘ralmagan mayda token o‘tkazmalari va haqiqiy kontaktlarimga taqlid qilish uchun yaratilgan soxta hamyon manzillariga duch keldim. Firibgarlar dusting va manzilni zaharlash usullaridan foydalanib, yaqindagi tranzaksiyalar tariximdan soxta manzilni tasodifan ko‘chirib olishimga umid qilishadi. Bu insoniy xatoni butunlay bartaraf etish uchun har bir o‘tkazma oldidan qat’iy tekshiruv tartibini joriy qildim.🚀
📌️Bugun men qabul qiluvchi manzillarni hech qachon bevosita blokcheyn brauzerimdan yoki hamyonimdagi tranzaksiyalar tarixidan ko‘chirmayman. Buning o‘rniga, takroriy o‘tkazmalar uchun faqat tasdiqlangan manzillar kitobim va ruxsat berilgan kontaktlarimdan foydalanaman. Mablag‘ yuborganimda, faqat boshidagi va oxiridagi bir nechta raqamni tekshirish bilan cheklanmay, butun harf-raqamlar ketma-ketligini belgima-belgi tekshiraman. So‘ralmagan, noma’lum tokenlarga e’tibor bermaslik va har bir qabul qiluvchi manzilni qayta tekshirish mablag‘larimni vizual aldovlardan to‘liq himoya qiladi.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Bu moliyaviy maslahat emas
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square; New to crypto and want to learn Trade
2
5
258

🚨 MANZILNI SOXTALASHTIRISH BILAN BOG‘LIQ O‘TA XAVFLI TAHDid SIZNING $GRAM AKTIVLARINGIZGA XAVF SOLMOQDA! 💣
Firibgarlar tranzaksiya tarixingizni zaharlash uchun haqiqiy hamyon manzillariga o‘xshash manzillardan foydalanib, treyderlarning erinchoqligidan foydalanmoqda. Ular hamyoningizga juda oz miqdordagi tokenlarni yuboradi; bu tokenlar haqiqiy manzilingizning birinchi va oxirgi belgilariga mos keladi. Shu sababli, so‘nggi tranzaksiyalar ro‘yxatidan ularning manzilini bilmasdan nusxalab olishingiz mumkin. 🔍
Treyderlar o‘zlari tekshiruv o‘tkazishga shoshilmasa, shartnomani buzish yoki hamyonni buzib kirish shart emas. 🛡️ Manzilni har doim bevosita ishonchli manba hamyonlaridan nusxalang va tranzaksiyani tasdiqlashdan oldin o‘rtadagi belgilar ketma-ketligini sinchiklab tekshiring. 🔒
Balansingizda kutilmaganda paydo bo‘lgan, qiymati nolga teng tokenlarni hech qachon qaytarib yuborishga yoki ular bilan o‘zaro aloqaga kirishishga urinmang. 💬 So‘nggi $GRAM buyurtmangizni amalga oshirishdan oldin manzillar kitobingizni qayta tekshirdingizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlaringizni boshqaring. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
🚨 MANZILNI SOXTALASHTIRISH BILAN BOG‘LIQ O‘TA XAVFLI TAHDid SIZNING $GRAM AKTIVLARINGIZGA XAVF SOLMOQDA! 💣
Firibgarlar tranzaksiya tarixingizni zaharlash uchun haqiqiy hamyon manzillariga o‘xshash manzillardan foydalanib, treyderlarning erinchoqligidan foydalanmoqda. Ular hamyoningizga juda oz miqdordagi tokenlarni yuboradi; bu tokenlar haqiqiy manzilingizning birinchi va oxirgi belgilariga mos keladi. Shu sababli, so‘nggi tranzaksiyalar ro‘yxatidan ularning manzilini bilmasdan nusxalab olishingiz mumkin. 🔍
Treyderlar o‘zlari tekshiruv o‘tkazishga shoshilmasa, shartnomani buzish yoki hamyonni buzib kirish shart emas. 🛡️ Manzilni har doim bevosita ishonchli manba hamyonlaridan nusxalang va tranzaksiyani tasdiqlashdan oldin o‘rtadagi belgilar ketma-ketligini sinchiklab tekshiring. 🔒
Balansingizda kutilmaganda paydo bo‘lgan, qiymati nolga teng tokenlarni hech qachon qaytarib yuborishga yoki ular bilan o‘zaro aloqaga kirishishga urinmang. 💬 So‘nggi $GRAM buyurtmangizni amalga oshirishdan oldin manzillar kitobingizni qayta tekshirdingizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlaringizni boshqaring. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
Firibgarlar tranzaksiya tarixingizni zaharlash uchun haqiqiy hamyon manzillariga o‘xshash manzillardan foydalanib, treyderlarning erinchoqligidan foydalanmoqda. Ular hamyoningizga juda oz miqdordagi tokenlarni yuboradi; bu tokenlar haqiqiy manzilingizning birinchi va oxirgi belgilariga mos keladi. Shu sababli, so‘nggi tranzaksiyalar ro‘yxatidan ularning manzilini bilmasdan nusxalab olishingiz mumkin. 🔍
Treyderlar o‘zlari tekshiruv o‘tkazishga shoshilmasa, shartnomani buzish yoki hamyonni buzib kirish shart emas. 🛡️ Manzilni har doim bevosita ishonchli manba hamyonlaridan nusxalang va tranzaksiyani tasdiqlashdan oldin o‘rtadagi belgilar ketma-ketligini sinchiklab tekshiring. 🔒
Balansingizda kutilmaganda paydo bo‘lgan, qiymati nolga teng tokenlarni hech qachon qaytarib yuborishga yoki ular bilan o‘zaro aloqaga kirishishga urinmang. 💬 So‘nggi $GRAM buyurtmangizni amalga oshirishdan oldin manzillar kitobingizni qayta tekshirdingizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlaringizni boshqaring. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
38
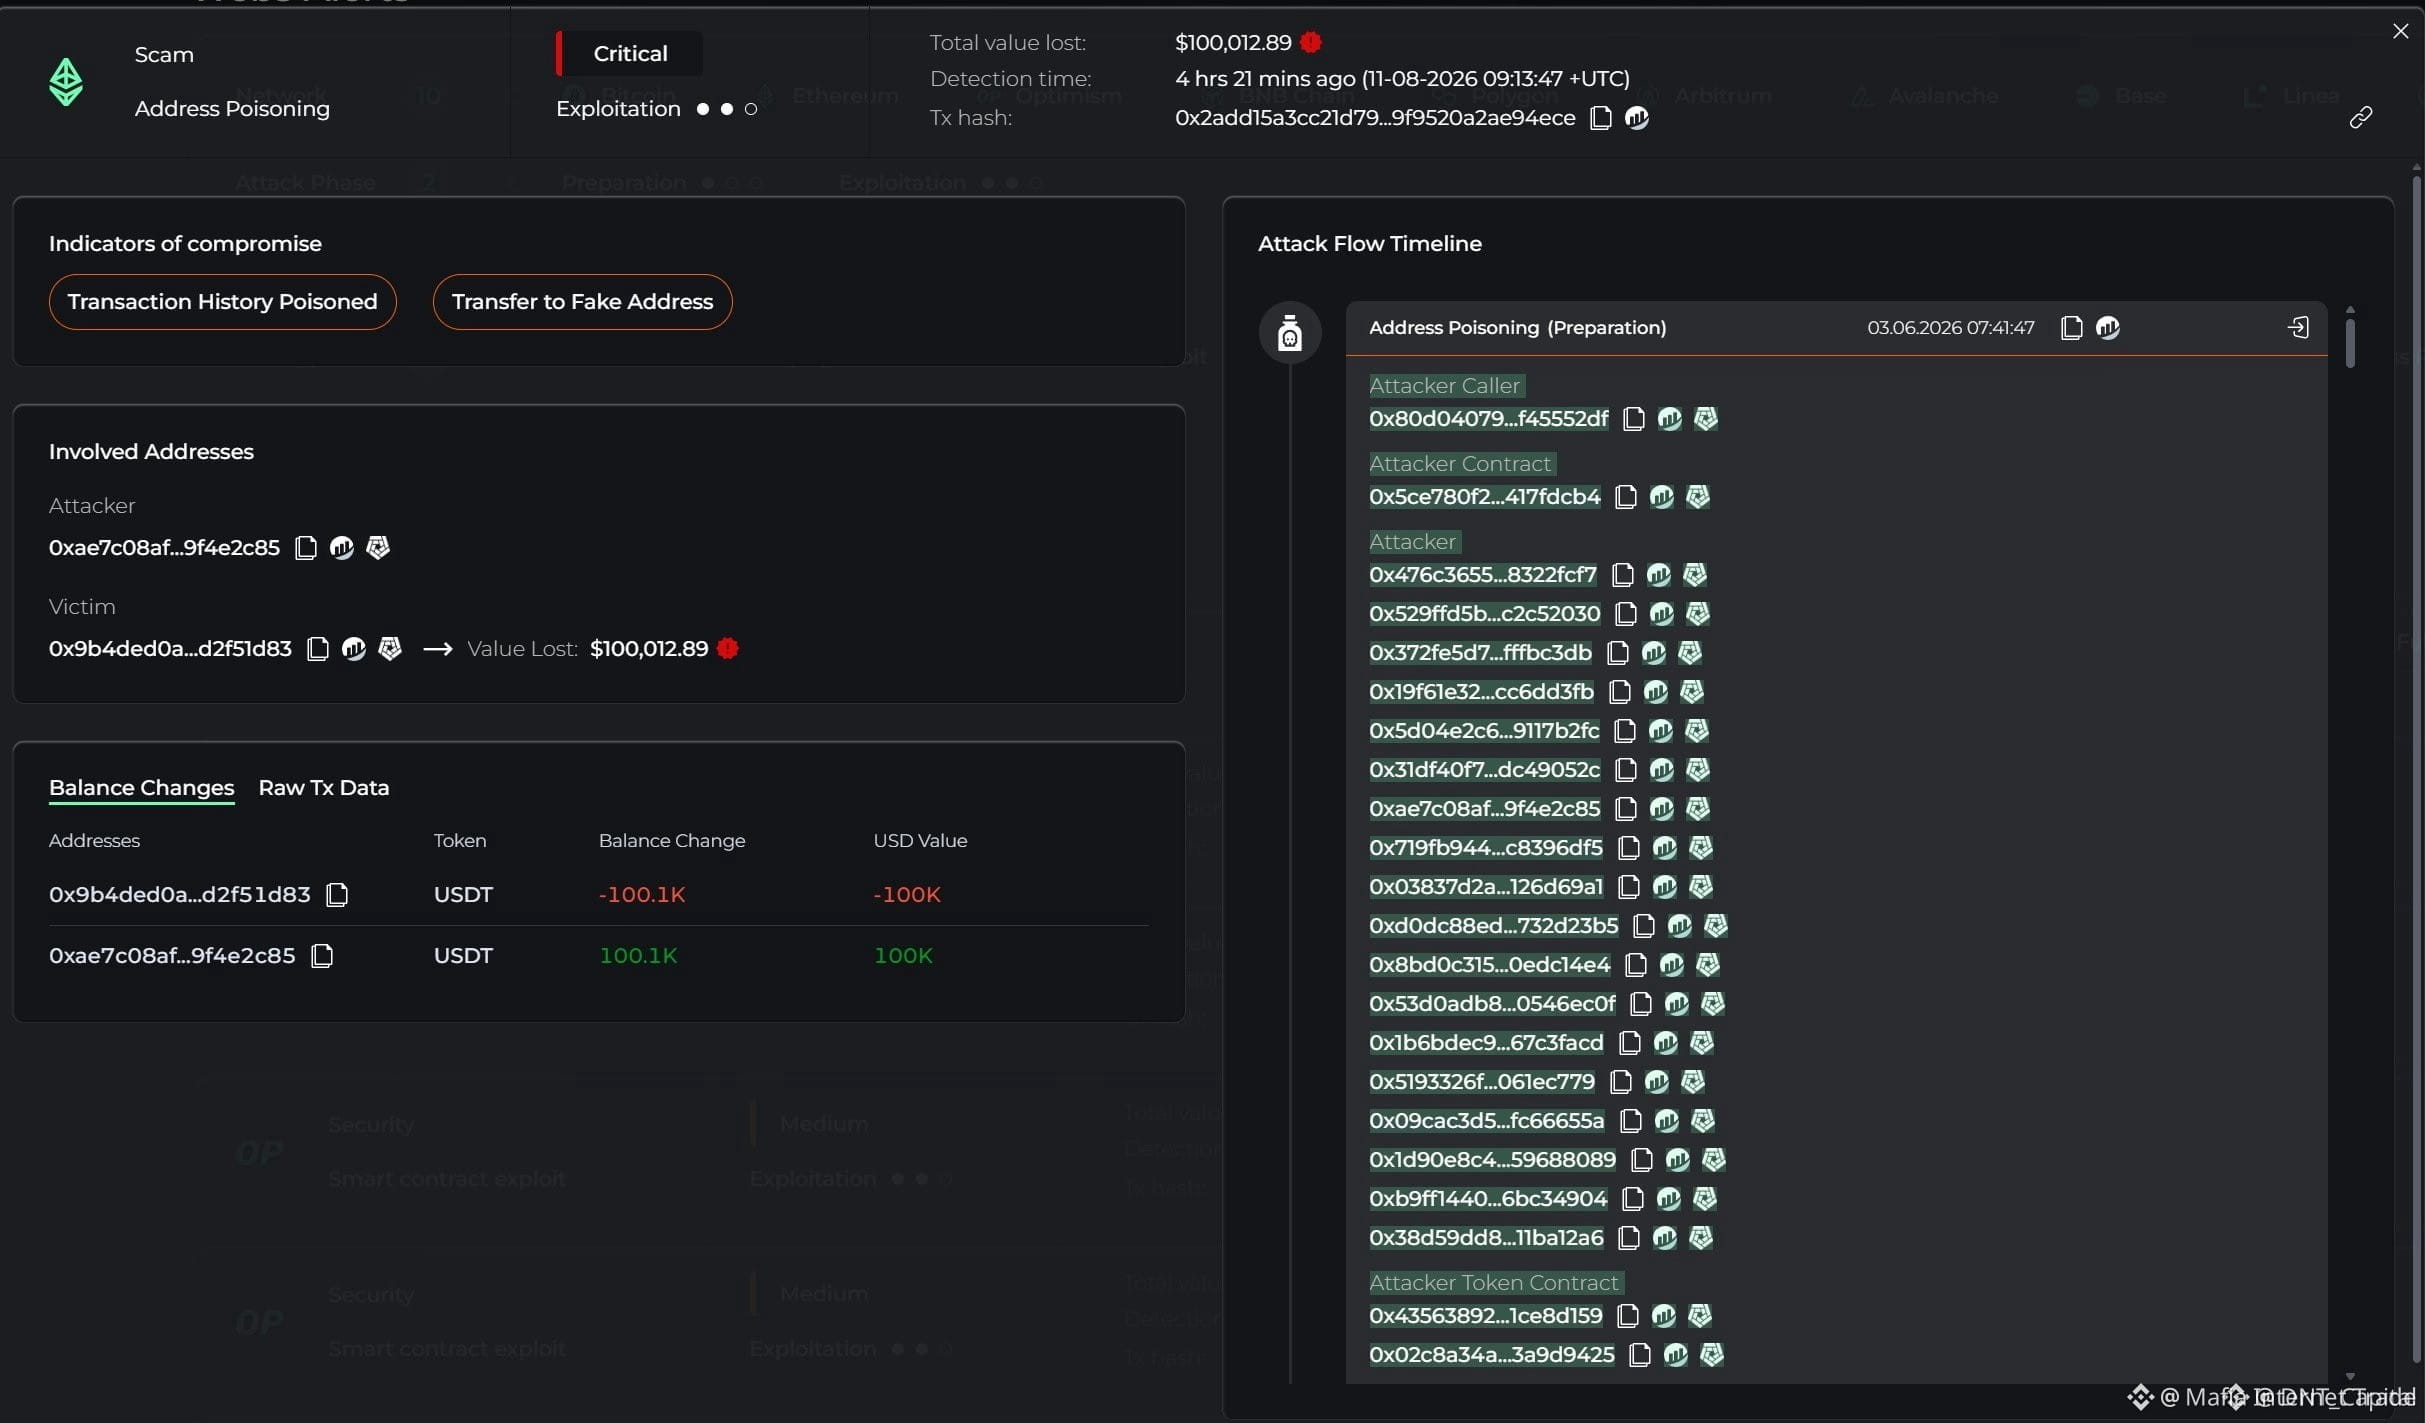
🚨 66 KUNLIK “MANZILNI ZAHARLASH” TUZOG‘IDA 100 MING DOLLARLIK USDT YO‘QOLDI! ⚠️
🔍 Bu firibgarlik shovqin-suronli emas — u sokin va sabrli. Hujumchi 66 kun avval jabrlanuvchining tranzaksiyalar tarixiga soxta manzilni kiritdi va muqarrar nusxa ko‘chirib joylashtirish xatosini kutdi. 100 ming dollarlik USDT o‘tkazilgan paytga kelib, muzlatishga urinishlarning oldini olish uchun u allaqachon ETH’ga almashtirilgan edi. 💡
Bundan olinadigan saboq achchiq, ammo oddiy: tranzaksiyalar tarixingizdagi eng so‘nggi manzilga hech qachon ishonmang. Firibgarlar uzoqni ko‘zlab harakat qiladi va ehtiyotkorlikdan ko‘ra odatga tayanadi. Biror narsani tasdiqlashdan oldin manzilni boshidan oxirigacha — har bir belgisini — tekshiring. 🛡️
💬 Pul o‘tkazishdan oldin manzillarni qanday tekshirasiz — qo‘lda ikki marta tekshirasizmi yoki saqlangan ruxsat etilgan manzillar ro‘yxatidan foydalanasizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlaringizni boshqaring. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🚨 66 KUNLIK “MANZILNI ZAHARLASH” TUZOG‘IDA 100 MING DOLLARLIK USDT YO‘QOLDI! ⚠️
🔍 Bu firibgarlik shovqin-suronli emas — u sokin va sabrli. Hujumchi 66 kun avval jabrlanuvchining tranzaksiyalar tarixiga soxta manzilni kiritdi va muqarrar nusxa ko‘chirib joylashtirish xatosini kutdi. 100 ming dollarlik USDT o‘tkazilgan paytga kelib, muzlatishga urinishlarning oldini olish uchun u allaqachon ETH’ga almashtirilgan edi. 💡
Bundan olinadigan saboq achchiq, ammo oddiy: tranzaksiyalar tarixingizdagi eng so‘nggi manzilga hech qachon ishonmang. Firibgarlar uzoqni ko‘zlab harakat qiladi va ehtiyotkorlikdan ko‘ra odatga tayanadi. Biror narsani tasdiqlashdan oldin manzilni boshidan oxirigacha — har bir belgisini — tekshiring. 🛡️
💬 Pul o‘tkazishdan oldin manzillarni qanday tekshirasiz — qo‘lda ikki marta tekshirasizmi yoki saqlangan ruxsat etilgan manzillar ro‘yxatidan foydalanasizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlaringizni boshqaring. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🔍 Bu firibgarlik shovqin-suronli emas — u sokin va sabrli. Hujumchi 66 kun avval jabrlanuvchining tranzaksiyalar tarixiga soxta manzilni kiritdi va muqarrar nusxa ko‘chirib joylashtirish xatosini kutdi. 100 ming dollarlik USDT o‘tkazilgan paytga kelib, muzlatishga urinishlarning oldini olish uchun u allaqachon ETH’ga almashtirilgan edi. 💡
Bundan olinadigan saboq achchiq, ammo oddiy: tranzaksiyalar tarixingizdagi eng so‘nggi manzilga hech qachon ishonmang. Firibgarlar uzoqni ko‘zlab harakat qiladi va ehtiyotkorlikdan ko‘ra odatga tayanadi. Biror narsani tasdiqlashdan oldin manzilni boshidan oxirigacha — har bir belgisini — tekshiring. 🛡️
💬 Pul o‘tkazishdan oldin manzillarni qanday tekshirasiz — qo‘lda ikki marta tekshirasizmi yoki saqlangan ruxsat etilgan manzillar ro‘yxatidan foydalanasizmi? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlaringizni boshqaring. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
26

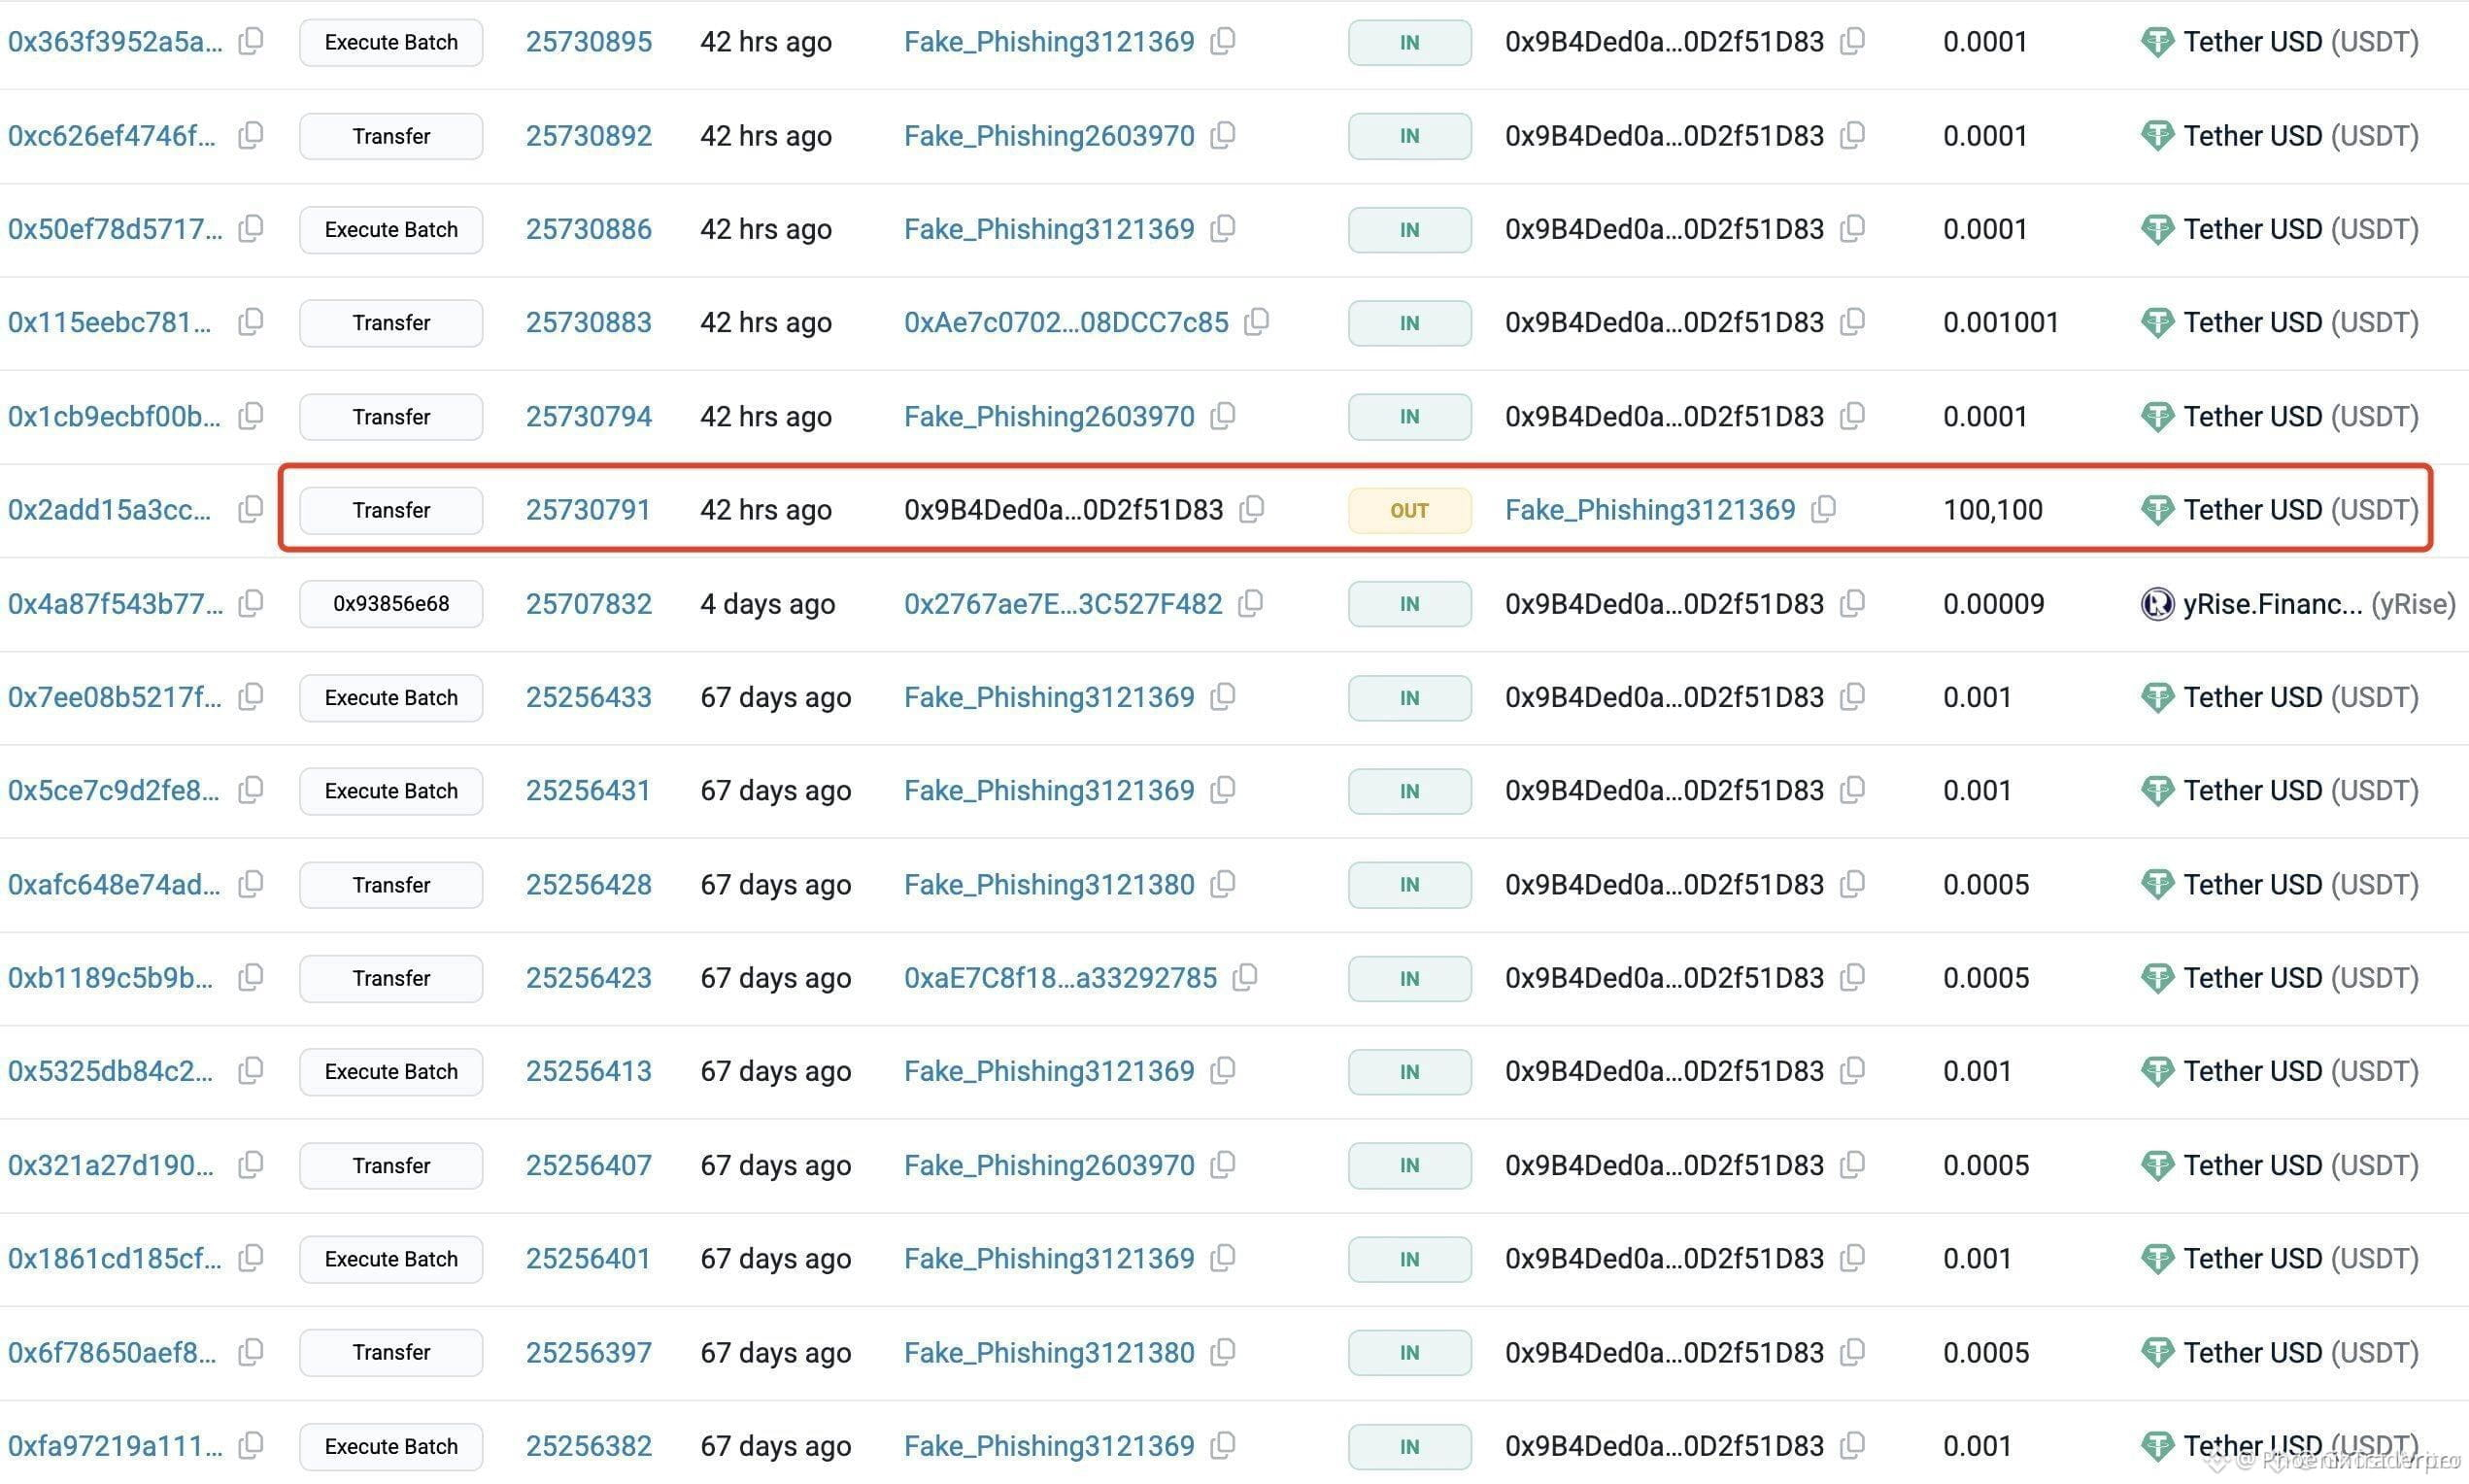
🚨 HAMYONDAN 100 MING DOLLAR G‘OYIB BO‘LDI — TRANZAKSIYALAR TARIXINGIZ TUZOQQA AYLANDI! ⚠️
🔍 Lookonchain’ning so‘nggi hisoboti achchiq haqiqatni ochib berdi: bir foydalanuvchi o‘z tranzaksiyalar tarixidan zararlangan hamyon manzilini ko‘chirib oldi, hisobidan 100 ming dollar chiqib ketganini kuzatdi va bu pulni boshqa hech qachon qaytarib olmadi. 📢 Firibgarlar o‘xshash manzillardan hamyonlaringizga sezdirmasdan juda oz miqdorda pul jo‘natib, har kuni ishlatadigan haqiqiy manzilingiz yoniga soxta manzillarni qo‘yishmoqda.
💡 Bu manzilni almashtirib qo‘yuvchilar kriptodagi eng katta zaif nuqtani nishonga olishadi: odat tusiga kirgan harakatlarni. 🌊 Tranzaksiyadan atigi bir marta nusxa ko‘chirib qo‘yish masofasida emassiz — bor-yo‘g‘i bitta belgining farqi tufayli hamma narsangizdan ayrilib qolishingiz mumkin. 🩸 Jo‘natishni tasdiqlashdan oldin manzilni to‘liq tekshiring — har bir raqamini, har bir harfini. Dastlabki beshta belgini emas. Oxirgi beshta belgini ham emas. Butun manzilni.
💬 Tarixingizdagi soxta manzilni vaqtida payqab qolganmisiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlardan ehtiyot bo‘ling. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🚨 HAMYONDAN 100 MING DOLLAR G‘OYIB BO‘LDI — TRANZAKSIYALAR TARIXINGIZ TUZOQQA AYLANDI! ⚠️
🔍 Lookonchain’ning so‘nggi hisoboti achchiq haqiqatni ochib berdi: bir foydalanuvchi o‘z tranzaksiyalar tarixidan zararlangan hamyon manzilini ko‘chirib oldi, hisobidan 100 ming dollar chiqib ketganini kuzatdi va bu pulni boshqa hech qachon qaytarib olmadi. 📢 Firibgarlar o‘xshash manzillardan hamyonlaringizga sezdirmasdan juda oz miqdorda pul jo‘natib, har kuni ishlatadigan haqiqiy manzilingiz yoniga soxta manzillarni qo‘yishmoqda.
💡 Bu manzilni almashtirib qo‘yuvchilar kriptodagi eng katta zaif nuqtani nishonga olishadi: odat tusiga kirgan harakatlarni. 🌊 Tranzaksiyadan atigi bir marta nusxa ko‘chirib qo‘yish masofasida emassiz — bor-yo‘g‘i bitta belgining farqi tufayli hamma narsangizdan ayrilib qolishingiz mumkin. 🩸 Jo‘natishni tasdiqlashdan oldin manzilni to‘liq tekshiring — har bir raqamini, har bir harfini. Dastlabki beshta belgini emas. Oxirgi beshta belgini ham emas. Butun manzilni.
💬 Tarixingizdagi soxta manzilni vaqtida payqab qolganmisiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlardan ehtiyot bo‘ling. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🔍 Lookonchain’ning so‘nggi hisoboti achchiq haqiqatni ochib berdi: bir foydalanuvchi o‘z tranzaksiyalar tarixidan zararlangan hamyon manzilini ko‘chirib oldi, hisobidan 100 ming dollar chiqib ketganini kuzatdi va bu pulni boshqa hech qachon qaytarib olmadi. 📢 Firibgarlar o‘xshash manzillardan hamyonlaringizga sezdirmasdan juda oz miqdorda pul jo‘natib, har kuni ishlatadigan haqiqiy manzilingiz yoniga soxta manzillarni qo‘yishmoqda.
💡 Bu manzilni almashtirib qo‘yuvchilar kriptodagi eng katta zaif nuqtani nishonga olishadi: odat tusiga kirgan harakatlarni. 🌊 Tranzaksiyadan atigi bir marta nusxa ko‘chirib qo‘yish masofasida emassiz — bor-yo‘g‘i bitta belgining farqi tufayli hamma narsangizdan ayrilib qolishingiz mumkin. 🩸 Jo‘natishni tasdiqlashdan oldin manzilni to‘liq tekshiring — har bir raqamini, har bir harfini. Dastlabki beshta belgini emas. Oxirgi beshta belgini ham emas. Butun manzilni.
💬 Tarixingizdagi soxta manzilni vaqtida payqab qolganmisiz? 👇
⚠️ Bu moliyaviy maslahat emas. Har doim xatarlardan ehtiyot bo‘ling. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
26
Ko‘proq kontentni ko‘rish uchun tizimga kiring
Binance Square'da global kriptovalyuta foydalanuvchilariga qo‘shiling
⚡️ Kriptovalyuta haqida eng so‘nggi va foydali ma’lumotlarni oling.
💬 Dunyoning eng yirik kriptovalyuta birjasi tomonidan ishonchli deb topilgan.
👍 Tasdiqlangan mualliflardan haqiqiy tahlillarni kashf eting.
Email / telefon raqami
Trenddagi mavzular
1
#CryptoSelloffTriggersMultipleWhaleLiquidations
67,893 marta koʻrilgan
862 muhokama qilmoqda
2
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
88,557 marta koʻrilgan
1,024 muhokama qilmoqda
3
#WillFOMCMinutesReinforceRateHikeExpectations?
15,748 marta koʻrilgan
356 muhokama qilmoqda
4
#BitcoinActiveSupplyInProfitDropsBelow45%
158,746 marta koʻrilgan
1,367 muhokama qilmoqda
5
#TONStrategyReports$23.97MQ3NetLoss
15,825 marta koʻrilgan
109 muhokama qilmoqda
6
#KavaSaysAbnormalActivityLimitedToKavaLend
103,403 marta koʻrilgan
754 muhokama qilmoqda
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
28,367 marta koʻrilgan
272 muhokama qilmoqda
8
#WhoWillSucceedJensenHuangatNvidia?
285,618 marta koʻrilgan
2,021 muhokama qilmoqda
9
#WhatWillDriveCryptoandStocks’NextRebound?
770,571 marta koʻrilgan
3,819 muhokama qilmoqda
10
#TradFiForBeginners
802,463 marta koʻrilgan
4,815 muhokama qilmoqda