
Bullish Bold
14 Публікації
Bullish Bold
Поскаржитись
Заблокувати користувача
I'm Crypto Researcher & Trader:X-@BullishBold
15 Підписки
8.7K+ Підписники
1.6K+ Вподобань
Публікації
·
--
Більше даних не означає автоматично кращих рішень. Важливо, чи можна цим даним справді довіряти.
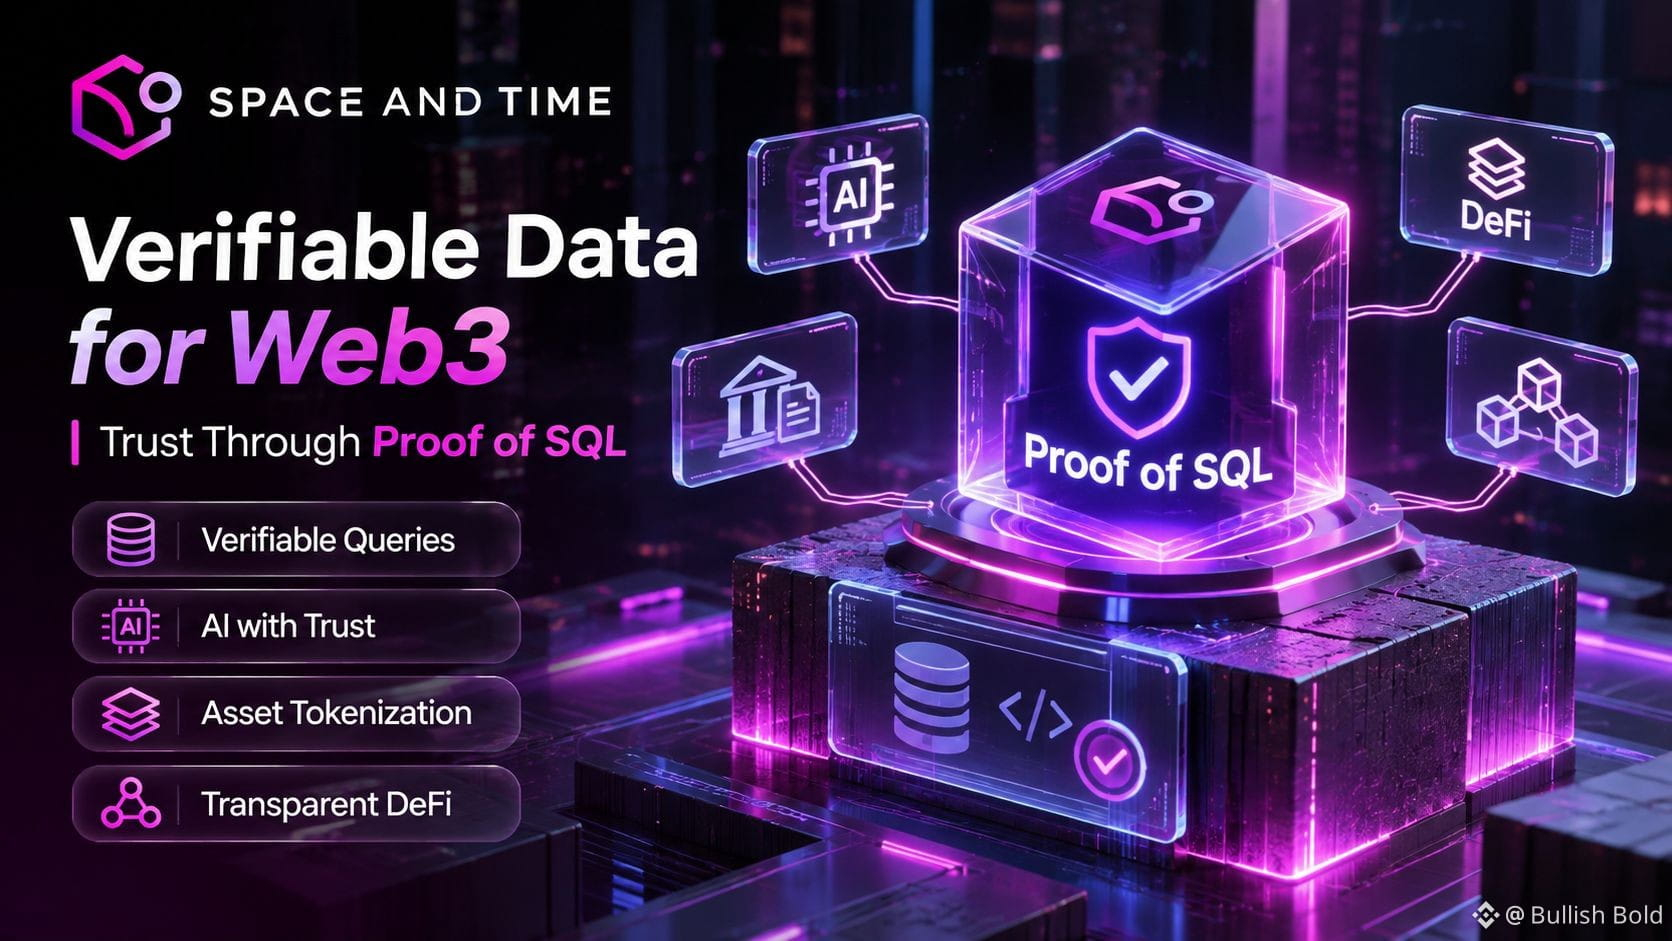
Саме тут Space and Time пропонує цікаву інновацію для Web3.
Технологія Proof of SQL використовує докази з нульовим розголошенням, щоб перевірити, чи правильно виконуються SQL-запити до криптографічно зафіксованих даних. Замість того щоб змушувати користувачів і смартконтракти сліпо довіряти результатам бази даних, Space and Time дає змогу перевірити їх незалежно.
Потенційні сфери застосування виходять за межі блокчейн-аналітики.
У сфері ШІ перевірені обчислення можуть допомогти агентам працювати з надійнішою інформацією. У токенізації це може пов’язати записи про активи поза блокчейном з активністю в блокчейні. У DeFi історичні дані про кредитування та погашення позик можуть сприяти прозорішому оцінюванню ризиків.
Важливо розуміти, що перевірка підтверджує цілісність даних і правильність обчислень, але не доводить правдивість кожного першоджерела.
Саме тому інфраструктура перевірюваних даних важлива для наступного покоління Web3.
#sxt $SXT @SpaceandTimeDB
Більше даних не означає автоматично кращих рішень. Важливо, чи можна цим даним справді довіряти.
Саме тут Space and Time пропонує цікаву інновацію для Web3.
Технологія Proof of SQL використовує докази з нульовим розголошенням, щоб перевірити, чи правильно виконуються SQL-запити до криптографічно зафіксованих даних. Замість того щоб змушувати користувачів і смартконтракти сліпо довіряти результатам бази даних, Space and Time дає змогу перевірити їх незалежно.
Потенційні сфери застосування виходять за межі блокчейн-аналітики.
У сфері ШІ перевірені обчислення можуть допомогти агентам працювати з надійнішою інформацією. У токенізації це може пов’язати записи про активи поза блокчейном з активністю в блокчейні. У DeFi історичні дані про кредитування та погашення позик можуть сприяти прозорішому оцінюванню ризиків.
Важливо розуміти, що перевірка підтверджує цілісність даних і правильність обчислень, але не доводить правдивість кожного першоджерела.
Саме тому інфраструктура перевірюваних даних важлива для наступного покоління Web3.
#sxt $SXT @SpaceandTime
Саме тут Space and Time пропонує цікаву інновацію для Web3.
Технологія Proof of SQL використовує докази з нульовим розголошенням, щоб перевірити, чи правильно виконуються SQL-запити до криптографічно зафіксованих даних. Замість того щоб змушувати користувачів і смартконтракти сліпо довіряти результатам бази даних, Space and Time дає змогу перевірити їх незалежно.
Потенційні сфери застосування виходять за межі блокчейн-аналітики.
У сфері ШІ перевірені обчислення можуть допомогти агентам працювати з надійнішою інформацією. У токенізації це може пов’язати записи про активи поза блокчейном з активністю в блокчейні. У DeFi історичні дані про кредитування та погашення позик можуть сприяти прозорішому оцінюванню ризиків.
Важливо розуміти, що перевірка підтверджує цілісність даних і правильність обчислень, але не доводить правдивість кожного першоджерела.
Саме тому інфраструктура перевірюваних даних важлива для наступного покоління Web3.
#sxt $SXT @SpaceandTime
3
244
·
--
УОЛЛ-СТРІТ СИГНАЛІЗУЄ ПРО АПЕТИТ ДО РИЗИКУ
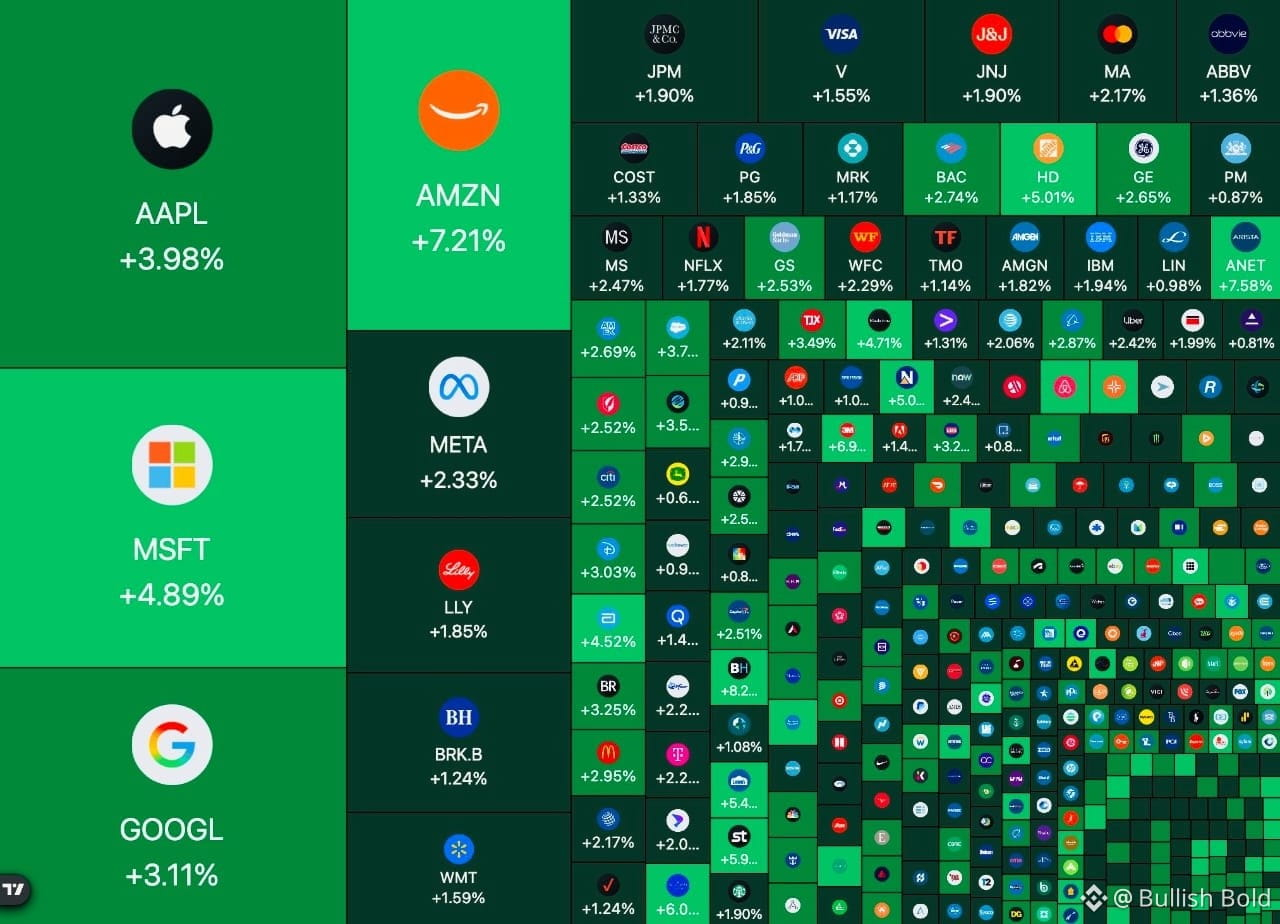
Акції США широко зростають.
За словами джерела, після того як демократи здобули більшість в обох палатах, в акції надійшло 1,1 трлн доларів.
Цей оптимізм може підштовхнути $BTC і настрої щодо криптовалют.
Акції — це не криптовалюти; імпульс може змінитися. Чи поширюється апетит до ризику?
УОЛЛ-СТРІТ СИГНАЛІЗУЄ ПРО АПЕТИТ ДО РИЗИКУ
Акції США широко зростають.
За словами джерела, після того як демократи здобули більшість в обох палатах, в акції надійшло 1,1 трлн доларів.
Цей оптимізм може підштовхнути $BTC і настрої щодо криптовалют.
Акції — це не криптовалюти; імпульс може змінитися. Чи поширюється апетит до ризику?
Акції США широко зростають.
За словами джерела, після того як демократи здобули більшість в обох палатах, в акції надійшло 1,1 трлн доларів.
Цей оптимізм може підштовхнути $BTC і настрої щодо криптовалют.
Акції — це не криптовалюти; імпульс може змінитися. Чи поширюється апетит до ризику?
4
610
·
--
Оптимістично
Верифіковано
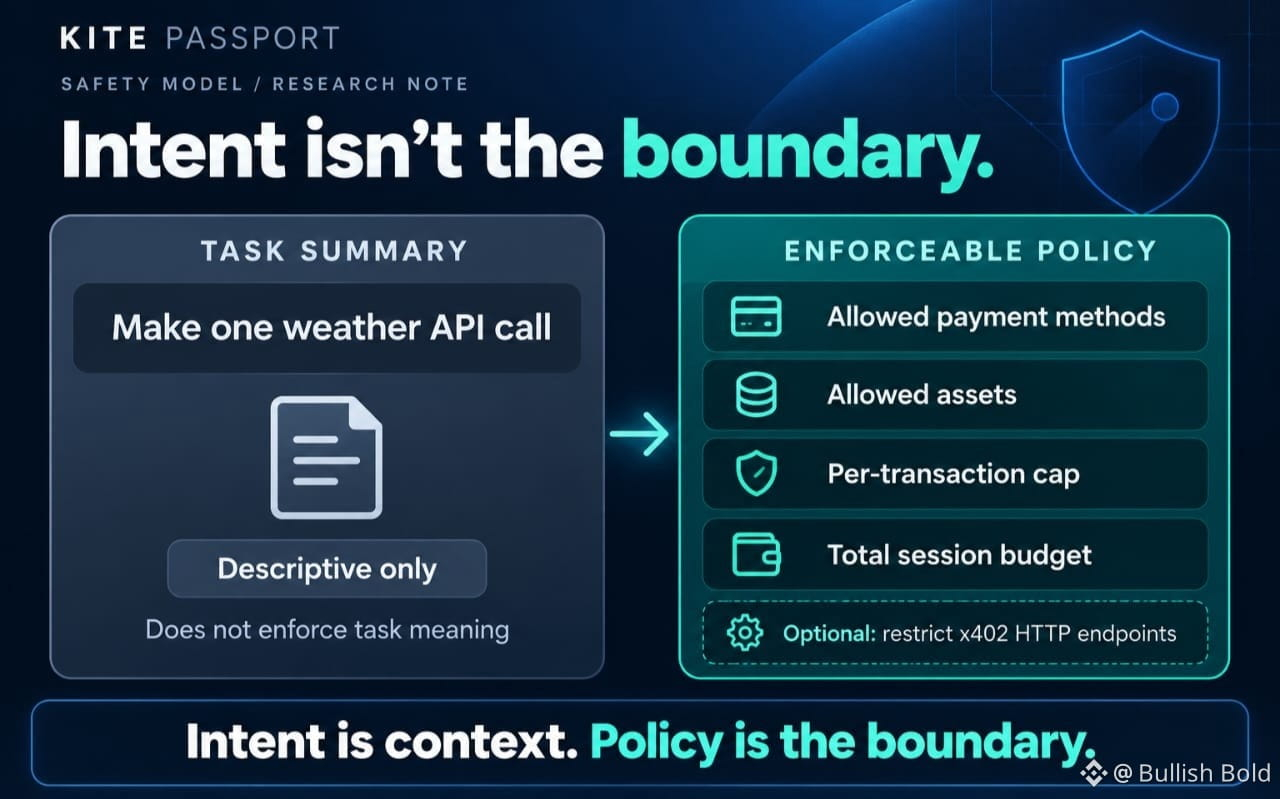
Один рядок у документації Kite Passport змінює моє уявлення про модель безпеки: у ній прямо зазначено, що короткий опис завдання сесії має лише описовий характер.
Назва сесії «зробити один запит до погодного API» сама по собі не змушує агента робити тільки це.
Обов’язкові до виконання обмеження діють в іншому місці: дозволені способи оплати й активи, ліміт на одну транзакцію, загальний бюджет і необов’язкові обмеження, наприклад перелік HTTP-ендпойнтів, які можна використовувати для платежу x402.
Ця відмінність важлива. Намір, сформульований природною мовою, допомагає людині перевірити запит на схвалення; витрати ж обмежує структурована політика.
Мені подобається такий поділ, адже він не дає сприймати заявлений агентом намір як засіб безпеки.
Але він порушує важливе питання дизайну: наскільки вузько користувачам варто визначати межі сесій, перш ніж зручність перетвориться на надто широке делегування повноважень?
Саме за цим я стежитиму в міру розвитку Passport від GoKiteAI.
@GoKiteAI #KiteBBW $KITE
Один рядок у документації Kite Passport змінює моє уявлення про модель безпеки: у ній прямо зазначено, що короткий опис завдання сесії має лише описовий характер.
Назва сесії «зробити один запит до погодного API» сама по собі не змушує агента робити тільки це.
Обов’язкові до виконання обмеження діють в іншому місці: дозволені способи оплати й активи, ліміт на одну транзакцію, загальний бюджет і необов’язкові обмеження, наприклад перелік HTTP-ендпойнтів, які можна використовувати для платежу x402.
Ця відмінність важлива. Намір, сформульований природною мовою, допомагає людині перевірити запит на схвалення; витрати ж обмежує структурована політика.
Мені подобається такий поділ, адже він не дає сприймати заявлений агентом намір як засіб безпеки.
Але він порушує важливе питання дизайну: наскільки вузько користувачам варто визначати межі сесій, перш ніж зручність перетвориться на надто широке делегування повноважень?
Саме за цим я стежитиму в міру розвитку Passport від GoKiteAI.
@KITE AI 中文 #KiteBBW $KITE
Назва сесії «зробити один запит до погодного API» сама по собі не змушує агента робити тільки це.
Обов’язкові до виконання обмеження діють в іншому місці: дозволені способи оплати й активи, ліміт на одну транзакцію, загальний бюджет і необов’язкові обмеження, наприклад перелік HTTP-ендпойнтів, які можна використовувати для платежу x402.
Ця відмінність важлива. Намір, сформульований природною мовою, допомагає людині перевірити запит на схвалення; витрати ж обмежує структурована політика.
Мені подобається такий поділ, адже він не дає сприймати заявлений агентом намір як засіб безпеки.
Але він порушує важливе питання дизайну: наскільки вузько користувачам варто визначати межі сесій, перш ніж зручність перетвориться на надто широке делегування повноважень?
Саме за цим я стежитиму в міру розвитку Passport від GoKiteAI.
@KITE AI 中文 #KiteBBW $KITE
5
212
·
--
Оптимістично
Верифіковано
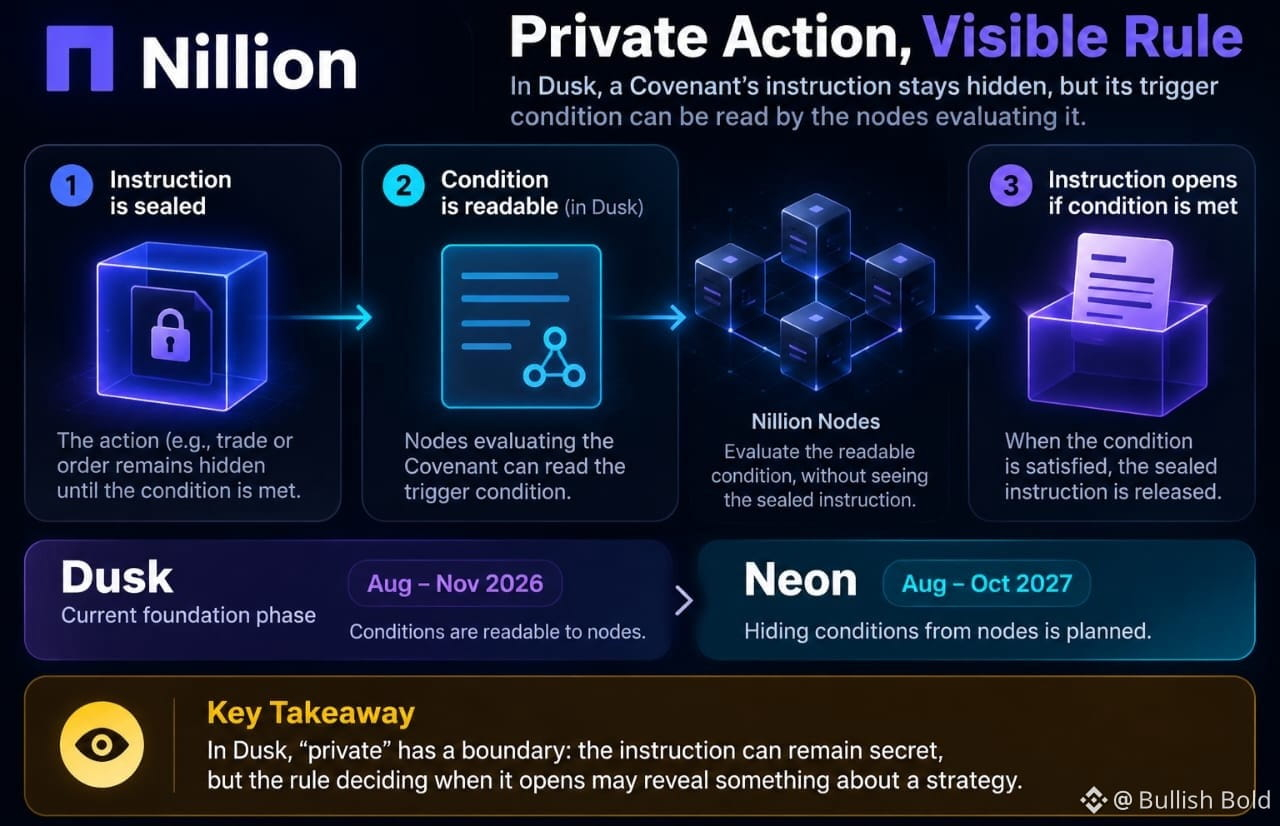
Деталь, через яку я зупинився, читаючи дорожню карту Dusk від Nillion: інструкцію Ковенанта можна запечатати, тоді як його умова спрацьовування залишається видимою вузлам, які її перевіряють.
Це тонше питання приватності, ніж те, чи можуть сторонні прочитати вміст: хто бачить правило, яке визначає момент розкриття?
Ця відмінність важлива.
Ковенант приховує дію — скажімо, угоду чи ордер — доки не буде виконано певну умову.
Але, згідно з дорожньою картою Nillion, на ранніх етапах вузли можуть читати умови; приховування їх від вузлів заплановано для Neon (серпень–жовтень 2027 року). Dusk — це поточний базовий етап (серпень–листопад 2026 року).
Ця відмінність важлива, коли сама умова спрацьовування кодує торговельний поріг або часову перевагу.
Отже, у «приватності» є межі.
Вміст може залишатися таємним, але правило, що визначає момент його розкриття, може дещо розповісти про стратегію інфраструктурі, яка його перевіряє. Це не робить задум безглуздим; це показує, що приватність запроваджується поетапно, і на кожному етапі діє інша модель загроз.
Для Encrypted Markets: чи достатньо приховати інструкцію на момент запуску, чи для справді корисної приватності потрібно приховувати й умову?
Саме за цим я стежу у зв’язку з NIL.
$NIL @nillionnetwork #NIL
Деталь, через яку я зупинився, читаючи дорожню карту Dusk від Nillion: інструкцію Ковенанта можна запечатати, тоді як його умова спрацьовування залишається видимою вузлам, які її перевіряють.
Це тонше питання приватності, ніж те, чи можуть сторонні прочитати вміст: хто бачить правило, яке визначає момент розкриття?
Ця відмінність важлива.
Ковенант приховує дію — скажімо, угоду чи ордер — доки не буде виконано певну умову.
Але, згідно з дорожньою картою Nillion, на ранніх етапах вузли можуть читати умови; приховування їх від вузлів заплановано для Neon (серпень–жовтень 2027 року). Dusk — це поточний базовий етап (серпень–листопад 2026 року).
Ця відмінність важлива, коли сама умова спрацьовування кодує торговельний поріг або часову перевагу.
Отже, у «приватності» є межі.
Вміст може залишатися таємним, але правило, що визначає момент його розкриття, може дещо розповісти про стратегію інфраструктурі, яка його перевіряє. Це не робить задум безглуздим; це показує, що приватність запроваджується поетапно, і на кожному етапі діє інша модель загроз.
Для Encrypted Markets: чи достатньо приховати інструкцію на момент запуску, чи для справді корисної приватності потрібно приховувати й умову?
Саме за цим я стежу у зв’язку з NIL.
$NIL @Nillion #NIL
Це тонше питання приватності, ніж те, чи можуть сторонні прочитати вміст: хто бачить правило, яке визначає момент розкриття?
Ця відмінність важлива.
Ковенант приховує дію — скажімо, угоду чи ордер — доки не буде виконано певну умову.
Але, згідно з дорожньою картою Nillion, на ранніх етапах вузли можуть читати умови; приховування їх від вузлів заплановано для Neon (серпень–жовтень 2027 року). Dusk — це поточний базовий етап (серпень–листопад 2026 року).
Ця відмінність важлива, коли сама умова спрацьовування кодує торговельний поріг або часову перевагу.
Отже, у «приватності» є межі.
Вміст може залишатися таємним, але правило, що визначає момент його розкриття, може дещо розповісти про стратегію інфраструктурі, яка його перевіряє. Це не робить задум безглуздим; це показує, що приватність запроваджується поетапно, і на кожному етапі діє інша модель загроз.
Для Encrypted Markets: чи достатньо приховати інструкцію на момент запуску, чи для справді корисної приватності потрібно приховувати й умову?
Саме за цим я стежу у зв’язку з NIL.
$NIL @Nillion #NIL
1
5
145
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
fomcвідстеження
125,328 переглядів
554 обговорюють
Думаєте, ШІ-хайп триватиме вічно? ФРС вже починає готуватися до гіршого 👀
VoLoDyMyR7
·4 вподобань
·170 переглядів
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
3,042 переглядів
87 обговорюють
AnthropicToDebutAfter$83IPOPricing
1,668 переглядів
12 обговорюють