

RUB3
319 Публікації
RUB3
Поскаржитись
Заблокувати користувача
| Real-world value, decentralized vision |
138 Підписки
1.1K+ Підписники
570 Вподобань
Публікації
Усі
Цитування
Трансляції
·
--
Оптимістично
#baby $BABY
{future}(BABYUSDT)
Інтеграція Babylon з Aave v4 показує, чому майбутнє BTCFi може бути не про те, як один протокол контролює все.
Babylon не потрібно ставати кредитором, створювати власні пули ліквідності чи відтворювати весь ринок кредитування з нуля. Її роль більш зосереджена й фундаментальна: зробити нативний біткоїн придатним як заставу, не перетворюючи його спершу на токенізований (wrapped) актив.
Через Trustless Bitcoin Vaults Babylon керує життєвим циклом застави. Нативний BTC блокується в мережі Bitcoin, сейф стає активним за заздалегідь визначених умов, а та сама структура керує погашенням, викупом (redemption) і ліквідацією.
Aave v4 виконує іншу відповідальність.
Після верифікації сейфу адаптер дозволяє Aave розпізнати активну позицію як заставу. Далі Aave надає середовище для кредитування, доступ до ліквідності та ризик-контроль на рівні ринків.
Цей поділ важливий:
Babylon робить нативний біткоїн зрозумілим кредитним ринкам.
Aave перетворює цю заставу на використану потужність для запозичень.
Саме модульний підхід дає TBV реальний потенціал масштабу.
Babylon не потрібно конкурувати з усталеними кредитними протоколами за користувачів і ліквідність. Натомість вона може стати біткоїн-нативним “заставним” каналом, до якого підключатимуться різні ринки. Aave v4 — перший великий приклад, але та сама основа може підтримувати кредитування з фіксованою ставкою, казначейське фінансування та інші спеціалізовані кредитні продукти.
На мій погляд, найсильніша частина цієї моделі не просто в тому, що під BTC можна позичати. Сильнішим є те, що заставний рівень і кредитний ринок можуть залишатися розділеними, дозволяючи кожному протоколу робити те, що він робить найкраще.
Це набагато потужніша архітектура, ніж змушувати корисність Bitcoin, ліквідність і кредитування бути в одному замкненому системному контурі.
@babylonlabs_io
Що дає Babylon TBV найбільшу перевагу?
#baby $BABY
Інтеграція Babylon з Aave v4 показує, чому майбутнє BTCFi може бути не про те, як один протокол контролює все.
Babylon не потрібно ставати кредитором, створювати власні пули ліквідності чи відтворювати весь ринок кредитування з нуля. Її роль більш зосереджена й фундаментальна: зробити нативний біткоїн придатним як заставу, не перетворюючи його спершу на токенізований (wrapped) актив.
Через Trustless Bitcoin Vaults Babylon керує життєвим циклом застави. Нативний BTC блокується в мережі Bitcoin, сейф стає активним за заздалегідь визначених умов, а та сама структура керує погашенням, викупом (redemption) і ліквідацією.
Aave v4 виконує іншу відповідальність.
Після верифікації сейфу адаптер дозволяє Aave розпізнати активну позицію як заставу. Далі Aave надає середовище для кредитування, доступ до ліквідності та ризик-контроль на рівні ринків.
Цей поділ важливий:
Babylon робить нативний біткоїн зрозумілим кредитним ринкам.
Aave перетворює цю заставу на використану потужність для запозичень.
Саме модульний підхід дає TBV реальний потенціал масштабу.
Babylon не потрібно конкурувати з усталеними кредитними протоколами за користувачів і ліквідність. Натомість вона може стати біткоїн-нативним “заставним” каналом, до якого підключатимуться різні ринки. Aave v4 — перший великий приклад, але та сама основа може підтримувати кредитування з фіксованою ставкою, казначейське фінансування та інші спеціалізовані кредитні продукти.
На мій погляд, найсильніша частина цієї моделі не просто в тому, що під BTC можна позичати. Сильнішим є те, що заставний рівень і кредитний ринок можуть залишатися розділеними, дозволяючи кожному протоколу робити те, що він робить найкраще.
Це набагато потужніша архітектура, ніж змушувати корисність Bitcoin, ліквідність і кредитування бути в одному замкненому системному контурі.
@BabylonLabs_io
Що дає Babylon TBV найбільшу перевагу?
Native BTC collateral
50%
Aave liquidity access
0%
Modular architecture
0%
No wrapped BTC dependency
50%
2 Голосів • Голосування закрито
1
122
·
--
Оптимістично
#opg $OPG
{future}(OPGUSDT)
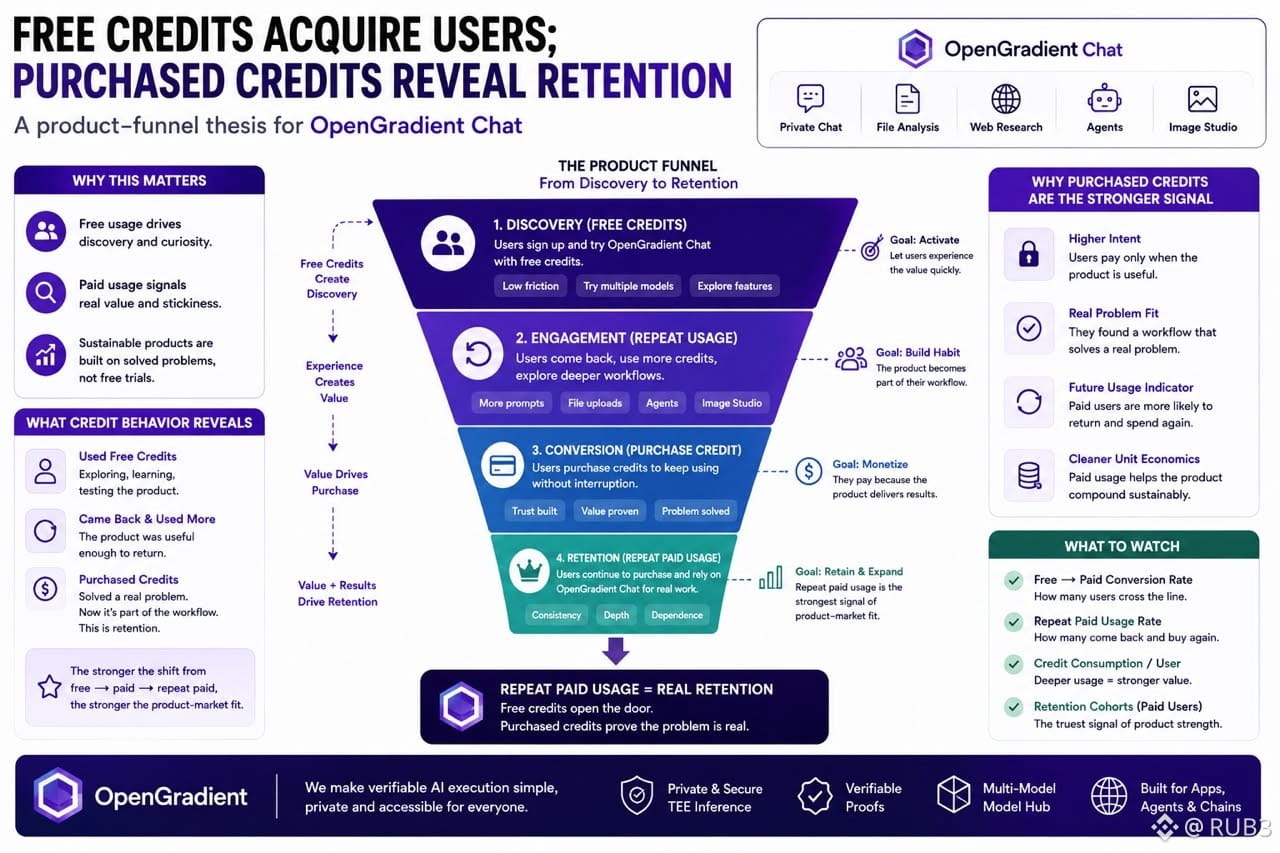
Безкоштовні кредити зацікавлюють людей.
Куплені кредити – це вже більш чесна історія.
Я думав про це, коли дивився на OpenGradient Chat, адже безкоштовне використання може зробити будь-який продукт активним на короткий час. Люди тестують його, клікають, пробують кілька запитів і дивляться, про що весь цей шум.
Це і є відкриття.
Корисно, але недостатньо.
Більш цікаве питання виникає, коли безкоштовний баланс починає закінчуватися.
Чи залишиться користувач, чи вирішить, що продукт вирішив щось дійсно важливе, щоб заплатити за наступний запит?
Ось чому кредити всередині chat.opengradient.ai для мене – це більше ніж просто платіжний деталь. Вони перетворюють використання на сигнал продукту.
Якщо хтось купує кредити, щоб продовжувати використовувати приватний чат, аналіз файлів, веб-дослідження, перемикання моделей або Image Studio, це говорить про щось інше, ніж одноразовий візит.
Це означає, що робочий процес має цінність, яка виходить за межі кампанії.
@OpenGradient також отримує чистіший воронку, адже користувачі можуть входити з низьким тертям, спочатку розуміти продукт, а вже потім переходити до платної активності.
Для $OPG я б не дивився лише на безкоштовних користувачів.
Я б спостерігав за розривом між цікавістю та повторним платним використанням.
Цей розрив показує, чи OpenGradient Chat просто привертає увагу, чи люди починають сприймати його як частину своєї фактичної роботи.
Безкоштовні кредити можуть залучити користувачів.
Куплені кредити показують, чи знайшли вони причину залишитися.
#opg $OPG
Безкоштовні кредити зацікавлюють людей.
Куплені кредити – це вже більш чесна історія.
Я думав про це, коли дивився на OpenGradient Chat, адже безкоштовне використання може зробити будь-який продукт активним на короткий час. Люди тестують його, клікають, пробують кілька запитів і дивляться, про що весь цей шум.
Це і є відкриття.
Корисно, але недостатньо.
Більш цікаве питання виникає, коли безкоштовний баланс починає закінчуватися.
Чи залишиться користувач, чи вирішить, що продукт вирішив щось дійсно важливе, щоб заплатити за наступний запит?
Ось чому кредити всередині chat.opengradient.ai для мене – це більше ніж просто платіжний деталь. Вони перетворюють використання на сигнал продукту.
Якщо хтось купує кредити, щоб продовжувати використовувати приватний чат, аналіз файлів, веб-дослідження, перемикання моделей або Image Studio, це говорить про щось інше, ніж одноразовий візит.
Це означає, що робочий процес має цінність, яка виходить за межі кампанії.
@OpenGradient також отримує чистіший воронку, адже користувачі можуть входити з низьким тертям, спочатку розуміти продукт, а вже потім переходити до платної активності.
Для $OPG я б не дивився лише на безкоштовних користувачів.
Я б спостерігав за розривом між цікавістю та повторним платним використанням.
Цей розрив показує, чи OpenGradient Chat просто привертає увагу, чи люди починають сприймати його як частину своєї фактичної роботи.
Безкоштовні кредити можуть залучити користувачів.
Куплені кредити показують, чи знайшли вони причину залишитися.
2
1
89
·
--
Оптимістично
#opg $OPG
{future}(OPGUSDT)
Я майже ставився до Image Studio як до другорядної функції.
Потім я задумався, як часто текст – це лише половина справи.
Користувач може попросити ШІ пояснити ідею кампанії, але рано чи пізно їм потрібен постер.
Засновник може написати історію продукту, але потім потрібен візуал для презентації.
Творець може сформувати повідомлення, а потім потрібен образ, який змусить людей зупинитися під час прокрутки.
Ось тут Image Studio всередині chat.opengradient.ai стає більш цікавим.
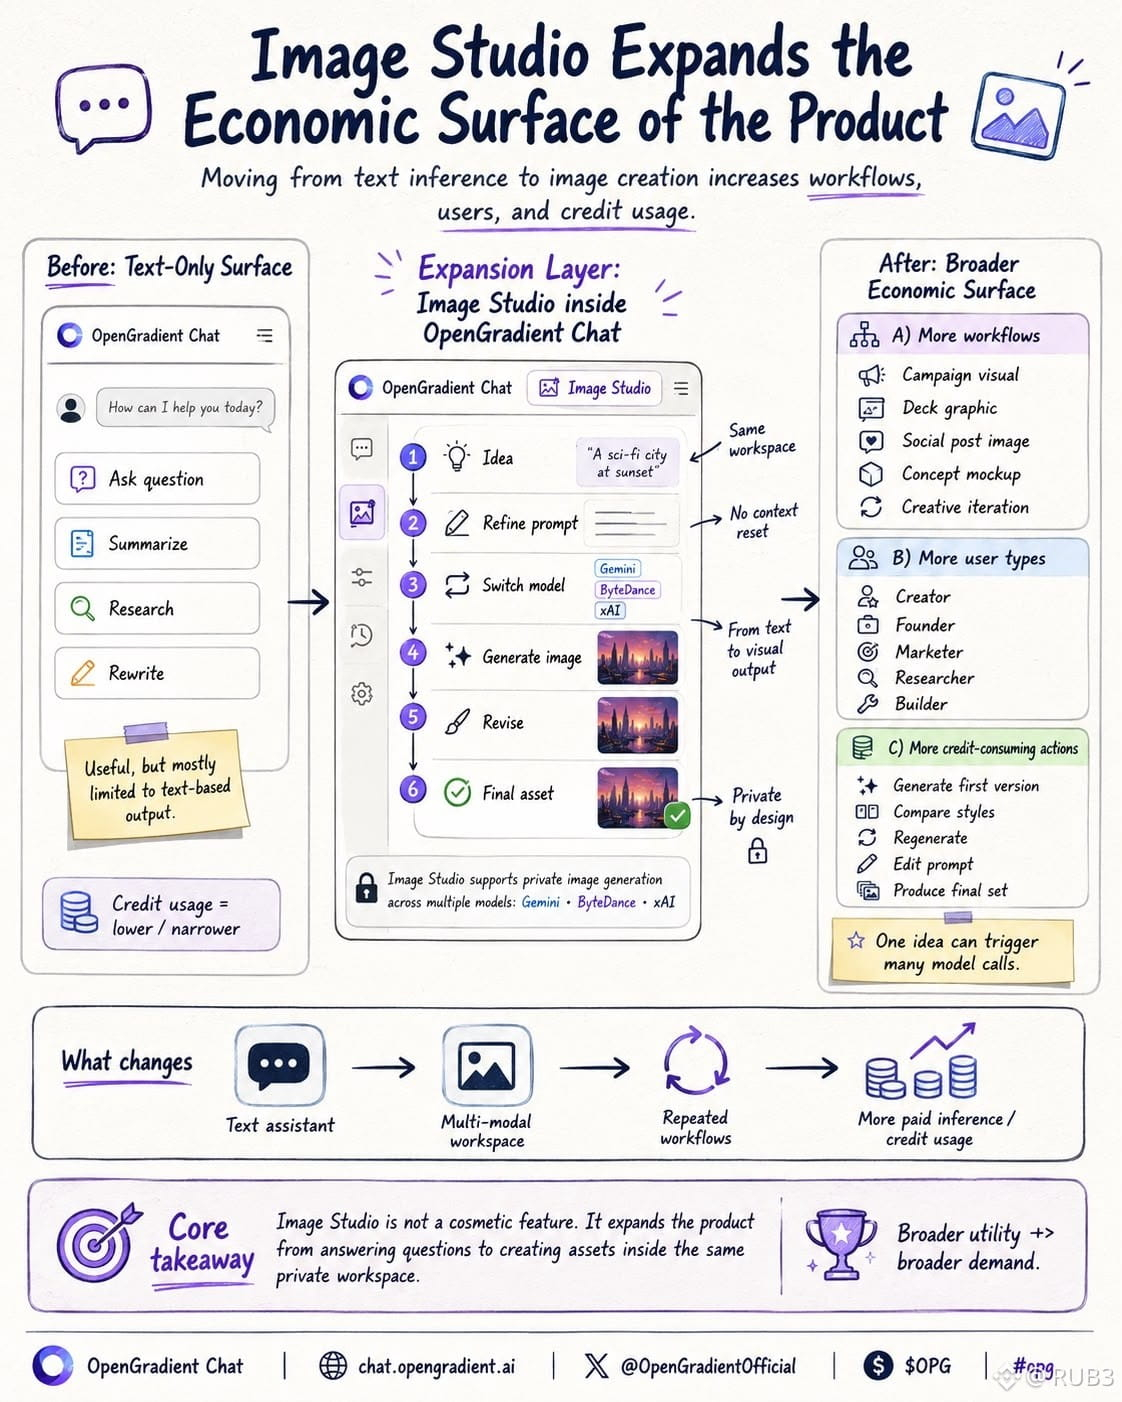
Це розширює OpenGradient Chat з відповіді на запитання до виробництва активів.
Більше не просто текстова інтерфейси.
Тепер той же приватний робочий простір може переходити від ідеї, до підказки, до генерації зображень через моделі, такі як Gemini, ByteDance і xAI. Користувач не повинен залишати продукт у той момент, коли робота стає візуальною.
Це змінює економічну поверхню @OpenGradient .
Асистент, що працює лише з текстом, переважно споживає кредити, коли люди запитують, підсумовують, досліджують або переписують. Як тільки генерація зображень входить у робочий процес, той же користувач може тестувати стилі, порівнювати результати, переглядати підказки, регенерувати версії та створювати фінальні креативні активи.
Одна ідея може стати багатьма платними викликами моделей.
Це не косметично.
Це більше робочих процесів, більше типів користувачів і більше причин витрачати кредити всередині продукту.
Для $OPG я вважаю, що це важливо, адже корисний попит рідко виникає з одного ідеального запиту. Він виникає з повторних спроб, поки користувач щось будує.
Image Studio робить OpenGradient Chat менш схожим на поле запитань і більш схожим на виробничу платформу.
Тепер питання просте:
Чи прийдуть користувачі за приватним чатом, але залишаться, бо весь проект можна створити там?
#opg $OPG
Я майже ставився до Image Studio як до другорядної функції.
Потім я задумався, як часто текст – це лише половина справи.
Користувач може попросити ШІ пояснити ідею кампанії, але рано чи пізно їм потрібен постер.
Засновник може написати історію продукту, але потім потрібен візуал для презентації.
Творець може сформувати повідомлення, а потім потрібен образ, який змусить людей зупинитися під час прокрутки.
Ось тут Image Studio всередині chat.opengradient.ai стає більш цікавим.
Це розширює OpenGradient Chat з відповіді на запитання до виробництва активів.
Більше не просто текстова інтерфейси.
Тепер той же приватний робочий простір може переходити від ідеї, до підказки, до генерації зображень через моделі, такі як Gemini, ByteDance і xAI. Користувач не повинен залишати продукт у той момент, коли робота стає візуальною.
Це змінює економічну поверхню @OpenGradient .
Асистент, що працює лише з текстом, переважно споживає кредити, коли люди запитують, підсумовують, досліджують або переписують. Як тільки генерація зображень входить у робочий процес, той же користувач може тестувати стилі, порівнювати результати, переглядати підказки, регенерувати версії та створювати фінальні креативні активи.
Одна ідея може стати багатьма платними викликами моделей.
Це не косметично.
Це більше робочих процесів, більше типів користувачів і більше причин витрачати кредити всередині продукту.
Для $OPG я вважаю, що це важливо, адже корисний попит рідко виникає з одного ідеального запиту. Він виникає з повторних спроб, поки користувач щось будує.
Image Studio робить OpenGradient Chat менш схожим на поле запитань і більш схожим на виробничу платформу.
Тепер питання просте:
Чи прийдуть користувачі за приватним чатом, але залишаться, бо весь проект можна створити там?
2
2
107
·
--
Оптимістично
#opg $OPG
{future}(OPGUSDT)
Під час читання про верифікований ШІ мене вразило одне дивне питання:
Що якщо відповідь реальна, але підказку тихо змінили ще до того, як модель її побачила?
Це звучить незначно, аж доки ви не уявите AI-агента, який схвалює угоду, перевіряє документ або пояснює рішення, що впливає на гроші.
Звичайна відповідь ШІ підказує мені, що саме повернулося.
Вона не завжди доводить, на яке запитання фактично відповіли.
Саме тут OpenGradient стає цікавішим, ніж звичайний продукт для чатів.
У приватному інференс-процесі OpenGradient відповідь може бути підписана enclave за трьома параметрами: хешем запиту, хешем виходу та часовою міткою.
Це означає, що клієнт отримує не лише відповідь.
Він може перевірити, чи відповідь прив’язана до того самого запиту, який був надісланий спочатку, чи змінювали вихід, і чи підпис походить із очікуваного атестованого середовища.
Це зовсім інша модель довіри.
Замість того щоб казати: «Ось результат — вір серверу», @OpenGradient надає системі спосіб відповісти: «Ось результат, і ось криптографічні докази того, який запит його породив».
Я думаю, це найбільше важливо для агентів.
Люди можуть пробачити дивну відповідь і попросити ще раз. Але агенти можуть діяти негайно. Якщо підказку підмінили, дія ззовні може виглядати правдоподібною, хоча насправді базується на хибній інструкції.
chat.opengradient.ai робить користувацьку сторону простою, але саме цей шар верифікації робить інфраструктуру серйозною.
Чи довіряли б ви ШІ-агентам більше, якби кожен вихід міг довести, який саме запит його створив?
#opg $OPG
Під час читання про верифікований ШІ мене вразило одне дивне питання:
Що якщо відповідь реальна, але підказку тихо змінили ще до того, як модель її побачила?
Це звучить незначно, аж доки ви не уявите AI-агента, який схвалює угоду, перевіряє документ або пояснює рішення, що впливає на гроші.
Звичайна відповідь ШІ підказує мені, що саме повернулося.
Вона не завжди доводить, на яке запитання фактично відповіли.
Саме тут OpenGradient стає цікавішим, ніж звичайний продукт для чатів.
У приватному інференс-процесі OpenGradient відповідь може бути підписана enclave за трьома параметрами: хешем запиту, хешем виходу та часовою міткою.
Це означає, що клієнт отримує не лише відповідь.
Він може перевірити, чи відповідь прив’язана до того самого запиту, який був надісланий спочатку, чи змінювали вихід, і чи підпис походить із очікуваного атестованого середовища.
Це зовсім інша модель довіри.
Замість того щоб казати: «Ось результат — вір серверу», @OpenGradient надає системі спосіб відповісти: «Ось результат, і ось криптографічні докази того, який запит його породив».
Я думаю, це найбільше важливо для агентів.
Люди можуть пробачити дивну відповідь і попросити ще раз. Але агенти можуть діяти негайно. Якщо підказку підмінили, дія ззовні може виглядати правдоподібною, хоча насправді базується на хибній інструкції.
chat.opengradient.ai робить користувацьку сторону простою, але саме цей шар верифікації робить інфраструктуру серйозною.
Чи довіряли б ви ШІ-агентам більше, якби кожен вихід міг довести, який саме запит його створив?
Yes, hashes matter
100%
No, answer quality is enough
0%
1 Голосів • Голосування закрито
1
76
·
--
Негативно
#opg $OPG
{future}(OPGUSDT)
Є запитання, на які я б краще залишив(ла) без відповіді, ніж вводив(ла) в звичайне поле для звичайного ШІ.
Не тому, що тема дивна.
А тому, що ця тема надто тісно пов’язана з моїм життям.
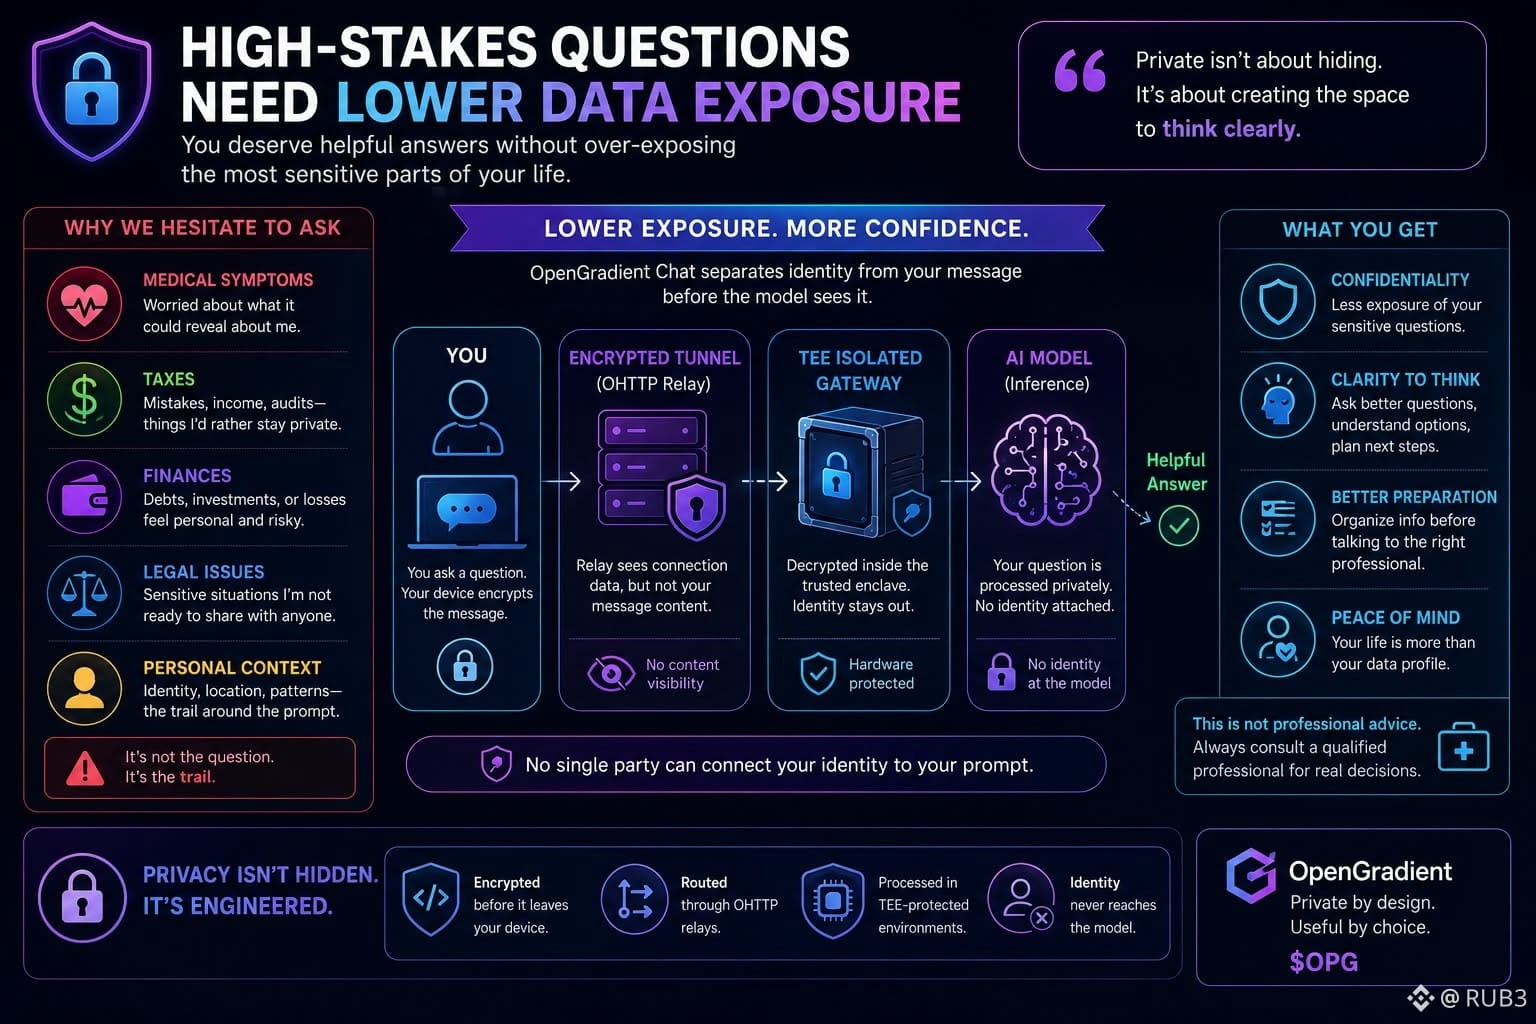
Симптом, за який я хвилююся.
Податкова помилка, яку я до кінця не розумію.
Юридична ситуація, яку я не готов(а) обговорювати.
Фінансове рішення, яке здається принизливим навіть ще до того, як хтось почне його судити.
Саме в такі моменти ШІ міг би допомогти мені впорядкувати думки перед тим, як говорити з реальною професійною людиною.
Але саме тоді я найбільше вагатимуся.
Проблема не лише в запиті. Проблема в «трасі» навколо запиту: акаунт, ідентичність, пристрій, історія, час і патерн того, що я продовжую запитувати.
Ось чому chat.opengradient.ai здається мені цікавим.
OpenGradient Chat не намагається замінити лікаря, юриста, бухгалтера чи фінансового консультанта. Я ніколи не ставив(ла)ся б до цього так.
Цінність інша.
Він дає мені місце з нижчим рівнем впливу, щоб підготуватися до кращих запитань, зрозуміти, яка інформація справді має значення, і перестати панікувати перед тим, як зробити наступний реальний крок.
@OpenGradient маршрутизує запит так, щоб ідентичність і вміст були розділені, перш ніж модель із ним працює. Запит зашифровано, ретранслятор бачить дані про підключення без повідомлення, а захищений шлюз обробляє запит без моєї початкової мережевої ідентичності.
Це змінює емоційну «ціну» запитання.
Запитання з високими ставками потребують більшого, ніж лише інтелект.
Вони потребують меншої непотрібної відкритості.
Для мене приватний ШІ корисний, коли допомагає мислити чітко, не перетворюючи кожен страх, план чи помилку на постійний профіль.
Ви б задавали більш обережні запитання, якби системі потрібно було знати менше про те, хто саме ставить ці запитання?
#opg $OPG
Є запитання, на які я б краще залишив(ла) без відповіді, ніж вводив(ла) в звичайне поле для звичайного ШІ.
Не тому, що тема дивна.
А тому, що ця тема надто тісно пов’язана з моїм життям.
Симптом, за який я хвилююся.
Податкова помилка, яку я до кінця не розумію.
Юридична ситуація, яку я не готов(а) обговорювати.
Фінансове рішення, яке здається принизливим навіть ще до того, як хтось почне його судити.
Саме в такі моменти ШІ міг би допомогти мені впорядкувати думки перед тим, як говорити з реальною професійною людиною.
Але саме тоді я найбільше вагатимуся.
Проблема не лише в запиті. Проблема в «трасі» навколо запиту: акаунт, ідентичність, пристрій, історія, час і патерн того, що я продовжую запитувати.
Ось чому chat.opengradient.ai здається мені цікавим.
OpenGradient Chat не намагається замінити лікаря, юриста, бухгалтера чи фінансового консультанта. Я ніколи не ставив(ла)ся б до цього так.
Цінність інша.
Він дає мені місце з нижчим рівнем впливу, щоб підготуватися до кращих запитань, зрозуміти, яка інформація справді має значення, і перестати панікувати перед тим, як зробити наступний реальний крок.
@OpenGradient маршрутизує запит так, щоб ідентичність і вміст були розділені, перш ніж модель із ним працює. Запит зашифровано, ретранслятор бачить дані про підключення без повідомлення, а захищений шлюз обробляє запит без моєї початкової мережевої ідентичності.
Це змінює емоційну «ціну» запитання.
Запитання з високими ставками потребують більшого, ніж лише інтелект.
Вони потребують меншої непотрібної відкритості.
Для мене приватний ШІ корисний, коли допомагає мислити чітко, не перетворюючи кожен страх, план чи помилку на постійний профіль.
Ви б задавали більш обережні запитання, якби системі потрібно було знати менше про те, хто саме ставить ці запитання?
2
1
104
·
--
Оптимістично
#opg $OPG
{future}(OPGUSDT)
Я раніше оцінював перевіряємий ІІ за одним простим правилом:
Найсильніше підтвердження має бути найкращим підтвердженням.
Потім я подивився, як @OpenGradient обробляє різні навантаження, і зрозумів, що це правило зробить ІІ практично непристосованим.
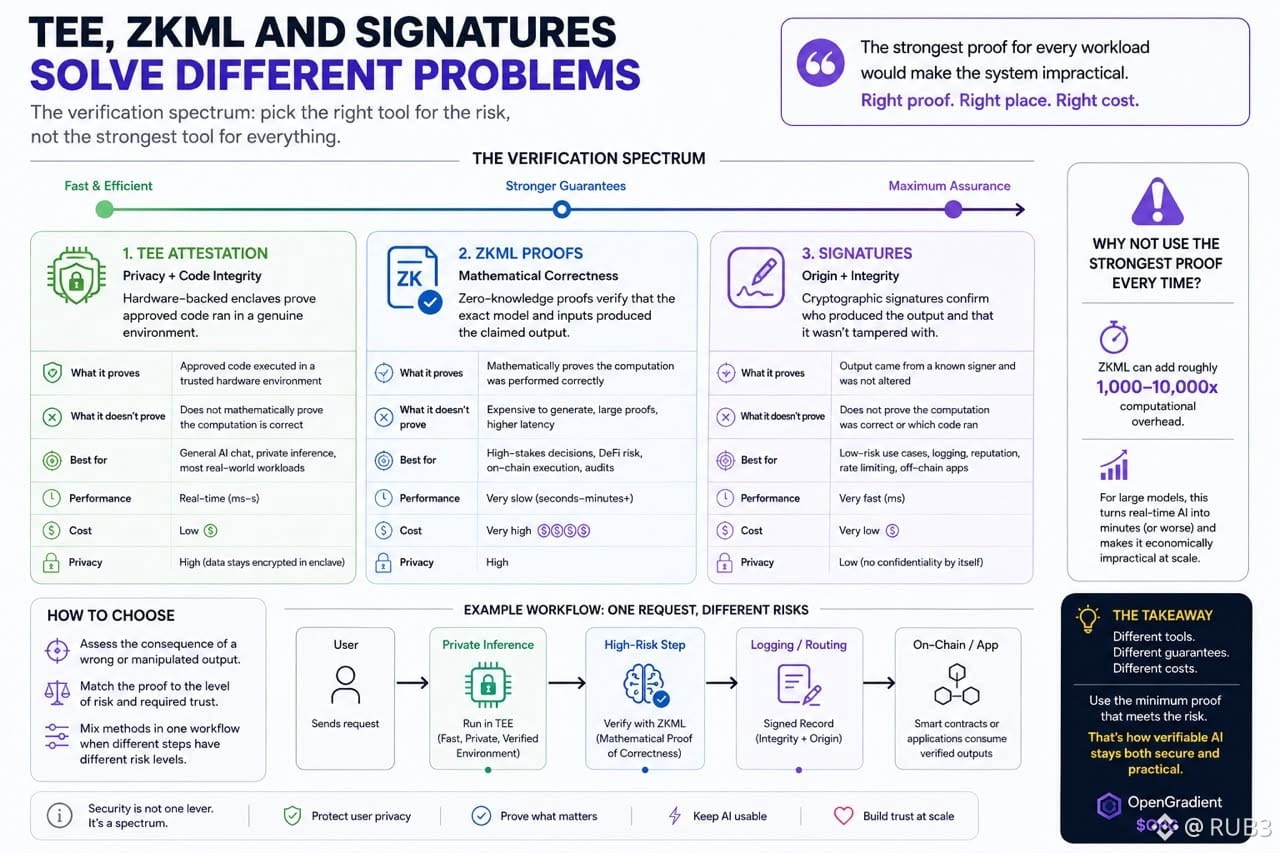
Звичайна розмова на chat.opengradient.ai потребує приватності, доказу того, що затверджений код обробив запит, і відповіді, достатньо швидкої, щоб відчувати, що це чат. TEE підходить для цієї роботи, оскільки він забезпечує апаратне підтвердження без необхідності змушувати користувача чекати через важке генерування доказів.
ZKML вирішує складнішу проблему.
Він може математично довести, що конкретна модель отримала конкретний результат. Цей рівень впевненості має сенс, коли вихід з ML може спровокувати ліквідацію, перемістити кошти або змінити рішення в блокчейні.
Але генерування цього доказу може коштувати тисячі разів більше обчислень.
Помістіть ZKML за кожним реченням з LLM, і «безпечний» асистент перетворюється на дороге очікувальне приміщення.
Потім є підписи. Вони можуть показати, який вузол повернув вихід і чи був він змінений, але не доводять, що виконання само по собі було правильним. Це все ще може бути достатньо для експериментів або низькоризикових завдань.
Що мене вразило, так це те, що це не сильніші і слабші версії одного й того ж інструменту.
Вони захищають від різних невдач.
Перевага OpenGradient полягає в тому, що вона дозволяє перевірці відповідати наслідкам відповіді, навіть змішуючи методи, коли один робочий процес містить різні рівні ризику.
Питання не в тому, «Чому все не використовують найсильніше підтвердження?»
А в тому, «Що насправді було б втрачено, якби ця конкретна відповідь була неправильною?»
Це відчувається як набагато більш практична основа для $OPG.
#opg $OPG
Я раніше оцінював перевіряємий ІІ за одним простим правилом:
Найсильніше підтвердження має бути найкращим підтвердженням.
Потім я подивився, як @OpenGradient обробляє різні навантаження, і зрозумів, що це правило зробить ІІ практично непристосованим.
Звичайна розмова на chat.opengradient.ai потребує приватності, доказу того, що затверджений код обробив запит, і відповіді, достатньо швидкої, щоб відчувати, що це чат. TEE підходить для цієї роботи, оскільки він забезпечує апаратне підтвердження без необхідності змушувати користувача чекати через важке генерування доказів.
ZKML вирішує складнішу проблему.
Він може математично довести, що конкретна модель отримала конкретний результат. Цей рівень впевненості має сенс, коли вихід з ML може спровокувати ліквідацію, перемістити кошти або змінити рішення в блокчейні.
Але генерування цього доказу може коштувати тисячі разів більше обчислень.
Помістіть ZKML за кожним реченням з LLM, і «безпечний» асистент перетворюється на дороге очікувальне приміщення.
Потім є підписи. Вони можуть показати, який вузол повернув вихід і чи був він змінений, але не доводять, що виконання само по собі було правильним. Це все ще може бути достатньо для експериментів або низькоризикових завдань.
Що мене вразило, так це те, що це не сильніші і слабші версії одного й того ж інструменту.
Вони захищають від різних невдач.
Перевага OpenGradient полягає в тому, що вона дозволяє перевірці відповідати наслідкам відповіді, навіть змішуючи методи, коли один робочий процес містить різні рівні ризику.
Питання не в тому, «Чому все не використовують найсильніше підтвердження?»
А в тому, «Що насправді було б втрачено, якби ця конкретна відповідь була неправильною?»
Це відчувається як набагато більш практична основа для $OPG .
3
1
92
·
--
Оптимістично
#opg $OPG
{future}(OPGUSDT)
Здавалося, шифрування було цілком завершеним, доки я не поставив трохи незручне запитання:
Зашифровано для кого?
Повідомлення можна ідеально запечатати, але все одно доставити не на ту машину. Якщо я прийму будь-який публічний ключ, який надає мені сервер, я захищаю підказку під час передавання, не доводячи, хто саме може її відкрити.
Оцей нюанс у чаті OpenGradient я майже проґавив.
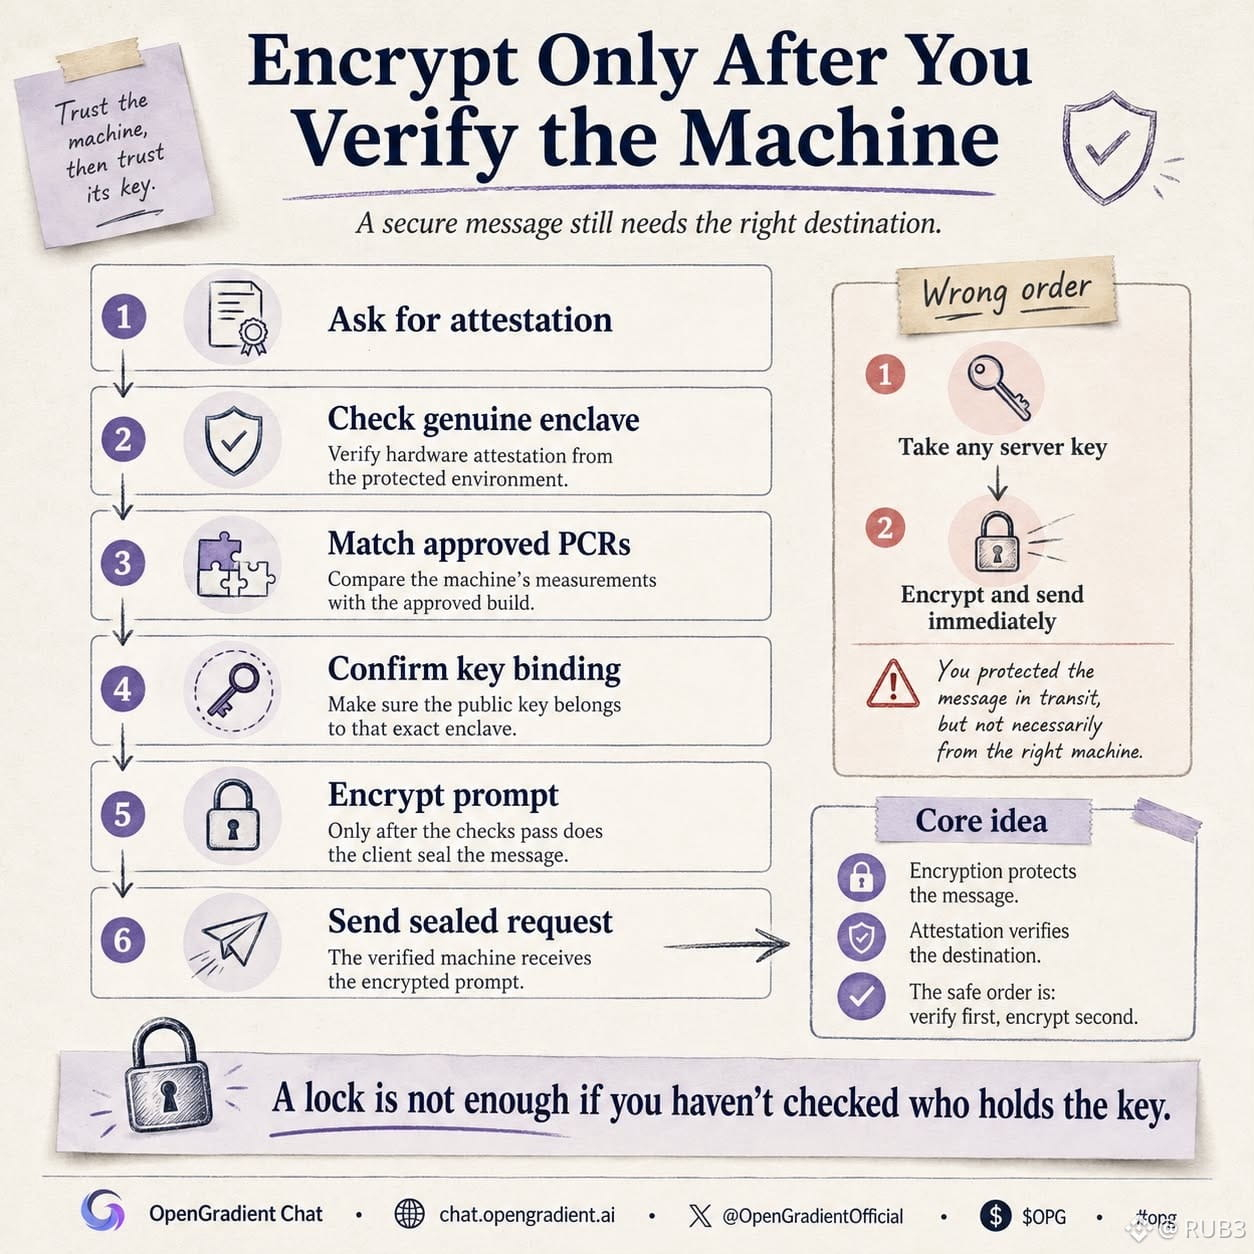
Перш ніж chat.opengradient.ai зашифровує приватний запит, клієнт спершу перевіряє enclave.
Він переконується, що апаратна атестація походить зі справжньої інфраструктури AWS Nitro. Порівнює вимірювання PCR машини з затвердженим білдом, записаним у реєстрі TEE OpenGradient. Також підтверджує, що ключ шифрування був створений саме в тому enclave, а не непомітно підмінений поза ним.
Лише після проходження цих перевірок підказка отримує «печатку».
Зміна порядку змусила мене інакше думати про «скрізне шифрування».
Саме шифрування каже, що сторонні не можуть прочитати повідомлення.
Атестація ставить питання, чи справді адресат, для якого призначене повідомлення, запускає програмне забезпечення, яке він стверджує, що запускає.
Це друге питання важливе, бо захищене з’єднання з модифікованим кодом усе одно є захищеним з’єднанням із модифікованим кодом.
@OpenGradient змушує клієнт перевірити призначення, перш ніж довіряти «замку». SDK тихо виконує складні перевірки, але користувач отримує результат: незатверджений білд узагалі не повинен отримувати чутливу підказку.
Для мене це сильніше, ніж ще один значок замка.
Ви б краще довірилися шифруванню самі по собі, чи щоб ваш пристрій перевірив машину, перш ніж надсилати будь-що?
Це саме той тип прихованої інфраструктури, який дає $OPG a реальний контекст продукту.
#opg $OPG
Здавалося, шифрування було цілком завершеним, доки я не поставив трохи незручне запитання:
Зашифровано для кого?
Повідомлення можна ідеально запечатати, але все одно доставити не на ту машину. Якщо я прийму будь-який публічний ключ, який надає мені сервер, я захищаю підказку під час передавання, не доводячи, хто саме може її відкрити.
Оцей нюанс у чаті OpenGradient я майже проґавив.
Перш ніж chat.opengradient.ai зашифровує приватний запит, клієнт спершу перевіряє enclave.
Він переконується, що апаратна атестація походить зі справжньої інфраструктури AWS Nitro. Порівнює вимірювання PCR машини з затвердженим білдом, записаним у реєстрі TEE OpenGradient. Також підтверджує, що ключ шифрування був створений саме в тому enclave, а не непомітно підмінений поза ним.
Лише після проходження цих перевірок підказка отримує «печатку».
Зміна порядку змусила мене інакше думати про «скрізне шифрування».
Саме шифрування каже, що сторонні не можуть прочитати повідомлення.
Атестація ставить питання, чи справді адресат, для якого призначене повідомлення, запускає програмне забезпечення, яке він стверджує, що запускає.
Це друге питання важливе, бо захищене з’єднання з модифікованим кодом усе одно є захищеним з’єднанням із модифікованим кодом.
@OpenGradient змушує клієнт перевірити призначення, перш ніж довіряти «замку». SDK тихо виконує складні перевірки, але користувач отримує результат: незатверджений білд узагалі не повинен отримувати чутливу підказку.
Для мене це сильніше, ніж ще один значок замка.
Ви б краще довірилися шифруванню самі по собі, чи щоб ваш пристрій перевірив машину, перш ніж надсилати будь-що?
Це саме той тип прихованої інфраструктури, який дає $OPG a реальний контекст продукту.
3
2
111
·
--
Негативно
#opg $OPG
{future}(OPGUSDT)
Раніше я вважав, що значок замка — це кінець історії про конфіденційність.
Потім я помітив у дизайні OpenGradient щось важливіше: система перевіряє, який код запущено, перш ніж мій запит буде зашифровано та надіслано.
Саме це для мене нарешті й означає віддалена атестація.
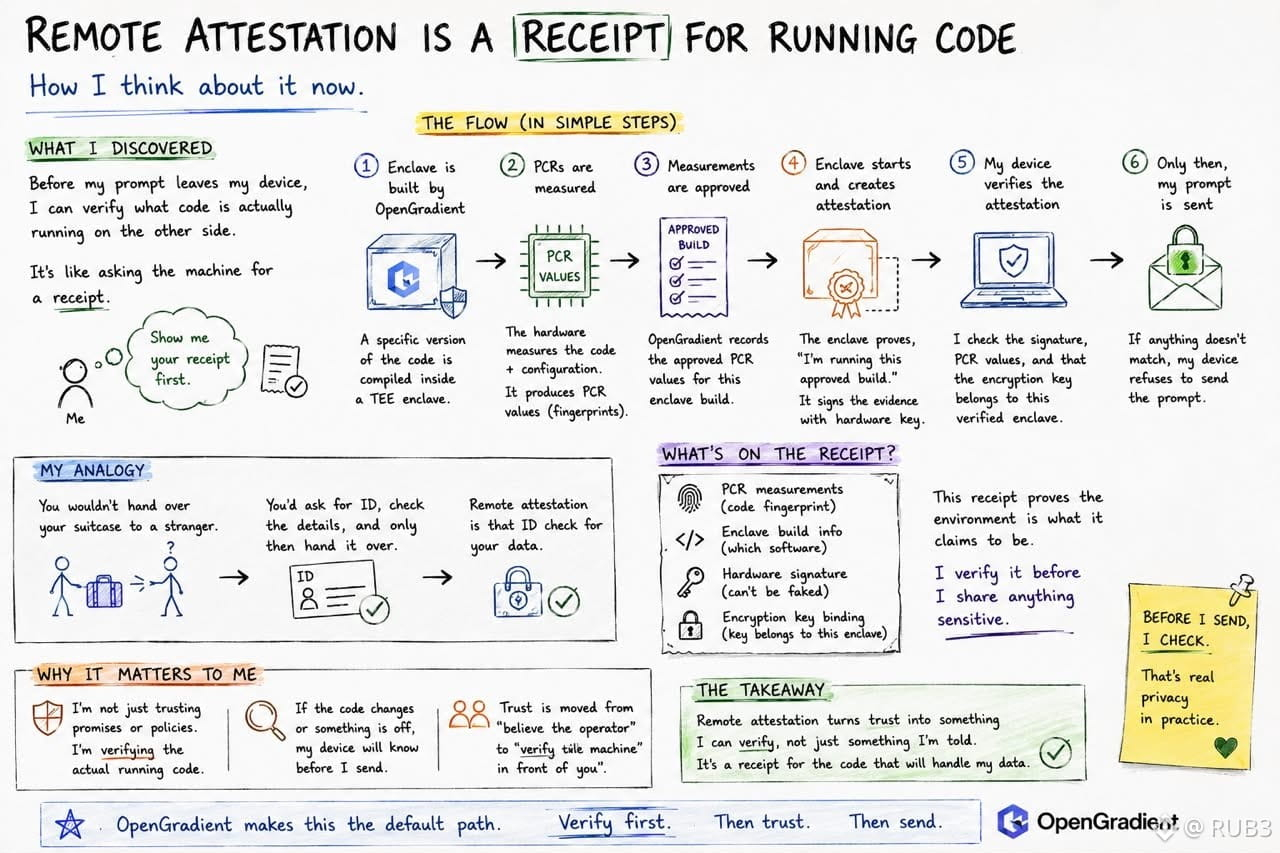
Не ще один бейдж. Швидше як просити машину надати квитанцію, перш ніж віддавати їй щось конфіденційне.
Коли створюється схвалений enclave OpenGradient, його програмне забезпечення залишає вимірювані «сліди» — значення PCR. Ці сліди реєструються як схвалені. Коли enclave стартує, він генерує апаратно підписані докази, які показують, яка саме збірка реально виконується, і до якої з неї належить ключ шифрування.
Клієнт перевіряє ці докази в першу чергу.
Якщо вимірювання не збігаються зі схваленою збіркою, ключ не слід вважати надійним, і запит не має бути надіслано.
Мені подобається такий порядок.
Більшість платформ просять спершу поділитися даними, а потім — повірити їхньому поясненню, що відбувається «за кадром». На chat.opengradient.ai перевірка має відбутися до того, як чутлива частина покине моє пристроєм.
@OpenGradient — це не лише твердження, що існує захищене середовище. Клієнт може перевірити, що очікуване програмне забезпечення справді знаходиться всередині нього.
Це не означає, що зникають усі ризики. Я й надалі залишатимуся обережним з дійсно конфіденційною інформацією.
Але це змінює довіру з «вір мені, операторе» на «перевір запущену машину».
Ви довіряли б приватному ШІ більше, якби ваш пристрій міг відмовити надсилати запит, якщо код не збігається?
Це виглядає як значуща інфраструктура за $OPG.
#opg $OPG
Раніше я вважав, що значок замка — це кінець історії про конфіденційність.
Потім я помітив у дизайні OpenGradient щось важливіше: система перевіряє, який код запущено, перш ніж мій запит буде зашифровано та надіслано.
Саме це для мене нарешті й означає віддалена атестація.
Не ще один бейдж. Швидше як просити машину надати квитанцію, перш ніж віддавати їй щось конфіденційне.
Коли створюється схвалений enclave OpenGradient, його програмне забезпечення залишає вимірювані «сліди» — значення PCR. Ці сліди реєструються як схвалені. Коли enclave стартує, він генерує апаратно підписані докази, які показують, яка саме збірка реально виконується, і до якої з неї належить ключ шифрування.
Клієнт перевіряє ці докази в першу чергу.
Якщо вимірювання не збігаються зі схваленою збіркою, ключ не слід вважати надійним, і запит не має бути надіслано.
Мені подобається такий порядок.
Більшість платформ просять спершу поділитися даними, а потім — повірити їхньому поясненню, що відбувається «за кадром». На chat.opengradient.ai перевірка має відбутися до того, як чутлива частина покине моє пристроєм.
@OpenGradient — це не лише твердження, що існує захищене середовище. Клієнт може перевірити, що очікуване програмне забезпечення справді знаходиться всередині нього.
Це не означає, що зникають усі ризики. Я й надалі залишатимуся обережним з дійсно конфіденційною інформацією.
Але це змінює довіру з «вір мені, операторе» на «перевір запущену машину».
Ви довіряли б приватному ШІ більше, якби ваш пристрій міг відмовити надсилати запит, якщо код не збігається?
Це виглядає як значуща інфраструктура за $OPG .
1
2
98
·
--
Оптимістично
#opg $OPG
{future}(OPGUSDT)
Я на мить перестав дивитися на $OPG як на токен і натомість слідував одній AI-заявці.
Це зробило його роль значно зрозумілішою.
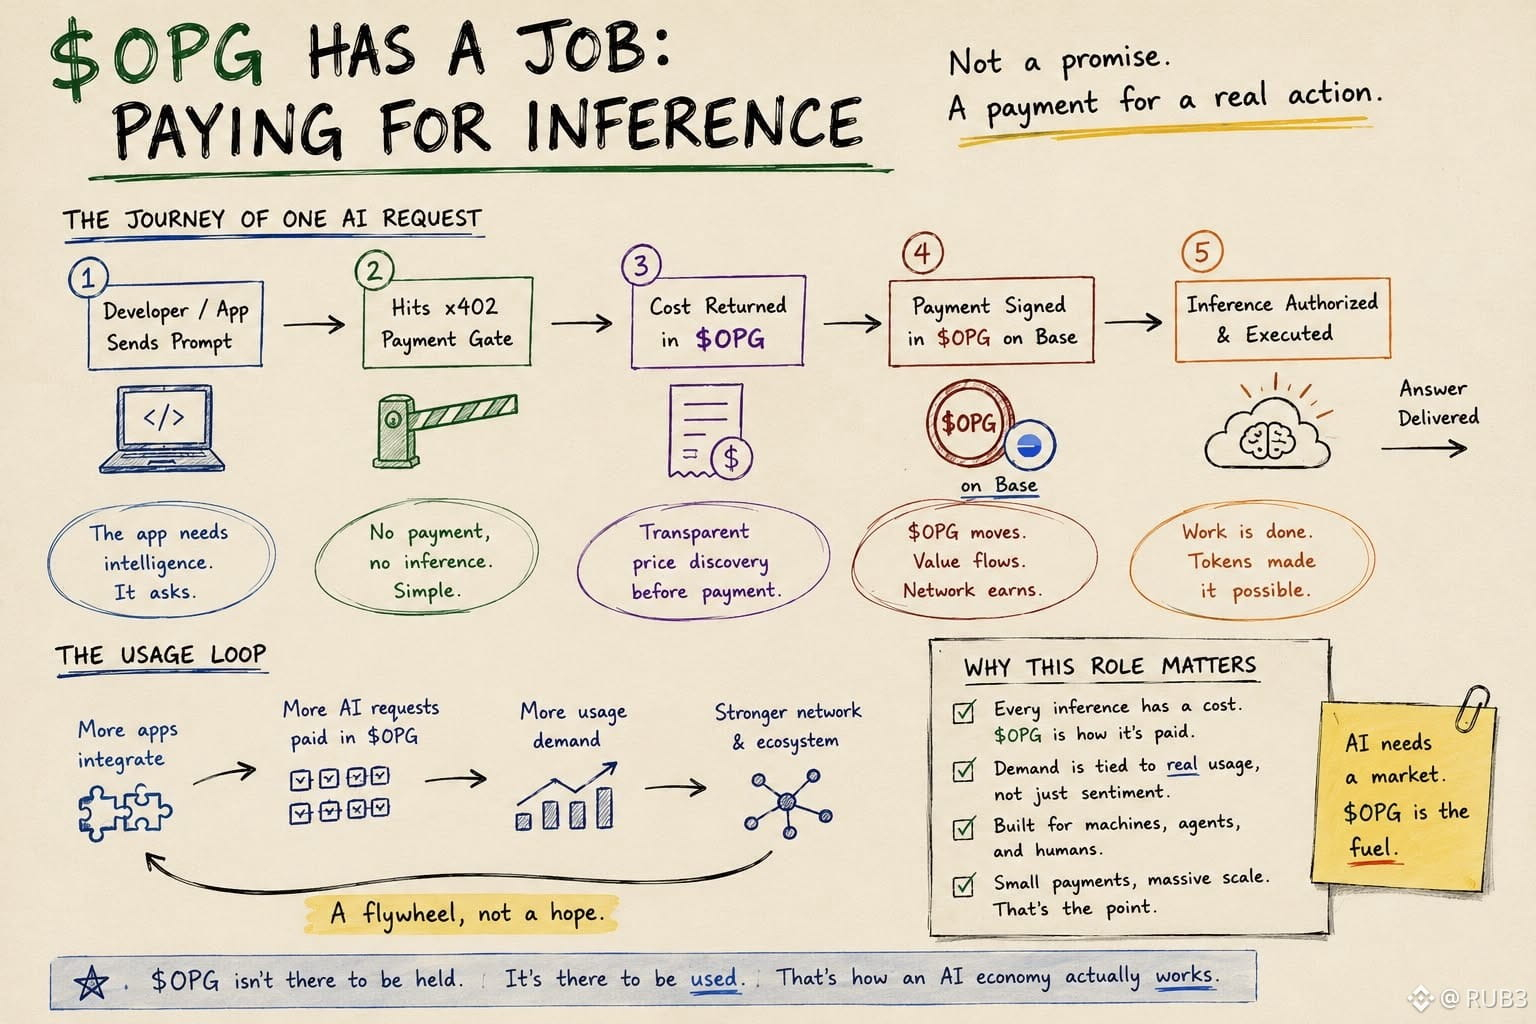
Розробник надсилає запит через OpenGradient. Запит проходить через платіжний шлюз x402. Вартість повертається, платіж підписується в OPG на Base, і лише тоді виконується авторизація інференсу.
Токен не просто чекає десь у відстороненні, поки відбудеться час від часу голосування з управління.
Він оплачує роботу.
Це важливо, тому що використання ШІ за своєю природою повторюване. Одна людина може поставити десять запитань. Застосунок може здійснювати тисячі викликів моделі. Автономний агент може безперервно купувати інференс щоразу, коли йому потрібно міркувати, перевіряти щось або вирішувати свою наступну дію.
Кожен запит невеликий.
А разом вони перетворюються на економіку.
Це вперше, коли для мене ідея OPG стала практичною. Попит не обов’язково має починатися з того, що хтось купує токен, бо вірить у певний наратив. Він може починатися з програмного забезпечення, якому потрібна відповідь, і яким оплачується обчислення, необхідні, щоб її отримати.
Цінність, яку варто відстежувати, може бути не в числі власників.
Це може бути кількість оплачених інференсів, що рухаються через @OpenGradient
chat.opengradient.ai дає звичайним користувачам спосіб увійти в продукт, тоді як x402 дає застосункам спосіб платити за інтелект, не зупиняючись для підписок, інвойсів або ручного погодження щоразу.
Це набагато чистіше завдання для токена.
Тепер складніше питання — чи зможе OpenGradient перетворити цей платіжний цикл на достатньо повторюване використання, щоб функціональний попит став видимим у масштабі мережі.
#opg $OPG
Я на мить перестав дивитися на $OPG як на токен і натомість слідував одній AI-заявці.
Це зробило його роль значно зрозумілішою.
Розробник надсилає запит через OpenGradient. Запит проходить через платіжний шлюз x402. Вартість повертається, платіж підписується в OPG на Base, і лише тоді виконується авторизація інференсу.
Токен не просто чекає десь у відстороненні, поки відбудеться час від часу голосування з управління.
Він оплачує роботу.
Це важливо, тому що використання ШІ за своєю природою повторюване. Одна людина може поставити десять запитань. Застосунок може здійснювати тисячі викликів моделі. Автономний агент може безперервно купувати інференс щоразу, коли йому потрібно міркувати, перевіряти щось або вирішувати свою наступну дію.
Кожен запит невеликий.
А разом вони перетворюються на економіку.
Це вперше, коли для мене ідея OPG стала практичною. Попит не обов’язково має починатися з того, що хтось купує токен, бо вірить у певний наратив. Він може починатися з програмного забезпечення, якому потрібна відповідь, і яким оплачується обчислення, необхідні, щоб її отримати.
Цінність, яку варто відстежувати, може бути не в числі власників.
Це може бути кількість оплачених інференсів, що рухаються через @OpenGradient
chat.opengradient.ai дає звичайним користувачам спосіб увійти в продукт, тоді як x402 дає застосункам спосіб платити за інтелект, не зупиняючись для підписок, інвойсів або ручного погодження щоразу.
Це набагато чистіше завдання для токена.
Тепер складніше питання — чи зможе OpenGradient перетворити цей платіжний цикл на достатньо повторюване використання, щоб функціональний попит став видимим у масштабі мережі.
4
97
·
--
Негативно
#opg $OPG
{future}(OPGUSDT)
Я колись видаляв чутливі AI розмови та відчував полегшення, коли гілка зникала.
Нещодавно я зрозумів, що ставився до пустого екрану як до доказу конфіденційності.
Але видалення чату відбувається наприкінці.
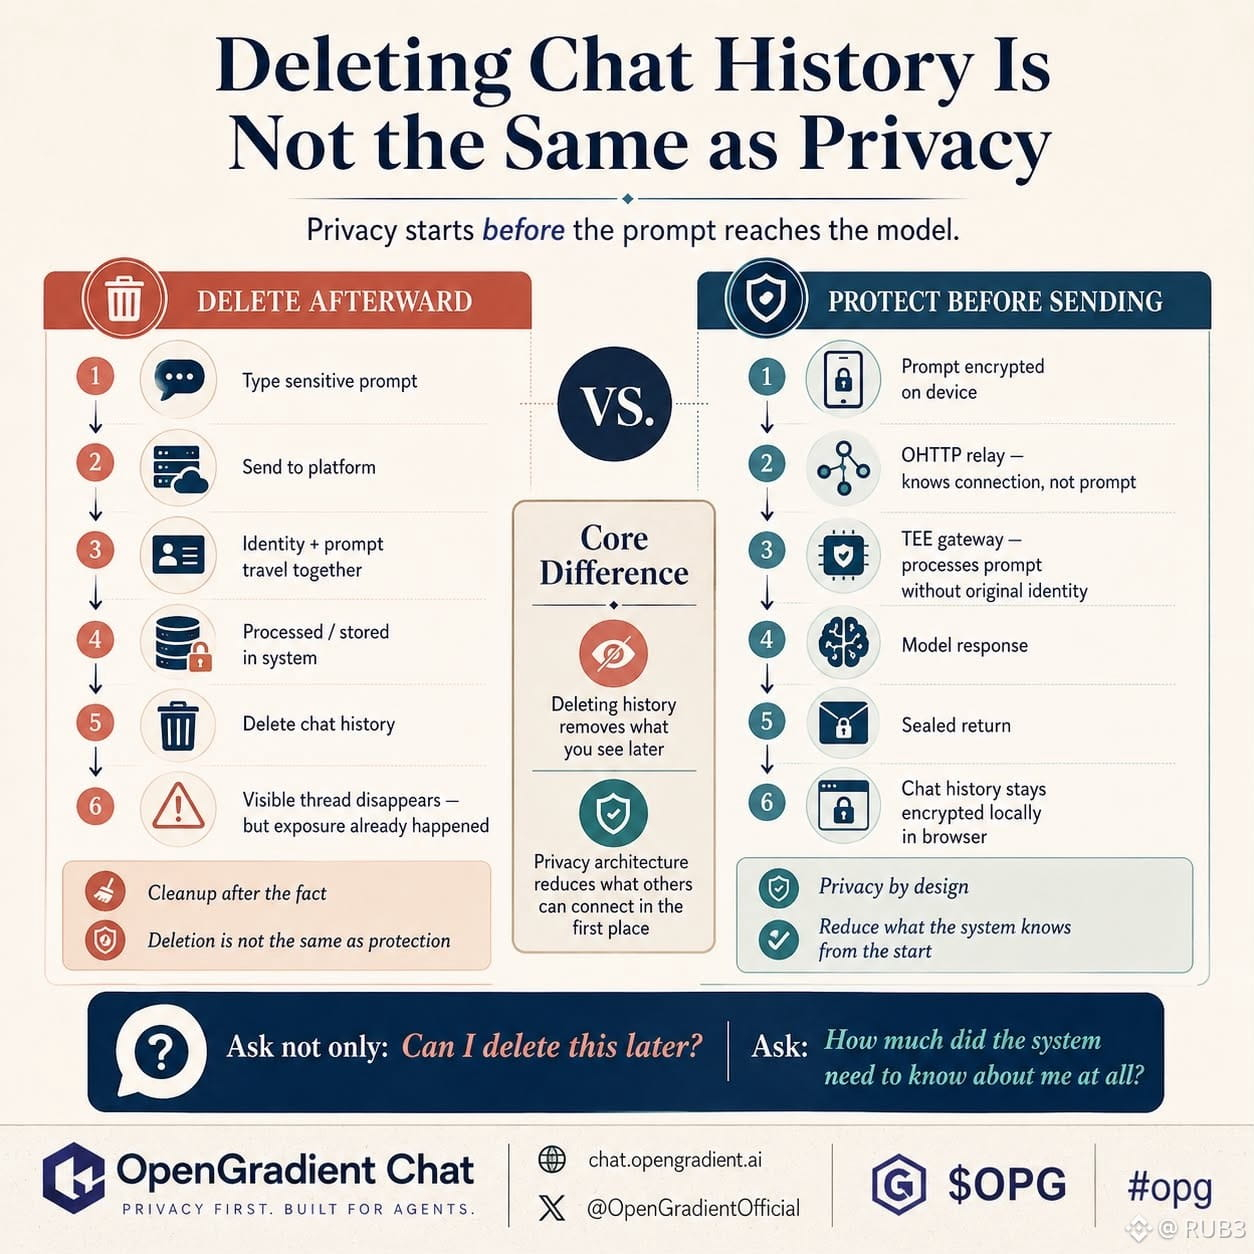
Запит вже залишив мій пристрій. Він вже пройшов через систему когось іншого, пов'язану з будь-яким обліковим записом чи інформацією про мережу, яка його супроводжувала. Видалення видимої розмови пізніше не змінює того, як він туди потрапив.
Саме тому дизайн OpenGradient Chat привернув мою увагу.
На chat.opengradient.ai, конфіденційність починається ще до того, як я натисну кнопку "відправити".
Запит шифрується на моєму пристрої. OHTTP реле відокремлює мою мережеву ідентичність від повідомлення, після чого захищений TEE шлюз обробляє запит, не отримуючи обидві частини разом.
Моя історія також залишається закритою в моєму браузері, замість того, щоб стати ще одним архівом, пов'язаним з обліковим записом десь ще.
Це змінило питання для мене.
Я більше не питаю лише: "Чи можу я видалити це пізніше?"
Я питаю: "Скільки системі потрібно було знати про мене спочатку?"
Це здається більш чесним тестом на конфіденційність.
@OpenGradient захищає розмову, поки вона створюється, а не пропонує кнопку очищення після того, як чутлива частина вже подорожувала.
Видалення історії може прибрати те, що я бачу.
Добра архітектура зменшує те, що інші могли підключити з самого початку.
Чи відчували б ви себе в безпеці, тому що розмову можна видалити, чи тому, що ваша ідентичність ніколи не була прив'язана до запиту з самого початку?
#opg $OPG
Я колись видаляв чутливі AI розмови та відчував полегшення, коли гілка зникала.
Нещодавно я зрозумів, що ставився до пустого екрану як до доказу конфіденційності.
Але видалення чату відбувається наприкінці.
Запит вже залишив мій пристрій. Він вже пройшов через систему когось іншого, пов'язану з будь-яким обліковим записом чи інформацією про мережу, яка його супроводжувала. Видалення видимої розмови пізніше не змінює того, як він туди потрапив.
Саме тому дизайн OpenGradient Chat привернув мою увагу.
На chat.opengradient.ai, конфіденційність починається ще до того, як я натисну кнопку "відправити".
Запит шифрується на моєму пристрої. OHTTP реле відокремлює мою мережеву ідентичність від повідомлення, після чого захищений TEE шлюз обробляє запит, не отримуючи обидві частини разом.
Моя історія також залишається закритою в моєму браузері, замість того, щоб стати ще одним архівом, пов'язаним з обліковим записом десь ще.
Це змінило питання для мене.
Я більше не питаю лише: "Чи можу я видалити це пізніше?"
Я питаю: "Скільки системі потрібно було знати про мене спочатку?"
Це здається більш чесним тестом на конфіденційність.
@OpenGradient захищає розмову, поки вона створюється, а не пропонує кнопку очищення після того, як чутлива частина вже подорожувала.
Видалення історії може прибрати те, що я бачу.
Добра архітектура зменшує те, що інші могли підключити з самого початку.
Чи відчували б ви себе в безпеці, тому що розмову можна видалити, чи тому, що ваша ідентичність ніколи не була прив'язана до запиту з самого початку?
6
5
172
·
--
Оптимістично
#opg $OPG
{future}(OPGUSDT)
Я витратив час, читаючи про вузли OpenGradient, атестації та архітектуру приватного інферування.
Цікава технологія, але потім у мене виникла простіша думка:
Більшість людей ніколи не прочитає жодного з цього.
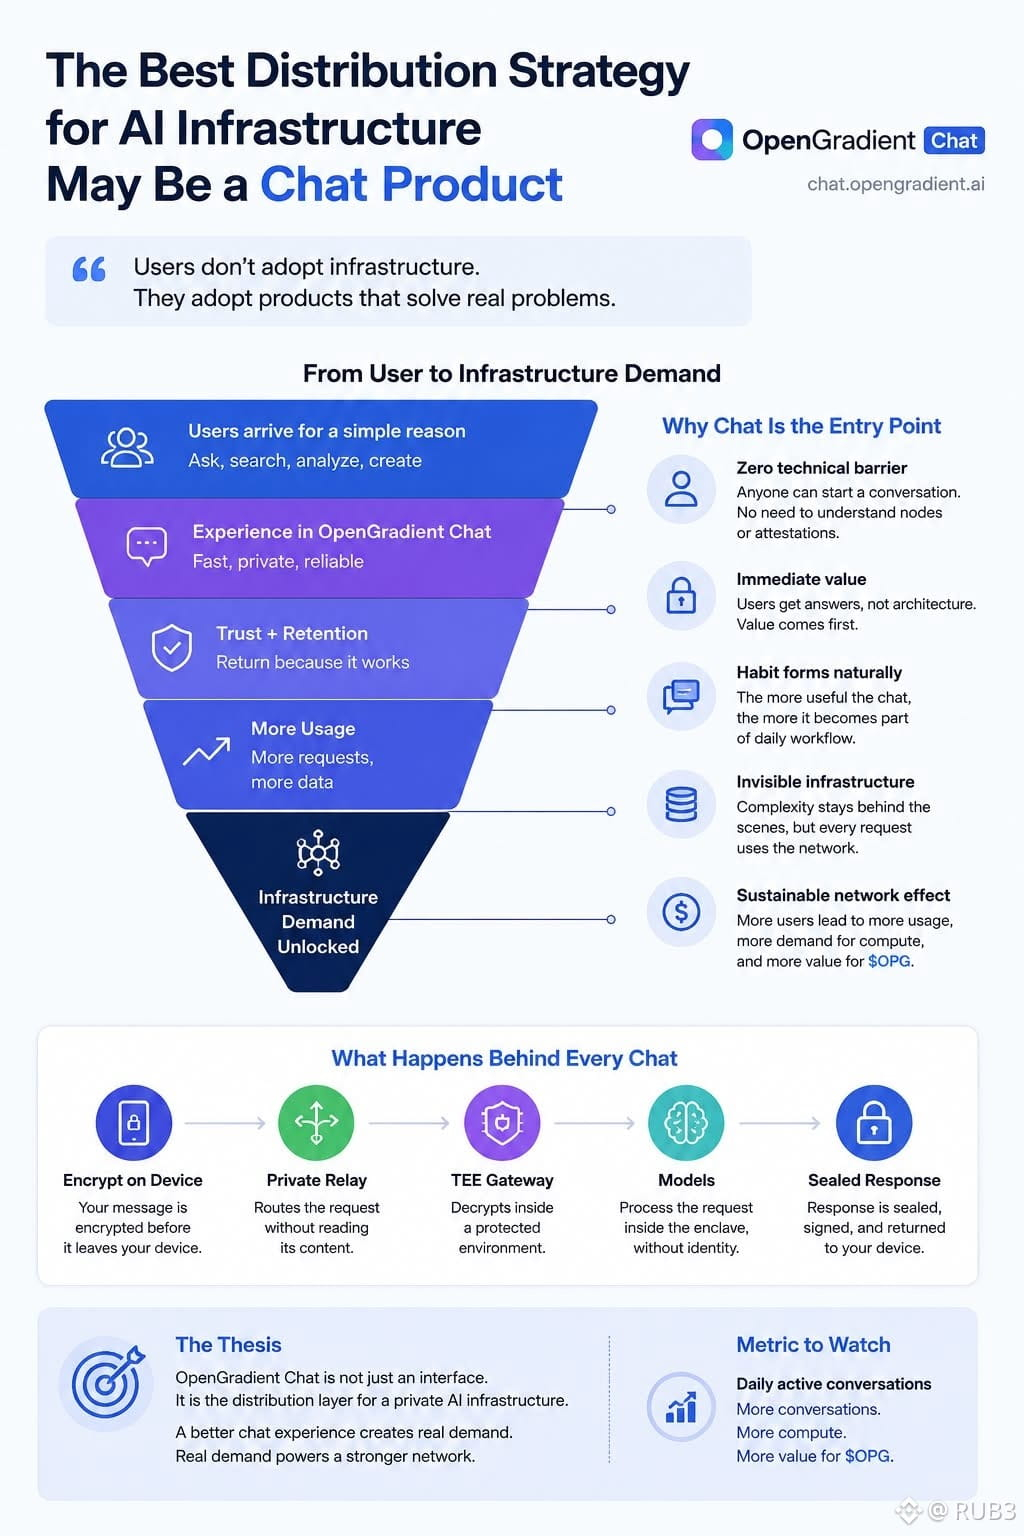
Вони відкриють chat.opengradient.ai, бо їм потрібна відповідь, хочуть порівняти моделі, дослідити щось або створити зображення. Якщо продукт добре працює, вони повернуться. Лише згодом вони можуть зацікавитися тим, що відбувається за екраном.
Це може бути справжня перевага в розподілі OpenGradient Chat.
@OpenGradient не потрібно, щоб кожен користувач спочатку розумів інфраструктуру. Чат дає людям знайому точку відліку, поки технічна система тихо виконує важку роботу під капотом.
Я думаю, багато інфраструктурних проектів роблять цей порядок неправильно.
Вони пояснюють мережу, архітектуру та токен, перш ніж дати звичайним користувачам причину піклуватися.
OpenGradient Chat перевертає це.
Спочатку користувач отримує щось корисне.
Потім повторні розмови створюють реальний попит на інфраструктуру, яка їх підтримує.
Ось чому я бачу Чат як більше, ніж просто фронт-енд. Це може стати місцем, де люди відкривають OpenGradient, навіть не шукаючи децентралізовану AI інфраструктуру.
Метрика, яку я б спостерігав, це не скільки людей читає технічну документацію.
Це скільки людей користується чатом, повертаються наступного дня і врешті-решт вирішують, що продукт достатньо корисний, щоб купити більше кредитів.
Ось де може початися справжній попит на $OPG .
#opg $OPG
Я витратив час, читаючи про вузли OpenGradient, атестації та архітектуру приватного інферування.
Цікава технологія, але потім у мене виникла простіша думка:
Більшість людей ніколи не прочитає жодного з цього.
Вони відкриють chat.opengradient.ai, бо їм потрібна відповідь, хочуть порівняти моделі, дослідити щось або створити зображення. Якщо продукт добре працює, вони повернуться. Лише згодом вони можуть зацікавитися тим, що відбувається за екраном.
Це може бути справжня перевага в розподілі OpenGradient Chat.
@OpenGradient не потрібно, щоб кожен користувач спочатку розумів інфраструктуру. Чат дає людям знайому точку відліку, поки технічна система тихо виконує важку роботу під капотом.
Я думаю, багато інфраструктурних проектів роблять цей порядок неправильно.
Вони пояснюють мережу, архітектуру та токен, перш ніж дати звичайним користувачам причину піклуватися.
OpenGradient Chat перевертає це.
Спочатку користувач отримує щось корисне.
Потім повторні розмови створюють реальний попит на інфраструктуру, яка їх підтримує.
Ось чому я бачу Чат як більше, ніж просто фронт-енд. Це може стати місцем, де люди відкривають OpenGradient, навіть не шукаючи децентралізовану AI інфраструктуру.
Метрика, яку я б спостерігав, це не скільки людей читає технічну документацію.
Це скільки людей користується чатом, повертаються наступного дня і врешті-решт вирішують, що продукт достатньо корисний, щоб купити більше кредитів.
Ось де може початися справжній попит на $OPG .
1
2
119
·
--
Негативно
#bedrock $BR
{future}(BRUSDT)
aк я думав, що безпека протоколу закінчується на контракті. аудит проходить, резерви збігаються, карбування залишається під контролем & логіка бриджу тримається.
але тоді користувач підписує одну нерозбірливу транзакцію, і раптом найнадійніша архітектура у світі залежить від припущення.
саме це змусило мені зрозуміти ERC-7730 всередині @Bedrock
він захищає зовсім іншу частину системи.
не резерв.
не сейф.
не бридж.
мить згоди.
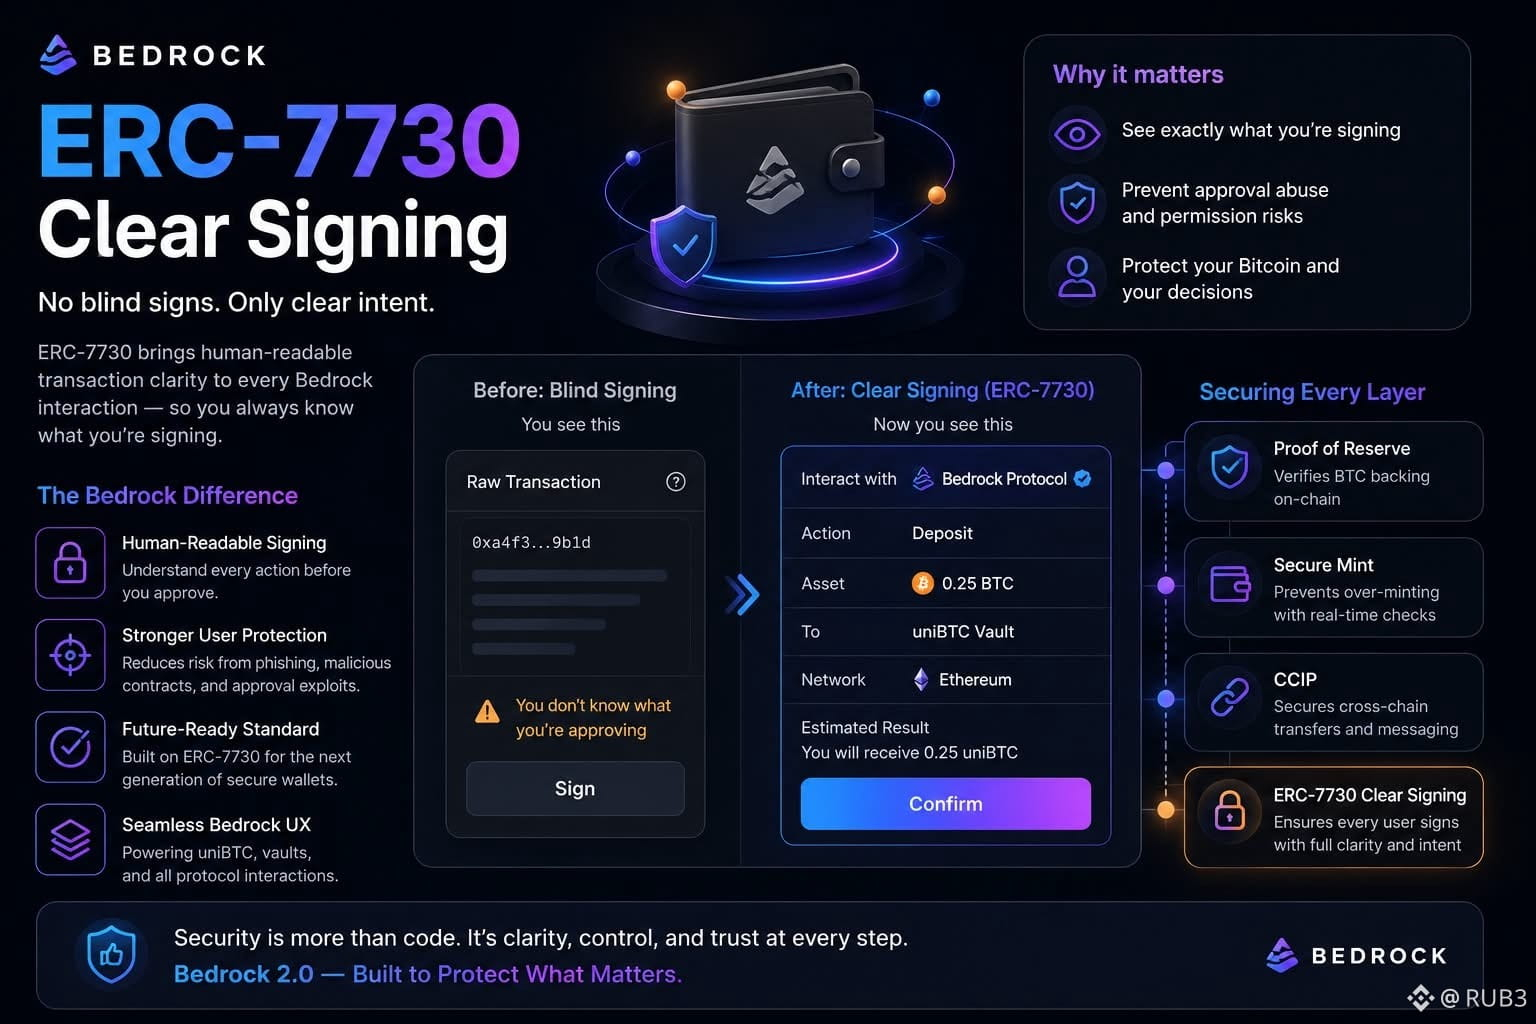
бо коли гаманець показує сирий calldata, користувач насправді не погоджується на дію, яку розуміє.
він погоджується на інтерпретацію.
ймовірно, це та Bedrock-транзакція, яку я мав на увазі.
ймовірно, це обмежене погодження.
цей контракт, ймовірно, робить те, що каже інтерфейс.
ймовірно.
це слово несе забагато Bitcoin.
ERC-7730 змінює поверхню підписання, даючи сумісним гаманцям структуровані метадані для викликів контракту Bedrock.
машина все ще отримує calldata.
але людина бачить намір.
яка функція викликається.
який актив рухається.
які дозволи надаються.
до якого протоколу належить ця взаємодія.
це здається дрібницею, доки не помітиш, де саме це сидить в архітектурі.
Chainlink Proof of Reserve, Secure Mint, CCIP — жодне з цього не може сказати користувачу, що транзакція перед ним — це не та транзакція, яку він думав, що підписує.
ERC-7730 закриває цей людський розрив.
можливо, це свіжіший спосіб читати security stack Bedrock.
один рівень захищає актив.
один захищає емісію.
один захищає переміщення.
цей — захищає зміст.
бо транзакція може бути технічно валідною і все одно бути повністю неправильною для людини, яка погоджується.
Bedrock хоче, щоб uniBTC рухався через більше сейфів, більше стратегій & більше ланцюгів.
це розширення створює більше взаємодій із контрактами, а не менше.
тому зрозуміле підписання — це не лише краще UX гаманця.
це точка, де інфраструктура Bedrock нарешті стає читабельною для людини, яка її авторизує.
без сліпої довіри.
без порожнього підпису.
система має знати, що вона робить.
і користувач теж має знати
#bedrock $BR
aк я думав, що безпека протоколу закінчується на контракті. аудит проходить, резерви збігаються, карбування залишається під контролем & логіка бриджу тримається.
але тоді користувач підписує одну нерозбірливу транзакцію, і раптом найнадійніша архітектура у світі залежить від припущення.
саме це змусило мені зрозуміти ERC-7730 всередині @Bedrock
він захищає зовсім іншу частину системи.
не резерв.
не сейф.
не бридж.
мить згоди.
бо коли гаманець показує сирий calldata, користувач насправді не погоджується на дію, яку розуміє.
він погоджується на інтерпретацію.
ймовірно, це та Bedrock-транзакція, яку я мав на увазі.
ймовірно, це обмежене погодження.
цей контракт, ймовірно, робить те, що каже інтерфейс.
ймовірно.
це слово несе забагато Bitcoin.
ERC-7730 змінює поверхню підписання, даючи сумісним гаманцям структуровані метадані для викликів контракту Bedrock.
машина все ще отримує calldata.
але людина бачить намір.
яка функція викликається.
який актив рухається.
які дозволи надаються.
до якого протоколу належить ця взаємодія.
це здається дрібницею, доки не помітиш, де саме це сидить в архітектурі.
Chainlink Proof of Reserve, Secure Mint, CCIP — жодне з цього не може сказати користувачу, що транзакція перед ним — це не та транзакція, яку він думав, що підписує.
ERC-7730 закриває цей людський розрив.
можливо, це свіжіший спосіб читати security stack Bedrock.
один рівень захищає актив.
один захищає емісію.
один захищає переміщення.
цей — захищає зміст.
бо транзакція може бути технічно валідною і все одно бути повністю неправильною для людини, яка погоджується.
Bedrock хоче, щоб uniBTC рухався через більше сейфів, більше стратегій & більше ланцюгів.
це розширення створює більше взаємодій із контрактами, а не менше.
тому зрозуміле підписання — це не лише краще UX гаманця.
це точка, де інфраструктура Bedrock нарешті стає читабельною для людини, яка її авторизує.
без сліпої довіри.
без порожнього підпису.
система має знати, що вона робить.
і користувач теж має знати
2
1
75
·
--
Негативно
#bedrock $BR @Bedrock
{future}(BRUSDT)
я раніше вважав, що доказ резерву означає, що система вже захищена.
резерви видимі.
числа збігаються.
достатньо добре. але в цьому мисленні є прихована прогалина.
знати, що забезпечення існує, не те саме, що змусити контракт на випуск дотримуватися його.
дашборд може показати правду, але система все ще може зробити неправильний крок.
саме це змусило мене зрозуміти налаштування Chainlink від Bedrock.
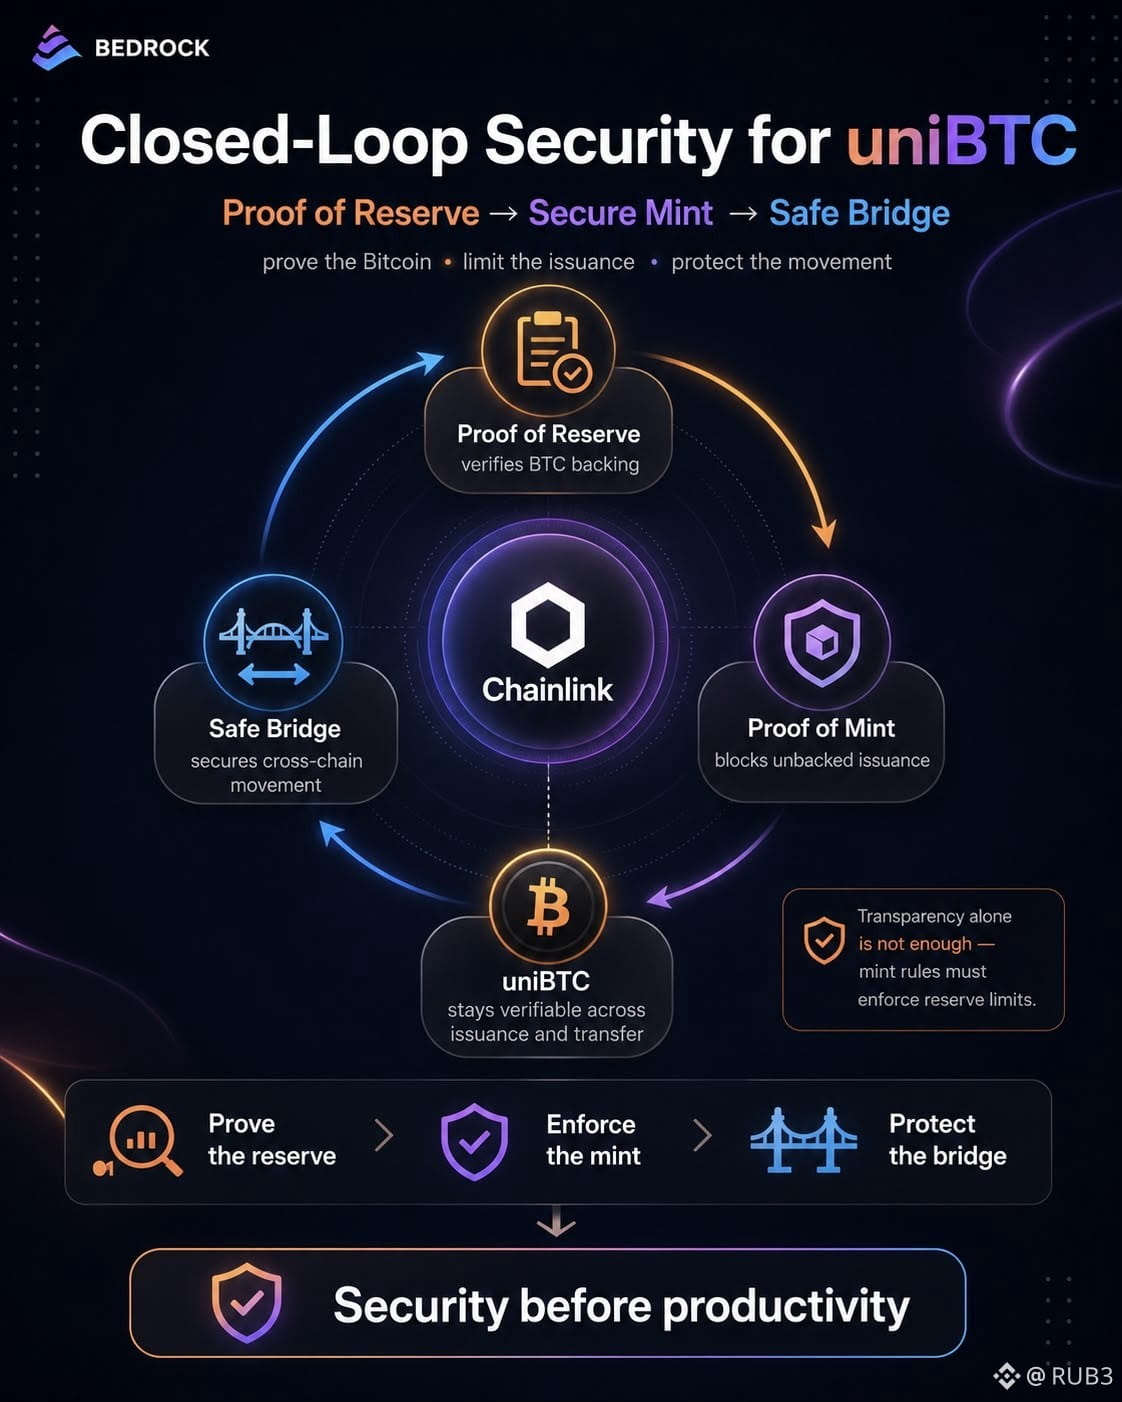
Доказ резерву стежить за стороною BTC.
Secure Mint стоїть біля дверей випуску.
& CCIP переносить ту ж логіку безпеки у переміщення між ланцюгами.
це не три випадкові інтеграції, які сидять поруч одна з одною.
вони закривають три різні місця, де uniBTC може втратити своє значення.
по-перше, чи існує резерв?
по-друге, чи дозволяє цей резерв новий випуск?
по-третє, чи може актив переміщатися без того, щоб шлях між ланцюгами став найслабшою ланкою?
середній крок, напевно, той, що люди пропускають у своїх головах.
тому що прозорість резерву звучить заспокійливо.
але прозорість після поганого випуску була б дуже запізнілим втішенням.
Secure Mint змінює це.
перед тим, як буде створено новий uniBTC, контракт перевіряє, чи існує існуюча пропозиція плюс нова кількість, і чи вписується вона в перевірений резерв.
якщо ні, транзакція не стає попередженням.
вона стає відмовою.
ця різниця здається важливою.
одна система говорить вам, що щось пішло не так.
інша відмовляється дозволити існування неправильного стану.
& для Bedrock 2.0 це глибше, ніж маркетинг безпеки.
uniBTC має стати вхідним активом для різних шляхів прибутковості Bitcoin.
якщо базовий актив може бути перевипущений, кожен сейф вище нього успадковує ту ж саму хибну припущення.
кредит може бути структурований.
стратегії можуть бути керовані.
BRclaw може моніторити ризик.
жоден з цих аспектів не виправляє слабкий шар випуску під ним.
тому, можливо, справжня архітектура не є
Доказ резерву → Secure Mint → CCIP.
можливо, це
доказати Bitcoin.
обмежити випуск.
захистити переміщення.
замкнене коло, перш ніж uniBTC буде запрошено стати продуктивним де-небудь ще.
#bedrock $BR @Bedrock
я раніше вважав, що доказ резерву означає, що система вже захищена.
резерви видимі.
числа збігаються.
достатньо добре. але в цьому мисленні є прихована прогалина.
знати, що забезпечення існує, не те саме, що змусити контракт на випуск дотримуватися його.
дашборд може показати правду, але система все ще може зробити неправильний крок.
саме це змусило мене зрозуміти налаштування Chainlink від Bedrock.
Доказ резерву стежить за стороною BTC.
Secure Mint стоїть біля дверей випуску.
& CCIP переносить ту ж логіку безпеки у переміщення між ланцюгами.
це не три випадкові інтеграції, які сидять поруч одна з одною.
вони закривають три різні місця, де uniBTC може втратити своє значення.
по-перше, чи існує резерв?
по-друге, чи дозволяє цей резерв новий випуск?
по-третє, чи може актив переміщатися без того, щоб шлях між ланцюгами став найслабшою ланкою?
середній крок, напевно, той, що люди пропускають у своїх головах.
тому що прозорість резерву звучить заспокійливо.
але прозорість після поганого випуску була б дуже запізнілим втішенням.
Secure Mint змінює це.
перед тим, як буде створено новий uniBTC, контракт перевіряє, чи існує існуюча пропозиція плюс нова кількість, і чи вписується вона в перевірений резерв.
якщо ні, транзакція не стає попередженням.
вона стає відмовою.
ця різниця здається важливою.
одна система говорить вам, що щось пішло не так.
інша відмовляється дозволити існування неправильного стану.
& для Bedrock 2.0 це глибше, ніж маркетинг безпеки.
uniBTC має стати вхідним активом для різних шляхів прибутковості Bitcoin.
якщо базовий актив може бути перевипущений, кожен сейф вище нього успадковує ту ж саму хибну припущення.
кредит може бути структурований.
стратегії можуть бути керовані.
BRclaw може моніторити ризик.
жоден з цих аспектів не виправляє слабкий шар випуску під ним.
тому, можливо, справжня архітектура не є
Доказ резерву → Secure Mint → CCIP.
можливо, це
доказати Bitcoin.
обмежити випуск.
захистити переміщення.
замкнене коло, перш ніж uniBTC буде запрошено стати продуктивним де-небудь ще.
2
1
137
·
--
Оптимістично
#bedrock $BR
{future}(BRUSDT)
Колись я відокремлював прибутковість і безпеку у своїй голові.
Прибутковість була захопливою частиною.
Безпека була просто фоном.
Але з Bedrock, я більше не думаю, що таке розділення працює.
Якщо біткоїн-капітал рухається через сейфи, uniBTC-роути та стратегії BTCfi, тоді рівень безпеки — це не «додатково».
Це частина самої прибутковості.
Ось чому Chainlink Proof of Reserve Secure Mint тут здається важливим.
Ризик — не лише хак у звичному сенсі.
Глибший ризик — невідповідність.
Емітується більше активів, ніж реально забезпечено.
Сейф виглядає здоровим спереду, тоді як шар забезпечення позаду — не очищений.
Для власників біткоїна такий ризик небезпечний, бо все може виглядати нормально, доки довіра не зламається.
Тож я не бачу це оновлення просто як технічний чекбокс.
Я бачу його як @Bedrock спробу переконатися, що продуктивний BTC не стане сліпим BTC.
Перш ніж капітал почне ганятися за маршрутами, базовий рівень має довести, що активна сторона надійна.
Ось що мені подобається.
Bedrock 2.0 рухає нас до інтелектуального руху біткоїн-капіталу, але це має значення лише тоді, коли логіка карбування та забезпечення залишається дисциплінованою.
Прибутковість може залучати користувачів.
Безпека — утримує.
І в BTCfi довіра не будується гучним APY.
Вона будується тим, що двигун не може тихо пообіцяти більше, ніж він має.
Що найбільше важить для довіри у BTCfi?
#bedrock $BR
Колись я відокремлював прибутковість і безпеку у своїй голові.
Прибутковість була захопливою частиною.
Безпека була просто фоном.
Але з Bedrock, я більше не думаю, що таке розділення працює.
Якщо біткоїн-капітал рухається через сейфи, uniBTC-роути та стратегії BTCfi, тоді рівень безпеки — це не «додатково».
Це частина самої прибутковості.
Ось чому Chainlink Proof of Reserve Secure Mint тут здається важливим.
Ризик — не лише хак у звичному сенсі.
Глибший ризик — невідповідність.
Емітується більше активів, ніж реально забезпечено.
Сейф виглядає здоровим спереду, тоді як шар забезпечення позаду — не очищений.
Для власників біткоїна такий ризик небезпечний, бо все може виглядати нормально, доки довіра не зламається.
Тож я не бачу це оновлення просто як технічний чекбокс.
Я бачу його як @Bedrock спробу переконатися, що продуктивний BTC не стане сліпим BTC.
Перш ніж капітал почне ганятися за маршрутами, базовий рівень має довести, що активна сторона надійна.
Ось що мені подобається.
Bedrock 2.0 рухає нас до інтелектуального руху біткоїн-капіталу, але це має значення лише тоді, коли логіка карбування та забезпечення залишається дисциплінованою.
Прибутковість може залучати користувачів.
Безпека — утримує.
І в BTCfi довіра не будується гучним APY.
Вона будується тим, що двигун не може тихо пообіцяти більше, ніж він має.
Що найбільше важить для довіри у BTCfi?
Proof of Reserve
100%
Secure minting
0%
Vault backing
0%
Risk controls
0%
2 Голосів • Голосування закрито
1
2
87
·
--
Оптимістично
#bedrock $BR
{future}(BRUSDT)
Кредитний дохід – це частина BTCfi, яку я ніколи не люблю читати занадто швидко.
Бо зовні може виглядати все чисто.
Сейф показує дохід.
Капітал задіяний.
Маршрут звучить стабільно.
Але кредит – це не лише про прибуток.
Йдеться про те, хто використовує капітал, що захищає сторону кредитора, і чи дійсно ризик структурований, чи просто прихований за гарним числом.
Ось чому бічна сторона Bedrock 2.0 здається мені важливою.
Це робить кредитний маршрут менш схожим на "BTC кудись йде і заробляє."
Тут є ясніший шлях.
uniBTC підтримує капітал Bitcoin, пов'язуючи його з Bedrock.
Капітал приносить покриту кредитну структуру.
Капітал не просто ганяється за невизначеною можливістю кредитування. Він рухається через структуру, де важливі підписка, логіка застави та попит на кредит.
Це змінює те, як я читаю сейф.
Я більше не дивлюсь лише на дохід.
Я дивлюсь на те, чи має маршрут дисципліну.
Бо прихований кредитний ризик зазвичай виглядає нормально, поки ринок не почне напружуватись. @Bedrock
Тоді раптом усі починають ставити питання, які мали б задати перед входом.
Bedrock 2.0 виглядає сильнішим, коли кредит розглядається таким чином.
Не як блискуча категорія доходу.
А як структурований шлях для капіталу Bitcoin.
Для мене це те, що робить BTC дохід більш серйозним.
Менше таємниць.
Більше ясності маршруту.
Що є найважливішим у BTC кредиті?
#bedrock $BR
Кредитний дохід – це частина BTCfi, яку я ніколи не люблю читати занадто швидко.
Бо зовні може виглядати все чисто.
Сейф показує дохід.
Капітал задіяний.
Маршрут звучить стабільно.
Але кредит – це не лише про прибуток.
Йдеться про те, хто використовує капітал, що захищає сторону кредитора, і чи дійсно ризик структурований, чи просто прихований за гарним числом.
Ось чому бічна сторона Bedrock 2.0 здається мені важливою.
Це робить кредитний маршрут менш схожим на "BTC кудись йде і заробляє."
Тут є ясніший шлях.
uniBTC підтримує капітал Bitcoin, пов'язуючи його з Bedrock.
Капітал приносить покриту кредитну структуру.
Капітал не просто ганяється за невизначеною можливістю кредитування. Він рухається через структуру, де важливі підписка, логіка застави та попит на кредит.
Це змінює те, як я читаю сейф.
Я більше не дивлюсь лише на дохід.
Я дивлюсь на те, чи має маршрут дисципліну.
Бо прихований кредитний ризик зазвичай виглядає нормально, поки ринок не почне напружуватись. @Bedrock
Тоді раптом усі починають ставити питання, які мали б задати перед входом.
Bedrock 2.0 виглядає сильнішим, коли кредит розглядається таким чином.
Не як блискуча категорія доходу.
А як структурований шлях для капіталу Bitcoin.
Для мене це те, що робить BTC дохід більш серйозним.
Менше таємниць.
Більше ясності маршруту.
Що є найважливішим у BTC кредиті?
Underwriting
0%
Clear route
50%
Real demand
50%
Risk control
0%
2 Голосів • Голосування закрито
2
126
·
--
Оптимістично
#genius $GENIUS
{future}(GENIUSUSDT)
Раніше я думав, що крос-ланцюгові торги означають лише переміщення активів з однієї мережі в іншу.
Спочатку міст.
Потім торгівля.
Це було для мене нормально.
Але після того, як я зробив це достатню кількість разів, почало здаватися, що щось не так.
@GeniusOfficial
Ідея торгівлі може бути простою, але шлях стає важким. Я бачу можливості в одній мережі, кошти сидять в іншій мережі, ліквідність краща десь ще, і раптом я більше не торгую. Я управляю рухом.
Ця затримка змінює все.
До того часу, як капітал досягає потрібного місця, котирування може змінитися, маршрут може ослабнути, і налаштування може навіть не відчуватися так само.
Ось чому крос-ланцюгова частина Genius важлива для мене.
Це не лише про підтримку багатьох ланцюгів.
Це про те, щоб шлях торгівлі відчувався менш розділеним.
Solana, Ethereum, Base, Avalanche, Arbitrum, Optimism, BNB, Polygon та Sonic не повинні відчуватися як окремі кімнати щоразу, коли трейдер хоче діяти. Для серйозної реалізації система повинна розуміти, що можливість не чекає на ручний міст.
Ось де Genius Bridge Protocol вписується у більшу архітектуру.
Термінал бачить намір.
Міст обробляє рух.
Маршрути шукають доступну ліквідність.
Gh0st захищає шлях гаманця.
Виконання намагається завершити угоду, не змушуючи користувача проходити кожен крок на рівні ланцюга самостійно.
Для мене це справжня крос-ланцюгова проблема, яку Genius намагається вирішити.
Не просто переміщення активів.
Чисте переміщення наміру з одного ланцюга на інший до того, як угода втратить свою перевагу.
Що найбільше шкодить крос-ланцюговим торгам?
#genius $GENIUS
Раніше я думав, що крос-ланцюгові торги означають лише переміщення активів з однієї мережі в іншу.
Спочатку міст.
Потім торгівля.
Це було для мене нормально.
Але після того, як я зробив це достатню кількість разів, почало здаватися, що щось не так.
@GeniusOfficial
Ідея торгівлі може бути простою, але шлях стає важким. Я бачу можливості в одній мережі, кошти сидять в іншій мережі, ліквідність краща десь ще, і раптом я більше не торгую. Я управляю рухом.
Ця затримка змінює все.
До того часу, як капітал досягає потрібного місця, котирування може змінитися, маршрут може ослабнути, і налаштування може навіть не відчуватися так само.
Ось чому крос-ланцюгова частина Genius важлива для мене.
Це не лише про підтримку багатьох ланцюгів.
Це про те, щоб шлях торгівлі відчувався менш розділеним.
Solana, Ethereum, Base, Avalanche, Arbitrum, Optimism, BNB, Polygon та Sonic не повинні відчуватися як окремі кімнати щоразу, коли трейдер хоче діяти. Для серйозної реалізації система повинна розуміти, що можливість не чекає на ручний міст.
Ось де Genius Bridge Protocol вписується у більшу архітектуру.
Термінал бачить намір.
Міст обробляє рух.
Маршрути шукають доступну ліквідність.
Gh0st захищає шлях гаманця.
Виконання намагається завершити угоду, не змушуючи користувача проходити кожен крок на рівні ланцюга самостійно.
Для мене це справжня крос-ланцюгова проблема, яку Genius намагається вирішити.
Не просто переміщення активів.
Чисте переміщення наміру з одного ланцюга на інший до того, як угода втратить свою перевагу.
Що найбільше шкодить крос-ланцюговим торгам?
Bridge delay
0%
Bad routing
0%
Lost quotes
0%
Wallet leaks
100%
2 Голосів • Голосування закрито
2
154
·
--
Оптимістично
#bedrock $BR
{future}(BRUSDT)
Коли я зараз бачу BTCfi, я не питаю тільки:
"Який APY?"
Я спочатку питаю щось інше.
Хто управляє ризиками?
Це питання змінило мій погляд на Bedrock 2.0.
Бо дохід — це лише перше число. Справжня історія — це те, що відбувається за ним.
Куди входить капітал Bitcoin?
Яким шляхом він рухається?
Хто відповідає за стратегію?
Який шар захищає структуру?
І що відбувається, коли умови на ринку перестають бути дружніми?
Тут @Bedrock виглядає для мене сильніше, ніж звичайний продукт доходу BTC.
uniBTC не просто припаркований десь для простого повернення.
Він стає капітальним шаром.
Потім Bedrock з'єднує цей капітал з різними маршрутами, такими як ринково-нейтральні стратегії, кредит, DeFi-індигенний дохід і RWA експозиція.
Але важлива частина — це не лише кількість маршрутів.
Це довіра до цих маршрутів.
Капітал має значення, тому що кредит потребує структури.
Selini має значення, бо виконання потребує досвіду.
Symbiotic має значення, бо інституційні сховища потребують сильніших припущень безпеки.
BRclaw має значення, тому що користувачі повинні розуміти ризик, перш ніж капітал переміститься.
Ось така повна картина, яка мені подобається.
Bedrock 2.0 не просить користувачів довіряти заголовковому APY.
Вона будує маршрут + партнера + ризик навколо капіталу Bitcoin.
Для мене, саме так має виглядати зрілість BTCfi.
Не просто "заробляти більше."
Але знати, куди йде ваш BTC, хто управляє шляхом, і яка система стоїть за доходом.
Що найважливіше перед тим, як довіряти сховищу BTCfi?
#bedrock $BR
Коли я зараз бачу BTCfi, я не питаю тільки:
"Який APY?"
Я спочатку питаю щось інше.
Хто управляє ризиками?
Це питання змінило мій погляд на Bedrock 2.0.
Бо дохід — це лише перше число. Справжня історія — це те, що відбувається за ним.
Куди входить капітал Bitcoin?
Яким шляхом він рухається?
Хто відповідає за стратегію?
Який шар захищає структуру?
І що відбувається, коли умови на ринку перестають бути дружніми?
Тут @Bedrock виглядає для мене сильніше, ніж звичайний продукт доходу BTC.
uniBTC не просто припаркований десь для простого повернення.
Він стає капітальним шаром.
Потім Bedrock з'єднує цей капітал з різними маршрутами, такими як ринково-нейтральні стратегії, кредит, DeFi-індигенний дохід і RWA експозиція.
Але важлива частина — це не лише кількість маршрутів.
Це довіра до цих маршрутів.
Капітал має значення, тому що кредит потребує структури.
Selini має значення, бо виконання потребує досвіду.
Symbiotic має значення, бо інституційні сховища потребують сильніших припущень безпеки.
BRclaw має значення, тому що користувачі повинні розуміти ризик, перш ніж капітал переміститься.
Ось така повна картина, яка мені подобається.
Bedrock 2.0 не просить користувачів довіряти заголовковому APY.
Вона будує маршрут + партнера + ризик навколо капіталу Bitcoin.
Для мене, саме так має виглядати зрілість BTCfi.
Не просто "заробляти більше."
Але знати, куди йде ваш BTC, хто управляє шляхом, і яка система стоїть за доходом.
Що найважливіше перед тим, як довіряти сховищу BTCfi?
Risk path
33%
Partners
0%
Security layer
0%
Strategy route
67%
3 Голосів • Голосування закрито
1
2
192
·
--
Оптимістично
#genius $GENIUS
{future}(GENIUSUSDT)
Раніше я оцінював торгові продукти за їхніми функціями.
Спотова підтримка.
Перпетуальні ф'ючерси.
Перегляд портфеля.
Лімітні ордери.
Аналітика.
Але після того, як достатньо часу користувався DeFi, я зрозумів, що тільки функцій недостатньо для серйозного терміналу.
Справжнє питання в тому, чи працюють всі ці елементи разом, коли трейдер під тиском.
Ось чому @GeniusOfficial мені цікаво.
Спотові та перпетуальні ринки в одній неконсервативній інтерфейсі - це не просто зручність. Вони важливі, тому що професійні трейдери не думають у відокремлених вкладках. Вони думають про позиції, експозицію, таймінг і рух капіталу.
Уніфікований перегляд портфеля важливий, тому що розкидані баланси по мережах ускладнюють розуміння ризику.
Розширені ордери важливі, адже не кожна стратегія повинна виконуватися як терміновий ринковий своп.
Аналітика в реальному часі важлива, адже застаріла інформація може швидко перетворити чистий сетап на поганий.
І неконсервативність важлива, адже вся суть в тому, щоб отримати більш сильний торговий досвід без втрати контролю над активами.
Це для мене більша Genius спрямованість.
Вона намагається впровадити поведінку торгівлі, схожу на CEX, в ончейн ринки, не копіюючи модель консервування.
Це непросто.
Адже CEX контролює все всередині однієї закритої системи.
Genius повинна створити подібне відчуття, пересуваючись через відкритий, фрагментований DeFi.
Якщо це спрацює, цінність не лише в токені.
Цінність полягає в тому, щоб зробити ончейн торгівлю менш зламаною для серйозних користувачів.
#genius $GENIUS
Раніше я оцінював торгові продукти за їхніми функціями.
Спотова підтримка.
Перпетуальні ф'ючерси.
Перегляд портфеля.
Лімітні ордери.
Аналітика.
Але після того, як достатньо часу користувався DeFi, я зрозумів, що тільки функцій недостатньо для серйозного терміналу.
Справжнє питання в тому, чи працюють всі ці елементи разом, коли трейдер під тиском.
Ось чому @GeniusOfficial мені цікаво.
Спотові та перпетуальні ринки в одній неконсервативній інтерфейсі - це не просто зручність. Вони важливі, тому що професійні трейдери не думають у відокремлених вкладках. Вони думають про позиції, експозицію, таймінг і рух капіталу.
Уніфікований перегляд портфеля важливий, тому що розкидані баланси по мережах ускладнюють розуміння ризику.
Розширені ордери важливі, адже не кожна стратегія повинна виконуватися як терміновий ринковий своп.
Аналітика в реальному часі важлива, адже застаріла інформація може швидко перетворити чистий сетап на поганий.
І неконсервативність важлива, адже вся суть в тому, щоб отримати більш сильний торговий досвід без втрати контролю над активами.
Це для мене більша Genius спрямованість.
Вона намагається впровадити поведінку торгівлі, схожу на CEX, в ончейн ринки, не копіюючи модель консервування.
Це непросто.
Адже CEX контролює все всередині однієї закритої системи.
Genius повинна створити подібне відчуття, пересуваючись через відкритий, фрагментований DeFi.
Якщо це спрацює, цінність не лише в токені.
Цінність полягає в тому, щоб зробити ончейн торгівлю менш зламаною для серйозних користувачів.
Bullish ⬆️
50%
Bearish ⬇️
50%
2 Голосів • Голосування закрито
1
174
·
--
Негативно
#genius $GENIUS
{future}(GENIUSUSDT)
Я почав дивитися на Genius інакше, коли перестав сприймати його як один торговий продукт.
Наскільки це більше схоже на повний маршрут.
Дані → Конфіденційність → Ліквідність → Виконання.
Цей порядок має значення.
Бо кожна угода починається як дані, перш ніж перетворитися на транзакцію.
Коли я відкриваю термінал і готую угоду, я вже формую сигнали. Вибір пари, історія гаманця, розмір, таймінг, ліміт проскальзування, вподобання маршруту. Навіть перш ніж я клацну — угода вже має форму.
Ось де для мене більшість систем DeFi відчуваються слабкими.
Вони ставляться до виконання як до головної події, але ігнорують те, скільки інформації витікає ще до того, як виконання навіть сталося.
Саме тому мапа Genius має сенс.
Спершу система має зрозуміти дані про намір, не перетворивши їх на легкий сигнал.
Тоді важлива конфіденційність — не як випадкова функція, а як захист навколо торгового патерну трейдера. Gh0st підходить тут, бо поведінка гаманця може розкривати більше, ніж люди думають. Гаманцю не потрібне ваше ім’я, щоб показати, як ви торгуєте.
Далі важлива ліквідність.
Але не просто «більше ліквідності».
Зручна ліквідність.
Така, яку можна маршрутизувати через розрізнені місця, не змушуючи трейдера вручну воювати з кожним пулом, мостом і майданчиком.
Потім виконання стає фінальним тестом.
Якщо котирування застаріле, маршрут слабкий або логіка маркет-мейкінгу надто далека від розрахунку — угода втрачає цінність на останньому кроці.
Ось чому @GeniusOfficial feels цікаво мені.
Це не лише створення термінала, де трейдери натискають.
Це спроба керувати всім рухом угоди — від приватного наміру до придатної для використання ліквідності й до фінального виконання.
Для мене це й є справжня архітектура.
Не екран.
Система, що захищає угоду ще до того, як ринок отримає шанс її прочитати.
Який шар найбільше важить для Genius?
#genius $GENIUS
Я почав дивитися на Genius інакше, коли перестав сприймати його як один торговий продукт.
Наскільки це більше схоже на повний маршрут.
Дані → Конфіденційність → Ліквідність → Виконання.
Цей порядок має значення.
Бо кожна угода починається як дані, перш ніж перетворитися на транзакцію.
Коли я відкриваю термінал і готую угоду, я вже формую сигнали. Вибір пари, історія гаманця, розмір, таймінг, ліміт проскальзування, вподобання маршруту. Навіть перш ніж я клацну — угода вже має форму.
Ось де для мене більшість систем DeFi відчуваються слабкими.
Вони ставляться до виконання як до головної події, але ігнорують те, скільки інформації витікає ще до того, як виконання навіть сталося.
Саме тому мапа Genius має сенс.
Спершу система має зрозуміти дані про намір, не перетворивши їх на легкий сигнал.
Тоді важлива конфіденційність — не як випадкова функція, а як захист навколо торгового патерну трейдера. Gh0st підходить тут, бо поведінка гаманця може розкривати більше, ніж люди думають. Гаманцю не потрібне ваше ім’я, щоб показати, як ви торгуєте.
Далі важлива ліквідність.
Але не просто «більше ліквідності».
Зручна ліквідність.
Така, яку можна маршрутизувати через розрізнені місця, не змушуючи трейдера вручну воювати з кожним пулом, мостом і майданчиком.
Потім виконання стає фінальним тестом.
Якщо котирування застаріле, маршрут слабкий або логіка маркет-мейкінгу надто далека від розрахунку — угода втрачає цінність на останньому кроці.
Ось чому @GeniusOfficial feels цікаво мені.
Це не лише створення термінала, де трейдери натискають.
Це спроба керувати всім рухом угоди — від приватного наміру до придатної для використання ліквідності й до фінального виконання.
Для мене це й є справжня архітектура.
Не екран.
Система, що захищає угоду ще до того, як ринок отримає шанс її прочитати.
Який шар найбільше важить для Genius?
Data control
0%
Gh0st privacy
67%
Liquidity route
33%
Final execution
0%
3 Голосів • Голосування закрито
3
73
·
--
Оптимістично
#bedrock $BR
{future}(BRUSDT)
Справжній FOMO може бути не в ціні.
Це може бути відкриття Bedrock пізніше і усвідомлення, що сховище, яке ти хотів, вже заповнене.
Це те, про що я постійно думаю з Bedrock 2.0.
Бо в крипті ми зазвичай пов'язуємо FOMO з веласами.
Ти бачиш, як ціна рухається, панікуєш, заходиш запізно.
Але доступ до сховища має інший вид тиску.
Тут тихіше.
Немає великої свічки на графіку.
Немає гучного прориву.
Тільки обмежене вікно стратегії, яке повільно закривається, поки всі ще вирішують.
Ось чому рівні BR здаються мені більш серйозними.
Якщо @Bedrock веде uniBTC в інституційні маршрути, тоді деякі сховища не можуть вести себе як безкінечні пулі.
Хороша стратегія має обмеження.
Занадто багато капіталу може переповнити торгівлю.
Занадто багато депозитів може послабити перевагу.
Занадто пізній вхід може означати, що чисте вікно зникло.
Отже, BR не тільки про утримання токена за винагороду.
Всередині Bedrock 2.0 це може стати різницею між тим, щоб стояти ближче до переду черги сховища або спостерігати, як найкращий маршрут заповнюється, перш ніж твій BTC туди дійде.
Це інший вид утиліти.
Він пов'язує BR з таймінгом, доступом і реальним попитом на сховища.
Для мене це місце, де FOMO стає більш аналітичним.
Не "чи буде ціна рости?"
Але "чи буду я мати доступ, коли відкриється найсильніше сховище Bedrock?"
Що б зробило $BR доступ найбільш важливим?
#bedrock $BR
Справжній FOMO може бути не в ціні.
Це може бути відкриття Bedrock пізніше і усвідомлення, що сховище, яке ти хотів, вже заповнене.
Це те, про що я постійно думаю з Bedrock 2.0.
Бо в крипті ми зазвичай пов'язуємо FOMO з веласами.
Ти бачиш, як ціна рухається, панікуєш, заходиш запізно.
Але доступ до сховища має інший вид тиску.
Тут тихіше.
Немає великої свічки на графіку.
Немає гучного прориву.
Тільки обмежене вікно стратегії, яке повільно закривається, поки всі ще вирішують.
Ось чому рівні BR здаються мені більш серйозними.
Якщо @Bedrock веде uniBTC в інституційні маршрути, тоді деякі сховища не можуть вести себе як безкінечні пулі.
Хороша стратегія має обмеження.
Занадто багато капіталу може переповнити торгівлю.
Занадто багато депозитів може послабити перевагу.
Занадто пізній вхід може означати, що чисте вікно зникло.
Отже, BR не тільки про утримання токена за винагороду.
Всередині Bedrock 2.0 це може стати різницею між тим, щоб стояти ближче до переду черги сховища або спостерігати, як найкращий маршрут заповнюється, перш ніж твій BTC туди дійде.
Це інший вид утиліти.
Він пов'язує BR з таймінгом, доступом і реальним попитом на сховища.
Для мене це місце, де FOMO стає більш аналітичним.
Не "чи буде ціна рости?"
Але "чи буду я мати доступ, коли відкриється найсильніше сховище Bedrock?"
Що б зробило $BR доступ найбільш важливим?
Vault fills fast
0%
Early entry
33%
Tier priority
67%
Strategy demand
0%
3 Голосів • Голосування закрито
1
2
128
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону