

Selena_09
4.4k Публікації
Selena_09
Поскаржитись
Заблокувати користувача
458 Підписки
1.0K+ Підписники
3.8K+ Вподобань
Публікації
Усі
Цитування
Відео
·
--
Переглянути переклад
Quá trời rồi đó $Q , đúng kiểu leo cho đã rồi xả 1 mạch luôn, tới giờ $CAP $HUMA roài, cẩn thận là kill tiếp quá
Quá trời rồi đó $Q , đúng kiểu leo cho đã rồi xả 1 mạch luôn, tới giờ $CAP $HUMA roài, cẩn thận là kill tiếp quá
1
281
·
--
Переглянути переклад
Nay $Q như hồi sinh vậy bữa sập chán rồi nay ngoi lên úp vòng mới à, mỗi gậy cứ kéo vài chục % ai đua nổi ? $AIN $$TAG vẫn chưa tụt mà Q đã chia 2 so với sáng rồi
Nay $Q như hồi sinh vậy bữa sập chán rồi nay ngoi lên úp vòng mới à, mỗi gậy cứ kéo vài chục % ai đua nổi ? $AIN $$TAG vẫn chưa tụt mà Q đã chia 2 so với sáng rồi
453
·
--
Переглянути переклад
Chịu rồi, canh chi $AIN cho mệt, nó leo x4 rồi, thấy $BEAT cũng leo ác, con $Q thả gậy về rồi, rụng sớm zị
Chịu rồi, canh chi $AIN cho mệt, nó leo x4 rồi, thấy $BEAT cũng leo ác, con $Q thả gậy về rồi, rụng sớm zị
1
633
·
--
Переглянути переклад
Gậy này của $Q hơi đau à nha, q gậy vài chục % luôn á.
Sáng giờ thấy $BEAT cung tăng lại mà $龙虾 vẫn chưa thấy gì, bữa chót đu 1 ít rồi
Gậy này của $Q hơi đau à nha, q gậy vài chục % luôn á.
Sáng giờ thấy $BEAT cung tăng lại mà $龙虾 vẫn chưa thấy gì, bữa chót đu 1 ít rồi
Sáng giờ thấy $BEAT cung tăng lại mà $龙虾 vẫn chưa thấy gì, bữa chót đu 1 ít rồi
123
·
--
Переглянути переклад
Này thì gồng $AIN , bữa giờ nó cứ đẩy lên x lần cho gồng, bao giờ tới $BTW $IRYS ???
Này thì gồng $AIN , bữa giờ nó cứ đẩy lên x lần cho gồng, bao giờ tới $BTW $IRYS ???
1.2k
·
--
Переглянути переклад
Ôi trời đây là $AIN X2 chứ còn gì nữa, mình thấy $BEAT và $BULLA cũng leo lại, con BEAT đêm qua sập lẹ quá không kịp làm gì luôn
Ôi trời đây là $AIN X2 chứ còn gì nữa, mình thấy $BEAT và $BULLA cũng leo lại, con BEAT đêm qua sập lẹ quá không kịp làm gì luôn
968
·
--
Переглянути переклад
Cả $Q $JCT còn nào cũng đẩy vượt qua đỉnh cũ hôm trước, nay thấy cả $SOON cũng leo, con nào cũng bay mà HEMI cứ nằm im chưa nhúc nhích
Cả $Q $JCT còn nào cũng đẩy vượt qua đỉnh cũ hôm trước, nay thấy cả $SOON cũng leo, con nào cũng bay mà HEMI cứ nằm im chưa nhúc nhích
888
·
--
Переглянути переклад
Trời ạ, chơi alt cap bé cỡ như $$Q $DOOD hay $TAG không đau tim cũng thành đau tim thôi à, quay xe liên tục kẻ khóc người cười :) có lời không chốt tội lỗi thật sự
Trời ạ, chơi alt cap bé cỡ như $$Q $DOOD hay $TAG không đau tim cũng thành đau tim thôi à, quay xe liên tục kẻ khóc người cười :) có lời không chốt tội lỗi thật sự
1
1.2k
·
--
11
·
--
Переглянути переклад
Điên rồ thật, quay đi quay lại $Q vượt luôn đỉnh hôm trước lên hơn 0.22u, short khó thở thật đó, $JCT $AGT cũng đang tăng trở lại rồi, soon nào
Điên rồ thật, quay đi quay lại $Q vượt luôn đỉnh hôm trước lên hơn 0.22u, short khó thở thật đó, $JCT $AGT cũng đang tăng trở lại rồi, soon nào
2
1.2k
·
--
Переглянути переклад
Trời ơi mới ngủ dậy nhìn $Q tưởng hoa mắt, sao mà nó x4 được trong đêm luôn vậy, bịp thực sự, $BULLA $AIN cũng tăng khiếp luôn, thị trường này luôn có những bất ngờ mà, ai short Q đêm qua không ???? toang thật
Trời ơi mới ngủ dậy nhìn $Q tưởng hoa mắt, sao mà nó x4 được trong đêm luôn vậy, bịp thực sự, $BULLA $AIN cũng tăng khiếp luôn, thị trường này luôn có những bất ngờ mà, ai short Q đêm qua không ???? toang thật
3
3
1.1k
·
--
Переглянути переклад
Ái chà đêm rồi mà $Q bật tăng 50%, đứng thứ 2 trên top tăng giá sau $BULLA . liệu $AGT có làm điều tương tự không???
Ái chà đêm rồi mà $Q bật tăng 50%, đứng thứ 2 trên top tăng giá sau $BULLA . liệu $AGT có làm điều tương tự không???
1
616
·
--
Переглянути переклад
Choáng thật, Ăn được ít $BULLA tưởng thơm rồi, ai dè lại non choẹt tiếp. giờ canh tiếp $BEAT $DOOD , cay cú con BULLA thật
Choáng thật, Ăn được ít $BULLA tưởng thơm rồi, ai dè lại non choẹt tiếp. giờ canh tiếp $BEAT $DOOD , cay cú con BULLA thật
1
1k
·
--
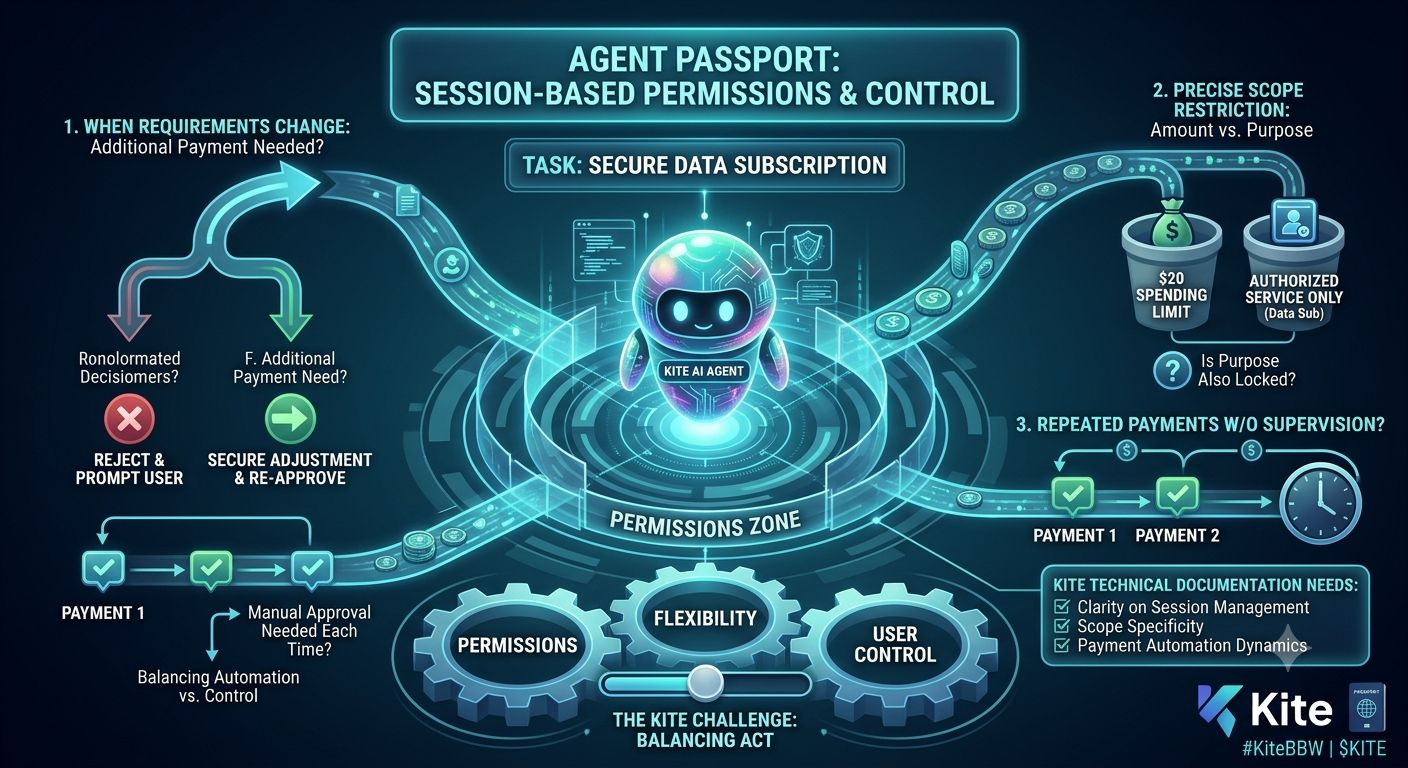
Є сценарій, який, на мою думку, варто розглянути у випадку з Kite: коли AI-агенту надають право здійснювати платежі, як гарантувати, що його дозволи залишатимуться відповідними до поставленого перед ним завдання?
У підході Agent Passport до керування дозволами на основі сесій мене особливо привертають увагу заздалегідь визначені обмеження, прив’язані до ключа доступу користувача. Це чіткіше окреслює межі можливостей агента, ніж надання йому необмеженого доступу.
Але я хотів би детальніше розглянути три питання.
По-перше, як керують обмеженнями сесії, коли вимоги змінюються? Якщо агенту потрібно здійснити додатковий платіж, який не було передбачено заздалегідь, система відхилить його, попросить користувача повторно підтвердити платіж чи дозволить змінити надані дозволи? Відповідь безпосередньо впливає на баланс між автоматизацією та контролем з боку користувача.
По-друге, наскільки точно Agent Passport обмежує сферу дії дозволу? Обмежити суму, яку агент може витратити, — це одне, але не менш важливо обмежити, на що саме можна використати ці кошти. Якщо агенту дозволено витратити 20 доларів на певну послугу, чи можна буде використати цей дозвіл для іншої транзакції, якщо вона не перевищує встановленого ліміту? Це потрібно з’ясувати, щоб оцінити реальний рівень захисту.
По-третє, що відбувається, коли агенту потрібно здійснювати повторні платежі без безпосереднього нагляду людини? Якщо кожна сесія потребує ручного підтвердження, можливості автоматизації будуть обмежені. З іншого боку, якщо дозволи залишаються активними надто довго або їх надто легко розширити, переваги початкового обмеження доступу можуть поступово зникнути.
На мою думку, це головний виклик для Kite: не просто дозволити AI-агентам здійснювати платежі, а знайти баланс між трьома ключовими чинниками — дозволами, гнучкістю та контролем користувача.
Хотілося б, щоб у технічній документації Kite було чіткіше пояснено, як Agent Passport працює в таких ситуаціях, а не оцінювати продукт лише за самою концепцією авторизації на основі сесій.
На вашу думку, Kite має надавати пріоритет лімітам витрат, обмеженням за призначенням транзакцій чи поєднанню обох підходів?
#KiteBBW $KITE
43
·
--
Переглянути переклад
Gì đây gì đây? lâu lắm rồi mới thấy cặp bài trùng $BEAT $BR $TAG cùng xuất hiện trên top tăng giá, Maket khởi sắc hay điềm báo gì đây kk
Gì đây gì đây? lâu lắm rồi mới thấy cặp bài trùng $BEAT $BR $TAG cùng xuất hiện trên top tăng giá, Maket khởi sắc hay điềm báo gì đây kk
1
403
·
--
Переглянути переклад
Toẹt vời !!! $BR lên sóng, $BTW hẹo thì tới BR và $BULLA leo ác, cố leo x lần tiếp đi nhé
Toẹt vời !!! $BR lên sóng, $BTW hẹo thì tới BR và $BULLA leo ác, cố leo x lần tiếp đi nhé
1
492
·
--
Переглянути переклад
Có vẻ như maket mặc kệ cụ $BTC rồi hay sao nhỉ, giật về lại 79k6 mà $ZEC $NEAR không tụt nữa
Có vẻ như maket mặc kệ cụ $BTC rồi hay sao nhỉ, giật về lại 79k6 mà $ZEC $NEAR không tụt nữa
1
589
·
--
Переглянути переклад
Tránh ra nào, tàu $BANK bắt đầu rời bến rồi, sắp tới bờ của mình rồi 😂😂 $BULLA đã chạy
khi nào tới ông nội $HEMI ?
Tránh ra nào, tàu $BANK bắt đầu rời bến rồi, sắp tới bờ của mình rồi 😂😂 $BULLA đã chạy
khi nào tới ông nội $HEMI ?
khi nào tới ông nội $HEMI ?
2
347
·
--
Переглянути переклад
Tầm này canh short $DOOD $ERA được chưa nhỉ, chiều cắt long được 1 đoạn rồi. Hơi a cay mải nấu ăn thấy $QNT mà chậm tay quá tụt rồi, đợi cơ hội mới vậy
Tầm này canh short $DOOD $ERA được chưa nhỉ, chiều cắt long được 1 đoạn rồi. Hơi a cay mải nấu ăn thấy $QNT mà chậm tay quá tụt rồi, đợi cơ hội mới vậy
315
·
--
Переглянути переклад
Cay thế nhỉ, vội đón hhn nên đóng lệnh $DOOD $BULLA sớm quá thành non mất rồi, còn mỗi lệnh $QNT , để tới giờ thì đẫm rồi
Cay thế nhỉ, vội đón hhn nên đóng lệnh $DOOD $BULLA sớm quá thành non mất rồi, còn mỗi lệnh $QNT , để tới giờ thì đẫm rồi
644
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
fomcвідстеження
87,606 переглядів
446 обговорюють
#fomcвідстеження
🔥 FOMC за кулісами: Чого чекати ринку?
Засідання ФРС та рішення щодо відсоткової ставки — головний тригер тижня! Ринки замерли в очікуванні, а волатильність уже на межі.
📌 3 сценарії:
1️⃣ Зниження ставки = потужний буст для $BTC та ризикових активів 🚀
2️⃣ Пауза = локальний флет та вибивання плечовиків ⚖️
3️⃣ Жорстка риторика = короткостроковий пролив для перезакупки 📉
💡 Не вгадуйте рух з 20-м плечем — грайте від ризик-менеджменту.
👇 Ваш прогноз: Знизять чи залишать як є?
👍 — Буде зріз, летимо вгору!
💬 — Залишать без змін.
📌 Аналізуємо макроподії та тренди щодня. Підписуйтесь на Global Crypto Hub, щоб не пропускати головне! 🚀
#FOMC #Fed #Bitcoin #GlobalCryptoHub #BinanceSquare #Write2Earn #Macro
Global Crypto Hub
·0 вподобань
·87 переглядів
EthereumDropsBelow$2300
1,641 переглядів
74 обговорюють
BitcoinSlipsBelow$80KAgain
3,623 переглядів
44 обговорюють