
yyy
收手吧,阿祖。
Shitposts. Head of E-beggers. Chief Fud Officer.
X 账号:@y_cryptoanalyst
9 Підписки
698 Підписники
23.6K+ Вподобань
Публікації
Усі
Цитування
PINNED
Переглянути переклад
yyy
·
--
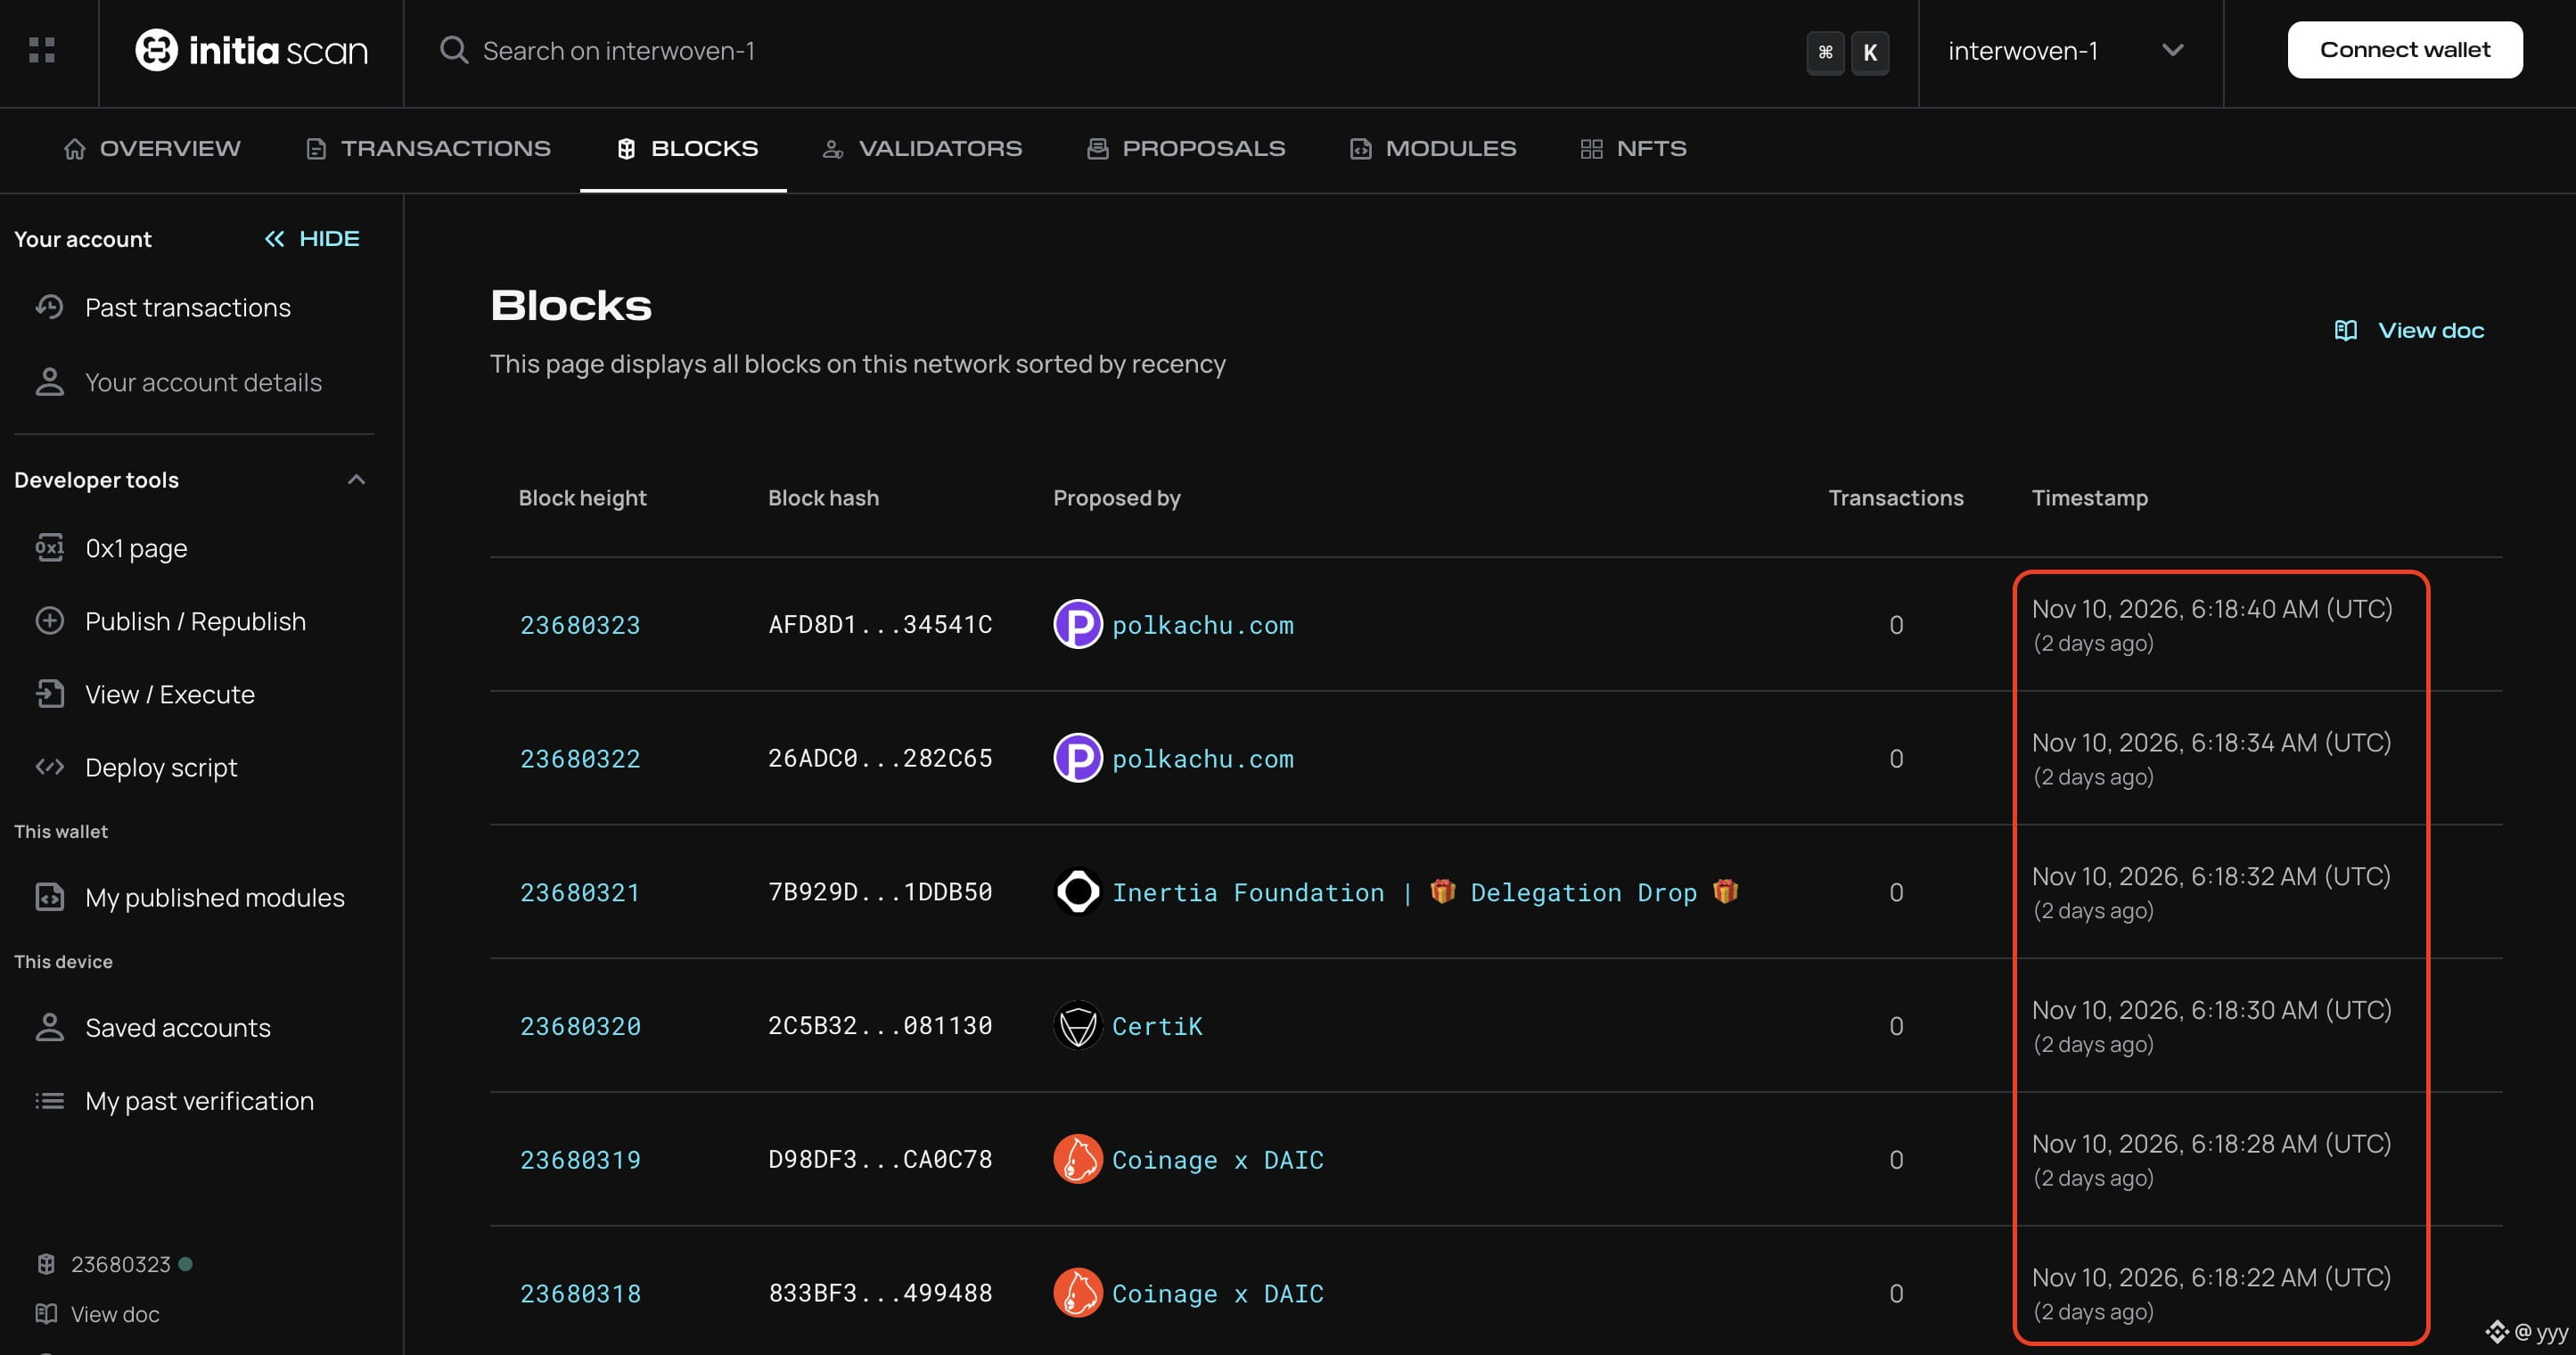
НегативноНеспокійні часи для публічних блокчейнів: L2-мережі одна за одною припиняють роботу, а L1-мережі регулярно зазнають зламів.
Щойно хакери атакували ще одну L1-мережу — @initia, через що виробництво блоків було призупинено.
Хакери скористалися помилкою, пов’язаною з MoveVM в Initia L1, щоб без обмежень карбувати токени, а потім через міжмережевий міст викачали ліквідність із реальних резервів в Ethereum.
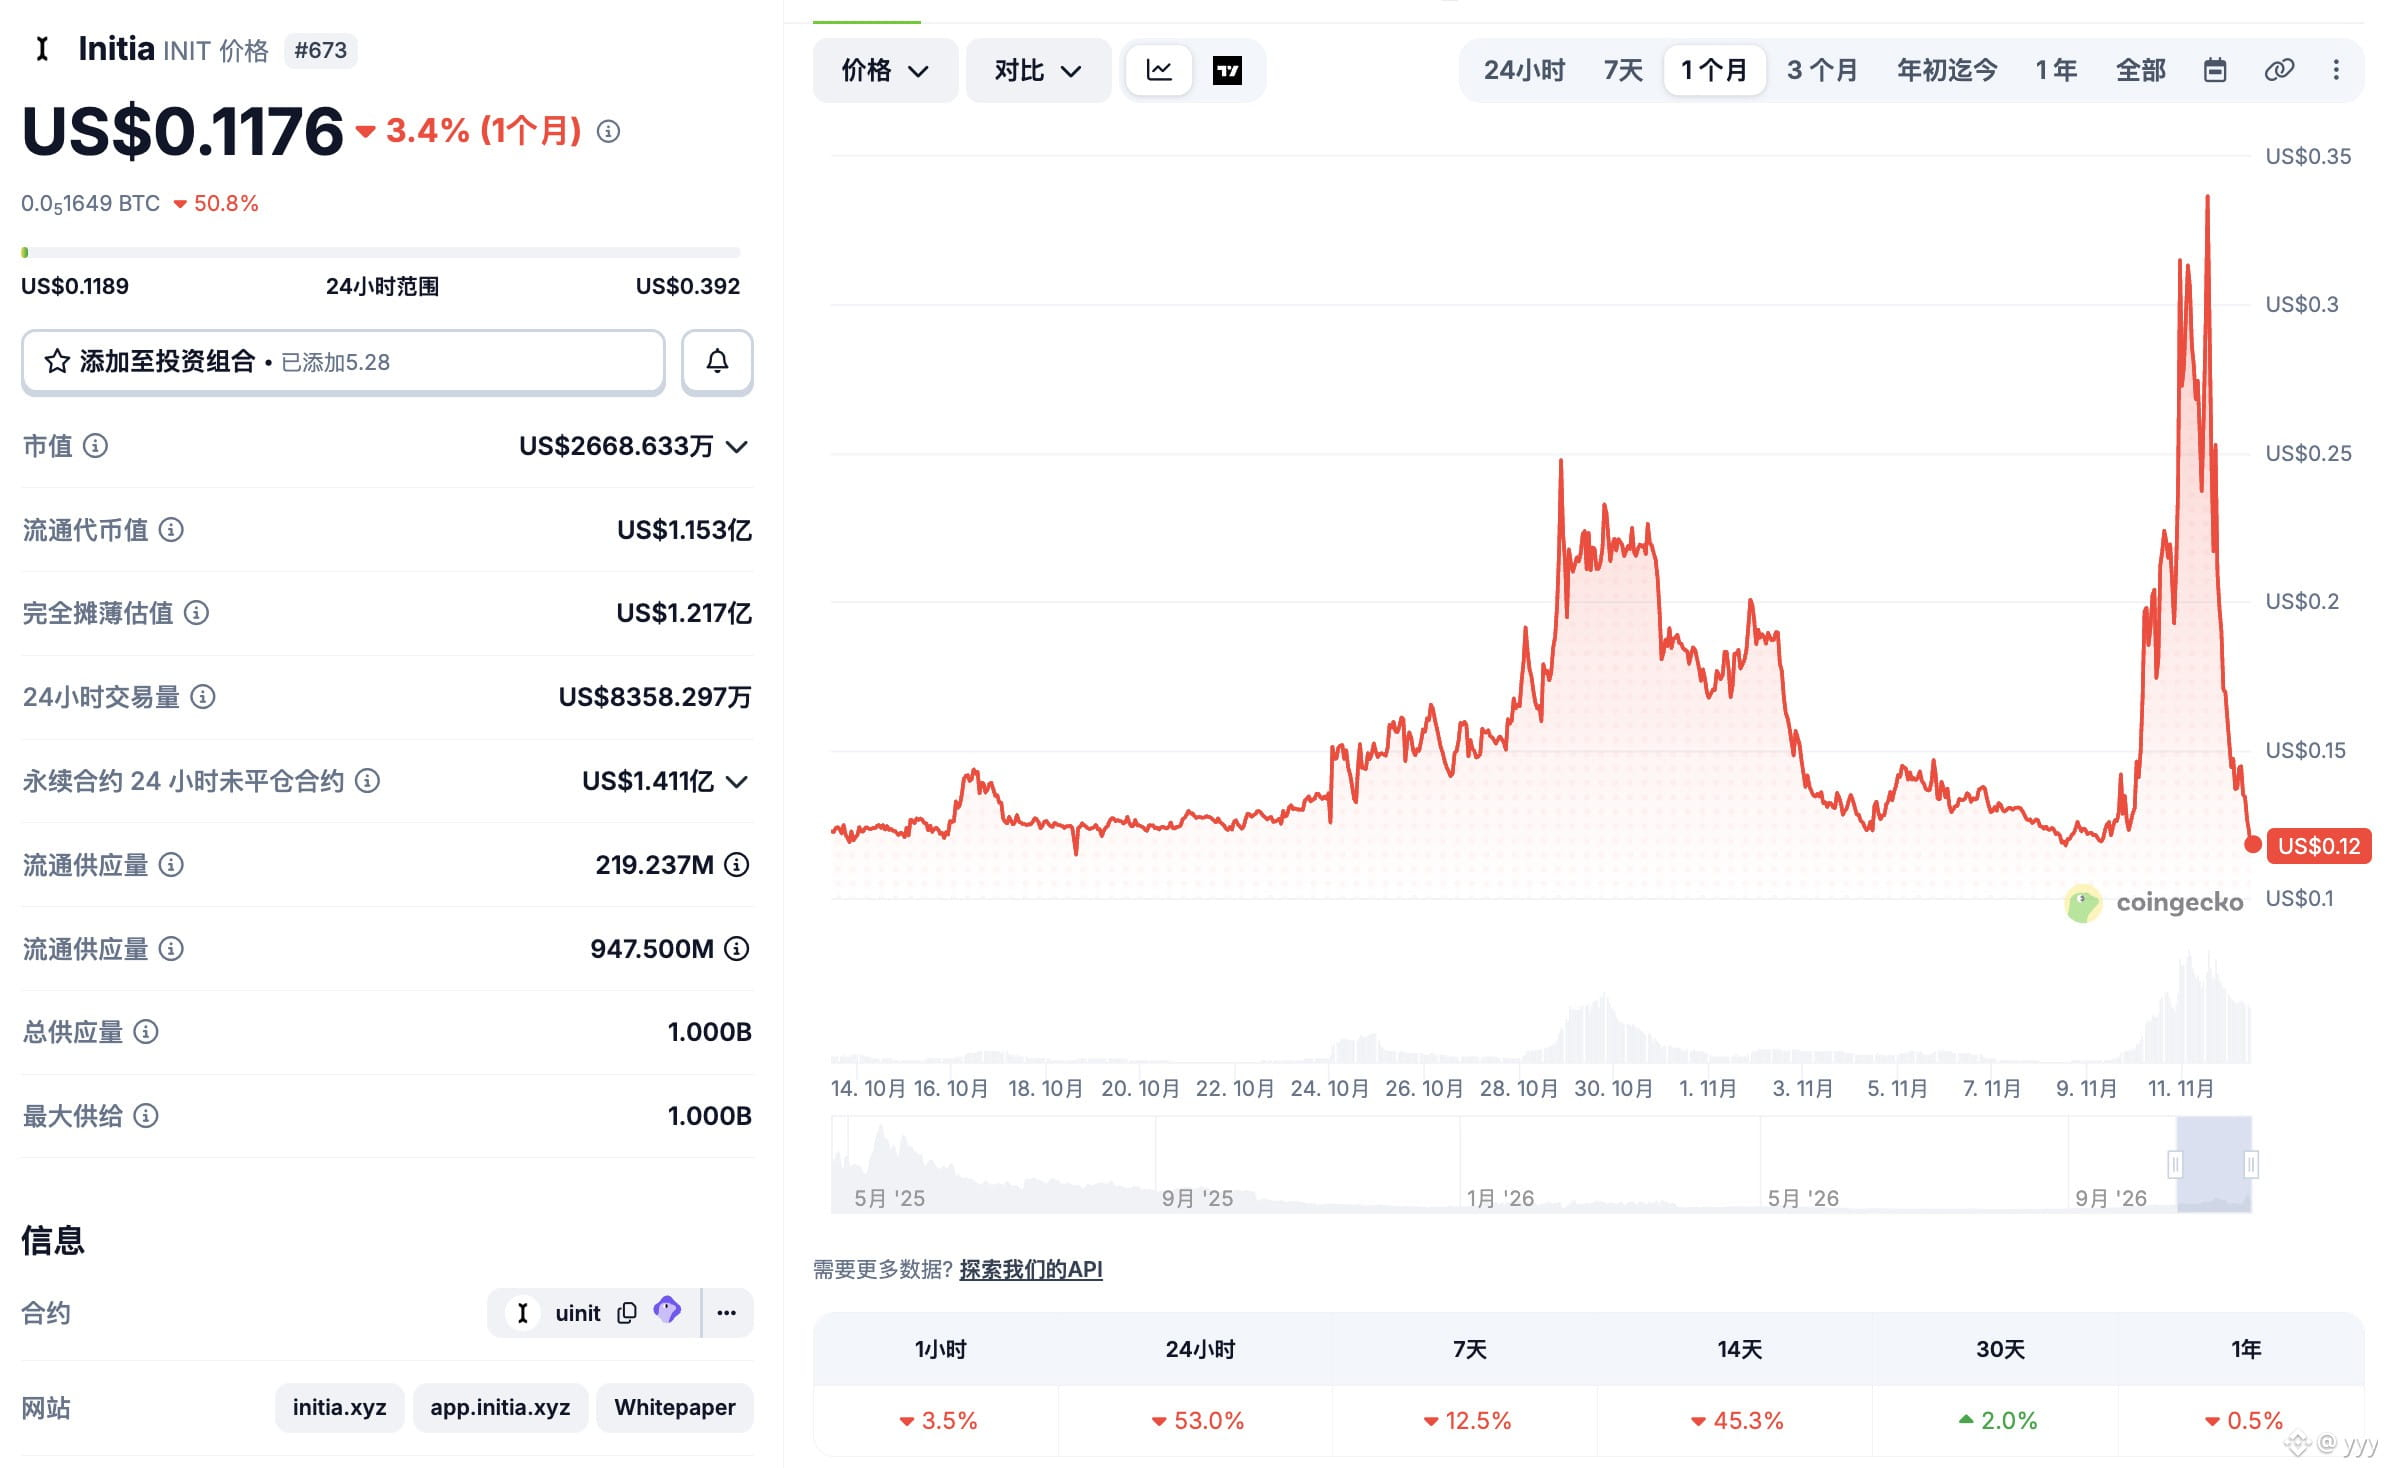
На цей момент хакери вже вивели 2,6 мільйона доларів ліквідності з активів мосту, пов’язаних з Initia.
TVL усієї мережі Initia становить лише 5,8 мільйона доларів, тож хакери фактично опосередковано викачали майже половину ліквідності цієї мережі.
#Initia $INIT
Щойно хакери атакували ще одну L1-мережу — @initia, через що виробництво блоків було призупинено.
Хакери скористалися помилкою, пов’язаною з MoveVM в Initia L1, щоб без обмежень карбувати токени, а потім через міжмережевий міст викачали ліквідність із реальних резервів в Ethereum.
На цей момент хакери вже вивели 2,6 мільйона доларів ліквідності з активів мосту, пов’язаних з Initia.
TVL усієї мережі Initia становить лише 5,8 мільйона доларів, тож хакери фактично опосередковано викачали майже половину ліквідності цієї мережі.
#Initia $INIT
yyy
·
--
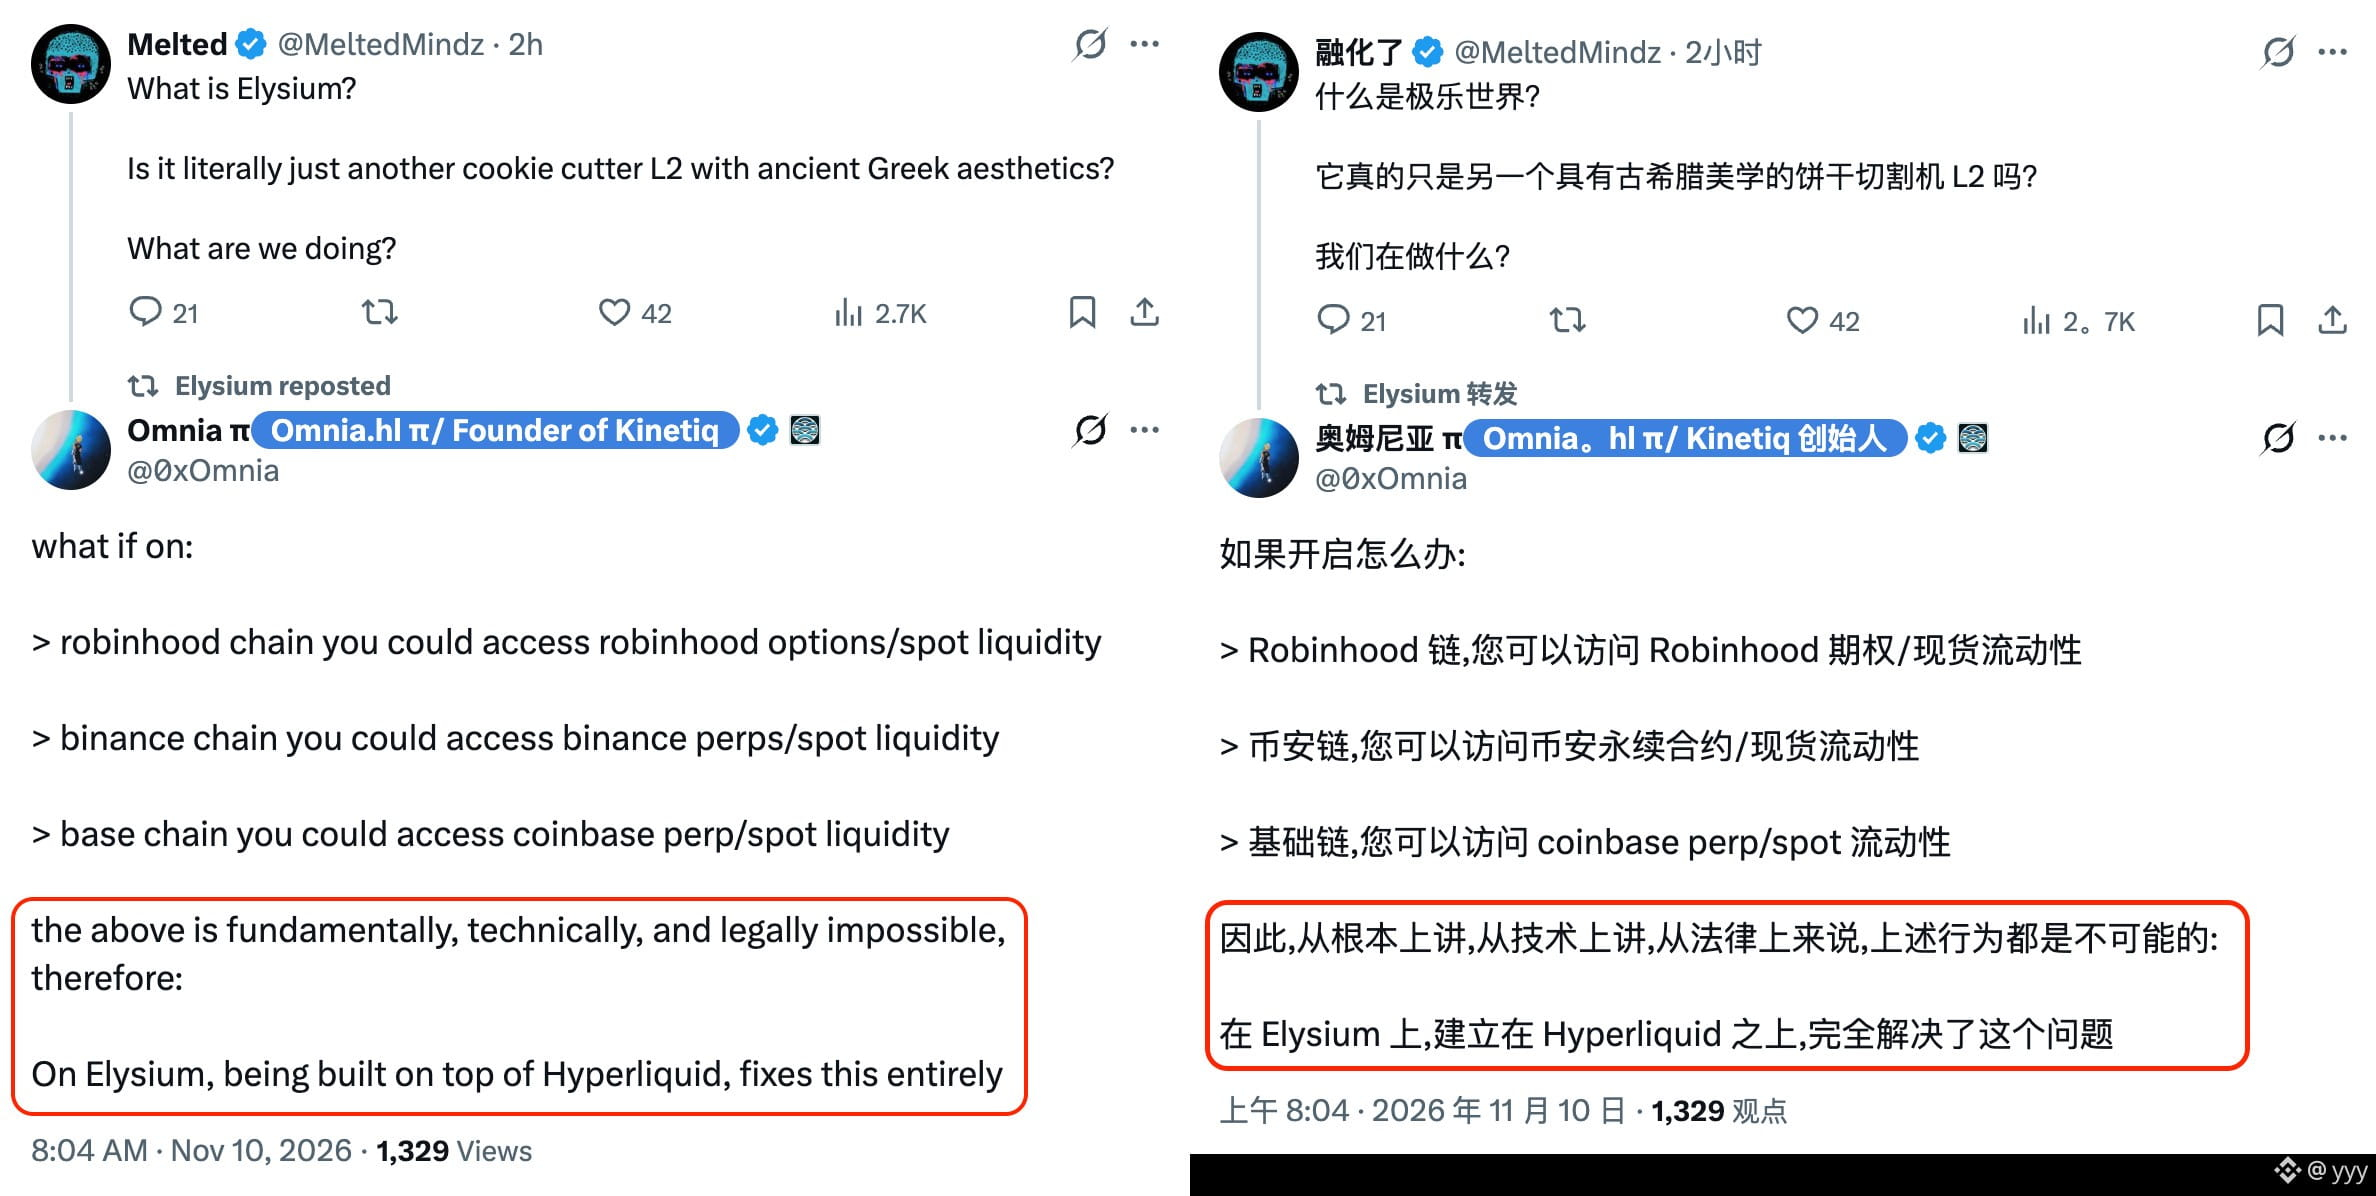
Не знаю, чи хтось із вас це помітив:
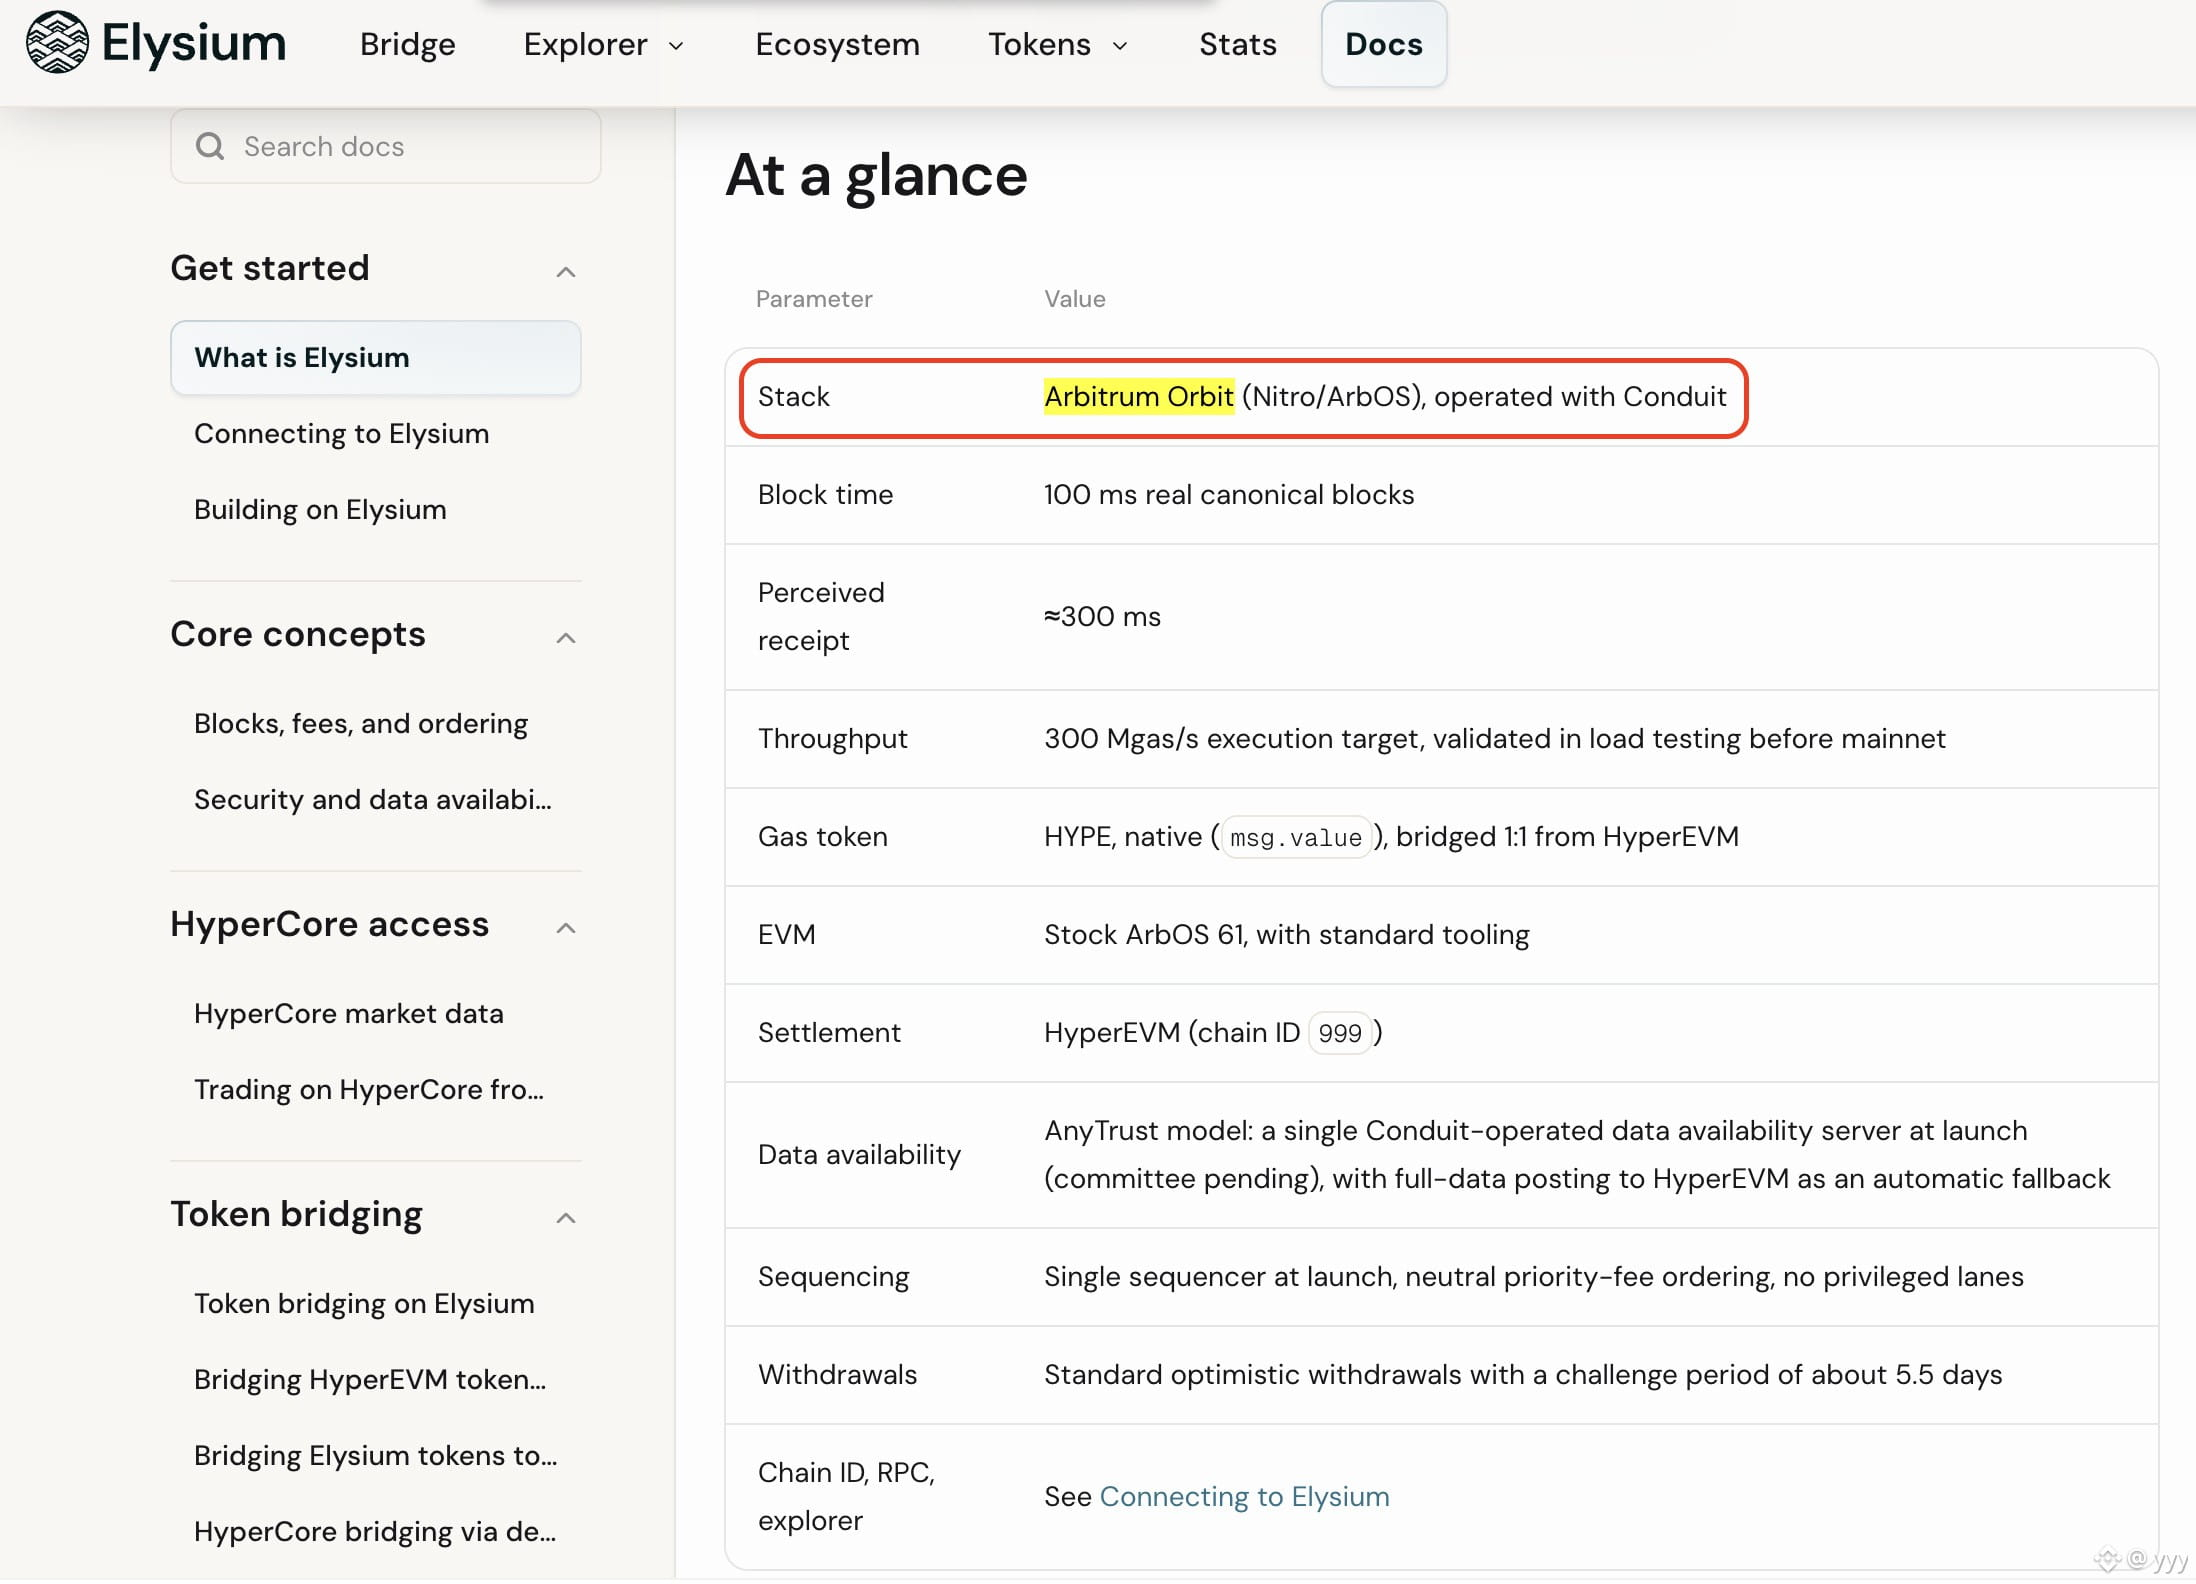
Як мережа, побудована на технологічному стеку Arbitrum Orbit, Arbitrum, схоже, дуже неохоче просуває @Enter_Elysium в офіційному акаунті X.
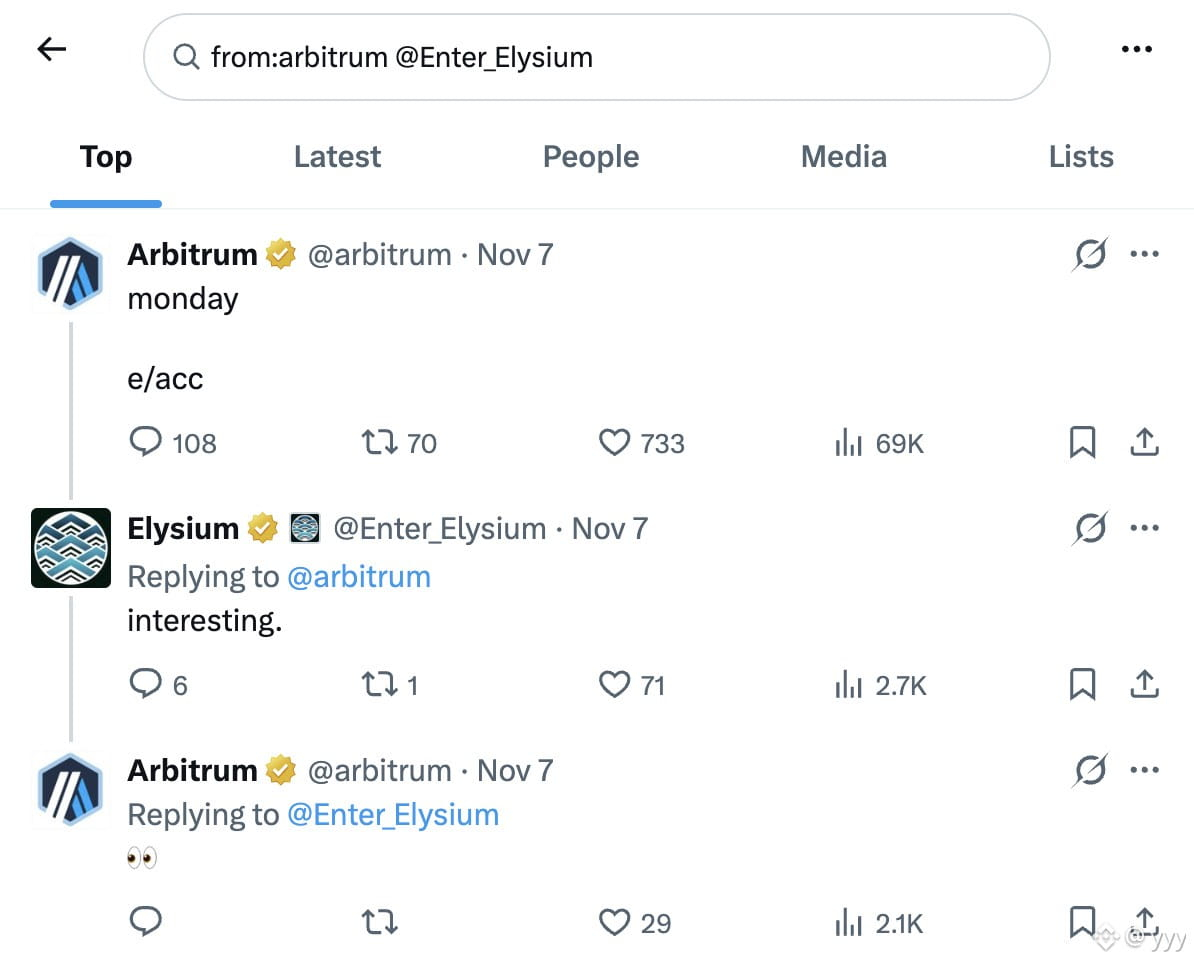
Станом на зараз офіційний акаунт Arbitrum у X не опублікував жодного пристойного допису-презентації Elysium. Навіть після того, як Elysium щойно оголосила в X про запуск основної мережі, Arbitrum не зробив жодного ретвіту з цитатою.
Для порівняння: Arbitrum значно активніше просуває RHC, іншу мережу на базі Arbitrum Orbit, і почав інтенсивно це робити ще на етапі тестової мережі.
Не знаю, у чому конкретно причина. Можливо, я просто надто багато тут надумав.
#Arbitrum #Elysium $ARB
Як мережа, побудована на технологічному стеку Arbitrum Orbit, Arbitrum, схоже, дуже неохоче просуває @Enter_Elysium в офіційному акаунті X.
Станом на зараз офіційний акаунт Arbitrum у X не опублікував жодного пристойного допису-презентації Elysium. Навіть після того, як Elysium щойно оголосила в X про запуск основної мережі, Arbitrum не зробив жодного ретвіту з цитатою.
Для порівняння: Arbitrum значно активніше просуває RHC, іншу мережу на базі Arbitrum Orbit, і почав інтенсивно це робити ще на етапі тестової мережі.
Не знаю, у чому конкретно причина. Можливо, я просто надто багато тут надумав.
#Arbitrum #Elysium $ARB
Верифіковано
Переглянути переклад
yyy
·
--
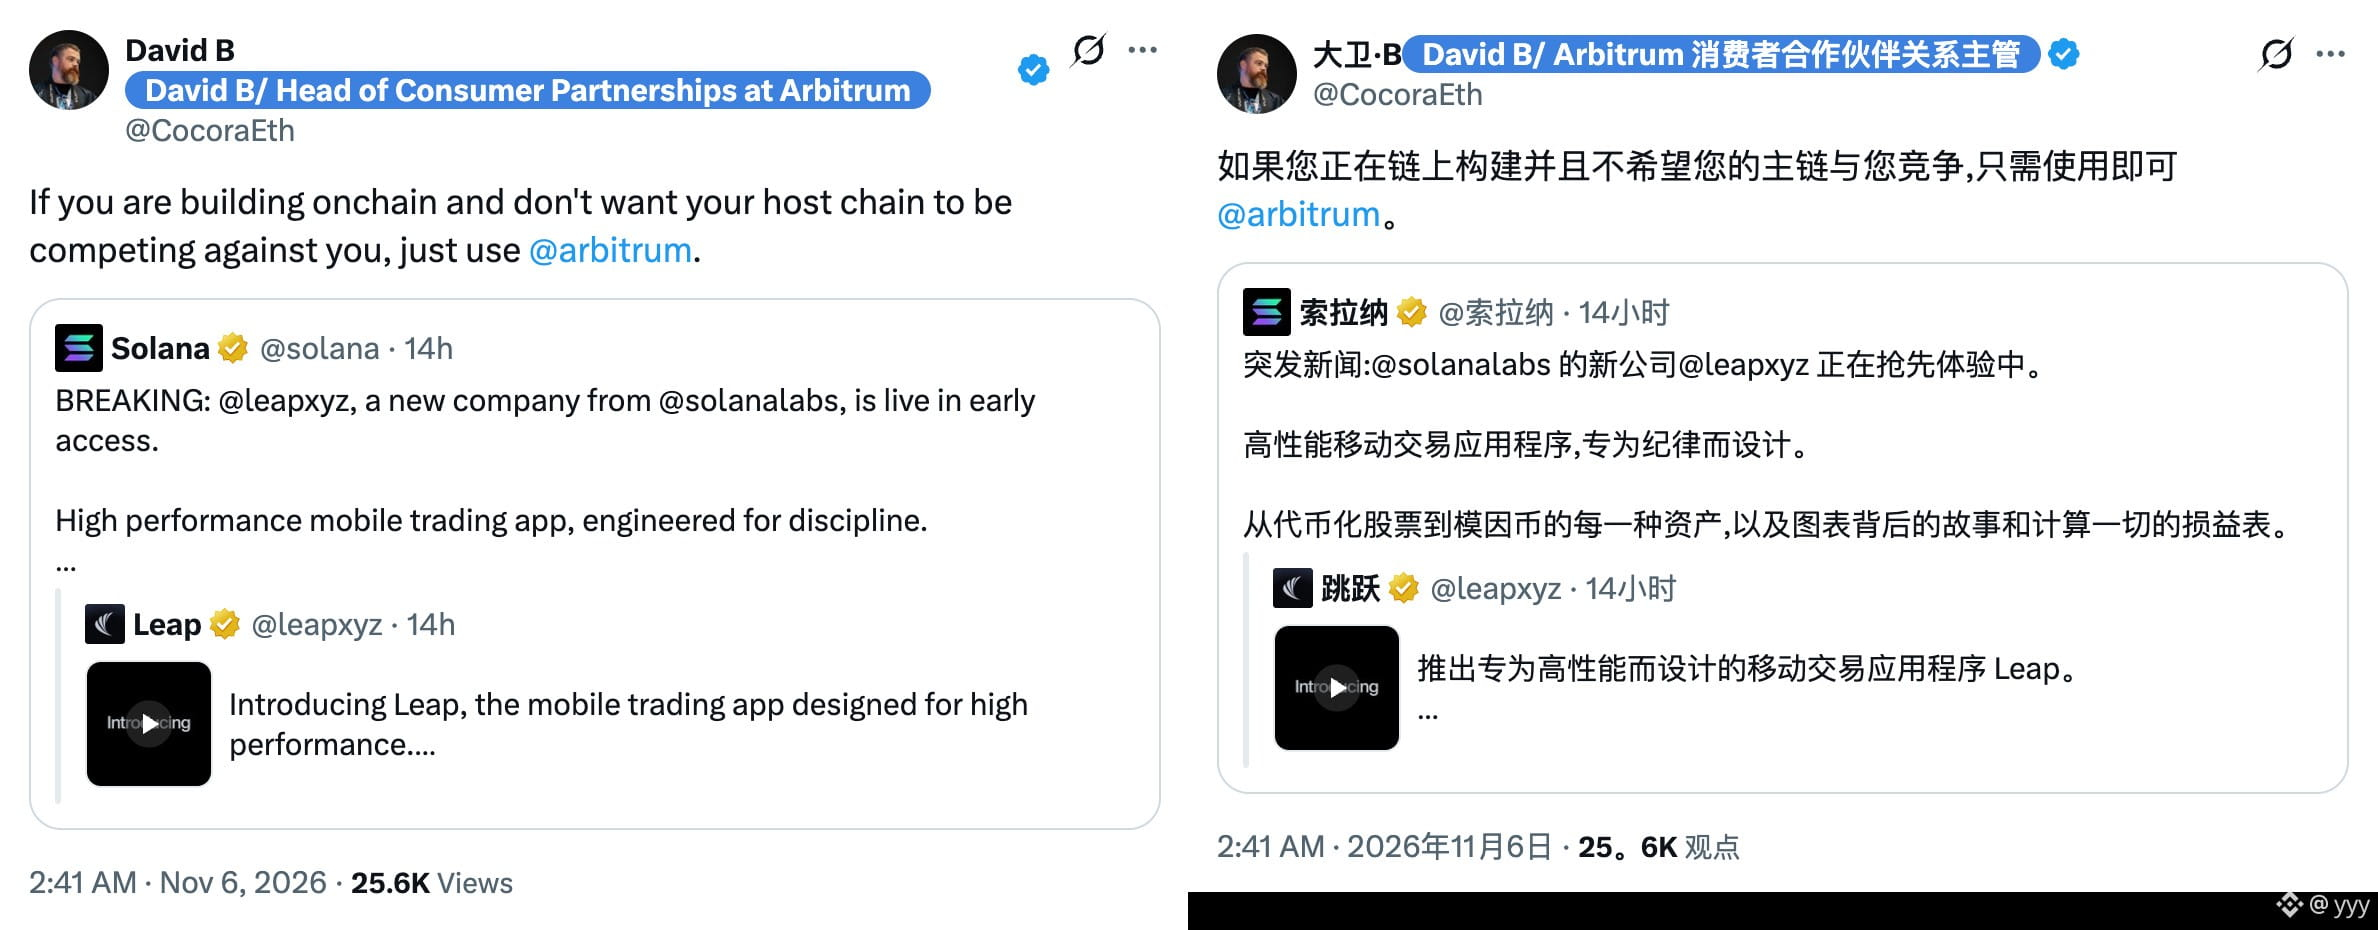
Команди Arbitrum і Solana відкрито сваряться в X, і все через те, що офіційний акаунт Solana прорекламував новий продукт власної розробки.
Solana Labs на чолі з @toly власноруч створила мобільний торговий застосунок @leapxyz. Цей крок розкритикували, адже він, мовляв, відбирає частку ринку в наявних торгових протоколів екосистеми Solana.
Учасник основної команди Arbitrum @CocoraEth висміяв цю спробу урвати шматок пирога: якщо ончейн-розробники не хочуть, щоб їхній власний блокчейн напряму з ними конкурував, нехай обирають Arbitrum.
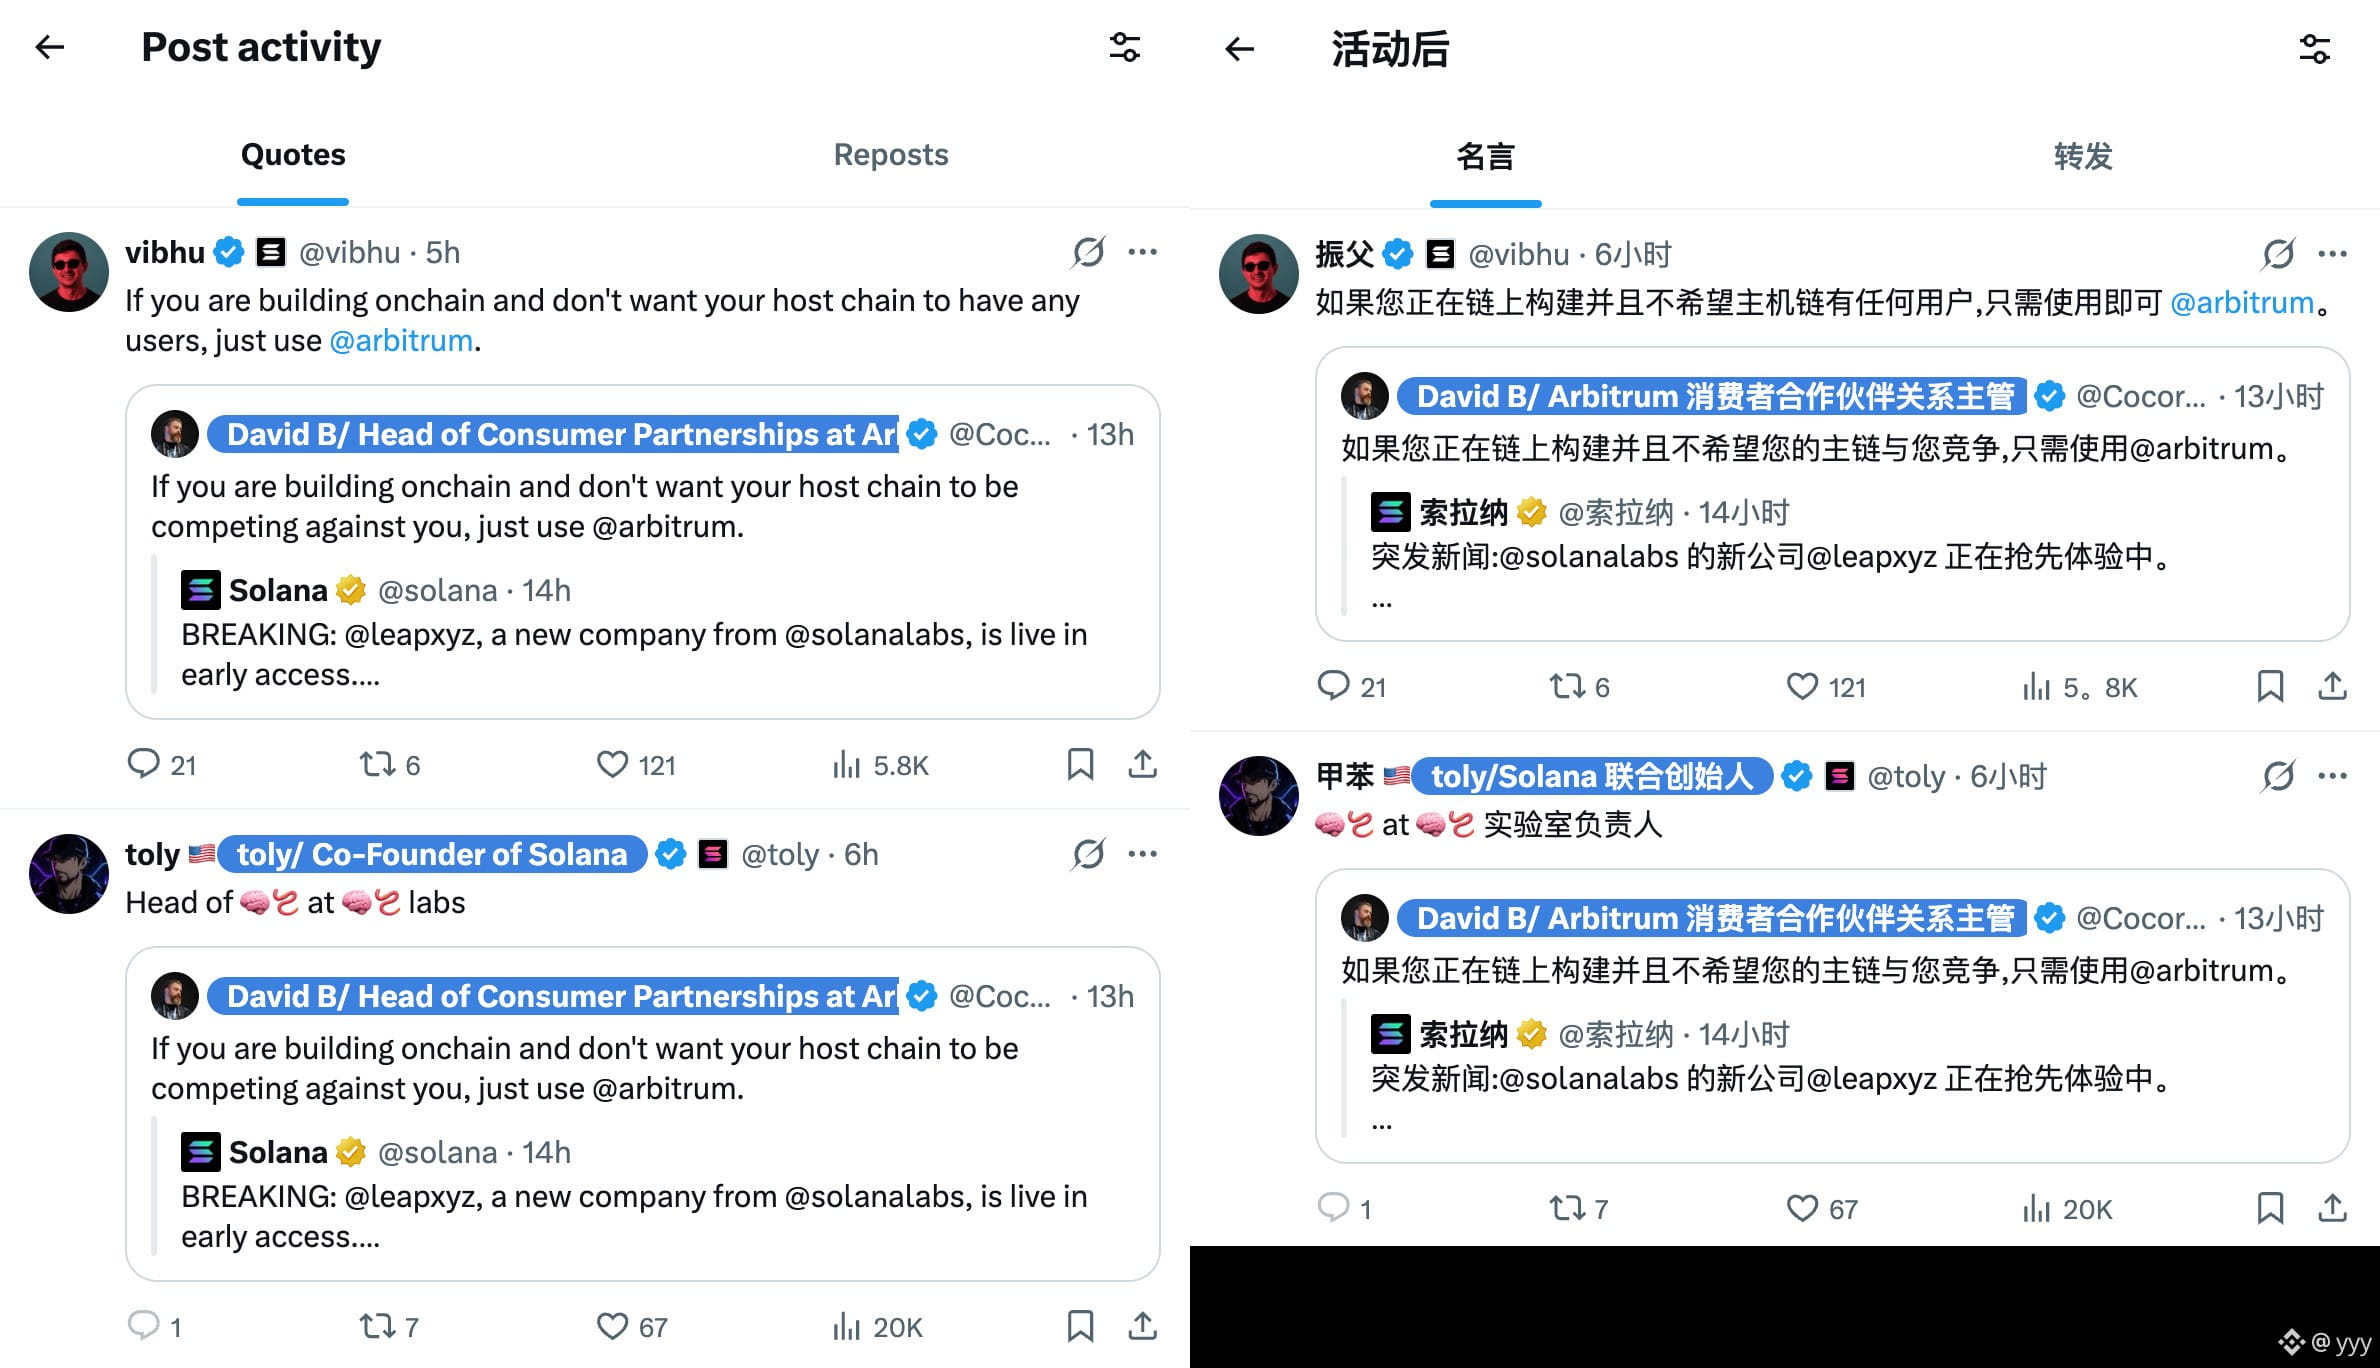
Керівник напряму продуктів фонду Solana @vibhu теж не змовчав і різко відповів сарказмом: якщо ончейн-розробники не хочуть, щоб у їхнього блокчейна взагалі були користувачі, нехай обирають Arbitrum.
Тепер усе перетворилося на суцільний хаос: до цієї саркастичної перепалки вже долучилися знакові постаті Solana, зокрема @rajgokal і @toly.
#Arbitrum #solana $ARB $SOL
Solana Labs на чолі з @toly власноруч створила мобільний торговий застосунок @leapxyz. Цей крок розкритикували, адже він, мовляв, відбирає частку ринку в наявних торгових протоколів екосистеми Solana.
Учасник основної команди Arbitrum @CocoraEth висміяв цю спробу урвати шматок пирога: якщо ончейн-розробники не хочуть, щоб їхній власний блокчейн напряму з ними конкурував, нехай обирають Arbitrum.
Керівник напряму продуктів фонду Solana @vibhu теж не змовчав і різко відповів сарказмом: якщо ончейн-розробники не хочуть, щоб у їхнього блокчейна взагалі були користувачі, нехай обирають Arbitrum.
Тепер усе перетворилося на суцільний хаос: до цієї саркастичної перепалки вже долучилися знакові постаті Solana, зокрема @rajgokal і @toly.
#Arbitrum #solana $ARB $SOL
yyy
·
--
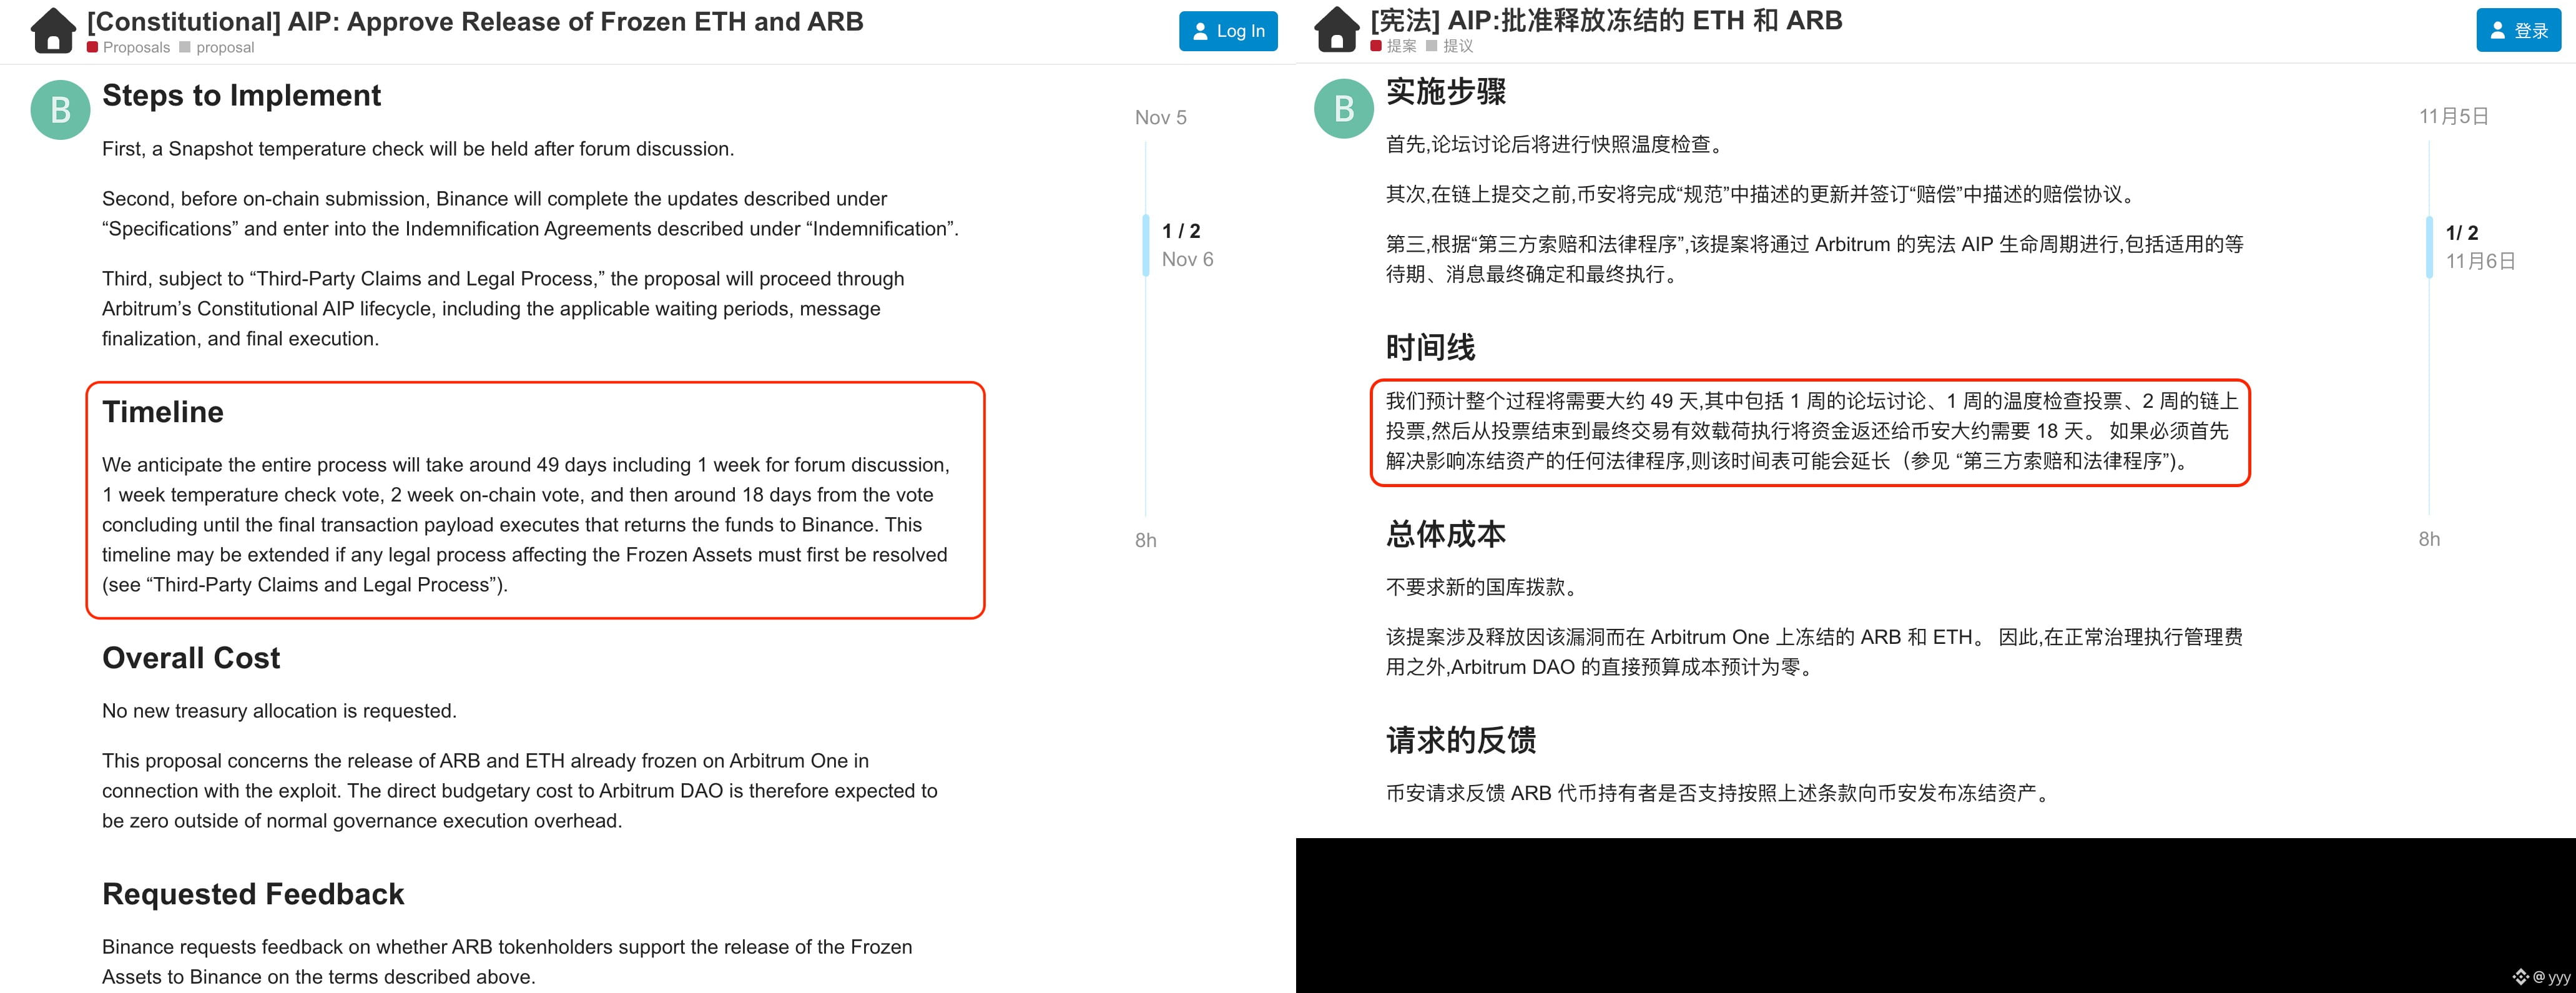
Класичний приклад того, що L2 набагато централізованіший за L1: дії Arbitrum і Polygon щодо хакера Binance.
Arbitrum спершу діє, а потім повідомляє; Polygon хоче допомогти, але не може.
Перший терміново задіяв привілейований механізм, щоб заморозити адресу хакера й примусово переказати активи — усе під ключ;
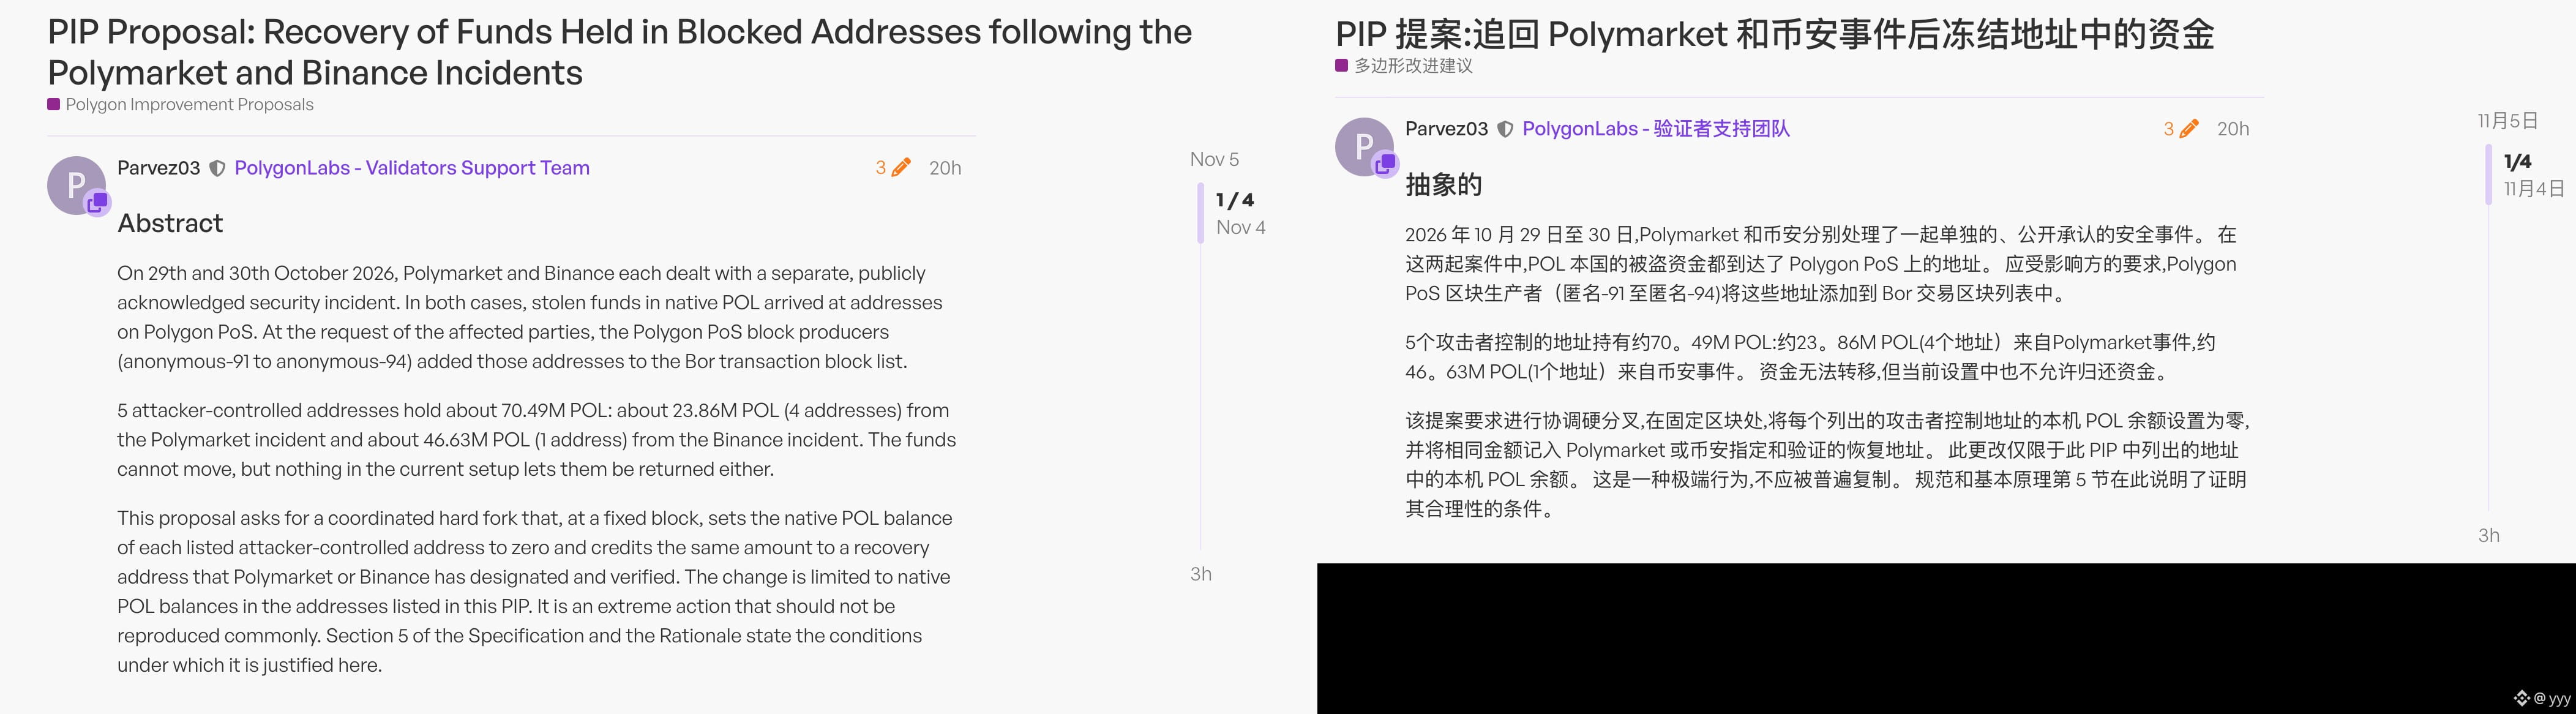
Другий може лише заморозити адресу хакера, але не здатен примусово переказати викрадені кошти;
Щоб повернути ці 70,49 млн $POL, Polygon може лише провести хардфорк, подавши відповідну пропозицію. Після її схвалення зміну стану буде застосовано, і кошти вдасться повернути.
#Arbitrum #Polygon $ARB $POL
Arbitrum спершу діє, а потім повідомляє; Polygon хоче допомогти, але не може.
Перший терміново задіяв привілейований механізм, щоб заморозити адресу хакера й примусово переказати активи — усе під ключ;
Другий може лише заморозити адресу хакера, але не здатен примусово переказати викрадені кошти;
Щоб повернути ці 70,49 млн $POL, Polygon може лише провести хардфорк, подавши відповідну пропозицію. Після її схвалення зміну стану буде застосовано, і кошти вдасться повернути.
#Arbitrum #Polygon $ARB $POL
yyy
·
--
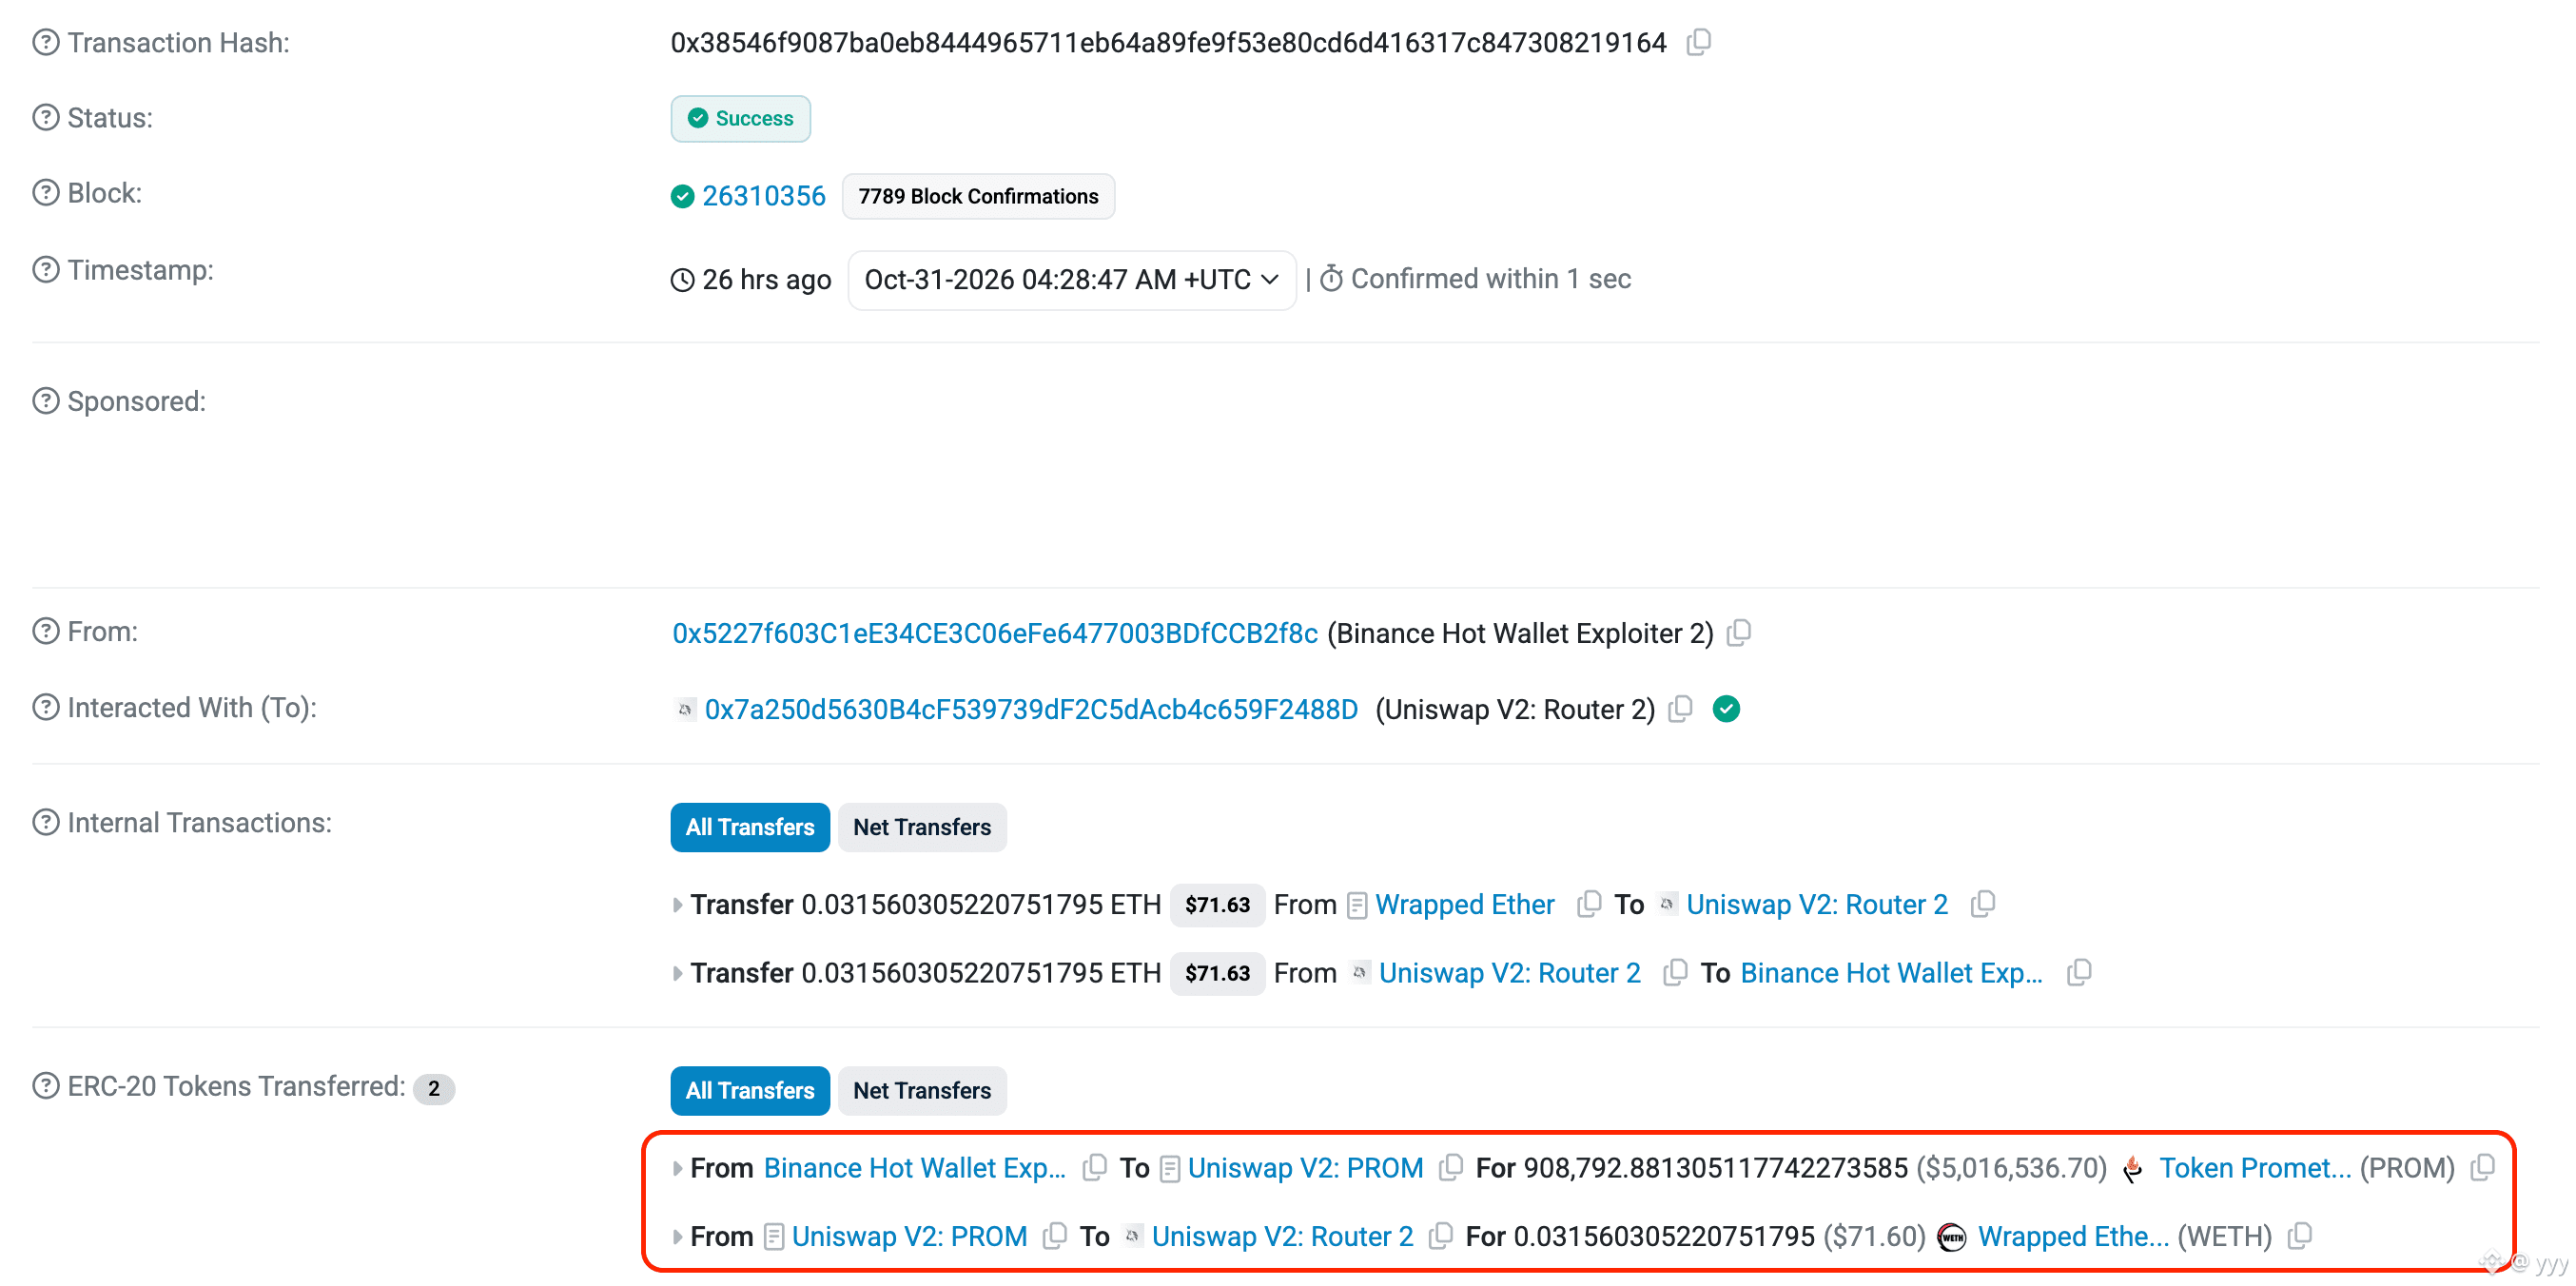
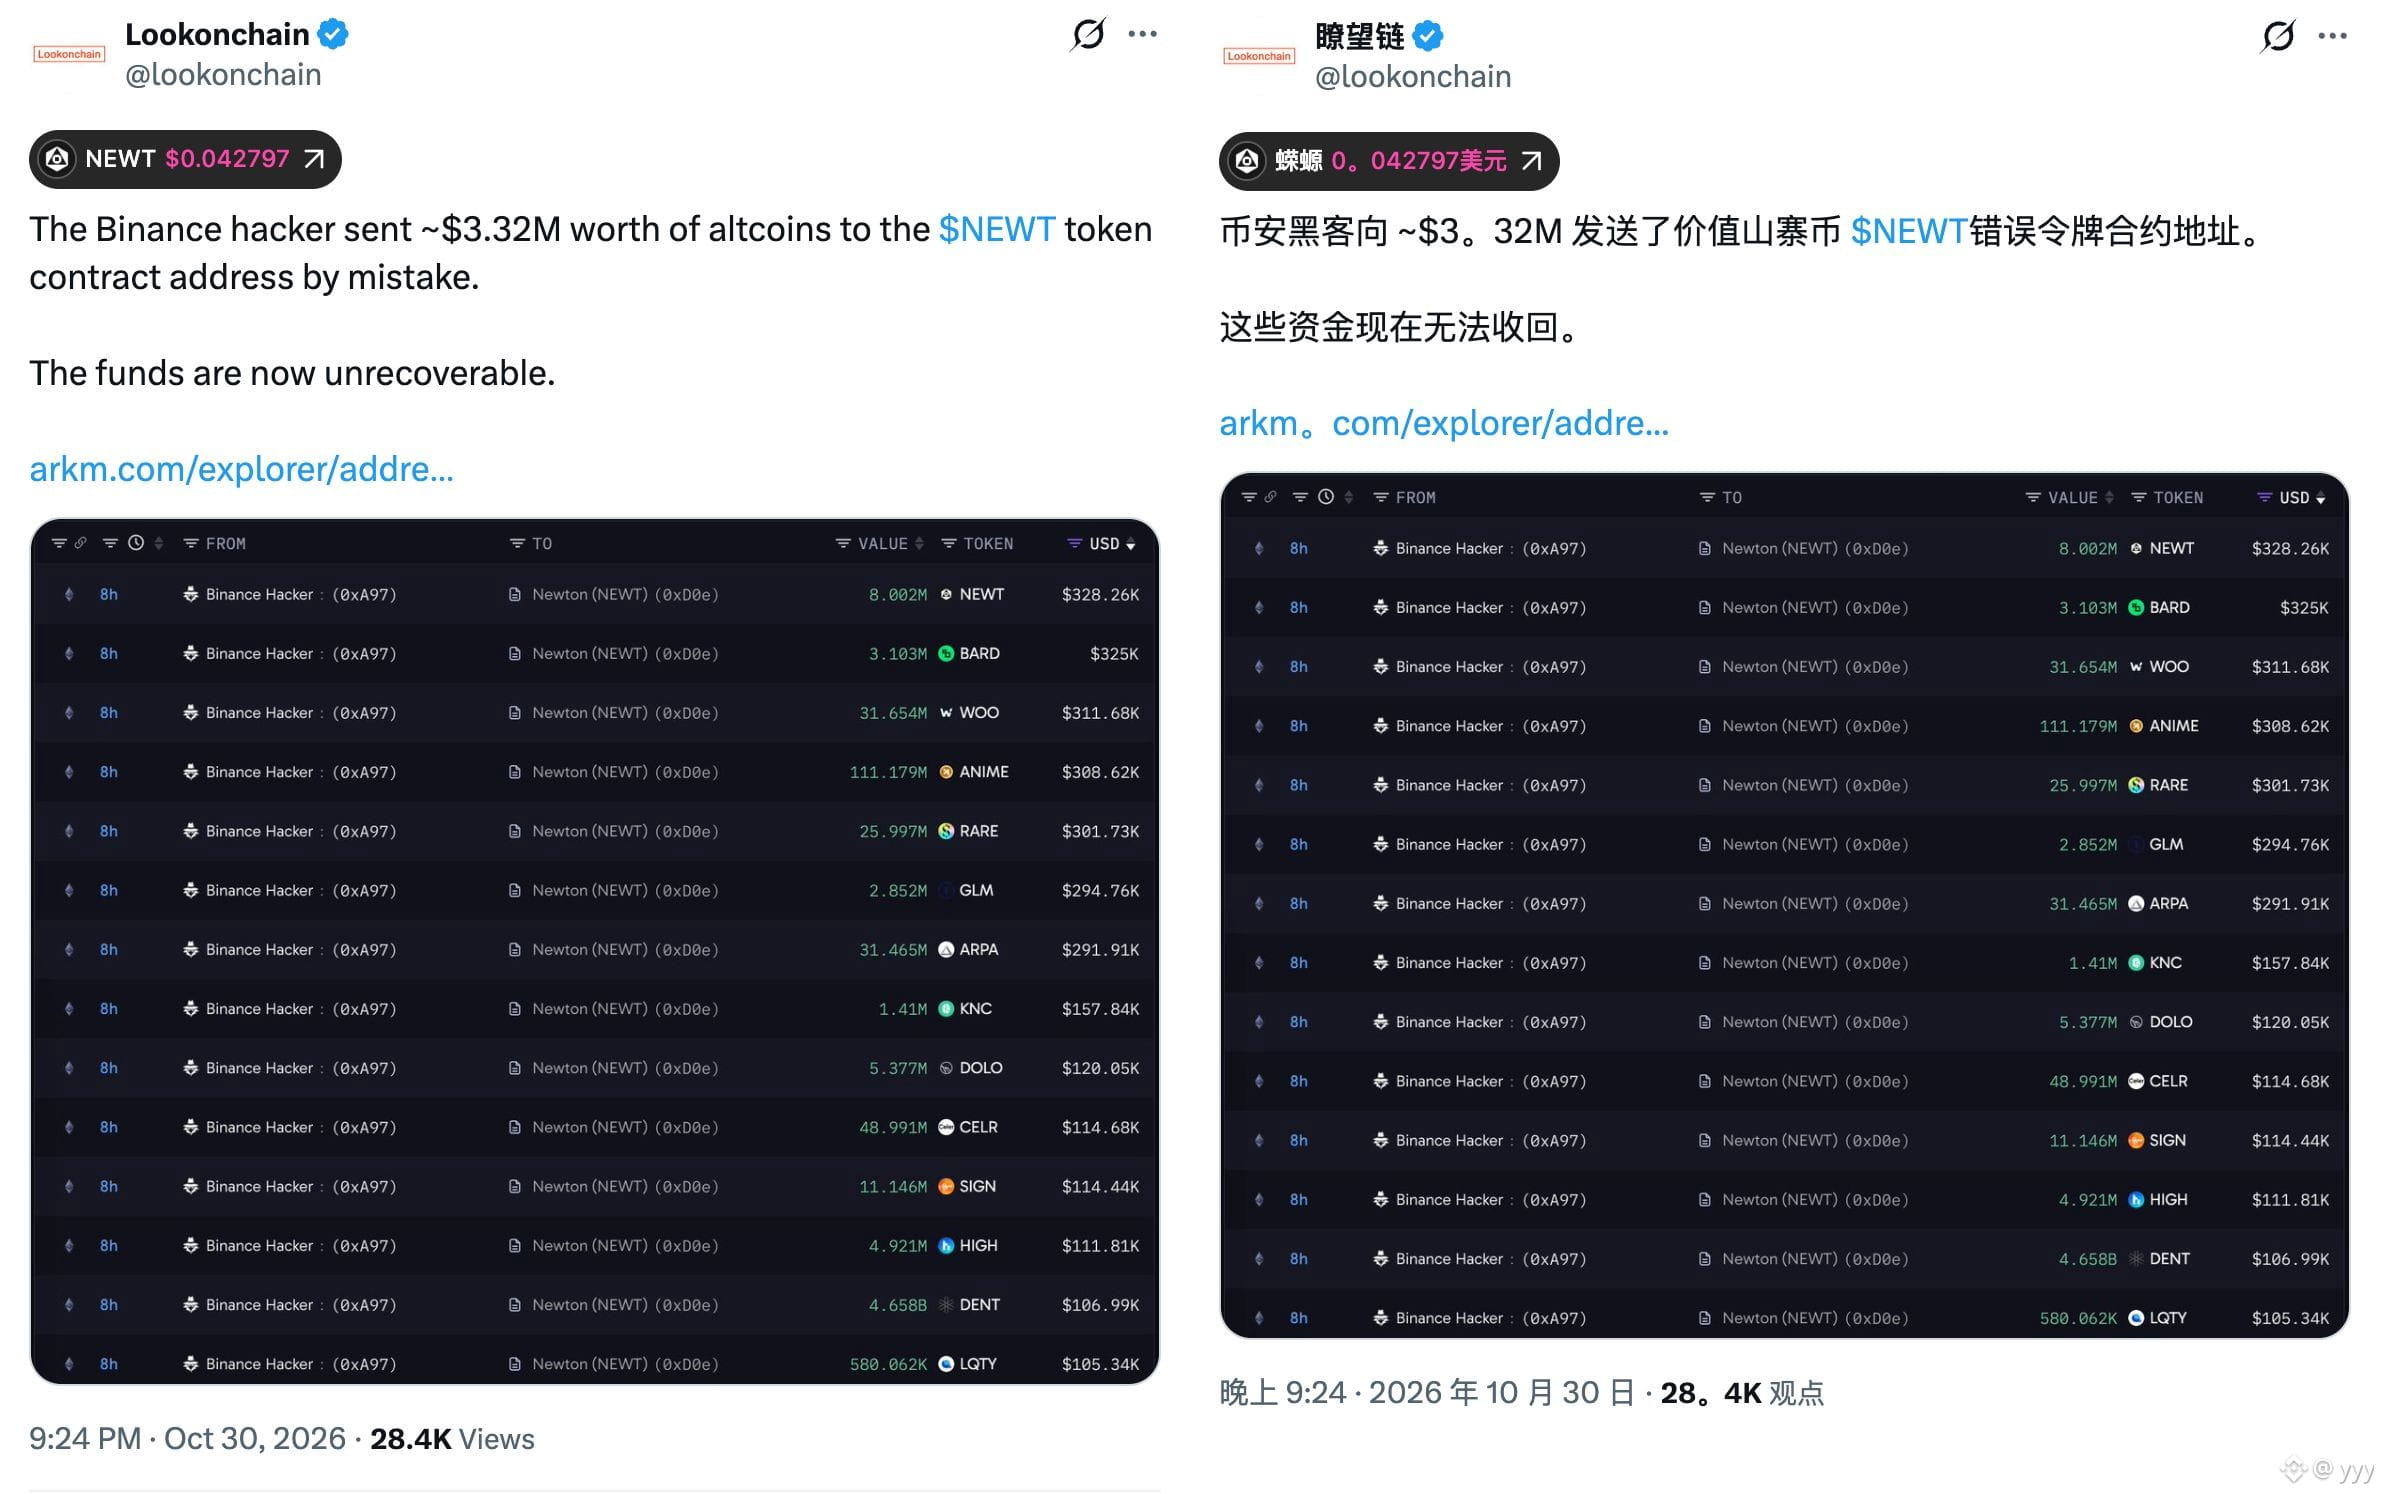
У хакера, який атакував Binance, виявили грубу помилку: він переказав альткоїни на суму близько 3,3 мільйона доларів на адресу контракту токена $NEWT .
Фактично він просто відправив монети в чорну діру — їх заблоковано назавжди, повернути їх неможливо.
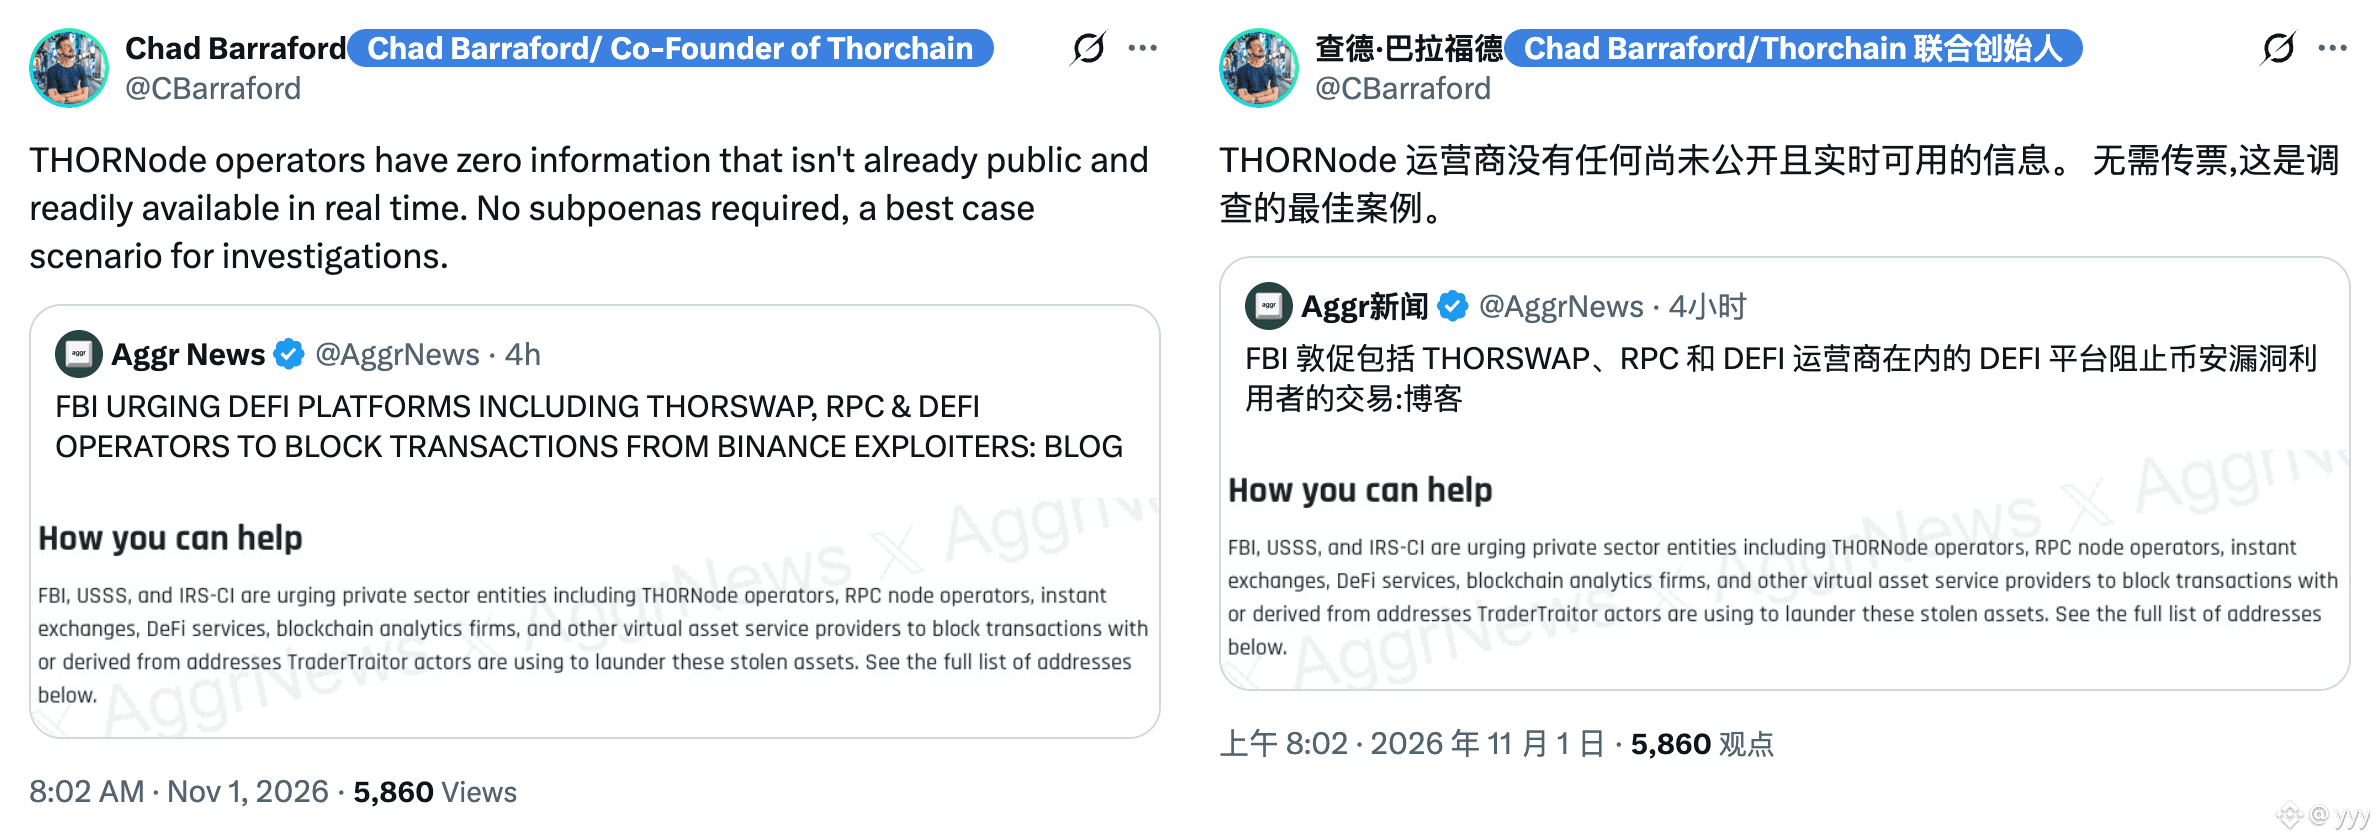
Ще одна помилка сталася раніше: він не переказав викрадені кошти з Arbitrum через міст одразу. Вони залишалися там кілька годин, доки Arbitrum SC не заморозила їх в екстреному порядку.
#Binance #Arbitrum $ARB
Фактично він просто відправив монети в чорну діру — їх заблоковано назавжди, повернути їх неможливо.
Ще одна помилка сталася раніше: він не переказав викрадені кошти з Arbitrum через міст одразу. Вони залишалися там кілька годин, доки Arbitrum SC не заморозила їх в екстреному порядку.
#Binance #Arbitrum $ARB
yyy
·
--
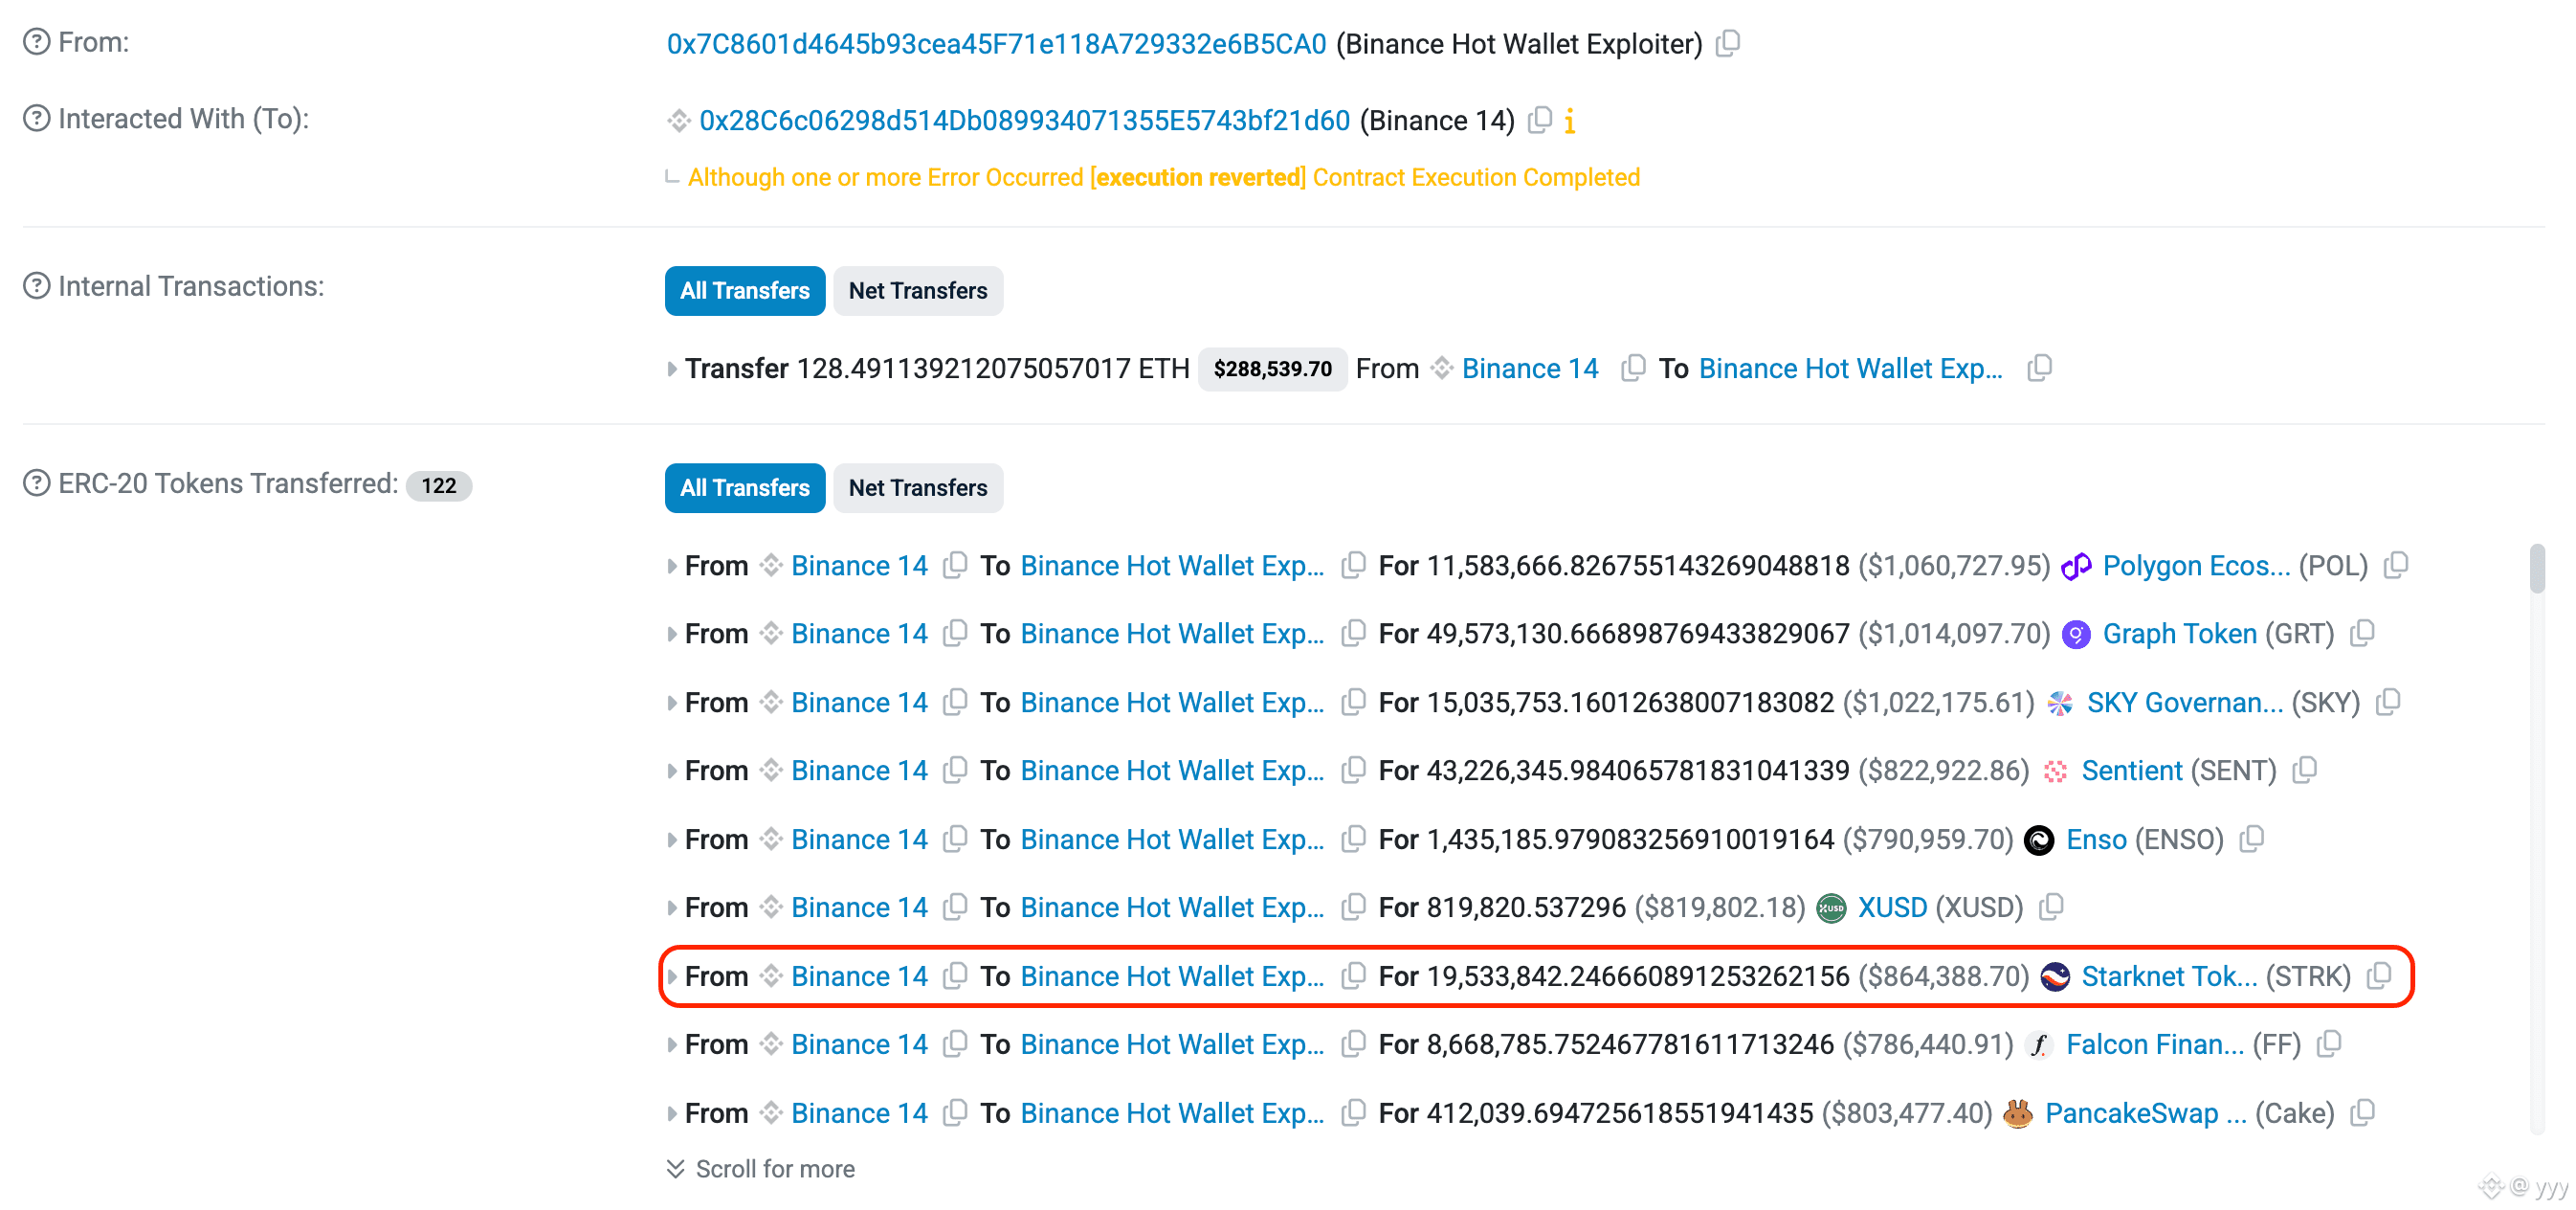
Жарт про те, що Starknet заморозив 428 токенів $STRK на суму близько $19, які переказав хакер Binance, сприймайте просто як розвагу — жодних доказів у блокчейні, що це правда, немає.
Щоб скористатися привілеєм заморожування, недостатньо, щоб засновник @EliBenSasson чи будь-яка інша привілейована особа просто натиснула перемикач — так одним натисканням нічого не заморозити.
Як і в Arbitrum, у Starknet для екстреного заморожування потрібні підписи 9 із 12 учасників комітету безпеки (SC), які мають право підпису.
Та ви мені скажіть: невже Starknet доклав стільки зусиль, щоб скоординувати всіх учасників мультипідпису, лише заради того, щоб допомогти Binance повернути $19? Та я вам ні за що не повірю.
#Binance #STARKNET $STRK
Щоб скористатися привілеєм заморожування, недостатньо, щоб засновник @EliBenSasson чи будь-яка інша привілейована особа просто натиснула перемикач — так одним натисканням нічого не заморозити.
Як і в Arbitrum, у Starknet для екстреного заморожування потрібні підписи 9 із 12 учасників комітету безпеки (SC), які мають право підпису.
Та ви мені скажіть: невже Starknet доклав стільки зусиль, щоб скоординувати всіх учасників мультипідпису, лише заради того, щоб допомогти Binance повернути $19? Та я вам ні за що не повірю.
#Binance #STARKNET $STRK
yyy
·
--
Жарт про те, що Starknet заморозив 428 токенів $STRK на суму близько $19, які переказав хакер Binance, сприймайте просто як розвагу — жодних доказів у блокчейні, що це правда, немає.
Щоб скористатися привілеєм заморожування, недостатньо, щоб засновник @EliBenSasson чи будь-яка інша привілейована особа просто натиснула перемикач — так одним натисканням нічого не заморозити.
Як і в Arbitrum, у Starknet для екстреного заморожування потрібні підписи 9 із 12 учасників комітету безпеки (SC), які мають право підпису.
Та ви мені скажіть: невже Starknet доклав стільки зусиль, щоб скоординувати всіх учасників мультипідпису, лише заради того, щоб допомогти Binance повернути $19? Та я вам ні за що не повірю.
#Binance #STARKNET $STRK
Щоб скористатися привілеєм заморожування, недостатньо, щоб засновник @EliBenSasson чи будь-яка інша привілейована особа просто натиснула перемикач — так одним натисканням нічого не заморозити.
Як і в Arbitrum, у Starknet для екстреного заморожування потрібні підписи 9 із 12 учасників комітету безпеки (SC), які мають право підпису.
Та ви мені скажіть: невже Starknet доклав стільки зусиль, щоб скоординувати всіх учасників мультипідпису, лише заради того, щоб допомогти Binance повернути $19? Та я вам ні за що не повірю.
#Binance #STARKNET $STRK
Увійдіть, щоб переглянути інший контент