
x_Trader_
221 Публікації
x_Trader_
Поскаржитись
Заблокувати користувача
Content Creator | Crypto Trader | Gold Trader. I think that's enough.
61 Підписки
3.1K+ Підписники
575 Вподобань
Публікації
Усі
Цитування
Трансляції
PINNED
·
--
Цього тижня, можливо, відбудеться один із найважливіших тижнів для криптовалюти у 2026 році, і більшість людей ще не готові 👀
Три події, що йдуть одна за одною —
Законопроєкт CLARITY винесли на розгляд Сенату 15 вересня. Це перше реальне голосування щодо регулювання криптовалюти в історії США. Сенату потрібно набрати поріг у 60 голосів, щоб просунути його до дебатів.
ФРС щойно підняла ставки на 25 базисних пунктів — ринки закладали підвищення з імовірністю 85% на тлі стійкої інфляції. Вищі ставки = тиск на криптовалюту.
І водночас Банк Японії проводить засідання СЬОГОДНІ 17 вересня. Зміни в політиці BOJ впливають на глобальну ліквідність, а це, своєю чергою, рухає криптовалюту.
Тим часом $BTC тримається вище $78K після відновлення з $60K у серпні 😅
Три політичні, монетарні та глобальні події. Чотири дні. Один ринок.
Що б не сталося цього тижня — це задасть тон усьому решту 2026 року.
Ти готовий/готова до цього? 👇
$BTC
{future}(BTCUSDT)
Цього тижня, можливо, відбудеться один із найважливіших тижнів для криптовалюти у 2026 році, і більшість людей ще не готові 👀
Три події, що йдуть одна за одною —
Законопроєкт CLARITY винесли на розгляд Сенату 15 вересня. Це перше реальне голосування щодо регулювання криптовалюти в історії США. Сенату потрібно набрати поріг у 60 голосів, щоб просунути його до дебатів.
ФРС щойно підняла ставки на 25 базисних пунктів — ринки закладали підвищення з імовірністю 85% на тлі стійкої інфляції. Вищі ставки = тиск на криптовалюту.
І водночас Банк Японії проводить засідання СЬОГОДНІ 17 вересня. Зміни в політиці BOJ впливають на глобальну ліквідність, а це, своєю чергою, рухає криптовалюту.
Тим часом $BTC тримається вище $78K після відновлення з $60K у серпні 😅
Три політичні, монетарні та глобальні події. Чотири дні. Один ринок.
Що б не сталося цього тижня — це задасть тон усьому решту 2026 року.
Ти готовий/готова до цього? 👇
$BTC
Три події, що йдуть одна за одною —
Законопроєкт CLARITY винесли на розгляд Сенату 15 вересня. Це перше реальне голосування щодо регулювання криптовалюти в історії США. Сенату потрібно набрати поріг у 60 голосів, щоб просунути його до дебатів.
ФРС щойно підняла ставки на 25 базисних пунктів — ринки закладали підвищення з імовірністю 85% на тлі стійкої інфляції. Вищі ставки = тиск на криптовалюту.
І водночас Банк Японії проводить засідання СЬОГОДНІ 17 вересня. Зміни в політиці BOJ впливають на глобальну ліквідність, а це, своєю чергою, рухає криптовалюту.
Тим часом $BTC тримається вище $78K після відновлення з $60K у серпні 😅
Три політичні, монетарні та глобальні події. Чотири дні. Один ринок.
Що б не сталося цього тижня — це задасть тон усьому решту 2026 року.
Ти готовий/готова до цього? 👇
$BTC
239
4
23
239
·
--
Верифіковано
#dusk $DUSK @Dusk_Foundation
Прочитайте розділ про реалізацію в whitepaper двічі цього тижня. Перший прохід: я просто пробіг поглядом повз частину про «host functions», припустивши, що це лише технічна примітка про те, як збудовано ВМ. Другий прохід: це припущення не витримало перевірки.
Я ставив знак рівності між твердженнями «смартконтракти працюють у ВМ» і «криптографічні операції працюють у ВМ». Насправді це не одне й те саме, і різниця між ними — це якраз цікаве дизайнерське рішення.
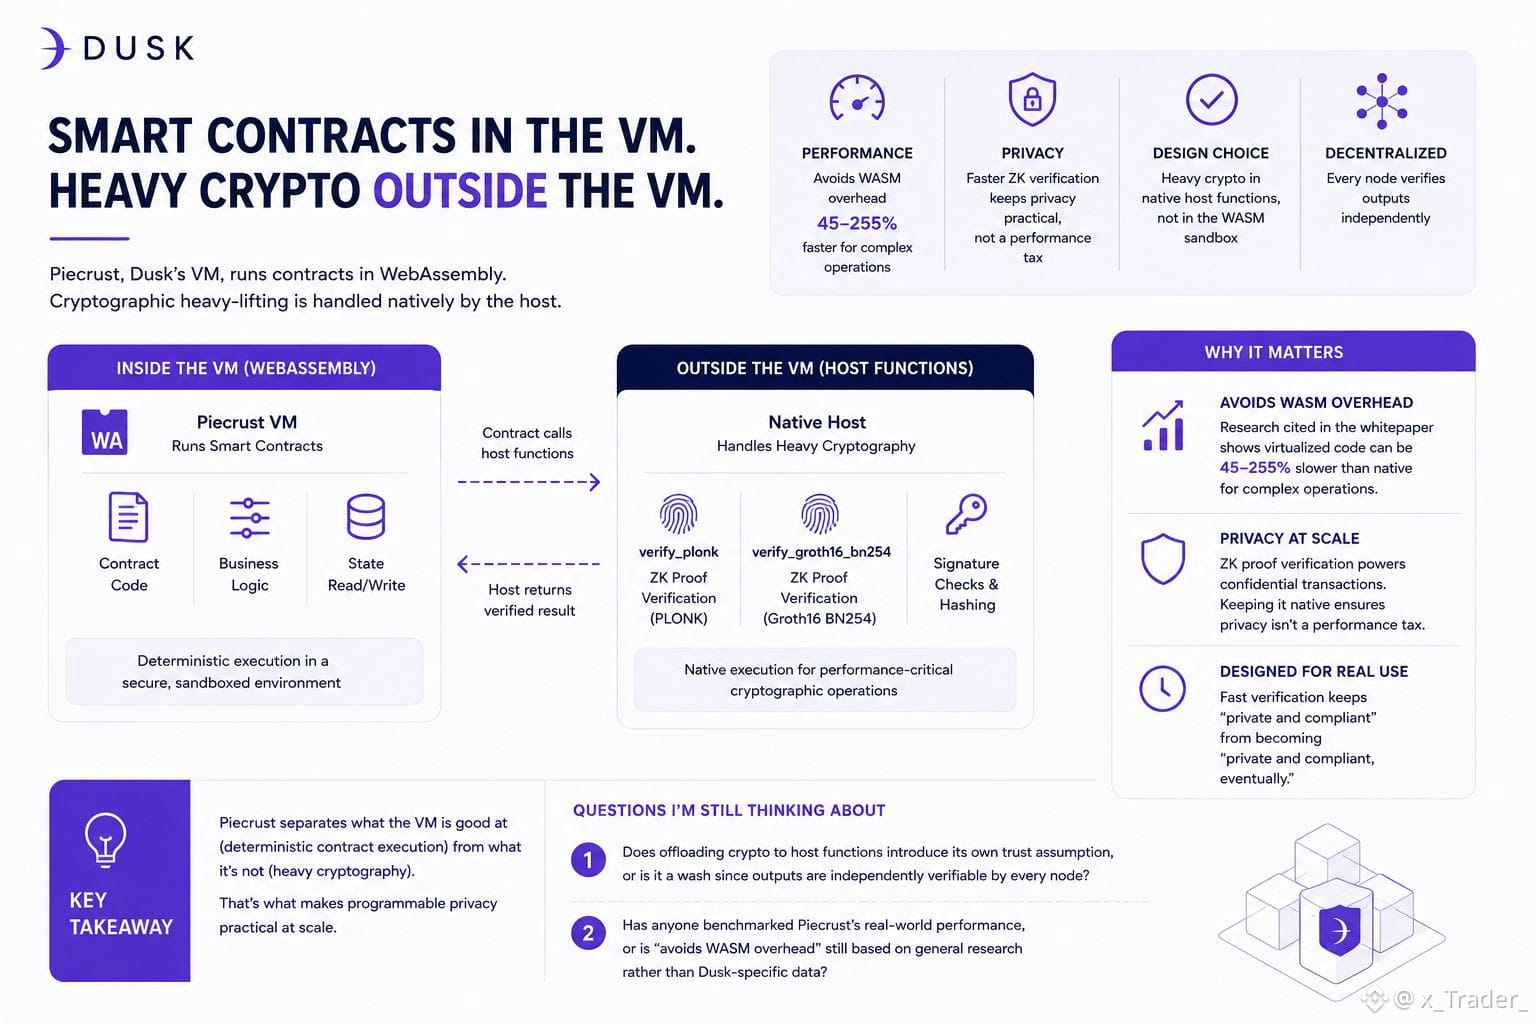
Piecrust, ВМ Dusk, запускає контракти у WebAssembly. Але вона не виконує справжню «важку» криптографію — хешування, верифікацію ZK-доказів, перевірку підписів — всередині пісочниці WASM. Натомість це виноситься назовні й обробляється нативно хостом, через експоновані функції на кшталт verify_plonk і verify_groth16_bn254. Контракт викликає їх, але дорога математична частина ніколи не торкається віртуалізованого середовища.
Ось чому це не дрібна деталь реалізації. Дослідження виконання WASM, на які біла книга посилається, показує: віртуалізований код може працювати на 45–255% повільніше, ніж нативний, для складних операцій — накладені витрати закладені в те, як працюють ізольована пам’ять і інструкції в пісочниці, а не в те, що можна оптимізувати.
Тому конфіденційні транзакції, які спираються на верифікацію ZK-доказів буквально для всього, платили б цю «ціну» на кожній транзакції, якби перевірка виконувалася всередині ВМ так само, як звичайний виклик контракту.
Саме це пов’язує назад із дизайном приватності. Програмована приватність — це не лише вибір криптографії, це ще й обмеження продуктивності: якщо верифікація доказів повільна, «приватне й відповідне» тихенько перетворюється на «приватне й відповідне, зрештою». Винесення криптографії в host-функції — це те, що не дає приватності стати «податком» поверх кожної транзакції, замість того щоб бути її властивістю.
Хтось уже реально бенчмарив цифри Piecrust у реальних умовах, чи «уникає WASM-оверголу» досі тримається лише на загальних дослідженнях, на які посилається whitepaper, а не на даних, специфічних для Dusk?"
#dusk $DUSK @Dusk
Прочитайте розділ про реалізацію в whitepaper двічі цього тижня. Перший прохід: я просто пробіг поглядом повз частину про «host functions», припустивши, що це лише технічна примітка про те, як збудовано ВМ. Другий прохід: це припущення не витримало перевірки.
Я ставив знак рівності між твердженнями «смартконтракти працюють у ВМ» і «криптографічні операції працюють у ВМ». Насправді це не одне й те саме, і різниця між ними — це якраз цікаве дизайнерське рішення.
Piecrust, ВМ Dusk, запускає контракти у WebAssembly. Але вона не виконує справжню «важку» криптографію — хешування, верифікацію ZK-доказів, перевірку підписів — всередині пісочниці WASM. Натомість це виноситься назовні й обробляється нативно хостом, через експоновані функції на кшталт verify_plonk і verify_groth16_bn254. Контракт викликає їх, але дорога математична частина ніколи не торкається віртуалізованого середовища.
Ось чому це не дрібна деталь реалізації. Дослідження виконання WASM, на які біла книга посилається, показує: віртуалізований код може працювати на 45–255% повільніше, ніж нативний, для складних операцій — накладені витрати закладені в те, як працюють ізольована пам’ять і інструкції в пісочниці, а не в те, що можна оптимізувати.
Тому конфіденційні транзакції, які спираються на верифікацію ZK-доказів буквально для всього, платили б цю «ціну» на кожній транзакції, якби перевірка виконувалася всередині ВМ так само, як звичайний виклик контракту.
Саме це пов’язує назад із дизайном приватності. Програмована приватність — це не лише вибір криптографії, це ще й обмеження продуктивності: якщо верифікація доказів повільна, «приватне й відповідне» тихенько перетворюється на «приватне й відповідне, зрештою». Винесення криптографії в host-функції — це те, що не дає приватності стати «податком» поверх кожної транзакції, замість того щоб бути її властивістю.
Хтось уже реально бенчмарив цифри Piecrust у реальних умовах, чи «уникає WASM-оверголу» досі тримається лише на загальних дослідженнях, на які посилається whitepaper, а не на даних, специфічних для Dusk?"
Прочитайте розділ про реалізацію в whitepaper двічі цього тижня. Перший прохід: я просто пробіг поглядом повз частину про «host functions», припустивши, що це лише технічна примітка про те, як збудовано ВМ. Другий прохід: це припущення не витримало перевірки.
Я ставив знак рівності між твердженнями «смартконтракти працюють у ВМ» і «криптографічні операції працюють у ВМ». Насправді це не одне й те саме, і різниця між ними — це якраз цікаве дизайнерське рішення.
Piecrust, ВМ Dusk, запускає контракти у WebAssembly. Але вона не виконує справжню «важку» криптографію — хешування, верифікацію ZK-доказів, перевірку підписів — всередині пісочниці WASM. Натомість це виноситься назовні й обробляється нативно хостом, через експоновані функції на кшталт verify_plonk і verify_groth16_bn254. Контракт викликає їх, але дорога математична частина ніколи не торкається віртуалізованого середовища.
Ось чому це не дрібна деталь реалізації. Дослідження виконання WASM, на які біла книга посилається, показує: віртуалізований код може працювати на 45–255% повільніше, ніж нативний, для складних операцій — накладені витрати закладені в те, як працюють ізольована пам’ять і інструкції в пісочниці, а не в те, що можна оптимізувати.
Тому конфіденційні транзакції, які спираються на верифікацію ZK-доказів буквально для всього, платили б цю «ціну» на кожній транзакції, якби перевірка виконувалася всередині ВМ так само, як звичайний виклик контракту.
Саме це пов’язує назад із дизайном приватності. Програмована приватність — це не лише вибір криптографії, це ще й обмеження продуктивності: якщо верифікація доказів повільна, «приватне й відповідне» тихенько перетворюється на «приватне й відповідне, зрештою». Винесення криптографії в host-функції — це те, що не дає приватності стати «податком» поверх кожної транзакції, замість того щоб бути її властивістю.
Хтось уже реально бенчмарив цифри Piecrust у реальних умовах, чи «уникає WASM-оверголу» досі тримається лише на загальних дослідженнях, на які посилається whitepaper, а не на даних, специфічних для Dusk?"
5
5
533
·
--
Верифіковано
#dusk
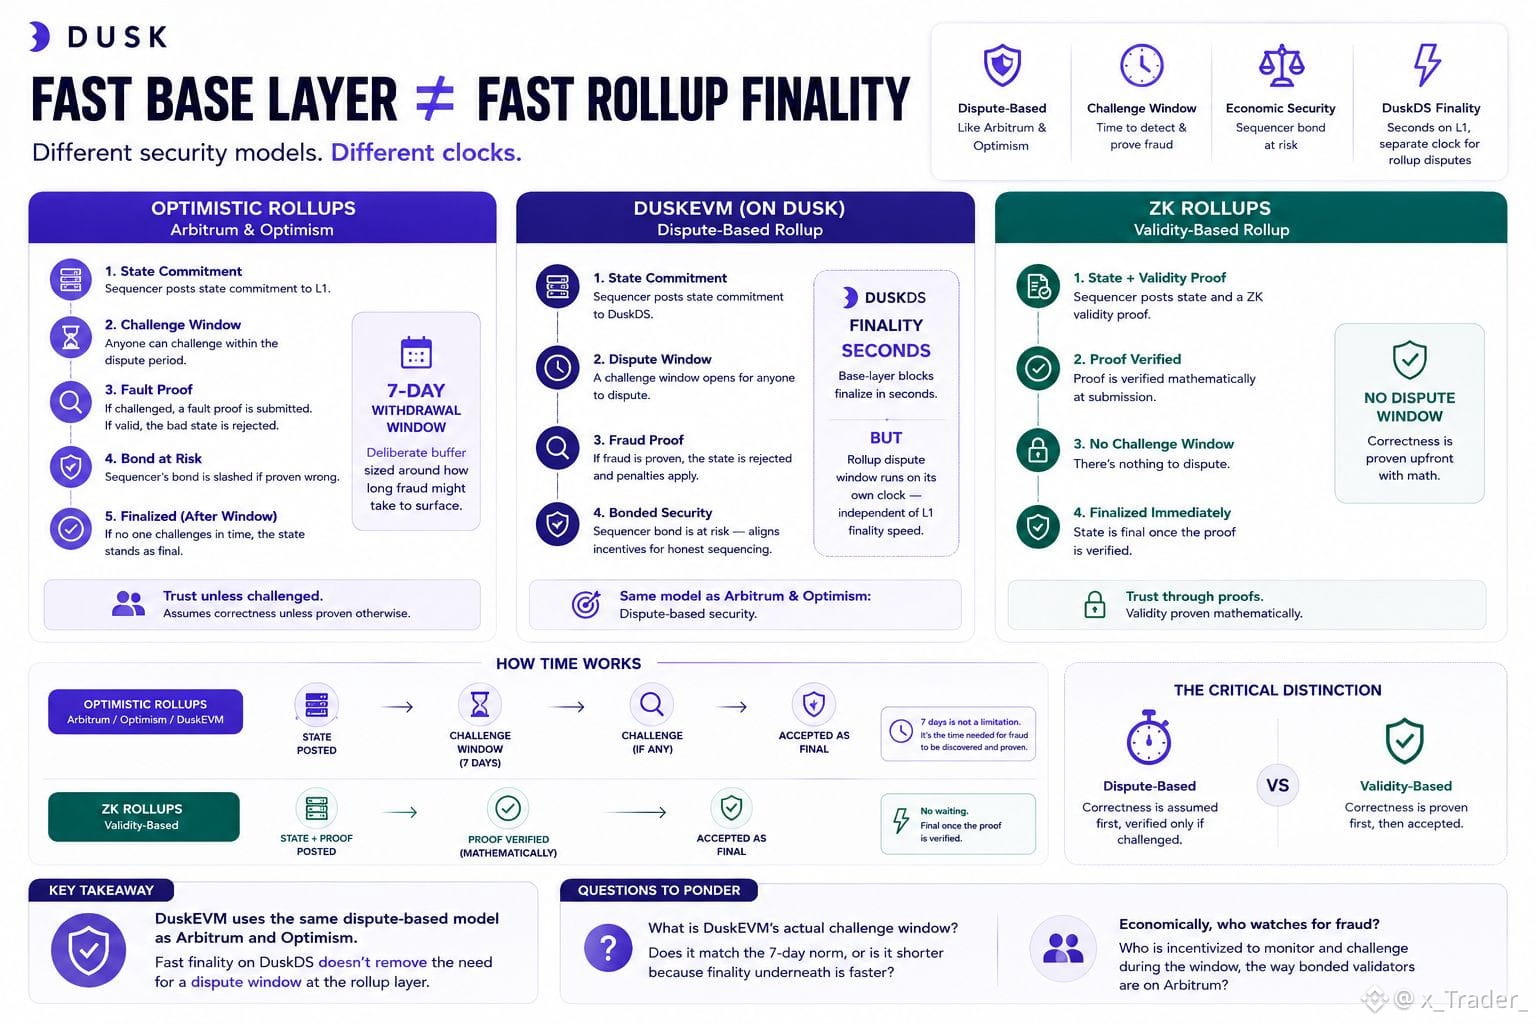
Припустимо, дизайн rollup від DuskEVM був здебільшого технічною деталлю — секвенсер, батчер, базовий шар тощо. Але коли я порівняв його модель спорів із тим, як Arbitrum і Optimism реалізують свою, ця здогадка розсипалася.
Оптимістичні rollups за замовчуванням не виконують перевірку. Вони перевіряють під час виклику. Секвенсер публікує комітмент стану. Будь-хто може подати доказ помилки проти нього. Якщо доказ спрацьовує, поганий стан відхиляють, а заставу секвенсера карають (зазіханням/шейвом). Якщо ніхто не оскаржить його вчасно, він стає остаточним, навіть якщо він насправді був неправильним.
Ось що я не поєднав до того моменту, як поставив цифри поруч. Arbitrum і Optimism обидва встановлюють 7-денне «вікно відведення» — не обмеження, а навмисний буфер, підлаштований під те, скільки часу може знадобитися, щоб шахрайство стало видимим. Zk-rollups це повністю обходять: доказ валідності перевіряють математично одразу під час подання, тож оскаржувати вже нічого.
DuskDS фіналізує блоки базового шару за секунди. Я припустив, що ця швидкість автоматично «переходить» на рівень rollup. Ні. Вікно спорів працює за власним таймером, незалежно від того, як швидко під ним завершується шар.
Тож реальне порівняння не «DuskEVM vs. rollups Ethereum». Це «безпека, заснована на спорах, vs. безпека, заснована на математиці», і DuskEVM вибрав ту саму сторону, що й Arbitrum та Optimism.
$DUSK
@Dusk_Foundation
Яке саме в DuskEVM фактичне вікно виклику — воно відповідає 7-денній нормі чи коротше, бо остаточність під ним наступає швидше?
#dusk
Припустимо, дизайн rollup від DuskEVM був здебільшого технічною деталлю — секвенсер, батчер, базовий шар тощо. Але коли я порівняв його модель спорів із тим, як Arbitrum і Optimism реалізують свою, ця здогадка розсипалася.
Оптимістичні rollups за замовчуванням не виконують перевірку. Вони перевіряють під час виклику. Секвенсер публікує комітмент стану. Будь-хто може подати доказ помилки проти нього. Якщо доказ спрацьовує, поганий стан відхиляють, а заставу секвенсера карають (зазіханням/шейвом). Якщо ніхто не оскаржить його вчасно, він стає остаточним, навіть якщо він насправді був неправильним.
Ось що я не поєднав до того моменту, як поставив цифри поруч. Arbitrum і Optimism обидва встановлюють 7-денне «вікно відведення» — не обмеження, а навмисний буфер, підлаштований під те, скільки часу може знадобитися, щоб шахрайство стало видимим. Zk-rollups це повністю обходять: доказ валідності перевіряють математично одразу під час подання, тож оскаржувати вже нічого.
DuskDS фіналізує блоки базового шару за секунди. Я припустив, що ця швидкість автоматично «переходить» на рівень rollup. Ні. Вікно спорів працює за власним таймером, незалежно від того, як швидко під ним завершується шар.
Тож реальне порівняння не «DuskEVM vs. rollups Ethereum». Це «безпека, заснована на спорах, vs. безпека, заснована на математиці», і DuskEVM вибрав ту саму сторону, що й Arbitrum та Optimism.
$DUSK
@Dusk
Яке саме в DuskEVM фактичне вікно виклику — воно відповідає 7-денній нормі чи коротше, бо остаточність під ним наступає швидше?
Припустимо, дизайн rollup від DuskEVM був здебільшого технічною деталлю — секвенсер, батчер, базовий шар тощо. Але коли я порівняв його модель спорів із тим, як Arbitrum і Optimism реалізують свою, ця здогадка розсипалася.
Оптимістичні rollups за замовчуванням не виконують перевірку. Вони перевіряють під час виклику. Секвенсер публікує комітмент стану. Будь-хто може подати доказ помилки проти нього. Якщо доказ спрацьовує, поганий стан відхиляють, а заставу секвенсера карають (зазіханням/шейвом). Якщо ніхто не оскаржить його вчасно, він стає остаточним, навіть якщо він насправді був неправильним.
Ось що я не поєднав до того моменту, як поставив цифри поруч. Arbitrum і Optimism обидва встановлюють 7-денне «вікно відведення» — не обмеження, а навмисний буфер, підлаштований під те, скільки часу може знадобитися, щоб шахрайство стало видимим. Zk-rollups це повністю обходять: доказ валідності перевіряють математично одразу під час подання, тож оскаржувати вже нічого.
DuskDS фіналізує блоки базового шару за секунди. Я припустив, що ця швидкість автоматично «переходить» на рівень rollup. Ні. Вікно спорів працює за власним таймером, незалежно від того, як швидко під ним завершується шар.
Тож реальне порівняння не «DuskEVM vs. rollups Ethereum». Це «безпека, заснована на спорах, vs. безпека, заснована на математиці», і DuskEVM вибрав ту саму сторону, що й Arbitrum та Optimism.
$DUSK
@Dusk
Яке саме в DuskEVM фактичне вікно виклику — воно відповідає 7-денній нормі чи коротше, бо остаточність під ним наступає швидше?
1
3
293
·
--
Верифіковано
#dusk $DUSK
Я думав, що Piecrust — віртуальна машина Dusk — просто існує для запуску смарт-контрактів. Робота як у будь-якої ВМ: виконувати код, зберігати стан, і все. Виявляється, це може бути лише половина того, для чого вона насправді призначена.
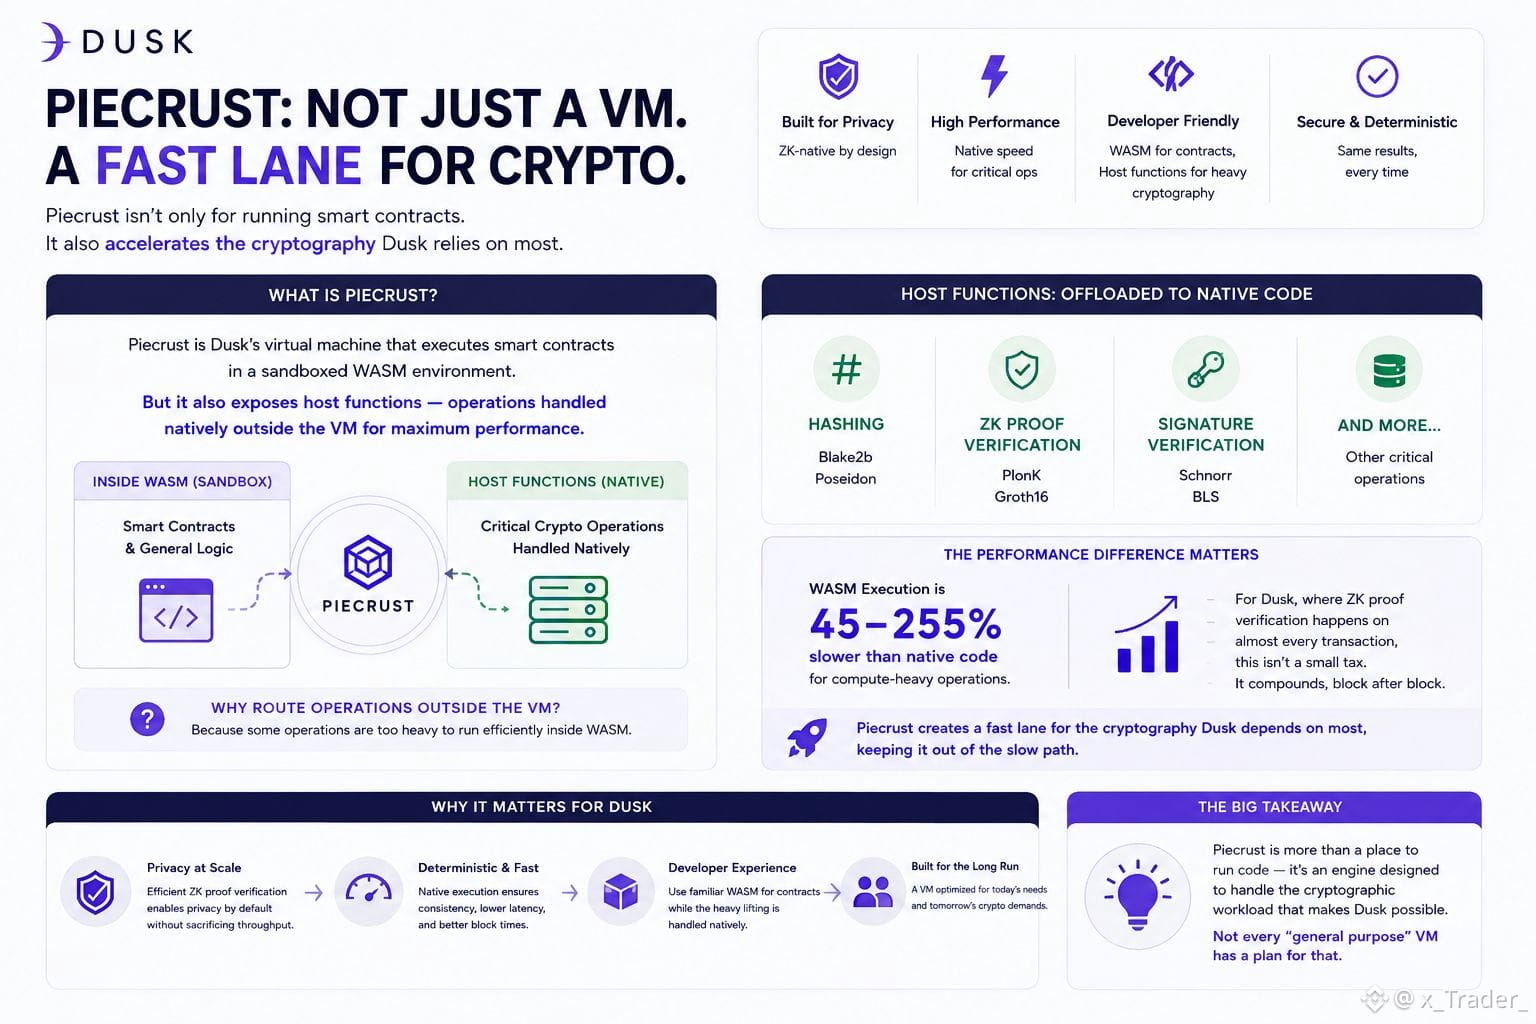
Риючись у документації, я побачив, що Piecrust надає набір host-функцій.
операції, які ВМ передає нативному коду замість того, щоб виконувати їх у пісочному середовищі WASM.
Хешування — через Blake2b і Poseidon.
Перевірка ZK-доказів PlonK і Groth16 (нульового знання).
Валідація підписів Schnorr і BLS.
Усе це не запускається як звичайний bytecode контракту.
Чому ВМ витрачає стільки зусиль, щоб прокладати маршрут для конкретних операцій навколо себе замість того, щоб просто виконувати все стандартним способом?
Виявляється, виконання WASM може бути на 45–255% повільнішим за нативний код для обчислювально складних операцій; накладні витрати з’являються через віртуалізацію керування пам’яттю та додаткове опрацювання інструкцій, яке додає середовище-сандбокс.
А для ланцюга, де перевірка ZK-доказів — не разова подія, а трапляється фактично в кожній транзакції, виконання цих обчислень у WASM замість нативного режиму — не малий «податок».
Воно накопичується, блок за блоком.
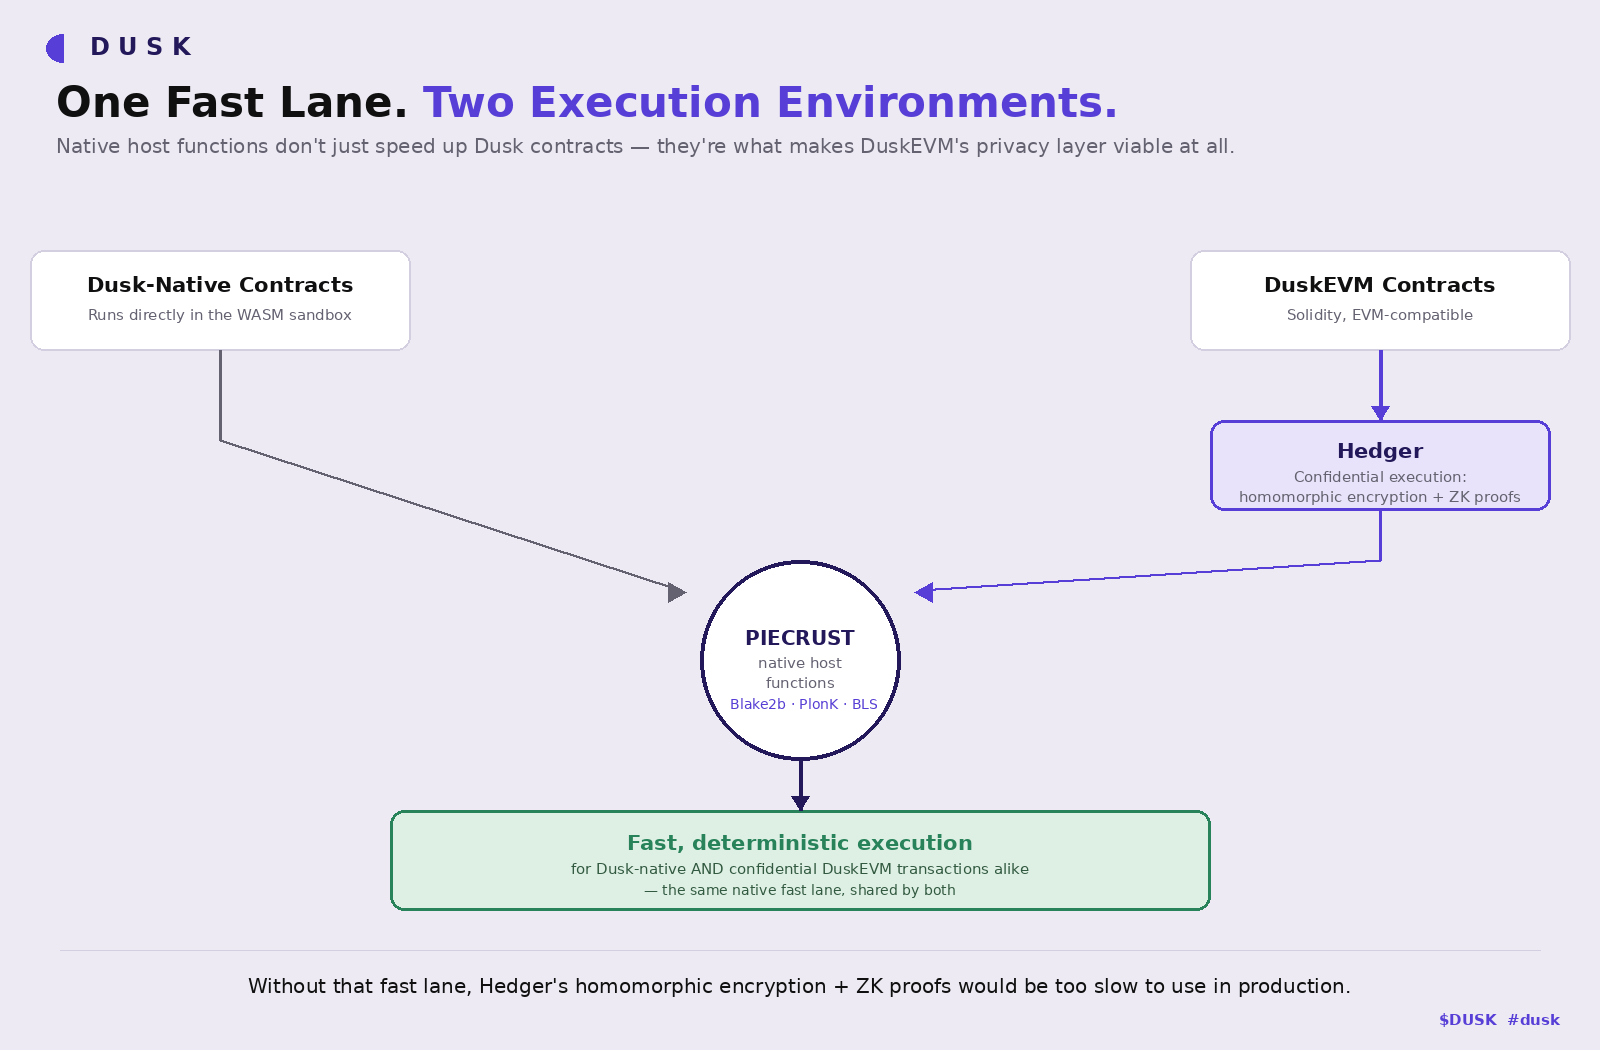
Цей самий принцип безпосередньо переноситься й у DuskEVM — сумісний з EVM шар, який підводить розробників Solidity до Dusk.
Hedger, його модуль конфіденційного виконання, спирається на гомоморфне шифрування плюс ZK-докази, щоб зберігати транзакції приватними; і без нативних host-функцій «внизу», які спершу роблять важку роботу, цього просто недостатньо, щоб усе працювало досить швидко.
Тож Piecrust — це не лише місце, де виконуються контракти. Це також швидкісна «полоса» для точних криптографічних операцій @Dusk_Foundation , від яких найбільше залежить система; їх навмисно тримають поза повільним шляхом. І саме ця швидка «полоса» робить можливою життєздатність privacy-слою DuskEVM загалом — а не лише контрактів, створених рідним для Dusk.
Мене це змушує замислитися: скільки інших «універсальних» віртуальних машин потайки споживають податок за перевірку доказів, який ніхто навіть не намагався виміряти?"
#dusk $DUSK
Я думав, що Piecrust — віртуальна машина Dusk — просто існує для запуску смарт-контрактів. Робота як у будь-якої ВМ: виконувати код, зберігати стан, і все. Виявляється, це може бути лише половина того, для чого вона насправді призначена.
Риючись у документації, я побачив, що Piecrust надає набір host-функцій.
операції, які ВМ передає нативному коду замість того, щоб виконувати їх у пісочному середовищі WASM.
Хешування — через Blake2b і Poseidon.
Перевірка ZK-доказів PlonK і Groth16 (нульового знання).
Валідація підписів Schnorr і BLS.
Усе це не запускається як звичайний bytecode контракту.
Чому ВМ витрачає стільки зусиль, щоб прокладати маршрут для конкретних операцій навколо себе замість того, щоб просто виконувати все стандартним способом?
Виявляється, виконання WASM може бути на 45–255% повільнішим за нативний код для обчислювально складних операцій; накладні витрати з’являються через віртуалізацію керування пам’яттю та додаткове опрацювання інструкцій, яке додає середовище-сандбокс.
А для ланцюга, де перевірка ZK-доказів — не разова подія, а трапляється фактично в кожній транзакції, виконання цих обчислень у WASM замість нативного режиму — не малий «податок».
Воно накопичується, блок за блоком.
Цей самий принцип безпосередньо переноситься й у DuskEVM — сумісний з EVM шар, який підводить розробників Solidity до Dusk.
Hedger, його модуль конфіденційного виконання, спирається на гомоморфне шифрування плюс ZK-докази, щоб зберігати транзакції приватними; і без нативних host-функцій «внизу», які спершу роблять важку роботу, цього просто недостатньо, щоб усе працювало досить швидко.
Тож Piecrust — це не лише місце, де виконуються контракти. Це також швидкісна «полоса» для точних криптографічних операцій @Dusk , від яких найбільше залежить система; їх навмисно тримають поза повільним шляхом. І саме ця швидка «полоса» робить можливою життєздатність privacy-слою DuskEVM загалом — а не лише контрактів, створених рідним для Dusk.
Мене це змушує замислитися: скільки інших «універсальних» віртуальних машин потайки споживають податок за перевірку доказів, який ніхто навіть не намагався виміряти?"
Я думав, що Piecrust — віртуальна машина Dusk — просто існує для запуску смарт-контрактів. Робота як у будь-якої ВМ: виконувати код, зберігати стан, і все. Виявляється, це може бути лише половина того, для чого вона насправді призначена.
Риючись у документації, я побачив, що Piecrust надає набір host-функцій.
операції, які ВМ передає нативному коду замість того, щоб виконувати їх у пісочному середовищі WASM.
Хешування — через Blake2b і Poseidon.
Перевірка ZK-доказів PlonK і Groth16 (нульового знання).
Валідація підписів Schnorr і BLS.
Усе це не запускається як звичайний bytecode контракту.
Чому ВМ витрачає стільки зусиль, щоб прокладати маршрут для конкретних операцій навколо себе замість того, щоб просто виконувати все стандартним способом?
Виявляється, виконання WASM може бути на 45–255% повільнішим за нативний код для обчислювально складних операцій; накладні витрати з’являються через віртуалізацію керування пам’яттю та додаткове опрацювання інструкцій, яке додає середовище-сандбокс.
А для ланцюга, де перевірка ZK-доказів — не разова подія, а трапляється фактично в кожній транзакції, виконання цих обчислень у WASM замість нативного режиму — не малий «податок».
Воно накопичується, блок за блоком.
Цей самий принцип безпосередньо переноситься й у DuskEVM — сумісний з EVM шар, який підводить розробників Solidity до Dusk.
Hedger, його модуль конфіденційного виконання, спирається на гомоморфне шифрування плюс ZK-докази, щоб зберігати транзакції приватними; і без нативних host-функцій «внизу», які спершу роблять важку роботу, цього просто недостатньо, щоб усе працювало досить швидко.
Тож Piecrust — це не лише місце, де виконуються контракти. Це також швидкісна «полоса» для точних криптографічних операцій @Dusk , від яких найбільше залежить система; їх навмисно тримають поза повільним шляхом. І саме ця швидка «полоса» робить можливою життєздатність privacy-слою DuskEVM загалом — а не лише контрактів, створених рідним для Dusk.
Мене це змушує замислитися: скільки інших «універсальних» віртуальних машин потайки споживають податок за перевірку доказів, який ніхто навіть не намагався виміряти?"
13
9
649
·
--
#dusk $DUSK @Dusk_Foundation
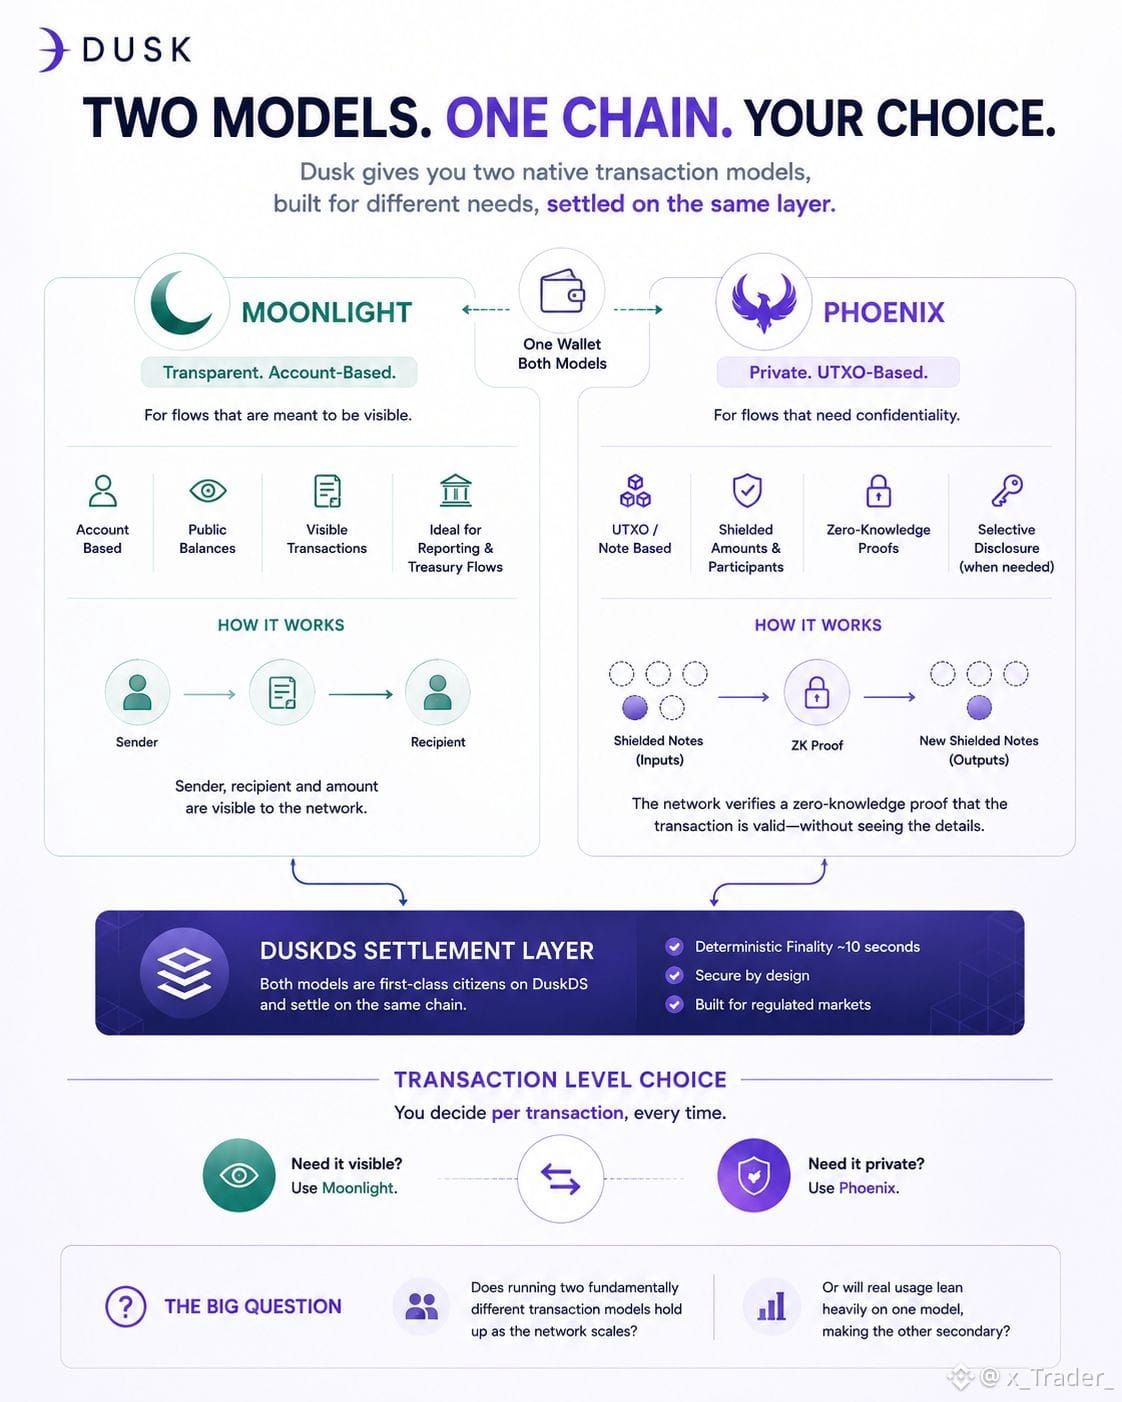
У Dusk є дві моделі транзакцій, і я весь час намагався трактувати їх як одну систему приватності з двома назвами.
Повернувся до документації, бо це не зовсім складалося. Виявилося, що вони вирішують дві різні задачі.
MOONLIGHT — прозора: облікова, видимі баланси, відправник, одержувач і сума. Підходить, коли потік має бути спостережуваним.
PHOENIX працює зовсім інакше. Вона UTXO-орієнтована, тож кошти існують як захищені нотатки (shielded notes), а не як видимий поточний баланс. Замість того щоб розкривати деталі транзакції, мережа перевіряє нульовознане доведення (zero-knowledge proof), що витрата є валідною, зокрема що кошти існують і їх не витрачають двічі.
Найцікавіша частина, яку я помітив:
Ні одна не є запасним варіантом для іншої.
Обидві — нативні моделі транзакцій у DuskDS і вони розраховуються на тій самій мережі. Профіль гаманця може керувати паралельно й обліковим записом Moonlight, і обліковим записом Phoenix.
Отже, приватність — це не налаштування, яке вмикають один раз.
Це вибір на рівні транзакції.
Хочете, щоб передача була видимою? Moonlight.
Потрібні сума та учасники в захисті (shielded)? Phoenix.
А якщо уповноваженій стороні пізніше потрібні докази, Dusk підтримує вибіркове розкриття через переглядальні ключі.
Це дуже інший дизайнерський вибір, ніж взяти одну модель транзакцій і просто «прикрутити» до неї шар приватності.
Але це залишає мене з питанням, яке насправді мене турбує:
Чи стає наявність двох принципово різних моделей транзакцій силою, коли Dusk масштабується, чи це перетворюється на довгостроковий інженерний біль?
І в реальному використанні: чи регульовані ринки справді потребують обох — чи в підсумку одна з них виконуватиме більшість роботи?
#dusk $DUSK @Dusk
У Dusk є дві моделі транзакцій, і я весь час намагався трактувати їх як одну систему приватності з двома назвами.
Повернувся до документації, бо це не зовсім складалося. Виявилося, що вони вирішують дві різні задачі.
MOONLIGHT — прозора: облікова, видимі баланси, відправник, одержувач і сума. Підходить, коли потік має бути спостережуваним.
PHOENIX працює зовсім інакше. Вона UTXO-орієнтована, тож кошти існують як захищені нотатки (shielded notes), а не як видимий поточний баланс. Замість того щоб розкривати деталі транзакції, мережа перевіряє нульовознане доведення (zero-knowledge proof), що витрата є валідною, зокрема що кошти існують і їх не витрачають двічі.
Найцікавіша частина, яку я помітив:
Ні одна не є запасним варіантом для іншої.
Обидві — нативні моделі транзакцій у DuskDS і вони розраховуються на тій самій мережі. Профіль гаманця може керувати паралельно й обліковим записом Moonlight, і обліковим записом Phoenix.
Отже, приватність — це не налаштування, яке вмикають один раз.
Це вибір на рівні транзакції.
Хочете, щоб передача була видимою? Moonlight.
Потрібні сума та учасники в захисті (shielded)? Phoenix.
А якщо уповноваженій стороні пізніше потрібні докази, Dusk підтримує вибіркове розкриття через переглядальні ключі.
Це дуже інший дизайнерський вибір, ніж взяти одну модель транзакцій і просто «прикрутити» до неї шар приватності.
Але це залишає мене з питанням, яке насправді мене турбує:
Чи стає наявність двох принципово різних моделей транзакцій силою, коли Dusk масштабується, чи це перетворюється на довгостроковий інженерний біль?
І в реальному використанні: чи регульовані ринки справді потребують обох — чи в підсумку одна з них виконуватиме більшість роботи?
У Dusk є дві моделі транзакцій, і я весь час намагався трактувати їх як одну систему приватності з двома назвами.
Повернувся до документації, бо це не зовсім складалося. Виявилося, що вони вирішують дві різні задачі.
MOONLIGHT — прозора: облікова, видимі баланси, відправник, одержувач і сума. Підходить, коли потік має бути спостережуваним.
PHOENIX працює зовсім інакше. Вона UTXO-орієнтована, тож кошти існують як захищені нотатки (shielded notes), а не як видимий поточний баланс. Замість того щоб розкривати деталі транзакції, мережа перевіряє нульовознане доведення (zero-knowledge proof), що витрата є валідною, зокрема що кошти існують і їх не витрачають двічі.
Найцікавіша частина, яку я помітив:
Ні одна не є запасним варіантом для іншої.
Обидві — нативні моделі транзакцій у DuskDS і вони розраховуються на тій самій мережі. Профіль гаманця може керувати паралельно й обліковим записом Moonlight, і обліковим записом Phoenix.
Отже, приватність — це не налаштування, яке вмикають один раз.
Це вибір на рівні транзакції.
Хочете, щоб передача була видимою? Moonlight.
Потрібні сума та учасники в захисті (shielded)? Phoenix.
А якщо уповноваженій стороні пізніше потрібні докази, Dusk підтримує вибіркове розкриття через переглядальні ключі.
Це дуже інший дизайнерський вибір, ніж взяти одну модель транзакцій і просто «прикрутити» до неї шар приватності.
Але це залишає мене з питанням, яке насправді мене турбує:
Чи стає наявність двох принципово різних моделей транзакцій силою, коли Dusk масштабується, чи це перетворюється на довгостроковий інженерний біль?
І в реальному використанні: чи регульовані ринки справді потребують обох — чи в підсумку одна з них виконуватиме більшість роботи?
11
10
610
·
--
#dusk $DUSK @Dusk_Foundation
Прочитайте розділ про консенсус у whitepaper двічі цього тижня, підряд. Але нічого нового я не отримав під час першого разу.
Під час другого проходу одна річ, яку я довго робив неправильно, нарешті склалася в картинку.
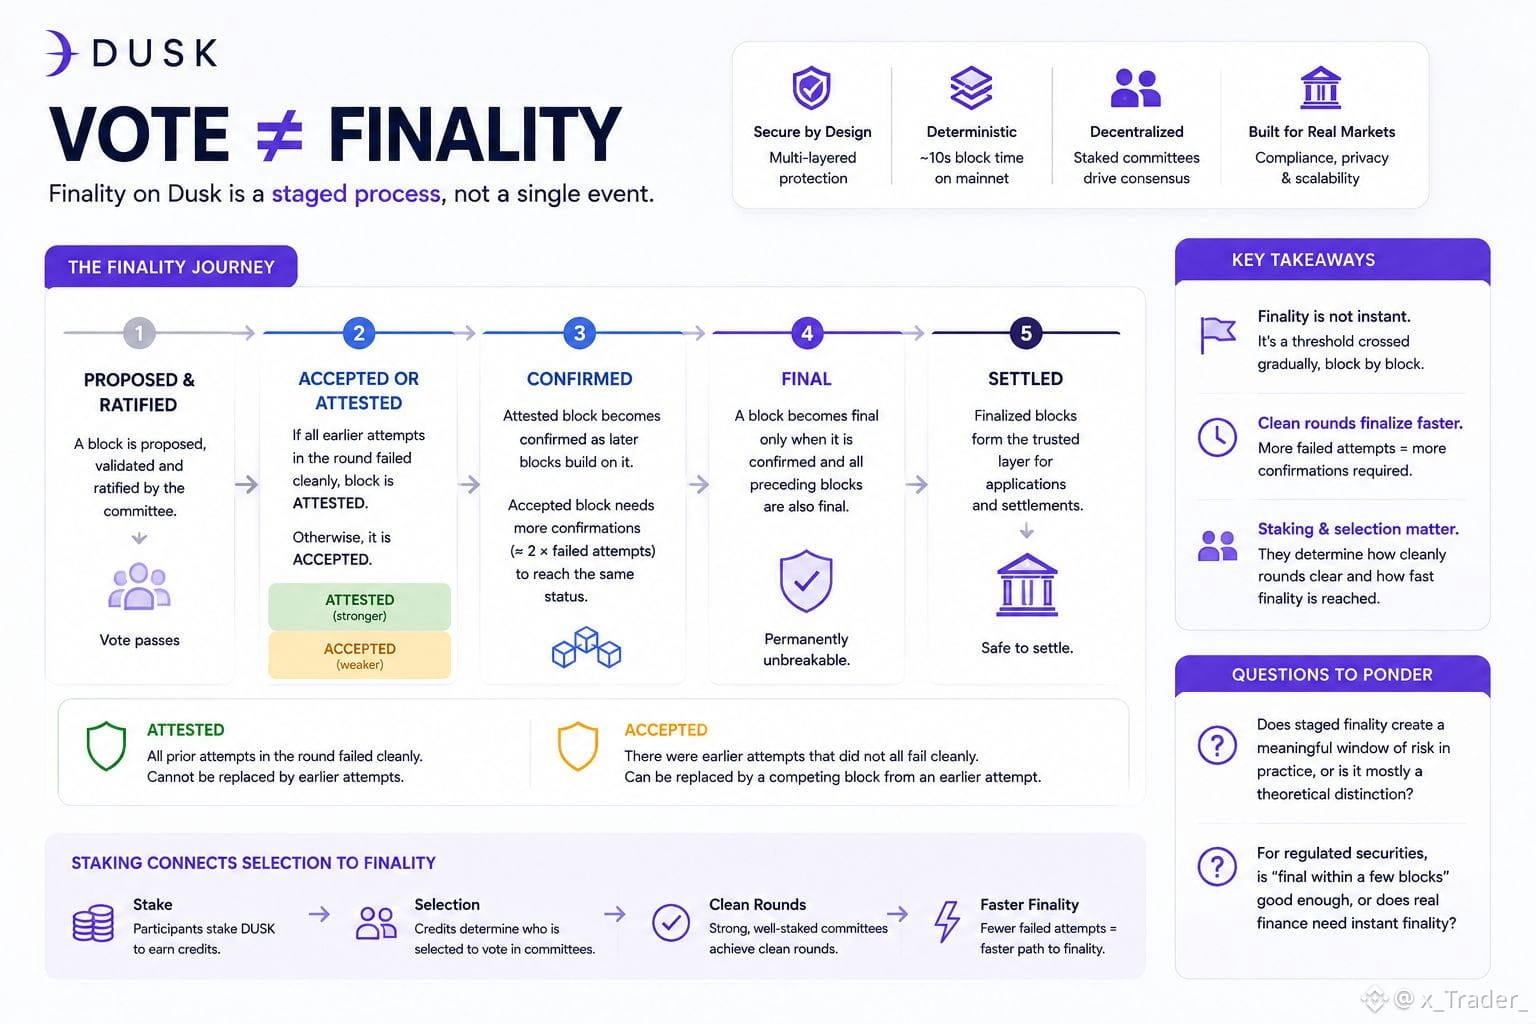
Я сприймав “блок пройшов голосуванням” і “блок Є остаточним” як практично одну й ту саму подію. Це не так. Між ними є проміжок, і саме там живе цікава думка про безпеку.
Блок, який пройшов перевірку та ратифікацію, стає ПРИСВІДЧЕНИМ лише якщо всі попередні спроби на цьому етапі (раунді) завершилися коректним провалом. Інакше це “прийнятий” блок, що слабше. Прийнятий блок теоретично все ще може бути замінений конкуруючим блоком із попередньої спроби. Присвідчений — не може.
Далі остаточність наростає етапами.
Присвідчений блок стає підтвердженим у міру того, як на нього нарощуються наступні блоки. Прийнятий блок потребує більшої кількості підтверджень, щоб досягти того самого статусу — приблизно вдвічі більшого числа невдалих спроб, які стоять “позаду” нього.
І лише коли блок підтверджений, і все попереднє для нього також остаточне, він насправді стає остаточним.
Отже “остаточність” — це не одна подія, що настає, коли голосування проходить. Це поріг, який перетинається блок за блоком, і те, як швидко ви до нього доходите, залежить частково від того, наскільки “чистим” був раунд.
Саме тут знову вмикаються staking-цикли.
Те, кого обирають для голосування, і чи достатньо кредитів у комітеті, щоб впливати на кворум, визначає, наскільки “чисто” проходять раунди. “Брудний” раунд не просто уповільнює процес у якійсь абстрактній формі. Він відсуває таймлайн остаточності буквально, у відліковий (рахований) спосіб.
Вибір і остаточність — це не два незалежні механізми, що лежать поруч у whitepaper. Один визначає, хто голосує. Інший — коли їхнє голосування стає незламним.
Ось що, як на мене, цікаво.
І в мене є два питання, які я справді хочу з’ясувати:
Чи ця етапна остаточність створює в практиці значуще “вікно ризику”, чи це здебільшого суто теоретичне розрізнення?
І для регульованих цінних паперів: чи “остаточне протягом кількох блоків” насправді достатньо, чи реальні фінанси зрештою вимагають чогось, ближчого до миттєвої остаточності?
#dusk $DUSK @Dusk
Прочитайте розділ про консенсус у whitepaper двічі цього тижня, підряд. Але нічого нового я не отримав під час першого разу.
Під час другого проходу одна річ, яку я довго робив неправильно, нарешті склалася в картинку.
Я сприймав “блок пройшов голосуванням” і “блок Є остаточним” як практично одну й ту саму подію. Це не так. Між ними є проміжок, і саме там живе цікава думка про безпеку.
Блок, який пройшов перевірку та ратифікацію, стає ПРИСВІДЧЕНИМ лише якщо всі попередні спроби на цьому етапі (раунді) завершилися коректним провалом. Інакше це “прийнятий” блок, що слабше. Прийнятий блок теоретично все ще може бути замінений конкуруючим блоком із попередньої спроби. Присвідчений — не може.
Далі остаточність наростає етапами.
Присвідчений блок стає підтвердженим у міру того, як на нього нарощуються наступні блоки. Прийнятий блок потребує більшої кількості підтверджень, щоб досягти того самого статусу — приблизно вдвічі більшого числа невдалих спроб, які стоять “позаду” нього.
І лише коли блок підтверджений, і все попереднє для нього також остаточне, він насправді стає остаточним.
Отже “остаточність” — це не одна подія, що настає, коли голосування проходить. Це поріг, який перетинається блок за блоком, і те, як швидко ви до нього доходите, залежить частково від того, наскільки “чистим” був раунд.
Саме тут знову вмикаються staking-цикли.
Те, кого обирають для голосування, і чи достатньо кредитів у комітеті, щоб впливати на кворум, визначає, наскільки “чисто” проходять раунди. “Брудний” раунд не просто уповільнює процес у якійсь абстрактній формі. Він відсуває таймлайн остаточності буквально, у відліковий (рахований) спосіб.
Вибір і остаточність — це не два незалежні механізми, що лежать поруч у whitepaper. Один визначає, хто голосує. Інший — коли їхнє голосування стає незламним.
Ось що, як на мене, цікаво.
І в мене є два питання, які я справді хочу з’ясувати:
Чи ця етапна остаточність створює в практиці значуще “вікно ризику”, чи це здебільшого суто теоретичне розрізнення?
І для регульованих цінних паперів: чи “остаточне протягом кількох блоків” насправді достатньо, чи реальні фінанси зрештою вимагають чогось, ближчого до миттєвої остаточності?
Прочитайте розділ про консенсус у whitepaper двічі цього тижня, підряд. Але нічого нового я не отримав під час першого разу.
Під час другого проходу одна річ, яку я довго робив неправильно, нарешті склалася в картинку.
Я сприймав “блок пройшов голосуванням” і “блок Є остаточним” як практично одну й ту саму подію. Це не так. Між ними є проміжок, і саме там живе цікава думка про безпеку.
Блок, який пройшов перевірку та ратифікацію, стає ПРИСВІДЧЕНИМ лише якщо всі попередні спроби на цьому етапі (раунді) завершилися коректним провалом. Інакше це “прийнятий” блок, що слабше. Прийнятий блок теоретично все ще може бути замінений конкуруючим блоком із попередньої спроби. Присвідчений — не може.
Далі остаточність наростає етапами.
Присвідчений блок стає підтвердженим у міру того, як на нього нарощуються наступні блоки. Прийнятий блок потребує більшої кількості підтверджень, щоб досягти того самого статусу — приблизно вдвічі більшого числа невдалих спроб, які стоять “позаду” нього.
І лише коли блок підтверджений, і все попереднє для нього також остаточне, він насправді стає остаточним.
Отже “остаточність” — це не одна подія, що настає, коли голосування проходить. Це поріг, який перетинається блок за блоком, і те, як швидко ви до нього доходите, залежить частково від того, наскільки “чистим” був раунд.
Саме тут знову вмикаються staking-цикли.
Те, кого обирають для голосування, і чи достатньо кредитів у комітеті, щоб впливати на кворум, визначає, наскільки “чисто” проходять раунди. “Брудний” раунд не просто уповільнює процес у якійсь абстрактній формі. Він відсуває таймлайн остаточності буквально, у відліковий (рахований) спосіб.
Вибір і остаточність — це не два незалежні механізми, що лежать поруч у whitepaper. Один визначає, хто голосує. Інший — коли їхнє голосування стає незламним.
Ось що, як на мене, цікаво.
І в мене є два питання, які я справді хочу з’ясувати:
Чи ця етапна остаточність створює в практиці значуще “вікно ризику”, чи це здебільшого суто теоретичне розрізнення?
І для регульованих цінних паперів: чи “остаточне протягом кількох блоків” насправді достатньо, чи реальні фінанси зрештою вимагають чогось, ближчого до миттєвої остаточності?
25
27
3.3k
·
--
Верифіковано
#dusk
Ось деталь про регульовані фінанси, яка здивувала мене вчора, поки я гортав документацію Dusk під час обіду.
Більшість регульованої блокчейн-інфраструктури насправді не є публічною.
Вона дозвільна (permissioned).
Приватний реєстр, який веде інституція, і який просто має під капотом технологію, схожу на блокчейн. У презентації це виглядає децентралізовано. Насправді — ні.
Є причина, чому так — регулятори обережні щодо публічних, бездозвільних (permissionless) мереж зокрема.
Жодна сторона не контролює, хто валідує, хто що бачить і хто може бути притягнений до відповідальності, якщо щось піде не так.
У цьому й весь сенс публічного ланцюга — і саме це змушує регуляторів нервувати.
Тому мене й привернула увага до 21X.
21X — перша компанія, яка отримала ліцензію DLT-TSS за європейським регулюванням для повністю токенізованого ринку цінних паперів. Ця ліцензія робить дві речі: дозволяє їм поєднати торгівлю та розрахунки в один крок замість того, щоб зводити їх пізніше, і дозволяє працювати в публічному бездозвільному ланцюгу — а не в приватному, який “одягли”, щоб виглядало децентралізовано.
Оце я й досі прокручую в голові. Більшість регульованих платформ отримують дозвіл, залишаючись закритими. 21X отримала дозвіл на використання реальної речі.
Роль Dusk тут — партнерство з торговим учасником: 21X планує інтегрувати DuskEVM як один із ланцюгів, які вони підтримуватимуть. З одного боку — доступ до їхнього регуляторного звільнення/пільги, з іншого — інфраструктура Dusk. І жодна зі сторін не мала повної картини окремо.
Токенізація ніколи не була складною частиною.
Складним було отримати дозвіл працювати на інфраструктурі, яку ніхто не контролює.
21X “пробила” це на рівні регулятора.
А Dusk “пробиває” це на рівні протоколу (детерміновані розрахунки, селективне розкриття).
Той самий мур, інший бік.
Справжнє питання:
Чи публічна бездозвільна ліцензія справді рідкість, чи регулювання просто наздоганяє? І якщо більше регуляторів підуть шляхом 21X, чи “комплаєнс” переозначить крипто, чи крипто стане просто непомітною інфраструктурою, яка працює “за лаштунками”?
$DUSK @Dusk_Foundation
{future}(DUSKUSDT)
Угадай, що робить ліцензію 21X незвичною 🔍
#dusk
Ось деталь про регульовані фінанси, яка здивувала мене вчора, поки я гортав документацію Dusk під час обіду.
Більшість регульованої блокчейн-інфраструктури насправді не є публічною.
Вона дозвільна (permissioned).
Приватний реєстр, який веде інституція, і який просто має під капотом технологію, схожу на блокчейн. У презентації це виглядає децентралізовано. Насправді — ні.
Є причина, чому так — регулятори обережні щодо публічних, бездозвільних (permissionless) мереж зокрема.
Жодна сторона не контролює, хто валідує, хто що бачить і хто може бути притягнений до відповідальності, якщо щось піде не так.
У цьому й весь сенс публічного ланцюга — і саме це змушує регуляторів нервувати.
Тому мене й привернула увага до 21X.
21X — перша компанія, яка отримала ліцензію DLT-TSS за європейським регулюванням для повністю токенізованого ринку цінних паперів. Ця ліцензія робить дві речі: дозволяє їм поєднати торгівлю та розрахунки в один крок замість того, щоб зводити їх пізніше, і дозволяє працювати в публічному бездозвільному ланцюгу — а не в приватному, який “одягли”, щоб виглядало децентралізовано.
Оце я й досі прокручую в голові. Більшість регульованих платформ отримують дозвіл, залишаючись закритими. 21X отримала дозвіл на використання реальної речі.
Роль Dusk тут — партнерство з торговим учасником: 21X планує інтегрувати DuskEVM як один із ланцюгів, які вони підтримуватимуть. З одного боку — доступ до їхнього регуляторного звільнення/пільги, з іншого — інфраструктура Dusk. І жодна зі сторін не мала повної картини окремо.
Токенізація ніколи не була складною частиною.
Складним було отримати дозвіл працювати на інфраструктурі, яку ніхто не контролює.
21X “пробила” це на рівні регулятора.
А Dusk “пробиває” це на рівні протоколу (детерміновані розрахунки, селективне розкриття).
Той самий мур, інший бік.
Справжнє питання:
Чи публічна бездозвільна ліцензія справді рідкість, чи регулювання просто наздоганяє? І якщо більше регуляторів підуть шляхом 21X, чи “комплаєнс” переозначить крипто, чи крипто стане просто непомітною інфраструктурою, яка працює “за лаштунками”?
$DUSK @Dusk
Угадай, що робить ліцензію 21X незвичною 🔍
Ось деталь про регульовані фінанси, яка здивувала мене вчора, поки я гортав документацію Dusk під час обіду.
Більшість регульованої блокчейн-інфраструктури насправді не є публічною.
Вона дозвільна (permissioned).
Приватний реєстр, який веде інституція, і який просто має під капотом технологію, схожу на блокчейн. У презентації це виглядає децентралізовано. Насправді — ні.
Є причина, чому так — регулятори обережні щодо публічних, бездозвільних (permissionless) мереж зокрема.
Жодна сторона не контролює, хто валідує, хто що бачить і хто може бути притягнений до відповідальності, якщо щось піде не так.
У цьому й весь сенс публічного ланцюга — і саме це змушує регуляторів нервувати.
Тому мене й привернула увага до 21X.
21X — перша компанія, яка отримала ліцензію DLT-TSS за європейським регулюванням для повністю токенізованого ринку цінних паперів. Ця ліцензія робить дві речі: дозволяє їм поєднати торгівлю та розрахунки в один крок замість того, щоб зводити їх пізніше, і дозволяє працювати в публічному бездозвільному ланцюгу — а не в приватному, який “одягли”, щоб виглядало децентралізовано.
Оце я й досі прокручую в голові. Більшість регульованих платформ отримують дозвіл, залишаючись закритими. 21X отримала дозвіл на використання реальної речі.
Роль Dusk тут — партнерство з торговим учасником: 21X планує інтегрувати DuskEVM як один із ланцюгів, які вони підтримуватимуть. З одного боку — доступ до їхнього регуляторного звільнення/пільги, з іншого — інфраструктура Dusk. І жодна зі сторін не мала повної картини окремо.
Токенізація ніколи не була складною частиною.
Складним було отримати дозвіл працювати на інфраструктурі, яку ніхто не контролює.
21X “пробила” це на рівні регулятора.
А Dusk “пробиває” це на рівні протоколу (детерміновані розрахунки, селективне розкриття).
Той самий мур, інший бік.
Справжнє питання:
Чи публічна бездозвільна ліцензія справді рідкість, чи регулювання просто наздоганяє? І якщо більше регуляторів підуть шляхом 21X, чи “комплаєнс” переозначить крипто, чи крипто стане просто непомітною інфраструктурою, яка працює “за лаштунками”?
$DUSK @Dusk
Угадай, що робить ліцензію 21X незвичною 🔍
A private, permissioned chain
75%
Public, permissionless chain
0%
It's not actually licensed yet
25%
It only covers stablecoins
0%
4 Голосів • Голосування закрито
5
5
316
·
--
Нещодавно оголошення кампанії про #dusk змусило мене поставити під сумнів одне з улюблених слів у крипті: композабельність.
Ми зазвичай говоримо про композабельність так, ніби чим більше, тим автоматично краще.
Токен має мати змогу переходити між протоколами, ставати забезпеченням, взаємодіяти з DeFi, переходити між мережами, підключатися до нових застосунків...
Для звичайного бездозвільного активу — звісно.
Але уявіть, що це потрібно зробити з регульованим облігаційним інструментом.
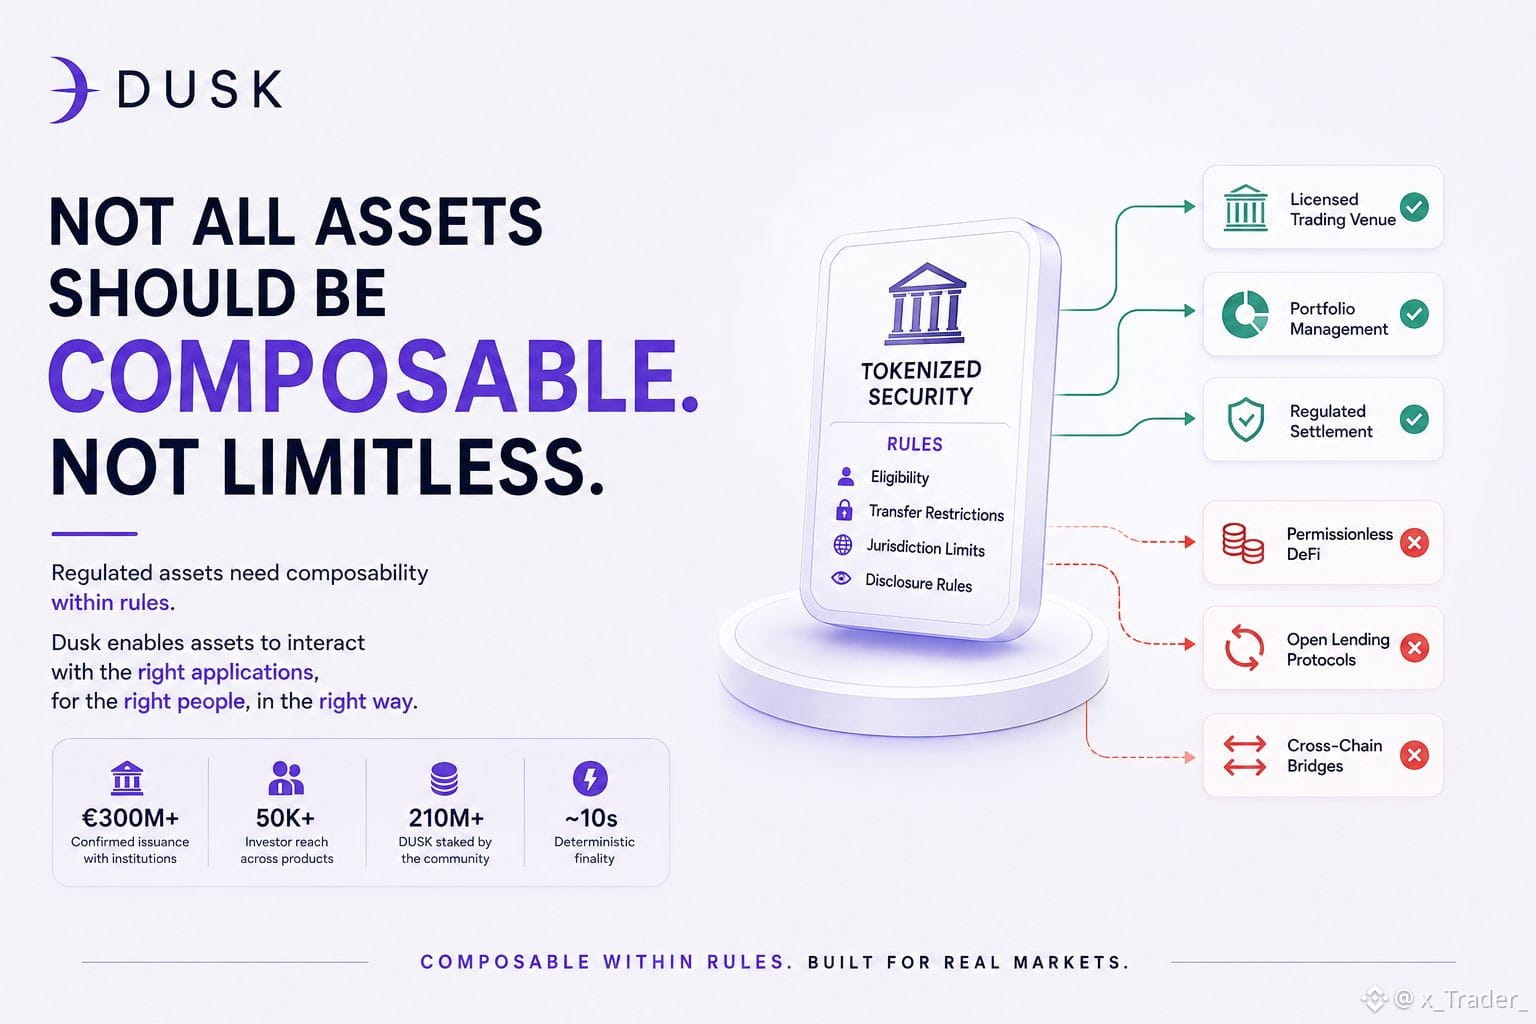
У облігації можуть бути вимоги щодо інвесторської придатності, обмеження на перекази, правила юрисдикції та зобов’язання щодо розкриття інформації.
Тож фраза «зробити це композабельним з усім» раптом звучить менш вражаюче.
Цікавий виклик — зробити актив композабельним, не «викинувши» правила, які до нього прив’язані.
Саме тут Dusk стає доволі технічним.
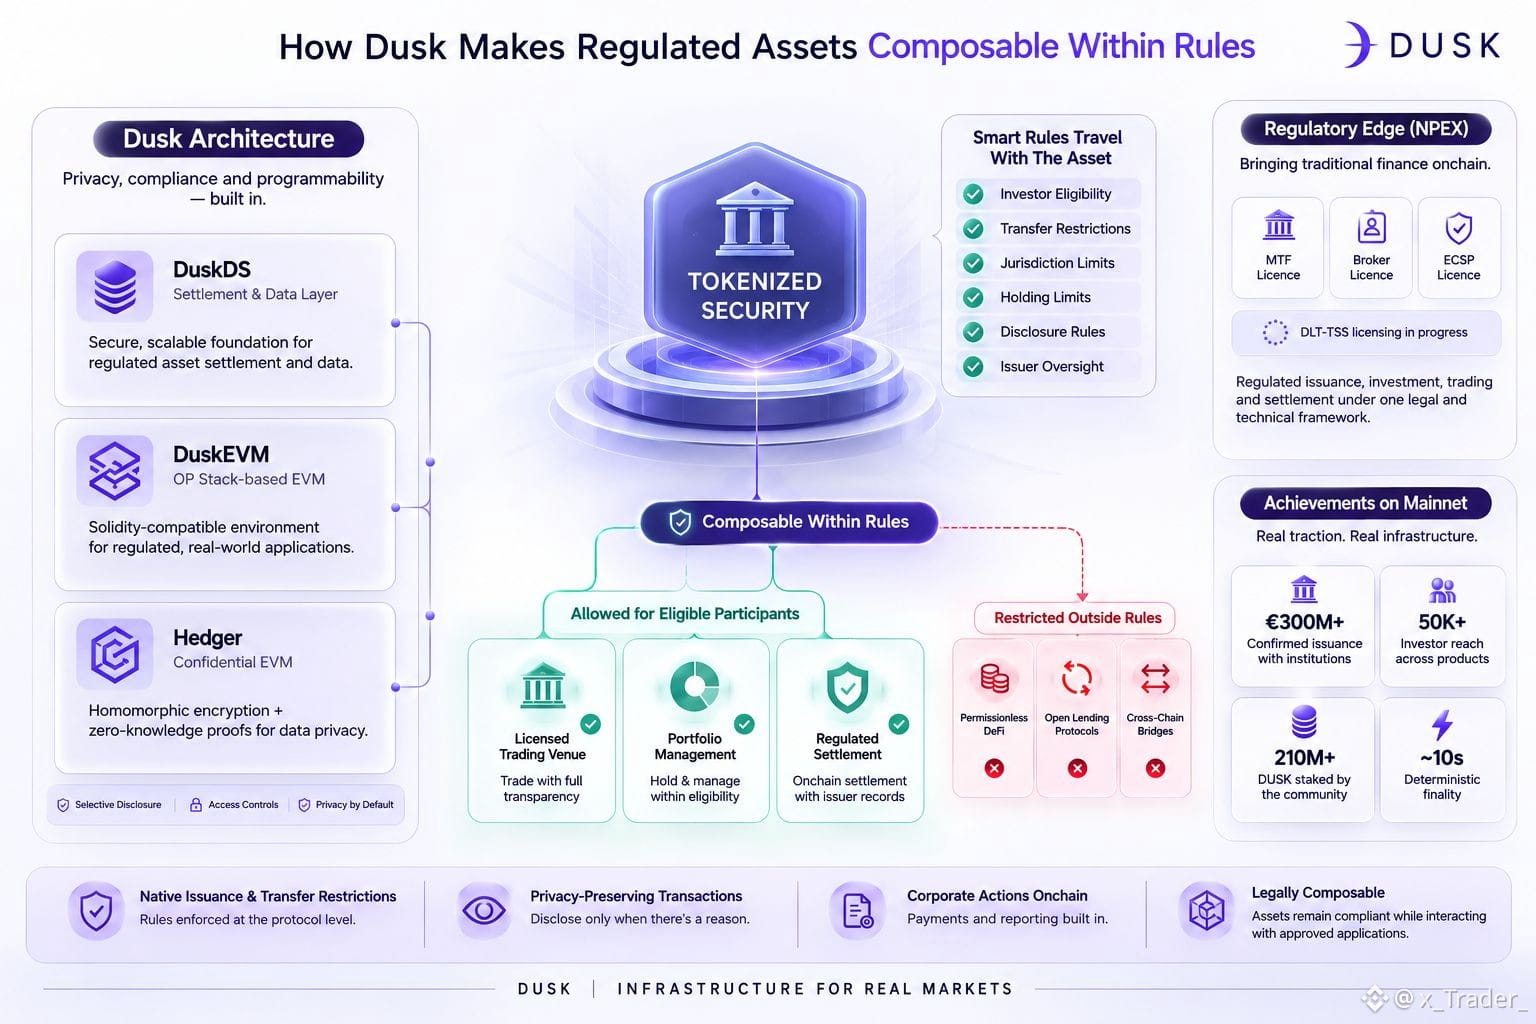
Його поточна архітектура розділяє рівень розрахунків/даних, DuskDS, від DuskEVM — середовища EVM на базі OP Stack. Розробники можуть використовувати звичні інструменти Solidity, тоді як застосунки здійснюють розрахунки назад у базовій мережі Dusk. Hedger додає конфіденційні EVM-робочі процеси за допомогою гомоморфного шифрування та доказів з нульовим розголошенням.
Далі — регуляторний бік.
Через свою NPEX-взаємодію Dusk каже, що екосистема має доступ до ліцензій MTF, Broker та ECSP, а ліцензування DLT-TSS перебуває в процесі. Ідея — розмістити регульовані випуски, інвестування, трейдинг і розрахунки під спільною юридичною та технічною рамкою.
І це не просто архітектура на слайді.
Зараз Dusk повідомляє про понад €300 млн підтвердженого випуску разом з інституціями, понад 50K охоплення інвесторів, понад 210M заблокованих DUSK і ~10-секундну детерміновану фінальність.
Це повністю змінює моє питання.
Мене менше цікавить запитання:
«Чи можуть RWA бути композабельними?»
Ми вже знаємо, що вони можуть переміщуватися.
Я хочу знати:
Чи може регульований актив залишатися композабельним, зберігаючи разом із ним свою ідентичність, вимоги до придатності, конфіденційність і правила переказу?
Бо якщо відповідь «так», це починає виглядати не так, ніби просто «кладуть цінні папери в блокчейн»...
а радше як перебудова фінансової інфраструктури довкола них.
$DUSK @Dusk_Foundation
Нещодавно оголошення кампанії про #dusk змусило мене поставити під сумнів одне з улюблених слів у крипті: композабельність.
Ми зазвичай говоримо про композабельність так, ніби чим більше, тим автоматично краще.
Токен має мати змогу переходити між протоколами, ставати забезпеченням, взаємодіяти з DeFi, переходити між мережами, підключатися до нових застосунків...
Для звичайного бездозвільного активу — звісно.
Але уявіть, що це потрібно зробити з регульованим облігаційним інструментом.
У облігації можуть бути вимоги щодо інвесторської придатності, обмеження на перекази, правила юрисдикції та зобов’язання щодо розкриття інформації.
Тож фраза «зробити це композабельним з усім» раптом звучить менш вражаюче.
Цікавий виклик — зробити актив композабельним, не «викинувши» правила, які до нього прив’язані.
Саме тут Dusk стає доволі технічним.
Його поточна архітектура розділяє рівень розрахунків/даних, DuskDS, від DuskEVM — середовища EVM на базі OP Stack. Розробники можуть використовувати звичні інструменти Solidity, тоді як застосунки здійснюють розрахунки назад у базовій мережі Dusk. Hedger додає конфіденційні EVM-робочі процеси за допомогою гомоморфного шифрування та доказів з нульовим розголошенням.
Далі — регуляторний бік.
Через свою NPEX-взаємодію Dusk каже, що екосистема має доступ до ліцензій MTF, Broker та ECSP, а ліцензування DLT-TSS перебуває в процесі. Ідея — розмістити регульовані випуски, інвестування, трейдинг і розрахунки під спільною юридичною та технічною рамкою.
І це не просто архітектура на слайді.
Зараз Dusk повідомляє про понад €300 млн підтвердженого випуску разом з інституціями, понад 50K охоплення інвесторів, понад 210M заблокованих DUSK і ~10-секундну детерміновану фінальність.
Це повністю змінює моє питання.
Мене менше цікавить запитання:
«Чи можуть RWA бути композабельними?»
Ми вже знаємо, що вони можуть переміщуватися.
Я хочу знати:
Чи може регульований актив залишатися композабельним, зберігаючи разом із ним свою ідентичність, вимоги до придатності, конфіденційність і правила переказу?
Бо якщо відповідь «так», це починає виглядати не так, ніби просто «кладуть цінні папери в блокчейн»...
а радше як перебудова фінансової інфраструктури довкола них.
$DUSK @Dusk
Ми зазвичай говоримо про композабельність так, ніби чим більше, тим автоматично краще.
Токен має мати змогу переходити між протоколами, ставати забезпеченням, взаємодіяти з DeFi, переходити між мережами, підключатися до нових застосунків...
Для звичайного бездозвільного активу — звісно.
Але уявіть, що це потрібно зробити з регульованим облігаційним інструментом.
У облігації можуть бути вимоги щодо інвесторської придатності, обмеження на перекази, правила юрисдикції та зобов’язання щодо розкриття інформації.
Тож фраза «зробити це композабельним з усім» раптом звучить менш вражаюче.
Цікавий виклик — зробити актив композабельним, не «викинувши» правила, які до нього прив’язані.
Саме тут Dusk стає доволі технічним.
Його поточна архітектура розділяє рівень розрахунків/даних, DuskDS, від DuskEVM — середовища EVM на базі OP Stack. Розробники можуть використовувати звичні інструменти Solidity, тоді як застосунки здійснюють розрахунки назад у базовій мережі Dusk. Hedger додає конфіденційні EVM-робочі процеси за допомогою гомоморфного шифрування та доказів з нульовим розголошенням.
Далі — регуляторний бік.
Через свою NPEX-взаємодію Dusk каже, що екосистема має доступ до ліцензій MTF, Broker та ECSP, а ліцензування DLT-TSS перебуває в процесі. Ідея — розмістити регульовані випуски, інвестування, трейдинг і розрахунки під спільною юридичною та технічною рамкою.
І це не просто архітектура на слайді.
Зараз Dusk повідомляє про понад €300 млн підтвердженого випуску разом з інституціями, понад 50K охоплення інвесторів, понад 210M заблокованих DUSK і ~10-секундну детерміновану фінальність.
Це повністю змінює моє питання.
Мене менше цікавить запитання:
«Чи можуть RWA бути композабельними?»
Ми вже знаємо, що вони можуть переміщуватися.
Я хочу знати:
Чи може регульований актив залишатися композабельним, зберігаючи разом із ним свою ідентичність, вимоги до придатності, конфіденційність і правила переказу?
Бо якщо відповідь «так», це починає виглядати не так, ніби просто «кладуть цінні папери в блокчейн»...
а радше як перебудова фінансової інфраструктури довкола них.
$DUSK @Dusk
20
16
466
·
--
#dusk $DUSK @Dusk_Foundation
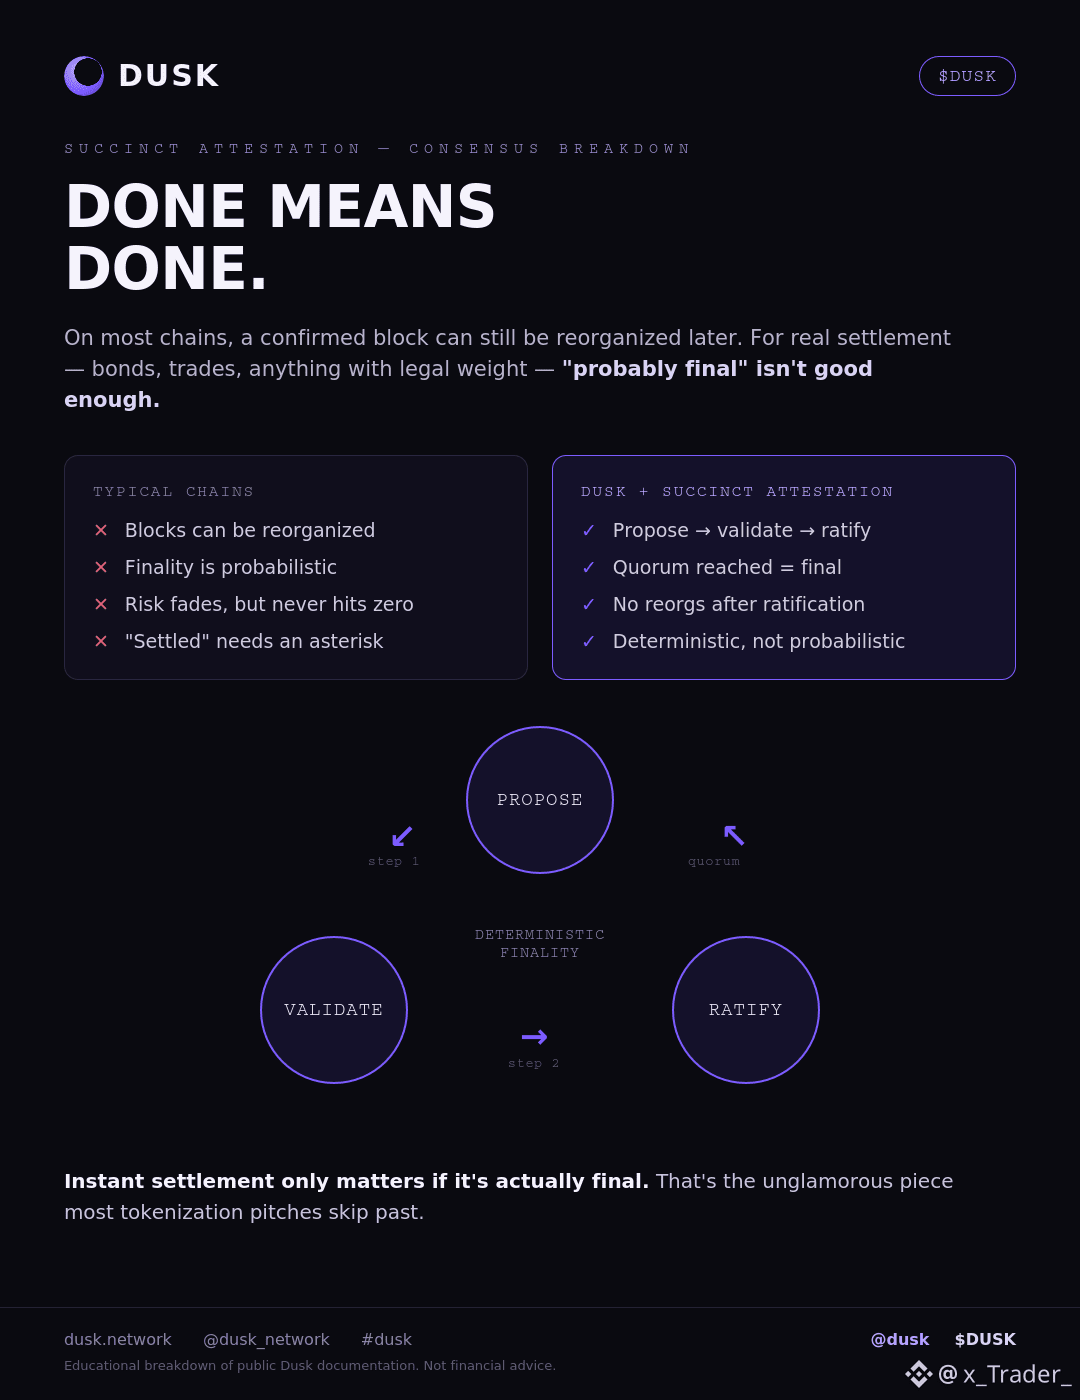
Колись я думав, що «фінальність блокчейну» означає одне й те саме всюди. Ні.
На багатьох ланцюгах додавання блоку — це насправді не кінець історії. Його ще можуть реорганізувати або замінити, якщо пізніше з’явиться довший ланцюг. Для пересилання «на раз» це фоновий ризик, про який ніколи не думаєш. Для реального фінансового розрахунку, виплати за облігаціями, угоди, будь-чого, до чого прив’язана юридична вага, «ймовірно фінально» — це неприйнятна відповідь.
Консенсус Dusk працює у три етапи. Один валідатор пропонує блок. Комітет перевіряє, що він дійсний. Другий комітет підтверджує, що саме ця перевірка справді відбулася. Після того як завершуються всі три кроки, блок вважається готовим. Не «готово, ймовірно», а готово. Без очікуваних реорганізацій, які можуть трапитися за кілька блоків.
Ніхто не пише заголовки про механіку консенсусу. Але це саме та неглянцева частина, яка дозволяє ліцензованій біржі сказати клієнту «це розраховано» — і мати на увазі буквально, а не «розраховано, за винятком малоймовірної події через три блоки».
Миттєве розрахування має значення лише тоді, коли воно справді фінальне. Саме це більшість ідей токенізації обходить стороною.
Опитування:
Уявіть, що станеться, коли блок досягне кворуму в Dusk 🧠
⏳ Його все ще можуть скасувати пізніше
✅ Це фінально — без реорганізацій
📅 Чекає 2 дні, щоб очиститись
⛽ Залежить від ціни газу
#dusk $DUSK @Dusk
Колись я думав, що «фінальність блокчейну» означає одне й те саме всюди. Ні.
На багатьох ланцюгах додавання блоку — це насправді не кінець історії. Його ще можуть реорганізувати або замінити, якщо пізніше з’явиться довший ланцюг. Для пересилання «на раз» це фоновий ризик, про який ніколи не думаєш. Для реального фінансового розрахунку, виплати за облігаціями, угоди, будь-чого, до чого прив’язана юридична вага, «ймовірно фінально» — це неприйнятна відповідь.
Консенсус Dusk працює у три етапи. Один валідатор пропонує блок. Комітет перевіряє, що він дійсний. Другий комітет підтверджує, що саме ця перевірка справді відбулася. Після того як завершуються всі три кроки, блок вважається готовим. Не «готово, ймовірно», а готово. Без очікуваних реорганізацій, які можуть трапитися за кілька блоків.
Ніхто не пише заголовки про механіку консенсусу. Але це саме та неглянцева частина, яка дозволяє ліцензованій біржі сказати клієнту «це розраховано» — і мати на увазі буквально, а не «розраховано, за винятком малоймовірної події через три блоки».
Миттєве розрахування має значення лише тоді, коли воно справді фінальне. Саме це більшість ідей токенізації обходить стороною.
Опитування:
Уявіть, що станеться, коли блок досягне кворуму в Dusk 🧠
⏳ Його все ще можуть скасувати пізніше
✅ Це фінально — без реорганізацій
📅 Чекає 2 дні, щоб очиститись
⛽ Залежить від ціни газу
Колись я думав, що «фінальність блокчейну» означає одне й те саме всюди. Ні.
На багатьох ланцюгах додавання блоку — це насправді не кінець історії. Його ще можуть реорганізувати або замінити, якщо пізніше з’явиться довший ланцюг. Для пересилання «на раз» це фоновий ризик, про який ніколи не думаєш. Для реального фінансового розрахунку, виплати за облігаціями, угоди, будь-чого, до чого прив’язана юридична вага, «ймовірно фінально» — це неприйнятна відповідь.
Консенсус Dusk працює у три етапи. Один валідатор пропонує блок. Комітет перевіряє, що він дійсний. Другий комітет підтверджує, що саме ця перевірка справді відбулася. Після того як завершуються всі три кроки, блок вважається готовим. Не «готово, ймовірно», а готово. Без очікуваних реорганізацій, які можуть трапитися за кілька блоків.
Ніхто не пише заголовки про механіку консенсусу. Але це саме та неглянцева частина, яка дозволяє ліцензованій біржі сказати клієнту «це розраховано» — і мати на увазі буквально, а не «розраховано, за винятком малоймовірної події через три блоки».
Миттєве розрахування має значення лише тоді, коли воно справді фінальне. Саме це більшість ідей токенізації обходить стороною.
Опитування:
Уявіть, що станеться, коли блок досягне кворуму в Dusk 🧠
⏳ Його все ще можуть скасувати пізніше
✅ Це фінально — без реорганізацій
📅 Чекає 2 дні, щоб очиститись
⛽ Залежить від ціни газу
1
3
188
·
--
Верифіковано
#dusk
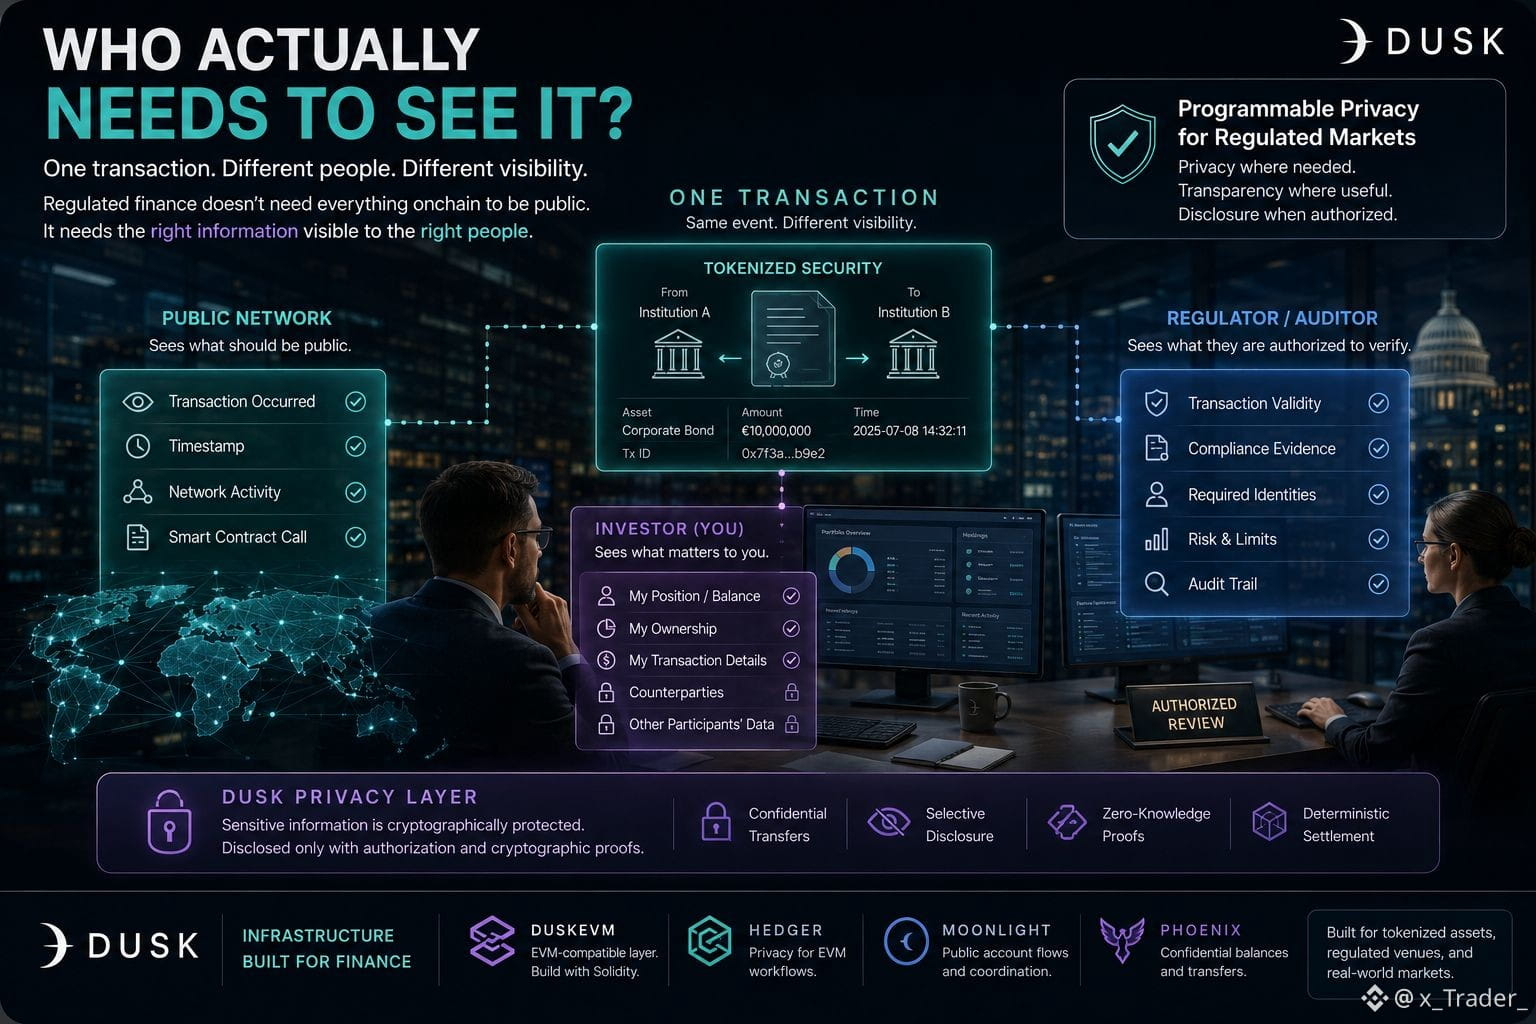
Я думаю, що люди інколи неправильно розуміють проблему приватності в регульованих фінансах.
Це не просто:
«Як приховати транзакцію?»
Найскладніше питання звучить так:
«Хто насправді має це бачити?»
Інвестору не обов’язково відкривати весь його обсяг кожному гаманцю, який переглядає ланцюг.
Але регулятору може знадобитися щось перевірити.
Аудитору можуть бути потрібні докази.
Емітенту може знадобитися перевірити належність або відповідність вимогам.
І сам ринок усе ще потребує речей, які можна спостерігати та врегульовувати.
Ось ця частина — @Dusk_Foundation — мені здається по-справжньому цікавою.
Dusk не сприймає приватність як вимикач/увімкнути. Її архітектура розділяє публічні потоки та конфіденційні, водночас дозволяючи розкривати інформацію уповноваженим сторонам, коли для цього є законна причина.
Мені це набагато більше підходить для фінансових ринків.
Бо розмістити облігацію, фонд чи інший цінний папір onchain — це не найскладніше.
Найскладніше — вирішити, що відбувається, коли різні люди потребують різних рівнів видимості для одного й того ж активу.
Це проблема, якій більшість розмов у криптоспільноті приділяють недостатньо часу.
Dusk будує саме навколо цього.
І з DuskEVM цей підхід переносять у середовище, сумісне з EVM, де Hedger підтримує конфіденційні EVM-робочі процеси.
Це набагато цікавіший меседж, ніж «блокчейн, але приватний».
$DUSK @Dusk_Foundation
#dusk
Я думаю, що люди інколи неправильно розуміють проблему приватності в регульованих фінансах.
Це не просто:
«Як приховати транзакцію?»
Найскладніше питання звучить так:
«Хто насправді має це бачити?»
Інвестору не обов’язково відкривати весь його обсяг кожному гаманцю, який переглядає ланцюг.
Але регулятору може знадобитися щось перевірити.
Аудитору можуть бути потрібні докази.
Емітенту може знадобитися перевірити належність або відповідність вимогам.
І сам ринок усе ще потребує речей, які можна спостерігати та врегульовувати.
Ось ця частина — @Dusk — мені здається по-справжньому цікавою.
Dusk не сприймає приватність як вимикач/увімкнути. Її архітектура розділяє публічні потоки та конфіденційні, водночас дозволяючи розкривати інформацію уповноваженим сторонам, коли для цього є законна причина.
Мені це набагато більше підходить для фінансових ринків.
Бо розмістити облігацію, фонд чи інший цінний папір onchain — це не найскладніше.
Найскладніше — вирішити, що відбувається, коли різні люди потребують різних рівнів видимості для одного й того ж активу.
Це проблема, якій більшість розмов у криптоспільноті приділяють недостатньо часу.
Dusk будує саме навколо цього.
І з DuskEVM цей підхід переносять у середовище, сумісне з EVM, де Hedger підтримує конфіденційні EVM-робочі процеси.
Це набагато цікавіший меседж, ніж «блокчейн, але приватний».
$DUSK @Dusk
Я думаю, що люди інколи неправильно розуміють проблему приватності в регульованих фінансах.
Це не просто:
«Як приховати транзакцію?»
Найскладніше питання звучить так:
«Хто насправді має це бачити?»
Інвестору не обов’язково відкривати весь його обсяг кожному гаманцю, який переглядає ланцюг.
Але регулятору може знадобитися щось перевірити.
Аудитору можуть бути потрібні докази.
Емітенту може знадобитися перевірити належність або відповідність вимогам.
І сам ринок усе ще потребує речей, які можна спостерігати та врегульовувати.
Ось ця частина — @Dusk — мені здається по-справжньому цікавою.
Dusk не сприймає приватність як вимикач/увімкнути. Її архітектура розділяє публічні потоки та конфіденційні, водночас дозволяючи розкривати інформацію уповноваженим сторонам, коли для цього є законна причина.
Мені це набагато більше підходить для фінансових ринків.
Бо розмістити облігацію, фонд чи інший цінний папір onchain — це не найскладніше.
Найскладніше — вирішити, що відбувається, коли різні люди потребують різних рівнів видимості для одного й того ж активу.
Це проблема, якій більшість розмов у криптоспільноті приділяють недостатньо часу.
Dusk будує саме навколо цього.
І з DuskEVM цей підхід переносять у середовище, сумісне з EVM, де Hedger підтримує конфіденційні EVM-робочі процеси.
Це набагато цікавіший меседж, ніж «блокчейн, але приватний».
$DUSK @Dusk
32
15
892
·
--
Оптимістично
Верифіковано
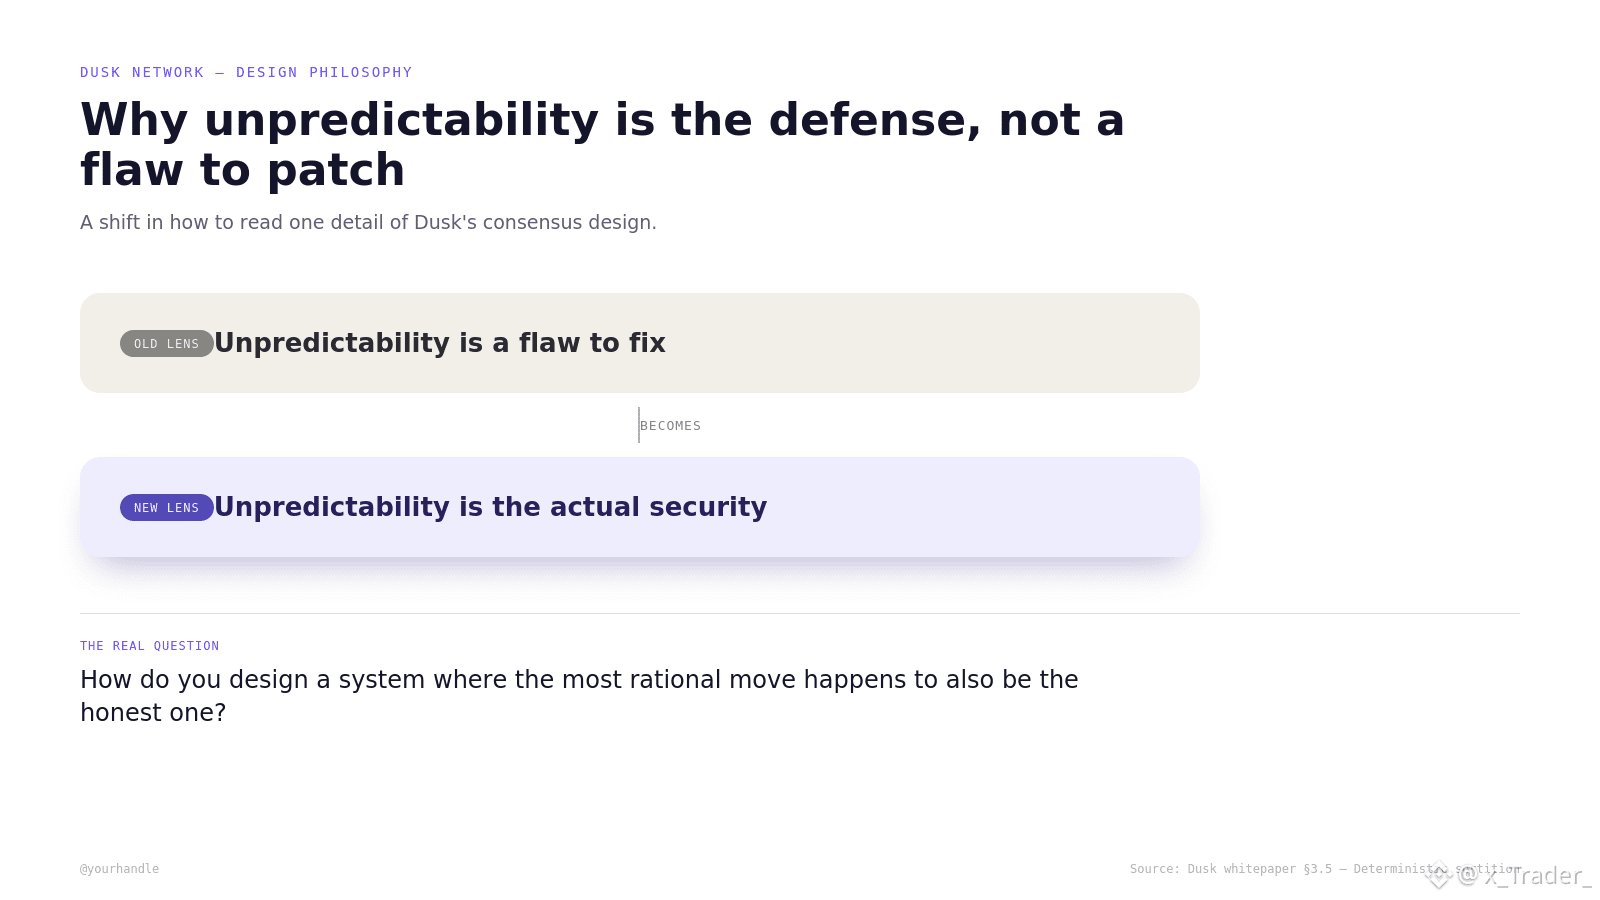
Раніше я думав, що непередбачуваність у блокчейні — це баг, який ти терпиш, а не функція, яку ти справді вирішив би спроєктувати.
Вивчення Dusk змінило це.
Уяви себе провайдером послуг. Ти вже вніс стейк, ти маєш право, ти знаєш, що тебе можуть обрати для генерації наступного блоку. Але ти не знаєш, чи оберуть. Ніхто інший теж. Не інші валідатори. Навіть ти — за десять секунд до того, як це станеться.
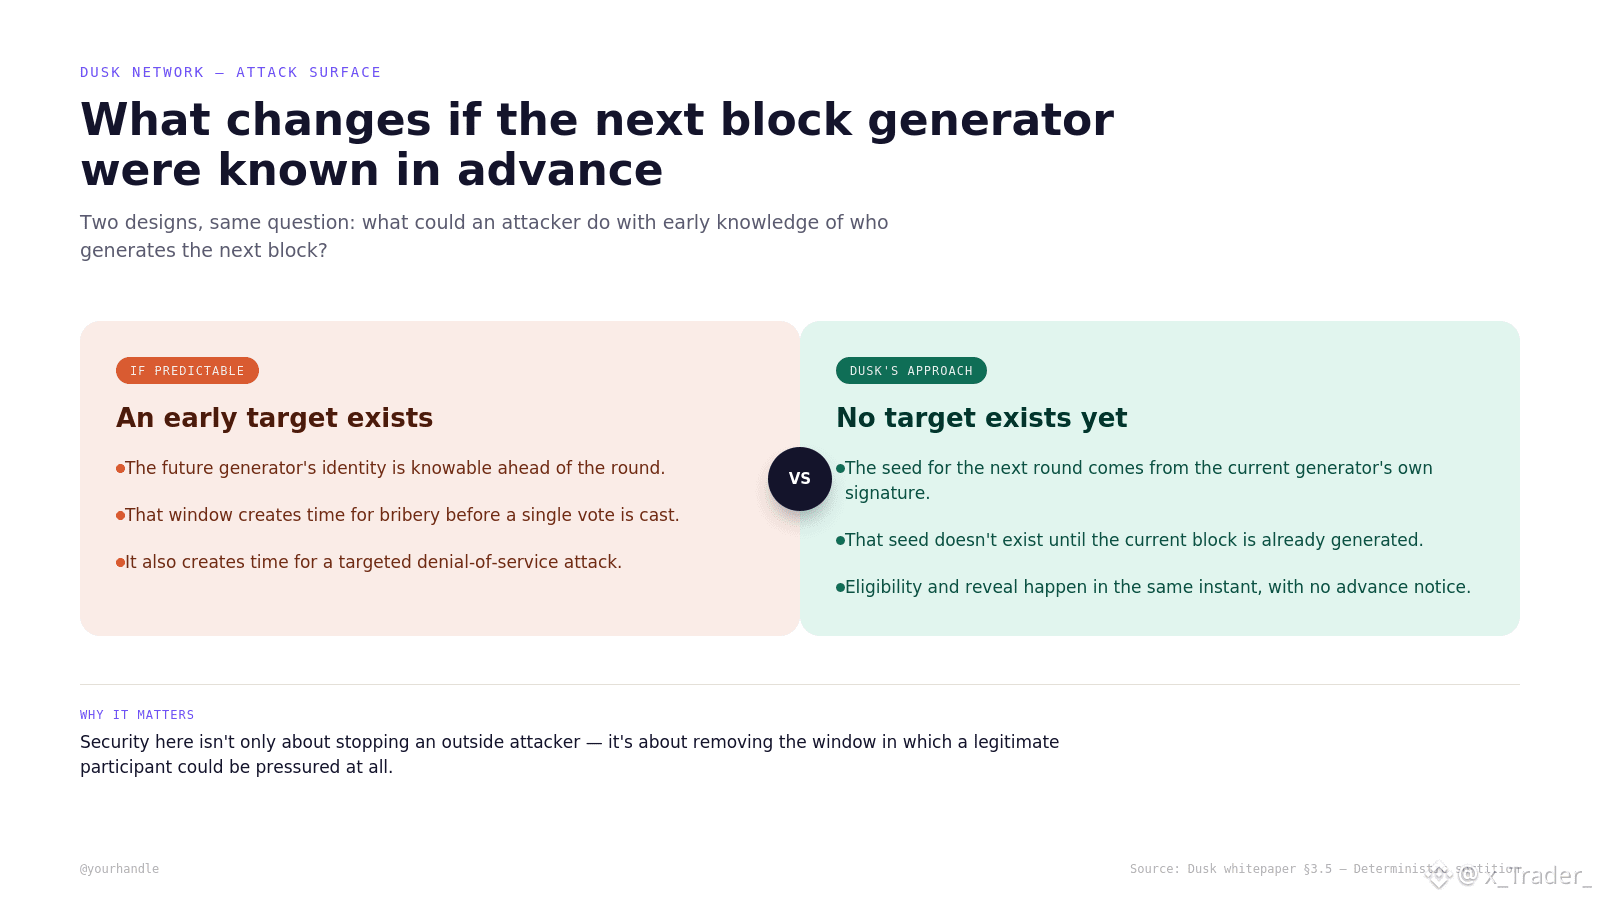
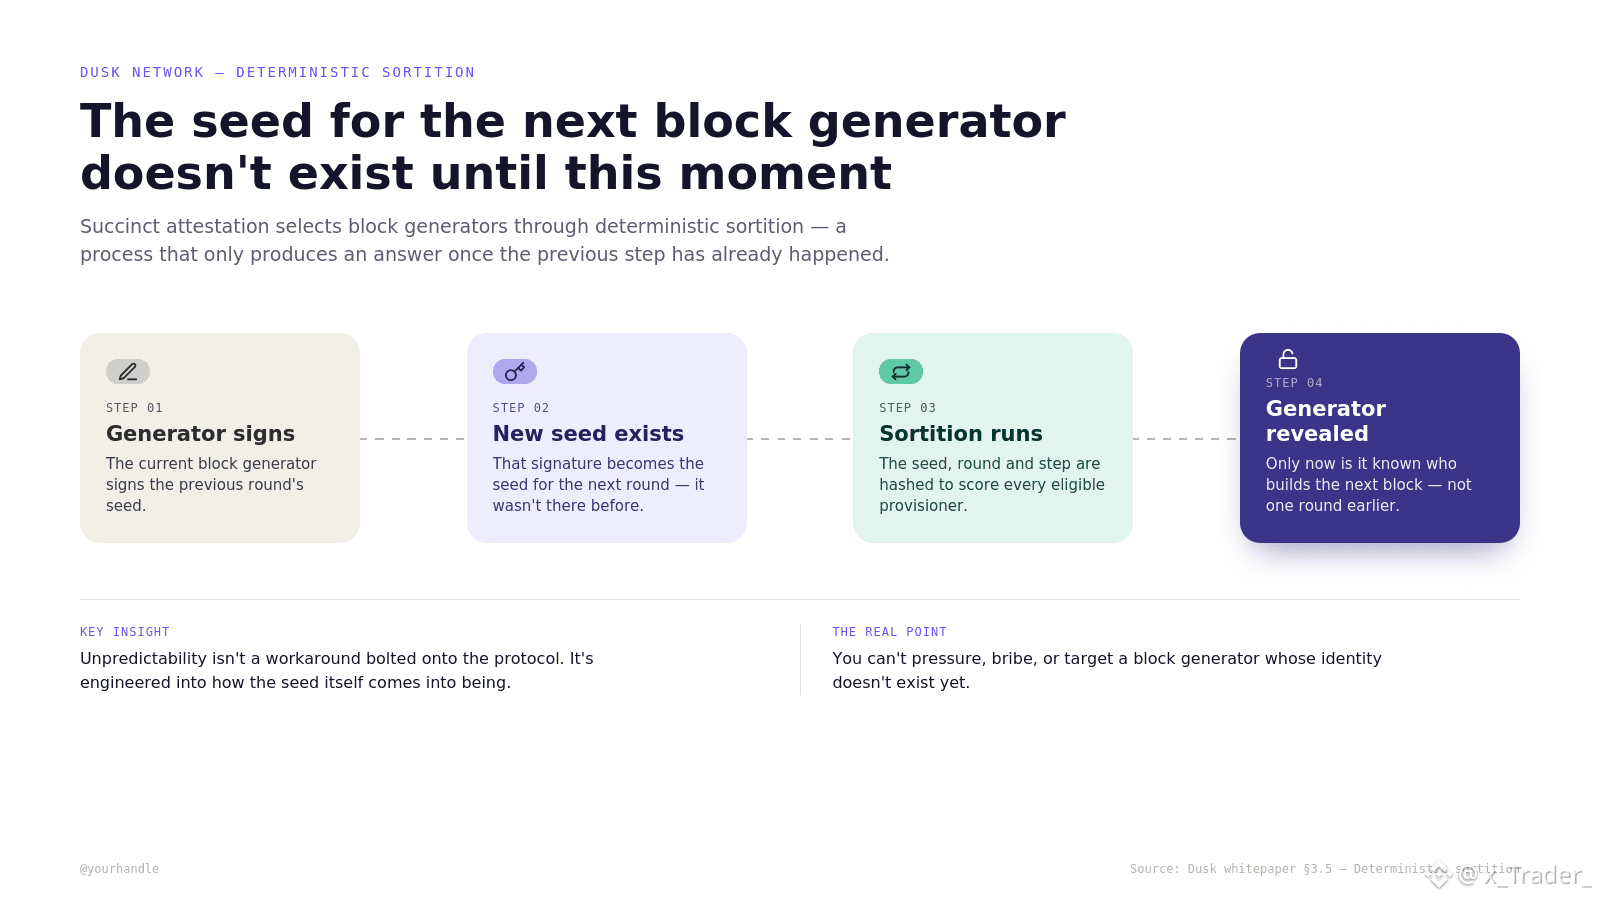
Ось дивна частина. Сід, який визначає, кого оберуть для блоку N+1, ще не існує, поки в цей час ще будується блок N. Його буквально згенеровано з підпису поточного генератора блоків, який підписує попереднє сідання. Відповідь на «хто наступний» не схована десь — вона ще не була обчислена.
Чому це важливо? Бо тут непередбачуваність — це відповідальність, а не зручність. Якщо зловмисник може з’ясувати, хто генерує блок 40 сьогодні, він матиме весь час у світі, щоб атакувати того валідатора — підкупити, DDoS-ити, тиснути на нього — ще до моменту, коли все станеться.
Детерміністична сортиція Dusk повністю закриває це вікно. Ти дізнаєшся, що саме ти — генератор, тільки в ту мить, коли це вже стало правдою.
Тож реальне питання дизайну було не «як обрати лідера». Це було «як обрати лідера, ніколи не даючи нікому запланувати це наперед».
Вгадай, що станеться в ту мить, коли вибір блоку стане передбачуваним навіть трохи завчасно?
#dusk $DUSK @Dusk_Foundation
Опитування:
Вгадай, що зламається першим, якщо ти зможеш передбачити наступного генератора блоків
🎯 Підкуп стає можливим
🛑 DDoS стає можливим
⚖️ І те, і інше — та сама вразливість
🔒 Нічого, все ще безпечно
Раніше я думав, що непередбачуваність у блокчейні — це баг, який ти терпиш, а не функція, яку ти справді вирішив би спроєктувати.
Вивчення Dusk змінило це.
Уяви себе провайдером послуг. Ти вже вніс стейк, ти маєш право, ти знаєш, що тебе можуть обрати для генерації наступного блоку. Але ти не знаєш, чи оберуть. Ніхто інший теж. Не інші валідатори. Навіть ти — за десять секунд до того, як це станеться.
Ось дивна частина. Сід, який визначає, кого оберуть для блоку N+1, ще не існує, поки в цей час ще будується блок N. Його буквально згенеровано з підпису поточного генератора блоків, який підписує попереднє сідання. Відповідь на «хто наступний» не схована десь — вона ще не була обчислена.
Чому це важливо? Бо тут непередбачуваність — це відповідальність, а не зручність. Якщо зловмисник може з’ясувати, хто генерує блок 40 сьогодні, він матиме весь час у світі, щоб атакувати того валідатора — підкупити, DDoS-ити, тиснути на нього — ще до моменту, коли все станеться.
Детерміністична сортиція Dusk повністю закриває це вікно. Ти дізнаєшся, що саме ти — генератор, тільки в ту мить, коли це вже стало правдою.
Тож реальне питання дизайну було не «як обрати лідера». Це було «як обрати лідера, ніколи не даючи нікому запланувати це наперед».
Вгадай, що станеться в ту мить, коли вибір блоку стане передбачуваним навіть трохи завчасно?
#dusk $DUSK @Dusk
Опитування:
Вгадай, що зламається першим, якщо ти зможеш передбачити наступного генератора блоків
🎯 Підкуп стає можливим
🛑 DDoS стає можливим
⚖️ І те, і інше — та сама вразливість
🔒 Нічого, все ще безпечно
Вивчення Dusk змінило це.
Уяви себе провайдером послуг. Ти вже вніс стейк, ти маєш право, ти знаєш, що тебе можуть обрати для генерації наступного блоку. Але ти не знаєш, чи оберуть. Ніхто інший теж. Не інші валідатори. Навіть ти — за десять секунд до того, як це станеться.
Ось дивна частина. Сід, який визначає, кого оберуть для блоку N+1, ще не існує, поки в цей час ще будується блок N. Його буквально згенеровано з підпису поточного генератора блоків, який підписує попереднє сідання. Відповідь на «хто наступний» не схована десь — вона ще не була обчислена.
Чому це важливо? Бо тут непередбачуваність — це відповідальність, а не зручність. Якщо зловмисник може з’ясувати, хто генерує блок 40 сьогодні, він матиме весь час у світі, щоб атакувати того валідатора — підкупити, DDoS-ити, тиснути на нього — ще до моменту, коли все станеться.
Детерміністична сортиція Dusk повністю закриває це вікно. Ти дізнаєшся, що саме ти — генератор, тільки в ту мить, коли це вже стало правдою.
Тож реальне питання дизайну було не «як обрати лідера». Це було «як обрати лідера, ніколи не даючи нікому запланувати це наперед».
Вгадай, що станеться в ту мить, коли вибір блоку стане передбачуваним навіть трохи завчасно?
#dusk $DUSK @Dusk
Опитування:
Вгадай, що зламається першим, якщо ти зможеш передбачити наступного генератора блоків
🎯 Підкуп стає можливим
🛑 DDoS стає можливим
⚖️ І те, і інше — та сама вразливість
🔒 Нічого, все ще безпечно
21
15
536
·
--
Верифіковано
Хтось у відповідях запитав мене те, від чого я не міг(ла) відмахнутися:
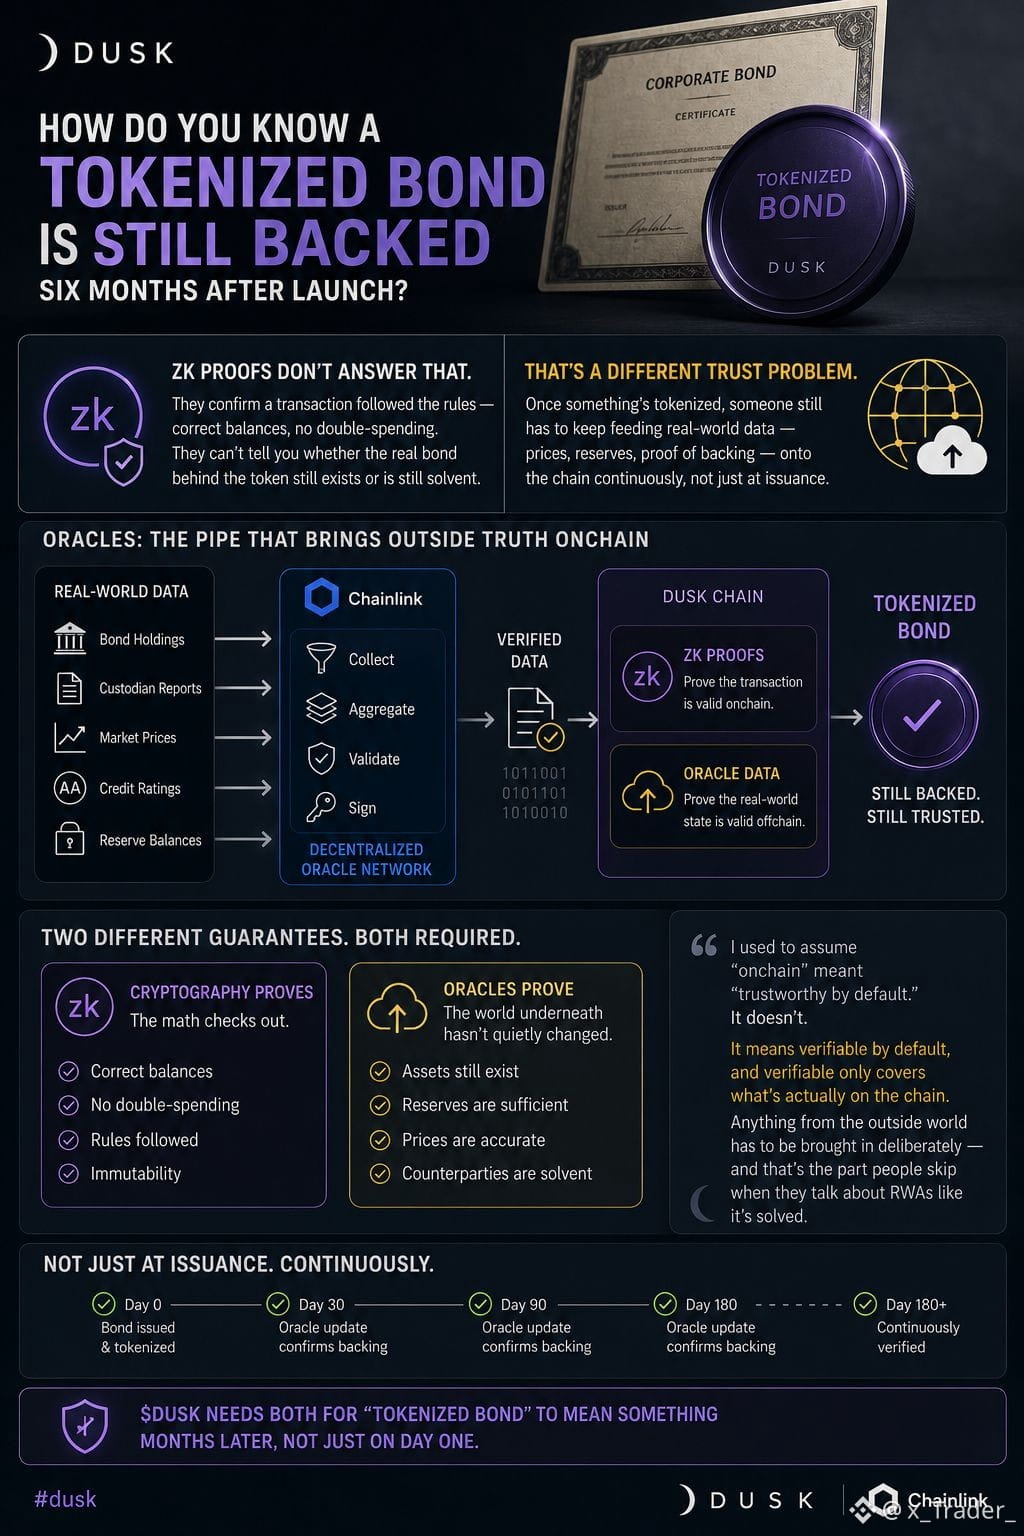
як ти насправді знаєш, що токенізований бонд на Dusk і досі підкріплений реальними активами через шість місяців після запуску?
ZK-докази цього не пояснюють.
Вони підтверджують, що транзакція виконала правила — правильні баланси, без подвійних витрат.
Але вони не можуть сказати тобі, чи реальний бонд за токеном усе ще існує, і чи він досі платоспроможний.
Це інша проблема довіри — і саме тому @Dusk_Foundation працює з Chainlink.
Коли щось токенізують, хтось має й далі постійно підживлювати ланцюг реальними даними — цінами, резервами, доказом підкріплення — не лише під час випуску.
По суті, саме це робить оракул: труба, яка переносить зовнішню правду в систему, яка інакше знає лише те, що прописано в ній самій.
Колись я припускав(ла), що "on-chain" означає "за замовчуванням заслуговує на довіру".
Це не так.
Це означає "за замовчуванням перевіряється", і перевіряється лише те, що реально є в ланцюгу.
Будь-що із зовнішнього світу потрібно навмисно вводити — і саме цю частину люди пропускають, коли говорять про RWAs так, ніби все вже вирішено.
Криптографія доводить, що математика сходиться.
Оракли доводять, що під цим підґрунтям світ не змінився непомітно. $DUSK потребує обох, щоб "токенізований бонд" мав сенс через місяці, а не лише в день запуску.
#dusk $DUSK @Dusk_Foundation
Твій хід: Угадай, що саме оракул Chainlink насправді подає в Dusk
🔗 Дані про реальну ціну/резерви
🔐 Сам ZK-доказ
🏦 Регуляторне схвалення
⚡ Остаточність транзакції
Хтось у відповідях запитав мене те, від чого я не міг(ла) відмахнутися:
як ти насправді знаєш, що токенізований бонд на Dusk і досі підкріплений реальними активами через шість місяців після запуску?
ZK-докази цього не пояснюють.
Вони підтверджують, що транзакція виконала правила — правильні баланси, без подвійних витрат.
Але вони не можуть сказати тобі, чи реальний бонд за токеном усе ще існує, і чи він досі платоспроможний.
Це інша проблема довіри — і саме тому @Dusk працює з Chainlink.
Коли щось токенізують, хтось має й далі постійно підживлювати ланцюг реальними даними — цінами, резервами, доказом підкріплення — не лише під час випуску.
По суті, саме це робить оракул: труба, яка переносить зовнішню правду в систему, яка інакше знає лише те, що прописано в ній самій.
Колись я припускав(ла), що "on-chain" означає "за замовчуванням заслуговує на довіру".
Це не так.
Це означає "за замовчуванням перевіряється", і перевіряється лише те, що реально є в ланцюгу.
Будь-що із зовнішнього світу потрібно навмисно вводити — і саме цю частину люди пропускають, коли говорять про RWAs так, ніби все вже вирішено.
Криптографія доводить, що математика сходиться.
Оракли доводять, що під цим підґрунтям світ не змінився непомітно. $DUSK потребує обох, щоб "токенізований бонд" мав сенс через місяці, а не лише в день запуску.
#dusk $DUSK @Dusk
Твій хід: Угадай, що саме оракул Chainlink насправді подає в Dusk
🔗 Дані про реальну ціну/резерви
🔐 Сам ZK-доказ
🏦 Регуляторне схвалення
⚡ Остаточність транзакції
як ти насправді знаєш, що токенізований бонд на Dusk і досі підкріплений реальними активами через шість місяців після запуску?
ZK-докази цього не пояснюють.
Вони підтверджують, що транзакція виконала правила — правильні баланси, без подвійних витрат.
Але вони не можуть сказати тобі, чи реальний бонд за токеном усе ще існує, і чи він досі платоспроможний.
Це інша проблема довіри — і саме тому @Dusk працює з Chainlink.
Коли щось токенізують, хтось має й далі постійно підживлювати ланцюг реальними даними — цінами, резервами, доказом підкріплення — не лише під час випуску.
По суті, саме це робить оракул: труба, яка переносить зовнішню правду в систему, яка інакше знає лише те, що прописано в ній самій.
Колись я припускав(ла), що "on-chain" означає "за замовчуванням заслуговує на довіру".
Це не так.
Це означає "за замовчуванням перевіряється", і перевіряється лише те, що реально є в ланцюгу.
Будь-що із зовнішнього світу потрібно навмисно вводити — і саме цю частину люди пропускають, коли говорять про RWAs так, ніби все вже вирішено.
Криптографія доводить, що математика сходиться.
Оракли доводять, що під цим підґрунтям світ не змінився непомітно. $DUSK потребує обох, щоб "токенізований бонд" мав сенс через місяці, а не лише в день запуску.
#dusk $DUSK @Dusk
Твій хід: Угадай, що саме оракул Chainlink насправді подає в Dusk
🔗 Дані про реальну ціну/резерви
🔐 Сам ZK-доказ
🏦 Регуляторне схвалення
⚡ Остаточність транзакції
19
11
570
·
--
Ось чому важливі строки — основна мережа DuskEVM має бути запущена та працювати стабільно, перш ніж така біржа, як NPEX, зможе реально маршрутизувати активи через неї. Партнерство та розгортання інфраструктури йдуть в одному темпі."
$DUSK
{future}(DUSKUSDT)
Ось чому важливі строки — основна мережа DuskEVM має бути запущена та працювати стабільно, перш ніж така біржа, як NPEX, зможе реально маршрутизувати активи через неї. Партнерство та розгортання інфраструктури йдуть в одному темпі."
$DUSK
$DUSK
3
170
·
--
🧧 Червоний конверт уже в ефірі! 🧧
Безкоштовна крипта, без підступів — заберіть, поки не зникла 🎁
⏰ Лише сьогодні
🔥 Обмежена кількість конвертів
📰 Огляд ринку:
BTC торгується загалом у мінусі на спокійній суботній сесії, продовжуючи відкат, який наростав з моменту цього тижня після звіту з інфляції: біткоїн тримається близько $62,800, зниження приблизно на 1% за 24 години та понад 3% за тиждень.
Звіт CPI за липень вийшов рівно за очікуваннями — але звичного ралі полегшення не сталося. Тим часом SEC раптово скасувала голосування в п’ятницю щодо нових правил для підняття криптового капіталу, пославшись на проблему з графіком, залишивши індустрію чекати можливих винятків для стартапів у сфері цифрових активів.
Дні падіння — це все ще дні отримання. Забирайте свій конверт 🍀
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$SOL
{future}(SOLUSDT)
#Binance #redpacket #crypto #BTC #FreeCryptoEarnings
🧧 Червоний конверт уже в ефірі! 🧧
Безкоштовна крипта, без підступів — заберіть, поки не зникла 🎁
⏰ Лише сьогодні
🔥 Обмежена кількість конвертів
📰 Огляд ринку:
BTC торгується загалом у мінусі на спокійній суботній сесії, продовжуючи відкат, який наростав з моменту цього тижня після звіту з інфляції: біткоїн тримається близько $62,800, зниження приблизно на 1% за 24 години та понад 3% за тиждень.
Звіт CPI за липень вийшов рівно за очікуваннями — але звичного ралі полегшення не сталося. Тим часом SEC раптово скасувала голосування в п’ятницю щодо нових правил для підняття криптового капіталу, пославшись на проблему з графіком, залишивши індустрію чекати можливих винятків для стартапів у сфері цифрових активів.
Дні падіння — це все ще дні отримання. Забирайте свій конверт 🍀
$BTC
$ETH
$SOL
#Binance #redpacket #crypto #BTC #FreeCryptoEarnings
Безкоштовна крипта, без підступів — заберіть, поки не зникла 🎁
⏰ Лише сьогодні
🔥 Обмежена кількість конвертів
📰 Огляд ринку:
BTC торгується загалом у мінусі на спокійній суботній сесії, продовжуючи відкат, який наростав з моменту цього тижня після звіту з інфляції: біткоїн тримається близько $62,800, зниження приблизно на 1% за 24 години та понад 3% за тиждень.
Звіт CPI за липень вийшов рівно за очікуваннями — але звичного ралі полегшення не сталося. Тим часом SEC раптово скасувала голосування в п’ятницю щодо нових правил для підняття криптового капіталу, пославшись на проблему з графіком, залишивши індустрію чекати можливих винятків для стартапів у сфері цифрових активів.
Дні падіння — це все ще дні отримання. Забирайте свій конверт 🍀
$BTC
$ETH
$SOL
#Binance #redpacket #crypto #BTC #FreeCryptoEarnings
500
3
41
518
·
--
Верифіковано
Сьогодні повернувся до того ж чат-групи, яку я уникав, бо хтось відштовхнувся у відповідь і сказав: "гаразд, Moonlight і Phoenix — класні, але це лише базовий рівень.
Отже, у мене тепер питання, як у тієї людини.
Що відбувається, коли справді розробник хоче щось на цьому побудувати?"
Справедливе зауваження, і минулого разу в мене не було гарвої відповіді.
Виявляється, саме для цього існує DuskEVM.
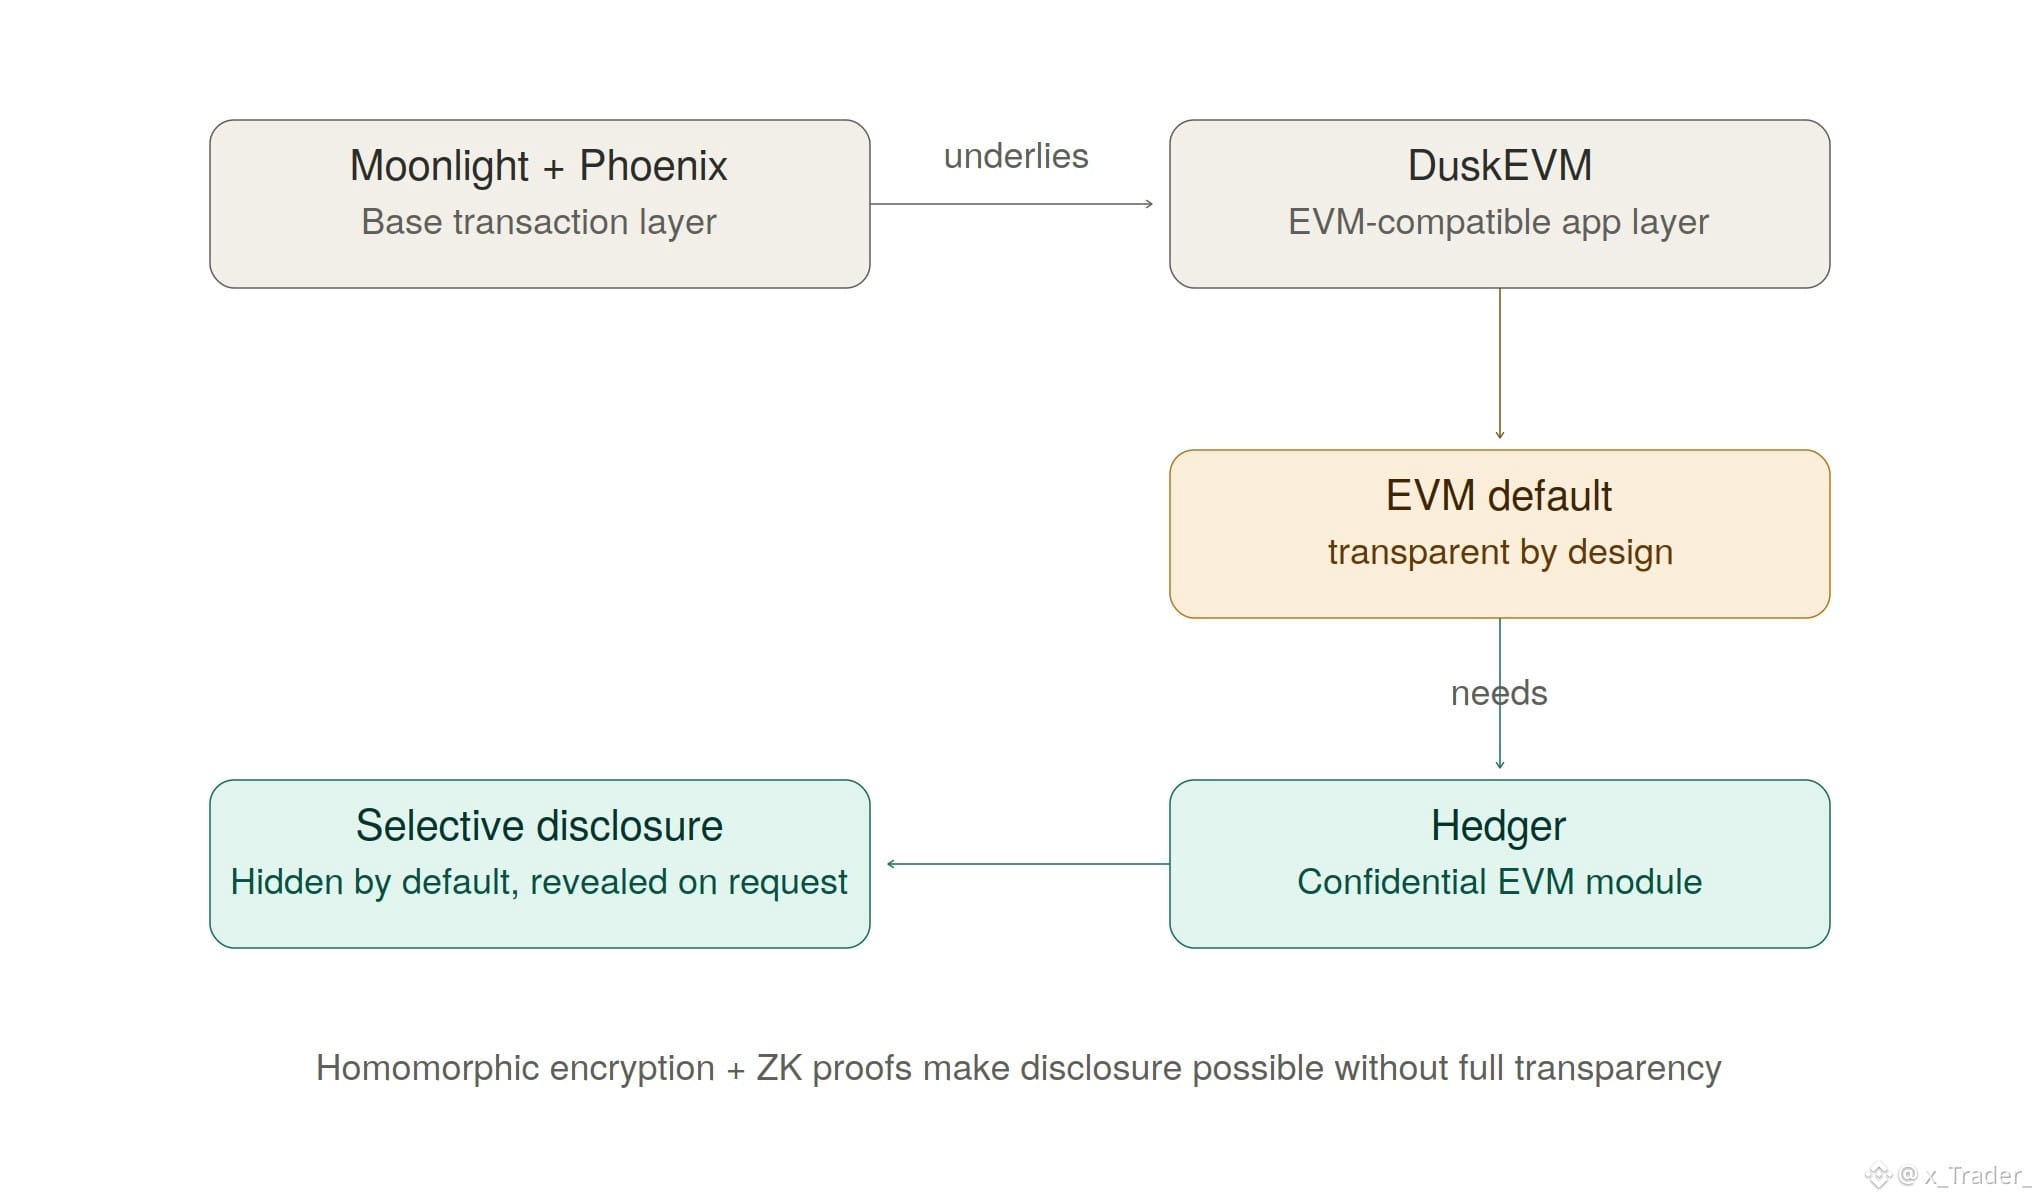
Це EVM-сумісний прикладний рівень, розташований поверх базового ланцюга — тобто розробнику Solidity не потрібно вчитися повністю новій мові чи інструментарію, щоб будувати тут; він отримує знайому точку входу в ланцюг, який уже нативно розв’язує поділ приватність/комплаєнс.
Те, що я не одразу збагнув: середовища EVM зазвичай прозорі за замовчуванням — просто так працює інструментарій.
Тому підключити ланцюг із "перевірюваною приватністю" до EVM-сумісного рівня — не безкоштовно, комусь потрібно реально закрити цю стикувальну ділянку.
Це і є Hedger — модуль приватності Dusk, створений спеціально для конфіденційних EVM-воркфлоу, із використанням гомоморфного шифрування та ZK-доказів, щоб виконання контрактів залишалося приватним, але водночас могло розкриватися тим, кому саме дозволено це перевіряти.
Отже, стек починає складатися в логіку рівнів — не просто одна функція. Moonlight/Phoenix відповідає за вибір приватності на рівні транзакцій, DuskEVM дає звичайний шлях входу, а Hedger — це елемент, який гарантує, що цей шлях не успадкує випадково дефолт EVM "усе публічно".
Зауваження, як і минулого разу: головна мережа DuskEVM ще не в режимі live — вона вже виходить. Претензія Hedger про "перевірюваність, а не просто прихованість" є дизайнерською метою, доки не запустять реальні контракти через неї і хтось реально не потягне важіль розкриття у живому воркфлоу.
Мені щиро цікаво, що думають люди:
Якби ви будували на такому ланцюгу, що найбільше б вас турбувало?
🔧 Зрілість інструментів
🔍 Як насправді працює розкриття
⏱️ Таймлайн mainnet
🤝 Чи прийдуть розробники насправді
#dusk $DUSK @Dusk_Foundation
Сьогодні повернувся до того ж чат-групи, яку я уникав, бо хтось відштовхнувся у відповідь і сказав: "гаразд, Moonlight і Phoenix — класні, але це лише базовий рівень.
Отже, у мене тепер питання, як у тієї людини.
Що відбувається, коли справді розробник хоче щось на цьому побудувати?"
Справедливе зауваження, і минулого разу в мене не було гарвої відповіді.
Виявляється, саме для цього існує DuskEVM.
Це EVM-сумісний прикладний рівень, розташований поверх базового ланцюга — тобто розробнику Solidity не потрібно вчитися повністю новій мові чи інструментарію, щоб будувати тут; він отримує знайому точку входу в ланцюг, який уже нативно розв’язує поділ приватність/комплаєнс.
Те, що я не одразу збагнув: середовища EVM зазвичай прозорі за замовчуванням — просто так працює інструментарій.
Тому підключити ланцюг із "перевірюваною приватністю" до EVM-сумісного рівня — не безкоштовно, комусь потрібно реально закрити цю стикувальну ділянку.
Це і є Hedger — модуль приватності Dusk, створений спеціально для конфіденційних EVM-воркфлоу, із використанням гомоморфного шифрування та ZK-доказів, щоб виконання контрактів залишалося приватним, але водночас могло розкриватися тим, кому саме дозволено це перевіряти.
Отже, стек починає складатися в логіку рівнів — не просто одна функція. Moonlight/Phoenix відповідає за вибір приватності на рівні транзакцій, DuskEVM дає звичайний шлях входу, а Hedger — це елемент, який гарантує, що цей шлях не успадкує випадково дефолт EVM "усе публічно".
Зауваження, як і минулого разу: головна мережа DuskEVM ще не в режимі live — вона вже виходить. Претензія Hedger про "перевірюваність, а не просто прихованість" є дизайнерською метою, доки не запустять реальні контракти через неї і хтось реально не потягне важіль розкриття у живому воркфлоу.
Мені щиро цікаво, що думають люди:
Якби ви будували на такому ланцюгу, що найбільше б вас турбувало?
🔧 Зрілість інструментів
🔍 Як насправді працює розкриття
⏱️ Таймлайн mainnet
🤝 Чи прийдуть розробники насправді
#dusk $DUSK @Dusk
Отже, у мене тепер питання, як у тієї людини.
Що відбувається, коли справді розробник хоче щось на цьому побудувати?"
Справедливе зауваження, і минулого разу в мене не було гарвої відповіді.
Виявляється, саме для цього існує DuskEVM.
Це EVM-сумісний прикладний рівень, розташований поверх базового ланцюга — тобто розробнику Solidity не потрібно вчитися повністю новій мові чи інструментарію, щоб будувати тут; він отримує знайому точку входу в ланцюг, який уже нативно розв’язує поділ приватність/комплаєнс.
Те, що я не одразу збагнув: середовища EVM зазвичай прозорі за замовчуванням — просто так працює інструментарій.
Тому підключити ланцюг із "перевірюваною приватністю" до EVM-сумісного рівня — не безкоштовно, комусь потрібно реально закрити цю стикувальну ділянку.
Це і є Hedger — модуль приватності Dusk, створений спеціально для конфіденційних EVM-воркфлоу, із використанням гомоморфного шифрування та ZK-доказів, щоб виконання контрактів залишалося приватним, але водночас могло розкриватися тим, кому саме дозволено це перевіряти.
Отже, стек починає складатися в логіку рівнів — не просто одна функція. Moonlight/Phoenix відповідає за вибір приватності на рівні транзакцій, DuskEVM дає звичайний шлях входу, а Hedger — це елемент, який гарантує, що цей шлях не успадкує випадково дефолт EVM "усе публічно".
Зауваження, як і минулого разу: головна мережа DuskEVM ще не в режимі live — вона вже виходить. Претензія Hedger про "перевірюваність, а не просто прихованість" є дизайнерською метою, доки не запустять реальні контракти через неї і хтось реально не потягне важіль розкриття у живому воркфлоу.
Мені щиро цікаво, що думають люди:
Якби ви будували на такому ланцюгу, що найбільше б вас турбувало?
🔧 Зрілість інструментів
🔍 Як насправді працює розкриття
⏱️ Таймлайн mainnet
🤝 Чи прийдуть розробники насправді
#dusk $DUSK @Dusk
4
8
159
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
fomcвідстеження
24,621 переглядів
290 обговорюють
#fomcвідстеження 🏛️ FOMC та ФРС: Чому за ними стежить весь крипторинок?
Засідання Комітету з відкритих ринків ФРС США (FOMC) — це головний тригер волатильності у світі фінансів. Саме тут вирішується доля облікової ставки, яка визначає вартість грошей у глобальній економіці.
💥 Як це впливає на криптовалюту:
• 🟢 Пом'якшення політики («Голуби»): Коли ФРС знижує ставку, кредити стають дешевшими. Ліквідність перетікає в ризикові активи — Bitcoin та ринок акцій починають бурхливе зростання.
• 🔴 Жорстка риторика («Яструби»): Якщо ФРС піднімає ставку або заявляє про загрозу інфляції, долар зміцнюється, а ринки миттєво падають у мінус.
• ⚡ Шторм у момент новин: Під час оголошення рішення за лічені хвилини вибиваються тисячі маржинальних позицій в обидва боки.
💡 Головне правило трейдера:
Не заходьте у ф'ючерсні угоди за 15–30 хвилин до публікації протоколів FOMC. Краще почекати, поки ринок визначить чіткий тренд після виступу очільника ФРС.
🏷️ #ФРС #CryptoNews #bitcoin #TrendingTopic
Michele Lemke MHCE
·0 вподобань
·88 переглядів
BTCBreaks80K
136,507 переглядів
2,144 обговорюють
比特币突破8万
101,830 переглядів
278 обговорюють