

CryptoForge
97 Публікації

CryptoForge
Поскаржитись
Заблокувати користувача
Crypto analyst| passionate Blockchain technology
Частий трейдер
5 р.
415 Підписки
219 Підписники
170 Вподобань
Публікації
Усі
Цитування
·
--
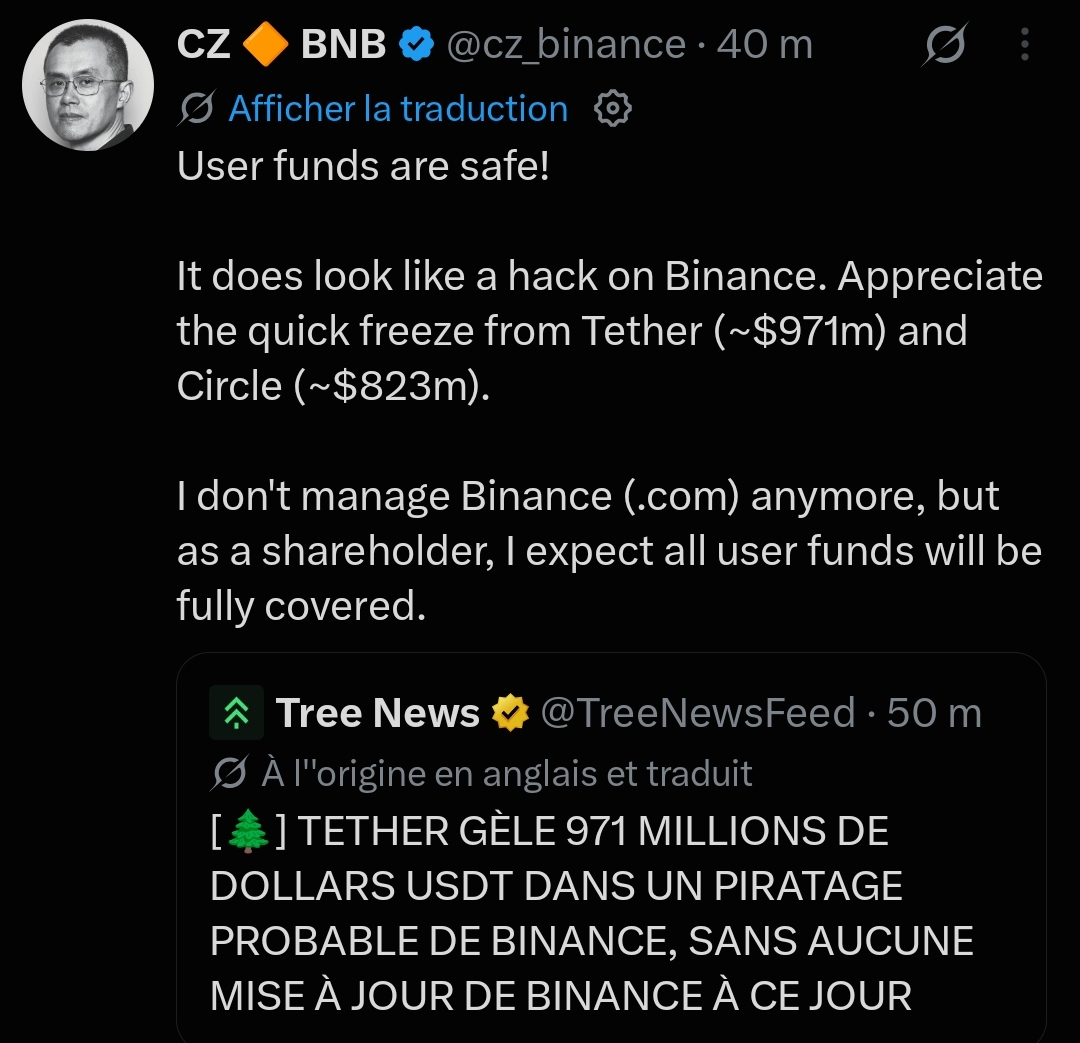
Binance зламали, зникло $5.6 мільярда.
Це найбільше пограбування криптовалюти у столітті. Цифри приголомшують:
• $1.45B у BTC
• $875M у ETH
• $1.57B у USDT
• $823M у USDC
• + сотні мільйонів у TRX, XAUT, WBETH…
Але що найшаленіше? Tether і Circle змогли заморозити майже $1.8 мільярда просто під час переказу. CZ підтвердив злам і запевнив, що кошти користувачів будуть відшкодовані.
Ринок панікує. BTC опустився нижче $79,000.
Це офіційно найбільший злам в історії криптовалют. Попередній рекорд (Bybit, $1.5B) побито вщент.
#Binance #cryptouniverseofficial #Hack #bitcoin #Urgent
139
·
--
Переглянути переклад
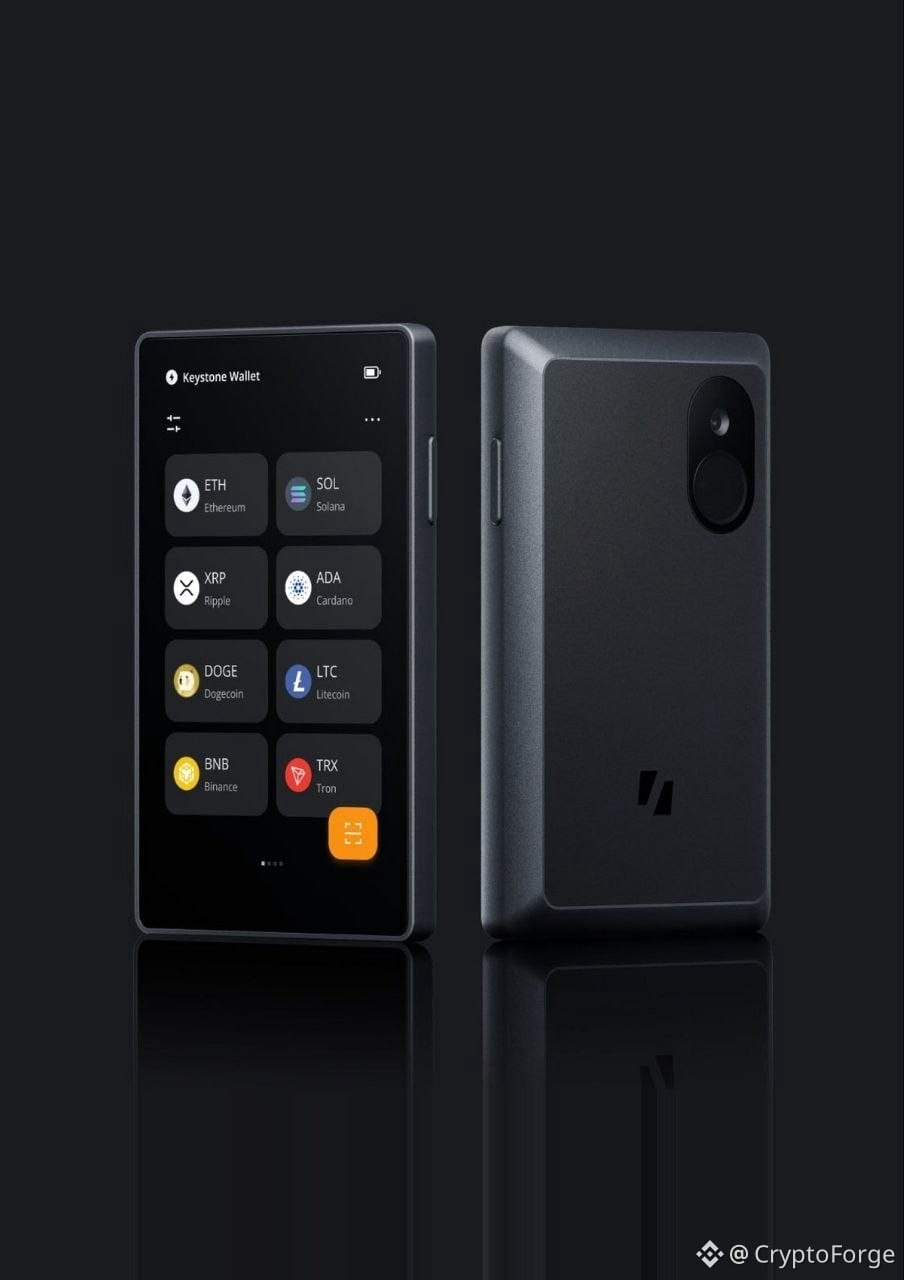
Keystone is destroying 18,835 crypto wallets. A hacker stole the key that certifies they're authentic. As a result, fake wallets could pass official verification and steal your funds.
On top of that, 25,964 customer records exposed… even though the company had long promised to delete them. The deletion tool was broken.
Your seed phrases? Not affected, according to Keystone. But if you received a wallet after October 20: verify it before using it.
On top of that, 25,964 customer records exposed… even though the company had long promised to delete them. The deletion tool was broken.
Your seed phrases? Not affected, according to Keystone. But if you received a wallet after October 20: verify it before using it.
123
·
--
Переглянути переклад
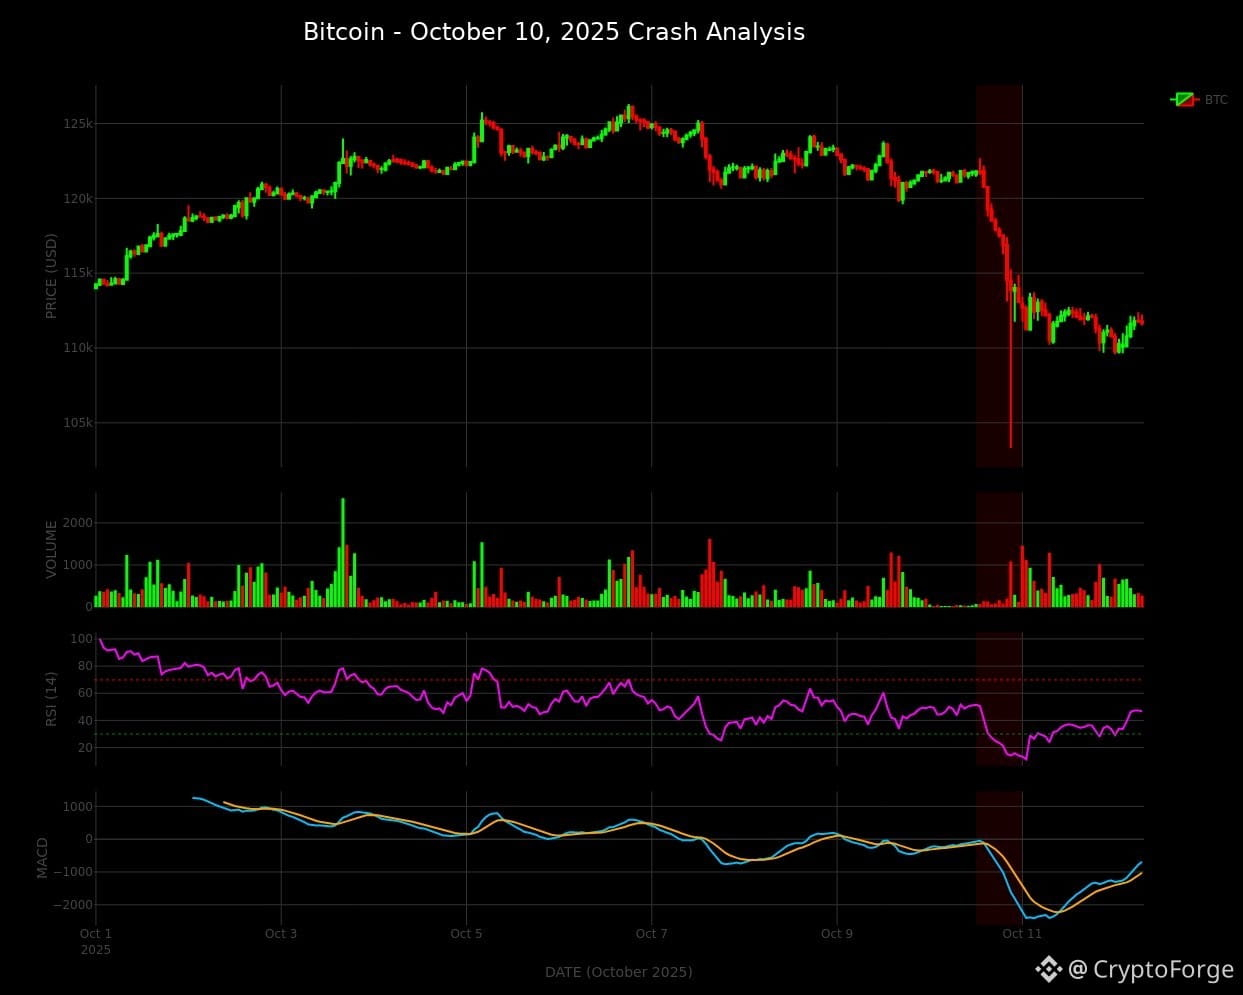
🚨 10/10/2025
One year ago today, crypto experienced the biggest wave of liquidations in its history.
$19 billion wiped out. 1.6 million traders wiped out.
🚨 10/10/2025
One year ago today, crypto experienced the biggest wave of liquidations in its history.
$19 billion wiped out. 1.6 million traders wiped out.
One year ago today, crypto experienced the biggest wave of liquidations in its history.
$19 billion wiped out. 1.6 million traders wiped out.
113
·
--
Переглянути переклад
4.3 Possible Chain Reactions
Some speculate that Karpelès's public warning (approximately 90,000 views) may have alerted the attacker, prompting them to accelerate the transfer of funds from multiple wallets. However, this link has not been confirmed.
5. Recommendations for Users
For users who purchased a device from CryptoBilis within the last 90 days:
1. Not yet configured: do not proceed with initialization
2. Already configured: consider transferring assets to a new device, using an entirely new recovery phrase
3. Suspected tampering: avoid entering an existing recovery phrase into any unverified software or website
General advice: purchase hardware wallets through authorized official channels, and verify the authenticity of the device according to official procedures upon receipt.
6. Scope of the Incident
If the $86 million estimate is confirmed, this would be one of the most serious incidents ever linked to a hardware wallet's distribution chain. The essential difference, however, lies in the fact that this is an attack at the reseller level, and not a flaw affecting Ledger's entire systems or product line.
Ledger states that the investigation is ongoing and that it will publish updates as it progresses.
CryptoForge
·
--
Binance founder CZ commented that the evidence points toward a localized supply chain attack targeting a single vendor, rather than a flaw affecting Ledger's entire product line.
3. Unusual Changes at CryptoBilis
3.1 Change of Ownership
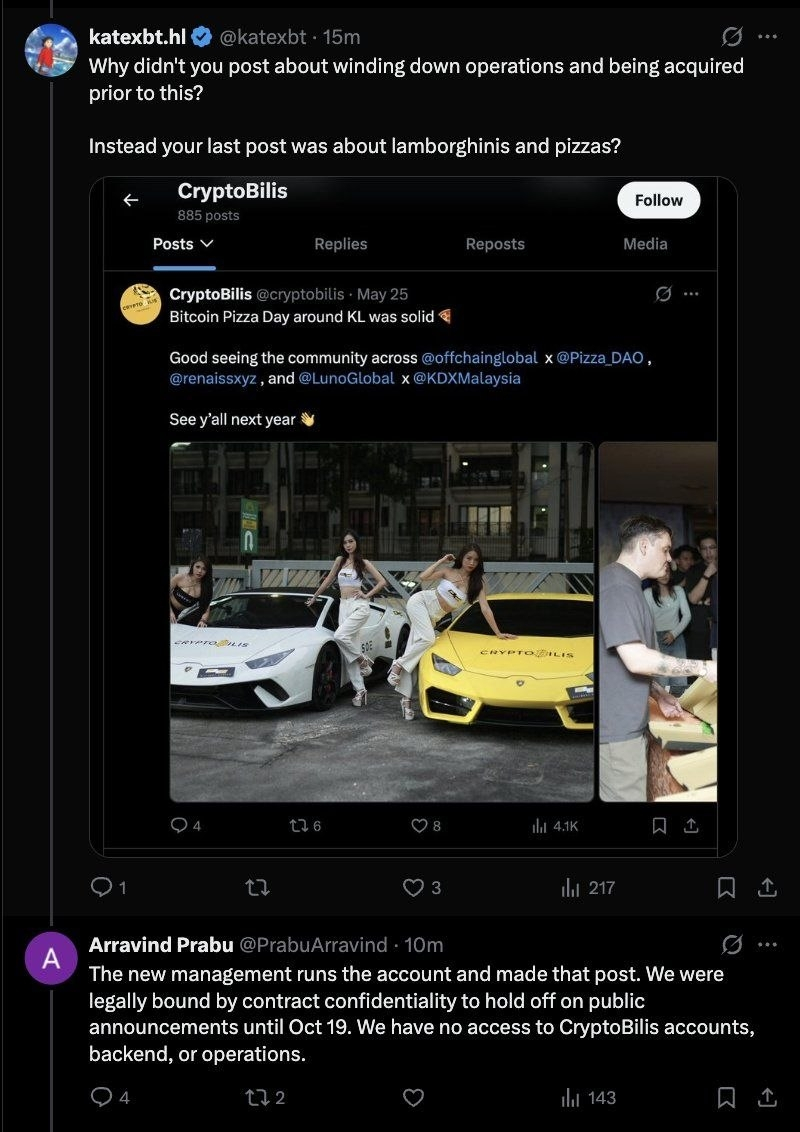
Company records indicate that as of August 3, an individual named Jiaming, whose registered address is in Heilongjiang Province, China, held 100% of CryptoBilis's shares.
The former co-founder confirmed that the acquisition was finalized in March, and that the former owner had withdrawn from all operational, managerial, and administrative roles. This founder, who no longer has access to operations since the sale, stated, "we are no longer part of the company," and called on the current management to be transparent.
3.2 Link to the Attack Not Established
At this stage, no conclusive evidence establishes a direct link between the change of ownership at CryptoBilis and the wallet intrusions.
4. Mark Karpelès's Discovery of an Implanted Module
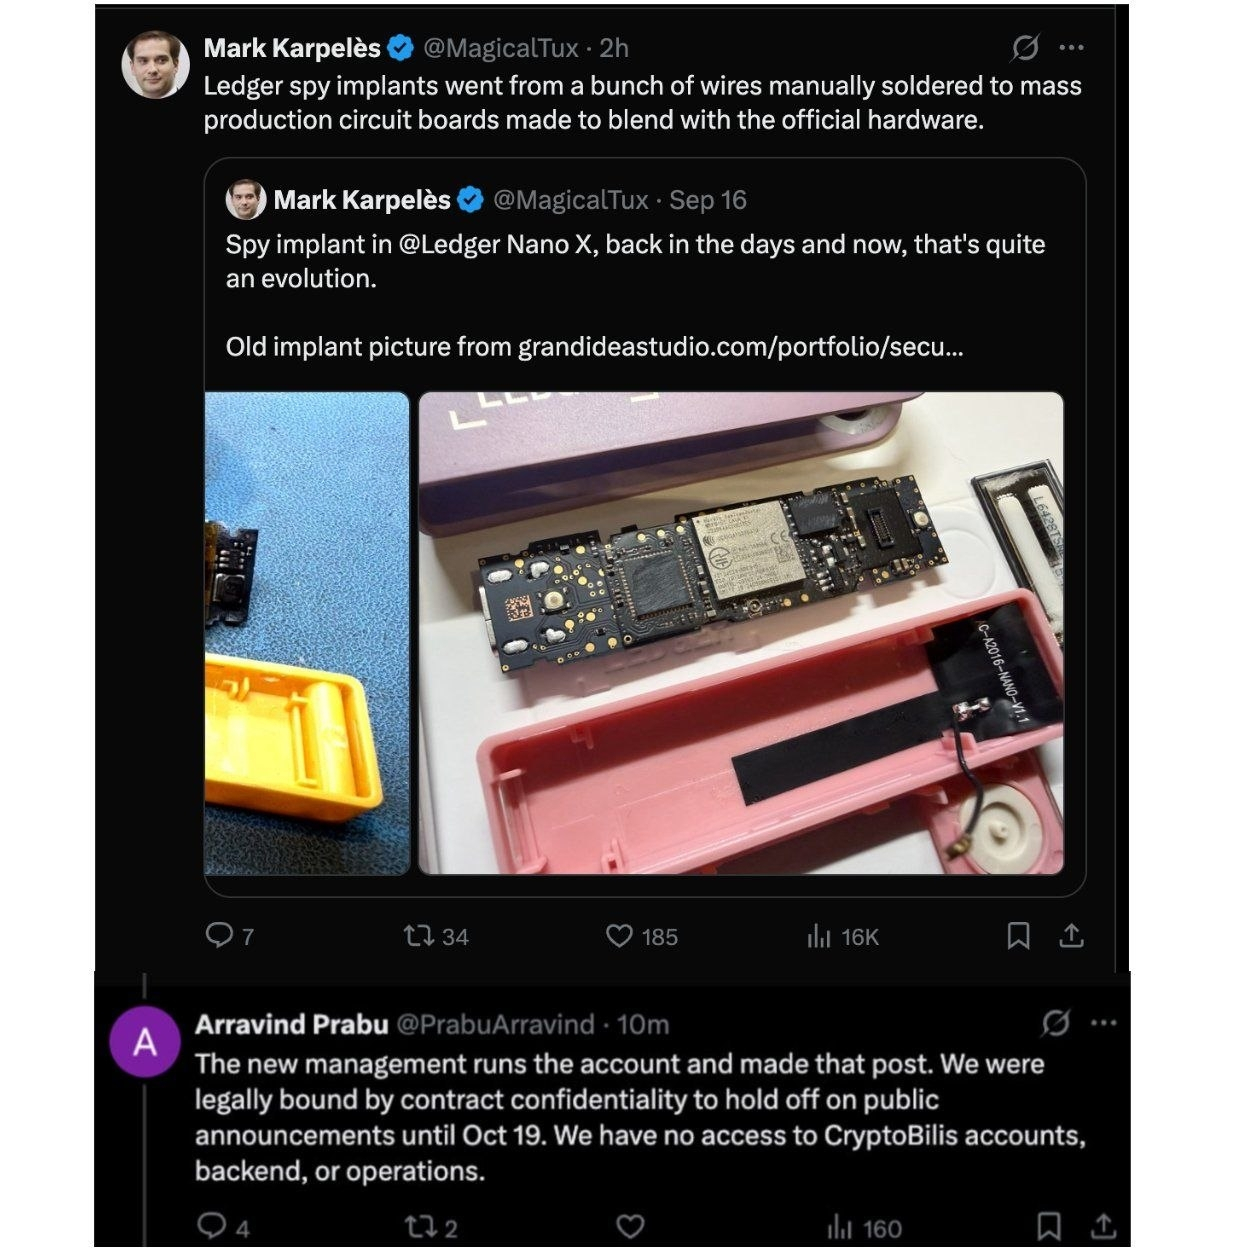
Former Mt. Gox CEO Mark Karpelès revealed that a Ledger device originating from Malaysia that he examined contained a suspected spy module.
4.1 Technical Details
The module was concealed in the location of the screen's original padding, and included the following components:
· An LTE communication component
· An antenna
· An eSIM
· A microcontroller, connected to the Ledger's SPI bus
4.2 Attack Principle
According to Karpelès, the implanted module analyzes the content displayed on the screen, records the recovery phrase at the moment it is presented to the user, and then transmits it to a third party via the LTE network. The attacker can then monitor the victim's wallet addresses and choose the opportune moment to transfer the assets.
Major issue: since the original secure element remains intact, Ledger's official authenticity verification may fail to detect this type of physical modification.
34
·
--
Переглянути переклад
Binance founder CZ commented that the evidence points toward a localized supply chain attack targeting a single vendor, rather than a flaw affecting Ledger's entire product line.
3. Unusual Changes at CryptoBilis
3.1 Change of Ownership
Company records indicate that as of August 3, an individual named Jiaming, whose registered address is in Heilongjiang Province, China, held 100% of CryptoBilis's shares.
The former co-founder confirmed that the acquisition was finalized in March, and that the former owner had withdrawn from all operational, managerial, and administrative roles. This founder, who no longer has access to operations since the sale, stated, "we are no longer part of the company," and called on the current management to be transparent.
3.2 Link to the Attack Not Established
At this stage, no conclusive evidence establishes a direct link between the change of ownership at CryptoBilis and the wallet intrusions.
4. Mark Karpelès's Discovery of an Implanted Module
Former Mt. Gox CEO Mark Karpelès revealed that a Ledger device originating from Malaysia that he examined contained a suspected spy module.
4.1 Technical Details
The module was concealed in the location of the screen's original padding, and included the following components:
· An LTE communication component
· An antenna
· An eSIM
· A microcontroller, connected to the Ledger's SPI bus
4.2 Attack Principle
According to Karpelès, the implanted module analyzes the content displayed on the screen, records the recovery phrase at the moment it is presented to the user, and then transmits it to a third party via the LTE network. The attacker can then monitor the victim's wallet addresses and choose the opportune moment to transfer the assets.
Major issue: since the original secure element remains intact, Ledger's official authenticity verification may fail to detect this type of physical modification.
CryptoForge
·
--
Справа Ledger: викрадено понад 86 мільйонів доларів, у центрі атаки на ланцюжок постачання підозрюють реселера CryptoBilis
Ключові моменти: Ledger розслідує можливу атаку на ланцюжок постачання, пов’язану з реселером CryptoBilis у Південно-Східній Азії. Ончейн-дослідник оцінює збитки більш ніж у 86 мільйонів доларів. Як повідомляється, у березні власником реселера став громадянин Китаю, а колишній генеральний директор Mt. Gox стверджує, що виявив модифікований пристрій із вбудованим шпигунським модулем LTE. Поки що Ledger не підтвердила ані причину інциденту, ані точний розмір збитків.
1. Передісторія справи
9 жовтня Ledger опублікувала заяву, в якій повідомила, що розслідує повідомлення про втрату коштів користувачами з Південно-Східної Азії. Усі вони придбали свої пристрої в реселера CryptoBilis.
Офіційні заходи, вжиті Ledger:
· Попросила CryptoBilis негайно призупинити всі продажі та відправлення
· Рекомендувала користувачам, які придбали пристрій протягом останніх 90 днів, не налаштовувати його, якщо вони ще цього не зробили
· Порадила користувачам, які вже активували пристрій, розглянути можливість переказу активів на новий гаманець, використовуючи цілком нову фразу відновлення
Ledger наголошує, що, згідно з наявною інформацією, інцидент стосується лише цього конкретного реселера та цього ринку. Повідомлень про подібні випадки з продуктами, придбаними безпосередньо в Ledger, не надходило, а власна інфраструктура, системи та сервіси Ledger не були скомпрометовані.
2. Оцінки ончейн-збитків
Ончейн-дослідник Specter заявив у X, що відстежив викрадені кошти в мережах Bitcoin, Ethereum і Tron. Загальна сума перевищує 86 мільйонів доларів; кошти було викрадено з сотень гаманців постраждалих.
Інший дослідник, tanuki42, оцінює збитки більш ніж у 72 мільйони доларів. Згідно з детальними даними, оприлюдненими KuCoin, ідеться приблизно про 42 мільйони доларів в ETH, 17,6 мільйона доларів у BTC і 16,5 мільйона доларів у USDT.
Ledger не підтвердила ці цифри, і невідомо, чи оцінки двох дослідників охоплюють один і той самий набір транзакцій.
1
45
·
--
Справа Ledger: викрадено понад 86 мільйонів доларів, у центрі атаки на ланцюжок постачання підозрюють реселера CryptoBilis
Ключові моменти: Ledger розслідує можливу атаку на ланцюжок постачання, пов’язану з реселером CryptoBilis у Південно-Східній Азії. Ончейн-дослідник оцінює збитки більш ніж у 86 мільйонів доларів. Як повідомляється, у березні власником реселера став громадянин Китаю, а колишній генеральний директор Mt. Gox стверджує, що виявив модифікований пристрій із вбудованим шпигунським модулем LTE. Поки що Ledger не підтвердила ані причину інциденту, ані точний розмір збитків.
1. Передісторія справи
9 жовтня Ledger опублікувала заяву, в якій повідомила, що розслідує повідомлення про втрату коштів користувачами з Південно-Східної Азії. Усі вони придбали свої пристрої в реселера CryptoBilis.
Офіційні заходи, вжиті Ledger:
· Попросила CryptoBilis негайно призупинити всі продажі та відправлення
· Рекомендувала користувачам, які придбали пристрій протягом останніх 90 днів, не налаштовувати його, якщо вони ще цього не зробили
· Порадила користувачам, які вже активували пристрій, розглянути можливість переказу активів на новий гаманець, використовуючи цілком нову фразу відновлення
Ledger наголошує, що, згідно з наявною інформацією, інцидент стосується лише цього конкретного реселера та цього ринку. Повідомлень про подібні випадки з продуктами, придбаними безпосередньо в Ledger, не надходило, а власна інфраструктура, системи та сервіси Ledger не були скомпрометовані.
2. Оцінки ончейн-збитків
Ончейн-дослідник Specter заявив у X, що відстежив викрадені кошти в мережах Bitcoin, Ethereum і Tron. Загальна сума перевищує 86 мільйонів доларів; кошти було викрадено з сотень гаманців постраждалих.
Інший дослідник, tanuki42, оцінює збитки більш ніж у 72 мільйони доларів. Згідно з детальними даними, оприлюдненими KuCoin, ідеться приблизно про 42 мільйони доларів в ETH, 17,6 мільйона доларів у BTC і 16,5 мільйона доларів у USDT.
Ledger не підтвердила ці цифри, і невідомо, чи оцінки двох дослідників охоплюють один і той самий набір транзакцій.
1
108
·
--
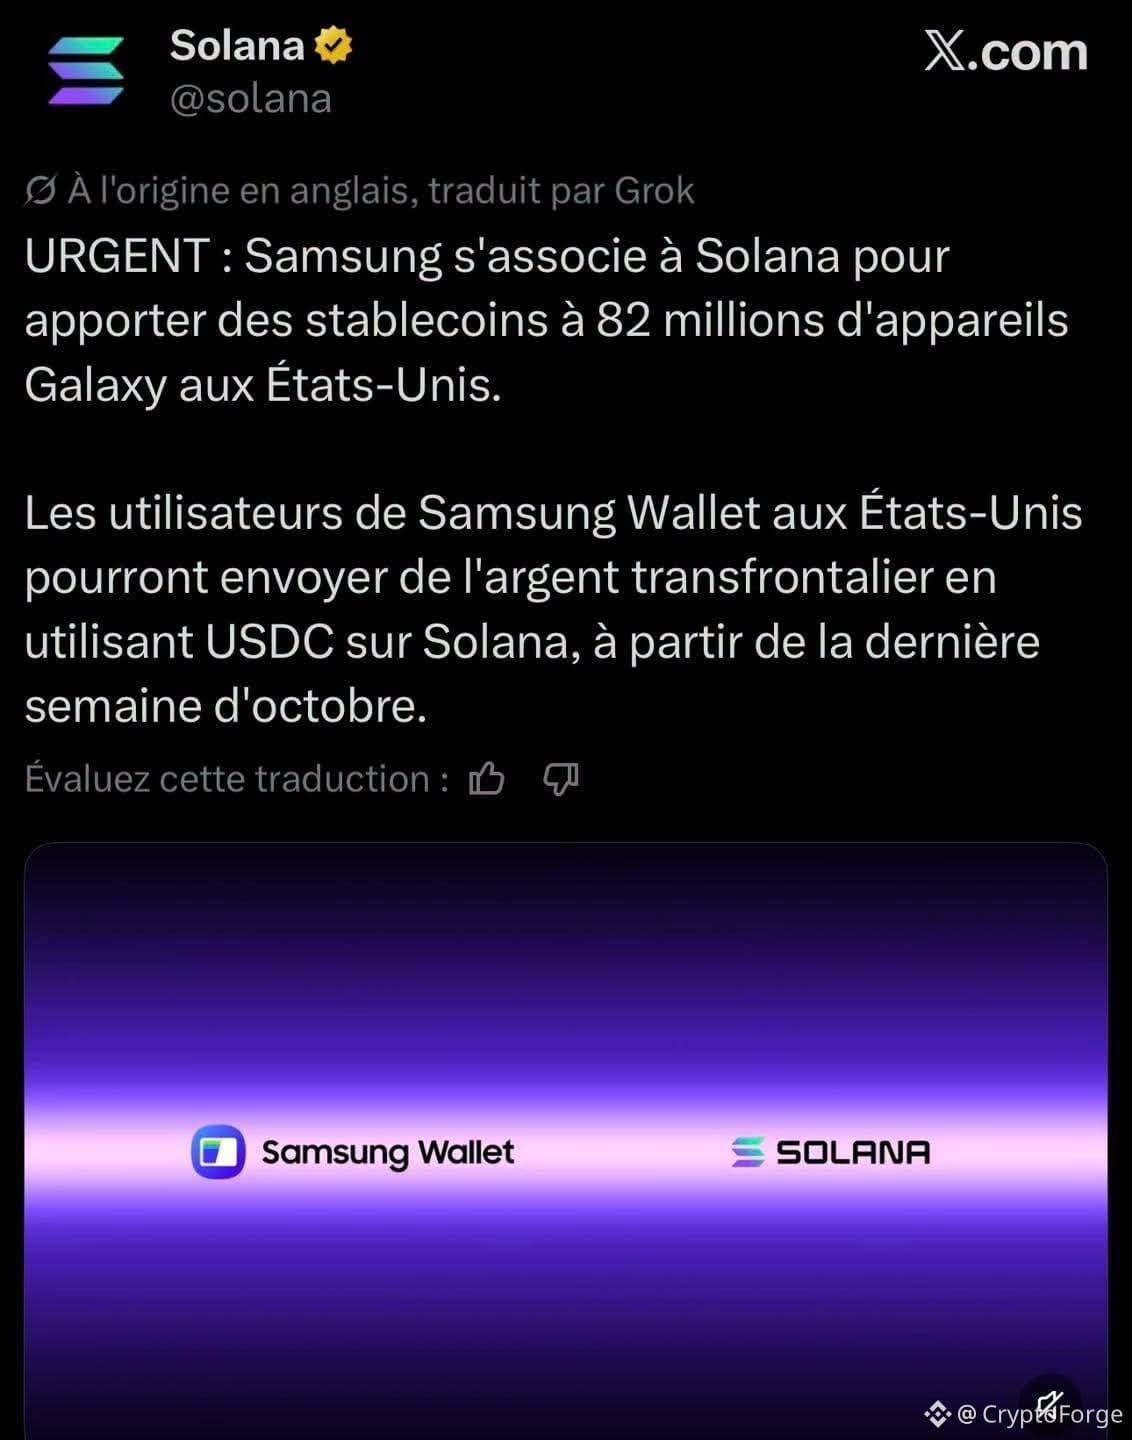
Це партнерство не є ексклюзивним для Solana — це просто маркетинг.
Це партнерство не є ексклюзивним для Solana — це просто маркетинг.
134
·
--
Злам Bitget: що ми насправді знаємо через кілька годин після атаки
🔹 ≈$351.6M було виведено з гарячих гаманців Bitget після того, як 24 вересня о 18:31 UTC система безпеки зафіксувала перший несанкціонований переказ. Холодні гаманці не постраждали.
🔹 Неочікуваний метод: приватні ключі не викрадали. За словами генеральної директорки Gracy Chen, зловмисник проник у внутрішню систему й підробив дані транзакцій, тож інфраструктура самого Bitget схвалила виведення коштів.
🔹 Основні втрати:
· XRP: 102.9M XRP (≈$157.5M)** — найбільша окрема втрата
· ETH: **31,890 ETH (≈$85.8M)
· Стейблкоїни: ≈$75.5M**
· Більшість коштів у мережах EVM уже обміняли на **67,982 ETH (≈$183M)
🔹 Атрибуція: Chen вказує на IP-адреси, пов’язані з VPN-сервісами, якими користується угруповання з КНДР. Ончейн-дослідники пов’язують рух XRP із липневим зламом AFX, який приписують TraderTraitor (угрупованню, пов’язаному з Lazarus). Технічних доказів поки не оприлюднено.
🔹 Покриття втрат: збитки покриє Фонд захисту користувачів обсягом 5,500 BTC (≈$464M); очікується, що згодом його поповнять. Депозити й торгівля залишаються доступними, баланси не постраждали, а Mandiant і SlowMist розслідують інцидент.
🔹 Виведення коштів призупинено, дати відновлення поки немає. Коли в лютому 2025 року Bybit втратив $1.5B, він не зупиняв виведення коштів, зокрема тому, що Bitget позичив йому 40,000 ETH. Цього разу ролі помінялися.
🔹 Контекст: вересень уже став найгіршим місяцем 2026 року за кількістю зламів: втрати перевищили $700M**, зокрема через **$320M, втрачені Liquid 7 вересня.
Головний висновок
Це не означає, що холодне зберігання дало збій. Це означає, що вразливе місце перемістилося до централізованої системи, яка визначає, що саме може надсилати гарячий гаманець.
За чим стежити
Щоб оцінити реальний масштаб наслідків:
· ⏳ Як швидко відновлять виведення коштів
· 📄 Чи пояснить звіт про інцидент, як саме було зламано внутрішню систему
153
·
--
Переглянути переклад
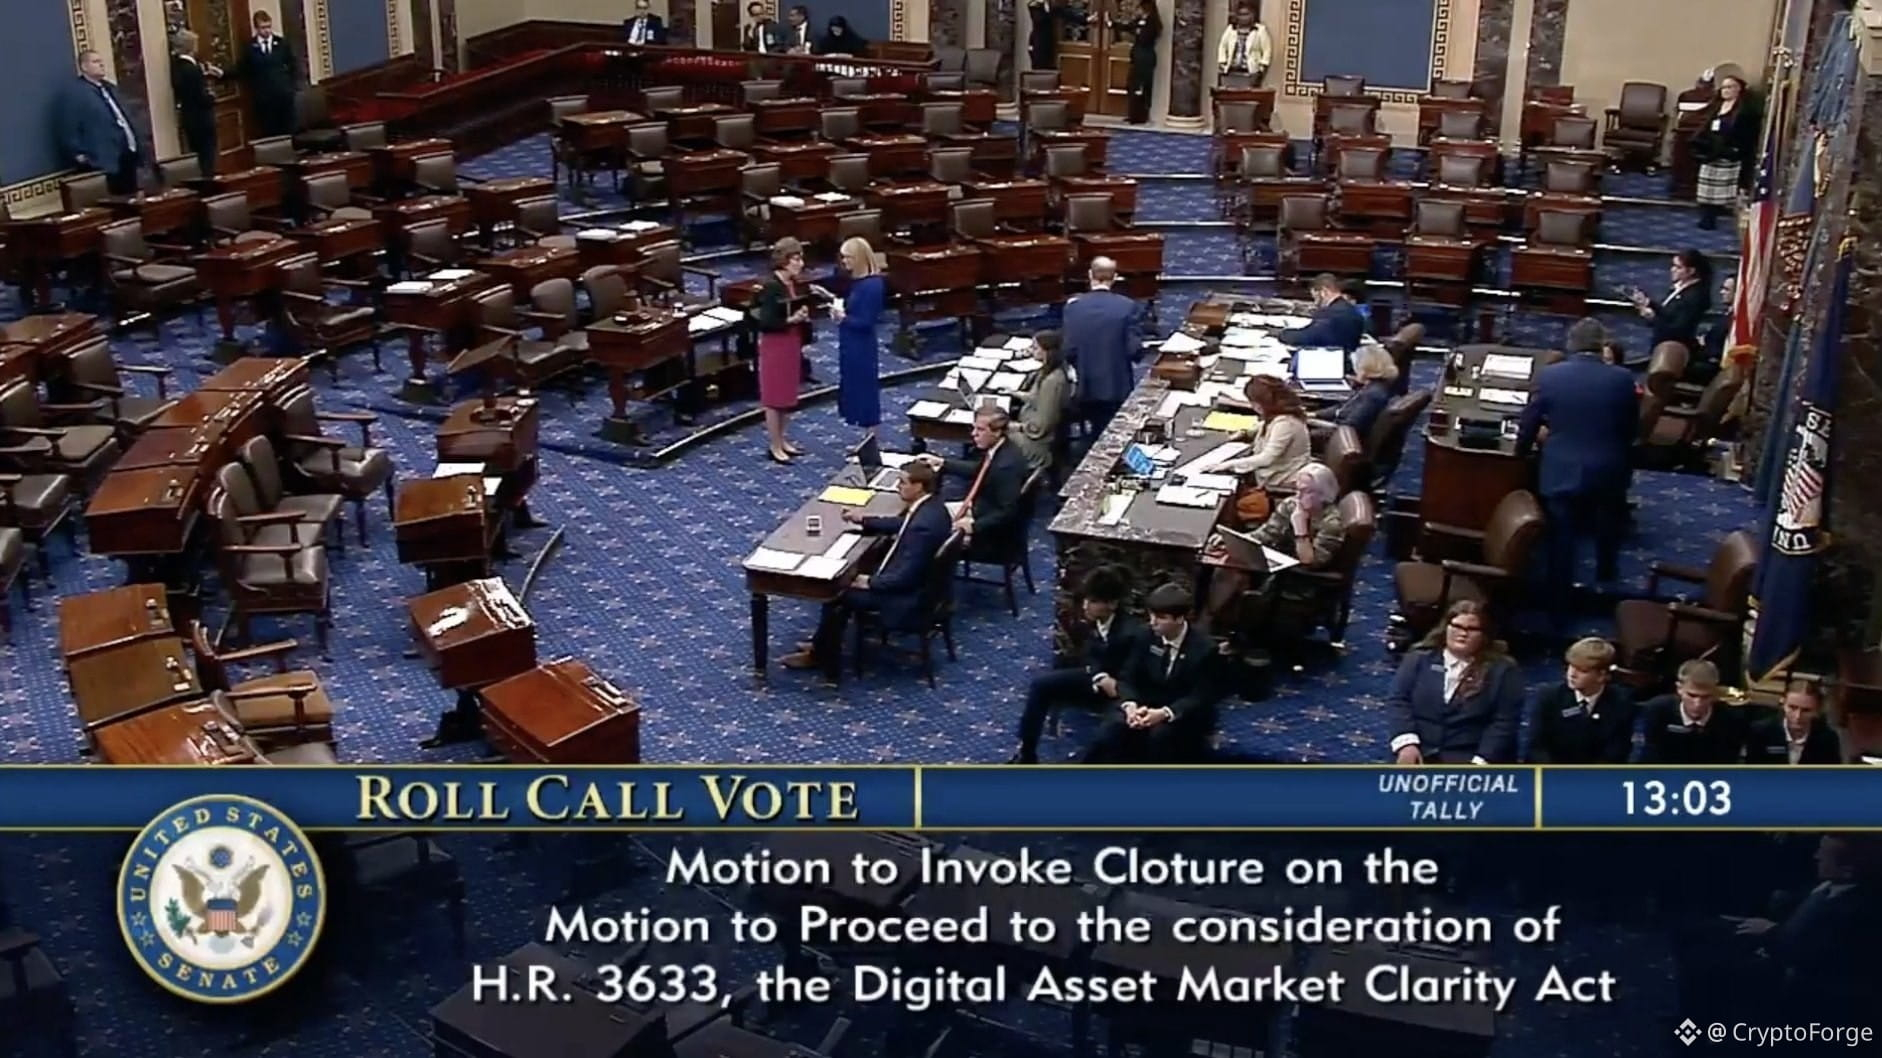
🇺🇸❌ Le Sénat américain rejette le CLARITY Act.
Le projet de loi sur la structure du marché crypto le plus attendu n'a pas obtenu les 60 voix nécessaires pour franchir la motion de clôture. Le vote s'est soldé par un échec à 50 contre 49, repoussant probablement le processus législatif à 2027.
🗣️ La bataille de Warren.
Elizabeth Warren a qualifié les dispositions éthiques du texte de « feuille de vigne dérisoire ». Selon elle, la version actuelle affaiblit les protections financières et pourrait préparer les conditions d'une nouvelle crise à la 2008. Son cheval de bataille principal : les conflits d'intérêts liés aux activités crypto de Trump, estimés à plus d'un milliard de dollars pour le président et sa famille l'an dernier.
🔄 Ce que ça signifie vraiment.
Ce n'est pas un vote « pour ou contre la crypto ». C'est un désaccord sur qui fixe les règles, et dans l'intérêt de qui. Les défenseurs du texte estiment qu'un cadre fédéral clair réduirait justement les risques. Mais pour l'instant, la SEC et la CFTC continueront d'avancer via leurs propres pouvoirs — des règles réversibles à chaque changement d'administration.
Le combat pour un cadre durable n'est pas terminé. Il est juste reporté.
70
·
--
Переглянути переклад
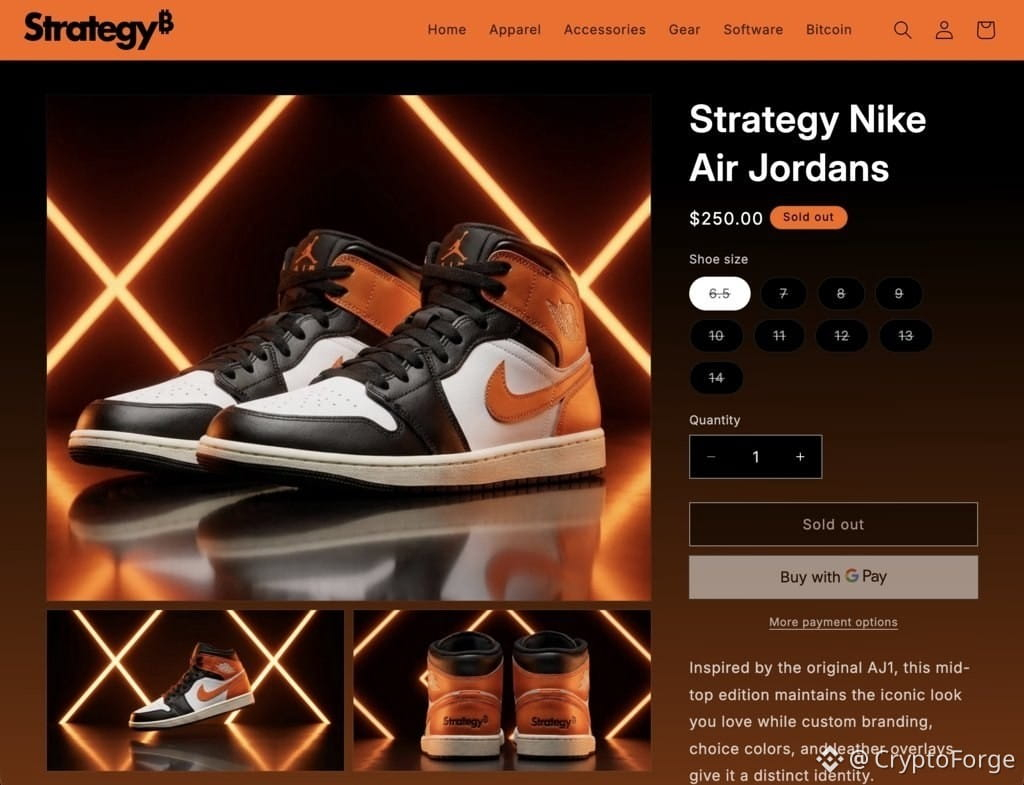
Strategy is selling Air Jordan sneakers in Bitcoin colors (black/orange) for $250, but it's impossible to pay for them with BTC: only credit card or Google Pay is accepted. This is utterly ironic for a company that holds hundreds of thousands of BTC and bases its entire identity on Bitcoin. The model is already exhausted, proof of its marketing success despite the absurdity of the payment method.
Strategy is selling Air Jordan sneakers in Bitcoin colors (black/orange) for $250, but it's impossible to pay for them with BTC: only credit card or Google Pay is accepted. This is utterly ironic for a company that holds hundreds of thousands of BTC and bases its entire identity on Bitcoin. The model is already exhausted, proof of its marketing success despite the absurdity of the payment method.
125
·
--
Немає нікого більш напруженого, ніж хлопець, який у крипті з 2021 року й досі не став багатим.
Його вже добряче потріпало.
Він бачив, як його акаунт стерли.
Він чув, як усі твердять, що все скінчено.
І тепер він спостерігає, як приходять новачки, і думає, чому після всіх цих років у нього досі немає нічого.
Найважче не те, щоб втрачати.
Найважче — триматися роками…
і розуміти, що джекпот усе ще не настав.
124
·
--
⚠️ Настоящий ТРОЯНСЬКИЙ КІНЬ може ховатися у вашій незаконно завантаженій копії фільму «Одіссея»...
За даними Bitdefender, підробні копії фільму поширюються під виглядом HD/WebRip/Blu-ray версій. Однак замість фільму деякі файли .exe встановлюють Lumma Stealer — шкідливе програмне забезпечення, спеціалізоване на крадіжці даних.
Після запуску він може отримувати доступ до ваших криптогаманців, паролів, збережених даних і файлів cookie сесій, потенційно даючи змогу викрадати акаунти навіть із захистом двофакторною автентифікацією. Іноді він ховається за іконками у стилі VLC.
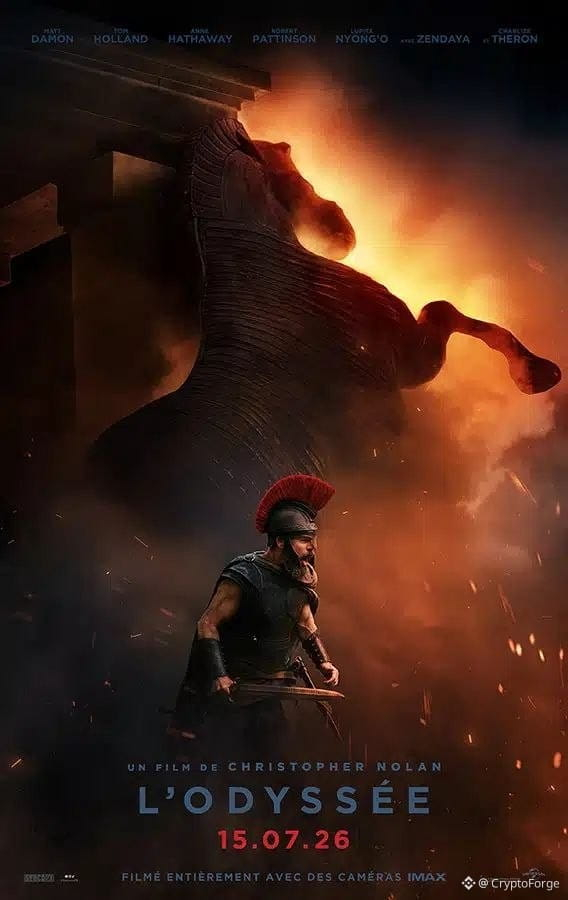
56
·
--
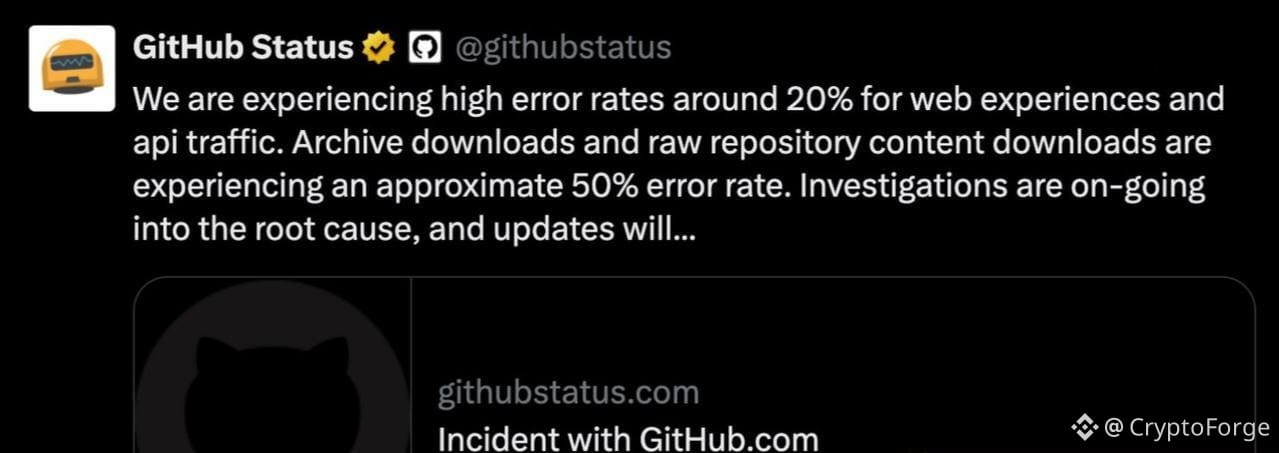
🚨 GitHub не працює у всьому світі.
GitHub і Copilot мають проблеми: 20% помилок на вебсайті та в API, а також 50% помилок в архівах і для сирого (raw) контенту. Проблеми впливають на API, Actions, проблеми, merge requests і webhooks. Команда проводить розслідування; час до усунення проблеми наразі невідомий.
GitHub і Copilot мають проблеми: 20% помилок на вебсайті та в API, а також 50% помилок в архівах і для сирого (raw) контенту. Проблеми впливають на API, Actions, проблеми, merge requests і webhooks. Команда проводить розслідування; час до усунення проблеми наразі невідомий.
86
·
--
⚠️🔐 Майже 14 000 клієнтів @Trezor зазнали витоку своїх персональних даних після того, як хакнули поштового/логістичного провайдера.
Загалом 11 742 клієнти постраждали від повного витоку даних, зокрема їхнє ім’я, адреса електронної пошти, номер телефону та, що найважливіше, поштова адреса, тоді як ще 1 947 клієнтів зазнали витоку частини інформації.
Інцидент зачепив нових клієнтів, які отримали замовлення протягом 90 днів до 8 серпня 2026 року, у Сполучених Штатах, Великій Британії, Швеції, Колумбії, Бразилії, Італії та Португалії.
Trezor уточнює, що його системи та апаратні гаманці не були скомпрометовані.
2
·
--
Верифіковано
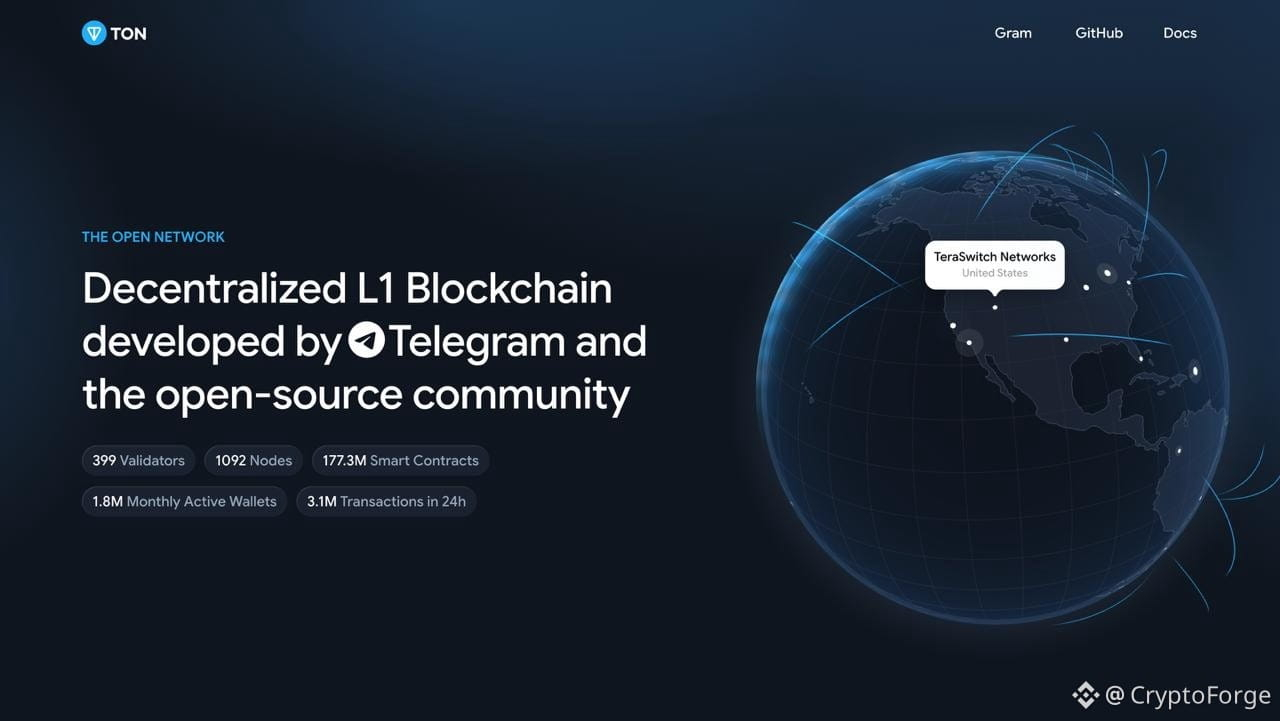
🧵 Telegram $GRAM - ПОВНИЙ ТЕЗИС
Ставка на мільярд користувачів 🌍
⚠️ СПЕРШУ, ЗАПАДНЯ, ЯКОЇ ПОТРІБНО УНИКНУТИ
$GRAM — це НЕ новий токен. Це колишній $TON (Toncoin), перейменований 15 червня 2026 року після голосування спільноти (81,22% — «за»). Він повертається до початкової назви з Telegram whitepaper 2018 року.
Конверсія 1:1, без міграції, баланси без змін 👉 Будь-який сайт, який просить вас «отримати GRAM» або «перенести» ваш TON — це ШАХРАЙСТВО. Не існує легітимної міграції.
У ланцюга зберігається назва: The Open Network (TON).
Gram = токен. TON = блокчейн.
3
250
·
--
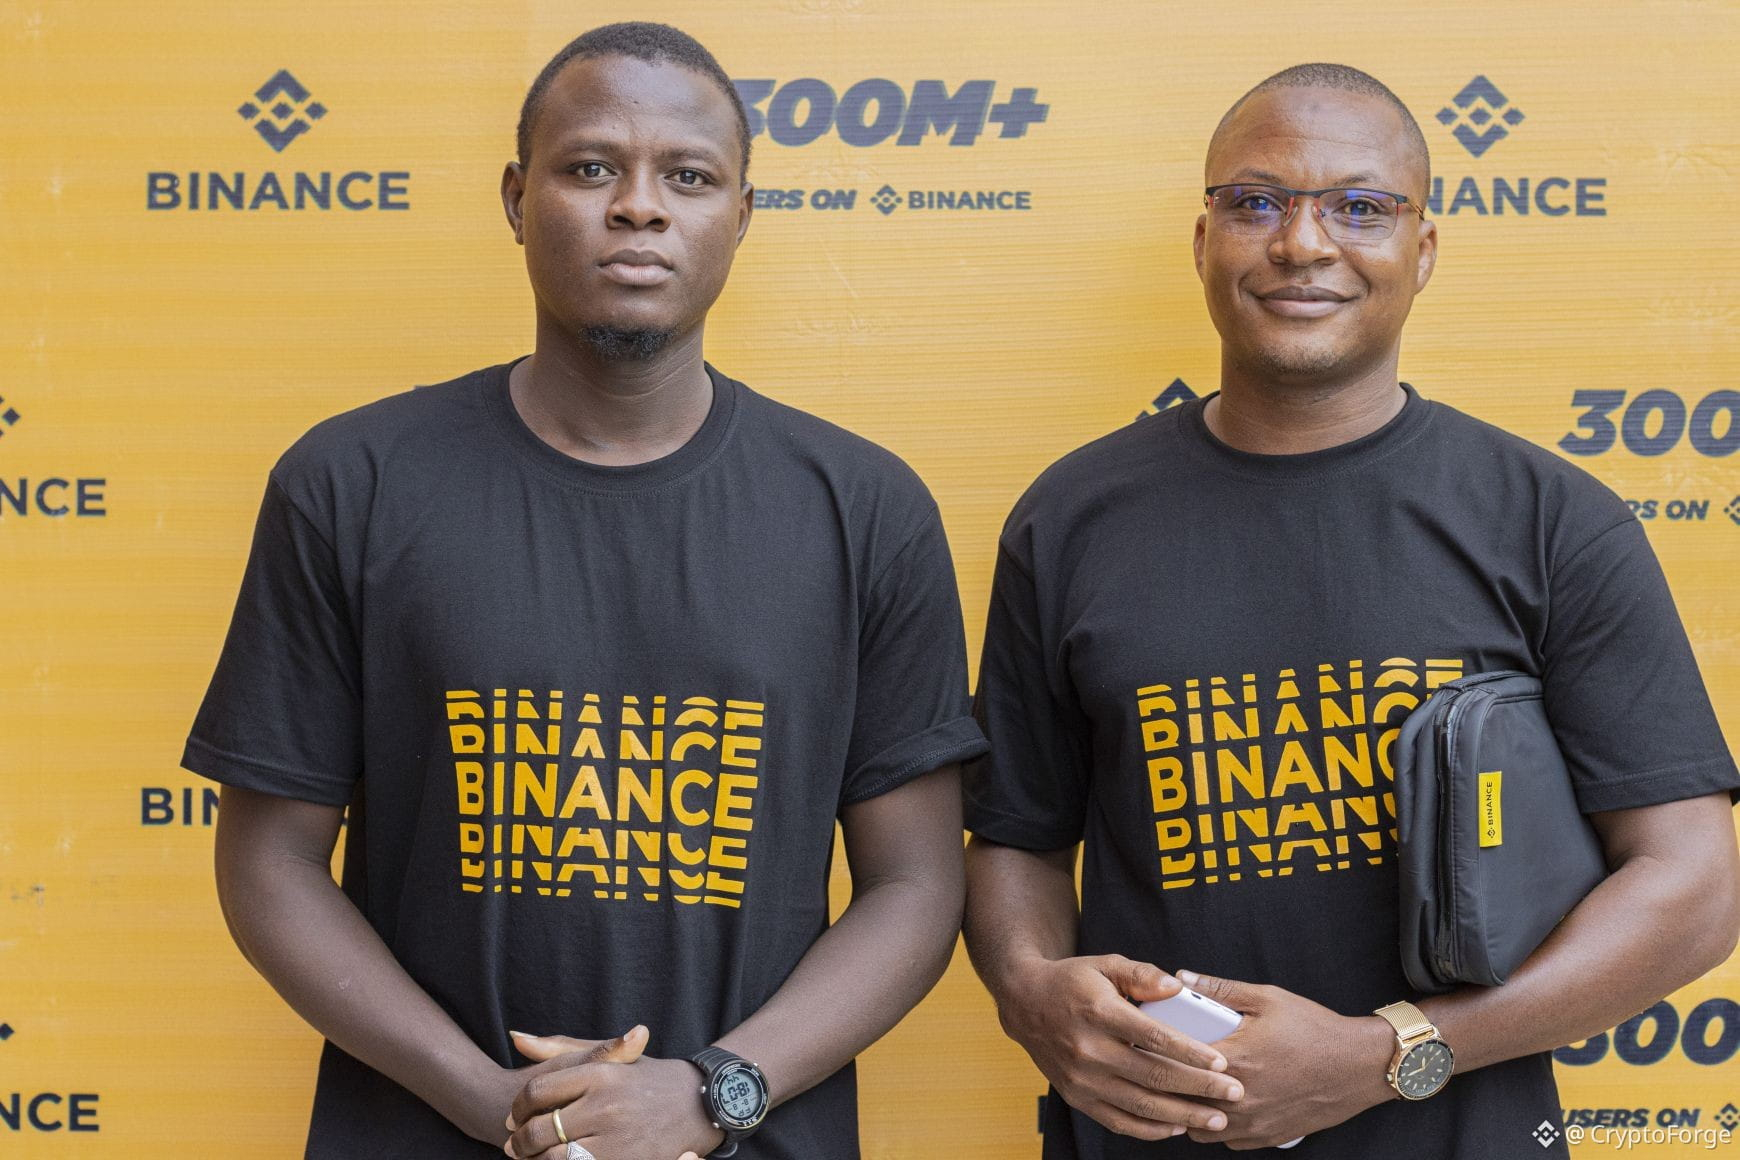
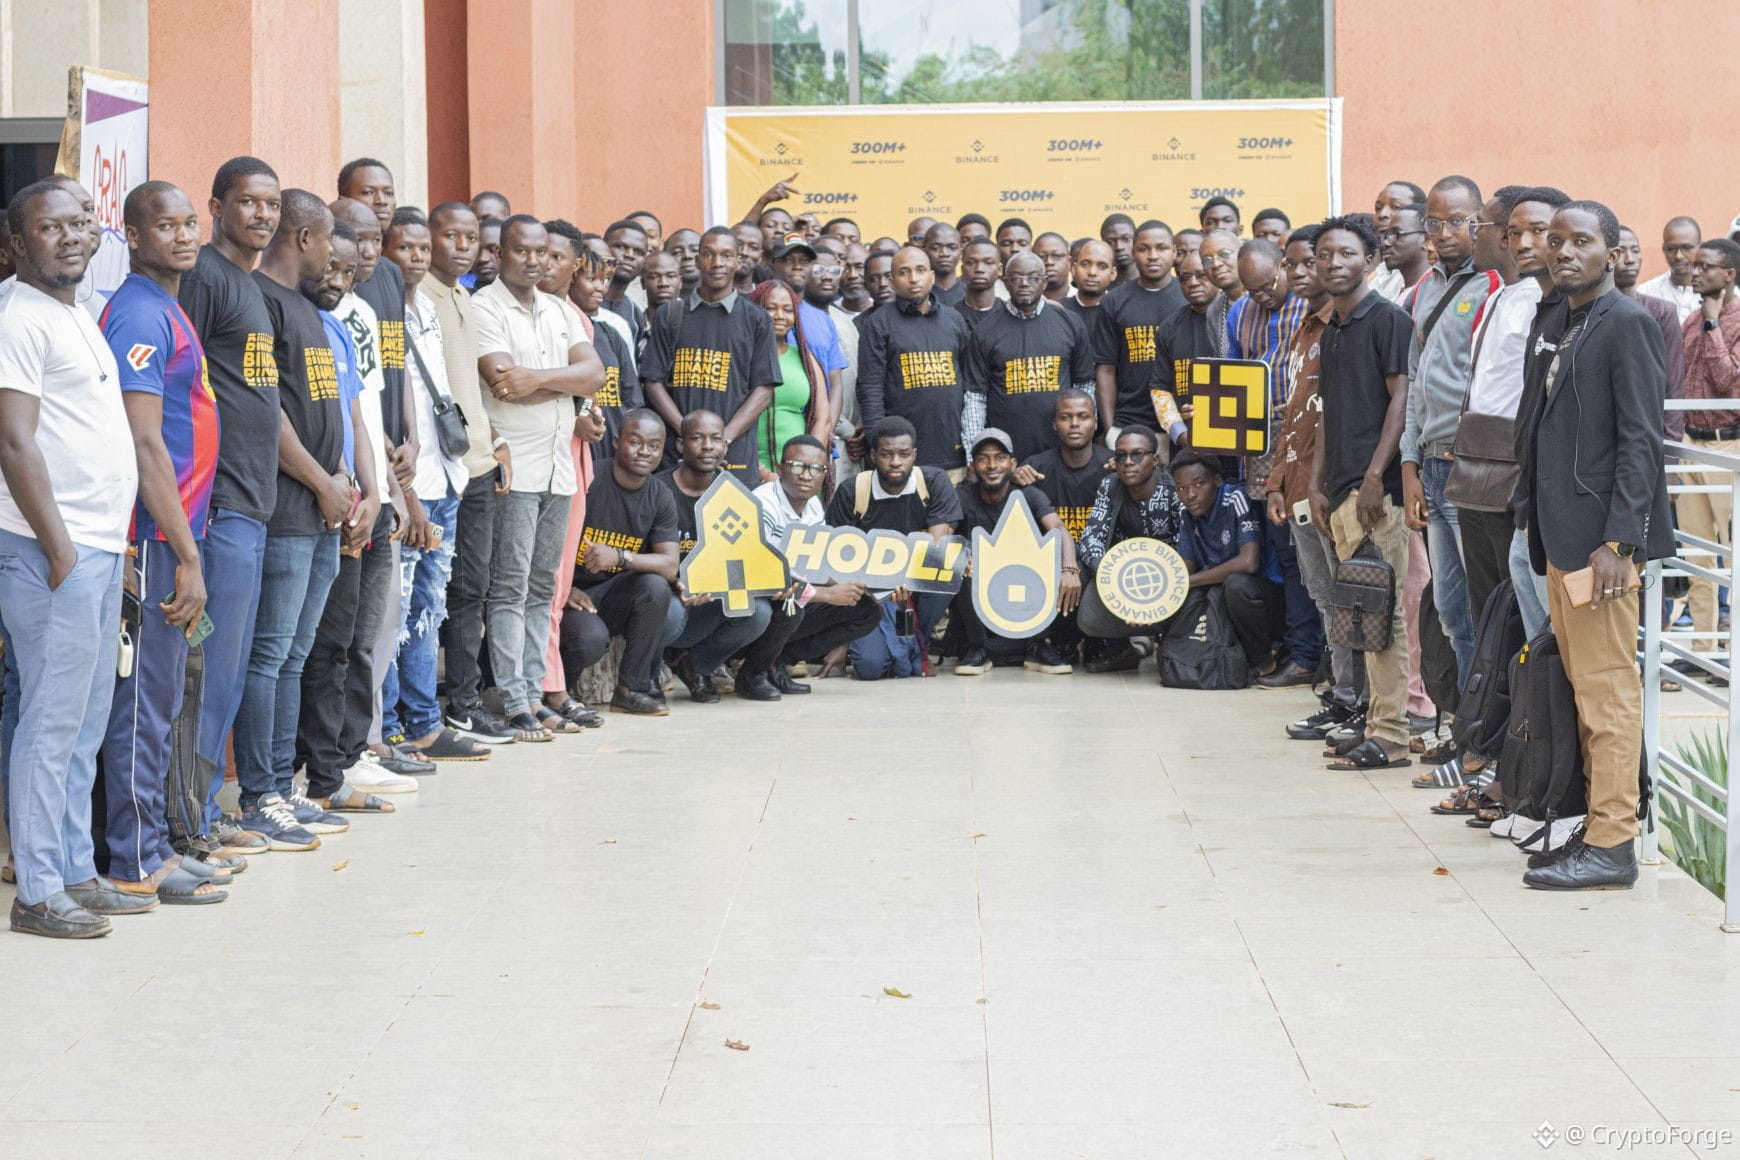
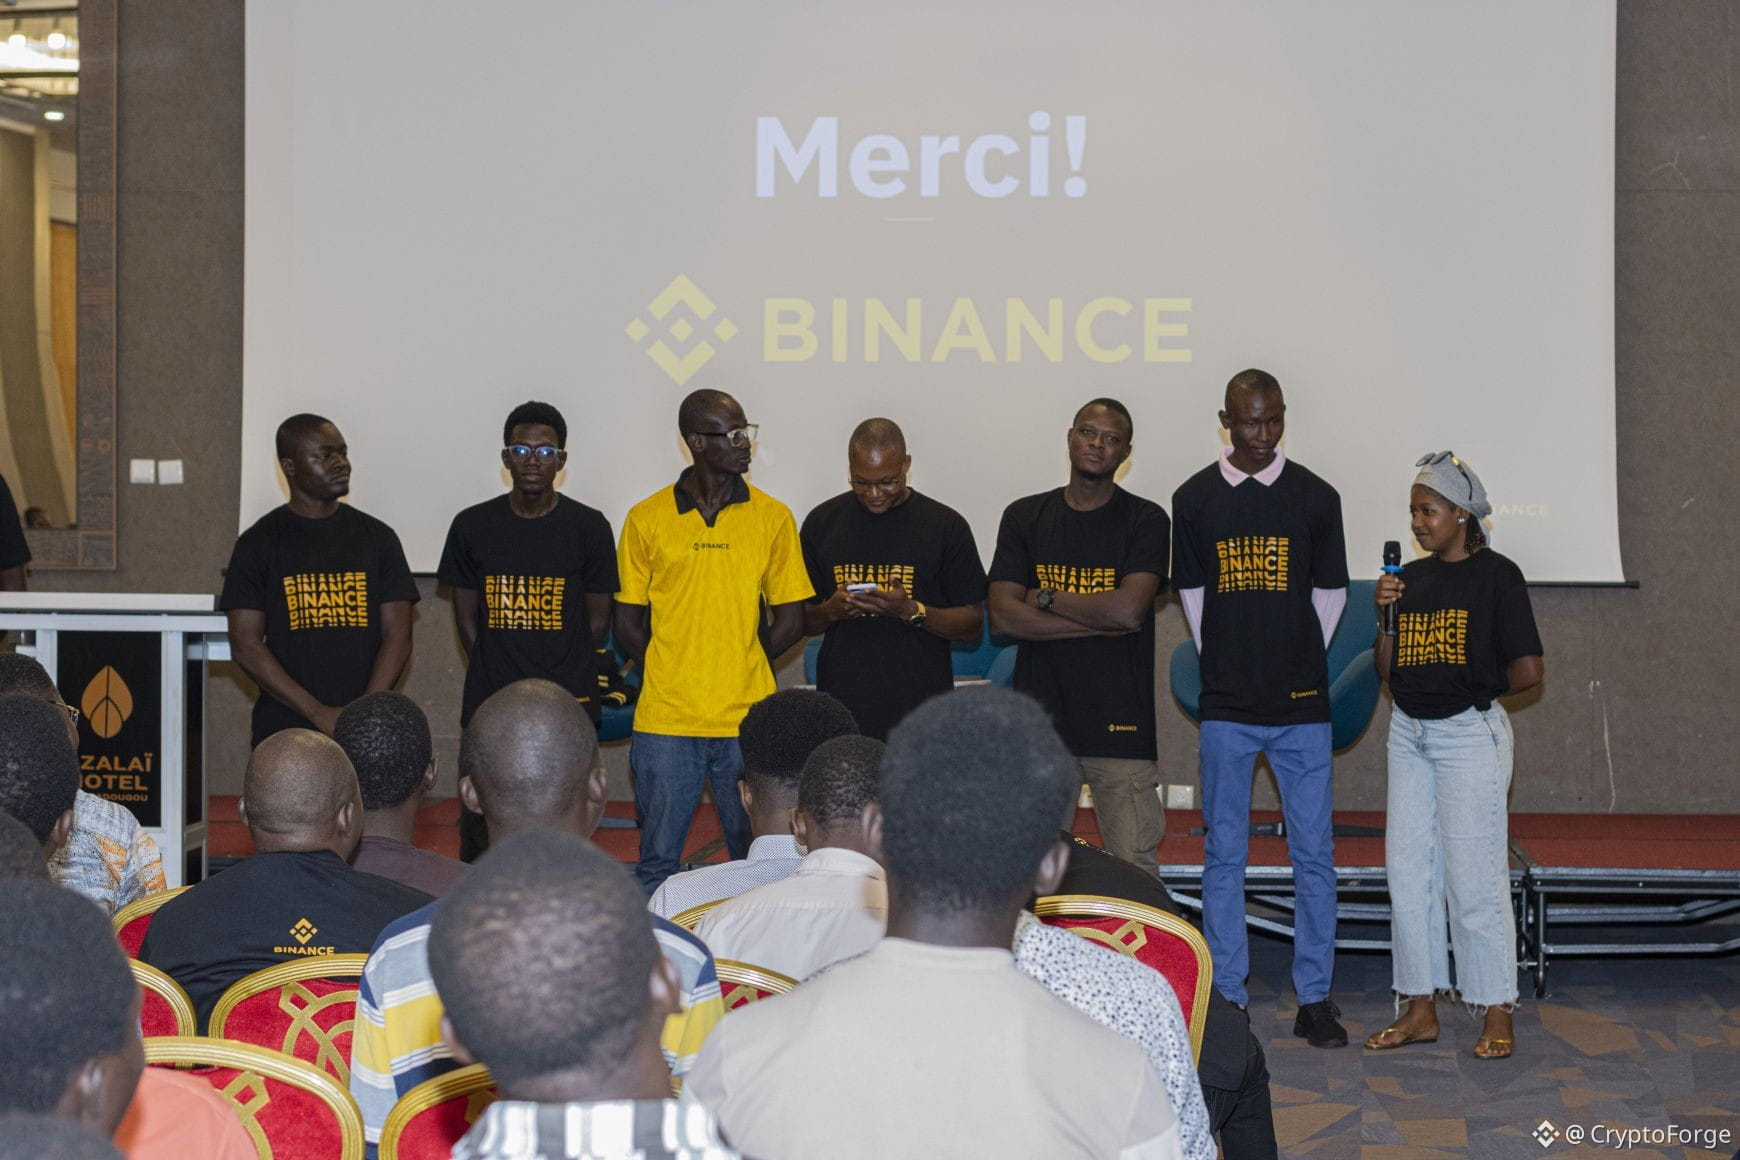
Понад 300 людей зібралися навколо Web3 у Буркіна-Фасо🇧🇫!
У суботу я мав шанс стати частиною організаційної команди Binance Meetup, який проводив @BinanceAfrique que через Binance Angels, прямо тут, у Буркіна-Фасо.
На події зібралося понад 300 учасників — усі з однаковою цікавістю та переконанням: що Web3 справді має роль у нашому регіоні.
Для мене такі зустрічі виходять далеко за межі простоу meetup. Це справжній простір для обміну, взаємного навчання і, понад усе, конкретний спосіб показати людям, що в цьому просторі існують реальні кар’єрні можливості.
Наша мета була простою: допомогти учасникам зрозуміти, як вони можуть знайти своє місце в екосистемі, що розвивається зі швидкістю світла.
Обговорення були жваві, запитання — влучні, а енергія в залі справді була інтерактивною.
Велика подяка @Binance за створення цих майданчиків для зв’язку та обміну знаннями — вони вкрай важливі для підтримки імпульсу Web3 у всій Африці.
Африканський Web3 ще формується. І саме разом, на місці, ми визначатимемо, яким буде наступний крок.
Понад 300 людей зібралися навколо Web3 у Буркіна-Фасо🇧🇫!
У суботу я мав шанс стати частиною організаційної команди Binance Meetup, який проводив @Binance Afrique que через Binance Angels, прямо тут, у Буркіна-Фасо.
На події зібралося понад 300 учасників — усі з однаковою цікавістю та переконанням: що Web3 справді має роль у нашому регіоні.
Для мене такі зустрічі виходять далеко за межі простоу meetup. Це справжній простір для обміну, взаємного навчання і, понад усе, конкретний спосіб показати людям, що в цьому просторі існують реальні кар’єрні можливості.
Наша мета була простою: допомогти учасникам зрозуміти, як вони можуть знайти своє місце в екосистемі, що розвивається зі швидкістю світла.
Обговорення були жваві, запитання — влучні, а енергія в залі справді була інтерактивною.
Велика подяка @Binance за створення цих майданчиків для зв’язку та обміну знаннями — вони вкрай важливі для підтримки імпульсу Web3 у всій Африці.
Африканський Web3 ще формується. І саме разом, на місці, ми визначатимемо, яким буде наступний крок.
67
·
--
Медвежий ринок – це неймовірна можливість! НІ, це зовсім не так для 99% інвесторів. ❌
Ті, хто тут з 2021 року і винесли уроки з минулого, знають, що це не зовсім можливість для 99% холдерів.
Якщо ми дійсно у медвежому ринку, я вас запевняю, що до 2027 року 95% альткоїнів, які ви зараз накопичуєте для отримання великих прибутків, стануть застарілими.
Я в цьому впевнений.
На початку 2023 року кілька криптовалют, які колись домінували на ринку, були скинуті з трону, або новою криптовалютою, або старою криптовалютою, що інновувала. Деякі тренди згасли, поступившись місцем іншим.
SAND, MANA, GALA, AXS, MATIC, FANTOM, BAKE, HARMONY ONE, ROSE, ENJ, QNT, ADA, BABYDOGE, CAKE, SUSHI… Список довгий.
Свінг-трейдери можуть дійсно скористатися медвежим ринком. Але не інвестори в альткоїни на довгий термін.
Якщо ви погано управлятимете своїм медвежим ринком, ви не матимете нічого під час відновлення.
Біткоїн – найкращий у період медвежого ринку.
Я знаю, що ви любите компліменти, навіть якщо саме так ви втрачаєте гроші.
80
·
--
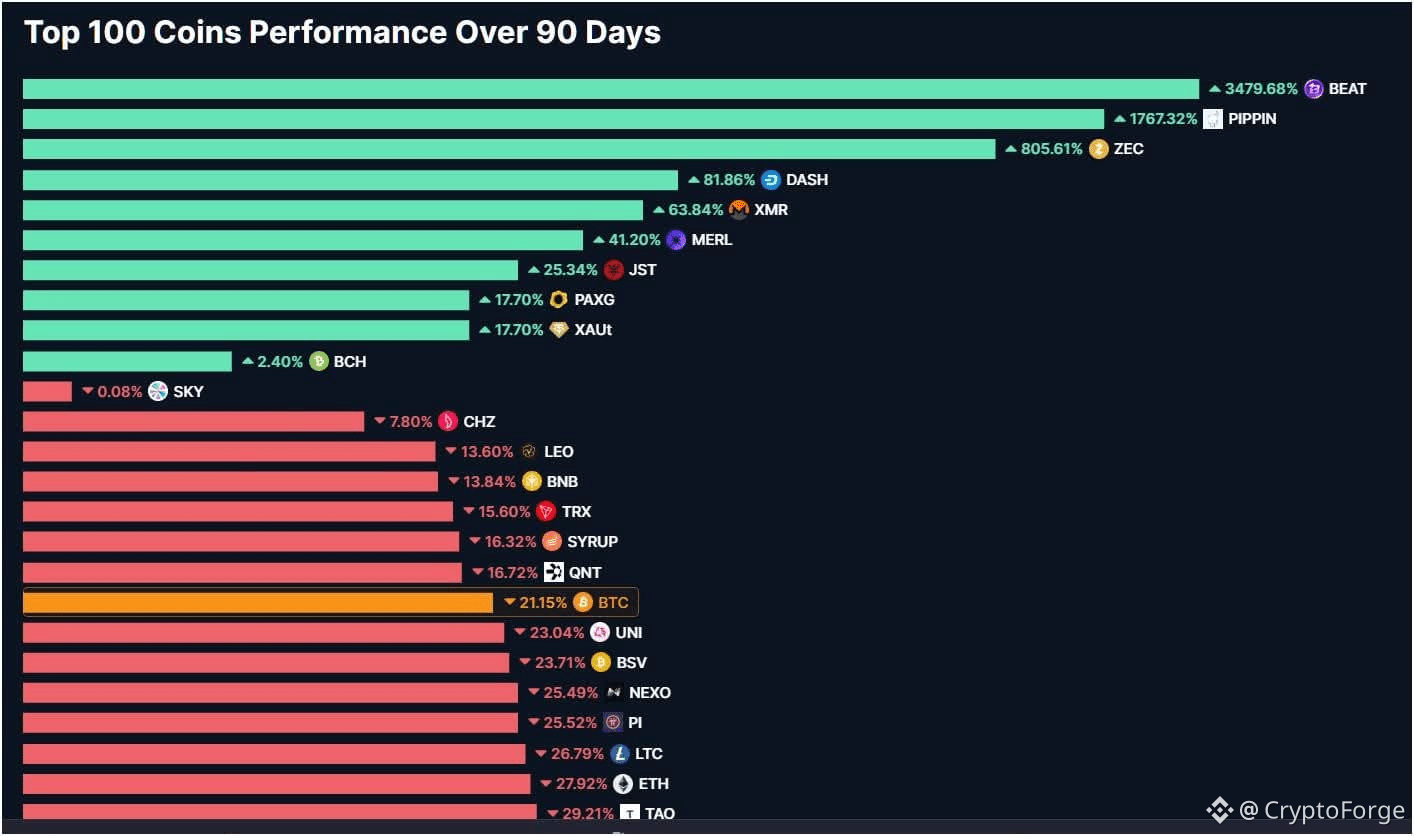
Індекс альтсезону часто неправильно розуміється. Багато хто вважає, що він автоматично вказує на висхідний сезон альткоїнів, тоді як його метод розрахунку значно більш нюансований.
Конкретно, цей індекс вимірює продуктивність 100 основних альткоїнів за період 90 днів, порівнюючи їх з продуктивністю Біткоїна за той же період.
Коли індекс показує 17, це означає, що 17 альткоїнів з топ-100 перевершили Біткоїн за останні 90 днів.
Навпаки, високий індекс (наприклад, 92) означає, що 92 альткоїни показали кращі результати, ніж Біткоїн, але це не обов'язково означає, що ринок є висхідним.
Основний момент, який потрібно зрозуміти :
👉 Перевершити Біткоїн не означає бути вгору.
Якщо Біткоїн різко падає, а деякі альткоїни падають менше, ніж він, вони вважаються «більш продуктивними» в розрахунку індексу.
Таким чином :
Ви можете загалом бути в збитках,
При цьому спостерігаючи, як індекс альтсезону різко зростає.
У деяких екстремальних випадках індекс може навіть наблизитися до 90 або більше, просто тому, що Біткоїн коригується більш різко, ніж решта ринку — без справжнього альтсезону.
Індекс альтсезону є статистичним показником, а не достатнім ринковим сигналом сам по собі.
Він може допомогти прочитати відносну тенденцію, але ніколи не повинен слугувати єдиною основою для прийняття інвестиційного або торгового рішення.
3
730
·
--
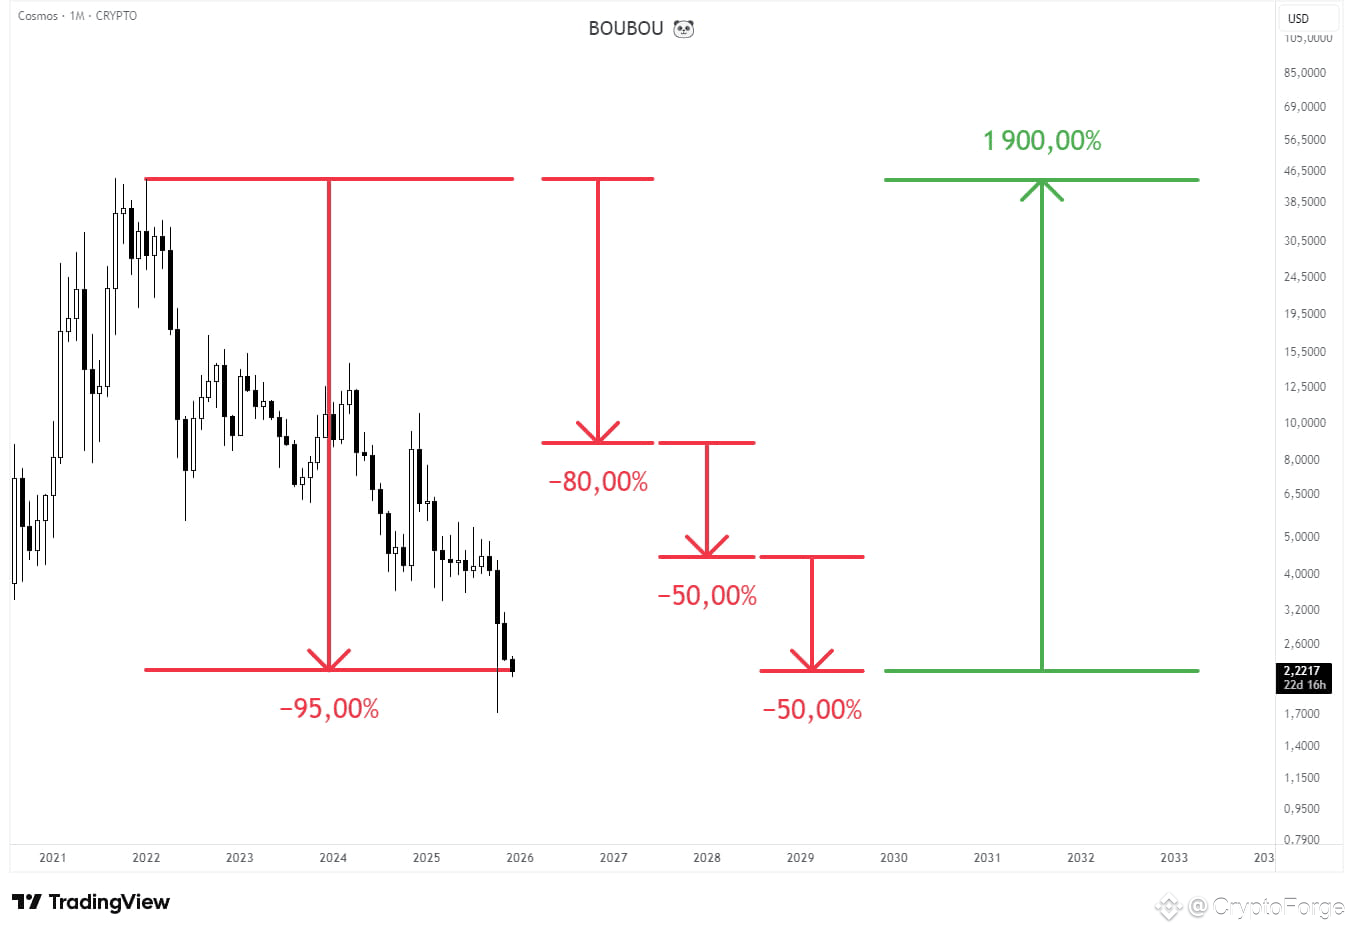
Криптовалюта, яка втрачає 90 %, спочатку падає на 80 %, потім ще на 50 %, потім ще на 50 %.
Щоб просто повернутися до своєї початкової ціни, їй потрібно потім зростання на 1 900 %. Про це інфлюенсери ніколи не згадують.
Криптовалюта, яка втрачає 90 %, спочатку падає на 80 %, потім ще на 50 %, потім ще на 50 %.
Щоб просто повернутися до своєї початкової ціни, їй потрібно потім зростання на 1 900 %. Про це інфлюенсери ніколи не згадують.
Щоб просто повернутися до своєї початкової ціни, їй потрібно потім зростання на 1 900 %. Про це інфлюенсери ніколи не згадують.
8
3
18
20.6k
·
--
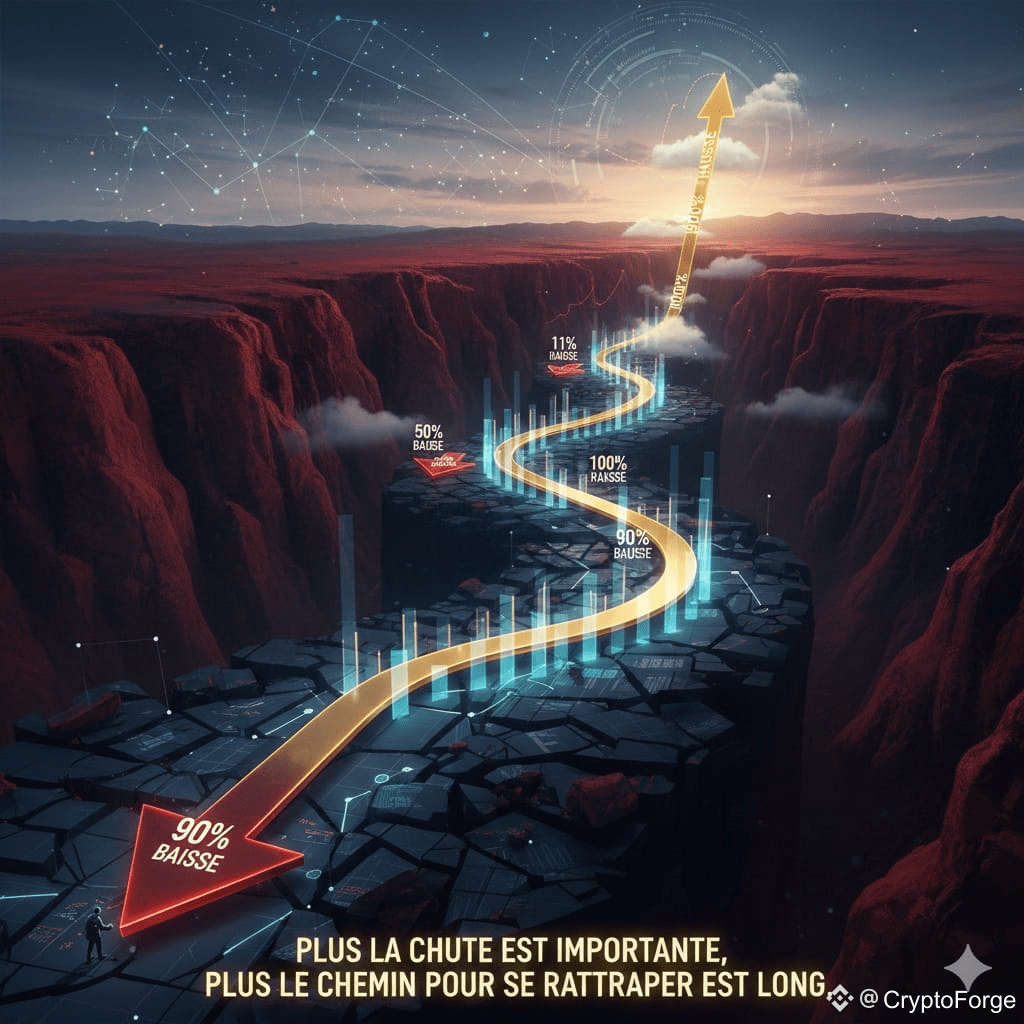
Маленьке важливе нагадування :
Щоб повернутися до початкової ціни після падіння, актив має досягти відсотка зростання, що перевищує відсоток падіння.
Ось кілька прикладів для ілюстрації цього принципу :
· ➡️ Після падіння на 10 %, знадобиться зростання на 11 %, щоб повернутися до точки беззбитковості.
· ➡️ Після падіння на 30 %, знадобиться зростання на 43 %.
· ➡️ Після падіння на 50 %, знадобиться зростання на 100 % (тобто подвоєння).
· ➡️ Після падіння на 70 %, знадобиться зростання на 233 %.
· ➡️ Після падіння на 90 %, знадобиться зростання на 900 %.
У підсумку, чим більше падіння, тим довший шлях до відновлення. Завжди легше втратити відсоток, ніж його повернути.
1
5
2k
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
EarningsSeason
6.6M переглядів
32,876 обговорюють
Сесія 3 сезону звітності: чи перевершать Google і Microsoft очікування щодо прибутків?
Binance Square Official
·184 вподобань
·109.4k переглядів
fomcвідстеження
94,479 переглядів
466 обговорюють
USMidtermElections
78,596 переглядів
1,006 обговорюють