

Veridise Re-poster
79 Публікації
Veridise Re-poster
Поскаржитись
Заблокувати користувача
Hardening blockchain security with Formal Methods — Industry-leading security audits and tools for smart contracts, blockchain, and zero-knowledge.
0 Підписки
1 Підписники
3 Вподобань
Публікації
Усі
Відео
Переглянути переклад
Seeing a statement like x = x + 1 is perfectly normal in standard software development, but it creates unnecessary complications for a prover. When variables change, the prover is forced to continuously figure out exactly which version of x is being referenced at any given point in the code. Thanks to LLZK, this problem is completely avoided because every single value is assigned only one time. For a deeper understanding of how this single assignment approach streamlines the verification of ZK circuits, you can read the breakdown provided by @RaghavMalik15.
Seeing a statement like x = x + 1 is perfectly normal in standard software development, but it creates unnecessary complications for a prover. When variables change, the prover is forced to continuously figure out exactly which version of x is being referenced at any given point in the code. Thanks to LLZK, this problem is completely avoided because every single value is assigned only one time. For a deeper understanding of how this single assignment approach streamlines the verification of ZK circuits, you can read the breakdown provided by @RaghavMalik15.
53
Переглянути переклад
A newly formed coalition known as the Quantum Alliance has been established by nine cryptocurrency organizations. Out of this collaboration comes a dedicated working group focusing on post-quantum zero-knowledge systems, which is the exact initiative our team is closely monitoring.
The primary reason for our interest lies in the technical hurdles involved. It is quite rare for circuits designed for a specific proof system to seamlessly transfer over to a different one. As a result, any necessary rewrites generate completely fresh code that requires a comprehensive new audit.
Further details regarding this announcement can be found here:
https://decrypt.co/381236/crypto-firms-launch-quantum-alliance-as-6-million-bitcoin-sit-exposed
75
Переглянути переклад
Verifying the behavior of a loop can be tricky when you have no idea how many cycles it will complete. The secret is to establish a specific condition that is correct right from the beginning and is maintained throughout each individual cycle. Through the principle of induction, you can be confident that this characteristic will remain valid once the execution finally concludes. For a great demonstration of this method in action, @RaghavMalik15 breaks down exactly how LLEQ puts this into practice.
Verifying the behavior of a loop can be tricky when you have no idea how many cycles it will complete. The secret is to establish a specific condition that is correct right from the beginning and is maintained throughout each individual cycle. Through the principle of induction, you can be confident that this characteristic will remain valid once the execution finally concludes. For a great demonstration of this method in action, @RaghavMalik15 breaks down exactly how LLEQ puts this into practice.
63
Переглянути переклад
Whenever you optimize a ZK circuit to reduce constraints, you need to be certain that the new version performs the exact same computation as your initial design. While standard testing only validates the specific inputs you anticipate, LLEQ takes a much more comprehensive approach. It delegates the verification to an SMT solver, which logically evaluates every single possible input scenario. For a practical guide on how to execute this workflow, @RaghavMalik15 provides a complete walkthrough.
Whenever you optimize a ZK circuit to reduce constraints, you need to be certain that the new version performs the exact same computation as your initial design. While standard testing only validates the specific inputs you anticipate, LLEQ takes a much more comprehensive approach. It delegates the verification to an SMT solver, which logically evaluates every single possible input scenario. For a practical guide on how to execute this workflow, @RaghavMalik15 provides a complete walkthrough.
71
Переглянути переклад
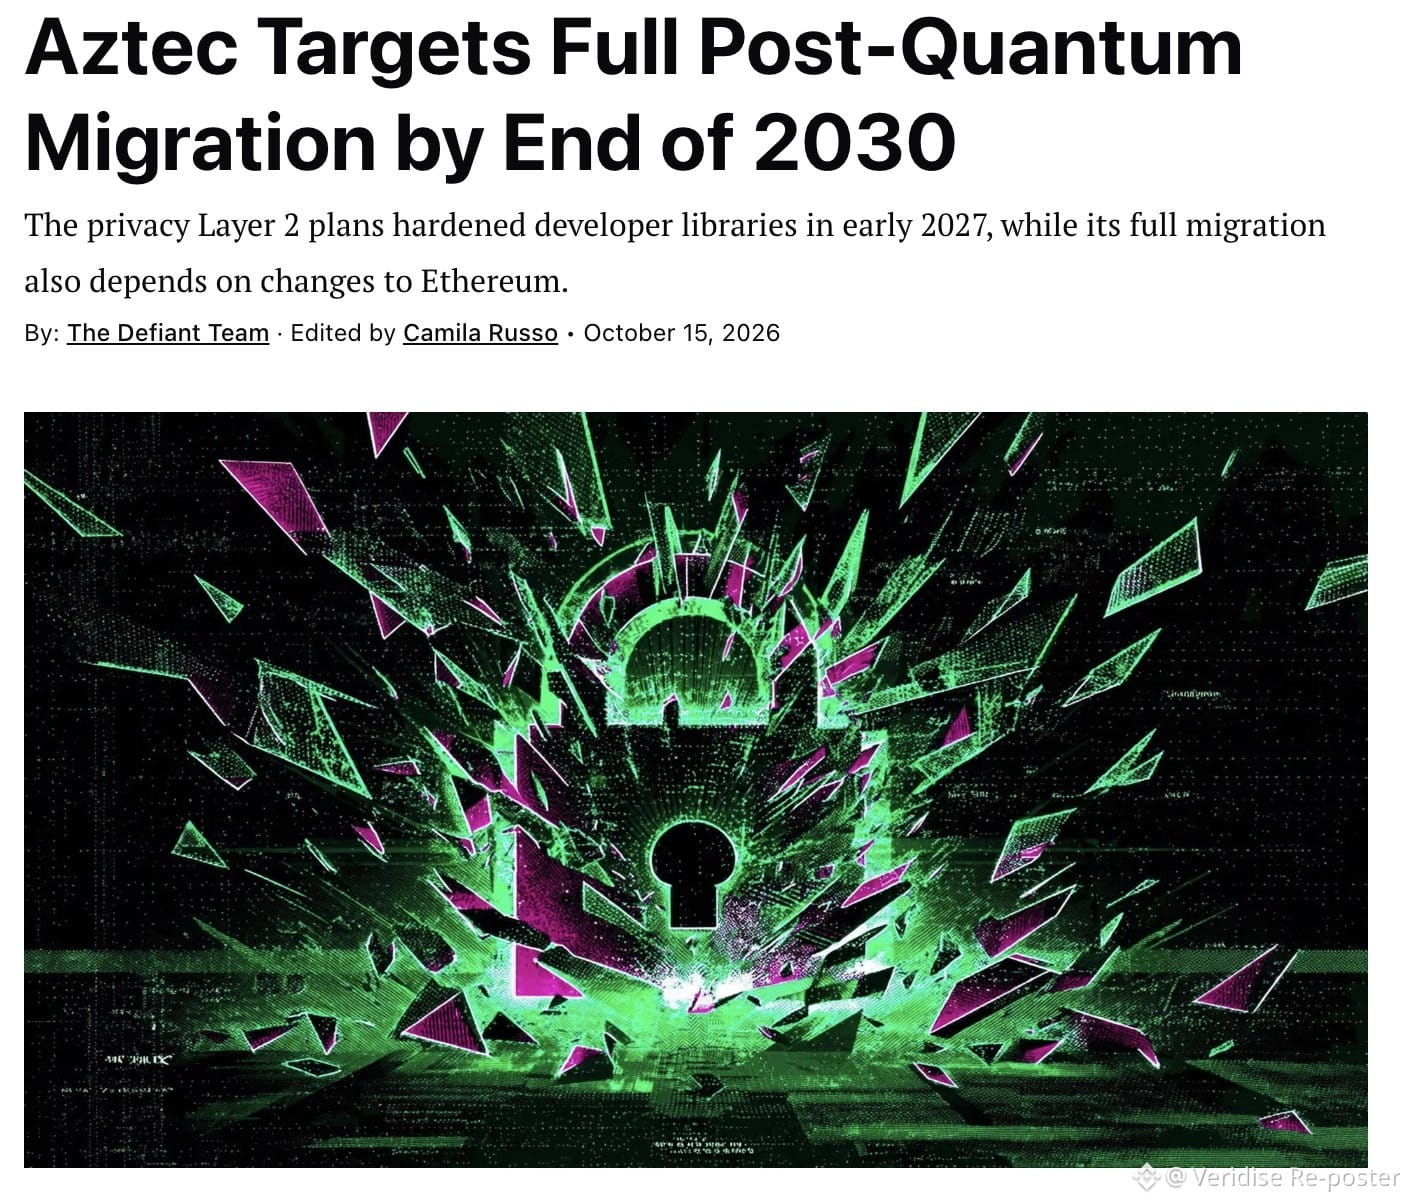
The team at @aztecnetwork has unveiled a comprehensive post-quantum roadmap that aims for completion by 2030. What makes this timeline particularly interesting is the order of the planned upgrades. They are making it a priority to address the harvest-now-decrypt-later exposure right from the start. Because of this approach, hardened libraries securing private data will be introduced in early 2027, long before any replacements are made to the proof system.
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
https://thedefiant.io/news/blockchains/aztec-targets-full-post-quantum-migration-by-end-of-2030
65
Переглянути переклад
When considering the migration of Bitcoin, selecting a post-quantum signature scheme is actually the least complicated step. A recent PQ paper published by Coinbase brings attention to a much more difficult issue. Wallets utilizing stateful schemes must carefully monitor exactly which one-time keys have already been utilized. Should a user restore an outdated backup and subsequently reuse a key, an attacker would then be able to successfully forge a valid signature.
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
https://www.coindesk.com/tech/2026/10/14/coinbase-which-holds-5-of-all-bitcoin-wants-the-quantum-fix-started-now
68
Переглянути переклад
Artificial intelligence agents had a massive presence throughout the @token2049 event, where they were showcased handling complex tasks like managing treasuries, executing trades, and drafting contracts. However, amidst all the enthusiasm, a vital conversation was largely overlooked. Hardly anyone addressed the necessity of validating the actual deliverables that these agents produce. Bridging this exact verification shortfall is what our team has been focused on resolving. We look forward to sharing further details with you very shortly.
Artificial intelligence agents had a massive presence throughout the @token2049 event, where they were showcased handling complex tasks like managing treasuries, executing trades, and drafting contracts. However, amidst all the enthusiasm, a vital conversation was largely overlooked. Hardly anyone addressed the necessity of validating the actual deliverables that these agents produce. Bridging this exact verification shortfall is what our team has been focused on resolving. We look forward to sharing further details with you very shortly.
71
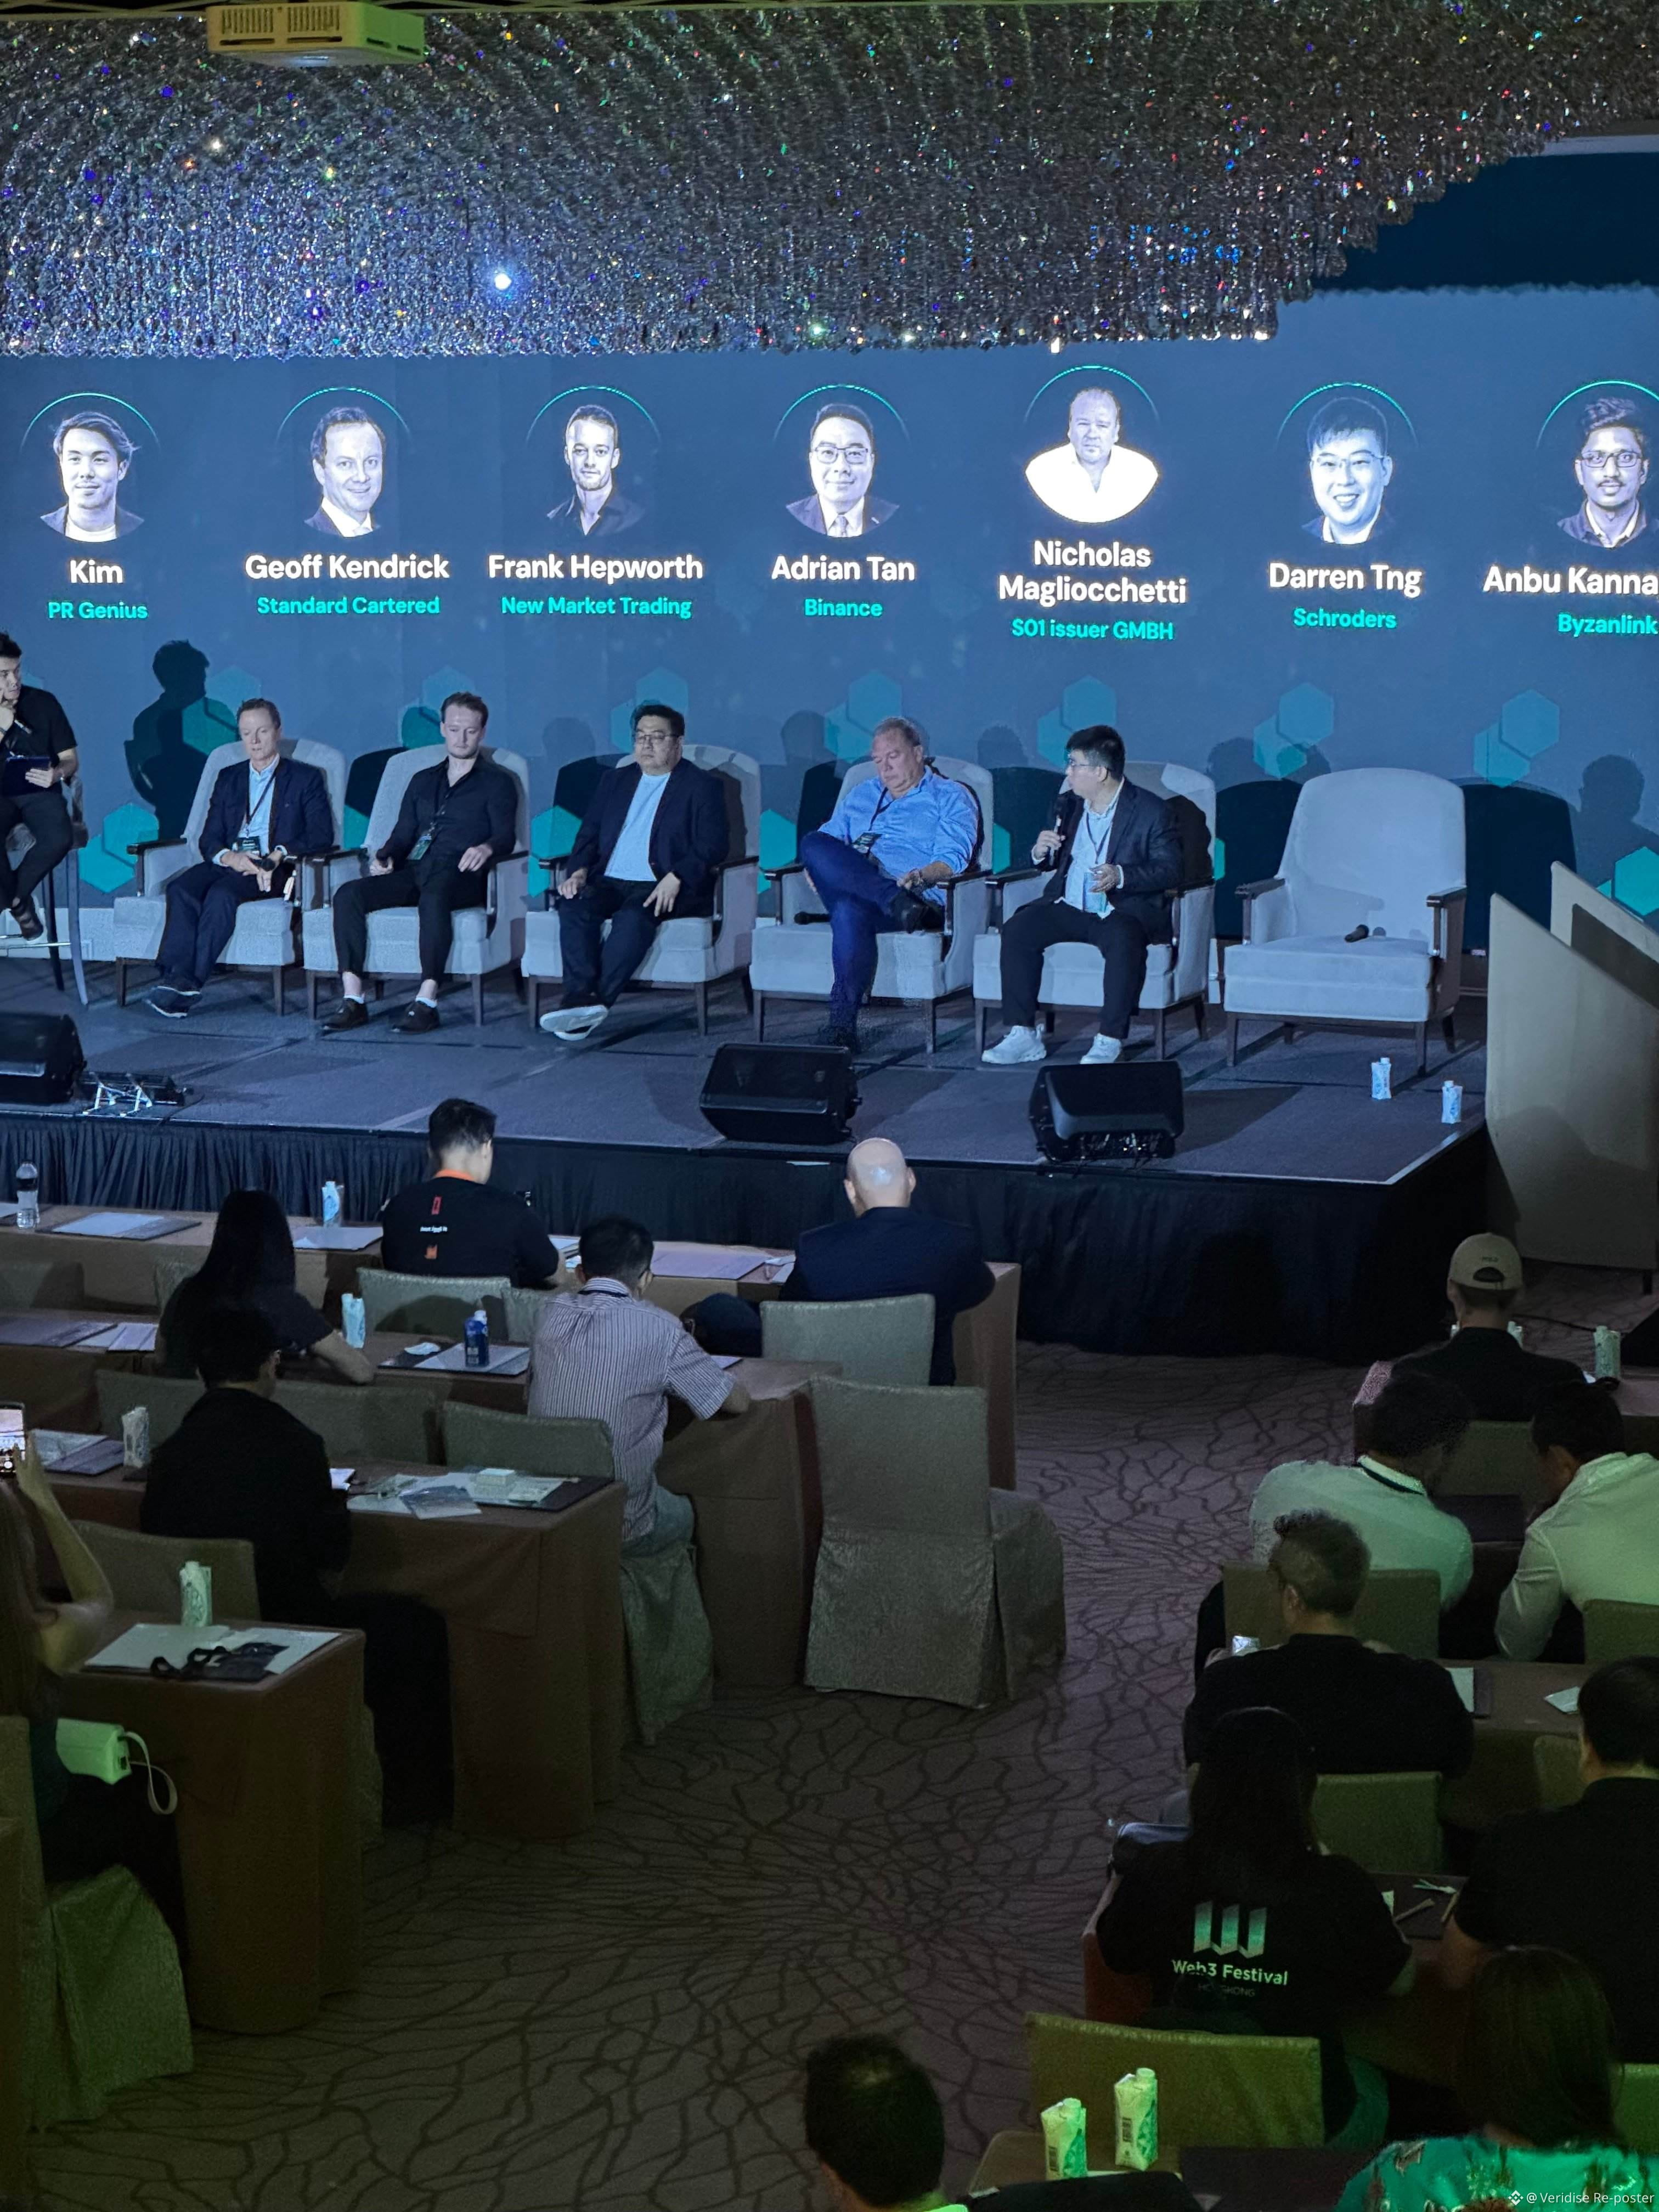
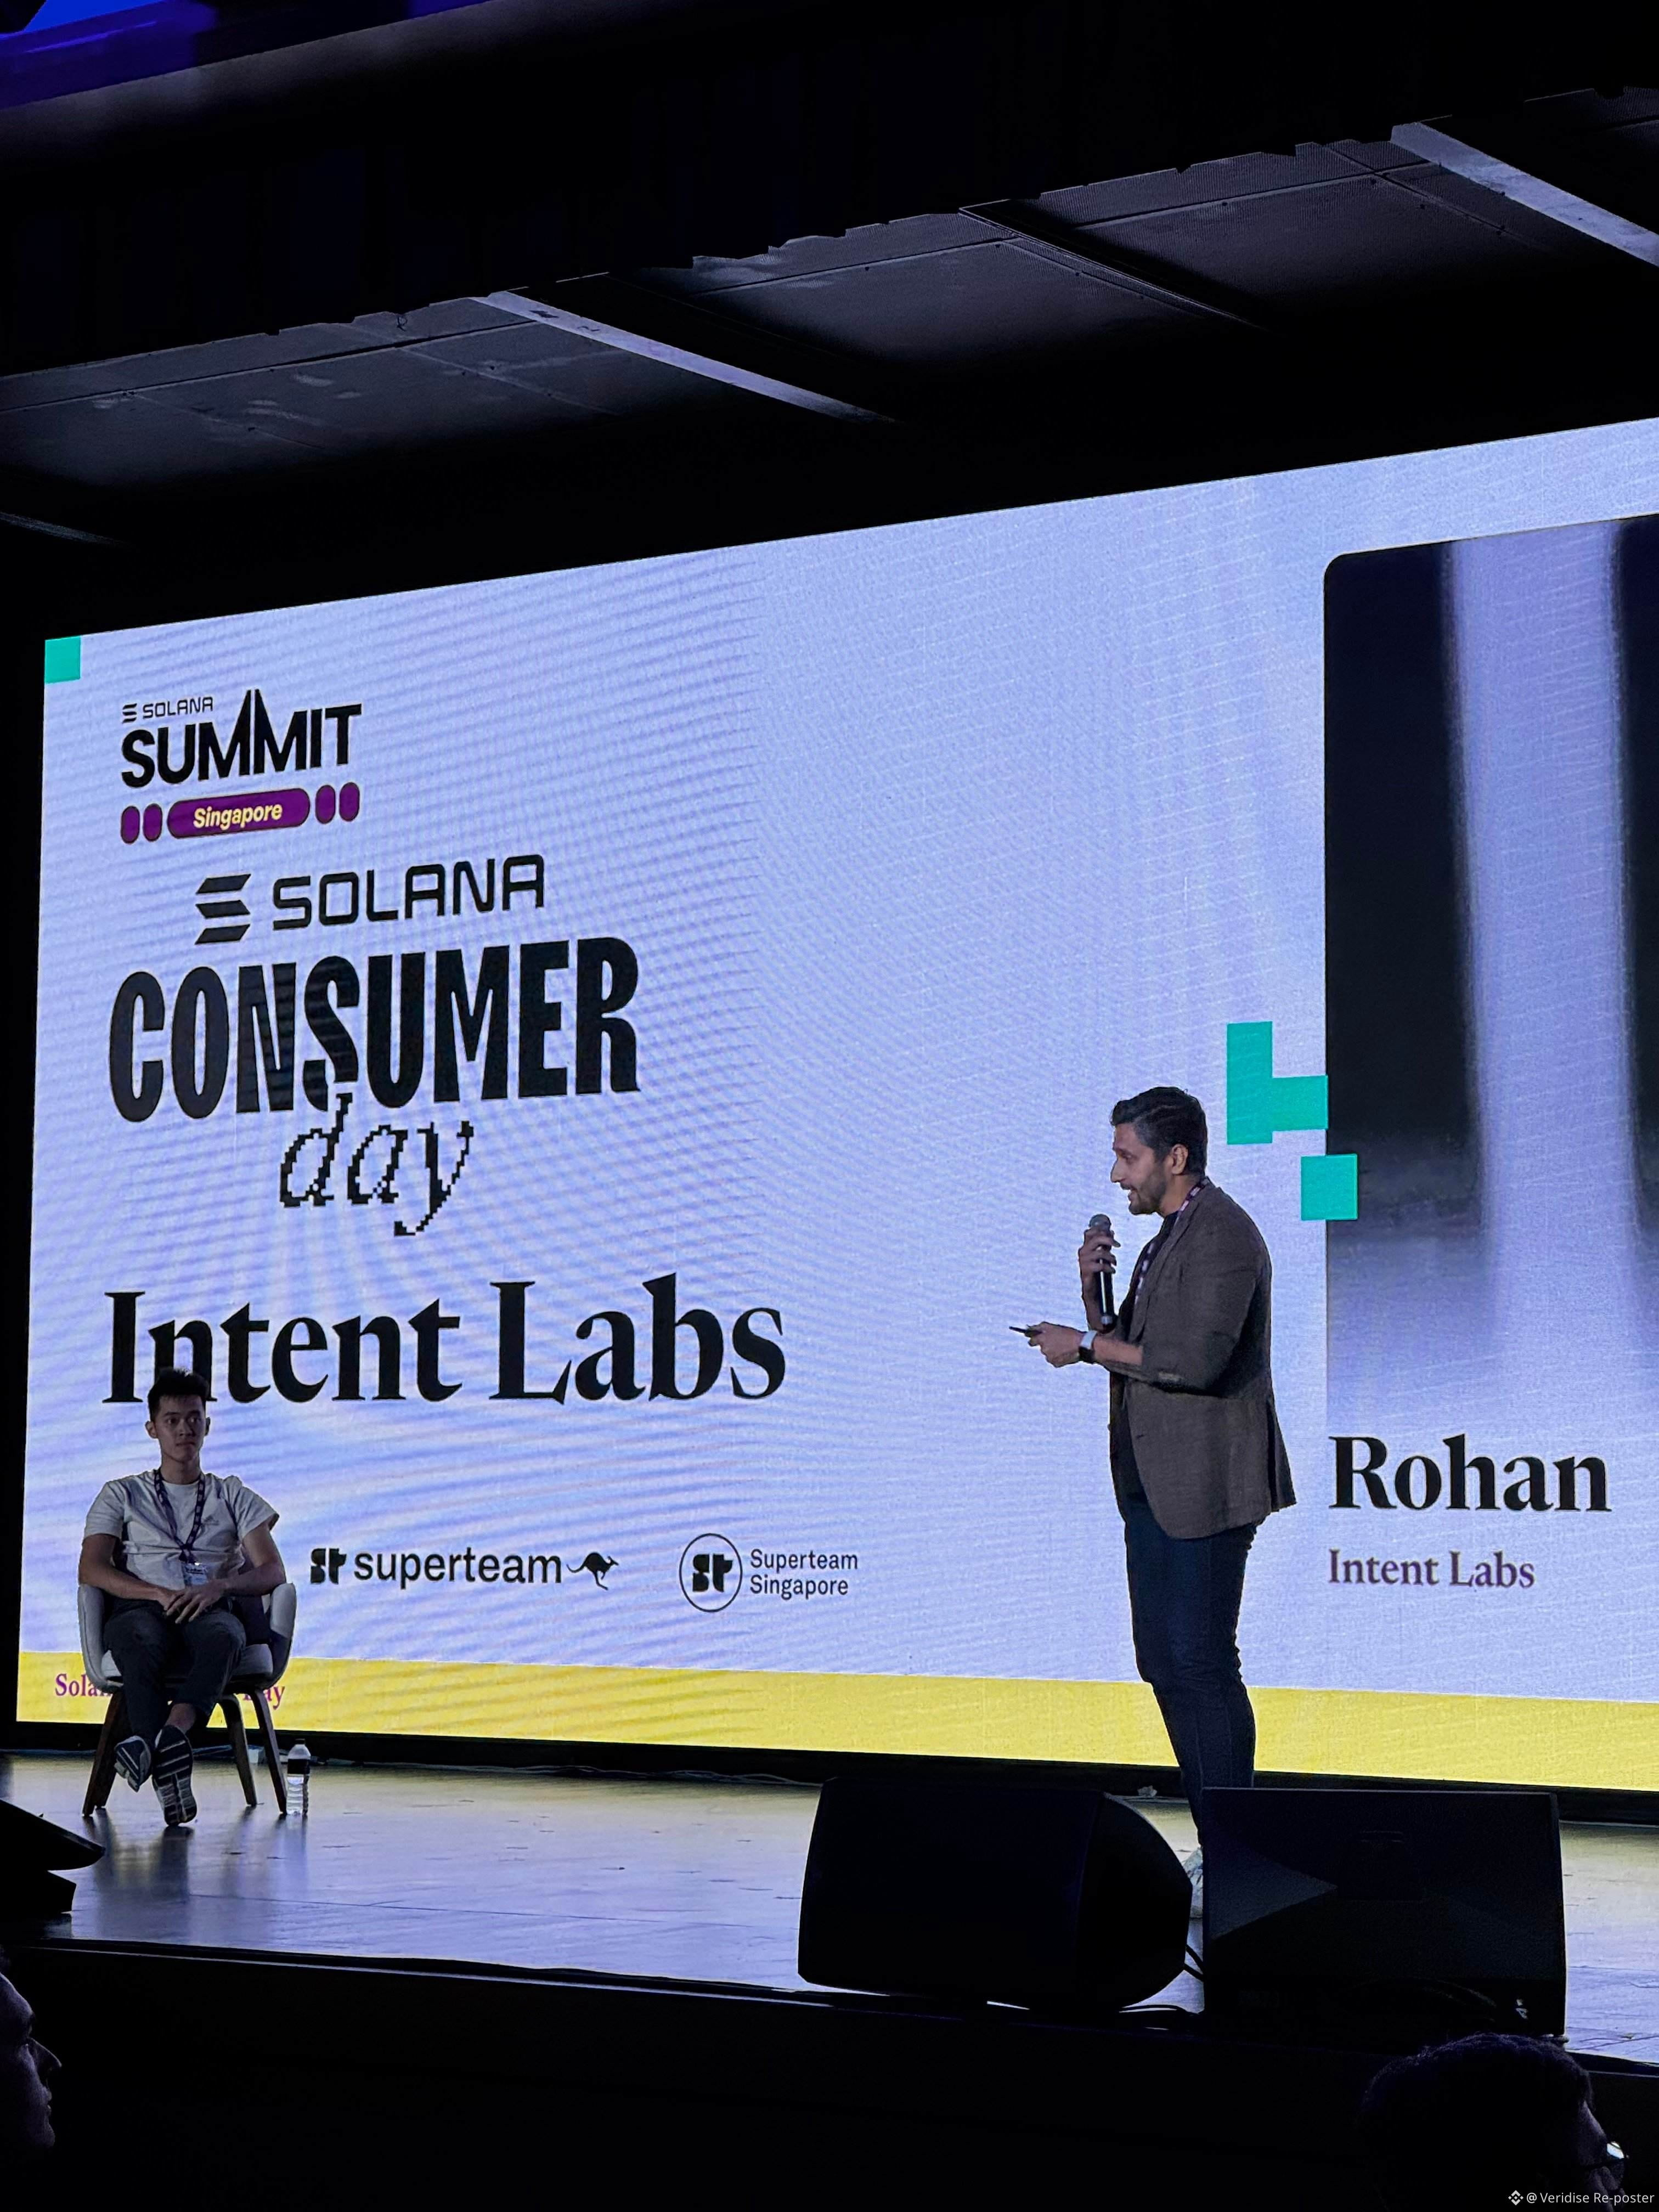
За повний день у Сінгапурі команда Veridise мала нагоду виступити на трьох різних сценах. Чи то на @solana Summit, під час участі в @gammaprime, чи на Multichain Day — наші розмови здебільшого точилися навколо ZK, аудитів безпеки та формальної верифікації. Попри різні майданчики, люди постійно порушували одну спільну тему. Глядачі знову й знову запитували, як надійно перевірити, що певний фрагмент коду справді працює саме так, як передбачено його специфікацією.
За повний день у Сінгапурі команда Veridise мала нагоду виступити на трьох різних сценах. Чи то на @solana Summit, під час участі в @gammaprime, чи на Multichain Day — наші розмови здебільшого точилися навколо ZK, аудитів безпеки та формальної верифікації. Попри різні майданчики, люди постійно порушували одну спільну тему. Глядачі знову й знову запитували, як надійно перевірити, що певний фрагмент коду справді працює саме так, як передбачено його специфікацією.
69
Якщо у вашій дорожній карті заплановано аудит у четвертому кварталі або на початку наступного року, @kulm1nski — ідеальна людина, до якої варто звернутися щодо обсягу робіт і графіка вашого проєкту. З 5 по 9 жовтня він буде в Сінгапурі на @token2049. Напишіть йому в особисті повідомлення, щоб домовитися про зустріч.
Якщо у вашій дорожній карті заплановано аудит у четвертому кварталі або на початку наступного року, @kulm1nski — ідеальна людина, до якої варто звернутися щодо обсягу робіт і графіка вашого проєкту. З 5 по 9 жовтня він буде в Сінгапурі на @token2049. Напишіть йому в особисті повідомлення, щоб домовитися про зустріч.
60
Якщо у вашій найближчій дорожній карті є питання безпеки й ви шукаєте нагоду невимушено їх обговорити, наступний тиждень — чудова можливість поспілкуватися. @FormallyJon вирушає до Сінгапуру, де відвідає @token2049 і супутні заходи з 5 до 9 жовтня. Напишіть у приватні повідомлення, щоб домовитися про зустріч.
Якщо у вашій найближчій дорожній карті є питання безпеки й ви шукаєте нагоду невимушено їх обговорити, наступний тиждень — чудова можливість поспілкуватися. @FormallyJon вирушає до Сінгапуру, де відвідає @token2049 і супутні заходи з 5 до 9 жовтня. Напишіть у приватні повідомлення, щоб домовитися про зустріч.
70
Із запровадженням Frame Transactions облікові записи зможуть самостійно визначати власні правила авторизації. Це означає, що користувачі зможуть налаштовувати правила для альтернативних схем підпису, відновлення облікового запису та кількох підтверджень. Унаслідок цієї зміни операційну логіку, яка нині міститься в коді окремих гаманців, буде перенесено безпосередньо до базового протоколу. Важливо пам’ятати, що разом із цією логікою на рівень протоколу перейде й пов’язана з нею поверхня відмов.
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
https://thedefiant.io/news/blockchains/buterin-maps-ethereum-s-post-hegota-cryptographic-world-computer
1
2.1k
Перш ніж поширювати оцінку у $63 за квантово-стійку транзакцію Bitcoin, наполегливо рекомендуємо ознайомитися з методологією, на якій вона ґрунтується. Як чітко пояснює @StarkWareLtd, ця сума є суто теоретичною моделлю, а не реальним рахунком — жодних справжніх транзакцій не проводять. Крім того, хоча тести продуктивності виконувалися на RTX 4090, загальна оцінка витрат передбачає гіпотетичну мережу зі 100 відеокарт RTX 3090.
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
https://thedefiant.io/news/blockchains/starkware-challenge-cuts-quantum-safe-bitcoin-compute-estimate-by-79
83
Захист транзакції Bitcoin від загроз квантових обчислень тепер відбувається у 6 разів швидше — і все це завдяки криптографічному коду, оптимізованому за допомогою штучного інтелекту. Швидкість — це показник, який легко виміряти, але довести, що два методи справді рівноцінні, неможливо без доказу, який можна перевірити.
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
https://www.coindesk.com/tech/2026/09/24/a-week-of-ai-coding-cut-a-quantum-safe-bitcoin-transaction-estimate-from-usd320-to-usd66
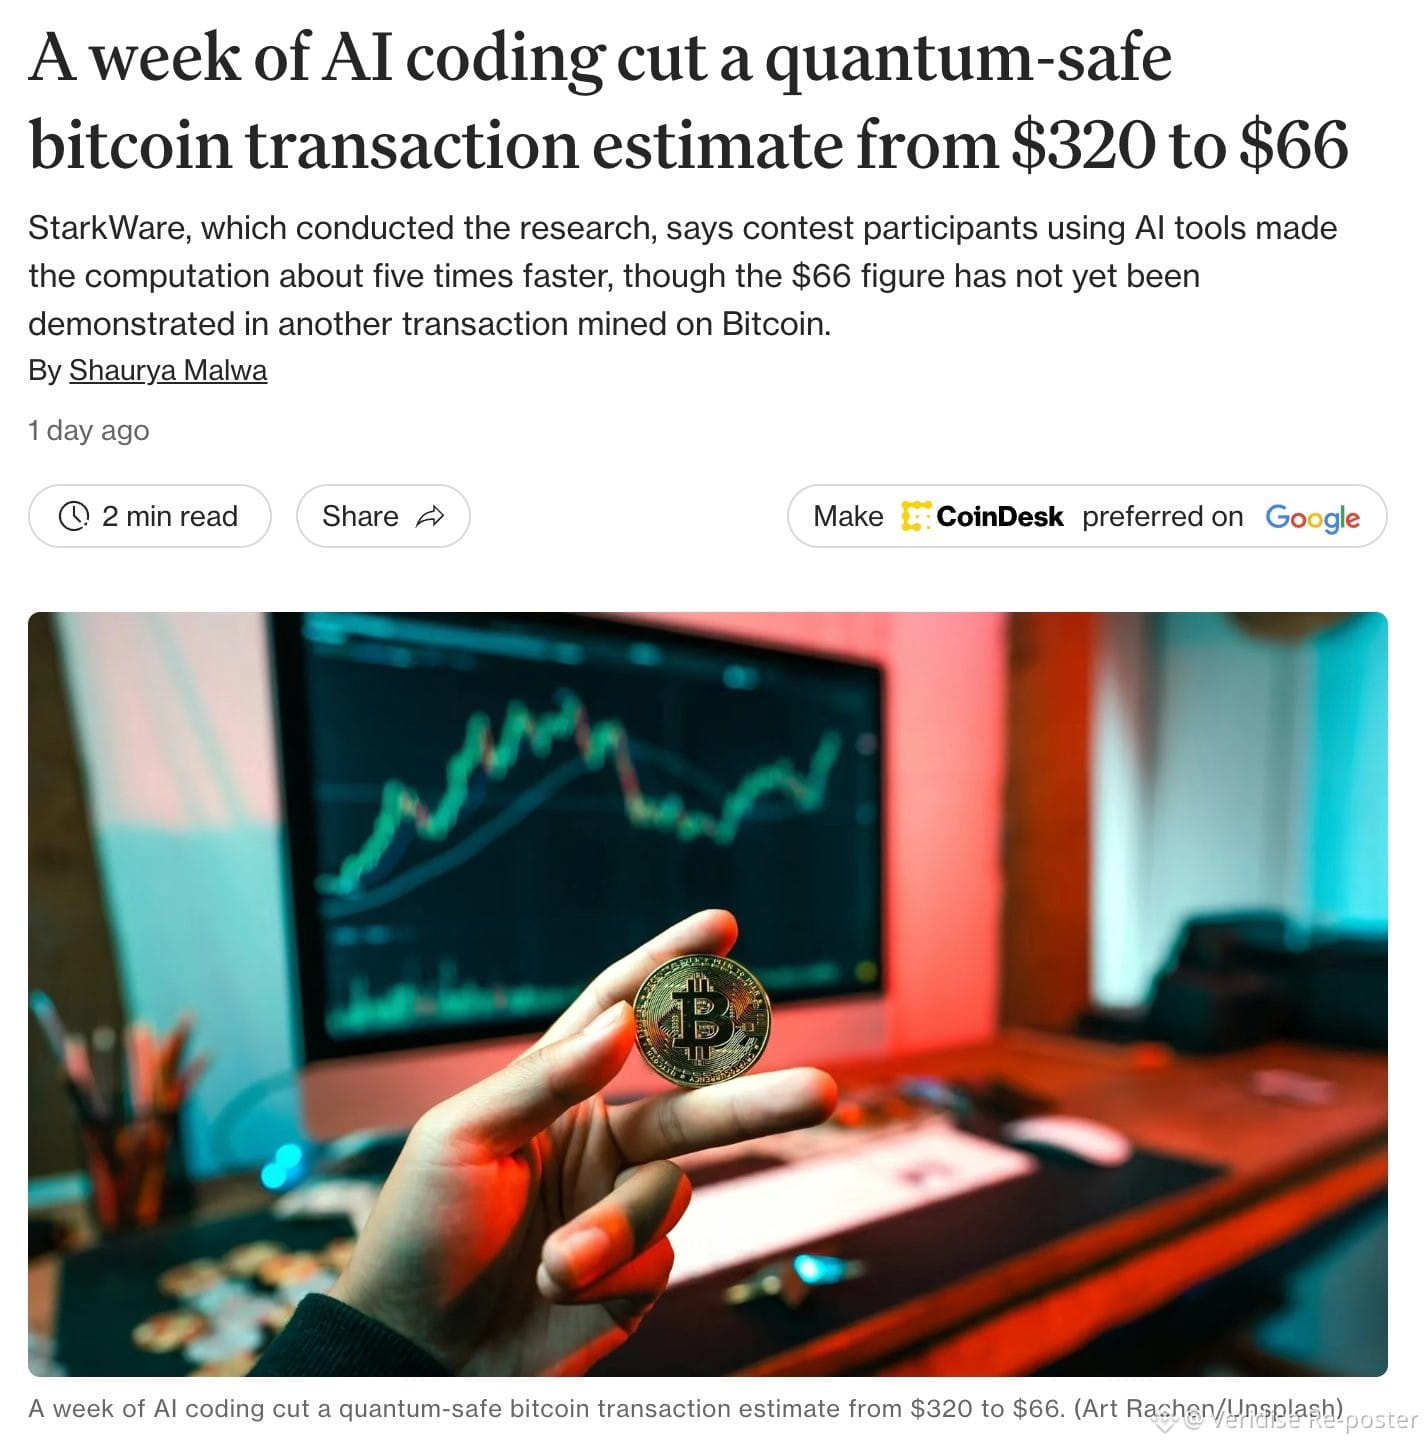
80
Верифіковано
Оновлення Alpenglow наразі проходить тестування на тестнеті Solana, забезпечуючи вражаюче скорочення часу фіналізації з 12,8 секунди до лише 150 мілісекунд. Хоча цей етап гарантує, що валідатори проходять ретельну перевірку, на жаль, він залишає інтеграції без контролю. Відтак будь-який депозитний потік або міст, який зберігає сталу підтвердження, відкалібровану конкретно для 32 слотів, працює на основі припущення, що ніхто не виконав повторне виведення заново.
https://www.coindesk.com/tech/2026/09/23/solana-starts-testing-upgrade-that-could-cut-finality-from-12-8-seconds-to-150-milliseconds
https://www.coindesk.com/tech/2026/09/23/solana-starts-testing-upgrade-that-could-cut-finality-from-12-8-seconds-to-150-milliseconds
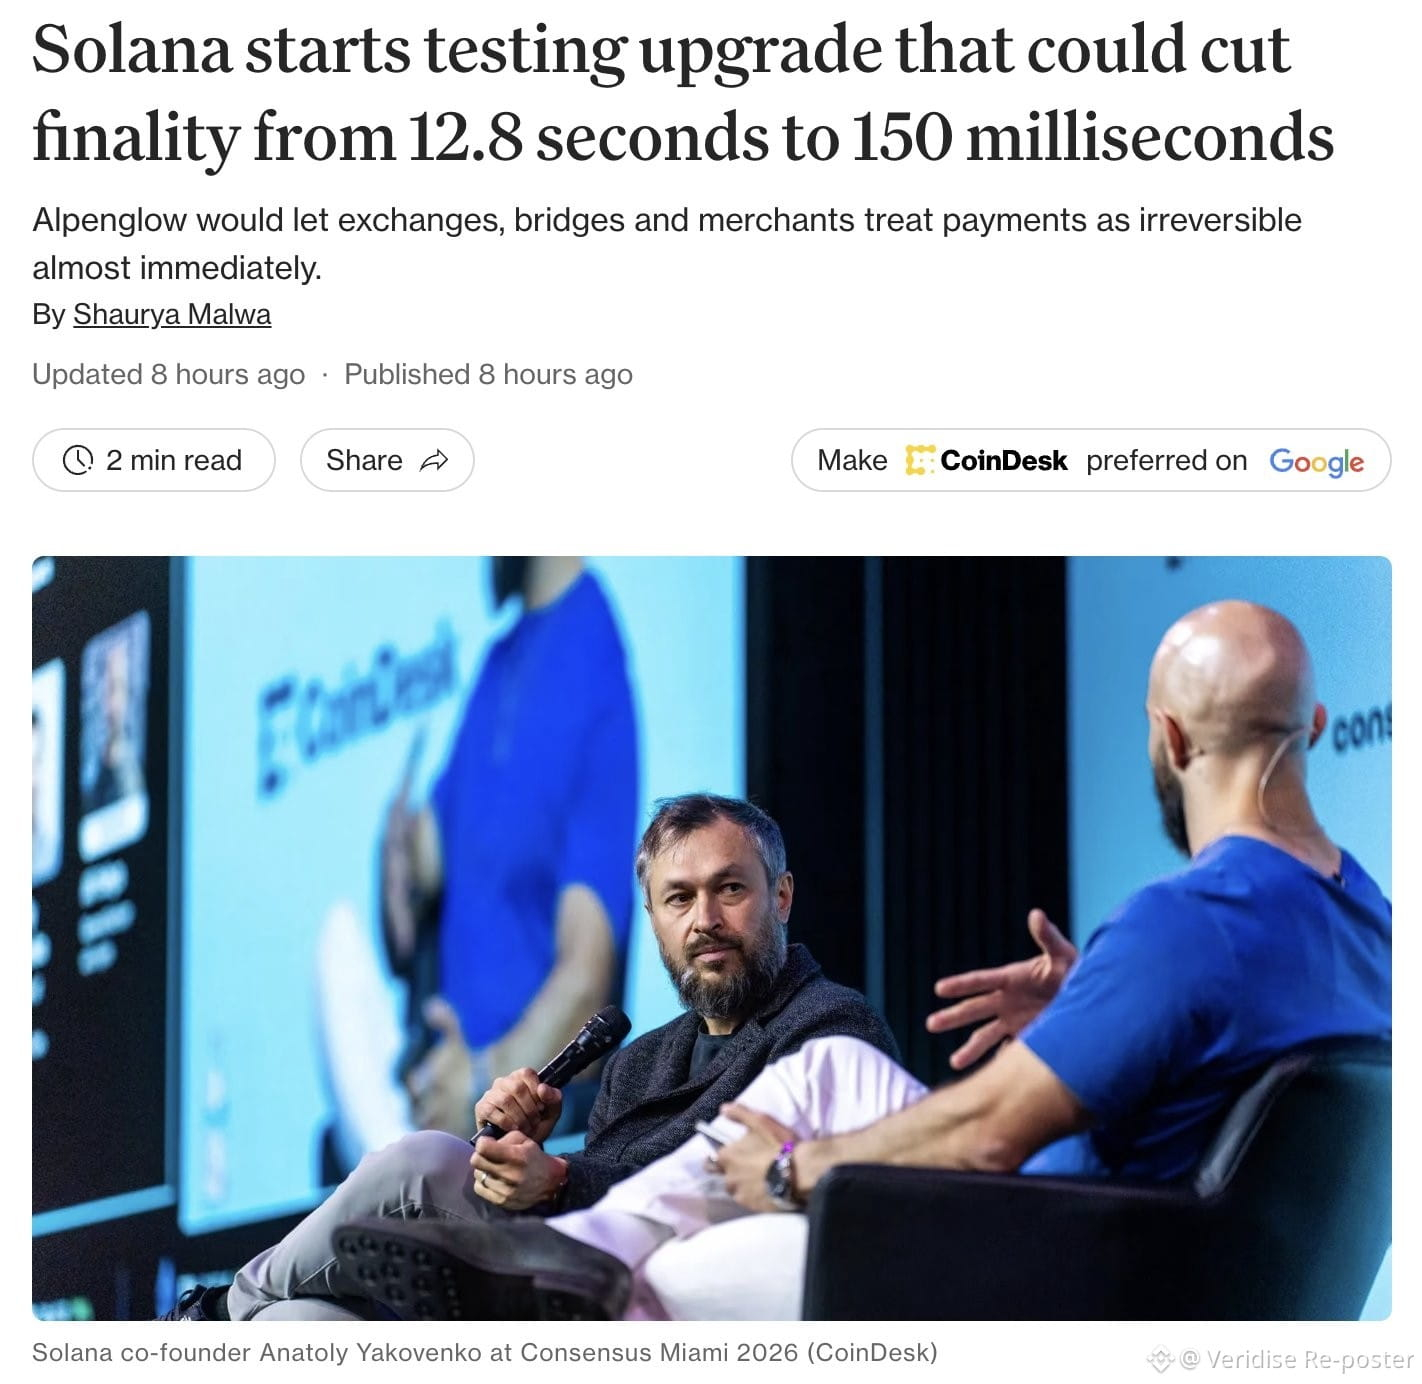
2
1.9k
У найновішому випуску Auditor's Take @FormallyJon розглядає окремий клас уразливостей. Базова проблема виникає щоразу, коли функція приймає calldata, надані викликаючим, і передає їх безпосередньо в low level call. Таке налаштування дає змогу ініціювати будь-які дії, які доступні через інтерфейс цільового контракту. Це створює небезпечну ситуацію, оскільки саме та група операцій ніколи не була навмисно спроєктована кимось, і ніколи не була предметом перевірки аудитора. Ви можете ознайомитися з повним аналізом, перейшовши за посиланням нижче.
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
https://veridise.com/blog/audit-insights/arbitrary_external_call_injection_socket_exploit/
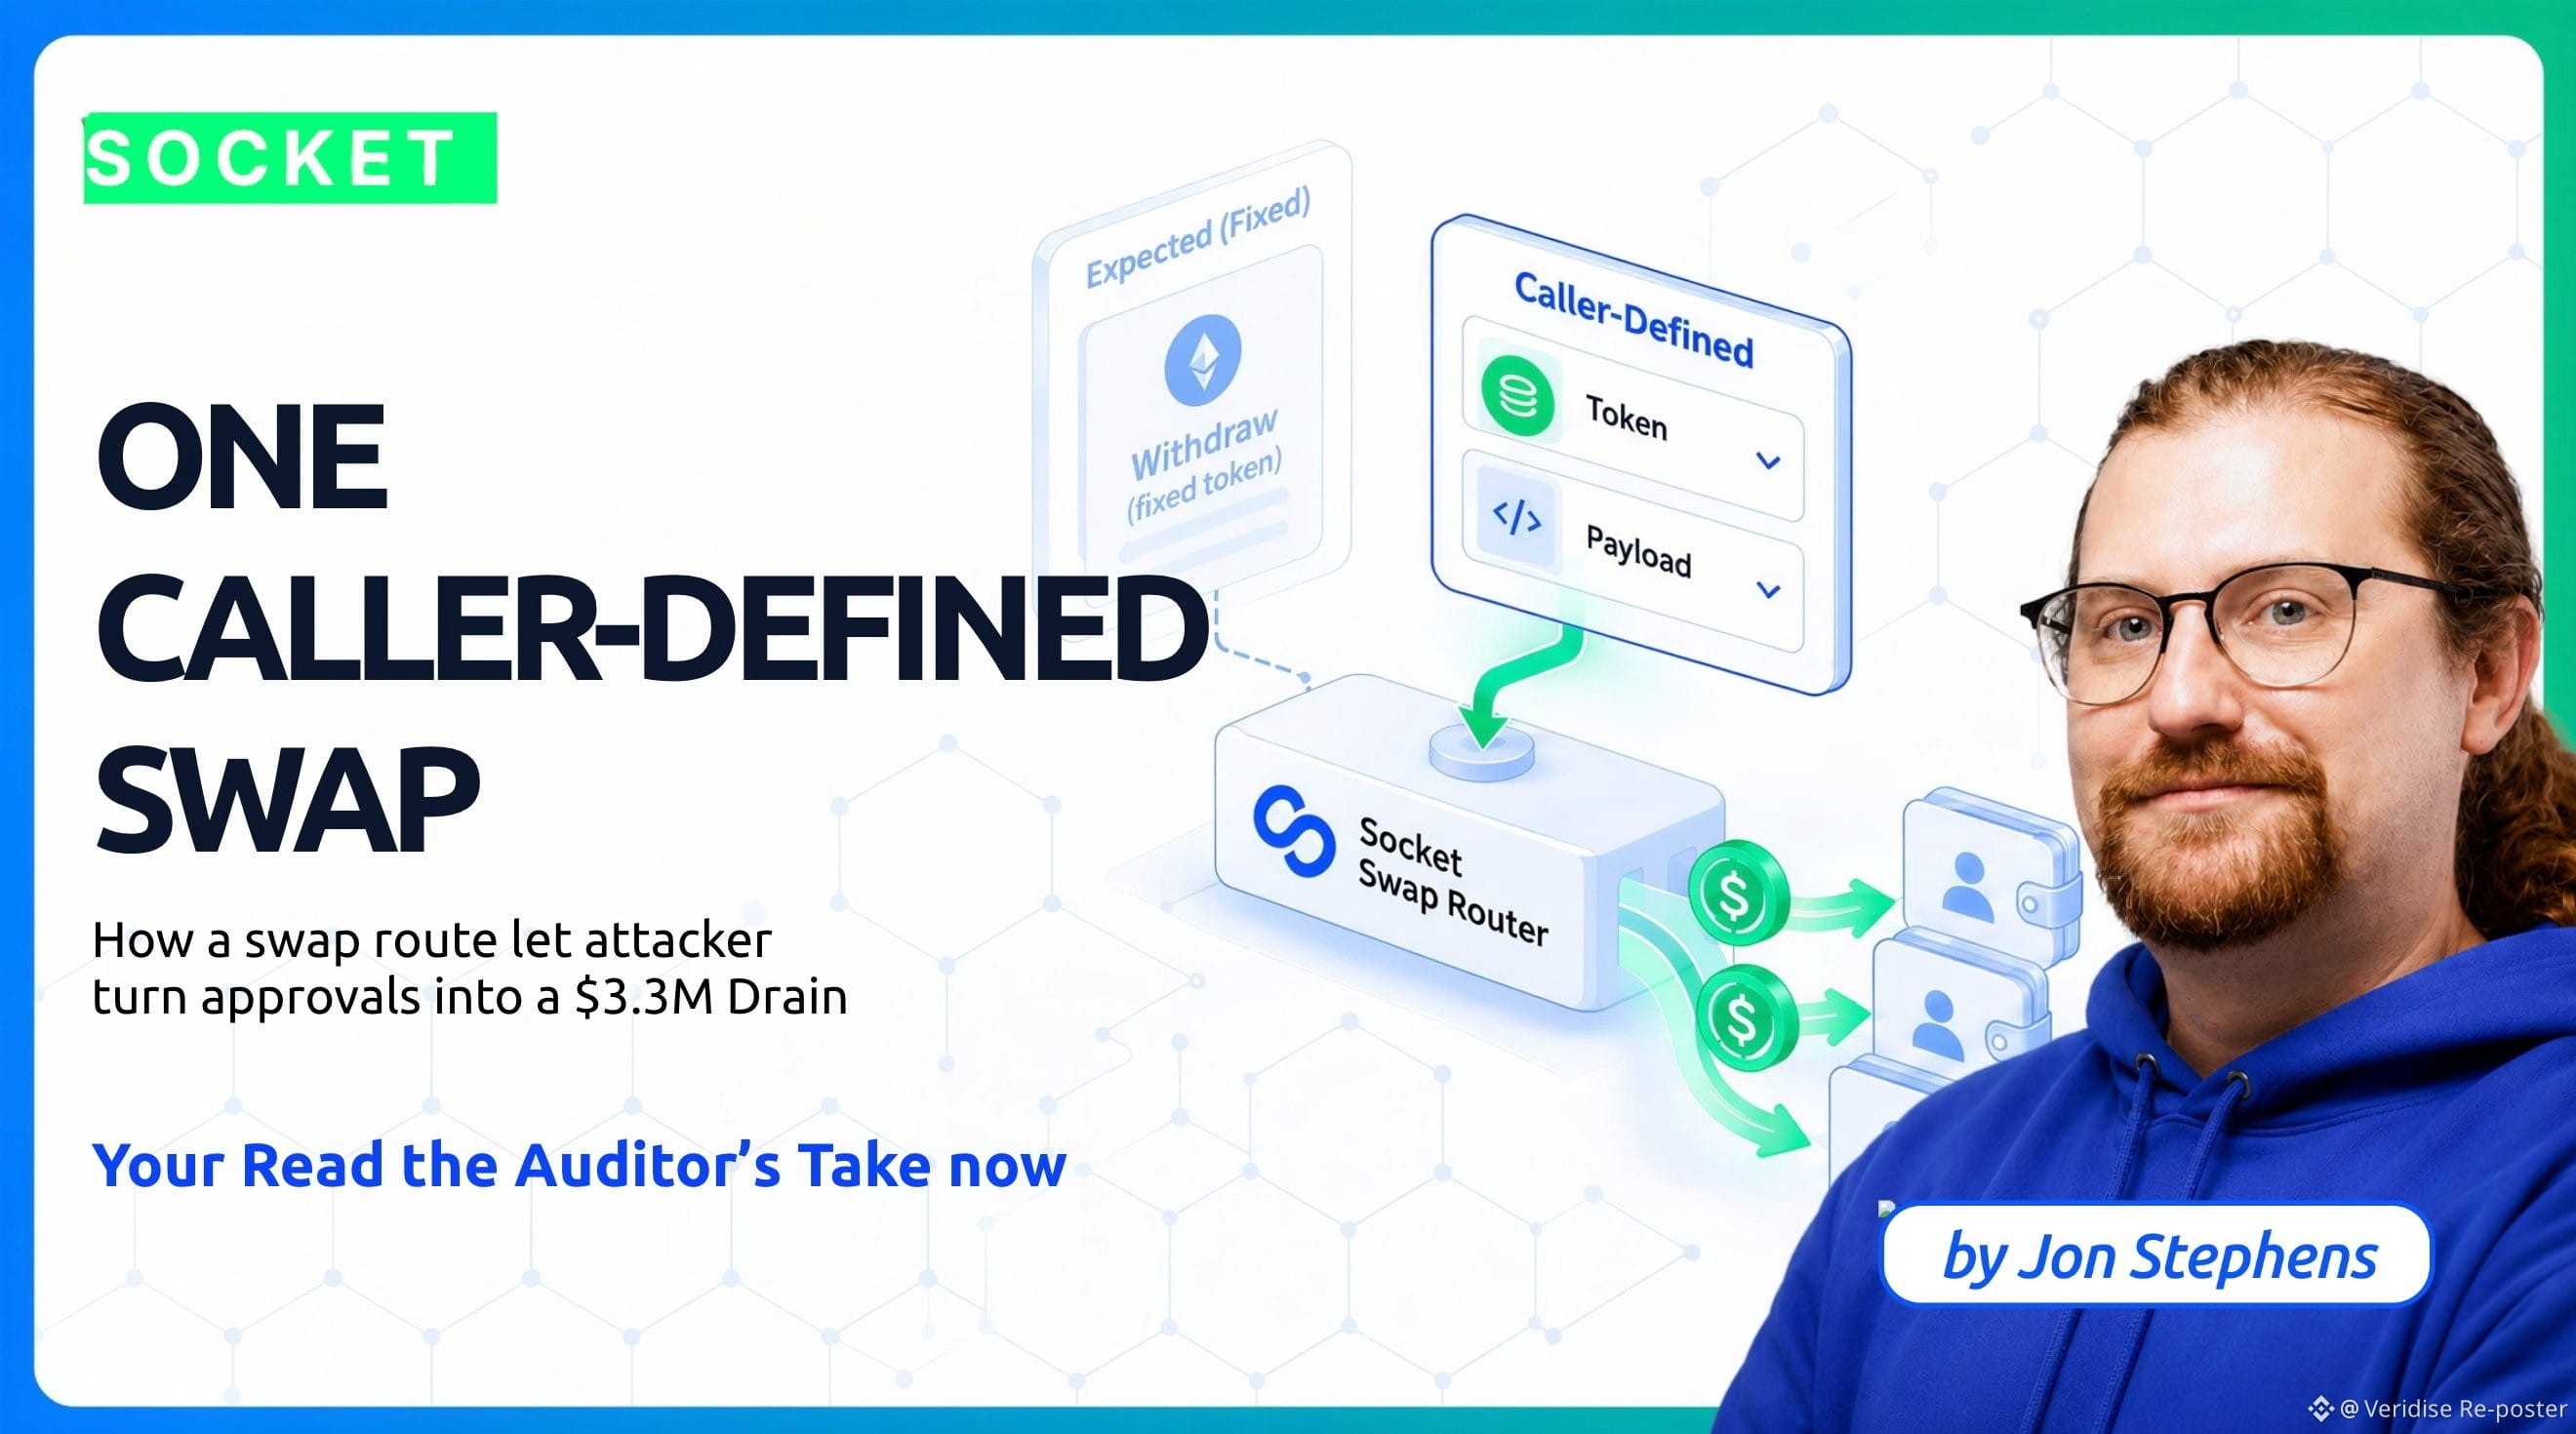
80
Хоча формальна верифікація є дуже ефективною для виявлення того, що певна властивість не пройшла перевірку, вона не доходить до пояснення першопричини. Дізнайтеся більше від @ShankaraPailoo2 про процес перетворення базового контрприкладу на чітку першопричину.
Хоча формальна верифікація є дуже ефективною для виявлення того, що певна властивість не пройшла перевірку, вона не доходить до пояснення першопричини. Дізнайтеся більше від @ShankaraPailoo2 про процес перетворення базового контрприкладу на чітку першопричину.
77
Щоб отримати покрокове пояснення того, як це працює, будь ласка, перегляньте інструкцію, надану нижче @RaghavMalik15. Ви помітите, що Z3 успішно розв’язує цю умову доведення LLZK менш ніж за одну секунду. Зрештою, оскільки передумову неможливо виконати, додаткове доведення не потрібне.
Щоб отримати покрокове пояснення того, як це працює, будь ласка, перегляньте інструкцію, надану нижче @RaghavMalik15. Ви помітите, що Z3 успішно розв’язує цю умову доведення LLZK менш ніж за одну секунду. Зрештою, оскільки передумову неможливо виконати, додаткове доведення не потрібне.
1
1
492
Офіційно встановлено сувору цільову дату — грудень 2029 року — щоб Ethereum досяг квантової стійкості. Цікаво, що цей графік визначається цілком графіком розгортання захисних оновлень, а не очікуванням того, коли насправді з’являться функціональні квантові комп’ютери. Щоб досягти цієї віхи, потрібно п’ять різних мережевих форків, і кожній фазі відведено рівно 7,2 місяця. Дорожня карта розробки надзвичайно стисла й не залишає абсолютно жодного простору для затримок. Повні деталі можна переглянути за адресою https://blog.ethereum.org/2026/09/07/protocol-priorities
Офіційно встановлено сувору цільову дату — грудень 2029 року — щоб Ethereum досяг квантової стійкості. Цікаво, що цей графік визначається цілком графіком розгортання захисних оновлень, а не очікуванням того, коли насправді з’являться функціональні квантові комп’ютери. Щоб досягти цієї віхи, потрібно п’ять різних мережевих форків, і кожній фазі відведено рівно 7,2 місяця. Дорожня карта розробки надзвичайно стисла й не залишає абсолютно жодного простору для затримок. Повні деталі можна переглянути за адресою https://blog.ethereum.org/2026/09/07/protocol-priorities
52
Зовнішні виклики функціонують як необхідна основа ончейн-коду, тож сам по собі їх наявність не слід сприймати як автоматичний сигнал тривоги. Однак існують рівно 2 конкретні ситуації, які справді вказують на небезпеку. Перша велика проблема виникає щоразу, коли оновлення стану відбувається лише після завершення виклику. Друга ризикова ситуація трапляється, коли керування виконанням передається коду, який належним чином не переглядався жодною особою.
Зовнішні виклики функціонують як необхідна основа ончейн-коду, тож сам по собі їх наявність не слід сприймати як автоматичний сигнал тривоги. Однак існують рівно 2 конкретні ситуації, які справді вказують на небезпеку. Перша велика проблема виникає щоразу, коли оновлення стану відбувається лише після завершення виклику. Друга ризикова ситуація трапляється, коли керування виконанням передається коду, який належним чином не переглядався жодною особою.
37
Щойно ви встановили еквівалентність один раз, подальший аналіз будь-яких деталей схеми вже не є ZK-проблемою. Процес плавно переходить у стандартне завдання перевірки програми. Ця зміна дозволяє нам миттєво повторно використати десятиліття класичних технік. Приєднуйтесь до @RaghavMalik15, щоб він занурився в цілком несподіваний аспект LLEQ.
Щойно ви встановили еквівалентність один раз, подальший аналіз будь-яких деталей схеми вже не є ZK-проблемою. Процес плавно переходить у стандартне завдання перевірки програми. Ця зміна дозволяє нам миттєво повторно використати десятиліття класичних технік. Приєднуйтесь до @RaghavMalik15, щоб він занурився в цілком несподіваний аспект LLEQ.
122
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
BinancePick
3.3M переглядів
162,937 обговорюють
Приєднуйтеся до #СезонуЗвітності: прогнозуйте результати на Binance Pick і діліться своєю думкою на Binance Square!
Binance Square Official
·417 вподобань
·344.9k переглядів
EarningsSeason
5.4M переглядів
26,674 обговорюють
fomcвідстеження
87,445 переглядів
444 обговорюють