
#vercel
vercel
14,136 переглядів
10 обговорюють
Популярні
Найсвіжіші
·
--
Vercel відкриває у відкритий доступ фреймворк AI-агентів eve: створення Next.js для світу AI
Vercel офіційно відкрила AI-фреймворк для агентів eve, який робить акцент на інтеграції розробки, запуску та продакшн-деплою. У його основі — файлово-орієнтована архітектура: передбачено стійке виконання, ізольовані пісочниці, узгодження в режимі взаємодії людина—машина та підключення до серверів MCP. Усередині Vercel уже працює у виробничих середовищах понад 100 агентів eve; найактивніші агенти для аналізу даних щомісяця опрацьовують понад 30 тисяч запитань.
Чому це важливо: як творець Next.js, Vercel переносить у сферу AI-агентів найкращі практики веброзробки; модель «файловий драйв + безпечна пісочниця» може стати новим стандартом для розробки AI Agent.
#Vercel #AI #智能体 #开源 #Web3
Vercel відкриває у відкритий доступ фреймворк AI-агентів eve: створення Next.js для світу AI
Vercel офіційно відкрила AI-фреймворк для агентів eve, який робить акцент на інтеграції розробки, запуску та продакшн-деплою. У його основі — файлово-орієнтована архітектура: передбачено стійке виконання, ізольовані пісочниці, узгодження в режимі взаємодії людина—машина та підключення до серверів MCP. Усередині Vercel уже працює у виробничих середовищах понад 100 агентів eve; найактивніші агенти для аналізу даних щомісяця опрацьовують понад 30 тисяч запитань.
Чому це важливо: як творець Next.js, Vercel переносить у сферу AI-агентів найкращі практики веброзробки; модель «файловий драйв + безпечна пісочниця» може стати новим стандартом для розробки AI Agent.
#Vercel #AI #智能体 #开源 #Web3
Vercel офіційно відкрила AI-фреймворк для агентів eve, який робить акцент на інтеграції розробки, запуску та продакшн-деплою. У його основі — файлово-орієнтована архітектура: передбачено стійке виконання, ізольовані пісочниці, узгодження в режимі взаємодії людина—машина та підключення до серверів MCP. Усередині Vercel уже працює у виробничих середовищах понад 100 агентів eve; найактивніші агенти для аналізу даних щомісяця опрацьовують понад 30 тисяч запитань.
Чому це важливо: як творець Next.js, Vercel переносить у сферу AI-агентів найкращі практики веброзробки; модель «файловий драйв + безпечна пісочниця» може стати новим стандартом для розробки AI Agent.
#Vercel #AI #智能体 #开源 #Web3
5
·
--
Витік даних Vercel
Порушення внутрішньої системи Vercel, ймовірно, пов'язане з витоком даних на $2M. Зростають занепокоєння щодо безпеки.
#Vercel #DataLeak #CybersecurityUpdate #technews
Витік даних Vercel
Порушення внутрішньої системи Vercel, ймовірно, пов'язане з витоком даних на $2M. Зростають занепокоєння щодо безпеки.
#Vercel #DataLeak #CybersecurityUpdate #technews
Порушення внутрішньої системи Vercel, ймовірно, пов'язане з витоком даних на $2M. Зростають занепокоєння щодо безпеки.
#Vercel #DataLeak #CybersecurityUpdate #technews
2
161
·
--
🧠🇺🇦💻 Я сміюся навіть з моєї тітки, з мене сміється навіть той, хто нічого не робить у своєму житті, мене критикує той, хто погано говорить про своїх друзів, але моя мама навчила мене, що воїн бореться за те, що хоче досягти, хоч би що це коштувало!!
🇺🇦🇺🇦🇺🇦🇺🇦 АВТОДИДАКТ!!
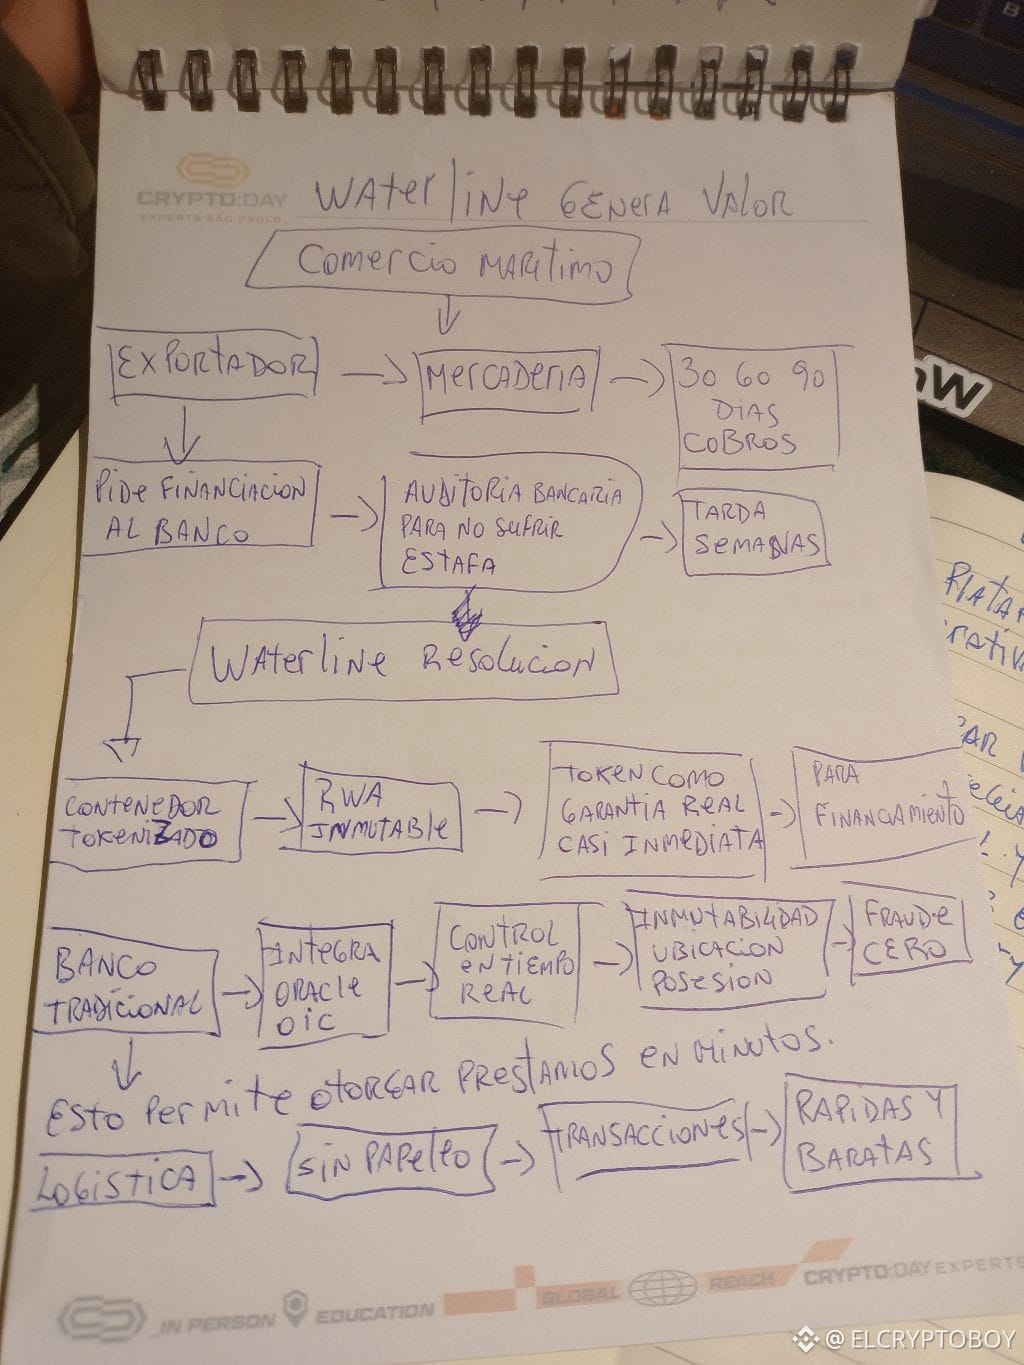
ми створили waterline – платформу, яка об'єднує @Avalanche
#oracleoic
#vercel
@BinanceArgentinaOfficial
щоб усунути тертя в світовій морській торгівлі..
ти уявляєш експорт та імпорт значно швидше?
не хочеш чекати продукт з Китаю 90 днів??
тримати його в затримці на #aduana
і мати проблеми з #afip
ми прийшли, щоб залишитися!!!
БУДЬМО НА ЗВ'ЯЗКУ 🇺🇦🇺🇦🇺🇦🇺🇦🇺🇦🇺🇦
🧠🇺🇦💻 Я сміюся навіть з моєї тітки, з мене сміється навіть той, хто нічого не робить у своєму житті, мене критикує той, хто погано говорить про своїх друзів, але моя мама навчила мене, що воїн бореться за те, що хоче досягти, хоч би що це коштувало!!
🇺🇦🇺🇦🇺🇦🇺🇦 АВТОДИДАКТ!!
ми створили waterline – платформу, яка об'єднує @Avalanche
#oracleoic
#vercel
@Binance Argentina Official
щоб усунути тертя в світовій морській торгівлі..
ти уявляєш експорт та імпорт значно швидше?
не хочеш чекати продукт з Китаю 90 днів??
тримати його в затримці на #aduana
і мати проблеми з #afip
ми прийшли, щоб залишитися!!!
БУДЬМО НА ЗВ'ЯЗКУ 🇺🇦🇺🇦🇺🇦🇺🇦🇺🇦🇺🇦
🇺🇦🇺🇦🇺🇦🇺🇦 АВТОДИДАКТ!!
ми створили waterline – платформу, яка об'єднує @Avalanche
#oracleoic
#vercel
@Binance Argentina Official
щоб усунути тертя в світовій морській торгівлі..
ти уявляєш експорт та імпорт значно швидше?
не хочеш чекати продукт з Китаю 90 днів??
тримати його в затримці на #aduana
і мати проблеми з #afip
ми прийшли, щоб залишитися!!!
БУДЬМО НА ЗВ'ЯЗКУ 🇺🇦🇺🇦🇺🇦🇺🇦🇺🇦🇺🇦
3
1
12
21k
Безпека ваших коштів завжди є нашим пріоритетом 🛡️
Запевняю вас, друзі, протокол Orca в мережі Solana підтвердив, що всі кошти користувачів та операції в мережі (On-chain) абсолютно безпечні та не постраждали від недавнього витоку безпеки платформи Vercel.
З великою професійністю та швидкістю команда замінила всі ключі доступу та дані для автентифікації як запобіжний захід для забезпечення захисту фронтенду. 🐋✨
Ми уважно стежимо за ситуацією, щоб інформувати вас про всі новини. Інвестуйте з упевненістю!
Яка ваша думка про швидкість реагування команд криптовалют на такі виклики? Поділіться своїми коментарями! 👇
$ORCA
{spot}(ORCAUSDT)
#Orca #Solana #Vercel #CryptoSecurity #Web3
Безпека ваших коштів завжди є нашим пріоритетом 🛡️
Запевняю вас, друзі, протокол Orca в мережі Solana підтвердив, що всі кошти користувачів та операції в мережі (On-chain) абсолютно безпечні та не постраждали від недавнього витоку безпеки платформи Vercel.
З великою професійністю та швидкістю команда замінила всі ключі доступу та дані для автентифікації як запобіжний захід для забезпечення захисту фронтенду. 🐋✨
Ми уважно стежимо за ситуацією, щоб інформувати вас про всі новини. Інвестуйте з упевненістю!
Яка ваша думка про швидкість реагування команд криптовалют на такі виклики? Поділіться своїми коментарями! 👇
$ORCA
#Orca #Solana #Vercel #CryptoSecurity #Web3
Запевняю вас, друзі, протокол Orca в мережі Solana підтвердив, що всі кошти користувачів та операції в мережі (On-chain) абсолютно безпечні та не постраждали від недавнього витоку безпеки платформи Vercel.
З великою професійністю та швидкістю команда замінила всі ключі доступу та дані для автентифікації як запобіжний захід для забезпечення захисту фронтенду. 🐋✨
Ми уважно стежимо за ситуацією, щоб інформувати вас про всі новини. Інвестуйте з упевненістю!
Яка ваша думка про швидкість реагування команд криптовалют на такі виклики? Поділіться своїми коментарями! 👇
$ORCA
#Orca #Solana #Vercel #CryptoSecurity #Web3
1
1
2
4.2k

·
--
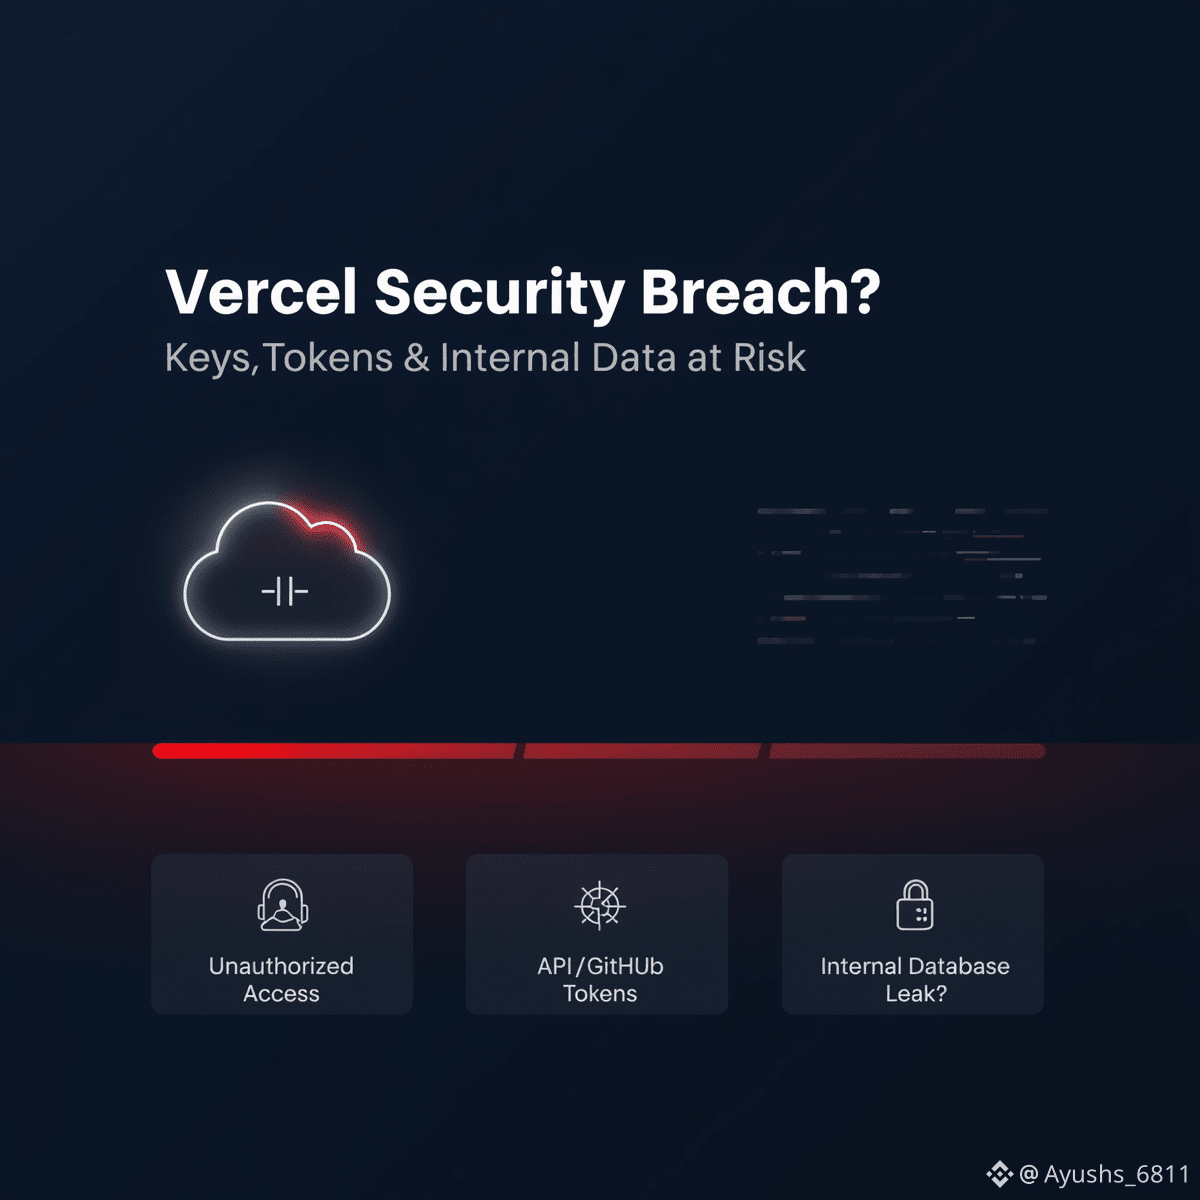
Заяви про витік Vercel вказують на більший ризик інфраструктури
Інцидент з Vercel починає виглядати серйозніше, ніж звичайна проблема безпеки.
Зараз повідомляється, що несанкціонований доступ може бути пов'язаний з витоком внутрішньої бази даних, а також з витоком ключів API, токенів GitHub, токенів NPM, вихідного коду та облікових записів працівників, які пропонуються на продаж. Навіть якщо офіційний вплив описується як обмежений, занепокоєння викликане не лише тим, що одна платформа зазнала атак.
Справжня проблема полягає в тому, що викриті ключі та токени можуть відкривати.
Якщо це трапиться, ризик може поширитися далеко за межі початкового витоку та вплинути на інші додатки, сервіси та системи, пов'язані з платформою.
Ось чому ця історія важлива.
Це не лише про Vercel. Це про те, як крихкою може стати навколишня інфраструктура, коли відкриті дані для доступу.
#Security #Vercel #Cybersecurity
Заяви про витік Vercel вказують на більший ризик інфраструктури
Інцидент з Vercel починає виглядати серйозніше, ніж звичайна проблема безпеки.
Зараз повідомляється, що несанкціонований доступ може бути пов'язаний з витоком внутрішньої бази даних, а також з витоком ключів API, токенів GitHub, токенів NPM, вихідного коду та облікових записів працівників, які пропонуються на продаж. Навіть якщо офіційний вплив описується як обмежений, занепокоєння викликане не лише тим, що одна платформа зазнала атак.
Справжня проблема полягає в тому, що викриті ключі та токени можуть відкривати.
Якщо це трапиться, ризик може поширитися далеко за межі початкового витоку та вплинути на інші додатки, сервіси та системи, пов'язані з платформою.
Ось чому ця історія важлива.
Це не лише про Vercel. Це про те, як крихкою може стати навколишня інфраструктура, коли відкриті дані для доступу.
#Security #Vercel #Cybersecurity
Інцидент з Vercel починає виглядати серйозніше, ніж звичайна проблема безпеки.
Зараз повідомляється, що несанкціонований доступ може бути пов'язаний з витоком внутрішньої бази даних, а також з витоком ключів API, токенів GitHub, токенів NPM, вихідного коду та облікових записів працівників, які пропонуються на продаж. Навіть якщо офіційний вплив описується як обмежений, занепокоєння викликане не лише тим, що одна платформа зазнала атак.
Справжня проблема полягає в тому, що викриті ключі та токени можуть відкривати.
Якщо це трапиться, ризик може поширитися далеко за межі початкового витоку та вплинути на інші додатки, сервіси та системи, пов'язані з платформою.
Ось чому ця історія важлива.
Це не лише про Vercel. Це про те, як крихкою може стати навколишня інфраструктура, коли відкриті дані для доступу.
#Security #Vercel #Cybersecurity
2
276
·
--
#vercel
#MarketRebound
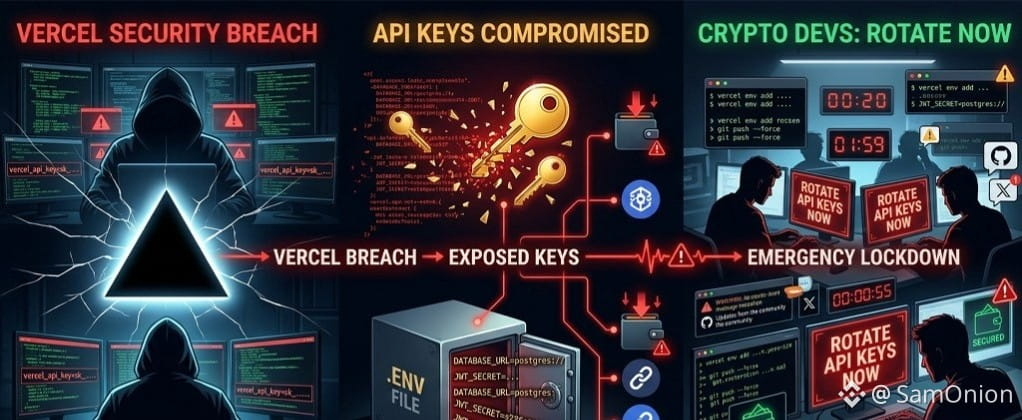
🚨💻 Порушення безпеки на хмарній платформі Vercel викликало надзвичайну ситуацію серед крипто-розробників, які намагаються захистити свої чутливі ключі, щоб запобігти крадіжці коштів користувачів або зламу інтерфейсів децентралізованих платформ. 🛡️🔒
$BTC
{spot}(BTCUSDT)
#vercel
#MarketRebound
🚨💻 Порушення безпеки на хмарній платформі Vercel викликало надзвичайну ситуацію серед крипто-розробників, які намагаються захистити свої чутливі ключі, щоб запобігти крадіжці коштів користувачів або зламу інтерфейсів децентралізованих платформ. 🛡️🔒
$BTC
#MarketRebound
🚨💻 Порушення безпеки на хмарній платформі Vercel викликало надзвичайну ситуацію серед крипто-розробників, які намагаються захистити свої чутливі ключі, щоб запобігти крадіжці коштів користувачів або зламу інтерфейсів децентралізованих платформ. 🛡️🔒
$BTC
83
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
119,425 переглядів
537 обговорюють
2
#WhoWillSucceedJensenHuangatNvidia?
18,309 переглядів
260 обговорюють
3
#WhatWillDriveCryptoandStocks’NextRebound?
301,327 переглядів
2,216 обговорюють
4
#USPPIMissMayEaseBTCPressure
135,820 переглядів
1,532 обговорюють
5
#TONStrategyReports$23.97MQ3NetLoss
46 переглядів
7 обговорюють
6
#PolkadotCommunityApprovesNewStrategyWith97%Vote
227 переглядів
33 обговорюють
7
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
518 переглядів
18 обговорюють
8
#TradFiForBeginners
657,131 переглядів
4,246 обговорюють
9
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
2,349 переглядів
36 обговорюють
10
#BitcoinCoreDisclosesTorTrafficVulnerability
62,808 переглядів
891 обговорюють