
#ios
ios
46,340 переглядів
228 обговорюють
Популярні
Найсвіжіші
·
--
Переглянути переклад
你的相册原图,可能正被拿去扫助记词。
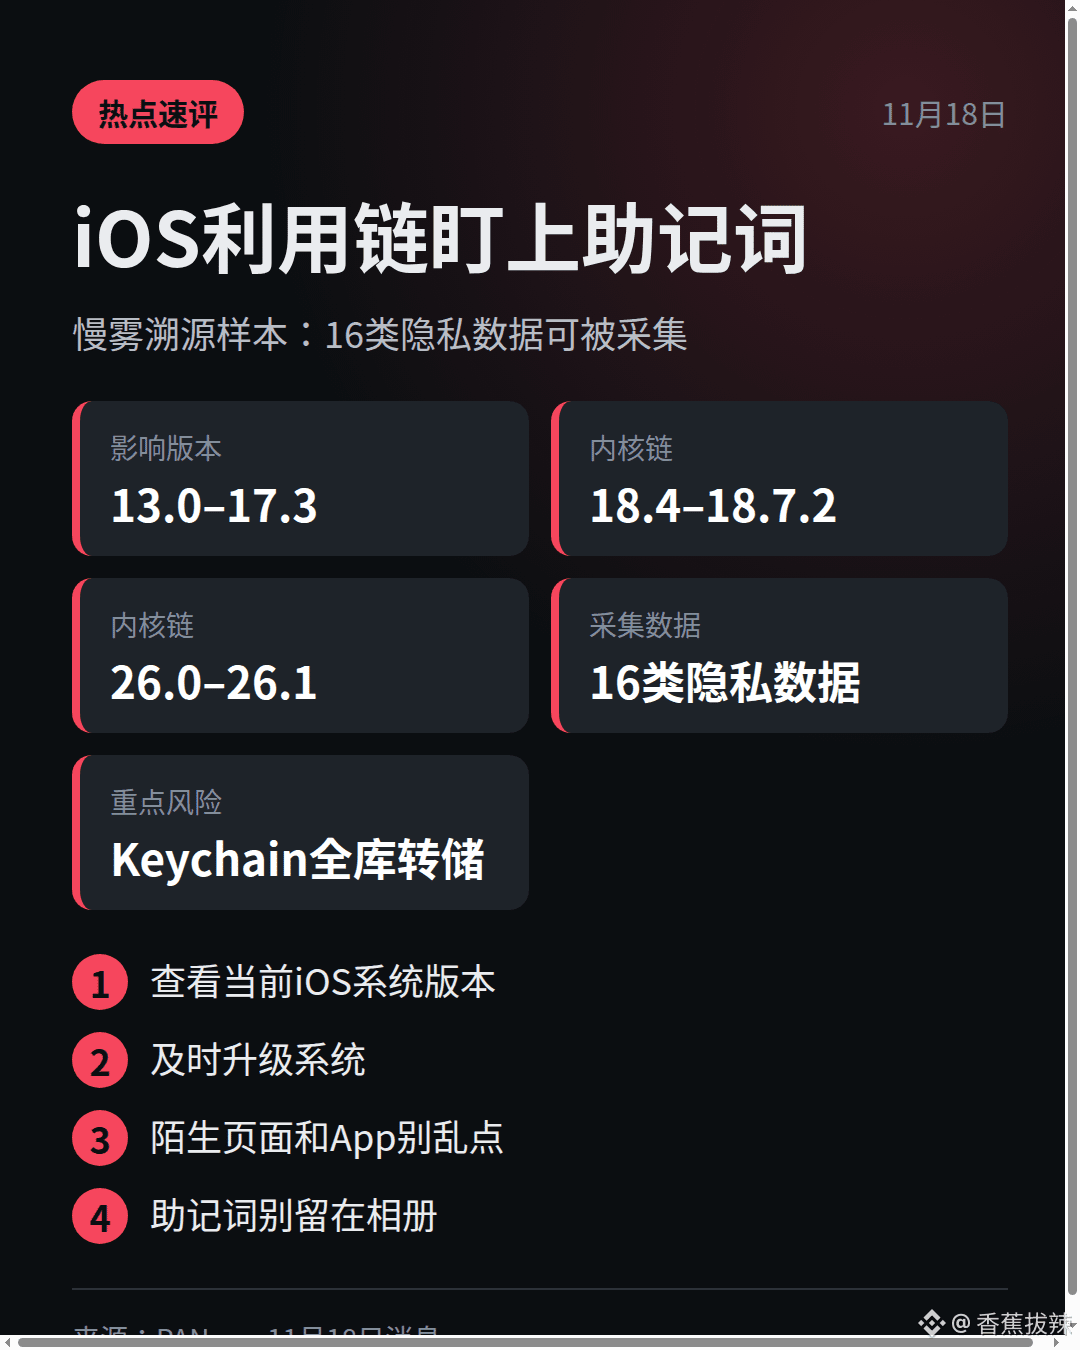
慢雾余弦说,团队溯源样本后发现,攻击者后台有多条攻击链:iOS 13.0–17.3 是 Hook 链,iOS 18.4–18.7.2 和 iOS 26.0–26.1 是内核链。
这批链能采集 16 类隐私数据。对币圈用户来说,最直接的是相册原图被 OCR 扫助记词、密码库被破解,钱包私钥和助记词的本地加密文件也可能被采走,甚至能多链自动洗币。
其中 18.4–18.7.2 这条还能全库转储 Keychain、注入 SpringBoard;一旦触发,钥匙串、备忘录、相册都可能被采集。
触发点是 Safari 或 App,陌生页面别乱点。1️⃣ 先看系统版本,确认在不在受影响区间;2️⃣ 及时升级系统,这是慢雾的建议;3️⃣ 别把助记词截图留在相册里。
兄弟们,你现在系统版本是多少,在不在 18.4–18.7.2 区间? #iOS
你的相册原图,可能正被拿去扫助记词。
慢雾余弦说,团队溯源样本后发现,攻击者后台有多条攻击链:iOS 13.0–17.3 是 Hook 链,iOS 18.4–18.7.2 和 iOS 26.0–26.1 是内核链。
这批链能采集 16 类隐私数据。对币圈用户来说,最直接的是相册原图被 OCR 扫助记词、密码库被破解,钱包私钥和助记词的本地加密文件也可能被采走,甚至能多链自动洗币。
其中 18.4–18.7.2 这条还能全库转储 Keychain、注入 SpringBoard;一旦触发,钥匙串、备忘录、相册都可能被采集。
触发点是 Safari 或 App,陌生页面别乱点。1️⃣ 先看系统版本,确认在不在受影响区间;2️⃣ 及时升级系统,这是慢雾的建议;3️⃣ 别把助记词截图留在相册里。
兄弟们,你现在系统版本是多少,在不在 18.4–18.7.2 区间? #iOS
慢雾余弦说,团队溯源样本后发现,攻击者后台有多条攻击链:iOS 13.0–17.3 是 Hook 链,iOS 18.4–18.7.2 和 iOS 26.0–26.1 是内核链。
这批链能采集 16 类隐私数据。对币圈用户来说,最直接的是相册原图被 OCR 扫助记词、密码库被破解,钱包私钥和助记词的本地加密文件也可能被采走,甚至能多链自动洗币。
其中 18.4–18.7.2 这条还能全库转储 Keychain、注入 SpringBoard;一旦触发,钥匙串、备忘录、相册都可能被采集。
触发点是 Safari 或 App,陌生页面别乱点。1️⃣ 先看系统版本,确认在不在受影响区间;2️⃣ 及时升级系统,这是慢雾的建议;3️⃣ 别把助记词截图留在相册里。
兄弟们,你现在系统版本是多少,在不在 18.4–18.7.2 区间? #iOS
83

·
--
1inch попереджає про гаманці на iPhone без оновлень: шкідлива вебсторінка в Safari може викрасти вашу мнемонічну фразу — спершу перевірте версію системи
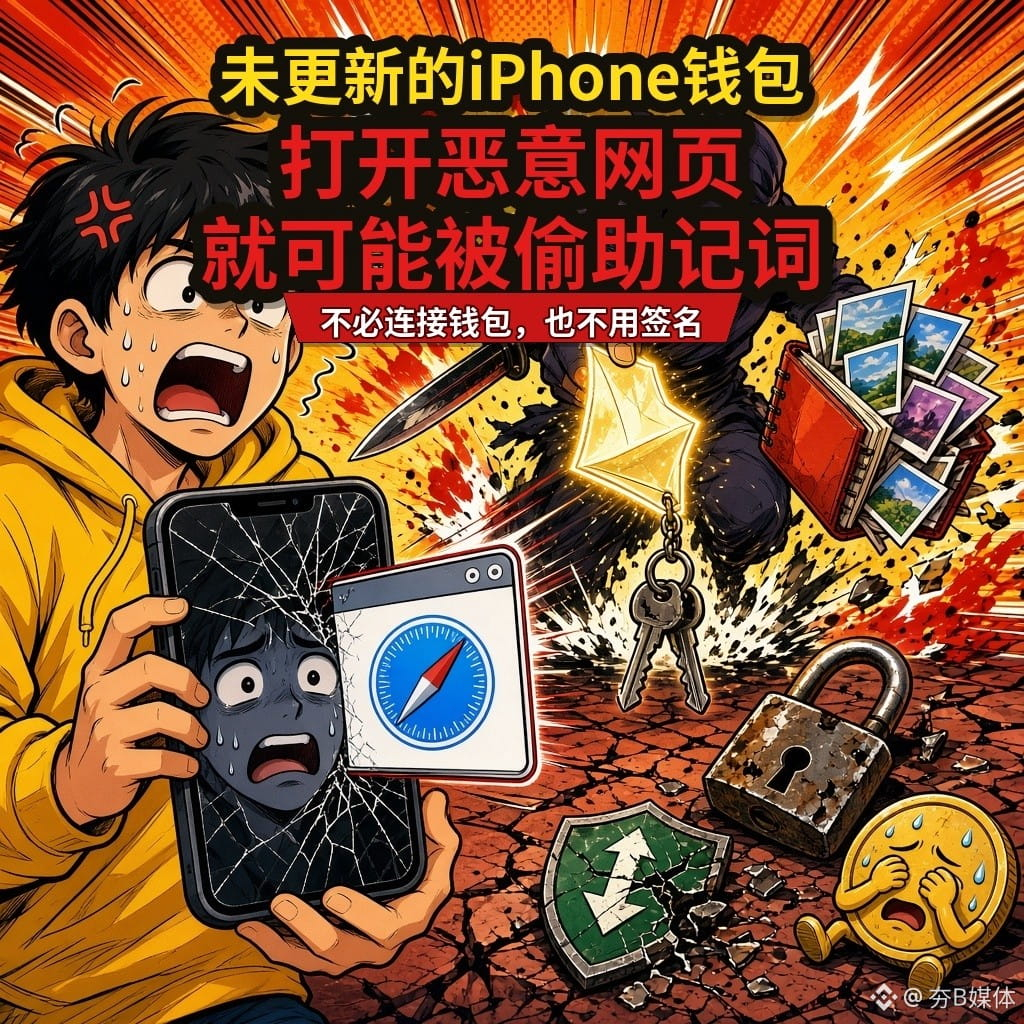
Учора о 20:00 за гонконзьким часом 1inch опублікувала попередження про безпеку: набір експлойтів DarkSword і далі атакує криптогаманці на iPhone із застарілою системою. На відміну від поширених атак із крадіжкою коштів через авторизацію, тут не потрібно підключати гаманець чи підписувати транзакцію — достатньо відкрити шкідливу вебсторінку в Safari, щоб зловмисники могли викрасти приватний ключ і мнемонічну фразу.
Це не злам біржі й не означає, що всі гаманці на iPhone вже спустошені. Цього разу 1inch не назвала конкретні версії системи. Раніше дослідники вказували на непатчені версії iOS 18.4–18.7 та інші; Apple вже усунула відповідні вразливості в оновленнях iOS 18.7.7, iOS 26.3 тощо, але пристрої, на яких досі встановлені непатчені версії, залишаються в зоні ризику.
Якщо ви користуєтеся гаманцем на iPhone, спершу перевірте в налаштуваннях, чи оновлено систему до найновішої версії, доступної для цього телефона. Не зберігайте мнемонічну фразу у фотогалереї чи нотатках. Якщо підозрюєте, що телефон було скомпрометовано, не обмежуйтеся перевстановленням застосунку гаманця: створіть новий гаманець на оновленому, чистому пристрої, а потім переведіть туди кошти.
До якої версії оновлено ваш iPhone зараз?
Не є інвестиційною порадою.
Джерела: офіційний акаунт 1inch у X (2026-11-17 20:02 HKT, https://x.com/1inch/status/2122661556596924663); Wu Shuo (2026-11-18 09:39 HKT, https://x.com/wublockchain12/status/2122867400249065661, https://www.wublock123.com/news/1-inch-warning-darksword-an-ios-vulnerability-exploit-kit-is-still-active-in-attacking-wallets-72166); CoinDesk (2026-11-18 07:26 HKT, https://x.com/CoinDesk/status/2122833670281023607) · 2026-11-18 за гонконзьким часом
#1inch #iOS #钱包安全 #Медіа «Ханґ B»
1inch попереджає про гаманці на iPhone без оновлень: шкідлива вебсторінка в Safari може викрасти вашу мнемонічну фразу — спершу перевірте версію системи
Учора о 20:00 за гонконзьким часом 1inch опублікувала попередження про безпеку: набір експлойтів DarkSword і далі атакує криптогаманці на iPhone із застарілою системою. На відміну від поширених атак із крадіжкою коштів через авторизацію, тут не потрібно підключати гаманець чи підписувати транзакцію — достатньо відкрити шкідливу вебсторінку в Safari, щоб зловмисники могли викрасти приватний ключ і мнемонічну фразу.
Це не злам біржі й не означає, що всі гаманці на iPhone вже спустошені. Цього разу 1inch не назвала конкретні версії системи. Раніше дослідники вказували на непатчені версії iOS 18.4–18.7 та інші; Apple вже усунула відповідні вразливості в оновленнях iOS 18.7.7, iOS 26.3 тощо, але пристрої, на яких досі встановлені непатчені версії, залишаються в зоні ризику.
Якщо ви користуєтеся гаманцем на iPhone, спершу перевірте в налаштуваннях, чи оновлено систему до найновішої версії, доступної для цього телефона. Не зберігайте мнемонічну фразу у фотогалереї чи нотатках. Якщо підозрюєте, що телефон було скомпрометовано, не обмежуйтеся перевстановленням застосунку гаманця: створіть новий гаманець на оновленому, чистому пристрої, а потім переведіть туди кошти.
До якої версії оновлено ваш iPhone зараз?
Не є інвестиційною порадою.
Джерела: офіційний акаунт 1inch у X (2026-11-17 20:02 HKT, https://x.com/1inch/status/2122661556596924663); Wu Shuo (2026-11-18 09:39 HKT, https://x.com/wublockchain12/status/2122867400249065661, https://www.wublock123.com/news/1-inch-warning-darksword-an-ios-vulnerability-exploit-kit-is-still-active-in-attacking-wallets-72166); CoinDesk (2026-11-18 07:26 HKT, https://x.com/CoinDesk/status/2122833670281023607) · 2026-11-18 за гонконзьким часом
#1inch #iOS #钱包安全 #Медіа «Ханґ B»
Учора о 20:00 за гонконзьким часом 1inch опублікувала попередження про безпеку: набір експлойтів DarkSword і далі атакує криптогаманці на iPhone із застарілою системою. На відміну від поширених атак із крадіжкою коштів через авторизацію, тут не потрібно підключати гаманець чи підписувати транзакцію — достатньо відкрити шкідливу вебсторінку в Safari, щоб зловмисники могли викрасти приватний ключ і мнемонічну фразу.
Це не злам біржі й не означає, що всі гаманці на iPhone вже спустошені. Цього разу 1inch не назвала конкретні версії системи. Раніше дослідники вказували на непатчені версії iOS 18.4–18.7 та інші; Apple вже усунула відповідні вразливості в оновленнях iOS 18.7.7, iOS 26.3 тощо, але пристрої, на яких досі встановлені непатчені версії, залишаються в зоні ризику.
Якщо ви користуєтеся гаманцем на iPhone, спершу перевірте в налаштуваннях, чи оновлено систему до найновішої версії, доступної для цього телефона. Не зберігайте мнемонічну фразу у фотогалереї чи нотатках. Якщо підозрюєте, що телефон було скомпрометовано, не обмежуйтеся перевстановленням застосунку гаманця: створіть новий гаманець на оновленому, чистому пристрої, а потім переведіть туди кошти.
До якої версії оновлено ваш iPhone зараз?
Не є інвестиційною порадою.
Джерела: офіційний акаунт 1inch у X (2026-11-17 20:02 HKT, https://x.com/1inch/status/2122661556596924663); Wu Shuo (2026-11-18 09:39 HKT, https://x.com/wublockchain12/status/2122867400249065661, https://www.wublock123.com/news/1-inch-warning-darksword-an-ios-vulnerability-exploit-kit-is-still-active-in-attacking-wallets-72166); CoinDesk (2026-11-18 07:26 HKT, https://x.com/CoinDesk/status/2122833670281023607) · 2026-11-18 за гонконзьким часом
#1inch #iOS #钱包安全 #Медіа «Ханґ B»
1
177
⚠️ Попередження: уразливість в iOS дає змогу викрасти приватні ключі, не відкриваючи гаманець
1inch попередила, що експлойт DarkSword досі активний на пристроях iPhone з iOS версій від 18.4 до 18.7. Уразливість дає змогу зловмисникам отримувати приватні ключі та сід-фрази через шкідливі вебсайти в Safari, не взаємодіючи з гаманцем. Щоб уникнути викрадення коштів, користувачам слід оновити пристрої або встановити виправлення.
$ENA $SOL $BTC
#Seguridad #IOS #Crypto
⚠️ Попередження: уразливість в iOS дає змогу викрасти приватні ключі, не відкриваючи гаманець
1inch попередила, що експлойт DarkSword досі активний на пристроях iPhone з iOS версій від 18.4 до 18.7. Уразливість дає змогу зловмисникам отримувати приватні ключі та сід-фрази через шкідливі вебсайти в Safari, не взаємодіючи з гаманцем. Щоб уникнути викрадення коштів, користувачам слід оновити пристрої або встановити виправлення.
$ENA $SOL $BTC
#Seguridad #IOS #Crypto
1inch попередила, що експлойт DarkSword досі активний на пристроях iPhone з iOS версій від 18.4 до 18.7. Уразливість дає змогу зловмисникам отримувати приватні ключі та сід-фрази через шкідливі вебсайти в Safari, не взаємодіючи з гаманцем. Щоб уникнути викрадення коштів, користувачам слід оновити пристрої або встановити виправлення.
$ENA $SOL $BTC
#Seguridad #IOS #Crypto
77


·
--
Користувачі iPhone, зверніть увагу на це попередження безпеки🚨Користувачі iPhone, зверніть увагу на це попередження безпеки
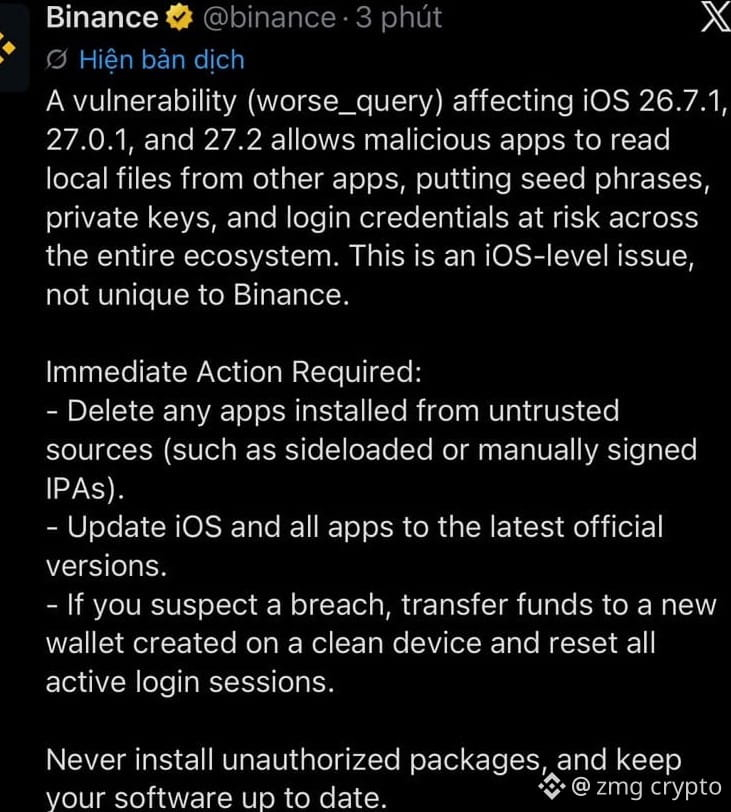
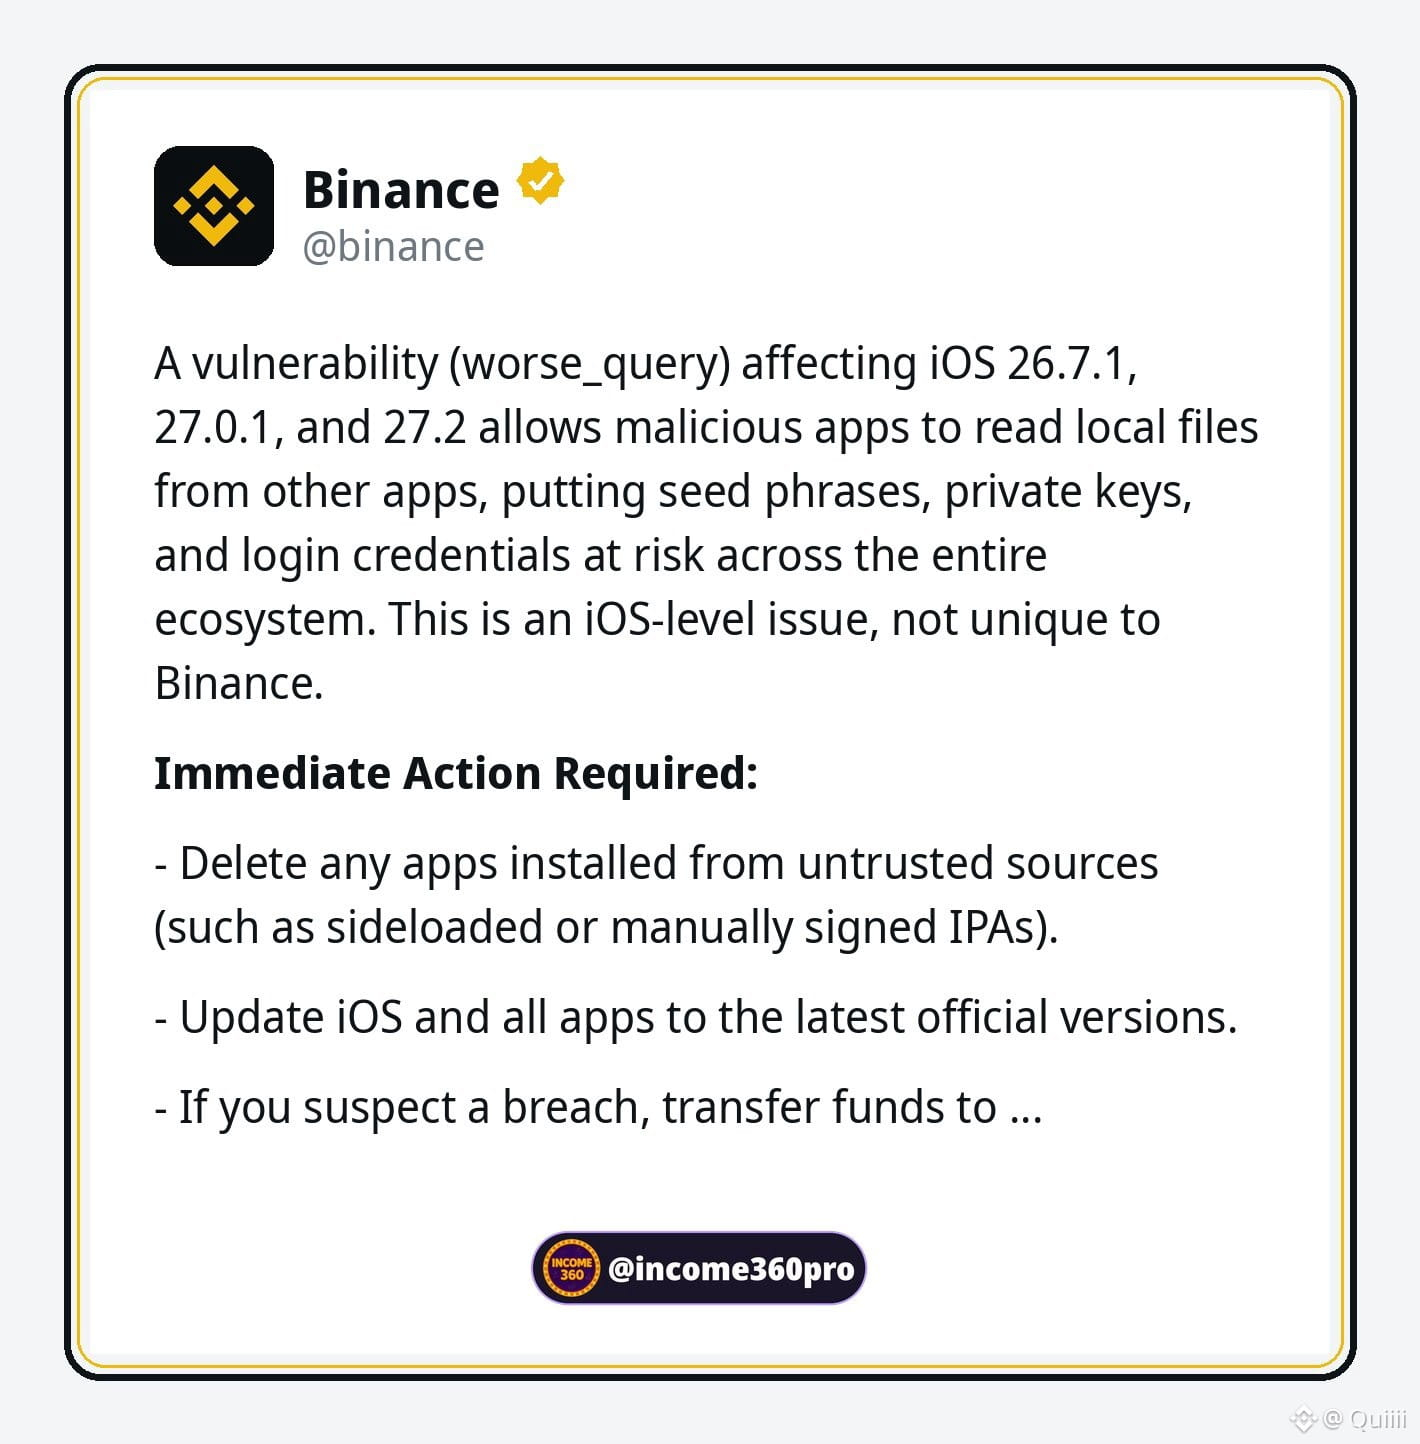
Binance виявила вразливість на рівні системи iOS під назвою worse_query, яка може дозволити шкідливому застосунку отримати доступ до локальних файлів інших застосунків📱
📌 Версії iOS, на які поширюється вразливість, за даними Binance:
26.7.1, 27.0.1 і 27.2
📌 Дані, що перебувають під загрозою:
Користувачі iPhone, зверніть увагу на це попередження безпеки
🚨Користувачі iPhone, зверніть увагу на це попередження безпеки
Binance виявила вразливість на рівні системи iOS під назвою worse_query, яка може дозволити шкідливому застосунку отримати доступ до локальних файлів інших застосунків📱
📌 Версії iOS, на які поширюється вразливість, за даними Binance:
26.7.1, 27.0.1 і 27.2
📌 Дані, що перебувають під загрозою:
Binance виявила вразливість на рівні системи iOS під назвою worse_query, яка може дозволити шкідливому застосунку отримати доступ до локальних файлів інших застосунків📱
📌 Версії iOS, на які поширюється вразливість, за даними Binance:
26.7.1, 27.0.1 і 27.2
📌 Дані, що перебувають під загрозою:
1
67
·
--
⚠️ Користувачі iPhone, будьте обережні! Binance випустила попередження!
Binance попередила, що в iOS 26.7.1 / 27.0.1 / 27.2 є серйозна вразливість, через яку шкідливі програми можуть прочитати сід-фразу вашого гаманця, приватний ключ і пароль!
Зробіть це просто зараз:
1. Видаліть невідомі програми та програми, встановлені не з App Store
2. Оновіть iOS до останньої версії
3. Якщо ви почуваєтеся незахищеними, переведіть кошти на новий гаманець
Користуєтеся iPhone? Поділіться цим дописом — він може комусь допомогти.
#Binance #iPhone #CryptoSafety #iOS
⚠️ Користувачі iPhone, будьте обережні! Binance випустила попередження!
Binance попередила, що в iOS 26.7.1 / 27.0.1 / 27.2 є серйозна вразливість, через яку шкідливі програми можуть прочитати сід-фразу вашого гаманця, приватний ключ і пароль!
Зробіть це просто зараз:
1. Видаліть невідомі програми та програми, встановлені не з App Store
2. Оновіть iOS до останньої версії
3. Якщо ви почуваєтеся незахищеними, переведіть кошти на новий гаманець
Користуєтеся iPhone? Поділіться цим дописом — він може комусь допомогти.
#Binance #iPhone #CryptoSafety #iOS
Binance попередила, що в iOS 26.7.1 / 27.0.1 / 27.2 є серйозна вразливість, через яку шкідливі програми можуть прочитати сід-фразу вашого гаманця, приватний ключ і пароль!
Зробіть це просто зараз:
1. Видаліть невідомі програми та програми, встановлені не з App Store
2. Оновіть iOS до останньої версії
3. Якщо ви почуваєтеся незахищеними, переведіть кошти на новий гаманець
Користуєтеся iPhone? Поділіться цим дописом — він може комусь допомогти.
#Binance #iPhone #CryptoSafety #iOS
323
·
--
Оптимістично
🚨 ТЕРМІНОВО: Binance попереджає користувачів iPhone про загрозу безпеці! 📱⚠️
Binance виявила критичну вразливість безпеки iOS (під назвою "worse_query"), яка може дозволити шкідливим стороннім програмам обходити системну ізоляцію, отримувати доступ до файлів інших програм і потенційно викрадати облікові дані криптогаманців, приватні ключі та сід-фрази.
Як захистити свої активи просто зараз:
Оновіть iOS: Негайно встановіть найновіші офіційні оновлення програмного забезпечення від Apple.
Очистьте програми: Видаліть усі ненадійні, неперевірені або непотрібні програми.
Захистіть ключі: Ніколи не зберігайте сід-фрази чи приватні ключі на телефоні у вигляді знімків екрана, фотографій або незашифрованих нотаток.
Перейдіть в офлайн: Якщо у вас значні запаси криптовалюти, подумайте про використання апаратного гаманця, щоб ключі зберігалися ізольовано.
Бережіть себе та поділіться цим із кожним, хто зберігає криптовалюту на iPhone! 🛡️👇$BNB
{future}(BNBUSDT)
$NVDAB
{spot}(NVDABUSDT)
$AVGOB
{spot}(AVGOBUSDT)
#Binance #CryptoSecurity #iOS #bitcoin
🚨 ТЕРМІНОВО: Binance попереджає користувачів iPhone про загрозу безпеці! 📱⚠️
Binance виявила критичну вразливість безпеки iOS (під назвою "worse_query"), яка може дозволити шкідливим стороннім програмам обходити системну ізоляцію, отримувати доступ до файлів інших програм і потенційно викрадати облікові дані криптогаманців, приватні ключі та сід-фрази.
Як захистити свої активи просто зараз:
Оновіть iOS: Негайно встановіть найновіші офіційні оновлення програмного забезпечення від Apple.
Очистьте програми: Видаліть усі ненадійні, неперевірені або непотрібні програми.
Захистіть ключі: Ніколи не зберігайте сід-фрази чи приватні ключі на телефоні у вигляді знімків екрана, фотографій або незашифрованих нотаток.
Перейдіть в офлайн: Якщо у вас значні запаси криптовалюти, подумайте про використання апаратного гаманця, щоб ключі зберігалися ізольовано.
Бережіть себе та поділіться цим із кожним, хто зберігає криптовалюту на iPhone! 🛡️👇$BNB
$NVDAB
$AVGOB
#Binance #CryptoSecurity #iOS #bitcoin
Binance виявила критичну вразливість безпеки iOS (під назвою "worse_query"), яка може дозволити шкідливим стороннім програмам обходити системну ізоляцію, отримувати доступ до файлів інших програм і потенційно викрадати облікові дані криптогаманців, приватні ключі та сід-фрази.
Як захистити свої активи просто зараз:
Оновіть iOS: Негайно встановіть найновіші офіційні оновлення програмного забезпечення від Apple.
Очистьте програми: Видаліть усі ненадійні, неперевірені або непотрібні програми.
Захистіть ключі: Ніколи не зберігайте сід-фрази чи приватні ключі на телефоні у вигляді знімків екрана, фотографій або незашифрованих нотаток.
Перейдіть в офлайн: Якщо у вас значні запаси криптовалюти, подумайте про використання апаратного гаманця, щоб ключі зберігалися ізольовано.
Бережіть себе та поділіться цим із кожним, хто зберігає криптовалюту на iPhone! 🛡️👇$BNB
$NVDAB
$AVGOB
#Binance #CryptoSecurity #iOS #bitcoin
1
325
·
--
Ваша мнемонічна фраза може лежати просто під носом в іншого застосунку.
10 листопада Binance та компанія з кібербезпеки SlowMist по черзі попередили: в iOS виявили вразливість обходу пісочниці під назвою worse_query, яка зачіпає iOS 26.7.1, 27.0.1 і 27.2. Шкідливий застосунок може читати локальні файли інших застосунків, зокрема мнемонічні фрази гаманців, приватні ключі й дані для входу. Доказ концепції вразливості оприлюднили ще 8 листопада.
Спершу прояснімо два моменти, щоб не лякати себе даремно. По-перше, ця вразливість сама по собі не краде гроші: спершу потрібно встановити шкідливий застосунок — зазвичай через сайдлоадинг або IPA з ненадійного джерела. По-друге, прочитати можна лише ті дані, які гаманець зберігає на пристрої у відкритому вигляді, як-от мнемонічну фразу чи keystore. Апаратні гаманці взагалі не зберігають ці дані на телефоні. Наразі про жоден публічно відомий випадок крадіжки не повідомлялося.
9 листопада Apple випустила iOS 27.2.1, але в офіційному описі не згадала, чи виправлено цю проблему. Що можна зробити: оновити систему, видалити застосунки з ненадійних джерел і не зберігати мнемонічну фразу на телефоні у відкритому вигляді.
Скільки застосунків на вашому телефоні встановлено не з App Store?
#РозбірРизиків,#БезпекаГаманця,#iOS
Ваша мнемонічна фраза може лежати просто під носом в іншого застосунку.
10 листопада Binance та компанія з кібербезпеки SlowMist по черзі попередили: в iOS виявили вразливість обходу пісочниці під назвою worse_query, яка зачіпає iOS 26.7.1, 27.0.1 і 27.2. Шкідливий застосунок може читати локальні файли інших застосунків, зокрема мнемонічні фрази гаманців, приватні ключі й дані для входу. Доказ концепції вразливості оприлюднили ще 8 листопада.
Спершу прояснімо два моменти, щоб не лякати себе даремно. По-перше, ця вразливість сама по собі не краде гроші: спершу потрібно встановити шкідливий застосунок — зазвичай через сайдлоадинг або IPA з ненадійного джерела. По-друге, прочитати можна лише ті дані, які гаманець зберігає на пристрої у відкритому вигляді, як-от мнемонічну фразу чи keystore. Апаратні гаманці взагалі не зберігають ці дані на телефоні. Наразі про жоден публічно відомий випадок крадіжки не повідомлялося.
9 листопада Apple випустила iOS 27.2.1, але в офіційному описі не згадала, чи виправлено цю проблему. Що можна зробити: оновити систему, видалити застосунки з ненадійних джерел і не зберігати мнемонічну фразу на телефоні у відкритому вигляді.
Скільки застосунків на вашому телефоні встановлено не з App Store?
#РозбірРизиків,#БезпекаГаманця,#iOS
10 листопада Binance та компанія з кібербезпеки SlowMist по черзі попередили: в iOS виявили вразливість обходу пісочниці під назвою worse_query, яка зачіпає iOS 26.7.1, 27.0.1 і 27.2. Шкідливий застосунок може читати локальні файли інших застосунків, зокрема мнемонічні фрази гаманців, приватні ключі й дані для входу. Доказ концепції вразливості оприлюднили ще 8 листопада.
Спершу прояснімо два моменти, щоб не лякати себе даремно. По-перше, ця вразливість сама по собі не краде гроші: спершу потрібно встановити шкідливий застосунок — зазвичай через сайдлоадинг або IPA з ненадійного джерела. По-друге, прочитати можна лише ті дані, які гаманець зберігає на пристрої у відкритому вигляді, як-от мнемонічну фразу чи keystore. Апаратні гаманці взагалі не зберігають ці дані на телефоні. Наразі про жоден публічно відомий випадок крадіжки не повідомлялося.
9 листопада Apple випустила iOS 27.2.1, але в офіційному описі не згадала, чи виправлено цю проблему. Що можна зробити: оновити систему, видалити застосунки з ненадійних джерел і не зберігати мнемонічну фразу на телефоні у відкритому вигляді.
Скільки застосунків на вашому телефоні встановлено не з App Store?
#РозбірРизиків,#БезпекаГаманця,#iOS
67
·
--
Binance попереджає про вразливість iOS від Apple, через яку можуть витекти приватні ключі!
Не дозволяйте невеликій вразливості перетворитися на велику проблему! Binance попереджає: в iOS від Apple є вразливість, через яку можуть витекти приватні ключі. Негайно перевірте свій пристрій, оновіть систему та подбайте про безпеку. #iOS Вразливість #ЗахистПриватногоКлюча
Binance попереджає про вразливість iOS від Apple, через яку можуть витекти приватні ключі!
Не дозволяйте невеликій вразливості перетворитися на велику проблему! Binance попереджає: в iOS від Apple є вразливість, через яку можуть витекти приватні ключі. Негайно перевірте свій пристрій, оновіть систему та подбайте про безпеку. #iOS Вразливість #ЗахистПриватногоКлюча
Не дозволяйте невеликій вразливості перетворитися на велику проблему! Binance попереджає: в iOS від Apple є вразливість, через яку можуть витекти приватні ключі. Негайно перевірте свій пристрій, оновіть систему та подбайте про безпеку. #iOS Вразливість #ЗахистПриватногоКлюча
49
📱 Binance попереджає: вразливість iOS може призвести до витоку приватних ключів гаманців; користувачам iPhone слід якнайшвидше оновити систему
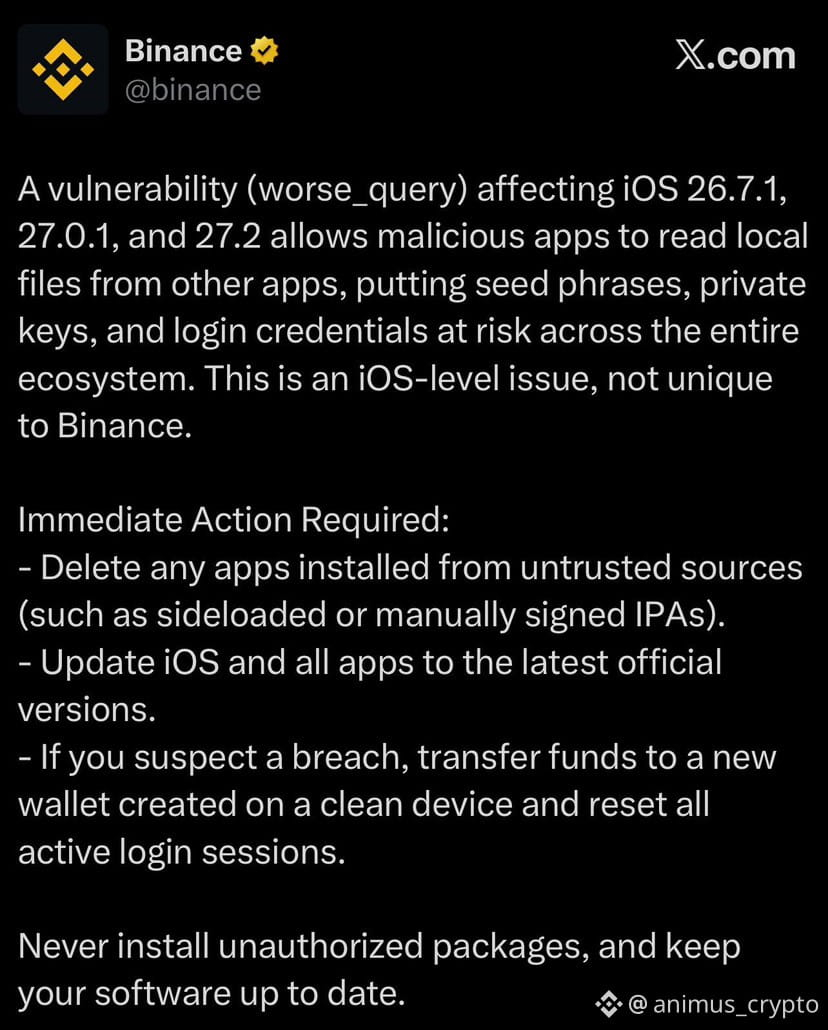
У вівторок Binance попередила, що вразливість iOS під назвою «worse_query» зачіпає версії iOS 26.7.1, 27.0.1 і 27.2. Через неї шкідливі застосунки можуть читати локальні файли інших застосунків, наражаючи на ризик мнемонічні фрази, приватні ключі та облікові дані для входу. Binance наголосила, що проблема стосується рівня операційної системи iOS і не є унікальною для Binance. Користувачам рекомендують видалити застосунки, встановлені з неофіційних джерел (через sideloading), і оновити iOS та всі застосунки до останніх офіційних версій. Якщо є підозра на злам, слід створити новий гаманець на чистому пристрої, переказати туди кошти та скинути всі активні сеанси входу. У понеділок Apple випустила iOS 27.2.1, однак в описі безпеки про цю вразливість не згадувалося. Директор із інформаційної безпеки SlowMist 23pds вважає, що це оновлення може запобігти виходу з пісочниці. Наразі немає підтверджених повідомлень про викрадення криптоактивів із використанням цієї вразливості.
⭐ Безпека мобільних гаманців знову під загрозою: користувачам iPhone варто насамперед оновити систему й видалити застосунки з ненадійних джерел.
#币安 #iOS #钱包安全 #ПриватнийКлюч
📱 Binance попереджає: вразливість iOS може призвести до витоку приватних ключів гаманців; користувачам iPhone слід якнайшвидше оновити систему
У вівторок Binance попередила, що вразливість iOS під назвою «worse_query» зачіпає версії iOS 26.7.1, 27.0.1 і 27.2. Через неї шкідливі застосунки можуть читати локальні файли інших застосунків, наражаючи на ризик мнемонічні фрази, приватні ключі та облікові дані для входу. Binance наголосила, що проблема стосується рівня операційної системи iOS і не є унікальною для Binance. Користувачам рекомендують видалити застосунки, встановлені з неофіційних джерел (через sideloading), і оновити iOS та всі застосунки до останніх офіційних версій. Якщо є підозра на злам, слід створити новий гаманець на чистому пристрої, переказати туди кошти та скинути всі активні сеанси входу. У понеділок Apple випустила iOS 27.2.1, однак в описі безпеки про цю вразливість не згадувалося. Директор із інформаційної безпеки SlowMist 23pds вважає, що це оновлення може запобігти виходу з пісочниці. Наразі немає підтверджених повідомлень про викрадення криптоактивів із використанням цієї вразливості.
⭐ Безпека мобільних гаманців знову під загрозою: користувачам iPhone варто насамперед оновити систему й видалити застосунки з ненадійних джерел.
#币安 #iOS #钱包安全 #ПриватнийКлюч
У вівторок Binance попередила, що вразливість iOS під назвою «worse_query» зачіпає версії iOS 26.7.1, 27.0.1 і 27.2. Через неї шкідливі застосунки можуть читати локальні файли інших застосунків, наражаючи на ризик мнемонічні фрази, приватні ключі та облікові дані для входу. Binance наголосила, що проблема стосується рівня операційної системи iOS і не є унікальною для Binance. Користувачам рекомендують видалити застосунки, встановлені з неофіційних джерел (через sideloading), і оновити iOS та всі застосунки до останніх офіційних версій. Якщо є підозра на злам, слід створити новий гаманець на чистому пристрої, переказати туди кошти та скинути всі активні сеанси входу. У понеділок Apple випустила iOS 27.2.1, однак в описі безпеки про цю вразливість не згадувалося. Директор із інформаційної безпеки SlowMist 23pds вважає, що це оновлення може запобігти виходу з пісочниці. Наразі немає підтверджених повідомлень про викрадення криптоактивів із використанням цієї вразливості.
⭐ Безпека мобільних гаманців знову під загрозою: користувачам iPhone варто насамперед оновити систему й видалити застосунки з ненадійних джерел.
#币安 #iOS #钱包安全 #ПриватнийКлюч
3

Тим, хто зберігає гаманець на iPhone, сьогодні не варто поспішати перевіряти котирування — спершу перевірте свій телефон. 10 листопада Binance опублікувала попередження про безпеку: в iOS виявили вразливість ізоляції пісочниці під назвою worse_query. Вона зачіпає версії 26.7.1, 27.0.1 і 27.2. Шкідливий застосунок може безпосередньо читати локальні файли інших застосунків — під загрозою можуть опинитися мнемонічні фрази, приватні ключі та облікові дані для входу в гаманці. Це не проблема самої Binance, а порушення ізоляції на рівні системи iOS; теоретично вразливим може бути будь-який застосунок, що зберігає конфіденційну інформацію локально. Про вразливість дослідник forcequitOS повідомив 8 листопада. 9 листопада Apple випустила версії 27.2.1 і 26.7.3, але в офіційному описі безпеки взагалі не згадано, чи усунуто цю вразливість. Добра новина: станом на зараз немає жодного підтвердженого випадку викрадення гаманця. Binance радить зробити три речі: видалити всі невідомі застосунки та застосунки, встановлені в обхід офіційного магазину; оновити iOS і всі застосунки до останніх офіційних версій; якщо підозрюєте, що вже постраждали, негайно перевести активи на новий гаманець, створений на чистому пристрої, та скинути всі активні сеанси входу. Якщо ви зберігаєте скриншот мнемонічної фрази у фотогалереї, цього разу справді варто змінити звички.#安全 #iOS
Тим, хто зберігає гаманець на iPhone, сьогодні не варто поспішати перевіряти котирування — спершу перевірте свій телефон. 10 листопада Binance опублікувала попередження про безпеку: в iOS виявили вразливість ізоляції пісочниці під назвою worse_query. Вона зачіпає версії 26.7.1, 27.0.1 і 27.2. Шкідливий застосунок може безпосередньо читати локальні файли інших застосунків — під загрозою можуть опинитися мнемонічні фрази, приватні ключі та облікові дані для входу в гаманці. Це не проблема самої Binance, а порушення ізоляції на рівні системи iOS; теоретично вразливим може бути будь-який застосунок, що зберігає конфіденційну інформацію локально. Про вразливість дослідник forcequitOS повідомив 8 листопада. 9 листопада Apple випустила версії 27.2.1 і 26.7.3, але в офіційному описі безпеки взагалі не згадано, чи усунуто цю вразливість. Добра новина: станом на зараз немає жодного підтвердженого випадку викрадення гаманця. Binance радить зробити три речі: видалити всі невідомі застосунки та застосунки, встановлені в обхід офіційного магазину; оновити iOS і всі застосунки до останніх офіційних версій; якщо підозрюєте, що вже постраждали, негайно перевести активи на новий гаманець, створений на чистому пристрої, та скинути всі активні сеанси входу. Якщо ви зберігаєте скриншот мнемонічної фрази у фотогалереї, цього разу справді варто змінити звички.#安全 #iOS
1.3k
·
--
🚨📱 УВАГА, ВЛАСНИКИ iPHONE! ЧИ В БЕЗПЕЦІ ВАШІ КРИПТОАКТИВИ? 🔐
Binance попереджає про потенційно небезпечну вразливість iOS під назвою «worse_query», яка може поставити під загрозу особисті дані користувачів. ⚠️
📲 За повідомленням, проблема стосується версій iOS 26.7.1, 27.0.1 та 27.2.
😨 У чому ризик?
Шкідливі застосунки можуть отримати доступ до локальних файлів інших програм. А це потенційно може означати витік:
🔴 Seed-фраз криптогаманців.
🔴 Приватних ключів.
🔴 Паролів та облікових даних.
🔴 Іншої конфіденційної інформації.
❗️ Важливий момент: проблема стосується самої операційної системи, а не є зламом біржі Binance.
🛡️ ЩО ВАРТО ЗРОБИТИ ВЖЕ ЗАРАЗ?
✅ Видаліть програми з неперевірених джерел.
✅ Оновіть iOS та всі застосунки до останніх офіційних версій.
✅ Не встановлюйте невідомі профілі та сторонні пакети.
✅ Якщо є підозра на компрометацію гаманця — створіть новий на чистому пристрої та переведіть туди активи.
👀 І тепер цікаво почути вашу думку:
📱 Ви зберігаєте крипту на iPhone чи використовуєте окремий пристрій для своїх активів?
🔐 Краще витратити кілька хвилин на безпеку, ніж потім втратити все!
#Apple #iOS #CryptoSecurity
🚨📱 УВАГА, ВЛАСНИКИ iPHONE! ЧИ В БЕЗПЕЦІ ВАШІ КРИПТОАКТИВИ? 🔐
Binance попереджає про потенційно небезпечну вразливість iOS під назвою «worse_query», яка може поставити під загрозу особисті дані користувачів. ⚠️
📲 За повідомленням, проблема стосується версій iOS 26.7.1, 27.0.1 та 27.2.
😨 У чому ризик?
Шкідливі застосунки можуть отримати доступ до локальних файлів інших програм. А це потенційно може означати витік:
🔴 Seed-фраз криптогаманців.
🔴 Приватних ключів.
🔴 Паролів та облікових даних.
🔴 Іншої конфіденційної інформації.
❗️ Важливий момент: проблема стосується самої операційної системи, а не є зламом біржі Binance.
🛡️ ЩО ВАРТО ЗРОБИТИ ВЖЕ ЗАРАЗ?
✅ Видаліть програми з неперевірених джерел.
✅ Оновіть iOS та всі застосунки до останніх офіційних версій.
✅ Не встановлюйте невідомі профілі та сторонні пакети.
✅ Якщо є підозра на компрометацію гаманця — створіть новий на чистому пристрої та переведіть туди активи.
👀 І тепер цікаво почути вашу думку:
📱 Ви зберігаєте крипту на iPhone чи використовуєте окремий пристрій для своїх активів?
🔐 Краще витратити кілька хвилин на безпеку, ніж потім втратити все!
#Apple #iOS #CryptoSecurity
Binance попереджає про потенційно небезпечну вразливість iOS під назвою «worse_query», яка може поставити під загрозу особисті дані користувачів. ⚠️
📲 За повідомленням, проблема стосується версій iOS 26.7.1, 27.0.1 та 27.2.
😨 У чому ризик?
Шкідливі застосунки можуть отримати доступ до локальних файлів інших програм. А це потенційно може означати витік:
🔴 Seed-фраз криптогаманців.
🔴 Приватних ключів.
🔴 Паролів та облікових даних.
🔴 Іншої конфіденційної інформації.
❗️ Важливий момент: проблема стосується самої операційної системи, а не є зламом біржі Binance.
🛡️ ЩО ВАРТО ЗРОБИТИ ВЖЕ ЗАРАЗ?
✅ Видаліть програми з неперевірених джерел.
✅ Оновіть iOS та всі застосунки до останніх офіційних версій.
✅ Не встановлюйте невідомі профілі та сторонні пакети.
✅ Якщо є підозра на компрометацію гаманця — створіть новий на чистому пристрої та переведіть туди активи.
👀 І тепер цікаво почути вашу думку:
📱 Ви зберігаєте крипту на iPhone чи використовуєте окремий пристрій для своїх активів?
🔐 Краще витратити кілька хвилин на безпеку, ніж потім втратити все!
#Apple #iOS #CryptoSecurity
105
·
--
Apple вже випустила патч, але в описі оновлення досі не уточнюється, чи виправлено вразливість, яка дозволяла переглядати файли інших застосунків.
10 листопада о 17:56 (UTC+8) Binance опублікувала попередження: в iOS 26.7.1, 27.0.1 і 27.2 є системна вразливість під назвою worse_query, через яку шкідливі застосунки можуть читати локальні файли інших застосунків. Унаслідок цього можуть стати доступними мнемонічні фрази, приватні ключі та облікові дані для входу. Binance особливо наголосила, що це проблема на рівні iOS, а не лише Binance.
Того ж дня о 14:46 команда SlowMist також опублікувала попередження: це втеча з контейнерної пісочниці, а не джейлбрейк; сама вразливість не переказує активи автоматично. Справжній ризик виникає, коли користувач встановлює пакети з ненадійних джерел. Після запуску вони можуть прочитати дані, що зберігаються у відкритому вигляді в інших застосунках. О 19:20 співгенеральна директорка Binance Хе І поширила це попередження.
9 листопада Apple випустила iOS 27.2.1 і 26.7.3. В офіційному описі оновлень безпеки зазначено, що виправлено проблеми з Bluetooth, iMessage та іншими функціями, але про worse_query не згадується, тож наразі невідомо, чи виправлено цю вразливість. Оновлення Cointelegraph від 10 листопада о 20:14 (UTC+8): представник Binance заявив, що підтверджених випадків використання цієї вразливості зловмисниками для доступу до криптогаманців або викрадення коштів поки не виявлено.
Binance радить спершу видалити застосунки з ненадійних джерел, зокрема встановлені через sideloading або підписані самостійно, а потім оновити систему й застосунки до найновіших офіційних версій. Якщо є підозра, що пристрій уже скомпрометовано, переведіть кошти на гаманець, створений на чистому пристрої, і скиньте всі сеанси входу.
#币安 #安全 #iOS не є інвестиційною рекомендацією
Apple вже випустила патч, але в описі оновлення досі не уточнюється, чи виправлено вразливість, яка дозволяла переглядати файли інших застосунків.
10 листопада о 17:56 (UTC+8) Binance опублікувала попередження: в iOS 26.7.1, 27.0.1 і 27.2 є системна вразливість під назвою worse_query, через яку шкідливі застосунки можуть читати локальні файли інших застосунків. Унаслідок цього можуть стати доступними мнемонічні фрази, приватні ключі та облікові дані для входу. Binance особливо наголосила, що це проблема на рівні iOS, а не лише Binance.
Того ж дня о 14:46 команда SlowMist також опублікувала попередження: це втеча з контейнерної пісочниці, а не джейлбрейк; сама вразливість не переказує активи автоматично. Справжній ризик виникає, коли користувач встановлює пакети з ненадійних джерел. Після запуску вони можуть прочитати дані, що зберігаються у відкритому вигляді в інших застосунках. О 19:20 співгенеральна директорка Binance Хе І поширила це попередження.
9 листопада Apple випустила iOS 27.2.1 і 26.7.3. В офіційному описі оновлень безпеки зазначено, що виправлено проблеми з Bluetooth, iMessage та іншими функціями, але про worse_query не згадується, тож наразі невідомо, чи виправлено цю вразливість. Оновлення Cointelegraph від 10 листопада о 20:14 (UTC+8): представник Binance заявив, що підтверджених випадків використання цієї вразливості зловмисниками для доступу до криптогаманців або викрадення коштів поки не виявлено.
Binance радить спершу видалити застосунки з ненадійних джерел, зокрема встановлені через sideloading або підписані самостійно, а потім оновити систему й застосунки до найновіших офіційних версій. Якщо є підозра, що пристрій уже скомпрометовано, переведіть кошти на гаманець, створений на чистому пристрої, і скиньте всі сеанси входу.
#币安 #安全 #iOS не є інвестиційною рекомендацією
10 листопада о 17:56 (UTC+8) Binance опублікувала попередження: в iOS 26.7.1, 27.0.1 і 27.2 є системна вразливість під назвою worse_query, через яку шкідливі застосунки можуть читати локальні файли інших застосунків. Унаслідок цього можуть стати доступними мнемонічні фрази, приватні ключі та облікові дані для входу. Binance особливо наголосила, що це проблема на рівні iOS, а не лише Binance.
Того ж дня о 14:46 команда SlowMist також опублікувала попередження: це втеча з контейнерної пісочниці, а не джейлбрейк; сама вразливість не переказує активи автоматично. Справжній ризик виникає, коли користувач встановлює пакети з ненадійних джерел. Після запуску вони можуть прочитати дані, що зберігаються у відкритому вигляді в інших застосунках. О 19:20 співгенеральна директорка Binance Хе І поширила це попередження.
9 листопада Apple випустила iOS 27.2.1 і 26.7.3. В офіційному описі оновлень безпеки зазначено, що виправлено проблеми з Bluetooth, iMessage та іншими функціями, але про worse_query не згадується, тож наразі невідомо, чи виправлено цю вразливість. Оновлення Cointelegraph від 10 листопада о 20:14 (UTC+8): представник Binance заявив, що підтверджених випадків використання цієї вразливості зловмисниками для доступу до криптогаманців або викрадення коштів поки не виявлено.
Binance радить спершу видалити застосунки з ненадійних джерел, зокрема встановлені через sideloading або підписані самостійно, а потім оновити систему й застосунки до найновіших офіційних версій. Якщо є підозра, що пристрій уже скомпрометовано, переведіть кошти на гаманець, створений на чистому пристрої, і скиньте всі сеанси входу.
#币安 #安全 #iOS не є інвестиційною рекомендацією
992
·
--
Тиха помилка може прочитати вашу сід-фразу ~ Binance щойно попередила всіх користувачів iPhone
@binance
повідомила про вразливість на рівні iOS під назвою worse_query — один шкідливий застосунок на вашому телефоні може заглядати у файли інших застосунків.
⇨ Уражені версії: iOS 26.7.1, 27.0.1 і 27.2
⇨ Цілі: сід-фрази, приватні ключі, збережені паролі
⇨ Масштаб: уся екосистема — не лише Binance
Захистіть себе — зробіть це сьогодні:
» Видаліть усі застосунки, встановлені з ненадійних джерел — спершу видаліть застосунки, завантажені стороннім способом або встановлені вручну за допомогою підписаних IPA-файлів
» Оновіть iOS до останньої офіційної версії
» Оновіть Chrome на телефоні ТА ПК — у ньому щойно виправили схожу вразливість
» Оновіть усі свої застосунки
» Готово
→ Думаєте, вас уже зламали?
» Переведіть кошти на цілком новий гаманець
» Ця сід-фраза більше не придатна — ніколи більше її не використовуйте
На один день забудьте про прибуток. Сьогодні йдеться про захист того, що у вас уже є.
Уже оновили — чи ще ні? Будьте відверті
#Binance #iOS #Безпека
Тиха помилка може прочитати вашу сід-фразу ~ Binance щойно попередила всіх користувачів iPhone
@binance
повідомила про вразливість на рівні iOS під назвою worse_query — один шкідливий застосунок на вашому телефоні може заглядати у файли інших застосунків.
⇨ Уражені версії: iOS 26.7.1, 27.0.1 і 27.2
⇨ Цілі: сід-фрази, приватні ключі, збережені паролі
⇨ Масштаб: уся екосистема — не лише Binance
Захистіть себе — зробіть це сьогодні:
» Видаліть усі застосунки, встановлені з ненадійних джерел — спершу видаліть застосунки, завантажені стороннім способом або встановлені вручну за допомогою підписаних IPA-файлів
» Оновіть iOS до останньої офіційної версії
» Оновіть Chrome на телефоні ТА ПК — у ньому щойно виправили схожу вразливість
» Оновіть усі свої застосунки
» Готово
→ Думаєте, вас уже зламали?
» Переведіть кошти на цілком новий гаманець
» Ця сід-фраза більше не придатна — ніколи більше її не використовуйте
На один день забудьте про прибуток. Сьогодні йдеться про захист того, що у вас уже є.
Уже оновили — чи ще ні? Будьте відверті
#Binance #iOS #Безпека
@binance
повідомила про вразливість на рівні iOS під назвою worse_query — один шкідливий застосунок на вашому телефоні може заглядати у файли інших застосунків.
⇨ Уражені версії: iOS 26.7.1, 27.0.1 і 27.2
⇨ Цілі: сід-фрази, приватні ключі, збережені паролі
⇨ Масштаб: уся екосистема — не лише Binance
Захистіть себе — зробіть це сьогодні:
» Видаліть усі застосунки, встановлені з ненадійних джерел — спершу видаліть застосунки, завантажені стороннім способом або встановлені вручну за допомогою підписаних IPA-файлів
» Оновіть iOS до останньої офіційної версії
» Оновіть Chrome на телефоні ТА ПК — у ньому щойно виправили схожу вразливість
» Оновіть усі свої застосунки
» Готово
→ Думаєте, вас уже зламали?
» Переведіть кошти на цілком новий гаманець
» Ця сід-фраза більше не придатна — ніколи більше її не використовуйте
На один день забудьте про прибуток. Сьогодні йдеться про захист того, що у вас уже є.
Уже оновили — чи ще ні? Будьте відверті
#Binance #iOS #Безпека
105
🚨 ПОПЕРЕДЖЕННЯ ПРО БЕЗПЕКУ: Ваш криптогаманець може бути під загрозою!
⚠️ Binance попереджає користувачів iPhone про виявлену вразливість iOS, через яку можуть стати доступними конфіденційні дані, зокрема:
🔑 Сід-фрази гаманців
🔐 Приватні ключі
📱 Збережені облікові дані для входу
Ця вразливість, імовірно, має назву «worse_query» і може дозволити шкідливим програмам отримувати доступ до файлів інших програм на вразливих версіях iOS.
🛡️ Захистіть свою криптовалюту:
• Оновіть iPhone до найновішої доступної версії iOS.
• Видаліть програми з ненадійних джерел.
• Нікому не повідомляйте свою сід-фразу чи приватні ключі.
• Зберігайте конфіденційну інформацію гаманця в надійному місці.
👀 Користувачі iPhone: ви перевірили, чи оновлено вашу iOS?
Безпека вашої криптовалюти починається з вашого пристрою. 🔒
#CryptoSecurity #BinanceSquareFamily #iOS #CryptoNews #bitcoin
🚨 ПОПЕРЕДЖЕННЯ ПРО БЕЗПЕКУ: Ваш криптогаманець може бути під загрозою!
⚠️ Binance попереджає користувачів iPhone про виявлену вразливість iOS, через яку можуть стати доступними конфіденційні дані, зокрема:
🔑 Сід-фрази гаманців
🔐 Приватні ключі
📱 Збережені облікові дані для входу
Ця вразливість, імовірно, має назву «worse_query» і може дозволити шкідливим програмам отримувати доступ до файлів інших програм на вразливих версіях iOS.
🛡️ Захистіть свою криптовалюту:
• Оновіть iPhone до найновішої доступної версії iOS.
• Видаліть програми з ненадійних джерел.
• Нікому не повідомляйте свою сід-фразу чи приватні ключі.
• Зберігайте конфіденційну інформацію гаманця в надійному місці.
👀 Користувачі iPhone: ви перевірили, чи оновлено вашу iOS?
Безпека вашої криптовалюти починається з вашого пристрою. 🔒
#CryptoSecurity #BinanceSquareFamily #iOS #CryptoNews #bitcoin
⚠️ Binance попереджає користувачів iPhone про виявлену вразливість iOS, через яку можуть стати доступними конфіденційні дані, зокрема:
🔑 Сід-фрази гаманців
🔐 Приватні ключі
📱 Збережені облікові дані для входу
Ця вразливість, імовірно, має назву «worse_query» і може дозволити шкідливим програмам отримувати доступ до файлів інших програм на вразливих версіях iOS.
🛡️ Захистіть свою криптовалюту:
• Оновіть iPhone до найновішої доступної версії iOS.
• Видаліть програми з ненадійних джерел.
• Нікому не повідомляйте свою сід-фразу чи приватні ключі.
• Зберігайте конфіденційну інформацію гаманця в надійному місці.
👀 Користувачі iPhone: ви перевірили, чи оновлено вашу iOS?
Безпека вашої криптовалюти починається з вашого пристрою. 🔒
#CryptoSecurity #BinanceSquareFamily #iOS #CryptoNews #bitcoin
92

🚨 В IOS ВИЯВЛЕНО НЕБЕЗПЕЧНУ ВРАЗЛИВІСТЬ, ПІД ЗАГРОЗОЮ КРИПТОГАМАНЦІ!
🍎 Дослідники безпеки Binance виявили вразливість під назвою worse_query, яка дає змогу шкідливим програмам обходити обмеження iOS і отримувати доступ до локальних файлів інших програм.
📱 Проблема стосується низки версій iOS 26 і 27, зокрема 26.7.1, 27.0.1 і 27.2. Це вразливість самої операційної системи, а не конкретно Binance чи іншого криптозастосунку.
🔒 Потенційно під загрозою можуть опинитися конфіденційні дані, зокрема інформація з криптогаманців. Однак наразі немає підтверджень масового викрадення seed-фраз і приватних ключів саме через цю вразливість.
🛡️ Що рекомендую зробити просто зараз?
🔵 Видалити підозрілі програми, особливо встановлені з неофіційних джерел.
🔵 Оновити iOS і програми до останніх доступних версій.
👀
Не забувайте, друзі: безпека ваших активів починається з безпеки пристрою, на якому ви їх зберігаєте!
#iOS #Binance
🚨 В IOS ВИЯВЛЕНО НЕБЕЗПЕЧНУ ВРАЗЛИВІСТЬ, ПІД ЗАГРОЗОЮ КРИПТОГАМАНЦІ!
🍎 Дослідники безпеки Binance виявили вразливість під назвою worse_query, яка дає змогу шкідливим програмам обходити обмеження iOS і отримувати доступ до локальних файлів інших програм.
📱 Проблема стосується низки версій iOS 26 і 27, зокрема 26.7.1, 27.0.1 і 27.2. Це вразливість самої операційної системи, а не конкретно Binance чи іншого криптозастосунку.
🔒 Потенційно під загрозою можуть опинитися конфіденційні дані, зокрема інформація з криптогаманців. Однак наразі немає підтверджень масового викрадення seed-фраз і приватних ключів саме через цю вразливість.
🛡️ Що рекомендую зробити просто зараз?
🔵 Видалити підозрілі програми, особливо встановлені з неофіційних джерел.
🔵 Оновити iOS і програми до останніх доступних версій.
👀
Не забувайте, друзі: безпека ваших активів починається з безпеки пристрою, на якому ви їх зберігаєте!
#iOS #Binance
🍎 Дослідники безпеки Binance виявили вразливість під назвою worse_query, яка дає змогу шкідливим програмам обходити обмеження iOS і отримувати доступ до локальних файлів інших програм.
📱 Проблема стосується низки версій iOS 26 і 27, зокрема 26.7.1, 27.0.1 і 27.2. Це вразливість самої операційної системи, а не конкретно Binance чи іншого криптозастосунку.
🔒 Потенційно під загрозою можуть опинитися конфіденційні дані, зокрема інформація з криптогаманців. Однак наразі немає підтверджень масового викрадення seed-фраз і приватних ключів саме через цю вразливість.
🛡️ Що рекомендую зробити просто зараз?
🔵 Видалити підозрілі програми, особливо встановлені з неофіційних джерел.
🔵 Оновити iOS і програми до останніх доступних версій.
👀
Не забувайте, друзі: безпека ваших активів починається з безпеки пристрою, на якому ви їх зберігаєте!
#iOS #Binance
1
2k

·
--
【Ринкове попередження】Уразливість iOS може викрасти кошти з гаманців — Binance попереджає
Binance нагадує користувачам Apple: в iOS виявлено вразливість worse_query, що дає змогу обійти пісочницю. Шкідливі застосунки можуть читати файли інших застосунків, тож сід-фрази, приватні ключі та облікові дані для входу можуть витекти. Уразливість зачіпає iOS 26.0–26.7.2 і 27.2; невідомо, чи її виправлено в останній версії. Рекомендується оновити систему й видалити застосунки з невідомих джерел. Якщо вас це зачепило, скористайтеся чистим пристроєм, створіть новий гаманець і переведіть туди кошти. Ви перевірили версію системи?
$BNB $BTC $ETH
#币安 #iOS #БезпекаГаманця
(Джерело: CryptoNews)
⚠️Попередження про ризики: наведена вище інформація є лише оглядом ринку й не становить інвестиційної поради. Інвестування пов’язане з ризиком; будьте обережні.
【Ринкове попередження】Уразливість iOS може викрасти кошти з гаманців — Binance попереджає
Binance нагадує користувачам Apple: в iOS виявлено вразливість worse_query, що дає змогу обійти пісочницю. Шкідливі застосунки можуть читати файли інших застосунків, тож сід-фрази, приватні ключі та облікові дані для входу можуть витекти. Уразливість зачіпає iOS 26.0–26.7.2 і 27.2; невідомо, чи її виправлено в останній версії. Рекомендується оновити систему й видалити застосунки з невідомих джерел. Якщо вас це зачепило, скористайтеся чистим пристроєм, створіть новий гаманець і переведіть туди кошти. Ви перевірили версію системи?
$BNB $BTC $ETH
#币安 #iOS #БезпекаГаманця
(Джерело: CryptoNews)
⚠️Попередження про ризики: наведена вище інформація є лише оглядом ринку й не становить інвестиційної поради. Інвестування пов’язане з ризиком; будьте обережні.
Binance нагадує користувачам Apple: в iOS виявлено вразливість worse_query, що дає змогу обійти пісочницю. Шкідливі застосунки можуть читати файли інших застосунків, тож сід-фрази, приватні ключі та облікові дані для входу можуть витекти. Уразливість зачіпає iOS 26.0–26.7.2 і 27.2; невідомо, чи її виправлено в останній версії. Рекомендується оновити систему й видалити застосунки з невідомих джерел. Якщо вас це зачепило, скористайтеся чистим пристроєм, створіть новий гаманець і переведіть туди кошти. Ви перевірили версію системи?
$BNB $BTC $ETH
#币安 #iOS #БезпекаГаманця
(Джерело: CryptoNews)
⚠️Попередження про ризики: наведена вище інформація є лише оглядом ринку й не становить інвестиційної поради. Інвестування пов’язане з ризиком; будьте обережні.
19

·
--
🚨 #Binance попереджає про серйозну вразливість у #iOS : чи загрожує небезпека вашим криптовалютам? 🍏
Нещодавнє повідомлення про кібербезпеку спричинило тривогу в спільноті інвесторів. Binance попередила про критичну вразливість у пристроях Apple, яка може поставити кошти користувачів під загрозу. Тут ми відповідаємо на найпоширеніші запитання щодо цього випадку.
🐛 У чому полягає ця вразливість? 📱
Цю помилку, виявлену під назвою "worse_query", пов’язано з операційною системою iOS. Ця вразливість дає змогу шкідливим програмам обходити захист, який зазвичай ізолює файли кожної програми, і читати приватну інформацію з інших застосунків, установлених на вашому телефоні.
🔐 Яка саме інформація під загрозою? 💸
Ризик є критичним для тих, хто працює з цифровими активами. Якщо зловмисник скористається цією помилкою в системних обмеженнях, він може отримати доступ до найчутливіших даних, що зберігаються у ваших гаманцях (wallets), зокрема до сід-фраз, приватних ключів і даних для входу.
📲 Які версії iPhone уражені? ⚠️
Згідно з попередженням, оприлюдненим 10 листопада, проблема безпосередньо стосується пристроїв із версіями iOS 26.7.1, 27.0.1 і 27.2.
🛡️ Це проблема безпеки, яка стосується лише Binance? 🛑
Ні. Компанія уточнила, що це структурний недолік самої операційної системи Apple, а не вразливість, притаманна лише платформі Binance. Це означає, що будь-який інший фінансовий застосунок або криптовалютний гаманець, установлений на пристроях із цими версіями iOS, також може бути вразливим.
#CPITestsDecemberRateOutlook
$AAPLB $BNB
🚨 #Binance попереджає про серйозну вразливість у #iOS : чи загрожує небезпека вашим криптовалютам? 🍏
Нещодавнє повідомлення про кібербезпеку спричинило тривогу в спільноті інвесторів. Binance попередила про критичну вразливість у пристроях Apple, яка може поставити кошти користувачів під загрозу. Тут ми відповідаємо на найпоширеніші запитання щодо цього випадку.
🐛 У чому полягає ця вразливість? 📱
Цю помилку, виявлену під назвою "worse_query", пов’язано з операційною системою iOS. Ця вразливість дає змогу шкідливим програмам обходити захист, який зазвичай ізолює файли кожної програми, і читати приватну інформацію з інших застосунків, установлених на вашому телефоні.
🔐 Яка саме інформація під загрозою? 💸
Ризик є критичним для тих, хто працює з цифровими активами. Якщо зловмисник скористається цією помилкою в системних обмеженнях, він може отримати доступ до найчутливіших даних, що зберігаються у ваших гаманцях (wallets), зокрема до сід-фраз, приватних ключів і даних для входу.
📲 Які версії iPhone уражені? ⚠️
Згідно з попередженням, оприлюдненим 10 листопада, проблема безпосередньо стосується пристроїв із версіями iOS 26.7.1, 27.0.1 і 27.2.
🛡️ Це проблема безпеки, яка стосується лише Binance? 🛑
Ні. Компанія уточнила, що це структурний недолік самої операційної системи Apple, а не вразливість, притаманна лише платформі Binance. Це означає, що будь-який інший фінансовий застосунок або криптовалютний гаманець, установлений на пристроях із цими версіями iOS, також може бути вразливим.
#CPITestsDecemberRateOutlook
$AAPLB $BNB
Нещодавнє повідомлення про кібербезпеку спричинило тривогу в спільноті інвесторів. Binance попередила про критичну вразливість у пристроях Apple, яка може поставити кошти користувачів під загрозу. Тут ми відповідаємо на найпоширеніші запитання щодо цього випадку.
🐛 У чому полягає ця вразливість? 📱
Цю помилку, виявлену під назвою "worse_query", пов’язано з операційною системою iOS. Ця вразливість дає змогу шкідливим програмам обходити захист, який зазвичай ізолює файли кожної програми, і читати приватну інформацію з інших застосунків, установлених на вашому телефоні.
🔐 Яка саме інформація під загрозою? 💸
Ризик є критичним для тих, хто працює з цифровими активами. Якщо зловмисник скористається цією помилкою в системних обмеженнях, він може отримати доступ до найчутливіших даних, що зберігаються у ваших гаманцях (wallets), зокрема до сід-фраз, приватних ключів і даних для входу.
📲 Які версії iPhone уражені? ⚠️
Згідно з попередженням, оприлюдненим 10 листопада, проблема безпосередньо стосується пристроїв із версіями iOS 26.7.1, 27.0.1 і 27.2.
🛡️ Це проблема безпеки, яка стосується лише Binance? 🛑
Ні. Компанія уточнила, що це структурний недолік самої операційної системи Apple, а не вразливість, притаманна лише платформі Binance. Це означає, що будь-який інший фінансовий застосунок або криптовалютний гаманець, установлений на пристроях із цими версіями iOS, також може бути вразливим.
#CPITestsDecemberRateOutlook
$AAPLB $BNB
2
2
3.7k
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#fomcвідстеження
129,768 переглядів
565 обговорюють
2
#CanBTCReboundAfterFallingBelow60K?
272,929 переглядів
1,201 обговорюють
3
#GlobalStocksFaceLongestLosingStreakSince2023
92,503 переглядів
894 обговорюють
4
#AnthropicPlungesTowardIPOPriceonDay2
45,433 переглядів
466 обговорюють
5
#TwentyOneCapitalAdds172.25BTC
876 переглядів
54 обговорюють
6
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
232 переглядів
10 обговорюють
7
#BNBDropsBelow540USDTWith8.46%DailyDecline
20,454 переглядів
159 обговорюють
8
#HKBillProposesHK$100KFineForUnauthorizedCryptoTitles
702 переглядів
12 обговорюють
9
#BitMineFaces$10.1BUnrealizedETHLoss
1,554 переглядів
14 обговорюють
10
#StrategyReports$35BNetReserves
1,098 переглядів
14 обговорюють