

#electrum
electrum
10,755 переглядів
74 обговорюють
Популярні
Найсвіжіші

🔐 Прискорюючи переказ біткоїнів, ви можете віддати гроші хакерам?
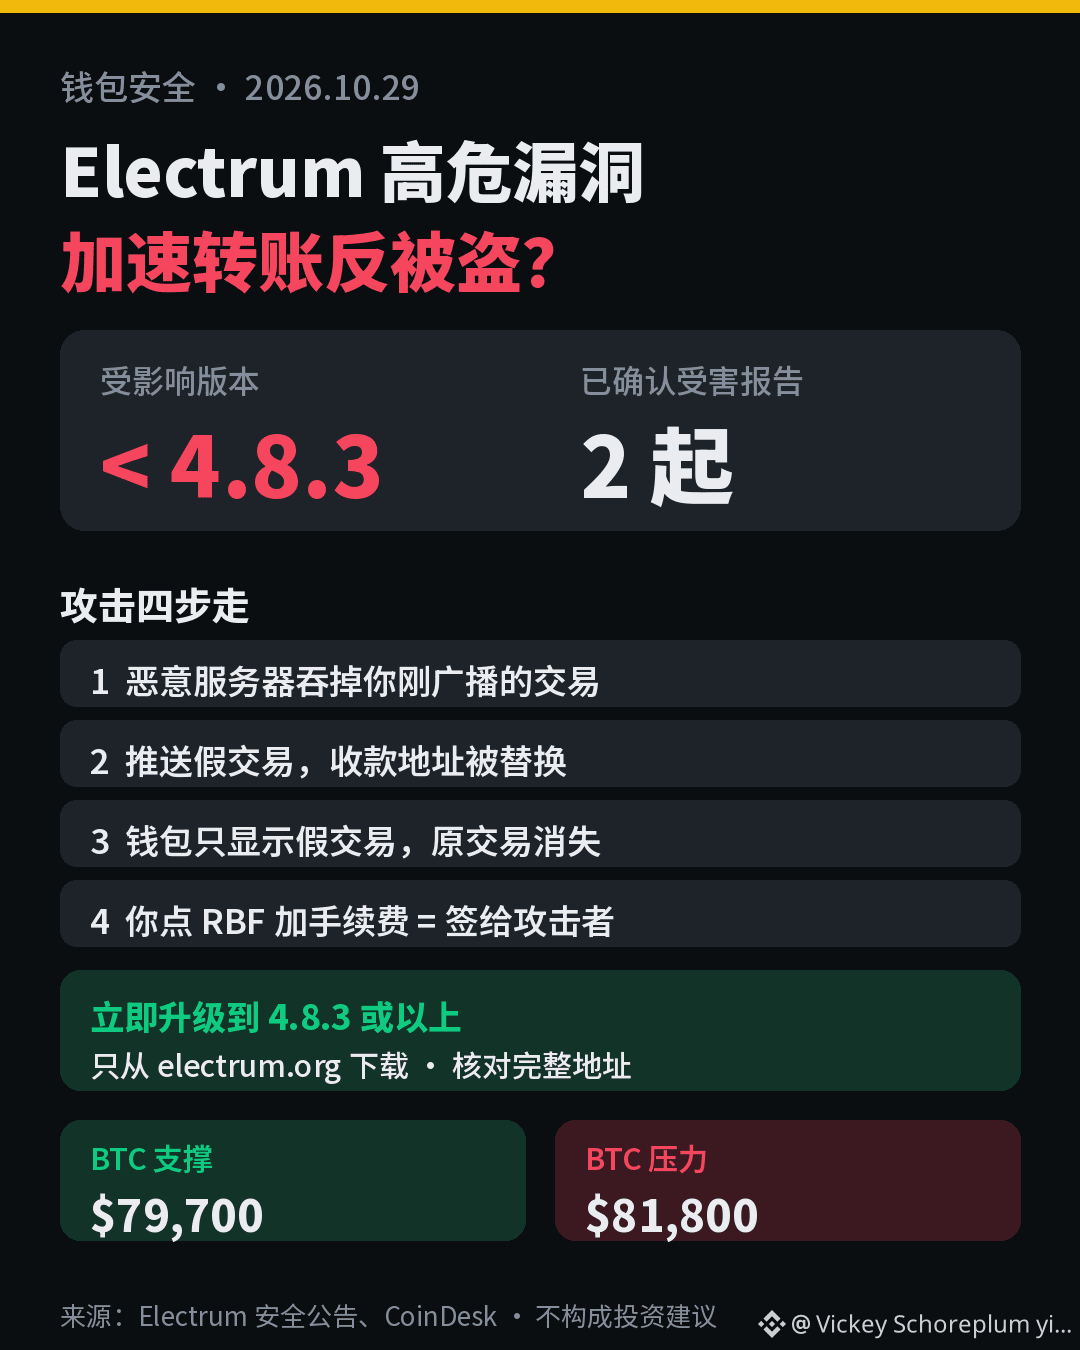
Згідно з офіційним повідомленням Electrum про безпеку, опублікованим 24 жовтня, а також повідомленнями CoinDesk та інших ЗМІ, усі версії Electrum до 4.8.3 містять критичну вразливість, і вже відбулися реальні атаки: розробники отримали два повідомлення від користувачів, принаймні один із них втратив біткоїни.
📊 Як відбувається атака
• Після того як ви надсилаєте переказ у мережу, зловмисний сервер «поглинає» його, не передаючи до мережі Bitcoin
• Потім сервер надсилає гаманцю фальшиву конфліктну транзакцію, у якій адресу одержувача замінено на адресу зловмисника
• Гаманець показує лише цю фальшиву транзакцію, а початкова зникає
• Якщо в цей момент ви натиснете RBF, щоб збільшити комісію, гаманець підпише вашим приватним ключем справжню дійсну транзакцію на користь зловмисника
🔍 Як захиститися
• Негайно оновіть Electrum до версії 4.8.3 або новішої та завантажуйте програму лише з electrum.org
• Перш ніж прискорювати транзакцію або підписувати її, повністю перевіряйте адресу одержувача й суму — не обмежуйтеся першими та останніми кількома символами (адреси зловмисників у двох постраждалих закінчувалися так само, як цільові адреси)
• Якщо підключатися лише до довірених або власних серверів, загроза не впливає (CoinDesk)
📈 Вплив на ринок: це ризик на рівні гаманця, а не вразливість протоколу Bitcoin. Наразі BTC торгується поблизу $80,000; діапазон за останні 24 години — приблизно $79,710–$81,823, рівень $79,700 є нещодавньою підтримкою, а $81,800 — опором.
💬 Ви щоразу перевіряєте повну адресу перед прискоренням транзакції?
👉 Торгувати BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#ElectrumВиправленоКритичнуВразливістьУВерсіяхДо4.8.3 #Electrum #比特币钱包 #БезпекаГаманця
⚠️ Це не є інвестиційною рекомендацією. Пам’ятайте про ризики.
134
🔐 Прискорюєте транзакцію через Electrum — чи не переказуєте ви гроші хакерам?
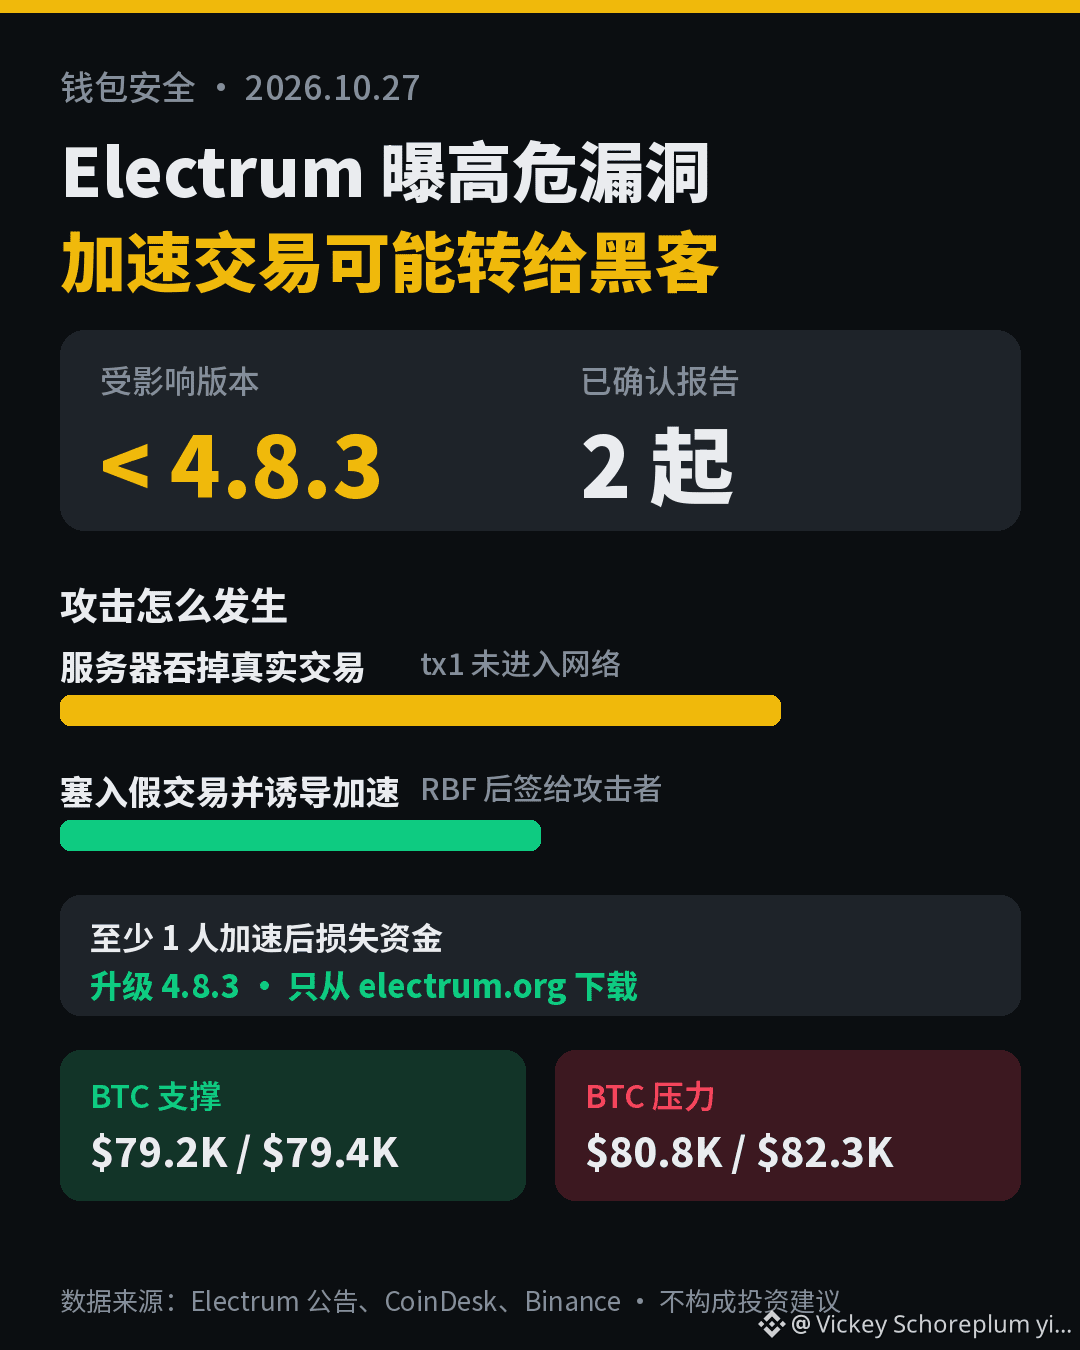
24 жовтня популярний біткоїн-гаманець Electrum випустив оновлення безпеки 4.8.3, яке виправляє критичну вразливість: зловмисний сервер може «поглинути» щойно надіслану вами транзакцію й показати в гаманці фальшиву транзакцію із заміненою адресою отримувача. Якщо натиснути RBF, щоб прискорити її, гаманець підпише справжню транзакцію на користь зловмисника.
📋 Як відбувається атака
• Ви надсилаєте tx1, але зловмисний сервер не передає її далі — справжня транзакція взагалі не потрапляє до мережі біткоїна
• Сервер підсовує гаманцю конфліктну tx2: адресу отримувача замінено на адресу зловмисника; підпис недійсний, але старі версії його не перевіряють
• Комісія за фальшиву транзакцію дорівнює 0, тому здається, що вона «застрягла», і це спонукає вас її прискорити
• Щойно ви прискорюєте транзакцію, Electrum підписує дійсну транзакцію, і кошти переходять до зловмисника
⚠️ Від атаки вже постраждали користувачі
Розробники отримали 2 повідомлення від користувачів (11 і 18 жовтня); один із них втратив кошти після прискорення фальшивої транзакції. Останні 4 цифри адреси зловмисника збігаються з цифрами справжньої адреси, тож перевірки лише початку й кінця може бути недостатньо. Загальну суму збитків не розголошують.
🛡️ Що робити
• Уразливі всі версії до 4.8.3 включно — оновіть гаманець до 4.8.3 і завантажуйте його лише з electrum.org
• Перед прискоренням транзакції (RBF) ретельно перевірте кожну адресу отримувача й суму
• Користувачі, які підключаються лише до довірених серверів (наприклад, власного вузла), не постраждають
📊 Вплив на ринок
Це проблема програмного забезпечення гаманця, а не вразливість протоколу біткоїна, тому вплив на сам BTC обмежений. Наразі BTC коштує приблизно $79,800, падіння за 24 години — близько 0,5%. Ключові рівні: підтримка $79,200–79,400 (мінімуми останніх кількох днів), опір $80,800 / $82,300.
Ви ретельно перевіряєте адресу перед тим, як прискорити транзакцію? Обговорімо в коментарях 👇
👉 Торгувати BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ Викладене вище не є інвестиційною порадою. Пам’ятайте про ризики.
90

·
--
Electrum 4.8.3 виправляє помилку під час підвищення комісії
24 жовтня опублікували повідомлення про безпеку та виправлені інсталятори. Уразливість стосується версій до 4.8.3 включно, під’єднаних до зловмисних серверів.
Сервер міг показати платіж, що очікує підтвердження, зі зміненим отримувачем. Якщо користувач вручну підвищував комісію за допомогою RBF і підписував транзакцію, він міг схвалити цей переказ. Розробники отримали два повідомлення про проблему; в одному йшлося про втрату коштів, але суму не розголошено.
Виправлення перевіряє підписи входів, що належать гаманцю, у непідтверджених транзакціях. Воно не перетворює клієнт на повний вузол. Згідно з повідомленням, ця атака не загрожує тим, хто користується довіреними серверами.
Рекомендується оновити програму з electrum.org, перевірити підпис інсталятора та перед підписанням перевіряти отримувача й суму — навіть під час зміни комісії.
Binance Spot, 26 жовтня, 19:53 UTC: BTC торгується за 80.006,85 USDT (-0,736% за 24 год) і 79.909,19 USDC (-0,749%). Це два ринки з різними валютами котирування.
Огляд ринку: ці зміни не доводять, що інцидент спричинив реакцію ринку. Безпека гаманця та волатильність — це різні ризики. Виправлення зменшує конкретну загрозу, але не гарантує збереження вартості BTC і не усуває всі ризики самостійного зберігання коштів.
$BTC $USDT $USDC
Освітній матеріал. Не є фінансовою порадою.
#Bitcoin #Electrum #Seguridad #Autocustodia #Гаманці
27

·
--
Хотіли прискорити переказ, а переказали кошти хакерам: Electrum усунув уразливістьЛегкий гаманець заради зручності може підвести: підключіться до ненадійного сервера й натисніть «Збільшити комісію» — і $BTC можуть опинитися на чужій адресі.
Команда Electrum, відомого біткоїн-гаманця з багаторічною історією, повідомила: зловмисні сервери можуть перехопити щойно розіслану вами транзакцію й підставити фальшивий запис про непідтверджену транзакцію. Адресу одержувача підміняють так, щоб її останні чотири символи збігалися з оригінальною, а підпис у той момент не перевіряється. Ви думаєте, що просто прискорюєте транзакцію через RBF, а одним натисканням фактично підписуєте переказ на користь зловмисника. У жовтні користувачі повідомили про два такі випадки, і один із них справді втратив монети. Команда заявляє, що такі сервери вже діють у мережі. Суму не розголошують.
Хотіли прискорити переказ, а переказали кошти хакерам: Electrum усунув уразливість
Легкий гаманець заради зручності може підвести: підключіться до ненадійного сервера й натисніть «Збільшити комісію» — і $BTC можуть опинитися на чужій адресі.
Команда Electrum, відомого біткоїн-гаманця з багаторічною історією, повідомила: зловмисні сервери можуть перехопити щойно розіслану вами транзакцію й підставити фальшивий запис про непідтверджену транзакцію. Адресу одержувача підміняють так, щоб її останні чотири символи збігалися з оригінальною, а підпис у той момент не перевіряється. Ви думаєте, що просто прискорюєте транзакцію через RBF, а одним натисканням фактично підписуєте переказ на користь зловмисника. У жовтні користувачі повідомили про два такі випадки, і один із них справді втратив монети. Команда заявляє, що такі сервери вже діють у мережі. Суму не розголошують.
Команда Electrum, відомого біткоїн-гаманця з багаторічною історією, повідомила: зловмисні сервери можуть перехопити щойно розіслану вами транзакцію й підставити фальшивий запис про непідтверджену транзакцію. Адресу одержувача підміняють так, щоб її останні чотири символи збігалися з оригінальною, а підпис у той момент не перевіряється. Ви думаєте, що просто прискорюєте транзакцію через RBF, а одним натисканням фактично підписуєте переказ на користь зловмисника. У жовтні користувачі повідомили про два такі випадки, і один із них справді втратив монети. Команда заявляє, що такі сервери вже діють у мережі. Суму не розголошують.
172

·
--
Electrum 4.8.3 усуває пастку з підвищенням комісії, яку влаштовують зловмисні сервери; уразливість високого рівня небезпеки розкрили 24 жовтня 2026 року.
24 жовтня 2026 року Electrum випустив версію 4.8.3 (повідомлення GHSA-6jp4-8v48-cc5v). Зловмисний сервер Electrum може перехопити щойно передану в мережу транзакцію $BTC tx і показати фальшивий конфліктний непідтверджений платіж на користь зловмисника — старіші клієнти не перевіряли ці недійсні підписи. Якщо користувач підвищить комісію фальшивої транзакції за допомогою RBF, він підпише справжній платіж зловмиснику. Деякі сервери вже використовували цю вразливість; про це повідомили двоє користувачів, один із них втратив кошти. Зловмисники також підбирали останні чотири символи адреси призначення так, щоб вона виглядала схожою на справжню.
Оновіть програму до версії 4.8.3 або новішої — уразливі всі старіші версії. Виправлення перевіряє підписи на входах, що належать гаманцю, для транзакцій із мемпулу, перш ніж додавати їх до історії. Завантажуйте програму лише з electrum.org і перевіряйте підписи. Поки не оновилися, перед будь-яким підвищенням комісії перевіряйте повну адресу призначення та суму. Користувачі довірених або власних серверів менш уразливі; вхідні непідтверджені транзакції все ще перевіряються не повністю.
#Bitcoin #Electrum #CryptoSecurity #Гаманець
Проводьте власне дослідження. Не є фінансовою порадою.
{spot}(BTCUSDT)
Electrum 4.8.3 усуває пастку з підвищенням комісії, яку влаштовують зловмисні сервери; уразливість високого рівня небезпеки розкрили 24 жовтня 2026 року.
24 жовтня 2026 року Electrum випустив версію 4.8.3 (повідомлення GHSA-6jp4-8v48-cc5v). Зловмисний сервер Electrum може перехопити щойно передану в мережу транзакцію $BTC tx і показати фальшивий конфліктний непідтверджений платіж на користь зловмисника — старіші клієнти не перевіряли ці недійсні підписи. Якщо користувач підвищить комісію фальшивої транзакції за допомогою RBF, він підпише справжній платіж зловмиснику. Деякі сервери вже використовували цю вразливість; про це повідомили двоє користувачів, один із них втратив кошти. Зловмисники також підбирали останні чотири символи адреси призначення так, щоб вона виглядала схожою на справжню.
Оновіть програму до версії 4.8.3 або новішої — уразливі всі старіші версії. Виправлення перевіряє підписи на входах, що належать гаманцю, для транзакцій із мемпулу, перш ніж додавати їх до історії. Завантажуйте програму лише з electrum.org і перевіряйте підписи. Поки не оновилися, перед будь-яким підвищенням комісії перевіряйте повну адресу призначення та суму. Користувачі довірених або власних серверів менш уразливі; вхідні непідтверджені транзакції все ще перевіряються не повністю.
#Bitcoin #Electrum #CryptoSecurity #Гаманець
Проводьте власне дослідження. Не є фінансовою порадою.

35

·
--
Стаття
Переглянути переклад
补丁已放两天,未升4.8.3加费却仍可能失窃?官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
补丁已放两天,未升4.8.3加费却仍可能失窃?
官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
91

·
--
Оптимістично
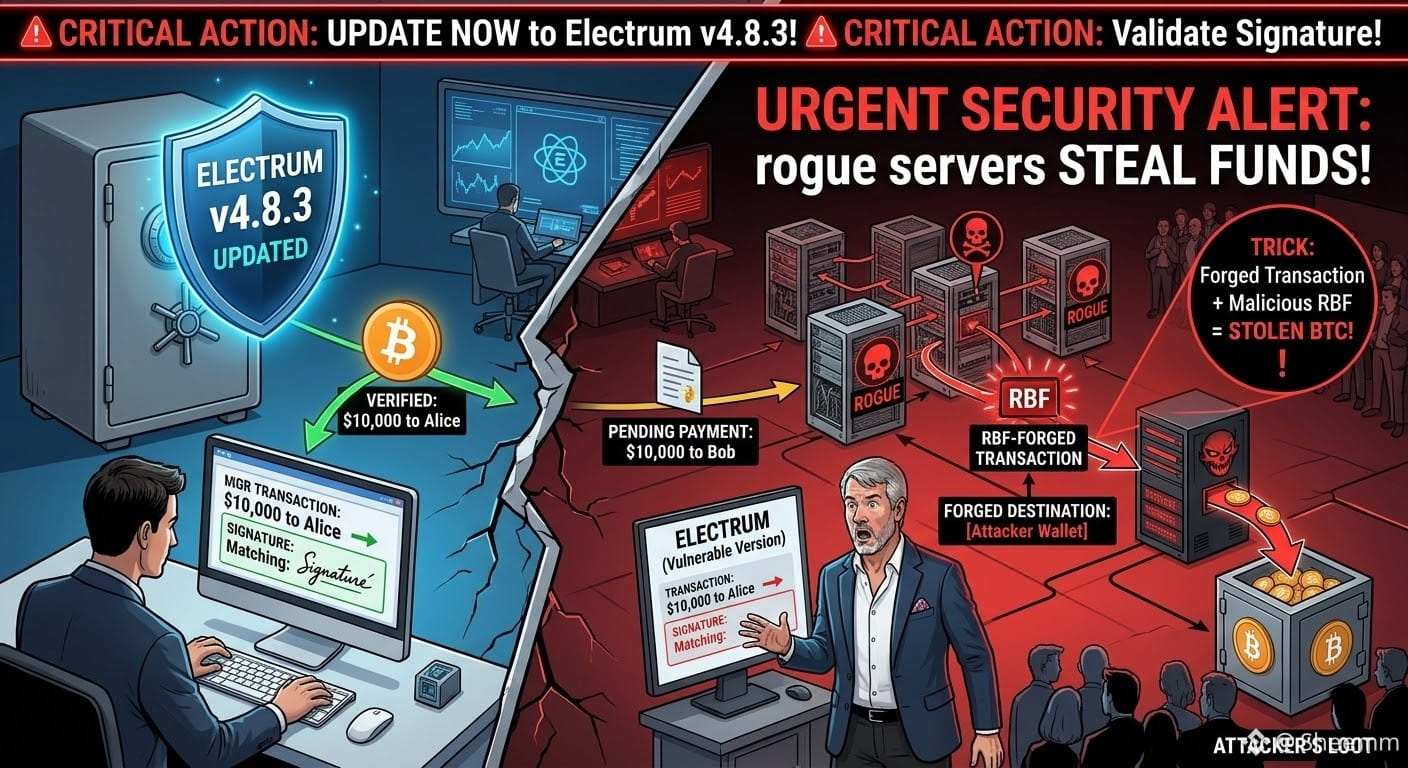
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Термінове попередження безпеки для користувачів гаманця Electrum!
Серйозна вразливість у старіших версіях Electrum дає змогу зловмисним серверам використовувати функцію Replace-by-Fee (RBF). Коли користувачі намагаються пришвидшити обробку платежу, який ще очікує на підтвердження, шкідливі вузли можуть підмінити транзакції підробленими, змусивши жертв схвалити переказ коштів зловмисникам.
⚡️ Необхідно виконати:
Негайно оновіть застосунок до версії v4.8.3! Це оновлення додає критично важливу перевірку підписів для непідтверджених транзакцій. Перед надсиланням транзакцій ще раз перевірте адреси одержувачів!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ Термінове попередження безпеки для користувачів гаманця Electrum!
Серйозна вразливість у старіших версіях Electrum дає змогу зловмисним серверам використовувати функцію Replace-by-Fee (RBF). Коли користувачі намагаються пришвидшити обробку платежу, який ще очікує на підтвердження, шкідливі вузли можуть підмінити транзакції підробленими, змусивши жертв схвалити переказ коштів зловмисникам.
⚡️ Необхідно виконати:
Негайно оновіть застосунок до версії v4.8.3! Це оновлення додає критично важливу перевірку підписів для непідтверджених транзакцій. Перед надсиланням транзакцій ще раз перевірте адреси одержувачів!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
644


Щойно натрапив на сьогоднішній матеріал CoinDesk і аж холодний піт пройняв: нарешті оприлюднили подробиці вразливості 4.8.3 у старому гаманці Electrum для біткоїнів — виявляється, щоб викрасти монети, не треба зламувати ваш приватний ключ, достатньо лише натиснути «Прискорити».
Схема така: спершу зловмисний сервер підміняє вашу непідтверджену транзакцію фальшивою. У фальшивої транзакції нульова комісія, і здається, ніби вона просто зависла. Ви натискаєте «Прискорити» — і гаманець підписує цю фальшиву транзакцію, роблячи її справжньою. Монети одразу опиняються в кишені хакера. Ще підступніше те, що останні 4 символи адреси хакера повністю збігаються з останніми 4 символами справжньої адреси — з першого погляду різниці не помітити.
У жовтні вже надійшло два повідомлення: у випадку від 11-го монети не зникли, а у випадку від 18-го — справді зникли. Офіційна сума не розголошується. Якщо ви ще не оновилися до 4.8.3 і досі підключаєтеся до незнайомих серверів — зробіть висновки.
У коментарях оберіть одне з двох: A — давно оновився, зовсім не хвилююся; B — щойно дізнався, піду оновлюватися. Ви вже в безпеці чи досі в пастці?
$BTC $ETH $SOL #Electrum #比特币 #БезпекаГаманця
5
·
--
🚨 Попередження про безпеку Bitcoin: Electrum усунув критичну вразливість гаманця!
Нещодавня вразливість гаманця Electrum — серйозне нагадування про те, що безпека криптовалют — це не лише захист приватних ключів.
Зловмисники скористалися вадою, яка давала змогу шкідливим серверам перенаправляти платежі в Bitcoin, коли користувачі вручну збільшували комісію за транзакцію. Повідомляється, що щонайменше один користувач втратив кошти.
Electrum усунув проблему у версії 4.8.3: тепер програма перевіряє підписи для входів, що належать гаманцю, і запобігає такому виду маніпуляцій.
💡 Мій висновок: ніколи не вважайте, що ваші кошти повністю захищені лише тому, що приватні ключі залишаються в безпеці. Програмне забезпечення гаманця, перевірка транзакцій і своєчасне оновлення не менш важливі.
Якщо ви користуєтеся Electrum, оновіть його до версії 4.8.3 і ретельно перевіряйте транзакції, перш ніж підтверджувати їх.
У світі криптовалют одна невелика помилка в безпеці може коштувати вам реальних грошей. Захистіть свої активи, перш ніж щось піде не так. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
6
523


·
--
Той «переказ, який ви щойно надіслали» в історії гаманця, можливо, насправді надіслали не ви.
24 жовтня відомий десктопний біткоїн-гаманець Electrum випустив версію 4.8.3, у якій виправлено серйозну вразливість, яку вже використовували на практиці: якщо під’єднатися до зловмисного сервера у версіях до 4.8.3, сервер може підмінити щойно поширену вами транзакцію конфліктною фальшивою. Останні чотири цифри адреси отримувача в ній збігаються з останніми чотирма цифрами адреси вашого справжнього отримувача. Коли користувач бачить, що транзакція довго не підтверджується, і натискає «Збільшити комісію» (RBF), гаманець повторно підписує цю фальшиву транзакцію — і монети прямують просто до зловмисника. Користувачі вже повідомляли про втрату коштів.
З погляду інженера:
· Легкий гаманець не зберігає в себе дані всього блокчейна, тому історію транзакцій і непідтверджені транзакції йому «повідомляє» сервер;
· Старі версії не перевіряли підписи непідтверджених транзакцій: сервер що надішле, те й відображається;
· RBF повторно підписує транзакцію на основі «наявної транзакції». Якщо вихідна транзакція фальшива, підписаною буде саме та, яка потрібна зловмиснику;
· Виправлення у версії 4.8.3 просте: спочатку перевірити підпис непідтвердженої транзакції, а вже потім їй довіряти.
Чотири поради для роздрібних інвесторів:
1) Якщо користуєтеся Electrum, оновіть його до версії 4.8.3. Завантажуйте гаманець лише з офіційного сайту й перевіряйте підпис;
2) Перевіряйте адресу повністю: «по чотири символи на початку й у кінці» недостатньо проти цілеспрямованої атаки;
3) Якщо транзакція зависла, спершу перевірте її справжній статус у блокчейн-оглядачі, а не покладайтеся лише на те, що показує гаманець;
4) Якщо у вас значні кошти, запустіть власний вузол: зрештою, саме публічний сервер вирішує, які дані вам показати.
Зазвичай я не надто розпитую симпатичних дівчат про їхнє «минуле», але кожен запис в історії гаманця обов’язково перевіряю за підписом 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.9k
·
--
Під час переказу біткоїнів я додав комісію, щоб гроші надійшли швидше, але в результаті вони пішли просто до рук хакера.
Electrum — один із найстаріших гаманців для біткоїна. Цього разу проблема була не в тому, що викрали приватний ключ: користувачів підвела кнопка «Прискорити».
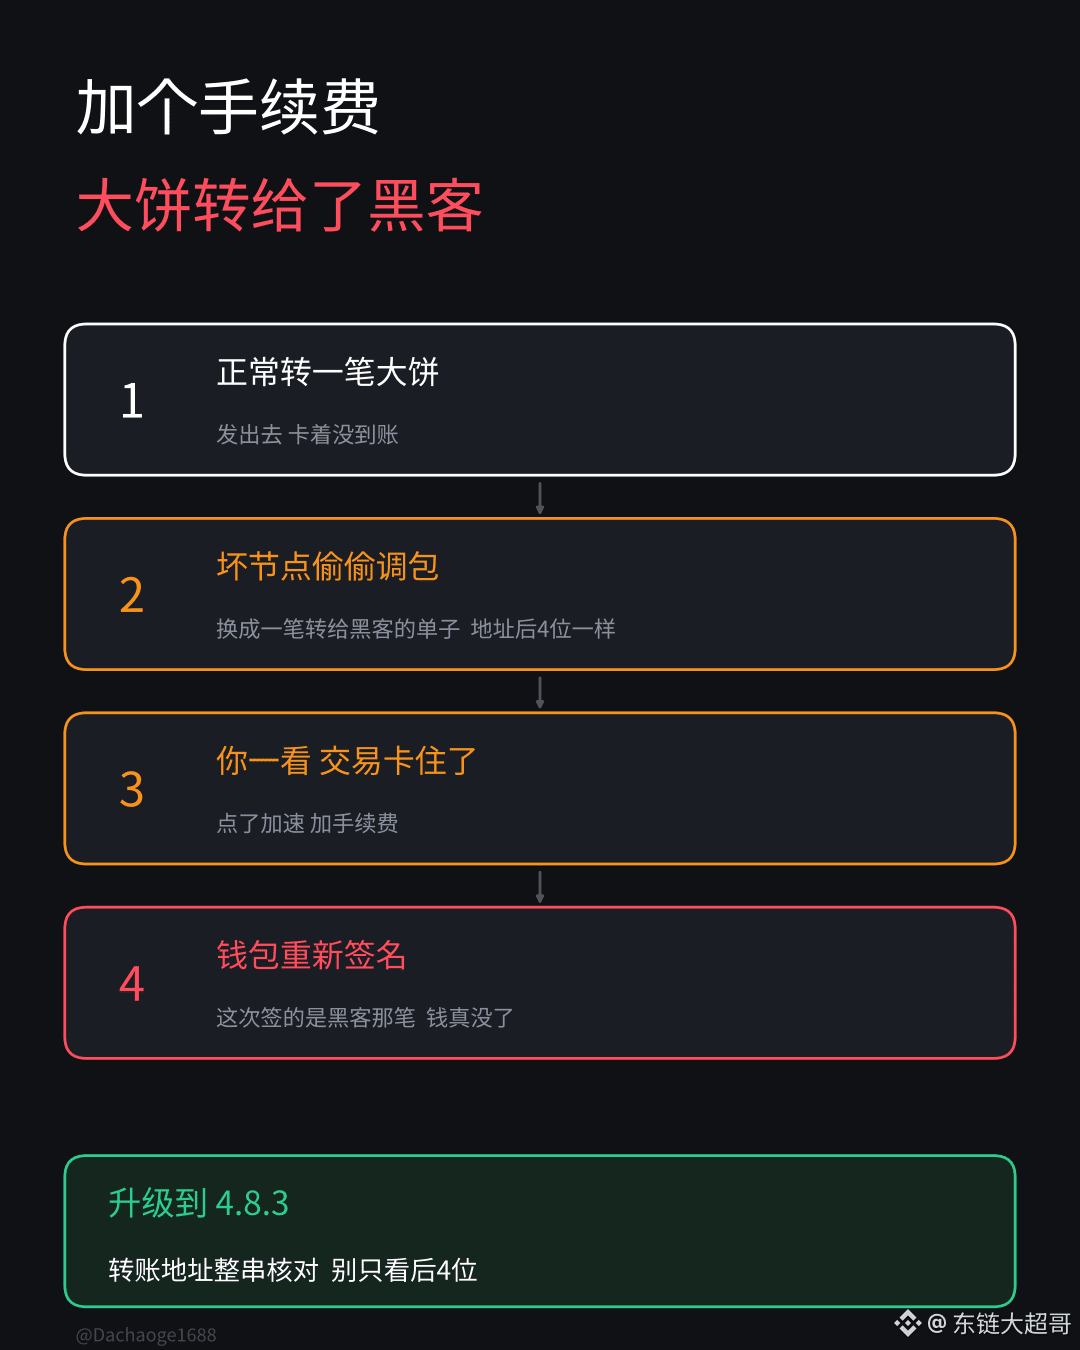
Це легкий гаманець: він не зберігає в себе дані всього блокчейну, а перевіряє транзакції через зовнішні публічні вузли. Саме тут і крилася проблема. Старі версії не перевіряли підпис непідтверджених транзакцій і вірили всьому, що показував вузол.
Хакер сам налаштував шкідливий вузол і підміняв транзакції, коли ви робили переказ. Він не транслював вашу справжню транзакцію, а в гаманці натомість показувалася фальшива — з переказом на його адресу. Останні 4 цифри адреси отримувача збігалися з адресою, на яку ви хотіли переказати кошти, а комісію навмисно встановили на рівні нуля, щоб транзакція здавалася завислою.
Побачивши, що транзакція зависла, ви натискали «Прискорити» й додавали комісію. Гаманець підписував транзакцію ще раз — і цього разу підписував уже ту, що створив хакер. Гроші справді зникали.
11 жовтня повідомили про підміну транзакцій, а 18 жовтня підтвердилося, що після додавання комісії в декого зникли гроші. Лише 24 жовтня розробники випустили виправлення у версії 4.8.3 — від початку проблеми минуло майже два тижні.
Якщо користуєтеся Electrum, негайно оновіться до версії 4.8.3. Завантажуйте її лише з офіційного сайту. Під час переказу перевіряйте адресу повністю, а не лише останні кілька цифр.
Цей інцидент майже не вплинув на ціну біткоїна: зараз вона становить близько 79,5 тис. Офіційно викрадену суму не повідомляли, наразі підтверджено лише одного постраждалого. Але цей випадок показує: що старіший гаманець, то менше підстав вважати його безпечним за замовчуванням. #Electrum $BTC Уразливість гаманця призвела до крадіжки коштів
203

·
--
Найпідступніше в цій вразливості Electrum — те, що вона використовує вашу обережність
24 жовтня Electrum опублікувала попередження про критичну вразливість, яка зачіпає всі версії до 4.8.3. За словами розробників, деякі сервери вже використовували її в реальних умовах. Вони підтвердили два повідомлення, і одна людина втратила гроші.
Схема атаки нескладна: ви транслюєте переказ, але зловмисний сервер не передає його далі, а просто перехоплює. Потім він додає до історії гаманця фальшиву транзакцію — з тими самими вхідними даними, але майже всі кошти переказуються на адресу зловмисника, а комісія вказана як нульова.
Ви бачите, що переказ завис, а комісія дорівнює нулю. Що зазвичай робите? Вручну підвищуєте комісію — тобто використовуєте RBF.
У цей момент Electrum підписує ту фальшиву транзакцію, і гроші опиняються в кишені зловмисника.
Ще підступніша деталь: останні чотири символи адреси зловмисника збігаються з адресою, на яку ви насправді хотіли переказати кошти.
Цей випадок — нагадування для всіх, хто самостійно зберігає свої кошти:
По-перше, перевіряйте не лише перші й останні кілька символів адреси, а всю адресу цілком. Якщо можна відсканувати QR-код — не вводьте адресу вручну.
По-друге, якщо переказ завис, не робіть RBF просто в гаманці. Перевірте реальний статус за txid на mempool.space і переконайтеся, що ця транзакція справді є в блокчейні, перш ніж щось робити.
Оновлення до версії 4.8.3 — це необхідний мінімум, але не все.
Безпека гаманця — це не просто встановити його, а й не нехтувати жодним кроком 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
Оптимістично
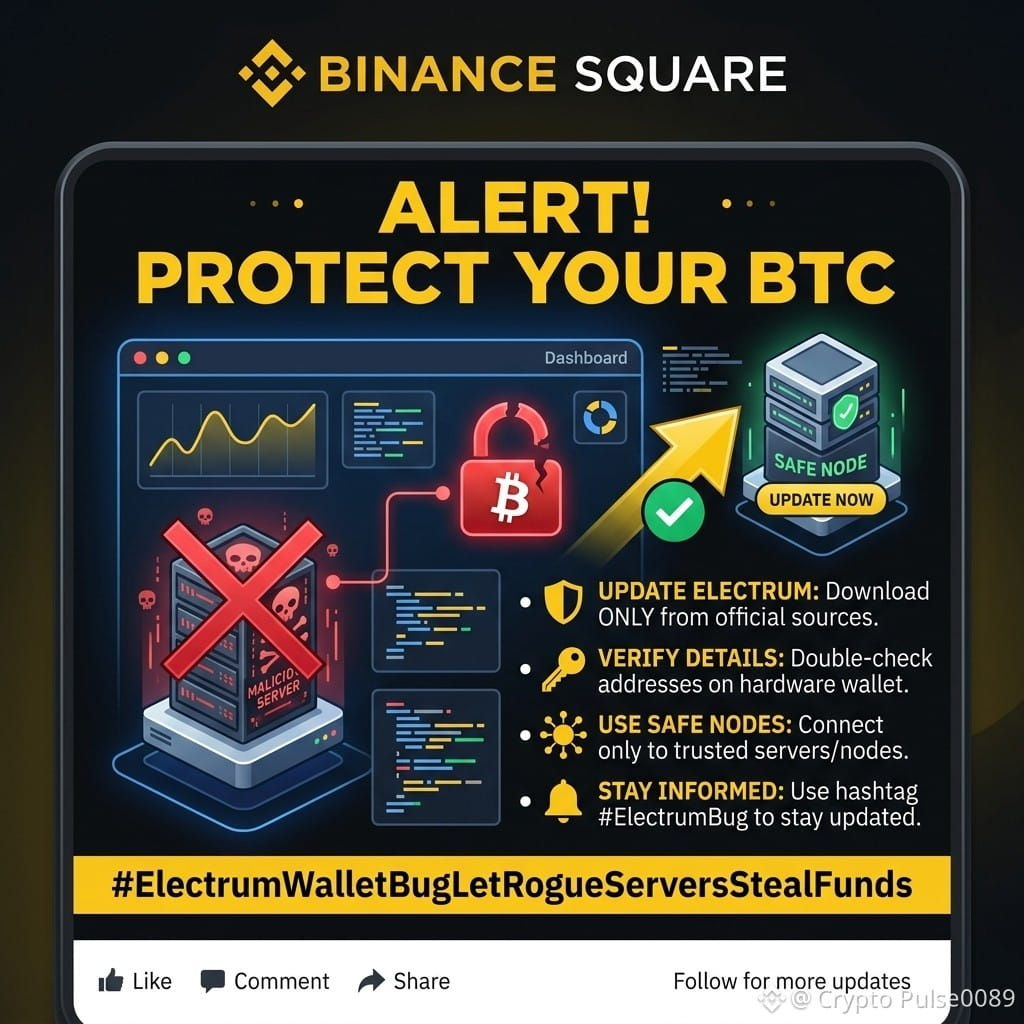
#ElectrumWalletBugLetRogueServersStealFunds
🚨 ТЕРМІНОВЕ ПОПЕРЕДЖЕННЯ БЕЗПЕКИ: #ElectrumWalletBug 🚨
Було виявлено критичну вразливість безпеки, пов’язану з #ElectrumWalletBugLetRogueServersStealFunds . Зловмисні або шахрайські сервери Electrum можуть скористатися вразливостями зв’язку, щоб маніпулювати запитами на підтвердження транзакцій і потенційно викрасти кошти користувачів!
Якщо ви користуєтеся біткоїн-гаманцем Electrum, негайно захистіть свої активи, виконавши такі дії:
⚠️ ЩО ПОТРІБНО ЗРОБИТИ ЗАРАЗ:
Оновіть гаманець: переконайтеся, що використовуєте найновішу офіційну версію Electrum, завантажену виключно з офіційного сайту (electrum.org).
Уникайте невідомих серверів: не підключайтеся до неперевірених публічних серверів.
Запустіть власний вузол/сервер: за можливості підключіть Electrum до власного приватного сервера (наприклад, Electrum Personal Server або ElectrumX).
Перевіряйте на апаратному гаманці: завжди уважно звіряйте адресу одержувача на екрані апаратного гаманця, перш ніж підтверджувати транзакцію.
Поширте інформацію: поділіться цим попередженням, щоб захистити спільноту!
🛡️ Будьте пильними, захищайте свої кошти та перевіряйте підключення!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
Переглянути переклад
⚠️ BREAKING: Electrum Wallet Bug - BTC Stolen!
Electrum wallet me bada flaw mila hai!
Hackers fake Bitcoin payment dikha ke users ke funds chura rahe hain jab user Replace-by-Fee se fee badhata hai.
🔴 At least 1 confirmed theft ho chuka hai
✅ Fix: Version 4.8.3 on Oct 24 ko release ho gaya hai
⚠️ Purane versions abhi bhi hack ho sakte hain
SOLUTION: Foran electrum.org se v4.8.3 update karo aur address double check karo signing se pehle!
Aap kaunsa wallet use karte ho? Safe ho?
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
Стаття
Останні чотири символи фальшивої транзакції з нульовою комісією збігаються зі справжніми, але після збільшення комісії ви підписуєте переказ монет хакеруХотів пришвидшити зарахування коштів і збільшив комісію, а в результаті підписав транзакцію на переказ монет хакеру.
Команда Electrum повідомила: у версіях до 4.8.3 зловмисний сервер може перехопити щойно надіслану вами транзакцію й додати до історії гаманця конфліктну транзакцію на адресу зловмисника. Щойно ви збільшите комісію через RBF, стара версія може підписати фальшиву транзакцію як справжній переказ. Ще підступніше те, що останні чотири символи адреси отримувача часто підміняють так, щоб вони збігалися зі справжньою адресою, а фальшиву транзакцію з нульовою комісією навмисно затримують, спонукаючи вас збільшити комісію.
Хронологія чітка: 11 жовтня виявили перший випадок — історію транзакцій підмінили, але кошти залишилися на місці; 18 жовтня підтвердили другий випадок: після збільшення комісії кошти викрали, суму досі не розголошено; патч 4.8.3 випустили лише 24 жовтня. За словами офіційних представників, деякі сервери вже зазнали атак. Користувачі власних серверів або ті, хто підключається лише до довірених вузлів, не постраждали; доки не оновитеся, перед підписанням будь-якої транзакції (зокрема зі збільшеною комісією) перевіряйте повну адресу отримувача й суму, а інсталяційні файли завантажуйте лише з офіційного сайту та перевіряйте за допомогою GPG.
Останні чотири символи фальшивої транзакції з нульовою комісією збігаються зі справжніми, але після збільшення комісії ви підписуєте переказ монет хакеру
Хотів пришвидшити зарахування коштів і збільшив комісію, а в результаті підписав транзакцію на переказ монет хакеру.
Команда Electrum повідомила: у версіях до 4.8.3 зловмисний сервер може перехопити щойно надіслану вами транзакцію й додати до історії гаманця конфліктну транзакцію на адресу зловмисника. Щойно ви збільшите комісію через RBF, стара версія може підписати фальшиву транзакцію як справжній переказ. Ще підступніше те, що останні чотири символи адреси отримувача часто підміняють так, щоб вони збігалися зі справжньою адресою, а фальшиву транзакцію з нульовою комісією навмисно затримують, спонукаючи вас збільшити комісію.
Хронологія чітка: 11 жовтня виявили перший випадок — історію транзакцій підмінили, але кошти залишилися на місці; 18 жовтня підтвердили другий випадок: після збільшення комісії кошти викрали, суму досі не розголошено; патч 4.8.3 випустили лише 24 жовтня. За словами офіційних представників, деякі сервери вже зазнали атак. Користувачі власних серверів або ті, хто підключається лише до довірених вузлів, не постраждали; доки не оновитеся, перед підписанням будь-якої транзакції (зокрема зі збільшеною комісією) перевіряйте повну адресу отримувача й суму, а інсталяційні файли завантажуйте лише з офіційного сайту та перевіряйте за допомогою GPG.
76
·
--
Переглянути переклад
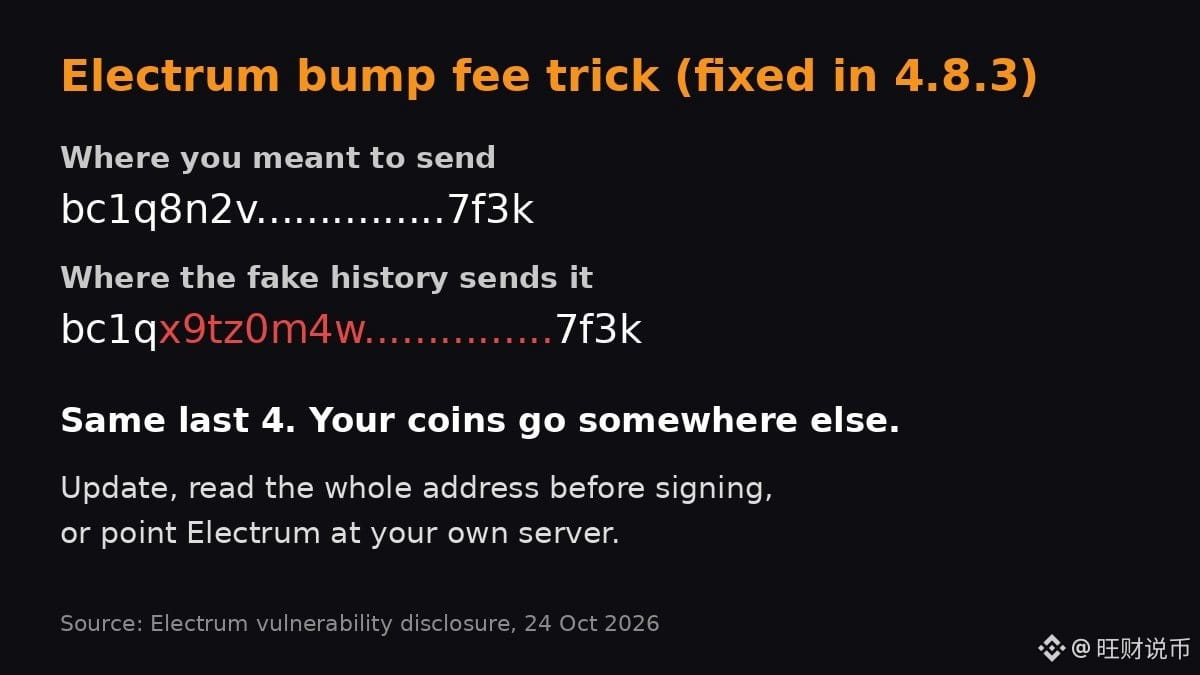
🚨 用 Electrum 的注意:加急手续费(RBF)这一步,可能把你的币送给黑客!
Electrum 官方披露高危漏洞:恶意服务器可伪造交易历史,在你"加速交易"时把收款地址换掉,已有2名用户损失大额 BTC(来源:Electrum披露 / SecurityOnline,10/26)。
⚠️ 套路:
• 新地址和原地址开头、结尾几位相似,肉眼一扫就过
• 你以为在加手续费,其实是在重发给攻击者
✅ 怎么防:
1️⃣ 立刻升级到 4.8.3(旧版全部受影响)
2️⃣ 签名前完整核对收款地址,别只看头尾
3️⃣ 大额资金用自己的 Electrum 服务器,或硬件钱包确认屏逐位核对
大行情在跌(BTC 在8万附近),但钱包安全永远比价格重要:自托管 = 自己负责。
你的 BTC 放在哪?交易所、硬件钱包还是 Electrum?评论区聊聊👇
$BTC #Electrum #比特币安全 #加密科普
仅为个人观点,不构成投资建议

Вразливості всюди😧
Вразливість у гаманці #Electrum #Bitcoin дала змогу зловмисним серверам викрадати кошти, коли користувачі намагалися прискорити завислі платежі.😕
Старіші версії приймали певні непідтверджені транзакції від публічних серверів, не перевіряючи належним чином підписи. Зловмисники могли підставляти схожі на вигляд транзакції, і коли користувачі підвищували комісію (Replace-by-Fee), вони ризикували підписати платіж на користь зловмисника. Проблему підтверджено щонайменше у двох реальних випадках.
Electrum випустив версію 4.8.3, щоб усунути цю вразливість. Користувачам слід якнайшвидше оновитися й не покладатися на ненадійні сервери під час важливих операцій.
Ризики безпеки та вразливості пронизують усі аспекти екосистеми.
Перегляньте пов’язану інформацію:
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
Вразливості всюди😧
Вразливість у гаманці #Electrum #Bitcoin дала змогу зловмисним серверам викрадати кошти, коли користувачі намагалися прискорити завислі платежі.😕
Старіші версії приймали певні непідтверджені транзакції від публічних серверів, не перевіряючи належним чином підписи. Зловмисники могли підставляти схожі на вигляд транзакції, і коли користувачі підвищували комісію (Replace-by-Fee), вони ризикували підписати платіж на користь зловмисника. Проблему підтверджено щонайменше у двох реальних випадках.
Electrum випустив версію 4.8.3, щоб усунути цю вразливість. Користувачам слід якнайшвидше оновитися й не покладатися на ненадійні сервери під час важливих операцій.
Ризики безпеки та вразливості пронизують усі аспекти екосистеми.
Перегляньте пов’язану інформацію:
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
Переглянути переклад
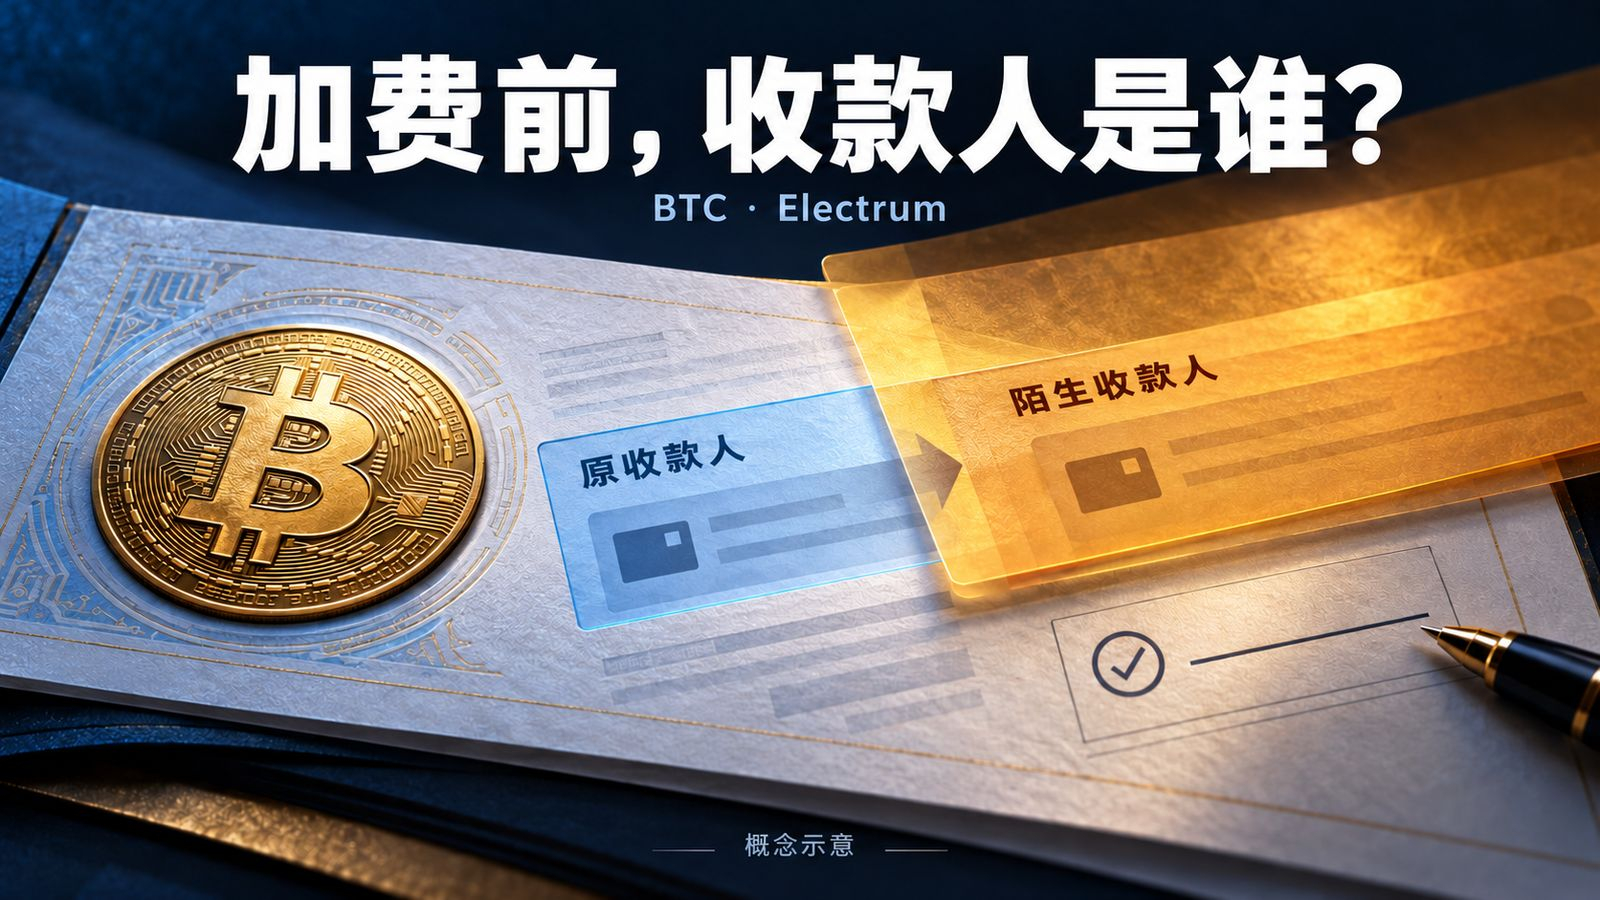
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
{future}(BTCUSDT)
$BTC加费后却付给陌生地址:Electrum24日披露已有用户损失资金,4.8.3已修复。
转账卡住,想多付手续费让它快些,原本很正常。旧版钱包的问题在于:屏幕里那笔未确认付款,收款人可能已被替换。
官方公告解释,恶意服务器隐藏原交易,再塞入一笔指向攻击者的记录。用户若对它提高手续费、重新签名,就可能把BTC付给对方。官方收到两起报告,其中一人失币;假地址末四位还与原地址相同,扫一眼容易漏掉。
对仍用旧版处理BTC转出的持有者,风险落在再次签名这一步。核对提币时的完整输出地址和金额,不能只比末四位;更新从electrum.org取得并验证签名。官方称连接可信服务器(例如自建)的客户端不受此攻击影响,这也不是比特币网络被攻破。
赶时间重签,承担的是整笔付款去向错误的风险;升级和复核要多花时间。后续若版本已修补、完整输出与原付款一致,才有继续处理这笔付款的依据。
本内容参与币安广场内容挖矿,作者可能获得平台佣金及互动奖励。
#BTC #Electrum #钱包安全
138
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#FedWatch
16.1M переглядів
37,550 обговорюють
2
#fomcвідстеження
93,244 переглядів
461 обговорюють
3
#BitcoinCore32.1RaisesPeerConnectionLimit
10,264 переглядів
304 обговорюють
4
#VisaStablecoinSettlementTops$25BAnnualized
6 переглядів
4 обговорюють
5
#WestpacToCapCryptoPaymentsAtAUD10KPerMonth
2,402 переглядів
75 обговорюють
6
#RussiaPlansStandardizedTestForCryptoInvestors
3,523 переглядів
116 обговорюють
7
#EarningsSeason
6.2M переглядів
30,587 обговорюють
8
#BitcoinCoreIdentifiesThreeVulnerabilities
19,453 переглядів
373 обговорюють
9
#CanGoogleDefindItsCore
423,014 переглядів
3,145 обговорюють
10
#CanMicrosoftDeliverOnAI
677,140 переглядів
4,453 обговорюють