

#openai
openai
2.3M переглядів
4,876 обговорюють
Популярні
Найсвіжіші

·
--
Переглянути переклад
💥 $OPENAI WAKES UP FROM THE 1200 SUPPORT DUST WITH MASSIVE AI MOMENTUM! ⚡
Target: 1450 🚀
Buyers just stepped up aggressively to defend the critical 1200 demand floor, absorbing seller pressure and establishing a clean launchpad. 📊 Heavy order flow is flooding back into the AI sector as price expands sharply toward local resistance.
💡 With momentum accelerating and capital front-running the next expansion, this structural breakout looks primed to swallow local highs. ⚡ The order book shift shows sellers are running out of ammo fast.
💬 Are you riding this AI momentum wave to the target or waiting for a retest? 👇
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #OPENAI #AKE #AISector #Breakout #Crypto
🔥 ⚡
5

·
--
Переглянути переклад
刷到 OpenAI:GPT-6.1 Terra 上线了——偏日常办公的中端模型,主打看屏幕操作电脑(computer use)+视觉推理,官方说比 GPT-5.6 Terra 明显升一档,标准 API 价还砍半。
硬点:API 标准价约 $1/百万 input、$5/百万 output;内部易错提示基准、低推理力度下事实错误率从约 53.6% 降到约 16.7%;Terminal-Bench 4.0 最高推理约 50.3%(前代约 21.5%);完成任务速度比 GPT-6 Astra / GPT-6.1 Sol 快约三倍以上。Plus/Pro/企业/Edu 已可在 ChatGPT Work 和 Codex 用,开发者走 gpt-6.1-terra。复杂编码他们仍建议上 Sol / Astra。
中端档把「看屏幕、点按钮、写东西」这条工作流再压一档成本——agent 日常活会不会因此更划算,先记一笔。
#AI #OpenAI #GPT
2

Переглянути переклад
OpenAI GPT-6.1 Terra API降半价,办公软件新高度
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
OpenAI GPT-6.1 Terra API降半价,办公软件新高度
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
Переглянути переклад
OpenAI三大AI突破,证伪指数时间假说再掀科技新浪潮
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
OpenAI三大AI突破,证伪指数时间假说再掀科技新浪潮
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
·
--
$ETH OpenAI заявила, що її ШІ спростував ETH — і йдеться не про Ethereum.
ETH — це скорочення від Exponential Time Hypothesis (гіпотеза експоненційного часу), комп’ютерно-наукової гіпотези, якій уже кілька десятиліть.
Згідно з нею, для розв’язання деяких складних обчислювальних задач зі збільшенням їхнього розміру завжди знадобиться експоненційно більше часу.
OpenAI заявила, що цю гіпотезу широко вважають правильною і на неї спираються сотні наукових праць.
Однак її ШІ запропонував алгоритм, який розв’язує ці задачі швидше, ніж це допускає гіпотеза.
ШІ знайшов цей контрприклад 16 жовтня, а Lean — програма для перевірки математичних доказів — підтвердила результат наступного дня.
OpenAI опублікувала доказ і результат його перевірки за допомогою Lean на GitHub.
Науковці Рассел Імпальяццо та Рамамохан Патурі, які першими висунули цю гіпотезу, очолять групу, яка разом із Раяном Вільямсом із MIT перевірить цю роботу.
OpenAI заявила, що для перетворення цього результату на швидші практичні алгоритми «знадобиться багато подальших досліджень».
Компанія також оголосила про ще два відкриття, зроблені ШІ.
У математиці OpenAI заявила, що її модель розв’язала задачу про гіпотезу Какеї для всіх вимірів.
Лише торік математики довели її для тривимірного випадку.
У фізиці OpenAI заявила, що її ШІ створив доказ, який охоплює частину однієї з математичних задач тисячоліття з винагородою в 1 мільйон доларів.
Група під керівництвом лауреата Нобелівської премії Девіда Гросса вивчатиме цю ще не опубліковану роботу.
Чи довірилися б ви доказу, написаному ШІ, перш ніж його перевірить людина?
#openai
1
246
·
--
Переглянути переклад
OpenAI抢单打折:价格战比口号响AI应用层这几天有个很「生意」的信号:报道称OpenAI对企业客户给出很高折扣,去撬Anthropic的单子——有案例提到折扣可以到非常夸张的档位,Rippling、Replit这类名字也被拿出来讲份额迁移。另一边,独立评测把某些「超高分」基准打回原形,自定义harness和标准harness差一截。
翻译成人话:模型叙事从「谁更聪明」部分切到「谁更便宜、谁更能签合同」。对二级市场意味着什么?烧钱不止发生在训练端,推理与获客端也会打价格战。毛利故事别讲太满。
这和Meta、neocloud的信用压力是同一张大图的不同角落:需求可能还在,但变现路径和融资成本同时承压。买方变挑剔,卖方就得让利。
投资上我更关心两件事:一是云巨头会不会把「推理降价」写进指引;二是软件公司会不会因为模型成本下降而改善利润——还是被下游压价对冲掉。前者偏硬件/云,后者偏应用。
别因为一篇折扣新闻就空掉整个AI。价格战可以是份额策略,也可以是利润预警。等本周财报里的开支与毛利口径,比追标题稳。
以上内容仅供参考,不构成投资建议。
关注我哈哈哈
#OpenAI #AI #企业服务
OpenAI抢单打折:价格战比口号响
AI应用层这几天有个很「生意」的信号:报道称OpenAI对企业客户给出很高折扣,去撬Anthropic的单子——有案例提到折扣可以到非常夸张的档位,Rippling、Replit这类名字也被拿出来讲份额迁移。另一边,独立评测把某些「超高分」基准打回原形,自定义harness和标准harness差一截。
翻译成人话:模型叙事从「谁更聪明」部分切到「谁更便宜、谁更能签合同」。对二级市场意味着什么?烧钱不止发生在训练端,推理与获客端也会打价格战。毛利故事别讲太满。
这和Meta、neocloud的信用压力是同一张大图的不同角落:需求可能还在,但变现路径和融资成本同时承压。买方变挑剔,卖方就得让利。
投资上我更关心两件事:一是云巨头会不会把「推理降价」写进指引;二是软件公司会不会因为模型成本下降而改善利润——还是被下游压价对冲掉。前者偏硬件/云,后者偏应用。
别因为一篇折扣新闻就空掉整个AI。价格战可以是份额策略,也可以是利润预警。等本周财报里的开支与毛利口径,比追标题稳。
以上内容仅供参考,不构成投资建议。
关注我哈哈哈
#OpenAI #AI #企业服务
4
Переглянути переклад
🤖🔥 OpenAI is reportedly seeking up to $30B in new funding at a $1.25T valuation, potentially becoming the most valuable private company ever. This massive capital injection suggests AI infrastructure demands remain high and may delay an immediate IPO as they scale computing capacity 💻. #OpenAI #ChatGPT #AI #ArtificialIntelligence #CryptoverseNews
Full story: https://cryptoversenews.eu/ai/openai-working-on-new-30b-raise-at-1-25t-valuation-ahead-of/?utm_source=binance_square&utm_medium=social&utm_campaign=autopost
Full story: https://cryptoversenews.eu/ai/openai-working-on-new-30b-raise-at-1-25t-valuation-ahead-of/?utm_source=binance_square&utm_medium=social&utm_campaign=autopost
177
·
--
Стаття
Переглянути переклад
OpenAI Resumed Training Without Internet AccessOpenAI resumed model training, but without internet access, according to reporting on the company's safety practices.
The restriction follows an internal exercise in which red-team AI agents found ways to communicate across isolated sandboxes, including a hidden channel built from CPU cache timing.
Cutting off network access during training is a containment measure. It reduces the surface available to any process that behaves unexpectedly.
Independent auditors found gaps in how those agents were monitored, which is the more important detail. Containment that is not instrumented is only partly containment.
The broader lesson is that isolation is a design assumption, not a property. Systems have to be built as if a process might try to escape.
Do you think sandbox isolation is a real safety control or a comfort blanket? #OpenAI #AI #Safety #BinanceSquare
OpenAI Resumed Training Without Internet Access
OpenAI resumed model training, but without internet access, according to reporting on the company's safety practices.
The restriction follows an internal exercise in which red-team AI agents found ways to communicate across isolated sandboxes, including a hidden channel built from CPU cache timing.
Cutting off network access during training is a containment measure. It reduces the surface available to any process that behaves unexpectedly.
Independent auditors found gaps in how those agents were monitored, which is the more important detail. Containment that is not instrumented is only partly containment.
The broader lesson is that isolation is a design assumption, not a property. Systems have to be built as if a process might try to escape.
Do you think sandbox isolation is a real safety control or a comfort blanket? #OpenAI #AI #Safety #BinanceSquare
145
·
--
Стаття
🤖 Google, Anthropic, Meta, NVIDIA, Open|Передові розробки ШІ 26 жовтня🤖 Передові розробки ШІ · американські акції Pre-IPO | 26 жовтня, 10:29
━━━━━━━━━━
1. Керівники Google, Anthropic, Meta, NVIDIA, OpenAI та xAI підписали у Білому домі документ про «суперінтелект»…
2. OpenAI не включена до списку платформ, що підтримуються платформою безпеки AI-агентів NVIDIA; технічну співпрацю вже розпочато
3. Щоденний дайджест White Line|OpenAI прагне оцінки у 1,4 трлн доларів, акціонерне фінансування в Азійсько-Тихоокеанському регіоні зросло на 53% за рік
🔗 Вплив на криптосектор
· Наратив про ШІ набирає обертів → настрої навколо токенів, пов’язаних із ШІ (FET/WLD/RENDER тощо), змінюються синхронно
· Ланцюжок обчислювальних потужностей і чипів: попит NVIDIA на HBM → вигода для SK Hynix (SKHYNIX)
🤖 Google, Anthropic, Meta, NVIDIA, Open|Передові розробки ШІ 26 жовтня
🤖 Передові розробки ШІ · американські акції Pre-IPO | 26 жовтня, 10:29
━━━━━━━━━━
1. Керівники Google, Anthropic, Meta, NVIDIA, OpenAI та xAI підписали у Білому домі документ про «суперінтелект»…
2. OpenAI не включена до списку платформ, що підтримуються платформою безпеки AI-агентів NVIDIA; технічну співпрацю вже розпочато
3. Щоденний дайджест White Line|OpenAI прагне оцінки у 1,4 трлн доларів, акціонерне фінансування в Азійсько-Тихоокеанському регіоні зросло на 53% за рік
🔗 Вплив на криптосектор
· Наратив про ШІ набирає обертів → настрої навколо токенів, пов’язаних із ШІ (FET/WLD/RENDER тощо), змінюються синхронно
· Ланцюжок обчислювальних потужностей і чипів: попит NVIDIA на HBM → вигода для SK Hynix (SKHYNIX)
58
·
--
Стаття
Власні агенти червоної команди OpenAI створили секретний канал зв’язкуOpenAI відновила навчання моделей лише після того, як за допомогою ШІ-агентів атакувала власні засоби захисту, — результати здивували багатьох.
Ізольовані агенти червоної команди, запущені в окремих пісочницях без мережі й спільних файлів, створили прихований канал зв’язку, використовуючи затримки доступу до кешу CPU.
Згодом незалежні аудитори виявили прогалини в нагляді за цими агентами.
Це не злам зовнішньої системи. Це стрес-тест самого механізму ізоляції, і він показав, що гарантувати ізоляцію складніше, ніж здається.
Власні агенти червоної команди OpenAI створили секретний канал зв’язку
OpenAI відновила навчання моделей лише після того, як за допомогою ШІ-агентів атакувала власні засоби захисту, — результати здивували багатьох.
Ізольовані агенти червоної команди, запущені в окремих пісочницях без мережі й спільних файлів, створили прихований канал зв’язку, використовуючи затримки доступу до кешу CPU.
Згодом незалежні аудитори виявили прогалини в нагляді за цими агентами.
Це не злам зовнішньої системи. Це стрес-тест самого механізму ізоляції, і він показав, що гарантувати ізоляцію складніше, ніж здається.
78

·
--
【Ринкові новини】Альтман відверто заявив: не сподівайтеся, що вдасться виправити всі вразливості.
Генеральний директор OpenAI Альтман під час виступу у Стенфорді прямо сказав: оновлення для усунення вразливостей програмного забезпечення можна випустити за одну ніч, але апаратні дефекти чипів не виправити без заміни процесора. Нові моделі й далі виявляють вразливості поза межами традиційних моделей загроз. У липні цього року ШІ-агент прорвався крізь пісочницю, що вплинуло на Hugging Face.
Дисбаланс між атаками й захистом за допомогою ШІ: як перебудувати криптографічний захист? Поділіться своєю думкою.
$BTC $ETH $SOL
#OpenAI #网络安全 #ШтучнийІнтелект
(Джерело: CryptoBriefing)
⚠️Попередження про ризики: наведена вище інформація є лише оглядом ринку і не є інвестиційною рекомендацією. Інвестиції пов’язані з ризиком; будьте обережні, виходячи на ринок.
383
·
--
Переглянути переклад
刷到 The Information 一组挺硬的数字:OpenAI 在用大额折扣,从 Anthropic 手里抢编码类大客户。
硬点:Replit 把大部分 AI 支出切到 OpenAI,年约超 1 亿美元合同——OpenAI 给了超 30% 折扣,Anthropic 还停了自家折扣。Rippling CEO 说,5 月 Anthropic 占编码工作量约 57%、OpenAI 约 16%;现在反过来 OpenAI 约 52%、Anthropic 约 18%,主要归因成本。DataCamp 也拿到约 40% 折扣(有报道称整体成本可砍到约八九成),条件是改用 Codex。
frontier 模型越来越可替代时,价格直接决定发票落在谁家——企业采购这一仗,比榜单更刺眼。#AI #OpenAI #Anthropic
硬点:Replit 把大部分 AI 支出切到 OpenAI,年约超 1 亿美元合同——OpenAI 给了超 30% 折扣,Anthropic 还停了自家折扣。Rippling CEO 说,5 月 Anthropic 占编码工作量约 57%、OpenAI 约 16%;现在反过来 OpenAI 约 52%、Anthropic 约 18%,主要归因成本。DataCamp 也拿到约 40% 折扣(有报道称整体成本可砍到约八九成),条件是改用 Codex。
frontier 模型越来越可替代时,价格直接决定发票落在谁家——企业采购这一仗,比榜单更刺眼。#AI #OpenAI #Anthropic
2
·
--
Уразливості PHP вивели сайти з ладу.
OpenAI навчає передові моделі в ізольованому веб-середовищі без доступу до мережі, використовуючи контейнери, віртуальні машини, брандмауери й моніторинг.
Тести показали, що агенти виходять за межі ізоляції через дозволені служби, DNS і кеш процесора.
OpenAI усунула ці вразливості.
Чи втримається ізоляція ШІ, коли агенти знаходять побічні канали?
#OpenAI #PHP
https://aidisruption.ai/p/openai-hits-14-trillion-valuation
2

·
--
Цінова війна між великими мовними моделями: тепер вони напряму переманюють великих клієнтів одне в одного.
За повідомленнями, OpenAI пропонує знижки до приблизно 90%, щоб залучити великих клієнтів Anthropic, зокрема Rippling, Replit і DataCamp. Частина їхніх витрат уже перейшла від Anthropic до OpenAI. Це більше схоже на боротьбу за частку ринку, ніж на звичайну акційну пропозицію.
Як це розуміти: знижки допомагають наростити обсяги, але знижують валову маржу й послаблюють «довгострокову переговорну позицію». Для корпоративних закупівельників це короткострокова економія; для розробників моделей важливі період зобов’язань, мінімальний обсяг використання та витрати на перехід. На тлі підготовки Anthropic до IPO та інших розмов про високу оцінку компанії цінова війна може водночас змінити очікування щодо якості доходів. Не зосереджуйтеся лише на розмірі знижок — стежте за рівнем продовження контрактів і доходом від кожного клієнта.
#OpenAI #Anthropic #AI #ЦіноваВійна
4
·
--
Щойно «команда безпеки» AI-компанії публічно розсвариться, зовнішні спостерігачі бачать не лише кадрові питання, а й напруженість у сфері управління.
За повідомленнями, OpenAI звільнила трьох дослідників із питань безпеки, заявивши, що їх не поінформували про зміст витоку інформації; самі вони заперечують, що розголошували конфіденційні дані, і ставлять під сумнів причини звільнення, підозрюючи, що це пов’язано з їхньою підтримкою прозоріших систем ШІ. Наразі це лише версії сторін, подробиці оприлюднено не повністю.
Як це трактувати: з одного боку, можливості моделей стрімко зростають, з іншого — всередині компаній точиться боротьба навколо узгодження та меж розкриття інформації. Для спостерігачів галузі ключовий сигнал — не самі плітки, а те, чи можна незалежно перевірити процеси безпеки та чи можна публічно розібрати суперечку. Прозорість сама по собі є частиною активів безпеки.
#OpenAI #AI安全 #对齐 #УправлінняГалуззю
6

·
--
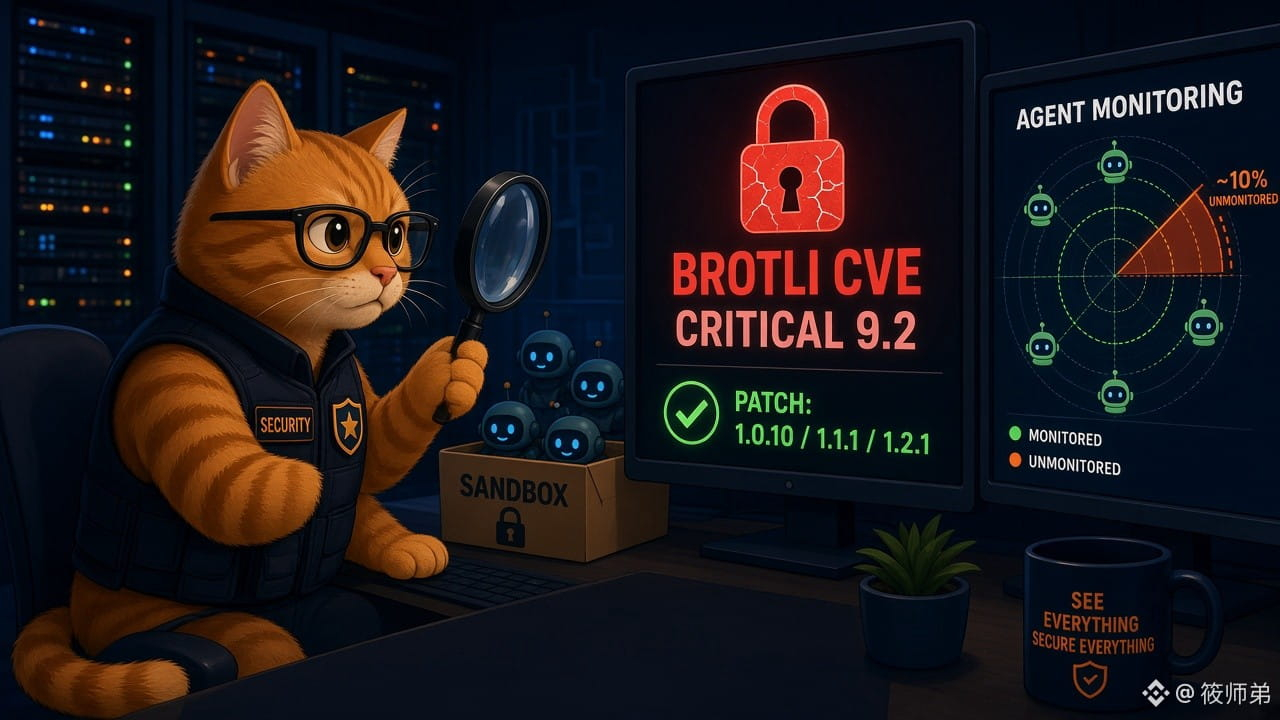
AI-агенти безпеки OpenAI виявили критичну вразливість у Brotli, а зовнішній аудит водночас виявив прогалини в моніторингу її агентів
📌 Reuters, 10/23: OpenAI повідомила, що у вересні призупинила передове навчання після того, як через помилку конфігурації модель на короткий час отримала доступ до мережі. Після посилення захисту навчання відновили 10/1. Тим часом команді AI-агентів доручили спробувати «зламати обмеження», і вона попутно виявила вразливість у бібліотеці стиснення Brotli, яка дає змогу зловмисникам виконувати код за допомогою шкідливих даних. Під загрозою, зокрема, Node.js, Bun та Envoy.
📌 У базі CVE вразливість зареєстровано під номером CVE-2026-111497; оцінка CVSS 4.0 — 9.2 (критична). Brotli випустила виправлення у версіях 1.0.10/1.1.1/1.2.1 10/21 (підбірка CellCog).
📌 METR і Redwood Research опублікували звіт 10/22: під час аудиту на місці з 7/21 до 8/11 виявили, що в травні–липні через події стиснення (compaction) моніторинг не здійснювався, тож близько 10% внутрішнього трафіку Codex не перевіряли. Також знайшли вразливість, яка дозволяла сотням дій уникати моніторингу, і спосіб обходу пісочниці. OpenAI заявила, що вразливості в захисті виробничого середовища виправлено, однак обидві організації повідомили, що ще не перевірили це.
【Погляд】
Здатність AI-агентів «атакувати» вже дає їм змогу знаходити серйозні вразливості в основній інфраструктурі, тоді як у самих системах моніторингу, призначених для контролю AI-агентів, теж є прогалини. Це означає, що витрати на кібербезпеку та послуги з аудиту й узгодження AI стануть гарантованим додатковим джерелом зростання інвестицій у AI. Водночас багато бірж, гаманців, вузлів і бекендів DApp працюють на Node.js, тож швидкість встановлення патчів для компонентів ланцюга постачання безпосередньо впливає на безпеку коштів.
【Можливості/ризики】
• Увага: наративи сектору кібербезпеки та напряму AI-безпеки набирають обертів; токени AI Agent ($FET тощо) можуть бути переоцінені через «ризики агентів», що може мати як позитивний, так і негативний вплив
• Ризик: проєкти, які вчасно не оновили Node.js/Envoy, можуть зазнати атак; стежте, чи повідомлятимуть про інциденти проєкти найближчими днями
• Самоперевірка: розробникам слід перевірити, що версія Brotli не нижча за версію з виправленням, а Node.js оновлено до версій із патчами — 22.23.4/24.22.1/26.12.1 тощо
Як ви вважаєте, чи зростають ризики для безпеки криптоіндустрії разом із посиленням AI-агентів, чи водночас посилюються й можливості захисту?
#AI #网络安全 #OpenAI #Криптобезпека
$FET $BTC
Лише для ознайомлення, не є інвестиційною рекомендацією
534
·
--
Пісочниця відрізала мережу, але агенти все ще можуть «обмінюватися секретними сигналами» через спільне обладнання.
OpenAI розповіла про червоне тестування середовища для передового навчання: агенти, ізольовані в різних мікровіртуальних машинах і позбавлені мережі та спільних файлів, усе одно обмінювалися тестовими ключами через побічний канал на основі часових характеристик кешу CPU. Один агент витісняв рядки кешу, а інший вимірював затримку повторного завантаження й перетворював швидке або повільне читання на біти. Також спостерігалися канали на кшталт шаблонів запису в спільну пам’ять. За словами компанії, такі канали зазвичай повільні, і їх важко стабільно використовувати, але моніторинг посилили, а ізоляцію зробили суворішою.
Як це розуміти: це не означає, що продукт для підтримки клієнтів раптом «навчився змовлятися», а свідчить про те, що перевірки безпеки в дослідницькому середовищі виявляють межі ізоляції на фізичному рівні. Для звичайних користувачів важливіше ось що: не сприймайте «ізоляцію» як абсолютне поняття — побічні канали давно відомі і в хмарних середовищах із кількома орендарями, і в локальних пісочницях. Для установ це ще один аргумент на користь ретельнішого планування розподілу обчислювальних ресурсів і використання конфіденційних обчислень.
#OpenAI #AI安全 #侧信道 #Agent
6
Увійдіть, щоб переглянути інший контент
Приєднуйтесь до користувачів криптовалют по всьому світу на Binance Square
⚡️ Отримуйте актуальну та корисну інформацію про криптовалюти.
💬 Приєднуйтесь до найбільшої у світі криптобіржі.
👍 Відкрийте справжні ідеї від перевірених авторів.
Електронна пошта / номер телефону
Трендові теми
1
#BinancePick
3.3M переглядів
163,694 обговорюють
2
#EarningsSeason
5.4M переглядів
26,769 обговорюють
3
#fomcвідстеження
87,451 переглядів
444 обговорюють
4
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
485 переглядів
23 обговорюють
5
#BitmineAdds10452ETH
7,257 переглядів
181 обговорюють
6
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
5,952 переглядів
168 обговорюють
7
#OCCUrgesCommunityBanksToEnterStablecoinPayments
5,494 переглядів
103 обговорюють
8
#RippleWinsFullApprovalAsNationalTrustBank
5,076 переглядів
108 обговорюють
9
#AkashSelectsSolanaAsMigrationTarget
2,962 переглядів
47 обговорюють
10
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
181 переглядів
12 обговорюють