
#xsc
xsc
7,843 views
20 සාකච්ඡා කරමින්
උණුසුම්
නවතම
·
--
උසබ තත්ත්වය
දින 30 වෙළෙඳ $DUSK 68.2 USDT
1
2
127
·
--
මුලින්ම බැලූ විට, "Confidential Security Contract" කියන්නේ අලෙවිකරණ වචන වගේ බව පෙනෙයි. නමුත් XSC යනු @Dusk_Foundation ගේ ගෘහ නිර්මාණයේ ඉතා නිශ්චිත කොටසක් වන අතර, එය කేవලයක්ම slogan එකක් නොවේ.
XSC යනු ආරක්ෂණ ටෝකන නිකුත් කිරීම සහ කළමනාකරණය කිරීම සඳහා ඇති ජාලයේ ප්රමිතියයි—equity හෝ debt වැනි නියාමනයට යටත් මූල්ය උපකරණ on-chain ලෙස නිරූපණය කිරීමට අදහස් කරන කොන්ත්රාත්. මෙම ප්රමිතිය ව්යාපෘතියේ Whitepaper V2.0 සමඟ හඳුන්වා දුන් අතර, නිකුත්කරුවන්ට අනුකූලතා තර්කය කෙලින්ම කොන්ත්රාත්තුව තුළට ඇතුළත් කිරීමට ඉඩ දීමයි; උදාහරණ ලෙස මාරු කිරීමේ සීමා හෝ සුදුසුකම් පරීක්ෂා. එසේම හිමිකාරත්ව ප්රමාණ සහ අනන්යතා වැනි සංවේදී තොරතුරු රහසිගතව තබා ගැනීමත් එයට ඇතුළත්.
මෙය වැදගත් වන්නේ ඇයි? සාම්ප්රදායික ආරක්ෂණ (securities) දැනටමත්, ඒවා හිමිකර ගන්නා කාටද සහ ඒවා කෙසේ චලනය කරන්නේද යන්න පාලනය කරන නීතිපොත්/රීල්බුක් මත රඳා පවතී. blockchain එකට එම නීති නේටවම (natively) ප්රකාශ කළ නොහැකි නම්, securities tokenization කිරීම අනුකූලතා බිඳ දැමීමක් හෝ සියල්ල නැවත off-chain ලිපි ලේඛන වෙතට ගෙන යාමක් කරයි; එය බොහෝ කොටස් වලින් එම අදහසෙ ඇති අර්ථය මඟහරියි.
ඉතා රසවත් කොටස නම්, XSC අනුකූලතා (compliance) ස්ථරය සහ රහස්යතා (privacy) ස්ථරය එකිනෙකාට එරෙහිව නොව, එකට ක්රියා කිරීමට උත්සාහ කිරීමයි. $DUSK secures ජාලය ක්රියාත්මක වෙන වේදිකාව ආරක්ෂා කරයි; නමුත් XSC තමාම එය මතට සංකේන්ද්ර කර ඇති අනුකූලතා-සහ-රහස්යතා තර්කයයි. සැබෑ නියාමන පරීක්ෂාවක් යටතේ මෙය සමාන ලෙස ඔරොත්තු දෙයිද කියන එක තවත් වෙනම ප්රශ්නයක්—ඒ #dusk hasn't තවම ප්රායෝගිකව සම්පූර්ණයෙන් පිළිතුරු දී නැහැ.
#xsc $ACE $ROBO
සැබෑ නියාමන පරීක්ෂාවක් යටතේ XSCහි අනුකූලතා සහ රහස්යතා සංකලනය ඔරොත්තු දෙයිද?
මුලින්ම බැලූ විට, "Confidential Security Contract" කියන්නේ අලෙවිකරණ වචන වගේ බව පෙනෙයි. නමුත් XSC යනු @Dusk ගේ ගෘහ නිර්මාණයේ ඉතා නිශ්චිත කොටසක් වන අතර, එය කేవලයක්ම slogan එකක් නොවේ.
XSC යනු ආරක්ෂණ ටෝකන නිකුත් කිරීම සහ කළමනාකරණය කිරීම සඳහා ඇති ජාලයේ ප්රමිතියයි—equity හෝ debt වැනි නියාමනයට යටත් මූල්ය උපකරණ on-chain ලෙස නිරූපණය කිරීමට අදහස් කරන කොන්ත්රාත්. මෙම ප්රමිතිය ව්යාපෘතියේ Whitepaper V2.0 සමඟ හඳුන්වා දුන් අතර, නිකුත්කරුවන්ට අනුකූලතා තර්කය කෙලින්ම කොන්ත්රාත්තුව තුළට ඇතුළත් කිරීමට ඉඩ දීමයි; උදාහරණ ලෙස මාරු කිරීමේ සීමා හෝ සුදුසුකම් පරීක්ෂා. එසේම හිමිකාරත්ව ප්රමාණ සහ අනන්යතා වැනි සංවේදී තොරතුරු රහසිගතව තබා ගැනීමත් එයට ඇතුළත්.
මෙය වැදගත් වන්නේ ඇයි? සාම්ප්රදායික ආරක්ෂණ (securities) දැනටමත්, ඒවා හිමිකර ගන්නා කාටද සහ ඒවා කෙසේ චලනය කරන්නේද යන්න පාලනය කරන නීතිපොත්/රීල්බුක් මත රඳා පවතී. blockchain එකට එම නීති නේටවම (natively) ප්රකාශ කළ නොහැකි නම්, securities tokenization කිරීම අනුකූලතා බිඳ දැමීමක් හෝ සියල්ල නැවත off-chain ලිපි ලේඛන වෙතට ගෙන යාමක් කරයි; එය බොහෝ කොටස් වලින් එම අදහසෙ ඇති අර්ථය මඟහරියි.
ඉතා රසවත් කොටස නම්, XSC අනුකූලතා (compliance) ස්ථරය සහ රහස්යතා (privacy) ස්ථරය එකිනෙකාට එරෙහිව නොව, එකට ක්රියා කිරීමට උත්සාහ කිරීමයි. $DUSK secures ජාලය ක්රියාත්මක වෙන වේදිකාව ආරක්ෂා කරයි; නමුත් XSC තමාම එය මතට සංකේන්ද්ර කර ඇති අනුකූලතා-සහ-රහස්යතා තර්කයයි. සැබෑ නියාමන පරීක්ෂාවක් යටතේ මෙය සමාන ලෙස ඔරොත්තු දෙයිද කියන එක තවත් වෙනම ප්රශ්නයක්—ඒ #dusk hasn't තවම ප්රායෝගිකව සම්පූර්ණයෙන් පිළිතුරු දී නැහැ.
#xsc $ACE $ROBO
සැබෑ නියාමන පරීක්ෂාවක් යටතේ XSCහි අනුකූලතා සහ රහස්යතා සංකලනය ඔරොත්තු දෙයිද?
XSC යනු ආරක්ෂණ ටෝකන නිකුත් කිරීම සහ කළමනාකරණය කිරීම සඳහා ඇති ජාලයේ ප්රමිතියයි—equity හෝ debt වැනි නියාමනයට යටත් මූල්ය උපකරණ on-chain ලෙස නිරූපණය කිරීමට අදහස් කරන කොන්ත්රාත්. මෙම ප්රමිතිය ව්යාපෘතියේ Whitepaper V2.0 සමඟ හඳුන්වා දුන් අතර, නිකුත්කරුවන්ට අනුකූලතා තර්කය කෙලින්ම කොන්ත්රාත්තුව තුළට ඇතුළත් කිරීමට ඉඩ දීමයි; උදාහරණ ලෙස මාරු කිරීමේ සීමා හෝ සුදුසුකම් පරීක්ෂා. එසේම හිමිකාරත්ව ප්රමාණ සහ අනන්යතා වැනි සංවේදී තොරතුරු රහසිගතව තබා ගැනීමත් එයට ඇතුළත්.
මෙය වැදගත් වන්නේ ඇයි? සාම්ප්රදායික ආරක්ෂණ (securities) දැනටමත්, ඒවා හිමිකර ගන්නා කාටද සහ ඒවා කෙසේ චලනය කරන්නේද යන්න පාලනය කරන නීතිපොත්/රීල්බුක් මත රඳා පවතී. blockchain එකට එම නීති නේටවම (natively) ප්රකාශ කළ නොහැකි නම්, securities tokenization කිරීම අනුකූලතා බිඳ දැමීමක් හෝ සියල්ල නැවත off-chain ලිපි ලේඛන වෙතට ගෙන යාමක් කරයි; එය බොහෝ කොටස් වලින් එම අදහසෙ ඇති අර්ථය මඟහරියි.
ඉතා රසවත් කොටස නම්, XSC අනුකූලතා (compliance) ස්ථරය සහ රහස්යතා (privacy) ස්ථරය එකිනෙකාට එරෙහිව නොව, එකට ක්රියා කිරීමට උත්සාහ කිරීමයි. $DUSK secures ජාලය ක්රියාත්මක වෙන වේදිකාව ආරක්ෂා කරයි; නමුත් XSC තමාම එය මතට සංකේන්ද්ර කර ඇති අනුකූලතා-සහ-රහස්යතා තර්කයයි. සැබෑ නියාමන පරීක්ෂාවක් යටතේ මෙය සමාන ලෙස ඔරොත්තු දෙයිද කියන එක තවත් වෙනම ප්රශ්නයක්—ඒ #dusk hasn't තවම ප්රායෝගිකව සම්පූර්ණයෙන් පිළිතුරු දී නැහැ.
#xsc $ACE $ROBO
සැබෑ නියාමන පරීක්ෂාවක් යටතේ XSCහි අනුකූලතා සහ රහස්යතා සංකලනය ඔරොත්තු දෙයිද?
🟢 Yes, it's the future
50%
🔴 No, regulator will reject
0%
🟡 Too early to tell
50%
2 ඡන්ද • ඡන්දය අවසන්
31
11
269
Dusk Network යනු තවත් එක් බ්ලොක්චේන් එකක් පමණක් නොව, අනාගත මූල්යයේ පදනමකි. මෙහි ප්රධාන විශේෂත්වය වන්නේ අද්විතීය XSC ප්රමිතියයි.
එය දත්ත සම්පූර්ණයෙන්ම රහසිගතව තබාගෙන, සැබෑ වත්කම් ආරක්ෂිත ලෙස ටෝකනීකරණය කිරීමටත්, ඒ සමඟම දැඩි නියාමන අවශ්යතාවලට අනුකූල වීමටත් ඉඩ දෙයි. රහසිගතභාවය හා නීතියට අනුකූල වීම යන දෙක එක්වීම Web3 තුළ ආයතනිකයන්ට දොර විවර කරයි. අනාගතය දැනටමත් මෙහිම ඇත—1වන මට්ටමේ (Layer-1) Dusk බ්ලොක්චේන් මත! 🛡️ #DuskNetwor #XSC #Blockchain
#dusk $DUSK
Dusk Network යනු තවත් එක් බ්ලොක්චේන් එකක් පමණක් නොව, අනාගත මූල්යයේ පදනමකි. මෙහි ප්රධාන විශේෂත්වය වන්නේ අද්විතීය XSC ප්රමිතියයි.
එය දත්ත සම්පූර්ණයෙන්ම රහසිගතව තබාගෙන, සැබෑ වත්කම් ආරක්ෂිත ලෙස ටෝකනීකරණය කිරීමටත්, ඒ සමඟම දැඩි නියාමන අවශ්යතාවලට අනුකූල වීමටත් ඉඩ දෙයි. රහසිගතභාවය හා නීතියට අනුකූල වීම යන දෙක එක්වීම Web3 තුළ ආයතනිකයන්ට දොර විවර කරයි. අනාගතය දැනටමත් මෙහිම ඇත—1වන මට්ටමේ (Layer-1) Dusk බ්ලොක්චේන් මත! 🛡️ #DuskNetwor #XSC #Blockchain
#dusk $DUSK
එය දත්ත සම්පූර්ණයෙන්ම රහසිගතව තබාගෙන, සැබෑ වත්කම් ආරක්ෂිත ලෙස ටෝකනීකරණය කිරීමටත්, ඒ සමඟම දැඩි නියාමන අවශ්යතාවලට අනුකූල වීමටත් ඉඩ දෙයි. රහසිගතභාවය හා නීතියට අනුකූල වීම යන දෙක එක්වීම Web3 තුළ ආයතනිකයන්ට දොර විවර කරයි. අනාගතය දැනටමත් මෙහිම ඇත—1වන මට්ටමේ (Layer-1) Dusk බ්ලොක්චේන් මත! 🛡️ #DuskNetwor #XSC #Blockchain
#dusk $DUSK
100
·
--
උසබ තත්ත්වය
#dusk $DUSK @Dusk_Foundation
$DUSK කාසිය #Binance වේදිකාවේ දියත් කරනවා.
මෙය අතිශය විශිෂ්ට හා ආරක්ෂිත කාසියක්.
මෙම කාසිය blockchain හරහා තමන්ටම ප්රවර්ධනය කර ගැනීමට අවස්ථාව සපයන අතර,
මූල්ය යෙදුම් සඳහා විශේෂිතව ඇති අතර,
ක්රියාත්මක කිරීම සඳහා මුල් පදහස/සැකසුම් අතරින් ඉහළ තලයට පත්වී ඇත.
රහස් කොන්ත්රාත්තුවේ සම්මතය #XSC සහ රහස් ස්මාර්ට් කොන්ත්රාත්තු ද සහාය වේ.
ඔබට එක්විය හැකි ශක්තිමත් අවස්ථාවක් — $DUSK .
එකම ආකාරයෙන් ආරම්භකයන්ට ද ත්යාග සමඟ සහාය දක්වයි.
#dusk
#utc
#dusk $DUSK @Dusk
$DUSK කාසිය #Binance වේදිකාවේ දියත් කරනවා.
මෙය අතිශය විශිෂ්ට හා ආරක්ෂිත කාසියක්.
මෙම කාසිය blockchain හරහා තමන්ටම ප්රවර්ධනය කර ගැනීමට අවස්ථාව සපයන අතර,
මූල්ය යෙදුම් සඳහා විශේෂිතව ඇති අතර,
ක්රියාත්මක කිරීම සඳහා මුල් පදහස/සැකසුම් අතරින් ඉහළ තලයට පත්වී ඇත.
රහස් කොන්ත්රාත්තුවේ සම්මතය #XSC සහ රහස් ස්මාර්ට් කොන්ත්රාත්තු ද සහාය වේ.
ඔබට එක්විය හැකි ශක්තිමත් අවස්ථාවක් — $DUSK .
එකම ආකාරයෙන් ආරම්භකයන්ට ද ත්යාග සමඟ සහාය දක්වයි.
#dusk
#utc
$DUSK කාසිය #Binance වේදිකාවේ දියත් කරනවා.
මෙය අතිශය විශිෂ්ට හා ආරක්ෂිත කාසියක්.
මෙම කාසිය blockchain හරහා තමන්ටම ප්රවර්ධනය කර ගැනීමට අවස්ථාව සපයන අතර,
මූල්ය යෙදුම් සඳහා විශේෂිතව ඇති අතර,
ක්රියාත්මක කිරීම සඳහා මුල් පදහස/සැකසුම් අතරින් ඉහළ තලයට පත්වී ඇත.
රහස් කොන්ත්රාත්තුවේ සම්මතය #XSC සහ රහස් ස්මාර්ට් කොන්ත්රාත්තු ද සහාය වේ.
ඔබට එක්විය හැකි ශක්තිමත් අවස්ථාවක් — $DUSK .
එකම ආකාරයෙන් ආරම්භකයන්ට ද ත්යාග සමඟ සහාය දක්වයි.
#dusk
#utc
96

·
--
පරිවර්තනය බලන්න
$DUSK PRIVACY ISN'T WHAT YOU THINK — THE XSC PARADOX 🔐🤔
Most market participants reduce privacy chains to one idea: hide the data. But reading Dusk's XSC standard, the institutional question is sharper — what remains confidential, and what does the network still need to verify? That tension between privacy and verifiability is the structural core, not a feature bullet point. ⚖️
The governance layer is where the real tail risk lives. If Dusk becomes financial infrastructure, an upgrade to privacy parameters could shift security assumptions for every application already settled on the protocol. That's not a code detail — that's a systemic consideration. 🔍
For those who've gone deeper: how do you weigh the XSC trade-offs between decentralization and confidentiality? Where does the honest critique land? 🤔
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #DUSK #DuskNetwork #PrivacyBlockchain #XSC #CryptoAnalysis
🔍📊
$DUSK PRIVACY ISN'T WHAT YOU THINK — THE XSC PARADOX 🔐🤔
Most market participants reduce privacy chains to one idea: hide the data. But reading Dusk's XSC standard, the institutional question is sharper — what remains confidential, and what does the network still need to verify? That tension between privacy and verifiability is the structural core, not a feature bullet point. ⚖️
The governance layer is where the real tail risk lives. If Dusk becomes financial infrastructure, an upgrade to privacy parameters could shift security assumptions for every application already settled on the protocol. That's not a code detail — that's a systemic consideration. 🔍
For those who've gone deeper: how do you weigh the XSC trade-offs between decentralization and confidentiality? Where does the honest critique land? 🤔
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #DUSK #DuskNetwork #PrivacyBlockchain #XSC #CryptoAnalysis
🔍📊
Most market participants reduce privacy chains to one idea: hide the data. But reading Dusk's XSC standard, the institutional question is sharper — what remains confidential, and what does the network still need to verify? That tension between privacy and verifiability is the structural core, not a feature bullet point. ⚖️
The governance layer is where the real tail risk lives. If Dusk becomes financial infrastructure, an upgrade to privacy parameters could shift security assumptions for every application already settled on the protocol. That's not a code detail — that's a systemic consideration. 🔍
For those who've gone deeper: how do you weigh the XSC trade-offs between decentralization and confidentiality? Where does the honest critique land? 🤔
⚠️ Not financial advice. Always manage your risk. 🛡️
🏷️ #DUSK #DuskNetwork #PrivacyBlockchain #XSC #CryptoAnalysis
🔍📊

27
·
--
බෙයාරිෂ්
පරිවර්තනය බලන්න
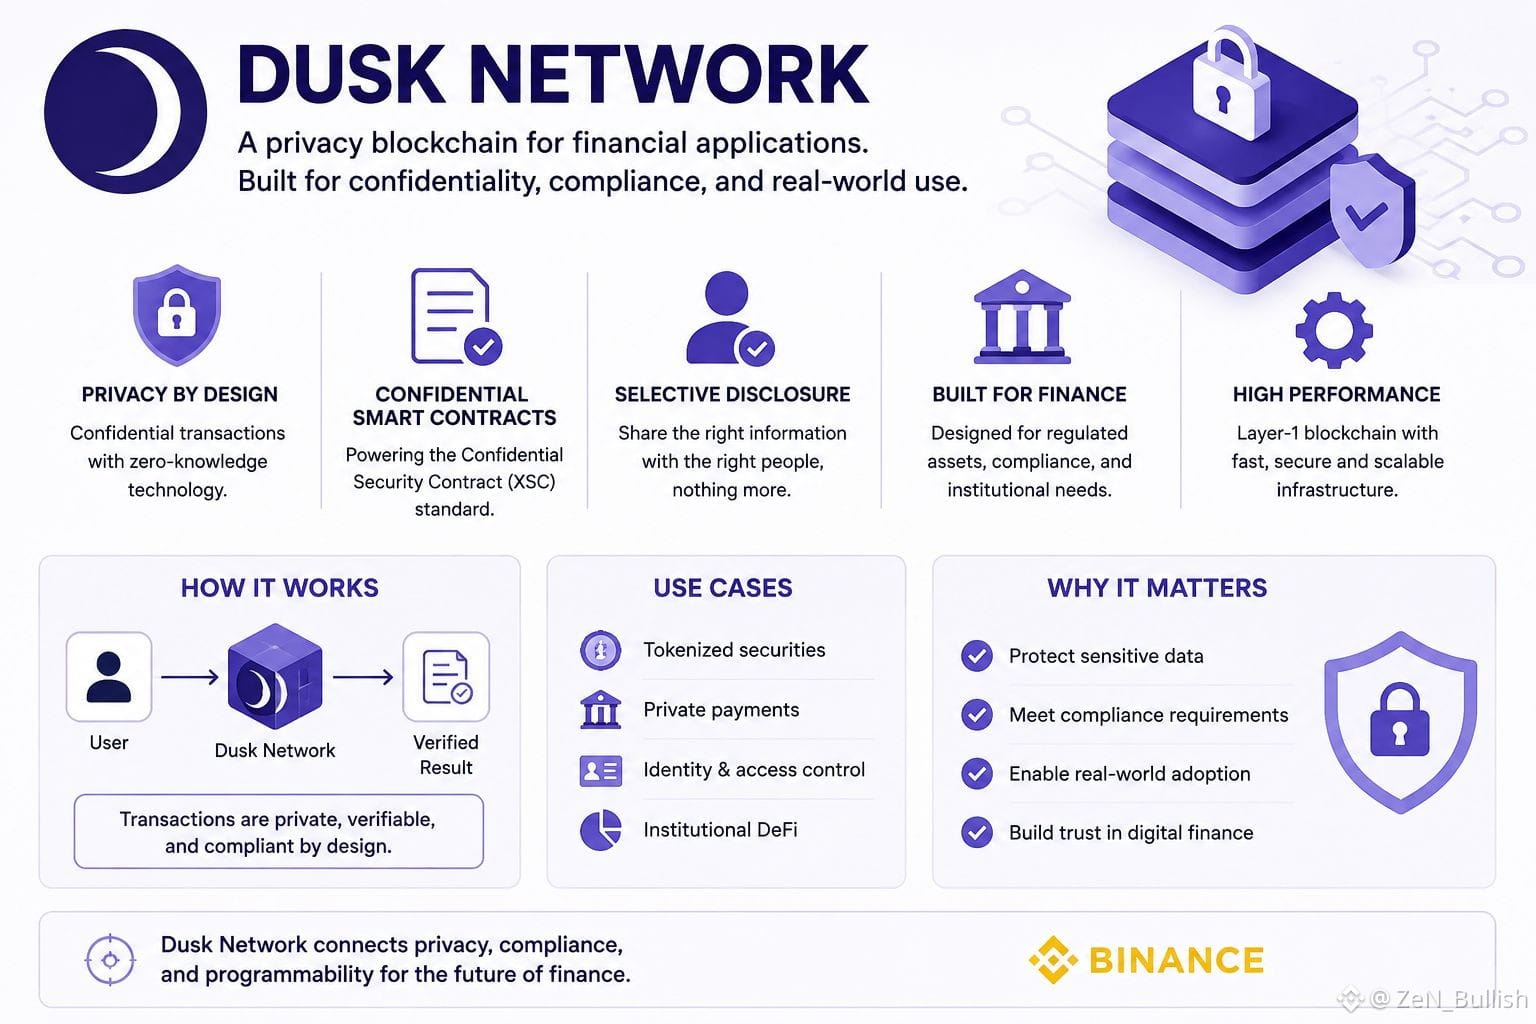
I keep coming back to Dusk Network because its privacy story feels more practical than simply “hiding transactions.”
Imagine trading a financial asset where everyone can verify the rules were followed, but your sensitive details aren’t exposed to the entire network. That’s the interesting part.
Dusk is building around confidential smart contracts, selective disclosure, and regulated digital assets. Its #xsc approach tries to bring financial rules directly into programmable assets.
But the real test isn’t the technology on paper. It’s whether the system stays secure and reliable when real institutions, regulations, users, and unexpected problems arrive.
That’s where Dusk’s story gets interesting.
#dusk $DUSK @Dusk_Foundation
{future}(DUSKUSDT)
I keep coming back to Dusk Network because its privacy story feels more practical than simply “hiding transactions.”
Imagine trading a financial asset where everyone can verify the rules were followed, but your sensitive details aren’t exposed to the entire network. That’s the interesting part.
Dusk is building around confidential smart contracts, selective disclosure, and regulated digital assets. Its #xsc approach tries to bring financial rules directly into programmable assets.
But the real test isn’t the technology on paper. It’s whether the system stays secure and reliable when real institutions, regulations, users, and unexpected problems arrive.
That’s where Dusk’s story gets interesting.
#dusk $DUSK @Dusk
Imagine trading a financial asset where everyone can verify the rules were followed, but your sensitive details aren’t exposed to the entire network. That’s the interesting part.
Dusk is building around confidential smart contracts, selective disclosure, and regulated digital assets. Its #xsc approach tries to bring financial rules directly into programmable assets.
But the real test isn’t the technology on paper. It’s whether the system stays secure and reliable when real institutions, regulations, users, and unexpected problems arrive.
That’s where Dusk’s story gets interesting.
#dusk $DUSK @Dusk
2
2
112
තවත් අන්තර්ගතයන් ගවේෂණය කිරීමට ඇතුල් වන්න
Binance චතුරශ්රය හි ගෝලීය ක්රිප්ටෝ පරිශීලකයින් හා එක්වන්න
⚡️ ක්රිප්ටෝ පිළිබඳ නවතම සහ ප්රයෝජනවත් තොරතුරු ලබා ගන්න.
💬 ලොව විශාලතම ක්රිප්ටෝ හුවමාරුව මගින් විශ්වාස කෙරේ.
👍 සත්යායනය කරන ලද නිර්මාණකරුවන්ගෙන් සැබෑ විදසුන් සොයා ගන්න.
විද්යුත් තැපෑල / දුරකථන අංකය
නැගී එන මාතෘකා
1
#BOJHikesRatesTo31YearHigh
1,388 views
101 සාකච්ඡා කරමින්
2
#ChainlinkPowersBottomlinePaymentPlatform
5,892 views
192 සාකච්ඡා කරමින්
3
#DtcpayCompletes$25MSeriesA
13 views
2 සාකච්ඡා කරමින්
4
#StellarActivatesProtocol28At211TPS
14,888 views
376 සාකච්ඡා කරමින්
5
#SECGrantsInnovationExemptionForTokenizedStocks
11,954 views
302 සාකච්ඡා කරමින්
6
#XRPGains3%AsRippleAddsMPPSupport
9,348 views
228 සාකච්ඡා කරමින්
7
#SPGlobalToAcquireOpenZeppelin
5,638 views
153 සාකච්ඡා කරමින්
8
#WorldLaunchesSelfCustodyAppIn150Countries
2,700 views
77 සාකච්ඡා කරමින්
9
#BitcoinSurpasses$77000
22,237 views
253 සාකච්ඡා කරමින්
10
#ParadigmDisclosesZECHolding
100,347 views
1,317 සාකච්ඡා කරමින්