
#malwarealert
malwarealert
5,810 views
40 සාකච්ඡා කරමින්
උණුසුම්
නවතම


🚨 WordPress ဝဘ်ဆိုဒ် 2,000 ခုက malware ဖြန့်ချီရေးစင်တာ ဖြစ်လာခဲ့ 💀
Check Point Research က ransomware StopAndProtect ၏ လှုပ်ရှားမှုတစ်ခုသည် ကူးစက်ခံရထားသည့် နီးပါး WordPress ဝဘ်ဆိုဒ် 2,000 ကို အသုံးချပြီး malware ဖြန့်ချီခြင်း၊ ဒေတာခိုးယူခြင်းနှင့် ransomware ကို ထည့်သွင်းခြင်းတို့ ပြုလုပ်ခဲ့ကြောင်း တွေ့ရှိခဲ့သည်။
အချို့သော စိတ်ဝင်စားစရာ နံပါတ်များ:
→ အသုံးချခံရသည့် ~2,000 WordPress site များ
→ ပစ်မှတ်ထားခံရသည့် 6,000+ IP လိပ်စာများ
→ အမေရိက: 1,852 IPs
→ ရုရှား: 630
→ အိန္ဒိယ: 630
→ စုဆောင်းထားသည့် 31,000+ screenshots
→ ယူဆောင်သွားသည့် 700+ compressed data packages
တိုက်ခိုက်ပုံလည်း “အတော်လေး” မိုက်မဲတဲ့ပုံစံပါ:
သားကောင်က အတု CAPTCHA ကိုတွေ့ → PowerShell ကို တမင်တကာ လုပ်ခိုင်းခံရ → malware က credentials၊ crypto wallet ၏ seed phrase/mnemonic ကို ခိုးယူ → ထို့နောက် network အတွင်းသို့ ကူးပြောင်း/ပျံ့နှံ့စေဖို့နှင့် USB သို့ ကူးတင်နိုင်ရန် ကြိုးစားသည်။
ပိုပြီး ထူးခြားတာကတော့ hack ခံထားရတဲ့ WordPress ဝဘ်ဆိုဒ်တွေက “မျက်နှာဖုံး” တင်မဟုတ်ပါဘူး။
သူတို့ကို ထို့ထက်ပိုပြီး အသုံးပြုနေသည်:
malware ကို host လုပ် → commands ပို့ → ခိုးယူထားသည့် data ကို သိမ်း → screenshots ကို သိမ်း → activity logs များကို သိမ်း။
ပုံမှန် WordPress ဝဘ်ဆိုဒ်:
“Welcome to my blog.”
Hacker:
“Welcome to my malware infrastructure.” 💀
အရမ်းရယ်စရာကောင်းပေမယ့်လည်း ကြောက်စရာကောင်းသည့် အသေးစိတ်တစ်ခုရှိသေးသည်:
လေ့လာသုတေသနတွေက တိုက်ခိုက်သူက မိမိရဲ့ system ကိုလည်း မတော်တဆ ကိုယ်တိုင် infect ဖြစ်သွားနိုင်ကြောင်း ယူဆကြသည်။
Bro deployed malware and forgot to uninstall the malware. 💀
⚠️ သင်က WordPress ကို စီမံခန့်ခွဲနေပါက core/plugin/theme ကို update လုပ်ပါ၊ MFA ဖွင့်ပါ၊ admin accounts များကို စစ်ဆေးပါ၊ အထူးသဖြင့် CAPTCHA တစ်ခုက လုပ်ခိုင်းတာကြောင့် PowerShell commands တွေကို မလည်ပတ်ပါနဲ့။
ညီအကိုတွေ WordPress သုံးနေကြရင် သင့်ဝဘ်ဆိုဒ်ကို ပြန်စစ်ဆေးပါနော်။
#BrainrotCrypto #MalwareAlert
🚨 WordPress ဝဘ်ဆိုဒ် 2,000 ခုက malware ဖြန့်ချီရေးစင်တာ ဖြစ်လာခဲ့ 💀
Check Point Research က ransomware StopAndProtect ၏ လှုပ်ရှားမှုတစ်ခုသည် ကူးစက်ခံရထားသည့် နီးပါး WordPress ဝဘ်ဆိုဒ် 2,000 ကို အသုံးချပြီး malware ဖြန့်ချီခြင်း၊ ဒေတာခိုးယူခြင်းနှင့် ransomware ကို ထည့်သွင်းခြင်းတို့ ပြုလုပ်ခဲ့ကြောင်း တွေ့ရှိခဲ့သည်။
အချို့သော စိတ်ဝင်စားစရာ နံပါတ်များ:
→ အသုံးချခံရသည့် ~2,000 WordPress site များ
→ ပစ်မှတ်ထားခံရသည့် 6,000+ IP လိပ်စာများ
→ အမေရိက: 1,852 IPs
→ ရုရှား: 630
→ အိန္ဒိယ: 630
→ စုဆောင်းထားသည့် 31,000+ screenshots
→ ယူဆောင်သွားသည့် 700+ compressed data packages
တိုက်ခိုက်ပုံလည်း “အတော်လေး” မိုက်မဲတဲ့ပုံစံပါ:
သားကောင်က အတု CAPTCHA ကိုတွေ့ → PowerShell ကို တမင်တကာ လုပ်ခိုင်းခံရ → malware က credentials၊ crypto wallet ၏ seed phrase/mnemonic ကို ခိုးယူ → ထို့နောက် network အတွင်းသို့ ကူးပြောင်း/ပျံ့နှံ့စေဖို့နှင့် USB သို့ ကူးတင်နိုင်ရန် ကြိုးစားသည်။
ပိုပြီး ထူးခြားတာကတော့ hack ခံထားရတဲ့ WordPress ဝဘ်ဆိုဒ်တွေက “မျက်နှာဖုံး” တင်မဟုတ်ပါဘူး။
သူတို့ကို ထို့ထက်ပိုပြီး အသုံးပြုနေသည်:
malware ကို host လုပ် → commands ပို့ → ခိုးယူထားသည့် data ကို သိမ်း → screenshots ကို သိမ်း → activity logs များကို သိမ်း။
ပုံမှန် WordPress ဝဘ်ဆိုဒ်:
“Welcome to my blog.”
Hacker:
“Welcome to my malware infrastructure.” 💀
အရမ်းရယ်စရာကောင်းပေမယ့်လည်း ကြောက်စရာကောင်းသည့် အသေးစိတ်တစ်ခုရှိသေးသည်:
လေ့လာသုတေသနတွေက တိုက်ခိုက်သူက မိမိရဲ့ system ကိုလည်း မတော်တဆ ကိုယ်တိုင် infect ဖြစ်သွားနိုင်ကြောင်း ယူဆကြသည်။
Bro deployed malware and forgot to uninstall the malware. 💀
⚠️ သင်က WordPress ကို စီမံခန့်ခွဲနေပါက core/plugin/theme ကို update လုပ်ပါ၊ MFA ဖွင့်ပါ၊ admin accounts များကို စစ်ဆေးပါ၊ အထူးသဖြင့် CAPTCHA တစ်ခုက လုပ်ခိုင်းတာကြောင့် PowerShell commands တွေကို မလည်ပတ်ပါနဲ့။
ညီအကိုတွေ WordPress သုံးနေကြရင် သင့်ဝဘ်ဆိုဒ်ကို ပြန်စစ်ဆေးပါနော်။
#BrainrotCrypto #MalwareAlert
Check Point Research က ransomware StopAndProtect ၏ လှုပ်ရှားမှုတစ်ခုသည် ကူးစက်ခံရထားသည့် နီးပါး WordPress ဝဘ်ဆိုဒ် 2,000 ကို အသုံးချပြီး malware ဖြန့်ချီခြင်း၊ ဒေတာခိုးယူခြင်းနှင့် ransomware ကို ထည့်သွင်းခြင်းတို့ ပြုလုပ်ခဲ့ကြောင်း တွေ့ရှိခဲ့သည်။
အချို့သော စိတ်ဝင်စားစရာ နံပါတ်များ:
→ အသုံးချခံရသည့် ~2,000 WordPress site များ
→ ပစ်မှတ်ထားခံရသည့် 6,000+ IP လိပ်စာများ
→ အမေရိက: 1,852 IPs
→ ရုရှား: 630
→ အိန္ဒိယ: 630
→ စုဆောင်းထားသည့် 31,000+ screenshots
→ ယူဆောင်သွားသည့် 700+ compressed data packages
တိုက်ခိုက်ပုံလည်း “အတော်လေး” မိုက်မဲတဲ့ပုံစံပါ:
သားကောင်က အတု CAPTCHA ကိုတွေ့ → PowerShell ကို တမင်တကာ လုပ်ခိုင်းခံရ → malware က credentials၊ crypto wallet ၏ seed phrase/mnemonic ကို ခိုးယူ → ထို့နောက် network အတွင်းသို့ ကူးပြောင်း/ပျံ့နှံ့စေဖို့နှင့် USB သို့ ကူးတင်နိုင်ရန် ကြိုးစားသည်။
ပိုပြီး ထူးခြားတာကတော့ hack ခံထားရတဲ့ WordPress ဝဘ်ဆိုဒ်တွေက “မျက်နှာဖုံး” တင်မဟုတ်ပါဘူး။
သူတို့ကို ထို့ထက်ပိုပြီး အသုံးပြုနေသည်:
malware ကို host လုပ် → commands ပို့ → ခိုးယူထားသည့် data ကို သိမ်း → screenshots ကို သိမ်း → activity logs များကို သိမ်း။
ပုံမှန် WordPress ဝဘ်ဆိုဒ်:
“Welcome to my blog.”
Hacker:
“Welcome to my malware infrastructure.” 💀
အရမ်းရယ်စရာကောင်းပေမယ့်လည်း ကြောက်စရာကောင်းသည့် အသေးစိတ်တစ်ခုရှိသေးသည်:
လေ့လာသုတေသနတွေက တိုက်ခိုက်သူက မိမိရဲ့ system ကိုလည်း မတော်တဆ ကိုယ်တိုင် infect ဖြစ်သွားနိုင်ကြောင်း ယူဆကြသည်။
Bro deployed malware and forgot to uninstall the malware. 💀
⚠️ သင်က WordPress ကို စီမံခန့်ခွဲနေပါက core/plugin/theme ကို update လုပ်ပါ၊ MFA ဖွင့်ပါ၊ admin accounts များကို စစ်ဆေးပါ၊ အထူးသဖြင့် CAPTCHA တစ်ခုက လုပ်ခိုင်းတာကြောင့် PowerShell commands တွေကို မလည်ပတ်ပါနဲ့။
ညီအကိုတွေ WordPress သုံးနေကြရင် သင့်ဝဘ်ဆိုဒ်ကို ပြန်စစ်ဆေးပါနော်။
#BrainrotCrypto #MalwareAlert
1
214

·
--
ஹேக்கர்கள் Google-ன் விளம்பர அமைப்புகளை பயன்படுத்தி தீம்பொருள் (malware) விநியோகிக்கிறார்கள்; இதனால் பெரும்பாலான பாதுகாப்புக் கருவிகளை கடந்து செல்கிறார்கள்.
• தீம்பொருள் செய்பவர்கள் Google-ன் விளம்பர உள்கட்டமைப்பை பயன்படுத்தி தீம்பொருளை பரப்புகிறார்கள்
• தற்போது உள்ள பெரும்பாலான பாதுகாப்புக் கருவிகள் இந்த அச்சுறுத்தலை கண்டறியத் தவறுகின்றன
• ஆன்லைன் விளம்பரங்களை பயன்படுத்தும்போது பயனர்கள் எச்சரிக்கையாக இருக்க அறிவுறுத்தப்படுகிறார்கள்
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #OnlineSafety
ஹேக்கர்கள் Google-ன் விளம்பர அமைப்புகளை பயன்படுத்தி தீம்பொருள் (malware) விநியோகிக்கிறார்கள்; இதனால் பெரும்பாலான பாதுகாப்புக் கருவிகளை கடந்து செல்கிறார்கள்.
• தீம்பொருள் செய்பவர்கள் Google-ன் விளம்பர உள்கட்டமைப்பை பயன்படுத்தி தீம்பொருளை பரப்புகிறார்கள்
• தற்போது உள்ள பெரும்பாலான பாதுகாப்புக் கருவிகள் இந்த அச்சுறுத்தலை கண்டறியத் தவறுகின்றன
• ஆன்லைன் விளம்பரங்களை பயன்படுத்தும்போது பயனர்கள் எச்சரிக்கையாக இருக்க அறிவுறுத்தப்படுகிறார்கள்
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #OnlineSafety
• தீம்பொருள் செய்பவர்கள் Google-ன் விளம்பர உள்கட்டமைப்பை பயன்படுத்தி தீம்பொருளை பரப்புகிறார்கள்
• தற்போது உள்ள பெரும்பாலான பாதுகாப்புக் கருவிகள் இந்த அச்சுறுத்தலை கண்டறியத் தவறுகின்றன
• ஆன்லைன் விளம்பரங்களை பயன்படுத்தும்போது பயனர்கள் எச்சரிக்கையாக இருக்க அறிவுறுத்தப்படுகிறார்கள்
#CryptoSecurity #CryptoNews #BinanceSquare #MalwareAlert #OnlineSafety
17
ලිපිය
නව Crypto මැලවෙයාර් ගැන Microsoft අනතුරු අඟවයි: ඔබේ Wallet ආරක්ෂා කරගන්නා ආකාරයMicrosoft විසින් හෙළි කර ඇත්තේ blockchain එකවත් මඟහැර, පරිශීලකයාගේ උපාංගය වෙත සෘජුවම ගොස් seed phrases, private keys සොරකම් කරමින් නිහඬව wallet ලිපින හුවමාරු කරන crypto-සොරකම් මැලවෙයාර් ව්යාපාරයක් බවයි.
ප්රධාන කරුණු
Microsoft විසින් 2026 පෙබරවාරි මාසයේ සිට ක්රියාත්මක Windows crypto clipper මැලවෙයාර් එකක් ගැන අනතුරු දී ඇත.
එය USB ධාවකවල ඇති දුෂ්ට shortcut ගොනු හරහා පැතිරෙයි.
මෙම අනිෂ්ට මෘදුකාංගය විසින් seed phrases සොරකම් කර, පිටපත් කරගත් wallet ලිපින අදාළව මාරු කරයි. එය සිය command server එක Tor ජාලය තුළ සඟවයි.
Microsoft Defender එය Trojan:Win32/CryptoBandits.A ලෙස හඳුනාගනී. එය blockchain හෝ හුවමාරුව නොව, උපාංගයමට පහර දෙයි.
නව Crypto මැලවෙයාර් ගැන Microsoft අනතුරු අඟවයි: ඔබේ Wallet ආරක්ෂා කරගන්නා ආකාරය
Microsoft විසින් හෙළි කර ඇත්තේ blockchain එකවත් මඟහැර, පරිශීලකයාගේ උපාංගය වෙත සෘජුවම ගොස් seed phrases, private keys සොරකම් කරමින් නිහඬව wallet ලිපින හුවමාරු කරන crypto-සොරකම් මැලවෙයාර් ව්යාපාරයක් බවයි.
ප්රධාන කරුණු
Microsoft විසින් 2026 පෙබරවාරි මාසයේ සිට ක්රියාත්මක Windows crypto clipper මැලවෙයාර් එකක් ගැන අනතුරු දී ඇත.
එය USB ධාවකවල ඇති දුෂ්ට shortcut ගොනු හරහා පැතිරෙයි.
මෙම අනිෂ්ට මෘදුකාංගය විසින් seed phrases සොරකම් කර, පිටපත් කරගත් wallet ලිපින අදාළව මාරු කරයි. එය සිය command server එක Tor ජාලය තුළ සඟවයි.
Microsoft Defender එය Trojan:Win32/CryptoBandits.A ලෙස හඳුනාගනී. එය blockchain හෝ හුවමාරුව නොව, උපාංගයමට පහර දෙයි.
ප්රධාන කරුණු
Microsoft විසින් 2026 පෙබරවාරි මාසයේ සිට ක්රියාත්මක Windows crypto clipper මැලවෙයාර් එකක් ගැන අනතුරු දී ඇත.
එය USB ධාවකවල ඇති දුෂ්ට shortcut ගොනු හරහා පැතිරෙයි.
මෙම අනිෂ්ට මෘදුකාංගය විසින් seed phrases සොරකම් කර, පිටපත් කරගත් wallet ලිපින අදාළව මාරු කරයි. එය සිය command server එක Tor ජාලය තුළ සඟවයි.
Microsoft Defender එය Trojan:Win32/CryptoBandits.A ලෙස හඳුනාගනී. එය blockchain හෝ හුවමාරුව නොව, උපාංගයමට පහර දෙයි.
133

නව අනිෂ්ට මෘදුකාංග අනතුරු ඇඟවීමෙන් පරිශීලකයන් $BTC කට බලපෑම් එල්ල වේ 💡
ඇතුළත් කිරීම:
ඉලක්කය:
නැවතුම් අලාභය:
“Crypto Clipper” ලෙස හඳුන්වන මෙම අනිෂ්ට මෘදුකාංගය 2026 පෙබරවාරි සිට ක්රියාත්මක වී ඇති අතර ප්රධාන වශයෙන් USB උපාංග හරහා දුෂිත .lnk කෙටිමං භාවිත කරමින් Windows පරිශීලකයන් ඉලක්ක කරයි. ඔබගේ ක්රිප්ටෝ මුදල් වත්කම් ආරක්ෂා කර ගැනීමට අවශ්ය පූර්වාරක්ෂාවන් ගැනීම අත්යවශ්යයි.
මූල්ය උපදෙස් නොවේ. ඔබගේ අවදානම කළමනාකරණය කරන්න.
#Cryptosecurity #MalwareAlert #BTC
🚀
නව අනිෂ්ට මෘදුකාංග අනතුරු ඇඟවීමෙන් පරිශීලකයන් $BTC කට බලපෑම් එල්ල වේ 💡
ඇතුළත් කිරීම:
ඉලක්කය:
නැවතුම් අලාභය:
“Crypto Clipper” ලෙස හඳුන්වන මෙම අනිෂ්ට මෘදුකාංගය 2026 පෙබරවාරි සිට ක්රියාත්මක වී ඇති අතර ප්රධාන වශයෙන් USB උපාංග හරහා දුෂිත .lnk කෙටිමං භාවිත කරමින් Windows පරිශීලකයන් ඉලක්ක කරයි. ඔබගේ ක්රිප්ටෝ මුදල් වත්කම් ආරක්ෂා කර ගැනීමට අවශ්ය පූර්වාරක්ෂාවන් ගැනීම අත්යවශ්යයි.
මූල්ය උපදෙස් නොවේ. ඔබගේ අවදානම කළමනාකරණය කරන්න.
#Cryptosecurity #MalwareAlert #BTC
🚀
ඇතුළත් කිරීම:
ඉලක්කය:
නැවතුම් අලාභය:
“Crypto Clipper” ලෙස හඳුන්වන මෙම අනිෂ්ට මෘදුකාංගය 2026 පෙබරවාරි සිට ක්රියාත්මක වී ඇති අතර ප්රධාන වශයෙන් USB උපාංග හරහා දුෂිත .lnk කෙටිමං භාවිත කරමින් Windows පරිශීලකයන් ඉලක්ක කරයි. ඔබගේ ක්රිප්ටෝ මුදල් වත්කම් ආරක්ෂා කර ගැනීමට අවශ්ය පූර්වාරක්ෂාවන් ගැනීම අත්යවශ්යයි.
මූල්ය උපදෙස් නොවේ. ඔබගේ අවදානම කළමනාකරණය කරන්න.
#Cryptosecurity #MalwareAlert #BTC
🚀
17

$BTC 21-💀 MALWARE GAME භාවිතයෙන් ඩොලර් $220K සොරකම් කිරීමේ චෝදනාවට ලක් වූ අවුරුදු X
ෆ්ලොරිඩා වැසියෙක් BlockBlasters සහ DashFPS වැනි ක්රීඩා හරහා උපාංග 8,000ක් ආසාදනය කළ බව කියයි. ඒ ඔස්සේ ඔහු 80ක් පසු මුදල් පසුම්බි (wallets) හිස් කර ඇත. FBI එක ඔහුව on-chain flow සහ Bitrefill හි gift card මිලදී ගැනීම් හරහා හඳුනාගෙන ඇත.
මෙය මතක් කිරීමක්—විශ්වාසදායක වේදිකාවල පවා අන්තරායකර කේතයක් ඇතුළත් විය හැකිය. නරක ක්රීඩාවක් බාගත කිරීමක් නිසා ඩොලර් $220kට වඩා අහිමි වුණා. ඔබ ධාවනය කරන සෑම යෙදුමකම (app) මූලාරම්භය පරීක්ෂා කරනවාද?
මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබේ අවදානම (risk) කළමනාකරණය කරන්න.
#BTC #CryptoSafety #MalwareAlert #Security
⚡
$BTC 21-💀 MALWARE GAME භාවිතයෙන් ඩොලර් $220K සොරකම් කිරීමේ චෝදනාවට ලක් වූ අවුරුදු X
ෆ්ලොරිඩා වැසියෙක් BlockBlasters සහ DashFPS වැනි ක්රීඩා හරහා උපාංග 8,000ක් ආසාදනය කළ බව කියයි. ඒ ඔස්සේ ඔහු 80ක් පසු මුදල් පසුම්බි (wallets) හිස් කර ඇත. FBI එක ඔහුව on-chain flow සහ Bitrefill හි gift card මිලදී ගැනීම් හරහා හඳුනාගෙන ඇත.
මෙය මතක් කිරීමක්—විශ්වාසදායක වේදිකාවල පවා අන්තරායකර කේතයක් ඇතුළත් විය හැකිය. නරක ක්රීඩාවක් බාගත කිරීමක් නිසා ඩොලර් $220kට වඩා අහිමි වුණා. ඔබ ධාවනය කරන සෑම යෙදුමකම (app) මූලාරම්භය පරීක්ෂා කරනවාද?
මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබේ අවදානම (risk) කළමනාකරණය කරන්න.
#BTC #CryptoSafety #MalwareAlert #Security
⚡
ෆ්ලොරිඩා වැසියෙක් BlockBlasters සහ DashFPS වැනි ක්රීඩා හරහා උපාංග 8,000ක් ආසාදනය කළ බව කියයි. ඒ ඔස්සේ ඔහු 80ක් පසු මුදල් පසුම්බි (wallets) හිස් කර ඇත. FBI එක ඔහුව on-chain flow සහ Bitrefill හි gift card මිලදී ගැනීම් හරහා හඳුනාගෙන ඇත.
මෙය මතක් කිරීමක්—විශ්වාසදායක වේදිකාවල පවා අන්තරායකර කේතයක් ඇතුළත් විය හැකිය. නරක ක්රීඩාවක් බාගත කිරීමක් නිසා ඩොලර් $220kට වඩා අහිමි වුණා. ඔබ ධාවනය කරන සෑම යෙදුමකම (app) මූලාරම්භය පරීක්ෂා කරනවාද?
මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබේ අවදානම (risk) කළමනාකරණය කරන්න.
#BTC #CryptoSafety #MalwareAlert #Security
⚡
7

⚠️ අනතුරු ඇඟවීම: ව්යාජ Claude යෙදුමක් ක්රිප්ටෝ මුදල් සොරකම් සඳහා අනිෂ්ට මෘදුකාංග පතුරුවයි
අරක්ෂණ වාර්තාවක් පෙන්වා දෙන්නේ “Claude Opus 5” යන නමින් ඩෙස්ක්ටොප් සඳහා වන ව්යාජ යෙදුමක් ඇති බවයි. එය RevStealer ලෙස හඳුන්වන අනිෂ්ට මෘදුකාංග පතුරුවන අතර, මෙම මෘදුකාංග 50කට අධික ක්රිප්ටෝ පසුම්බි (wallets) සහ මුරපද වැනි සංවේදී දත්ත, බ්රවුසර තොරතුරු, සහ පණිවිඩ යැවීමේ යෙදුම් වැනි දත්ත ඉලක්ක කරයි. එමඟින් පරිශීලකයන්ට ආරක්ෂක අවදානමක් එල්ල වේ.
━━━━━━━━━━━━━━
📊 බලපෑම: 📈 ඉහළ
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 මූලාශ්රය: cointelegraph.com
⚠️ අනතුරු ඇඟවීම: ව්යාජ Claude යෙදුමක් ක්රිප්ටෝ මුදල් සොරකම් සඳහා අනිෂ්ට මෘදුකාංග පතුරුවයි
අරක්ෂණ වාර්තාවක් පෙන්වා දෙන්නේ “Claude Opus 5” යන නමින් ඩෙස්ක්ටොප් සඳහා වන ව්යාජ යෙදුමක් ඇති බවයි. එය RevStealer ලෙස හඳුන්වන අනිෂ්ට මෘදුකාංග පතුරුවන අතර, මෙම මෘදුකාංග 50කට අධික ක්රිප්ටෝ පසුම්බි (wallets) සහ මුරපද වැනි සංවේදී දත්ත, බ්රවුසර තොරතුරු, සහ පණිවිඩ යැවීමේ යෙදුම් වැනි දත්ත ඉලක්ක කරයි. එමඟින් පරිශීලකයන්ට ආරක්ෂක අවදානමක් එල්ල වේ.
━━━━━━━━━━━━━━
📊 බලපෑම: 📈 ඉහළ
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 මූලාශ්රය: cointelegraph.com
අරක්ෂණ වාර්තාවක් පෙන්වා දෙන්නේ “Claude Opus 5” යන නමින් ඩෙස්ක්ටොප් සඳහා වන ව්යාජ යෙදුමක් ඇති බවයි. එය RevStealer ලෙස හඳුන්වන අනිෂ්ට මෘදුකාංග පතුරුවන අතර, මෙම මෘදුකාංග 50කට අධික ක්රිප්ටෝ පසුම්බි (wallets) සහ මුරපද වැනි සංවේදී දත්ත, බ්රවුසර තොරතුරු, සහ පණිවිඩ යැවීමේ යෙදුම් වැනි දත්ත ඉලක්ක කරයි. එමඟින් පරිශීලකයන්ට ආරක්ෂක අවදානමක් එල්ල වේ.
━━━━━━━━━━━━━━
📊 බලපෑම: 📈 ඉහළ
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 මූලාශ්රය: cointelegraph.com
31

·
--
🚨 ව්යාජ Claude AI යෙදුමක් ඉලක්ක කරමින් 50+ ක්රිප්ටෝ වොලට්ස් ($BTC AND altcoins) අඩංගු වංචනික ප්රහාරයක්! 🚨
ප්රවීණ තර්ජන ක්රියාකාරීන්, RevStealer ද්වේෂීය මෘදුකාංගය බෙදාහැරීමට Anthropic හි Claude ඩෙස්ක්ටොප් යෙදුම ලෙස මවාපෑම කරමින් නීතිවිරෝධී ද්රවශීලතාව සොයන (liquidity sweeps) ක්රියාවන් සිදුකරමින් සිටී. 🔍 මෙම අහිතකර වක්රමාර්ගය විශේෂයෙන්ම වැදගත් ආරක්ෂක සලකුණු ඉලක්ක කරයි—ලුරක්ෂණ (credentials), පෞද්ගලික දත්ත, සහ යතුරු (key) සැකසුම් 50කට වඩා වැඩි ක්රිප්ටෝ වොලට්ස් හරහා උදුරාගනී.
📌 උසස් anti-analysis (විශ්ලේෂණ-විරෝධී) ක්රමවේද මගින් මැල්වෙයාර් එක හඳුනාගැනීම මඟහැරවීමට හැකි අතර, payload ක්රියාමාර්ග ක්රියාත්මක කිරීමට පෙර පරිශීලක පරිසරයන් ක්රමානුකූලව සොයා බලයි. 💡 ආයතනික ආරක්ෂාව සඳහා නිරපේක්ෂ පිරිසිදුකම අත්යවශ්යයි—කැඩූ (cracked) මෘදුකාංග හෝ නිල නොවන AI ගොඩනැගීම් කිසිවිටෙක බාගන්න එපා. ඒවා ප්රිමියම් ප්රවේශයක් දෙනවා ලෙස කියනවා නම් විශේෂයෙන්ම නොවෙයි. 💬 මේ වගේ වක්ර තර්ජන වලට එරෙහිව ඔබ ඔබගේ දේශීය hot wallet ආරක්ෂක ප්රොටෝකෝල විගණනය කරන්නේ කොහොමද? 👇
⚠️ මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබගේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
🚨 ව්යාජ Claude AI යෙදුමක් ඉලක්ක කරමින් 50+ ක්රිප්ටෝ වොලට්ස් ($BTC AND altcoins) අඩංගු වංචනික ප්රහාරයක්! 🚨
ප්රවීණ තර්ජන ක්රියාකාරීන්, RevStealer ද්වේෂීය මෘදුකාංගය බෙදාහැරීමට Anthropic හි Claude ඩෙස්ක්ටොප් යෙදුම ලෙස මවාපෑම කරමින් නීතිවිරෝධී ද්රවශීලතාව සොයන (liquidity sweeps) ක්රියාවන් සිදුකරමින් සිටී. 🔍 මෙම අහිතකර වක්රමාර්ගය විශේෂයෙන්ම වැදගත් ආරක්ෂක සලකුණු ඉලක්ක කරයි—ලුරක්ෂණ (credentials), පෞද්ගලික දත්ත, සහ යතුරු (key) සැකසුම් 50කට වඩා වැඩි ක්රිප්ටෝ වොලට්ස් හරහා උදුරාගනී.
📌 උසස් anti-analysis (විශ්ලේෂණ-විරෝධී) ක්රමවේද මගින් මැල්වෙයාර් එක හඳුනාගැනීම මඟහැරවීමට හැකි අතර, payload ක්රියාමාර්ග ක්රියාත්මක කිරීමට පෙර පරිශීලක පරිසරයන් ක්රමානුකූලව සොයා බලයි. 💡 ආයතනික ආරක්ෂාව සඳහා නිරපේක්ෂ පිරිසිදුකම අත්යවශ්යයි—කැඩූ (cracked) මෘදුකාංග හෝ නිල නොවන AI ගොඩනැගීම් කිසිවිටෙක බාගන්න එපා. ඒවා ප්රිමියම් ප්රවේශයක් දෙනවා ලෙස කියනවා නම් විශේෂයෙන්ම නොවෙයි. 💬 මේ වගේ වක්ර තර්ජන වලට එරෙහිව ඔබ ඔබගේ දේශීය hot wallet ආරක්ෂක ප්රොටෝකෝල විගණනය කරන්නේ කොහොමද? 👇
⚠️ මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබගේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
ප්රවීණ තර්ජන ක්රියාකාරීන්, RevStealer ද්වේෂීය මෘදුකාංගය බෙදාහැරීමට Anthropic හි Claude ඩෙස්ක්ටොප් යෙදුම ලෙස මවාපෑම කරමින් නීතිවිරෝධී ද්රවශීලතාව සොයන (liquidity sweeps) ක්රියාවන් සිදුකරමින් සිටී. 🔍 මෙම අහිතකර වක්රමාර්ගය විශේෂයෙන්ම වැදගත් ආරක්ෂක සලකුණු ඉලක්ක කරයි—ලුරක්ෂණ (credentials), පෞද්ගලික දත්ත, සහ යතුරු (key) සැකසුම් 50කට වඩා වැඩි ක්රිප්ටෝ වොලට්ස් හරහා උදුරාගනී.
📌 උසස් anti-analysis (විශ්ලේෂණ-විරෝධී) ක්රමවේද මගින් මැල්වෙයාර් එක හඳුනාගැනීම මඟහැරවීමට හැකි අතර, payload ක්රියාමාර්ග ක්රියාත්මක කිරීමට පෙර පරිශීලක පරිසරයන් ක්රමානුකූලව සොයා බලයි. 💡 ආයතනික ආරක්ෂාව සඳහා නිරපේක්ෂ පිරිසිදුකම අත්යවශ්යයි—කැඩූ (cracked) මෘදුකාංග හෝ නිල නොවන AI ගොඩනැගීම් කිසිවිටෙක බාගන්න එපා. ඒවා ප්රිමියම් ප්රවේශයක් දෙනවා ලෙස කියනවා නම් විශේෂයෙන්ම නොවෙයි. 💬 මේ වගේ වක්ර තර්ජන වලට එරෙහිව ඔබ ඔබගේ දේශීය hot wallet ආරක්ෂක ප්රොටෝකෝල විගණනය කරන්නේ කොහොමද? 👇
⚠️ මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබගේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #CyberSecurity #Web3
🛡️ 🔍
17

·
--
🚨 $COTI AND $DEXE COMMUNITY ON HIGH ALERT AS SEED-PHRASE STEALING MALWARE SPREADS! 🛡️
📱 iOS နှင့် Android တွင် ထိခိုက်ထားသော အက်ပ်များမှတစ်ဆင့် Seed Phrase များကို တက်ကြွစွာ ခိုးယူနေသည်ဟု လုံခြုံရေး သုတေသီများက SparkKitty malware ကို သတိပေးထားသည်။ ပြခန်း (gallery) ဝင်ရောက်ခွင့် ရရှိသည်နှင့် တိုက်ခိုက်သူ ဆာဗာများသို့ အရေးကြီးသော ဓာတ်ပုံများကို လွှဲပြောင်း (exfiltrate) လုပ်သည်။ ဒါက ကြောက်လန့်အောင်ဆိုတာသာ မဟုတ်ပါ—မိုဘိုင်းပိုက်ဆံအိတ် (wallets) ထဲတွင် ပိုင်ဆိုင်မှုများကို ကိုင်ထားသူတိုင်းအတွက် တိုက်ရိုက်ခြိမ်းခြောက်မှု ဖြစ်နေပါတယ်။ 🔍
🔒 ကြောက်လန့်လှိုင်းများ (fear waves) ဖြစ်နေချိန်မှာ ပညာရှိသည့် ငွေကြေးလှုပ်ရှားမှုတွေက cold storage (အအေးခန်းသိုလှောင်မှု) ထဲကို ပြောင်းဝင်လာတတ်ပါတယ်။ စျေးကွက်မှာ အချိန်တို sentiment ကျဆင်းမှုကို မြင်နိုင်ပေမယ့် လုံခြုံရေးဆိုင်ရာ သတိပေးချက်တွေပြီးနောက် institutional accumulation (အဖွဲ့အစည်းဆိုင်ရာ စုဆောင်းမှု) က အရှိန်တက်လာတတ်ပါတယ်။ အမှန်တကယ် ဇာတ်လမ်းကတော့ အသိုင်းအဝိုင်းက ဘယ်လိုလိုက်လျောညီထွေဖြစ်အောင် လုပ်တာလဲဆိုတာပါ။ 💡 သင်က သင့် seed phrase ကို အော့ဖ်လိုင်းမှာ ထားနေပါသလား၊ ဒါမှမဟုတ် hot wallet အဆင်ပြေမှုကို အားကိုးနေတာလား? 👇
⚠️ ငွေကြေးဆိုင်ရာ အကြံမဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံပါ။ 🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
🚨 $COTI AND $DEXE COMMUNITY ON HIGH ALERT AS SEED-PHRASE STEALING MALWARE SPREADS! 🛡️
📱 iOS နှင့် Android တွင် ထိခိုက်ထားသော အက်ပ်များမှတစ်ဆင့် Seed Phrase များကို တက်ကြွစွာ ခိုးယူနေသည်ဟု လုံခြုံရေး သုတေသီများက SparkKitty malware ကို သတိပေးထားသည်။ ပြခန်း (gallery) ဝင်ရောက်ခွင့် ရရှိသည်နှင့် တိုက်ခိုက်သူ ဆာဗာများသို့ အရေးကြီးသော ဓာတ်ပုံများကို လွှဲပြောင်း (exfiltrate) လုပ်သည်။ ဒါက ကြောက်လန့်အောင်ဆိုတာသာ မဟုတ်ပါ—မိုဘိုင်းပိုက်ဆံအိတ် (wallets) ထဲတွင် ပိုင်ဆိုင်မှုများကို ကိုင်ထားသူတိုင်းအတွက် တိုက်ရိုက်ခြိမ်းခြောက်မှု ဖြစ်နေပါတယ်။ 🔍
🔒 ကြောက်လန့်လှိုင်းများ (fear waves) ဖြစ်နေချိန်မှာ ပညာရှိသည့် ငွေကြေးလှုပ်ရှားမှုတွေက cold storage (အအေးခန်းသိုလှောင်မှု) ထဲကို ပြောင်းဝင်လာတတ်ပါတယ်။ စျေးကွက်မှာ အချိန်တို sentiment ကျဆင်းမှုကို မြင်နိုင်ပေမယ့် လုံခြုံရေးဆိုင်ရာ သတိပေးချက်တွေပြီးနောက် institutional accumulation (အဖွဲ့အစည်းဆိုင်ရာ စုဆောင်းမှု) က အရှိန်တက်လာတတ်ပါတယ်။ အမှန်တကယ် ဇာတ်လမ်းကတော့ အသိုင်းအဝိုင်းက ဘယ်လိုလိုက်လျောညီထွေဖြစ်အောင် လုပ်တာလဲဆိုတာပါ။ 💡 သင်က သင့် seed phrase ကို အော့ဖ်လိုင်းမှာ ထားနေပါသလား၊ ဒါမှမဟုတ် hot wallet အဆင်ပြေမှုကို အားကိုးနေတာလား? 👇
⚠️ ငွေကြေးဆိုင်ရာ အကြံမဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံပါ။ 🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
📱 iOS နှင့် Android တွင် ထိခိုက်ထားသော အက်ပ်များမှတစ်ဆင့် Seed Phrase များကို တက်ကြွစွာ ခိုးယူနေသည်ဟု လုံခြုံရေး သုတေသီများက SparkKitty malware ကို သတိပေးထားသည်။ ပြခန်း (gallery) ဝင်ရောက်ခွင့် ရရှိသည်နှင့် တိုက်ခိုက်သူ ဆာဗာများသို့ အရေးကြီးသော ဓာတ်ပုံများကို လွှဲပြောင်း (exfiltrate) လုပ်သည်။ ဒါက ကြောက်လန့်အောင်ဆိုတာသာ မဟုတ်ပါ—မိုဘိုင်းပိုက်ဆံအိတ် (wallets) ထဲတွင် ပိုင်ဆိုင်မှုများကို ကိုင်ထားသူတိုင်းအတွက် တိုက်ရိုက်ခြိမ်းခြောက်မှု ဖြစ်နေပါတယ်။ 🔍
🔒 ကြောက်လန့်လှိုင်းများ (fear waves) ဖြစ်နေချိန်မှာ ပညာရှိသည့် ငွေကြေးလှုပ်ရှားမှုတွေက cold storage (အအေးခန်းသိုလှောင်မှု) ထဲကို ပြောင်းဝင်လာတတ်ပါတယ်။ စျေးကွက်မှာ အချိန်တို sentiment ကျဆင်းမှုကို မြင်နိုင်ပေမယ့် လုံခြုံရေးဆိုင်ရာ သတိပေးချက်တွေပြီးနောက် institutional accumulation (အဖွဲ့အစည်းဆိုင်ရာ စုဆောင်းမှု) က အရှိန်တက်လာတတ်ပါတယ်။ အမှန်တကယ် ဇာတ်လမ်းကတော့ အသိုင်းအဝိုင်းက ဘယ်လိုလိုက်လျောညီထွေဖြစ်အောင် လုပ်တာလဲဆိုတာပါ။ 💡 သင်က သင့် seed phrase ကို အော့ဖ်လိုင်းမှာ ထားနေပါသလား၊ ဒါမှမဟုတ် hot wallet အဆင်ပြေမှုကို အားကိုးနေတာလား? 👇
⚠️ ငွေကြေးဆိုင်ရာ အကြံမဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံပါ။ 🛡️
🏷️ #COTI #DEXE #Crypto #Security #MalwareAlert
🛡️ 🔒
150

·
--
ඔබ ඔබේ ක්රිප්ටෝ ඩෙස්ක්ටොප් වොලට් වල තබාගෙන සිටී නම්, මේ ගැන විශේෂයෙන් අවධානය යොමු කරන්න. මයික්රොසොෆ්ට් හි තර්ජන බුද්ධි (threat intelligence) කණ්ඩායම විසින් දැන් “CryptoBandits” ලෙස නම් කර තිබෙන නව ට්රෝජන් රථයක් (හෝ Crypto Clipper) සම්බන්ධයෙන් දැඩි වැදගත් අනතුරු ඇඟවීමක් නිකුත් කරලා.
මෙම අතිශය දක්ෂ (highly sophisticated) අනිෂ්ට මෘදුකාංගය දුෂ්ටිත shortcut ගොනු භාවිතා කරමින් ආසාදිත USB ධාවක හරහා ශාරීරිකව පැතිරේ. එය ඔබේ Windows පද්ධතියට ඇතුළු වූ පසු, එය ඔබගේ clipboard දත්ත අල්ලාගෙන ඔබ “send” බොත්තම තල්ලු කිරීමට පෙරම ඔබ පිටපත් කළ ක්රිප්ටෝ වොලට් ලිපින (wallet addresses) ප්රහාරකයාගේ ලිපිනය සමඟ නිහඬවම හුවමාරු කරයි. ඊට වඩා, එය සියැටික (built-in) Tor client එකක් භාවිතා කරමින් එහි ජාල ගමනාගමනය වසං කරයි—එම නිසා සාමාන්ය ආරක්ෂක මෙවලම් වලට එය නොපෙනී යයි.
මෙය ඉතා විශාල මතක් කිරීමකි; මෘදුකාංග වොලට් මත පමණක් රඳා සිටීම භයානක විය හැකි බව.
👇 ඔබ ඔබේ වත්කම් ආරක්ෂා කරන්නේ කෙසේද? ඔබ 100% hardware cold wallet එකකද, නැතිනම් Binance වැනි exchange වල ආරක්ෂාවට විශ්වාස කරන්නේද? ආරක්ෂිතව ඉන්න!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
ඔබ ඔබේ ක්රිප්ටෝ ඩෙස්ක්ටොප් වොලට් වල තබාගෙන සිටී නම්, මේ ගැන විශේෂයෙන් අවධානය යොමු කරන්න. මයික්රොසොෆ්ට් හි තර්ජන බුද්ධි (threat intelligence) කණ්ඩායම විසින් දැන් “CryptoBandits” ලෙස නම් කර තිබෙන නව ට්රෝජන් රථයක් (හෝ Crypto Clipper) සම්බන්ධයෙන් දැඩි වැදගත් අනතුරු ඇඟවීමක් නිකුත් කරලා.
මෙම අතිශය දක්ෂ (highly sophisticated) අනිෂ්ට මෘදුකාංගය දුෂ්ටිත shortcut ගොනු භාවිතා කරමින් ආසාදිත USB ධාවක හරහා ශාරීරිකව පැතිරේ. එය ඔබේ Windows පද්ධතියට ඇතුළු වූ පසු, එය ඔබගේ clipboard දත්ත අල්ලාගෙන ඔබ “send” බොත්තම තල්ලු කිරීමට පෙරම ඔබ පිටපත් කළ ක්රිප්ටෝ වොලට් ලිපින (wallet addresses) ප්රහාරකයාගේ ලිපිනය සමඟ නිහඬවම හුවමාරු කරයි. ඊට වඩා, එය සියැටික (built-in) Tor client එකක් භාවිතා කරමින් එහි ජාල ගමනාගමනය වසං කරයි—එම නිසා සාමාන්ය ආරක්ෂක මෙවලම් වලට එය නොපෙනී යයි.
මෙය ඉතා විශාල මතක් කිරීමකි; මෘදුකාංග වොලට් මත පමණක් රඳා සිටීම භයානක විය හැකි බව.
👇 ඔබ ඔබේ වත්කම් ආරක්ෂා කරන්නේ කෙසේද? ඔබ 100% hardware cold wallet එකකද, නැතිනම් Binance වැනි exchange වල ආරක්ෂාවට විශ්වාස කරන්නේද? ආරක්ෂිතව ඉන්න!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
මෙම අතිශය දක්ෂ (highly sophisticated) අනිෂ්ට මෘදුකාංගය දුෂ්ටිත shortcut ගොනු භාවිතා කරමින් ආසාදිත USB ධාවක හරහා ශාරීරිකව පැතිරේ. එය ඔබේ Windows පද්ධතියට ඇතුළු වූ පසු, එය ඔබගේ clipboard දත්ත අල්ලාගෙන ඔබ “send” බොත්තම තල්ලු කිරීමට පෙරම ඔබ පිටපත් කළ ක්රිප්ටෝ වොලට් ලිපින (wallet addresses) ප්රහාරකයාගේ ලිපිනය සමඟ නිහඬවම හුවමාරු කරයි. ඊට වඩා, එය සියැටික (built-in) Tor client එකක් භාවිතා කරමින් එහි ජාල ගමනාගමනය වසං කරයි—එම නිසා සාමාන්ය ආරක්ෂක මෙවලම් වලට එය නොපෙනී යයි.
මෙය ඉතා විශාල මතක් කිරීමකි; මෘදුකාංග වොලට් මත පමණක් රඳා සිටීම භයානක විය හැකි බව.
👇 ඔබ ඔබේ වත්කම් ආරක්ෂා කරන්නේ කෙසේද? ඔබ 100% hardware cold wallet එකකද, නැතිනම් Binance වැනි exchange වල ආරක්ෂාවට විශ්වාස කරන්නේද? ආරක්ෂිතව ඉන්න!
#CryptoSecurity #MalwareAlert #CryptoSafety #Web3 #WalletDrainer #Binance $BNB $BTC
1
70
·
--
🚨 නව “seed-phrase” සොරාගන්නා malware එකක් මඟින් ඉලක්ක කරගත් $BTC USERS! 🛡️
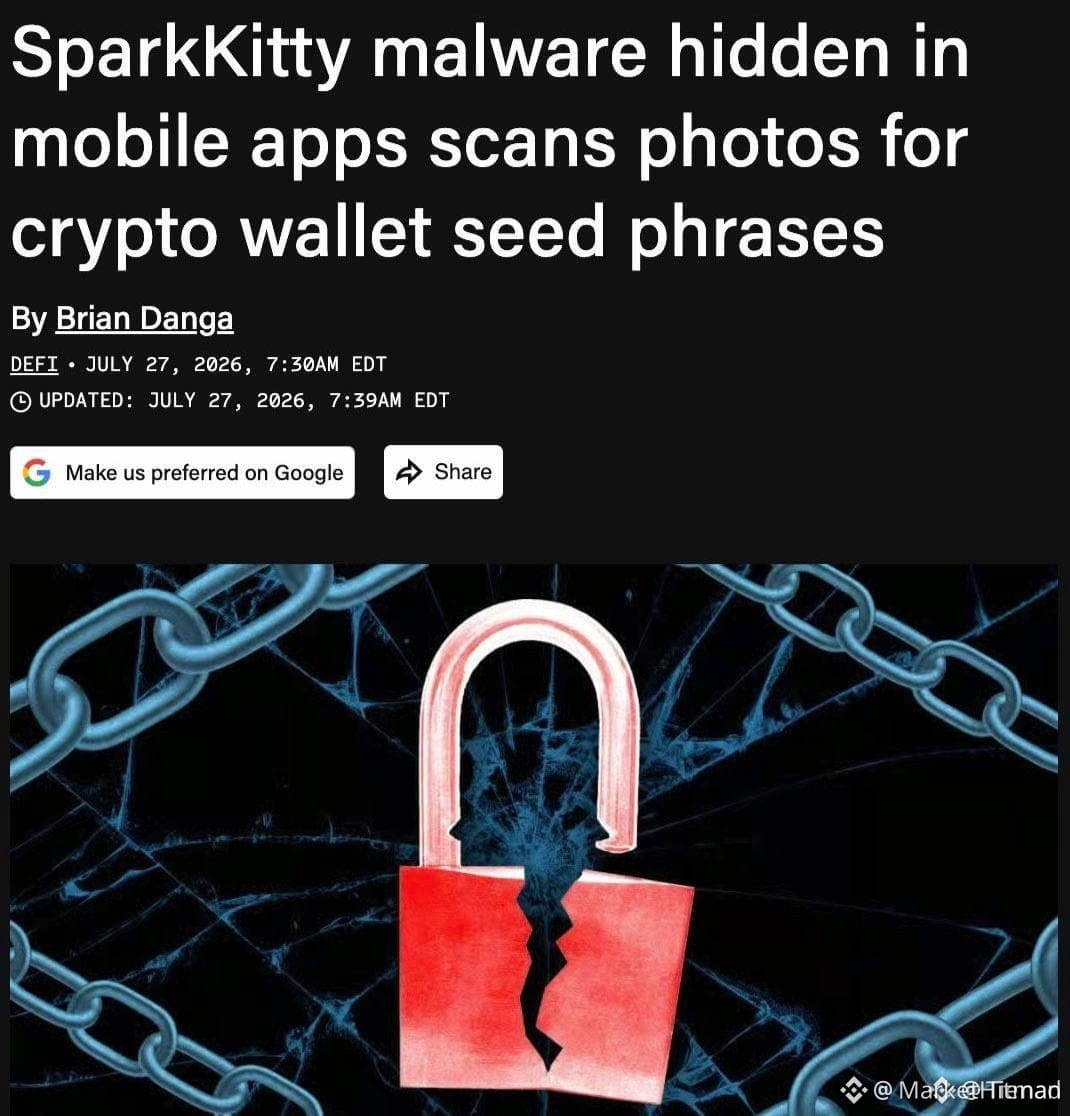
📱 SparkKitty නමින් හඳුන්වන අනතුරුදායක නව ජංගම malware එකක් ක්රිප්ටෝ වොලට් සක්රීයව සොරකම් කරමින් තිබේ. එය Google Play සහ Apple App Store යන දෙකෙහිම බොරු trading සහ price tracker යෙදුම් තුළ සැඟවී ඇත. ඡායාරූප ලයිබ්රරි ප්රවේශය ලබාගත් පසු, OCR (optical character recognition) භාවිතා කර seed phrases සහ QR codes සඳහා පින්තූර ස්කෑන් කර, පසුව ඒවා attackers වෙත යවයි.
💀 ඔබ ඔබගේ seed phrase එකේ screenshot එකක් ගත්තාද, හෝ ඔබගේ දුරකථනයේ seed phrase එක සුරැකුවාද? එවිට ඔබගේ මුදල් අවදානමට ලක්ව ඇත. වඩාත් ආරක්ෂිත පියවර: seed phrase ඇති සියලුම පින්තූර වහාම මකන්න (recently deleted ෆෝල්ඩරයත් ඇතුළුව), සියලුම යෙදුම් වලින් අවශ්ය නොවන photo access අවලංගු කරන්න, සහ seed phrases ඩිජිටල් ලෙස කිසිවිටෙක සුරකින්න එපා.
💬 ඔබ කවදා හෝ seed phrase එක screenshot ලෙස සුරැකුවාද? ඔබ ඔබේ දුරකථනය පිරිසිදු කළා නම් “DELETED” ලෙස comment කරන්න, නැත්නම් පහතින් ඔබගේ ආරක්ෂක පුරුදු බෙදාගන්න! 👇
⚠️ මූල්ය උපදෙස් නොවේ. සෑමවිටම ඔබගේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
🚨 නව “seed-phrase” සොරාගන්නා malware එකක් මඟින් ඉලක්ක කරගත් $BTC USERS! 🛡️
📱 SparkKitty නමින් හඳුන්වන අනතුරුදායක නව ජංගම malware එකක් ක්රිප්ටෝ වොලට් සක්රීයව සොරකම් කරමින් තිබේ. එය Google Play සහ Apple App Store යන දෙකෙහිම බොරු trading සහ price tracker යෙදුම් තුළ සැඟවී ඇත. ඡායාරූප ලයිබ්රරි ප්රවේශය ලබාගත් පසු, OCR (optical character recognition) භාවිතා කර seed phrases සහ QR codes සඳහා පින්තූර ස්කෑන් කර, පසුව ඒවා attackers වෙත යවයි.
💀 ඔබ ඔබගේ seed phrase එකේ screenshot එකක් ගත්තාද, හෝ ඔබගේ දුරකථනයේ seed phrase එක සුරැකුවාද? එවිට ඔබගේ මුදල් අවදානමට ලක්ව ඇත. වඩාත් ආරක්ෂිත පියවර: seed phrase ඇති සියලුම පින්තූර වහාම මකන්න (recently deleted ෆෝල්ඩරයත් ඇතුළුව), සියලුම යෙදුම් වලින් අවශ්ය නොවන photo access අවලංගු කරන්න, සහ seed phrases ඩිජිටල් ලෙස කිසිවිටෙක සුරකින්න එපා.
💬 ඔබ කවදා හෝ seed phrase එක screenshot ලෙස සුරැකුවාද? ඔබ ඔබේ දුරකථනය පිරිසිදු කළා නම් “DELETED” ලෙස comment කරන්න, නැත්නම් පහතින් ඔබගේ ආරක්ෂක පුරුදු බෙදාගන්න! 👇
⚠️ මූල්ය උපදෙස් නොවේ. සෑමවිටම ඔබගේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
📱 SparkKitty නමින් හඳුන්වන අනතුරුදායක නව ජංගම malware එකක් ක්රිප්ටෝ වොලට් සක්රීයව සොරකම් කරමින් තිබේ. එය Google Play සහ Apple App Store යන දෙකෙහිම බොරු trading සහ price tracker යෙදුම් තුළ සැඟවී ඇත. ඡායාරූප ලයිබ්රරි ප්රවේශය ලබාගත් පසු, OCR (optical character recognition) භාවිතා කර seed phrases සහ QR codes සඳහා පින්තූර ස්කෑන් කර, පසුව ඒවා attackers වෙත යවයි.
💀 ඔබ ඔබගේ seed phrase එකේ screenshot එකක් ගත්තාද, හෝ ඔබගේ දුරකථනයේ seed phrase එක සුරැකුවාද? එවිට ඔබගේ මුදල් අවදානමට ලක්ව ඇත. වඩාත් ආරක්ෂිත පියවර: seed phrase ඇති සියලුම පින්තූර වහාම මකන්න (recently deleted ෆෝල්ඩරයත් ඇතුළුව), සියලුම යෙදුම් වලින් අවශ්ය නොවන photo access අවලංගු කරන්න, සහ seed phrases ඩිජිටල් ලෙස කිසිවිටෙක සුරකින්න එපා.
💬 ඔබ කවදා හෝ seed phrase එක screenshot ලෙස සුරැකුවාද? ඔබ ඔබේ දුරකථනය පිරිසිදු කළා නම් “DELETED” ලෙස comment කරන්න, නැත්නම් පහතින් ඔබගේ ආරක්ෂක පුරුදු බෙදාගන්න! 👇
⚠️ මූල්ය උපදෙස් නොවේ. සෑමවිටම ඔබගේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #CryptoSecurity #BTC #MalwareAlert #SeedPhrase #Safety
🦈 🔒
39

$TLM AND $NFP ON ALERT: NEW MACOS INFOSTEALER COULD SPOOK THE MARKET ⚡
Maccy clipboard manager လို ဖုံးကွယ်ထားတဲ့ Rust-based malware ကို အန္တရာယ်ရှိကြော်ငြာများမှတစ်ဆင့် ဖြန့်ချိနေပါတယ်။ ဒီလိုခြိမ်းခြောက်မှုက crypto ecosystem အတွင်းရှိ အသုံးပြုသူယုံကြည်မှုကို ပျက်စီးစေတတ်—အထူးသဖြင့် $TLM and $NFP လို altcoins များအတွက် အဓိကပစ်မှတ်ဖြစ်တဲ့ Mac အသုံးပြုသူတွေကို တိုက်ခိုက်နေတဲ့အခါ။ ကြောက်ရွံ့မှုကြောင့် ရောင်းထုတ်တာက သင်ထင်ထားတာထက် low-liquidity pair တွေဆီကို ပိုမြန်မြန် ရိုက်ခတ်နိုင်ပါတယ်။
ကြော်ငြာတွေက လက်ရှိအချိန်မှာ ပလက်ဖောင်းအများအပြားပေါ်မှာ ထုတ်လွှင့်နေပြီး၊ ထုတ်ဖော်မယ့်အချိန်ကွက် (exposure window) က ဖွင့်ထားပါတယ်။ အဓိကနည်းပညာသတင်းမီဒီယာတွေက ဒါကိုတင်ပြလာမယ်ဆိုရင်၊ အမှန်တကယ်ထိခိုက်မှု မဖြစ်ခင်မှာ စိတ်လှုပ်ရှားမှုကြောင့် အလွန်အမင်း တုံ့ပြန်မှု (knee-jerk reaction) ဖြစ်နိုင်ပါတယ်။ ဖုန်မှုန်ကင်းသွားမယ့်အချိန်ထိ altcoin exposure ကို ပြန်လျှော့ထားမလား?
ဘဏ္ဍာရေးအကြံမဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံပါ။
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
$TLM AND $NFP ON ALERT: NEW MACOS INFOSTEALER COULD SPOOK THE MARKET ⚡
Maccy clipboard manager လို ဖုံးကွယ်ထားတဲ့ Rust-based malware ကို အန္တရာယ်ရှိကြော်ငြာများမှတစ်ဆင့် ဖြန့်ချိနေပါတယ်။ ဒီလိုခြိမ်းခြောက်မှုက crypto ecosystem အတွင်းရှိ အသုံးပြုသူယုံကြည်မှုကို ပျက်စီးစေတတ်—အထူးသဖြင့် $TLM and $NFP လို altcoins များအတွက် အဓိကပစ်မှတ်ဖြစ်တဲ့ Mac အသုံးပြုသူတွေကို တိုက်ခိုက်နေတဲ့အခါ။ ကြောက်ရွံ့မှုကြောင့် ရောင်းထုတ်တာက သင်ထင်ထားတာထက် low-liquidity pair တွေဆီကို ပိုမြန်မြန် ရိုက်ခတ်နိုင်ပါတယ်။
ကြော်ငြာတွေက လက်ရှိအချိန်မှာ ပလက်ဖောင်းအများအပြားပေါ်မှာ ထုတ်လွှင့်နေပြီး၊ ထုတ်ဖော်မယ့်အချိန်ကွက် (exposure window) က ဖွင့်ထားပါတယ်။ အဓိကနည်းပညာသတင်းမီဒီယာတွေက ဒါကိုတင်ပြလာမယ်ဆိုရင်၊ အမှန်တကယ်ထိခိုက်မှု မဖြစ်ခင်မှာ စိတ်လှုပ်ရှားမှုကြောင့် အလွန်အမင်း တုံ့ပြန်မှု (knee-jerk reaction) ဖြစ်နိုင်ပါတယ်။ ဖုန်မှုန်ကင်းသွားမယ့်အချိန်ထိ altcoin exposure ကို ပြန်လျှော့ထားမလား?
ဘဏ္ဍာရေးအကြံမဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံပါ။
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
Maccy clipboard manager လို ဖုံးကွယ်ထားတဲ့ Rust-based malware ကို အန္တရာယ်ရှိကြော်ငြာများမှတစ်ဆင့် ဖြန့်ချိနေပါတယ်။ ဒီလိုခြိမ်းခြောက်မှုက crypto ecosystem အတွင်းရှိ အသုံးပြုသူယုံကြည်မှုကို ပျက်စီးစေတတ်—အထူးသဖြင့် $TLM and $NFP လို altcoins များအတွက် အဓိကပစ်မှတ်ဖြစ်တဲ့ Mac အသုံးပြုသူတွေကို တိုက်ခိုက်နေတဲ့အခါ။ ကြောက်ရွံ့မှုကြောင့် ရောင်းထုတ်တာက သင်ထင်ထားတာထက် low-liquidity pair တွေဆီကို ပိုမြန်မြန် ရိုက်ခတ်နိုင်ပါတယ်။
ကြော်ငြာတွေက လက်ရှိအချိန်မှာ ပလက်ဖောင်းအများအပြားပေါ်မှာ ထုတ်လွှင့်နေပြီး၊ ထုတ်ဖော်မယ့်အချိန်ကွက် (exposure window) က ဖွင့်ထားပါတယ်။ အဓိကနည်းပညာသတင်းမီဒီယာတွေက ဒါကိုတင်ပြလာမယ်ဆိုရင်၊ အမှန်တကယ်ထိခိုက်မှု မဖြစ်ခင်မှာ စိတ်လှုပ်ရှားမှုကြောင့် အလွန်အမင်း တုံ့ပြန်မှု (knee-jerk reaction) ဖြစ်နိုင်ပါတယ်။ ဖုန်မှုန်ကင်းသွားမယ့်အချိန်ထိ altcoin exposure ကို ပြန်လျှော့ထားမလား?
ဘဏ္ဍာရေးအကြံမဟုတ်ပါ။ သင့်အန္တရာယ်ကို အမြဲစီမံပါ။
#TLM #NFP #MalwareAlert #Security #Crypto
⚡
163

·
--
$BANK AND $SYN හරහා ව්යාජ GitHub යෙදුම් මඟින් නව මැල්වෙයාර් ඉලක්ක කරයි 🚨
ශරීර ඡේදය 1: Kaspersky විසින් GitHub හි හෝස්ට් කර ඇති නව යෙදුම් රැල්ලක් හඳුනාගෙන තිබෙනවා—$BANK and $SYN හිමියන්ගේ මුදල් පසුම්බි හිස් කිරීමට නිර්මාණය කර ඇත. සමාජ ඉංජිනේරුකරණය තමයි ආරම්භක දොරටුව — නීත්යානූකූල ලෙස පෙනෙන ව්යාජ රිපෝස් නමුත් නිහඬවම keyloggers සහ clipboard hijackers යෙදවීමට පටන් ගනී.
ශරීර ඡේදය 2: මෙය අනුමානයක් නොවේ. මැල්වෙයාර් එක සජීවීව ක්රියාත්මක වන අතර developer ප්රජාවන් හරහා සක්රීයව ව්යාප්ත වෙමින් පවතී. පසුගිය පැය 48 තුළ සැක සහිත GitHub මෙවලමක් ස්ථාපනය කළ ඕනෑම කෙනෙකුට වහාම පසුම්බි අවසර අහෝසි කරන්න.
GitHub හි ඔබ භාවිතා කරන යෙදුම් සත්යාපනය කිරීමට ඔබ කුමක් කරනවාද?
මූල්ය උපදෙස් නොවේ. ඔබේ අවදානම සෑමවිටම කළමනාකරණ කරන්න.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
$BANK AND $SYN හරහා ව්යාජ GitHub යෙදුම් මඟින් නව මැල්වෙයාර් ඉලක්ක කරයි 🚨
ශරීර ඡේදය 1: Kaspersky විසින් GitHub හි හෝස්ට් කර ඇති නව යෙදුම් රැල්ලක් හඳුනාගෙන තිබෙනවා—$BANK and $SYN හිමියන්ගේ මුදල් පසුම්බි හිස් කිරීමට නිර්මාණය කර ඇත. සමාජ ඉංජිනේරුකරණය තමයි ආරම්භක දොරටුව — නීත්යානූකූල ලෙස පෙනෙන ව්යාජ රිපෝස් නමුත් නිහඬවම keyloggers සහ clipboard hijackers යෙදවීමට පටන් ගනී.
ශරීර ඡේදය 2: මෙය අනුමානයක් නොවේ. මැල්වෙයාර් එක සජීවීව ක්රියාත්මක වන අතර developer ප්රජාවන් හරහා සක්රීයව ව්යාප්ත වෙමින් පවතී. පසුගිය පැය 48 තුළ සැක සහිත GitHub මෙවලමක් ස්ථාපනය කළ ඕනෑම කෙනෙකුට වහාම පසුම්බි අවසර අහෝසි කරන්න.
GitHub හි ඔබ භාවිතා කරන යෙදුම් සත්යාපනය කිරීමට ඔබ කුමක් කරනවාද?
මූල්ය උපදෙස් නොවේ. ඔබේ අවදානම සෑමවිටම කළමනාකරණ කරන්න.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
ශරීර ඡේදය 1: Kaspersky විසින් GitHub හි හෝස්ට් කර ඇති නව යෙදුම් රැල්ලක් හඳුනාගෙන තිබෙනවා—$BANK and $SYN හිමියන්ගේ මුදල් පසුම්බි හිස් කිරීමට නිර්මාණය කර ඇත. සමාජ ඉංජිනේරුකරණය තමයි ආරම්භක දොරටුව — නීත්යානූකූල ලෙස පෙනෙන ව්යාජ රිපෝස් නමුත් නිහඬවම keyloggers සහ clipboard hijackers යෙදවීමට පටන් ගනී.
ශරීර ඡේදය 2: මෙය අනුමානයක් නොවේ. මැල්වෙයාර් එක සජීවීව ක්රියාත්මක වන අතර developer ප්රජාවන් හරහා සක්රීයව ව්යාප්ත වෙමින් පවතී. පසුගිය පැය 48 තුළ සැක සහිත GitHub මෙවලමක් ස්ථාපනය කළ ඕනෑම කෙනෙකුට වහාම පසුම්බි අවසර අහෝසි කරන්න.
GitHub හි ඔබ භාවිතා කරන යෙදුම් සත්යාපනය කිරීමට ඔබ කුමක් කරනවාද?
මූල්ය උපදෙස් නොවේ. ඔබේ අවදානම සෑමවිටම කළමනාකරණ කරන්න.
#BANK #SYN #SecurityAlert #CryptoNews #MalwareAlert
⚡
44
·
--
$BTC WALLETS TARGETED BY MAC MALWARE THAT HIJACKS TELEGRAM SESSIONS 🚨
SlowMist විසින් macOS මැල්වෙයාර් එකක් ලේඛනගත කර ඇත; එය වෝලට් දත්ත සමුදායන් (wallet databases), Keychain දත්ත, සහ Telegram සැසි ගොනු (Telegram session files) සොරකම් කරයි. ප්රහාරකයන්ට ඔබේ Telegram Desktop සැසිය ඔබේ අක්තපත්ර (credentials) නොමැතිවද පැහැරගෙන යා හැක — ඔවුන් දැනටමත් ප්රාදේශීයව සත්යපිළිගත් (authenticated) සැසියක් නැවත භාවිතා කරයි; එය අනතුරුව offline-decrypt කරලා wallet databases අගුලු ඇර දත්ත ලබාගෙන Ledger/Trezor යෙදුම් (apps) ව්යාජ (fake) අනුවාදයන් සමඟ ප්රතිස්ථාපනය කරයි.
මෙම ප්රහාර දාමය SlowMist විසින් හුදකලා පරිසරයක (isolated environment) නැවත නිර්මාණය කර ඇති අතර, තර්ජනය දැන් ක්රියාත්මක (operational) බව තහවුරු කර තිබේ. Exodus, Atomic, සහ Electrum ඇතුළුව ඉතා ජනප්රිය වෝලට් දුසිමකට වඩා මේ ක්රියාවලියේ ඉලක්ක වී ඇත.
අද ඔබ ඔබේ ක්රියාකාරී Telegram සැසි සහ වෝලට් ආරක්ෂාව පරීක්ෂා කළාද?
මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබේ අවදානම (risk) කළමනාකරණය කරන්න.
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
$BTC WALLETS TARGETED BY MAC MALWARE THAT HIJACKS TELEGRAM SESSIONS 🚨
SlowMist විසින් macOS මැල්වෙයාර් එකක් ලේඛනගත කර ඇත; එය වෝලට් දත්ත සමුදායන් (wallet databases), Keychain දත්ත, සහ Telegram සැසි ගොනු (Telegram session files) සොරකම් කරයි. ප්රහාරකයන්ට ඔබේ Telegram Desktop සැසිය ඔබේ අක්තපත්ර (credentials) නොමැතිවද පැහැරගෙන යා හැක — ඔවුන් දැනටමත් ප්රාදේශීයව සත්යපිළිගත් (authenticated) සැසියක් නැවත භාවිතා කරයි; එය අනතුරුව offline-decrypt කරලා wallet databases අගුලු ඇර දත්ත ලබාගෙන Ledger/Trezor යෙදුම් (apps) ව්යාජ (fake) අනුවාදයන් සමඟ ප්රතිස්ථාපනය කරයි.
මෙම ප්රහාර දාමය SlowMist විසින් හුදකලා පරිසරයක (isolated environment) නැවත නිර්මාණය කර ඇති අතර, තර්ජනය දැන් ක්රියාත්මක (operational) බව තහවුරු කර තිබේ. Exodus, Atomic, සහ Electrum ඇතුළුව ඉතා ජනප්රිය වෝලට් දුසිමකට වඩා මේ ක්රියාවලියේ ඉලක්ක වී ඇත.
අද ඔබ ඔබේ ක්රියාකාරී Telegram සැසි සහ වෝලට් ආරක්ෂාව පරීක්ෂා කළාද?
මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබේ අවදානම (risk) කළමනාකරණය කරන්න.
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
SlowMist විසින් macOS මැල්වෙයාර් එකක් ලේඛනගත කර ඇත; එය වෝලට් දත්ත සමුදායන් (wallet databases), Keychain දත්ත, සහ Telegram සැසි ගොනු (Telegram session files) සොරකම් කරයි. ප්රහාරකයන්ට ඔබේ Telegram Desktop සැසිය ඔබේ අක්තපත්ර (credentials) නොමැතිවද පැහැරගෙන යා හැක — ඔවුන් දැනටමත් ප්රාදේශීයව සත්යපිළිගත් (authenticated) සැසියක් නැවත භාවිතා කරයි; එය අනතුරුව offline-decrypt කරලා wallet databases අගුලු ඇර දත්ත ලබාගෙන Ledger/Trezor යෙදුම් (apps) ව්යාජ (fake) අනුවාදයන් සමඟ ප්රතිස්ථාපනය කරයි.
මෙම ප්රහාර දාමය SlowMist විසින් හුදකලා පරිසරයක (isolated environment) නැවත නිර්මාණය කර ඇති අතර, තර්ජනය දැන් ක්රියාත්මක (operational) බව තහවුරු කර තිබේ. Exodus, Atomic, සහ Electrum ඇතුළුව ඉතා ජනප්රිය වෝලට් දුසිමකට වඩා මේ ක්රියාවලියේ ඉලක්ක වී ඇත.
අද ඔබ ඔබේ ක්රියාකාරී Telegram සැසි සහ වෝලට් ආරක්ෂාව පරීක්ෂා කළාද?
මූල්ය උපදෙස් නොවේ. සැමවිටම ඔබේ අවදානම (risk) කළමනාකරණය කරන්න.
#BTC #MalwareAlert #CyberSecurity #CryptoWallet #Security
🔥
38

·
--
🔴 $BTC HOLDERS BEWARE – ඔබේ ඡායාරූප ඇල්බමයෙන්ම ඔබේ SEED PHRASES සොරකම් කරන නව MALWARE එකක් 🍓🦈
📌 Apple’s review සහ Google Play’s filters වලින් ලිස්සා ගිය cross-platform තර්ජනයක් **SparkKitty**. එය OCR තාක්ෂණය භාවිතා කර ඔබ සුරකින ලද screenshots වල Wallet mnemonic, passwords, සහ QR codes සොයයි. ඒවා හමුවූ විට, ඔබේ මුදල් නැතිව යයි.
💡 මෙය අනුමානයක් පමණක් නොවේ – එක් ආසාදිත app එකකින් පමණක් 10,000+ downloads පවා. මෙම malware ක්රිප්ටෝ මෙවලම්, messaging apps, අලංකාර/මොඩ් කළ TikTok වැනි තැන්වල සැඟවී ඇත. iOS හිදී එය “Coin” app එකක් ලෙස පෙනුණා. Android හි “SOEX” තමයි trojan horse එක.
🔍 දැඩි සත්යය මෙන්න: ඔබ seed phrase එක screenshot එකක් ලෙස තබා ගන්නවා නම්, ඔබ දැනටමත් ප්රහාරකයාට යතුරු ලබා දීලා ඉවරයි. 🛡️ ආරක්ෂක විශේෂඥයන් පවසන්නේ mnemonic offline ලෙස—කඩදාසි හෝ hardware wallet එකක—තබාගන්නා ලෙසයි. අහඹු apps වලට photo library access කිසි විටකත් ලබා නොදෙන්න.
💬 ඔබ ඔබේ recovery phrases තබන්නේ කෙසේද – digital ද නැත්නම් cold storage ද? 👇
⚠️ මූල්ය උපදෙස් නොවේ. සෑම විටම ඔබේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC HOLDERS BEWARE – ඔබේ ඡායාරූප ඇල්බමයෙන්ම ඔබේ SEED PHRASES සොරකම් කරන නව MALWARE එකක් 🍓🦈
📌 Apple’s review සහ Google Play’s filters වලින් ලිස්සා ගිය cross-platform තර්ජනයක් **SparkKitty**. එය OCR තාක්ෂණය භාවිතා කර ඔබ සුරකින ලද screenshots වල Wallet mnemonic, passwords, සහ QR codes සොයයි. ඒවා හමුවූ විට, ඔබේ මුදල් නැතිව යයි.
💡 මෙය අනුමානයක් පමණක් නොවේ – එක් ආසාදිත app එකකින් පමණක් 10,000+ downloads පවා. මෙම malware ක්රිප්ටෝ මෙවලම්, messaging apps, අලංකාර/මොඩ් කළ TikTok වැනි තැන්වල සැඟවී ඇත. iOS හිදී එය “Coin” app එකක් ලෙස පෙනුණා. Android හි “SOEX” තමයි trojan horse එක.
🔍 දැඩි සත්යය මෙන්න: ඔබ seed phrase එක screenshot එකක් ලෙස තබා ගන්නවා නම්, ඔබ දැනටමත් ප්රහාරකයාට යතුරු ලබා දීලා ඉවරයි. 🛡️ ආරක්ෂක විශේෂඥයන් පවසන්නේ mnemonic offline ලෙස—කඩදාසි හෝ hardware wallet එකක—තබාගන්නා ලෙසයි. අහඹු apps වලට photo library access කිසි විටකත් ලබා නොදෙන්න.
💬 ඔබ ඔබේ recovery phrases තබන්නේ කෙසේද – digital ද නැත්නම් cold storage ද? 👇
⚠️ මූල්ය උපදෙස් නොවේ. සෑම විටම ඔබේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 Apple’s review සහ Google Play’s filters වලින් ලිස්සා ගිය cross-platform තර්ජනයක් **SparkKitty**. එය OCR තාක්ෂණය භාවිතා කර ඔබ සුරකින ලද screenshots වල Wallet mnemonic, passwords, සහ QR codes සොයයි. ඒවා හමුවූ විට, ඔබේ මුදල් නැතිව යයි.
💡 මෙය අනුමානයක් පමණක් නොවේ – එක් ආසාදිත app එකකින් පමණක් 10,000+ downloads පවා. මෙම malware ක්රිප්ටෝ මෙවලම්, messaging apps, අලංකාර/මොඩ් කළ TikTok වැනි තැන්වල සැඟවී ඇත. iOS හිදී එය “Coin” app එකක් ලෙස පෙනුණා. Android හි “SOEX” තමයි trojan horse එක.
🔍 දැඩි සත්යය මෙන්න: ඔබ seed phrase එක screenshot එකක් ලෙස තබා ගන්නවා නම්, ඔබ දැනටමත් ප්රහාරකයාට යතුරු ලබා දීලා ඉවරයි. 🛡️ ආරක්ෂක විශේෂඥයන් පවසන්නේ mnemonic offline ලෙස—කඩදාසි හෝ hardware wallet එකක—තබාගන්නා ලෙසයි. අහඹු apps වලට photo library access කිසි විටකත් ලබා නොදෙන්න.
💬 ඔබ ඔබේ recovery phrases තබන්නේ කෙසේද – digital ද නැත්නම් cold storage ද? 👇
⚠️ මූල්ය උපදෙස් නොවේ. සෑම විටම ඔබේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
14
·
--
USB එකක් වරදවා සම්බන්ධ කළොත්, මුදල් පසුම්බිය වරක් හිස් වෙනවද? Microsoft නවතම අනතුරු ඇඟවීම
Microsoft මෑතකදී 2026 පෙබරවාරි සිට නිහඬව ක්රියාත්මක වෙමින් පවතින, CryptoBandits නමින් හඳුන්වන සයිබර් කොලිං මෘදුකාංගයක් (cryptocurrency clipboard hijacking malware) පිළිබඳ අනාවරණය කළා. ඒකේ උපක්රමය සරලයි: ඔබ ආසාදිත USB එකක් සම්බන්ධ කර, සාමාන්ය ලේඛනයක් ලෙස පෙනෙන එකක් විවෘත කරනවා — ඇත්තටම එය දුෂ්ට shortcuts (malicious lnk) එකක්. එය ඔබගේ මුදල් පසුම්බියේ ලිපිනය ප්රහාරකයාගේ එකකට වෙනස් කරනවා — අවසාන අකුර පමණක් වෙනස් කරලා, මුලින්ට එකම වගේ පෙනෙන තරමට. ඊටත් වඩා, එහි Tor අනන්යතා රහිත සන්නිවේදනය (anonymous communication) ද ඇතුළත් වන අතර දුරස්ථව code ක්රියාත්මක කළ හැකි අතර, මීට අමතරව තත්පර 10කට වරක් තිර රූප (screenshot) ගන්නවා.
Check Point තවත් වෙනස්ම ස්වාධීන පවුලක් (independent family) ගැන වාර්තා කළා: එක්ම වැඩසටහනක් තුළ ප්රහාරක මුදල් පසුම්බි ලිපින 15,500ක් ඇතුළත් කරලා, “sniper bot” සහ “prediction tool” ලෙස මවා බෙදාහැරීම.
වැදගත් අවධාරණය: දෘඩාංග මුදල් පසුම්බිය ඔබේ පුද්ගලික යතුර (private key) ආරක්ෂා කළ හැකි නමුත්, ඔබ වැරදි ලිපිනයකට අත්සන් කරලා ගනුදෙනුවක් සිදු කරන එක නවත්වන්න බැහැ. සෑම වාරයක්ම ගනුදෙනුවක් කරන විට, විශ්වාසදායක උපාංගයකින් ලිපිනය සම්පූර්ණයෙන්ම නැවත පරීක්ෂා කරන්න. අනවශ්ය/නොදන්නා USB දමන්න එපා; නොදන්නා exe එකක් ක්රියාත්මක කරන්න එපා.
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
USB එකක් වරදවා සම්බන්ධ කළොත්, මුදල් පසුම්බිය වරක් හිස් වෙනවද? Microsoft නවතම අනතුරු ඇඟවීම
Microsoft මෑතකදී 2026 පෙබරවාරි සිට නිහඬව ක්රියාත්මක වෙමින් පවතින, CryptoBandits නමින් හඳුන්වන සයිබර් කොලිං මෘදුකාංගයක් (cryptocurrency clipboard hijacking malware) පිළිබඳ අනාවරණය කළා. ඒකේ උපක්රමය සරලයි: ඔබ ආසාදිත USB එකක් සම්බන්ධ කර, සාමාන්ය ලේඛනයක් ලෙස පෙනෙන එකක් විවෘත කරනවා — ඇත්තටම එය දුෂ්ට shortcuts (malicious lnk) එකක්. එය ඔබගේ මුදල් පසුම්බියේ ලිපිනය ප්රහාරකයාගේ එකකට වෙනස් කරනවා — අවසාන අකුර පමණක් වෙනස් කරලා, මුලින්ට එකම වගේ පෙනෙන තරමට. ඊටත් වඩා, එහි Tor අනන්යතා රහිත සන්නිවේදනය (anonymous communication) ද ඇතුළත් වන අතර දුරස්ථව code ක්රියාත්මක කළ හැකි අතර, මීට අමතරව තත්පර 10කට වරක් තිර රූප (screenshot) ගන්නවා.
Check Point තවත් වෙනස්ම ස්වාධීන පවුලක් (independent family) ගැන වාර්තා කළා: එක්ම වැඩසටහනක් තුළ ප්රහාරක මුදල් පසුම්බි ලිපින 15,500ක් ඇතුළත් කරලා, “sniper bot” සහ “prediction tool” ලෙස මවා බෙදාහැරීම.
වැදගත් අවධාරණය: දෘඩාංග මුදල් පසුම්බිය ඔබේ පුද්ගලික යතුර (private key) ආරක්ෂා කළ හැකි නමුත්, ඔබ වැරදි ලිපිනයකට අත්සන් කරලා ගනුදෙනුවක් සිදු කරන එක නවත්වන්න බැහැ. සෑම වාරයක්ම ගනුදෙනුවක් කරන විට, විශ්වාසදායක උපාංගයකින් ලිපිනය සම්පූර්ණයෙන්ම නැවත පරීක්ෂා කරන්න. අනවශ්ය/නොදන්නා USB දමන්න එපා; නොදන්නා exe එකක් ක්රියාත්මක කරන්න එපා.
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
Microsoft මෑතකදී 2026 පෙබරවාරි සිට නිහඬව ක්රියාත්මක වෙමින් පවතින, CryptoBandits නමින් හඳුන්වන සයිබර් කොලිං මෘදුකාංගයක් (cryptocurrency clipboard hijacking malware) පිළිබඳ අනාවරණය කළා. ඒකේ උපක්රමය සරලයි: ඔබ ආසාදිත USB එකක් සම්බන්ධ කර, සාමාන්ය ලේඛනයක් ලෙස පෙනෙන එකක් විවෘත කරනවා — ඇත්තටම එය දුෂ්ට shortcuts (malicious lnk) එකක්. එය ඔබගේ මුදල් පසුම්බියේ ලිපිනය ප්රහාරකයාගේ එකකට වෙනස් කරනවා — අවසාන අකුර පමණක් වෙනස් කරලා, මුලින්ට එකම වගේ පෙනෙන තරමට. ඊටත් වඩා, එහි Tor අනන්යතා රහිත සන්නිවේදනය (anonymous communication) ද ඇතුළත් වන අතර දුරස්ථව code ක්රියාත්මක කළ හැකි අතර, මීට අමතරව තත්පර 10කට වරක් තිර රූප (screenshot) ගන්නවා.
Check Point තවත් වෙනස්ම ස්වාධීන පවුලක් (independent family) ගැන වාර්තා කළා: එක්ම වැඩසටහනක් තුළ ප්රහාරක මුදල් පසුම්බි ලිපින 15,500ක් ඇතුළත් කරලා, “sniper bot” සහ “prediction tool” ලෙස මවා බෙදාහැරීම.
වැදගත් අවධාරණය: දෘඩාංග මුදල් පසුම්බිය ඔබේ පුද්ගලික යතුර (private key) ආරක්ෂා කළ හැකි නමුත්, ඔබ වැරදි ලිපිනයකට අත්සන් කරලා ගනුදෙනුවක් සිදු කරන එක නවත්වන්න බැහැ. සෑම වාරයක්ම ගනුදෙනුවක් කරන විට, විශ්වාසදායක උපාංගයකින් ලිපිනය සම්පූර්ණයෙන්ම නැවත පරීක්ෂා කරන්න. අනවශ්ය/නොදන්නා USB දමන්න එපා; නොදන්නා exe එකක් ක්රියාත්මක කරන්න එපා.
#CryptoSecurity #Web3Safety #MalwareAlert #HotWallet #Bitcoin
1
60
·
--
🚨 $BNB ස්මාර්ට් කොන්ට්රාක්ට්ස් නව මැල්වෙයාර් ව්යාපාරයක සන්නද්ධ කර ඇත 🦈
🦠 මයික්රොසොෆ්ට් තර්ජන දඩයම්කරුවන් දැන් හෙළි කළේ ඉතාමත් අසාමාන්ය හැරීමක්: ප්රහාරකයන් BNB ස්මාර්ට් චේන් කොන්ට්රාක්ට්ස් තුළ දుష්ට උපදෙස් සඟවාගෙන සිටිනවා. ඔවුන් RPC gateway එක ClickFix සහ TerminalFix යළි-දැක්වීම් ප්රහාර සඳහා දියත් කිරීමේ වේදිකාවක් ලෙස භාවිතා කරන බවයි. 💥
🔍 මැල්වෙයාර් එක ඔන්-චේන් එකේ ජීවත් වෙන නිසා, එය සංස්කරණය කළ හැක්කේ එය දායක කරන (deploy කරන) wallet එකට පමණයි — සාම්ප්රදායික ඉවත්කිරීම් (takedowns) එයට එල්ලවෙද්දීම බොහෝවිට අසාර්ථක වෙයි. මේක living-off-the-land වගේ භයානක නපුරක්; PowerShell, curl, WebDAV යොදාගෙන ආරක්ෂක පරීක්ෂාවන් පසුකර යාමට උත්සාහ කරනවා. 📊 දිනපතා ව්යවසායන් සහ උපාංග දහස් ගණනක් පහරට ලක් වෙනවා; Lumma සහ AsyncRAT වැනි තොරතුරු සොරකරන මෘදුකාංගත් වනයේ (wild) දැකගත හැකිය.
💡 ක්රිප්ටෝ භාවිතා කරන්නන්ට මෙය තියුණු අනතුරු ඇඟවීමක්: DeFi ක්රියාත්මක කරන එකම චේනය දැන් command-and-control මාර්ගයක් බවට පත්වෙලා. සෑම CAPTCHA එකක්ම තහවුරු කරගෙන, අහඳුනන උපදෙස් කිසිදිනක ඔබේ terminal එකට අලවන්න එපා. 💬 මේ අනාවරණයෙන් පසුව BNB හි wallet අන්තර්ක්රියා ඔබ වැඩි සැලකිල්ලෙන් පරීක්ෂා කරනවාද? 👇
⚠️ මෙය මූල්ය උපදෙස් නොවේ. සෑමවිටම ඔබේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
🚨 $BNB ස්මාර්ට් කොන්ට්රාක්ට්ස් නව මැල්වෙයාර් ව්යාපාරයක සන්නද්ධ කර ඇත 🦈
🦠 මයික්රොසොෆ්ට් තර්ජන දඩයම්කරුවන් දැන් හෙළි කළේ ඉතාමත් අසාමාන්ය හැරීමක්: ප්රහාරකයන් BNB ස්මාර්ට් චේන් කොන්ට්රාක්ට්ස් තුළ දుష්ට උපදෙස් සඟවාගෙන සිටිනවා. ඔවුන් RPC gateway එක ClickFix සහ TerminalFix යළි-දැක්වීම් ප්රහාර සඳහා දියත් කිරීමේ වේදිකාවක් ලෙස භාවිතා කරන බවයි. 💥
🔍 මැල්වෙයාර් එක ඔන්-චේන් එකේ ජීවත් වෙන නිසා, එය සංස්කරණය කළ හැක්කේ එය දායක කරන (deploy කරන) wallet එකට පමණයි — සාම්ප්රදායික ඉවත්කිරීම් (takedowns) එයට එල්ලවෙද්දීම බොහෝවිට අසාර්ථක වෙයි. මේක living-off-the-land වගේ භයානක නපුරක්; PowerShell, curl, WebDAV යොදාගෙන ආරක්ෂක පරීක්ෂාවන් පසුකර යාමට උත්සාහ කරනවා. 📊 දිනපතා ව්යවසායන් සහ උපාංග දහස් ගණනක් පහරට ලක් වෙනවා; Lumma සහ AsyncRAT වැනි තොරතුරු සොරකරන මෘදුකාංගත් වනයේ (wild) දැකගත හැකිය.
💡 ක්රිප්ටෝ භාවිතා කරන්නන්ට මෙය තියුණු අනතුරු ඇඟවීමක්: DeFi ක්රියාත්මක කරන එකම චේනය දැන් command-and-control මාර්ගයක් බවට පත්වෙලා. සෑම CAPTCHA එකක්ම තහවුරු කරගෙන, අහඳුනන උපදෙස් කිසිදිනක ඔබේ terminal එකට අලවන්න එපා. 💬 මේ අනාවරණයෙන් පසුව BNB හි wallet අන්තර්ක්රියා ඔබ වැඩි සැලකිල්ලෙන් පරීක්ෂා කරනවාද? 👇
⚠️ මෙය මූල්ය උපදෙස් නොවේ. සෑමවිටම ඔබේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
🦠 මයික්රොසොෆ්ට් තර්ජන දඩයම්කරුවන් දැන් හෙළි කළේ ඉතාමත් අසාමාන්ය හැරීමක්: ප්රහාරකයන් BNB ස්මාර්ට් චේන් කොන්ට්රාක්ට්ස් තුළ දుష්ට උපදෙස් සඟවාගෙන සිටිනවා. ඔවුන් RPC gateway එක ClickFix සහ TerminalFix යළි-දැක්වීම් ප්රහාර සඳහා දියත් කිරීමේ වේදිකාවක් ලෙස භාවිතා කරන බවයි. 💥
🔍 මැල්වෙයාර් එක ඔන්-චේන් එකේ ජීවත් වෙන නිසා, එය සංස්කරණය කළ හැක්කේ එය දායක කරන (deploy කරන) wallet එකට පමණයි — සාම්ප්රදායික ඉවත්කිරීම් (takedowns) එයට එල්ලවෙද්දීම බොහෝවිට අසාර්ථක වෙයි. මේක living-off-the-land වගේ භයානක නපුරක්; PowerShell, curl, WebDAV යොදාගෙන ආරක්ෂක පරීක්ෂාවන් පසුකර යාමට උත්සාහ කරනවා. 📊 දිනපතා ව්යවසායන් සහ උපාංග දහස් ගණනක් පහරට ලක් වෙනවා; Lumma සහ AsyncRAT වැනි තොරතුරු සොරකරන මෘදුකාංගත් වනයේ (wild) දැකගත හැකිය.
💡 ක්රිප්ටෝ භාවිතා කරන්නන්ට මෙය තියුණු අනතුරු ඇඟවීමක්: DeFi ක්රියාත්මක කරන එකම චේනය දැන් command-and-control මාර්ගයක් බවට පත්වෙලා. සෑම CAPTCHA එකක්ම තහවුරු කරගෙන, අහඳුනන උපදෙස් කිසිදිනක ඔබේ terminal එකට අලවන්න එපා. 💬 මේ අනාවරණයෙන් පසුව BNB හි wallet අන්තර්ක්රියා ඔබ වැඩි සැලකිල්ලෙන් පරීක්ෂා කරනවාද? 👇
⚠️ මෙය මූල්ය උපදෙස් නොවේ. සෑමවිටම ඔබේ අවදානම කළමනාකරණය කරන්න. 🛡️
🏷️ #BNB #CryptoSecurity #MalwareAlert #BNBChain #Crypto
🦈 🔍
11
තවත් අන්තර්ගතයන් ගවේෂණය කිරීමට ඇතුල් වන්න
Binance චතුරශ්රය හි ගෝලීය ක්රිප්ටෝ පරිශීලකයින් හා එක්වන්න
⚡️ ක්රිප්ටෝ පිළිබඳ නවතම සහ ප්රයෝජනවත් තොරතුරු ලබා ගන්න.
💬 ලොව විශාලතම ක්රිප්ටෝ හුවමාරුව මගින් විශ්වාස කෙරේ.
👍 සත්යායනය කරන ලද නිර්මාණකරුවන්ගෙන් සැබෑ විදසුන් සොයා ගන්න.
විද්යුත් තැපෑල / දුරකථන අංකය
නැගී එන මාතෘකා
1
#AnthropicCEOCallsForAISlowdown
67,538 views
936 සාකච්ඡා කරමින්
2
#BitcoinThirdSingleBlockReorgInFourWeeks
2,946 views
156 සාකච්ඡා කරමින්
3
#EthereumFallsBelow$2500
25 views
23 සාකච්ඡා කරමින්
4
#BitcoinDropsToIntradayLow$76367
139 views
4 සාකච්ඡා කරමින්
5
#LSKSurgesOver515%In24Hours
2,863 views
123 සාකච්ඡා කරමින්
6
#ClarityActLawIn2026OddsRiseTo30%
1,093 views
33 සාකච්ඡා කරමින්
7
#KoreaCryptoTaxDelayPetitionMeetsReviewThreshold
162 views
20 සාකච්ඡා කරමින්
8
#EURequiresWalletMakersReportFlawsIn24Hours
616 views
37 සාකච්ඡා කරමින්
9
#ZcashNU7VoteEndsSeptember14
2,366 views
55 සාකච්ඡා කරමින්
10
#AnthropicChoosesNasdaqForPotentialIPO
33,601 views
373 සාකච්ඡා කරමින්