
#cryptobandits
cryptobandits
3,471 views
5 සාකච්ඡා කරමින්
උණුසුම්
නවතම
⚠️ අනතුරු ඇඟවීම: USB එකක් පමණක් ඔබේ මුළු ක්රිප්ටෝ WALLET එකම හිස් කළ හැක.
ඒ වගේ කිසිම අමුතු දෙයක් ක්ලික් කරන්න අවශ්ය නැහැ. එකක් සම්බන්ධ කරන්න විතරයි. 😨
🦠 CRYPTOBANDITS ගැන දැනගන්න
Microsoft විසින් තහවුරු කර ඇති පරිදි, Trojan:Win32/CryptoBandits ලෙස හඳුනාගත් මෙම malware එක පෙබරවාරි මාසයේ සිට Windows පරිගණකවලට USB මඟින් ආසාදනය වෙමින් පවතින බවයි 🔌 QuickNode
🎯 ඔබට අල්ලන්නේ මෙහෙමයි:
ආසාදිත .lnk (malicious shortcut) එකක් තියෙන USB එකක් සම්බන්ධ කරනවා. ඔබ ක්ලික් කළාම, ඔබේ PC එකට “gusano” එකක් (worm) ස්ථාපනය වෙනවා QuickNode
මෙම malware එක Windows clipboard එක 500 මිලිසෙක්න්ඩ්කට වරක් නිරීක්ෂණය කරනවා—ඔබ වටිනා දෙයක් copy කරන තුරු බලන් ඉන්නවා 👁️ QuickNode
ඔබ Bitcoin හෝ Ethereum seed phrase එකක් හෝ private key එකක් copy කළාම, malware එක ඒක capture කර Tor ජාලය හරහා ප්රහාරකයාට යවලා 🕸️ QuickNode
😱 වඩාත්ම භයානකම කොටස:
ඔබ මුදල් යවන්න wallet address එකක් copy කළොත්, gusano එක එය මුණින්ම තමන්ගේ ප්රහාරක address එකකින් නිහඬවම වෙනස් කරනවා—ඔබ paste කරන්න කලින්ම QuickNode
ඔබ ඔබේ මුදල් යවලා... නමුත් ඔබ හිතපු තැනට කිසිදා නොලැබෙයි. 💸➡️🕳️
🔄 තනිවම පැතිරෙයි:
ඔබ ආසාදිත system එකකට පිරිසිදු USB එකක් සම්බන්ධ කළ විට, malware එක Word, Excel, PDF වැනි නීත්යානුකූල ගොනු scan කර, ඒවා “same name” සහිත malicious shortcut වලින් ප්රතිස්ථාපනය කරනවා Guardarian
ඔබගේම USB එක අලුත් attack vector එක බවට පත්වෙනවා. 🔁
🛡️ ඔබව ආරක්ෂා කරගන්න:
නාඳුනන හෝ විශ්වාස නොකරන sources වලින් USB භාවිතා කිරීමෙන් වළකින්න
address verification (පිළිගැනීමේ) ව්යාපාර ඇති hardware හෝ software wallets භාවිතා කරන්න
✅ යවන්න කලින් address එකේ පළමු සහ අවසාන අක්ෂර *සෑමදාම* පරීක්ෂා කරන්න
✅ removable devices වල AutoRun අක්රීය කරන්න Crypto NewsCrypto News
ඉදිරි වාරයේ කවුරුහරි “මගේ USB එක දෙන්න/දියන්” කියලා ඔබට කියනව නම්...
දෙවරක් හිතන්න. 🔌⚠️
යවන්න කලින් wallet address ඔබ අක්ෂරෙන් අක්ෂරය පරීක්ෂා කරනවද? 👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
⚠️ අනතුරු ඇඟවීම: USB එකක් පමණක් ඔබේ මුළු ක්රිප්ටෝ WALLET එකම හිස් කළ හැක.
ඒ වගේ කිසිම අමුතු දෙයක් ක්ලික් කරන්න අවශ්ය නැහැ. එකක් සම්බන්ධ කරන්න විතරයි. 😨
🦠 CRYPTOBANDITS ගැන දැනගන්න
Microsoft විසින් තහවුරු කර ඇති පරිදි, Trojan:Win32/CryptoBandits ලෙස හඳුනාගත් මෙම malware එක පෙබරවාරි මාසයේ සිට Windows පරිගණකවලට USB මඟින් ආසාදනය වෙමින් පවතින බවයි 🔌 QuickNode
🎯 ඔබට අල්ලන්නේ මෙහෙමයි:
ආසාදිත .lnk (malicious shortcut) එකක් තියෙන USB එකක් සම්බන්ධ කරනවා. ඔබ ක්ලික් කළාම, ඔබේ PC එකට “gusano” එකක් (worm) ස්ථාපනය වෙනවා QuickNode
මෙම malware එක Windows clipboard එක 500 මිලිසෙක්න්ඩ්කට වරක් නිරීක්ෂණය කරනවා—ඔබ වටිනා දෙයක් copy කරන තුරු බලන් ඉන්නවා 👁️ QuickNode
ඔබ Bitcoin හෝ Ethereum seed phrase එකක් හෝ private key එකක් copy කළාම, malware එක ඒක capture කර Tor ජාලය හරහා ප්රහාරකයාට යවලා 🕸️ QuickNode
😱 වඩාත්ම භයානකම කොටස:
ඔබ මුදල් යවන්න wallet address එකක් copy කළොත්, gusano එක එය මුණින්ම තමන්ගේ ප්රහාරක address එකකින් නිහඬවම වෙනස් කරනවා—ඔබ paste කරන්න කලින්ම QuickNode
ඔබ ඔබේ මුදල් යවලා... නමුත් ඔබ හිතපු තැනට කිසිදා නොලැබෙයි. 💸➡️🕳️
🔄 තනිවම පැතිරෙයි:
ඔබ ආසාදිත system එකකට පිරිසිදු USB එකක් සම්බන්ධ කළ විට, malware එක Word, Excel, PDF වැනි නීත්යානුකූල ගොනු scan කර, ඒවා “same name” සහිත malicious shortcut වලින් ප්රතිස්ථාපනය කරනවා Guardarian
ඔබගේම USB එක අලුත් attack vector එක බවට පත්වෙනවා. 🔁
🛡️ ඔබව ආරක්ෂා කරගන්න:
නාඳුනන හෝ විශ්වාස නොකරන sources වලින් USB භාවිතා කිරීමෙන් වළකින්න address verification (පිළිගැනීමේ) ව්යාපාර ඇති hardware හෝ software wallets භාවිතා කරන්න ✅ යවන්න කලින් address එකේ පළමු සහ අවසාන අක්ෂර *සෑමදාම* පරීක්ෂා කරන්න ✅ removable devices වල AutoRun අක්රීය කරන්න Crypto NewsCrypto News
ඉදිරි වාරයේ කවුරුහරි “මගේ USB එක දෙන්න/දියන්” කියලා ඔබට කියනව නම්... දෙවරක් හිතන්න. 🔌⚠️
යවන්න කලින් wallet address ඔබ අක්ෂරෙන් අක්ෂරය පරීක්ෂා කරනවද? 👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
ඒ වගේ කිසිම අමුතු දෙයක් ක්ලික් කරන්න අවශ්ය නැහැ. එකක් සම්බන්ධ කරන්න විතරයි. 😨
🦠 CRYPTOBANDITS ගැන දැනගන්න
Microsoft විසින් තහවුරු කර ඇති පරිදි, Trojan:Win32/CryptoBandits ලෙස හඳුනාගත් මෙම malware එක පෙබරවාරි මාසයේ සිට Windows පරිගණකවලට USB මඟින් ආසාදනය වෙමින් පවතින බවයි 🔌 QuickNode
🎯 ඔබට අල්ලන්නේ මෙහෙමයි:
ආසාදිත .lnk (malicious shortcut) එකක් තියෙන USB එකක් සම්බන්ධ කරනවා. ඔබ ක්ලික් කළාම, ඔබේ PC එකට “gusano” එකක් (worm) ස්ථාපනය වෙනවා QuickNode
මෙම malware එක Windows clipboard එක 500 මිලිසෙක්න්ඩ්කට වරක් නිරීක්ෂණය කරනවා—ඔබ වටිනා දෙයක් copy කරන තුරු බලන් ඉන්නවා 👁️ QuickNode
ඔබ Bitcoin හෝ Ethereum seed phrase එකක් හෝ private key එකක් copy කළාම, malware එක ඒක capture කර Tor ජාලය හරහා ප්රහාරකයාට යවලා 🕸️ QuickNode
😱 වඩාත්ම භයානකම කොටස:
ඔබ මුදල් යවන්න wallet address එකක් copy කළොත්, gusano එක එය මුණින්ම තමන්ගේ ප්රහාරක address එකකින් නිහඬවම වෙනස් කරනවා—ඔබ paste කරන්න කලින්ම QuickNode
ඔබ ඔබේ මුදල් යවලා... නමුත් ඔබ හිතපු තැනට කිසිදා නොලැබෙයි. 💸➡️🕳️
🔄 තනිවම පැතිරෙයි:
ඔබ ආසාදිත system එකකට පිරිසිදු USB එකක් සම්බන්ධ කළ විට, malware එක Word, Excel, PDF වැනි නීත්යානුකූල ගොනු scan කර, ඒවා “same name” සහිත malicious shortcut වලින් ප්රතිස්ථාපනය කරනවා Guardarian
ඔබගේම USB එක අලුත් attack vector එක බවට පත්වෙනවා. 🔁
🛡️ ඔබව ආරක්ෂා කරගන්න:
නාඳුනන හෝ විශ්වාස නොකරන sources වලින් USB භාවිතා කිරීමෙන් වළකින්න address verification (පිළිගැනීමේ) ව්යාපාර ඇති hardware හෝ software wallets භාවිතා කරන්න ✅ යවන්න කලින් address එකේ පළමු සහ අවසාන අක්ෂර *සෑමදාම* පරීක්ෂා කරන්න ✅ removable devices වල AutoRun අක්රීය කරන්න Crypto NewsCrypto News
ඉදිරි වාරයේ කවුරුහරි “මගේ USB එක දෙන්න/දියන්” කියලා ඔබට කියනව නම්... දෙවරක් හිතන්න. 🔌⚠️
යවන්න කලින් wallet address ඔබ අක්ෂරෙන් අක්ෂරය පරීක්ෂා කරනවද? 👇
#CryptoBandits #Seguridad #MalwareAsAService #CryptoSecurity
1
103
පරිවර්තනය බලන්න
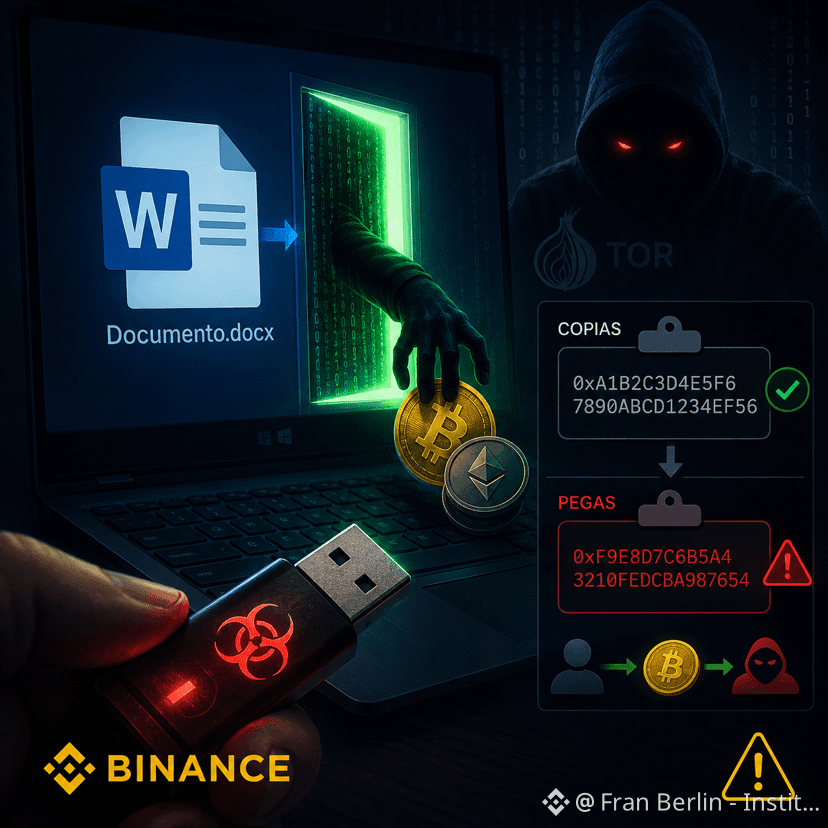
🔌⚠️ Conectaste un USB en tu computadora.
Abriste lo que parecía un documento de Word normal. Nombre correcto, ícono correcto. Todo normal.
Pero no era un archivo. Era una puerta.
Microsoft acaba de revelar que desde febrero de 2026, un malware llamado CryptoBandits lleva robando #crypto a usuarios de Windows de una manera casi invisible: se instala desde memorias USB infectadas, monitorea el portapapeles cada 500 milisegundos, y en el momento en que copias una dirección de wallet para hacer una transferencia… la cambia en silencio por la del atacante.
Tú pegas. Tú confirmas. El dinero llega a otra wallet.
También captura seed phrases y llaves privadas. Transmite todo por la red Tor para no dejar rastro. Y cuando detecta un USB limpio conectado, lo infecta también.
Incluso Binance distribuyó la alerta de Microsoft a sus usuarios.
¿Cuándo fue la última vez que verificaste, carácter por carácter, la dirección de destino antes de confirmar una transacción?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
🔌⚠️ Conectaste un USB en tu computadora.
Abriste lo que parecía un documento de Word normal. Nombre correcto, ícono correcto. Todo normal.
Pero no era un archivo. Era una puerta.
Microsoft acaba de revelar que desde febrero de 2026, un malware llamado CryptoBandits lleva robando #crypto a usuarios de Windows de una manera casi invisible: se instala desde memorias USB infectadas, monitorea el portapapeles cada 500 milisegundos, y en el momento en que copias una dirección de wallet para hacer una transferencia… la cambia en silencio por la del atacante.
Tú pegas. Tú confirmas. El dinero llega a otra wallet.
También captura seed phrases y llaves privadas. Transmite todo por la red Tor para no dejar rastro. Y cuando detecta un USB limpio conectado, lo infecta también.
Incluso Binance distribuyó la alerta de Microsoft a sus usuarios.
¿Cuándo fue la última vez que verificaste, carácter por carácter, la dirección de destino antes de confirmar una transacción?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
Abriste lo que parecía un documento de Word normal. Nombre correcto, ícono correcto. Todo normal.
Pero no era un archivo. Era una puerta.
Microsoft acaba de revelar que desde febrero de 2026, un malware llamado CryptoBandits lleva robando #crypto a usuarios de Windows de una manera casi invisible: se instala desde memorias USB infectadas, monitorea el portapapeles cada 500 milisegundos, y en el momento en que copias una dirección de wallet para hacer una transferencia… la cambia en silencio por la del atacante.
Tú pegas. Tú confirmas. El dinero llega a otra wallet.
También captura seed phrases y llaves privadas. Transmite todo por la red Tor para no dejar rastro. Y cuando detecta un USB limpio conectado, lo infecta también.
Incluso Binance distribuyó la alerta de Microsoft a sus usuarios.
¿Cuándo fue la última vez que verificaste, carácter por carácter, la dirección de destino antes de confirmar una transacción?
$BTC $ETH $BNB
#CryptoBandits #BTC #FranBerlin #InstitutoBlockchain
447
තවත් අන්තර්ගතයන් ගවේෂණය කිරීමට ඇතුල් වන්න
Binance චතුරශ්රය හි ගෝලීය ක්රිප්ටෝ පරිශීලකයින් හා එක්වන්න
⚡️ ක්රිප්ටෝ පිළිබඳ නවතම සහ ප්රයෝජනවත් තොරතුරු ලබා ගන්න.
💬 ලොව විශාලතම ක්රිප්ටෝ හුවමාරුව මගින් විශ්වාස කෙරේ.
👍 සත්යායනය කරන ලද නිර්මාණකරුවන්ගෙන් සැබෑ විදසුන් සොයා ගන්න.
විද්යුත් තැපෑල / දුරකථන අංකය
නැගී එන මාතෘකා
1
#BTCBreaks80K
155,041 views
2,487 සාකච්ඡා කරමින්
2
#比特币突破8万
110,806 views
317 සාකච්ඡා කරමින්
3
#BitcoinMarketCapTopsTesla
975 views
118 සාකච්ඡා කරමින්
4
#SOLJumpsAbout10%
8,845 views
279 සාකච්ඡා කරමින්
5
#EthereumReclaims$2600
924 views
33 සාකච්ඡා කරමින්
6
#LineraShutsDownAfterFundraisingFallsShort
0 views
0 සාකච්ඡා කරමින්
7
#SECReceivesAmendedInjectiveETFFiling
7,953 views
267 සාකච්ඡා කරමින්
8
#SanDiskToJoinSP100OnSep21
5,739 views
172 සාකච්ඡා කරමින්
9
#PolygonToDeployContractBurning100MPOL
4,265 views
137 සාකච්ඡා කරමින්
10
#TRMReportsYouTubeScamStole274.6ETH
1,797 views
50 සාකච්ඡා කරමින්