


Незаконные средства, полученные в результате взлома Atomic Wallet на сумму 35 миллионов долларов, снова находятся в движении, и, как сообщается, находящаяся под санкциями российская биржа криптовалют Garantex стала последней, кто вступил в контакт со взломанной криптовалютой.
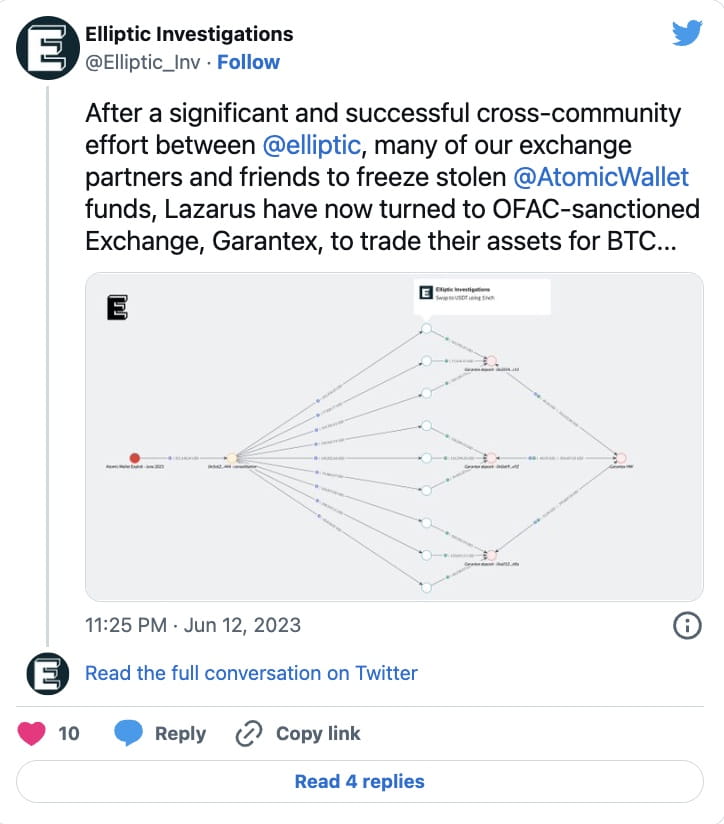
13 июня компания Elliptic, занимающаяся безопасностью и соблюдением требований к блокчейну, обновила ситуацию с украденными средствами Atomic Wallet. В нем утверждается, что северокорейский хакерский коллектив Lazarus Group, который, как полагают, стоит за атакой, использовал попавшую под санкции российскую биржу криптовалют Garantex для отмывания награбленного.
В сообщении в Твиттере фирма сообщила, что между Elliptic и многими партнерами по обмену были предприняты значительные и успешные усилия по замораживанию украденной криптовалюты. Однако теперь Lazarus нашел другие способы обменять свои активы на биткойны (BTC).
Управление по контролю за иностранными активами США (OFAC) ввело санкции в отношении Garantex и российской даркнет-площадки Hydra в апреле 2022 года.
Garantex была основана в конце 2019 года и первоначально была зарегистрирована в Эстонии, а затем перенесла большую часть своей деятельности в Москву, как тогда отмечало Министерство финансов.
«Анализ известных транзакций Garantex показывает, что транзакции на сумму более 100 миллионов долларов связаны с незаконными субъектами и рынками даркнета», — добавили в нем.
Ранее в этом месяце Cointelegraph сообщил, что доходы, полученные незаконным путем, направлялись через микшер Sinbad.io, сервис, часто используемый Lazarus Group.
В Elliptic добавили, что средства, выведенные хакерами из Garantex, продолжают запутываться через микшер Sinbad.io.
Министерство финансов также наложило санкции на Blender.io (бывшую версию Sinbad.io) в мае 2022 года, предупредив, что Северная Корея использует этот сервис для «поддержки своей вредоносной кибердеятельности и отмывания денег, полученных от украденной виртуальной валюты».
3 июня несколько учетных записей пользователей Atomic Wallet были взломаны, что привело к потерям цифровых активов на сумму до 35 миллионов долларов.
Пять дней спустя Atomic заявила, что привлекла компанию по безопасности блокчейнов и аналитику Chainaанализ в качестве ведущего расследования инцидентов. Cointelegraph обратился к Chainaанализу за обновленной информацией о расследовании, но представитель заявил, что они не могут комментировать дело об атомном кошельке.
Пресловутый северокорейский хакерский коллектив был связан с несколькими крупными крипто-эксплойтами в прошлом году, включая взлом Harmony Bridge и взлом Ronin Bridge.