Один символ — и WBTC на 70 миллионов долларов оказался в чужих руках
Для начала — несколько цифр.
Один крупный держатель криптовалют скопировал ошибочный адрес и перевёл туда WBTC на сумму почти 70 миллионов долларов. В конце 2025 года другой человек сначала отправил тестовый перевод и, убедившись, что всё прошло успешно, решился на крупную сумму. Но почти 50 миллионов USDT всё равно ушли на кошелёк мошенника. А в январе 2026 года тот же сценарий повторился: ещё один крупный держатель потерял 4 556 ETH — примерно 12,4 миллиона долларов по тогдашнему курсу.
Во всех этих случаях использовался один и тот же приём — отравление адресов. А его масштабы намного превосходят несколько громких случаев. Исследователи Университета Карнеги — Меллона проанализировали данные блокчейна за два года и выявили около 270 миллионов атак с отравлением адресов.
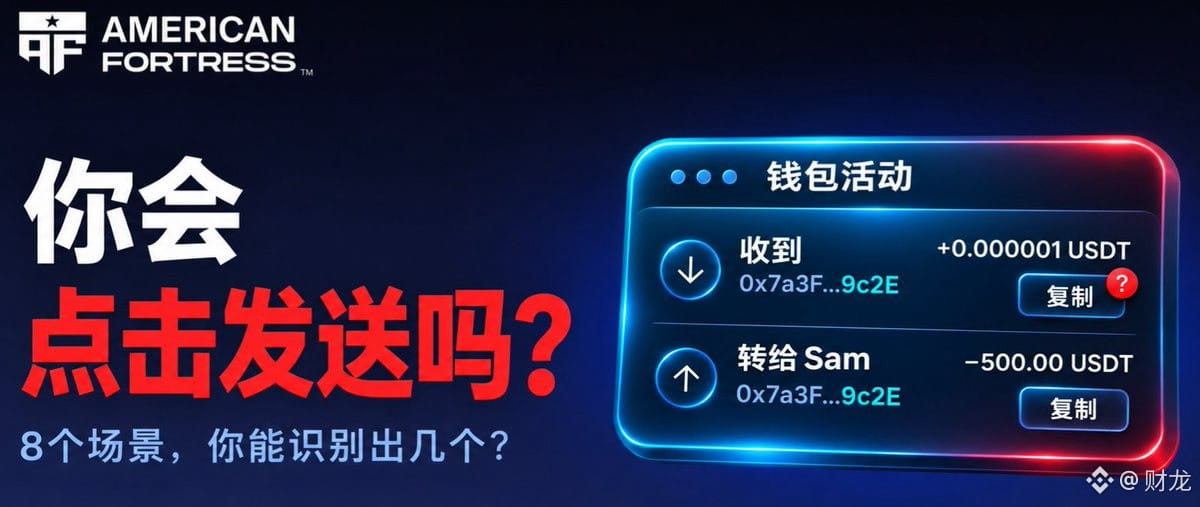
Сам приём несложный. Адрес кошелька — это длинная последовательность символов, и большинство людей при проверке смотрят только на несколько первых и последних знаков. Злоумышленники специально создают поддельные адреса с совпадающими началом и концом, но с другим содержимым посередине, а затем отправляют цели совсем крошечную сумму — или даже нулевой перевод, — чтобы поддельный адрес появился в истории транзакций получателя. Когда тот в следующий раз отправляет деньги, он может по привычке скопировать адрес из истории — и перевести средства злоумышленнику.
Тестовый перевод тоже не спасает — вот почему. Небольшая сумма отправляется на правильный адрес, но после проверки поддельный адрес может тут же затесаться в историю транзакций. Если для следующего, уже крупного перевода скопировать адрес из истории, предыдущий тест окажется бесполезным.
Если посмотреть на всю индустрию, ситуация выглядит абсурдно. DeFi уже дорос до циклического кредитного плеча и сложных деривативов, но для простого перевода токенов пользователям всё ещё приходится посимвольно сверять десятки знаков. Ошибся всего в одном — и деньги пропали.
Есть у адресов и другая проблема — конфиденциальность. Записи в блокчейне открыты, и если адрес кошелька становится известен, любой желающий может проследить за ним и выяснить размер ваших активов, историю транзакций и движение средств. Те, кто часто проводят крупные операции в блокчейне, фактически выставляют свою бухгалтерию на всеобщее обозрение.
Один из проектов пытается решить обе эти проблемы. Он называется American Fortress (@Americanfort_io).
Его продукт — FortressName. Идея проста: использовать вместо адреса имя. Пользователь может заранее зарезервировать имя для кошелька, например @小萌. Когда полноценный кошелёк запустят, отправителю будет достаточно ввести это имя, чтобы увидеть нужный способ перевода. Длинный адрес больше не придётся копировать. А раз копировать и вставлять адрес не нужно, у злоумышленников становится гораздо меньше возможностей для атак с отравлением адресов.
Для защиты конфиденциальности предусмотрен механизм анонимного получения платежей под названием Send-to-Name. Согласно задумке команды проекта, для каждой пары отправителя и получателя будут использоваться отдельные адреса. Например, перевод от A будет поступать на один адрес, а от B — на другой. Так посторонним будет гораздо сложнее связать баланс и историю транзакций с каким-то одним постоянным адресом.
Таким образом, это решение призвано решить сразу две задачи: упростить переводы и снизить риск ошибки, а также сделать получение средств более конфиденциальным, чтобы информацию об активах было сложнее раскопать.
Обычные люди давно привыкли переводить деньги по имени. В WeChat и Alipay достаточно найти контакт, ввести имя или номер телефона — никто не запоминает длинную строку цифр. В последние годы криптоиндустрия много сил потратила на повышение эффективности капитала и на то, чтобы выжать ещё несколько процентных пунктов из доходности DeFi. А самый базовый пользовательский опыт при оплате в блокчейне почти не менялся. Пора наконец это исправить.
Разумеется, между задумкой проекта и её практической реализацией пока есть разрыв. Сейчас в FortressName можно лишь заранее зарезервировать имя, а полноценный кошелёк ещё не запущен. Насколько хорошо механизм конфиденциальности Send-to-Name будет работать после внедрения и сколько людей им воспользуются, станет ясно только после запуска продукта. За тем, чего в итоге добьётся American Fortress, стоит следить.
Есть и ещё одна тенденция, из-за которой эта потребность будет только острее. В ближайшее время появится всё больше AI-агентов, которые будут самостоятельно управлять кошельками и инициировать переводы. Частота транзакций в блокчейне будет только расти. И если людям по-прежнему придётся посимвольно сверять адреса из 42 знаков, такой пользовательский опыт безнадёжно устареет.
Для начала — несколько цифр.
Один крупный держатель криптовалют скопировал ошибочный адрес и перевёл туда WBTC на сумму почти 70 миллионов долларов. В конце 2025 года другой человек сначала отправил тестовый перевод и, убедившись, что всё прошло успешно, решился на крупную сумму. Но почти 50 миллионов USDT всё равно ушли на кошелёк мошенника. А в январе 2026 года тот же сценарий повторился: ещё один крупный держатель потерял 4 556 ETH — примерно 12,4 миллиона долларов по тогдашнему курсу.
Во всех этих случаях использовался один и тот же приём — отравление адресов. А его масштабы намного превосходят несколько громких случаев. Исследователи Университета Карнеги — Меллона проанализировали данные блокчейна за два года и выявили около 270 миллионов атак с отравлением адресов.
Сам приём несложный. Адрес кошелька — это длинная последовательность символов, и большинство людей при проверке смотрят только на несколько первых и последних знаков. Злоумышленники специально создают поддельные адреса с совпадающими началом и концом, но с другим содержимым посередине, а затем отправляют цели совсем крошечную сумму — или даже нулевой перевод, — чтобы поддельный адрес появился в истории транзакций получателя. Когда тот в следующий раз отправляет деньги, он может по привычке скопировать адрес из истории — и перевести средства злоумышленнику.
Тестовый перевод тоже не спасает — вот почему. Небольшая сумма отправляется на правильный адрес, но после проверки поддельный адрес может тут же затесаться в историю транзакций. Если для следующего, уже крупного перевода скопировать адрес из истории, предыдущий тест окажется бесполезным.
Если посмотреть на всю индустрию, ситуация выглядит абсурдно. DeFi уже дорос до циклического кредитного плеча и сложных деривативов, но для простого перевода токенов пользователям всё ещё приходится посимвольно сверять десятки знаков. Ошибся всего в одном — и деньги пропали.
Есть у адресов и другая проблема — конфиденциальность. Записи в блокчейне открыты, и если адрес кошелька становится известен, любой желающий может проследить за ним и выяснить размер ваших активов, историю транзакций и движение средств. Те, кто часто проводят крупные операции в блокчейне, фактически выставляют свою бухгалтерию на всеобщее обозрение.
Один из проектов пытается решить обе эти проблемы. Он называется American Fortress (@Americanfort_io).
Его продукт — FortressName. Идея проста: использовать вместо адреса имя. Пользователь может заранее зарезервировать имя для кошелька, например @小萌. Когда полноценный кошелёк запустят, отправителю будет достаточно ввести это имя, чтобы увидеть нужный способ перевода. Длинный адрес больше не придётся копировать. А раз копировать и вставлять адрес не нужно, у злоумышленников становится гораздо меньше возможностей для атак с отравлением адресов.
Для защиты конфиденциальности предусмотрен механизм анонимного получения платежей под названием Send-to-Name. Согласно задумке команды проекта, для каждой пары отправителя и получателя будут использоваться отдельные адреса. Например, перевод от A будет поступать на один адрес, а от B — на другой. Так посторонним будет гораздо сложнее связать баланс и историю транзакций с каким-то одним постоянным адресом.
Таким образом, это решение призвано решить сразу две задачи: упростить переводы и снизить риск ошибки, а также сделать получение средств более конфиденциальным, чтобы информацию об активах было сложнее раскопать.
Обычные люди давно привыкли переводить деньги по имени. В WeChat и Alipay достаточно найти контакт, ввести имя или номер телефона — никто не запоминает длинную строку цифр. В последние годы криптоиндустрия много сил потратила на повышение эффективности капитала и на то, чтобы выжать ещё несколько процентных пунктов из доходности DeFi. А самый базовый пользовательский опыт при оплате в блокчейне почти не менялся. Пора наконец это исправить.
Разумеется, между задумкой проекта и её практической реализацией пока есть разрыв. Сейчас в FortressName можно лишь заранее зарезервировать имя, а полноценный кошелёк ещё не запущен. Насколько хорошо механизм конфиденциальности Send-to-Name будет работать после внедрения и сколько людей им воспользуются, станет ясно только после запуска продукта. За тем, чего в итоге добьётся American Fortress, стоит следить.
Есть и ещё одна тенденция, из-за которой эта потребность будет только острее. В ближайшее время появится всё больше AI-агентов, которые будут самостоятельно управлять кошельками и инициировать переводы. Частота транзакций в блокчейне будет только расти. И если людям по-прежнему придётся посимвольно сверять адреса из 42 знаков, такой пользовательский опыт безнадёжно устареет.