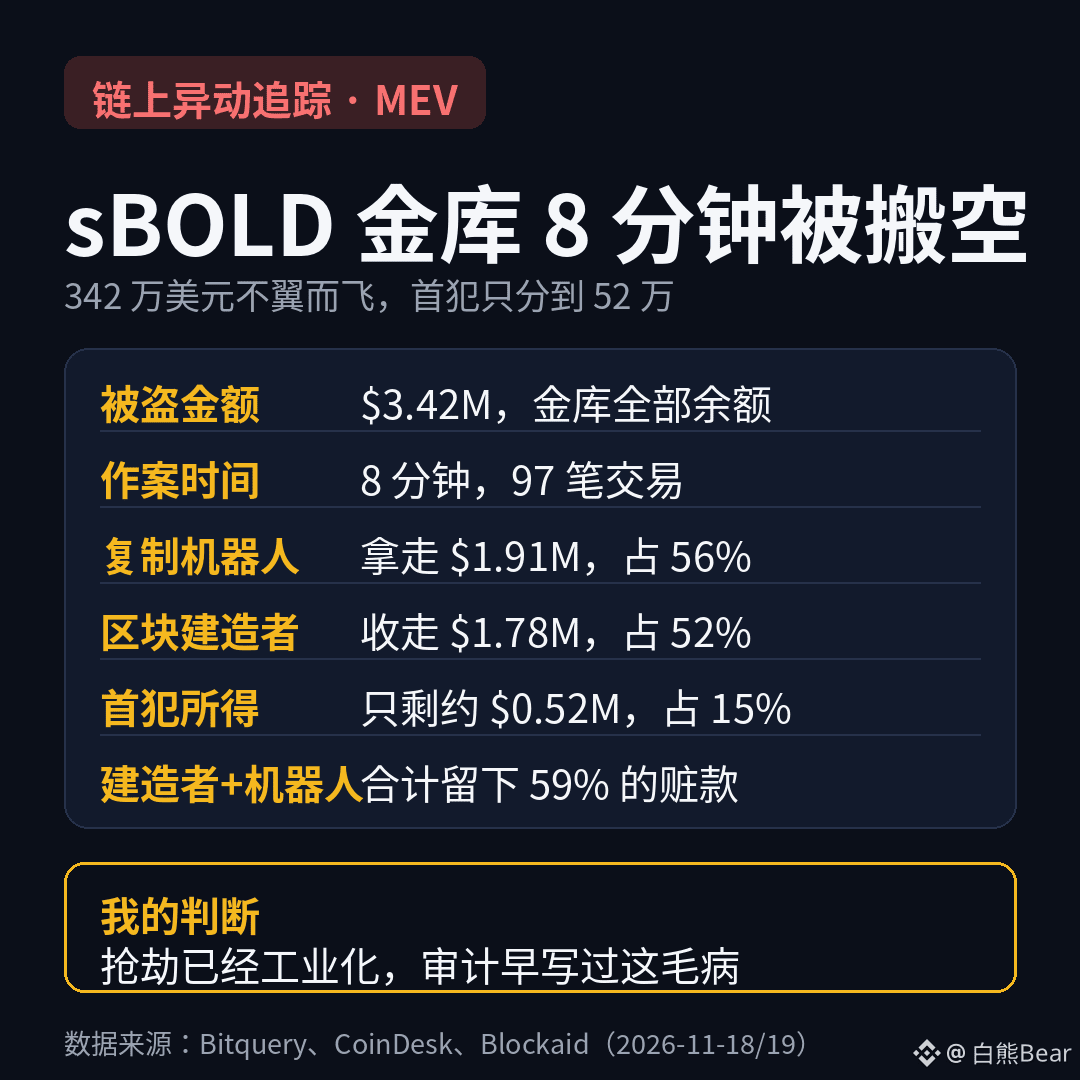
Хранилище опустошили за 8 минут — украли 3,42 млн долларов, а непосредственному исполнителю досталось всего 520 тысяч. Основную добычу забрали опередивший всех бот и сборщики блоков.
18 ноября, в полдень, хранилище sBOLD от K3 Capital опустошили за 8 минут — с 12:25 до 12:33. 97 транзакций, 3,42 млн долларов — всё содержимое хранилища. sBOLD — продукт, позволяющий получать проценты на стейблкоины BOLD. Уязвимость была в формуле, по которой он рассчитывал стоимость долей: внесённые wstETH не учитывались. Злоумышленник взял в Morpho флеш-кредит на 10 тысяч wstETH, выпустил около 9 млн BOLD и снова и снова вносил, обменивал и погашал средства, забирая чужие BOLD. K3 объявила о приостановке контрактов только в 13:08 — денег к тому времени уже не было.
Самое поразительное — как поделили добычу. Кошелёк, первым отправивший атаку в блокчейн, получил лишь около 520 тысяч долларов, а затем сразу обменял их на биткоины через THORChain и Maya и вывел. Подоспевший MEV-бот скопировал всю атаку и 57 транзакциями унёс 1,91 млн долларов — 56% добычи. Чтобы опередить других при включении транзакций в блоки, бот заплатил сборщикам блоков Ethereum 1,78 млн долларов; в какой-то момент плата за место в очереди в одном блоке достигла 44 ETH. Сборщикам блоков и кошелькам, получавшим средства от бота, в общей сложности досталось 59% денег.
На мой взгляд, важнее всего здесь не сумма в 3,42 млн, а то, что ончейн-грабежи уже поставлены на промышленный поток: как только код атаки попадает в блокчейн, за считаные секунды на место прибывают шесть кошельков, боты и сборщики блоков — все делят добычу, а первый злоумышленник получает меньше всех. Ещё больнее то, что в аудите ChainSecurity за май 2025 года уже отмечалась критическая проблема с учётом — та же ошибка: при расчёте стоимости долей не учитывался залог. Об этом написали в аудиторском отчёте, но уязвимость так и оставили без изменений, пока хранилище не опустошили. С самими BOLD и Liquity всё в порядке; проблема была в дополнительном слое, который создала K3. Но пользователи вложили средства в sBOLD, и тем, кто не разбирается в различиях между этими слоями, в итоге приходится платить самим. И ещё: сборщики блоков получили 1,78 млн за место в очереди, но Bitquery говорит, что нет доказательств, что они знали, что включают в блок атакующие транзакции. В механизме MEV нет различия между добром и злом: кто больше заплатил, тот и проходит первым. В этом и заключается его самая неприятная сторона.
Дальше стоит следить за тремя вещами. K3 до сих пор не объявила план компенсаций, а потеря 3,42 млн для небольшого хранилища — это полный убыток. Если вы вкладывались в sBOLD, проверьте, сколько у вас осталось долей. Стоит заново изучить аудиторские отчёты всех подобных доходных хранилищ, которые самостоятельно рассчитывают стоимость долей, и перечитать отмеченные как критические пункты. В тот же день были взломаны мост Gonka на 1,05 млн долларов и Reental примерно на 950 тысяч. В сумме три случая — около 5,4 млн долларов, что указывает на массовый поиск уязвимостей в таких хранилищах.
Как считаете, сборщики блоков, получившие 1,78 млн за место в очереди, — соучастники этого ограбления? Или в блокчейне правило «кто платит, тот и заказывает музыку» — это просто норма?
$BTC $ETH
#MEV #БезопасностьDeFi
18 ноября, в полдень, хранилище sBOLD от K3 Capital опустошили за 8 минут — с 12:25 до 12:33. 97 транзакций, 3,42 млн долларов — всё содержимое хранилища. sBOLD — продукт, позволяющий получать проценты на стейблкоины BOLD. Уязвимость была в формуле, по которой он рассчитывал стоимость долей: внесённые wstETH не учитывались. Злоумышленник взял в Morpho флеш-кредит на 10 тысяч wstETH, выпустил около 9 млн BOLD и снова и снова вносил, обменивал и погашал средства, забирая чужие BOLD. K3 объявила о приостановке контрактов только в 13:08 — денег к тому времени уже не было.
Самое поразительное — как поделили добычу. Кошелёк, первым отправивший атаку в блокчейн, получил лишь около 520 тысяч долларов, а затем сразу обменял их на биткоины через THORChain и Maya и вывел. Подоспевший MEV-бот скопировал всю атаку и 57 транзакциями унёс 1,91 млн долларов — 56% добычи. Чтобы опередить других при включении транзакций в блоки, бот заплатил сборщикам блоков Ethereum 1,78 млн долларов; в какой-то момент плата за место в очереди в одном блоке достигла 44 ETH. Сборщикам блоков и кошелькам, получавшим средства от бота, в общей сложности досталось 59% денег.
На мой взгляд, важнее всего здесь не сумма в 3,42 млн, а то, что ончейн-грабежи уже поставлены на промышленный поток: как только код атаки попадает в блокчейн, за считаные секунды на место прибывают шесть кошельков, боты и сборщики блоков — все делят добычу, а первый злоумышленник получает меньше всех. Ещё больнее то, что в аудите ChainSecurity за май 2025 года уже отмечалась критическая проблема с учётом — та же ошибка: при расчёте стоимости долей не учитывался залог. Об этом написали в аудиторском отчёте, но уязвимость так и оставили без изменений, пока хранилище не опустошили. С самими BOLD и Liquity всё в порядке; проблема была в дополнительном слое, который создала K3. Но пользователи вложили средства в sBOLD, и тем, кто не разбирается в различиях между этими слоями, в итоге приходится платить самим. И ещё: сборщики блоков получили 1,78 млн за место в очереди, но Bitquery говорит, что нет доказательств, что они знали, что включают в блок атакующие транзакции. В механизме MEV нет различия между добром и злом: кто больше заплатил, тот и проходит первым. В этом и заключается его самая неприятная сторона.
Дальше стоит следить за тремя вещами. K3 до сих пор не объявила план компенсаций, а потеря 3,42 млн для небольшого хранилища — это полный убыток. Если вы вкладывались в sBOLD, проверьте, сколько у вас осталось долей. Стоит заново изучить аудиторские отчёты всех подобных доходных хранилищ, которые самостоятельно рассчитывают стоимость долей, и перечитать отмеченные как критические пункты. В тот же день были взломаны мост Gonka на 1,05 млн долларов и Reental примерно на 950 тысяч. В сумме три случая — около 5,4 млн долларов, что указывает на массовый поиск уязвимостей в таких хранилищах.
Как считаете, сборщики блоков, получившие 1,78 млн за место в очереди, — соучастники этого ограбления? Или в блокчейне правило «кто платит, тот и заказывает музыку» — это просто норма?
$BTC $ETH
#MEV #БезопасностьDeFi