3 620 закрытых ключей восстановлено в шести блокчейнах
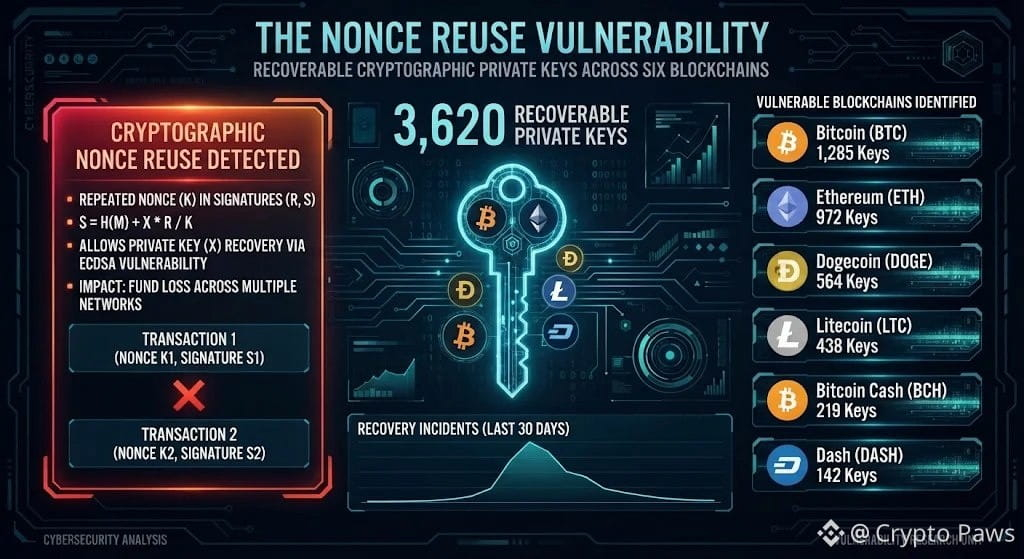
Исследование Льежского университета выявило критическую уязвимость в способе генерации цифровых подписей некоторыми криптокошельками: под угрозой оказались 3 620 закрытых ключей, которые можно восстановить, в сетях Bitcoin (около 3 278), Ethereum, Dogecoin, Litecoin, Bitcoin Cash и Dash. Автоматизированные боты атаковали уязвимые тестовые кошельки всего через несколько секунд.
Как повторное использование нонса раскрывает ключи Для подписания транзакции требуется уникальное секретное число, называемое нонсом. Если программное обеспечение кошелька повторно использует один и тот же нонс с одним и тем же закрытым ключом для двух подписей, любой, кто наблюдает за общедоступными данными, может математически вычислить сам закрытый ключ.
Контекст и вывод Возможность восстановить ключи не означает, что все затронутые кошельки были опустошены или что сами блокчейны дали сбой. И всё же это серьёзное напоминание: даже исключительно надёжные сети не могут защитить пользователей от ошибок в программном обеспечении для создания подписей.
Доверили бы вы кошельку значительные средства, если бы не могли проверить безопасность его подписей?
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC
Исследование Льежского университета выявило критическую уязвимость в способе генерации цифровых подписей некоторыми криптокошельками: под угрозой оказались 3 620 закрытых ключей, которые можно восстановить, в сетях Bitcoin (около 3 278), Ethereum, Dogecoin, Litecoin, Bitcoin Cash и Dash. Автоматизированные боты атаковали уязвимые тестовые кошельки всего через несколько секунд.
Как повторное использование нонса раскрывает ключи Для подписания транзакции требуется уникальное секретное число, называемое нонсом. Если программное обеспечение кошелька повторно использует один и тот же нонс с одним и тем же закрытым ключом для двух подписей, любой, кто наблюдает за общедоступными данными, может математически вычислить сам закрытый ключ.
Контекст и вывод Возможность восстановить ключи не означает, что все затронутые кошельки были опустошены или что сами блокчейны дали сбой. И всё же это серьёзное напоминание: даже исключительно надёжные сети не могут защитить пользователей от ошибок в программном обеспечении для создания подписей.
Доверили бы вы кошельку значительные средства, если бы не могли проверить безопасность его подписей?
$PIEVERSE
$MMT
$ENSO
#CanBTCReboundAfterFallingBelow60K?
#GlobalStocksFaceLongestLosingStreakSince2023
#AnthropicPlungesTowardIPOPriceonDay2
#TwentyOneCapitalAdds172.25BTC