


Fluidkey объяснила утечку средств 19 ноября уязвимостями в стороннем инструменте для ведения журналов: со счетов пользователей вывели не менее 1,58 миллиона долларов.
Кошелёк с функцией конфиденциальности заявил, что приватные ключи, контролирующие средства пользователей, никогда не покидали их устройства.
Версия 1.79.22 блокирует отправку средств из всех более старых версий приложения
20 ноября Fluidkey заявила в X, что злоумышленник воспользовался уязвимостями в стороннем инструменте для ведения журналов, чтобы получить доступ к данным сеансов и настроить на серверах компании несанкционированные переводы, которые подписывались при открытии пользователем приложения. По словам компании, в версии 1.79.22 подготовить переводы таким способом больше нельзя — в ней добавлены дополнительные меры защиты.
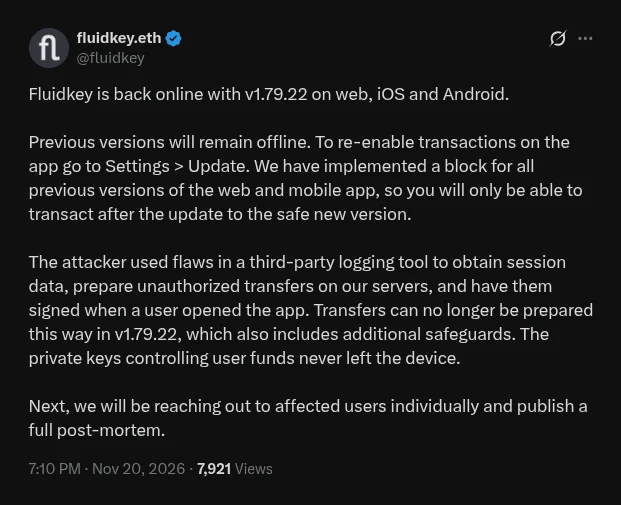 Публикация Fluidkey в X от 20 ноября 2026 года, в которой за утечку средств обвиняется сторонний инструмент для ведения логов.
Fluidkey выпустила эту версию, чтобы снова запустить свои веб-приложение, приложения для iOS и Android, заблокировав все предыдущие версии. Чтобы снова отправлять средства, пользователям нужно обновить приложение в настройках.
Каждому пользователю Fluidkey присваивается имя, а каждый платёж на него отправляется на новый скрытый адрес, поэтому посторонние не могут подсчитать, сколько средств есть у конкретного пользователя. Все адреса — это кошельки Safe на базе смарт-контрактов, а ключ для расходования средств создаётся пользователем в браузере.
На новых адресах нет ETH для оплаты газа. Fluidkey отправляет каждую транзакцию и оплачивает комиссию через ретранслятор — отдельный кошелёк для каждой сети.
19 ноября этот ретранслятор вывел средства со счетов пользователей в шести сетях.
Fluidkey заявляет, что свяжется с пострадавшими пользователями по отдельности и опубликует подробный отчёт о случившемся.
По данным Bitquery, $1,58 млн поступили на кошельки злоумышленника в шести сетях
Компания Bitquery, специализирующаяся на данных блокчейна, отследила не менее $1,58 млн на кошельках, связанных со злоумышленником, в Ethereum, Base, BNB Chain, Optimism, Arbitrum и Polygon. Половина похищенных средств ушла в течение пяти минут из 36-минутного периода вывода средств, который длился с 17:28 до 18:04 UTC.
Наибольшие потери понесли пользователи Base — около $837 000. Далее идёт Ethereum с $660 000, а крупнейший единичный перевод составил $415 783 в USDT с двух счетов Ethereum.
В 18:20 UTC Fluidkey посоветовала пользователям не пользоваться её сайтом и приложением. Позже в тот же вечер компания сообщила, что SEAL 911 помогает отслеживать средства, а все сервисы были отключены в 18:05 UTC; с тех пор несанкционированных транзакций не было.
Затем шесть кошельков внесли 881,6 ETH — около $1,57 млн на тот момент — в миксер Tornado Cash в период с 20:05 до 21:29 UTC. За несколько часов до кражи кошельки злоумышленника впервые получили ETH из Tornado Cash.
Во время вывода средств один пользователь перевёл $277 000 на кошелёк, которым пользовался с 2024 года.
Потерю почти $1,63 млн независимо зафиксировали в трекере на GitHub. По оценке Bitquery, сумма составляет от $1,58 млн до $1,64 млн.
Как сообщает Cryptopolitan, в октябре Predict.fun пообещала вернуть средства после их вывода, который компания связала со сторонним сайтом.
Кроме того, злоумышленники, атаковавшие Drift Protocol, использовали Tornado Cash, чтобы отмыть похищенные средства.
Самые проницательные умы криптоиндустрии уже читают нашу рассылку. Хотите к ним присоединиться? Подписывайтесь.