« Квантовый компьютер мог бы опустошить 35 % биткоина за час. »
Эта фраза гуляет со вчерашнего дня. В ней два верных числа склеены с одним выдуманным.
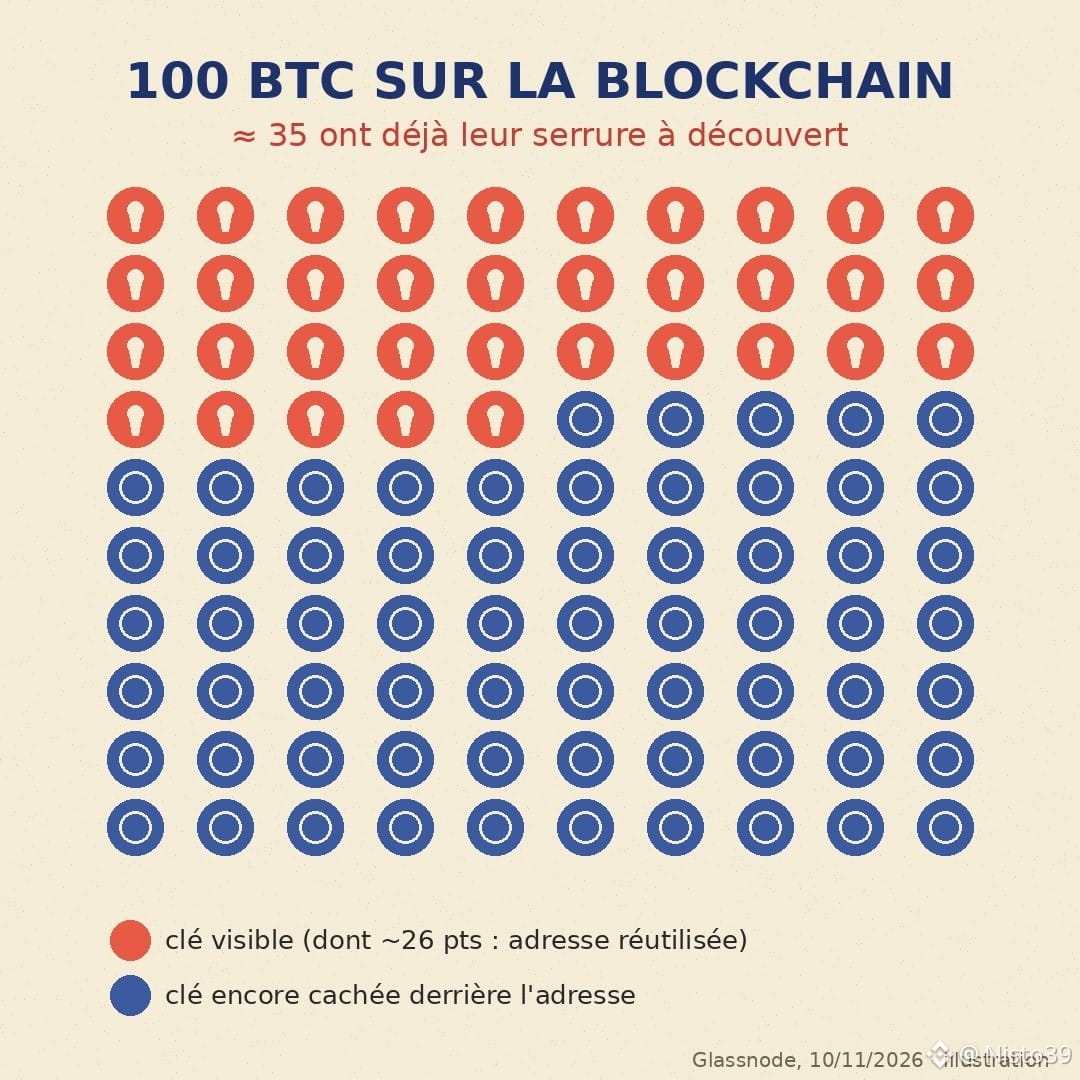
Факт № 1: по данным Glassnode (10 ноября), 35,4 % предложения $BTC , то есть около 7,12 миллиона BTC, лежат на адресах, публичный ключ которых уже виден в блокчейне. Публичный ключ — это замок, который может изучить каждый. Ни один современный компьютер не способен по нему вычислить приватный ключ. Очень мощный квантовый компьютер теоретически смог бы.
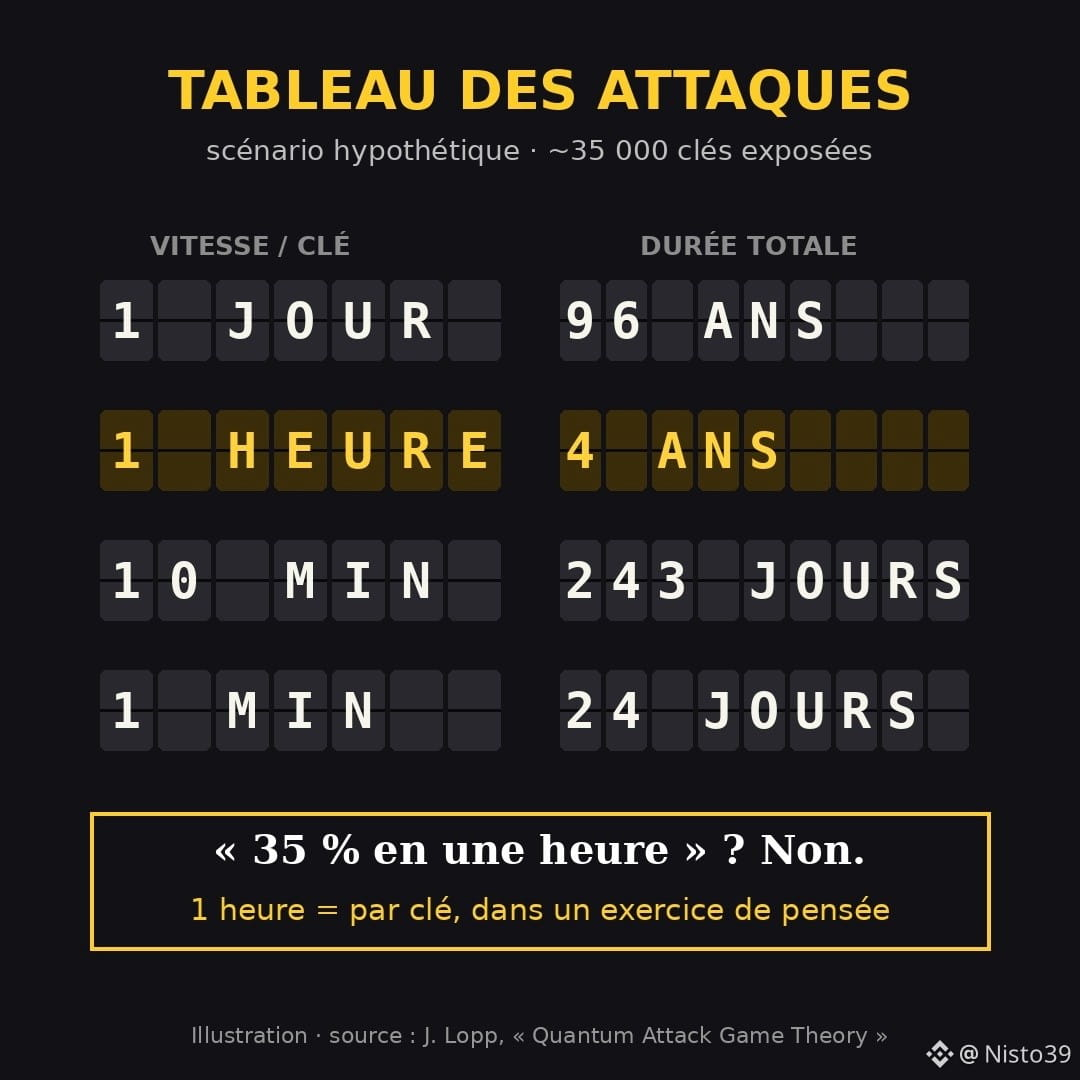
Факт № 2: Джеймсон Лопп (Casa) провёл расчёты в рамках мысленного эксперимента. Около 35 000 раскрытых ключей, за которыми стоят в основном монеты, не двигавшиеся примерно 15 лет, — это около 2,26 миллиона BTC. Если взламывать по одному ключу в час, на все уйдёт около 4 лет. По одному в день — 96 лет. По 10 минут на ключ — 243 дня.
Так что «один час» — это время на взлом одного ключа в гипотетическом сценарии. Не время, за которое можно взломать треть сети. К тому же Лопп уже говорил, что вероятность появления такой машины в ближайшие десять лет он оценивает менее чем в 50 %.
Моё мнение: важна не дата, а то, чьи средства уязвимы. По данным Glassnode, 25,8 % предложения уязвимы из-за повторного использования адресов: вы отправляете средства с адреса, его публичный ключ становится виден, а вы продолжаете получать на него деньги. Большинство кошельков предлагают новый адрес для каждого получения. Достаточно просто не отказываться от него.
Никогда не удастся защитить монеты, которые уже никто не может переместить. Именно здесь разгорятся споры — не вокруг хорошо защищённого кошелька.
Вы всё ещё получаете средства на один и тот же адрес или позволяете кошельку менять его?
#Bitcoin #Quantique #Securite #Glassnode
Эта фраза гуляет со вчерашнего дня. В ней два верных числа склеены с одним выдуманным.
Факт № 1: по данным Glassnode (10 ноября), 35,4 % предложения $BTC , то есть около 7,12 миллиона BTC, лежат на адресах, публичный ключ которых уже виден в блокчейне. Публичный ключ — это замок, который может изучить каждый. Ни один современный компьютер не способен по нему вычислить приватный ключ. Очень мощный квантовый компьютер теоретически смог бы.
Факт № 2: Джеймсон Лопп (Casa) провёл расчёты в рамках мысленного эксперимента. Около 35 000 раскрытых ключей, за которыми стоят в основном монеты, не двигавшиеся примерно 15 лет, — это около 2,26 миллиона BTC. Если взламывать по одному ключу в час, на все уйдёт около 4 лет. По одному в день — 96 лет. По 10 минут на ключ — 243 дня.
Так что «один час» — это время на взлом одного ключа в гипотетическом сценарии. Не время, за которое можно взломать треть сети. К тому же Лопп уже говорил, что вероятность появления такой машины в ближайшие десять лет он оценивает менее чем в 50 %.
Моё мнение: важна не дата, а то, чьи средства уязвимы. По данным Glassnode, 25,8 % предложения уязвимы из-за повторного использования адресов: вы отправляете средства с адреса, его публичный ключ становится виден, а вы продолжаете получать на него деньги. Большинство кошельков предлагают новый адрес для каждого получения. Достаточно просто не отказываться от него.
Никогда не удастся защитить монеты, которые уже никто не может переместить. Именно здесь разгорятся споры — не вокруг хорошо защищённого кошелька.
Вы всё ещё получаете средства на один и тот же адрес или позволяете кошельку менять его?
#Bitcoin #Quantique #Securite #Glassnode